Благодарим за обратната връзка.
 Обратна връзка?
Сравнете криптирането от край до край на Webex и криптирането от край до край с нулево доверие
Пред Webex Suite лага два вида криптиране от край до край (E2EE):
-
Webex End-to-End Encryption — Защита по подразбиране за генерирано от потребителите съдържание, споделено на стандартни срещи и. Webex Messaging
-
Нулево доверие криптиране от край до край — Подобрена сигурност за медийно и генерирано от потребителите съдържание в Webex End-to-End криптирани срещи. Тази статия се фокусира главно върху криптирането от край до край с нулево доверие.
И двата вида криптиране от край до край осигуряват допълнителен слой криптиране, който предпазва данните от атаки за прихващане, но те се различават по нивата на поверителност, които предлагат.
Webex криптиране от край до край
Webex End-to-End Encryption използва системата за управление на ключове Webex* (KMS) за генериране и управление на ключове за криптиране. Тези Webex KMS клавиши се използват за криптиране на чат съобщения, файлове, бели дъски и анотации, създадени от приложения на Webex и видео устройства на Cisco. Първоначално използвано сWebex Messaging, Webex End-to-End Encryption сега се използва и за шифроване на генерирано от потребителите съдържание стандартно на платформата за срещи. Webex Meetings Webex Suite С Webex криптиране от край до край:
-
Данните се криптират при транзит и в покой.
-
Приложенията на Webex и устройствата на Cisco криптират цялото генерирано от потребителя съдържание, като съобщения, файлове, анотации и бели дъски, преди да ги предават през криптиран TLS.
-
Това криптирано съдържание се съхранява на сървъри за криптирано съдържание в облака Webex.
Този допълнителен слой сигурност защитава потребителските данни в транзит от атаки за прихващане на TLS и съхранява потребителски данни от потенциални лоши участници в облака Webex.
По подразбиране нашият базиран на облак KMS генерира и разпространява ключове за криптиране. Освен това имате възможност с Webex Hybrid Data Security (HDS) да управлявате собствена локална версия на системата за управление на ключовете. За повече подробности вижте Ръковод ство за внедряване на хибридна защита на данните на Webex.
Облакът Webex може да има достъп и да използва ключове за криптиране на KMS, но само за дешифриране на данни според изискванията за основни услуги, като например:
- Индексиране на съобщения за функции за търсене
- Предотвратяване на загуба на данни
- Прекодиране на файлове
- Електронно откриване
- Архивиране на данни
Криптиране от край до край с нулево доверие
Webex използва криптиране от край до край с нулево доверие, за да предложи по-високи нива на сигурност и конфиденциалност на медиите и генерираното от потребителите съдържание (чат, файлове, бели дъски и анотации) в Webex End-to-End Encrypt срещи.
Нулево доверие криптирането от край до край използва протокола Messaging Layer Security (MLS) за обмен на информация, така че участниците в Webex среща да могат да създадат общ ключ за криптиране на събранието.
Ключът за криптиране на събранието е достъпен само за участниците в събранието. Услугата Webex няма достъп до ключа за събрание — следователно „Zero-Trust“.
Обхват на сигурността с нулево доверие за Webex Meetings
Шифрованите от край до край срещи на Webex с нулево доверие поддържат следното:
-
Стандартно базирани протоколи (MLS, SFrame) с официално проверена криптография.
- Webex настолни приложения за Windows, macOS и Linux.
- Мобилни приложения на Webex за iOS и Android.
-
Видео устройства на Cisco (Room Series, Desk Series и Webex Board).
-
Криптиране от край до край (E2EE) в срещите в личната стая.
-
Криптиране от край до край (E2EE) за планирани срещи.
-
Икона за защита, която позволява на всички участници в събранието да знаят с един поглед, че срещата им е защитена и кога е активирано криптирането от край до край за събранието.
-
Устна проверка на участниците в срещата с помощта на нов код за проверка на сигурността.
-
До 1000 участници.
-
Локален запис.
-
Чат по време на срещата, прехвърляне на файлове, бяла дъска и анотация.
-
Отдалечено управление на работния плот.
-
В Webex App можете да се присъедините към събранието, като използвате само аудио на компютъра си (не се поддържа PSTN базирано Call Me/Call).
Сигурността на Zero-Trust не поддържа следното при срещи:
-
По-стари устройства на Webex, като SX, DX и MX сериите.
-
Приложение Webex, базирано на уеб браузър (web.webex.com).
-
Запазване на чат за събрания, файлове, бели дъски и анотации.
-
Запазване на данни от сесията, преписи и бележки за срещи в облака.
-
Функции, предоставяни от облачните услуги на Cisco, които изискват достъп до декриптирани носители, включително:
-
Мрежово базиран запис (NBR)
-
Транскодираща медия
-
Webex по време на срещата AI Assistant
-
Автоматизирани затворени надписи
-
Транскрипция и др.
-
-
Обаждания към и от публичната комутирана телефонна мрежа (PSTN)
-
Обаждания към и от SIP устройства
-
Криптиране от край до край за разговори с Webex
Webex осигурява водеща в индустрията сигурност за комуникации 1:1, като гарантира, че само участниците могат да декриптират медийно съдържание. Използвайки подход Zero Trust, Webex гарантира, че комуникацията остава частна и недостъпна дори за доставчика на услуги.
Поддържани 1:1 типове разговори
E2EE може да бъде активиран чрез Control Hub за всички потребители в два основни типа повиквания:
-
Webex Calling: 1:1 разговори чрез приложението Webex, използвайки Услу Webex Calling гата (базирана на SIP).
-
Обаждане на Webex: 1:1 разговори между приложението Webex и устройствата Webex RooMOS (базирани на HTTP).
Динамична сигурност за „Call on Webex“
Функцията „Call on Webex“ позволява на потребителите да добавят участници в разговор 1:1 безпроблемно, без да е необходимо да ескалират до официална среща. Тъй като участниците могат да се присъединят и да напускат динамично, състоянието на сигурността на повикването се актуализира в реално време:
-
Опортюнистичен E2EE: Обажданията автоматично използват E2EE, когато всички устройства го поддържат. Ако участник се присъедини от устройство, което поддържа само SRTP, повикването се настройва динамично, за да поддържа свързаността.
-
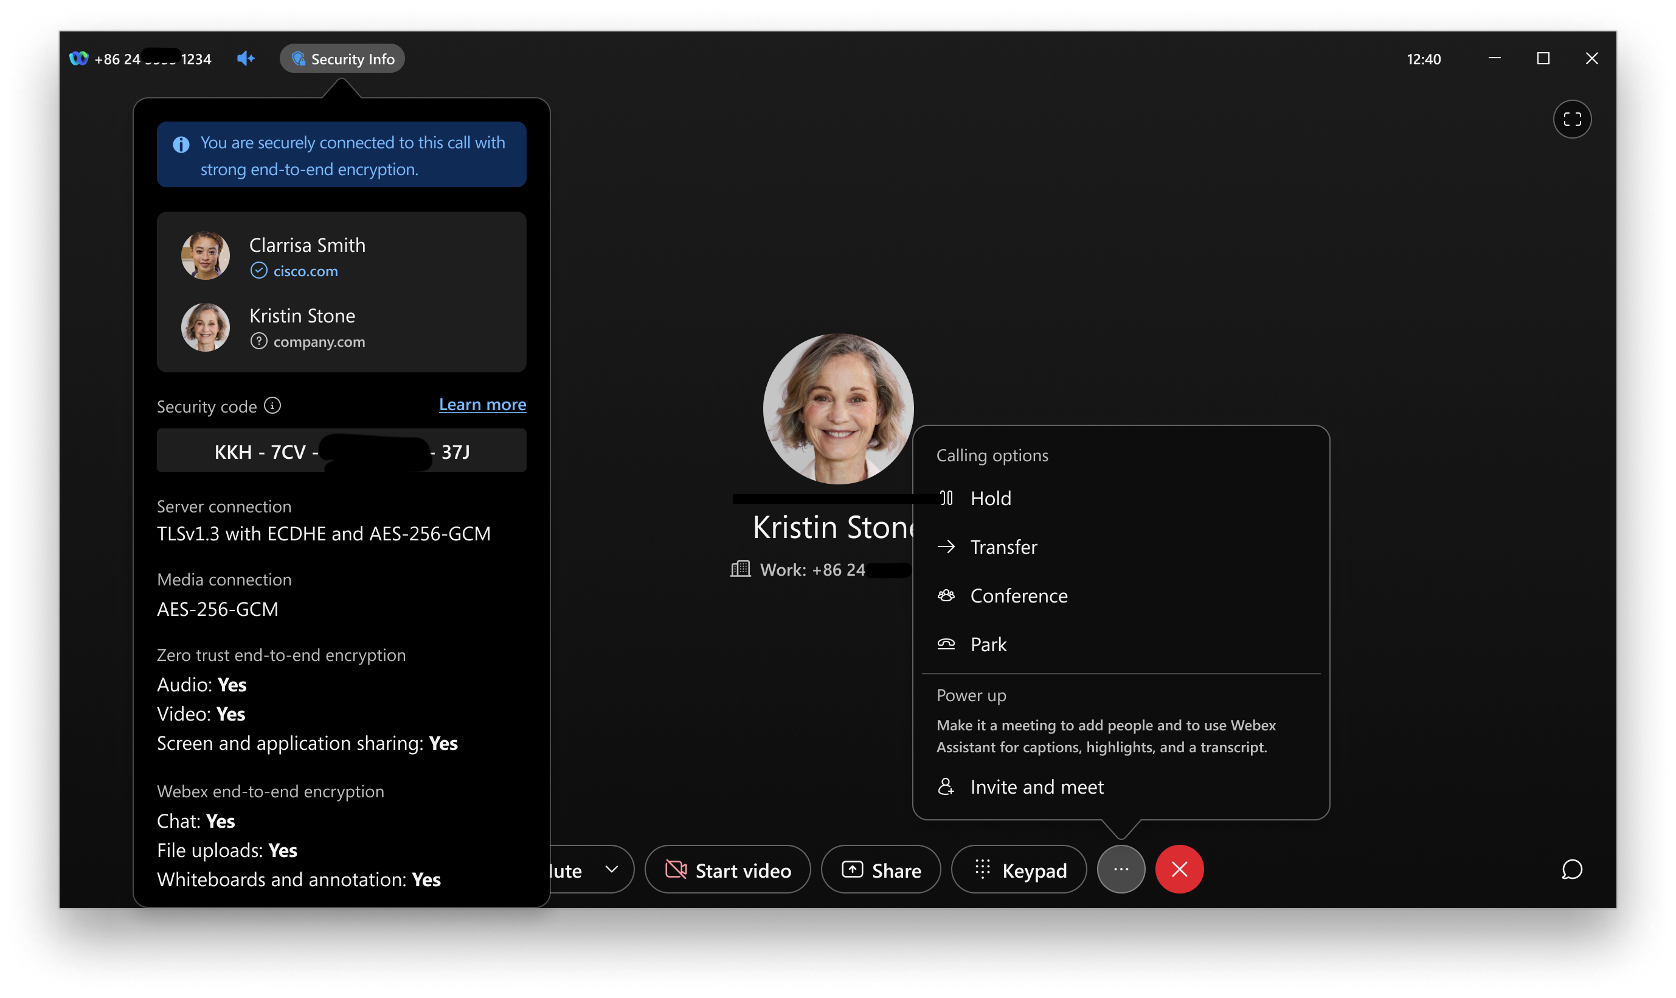
Индикатори за сигурност в реално време: Приложението Webex предоставя прозрачни известия при промяна на състоянието на сигурността.
-
Нулева сигурност на доверието: Активна, когато всички участници поддържат E2EE.
-
Силна сигурност: Активна, ако един или повече участници използват крайни точки само за SRTP.
-
Цялостна защита на медиите и сътрудничеството
-
Медии и съобщения: Споделянето на аудио, видео и екран са защитени от Zero Trust E2EE. Всички чат или бели дъски, създадени по време на разговора, се поддържат в пространството за съобщения 1:1 с помощта на Webex E2EE.
-
Разширена архитектура: Webex използва сигурна TLS сигнализация и преминава към MLS (Messaging Layer Security) за срещи. Тези технологии осигуряват основната основа за постквантовата криптография (PQC), гарантирайки, че комуникациите ви остават сигурни срещу бъдещи криптографски предизвикателства.
Шифроване от край до край за Webex Calling
Webex Callingпонастоящем криптира повиквания с помощта на защитен транспортен протокол в реално време (SRTP) за носители. С въвеждането на Webex Calling E2EE платформата Webex разширява своите стабилни възможности за криптиране от край до край, като гарантира, че само участниците в комуникацията могат да декриптират съдържанието му, дори и доставчикът на услуги. Това подобрение е особено важно за пазари с високи изисквания за сигурност. Webex CallingE2EE работи опортунистично. Това означава:
-
Опортюнистична ангажи раност — Обажданията започват със SRTP медия и автоматично се надграждат до E2EE, когато клиентите го поддържат и никакви условия не пречат на E2EE.
-
Динамично понижа ване — Ако условията се променят по време на повикване (например се извиква функция, която изисква обработка на медии от услугата Webex), повикването може временно да се понижи до SRTP.
-
Увед@@ омяване на потреб ителя — Webex App уведомява потребителите за преходи между състояния SRTP и E2EE, осигурявайки прозрачност.
Когато Webex Calling повикването се пренасочи към Webex среща, първоначалната сесия за обаждане на E2EE се прекратява и повикването преминава в средата на Webex Meeting. Това означава, че опортюнистичното обаждане E2EE вече не е в сила и всички участници от повикването се свързват отново към срещата. Наличието на E2EE в събранието зависи от типа на събра нието по подразбиране, конфигуриран от клиента.
Ако едно Webex Calling обаждане въведе конферентен миксер, като трипосочен или n-посочен разговор, тогава опортюнистичният E2EE също не може да бъде поддържан.
Поканата включва участници извън организацията.
Поне един участник не използва приложение Webex, което поддържа E2EE.
Услу Webex Calling гата въвежда медийна функция, като например ad hoc конференции или запис на разговори.
Webex Callingне позволява E2EE за определени типове повиквания, като например PSTN обаждания един на един (включително тези между организации) и локални магистрални (хибридни) обаждания един на един.
Когато услугата Webex трябва да обработва носители, тя деактивира E2EE. Това се отнася за функции като автоматично обслужване, опашка за повиквания (въпреки че системата може да активира E2EE след свързване на агент) и Voice Portal (например депозиране или извличане на гласова поща). Системата също не поддържа E2EE за ранни медии за предварителен отговор. Ако настройките или политиките за поверителност блокират или скрият самоличността на отдалечената страна, например при Поверителност на идентичността на свързаната линия или когато асистент отговаря за изпълнителен директор, Webex няма да активира E2EE.
E2EE работи само на първични линии, а не на споделени или виртуални линии.
Активиране на криптиране от край до край за разговори с Webex
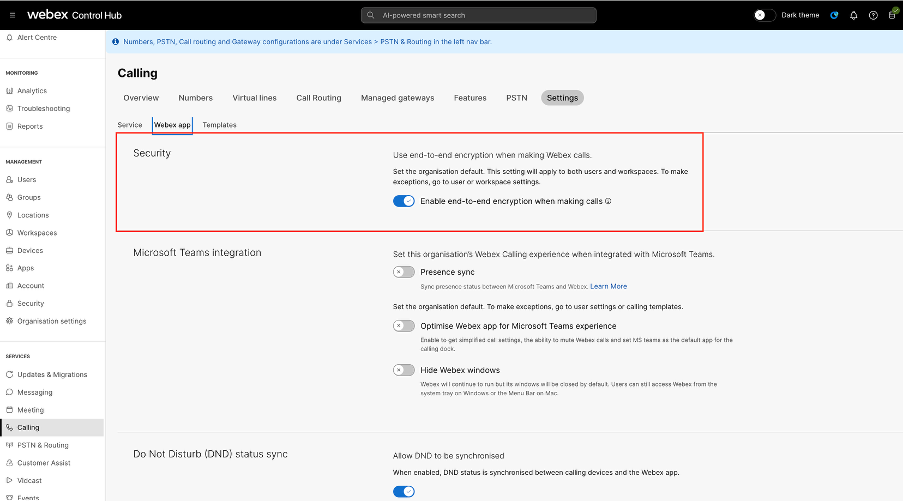
E2EE за обаждания в Webex е деактивиран по подразбиране. Активирайте E2EE за обаждания на Webex, за да защитите комуникациите с потребителите в цялата организация.
- Влезте в контролния център.
- Отидете в и преминете към раздела Webex App.
- В секцията Защ ита включ ете Активиране на криптирането в крайния край при осъществяване на повиквания и щ ракнете върху За пазване.
Този раздел е за клиенти с пълнофункционални срещи.
За да се присъедините към среща на E2EE от вашето устройство на Webex Board, Room или Desk, докоснете Присъ единете се към Webex и въведете номера на събранието, посочен в поканата. Webex Meetings След това докоснете Присъ единяване, за да се присъедините към събранието.
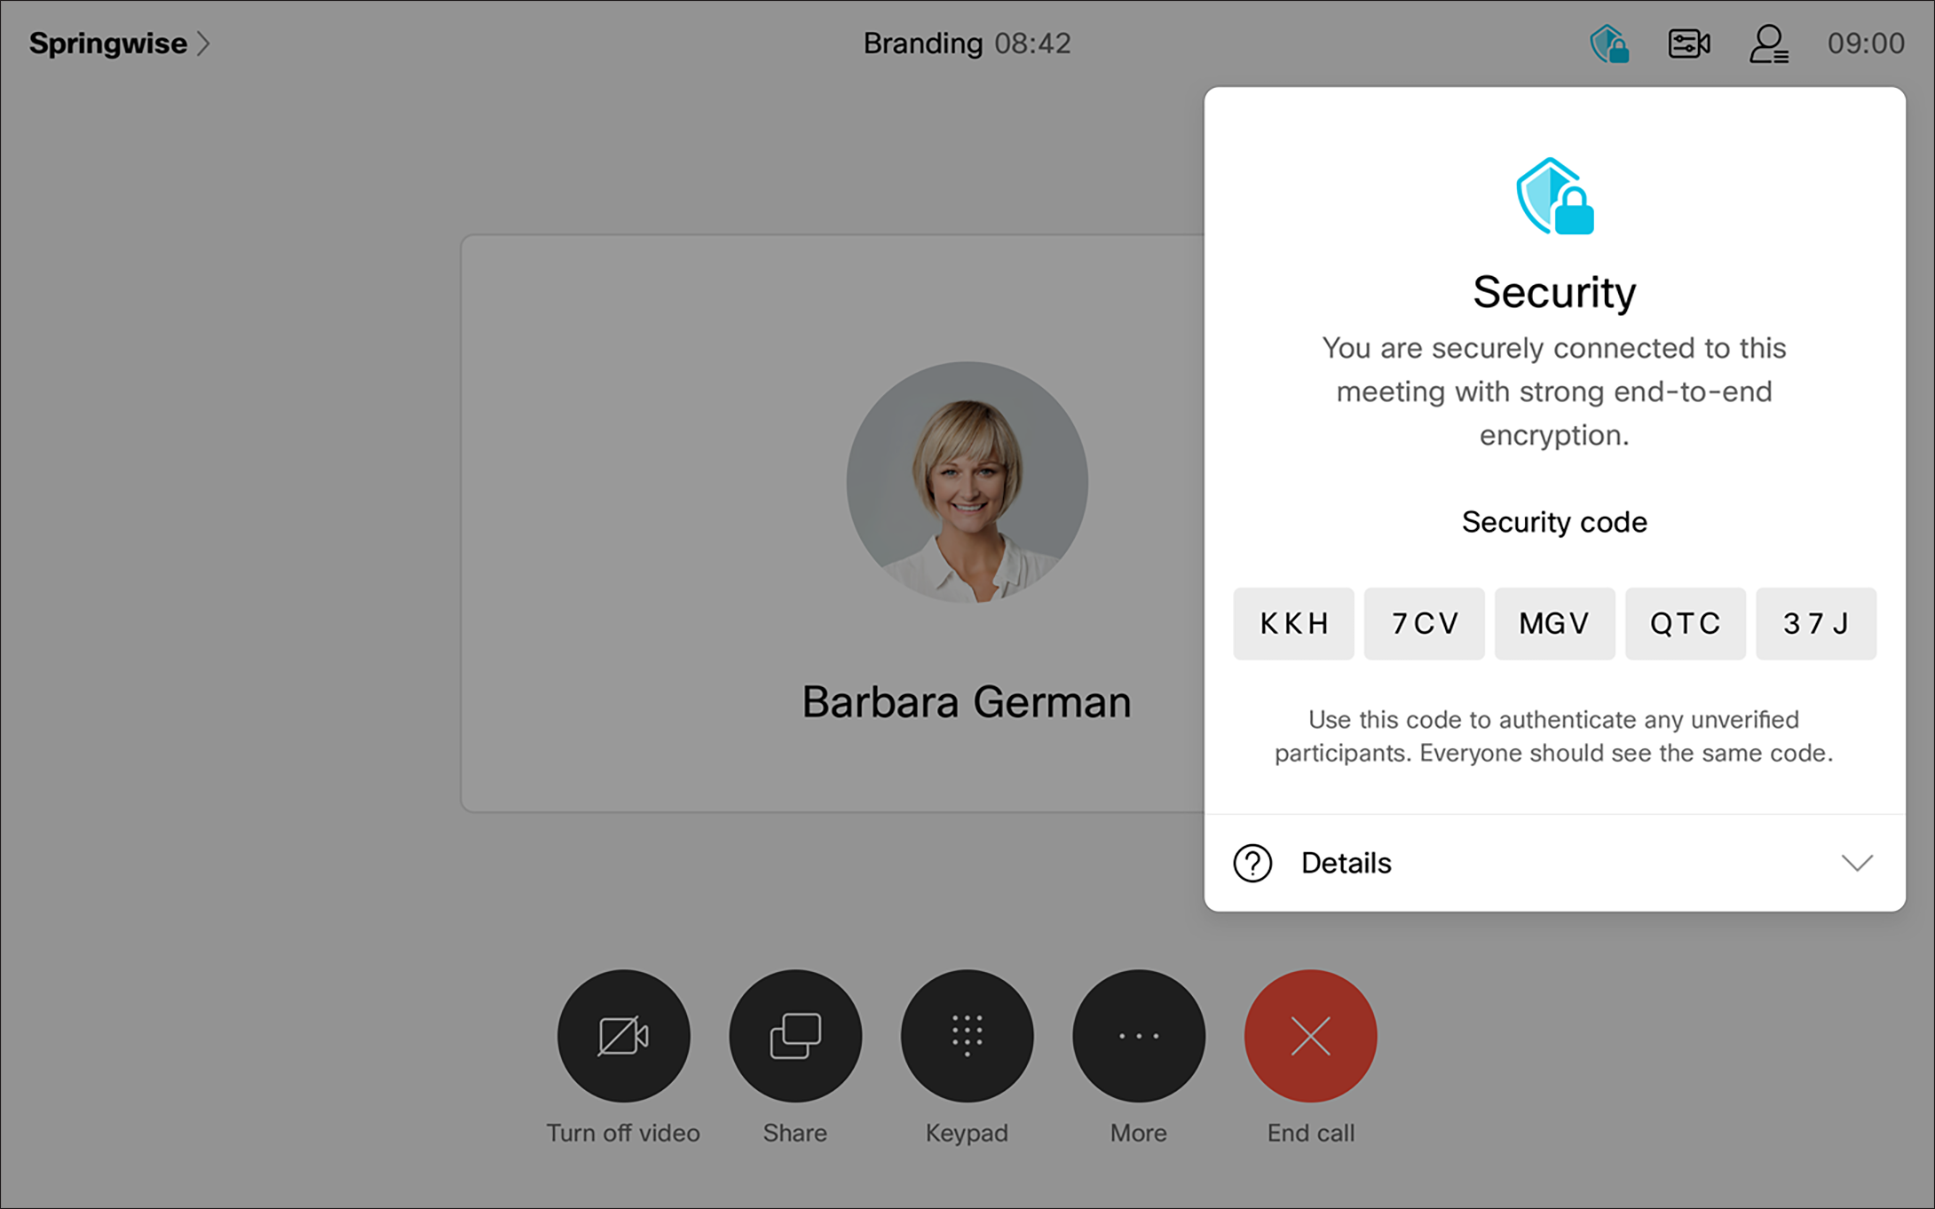
В събранието можете да проверите дали срещата е криптирана от край до край, като погледнете иконата на щита в заглавката.
-
 — Срещата е криптирана от край до край.
-
 — Връзката между вашето настолно приложение Webex и сървъра на Webex е сигурна, но срещата не е криптирана от край до край.
Предоставен е код за сигурност, който позволява на участниците да проверят дали връзката им е сигурна.
Докоснете иконата, за да видите кода за защита и друга информация за сигурност за събранието. Кодът за сигурност се променя всеки път, когато участник влезе в събранието.
Всички участници в срещата трябва да виждат един и същ код за сигурност. Ако един човек види различен код за сигурност, връзката му не е сигурна.
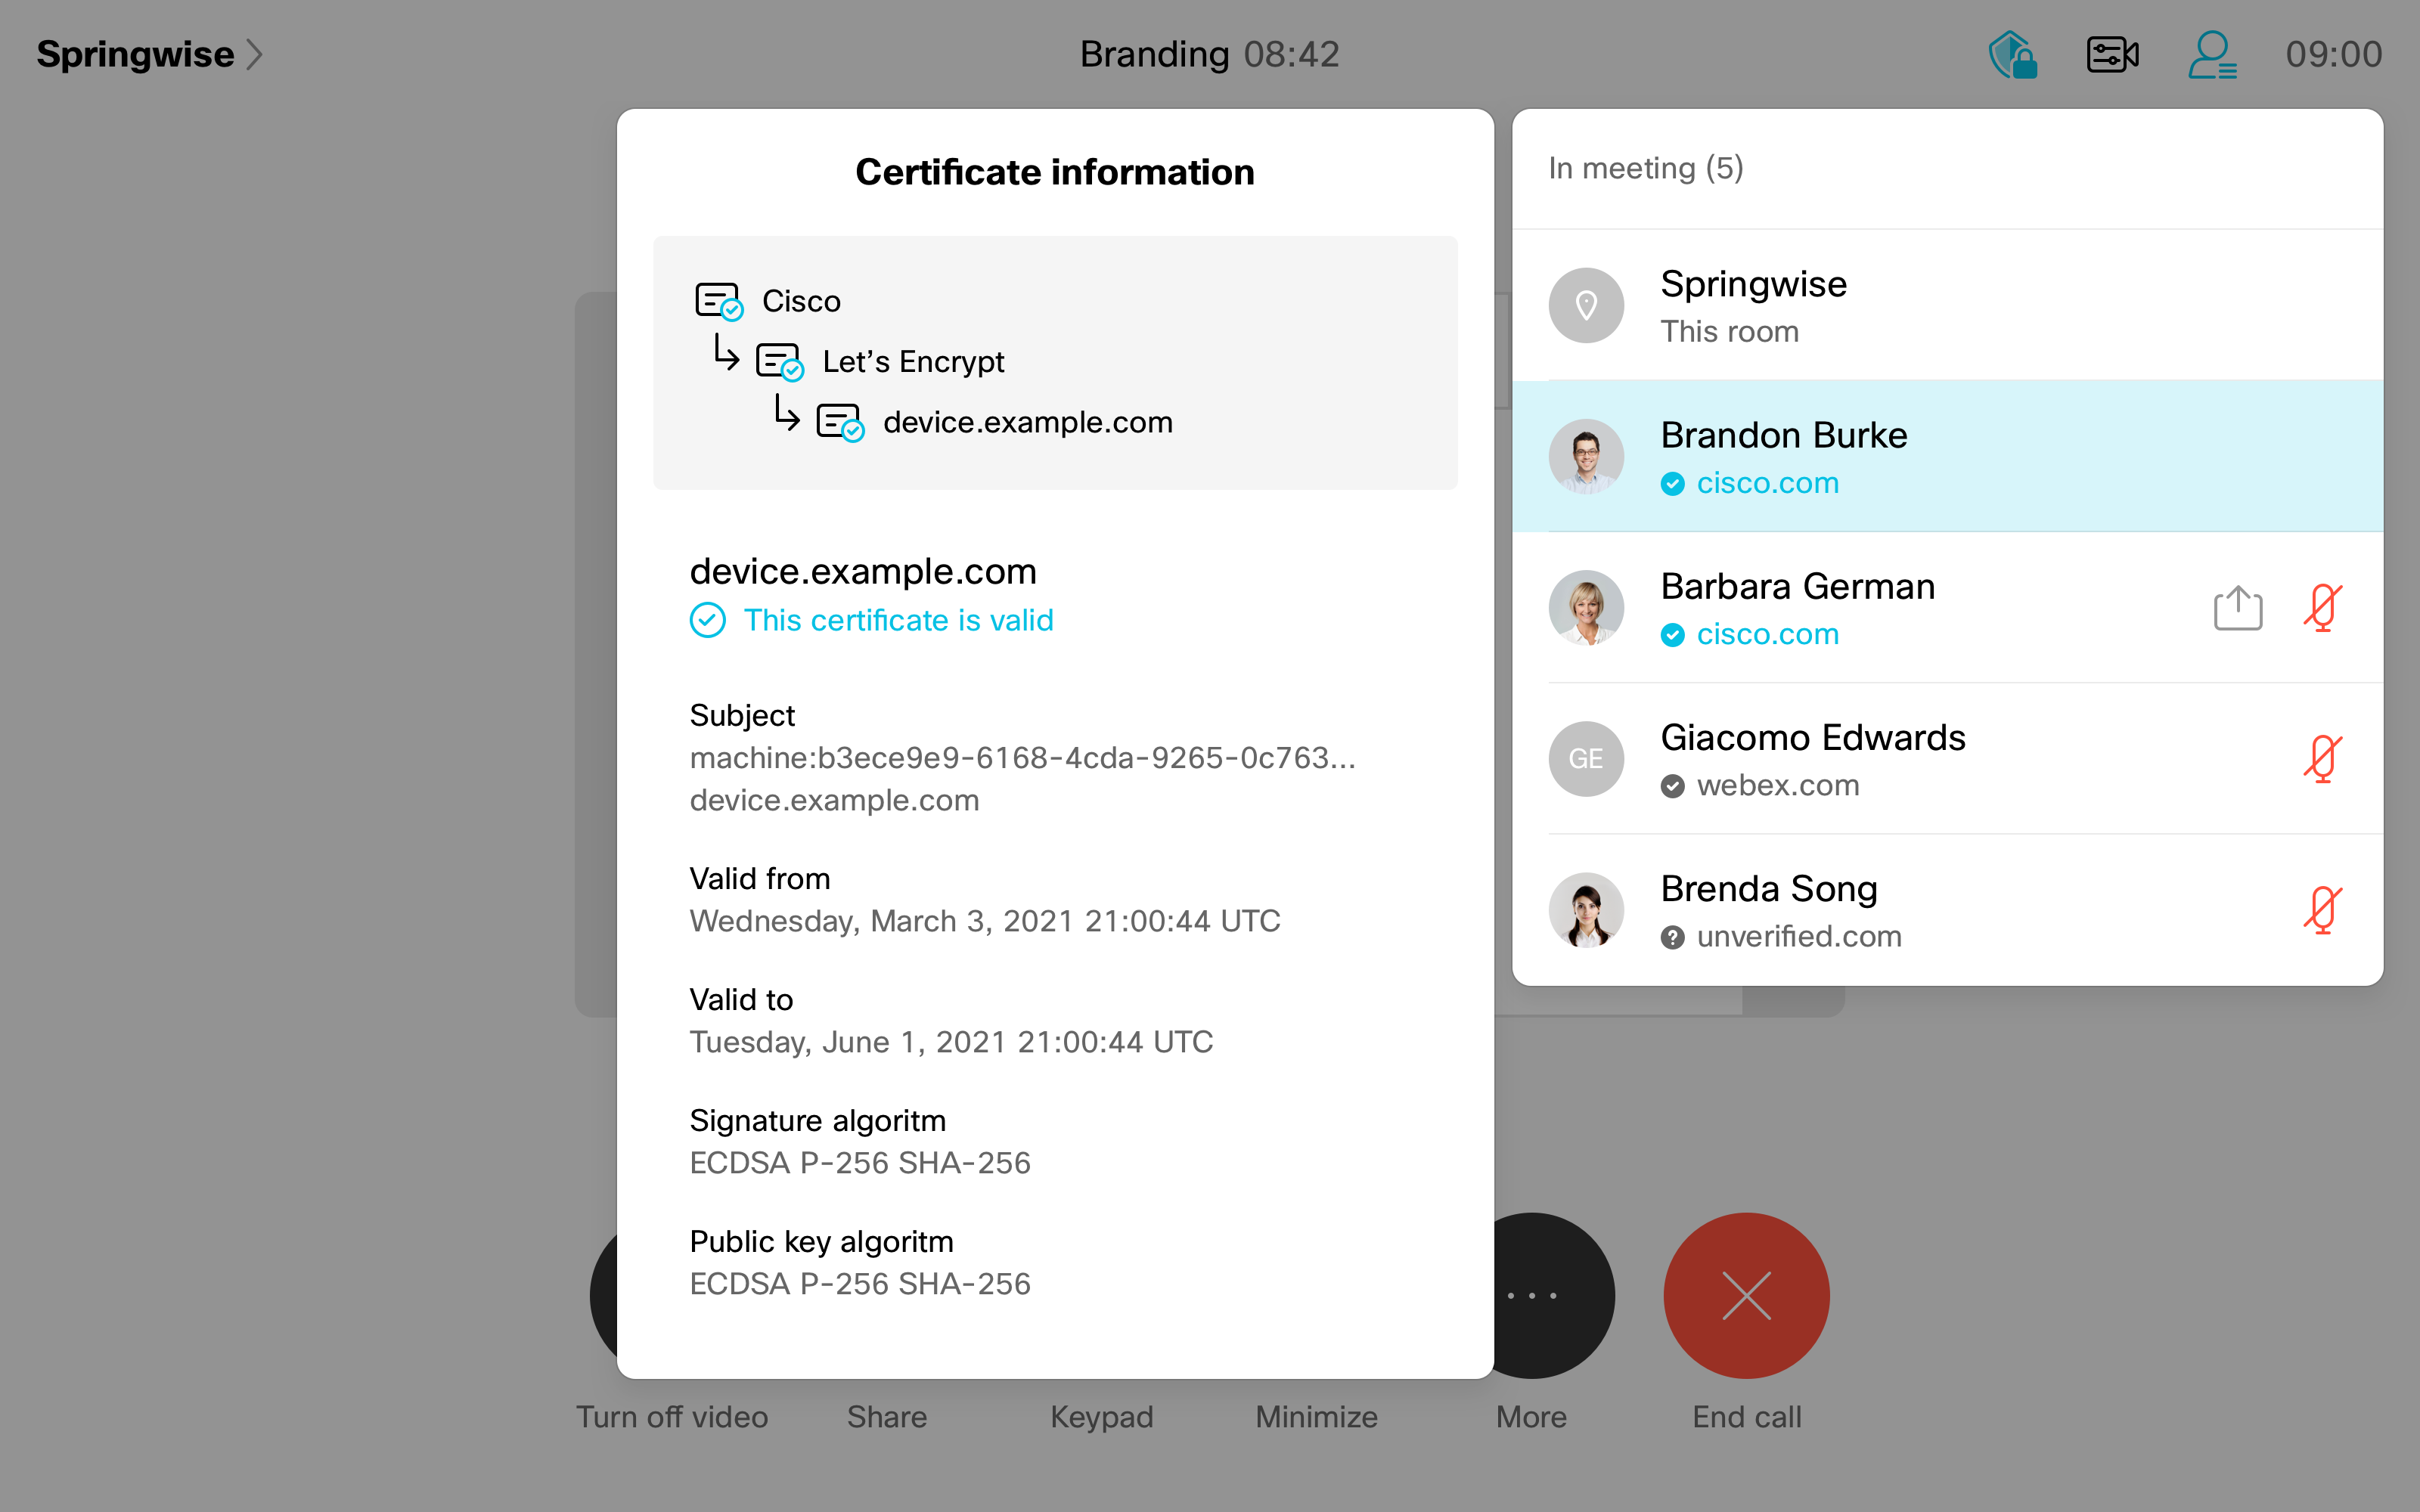
В списъка с участници можете да видите информация за състоянието на удостоверяване на всеки участник: проверен или непроверен.
-
 — Самоличността на участника е проверена външно от партньор на Webex Certificate Authority (CA). Това изисква конфигуриране на външен сертификат на вашето лично устройство.
-
 — Самоличността на участника е проверена вътрешно от Webex CA.
-
 — Самоличността на участника е непроверена.
По-подробна информация за доставчика на сертификат е достъпна, като докоснете името на участника и изберете Показване на сертификат.
Потребителско изживяване за Webex Calling
Потребителското из живяване за Webex Calling E2EE съответства и се основава на потребителското изживяване на E2EE, внедрено за Meeting. Когато Webex Calling обаждането е криптирано от край до край, Webex App (настолни и мобилни устройства) показва ясни визуални индикатори. Потребителите също получават различни визуални и аудио сигнали за преходи между SRTP и E2EE по време на разговор.