- ホーム
- /
- 投稿記事

コメントありがとうございます。


専用インスタンス-仮想接続
 この記事の内容
 フィードバックがある場合
仮想接続は、Webex Calling Dedicated インスタンスへのクラウド接続の追加アドオンオプションです。Virtual Connectを使用すると、お客様はポイントツーポイントのIP VPNトンネルを使用して、インターネット経由でプライベートネットワークを安全に拡張できます。ここでは、Virtual Connectの注文、アクティベーション、設定について説明します。
はじめに
仮想接続は、Webex Calling(専用インスタンス)用の専用インスタンスへのクラウド接続の追加アドオンオプションです。 Virtual Connectを使用すると、お客様はポイントツーポイントのIP VPNトンネルを使用して、インターネット経由でプライベートネットワークを安全に拡張できます。 この接続オプションでは、既存の顧客宅内機器(CPE)とインターネット接続を使用して、プライベートネットワーク接続をすばやく確立できます。
シスコは、サービスが必要なシスコの専用インスタンスデータセンター地域で、冗長IP VPNトンネルと必要なインターネットアクセスをホスト、管理、保証します。 同様に、管理者はVirtual Connectの確立に必要な、対応するCPEとインターネットサービスを担当しています。
特定の専用インスタンス地域の各仮想接続オーダーには、IPSec暗号化(GRE over IPsec)で保護された2つの汎用ルーティングカプセル化(GRE)トンネルが含まれます。これは、選択した地域のシスコの各データセンターに1つずつ。
Virtual Connectの帯域幅制限はトンネルあたり250 Mbpsで、小規模な導入には推奨されます。 2つのポイントツーポイントVPNトンネルが使用されているため、クラウドへのトラフィックはすべてお客様のヘッドエンドCPEを経由する必要があるため、リモートサイトが多い場所には適していない可能性があります。 他の代替ピアリングオプションについては、クラウド接続を参照してください。
Virtual Connectのピアリングリクエストを送信する前に、そのリージョンで専用インスタンスサービスが有効になっていることを確認してください。
前提条件
バーチャルコネクトを確立するための前提条件は次のとおりです。
-
顧客が提供する
-
導入をサポートするのに十分な帯域幅があるインターネット接続
-
2つのIPSecトンネルのパブリックIPアドレス
-
2つのGREトンネルのお客様側のGREトランスポートIPアドレス
-
-
パートナーと顧客
-
協力して帯域幅要件を評価してください
-
ネットワークデバイスがボーダーゲートウェイプロトコル(BGP)ルーティングとGRE over IPsecトンネル設計をサポートしていることを確認してください
-
-
パートナーまたは顧客が提供する
-
サイト間VPNトンネル技術の知識を持つネットワークチーム
-
BGP、eBGP、および一般的なルーティング原則に関する知識を持つネットワークチーム
-
-
Cisco
-
シスコがGREトンネルインターフェイスに割り当てたプライベート自律システム番号(ASN)と一時IPアドレス
-
シスコは、専用インスタンスクラウドアドレス用にパブリックだがインターネットでルーティングできないクラスC(/24)ネットワークを割り当てました
-
お客様がCPEデバイスを1つしか持っていない場合、各地域のCiscoデータセンター(DC1とDC2)への2つのトンネルは、そのCPEデバイスからのものです。 また、お客様は2つのCPEデバイスを選択できます。各CPEデバイスは、各地域のCiscoデータセンター(DC1とDC2)への1つのトンネルにのみ接続する必要があります。 お客様のインフラストラクチャ内の別々の物理サイト/場所で各トンネルを終端させることで、さらなる冗長性を実現できます。
技術的な詳細
導入モデル
Virtual Connectは、ルーティングとGREコントロールプレーンが1つのデバイスで提供され、 IPSecコントロールプレーンが別のデバイスで提供されるデュアルティアヘッドエンドアーキテクチャを採用しています。
Virtual Connect接続が完了すると、お客様の企業ネットワークとDedicated Instance Ciscoのデータセンターとの間に2つのGRE over IPsecトンネルが作成されます。 それぞれの地域内の各冗長データセンターに1つずつ。 ピアリングに必要な追加のネットワーク要素は、Control Hub Virtual Connectアクティベーションフォームを介してパートナーまたはお客様がシスコに交換します。
次の図は、 顧客側の2コンセントレータオプションの仮想接続導入モデルの例を示しています。
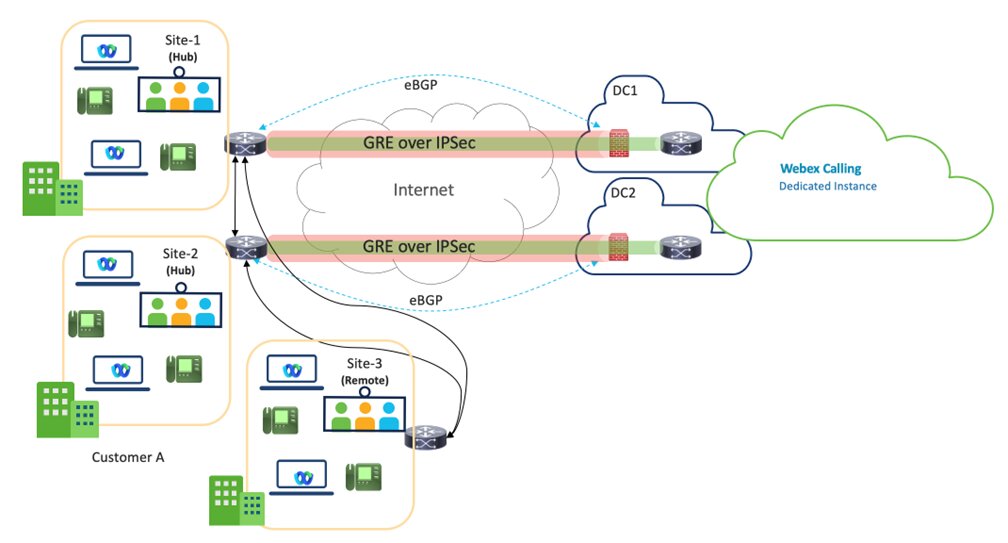
仮想接続-VPNはハブ設計で、 お客様のハブサイトが特定の地域内の専用インスタンスのデータセンターのDC1とDC2に接続されます。
冗長性を高めるために2つのハブサイトをお勧めしますが、 2つのトンネルを備えた1つのハブサイトもサポートされている導入モデルです。
トンネルあたりの帯域幅は250 Mbpsに制限されています。 フェイルオーバーを効果的に行うには、 障害発生時にすべてのトラフィックが1つのトンネルを経由するため、 両方のトンネルの合計トラフィックが250 Mbpsを超えないようにしてください。
同じ地域にあるお客様のリモートサイトは、 お客様のWANを介してハブサイトに接続し直す必要がありますが、 その接続についてはシスコの責任ではありません。
パートナーはお客様と緊密に連携して、Virtual Connectサービス地域に最適な経路を選択することが期待されています。
下の図は、専用インスタンスのクラウド接続ピアリングリージョンを示しています。
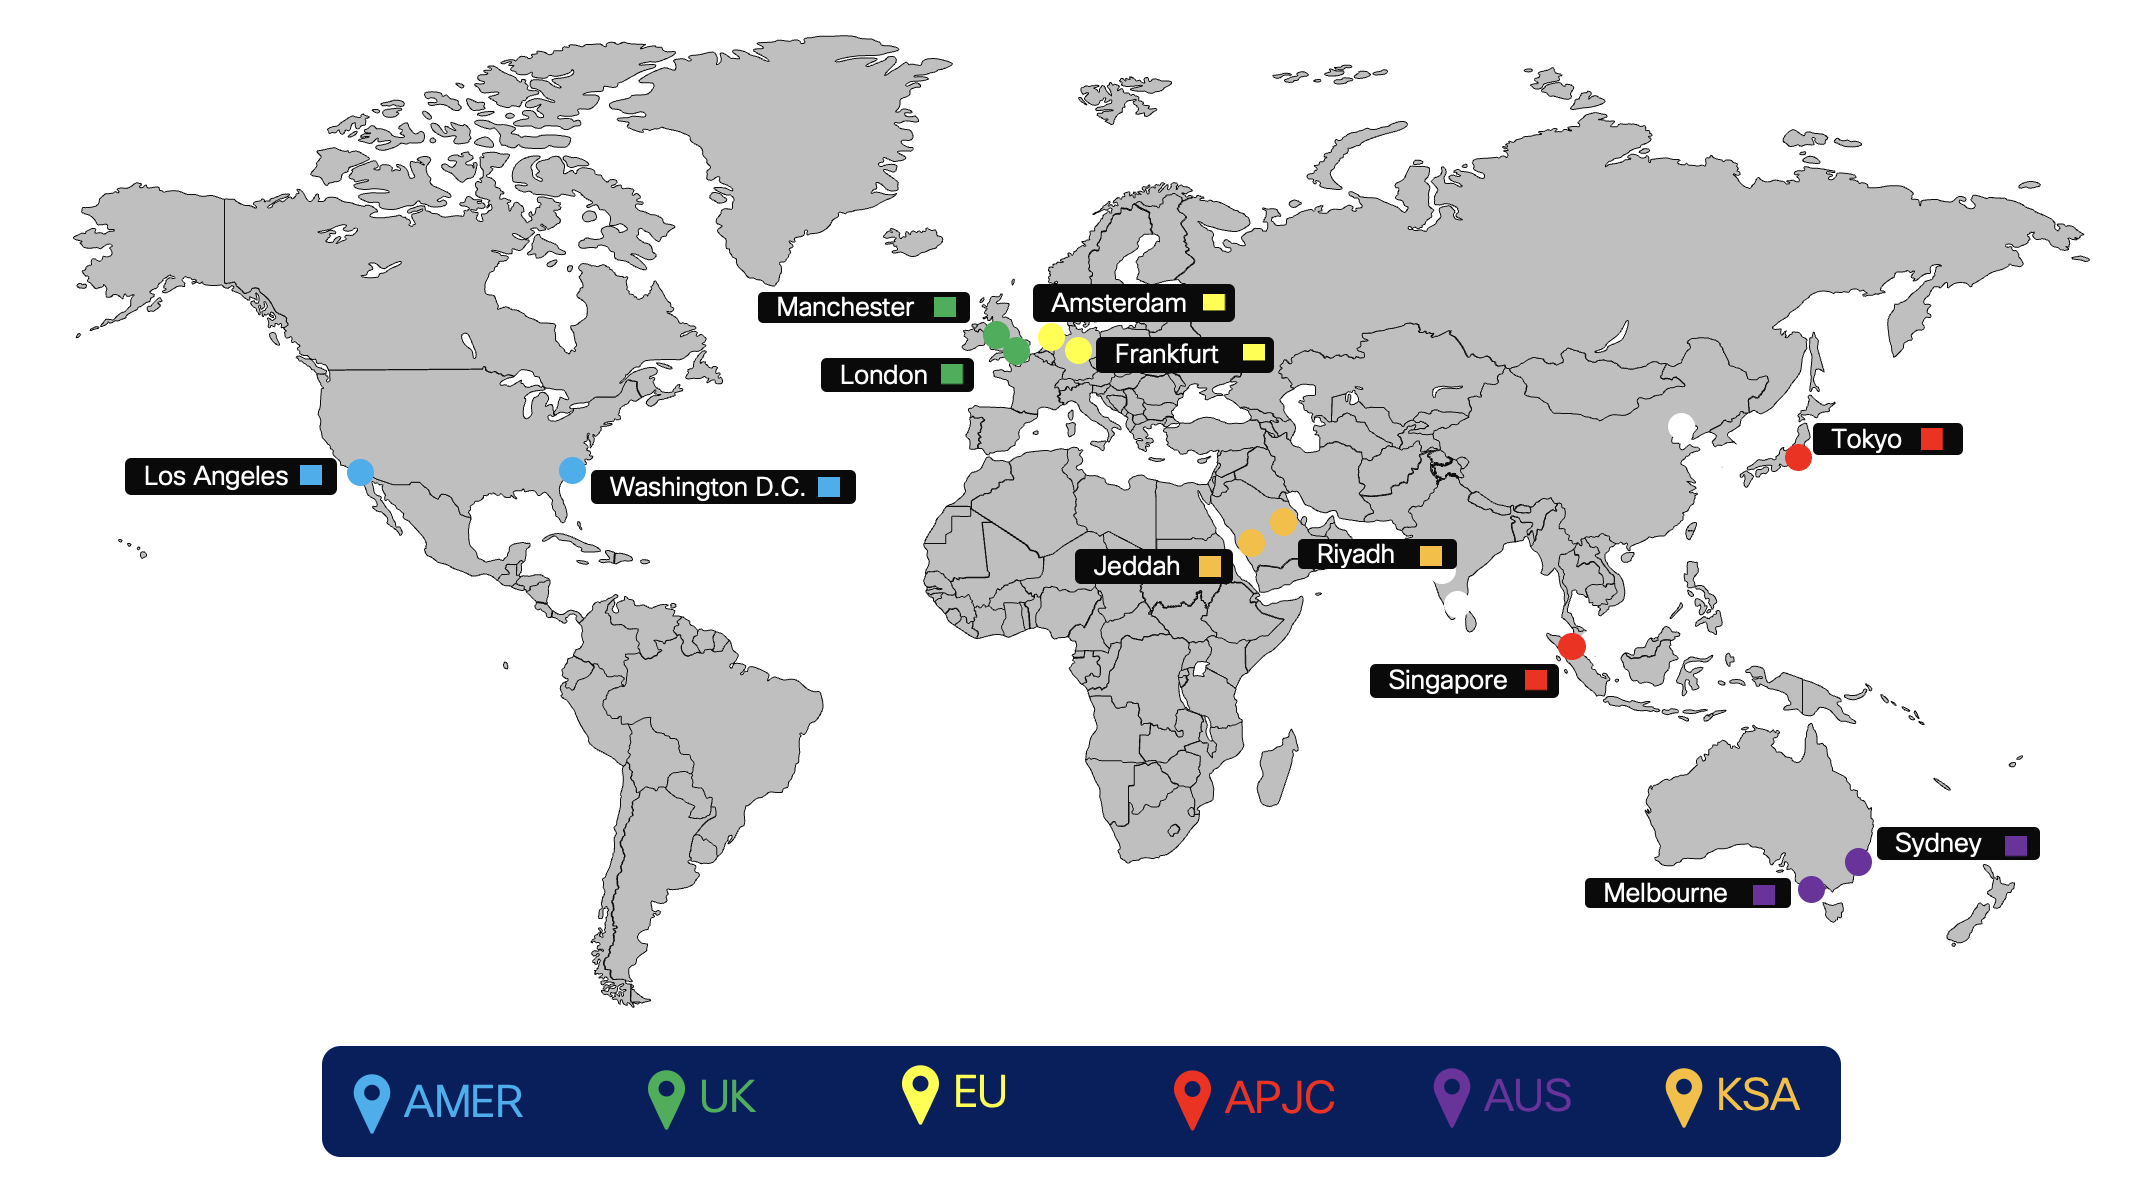
ルーティング
Virtual Connectアドオンのルーティングは、専用インスタンスと顧客宅内機器(CPE)の間の外部BGP(eBGP)を使用して実装されます。 シスコは、地域内の各冗長DCのそれぞれのネットワークをお客様のCPEにアドバタイズし、CPEはデフォルトルートをシスコにアドバタイズする必要があります。
-
シスコが管理し、割り当てます
-
トンネルインターフェイスのIPアドレス(ルーティング用の一時リンク)シスコは、指定された共有アドレス空間(パブリックにルーティングできない)から割り当てます
-
トンネルの転送先アドレス(シスコ側)
-
お客様のBGPルーティング設定用のプライベート自律システム番号(ASN)
-
シスコは、64512から65534までの指定された私的使用範囲からの割り当てを行います
-
-
-
専用インスタンスとCPE間でルートを交換するために使用されるeBGPは
-
シスコは、割り当てられた/24ネットワークを、それぞれの地域の各DCごとに2つ/25に分割します
-
Virtual Connectでは、各/25ネットワークは、それぞれのポイントツーポイントVPNトンネル(トランジェントリンク)を介してシスコによってCPEにアドバタイズされます。
-
CPEは適切なeBGPネイバーで設定する必要があります。 CPEを1つ使用する場合、2つのeBGPネイバーが使用され、1つは各リモートトンネルを指します。 2つのCPEを使用する場合、各CPEには、CPEの1つのリモートトンネルを指す1つのeBGPネイバーがあります。
-
各GREトンネルのシスコ側(トンネルインターフェイスIP)は、CPEのBGPネイバーとして設定されています
-
CPEは、各トンネルを経由するデフォルトルートをアドバタイズするために必要です
-
CPEは、必要に応じて、学習したルートを顧客の企業ネットワーク内で再配布する責任があります。
-
-
障害のないリンク障害状態では、1つのCPEに2つのアクティブ/アクティブトンネルがあります。 CPEノードが2つある場合、各CPEにはアクティブなトンネルが1つあり、両方のCPEノードがアクティブでトラフィックを渡している必要があります。 非障害シナリオでは、トラフィックは正しい /25 宛先に向かう2つのトンネルに分割する必要があります。一方のトンネルがダウンした場合、もう一方のトンネルは両方のトラフィックを伝送できます。 このような障害シナリオでは、/25ネットワークがダウンすると、/24ネットワークがバックアップルートとして使用されます。 シスコは、内部のWANを介して、接続が失われたDCに顧客のトラフィックを送信します。
バーチャルコネクトのトラフィックフロー
両方のトンネルが稼働しているときの交通流れ
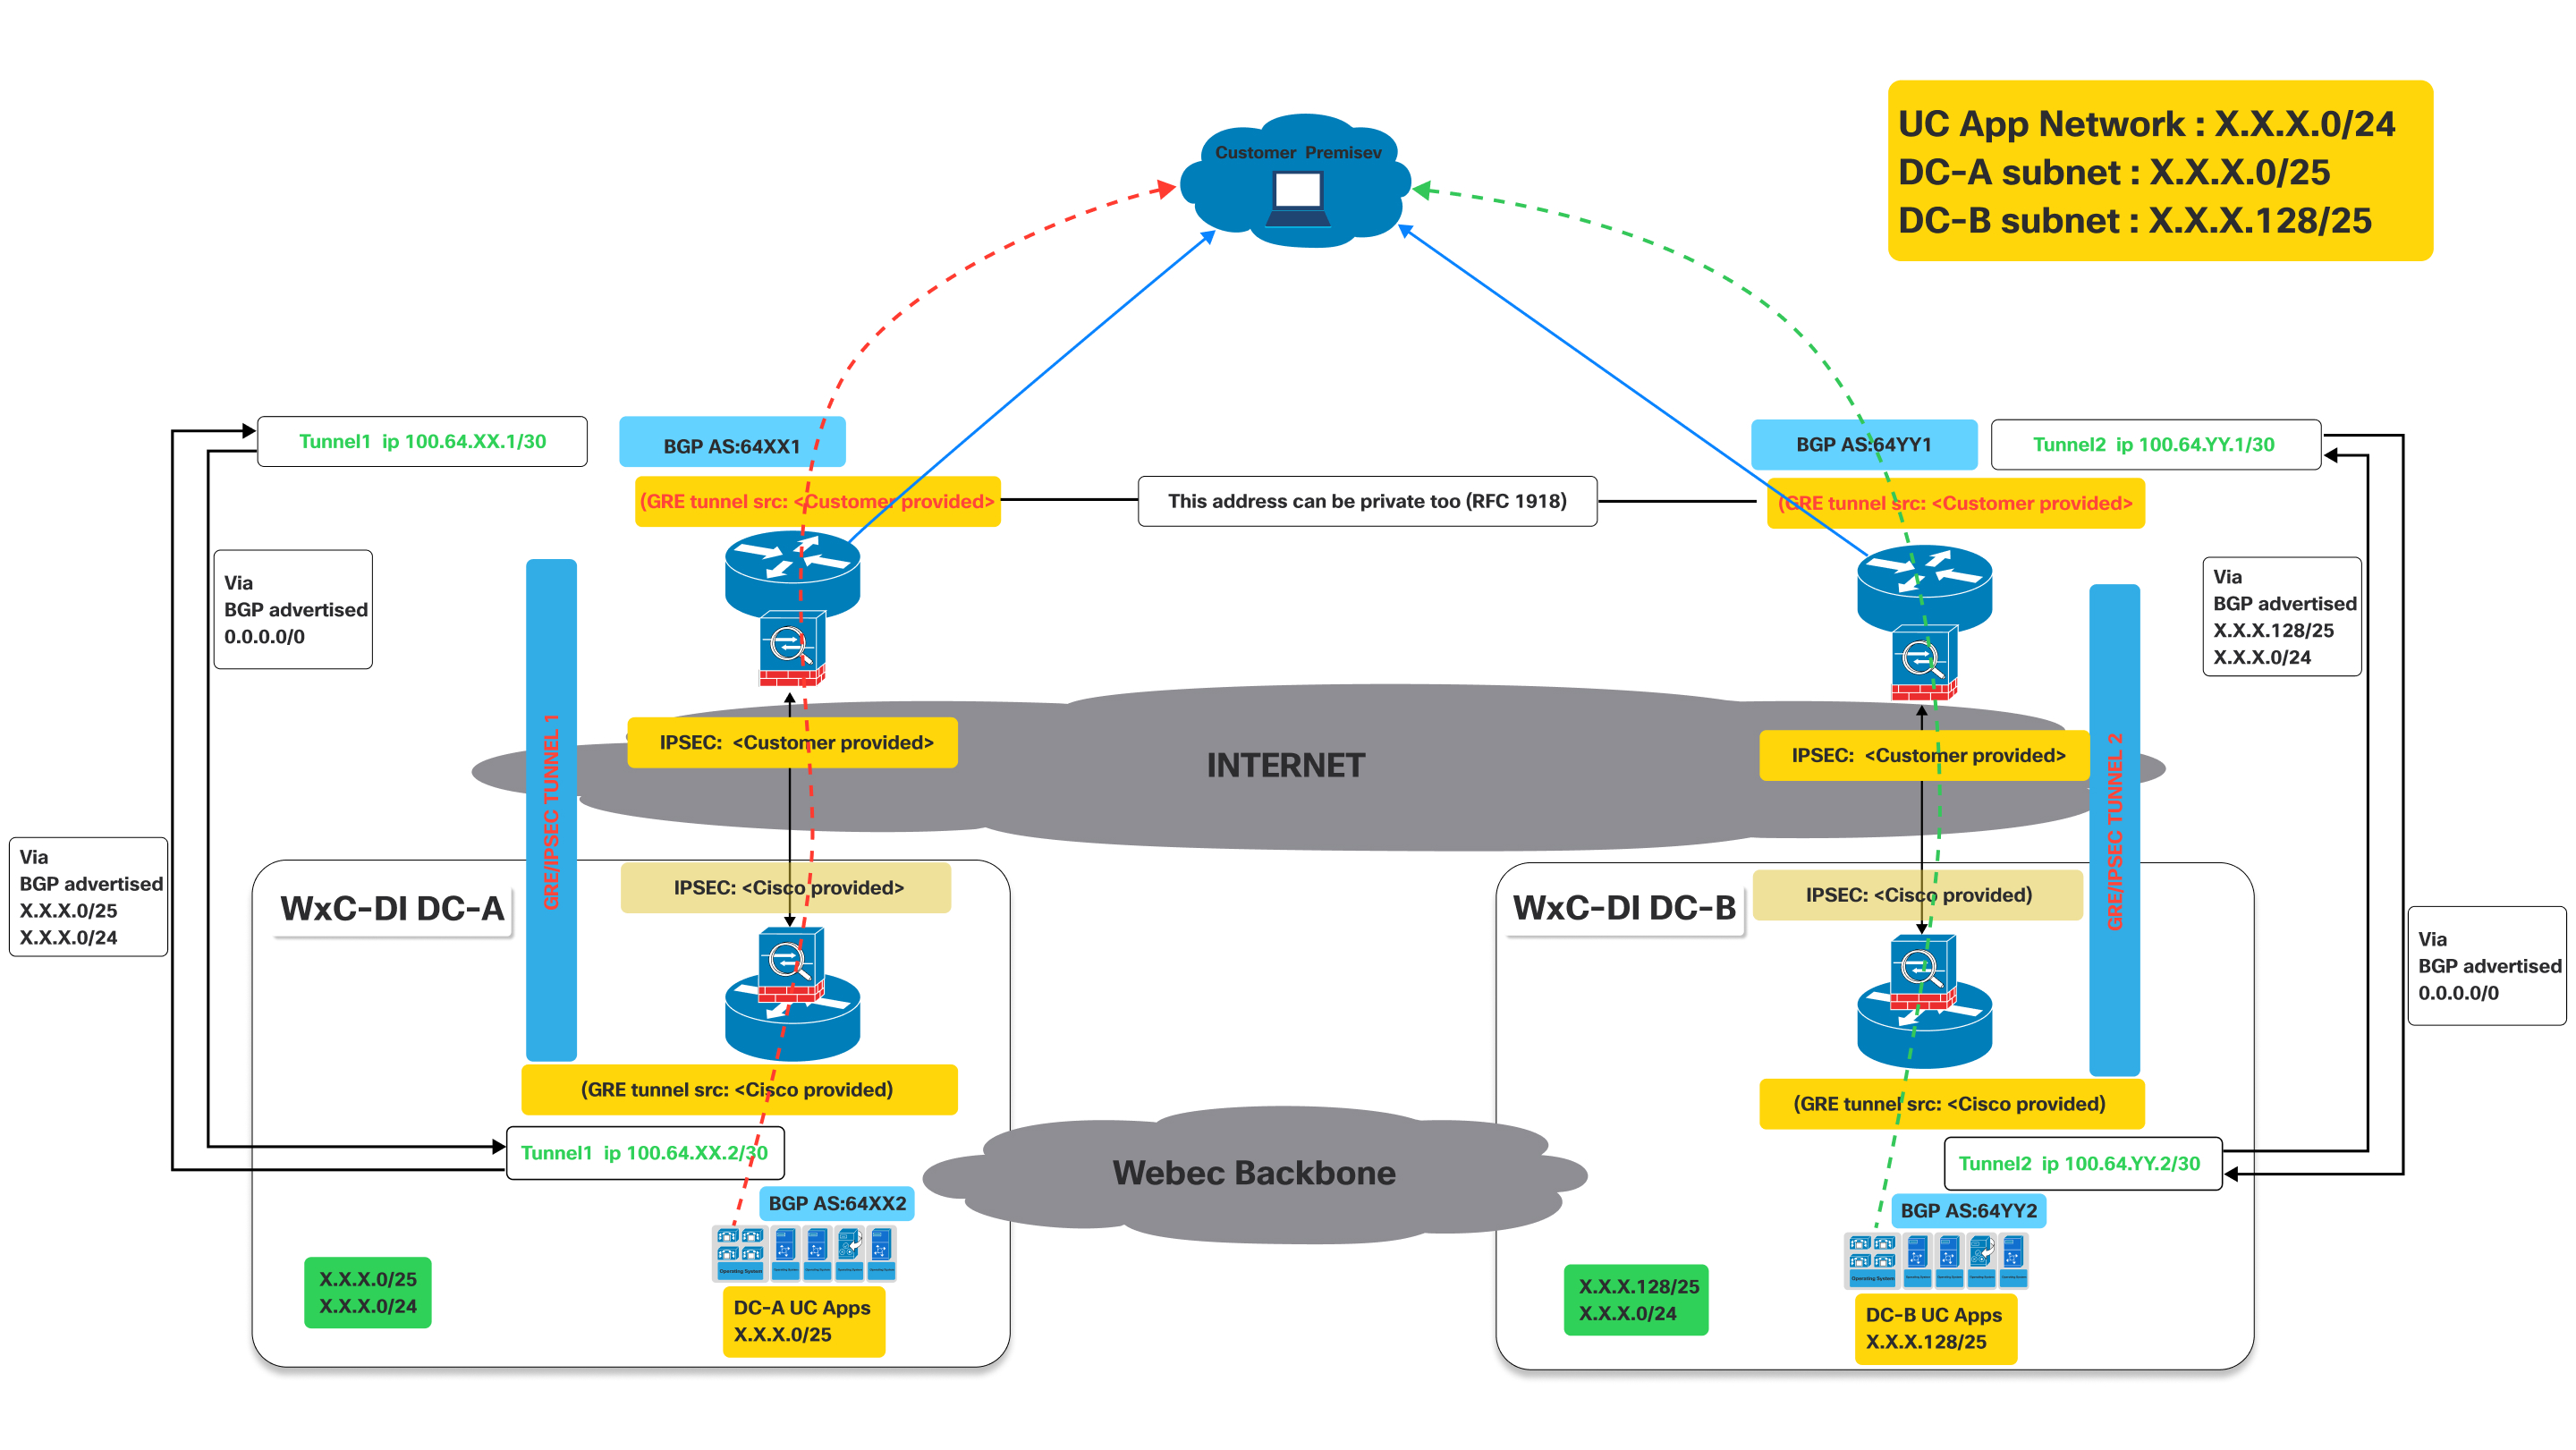
この画像はVirtual Connectのネットワークアーキテクチャを示しており、 プライマリトンネルとセカンダリトンネルの両方が稼働している場合のトラフィックフローを詳しく説明しています。
これは、 お客様がシスコのデータセンターでホストされているUCアプリケーションにアクセスするためのアクティブな接続モデルであり、インターネット上のデュアルGRE/IPSECトンネルとBGPを使用してルートを交換します。
定義:
- 顧客前提:
- これは、ユーザーとそのデバイス (IP電話、UCクライアントを実行するコンピューターなど)が配置されている顧客のオンサイトネットワークを表しています。
- ここから発信されるトラフィックは、シスコのデータセンターでホストされているUCアプリケーションに到達する必要があります。
- Cisco Webex Calling専用インスタンス(専用インスタンス)データセンター(WXC-DI
DC-AとWXC-DI DC-B):
- これらは、UCアプリケーションをホストするシスコのデータセンターです。
- DC-AとDC-Bは地理的に離れているため、冗長性があります。
- 各データセンターには、UCアプリケーション用の独自のサブネットがあります。
- DC-A サブネット:X.X.X.0/25
- DC-B サブネット:x.x.x.128/25
- gre/IPSecトンネル(トンネル1とトンネル2):
- これらは、 パブリックインターネットを介した顧客施設とシスコデータセンター間の安全で暗号化された接続です。
- GRE(汎用ルーティングカプセル化):このプロトコルは、 さまざまなネットワーク層プロトコルを仮想ポイントツーポイントリンク内にカプセル化するために使用されます。 これにより、 BGPのようなルーティングプロトコルをトンネル上で動作させることができます。
- IPsec(インターネットプロトコルセキュリティ):この一連のプロトコルは、 IP通信の暗号セキュリティサービス(認証、整合性、機密性)を提供します。 GREでカプセル化されたトラフィックを暗号化し、インターネット上での安全なデータ転送を保証します。
- ボーダーゲートウェイプロトコル(BGP):
- BGPは、 お客様の構内とシスコのデータセンター間でルーティング情報を交換するために使用されるルーティングプロトコルです。
上の図に示すように、顧客の敷地内に設置されたデバイスは、 2つのGRE/IPSECトンネルを確立する必要があります。
以下のXX/YY、DC-A、DC-Bで使用される命名規則は、専用インスタンスが提供されるすべての地域で一般的です。 これらの値は地域ごとに異なり、 実際の値は地域ごとに異なります。 具体的な値は、 仮想コネクトのアクティベーション時に提供されます。
シスコ側では、IPSecトンネルとGREトンネルは異なるデバイスで終端されます。 そのため、 お客様はデバイス上でIPsec宛先とGRE宛先のIPを適切に設定する必要があります 。 デバイスでサポートされていれば、 お客様はGREとIPSECに同じIPを使用できます。 上の図を参照してください。 IP関連の値は、 ポータルでの仮想接続のアクティブ化時に提供されます。
- トンネル1:顧客施設をインターネット経由で「専用インスタンスDC-A」( データセンターA)に接続します。 このトンネルは、カスタマー側ではBGP AS: 64XX1を使用し、専用インスタンスDC-A側ではBGP AS: 64XX2を使用します。 IPSECとGREのトンネルソース設定は、 お客様が提供した詳細とシスコが提供した詳細に分かれています。
- トンネル2:お客様の構内をインターネット経由で「専用インスタンスDC-B」( データセンターB)に接続します。 このトンネルは、カスタマー側ではBGP AS: 64YY1を使用し、専用インスタンスDC-B側ではBGP AS: 64YY2を使用します。 トンネル1と同様に、 IPSECとGREのトンネルソース構成は、お客様とシスコの間で共有されます。
BGP AS: 64XXとBGP AS: 64YYでは、XXとYYは特定の地域に固有です。
Webex Calling専用インスタンスのデータセンター (AとB)へのGRE/IPSECトンネルが確立されると、お客様は対応するBGPセッションを介してシスコからアドバタイズされた次のルートを受け取るはずです。
- DC-Aの場合:シスコからアドバタイズされるルートは、X.X.X.0/25とX..x.0/24です。 オプションで、 IaaSをリクエストしてカスタマールートY.Y.Y.0/25とY.Y.Y.0/24に設定すると、シスコからアドバタイズされます。
- DC-Bの場合:シスコからアドバタイズされるルートはX.X.128/25とX..x.0/24になります。 オプションで、 IaaSをリクエストしてカスタマールート用に構成すると、Y.Y.Y.128/25とY.Y.Y.0/24がシスコからアドバタイズされます。
- お客様は両方の接続(トンネル)を経由してシスコへの 0.0.0./0 ルートをアドバタイズする必要があります
- 両方のトンネルが稼働しているときに、お客様は最長のプレフィックス(/25)ルートをたどって、 それぞれのトンネルを経由してシスコにトラフィックを送信する必要があります。
- シスコは、トラフィックの対称性を保つために、同じトンネルを経由してトラフィックを返します。
トラフィックフロー:
- お客様の構内から「DC-A UC Apps」(X.X.X.0/25)宛てのトラフィックは、トンネル1を通過します。
- お客様の構内から「DC-B UC Apps」(X.X.128/25)宛てのトラフィックは、トンネル2を通過します。
フェイルオーバーシナリオ:トンネルの1つがダウンしたときのトラフィックフロー
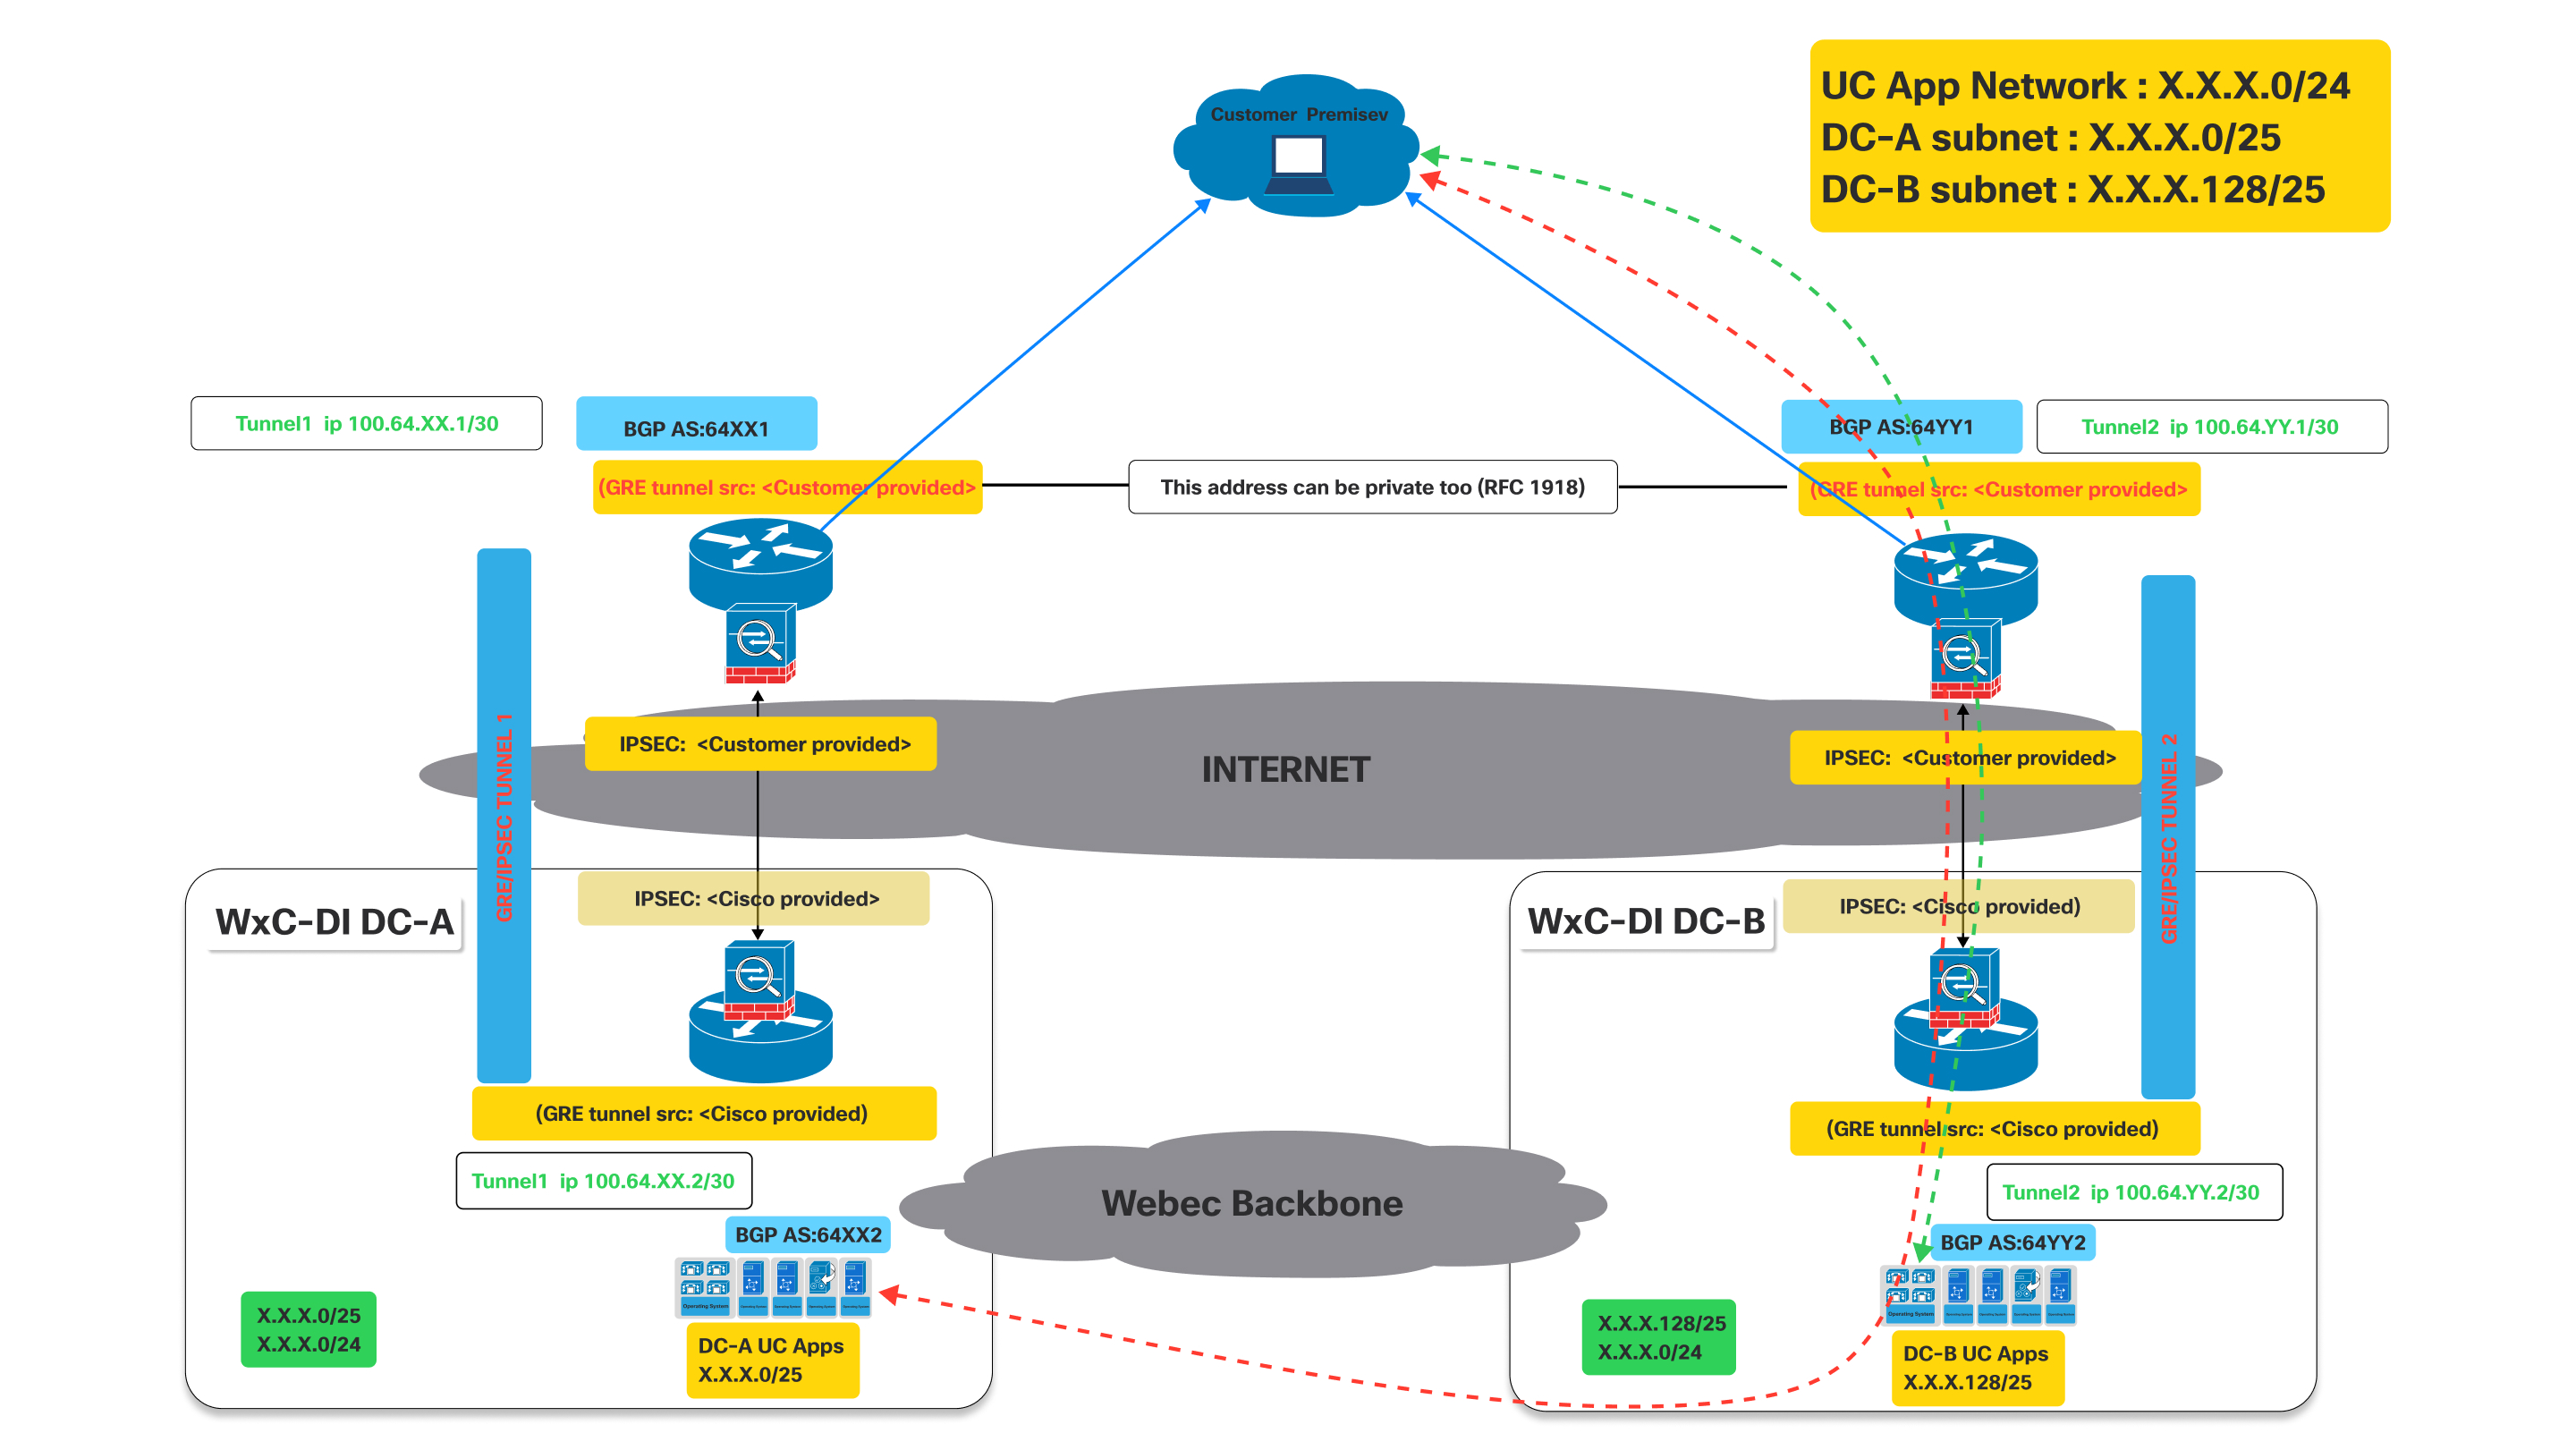
上の図に示すように、DC-Aへのトンネルがダウンすると、 DC-Aへのトンネルを介して確立されたBGPがダウンします。
BGPへの影響:トンネル1がダウンすると、 そのトンネルを介したBGPセッションもダウンします。 その結果、DC-Aは、このパスを介してそのルート( 具体的にはX.X.X.0/25)を顧客にアドバタイズできなくなります。 そのため、 お客様のルーターはパスが到達不能であることを検出します。
これで、トンネル1がダウンしたため、顧客宅のカスタマールーターは、 トンネル1で学習したルートをルーティングテーブルから自動的に削除するか、 到達不能としてマークします。
- UCアプリケーションネットワーク(X.X.X.0/24)またはDC-Aサブネット(X.X.X.0/25)宛てのトラフィックは、動作中のトンネルを通ってDC-Bにリダイレクトされます。DC-Bは、 引き続きX.X.X.0/25ネットワークを含むX.X.X.0/24をアドバタイズします。
- DC-Bへのトンネルがダウンしていて、DC-Aへのトンネルがまだ稼働している場合も、同様の動作が見られます。
接続プロセス
| 1 | |
| 2 | |
| 3 | |
| 4 |
ステップ1: CCWオーダー
仮想接続は、CCWの専用インスタンスのアドオンです。
| 1 |
CCWの注文サイトに移動し、ログインをクリックしてサイトにサインオンします。 |
| 2 |
見積もりを作成します。 |
| 3 |
「A-FLEX-3」のSKUを追加してください。 |
| 4 |
[編集オプション] を選択します。 |
| 5 |
表示されるサブスクリプションタブで、オプションとアドオンを選択します。 |
| 6 |
「その他のアドオン」で、「専用インスタンスの仮想接続」の横のチェックボックスを選択してください。 商品名は「A-フレックス-DI-VC」です。 |
| 7 |
バーチャルコネクトが必要な地域の数と数を入力してください。 Virtual Connectの数量は、専用インスタンス用に購入したリージョンの総数を超えてはいけません。 また、Virtual Connectの注文は地域ごとに1回しかできません。 |
| 8 |
選択内容に問題がなければ、ページの右上にある「確認して保存」をクリックしてください。 |
| 9 |
[保存して続行] をクリックして注文を確定します。 これで、確定した注文が注文グリッドに表示されます。 |
ステップ2:コントロールハブでのバーチャルコネクトの有効化
| 1 | |
| 2 |
サービスセクションで、「通話」>「専用インスタンス」>「クラウド接続」に移動します。 |
| 3 |
バーチャルコネクトカードには、購入したバーチャルコネクトの数量が記載されています。 これで、管理者は「アクティベート」をクリックして、Virtual Connectのアクティベーションを開始できます。 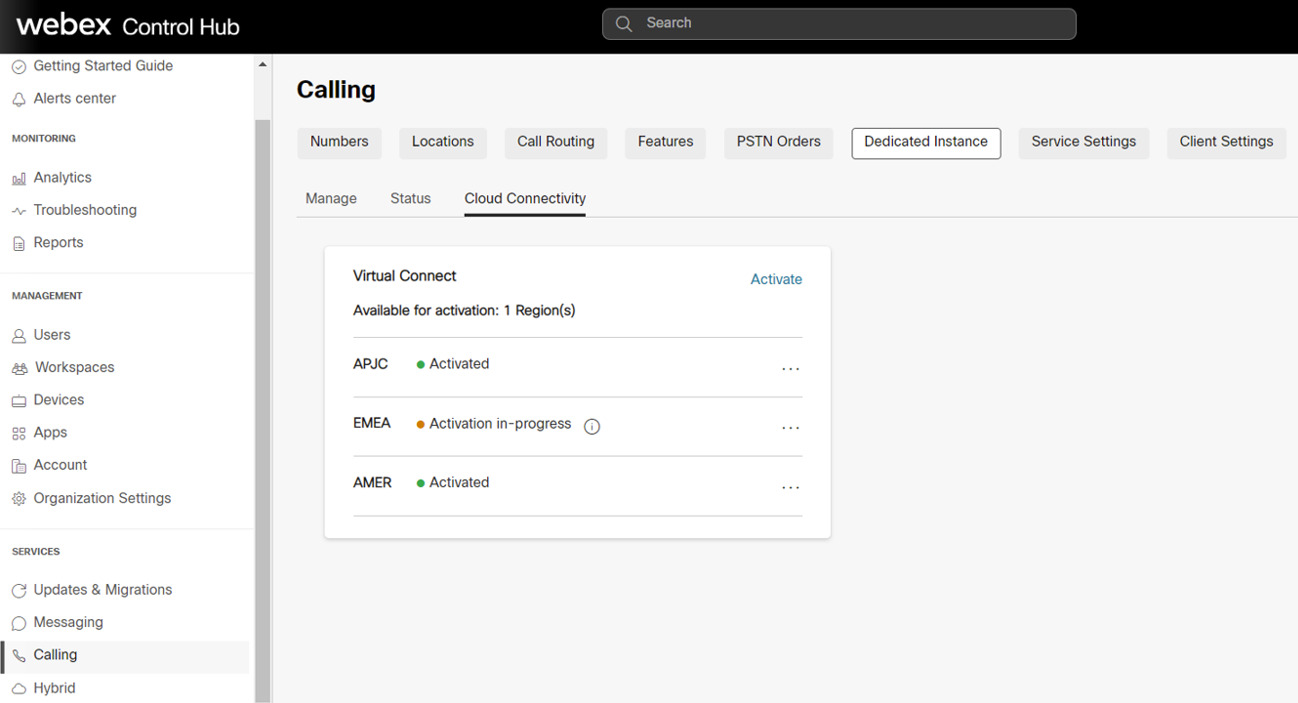
アクティベーションプロセスは、「カスタマーフル管理者」の役割を持つ管理者のみが開始できます。 一方、「顧客読み取り専用管理者」の役割を持つ管理者は、ステータスを表示することしかできません。 |
| 4 |
アクティブ化ボタンをクリックすると、管理者がシスコ側のピアリング設定に必要なVirtual Connectの技術的詳細を入力するためのVirtual Connectフォームが表示されます。 このフォームには、選択した地域に基づいた、シスコ側の静的情報も表示されます。 この情報は、顧客管理者がCPEを自分側で設定して接続を確立するのに役立ちます。 |
| 5 |
必須フィールドをすべて入力したら、「有効にする」ボタンをクリックしてください。 |
| 6 |
特定の地域のVirtual Connectアクティベーションフォームが完成したら、お客様はControl Hub、[通話] > [専用インスタンス] > [クラウド接続] タブからアクティベーションフォームをエクスポートして、[設定をエクスポート] をクリックできます。 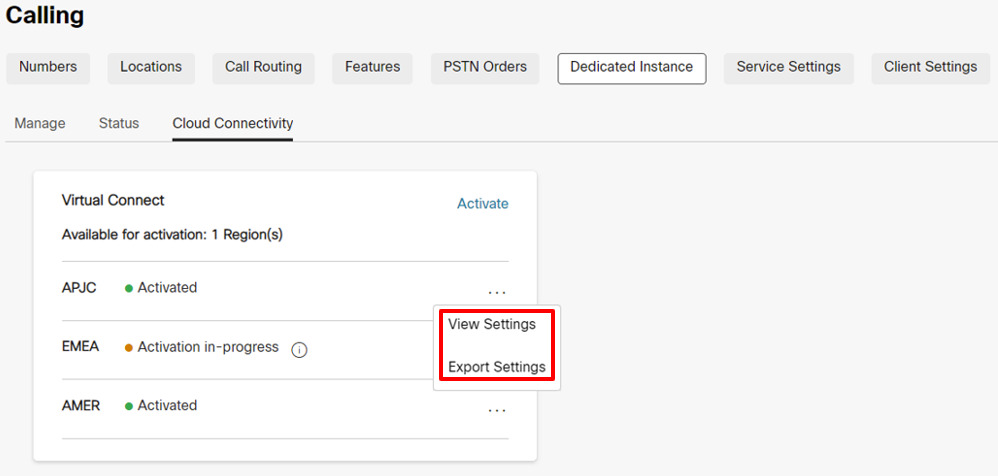
セキュリティ上の理由から、認証とBGPパスワードはエクスポートされた文書には表示されませんが、管理者はControl Hubの [設定を表示]、[通話] > [専用インスタンス] > [クラウド接続] タブをクリックすると、Control Hubで同じものを表示できます。 |
ステップ 3: シスコがネットワーク設定を行います
| 1 |
バーチャルコネクトのアクティベーションフォームが完了すると、ステータスは [通話] > [専用インスタンス] > [クラウド接続] > [バーチャルコネクトカード] でアクティベーション中です。 |
| 2 |
シスコは、5営業日以内にシスコのサイド機器で必要な設定を完了します。 正常に完了すると、Control Hubの特定の地域のステータスが「アクティブ」に更新されます。 |
ステップ4: お客様はネットワーク設定を行います
|
お客様の入力に基づいてシスコ側の IP VPN 接続の設定が完了したことをお客様の管理者に通知するために、ステータスが「アクティブ」に変更されます。 ただし、顧客管理者はCPEで自分側の設定を完了し、Virtual Connectトンネルがオンラインになるための接続ルートをテストする必要があります。 設定や接続時に問題が発生した場合、Cisco TACお客様はに連絡して支援を求めることができます。 |
トラブルシューティング
IPSec第1フェーズ(IKEv2ネゴシエーション)のトラブルシューティングと検証
IPSecトンネルネゴシエーションには、IKEv2フェーズとIPSecフェーズの2つのフェーズがあります。 IKEv2フェーズのネゴシエーションが完了しない場合、2番目のIPSecフェーズは開始されません。 まず、「show crypto ikev2 sa」(シスコの機器の場合)またはサードパーティの機器で同様のコマンドを実行して、IKEv2セッションがアクティブかどうかを確認します。 IKEv2セッションがアクティブでない場合は、次のような原因が考えられます。
-
対象トラフィックはIPSecトンネルをトリガーしません。
-
IPSecトンネルのアクセスリストが正しく設定されていません。
-
お客様と専用インスタンスのIPsecトンネルエンドポイントIPとの間には接続がありません。
-
IKEv2セッションのパラメータが、専用インスタンス側と顧客側で一致していません。
-
ファイアウォールがIKEv2 UDPパケットをブロックしています。
まず、IPSecログをチェックして、IKEv2トンネルネゴシエーションの進行状況を示すメッセージがないか調べてください。 ログには、IKEv2ネゴシエーションの問題がある場所が示されている場合があります。 ロギングメッセージがないということは、IKEv2セッションがアクティブになっていないことを示している可能性もあります。
IKEv2ネゴシエーションでよくあるエラーは次のとおりです。
-
CPE側のIKEv2の設定がCisco側と一致しません。上記の設定を再確認してください。
-
IKEのバージョンがバージョン2であることを確認してください。
-
暗号化と認証のパラメータが、専用インスタンス側で期待される暗号化と一致していることを確認してください。
「GCM」暗号が使用されている場合、GCMプロトコルが認証を処理し、認証パラメータをNULLに設定します。
-
ライフタイム設定を確認してください。
-
ディフィー・ヘルマン・モジュラスグループを確認してください。
-
疑似ランダム関数の設定を確認してください。
-
-
クリプトマップのアクセスリストが次のように設定されていません:
-
GRE(local_tunnel_transport_ip)255.255.255.255(remote_tunnel_transport_ip)255.255.255"(または同等のコマンド)を許可します
アクセスリストは「GRE」プロトコル専用でなければならず、「IP」プロトコルは機能しません。
-
ログメッセージにIKEv2フェーズのネゴシエーションアクティビティが表示されない場合は、パケットキャプチャが必要な可能性があります。
専用インスタンス側は、常にIKEv2の交換を開始するわけではなく、顧客のCPE側が開始者であることを期待することもあります。
IKEv2セッションを開始するための次の前提条件については、CPE側の設定を確認してください。
-
CPEトンネルトランスポートIPから専用インスタンストンネル転送IPへのGREトラフィック(プロトコル50)のIPSec暗号アクセスリストを確認してください。
-
GREトンネルインターフェイスがGREキープアライブに対して有効になっていることを確認してください。機器がGREキープアライブをサポートしていない場合は、デフォルトで専用インスタンス側でGREキープアライブが有効になるため、シスコに通知されます。
-
BGPが有効で、専用インスタンスのトンネルIPのネイバーアドレスで構成されていることを確認してください。
正しく設定すると、次のようにIPSecトンネルと第1フェーズのIKEv2ネゴシエーションが開始されます。
-
CPE側のGREトンネルインターフェイスから専用インスタンス側のGREトンネルインターフェイスへのGREキープアライブ。
-
BGPネイバー CPE側のBGPネイバーから専用インスタンス側のBGPネイバーへのTCPセッション。
-
CPE側のトンネルIPアドレスから専用インスタンス側のトンネルIPアドレスにpingします。
pingはトンネルトランスポートIPからトンネルトランスポートIPにすることはできません。トンネルIPからトンネルIPにする必要があります。
IKEv2トラフィックにパケットトレースが必要な場合は、UDP用のフィルターとポート500(IPsecエンドポイントの中央にNATデバイスがない場合)またはポート4500(NATデバイスがIPsecエンドポイントの中央に挿入されている場合)のいずれかを設定します。
ポート500または4500のIKEv2 UDPパケットがDI IPsec IPアドレスとの間で送受信されていることを確認してください。
専用インスタンスのデータセンターは、必ずしも最初の IKEv2 パケットを開始するとは限りません。 要件は、CPEデバイスが専用インスタンス側への最初のIKEv2パケットを開始できることです。
ローカルのファイアウォールで許可されている場合は、リモートのIPsecアドレスにもpingを試してください。 ローカルIPSecアドレスからリモートIPSecアドレスへのpingが成功しない場合は、トレースルートを実行して、パケットがドロップされた場所を特定してください。
ファイアウォールやインターネット機器によっては、トレースルートを許可しない場合があります。
IPSecの第2フェーズ(IPsecネゴシエーション)のトラブルシューティングと検証
IPSecの第2フェーズをトラブルシューティングする前に、IPSecの第1フェーズ(つまり、IKEv2セキュリティアソシエーション)がアクティブであることを確認してください。 「show crypto ikev2 sa」または同等のコマンドを実行して、IKEv2セッションを確認してください。 出力で、IKEv2セッションが数秒以上稼働していて、バウンスしていないことを確認します。 セッションの稼働時間は、セッションの「アクティブタイム」またはそれと同等の出力として表示されます。
IKEv2セッションが起動してアクティブであることを確認したら、IPSecセッションを調べてください。 IKEv2セッションと同様に、「show crypto ipsec sa」または同等のコマンドを実行してIPsecセッションを確認してください。 GREトンネルが確立される前に、IKEv2セッションとIPSecセッションの両方がアクティブになっている必要があります。 IPSecセッションがアクティブと表示されない場合は、IPSecログでエラーメッセージやネゴシエーションエラーを確認してください。
IPSecネゴシエーション中に発生する可能性のある、より一般的な問題は次のとおりです。
CPE側の設定が専用インスタンス側の設定と一致しません。設定を再確認してください:
-
暗号化と認証のパラメータが専用インスタンス側の設定と一致していることを確認してください。
-
パーフェクト・フォワード・シークレシの設定と、ハードウェア専有インスタンス側の設定と一致していることを確認してください。
-
ライフタイム設定を確認してください。
-
IPsecがトンネルモードで構成されていることを確認してください。
-
送信元と宛先のIPSecアドレスを確認してください。
トンネルインターフェースのトラブルシューティングと検証
IPSecとIKEv2のセッションが起動してアクティブであることが確認されると、GREトンネルのキープアライブパケットが専用インスタンスとCPEトンネルエンドポイントの間を流れるようになります。 トンネルインターフェイスのステータスが表示されない場合、よくある問題は次のとおりです。
-
トンネルインターフェイスの転送 VRF がループバックインターフェイスの VRF と一致しません(トンネルインターフェイスで VRF 設定が使用されている場合)。
VRF設定がトンネルインターフェイスで使用されていない場合は、このチェックは無視できます。
-
CPE側のトンネルインターフェイスではキープアライブが有効になっていません
CPE機器でキープアライブがサポートされていない場合は、専用インスタンス側のデフォルトのキープアライブも無効になるようにシスコに通知する必要があります。
キープアライブがサポートされている場合は、キープアライブが有効になっていることを確認してください。
-
トンネルインターフェイスのマスクまたはIPアドレスが正しくなく、専用インスタンスの期待値と一致しません。
-
送信元または宛先のトンネルのトランスポートアドレスが正しくなく、専用インスタンスの期待値と一致しません。
-
ファイアウォールは、GREパケットがIPSecトンネルに送信されたり、IPSecトンネルから受信されたりするのをブロックしています(GREトンネルはIPSecトンネルを介して転送されます)
pingテストでは、ローカルトンネルインターフェイスが稼働していて、リモートトンネルインターフェイスへの接続が良好であることを確認する必要があります。 (トランスポートIPではなく)トンネルIPからリモートトンネルIPへのpingチェックを行います。
GREトンネルトラフィックを伝送しているIPSecトンネルの暗号アクセスリストでは、GREパケットだけが通過できます。 その結果、トンネルトランスポートIPからリモートトンネルトランスポートIPへのpingは機能しません。
pingチェックの結果、送信元トンネルのトランスポートIPから宛先トンネルのトランスポートIPに生成されたGREパケットが生成され、GREパケット(内部IP)のペイロードが送信元と宛先のトンネルIPになります。
pingテストが成功せず、前述の項目が確認された場合は、パケットをキャプチャして、icmp pingによってGREパケットが生成されていることを確認する必要があります。このパケットはIPSecパケットにカプセル化され、送信元のIPsecアドレスから宛先IPsecアドレスに送信されます。 GREトンネルインターフェイスのカウンタとIPSecセッションカウンタも、送受信パケットが増えているかどうかを確認するのに役立ちます。
キャプチャでは、pingトラフィックに加えて、アイドルトラフィック中でもキープアライブGREパケットが表示されるはずです。 最後に、BGPが設定されている場合は、BGPキープアライブパケットもIPSECパケットにカプセル化されたGREパケットとしてVPN経由で送信する必要があります。
BGPのトラブルシューティングと検証
BGP セッション
VPN IPsecトンネルを介したルーティングプロトコルとしてBGPが必要です。 ローカルBGPネイバーは、専用インスタンスBGPネイバーとeBGPセッションを確立する必要があります。 eBGPネイバーのIPアドレスは、ローカルトンネルやリモートトンネルのIPアドレスと同じです。 まず、BGPセッションが稼働していることを確認し、次に正しいルートが専用インスタンスから受信され、正しいデフォルトルートが専用インスタンスに送信されていることを確認します。
GREトンネルが稼働している場合は、ローカルとリモートのGREトンネルIP間のpingが成功していることを確認してください。 pingは成功してもBGPセッションが起動しない場合は、BGPログでBGP確立エラーを調べてください。
より一般的なBGPネゴシエーションの問題は次のとおりです。
-
リモートのAS番号が、専用インスタンス側で設定されているAS番号と一致しません。ネイバーのAS設定を再確認してください。
-
ローカルAS番号が専用インスタンス側が期待しているものと一致しません。ローカルAS番号が予想される専用インスタンスのパラメータと一致していることを確認してください。
-
ファイアウォールは、GREパケットにカプセル化されたBGP TCPパケットがIPSecトンネルに送信されたり、IPSecトンネルから受信されたりするのをブロックしています
-
リモートのBGPネイバーIPがリモートのGREトンネルIPと一致しません。
BGPルートエクスチェンジ
両方のトンネルでBGPセッションが確認されたら、Dedicated Instance側から正しいルートが送受信されていることを確認してください。
専用インスタンスVPNソリューションでは、顧客/パートナー側から2つのトンネルが確立されることを前提としています。 最初のトンネルは専用インスタンスのデータセンターAを指し、2番目のトンネルは専用インスタンスのデータセンターBを指します。 両方のトンネルがアクティブ状態である必要があり、ソリューションにはアクティブ/アクティブ展開が必要です。 各専用インスタンスのデータセンターは、そのローカル/25ルートと/24バックアップルートをアドバタイズします。 専有インスタンスからの受信BGPルートを確認するときは、専用インスタンスのデータセンターAを指すトンネルに関連するBGPセッションが、専用インスタンスのデータセンターA /25ローカルルートと/24バックアップルートを受信していることを確認してください。 さらに、専用インスタンスのデータセンター B を指すトンネルが、専用インスタンスのデータセンター B /25 ローカルルートと /24 バックアップルートを受信することを確認してください。 /24バックアップルートは、専用インスタンスのデータセンターAと専用インスタンスのデータセンターBからアドバタイズされるのと同じルートになることに注意してください。
専用インスタンスのデータセンターへのトンネルインターフェイスがダウンした場合、そのデータセンターに冗長性が提供されます。 専用インスタンスのデータセンター A への接続が失われた場合、トラフィックは専用インスタンスのデータセンター B からデータセンター A に転送されます。 このシナリオでは、データセンターBへのトンネルはデータセンターB /25ルートを使用してトラフィックをデータセンターBに送信し、データセンターBへのトンネルはバックアップ/24ルートを使用してデータセンターBを経由してデータセンターAにトラフィックを送信します。
両方のトンネルがアクティブな場合、データセンター A のトンネルを使用してデータセンター B にトラフィックを送信しないことが重要です。その逆も同様です。 このシナリオでは、トラフィックがデータセンターBのデータセンターAに送信された場合、データセンターAはトラフィックをデータセンターBに転送し、データセンターBはデータセンターBのトンネルを介してトラフィックを送信元に戻そうとします。 これにより、ルーティングが最適ではなくなり、ファイアウォールを通過するトラフィックが壊れる可能性もあります。 したがって、通常の運用中は、両方のトンネルをアクティブ/アクティブ構成にすることが重要です。
0.0.0.0/0ルートは、顧客側から専用インスタンスのデータセンター側にアドバタイズする必要があります。 より具体的なルートは、 専用インスタンス側では受け入れられません。 0.0.0.0/0ルートが、専用インスタンスデータセンターAトンネルと専用インスタンスデータセンターBトンネルの両方からアドバタイズされていることを確認してください。
MTUコンフィギュレーション
専用インスタンス側では、大きなパケットサイズに合わせてMTUを動的に調整する2つの機能が有効になっています。 GREトンネルは、VPNセッションを流れるIPパケットにさらに多くのヘッダーを追加します。 IPSecトンネルは、GREヘッダーの上にヘッダーを追加して、トンネルで許容される最大MTUをさらに減らします。
GREトンネルはMSS機能を調整し、MTU検出機能のGREトンネルパスは専用インスタンス側で有効になっています。 お客様側で「ip tcp adjust-mss 1350"または同等のコマンドと「tunnel path\ u0002mtu-discovery」または同等のコマンドを設定して、VPNトンネルを通るトラフィックのMTUを動的に調整できるようにしてください。


