- ホーム
- /
- 投稿記事

コメントありがとうございます。


 この記事の内容
 フィードバックがある場合
組織内に独自のIDプロバイダー(IdP)がある場合は、Control HubでSAML IdPを組織と統合してシングルサインオン(SSO)を行うことができます。SSOを使用すると、ユーザーは組織内のWebexアプリアプリケーションやその他のアプリケーションに単一の共通の認証情報セットを使用できます。
概要
シングルサインオン(SSO)を統合する前は、Webexはデフォルトで基本認証を使用しています。 基本認証では、ユーザーはサインインのたびに Webex のユーザー名とパスワードを入力する必要があります。 組織内に独自のIDプロバイダー(IdP)がある場合は、Control Hub for SSOで組織と統合できます。 SSOを使用すると、ユーザーは組織内のWebexアプリケーションに単一の共通の認証情報セットを使用できます。
基本認証を使いたい場合は、何もする必要はありません。 ただし、 特に組織ですでにIdPを使用している場合は、 基本認証はSSOよりも安全性が低く、ユーザーにとって不便である可能性があることを考慮してください。 基本認証でセキュリティを強化するには、Control Hubの多要素認証(MFA) を使用することをお勧めします。 詳細については、「Control Hub で多要素認証統合を有効にする」を参照してください。
テスト済みのSSO IDP
以下のウェブアクセス管理およびフェデレーションソリューションは、Webex 組織向けにテストされました。 以下にリンクされているドキュメントでは、 特定のIDプロバイダー(IdP)をWebex組織と統合する方法を説明しています。
これらのガイドでは、コントロールハブ (https://admin.webex.com)で管理されるWebexサービスのSSO統合について説明しています。 サイトのSSO統合(Webex Meetings サイト管理で管理)を探している場合は、サイトのシングルサインオンの設定を読んでください。Cisco Webex
組織内の複数のアイデンティティプロバイダーに SSO を設定したい場合は、「Webex の複数の IDP を使用する SSO 」を参照してください。
ご利用のIdPが以下に表示されない場合は、この記事の「SSO設定」タブの大まかな手順に従ってください。
シングル・サインオンのセットアップ
シングルサインオン(SSO)を使用すると、組織の共通IDプロバイダー(IdP)に認証することで、ユーザーはWebexに安全にサインインできます。 Webex アプリは Webex サービスを使用して Webex プラットフォームアイデンティティサービスと通信します。 IDサービスは、IDプロバイダー(IdP)で認証します。
コントロールハブで設定を開始します。 このセクションでは、サードパーティのIdPを統合するための大まかな一般的な手順について説明します。
IdPでSSOを設定すると、任意の属性をUIDにマップできます。 たとえば、、メールエイリアスuserPrincipalName、代替メールアドレス、
またはその他の適切な属性をUIDにマップします。 IdPは、
サインイン時にユーザーのメールアドレスの1つをUIDと一致させる必要があります。 Webexは、最大5つのメールアドレスをUIDにマッピングすることをサポートしています。
Webex SAMLフェデレーションを設定するときは、メタデータ設定にシングルログアウト(SLO)を含めることをお勧めします。 この手順は、アイデンティティプロバイダー(IdP)とサービスプロバイダー(SP) の両方でユーザートークンが無効になるようにするために重要です。 この設定が管理者によって行われていない場合、Webexはユーザーにブラウザを閉じて開いたままのセッションを無効にするように警告します。
IDプロバイダーの要件
SSOとコントロールハブでは、IDPはSAML 2.0仕様に準拠している必要があります。 さらに、 IdPは次の方法で設定する必要があります。
-
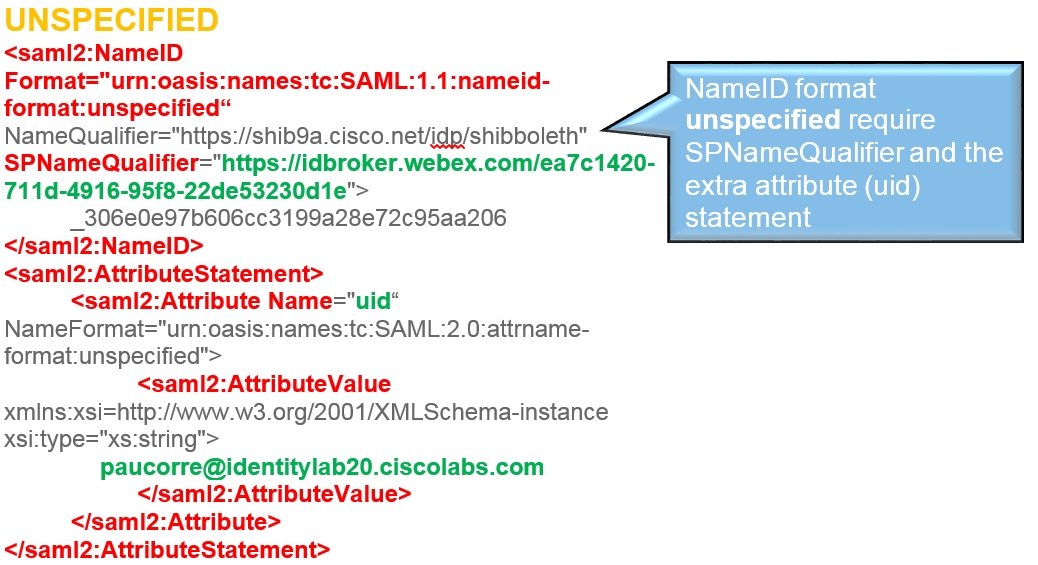
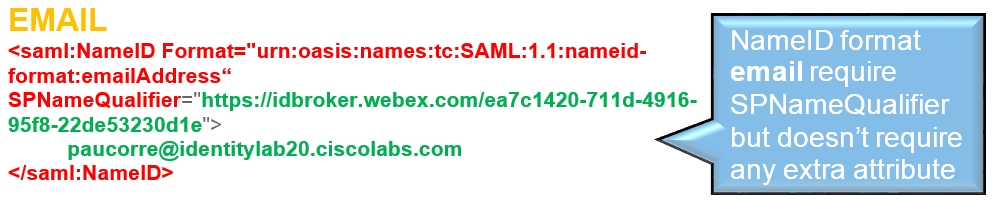
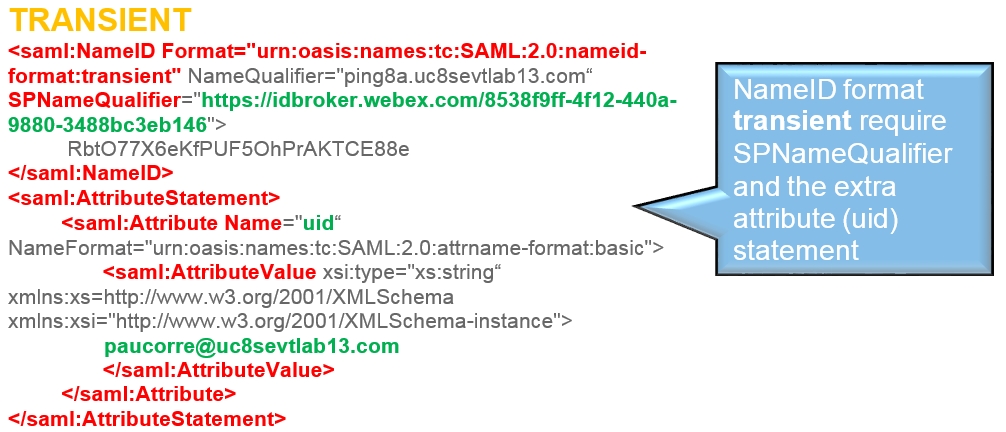
名前IDフォーマット属性を urn: Oasis: names: TC: SAML: 2.0: 名前IDフォーマット:トランジェントに設定します
-
導入しているSSOの種類に応じて、IdPにクレームを設定してください。
-
SSO(組織用) —組織を代表してSSOを設定する場合は、 ディレクトリコネクタで選択された属性、またはWebex IDサービスで選択されたものと一致するユーザー属性にマップされる値を持つuid属性名を含むようにIdPクレームを設定します。 (この属性には、 電子メールアドレスやユーザー・プリンシパル名などがあります。)
-
パートナーSSO(サービスプロバイダーのみ)-サービスプロバイダーの管理者で、 サービスプロバイダーが管理する顧客組織がパートナーSSOを使用するように設定している場合は、IdPクレームに(uidではなく) mail属性を含めるように設定してください。 値は、ディレクトリコネクタで選択された属性、 またはWebex IDサービスで選択された属性と一致するユーザー属性にマップする必要があります。
SSOまたはパートナーSSOのカスタム属性のマッピングの詳細については、 ディレクトリコネクタの導入ガイドを参照してください。
-
-
パートナーSSOのみ。 アイデンティティプロバイダーは、複数のアサーションコンシューマーサービス(ACS)URLをサポートする必要があります。 アイデンティティプロバイダーで複数のACS URLを設定する方法の例については、以下を参照してください。
-
サポートされているブラウザを使用してください。Mozilla FirefoxまたはGoogle Chromeの最新バージョンをお勧めします。
-
ブラウザのポップアップブロッカーをすべて無効にしてください。
設定ガイドにはSSO統合の具体例が示されていますが、すべての可能性を網羅した設定は提供されていません。 たとえば、nameid-format urn:oasis:names:tc:SAML:2.0:nameid-format:transientの統合手順は文書化されています。 urn:oasis:names:tc:SAML:1.1:nameid-format:unspecified or urn:oasis:names:tc:SAML:1.1:nameid-format:emailAddressなどの他の形式はSSO統合には使用できますが、ドキュメントの範囲外です。
SAML契約を確立してください
Webex プラットフォームアイデンティティサービスとあなたの IdP の間で SAML 契約を結ぶ必要があります。
SAML契約を成立させるには、2つのファイルが必要です。
-
Webexに渡すIdPからのメタデータファイル。
-
WebexからIdPに渡すメタデータファイル。
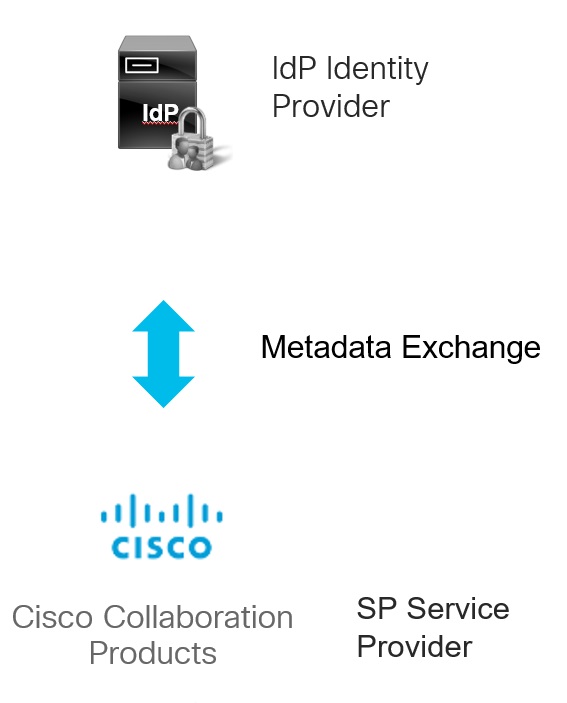
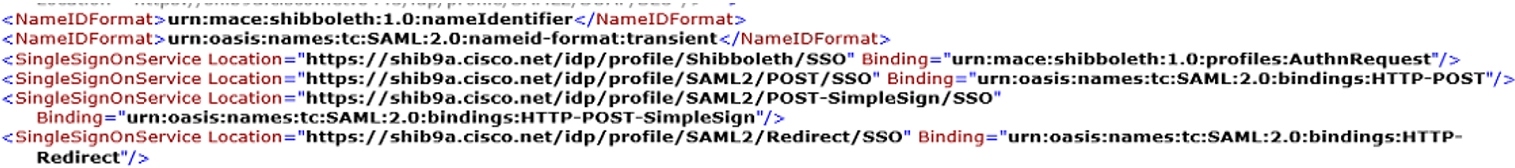
IdPからのメタデータファイルはIdPを識別し、SAML認証リクエストの送信先をWebexに伝えます。 このファイルには通常、IdPエンティティID、署名証明書、サポートされているNameID形式、および1つ以上のシングルサインオンサービスのURLが含まれています。
IdPメタデータのラベルと値は、IDプロバイダーによって異なります。 IdPからエクスポートしたメタデータファイルを使用して、次の表で対応するフィールドを特定してください。 IdP固有のセットアップガイダンスについては、テスト済みのSSO IdPを参照してください。
| メタデータ | 値または要素 | 目的 |
|---|---|---|
|
IdP エンティティ ID |
|
SAML契約でIdPを識別します。 |
|
認証リクエストの署名要件 |
|
IdPがWebexからの署名付き認証リクエストを必要とするかどうかを示します。 |
|
署名証明書 |
|
WebexがIdPからの署名付きSAMLレスポンスを検証するために使用する証明書を提供します。 |
|
名前とIDの形式 |
|
IdPがSAMLアサーションで送信できるユーザー識別子の形式を定義します。 |
|
SSO サービス URL |
|
Webexがサインインリクエストを送信するために使用できるIdPエンドポイントを提供します。 |
|
ユーザー属性 |
|
IdPがSAMLアサーションに含める可能性のあるユーザー属性を識別します。 |
アイデンティティサービスのメタデータファイルは、WebexをSAMLサービスプロバイダーとして識別し、IdPがSAML契約を完了するために必要な値を提供します。 このファイルを使用して、サービスプロバイダーのエンティティID、署名証明書と暗号化証明書、サポートされているNameID形式、ログアウトエンドポイント、およびアサーションコンシューマーサービスURLを設定します。
次の表は、IdPが必要とする可能性があるWebex IDサービスのメタデータフィールドを示しています。
| メタデータ | 値または要素 | 目的 |
|---|---|---|
|
サービスプロバイダーのエンティティ ID |
|
IdP設定でWebex IDサービスを識別します。 |
|
認証リクエストへの署名 |
|
Webex IDサービスが認証リクエストに署名するかどうかを示します。 |
|
アサーション署名 |
|
Webex IDサービスに署名付きアサーションが必要かどうかを示します。 |
|
署名証明書 |
|
IdPがWebex IDサービスによって署名されたメタデータまたはメッセージを検証するために使用できる証明書を提供します。 |
|
暗号化証明書 |
|
IdPがWebex IDサービスのSAMLアサーションを暗号化するために使用できる証明書を提供します。 |
|
シングルログアウトサービスのURL |
|
IdPでログアウトが設定されている場合、Webexログアウトエンドポイントを提供します。 |
|
名前とIDの形式 |
|
Webex アイデンティティサービスが SAML 契約でサポートしている NameID 形式を一覧表示します。 |
|
アサーションコンシューマーサービス URL |
|
IdPが認証後にSAMLアサーションを投稿するWebexエンドポイントを提供します。 |
WebexでSAML契約を設定するときは、IdPメタデータを使用して、IDプロバイダーが必要とするIdPエンティティID、署名証明書、NameID形式、およびSSOサービスURLを確認してください。
Webex アイデンティティサービスを設定してください
このタスクは、Control Hub で Webex を ID プロバイダーとして設定し、その IdP を介して認証するユーザーのルーティングルールを定義するときに使用します。
サードパーティのSAML IdPを設定する場合は、SSOをテストして有効化する前に、IdPとWebex IDサービスのメタデータ値を使用してSAML契約を完了してください。
| 1 | |
| 2 |
[ に移動します。 |
| 3 |
「ID プロバイダー」タブに行き、「 SSOを有効にする」をクリックします。 |
| 4 |
WebexをIdPとして選択し、次へをクリックします。 |
| 5 |
Webex IdP の仕組みを読んで理解したことを確認して、[次へ] をクリックしてください。 |
| 6 |
ルーティングルールを設定します。 ルーティングルールを追加すると、IdPが追加され、「
IDプロバイダー」タブに表示されます。
詳細については、「Webex の複数の IDP を使用する SSO」を参照してください。
|
管理します
SSOを設定したら、Control HubのSSO管理機能を使用して統合を維持してください。
証明書の更新、メタデータのエクスポートまたはインポート、SSOアラートの管理、シングルログアウトの設定、SSOの無効化、および自己回復オプションの使用ができます。
詳細については、「Control Hub のシングルサインオン(SSO)統合の管理」を参照してください。
トラブルシューティング
SSO統合で問題が発生した場合は、このセクションの要件と手順を使用して、IdPとWebex間のSAMLフローをトラブルシューティングしてください。
SSOのトラブルシューティングの要件
Webex アプリ、お使いの IdP、Webex サービス間の SAML フローのトラブルシューティングを行います
以下は、Webex アプリ、Webex サービス、Webex プラットフォームアイデンティティサービス、ID プロバイダー (IdP) 間のメッセージの流れです。
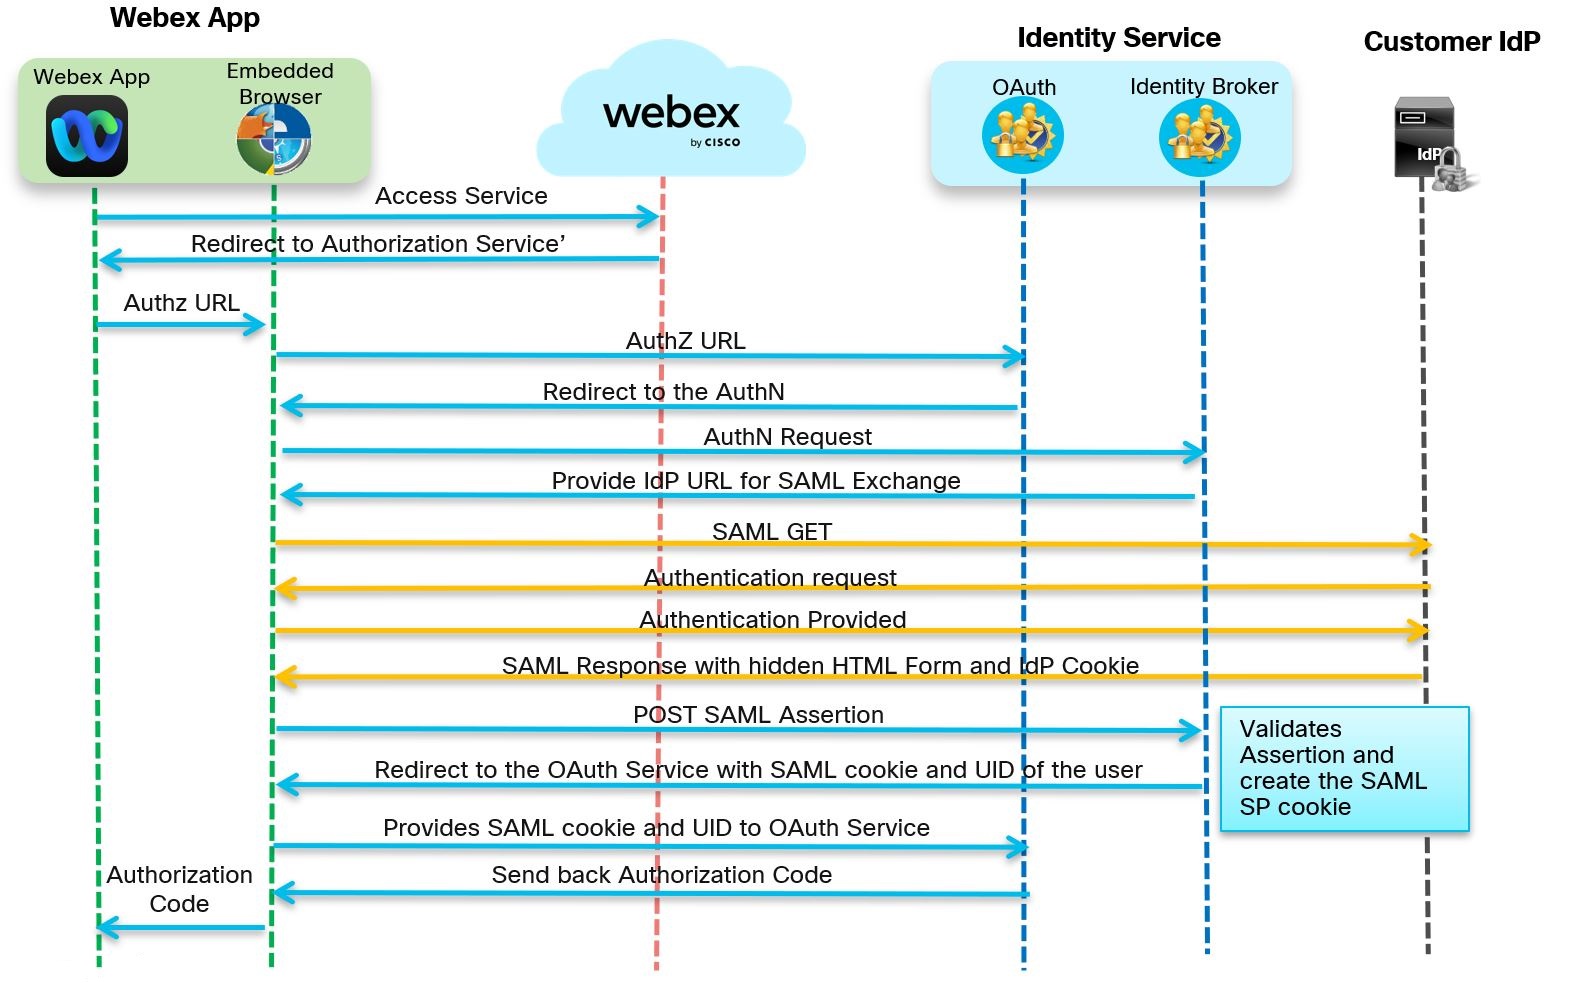
| 1 |
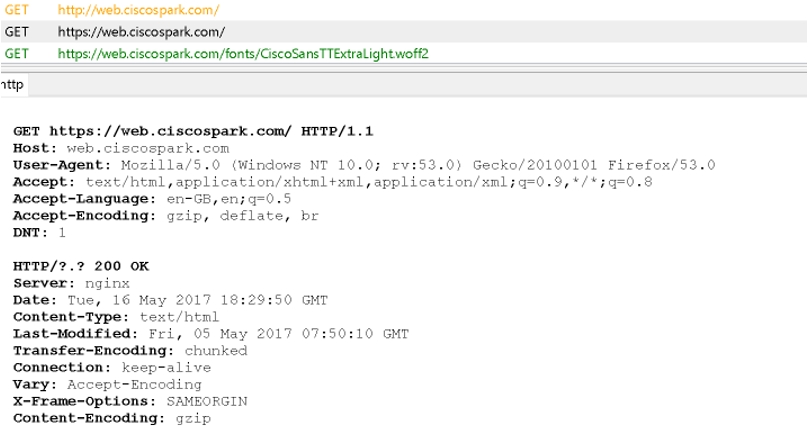
https://admin.webex.com にアクセスすると、SSOが有効になっていると、アプリはメールアドレスの入力を求めます。
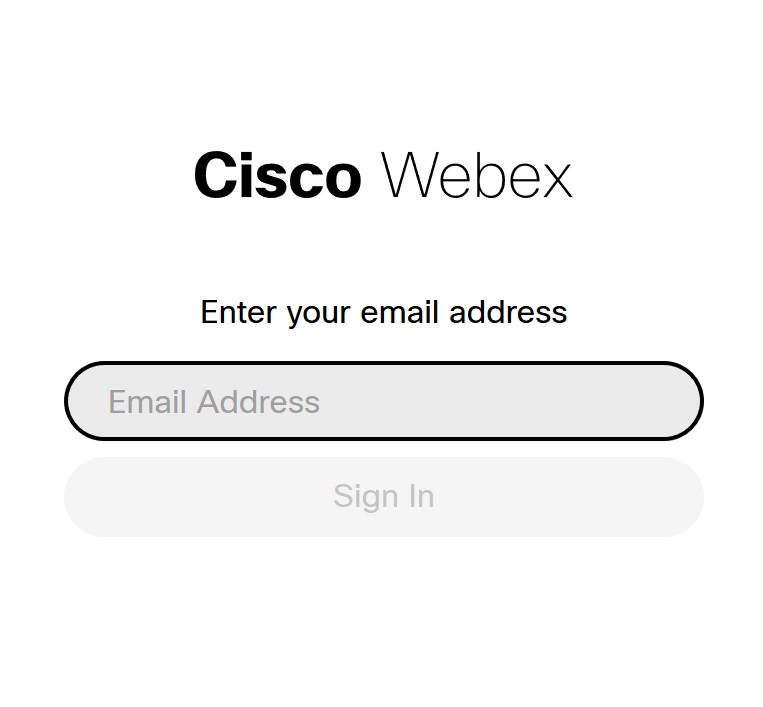 アプリは、メールアドレスを検証するWebexサービスに情報を送信します。
|
| 2 |
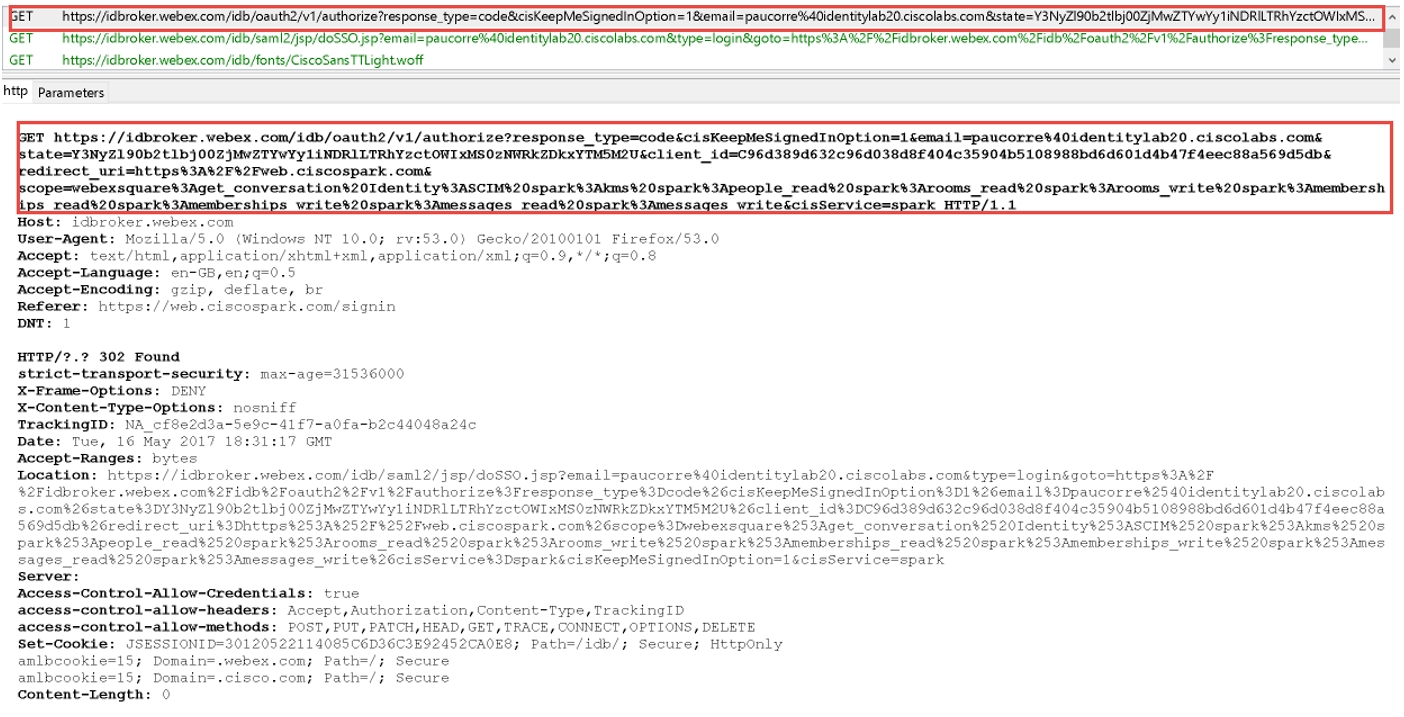
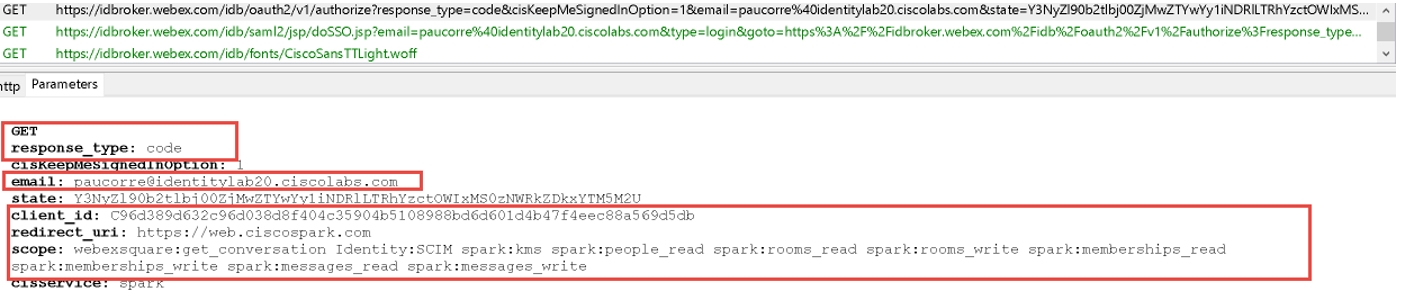
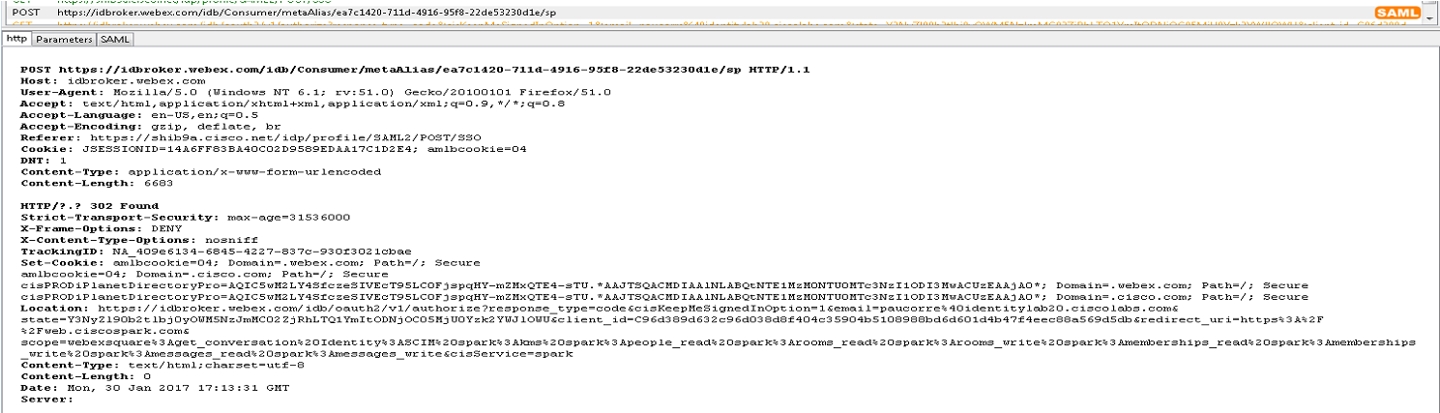
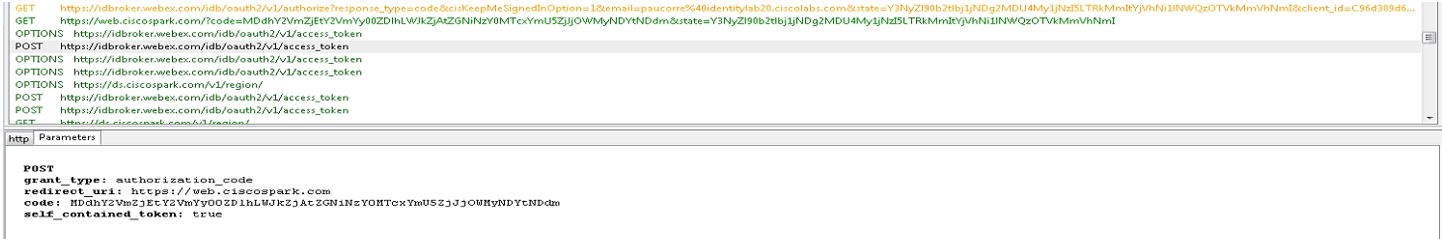
アプリは、トークンを求めるGETリクエストをOAuth認証サーバーに送信します。 リクエストは、IDサービス、SSO、またはユーザー名とパスワードのフローにリダイレクトされます。 認証サーバーのURLが返されます。 GETリクエストはトレースファイルにあります。
パラメータセクションでは 、サービスはOAuthコード、リクエストを送信したユーザーの電子メール、 およびClientID、redirectURI、Scopeなどのその他のOAuthの詳細を探します。
|
| 3 |
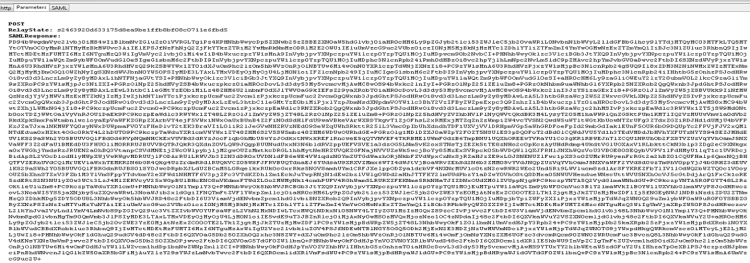
Webex アプリは SAML HTTP POST を使用して IdP から SAML アサーションをリクエストします。
SSOが有効になっていると、アイデンティティサービスの認証エンジンはSSOのIdP URLにリダイレクトします。 メタデータが交換されたときに提供された IdP URL。
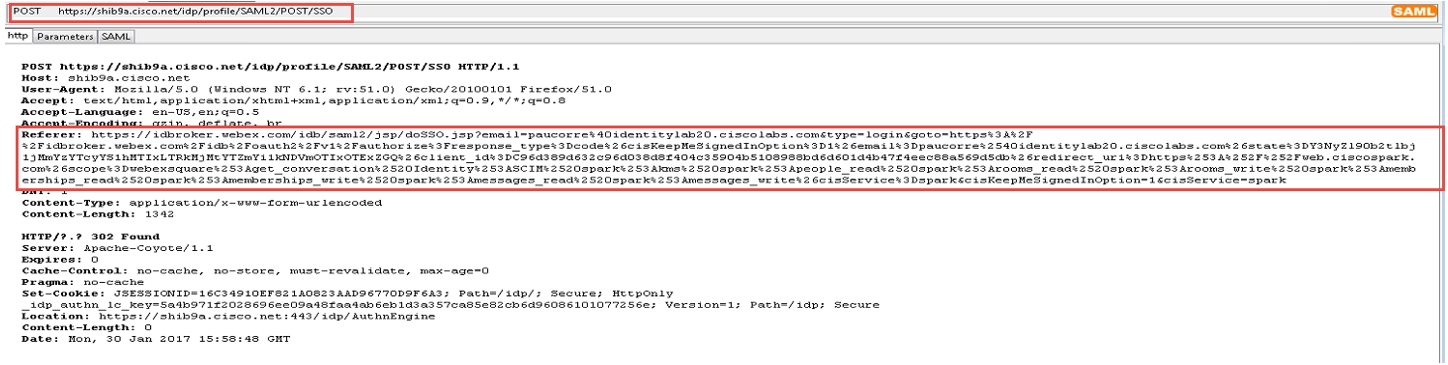
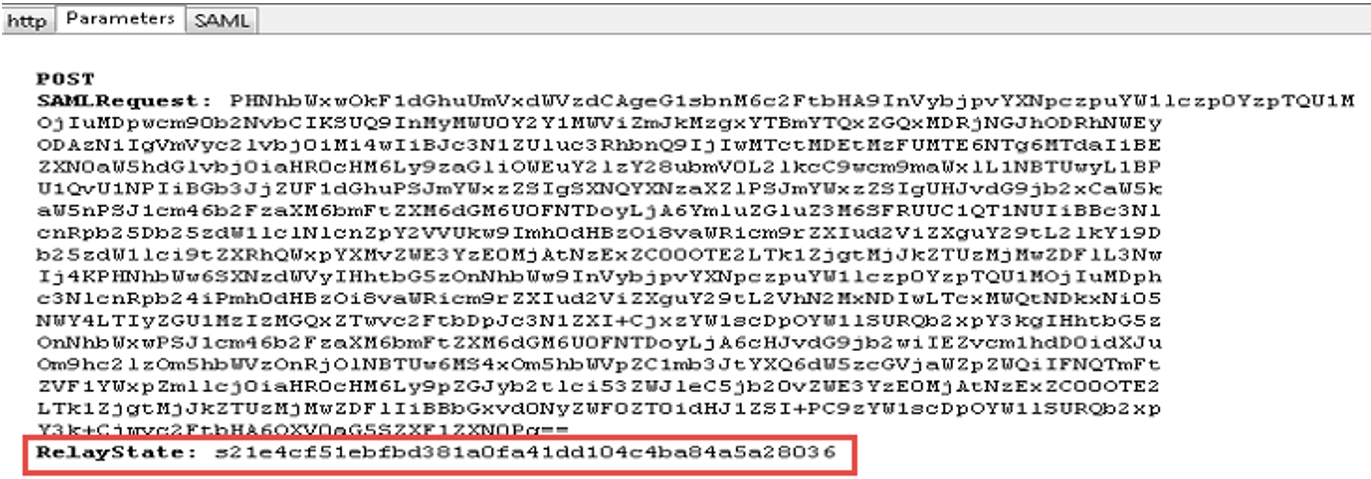
トレースツールでSAML POSTメッセージをチェックしてください。 IDPブローカーによってリクエストされたIdPへのHTTP POSTメッセージが表示されます。
RelayStateパラメータは、IdPからの正しい返信を示します。
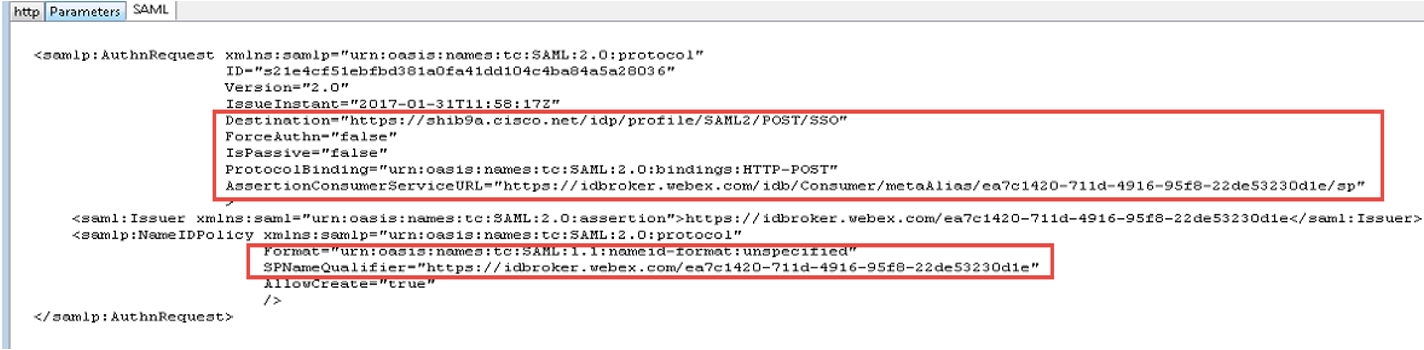
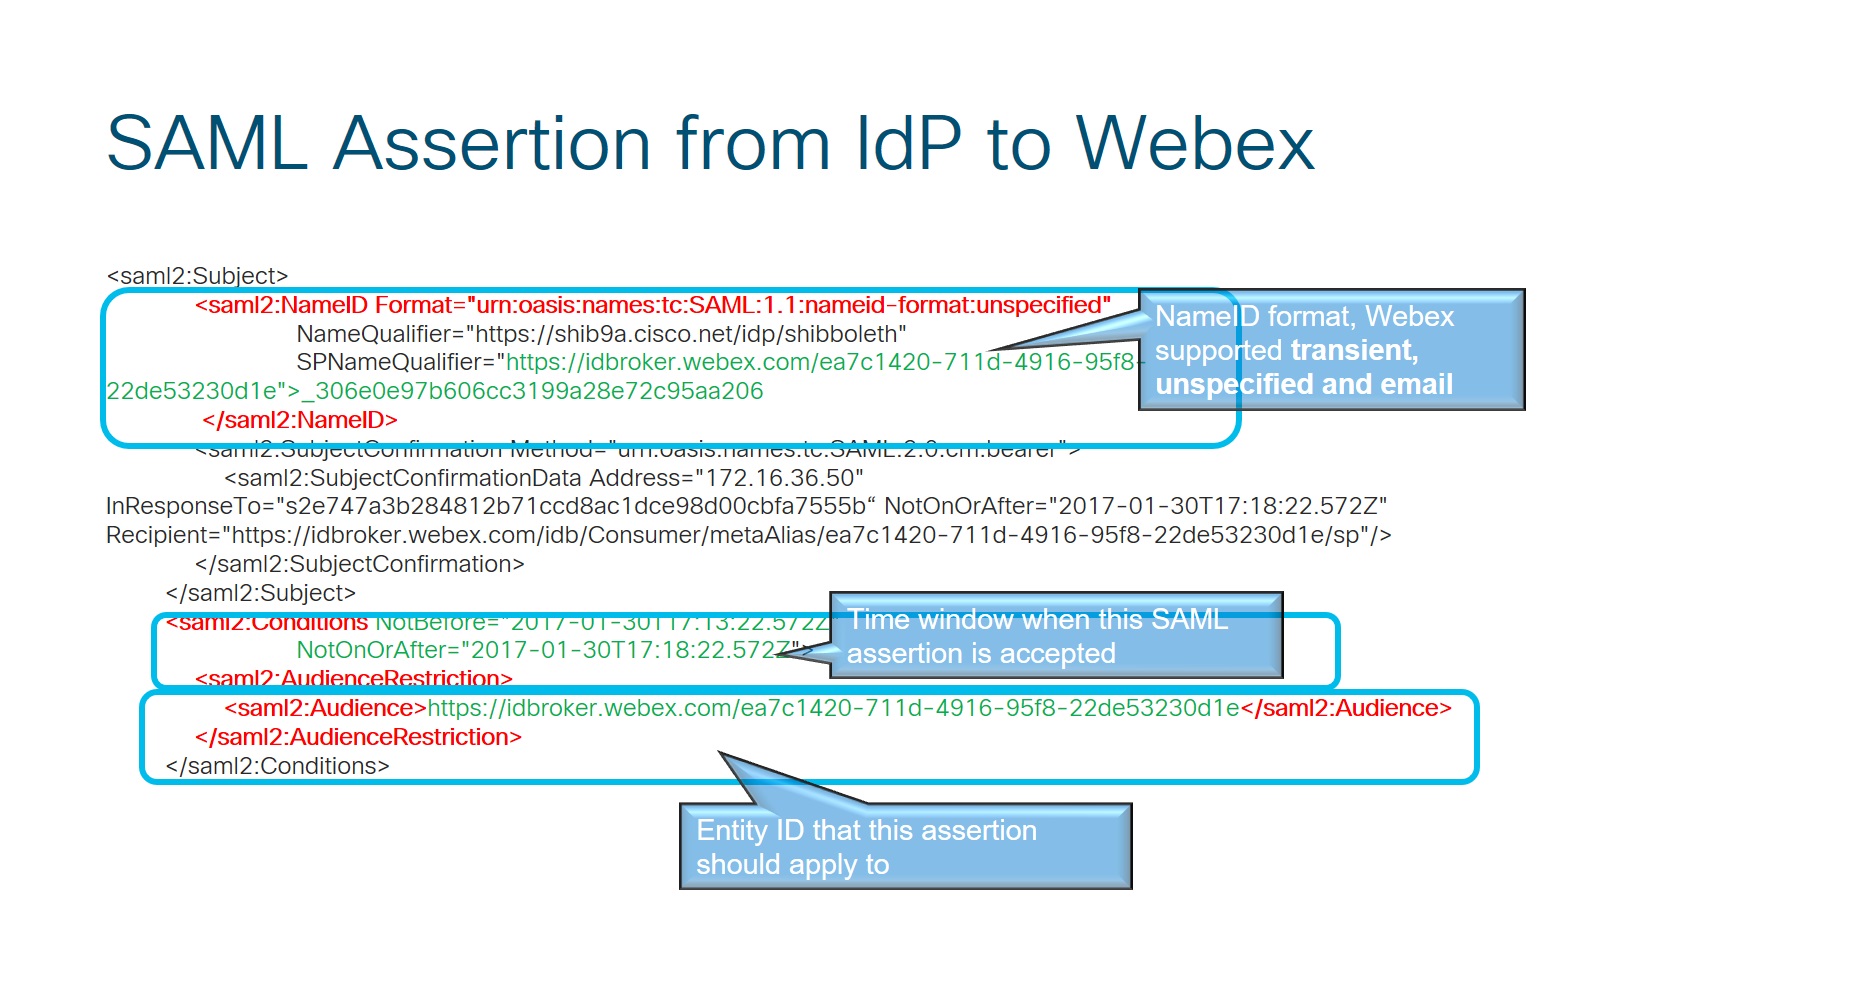
SAMLリクエストのデコードバージョンを確認してください。AuthNは必須ではなく、回答の宛先はIdPの宛先URLでなければなりません。 名前IDフォーマットが正しいエンティティID(spNameQualifier)のIdPで正しく設定されていることを確認してください
IdPの名前ID形式が指定され、 SAML契約の作成時に契約の名前が設定されました。 |
| 4 |
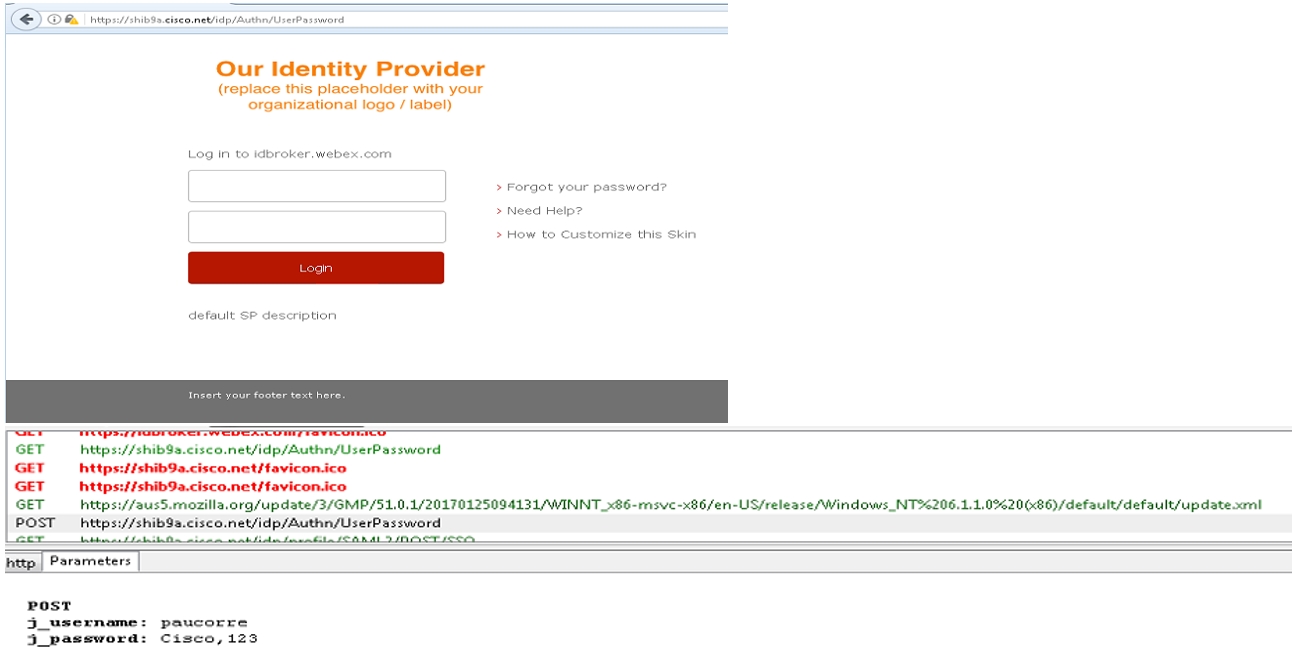
アプリの認証は、オペレーティングシステムのWebリソースとIdPの間で行われます。
IdPとIdPに設定されている認証メカニズムに応じて、IdPから開始されるフローは異なります。
|
| 5 |
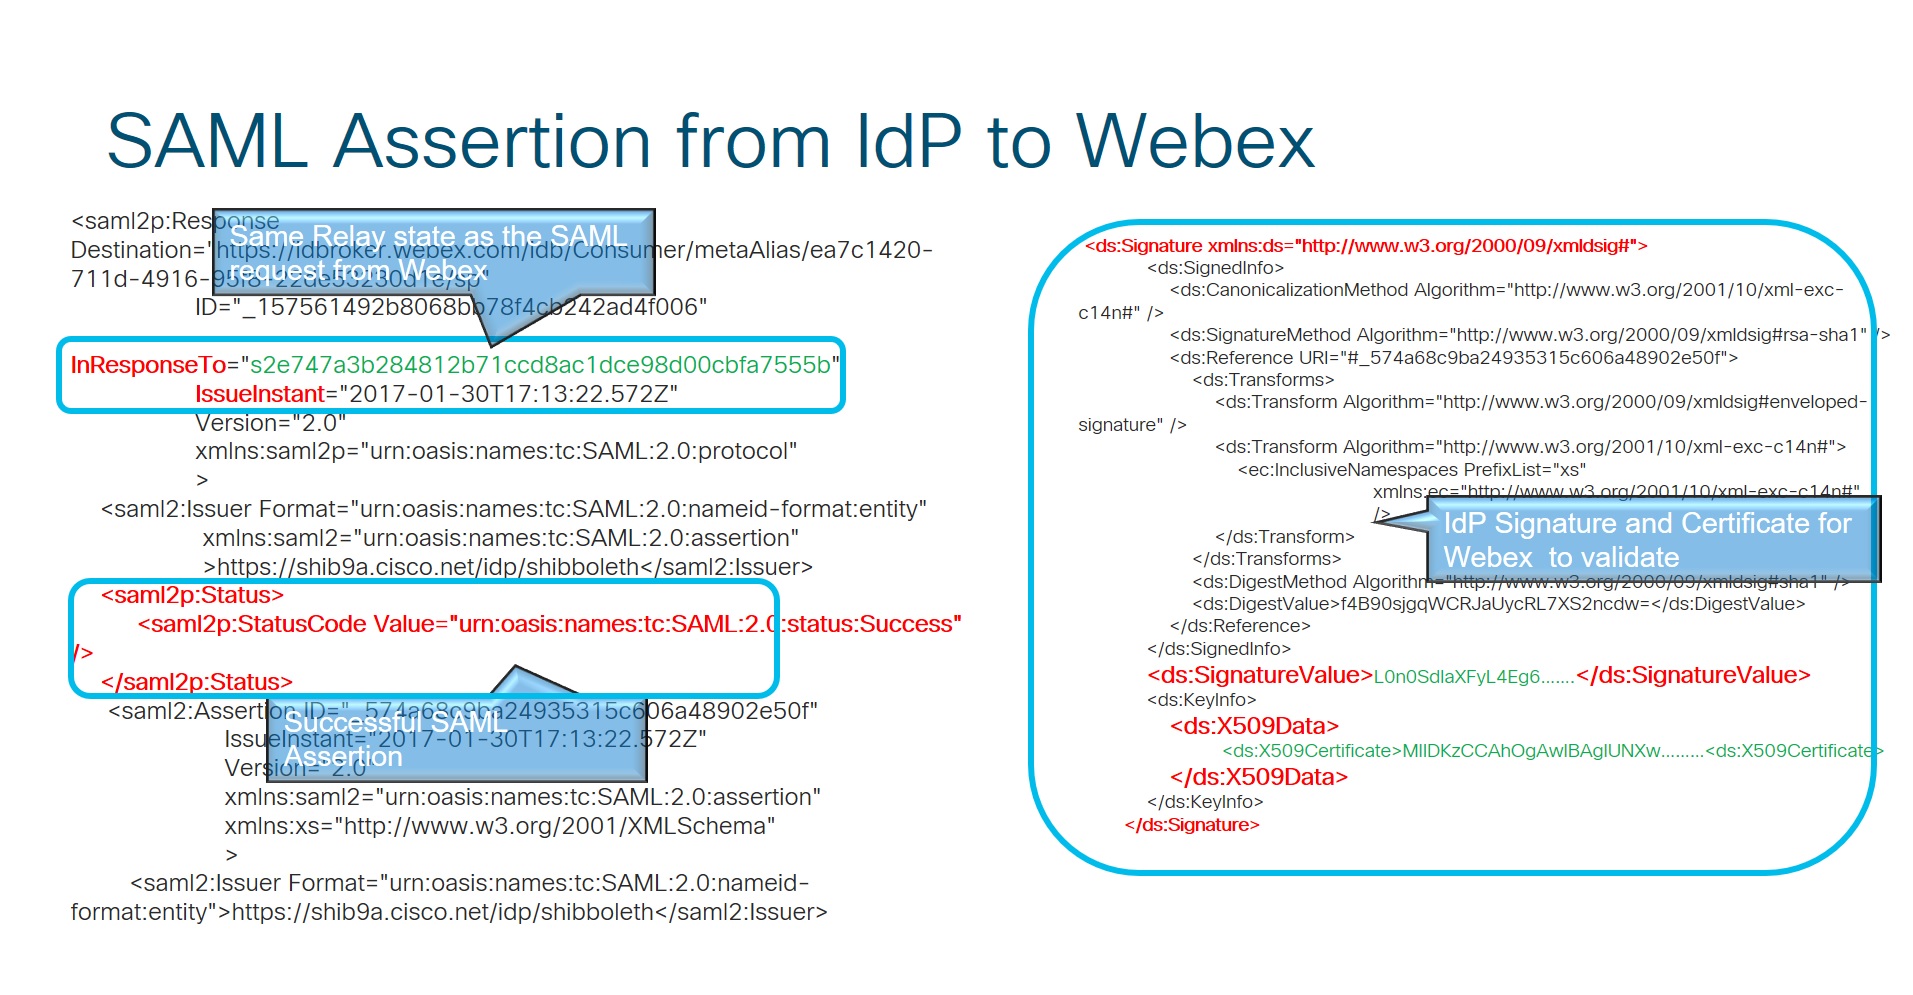
アプリはHTTP PostをIDサービスに送り返します。これには、IdPによって提供され、最初の契約で合意された属性が含まれます。
認証が成功すると、アプリはSAML POSTメッセージで情報をIDサービスに送信します。
RelayStateは、どのエンティティIDがアサーションを要求しているかをアプリがIdPに伝える前のHTTP POSTメッセージと同じです。
|
| 6 |
IdP からウェベックスへの SAML アサーション。
|
| 7 |
IDサービスは認証コードを受け取り、それがOAuthアクセストークンと更新トークンに置き換えられます。 このトークンは、ユーザーに代わってリソースにアクセスするために使用されます。
ID サービスは IdP からの回答を検証した後、Webex アプリがさまざまな Webex サービスにアクセスできるようにする OAuth トークンを発行します。
|