
Hvala za povratne informacije.
Aplikacija Webex | Varnost aplikacij
 Povratne informacije?
Webex šifriranje od konca do konca
Šifriranje Webex od konca do konca uporablja sistem za upravljanje ključev Webex (KMS) za ustvarjanje in upravljanje šifrirnih ključev, ki se uporabljajo za varovanje vsebine, ki so v skupni rabi v sporočilih in sporočilih. Webex Meetings Šifriranje Webex od konca do konca se uporablja za šifriranje uporabniških vsebin, kot so sporočila za klepet, datoteke, informacije o srečanjih koledarja, bele table in opombe
S šifriranjem Webex od konca do konca:
- Dodatna plast šifriranja se doda podatkom v tranzitu in v mirovanju.
- Aplikacija Webex uporablja šifriranje od konca do konca za šifriranje vsebine s šifro AES-256-GCM, preden vsebino prenaša prek TLS v oblak Webex.
- Webex od konca do konca šifrirana vsebina je shranjena na vsebinskih strežnikih v oblaku Webex, ki uporabljajo AES-256-CTR za šifriranje podatkov v mirovanju.
Dodana zaščitna plast, ki jo zagotavlja Webex end-to-end šifriranje, ščiti tako uporabniške podatke v tranzitu pred napadi prestrezanja varnosti transportnega sloja (TLS) kot shranjene uporabniške podatke pred potencialnimi slabimi akterji v oblaku Webex.
Oblak Webex lahko dostopa do šifrirnih ključev od konca do konca in jih uporablja, vendar le za dešifriranje podatkov, kot je potrebno za osnovne storitve, kot so:
- Indeksiranje sporočil za funkcije iskanja
- Preprečevanje izgube podatkov
- Prekodiranje datotek
- E-odkrivanje
- Arhiviranje podatkov
Webex uporablja Transport Layer Security (TLS) v1.2 ali v1.3 za šifriranje podatkov med vašo napravo in našimi strežniki. Izbira šifre TLS temelji na preferencah TLS strežnika Webex.
Z uporabo TLS 1.2 ali 1.3 ima Webex raje šifrirne pakete, ki uporabljajo:
- ECDHE za ključna pogajanja
- Certifikati, ki temeljijo na RSA (velikost 3072-bitnega ključa)
- SHA2 preverjanje pristnosti (SHA384 ali SHA256)
- Močne šifre šifriranja z uporabo 128-bitnih ali 256-bitnih (kot so AES_256_GCM, AES_128_GCM in CHACHA20_POLY1305)
Na primer so to možne šifre, ki se uporabljajo glede na nastavitve TLS strežnika Webex:
- TLS v1.2 — TLS_ECDHE_RSA_z_AES_256_GCM_SHA384
- TLS v1.3 — TLS_AES_256_GCM_SHA384
Cisco varuje medijske tokove aplikacije Webex (avdio, video in skupno rabo zaslona) z uporabo protokola Secure Real-Time Transport Protocol (SRTP). Aplikacija Webex uporablja šifro AEAD_AES_256_GCM za šifriranje medijev.
Za podrobne informacije o varnosti aplikacij Webex glejte tehnični dokument o varnosti aplikacij Webex.
Varnostne funkcije v prostorih aplikacije Webex
Dodatno varnost lahko dodate z uporabo moderatorjev za ekipe in prostore. Če je timsko delo občutljivo, lahko prostor zmerite. Moderatorji lahko nadzorujejo, kdo ima dostop do prostora, ter bri šejo datoteke in sporočila.
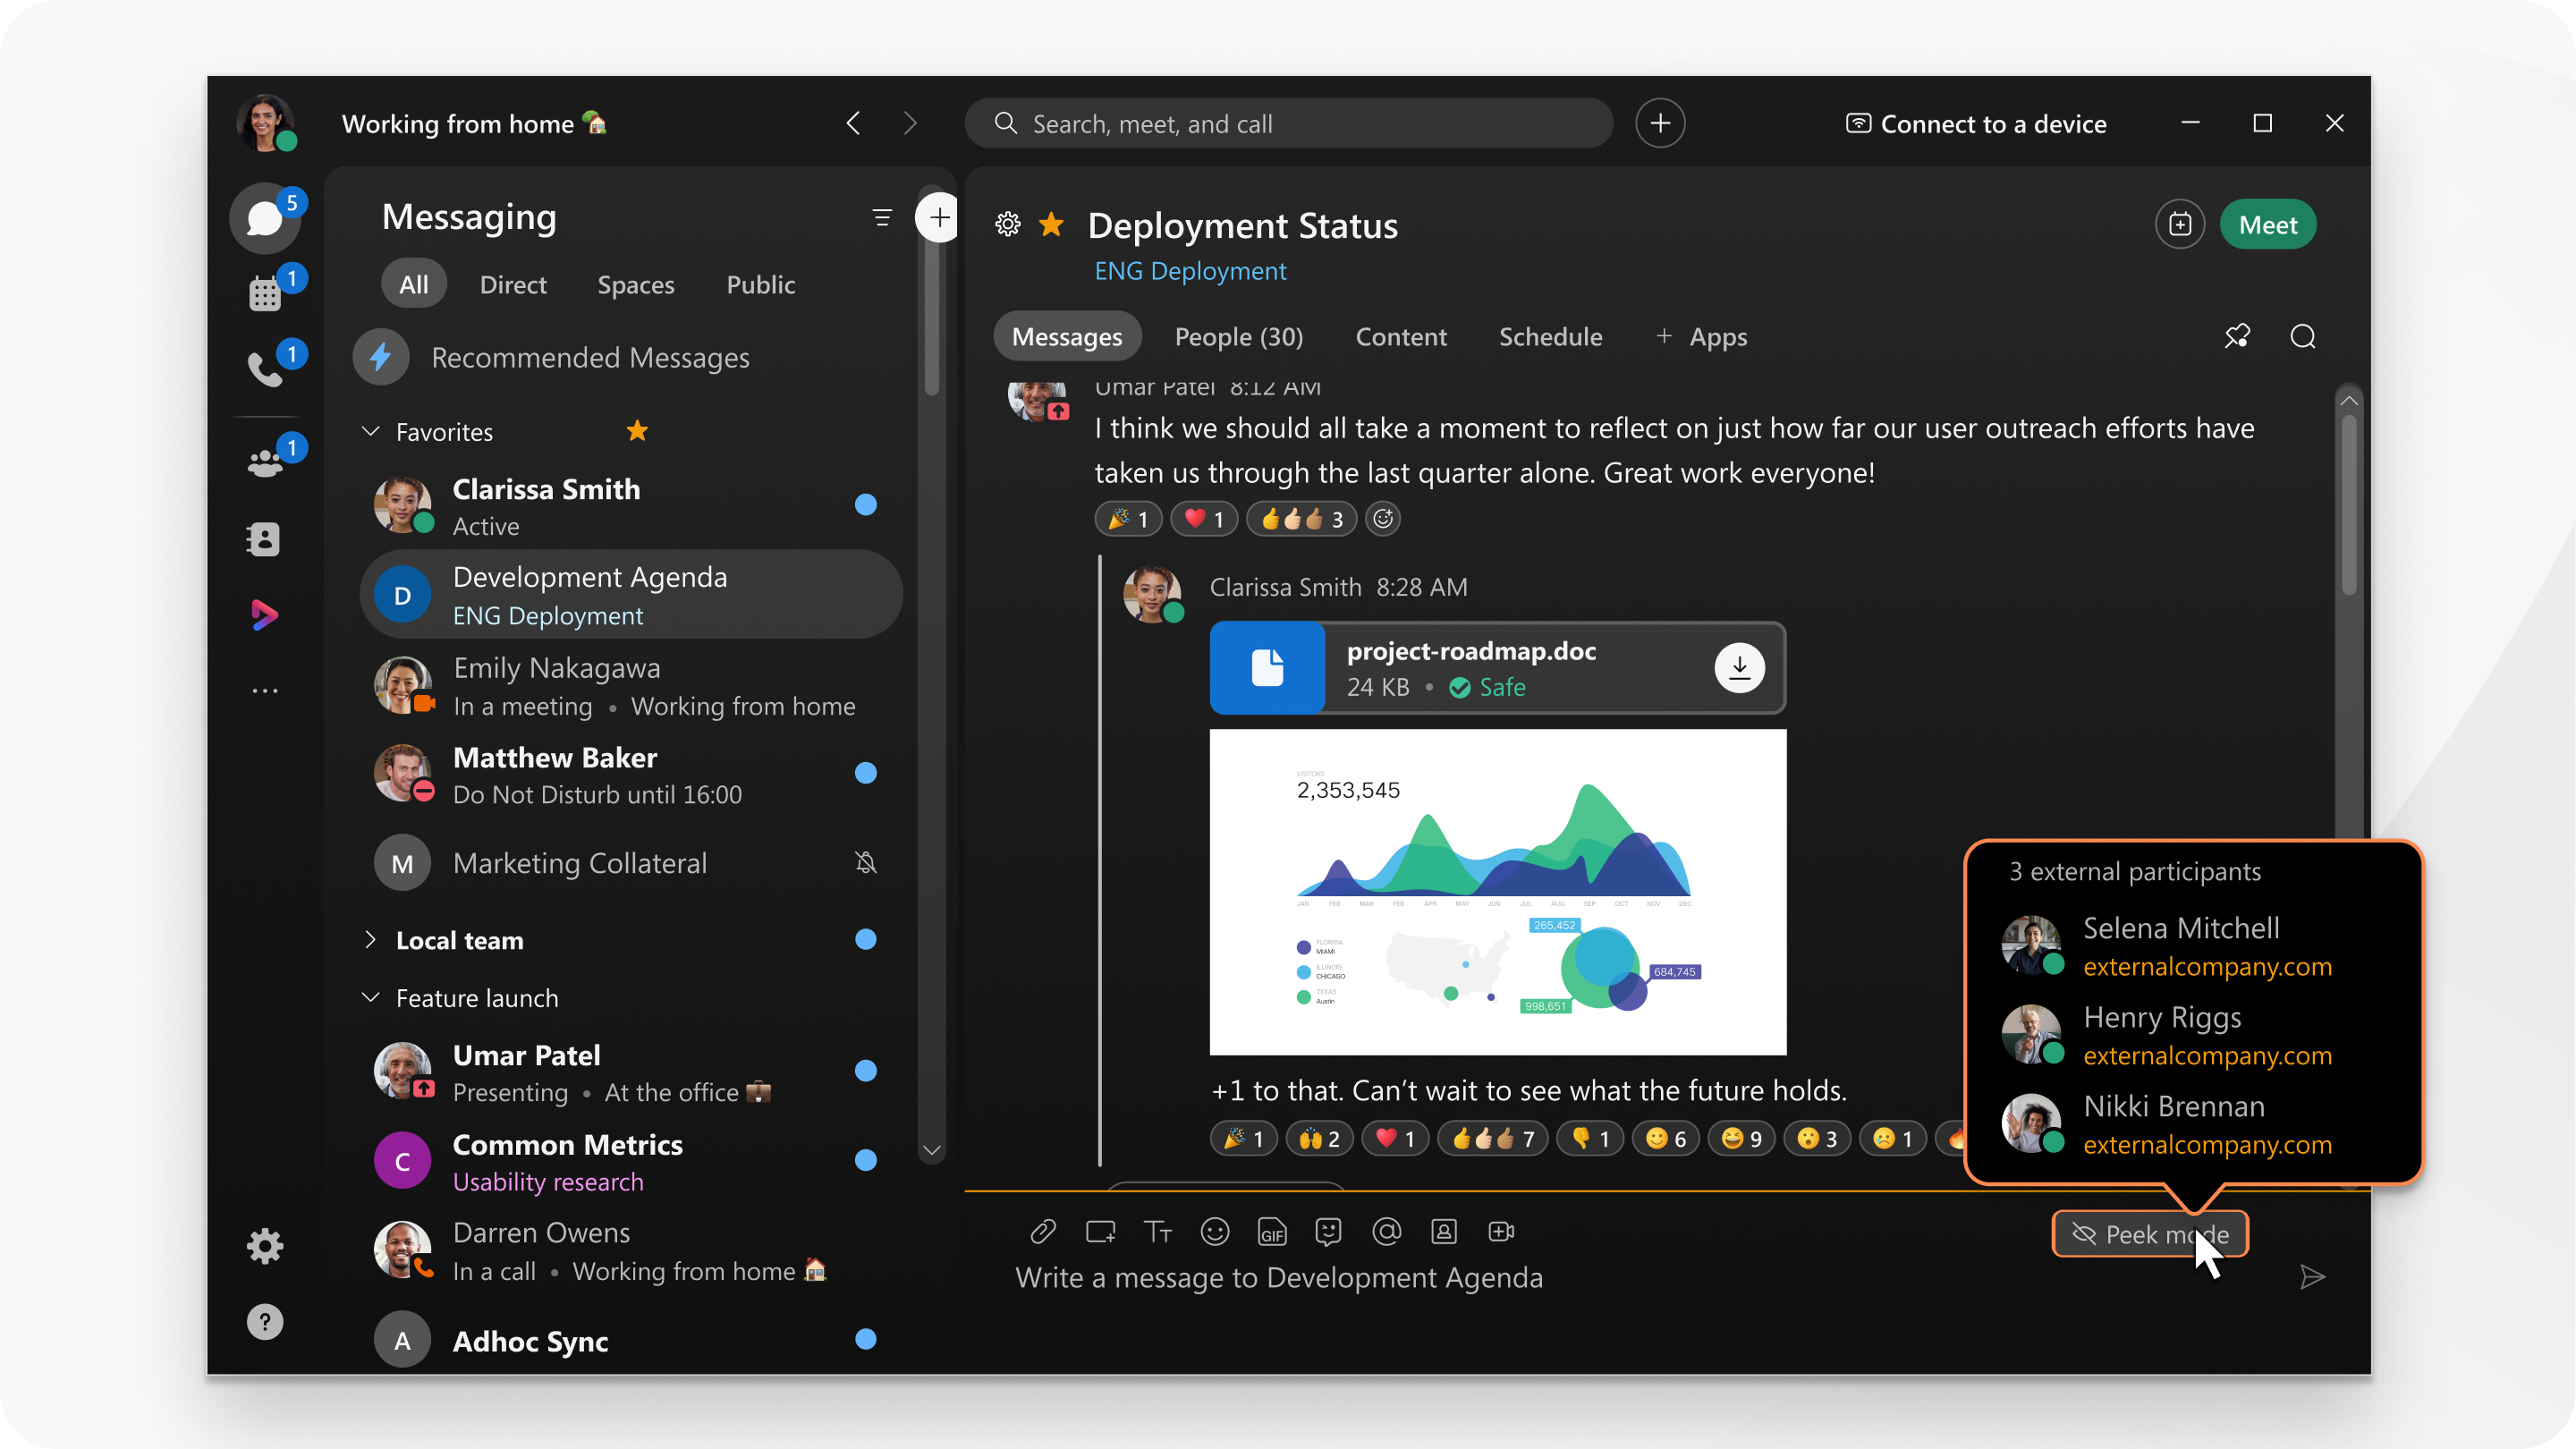
Če tudi kateri koli presledki vključujejo osebe zunaj vašega podjetja, boste v teh prostorih videli označena nekatera področja, na primer obrobo, ozadje, ikona v območju sporočila in njihovi e-poštni naslovi.
Zasebnost datotek in sporočil
Aplikacija Webex uporablja napredne kriptografske algoritme za zaščito vsebine, ki jo delite in pošiljate. Edini ljudje, ki si lahko ogledujejo datoteke in sporočila v prostoru aplikacije Webex, so tisti, povabljeni v ta prostor, ali pooblaščeni posamezniki.
Varnostni standardi gesla
IT ekipe lahko dodajo funkcije, ki uporabljajo obstoječe varnostne pravilnike, kot je enkratna prijava (SSO) ali sinhronizacija aplikacije Webex z imeniki zaposlenih. Aplikacija Webex samodejno prepozna, kdaj je nekdo zapustil podjetje, zato nekdanji zaposleni ne bodo mogli dostopati do podatkov podjetja z aplikacijo Webex.
Vaše podjetje lahko konfigurira tudi aplikacijo Webex tako, da zahteva gesla in preverjanje pristnosti, ki ustrezajo vašim varnostnim standardom podjetja. Aplikacija Webex podpira ponudnike identitete, ki uporabljajo protokole Security Assertion Markup Language (SAML) 2.0 in Open Authorization (OAuth) 2.0.


