شكرًا على ملاحظاتك.
 هل لديك ملاحظات؟
قارن بين تشفير Webex من طرف إلى طرف والتشفير بدون ثقة من طرف إلى طرف
Webex Suiteيقدم نوعين من التشفير من طرف إلى طرف (E2EE):
-
تشفير Webex من طرف إلى طرف - الأمان الافتراضي للمحتوى الذي ينشئه المستخدم والذي تتم مشاركته في الاجتماعات القياسية و. Webex Messaging
-
تشفير Zero-Trust من طرف إلى طرف - أمان محسّن للوسائط والمحتوى الذي ينشئه المستخدم في اجتماعات Webex من البداية إلى النهاية المشفرة. تركز هذه المقالة بشكل أساسي على التشفير بدون ثقة من طرف إلى طرف.
يوفر كلا النوعين من التشفير من طرف إلى طرف طبقة إضافية من التشفير تحمي البيانات من هجمات الاعتراض، ولكنها تختلف في مستويات السرية التي تقدمها.
تشفير Webex من طرف إلى طرف
يستخدم تشفير Webex من طرف إلى طرف نظام Webex لإدارة المفاتيح* (KMS) لإنشاء مفاتيح التشفير وإدارتها. تُستخدم مفاتيح Webex KMS هذه لتشفير رسائل الدردشة والملفات واللوحات البيضاء والتعليقات التوضيحية التي تم إنشاؤها بواسطة تطبيقات Webex وأجهزة فيديو Cisco. تم استخدام Webex Webex Messaging Ent-end Encryption في الأصل مع نظام Webex Ento-end Encryption الآن أيضًا لتشفير المحتوى الذي ينشئه المستخدم بشكل قياسي Webex Meetings على منصة Webex Suite الاجتماعات. مع تشفير Webex من طرف إلى طرف:
-
يتم تشفير البيانات أثناء النقل وفي حالة الراحة.
-
تقوم تطبيقات Webex وأجهزة Cisco بتشفير جميع المحتويات التي ينشئها المستخدم، مثل الرسائل والملفات والتعليقات التوضيحية واللوحات البيضاء، قبل إرسالها عبر TLS المشفر.
-
يتم تخزين هذا المحتوى المشفر على خوادم المحتوى المشفرة في سحابة Webex.
تحمي هذه الطبقة الإضافية من الأمان بيانات المستخدم أثناء النقل من هجمات اعتراض TLS وبيانات المستخدم المخزنة من الجهات السيئة المحتملة في سحابة Webex.
افتراضيًا، تقوم KMS المستندة إلى السحابة بإنشاء مفاتيح التشفير وتوزيعها. لديك أيضًا خيار مع Webex Hybrid Data Security (HDS) لإدارة الإصدار المحلي الخاص بك من نظام إدارة المفاتيح. لمزيد من التفاصيل، راجع دليل النشر لأمان بيانات Webex Hybrid.
يمكن لسحابة Webex الوصول إلى مفاتيح تشفير KMS واستخدامها، ولكن فقط لفك تشفير البيانات كما هو مطلوب للخدمات الأساسية، مثل:
- فهرسة الرسائل لوظائف البحث
- منع فقدان البيانات
- تحويل الملفات
- الاكتشاف الإلكتروني
- أرشفة البيانات
لمزيد من المعلومات حول التشفير من طرف إلى طرف المستند إلى Webex KMS، راجع ورقة Webex Messagingالأمان الفنية.
تشفير من طرف إلى طرف بدون ثقة
يستخدم Webex تشفير Zero-Trust من طرف إلى طرف لتوفير مستويات أعلى من الأمان والسرية للوسائط والمحتوى الذي ينشئه المستخدم (الدردشة والملفات واللوحات البيضاء والتعليقات التوضيحية) في اجتماعات Webex Ent-Ent-end Encrypted.
يستخدم تشفير Zero-Trust من طرف إلى طرف بروتوكول أمان طبقة المراسلة (MLS) لتبادل المعلومات حتى يتمكن المشاركون في اجتماع Webex من إنشاء مفتاح تشفير اجتماع مشترك.
لا يمكن الوصول إلى مفتاح تشفير الاجتماع إلا للمشاركين في الاجتماع. لا يمكن لخدمة Webex الوصول إلى مفتاح الاجتماع - ومن ثم «Zero-Trust».
نطاق أمان Zero-Trust لـ Webex Meetings
تدعم اجتماعات Webex المشفرة من البداية إلى النهاية من Zero-Trust ما يلي:
-
البروتوكولات القائمة على المعايير (MLS، SFrame) مع تشفير تم التحقق منه رسميًا.
- تطبيقات Webex لسطح المكتب لأنظمة التشغيل Windows وmacOS وLinux.
- تطبيقات Webex للأجهزة المحمولة لنظامي التشغيل iOS وأندرويد.
-
أجهزة فيديو Cisco (سلسلة الغرف وسلسلة المكتب ولوحة Webex).
-
التشفير من طرف إلى طرف (E2EE) في اجتماعات الغرف الشخصية.
-
التشفير من طرف إلى طرف (E2EE) للاجتماعات المجدولة.
-
رمز أمان يتيح لجميع المشاركين في الاجتماع معرفة لمحة سريعة أن اجتماعهم آمن، وعندما يتم تمكين التشفير من طرف إلى طرف للاجتماع.
-
التحقق اللفظي من الحاضرين في الاجتماع باستخدام رمز التحقق الأمني الجديد.
-
ما يصل إلى 1000 مشارك.
-
تسجيل محلي.
-
الدردشة أثناء الاجتماع ونقل الملفات والسبورة البيضاء والتعليق التوضيحي.
-
التحكم عن بعد في سطح المكتب.
-
في تطبيق Webex، يمكنك الانضمام إلى الاجتماع باستخدام صوت الكمبيوتر فقط (لا يتم دعم Call Me/Call المستند إلى PSTN).
لا يدعم أمان Zero-Trust ما يلي في الاجتماعات:
-
أجهزة Webex القديمة، مثل سلسلة SX وDX وMX.
-
تطبيق Webex المستند إلى متصفح الويب (web.webex.com).
-
حفظ دردشة الاجتماع والملفات واللوحات البيضاء والتعليقات التوضيحية.
-
حفظ بيانات الجلسة والنصوص وملاحظات الاجتماع على السحابة.
-
الميزات التي توفرها خدمات Cisco السحابية التي تتطلب الوصول إلى الوسائط التي تم فك تشفيرها، بما في ذلك:
-
التسجيل المستند إلى الشبكة (NBR)
-
وسائط تحويل الترميز
-
Webex أثناء الاجتماع AI Assistant
-
التسمية التوضيحية المغلقة الآلية
-
النسخ، إلخ.
-
-
المكالمات من وإلى شبكة الهاتف العامة التبديلية (PSTN)
-
المكالمات من وإلى أجهزة SIP
-
التشفير من طرف إلى طرف لمكالمات Webex
يوفر Webex أمانًا رائدًا في الصناعة للاتصالات 1:1، مما يضمن أن المشاركين فقط يمكنهم فك تشفير محتوى الوسائط. من خلال استخدام نهج Zero Trust، يضمن Webex أن تظل الاتصالات خاصة ولا يمكن الوصول إليها حتى لمزود الخدمة.
أنواع المكالمات 1:1 المدعومة
يمكن تمكين E2EE عبر Control Hub لجميع المستخدمين عبر نوعين أساسيين من المكالمات:
-
Webex Calling: مكالمات 1:1 عبر تطبيق Webex باستخدام Webex Calling الخدمة (القائمة على SIP).
-
اتصل على Webex: مكالمات 1:1 بين تطبيق Webex وأجهزة Webex RoomOS (المستندة إلى HTTP).
الأمان الديناميكي لـ «الاتصال على Webex»
تتيح ميزة «Call on Webex» للمستخدمين إضافة مشاركين إلى مكالمة 1:1 بسلاسة دون الحاجة إلى التصعيد إلى اجتماع رسمي. نظرًا لأن المشاركين يمكنهم الانضمام والمغادرة بشكل ديناميكي، يتم تحديث حالة أمان المكالمة في الوقت الفعلي:
-
E2EE الانتهازية: تستخدم المكالمات تلقائيًا E2EE عندما تدعمها جميع الأجهزة. في حالة انضمام أحد المشاركين من جهاز يدعم SRTP فقط، يتم ضبط المكالمة ديناميكيًا للحفاظ على الاتصال.
-
مؤشرات الأمان في الوقت الفعلي: يوفر تطبيق Webex إشعارات شفافة مع تغير حالة الأمان.
-
أمان Zero Trust: نشط عندما يدعم جميع المشاركين E2EE.
-
أمان قوي: يكون نشطًا إذا كان واحد أو أكثر من المشاركين يستخدمون نقاط نهاية SRTP فقط.
-
حماية شاملة لوسائل الإعلام والتعاون
-
الوسائط والمراسلة: تتم حماية مشاركة الصوت والفيديو والشاشة بواسطة Zero Trust E2EE. يتم الاحتفاظ بأي دردشة أو ألواح بيضاء تم إنشاؤها أثناء المكالمة في مساحة المراسلة 1:1 باستخدام Webex E2EE.
-
البنية المتقدمة: يستخدم Webex إشارات TLS الآمنة وينتقل نحو MLS (أمان طبقة المراسلة) للاجتماعات. توفر هذه التقنيات الأساس الأساسي لتشفير ما بعد الكم (PQC)، مما يضمن بقاء اتصالاتك آمنة ضد تحديات التشفير المستقبلية.
التشفير من طرف إلى طرف لـ Webex Calling
Webex Callingيقوم حاليًا بتشفير المكالمات باستخدام بروتوكول النقل الآمن في الوقت الحقيقي (SRTP) للوسائط. مع إدخال Webex Calling E2EE، تعمل منصة Webex على توسيع قدرات التشفير القوية من البداية إلى النهاية، مما يضمن أن المشاركين في الاتصال فقط يمكنهم فك تشفير محتواها، ولا حتى مزود الخدمة. هذا التحسين مناسب بشكل خاص للأسواق ذات المتطلبات الأمنية العالية. Webex Calling تعمل E2EE بشكل انتهازي. هذا يعني:
-
المشاركة الانتهازية - تبدأ المكالمات بوسائط SRTP ويتم ترقيتها تلقائيًا إلى E2EE عندما يدعمها العملاء ولا توجد شروط تمنع E2EE.
-
الرجوع الديناميكي - إذا تغيرت الظروف أثناء المكالمة (على سبيل المثال، تم استدعاء ميزة تتطلب معالجة الوسائط بواسطة خدمة Webex)، يمكن للمكالمة الرجوع مؤقتًا إلى SRTP.
-
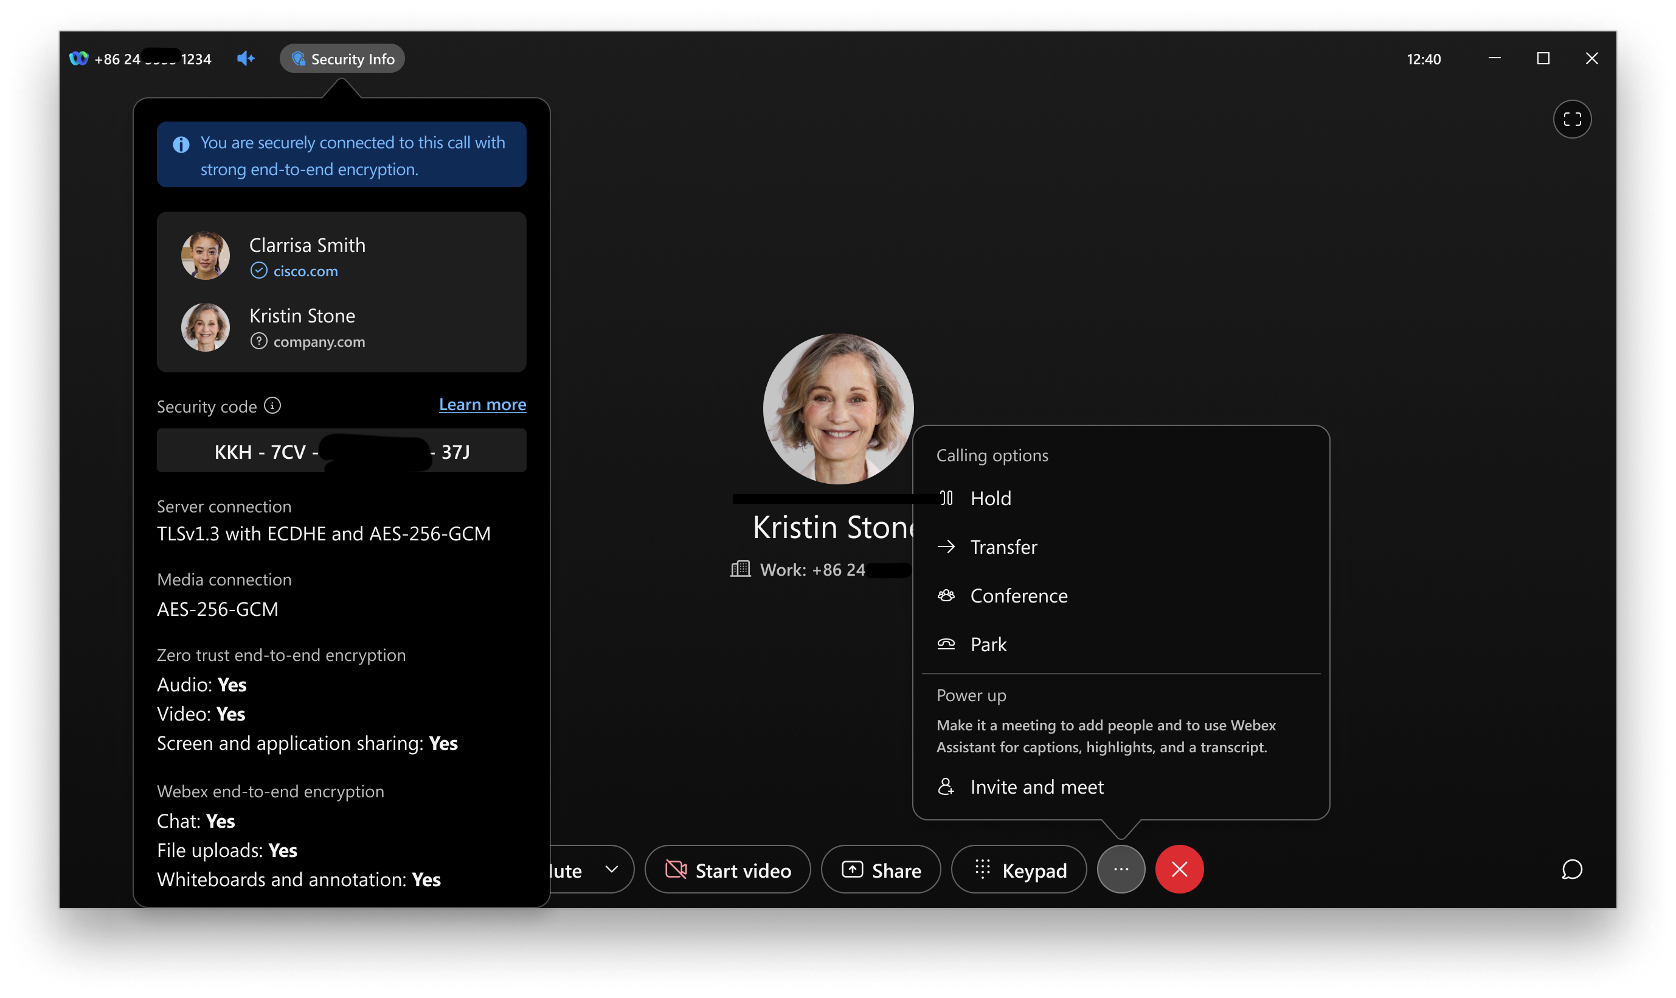
إشعار المستخدم - يقوم تطبيق Webex بإعلام المستخدمين بالتحولات بين حالات SRTP و E2EE ، مما يضمن الشفافية.
عندما يتم تصعيد Webex Calling المكالمة إلى اجتماع Webex، يتم إنهاء جلسة اتصال E2EE الأصلية، وتنتقل المكالمة إلى بيئة اجتماع Webex. هذا يعني أن الاتصال الانتهازي E2EE لم يعد ساريًا وأن جميع المشاركين في المكالمة يتم إعادة ربطهم بالاجتماع. يعتمد توفر E2EE في الاجتماع على نوع الاجتماع الافتراضي الذي تم تكوينه من قبل العميل.
إذا قدمت Webex Calling المكالمة أداة مزج المؤتمرات، مثل مكالمة ثلاثية أو مكالمة n-way، فلا يمكن أيضًا الحفاظ على E2EE الانتهازية.
تتضمن المكالمة مشاركين من خارج المنظمة.
لا يستخدم مشارك واحد على الأقل تطبيق Webex الذي يدعم E2EE.
تقدم Webex Calling الخدمة وظيفة الوسائط، مثل المؤتمرات المخصصة أو تسجيل المكالمات.
Webex Callingلا يقوم بتمكين E2EE لأنواع مكالمات معينة، مثل مكالمات PSTN الفردية (بما في ذلك تلك بين المؤسسات) ومكالمات قناة الاتصال المحلية الفردية (المختلطة).
عندما تحتاج خدمة Webex إلى معالجة الوسائط، فإنها تعطل E2EE. ينطبق هذا على ميزات مثل الرد التلقائي وقائمة انتظار المكالمات (على الرغم من أن النظام قد يقوم بتمكين E2EE بعد اتصال الوكيل) وبوابة الصوت (على سبيل المثال، إيداع البريد الصوتي أو استرداده). لا يدعم النظام أيضًا E2EE للوسائط المبكرة التي يتم الرد عليها مسبقًا. إذا كانت إعدادات الخصوصية أو السياسات تحظر هوية الطرف البعيد أو تخفيها، مثل خصوصية هوية الخط المتصل أو عندما يجيب أحد المساعدين نيابة عن مسؤول تنفيذي، فلن يقوم Webex بتمكين E2EE.
يعمل E2EE فقط على الخطوط الأساسية، وليس على الخطوط المشتركة أو الافتراضية.
تمكين التشفير من البداية إلى النهاية لمكالمات Webex
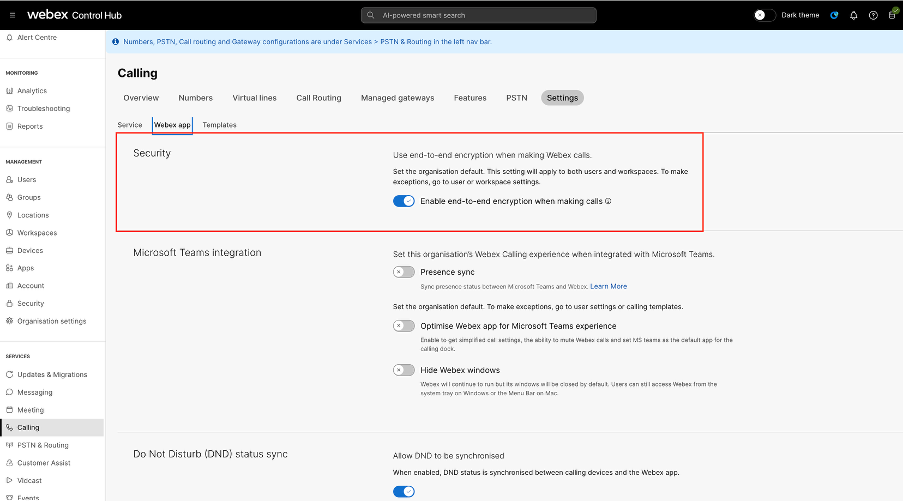
يتم تعطيل E2EE لمكالمات Webex افتراضيًا. قم بتمكين E2EE لمكالمات Webex لحماية اتصالات المستخدم عبر المؤسسة.
- قم بتسجيل الدخول إلى مركز التحكم.
- انتقل إلى وانتقل إلى علامة تبويب تطبيق Webex.
- في قسم الأمان، قم بتشغيل تمكين التشفير النهائي عند إجراء المكالمات وانقر فوق حفظ.
هذا القسم مخصص للعملاء الذين لديهم اجتماعات كاملة الميزات.
للانضمام إلى اجتماع E2EE من لوحة Webex أو الغرفة أو جهاز المكتب، انقر فوق الانضمام إلى Webex وأدخل رقم الاجتماع المدرج في الدعوة. Webex Meetings ثم انقر فوق الانضمام للانضمام إلى الاجتماع.
في الاجتماع، يمكنك التحقق مما إذا كان الاجتماع مشفرًا من البداية إلى النهاية من خلال النظر إلى رمز الدرع في العنوان.
-
 - الاجتماع مشفر من طرف إلى طرف.
-
 - الاتصال بين تطبيق Webex لسطح المكتب وخادم Webex آمن، ولكن الاجتماع ليس مشفرًا من طرف إلى طرف.
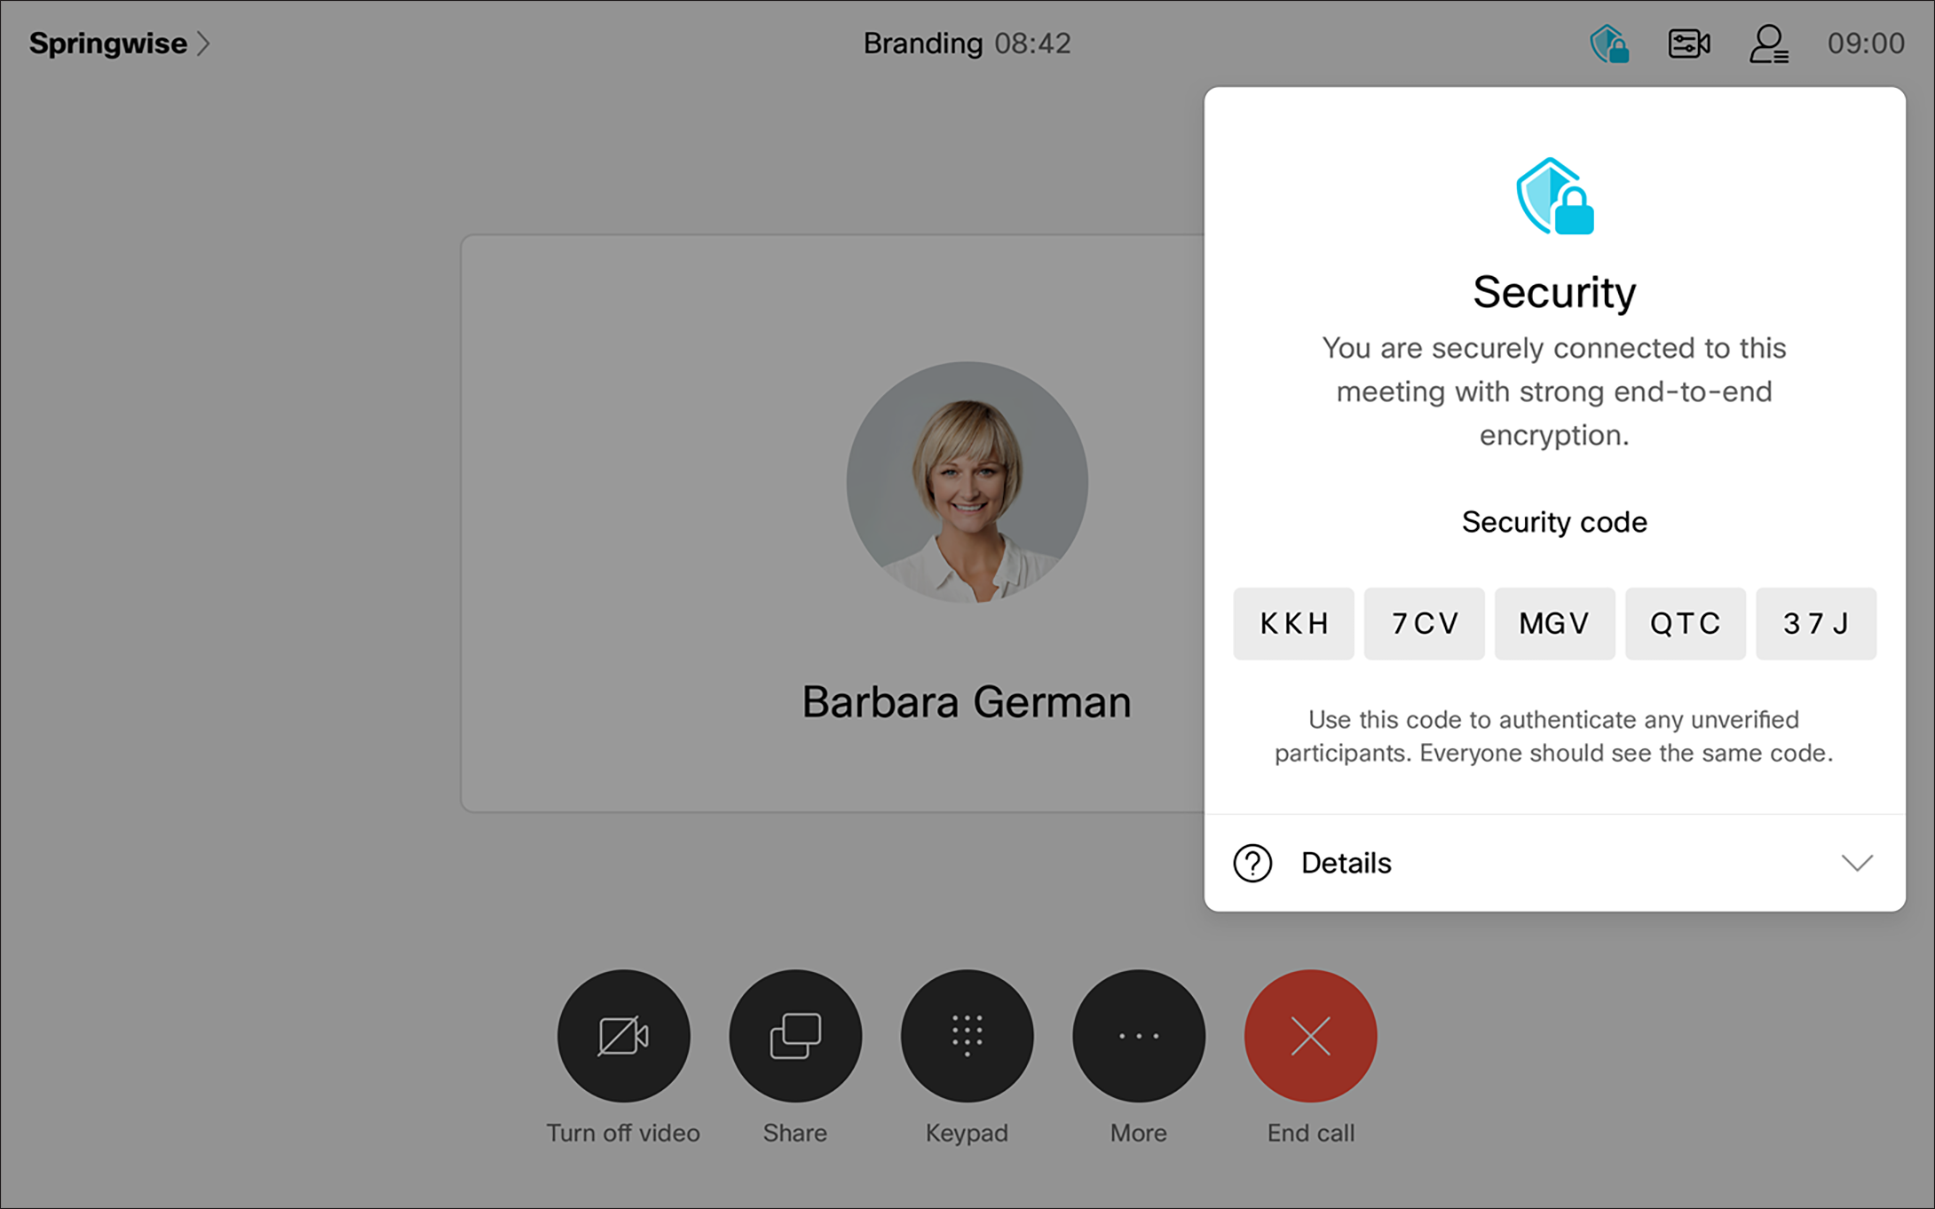
يتم توفير رمز أمان للسماح للمشاركين بالتحقق من أن اتصالهم آمن.
انقر فوق الرمز لرؤية رمز الأمان ومعلومات الأمان الأخرى للاجتماع. يتغير رمز الأمان في كل مرة يدخل فيها أحد المشاركين الاجتماع.
يجب أن يرى جميع المشاركين في الاجتماع نفس رمز الأمان. إذا رأى شخص ما رمز أمان مختلفًا، فإن اتصاله غير آمن.
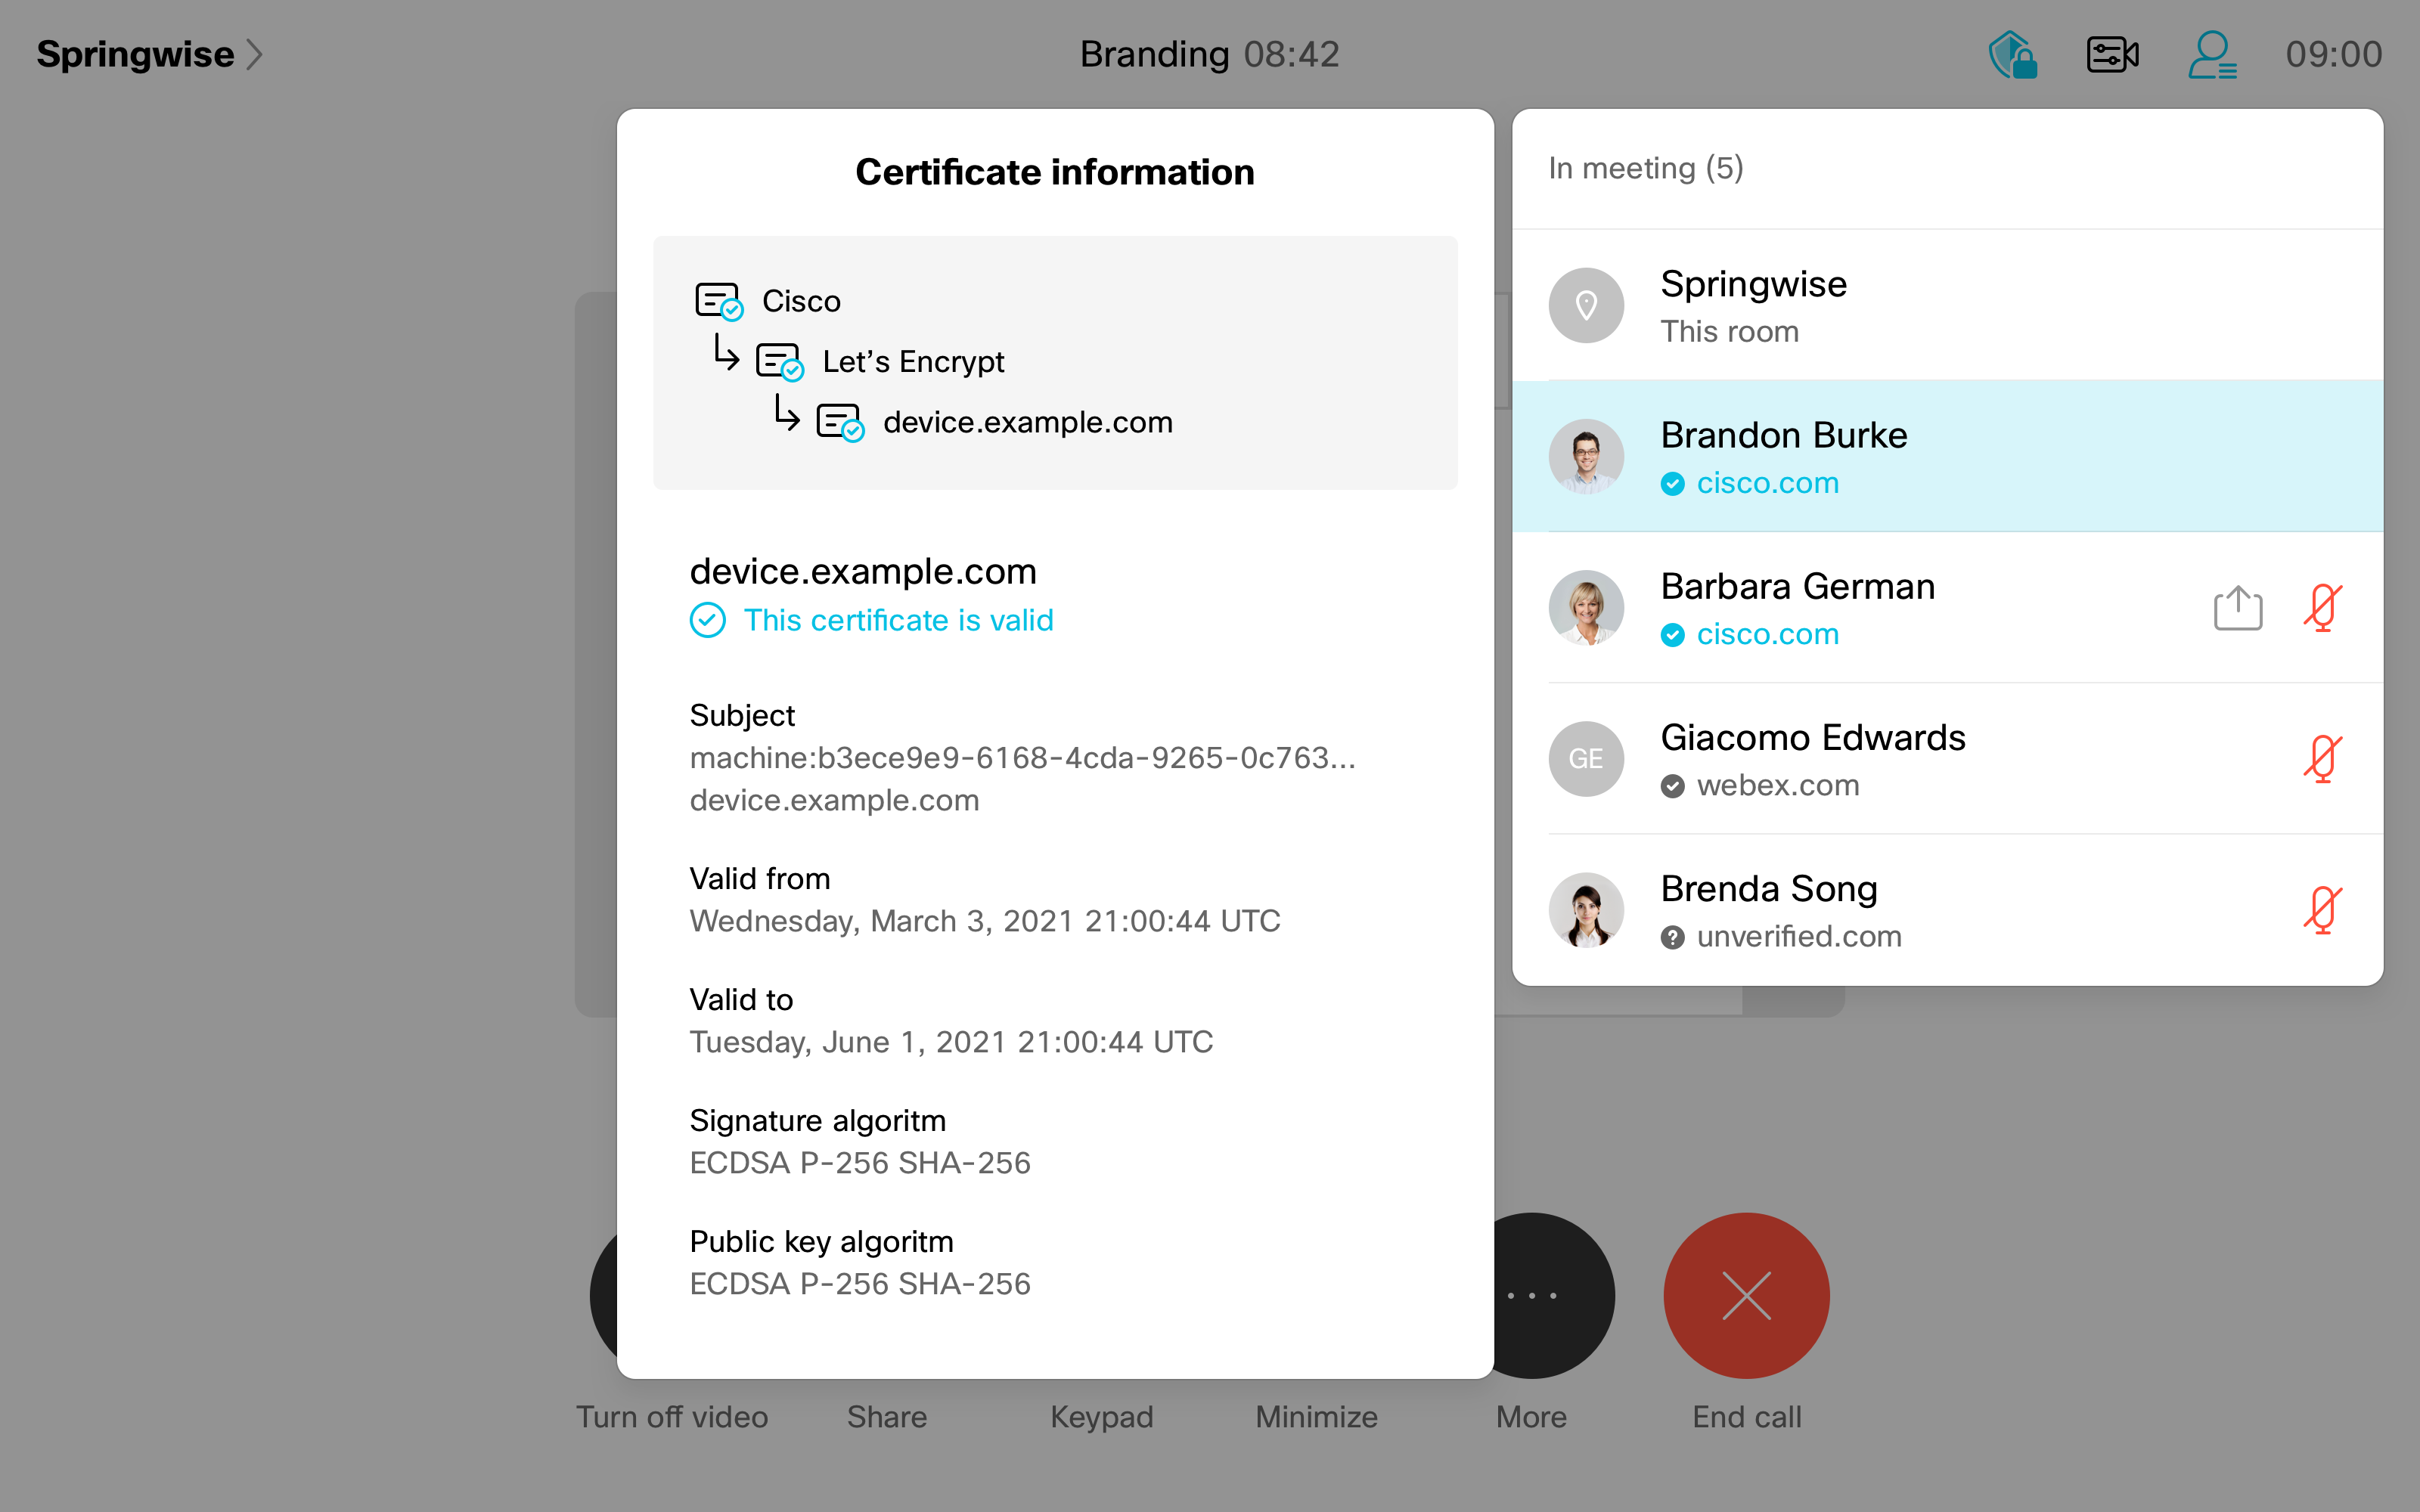
في قائمة المشاركين، يمكنك الاطلاع على معلومات حول حالة المصادقة لكل مشارك: تم التحقق منه أو لم يتم التحقق منه.
-
 - تم التحقق من هوية المشارك خارجيًا بواسطة شريك Webex Certificate Authority (CA). يتطلب ذلك تكوين شهادة خارجية على جهازك الشخصي.
-
 - تم التحقق من هوية المشارك داخليًا بواسطة Webex CA.
-
 - لم يتم التحقق من هوية المشارك.
تتوفر معلومات أكثر تفصيلاً حول موفر الشهادة من خلال النقر على اسم المشارك وتحديد إظهار الشهادة.
تجربة المستخدم لـ Webex Calling
تتوافق تجربة المستخدم لـ Webex Calling E2EE مع تجربة مستخدم E2EE التي تم تنفيذها للاجتماع وتعتمد عليها. عندما تكون Webex Calling المكالمة مشفرة من طرف إلى طرف، يعرض تطبيق Webex (سطح المكتب والجوال) مؤشرات مرئية واضحة. يتلقى المستخدمون أيضًا تنبيهات مرئية وصوتية مميزة للتحولات بين SRTP و E2EE أثناء المكالمة.