Gracias por sus comentarios.
 ¿Comentarios?
Compare el cifrado de extremo a extremo de Webex y el cifrado extremo a extremo de confianza cero
Webex SuiteOfrece dos tipos de cifrado de extremo a extremo (E2EE):
-
Cifrado de extremo a extremo de Webex: seguridad predeterminada para el contenido generado por el usuario compartido en reuniones estándar y. Webex Messaging
-
Cifrado de extremo a extremo de confianza cero: seguridad mejorada para los medios y el contenido generado por el usuario en reuniones cifradas de extremo a extremo de Webex. Este artículo se centra principalmente en el cifrado de extremo a extremo de confianza cero.
Ambos tipos de cifrado de extremo a extremo proporcionan una capa adicional de cifrado que protege los datos de los ataques de interceptación, pero difieren en los niveles de confidencialidad que ofrecen.
Cifrado de extremo a extremo de Webex
El cifrado de extremo a extremo de Webex utiliza Webex Key Management System* (KMS) para generar y administrar claves de cifrado. Estas claves KMS de Webex se utilizan para cifrar mensajes de chat, archivos, pizarras blancas y anotaciones creadas por aplicaciones Webex y dispositivos de video Cisco. Originalmente utilizado con Webex Messaging Webex Encryption de extremo a extremo ahora también se usa para cifrar el contenido generado por el usuario de forma estándar Webex Meetings en la Webex Suite plataforma de reuniones. Con cifrado de extremo a extremo de Webex:
-
Los datos se cifran en tránsito y en reposo.
-
Las aplicaciones Webex y los dispositivos Cisco cifran todo el contenido generado por el usuario, como mensajes, archivos, anotaciones y pizarras blancas, antes de transmitirlos a través de TLS cifrado.
-
Este contenido cifrado se almacena en servidores de contenido encriptado en la nube de Webex.
Esta capa adicional de seguridad protege los datos del usuario en tránsito de los ataques de interceptación TLS y los datos de usuario almacenados de posibles malos actores en la nube de Webex.
De forma predeterminada, nuestro KMS basado en la nube genera y distribuye claves de cifrado. También tiene una opción con Webex Hybrid Data Security (HDS) para administrar su propia versión local del sistema de administración de claves. Para obtener más detalles, consulte Guía de implementación para Webex Hybrid Data Security.
La nube de Webex puede acceder y usar claves de cifrado KMS, pero solo para descifrar datos según sea necesario para los servicios principales, tales como:
- Indexación de mensajes para funciones de búsqueda
- Prevención de pérdida de datos
- Transcodificación de archivos
- eDiscovery
- Archivo de datos
Para obtener más información sobre el cifrado de extremo a extremo basado en Webex KM, consulte el documento técnico Webex Messaging de seguridad.
Cifrado de extremo a extremo de confianza cero
Webex utiliza el cifrado de extremo a extremo de confianza cero para ofrecer mayores niveles de seguridad y confidencialidad para los medios y el contenido generado por el usuario (chat, archivos, pizarras blancas y anotaciones) en las reuniones cifradas de extremo a extremo de Webex.
El cifrado de extremo a extremo de confianza cero utiliza el protocolo Messaging Layer Security (MLS) para intercambiar información de modo que los participantes en una reunión de Webex puedan crear una clave de cifrado de reunión común.
La clave de cifrado de la reunión solo es accesible para los participantes en la reunión. El servicio de Webex no puede acceder a la clave de la reunión, por lo tanto, “Cero confianza”.
Alcance de la seguridad de confianza cero para Webex Meetings
Las reuniones de Webex cifradas de extremo a extremo de confianza cero admiten lo siguiente:
-
Protocolos basados en estándares (MLS, SFrame) con criptografía verificada formalmente.
- Aplicaciones de escritorio Webex para Windows, macOS y Linux.
- Aplicaciones móviles Webex para iOS y Android.
-
Dispositivos de video Cisco (serie Room, Desk Series y Webex Board).
-
Cifrado de extremo a extremo (E2EE) en reuniones de sala personal.
-
Cifrado de extremo a extremo (E2EE) para reuniones programadas.
-
Un icono de seguridad que permite a todos los participantes de la reunión saber de un vistazo que su reunión es segura y cuándo está habilitado el cifrado de extremo a extremo para la reunión.
-
Verificación verbal de los asistentes a la reunión mediante un nuevo código de verificación de seguridad.
-
Hasta 1000 participantes.
-
Grabación local.
-
Charla en la reunión, transferencia de archivos, pizarra blanca y anotación.
-
Control de escritorio remoto.
-
En la aplicación Webex, puede unirse a la reunión utilizando solo el audio de su computadora (no se admite Call me/Call basado en PSTN).
La seguridad de confianza cero no admite lo siguiente en las reuniones:
-
Dispositivos Webex más antiguos, como las series SX, DX y MX.
-
Aplicación Webex basada en navegador web (web.webex.com).
-
Guardar el chat de la reunión, archivos, pizarras blancas y anotaciones.
-
Guardar datos de sesión, transcripciones y notas de reuniones en la nube.
-
Características proporcionadas por los servicios en la nube de Cisco que requieren acceso a medios descifrados, que incluyen:
-
Grabación basada en red (NBR)
-
Medios de transcodificación
-
Webex en la reunión AI Assistant
-
Subtítulos automatizados
-
Transcripción, etc.
-
-
Llamadas hacia y desde la Red Telefónica Pública Conmutación (PSTN)
-
Llamadas hacia y desde dispositivos SIP
-
Cifrado de extremo a extremo para llamadas Webex
Webex proporciona seguridad líder en la industria para comunicaciones 1:1, lo que garantiza que solo los participantes puedan descifrar el contenido multimedia. Al emplear un enfoque de confianza cero, Webex garantiza que la comunicación siga siendo privada e inaccesible incluso para el proveedor de servicios.
Tipos de llamadas 1:1 admitidos
E2EE se puede habilitar a través de Control Hub para todos los usuarios en dos tipos de llamadas principales:
-
Webex Calling: Llamadas 1:1 a través de la aplicación Webex utilizando el Webex Calling Servicio (basado en SIP).
-
Llame a Webex: llamadas 1:1 entre la aplicación Webex y los dispositivos Webex RoomOS (basadas en HTTP).
Seguridad dinámica para “Llamar a Webex”
La función “Llamar a Webex” permite a los usuarios agregar participantes a una llamada 1:1 sin problemas sin necesidad de escalar a una reunión formal. Debido a que los participantes pueden unirse y salir dinámicamente, el estado de seguridad de la llamada se actualiza en tiempo real:
-
E2EE oportunista: Las llamadas usan automáticamente E2EE cuando todos los dispositivos lo admiten. Si un participante se une desde un dispositivo que solo admite SRTP, la llamada se ajusta dinámicamente para mantener la conectividad.
-
Indicadores de seguridad en tiempo real: La aplicación Webex proporciona notificaciones transparentes a medida que cambia el estado de seguridad.
-
Seguridad de confianza cero: activa cuando todos los participantes apoyan E2EE.
-
Seguridad sólida: activo si uno o más participantes están usando puntos finales solo SRTP.
-
Protección integral de medios y colaboración
-
Medios y mensajería: El audio, el video y el uso compartido de pantalla están protegidos por Zero Trust E2EE. Cualquier chat o pizarra blanca creada durante la llamada se mantiene en el espacio de mensajería 1:1 usando Webex E2EE.
-
Arquitectura avanzada: Webex utiliza señalización TLS segura y está haciendo la transición hacia MLS (Messaging Layer Security) para reuniones. Estas tecnologías proporcionan la base esencial para la criptografía post-cuántica (PQC), asegurando que sus comunicaciones permanezcan seguras frente a futuros desafíos criptográficos.
Cifrado de extremo a extremo para Webex Calling
Webex Callingactualmente cifra las llamadas mediante el protocolo de transporte seguro en tiempo real (SRTP) para los medios. Con la introducción de Webex Calling E2EE, la plataforma Webex amplía sus sólidas capacidades de cifrado de extremo a extremo, asegurando que solo los participantes en una comunicación puedan descifrar su contenido, ni siquiera el proveedor de servicios. Esta mejora es particularmente relevante para los mercados con altas exigencias de seguridad. Webex CallingE2EE opera oportunista. Esto significa:
-
Participación oportunista: las llamadas comienzan con medios SRTP y se actualizan automáticamente a E2EE cuando los clientes lo soportan y ninguna condición impide E2EE.
-
Desactualización dinámica: si las condiciones cambian durante una llamada (por ejemplo, se invoca una función que requiere procesamiento de medios por parte del servicio Webex), la llamada puede degradarse temporalmente a SRTP.
-
Notificación al usuario: la aplicación Webex notifica a los usuarios sobre las transiciones entre los estados SRTP y E2EE, lo que garantiza la transparencia.
Cuando una Webex Calling llamada se escala a una reunión de Webex, la sesión original de llamada E2EE finaliza y la llamada pasa al entorno de Webex Meeting. Esto significa que las llamadas oportunistas E2EE ya no están vigentes y todos los participantes de la llamada se vuelven a conectar a la Reunión. La disponibilidad de E2EE en la reunión depende del tipo de reunión predeterminado configurado por el cliente.
Si una Webex Calling llamada introduce un mezclador de conferencias, como una llamada tridireccional o no direccional, tampoco se puede mantener el oportunista E2EE.
La llamada incluye participantes fuera de la organización.
Al menos un participante no está usando una aplicación Webex que sea compatible con E2EE.
El Webex Calling servicio introduce una función de medios, como conferencias ad hoc o grabación de llamadas.
Webex Callingno habilita E2EE para ciertos tipos de llamadas, como llamadas PSTN uno a uno (incluidas aquellas entre organizaciones) y llamadas troncales locales (híbridas) uno a uno.
Cuando un servicio de Webex necesita procesar medios, deshabilita E2EE. Esto se aplica a características como Auto Attendant, Call Queue (aunque el sistema puede habilitar E2EE después de que un agente se conecte) y Portal de voz (por ejemplo, depósito o recuperación de correo de voz). El sistema tampoco es compatible con E2EE para los primeros medios de respuesta previa. Si la configuración o las políticas de privacidad bloquean u ocultan la identidad de la parte remota, como con Connected Line Identity Privacy o cuando un asistente responde para un ejecutivo, Webex no habilitará E2EE.
E2EE funciona solo en líneas primarias, no en líneas compartidas o virtuales.
Habilite el cifrado de extremo a extremo para llamadas Webex
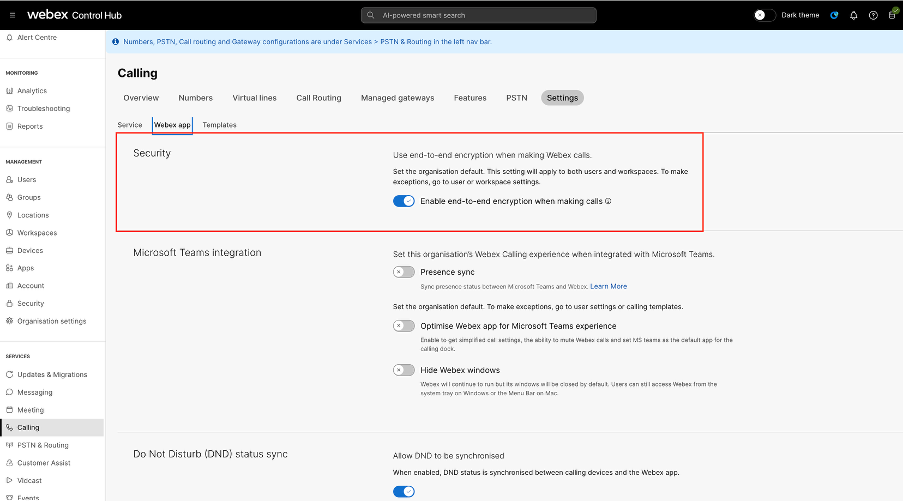
E2EE para llamadas Webex está deshabilitado de forma predeterminada. Habilite E2EE para llamadas Webex para proteger las comunicaciones de los usuarios en toda la organización.
- Inicie sesión en Control Hub.
- Vaya a y cambie a la pestaña Aplicación Webex.
- En la sección Seguridad, active Habilitar cifrado final al realizar llamadas y haga clic en Guardar.
Esta sección es para clientes con reuniones con todas las funciones.
Para unirse a una reunión E2EE desde su dispositivo Webex Board, sala o escritorio, toque Unirse a Webex e ingrese el número de reunión que aparece en la invitación. Webex Meetings Luego, toque Unirse para unirse a la reunión.
En la reunión, puede verificar si la reunión está encriptada de extremo a extremo mirando el icono del escudo en el encabezado.
-
 — La reunión está encriptada de extremo a extremo.
-
 — La conexión entre su aplicación de escritorio Webex y el servidor Webex es segura, pero la reunión no está encriptada de extremo a extremo.
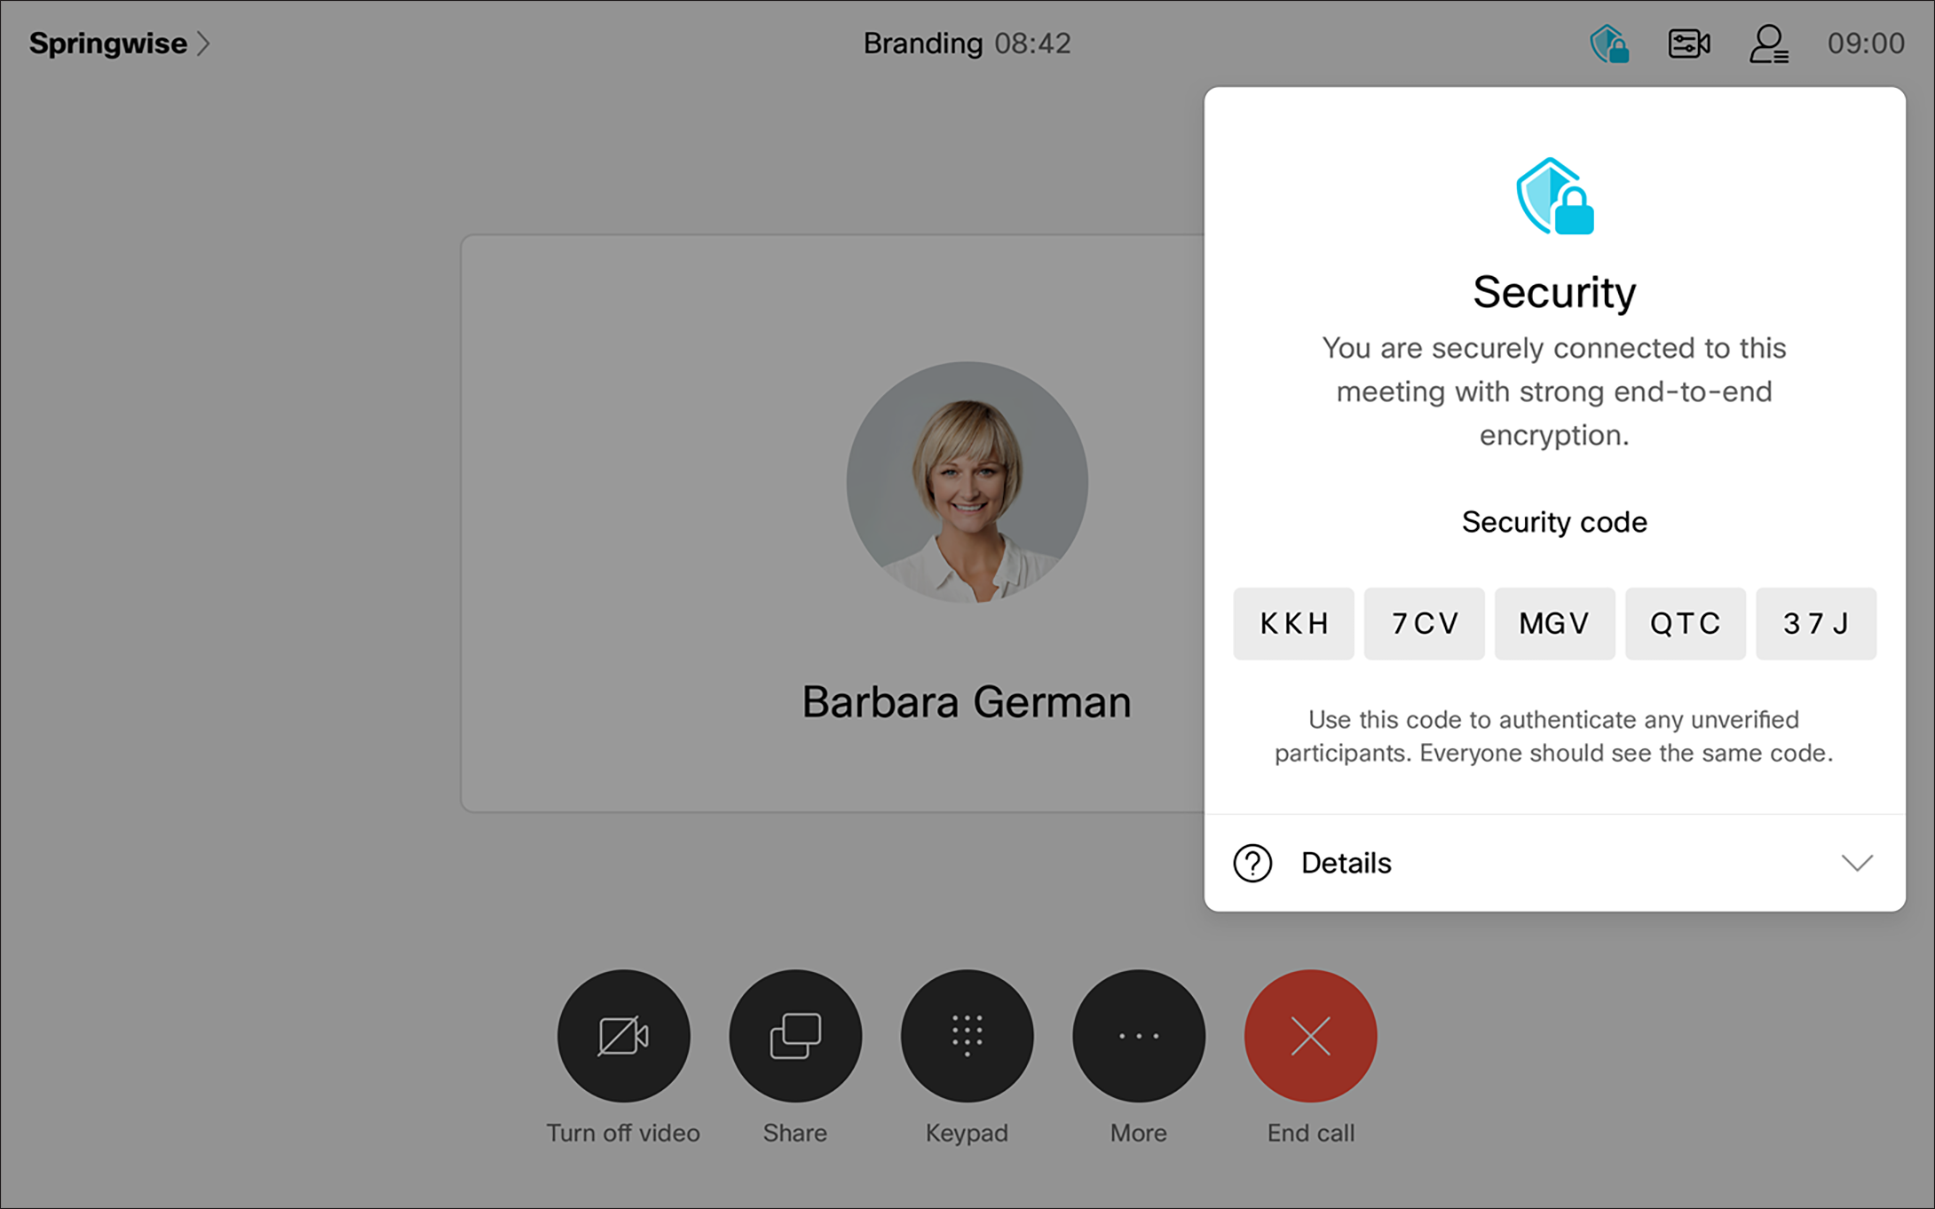
Se proporciona un código de seguridad para permitir que los participantes verifiquen que su conexión es segura.
Toque el icono para ver el código de seguridad y otra información de seguridad para la reunión. El código de seguridad cambia cada vez que un participante entra en la reunión.
Todos los participantes de la reunión deben ver el mismo código de seguridad. Si una persona ve un código de seguridad diferente, su conexión no es segura.
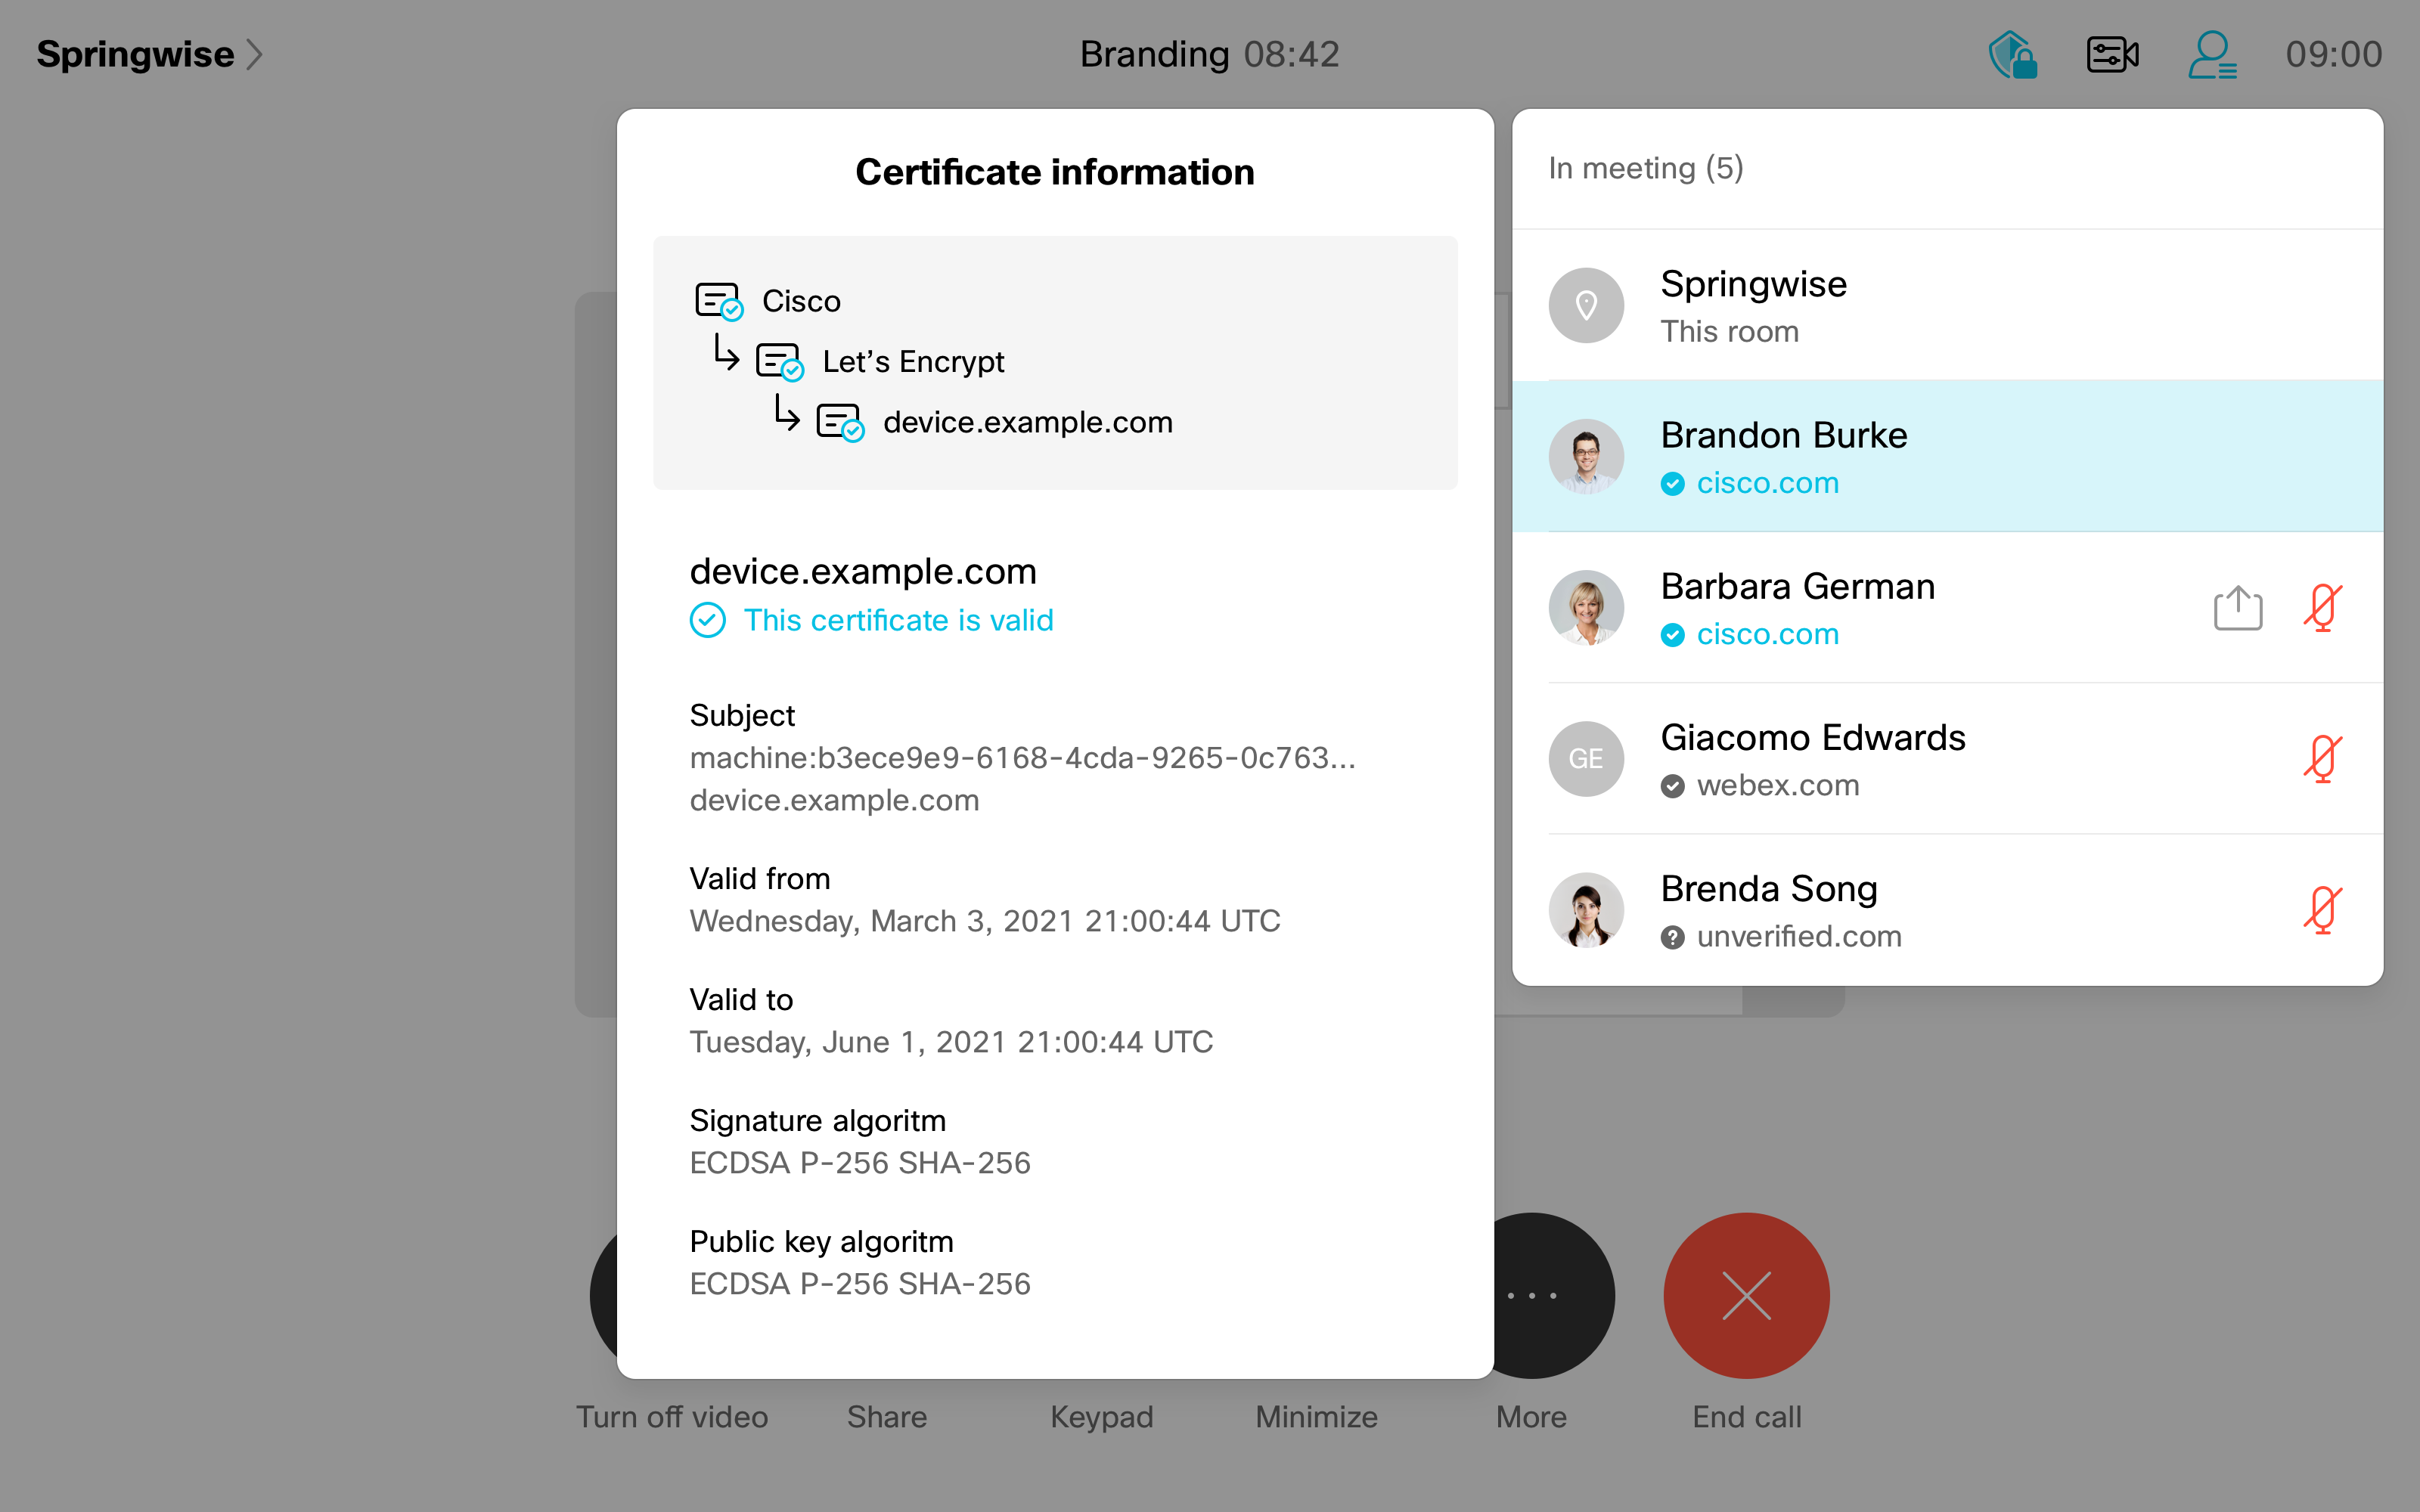
En la lista de participantes, puede ver información sobre el estado de autenticación de cada participante: verificado o no verificado.
-
 — La identidad del participante ha sido verificada externamente por un socio de Webex Certificate Authority (CA). Esto requiere configurar un certificado externo en su dispositivo personal.
-
 — La identidad del participante ha sido verificada internamente por Webex CA.
-
 — La identidad del participante no está verificada.
Para obtener información más detallada sobre el proveedor del certificado, haga clic en el nombre de un participante y seleccione Mostrar certificado.
Experiencia de usuario para Webex Calling
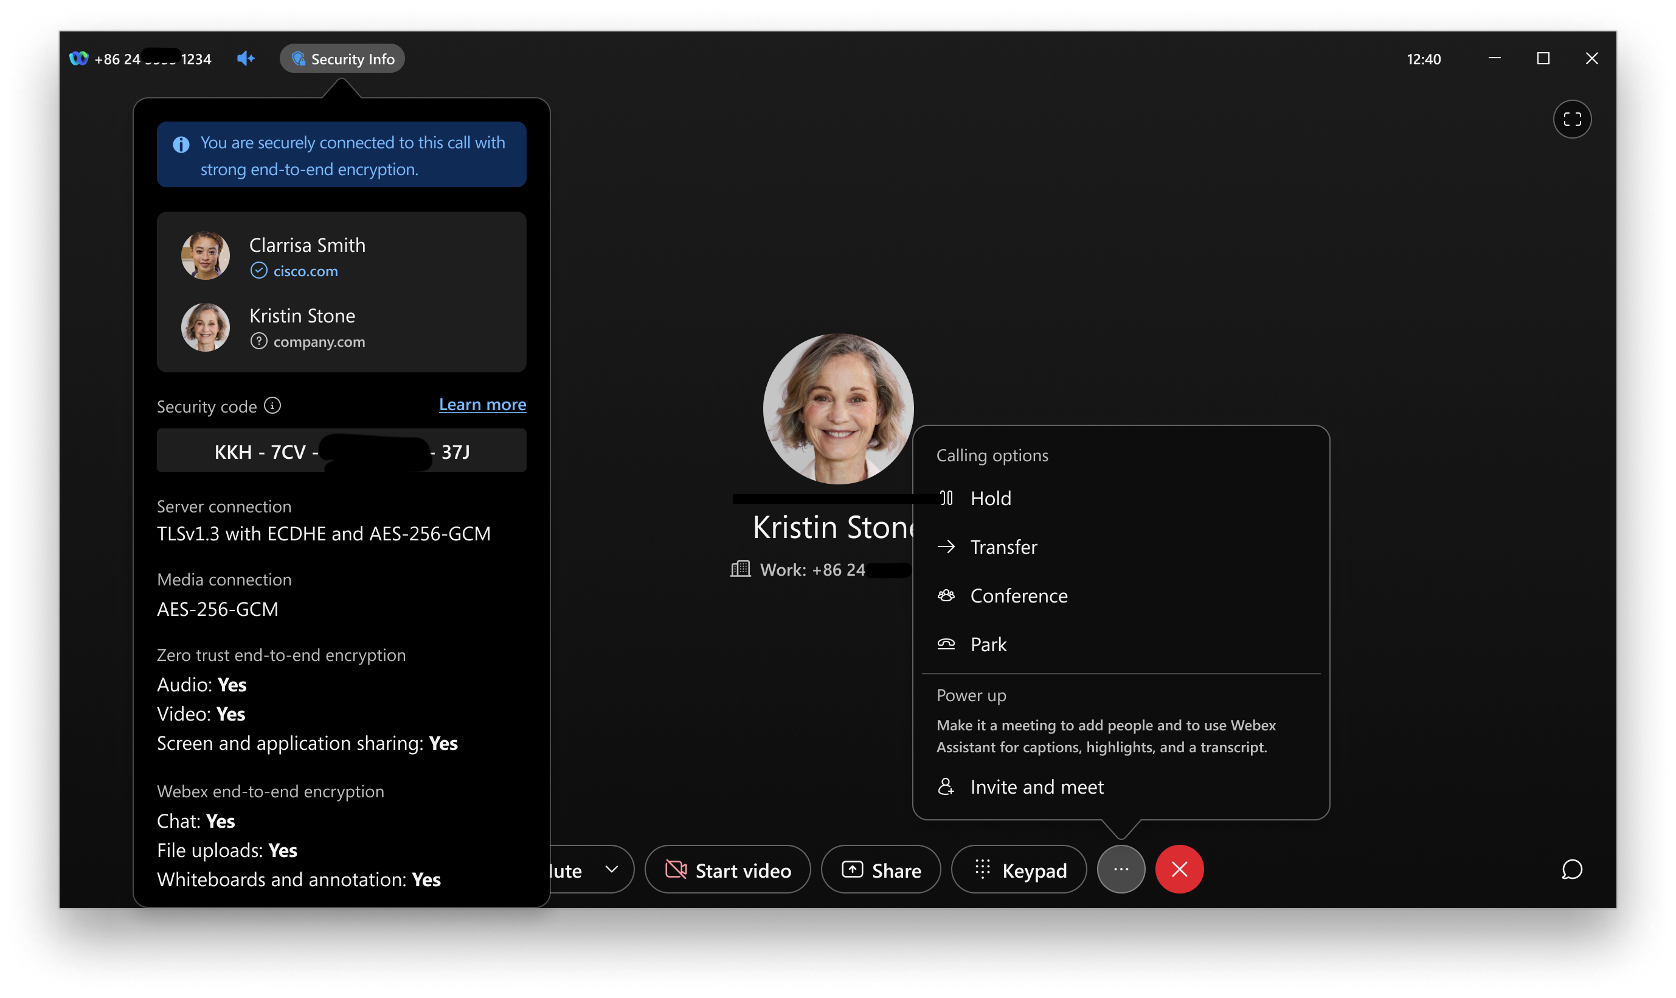
La experiencia de usuario para Webex Calling E2EE se alinea y se basa en la experiencia de usuario de E2EE implementada para Meeting. Cuando una Webex Calling llamada está cifrada de extremo a extremo, la aplicación Webex (escritorio y móvil) muestra indicadores visuales claros. Los usuarios también reciben alertas visuales y de audio distintas para las transiciones entre SRTP y E2EE durante una llamada.