
Gracias por sus comentarios.
Administre el acceso a la aplicación y la configuración de la directiva de token en Control Hub
 ¿Comentarios?
Los administradores pueden permitir o denegar el acceso a clientes web, móviles o de escritorio. Los administradores pueden definir a qué clientes se puede acceder dentro de su organización.
Los administradores pueden crear una política de token personalizada para su aplicación Webex para usuarios web, móviles o de escritorio. Una política de token personalizada le da control sobre lo siguiente:
-
Activar o desactivar el token de actualización de extensión automática
-
Especifique el tiempo de vida (TTL) del token web JSON (JWT)
-
Especifique el TTL del token de actualización
Con estas características, puede controlar la frecuencia con la que los usuarios deben iniciar sesión en clientes móviles, de escritorio o web. Como requisito de cumplimiento, es posible que desee que sus usuarios se vuelvan a autenticar para asegurarse de que están utilizando la política de seguridad más reciente de su organización.
Su organización administrada por el Control Hub-Hub debe estar habilitada para Pro Pack. Si no está suscrito a Pro Pack, la configuración de la directiva de token aparece en gris cuando accede a la configuración de la organización en Control Hub.
Puede permitir o denegar el acceso a los clientes móviles, de escritorio y web de Webex. Puede definir a qué tipos de clientes se puede acceder dentro de su organización. Se admiten los siguientes tipos de clientes:
- Móvil (iOS y Android)
- Escritorio (MAC y Windows)
- Cliente web
| 1 |
Inicie sesión en Control Hub. |
| 2 |
Vaya a . |
| 3 |
Desplácese hasta la sección Acceso a aplicaciones y política de tokens. |
| 4 |
Haga clic en Configurar. |
| 5 |
Vaya al tipo de cliente requerido y activa Acceso de cliente para permitir el acceso a la aplicación. |
| 6 |
Haga clic en Guardar. |
Qué hacer a continuación
Puede personalizar la actualización y acceder a los TTL de token. Consulte las siguientes secciones para obtener más información.
Con esta configuración, puede especificar manualmente los intervalos de actualización y del token de acceso.
La configuración predeterminada es que la extensión automática de los tokens de actualización está deshabilitada. Cambie esta configuración solo si desea especificar manualmente el tiempo de vida (TTL) para los tokens de actualización y los tokens de acceso para los usuarios de su organización.
| 1 |
Inicie sesión en Control Hub. |
| 2 |
Vaya a . |
| 3 |
Desplácese hasta la sección Acceso a aplicaciones y política de tokens. |
| 4 |
Haga clic en Configurar. |
| 5 |
Vaya al tipo de cliente específico y active el acceso del cliente. |
| 6 |
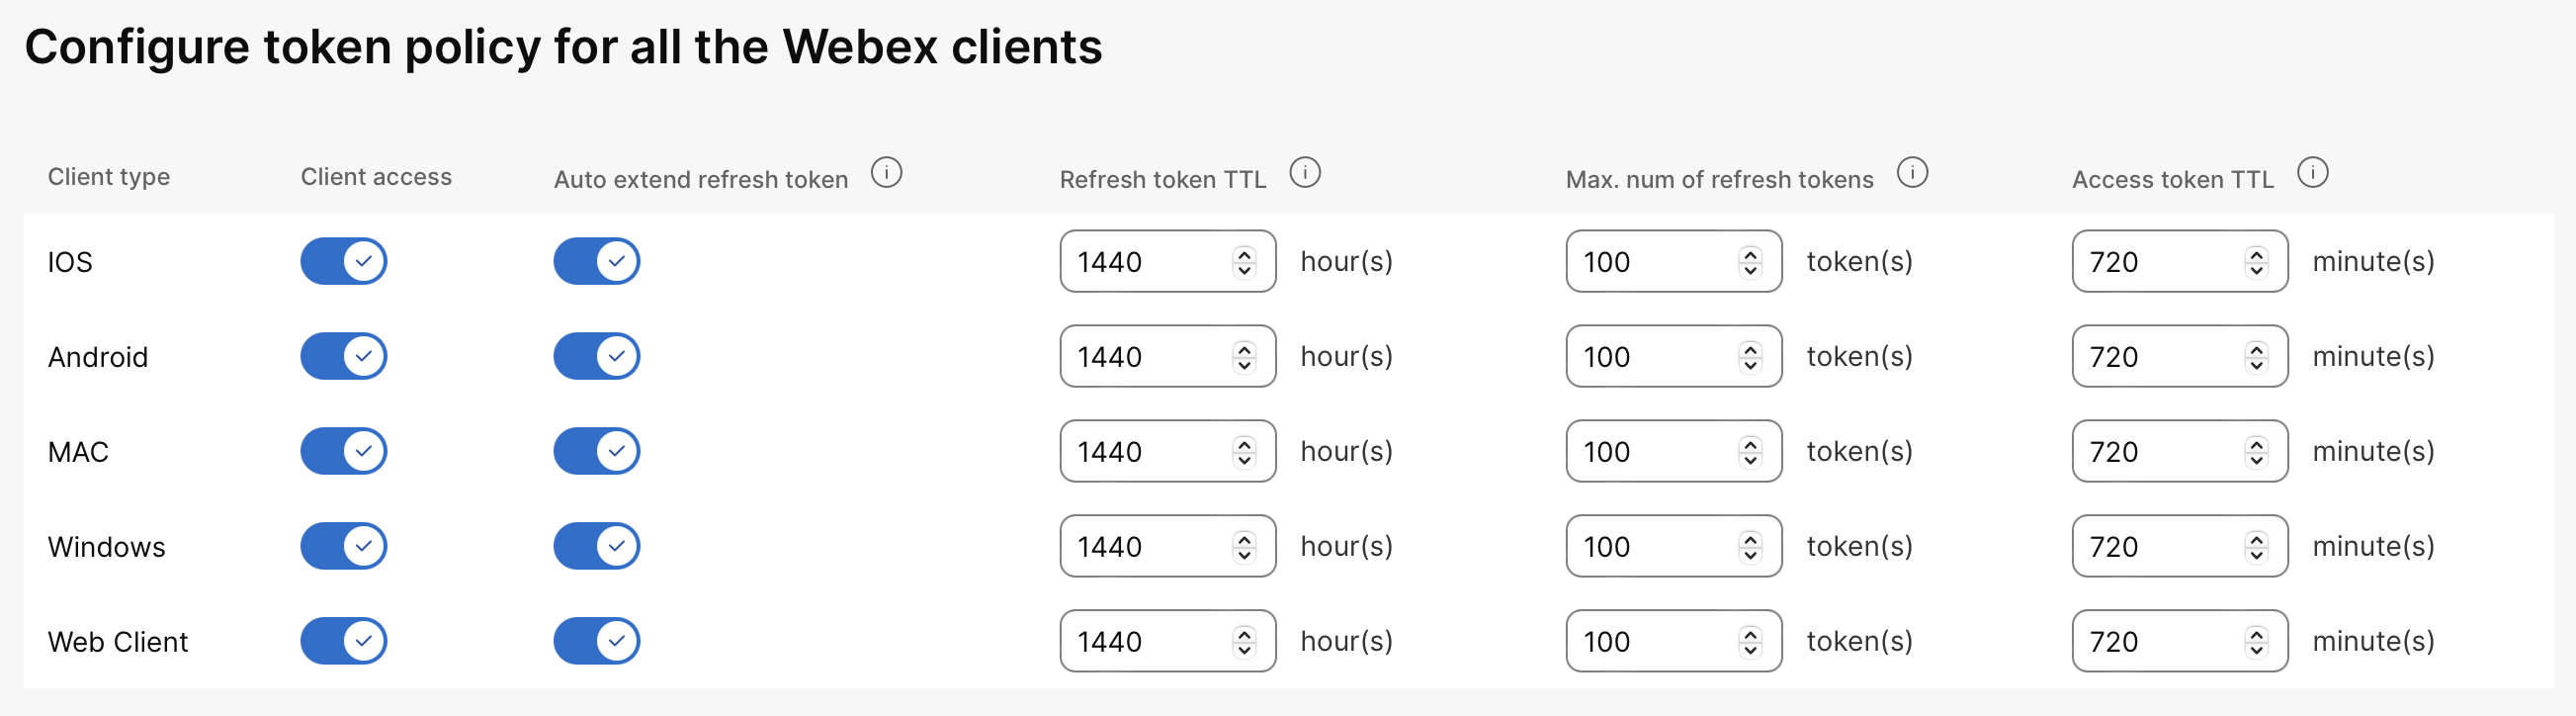
Activa el token de actualización de extensión automática para el tipo de cliente. Esta configuración proporciona un nuevo tiempo de vida (TTL) para el token de actualización. Al cambiar esta configuración, se cambia el TTL la próxima vez que se emite un token de actualización a un usuario. Mientras las cuentas de usuario no se revoquen en su directorio, los usuarios obtienen un nuevo token de actualización y mantienen una sesión válida. |
| 7 |
Especifique un valor para el token de actualización TTL. Esta configuración controla el tiempo en que el token de actualización es válido, lo que permite crear nuevos tokens de acceso para los usuarios. El rango válido es de 24 a 1440 horas. |
| 8 |
Especifique un valor para el token de acceso TTL. Si el token de actualización es válido, se crea un token de acceso dentro del límite de tiempo que estableció. El rango válido es de 360 a 1080 minutos. |
| 9 |
Haga clic en Guardar. La configuración se aplica la próxima vez que un usuario utilice un cliente móvil o de escritorio. |
Configure esta opción si desea controlar cuántos tokens de actualización se pueden emitir por usuario y por cliente. Por ejemplo, es posible que desee minimizar los inicio de sesión simultáneos para el cumplimiento o maximizar los iniciados para los usuarios que necesitan autenticarse en varios dispositivos móviles o estaciones de trabajo de escritorio.
| 1 |
Inicie sesión en Control Hub. |
| 2 |
Vaya a . |
| 3 |
Desplácese hasta la sección Acceso a aplicaciones y política de tokens. |
| 4 |
Haga clic en Configurar. |
| 5 |
Vaya al tipo de cliente requerido y activa el acceso del cliente. |
| 6 |
Especifique un valor para el número máximo de tokens de actualización. El rango válido es de 10 a 100 sesiones. |
| 7 |
Haga clic en Guardar. |
Qué hacer a continuación
Un usuario que se autentica correctamente desde un cliente que excede el número de tokens de actualización tiene uno de sus tokens existentes revocado después de la autenticación. Si el token expira, los usuarios se ven obligados a volver a autenticarse.


