
Grazie per il feedback.
Gestire l'accesso alle app e le impostazioni della politica dei token in Control Hub
 Feedback?
Gli amministratori possono consentire o negare l'accesso ai client web, mobili o desktop. Gli amministratori possono definire a quali clienti è possibile accedere all'interno della loro organizzazione.
Gli amministratori possono creare una politica sui token personalizzata per la sua app Webex per utenti web, mobili o desktop. Una politica sui token personalizzata Le dà il controllo su quanto segue:
-
Attiva o disattiva l'estensione automatica del token di aggiornamento
-
Specifichi il time-to-live (TTL) del token web JSON (JWT)
-
Specifichi il TTL del token di aggiornamento
Con queste funzionalità, può controllare la frequenza con cui gli utenti devono accedere su client mobili, desktop o web. Come requisito di conformità, potrebbe volere che i suoi utenti si autentichino nuovamente per assicurarsi che stiano utilizzando la politica di sicurezza più recente della sua organizzazione.
La sua organizzazione gestita da Control Hub deve essere abilitata per Pro Pack. Se non è abbonato a Pro Pack, le impostazioni della politica sui token sono disattivate quando accede alle impostazioni dell'organizzazione in Control Hub.
Può consentire o negare l'accesso ai client Webex mobili, desktop e web. Può definire a quali tipi di clienti è possibile accedere all'interno della sua organizzazione. Sono supportati i seguenti tipi di client:
- Mobile (iOS e Android)
- Desktop (MAC e Windows)
- Cliente Web
| 1 |
Accedi a Control Hub. |
| 2 |
Vai a . |
| 3 |
Scorra fino alla sezione Accesso all'app e politica sui token. |
| 4 |
Faccia clic su Configura. |
| 5 |
Vai al tipo di cliente richiesto e attiva l' accesso del cliente per consentire l'accesso all'app. |
| 6 |
Faccia clic su Salva. |
Cosa fare dopo
Può personalizzare i TTL dei token di aggiornamento e accesso. Consulti le sezioni successive per ulteriori informazioni.
Con queste impostazioni, può specificare manualmente gli intervalli di aggiornamento e accesso dei token.
L'impostazione predefinita è che l'estensione automatica dei token di aggiornamento è disabilitata. Modifichi questa impostazione solo se desidera specificare manualmente il Time-to-Live (TTL) per i token di aggiornamento e i token di accesso per gli utenti della sua organizzazione.
| 1 |
Accedi a Control Hub. |
| 2 |
Vai a . |
| 3 |
Scorra fino alla sezione Accesso all'app e politica sui token. |
| 4 |
Faccia clic su Configura. |
| 5 |
Vai al tipo di cliente specifico e attiva l' accesso del cliente. |
| 6 |
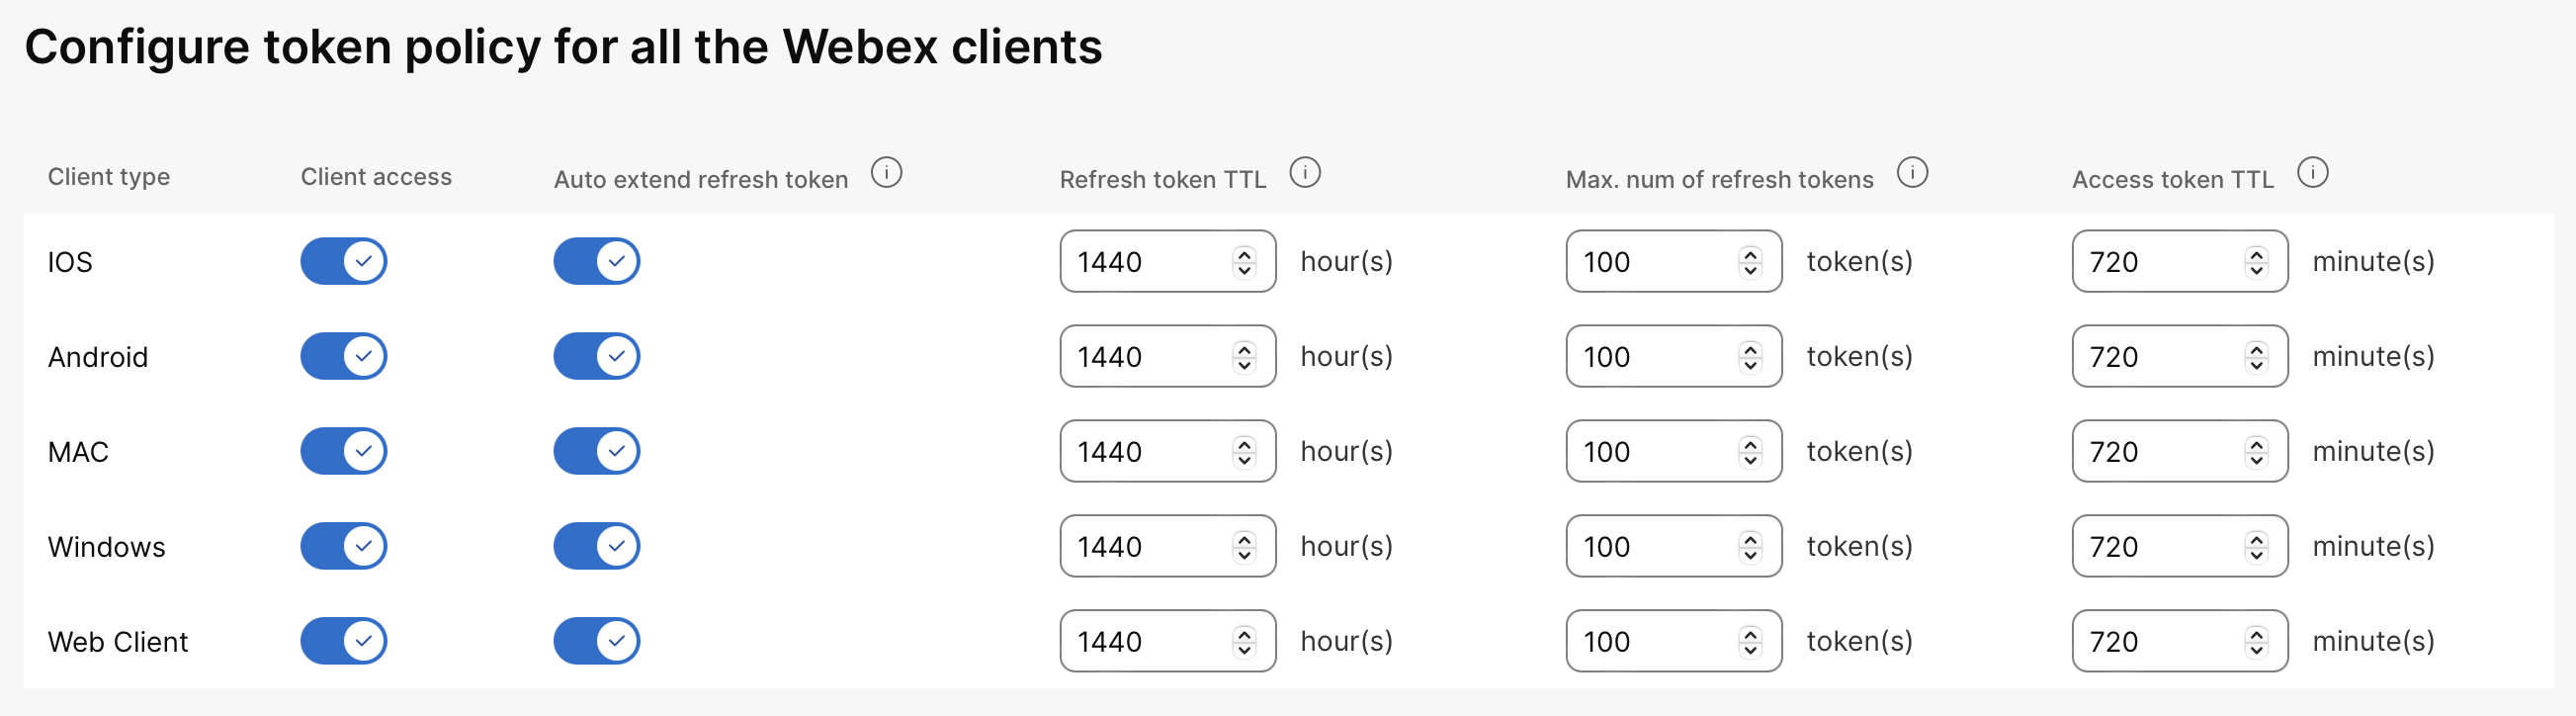
Attiva il token di aggiornamento con estensione automatica per il tipo di cliente. Questa impostazione fornisce un nuovo Time-to-Live (TTL) per il token di aggiornamento. La modifica di questa impostazione modifica il TTL la prossima volta che a un utente viene rilasciato un token di aggiornamento. Finché gli account utente non vengono revocati nella sua rubrica, gli utenti ricevono un nuovo token di aggiornamento e mantengono una sessione valida. |
| 7 |
Specifichi un valore per il token di aggiornamento TTL. Questa impostazione controlla il tempo di validità del token di aggiornamento, consentendo la creazione di nuovi token di accesso per gli utenti. L'intervallo valido è compreso tra 24 e 1440 ore. |
| 8 |
Specifichi un valore per il token di accesso TTL. Se il token di aggiornamento è valido, viene creato un token di accesso entro il limite di tempo da Lei impostato. L'intervallo valido è 360-1080 minuti. |
| 9 |
Faccia clic su Salva. Le impostazioni vengono applicate la prossima volta che un utente utilizza un client mobile o desktop. |
Configuri questa impostazione se desidera controllare quanti Refresh Token possono essere emessi per utente per cliente. Ad esempio, potrebbe voler ridurre al minimo gli accessi simultanei per la conformità o massimizzare gli accessi per gli utenti che devono autenticarsi su più dispositivi mobili o workstation desktop.
| 1 |
Accedi a Control Hub. |
| 2 |
Vai a . |
| 3 |
Scorra fino alla sezione Accesso all'app e politica sui token. |
| 4 |
Faccia clic su Configura. |
| 5 |
Vai al tipo di cliente richiesto e attiva l' accesso del cliente. |
| 6 |
Specifichi un valore per il numero massimo di token di aggiornamento. L'intervallo valido è compreso tra 10 e 100 sedute. |
| 7 |
Faccia clic su Salva. |
Cosa fare dopo
A un utente che si autentica correttamente da un client che supera il numero di token di aggiornamento viene revocato uno dei token esistenti dopo l'autenticazione. Se il token scade, gli utenti sono costretti a riautenticarsi.


