
Hvala na povratnim informacijama.
Webex aplikacija | Sigurnost aplikacija
 Želite li poslati povratne informacije?
Webex end-to-end enkripcija
Webex end-to-end enkripcija koristi Webex Key Management System (KMS) za stvaranje i upravljanje ključevima za šifriranje koji se koriste za zaštitu sadržaja koji se dijeli u i Poruka poruka. Webex Meetings Webex end-to-end enkripcija koristi se za šifriranje sadržaja koji generiraju korisnici kao što su poruke za chat, datoteke, informacije o sastanku kalendara, bijele ploče i bilješke
Uz Webex end-to-end enkripciju:
- Dodatni sloj enkripcije dodaje se podacima u tranzitu i u mirovanju.
- Webex App koristi end-to-end enkripciju za šifriranje sadržaja pomoću AES-256-GCM šifre prije prijenosa sadržaja preko TLS-a u Webex oblak.
- Webex end-to-end šifrirani sadržaj pohranjuje se na poslužiteljima sadržaja u Webex oblaku koji koriste AES-256-CTR za šifriranje podataka u mirovanju.
Dodatni sloj sigurnosti koji pruža Webex end-to-end enkripcija štiti i korisničke podatke u tranzitu od napada presretanja sigurnosti transportnog sloja (TLS) i pohranjenih korisničkih podataka od potencijalnih loših aktera u Webex oblaku.
Webex oblak može pristupiti ključevima šifriranja od kraja do kraja i koristiti ih, ali samo za dešifriranje podataka prema potrebi za osnovne usluge kao što su :
- Indeksiranje poruka za funkcije pretraživanja
- Sprječavanje gubitka podataka
- Trankodiranje datoteka
- eOtkrivanje
- Arhiviranje podataka
Webex koristi Transport Layer Security (TLS) v1.2 ili v1.3 za šifriranje podataka u tranzitu između vašeg uređaja i naših poslužitelja. Odabir TLS šifre temelji se na preferencijama TLS poslužitelja Webex.
Koristeći TLS 1.2 ili 1.3, Webex preferira pakete šifriranja koristeći:
- ECDHE za ključne pregovore
- Certifikati temeljeni na RSA (veličina 3072-bitnog ključa)
- SHA2 provjera autentičnosti (SHA384 ili SHA256)
- Snažne šifre šifriranja koje koriste 128-bitne ili 256-bitne (kao što su AES_256_GCM, AES_128_GCM i CHACHA20_POLY1305)
Kao primjer, ovo su moguće šifre koje se koriste ovisno o preferencijama TLS poslužitelja Webex:
- TLS v1.2 — TLS_ECDHE_RSA_sa_AES_256_GCM_SHA384
- TLS v1.3 - TLS_AES_256_GCM_SHA384
Cisco osigurava medijske tokove aplikacije Webex (audio, video i dijeljenje zaslona) pomoću protokola Secure Real-Time Transport Protocol (SRTP). Webex aplikacija koristi šifru AEAD_AES_256_GCM za šifriranje medija.
Detaljne informacije o sigurnosti aplikacije Webex potražite u tehničkom dokumentu o sigurnosti aplikacija Webex.
Sigurnosne značajke u prostorima aplikacije Webex
Dodatnu sigurnost možete dodati korištenjem moderatora za timove i razmake. Ako je timski rad osjetljiv, možete moderirati prostor. Moderatori mogu kontrolirati tko ima pristup prostoru i brisati datoteke i poruke.
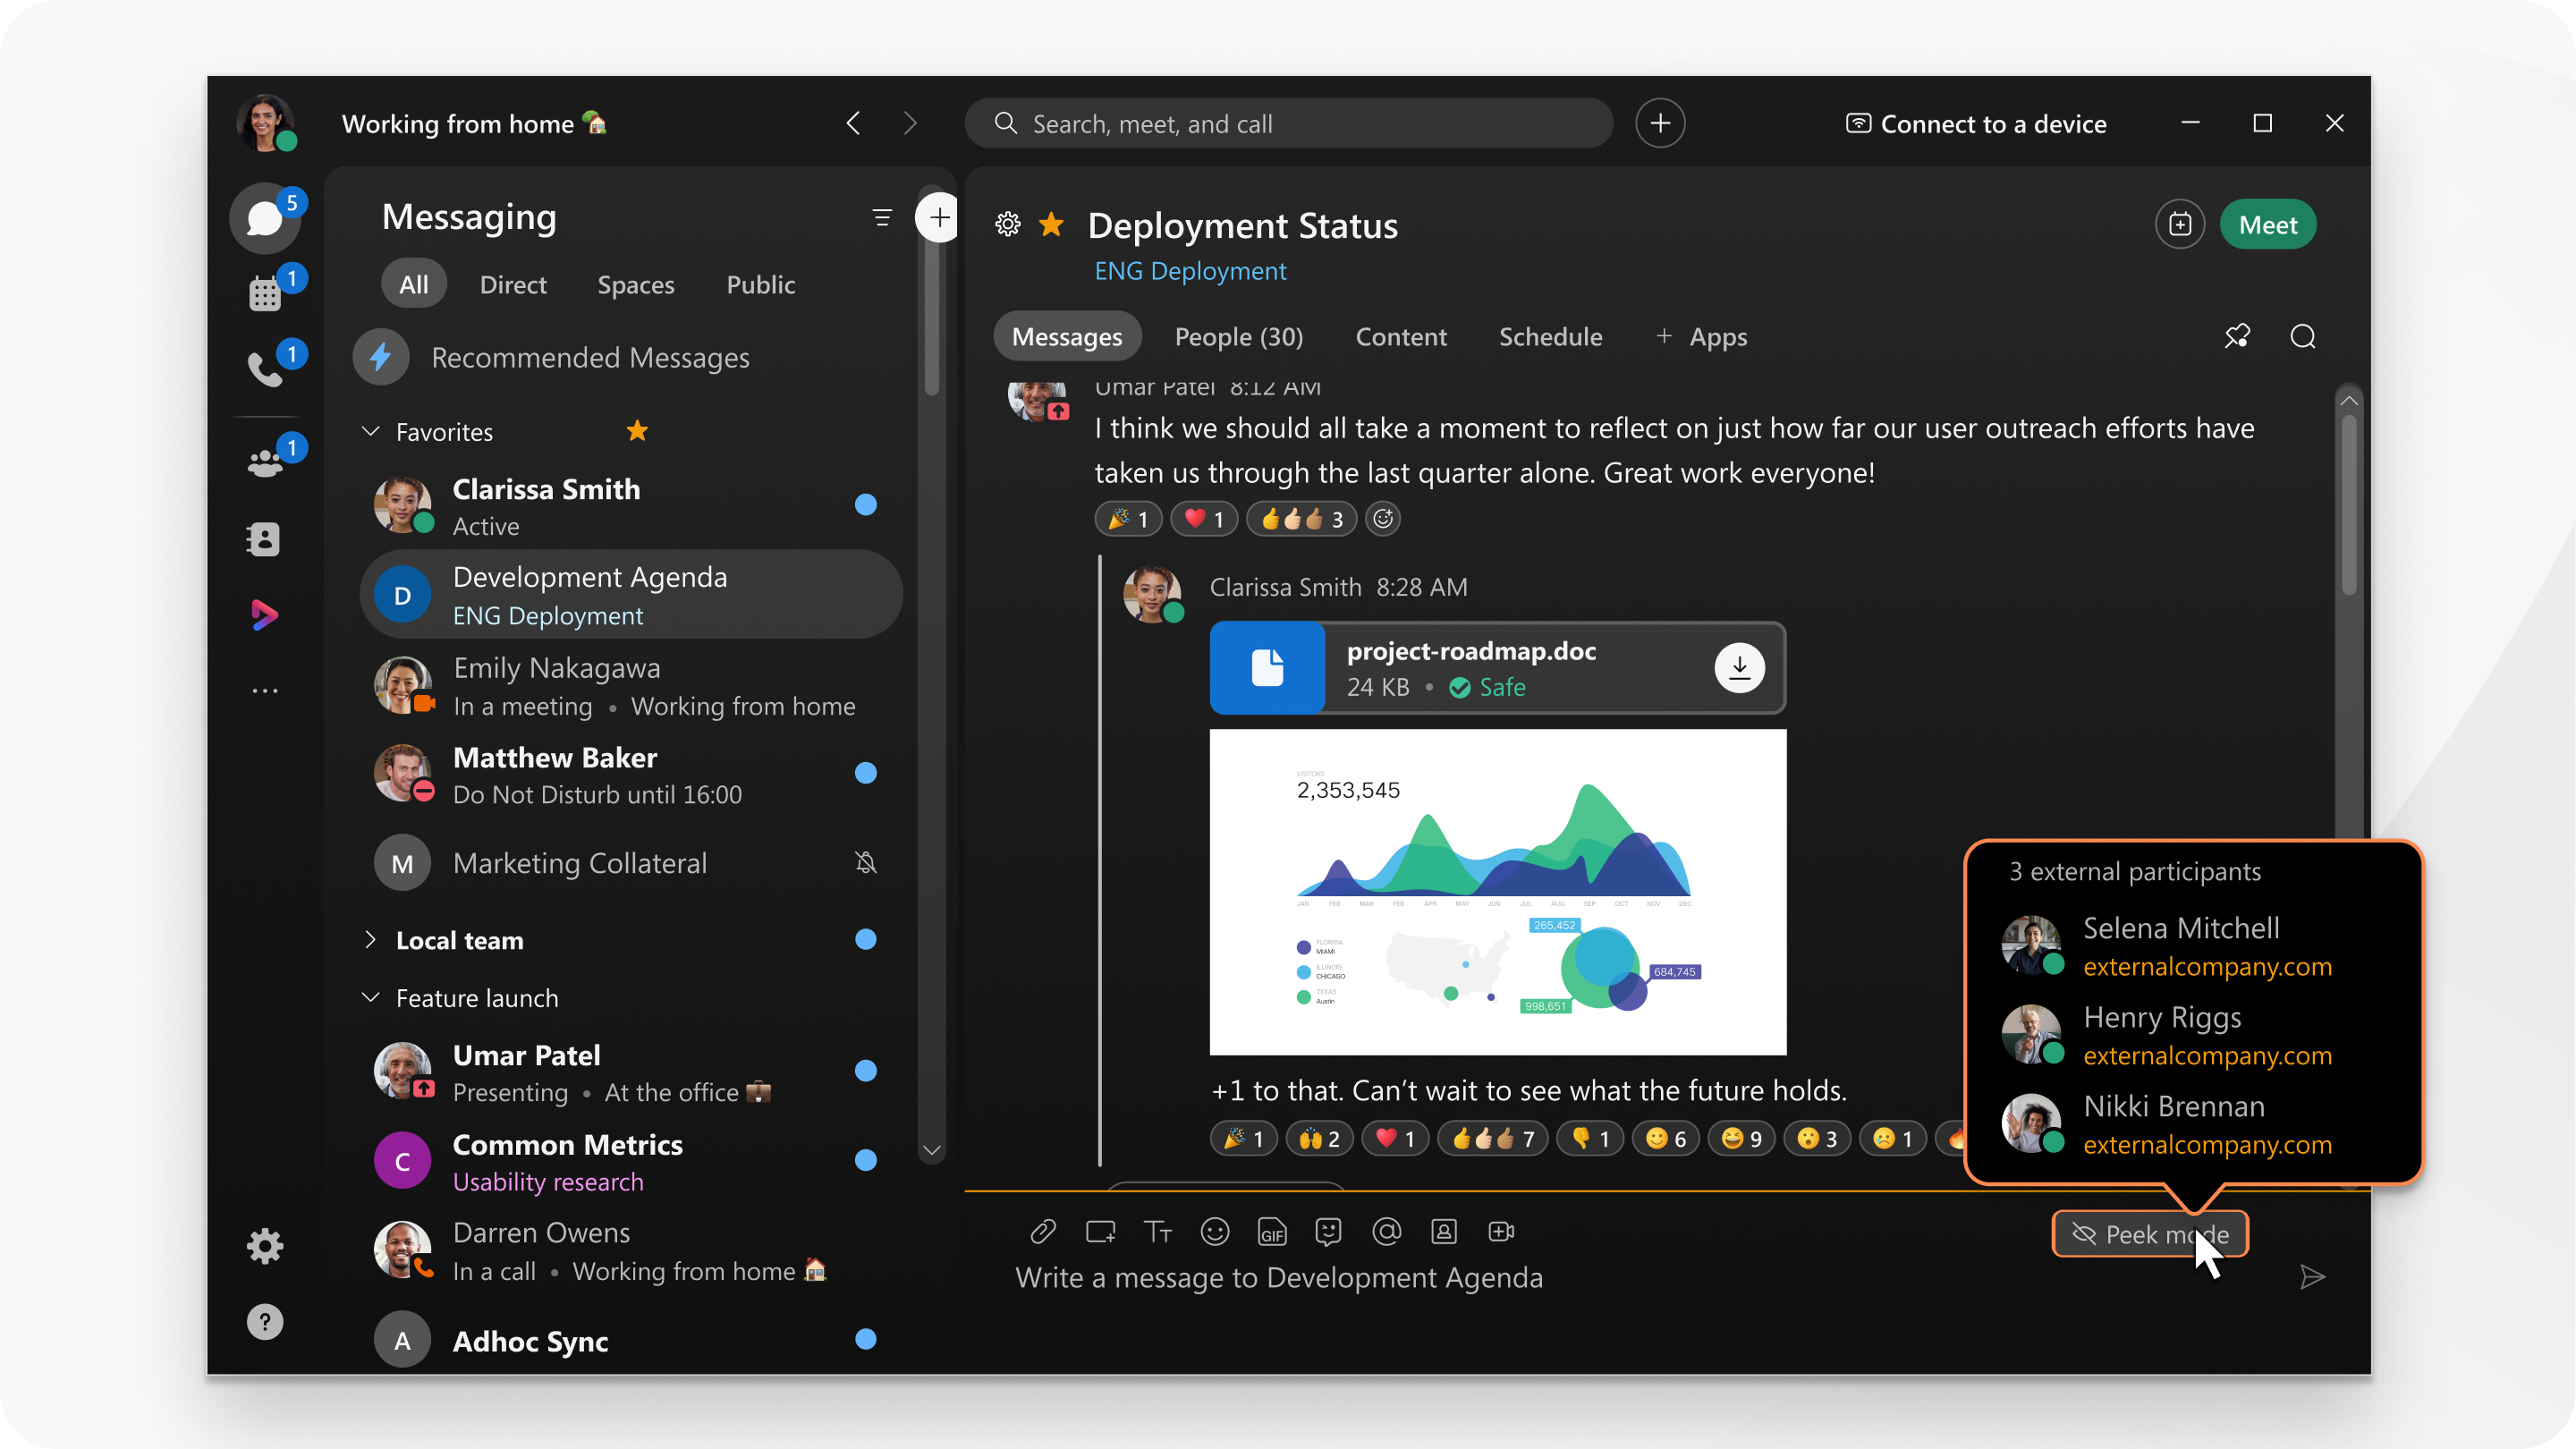
Također, ako bilo koji razmaci uključuju osobe izvan vaše tvrtke, vidjet ćete istaknuta neka područja u tim prostorima, poput granice, pozadine, ikone u području poruke i njihovih adresa e-pošte.
Privatnost datoteka i poruka
Webex App koristi napredne kriptografske algoritme za zaštitu sadržaja koji dijelite i šaljete. Jedine osobe koje mogu pregledavati datoteke i poruke u prostoru aplikacije Webex su oni koji su pozvani u taj prostor ili ovlašteni pojedinci.
Standardi sigurnosti lozinke
IT timovi mogu dodati značajke koje koriste postojeća sigurnosna pravila poput jednokratne prijave (SSO) ili sinkronizacije Webex aplikacije s direktorijima zaposlenika. Webex aplikacija automatski prepoznaje kada je netko napustio tvrtku, tako da bivši zaposlenici neće moći pristupiti podacima tvrtke pomoću Webex aplikacije.
Vaša tvrtka također može konfigurirati Webex aplikaciju tako da zahtijeva lozinke i provjeru autentičnosti koji odgovaraju vašim korporativnim sigurnosnim standardima. Webex aplikacija podržava pružatelje identiteta koji koriste protokole Security Assertion Markup Language (SAML) 2.0 i Open Authorization (OAuth) 2.0 protokole.


