
Köszönjük visszajelzését.
Webex alkalmazás | Alkalmazásbiztonság
 Visszajelzés?
Webex végpontok közötti titkosítás
A Webex végpontok közötti titkosítás a Webex kulcskezelő rendszert (KMS) használja olyan titkosítási kulcsok létrehozására és kezelésére, amelyeket az Üzenetküldé sben megosztott tartalmak védelmére használnak. Webex Meetings A Webex végpontok közötti titkosítást a felhasználók által létrehozott tartalmak titkosítására használják, például csevegési üzenetek, fájlok, naptári értekezlet-információk, táblák és megjegyzések titkosítására
Webex végpontok közötti titkosítással:
- További titkosítási réteg kerül hozzáadásra a tranzitban és nyugalmi állapotban lévő adatokhoz.
- A Webex App végpontok közötti titkosítást használ a tartalom titkosítására az AES-256-GCM titkosítással, mielőtt a tartalmat TLS-en keresztül továbbítja a Webex felhőbe.
- A Webex végpontok közötti titkosított tartalmat a Webex felhő tartalomszerverein tárolják, amelyek az AES-256-CTR segítségével titkosítják az adatokat nyu galmi állapotban.
A Webex end-to-end titkosítás által biztosított további biztonsági réteg védi mind a tranzitban lévő felhasználói adatokat a szállítási réteg biztonsági (TLS) lehallgatási támadásaitól, mind a tárolt felhasználói adatokat a Webex felhő potenciális rossz szereplőitől.
A Webex felhő hozzáférhet és használhat végpontok közötti titkosítási kulcsokat, de csak az olyan alapszolgáltatásokhoz szükséges adatok visszafejtésére, mint például:
- Üzenetindexelés a keresési funkciókhoz
- Adatvesztés megelőzése
- Fájl átkódolása
- E-felderítés
- Adatarchiválás
A Webex a Transport Layer Security (TLS) v1.2 vagy v1.3 verzióját használja az eszköz és a szervereink között közlekedő adatok titkosításához. A TLS titkosítás kiválasztása a Webex szerver TLS-preferenciáján alapul.
A TLS 1.2 vagy 1.3 használatával a Webex a következő titkosítási csomagokat részesíti előnyben:
- ECDHE kulcsfontosságú tárgyalásokhoz
- RSA-alapú tanúsítványok (3072 bites kulcsméret)
- SHA2 hitelesítés (SHA384 vagy SHA256)
- Erős titkosítási kódok 128 vagy 256 bites (például AES_256_GCM, AES_128_GCM és CHACHA20_POLY1305) használatával
Például ezek a lehetséges titkosítások, amelyeket a Webex szerver TLS-preferenciájától függően használnak:
- TLS v1.2 — TLS_ECDHE_RSA_AES_256_GCM_SHA384
- TLS v1.3 — TLS_AES_256_GCM_SHA384
A Cisco a Secure Real-Time Transport Protocol (SRTP) segítségével biztosítja a Webex App médiafolyamatait (hang-, videó- és képernyőmegosztást). A Webex App az AEAD_AES_256_GCM titkosítást használja a média titkosításához.
A Webex alkalmazás biztonságával kapcsolatos részletes információkért lásd a Webex alkalmazá sbiztonsági technikai dokumentumot.
Biztonsági funkciók a Webex alkalmazásterületekben
További biztonságot növelhet a csapatok és a helyiségek moderátorainak használatával. Ha a csapatmunka érzékeny, mérsékelheti a teret. A moderátorok szabályozhatják, hogy ki férhet hozzá a helyhez, és törölhetik a fájlokat és üzeneteket.
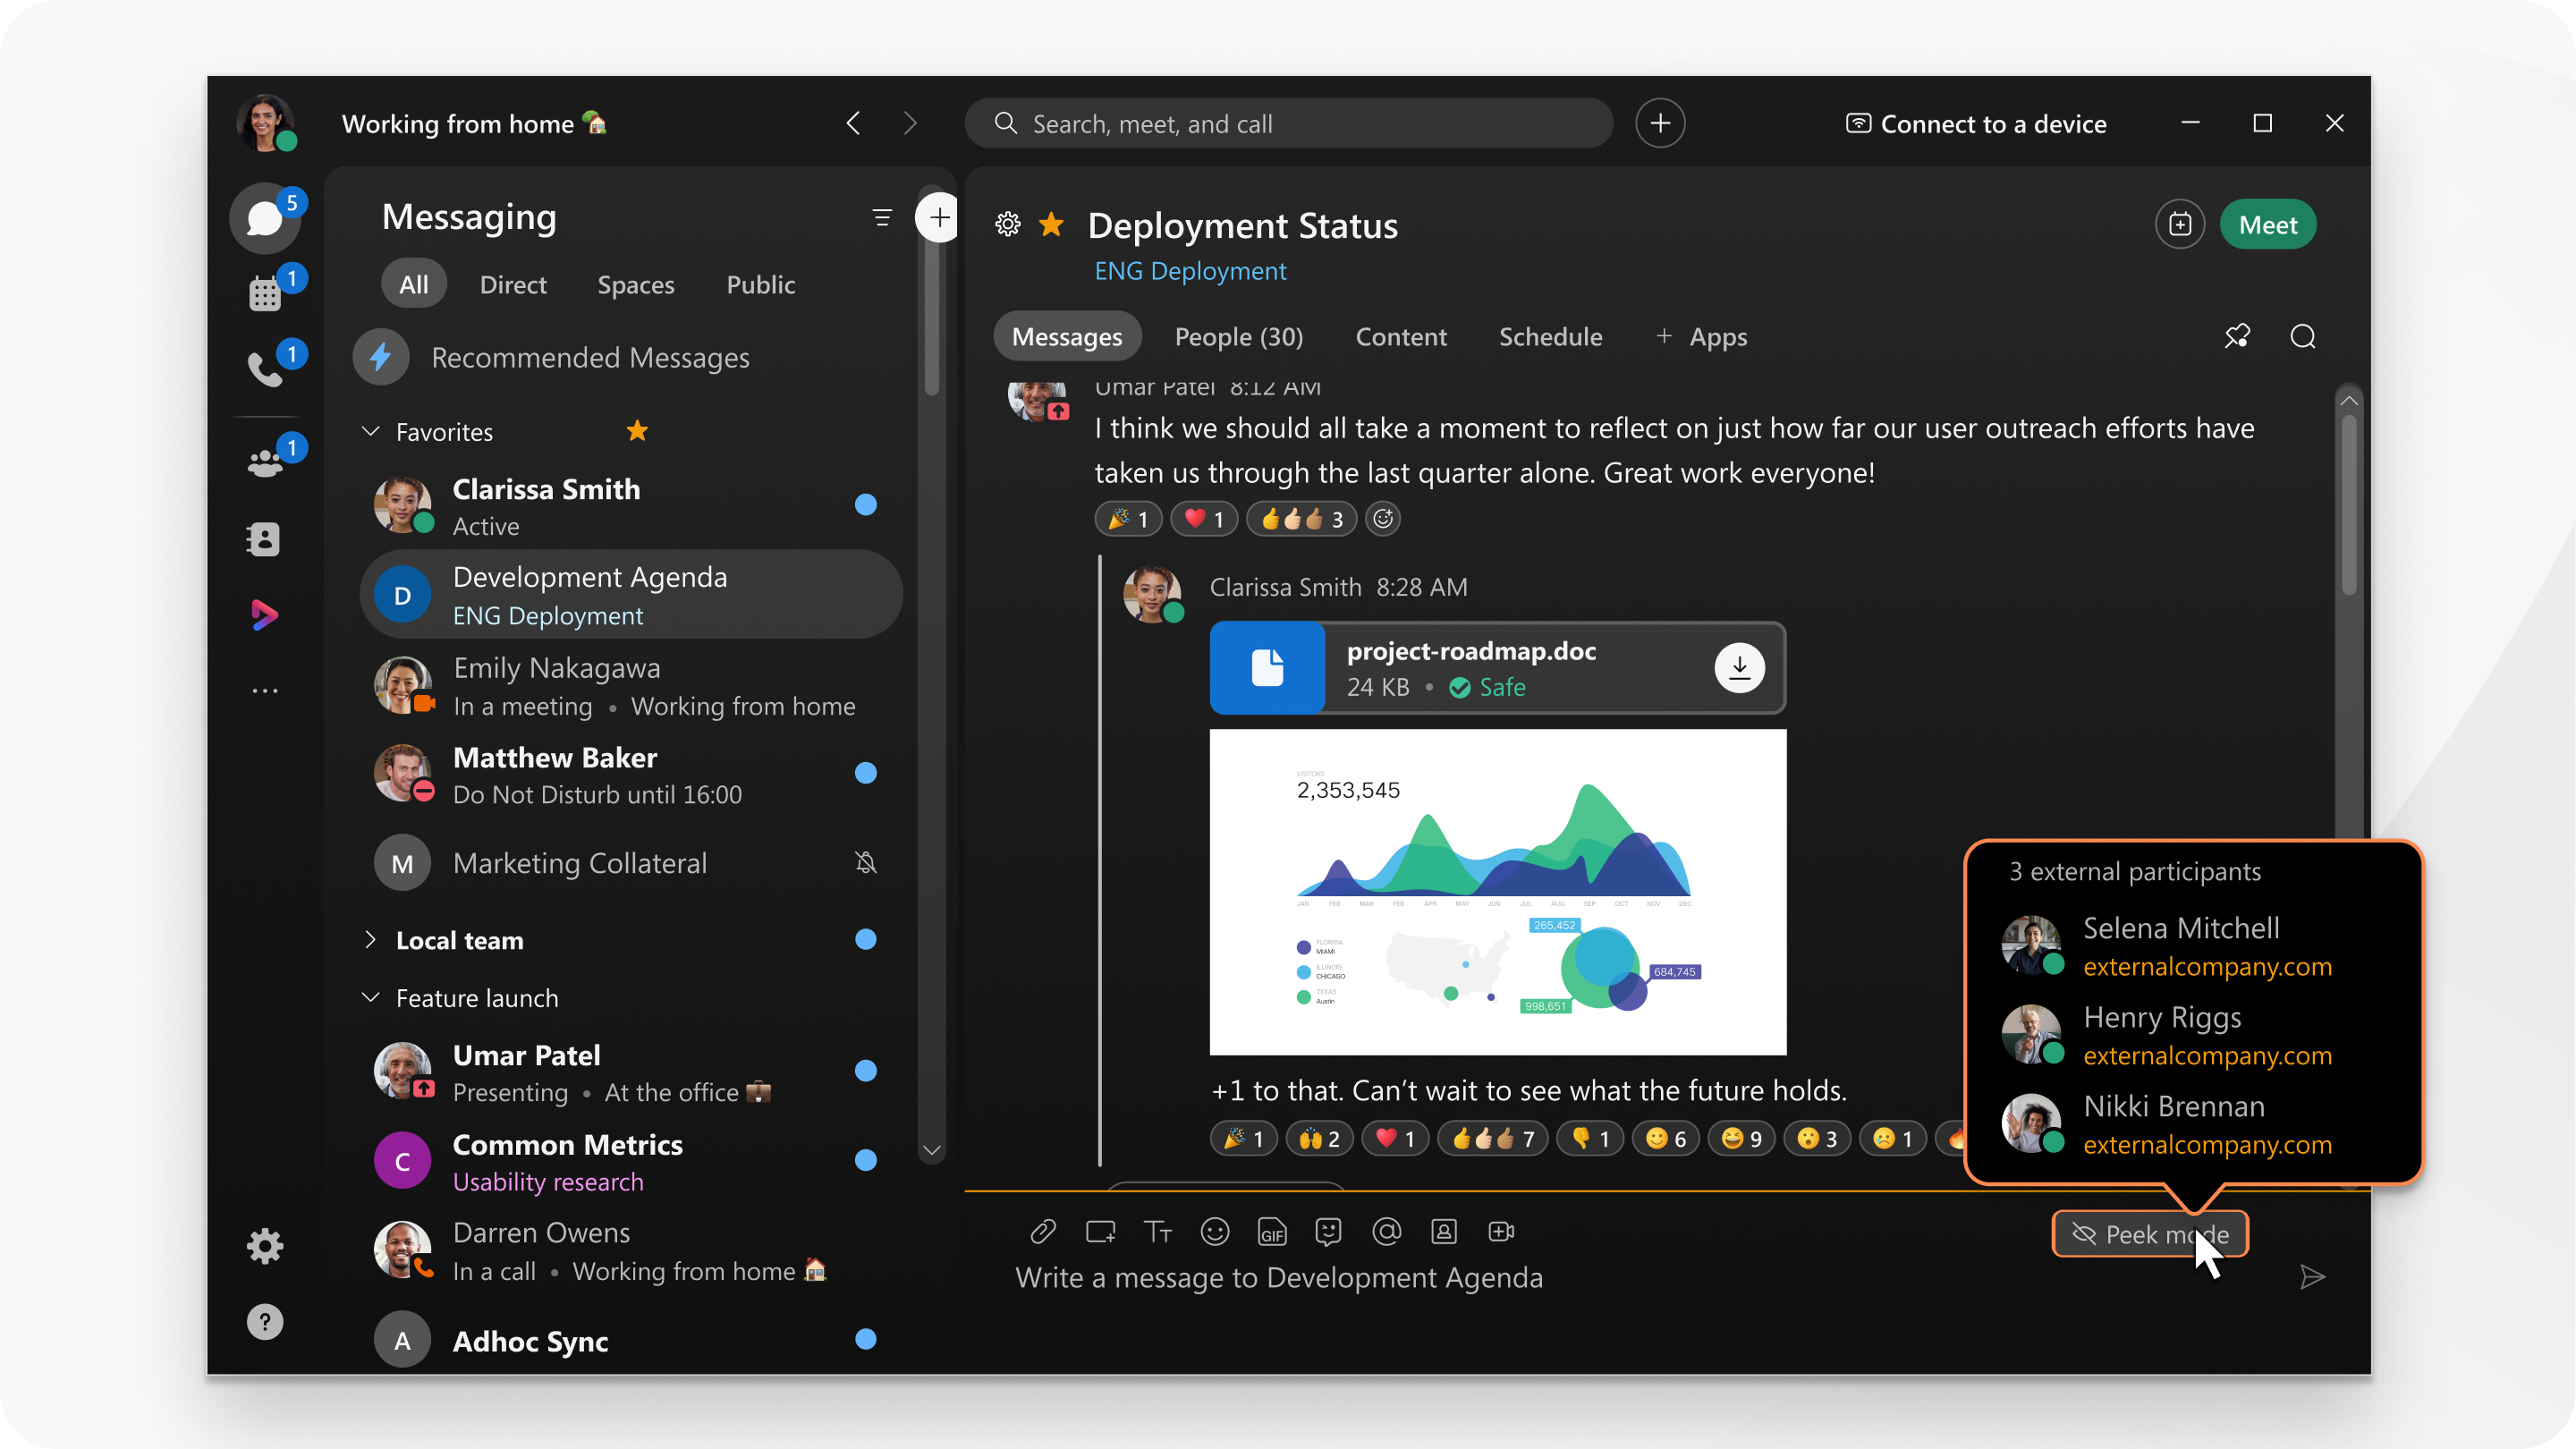
Továbbá, ha valamelyik helyiségben a vállalaton kívüli személyek szerepelnek, akkor a helyiségekben kiemelt területek láthatók, mint például a szegély, a háttér, az üzenetterületen található ikon és az e-mail címek.
Fájlok és üzenetek adatvédelme
A Webex App fejlett kriptográfiai algoritmusokat használ a megosztott és küldött tartalmak védelmére. Az egyetlen személy, aki a Webex App területén megtekintheti a fájlokat és üzeneteket, az erre a helyre meghívott személyek vagy az engedélyezett személyek.
Jelszóbiztonsági szabványok
Az informatikai csapatok olyan funkciókat adhatnak hozzá, amelyek meglévő biztonsági házirendeket használnak, mint például az egyszeri bejelentkezés (SSO) vagy a Webex App szinkronizálása az alkalmazottak könyvtáraival. A Webex App automatikusan felismeri, ha valaki elhagyta a vállalatot, így a korábbi alkalmazottak nem férhetnek hozzá a vállalati adatokhoz a Webex App segítségével.
Cége konfigurálhatja a Webex alkalmazást úgy is, hogy a vállalati biztonsági szabványoknak megfelelő jelszavakat és hitelesítést igényeljen. A Webex App támogatja azokat a személyazonosság-szolgáltatókat, amelyek Security Assertion Markup Language (SAML) 2.0 és Open Authorization (OAuth) 2.0 protokollokat használnak.


