
Hvala za povratne informacije.
Podpora za proxy za hibridno varnost podatkov in video mrežo
 Povratne informacije?
V tem razdelku je opisana funkcija podpore proxy za hibridno varnost podatkov. Namenjen je dopolnitvi Vodnika za uvajanje Cisco Webex hibridne varnosti podatkov, ki je na voljo na naslo vu https://www.cisco.com/go/hybrid-data-security. V novi uvajanju konfigurirate nastavitev proxy na vsakem vozlišču, potem ko naložite in namestite ISO konfiguracije HDS na vozlišče ter preden vozlišče registrirate v ob Cisco Webex laku.
Hibridna varnost podatkov podpira eksplicitne, pregledne inšpekcijske in nepregledne pooblaščenke. Te proxy lahko povežete z uvajanjem, tako da lahko varujete in spremljate promet od podjetja do oblaka. Na vozliščih lahko uporabite skrbniški vmesnik platforme za upravljanje potrdil in preverjanje celotnega stanja povezljivosti, ko nastavite proxy na vozliščih.
Vozlišča hibridne varnosti podatkov podpirajo naslednje možnosti proxy:
-
Brez proxy — privzeto, če nastavitev vozlišča HDS ne uporabljate konfiguracije Trust Store & Proxy za integracijo proxy. Posodobitev potrdila ni potrebna.
-
Pregledni proxy, ki ni pregledan — vozlišča niso konfigurirana za uporabo določenega naslova strežnika proxy in ne bi smela zahtevati nobenih sprememb za delo s proxyjem, ki ni preverjen. Posodobitev potrdila ni potrebna.
-
Transparentno tuneliranje ali pregled proxy — vozliš ča niso konfigurirana za uporabo določenega naslova strežnika proxy. Na vozliščih niso potrebne spremembe konfiguracije HTTP ali HTTPS. Vendar vozlišča potrebujejo korensko potrdilo, da zaupajo proxy. IT običajno uporablja inšpekcijske posrednike za uveljavljanje pravilnikov, na katerih spletnih mestih je mogoče obiskati in katere vrste vsebine niso dovoljene. Ta vrsta proxy dešifrira ves vaš promet (tudi HTTPS).
-
Eksplicitni proxy — Z eksplicitnim proxy vozliščem HDS poveste, kateri proxy strežnik in shemo preverjanja pristnosti naj uporabljate. Če želite konfigurirati eksplicitni proxy, morate na vsako vozlišče vnesti naslednje podatke:
-
Proxy IP/FQDN — naslov, ki ga je mogoče uporabiti za dostop do proxy stroja.
-
Vrata proxy — številka vrat, ki jo proxy uporablja za poslušanje proksijnega prometa.
-
Proxy protokol — Glede na to, kaj podpira vaš proxy strežnik, izbirajte med naslednjimi protokoli:
-
HTTP—ogleduje in nadzoruje vse zahteve, ki jih odjemalec pošlje.
-
Https — zagotavlja kanal strežniku. Odjemalec prejme in potrdi potrdilo strežnika.
-
-
Vrsta preverjanja pri stnosti — izberite med naslednjimi vrstami preverjanja pristnosti:
-
Brez — Nadaljnja avtentikacija ni potrebna.
Na voljo, če kot proxy protokol izberete HTTP ali HTTPS.
-
Osnovno — Uporablja se za uporabniški agent HTTP za navajanje uporabniškega imena in gesla pri oddaji zahteve. Uporablja kodiranje Base64.
Na voljo, če kot proxy protokol izberete HTTP ali HTTPS.
Zahteva, da vnesete uporabniško ime in geslo na vsako vozlišče.
-
Digest — Uporablja se za potrditev računa pred pošiljanjem občutljivih podatkov. Uporabi funkcijo hash na uporabniškem imenu in geslu pred pošiljanjem prek omrežja.
Na voljo samo, če kot proxy protokol izberete HTTPS.
Zahteva, da vnesete uporabniško ime in geslo na vsako vozlišče.
-
-
Primer hibridnih podatkovnih varnostnih vozlišč in proxy
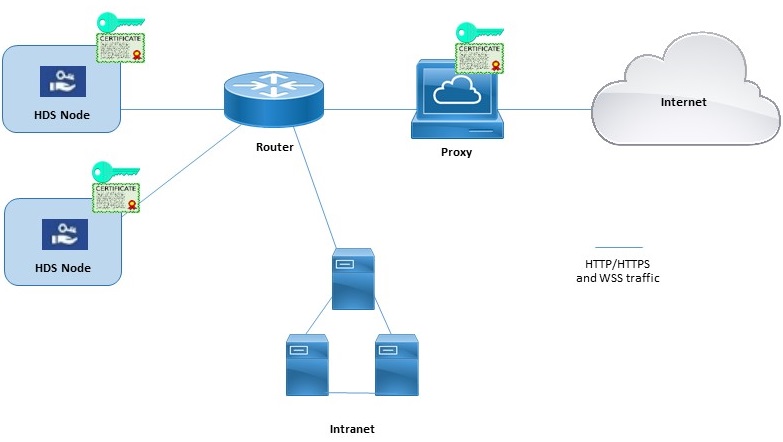
Ta diagram prikazuje primer povezave med hibridno varnostjo podatkov, omrežjem in proxyjem. Za možnosti preglednega pregledovanja in izrecnega preverjanja proxyja HTTPS je treba isto korensko potrdilo namestiti na proxy in vozlišča hibridne varnosti podatkov.
Blokiran način zunanje ločljivosti DNS (eksplicitne konfiguracije proxy)
Ko registrirate vozlišče ali preverite konfiguracijo proxy vozlišča, postopek preizkusi iskanje DNS in povezljivost z Cisco Webex oblakom. V uvajah z eksplicitnimi konfiguracijami proxy, ki ne dovoljujejo zunanje ločljivosti DNS za notranje odjemalce, vozlišče ne more poizvedeti strežnikov DNS, samodejno preide v način blokirane zunanje ločljivosti DNS. V tem načinu se lahko nadaljujejo registracija vozlišč in drugi testi povezljivosti proxy.
-
Uradno podpiramo naslednje proxy rešitve, ki se lahko integrirajo z vašimi vozlišči za hibridno varnost podatkov.
-
Transparentni proxy — Cisco Web Security Appliance (WSA).
-
Eksplicitni proxy—lignji.
Squid proxy, ki pregledujejo promet HTTPS, lahko motijo vzpostavitev povezav websocket (wss:). Če želite odpraviti to težavo, glejte Konfiguriranje proxyjev Squid za hibridno varnost podatkov.
-
-
Podpiramo naslednje kombinacije vrst preverjanja pristnosti za eksplicitne posrednike:
-
Brez preverjanja pristnosti s HTTP ali HTTPS
-
Osnovno preverjanje pristnosti s HTTP ali HTTPS
-
Preberite preverjanje pristnosti samo s HTTPS
-
-
Za pregleden proxy za preverjanje ali eksplicitni proxy HTTPS morate imeti kopijo korenskega potrdila proxy proxy. Navodila za uvajanje v tem priročniku vam povedo, kako kopijo naložite v zaupanja vrednostnih vozlov Hybrid Data Security.
-
Omrežje, ki gosti vozlišča HDS, mora biti konfigurirano tako, da izhodni promet TCP na vratih 443 izsiljuje skozi proxy.
-
Proksiji, ki pregledujejo spletni promet, lahko motijo povezave s spletnimi vtičnicami. Če pride do te težave,
ciscospark.combo obid (ne pregledovanje) prometawbx2.comin rešil težavo.
Če omrežno okolje zahteva proxy, uporabite ta postopek, da določite vrsto proxy, ki ga želite integrirati s hibridno varnostjo podatkov. Če izberete pregleden proxy za preverjanje ali eksplicitni proxy HTTPS, lahko uporabite vmesnik vozlišča za nalaganje in namestitev korenskega potrdila. Povezavo proxy lahko preverite tudi v vmesniku in odpravite morebitne težave.
Preden začnete
-
Gle jte Podpora za proxy za pregled podprtih možnosti proxy.
| 1 |
|
| 2 |
Pojdite v Trgovina zaupanja in proxy in nato izberite možnost:
Sledite naslednjim korakom za pregleden proxy za pregledovanje, eksplicitni proxy HTTP z osnovno preverjanje pristnosti ali eksplicitni proxy HTTPS. |
| 3 |
Kliknite N aloži korensko potrdilo ali potrdilo o končni enti teti in se pomaknite do izbire korenskega potrdila za proxy. Potrdilo je naloženo, vendar še ni nameščeno, ker morate za namestitev potrdila znova zagnati vozlišče. Če želite dobiti več podrobnosti, kliknite puščico ševron ob imenu izdajatelja potrdila ali kliknite Izbri ši, če ste naredili napako in želite datoteko znova naložiti. |
| 4 |
Kliknite Pre veri povezavo proxy, da preizkusite omrežno povezljivost med vozliščem in proxyjem. Če preizkus povezave ne uspe, se prikaže sporočilo o napaki, ki prikazuje razlog in kako lahko težavo odpravite. Če vidite sporočilo, da zunanja ločljivost DNS ni bila uspešna, vozlišče ni moglo doseči strežnika DNS. Ta pogoj se pričakuje v številnih eksplicitnih konfiguracijah proxy. Z nastavitvijo lahko nadaljujete in vozlišče bo delovalo v načinu blokirane zunanje ločljivosti DNS. Če menite, da gre za napako, izvedite te korake in glejte Iz klop blokirane zunanje ločljivosti DNS. |
| 5 |
Ko preizkus povezave poteka, za eksplicitni proxy, nastavljen samo na https, vklopite preklop na Usmerite vse zahteve https vrat 443/444 iz tega vozlišča prek eksplicitnega proxy. Ta nastavitev zahteva 15 sekund, da začne veljati. |
| 6 |
Kliknite Namesti vsa potrdila v trgovino zau panja (prikaže se za eksplicitni posrednik HTTPS ali pregleden proxy za preverjanje) ali Pon ovni zagon (prikaže se za eksplicitni proxy HTTP), preberite poziv in kliknite Nam esti, če ste pripravljeni. Vozlišče se ponovno zažene v nekaj minutah. |
| 7 |
Ko se vozlišče znova zažene, se po potrebi znova prijavite in nato odprite stran Pregled, da preverite preverjanje povezljivosti in se prepričajte, da so vsi v zelenem stanju. Preverjanje povezave proxy preizkuša samo poddomeno webex.com. Če pride do težav s povezljivostjo, je pogosta težava, da so nekatere domene v oblaku, navedene v navodilih za namestitev, blokirane na proxyju. |
Ko registrirate vozlišče ali preverite konfiguracijo proxy vozlišča, postopek preizkusi iskanje DNS in povezljivost z Cisco Webex oblakom. Če strežnik DNS vozlišča ne more razrešiti javnih imen DNS, vozlišče samodejno preide v način blokirane zunanje ločljivosti DNS.
Če lahko vaša vozlišča razrešujejo javna imena DNS prek notranjih strežnikov DNS, lahko ta način izklopite tako, da znova zaženete test povezave proxy na vsakem vozlišču.
Preden začnete
| 1 |
V spletnem brskalniku odprite vmesnik vozlišča Hybrid Data Security (naslov IP/nastavitev, na primer https://192.0.2.0/setup), vnesite skrbniške poverilnice, ki ste jih nastavili za vozlišče, in nato kliknite Pri java. |
| 2 |
Pojdite na Pregled (privzeta stran). 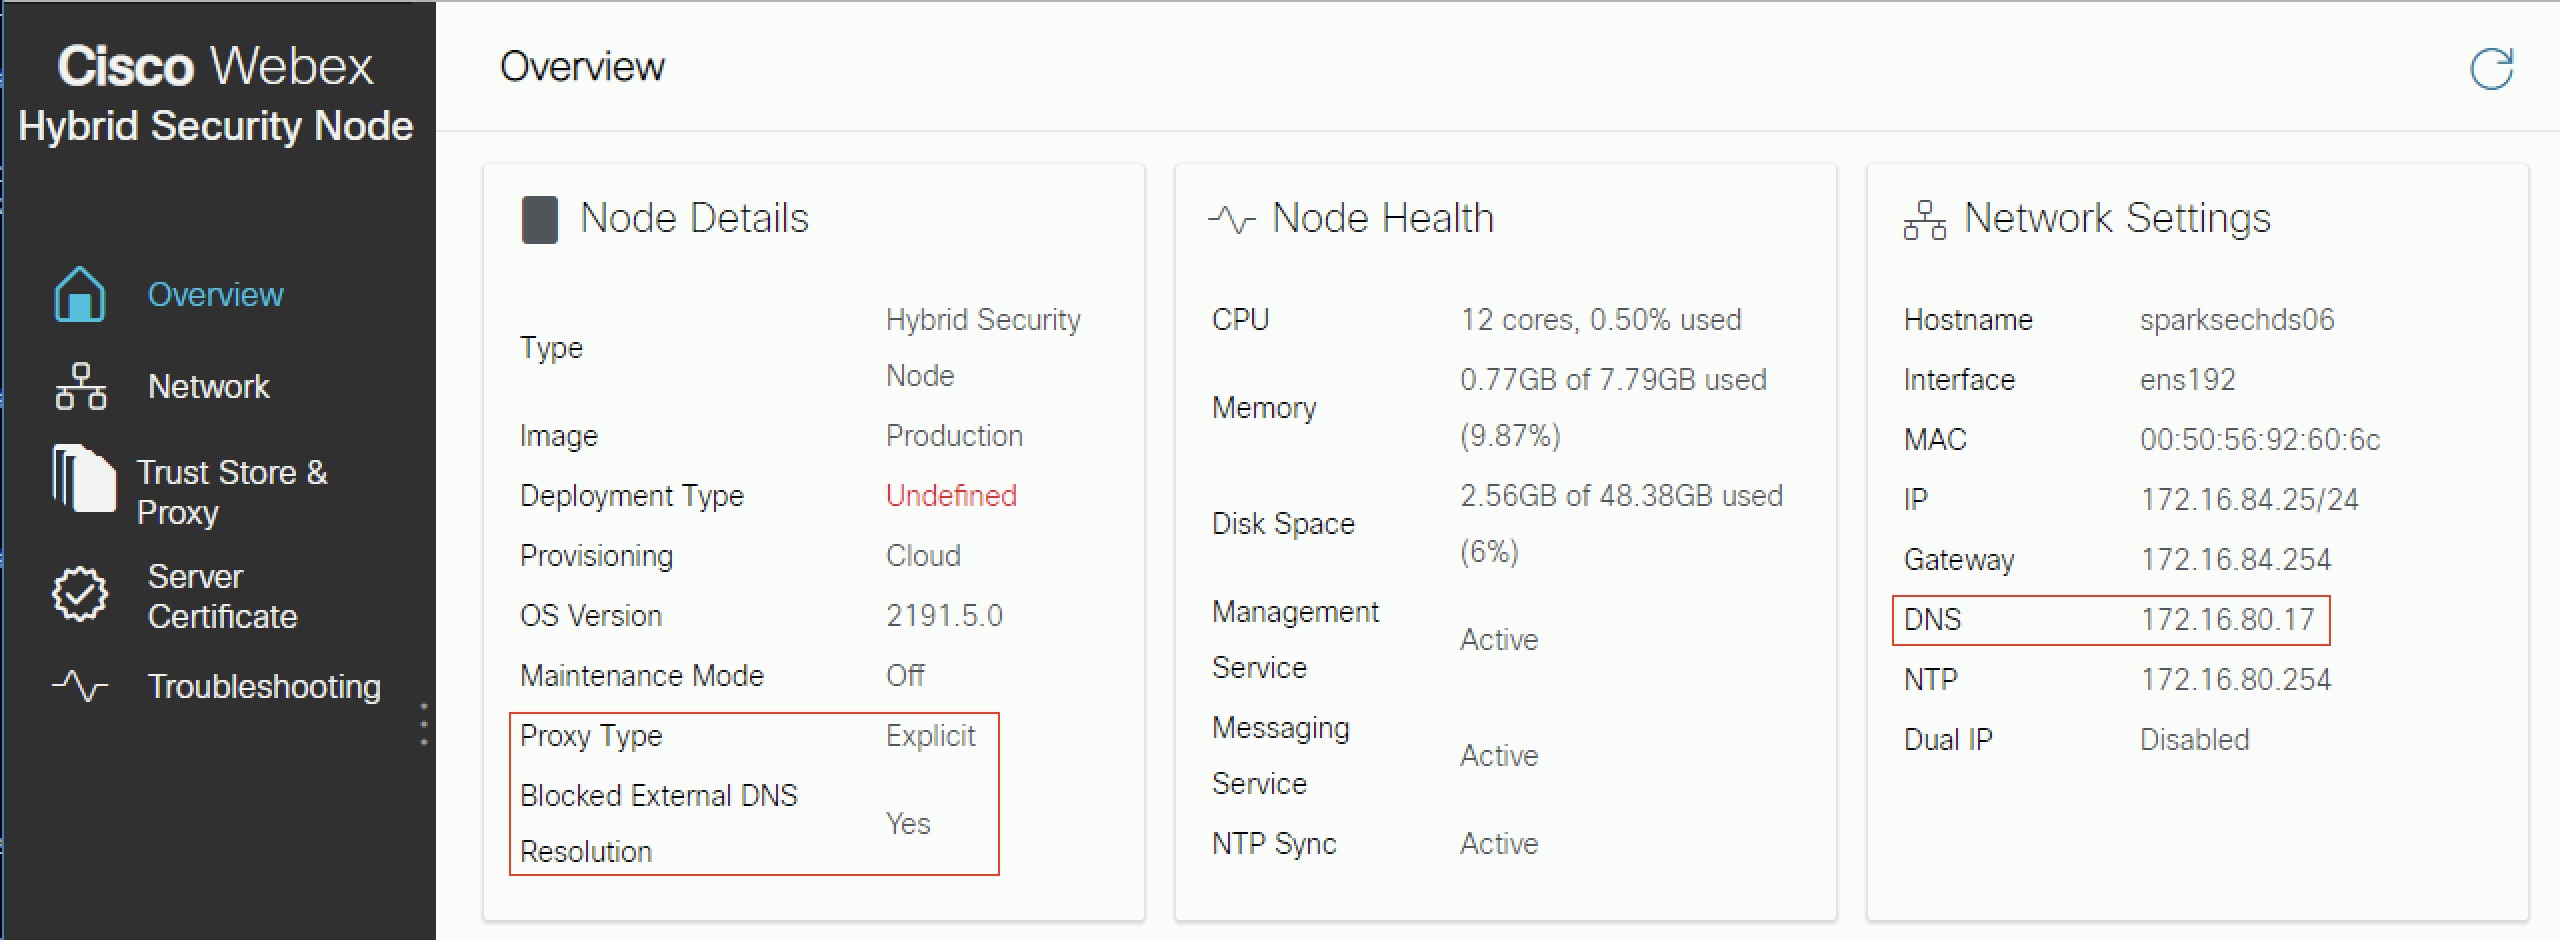
Ko je omogočeno, je blokirana zunanja ločljivost DNS nastavljena na Da. |
| 3 |
Pojdite na stran Trgovina zaupanja in proxy. |
| 4 |
Kliknite Pre veri povezavo proxy. Če vidite sporočilo, da zunanja ločljivost DNS ni bila uspešna, vozlišče ni moglo doseči strežnika DNS in bo ostalo v tem načinu. V nasprotnem primeru, ko znova zaženete vozlišče in se vrnete na stran Pregled, mora biti blokirana zunanja ločljivost DNS nastavljena na št. |
Kaj storiti naprej
V tem razdelku je opisana funkcija podpore proxy za Webex Video Mesh. Namenjen je dopolnitvi Vodnika za uvajanje Cisco Webex video mreže, ki je na voljo na naslo vu https://www.cisco.com/go/video-mesh. V novi uvajanju konfigurirate nastavitev proxyja na vsakem vozlišču po namestitvi programske opreme Video Mesh v okolju virtualnega stroja in preden vozlišče registrirate v ob Cisco Webex laku.
Video Mesh podpira eksplicitne, pregledne pregledne in nepregledne proxy. Te proxy lahko povežete z uvajanjem Video Mesh, tako da lahko varujete in spremljate promet iz podjetja v oblak. Ta funkcija pošilja signalizacijo in upravljanje prometa, ki temelji na https-u, v proxy. Za pregledne proxy se omrežne zahteve iz vozlišč Video Mesh posredujejo na določen proxy prek pravil za usmerjanje omrežja podjetja. Skrbniški vmesnik Video Mesh lahko uporabite za upravljanje potrdil in celotno stanje povezljivosti, ko implementirate proxy z vozlišči.
Mediji ne potujejo skozi proxy. Še vedno morate odpreti potrebna vrata, da medijski tokovi neposredno pridejo v oblak. Glejte Vrata in protokoli za upravljanje.
Video Mesh podpira naslednje vrste proxy:
-
Eksplicitni proxy (pregledovanje ali nepregledovanje) — Z eksplicitnim proxyjem odjemalcu (vozlišča Video Mesh) poveste, kateri proxy strežnik naj uporablja. Ta možnost podpira eno od naslednjih vrst preverjanja pristnosti:
-
Ni — nadaljnja avtentikacija ni potrebna. (Za eksplicitni proxy HTTP ali HTTPS.)
-
Osnovno — Uporablja se, da uporabniški agent HTTP zagotovi uporabniško ime in geslo pri oddaji zahteve, in uporablja kodiranje Base64. (Za eksplicitni proxy HTTP ali HTTPS.)
-
Digest — Uporablja se za potrditev identitete računa pred pošiljanjem občutljivih podatkov in uporabi funkcijo hash na uporabniškem imenu in geslu pred pošiljanjem prek omrežja. (Za HTTPS eksplicitni proxy.)
-
NTLM — podobno kot Digest, se NTLM uporablja za potrditev identitete računa pred pošiljanjem občutljivih podatkov. Namesto uporabniškega imena in gesla uporablja poverilnice za Windows. Ta shema preverjanja pristnosti zahteva dokončanje več izmenjav. (Za eksplicitni proxy HTTP.)
-
-
Transparentni proxy (brez pregleda) —Vozlišča Video Mesh niso konfigurirana za uporabo določenega naslova strežnika proxy in ne bi smela zahtevati nobenih sprememb za delo s proxyjem, ki ne preverja.
-
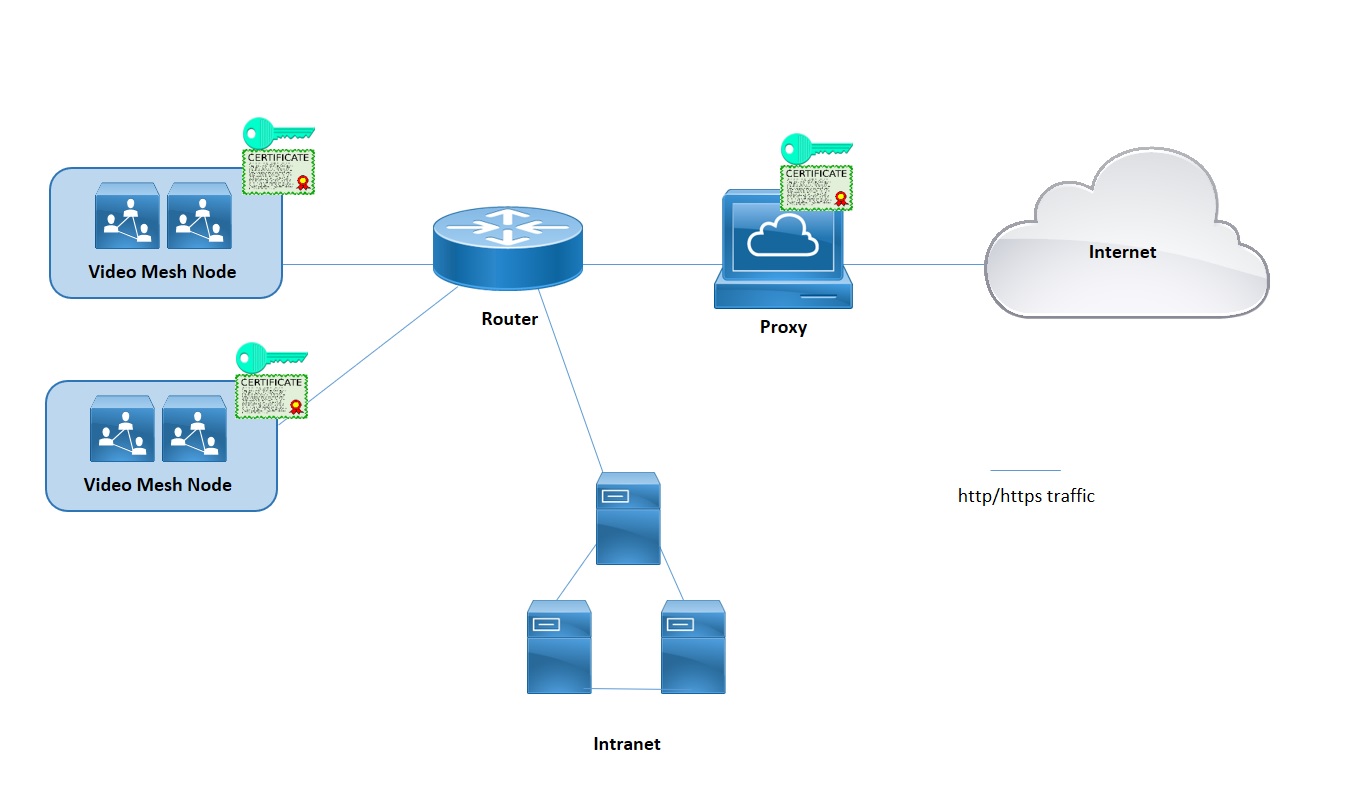
Transparentni proxy (pregled) —Vozlišča video mreže niso konfigurirana za uporabo določenega naslova strežnika proxy. V Video Mesh niso potrebne spremembe konfiguracije http (ov), vendar vozlišča Video Mesh potrebujejo korensko potrdilo, da zaupajo proxyju. IT običajno uporablja nadzorne posrednike za uveljavljanje pravilnikov o tem, katera spletna mesta je mogoče obiskati in vrste vsebine, ki niso dovoljene. Ta vrsta proxy dešifrira ves vaš promet (tudi https).
-
Uradno podpiramo naslednje rešitve proxy, ki se lahko integrirajo z vašimi vozlišči Video Mesh.
-
Cisco Web Security Appliance (WSA) za pregleden proxy
-
Squid za eksplicitni proxy
-
-
Za eksplicitni proxy ali pregleden proxy, ki pregleduje (dešifrira promet), morate imeti kopijo korenskega potrdila proxy, ki ga boste morali naložiti v trgovino zaupanja vozlišča Video Mesh v spletnem vmesniku.
-
Podpiramo naslednje eksplicitne kombinacije proxy in avtentikacije:
-
Brez preverjanja pristnosti s http in https
-
Osnovno preverjanje pristnosti s http in https
-
Preberite preverjanje pristnosti samo s https
-
NTLM preverjanje pristnosti samo s http
-
-
Za pregledne proxy morate uporabiti usmerjevalnik/stikalo, da prisilite promet HTTPS/443, da gre na proxy. Spletno vtičnico lahko tudi prisilite, da gre na proxy. (Spletna vtičnica uporablja https.)
Video Mesh zahteva povezave s spletnimi vtičnicami s storitvami v oblaku, tako da vozlišča pravilno delujejo. Pri eksplicitnem pregledu in preglednem pregledu proxy so za pravilno povezavo s spletno vtičnico potrebne glave http. Če se spremenijo, povezava s spletno vtičnico ne bo uspela.
Ko pride do okvare povezave s spletno vtičnico na vratih 443 (z omogočenjem preglednega proxyja za pregledovanje), se v nadzornem središču privede do opozorila po registraciji: »Klicanje WEBEX Video Mesh SIP ne deluje pravilno.« Isti alarm se lahko pojavi iz drugih razlogov, ko proxy ni omogočen. Ko so glave spletnega vtičnika blokirane na vratih 443, mediji med aplikacijami in odjemalci SIP ne tečejo.
Če medij ne teče, se to pogosto zgodi, ko promet https iz vozlišča preko vrat 443 ne uspe:
-
Promet v vratih 443 dovoljuje proxy, vendar gre za pregledovalni proxy in krši spletno vtičnico.
Če želite odpraviti te težave, boste morda morali »obiti« ali »spojiti« (onemogočiti pregled) na vratih 443 na: *.wbx2.com in *.ciscospark.com.
-
S tem postopkom določite vrsto proxy, ki ga želite vključiti v video mrežo. Če izberete pregleden proxy za preverjanje ali eksplicitni proxy, lahko vmesnik vozlišča naložite in namestite korensko potrdilo, preverite povezavo proxy in odpravite morebitne težave.
Preden začnete
| 1 |
| ||||||||||
| 2 |
Pojdite v Trgovina zaupanja in proxy in nato izberite možnost:
Sledite naslednjim korakom za pregleden pregled ali eksplicitni posrednik. | ||||||||||
| 3 |
Kliknite N aloži korensko potrdilo ali potrdilo o končni enti teti, nato pa poiščite in izberite korensko potrdilo za eksplicitni ali pregleden posrednik za preverjanje. Potrdilo je naloženo, vendar še ni nameščeno, ker je treba vozlišče znova zagnati za namestitev potrdila. Če želite dobiti več podrobnosti, kliknite puščico ob imenu izdajatelja potrdila ali kliknite Izbri ši, če ste naredili napako in želite datoteko znova naložiti. | ||||||||||
| 4 |
Za pregledne pregledne ali eksplicitne proxy kliknite Preveri povezavo proxyja, da preizkusite omrežno povezljivost med vozliščem Video Mesh in proxyjem. Če preizkus povezave ne uspe, se prikaže sporočilo o napaki, ki prikazuje razlog in kako lahko težavo odpravite. | ||||||||||
| 5 |
Po preizkusu povezave za eksplicitni proxy vklopite preklop na usmerjanje vseh zahtev https vrat 443 iz tega vozlišča prek eksplicitnega proxy. Ta nastavitev zahteva 15 sekund, da začne veljati. | ||||||||||
| 6 |
Kliknite Namesti vsa potrdila v trgovino zau panja (prikaže se vsakič, ko je med nastavitvijo proxy dodano korensko potrdilo) ali Ponovni zagon (prikaže se, če korensko potrdilo ni bilo dodano), preberite poziv in kliknite Nam esti, če ste pripravljeni. Vozlišče se ponovno zažene v nekaj minutah. | ||||||||||
| 7 |
Ko se vozlišče znova zažene, se po potrebi znova prijavite in nato odprite stran Pregled, da preverite preverjanje povezljivosti in se prepričajte, da so vsi v zelenem stanju. Preverjanje povezave proxy preizkuša samo poddomeno webex.com. Če pride do težav s povezljivostjo, je pogosta težava, da so nekatere domene v oblaku, navedene v navodilih za namestitev, blokirane na proxyju. |
Kakšen promet poteka skozi proxy
V primeru Video Mesh medij ne prečka proxy. Ta funkcija pošilja signalizacijo in upravljanje prometa, ki temelji na https-u, na proxy. Še vedno morate odpreti potrebna vrata, da medijski tokovi neposredno pridejo v oblak.
Vrata TCP 444 niso omogočena na proxyju
Ta vrata so zahteva za Video Mesh, ker Video Mesh uporablja ta vrata za dostop do storitev v oblaku, ki jih mora uporabljati za pravilno delovanje. Za ta vrata in KATERA koli mora biti izjema proxy, kot je dokumentirano v priročniku za uvajanje videa Mesh in Om režne zahteve za storitve Webex Teams Services.
Filtriranje signalnega prometa po naslovu IP ni podprto, saj so naslovi IP, ki jih uporabljajo naše rešitve, dinamični in se lahko kadar koli spremenijo.
Ni nameščenega korenskega potrdila
Ko se vozlišča pogovarjajo z eksplicitnim posrednikom proxy, morate namestiti korensko potrdilo in v požarni zid vnesti izjemo za ta URL.
Preverjanje povezljivosti ne uspe
Če je preverjanje povezljivosti proxyja potekalo in je bila namestitev proxyja končana, lahko preverjanje povezljivosti na strani s pregledom še vedno ne uspe zaradi teh razlogov:
-
Proxy pregleduje promet, ki ne gre na webex.com.
-
Proxy blokira domene, ki niso webex.com.
Podrobnosti o preverjanju pristnosti so napačne
Za proxy, ki uporabljajo mehanizem za preverjanje pristnosti, poskrbite, da ste v vozlišče dodali pravilne podrobnosti o preverjanju pristnosti.
Zastoji na proxyju
Zastoji na vašem proxyju lahko povzročijo zamude in zmanjšanje prometa v oblaku. Preverite svoje proxy okolje in preverite, ali je potrebno zadrževanje prometa.
Websocket se ne more povezati prek proxyja Squid
Squid proxy, ki pregledujejo promet HTTPS, lahko motijo vzpostavitev povezav websocket (wss:), ki jih zahteva Hybrid Data Security. Ti razdelki dajejo navodila, kako konfigurirati različne različice Squid, da prezrejo wss:promet za pravilno delovanje storitev.
Lignji 4 in 5
Dodati on_unsupported_protocoldirektivo squid.conf:
on_unsupported_protocol tunnel allLignji 3.5.27
Uspešno smo preizkusili hibridno varnost podatkov z dodanimi naslednjimi pravili squid.conf. Ta pravila se lahko spremenijo, ko razvijamo funkcije in posodabljamo oblak Webex.
acl wssMercuryConnection ssl::server_name_regex mercury-connection

ssl_bump splice wssMercuryConnection

acl step1 at_step SslBump1
acl step2 at_step SslBump2
acl step3 at_step SslBump3
ssl_bump peek step1 all
ssl_bump stare step2 all
ssl_bump bump step3 all


