- Start
- /
- Artikel

Tack för din feedback.


Nätverk och säkerhetskrav för dedikerade instanser
 I den här artikeln
 Har du feedback?
Nätverks- och säkerhetskrav för Dedicated Instance-lösningen är den skiktade metoden för funktioner och funktionalitet som ger säker fysisk åtkomst, nätverk, slutpunkter och Cisco UC -applikationer. Den beskriver nätverkskraven och listar adresser, portar och protokoll som används för att ansluta dina slutpunkter till tjänsterna.
Nätverkskrav för dedikerad instans
Webex CallingDedikerad instans är en del av Cisco Cloud Calling-portföljen, som drivs av Cisco Unified Communications Manager (Cisco Unified CM) samarbetstekniken. Dedicated Instance erbjuder röst-, video-, meddelande- och mobilitetslösningar med funktionerna och fördelarna med Ciscos IP-telefoner, mobila enheter och stationära klienter som ansluter säkert till den dedikerade instansen.
Den här artikeln är avsedd för nätverksadministratörer, särskilt brandvägg- och proxysäkerhetsadministratörer som vill använda Dedikerad instans inom sin organisation.
Säkerhetsöversikt: Säkerhet i lager
Dedikerad instans använder en skiktad strategi för säkerhet. Skikten inkluderar:
-
Fysisk åtkomst
-
Nätverk
-
Slutpunkter
-
UC-tillämpningar
Följande avsnitt beskriver säkerhetslagren i distributioner av dedikerade instanser.
Fysisk säkerhet
Det är viktigt att tillhandahålla fysisk säkerhet till Equinix Meet-Me Room-platser och Cisco Dedicated Instance Data Center-anläggningar. När fysisk säkerhet äventyras kan enkla attacker som serviceavbrott genom att stänga av strömmen till en kunds switchar initieras. Med fysisk åtkomst kan angripare få tillgång till serverenheter, återställa lösenord och få tillgång till switchar. Fysisk åtkomst underlättar också mer sofistikerade attacker som man-in-the-middle attacker, varför det andra säkerhetslagret, nätverkssäkerheten, är kritiskt.
Självkrypterande enheter används i datacenter för dedikerade instanser som är värd för UC-program.
Mer information om allmänna säkerhetsrutiner finns i dokumentationen på följande plats: https://www.cisco.com/c/en/us/solutions/enterprise/design-zone-security/index.html.
Nätverkssäkerhet
Partners måste se till att alla nätverkselement är säkrade i Dedicated Instance-infrastruktur (som ansluter via Equinix). Det är partnerns ansvar att säkerställa bästa säkerhetspraxis som:
-
Separat VLAN för röst och data
-
Aktivera portsäkerhet som begränsar antalet tillåtna MAC-adresser per port, mot CAM-tabellöversvämning
-
IP-källskydd mot falska IP-adresser
-
Dynamic ARP Inspection (DAI) undersöker adressupplösningsprotokoll (ARP) och gratis ARP (GARP) för överträdelser (mot ARP-förfalskning)
-
802.1x begränsar nätverksåtkomst för autentisering av enheter på tilldelade VLAN (telefoner stöder 802.1x)
-
Konfiguration av servicekvalitet (QoS) för lämplig märkning av röstpaket
-
Konfigurationer av brandväggsportar för att blockera all annan trafik
Slutpunktssäkerhet
Cisco-slutpunkter stöder standardsäkerhetsfunktioner som signerad firmware, säker start (utvalda modeller), tillverkarinstallerat certifikat (MIC) och signerade konfigurationsfiler, vilket ger en viss säkerhetsnivå för slutpunkter.
Dessutom kan en partner eller kund aktivera ytterligare säkerhet, till exempel:
-
Kryptera IP-telefontjänster (via HTTPS) för tjänster som Extension Mobility
-
Utfärda lokalt betydande certifikat (LSCs) från proxyfunktionen för certifikatutfärdare (CAPF) eller en offentlig certifikatmyndighet (CA)
-
Kryptera konfigurationsfiler
-
Kryptera media och signalering
-
Inaktivera dessa inställningar om de inte används: PC-port, PC Voice VLAN-åtkomst, Gratis ARP, Webbåtkomst, Inställningsknapp, SSH, konsol
Genom att implementera säkerhetsmekanismer i den dedikerade instansen förhindras identitetsstöld av telefonerna och Unified CM servern, manipulering av data och manipulering av samtalssignalering/medieström.
Dedikerad instans över nätverket:
-
Upprättar och underhåller autentiserade kommunikationsströmmar
-
Signerar filer digitalt innan du överför filen till telefonen
-
Krypterar medieströmmar och samtalssignalering mellan Cisco Unified IP-telefoner
Säkerhet ger som standard följande automatiska säkerhetsfunktioner för Cisco Unified IP-telefoner:
-
Signering av telefonens konfigurationsfiler
-
Stöd för telefonkonfigurationsfilkryptering
-
HTTPS med Tomcat och andra webbtjänster (MIDlets)
För Unified CM version 8.0 senare tillhandahålls dessa säkerhetsfunktioner som standard utan att köra CTL-klienten (Certificate Trust List).
Verifieringstjänst för förtroendeEftersom det finns ett stort antal telefoner i ett nätverk och IP-telefoner har begränsat minne Cisco Unified CM fungerar det som ett fjärrförtroendearkiv via TVS (Trust Verification Service) så att ett certifikat inte behöver placeras på varje telefon. Ciscos IP-telefoner kontaktar TVS-servern för verifiering eftersom de inte kan verifiera en signatur eller certifikat via CTL- eller ITL-filer. Att ha en central förtroendebutik är lättare att hantera än att ha förtroendelagret på varje Cisco Unified IP-telefon.
TVS gör det möjligt för Cisco Unified IP-telefoner att autentisera applikationsservrar, till exempel EM-tjänster, katalog och MIDlet, under HTTPS-etablering.
Inledande förtroendelistaITL-filen (Initial Trust List) används för den initiala säkerheten, så att slutpunkterna kan lita på. Cisco Unified CM ITL behöver inte några säkerhetsfunktioner aktiveras uttryckligen. ITL-filen skapas automatiskt när klustret installeras. Unified CMTrivial File Transfer Protocol (TFTP) -serverns privata nyckel används för att signera ITL- filen.
När Cisco Unified CM klustret eller servern är i osäkert läge laddas ITL-filen ned på alla Cisco IP-telefoner som stöds. En partner kan visa innehållet i en ITL-fil med kommandot CLI, ad min:show itl.
Som standard beviljas partneradministratören nivå 1-åtkomst för CLI. Se Om CLI för mer information och för att se vilka kommandon som är tillåtna på nivå 1.
Cisco IP-telefoner behöver ITL-filen för att utföra följande uppgifter:
-
Kommunicera säkert till CAPF, en förutsättning för att stödja konfigurationsfilkryptering
-
Autentisera konfigurationsfilens signatur
-
Autentisera programservrar, till exempel EM-tjänster, katalog och MIDlet under HTTPS-etablering med TVS
Autentisering för enhet, fil och signalering är beroende av skapandet av CTL-filen (Certificate Trust List), som skapas när partnern eller kunden installerar och konfigurerar Cisco Certificate Trust List Client.
CTL-filen innehåller poster för följande servrar eller säkerhetstoken:
-
Säkerhetstoken för systemadministratör (SAST)
-
Cisco CallManageroch Cisco TFTP-tjänster som körs på samma server
-
Certificate AuthorityProxyfunktion (CAPF)
-
TFTP-server (er)
-
ASA brandvägg
CTL-filen innehåller ett servercertifikat, offentlig nyckel, serienummer, signatur, utfärdarnamn, ämnesnamn, serverfunktion, DNS-namn och IP-adress för varje server.
Telefonsäkerhet med CTL ger följande funktioner:
-
Autentisering av nedladdade TFTP-filer (konfiguration, språk, ringlista osv.) med hjälp av en signeringsnyckel
-
Kryptering av TFTP-konfigurationsfiler med en signeringsnyckel
-
Krypterad samtalssignalering för IP-telefoner
-
Krypterat samtalsljud (media) för IP-telefoner
Dedikerad instans tillhandahåller slutpunktsregistrering och samtalshantering. Signaleringen mellan Cisco Unified CM och slutpunkter baseras på Secure Skinny Client Control Protocol (SCCP) eller Session Initiation Protocol (SIP) och kan krypteras med Transport Layer Security (TLS). Media från/till slutpunkterna baseras på RTP (Real-time Transport Protocol) och kan även krypteras med Secure RTP (SRTP).
Aktivering av blandat läge Unified CM möjliggör kryptering av signalering och medietrafik från och till Cisco-slutpunkterna.
Säkra UC-applikationer
Aktivera blandat läge i dedikerad instansBlandat läge är aktiverat som standard i Dedikerad instans.
Genom att aktivera blandat läge i dedikerad instans kan du utföra kryptering av signalering och medietrafik från och till Cisco-slutpunkterna.
Från Cisco Unified CM version 12.5 (1) lades ett nytt alternativ till för att aktivera kryptering av signalering och media baserat på SIP OAuth istället för blandat läge/CTL för Jabber- och Webex-klienter. Därför kan SIP OAuth och SRTP i Unified CM version 12.5 (1) användas för att aktivera kryptering för signalering och media för Jabber- eller Webex-klienter. Aktivering av blandat läge fortsätter att krävas för Cisco IP-telefoner och andra Cisco-slutpunkter just nu. Det finns en plan att lägga till stöd för SIP OAuth i 7800/8800 slut punkter i en framtida version.
Säkerhet för SRST, trunkar, gateways, CUBE/SBC
En Cisco Unified Survidable Remote Site Telephony (SRST) -aktiverad gateway ger begränsade samtalsbehandlingsuppgifter Cisco Unified CM om den dedikerade instansen inte kan slutföra samtalet.
Säkra SRST-aktiverade gateways innehåller ett självsignerat certifikat. När en partner utför SRST-konfigurationsuppgifter iUnified CM Administration, Unified CM använder en TLS-anslutning för att autentisera med certifikatleverantörstjänsten i den SRST-aktiverade gatewayen. Unified CMhämtar sedan certifikatet från den SRST-aktiverade gatewayen och lägger till certifikatet i databasen. Unified CM
När partnern har återställt de beroende enheterna i Unified CM Administration lägger TFTP-servern till det SRST-aktiverade gateway-certifikatet i telefonfilen cnf.xml och skickar filen till telefonen. En säker telefon använder sedan en TLS-anslutning för att interagera med den SRST-aktiverade gatewayen.
Det rekommenderas att ha säkra trunkar för samtalet som kommer från gatewayen Cisco Unified CM för utgående PSTN-samtal eller korsning genom (CUBE). Cisco Unified Border Element
SIP-trunkar kan stödja säkra samtal både för signalering och media; TLS tillhandahåller signalkryptering och SRTP tillhandahåller mediakryptering.
Säkra kommunikationen mellan Cisco Unified CM och CUBE
För säker kommunikation mellan Cisco Unified CM och CUBE måste partner/kunder använda antingen självsignerade certifikat eller CA-signerade certifikat.
För självsignerade certifikat:
-
CUBE och Cisco Unified CM generera självsignerade certifikat
-
CUBE exporterar certifikat till Cisco Unified CM
-
Cisco Unified CMexportcertifikat till CUBE
För CA-signerade certifikat:
-
Klienten genererar ett nyckelpar och skickar en begäran om certifikatsignering (CSR) till (CA) Certificate Authority
-
Certifikatutfärdaren signerar den med sin privata nyckel och skapar ett identitetscertifikat
-
Klienten installerar listan över betrodda certifikatutfärdarcertifikat och mellanhandscertifikat och identitetscertifikatet
Säkerhet för fjärrslutpunkter
Med mobila och Remote Access (MRA) slutpunkter krypteras signalering och media alltid mellan MRA-ändpunkterna och Expressway-noderna. Om ICE-protokollet (Interactive Connectivity Establishment) används för MRA-slutpunkter krävs signalering och mediakryptering av MRA-slutpunkterna. Kryptering av signalering och media mellan Expressway-C och de interna serv Unified CM rarna, interna slutpunkter eller andra interna enheter kräver dock blandat läge eller SIP OAuth.
Cisco Expresswayger säker brandväggsövergång och linjesupport för Unified CM registreringar. Unified CMtillhandahåller samtalskontroll för både mobila och lokala slutpunkter. Signalering korsar Expressway-lösningen mellan fjärrslutpunkten och. Unified CM Media korsar Expressway-lösningen och vidarebefordras direkt mellan slutpunkter. Alla medier krypteras mellan Expressway-C och den mobila slutpunkten.
Alla MRA-lösningar kräver Expressway ochUnified CM, med MRA-kompatibla mjuka klienter och/eller fasta slutpunkter. Lösningen kan valfritt inkludera IM- och närvarostjänsten och Unity Connection.
Protokollsammanfattning
Följande tabell visar de protokoll och tillhörande tjänster som används i Unified CM lösningen.
|
Protokoll |
Säkerhet |
Servicen |
|---|---|---|
|
SIP |
TLS |
Sessionsinrättande: Registrera, bjuda in, etc. |
|
HTTPS |
TLS |
Inloggning, Tillhandahålling/konfiguration, Katalog, Visuell röstbrevlåda |
|
Medier |
SRTP |
Media: Ljud, Video, Innehållsdelning |
|
XMPP |
TLS |
Direktmeddelanden, Närvaro, Federation |
Mer information om MRA-konfiguration finns i avsnittet MRA-distributionsscenarier i Mobile and Th Remote Access rough Cisco Expressway Deployment Guide.
Konfigurationsalternativ
Den dedikerade instansen ger Partner flexibilitet att anpassa tjänster för slutanvändare genom full kontroll över konfigurationer dag två. Som ett resultat är partnern ensam ansvarig för korrekt konfiguration av tjänsten Dedicated Instance för slutanvändarens miljö. Detta inkluderar, men inte begränsat till:
-
Välja säkra/osäkra samtal, säkra/osäkra protokoll som SIP/SSIP, http/https etc och förstå eventuella tillhörande risker.
-
För alla MAC-adresser som inte är konfigurerade som Secure-SIP i Dedicated Instance kan en angripare skicka SIP-registermeddelande med den MAC-adressen och kunna ringa SIP-samtal, vilket resulterar i avgiftsbedrägeri. Förutsättningen är att angriparen kan registrera sin SIP-enhet/programvara till Dedicated Instance utan tillstånd om de känner till MAC-adressen för en enhet som är registrerad i Dedicated Instance.
-
Expressway-E-samtalspolicyer, transformerings- och sökregler bör konfigureras för att förhindra vägtullbedrägerier. Mer information om hur du förhindrar vägtullbedrägerier med hjälp av Expressways finns i avsnittet Säkerhet för Expressway C och Expressway-E i Collaboration SRND.
-
Konfiguration av uppringningsplan för att säkerställa att användare endast kan ringa destinationer som är tillåtna, t.ex. förbjuda nationell/internationell uppringning, nödsamtal dirigeras korrekt etc.
Mer information om hur du tillämpar begränsningar med uppringningsplan för Cisco Unified Communications Manager 12.x och högre finns i avsnittet Up pringningsplan i SRND för samarbete.
Mer information om testade och rekommenderade distributionsmodeller finns i Preferred Architecture for Cisco Collaboration Rel ease 15 On-premises Deployments.
Certifikatkrav för säkra anslutningar i dedikerad instans
För Dedicated Instance tillhandahåller Cisco domänen och signerar alla certifikat för UC-programmen med hjälp av en offentlig Certificate Authority (CA).
Dedikerad instans — portnummer och protokoll
Följande tabeller beskriver de portar och protokoll som stöds i Dedicated Instance. Portar som används för en viss kund beror på kundens driftsättning och lösning. Protokollen beror på kundens önskemål (SCCP vs SIP), befintliga lokala enheter och vilken säkerhetsnivå för att avgöra vilka portar som ska användas i varje distribution.
Dedikerad instans tillåter inte NAT (Network Address Translation) mellan slutpunkter och Unified CM eftersom vissa av samtalsflödesfunktionerna inte fungerar, till exempel funktionen under samtal.
Dedikerad instans — kundportar
Vilka portar som är tillgängliga för kunder — mellan den lokala kunden och den dedikerade instansen visas i tabell 1 Kundportar för dedikerade instanser. Alla portar som listas nedan är för kundtrafik som korsar peeringslänkarna.
SNMP-porten är öppen som standard endast för Cisco Emergency Responder att stödja dess funktionalitet. Eftersom vi inte stöder partners eller kunder som övervakar de UC-program som distribueras i molnet för dedikerad instans tillåter vi inte att SNMP-porten öppnas för andra UC-program.
SNMP-porten är aktiverad för Singlewire (Informacast) -programmet (endast för applikation). Unified CM När du skickar in en begäran, se till att IP-adresserna som är associerade med Singlewire-applikationen uttryckligen nämns i avsnittet An ledning till att tillåta i begäran. Se Raise Service Request för mer information.
Portar i intervallet 5063—5080 är reserverade av Cisco för andra molnintegrationer, partner eller kundadministratörer rekommenderas att inte använda dessa portar i sina konfigurationer.
|
Protokoll |
TCP/UDP |
Källa |
Bestämmelseort |
Källport |
Destinationshamn |
Syfte |
|---|---|---|---|---|---|---|
|
SSH |
TCP |
Klient |
UC-tillämpningar Ej tillåtet för Cisco Expressway applikationer. |
Större än 1023 |
22 |
Administration |
|
TFTP |
UDP |
Slutpunkt |
Unified CM |
Större än 1023 |
69 |
Stöd för äldre slutpunkter |
|
LDAP |
TCP |
UC-tillämpningar |
Extern katalog |
Större än 1023 |
389 |
Katalogsynkronisering till kundens LDAP |
|
HTTPS |
TCP |
Webbläsare |
UC-tillämpningar |
Större än 1023 |
443 |
Webbåtkomst för egenvård och administrativa gränssnitt |
|
Utgående e-post (SECURE) |
TCP |
UC-applikation |
CuCxN |
Större än 1023 |
587 |
Används för att skriva och skicka säkra meddelanden till alla utsedda mottagare |
|
LDAP (SECURE) |
TCP |
UC-tillämpningar |
Extern katalog |
Större än 1023 |
636 |
Katalogsynkronisering till kundens LDAP |
|
H323 |
TCP |
Inkörsport |
Unified CM |
Större än 1023 |
1720 |
Samtalssignalering |
|
H323 |
TCP |
Unified CM |
Unified CM |
Större än 1023 |
1720 |
Samtalssignalering |
|
SCCP |
TCP |
Slutpunkt |
Unified CM, CuCxN |
Större än 1023 |
2000 |
Samtalssignalering |
|
SCCP |
TCP |
Unified CM |
Unified CM, Gateway |
Större än 1023 |
2000 |
Samtalssignalering |
|
MGCP |
UDP |
Inkörsport |
Inkörsport |
Större än 1023 |
2427 |
Samtalssignalering |
|
MGCP-backhaul |
TCP |
Inkörsport |
Unified CM |
Större än 1023 |
2428 |
Samtalssignalering |
|
SCCP (SECURE) |
TCP |
Slutpunkt |
Unified CM, CuCxN |
Större än 1023 |
2443 |
Samtalssignalering |
|
SCCP (SECURE) |
TCP |
Unified CM |
Unified CM, Gateway |
Större än 1023 |
2443 |
Samtalssignalering |
|
Verifiering av förtroende |
TCP |
Slutpunkt |
Unified CM |
Större än 1023 |
2445 |
Tillhandahålla förtroendeverifieringstjänst till slutpunkter |
|
CTI |
TCP |
Slutpunkt |
Unified CM |
Större än 1023 |
2748 |
Anslutning mellan CTI-applikationer (JTAPI/TSP) och CTIManager |
|
Säker CTI |
TCP |
Slutpunkt |
Unified CM |
Större än 1023 |
2749 |
Säker anslutning mellan CTI-applikationer (JTAPI/TSP) och CTIManager |
|
LDAP Global Katalog |
TCP |
UC-tillämpningar |
Extern katalog |
Större än 1023 |
3268 |
Katalogsynkronisering till kundens LDAP |
|
LDAP Global Katalog |
TCP |
UC-tillämpningar |
Extern katalog |
Större än 1023 |
3269 |
Katalogsynkronisering till kundens LDAP |
|
CAPF-tjänst |
TCP |
Slutpunkt |
Unified CM |
Större än 1023 |
3804 |
Certificate AuthorityProxy Function (CAPF) lyssningsport för utfärdande av lokalt betydande certifikat (LSC) till IP-telefoner |
|
SIP |
TCP |
Slutpunkt |
Unified CM, CuCxN |
Större än 1023 |
5060 |
Samtalssignalering |
|
SIP |
TCP |
Unified CM |
Unified CM, Gateway |
Större än 1023 |
5060 |
Samtalssignalering |
|
SIP (SECURE) |
TCP |
Slutpunkt |
Unified CM |
Större än 1023 |
5061 |
Samtalssignalering |
|
SIP (SECURE) |
TCP |
Unified CM |
Unified CM, Gateway |
Större än 1023 |
5061 |
Samtalssignalering |
|
SIP (OAUTH) |
TCP |
Slutpunkt |
Unified CM |
Större än 1023 |
5090 |
Samtalssignalering |
|
XMPP |
TCP |
Jabber-klient |
Cisco IM&P |
Större än 1023 |
5222 |
Snabbmeddelanden och närvaro |
|
HTTP |
TCP |
Slutpunkt |
Unified CM |
Större än 1023 |
6970 |
Hämta konfiguration och avbildningar till slutpunkter |
|
HTTPS |
TCP |
Slutpunkt |
Unified CM |
Större än 1023 |
6971 |
Hämta konfiguration och avbildningar till slutpunkter |
|
HTTPS |
TCP |
Slutpunkt |
Unified CM |
Större än 1023 |
6972 |
Hämta konfiguration och avbildningar till slutpunkter |
|
HTTP |
TCP |
Jabber-klient |
CuCxN |
Större än 1023 |
7080 |
Meddelanden om röstbrevlåda |
|
HTTPS |
TCP |
Jabber-klient |
CuCxN |
Större än 1023 |
7443 |
Säkra meddelanden om röstbrevlåda |
|
HTTPS |
TCP |
Unified CM |
Unified CM |
Större än 1023 |
7501 |
Används av Intercluster Lookup Service (ILS) för certifikatbaserad autentisering |
|
HTTPS |
TCP |
Unified CM |
Unified CM |
Större än 1023 |
7502 |
Används av ILS för lösenordsbaserad autentisering |
|
IMAP |
TCP |
Jabber-klient |
CuCxN |
Större än 1023 |
7993 |
IMAP över TLS |
|
HTTP |
TCP |
Slutpunkt |
Unified CM |
Större än 1023 |
8080 |
Katalog-URI för stöd för äldre slutpunkter |
|
HTTPS |
TCP |
Webbläsare, Slutpunkt |
UC-tillämpningar |
Större än 1023 |
8443 |
Webbåtkomst för egenvård och administrativa gränssnitt, UDS |
|
HTTPS |
TCP |
Telefonen |
Unified CM |
Större än 1023 |
9443 |
Autentiserad kontaktsökning |
|
HTTPs |
TCP |
Slutpunkt |
Unified CM |
Större än 1023 |
9444 |
Funktion för headsethantering |
|
Säker RTP/SRTP |
UDP |
Unified CM |
Telefonen |
16384 till 32767 * |
16384 till 32767 * |
Media (ljud) - Music On Vent, Annunciator, Software Conference Bridge (öppen baserat på samtalssignalering) |
|
Säker RTP/SRTP |
UDP |
Telefonen |
Unified CM |
16384 till 32767 * |
16384 till 32767 * |
Media (ljud) - Music On Vent, Annunciator, Software Conference Bridge (öppen baserat på samtalssignalering) |
|
COBRAS |
TCP |
Klient |
CuCxN |
Större än 1023 |
20532 |
Säkerhetskopiera och återställ Application Suite |
|
ICMP |
ICMP |
Slutpunkt |
UC-tillämpningar |
n/a |
n/a |
Ping |
|
ICMP |
ICMP |
UC-tillämpningar |
Slutpunkt |
n/a |
n/a |
Ping |
| DNS | UDP och TCP |
DNS-vidarebefordrare |
DNS-servrar för dedikerade instanser |
Större än 1023 |
53 |
Kundpremiss DNS-vidarebefordrare till DNS-servrar för dedikerade instanser. Se DNS-krav för mer information. |
|
* Vissa specialfall kan använda ett större intervall. |
||||||
Dedikerad instans — OTT-portar
Följande port kan användas av kunder och partners för mobila enheter och Remote Access (MRA) inställningar:
|
Protokoll |
TCP/UCP |
Källa |
Bestämmelseort |
Källport |
Destinationshamn |
Syfte |
|---|---|---|---|---|---|---|
|
SECURE RTP/RTCP |
UDP |
Motorväg C |
Klient |
Större än 1023 |
36000-59999 |
Säker media för MRA- och B2B-samtal |
Interoperativ SIP-trunk mellan Multi-Tenant och Dedikerad instans (endast för registreringsbaserad trunk)
Följande portlista måste tillåtas i kundens brandvägg för den registrerings baserade SIP-trunken som ansluter mellan Multi-Tenant och Dedicated Instance.
|
Protokoll |
TCP/UCP |
Källa |
Bestämmelseort |
Källport |
Destinationshamn |
Syfte |
|---|---|---|---|---|---|---|
|
RTP/RTCP |
UDP |
Webex CallingFlera hyresgäster |
Klient |
Större än 1023 |
8000-48198 |
Media från Webex Calling Multi-Tenant |
Dedikerad instans — UCCX-portar
Följande portlista kan användas av kunder och partners för att konfigurera UCCX.
|
Protokoll |
TCP / UCP |
Källa |
Bestämmelseort |
Källport |
Destinationshamn |
Syfte |
|---|---|---|---|---|---|---|
|
SSH |
TCP |
Klient |
UCCX |
Större än 1023 |
22 |
SFTP och SSH |
|
Informix |
TCP |
Klient eller server |
UCCX |
Större än 1023 |
1504 |
Contact Center Express databasport |
|
SIP |
UDP och TCP |
SIP GW- eller MCRP-server |
UCCX |
Större än 1023 |
5065 |
Kommunikation till fjärranslutna GW- och MCRP-noder |
|
XMPP |
TCP |
Klient |
UCCX |
Större än 1023 |
5223 |
Säker XMPP-anslutning mellan Finesse-servern och anpassade tredjepartsprogram |
|
CVD |
TCP |
Klient |
UCCX |
Större än 1023 |
6999 |
Editor till CCX-applikationer |
|
HTTPS |
TCP |
Klient |
UCCX |
Större än 1023 |
7443 |
Säker BOSH-anslutning mellan Finesse-servern och agent- och handledarstationerna för kommunikation via HTTPS |
|
HTTP |
TCP |
Klient |
UCCX |
Större än 1023 |
8080 |
Live-datarapporteringsklienter ansluter till en Socket.io-server |
|
HTTP |
TCP |
Klient |
UCCX |
Större än 1023 |
8081 |
Klientwebbläsare försöker komma åt Cisco Unified Intelligence Center webbgränssnittet |
|
HTTP |
TCP |
Klient |
UCCX |
Större än 1023 |
8443 |
Admin GUI, RTMT, DB-åtkomst över SOAP |
|
HTTPS |
TCP |
Klient |
UCCX |
Större än 1023 |
8444 |
Cisco Unified Intelligence Centerwebbgränssnitt |
|
HTTPS |
TCP |
Webbläsare och REST-klienter |
UCCX |
Större än 1023 |
8445 |
Säker port för Finesse |
|
HTTPS |
TCP |
Klient |
UCCX |
Större än 1023 |
8447 |
HTTPS - onlinehjälp för Unified Intelligence Center |
|
HTTPS |
TCP |
Klient |
UCCX |
Större än 1023 |
8553 |
Komponenter för enkel inloggning (SSO) får åtkomst till detta gränssnitt för att känna till driftsstatusen för Cisco-ID:n. |
|
HTTP |
TCP |
Klient |
UCCX |
Större än 1023 |
9080 |
Klienter som försöker komma åt HTTP-utlösare eller dokument/prompter/grammatik/levande data. |
|
HTTPS |
TCP |
Klient |
UCCX |
Större än 1023 |
9443 |
Säker port som används för att svara på klienter som försöker komma åt HTTPS-triggers |
|
TCP |
TCP |
Klient |
UCCX |
Större än 1023 |
12014 |
Detta är porten där live-datarapporteringsklienter kan ansluta till Socket.io-servern |
|
TCP |
TCP |
Klient |
UCCX |
Större än 1023 |
12015 |
Detta är porten där live-datarapporteringsklienter kan ansluta till Socket.io-servern |
|
CTI |
TCP |
Klient |
UCCX |
Större än 1023 |
12028 |
Tredjeparts CTI-klient till CCX |
|
RTP (media) |
TCP |
Slutpunkt |
UCCX |
Större än 1023 |
Större än 1023 |
Medieporten öppnas dynamiskt efter behov |
|
RTP (media) |
TCP |
Klient |
Slutpunkt |
Större än 1023 |
Större än 1023 |
Medieporten öppnas dynamiskt efter behov |
Klientsäkerhet
Säkra Jabber och Webex med SIP OAuth
Jabber- och Webex-klienter autentiseras via en OAuth-token istället för ett lokalt betydande certifikat (LSC), vilket inte kräver aktivering av certifikatutfärdarens proxyfunktion (CAPF) (även för MRA). SIP OAuth som arbetar med eller utan blandat läge introducerades i Cisco Unified CM 12.5 (1) och senare, Jabber 12.5 och senare och Expressway X12.5.
I Cisco Unified CM 12.5 och senare har vi ett nytt alternativ i Phone Security Profile som möjliggör kryptering utan LSC/CAPF, med hjälp av single Transport Layer Security (TLS) +OAuth-token i SIP REGISTER. Expressway-C-noder använder AXL (Administrative XML Web Service) API för att informera om Cisco Unified CM SN/SAN i certifikatet. Cisco Unified CManvänder denna information för att validera Exp-C-certifikatet när en ömsesidig TLS-anslutning upprättas.
SIP OAuth möjliggör media- och signalkryptering utan slutpunktscertifikat (LSC).
Cisco Jabberanvänder Ephemeral-portar och säkra portar 6971 och 6972 portar via HTTPS-anslutning till TFTP-servern för att ladda ner konfigurationsfilerna. Port 6970 är en icke-säker port för nedladdning via HTTP.
Mer information om SIP OAuth-konfiguration: SIP O Auth-läge.
DNS-krav
<customer>För dedikerade instanser tillhandahåller Cisco FQDN för tjänsten i varje region med följande format. <region>.wxc-di.webex.com till exempel, xyz.amer.wxc-di.webex.com.
Värdet ”kund” tillhandahålls av administratören som en del av First Time Setup Wizard (FTSW). Mer information finns i Aktivering av dedikerad instanstjänst.
DNS-poster för detta FQDN måste kunna lösas från kundens interna DNS-server för att stödja lokala enheter som ansluter till den dedikerade instansen. För att underlätta lösningen måste kunden konfigurera en villkorlig vidarebefordrare, för detta FQDN, på sin DNS-server som pekar på DNS-tjänsten Dedicated Instance. DNS-tjänsten Dedikerad instans är regional och kan nås via peering till Dedicated Instance med hjälp av följande IP-adresser som nämns i tabellen nedan Dediker ad instans DNS-tjänstens IP-adress.
|
Region/DC | Dedikerad instans DNS-tjänstens IP-adress |
Exempel på villkorlig vidarebefordran |
|---|---|---|
|
AMER |
<customer>.amer.wxc-sv.webex.com | |
|
LAX |
69.168.17.100 |
|
|
IAD |
69.168.17.228 |
|
|
EMEA |
<customer>.emea.wxc-sv.webex.com |
|
|
LON |
178.215.138.100 |
|
|
AMS |
178.215.138.228 |
|
|
EU |
<customer>.eu.wxc-sv.webex.com |
|
|
FRA |
178.215.131.100 |
|
|
AMS |
178.215.131.228 |
|
|
APJC |
<customer>.apjc.wxc-sv.webex.com |
|
|
SIN |
103.232.71.100 |
|
|
TKY |
103.232.71.228 |
|
|
AUS |
<customer>.sv.wxc-sv.webex.com | |
|
MEL |
178.215.128.100 |
|
|
SYD |
178.215.128.228 |
|
|
UK |
<customer>.se.wxc-sv.webex.com | |
|
LON |
178.215.135.100 |
|
|
MAN |
178.215.135.228 |
|
|
KSA |
<customer>.sv.wxc-sv.webex.com | |
|
JED |
178.215.140.100 | |
|
RHU |
178.215.140.228 | |
Alternativet ping är inaktiverat för ovannämnda DNS-serverns IP-adresser av säkerhetsskäl.
Tills den villkorade vidarebefordran är på plats kommer enheter inte att kunna registrera sig till den dedikerade instansen från kundens interna nätverk via peering-länkarna. Villkorlig vidarebefordran krävs inte för registrering via Mobile och Remote Access (MRA), eftersom alla nödvändiga externa DNS-poster för att underlätta MRA kommer att förhandstillhandahållas av Cisco.
När du använder Webex-programmet som samtalsklient på dedikerad instans måste en UC Manager-profil konfigureras i Control Hub för varje regions VSD (Voice Service Domain). Mer information finns i UC Manager-profiler i Cisco Webex Control Hub. Webex-applikationen kommer att kunna lösa kundens Expressway Edge automatiskt utan någon slutanvändarintervention.
Rösttjänstdomänen kommer att tillhandahållas kunden som en del av partneråtkomstdokumentet när aktiveringen av tjänsten är klar.
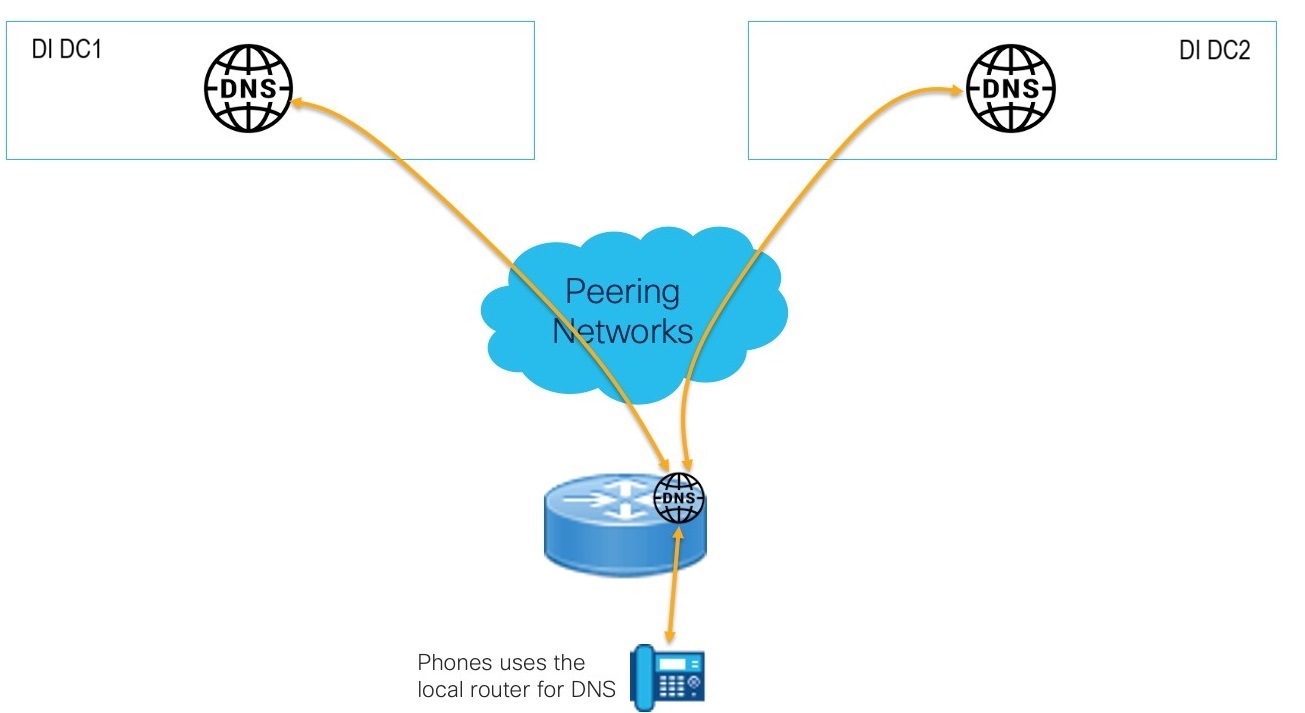
Använd en lokal router för telefonens DNS-upplösning
För telefoner som inte har tillgång till företagets DNS-servrar är det möjligt att använda en lokal Cisco-router för att vidarebefordra DNS-förfrågningar till DNS-molnet Dedicated Instance. Detta tar bort behovet av att distribuera en lokal DNS-server och ger fullständigt DNS-stöd inklusive cachning.
Exempel på konfiguration :
!
ip dns-server
ip-namnserver <DI DNS Server IP DC1><DI DNS Server IP DC2>
!
DNS-användningen i den här distributionsmodellen är specifik för telefoner och kan endast användas för att lösa FQDN med domänen från kundens dedikerade instans.