
Tack för din feedback.
 Har du feedback?
Webex Callingstöder för närvarande två versioner av Local Gateway:
-
Lokal gateway
-
Lokal gateway för Webex för myndigheter
-
Innan du börjar, förstå de lokalbaserade PSTN-kraven (Public Switched Telephone Network) och LGW (Local Gateway) för. Webex Calling Se Cisco Preferred Architecture Webex Calling för mer information.
-
Den här artikeln förutsätter att en dedikerad lokal gateway-plattform finns på plats utan någon befintlig röstkonfiguration. Om du ändrar en befintlig PSTN-gateway eller CUBE Enterprise-distribution för att användas som lokal gateway-funktion förWebex Calling, var noga med konfigurationen. Se till att du inte avbryter befintliga samtalsflöden och funktionalitet på grund av de ändringar du gör.
Procedurerna innehåller länkar till kommandoreferensdokumentation där du kan lära dig mer om de enskilda kommandoalternativen. Alla kommandoreferenslänkar går till Webex Managed Gateways Command Reference om inget annat anges (i så fall går kommandolänkarna till Cisco IOSVoice Command Reference). Du kan komma åt alla dessa guider på Cisco Unified Border Element Kommandoreferenser.
För information om SBC från tredje part som stöds, se respektive produktrefer ensdokumentation.
Det finns två alternativ för att konfigurera den lokala gatewayen för din Webex Calling bagageutrymme:
-
Registreringsbaserad bagageutrymme
-
Certifikatbaserad bagageutrymme
Använd aktivitetsflödet antingen under den Registreringsbaserade lokala gateway en eller Certifikatbaserad lokal gateway för att konfigurera lokal gateway för din trunk. Webex Calling
Se Kom igång med Local Gateway för mer information om olika trunktyper. Utför följande steg på den lokala gatewayen själv med hjälp av kommandoradsgränssnittet (CLI). Vi använder Session Initiation Protocol (SIP) och Transport Layer Security (TLS) transport för att säkra trunken och Secure Real Time Protocol (SRTP) för att säkra media mellan den lokala gatewayen och. Webex Calling
-
Välj CUBE som din lokala gateway. Webex for Government stöder för närvarande inga sessionsgränskontrollanter från tredje part (SBC). Se Komma igång med Local Gateway om du vill granska den senaste listan.
- Installera Cisco IOS XE Dublin 17.12.1a eller senare versioner för alla Webex for Government Local Gateways.
-
Om du vill granska listan över rotcertifikatmyndigheter (CA) som Webex för Government stöder, se Rotcertifikatmyndigheter för Webex for Government.
-
Mer information om de externa portområdena för lokal gateway i Webex för myndigheter finns i N ätverkskrav för Webex for Government (FedRAMP).
Lokal gateway för Webex för myndigheter stöder inte följande:
-
Stun/ICE-lite för optimering av mediebanor
-
Fax (T.38)
Om du vill konfigurera lokal gateway för din Webex Calling trunk i Webex for Government använder du följande alternativ:
-
Certifikatbaserad bagageutrymme
Använd aktivitetsflödet under den certifikatbaserade lokala gateway en för att konfigurera den lokala gatewayen för din Webex Calling trunk. Mer information om hur du konfigurerar en certifikatbaserad lokal gateway finns i Konfigurera Webex Calling certifik atbaserad trunk.
Det är obligatoriskt att konfigurera FIPS-kompatibla GCM-chiffer för att stödja Local Gateway för Webex for Government. Om inte, misslyckas samtalsinställningen. Mer information om konfigurationen finns i Konfigurera Webex Calling certifikatbaserad trunk.
Webex for Government stöder inte registreringsbaserad lokal gateway.
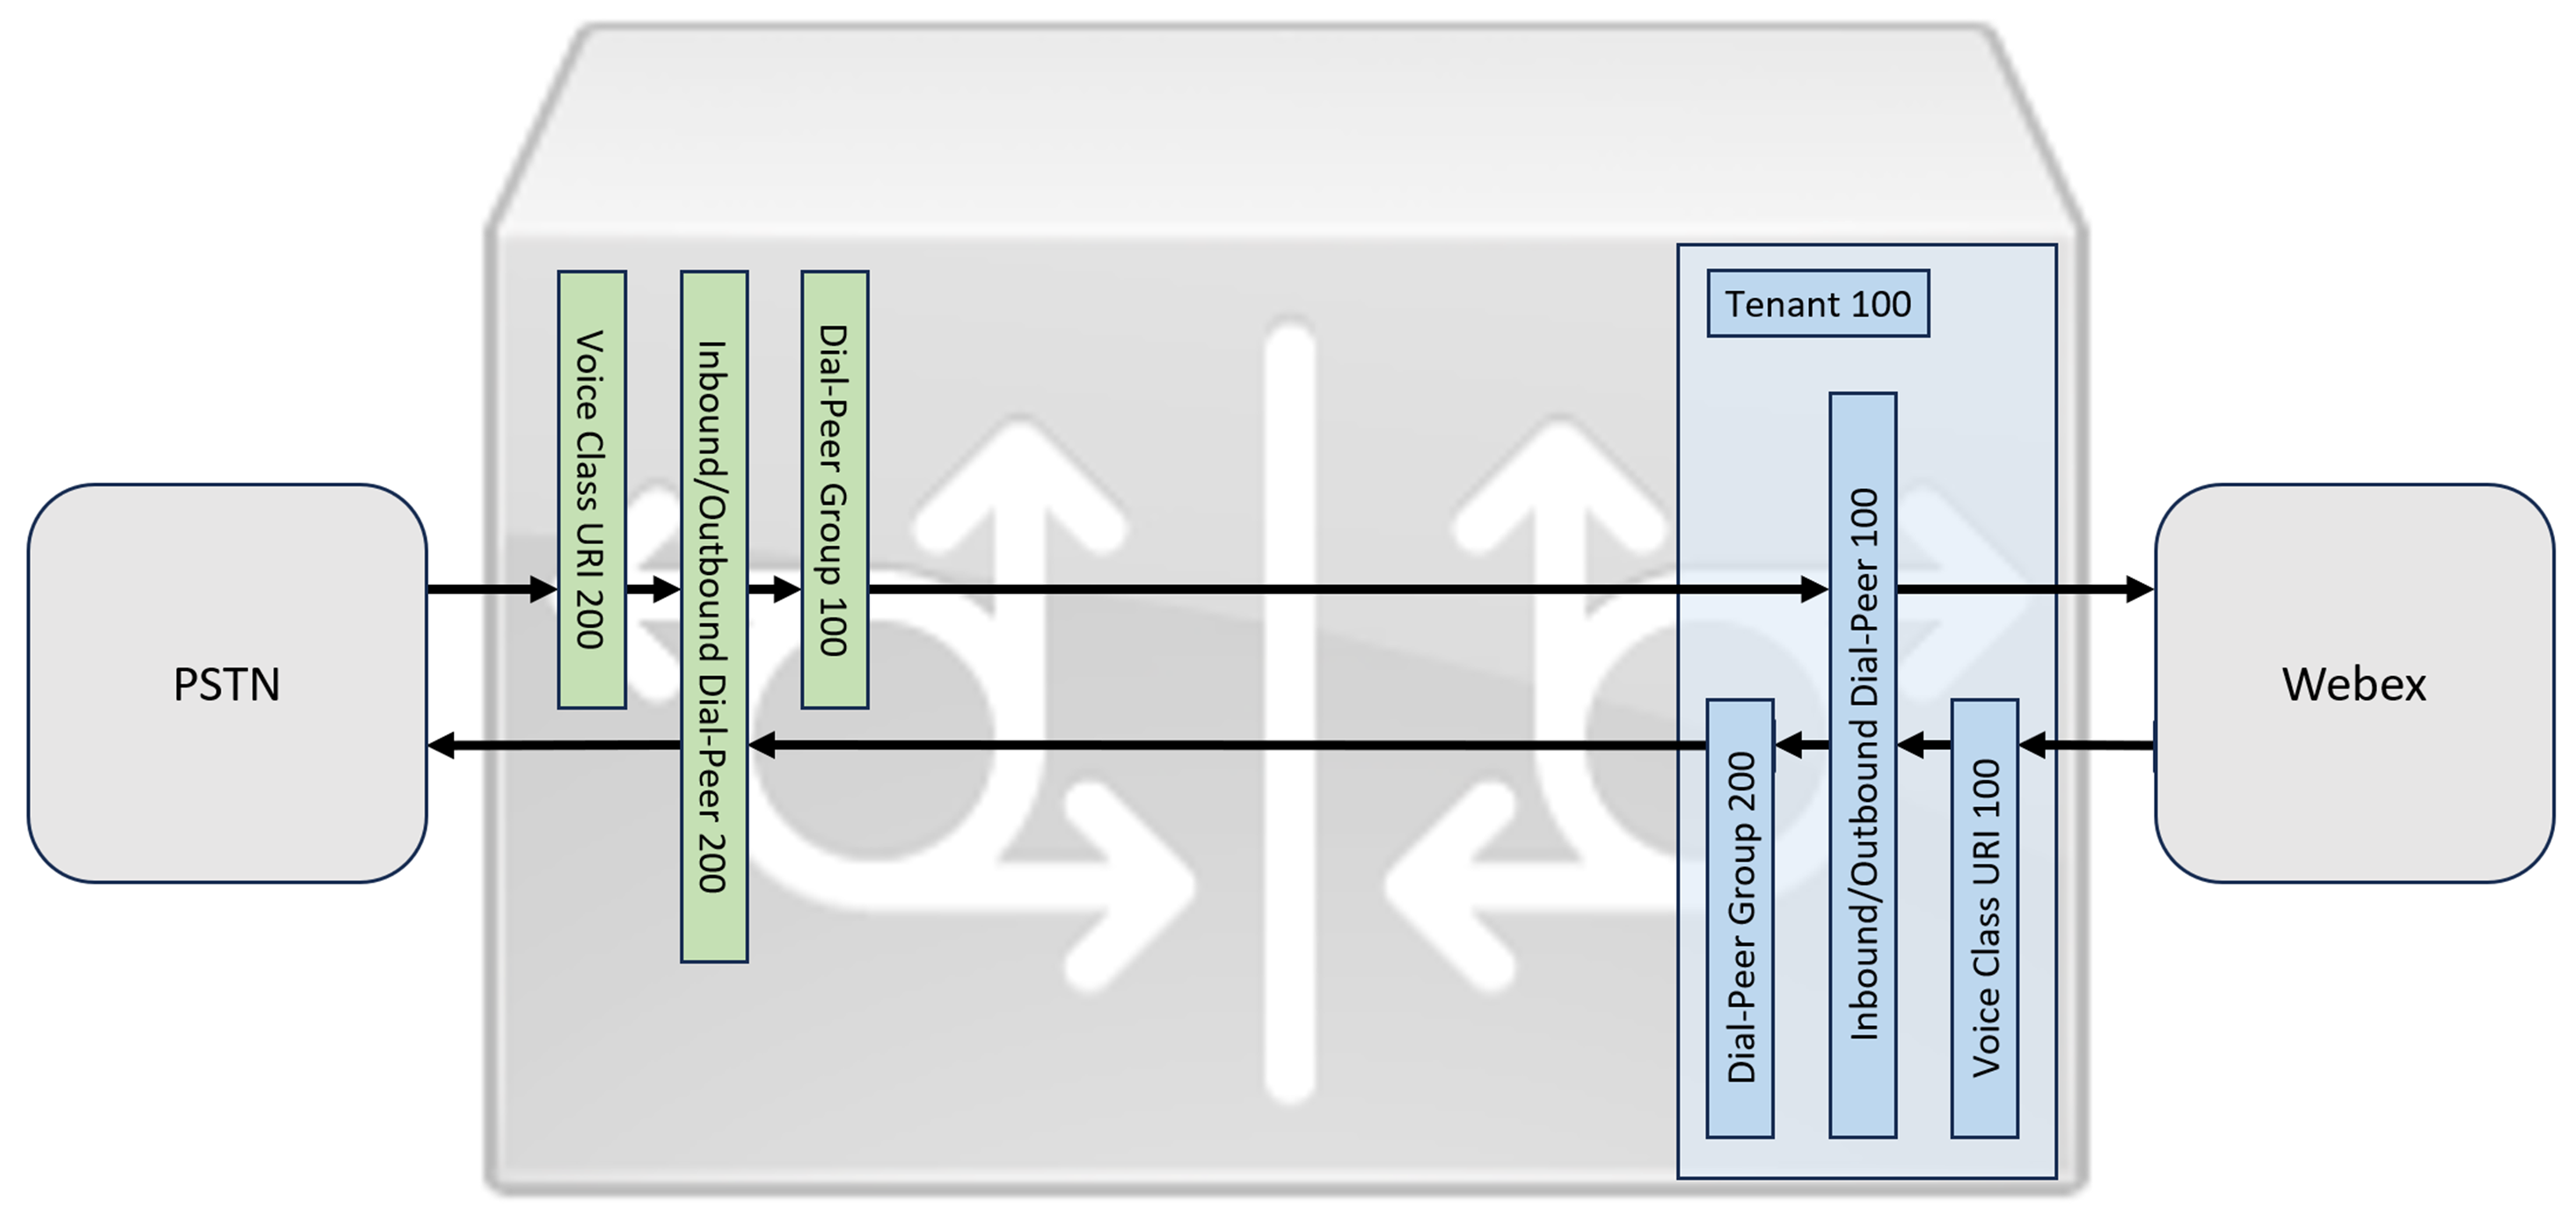
I det här avsnittet beskrivs hur du konfigurerar en Cisco Unified Border Element (CUBE) som en lokal gateway förWebex Calling, med hjälp av en registrerande SIP-trunk. Den första delen av detta dokument illustrerar hur du konfigurerar en enkel PSTN-gateway. I det här fallet dirigeras alla samtal från PSTN till Webex Calling och alla samtal från diriger Webex Calling as till PSTN. Bilden nedan belyser denna lösning och konfigurationen för samtalsrutning på hög nivå som kommer att följas.
I denna design används följande huvudkonfigurationer:
-
röstklasshyresgäster: Använ ds för att skapa trunkspecifika konfigurationer.
-
röstklass uri: Används för att klassificera SIP-meddelanden för val av en inkommande uppringd peer.
-
inbound dial-peer: Tillhandahåller behandling för inkommande SIP-meddelanden och bestämmer utgående rutt med hjälp av en uppringd peer-grupp.
-
dial-peer-grupp: Definierar de utgående uppr ingningskompisar som används för vidarekoppling av samtal.
-
utgående dial-peer: Ger behandling för utgående SIP-meddelanden och dirigerar dem till önskat mål.
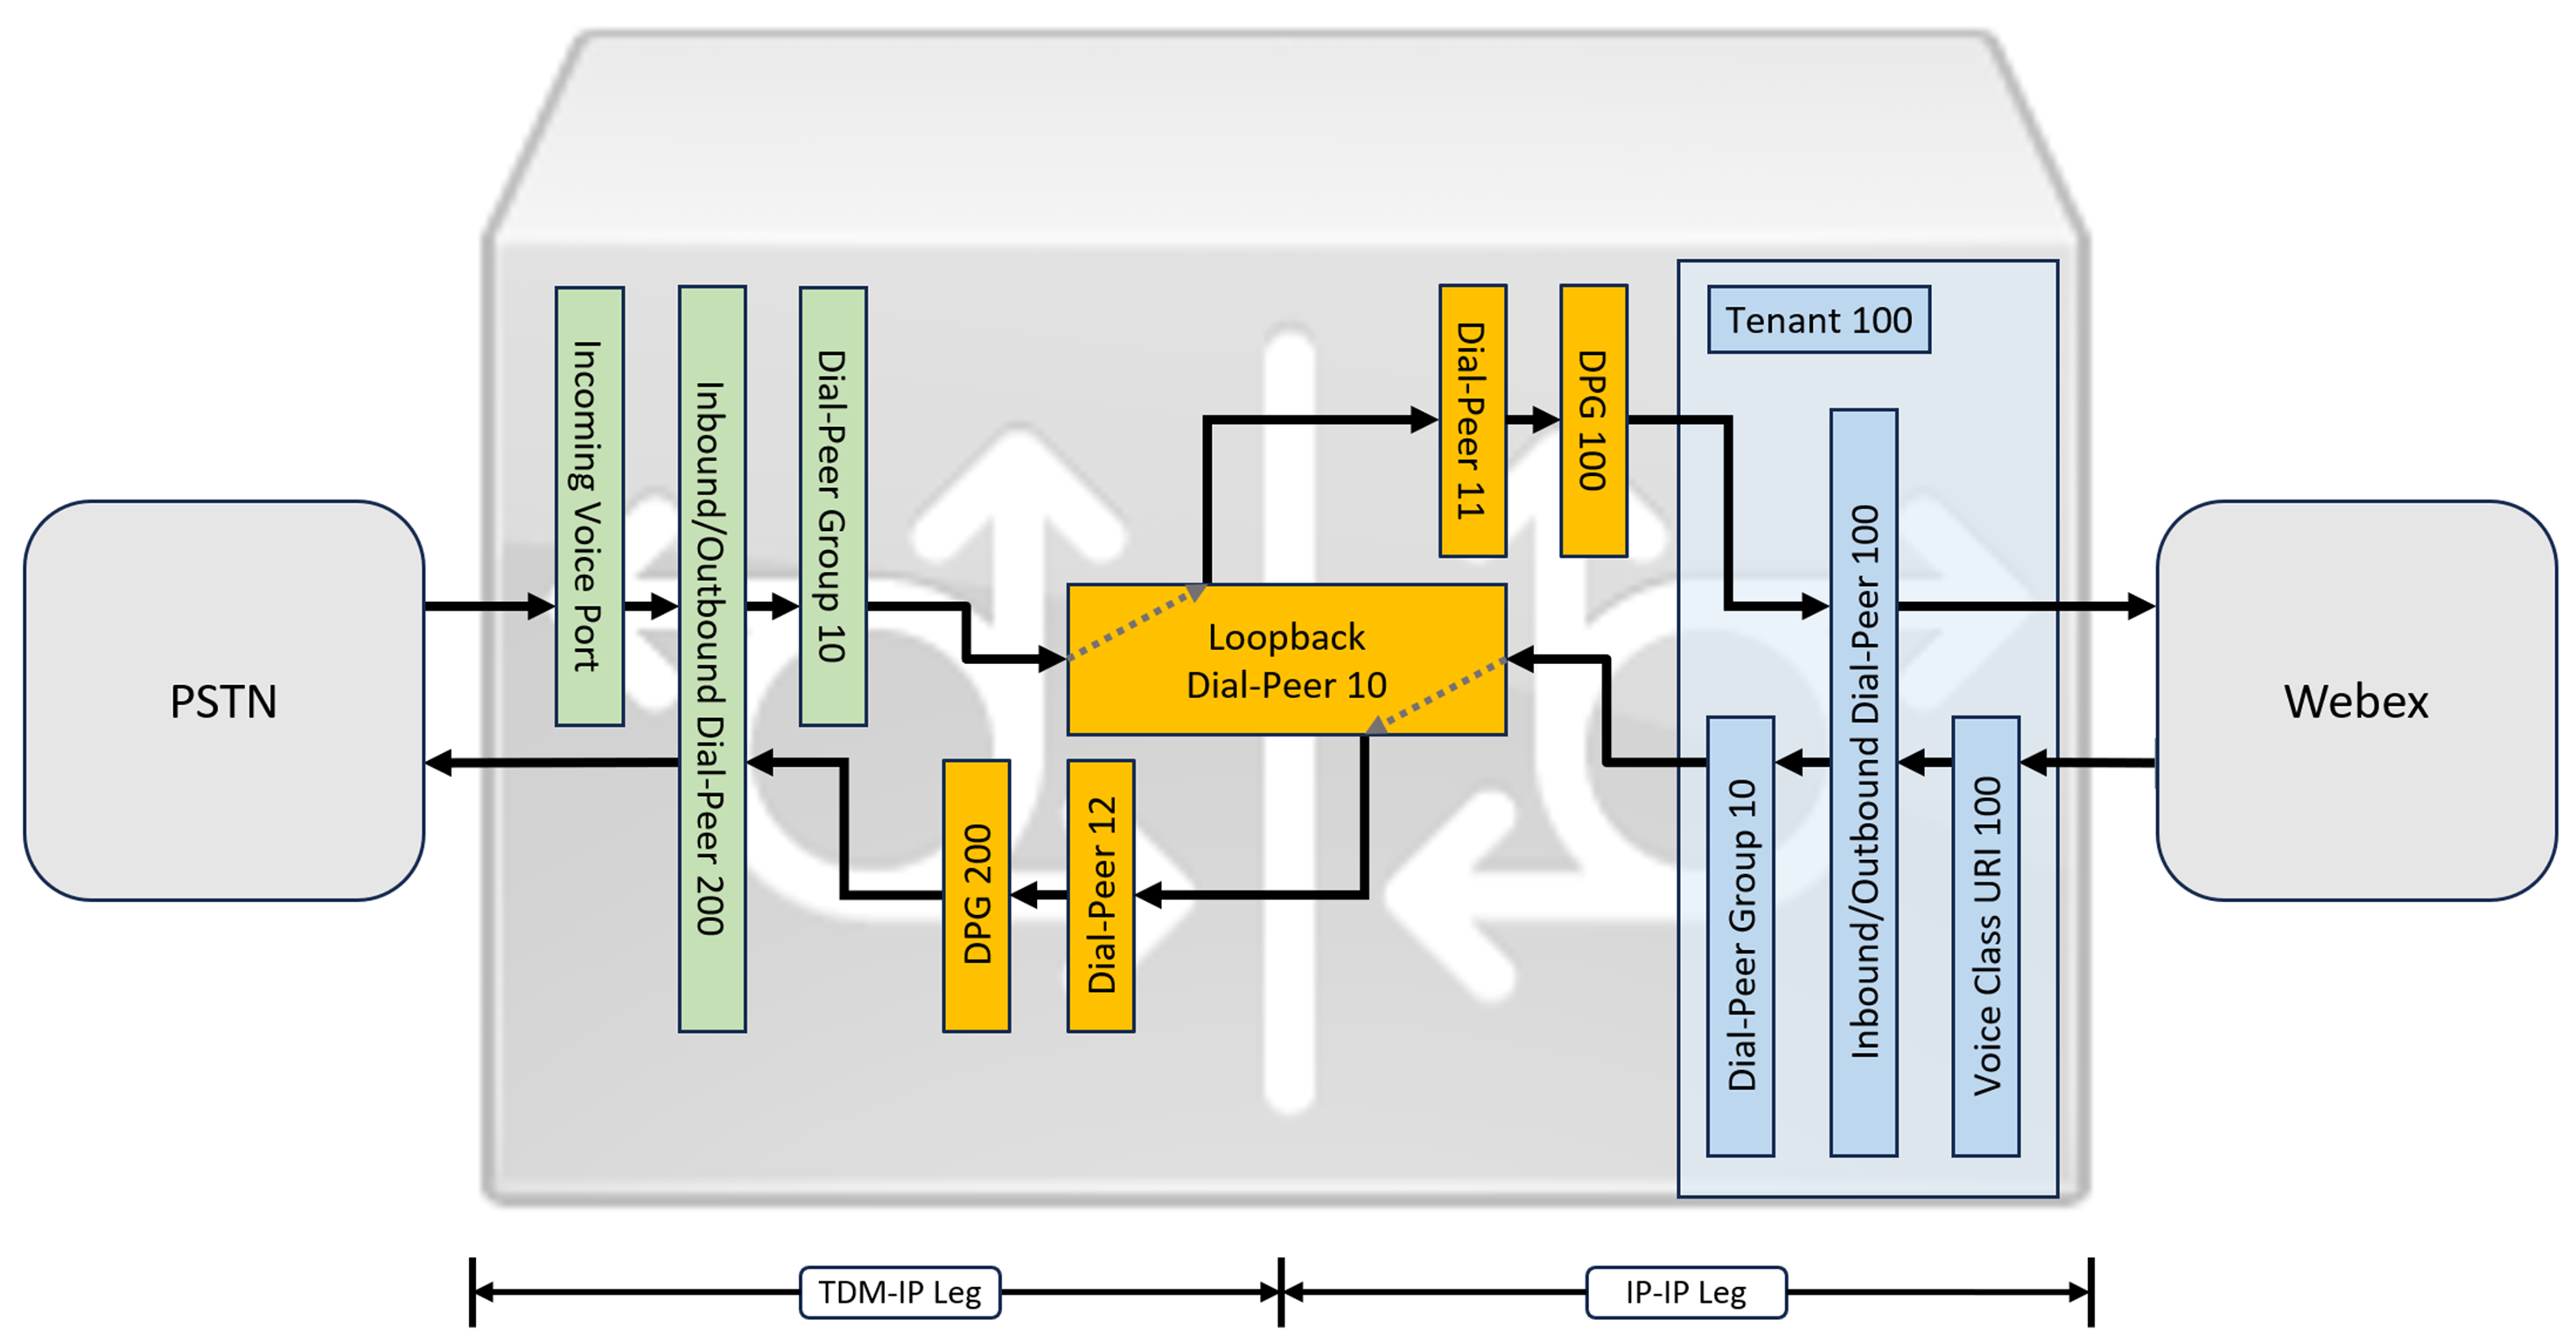
För Webex Calling medieoptimering med Interactive Connectivity Establishment (ICE) och TDM (Time Division Multiplexing) ISDN-kretsar är det nödvändigt att använda en tvåstegs samtalsroutningsprocess.
Medan IP och SIP har blivit standardprotokollen för PSTN-trunkar, förblir TDM (Time Division Multiplexing) ISDN-kretsar vanliga och stöds fullt ut av. Webex Calling Om du vill aktivera medieoptimering för dessa TDM-IP-samtalsflöden måste du använda ICE (Interactive Connectivity Establishment Establishment), vilket gör att slutpunkter kan förhandla om direkta medievägar.
För att uppnå denna optimering krävs en tvådelad samtalsroutningsprocess. Detta tillvägagångssätt modifierar standardrutningskonfigurationen genom att införa en uppsättning interna loop-back-uppringningskamrater mellan Webex Calling och PSTN-trunkar, som illustreras i bilden nedan.
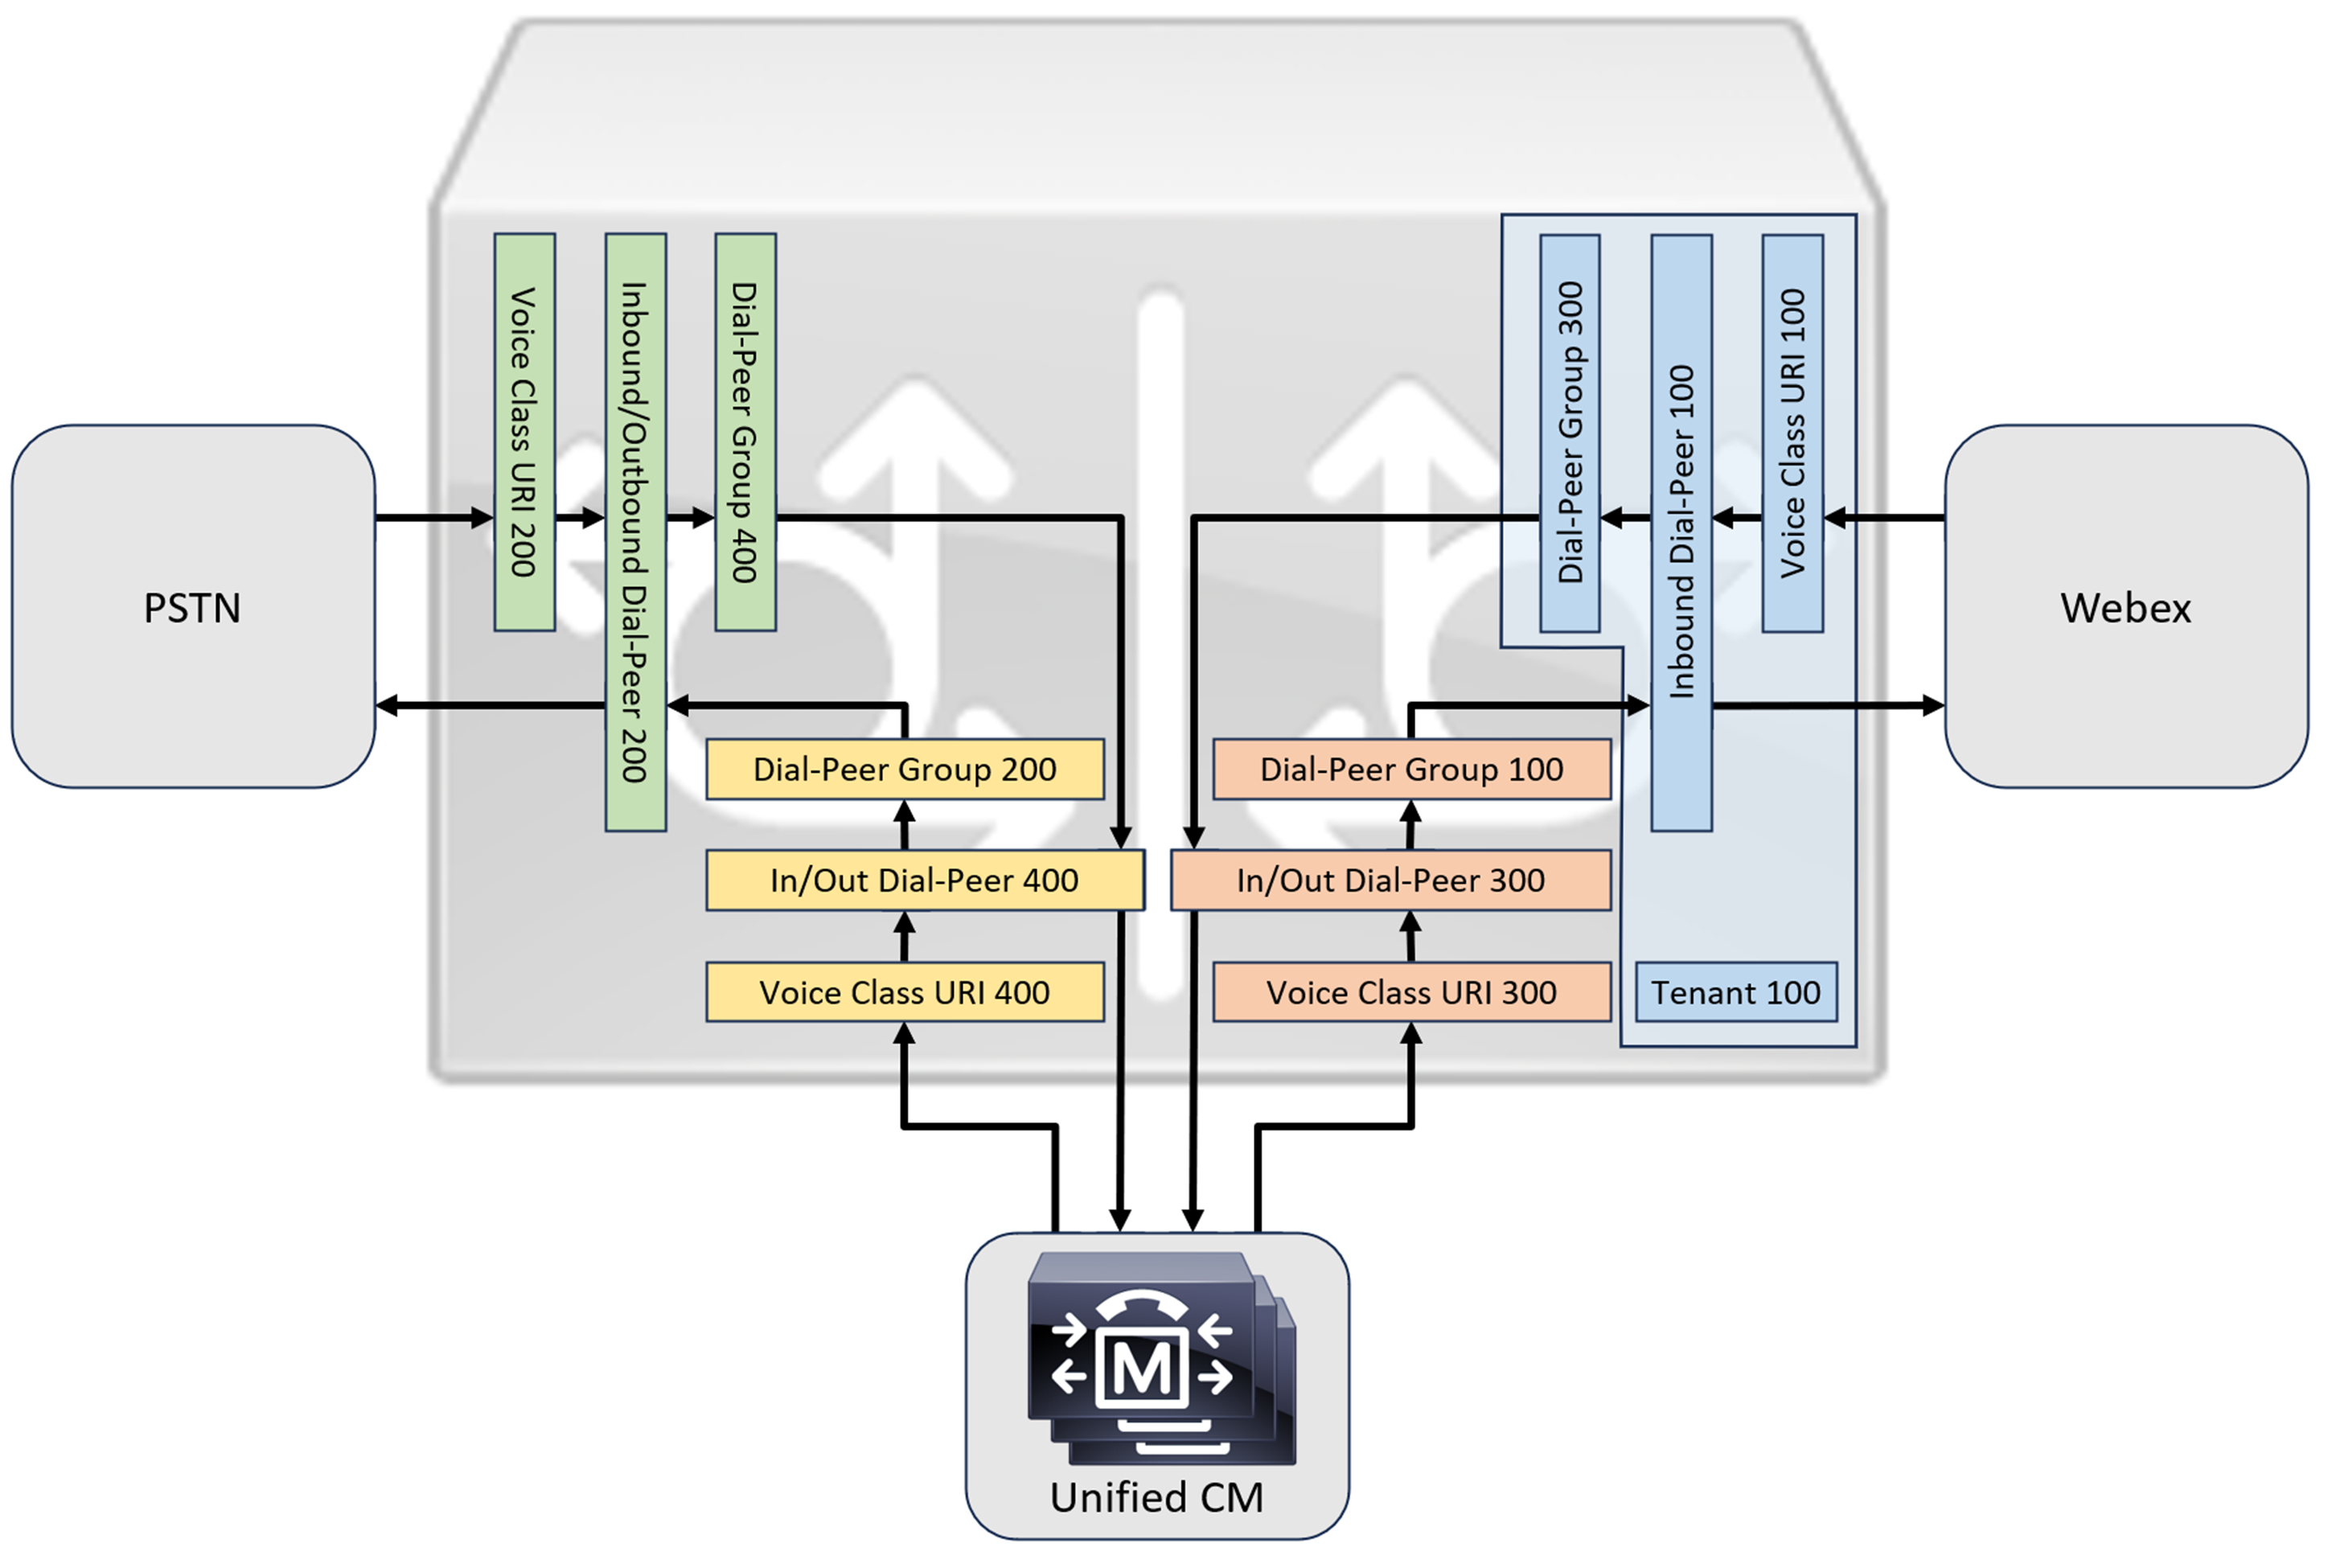
När du ansluter en lokal Cisco Unified Communications Manager lösning med Webex Calling kan du använda den enkla PSTN-gateway-konfigurationen som en baslinje för att bygga lösningen som visas i följande diagram. I det här fallet tillhandahåller Unified Communications Manager centraliserad routing och behandling av alla PSTN och Webex Calling samtal.
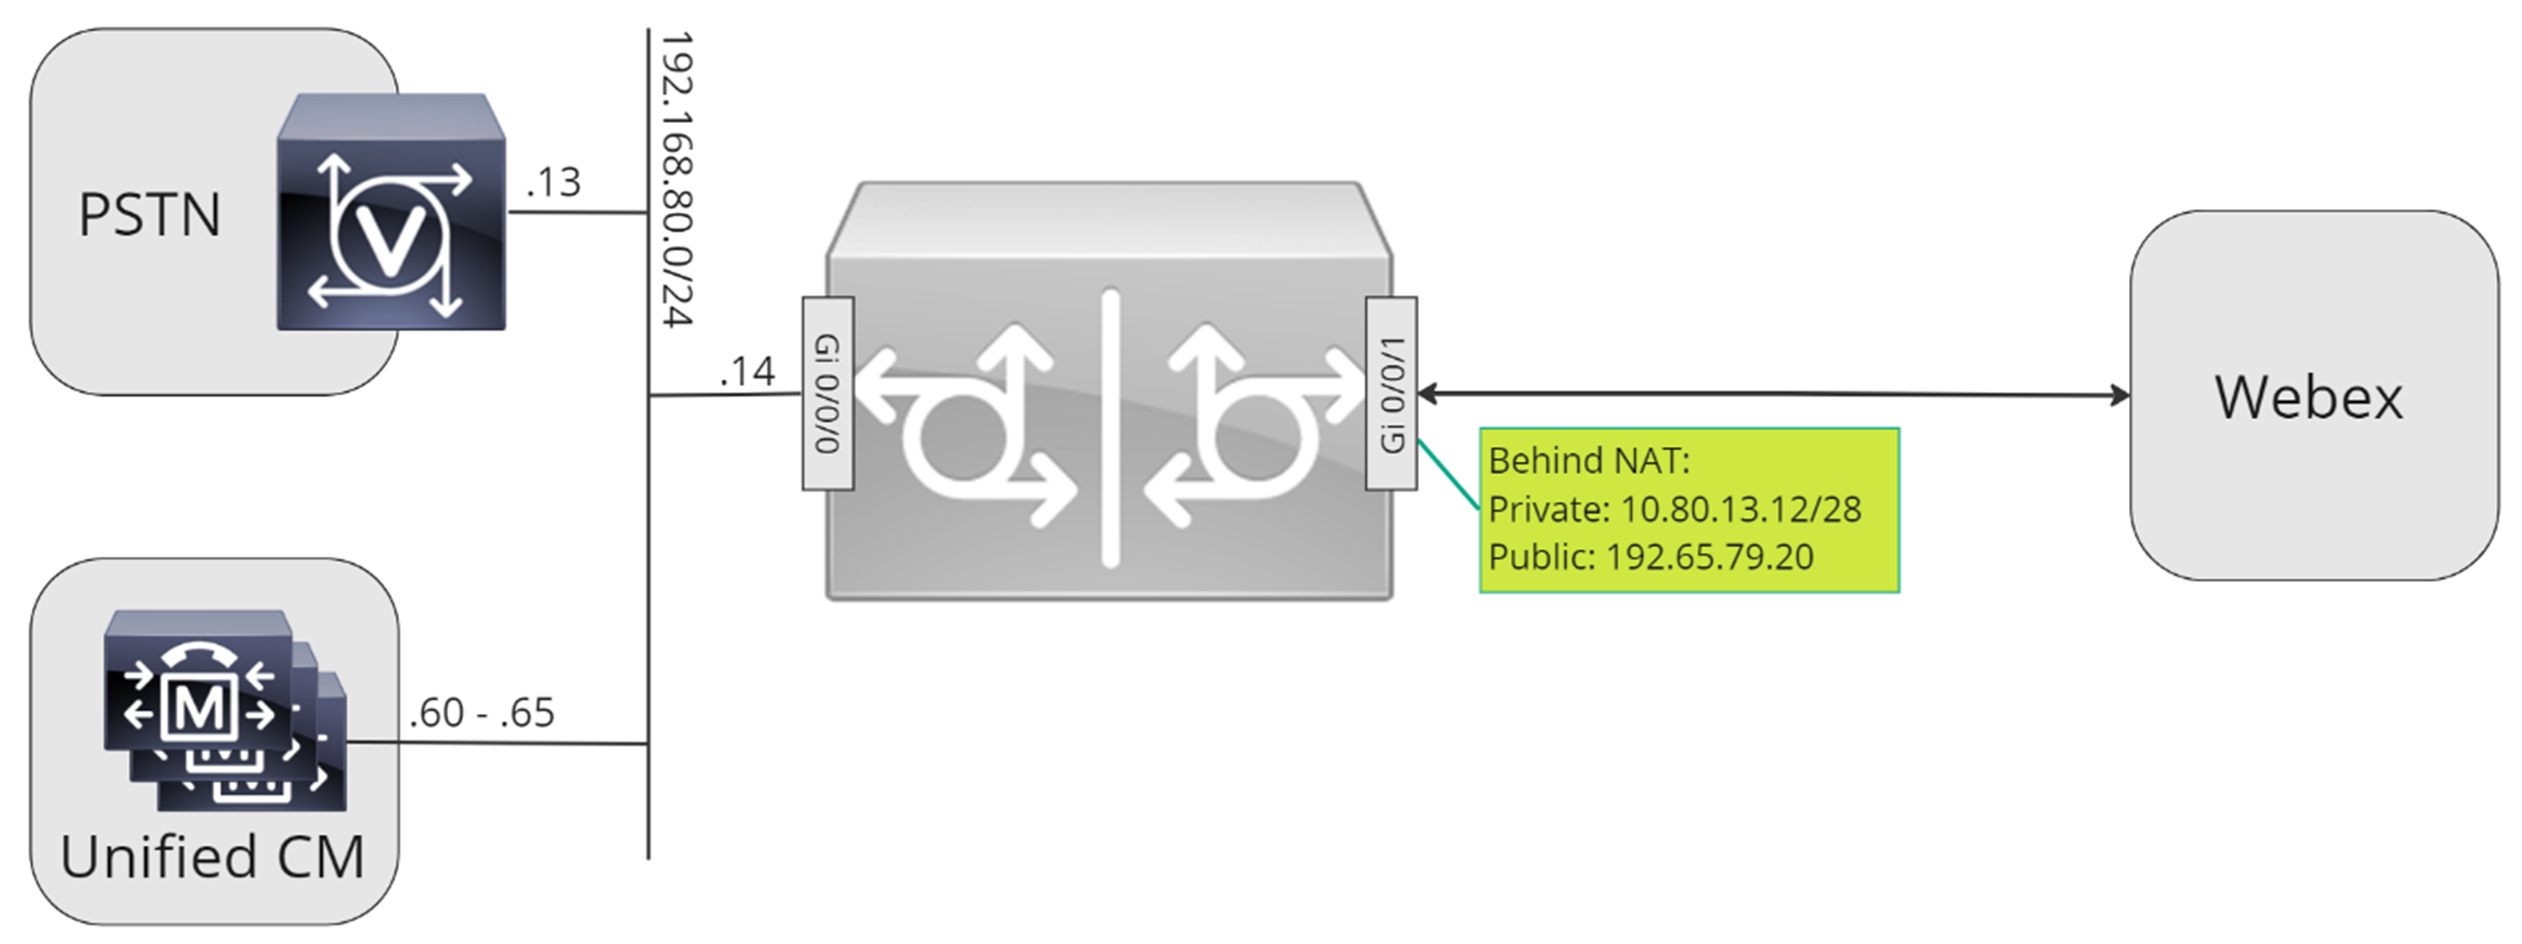
I hela detta dokument används värdnamn, IP-adresser och gränssnitt som illustreras i följande bild.
Använd konfigurationsguiden i resten av det här dokumentet för att slutföra konfigurationen av den lokala gatewayen enligt följande:
-
Steg 1: Konfigurera routerns baslinjeanslutning och säkerhet
-
Steg 2: Konfigurera Webex Calling bagageutrymmet
Beroende på önskad arkitektur följer du antingen:
-
Steg 3: Konfigurera lokal gateway med SIP PSTN-trunk
-
Steg 4: Konfigurera lokal gateway med en befintlig Unified CM miljö
Eller:
-
Steg 3: Konfigurera lokal gateway med TDM PSTN-trunk
Baslinjekonfiguration
Det första steget i att förbereda din Cisco-router som en lokal gateway för Webex Calling är att bygga en baslinjekonfiguration som säkrar din plattform och etablerar anslutning.
-
Alla registreringsbaserade lokala gateway-distributioner kräver Cisco IOS XE 17.6.1a eller senare versioner. Cisco IOS17.12.2 eller senare rekommenderas. Rekommenderade versioner finns på sidan Cisco Software Research. Sök efter plattformen och välj en av de föreslagna utgåvor na.
-
Routrar i ISR4000-serien måste konfigureras med både Unified Communications och Security-tekniklicenser.
-
Routrar i Catalyst Edge 8000-serien utrustade med röstkort eller DSP kräver DNA Advantage-licensiering. Routrar utan röstkort eller DSP kräver ett minimum av DNA Essentials-licensiering.
-
-
Skapa en baslinjekonfiguration för din plattform som följer dina affärspolicyer. Konfigurera och verifiera särskilt följande:
-
NTP
-
ACL
-
Användarautentisering och fjärråtkomst
-
DNS
-
IP-routning
-
IP-adresser
-
-
Nätverket mot Webex Calling måste använda en IPv4-adress.
-
Ladda upp Cisco root CA-paketet till den lokala gatewayen.
När du konfigurerar hyresgästsidan att ansluta Webex Calling till stöds endast SRV-baserade adresser.
Konfiguration
| 1 |
Se till att du tilldelar giltiga och routbara IP-adresser till alla Layer 3-gränssnitt, till exempel:
|
| 2 |
Skydda registrerings- och STUN-referenser på routern med symmetrisk kryptering. Konfigurera den primära krypteringsnyckeln och krypteringstypen enligt följande:
|
| 3 |
Skapa en platshållare PKI Trustpoint. Kräver den här trustpunkten för att konfigurera TLS senare. För registreringsbaserade trunkar kräver denna trustpoint inget certifikat - som krävs för en certifikatbaserad trunk. |
| 4 |
Aktivera exklusivitet för TLS1.2 och ange standardförtroendepunkten med hjälp av följande konfigurationskommandon. Uppdatera transportparametrarna för att säkerställa en tillförlitlig säker anslutning för registrering: Kom
|
| 5 |
Installera Cisco root CA-paketet, som innehåller IdenTrust Commercial Root CA1-certifikatet som används av. Webex Calling Använd kommandot crypto pki trustpool import clean url för att ladda ner rotcertifikatutfärdarpaketet från den angivna webbadressen och för att rensa den aktuella CA- trustpoolen och installera sedan det nya paketet med certifikat: Om du behöver använda en proxy för åtkomst till internet med HTTPS lägger du till följande konfiguration innan du importerar certifikatutfärdarpaketet: ip http klient proxyserver yourproxy.com proxy-port 80 |
| 1 |
Skapa en registreringsbaserad PSTN-trunk för en befintlig plats i Control Hub. Anteckna staminformationen som tillhandahålls när bagageutrymmet har skap ats. De detaljer som markeras i illustrationen används i konfigurationsstegen i den här guiden. Mer information finns i Konfigurera trunkar, ruttgrupper och uppringnings planer för Webex Calling. 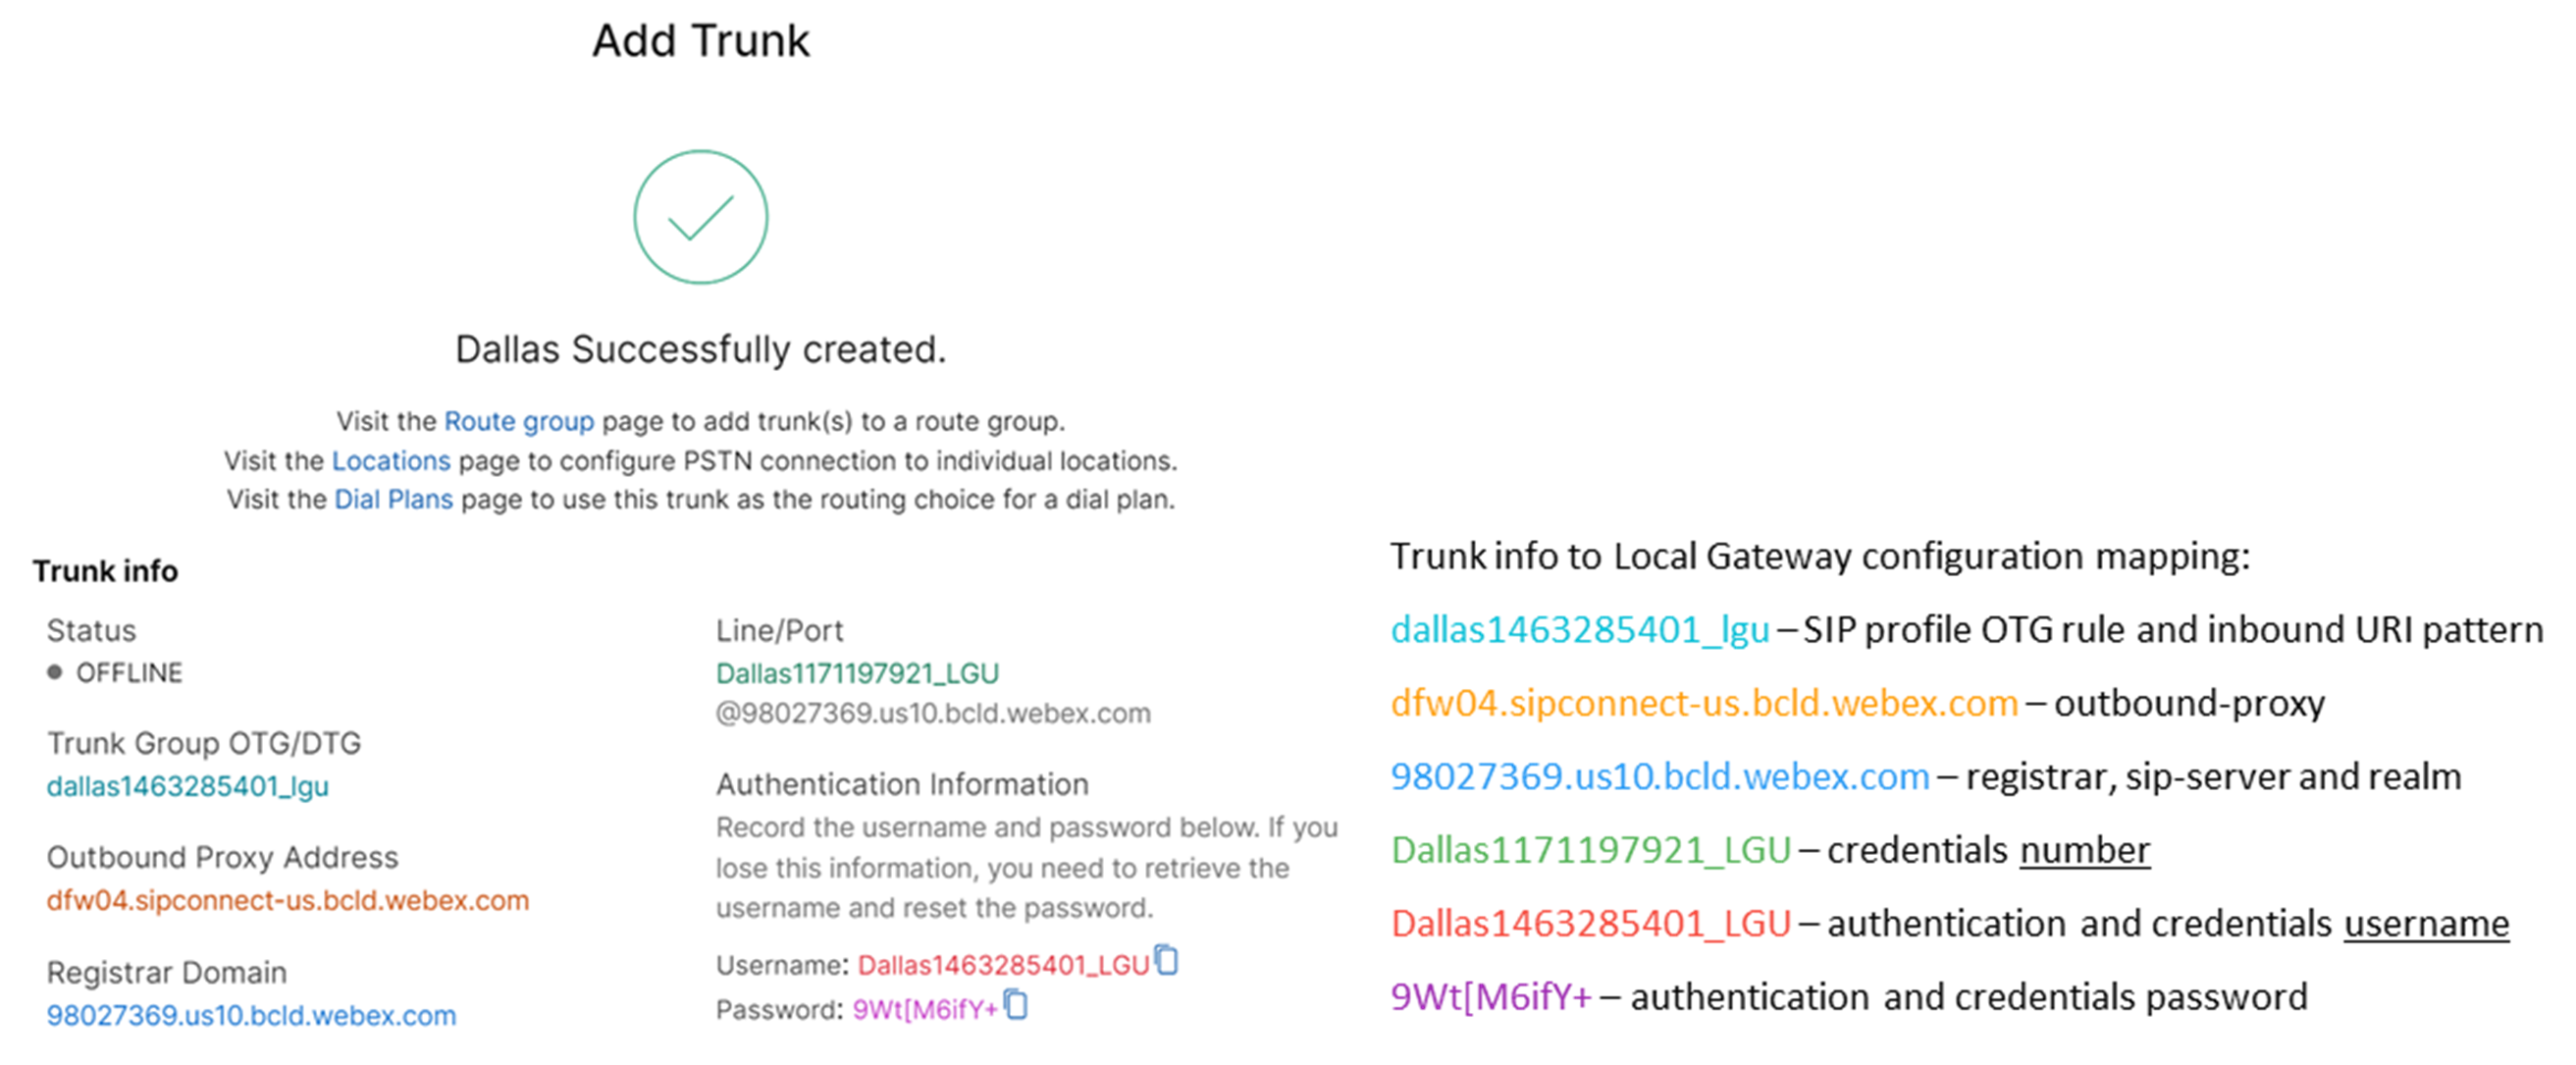
|
| 2 |
Ange följande kommandon för att konfigurera CUBE som en Webex Calling lokal gateway: Här är en förklaring av fälten för konfigurationen:
Akti Cisco Unified Border Element verar (CUBE) funktioner på plattformen. mediest atistikAktiverar medieövervakning på den lokala gatewayen. massstatistik för mediaAktiverar kontrollplanet för att kontrollera dataplanet efter statistik för massanrop. Mer information om dessa kommandon finns i Media. tillåt anslutningar sip till sipAktivera CUBE grundläggande SIP back-to-back-användaragent funktionalitet. Mer information finns i Till åt anslutningar. Som standard är T.38-faxtransport aktiverat. Mer information finns i faxprotokoll t38 (rösttjänst). Aktiverar STUN (Session Traversal of UDP through NAT) globalt.
Mer information finns i stun flowdata agent-id och stun flowdata shared-secret. asymmetrisk nyttolast fullKonfigurerar stöd för asymmetrisk SIP-nyttolast för både DTMF och dynamiska codec-nyttolaster. Mer information finns i Asymmetrisk nyttolast. förtidserbjudande tvingatTvingar den lokala gatewayen att skicka SDP-information i det första INVITE-meddelandet istället för att vänta på bekräftelse från den angränsande kamraten. För mer information om detta kommando, se tidigt erbjudande. |
| 3 |
Konfigurera röstklassens codec 100 så att G.711-codecs endast tillåts för alla trunkar. Detta enkla tillvägagångssätt är lämpligt för de flesta distributioner. Om det behövs kan ytterligare codectyper som stöds av både ursprungs system och avslutande system läggas till i listan. Mer komplexa lösningar som involverar omkodning med DSP-moduler stöds, men ingår inte i den här guiden. Här är en förklaring av fälten för konfigurationen: röstklass codec 100Används för att endast tillåta föredragna codecs för SIP-trunk-samtal. Mer information finns i Voice Class Codec. |
| 4 |
Konfigurera röstklass stun-usage 100 för att aktivera ICE på bagageutrymmetWebex Calling. Här är en förklaring av fälten för konfigurationen: Stun Usage Ice LiteAnvänds för att aktivera ICE-lite för alla uppringda kamrater Webex Calling för att möjliggöra medieoptimering när det är möjligt. Mer information finns i röstklassens stun användning och stun usage ice lite. Medieoptimering förhandlas fram där det är möjligt. Om ett samtal kräver molnmedietjänster, till exempel inspelning, kan media inte optimeras. |
| 5 |
Konfigurera mediakrypteringsprincipen för Webex-trafik. Här är en förklaring av fälten för konfigurationen: röstklass srtp-crypto 100Anger SHA1_80 som den enda SRTP-krypteringssvit som CUBE erbjuder i SDP i erbjudande- och svarmeddelanden. Webex Callingstödjer bara SHA1_80. Mer information finns i röstklass srtp-crypto. |
| 6 |
Konfigurera ett mönster för att identifiera anrop till en Local Gateway-trunk baserat på dess målstamparameter: Här är en förklaring av fälten för konfigurationen: röstklass typ 100 sipDefinierar ett mönster som matchar en inkommande SIP-inbjudan till en inkommande stamuppringningspartner. När du anger det här mönstret använder du dtg= följt av Trunk OTG/DTG-värdet som angavs i Control Hub när bagageutrymmet skapades. Mer information finns i röstklass URI. |
| 7 |
Konfigurera sip-profil 100, som kommer att användas för att ändra SIP-meddelanden innan de skickas tillWebex Calling.
Här är en förklaring av fälten för konfigurationen:
Amerikanska eller kanadensiska PSTN-leverantörer kan erbjuda verifiering av uppringnings-ID för skräppost och bedrägerisamtal, med den ytterligare konfiguration som nämns i Spam- eller bedrägerianropsindikationen i artikeln. Webex Calling |
| 8 |
Konfigurera Webex Calling bagageutrymmet: |
| 9 |
Om du vill konfigurera nätverksenheter som CUBE och vidarebefordra SIP-rubriker (Session Initiation Protocol) som enheten inte bearbetar använder du de här kommandona. Dessa kommandon gör det möjligt för enheten att passera genom SIP-rubriker som inte stöds, inklusive geoplaceringsrubriker och PIDF-LO (Presence Information Data Format - Location Object), på den lokala gatewayen. Denna funktion stöder Nomadic E911-tjänster genom att säkerställa att viktig platsinformation bevaras och vidarebefordras korrekt. |
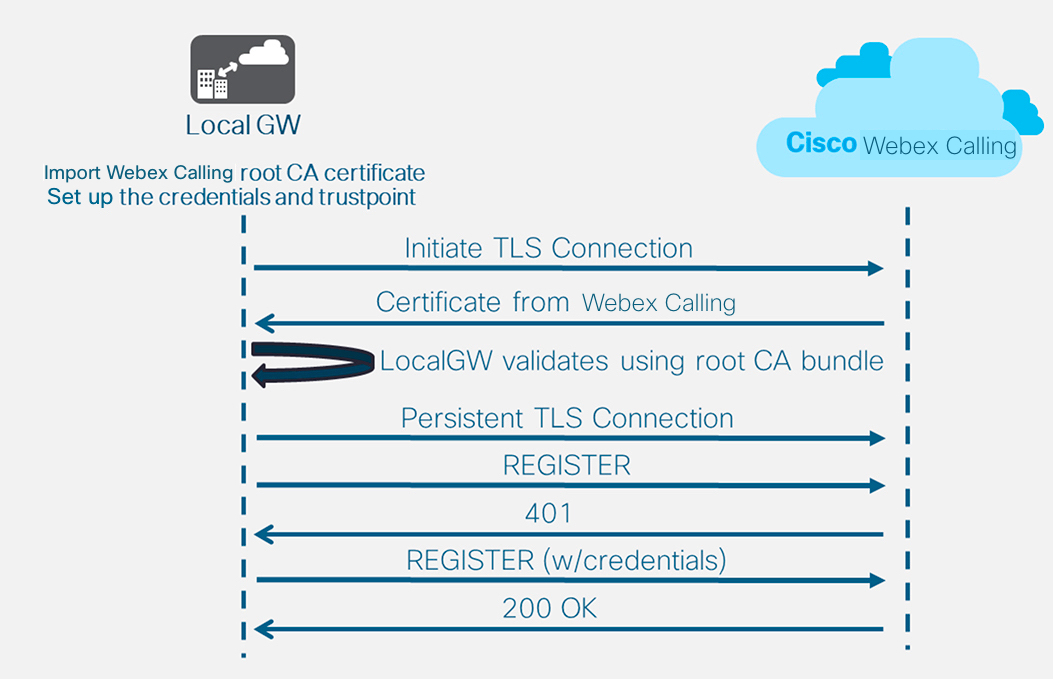
När du har definierat klientorganisationen 100 och konfigurerat en SIP VoIP- uppringd peer initierar gatewayen en TLS-anslutning mot. Webex Calling Vid denna tidpunkt presenterar åtkomstSBC sitt certifikat till den lokala gatewayen. Den lokala gatewayen validerar åt Webex Calling komstSBC-certifikatet med hjälp av certifikatutfärdarens rotpaket som uppdaterades tidigare. Om certifikatet känns igen upprättas en beständig TLS-session mellan den lokala gatewayen och åt Webex Calling komstSBC. Den lokala gatewayen kan sedan använda denna säkra anslutning för att registrera sig med Webex-åtkomst SBC. När registreringen ifrågasätts för autentisering:
-
Parametrarna för användarnamn, lösenord och sf är från autenti seringskonfigurationen används i svaret.
-
Ändringsreglerna i sip-profil 100 används för att konvertera SIPS URL tillbaka till SIP.
Registreringen lyckas när ett 200 OK tas emot från åtkomstSBC.
Efter att ha byggt en trunk mot Webex Calling ovan använder du följande konfiguration för att skapa en icke-krypterad trunk mot en SIP-baserad PSTN-leverantör:
Om din tjänsteleverantör erbjuder en säker PSTN-bagageutrymme kan du följa en liknande konfiguration som beskrivs ovan för bagageutrymmetWebex Calling. CUBE stöder säker samtalsdirigering.
Om du använder en TDM/ISDN PSTN-trunk, hoppa till nästa avsnitt Konfigurera lokal gateway med TDM PSTN-trunk.
| 1 |
Konfigurera följande röstklassuri för att identifiera inkommande samtal från PST N-trunken: Här är en förklaring av fälten för konfigurationen: röstklass typ 200 sipDefinierar ett mönster som matchar en inkommande SIP-inbjudan till en inkommande stamuppringningspartner. När du anger detta mönster använder du IP-adressen för din IP PSTN-gateway. Mer information finns i röstklass URI. |
| 2 |
Konfigurera följande IP PSTN dial-peer: Här är en förklaring av fälten för konfigurationen: Definierar en VoIP-uppringningspartner med en tagg på 200 och ger en meningsfull beskrivning för enkel hantering och felsökning. Mer information finns i Dial-peer-röst . destinationsmönster BAD.BADEtt dummy-målmönster krävs när utgående samtal dirigeras med hjälp av en inkommande uppringningsgrupp. Alla giltiga destinationsmönster kan användas i detta fall. Mer information finns i destinationsmönster (gränssnitt). sessionsprotokoll sipv2Anger att den här uppringningspartnern hanterar SIP-samtalsben. Mer information finns i sessionsprotokoll (uppringning spartner). sessionsmål ipv4:192.168.80.13Anger målad ressen för samtal som skickas till PSTN-leverantören. Detta kan vara antingen en IP-adress eller ett DNS-värdnamn. Mer information finns i Sessionsmål (VoIP dial peer). inkommande nummer via 200Anger den röstklass som används för att matcha inkommande samtal till denna uppringningspartner med hjälp av INVITE VIA-huvud-URI. Mer information finns i inkommande webbadress.
röstklass sip asserted-id pai
(Valfritt) Akti verar P-Asserted-Identity-header-bearbetning och styr hur detta används för PSTN-trunken. Om det här kommandot används används den anropande partsidentiteten som tillhandahålls från den inkommande uppringda parten för de utgående rubrikerna Från och P-Asserted-Identity. Om det här kommandot inte används används den anropande partens identitet som tillhandahålls från den inkommande uppringningsgruppen för de utgående rubrikerna Från och Fjärrparty-ID. Mer information finns i röst klass sip asserted-id.
binda kontroll
källa-gränssnitt GigabiteThernet0/0/0
Konfigur erar källgränssnittet och tillhörande IP-adress för meddelanden som skickas till PSTN. Mer information finns i binda. binda medi ekällgränssnitt GigabiteThernet0/0/0Konfigurerar käll gränssnittet och tillhörande IP-adress för media som skickas till PSTN. Mer information finns i binda. röstklasskodek 100Konfigurerar uppringningspartnern så att den använder den gemensamma codec-filterlistan 100. Mer information finns i röst klassens codec . dtmf-relä rtp-nteDefinierar RTP-NTE (RFC2833) som den DTMF-kapacitet som förväntas på samtalssträckan. Mer information finns i DTMF-relä (Voice over IP). no whatInaktiverar detektering av röstaktivitet. För mer information, se vad (dial peer). |
| 3 |
Om du konfigurerar den lokala gatewayen för att endast dirigera samtal mellan Webex Calling och PSTN lägger du till följande konfiguration för samtalsroutning. Om du konfigurerar din lokala gateway med en Unified Communications Manager-plattform hoppar du till nästa avsnitt. |
När du har byggt en trunk mot använder Webex Calling du följande konfiguration för att skapa en TDM- trunk för din PSTN-tjänst med loop-back-samtalsrutning för att möjliggöra medieoptimering på Webex-samtalsbenet.
Om du inte behöver optimera IP-media följer du konfigurationsstegen för en SIP PSTN-trunk. Använd en röstport och POTS dial-peer (som visas i steg 2 och 3) istället för PSTN VoIP-uppringnings-peer.
| 1 |
Konfigurationen för uppringning av återuppringning använder uppringningsgrupper och samtalsrutningstaggar för att säkerställa att samtal passerar korrekt mellan Webex och PSTN, utan att skapa samtalsroutningsslingor. Konfigurera följande översättningsregler som ska användas för att lägga till och ta bort samtalsrutningstaggarna: Här är en förklaring av fälten för konfigurationen: röstöversättning-regelAnvänder reguljära uttryck som definieras i regler för att lägga till eller ta bort samtalsrutningstaggar. Överdekadiska siffror (”A”) används för att öka tydligheten för felsökning. I den här konfigurationen används taggen som läggs till av översättningsprofil 100 för att styra samtal från till PSTN via Webex Calling loopback-uppringningskamraterna. På liknande sätt används taggen som läggs till av översättningsprofil 200 för att styra samtal från PSTN mot. Webex Calling Översättningsprofiler 11 och 12 tar bort dessa taggar innan samtal levereras till Webex respektive PSTN-trunkar. Det här exemplet förutsätter att uppringda nummer från Webex Calling presenteras i +E.164-format. Regel 100 tar bort det ledande + för att behålla ett giltigt anropat nummer. Regel 12 lägger sedan till en nationell eller internationell routingsiffra (er) när taggen tas bort. Använd siffror som passar din lokala ISDN-nationella uppringningsplan. Om Webex Calling siffrorna presenteras i nationellt format, justera reglerna 100 och 12 för att helt enkelt lägga till respektive ta bort routingtaggen. Mer information finns i Röstöver sättningsprofil och Rö stöver sättningsregel. |
| 2 |
Konfigurera TDM-röstgränssnittsportar enligt den stamtyp och protokoll som används. Mer information finns i Konfigurera ISDN PRI. Till exempel kan grund konfigurationen för ett ISDN-gränssnitt för primär hastighet installerat i NIM-kortplats 2 på en enhet innehålla följande: |
| 3 |
Konfigurera följande TDM PSTN dial-peer: Här är en förklaring av fälten för konfigurationen: Definierar en VoIP-uppringningspartner med en tagg på 200 och ger en meningsfull beskrivning för enkel hantering och felsökning. Mer information finns i Dial-peer-röst. destinationsmönster BAD.BADEtt dummy-målmönster krävs när utgående samtal dirigeras med hjälp av en inkommande uppringningsgrupp. Alla giltiga destinationsmönster kan användas i detta fall. Mer information finns i destinationsmönster (gränssnitt). översättningsprofil inkommande 200Tilldelar över sättningsprofilen som lägger till en samtalsrutningstagg till det inkommande uppringda numret. direkt inåtriktad uppringningDirigerar samtalet utan att ange en sekundär uppringningston. Mer information finns i direkt-inåtgående uppringning. hamn 0/2/ 0:15Den fysiska röstporten som är associerad med denna uppringningspartner. |
| 4 |
Om du vill aktivera medieoptimering av IP-sökvägar för lokala gateways med TDM-IP-samtalsflöden kan du ändra samtalsroutningen genom att införa en uppsättning interna loop-back-uppringningskamrater mellan och PSTN-trunkar. Webex Calling Konfigurera följande loop-back-uppringningskamrater. I det här fallet dirigeras alla inkommande samtal initialt till dial-peer 10 och därifrån till antingen dial-peer 11 eller 12 baserat på den tillämpade routingtaggen. Efter borttagning av routingtaggen dirigeras samtal till den utgående trunken med hjälp av uppringda peer-grupper. Här är en förklaring av fälten för konfigurationen: Definierar en VoIP dial-peer och ger en meningsfull beskrivning för enkel hantering och felsökning. Mer information finns i Dial-peer-röst. översättningsprofil inkommande 11Använder den översättningsprofil som definierats tidigare för att ta bort samtalsrutningstaggen innan den skickas till den utgående trunken. destinationsmönster BAD.BADEtt dummy-målmönster krävs när utgående samtal dirigeras med hjälp av en inkommande uppringningsgrupp. Mer information finns i destinationsmönster (gränssnitt). sessionsprotokoll sipv2Anger att den här uppringningspartnern hanterar SIP-samtalsben. Mer information finns i sessionsprotokoll (uppringning spartner). sessionsmål ipv4:192.168.80.14Anger den lokala routergränssnittsadressen som samtalsmål för loop-back. Mer information finns i sessionsmål (VoIP-uppring ningspartner). binda kontroll källa-gränssnitt GigabiteThernet0/0/0Konfigurerar käll gränssnittet och tillhörande IP-adress för meddelanden som skickas via loop-back. Mer information finns i binda. binda medi ekällgränssnitt GigabiteThernet0/0/0Konfigurerar käll gränssnittet och tillhörande IP-adress för media som skickas genom loop-back. Mer information finns i binda. dtmf-relä rtp-nteDefinierar RTP-NTE (RFC2833) som den DTMF-kapacitet som förväntas på samtalssträckan. Mer information finns i DTMF-relä (Voice over IP). kodek g711alaw Tvingar alla PSTN-an rop att använda G.711. Välj a-lag eller u-lag för att matcha den kompanderingsmetod som används av din ISDN-tjänst. no whatInaktiverar detektering av röstaktivitet. För mer information, se vad (dial peer). |
| 5 |
Lägg till följande konfiguration för samtalsdirigering: Detta
avslutar din lokala gateway-konfiguration. Spara konfigurationen
och ladda om plattformen om det är första gången CUBE-funktioner
konfigureras.
|
PSTN- Webex Calling konfigurationen i föregående avsnitt kan ändras för att inkludera ytterligare trunkar till ett Cisco Unified Communications Manager (UCM) kluster. I det här fallet dirigeras alla samtal viaUnified CM. Samtal från UCM på port 5060 dirigeras till PSTN och samtal från port 5065 dirigeras till. Webex Calling Följande inkrementella konfigurationer kan läggas till för att inkludera detta anrops scenario.
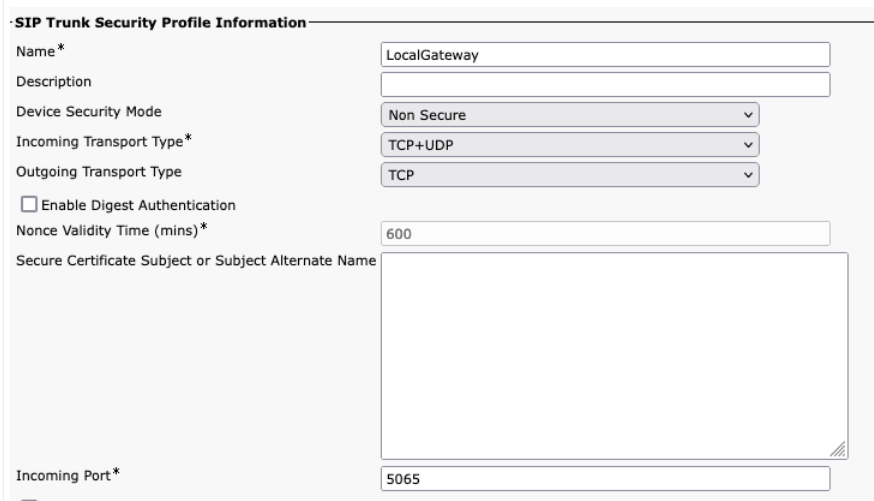
När du skapar Webex Calling bagageutrymmetUnified CM, se till att du konfigurerar den inkommande porten i inställningarna för SIP Trunk Security Profile till 5065. Detta tillåter inkommande meddelanden på port 5065 och fyller VIA-rubriken med detta värde när meddelanden skickas till den lokala gatewayen.
| 1 |
Konfigurera följande URI:er för röstklass: |
| 2 |
Konfigurera följande DNS-poster för att ange SRV-routing till Unified CM värdar: IOS XE använder dessa poster för att lokalt bestämma mål-UCM-värdar och portar. Med den här konfigurationen är det inte nödvändigt att konfigurera poster i ditt DNS-system. Om du föredrar att använda din DNS krävs inte dessa lokala konfigurationer. Här är en förklaring av fälten för konfigurationen: Följande kommando skapar en DNS SRV resurspost. Skapa en post för varje UCM-värd och trunk: ip-värd _sip. _udp.pstn tocucm.io srv 2 1 5060 ucmsub5.mydomain.com _sippa. _udp.pstn tocucm.io: Namn på SRV-resurspost 2: Prioriteten för SRV-resursposten 1: SRV-resursens rekordvikt 5060: Portnumret som ska användas för målvärden i den här resursposten ucmsub5.mydomain .com: Resurspostens målvärd Skapa lokala DNS A-poster om du vill lösa värdnamnen för resursposter. Till exempel: ip-värd ucmsub5.mydomain.com 192.168.80.65 ip-värd: Skapar en post i den lokala IOS XE-databasen. ucmsub5.mydomain.com: Värdnamnet för A-posten. 192.168.80.65: Värdens IP-adress. Skapa SRV-resursposter och A-poster för att återspegla din UCM-miljö och önskad samtalsdistributionsstrategi. |
| 3 |
Konfigurera följande uppringningspartners: |
| 4 |
Lägg till samtalsdirigering med följande konfigurationer: |
Diagnostiska signaturer (DS) upptäcker proaktivt vanliga problem i den IOS XE-baserade lokala gatewayen och genererar e-post, syslog eller terminalmeddelanden om hän delsen. Du kan också installera DS för att automatisera insamling av diagnostikdata och överföra insamlade data till ärendet för att påskynda upplösningstidenCisco TAC.
Diagnostiska signaturer (DS) är XML-filer som innehåller information om problem utlösande händelser och åtgärder som ska vidtas för att informera, felsöka och åtgärda problemet. Du kan definiera problemdetekteringslogiken med hjälp av syslog-meddelanden, SNMP-händelser och genom periodisk övervakning av specifika show-kommandoutgångar.
Åtgärdstyperna inkluderar insamling av showkommandoutgångar:
-
Generera en konsoliderad loggfil
-
Ladda upp filen till en användartillhandahållen nätverksplats som HTTPS, SCP, FTP-server.
TAC-ingenjörer skapar DS-filerna och signerar dem digitalt för integritetsskydd. Varje DS-fil har ett unikt numeriskt ID som tilldelats av systemet. Diagnostic Signatures Lookup Tool (DSLT) är en enda källa för att hitta tillämpliga signaturer för övervakning och felsökning av olika problem.
Innan du börjar:
-
Redigera inte DS-filen som du laddar ner från DSLT. Filerna som du ändrar misslyckas med installationen på grund av integritetskontroll felet.
-
En SMTP-server (Simple Mail Transfer Protocol) som du behöver för att den lokala gatewayen ska skicka ut e-postmeddelanden.
-
Kontrollera att den lokala gatewayen kör IOS XE 17.6.1 eller högre om du vill använda den säkra SMTP-servern för e-postmeddelanden.
Förutsättningar
Lokal gateway som kör IOS XE 17.6.1a eller högre
-
Diagnostiska signaturer är aktiverat som standard.
-
Konfigurera den säkra e-postservern som ska användas för att skicka proaktiva meddelanden om enheten kör Cisco IOS XE 17.6.1a eller högre.
configure terminal call-home mail-server <username>:<pwd>@<email server> priority 1 secure tls end -
Konfigurera miljövariabeln ds_emailmed administratör ens e-postadress för att meddela dig.
configure terminal
call-home
diagnostic-signature
environment ds_email <email address>
end
Följande visar ett exempel på konfiguration av en lokal gateway som körs på Cisco IOS XE 17.6.1a eller högre för att skicka de proaktiva aviseringarna till tacfaststart@gmail.com med Gmail som säker SMTP-server:
Vi rekommenderar att du använder Cisco IOS XE Bengaluru 17.6.x eller senare versioner.
call-home
mail-server tacfaststart:password@smtp.gmail.com priority 1 secure tls
diagnostic-signature
environment ds_email "tacfaststart@gmail.com"
En lokal gateway som körs på Cisco IOS XE Software är inte en typisk webbaserad Gmail- klient som stöder OAuth, så vi måste konfigurera en specifik Gmail-konto inställning och ge specifik behörighet för att få e-postmeddelandet från enheten bearbetat korrekt:
-
Gå till het och aktivera inställningen Mindre säker appåtkomst.
-
Svara ”Ja, det var jag” när du får ett e-postmeddelande från Gmail som säger ”Google hindrade någon från att logga in på ditt konto med en app som inte är Google.”
Installera diagnostiska signaturer för proaktiv övervakning
Övervakning av hög CPU-användning
Denna DS spårar CPU-användning i fem sekunder med SNMP OID 1.3.6.1.4.1.9.2.1.56. När utnyttjandet når 75% eller mer inaktiveras alla felsökningar och avinstallerar alla diagnostiska signaturer som är installerade i den lokala gatewayen. Använd dessa steg nedan för att installera signaturen.
-
Använd kommandot show snmp för att aktivera SNMP. Om du inte aktiverar konfigurerar du kommandot snmp-server manager.
show snmp %SNMP agent not enabled config t snmp-server manager end show snmp Chassis: ABCDEFGHIGK 149655 SNMP packets input 0 Bad SNMP version errors 1 Unknown community name 0 Illegal operation for community name supplied 0 Encoding errors 37763 Number of requested variables 2 Number of altered variables 34560 Get-request PDUs 138 Get-next PDUs 2 Set-request PDUs 0 Input queue packet drops (Maximum queue size 1000) 158277 SNMP packets output 0 Too big errors (Maximum packet size 1500) 20 No such name errors 0 Bad values errors 0 General errors 7998 Response PDUs 10280 Trap PDUs Packets currently in SNMP process input queue: 0 SNMP global trap: enabled -
Hämta DS 64224 med hjälp av följande nedrullningsbara alternativ i sök verktyget Diagnostiska signaturer:
Fältnamn
Fältvärde
Plattform
Cisco 4300, 4400 ISR-serien eller Cisco CSR 1000V-serien
Produkt
CUBE Enterprise i Webex Calling lösning
Problemomfattning
Prestanda
Problemtyp
Hög CPU-användning med e-postmeddelande.
-
Kopiera DS XML-filen till Local Gateway-blixten.
LocalGateway# copy ftp://username:password@<server name or ip>/DS_64224.xml bootflash:Följande exempel visar att filen kopieras från en FTP-server till den lokala gatewayen.
copy ftp://user:pwd@192.0.2.12/DS_64224.xml bootflash: Accessing ftp://*:*@ 192.0.2.12/DS_64224.xml...! [OK - 3571/4096 bytes] 3571 bytes copied in 0.064 secs (55797 bytes/sec) -
Installera DS XML-filen i den lokala gatewayen.
call-home diagnostic-signature load DS_64224.xml Load file DS_64224.xml success -
Använd kommandot show call-home diagnostic-signature för att kontrollera att signaturen har installerats. Statuskolumnen ska ha ett ”registrerat” värde.
show call-home diagnostic-signature
Current diagnostic-signature settings:
Diagnostic-signature: enabled
Profile: CiscoTAC-1 (status: ACTIVE)
Downloading  URL(s):  https://tools.cisco.com/its/service/oddce/services/DDCEService
Environment variable:
ds_email: username@gmail.com
Ladda ner DSE:
DS ID
DS-namn
Revision
Status
Senast uppdaterad (GMT+ 00:00)
64224
DS_LGW_CPU_MON75
0.0.10
Registrerad
2020-11-07 22:05:33
När den utlöses avinstallerar den här signaturen alla körande DS:er inklusive sig själv. Om det behövs installerar du om DS 64224 för att fortsätta övervaka högt CPU- utnyttjande på den lokala gatewayen.
Övervakning av SIP-trunkregistrering
Denna DS söker efter avregistrering av en Local Gateway SIP Trunk med Webex Calling moln var 60: e sekund. När avregistreringshändelsen har upptäckts genererar den ett e-postmeddelande och syslog-meddelande och avinstallerar sig själv efter två avregistreringshändelser. Använd stegen nedan för att installera signaturen:
-
Hämta DS 64117 med hjälp av följande nedrullningsbara alternativ i sök verktyget Diagnostiska signaturer:
Fältnamn
Fältvärde
Plattform
Cisco 4300, 4400 ISR-serien eller Cisco CSR 1000V-serien
Produkt
CUBE Enterprise i Webex Calling lösning
Problemomfattning
SIP-SIP
Problemtyp
Avregistrering av SIP Trunk med e-postmeddelande.
-
Kopiera DS XML-filen till den lokala gatewayen.
copy ftp://username:password@<server name or ip>/DS_64117.xml bootflash: -
Installera DS XML-filen i den lokala gatewayen.
call-home diagnostic-signature load DS_64117.xml Load file DS_64117.xml success LocalGateway# -
Använd kommandot show call-home diagnostic-signature för att kontrollera att signaturen har installerats. Statuskolumnen måste ha ett ”registrerat” värde.
Övervakning av onormala samtalsavbrott
Denna DS använder SNMP-omröstning var tionde minut för att upptäcka onormal samtalsavbrott med SIP-fel 403, 488 och 503. Om ökningen av felantalet är större än eller lika med 5 från den senaste omröstningen genereras en syslog och e-postmeddelande. Använd stegen nedan för att installera signaturen.
-
Använd kommandot show snmp för att kontrollera om SNMP är aktiverat. Om det inte är aktiverat konfigurerar du kommandot snmp-server manager .
show snmp %SNMP agent not enabled config t snmp-server manager end show snmp Chassis: ABCDEFGHIGK 149655 SNMP packets input 0 Bad SNMP version errors 1 Unknown community name 0 Illegal operation for community name supplied 0 Encoding errors 37763 Number of requested variables 2 Number of altered variables 34560 Get-request PDUs 138 Get-next PDUs 2 Set-request PDUs 0 Input queue packet drops (Maximum queue size 1000) 158277 SNMP packets output 0 Too big errors (Maximum packet size 1500) 20 No such name errors 0 Bad values errors 0 General errors 7998 Response PDUs 10280 Trap PDUs Packets currently in SNMP process input queue: 0 SNMP global trap: enabled -
Hämta DS 65221 med hjälp av följande alternativ i sök verktyget för diagnostiska signaturer:
Fältnamn
Fältvärde
Plattform
Cisco 4300, 4400 ISR-serien eller Cisco CSR 1000V-serien
Produkt
CUBE Enterprise i Webex Calling lösning
Problemomfattning
Prestanda
Problemtyp
SIP onormal samtalsavstängningsdetektering med e-post och Syslog-meddelande.
-
Kopiera DS XML-filen till den lokala gatewayen.
copy ftp://username:password@<server name or ip>/DS_65221.xml bootflash: -
Installera DS XML-filen i den lokala gatewayen.
call-home diagnostic-signature load DS_65221.xml Load file DS_65221.xml success -
Använd kommandot show call-home diagnostic-signature för att kontrollera att signaturen har installerats. Statuskolumnen måste ha ett ”registrerat” värde.
Installera diagnostiska signaturer för att felsöka ett problem
Använd diagnostiska signaturer (DS) för att lösa problem snabbt. Cisco TACingenjörer har författat flera signaturer som möjliggör nödvändiga felsökningar som krävs för att felsöka ett visst problem, upptäcka problemförekomsten, samla in rätt uppsättning diagnostiska data och överföra data automatiskt till ärendet. Cisco TAC Diagnostiska signaturer (DS) eliminerar behovet av att manuellt kontrollera om problemet uppstår och gör felsökning av intermittenta och övergående problem mycket enklare.
Du kan använda sök verktyget Diagnostiska signaturer för att hitta tillämpliga signaturer och installera dem för att själv lösa ett visst problem, eller så kan du installera signaturen som rekommenderas av TAC-ingenjören som en del av supportengagemanget.
Här är ett exempel på hur du hittar och installerar en DS för att upptäcka förekomsten ”% VOICE_IEC -3-GW: CCAPI: Internt fel (samtalspiktröskel): IEC=1.1.181.1.29. 0" syslog och automatisera insamling av diagnostiska data med hjälp av följande steg:
-
Konfigurera ytterligare en DS-miljövariabel ds_fsurl_prefixsom är sökvägen till Cisco TAC filservern (cxd.cisco.com) till vilken de insamlade diagnostikdata laddas upp. Användar namnet i filsökvägen är ärendenumret och lösenordet är fil uppladdningstoken som kan hämtas från Support Case Manager i följande kommando. Filöverföringstoken kan genereras i avsnittet Bilagor i Support Case Manager, efter behov.
configure terminal
call-home
diagnostic-signature
LocalGateway(cfg-call-home-diag-sign)environment ds_fsurl_prefix "scp://<case number>:<file upload token>@cxd.cisco.com"
end
Exempel:
call-home diagnostic-signature environment ds_fsurl_prefix " environment ds_fsurl_prefix "scp://612345678:abcdefghijklmnop@cxd.cisco.com" -
Kontrollera att SNMP är aktiverat med kommandot show snmp . Om det inte är aktiverat konfigurerar du kommandot snmp-server manager .
show snmp %SNMP agent not enabled config t snmp-server manager end -
Se till att installera DS 64224 med hög CPU-övervakning som en proaktiv åtgärd för att inaktivera alla felsökningar och diagnostiksignaturer under tiden med högt CPU- utnyttjande. Hämta DS 64224 med hjälp av följande alternativ i sök verktyget för diagnostiska signaturer:
Fältnamn
Fältvärde
Plattform
Cisco 4300, 4400 ISR-serien eller Cisco CSR 1000V-serien
Produkt
CUBE Enterprise i Webex Calling lösning
Problemomfattning
Prestanda
Problemtyp
Hög CPU-användning med e-postmeddelande.
-
Hämta DS 65095 med hjälp av följande alternativ i sök verktyget för diagnostiska signaturer:
Fältnamn
Fältvärde
Plattform
Cisco 4300, 4400 ISR-serien eller Cisco CSR 1000V-serien
Produkt
CUBE Enterprise i Webex Calling lösning
Problemomfattning
Syslogs
Problemtyp
Syslog VOICE_IEC -% -3-GW: CCAPI: Internt fel (samtalspiktröskel): IEC = 1.1.181.1.29.0
-
Kopiera DS XML-filerna till den lokala gatewayen.
copy ftp://username:password@<server name or ip>/DS_64224.xml bootflash: copy ftp://username:password@<server name or ip>/DS_65095.xml bootflash: -
Installera DS 64224 med hög CPU-övervakning och sedan DS 65095 XML-filen i den lokala gatewayen.
call-home diagnostic-signature load DS_64224.xml Load file DS_64224.xml success call-home diagnostic-signature load DS_65095.xml Load file DS_65095.xml success -
Kontrollera att signaturen har installerats med kommandot show call-home diagnostic -signature. Statuskolumnen måste ha ett ”registrerat” värde.
show call-home diagnostic-signature
Current diagnostic-signature settings:
Diagnostic-signature: enabled
Profile: CiscoTAC-1 (status: ACTIVE)
Downloading  URL(s):  https://tools.cisco.com/its/service/oddce/services/DDCEService
Environment variable:
           ds_email: username@gmail.com
           ds_fsurl_prefix: scp://612345678:abcdefghijklmnop@cxd.cisco.com
Nedladdade DSE:er:
DS ID
DS-namn
Revision
Status
Senast uppdaterad (GMT+ 00:00)
64224
00:07:45
DS_LGW_CPU_MON75
0.0.10
Registrerad
2020-11-08
65095
00:12:53
DS_LGW_IEC_Call_spike_threshold
0.0.12
Registrerad
2020-11-08
Verifiera körning av diagnostiska signaturer
I följande kommando ändras kolumnen ”Status” i kommandot visa call-home diagnostic-signature till ”running” medan den lokala gatewayen utför den åtgärd som definierats i signaturen. Utdata från visa call-home diagnostic-signaturstatistik är det bästa sättet att verifiera om en diagnostisk signatur upptäcker en händelse av intresse och utför åtgär den. Kolumnen ”Triggered/Max/Deinstall” anger antalet gånger den givna signaturen har utlöst en händelse, det maximala antalet gånger den defini eras för att detektera en händelse och om signaturen avinstallerar sig själv efter att ha upptäckt det maximala antalet utlösta händelser.
show call-home diagnostic-signature
Current diagnostic-signature settings:
Diagnostic-signature: enabled
Profile: CiscoTAC-1 (status: ACTIVE)
Downloading  URL(s):  https://tools.cisco.com/its/service/oddce/services/DDCEService
Environment variable:
           ds_email: carunach@cisco.com
           ds_fsurl_prefix: scp://612345678:abcdefghijklmnop@cxd.cisco.com
Nedladdade DSE:er:
|
DS ID |
DS-namn |
Revision |
Status |
Senast uppdaterad (GMT+ 00:00) |
|---|---|---|---|---|
| 64224 |
DS_LGW_CPU_MON75 |
0.0.10 |
Registrerad |
2020-11-08 00:07:45 |
|
65095 |
DS_LGW_IEC_Call_spike_threshold |
0.0.12 |
Löpning |
2020-11-08 00:12:53 |
visa statistik för samtal-hemdiagnostik och signatur
|
DS ID |
DS-namn |
Utlös/Max /Avinstallera |
Genomsnittlig körtid (sekunder) |
Max körtid (sekunder) |
|---|---|---|---|---|
| 64224 |
DS_LGW_CPU_MON75 |
0/0/N |
0.000 |
0.000 |
|
65095 |
DS_LGW_IEC_Call_spike_threshold |
1/20/Y |
23.053 |
23.053 |
Meddelandemeddelandet som skickas under körning av diagnostisk signatur innehåller nyckelinformation som problemtyp, enhetsinformation, programvaruversion, kör konfiguration och visa kommandoutgångar som är relevanta för felsökning av det angivna problemet.
Avinstallera diagnostiska signaturer
Använd diagnostiska signaturer för felsökningsändamål definieras vanligtvis för att avinstallera efter identifiering av vissa problemhändelser. Om du vill avinstallera en signatur manuellt hämtar du DS-ID:t från utdata från kommandot show call-home diagnostic-signature och kör följande kommando:
call-home diagnostic-signature deinstall <DS ID>
Exempel:
call-home diagnostic-signature deinstall 64224
Nya signaturer läggs till i sökverktyget Diagnostics Signatures med jämna mellanrum, baserat på problem som ofta observeras i distributioner. TAC stöder för närvarande inte förfrågningar om att skapa nya anpassade signaturer.
För bättre hantering av Cisco IOS XE Gateways rekommenderar vi att du registrerar och hanterar gateways via Control Hub. Det är en valfri konfiguration. När du är registrerad kan du använda konfigurationsvalideringsalternativet i Control Hub för att validera din lokala gateway-konfiguration och identifiera eventuella konfigurationsproblem. För närvarande är det bara registreringsbaserade trunkar som stöder den här funktionen.
Mer information om gatewayhantering, lokal gateway-validering och platsöverlevnad finns i följande artiklar:
I det här avsnittet beskrivs hur du konfigurerar en Cisco Unified Border Element (CUBE) som en lokal gateway för att Webex Calling använda en certifikatbaserad, ömsesidig TLS-SIP-trunk (MTL). Den första delen av detta dokument illustrerar hur du konfigurerar en enkel PSTN-gateway. I det här fallet dirigeras alla samtal från PSTN till Webex Calling och alla samtal från diriger Webex Calling as till PSTN. Följande bild belyser denna lösning och konfigurationen för samtal srutning på hög nivå som kommer att följas.
I denna design används följande huvudkonfigurationer:
-
röstklasshyresgäster: Används för att skapa trunkspecifika konfigurationer.
-
röstklass uri: Används för att klassificera SIP-meddelanden för val av en inkommande uppringd peer.
-
inbound dial-peer: Tillhandahåller behandling för inkommande SIP-meddelanden och bestämmer utgående rutt med hjälp av en uppringd peer-grupp.
-
dial-peer-grupp: Definierar de utgående uppringningskompisar som används för vidarekoppling av samtal.
-
utgående dial-peer: Ger behandling för utgående SIP-meddelanden och dirigerar dem till önskat mål.
För Webex Calling medieoptimering med Interactive Connectivity Establishment (ICE) och TDM (Time Division Multiplexing) ISDN-kretsar är det nödvändigt att använda en tvåstegs samtalsroutningsprocess.
Medan IP och SIP har blivit standardprotokollen för PSTN-trunkar, förblir TDM (Time Division Multiplexing) ISDN-kretsar vanliga och stöds fullt ut av. Webex Calling Om du vill aktivera medieoptimering för dessa TDM-IP-samtalsflöden måste du använda ICE (Interactive Connectivity Establishment Establishment), vilket gör att slutpunkter kan förhandla om direkta medievägar.
För att uppnå denna optimering krävs en tvådelad samtalsroutningsprocess. Detta tillvägagångssätt modifierar standardrutningskonfigurationen genom att införa en uppsättning interna loop-back-uppringningskamrater mellan Webex Calling och PSTN-trunkar, som illustreras i bilden nedan.
När du ansluter en lokal Cisco Unified Communications Manager lösning med Webex Calling kan du använda den enkla PSTN-gateway-konfigurationen som en baslinje för att bygga lösningen som visas i följande diagram. I det här fallet tillhandahåller en Unified Communications Manager centraliserad routing och behandling av alla PSTN och Webex Calling samtal.
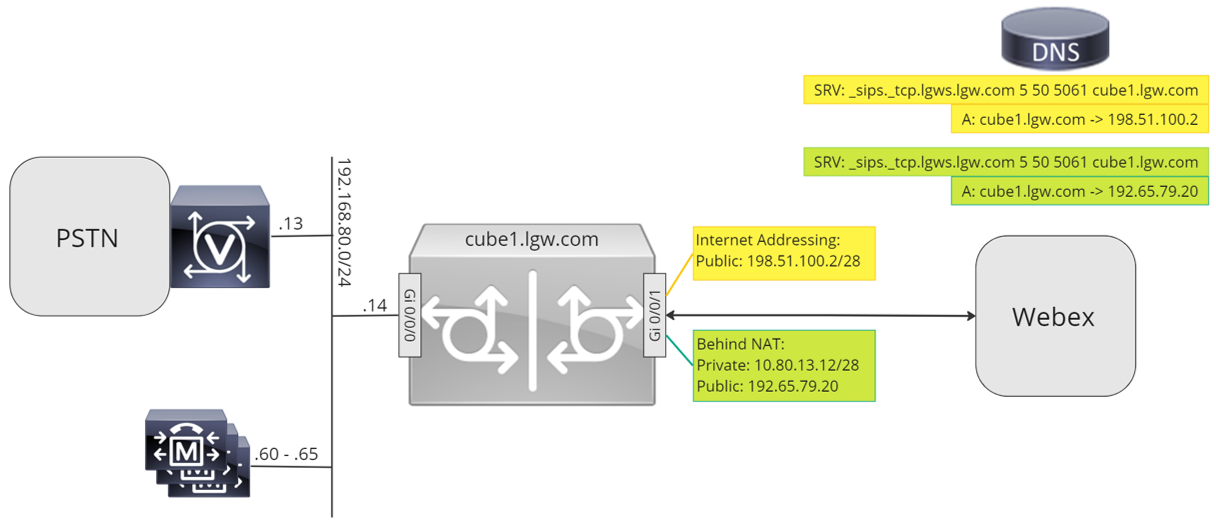
I hela detta dokument används värdnamn, IP-adresser och gränssnitt som illustreras i följande bild. Det finns alternativ för offentlig eller privat adressering (bakom NAT). SRV DNS-poster är valfria, såvida inte belastningsbalansering mellan flera CUBE- instanser.
Använd konfigurationsguiden i resten av det här dokumentet för att slutföra konfigurationen av den lokala gatewayen enligt följande:
-
Steg 1: Konfigurera routerns baslinjeanslutning och säkerhet
-
Steg 2: Konfigurera Webex Calling bagageutrymmet
Beroende på önskad arkitektur följer du antingen:
-
Steg 3: Konfigurera lokal gateway med SIP PSTN-trunk
-
Steg 4: Konfigurera lokal gateway med en befintlig Unified CM miljö
Eller:
-
Steg 3: Konfigurera lokal gateway med TDM PSTN-trunk
Baslinjekonfiguration
Det första steget i att förbereda din Cisco-router som en lokal gateway för Webex Calling är att bygga en baslinjekonfiguration som säkrar din plattform och etablerar anslutning.
-
Alla certifikatbaserade lokala gateway-distributioner kräver Cisco IOS XE 17.9.1a eller senare versioner. Cisco IOSXE 17.12.2 eller senare rekommenderas. Rekommenderade versioner finns på sidan Cisco Software Research. Sök efter plattformen och välj en av de föreslagna utgåvor na.
-
Routrar i ISR4000-serien måste konfigureras med både Unified Communications och Security-tekniklicenser.
-
Routrar i Catalyst Edge 8000-serien utrustade med röstkort eller DSP kräver DNA Advantage-licensiering. Routrar utan röstkort eller DSP kräver ett minimum av DNA Essentials-licensiering.
-
För krav på hög kapacitet kan du också behöva en HSEC-licens (High Security) och ytterligare dataflödesrätt.
Se Auktor iseringskoder för mer information.
-
-
Skapa en baslinjekonfiguration för din plattform som följer dina affärspolicyer. Konfigurera och verifiera särskilt följande:
-
NTP
-
ACL
-
Användarautentisering och fjärråtkomst
-
DNS
-
IP-routning
-
IP-adresser
-
-
Nätverket mot Webex Calling måste använda en IPv4-adress. Lokal gateway Fully Qualified Domain Names (FQDN) eller Service Record (SRV) -adresser som konfigurerats i Control Hub måste lösas till en offentlig IPv4-adress på internet.
-
Alla SIP- och mediaportar på det lokala gateway-gränssnittet som vetter mot Webex måste vara tillgängliga från internet, antingen direkt eller via statisk NAT. Se till att du uppdaterar din brandvägg i enlighet med detta.
-
Följ de detaljerade konfigurationsstegen nedan för att installera ett signerat certifikat på den lokala gatewayen:
-
En offentlig Certificate Authority (CA) som beskrivs i Vilka rotcertifikatmyndigheter stöds för samtal till Cisco Webex ljud- och videoplattformar? måste underteckna enhetscertifikatet.
-
Certifikat som endast innehåller Server Authentication Extended Key Usage (EKU) stöds. Webex Callingvaliderar eller genomför inte förekomsten av EKU för klientautentisering under upprättandet av TLS- handskakning.
Vissa SBC (Session Border Controllers) från tredje part kan kräva strikt EKU- validering och kan avvisa certifikat som inte inkluderar EKU för klientautentisering . Kontrollera i sådana fall att SBC är konfigurerad för att endast acceptera certifikat med serverautentisering EKU eller att inaktivera strikt EKU-validering (om det stöds).
-
Certifikatets ämne Common Name (CN) eller ett av Subject Alternative Names (SAN) måste vara detsamma som det FQDN som konfigurerats i Control Hub.
När du köper ett certifikat med Common Name (CN) eller Subject Alter native Name (SAN), se till att certifikatet endast använder gemener. I Control Hub- konfigurationen konverteras alla FQDN-poster automatiskt till gemener, och eventuella felmatchningar i bokstavshöljet mellan FQDN och certifikatet förhindrar framgångsrik trunkregistrering.
Till exempel:
-
Om en konfigurerad trunk i organisationens Control Hub har cube1.lgw.com:5061 som FQDN för den lokala gatewayen måste CN eller SAN i routercertifikatet innehålla cube1.lgw.com.
-
Om en konfigurerad trunk i organisationens kontrollnav har lgws.lgw.com som SRV-adress för de lokala gateway erna som kan nås från trunken, måste CN eller SAN i routercertifikatet innehålla lgws.lgw.com. De poster som SRV- adressen löser till (CNAME, A Record eller IP-adress) är valfria i SAN.
-
Oavsett om du använder ett FQDN eller SRV för trunken måste kontaktadressen för alla nya SIP- dialogrutor från din lokala gateway använda det namn som konfigurerats i Control Hub.
-
-
-
Ladda upp Cisco root CA-paketet till den lokala gatewayen. Detta paket innehåller certifikatutfärdar certifikatets rotcertifikat som används för att verifiera Webex-plattformen.
Konfiguration
| 1 |
Se till att du tilldelar giltiga och routbara IP-adresser till alla Layer 3-gränssnitt, till exempel:
|
| 2 |
Skydda STUN-referenser på routern med symmetrisk kryptering. Konfigurera den primära krypteringsnyckeln och krypteringstypen enligt följande: |
| 3 |
Skapa en krypteringsförtroendepunkt med ett certifikat för din domän, signerat av en stödd Certificate Authority (CA). |
| 4 |
Ange certifikatet för den mellanliggande signeringscertifikatutfärdaren för att autentisera värd certifikatet. Ange följande exec- eller konfigurationskommando:
|
| 5 |
Importera det signerade värdcertifikatet med följande exec- eller konfiguration skommando:
|
| 6 |
Aktivera exklusivitet för TLS1.2 och ange standardförtroendepunkten som ska användas för röst program med följande konfigurationskommandon:
|
| 7 |
Installera Cisco root CA-paketet, som innehåller IdenTrust Commercial Root CA 1- certifikat som används avWebex Calling. Använd kommandot crypto pki trustpool import clean url url för att ladda ner root CA-paketet från den angivna webbadressen och för att rensa den aktuella CA-trustpoolen och installera sedan det nya paketet med certifikat: Om du behöver använda en proxy för åtkomst till internet med HTTPS lägger du till följande konfiguration innan du importerar certifikatutfärdarpaketet: ip http klient proxyserver your proxy.com proxy- port 80 |
| 1 |
Skapa en CUBE-certifikatbaserad PSTN-trunk för en befintlig plats i Control Hub. Mer information finns i Konfigurera trunkar, ruttgrupper och uppringnings planer för Webex Calling. Notera bagagerumsinformationen om hur du skapar bagageutrymmet. Dessa detaljer, som markeras i följande illustration, används i konfigurationsstegen i den här guiden.
|
| 2 |
Ange följande kommandon för att konfigurera CUBE som en Webex Calling lokal gateway: Här är en förklaring av fälten för konfigurationen:
Akti Cisco Unified Border Element verar (CUBE) funktioner på plattformen. tillåt anslutningar sip till sipAktivera CUBE grundläggande SIP-användaragent funktionalitet. Mer information finns i Till åt anslutningar. Som standard är T.38-faxtransport aktiverat. Mer information finns i faxprotokoll t38 (rösttjänst). Aktiverar STUN (Session Traversal of UDP through NAT) globalt. Dessa globala stun-kommandon krävs endast när du distribuerar din lokala gateway bakom NAT.
Mer information finns i stun flowdata agent-id och stun flowdata shared-secret. asymmetrisk nyttolast fullKonfigurerar stöd för asymmetrisk SIP-nyttolast för både DTMF och dynamiska codec-nyttolaster. Mer information om det här kommandot finns i asymmetrisk nyttolast. förtidserbjudande tvingatTvingar den lokala gatewayen att skicka SDP-information i det första INVITE-meddelandet istället för att vänta på bekräftelse från den angränsande kamraten. För mer information om detta kommando, se tidigt erbjudande. sip-profiler inkommandeGör det möjligt för CUBE att använda SIP-profiler för att ändra meddelanden när de tas emot. Profiler tillämpas via uppringningskamrater eller hyresgäster. |
| 3 |
Konfigurera röstklassens codec 100 så att G.711-codecs endast tillåts för alla trunkar. Detta enkla tillvägagångssätt är lämpligt för de flesta distributioner. Om det behövs lägger du till ytterligare codec-typer som stöds av både ursprungssystem och avslutande system i listan. Mer komplexa lösningar som involverar omkodning med DSP-moduler stöds, men ingår inte i den här guiden. Här är en förklaring av fälten för konfigurationen: röstklass codec 100Används för att endast tillåta föredragna codecs för SIP-trunk-samtal. Mer information finns i Voice Class Codec. |
| 4 |
Konfigurera röstklass stun-usage 100 för att aktivera ICE på bagageutrymmetWebex Calling. (Detta steg är inte tillämpligt för Webex for Government) Här är en förklaring av fälten för konfigurationen: Stun Usage Ice LiteAnvänds för att aktivera ICE-lite för alla uppringda kamrater Webex Calling för att möjliggöra medieoptimering när det är möjligt. Mer information finns i röstklassens stun användning och stun usage ice lite. Kommandot flödesdata för stun usage firewall-traversal krävs endast när du distribuerar din lokala gateway bakom NAT. Medieoptimering förhandlas fram där det är möjligt. Om ett samtal kräver molnmedietjänster, till exempel inspelning, kan media inte optimeras. |
| 5 |
Konfigurera mediakrypteringsprincipen för Webex-trafik. (Detta steg är inte tillämpligt för Webex for Government) Här är en förklaring av fälten för konfigurationen: röstklass srtp-crypto 100Anger SHA1_80 som den enda SRTP-krypteringssvit som CUBE erbjuder i SDP i erbjudande- och svarmeddelanden. Webex Callingstödjer bara SHA1_80. Mer information finns i röstklass srtp-crypto. |
| 6 |
Konfigurera FIPS-kompatibla GCM-chiffer (Det här steget gäller endast för Webex for Gover nment). Här är en förklaring av fälten för konfigurationen: röstklass srtp-crypto 100Anger GCM som den chiffersvit som CUBE erbjuder. Det är obligatoriskt att konfigurera GCM-chiffer för Local Gateway för Webex for Government. |
| 7 |
Konfigurera ett mönster för att unikt identifiera anrop till en Local Gateway-trunk baserat på dess mål FQDN eller SRV: Här är en förklaring av fälten för konfigurationen: röstklass typ 100 sipDefinierar ett mönster som matchar en inkommande SIP-inbjudan till en inkommande stamuppringningspartner. När du anger det här mönstret, använd trunk-FQDN eller SRV som konfigurerats i Control Hub för bagageutrymmet. Använd endast SRV-baserad Webex Calling Edge-adress på den lokala gatewayen när du konfigur Webex Calling erar certifikatbaserade trunkar på hyresgästsidan. FQDN stöds inte längre. |
| 8 |
Konfigurera SIP-meddelandemanipuleringsprofiler. Om gatewayen är konfigurerad med en offentlig IP-adress konfigurerar du en profil enligt följande eller hoppar till nästa steg om du använder NAT. I det här exemplet är cube1.lgw.com det FQDN som konfigurerats för den lokala gatewayen: Här är en förklaring av fälten för konfigurationen: Regel 10 och 20För att Webex ska kunna autentisera meddelanden från din lokala gateway måste rubriken ”Kontakt” i en SIP-begäran och svarsmeddelanden innehålla det värde som tillhandahålls för trunken i Control Hub. Detta kommer antingen att vara FQDN för en enda värd eller SRV-namnet som används för ett kluster av enheter. |
| 9 |
Om gatewayen är konfigurerad med en privat IP-adress bakom statisk NAT konfigurerar du de inkommande och utgående SIP-profilerna enligt följande. I det här exemplet är cube1.lgw.com det FQDN som konfigurerats för den lokala gatewayen, ”10.80.13.12" är gränssnittets IP-adress och ”192.65.79.20" är den offentliga NAT-IP-adressen. Webex Calling
SIP-profiler för utgående meddelanden till Webex
Calling
Här är en förklaring av fälten för konfigurationen: Regel 10 och 20För att Webex ska kunna autentisera meddelanden från din lokala gateway måste rubriken ”Kontakt” i SIP-begäran och svarsmeddelanden innehålla det värde som tillhandahålls för trunken i Control Hub. Detta kommer antingen att vara FQDN för en enda värd eller SRV-namnet som används för ett kluster av enheter. reglerna 30 till 81Konvertera privata adressreferenser till den externa offentliga adressen för webbplatsen, så att Webex kan tolka och dirigera efterföljande meddelanden korrekt. SIP- profil för inkommande meddelanden från Webex CallingHär är en förklaring av fälten för konfigurationen: regler 10 till 80Konvertera offentliga adressreferenser till den konfigurerade privata adressen, så att CUBE kan bearbeta meddelandena från Webex. Mer information finns i sip-profiler för röstklass. Amerikanska eller kanadensiska PSTN-leverantörer kan erbjuda verifiering av uppringnings-ID för skräppost och bedrägerisamtal, med den ytterligare konfiguration som nämns i Spam- eller bedrägerianropsindikationen i artikeln. Webex Calling |
| 10 |
Konfigurera en SIP Options keepalive med rubrikmodifieringsprofil. Här är en förklaring av fälten för konfigurationen: röstklass sip- options-keepalive 100Konfigurerar en keepalive-profil och går in i röstklasskonfigurationsläge. Du kan konfigurera den tid (i sekunder) vid vilken en SIP Out of Dialog-alternativ Ping skickas till uppringningsmålet när pulsanslutningen till slutpunkten är i UP- eller Non-status. Den här keepalive-profilen utlöses från den uppringningsgrupp som är konfigurerad mot Webex. För att säkerställa att kontakthubrikerna innehåller SBC-fullständigt kvalificerade domännamn används SIP-profil 115. Reglerna 30, 40 och 50 krävs endast när SBC är konfigurerad bakom statisk NAT. I det här exemplet är cube1.lgw.com det FQDN som valts för den lokala gatewayen och om statisk NAT används är ”10.80.13.12" SBC-gränssnittets IP-adress mot och ”192.65.79.20" är den offentliga NAT-IP-adressen. Webex Calling |
| 11 |
Konfigurera Webex Calling bagageutrymmet: |
| 12 |
(Valfritt) Om du vill konfigurera nätverksenheter som CUBE och vidarebefordra SIP-rubriker (Session Initiation Protocol) som enheten inte bearbetar använder du de här kommandona. Dessa kommandon gör det möjligt för enheten att passera genom SIP-rubriker som inte stöds, inklusive geoplaceringsrubriker och PIDF-LO (Presence Information Data Format - Location Object), på den lokala gatewayen. Denna funktion stöder Nomadic E-911-tjänster genom att säkerställa att viktig platsinformation bevaras och vidarebefordras korrekt. |
Efter att ha byggt en trunk mot Webex Calling ovan använder du följande konfiguration för att skapa en icke-krypterad trunk mot en SIP-baserad PSTN-leverantör:
Om din tjänsteleverantör erbjuder en säker PSTN-bagageutrymme kan du följa en liknande konfiguration som beskrivs ovan för bagageutrymmetWebex Calling. CUBE stöder säker samtalsdirigering.
Om du använder en TDM/ISDN PSTN-trunk, hoppa till nästa avsnitt Konfigurera lokal gateway med TDM PSTN-trunk.
| 1 |
Konfigurera följande röstklassuri för att identifiera inkommande samtal från PST N-trunken: Här är en förklaring av fälten för konfigurationen: röstklass typ 200 sipDefinierar ett mönster som matchar en inkommande SIP-inbjudan till en inkommande stamuppringningspartner. När du anger detta mönster använder du IP-adressen för din IP PSTN-gateway. Mer information finns i röstklass URI. |
| 2 |
Konfigurera följande IP PSTN dial-peer: Här är en förklaring av fälten för konfigurationen: Definierar en VoIP-uppringningspartner med en tagg på 200 och ger en meningsfull beskrivning för enkel hantering och felsökning. Mer information finns i Dial-peer-röst . destinationsmönster BAD.BADEtt dummy-målmönster krävs när utgående samtal dirigeras med hjälp av en inkommande uppringningsgrupp. Alla giltiga destinationsmönster kan användas i detta fall. Mer information finns i destinationsmönster (gränssnitt). sessionsprotokoll sipv2Anger att den här uppringningspartnern hanterar SIP-samtalsben. Mer information finns i sessionsprotokoll (uppringning spartner). sessionsmål ipv4:192.168.80.13Anger målad ressen för samtal som skickas till PSTN-leverantören. Detta kan vara antingen en IP-adress eller ett DNS-värdnamn. Mer information finns i Sessionsmål (VoIP dial peer). inkommande nummer via 200Anger den röstklass som används för att matcha inkommande samtal till denna uppringningspartner med hjälp av INVITE VIA-huvud-URI. Mer information finns i inkommande webbadress.
röstklass sip asserted-id pai
(Valfritt) Akti verar P-Asserted-Identity-header-bearbetning och styr hur detta används för PSTN-trunken. Om det här kommandot används används den anropande partsidentiteten som tillhandahålls från den inkommande uppringda parten för de utgående rubrikerna Från och P-Asserted-Identity. Om det här kommandot inte används används den anropande partens identitet som tillhandahålls från den inkommande uppringningsgruppen för de utgående rubrikerna Från och Fjärrparty-ID. Mer information finns i röst klass sip asserted-id.
binda kontroll
källa-gränssnitt GigabiteThernet0/0/0
Konfigur erar källgränssnittet och tillhörande IP-adress för meddelanden som skickas till PSTN. Mer information finns i binda. binda medi ekällgränssnitt GigabiteThernet0/0/0Konfigurerar käll gränssnittet och tillhörande IP-adress för media som skickas till PSTN. Mer information finns i binda. röstklasskodek 100Konfigurerar uppringningspartnern så att den använder den gemensamma codec-filterlistan 100. Mer information finns i röst klassens codec . dtmf-relä rtp-nteDefinierar RTP-NTE (RFC2833) som den DTMF-kapacitet som förväntas på samtalssträckan. Mer information finns i DTMF-relä (Voice over IP). no whatInaktiverar detektering av röstaktivitet. För mer information, se vad (dial peer). |
| 3 |
Om du konfigurerar den lokala gatewayen för att endast dirigera samtal mellan Webex Calling och PSTN lägger du till följande konfiguration för samtalsroutning. Om du konfigurerar din lokala gateway med en Unified Communications Manager-plattform hoppar du till nästa avsnitt. |
När du har byggt en trunk mot använder Webex Calling du följande konfiguration för att skapa en TDM- trunk för din PSTN-tjänst med loop-back-samtalsrutning för att möjliggöra medieoptimering på Webex-samtalsbenet.
Om du inte behöver optimera IP-media följer du konfigurationsstegen för en SIP PSTN-trunk. Använd en röstport och POTS dial-peer (som visas i steg 2 och 3) istället för PSTN VoIP-uppringnings-peer.
| 1 |
Konfigurationen för uppringning av återuppringning använder uppringningsgrupper och samtalsrutningstaggar för att säkerställa att samtal passerar korrekt mellan Webex och PSTN, utan att skapa samtalsroutningsslingor. Konfigurera följande översättningsregler som ska användas för att lägga till och ta bort samtalsrutningstaggarna: Här är en förklaring av fälten för konfigurationen: röstöversättning-regelAnvänder reguljära uttryck som definieras i regler för att lägga till eller ta bort samtalsrutningstaggar. Överdekadiska siffror (”A”) används för att öka tydligheten för felsökning. I den här konfigurationen används taggen som läggs till av översättningsprofil 100 för att styra samtal från till PSTN via Webex Calling loopback-uppringningskamraterna. På liknande sätt används taggen som läggs till av översättningsprofil 200 för att styra samtal från PSTN mot. Webex Calling Översättningsprofiler 11 och 12 tar bort dessa taggar innan samtal levereras till Webex respektive PSTN-trunkar. Det här exemplet förutsätter att uppringda nummer från Webex Calling presenteras i +E.164-format. Regel 100 tar bort det ledande + för att behålla ett giltigt anropat nummer. Regel 12 lägger sedan till en nationell eller internationell routingsiffra (er) när taggen tas bort. Använd siffror som passar din lokala ISDN-nationella uppringningsplan. Om Webex Calling siffrorna presenteras i nationellt format, justera reglerna 100 och 12 för att helt enkelt lägga till respektive ta bort routingtaggen. Mer information finns i Röstöver sättningsprofil och Rö stöver sättningsregel. |
| 2 |
Konfigurera TDM-röstgränssnittsportar enligt den stamtyp och protokoll som används. Mer information finns i Konfigurera ISDN PRI. Till exempel kan grund konfigurationen för ett ISDN-gränssnitt för primär hastighet installerat i NIM-kortplats 2 på en enhet innehålla följande: |
| 3 |
Konfigurera följande TDM PSTN dial-peer: Här är en förklaring av fälten för konfigurationen: Definierar en VoIP-uppringningspartner med en tagg på 200 och ger en meningsfull beskrivning för enkel hantering och felsökning. Mer information finns i Dial-peer-röst. destinationsmönster BAD.BADEtt dummy-målmönster krävs när utgående samtal dirigeras med hjälp av en inkommande uppringningsgrupp. Alla giltiga destinationsmönster kan användas i detta fall. Mer information finns i destinationsmönster (gränssnitt). översättningsprofil inkommande 200Tilldelar över sättningsprofilen som lägger till en samtalsrutningstagg till det inkommande uppringda numret. direkt inåtriktad uppringningDirigerar samtalet utan att ange en sekundär uppringningston. Mer information finns i direkt-inåtgående uppringning. hamn 0/2/ 0:15Den fysiska röstporten som är associerad med denna uppringningspartner. |
| 4 |
Om du vill aktivera medieoptimering av IP-sökvägar för lokala gateways med TDM-IP-samtalsflöden kan du ändra samtalsroutningen genom att införa en uppsättning interna loop-back-uppringningskamrater mellan och PSTN-trunkar. Webex Calling Konfigurera följande loop-back-uppringningskamrater. I det här fallet dirigeras alla inkommande samtal initialt till dial-peer 10 och därifrån till antingen dial-peer 11 eller 12 baserat på den tillämpade routingtaggen. Efter borttagning av routingtaggen dirigeras samtal till den utgående trunken med hjälp av uppringda peer-grupper. Här är en förklaring av fälten för konfigurationen: Definierar en VoIP dial-peer och ger en meningsfull beskrivning för enkel hantering och felsökning. Mer information finns i Dial-peer-röst. översättningsprofil inkommande 11Använder den översättningsprofil som definierats tidigare för att ta bort samtalsrutningstaggen innan den skickas till den utgående trunken. destinationsmönster BAD.BADEtt dummy-målmönster krävs när utgående samtal dirigeras med hjälp av en inkommande uppringningsgrupp. Mer information finns i destinationsmönster (gränssnitt). sessionsprotokoll sipv2Anger att den här uppringningspartnern hanterar SIP-samtalsben. Mer information finns i sessionsprotokoll (uppringning spartner). sessionsmål ipv4:192.168.80.14Anger den lokala routergränssnittsadressen som samtalsmål för loop-back. Mer information finns i sessionsmål (VoIP-uppring ningspartner). binda kontroll källa-gränssnitt GigabiteThernet0/0/0Konfigurerar käll gränssnittet och tillhörande IP-adress för meddelanden som skickas via loop-back. Mer information finns i binda. binda medi ekällgränssnitt GigabiteThernet0/0/0Konfigurerar käll gränssnittet och tillhörande IP-adress för media som skickas genom loop-back. Mer information finns i binda. dtmf-relä rtp-nteDefinierar RTP-NTE (RFC2833) som den DTMF-kapacitet som förväntas på samtalssträckan. Mer information finns i DTMF-relä (Voice over IP). kodek g711alaw Tvingar alla PSTN-an rop att använda G.711. Välj a-lag eller u-lag för att matcha den kompanderingsmetod som används av din ISDN-tjänst. no whatInaktiverar detektering av röstaktivitet. För mer information, se vad (dial peer). |
| 5 |
Lägg till följande konfiguration för samtalsdirigering: Detta
avslutar din lokala gateway-konfiguration. Spara konfigurationen
och ladda om plattformen om det är första gången CUBE-funktioner
konfigureras.
|
PSTN- Webex Calling konfigurationen i föregående avsnitt kan ändras för att inkludera ytterligare trunkar till ett Cisco Unified Communications Manager (UCM) kluster. I det här fallet dirigeras alla samtal viaUnified CM. Samtal från UCM på port 5060 dirigeras till PSTN och samtal från port 5065 dirigeras till. Webex Calling Följande inkrementella konfigurationer kan läggas till för att inkludera detta anrops scenario.
| 1 |
Konfigurera följande URI:er för röstklass: |
| 2 |
Konfigurera följande DNS-poster för att ange SRV-routing till Unified CM värdar: IOS XE använder dessa poster för att lokalt bestämma mål-UCM-värdar och portar. Med den här konfigurationen är det inte nödvändigt att konfigurera poster i ditt DNS-system. Om du föredrar att använda din DNS krävs inte dessa lokala konfigurationer. Här är en förklaring av fälten för konfigurationen: Följande kommando skapar en DNS SRV resurspost. Skapa en post för varje UCM-värd och trunk: ip-värd _sip. _udp.pstn tocucm.io srv 2 1 5060 ucmsub5.mydomain.com _sippa. _udp.pstn tocucm.io: Namn på SRV-resurspost 2: Prioriteten för SRV-resursposten 1: SRV-resursens rekordvikt 5060: Portnumret som ska användas för målvärden i den här resursposten ucmsub5.mydomain .com: Resurspostens målvärd Skapa lokala DNS A-poster om du vill lösa värdnamnen för resursposter. Till exempel: ip-värd ucmsub5.mydomain.com 192.168.80.65 ip-värd: Skapar en post i den lokala IOS XE-databasen. ucmsub5.mydomain.com: Värdnamnet för A-posten. 192.168.80.65: Värdens IP-adress. Skapa SRV-resursposter och A-poster för att återspegla din UCM-miljö och önskad samtalsdistributionsstrategi. |
| 3 |
Konfigurera följande uppringningspartners: |
| 4 |
Lägg till samtalsdirigering med följande konfigurationer: |
Diagnostiska signaturer (DS) upptäcker proaktivt vanliga problem i den Cisco IOS XE-baserade lokala gatewayen och genererar e-post, syslog eller terminal meddelande om händelsen. Du kan också installera DS för att automatisera insamling av diagnostikdata och överföra insamlade data till ärendet för att påskynda upplösningstidenCisco TAC.
Diagnostiska signaturer (DS) är XML-filer som innehåller information om problem utlösande händelser och åtgärder för att informera, felsöka och åtgärda problemet. Använd syslog-meddelanden, SNMP-händelser och genom periodisk övervakning av specifika show- kommandoutgångar för att definiera problemdetekteringslogiken. Åtgärdstyperna inkluderar:
-
Samla showkommandoutgångar
-
Generera en konsoliderad loggfil
-
Ladda upp filen till en användarangiven nätverksplats som HTTPS, SCP, FTP-server
TAC-ingenjörer skapar DS-filer och signerar dem digitalt för integritetsskydd. Varje DS- fil har det unika numeriska ID som tilldelats av systemet. Diagnostic Signatures Lookup Tool (DSLT) är en enda källa för att hitta tillämpliga signaturer för övervakning och felsökning av olika problem.
Innan du börjar:
-
Redigera inte DS-filen som du laddar ner från DSLT. Filerna som du ändrar misslyckas med installationen på grund av integritetskontroll felet.
-
En SMTP-server (Simple Mail Transfer Protocol) som du behöver för att den lokala gatewayen ska skicka ut e-postmeddelanden.
-
Kontrollera att den lokala gatewayen kör IOS XE 17.6.1 eller högre om du vill använda den säkra SMTP-servern för e-postmeddelanden.
Förutsättningar
Lokal gateway som kör IOS XE 17.6.1 eller högre
-
Diagnostiska signaturer är aktiverat som standard.
-
Konfigurera den säkra e-postservern som du använder för att skicka proaktiva meddelanden om enheten kör IOS XE 17.6.1 eller senare.
configure terminal call-home mail-server <username>:<pwd>@<email server> priority 1 secure tls end -
Konfigurera miljövariabeln ds_emailmed e-postadressen till administrat ören som du ska meddela.
configure terminal
call-home
diagnostic-signature
LocalGateway(cfg-call-home-diag-sign)environment ds_email <email address>
end
Installera diagnostiska signaturer för proaktiv övervakning
Övervakning av hög CPU-användning
Denna DS spårar 5-sekunders CPU-användning med SNMP OID 1.3.6.1.4.1.9.2.1.56. När utnyttjandet når 75% eller mer inaktiveras alla felsökningar och avinstallerar alla diagnostiska signaturer som du installerar i den lokala gatewayen. Använd dessa steg nedan för att installera signaturen.
-
Se till att du har aktiverat SNMP med kommandot show sn mp. Om SNMP inte är aktiverat konfigurerar du kommandot snmp-server manager.
show snmp %SNMP agent not enabled config t snmp-server manager end show snmp Chassis: ABCDEFGHIGK 149655 SNMP packets input 0 Bad SNMP version errors 1 Unknown community name 0 Illegal operation for community name supplied 0 Encoding errors 37763 Number of requested variables 2 Number of altered variables 34560 Get-request PDUs 138 Get-next PDUs 2 Set-request PDUs 0 Input queue packet drops (Maximum queue size 1000) 158277 SNMP packets output 0 Too big errors (Maximum packet size 1500) 20 No such name errors 0 Bad values errors 0 General errors 7998 Response PDUs 10280 Trap PDUs Packets currently in SNMP process input queue: 0 SNMP global trap: enabled -
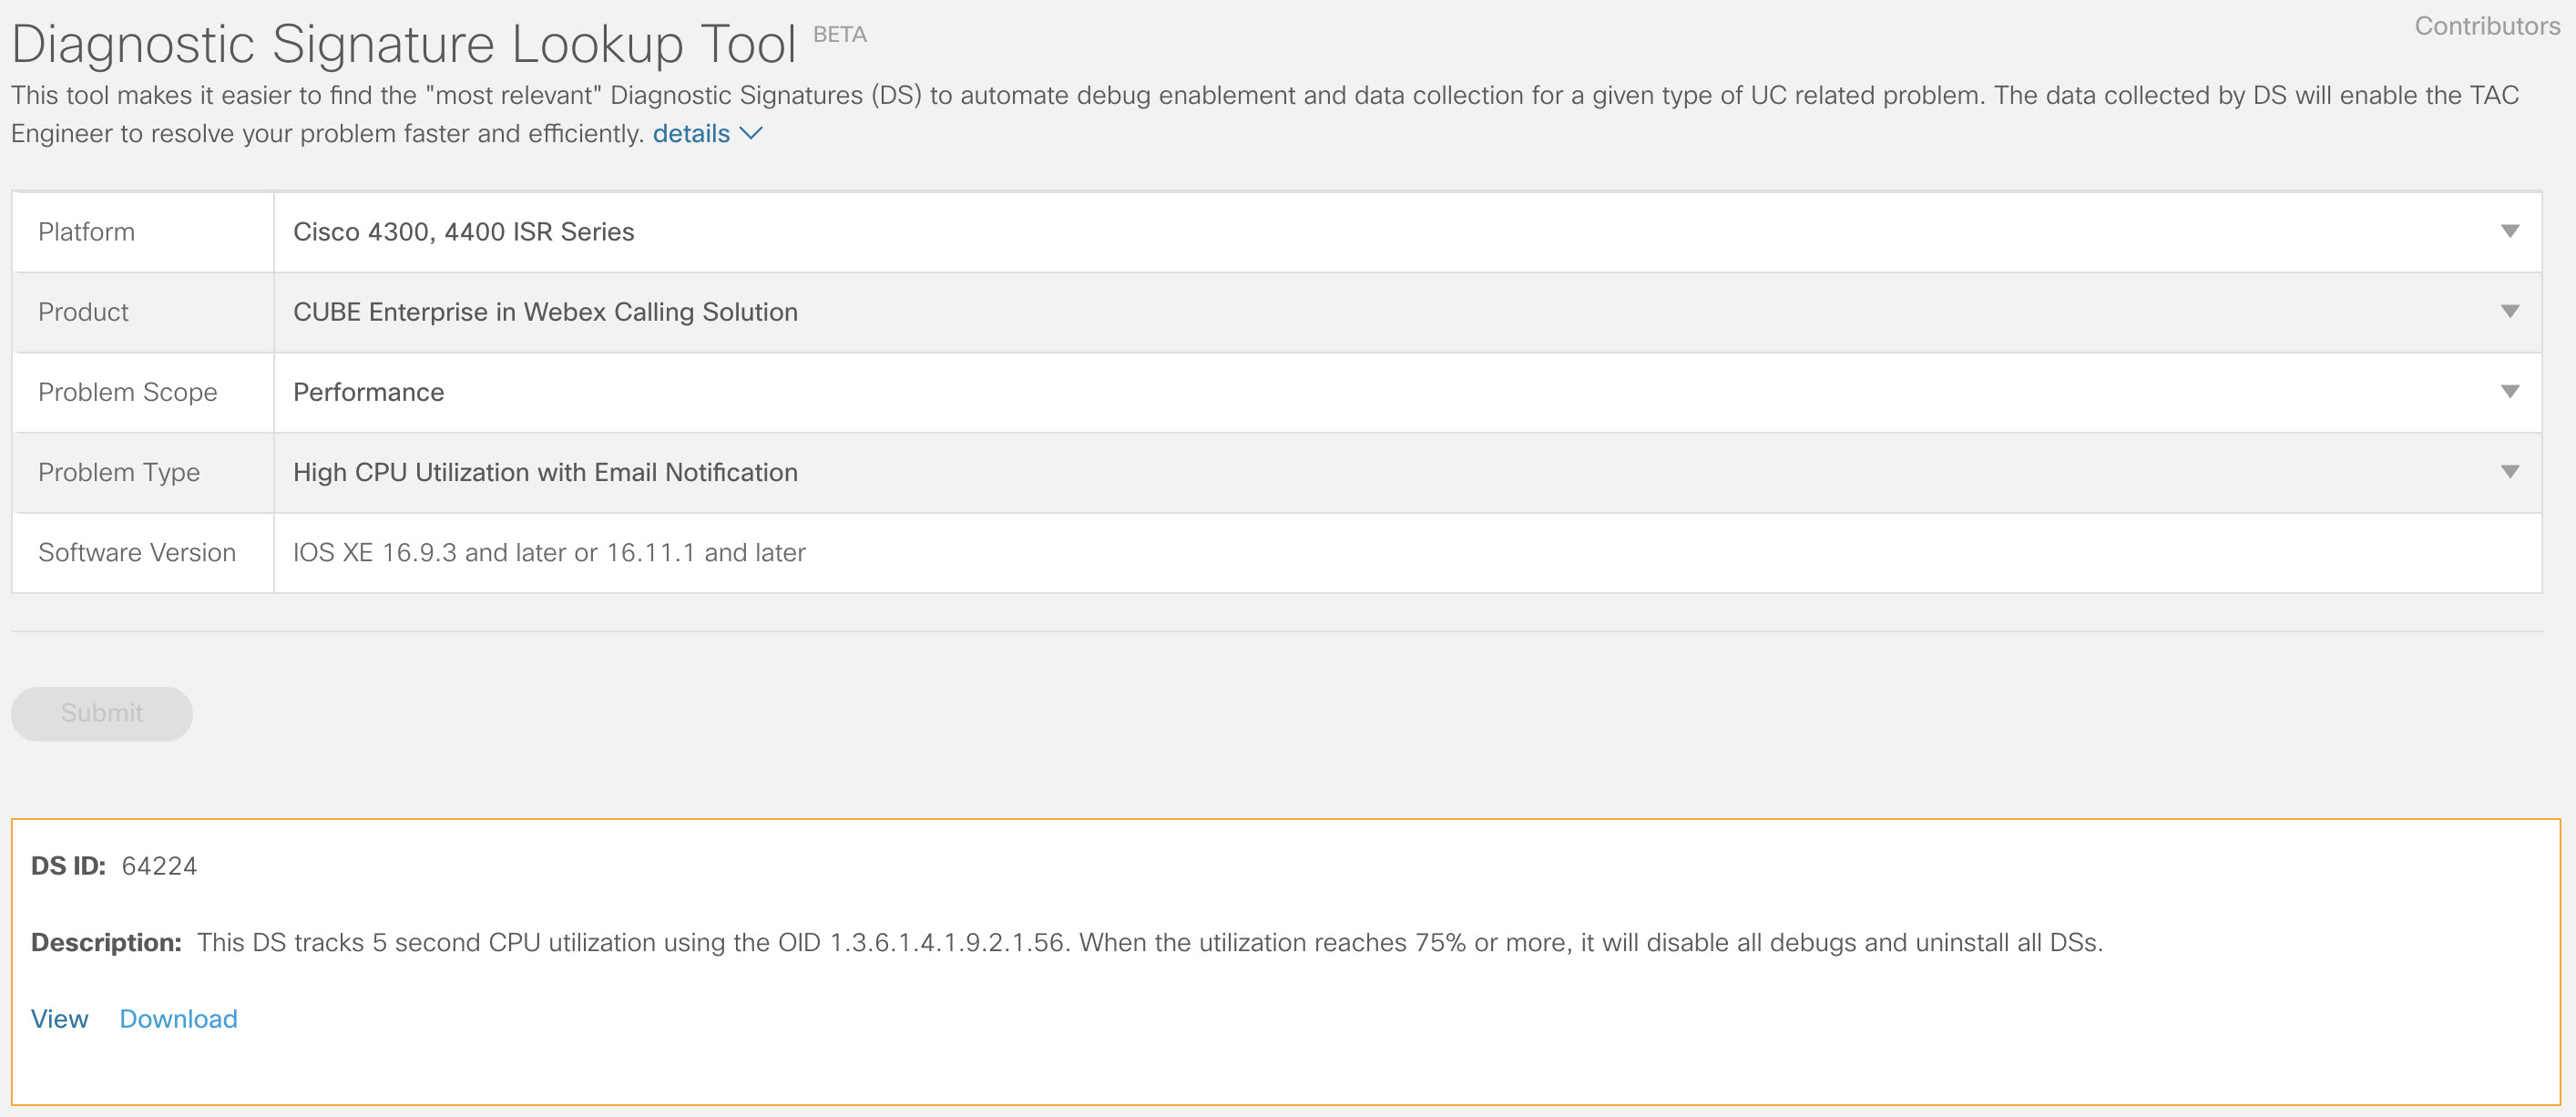
Hämta DS 64224 med hjälp av följande nedrullningsbara alternativ i sök verktyget Diagnostiska signaturer:
copy ftp://username:password@<server name or ip>/DS_64224.xml bootflash:Fältnamn
Fältvärde
Plattform
Cisco 4300, 4400 ISR-serien eller Catalyst 8000V Edge-programvara
Produkt
CUBE Enterprise i Webex Calling lösning
Problemomfattning
Prestanda
Problemtyp
Hög CPU-användning med e-postmeddelande
-
Kopiera DS XML-filen till Local Gateway-blixten.
copy ftp://username:password@<server name or ip>/DS_64224.xml bootflash:Följande exempel visar att filen kopieras från en FTP-server till den lokala gatewayen.
copy ftp://user:pwd@192.0.2.12/DS_64224.xml bootflash: Accessing ftp://*:*@ 192.0.2.12/DS_64224.xml...! [OK - 3571/4096 bytes] 3571 bytes copied in 0.064 secs (55797 bytes/sec) -
Installera DS XML-filen i den lokala gatewayen.
call-home diagnostic-signature load DS_64224.xml Load file DS_64224.xml success -
Använd kommandot show call-home diagnostic-signature för att kontrollera att signaturen har installerats. Statuskolumnen måste ha ett ”registrerat” värde.
show call-home diagnostic-signature
Current diagnostic-signature settings:
 Diagnostic-signature: enabled
 Profile: CiscoTAC-1 (status: ACTIVE)
 Downloading  URL(s):  https://tools.cisco.com/its/service/oddce/services/DDCEService
 Environment variable:
           ds_email: username@gmail.com
Ladda ner DSE:
DS ID
DS-namn
Revision
Status
Senast uppdaterad (GMT+ 00:00)
64224
DS_LGW_CPU_MON75
0.0.10
Registrerad
2020-11-07 22:05:33
När den utlöses avinstallerar den här signaturen alla körande DS:er inklusive sig själv. Om det behövs, installera om DS 64224 för att fortsätta övervaka högt CPU-utnyttjande på den lokala gatewayen.
Övervakning av onormala samtalsavbrott
Denna DS använder SNMP-omröstning var tionde minut för att upptäcka onormal samtalsavbrott med SIP-fel 403, 488 och 503. Om ökningen av felantalet är större än eller lika med 5 från den senaste omröstningen genereras en syslog och e-postmeddelande. Använd stegen nedan för att installera signaturen.
-
Kontrollera att SNMP är aktiverat med kommandot show sn mp. Om SNMP inte är aktiverat konfigurerar du kommandot snmp-server manager.
show snmp %SNMP agent not enabled config t snmp-server manager end show snmp Chassis: ABCDEFGHIGK 149655 SNMP packets input 0 Bad SNMP version errors 1 Unknown community name 0 Illegal operation for community name supplied 0 Encoding errors 37763 Number of requested variables 2 Number of altered variables 34560 Get-request PDUs 138 Get-next PDUs 2 Set-request PDUs 0 Input queue packet drops (Maximum queue size 1000) 158277 SNMP packets output 0 Too big errors (Maximum packet size 1500) 20 No such name errors 0 Bad values errors 0 General errors 7998 Response PDUs 10280 Trap PDUs Packets currently in SNMP process input queue: 0 SNMP global trap: enabled -
Hämta DS 65221 med hjälp av följande alternativ i sök verktyget för diagnostiska signaturer:
Fältnamn
Fältvärde
Plattform
Cisco 4300, 4400 ISR-serien eller Catalyst 8000V Edge-programvara
Produkt
CUBE Enterprise i Webex Calling lösning
Problemomfattning
Prestanda
Problemtyp
SIP onormal samtalsavstängningsdetektering med e-post och Syslog-meddelande.
-
Kopiera DS XML-filen till den lokala gatewayen.
copy ftp://username:password@<server name or ip>/DS_65221.xml bootflash: -
Installera DS XML-filen i den lokala gatewayen.
call-home diagnostic-signature load DS_65221.xml Load file DS_65221.xml success -
Använd kommandot show call-home diagnostic-signature för att kontrollera att signaturen har installerats. Statuskolumnen ska ha ett ”registrerat” värde.
Installera diagnostiska signaturer för att felsöka ett problem
Du kan också använda diagnostiska signaturer (DS) för att lösa problem snabbt. Cisco TACingenjörer har författat flera signaturer som möjliggör nödvändiga felsökningar som krävs för att felsöka ett visst problem, upptäcka problemförekomsten, samla in rätt uppsättning diagnostiska data och överföra data automatiskt till ärendet. Cisco TAC Detta eliminerar behovet av att manuellt kontrollera om problemet uppstår och gör felsökning av intermittenta och övergående problem mycket enklare.
Du kan använda sök verktyget Diagnostiska signaturer för att hitta tillämpliga signaturer och installera dem för att självlösa ett visst problem, eller så kan du installera signaturen som rekommenderas av TAC-ingenjören som en del av supportengagemanget.
Här är ett exempel på hur du hittar och installerar en DS för att upptäcka förekomsten ”% VOICE_IEC -3-GW: CCAPI: Internt fel (samtalspiktröskel): IEC=1.1.181.1.29. 0" syslog och automatisera insamling av diagnostiska data med hjälp av följande steg:
-
Konfigurera en annan DS-miljövariabel ds_fsurl_prefixsom sökväg till Cisco TAC filservern (cxd.cisco.com) för att ladda upp diagnostikdata. Användar namnet i filsökvägen är ärendenumret och lösenordet är fil uppladdningstoken som kan häm tas från Support Case Manager som visas i följande. Filöverföringstoken kan gener eras i avsnittet Bilagor i Support Case Manager, efter behov.
configure terminal
call-home
diagnostic-signature
LocalGateway(cfg-call-home-diag-sign)environment ds_fsurl_prefix "scp://<case number>:<file upload token>@cxd.cisco.com"
end
Exempel:
call-home diagnostic-signature environment ds_fsurl_prefix " environment ds_fsurl_prefix "scp://612345678:abcdefghijklmnop@cxd.cisco.com" -
Kontrollera att SNMP är aktiverat med kommandot show sn mp. Om SNMP inte är aktiverat konfigurerar du kommandot snmp-server manager.
show snmp %SNMP agent not enabled config t snmp-server manager end -
Vi rekommenderar att du installerar DS 64224 med hög CPU-övervakning som en proaktiv åtgärd för att inaktivera alla felsökningar och diagnostiksignaturer under tiden med hög CPU-användning. Hämta DS 64224 med hjälp av följande alternativ i sök verktyget för diagnostiska signaturer:
Fältnamn
Fältvärde
Plattform
Cisco 4300, 4400 ISR-serien eller Catalyst 8000V Edge-programvara
Produkt
CUBE Enterprise i Webex Calling lösning
Problemomfattning
Prestanda
Problemtyp
Hög CPU-användning med e-postmeddelande.
-
Hämta DS 65095 med hjälp av följande alternativ i sök verktyget för diagnostiska signaturer:
Fältnamn
Fältvärde
Plattform
Cisco 4300, 4400 ISR-serien eller Catalyst 8000V Edge-programvara
Produkt
CUBE Enterprise i Webex Calling lösning
Problemomfattning
Syslogs
Problemtyp
Syslog VOICE_IEC -% -3-GW: CCAPI: Internt fel (samtalspiktröskel): IEC = 1.1.181.1.29.0
-
Kopiera DS XML-filerna till den lokala gatewayen.
copy ftp://username:password@<server name or ip>/DS_64224.xml bootflash: copy ftp://username:password@<server name or ip>/DS_65095.xml bootflash: -
Installera den höga CPU-övervakningen DS 64224 och sedan DS 65095 XML-filen i den lokala gatewayen.
call-home diagnostic-signature load DS_64224.xml Load file DS_64224.xml success call-home diagnostic-signature load DS_65095.xml Load file DS_65095.xml success -
Kontrollera att signaturen har installerats med hjälp av show call-home diagnostic-signature. Statuskolumnen ska ha ett ”registrerat” värde.
show call-home diagnostic-signature
Current diagnostic-signature settings:
 Diagnostic-signature: enabled
 Profile: CiscoTAC-1 (status: ACTIVE)
 Downloading  URL(s):  https://tools.cisco.com/its/service/oddce/services/DDCEService
 Environment variable:
           ds_email: username@gmail.com
           ds_fsurl_prefix: scp://612345678:abcdefghijklmnop@cxd.cisco.com
Nedladdade DSE:er:
DS ID
DS-namn
Revision
Status
Senast uppdaterad (GMT+ 00:00)
64224
00:07:45
DS_LGW_CPU_MON75
0.0.10
Registrerad
2020-11-08:00:07:45
65095
00:12:53
DS_LGW_IEC_Call_spike_threshold
0.0.12
Registrerad
2020-11-08:00:12:53
Verifiera körning av diagnostiska signaturer
I följande kommando visar kolum nen ”Status” i kommandot call-home diagnostic-signatur ändringar till ”running” medan den lokala gatewayen utför åtgärden som definierats i signaturen. Utdata från visa samtalsdiagnostik-signaturstatistik är det bästa sättet att verifiera om en diagnostisk signatur upptäcker en händelse av intresse och utförde åtgär den. Kolumnen ”Triggered/Max/Deinstall” anger antalet gånger den givna signaturen har utlöst en händelse, det maximala antalet gånger den defini eras för att detektera en händelse och om signaturen avinstallerar sig själv efter att ha upptäckt det maximala antalet utlösta händelser.
show call-home diagnostic-signature
Current diagnostic-signature settings:
 Diagnostic-signature: enabled
 Profile: CiscoTAC-1 (status: ACTIVE)
 Downloading  URL(s):  https://tools.cisco.com/its/service/oddce/services/DDCEService
 Environment variable:
           ds_email: carunach@cisco.com
           ds_fsurl_prefix: scp://612345678:abcdefghijklmnop@cxd.cisco.com
Nedladdade DSE:er:
|
DS ID |
DS-namn |
Revision |
Status |
Senast uppdaterad (GMT+ 00:00) |
|---|---|---|---|---|
|
64224 |
DS_LGW_CPU_MON75 |
0.0.10 |
Registrerad |
2020-11-08 00:07:45 |
|
65095 |
DS_LGW_IEC_Call_spike_threshold |
0.0.12 |
Löpning |
2020-11-08 00:12:53 |
visa statistik för samtal-hemdiagnostik och signatur
|
DS ID |
DS-namn |
Utlös/Max /Avinstallera |
Genomsnittlig körtid (sekunder) |
Max körtid (sekunder) |
|---|---|---|---|---|
| 64224 |
DS_LGW_CPU_MON75 |
0/0/N |
0.000 |
0.000 |
|
65095 |
DS_LGW_IEC_Call_spike_threshold |
1/20/Y |
23.053 |
23.053 |
Meddelandemeddelandet som skickas under körning av diagnostisk signatur innehåller viktig information som problemtyp, enhetsinformation, programvaruversion, körkonfiguration och visa kommandoutgångar som är relevanta för felsökning av det angivna problemet.
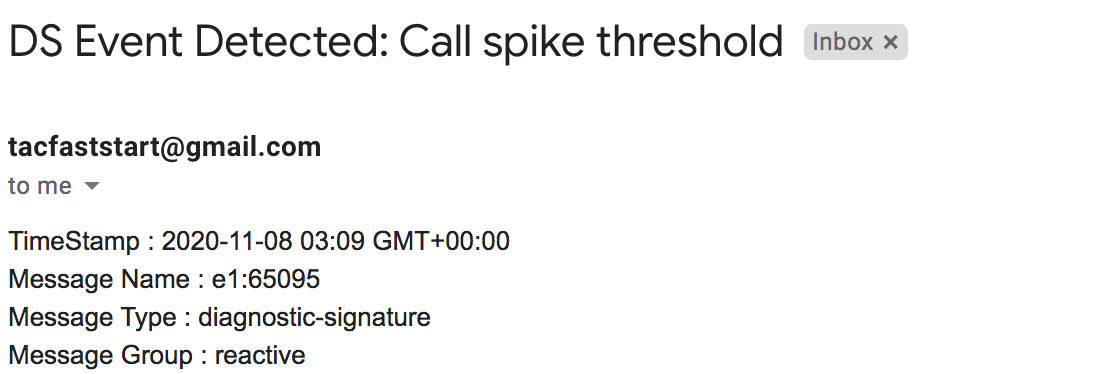
Avinstallera diagnostiska signaturer
Användning av diagnostiska signaturer för felsökningsändamål definieras vanligtvis för att avinstallera efter upptäckt av vissa problemhändelser. Om du vill avinstallera en signatur manuellt hämtar du DS ID från utdata från show call-home diagnostic-signature och kör följande kommando:
call-home diagnostic-signature deinstall <DS ID> Exempel:
call-home diagnostic-signature deinstall 64224
Nya signaturer läggs till i sökverktyget Diagnostics Signatures med jämna mellanrum, baserat på problem som observeras i distributioner. TAC stöder för närvarande inte förfrågningar om att skapa nya anpassade signaturer.


