- Start
- /
- Artikel

Tack för din feedback.


 I den här artikeln
 Har du feedback?
Ta reda på all tillgänglig information om Webex Calling, oavsett om du är partner, administratör eller användare. Använd länkarna här för att hjälpa dig att komma igång med alla tjänster och funktioner som finns tillgängliga med Webex Calling.
Lokala gatewaykrav för Webex Calling
Allmänna förutsättningar
Innan du konfigurerar en lokal gateway för Webex Calling måste du:
har grundläggande kunskaper om VoIP-principer
har grundläggande funktionell kunskap om Cisco IOS-XE och IOS-XE-röstkoncept
Ha en grundläggande förståelse för sessionsinitieringsprotokollet (SIP)
har en grundläggande förståelse för Cisco Unified Communications Manager (Unified CM) om din distributionsmodell inkluderar Unified CM.
Mer information finns i konfigurationsguiden för Cisco Unified Border Element (CUBE) för företagskonfiguration.
Maskinvaru- och programvarukrav för lokal gateway
Se till att din distribution har en eller flera lokala gateways (Cisco CUBE (för IP-baserad anslutning) eller Cisco IOS-gateway (för TDM-baserad anslutning)) som finns i tabell 1 i beställningsguiden för lokal gateway för Webex Calling. Se dessutom till att plattformen kör en IOS-XE-version som stöds enligt konfigurationsguiden för lokal gateway.
Licenskrav för lokala gateways
CUBE-samtalslicenser måste installeras på den lokala gatewayen. Det finns mer information i konfigurationsguiden för Cisco Unified Border Element.
Certifikat- och säkerhetskrav för lokal gateway
Webex Calling kräver säker signalering och media. Den lokala gatewayen utför krypteringen och en TLS-anslutning måste upprättas utgående till molnet med följande steg:
Den lokala gatewayen måste uppdateras med CA-rotpaketet från Cisco PKI
En uppsättning autentiseringsuppgifter för SIP-sammandrag från Control Hubs Trunk-konfigurationssida används för att konfigurera den lokala gatewayen (stegen är en del av konfigurationen som följer)
CA-rotpaketet validerar angivet certifikat
Uppmaning om autentiseringsuppgifter (SIP-sammandrag angivet)
Molnet identifierar vilken lokal gateway som är säkert registrerad
Brandväggskrav, NAT Traversal-krav och optimeringskrav för mediesökväg för lokal gateway
I de flesta fall kan den lokala gatewayen och slutpunkterna finnas i det interna kundnätverket med hjälp av privata IP-adresser med NAT. Företagets brandvägg måste tillåta utgående trafik (SIP, RTP/UDP, HTTP) till specifika IP-adresser/portar som omfattas av portreferensinformationen.
Om du vill använda mediasökvägsoptimering med ICE måste den lokala gatewayens gränssnitt mot Webex Calling ha en direkt nätverkssökväg till och från Webex Calling-slutpunkterna. Om slutpunkterna är på en annan plats och det inte finns någon direkt nätverkssökväg mellan slutpunkterna och den lokala gatewayens gränssnitt mot Webex Calling måste den lokala gatewayen ha en allmän IP-adress tilldelad till gränssnittet mot Webex Calling för samtal mellan den lokala gatewayen och slutpunkterna för att använda mediasökvägsoptimering. Dessutom måste den köra IOS-XE version 16.12.5.
Det första steget för att komma igång med Webex Calling-tjänsterna är att slutföra guiden för förstagångskonfiguration (First Time Setup Wizard/FTSW). När FTSW har slutförts för din första plats behöver den inte slutföras för ytterligare platser.
| 1 | Klicka på Komma igång i välkomstmeddelandet som skickas till dig.
| ||
| 2 | Granska och godkänn servicevillkor. | ||
| 3 | Granska ditt abonnemang och klicka sedan på Komma igång.
| ||
| 4 | Välj landet som ditt datacenter ska mappa till och ange kundens kontakt- och adressinformation. | ||
| 5 | Klicka på Nästa: Standardplats. | ||
| 6 | Välj från följande alternativ:
| ||
| 7 | Gör så att följande val gäller för den här platsen:
| ||
| 8 | Klicka på Nästa. | ||
| 9 | Ange en tillgänglig Cisco Webex SIP-adress. Klicka på Nästa och välj sedan Slutför. |
Innan du börjar
Skapa en ny plats genom att förbereda följande information:
Platsens adress
Önskade telefonnummer (valfritt)
| 1 | Logga in på Control Hub påhttps://admin.webex.com , gå till .
| ||||
| 2 | Konfigurera inställningarna för platsen:
| ||||
| 3 | Klicka på Spara och välj sedan Ja / Nej för att lägga till nummer på platsen nu eller senare. | ||||
| 4 | Om du klickade på Lägg till nu väljer du något av följande alternativ:
Valet av PSTN-alternativ är på varje platsnivå (varje plats har bara ett PSTN-alternativ). Du kan mixa och matcha så många alternativ du vill för din distribution, men varje plats har ett alternativ. När du har valt och etablerat ett PSTN-alternativ kan du ändra det genom att klicka på Hantera på platsens PSTN-egenskaper. Vissa alternativ, till exempel Cisco PSTN, är dock eventuellt inte tillgängliga när ett annat alternativ har tilldelats. Öppna ett supportärende för att få hjälp. | ||||
| 5 | Välj om du vill aktivera numren nu eller senare. | ||||
| 6 | Om du har valt icke-integrerad CCP eller lokalbaserad PSTN anger du telefonnummer som kommaseparerade värden och klickar sedan på Validera. Nummer läggs till för den specifika platsen. Giltiga poster flyttas till fältet Validerade nummer och ogiltiga poster finns kvar i fältet Lägg till nummer tillsammans med ett felmeddelande. Beroende på platsens land formateras numren efter lokala uppringningskrav. Om till exempel en landskod krävs kan du ange nummer med eller utan kod och koden är förinställd. | ||||
| 7 | Klicka på Spara. |
Nästa steg
När du har skapat en plats kan du aktivera nödtjänster med 911 för den platsen. Se RedSky-nödtjänster för Webex Calling för mer information.
Innan du börjar
 | Få en lista över användare och arbetsytor som är kopplade till en plats: Gå till Tjänster > Nummer och platsen som du vill ta bort från den nedrullningsbara menyn. Du måste ta bort de här användarna och arbetsytorna innan du tar bort platsen. Kom ihåg att alla nummer som är kopplade till den här platsen släpps tillbaka till din PSTN-leverantör. Du kommer inte längre att äga de numren. |
| 1 | Logga in på Control Hub påhttps://admin.webex.com , gå till . |
| 2 | Klicka |
| 3 | Välj Ta bort plats och bekräfta att du vill ta bort den platsen. Det tar vanligtvis några minuter innan platsen tas bort permanent, men det kan ta upp till en timme. Du kan kontrollera statusen genom att klicka på Mer bredvid platsnamnet och välja Borttagningsstatus. |

Du kan ändra din PSTN-konfiguration samt namn, tidszon och språk på en plats efter att den har skapats. Kom ihåg att det nya språket endast gäller nya användare och enheter. Befintliga användare och enheter fortsätter att använda det gamla språket.
| För befintliga platser kan du aktivera nödtjänster med 911. Se RedSky-nödtjänster för Webex Calling för mer information. |
| 1 | Logga in på Control Hub påhttps://admin.webex.com , gå till . Om du ser en varningssymbol bredvid en plats innebär det att du inte har konfigurerat något telefonnummer för den platsen än. Du kan inte ringa eller ta emot samtal förrän du har konfigurerat det numret. | ||||||
| 2 | (Valfritt) Under PSTN-anslutning väljer du antingen Molnanslutet PSTN eller Platsbaserat PSTN (lokal gateway), beroende på vilket du redan har konfigurerat. Klicka på Hantera för att ändra den konfigurationen och bekräfta sedan de tillhörande risker som finns genom att välja Fortsätt. Välj sedan något av följande alternativ och klicka på Spara:
| ||||||
| 3 | Välj Huvudnummer där platsens huvudkontakt kan nås. | ||||||
| 4 | (Valfritt) Under Nödsamtal kan du välja Platsidentifierare för nödsituationer för att tilldela den här platsen.
| ||||||
| 5 | Välj Röstbrevlådenummer som användare kan ringa för att kontrollera röstbrevlådan för platsen. | ||||||
| 6 | (Valfritt) Klicka på pennikonen överst på sidan Plats för att ändra Platsnamn, Tidszon eller Språk efter behov och klicka sedan på Spara.
|
Dessa inställningar är för intern uppringning och finns även tillgängliga i guiden för förstagångskonfiguration. När du ändrar nummerplanen visas exempelnumren i Control Hub-uppdateringen för att visa dessa ändringar.
 | Du kan konfigurera utgående samtalsbehörigheter för en plats. Se dessa steg för att konfigurera utgående samtalsbehörigheter. |
| 1 | Logga in på Control Hub, gå till och bläddra sedan till Intern uppringning. | ||||||||
| 2 | Konfigurera följande valfria uppringningsinställningar efter behov:
| ||||||||
| 3 | Ange intern uppringning för specifika platser. Gå till , välj en plats i listan och klicka på Samtal. Bläddra till Uppringning och ändra sedan intern uppringning efter behov:
| ||||||||
| 4 | Ange extern uppringning för specifika platser. Gå till , välj en plats i listan och klicka på Samtal. Bläddra till Uppringning och ändra sedan extern uppringning efter behov:
Påverkan för användare:
|
Om du är en mervärdesåterförsäljare kan du använda de här stegen för att starta en lokal gateway-konfiguration i Control Hub. När denna gateway har registrerats i molnet kan du använda den för en eller flera av dina Webex Calling-platser för att tillhandahålla dirigering till en PSTN-tjänsteleverantör för företag.
 | En plats som har en lokal gateway kan inte tas bort när den lokala gatewayen används för andra platser. |
Innan du börjar
När en plats har lagts till och du har konfigurerat ett platsbaserat PSTN för en plats, måste du skapa en trunk.
Skapa alla platser och specifika inställningar och nummer till var och en. Det måste finnas platser innan du kan lägga till ett platsbaserat PSTN.
Förstå kraven för platsbaserat PSTN (lokal gateway) för Webex Calling.
Du kan inte välja mer än en trunk för en plats med platsbaserat PSTN, men du kan välja samma trunk för flera platser.
| 1 | Logga in på Control Hub kl , gå till Tjänster > Ringer > Samtalskoppling och välj Lägg till trunk .https://admin.webex.com | ||
| 2 | Välj en plats. | ||
| 3 | Namnge trunken och klicka på Spara.
|
Nästa steg
Trunkinformation visas på skärmen Registrera domän, Trunkgrupp OTG/DTG, Linje/port och Utgående proxyadress.
Vi rekommenderar att du kopierar den här informationen från Control Hub och klistrar in den i en lokal textfil eller ett lokalt textdokument så att du kan hänvisa till den när du är redo att konfigurera den platsbaserade PSTN-tjänsten.
Om autentiseringsuppgifterna förloras måste du generera dem från skärmen med trunkinformation i Control Hub. Klicka på Hämta användarnamn och återställ lösenord om du vill generera en ny uppsättning autentiseringsuppgifter som kan användas för trunken.
| 1 | Logga in på Control Hub påhttps://admin.webex.com , gå till . | ||
| 2 | Välj en plats att ändra och klicka på Hantera. | ||
| 3 | Välj Platsbaserat PSTN och klicka på Nästa. | ||
| 4 | Välj en trunk från rullgardinsmenyn.
| ||
| 5 | Klicka på bekräftelsemeddelandet och klicka sedan på Spara. |
Nästa steg
Du måste ange konfigurationsinformation som Control Hub har genererat och mappa parametrarna till den lokala gatewayen (till exempel på en Cisco CUBE som ligger lokalt). Den här artikeln vägleder dig igenom den här processen. Se följande diagram som referens för ett exempel på hur konfigurationsinformation för Control Hub (till vänster) mappas till parametrar i CUBE (till höger):
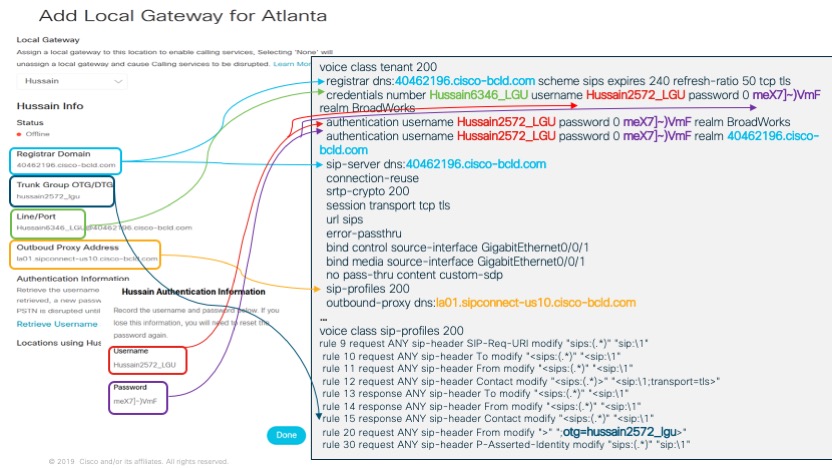
När konfigurationen har slutförts på själva gatewayen kan du återgå till Tjänster > Ring > Platser i Control Hub och den gateway som du har skapat listas på platskortet som du har tilldelat den till med en grön punkt till vänster om namnet. Den här statusen anger att gatewayen är säkert registrerad för samtalsmoln och fungerar som aktiv PTSN-gateway för platsen.
Du kan enkelt visa, aktivera, ta bort och lägga till telefonnummer för din organisation i Control Hub. Det finns mer information i Hantera telefonnummer i Control Hub.
Om du provar Webex-tjänster och vill konvertera din provperiod till en betald prenumeration kan du skicka en e-postbegäran till din partner.
| 1 | Logga in på Control Hub på https://admin.webex.com, välj byggnadsikonen |
| 2 | Välj fliken Prenumerationer och klicka sedan på Köp nu. Ett e-postmeddelande skickas till din partner och informerar dem om att du är intresserad av att konvertera till en betald prenumeration. |
Du kan använda Control Hub för att ange prioriteten för de tillgängliga samtalsalternativen som visas för användarna i Webex-appen. Du kan även aktivera dem för Ett-klick-för-att-ringa. För mer information, se: Ange samtalsalternativ för användare av Webex-appen .
Du kan styra vilket samtalsprogram som ska öppnas när användare ringer. Du kan konfigurera inställningarna för samtalsklienten, inklusive distribution av blandade lägen för organisationer med användare som har rätt till Unified CM eller Webex Calling och användare utan betalda samtalstjänster från Cisco. För mer information, se: Konfigurera samtalsbeteende.
Översikt
Webex Calling har för närvarande stöd för två versioner av lokal gateway:
Lokal gateway
Lokal gateway för Webex för myndigheter
Innan du börjar ska du förstå de lokala kraven för PSTN (Public Switched Telephone Network) och lokal gateway (LGW) för Webex Calling. Se Cisco Preferred Architecture för Webex Calling för mer information.
Den här artikeln förutsätter att en dedikerad lokal gateway-plattform finns på plats utan någon befintlig röstkonfiguration. Om du ändrar en befintlig distribution av PSTN-gateway eller CUBE Enterprise för att använda som lokal gateway-funktion för Webex Calling ska du vara noga med konfigurationen. Se till att du inte avbryter befintliga samtalsflöden och funktioner på grund av de ändringar du gör.
| Procedurerna innehåller länkar till kommandoreferensdokumentationen där du kan lära dig mer om de enskilda kommandoalternativen. Alla kommandoreferenslänkar går till Kommandoreferens för Webex Managed Gateways om inget annat anges (i så fall går kommandolänkarna till Cisco IOS -referens för röstkommandon ). Du kan komma åt alla dessa guider i Cisco Unified Border Element Command Referens. Information om de SBC:er från tredje part som stöds finns i respektive produktreferensdokumentation. |
Det finns två alternativ för att konfigurera den lokala gatewayen för din Webex Calling trunk:
Registreringsbaserad trunk
Certifikatbaserad trunk
Använd aktivitetsflödet antingen under Registreringsbaserad lokal gateway eller Certifikatbaserad lokal gateway för att konfigurera lokal gateway för din Webex Calling stammen.
Se Kom igång med lokal gateway för mer information om olika trunktyper. Utför följande steg på den lokala gatewayen med hjälp av kommandoradsgränssnittet (CLI). Vi använder SIP-transport ( Session Initiation Protocol (SIP) och TLS -transport ( Säkerhet för transportlager ) för att säkra trunken och SRTP (Secure Real-time Protocol) för att säkra media mellan den lokala gatewayen och Webex Calling .
Välj CUBE som din lokala gateway. Webex for Government stöder för närvarande inte sessionsgränskontrollanter från tredje part (SBC). Se Kom igång med lokal gateway om du vill granska den senaste listan.
- Installera Cisco IOS XE Dublin 17.12.1a eller senare för alla lokala Webex för statliga gateways.
För att granska listan över rotcertifikatutfärdare (CA:er) som Webex för myndigheter stöder, se rotcertifikatutfärdare för Webex för myndigheter.
Mer information om externa portintervall för lokal gateway i Webex for Government finns i Nätverkskrav för Webex for Government (FedRAMP).
Lokal gateway för Webex for Government stöder inte följande:
STUN/ICE-Lite för optimering av mediesökväg
Fax (T.38)
Om du vill konfigurera lokal gateway för din Webex Calling-trunk i Webex för myndigheter använder du följande alternativ:
Certifikatbaserad trunk
Använd uppgiftsflödet under certifikatbaserad lokal gateway för att konfigurera den lokala gatewayen för din Webex Calling-trunk. Mer information om hur du konfigurerar en certifikatbaserad lokal gateway finns i Konfigurera Webex Calling-certifikatbaserad trunk.
Det är obligatoriskt att konfigurera FIPS-kompatibla GCM-kryptrar för att stödja lokal gateway för Webex för myndigheter. Annars misslyckas samtalskonfigurationen. Mer information om konfiguration finns i Konfigurera certifikatbaserad trunk för Webex Calling.
| Webex for Government stöder inte registreringsbaserad lokal gateway. |
I det här avsnittet beskrivs hur du konfigurerar ett Cisco Unified Border Element (CUBE) som en lokal gateway för Webex Calling med hjälp av en registrerad SIP-trunk. Den första delen av detta dokument illustrerar hur du konfigurerar en enkel PSTN-gateway. I det här fallet dirigeras alla samtal från PSTN till Webex Calling och alla samtal från Webex Calling dirigeras till PSTN. Bilden nedan visar den här lösningen och konfigurationen för samtalsomkoppling på hög nivå som kommer att följas.
I den här designen används följande huvudkonfigurationer:
röstklassinnehavare: Används för att skapa trunkspecifika konfigurationer.
röstklass-uri: Används för att klassificera SIP-meddelanden för val av en inkommande samtalskollega.
inkommande samtalskollega: Ger behandling av inkommande SIP-meddelanden och avgör utgående rutt med en samtalskollegigrupp.
uppringningsgrupp: Definierar utgående samtalskollegor som används för vidarekoppling av samtal.
utgående samtalskollega: Ger behandling av utgående SIP-meddelanden och dirigerar dem till det önskade målet.
När du ansluter en lokal Cisco Unified Communications Manager-lösning med Webex Calling kan du använda den enkla konfigurationen av PSTN-gateway som utgångspunkt för att bygga den lösning som visas i följande diagram. I det här fallet tillhandahåller Unified Communications Manager centraliserad dirigering och behandling av alla PSTN- och Webex Calling-samtal.
I hela det här dokumentet används värdnamn, IP-adresser och gränssnitt som visas i följande bild.
Använd konfigurationsguiden i resten av det här dokumentet för att slutföra konfigurationen av lokal gateway enligt följande:
Steg 1: Konfigurera routers baslinje-anslutning och säkerhet
Steg 2: Konfigurera Webex Calling-trunk
Beroende på vilken arkitektur som krävs följer du antingen:
Steg 3: Konfigurera lokal gateway med SIP PSTN-trunk
Steg 4: Konfigurera lokal gateway med befintlig Unified CM-miljö
Eller:
Steg 3: Konfigurera lokal gateway med TDM PSTN-trunk
Baslinjekonfiguration
Det första steget när du förbereder din Cisco-router som lokal gateway för Webex Calling är att bygga en baslinjekonfiguration som säkrar din plattform och etablerar anslutning.
Alla registreringsbaserade distributioner av lokal gateway kräver Cisco IOS XE 17.6.1a eller senare versioner. De rekommenderade versionerna finns på sidan Ciscos programvaruforskning. Sök efter plattformen och välj en av de föreslagna versionerna.
ISR4000-seriens routrar måste konfigureras med både Unified Communications- och säkerhetslicenser.
Catalyst Edge 8000-seriens router som är utrustade med röstkort eller DSP:er kräver DNA Advantage-licensiering. Router utan röstkort eller DSP:er kräver ett minimum av DNA Essentials-licensiering.
Skapa en grundläggande konfiguration för din plattform som följer dina företagspolicyer. Konfigurera framför allt följande och verifiera funktionen:
NTP
ACL:er
Användarautentisering och fjärråtkomst
DNS
IP-routning
IP-adresser
Nätverket mot Webex Calling måste använda en IPv4-adress.
Överför Ciscos rot-CA-paket till den lokala gatewayen.
Konfiguration
| 1 | Se till att du tilldelar giltiga och routningsbara IP-adresser till alla Layer 3-gränssnitt, till exempel:
| ||
| 2 | Skydda registrerings- och STUN-inloggningsuppgifter på routern med symmetrisk kryptering. Konfigurera den primära krypteringsnyckeln och krypteringstypen enligt följande:
| ||
| 3 | Skapa en platshållare PKI-trustpoint.
| ||
| 4 | Aktivera TLS1.2-exklusivitet och ange standardtrustpoint med hjälp av följande konfigurationskommandon. Transportparametrarna bör också uppdateras för att säkerställa en tillförlitlig säker anslutning för registrering:
| ||
| 5 | Installera Cisco rot-CA-paketet, som innehåller DigiCert CA-certifikatet som används av Webex Calling. Använd crypto pki trustpool import ren url kommandot för att hämta rot-CA-paketet från den angivna URL-adressen och för att rensa den aktuella CA-trustpoolen och sedan installera det nya paketet certifikat:
|
| 1 | Skapa en registreringsbaserad PSTN-trunk för en befintlig plats i Control Hub. Anteckna trunkinformationen som ges när trunken har skapats. Dessa uppgifter, som betonas i följande illustration, kommer att användas i konfigurationsstegen i den här guiden. Mer information finns i Konfigurera trunkar, dirigeringsgrupper och uppringningsplaner för Webex Calling . | ||||
| 2 | Ange följande kommandon för att konfigurera CUBE som en lokal Webex Calling-gateway: Här följer en förklaring av fälten för konfigurationen:
Aktiverar Cisco Unified Border Element (CUBE)-funktioner på plattformen. medelstatistikAktiverar medieövervakning på den lokala gatewayen. massstatistik för mediaAktiverar kontrollplanet för att hämta dataplanet för masssamtalsstatistik. Mer information om dessa kommandon finns i Media. tillåt-anslutningar sip till sipAktivera CUBE-grundläggande SIP-back-to-back-användaragentfunktion. Mer information finns i Tillåt anslutningar .
Aktiverar STUN (Session Traversal of UDP through NAT) globalt.
Mer information finns i bedöva agent-id för flowdata och bedöva flowdata shared-secret . asymmetrisk nyttolast fullKonfigurerar asymmetriskt stöd för SIP-nyttolast för både DTMF och dynamiska nyttolast för codec. Mer information om det här kommandot finns i asymmetrisk nyttolast . Tidigt erbjudande tvångsmässigtTvingar den lokala gatewayen att skicka SDP-information i det första INVITE-meddelandet i stället för att vänta på bekräftelse från angränsande peer. Mer information om det här kommandot finns i tidigt erbjudande . | ||||
| 3 | Konfigurera röstklass codec 100 filter för trunken. I det här exemplet används samma codec-filter för alla trunkar. Du kan konfigurera filter för varje trunk för exakt kontroll. Här följer en förklaring av fälten för konfigurationen: röstklass codec 100Används för att endast tillåta prioriterade codec för samtal via SIP-trunkar. Se kodec för röstklass för merinformation.
| ||||
| 4 | Konfigurera röstklass stun-användning 100 för att aktivera ICE på Webex Calling-trunken. Här följer en förklaring av fälten för konfigurationen: stunanvändningisliteAnvänds för att aktivera ICE-Lite för alla samtalskollegor i Webex Calling för att tillåta medieoptimering när det är möjligt. Mer information finns i användning av stun i röstklassen och bedöva användning ice lite .
| ||||
| 5 | Konfigurera policyn för mediekryptering för Webex-trafik. Här följer en förklaring av fälten för konfigurationen: röstklass srtp-crypto 100Anger SHA1_80 som det enda CUBE-erbjudandet för SRTP-krypteringssviten i erbjudande- och svarsmeddelanden. Webex Calling har endast stöd för SHA180._ Mer information finns i röstklass srtp-crypto . | ||||
| 6 | Konfigurera ett mönster för att unikt identifiera samtal till en lokal gateway-trunk baserat på dess destinationstrunkparameter: Här följer en förklaring av fälten för konfigurationen: röstklass uri 100 sipDefinierar ett mönster som matchar en inkommande SIP-inbjudan till en inkommande trunk dial-peer. När du anger det här mönstret använder du dtg= följt av trunkens OTG/DTG-värde som angavs i Control Hub när trunken skapades. Mer information finns i röstklass uri. | ||||
| 7 | Konfigurera sip-profil 100, som kommer att användas för att ändra SIP-meddelanden innan de skickas till Webex Calling.
Här följer en förklaring av fälten för konfigurationen:
| ||||
| 8 | Konfigurera Webex Calling-trunk:
|
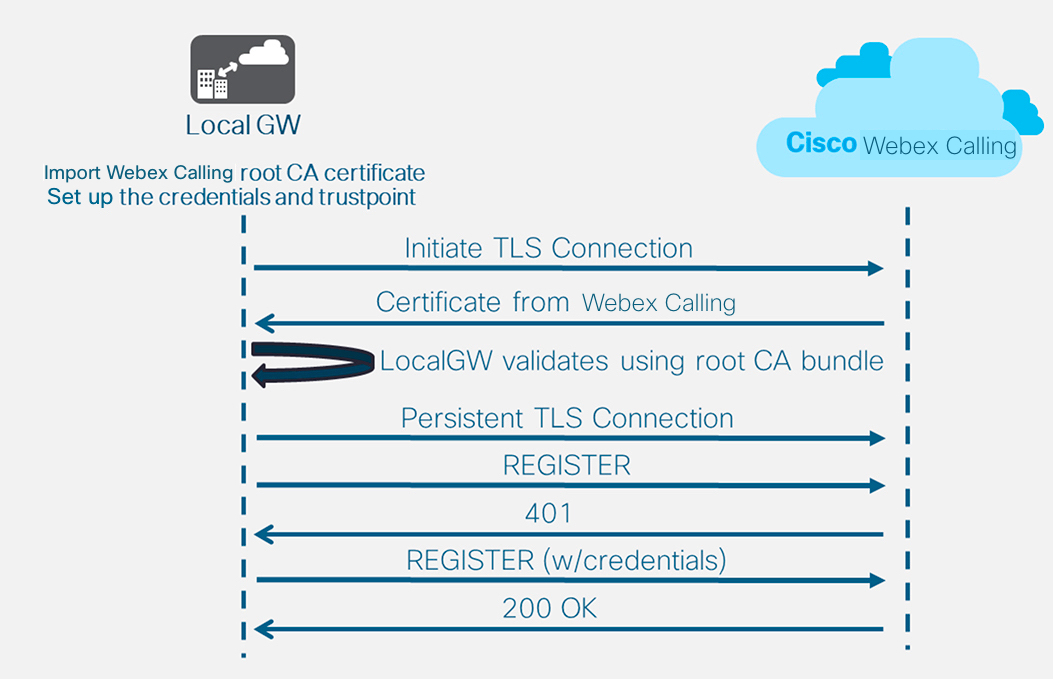
När du har definierat klient 100 och konfigurera en SIP VoIP-uppringningskollega initierar gatewayen en TLS-anslutning mot Webex Calling. Vid detta tillfälle presenterar åtkomstSBC sitt certifikat för den lokala gatewayen. Den lokala gatewayen validerar SBC-certifikatet för Webex Calling-åtkomst med CA-rotpaketet som uppdaterades tidigare. Om certifikatet identifieras upprättas en beständig TLS-session mellan den lokala gatewayen och SBC för åtkomst till Webex Calling. Den lokala gatewayen kan sedan använda den här säkra anslutningen för att registrera sig med SBC för Webex-åtkomst. När registreringen ifrågasätts för autentisering:
Parametrarna användarnamn, lösenord, och sfären från inloggningsuppgifterna används i svaret.
Modifieringsreglerna i sip-profil 100 används för att konvertera SIPS-URL till SIP igen.
Registreringen lyckades när ett 200 OK tas emot från åtkomstdatabanken.
Efter att ha byggt en trunk mot Webex Calling ovan använder du följande konfiguration för att skapa en okrypterad trunk mot en SIP-baserad PSTN-leverantör:
| Om din tjänsteleverantör erbjuder en säker PSTN-trunk kan du följa en liknande konfiguration som beskrivs ovan för Webex Calling-trunken. Säker till säker samtalsomkoppling stöds av CUBE. |
| Om du vill konfigurera TDM-gränssnitt för PSTN-samtalsanslutningar på Cisco TDM-SIP-gateways, se Konfigurera ISDN PRI. |
| 1 | Konfigurera följande röstklass-uri för att identifiera inkommande samtal från PSTN-trunken: Här följer en förklaring av fälten för konfigurationen: röstklass uri 200 sipDefinierar ett mönster som matchar en inkommande SIP-inbjudan till en inkommande trunk dial-peer. När du anger det här mönstret använder du IP-adressen till din IP PSTN-gateway. Mer information finns i röstklass uri. |
| 2 | Konfigurera följande IP PSTN-uppringningskollega: Här följer en förklaring av fälten för konfigurationen: Definierar en VoIP-uppringningspeer med en tagg på 300 och ger en meningsfull beskrivning för enkel hantering och felsökning. Mer information finns i uppringnings-peer-röst. destinationsmönster BAD.BADEtt dummy destinationsmönster krävs vid dirigering av utgående samtal med hjälp av en inkommande samtalskollega. Mer information finns i destinationsmönster (gränssnitt) . sessionsprotokoll sipv2Anger att samtalskollega 200 hanterar SIP-samtalsanslutningar. Mer information finns i sessionsprotokoll (uppringningspeer) . sessionsmål ipv4:192.168.80.13Anger destinationens IPv4-adress för att skicka samtalsgrenen. Sessionsmålet här är ITSP:s IP-adress. Mer information finns i sessionens mål (VoIP-samtalskollega). inkommande uri via 200Definierar ett matchningskriterie för VIA-rubriken med IP PSTN:s IP-adress. Matchar alla inkommande IP PSTN-samtalsanslutningar på lokal gateway med dial-peer 200. Mer information finns i inkommande URL. bind kontrollkälla-gränssnitt GigabitEthernet0/0/0Konfigurerar källgränssnittet och tillhörande IP-adress för meddelanden som skickas till PSTN. För mer information, se bind. bind mediekälla-gränssnitt GigabitEthernet0/0/0Konfigurerar källgränssnittet och tillhörande IP-adress för media som skickas till PSTN. För mer information, se bind. codec 100 för röstklassKonfigurerar samtalskollegan för att använda listan över vanliga codec-filter 100. Mer information finns i codec i röstklass . dtmf-relä rtp-nteDefinierar RTP-NTE (RFC2833) som den DTMF-kapacitet som förväntas i samtalsgrenen. Mer information finns i DTMF-relä (Voice over IP). Nej vadInaktiverar identifiering av röstaktivitet. Mer information finns i vad (ring peer). |
| 3 | Om du konfigurerar din lokala gateway för att endast dirigera samtal mellan Webex Calling och PSTN lägger du till följande konfiguration för samtalsomkoppling. Om du konfigurerar din lokala gateway med en Unified Communications Manager-plattform kan du hoppa till nästa avsnitt. |
PSTN-Webex Calling-konfigurationen i föregående avsnitt kan ändras för att inkludera ytterligare trunkar i ett Cisco Unified Communications Manager-kluster (UCM). I detta fall dirigeras alla samtal via Unified CM. Samtal från UCM på port 5060 dirigeras till PSTN och samtal från port 5065 dirigeras till Webex Calling. Följande stegskonfigurationer kan läggas till för att inkludera detta samtalsscenario.
| När du skapar Webex Calling-trunken i Unified CM ska du se till att du konfigurerar den inkommande porten i säkerhetsinställningarna för SIP-trunk till 5065. Detta tillåter inkommande meddelanden i port 5065 och fyller i VIA-rubriken med detta värde när meddelanden skickas till den lokala gatewayen. |
| 1 | Konfigurera följande URI:er för röstklass: | ||
| 2 | Konfigurera följande DNS-poster för att ange SRV-dirigering till Unified CM-värdar:
Här följer en förklaring av fälten för konfigurationen: Följande kommando skapar en DNS SRV-resurspost. Skapa en post för varje UCM-värd och trunk: ip-värd _sip._udp.pstntocucm.io srv 2 1 5060 ucmsub5.mydomain.com _sip._udp.pstntocucm.io: SRV-resurspostnamn 2: SRV-resursinspelningsprioriteten 1: Vikt för SRV-resursrekord 5060: Portnumret som ska användas för målvärden i den här resursposten ucmsub5.mydomain.com: Målvärden för resursposten Om du vill lösa resurspostens målvärdnamn skapar du lokala DNS A-poster. Till exempel: ip-värd ucmsub5.mydomain.com 192.168.80.65 ip-värd: Skapar en post i den lokala IOS XE-databasen. ucmsub5.mydomain.com: Namnet A-post värd. 192.168.80.65: Värdens IP-adress. Skapa SRV-resursposter och A-poster för att återspegla din UCM-miljö och önskad samtalsdistributionsstrategi. | ||
| 3 | Konfigurera följande samtalskollegor: | ||
| 4 | Lägg till samtalsomkoppling med följande konfigurationer: |
Diagnostic Signatures (DS) upptäcker proaktivt vanliga problem i den IOS XE-baserade lokala gatewayen och genererar e-post-, syslog- eller terminalmeddelandeaviseringar om händelsen. Du kan också installera DS för att automatisera diagnostikdatainsamling och överföra inhämtad data till Cisco TAC-fallet för att påskynda upplösningstiden.
Diagnostic Signatures (DS) är XML-filer som innehåller information om problemutlösande händelser och åtgärder som ska vidtas för att informera, felsöka och åtgärda problemet. Du kan definiera problemdetektionslogiken med hjälp av syslog-meddelanden, SNMP-händelser och genom regelbunden övervakning av specifika visa kommandoresultat.
Åtgärdstyperna inkluderar insamling av utdata för show-kommandon:
Skapar en konsoliderad loggfil
Överför filen till en användarangiven nätverksplats, t.ex. HTTPS, SCP, FTP-server.
TAC-ingenjörer skapar DS-filer och signerar dem digitalt för att skydda deras integritet. Varje DS-fil har ett unikt numeriskt ID som tilldelats av systemet. Sökverktyg för diagnostiska signaturer (DSLT) är en enda källa för att hitta tillämpliga signaturer för övervakning och felsökning av olika problem.
Innan du börjar:
Redigera inte DS-filen som du hämtar från DSLT . Filerna som du ändrar misslyckas med installationen på grund av felet i integritetskontrollen.
En SMTP-server (Simple Mail Transfer Protocol) som du behöver för att den lokala gatewayen ska skicka ut e-postaviseringar.
Kontrollera att den lokala gatewayen kör IOS XE 17.6.1 eller senare om du vill använda den säkra SMTP-server för e-postaviseringar.
Förutsättningar
Lokal gateway kör IOS XE 17.6.1a eller senare
Diagnostic Signatures är aktiverade som standard.
Konfigurera den säkra e-postservern som ska användas för att skicka proaktivt meddelande om enheten kör Cisco IOS XE 17.6.1a eller senare.
configure terminal call-home mail-server <username>:<pwd>@<email server> priority 1 secure tls endKonfigurera miljövariabelnds_email med e-postadress till administratören för att meddela dig.
configure terminal call-home diagnostic-signature environment ds_email <email address> end
Följande visar ett exempel på konfiguration av en lokal gateway som körs i Cisco IOS XE 17.6.1a eller senare för att skicka proaktiva aviseringar till tacfaststart@gmail.com Använda Gmail som säker SMTP-server:
| Vi rekommenderar att du använder Cisco IOS XE Bengaluru 17.6.x eller senare versioner. |
call-home
mail-server tacfaststart:password@smtp.gmail.com priority 1 secure tls
diagnostic-signature
environment ds_email "tacfaststart@gmail.com" | En lokal gateway som körs på Cisco IOS XE-programvaran är inte en vanlig webbaserad Gmail-klient som har stöd för OAuth, så vi måste konfigurera en specifik Gmail-kontoinställning och ge specifik behörighet för att få e-postmeddelandet från enheten bearbetat på rätt sätt: |
Gå till och aktivera inställningen Mindre säker åtkomst till appen.
Svara ”Ja, det var jag” när du får ett e-postmeddelande från Gmail med texten ”Google förhindrade någon från att logga in på ditt konto med en app som inte kommer från Google”.
Installera diagnostiksignaturer för proaktiv övervakning
Övervakar hög CPU-användning
Denna DS spårar CPU-användning i fem sekunder med hjälp av SNMP OID 1.3.6.1.4.1.9.2.1.56. När utnyttjandegraden når 75 % eller mer inaktiveras alla felsökningar och alla diagnostiksignaturer som finns installerade i den lokala gatewayen avinstalleras. Använd stegen nedan för att installera signaturen.
Använd visa snmp kommando för att aktivera SNMP. Om du inte aktiverar kan du konfigurera snmp-serverhanterare kommando.
show snmp %SNMP agent not enabled config t snmp-server manager end show snmp Chassis: ABCDEFGHIGK 149655 SNMP packets input 0 Bad SNMP version errors 1 Unknown community name 0 Illegal operation for community name supplied 0 Encoding errors 37763 Number of requested variables 2 Number of altered variables 34560 Get-request PDUs 138 Get-next PDUs 2 Set-request PDUs 0 Input queue packet drops (Maximum queue size 1000) 158277 SNMP packets output 0 Too big errors (Maximum packet size 1500) 20 No such name errors 0 Bad values errors 0 General errors 7998 Response PDUs 10280 Trap PDUs Packets currently in SNMP process input queue: 0 SNMP global trap: enabledHämta DS 64224 med följande alternativ i den nedrullningsbara listan i Diagnostic Signatures Lookup Tool:
Fältnamn
Fältvärde
Plattform
Cisco 4300, 4400 ISR-serien eller Cisco CSR 1000V-serien
Produkt
CUBE Enterprise i Webex Calling-lösning
Problemomfång
Prestanda
Problemtyp
Högt CPU-utnyttjande med e-postavisering.
Kopiera DS XML-filen till den lokala gateway-flashen.
LocalGateway# copy ftp://username:password@<server name or ip>/DS_64224.xml bootflash:Följande exempel visar kopiering av filen från en FTP-server till den lokala gatewayen.
copy ftp://user:pwd@192.0.2.12/DS_64224.xml bootflash: Accessing ftp://*:*@ 192.0.2.12/DS_64224.xml...! [OK - 3571/4096 bytes] 3571 bytes copied in 0.064 secs (55797 bytes/sec)Installera DS XML-filen i den lokala gatewayen.
call-home diagnostic-signature load DS_64224.xml Load file DS_64224.xml successAnvänd visa diagnostiksignatur för call-home för att kontrollera att signaturen har installerats. Statuskolumnen måste ha ett ”registrerat” värde.
show call-home diagnostic-signature Current diagnostic-signature settings: Diagnostic-signature: enabled Profile: CiscoTAC-1 (status: ACTIVE) Downloading URL(s): https://tools.cisco.com/its/service/oddce/services/DDCEService Environment variable: ds_email: username@gmail.comHämta DS:er:
DS-ID
DS-namn
Revidering
Status
Senaste uppdatering (GMT+00:00)
64224
DS_Lokal gateway_Processor_MON75
0.0.10
Registrerad
2020-11-07 22:05:33
När denna signatur utlöses avinstalleras alla DS:er som körs, inklusive signaturen i fråga. Vid behov installerar du om DS 64224 för att fortsätta övervaka hög CPU-användning på den lokala gatewayen.
Övervakar SIP-trunk
Denna DS söker efter avregistrering av en SIP-trunk för lokal gateway med Webex Calling molnet var 60:e sekund. När avregistreringshändelsen upptäcks genereras ett e-post- och syslog-meddelande och sig själv avinstalleras efter två avregistreringstillfällen. Använd stegen nedan för att installera signaturen:
Hämta DS 64117 med följande alternativ i den nedrullningsbara listan i Diagnostic Signatures Lookup Tool:
Fältnamn
Fältvärde
Plattform
Cisco 4300, 4400 ISR-serien eller Cisco CSR 1000V-serien
Produkt
CUBE Enterprise i Webex Calling-lösning
Problemomfång
SIP-SIP
Problemtyp
Avregistrering av SIP-trunk med e-postavisering.
Kopiera DS XML-filen till den lokala gatewayen.
copy ftp://username:password@<server name or ip>/DS_64117.xml bootflash:Installera DS XML-filen i den lokala gatewayen.
call-home diagnostic-signature load DS_64117.xml Load file DS_64117.xml success LocalGateway#Använd visa diagnostiksignatur för call-home för att kontrollera att signaturen har installerats. Statuskolumnen måste ha ett ”registrerat” värde.
Övervakning av onormala samtal kopplas från
Denna DS använder SNMP-omröstningar var 10:e minut för att upptäcka onormala samtalsfrånkopplingar med SIP-fel 403, 488 och 503. Om antalet fel är större än eller lika med 5 från den senaste omröstningen genereras en syslog och ett e-postmeddelande. Använd stegen nedan för att installera signaturen.
Använd visa snmp kommando för att kontrollera om SNMP är aktiverat. Om det inte är aktiverat konfigurerar du snmp-serverhanterare kommando.
show snmp %SNMP agent not enabled config t snmp-server manager end show snmp Chassis: ABCDEFGHIGK 149655 SNMP packets input 0 Bad SNMP version errors 1 Unknown community name 0 Illegal operation for community name supplied 0 Encoding errors 37763 Number of requested variables 2 Number of altered variables 34560 Get-request PDUs 138 Get-next PDUs 2 Set-request PDUs 0 Input queue packet drops (Maximum queue size 1000) 158277 SNMP packets output 0 Too big errors (Maximum packet size 1500) 20 No such name errors 0 Bad values errors 0 General errors 7998 Response PDUs 10280 Trap PDUs Packets currently in SNMP process input queue: 0 SNMP global trap: enabledHämta DS 65221 med följande alternativ i Diagnostic Signatures Lookup Tool:
Fältnamn
Fältvärde
Plattform
Cisco 4300, 4400 ISR-serien eller Cisco CSR 1000V-serien
Produkt
CUBE Enterprise i Webex Calling-lösning
Problemomfång
Prestanda
Problemtyp
Identifiering av onormal SIP-samtalsavbrott med e-post- och Syslog-avisering.
Kopiera DS XML-filen till den lokala gatewayen.
copy ftp://username:password@<server name or ip>/DS_65221.xml bootflash:Installera DS XML-filen i den lokala gatewayen.
call-home diagnostic-signature load DS_65221.xml Load file DS_65221.xml successAnvänd visa diagnostiksignatur för call-home för att kontrollera att signaturen har installerats. Statuskolumnen måste ha ett ”registrerat” värde.
Installera diagnostiksignaturer för att felsöka ett problem
Använd Diagnostic Signatures (DS) för att snabbt lösa problem. Cisco TAC ingenjörer har skapat flera signaturer som möjliggör nödvändiga felsökningar som krävs för att felsöka ett visst problem, upptäcka problem, samla in rätt uppsättning diagnostikdata och överföra data automatiskt till Cisco TAC fodralet. Diagnostic Signatures (DS) eliminerar behovet av att manuellt kontrollera problemförekomsten och gör felsökning av intermittenta och övergående problem mycket enklare.
Du kan använda Sökverktyg för diagnostiska signaturer för att hitta tillämpliga signaturer och installera dem för att själv lösa ett visst problem eller så kan du installera signaturen som rekommenderas av TAC-ingenjören som en del av supporten.
Här följer ett exempel på hur du hittar och installerar en DS för att identifiera förekomst för ”%VOICE_IEC-3-GW: CCAPI: Internt fel (tröskelvärde för samtalstopp): IEC=1.1.181.1.29.0" syslog och automatisera insamling av diagnostikdata genom att använda följande steg:
Konfigurera ytterligare en DS-miljövariabelds_fsurl_prefix vilket är sökvägen till Cisco TAC -filservern (cxd.cisco.com) till vilken den insamlade diagnostikdatan överförs. Användarnamnet i sökvägen är ärendenumret och lösenordet är filöverföringstoken som kan hämtas från Support ärendehanteraren i följande kommando. Filöverföringstoken kan skapas i avsnittet Bilagor i Support Case Manager, efter behov.
configure terminal call-home diagnostic-signature LocalGateway(cfg-call-home-diag-sign)environment ds_fsurl_prefix "scp://<case number>:<file upload token>@cxd.cisco.com" endExempel:
call-home diagnostic-signature environment ds_fsurl_prefix " environment ds_fsurl_prefix "scp://612345678:abcdefghijklmnop@cxd.cisco.com"Kontrollera att SNMP är aktiverat med hjälp av visa snmp kommando. Om det inte är aktiverat konfigurerar du snmp-serverhanterare kommando.
show snmp %SNMP agent not enabled config t snmp-server manager endSe till att installera DS 64224 för övervakning av hög processor som en proaktiv åtgärd för att inaktivera alla felsökningar och diagnostiksignaturer under tid med hög processoranvändning. Hämta DS 64224 med följande alternativ i Diagnostic Signatures Lookup Tool:
Fältnamn
Fältvärde
Plattform
Cisco 4300, 4400 ISR-serien eller Cisco CSR 1000V-serien
Produkt
CUBE Enterprise i Webex Calling-lösning
Problemomfång
Prestanda
Problemtyp
Högt CPU-utnyttjande med e-postavisering.
Hämta DS 65095 med följande alternativ i Diagnostic Signatures Lookup Tool:
Fältnamn
Fältvärde
Plattform
Cisco 4300, 4400 ISR-serien eller Cisco CSR 1000V-serien
Produkt
CUBE Enterprise i Webex Calling-lösning
Problemomfång
Syslogs
Problemtyp
Syslog - %VOICE_IEC-3-GW: CCAPI: Internt fel (tröskelvärde för samtalstopp): IEC=1.1.181.1.29.0
Kopiera DS XML-filerna till den lokala gatewayen.
copy ftp://username:password@<server name or ip>/DS_64224.xml bootflash: copy ftp://username:password@<server name or ip>/DS_65095.xml bootflash:Installera DS 64224 för hög processorövervakning och sedan XML-filen DS 65095 på den lokala gatewayen.
call-home diagnostic-signature load DS_64224.xml Load file DS_64224.xml success call-home diagnostic-signature load DS_65095.xml Load file DS_65095.xml successKontrollera att signaturen har installerats med hjälp av visa diagnostiksignatur för call-home kommandot. Statuskolumnen måste ha ett ”registrerat” värde.
show call-home diagnostic-signature Current diagnostic-signature settings: Diagnostic-signature: enabled Profile: CiscoTAC-1 (status: ACTIVE) Downloading URL(s): https://tools.cisco.com/its/service/oddce/services/DDCEService Environment variable: ds_email: username@gmail.com ds_fsurl_prefix: scp://612345678:abcdefghijklmnop@cxd.cisco.comHämtade DS:er:
DS-ID
DS-namn
Revidering
Status
Senaste uppdatering (GMT+00:00)
64224
00:07:45
DS_Lokal gateway_Processor_MON75
0.0.10
Registrerad
2020-11-08
65095
00:12:53
DS_Lokal gateway_IEC_Call_spike_threshold
0.0.12
Registrerad
2020-11-08
Kontrollera att diagnostiksignaturer körs
I följande kommando visas kolumnen ”Status” i visa diagnostiksignatur för call-home kommandot ändras till ”körs” medan den lokala gatewayen utför den åtgärd som definieras i signaturen. Utdata från visa statistik för call-home diagnostik-signatur är det bästa sättet att verifiera om en diagnostiksignatur identifierar en händelse av intresse och utför åtgärden. Kolumnen ”Utlöst/Max/Avinstallera” anger hur många gånger den givna signaturen har utlöst en händelse, det maximala antalet gånger som den definieras för att identifiera en händelse och om signaturen avinstallerar sig själv efter att maximalt antal utlösta händelser har identifierats.
show call-home diagnostic-signature
Current diagnostic-signature settings:
Diagnostic-signature: enabled
Profile: CiscoTAC-1 (status: ACTIVE)
Downloading URL(s): https://tools.cisco.com/its/service/oddce/services/DDCEService
Environment variable:
ds_email: carunach@cisco.com
ds_fsurl_prefix: scp://612345678:abcdefghijklmnop@cxd.cisco.com Hämtade DS:er:
DS-ID | DS-namn | Revidering | Status | Senaste uppdatering (GMT+00:00) |
|---|---|---|---|---|
| 64224 | DS_Lokal gateway_Processor_MON75 | 0.0.10 | Registrerad | 2020-11-08 00:07:45 |
65095 | DS_Lokal gateway_IEC_Call_spike_threshold | 0.0.12 | Körs | 2020-11-08 00:12:53 |
visa statistik för call-home diagnostik-signatur
DS-ID | DS-namn | Utlöst/Max/Avinstallation | Genomsnittlig körtid (sekunder) | Maximal körtid (sekunder) |
|---|---|---|---|---|
| 64224 | DS_Lokal gateway_Processor_MON75 | 0/0/N | 0.000 | 0.000 |
65095 | DS_Lokal gateway_IEC_Call_spike_threshold | 1/20/Y | 23.053 | 23.053 |
Det e-postbekräftelse som skickas vid körning av diagnostisk signatur innehåller viktig information som problemtyp, enhetsinformation, programvaruversion, konfiguration som körs och visa kommandon som är relevanta för att felsöka det givna problemet.
Avinstallera diagnostiksignaturer
Diagnostiksignaturer för användning i felsökningssyfte definieras vanligtvis för att avinstalleras efter att vissa problem har upptäckts. Om du vill avinstallera en signatur manuellt hämtar du DS-ID från utgången av visa diagnostik-signatur kommandot och kör följande kommando:
call-home diagnostic-signature deinstall <DS ID>
Exempel:
call-home diagnostic-signature deinstall 64224
| Nya signaturer läggs till regelbundet i sökverktyget för diagnostiksignaturer, baserat på problem som är vanliga vid distributioner. TAC har för närvarande inte stöd för begäranden om att skapa nya anpassade signaturer. |
För bättre hantering av Cisco IOS XE-gatewayar rekommenderar vi att du registrerar och hanterar gatewayarna via Control Hub. Det är en valfri konfiguration. När du har registrerat dig kan du använda alternativet för konfigurationsvalidering i Control Hub för att validera din lokala gateway-konfiguration och identifiera eventuella konfigurationsproblem. För närvarande stöder endast registreringsbaserade trunkar den här funktionen.
För mer information, se följande:
I det här avsnittet beskrivs hur du konfigurerar ett Cisco Unified Border Element (CUBE) som en lokal gateway för Webex Calling med hjälp av certifikatbaserad ömsesidig TLS (mTLS) SIP-trunk. Den första delen av detta dokument illustrerar hur du konfigurerar en enkel PSTN-gateway. I det här fallet dirigeras alla samtal från PSTN till Webex Calling och alla samtal från Webex Calling dirigeras till PSTN. Följande bild visar den här lösningen och konfigurationen för samtalsomkoppling på hög nivå som kommer att följas.
I den här designen används följande huvudkonfigurationer:
röstklassinnehavare: Används för att skapa trunkspecifika konfigurationer.
röstklass-uri: Används för att klassificera SIP-meddelanden för val av en inkommande samtalskollega.
inkommande samtalskollega: Ger behandling av inkommande SIP-meddelanden och avgör utgående rutt med en samtalskollegigrupp.
uppringningsgrupp: Definierar utgående samtalskollegor som används för vidarekoppling av samtal.
utgående samtalskollega: Ger behandling av utgående SIP-meddelanden och dirigerar dem till det önskade målet.
När du ansluter en lokal Cisco Unified Communications Manager-lösning med Webex Calling kan du använda den enkla konfigurationen av PSTN-gateway som utgångspunkt för att bygga den lösning som visas i följande diagram. I det här fallet tillhandahåller Unified Communications Manager centraliserad dirigering och behandling av alla PSTN- och Webex Calling-samtal.
I hela det här dokumentet används värdnamn, IP-adresser och gränssnitt som visas i följande bild. Alternativ finns för offentlig eller privat (bakom NAT) hantering. SRV DNS-poster är valfria om inte belastningen balanserar över flera CUBE-instanser.
Använd konfigurationsguiden i resten av det här dokumentet för att slutföra konfigurationen av lokal gateway enligt följande:
Steg 1: Konfigurera routers baslinje-anslutning och säkerhet
Steg 2: Konfigurera Webex Calling-trunk
Beroende på vilken arkitektur som krävs följer du antingen:
Steg 3: Konfigurera lokal gateway med SIP PSTN-trunk
Steg 4: Konfigurera lokal gateway med befintlig Unified CM-miljö
Eller:
Steg 3: Konfigurera lokal gateway med TDM PSTN-trunk
Baslinjekonfiguration
Det första steget när du förbereder din Cisco-router som lokal gateway för Webex Calling är att bygga en baslinjekonfiguration som säkrar din plattform och etablerar anslutning.
Alla certifikatbaserade distributioner av lokal gateway kräver Cisco IOS XE 17.9.1a eller senare versioner. De rekommenderade versionerna finns på sidan Ciscos programvaruforskning. Sök efter plattformen och välj en av de föreslagna versionerna.
ISR4000-seriens routrar måste konfigureras med både Unified Communications- och säkerhetslicenser.
Catalyst Edge 8000-seriens router med röstkort eller DSP:er kräver DNA Essentials-licensiering. Router utan röstkort eller DSP:er kräver ett minimum av DNA Essentials-licensiering.
För krav på hög kapacitet kan du också kräva en HSEC-licens (High Security) och ytterligare överföringsrätt.
Se behörighetskoder för mer information.
Skapa en grundläggande konfiguration för din plattform som följer dina företagspolicyer. Konfigurera framför allt följande och verifiera funktionen:
NTP
ACL:er
Användarautentisering och fjärråtkomst
DNS
IP-routning
IP-adresser
Nätverket mot Webex Calling måste använda en IPv4-adress. Adresser för lokal gateway med fullständigt kvalificerade domännamn (FQDN) eller tjänstregistrering (SRV) måste lösas till en offentlig IPv4-adress på internet.
Alla SIP- och medieportar i det lokala gatewaygränssnittet mot Webex måste vara tillgängliga från internet, antingen direkt eller via statisk NAT. Se till att du uppdaterar brandväggen i enlighet med detta.
Installera ett signerat certifikat på den lokala gatewayen (följande innehåller detaljerade konfigurationssteg).
En offentlig certifikatutfärdare (CA) som beskrivs i Vilka rotcertifikatutfärdare stöds för samtal till Cisco Webex-ljud- och videoplattformar? måste underteckna enhetscertifikatet.
FQDN som konfigurerats i Control Hub när du skapar en trunk måste vara routerns Common Name (CN) eller Subject Alternative Name (SAN)-certifikat. Till exempel:
Om en konfigurerad trunk i Control Hub i din organisation har cube1.lgw.com:5061 som FQDN för den lokala gatewayen måste CN eller SAN i routercertifikatet innehålla cube1.lgw.com.
Om en konfigurerad trunk i Control Hub i din organisation har lgws.lgw.com som SRV-adress för den eller de lokala gatewayarna som kan nås från trunken måste CN eller SAN i routercertifikatet innehålla lgws.lgw.com. Posterna som SRV-adressen omvandlar till (CNAME, En post eller IP-adress) är valfria i SAN.
Oavsett om du använder en FQDN eller SRV för trunken använder kontaktadressen för alla nya SIP-dialoger från din lokala gateway namnet som har konfigurerats i Control Hub.
Kontrollera att certifikaten är signerade för klient- och serveranvändning.
Överför Ciscos rot-CA-paket till den lokala gatewayen.
Konfiguration
| 1 | Se till att du tilldelar giltiga och routningsbara IP-adresser till alla Layer 3-gränssnitt, till exempel:
| ||
| 2 | Skydda STUN-inloggningsuppgifter på routern med symmetrisk kryptering. Konfigurera den primära krypteringsnyckeln och krypteringstypen enligt följande: | ||
| 3 | Skapa en förtroendepunkt för kryptering med ett certifikat som är signerat av din rekommenderade certifikatmyndighet (CA). | ||
| 4 | Autentisera ditt nya certifikat med ditt mellanliggande (eller rot) CA-certifikat och importera certifikatet (steg 4). Ange följande kommando för exec eller konfiguration:
| ||
| 5 | Importera ett signerat värdcertifikat med följande exec- eller konfigurationskommando:
| ||
| 6 | Aktivera exklusivitet för TLS1.2 och ange standardtrustpoint med hjälp av följande konfigurationskommandon:
| ||
| 7 | Installera Cisco rot-CA-paketet, som innehåller DigiCert CA-certifikatet som används av Webex Calling. Använd crypto pki trustpool import ren url kommandot för att hämta rot-CA-paketet från den angivna URL-adressen och för att rensa den aktuella CA-trustpoolen och sedan installera det nya paketet certifikat:
|
| 1 | Skapa en CUBE-certifikatbaserad PSTN-trunk för en befintlig plats i Control Hub. Mer information finns i Konfigurera trunkar, dirigeringsgrupper och uppringningsplaner för Webex Calling .
| ||||
| 2 | Ange följande kommandon för att konfigurera CUBE som en lokal Webex Calling-gateway: Här följer en förklaring av fälten för konfigurationen:
Aktiverar Cisco Unified Border Element (CUBE)-funktioner på plattformen. tillåt-anslutningar sip till sipAktivera CUBE-grundläggande SIP-back-to-back-användaragentfunktionen. Mer information finns i Tillåt anslutningar .
Aktiverar STUN (Session Traversal of UDP through NAT) globalt.
Mer information finns i Stun flödesdata-ID och Stun flödesdata som delas hemligt. asymmetrisk nyttolast fullKonfigurerar asymmetriskt stöd för SIP-nyttolast för både DTMF och dynamiska nyttolast för codec. Mer information om det här kommandot finns i asymmetrisk nyttolast . Tidigt erbjudande tvångsmässigtTvingar den lokala gatewayen att skicka SDP-information i det första INVITE-meddelandet i stället för att vänta på bekräftelse från angränsande peer. Mer information om det här kommandot finns i tidigt erbjudande . inkommande sip-profilerGör att CUBE kan använda SIP-profiler för att ändra meddelanden när de tas emot. Profiler tillämpas via samtalskollegor eller hyresgäster. | ||||
| 3 | Konfigurera codec för röstklass 100 codefilter för trunken. I det här exemplet används samma codec-filter för alla trunkar. Du kan konfigurera filter för varje trunk för exakt kontroll. Här följer en förklaring av fälten för konfigurationen: röstklass-codec 100Används för att endast tillåta prioriterade codec för samtal via SIP-trunkar. Se kodec för röstklass för merinformation.
| ||||
| 4 | Konfigurera röstklass stun-användning 100 för att aktivera ICE på Webex Calling-trunken. (Detta steg gäller inte för Webex for Government) Här följer en förklaring av fälten för konfigurationen: stunanvändningisliteAnvänds för att aktivera ICE-Lite för alla samtalskollegor i Webex Calling för att tillåta medieoptimering när det är möjligt. Mer information finns i användning av stun i röstklassen och bedöva användning ice lite .
| ||||
| 5 | Konfigurera policyn för mediekryptering för Webex-trafik. (Detta steg gäller inte för Webex for Government) Här följer en förklaring av fälten för konfigurationen: röstklass srtp-crypto 100Anger SHA1_80 som det enda CUBE-erbjudandet för SRTP-krypteringssviten i erbjudande- och svarsmeddelanden. Webex Calling har endast stöd för SHA180._ Mer information finns i röstklass srtp-crypto . | ||||
| 6 | Konfigurera FIPS-kompatibla GCM-koder (detta steg gäller endast för Webex for Government). Här följer en förklaring av fälten för konfigurationen: röstklass srtp-crypto 100Anger GCM som den krypteringssvit som CUBE erbjuder. Det är obligatoriskt att konfigurera GCM-kryptering för lokal gateway för Webex för myndigheter. | ||||
| 7 | Konfigurera ett mönster för att unikt identifiera samtal till en lokal gatewaytrunk baserat på destinationens FQDN eller SRV: Här följer en förklaring av fälten för konfigurationen: röstklass uri 100 sipDefinierar ett mönster som matchar en inkommande SIP-inbjudan till en inkommande trunk dial-peer. När du anger det här mönstret ska du använda LGW FQDN eller SRV som konfigurerats i Control Hub när du skapar en trunk. | ||||
| 8 | Konfigurera profiler för hantering av SIP-meddelanden. Om din gateway har konfigurerats med en offentlig IP-adress kan du konfigurera en profil enligt följande eller hoppa till nästa steg om du använder NAT. I det här exemplet är cube1.lgw.com FQDN som har konfigurerats för lokal gateway och ”198.51.100.1” är den offentliga IP-adressen för det lokala gatewaygränssnittet mot Webex Calling: Här följer en förklaring av fälten för konfigurationen: bestämmelserna 10 och 20För att Webex ska kunna autentisera meddelanden från din lokala gateway måste rubriken ”Kontakt” i SIP-begäran och svarsmeddelanden innehålla det värde som tillhandahålls för trunken i Control Hub. Detta kommer antingen att vara FQDN för en enda värd eller det SRV-domännamn som används för ett kluster av enheter.
| ||||
| 9 | Om din gateway har konfigurerats med en privat IP-adress bakom statisk NAT konfigurerar du inkommande och utgående SIP-profiler enligt följande. I det här exemplet är cube1.lgw.com FQDN som konfigurerats för den lokala gatewayen, "10.80.13.12" är gränssnittets IP-adress mot Webex Calling och "192.65.79.20" är NAT offentlig IP-adress. SIP-profiler för utgående meddelanden till Webex Calling
Här följer en förklaring av fälten för konfigurationen: bestämmelserna 10 och 20För att Webex ska kunna autentisera meddelanden från din lokala gateway måste rubriken ”Kontakt” i SIP-begäran och svarsmeddelanden innehålla det värde som tillhandahålls för trunken i Control Hub. Detta kommer antingen att vara FQDN för en enda värd eller det SRV-domännamn som används för ett kluster av enheter. regler 30 till 81Konvertera privata adressreferenser till den externa offentliga adressen för webbplatsen, så att Webex kan tolka och dirigera efterföljande meddelanden korrekt. SIP-profil för inkommande meddelanden från Webex CallingHär följer en förklaring av fälten för konfigurationen: regler 10 till 80Konvertera offentliga adressreferenser till den konfigurerade privata adressen så att meddelanden från Webex kan behandlas korrekt av CUBE. Mer information finns i röstklass sip-profiler . | ||||
| 10 | Konfigurera en SIP-alternativ keepalive med sidhuvud modifieringsprofil. Här följer en förklaring av fälten för konfigurationen: röstklass sip-alternativ-keepalive 100Konfigurerar en Keepalive-profil och går in i konfigurationsläget för röstklass. Du kan konfigurera tiden (i sekunder) när en SIP Out of Dialogue Options Ping skickas till uppringningsmålet när anslutningen till slutpunkten är i UPP- eller nedåtläge. Den här keepalive-profilen utlöses från den samtalskollega som konfigurerats mot Webex. För att säkerställa att kontaktrubrikerna inkluderar SBC-domännamnet används SIP-profil 115. Regler 30, 40 och 50 krävs endast när SBC har konfigurerats bakom statisk NAT. I det här exemplet är cube1.lgw.com den FQDN som valts för lokal gateway och om statisk NAT används är ”10.80.13.12” IP-adressen för SBC-gränssnittet mot Webex Calling och ”192.65.79.20” är den offentliga IP-adressen för NAT. | ||||
| 11 | Konfigurera Webex Calling-trunk:
|
Efter att ha byggt en trunk mot Webex Calling ovan använder du följande konfiguration för att skapa en okrypterad trunk mot en SIP-baserad PSTN-leverantör:
| Om din tjänsteleverantör erbjuder en säker PSTN-trunk kan du följa en liknande konfiguration som beskrivs ovan för Webex Calling-trunken. Säker till säker samtalsomkoppling stöds av CUBE. |
| Om du vill konfigurera TDM-gränssnitt för PSTN-samtalsanslutningar på Cisco TDM-SIP-gateways, se Konfigurera ISDN PRI. |
| 1 | Konfigurera följande röstklass-uri för att identifiera inkommande samtal från PSTN-trunken: Här följer en förklaring av fälten för konfigurationen: röstklass uri 200 sipDefinierar ett mönster som matchar en inkommande SIP-inbjudan till en inkommande trunk dial-peer. När du anger det här mönstret använder du IP-adressen till din IP PSTN-gateway. Mer information finns i röstklass uri. |
| 2 | Konfigurera följande IP PSTN-uppringningskollega: Här följer en förklaring av fälten för konfigurationen: Definierar en VoIP-uppringningspeer med en tagg på 300 och ger en meningsfull beskrivning för enkel hantering och felsökning. Mer information finns i uppringnings-peer-röst. destinationsmönster BAD.BADEtt dummy destinationsmönster krävs vid dirigering av utgående samtal med hjälp av en inkommande samtalskollega. Mer information finns i destinationsmönster (gränssnitt) . sessionsprotokoll sipv2Anger att samtalskollega 200 hanterar SIP-samtalsanslutningar. Mer information finns i sessionsprotokoll (uppringningspeer) . sessionsmål ipv4:192.168.80.13Anger destinationens IPv4-adress för att skicka samtalsgrenen. Sessionsmålet här är ITSP:s IP-adress. Mer information finns i sessionens mål (VoIP-samtalskollega). inkommande uri via 200Definierar ett matchningskriterie för VIA-rubriken med IP PSTN:s IP-adress. Matchar alla inkommande IP PSTN-samtalsanslutningar på lokal gateway med dial-peer 200. Mer information finns i inkommande URL. bind kontrollkälla-gränssnitt GigabitEthernet0/0/0Konfigurerar källgränssnittet och tillhörande IP-adress för meddelanden som skickas till PSTN. För mer information, se bind. bind mediekälla-gränssnitt GigabitEthernet0/0/0Konfigurerar källgränssnittet och tillhörande IP-adress för media som skickas till PSTN. För mer information, se bind. codec 100 för röstklassKonfigurerar samtalskollegan för att använda listan över vanliga codec-filter 100. Mer information finns i codec i röstklass . dtmf-relä rtp-nteDefinierar RTP-NTE (RFC2833) som den DTMF-kapacitet som förväntas i samtalsgrenen. Mer information finns i DTMF-relä (Voice over IP). Nej vadInaktiverar identifiering av röstaktivitet. Mer information finns i vad (ring peer). |
| 3 | Om du konfigurerar din lokala gateway för att endast dirigera samtal mellan Webex Calling och PSTN lägger du till följande konfiguration för samtalsomkoppling. Om du konfigurerar din lokala gateway med en Unified Communications Manager-plattform kan du hoppa till nästa avsnitt. |
PSTN-Webex Calling-konfigurationen i föregående avsnitt kan ändras för att inkludera ytterligare trunkar i ett Cisco Unified Communications Manager-kluster (UCM). I detta fall dirigeras alla samtal via Unified CM. Samtal från UCM på port 5060 dirigeras till PSTN och samtal från port 5065 dirigeras till Webex Calling. Följande stegskonfigurationer kan läggas till för att inkludera detta samtalsscenario.
| 1 | Konfigurera följande URI:er för röstklass: | ||
| 2 | Konfigurera följande DNS-poster för att ange SRV-dirigering till Unified CM-värdar:
Här följer en förklaring av fälten för konfigurationen: Följande kommando skapar en DNS SRV-resurspost. Skapa en post för varje UCM-värd och trunk: ip-värd _sip._udp.pstntocucm.io srv 2 1 5060 ucmsub5.mydomain.com _sip._udp.pstntocucm.io: SRV-resurspostnamn 2: SRV-resursinspelningsprioriteten 1: Vikt för SRV-resursrekord 5060: Portnumret som ska användas för målvärden i den här resursposten ucmsub5.mydomain.com: Målvärden för resursposten Om du vill lösa resurspostens målvärdnamn skapar du lokala DNS A-poster. Till exempel: ip-värd ucmsub5.mydomain.com 192.168.80.65 ip-värd: Skapar en post i den lokala IOS XE-databasen. ucmsub5.mydomain.com: Namnet A-post värd. 192.168.80.65: Värdens IP-adress. Skapa SRV-resursposter och A-poster för att återspegla din UCM-miljö och önskad samtalsdistributionsstrategi. | ||
| 3 | Konfigurera följande samtalskollegor: | ||
| 4 | Lägg till samtalsomkoppling med följande konfigurationer: |
Diagnostic Signatures (DS) upptäcker proaktivt vanliga problem i den Cisco IOS XE-baserade lokala gatewayen och genererar e-post-, syslog- eller terminalmeddelandeaviseringar om händelsen. Du kan också installera DS för att automatisera diagnostikdatainsamling och överföra inhämtad data till Cisco TAC-fallet för att påskynda upplösningstiden.
Diagnostic Signatures (DS) är XML-filer som innehåller information om händelser som utlöser problem och åtgärder för att informera, felsöka och åtgärda problemet. Använd syslog-meddelanden, SNMP-händelser och genom regelbunden övervakning av specifika show-kommandoutgångar för att definiera logiken för problemidentifiering. Åtgärdstyperna inkluderar:
Samla in utdata för showkommandon
Skapar en konsoliderad loggfil
Överföra filen till en nätverksplats som användaren tillhandahåller, t.ex. HTTPS, SCP, FTP-server
TAC-ingenjörer skapar DS-filer och signerar dem digitalt för integritetsskydd. Varje DS-fil har ett unikt numeriskt ID som tilldelats av systemet. Sökverktyg för diagnostiska signaturer (DSLT) är en enda källa för att hitta tillämpliga signaturer för övervakning och felsökning av olika problem.
Innan du börjar:
Redigera inte DS-filen som du hämtar från DSLT . Filerna som du ändrar misslyckas med installationen på grund av felet i integritetskontrollen.
En SMTP-server (Simple Mail Transfer Protocol) som du behöver för att den lokala gatewayen ska skicka ut e-postaviseringar.
Kontrollera att den lokala gatewayen kör IOS XE 17.6.1 eller senare om du vill använda den säkra SMTP-server för e-postaviseringar.
Förutsättningar
Lokal gateway som kör IOS XE 17.6.1 eller senare
Diagnostic Signatures är aktiverade som standard.
Konfigurera den säkra e-postservern som du använder för att skicka proaktiva meddelanden om enheten kör IOS XE 17.6.1 eller senare.
configure terminal call-home mail-server <username>:<pwd>@<email server> priority 1 secure tls endKonfigurera miljövariabelnds_email med e-postadress till administratören som du ska meddela.
configure terminal call-home diagnostic-signature LocalGateway(cfg-call-home-diag-sign)environment ds_email <email address> end
Installera diagnostiksignaturer för proaktiv övervakning
Övervakar hög CPU-användning
Denna DS spårar 5-sekunders CPU-användning med SNMP OID 1.3.6.1.4.1.9.2.1.56. När utnyttjandegraden når 75 % eller mer inaktiveras alla felsökningar och alla diagnostiksignaturer som du installerar i den lokala gatewayen avinstalleras. Använd stegen nedan för att installera signaturen.
Se till att du har aktiverat SNMP med kommandot visa snmp. Om SNMP inte är aktiverat ska du konfigurera snmp-serverhanterare kommando.
show snmp %SNMP agent not enabled config t snmp-server manager end show snmp Chassis: ABCDEFGHIGK 149655 SNMP packets input 0 Bad SNMP version errors 1 Unknown community name 0 Illegal operation for community name supplied 0 Encoding errors 37763 Number of requested variables 2 Number of altered variables 34560 Get-request PDUs 138 Get-next PDUs 2 Set-request PDUs 0 Input queue packet drops (Maximum queue size 1000) 158277 SNMP packets output 0 Too big errors (Maximum packet size 1500) 20 No such name errors 0 Bad values errors 0 General errors 7998 Response PDUs 10280 Trap PDUs Packets currently in SNMP process input queue: 0 SNMP global trap: enabledHämta DS 64224 med följande alternativ i den nedrullningsbara listan i Diagnostic Signatures Lookup Tool:
copy ftp://username:password@<server name or ip>/DS_64224.xml bootflash:Fältnamn
Fältvärde
Plattform
Cisco 4300-, 4400 ISR-serien eller Catalyst 8000V Edge-programvara
Produkt
CUBE Enterprise i Webex Calling lösning
Problemomfång
Prestanda
Problemtyp
Hög processoranvändning med e-postavisering
Kopiera DS XML-filen till den lokala gateway-flashen.
copy ftp://username:password@<server name or ip>/DS_64224.xml bootflash:Följande exempel visar kopiering av filen från en FTP-server till den lokala gatewayen.
copy ftp://user:pwd@192.0.2.12/DS_64224.xml bootflash: Accessing ftp://*:*@ 192.0.2.12/DS_64224.xml...! [OK - 3571/4096 bytes] 3571 bytes copied in 0.064 secs (55797 bytes/sec)Installera DS XML-filen i den lokala gatewayen.
call-home diagnostic-signature load DS_64224.xml Load file DS_64224.xml successAnvänd visa diagnostiksignatur för call-home för att kontrollera att signaturen har installerats. Statuskolumnen måste ha ett ”registrerat” värde.
show call-home diagnostic-signature Current diagnostic-signature settings: Diagnostic-signature: enabled Profile: CiscoTAC-1 (status: ACTIVE) Downloading URL(s): https://tools.cisco.com/its/service/oddce/services/DDCEService Environment variable: ds_email: username@gmail.comHämta DS:er:
DS-ID
DS-namn
Revidering
Status
Senaste uppdatering (GMT+00:00)
64224
DS_Lokal gateway_Processor_MON75
0.0.10
Registrerad
2020-11-07 22:05:33
När denna signatur utlöses avinstalleras alla DS:er som körs, inklusive signaturen i fråga. Om det behövs installerar du om DS 64224 för att fortsätta övervaka hög CPU-användning på den lokala gatewayen.
Övervakning av onormala samtal kopplas från
Denna DS använder SNMP-omröstningar var 10:e minut för att upptäcka onormala samtalsfrånkopplingar med SIP-fel 403, 488 och 503. Om antalet fel är större än eller lika med 5 från den senaste omröstningen genereras en syslog och ett e-postmeddelande. Använd stegen nedan för att installera signaturen.
Kontrollera att SNMP är aktiverat med hjälp av kommandot visa snmp. Om SNMP inte är aktiverat konfigurerar du snmp-serverhanterare kommando.
show snmp %SNMP agent not enabled config t snmp-server manager end show snmp Chassis: ABCDEFGHIGK 149655 SNMP packets input 0 Bad SNMP version errors 1 Unknown community name 0 Illegal operation for community name supplied 0 Encoding errors 37763 Number of requested variables 2 Number of altered variables 34560 Get-request PDUs 138 Get-next PDUs 2 Set-request PDUs 0 Input queue packet drops (Maximum queue size 1000) 158277 SNMP packets output 0 Too big errors (Maximum packet size 1500) 20 No such name errors 0 Bad values errors 0 General errors 7998 Response PDUs 10280 Trap PDUs Packets currently in SNMP process input queue: 0 SNMP global trap: enabledHämta DS 65221 med följande alternativ i Diagnostic Signatures Lookup Tool:
Fältnamn
Fältvärde
Plattform
Cisco 4300-, 4400 ISR-serien eller Catalyst 8000V Edge-programvara
Produkt
CUBE Enterprise i Webex Calling-lösning
Problemomfång
Prestanda
Problemtyp
Identifiering av onormal SIP-samtalsavbrott med e-post- och Syslog-avisering.
Kopiera DS XML-filen till den lokala gatewayen.
copy ftp://username:password@<server name or ip>/DS_65221.xml bootflash:Installera DS XML-filen i den lokala gatewayen.
call-home diagnostic-signature load DS_65221.xml Load file DS_65221.xml successAnvänd kommandot visa diagnostiksignatur för call-home för att kontrollera att signaturen har installerats. Statuskolumnen måste ha ett ”registrerat” värde.
Installera diagnostiksignaturer för att felsöka ett problem
Du kan även använda Diagnostic Signatures (DS) för att snabbt lösa problem. Cisco TAC ingenjörer har skapat flera signaturer som möjliggör nödvändiga felsökningar som krävs för att felsöka ett visst problem, upptäcka problem, samla in rätt uppsättning diagnostikdata och överföra data automatiskt till Cisco TAC fodralet. Detta eliminerar behovet av att manuellt kontrollera problemförekomsten och gör felsökning av periodiska och tillfälliga problem mycket enklare.
Du kan använda Sökverktyg för diagnostiska signaturer för att hitta tillämpliga signaturer och installera dem för att själv lösa ett visst problem eller så kan du installera signaturen som rekommenderas av TAC-ingenjören som en del av supporten.
Här följer ett exempel på hur du hittar och installerar en DS för att identifiera förekomst för ”%VOICE_IEC-3-GW: CCAPI: Internt fel (tröskelvärde för samtalstopp): IEC=1.1.181.1.29.0" syslog och automatisera insamling av diagnostikdata genom att använda följande steg:
Konfigurera en annan DS-miljövariabelds_fsurl_prefix som sökväg för Cisco TAC -filservern (cxd.cisco.com) för att överföra diagnostikdata. Användarnamnet i sökvägen är ärendenumret och lösenordet är filöverföringstoken som kan hämtas från Support ärendehanteraren som visas nedan. Filöverföringstoken kan genereras i Bilagor i supportärendehanteraren vid behov.
configure terminal call-home diagnostic-signature LocalGateway(cfg-call-home-diag-sign)environment ds_fsurl_prefix "scp://<case number>:<file upload token>@cxd.cisco.com" endExempel:
call-home diagnostic-signature environment ds_fsurl_prefix " environment ds_fsurl_prefix "scp://612345678:abcdefghijklmnop@cxd.cisco.com"Kontrollera att SNMP är aktiverat med hjälp av kommandot visa snmp. Om SNMP inte är aktiverat konfigurerar du snmp-serverhanterare kommando.
show snmp %SNMP agent not enabled config t snmp-server manager endVi rekommenderar att du installerar DS 64224 för övervakning av hög processor som en proaktiv åtgärd för att inaktivera alla felsökningar och diagnostiksignaturer under tid med hög processoranvändning. Hämta DS 64224 med följande alternativ i Diagnostic Signatures Lookup Tool:
Fältnamn
Fältvärde
Plattform
Cisco 4300-, 4400 ISR-serien eller Catalyst 8000V Edge-programvara
Produkt
CUBE Enterprise i Webex Calling-lösning
Problemomfång
Prestanda
Problemtyp
Högt CPU-utnyttjande med e-postavisering.
Hämta DS 65095 med följande alternativ i Diagnostic Signatures Lookup Tool:
Fältnamn
Fältvärde
Plattform
Cisco 4300-, 4400 ISR-serien eller Catalyst 8000V Edge-programvara
Produkt
CUBE Enterprise i Webex Calling-lösning
Problemomfång
Syslogs
Problemtyp
Syslog - %VOICE_IEC-3-GW: CCAPI: Internt fel (tröskelvärde för samtalstopp): IEC=1.1.181.1.29.0
Kopiera DS XML-filerna till den lokala gatewayen.
copy ftp://username:password@<server name or ip>/DS_64224.xml bootflash: copy ftp://username:password@<server name or ip>/DS_65095.xml bootflash:Installera XML-fil DS 64224 med hög CPU-övervakning och sedan DS 65095 i den lokala gatewayen.
call-home diagnostic-signature load DS_64224.xml Load file DS_64224.xml success call-home diagnostic-signature load DS_65095.xml Load file DS_65095.xml successKontrollera att signaturen har installerats med visa diagnostik-signatur. Statuskolumnen måste ha ett ”registrerat” värde.
show call-home diagnostic-signature Current diagnostic-signature settings: Diagnostic-signature: enabled Profile: CiscoTAC-1 (status: ACTIVE) Downloading URL(s): https://tools.cisco.com/its/service/oddce/services/DDCEService Environment variable: ds_email: username@gmail.com ds_fsurl_prefix: scp://612345678:abcdefghijklmnop@cxd.cisco.comHämtade DS:er:
DS-ID
DS-namn
Revidering
Status
Senaste uppdatering (GMT+00:00)
64224
00:07:45
DS_Lokal gateway_Processor_MON75
0.0.10
Registrerad
2020-11-08:00:07:45
65095
00:12:53
DS_Lokal gateway_IEC_Call_spike_threshold
0.0.12
Registrerad
2020-11-08:00:12:53
Kontrollera att diagnostiksignaturer körs
I följande kommando visas kolumnen ”Status” för kommandot visa diagnostiksignatur för call-home ändras till ”körs” medan den lokala gatewayen utför åtgärden som definieras i signaturen. Utdata från visa statistik för call-home diagnostik-signatur är det bästa sättet att verifiera om en diagnostiksignatur identifierar en händelse av intresse och utförde åtgärden. Kolumnen ”Utlöst/Max/Avinstallera” anger hur många gånger den givna signaturen har utlöst en händelse, det maximala antalet gånger som den definieras för att identifiera en händelse och om signaturen avinstallerar sig själv efter att maximalt antal utlösta händelser har identifierats.
show call-home diagnostic-signature
Current diagnostic-signature settings:
Diagnostic-signature: enabled
Profile: CiscoTAC-1 (status: ACTIVE)
Downloading URL(s): https://tools.cisco.com/its/service/oddce/services/DDCEService
Environment variable:
ds_email: carunach@cisco.com
ds_fsurl_prefix: scp://612345678:abcdefghijklmnop@cxd.cisco.com Hämtade DS:er:
DS-ID | DS-namn | Revidering | Status | Senaste uppdatering (GMT+00:00) |
|---|---|---|---|---|
| 64224 | DS_Lokal gateway_Processor_MON75 |
0.0.10 |
Registrerad |
2020-11-08 00:07:45 |
65095 |
DS_Lokal gateway_IEC_Call_spike_threshold |
0.0.12 |
Körs |
2020-11-08 00:12:53 |
visa statistik för call-home diagnostik-signatur
DS-ID | DS-namn | Utlöst/Max/Avinstallation | Genomsnittlig körtid (sekunder) | Maximal körtid (sekunder) |
|---|---|---|---|---|
| 64224 | DS_Lokal gateway_Processor_MON75 |
0/0/N |
0.000 |
0.000 |
65095 |
DS_Lokal gateway_IEC_Call_spike_threshold |
1/20/Y |
23.053 |
23.053 |
Det e-postbekräftelse som skickas under körningen av diagnostisk signatur innehåller viktig information som problemtyp, enhetsinformation, programvaruversion, pågående konfiguration och visa kommandon som är relevanta för att felsöka det givna problemet.
Avinstallera diagnostiksignaturer
Använd diagnostiksignaturerna för felsökning och definieras vanligtvis för att avinstallera efter att vissa problem har upptäckts. Om du vill avinstallera en signatur manuellt hämtar du DS-ID från utmatningen av visa diagnostiksignatur för call-home och kör följande kommando:
call-home diagnostic-signature deinstall <DS ID> Exempel:
call-home diagnostic-signature deinstall 64224
| Nya signaturer läggs till regelbundet i sökverktyget för diagnostiksignaturer, baserat på problem som observeras i distributioner. TAC har för närvarande inte stöd för begäranden om att skapa nya anpassade signaturer. |
Grunderna
Förutsättningar
Innan du distribuerar CUBE HA som en lokal gateway för Webex Calling ska du se till att du verkligen förstår följande koncept:
2-lagers enhet-till-enhetsredundans med CUBE Enterprise för tillståndskänsligt bevarande av samtal
Konfigurationsriktlinjerna i den här artikeln utgår från en dedikerad lokal gatewayplattform utan någon befintlig röstkonfiguration. Om en befintlig CUBE-företagsdistribution ändras för att även använda den lokala gatewayfunktionen för Cisco Webex Calling ska du vara uppmärksam på konfigurationen som tillämpas för att säkerställa att befintliga samtalsflöden och funktioner inte avbryts och se till att du följer CUBE HA-designkraven.
Maskinvaru- och programvarukomponenter
CUBE HA som lokal gateway kräver IOS-XE version 16.12.2 eller senare och en plattform där både CUBE HA- och lokala gatewayfunktioner stöds.
| Kommandon och loggar i den här artikeln baseras på minst programvaruversion Cisco IOS-XE 16.12.2 implementerad på en vCUBE (CSR1000v). |
Referensmaterial
Här är några detaljerade konfigurationsguider för CUBE HA för olika plattformar:
ISR 4K-serien – https://www.cisco.com/c/en/us/td/docs/ios-xml/ios/voice/cube/configuration/cube-book/voi-cube-high-availability-ISR4K.html
CSR 1000v (vCUBE) – https://www.cisco.com/c/en/us/td/docs/ios-xml/ios/voice/cube/configuration/cube-book/voi-cube-high-availability-CSR1000v.html
Föredragen Cisco-arkitektur för Cisco Webex Calling – https://www.cisco.com/c/dam/en/us/td/docs/solutions/CVD/Collaboration/hybrid/AltDesigns/PA-WbxCall.pdf
Översikt över Webex Calling-lösning
Cisco Webex Calling är ett samarbetserbjudande som tillhandahåller ett molnbaserat alternativ med flera klienter till en lokal PBX-telefontjänst med flera PSTN-alternativ för kunder.
Distribution av lokal gateway (som representeras nedan) är i fokus för den här artikeln. Trunk för lokal gateway (platsbaserad PSTN) i Webex Calling gör det möjligt att ansluta till en PSTN-tjänst som ägs av kunden. Den ger också anslutning till en lokal IP PBX-distribution, till exempel Cisco Unified CM. All kommunikation till och från molnet är säker med TLS-transport för SIP och SRTP för media.
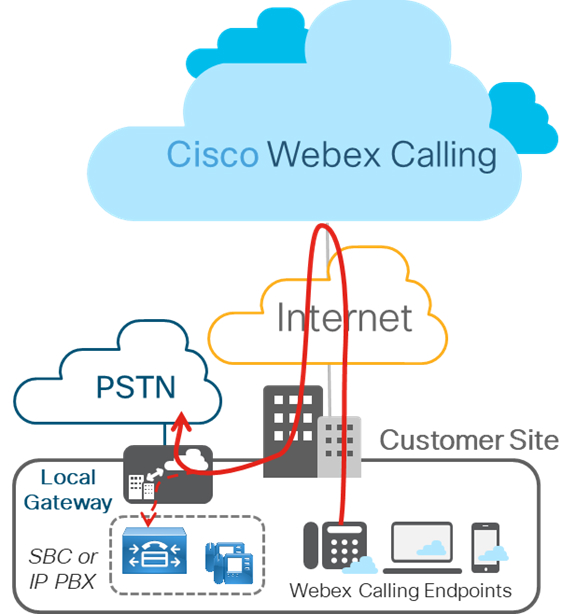
Figuren nedan visar en Webex Calling-distribution utan någon befintlig IP PBX och kan tillämpas på en distribution på enskild eller flera platser. Konfigurationen som beskrivs i den här artikeln baseras på den här distributionen.
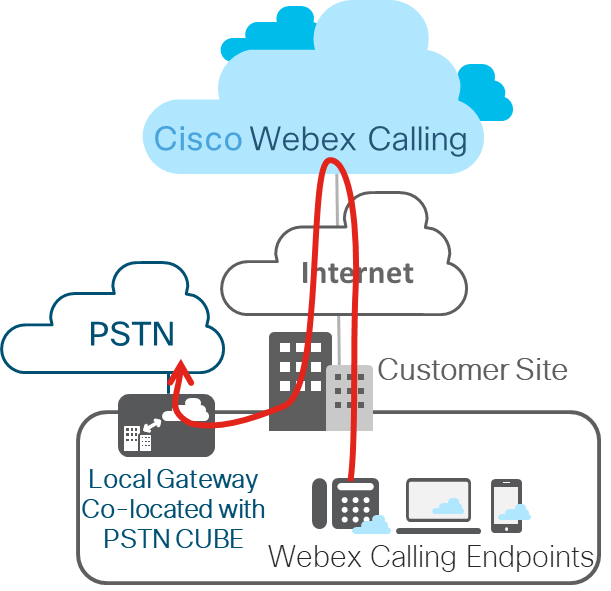
2-lagers enhet-till-enhetsredundans
CUBE HA 2-lagers enhet-till-enhetsredundans använder infrastrukturprotokollet Redundansgrupp (RG) för att skapa ett par routrar som är aktiva/i vänteläge. Detta par delar samma virtuella IP-adress (VIP) över sina respektive gränssnitt och utbyter kontinuerligt statusmeddelanden. CUBE-sessionsinformation kontrolleras med ett par routrar, vilket gör att routern i vänteläge omedelbart kan ta över allt ansvar för CUBE-samtalsbearbetning om den aktiva routern går ur drift, vilket resulterar i ett tillståndskänsligt bevarande av signalering och media.
| Kontrollen är begränsad till anslutna samtal med mediepaket. Samtal under överföring kontrolleras inte (till exempel i försöks- eller ringande tillstånd) I den här artikeln hänvisar CUBE HA till CUBE High Availability (HA) 2-lagers enhet-till-enhetsredundans för tillståndskänsligt bevarande av samtal |
Från och med IOS-XE 16.12.2 kan CUBE HA distribueras som en lokal gateway för Cisco Webex Calling-trunkdistributioner (platsbaserad PSTN) och vi kommer att diskutera designöverväganden och konfigurationer i den här artikeln. Denna figur visar en typisk CUBE HA-konfiguration som lokal gateway för en Cisco Webex Calling-trunkdistribution.
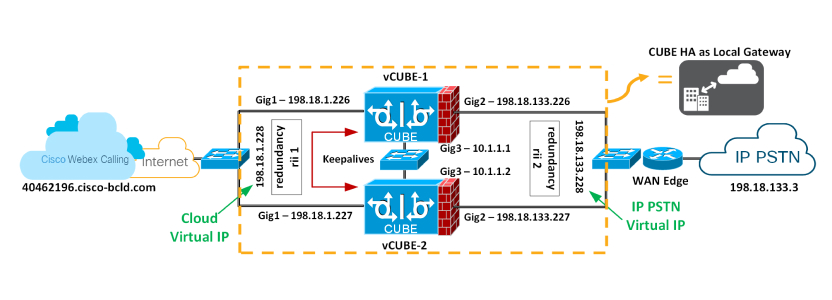
Infrakomponent för redundansgrupp
Infrakomponenten för redundansgrupp (RG) tillhandahåller infrastrukturstöd för enhet-till-enhetskommunikation mellan de två CUBE och förhandlar fram det slutliga stabila redundanstillståndet. Komponenten tillhandahåller även:
Ett HSRP-liknande protokoll som förhandlar fram det slutliga redundanstillståndet för varje router genom att utbyta keepalive- och hello-meddelanden mellan de två CUBE (via kontrollgränssnittet) – GigabitEthernet3 i figuren ovan.
En transportmekanism för kontroll av signalerings- och medietillstånd för varje samtal från den aktiva routern till routern i vänteläge (via datagränssnittet) – GigabitEthernet3 i figuren ovan.
Konfiguration och hantering av det virtuella IP-gränssnittet (VIP) för trafikgränssnitten (flera trafikgränssnitt kan konfigureras med samma RG-grupp) – GigabitEthernet 1 och 2 anses vara trafikgränssnitt.
Den här RG-komponenten måste konfigureras specifikt för att stödja röst B2B HA.
Hantering av virtuell IP-adress (VIP) för både signalering och media
B2B HA är beroende av VIP för att uppnå redundans. VIP och associerade fysiska gränssnitt för båda CUBE i CUBE HA-paret måste finnas på samma LAN-undernät. Konfiguration av VIP och bindningen av VIP-gränssnittet till ett visst röstprogram (SIP) är obligatorisk för stöd för röst B2B HA. Externa enheter, t.ex. Unified CM, SBC för Webex Calling-åtkomst, tjänsteleverantör eller proxy, använder VIP som destinations-IP-adress för samtal som passerar genom CUBE HA-routrar. Avseende Webex Calling agerar därmed CUBE HA-paren som en enda lokal gateway.
Information om samtalssignalering och RTP-session för etablerade samtal kontrolleras från den aktiva routern till routern i vänteläge. När den aktiva routern slutar fungera tar routern i vänteläge över och fortsätter vidarebefordra RTP-strömmen som tidigare dirigerades av den första routern.
Samtal som är i överföringstillstånd vid felöverlämningen kommer inte att bevaras efter växlingen. Till exempel samtal som inte har etablerats helt än eller som håller på att ändras med en överförings- eller parkeringsfunktion. Etablerade samtal kan kopplas från efter växlingen.
Följande krav gäller för användning av CUBE HA som lokal gateway för tillståndskänsliga felöverlämningar av samtal:
CUBE HA kan inte ha TDM eller analoga gränssnitt på samma plats
Gig1 och Gig2 kallas för trafikgränssnitt (SIP/RTP) och Gig3 är kontroll-/datagränssnitt för redundansgrupp (RG)
Högst 2 CUBE HA-par kan placeras i samma 2-lagersdomän, ett med grupp-ID 1 och det andra med grupp-ID 2. Om 2 HA-par konfigureras med samma grupp-ID måste kontroll-/datagränssnitt för RG tillhöra olika 2-lagersdomäner (vlan, separat växling)
Portkanalen har stöd för både kontroll-/datagränssnitt för RG och trafikgränssnitt
All signalering/media kommer från/till den virtuella IP-adressen
När en plattform laddas om i en CUBE-HA-relation startar den alltid om i Vänteläge
Lägre adress för alla gränssnitt (Gig1, Gig2, Gig3) ska vara på samma plattform
Identifieraren för redundansgränssnittet ska vara unik för en par-/gränssnittskombination på samma 2-lager
Konfigurationen för båda CUBE måste vara identisk, inklusive fysisk konfiguration, och måste köras på samma typ av plattform och IOS-XE-version
Loopback-gränssnitt kan inte användas som bindning eftersom de alltid är uppe
Vid flera trafikgränssnitt (SIP/RTP) (Gig1, Gig2) måste gränssnittsspårning konfigureras
CUBE-HA stöds inte via anslutning med korskopplad nätverkskabel för RG-kontrollänken/datalänken (Gig3)
Båda plattformarna måste vara identiska och anslutas via en fysisk växel över alla på liknande gränssnitt för att CUBE HA ska fungera, dvs. GE0/0/0 av CUBE-1 och CUBE-2 måste avslutas i samma växel osv.
WAN får inte avslutas direkt på CUBE-tillämpningarna och Data HA får inte finnas på någon sida
Både Aktiv och Standby måste vara i samma datacenter
Det är obligatoriskt att använda separat L3-gränssnitt för redundans (RG Control/-data, Gig3), dvs. gränssnitt som används för trafik får inte användas för HA-keepalives och kontrollpunkter
Vid felöverlämning uppdateras som standard den tidigare aktiva CUBE-applikationen, vilket innebär att signalering och media bevaras
Konfigurera redundans på båda CUBE
Du måste konfigurera 2-lagers enhet-till-enhetsredundans på båda CUBE-tillämpningarna som ska användas i ett HA-par för att få fram virtuella IP-adresser.
| 1 | Konfigurera gränssnittsspårning på global nivå för att spåra gränssnittets status.
Spåra CLI används i RG för att spåra gränssnittstillståndet för rösttrafik, så att den aktiva dirigeringens roll tystas när trafikgränssnittet ligger nere. | ||||||
| 2 | Konfigurera RG för användning med VoIP HA under underläget för programredundans.
Här förklaras de fält som används i den här konfigurationen:
| ||||||
| 3 | Aktivera enhet-till-enhetsredundans för CUBE-programmet. Konfigurera RG från föregående steg under
redundansgrupp 1– Ny inläsning krävs för att den uppdaterade konfigurationen ska fungera när du lägger till och tar bort det här kommandot. Plattformarna läses in igen när hela konfigurationen har tillämpats. | ||||||
| 4 | Konfigurera Gig1 och Gig2-gränssnitten tillsammans med deras respektive virtuella IP-adresser enligt nedan och tillämpa redundansgränssnittsidentifieraren (rii)
Här förklaras de fält som används i den här konfigurationen:
| ||||||
| 5 | Spara konfigurationen av den första CUBE-tillämpningen och läs in den på nytt. Standby-plattformen är alltid sist att läsas in på nytt.
När VCUBE-1 startat helt sparar du konfigurationen av VCUBE-2 och läser in den på nytt.
| ||||||
| 6 | Verifiera att enhet-till-enhetskonfigurationen fungerar som väntat. Relevant utdata markeras i fetstil. VCUBE-2 lästes in på nytt sist och enligt designöverväganden är standbyplattformen alltid den sista att läsas in på nytt. |
Konfigurera en lokal gateway på båda CUBE
I vår exempelkonfiguration använder vi följande segmentinformation från Control Hub för att bygga den lokala gatewaykonfigurationen på båda plattformarna, VCUBE-1 och VCUBE-2. Användarnamnet och lösenordet för den här inställningen är följande:
Användarnamn: Hussain1076_LGU
Lösenord: lOV12MEaZx
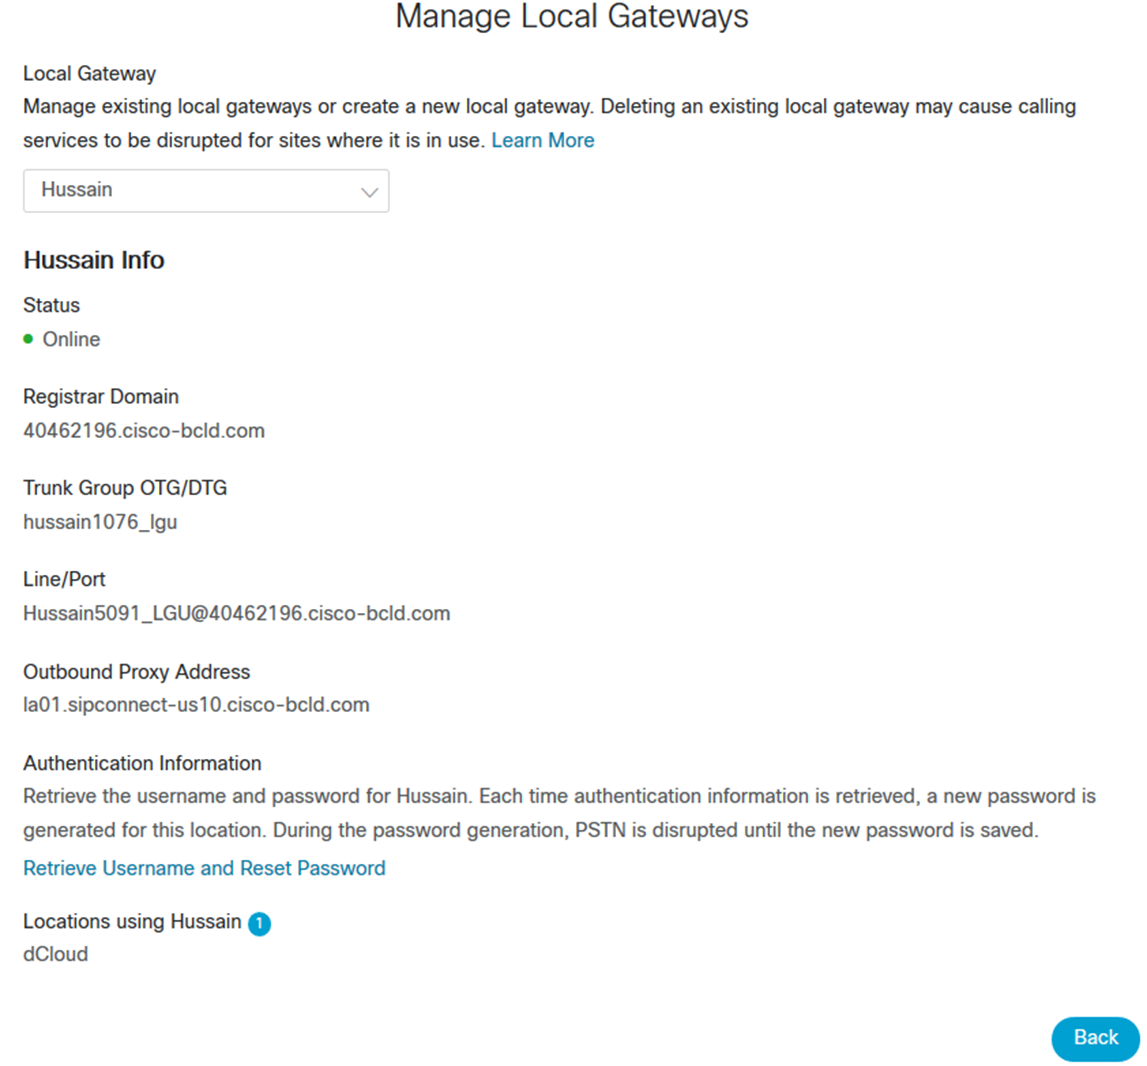
| 1 | En konfigurationsnyckel måste skapas för lösenordet med kommandona som visas nedan innan den kan användas i autentiseringsuppgifterna eller delade hemligheter. Typ 6-lösenord krypteras med AES-chiffer och denna användardefinierade konfigurationsnyckel.
Här är den lokala gatewaykonfigurationen som gäller för båda plattformarna baserat på parametrarna i Control Hub som visas ovan, spara och läs in igen. SIP Digest-autentiseringsuppgifter från Control Hub markeras i fetstil.
För att visa utdata för visningskommandot har vi gjort en ny inläsning av VCUBE-2 följt av VCUBE-1, vilket gör VCUBE-1 till standby-CUBE och VCUBE-2 till aktiv CUBE |
| 2 | När som helst kommer endast en plattform att upprätthålla en aktiv registrering som lokal gateway med Webex Calling-åtkomsten SBC. Ta en titt på utdata för följande visningskommandon. visa redundansprogramgrupp 1 visa status för sip-ua-registret
Från ovan utdata kan du se att VCUBE-2 är den aktiva LGW som underhåller registreringen med Webex Calling-åtkomsten SBC, medan utdata från ”show sip-ua register status (visa status för sip-ua register)” är tomt i VCUBE-1 |
| 3 | Aktivera nu följande felsökningar på VCUBE-1
|
| 4 | Simulera felöverlämning genom att utfärda följande kommando på den aktiva LGW, VCUBE-2 i det här fallet.
Växling från AKTIV till STANDBY för LGW sker även i följande scenario, förutom CLI som listas ovan
|
| 5 | Kontrollera om VCUBE-1 har registrerats med Webex Calling-åtkomst SBC. VCUBE-2 skulle ha lästs in på nytt vid det här laget.
VCUBE-1 är nu aktiv LGW. |
| 6 | Titta på relevant felsökningslogg på VCUBE-1 som skickar en SIP-registrering till Webex Calling VIA den virtuella IP-adressen och mottager en 200 OK.
|
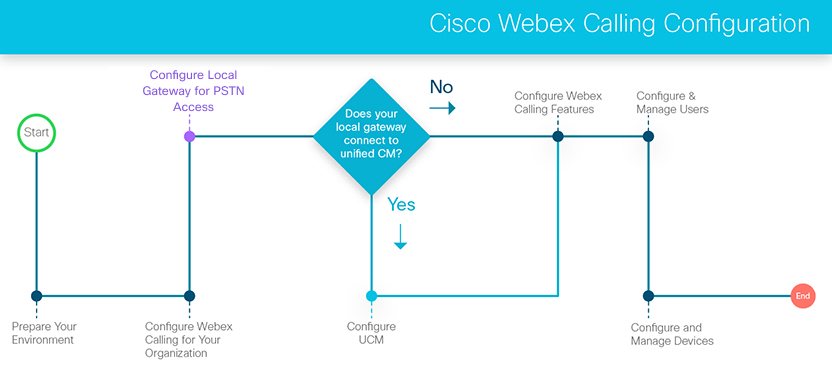
Konfigurera säkerhetsprofilen för SIP-trunk för trunk till lokal gateway
I fall där lokal gateway och PSTN-gateway finns på samma enhet måste Unified CM aktiveras för att skilja mellan två olika trafiktyper (samtal från Webex och från PSTN) som härstammar från samma enhet och tillämpa en differentierad tjänsteklass för de här samtalstyperna. Den differentierade samtalsbehandlingen uppnås genom att två trunkar tillhandahålls mellan Unified CM och den kombinerade enheten med lokal gateway och PSTN-gateway som kräver olika SIP-lyssningsportar för de två trunkarna.
Skapa en dedikerad säkerhetsprofil för SIP-trunk för lokal gateway-trunk med följande inställningar:
| ||||||||||
Konfigurera SIP-profilen för den lokala gateway-trunken
Skapa en dedikerad SIP-profil för den lokala gateway-trunken med följande inställningar:
| ||||||||||
Skapa ett sökutrymme för samtal för samtal från Webex
Skapa ett samtalssökutrymme för samtal från Webex med följande inställningar:
| ||||||||||||
Konfigurera en SIP-trunk till och från Webex
Skapa en SIP-trunk för samtal till och från Webex via lokal gateway med följande inställningar:
| ||||||||||||||||||||||||||
Konfigurera dirigeringsgrupp för Webex
Skapa en dirigeringsgrupp med följande inställningar:
| ||||||||
Konfigurera dirigeringslista för Webex
Skapa en dirigeringslista med följande inställningar:
| ||||||||||||||
Skapa en partition för Webex-destinationer
Skapa en partition för Webex-destination med följande inställningar:
| ||||||||
Nästa steg
Se till att lägga till den här partitionen i alla samtalssökutrymmen som ska ha åtkomst till Webex-destinationer. Du måste lägga till den här partitionen specifikt i det samtalssökutrymme som används som sökutrymme för inkommande samtal på PSTN-trunkar, så att samtal från PSTN till Webex kan dirigeras.
Konfigurera dirigeringsmönster för Webex-destinationer
Konfigurera dirigeringsmönster för varje DID-intervall på Webex med följande inställningar:
| ||||||||||||
Konfigurera förkortad normalisering för fjärruppringning för Webex
Om förkortad uppringning inom webbplatsen krävs för Webex ska du konfigurera normaliseringsmönster för uppringning för varje ESN-intervall på Webex med följande inställningar:
| ||||||||||||||||||
Skapa en sökgrupp
Svarsgrupper dirigerar inkommande samtal till en grupp användare eller arbetsytor. Du kan till och med konfigurera ett mönster för att dirigera till en hel grupp.
Mer information om hur du skapar en sökgrupp finns i Sökgrupper i Cisco Webex Control Hub .
Skapa en samtalskö
Du kan konfigurera en samtalskö så att kunder vars samtal inte kan besvaras hör ett automatiskt svar, lugnande meddelanden och musik tills någon kan besvara samtalet.
Mer information om hur du konfigurerar och hanterar en samtalskö finns i Hantera samtalsköer i Cisco Webex Control Hub .
Skapa en receptionistklient
Hjälp till att uppfylla kontorspersonalens behov. Du kan konfigurera användare som telefonassistenter så att de kan granska inkommande samtal till vissa personer inom organisationen.
Mer information om hur du konfigurerar och visar dina receptionistklienter finns i Receptionistklienter i Cisco Webex Control Hub.
Skapa och hantera automatiska receptionister
Du kan lägga till hälsningar, konfigurera menyer och dirigera samtal till en svarstjänst, en sökgrupp, en röstbrevlåda eller en riktig person. Skapa ett schema som är öppet dygnet runt eller tillhandahåll andra alternativ när ditt företag är öppet eller stängt.
Information om hur du skapar och hanterar automatiska receptionister finns i Hantera automatiska receptionister i Cisco Webex Control Hub .
Konfigurera en personsökningsgrupp
Med gruppsökning kan en användare ringa ett enkelriktat samtal eller en gruppsökning till upp till 75 målanvändare och arbetsytor genom att slå ett nummer eller en anknytning som är tilldelad en specifik personsökningsgrupp.
Information om hur du konfigurerar och redigerar växlingsgrupper finns i Konfigurera en personsökningsgrupp i Cisco Webex Control Hub .
Konfigurera hämtning
Förbättra teamarbetet och samarbetet genom att skapa en svarsgrupp så att användare kan besvara varandras samtal. När du lägger till användare i en samtalssvarsgrupp och en gruppmedlem är borta eller upptagen kan en annan medlem svara på samtalet.
Mer information om hur du konfigurerar en samtalssvarsgrupp finns i Besvara samtal i Cisco Webex Control Hub.
Konfigurera samtalsparkering
Med samtalsparkering kan en definierad grupp av användare parkera samtal mot andra tillgängliga medlemmar i en samtalsparkeringsgrupp. Parkerade samtal kan besvaras av andra gruppmedlemmar på deras telefon.
Det finns mer information om hur du konfigurerar samtalsparkering i Samtalsparkering i Cisco Webex Control Hub.
Aktivera inbrytning för användare
| 1 | Gå till kundvyn i och sedan till Samtal > Platser.https://admin.webex.com |
| 2 | Välj en användare och klicka på Samtal. |
| 3 | Gå till avsnittet Behörigheter mellan användare och välj sedan Bryt in. |
| 4 | Aktivera växlingsknappen så att andra användare kan lägga till sig själva i den här användarens pågående samtal. |
| 5 | Markera Spela upp en ton när den här användaren bryts in i ett samtal om du vill spela upp en ton till andra när den här användaren bryts in i samtalet. |
| 6 | Klicka på Spara. |
Aktivera sekretess för en användare
| 1 | Logga in på Control Hub och gå till . | ||
| 2 | Välj en användare och klicka på Samtal. | ||
| 3 | Gå till området Behörigheter mellan användare och välj sedan Sekretess. | ||
| 4 | Välj lämpliga inställningar för autosvarssekretess för den här användaren.
| ||
| 5 | Markera kryssrutan Aktivera sekretess. Du kan sedan välja att blockera alla genom att inte välja medlemmar i listrutan. Alternativt kan du välja de användare, arbetsytor och virtuella linjer som kan övervaka linjestatusen för den här användaren. Om du är platsadministratör visas endast de användare, arbetsytor och virtuella linjer som relaterar till dina tilldelade platser i listrutan. Avmarkera kryssrutan Aktivera sekretess så att alla kan övervaka linjestatusen. | ||
| 6 | Markera kryssrutan Tillämpa sekretess för dirigerad samtalshämtning och inbrytning för att aktivera sekretess för dirigerad samtalshämtning och inbrytning.
| ||
| 7 | Från Lägg till medlem efter namn väljer du användare, arbetsytor och virtuella linjer som kan övervaka telefonlinjestatusen och påkalla dirigerat samtal och inbrytning. | ||
| 8 | Om du vill filtrera de medlemmar du väljer använder du filtret efter namn, nummer eller ankfält. | ||
| 9 | Klicka på Ta bort alla för att ta bort alla valda medlemmar.
| ||
| 10 | Klicka på Spara. |
Konfigurera övervakning
Maximalt antal övervakade linjer för en användare är 50. När du konfigurerar övervakningslistan ska du dock beakta antalet meddelanden som påverkar bandbredden mellan Webex Calling och ditt nätverk. Ange också de maximala övervakade linjerna med antalet linjeknappar på användarens telefon.
| 1 | Från kundvyn i https://admin.webex.com går du till Hantering och klickar sedan på Användare. | ||||
| 2 | Markera den användare som du vill ändra och klicka på Samtal. | ||||
| 3 | Gå till avsnittet Behörigheter mellan användare och välj Övervakning. | ||||
| 4 | Välj bland följande alternativ:
Du kan inkludera en virtuell linje i listan Lägg till övervakad linje för användarövervakning. | ||||
| 5 | Välj om du vill meddela den här användaren om parkerade samtal, sök efter personen eller samtalsparkeringsanknytningen som ska övervakas och klicka sedan på Spara.
|
Aktivera varningston för samtalsbrygga för användare
Innan du börjar
| 1 | Logga in på Control Hub och gå till . | ||
| 2 | Välj en användare och klicka på fliken Samtal. | ||
| 3 | Gå till behörigheter mellan användare och klicka på Varningston för samtalsöverföring. | ||
| 4 | Slå på Varningston för samtalsbryggning och klicka sedan på Spara .
Mer information om samtalsöverföring på en delad MPP-linje finns i Delade linjer på din multiplattformstelefon. Mer information om samtalsöverföring på en delad linje i Webex-appen finns i Delad linjevisning för Webex. |
Aktivera hotellbokning för en användare
| 1 | Från kundvyn inhttps://admin.webex.com , gå till Hantering och välj Användare . | ||
| 2 | Välj en användare och klicka på fliken Samtal. | ||
| 3 | Gå till avsnittet Behörigheter mellan användare och välj Hotelling och aktivera växlingsknappen. | ||
| 4 | Ange namn eller nummer på hotellvärden i sökfältet Hotellplats och välj den hotellvärd som du vill tilldela användaren. Endast en hotellvärd kan väljas. Om du väljer en annan hotellvärd tas den första bort.
| ||
| 5 | Om du vill begränsa den tid en användare kan associeras med hotellvärden väljer du antalet timmar som användaren kan använda hotellvärden i listrutan Limit Association Period. Användaren loggas ut automatiskt efter den valda tiden.
| ||
| 6 | Klicka på Spara.
|
Visa samtalsrapporter
Du kan använda analyssidan i Control Hub för att få inblick i hur personer använder Webex Calling och Webex-appen (engagemang) samt deras upplevelse av samtalsmedia. För att få åtkomst till Webex Calling-analys loggar du in på Control Hub och går sedan till Analyser och väljer fliken Samtal.
| 1 | För detaljerade samtalshistorikrapporter, logga in på Control Hub , gå sedan till Analys > Ringer . |
| 2 | Välj Detaljerad samtalshistorik . Det finns mer information om samtal med dedikerad instans i Analys av dedikerad instans. |
| 3 | För att komma åt mediekvalitetsdata loggar du in på Control Hub och går sedan till Analyser och väljer Samtal. Gå till Analystjänster för din Cloud Collaboration-portfölj för mer information.
|
Kör CScan-verktyget
CScan är ett verktyg som kan användas för att testa din nätverksanslutning till Webex Calling.
Mer information finns i Använd CScan för att testa Webex Calling-nätverkskvaliteten. |
Föreställ dig att du kan använda molnsamtal, mobilitet och PBX-funktioner i företagsklass, tillsammans med Webex-appen för meddelanden och möten och samtal från en Webex Calling mjuk klient eller Cisco-enhet. Det är precis vad som Webex Calling har att erbjuda dig.
Webex Callingger följande funktioner och fördelar:
-
Samtalsabonnemang för telefonanvändare och gemensamma utrymmen.
-
Säkra och pålitliga molntjänster som levereras av betrodda regionala tjänsteleverantörer
-
Webex App-åtkomst för alla användare, lägger till omfattande enhetliga kommunikations- och teamsamarbetstjänster.
-
Webex Meetingssom ett valfritt, integrerat tillägg för att ge de premiummötesupplevelser som företagsanvändare förväntar sig.
-
Åtkomst till Public Switch Telephony Networks (PSTN) för att låta användarna ringa nummer utanför organisationen. Tjänsten tillhandahålls via en befintlig företagsinfrastruktur
-
Lokal gateway utan lokal IP PBX
-
Befintlig Unified CM samtalsmiljö
-
Partner eller Cisco tillhandahöll PSTN-alternativ
-
-
Tier 1-support från din partner, nästa nivå support från Cisco
Control Hub är en webbaserad hanteringsportal som integreras med Webex Calling för att effektivisera dina beställningar och konfiguration, och centralisera din hantering av det medföljande erbjudandet -Webex Calling, Webex App, och. Webex Meetings
|
Funktion |
Beskrivning |
|---|---|
|
Automatisk skötare |
Du kan lägga till hälsningar, ställa in menyer och dirigera samtal till en telefonsvarare, en jaktgrupp, en röstbrevlåda eller en riktig person. Du kan skapa ett 24-timmarsschema eller ge olika alternativ när ditt företag är öppet eller stängt. Du kan till och med dirigera samtal baserat på uppringnings-ID-attribut för att skapa VIP-listor eller hantera samtal från vissa riktnummer annorlunda. |
|
Samtalskö |
Du kan ställa in en samtalskö när du inte kan svara på inkommande samtal. Du kan ge uppringare ett automatiskt svar, komfortmeddelanden, och musik i vänteläge tills någon kan svara på sitt samtal. |
|
Upphämtning av samtal |
Du kan förbättra lagarbete och samarbete genom att skapa en samtalsupphämtningsgrupp så att användare kan svara på andra användares samtal. När du lägger till användare i en samtalsupphämtningsgrupp och en gruppmedlem är borta eller upptagen kan en annan medlem svara på deras samtal. |
|
Ring Park |
Du kan aktivera samtalsparkering så att användare kan ringa ett samtal i vänteläge och hämta det från en annan telefon. |
|
Jaktgrupp |
Du kanske vill ställa in jaktgrupper i följande scenarier:
|
|
Personsökningsgrupp |
Du kan skapa en personsökningsgrupp så att användare kan skicka ett ljudmeddelande till en person, en avdelning eller ett team. När någon skickar ett meddelande till en personsökningsgrupp spelas meddelandet upp på alla enheter i gruppen. |
|
Receptionistklient |
Hjälp till att stödja behoven hos din front-office-personal genom att förse dem med en komplett uppsättning samtalskontrollalternativ, storskalig linjeövervakning, samtalsköning, flera katalogalternativ och vyer, Outlook-integration och mer. |
|
Funktion |
Beskrivning |
|---|---|
|
Anonymt samtalsavslag |
Användare kan avvisa inkommande samtal med blockerade uppringnings-ID. |
|
Kontinuitet i verksamheten |
Om användarnas telefoner inte är anslutna till nätverket av skäl som strömavbrott, nätverksproblem och så vidare, kan användarna vidarebefordra inkommande samtal till ett specifikt telefonnummer. |
|
Vidarekoppling av samtal |
Användare kan vidarebefordra inkommande samtal till en annan telefon. |
|
Selektiv vidarekoppling av samtal |
Användare kan vidarekoppla samtal vid specifika tidpunkter från specifika uppringare. Den här inställningen har företräde framför vidarekoppling av samtal. |
|
Anropsmeddelande |
Användare kan skicka sig ett e-postmeddelande när de får ett samtal enligt fördefinierade kriterier som telefonnummer eller datum och tid. |
|
Väntar på samtal |
Användare kan tillåta svar på ytterligare inkommande samtal. |
|
Stör ej |
Användare kan tillfälligt låta alla samtal gå direkt till röstbrevlådan. |
|
Kontor var som helst |
Användare kan använda sina valda telefoner (”Platser”) som en förlängning av sitt företagstelefonnummer och uppringningsplan. |
|
Prioriterad varning |
Användare kan ringa sina telefoner med en distinkt ring när fördefinierade kriterier är uppfyllda, till exempel telefonnummer eller datum och tid. |
|
Fjärrkontor |
Användare kan ringa samtal från en fjärrtelefon och få den att visas från deras affärsområde. Dessutom ringer alla inkommande samtal till deras affärslinje på den här fjärrtelefonen. |
|
Selektiv samtalsacceptans |
Användare kan acceptera samtal vid specifika tidpunkter från specifika uppringare. |
|
Selektivt avslag på samtal |
Användare kan avvisa samtal vid specifika tidpunkter från specifika uppringare. |
|
Sekventiell ring |
Ring upp till 5 enheter efter varandra för inkommande samtal. |
|
Samtidig ring |
Ring användarnas och andra (”samtalsmottagare ”) nummer samtidigt för inkommande samtal. |
Tillhandahållande av tjänster, enheter och användare i Control Hub, korsstart till detaljerad konfiguration i Calling Admin Portal
Control Hub (https://admin.webex.com) är en hanteringsportal som integreras med Webex Calling för att effektivisera dina beställningar och konfiguration och centralisera din hantering av det medföljande erbjudandet —Webex Calling, Webex-appen och möten.
Control Hub är den centrala punkten för tillhandahållande av alla tjänster, enheter och användare. Du kan konfigurera din samtalstjänst för första gången, registrera MPP-telefoner i molnet (med MAC-adress), konfigurera användare genom att associera enheter, lägga till nummer, tjänster, samtalsfunktioner och så vidare. Från Control Hub kan du också korsstarta till Calling Admin Portal.
Användarupplevelse
Användare har tillgång till följande gränssnitt:
-
Webex CallingApplikation — mjukklient för samtal som är märkt av Cisco. Mer information finns i Utforska den nya Cisco Webex Calling appen.
-
Webex-inställningar (https://settings.webex.com) —Gränssnitt där användare kan ställa in inställningar för profilen, ladda ner Webex-appen och korsstarta i inställningarna för samtalsanvändarportalen för samtal. Mer information finns i Än dra dina Cisco Webex inställningar.
-
Webex-app — Program som ingår i prenumerationen som en Cisco-märkt Team Messaging-klient. Mer information finns i Komma igång med Cisco Webex appen.
-
Webex Meetings—Valfri applikation tillagd som en möteslösning. För mer information, se Webex Meetings.
Kundadministratörer
Som kundadministratör på en provperiod eller betald prenumer Webex Calling ation på kan du konfigurera din organisation i Control Hub genom att lägga till platser, licenser, telefonnummer, samtalsfunktioner, användare och arbetsytor (rumsenheter som registrerar sig i Webex-molnet). Du kan hantera alla dessa komponenter därifrån också.
-
För vägledning, se Konfigurationsguiden för Cisco Webex Calling kunder.
-
För mer information om Webex Calling erbjudandet, se Cisco Webex Callingi Cisco Collaboration Flex Plan for End Customers Datablad
Samarbetspartners
Som partnertjänsteleverantör kan du varumärka, marknadsföra och sälja Webex Calling till dina kunder. Du kan konfigurera och utöka testversioner, distribuera tjänster för dina kunder och skapa och tillhandahålla beställningar för dina kunder.
-
För vägledning, se Konfigurationsguiden för Cisco Webex Calling kunder (Early Partner Enrollment Program).
-
Mer partnerresurser finns i Webex CallingSales Connect-resurserna. (Kräver partnerinloggningsuppgifter.)
Tillgänglighet
Se Webex Calling rubriken i artikeln Var finns Cisco Webex tillgängligt för länder där Webex Calling det finns tillgängligt.
Ta en rundtur i Control Hub
Control Hub är ditt enda, webbaserade gränssnitt för att hantera din organisation, hantera dina användare, tilldela tjänster, analysera adoptionstrender och samtalskvalitet, och mer.
För att få igång organisationen rekommenderar vi att du bjuder in några användare att gå med i Webex App genom att ange deras e-postadresser i Control Hub. Uppmuntra människor att använda de tjänster du tillhandahåller, inklusive att ringa, och att ge dig feedback om deras upplevelse. När du är redo kan du alltid lägga till fler användare.
- Control Hub stöder fullt ut Mozilla Firefox 66 och senare, Google Chrome 89 och senare, Microsoft Edge 89 och senare och Apple Safari 15.1 och senare.
- Control Hub stöder inteInternet Explorer.
- Control Hub är inte utformat för mobila enheter.
Använd informationen nedan som en sammanfattning på hög nivå av vad du kan förvänta dig när du konfigurerar din organisation med tjänster. Se de enskilda kapitlen för mer detaljerad information och steg-för-steg-instruktioner.
Kom igång
När din partner har skapat ditt konto får du ett välkomstmeddelande. Klicka på länken Komma igång i e-postmeddelandet, använd Chrome eller Firefox för att komma åt Control Hub. Länken loggar in dig automatiskt med din administratörs e-postadress. Därefter uppmanas du att skapa ditt administratörslösenord.
Första gångens guide för försök
Om din partner har registrerat dig för en provperiod startar installationsguiden automatiskt när du loggar in på Control Hub. Guiden leder dig genom de grundläggande inställningarna för att få din organisation igång medWebex Calling, bland andra tjänster. Du kan ställa in och granska dina samtalsinställningar innan du avslutar guidens genomgång.
Granska dina inställningar
När Control Hub laddas kan du granska dina inställningar.
Lägg till användare
Nu när du har konfigurerat dina tjänster är du redo att lägga till personer från din företagskatalog. Gå till .
Om du använder Microsoft Active Directory det rekommenderar vi att du aktiverar Katalogsynkronisering först och sedan bestämmer hur du vill lägga till användare. Klicka på Nästa och följ instruktionerna för att ställa in Cisco Directory Connector.
Ställ in enkel inloggning (SSO)
Webex-appen använder grundläggande autentisering. Du kan välja att konfigurera SSO så att användare autentiserar med din Enterprise Identity Provider med sina Enterprise-autentiseringsuppgifter, snarare än ett separat lösenord som lagras och hanteras i Webex.
Gå till och välj Integrera en tredjepartsidentitetsleverantör.
Tilldela tjänster till användare
Du måste tilldela tjänster till de användare som du har lagt till så att personer kan börja använda Webex-appen.
Gå till och klicka på Exportera.
I filen du hämtar lägger du till True för de tjänster som du vill tilldela var och en av dina användare.
Importera den färdiga filen, klicka på Lägg till och ta bort tjänster och klicka sedan på Skicka. Du är nu redo att konfigurera samtalsfunktioner, registrera enheter som kan delas på en gemensam plats och registrera och koppla enheter till användare.
Stärk dina användare
Nu när du har lagt till användare och de har tilldelats tjänster kan de börja använda sina multiplatformstelefoner (MPP) som stöds för Webex Calling och Webex-appen för meddelanden och möten. Uppmuntra dem att använda Inställningar som en one-stop-shop för åtkomst.
Den lokala gatewayens roll
Den lokala gatewayen är en företags- eller partnerhanterad edge-enhet för samverkan med Public Switch Telephony Network (PSTN) och äldre public branch exchange (PBX) samverkan (inklusive). Unified CM
Du kan använda Control Hub för att tilldela en lokal gateway till en plats, varefter Control Hub tillhandahåller parametrar som du kan konfigurera på CUBE. Dessa steg registrerar den lokala gatewayen med molnet, och sedan tillhandahålls PSTN-tjänsten via gatewayen till Webex Calling användare på en specifik plats.
Om du vill ange och beställa en lokal gateway läser du beställningsguiden för lokal gateway.
Lokala gateway-distributioner som stöds för Webex Calling
Följande grundläggande distributioner stöds:
Den lokala gatewayen kan distribueras fristående eller i distributioner där integration Cisco Unified Communications Manager krävs.
Lokala gateway-distributioner utan lokal IP PBX
Fristående lokala gateway-distributioner
Den här bilden visar en Webex Calling distribution utan någon befintlig IP PBX och är tillämplig på en enda plats eller en distribution med flera platser.
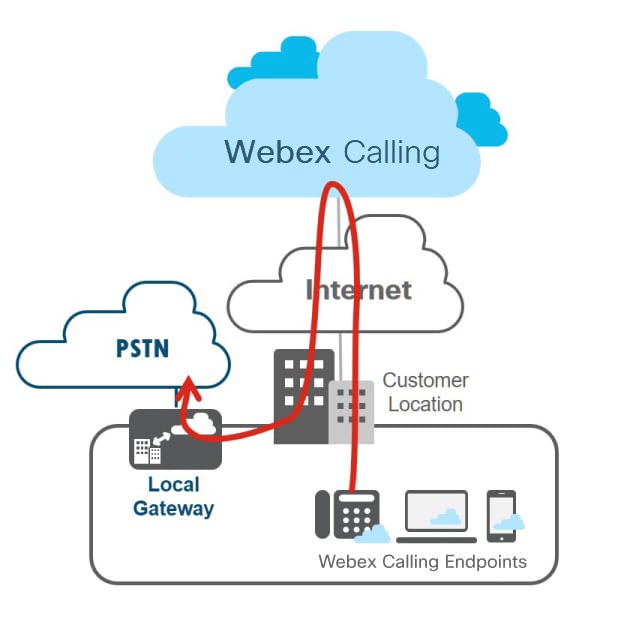
För alla samtal som inte matchar dina Webex Calling destinationer skickas Webex Calling dessa samtal till den lokala gatewayen som är tilldelad platsen för bearbetning. Den lokala gatewayen dirigerar alla samtal som kommer från Webex Calling till PSTN och i den andra riktningen, PSTN till. Webex Calling
PSTN-gatewayen kan vara en dedikerad plattform eller sambo med den lokala gatewayen. Som i följande bild rekommenderar vi den dedikerade PSTN-gateway-varianten av den här distributionen. Den kan användas om den befintliga PSTN-gatewayen inte kan användas som en lokal gateway. Webex Calling
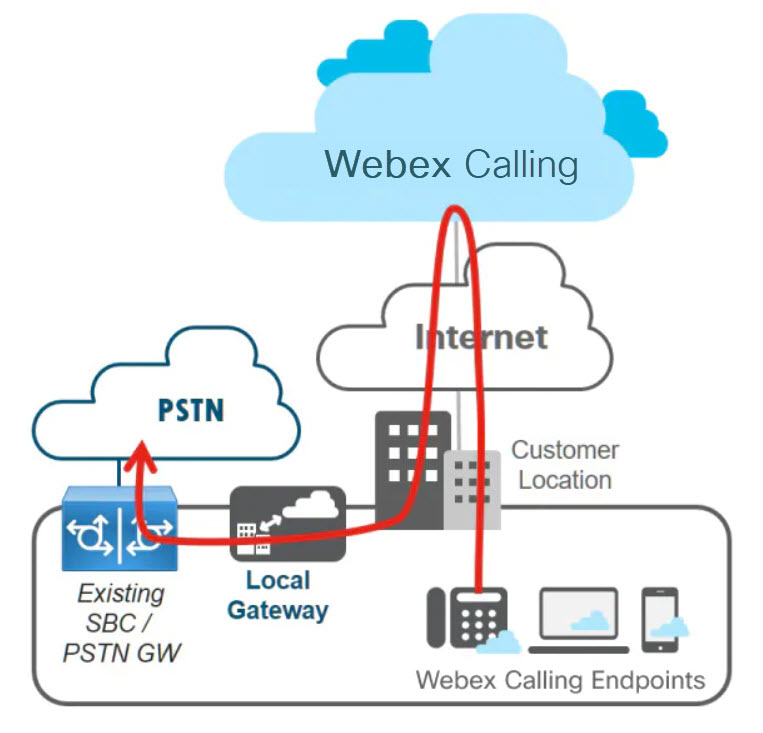
Distribution av coresident lokal gateway
Den lokala gatewayen kan vara IP-baserad, ansluta till en ITSP med en SIP-trunk, eller TDM-baserad med en ISDN eller analog krets. Följande bild visar en Webex Calling distribution där den lokala gatewayen är samlokaliserad med PSTN GW/SBC.
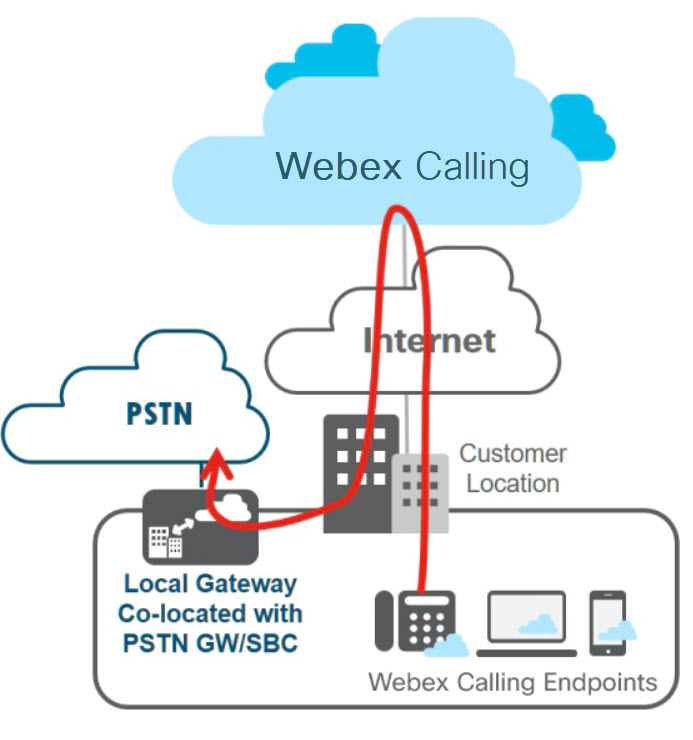
Lokala gateway-distributioner med lokal PBX Unified CM
Integrationer med Unified CM krävs i följande fall:
-
Webex Calling-aktiverade platser läggs till i en befintlig Cisco UC distribution där den distribu Unified CM eras som lokal samtalskontrolllösning
-
Direkt uppringning mellan telefoner som är registrerade på Unified CM och telefoner på Webex Calling platser krävs.
Den här bilden visar en Webex Calling driftsättning där kunden har en befintlig Unified CM IP PBX.
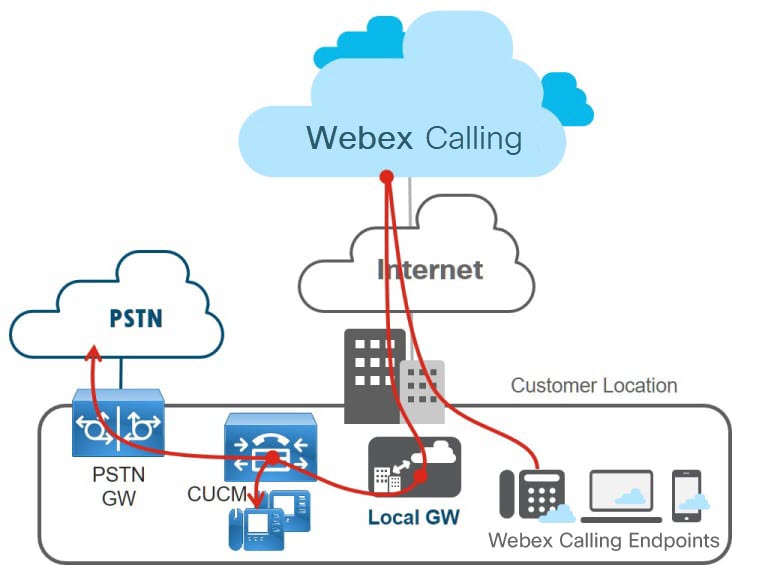
Webex Callingskickar samtal som inte matchar kundens Webex Calling destinationer till den lokala gatewayen. Detta inkluderar PSTN-nummer och Unified CM interna tillägg, som Webex Calling inte kan se. Den lokala gatewayen dirigerar alla samtal som kommer från Webex Calling till Unified CM och vice versa. Unified CMdirigerar sedan inkommande samtal till lokala destinationer eller till PSTN enligt befintlig uppringningsplan. Up Unified CM pringningsplanen normaliserar siffrorna som +E.164. PSTN-gatewayen kan vara en dedikerad gateway eller sambo med den lokala gatewayen.
Dedikerad PSTN-gateway
Den dedikerade PSTN-gateway-varianten av denna distribution som visas i det här diagrammet är det rekommenderade alternativet och kan användas om den befintliga PSTN-gatewayen inte kan användas som en lokal gateway. Webex Calling
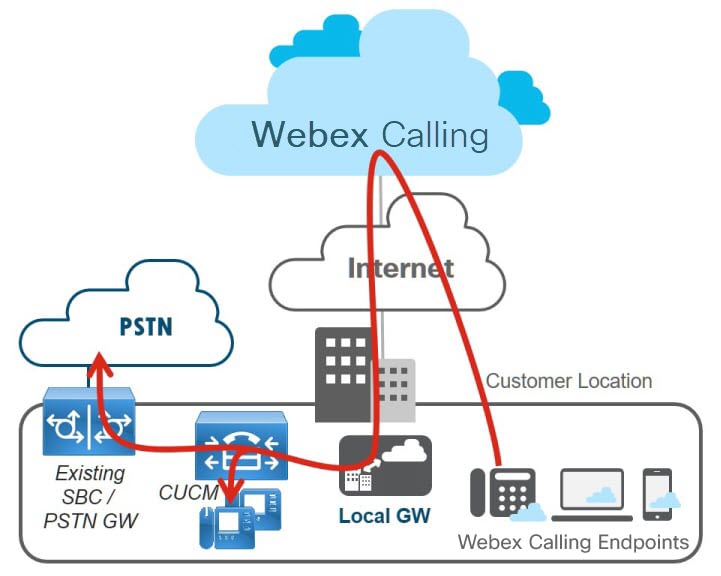
Samordnad PSTN-gateway
Den här figuren visar en Webex Calling distribution med en Unified CM där den lokala gatewayen är samlokaliserad med PSTN-gatewayen/SBC.
Webex Callingdirigerar alla samtal som inte matchar kundens Webex Calling mål till den lokala gatewayen som är tilldelad platsen. Detta inkluderar PSTN-destinationer och on-net-samtal till interna tillägg. Unified CM Den lokala gatewayen dirigerar alla samtal tillUnified CM. Unified CMdirigerar sedan samtal till lokalt registrerade telefoner eller till PSTN via den lokala gatewayen, som har PSTN/SBC-funktionalitet samlokaliserad.
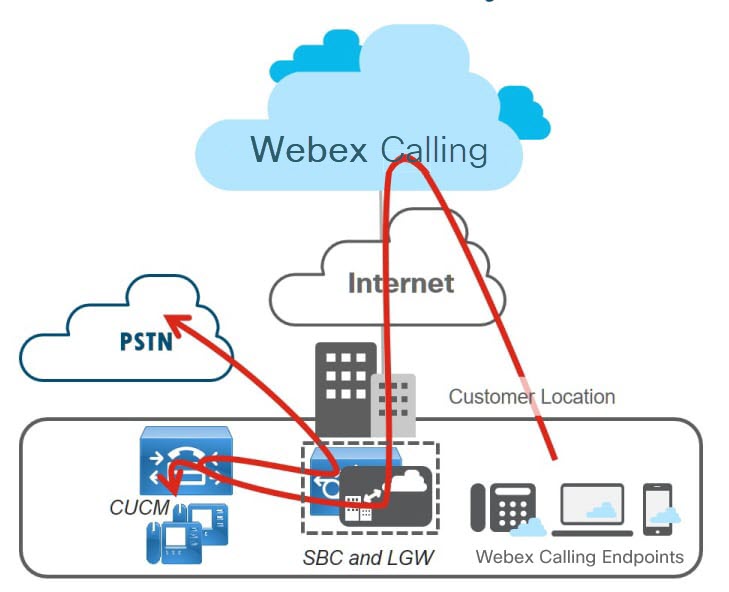
Överväganden för samtalsdirigering
Samtal Från Webex Calling till Unified CM
R Webex Calling outningslogiken fungerar så här: om numret som ringas på en Webex Calling slutpunkt inte kan dirigeras till någon annan destination inom samma kund iWebex Calling, skickas samtalet till den lokala gatewayen för vidare bearbetning. Alla samtal utanför nätet (utanförWebex Calling) skickas till den lokala gatewayen.
För en Webex Calling distribution utan integration i en befintligUnified CM, anses alla off-net-anrop vara ett PSTN-anrop. I kombination medUnified CM, ett off-net-samtal kan fortfarande vara ett on-net-samtal till valfri destination som är värd på Unified CM eller ett verkligt off-net-samtal till en PSTN-destination. Skillnaden mellan de två sistnämnda samtalstyperna bestäms av Unified CM och beror på den företagsnummerplan som tillhandahålls. Unified CM
Följande bild visar en Webex Calling användare som ringer ett nationellt nummer i USA.
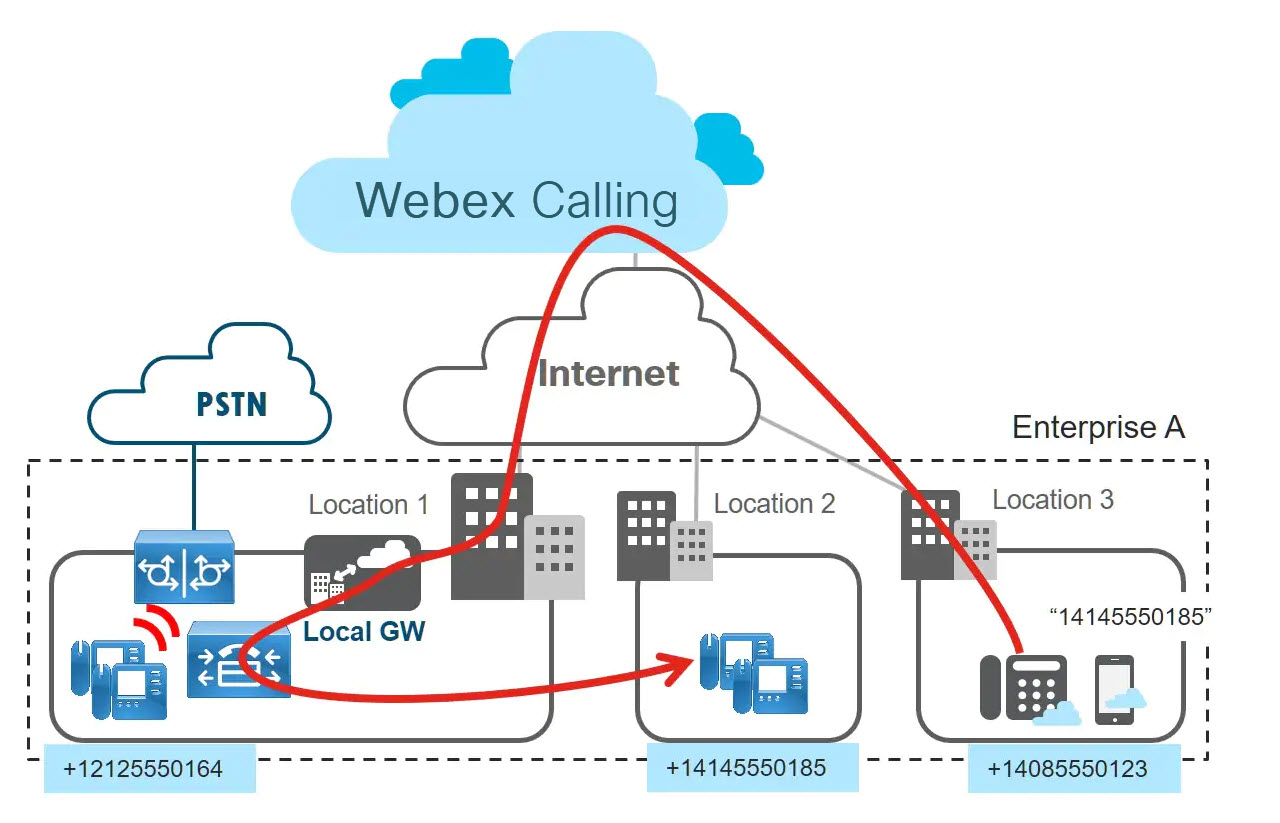
Unified CMnu baserat på den konfigurerade uppringningsplanen dirigerar samtalet till en lokalt registrerad slutpunkt där den anropade destinationen är etablerad som katalognummer. För detta måste uppr Unified CM ingningsplanen stödja routing av +E.164-nummer.
Samtal Från Unified CM till Webex Calling
För att aktivera samtalsdirigering från Unified CM till Webex Calling på Unified CM en uppsättning rutter måste det etableras för att definiera uppsättningen +E.164- och företagsnumreringsplanadresser i. Webex Calling
Med dessa rutter på plats är båda samtalsscenarierna som visas i följande figur möjliga.
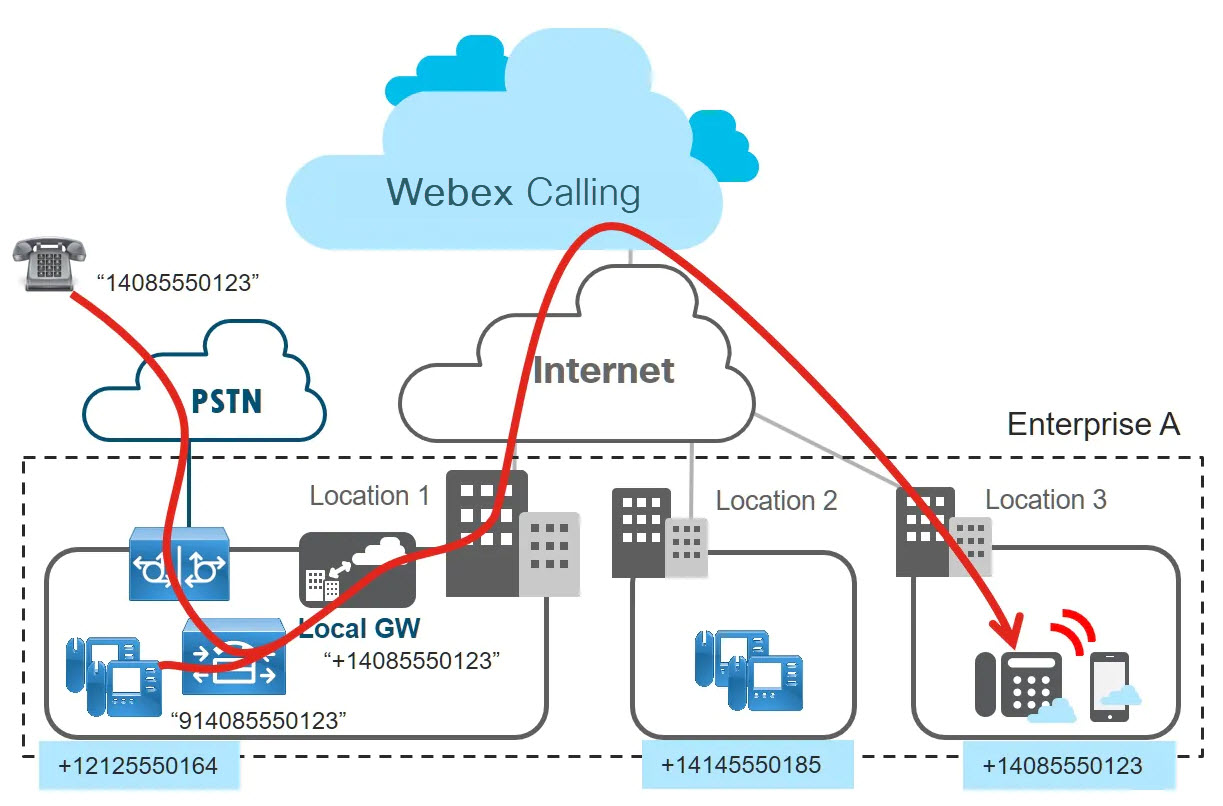
Om en uppringare i PSTN ringer ett DID-nummer som tilldelats en Webex Calling enhet överlämnas samtalet till företaget via företagets PSTN-gateway och träffar sedan. Unified CM Den anropade adressen för det samtalet matchar en av de Webex Calling rutter som är etablerade i Unified CM och samtalet skickas till den lokala gatewayen. (Den uppringda adressen måste vara i formatet +E.164 när den skickas till den lokala gatewayen.) R Webex Calling outingslogiken ser sedan till att samtalet skickas till den avsedda Webex Calling enheten, baserat på DID-tilldelning.
Samtal som kommer från Unified CM registrerade slutpunkter, riktade till destinationer iWebex Calling, omfattas också av den uppringningsplan som tillhandahålls på. Unified CM Vanligtvis tillåter denna uppringningsplan användarna att använda vanliga företagsuppringningsvanor för att ringa samtal. Dessa vanor inkluderar inte nödvändigtvis bara +E.164-uppringning. Alla andra uppringningsvanor än +E.164 måste normaliseras till +E.164 innan samtalen skickas till den lokala gatewayen för att möjliggöra korrekt dirigering. Webex Calling
Serviceklass (CoS)
Att införa stränga servicebegränsningar rekommenderas alltid av olika skäl, inklusive att undvika anropsslingor och förhindra vägtullbedrägerier. I samband med att integrera Webex Calling Local Gateway med Unified CM serviceklass måste vi överväga serviceklass för:
-
Enheter registrerade hos Unified CM
-
Samtal som kommer in Unified CM från PSTN
-
Samtal som kommer in Unified CM från Webex Calling
Enheter registrerade hos Unified CM
Att lägga till Webex Calling destinationerna som en ny klass av destinationer till en befintlig CoS-inställning är ganska enkelt: behörighet att ringa till Webex Calling destinationer motsvarar vanligtvis behörigheten att ringa lokala (inklusive mellanplatser) destinationer.
Om en företagsuppringningsplan redan implementerar en ”(förkortad) on-net inter-site” -behörighet finns det redan en partition Unified CM som vi kan använda och tillhandahålla alla kända on- Webex Calling net-destinationer i samma partition.
Annars finns inte begreppet ”(förkortad) on-net inter-site” behörighet ännu, då måste en ny partition (till exempel ”OnNetRemote”) etableras, Webex Calling destinationerna läggs till i den här partitionen och slutligen måste den nya partitionen läggas till i lämpliga anropssökningsutrymmen.
Samtal som kommer in Unified CM från PSTN
Att lägga till Webex Calling destinationerna som en ny klass av destinationer till en befintlig CoS-inställning är ganska enkelt: behörighet att ringa till Webex Calling destinationer motsvarar vanligtvis behörigheten att ringa lokala (inklusive mellanplatser) destinationer.
Om en företagsuppringningsplan redan implementerar en ”(förkortad) on-net inter-site” -behörighet finns det redan en partition Unified CM som vi kan använda och tillhandahålla alla kända on- Webex Calling net-destinationer i samma partition.
Annars finns inte begreppet ”(förkortad) on-net inter-site” behörighet ännu, då måste en ny partition (till exempel ”OnNetRemote”) etableras, Webex Calling destinationerna läggs till i den här partitionen och slutligen måste den nya partitionen läggas till i lämpliga anropssökningsutrymmen.
Samtal som kommer in Unified CM från Webex Calling
Samtal som kommer in från PSTN behöver åtkomst till alla Webex Calling destinationer. Detta kräver att du lägger till ovanstående partition som innehåller alla Webex Calling destinationer i samtalssökutrymmet som används för inkommande samtal på PSTN-stammen. Tillgången till Webex Calling destinationer kommer utöver den redan befintliga åtkomsten.
Medan för samtal från PSTN krävs åtkomst till Unified CM DID och Webex Calling DID: er samtal med ursprung i Webex Calling behöver åtkomst till Unified CM DID och PSTN-destinationer.
Denna siffra jämför dessa två olika klasser av tjänster för samtal från PSTN och. Webex Calling Figuren visar också att om PSTN-gatewayfunktionaliteten är samlokaliserad med den lokala gatewayen, då krävs två trunkar från den kombinerade PSTN GW och Local Gateway tillUnified CM: en för samtal med ursprung i PSTN och en för samtal med ursprung i. Webex Calling Detta drivs av kravet på att tillämpa differentierade samtalssökutrymmen per trafiktyp. Med två inkommande trunkar på kan Unified CM detta enkelt uppnås genom att konfigurera önskat samtalsutrymme för inkommande samtal på varje bagageutrymme.
Integrering av uppringningsplan
Den här guiden förutsätter en befintlig installation som är baserad på bästa nuvarande praxis i ”Preferred Architecture for Cisco Collaboration On-Premises Deployments, CVD.” Den senaste versionen finns tillgänglig här.
Den rekommenderade uppringningsplandesignen följer designmetoden som dokumenteras i kapitlet Dial Plan i den senaste versionen av Cisco Collaboration System SRND som finns tillgänglig här.
Denna figur visar en översikt över den rekommenderade uppringningsplandesignen. Viktiga egenskaper hos denna uppringningsplandesign inkluderar:
-
Alla katalognummer som är konfigurerade på Unified CM är i +E.164-format.
-
Alla katalognummer finns i samma partition (DN) och är markerade brådskande.
-
Kärnroutning baseras på+E.164.
-
Alla uppringningsvanor som inte är +E.164 (till exempel förkortad intrasituppringning och PSTN-uppringning med vanliga uppringningsvanor) normaliseras (globaliseras) till +E.164 med hjälp av översättningsmönster för uppringningsnormalisering.
-
Översättningsmönster för uppringningsnormalisering använder översättningsmönster som anropar sökutrymmesarv; de har alternativet ”Använd originator's Calling Search Space” inställt.
-
Serviceklass implementeras med hjälp av webbplats och klass av tjänstespecifika samtalssökutrymmen.
-
PSTN-åtkomstfunktioner (till exempel åtkomst till internationella PSTN-destinationer) implementeras genom att lägga till partitioner med respektive +E.164-ruttmönster till det anropande sökutrymmet som definierar klass av tjänst.
Tillgänglighet till Webex Calling
För att lägga till tillgänglighet för Webex Calling destinationer i den här uppringningsplanen måste en partition som representerar alla Webex Calling destinationer skapas (”Webex Calling”) och ett +E.164-ruttmönster för varje DID-intervall i Webex Calling läggs till i den här partitionen. Detta ruttmönster refererar till en ruttlista med endast en medlem: ruttgruppen med SIP-trunken till den lokala gatewayen för samtal tillWebex Calling. Eftersom alla uppringda destinationer normaliseras till +E.164, antingen med hjälp av översättningsmönster för uppringningsnormalisering för samtal som härrör från Unified CM registrerade slutpunkter eller inkommande anroppta partstransformationer för samtal som härrör från PSTN räcker denna enda uppsättning +E.164-ruttmönster för att uppnå tillgänglighet för destinationer oberoende av vilken uppringningssed som används. Webex Calling
Om, till exempel, en användare ringer ”914085550165”, normaliserar uppringningsnormaliseringsöversättningsmönstret i partitionen ”USToE164” denna uppringningssträng till ”+14085550165” som sedan matchar ruttmönstret för en destination i partitionen ”.” Webex Calling Webex Calling Den skickar Unified CM slutligen samtalet till den lokala gatewayen.
Lägg till förkortad uppringning mellan platser
Det rekommenderade sättet att lägga till förkortad uppringning mellan platser i referensnummerplanen är att lägga till översättningsmönster för uppringningsnormalisering för alla platser under företagsnummerplanen till en dedikerad partition (”ESN”, Enterprise Significant Numbers). Dessa översättningsmönster fångar upp uppringningssträngar i formatet för företagsnumreringsplanen och normaliserar den uppringda strängen till+E.164.
Om du vill lägga till företagsförkortad uppring Webex Calling ning till destinationer lägger du till respektive översättningsmönster för uppringningsnormalisering för Webex Calling platsen i partitionen ”Webex Calling” (till exempel ”8101XX” i diagrammet). Efter normalisering skickas samtalet igen till Webex Calling efter matchning av ruttmönstret i partitionen ”Webex Calling”.
Vi rekommenderar inte att du lägger till det förkortade översättningsmönstret för uppringningsnormalisering för Webex Calling samtal till ”ESN” -partitionen, eftersom den här konfigurationen kan skapa oönskade samtalsroutingslingor.
Protokollhanterare för samtal
Webex Callingregistrerar följande protokollhanterare med operativsystemet för att aktivera klick-och-samtal-funktionalitet från webbläsare eller andra program. Följande protokoll startar ett ljud- eller videosamtal i Webex-appen när det är standardsamtalsprogrammet på Mac eller Windows:
-
CLICKTOCALL: eller CLICKTOCALL://
-
SIP: eller SIP://
-
TEL: eller TEL://
-
WEBEXTEL: eller WEBEXTEL://
Protokollhanterare för Windows
Andra appar kan registrera sig för protokollhanterare före Webex-appen. I Windows 10, systemfönstret för att be användare välja vilken app som ska användas för att starta samtalet. Användarpreferensen kan komma ihåg om användaren markerar Använd alltid den här appen.
Om användare behöver återställa standardinställningarna för samtalsappar så att de kan välja Webex-appen kan du instruera dem att ändra protokollassociationerna för Webex App i Windows 10:
-
Öppna system inställningarna för standardapp inställningar, klicka på Ange standardinställningar efter app och välj sedan Webex- app.
-
Välj Webex-app för varje protokoll.
Protokollhanterare för macOS
I Mac OS måste användare konfigurera sin Webex-app till standardsamtalsalternativet om andra appar har registrerat sig för samtalsprotokollen före Webex-appen.
I Webex-appen för Mac kan användare bekräfta att Webex-appen är vald för inställningen Star ta samtal med under allmänna inställningar. De kan också markera Anslut alltid till Microsoft Outlook om de vill ringa samtal i Webex-appen när de klickar på en Outlook-kontakts nummer.
Allmänna förutsättningar
Innan du konfigurerar en lokal gateway förWebex Calling, se till att du:
-
Ha grundläggande kunskaper om VoIP-principer
-
Ha grundläggande kunskaper i Cisco IOS -XE och IOS-XE röstkoncept
-
Ha en grundläggande förståelse för Session Initiation Protocol (SIP)
-
Ha en grundläggande förståelse för Cisco Unified Communications Manager (Unified CM) om din distributionsmodell innehåller Unified CM
Mer information Cisco Unified Border Elementfinns i (CUBE) Enterprise Configuration Guide.
Krav på maskinvara och programvara för lokal gateway
Se till att distributionen har en eller flera lokala gateways, till exempel:
-
Cisco CUBE för IP-baserad anslutning
-
Cisco IOSGateway för TDM-baserad anslutning
Den lokala gatewayen hjälper dig att migrera till Webex Calling i din egen takt. Den lokala gatewayen integrerar din befintliga lokala distribution medWebex Calling. Du kan också använda din befintliga PSTN-anslutning. Se Kom igång med Local Gateway
Licenskrav för lokala gateways
CUBE-samtalslicenser måste installeras på den lokala gatewayen. Mer information finns i Cisco Unified Border ElementKonfigurationsguiden.
Certifikat och säkerhetskrav för lokal gateway
Webex Callingkräver säker signalering och media. Den lokala gatewayen utför krypteringen och en TLS-anslutning måste upprättas utgående till molnet med följande steg:
-
LGW måste uppdateras med CA-rotpaketet från Cisco PKI
-
En uppsättning SIP-sammanfattningsuppgifter från Control Hubs Trunk konfigurationssida används för att konfigurera LGW (stegen är en del av konfigurationen som följer)
-
CA-rotbunten validerar presenterat certifikat
-
Uppmanas om autentiseringsuppgifter (SIP-sammanfattning tillhandahålls)
-
Molnet identifierar vilken lokal gateway som är säkert registrerad
Krav på brandvägg, NAT-traversal och optimering av mediebanor för lokal gateway
I de flesta fall kan den lokala gatewayen och slutpunkterna ligga i det interna kundnätverket med privata IP-adresser med NAT. Företagsbrandväggen måste tillåta utgående trafik (SIP, RTP/UDP, HTTP) till specifika IP-adresser/portar, som omfattas av Port Reference Information.
Om du vill använda Media Path Optimization med ICE måste den lokala gatewayens Webex Calling vända gränssnitt ha en direkt nätverksväg till och från Webex Calling slutpunkterna. Om slutpunkterna finns på en annan plats och det inte finns någon direkt nätverksväg mellan slutpunkterna och den lokala gatewayens Webex Calling vändande gränssnitt, måste den lokala gatewayen ha en offentlig IP-adress tilldelad gränssnittet Webex Calling för samtal mellan den lokala gatewayen och slutpunkterna för att använda optimering av mediasägen. Dessutom måste den köra IOS-XE version 16.12.5.
En korrekt konfigurerad brandvägg och proxy är avgörande för en lyckad utrullning av samtal. Webex Callinganvänder SIP och HTTPS för samtalssignalering och tillhörande adresser och portar för media, nätverksanslutning och gateway-anslutning som Webex Calling en global tjänst.
Alla brandväggskonfigurationer kräver inte att portarna är öppna. Men om du kör regler från insidan till utsidan måste du öppna portar för de protokoll som krävs för att släppa ut tjänster.
Översättning av nätverksadress (NAT)
Funktionerna NAT (Network Address Translation) och PAT (Port Address Translation) används vid gränsen mellan två nätverk för att översätta adressutrymmen eller förhindra kollision mellan IP-adressutrymmen.
Organisationer använder gateway-tekniker som brandväggar och proxyer som tillhandahåller NAT- eller PAT-tjänster för att ge internetåtkomst till Webex App-program eller Webex-enheter som finns på ett privat IP-adressutrymme. Dessa gateways gör att trafik från interna appar eller enheter till internet verkar komma från en eller flera offentligt dirigerbara IP-adresser.
-
Om du distribuerar NAT är det inte obligatoriskt att öppna en inkommande port på brandväggen.
-
Validera storleken på NAT-poolen som krävs för anslutning av appar eller enheter när flera appanvändare och enheter har åtkomst till Webex Calling & Webex-medvetna tjänster med NAT eller PAT. Se till att lämpliga offentliga IP-adresser tilldelas NAT-poolerna för att förhindra portutmattning. Portutmattning bidrar till att interna användare och enheter inte kan ansluta till Webex Calling och Webex Aware-tjänsterna.
-
Definiera rimliga bindningsperioder och undvik att manipulera SIP på NAT-enheten.
-
Konfigurera en minsta NAT-timeout för att säkerställa att enheterna fungerar korrekt. Exempel: Cisco-telefoner skickar ett uppföljande REGISTER-uppdateringsmeddelande varannan minut.
-
Om nätverket implementerar NAT eller SPI ställer du in en större timeout (på minst 30 minuter) för anslutningarna. Denna timeout möjliggör tillförlitlig anslutning samtidigt som batteriförbrukningen för användarnas mobila enheter minskar.
SIP Application Layer Gateway
Om en router eller brandvägg är SIP Aware, vilket innebär att SIP Application Layer Gateway (ALG) eller liknande är aktiverat, rekommenderar vi att du stänger av den här funktionen för korrekt drift av tjänsten. Även om all Webex Calling trafik är krypterad kan vissa SIP ALG-implementeringar orsaka problem med brandväggstravering. Därför rekommenderar vi att du stänger av SIP ALG för att säkerställa en högkvalitativ service.
Kontrollera relevant tillverkares dokumentation för steg för att inaktivera SIP ALG på specifika enheter.
Proxystöd för Webex Calling
Organisationer distribuerar en internetbrandvägg eller internetproxy och brandvägg för att inspektera, begränsa och kontrollera HTTP-trafiken som lämnar och kommer in i deras nätverk. Därmed skyddar deras nätverk från olika former av cyberattacker.
Proxies utför flera säkerhetsfunktioner som:
-
Tillåt eller blockera åtkomst till specifika webbadresser.
-
Användarautentisering
-
IP-adress/domän/värdnamn/URI-rykte sökning
-
Trafikdekryptering och inspektion
När du konfigurerar proxyfunktionen gäller den för alla program som använder HTTP:s protokoll.
Webex-appen och Webex-enhetsapplikationerna inkluderar följande:
-
Webex-tjänster
-
Procedurer för aktivering av kundenheter (CDA) som använder etabler Cisco Cloud ingsplattform som GDS, EDOS-enhetsaktivering, etablering och onboarding till Webex-molnet.
-
Certifikatautentisering
-
Firmware-uppgraderingar
-
Statusrapporter
-
PRT-uppladdningar
-
XSI-tjänster
Om en proxyserveradress är konfigurerad skickas endast signaltrafiken (HTTP/HTTPS) till proxyservern. Klienter som använder SIP för att registrera sig för Webex Calling tjänsten och tillhörande media skickas inte till proxyn. Låt därför dessa klienter gå igenom brandväggen direkt.
Proxyalternativ, konfiguration och autentiseringstyper som stöds
Proxytyperna som stöds är:
-
Explicit proxy (inspekterar eller inte inspekterar) — Konfigurera klienterna antingen App eller Device med explicit proxy för att ange vilken server som ska användas.
-
Transparent proxy (icke-inspekterande) — Klienterna är inte konfigurerade för att använda en specifik proxyserveradress och kräver inga ändringar för att fungera med en icke-inspekterande proxy.
-
Transparent proxy (inspektera) — Klienterna är inte konfigurerade för att använda en specifik proxyserveradress. Inga HTTP-konfigurationsändringar är nödvändiga; dina klienter antingen App eller Enheter behöver dock ett rotcertifikat så att de litar på proxyn. IT-teamet använder de inspekterande proxyerna för att upprätthålla policyer på webbplatserna som ska besökas och de typer av innehåll som inte är tillåtna.
Konfigurera proxyadresserna manuellt för Cisco-enheterna och Webex-appen med hjälp av:
-
Plattform OS
-
Enhetsgränssnitt
-
Upptäckt automatiskt med hjälp av Web Proxy-mekanismer som:
-
Automatisk upptäckt av webbproxy (WPAD) - Protokoll för automatisk upptäckt av webbproxy
-
PAC (Proxy Auto Config) -filer - Auto-konfigurationsfiler för proxy
-
När du konfigurerar dina föredragna produkttyper väljer du bland följande proxykonfigurationer och autentiseringstyper i tabellen:
|
Produkt |
Proxykonfiguration |
Autentiseringstyp |
|---|---|---|
|
Webex för Mac |
Manuell, WPAD, PAC |
Ingen Auth, Grundläggande, NTLM, † |
|
Webex för Windows |
Manuell, WPAD, PAC, GPO |
Ingen autentisering, grundläggande, NTLM, †, förhandla † |
|
Webex för iOS |
Manuell, WPAD, PAC |
Ingen autentisering, grundläggande, sammanfattning, NTLM |
|
Webex för Android |
Manuell, PAC |
Ingen autentisering, grundläggande, sammanfattning, NTLM |
|
Webex Web App |
Stöds via OS |
Ingen autentisering, grundläggande, sammanfattning, NTLM, förhandla † |
|
Webex-enheter |
WPAD, PAC eller Manuell |
Ingen autentisering, grundläggande, sammanfattning |
|
Cisco IP-telefoner |
Manuell, WPAD, PAC |
Ingen autentisering, grundläggande, sammanfattning |
|
Webex videonätnod |
Manuell |
Ingen autentisering, grundläggande, sammanfattning, NTLM |
För legender i tabellen:
-
† Mac NTLM Auth - Maskinen behöver inte vara inloggad på domänen, användaren uppmanas att ange ett lösenord
-
† Windows NTLM Auth - stöds endast om en dator är inloggad på domänen
-
Förhandla † - Kerberos med NTLM fallback autentisering.
-
Om du vill ansluta enCisco Webex Board, Desk- eller Room Series-enhet till en proxyserver, se Ansluta din Board-, Desk- eller Room Series-enhet till en proxyserver.
-
För Cisco IP-telefoner, se Konfigurera en proxyserver som ett exempel för att konfigurera proxyservern och inställningarna.
För No Authentication, konfigurera klienten med en proxyadress som inte stöder autentisering. När du använder Proxy Authentication, konfigurera med giltiga autentiseringsuppgifter. Proxyer som inspekterar webbtrafik kan störa webbsocketanslutningar. Om det här problemet uppstår kan det lösa problemet genom att kringgå trafiken som inte inspekteras till*.WebEx.com. Om du redan ser andra poster lägger du till ett semikolon efter den sista posten och anger sedan Webex-undantaget.
Proxyinställningar för Windows OS
Microsoft Windowsstödja två nätverksbibliotek för HTTP-trafik (WinINet och WinHTTP) som tillåter proxykonfiguration.WinINET är en superset av WinHTTP.
-
WinInet är utformat för enstaka användare, stationära klientapplikationer
-
WinHTTP är främst utformad för fleranvändarbaserade, serverbaserade applikationer
När du väljer mellan de två väljer du WinINet för dina proxykonfigurationsinställningar. För detaljer, se wininet-vs-winhttp.
Mer information om följande finns i Konfigurera en lista över tillåtna domäner för åtkomst till Webex när du är i ditt företagsnät verk:
-
För att säkerställa att användare bara loggar in på program med konton från en fördefinierad lista med domäner.
-
Använd en proxyserver för att fånga upp förfrågningar och begränsa de domäner som är tillåtna.
Proxyinspektion och certifikatfästning
Webex-appen och enheterna validerar certifikaten för servrarna när de upprättar TLS-sessionerna. Certifikat kontrollerar att certifikatutfärdaren och den digitala signaturen förlitar sig på att verifiera certifikatkedjan fram till rotcertifikatet. För att utföra valideringskontrollerna använder Webex-appen och enheterna en uppsättning betrodda rotcertifikatutfärdarcertifikat installerade i operativsystemets förtroendelager.
Om du har distribuerat en TLS-inspekterande proxy för att fånga upp, dekryptera och inspektera trafik. Webex Calling Se till att certifikatet som Proxy presenterar (istället för Webex-servicecertifikatet) är signerat av en certifikatutfärdare och att rotcertifikatet är installerat i förtroendelagret på din Webex-app eller Webex-enhet.
-
För Webex-appen - Installera CA-certifikatet som används för att signera certifikatet av proxyn i enhetens operativsystem.
-
För Webex Room-enheter och Cisco IP-telefoner med flera plattformar - Öppna en serviceförfrågan med TAC-teamet för att installera CA-certifikatet.
Den här tabellen visar Webex-appen och Webex-enheter som stöder TLS-inspektion av proxyservrar
|
Produkt |
Stöder anpassade betrodda certifikatutfärdare för TLS-inspektion |
|---|---|
|
Webex-appen (Windows, Mac, iOS, Android, webb) |
Javisst |
|
Webex rumsenheter |
Javisst |
|
Cisco IP-multiplattformstelefoner (MPP) |
Javisst |
Brandväggskonfiguration
Cisco stöder Webex Calling och Webex Aware-tjänster i säkra datacenter från Cisco och Amazon Web Services (AWS). Amazon har reserverat sina IP-undernät för Ciscos enda användning och säkrat tjänsterna som finns i dessa undernät inom AWS virtuella privata moln.
Konfigurera din brandvägg så att kommunikation från dina enheter, appens applikationer och internetbaserade tjänster kan utföra sina funktioner korrekt. Denna konfiguration ger åtkomst till alla stödda Webex Calling och Webex Aware-molntjänster, domännamn, IP-adresser, portar och protokoll.
Vitlista eller öppna åtkomst till följande så att tjänsterna Webex Calling och Webex Aware fungerar korrekt.
-
De URL/domäner som nämns under avsnittet Domäner och webbadresser för tjänster Webex Calling
-
IP-delnät, portar och protokoll som nämns under avsnittet IP-undernät för tjänster Webex Calling
-
Om du använder molnsamarbetstjänster inom deras organisation,, Messaging, Webex Meetings Webex attendant console och andra tjänster, se till att du har IP-undernät, domäner/webbadresser som nämns i dessa artiklar är öppna Nätverk skrav för Webex Services och Nätverkskrav för Attendant console Webex Suite
Om du bara använder en brandvägg stöds inte filtrering av Webex Calling trafik med enbart IP-adresser eftersom vissa av IP-adresspoolerna är dynamiska och kan ändras när som helst. Uppdatera dina regler regelbundet, om du inte uppdaterar listan över brandväggsregler kan det påverka användarnas upplevelse. Cisco stöder inte filtrering av en delmängd IP-adresser baserat på en viss geografisk region eller molntjänsteleverantör. Filtrering efter region kan orsaka allvarlig försämring av samtalsupplevelsen.
Cisco upprätthåller inte dynamiskt föränderliga IP-adresspooler, därför listas det inte i den här artikeln.
Om brandväggen inte stöder domän-/URL-filtrering använder du alternativet Enterprise Proxyserver. Det här alternativet filtrerar/tillåter via URL/domän HTTPS-signalering av trafik till Webex Calling och Webex Aware-tjänster på din proxyserver innan du vidarebefordrar till din brandvägg.
Du kan konfigurera trafik med hjälp av port- och IP-subnätfiltrering för samtalsmedia. Eftersom medietrafiken kräver direkt tillgång till internet väljer du alternativet URL-filtrering för signalering av trafik.
FörWebex Calling, UDP är Ciscos föredragna transportprotokoll för media, och det rekommenderar att du endast använder SRTP över UDP. TCP och TLS som transportprotokoll för media stöds inte Webex Calling i produktionsmiljöer. Den anslutningsorienterade karaktären hos dessa protokoll påverkar mediekvaliteten över förlustnätverk. Om du har frågor angående transportprotokollet, ta upp en supportbiljett.
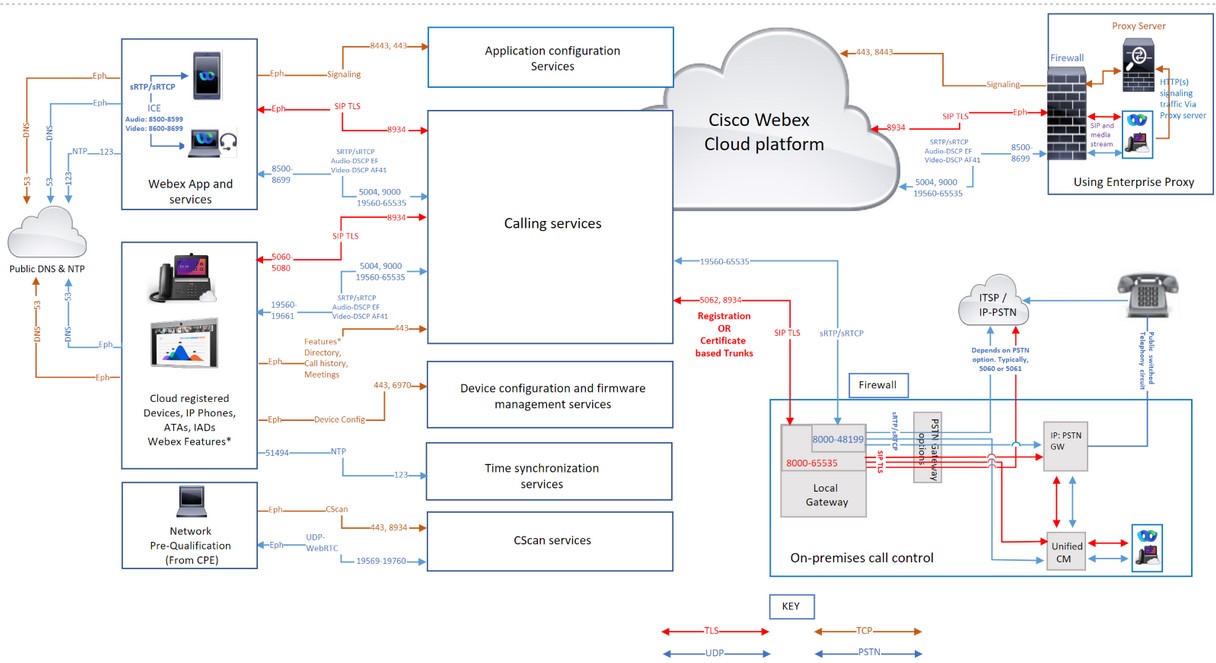
Domäner och webbadresser för Webex Calling tjänster
Ett * som visas i början av en webbadress (till exempel*.webex.com) indikerar att tjänster i toppdomänen och alla underdomäner är tillgängliga.
|
Domän/URL |
Beskrivning |
Webex-appar och enheter som använder dessa domäner/webbadresser |
|---|---|---|
|
Cisco WebexTjänster | ||
|
*.broadcloudpbx.com |
Webex-auktoriseringsmikrotjänster för korsstart från Control Hub till Calling Admin Portal. |
Kontrollnav |
|
*.broadcloud.com.au |
Webex Callingtjänster i Australien. |
Allt |
|
*.broadcloud.eu |
Webex Callingtjänster i Europa. |
Allt |
|
*.broadcloudpbx.net |
Ringa klientkonfigurations- och hanteringstjänster. |
Webex-appar |
|
*.webex.com *.cisco.com |
Core Webex Calling - och Webex Aware-tjänster
När en telefon ansluter till ett nätverk för första gången eller efter en fabriksåterställning utan några DHCP-alternativ, kontaktar den en enhetsaktiveringsserver för nollpunktsprovisionering. Nya telefoner använder activate.cisco.com och telefoner med firmware version tidigare än 11.2 (1) fortsätter att använda webapps.cisco.com för provisionering. Ladda ner enhetens firmware och lokala uppdateringar från binari es.webex.com. Tillåt Cisco Multiplatformstelefoner (MPP) äldre än 12.0.3-versionen att komma åt sudirenewal.cisco.com via port 80 för att förnya tillverkarens installerade certifikat (MIC) och ha en säker unik enhetsidentifierare (SUDI). Mer information finns i F ältmeddelande. |
Allt |
|
*.ucmgmt.cisco.com |
Webex CallingTjänster |
Kontrollnav |
|
*.wbx2.com och*.ciscospark.com |
Används för molnmedvetenhet för att nå ut till Webex Calling & Webex Aware-tjänster under och efter onboarding. Dessa tjänster är nödvändiga för
|
Allt |
|
*.webexapis.com |
Webex mikrotjänster som hanterar dina Webex App-applikationer och Webex-enheter.
|
Allt |
|
*.webexcontent.com |
Webex MessagingTjänster relaterade till allmän fillagring inklusive:
|
Webex Apps Meddelandetjänster. Fillagring med webexcontent.com ersattes av clouddrive.com i oktober 2019 |
|
*.accompany.com |
Integrering av personalinsikter |
Webex-appar |
|
Ytterligare Webex-relaterade tjänster (tredjepartsdomäner) | ||
|
*.appdynamics.com *.eum-appdynamics.com |
Prestandaspårning, fel- och kraschinspelning, sessionsmått. |
Kontrollnav |
|
*.sipflash.com |
Enhetshanteringstjänster. Firmware-uppgraderingar och säkra onboarding-ändamål. |
Webex-appar |
|
*.walkme.com *.walkmeusercontent.com |
Webex användarvägledningsklient. Ger onboarding och användningsturer för nya användare. För mer information om WalkMe, klicka här. |
Webex-appar |
|
*.google.com *.googleapis.com |
Meddelanden till Webex-appar på mobila enheter (Exempel: nytt meddelande, när samtal besvaras) För IP-subnät, se dessa länkar Tjänsten Google Firebase Cloud Messaging (FCM) Apples push-meddelandetjänst (APNS) För APNS listar Apple IP-undernät för den här tjänsten. | Webex-appen |
IP-undernät för tjänster Webex Calling
|
IP-undernät för Webex Calling tjänster * † | ||
|---|---|---|
|
23.89.0.0/16 |
85.119.56.0/23 |
128.177.14.0/24 |
|
128.177.36.0/24 |
135.84.168.0/21 |
139.177.64.0/21 |
|
139.177.72.0/23 |
144.196.0.0/16 |
150.253.128.0/17 |
|
163.129.0.0/17 |
170.72.0.0/16 |
170.133.128.0/18 |
|
185.115.196.0/22 |
199.19.196.0/23 |
199.19.199.0/24 |
|
199.59.64.0/21 | ||
|
Enhetskonfiguration och hantering av inbyggd programvara (Cisco-enheter) | ||
|
3.20.185.219 |
3.130.87.169 |
3.134.166.179 |
|
52.26.82.54 |
72.163.10.96/27 |
72.163.15.64/26 |
|
72.163.15.128/26 |
72.163.24.0/23 |
72.163.10.128/25 |
|
173.37.146.128/25 |
173.36.127.0/26 |
173.36.127.128/26 |
|
173.37.26.0/23 |
173.37.149.96/27 |
192.133.220.0/26 |
|
192.133.220.64/26 | ||
|
Konfiguration av Webex App | ||
|
62.109.192.0/18 |
64.68.96.0/19 |
150.253.128.0/17 |
|
207.182.160.0/19 | ||
|
Anslutningssyfte | Källadresser | Källportar | Protokoll | Destinationsadresser | Destinationsportar | Anteckningar | |
|---|---|---|---|---|---|---|---|
| Samtalssignalering till Webex Calling (SIP TLS) | Lokal gateway extern (NIC) | 8000-65535 | TCP | Se IP-subnät för Webex Calling tjänster. | 5062, 8934 |
Dessa IP-adresser/portar behövs för utgående SIP-TLS-samtalssignalering från lokala gateways, enheter och Webex App-applikationer (källa) till moln (destination). Webex Calling Port 5062 (krävs för certifikatbaserad bagageutrymme). Och port 8934 (krävs för registreringsbaserad trunk | |
| Enheter | 5060-5080 | 8934 | |||||
| Webex-appen | Ephemeral (OS-beroende) | ||||||
| Samtalssignalering från Webex Calling (SIP TLS) till lokal gateway |
Webex Callingadressområde. Se IP-subnät för tjänster Webex Calling | 8934 | TCP | IP- eller IP-intervall valt av kunden för sin lokala gateway | Port- eller portintervall valt av kunden för sin lokala gateway |
Gäller certifikatbaserade lokala gateways. Det krävs för att upprätta en anslutning från Webex Calling till en lokal gateway. En registreringsbaserad lokal gateway arbetar med att återanvända en anslutning som skapats från den lokala gatewayen. Destinationsporten är kundvald Konfigurera trunkar | |
| Ring media till Webex Calling (STUN, SRTP/SRTCP, T38, DTLS) | Externt nätverkskort för lokal gateway | 8000-48199†* | UDP | Se IP-subnät för Webex Calling tjänster. |
5004, 9000 (STUN-portar) Ljud: 8500-8599 Videoklipp: 8600-8699 19560-65535 (SRTP över UDP) |
| |
| Enh eter † * | 19560-19661 | ||||||
|
VG400 ATA-enheter | 19560-19849 | ||||||
| Webex-appen † * |
Ljud: 8500-8599 Videoklipp: 8600-8699 | ||||||
|
WebRTC | Ephemeral (Enligt webbläsarpolicyn) | ||||||
| Samtalsmedia från Webex Calling (SRTP/SRTCP, T38) |
Webex Callingadressområde. Se IP-subnät för tjänster Webex Calling | 19560-65535 (SRTP över UDP) | UDP | IP- eller IP-intervall valt av kunden för sin lokala gateway | Medieportsortiment valt av kunden för sin lokala gateway | ||
| Samtalssignalering till PSTN-gateway (SIP TLS) | Internt nätverkskort för lokal gateway | 8000-65535 | TCP | Din ITSP PSTN GW eller Unified CM | Beror på PSTN-alternativet (till exempel vanligtvis 5060 eller 5061 för) Unified CM | ||
| Anropa media till PSTN-gateway (SRTP/SRTCP) | Internt nätverkskort för lokal gateway | 8000-48199†* | UDP | Din ITSP PSTN GW eller Unified CM | Beror på PSTN-alternativet (till exempel vanligtvis 5060 eller 5061 för) Unified CM | ||
| Enhetskonfiguration och hantering av inbyggd programvara (Cisco-enheter) | Webex Callingenheter | Flyktig | TCP |
Se IP-subnät för tjänster Webex Calling | 443, 6970, 80 |
Krävs av följande skäl:
| |
| Konfiguration av Webex App | Webex App-applikationer | Flyktig | TCP |
Se IP-subnät för tjänster Webex Calling | 443, 8443 | Används för ID-mäklarautentisering, Webex App-konfigurationstjänster för klienter, Webbläsarbaserad webbåtkomst för egenvård OCH administrativ gränssnittsåtkomst. TCP-porten 8443 används av Webex App vid installationen för nedladdning av Cisco Unified CM konfiguration. Endast kunder som använder inställningen för att ansluta till Webex Calling måste öppna porten. | |
| Enhetstidssynkronisering (NTP) | Webex Callingenheter | 51494 | UDP | Se IP-subnät för Webex Calling tjänster. | 123 | Dessa IP-adresser behövs för tidssynkronisering för enheter (MPP-telefoner, ATA och SPA ATA) | |
|
DNS (Domain Name System) upplösning | Webex Callingenheter, Webex-appen och Webex-enheter | Flyktig | UDP och TCP | Värddefinierad | 53 | Används för DNS-uppslag för att upptäcka IP-adresserna för Webex Calling tjänster i molnet. Även om typiska DNS-sökningar görs via UDP, kan vissa kräva TCP, om frågesvaren inte kan passa det i UDP-paket. | |
| Nätverkstidsprotokoll (NTP) | Webex-appen och Webex-enheter | 123 | UDP | Värddefinierad | 123 | Tidssynkronisering | |
| CScan | Webbaserad nätverksberedskap Förkvalificeringsverktyg för Webex Calling | Flyktig | TCP | Se IP-subnät för Webex Calling tjänster. | 8934 och 443 | Webbaserat nätverksberedskap Prekvalificeringsverktyg förWebex Calling. Gå till cscan.webex .com för mer information. | |
| UDP | 19569-19760 | ||||||
| Ytterligare Webex Calling och Webex Aware-tjänster (tredje part) | |||||||
| Push-aviseringar APNS- och FCM-tjänster | Webex CallingAnsökningar | Flyktig | TCP |
Se IP-subnät som nämns under länkarna | 443, 2197, 5228, 5229, 5230, 5223 | Meddelanden till Webex-appar på mobila enheter (Exempel: När du får ett nytt meddelande eller när ett samtal besvaras) | |
-
† * CUBE-medieportintervallet kan konfigureras med rtp- portintervall.
-
† * Medieportar för enheter och program som tilldelas dynamiskt i SRTP-porten rasar. SRTP-portar är jämnnumrerade portar, och motsvarande SRTCP-port tilldelas den på varandra följande udda numrerade porten.
-
Om en proxyserveradress är konfigurerad för dina appar och enheter skickas signaltrafiken till proxyservern. Medietransporterad SRTP över UDP flödar direkt till brandväggen istället för proxyservern.
-
Om du använder NTP- och DNS-tjänster i ditt företagsnätverk öppnar du portarna 53 och 123 genom din brandvägg.
Servicekvalitet (QoS)
Låter dig aktivera taggning av paket från den lokala enheten eller klienten till Webex Calling molnplattformen. Med QoS kan du prioritera realtidstrafik framför annan datatrafik. Om du aktiverar den här inställningen ändras QoS-markeringarna för appar och enheter som använder SIP-signalering och media.
| Källadresser | Trafiktyp | Destinationsadresser | Källportar | Destinationsportar | DSCP-klass och värde |
|---|---|---|---|---|---|
| Webex-appen | Ljud |
Hänvisa IP-subnät, domäner och webbadresser för tjänster Webex Calling | 8500-8599 | 8500-8599, 19560-65535 | Snabb vidarebefordran (46) |
| Webex-appen | Videoklipp | 8600-8699 | 8600-8699, 19560-65535 | Säker vidarebefordran 41 (34) | |
| Webex-appen | Signalering | Ephemeral (OS-beroende) | 8934 | CS0 (0) | |
| Webex-enheter (MPP och rum) | Ljud & Video | 19560-19661 | 19560-65535 |
Snabb vidarebefordran (46) & Säker vidarebefordran 41 (34) | |
| Webex-enheter | Signalering | 5060-5080 | 8934 | Klassväljare 3 (24) |
-
Skapa en separat QoS-profil för ljud och video/dela eftersom de har olika källportintervall för att markera trafiken annorlunda.
-
För Windows-klienter: Kontakta ditt lokala kontoteam om du vill aktivera differentiering av UDP-källportar för organisationen. Utan att aktivera kan du inte skilja mellan ljud och video/dela med hjälp av Windows QoS-policyer (GPO) eftersom källportarna är desamma för ljud/video/delning. Mer information finns i Aktivera portintervall för mediekälla för Webex-appen
-
För Webex-enheter konfigurerar du QoS-inställningsändringarna från enhetsinställningarna för Control Hub. Mer information finns i Konfigurera och ändra enhetsinställningar i We bex-Calling
Webex Meetings/Meddelanden - Nätverkskrav
För kunder som använder moln Webex Suite samarbetstjänster, Webex molnregistrerade produkter, kan MPP-enheterna integreras i Webex Cloud för tjänster som samtalshistorik, katalogsökning, möten och meddelanden. Kontrollera att domäner/URL/IP-adresser/portar som nämns i den här artikeln är öppna Nätverkskrav för Webex Services.
Nätverkskrav för Webex för myndigheter
För kunder som behöver listan över domäner, webbadresser, IP-adressintervall och portar för Webex for Government-tjänster finns information här: N ätverkskrav för Webex för myndigheter
Nätverkskrav för Webex Attendant Console
Komma igång med Webex Calling Local Gateway
Referenser
För att veta vad som är nytt iWebex Calling, se Nyheter i Webex Calling
För säkerhetskrav förWebex Calling, se artikel
Webex CallingMedieoptimering med Interactive Connectivity Establishment (ICE) Artikel
Dokumentrevisionshistorik
|
Datum |
Vi har gjort följande ändringar i den här artikeln |
|---|---|
|
Januari 21, 2025 |
Lade till detaljer för användning av SIP Application Layer Gateway. |
|
8 januari 2025 |
Flyttade IP-undernätsadressen relaterad till Enhetskonfiguration och Webex App-konfiguration till avsnittet IP-undernät för tjänster Webex Calling |
|
december 17, 2024 |
Lade till stöd för WebRTC för Webex Calling Media-specifikationen. |
|
14 november 2024 |
Uppdaterade portintervallet som stöds för Webex Calling samtalsmedia för ATA-enheter i VG400-serien |
|
11 november 2024 |
Lade till portintervallet som stöds för Webex Calling samtalsmedia för ATA-enhet i VG400-serien |
|
25 juli 2024 |
Tillagde tillbaka 52.26.82.54 IP-undernätet eftersom det krävs för Cisco ATA-enhetskonfiguration och hantering av firmware. |
|
18 juli 2024 |
Uppdaterad med följande detaljer:
|
|
28 juni 2024 |
Uppdaterade användningen av båda SRTP/ SRTCP-portområdena för mediaspecifikationen. Webex Calling |
|
11 juni 2024 |
Tog bort domänen ”huron-dev.com” eftersom den inte används. |
|
06 maj 2024 |
Uppdaterade användningen av båda SRTP/ SRTCP-portområdena för mediaspecifikationen. Webex Calling |
|
03 april 2024 | Uppdaterade IP-subnät för Webex Calling tjänster med 163.129.0.0/17 för att tillgo Webex Calling dose marknadsexpansion för Indien-regionen. |
|
december 18, 2023 |
Inkluderade sudirenewal.cisco.com- webbadressen och port 80-kravet för enhetskonfiguration och hantering av firmware för Cisco MPP-telefonens MIC-förnyelse. |
|
december 11, 2023 |
Uppdaterade IP-subnät för Webex Calling tjänster för att inkludera en större uppsättning IP-adresser. 150.253.209.128/25 — ändrad till 150.253.128.0/17 |
|
29 november 2023 |
Uppdaterade IP-subnät för Webex Calling tjänster för att inkludera en större uppsättning IP-adresser för att tillgodose Webex Calling regionexpansion för framtida tillväxt. 144.196.33.0/25 — ändrad till 144.196.0.0/16 Avsnitten IP-subnät för Webex Calling tjänster under Webex Calling (SIP TLS) och Ring media till Webex Calling (STUN, SRTP) uppdateras för tydlighet om certifikatbaserad trunking och brandväggskraven för lokal gateway. |
|
14 augusti 2023 |
Vi har lagt till följande IP-adresser 144.196.33.0/25 och 150.253.156.128/25 för att stödja ökade kapacitetskrav för Edge och tjänster. Webex Calling Detta IP-intervall stöds endast i den amerikanska regionen. |
|
5 juli 2023 |
Lade till länken https://binaries.webex.com för att installera Cisco MPP Firmware. |
|
7 mars 2023 |
Vi har reviderat hela artikeln för att inkludera:
|
|
5 mars 2023 |
Uppdaterar artikeln så att den innehåller följande:
|
|
november 15, 2022 |
Vi har lagt till följande IP-adresser för enhetskonfiguration och hantering av inbyggd programvara (Cisco-enheter):
Vi har tagit bort följande IP-adresser från enhetskonfiguration och hantering av inbyggd programvara (Cisco-enheter):
|
|
14 november 2022 |
Lade till IP-undernätet 170.72.242.0/24 för tjänsten. Webex Calling |
|
september 08, 2022 |
Cisco MPP-firmware övergår till att använda https://binaries.webex.com som värd-URL för MPP-firmwareuppgraderingar i alla regioner. Den här ändringen förbättrar prestandan för uppgradering av firmware. |
|
Augusti 30, 2022 |
Borttagen referens till Port 80 från Enhetskonfiguration och hantering av firmware (Cisco-enheter), Programkonfiguration och cScan-rader i porttabellen eftersom det inte finns något beroende. |
|
Augusti 18, 2022 |
Ingen förändring i lösningen. Uppdaterade destinationsportarna 5062 (krävs för certifikatbaserad trunk), 8934 (krävs för registreringsbaserad trunk) för samtalssignalering till (SIP TLS). Webex Calling |
|
Juli 26, 2022 |
Lade till 54.68.1.225 IP-adress, som krävs för firmwareuppgradering av Cisco 840/860 enheter. |
|
Juli 21, 2022 |
Uppdaterade destinationsportarna 5062, 8934 för samtalssignalering till Webex Calling (SIP TLS). |
|
Juli 14, 2022 |
Lade till webbadresserna som stöder en komplett funktion av Webex Aware-tjänster. Lade till IP-undernätet 23.89.154.0/25 för tjänsten. Webex Calling |
|
27 juni 2022 |
Uppdaterade domän och webbadresser för Webex Calling tjänster: *.broadcloudpbx.com *.broadcloud.com.au *.broadcloud.eu *.broadcloudpbx.net |
|
15 juni 2022 |
Lade till följande portar och protokoll under IP-adresser och portar för Webex Calling tjänster:
Uppdaterad information i avsnittet Webex Meetings/Meddelanden - Nätverkskrav |
|
Maj 24, 2022 |
Lade till IP-subnätet 52.26.82.54/24 till 52.26.82.54/32 för service Webex Calling |
|
Maj 6, 2022 |
Lade till IP-subnätet 52.26.82.54/24 för service Webex Calling |
|
7 april 2022 |
Uppdaterade det interna och externa UDP-portintervallet för lokal gateway till 8000-48198† |
|
5 april 2022 |
Lade till följande IP-subnät för Webex Calling service:
|
|
Mars 29, 2022 |
Lade till följande IP-subnät för Webex Calling service:
|
|
20 september 2021 |
Lade till 4 nya IP-subnät för Webex Calling service:
|
|
2 april 2021 |
Lade till *.ciscospark.com under Domäner och webbadresser för Webex Calling tjänster för att stödja Webex Calling användningsfall i Webex-appen. |
|
25 mars 2021 |
Lade till 6 nya IP-intervall för activate.cisco.com, som gäller från och med 8 maj 2021.
|
|
4 mars 2021 |
Ersatte Webex Calling diskreta IP-adresser och mindre IP-intervall med förenklade intervall i en separat tabell för att underlätta förståelsen för brandväggskonfiguration. |
|
Februari 26, 2021 |
Lade till 5004 som destinationsport för samtalsmedia till Webex Calling (STUN, SRTP) för att stödja Interactive Connectivity Establish ment (ICE) som kommer att finnas tillgänglig Webex Calling i april 2021. |
|
Februari 22, 2021 |
Domäner och webbadresser listas nu i en separat tabell. Tabellen IP-adresser och portar justeras för att gruppera IP-adresser för samma tjänster. Lägga till kolumnen Anteckningar i tabellen IP-adresser och portar som hjälper till att förstå kraven. Flytta följande IP-adresser till förenklade intervall för enhetskonfiguration och hantering av inbyggd programvara (Cisco-enheter):
Lägga till följande IP-adresser för programkonfiguration eftersom Cisco Webex klienten pekar på en nyare DNS SRV i Australien i mars 2021.
|
|
Januari 21, 2021 |
Vi har lagt till följande IP-adresser i enhetskonfiguration och hantering av inbyggd programvara (Cisco-enheter):
Vi har tagit bort följande IP-adresser från enhetskonfiguration och hantering av inbyggd programvara (Cisco-enheter):
Vi har lagt till följande IP-adresser i programkonfigurationen:
Vi har tagit bort följande IP-adresser från programkonfigurationen:
Vi har tagit bort följande portnummer från programkonfigurationen:
Vi har lagt till följande domäner i programkonfigurationen:
|
|
23 december 2020 |
Lade till nya IP-adresser för applikationskonfiguration till portreferensbilderna. |
|
22 december 2020 |
Uppdaterade raden Programkonfiguration i tabellerna för att inkludera följande IP-adresser: 135.84.171.154 och 135.84.172.154. Dölj nätverksdiagrammen tills dessa IP-adresser läggs till. |
|
december 11, 2020 |
Uppdaterade enhetskonfiguration och hantering av firmware (Cisco-enheter) och programkonfigurationsraderna för de kanadensiska domänerna som stöds. |
|
16 oktober 2020 |
Uppdaterade samtalssignalering och medieposter med följande IP-adresser:
|
|
23 september 2020 |
Under CScan ersatte 199.59.64.156 med 199.59.64.197. |
|
14 augusti 2020 |
Lade till fler IP-adresser för att stödja införandet av datacenter i Kanada: Samtalssignalering till Webex Calling (SIP TLS) —135.84.173.0/25,135.84.174.0/25, 199.19.197.0/24, 199.19.199.0/24 |
|
12 augusti 2020 |
Lade till fler IP-adresser för att stödja införandet av datacenter i Kanada:
|
|
22 juli 2020 |
Lade till följande IP-adress för att stödja införandet av datacenter i Kanada: 135.84.173.146 |
|
9 juni 2020 |
Vi gjorde följande ändringar i cScan-posten:
|
|
11 mars 2020 |
Vi lade till följande domän- och IP-adresser i applikationskonfigurationen:
Vi uppdaterade följande domäner med ytterligare IP-adresser till enhetskonfiguration och hantering av firmware:
|
|
Februari 27, 2020 |
Vi har lagt till följande domän och portar till enhetskonfiguration och hantering av firmware: cloudupgrader.webex.com—443, 6970 |
Översikt
Webex Callingstöder för närvarande två versioner av Local Gateway:
-
Lokal gateway
-
Lokal gateway för Webex för myndigheter
-
Innan du börjar, förstå de lokalbaserade PSTN-kraven (Public Switched Telephone Network) och LGW (Local Gateway) för. Webex Calling Se Cisco Preferred Architecture Webex Calling för mer information.
-
Den här artikeln förutsätter att en dedikerad lokal gateway-plattform finns på plats utan någon befintlig röstkonfiguration. Om du ändrar en befintlig PSTN-gateway eller CUBE Enterprise-distribution för att användas som lokal gateway-funktion förWebex Calling, var noga med konfigurationen. Se till att du inte avbryter befintliga samtalsflöden och funktionalitet på grund av de ändringar du gör.
Procedurerna innehåller länkar till kommandoreferensdokumentation där du kan lära dig mer om de enskilda kommandoalternativen. Alla kommandoreferenslänkar går till Webex Managed Gateways Command Reference om inget annat anges (i så fall går kommandolänkarna till Cisco IOSVoice Command Reference). Du kan komma åt alla dessa guider på Cisco Unified Border Element Kommandoreferenser.
För information om SBC från tredje part som stöds, se respektive produktrefer ensdokumentation.
Det finns två alternativ för att konfigurera den lokala gatewayen för din Webex Calling bagageutrymme:
-
Registreringsbaserad bagageutrymme
-
Certifikatbaserad bagageutrymme
Använd aktivitetsflödet antingen under den Registreringsbaserade lokala gateway en eller Certifikatbaserad lokal gateway för att konfigurera lokal gateway för din trunk. Webex Calling
Se Kom igång med Local Gateway för mer information om olika trunktyper. Utför följande steg på den lokala gatewayen själv med hjälp av kommandoradsgränssnittet (CLI). Vi använder Session Initiation Protocol (SIP) och Transport Layer Security (TLS) transport för att säkra trunken och Secure Real Time Protocol (SRTP) för att säkra media mellan den lokala gatewayen och. Webex Calling
-
Välj CUBE som din lokala gateway. Webex for Government stöder för närvarande inga sessionsgränskontrollanter från tredje part (SBC). Se Komma igång med Local Gateway om du vill granska den senaste listan.
- Installera Cisco IOS XE Dublin 17.12.1a eller senare versioner för alla Webex for Government Local Gateways.
-
Om du vill granska listan över rotcertifikatmyndigheter (CA) som Webex för Government stöder, se Rotcertifikatmyndigheter för Webex for Government.
-
Mer information om de externa portområdena för lokal gateway i Webex för myndigheter finns i N ätverkskrav för Webex for Government (FedRAMP).
Lokal gateway för Webex för myndigheter stöder inte följande:
-
Stun/ICE-lite för optimering av mediebanor
-
Fax (T.38)
Om du vill konfigurera lokal gateway för din Webex Calling trunk i Webex for Government använder du följande alternativ:
-
Certifikatbaserad bagageutrymme
Använd aktivitetsflödet under den certifikatbaserade lokala gateway en för att konfigurera den lokala gatewayen för din Webex Calling trunk. Mer information om hur du konfigurerar en certifikatbaserad lokal gateway finns i Konfigurera Webex Calling certifik atbaserad trunk.
Det är obligatoriskt att konfigurera FIPS-kompatibla GCM-chiffer för att stödja Local Gateway för Webex for Government. Om inte, misslyckas samtalsinställningen. Mer information om konfigurationen finns i Konfigurera Webex Calling certifikatbaserad trunk.
Webex for Government stöder inte registreringsbaserad lokal gateway.
I det här avsnittet beskrivs hur du konfigurerar en Cisco Unified Border Element (CUBE) som en lokal gateway förWebex Calling, med hjälp av en registrerande SIP-trunk. Den första delen av detta dokument illustrerar hur du konfigurerar en enkel PSTN-gateway. I det här fallet dirigeras alla samtal från PSTN till Webex Calling och alla samtal från diriger Webex Calling as till PSTN. Bilden nedan belyser denna lösning och konfigurationen för samtalsrutning på hög nivå som kommer att följas.
I denna design används följande huvudkonfigurationer:
-
röstklasshyresgäster: Använ ds för att skapa trunkspecifika konfigurationer.
-
röstklass uri: Används för att klassificera SIP-meddelanden för val av en inkommande uppringd peer.
-
inbound dial-peer: Tillhandahåller behandling för inkommande SIP-meddelanden och bestämmer utgående rutt med hjälp av en uppringd peer-grupp.
-
dial-peer-grupp: Definierar de utgående uppr ingningskompisar som används för vidarekoppling av samtal.
-
utgående dial-peer: Ger behandling för utgående SIP-meddelanden och dirigerar dem till önskat mål.
Medan IP och SIP har blivit standardprotokollen för PSTN-trunkar, används TDM (Time Division Multiplexing) ISDN-kretsar fortfarande i stor utsträckning och stöds med trunkar. Webex Calling För att möjliggöra medieoptimering av IP-vägar för lokala gateways med TDM-IP-samtals flöden är det för närvarande nödvändigt att använda en tvådelad samtalsroutningsprocess. Detta tillvägagångssätt modifierar samtalsroutningskonfigur ationen som visas ovan, genom att införa en uppsättning interna loop-back- uppringningskamrater mellan Webex Calling och PSTN-trunkar som illustreras i bilden nedan.
När du ansluter en lokal Cisco Unified Communications Manager lösning med Webex Calling kan du använda den enkla PSTN-gateway-konfigurationen som en baslinje för att bygga lösningen som visas i följande diagram. I det här fallet tillhandahåller Unified Communications Manager centraliserad routing och behandling av alla PSTN och Webex Calling samtal.
I hela detta dokument används värdnamn, IP-adresser och gränssnitt som illustreras i följande bild.
Använd konfigurationsguiden i resten av det här dokumentet för att slutföra konfigurationen av den lokala gatewayen enligt följande:
-
Steg 1: Konfigurera routerns baslinjeanslutning och säkerhet
-
Steg 2: Konfigurera Webex Calling bagageutrymmet
Beroende på önskad arkitektur följer du antingen:
-
Steg 3: Konfigurera lokal gateway med SIP PSTN-trunk
-
Steg 4: Konfigurera lokal gateway med en befintlig Unified CM miljö
Eller:
-
Steg 3: Konfigurera lokal gateway med TDM PSTN-trunk
Baslinjekonfiguration
Det första steget i att förbereda din Cisco-router som en lokal gateway för Webex Calling är att bygga en baslinjekonfiguration som säkrar din plattform och etablerar anslutning.
-
Alla registreringsbaserade lokala gateway-distributioner kräver Cisco IOS XE 17.6.1a eller senare versioner. Cisco IOS17.12.2 eller senare rekommenderas. Rekommenderade versioner finns på sidan Cisco Software Research. Sök efter plattformen och välj en av de föreslagna utgåvor na.
-
Routrar i ISR4000-serien måste konfigureras med både Unified Communications och Security-tekniklicenser.
-
Routrar i Catalyst Edge 8000-serien utrustade med röstkort eller DSP kräver DNA Advantage-licensiering. Routrar utan röstkort eller DSP kräver ett minimum av DNA Essentials-licensiering.
-
-
Skapa en baslinjekonfiguration för din plattform som följer dina affärspolicyer. Konfigurera och verifiera särskilt följande:
-
NTP
-
ACL
-
Användarautentisering och fjärråtkomst
-
DNS
-
IP-routning
-
IP-adresser
-
-
Nätverket mot Webex Calling måste använda en IPv4-adress.
-
Ladda upp Cisco root CA-paketet till den lokala gatewayen.
Konfiguration
| 1 |
Se till att du tilldelar giltiga och routbara IP-adresser till alla Layer 3-gränssnitt, till exempel:
|
| 2 |
Skydda registrerings- och STUN-referenser på routern med symmetrisk kryptering. Konfigurera den primära krypteringsnyckeln och krypteringstypen enligt följande:
|
| 3 |
Skapa en platshållare PKI Trustpoint. Kräver den här trustpunkten för att konfigurera TLS senare. För registreringsbaserade trunkar kräver denna trustpoint inget certifikat - vilket skulle krävas för en certifikatbaserad trunk. |
| 4 |
Aktivera exklusivitet för TLS1.2 och ange standardförtroendepunkten med hjälp av följande konfigurationskommandon. Transportparametrarna bör också uppdateras för att säkerställa en tillförlitlig säker anslutning för registrering: Kommandot cn-san-validate server säkerställer att den lokala gatewayen tillåter en anslutning om värdnamnet som konfigurerats i klient 200 ingår i antingen CN- eller SAN-fälten i certifikatet som tas emot från den utgående proxyn.
|
| 5 |
Installera Cisco root CA-paketet, som innehåller det DigiCert CA-certifikat som används av. Webex Calling Använd kommandot crypto pki trustpool import clean url för att ladda ner rotcertifikatutfärdarpaketet från den angivna webbadressen och för att rensa den aktuella CA- trustpoolen och installera sedan det nya paketet med certifikat: Om du behöver använda en proxy för åtkomst till internet med HTTPS lägger du till följande konfiguration innan du importerar certifikatutfärdarpaketet: ip http klient proxyserver yourproxy.com proxy-port 80 |
| 1 |
Skapa en registreringsbaserad PSTN-trunk för en befintlig plats i Control Hub. Anteckna staminformationen som tillhandahålls när bagageutrymmet har skap ats. De detaljer som markeras i illustrationen används i konfigurationsstegen i den här guiden. Mer information finns i Konfigurera trunkar, ruttgrupper och uppringnings planer för Webex Calling. |
| 2 |
Ange följande kommandon för att konfigurera CUBE som en Webex Calling lokal gateway: Här är en förklaring av fälten för konfigurationen:
Akti Cisco Unified Border Element verar (CUBE) funktioner på plattformen. mediest atistikAktiverar medieövervakning på den lokala gatewayen. massstatistik för mediaAktiverar kontrollplanet för att kontrollera dataplanet efter statistik för massanrop. Mer information om dessa kommandon finns i Media. tillåt anslutningar sip till sipAktivera CUBE grundläggande SIP back-to-back-användaragent funktionalitet. Mer information finns i Till åt anslutningar. Som standard är T.38-faxtransport aktiverat. Mer information finns i faxprotokoll t38 (rösttjänst). Aktiverar STUN (Session Traversal of UDP through NAT) globalt.
Mer information finns i stun flowdata agent-id och stun flowdata shared-secret. asymmetrisk nyttolast fullKonfigurerar stöd för asymmetrisk SIP-nyttolast för både DTMF och dynamiska codec-nyttolaster. Mer information finns i Asymmetrisk nyttolast. förtidserbjudande tvingatTvingar den lokala gatewayen att skicka SDP-information i det första INVITE-meddelandet istället för att vänta på bekräftelse från den angränsande kamraten. För mer information om detta kommando, se tidigt erbjudande. |
| 3 |
Konfigurera röstklassens codec 100 så att G.711-codecs endast tillåts för alla trunkar. Detta enkla tillvägagångssätt är lämpligt för de flesta distributioner. Om det behövs kan ytterligare codectyper som stöds av både ursprungs system och avslutande system läggas till i listan. Mer komplexa lösningar som involverar omkodning med DSP-moduler stöds, men ingår inte i den här guiden. Här är en förklaring av fälten för konfigurationen: röstklass codec 100Används för att endast tillåta föredragna codecs för SIP-trunk-samtal. Mer information finns i Voice Class Codec. |
| 4 |
Konfigurera röstklass stun-usage 100 för att aktivera ICE på bagageutrymmetWebex Calling. Här är en förklaring av fälten för konfigurationen: Stun Usage Ice LiteAnvänds för att aktivera ICE-lite för alla uppringda kamrater Webex Calling för att möjliggöra medieoptimering när det är möjligt. Mer information finns i röstklassens stun användning och stun usage ice lite. Medieoptimering förhandlas fram där det är möjligt. Om ett samtal kräver molnmedietjänster, till exempel inspelning, kan media inte optimeras. |
| 5 |
Konfigurera mediakrypteringsprincipen för Webex-trafik. Här är en förklaring av fälten för konfigurationen: röstklass srtp-crypto 100Anger SHA1_80 som den enda SRTP-krypteringssvit som CUBE erbjuder i SDP i erbjudande- och svarmeddelanden. Webex Callingstödjer bara SHA1_80. Mer information finns i röstklass srtp-crypto. |
| 6 |
Konfigurera ett mönster för att identifiera anrop till en Local Gateway-trunk baserat på dess målstamparameter: Här är en förklaring av fälten för konfigurationen: röstklass typ 100 sipDefinierar ett mönster som matchar en inkommande SIP-inbjudan till en inkommande stamuppringningspartner. När du anger det här mönstret använder du dtg= följt av Trunk OTG/DTG-värdet som angavs i Control Hub när bagageutrymmet skapades. Mer information finns i röstklass URI. |
| 7 |
Konfigurera sip-profil 100, som kommer att användas för att ändra SIP-meddelanden innan de skickas tillWebex Calling.
Här är en förklaring av fälten för konfigurationen:
Amerikanska eller kanadensiska PSTN-leverantörer kan erbjuda verifiering av uppringnings-ID för skräppost och bedrägerisamtal, med den ytterligare konfiguration som nämns i Spam- eller bedrägerianropsindikationen i artikeln. Webex Calling |
| 8 |
Konfigurera Webex Calling bagageutrymmet: |
När du har definierat klientorganisationen 100 och konfigurerat en SIP VoIP- uppringd peer initierar gatewayen en TLS-anslutning mot. Webex Calling Vid denna tidpunkt presenterar åtkomstSBC sitt certifikat till den lokala gatewayen. Den lokala gatewayen validerar åt Webex Calling komstSBC-certifikatet med hjälp av certifikatutfärdarens rotpaket som uppdaterades tidigare. Om certifikatet känns igen upprättas en beständig TLS-session mellan den lokala gatewayen och åt Webex Calling komstSBC. Den lokala gatewayen kan sedan använda denna säkra anslutning för att registrera sig med Webex-åtkomst SBC. När registreringen ifrågasätts för autentisering:
-
Parametrarna för användarnamn, lösenord och sf är från autenti seringskonfigurationen används i svaret.
-
Ändringsreglerna i sip-profil 100 används för att konvertera SIPS URL tillbaka till SIP.
Registreringen lyckas när ett 200 OK tas emot från åtkomstSBC.
Efter att ha byggt en trunk mot Webex Calling ovan använder du följande konfiguration för att skapa en icke-krypterad trunk mot en SIP-baserad PSTN-leverantör:
Om din tjänsteleverantör erbjuder en säker PSTN-bagageutrymme kan du följa en liknande konfiguration som beskrivs ovan för bagageutrymmetWebex Calling. CUBE stöder säker samtalsdirigering.
Om du använder en TDM/ISDN PSTN-trunk, hoppa till nästa avsnitt Konfigurera lokal gateway med TDM PSTN-trunk.
| 1 |
Konfigurera följande röstklassuri för att identifiera inkommande samtal från PST N-trunken: Här är en förklaring av fälten för konfigurationen: röstklass typ 200 sipDefinierar ett mönster som matchar en inkommande SIP-inbjudan till en inkommande stamuppringningspartner. När du anger detta mönster använder du IP-adressen för din IP PSTN-gateway. Mer information finns i röstklass URI. |
| 2 |
Konfigurera följande IP PSTN dial-peer: Här är en förklaring av fälten för konfigurationen: Definierar en VoIP-uppringningspartner med en tagg på 200 och ger en meningsfull beskrivning för enkel hantering och felsökning. Mer information finns i Dial-peer-röst . destinationsmönster BAD.BADEtt dummy-målmönster krävs när utgående samtal dirigeras med hjälp av en inkommande uppringningsgrupp. Alla giltiga destinationsmönster kan användas i detta fall. Mer information finns i destinationsmönster (gränssnitt). sessionsprotokoll sipv2Anger att den här uppringningspartnern hanterar SIP-samtalsben. Mer information finns i sessionsprotokoll (uppringning spartner). sessionsmål ipv4:192.168.80.13Anger målad ressen för samtal som skickas till PSTN-leverantören. Detta kan vara antingen en IP-adress eller ett DNS-värdnamn. Mer information finns i Sessionsmål (VoIP dial peer). inkommande nummer via 200Anger den röstklass som används för att matcha inkommande samtal till denna uppringningspartner med hjälp av INVITE VIA-huvud-URI. Mer information finns i inkommande webbadress.
röstklass sip asserted-id pai
(Valfritt) Akti verar P-Asserted-Identity-header-bearbetning och styr hur detta används för PSTN-trunken. Om det här kommandot används används den anropande partsidentiteten som tillhandahålls från den inkommande uppringda parten för de utgående rubrikerna Från och P-Asserted-Identity. Om det här kommandot inte används används den anropande partens identitet som tillhandahålls från den inkommande uppringningsgruppen för de utgående rubrikerna Från och Fjärrparty-ID. Mer information finns i röst klass sip asserted-id.
binda kontroll
källa-gränssnitt GigabiteThernet0/0/0
Konfigur erar källgränssnittet och tillhörande IP-adress för meddelanden som skickas till PSTN. Mer information finns i binda. binda medi ekällgränssnitt GigabiteThernet0/0/0Konfigurerar käll gränssnittet och tillhörande IP-adress för media som skickas till PSTN. Mer information finns i binda. röstklasskodek 100Konfigurerar uppringningspartnern så att den använder den gemensamma codec-filterlistan 100. Mer information finns i röst klassens codec . dtmf-relä rtp-nteDefinierar RTP-NTE (RFC2833) som den DTMF-kapacitet som förväntas på samtalssträckan. Mer information finns i DTMF-relä (Voice over IP). no whatInaktiverar detektering av röstaktivitet. För mer information, se vad (dial peer). |
| 3 |
Om du konfigurerar den lokala gatewayen för att endast dirigera samtal mellan Webex Calling och PSTN lägger du till följande konfiguration för samtalsroutning. Om du konfigurerar din lokala gateway med en Unified Communications Manager-plattform hoppar du till nästa avsnitt. |
När du har byggt en trunk mot använder Webex Calling du följande konfiguration för att skapa en TDM- trunk för din PSTN-tjänst med loop-back-samtalsrutning för att möjliggöra medieoptimering på Webex-samtalsbenet.
Om du inte behöver optimera IP-media följer du konfigurationsstegen för en SIP PSTN-trunk. Använd en röstport och POTS dial-peer (som visas i steg 2 och 3) istället för PSTN VoIP-uppringnings-peer.
| 1 |
Konfigurationen för uppringning av återuppringning använder uppringningsgrupper och samtalsrutningstaggar för att säkerställa att samtal passerar korrekt mellan Webex och PSTN, utan att skapa samtalsroutningsslingor. Konfigurera följande översättningsregler som ska användas för att lägga till och ta bort samtalsrutningstaggarna: Här är en förklaring av fälten för konfigurationen: röstöversättning-regelAnvänder reguljära uttryck som definieras i regler för att lägga till eller ta bort samtalsrutningstaggar. Överdekadiska siffror (”A”) används för att öka tydligheten för felsökning. I den här konfigurationen används taggen som läggs till av översättningsprofil 100 för att styra samtal från till PSTN via Webex Calling loopback-uppringningskamraterna. På liknande sätt används taggen som läggs till av översättningsprofil 200 för att styra samtal från PSTN mot. Webex Calling Översättningsprofiler 11 och 12 tar bort dessa taggar innan samtal levereras till Webex respektive PSTN-trunkar. Det här exemplet förutsätter att uppringda nummer från Webex Calling presenteras i +E.164-format. Regel 100 tar bort det ledande + för att behålla ett giltigt anropat nummer. Regel 12 lägger sedan till en nationell eller internationell routingsiffra (er) när taggen tas bort. Använd siffror som passar din lokala ISDN-nationella uppringningsplan. Om Webex Calling siffrorna presenteras i nationellt format, justera reglerna 100 och 12 för att helt enkelt lägga till respektive ta bort routingtaggen. Mer information finns i Röstöver sättningsprofil och Rö stöver sättningsregel. |
| 2 |
Konfigurera TDM-röstgränssnittsportar enligt den stamtyp och protokoll som används. Mer information finns i Konfigurera ISDN PRI. Till exempel kan grund konfigurationen för ett ISDN-gränssnitt för primär hastighet installerat i NIM-kortplats 2 på en enhet innehålla följande: |
| 3 |
Konfigurera följande TDM PSTN dial-peer: Här är en förklaring av fälten för konfigurationen: Definierar en VoIP-uppringningspartner med en tagg på 200 och ger en meningsfull beskrivning för enkel hantering och felsökning. Mer information finns i Dial-peer-röst. destinationsmönster BAD.BADEtt dummy-målmönster krävs när utgående samtal dirigeras med hjälp av en inkommande uppringningsgrupp. Alla giltiga destinationsmönster kan användas i detta fall. Mer information finns i destinationsmönster (gränssnitt). översättningsprofil inkommande 200Tilldelar över sättningsprofilen som lägger till en samtalsrutningstagg till det inkommande uppringda numret. direkt inåtriktad uppringningDirigerar samtalet utan att ange en sekundär uppringningston. Mer information finns i direkt-inåtgående uppringning. hamn 0/2/ 0:15Den fysiska röstporten som är associerad med denna uppringningspartner. |
| 4 |
Om du vill aktivera medieoptimering av IP-sökvägar för lokala gateways med TDM-IP-samtalsflöden kan du ändra samtalsroutningen genom att införa en uppsättning interna loop-back-uppringningskamrater mellan och PSTN-trunkar. Webex Calling Konfigurera följande loop-back-uppringningskamrater. I det här fallet dirigeras alla inkommande samtal initialt till dial-peer 10 och därifrån till antingen dial-peer 11 eller 12 baserat på den tillämpade routingtaggen. Efter borttagning av routingtaggen dirigeras samtal till den utgående trunken med hjälp av uppringda peer-grupper. Här är en förklaring av fälten för konfigurationen: Definierar en VoIP dial-peer och ger en meningsfull beskrivning för enkel hantering och felsökning. Mer information finns i Dial-peer-röst. översättningsprofil inkommande 11Använder den översättningsprofil som definierats tidigare för att ta bort samtalsrutningstaggen innan den skickas till den utgående trunken. destinationsmönster BAD.BADEtt dummy-målmönster krävs när utgående samtal dirigeras med hjälp av en inkommande uppringningsgrupp. Mer information finns i destinationsmönster (gränssnitt). sessionsprotokoll sipv2Anger att den här uppringningspartnern hanterar SIP-samtalsben. Mer information finns i sessionsprotokoll (uppringning spartner). sessionsmål ipv4:192.168.80.14Anger den lokala routergränssnittsadressen som samtalsmål för loop-back. Mer information finns i sessionsmål (VoIP-uppring ningspartner). binda kontroll källa-gränssnitt GigabiteThernet0/0/0Konfigurerar käll gränssnittet och tillhörande IP-adress för meddelanden som skickas via loop-back. Mer information finns i binda. binda medi ekällgränssnitt GigabiteThernet0/0/0Konfigurerar käll gränssnittet och tillhörande IP-adress för media som skickas genom loop-back. Mer information finns i binda. dtmf-relä rtp-nteDefinierar RTP-NTE (RFC2833) som den DTMF-kapacitet som förväntas på samtalssträckan. Mer information finns i DTMF-relä (Voice over IP). kodek g711alaw Tvingar alla PSTN-an rop att använda G.711. Välj a-lag eller u-lag för att matcha den kompanderingsmetod som används av din ISDN-tjänst. no whatInaktiverar detektering av röstaktivitet. För mer information, se vad (dial peer). |
| 5 |
Lägg till följande konfiguration för samtalsdirigering: Detta
avslutar din lokala gateway-konfiguration. Spara konfigurationen
och ladda om plattformen om det är första gången CUBE-funktioner
konfigureras.
|
PSTN- Webex Calling konfigurationen i föregående avsnitt kan ändras för att inkludera ytterligare trunkar till ett Cisco Unified Communications Manager (UCM) kluster. I det här fallet dirigeras alla samtal viaUnified CM. Samtal från UCM på port 5060 dirigeras till PSTN och samtal från port 5065 dirigeras till. Webex Calling Följande inkrementella konfigurationer kan läggas till för att inkludera detta anrops scenario.
När du skapar Webex Calling bagageutrymmetUnified CM, se till att du konfigurerar den inkommande porten i inställningarna för SIP Trunk Security Profile till 5065. Detta tillåter inkommande meddelanden på port 5065 och fyller VIA-rubriken med detta värde när meddelanden skickas till den lokala gatewayen.
| 1 |
Konfigurera följande URI:er för röstklass: |
| 2 |
Konfigurera följande DNS-poster för att ange SRV-routing till Unified CM värdar: IOS XE använder dessa poster för att lokalt bestämma mål-UCM-värdar och portar. Med den här konfigurationen är det inte nödvändigt att konfigurera poster i ditt DNS-system. Om du föredrar att använda din DNS krävs inte dessa lokala konfigurationer. Här är en förklaring av fälten för konfigurationen: Följande kommando skapar en DNS SRV resurspost. Skapa en post för varje UCM-värd och trunk: ip-värd _sip. _udp.pstn tocucm.io srv 2 1 5060 ucmsub5.mydomain.com _sippa. _udp.pstn tocucm.io: Namn på SRV-resurspost 2: Prioriteten för SRV-resursposten 1: SRV-resursens rekordvikt 5060: Portnumret som ska användas för målvärden i den här resursposten ucmsub5.mydomain .com: Resurspostens målvärd Skapa lokala DNS A-poster om du vill lösa värdnamnen för resursposter. Till exempel: ip-värd ucmsub5.mydomain.com 192.168.80.65 ip-värd: Skapar en post i den lokala IOS XE-databasen. ucmsub5.mydomain.com: Värdnamnet för A-posten. 192.168.80.65: Värdens IP-adress. Skapa SRV-resursposter och A-poster för att återspegla din UCM-miljö och önskad samtalsdistributionsstrategi. |
| 3 |
Konfigurera följande uppringningspartners: |
| 4 |
Lägg till samtalsdirigering med följande konfigurationer: |
Diagnostiska signaturer (DS) upptäcker proaktivt vanliga problem i den IOS XE-baserade lokala gatewayen och genererar e-post, syslog eller terminalmeddelanden om hän delsen. Du kan också installera DS för att automatisera insamling av diagnostikdata och överföra insamlade data till ärendet för att påskynda upplösningstidenCisco TAC.
Diagnostiska signaturer (DS) är XML-filer som innehåller information om problem utlösande händelser och åtgärder som ska vidtas för att informera, felsöka och åtgärda problemet. Du kan definiera problemdetekteringslogiken med hjälp av syslog-meddelanden, SNMP-händelser och genom periodisk övervakning av specifika show-kommandoutgångar.
Åtgärdstyperna inkluderar insamling av showkommandoutgångar:
-
Generera en konsoliderad loggfil
-
Ladda upp filen till en användartillhandahållen nätverksplats som HTTPS, SCP, FTP-server.
TAC-ingenjörer skapar DS-filerna och signerar dem digitalt för integritetsskydd. Varje DS-fil har ett unikt numeriskt ID som tilldelats av systemet. Diagnostic Signatures Lookup Tool (DSLT) är en enda källa för att hitta tillämpliga signaturer för övervakning och felsökning av olika problem.
Innan du börjar:
-
Redigera inte DS-filen som du laddar ner från DSLT. Filerna som du ändrar misslyckas med installationen på grund av integritetskontroll felet.
-
En SMTP-server (Simple Mail Transfer Protocol) som du behöver för att den lokala gatewayen ska skicka ut e-postmeddelanden.
-
Kontrollera att den lokala gatewayen kör IOS XE 17.6.1 eller högre om du vill använda den säkra SMTP-servern för e-postmeddelanden.
Förutsättningar
Lokal gateway som kör IOS XE 17.6.1a eller högre
-
Diagnostiska signaturer är aktiverat som standard.
-
Konfigurera den säkra e-postservern som ska användas för att skicka proaktiva meddelanden om enheten kör Cisco IOS XE 17.6.1a eller högre.
configure terminal call-home mail-server <username>:<pwd>@<email server> priority 1 secure tls end -
Konfigurera miljövariabeln ds_emailmed administratör ens e-postadress för att meddela dig.
configure terminal call-home diagnostic-signature environment ds_email <email address> end
Följande visar ett exempel på konfiguration av en lokal gateway som körs på Cisco IOS XE 17.6.1a eller högre för att skicka de proaktiva aviseringarna till tacfaststart@gmail.com med Gmail som säker SMTP-server:
Vi rekommenderar att du använder Cisco IOS XE Bengaluru 17.6.x eller senare versioner.
call-home
mail-server tacfaststart:password@smtp.gmail.com priority 1 secure tls
diagnostic-signature
environment ds_email "tacfaststart@gmail.com" En lokal gateway som körs på Cisco IOS XE Software är inte en typisk webbaserad Gmail- klient som stöder OAuth, så vi måste konfigurera en specifik Gmail-konto inställning och ge specifik behörighet för att få e-postmeddelandet från enheten bearbetat korrekt:
-
Gå till het och aktivera inställningen Mindre säker appåtkomst.
-
Svara ”Ja, det var jag” när du får ett e-postmeddelande från Gmail som säger ”Google hindrade någon från att logga in på ditt konto med en app som inte är Google.”
Installera diagnostiska signaturer för proaktiv övervakning
Övervakning av hög CPU-användning
Denna DS spårar CPU-användning i fem sekunder med SNMP OID 1.3.6.1.4.1.9.2.1.56. När utnyttjandet når 75% eller mer inaktiveras alla felsökningar och avinstallerar alla diagnostiska signaturer som är installerade i den lokala gatewayen. Använd dessa steg nedan för att installera signaturen.
-
Använd kommandot show snmp för att aktivera SNMP. Om du inte aktiverar konfigurerar du kommandot snmp-server manager.
show snmp %SNMP agent not enabled config t snmp-server manager end show snmp Chassis: ABCDEFGHIGK 149655 SNMP packets input 0 Bad SNMP version errors 1 Unknown community name 0 Illegal operation for community name supplied 0 Encoding errors 37763 Number of requested variables 2 Number of altered variables 34560 Get-request PDUs 138 Get-next PDUs 2 Set-request PDUs 0 Input queue packet drops (Maximum queue size 1000) 158277 SNMP packets output 0 Too big errors (Maximum packet size 1500) 20 No such name errors 0 Bad values errors 0 General errors 7998 Response PDUs 10280 Trap PDUs Packets currently in SNMP process input queue: 0 SNMP global trap: enabled -
Hämta DS 64224 med hjälp av följande nedrullningsbara alternativ i sök verktyget Diagnostiska signaturer:
Fältnamn
Fältvärde
Plattform
Cisco 4300, 4400 ISR-serien eller Cisco CSR 1000V-serien
Produkt
CUBE Enterprise i Webex Calling lösning
Problemomfattning
Prestanda
Problemtyp
Hög CPU-användning med e-postmeddelande.
-
Kopiera DS XML-filen till Local Gateway-blixten.
LocalGateway# copy ftp://username:password@<server name or ip>/DS_64224.xml bootflash:Följande exempel visar att filen kopieras från en FTP-server till den lokala gatewayen.
copy ftp://user:pwd@192.0.2.12/DS_64224.xml bootflash: Accessing ftp://*:*@ 192.0.2.12/DS_64224.xml...! [OK - 3571/4096 bytes] 3571 bytes copied in 0.064 secs (55797 bytes/sec) -
Installera DS XML-filen i den lokala gatewayen.
call-home diagnostic-signature load DS_64224.xml Load file DS_64224.xml success -
Använd kommandot show call-home diagnostic-signature för att kontrollera att signaturen har installerats. Statuskolumnen ska ha ett ”registrerat” värde.
show call-home diagnostic-signature Current diagnostic-signature settings: Diagnostic-signature: enabled Profile: CiscoTAC-1 (status: ACTIVE) Downloading URL(s): https://tools.cisco.com/its/service/oddce/services/DDCEService Environment variable: ds_email: username@gmail.comLadda ner DSE:
DS ID
DS-namn
Revision
Status
Senast uppdaterad (GMT+ 00:00)
64224
DS_LGW_CPU_MON75
0.0.10
Registrerad
2020-11-07 22:05:33
När den utlöses avinstallerar den här signaturen alla körande DS:er inklusive sig själv. Om det behövs installerar du om DS 64224 för att fortsätta övervaka högt CPU- utnyttjande på den lokala gatewayen.
Övervakning av SIP-trunkregistrering
Denna DS söker efter avregistrering av en Local Gateway SIP Trunk med Webex Calling moln var 60: e sekund. När avregistreringshändelsen har upptäckts genererar den ett e-postmeddelande och syslog-meddelande och avinstallerar sig själv efter två avregistreringshändelser. Använd stegen nedan för att installera signaturen:
-
Hämta DS 64117 med hjälp av följande nedrullningsbara alternativ i sök verktyget Diagnostiska signaturer:
Fältnamn
Fältvärde
Plattform
Cisco 4300, 4400 ISR-serien eller Cisco CSR 1000V-serien
Produkt
CUBE Enterprise i Webex Calling lösning
Problemomfattning
SIP-SIP
Problemtyp
Avregistrering av SIP Trunk med e-postmeddelande.
-
Kopiera DS XML-filen till den lokala gatewayen.
copy ftp://username:password@<server name or ip>/DS_64117.xml bootflash: -
Installera DS XML-filen i den lokala gatewayen.
call-home diagnostic-signature load DS_64117.xml Load file DS_64117.xml success LocalGateway# -
Använd kommandot show call-home diagnostic-signature för att kontrollera att signaturen har installerats. Statuskolumnen måste ha ett ”registrerat” värde.
Övervakning av onormala samtalsavbrott
Denna DS använder SNMP-omröstning var tionde minut för att upptäcka onormal samtalsavbrott med SIP-fel 403, 488 och 503. Om ökningen av felantalet är större än eller lika med 5 från den senaste omröstningen genereras en syslog och e-postmeddelande. Använd stegen nedan för att installera signaturen.
-
Använd kommandot show snmp för att kontrollera om SNMP är aktiverat. Om det inte är aktiverat konfigurerar du kommandot snmp-server manager .
show snmp %SNMP agent not enabled config t snmp-server manager end show snmp Chassis: ABCDEFGHIGK 149655 SNMP packets input 0 Bad SNMP version errors 1 Unknown community name 0 Illegal operation for community name supplied 0 Encoding errors 37763 Number of requested variables 2 Number of altered variables 34560 Get-request PDUs 138 Get-next PDUs 2 Set-request PDUs 0 Input queue packet drops (Maximum queue size 1000) 158277 SNMP packets output 0 Too big errors (Maximum packet size 1500) 20 No such name errors 0 Bad values errors 0 General errors 7998 Response PDUs 10280 Trap PDUs Packets currently in SNMP process input queue: 0 SNMP global trap: enabled -
Hämta DS 65221 med hjälp av följande alternativ i sök verktyget för diagnostiska signaturer:
Fältnamn
Fältvärde
Plattform
Cisco 4300, 4400 ISR-serien eller Cisco CSR 1000V-serien
Produkt
CUBE Enterprise i Webex Calling lösning
Problemomfattning
Prestanda
Problemtyp
SIP onormal samtalsavstängningsdetektering med e-post och Syslog-meddelande.
-
Kopiera DS XML-filen till den lokala gatewayen.
copy ftp://username:password@<server name or ip>/DS_65221.xml bootflash: -
Installera DS XML-filen i den lokala gatewayen.
call-home diagnostic-signature load DS_65221.xml Load file DS_65221.xml success -
Använd kommandot show call-home diagnostic-signature för att kontrollera att signaturen har installerats. Statuskolumnen måste ha ett ”registrerat” värde.
Installera diagnostiska signaturer för att felsöka ett problem
Använd diagnostiska signaturer (DS) för att lösa problem snabbt. Cisco TACingenjörer har författat flera signaturer som möjliggör nödvändiga felsökningar som krävs för att felsöka ett visst problem, upptäcka problemförekomsten, samla in rätt uppsättning diagnostiska data och överföra data automatiskt till ärendet. Cisco TAC Diagnostiska signaturer (DS) eliminerar behovet av att manuellt kontrollera om problemet uppstår och gör felsökning av intermittenta och övergående problem mycket enklare.
Du kan använda sök verktyget Diagnostiska signaturer för att hitta tillämpliga signaturer och installera dem för att själv lösa ett visst problem, eller så kan du installera signaturen som rekommenderas av TAC-ingenjören som en del av supportengagemanget.
Här är ett exempel på hur du hittar och installerar en DS för att upptäcka förekomsten ”% VOICE_IEC -3-GW: CCAPI: Internt fel (samtalspiktröskel): IEC=1.1.181.1.29. 0" syslog och automatisera insamling av diagnostiska data med hjälp av följande steg:
-
Konfigurera ytterligare en DS-miljövariabel ds_fsurl_prefixsom är sökvägen till Cisco TAC filservern (cxd.cisco.com) till vilken de insamlade diagnostikdata laddas upp. Användar namnet i filsökvägen är ärendenumret och lösenordet är fil uppladdningstoken som kan hämtas från Support Case Manager i följande kommando. Filöverföringstoken kan genereras i avsnittet Bilagor i Support Case Manager, efter behov.
configure terminal call-home diagnostic-signature LocalGateway(cfg-call-home-diag-sign)environment ds_fsurl_prefix "scp://<case number>:<file upload token>@cxd.cisco.com" endExempel:
call-home diagnostic-signature environment ds_fsurl_prefix " environment ds_fsurl_prefix "scp://612345678:abcdefghijklmnop@cxd.cisco.com" -
Kontrollera att SNMP är aktiverat med kommandot show snmp . Om det inte är aktiverat konfigurerar du kommandot snmp-server manager .
show snmp %SNMP agent not enabled config t snmp-server manager end -
Se till att installera DS 64224 med hög CPU-övervakning som en proaktiv åtgärd för att inaktivera alla felsökningar och diagnostiksignaturer under tiden med högt CPU- utnyttjande. Hämta DS 64224 med hjälp av följande alternativ i sök verktyget för diagnostiska signaturer:
Fältnamn
Fältvärde
Plattform
Cisco 4300, 4400 ISR-serien eller Cisco CSR 1000V-serien
Produkt
CUBE Enterprise i Webex Calling lösning
Problemomfattning
Prestanda
Problemtyp
Hög CPU-användning med e-postmeddelande.
-
Hämta DS 65095 med hjälp av följande alternativ i sök verktyget för diagnostiska signaturer:
Fältnamn
Fältvärde
Plattform
Cisco 4300, 4400 ISR-serien eller Cisco CSR 1000V-serien
Produkt
CUBE Enterprise i Webex Calling lösning
Problemomfattning
Syslogs
Problemtyp
Syslog VOICE_IEC -% -3-GW: CCAPI: Internt fel (samtalspiktröskel): IEC = 1.1.181.1.29.0
-
Kopiera DS XML-filerna till den lokala gatewayen.
copy ftp://username:password@<server name or ip>/DS_64224.xml bootflash: copy ftp://username:password@<server name or ip>/DS_65095.xml bootflash: -
Installera DS 64224 med hög CPU-övervakning och sedan DS 65095 XML-filen i den lokala gatewayen.
call-home diagnostic-signature load DS_64224.xml Load file DS_64224.xml success call-home diagnostic-signature load DS_65095.xml Load file DS_65095.xml success -
Kontrollera att signaturen har installerats med kommandot show call-home diagnostic -signature. Statuskolumnen måste ha ett ”registrerat” värde.
show call-home diagnostic-signature Current diagnostic-signature settings: Diagnostic-signature: enabled Profile: CiscoTAC-1 (status: ACTIVE) Downloading URL(s): https://tools.cisco.com/its/service/oddce/services/DDCEService Environment variable: ds_email: username@gmail.com ds_fsurl_prefix: scp://612345678:abcdefghijklmnop@cxd.cisco.comNedladdade DSE:er:
DS ID
DS-namn
Revision
Status
Senast uppdaterad (GMT+ 00:00)
64224
00:07:45
DS_LGW_CPU_MON75
0.0.10
Registrerad
2020-11-08
65095
00:12:53
DS_LGW_IEC_Call_spike_threshold
0.0.12
Registrerad
2020-11-08
Verifiera körning av diagnostiska signaturer
I följande kommando ändras kolumnen ”Status” i kommandot visa call-home diagnostic-signature till ”running” medan den lokala gatewayen utför den åtgärd som definierats i signaturen. Utdata från visa call-home diagnostic-signaturstatistik är det bästa sättet att verifiera om en diagnostisk signatur upptäcker en händelse av intresse och utför åtgär den. Kolumnen ”Triggered/Max/Deinstall” anger antalet gånger den givna signaturen har utlöst en händelse, det maximala antalet gånger den defini eras för att detektera en händelse och om signaturen avinstallerar sig själv efter att ha upptäckt det maximala antalet utlösta händelser.
show call-home diagnostic-signature
Current diagnostic-signature settings:
Diagnostic-signature: enabled
Profile: CiscoTAC-1 (status: ACTIVE)
Downloading URL(s): https://tools.cisco.com/its/service/oddce/services/DDCEService
Environment variable:
ds_email: carunach@cisco.com
ds_fsurl_prefix: scp://612345678:abcdefghijklmnop@cxd.cisco.com Nedladdade DSE:er:
|
DS ID |
DS-namn |
Revision |
Status |
Senast uppdaterad (GMT+ 00:00) |
|---|---|---|---|---|
| 64224 |
DS_LGW_CPU_MON75 |
0.0.10 |
Registrerad |
2020-11-08 00:07:45 |
|
65095 |
DS_LGW_IEC_Call_spike_threshold |
0.0.12 |
Löpning |
2020-11-08 00:12:53 |
visa statistik för samtal-hemdiagnostik och signatur
|
DS ID |
DS-namn |
Utlös/Max /Avinstallera |
Genomsnittlig körtid (sekunder) |
Max körtid (sekunder) |
|---|---|---|---|---|
| 64224 |
DS_LGW_CPU_MON75 |
0/0/N |
0.000 |
0.000 |
|
65095 |
DS_LGW_IEC_Call_spike_threshold |
1/20/Y |
23.053 |
23.053 |
Meddelandemeddelandet som skickas under körning av diagnostisk signatur innehåller nyckelinformation som problemtyp, enhetsinformation, programvaruversion, kör konfiguration och visa kommandoutgångar som är relevanta för felsökning av det angivna problemet.
Avinstallera diagnostiska signaturer
Använd diagnostiska signaturer för felsökningsändamål definieras vanligtvis för att avinstallera efter identifiering av vissa problemhändelser. Om du vill avinstallera en signatur manuellt hämtar du DS-ID:t från utdata från kommandot show call-home diagnostic-signature och kör följande kommando:
call-home diagnostic-signature deinstall <DS ID>
Exempel:
call-home diagnostic-signature deinstall 64224
Nya signaturer läggs till i sökverktyget Diagnostics Signatures med jämna mellanrum, baserat på problem som ofta observeras i distributioner. TAC stöder för närvarande inte förfrågningar om att skapa nya anpassade signaturer.
För bättre hantering av Cisco IOS XE Gateways rekommenderar vi att du registrerar och hanterar gateways via Control Hub. Det är en valfri konfiguration. När du är registrerad kan du använda konfigurationsvalideringsalternativet i Control Hub för att validera din lokala gateway-konfiguration och identifiera eventuella konfigurationsproblem. För närvarande är det bara registreringsbaserade trunkar som stöder den här funktionen.
Mer information finns i följande:
I det här avsnittet beskrivs hur du konfigurerar en Cisco Unified Border Element (CUBE) som en lokal gateway för att Webex Calling använda en certifikatbaserad, ömsesidig TLS-SIP-trunk (MTL). Den första delen av detta dokument illustrerar hur du konfigurerar en enkel PSTN-gateway. I det här fallet dirigeras alla samtal från PSTN till Webex Calling och alla samtal från diriger Webex Calling as till PSTN. Följande bild belyser denna lösning och konfigurationen för samtal srutning på hög nivå som kommer att följas.
I denna design används följande huvudkonfigurationer:
-
röstklasshyresgäster: Används för att skapa trunkspecifika konfigurationer.
-
röstklass uri: Används för att klassificera SIP-meddelanden för val av en inkommande uppringd peer.
-
inbound dial-peer: Tillhandahåller behandling för inkommande SIP-meddelanden och bestämmer utgående rutt med hjälp av en uppringd peer-grupp.
-
dial-peer-grupp: Definierar de utgående uppringningskompisar som används för vidarekoppling av samtal.
-
utgående dial-peer: Ger behandling för utgående SIP-meddelanden och dirigerar dem till önskat mål.
När du ansluter en lokal Cisco Unified Communications Manager lösning med Webex Calling kan du använda den enkla PSTN-gateway-konfigurationen som en baslinje för att bygga lösningen som visas i följande diagram. I det här fallet tillhandahåller en Unified Communications Manager centraliserad routing och behandling av alla PSTN och Webex Calling samtal.
I hela detta dokument används värdnamn, IP-adresser och gränssnitt som illustreras i följande bild. Det finns alternativ för offentlig eller privat adressering (bakom NAT). SRV DNS-poster är valfria, såvida inte belastningsbalansering mellan flera CUBE- instanser.
Använd konfigurationsguiden i resten av det här dokumentet för att slutföra konfigurationen av den lokala gatewayen enligt följande:
Baslinjekonfiguration
Det första steget i att förbereda din Cisco-router som en lokal gateway för Webex Calling är att bygga en baslinjekonfiguration som säkrar din plattform och etablerar anslutning.
-
Alla certifikatbaserade lokala gateway-distributioner kräver Cisco IOS XE 17.9.1a eller senare versioner. Cisco IOSXE 17.12.2 eller senare rekommenderas. Rekommenderade versioner finns på sidan Cisco Software Research. Sök efter plattformen och välj en av de föreslagna utgåvor na.
-
Routrar i ISR4000-serien måste konfigureras med både Unified Communications och Security-tekniklicenser.
-
Routrar i Catalyst Edge 8000-serien utrustade med röstkort eller DSP kräver DNA Advantage-licensiering. Routrar utan röstkort eller DSP kräver ett minimum av DNA Essentials-licensiering.
-
För krav på hög kapacitet kan du också behöva en HSEC-licens (High Security) och ytterligare dataflödesrätt.
Se Auktor iseringskoder för mer information.
-
-
Skapa en baslinjekonfiguration för din plattform som följer dina affärspolicyer. Konfigurera och verifiera särskilt följande:
-
NTP
-
ACL
-
Användarautentisering och fjärråtkomst
-
DNS
-
IP-routning
-
IP-adresser
-
-
Nätverket mot Webex Calling måste använda en IPv4-adress. Lokal gateway Fully Qualified Domain Names (FQDN) eller Service Record (SRV) -adresser som konfigurerats i Control Hub måste lösas till en offentlig IPv4-adress på internet.
-
Alla SIP- och mediaportar på det lokala gateway-gränssnittet som vetter mot Webex måste vara tillgängliga från internet, antingen direkt eller via statisk NAT. Se till att du uppdaterar din brandvägg i enlighet med detta.
-
Följ de detaljerade konfigurationsstegen nedan för att installera ett signerat certifikat på den lokala gatewayen:
-
En offentlig Certificate Authority (CA) som beskrivs i Vilka rotcertifikatmyndigheter stöds för samtal till Cisco Webex ljud- och videoplattformar? måste underteckna enhetscertifikatet.
-
Certifikatets ämne Common Name (CN) eller ett av Subject Alternative Names (SAN) måste vara detsamma som det FQDN som konfigurerats i Control Hub. Till exempel:
-
Om en konfigurerad trunk i organisationens Control Hub har cube1.lgw.com:5061 som FQDN för den lokala gatewayen måste CN eller SAN i routercertifikatet innehålla cube1.lgw.com.
-
Om en konfigurerad trunk i organisationens kontrollnav har lgws.lgw.com som SRV-adress för de lokala gateway erna som kan nås från trunken, måste CN eller SAN i routercertifikatet innehålla lgws.lgw.com. De poster som SRV- adressen löser till (CNAME, A Record eller IP-adress) är valfria i SAN.
-
Oavsett om du använder ett FQDN eller SRV för trunken måste kontaktadressen för alla nya SIP- dialogrutor från din lokala gateway använda det namn som konfigurerats i Control Hub.
-
-
Se till att certifikaten är signerade för klient- och serveranvändning.
-
-
Ladda upp Cisco root CA-paketet till den lokala gatewayen. Detta paket innehåller certifikatutfärdar certifikatets rotcertifikat som används för att verifiera Webex-plattformen.
Konfiguration
| 1 |
Se till att du tilldelar giltiga och routbara IP-adresser till alla Layer 3-gränssnitt, till exempel:
|
| 2 |
Skydda STUN-referenser på routern med symmetrisk kryptering. Konfigurera den primära krypteringsnyckeln och krypteringstypen enligt följande: |
| 3 |
Skapa en krypteringsförtroendepunkt med ett certifikat för din domän, signerat av en stödd Certificate Authority (CA). |
| 4 |
Ange certifikatet för den mellanliggande signeringscertifikatutfärdaren för att autentisera värd certifikatet. Ange följande exec- eller konfigurationskommando:
|
| 5 |
Importera det signerade värdcertifikatet med följande exec- eller konfiguration skommando:
|
| 6 |
Aktivera exklusivitet för TLS1.2 och ange standardförtroendepunkten som ska användas för röst program med följande konfigurationskommandon:
|
| 7 |
Installera Cisco root CA-paketet, som innehåller IdenTrust Commercial Root CA 1- certifikat som används avWebex Calling. Använd kommandot crypto pki trustpool import clean url url för att ladda ner root CA-paketet från den angivna webbadressen och för att rensa den aktuella CA-trustpoolen och installera sedan det nya paketet med certifikat: Om du behöver använda en proxy för åtkomst till internet med HTTPS lägger du till följande konfiguration innan du importerar certifikatutfärdarpaketet: ip http klient proxyserver your proxy.com proxy- port 80 |
| 1 |
Skapa en CUBE-certifikatbaserad PSTN-trunk för en befintlig plats i Control Hub. Mer information finns i Konfigurera trunkar, ruttgrupper och uppringnings planer för Webex Calling. Notera bagagerumsinformationen som tillhandahålls när bagageutrymmet har skapats. Dessa detaljer, som markeras i följande illustration, kommer att användas i konfigurationsstegen i den här guiden. |
| 2 |
Ange följande kommandon för att konfigurera CUBE som en Webex Calling lokal gateway: Här är en förklaring av fälten för konfigurationen:
Akti Cisco Unified Border Element verar (CUBE) funktioner på plattformen. tillåt anslutningar sip till sipAktivera CUBE grundläggande SIP-användaragent funktionalitet. Mer information finns i Till åt anslutningar. Som standard är T.38-faxtransport aktiverat. Mer information finns i faxprotokoll t38 (rösttjänst). Aktiverar STUN (Session Traversal of UDP through NAT) globalt. Dessa globala stun-kommandon krävs endast när du distribuerar din lokala gateway bakom NAT.
Mer information finns i stun flowdata agent-id och stun flowdata shared-secret. asymmetrisk nyttolast fullKonfigurerar stöd för asymmetrisk SIP-nyttolast för både DTMF och dynamiska codec-nyttolaster. Mer information om det här kommandot finns i asymmetrisk nyttolast. förtidserbjudande tvingatTvingar den lokala gatewayen att skicka SDP-information i det första INVITE-meddelandet istället för att vänta på bekräftelse från den angränsande kamraten. För mer information om detta kommando, se tidigt erbjudande. sip-profiler inkommandeGör det möjligt för CUBE att använda SIP-profiler för att ändra meddelanden när de tas emot. Profiler tillämpas via uppringda kollegor eller hyresgäster. |
| 3 |
Konfigurera röstklassens codec 100 så att G.711-codecs endast tillåts för alla trunkar. Detta enkla tillvägagångssätt är lämpligt för de flesta distributioner. Om det behövs kan ytterligare codectyper som stöds av både ursprungs system och avslutande system läggas till i listan. Mer komplexa lösningar som involverar omkodning med DSP-moduler stöds, men ingår inte i den här guiden. Här är en förklaring av fälten för konfigurationen: röstklass codec 100Används för att endast tillåta föredragna codecs för SIP-trunk-samtal. Mer information finns i Voice Class Codec. |
| 4 |
Konfigurera röstklass stun-usage 100 för att aktivera ICE på bagageutrymmetWebex Calling. (Detta steg är inte tillämpligt för Webex for Government) Här är en förklaring av fälten för konfigurationen: Stun Usage Ice LiteAnvänds för att aktivera ICE-lite för alla uppringda kamrater Webex Calling för att möjliggöra medieoptimering när det är möjligt. Mer information finns i röstklassens stun användning och stun usage ice lite. Kommandot flödesdata för stun usage firewall-traversal krävs endast när du distribuerar din lokala gateway bakom NAT. Medieoptimering förhandlas fram där det är möjligt. Om ett samtal kräver molnmedietjänster, till exempel inspelning, kan media inte optimeras. |
| 5 |
Konfigurera mediakrypteringsprincipen för Webex-trafik. (Detta steg är inte tillämpligt för Webex for Government) Här är en förklaring av fälten för konfigurationen: röstklass srtp-crypto 100Anger SHA1_80 som den enda SRTP-krypteringssvit som CUBE erbjuder i SDP i erbjudande- och svarmeddelanden. Webex Callingstödjer bara SHA1_80. Mer information finns i röstklass srtp-crypto. |
| 6 |
Konfigurera FIPS-kompatibla GCM-chiffer (Det här steget gäller endast för Webex for Gover nment). Här är en förklaring av fälten för konfigurationen: röstklass srtp-crypto 100Anger GCM som den chiffersvit som CUBE erbjuder. Det är obligatoriskt att konfigurera GCM-chiffer för Local Gateway för Webex for Government. |
| 7 |
Konfigurera ett mönster för att unikt identifiera anrop till en Local Gateway-trunk baserat på dess mål FQDN eller SRV: Här är en förklaring av fälten för konfigurationen: röstklass typ 100 sipDefinierar ett mönster som matchar en inkommande SIP-inbjudan till en inkommande stamuppringningspartner. När du anger det här mönstret, använd trunk-FQDN eller SRV som konfigurerats i Control Hub för bagageutrymmet. |
| 8 |
Konfigurera SIP-meddelandemanipuleringsprofiler. Om gatewayen är konfigurerad med en offentlig IP-adress konfigurerar du en profil enligt följande eller hoppar till nästa steg om du använder NAT. I det här exemplet är cube1.lgw.com det FQDN som konfigurerats för den lokala gatewayen: Här är en förklaring av fälten för konfigurationen: Regel 10 och 20För att Webex ska kunna autentisera meddelanden från din lokala gateway måste rubriken ”Kontakt” i en SIP-begäran och svarsmeddelanden innehålla det värde som tillhandahålls för trunken i Control Hub. Detta kommer antingen att vara FQDN för en enda värd eller SRV-namnet som används för ett kluster av enheter. |
| 9 |
Om gatewayen är konfigurerad med en privat IP-adress bakom statisk NAT konfigurerar du de inkommande och utgående SIP-profilerna enligt följande. I det här exemplet är cube1.lgw.com det FQDN som konfigurerats för den lokala gatewayen, ”10.80.13.12" är gränssnittets IP-adress och ”192.65.79.20" är den offentliga NAT-IP-adressen. Webex Calling
SIP-profiler för utgående meddelanden till Webex
Calling
Här är en förklaring av fälten för konfigurationen: Regel 10 och 20För att Webex ska kunna autentisera meddelanden från din lokala gateway måste rubriken ”Kontakt” i SIP-begäran och svarsmeddelanden innehålla det värde som tillhandahålls för trunken i Control Hub. Detta kommer antingen att vara FQDN för en enda värd eller SRV-namnet som används för ett kluster av enheter. reglerna 30 till 81Konvertera privata adressreferenser till den externa offentliga adressen för webbplatsen, så att Webex kan tolka och dirigera efterföljande meddelanden korrekt. SIP- profil för inkommande meddelanden från Webex CallingHär är en förklaring av fälten för konfigurationen: regler 10 till 80Konvertera offentliga adressreferenser till den konfigurerade privata adressen, så att CUBE kan bearbeta meddelandena från Webex. Mer information finns i sip-profiler för röstklass. Amerikanska eller kanadensiska PSTN-leverantörer kan erbjuda verifiering av uppringnings-ID för skräppost och bedrägerisamtal, med den ytterligare konfiguration som nämns i Spam- eller bedrägerianropsindikationen i artikeln. Webex Calling |
| 10 |
Konfigurera en SIP Options keepalive med rubrikmodifieringsprofil. Här är en förklaring av fälten för konfigurationen: röstklass sip- options-keepalive 100Konfigurerar en keepalive-profil och går in i röstklasskonfigurationsläge. Du kan konfigurera den tid (i sekunder) vid vilken en SIP Out of Dialog-alternativ Ping skickas till uppringningsmålet när pulsanslutningen till slutpunkten är i UP- eller Non-status. Den här keepalive-profilen utlöses från den uppringningsgrupp som är konfigurerad mot Webex. För att säkerställa att kontakthubrikerna innehåller SBC-fullständigt kvalificerade domännamn används SIP-profil 115. Reglerna 30, 40 och 50 krävs endast när SBC är konfigurerad bakom statisk NAT. I det här exemplet är cube1.lgw.com det FQDN som valts för den lokala gatewayen och om statisk NAT används är ”10.80.13.12" SBC-gränssnittets IP-adress mot och ”192.65.79.20" är den offentliga NAT-IP-adressen. Webex Calling |
| 11 |
Konfigurera Webex Calling bagageutrymmet: |
Efter att ha byggt en trunk mot Webex Calling ovan använder du följande konfiguration för att skapa en icke-krypterad trunk mot en SIP-baserad PSTN-leverantör:
Om din tjänsteleverantör erbjuder en säker PSTN-bagageutrymme kan du följa en liknande konfiguration som beskrivs ovan för bagageutrymmetWebex Calling. CUBE stöder säker samtalsdirigering.
Om du använder en TDM/ISDN PSTN-trunk, hoppa till nästa avsnitt Konfigurera lokal gateway med TDM PSTN-trunk.
| 1 |
Konfigurera följande röstklassuri för att identifiera inkommande samtal från PST N-trunken: Här är en förklaring av fälten för konfigurationen: röstklass typ 200 sipDefinierar ett mönster som matchar en inkommande SIP-inbjudan till en inkommande stamuppringningspartner. När du anger detta mönster använder du IP-adressen för din IP PSTN-gateway. Mer information finns i röstklass URI. |
| 2 |
Konfigurera följande IP PSTN dial-peer: Här är en förklaring av fälten för konfigurationen: Definierar en VoIP-uppringningspartner med en tagg på 200 och ger en meningsfull beskrivning för enkel hantering och felsökning. Mer information finns i Dial-peer-röst . destinationsmönster BAD.BADEtt dummy-målmönster krävs när utgående samtal dirigeras med hjälp av en inkommande uppringningsgrupp. Alla giltiga destinationsmönster kan användas i detta fall. Mer information finns i destinationsmönster (gränssnitt). sessionsprotokoll sipv2Anger att den här uppringningspartnern hanterar SIP-samtalsben. Mer information finns i sessionsprotokoll (uppringning spartner). sessionsmål ipv4:192.168.80.13Anger målad ressen för samtal som skickas till PSTN-leverantören. Detta kan vara antingen en IP-adress eller ett DNS-värdnamn. Mer information finns i Sessionsmål (VoIP dial peer). inkommande nummer via 200Anger den röstklass som används för att matcha inkommande samtal till denna uppringningspartner med hjälp av INVITE VIA-huvud-URI. Mer information finns i inkommande webbadress.
röstklass sip asserted-id pai
(Valfritt) Akti verar P-Asserted-Identity-header-bearbetning och styr hur detta används för PSTN-trunken. Om det här kommandot används används den anropande partsidentiteten som tillhandahålls från den inkommande uppringda parten för de utgående rubrikerna Från och P-Asserted-Identity. Om det här kommandot inte används används den anropande partens identitet som tillhandahålls från den inkommande uppringningsgruppen för de utgående rubrikerna Från och Fjärrparty-ID. Mer information finns i röst klass sip asserted-id.
binda kontroll
källa-gränssnitt GigabiteThernet0/0/0
Konfigur erar källgränssnittet och tillhörande IP-adress för meddelanden som skickas till PSTN. Mer information finns i binda. binda medi ekällgränssnitt GigabiteThernet0/0/0Konfigurerar käll gränssnittet och tillhörande IP-adress för media som skickas till PSTN. Mer information finns i binda. röstklasskodek 100Konfigurerar uppringningspartnern så att den använder den gemensamma codec-filterlistan 100. Mer information finns i röst klassens codec . dtmf-relä rtp-nteDefinierar RTP-NTE (RFC2833) som den DTMF-kapacitet som förväntas på samtalssträckan. Mer information finns i DTMF-relä (Voice over IP). no whatInaktiverar detektering av röstaktivitet. För mer information, se vad (dial peer). |
| 3 |
Om du konfigurerar den lokala gatewayen för att endast dirigera samtal mellan Webex Calling och PSTN lägger du till följande konfiguration för samtalsroutning. Om du konfigurerar din lokala gateway med en Unified Communications Manager-plattform hoppar du till nästa avsnitt. |
När du har byggt en trunk mot använder Webex Calling du följande konfiguration för att skapa en TDM- trunk för din PSTN-tjänst med loop-back-samtalsrutning för att möjliggöra medieoptimering på Webex-samtalsbenet.
Om du inte behöver optimera IP-media följer du konfigurationsstegen för en SIP PSTN-trunk. Använd en röstport och POTS dial-peer (som visas i steg 2 och 3) istället för PSTN VoIP-uppringnings-peer.
| 1 |
Konfigurationen för uppringning av återuppringning använder uppringningsgrupper och samtalsrutningstaggar för att säkerställa att samtal passerar korrekt mellan Webex och PSTN, utan att skapa samtalsroutningsslingor. Konfigurera följande översättningsregler som ska användas för att lägga till och ta bort samtalsrutningstaggarna: Här är en förklaring av fälten för konfigurationen: röstöversättning-regelAnvänder reguljära uttryck som definieras i regler för att lägga till eller ta bort samtalsrutningstaggar. Överdekadiska siffror (”A”) används för att öka tydligheten för felsökning. I den här konfigurationen används taggen som läggs till av översättningsprofil 100 för att styra samtal från till PSTN via Webex Calling loopback-uppringningskamraterna. På liknande sätt används taggen som läggs till av översättningsprofil 200 för att styra samtal från PSTN mot. Webex Calling Översättningsprofiler 11 och 12 tar bort dessa taggar innan samtal levereras till Webex respektive PSTN-trunkar. Det här exemplet förutsätter att uppringda nummer från Webex Calling presenteras i +E.164-format. Regel 100 tar bort det ledande + för att behålla ett giltigt anropat nummer. Regel 12 lägger sedan till en nationell eller internationell routingsiffra (er) när taggen tas bort. Använd siffror som passar din lokala ISDN-nationella uppringningsplan. Om Webex Calling siffrorna presenteras i nationellt format, justera reglerna 100 och 12 för att helt enkelt lägga till respektive ta bort routingtaggen. Mer information finns i Röstöver sättningsprofil och Rö stöver sättningsregel. |
| 2 |
Konfigurera TDM-röstgränssnittsportar enligt den stamtyp och protokoll som används. Mer information finns i Konfigurera ISDN PRI. Till exempel kan grund konfigurationen för ett ISDN-gränssnitt för primär hastighet installerat i NIM-kortplats 2 på en enhet innehålla följande: |
| 3 |
Konfigurera följande TDM PSTN dial-peer: Här är en förklaring av fälten för konfigurationen: Definierar en VoIP-uppringningspartner med en tagg på 200 och ger en meningsfull beskrivning för enkel hantering och felsökning. Mer information finns i Dial-peer-röst. destinationsmönster BAD.BADEtt dummy-målmönster krävs när utgående samtal dirigeras med hjälp av en inkommande uppringningsgrupp. Alla giltiga destinationsmönster kan användas i detta fall. Mer information finns i destinationsmönster (gränssnitt). översättningsprofil inkommande 200Tilldelar över sättningsprofilen som lägger till en samtalsrutningstagg till det inkommande uppringda numret. direkt inåtriktad uppringningDirigerar samtalet utan att ange en sekundär uppringningston. Mer information finns i direkt-inåtgående uppringning. hamn 0/2/ 0:15Den fysiska röstporten som är associerad med denna uppringningspartner. |
| 4 |
Om du vill aktivera medieoptimering av IP-sökvägar för lokala gateways med TDM-IP-samtalsflöden kan du ändra samtalsroutningen genom att införa en uppsättning interna loop-back-uppringningskamrater mellan och PSTN-trunkar. Webex Calling Konfigurera följande loop-back-uppringningskamrater. I det här fallet dirigeras alla inkommande samtal initialt till dial-peer 10 och därifrån till antingen dial-peer 11 eller 12 baserat på den tillämpade routingtaggen. Efter borttagning av routingtaggen dirigeras samtal till den utgående trunken med hjälp av uppringda peer-grupper. Här är en förklaring av fälten för konfigurationen: Definierar en VoIP dial-peer och ger en meningsfull beskrivning för enkel hantering och felsökning. Mer information finns i Dial-peer-röst. översättningsprofil inkommande 11Använder den översättningsprofil som definierats tidigare för att ta bort samtalsrutningstaggen innan den skickas till den utgående trunken. destinationsmönster BAD.BADEtt dummy-målmönster krävs när utgående samtal dirigeras med hjälp av en inkommande uppringningsgrupp. Mer information finns i destinationsmönster (gränssnitt). sessionsprotokoll sipv2Anger att den här uppringningspartnern hanterar SIP-samtalsben. Mer information finns i sessionsprotokoll (uppringning spartner). sessionsmål ipv4:192.168.80.14Anger den lokala routergränssnittsadressen som samtalsmål för loop-back. Mer information finns i sessionsmål (VoIP-uppring ningspartner). binda kontroll källa-gränssnitt GigabiteThernet0/0/0Konfigurerar käll gränssnittet och tillhörande IP-adress för meddelanden som skickas via loop-back. Mer information finns i binda. binda medi ekällgränssnitt GigabiteThernet0/0/0Konfigurerar käll gränssnittet och tillhörande IP-adress för media som skickas genom loop-back. Mer information finns i binda. dtmf-relä rtp-nteDefinierar RTP-NTE (RFC2833) som den DTMF-kapacitet som förväntas på samtalssträckan. Mer information finns i DTMF-relä (Voice over IP). kodek g711alaw Tvingar alla PSTN-an rop att använda G.711. Välj a-lag eller u-lag för att matcha den kompanderingsmetod som används av din ISDN-tjänst. no whatInaktiverar detektering av röstaktivitet. För mer information, se vad (dial peer). |
| 5 |
Lägg till följande konfiguration för samtalsdirigering: Detta
avslutar din lokala gateway-konfiguration. Spara konfigurationen
och ladda om plattformen om det är första gången CUBE-funktioner
konfigureras.
|
PSTN- Webex Calling konfigurationen i föregående avsnitt kan ändras för att inkludera ytterligare trunkar till ett Cisco Unified Communications Manager (UCM) kluster. I det här fallet dirigeras alla samtal viaUnified CM. Samtal från UCM på port 5060 dirigeras till PSTN och samtal från port 5065 dirigeras till. Webex Calling Följande inkrementella konfigurationer kan läggas till för att inkludera detta anrops scenario.
| 1 |
Konfigurera följande URI:er för röstklass: |
| 2 |
Konfigurera följande DNS-poster för att ange SRV-routing till Unified CM värdar: IOS XE använder dessa poster för att lokalt bestämma mål-UCM-värdar och portar. Med den här konfigurationen är det inte nödvändigt att konfigurera poster i ditt DNS-system. Om du föredrar att använda din DNS krävs inte dessa lokala konfigurationer. Här är en förklaring av fälten för konfigurationen: Följande kommando skapar en DNS SRV resurspost. Skapa en post för varje UCM-värd och trunk: ip-värd _sip. _udp.pstn tocucm.io srv 2 1 5060 ucmsub5.mydomain.com _sippa. _udp.pstn tocucm.io: Namn på SRV-resurspost 2: Prioriteten för SRV-resursposten 1: SRV-resursens rekordvikt 5060: Portnumret som ska användas för målvärden i den här resursposten ucmsub5.mydomain .com: Resurspostens målvärd Skapa lokala DNS A-poster om du vill lösa värdnamnen för resursposter. Till exempel: ip-värd ucmsub5.mydomain.com 192.168.80.65 ip-värd: Skapar en post i den lokala IOS XE-databasen. ucmsub5.mydomain.com: Värdnamnet för A-posten. 192.168.80.65: Värdens IP-adress. Skapa SRV-resursposter och A-poster för att återspegla din UCM-miljö och önskad samtalsdistributionsstrategi. |
| 3 |
Konfigurera följande uppringningspartners: |
| 4 |
Lägg till samtalsdirigering med följande konfigurationer: |
Diagnostiska signaturer (DS) upptäcker proaktivt vanliga problem i den Cisco IOS XE-baserade lokala gatewayen och genererar e-post, syslog eller terminal meddelande om händelsen. Du kan också installera DS för att automatisera insamling av diagnostikdata och överföra insamlade data till ärendet för att påskynda upplösningstidenCisco TAC.
Diagnostiska signaturer (DS) är XML-filer som innehåller information om problem utlösande händelser och åtgärder för att informera, felsöka och åtgärda problemet. Använd syslog-meddelanden, SNMP-händelser och genom periodisk övervakning av specifika show- kommandoutgångar för att definiera problemdetekteringslogiken. Åtgärdstyperna inkluderar:
-
Samla showkommandoutgångar
-
Generera en konsoliderad loggfil
-
Ladda upp filen till en användarangiven nätverksplats som HTTPS, SCP, FTP-server
TAC-ingenjörer skapar DS-filer och signerar dem digitalt för integritetsskydd. Varje DS- fil har det unika numeriska ID som tilldelats av systemet. Diagnostic Signatures Lookup Tool (DSLT) är en enda källa för att hitta tillämpliga signaturer för övervakning och felsökning av olika problem.
Innan du börjar:
-
Redigera inte DS-filen som du laddar ner från DSLT. Filerna som du ändrar misslyckas med installationen på grund av integritetskontroll felet.
-
En SMTP-server (Simple Mail Transfer Protocol) som du behöver för att den lokala gatewayen ska skicka ut e-postmeddelanden.
-
Kontrollera att den lokala gatewayen kör IOS XE 17.6.1 eller högre om du vill använda den säkra SMTP-servern för e-postmeddelanden.
Förutsättningar
Lokal gateway som kör IOS XE 17.6.1 eller högre
-
Diagnostiska signaturer är aktiverat som standard.
-
Konfigurera den säkra e-postservern som du använder för att skicka proaktiva meddelanden om enheten kör IOS XE 17.6.1 eller senare.
configure terminal call-home mail-server <username>:<pwd>@<email server> priority 1 secure tls end -
Konfigurera miljövariabeln ds_emailmed e-postadressen till administrat ören som du ska meddela.
configure terminal call-home diagnostic-signature LocalGateway(cfg-call-home-diag-sign)environment ds_email <email address> end
Installera diagnostiska signaturer för proaktiv övervakning
Övervakning av hög CPU-användning
Denna DS spårar 5-sekunders CPU-användning med SNMP OID 1.3.6.1.4.1.9.2.1.56. När utnyttjandet når 75% eller mer inaktiveras alla felsökningar och avinstallerar alla diagnostiska signaturer som du installerar i den lokala gatewayen. Använd dessa steg nedan för att installera signaturen.
-
Se till att du har aktiverat SNMP med kommandot show sn mp. Om SNMP inte är aktiverat konfigurerar du kommandot snmp-server manager.
show snmp %SNMP agent not enabled config t snmp-server manager end show snmp Chassis: ABCDEFGHIGK 149655 SNMP packets input 0 Bad SNMP version errors 1 Unknown community name 0 Illegal operation for community name supplied 0 Encoding errors 37763 Number of requested variables 2 Number of altered variables 34560 Get-request PDUs 138 Get-next PDUs 2 Set-request PDUs 0 Input queue packet drops (Maximum queue size 1000) 158277 SNMP packets output 0 Too big errors (Maximum packet size 1500) 20 No such name errors 0 Bad values errors 0 General errors 7998 Response PDUs 10280 Trap PDUs Packets currently in SNMP process input queue: 0 SNMP global trap: enabled Hämta DS 64224 med hjälp av följande nedrullningsbara alternativ i sök verktyget Diagnostiska signaturer:
copy ftp://username:password@<server name or ip>/DS_64224.xml bootflash:Fältnamn
Fältvärde
Plattform
Cisco 4300, 4400 ISR-serien eller Catalyst 8000V Edge-programvara
Produkt
CUBE Enterprise i Webex Calling lösning
Problemomfattning
Prestanda
Problemtyp
Hög CPU-användning med e-postmeddelande
-
Kopiera DS XML-filen till Local Gateway-blixten.
copy ftp://username:password@<server name or ip>/DS_64224.xml bootflash:Följande exempel visar att filen kopieras från en FTP-server till den lokala gatewayen.
copy ftp://user:pwd@192.0.2.12/DS_64224.xml bootflash: Accessing ftp://*:*@ 192.0.2.12/DS_64224.xml...! [OK - 3571/4096 bytes] 3571 bytes copied in 0.064 secs (55797 bytes/sec) -
Installera DS XML-filen i den lokala gatewayen.
call-home diagnostic-signature load DS_64224.xml Load file DS_64224.xml success -
Använd kommandot show call-home diagnostic-signature för att kontrollera att signaturen har installerats. Statuskolumnen måste ha ett ”registrerat” värde.
show call-home diagnostic-signature Current diagnostic-signature settings: Diagnostic-signature: enabled Profile: CiscoTAC-1 (status: ACTIVE) Downloading URL(s): https://tools.cisco.com/its/service/oddce/services/DDCEService Environment variable: ds_email: username@gmail.comLadda ner DSE:
DS ID
DS-namn
Revision
Status
Senast uppdaterad (GMT+ 00:00)
64224
DS_LGW_CPU_MON75
0.0.10
Registrerad
2020-11-07 22:05:33
När den utlöses avinstallerar den här signaturen alla körande DS:er inklusive sig själv. Om det behövs, installera om DS 64224 för att fortsätta övervaka högt CPU-utnyttjande på den lokala gatewayen.
Övervakning av onormala samtalsavbrott
Denna DS använder SNMP-omröstning var tionde minut för att upptäcka onormal samtalsavbrott med SIP-fel 403, 488 och 503. Om ökningen av felantalet är större än eller lika med 5 från den senaste omröstningen genereras en syslog och e-postmeddelande. Använd stegen nedan för att installera signaturen.
-
Kontrollera att SNMP är aktiverat med kommandot show sn mp. Om SNMP inte är aktiverat konfigurerar du kommandot snmp-server manager.
show snmp %SNMP agent not enabled config t snmp-server manager end show snmp Chassis: ABCDEFGHIGK 149655 SNMP packets input 0 Bad SNMP version errors 1 Unknown community name 0 Illegal operation for community name supplied 0 Encoding errors 37763 Number of requested variables 2 Number of altered variables 34560 Get-request PDUs 138 Get-next PDUs 2 Set-request PDUs 0 Input queue packet drops (Maximum queue size 1000) 158277 SNMP packets output 0 Too big errors (Maximum packet size 1500) 20 No such name errors 0 Bad values errors 0 General errors 7998 Response PDUs 10280 Trap PDUs Packets currently in SNMP process input queue: 0 SNMP global trap: enabled -
Hämta DS 65221 med hjälp av följande alternativ i sök verktyget för diagnostiska signaturer:
Fältnamn
Fältvärde
Plattform
Cisco 4300, 4400 ISR-serien eller Catalyst 8000V Edge-programvara
Produkt
CUBE Enterprise i Webex Calling lösning
Problemomfattning
Prestanda
Problemtyp
SIP onormal samtalsavstängningsdetektering med e-post och Syslog-meddelande.
-
Kopiera DS XML-filen till den lokala gatewayen.
copy ftp://username:password@<server name or ip>/DS_65221.xml bootflash: -
Installera DS XML-filen i den lokala gatewayen.
call-home diagnostic-signature load DS_65221.xml Load file DS_65221.xml success -
Använd kommandot show call-home diagnostic-signature för att kontrollera att signaturen har installerats. Statuskolumnen ska ha ett ”registrerat” värde.
Installera diagnostiska signaturer för att felsöka ett problem
Du kan också använda diagnostiska signaturer (DS) för att lösa problem snabbt. Cisco TACingenjörer har författat flera signaturer som möjliggör nödvändiga felsökningar som krävs för att felsöka ett visst problem, upptäcka problemförekomsten, samla in rätt uppsättning diagnostiska data och överföra data automatiskt till ärendet. Cisco TAC Detta eliminerar behovet av att manuellt kontrollera om problemet uppstår och gör felsökning av intermittenta och övergående problem mycket enklare.
Du kan använda sök verktyget Diagnostiska signaturer för att hitta tillämpliga signaturer och installera dem för att självlösa ett visst problem, eller så kan du installera signaturen som rekommenderas av TAC-ingenjören som en del av supportengagemanget.
Här är ett exempel på hur du hittar och installerar en DS för att upptäcka förekomsten ”% VOICE_IEC -3-GW: CCAPI: Internt fel (samtalspiktröskel): IEC=1.1.181.1.29. 0" syslog och automatisera insamling av diagnostiska data med hjälp av följande steg:
Konfigurera en annan DS-miljövariabel ds_fsurl_prefixsom sökväg till Cisco TAC filservern (cxd.cisco.com) för att ladda upp diagnostikdata. Användar namnet i filsökvägen är ärendenumret och lösenordet är fil uppladdningstoken som kan häm tas från Support Case Manager som visas i följande. Filöverföringstoken kan gener eras i avsnittet Bilagor i Support Case Manager, efter behov.
configure terminal call-home diagnostic-signature LocalGateway(cfg-call-home-diag-sign)environment ds_fsurl_prefix "scp://<case number>:<file upload token>@cxd.cisco.com" endExempel:
call-home diagnostic-signature environment ds_fsurl_prefix " environment ds_fsurl_prefix "scp://612345678:abcdefghijklmnop@cxd.cisco.com"-
Kontrollera att SNMP är aktiverat med kommandot show sn mp. Om SNMP inte är aktiverat konfigurerar du kommandot snmp-server manager.
show snmp %SNMP agent not enabled config t snmp-server manager end -
Vi rekommenderar att du installerar DS 64224 med hög CPU-övervakning som en proaktiv åtgärd för att inaktivera alla felsökningar och diagnostiksignaturer under tiden med hög CPU-användning. Hämta DS 64224 med hjälp av följande alternativ i sök verktyget för diagnostiska signaturer:
Fältnamn
Fältvärde
Plattform
Cisco 4300, 4400 ISR-serien eller Catalyst 8000V Edge-programvara
Produkt
CUBE Enterprise i Webex Calling lösning
Problemomfattning
Prestanda
Problemtyp
Hög CPU-användning med e-postmeddelande.
-
Hämta DS 65095 med hjälp av följande alternativ i sök verktyget för diagnostiska signaturer:
Fältnamn
Fältvärde
Plattform
Cisco 4300, 4400 ISR-serien eller Catalyst 8000V Edge-programvara
Produkt
CUBE Enterprise i Webex Calling lösning
Problemomfattning
Syslogs
Problemtyp
Syslog VOICE_IEC -% -3-GW: CCAPI: Internt fel (samtalspiktröskel): IEC = 1.1.181.1.29.0
-
Kopiera DS XML-filerna till den lokala gatewayen.
copy ftp://username:password@<server name or ip>/DS_64224.xml bootflash: copy ftp://username:password@<server name or ip>/DS_65095.xml bootflash: -
Installera den höga CPU-övervakningen DS 64224 och sedan DS 65095 XML-filen i den lokala gatewayen.
call-home diagnostic-signature load DS_64224.xml Load file DS_64224.xml success call-home diagnostic-signature load DS_65095.xml Load file DS_65095.xml success -
Kontrollera att signaturen har installerats med hjälp av show call-home diagnostic-signature. Statuskolumnen ska ha ett ”registrerat” värde.
show call-home diagnostic-signature Current diagnostic-signature settings: Diagnostic-signature: enabled Profile: CiscoTAC-1 (status: ACTIVE) Downloading URL(s): https://tools.cisco.com/its/service/oddce/services/DDCEService Environment variable: ds_email: username@gmail.com ds_fsurl_prefix: scp://612345678:abcdefghijklmnop@cxd.cisco.comNedladdade DSE:er:
DS ID
DS-namn
Revision
Status
Senast uppdaterad (GMT+ 00:00)
64224
00:07:45
DS_LGW_CPU_MON75
0.0.10
Registrerad
2020-11-08:00:07:45
65095
00:12:53
DS_LGW_IEC_Call_spike_threshold
0.0.12
Registrerad
2020-11-08:00:12:53
Verifiera körning av diagnostiska signaturer
I följande kommando visar kolum nen ”Status” i kommandot call-home diagnostic-signatur ändringar till ”running” medan den lokala gatewayen utför åtgärden som definierats i signaturen. Utdata från visa samtalsdiagnostik-signaturstatistik är det bästa sättet att verifiera om en diagnostisk signatur upptäcker en händelse av intresse och utförde åtgär den. Kolumnen ”Triggered/Max/Deinstall” anger antalet gånger den givna signaturen har utlöst en händelse, det maximala antalet gånger den defini eras för att detektera en händelse och om signaturen avinstallerar sig själv efter att ha upptäckt det maximala antalet utlösta händelser.
show call-home diagnostic-signature
Current diagnostic-signature settings:
Diagnostic-signature: enabled
Profile: CiscoTAC-1 (status: ACTIVE)
Downloading URL(s): https://tools.cisco.com/its/service/oddce/services/DDCEService
Environment variable:
ds_email: carunach@cisco.com
ds_fsurl_prefix: scp://612345678:abcdefghijklmnop@cxd.cisco.com Nedladdade DSE:er:
|
DS ID |
DS-namn |
Revision |
Status |
Senast uppdaterad (GMT+ 00:00) |
|---|---|---|---|---|
|
64224 |
DS_LGW_CPU_MON75 |
0.0.10 |
Registrerad |
2020-11-08 00:07:45 |
|
65095 |
DS_LGW_IEC_Call_spike_threshold |
0.0.12 |
Löpning |
2020-11-08 00:12:53 |
visa statistik för samtal-hemdiagnostik och signatur
|
DS ID |
DS-namn |
Utlös/Max /Avinstallera |
Genomsnittlig körtid (sekunder) |
Max körtid (sekunder) |
|---|---|---|---|---|
| 64224 |
DS_LGW_CPU_MON75 |
0/0/N |
0.000 |
0.000 |
|
65095 |
DS_LGW_IEC_Call_spike_threshold |
1/20/Y |
23.053 |
23.053 |
Meddelandemeddelandet som skickas under körning av diagnostisk signatur innehåller viktig information som problemtyp, enhetsinformation, programvaruversion, körkonfiguration och visa kommandoutgångar som är relevanta för felsökning av det angivna problemet.
Avinstallera diagnostiska signaturer
Användning av diagnostiska signaturer för felsökningsändamål definieras vanligtvis för att avinstallera efter upptäckt av vissa problemhändelser. Om du vill avinstallera en signatur manuellt hämtar du DS ID från utdata från show call-home diagnostic-signature och kör följande kommando:
call-home diagnostic-signature deinstall <DS ID> Exempel:
call-home diagnostic-signature deinstall 64224
Nya signaturer läggs till i sökverktyget Diagnostics Signatures med jämna mellanrum, baserat på problem som observeras i distributioner. TAC stöder för närvarande inte förfrågningar om att skapa nya anpassade signaturer.
Grunderna
Förutsättningar
Innan du distribuerar CUBE HA som en lokal gateway förWebex Calling, se till att du har en djupgående förståelse för följande begrepp:
-
Layer 2 box-till-box-redundans med CUBE Enterprise för tillståndsbevarande av samtal
Konfigurationsriktlinjerna i den här artikeln förutsätter en dedikerad lokal gateway-plattform utan någon befintlig röstkonfiguration. Om en befintlig CUBE-företagsdistribution ändras för att även använda den lokala gateway-funktionen förCisco Webex Calling, var noga med den konfiguration som tillämpas för att säkerställa att befintliga samtalsflöden och funktioner inte avbryts och se till att du följer CUBE HA-designkraven.
Hårdvara- och mjukvarukomponenter
CUBE HA som lokal gateway kräver IOS-XE version 16.12.2 eller senare och en plattform där både CUBE HA- och LGW-funktioner stöds.
Show-kommandona och loggarna i den här artikeln är baserade på minsta programvaruversion av Cisco IOS -XE 16.12.2 implementerad på en vCube (CSR1000v).
Referensmaterial
Här är några detaljerade CUBE HA-konfigurationsguider för olika plattformar:
-
Cisco Preferred Architecture för Cisco Webex Calling - https://www.cisco.com/c/dam/en/us/td/docs/solutions/CVD/Collaboration/hybrid/AltDesigns/PA-WbxCall.pdf
Webex CallingLösningsöversikt
Cisco Webex Callingär ett samarbetserbjudande som tillhandahåller ett molnbaserat alternativ för flera klienter till lokal PBX-telefontjänst med flera PSTN-alternativ för kunder.
Den lokala gateway-distributionen (representerad nedan) är fokus för den här artikeln. Trunk in för lokal gateway (Premises-based PSTN) Webex Calling möjliggör anslutning till en kundägd PSTN-tjänst. Det ger också anslutning till en lokal IP PBX-distribution, t.ex. Cisco Unified CM All kommunikation till och från molnet är säkrad med TLS-transport för SIP och SRTP för media.
Figuren nedan visar en Webex Calling distribution utan någon befintlig IP PBX och är tillämplig på en enskild eller flera platser. Konfigurationen som beskrivs i den här artikeln baseras på den här distributionen.
Layer 2 Box-till-Box-redundans
CUBE HA layer 2 box-to-box-redundans använder infrastrukturprotokollet Redundancy Group (RG) för att bilda ett aktivt/standby-par routrar. Detta par delar samma virtuella IP-adress (VIP) över sina respektive gränssnitt och utbyter kontinuerligt statusmeddelanden. CUBE-sessionsinformation kontrolleras över routrarna så att standby-routern kan ta över alla CUBE-samtalsbehandlingsansvar omedelbart om den aktiva routern går ur drift, vilket resulterar i tillståndsbevarande av signalering och media.
Kontrollpekning är begränsad till anslutna samtal med mediapaket. Samtal i transit är inte markerade (till exempel ett försök- eller ringläge).
I den här artikeln kommer CUBE HA att hänvisa till CUBE High Availability (HA) Layer 2 Box-to-Box (B2B) redundans för tillståndsbevarande av samtal
Från och med IOS-XE 16.12.2 kan CUBE HA distribueras som en lokal gateway för Cisco Webex Calling trunk-driftsättningar (Premises-based PSTN) och vi kommer att behandla designöverväganden och konfigurationer i den här artikeln. Den här bilden visar en typisk CUBE HA-inställning som lokal gateway för en Cisco Webex Calling trunkdistribution.
Redundansgruppsinfrakomponent
Redundancy Group (RG) Infra-komponenten tillhandahåller stöd för box-till-box kommunikationsinfrastruktur mellan de två CUB:erna och förhandlar om det slutliga stabila redundanstillståndet. Denna komponent ger också:
-
Ett HSRP-liknande protokoll som förhandlar om det slutliga redundanstillståndet för varje router genom att utbyta keepalive och hello meddelanden mellan de två CUBEs (via kontrollgränssnittet) —GigabiteThernet3 i figuren ovan.
-
En transportmekanism för att kontrollera signalering och medietillstånd för varje samtal från den aktiva till standby-routern (via datagränssnittet) —GigabiteThernet3 i figuren ovan.
-
Konfiguration och hantering av det virtuella IP-gränssnittet (VIP) för trafikgränssnitten (flera trafikgränssnitt kan konfigureras med samma RG-grupp) — GigabitEthernet 1 och 2 betraktas som trafikgränssnitt.
Denna RG-komponent måste konfigureras specifikt för att stödja röst B2B HA.
Virtuell IP (VIP) adresshantering för både signalering och media
B2B HA förlitar sig på VIP för att uppnå redundans. VIP och tillhörande fysiska gränssnitt på båda CUB:erna i CUBE HA-paret måste finnas på samma LAN-undernät. Konfiguration av VIP och bindning av VIP-gränssnittet till en viss röstapplikation (SIP) är obligatoriska för röststöd för B2B HA. Externa enheter som Unified CM Webex Calling åtkomst till SBC, tjänsteleverantör eller proxy använder VIP som destinations-IP-adress för samtal som passerar genom CUBE HA-routrarna. Därför fungerar CUBE HA-paren ur en Webex Calling synvinkel som en enda lokal gateway.
Samtalssignalering och RTP-sessionsinformation för etablerade samtal kontrolleras från den aktiva routern till standby-routern. När den aktiva routern går ner tar Standby-routern över och fortsätter att vidarebefordra RTP-strömmen som tidigare dirigerades av den första routern.
Samtal i ett övergående tillstånd vid tidpunkten för failover bevaras inte efter övergången. Till exempel samtal som inte är helt etablerade ännu eller håller på att ändras med en överförings- eller hållfunktion. Etablerade samtal kan kopplas bort efter övergången.
Följande krav finns för att använda CUBE HA som en lokal gateway för tillståndsfullt failover av samtal:
-
CUBE HA kan inte ha TDM eller analoga gränssnitt samlokaliserade
-
Gig1 och Gig2 kallas trafikgränssnitt (SIP/RTP) och Gig3 är Redundancy Group (RG) Control/Data Interface
-
Högst 2 CUBE HA-par kan placeras i samma lager 2-domän, ett med grupp-id 1 och det andra med grupp-id 2. Om du konfigurerar 2 HA-par med samma grupp-id måste RG Control/Data-gränssnitt tillhöra olika lager 2-domäner (vlan, separat switch)
-
Portkanal stöds för både RG-kontroll/data- och trafikgränssnitt
-
All signal/media kommer från/till den virtuella IP-adressen
-
När en plattform laddas om i en CUBE-HA-relation startar den alltid upp som Standby
-
Lägre adress för alla gränssnitt (Gig1, Gig2, Gig3) bör vara på samma plattform
-
Redundansgränssnittsidentifierare, rii bör vara unik för en par/gränssnittskombination på samma lager 2
-
Konfigurationen på båda CUBE:erna måste vara identisk inklusive fysisk konfiguration och måste köras på samma typ av plattform och IOS-XE-version
-
Loopback-gränssnitt kan inte användas som bindning eftersom de alltid är uppe
-
Flera trafikgränssnitt (SIP/RTP) (Gig1, Gig2) kräver gränssnittsspårning för att konfigureras
-
CUBE-HA stöds inte via en tvärkabelanslutning för RG-Control/Data Link (Gig3)
-
Båda plattformarna måste vara identiska och vara anslutna via en fysisk switch över alla liknande gränssnitt för att CUBE HA ska fungera, dvs. GE0/0/0 av CUBE-1 och CUBE-2 måste avslutas på samma switch och så vidare.
-
Kan inte avsluta WAN på CUBEs direkt eller Data HA på vardera sidan
-
Både Active/Standby måste vara i samma datacenter
-
Det är obligatoriskt att använda separat L3-gränssnitt för redundans (RG Control/data, Gig3). d.v.s. gränssnitt som används för trafik kan inte användas för HA-minneslistor och kontrollpunkter
-
Vid failover genomgår den tidigare aktiva CUBE en omladdning genom design, vilket bevarar signalering och media
Konfigurera redundans på båda kuberna
Du måste konfigurera lager 2 box-till-box-redundans på båda CUBs som är avsedda att användas i ett HA-par för att få upp virtuella IP-adresser.
| 1 |
Konfigurera gränssnittsspårning på global nivå för att spåra gränssnittets status.
Track CLI används i RG för att spåra rösttrafikgränssnittets tillstånd så att den aktiva rutten kommer att ha sin aktiva roll efter att trafikgränssnittet är nere. | ||
| 2 |
Konfigurera en RG för användning med VoIP HA under underläget för programredundans.
Här är en förklaring av fälten som används i den här konfigurationen:
| ||
| 3 |
Aktivera redundans från låda till låda för CUBE-programmet. Konfigurera RG från föregående steg under
redundansgrupp 1 — Att lägga till och ta bort det här kommandot kräver en omladdning för att den uppdaterade konfigurationen ska träda i kraft. Vi laddar om plattformarna efter att all konfiguration har tillämpats. | ||
| 4 |
Konfigurera Gig1- och Gig2-gränssnitten med sina respektive virtuella IP-adresser enligt nedan och använd redundansgränssnittsidentifieraren (rii)
Här är en förklaring av fälten som används i den här konfigurationen:
| ||
| 5 |
Spara konfigurationen för den första CUBE och ladda om den. Plattformen för att ladda om senast är alltid Standby.
När VCUBE-1 har startats helt, spara konfigurationen av VCU BE-2 och ladda om den.
| ||
| 6 |
Kontrollera att box-to-box-konfigurationen fungerar som förväntat. Relevanta utdata markeras med fetstil. Vi laddade om VCUBE-2 sist och enligt designövervägandena; plattformen för att ladda om senast kommer alltid att vara Standby. |
Konfigurera en lokal gateway på båda kuberna
I vår exempelkonfiguration använder vi följande trunkinformation från Control Hub för att bygga Local Gateway-konfigurationen på båda plattformarna, VCUBE-1 och VCUBE-2. Användarnamnet och lösenordet för den här inställningen är följande:
-
Användarnamn: Hussain1076_LGU
-
Lösenord: Lov12meazx
| 1 |
Se till att en konfigurationsnyckel skapas för lösenordet, med kommandona som visas nedan, innan den kan användas i referenser eller delade hemligheter. Typ 6-lösenord krypteras med AES-chiffer och denna användardefinierade konfigurationsnyckel.
Här är den lokala gateway-konfigurationen som gäller för båda plattformarna baserat på Control Hub-parametrarna som visas ovan, spara och ladda om. SIP Digest-referenser från Control Hub är markerade med fetstil.
För att visa showkommandoutgången har vi laddat om VCUBE-2 följt av VCUBE-1, vilket gör VCUBE -1 till vänteläge CUBE och VCUBE -2 till den aktiva CUBE |
| 2 |
Vid varje given tidpunkt kommer endast en plattform att upprätthålla en aktiv registrering som Local Gateway med Webex Calling åtkomst SBC. Ta en titt på utdata från följande show-kommandon. visa redundansansökningsgrupp 1 visa sip-ua registerstatus
Från utgången ovan kan du se att VCUBE-2 är den aktiva LGW som upprätthåller registreringen med Webex Calling åtkomst SBC, medan utgången från ”visa sip-ua-registerstatus” är tom i VCUBE-1 |
| 3 |
Aktivera nu följande felsökningar på VCUBE-1
|
| 4 |
Simulera failover genom att utfärda följande kommando på den aktiva LGW, VCUBE-2 i det här fallet.
Övergång från ACTIVE till STANDBY LGW sker även i följande scenario förutom den CLI som anges ovan
|
| 5 |
Kontrollera om VCUBE-1 har registrerat sig med Webex Calling åtkomst SBC. VCUBE-2 skulle ha laddats om nu.
VCUBE-1 är nu den aktiva LGW. |
| 6 |
Titta på relevant felsökningslogg på VCUBE-1 som skickar ett SIP-REGISTER till Webex Calling VIA den virtuella IP och tar emot en 200 OK.
|
Ställa in samtalsinställningar i guiden Första inställningen
Det första steget för att få Webex Calling igång dina tjänster är att slutföra First Time Setup Wizard (FTSW). När FTSW är klar för din första plats behöver den inte slutföras för ytterligare platser.
| 1 |
Klicka på länken Komma igång i välkomstmeddelandet du får. Din e-postadress för administratören används automatiskt för att logga in på Control Hub, där du uppmanas att skapa ditt administratörslösenord. När du har loggat in startar installationsguiden automatiskt. |
| 2 |
Granska och acceptera användarvillkoren. |
| 3 |
Granska din plan och klicka sedan på Kom igång. Din kontoansvarig ansvarar för att aktivera de första stegen för FTSW. Kontakta din kontoansvarige om du får meddelandet ”Kan inte konfigurera ditt samtal” när du väljer Kom igång. |
| 4 |
Välj det land som ditt datacenter ska kartlägga till och ange kundkontakt- och kundadressinformation. |
| 5 |
Klicka på Nästa: Standardplats. |
| 6 |
Välj bland följande alternativ:
När du har slutfört installationsguiden, se till att du lägger till ett huvudnummer på den plats du skapar. |
| 7 |
Gör följande val om du vill använda den här platsen:
|
| 8 |
Klicka på Nästa. |
| 9 |
Ange en tillgänglig Cisco Webex SIP-adress och klicka på Nästa och välj Slutför. |
Lägg till en plats
Innan du börjar
För att skapa en ny plats, förbered följande information:
-
Platsadress
-
Önskade telefonnummer (valfritt)
| 1 |
Logga in på Control Hub på https://admin.webex.com, gå till . En ny plats kommer att finnas i det regionala datacentret som motsvarar det land du valde med hjälp av guiden Första inställningen. |
| 2 |
Konfigurera platsinställningarna:
|
| 3 |
Klicka på Spara och välj sedan Ja/ Nej för att lägga till nummer på platsen nu eller senare. |
| 4 |
Om du klickade på Ja väljer du något av följande alternativ:
Valet av PSTN-alternativ är på varje platsnivå (varje plats har bara ett PSTN-alternativ). Du kan blanda och matcha så många alternativ som du vill för din distribution, men varje plats har ett alternativ. När du har markerat och etablerat ett PSTN-alternativ kan du ändra det genom att klicka på Hantera på platsen PSTN-egenskaper. Vissa alternativ, till exempel Cisco PSTN, kanske inte är tillgängliga efter att ett annat alternativ har tilldelats. Öppna ett supportärende för vägledning. |
| 5 |
Välj om du vill aktivera numren nu eller senare. |
| 6 |
Om du har valt icke-integrerad CCP eller Lokalbaserad PSTN anger du Telefonnummer som kommaseparerade värden och klickar sedan på Validera. Nummer läggs till för den specifika platsen. Giltiga poster flyttas till fältet Validerade nummer och ogiltiga poster finns kvar i fältet Lägg till nummer tillsammans med ett felmeddelande. Beroende på platsens land formateras numren enligt lokala uppringningskrav. Till exempel, om en landskod krävs, du kan ange nummer med eller utan koden och koden är förankrad. |
| 7 |
Klicka på Spara. |
Vad du ska göra härnäst
När du har skapat en plats kan du aktivera 911 nödtjänster för den platsen. Se RedSky Emergency 911 Service Webex Calling för mer information.
Ta bort en plats
Innan du börjar
Du kan ta bort en plats som antingen inte används eller har konfigurerats felaktigt efter att du har tagit bort de användare och arbetsytor som är associerade med den. När du tar bort en plats raderar du alla tilldelade tjänster och nummer.
Hämta en lista över användare och arbetsytor som är kopplade till en plats: Gå till och välj den plats du vill ta bort i rullgardinsmenyn. Du måste ta bort dessa användare och arbetsytor innan du tar bort platsen.
Tänk på att alla nummer som är associerade med den här platsen släpps tillbaka till din PSTN-leverantör; du äger inte längre dessa nummer.
| 1 |
Logga in på Control Hub på https://admin.webex.com, gå till . |
| 2 |
Klick |
| 3 |
Välj Ta bort plats och bekräfta att du vill ta bort den platsen. Det tar vanligtvis ett par minuter att radera platsen permanent, men det kan ta upp till en timme. Du kan kontrollera statusen genom att klicka |
Uppdatera en befintlig plats
Du kan ändra din PSTN-inställning, namn, tidszon och språk för en plats efter att den har skapats. Tänk dock på att det nya språket endast gäller för nya användare och enheter. Befintliga användare och enheter fortsätter att använda det gamla språket.
För befintliga platser kan du aktivera nödsituationer 911. Se RedSky Emergency 911 Service Webex Calling för mer information.
| 1 |
Logga in på Control Hub. |
| 2 |
Gå till . Om du ser en varningssymbol bredvid en plats betyder det att du inte har konfigurerat ett telefonnummer för den platsen ännu. Du kan inte ringa eller ta emot några samtal förrän du konfigurerar det numret. |
| 3 |
(Valfritt) Under PSTN-anslutning väljer du antingen Cloud Connected PSTN eller Premises-based PSTN (lokal gateway), beroende på vilken du redan har konfigurerat. Klicka på Hantera för att ändra konfigurationen och bekräfta sedan de associerade riskerna genom att välja Fortsätt. Välj sedan ett av följande alternativ och klicka på Spara:
För att migrera, se Migrera till Cisco-samtalsplaner nedan. |
| 4 |
Välj huvudnummer i listrutan för platsen. Huvudnumret kan tilldelas en automatisk telefonsvarare eller annan destination inom platsen så att externa uppringare dirigeras till en lämplig destination. Det är obligatoriskt att tilldela ett huvudnummer till platsen om den har trunkar eller entiteter som endast innehåller tillägg, till exempel användare, arbetsytor, virtuella linjer eller funktioner. Utan ett huvudnummer kan trunkarna inte användas och enheter som endast innehåller tillägg kan inte ringa eller ta emot interna eller externa samtal. Användare på den platsen kan också använda detta nummer som sitt externa uppringnings-ID när de ringer PSTN-samtal. Om du väljer ett avgiftsfritt nummer som huvudnummer för en plats rekommenderar vi att du uppdaterar återuppringningsnumret för platsen eftersom ett avgiftsfritt nummer inte har en räddningstjänstadress. Mer information finns i Konfigurera återuppringningsnummer för en plats. |
| 5 |
(Valfritt) Under Nödsamtal kan du välja Nödplatsidentifierare som ska tilldelas den här platsen. Den här inställningen är valfri och gäller endast för länder som kräver det. I vissa länder (Exempel: Frankrike) finns det lagkrav för mobilradiosystem för att fastställa cellens identitet när du ringer ett nödsamtal och görs tillgängligt för räddningsmyndigheterna. Andra länder som USA och Kanada implementerar platsbestämning med andra metoder. Mer information finns i Förbät trade nödsamtal. Din nödsamtalsleverantör kan behöva information om åtkomst nätverket och detta uppnås genom att definiera en ny privat SIP-tilläggshuvud, P-Access -Network-Info. Rubriken innehåller information om åtkomstnätverket. När du ställer in Nödplatsidentifieraren för en plats skickas platsvärdet till leverantören som en del av SIP-meddelandet. Kontakta din operatör för nödsamtal för att se om du behöver den här inställningen och använd värdet som tillhandahålls av din nödsamtalsleverantör. |
| 6 |
Välj det röstbrevlådanummer som användare kan ringa för att kontrollera sin röstbrevlåda för den här platsen. |
| 7 |
(Valfritt) Klicka på pennikonen högst upp på platssidan om du vill ändra platsnamn, meddel andespråk, e-postspråk, tidszon eller adress efter behov och klicka sedan på Spara. Ändring av meddelandespr åket träder i kraft omedelbart för alla nya användare och funktioner som läggs till på den här platsen. Om befintliga användare och/eller funktioner också ska få sitt meddelandespråk ändrat väljer du Ändra för befintliga användare och arbetsytor eller Än dra för befintliga funktioner när du uppmanas att välja Ändra för befintliga användare och arbet sytor. Klicka på Apply. Du kan se förloppet på sidan Upp gifter. Du kan inte göra några fler ändringar förrän detta är klart. Om du ändrar tidszonen för en plats uppdateras inte tidszonerna för de funktioner som är associerade med platsen. Om du vill redigera tidszonerna för funktioner som automatisk telefonsvarare, jaktgrupp och samtalskö går du till området Allmänna inställningar för den specifika funktionen du vill uppdatera tidszonen för och redigera och spara där. |
Migrera till Ciscos samtalsplaner
Du kan ändra din PSTN-anslutning för en befintlig plats till Cisco PSTN. Du kan till exempel ändra platserna för lokalbaserade PSTN (lokal gateway) eller icke-integrerade CCP-anslutningar till Cisco PSTN. Cisco PSTN tillhandahåller en moln-PSTN-lösning från Cisco.
Alla bärbara nummer förblir funktionella förutom ett litet avbrott under den schemalagda avslutningstiden för porteringen.
Du kan inte heller göra någon nummerhanteringsändring för en plats som genomgår en PSTN- anslutningsövergång. Men de befintliga numren förblir funktionella och du kan fortfarande tilldela eller avtilldela nummer till platsen. Du kan inte lägga till, ta bort och flytta in eller ut nummer för den platsen. Under denna process uppdateras routningsprofilen automatiskt, vilket möjliggör Cisco PSTN.
För närvarande stöds inte möjligheten att ändra PSTN-anslutning för en befintlig plats till Cisco PSTN för regionen Japan.
När du ändrar PSTN-anslutningen tillämpas en prenumeration med en samtalslicens och fakturering stjänsten får ett meddelande.
Begränsningar:
-
Migrering från en integrerad IntelePeer-plats till en Cisco PSTN-plats stöds inte
-
Dedikerad instansplats kan inte migreras till Cisco PSTN
-
Flera portbeställningar kan krävas för PSTN-anslutningsändringen. Om så är fallet är dessa beställningar länkade så att de slutförs samtidigt. Varje datumändring eller annul lering av en portorder måste tillämpas på alla länkade portbeställningar för anslutnings ändringen.
Så här initierar du en PSTN-anslutningsändring
| 1 |
Logga in på Control Hub. |
| 2 |
Gå till . |
| 3 |
Välj den plats där du vill ändra PSTN-anslutningen till Cisco PSTN. |
| 4 |
Gå till fliken Sam tal och klicka på alternativet Hantera bredvid det lokalbaserade PSTN eller det icke- integrerade molnanslutna PSTN. |
| 5 |
Redigera bredvid An slutningstyp. |
| 6 |
Välj Cisco-samtalsplan skortet och välj det abonnemang som tilldelar Cisco-samtalsplan för användare på den här platsen. Klicka på Nästa. |
| 7 |
En sida för anslutningsändring visas för din bekräftelse. Klicka på Nästa och kontrollera portberedskapen för dina nummer. Knappen Nästa aktiveras endast om alla nummer i listan är bärbara. Läs dessa tips:
|
| 8 |
Klicka på Nästa och ange kontraktsinformation. Detta är den primära kontraktskontakten för alla platser som använder Cisco Calling Plans (USA). Eventuella ändringar av den här kontakten gäller för alla andra platser som använder Ciscos samtalsplaner (USA). |
| 9 |
Klicka på Nästa. Ett meddelande visas som ber om din bekräftelse för att spara din kontraktsinformation för den platsen. Välj Ja, ändra. |
| 10 |
Ange adressen till räddningstjänsten och klicka på Spara. I en nödsituation använder det lokala räddningsteamet den här adressen för att hitta den som ringer. |
| 11 |
Sammanfattningssidan visas med antalet portar som skapats. Om det bara finns en beställning kan du se ytterligare ett steg som heter Ge ytterligare information. För flera beställningar finns en orderväljare högst upp för att navigera mellan dem. Klicka på Nästa och ange detaljerna för att slutföra portguiden. Beställningarna skickas omedelbart när all information tillhandahålls för en enda PSTN-migreringsbegäran. Som standard är det fasta orderåtagandedatumet konsekvent för alla order. Ändringen av PSTN-anslutningen tillämpas automatiskt efter att den senaste länkade ordningen har portats helt.
Migreringsinformationen är tillgänglig under fliken . Välj orderID för att visa orderinformationen i en sidopanelvy. Du kan se typen som Ändra PSTN för de order som skapats från PSTN-anslutningsändring. |
Avbryt PSTN-anslutningsändringen
En administratör kan avbryta PSTN-migreringen när platsen fortfarande är i ett över gångsläge.
| 1 |
Logga in på Control Hub. |
| 2 |
Gå till . |
| 3 |
Välj den plats där du vill avbryta PSTN-anslutningen. |
| 4 |
Gå till fliken Sam tal, klicka på knappen Av bryt PSTN- anslutningsändring. |
| 5 |
Klicka på Ja, fortsätt för att bekräfta avbokningen. |
Konfigurera Webex Calling uppringningsplan
Du kan styra uppringningsplanen för distributionen med Webex Calling utgående uppringningskoder. Anpassa förlängningslängder, routingprefix och uppringningsinställningar (interna och externa) för att vara kompatibla med användarnas uppringningsvanor.
Dessa inställningar är för intern uppringning och är också tillgängliga i guiden för förstagångsinställning. När du ändrar uppringningsplanen uppdateras exempelnumren i Control Hub för att visa dessa ändringar.
Du kan konfigurera behörigheter för utgående samtal för en plats. Se dessa steg för att konfigurera behörigheter för utgående samtal.
| 1 |
Logga in på Control Hub, gå till och bläddra sedan till Intern uppringning. |
| 2 |
Konfigurera följande valfria uppringningsinställningar efter behov:
|
| 3 |
Ange intern uppringning för specifika platser. Gå till ser, välj en plats i listan och klicka på Sam tal. Bläddra till Uppring ning och ändra sedan intern uppringning efter behov:
|
| 4 |
Ange extern uppringning för specifika platser. Gå till ser, välj en plats i listan och klicka på Sam tal. Bläddra till Uppring ning och ändra sedan extern uppringning efter behov:
Påverkan för användare:
|
Konfigurera lokalbaserad PSTN (Local Gateway) i Control Hub
Om du är återförsäljare med mervärde kan du använda dessa steg för att starta lokal gateway-konfiguration i Control Hub. När den här gatewayen är registrerad i molnet kan du använda den på en eller flera av dina Webex Calling platser för att tillhandahålla routing till en företags PSTN-tjänsteleverantör.
En plats som har en lokal gateway kan inte tas bort när den lokala gatewayen används för andra platser.
Skapa en bagageutrymme
Innan du börjar
-
När en plats har lagts till och innan du konfigurerar lokalbaserad PSTN för en plats måste du skapa en trunk.
-
Skapa valfria platser och specifika inställningar och nummer till var och en. Platser måste finnas innan du kan lägga till ett lokalbaserat PSTN.
-
Förstå de lokalbaserade PSTN-kraven (lokal gateway) för. Webex Calling
-
Du kan inte välja mer än en bagageutrymme för en plats med lokalbaserad PSTN, men du kan välja samma bagageutrymme för flera platser.
| 1 |
Logga in på Control Hub på https://admin.webex.com, gå till gering och välj Lägg till trunk. |
| 2 |
Välj en plats. |
| 3 |
Namnge bagageutrymmet och klicka på Spara. Namnet får inte vara längre än 24 tecken. |
Vad du ska göra härnäst
Trunkinformation visas på skärmen Register Domain, Tr unk Group OTG/DTG, Line/Port och Outbound Proxy Address.
Vi rekommenderar att du kopierar den här informationen från Control Hub och klistrar in den i en lokal textfil eller ett lokalt dokument så att du kan hänvisa till den när du är redo att konfigurera den lokalbaserade PSTN.
Om du förlorar autentiseringsuppgifterna måste du generera dem från skärmen för staminformation i Control Hub. Klicka på Hämta användarnamn och återställ lösenord för att skapa en ny uppsättning autentiseringsuppgifter som ska användas i bagageutrymmet.
Välj en bagageutrymme för Lokalbaserad PSTN
| 1 |
Logga in på Control Hub på https://admin.webex.com, gå till . |
| 2 |
Välj en plats att ändra och klicka på Hantera. |
| 3 |
Välj Premises-based PSTN och klicka på Nästa. |
| 4 |
Välj en bagageutrymme från rullgardinsmenyn. Besök stamsidan för att hantera dina stamgruppsval. |
| 5 |
Klicka på bekräftelsemeddelandet och klicka sedan på Spara. |
Vad du ska göra härnäst
Du måste ta konfigurationsinformationen som Control Hub genererade och mappa parametrarna till den lokala gatewayen (till exempel på en Cisco CUBE som finns i lokalen). Den här artikeln leder dig genom denna process. Som referens, se följande diagram för ett exempel på hur konfigurationsinformationen för Control Hub (till vänster) mappar till parametrar i CUBE (till höger):
När du har slutfört konfigurationen på själva gatewayen kan du återgå till ser i Control Hub och gatewayen som du skapade visas på platskortet som du tilldelade den med en grön prick till vänster om namnet. Denna status indikerar att gatewayen är säkert registrerad i det anropande molnet och fungerar som den aktiva PSTN-gatewayen för platsen.
Hantera telefonnummer
Du kan enkelt visa, aktivera, ta bort och lägga till telefonnummer för din organisation i Control Hub. Mer information finns i Hantera telefonnummer i Control Hub.
Begär ett köp av Webex-tjänster från en testversion i Control Hub
Om du testar Webex-tjänster och vill konvertera din testversion till en betald prenumeration kan du skicka en e-postförfrågan till din partner.
| 1 |
Logga in på Control Hub på https://admin.webex.com, välj byggikonen |
| 2 |
Välj fliken Prenumerationer och klicka sedan på Köp nu. Ett e-postmeddelande skickas till din partner om att du är intresserad av att konvertera till en betald prenumeration. |
Ställ in samtalsalternativ
Du kan använda Control Hub för att ställa in prioriteten för tillgängliga samtalsalternativ som användarna ser i Webex-appen. Du kan också aktivera dem för ett enda klick-och-samtal. Mer information finns i: Ange samtalsalternativ för användare av Webex App.
Ställa in samtalsbeteende
Du kan styra vilken samtalsapplikation som öppnas när användare ringer. Du kan konfigurera inställningarna för samtalsklienten, inklusive distribution i blandat läge för organisationer med användare som är berättigade med Unified CM eller Webex Calling och användare utan betalda samtalstjänster från Cisco. Mer information finns i: St älla in samtalsbeteende.
Konfigurera SIP-trunksäkerhetsprofil för trunk-till-lokal gateway
I de fall lokal gateway och PSTN-gateway finns på samma enhet Unified CM måste de vara aktiverade för att skilja mellan två olika trafiktyper (samtal från Webex och från PSTN) som kommer från samma enhet och tillämpa differentierade tjänsteklasser på dessa samtalstyper. Denna differentierade samtalsbehandling uppnås genom att tillhandahålla två trunkar mellan Unified CM och den kombinerade lokala gatewayen och PSTN-gatewayenheten som kräver olika SIP-lyssningsportar för de två trunkarna.
|
Skapa en dedikerad SIP-trunksäkerhetsprofil för den lokala gateway-trunken med följande inställningar:
| ||||||||||
Konfigurera SIP-profil för den lokala gateway-trunken
|
Skapa en dedikerad SIP-profil för Local Gateway-trunken med följande inställningar:
| ||||||||||
Skapa ett samtalssökutrymme för samtal från Webex
|
Skapa ett samtalssökutrymme för samtal som kommer från Webex med följande inställningar:
Den sista partitionen OnNetRemote används endast i en miljö med flera kluster där routningsinformation utbyts mellan Unified CM kluster med hjälp av Intercluster Lookup Service (ILS) eller Global Dialplan Replication (GDPR). | ||||||||||
Konfigurera en SIP-trunk till och från Webex
|
Skapa en SIP-trunk för samtal till och från Webex via den lokala gatewayen med följande inställningar:
| ||||||||||||||||||||||||||
Konfigurera ruttgrupp för Webex
|
Skapa en ruttgrupp med följande inställningar:
| ||||||||
Konfigurera ruttlista för Webex
|
Skapa en ruttlista med följande inställningar:
| ||||||||||||||
Skapa en partition för Webex-destinationer
|
Skapa en partition för Webex-destinationerna med följande inställningar:
| ||||||||
Vad du ska göra härnäst
Se till att lägga till den här partitionen i alla anropande sökutrymmen som ska ha åtkomst till Webex-destinationer. Du måste lägga till den här partitionen specifikt i det anropande sökutrymmet som används som sökutrymme för inkommande samtal på PSTN-trunkar, så att samtal från PSTN till Webex kan dirigeras.
Konfigurera ruttmönster för Webex-destinationer
|
Konfigurera ruttmönster för varje DID-intervall på Webex med följande inställningar:
| ||||||||||||
Konfigurera förkortad normalisering av uppringning mellan webbplatser för Webex
|
Om förkortad uppringning mellan webbplatser krävs för Webex konfigurerar du uppringningsnormaliseringsmönster för varje ESN-intervall på Webex med följande inställningar:
| ||||||||||||||||||
Skapa en jaktgrupp
Jaktgrupper dirigerar inkommande samtal till en grupp användare eller arbetsytor. Du kan till och med konfigurera ett mönster för att dirigera till en hel grupp.
För mer information om hur du ställer in en jaktgrupp, se Jak tgrupper i Cisco Webex Control Hub.
Skapa en samtalskö
Du kan ställa in en samtalskö så att när kundernas samtal inte kan besvaras får de ett automatiskt svar, komfortmeddelanden och musik i vänteläge tills någon kan svara på deras samtal.
Mer information om hur du konfigurerar och hanterar en samtalskö finns i Hantera samtalsköer i Cisco Webex Control Hub.
Skapa en receptionistklient
Hjälp till att stödja behoven hos din front-office personal. Du kan ställa in användare som telefonsvarare så att de kan screena inkommande samtal till vissa personer inom organisationen.
För information om hur du ställer in och visar dina receptionistklienter, se Receptionistklienter i. Cisco Webex Control Hub
Skapa och hantera automatiska skötare
Du kan lägga till hälsningar, ställa in menyer och dirigera samtal till en telefonsvarare, en jaktgrupp, en röstbrevlåda eller en riktig person. Skapa ett 24-timmarsschema eller ge olika alternativ när ditt företag är öppet eller stängt.
Information om hur du skapar och hanterar automatiska skötare finns i Hantera automatiska skötare i. Cisco Webex Control Hub
Konfigurera en personsökningsgrupp
Med gruppsökning kan en användare ringa ett enkelriktat samtal eller gruppsida till upp till 75 målanvändare och arbetsytor genom att ringa ett nummer eller ett tillägg som tilldelats en specifik personsökningsgrupp.
Information om hur du konfigurerar och redigerar personsökningsgrupper finns i Konfigurera en personsökningsgrupp i. Cisco Webex Control Hub
Ställ in samtalsupphämtning
Förbättra lagarbete och samarbete genom att skapa en samtalsupphämtningsgrupp så att användarna kan svara på varandras samtal. När du lägger till användare i en samtalsupphämtningsgrupp och en gruppmedlem är borta eller upptagen kan en annan medlem svara på deras samtal.
Information om hur du ställer in en samtalsupphämtningsgrupp finns i Upph ämtning av samtal i Cisco Webex Control Hub.
Ställ in samtalsparken
Call park tillåter en definierad grupp användare att parkera samtal mot andra tillgängliga medlemmar i en samtalsparkgrupp. Parkerade samtal kan hämtas av andra medlemmar i gruppen på sin telefon.
Mer information om hur du ställer in samtalsparkering finns i Call Park in Cisco Webex Control Hub.
Aktivera barge-in för användare
| 1 |
Logga in på Control Hub. |
| 2 |
Gå till Han . |
| 3 |
Välj en användare och klicka på Ring. |
| 4 |
Gå till avsnittet Beh örigheter mellan användare och välj sedan Barge in. |
| 5 |
Aktivera växeln för att tillåta andra användare att lägga till sig själva i den här användarens pågående samtal. |
| 6 |
Markera Spela upp en ton när den här användaren pramar in på ett samtal om du vill spela upp en ton för andra när den här användaren pramar in på sitt samtal. Inställningen Spela upp en ton när den här användaren pråmar in på ett samtal gäller inte för kundupplevelsen Basic och Essentials handledarfunktioner. Även om du aktiverar det här alternativet för en handledare spelar systemet inte upp meddelandetonen till agenten när en handledare tar sig in på sitt samtalskö samtal. Om du vill spela en ton till en agent när en handledare slår in på deras samtal kan du aktivera det genom inställningarna för ”Meddelandetone för agenter”. Mer information finns i avsnittet Skapa en kö i Webex Customer Experience Basic eller Webex Customer Experi ence Essenti als. |
| 7 |
Klicka på Spara. |
Aktivera sekretess för en användare
| 1 |
Logga in på Control Hub och gå till Han . |
| 2 |
Välj en användare och klicka på Ring. |
| 3 |
Gå till området Behö righeter mellan användare och välj sedan Sekretess. |
| 4 |
Välj lämpliga sekretessinställningar för automatisk skötare för den här användaren.
|
| 5 |
Markera krys srutan Aktivera sekret ess. Du kan sedan välja att blockera alla genom att inte välja medlemmar i listrutan. Alternativt kan du välja användare, arbetsytor och virtuella linjer som kan övervaka radstatusen för den här användaren. Om du är platsadministratör visas bara användare, arbetsytor och virtuella rader som hör till dina tilldelade platser i listrutan. Avmarkera kryssr utan Aktivera sekret ess om du vill att alla ska kunna övervaka radens status. |
| 6 |
Markera kryssr utan Verkställ sekretess för riktad upphämtning och pråminspel ning om du vill aktivera sekretess för riktad upphämtning och pråmning.
|
| 7 |
Från Lägg till medlem efter namn väljer du de användare, arbetsytor och virtuella linjer som kan övervaka telefonlinjens status och åberopa riktad upphämtning och inkoppling av samtal. |
| 8 |
Om du vill filtrera de medlemmar som du väljer använder du fältet Filtrera efter namn, nummer eller text. |
| 9 |
Klicka på Ta bort alla om du vill ta bort alla valda medlemmar. Om du vill ta bort en enskild medlem klickar du på Ta bort bredvid medlemmens namn. |
| 10 |
Klicka på Spara. |
Konfigurera övervakning
Det maximala antalet övervakade linjer för en användare är 50. Tänk dock på antalet meddelanden som påverkar bandbredden mellan Webex Calling och nätverket när du konfigurerar övervakningslistan. Bestäm också de maximala övervakade linjerna med antalet linjeknappar på användarens telefon.
| 1 |
Gå till Han tering i kundvyn på https://admin.webex.com och klicka sedan på Användare. |
| 2 |
Välj den användare du vill ändra och klicka på R inga. |
| 3 |
Gå till avsnittet Behörigheter mellan användare och välj Övervakning. |
| 4 |
Välj mellan följande:
Du kan inkludera en virtuell rad i listan Lägg till övervakad linje för användarövervakning. |
| 5 |
Välj om du vill meddela den här användaren om parkerade samtal, sök efter personen eller anropsparkens tillägg som ska övervakas och klicka sedan på Spara. Listan över övervakade rader i Control Hub motsvarar ordningen på övervakade rader som visas på användarens enhet. Du kan ändra ordningen på listan över övervakade rader när som helst. Namnet som visas för den övervakade raden är det namn som anges i fälten Anrops-ID Förnamn och Efternamn för användaren, arbetsytan och den virtuella raden. |
Aktivera varningstonen för samtalsbrygga för användare
Innan du börjar
| 1 |
Logga in på Control Hub och gå till Han . |
| 2 |
Välj en användare och klicka på fliken Sam tal. |
| 3 |
Gå till Beh örigheter mellan användare och klicka på Call Brid ging Warning Tone. |
| 4 |
Aktivera Varningstonen för samtalsbrygg ning och klicka sedan på Spara. Som standard är den här funktionen aktiverad. Mer information om samtalsbryggning på en delad MPP-linje finns i Delade linjer på skrivbordstelefonen med flera plattformar. Mer information om samtalsbryggning på en delad linje i Webex App finns i Delad rad utseende för WebExapp. |
Aktivera hotell för en användare
Genom att aktivera hotell för en användare kan de använda en värdtelefon samtidigt som funktionaliteten och funktionerna i deras huvudbord stelefon bibehålls.
| 1 |
Logga in på Control Hub. |
| 2 |
Gå till Han . |
| 3 |
Välj en användare och klicka på fliken Sam tal. |
| 4 |
Gå till avsnittet Behörigheter mellan användare, välj Hotell och slå på växeln. |
| 5 |
Ange namn eller nummer på hotellvärden i sök fältet Hotellplats och välj den hotellvärd som du vill tilldela användaren. Du kan bara välja en hotellvärd. Om du väljer en annan hotellvärd tas den första bort. Om du är platsadministratör kan du bara tilldela hotellvärden som hör till dina tilldelade platser. |
| 6 |
Välj hur många timmar användaren kan använda hotellvärden från listrutan Begränsa associeringsperiod . Telefonen loggar automatiskt ut användaren efter den valda tiden. Ett felmeddelande visas på skärmen om den gränsassocieringsperiod som anges för användaren överskrider den valda hotellvärdens gränsassocieringsperiod. Om hotellvärden till exempel har en begränsningsassocieringsperiod på 12 timmar och användarens gränsassocieringsperiod är 24 timmar visas ett felmeddelande. I sådana fall måste du förlänga hotellvärdens gränsassocieringsperiod om användaren behöver mer tid. |
| 7 |
Klicka på Spara. En användare kan också söka och hitta den hotell värd de vill använda från användarhubben. Mer information finns i Åt komst till din samtalsprofil var som helst. |
Vill du se hur det görs? Se den här videodemonstrationen om hur du konfigurerar hotell i Control Hub.
Allmänna förutsättningar
Innan du konfigurerar en lokal gateway för Webex Calling måste du:
har grundläggande kunskaper om VoIP-principer
har grundläggande funktionell kunskap om Cisco IOS-XE och IOS-XE-röstkoncept
Ha en grundläggande förståelse för sessionsinitieringsprotokollet (SIP)
har en grundläggande förståelse för Cisco Unified Communications Manager (Unified CM) om din distributionsmodell inkluderar Unified CM.
Mer information finns i konfigurationsguiden för Cisco Unified Border Element (CUBE) för företagskonfiguration.
Maskinvaru- och programvarukrav för lokal gateway
Se till att din distribution har en eller flera lokala gateways, till exempel:
Cisco CUBE för IP-baserad anslutning
Cisco IOS-gateway för TDM-baserad anslutning
Den lokala gatewayen hjälper dig att migrera till Webex Calling i din egen takt. Den lokala gatewayen integrerar din befintliga lokala distribution med Webex Calling. Du kan även använda din befintliga PSTN-anslutning. Se Kom igång med lokal gateway
Licenskrav för lokala gateways
CUBE-samtalslicenser måste installeras på den lokala gatewayen. Det finns mer information i konfigurationsguiden för Cisco Unified Border Element.
Certifikat- och säkerhetskrav för lokal gateway
Webex Calling kräver säker signalering och media. Den lokala gatewayen utför krypteringen och en TLS-anslutning måste upprättas utgående till molnet med följande steg:
Den lokala gatewayen måste uppdateras med CA-rotpaketet från Cisco PKI
En uppsättning autentiseringsuppgifter för SIP-sammandrag från Control Hubs Trunk-konfigurationssida används för att konfigurera den lokala gatewayen (stegen är en del av konfigurationen som följer)
CA-rotpaketet validerar angivet certifikat
Uppmaning om autentiseringsuppgifter (SIP-sammandrag angivet)
Molnet identifierar vilken lokal gateway som är säkert registrerad
Brandväggskrav, NAT Traversal-krav och optimeringskrav för mediesökväg för lokal gateway
I de flesta fall kan den lokala gatewayen och slutpunkterna finnas i det interna kundnätverket med hjälp av privata IP-adresser med NAT. Företagets brandvägg måste tillåta utgående trafik (SIP, RTP/UDP, HTTP) till specifika IP-adresser/portar som omfattas av portreferensinformationen.
Om du vill använda mediasökvägsoptimering med ICE måste den lokala gatewayens gränssnitt mot Webex Calling ha en direkt nätverkssökväg till och från Webex Calling-slutpunkterna. Om slutpunkterna är på en annan plats och det inte finns någon direkt nätverkssökväg mellan slutpunkterna och den lokala gatewayens gränssnitt mot Webex Calling måste den lokala gatewayen ha en allmän IP-adress tilldelad till gränssnittet mot Webex Calling för samtal mellan den lokala gatewayen och slutpunkterna för att använda mediasökvägsoptimering. Dessutom måste den köra IOS-XE version 16.12.5.
Det första steget för att komma igång med Webex Calling-tjänsterna är att slutföra guiden för förstagångskonfiguration (First Time Setup Wizard/FTSW). När FTSW har slutförts för din första plats behöver den inte slutföras för ytterligare platser.
| 1 | Klicka på Komma igång i välkomstmeddelandet som skickas till dig.
| ||
| 2 | Granska och godkänn servicevillkor. | ||
| 3 | Granska ditt abonnemang och klicka sedan på Komma igång.
| ||
| 4 | Välj landet som ditt datacenter ska mappa till och ange kundens kontakt- och adressinformation. | ||
| 5 | Klicka på Nästa: Standardplats. | ||
| 6 | Välj från följande alternativ:
| ||
| 7 | Gör så att följande val gäller för den här platsen:
| ||
| 8 | Klicka på Nästa. | ||
| 9 | Ange en tillgänglig Cisco Webex SIP-adress. Klicka på Nästa och välj sedan Slutför. |
Innan du börjar
Skapa en ny plats genom att förbereda följande information:
Platsens adress
Önskade telefonnummer (valfritt)
| 1 | Logga in på Control Hub påhttps://admin.webex.com , gå till .
| ||||
| 2 | Konfigurera inställningarna för platsen:
| ||||
| 3 | Klicka på Spara och välj sedan Ja / Nej för att lägga till nummer på platsen nu eller senare. | ||||
| 4 | Om du klickade på Lägg till nu väljer du något av följande alternativ:
Valet av PSTN-alternativ är på varje platsnivå (varje plats har bara ett PSTN-alternativ). Du kan mixa och matcha så många alternativ du vill för din distribution, men varje plats har ett alternativ. När du har valt och etablerat ett PSTN-alternativ kan du ändra det genom att klicka på Hantera på platsens PSTN-egenskaper. Vissa alternativ, till exempel Cisco PSTN, är dock eventuellt inte tillgängliga när ett annat alternativ har tilldelats. Öppna ett supportärende för att få hjälp. | ||||
| 5 | Välj om du vill aktivera numren nu eller senare. | ||||
| 6 | Om du har valt icke-integrerad CCP eller lokalbaserad PSTN anger du telefonnummer som kommaseparerade värden och klickar sedan på Validera. Nummer läggs till för den specifika platsen. Giltiga poster flyttas till fältet Validerade nummer och ogiltiga poster finns kvar i fältet Lägg till nummer tillsammans med ett felmeddelande. Beroende på platsens land formateras numren efter lokala uppringningskrav. Om till exempel en landskod krävs kan du ange nummer med eller utan kod och koden är förinställd. | ||||
| 7 | Klicka på Spara. |
Nästa steg
När du har skapat en plats kan du aktivera nödtjänster med 911 för den platsen. Se RedSky-nödtjänster för Webex Calling för mer information.
Innan du börjar
| Få en lista över användare och arbetsytor som är kopplade till en plats: Gå till Tjänster > Nummer och platsen som du vill ta bort från den nedrullningsbara menyn. Du måste ta bort de här användarna och arbetsytorna innan du tar bort platsen. Kom ihåg att alla nummer som är kopplade till den här platsen släpps tillbaka till din PSTN-leverantör. Du kommer inte längre att äga de numren. |
| 1 | Logga in på Control Hub påhttps://admin.webex.com , gå till . |
| 2 | Klicka |
| 3 | Välj Ta bort plats och bekräfta att du vill ta bort den platsen. Det tar vanligtvis några minuter innan platsen tas bort permanent, men det kan ta upp till en timme. Du kan kontrollera statusen genom att klicka på Mer bredvid platsnamnet och välja Borttagningsstatus. |
Du kan ändra din PSTN-konfiguration samt namn, tidszon och språk på en plats efter att den har skapats. Kom ihåg att det nya språket endast gäller nya användare och enheter. Befintliga användare och enheter fortsätter att använda det gamla språket.
| För befintliga platser kan du aktivera nödtjänster med 911. Se RedSky-nödtjänster för Webex Calling för mer information. |
| 1 | Logga in på Control Hub påhttps://admin.webex.com , gå till . Om du ser en varningssymbol bredvid en plats innebär det att du inte har konfigurerat något telefonnummer för den platsen än. Du kan inte ringa eller ta emot samtal förrän du har konfigurerat det numret. | ||||||
| 2 | (Valfritt) Under PSTN-anslutning väljer du antingen Molnanslutet PSTN eller Platsbaserat PSTN (lokal gateway), beroende på vilket du redan har konfigurerat. Klicka på Hantera för att ändra den konfigurationen och bekräfta sedan de tillhörande risker som finns genom att välja Fortsätt. Välj sedan något av följande alternativ och klicka på Spara:
| ||||||
| 3 | Välj Huvudnummer där platsens huvudkontakt kan nås. | ||||||
| 4 | (Valfritt) Under Nödsamtal kan du välja Platsidentifierare för nödsituationer för att tilldela den här platsen.
| ||||||
| 5 | Välj Röstbrevlådenummer som användare kan ringa för att kontrollera röstbrevlådan för platsen. | ||||||
| 6 | (Valfritt) Klicka på pennikonen överst på sidan Plats för att ändra Platsnamn, Tidszon eller Språk efter behov och klicka sedan på Spara.
|
Dessa inställningar är för intern uppringning och finns även tillgängliga i guiden för förstagångskonfiguration. När du ändrar nummerplanen visas exempelnumren i Control Hub-uppdateringen för att visa dessa ändringar.
| Du kan konfigurera utgående samtalsbehörigheter för en plats. Se dessa steg för att konfigurera utgående samtalsbehörigheter. |
| 1 | Logga in på Control Hub, gå till och bläddra sedan till Intern uppringning. | ||||||||
| 2 | Konfigurera följande valfria uppringningsinställningar efter behov:
| ||||||||
| 3 | Ange intern uppringning för specifika platser. Gå till , välj en plats i listan och klicka på Samtal. Bläddra till Uppringning och ändra sedan intern uppringning efter behov:
| ||||||||
| 4 | Ange extern uppringning för specifika platser. Gå till , välj en plats i listan och klicka på Samtal. Bläddra till Uppringning och ändra sedan extern uppringning efter behov:
Påverkan för användare:
|
Om du är en mervärdesåterförsäljare kan du använda de här stegen för att starta en lokal gateway-konfiguration i Control Hub. När denna gateway har registrerats i molnet kan du använda den för en eller flera av dina Webex Calling-platser för att tillhandahålla dirigering till en PSTN-tjänsteleverantör för företag.
| En plats som har en lokal gateway kan inte tas bort när den lokala gatewayen används för andra platser. |
Innan du börjar
När en plats har lagts till och du har konfigurerat ett platsbaserat PSTN för en plats, måste du skapa en trunk.
Skapa alla platser och specifika inställningar och nummer till var och en. Det måste finnas platser innan du kan lägga till ett platsbaserat PSTN.
Förstå kraven för platsbaserat PSTN (lokal gateway) för Webex Calling.
Du kan inte välja mer än en trunk för en plats med platsbaserat PSTN, men du kan välja samma trunk för flera platser.
| 1 | Logga in på Control Hub kl , gå till Tjänster > Ringer > Samtalskoppling och välj Lägg till trunk .https://admin.webex.com | ||
| 2 | Välj en plats. | ||
| 3 | Namnge trunken och klicka på Spara.
|
Nästa steg
Trunkinformation visas på skärmen Registrera domän, Trunkgrupp OTG/DTG, Linje/port och Utgående proxyadress.
Vi rekommenderar att du kopierar den här informationen från Control Hub och klistrar in den i en lokal textfil eller ett lokalt textdokument så att du kan hänvisa till den när du är redo att konfigurera den platsbaserade PSTN-tjänsten.
Om autentiseringsuppgifterna förloras måste du generera dem från skärmen med trunkinformation i Control Hub. Klicka på Hämta användarnamn och återställ lösenord om du vill generera en ny uppsättning autentiseringsuppgifter som kan användas för trunken.
| 1 | Logga in på Control Hub påhttps://admin.webex.com , gå till . | ||
| 2 | Välj en plats att ändra och klicka på Hantera. | ||
| 3 | Välj Platsbaserat PSTN och klicka på Nästa. | ||
| 4 | Välj en trunk från rullgardinsmenyn.
| ||
| 5 | Klicka på bekräftelsemeddelandet och klicka sedan på Spara. |
Nästa steg
Du måste ange konfigurationsinformation som Control Hub har genererat och mappa parametrarna till den lokala gatewayen (till exempel på en Cisco CUBE som ligger lokalt). Den här artikeln vägleder dig igenom den här processen. Se följande diagram som referens för ett exempel på hur konfigurationsinformation för Control Hub (till vänster) mappas till parametrar i CUBE (till höger):
När konfigurationen har slutförts på själva gatewayen kan du återgå till Tjänster > Ring > Platser i Control Hub och den gateway som du har skapat listas på platskortet som du har tilldelat den till med en grön punkt till vänster om namnet. Den här statusen anger att gatewayen är säkert registrerad för samtalsmoln och fungerar som aktiv PTSN-gateway för platsen.
Du kan enkelt visa, aktivera, ta bort och lägga till telefonnummer för din organisation i Control Hub. Det finns mer information i Hantera telefonnummer i Control Hub.
Om du provar Webex-tjänster och vill konvertera din provperiod till en betald prenumeration kan du skicka en e-postbegäran till din partner.
| 1 | Logga in på Control Hub på https://admin.webex.com, välj byggnadsikonen |
| 2 | Välj fliken Prenumerationer och klicka sedan på Köp nu. Ett e-postmeddelande skickas till din partner och informerar dem om att du är intresserad av att konvertera till en betald prenumeration. |
Du kan använda Control Hub för att ange prioriteten för de tillgängliga samtalsalternativen som visas för användarna i Webex-appen. Du kan även aktivera dem för Ett-klick-för-att-ringa. För mer information, se: Ange samtalsalternativ för användare av Webex-appen .
Du kan styra vilket samtalsprogram som ska öppnas när användare ringer. Du kan konfigurera inställningarna för samtalsklienten, inklusive distribution av blandade lägen för organisationer med användare som har rätt till Unified CM eller Webex Calling och användare utan betalda samtalstjänster från Cisco. För mer information, se: Konfigurera samtalsbeteende.
Översikt
Webex Calling har för närvarande stöd för två versioner av lokal gateway:
Lokal gateway
Lokal gateway för Webex för myndigheter
Innan du börjar ska du förstå de lokala kraven för PSTN (Public Switched Telephone Network) och lokal gateway (LGW) för Webex Calling. Se Cisco Preferred Architecture för Webex Calling för mer information.
Den här artikeln förutsätter att en dedikerad lokal gateway-plattform finns på plats utan någon befintlig röstkonfiguration. Om du ändrar en befintlig distribution av PSTN-gateway eller CUBE Enterprise för att använda som lokal gateway-funktion för Webex Calling ska du vara noga med konfigurationen. Se till att du inte avbryter befintliga samtalsflöden och funktioner på grund av de ändringar du gör.
| Procedurerna innehåller länkar till kommandoreferensdokumentationen där du kan lära dig mer om de enskilda kommandoalternativen. Alla kommandoreferenslänkar går till Kommandoreferens för Webex Managed Gateways om inget annat anges (i så fall går kommandolänkarna till Cisco IOS -referens för röstkommandon ). Du kan komma åt alla dessa guider i Cisco Unified Border Element Command Referens. Information om de SBC:er från tredje part som stöds finns i respektive produktreferensdokumentation. |
Det finns två alternativ för att konfigurera den lokala gatewayen för din Webex Calling trunk:
Registreringsbaserad trunk
Certifikatbaserad trunk
Använd aktivitetsflödet antingen under Registreringsbaserad lokal gateway eller Certifikatbaserad lokal gateway för att konfigurera lokal gateway för din Webex Calling stammen.
Se Kom igång med lokal gateway för mer information om olika trunktyper. Utför följande steg på den lokala gatewayen med hjälp av kommandoradsgränssnittet (CLI). Vi använder SIP-transport ( Session Initiation Protocol (SIP) och TLS -transport ( Säkerhet för transportlager ) för att säkra trunken och SRTP (Secure Real-time Protocol) för att säkra media mellan den lokala gatewayen och Webex Calling .
Välj CUBE som din lokala gateway. Webex for Government stöder för närvarande inte sessionsgränskontrollanter från tredje part (SBC). Se Kom igång med lokal gateway om du vill granska den senaste listan.
- Installera Cisco IOS XE Dublin 17.12.1a eller senare för alla lokala Webex för statliga gateways.
För att granska listan över rotcertifikatutfärdare (CA:er) som Webex för myndigheter stöder, se rotcertifikatutfärdare för Webex för myndigheter.
Mer information om externa portintervall för lokal gateway i Webex for Government finns i Nätverkskrav för Webex for Government (FedRAMP).
Lokal gateway för Webex for Government stöder inte följande:
STUN/ICE-Lite för optimering av mediesökväg
Fax (T.38)
Om du vill konfigurera lokal gateway för din Webex Calling-trunk i Webex för myndigheter använder du följande alternativ:
Certifikatbaserad trunk
Använd uppgiftsflödet under certifikatbaserad lokal gateway för att konfigurera den lokala gatewayen för din Webex Calling-trunk. Mer information om hur du konfigurerar en certifikatbaserad lokal gateway finns i Konfigurera Webex Calling-certifikatbaserad trunk.
Det är obligatoriskt att konfigurera FIPS-kompatibla GCM-kryptrar för att stödja lokal gateway för Webex för myndigheter. Annars misslyckas samtalskonfigurationen. Mer information om konfiguration finns i Konfigurera certifikatbaserad trunk för Webex Calling.
| Webex for Government stöder inte registreringsbaserad lokal gateway. |
I det här avsnittet beskrivs hur du konfigurerar ett Cisco Unified Border Element (CUBE) som en lokal gateway för Webex Calling med hjälp av en registrerad SIP-trunk. Den första delen av detta dokument illustrerar hur du konfigurerar en enkel PSTN-gateway. I det här fallet dirigeras alla samtal från PSTN till Webex Calling och alla samtal från Webex Calling dirigeras till PSTN. Bilden nedan visar den här lösningen och konfigurationen för samtalsomkoppling på hög nivå som kommer att följas.
I den här designen används följande huvudkonfigurationer:
röstklassinnehavare: Används för att skapa trunkspecifika konfigurationer.
röstklass-uri: Används för att klassificera SIP-meddelanden för val av en inkommande samtalskollega.
inkommande samtalskollega: Ger behandling av inkommande SIP-meddelanden och avgör utgående rutt med en samtalskollegigrupp.
uppringningsgrupp: Definierar utgående samtalskollegor som används för vidarekoppling av samtal.
utgående samtalskollega: Ger behandling av utgående SIP-meddelanden och dirigerar dem till det önskade målet.
När du ansluter en lokal Cisco Unified Communications Manager-lösning med Webex Calling kan du använda den enkla konfigurationen av PSTN-gateway som utgångspunkt för att bygga den lösning som visas i följande diagram. I det här fallet tillhandahåller Unified Communications Manager centraliserad dirigering och behandling av alla PSTN- och Webex Calling-samtal.
I hela det här dokumentet används värdnamn, IP-adresser och gränssnitt som visas i följande bild.
Använd konfigurationsguiden i resten av det här dokumentet för att slutföra konfigurationen av lokal gateway enligt följande:
Steg 1: Konfigurera routers baslinje-anslutning och säkerhet
Steg 2: Konfigurera Webex Calling-trunk
Beroende på vilken arkitektur som krävs följer du antingen:
Steg 3: Konfigurera lokal gateway med SIP PSTN-trunk
Steg 4: Konfigurera lokal gateway med befintlig Unified CM-miljö
Eller:
Steg 3: Konfigurera lokal gateway med TDM PSTN-trunk
Baslinjekonfiguration
Det första steget när du förbereder din Cisco-router som lokal gateway för Webex Calling är att bygga en baslinjekonfiguration som säkrar din plattform och etablerar anslutning.
Alla registreringsbaserade distributioner av lokal gateway kräver Cisco IOS XE 17.6.1a eller senare versioner. De rekommenderade versionerna finns på sidan Ciscos programvaruforskning. Sök efter plattformen och välj en av de föreslagna versionerna.
ISR4000-seriens routrar måste konfigureras med både Unified Communications- och säkerhetslicenser.
Catalyst Edge 8000-seriens router som är utrustade med röstkort eller DSP:er kräver DNA Advantage-licensiering. Router utan röstkort eller DSP:er kräver ett minimum av DNA Essentials-licensiering.
Skapa en grundläggande konfiguration för din plattform som följer dina företagspolicyer. Konfigurera framför allt följande och verifiera funktionen:
NTP
ACL:er
Användarautentisering och fjärråtkomst
DNS
IP-routning
IP-adresser
Nätverket mot Webex Calling måste använda en IPv4-adress.
Överför Ciscos rot-CA-paket till den lokala gatewayen.
Konfiguration
| 1 | Se till att du tilldelar giltiga och routningsbara IP-adresser till alla Layer 3-gränssnitt, till exempel:
| ||
| 2 | Skydda registrerings- och STUN-inloggningsuppgifter på routern med symmetrisk kryptering. Konfigurera den primära krypteringsnyckeln och krypteringstypen enligt följande:
| ||
| 3 | Skapa en platshållare PKI-trustpoint.
| ||
| 4 | Aktivera TLS1.2-exklusivitet och ange standardtrustpoint med hjälp av följande konfigurationskommandon. Transportparametrarna bör också uppdateras för att säkerställa en tillförlitlig säker anslutning för registrering:
| ||
| 5 | Installera Cisco rot-CA-paketet, som innehåller DigiCert CA-certifikatet som används av Webex Calling. Använd crypto pki trustpool import ren url kommandot för att hämta rot-CA-paketet från den angivna URL-adressen och för att rensa den aktuella CA-trustpoolen och sedan installera det nya paketet certifikat:
|
| 1 | Skapa en registreringsbaserad PSTN-trunk för en befintlig plats i Control Hub. Anteckna trunkinformationen som ges när trunken har skapats. Dessa uppgifter, som betonas i följande illustration, kommer att användas i konfigurationsstegen i den här guiden. Mer information finns i Konfigurera trunkar, dirigeringsgrupper och uppringningsplaner för Webex Calling . | ||||
| 2 | Ange följande kommandon för att konfigurera CUBE som en lokal Webex Calling-gateway: Här följer en förklaring av fälten för konfigurationen:
Aktiverar Cisco Unified Border Element (CUBE)-funktioner på plattformen. medelstatistikAktiverar medieövervakning på den lokala gatewayen. massstatistik för mediaAktiverar kontrollplanet för att hämta dataplanet för masssamtalsstatistik. Mer information om dessa kommandon finns i Media. tillåt-anslutningar sip till sipAktivera CUBE-grundläggande SIP-back-to-back-användaragentfunktion. Mer information finns i Tillåt anslutningar .
Aktiverar STUN (Session Traversal of UDP through NAT) globalt.
Mer information finns i bedöva agent-id för flowdata och bedöva flowdata shared-secret . asymmetrisk nyttolast fullKonfigurerar asymmetriskt stöd för SIP-nyttolast för både DTMF och dynamiska nyttolast för codec. Mer information om det här kommandot finns i asymmetrisk nyttolast . Tidigt erbjudande tvångsmässigtTvingar den lokala gatewayen att skicka SDP-information i det första INVITE-meddelandet i stället för att vänta på bekräftelse från angränsande peer. Mer information om det här kommandot finns i tidigt erbjudande . | ||||
| 3 | Konfigurera röstklass codec 100 filter för trunken. I det här exemplet används samma codec-filter för alla trunkar. Du kan konfigurera filter för varje trunk för exakt kontroll. Här följer en förklaring av fälten för konfigurationen: röstklass codec 100Används för att endast tillåta prioriterade codec för samtal via SIP-trunkar. Se kodec för röstklass för merinformation.
| ||||
| 4 | Konfigurera röstklass stun-användning 100 för att aktivera ICE på Webex Calling-trunken. Här följer en förklaring av fälten för konfigurationen: stunanvändningisliteAnvänds för att aktivera ICE-Lite för alla samtalskollegor i Webex Calling för att tillåta medieoptimering när det är möjligt. Mer information finns i användning av stun i röstklassen och bedöva användning ice lite .
| ||||
| 5 | Konfigurera policyn för mediekryptering för Webex-trafik. Här följer en förklaring av fälten för konfigurationen: röstklass srtp-crypto 100Anger SHA1_80 som det enda CUBE-erbjudandet för SRTP-krypteringssviten i erbjudande- och svarsmeddelanden. Webex Calling har endast stöd för SHA180._ Mer information finns i röstklass srtp-crypto . | ||||
| 6 | Konfigurera ett mönster för att unikt identifiera samtal till en lokal gateway-trunk baserat på dess destinationstrunkparameter: Här följer en förklaring av fälten för konfigurationen: röstklass uri 100 sipDefinierar ett mönster som matchar en inkommande SIP-inbjudan till en inkommande trunk dial-peer. När du anger det här mönstret använder du dtg= följt av trunkens OTG/DTG-värde som angavs i Control Hub när trunken skapades. Mer information finns i röstklass uri. | ||||
| 7 | Konfigurera sip-profil 100, som kommer att användas för att ändra SIP-meddelanden innan de skickas till Webex Calling.
Här följer en förklaring av fälten för konfigurationen:
| ||||
| 8 | Konfigurera Webex Calling-trunk:
|
När du har definierat klient 100 och konfigurera en SIP VoIP-uppringningskollega initierar gatewayen en TLS-anslutning mot Webex Calling. Vid detta tillfälle presenterar åtkomstSBC sitt certifikat för den lokala gatewayen. Den lokala gatewayen validerar SBC-certifikatet för Webex Calling-åtkomst med CA-rotpaketet som uppdaterades tidigare. Om certifikatet identifieras upprättas en beständig TLS-session mellan den lokala gatewayen och SBC för åtkomst till Webex Calling. Den lokala gatewayen kan sedan använda den här säkra anslutningen för att registrera sig med SBC för Webex-åtkomst. När registreringen ifrågasätts för autentisering:
Parametrarna användarnamn, lösenord, och sfären från inloggningsuppgifterna används i svaret.
Modifieringsreglerna i sip-profil 100 används för att konvertera SIPS-URL till SIP igen.
Registreringen lyckades när ett 200 OK tas emot från åtkomstdatabanken.
Efter att ha byggt en trunk mot Webex Calling ovan använder du följande konfiguration för att skapa en okrypterad trunk mot en SIP-baserad PSTN-leverantör:
| Om din tjänsteleverantör erbjuder en säker PSTN-trunk kan du följa en liknande konfiguration som beskrivs ovan för Webex Calling-trunken. Säker till säker samtalsomkoppling stöds av CUBE. |
| Om du vill konfigurera TDM-gränssnitt för PSTN-samtalsanslutningar på Cisco TDM-SIP-gateways, se Konfigurera ISDN PRI. |
| 1 | Konfigurera följande röstklass-uri för att identifiera inkommande samtal från PSTN-trunken: Här följer en förklaring av fälten för konfigurationen: röstklass uri 200 sipDefinierar ett mönster som matchar en inkommande SIP-inbjudan till en inkommande trunk dial-peer. När du anger det här mönstret använder du IP-adressen till din IP PSTN-gateway. Mer information finns i röstklass uri. |
| 2 | Konfigurera följande IP PSTN-uppringningskollega: Här följer en förklaring av fälten för konfigurationen: Definierar en VoIP-uppringningspeer med en tagg på 300 och ger en meningsfull beskrivning för enkel hantering och felsökning. Mer information finns i uppringnings-peer-röst. destinationsmönster BAD.BADEtt dummy destinationsmönster krävs vid dirigering av utgående samtal med hjälp av en inkommande samtalskollega. Mer information finns i destinationsmönster (gränssnitt) . sessionsprotokoll sipv2Anger att samtalskollega 200 hanterar SIP-samtalsanslutningar. Mer information finns i sessionsprotokoll (uppringningspeer) . sessionsmål ipv4:192.168.80.13Anger destinationens IPv4-adress för att skicka samtalsgrenen. Sessionsmålet här är ITSP:s IP-adress. Mer information finns i sessionens mål (VoIP-samtalskollega). inkommande uri via 200Definierar ett matchningskriterie för VIA-rubriken med IP PSTN:s IP-adress. Matchar alla inkommande IP PSTN-samtalsanslutningar på lokal gateway med dial-peer 200. Mer information finns i inkommande URL. bind kontrollkälla-gränssnitt GigabitEthernet0/0/0Konfigurerar källgränssnittet och tillhörande IP-adress för meddelanden som skickas till PSTN. För mer information, se bind. bind mediekälla-gränssnitt GigabitEthernet0/0/0Konfigurerar källgränssnittet och tillhörande IP-adress för media som skickas till PSTN. För mer information, se bind. codec 100 för röstklassKonfigurerar samtalskollegan för att använda listan över vanliga codec-filter 100. Mer information finns i codec i röstklass . dtmf-relä rtp-nteDefinierar RTP-NTE (RFC2833) som den DTMF-kapacitet som förväntas i samtalsgrenen. Mer information finns i DTMF-relä (Voice over IP). Nej vadInaktiverar identifiering av röstaktivitet. Mer information finns i vad (ring peer). |
| 3 | Om du konfigurerar din lokala gateway för att endast dirigera samtal mellan Webex Calling och PSTN lägger du till följande konfiguration för samtalsomkoppling. Om du konfigurerar din lokala gateway med en Unified Communications Manager-plattform kan du hoppa till nästa avsnitt. |
PSTN-Webex Calling-konfigurationen i föregående avsnitt kan ändras för att inkludera ytterligare trunkar i ett Cisco Unified Communications Manager-kluster (UCM). I detta fall dirigeras alla samtal via Unified CM. Samtal från UCM på port 5060 dirigeras till PSTN och samtal från port 5065 dirigeras till Webex Calling. Följande stegskonfigurationer kan läggas till för att inkludera detta samtalsscenario.
| När du skapar Webex Calling-trunken i Unified CM ska du se till att du konfigurerar den inkommande porten i säkerhetsinställningarna för SIP-trunk till 5065. Detta tillåter inkommande meddelanden i port 5065 och fyller i VIA-rubriken med detta värde när meddelanden skickas till den lokala gatewayen. |
| 1 | Konfigurera följande URI:er för röstklass: | ||
| 2 | Konfigurera följande DNS-poster för att ange SRV-dirigering till Unified CM-värdar:
Här följer en förklaring av fälten för konfigurationen: Följande kommando skapar en DNS SRV-resurspost. Skapa en post för varje UCM-värd och trunk: ip-värd _sip._udp.pstntocucm.io srv 2 1 5060 ucmsub5.mydomain.com _sip._udp.pstntocucm.io: SRV-resurspostnamn 2: SRV-resursinspelningsprioriteten 1: Vikt för SRV-resursrekord 5060: Portnumret som ska användas för målvärden i den här resursposten ucmsub5.mydomain.com: Målvärden för resursposten Om du vill lösa resurspostens målvärdnamn skapar du lokala DNS A-poster. Till exempel: ip-värd ucmsub5.mydomain.com 192.168.80.65 ip-värd: Skapar en post i den lokala IOS XE-databasen. ucmsub5.mydomain.com: Namnet A-post värd. 192.168.80.65: Värdens IP-adress. Skapa SRV-resursposter och A-poster för att återspegla din UCM-miljö och önskad samtalsdistributionsstrategi. | ||
| 3 | Konfigurera följande samtalskollegor: | ||
| 4 | Lägg till samtalsomkoppling med följande konfigurationer: |
Diagnostic Signatures (DS) upptäcker proaktivt vanliga problem i den IOS XE-baserade lokala gatewayen och genererar e-post-, syslog- eller terminalmeddelandeaviseringar om händelsen. Du kan också installera DS för att automatisera diagnostikdatainsamling och överföra inhämtad data till Cisco TAC-fallet för att påskynda upplösningstiden.
Diagnostic Signatures (DS) är XML-filer som innehåller information om problemutlösande händelser och åtgärder som ska vidtas för att informera, felsöka och åtgärda problemet. Du kan definiera problemdetektionslogiken med hjälp av syslog-meddelanden, SNMP-händelser och genom regelbunden övervakning av specifika visa kommandoresultat.
Åtgärdstyperna inkluderar insamling av utdata för show-kommandon:
Skapar en konsoliderad loggfil
Överför filen till en användarangiven nätverksplats, t.ex. HTTPS, SCP, FTP-server.
TAC-ingenjörer skapar DS-filer och signerar dem digitalt för att skydda deras integritet. Varje DS-fil har ett unikt numeriskt ID som tilldelats av systemet. Sökverktyg för diagnostiska signaturer (DSLT) är en enda källa för att hitta tillämpliga signaturer för övervakning och felsökning av olika problem.
Innan du börjar:
Redigera inte DS-filen som du hämtar från DSLT . Filerna som du ändrar misslyckas med installationen på grund av felet i integritetskontrollen.
En SMTP-server (Simple Mail Transfer Protocol) som du behöver för att den lokala gatewayen ska skicka ut e-postaviseringar.
Kontrollera att den lokala gatewayen kör IOS XE 17.6.1 eller senare om du vill använda den säkra SMTP-server för e-postaviseringar.
Förutsättningar
Lokal gateway kör IOS XE 17.6.1a eller senare
Diagnostic Signatures är aktiverade som standard.
Konfigurera den säkra e-postservern som ska användas för att skicka proaktivt meddelande om enheten kör Cisco IOS XE 17.6.1a eller senare.
configure terminal call-home mail-server <username>:<pwd>@<email server> priority 1 secure tls endKonfigurera miljövariabelnds_email med e-postadress till administratören för att meddela dig.
configure terminal call-home diagnostic-signature environment ds_email <email address> end
Följande visar ett exempel på konfiguration av en lokal gateway som körs i Cisco IOS XE 17.6.1a eller senare för att skicka proaktiva aviseringar till tacfaststart@gmail.com Använda Gmail som säker SMTP-server:
| Vi rekommenderar att du använder Cisco IOS XE Bengaluru 17.6.x eller senare versioner. |
call-home
mail-server tacfaststart:password@smtp.gmail.com priority 1 secure tls
diagnostic-signature
environment ds_email "tacfaststart@gmail.com" | En lokal gateway som körs på Cisco IOS XE-programvaran är inte en vanlig webbaserad Gmail-klient som har stöd för OAuth, så vi måste konfigurera en specifik Gmail-kontoinställning och ge specifik behörighet för att få e-postmeddelandet från enheten bearbetat på rätt sätt: |
Gå till och aktivera inställningen Mindre säker åtkomst till appen.
Svara ”Ja, det var jag” när du får ett e-postmeddelande från Gmail med texten ”Google förhindrade någon från att logga in på ditt konto med en app som inte kommer från Google”.
Installera diagnostiksignaturer för proaktiv övervakning
Övervakar hög CPU-användning
Denna DS spårar CPU-användning i fem sekunder med hjälp av SNMP OID 1.3.6.1.4.1.9.2.1.56. När utnyttjandegraden når 75 % eller mer inaktiveras alla felsökningar och alla diagnostiksignaturer som finns installerade i den lokala gatewayen avinstalleras. Använd stegen nedan för att installera signaturen.
Använd visa snmp kommando för att aktivera SNMP. Om du inte aktiverar kan du konfigurera snmp-serverhanterare kommando.
show snmp %SNMP agent not enabled config t snmp-server manager end show snmp Chassis: ABCDEFGHIGK 149655 SNMP packets input 0 Bad SNMP version errors 1 Unknown community name 0 Illegal operation for community name supplied 0 Encoding errors 37763 Number of requested variables 2 Number of altered variables 34560 Get-request PDUs 138 Get-next PDUs 2 Set-request PDUs 0 Input queue packet drops (Maximum queue size 1000) 158277 SNMP packets output 0 Too big errors (Maximum packet size 1500) 20 No such name errors 0 Bad values errors 0 General errors 7998 Response PDUs 10280 Trap PDUs Packets currently in SNMP process input queue: 0 SNMP global trap: enabledHämta DS 64224 med följande alternativ i den nedrullningsbara listan i Diagnostic Signatures Lookup Tool:
Fältnamn
Fältvärde
Plattform
Cisco 4300, 4400 ISR-serien eller Cisco CSR 1000V-serien
Produkt
CUBE Enterprise i Webex Calling-lösning
Problemomfång
Prestanda
Problemtyp
Högt CPU-utnyttjande med e-postavisering.
Kopiera DS XML-filen till den lokala gateway-flashen.
LocalGateway# copy ftp://username:password@<server name or ip>/DS_64224.xml bootflash:Följande exempel visar kopiering av filen från en FTP-server till den lokala gatewayen.
copy ftp://user:pwd@192.0.2.12/DS_64224.xml bootflash: Accessing ftp://*:*@ 192.0.2.12/DS_64224.xml...! [OK - 3571/4096 bytes] 3571 bytes copied in 0.064 secs (55797 bytes/sec)Installera DS XML-filen i den lokala gatewayen.
call-home diagnostic-signature load DS_64224.xml Load file DS_64224.xml successAnvänd visa diagnostiksignatur för call-home för att kontrollera att signaturen har installerats. Statuskolumnen måste ha ett ”registrerat” värde.
show call-home diagnostic-signature Current diagnostic-signature settings: Diagnostic-signature: enabled Profile: CiscoTAC-1 (status: ACTIVE) Downloading URL(s): https://tools.cisco.com/its/service/oddce/services/DDCEService Environment variable: ds_email: username@gmail.comHämta DS:er:
DS-ID
DS-namn
Revidering
Status
Senaste uppdatering (GMT+00:00)
64224
DS_Lokal gateway_Processor_MON75
0.0.10
Registrerad
2020-11-07 22:05:33
När denna signatur utlöses avinstalleras alla DS:er som körs, inklusive signaturen i fråga. Vid behov installerar du om DS 64224 för att fortsätta övervaka hög CPU-användning på den lokala gatewayen.
Övervakar SIP-trunk
Denna DS söker efter avregistrering av en SIP-trunk för lokal gateway med Webex Calling molnet var 60:e sekund. När avregistreringshändelsen upptäcks genereras ett e-post- och syslog-meddelande och sig själv avinstalleras efter två avregistreringstillfällen. Använd stegen nedan för att installera signaturen:
Hämta DS 64117 med följande alternativ i den nedrullningsbara listan i Diagnostic Signatures Lookup Tool:
Fältnamn
Fältvärde
Plattform
Cisco 4300, 4400 ISR-serien eller Cisco CSR 1000V-serien
Produkt
CUBE Enterprise i Webex Calling-lösning
Problemomfång
SIP-SIP
Problemtyp
Avregistrering av SIP-trunk med e-postavisering.
Kopiera DS XML-filen till den lokala gatewayen.
copy ftp://username:password@<server name or ip>/DS_64117.xml bootflash:Installera DS XML-filen i den lokala gatewayen.
call-home diagnostic-signature load DS_64117.xml Load file DS_64117.xml success LocalGateway#Använd visa diagnostiksignatur för call-home för att kontrollera att signaturen har installerats. Statuskolumnen måste ha ett ”registrerat” värde.
Övervakning av onormala samtal kopplas från
Denna DS använder SNMP-omröstningar var 10:e minut för att upptäcka onormala samtalsfrånkopplingar med SIP-fel 403, 488 och 503. Om antalet fel är större än eller lika med 5 från den senaste omröstningen genereras en syslog och ett e-postmeddelande. Använd stegen nedan för att installera signaturen.
Använd visa snmp kommando för att kontrollera om SNMP är aktiverat. Om det inte är aktiverat konfigurerar du snmp-serverhanterare kommando.
show snmp %SNMP agent not enabled config t snmp-server manager end show snmp Chassis: ABCDEFGHIGK 149655 SNMP packets input 0 Bad SNMP version errors 1 Unknown community name 0 Illegal operation for community name supplied 0 Encoding errors 37763 Number of requested variables 2 Number of altered variables 34560 Get-request PDUs 138 Get-next PDUs 2 Set-request PDUs 0 Input queue packet drops (Maximum queue size 1000) 158277 SNMP packets output 0 Too big errors (Maximum packet size 1500) 20 No such name errors 0 Bad values errors 0 General errors 7998 Response PDUs 10280 Trap PDUs Packets currently in SNMP process input queue: 0 SNMP global trap: enabledHämta DS 65221 med följande alternativ i Diagnostic Signatures Lookup Tool:
Fältnamn
Fältvärde
Plattform
Cisco 4300, 4400 ISR-serien eller Cisco CSR 1000V-serien
Produkt
CUBE Enterprise i Webex Calling-lösning
Problemomfång
Prestanda
Problemtyp
Identifiering av onormal SIP-samtalsavbrott med e-post- och Syslog-avisering.
Kopiera DS XML-filen till den lokala gatewayen.
copy ftp://username:password@<server name or ip>/DS_65221.xml bootflash:Installera DS XML-filen i den lokala gatewayen.
call-home diagnostic-signature load DS_65221.xml Load file DS_65221.xml successAnvänd visa diagnostiksignatur för call-home för att kontrollera att signaturen har installerats. Statuskolumnen måste ha ett ”registrerat” värde.
Installera diagnostiksignaturer för att felsöka ett problem
Använd Diagnostic Signatures (DS) för att snabbt lösa problem. Cisco TAC ingenjörer har skapat flera signaturer som möjliggör nödvändiga felsökningar som krävs för att felsöka ett visst problem, upptäcka problem, samla in rätt uppsättning diagnostikdata och överföra data automatiskt till Cisco TAC fodralet. Diagnostic Signatures (DS) eliminerar behovet av att manuellt kontrollera problemförekomsten och gör felsökning av intermittenta och övergående problem mycket enklare.
Du kan använda Sökverktyg för diagnostiska signaturer för att hitta tillämpliga signaturer och installera dem för att själv lösa ett visst problem eller så kan du installera signaturen som rekommenderas av TAC-ingenjören som en del av supporten.
Här följer ett exempel på hur du hittar och installerar en DS för att identifiera förekomst för ”%VOICE_IEC-3-GW: CCAPI: Internt fel (tröskelvärde för samtalstopp): IEC=1.1.181.1.29.0" syslog och automatisera insamling av diagnostikdata genom att använda följande steg:
Konfigurera ytterligare en DS-miljövariabelds_fsurl_prefix vilket är sökvägen till Cisco TAC -filservern (cxd.cisco.com) till vilken den insamlade diagnostikdatan överförs. Användarnamnet i sökvägen är ärendenumret och lösenordet är filöverföringstoken som kan hämtas från Support ärendehanteraren i följande kommando. Filöverföringstoken kan skapas i avsnittet Bilagor i Support Case Manager, efter behov.
configure terminal call-home diagnostic-signature LocalGateway(cfg-call-home-diag-sign)environment ds_fsurl_prefix "scp://<case number>:<file upload token>@cxd.cisco.com" endExempel:
call-home diagnostic-signature environment ds_fsurl_prefix " environment ds_fsurl_prefix "scp://612345678:abcdefghijklmnop@cxd.cisco.com"Kontrollera att SNMP är aktiverat med hjälp av visa snmp kommando. Om det inte är aktiverat konfigurerar du snmp-serverhanterare kommando.
show snmp %SNMP agent not enabled config t snmp-server manager endSe till att installera DS 64224 för övervakning av hög processor som en proaktiv åtgärd för att inaktivera alla felsökningar och diagnostiksignaturer under tid med hög processoranvändning. Hämta DS 64224 med följande alternativ i Diagnostic Signatures Lookup Tool:
Fältnamn
Fältvärde
Plattform
Cisco 4300, 4400 ISR-serien eller Cisco CSR 1000V-serien
Produkt
CUBE Enterprise i Webex Calling-lösning
Problemomfång
Prestanda
Problemtyp
Högt CPU-utnyttjande med e-postavisering.
Hämta DS 65095 med följande alternativ i Diagnostic Signatures Lookup Tool:
Fältnamn
Fältvärde
Plattform
Cisco 4300, 4400 ISR-serien eller Cisco CSR 1000V-serien
Produkt
CUBE Enterprise i Webex Calling-lösning
Problemomfång
Syslogs
Problemtyp
Syslog - %VOICE_IEC-3-GW: CCAPI: Internt fel (tröskelvärde för samtalstopp): IEC=1.1.181.1.29.0
Kopiera DS XML-filerna till den lokala gatewayen.
copy ftp://username:password@<server name or ip>/DS_64224.xml bootflash: copy ftp://username:password@<server name or ip>/DS_65095.xml bootflash:Installera DS 64224 för hög processorövervakning och sedan XML-filen DS 65095 på den lokala gatewayen.
call-home diagnostic-signature load DS_64224.xml Load file DS_64224.xml success call-home diagnostic-signature load DS_65095.xml Load file DS_65095.xml successKontrollera att signaturen har installerats med hjälp av visa diagnostiksignatur för call-home kommandot. Statuskolumnen måste ha ett ”registrerat” värde.
show call-home diagnostic-signature Current diagnostic-signature settings: Diagnostic-signature: enabled Profile: CiscoTAC-1 (status: ACTIVE) Downloading URL(s): https://tools.cisco.com/its/service/oddce/services/DDCEService Environment variable: ds_email: username@gmail.com ds_fsurl_prefix: scp://612345678:abcdefghijklmnop@cxd.cisco.comHämtade DS:er:
DS-ID
DS-namn
Revidering
Status
Senaste uppdatering (GMT+00:00)
64224
00:07:45
DS_LGW_CPU_MON75
0.0.10
Registrerad
2020-11-08
65095
00:12:53
DS_LGW_IEC_Call_spike_threshold
0.0.12
Registrerad
2020-11-08
Kontrollera att diagnostiksignaturer körs
I följande kommando visas kolumnen ”Status” i visa diagnostiksignatur för call-home kommandot ändras till ”körs” medan den lokala gatewayen utför den åtgärd som definieras i signaturen. Utdata från visa statistik för call-home diagnostik-signatur är det bästa sättet att verifiera om en diagnostiksignatur identifierar en händelse av intresse och utför åtgärden. Kolumnen ”Utlöst/Max/Avinstallera” anger hur många gånger den givna signaturen har utlöst en händelse, det maximala antalet gånger som den definieras för att identifiera en händelse och om signaturen avinstallerar sig själv efter att maximalt antal utlösta händelser har identifierats.
show call-home diagnostic-signature
Current diagnostic-signature settings:
Diagnostic-signature: enabled
Profile: CiscoTAC-1 (status: ACTIVE)
Downloading URL(s): https://tools.cisco.com/its/service/oddce/services/DDCEService
Environment variable:
ds_email: carunach@cisco.com
ds_fsurl_prefix: scp://612345678:abcdefghijklmnop@cxd.cisco.com Hämtade DS:er:
DS-ID | DS-namn | Revidering | Status | Senaste uppdatering (GMT+00:00) |
|---|---|---|---|---|
| 64224 | DS_LGW_CPU_MON75 | 0.0.10 | Registrerad | 2020-11-08 00:07:45 |
65095 | DS_LGW_IEC_Call_spike_threshold | 0.0.12 | Körs | 2020-11-08 00:12:53 |
visa statistik för call-home diagnostik-signatur
DS-ID | DS-namn | Utlöst/Max/Avinstallation | Genomsnittlig körtid (sekunder) | Maximal körtid (sekunder) |
|---|---|---|---|---|
| 64224 | DS_LGW_CPU_MON75 | 0/0/N | 0.000 | 0.000 |
65095 | DS_LGW_IEC_Call_spike_threshold | 1/20/Y | 23.053 | 23.053 |
Det e-postbekräftelse som skickas vid körning av diagnostisk signatur innehåller viktig information som problemtyp, enhetsinformation, programvaruversion, konfiguration som körs och visa kommandon som är relevanta för att felsöka det givna problemet.
Avinstallera diagnostiksignaturer
Diagnostiksignaturer för användning i felsökningssyfte definieras vanligtvis för att avinstalleras efter att vissa problem har upptäckts. Om du vill avinstallera en signatur manuellt hämtar du DS-ID från utgången av visa diagnostik-signatur kommandot och kör följande kommando:
call-home diagnostic-signature deinstall <DS ID>
Exempel:
call-home diagnostic-signature deinstall 64224
| Nya signaturer läggs till regelbundet i sökverktyget för diagnostiksignaturer, baserat på problem som är vanliga vid distributioner. TAC har för närvarande inte stöd för begäranden om att skapa nya anpassade signaturer. |
För bättre hantering av Cisco IOS XE-gatewayar rekommenderar vi att du registrerar och hanterar gatewayarna via Control Hub. Det är en valfri konfiguration. När du har registrerat dig kan du använda alternativet för konfigurationsvalidering i Control Hub för att validera din lokala gateway-konfiguration och identifiera eventuella konfigurationsproblem. För närvarande stöder endast registreringsbaserade trunkar den här funktionen.
För mer information, se följande:
I det här avsnittet beskrivs hur du konfigurerar ett Cisco Unified Border Element (CUBE) som en lokal gateway för Webex Calling med hjälp av certifikatbaserad ömsesidig TLS (mTLS) SIP-trunk. Den första delen av detta dokument illustrerar hur du konfigurerar en enkel PSTN-gateway. I det här fallet dirigeras alla samtal från PSTN till Webex Calling och alla samtal från Webex Calling dirigeras till PSTN. Följande bild visar den här lösningen och konfigurationen för samtalsomkoppling på hög nivå som kommer att följas.
I den här designen används följande huvudkonfigurationer:
röstklassinnehavare: Används för att skapa trunkspecifika konfigurationer.
röstklass-uri: Används för att klassificera SIP-meddelanden för val av en inkommande samtalskollega.
inkommande samtalskollega: Ger behandling av inkommande SIP-meddelanden och avgör utgående rutt med en samtalskollegigrupp.
uppringningsgrupp: Definierar utgående samtalskollegor som används för vidarekoppling av samtal.
utgående samtalskollega: Ger behandling av utgående SIP-meddelanden och dirigerar dem till det önskade målet.
När du ansluter en lokal Cisco Unified Communications Manager-lösning med Webex Calling kan du använda den enkla konfigurationen av PSTN-gateway som utgångspunkt för att bygga den lösning som visas i följande diagram. I det här fallet tillhandahåller Unified Communications Manager centraliserad dirigering och behandling av alla PSTN- och Webex Calling-samtal.
I hela det här dokumentet används värdnamn, IP-adresser och gränssnitt som visas i följande bild. Alternativ finns för offentlig eller privat (bakom NAT) hantering. SRV DNS-poster är valfria om inte belastningen balanserar över flera CUBE-instanser.
Använd konfigurationsguiden i resten av det här dokumentet för att slutföra konfigurationen av lokal gateway enligt följande:
Steg 1: Konfigurera routers baslinje-anslutning och säkerhet
Steg 2: Konfigurera Webex Calling-trunk
Beroende på vilken arkitektur som krävs följer du antingen:
Steg 3: Konfigurera lokal gateway med SIP PSTN-trunk
Steg 4: Konfigurera lokal gateway med befintlig Unified CM-miljö
Eller:
Steg 3: Konfigurera lokal gateway med TDM PSTN-trunk
Baslinjekonfiguration
Det första steget när du förbereder din Cisco-router som lokal gateway för Webex Calling är att bygga en baslinjekonfiguration som säkrar din plattform och etablerar anslutning.
Alla certifikatbaserade distributioner av lokal gateway kräver Cisco IOS XE 17.9.1a eller senare versioner. De rekommenderade versionerna finns på sidan Ciscos programvaruforskning. Sök efter plattformen och välj en av de föreslagna versionerna.
ISR4000-seriens routrar måste konfigureras med både Unified Communications- och säkerhetslicenser.
Catalyst Edge 8000-seriens router med röstkort eller DSP:er kräver DNA Essentials-licensiering. Router utan röstkort eller DSP:er kräver ett minimum av DNA Essentials-licensiering.
För krav på hög kapacitet kan du också kräva en HSEC-licens (High Security) och ytterligare överföringsrätt.
Se behörighetskoder för mer information.
Skapa en grundläggande konfiguration för din plattform som följer dina företagspolicyer. Konfigurera framför allt följande och verifiera funktionen:
NTP
ACL:er
Användarautentisering och fjärråtkomst
DNS
IP-routning
IP-adresser
Nätverket mot Webex Calling måste använda en IPv4-adress. Adresser för lokal gateway med fullständigt kvalificerade domännamn (FQDN) eller tjänstregistrering (SRV) måste lösas till en offentlig IPv4-adress på internet.
Alla SIP- och medieportar i det lokala gatewaygränssnittet mot Webex måste vara tillgängliga från internet, antingen direkt eller via statisk NAT. Se till att du uppdaterar brandväggen i enlighet med detta.
Installera ett signerat certifikat på den lokala gatewayen (följande innehåller detaljerade konfigurationssteg).
En offentlig certifikatutfärdare (CA) som beskrivs i Vilka rotcertifikatutfärdare stöds för samtal till Cisco Webex-ljud- och videoplattformar? måste underteckna enhetscertifikatet.
FQDN som konfigurerats i Control Hub när du skapar en trunk måste vara routerns Common Name (CN) eller Subject Alternative Name (SAN)-certifikat. Till exempel:
Om en konfigurerad trunk i Control Hub i din organisation har cube1.lgw.com:5061 som FQDN för den lokala gatewayen måste CN eller SAN i routercertifikatet innehålla cube1.lgw.com.
Om en konfigurerad trunk i Control Hub i din organisation har lgws.lgw.com som SRV-adress för den eller de lokala gatewayarna som kan nås från trunken måste CN eller SAN i routercertifikatet innehålla lgws.lgw.com. Posterna som SRV-adressen omvandlar till (CNAME, En post eller IP-adress) är valfria i SAN.
Oavsett om du använder en FQDN eller SRV för trunken använder kontaktadressen för alla nya SIP-dialoger från din lokala gateway namnet som har konfigurerats i Control Hub.
Kontrollera att certifikaten är signerade för klient- och serveranvändning.
Överför Ciscos rot-CA-paket till den lokala gatewayen.
Konfiguration
| 1 | Se till att du tilldelar giltiga och routningsbara IP-adresser till alla Layer 3-gränssnitt, till exempel:
| ||
| 2 | Skydda STUN-inloggningsuppgifter på routern med symmetrisk kryptering. Konfigurera den primära krypteringsnyckeln och krypteringstypen enligt följande: | ||
| 3 | Skapa en förtroendepunkt för kryptering med ett certifikat som är signerat av din rekommenderade certifikatmyndighet (CA). | ||
| 4 | Autentisera ditt nya certifikat med ditt mellanliggande (eller rot) CA-certifikat och importera certifikatet (steg 4). Ange följande kommando för exec eller konfiguration:
| ||
| 5 | Importera ett signerat värdcertifikat med följande exec- eller konfigurationskommando:
| ||
| 6 | Aktivera exklusivitet för TLS1.2 och ange standardtrustpoint med hjälp av följande konfigurationskommandon:
| ||
| 7 | Installera Cisco rot-CA-paketet, som innehåller DigiCert CA-certifikatet som används av Webex Calling. Använd crypto pki trustpool import ren url kommandot för att hämta rot-CA-paketet från den angivna URL-adressen och för att rensa den aktuella CA-trustpoolen och sedan installera det nya paketet certifikat:
|
| 1 | Skapa en CUBE-certifikatbaserad PSTN-trunk för en befintlig plats i Control Hub. Mer information finns i Konfigurera trunkar, dirigeringsgrupper och uppringningsplaner för Webex Calling .
| ||||
| 2 | Ange följande kommandon för att konfigurera CUBE som en lokal Webex Calling-gateway: Här följer en förklaring av fälten för konfigurationen:
Aktiverar Cisco Unified Border Element (CUBE)-funktioner på plattformen. tillåt-anslutningar sip till sipAktivera CUBE-grundläggande SIP-back-to-back-användaragentfunktionen. Mer information finns i Tillåt anslutningar .
Aktiverar STUN (Session Traversal of UDP through NAT) globalt.
Mer information finns i Stun flödesdata-ID och Stun flödesdata som delas hemligt. asymmetrisk nyttolast fullKonfigurerar asymmetriskt stöd för SIP-nyttolast för både DTMF och dynamiska nyttolast för codec. Mer information om det här kommandot finns i asymmetrisk nyttolast . Tidigt erbjudande tvångsmässigtTvingar den lokala gatewayen att skicka SDP-information i det första INVITE-meddelandet i stället för att vänta på bekräftelse från angränsande peer. Mer information om det här kommandot finns i tidigt erbjudande . inkommande sip-profilerGör att CUBE kan använda SIP-profiler för att ändra meddelanden när de tas emot. Profiler tillämpas via samtalskollegor eller hyresgäster. | ||||
| 3 | Konfigurera codec för röstklass 100 codefilter för trunken. I det här exemplet används samma codec-filter för alla trunkar. Du kan konfigurera filter för varje trunk för exakt kontroll. Här följer en förklaring av fälten för konfigurationen: röstklass-codec 100Används för att endast tillåta prioriterade codec för samtal via SIP-trunkar. Se kodec för röstklass för merinformation.
| ||||
| 4 | Konfigurera röstklass stun-användning 100 för att aktivera ICE på Webex Calling-trunken. (Detta steg gäller inte för Webex for Government) Här följer en förklaring av fälten för konfigurationen: stunanvändningisliteAnvänds för att aktivera ICE-Lite för alla samtalskollegor i Webex Calling för att tillåta medieoptimering när det är möjligt. Mer information finns i användning av stun i röstklassen och bedöva användning ice lite .
| ||||
| 5 | Konfigurera policyn för mediekryptering för Webex-trafik. (Detta steg gäller inte för Webex for Government) Här följer en förklaring av fälten för konfigurationen: röstklass srtp-crypto 100Anger SHA1_80 som det enda CUBE-erbjudandet för SRTP-krypteringssviten i erbjudande- och svarsmeddelanden. Webex Calling har endast stöd för SHA180._ Mer information finns i röstklass srtp-crypto . | ||||
| 6 | Konfigurera FIPS-kompatibla GCM-koder (detta steg gäller endast för Webex for Government). Här följer en förklaring av fälten för konfigurationen: röstklass srtp-crypto 100Anger GCM som den krypteringssvit som CUBE erbjuder. Det är obligatoriskt att konfigurera GCM-kryptering för lokal gateway för Webex för myndigheter. | ||||
| 7 | Konfigurera ett mönster för att unikt identifiera samtal till en lokal gatewaytrunk baserat på destinationens FQDN eller SRV: Här följer en förklaring av fälten för konfigurationen: röstklass uri 100 sipDefinierar ett mönster som matchar en inkommande SIP-inbjudan till en inkommande trunk dial-peer. När du anger det här mönstret ska du använda LGW FQDN eller SRV som konfigurerats i Control Hub när du skapar en trunk. | ||||
| 8 | Konfigurera profiler för hantering av SIP-meddelanden. Om din gateway har konfigurerats med en offentlig IP-adress kan du konfigurera en profil enligt följande eller hoppa till nästa steg om du använder NAT. I det här exemplet är cube1.lgw.com FQDN som har konfigurerats för lokal gateway och ”198.51.100.1” är den offentliga IP-adressen för det lokala gatewaygränssnittet mot Webex Calling: Här följer en förklaring av fälten för konfigurationen: bestämmelserna 10 och 20För att Webex ska kunna autentisera meddelanden från din lokala gateway måste rubriken ”Kontakt” i SIP-begäran och svarsmeddelanden innehålla det värde som tillhandahålls för trunken i Control Hub. Detta kommer antingen att vara FQDN för en enda värd eller det SRV-domännamn som används för ett kluster av enheter.
| ||||
| 9 | Om din gateway har konfigurerats med en privat IP-adress bakom statisk NAT konfigurerar du inkommande och utgående SIP-profiler enligt följande. I det här exemplet är cube1.lgw.com FQDN som konfigurerats för den lokala gatewayen, "10.80.13.12" är gränssnittets IP-adress mot Webex Calling och "192.65.79.20" är NAT offentlig IP-adress. SIP-profiler för utgående meddelanden till Webex Calling
Här följer en förklaring av fälten för konfigurationen: bestämmelserna 10 och 20För att Webex ska kunna autentisera meddelanden från din lokala gateway måste rubriken ”Kontakt” i SIP-begäran och svarsmeddelanden innehålla det värde som tillhandahålls för trunken i Control Hub. Detta kommer antingen att vara FQDN för en enda värd eller det SRV-domännamn som används för ett kluster av enheter. regler 30 till 81Konvertera privata adressreferenser till den externa offentliga adressen för webbplatsen, så att Webex kan tolka och dirigera efterföljande meddelanden korrekt. SIP-profil för inkommande meddelanden från Webex CallingHär följer en förklaring av fälten för konfigurationen: regler 10 till 80Konvertera offentliga adressreferenser till den konfigurerade privata adressen så att meddelanden från Webex kan behandlas korrekt av CUBE. Mer information finns i röstklass sip-profiler . | ||||
| 10 | Konfigurera en SIP-alternativ keepalive med sidhuvud modifieringsprofil. Här följer en förklaring av fälten för konfigurationen: röstklass sip-alternativ-keepalive 100Konfigurerar en Keepalive-profil och går in i konfigurationsläget för röstklass. Du kan konfigurera tiden (i sekunder) när en SIP Out of Dialogue Options Ping skickas till uppringningsmålet när anslutningen till slutpunkten är i UPP- eller nedåtläge. Den här keepalive-profilen utlöses från den samtalskollega som konfigurerats mot Webex. För att säkerställa att kontaktrubrikerna inkluderar SBC-domännamnet används SIP-profil 115. Regler 30, 40 och 50 krävs endast när SBC har konfigurerats bakom statisk NAT. I det här exemplet är cube1.lgw.com den FQDN som valts för lokal gateway och om statisk NAT används är ”10.80.13.12” IP-adressen för SBC-gränssnittet mot Webex Calling och ”192.65.79.20” är den offentliga IP-adressen för NAT. | ||||
| 11 | Konfigurera Webex Calling-trunk:
|
Efter att ha byggt en trunk mot Webex Calling ovan använder du följande konfiguration för att skapa en okrypterad trunk mot en SIP-baserad PSTN-leverantör:
| Om din tjänsteleverantör erbjuder en säker PSTN-trunk kan du följa en liknande konfiguration som beskrivs ovan för Webex Calling-trunken. Säker till säker samtalsomkoppling stöds av CUBE. |
| Om du vill konfigurera TDM-gränssnitt för PSTN-samtalsanslutningar på Cisco TDM-SIP-gateways, se Konfigurera ISDN PRI. |
| 1 | Konfigurera följande röstklass-uri för att identifiera inkommande samtal från PSTN-trunken: Här följer en förklaring av fälten för konfigurationen: röstklass uri 200 sipDefinierar ett mönster som matchar en inkommande SIP-inbjudan till en inkommande trunk dial-peer. När du anger det här mönstret använder du IP-adressen till din IP PSTN-gateway. Mer information finns i röstklass uri. |
| 2 | Konfigurera följande IP PSTN-uppringningskollega: Här följer en förklaring av fälten för konfigurationen: Definierar en VoIP-uppringningspeer med en tagg på 300 och ger en meningsfull beskrivning för enkel hantering och felsökning. Mer information finns i uppringnings-peer-röst. destinationsmönster BAD.BADEtt dummy destinationsmönster krävs vid dirigering av utgående samtal med hjälp av en inkommande samtalskollega. Mer information finns i destinationsmönster (gränssnitt) . sessionsprotokoll sipv2Anger att samtalskollega 200 hanterar SIP-samtalsanslutningar. Mer information finns i sessionsprotokoll (uppringningspeer) . sessionsmål ipv4:192.168.80.13Anger destinationens IPv4-adress för att skicka samtalsgrenen. Sessionsmålet här är ITSP:s IP-adress. Mer information finns i sessionens mål (VoIP-samtalskollega). inkommande uri via 200Definierar ett matchningskriterie för VIA-rubriken med IP PSTN:s IP-adress. Matchar alla inkommande IP PSTN-samtalsanslutningar på lokal gateway med dial-peer 200. Mer information finns i inkommande URL. bind kontrollkälla-gränssnitt GigabitEthernet0/0/0Konfigurerar källgränssnittet och tillhörande IP-adress för meddelanden som skickas till PSTN. För mer information, se bind. bind mediekälla-gränssnitt GigabitEthernet0/0/0Konfigurerar källgränssnittet och tillhörande IP-adress för media som skickas till PSTN. För mer information, se bind. codec 100 för röstklassKonfigurerar samtalskollegan för att använda listan över vanliga codec-filter 100. Mer information finns i codec i röstklass . dtmf-relä rtp-nteDefinierar RTP-NTE (RFC2833) som den DTMF-kapacitet som förväntas i samtalsgrenen. Mer information finns i DTMF-relä (Voice over IP). Nej vadInaktiverar identifiering av röstaktivitet. Mer information finns i vad (ring peer). |
| 3 | Om du konfigurerar din lokala gateway för att endast dirigera samtal mellan Webex Calling och PSTN lägger du till följande konfiguration för samtalsomkoppling. Om du konfigurerar din lokala gateway med en Unified Communications Manager-plattform kan du hoppa till nästa avsnitt. |
PSTN-Webex Calling-konfigurationen i föregående avsnitt kan ändras för att inkludera ytterligare trunkar i ett Cisco Unified Communications Manager-kluster (UCM). I detta fall dirigeras alla samtal via Unified CM. Samtal från UCM på port 5060 dirigeras till PSTN och samtal från port 5065 dirigeras till Webex Calling. Följande stegskonfigurationer kan läggas till för att inkludera detta samtalsscenario.
| 1 | Konfigurera följande URI:er för röstklass: | ||
| 2 | Konfigurera följande DNS-poster för att ange SRV-dirigering till Unified CM-värdar:
Här följer en förklaring av fälten för konfigurationen: Följande kommando skapar en DNS SRV-resurspost. Skapa en post för varje UCM-värd och trunk: ip-värd _sip._udp.pstntocucm.io srv 2 1 5060 ucmsub5.mydomain.com _sip._udp.pstntocucm.io: SRV-resurspostnamn 2: SRV-resursinspelningsprioriteten 1: Vikt för SRV-resursrekord 5060: Portnumret som ska användas för målvärden i den här resursposten ucmsub5.mydomain.com: Målvärden för resursposten Om du vill lösa resurspostens målvärdnamn skapar du lokala DNS A-poster. Till exempel: ip-värd ucmsub5.mydomain.com 192.168.80.65 ip-värd: Skapar en post i den lokala IOS XE-databasen. ucmsub5.mydomain.com: Namnet A-post värd. 192.168.80.65: Värdens IP-adress. Skapa SRV-resursposter och A-poster för att återspegla din UCM-miljö och önskad samtalsdistributionsstrategi. | ||
| 3 | Konfigurera följande samtalskollegor: | ||
| 4 | Lägg till samtalsomkoppling med följande konfigurationer: |
Diagnostic Signatures (DS) upptäcker proaktivt vanliga problem i den Cisco IOS XE-baserade lokala gatewayen och genererar e-post-, syslog- eller terminalmeddelandeaviseringar om händelsen. Du kan också installera DS för att automatisera diagnostikdatainsamling och överföra inhämtad data till Cisco TAC-fallet för att påskynda upplösningstiden.
Diagnostic Signatures (DS) är XML-filer som innehåller information om händelser som utlöser problem och åtgärder för att informera, felsöka och åtgärda problemet. Använd syslog-meddelanden, SNMP-händelser och genom regelbunden övervakning av specifika show-kommandoutgångar för att definiera logiken för problemidentifiering. Åtgärdstyperna inkluderar:
Samla in utdata för showkommandon
Skapar en konsoliderad loggfil
Överföra filen till en nätverksplats som användaren tillhandahåller, t.ex. HTTPS, SCP, FTP-server
TAC-ingenjörer skapar DS-filer och signerar dem digitalt för integritetsskydd. Varje DS-fil har ett unikt numeriskt ID som tilldelats av systemet. Sökverktyg för diagnostiska signaturer (DSLT) är en enda källa för att hitta tillämpliga signaturer för övervakning och felsökning av olika problem.
Innan du börjar:
Redigera inte DS-filen som du hämtar från DSLT . Filerna som du ändrar misslyckas med installationen på grund av felet i integritetskontrollen.
En SMTP-server (Simple Mail Transfer Protocol) som du behöver för att den lokala gatewayen ska skicka ut e-postaviseringar.
Kontrollera att den lokala gatewayen kör IOS XE 17.6.1 eller senare om du vill använda den säkra SMTP-server för e-postaviseringar.
Förutsättningar
Lokal gateway som kör IOS XE 17.6.1 eller senare
Diagnostic Signatures är aktiverade som standard.
Konfigurera den säkra e-postservern som du använder för att skicka proaktiva meddelanden om enheten kör IOS XE 17.6.1 eller senare.
configure terminal call-home mail-server <username>:<pwd>@<email server> priority 1 secure tls endKonfigurera miljövariabelnds_email med e-postadress till administratören som du ska meddela.
configure terminal call-home diagnostic-signature LocalGateway(cfg-call-home-diag-sign)environment ds_email <email address> end
Installera diagnostiksignaturer för proaktiv övervakning
Övervakar hög CPU-användning
Denna DS spårar 5-sekunders CPU-användning med SNMP OID 1.3.6.1.4.1.9.2.1.56. När utnyttjandegraden når 75 % eller mer inaktiveras alla felsökningar och alla diagnostiksignaturer som du installerar i den lokala gatewayen avinstalleras. Använd stegen nedan för att installera signaturen.
Se till att du har aktiverat SNMP med kommandot visa snmp. Om SNMP inte är aktiverat ska du konfigurera snmp-serverhanterare kommando.
show snmp %SNMP agent not enabled config t snmp-server manager end show snmp Chassis: ABCDEFGHIGK 149655 SNMP packets input 0 Bad SNMP version errors 1 Unknown community name 0 Illegal operation for community name supplied 0 Encoding errors 37763 Number of requested variables 2 Number of altered variables 34560 Get-request PDUs 138 Get-next PDUs 2 Set-request PDUs 0 Input queue packet drops (Maximum queue size 1000) 158277 SNMP packets output 0 Too big errors (Maximum packet size 1500) 20 No such name errors 0 Bad values errors 0 General errors 7998 Response PDUs 10280 Trap PDUs Packets currently in SNMP process input queue: 0 SNMP global trap: enabledHämta DS 64224 med följande alternativ i den nedrullningsbara listan i Diagnostic Signatures Lookup Tool:
copy ftp://username:password@<server name or ip>/DS_64224.xml bootflash:Fältnamn
Fältvärde
Plattform
Cisco 4300-, 4400 ISR-serien eller Catalyst 8000V Edge-programvara
Produkt
CUBE Enterprise i Webex Calling lösning
Problemomfång
Prestanda
Problemtyp
Hög processoranvändning med e-postavisering
Kopiera DS XML-filen till den lokala gateway-flashen.
copy ftp://username:password@<server name or ip>/DS_64224.xml bootflash:Följande exempel visar kopiering av filen från en FTP-server till den lokala gatewayen.
copy ftp://user:pwd@192.0.2.12/DS_64224.xml bootflash: Accessing ftp://*:*@ 192.0.2.12/DS_64224.xml...! [OK - 3571/4096 bytes] 3571 bytes copied in 0.064 secs (55797 bytes/sec)Installera DS XML-filen i den lokala gatewayen.
call-home diagnostic-signature load DS_64224.xml Load file DS_64224.xml successAnvänd visa diagnostiksignatur för call-home för att kontrollera att signaturen har installerats. Statuskolumnen måste ha ett ”registrerat” värde.
show call-home diagnostic-signature Current diagnostic-signature settings: Diagnostic-signature: enabled Profile: CiscoTAC-1 (status: ACTIVE) Downloading URL(s): https://tools.cisco.com/its/service/oddce/services/DDCEService Environment variable: ds_email: username@gmail.comHämta DS:er:
DS-ID
DS-namn
Revidering
Status
Senaste uppdatering (GMT+00:00)
64224
DS_LGW_CPU_MON75
0.0.10
Registrerad
2020-11-07 22:05:33
När denna signatur utlöses avinstalleras alla DS:er som körs, inklusive signaturen i fråga. Om det behövs installerar du om DS 64224 för att fortsätta övervaka hög CPU-användning på den lokala gatewayen.
Övervakning av onormala samtal kopplas från
Denna DS använder SNMP-omröstningar var 10:e minut för att upptäcka onormala samtalsfrånkopplingar med SIP-fel 403, 488 och 503. Om antalet fel är större än eller lika med 5 från den senaste omröstningen genereras en syslog och ett e-postmeddelande. Använd stegen nedan för att installera signaturen.
Kontrollera att SNMP är aktiverat med hjälp av kommandot visa snmp. Om SNMP inte är aktiverat konfigurerar du snmp-serverhanterare kommando.
show snmp %SNMP agent not enabled config t snmp-server manager end show snmp Chassis: ABCDEFGHIGK 149655 SNMP packets input 0 Bad SNMP version errors 1 Unknown community name 0 Illegal operation for community name supplied 0 Encoding errors 37763 Number of requested variables 2 Number of altered variables 34560 Get-request PDUs 138 Get-next PDUs 2 Set-request PDUs 0 Input queue packet drops (Maximum queue size 1000) 158277 SNMP packets output 0 Too big errors (Maximum packet size 1500) 20 No such name errors 0 Bad values errors 0 General errors 7998 Response PDUs 10280 Trap PDUs Packets currently in SNMP process input queue: 0 SNMP global trap: enabledHämta DS 65221 med följande alternativ i Diagnostic Signatures Lookup Tool:
Fältnamn
Fältvärde
Plattform
Cisco 4300-, 4400 ISR-serien eller Catalyst 8000V Edge-programvara
Produkt
CUBE Enterprise i Webex Calling-lösning
Problemomfång
Prestanda
Problemtyp
Identifiering av onormal SIP-samtalsavbrott med e-post- och Syslog-avisering.
Kopiera DS XML-filen till den lokala gatewayen.
copy ftp://username:password@<server name or ip>/DS_65221.xml bootflash:Installera DS XML-filen i den lokala gatewayen.
call-home diagnostic-signature load DS_65221.xml Load file DS_65221.xml successAnvänd kommandot visa diagnostiksignatur för call-home för att kontrollera att signaturen har installerats. Statuskolumnen måste ha ett ”registrerat” värde.
Installera diagnostiksignaturer för att felsöka ett problem
Du kan även använda Diagnostic Signatures (DS) för att snabbt lösa problem. Cisco TAC ingenjörer har skapat flera signaturer som möjliggör nödvändiga felsökningar som krävs för att felsöka ett visst problem, upptäcka problem, samla in rätt uppsättning diagnostikdata och överföra data automatiskt till Cisco TAC fodralet. Detta eliminerar behovet av att manuellt kontrollera problemförekomsten och gör felsökning av periodiska och tillfälliga problem mycket enklare.
Du kan använda Sökverktyg för diagnostiska signaturer för att hitta tillämpliga signaturer och installera dem för att själv lösa ett visst problem eller så kan du installera signaturen som rekommenderas av TAC-ingenjören som en del av supporten.
Här följer ett exempel på hur du hittar och installerar en DS för att identifiera förekomst för ”%VOICE_IEC-3-GW: CCAPI: Internt fel (tröskelvärde för samtalstopp): IEC=1.1.181.1.29.0" syslog och automatisera insamling av diagnostikdata genom att använda följande steg:
Konfigurera en annan DS-miljövariabelds_fsurl_prefix som sökväg för Cisco TAC -filservern (cxd.cisco.com) för att överföra diagnostikdata. Användarnamnet i sökvägen är ärendenumret och lösenordet är filöverföringstoken som kan hämtas från Support ärendehanteraren som visas nedan. Filöverföringstoken kan genereras i Bilagor i supportärendehanteraren vid behov.
configure terminal call-home diagnostic-signature LocalGateway(cfg-call-home-diag-sign)environment ds_fsurl_prefix "scp://<case number>:<file upload token>@cxd.cisco.com" endExempel:
call-home diagnostic-signature environment ds_fsurl_prefix " environment ds_fsurl_prefix "scp://612345678:abcdefghijklmnop@cxd.cisco.com"Kontrollera att SNMP är aktiverat med hjälp av kommandot visa snmp. Om SNMP inte är aktiverat konfigurerar du snmp-serverhanterare kommando.
show snmp %SNMP agent not enabled config t snmp-server manager endVi rekommenderar att du installerar DS 64224 för övervakning av hög processor som en proaktiv åtgärd för att inaktivera alla felsökningar och diagnostiksignaturer under tid med hög processoranvändning. Hämta DS 64224 med följande alternativ i Diagnostic Signatures Lookup Tool:
Fältnamn
Fältvärde
Plattform
Cisco 4300-, 4400 ISR-serien eller Catalyst 8000V Edge-programvara
Produkt
CUBE Enterprise i Webex Calling-lösning
Problemomfång
Prestanda
Problemtyp
Högt CPU-utnyttjande med e-postavisering.
Hämta DS 65095 med följande alternativ i Diagnostic Signatures Lookup Tool:
Fältnamn
Fältvärde
Plattform
Cisco 4300-, 4400 ISR-serien eller Catalyst 8000V Edge-programvara
Produkt
CUBE Enterprise i Webex Calling-lösning
Problemomfång
Syslogs
Problemtyp
Syslog - %VOICE_IEC-3-GW: CCAPI: Internt fel (tröskelvärde för samtalstopp): IEC=1.1.181.1.29.0
Kopiera DS XML-filerna till den lokala gatewayen.
copy ftp://username:password@<server name or ip>/DS_64224.xml bootflash: copy ftp://username:password@<server name or ip>/DS_65095.xml bootflash:Installera XML-fil DS 64224 med hög CPU-övervakning och sedan DS 65095 i den lokala gatewayen.
call-home diagnostic-signature load DS_64224.xml Load file DS_64224.xml success call-home diagnostic-signature load DS_65095.xml Load file DS_65095.xml successKontrollera att signaturen har installerats med visa diagnostik-signatur. Statuskolumnen måste ha ett ”registrerat” värde.
show call-home diagnostic-signature Current diagnostic-signature settings: Diagnostic-signature: enabled Profile: CiscoTAC-1 (status: ACTIVE) Downloading URL(s): https://tools.cisco.com/its/service/oddce/services/DDCEService Environment variable: ds_email: username@gmail.com ds_fsurl_prefix: scp://612345678:abcdefghijklmnop@cxd.cisco.comHämtade DS:er:
DS-ID
DS-namn
Revidering
Status
Senaste uppdatering (GMT+00:00)
64224
00:07:45
DS_LGW_CPU_MON75
0.0.10
Registrerad
2020-11-08:00:07:45
65095
00:12:53
DS_LGW_IEC_Call_spike_threshold
0.0.12
Registrerad
2020-11-08:00:12:53
Kontrollera att diagnostiksignaturer körs
I följande kommando visas kolumnen ”Status” för kommandot visa diagnostiksignatur för call-home ändras till ”körs” medan den lokala gatewayen utför åtgärden som definieras i signaturen. Utdata från visa statistik för call-home diagnostik-signatur är det bästa sättet att verifiera om en diagnostiksignatur identifierar en händelse av intresse och utförde åtgärden. Kolumnen ”Utlöst/Max/Avinstallera” anger hur många gånger den givna signaturen har utlöst en händelse, det maximala antalet gånger som den definieras för att identifiera en händelse och om signaturen avinstallerar sig själv efter att maximalt antal utlösta händelser har identifierats.
show call-home diagnostic-signature
Current diagnostic-signature settings:
Diagnostic-signature: enabled
Profile: CiscoTAC-1 (status: ACTIVE)
Downloading URL(s): https://tools.cisco.com/its/service/oddce/services/DDCEService
Environment variable:
ds_email: carunach@cisco.com
ds_fsurl_prefix: scp://612345678:abcdefghijklmnop@cxd.cisco.com Hämtade DS:er:
DS-ID | DS-namn | Revidering | Status | Senaste uppdatering (GMT+00:00) |
|---|---|---|---|---|
| 64224 | DS_LGW_CPU_MON75 |
0.0.10 |
Registrerad |
2020-11-08 00:07:45 |
65095 |
DS_LGW_IEC_Call_spike_threshold |
0.0.12 |
Körs |
2020-11-08 00:12:53 |
visa statistik för call-home diagnostik-signatur
DS-ID | DS-namn | Utlöst/Max/Avinstallation | Genomsnittlig körtid (sekunder) | Maximal körtid (sekunder) |
|---|---|---|---|---|
| 64224 | DS_LGW_CPU_MON75 |
0/0/N |
0.000 |
0.000 |
65095 |
DS_LGW_IEC_Call_spike_threshold |
1/20/Y |
23.053 |
23.053 |
Det e-postbekräftelse som skickas under körningen av diagnostisk signatur innehåller viktig information som problemtyp, enhetsinformation, programvaruversion, pågående konfiguration och visa kommandon som är relevanta för att felsöka det givna problemet.
Avinstallera diagnostiksignaturer
Använd diagnostiksignaturerna för felsökning och definieras vanligtvis för att avinstallera efter att vissa problem har upptäckts. Om du vill avinstallera en signatur manuellt hämtar du DS-ID från utmatningen av visa diagnostiksignatur för call-home och kör följande kommando:
call-home diagnostic-signature deinstall <DS ID> Exempel:
call-home diagnostic-signature deinstall 64224
| Nya signaturer läggs till regelbundet i sökverktyget för diagnostiksignaturer, baserat på problem som observeras i distributioner. TAC har för närvarande inte stöd för begäranden om att skapa nya anpassade signaturer. |
Grunderna
Förutsättningar
Innan du distribuerar CUBE HA som en lokal gateway för Webex Calling ska du se till att du verkligen förstår följande koncept:
2-lagers enhet-till-enhetsredundans med CUBE Enterprise för tillståndskänsligt bevarande av samtal
Konfigurationsriktlinjerna i den här artikeln utgår från en dedikerad lokal gatewayplattform utan någon befintlig röstkonfiguration. Om en befintlig CUBE-företagsdistribution ändras för att även använda den lokala gatewayfunktionen för Cisco Webex Calling ska du vara uppmärksam på konfigurationen som tillämpas för att säkerställa att befintliga samtalsflöden och funktioner inte avbryts och se till att du följer CUBE HA-designkraven.
Maskinvaru- och programvarukomponenter
CUBE HA som lokal gateway kräver IOS-XE version 16.12.2 eller senare och en plattform där både CUBE HA- och lokala gatewayfunktioner stöds.
| Kommandon och loggar i den här artikeln baseras på minst programvaruversion Cisco IOS-XE 16.12.2 implementerad på en vCUBE (CSR1000v). |
Referensmaterial
Här är några detaljerade konfigurationsguider för CUBE HA för olika plattformar:
ISR 4K-serien – https://www.cisco.com/c/en/us/td/docs/ios-xml/ios/voice/cube/configuration/cube-book/voi-cube-high-availability-ISR4K.html
CSR 1000v (vCUBE) – https://www.cisco.com/c/en/us/td/docs/ios-xml/ios/voice/cube/configuration/cube-book/voi-cube-high-availability-CSR1000v.html
Föredragen Cisco-arkitektur för Cisco Webex Calling – https://www.cisco.com/c/dam/en/us/td/docs/solutions/CVD/Collaboration/hybrid/AltDesigns/PA-WbxCall.pdf
Översikt över Webex Calling-lösning
Cisco Webex Calling är ett samarbetserbjudande som tillhandahåller ett molnbaserat alternativ med flera klienter till en lokal PBX-telefontjänst med flera PSTN-alternativ för kunder.
Distribution av lokal gateway (som representeras nedan) är i fokus för den här artikeln. Trunk för lokal gateway (platsbaserad PSTN) i Webex Calling gör det möjligt att ansluta till en PSTN-tjänst som ägs av kunden. Den ger också anslutning till en lokal IP PBX-distribution, till exempel Cisco Unified CM. All kommunikation till och från molnet är säker med TLS-transport för SIP och SRTP för media.
Figuren nedan visar en Webex Calling-distribution utan någon befintlig IP PBX och kan tillämpas på en distribution på enskild eller flera platser. Konfigurationen som beskrivs i den här artikeln baseras på den här distributionen.
2-lagers enhet-till-enhetsredundans
CUBE HA 2-lagers enhet-till-enhetsredundans använder infrastrukturprotokollet Redundansgrupp (RG) för att skapa ett par routrar som är aktiva/i vänteläge. Detta par delar samma virtuella IP-adress (VIP) över sina respektive gränssnitt och utbyter kontinuerligt statusmeddelanden. CUBE-sessionsinformation kontrolleras med ett par routrar, vilket gör att routern i vänteläge omedelbart kan ta över allt ansvar för CUBE-samtalsbearbetning om den aktiva routern går ur drift, vilket resulterar i ett tillståndskänsligt bevarande av signalering och media.
| Kontrollen är begränsad till anslutna samtal med mediepaket. Samtal under överföring kontrolleras inte (till exempel i försöks- eller ringande tillstånd) I den här artikeln hänvisar CUBE HA till CUBE High Availability (HA) 2-lagers enhet-till-enhetsredundans för tillståndskänsligt bevarande av samtal |
Från och med IOS-XE 16.12.2 kan CUBE HA distribueras som en lokal gateway för Cisco Webex Calling-trunkdistributioner (platsbaserad PSTN) och vi kommer att diskutera designöverväganden och konfigurationer i den här artikeln. Denna figur visar en typisk CUBE HA-konfiguration som lokal gateway för en Cisco Webex Calling-trunkdistribution.
Infrakomponent för redundansgrupp
Infrakomponenten för redundansgrupp (RG) tillhandahåller infrastrukturstöd för enhet-till-enhetskommunikation mellan de två CUBE och förhandlar fram det slutliga stabila redundanstillståndet. Komponenten tillhandahåller även:
Ett HSRP-liknande protokoll som förhandlar fram det slutliga redundanstillståndet för varje router genom att utbyta keepalive- och hello-meddelanden mellan de två CUBE (via kontrollgränssnittet) – GigabitEthernet3 i figuren ovan.
En transportmekanism för kontroll av signalerings- och medietillstånd för varje samtal från den aktiva routern till routern i vänteläge (via datagränssnittet) – GigabitEthernet3 i figuren ovan.
Konfiguration och hantering av det virtuella IP-gränssnittet (VIP) för trafikgränssnitten (flera trafikgränssnitt kan konfigureras med samma RG-grupp) – GigabitEthernet 1 och 2 anses vara trafikgränssnitt.
Den här RG-komponenten måste konfigureras specifikt för att stödja röst B2B HA.
Hantering av virtuell IP-adress (VIP) för både signalering och media
B2B HA är beroende av VIP för att uppnå redundans. VIP och associerade fysiska gränssnitt för båda CUBE i CUBE HA-paret måste finnas på samma LAN-undernät. Konfiguration av VIP och bindningen av VIP-gränssnittet till ett visst röstprogram (SIP) är obligatorisk för stöd för röst B2B HA. Externa enheter, t.ex. Unified CM, SBC för Webex Calling-åtkomst, tjänsteleverantör eller proxy, använder VIP som destinations-IP-adress för samtal som passerar genom CUBE HA-routrar. Avseende Webex Calling agerar därmed CUBE HA-paren som en enda lokal gateway.
Information om samtalssignalering och RTP-session för etablerade samtal kontrolleras från den aktiva routern till routern i vänteläge. När den aktiva routern slutar fungera tar routern i vänteläge över och fortsätter vidarebefordra RTP-strömmen som tidigare dirigerades av den första routern.
Samtal som är i överföringstillstånd vid felöverlämningen kommer inte att bevaras efter växlingen. Till exempel samtal som inte har etablerats helt än eller som håller på att ändras med en överförings- eller parkeringsfunktion. Etablerade samtal kan kopplas från efter växlingen.
Följande krav gäller för användning av CUBE HA som lokal gateway för tillståndskänsliga felöverlämningar av samtal:
CUBE HA kan inte ha TDM eller analoga gränssnitt på samma plats
Gig1 och Gig2 kallas för trafikgränssnitt (SIP/RTP) och Gig3 är kontroll-/datagränssnitt för redundansgrupp (RG)
Högst 2 CUBE HA-par kan placeras i samma 2-lagersdomän, ett med grupp-ID 1 och det andra med grupp-ID 2. Om 2 HA-par konfigureras med samma grupp-ID måste kontroll-/datagränssnitt för RG tillhöra olika 2-lagersdomäner (vlan, separat växling)
Portkanalen har stöd för både kontroll-/datagränssnitt för RG och trafikgränssnitt
All signalering/media kommer från/till den virtuella IP-adressen
När en plattform laddas om i en CUBE-HA-relation startar den alltid om i Vänteläge
Lägre adress för alla gränssnitt (Gig1, Gig2, Gig3) ska vara på samma plattform
Identifieraren för redundansgränssnittet ska vara unik för en par-/gränssnittskombination på samma 2-lager
Konfigurationen för båda CUBE måste vara identisk, inklusive fysisk konfiguration, och måste köras på samma typ av plattform och IOS-XE-version
Loopback-gränssnitt kan inte användas som bindning eftersom de alltid är uppe
Vid flera trafikgränssnitt (SIP/RTP) (Gig1, Gig2) måste gränssnittsspårning konfigureras
CUBE-HA stöds inte via anslutning med korskopplad nätverkskabel för RG-kontrollänken/datalänken (Gig3)
Båda plattformarna måste vara identiska och anslutas via en fysisk växel över alla på liknande gränssnitt för att CUBE HA ska fungera, dvs. GE0/0/0 av CUBE-1 och CUBE-2 måste avslutas i samma växel osv.
WAN får inte avslutas direkt på CUBE-tillämpningarna och Data HA får inte finnas på någon sida
Både Aktiv och Standby måste vara i samma datacenter
Det är obligatoriskt att använda separat L3-gränssnitt för redundans (RG Control/-data, Gig3), dvs. gränssnitt som används för trafik får inte användas för HA-keepalives och kontrollpunkter
Vid felöverlämning uppdateras som standard den tidigare aktiva CUBE-applikationen, vilket innebär att signalering och media bevaras
Konfigurera redundans på båda CUBE
Du måste konfigurera 2-lagers enhet-till-enhetsredundans på båda CUBE-tillämpningarna som ska användas i ett HA-par för att få fram virtuella IP-adresser.
| 1 | Konfigurera gränssnittsspårning på global nivå för att spåra gränssnittets status.
Spåra CLI används i RG för att spåra gränssnittstillståndet för rösttrafik, så att den aktiva dirigeringens roll tystas när trafikgränssnittet ligger nere. | ||||||
| 2 | Konfigurera RG för användning med VoIP HA under underläget för programredundans.
Här förklaras de fält som används i den här konfigurationen:
| ||||||
| 3 | Aktivera enhet-till-enhetsredundans för CUBE-programmet. Konfigurera RG från föregående steg under
redundansgrupp 1– Ny inläsning krävs för att den uppdaterade konfigurationen ska fungera när du lägger till och tar bort det här kommandot. Plattformarna läses in igen när hela konfigurationen har tillämpats. | ||||||
| 4 | Konfigurera Gig1 och Gig2-gränssnitten tillsammans med deras respektive virtuella IP-adresser enligt nedan och tillämpa redundansgränssnittsidentifieraren (rii)
Här förklaras de fält som används i den här konfigurationen:
| ||||||
| 5 | Spara konfigurationen av den första CUBE-tillämpningen och läs in den på nytt. Standby-plattformen är alltid sist att läsas in på nytt.
När VCUBE-1 startat helt sparar du konfigurationen av VCUBE-2 och läser in den på nytt.
| ||||||
| 6 | Verifiera att enhet-till-enhetskonfigurationen fungerar som väntat. Relevant utdata markeras i fetstil. VCUBE-2 lästes in på nytt sist och enligt designöverväganden är standbyplattformen alltid den sista att läsas in på nytt. |
Konfigurera en lokal gateway på båda CUBE
I vår exempelkonfiguration använder vi följande segmentinformation från Control Hub för att bygga den lokala gatewaykonfigurationen på båda plattformarna, VCUBE-1 och VCUBE-2. Användarnamnet och lösenordet för den här inställningen är följande:
Användarnamn: Hussain1076_LGU
Lösenord: lOV12MEaZx
| 1 | En konfigurationsnyckel måste skapas för lösenordet med kommandona som visas nedan innan den kan användas i autentiseringsuppgifterna eller delade hemligheter. Typ 6-lösenord krypteras med AES-chiffer och denna användardefinierade konfigurationsnyckel.
Här är den lokala gatewaykonfigurationen som gäller för båda plattformarna baserat på parametrarna i Control Hub som visas ovan, spara och läs in igen. SIP Digest-autentiseringsuppgifter från Control Hub markeras i fetstil.
För att visa utdata för visningskommandot har vi gjort en ny inläsning av VCUBE-2 följt av VCUBE-1, vilket gör VCUBE-1 till standby-CUBE och VCUBE-2 till aktiv CUBE |
| 2 | När som helst kommer endast en plattform att upprätthålla en aktiv registrering som lokal gateway med Webex Calling-åtkomsten SBC. Ta en titt på utdata för följande visningskommandon. visa redundansprogramgrupp 1 visa status för sip-ua-registret
Från ovan utdata kan du se att VCUBE-2 är den aktiva LGW som underhåller registreringen med Webex Calling-åtkomsten SBC, medan utdata från ”show sip-ua register status (visa status för sip-ua register)” är tomt i VCUBE-1 |
| 3 | Aktivera nu följande felsökningar på VCUBE-1
|
| 4 | Simulera felöverlämning genom att utfärda följande kommando på den aktiva LGW, VCUBE-2 i det här fallet.
Växling från AKTIV till STANDBY för LGW sker även i följande scenario, förutom CLI som listas ovan
|
| 5 | Kontrollera om VCUBE-1 har registrerats med Webex Calling-åtkomst SBC. VCUBE-2 skulle ha lästs in på nytt vid det här laget.
VCUBE-1 är nu aktiv LGW. |
| 6 | Titta på relevant felsökningslogg på VCUBE-1 som skickar en SIP-registrering till Webex Calling VIA den virtuella IP-adressen och mottager en 200 OK.
|
Konfigurera säkerhetsprofilen för SIP-trunk för trunk till lokal gateway
I fall där lokal gateway och PSTN-gateway finns på samma enhet måste Unified CM aktiveras för att skilja mellan två olika trafiktyper (samtal från Webex och från PSTN) som härstammar från samma enhet och tillämpa en differentierad tjänsteklass för de här samtalstyperna. Den differentierade samtalsbehandlingen uppnås genom att två trunkar tillhandahålls mellan Unified CM och den kombinerade enheten med lokal gateway och PSTN-gateway som kräver olika SIP-lyssningsportar för de två trunkarna.
Skapa en dedikerad säkerhetsprofil för SIP-trunk för lokal gateway-trunk med följande inställningar:
| ||||||||||
Konfigurera SIP-profilen för den lokala gateway-trunken
Skapa en dedikerad SIP-profil för den lokala gateway-trunken med följande inställningar:
| ||||||||||
Skapa ett sökutrymme för samtal för samtal från Webex
Skapa ett samtalssökutrymme för samtal från Webex med följande inställningar:
| ||||||||||||
Konfigurera en SIP-trunk till och från Webex
Skapa en SIP-trunk för samtal till och från Webex via lokal gateway med följande inställningar:
| ||||||||||||||||||||||||||
Konfigurera dirigeringsgrupp för Webex
Skapa en dirigeringsgrupp med följande inställningar:
| ||||||||
Konfigurera dirigeringslista för Webex
Skapa en dirigeringslista med följande inställningar:
| ||||||||||||||
Skapa en partition för Webex-destinationer
Skapa en partition för Webex-destination med följande inställningar:
| ||||||||
Nästa steg
Se till att lägga till den här partitionen i alla samtalssökutrymmen som ska ha åtkomst till Webex-destinationer. Du måste lägga till den här partitionen specifikt i det samtalssökutrymme som används som sökutrymme för inkommande samtal på PSTN-trunkar, så att samtal från PSTN till Webex kan dirigeras.
Konfigurera dirigeringsmönster för Webex-destinationer
Konfigurera dirigeringsmönster för varje DID-intervall på Webex med följande inställningar:
| ||||||||||||
Konfigurera förkortad normalisering för fjärruppringning för Webex
Om förkortad uppringning inom webbplatsen krävs för Webex ska du konfigurera normaliseringsmönster för uppringning för varje ESN-intervall på Webex med följande inställningar:
| ||||||||||||||||||
Skapa en sökgrupp
Svarsgrupper dirigerar inkommande samtal till en grupp användare eller arbetsytor. Du kan till och med konfigurera ett mönster för att dirigera till en hel grupp.
Mer information om hur du skapar en sökgrupp finns i Sökgrupper i Cisco Webex Control Hub .
Skapa en samtalskö
Du kan konfigurera en samtalskö så att kunder vars samtal inte kan besvaras hör ett automatiskt svar, lugnande meddelanden och musik tills någon kan besvara samtalet.
Mer information om hur du konfigurerar och hanterar en samtalskö finns i Hantera samtalsköer i Cisco Webex Control Hub .
Skapa en receptionistklient
Hjälp till att uppfylla kontorspersonalens behov. Du kan konfigurera användare som telefonassistenter så att de kan granska inkommande samtal till vissa personer inom organisationen.
Mer information om hur du konfigurerar och visar dina receptionistklienter finns i Receptionistklienter i Cisco Webex Control Hub.
Skapa och hantera automatiska receptionister
Du kan lägga till hälsningar, konfigurera menyer och dirigera samtal till en svarstjänst, en sökgrupp, en röstbrevlåda eller en riktig person. Skapa ett schema som är öppet dygnet runt eller tillhandahåll andra alternativ när ditt företag är öppet eller stängt.
Information om hur du skapar och hanterar automatiska receptionister finns i Hantera automatiska receptionister i Cisco Webex Control Hub .
Konfigurera en personsökningsgrupp
Med gruppsökning kan en användare ringa ett enkelriktat samtal eller en gruppsökning till upp till 75 målanvändare och arbetsytor genom att slå ett nummer eller en anknytning som är tilldelad en specifik personsökningsgrupp.
Information om hur du konfigurerar och redigerar växlingsgrupper finns i Konfigurera en personsökningsgrupp i Cisco Webex Control Hub .
Konfigurera hämtning
Förbättra teamarbetet och samarbetet genom att skapa en svarsgrupp så att användare kan besvara varandras samtal. När du lägger till användare i en samtalssvarsgrupp och en gruppmedlem är borta eller upptagen kan en annan medlem svara på samtalet.
Mer information om hur du konfigurerar en samtalssvarsgrupp finns i Besvara samtal i Cisco Webex Control Hub.
Konfigurera samtalsparkering
Med samtalsparkering kan en definierad grupp av användare parkera samtal mot andra tillgängliga medlemmar i en samtalsparkeringsgrupp. Parkerade samtal kan besvaras av andra gruppmedlemmar på deras telefon.
Det finns mer information om hur du konfigurerar samtalsparkering i Samtalsparkering i Cisco Webex Control Hub.
Aktivera inbrytning för användare
| 1 | Gå till kundvyn i och sedan till Samtal > Platser.https://admin.webex.com |
| 2 | Välj en användare och klicka på Samtal. |
| 3 | Gå till avsnittet Behörigheter mellan användare och välj sedan Bryt in. |
| 4 | Aktivera växlingsknappen så att andra användare kan lägga till sig själva i den här användarens pågående samtal. |
| 5 | Markera Spela upp en ton när den här användaren bryts in i ett samtal om du vill spela upp en ton till andra när den här användaren bryts in i samtalet. |
| 6 | Klicka på Spara. |
Aktivera sekretess för en användare
| 1 | Logga in på Control Hub och gå till . | ||
| 2 | Välj en användare och klicka på Samtal. | ||
| 3 | Gå till området Behörigheter mellan användare och välj sedan Sekretess. | ||
| 4 | Välj lämpliga inställningar för autosvarssekretess för den här användaren.
| ||
| 5 | Markera kryssrutan Aktivera sekretess. Du kan sedan välja att blockera alla genom att inte välja medlemmar i listrutan. Alternativt kan du välja de användare, arbetsytor och virtuella linjer som kan övervaka linjestatusen för den här användaren. Om du är platsadministratör visas endast de användare, arbetsytor och virtuella linjer som relaterar till dina tilldelade platser i listrutan. Avmarkera kryssrutan Aktivera sekretess så att alla kan övervaka linjestatusen. | ||
| 6 | Markera kryssrutan Tillämpa sekretess för dirigerad samtalshämtning och inbrytning för att aktivera sekretess för dirigerad samtalshämtning och inbrytning.
| ||
| 7 | Från Lägg till medlem efter namn väljer du användare, arbetsytor och virtuella linjer som kan övervaka telefonlinjestatusen och påkalla dirigerat samtal och inbrytning. | ||
| 8 | Om du vill filtrera de medlemmar du väljer använder du filtret efter namn, nummer eller ankfält. | ||
| 9 | Klicka på Ta bort alla för att ta bort alla valda medlemmar.
| ||
| 10 | Klicka på Spara. |
Konfigurera övervakning
Maximalt antal övervakade linjer för en användare är 50. När du konfigurerar övervakningslistan ska du dock beakta antalet meddelanden som påverkar bandbredden mellan Webex Calling och ditt nätverk. Ange också de maximala övervakade linjerna med antalet linjeknappar på användarens telefon.
| 1 | Från kundvyn i https://admin.webex.com går du till Hantering och klickar sedan på Användare. | ||||
| 2 | Markera den användare som du vill ändra och klicka på Samtal. | ||||
| 3 | Gå till avsnittet Behörigheter mellan användare och välj Övervakning. | ||||
| 4 | Välj bland följande alternativ:
Du kan inkludera en virtuell linje i listan Lägg till övervakad linje för användarövervakning. | ||||
| 5 | Välj om du vill meddela den här användaren om parkerade samtal, sök efter personen eller samtalsparkeringsanknytningen som ska övervakas och klicka sedan på Spara.
|
Aktivera varningston för samtalsbrygga för användare
Innan du börjar
| 1 | Logga in på Control Hub och gå till . | ||
| 2 | Välj en användare och klicka på fliken Samtal. | ||
| 3 | Gå till behörigheter mellan användare och klicka på Varningston för samtalsöverföring. | ||
| 4 | Slå på Varningston för samtalsbryggning och klicka sedan på Spara .
Mer information om samtalsöverföring på en delad MPP-linje finns i Delade linjer på din multiplattformstelefon. Mer information om samtalsöverföring på en delad linje i Webex-appen finns i Delad linjevisning för Webex. |
Aktivera hotellbokning för en användare
| 1 | Från kundvyn inhttps://admin.webex.com , gå till Hantering och välj Användare . | ||
| 2 | Välj en användare och klicka på fliken Samtal. | ||
| 3 | Gå till avsnittet Behörigheter mellan användare och välj Hotelling och aktivera växlingsknappen. | ||
| 4 | Ange namn eller nummer på hotellvärden i sökfältet Hotellplats och välj den hotellvärd som du vill tilldela användaren. Endast en hotellvärd kan väljas. Om du väljer en annan hotellvärd tas den första bort.
| ||
| 5 | Om du vill begränsa den tid en användare kan associeras med hotellvärden väljer du antalet timmar som användaren kan använda hotellvärden i listrutan Limit Association Period. Användaren loggas ut automatiskt efter den valda tiden.
| ||
| 6 | Klicka på Spara.
|
Visa samtalsrapporter
Du kan använda analyssidan i Control Hub för att få inblick i hur personer använder Webex Calling och Webex-appen (engagemang) samt deras upplevelse av samtalsmedia. För att få åtkomst till Webex Calling-analys loggar du in på Control Hub och går sedan till Analyser och väljer fliken Samtal.
| 1 | För detaljerade samtalshistorikrapporter, logga in på Control Hub , gå sedan till Analys > Ringer . |
| 2 | Välj Detaljerad samtalshistorik . Det finns mer information om samtal med dedikerad instans i Analys av dedikerad instans. |
| 3 | För att komma åt mediekvalitetsdata loggar du in på Control Hub och går sedan till Analyser och väljer Samtal. Gå till Analystjänster för din Cloud Collaboration-portfölj för mer information.
|
Kör CScan-verktyget
CScan är ett verktyg som kan användas för att testa din nätverksanslutning till Webex Calling.
Mer information finns i Använd CScan för att testa Webex Calling-nätverkskvaliteten. |
Förbered din miljö
Allmänna förutsättningar
Innan du konfigurerar en lokal gateway för Webex Calling måste du:
-
har grundläggande kunskaper om VoIP-principer
-
har grundläggande funktionell kunskap om Cisco IOS-XE och IOS-XE-röstkoncept
-
Ha en grundläggande förståelse för sessionsinitieringsprotokollet (SIP)
-
har en grundläggande förståelse för Cisco Unified Communications Manager (Unified CM) om din distributionsmodell inkluderar Unified CM.
Mer information finns i konfigurationsguiden för Cisco Unified Border Element (CUBE) för företagskonfiguration.
Maskinvaru- och programvarukrav för lokal gateway
Se till att din distribution har en eller flera lokala gateways, till exempel:
-
Cisco CUBE för IP-baserad anslutning
-
Cisco IOS-gateway för TDM-baserad anslutning
Den lokala gatewayen hjälper dig att migrera till Webex Calling i din egen takt. Den lokala gatewayen integrerar din befintliga lokala distribution med Webex Calling. Du kan även använda din befintliga PSTN-anslutning. Se Kom igång med lokal gateway
Licenskrav för lokala gateways
CUBE-samtalslicenser måste installeras på den lokala gatewayen. Det finns mer information i konfigurationsguiden för Cisco Unified Border Element.
Certifikat- och säkerhetskrav för lokal gateway
Webex Calling kräver säker signalering och media. Den lokala gatewayen utför krypteringen och en TLS-anslutning måste upprättas utgående till molnet med följande steg:
-
Den lokala gatewayen måste uppdateras med CA-rotpaketet från Cisco PKI
-
En uppsättning autentiseringsuppgifter för SIP-sammandrag från Control Hubs Trunk-konfigurationssida används för att konfigurera den lokala gatewayen (stegen är en del av konfigurationen som följer)
-
CA-rotpaketet validerar angivet certifikat
-
Uppmaning om autentiseringsuppgifter (SIP-sammandrag angivet)
-
Molnet identifierar vilken lokal gateway som är säkert registrerad
Brandväggskrav, NAT Traversal-krav och optimeringskrav för mediesökväg för lokal gateway
I de flesta fall kan den lokala gatewayen och slutpunkterna finnas i det interna kundnätverket med hjälp av privata IP-adresser med NAT. Företagets brandvägg måste tillåta utgående trafik (SIP, RTP/UDP, HTTP) till specifika IP-adresser/portar som omfattas av portreferensinformationen.
Om du vill använda mediasökvägsoptimering med ICE måste den lokala gatewayens gränssnitt mot Webex Calling ha en direkt nätverkssökväg till och från Webex Calling-slutpunkterna. Om slutpunkterna är på en annan plats och det inte finns någon direkt nätverkssökväg mellan slutpunkterna och den lokala gatewayens gränssnitt mot Webex Calling måste den lokala gatewayen ha en allmän IP-adress tilldelad till gränssnittet mot Webex Calling för samtal mellan den lokala gatewayen och slutpunkterna för att använda mediasökvägsoptimering. Dessutom måste den köra IOS-XE version 16.12.5.
Konfigurera Webex Calling för din organisation
Det första steget för att komma igång med Webex Calling-tjänsterna är att slutföra guiden för förstagångskonfiguration (First Time Setup Wizard/FTSW). När FTSW har slutförts för din första plats behöver den inte slutföras för ytterligare platser.
| 1 |
Klicka på Komma igång i välkomstmeddelandet som skickas till dig. E-postadressen för administratör används automatiskt för att logga in på Control Hub, där du uppmanas att skapa ditt administratörslösenord. När du har loggat in startas installationsguiden automatiskt. |
| 2 |
Granska och godkänn servicevillkor. |
| 3 |
Granska ditt abonnemang och klicka sedan på Komma igång. Din kontoansvarige ansvarar för att aktivera de första stegen för FTSW. Kontakta din kontoansvarige om du får meddelandet ”Kan inte konfigurera ditt samtal” när du väljer Kom igång. |
| 4 |
Välj landet som ditt datacenter ska mappa till och ange kundens kontakt- och adressinformation. |
| 5 |
Klicka på Nästa: Standardplats. |
| 6 |
Välj från följande alternativ:
Se till att du lägger till ett huvudnummer på den plats du skapar när du har slutfört konfigurationsguiden. |
| 7 |
Gör så att följande val gäller för den här platsen:
|
| 8 |
Klicka på Nästa. |
| 9 |
Ange en tillgänglig Cisco Webex SIP-adress. Klicka på Nästa och välj sedan Slutför. |
Innan du börjar
Skapa en ny plats genom att förbereda följande information:
-
Platsens adress
-
Önskade telefonnummer (valfritt)
| 1 |
Log in to Control Hub at https://admin.webex.com, go to . A new location will be hosted in the regional data center that corresponds to the country you selected using the First Time Setup Wizard. |
| 2 |
Konfigurera inställningarna för platsen:
|
| 3 |
Klicka på Spara och välj sedan Ja/ Nej för att lägga till nummer på platsen nu eller senare. |
| 4 |
Välj något av följandealternativ om du klickade på Ja:
Valet av PSTN-alternativ är på varje platsnivå (varje plats har bara ett PSTN-alternativ). Du kan mixa och matcha så många alternativ du vill för din distribution, men varje plats har ett alternativ. När du har valt och etablerat ett PSTN-alternativ kan du ändra det genom att klicka på Hantera på platsens PSTN-egenskaper. Vissa alternativ, till exempel Cisco PSTN, är dock eventuellt inte tillgängliga när ett annat alternativ har tilldelats. Open a support case for guidance. |
| 5 |
Välj om du vill aktivera numren nu eller senare. |
| 6 |
Om du har valt icke-integrerad CCP eller lokalbaserad PSTN anger du telefonnummer som kommaseparerade värden och klickar sedan på Validera. Nummer läggs till för den specifika platsen. Giltiga poster flyttas till fältet Validerade nummer och ogiltiga poster finns kvar i fältet Lägg till nummer tillsammans med ett felmeddelande. Beroende på platsens land formateras numren efter lokala uppringningskrav. Om till exempel en landskod krävs kan du ange nummer med eller utan kod och koden är förinställd. |
| 7 |
Klicka på Spara. |
Nästa steg
När du har skapat en plats kan du aktivera nödtjänster med 911 för den platsen. Se RedSky-nödtjänster för Webex Calling för mer information.
Innan du börjar
Få en lista över användare och arbetsytor som är kopplade till en plats: Gå till och välj den plats som ska tas bort i rullgardingsmenyn. Du måste ta bort de här användarna och arbetsytorna innan du tar bort platsen.
Kom ihåg att alla nummer som är kopplade till den här platsen släpps tillbaka till din PSTN-leverantör. Du kommer inte längre att äga de numren.
| 1 |
Log in to Control Hub at https://admin.webex.com, go to . |
| 2 |
Click |
| 3 |
Välj Ta bortplats och bekräfta att du vill ta bort platsen. Det tar vanligtvis några minuter innan platsen tas bort permanent, men det kan ta upp till en timme. Du kan kontrollera statusen genom att klicka intill |
Du kan ändra PSTN inställningar, namn, tidszon och språk på en plats efter att den har skapats. Kom ihåg att det nya språket endast gäller nya användare och enheter. Befintliga användare och enheter fortsätter att använda det gamla språket.
För befintliga platser kan du aktivera nödtjänster med 911. Se RedSky-nödtjänster för Webex Calling för mer information.
| 1 |
Log in to the Control Hub at https://admin.webex.com, go to . Om du ser en Varningssymbol bredvid en plats innebär det att du ännu inte har konfigurerat något telefonnummer för den platsen. Du kan inte ringa eller ta emot några samtal förrän du har konfigurerat det numret. |
| 2 |
(Valfritt) Under PSTN-anslutning väljer du antingen Molnanslutet PSTN eller Platsbaserat PSTN (lokal gateway), beroende på vilket du redan har konfigurerat. Klicka på Hantera för att ändra den konfigurationen och bekräfta sedan de tillhörande risker som finns genom att välja Fortsätt. Välj sedan något av följande alternativ och klicka på Spara:
|
| 3 |
For the location, select the Main Number from the drop-down list to enable users in that location to make and receive calls. The Main Number can be assigned to the auto attendant so that the external callers can contact Webex Calling users at that location. Webex Calling users in that location can also use this number as their external caller ID when making calls. |
| 4 |
(Valfritt) Under nödsamtal kandu välja identifierare för räddningstjänsten för att tilldela denna plats. Den här inställningen är valfri och kan endast användas i länder som kräver den. I vissa länder (Exempel: Frankrike) regler finns det för att mobil radiosystem ska upprätta identiteten på cellen när du ringer ett nödsamtal och görs tillgänglig för nödnumret. Other countries like the U.S and Canada implement location determination using other methods. För mer information, se Förbättrade nödsamtal. Leverantören av ett nödsamtal kan behöva information om accessnätverket och det beror på att du definierar ett nytt privat SIP-anknytningshuvud, P-Access-Network-Info. Rubriken innehåller information om åtkomstnätverk. När du anger en nödplatsidentifierare för en plats skickas platsvärdet till leverantören som en del av SIP-meddelandet. Kontakta leverantören av nödsamtal för att se om du behöver denna inställning och använda värdet som tillhandahålls av din leverantör av nödsamtal." |
| 5 |
Välj Röstbrevlådenummer som användare kan ringa för att kontrollera röstbrevlådan för platsen. |
| 6 |
(Valfritt) Klicka på pennikonen överst på sidan Plats för att ändra platsnamn, meddelandespråk, e-postspråk, tidszoneller adress efter behov och klicka sedan på Spara. Ändring av meddelandespråket börjar gälla omedelbart för nya användare och funktioner som läggs till på den här platsen. Om befintliga användare och/eller funktioner också ska få sitt meddelandespråk ändrat när du blir ombedd väljer du Ändra för befintliga användare och arbetsytor eller Ändra för befintliga funktioner. Klicka på Verkställ. Du kan visa förlopp på sidan Uppgifter. Du kan inte göra fler ändringar förrän detta är klart. Om du ändrar tidszonen för en plats uppdateras inte tidszonerna för de funktioner som är associerade med platsen. Redigera tidszoner för funktioner såsom autoassistent, sökgrupp och samtalskö genom att gå till området Allmänna inställningar för funktionen som du vill uppdatera tidszonen för och redigera och spara där. |
Dessa inställningar är för intern uppringning och finns även tillgängliga i guiden för förstagångskonfiguration. As you change your dial plan, the example numbers in the Control Hub update to show these changes.
Du kan konfigurera utgående samtalsbehörigheter för en plats. Se dessa steg för att konfigurera utgående samtalsbehörigheter.
| 1 |
Sign in to Control Hub, go to , and then scroll to Internal Dialing. |
| 2 |
Konfigurera följande valfria uppringningsinställningar efter behov:
|
| 3 |
Ange intern uppringning för specifika platser. Go to , select a location from the list, and click Calling. Scroll to Dialing, and then change internal dialing as needed:
|
| 4 |
Specify external dialing for specific locations. Go to , select a location from the list, and click Calling. Scroll to Dialing, and then change external dialing as needed:
Påverkan för användare:
|
Om du är en mervärdesåterförsäljare kan du använda de här stegen för att starta en lokal gateway-konfiguration i Control Hub. När denna gateway har registrerats i molnet kan du använda den för en eller flera av dina Webex Calling-platser för att tillhandahålla dirigering till en PSTN-tjänsteleverantör för företag.
En plats som har en lokal gateway kan inte tas bort när den lokala gatewayen används för andra platser.
Innan du börjar
-
När en plats har lagts till och du har konfigurerat ett platsbaserat PSTN för en plats, måste du skapa en trunk.
-
Skapa alla platser och specifika inställningar och nummer till var och en. Det måste finnas platser innan du kan lägga till ett platsbaserat PSTN.
-
Förstå kraven för platsbaserat PSTN (lokal gateway) för Webex Calling.
-
Du kan inte välja mer än en trunk för en plats med platsbaserat PSTN, men du kan välja samma trunk för flera platser.
| 1 |
Log in to Control Hub at https://admin.webex.com, go to , and select Add Trunk. |
| 2 |
Välj en plats. |
| 3 |
Namnge trunken och klicka på Spara. Namnet får inte bestå av fler än 24 tecken. |
Nästa steg
Trunkinformation visas på skärmen Registrera domän, Trunkgrupp OTG/DTG, Linje/port och Utgående proxyadress.
Vi rekommenderar att du kopierar den här informationen från Control Hub och klistrar in den i en lokal textfil eller ett lokalt textdokument så att du kan hänvisa till den när du är redo att konfigurera den platsbaserade PSTN-tjänsten.
Om inloggningsuppgifterna förloras måste du generera dem från skärmen Trunkinformation i Control Hub. Klicka på Hämta användarnamn och återställ lösenord om du vill generera en ny uppsättning autentiseringsuppgifter som kan användas för trunken.
| 1 |
Log in to Control Hub at https://admin.webex.com, go to . |
| 2 |
Välj en plats att ändra och klicka på Hantera. |
| 3 |
Välj Platsbaserat PSTN och klicka på Nästa. |
| 4 |
Välj en trunk från rullgardinsmenyn. Gå till trunksidan för att hantera dina val för trunkgrupp. |
| 5 |
Klicka på bekräftelsemeddelandet och klicka sedan på Spara. |
Nästa steg
Du måste utföra den konfigurations information som Control Hub har skapat och mappa parametrarna till den lokala gateway (till exempel på en Cisco-kub som finns på platsen). This article walks you through this process. Som referens, se följande diagram för ett exempel på hur konfigurations information för Control Hub (till vänster) kan kopplas till parametrar i kuben (till höger):
After you successfully complete the configuration on the gateway itself, you can return to in Control Hub and the gateway that you created will be listed in the location card that you assigned it to with a green dot to the left of the name. Den här statusen anger att gatewayen är säkert registrerad för samtalsmoln och fungerar som aktiv PTSN-gateway för platsen.
Du kan enkelt visa, aktivera, ta bort och lägga till telefonnummer för din organisation i Control Hub. Det finns mer information i Hantera telefonnummer i Control Hub.
Om du provar Webex-tjänster och vill konvertera din provperiod till en betald prenumeration kan du skicka en e-postbegäran till din partner.
| 1 |
Log in to Control Hub at https://admin.webex.com, select the building icon |
| 2 |
Välj fliken Prenumerationer och klicka sedan på Köp nu. Ett e-postmeddelande skickas till din partner och informerar dem om att du är intresserad av att konvertera till en betald prenumeration. |
Du kan använda Control Hub för att ange prioriteten för de tillgängliga samtalsalternativen som visas för användarna i Webex-appen. Du kan även aktivera dem för Ett-klick-för-att-ringa. För mer information, se: Set calling options for Webex App users.
You can control what calling application opens when users make calls. You can configure the calling client settings, including mixed-mode deployment for organizations with users entitled with Unified CM or Webex Calling and users without paid calling services from Cisco. För mer information, se: Set up calling behavior.
Konfigurera lokal gateway på Cisco IOS XE för Webex Calling
Översikt
Webex Calling currently supports two versions of Local Gateway:
-
Lokal gateway
-
Local Gateway for Webex for Government
-
Before you begin, understand the premises-based Public Switched Telephone Network (PSTN) and Local Gateway (LGW) requirements for Webex Calling. Se Ciscos önskade arkitektur för Webex Calling för mer information.
-
Den här artikeln förutsätter att en dedikerad lokal gatewayplattform finns på plats utan någon befintlig röstkonfiguration. If you modify an existing PSTN gateway or CUBE Enterprise deployment to use as the Local Gateway function for Webex Calling, then pay careful attention to the configuration. Ensure that you don't interrupt the existing call flows and functionality because of the changes that you make.
For information on the supported third-party SBCs, refer to the respective product reference documentation.
Det finns två alternativ för att konfigurera den lokala gatewayen för din Webex Calling trunk:
-
Registreringsbaserad trunk
-
Certifikatbaserad trunk
Use the task flow either under the Registration-based Local Gateway or Certificate-based Local Gateway to configure Local Gateway for your Webex Calling trunk.
See Get started with Local Gateway for more information on different trunk types. Utför följande steg på själva den lokala gatewayen med hjälp av kommandoradsgränssnittet (CLI). We use Session Initiation Protocol (SIP) and Transport Layer Security (TLS) transport to secure the trunk and Secure Real Time Protocol (SRTP) to secure the media between the Local Gateway and Webex Calling.
-
Select CUBE as your Local Gateway. Webex for Government doesn’t currently support any third-party Session Border Controllers (SBCs). To review the latest list, see Get started with Local Gateway.
- Install Cisco IOS XE Dublin 17.12.1a or later versions for all Webex for Government Local Gateways.
-
To review the list of root Certificate Authorities (CAs) that Webex for Government support, see Root certificate authorities for Webex for Government.
-
For details on the external port ranges for Local Gateway in Webex for Government, see Network requirements for Webex for Government (FedRAMP).
Local Gateway for Webex for Government doesn’t support the following:
-
STUN/ICE-Lite for media path optimization
-
Fax (T.38)
To configure Local Gateway for your Webex Calling trunk in Webex for Government, use the following option:
-
Certifikatbaserad trunk
Use the task flow under the Certificate-based Local Gateway to configure the Local Gateway for your Webex Calling trunk. For more details on how to configure a certificate-based Local Gateway, see Configure Webex Calling certificate-based trunk.
It’s mandatory to configure FIPS-compliant GCM ciphers to support Local Gateway for Webex for Government. If not, the call setup fails. For configuration details, see Configure Webex Calling certificate-based trunk.
This section describes how to configure a Cisco Unified Border Element (CUBE) as a Local Gateway for Webex Calling, using a registering SIP trunk. The first part of this document illustrates how to configure a simple PSTN gateway. In this case, all calls from the PSTN are routed to Webex Calling and all calls from Webex Calling are routed to the PSTN. The image below highlights this solution and the high-level call routing configuration that will be followed.
In this design, the following principal configurations are used:
-
voice class tenants: Used to create trunk specific configurations.
-
voice class uri: Used to classify SIP messages for the selection of an inbound dial-peer.
-
inbound dial-peer: Provides treatment for inbound SIP messages and determines the outbound route with a dial-peer group.
-
dial-peer group: Defines the outbound dial-peers used for onward call routing.
-
outbound dial-peer: Provides treatment for outbound SIP messages and routes them to the required target.
While IP and SIP have become the default protocols for PSTN trunks, TDM (Time Division Multiplexing) ISDN circuits are still widely used and are supported with Webex Calling trunks. To enable media optimization of IP paths for Local Gateways with TDM-IP call flows, it is currently necessary to use a two-leg call routing process. This approach modifies the call routing configuration shown above, by introducing a set of internal loop-back dial-peers between Webex Calling and PSTN trunks as illustrated in the image below.
When connecting an on-premises Cisco Unified Communications Manager solution with Webex Calling, you can use the simple PSTN gateway configuration as a baseline for building the solution illustrated in the following diagram. In this case, Unified Communications Manager provides centralized routing and treatment of all PSTN and Webex Calling calls.
Throughout this document, the host names, IP addresses, and interfaces illustrated in the following image are used.
Use the configuration guidance in the rest of this document to complete your Local Gateway configuration as follows:
-
Steg 1: Configure router baseline connectivity and security
-
Steg 2: Configure Webex Calling Trunk
Depending on your required architecture, follow either:
-
Steg 3: Configure Local Gateway with SIP PSTN trunk
-
Steg 4: Configure Local Gateway with existing Unified CM environment
Eller:
-
Steg 3: Configure Local Gateway with TDM PSTN trunk
Baseline configuration
The first step in preparing your Cisco router as a Local Gateway for Webex Calling is to build a baseline configuration that secures your platform and establishes connectivity.
-
All registration-based Local Gateway deployments require Cisco IOS XE 17.6.1a or later versions. For the recommended versions, see the Cisco Software Research page. Search for the platform and select one of the suggested releases.
-
ISR4000 series routers must be configured with both Unified Communications and Security technology licenses.
-
Catalyst Edge 8000 series routers fitted with voice cards or DSPs require DNA Advantage licensing. Routers without voice cards or DSPs require a minimum of DNA Essentials licensing.
-
-
Build a baseline configuration for your platform that follows your business policies. In particular, configure the following and verify the working:
-
Ntp
-
Åtkomstkontrollistor
-
User authentication and remote access
-
DNS
-
IP-dirigering
-
IP addresses
-
-
The network toward Webex Calling must use an IPv4 address.
-
Upload the Cisco root CA bundle to the Local Gateway.
Konfiguration
| 1 |
Ensure that you assign valid and routable IP addresses to any Layer 3 interfaces, for example:
|
| 2 |
Protect registration and STUN credentials on the router using symmetric encryption. Configure the primary encryption key and encryption type as follows:
|
| 3 |
Create a placeholder PKI trustpoint. Requires this trustpoint to configure TLS later. For registration-based trunks, this trustpoint doesn't require a certificate - as would be required for a certificate-based trunk. |
| 4 |
Enable TLS1.2 exclusivity and specify the default trustpoint using the following configuration commands. Transport parameters should also be updated to ensure a reliable secure connection for registration: The cn-san-validate server command ensures that the Local Gateway permits a connection if the host name configured in tenant 200 is included in either the CN or SAN fields of the certificate received from the outbound proxy.
|
| 5 |
Install the Cisco root CA bundle, which includes the DigiCert CA certificate used by Webex Calling. Use the crypto pki trustpool import clean url command to download the root CA bundle from the specified URL, and to clear the current CA trustpool, then install the new bundle of certificates: If you need to use a proxy for access to the internet using HTTPS, add the following configuration before importing the CA bundle: ip http client proxy-server yourproxy.com proxy-port 80 |
| 1 |
Create a registration based PSTN trunk for an existing location in Control Hub. Make a note of the trunk information that is provided once the trunk has been created. These details, as highlighted in the following illustration, will be used in the configuration steps in this guide. For more information, see Configure trunks, route groups, and dial plans for Webex Calling. |
| 2 |
Enter the following commands to configure CUBE as a Webex Calling Local Gateway: Här är en förklaring av konfigurationens fält:
Enables Cisco Unified Border Element (CUBE) features on the platform. media statisticsAktiverar medieövervakning på den lokala gatewayen. media bulk-statsAktiverar kontrollplan för att hålla omröstningar i dataplan för statistik över flera samtal. For more information on these commands, see Media. tillåt-anslutningar sip till sipEnable CUBE basic SIP back-to-back user agent functionality. For more information, see Allow connections. By default, T.38 fax transport is enabled. For more information, see fax protocol t38 (voice-service). Enables STUN (Session Traversal of UDP through NAT) globally.
For more information, see stun flowdata agent-id and stun flowdata shared-secret. asymmetric payload fullConfigures SIP asymmetric payload support for both DTMF and dynamic codec payloads. For more information on this command, see asymmetric payload. tidigt erbjudande framtvingaForces the Local Gateway to send SDP information in the initial INVITE message instead of waiting for acknowledgment from the neighboring peer. For more information on this command, see early-offer. |
| 3 |
Configure voice class codec 100 filter for the trunk. In this example, the same codec filter is used for all trunks. You can configure filters for each trunk for precise control. Här är en förklaring av konfigurationens fält: voice class codec 100Used to only allow preferred codecs for calls through SIP trunks. For more information, see voice class codec. Opus codec is supported only for SIP-based PSTN trunks. If the PSTN trunk uses a voice T1/E1 or analog FXO connection, exclude codec preference 1 opus from the voice class codec 100 configuration. |
| 4 |
Configure voice class stun-usage 100 to enable ICE on the Webex Calling trunk. Här är en förklaring av konfigurationens fält: stun usage ice liteUsed to enable ICE-Lite for all Webex Calling facing dial-peers to allow media-optimization whenever possible. For more information, see voice class stun usage and stun usage ice lite. You require stun usage of ICE-lite for call flows using media path optimization. To provide media-optimization for a SIP to TDM gateway, configure a loopback dial-peer with ICE-Lite enabled on the IP-IP leg. For further technical details, contact the Account or TAC teams |
| 5 |
Configure the media encryption policy for Webex traffic. Här är en förklaring av konfigurationens fält: voice class srtp-crypto 100Specifies SHA1_80 as the only SRTP cipher-suite CUBE offers in the SDP in offer and answer messages. Webex Calling only supports SHA1_80. For more information, see voice class srtp-crypto. |
| 6 |
Configure a pattern to uniquely identify calls to a Local Gateway trunk based on its destination trunk parameter: Här är en förklaring av konfigurationens fält: voice class uri 100 sipDefines a pattern to match an incoming SIP invite to an incoming trunk dial-peer. When entering this pattern, use dtg= followed by the Trunk OTG/DTG value provided in Control Hub when the trunk was created. For more information, see voice class uri. |
| 7 |
Configure sip profile 100, which will be used to modify SIP messages before they are sent to Webex Calling.
Här är en förklaring av konfigurationens fält:
|
| 8 |
Configure Webex Calling trunk: |
After you define tenant 100 and configure a SIP VoIP dial-peer, the gateway initiates a TLS connection toward Webex Calling. At this point the access SBC presents its certificate to the Local Gateway. The Local Gateway validates the Webex Calling access SBC certificate using the CA root bundle that was updated earlier. If the certificate is recognised, a persistent TLS session is established between the Local Gateway and Webex Calling access SBC. The Local Gateway is then able to use this secure connection to register with the Webex access SBC. When the registration is challenged for authentication:
-
The username, password, and realm parameters from the credentials configuration is used in the response.
-
The modification rules in sip profile 100 are used to convert SIPS URL back to SIP.
Registration is successful when a 200 OK is received from the access SBC.
Having built a trunk towards Webex Calling above, use the following configuration to create a non-encrypted trunk towards a SIP based PSTN provider:
If your Service Provider offers a secure PSTN trunk, you may follow a similar configuration as detailed above for the Webex Calling trunk. Secure to secure call routing is supported by CUBE.
If you are using a TDM / ISDN PSTN trunk, skip to next section Configure Local Gateway with TDM PSTN trunk.
To configure TDM interfaces for PSTN call legs on the Cisco TDM-SIP Gateways, see Configuring ISDN PRI.
| 1 |
Configure the following voice class uri to identify inbound calls from the PSTN trunk: Här är en förklaring av konfigurationens fält: voice class uri 200 sipDefines a pattern to match an incoming SIP invite to an incoming trunk dial-peer. When entering this pattern, use the IP address of you IP PSTN gateway. For more information, see voice class uri. |
| 2 |
Configure the following IP PSTN dial-peer: Här är en förklaring av konfigurationens fält: Definierar en VoIP med en tagg på 200 och ger en meningsfull beskrivning för enkel hantering och felsökning. For more information, see dial-peer voice. destination-mönster DÅLIGT. DåligA dummy destination pattern is required when routing outbound calls using an inbound dial-peer group. For more information, see destination-pattern (interface). sessionsprotokoll sipv2Anger att dial-peer 200 hanterar SIP-samtalsben. For more information, see session protocol (dial peer). mötesmål för ipv4:192.168.80.13Indikerar mål-IPv4-adressen som ska skicka samtalsbenen. Mötets mål är ITSP:s IP-adress. For more information, see session target (VoIP dial peer). incoming uri via 200Definierar ett matchningskriterium för VIA-sidhuvudet med IP-PSTN-adress. Matches all incoming IP PSTN call legs on the Local Gateway with dial-peer 200. For more information, see incoming url. bind control source-interface GigabitEthernet0/0/0Configures the source interface and associated IP address for messages sent to the PSTN. For more information, see bind. bind media source-interface GigabitEthernet0/0/0Configures the source interface and associated IP address for media sent to PSTN. For more information, see bind. codec för röstklass 100Configures the dial-peer to use the common codec filter list 100. For more information, see voice-class codec. dtmf-relay rtp-nteDefinierar RTP-NTE (RFC2833) som DTMF-funktionen som förväntas på samtalsbenen. For more information, see DTMF Relay (Voice over IP). ingen vadInaktiverar identifiering av röstaktivitet. For more information, see vad (dial peer). |
| 3 |
If you are configuring your Local Gateway to only route calls between Webex Calling and the PSTN, add the following call routing configuration. If you are configuring your Local Gateway with a Unified Communications Manager platform, skip to the next section. |
Having built a trunk towards Webex Calling, use the following configuration to create a TDM trunk for your PSTN service with loop-back call routing to allow media optimization on the Webex call leg.
| 1 |
The loop-back dial-peer configuration uses dial-peer groups and call routing tags to ensure that calls pass correctly between Webex and the PSTN, without creating call routing loops. Configure the following translation rules that will be used to add and remove the call routing tags: Här är en förklaring av konfigurationens fält: voice translation-ruleUses regular expressions defined in rules to add or remove call routing tags. Over-decadic digits (‘A’) are used to add clarity for troubleshooting. In this configuration, the tag added by translation-profile 100 is used to guide calls from Webex Calling towards the PSTN via the loopback dial-peers. Similarly, the tag added by translation-profile 200 is used to guide calls from the PSTN towards Webex Calling. Translation-profiles 11 and 12 remove these tags before delivering calls to the Webex and PSTN trunks respectively. This example assumes that called numbers from Webex Calling are presented in +E.164 format. Rule 100 removes the leading + to maintain a valid called number. Rule 12 then adds a national or international routing digit(s) when removing the tag. Use digits that suit your local ISDN national dial plan. If Webex Calling presents numbers in national format, adjust rules 100 and 12 to simply add and remove the routing tag respectively. For more information, see voice translation-profile and voice translation-rule. |
| 2 |
Configure TDM voice interface ports as required by the trunk type and protocol used. For more information, see Configuring ISDN PRI. For example, the basic configuration of a Primary Rate ISDN interface installed in NIM slot 2 of a device might include the following: |
| 3 |
Configure the following TDM PSTN dial-peer: Här är en förklaring av konfigurationens fält: Definierar en VoIP ring-peer med en tagg på 200 och ger en meningsfull beskrivning för enkel hantering och felsökning. For more information, see dial-peer voice. destination-mönster DÅLIGT. DåligA dummy destination pattern is required when routing outbound calls using an inbound dial-peer group. For more information, see destination-pattern (interface). translation-profile incoming 200Assigns the translation profile that will add a call routing tag to the incoming called number. direct-inward-dialRoutes the call without providing a secondary dial-tone. For more information, see direct-inward-dial. port 0/2/0:15The physical voice port associated with this dial-peer. |
| 4 |
To enable media optimization of IP paths for Local Gateways with TDM-IP call flows, you can modify the call routing by introducing a set of internal loop-back dial-peers between Webex Calling and PSTN trunks. Configure the following loop-back dial-peers. In this case, all incoming calls will be routed initially to dial-peer 10 and from there to either dial-peer 11 or 12 based on the applied routing tag. After removal of the routing tag, calls will be routed to the outbound trunk using dial-peer groups. Här är en förklaring av konfigurationens fält: Defines a VoIP dial-peer and gives a meaningful description for ease of management and troubleshooting. For more information, see dial-peer voice. translation-profile incoming 11Applies the translation profile defined earlier to remove the call routing tag before passing to the outbound trunk. destination-mönster DÅLIGT. DåligA dummy destination pattern is required when routing outbound calls using an inbound dial-peer group. For more information, see destination-pattern (interface). sessionsprotokoll sipv2Specifies that this dial-peer handles SIP call legs. For more information, see session protocol (dial peer). session target 192.168.80.14Specifies the local router interface address as the call target to loop-back. For more information, see session target (voip dial peer). bind control source-interface GigabitEthernet0/0/0Configures the source interface and associated IP address for messages sent through the loop-back. For more information, see bind. bind media source-interface GigabitEthernet0/0/0Configures the source interface and associated IP address for media sent through the loop-back. For more information, see bind. dtmf-relay rtp-nteDefinierar RTP-NTE (RFC2833) som DTMF-funktionen som förväntas på samtalsbenen. For more information, see DTMF Relay (Voice over IP). codec g711alaw Forces all PSTN calls to use G.711. Select a-law or u-law to match the companding method used by your ISDN service. ingen vadInaktiverar identifiering av röstaktivitet. For more information, see vad (dial peer). |
| 5 |
Add the following call routing configuration: This concludes your Local Gateway configuration. Save the configuration and reload the platform if this is the first time CUBE features are configured.
|
The PSTN-Webex Calling configuration in the previous sections may be modified to include additional trunks to a Cisco Unified Communications Manager (UCM) cluster. In this case, all calls are routed via Unified CM. Calls from UCM on port 5060 are routed to the PSTN and calls from port 5065 are routed to Webex Calling. The following incremental configurations may be added to include this calling scenario.
When creating the Webex Calling trunk in Unified CM, ensure that you configure the incoming port in the SIP Trunk Security Profile settings to 5065. This allows incoming messages on port 5065 and populate the VIA header with this value when sending messages to the Local Gateway.
| 1 |
Konfigurera följande URI:er för röstklass: |
| 2 |
Configure the following DNS records to specify SRV routing to Unified CM hosts: IOS XE uses these records for locally determining target UCM hosts and ports. With this configuration, it is not required to configure records in your DNS system. If you prefer to use your DNS, then these local configurations are not required. Här är en förklaring av konfigurationens fält: The following command creates a DNS SRV resource record. Create a record for each UCM host and trunk: ip host _sip._udp.pstntocucm.io srv 2 1 5060 ucmsub5.mydomain.com _sip._udp.pstntocucm.io: SRV resource record name 2: The SRV resource record priority 1: The SRV resource record weight 5060: The port number to use for the target host in this resource record ucmsub5.mydomain.com: The resource record target host To resolve the resource record target host names, create local DNS A records. Till exempel: ip host ucmsub5.mydomain.com 192.168.80.65 ip host: Creates a record in the local IOS XE database. ucmsub5.mydomain.com: The A record host name. 192.168.80.65: The host IP address. Create the SRV resource records and A records to reflect your UCM environment and preferred call distribution strategy. |
| 3 |
Configure the following dial-peers: |
| 4 |
Add call routing using the following configurations: |
Diagnostiska signaturer (DS) upptäcker proaktivt vanligt förekommande problem i den IOS XE-baserade lokala gatewayen och genererar e-post, syslog eller terminalmeddelande om händelsen. You can also install the DS to automate diagnostics data collection and transfer-collected data to the Cisco TAC case to accelerate resolution time.
Diagnostiska signaturer (DS) är XML-filer som innehåller information om problem med att utlösa händelser och åtgärder som ska vidtas för att informera, felsöka och åtgärda problemet. You can define the problem detection logic using syslog messages, SNMP events and through periodic monitoring of specific show command outputs.
Åtgärdstyperna omfattar insamling av visa kommandoutdata:
-
Skapa en sammanslagen loggfil
-
Uploading the file to a user-provided network location such as HTTPS, SCP, FTP server.
TAC-tekniker skapar DS-filerna och signerar dem digitalt för integritetsskydd. Varje DS-fil har ett unikt numeriskt ID som tilldelats av systemet. Diagnostic Signatures Lookup Tool (DSLT) is a single source to find applicable signatures for monitoring and troubleshooting various problems.
Innan du börjar:
-
Redigera inte DS-filen som du hämtar från DSLT. De filer som du ändrar felinstallationen på grund av fel i integritetskontroll.
-
En SMTP-server (Simple Mail Transfer Protocol) som du kräver att den lokala gatewayen skickar ut e-postaviseringar.
-
Se till att den lokala gatewayen kör IOS XE 17.6.1 eller senare om du vill använda den säkra SMTP-servern för e-postaviseringar.
Förutsättningar
Local Gateway running IOS XE 17.6.1a or higher
-
Diagnostic Signatures är aktiverade som standard.
-
Configure the secure email server to be used to send proactive notification if the device is running Cisco IOS XE 17.6.1a or higher.
configure terminal call-home mail-server <username>:<pwd>@<email server> priority 1 secure tls end -
Configure the environment variable ds_email with the email address of the administrator to notify you.
configure terminal call-home diagnostic-signature environment ds_email <email address> end
The following shows an example configuration of a Local Gateway running on Cisco IOS XE 17.6.1a or higher to send the proactive notifications to tacfaststart@gmail.com using Gmail as the secure SMTP server:
We recommend you to use the Cisco IOS XE Bengaluru 17.6.x or later versions.
call-home mail-server tacfaststart:password@smtp.gmail.com priority 1 secure tls diagnostic-signature environment ds_email "tacfaststart@gmail.com" En lokal gateway som körs med Cisco IOS XE-programvara är inte en typisk webbaserad Gmail-klient som har stöd för OAuth. Därför måste vi konfigurera en specifik inställning för Gmail-konton och ge specifik behörighet för att e-postmeddelandet från enheten ska behandlas korrekt:
-
Go to and turn on the Less secure app access setting.
-
Svara på "Ja, det var jag" när du får ett e-postmeddelande från Gmail som säger att "Google hindrade någon från att logga in på ditt konto med en app som inte kommer från Google".
Installera diagnostiska signaturer för proaktiv övervakning
Övervakning av hög CPU-användning
This DS tracks CPU utilization for five seconds using the SNMP OID 1.3.6.1.4.1.9.2.1.56. När användningen når 75 % eller mer inaktiverar den alla felsökningar och avinstallerar alla diagnostiksignaturer som har installerats i den lokala gatewayen. Använd stegen nedan för att installera signaturen.
-
Use the show snmp command to enable SNMP. If you do not enable, then configure the snmp-server manager command.
show snmp %SNMP agent not enabled config t snmp-server manager end show snmp Chassis: ABCDEFGHIGK 149655 SNMP packets input 0 Bad SNMP version errors 1 Unknown community name 0 Illegal operation for community name supplied 0 Encoding errors 37763 Number of requested variables 2 Number of altered variables 34560 Get-request PDUs 138 Get-next PDUs 2 Set-request PDUs 0 Input queue packet drops (Maximum queue size 1000) 158277 SNMP packets output 0 Too big errors (Maximum packet size 1500) 20 No such name errors 0 Bad values errors 0 General errors 7998 Response PDUs 10280 Trap PDUs Packets currently in SNMP process input queue: 0 SNMP global fälla: aktiverad -
Hämta DS 64224 med följande alternativ i den nedrullningsbara listan i Diagnostic Signatures Lookup Tool:
Fältnamn
Fältvärde
Plattform
Cisco 4300, 4400 ISR Series or Cisco CSR 1000V Series
Produkt
CUBE Enterprise i Webex Calling-lösning
Problemomfång
Prestanda
Problemtyp
Hög CPU-användning med e-postavisering.
-
Kopiera DS XML-filen till den lokala gateway-flashen.
LocalGateway# copy ftp://username:password@<server name or ip>/DS_64224.xml bootflash:Följande exempel visar hur du kopierar filen från en FTP-server till en lokal gateway.
copy ftp://user:pwd@192.0.2.12/DS_64224.xml bootflash: Accessing ftp://*:*@ 192.0.2.12/DS_64224.xml...! [OK - 3571/4096 bytes] 3571 bytes copied in 0.064 secs (55797 bytes/sec) -
Installera DS XML-filen i den lokala gatewayen.
call-home diagnostic-signature load DS_64224.xml Load file DS_64224.xml success -
Använd kommandot visa diagnostisk signatur för uppringning för att verifiera att signaturen har installerats. Statuskolumnen måste ha ett ”registrerat” värde.
show call-home diagnostic-signature Current diagnostic-signature settings: Diagnostisksignatur: aktiverad profil: CiscoTAC-1 (status: AKTIV) Hämta URL(er): https://tools.cisco.com/its/service/oddce/services/DDCEService Environment variable: ds_email: username@gmail.comHämta DS:er:
DS-ID
DS-namn
Revidering
Status
Senaste uppdatering (GMT+00:00)
64224
DS_LGW_CPU_MON75
0.0.10
Registrerad
2020-11-07 22:05:33
När denna signatur utlöses avinstalleras alla DS:er som körs, inklusive signaturen i fråga. If necessary, reinstall DS 64224 to continue monitoring high CPU utilization on the Local Gateway.
Övervakning av registrering för SIP-trunk
Denna DS söker efter avregistrering av en lokal gateway SIP-trunk med Webex Calling moln var 60:e sekund. Once the unregistration event is detected, it generates an email and syslog notification and uninstalls itself after two unregistration occurrences. Use the steps below to install the signature:
-
Hämta DS 64117 med följande alternativ i den nedrullningsbara listan i Diagnostic Signatures Lookup Tool:
Fältnamn
Fältvärde
Plattform
Cisco 4300, 4400 ISR-serien eller Cisco CSR 1000V-serien
Produkt
CUBE Enterprise i Webex Calling-lösning
Problemomfång
SIP-SIP
Problemtyp
SIP-trunk avregistrering med e-postavisering.
-
Kopiera DS XML-filen till den lokala gatewayen.
copy ftp://username:password@<server name or ip>/DS_64117.xml bootflash: -
Installera DS XML-filen i den lokala gatewayen.
call-home diagnostic-signature load DS_64117.xml Load file DS_64117.xml success LocalGateway# -
Använd kommandot visa diagnostisk signatur för uppringning för att verifiera att signaturen har installerats. Statuskolumnen måste ha ett "registrerat" värde.
Övervakning av onormala samtal kopplas från
This DS uses SNMP polling every 10 minutes to detect abnormal call disconnect with SIP errors 403, 488 and 503. If the error count increment is greater than or equal to 5 from the last poll, it generates a syslog and email notification. Please use the steps below to install the signature.
-
Use the show snmp command to check whether SNMP is enabled. If it is not enabled, configure the snmp-server manager command.
show snmp %SNMP agent not enabled config t snmp-server manager end show snmp Chassis: ABCDEFGHIGK 149655 SNMP packets input 0 Bad SNMP version errors 1 Unknown community name 0 Illegal operation for community name supplied 0 Encoding errors 37763 Number of requested variables 2 Number of altered variables 34560 Get-request PDUs 138 Get-next PDUs 2 Set-request PDUs 0 Input queue packet drops (Maximum queue size 1000) 158277 SNMP packets output 0 Too big errors (Maximum packet size 1500) 20 No such name errors 0 Bad values errors 0 General errors 7998 Response PDUs 10280 Trap PDUs Packets currently in SNMP process input queue: 0 SNMP global fälla: aktiverad -
Hämta DS 65221 med följande alternativ i Diagnostic Signatures Lookup Tool:
Fältnamn
Fältvärde
Plattform
Cisco 4300, 4400 ISR-serien eller Cisco CSR 1000V-serien
Produkt
CUBE Enterprise i Webex Calling-lösning
Problemomfång
Prestanda
Problemtyp
Upptäckt av SIP-onormal samtalsavkoppling med e-post- och syslog-avisering.
-
Kopiera DS XML-filen till den lokala gatewayen.
copy ftp://username:password@<server name or ip>/DS_65221.xml bootflash: -
Installera DS XML-filen i den lokala gatewayen.
call-home diagnostic-signature load DS_65221.xml Load file DS_65221.xml success -
Använd kommandot visa diagnostisk signatur för uppringning för att verifiera att signaturen har installerats. Statuskolumnen måste ha ett "registrerat" värde.
Installera diagnostiska signaturer för att felsöka ett problem
Använd diagnostiska signaturer (DS) för att lösa problem snabbt. Cisco TAC-tekniker har skrivit flera signaturer som möjliggör de nödvändiga felsökningarna som krävs för att felsöka ett givet problem, upptäcka problemförekomsten, samla in rätt uppsättning diagnostiska data och överför data automatiskt till Cisco TAC-fallet. Diagnostic Signatures (DS) eliminate the need to manually check for the problem occurrence and makes troubleshooting of intermittent and transient issues a lot easier.
Du kan använda sökverktyget för diagnostiksignaturer för att hitta tillämpliga signaturer och installera dem för att själv lösa ett visst problem, eller så kan du installera signaturen som rekommenderas av TAC-teknikern som en del av supportengagemanget.
Här följer ett exempel på hur du hittar och installerar en DS för att identifiera förekomst för ”%VOICE_IEC-3-GW: CCAPI: Internt fel (tröskelvärde för samtalstopp): IEC=1.1.181.1.29.0" syslog och automatisera diagnostikdatainsamling genom att följa följande steg:
-
Configure an additional DS environment variable ds_fsurl_prefix which is the Cisco TAC file server path (cxd.cisco.com) to which the collected diagnostics data are uploaded. The username in the file path is the case number and the password is the file upload token which can be retrieved from Support Case Manager in the following command. The file upload token can be generated in the Attachments section of the Support Case Manager, as needed.
configure terminal call-home diagnostic-signature LocalGateway(cfg-call-home-diag-sign)environment ds_fsurl_prefix "scp://<case number>:<file upload token>@cxd.cisco.com" endExempel:
call-home diagnostic-signature environment ds_fsurl_prefix " environment ds_fsurl_prefix "scp://612345678:abcdefghijklmnop@cxd.cisco.com" -
Ensure that SNMP is enabled using the show snmp command. If it is not enabled, configure the snmp-server manager command.
show snmp %SNMP agent not enabled config t snmp-server manager end -
Se till att installera DS 64224 för hög CPU-övervakning som en proaktiv åtgärd för att inaktivera alla felsöknings- och diagnostiksignaturer under tiden som CPU-användningen är hög. Hämta DS 64224 med följande alternativ i Diagnostic Signatures Lookup Tool:
Fältnamn
Fältvärde
Plattform
Cisco 4300, 4400 ISR-serien eller Cisco CSR 1000V-serien
Produkt
CUBE Enterprise i Webex Calling-lösning
Problemomfång
Prestanda
Problemtyp
Hög CPU-användning med e-postavisering.
-
Hämta DS 65095 med följande alternativ i Diagnostic Signatures Lookup Tool:
Fältnamn
Fältvärde
Plattform
Cisco 4300, 4400 ISR-serien eller Cisco CSR 1000V-serien
Produkt
CUBE Enterprise i Webex Calling-lösning
Problemomfång
Syslogs
Problemtyp
Syslog - %VOICE_IEC-3-GW: CCAPI: Internt fel (tröskelvärde för samtalstopp): IEC=1.1.181.1.29.0
-
Kopiera DS XML-filerna till den lokala gatewayen.
copy ftp://username:password@<server name or ip>/DS_64224.xml bootflash: copy ftp://username:password@<server name or ip>/DS_65095.xml bootflash: -
Installera DS 64224 för hög processorövervakning och sedan XML-filen DS 65095 på den lokala gatewayen.
call-home diagnostic-signature load DS_64224.xml Load file DS_64224.xml success call-home diagnostic-signature load DS_65095.xml Load file DS_65095.xml success -
Verify that the signature is successfully installed using the show call-home diagnostic-signature command. Statuskolumnen måste ha ett "registrerat" värde.
show call-home diagnostic-signature Current diagnostic-signature settings: Diagnostisksignatur: aktiverad profil: CiscoTAC-1 (status: AKTIV) Hämta URL(er): https://tools.cisco.com/its/service/oddce/services/DDCEService Environment variable: ds_email: username@gmail.com ds_fsurl_prefix: scp://612345678:abcdefghijklmnop@cxd.cisco.comHämtade DS:er:
DS-ID
DS-namn
Revidering
Status
Senaste uppdatering (GMT+00:00)
64224
00:07:45
DS_LGW_CPU_MON75
0.0.10
Registrerad
2020-11-08
65095
00:12:53
DS_LGW_IEC_Call_spike_threshold
0.0.12
Registrerad
2020-11-08
Verifiera exekvering av diagnostiska signaturer
In the following command, the “Status” column of the show call-home diagnostic-signature command changes to “running” while the Local Gateway executes the action defined within the signature. Utdata för visa statistik för diagnostiksignatur för uppringning är det bästa sättet att kontrollera om en diagnostisk signatur upptäcker ett intressanta evenemang och utför åtgärden. Kolumnen "Utlöst/Max/Avinstall" anger antalet gånger som den givna signaturen har utlöst en händelse. Max antal gånger det definieras att upptäcka en händelse och om signaturen avinstallerar sig själv efter att ha upptäckt maximalt antal utlösta händelser.
show call-home diagnostic-signature Current diagnostic-signature settings: Diagnostisksignatur: aktiverad
profil: CiscoTAC-1 (status: AKTIV)
Hämta URL(er): https://tools.cisco.com/its/service/oddce/services/DDCEService Environment variable: ds_email: carunach@cisco.com ds_fsurl_prefix: scp://612345678:abcdefghijklmnop@cxd.cisco.com Hämtade DS:er:
|
DS-ID |
DS-namn |
Revidering |
Status |
Senaste uppdatering (GMT+00:00) |
|---|---|---|---|---|
| 64224 |
DS_LGW_CPU_MON75 |
0.0.10 |
Registrerad |
2020-11-08 00:07:45 |
|
65095 |
DS_LGW_IEC_Call_spike_threshold |
0.0.12 |
Körs |
2020-11-08 00:12:53 |
visa statistik för diagnostisk signatur för uppringning
|
DS-ID |
DS-namn |
Triggered/Max/Deinstall |
Genomsnittlig körtid (sekunder) |
Maximal körtid (sekunder) |
|---|---|---|---|---|
| 64224 |
DS_LGW_CPU_MON75 |
0/0/N |
0.000 |
0.000 |
|
65095 |
DS_LGW_IEC_Call_spike_threshold |
1/20/Y |
23.053 |
23.053 |
Den e-postbekräftelse som skickas under exekvering av diagnostisk signatur innehåller viktig information som problemtyp, enhetsinformation, programvaruversion, konfiguration som körs och visa kommandoutdata som är relevanta för att felsöka det angivna problemet.
Avinstallera diagnostiksignaturer
Användning av diagnostiska signaturer för felsökningsändamål definieras vanligtvis för att avinstallera efter identifiering av vissa problemhändelser. If you want to uninstall a signature manually, retrieve the DS ID from the output of the show call-home diagnostic-signature command and run the following command:
call-home diagnostic-signature deinstall <DS ID> Exempel:
call-home diagnostic-signature deinstall 64224 Nya signaturer läggs till regelbundet i sökverktyget för diagnostiksignaturer, baserat på problem som vanligen observeras i distributioner. TAC har för närvarande inte stöd för begäranden om att skapa nya anpassade signaturer.
For better management of Cisco IOS XE Gateways, we recommend that you enroll and manage the gateways through the Control Hub. It is an optional configuration. When enrolled, you can use the configuration validation option in the Control Hub to validate your Local Gateway configuration and identify any configuration issues. Currently, only registration-based trunks support this functionality.
For more information, refer the following:
This section describes how to configure a Cisco Unified Border Element (CUBE) as a Local Gateway for Webex Calling, using certificate-based mutual TLS (mTLS) SIP trunk. The first part of this document illustrates how to configure a simple PSTN gateway. In this case, all calls from the PSTN are routed to Webex Calling and all calls from Webex Calling are routed to the PSTN. The following image highlights this solution and the high-level call routing configuration that will be followed.
In this design, the following principal configurations are used:
-
voice class tenants: Used to create trunk specific configurations.
-
voice class uri: Used to classify SIP messages for the selection of an inbound dial-peer.
-
inbound dial-peer: Provides treatment for inbound SIP messages and determines the outbound route with a dial-peer group.
-
dial-peer group: Defines the outbound dial-peers used for onward call routing.
-
outbound dial-peer: Provides treatment for outbound SIP messages and routes them to the required target.
While IP and SIP have become the default protocols for PSTN trunks, TDM (Time Division Multiplexing) ISDN circuits are still widely used and are supported with Webex Calling trunks. To enable media optimization of IP paths for Local Gateways with TDM-IP call flows, it is currently necessary to use a two-leg call routing process. This approach modifies the call routing configuration shown above, by introducing a set of internal loop-back dial-peers between Webex Calling and PSTN trunks as illustrated in the image below.
When connecting an on-premises Cisco Unified Communications Manager solution with Webex Calling, you can use the simple PSTN gateway configuration as a baseline for building the solution illustrated in the following diagram. In this case, Unified Communications Manager provides centralized routing and treatment of all PSTN and Webex Calling calls.
Throughout this document, the host names, IP addresses, and interfaces illustrated in the following image are used. Options are provided for public or private (behind NAT) addressing. SRV DNS records are optional, unless load balancing across multiple CUBE instances.
Use the configuration guidance in the rest of this document to complete your Local Gateway configuration as follows:
-
Steg 1: Configure router baseline connectivity and security
-
Steg 2: Configure Webex Calling Trunk
Depending on your required architecture, follow either:
-
Steg 3: Configure Local Gateway with SIP PSTN trunk
-
Steg 4: Configure Local Gateway with existing Unified CM environment
Eller:
-
Steg 3: Configure Local Gateway with TDM PSTN trunk
Baseline configuration
The first step in preparing your Cisco router as a Local Gateway for Webex Calling is to build a baseline configuration that secures your platform and establishes connectivity.
-
All certificate-based Local Gateway deployments require Cisco IOS XE 17.9.1a or later versions. For the recommended versions, see the Cisco Software Research page. Search for the platform and select one of the suggested releases.
-
ISR4000 series routers must be configured with both Unified Communications and Security technology licenses.
-
Catalyst Edge 8000 series routers fitted with voice cards or DSPs require DNA Essentials licensing. Routers without voice cards or DSPs require a minimum of DNA Essentials licensing.
-
For high-capacity requirements, you may also require a High Security (HSEC) license and additional throughput entitlement.
Refer to Authorization Codes for further details.
-
-
Build a baseline configuration for your platform that follows your business policies. In particular, configure the following and verify the working:
-
Ntp
-
Åtkomstkontrollistor
-
User authentication and remote access
-
DNS
-
IP-dirigering
-
IP addresses
-
-
The network toward Webex Calling must use a IPv4 address. Local Gateway Fully Qualified Domain Names (FQDN) or Service Record (SRV) addresses must resolve to a public IPv4 address on the internet.
-
All SIP and media ports on the Local Gateway interface facing Webex must be accessible from the internet, either directly or via static NAT. Ensure that you update your firewall accordingly.
-
Install a signed certificate on the Local Gateway (the following provides detailed configuration steps).
-
A public Certificate Authority (CA) as detailed in What Root Certificate Authorities are Supported for Calls to Cisco Webex Audio and Video Platforms? must sign the device certificate.
-
The FQDN configured in the Control Hub when creating a trunk must be the Common Name (CN) or Subject Alternate Name (SAN) certificate of the router. Till exempel:
-
If a configured trunk in the Control Hub of your organization has cube1.lgw.com:5061 as FQDN of the Local Gateway, then the CN or SAN in the router certificate must contain cube1.lgw.com.
-
If a configured trunk in the Control Hub of your organization has lgws.lgw.com as the SRV address of the Local Gateway(s) reachable from the trunk, then the CN or SAN in the router certificate must contain lgws.lgw.com. De poster som SRV till (CNAME, A Record eller IP-adress) är valfria i SAN.
-
Whether you use an FQDN or SRV for the trunk, the contact address for all new SIP dialogs from your Local Gateway uses the name configured in the Control Hub.
-
-
-
Se till att certifikat är signerade för klient- och serveranvändning.
-
Upload the Cisco root CA bundle to the Local Gateway.
Konfiguration
| 1 |
Ensure that you assign valid and routable IP addresses to any Layer 3 interfaces, for example:
|
| 2 |
Protect STUN credentials on the router using symmetric encryption. Configure the primary encryption key and encryption type as follows: |
| 3 |
Create an encryption trustpoint with a certificate signed by your preferred Certificate Authority (CA). |
| 4 |
Authenticate your new certificate using your intermediate (or root) CA certificate, then import the certificate (Step 4). Enter the following exec or configuration command:
|
| 5 |
Import a signed host certificate using the following exec or configuration command:
|
| 6 |
Enable TLS1.2 exclusivity and specify the default trustpoint using the following configuration commands:
|
| 7 |
Install the Cisco root CA bundle, which includes the DigiCert CA certificate used by Webex Calling. Use the crypto pki trustpool import clean url command to download the root CA bundle from the specified URL, and to clear the current CA trustpool, then install the new bundle of certificates: If you need to use a proxy for access to the internet using HTTPS, add the following configuration before importing the CA bundle: ip http client proxy-server yourproxy.com proxy-port 80 |
| 1 |
Create a CUBE certificate-based PSTN trunk for an existing location in Control Hub. For more information, see Configure trunks, route groups, and dial plans for Webex Calling. Make a note of the trunk information that is provided once the trunk is created. These details, as highlighted in the following illustration, will be used in the configuration steps in this guide. |
| 2 |
Enter the following commands to configure CUBE as a Webex Calling Local Gateway: Här är en förklaring av konfigurationens fält:
Enables Cisco Unified Border Element (CUBE) features on the platform. tillåt-anslutningar sip till sipEnable CUBE basic SIP back to back user agent functionality. For more information, see Allow connections. By default, T.38 fax transport is enabled. For more information, see fax protocol t38 (voice-service). Enables STUN (Session Traversal of UDP through NAT) globally. These global stun commands are only required when deploying your Local Gateway behind NAT.
For more information, see stun flowdata agent-id and stun flowdata shared-secret. asymmetric payload fullConfigures SIP asymmetric payload support for both DTMF and dynamic codec payloads. For more information on this command, see asymmetric payload. tidigt erbjudande framtvingaForces the Local Gateway to send SDP information in the initial INVITE message instead of waiting for acknowledgment from the neighboring peer. For more information on this command, see early-offer. sip-profiles inboundEnables CUBE to use SIP profiles to modify messages as they are received. Profiles are applied via dial-peers or tenants. |
| 3 |
Configure voice class codec 100 codec filter for the trunk. In this example, the same codec filter is used for all trunks. You can configure filters for each trunk for precise control. Här är en förklaring av konfigurationens fält: voice class codec 100Used to only allow preferred codecs for calls through SIP trunks. For more information, see voice class codec. Opus codec is supported only for SIP-based PSTN trunks. If the PSTN trunk uses a voice T1/E1 or analog FXO connection, exclude codec preference 1 opus from the voice class codec 100 configuration. |
| 4 |
Configure voice class stun-usage 100 to enable ICE on the Webex Calling trunk. (This step is not applicable for Webex for Government) Här är en förklaring av konfigurationens fält: stun usage ice liteUsed to enable ICE-Lite for all Webex Calling facing dial-peers to allow media-optimization whenever possible. For more information, see voice class stun usage and stun usage ice lite. The stun usage firewall-traversal flowdata command is only required when deploying your Local Gateway behind NAT. You require stun usage of ICE-lite for call flows using media path optimization. To provide media-optimization for a SIP to TDM gateway, configure a loopback dial-peer with ICE-Lite enabled on the IP-IP leg. For further technical details, contact the Account or TAC teams. |
| 5 |
Configure the media encryption policy for Webex traffic. (This step is not applicable for Webex for Government) Här är en förklaring av konfigurationens fält: voice class srtp-crypto 100Specifies SHA1_80 as the only SRTP cipher-suite CUBE offers in the SDP in offer and answer messages. Webex Calling only supports SHA1_80. For more information, see voice class srtp-crypto. |
| 6 |
Configure FIPS-compliant GCM ciphers (This step is applicable only for Webex for Government). Här är en förklaring av konfigurationens fält: voice class srtp-crypto 100Specifies GCM as the cipher-suite that CUBE offers. It is mandatory to configure GCM ciphers for Local Gateway for Webex for Government. |
| 7 |
Configure a pattern to uniquely identify calls to a Local Gateway trunk based on its destination FQDN or SRV: Här är en förklaring av konfigurationens fält: voice class uri 100 sipDefines a pattern to match an incoming SIP invite to an incoming trunk dial-peer. When entering this pattern, use LGW FQDN or SRV configured in Control Hub while creating a trunk. |
| 8 |
Configure SIP message manipulation profiles. If your gateway is configured with a public IP address, configure a profile as follows or skip to the next step if you are using NAT. In this example, cube1.lgw.com is the FQDN configured for the Local Gateway and "198.51.100.1" is the public IP address of the Local Gateway interface facing Webex Calling: Här är en förklaring av konfigurationens fält: rules 10 and 20To allow Webex to authenticate messages from your local gateway, the 'Contact' header in SIP request and responses messages must contain the value provisioned for the trunk in Control Hub. This will either be the FQDN of a single host, or the SRV domain name used for a cluster of devices. Skip the next step if you have configured your Local Gateway with public IP addresses. |
| 9 |
If your gateway is configured with a private IP address behind static NAT, configure inbound and outbound SIP profiles as follows. In this example, cube1.lgw.com is the FQDN configured for the Local Gateway, "10.80.13.12" is the interface IP address facing Webex Calling and "192.65.79.20" is the NAT public IP address. SIP profiles for outbound messages to Webex Calling
Här är en förklaring av konfigurationens fält: rules 10 and 20To allow Webex to authenticate messages from your local gateway, the 'Contact' header in SIP request and responses messages must contain the value provisioned for the trunk in Control Hub. This will either be the FQDN of a single host, or the SRV domain name used for a cluster of devices. rules 30 to 81Convert private address references to the external public address for the site, allowing Webex to correctly interpret and route subsequent messages. SIP profile for inbound messages from Webex CallingHär är en förklaring av konfigurationens fält: rules 10 to 80Convert public address references to the configured private address, allowing messages from Webex to be correctly processed by CUBE. For more information, see voice class sip-profiles. |
| 10 |
Configure a SIP Options keepalive with header modification profile. Här är en förklaring av konfigurationens fält: voice class sip-options-keepalive 100Configures a keepalive profile and enters voice class configuration mode. You can configure the time (in seconds) at which an SIP Out of Dialog Options Ping is sent to the dial-target when the heartbeat connection to the endpoint is in UP or Down status. This keepalive profile is triggered from the dial-peer configured towards Webex. To ensure that the contact headers include the SBC fully qualified domain name, SIP profile 115 is used. Rules 30, 40, and 50 are required only when the SBC is configured behind static NAT. In this example, cube1.lgw.com is the FQDN selected for the Local Gateway and if static NAT is used, "10.80.13.12" is the SBC interface IP address towards Webex Calling and "192.65.79.20" is the NAT public IP address. |
| 11 |
Configure Webex Calling trunk: |
Having built a trunk towards Webex Calling above, use the following configuration to create a non-encrypted trunk towards a SIP based PSTN provider:
If your Service Provider offers a secure PSTN trunk, you may follow a similar configuration as detailed above for the Webex Calling trunk. Secure to secure call routing is supported by CUBE.
If you are using a TDM / ISDN PSTN trunk, skip to next section Configure Local Gateway with TDM PSTN trunk.
To configure TDM interfaces for PSTN call legs on the Cisco TDM-SIP Gateways, see Configuring ISDN PRI.
| 1 |
Configure the following voice class uri to identify inbound calls from the PSTN trunk: Här är en förklaring av konfigurationens fält: voice class uri 200 sipDefines a pattern to match an incoming SIP invite to an incoming trunk dial-peer. When entering this pattern, use the IP address of you IP PSTN gateway. For more information, see voice class uri. |
| 2 |
Configure the following IP PSTN dial-peer: Här är en förklaring av konfigurationens fält: Definierar en VoIP med en tagg på 200 och ger en meningsfull beskrivning för enkel hantering och felsökning. For more information, see dial-peer voice. destination-mönster DÅLIGT. DåligA dummy destination pattern is required when routing outbound calls using an inbound dial-peer group. For more information, see destination-pattern (interface). sessionsprotokoll sipv2Anger att dial-peer 200 hanterar SIP-samtalsben. For more information, see session protocol (dial peer). mötesmål för ipv4:192.168.80.13Indikerar mål-IPv4-adressen som ska skicka samtalsbenen. Mötets mål är ITSP:s IP-adress. For more information, see session target (VoIP dial peer). incoming uri via 200Definierar ett matchningskriterium för VIA-sidhuvudet med IP-PSTN-adress. Matches all incoming IP PSTN call legs on the Local Gateway with dial-peer 200. For more information, see incoming url. bind control source-interface GigabitEthernet0/0/0Configures the source interface and associated IP address for messages sent to the PSTN. For more information, see bind. bind media source-interface GigabitEthernet0/0/0Configures the source interface and associated IP address for media sent to PSTN. For more information, see bind. codec för röstklass 100Configures the dial-peer to use the common codec filter list 100. For more information, see voice-class codec. dtmf-relay rtp-nteDefinierar RTP-NTE (RFC2833) som DTMF-funktionen som förväntas på samtalsbenen. For more information, see DTMF Relay (Voice over IP). ingen vadInaktiverar identifiering av röstaktivitet. For more information, see vad (dial peer). |
| 3 |
If you are configuring your Local Gateway to only route calls between Webex Calling and the PSTN, add the following call routing configuration. If you are configuring your Local Gateway with a Unified Communications Manager platform, skip to the next section. |
Having built a trunk towards Webex Calling, use the following configuration to create a TDM trunk for your PSTN service with loop-back call routing to allow media optimization on the Webex call leg.
| 1 |
The loop-back dial-peer configuration uses dial-peer groups and call routing tags to ensure that calls pass correctly between Webex and the PSTN, without creating call routing loops. Configure the following translation rules that will be used to add and remove the call routing tags: Här är en förklaring av konfigurationens fält: voice translation-ruleUses regular expressions defined in rules to add or remove call routing tags. Over-decadic digits (‘A’) are used to add clarity for troubleshooting. In this configuration, the tag added by translation-profile 100 is used to guide calls from Webex Calling towards the PSTN via the loopback dial-peers. Similarly, the tag added by translation-profile 200 is used to guide calls from the PSTN towards Webex Calling. Translation-profiles 11 and 12 remove these tags before delivering calls to the Webex and PSTN trunks respectively. This example assumes that called numbers from Webex Calling are presented in +E.164 format. Rule 100 removes the leading + to maintain a valid called number. Rule 12 then adds a national or international routing digit(s) when removing the tag. Use digits that suit your local ISDN national dial plan. If Webex Calling presents numbers in national format, adjust rules 100 and 12 to simply add and remove the routing tag respectively. For more information, see voice translation-profile and voice translation-rule. |
| 2 |
Configure TDM voice interface ports as required by the trunk type and protocol used. For more information, see Configuring ISDN PRI. For example, the basic configuration of a Primary Rate ISDN interface installed in NIM slot 2 of a device might include the following: |
| 3 |
Configure the following TDM PSTN dial-peer: Här är en förklaring av konfigurationens fält: Definierar en VoIP ring-peer med en tagg på 200 och ger en meningsfull beskrivning för enkel hantering och felsökning. For more information, see dial-peer voice. destination-mönster DÅLIGT. DåligA dummy destination pattern is required when routing outbound calls using an inbound dial-peer group. For more information, see destination-pattern (interface). translation-profile incoming 200Assigns the translation profile that will add a call routing tag to the incoming called number. direct-inward-dialRoutes the call without providing a secondary dial-tone. For more information, see direct-inward-dial. port 0/2/0:15The physical voice port associated with this dial-peer. |
| 4 |
To enable media optimization of IP paths for Local Gateways with TDM-IP call flows, you can modify the call routing by introducing a set of internal loop-back dial-peers between Webex Calling and PSTN trunks. Configure the following loop-back dial-peers. In this case, all incoming calls will be routed initially to dial-peer 10 and from there to either dial-peer 11 or 12 based on the applied routing tag. After removal of the routing tag, calls will be routed to the outbound trunk using dial-peer groups. Här är en förklaring av konfigurationens fält: Defines a VoIP dial-peer and gives a meaningful description for ease of management and troubleshooting. For more information, see dial-peer voice. translation-profile incoming 11Applies the translation profile defined earlier to remove the call routing tag before passing to the outbound trunk. destination-mönster DÅLIGT. DåligA dummy destination pattern is required when routing outbound calls using an inbound dial-peer group. For more information, see destination-pattern (interface). sessionsprotokoll sipv2Specifies that this dial-peer handles SIP call legs. For more information, see session protocol (dial peer). session target 192.168.80.14Specifies the local router interface address as the call target to loop-back. For more information, see session target (voip dial peer). bind control source-interface GigabitEthernet0/0/0Configures the source interface and associated IP address for messages sent through the loop-back. For more information, see bind. bind media source-interface GigabitEthernet0/0/0Configures the source interface and associated IP address for media sent through the loop-back. For more information, see bind. dtmf-relay rtp-nteDefinierar RTP-NTE (RFC2833) som DTMF-funktionen som förväntas på samtalsbenen. For more information, see DTMF Relay (Voice over IP). codec g711alaw Forces all PSTN calls to use G.711. Select a-law or u-law to match the companding method used by your ISDN service. ingen vadInaktiverar identifiering av röstaktivitet. For more information, see vad (dial peer). |
| 5 |
Add the following call routing configuration: This concludes your Local Gateway configuration. Save the configuration and reload the platform if this is the first time CUBE features are configured.
|
The PSTN-Webex Calling configuration in the previous sections may be modified to include additional trunks to a Cisco Unified Communications Manager (UCM) cluster. In this case, all calls are routed via Unified CM. Calls from UCM on port 5060 are routed to the PSTN and calls from port 5065 are routed to Webex Calling. The following incremental configurations may be added to include this calling scenario.
| 1 |
Konfigurera följande URI:er för röstklass: |
| 2 |
Configure the following DNS records to specify SRV routing to Unified CM hosts: IOS XE uses these records for locally determining target UCM hosts and ports. With this configuration, it is not required to configure records in your DNS system. If you prefer to use your DNS, then these local configurations are not required. Här är en förklaring av konfigurationens fält: The following command creates a DNS SRV resource record. Create a record for each UCM host and trunk: ip host _sip._udp.pstntocucm.io srv 2 1 5060 ucmsub5.mydomain.com _sip._udp.pstntocucm.io: SRV resource record name 2: The SRV resource record priority 1: The SRV resource record weight 5060: The port number to use for the target host in this resource record ucmsub5.mydomain.com: The resource record target host To resolve the resource record target host names, create local DNS A records. Till exempel: ip host ucmsub5.mydomain.com 192.168.80.65 ip host: Creates a record in the local IOS XE database. ucmsub5.mydomain.com: The A record host name. 192.168.80.65: The host IP address. Create the SRV resource records and A records to reflect your UCM environment and preferred call distribution strategy. |
| 3 |
Configure the following dial-peers: |
| 4 |
Add call routing using the following configurations: |
Diagnostiska signaturer (DS) upptäcker proaktivt vanligt förekommande problem i Cisco IOS XE-baserad lokal gateway och genererar e-post, syslog eller terminalmeddelande om händelsen. Du kan också installera DS för att automatisera diagnostikdatainsamling och överföra inhämtad data till Cisco TAC-fallet för att påskynda upplösningstiden.
Diagnostiska signaturer (DS) är XML-filer som innehåller information om problem med att utlösa händelser och åtgärder för att informera, felsöka och åtgärda problemet. Använd syslog-meddelanden, SNMP-händelser och genom regelbundna övervakningar av specifika visa kommando-utdata för att definiera logiken för problemdetektering. Åtgärdstyperna inkluderar:
-
Samlar visa kommandoutdata
-
Skapa en sammanslagen loggfil
-
Överföra filen till en nätverksplats som tillhandahålls av användaren, t.ex. HTTPS, SCP, FTP-server
TAC-tekniker skapar DS-filer och signerar dem digitalt för integritetsskydd. Varje DS-fil har det unika numeriska ID som systemet tilldelat. Diagnostic Signatures Lookup Tool (DSLT) is a single source to find applicable signatures for monitoring and troubleshooting various problems.
Innan du börjar:
-
Redigera inte DS-filen som du hämtar från DSLT. De filer som du ändrar felinstallationen på grund av fel i integritetskontroll.
-
En SMTP-server (Simple Mail Transfer Protocol) som du kräver att den lokala gatewayen skickar ut e-postaviseringar.
-
Se till att den lokala gatewayen kör IOS XE 17.6.1 eller senare om du vill använda den säkra SMTP-servern för e-postaviseringar.
Förutsättningar
Lokal gateway som kör IOS XE 17.6.1 eller senare
-
Diagnostic Signatures är aktiverade som standard.
-
Configure the secure email server that you use to send proactive notification if the device is running IOS XE 17.6.1 or higher.
configure terminal call-home mail-server <username>:<pwd>@<email server> priority 1 secure tls end -
Konfigurera miljövariabeln ds_email med administratörens e-postadress för att meddela dig.
configure terminal call-home diagnostic-signature LocalGateway(cfg-call-home-diag-sign)environment ds_email <email address> end
Installera diagnostiska signaturer för proaktiv övervakning
Övervakning av hög CPU-användning
Denna DS spårar 5 sekunders CPU-användning med SNMP OID 1.3.6.1.4.1.9.2.1.56. När användningen når 75 % eller mer inaktiverar den alla felsökningar och avinstallerar alla diagnostiksignaturer som du installerar i den lokala gatewayen. Använd stegen nedan för att installera signaturen.
-
Se till att du har aktiverat SNMP med kommandot visa snmp. If SNMP is not enabled, then configure the snmp-server manager command.
show snmp %SNMP agent not enabled config t snmp-server manager end show snmp Chassis: ABCDEFGHIGK 149655 SNMP packets input 0 Bad SNMP version errors 1 Unknown community name 0 Illegal operation for community name supplied 0 Encoding errors 37763 Number of requested variables 2 Number of altered variables 34560 Get-request PDUs 138 Get-next PDUs 2 Set-request PDUs 0 Input queue packet drops (Maximum queue size 1000) 158277 SNMP packets output 0 Too big errors (Maximum packet size 1500) 20 No such name errors 0 Bad values errors 0 General errors 7998 Response PDUs 10280 Trap PDUs Packets currently in SNMP process input queue: 0 SNMP global fälla: aktiverad Hämta DS 64224 med följande alternativ i den nedrullningsbara listan i Diagnostic Signatures Lookup Tool:
copy ftp://username:password@<server name or ip>/DS_64224.xml bootflash:Fältnamn
Fältvärde
Plattform
Cisco 4300, 4400 ISR Series, or Catalyst 8000V Edge Software
Produkt
CUBE Enterprise in Webex Calling solution
Problemomfång
Prestanda
Problemtyp
Hög processoranvändning med e-postavisering
-
Kopiera DS XML-filen till den lokala gateway-flashen.
copy ftp://username:password@<server name or ip>/DS_64224.xml bootflash:Följande exempel visar hur du kopierar filen från en FTP-server till en lokal gateway.
copy ftp://user:pwd@192.0.2.12/DS_64224.xml bootflash: Accessing ftp://*:*@ 192.0.2.12/DS_64224.xml...! [OK - 3571/4096 bytes] 3571 bytes copied in 0.064 secs (55797 bytes/sec) -
Installera DS XML-filen i den lokala gatewayen.
call-home diagnostic-signature load DS_64224.xml Load file DS_64224.xml success -
Använd kommandot visa diagnostisk signatur för uppringning för att verifiera att signaturen har installerats. Statuskolumnen måste ha ett "registrerat" värde.
show call-home diagnostic-signature Current diagnostic-signature settings: Diagnostisksignatur: aktiverad profil: CiscoTAC-1 (status: AKTIV) Hämta URL(er): https://tools.cisco.com/its/service/oddce/services/DDCEService Environment variable: ds_email: username@gmail.comHämta DS:er:
DS-ID
DS-namn
Revidering
Status
Senaste uppdatering (GMT+00:00)
64224
DS_LGW_CPU_MON75
0.0.10
Registrerad
2020-11-07 22:05:33
När denna signatur utlöses avinstalleras alla DS:er som körs, inklusive signaturen i fråga. Installera om DS 64224 vid behov för att fortsätta övervaka hög CPU-användning på den lokala gatewayen.
Övervakning av onormala samtal kopplas från
This DS uses SNMP polling every 10 minutes to detect abnormal call disconnect with SIP errors 403, 488 and 503. If the error count increment is greater than or equal to 5 from the last poll, it generates a syslog and email notification. Please use the steps below to install the signature.
-
Se till att SNMP är aktiverat med kommandot visa snmp. If SNMP is not enabled, configure the snmp-server manager command.
show snmp %SNMP agent not enabled config t snmp-server manager end show snmp Chassis: ABCDEFGHIGK 149655 SNMP packets input 0 Bad SNMP version errors 1 Unknown community name 0 Illegal operation for community name supplied 0 Encoding errors 37763 Number of requested variables 2 Number of altered variables 34560 Get-request PDUs 138 Get-next PDUs 2 Set-request PDUs 0 Input queue packet drops (Maximum queue size 1000) 158277 SNMP packets output 0 Too big errors (Maximum packet size 1500) 20 No such name errors 0 Bad values errors 0 General errors 7998 Response PDUs 10280 Trap PDUs Packets currently in SNMP process input queue: 0 SNMP global fälla: aktiverad -
Hämta DS 65221 med följande alternativ i Diagnostic Signatures Lookup Tool:
Fältnamn
Fältvärde
Plattform
Cisco 4300, 4400 ISR Series, or Catalyst 8000V Edge Software
Produkt
CUBE Enterprise i Webex Calling-lösning
Problemomfång
Prestanda
Problemtyp
Upptäckt av SIP-onormal samtalsavkoppling med e-post- och syslog-avisering.
-
Kopiera DS XML-filen till den lokala gatewayen.
copy ftp://username:password@<server name or ip>/DS_65221.xml bootflash: -
Installera DS XML-filen i den lokala gatewayen.
call-home diagnostic-signature load DS_65221.xml Load file DS_65221.xml success -
Use the command show call-home diagnostic-signature to verify that the signature is successfully installed. Statuskolumnen måste ha ett ”registrerat” värde.
Installera diagnostiska signaturer för att felsöka ett problem
Du kan även använda diagnostiska signaturer (DS) för att lösa problem snabbt. Cisco TAC-tekniker har skrivit flera signaturer som möjliggör de nödvändiga felsökningarna som krävs för att felsöka ett givet problem, upptäcka problemförekomsten, samla in rätt uppsättning diagnostiska data och överför data automatiskt till Cisco TAC-fallet. Detta eliminerar behovet av att manuellt kontrollera problemförekomsten och gör felsökning av periodiska och tillfälliga problem mycket enklare.
Du kan använda sökverktyget för diagnostiksignaturer för att hitta tillämpliga signaturer och installera dem själv, eller så kan du installera signaturen som rekommenderas av TAC-teknikern som en del av supportengagemanget.
Här följer ett exempel på hur du hittar och installerar en DS för att identifiera förekomst för ”%VOICE_IEC-3-GW: CCAPI: Internt fel (tröskelvärde för samtalstopp): IEC=1.1.181.1.29.0" syslog och automatisera diagnostikdatainsamling genom att följa följande steg:
Configure another DS environment variable ds_fsurl_prefix as the Cisco TAC file server path (cxd.cisco.com) to upload the diagnostics data. The username in the file path is the case number and the password is the file upload token which can be retrieved from Support Case Manager as shown in the following. The file upload token can be generated in the Attachments section of the Support Case Manager, as required.
configure terminal call-home diagnostic-signature LocalGateway(cfg-call-home-diag-sign)environment ds_fsurl_prefix "scp://<case number>:<file upload token>@cxd.cisco.com" endExempel:
call-home diagnostic-signature environment ds_fsurl_prefix " environment ds_fsurl_prefix "scp://612345678:abcdefghijklmnop@cxd.cisco.com"-
Se till att SNMP är aktiverat med kommandot visa snmp. If SNMP not enabled, configure the snmp-server manager command.
show snmp %SNMP agent not enabled config t snmp-server manager end -
Vi rekommenderar att du installerar DS 64224 för hög CPU-övervakning som en proaktiv åtgärd för att inaktivera alla felsöknings- och diagnostiksignaturer under tiden som CPU-användningen är hög. Hämta DS 64224 med följande alternativ i Diagnostic Signatures Lookup Tool:
Fältnamn
Fältvärde
Plattform
Cisco 4300, 4400 ISR Series, or Catalyst 8000V Edge Software
Produkt
CUBE Enterprise i Webex Calling-lösning
Problemomfång
Prestanda
Problemtyp
Hög CPU-användning med e-postavisering.
-
Hämta DS 65095 med följande alternativ i Diagnostic Signatures Lookup Tool:
Fältnamn
Fältvärde
Plattform
Cisco 4300, 4400 ISR Series, or Catalyst 8000V Edge Software
Produkt
CUBE Enterprise i Webex Calling-lösning
Problemomfång
Syslogs
Problemtyp
Syslog - %VOICE_IEC-3-GW: CCAPI: Internt fel (tröskelvärde för samtalstopp): IEC=1.1.181.1.29.0
-
Kopiera DS XML-filerna till den lokala gatewayen.
copy ftp://username:password@<server name or ip>/DS_64224.xml bootflash: copy ftp://username:password@<server name or ip>/DS_65095.xml bootflash: -
Install the high CPU monitoring DS 64224 and then DS 65095 XML file in the Local Gateway.
call-home diagnostic-signature load DS_64224.xml Load file DS_64224.xml success call-home diagnostic-signature load DS_65095.xml Load file DS_65095.xml success -
Kontrollera att signaturen har installerats med hjälp av diagnostiksignaturen show call-home. Statuskolumnen måste ha ett ”registrerat” värde.
show call-home diagnostic-signature Current diagnostic-signature settings: Diagnostisksignatur: aktiverad profil: CiscoTAC-1 (status: AKTIV) Hämta URL(er): https://tools.cisco.com/its/service/oddce/services/DDCEService Environment variable: ds_email: username@gmail.com ds_fsurl_prefix: scp://612345678:abcdefghijklmnop@cxd.cisco.comHämtade DS:er:
DS-ID
DS-namn
Revidering
Status
Senaste uppdatering (GMT+00:00)
64224
00:07:45
DS_LGW_CPU_MON75
0.0.10
Registrerad
2020-11-08:00:07:45
65095
00:12:53
DS_LGW_IEC_Call_spike_threshold
0.0.12
Registrerad
2020-11-08:00:12:53
Verifiera exekvering av diagnostiska signaturer
I följande kommando visar kolumnen "Status" i kommandot ändringar av diagnostisk-signatur för uppringning till "igång" medan den lokala gatewayen utför åtgärden som definieras i signaturen. Utdata för visa statistik för diagnostiksignatur för uppringning är det bästa sättet att kontrollera om en diagnostisk signatur upptäcker ett intressanta evenemang och utför åtgärden. Kolumnen "Utlöst/Max/Avinstall" anger antalet gånger som den givna signaturen har utlöst en händelse. Max antal gånger det definieras att upptäcka en händelse och om signaturen avinstallerar sig själv efter att ha upptäckt maximalt antal utlösta händelser.
show call-home diagnostic-signature Current diagnostic-signature settings: Diagnostisksignatur: aktiverad
profil: CiscoTAC-1 (status: AKTIV)
Hämta URL(er): https://tools.cisco.com/its/service/oddce/services/DDCEService Environment variable: ds_email: carunach@cisco.com ds_fsurl_prefix: scp://612345678:abcdefghijklmnop@cxd.cisco.com Hämtade DS:er:
|
DS-ID |
DS-namn |
Revidering |
Status |
Senaste uppdatering (GMT+00:00) |
|---|---|---|---|---|
| 64224 |
DS_LGW_CPU_MON75 |
0.0.10 |
Registrerad |
2020-11-08 00:07:45 |
|
65095 |
DS_LGW_IEC_Call_spike_threshold |
0.0.12 |
Körs |
2020-11-08 00:12:53 |
visa statistik för diagnostisk signatur för uppringning
|
DS-ID |
DS-namn |
Triggered/Max/Deinstall |
Genomsnittlig körtid (sekunder) |
Maximal körtid (sekunder) |
|---|---|---|---|---|
| 64224 |
DS_LGW_CPU_MON75 |
0/0/N |
0.000 |
0.000 |
|
65095 |
DS_LGW_IEC_Call_spike_threshold |
1/20/Y |
23.053 |
23.053 |
Den e-postbekräftelse som skickas under exekvering av diagnostisk signatur innehåller viktig information som problemtyp, enhetsinformation, programvaruversion, konfiguration som körs och visa kommandoutdata som är relevanta för att felsöka det angivna problemet.
Avinstallera diagnostiksignaturer
Användning av diagnostiska signaturer i felsökningssyfte definieras vanligtvis för att avinstalleras efter identifiering av vissa problemhändelser. Om du vill avinstallera en signatur manuellt hämtar du DS-ID från utdata för visa diagnostisk-signatur för call-home och kör följande kommando:
call-home diagnostic-signature deinstall <DS ID> Exempel:
call-home diagnostic-signature deinstall 64224 Nya signaturer läggs till regelbundet i verktyget för sökning av diagnostiksignaturer, baserat på problem som observeras i distributioner. TAC har för närvarande inte stöd för begäranden om att skapa nya anpassade signaturer.
Implementera hög tillgänglighet för CUBE som lokal gateway
Grunderna
Förutsättningar
Innan du distribuerar CUBE HA som en lokal gateway för Webex Calling ska du se till att du verkligen förstår följande koncept:
-
2-lagers enhet-till-enhetsredundans med CUBE Enterprise för tillståndskänsligt bevarande av samtal
Konfigurationsriktlinjerna i den här artikeln utgår från en dedikerad lokal gatewayplattform utan någon befintlig röstkonfiguration. Om en befintlig CUBE-företagsdistribution ändras för att även använda den lokala gatewayfunktionen för Cisco Webex Calling ska du vara uppmärksam på konfigurationen som tillämpas för att säkerställa att befintliga samtalsflöden och funktioner inte avbryts och se till att du följer CUBE HA-designkraven.
Maskinvaru- och programvarukomponenter
CUBE HA som lokal gateway kräver IOS-XE version 16.12.2 eller senare och en plattform där både CUBE HA- och lokala gatewayfunktioner stöds.
Kommandon och loggar i den här artikeln baseras på minst programvaruversion Cisco IOS-XE 16.12.2 implementerad på en vCUBE (CSR1000v).
Referensmaterial
Här är några detaljerade konfigurationsguider för CUBE HA för olika plattformar:
-
ISR 4K-serien – https://www.cisco.com/c/en/us/td/docs/ios-xml/ios/voice/cube/configuration/cube-book/voi-cube-high-availability-ISR4K.html
-
CSR 1000v (vCUBE) – https://www.cisco.com/c/en/us/td/docs/ios-xml/ios/voice/cube/configuration/cube-book/voi-cube-high-availability-CSR1000v.html
-
Föredragen Cisco-arkitektur för Cisco Webex Calling – https://www.cisco.com/c/dam/en/us/td/docs/solutions/CVD/Collaboration/hybrid/AltDesigns/PA-WbxCall.pdf
Översikt över Webex Calling-lösning
Cisco Webex Calling är ett samarbetserbjudande som tillhandahåller ett molnbaserat alternativ med flera klienter till en lokal PBX-telefontjänst med flera PSTN-alternativ för kunder.
Distribution av lokal gateway (som representeras nedan) är i fokus för den här artikeln. Trunk för lokal gateway (platsbaserad PSTN) i Webex Calling gör det möjligt att ansluta till en PSTN-tjänst som ägs av kunden. Den ger också anslutning till en lokal IP PBX-distribution, till exempel Cisco Unified CM. All kommunikation till och från molnet är säker med TLS-transport för SIP och SRTP för media.
Figuren nedan visar en Webex Calling-distribution utan någon befintlig IP PBX och kan tillämpas på en distribution på enskild eller flera platser. Konfigurationen som beskrivs i den här artikeln baseras på den här distributionen.
2-lagers enhet-till-enhetsredundans
CUBE HA 2-lagers enhet-till-enhetsredundans använder infrastrukturprotokollet Redundansgrupp (RG) för att skapa ett par routrar som är aktiva/i vänteläge. Detta par delar samma virtuella IP-adress (VIP) över sina respektive gränssnitt och utbyter kontinuerligt statusmeddelanden. CUBE-sessionsinformation kontrolleras med ett par routrar, vilket gör att routern i vänteläge omedelbart kan ta över allt ansvar för CUBE-samtalsbearbetning om den aktiva routern går ur drift, vilket resulterar i ett tillståndskänsligt bevarande av signalering och media.
Kontrollen är begränsad till anslutna samtal med mediepaket. Samtal under överföring kontrolleras inte (till exempel i försöks- eller ringande tillstånd)
I den här artikeln hänvisar CUBE HA till CUBE High Availability (HA) 2-lagers enhet-till-enhetsredundans för tillståndskänsligt bevarande av samtal
Från och med IOS-XE 16.12.2 kan CUBE HA distribueras som en lokal gateway för Cisco Webex Calling-trunkdistributioner (platsbaserad PSTN) och vi kommer att diskutera designöverväganden och konfigurationer i den här artikeln. Denna figur visar en typisk CUBE HA-konfiguration som lokal gateway för en Cisco Webex Calling-trunkdistribution.
Infrakomponent för redundansgrupp
Infrakomponenten för redundansgrupp (RG) tillhandahåller infrastrukturstöd för enhet-till-enhetskommunikation mellan de två CUBE och förhandlar fram det slutliga stabila redundanstillståndet. Komponenten tillhandahåller även:
-
Ett HSRP-liknande protokoll som förhandlar fram det slutliga redundanstillståndet för varje router genom att utbyta keepalive- och hello-meddelanden mellan de två CUBE (via kontrollgränssnittet) – GigabitEthernet3 i figuren ovan.
-
En transportmekanism för kontroll av signalerings- och medietillstånd för varje samtal från den aktiva routern till routern i vänteläge (via datagränssnittet) – GigabitEthernet3 i figuren ovan.
-
Konfiguration och hantering av det virtuella IP-gränssnittet (VIP) för trafikgränssnitten (flera trafikgränssnitt kan konfigureras med samma RG-grupp) – GigabitEthernet 1 och 2 anses vara trafikgränssnitt.
Den här RG-komponenten måste konfigureras specifikt för att stödja röst B2B HA.
Hantering av virtuell IP-adress (VIP) för både signalering och media
B2B HA är beroende av VIP för att uppnå redundans. VIP och associerade fysiska gränssnitt för båda CUBE i CUBE HA-paret måste finnas på samma LAN-undernät. Konfiguration av VIP och bindningen av VIP-gränssnittet till ett visst röstprogram (SIP) är obligatorisk för stöd för röst B2B HA. Externa enheter, t.ex. Unified CM, SBC för Webex Calling-åtkomst, tjänsteleverantör eller proxy, använder VIP som destinations-IP-adress för samtal som passerar genom CUBE HA-routrar. Avseende Webex Calling agerar därmed CUBE HA-paren som en enda lokal gateway.
Information om samtalssignalering och RTP-session för etablerade samtal kontrolleras från den aktiva routern till routern i vänteläge. När den aktiva routern slutar fungera tar routern i vänteläge över och fortsätter vidarebefordra RTP-strömmen som tidigare dirigerades av den första routern.
Samtal som är i överföringstillstånd vid felöverlämningen kommer inte att bevaras efter växlingen. Till exempel samtal som inte har etablerats helt än eller som håller på att ändras med en överförings- eller parkeringsfunktion. Etablerade samtal kan kopplas från efter växlingen.
Följande krav gäller för användning av CUBE HA som lokal gateway för tillståndskänsliga felöverlämningar av samtal:
-
CUBE HA kan inte ha TDM eller analoga gränssnitt på samma plats
-
Gig1 och Gig2 kallas för trafikgränssnitt (SIP/RTP) och Gig3 är kontroll-/datagränssnitt för redundansgrupp (RG)
-
Högst 2 CUBE HA-par kan placeras i samma 2-lagersdomän, ett med grupp-ID 1 och det andra med grupp-ID 2. Om 2 HA-par konfigureras med samma grupp-ID måste kontroll-/datagränssnitt för RG tillhöra olika 2-lagersdomäner (vlan, separat växling)
-
Portkanalen har stöd för både kontroll-/datagränssnitt för RG och trafikgränssnitt
-
All signalering/media kommer från/till den virtuella IP-adressen
-
När en plattform laddas om i en CUBE-HA-relation startar den alltid om i Vänteläge
-
Lägre adress för alla gränssnitt (Gig1, Gig2, Gig3) ska vara på samma plattform
-
Identifieraren för redundansgränssnittet ska vara unik för en par-/gränssnittskombination på samma 2-lager
-
Konfigurationen för båda CUBE måste vara identisk, inklusive fysisk konfiguration, och måste köras på samma typ av plattform och IOS-XE-version
-
Loopback-gränssnitt kan inte användas som bindning eftersom de alltid är uppe
-
Vid flera trafikgränssnitt (SIP/RTP) (Gig1, Gig2) måste gränssnittsspårning konfigureras
-
CUBE-HA stöds inte via anslutning med korskopplad nätverkskabel för RG-kontrollänken/datalänken (Gig3)
-
Båda plattformarna måste vara identiska och anslutas via en fysisk växel över alla på liknande gränssnitt för att CUBE HA ska fungera, dvs. GE0/0/0 av CUBE-1 och CUBE-2 måste avslutas i samma växel osv.
-
WAN får inte avslutas direkt på CUBE-tillämpningarna och Data HA får inte finnas på någon sida
-
Både Aktiv och Standby måste vara i samma datacenter
-
Det är obligatoriskt att använda separat L3-gränssnitt för redundans (RG Control/-data, Gig3), dvs. gränssnitt som används för trafik får inte användas för HA-keepalives och kontrollpunkter
-
Vid felöverlämning uppdateras som standard den tidigare aktiva CUBE-applikationen, vilket innebär att signalering och media bevaras
Konfigurera redundans på båda CUBE
Du måste konfigurera 2-lagers enhet-till-enhetsredundans på båda CUBE-tillämpningarna som ska användas i ett HA-par för att få fram virtuella IP-adresser.
| 1 |
Konfigurera gränssnittsspårning på global nivå för att spåra gränssnittets status.
Spåra CLI används i RG för att spåra gränssnittstillståndet för rösttrafik, så att den aktiva dirigeringens roll tystas när trafikgränssnittet ligger nere. | ||
| 2 |
Konfigurera RG för användning med VoIP HA under underläget för programredundans.
Här förklaras de fält som används i den här konfigurationen:
| ||
| 3 |
Aktivera enhet-till-enhetsredundans för CUBE-programmet. Konfigurera RG från föregående steg under
redundancy-group 1—Adding and removing this command requires a reload for the updated configuration to take effect. Plattformarna läses in igen när hela konfigurationen har tillämpats. | ||
| 4 |
Konfigurera Gig1 och Gig2-gränssnitten tillsammans med deras respektive virtuella IP-adresser enligt nedan och tillämpa redundansgränssnittsidentifieraren (rii)
Här förklaras de fält som används i den här konfigurationen:
| ||
| 5 |
Spara konfigurationen av den första CUBE-tillämpningen och läs in den på nytt. Standby-plattformen är alltid sist att läsas in på nytt.
När VCUBE-1 startar upp helt, spara konfigurationen av VCUBE-2 och ladda om den.
| ||
| 6 |
Verifiera att enhet-till-enhetskonfigurationen fungerar som väntat. Relevant utdata markeras i fetstil. VCUBE-2 lästes in på nytt sist och enligt designöverväganden är standbyplattformen alltid den sista att läsas in på nytt. |
Konfigurera en lokal gateway på båda CUBE
I vår exempelkonfiguration använder vi följande segmentinformation från Control Hub för att bygga den lokala gatewaykonfigurationen på båda plattformarna, VCUBE-1 och VCUBE-2. Användarnamnet och lösenordet för den här inställningen är följande:
-
Användarnamn: Hussain1076_LGU
-
Lösenord: lOV12MEaZx
| 1 |
En konfigurationsnyckel måste skapas för lösenordet med kommandona som visas nedan innan den kan användas i autentiseringsuppgifterna eller delade hemligheter. Typ 6-lösenord krypteras med AES-chiffer och denna användardefinierade konfigurationsnyckel.
Här är den lokala gateway-konfigurationen som kommer att gälla för båda plattformarna baserat på de Control Hub-parametrar som visas ovan, Spara och ladda om. SIP Digest credentials from Control Hub are highlighted in bold.
För att visa utdata för visningskommandot har vi gjort en ny inläsning av VCUBE-2 följt av VCUBE-1, vilket gör VCUBE-1 till standby-CUBE och VCUBE-2 till aktiv CUBE |
| 2 |
När som helst kommer endast en plattform att upprätthålla en aktiv registrering som lokal gateway med Webex Calling-åtkomsten SBC. Ta en titt på utdata för följande visningskommandon. visa redundansprogramgrupp 1 show sip-ua register status
From the output above, you can see that VCUBE-2 is the active LGW maintaining the registration with Webex Calling access SBC, whereas the output of the “show sip-ua register status” is blank in VCUBE-1 |
| 3 |
Aktivera nu följande felsökningar på VCUBE-1
|
| 4 |
Simulera felöverlämning genom att utfärda följande kommando på den aktiva LGW, VCUBE-2 i det här fallet.
Växling från AKTIV till STANDBY för LGW sker även i följande scenario, förutom CLI som listas ovan
|
| 5 |
Kontrollera om VCUBE-1 har registrerats med Webex Calling-åtkomst SBC. VCUBE-2 skulle ha lästs in på nytt vid det här laget.
VCUBE-1 är nu aktiv LGW. |
| 6 |
Titta på relevant felsökningslogg på VCUBE-1 som skickar en SIP-registrering till Webex Calling VIA den virtuella IP-adressen och mottager en 200 OK.
|
Konfigurera Unified CM för Webex Calling
Konfigurera säkerhetsprofilen för SIP-trunk för trunk till lokal gateway
I fall där lokal gateway och PSTN-gateway finns på samma enhet måste Unified CM aktiveras för att skilja mellan två olika trafiktyper (samtal från Webex och från PSTN) som härstammar från samma enhet och tillämpa en differentierad tjänsteklass för de här samtalstyperna. Den differentierade samtalsbehandlingen uppnås genom att två trunkar tillhandahålls mellan Unified CM och den kombinerade enheten med lokal gateway och PSTN-gateway som kräver olika SIP-lyssningsportar för de två trunkarna.
|
Skapa en dedikerad säkerhetsprofil för SIP-trunk för lokal gateway-trunk med följande inställningar:
| ||||||||||
Konfigurera SIP-profilen för den lokala gateway-trunken
|
Skapa en dedikerad SIP-profil för den lokala gateway-trunken med följande inställningar:
| ||||||||||
Skapa ett sökutrymme för samtal för samtal från Webex
|
Skapa ett samtalssökutrymme för samtal från Webex med följande inställningar:
Den senaste partitionen onNetRemote används endast i en miljö med flera kluster där dirigeringsinformation utbyts mellan Unified CM-kluster med hjälp av Intercluster Lookup Service (ILS) eller Global Dialplan Replication (GDPR). | ||||||||||
Konfigurera en SIP-trunk till och från Webex
|
Skapa en SIP-trunk för samtal till och från Webex via lokal gateway med följande inställningar:
| ||||||||||||||||||||||||||
Konfigurera dirigeringsgrupp för Webex
|
Skapa en dirigeringsgrupp med följande inställningar:
| ||||||||
Konfigurera dirigeringslista för Webex
|
Skapa en dirigeringslista med följande inställningar:
| ||||||||||||||
Skapa en partition för Webex-destinationer
|
Skapa en partition för Webex-destination med följande inställningar:
| ||||||||
Nästa steg
Se till att lägga till den här partitionen i alla samtalssökutrymmen som ska ha åtkomst till Webex-destinationer. Du måste lägga till den här partitionen specifikt i det samtalssökutrymme som används som sökutrymme för inkommande samtal på PSTN-trunkar, så att samtal från PSTN till Webex kan dirigeras.
Konfigurera dirigeringsmönster för Webex-destinationer
|
Konfigurera dirigeringsmönster för varje DID-intervall på Webex med följande inställningar:
| ||||||||||||
Konfigurera förkortad normalisering för fjärruppringning för Webex
|
Om förkortad uppringning inom webbplatsen krävs för Webex ska du konfigurera normaliseringsmönster för uppringning för varje ESN-intervall på Webex med följande inställningar:
| ||||||||||||||||||
Konfigurera dina funktioner för Webex Calling
Skapa en sökgrupp
Hunt groups dirigerar inkommande samtal till en grupp av användare eller arbetsytor. Du kan till och med konfigurera ett mönster för att dirigera till en hel grupp.
Mer information om hur du ställer in en sökgrupp finns i Hunt Groups Cisco Webex Control Hub.
Skapa en samtalskö
Du kan konfigurera en samtalskö så att kunder vars samtal inte kan besvaras hör ett automatiskt svar, lugnande meddelanden och musik tills någon kan besvara samtalet.
Mer information om hur du ställer in och hanterar ett samtalskö finns i Hantera samtalsköer i Cisco Webex Control Hub.
Skapa en receptionistklient
Hjälp till att uppfylla kontorspersonalens behov. Du kan konfigurera användare som telefondeltagare så att de kan avskärma inkommande samtal till vissa personer inom din organisation.
Mer information om hur du konfigurerar och visar dina receptionistklienter finns i Receptionistklienter i Cisco Webex Control Hub.
Skapa och hantera autodeltagare
Du kan lägga till hälsningar, konfigurera menyer och dirigera samtal till en svarstjänst, en sökgrupp, en röstbrevlåda eller en riktig person. Skapa ett 24-timmars schema eller ange olika alternativ när ditt företag är öppet eller stängt.
För information om hur du skapar och hanterar autodeltagare, se Hantera autodeltagare i Cisco Webex Control Hub.
Konfigurera en personsökningsgrupp
Gruppsökning gör det möjligt för en användare att ringa ett enkelvägssamtal eller gruppsida till upp till 75 målanvändare och arbetsytor genom att ringa ett nummer eller en anknytning som tilldelats ett specifikt personsökningsgrupp.
För information om hur du konfigurerar och redigerar personsökningsgrupper, se Konfigurera en personsökningsgrupp i Cisco Webex Control Hub.
Konfigurera besvara samtal
Förbättra samarbetet och samarbetet genom att skapa en besvara samtal så att användarna kan svara på varandras samtal. När du lägger till användare i en samtalssvarsgrupp och en gruppmedlem är borta eller upptagen kan en annan medlem svara på samtalet.
Mer information om hur du konfigurerar en samtalssvarsgrupp finns i Besvara samtal i Cisco Webex Control Hub.
Konfigurera samtalsparkering
Med samtalsparkering kan en definierad grupp av användare parkera samtal mot andra tillgängliga medlemmar i en samtalsparkeringsgrupp. Parkerade samtal kan besvaras av andra gruppmedlemmar på deras telefon.
Det finns mer information om hur du konfigurerar samtalsparkering i Samtalsparkering i Cisco Webex Control Hub.
Aktivera inbrytning för användare
| 1 |
Från kundvyn i https://admin.webex.com går du till . |
| 2 |
Välj en användare och klicka på Samtal. |
| 3 |
Gå till avsnittet Behörigheter mellan användare och välj sedan Bryt in. |
| 4 |
Aktivera växlingsknappen så att andra användare kan lägga till sig själva i den här användarens pågående samtal. |
| 5 |
Markera Spela upp en ton när den här användaren bryts in i ett samtal om du vill spela upp en ton till andra när den här användaren bryts in i samtalet. Den Spela upp en ton när den här användaren slår in på ett samtal gäller inte för arbetsledarnas grundläggande och väsentliga funktioner. Även om du aktiverar det här alternativet för en arbetsledare spelar inte systemet upp aviseringston till agenten när en arbetsledare bryter in i samtalskösamtalet. Om du vill spela upp en ton till en agent när en arbetsledare bryter in i samtalet kan du aktivera den via inställningarna ”Aviseringston för agenter”. Mer information finns i avsnittet Skapa en kö i Webex Basic eller Webex Customer Experience Essentials. |
| 6 |
Klicka på Spara. |
Aktivera sekretess för en användare
| 1 |
Logga in på Control Hub och gå till . |
| 2 |
Välj en användare och klicka på Samtal. |
| 3 |
Gå till området Behörigheter mellan användare och välj sedan Sekretess. |
| 4 |
Välj lämpliga inställningar för autosvarssekretess för den här användaren.
|
| 5 |
Markera kryssrutan Aktivera sekretess. Du kan sedan välja att blockera alla genom att inte välja medlemmar i listrutan. Alternativt kan du välja de användare, arbetsytor och virtuella linjer som kan övervaka linjestatusen för den här användaren. Om du är platsadministratör visas endast de användare, arbetsytor och virtuella linjer som relaterar till dina tilldelade platser i listrutan. Avmarkera kryssrutan Aktivera sekretess så att alla kan övervaka linjestatusen. |
| 6 |
Markera kryssrutan Tillämpa sekretess för dirigerad samtalshämtning och inbrytning för att aktivera sekretess för dirigerad samtalshämtning och inbrytning.
|
| 7 |
Från Lägg till medlem efter namn väljer du användare, arbetsytor och virtuella linjer som kan övervaka telefonlinjestatusen och påkalla dirigerat samtal och inbrytning. |
| 8 |
Om du vill filtrera de medlemmar du väljer använder du filtret efter namn, nummer eller ankfält. |
| 9 |
Klicka på Ta bort alla för att ta bort alla valda medlemmar. Om du vill ta bort en enskild medlem klickar du på Ta bort bredvid medlemmens namn. |
| 10 |
Klicka på Spara. |
Konfigurera övervakning
Maximalt antal övervakade linjer för en användare är 50. När du konfigurerar övervakningslistan ska du dock beakta antalet meddelanden som påverkar bandbredden mellan Webex Calling och ditt nätverk. Ange också de maximala övervakade linjerna med antalet linjeknappar på användarens telefon.
| 1 |
Från kundvyn i https://admin.webex.com går du till Hantering och klickar sedan på Användare. |
| 2 |
Markera den användare som du vill ändra och klicka på Samtal. |
| 3 |
Gå till avsnittet Behörigheter mellan användare och välj Övervakning. |
| 4 |
Välj bland följande alternativ:
Du kan inkludera en virtuell linje i listan Lägg till övervakad linje för användarövervakning. |
| 5 |
Välj om du vill meddela den här användaren om parkerade samtal, sök efter personen eller samtalsparkeringsanknytningen som ska övervakas och klicka sedan på Spara. Listan med övervakade linjer i Control Hub motsvarar ordningen för övervakade linjer som visas på användarens enhet. Du kan när som helst ändra ordning på listan över övervakade linjer. Namnet som visas för den övervakade linjen är det namn som anges i fälten Inringar-ID för förnamn och efternamn för användaren, arbetsytan och den virtuella linjen. |
Aktivera varningston för samtalsbrygga för användare
Innan du börjar
| 1 |
Logga in på Control Hub och gå till . |
| 2 |
Välj en användare och klicka på fliken Samtal. |
| 3 |
Gå till behörigheter mellan användare och klicka på Varningston för samtalsöverföring. |
| 4 |
Aktivera Varningston för samtalsöverbryggning och klicka sedan på Spara. Den här funktionen är aktiverad som standard. Mer information om samtalsöverföring på en delad MPP-linje finns i Delade linjer på din skrivbordstelefon för multiplattformar. Mer information om samtalsöverföring på en delad linje i Webex-appen finns i Delad linjevisning för Webex. |
Aktivera inaktivera för en användare
| 1 |
Från kundvyn i https://admin.webex.com går du till Hantering och väljer Användare. |
| 2 |
Välj en användare och klicka på fliken Samtal. |
| 3 |
Gå till avsnittet Behörigheter mellan användare och välj Hotelling och aktivera växlingsknappen. |
| 4 |
Ange namn eller nummer på hotellvärden i sökfältet Hotellplats och välj den hotellvärd som du vill tilldela användaren. Endast en hotellvärd kan väljas. Om du väljer en annan hotellvärd tas den första bort. Om du är platsadministratör kan du endast tilldela hotellvärden som är kopplade till dina tilldelade platser. |
| 5 |
Om du vill begränsa den tid en användare kan associeras med hotellvärden väljer du antalet timmar som användaren kan använda hotellvärden i listrutan Limit Association Period . Användaren loggas ut automatiskt efter den valda tiden. Ett felmeddelande visas på skärmen om den gränsanslutningsperiod som anges för användaren överskrider gränsanslutningsperioden för den valda hotellvärden. Om till exempel hotellvärden har en begränsningsperiod på 12 timmar och användarens begränsningsperiod är 24 timmar visas ett felmeddelande. I sådana fall måste du förlänga begränsningsperioden för hotellvärden om det krävs mer tid för användaren. |
| 6 |
Klicka på Spara. En användare kan också söka efter och hitta den hotellvärd som de vill använda i användarhubben. Mer information finns i Öppna din samtalsprofil var som helst. |
Implementeringstrender och användarrapporter för Webex Calling
Visa samtalsrapporter
Du kan använda analyssidan i Control Hub för att få inblick i hur personer använder Webex Calling och Webex-appen (engagemang) samt deras upplevelse av samtalsmedia. För att komma åt Webex Calling-analyser loggar du in på Control Hub, går sedan till Analytics och väljer fliken Samtal .
| 1 |
För detaljerade samtalshistorirapporter loggar du in på Control Hub och går sedan till . |
| 2 |
Välj Detaljerad samtalshistorik. Det finns mer information om samtal med dedikerad instans i Analys av dedikerad instans. |
| 3 |
För att komma åt mediekvalitetsdata loggar du in på Control Hub, går sedan till Analytics och väljer sedan Samtal. Gå till Analystjänster för din Cloud Collaboration-portfölj för mer information.
|
Kör CSkan-verktyget
CScan är ett verktyg som kan användas för att testa din nätverksanslutning till Webex Calling.
|
Mer information finns i Använd CScan för att testa Webex Calling-nätverkskvaliteten. |
Förbered din miljö
Allmänna förutsättningar
Innan du konfigurerar en lokal gateway för Webex Calling måste du:
har grundläggande kunskaper om VoIP-principer
har grundläggande funktionell kunskap om Cisco IOS-XE och IOS-XE-röstkoncept
Ha en grundläggande förståelse för sessionsinitieringsprotokollet (SIP)
har en grundläggande förståelse för Cisco Unified Communications Manager (Unified CM) om din distributionsmodell inkluderar Unified CM.
Mer information finns i konfigurationsguiden för Cisco Unified Border Element (CUBE) för företagskonfiguration.
Maskinvaru- och programvarukrav för lokal gateway
Se till att din distribution har en eller flera lokala gateways, till exempel:
Cisco CUBE för IP-baserad anslutning
Cisco IOS-gateway för TDM-baserad anslutning
Den lokala gatewayen hjälper dig att migrera till Webex Calling i din egen takt. Den lokala gatewayen integrerar din befintliga lokala distribution med Webex Calling. Du kan även använda din befintliga PSTN-anslutning. Se Kom igång med lokal gateway
Licenskrav för lokala gateways
CUBE-samtalslicenser måste installeras på den lokala gatewayen. Det finns mer information i konfigurationsguiden för Cisco Unified Border Element.
Certifikat- och säkerhetskrav för lokal gateway
Webex Calling kräver säker signalering och media. Den lokala gatewayen utför krypteringen och en TLS-anslutning måste upprättas utgående till molnet med följande steg:
Den lokala gatewayen måste uppdateras med CA-rotpaketet från Cisco PKI
En uppsättning autentiseringsuppgifter för SIP-sammandrag från Control Hubs Trunk-konfigurationssida används för att konfigurera den lokala gatewayen (stegen är en del av konfigurationen som följer)
CA-rotpaketet validerar angivet certifikat
Uppmaning om autentiseringsuppgifter (SIP-sammandrag angivet)
Molnet identifierar vilken lokal gateway som är säkert registrerad
Brandväggskrav, NAT Traversal-krav och optimeringskrav för mediesökväg för lokal gateway
I de flesta fall kan den lokala gatewayen och slutpunkterna finnas i det interna kundnätverket med hjälp av privata IP-adresser med NAT. Företagets brandvägg måste tillåta utgående trafik (SIP, RTP/UDP, HTTP) till specifika IP-adresser/portar som omfattas av portreferensinformationen.
Om du vill använda mediasökvägsoptimering med ICE måste den lokala gatewayens gränssnitt mot Webex Calling ha en direkt nätverkssökväg till och från Webex Calling-slutpunkterna. Om slutpunkterna är på en annan plats och det inte finns någon direkt nätverkssökväg mellan slutpunkterna och den lokala gatewayens gränssnitt mot Webex Calling måste den lokala gatewayen ha en allmän IP-adress tilldelad till gränssnittet mot Webex Calling för samtal mellan den lokala gatewayen och slutpunkterna för att använda mediasökvägsoptimering. Dessutom måste den köra IOS-XE version 16.12.5.
Konfigurera Webex Calling för din organisation
Det första steget för att komma igång med Webex Calling-tjänsterna är att slutföra guiden för förstagångskonfiguration (First Time Setup Wizard/FTSW). När FTSW har slutförts för din första plats behöver den inte slutföras för ytterligare platser.
| 1 | Klicka på Komma igång i välkomstmeddelandet som skickas till dig. E-postadressen för administratören används automatiskt för att logga in på Control Hub, där du uppmanas att skapa ditt administratörslösenord. När du har loggat in startas installationsguiden automatiskt. |
| 2 | Granska och godkänn servicevillkor. |
| 3 | Granska ditt abonnemang och klicka sedan på Komma igång. Din kontoansvarige ansvarar för att aktivera de första stegen för FTSW. Kontakta din kontoansvarige om du får meddelandet ”Kan inte konfigurera ditt samtal” när du väljer Kom igång. |
| 4 | Välj landet som ditt datacenter ska mappa till och ange kundens kontakt- och adressinformation. |
| 5 | Klicka på Nästa: Standardplats. |
| 6 | Välj från följande alternativ:
Se till att du lägger till ett huvudnummer på den plats du skapar när du har slutfört konfigurationsguiden. |
| 7 | Gör så att följande val gäller för den här platsen:
|
| 8 | Klicka på Nästa. |
| 9 | Ange en tillgänglig Cisco Webex SIP-adress. Klicka på Nästa och välj sedan Slutför. |
Innan du börjar
Skapa en ny plats genom att förbereda följande information:
Platsens adress
Önskade telefonnummer (valfritt)
| 1 | Logga in på Control Hub på https://admin.webex.com, gå till . En ny plats kommer att finnas i det regionala datacentret som motsvarar det land du har valt med hjälp av guiden för förstagångsinställningar. |
| 2 | Konfigurera inställningarna för platsen:
|
| 3 | Klicka på Spara och välj sedan Ja/ Nej för att lägga till nummer på platsen nu eller senare. |
| 4 | Om du klickade på Ja väljer du något av följande alternativ:
Valet av PSTN-alternativ är på varje platsnivå (varje plats har bara ett PSTN-alternativ). Du kan mixa och matcha så många alternativ du vill för din distribution, men varje plats har ett alternativ. När du har valt och etablerat ett PSTN-alternativ kan du ändra det genom att klicka på Hantera på platsens PSTN-egenskaper. Vissa alternativ, till exempel Cisco PSTN, är dock eventuellt inte tillgängliga när ett annat alternativ har tilldelats. Öppna ett supportärende för att få hjälp. |
| 5 | Välj om du vill aktivera numren nu eller senare. |
| 6 | Om du har valt icke-integrerad CCP eller lokalbaserad PSTN anger du telefonnummer som kommaseparerade värden och klickar sedan på Validera. Nummer läggs till för den specifika platsen. Giltiga poster flyttas till fältet Validerade nummer och ogiltiga poster finns kvar i fältet Lägg till nummer tillsammans med ett felmeddelande. Beroende på platsens land formateras numren efter lokala uppringningskrav. Om till exempel en landskod krävs kan du ange nummer med eller utan kod och koden är förinställd. |
| 7 | Klicka på Spara. |
Nästa steg
När du har skapat en plats kan du aktivera nödtjänster med 911 för den platsen. Se RedSky-nödtjänster för Webex Calling för mer information.
Innan du börjar
Få en lista över användare och arbetsytor som är kopplade till en plats: Gå till och i rullgardinsmenyn väljer du den plats som ska tas bort. Du måste ta bort de här användarna och arbetsytorna innan du tar bort platsen.
Kom ihåg att alla nummer som är kopplade till den här platsen släpps tillbaka till din PSTN-leverantör. Du kommer inte längre att äga de numren.
| 1 | Logga in på Control Hub på https://admin.webex.com, gå till . |
| 2 | Klicka |
| 3 | Välj Ta bort plats och bekräfta att du vill ta bort den platsen. Det tar vanligtvis några minuter innan platsen tas bort permanent, men det kan ta upp till en timme. Du kan kontrollera statusen genom att klicka |
Du kan ändra din PSTN-konfiguration, namn, tidszon och språk för en plats när den har skapats. Kom ihåg att det nya språket endast gäller nya användare och enheter. Befintliga användare och enheter fortsätter att använda det gamla språket.
För befintliga platser kan du aktivera nödtjänster med 911. Se RedSky-nödtjänster för Webex Calling för mer information.
| 1 | Logga in på Control Hub på https://admin.webex.com, gå till . Om du ser en varningssymbol bredvid en plats innebär det att du ännu inte har konfigurerat ett telefonnummer för den platsen. Du kan inte ringa eller ta emot samtal förrän du har konfigurerat det numret. |
| 2 | (Valfritt) Under PSTN-anslutning väljer du antingen Molnanslutet PSTN eller Platsbaserat PSTN (lokal gateway), beroende på vilket du redan har konfigurerat. Klicka på Hantera för att ändra den konfigurationen och bekräfta sedan de tillhörande risker som finns genom att välja Fortsätt. Välj sedan något av följande alternativ och klicka på Spara:
|
| 3 | För platsen väljer du huvudnumret i listrutan så att användare på den platsen kan ringa och ta emot samtal. Huvudnumret kan tilldelas autoassistenten så att externa uppringare kan kontakta Webex Calling-användare på den platsen. Webex Calling-användare på den platsen kan också använda det här numret som sitt externa inringar-ID när de ringer samtal. |
| 4 | (Valfritt) Under Nödsamtal kan du välja Nödplatsidentifierare för att tilldela den här platsen. Den här inställningen är valfri och gäller endast för länder som kräver den. I vissa länder (Exempel: Frankrike), det finns lagstadgade krav på mobilradiosystem för att fastställa cellens identitet när du ringer ett nödsamtal och görs tillgängligt för räddningsmyndigheterna. Andra länder som USA och Kanada implementerar platsbestämning med andra metoder. Mer information finns i Förbättrade nödsamtal. Din nödsamtalsleverantör kan behöva information om åtkomstnätverket och uppnås genom att definiera en ny privat SIP-anknytningsidhuvud, P-Access-Network-Info. Sidhuvudet innehåller information om åtkomstnätverket. När du ställer in nödplatsidentifieraren för en plats skickas platsvärdet till leverantören som en del av SIP-meddelandet. Kontakta din nödsamtalsleverantör för att se om du behöver den här inställningen och använda värdet som tillhandahålls av din nödsamtalsleverantör.” |
| 5 | Välj Röstbrevlådenummer som användare kan ringa för att kontrollera röstbrevlådan för platsen. |
| 6 | (Valfritt) Klicka på pennikonen längst upp på platssidan för att ändra platsnamn, meddelandespråk, e-postspråk, tidszon eller adress efter behov och klicka sedan på Spara. Om du ändrar meddelandespråket träder i kraft omedelbart för nya användare och funktioner som läggs till på den här platsen. Om befintliga användare och/eller funktioner också ska ha ändrat meddelandespråk väljer du Ändra för befintliga användare och arbetsytor eller Ändra för befintliga funktioner. Klicka på Verkställ. Du kan se förloppet på sidan Uppgifter. Du kan inte göra fler ändringar förrän detta är slutfört. Om du ändrar tidszonen för en plats uppdateras inte tidszonerna för de funktioner som är associerade med platsen. Redigera tidszoner för funktioner såsom autoassistent, sökgrupp och samtalskö genom att gå till området Allmänna inställningar för funktionen som du vill uppdatera tidszonen för och redigera och spara där. |
Dessa inställningar är för intern uppringning och finns även tillgängliga i guiden för förstagångskonfiguration. När du ändrar nummerplanen visas exempelnumren i Control Hub-uppdateringen för att visa dessa ändringar.
Du kan konfigurera utgående samtalsbehörigheter för en plats. Se dessa steg för att konfigurera utgående samtalsbehörigheter.
| 1 | Logga in på Control Hub, gå till och bläddra sedan till Intern uppringning. |
| 2 | Konfigurera följande valfria uppringningsinställningar efter behov:
|
| 3 | Ange intern uppringning för specifika platser. Gå till , välj en plats i listan och klicka på Samtal. Bläddra till Uppringning och ändra sedan intern uppringning efter behov:
|
| 4 | Ange extern uppringning för specifika platser. Gå till , välj en plats i listan och klicka på Samtal. Bläddra till Uppringning och ändra sedan extern uppringning efter behov:
Påverkan för användare:
|
Om du är en mervärdesåterförsäljare kan du använda de här stegen för att starta en lokal gateway-konfiguration i Control Hub. När denna gateway har registrerats i molnet kan du använda den för en eller flera av dina Webex Calling-platser för att tillhandahålla dirigering till en PSTN-tjänsteleverantör för företag.
En plats som har en lokal gateway kan inte tas bort när den lokala gatewayen används för andra platser.
Innan du börjar
När en plats har lagts till och du har konfigurerat ett platsbaserat PSTN för en plats, måste du skapa en trunk.
Skapa alla platser och specifika inställningar och nummer till var och en. Det måste finnas platser innan du kan lägga till ett platsbaserat PSTN.
Förstå kraven för platsbaserat PSTN (lokal gateway) för Webex Calling.
Du kan inte välja mer än en trunk för en plats med platsbaserat PSTN, men du kan välja samma trunk för flera platser.
| 1 | Logga in på Control Hub på https://admin.webex.com, gå till och välj Lägg till trunk. |
| 2 | Välj en plats. |
| 3 | Namnge trunken och klicka på Spara. Namnet får inte bestå av fler än 24 tecken. |
Nästa steg
Trunkinformation visas på skärmen Registrera domän, Trunkgrupp OTG/DTG, Linje/port och Utgående proxyadress.
Vi rekommenderar att du kopierar den här informationen från Control Hub och klistrar in den i en lokal textfil eller ett lokalt textdokument så att du kan hänvisa till den när du är redo att konfigurera den platsbaserade PSTN-tjänsten.
Om autentiseringsuppgifterna förloras måste du generera dem från skärmen med trunkinformation i Control Hub. Klicka på Hämta användarnamn och återställ lösenord om du vill generera en ny uppsättning autentiseringsuppgifter som kan användas för trunken.
| 1 | Logga in på Control Hub på https://admin.webex.com, gå till . |
| 2 | Välj en plats att ändra och klicka på Hantera. |
| 3 | Välj Platsbaserat PSTN och klicka på Nästa. |
| 4 | Välj en trunk från rullgardinsmenyn. Gå till trunksidan för att hantera dina val för trunkgrupp. |
| 5 | Klicka på bekräftelsemeddelandet och klicka sedan på Spara. |
Nästa steg
Du måste ange konfigurationsinformation som Control Hub har genererat och mappa parametrarna till den lokala gatewayen (till exempel på en Cisco CUBE som ligger lokalt). Den här artikeln vägleder dig igenom den här processen. Se följande diagram som referens för ett exempel på hur konfigurationsinformation för Control Hub (till vänster) mappas till parametrar i CUBE (till höger):
När konfigurationen har slutförts på själva gatewayen kan du återgå till Tjänster > Ring > Platser i Control Hub och den gateway som du har skapat listas på platskortet som du har tilldelat den till med en grön punkt till vänster om namnet. Den här statusen anger att gatewayen är säkert registrerad för samtalsmoln och fungerar som aktiv PTSN-gateway för platsen.
Du kan enkelt visa, aktivera, ta bort och lägga till telefonnummer för din organisation i Control Hub. Det finns mer information i Hantera telefonnummer i Control Hub.
Om du provar Webex-tjänster och vill konvertera din provperiod till en betald prenumeration kan du skicka en e-postbegäran till din partner.
| 1 | Logga in på Control Hub på https://admin.webex.com, välj byggnadsikonen |
| 2 | Välj fliken Prenumerationer och klicka sedan på Köp nu. Ett e-postmeddelande skickas till din partner och informerar dem om att du är intresserad av att konvertera till en betald prenumeration. |
Du kan använda Control Hub för att ange prioriteten för de tillgängliga samtalsalternativen som visas för användarna i Webex-appen. Du kan även aktivera dem för Ett-klick-för-att-ringa. För mer information, se: Ställ in samtalsalternativ för Webex-appanvändare.
Du kan styra vad samtalsprogrammet öppnas när användare ringer samtal. Du kan konfigurera samtalsklientinställningarna, inklusive distribution i blandat läge för organisationer med användare med Unified CM eller Webex Calling och användare utan betalda samtalstjänster från Cisco. För mer information, se: Konfigurera samtalsbeteende.
Konfigurera lokal gateway på Cisco IOS XE för Webex Calling
Översikt
Webex Calling har för närvarande stöd för två versioner av lokal gateway:
Lokal gateway
Lokal gateway för Webex för myndigheter
Innan du börjar ska du förstå de lokala kraven för PSTN (Public Switched Telephone Network) och lokal gateway (LGW) för Webex Calling. Se Ciscos föredragna arkitektur för Webex Calling för mer information.
Den här artikeln förutsätter att en dedikerad lokal gateway-plattform finns på plats utan befintlig röstkonfiguration. Om du ändrar en befintlig distribution av PSTN-gateway eller CUBE Enterprise för att använda som lokal gateway-funktion för Webex Calling ska du vara noga med konfigurationen. Se till att du inte avbryter befintliga samtalsflöden och funktioner på grund av de ändringar du gör.
Information om de SBC:er från tredje part som stöds finns i respektive produktreferensdokumentation.
Det finns två alternativ för att konfigurera lokal gateway för din Webex Calling-trunk:
Registreringsbaserad trunk
Certifikatbaserad trunk
Använd uppgiftsflödet antingen under registreringsbaserad lokal gateway eller certifikatbaserad lokal gateway för att konfigurera lokal gateway för din Webex Calling-trunk.
Se Kom igång med lokal gateway för mer information om olika trunktyper. Utför följande steg i själva den lokala gatewayen med hjälp av kommandoradsgränssnittet (CLI). Vi använder Session Initiation Protocol (SIP) och Transport Layer Security (TLS) transport för att säkra trunken och Secure Real Time Protocol (SRTP) för att säkra media mellan lokal gateway och Webex Calling.
Välj CUBE som din lokala gateway. Webex for Government stöder för närvarande inte sessionsgränskontrollanter från tredje part (SBC). Se Kom igång med lokal gateway om du vill granska den senaste listan.
- Installera Cisco IOS XE Dublin 17.12.1a eller senare för alla lokala Webex för statliga gateways.
För att granska listan över rotcertifikatutfärdare (CA:er) som Webex för myndigheter stöder, se rotcertifikatutfärdare för Webex för myndigheter.
Mer information om externa portintervall för lokal gateway i Webex for Government finns i Nätverkskrav för Webex for Government (FedRAMP).
Lokal gateway för Webex for Government stöder inte följande:
STUN/ICE-Lite för optimering av mediesökväg
Fax (T.38)
Om du vill konfigurera lokal gateway för din Webex Calling-trunk i Webex för myndigheter använder du följande alternativ:
Certifikatbaserad trunk
Använd uppgiftsflödet under certifikatbaserad lokal gateway för att konfigurera den lokala gatewayen för din Webex Calling-trunk. Mer information om hur du konfigurerar en certifikatbaserad lokal gateway finns i Konfigurera Webex Calling-certifikatbaserad trunk.
Det är obligatoriskt att konfigurera FIPS-kompatibla GCM-kryptrar för att stödja lokal gateway för Webex för myndigheter. Annars misslyckas samtalskonfigurationen. Mer information om konfiguration finns i Konfigurera certifikatbaserad trunk för Webex Calling.
I det här avsnittet beskrivs hur du konfigurerar ett Cisco Unified Border Element (CUBE) som en lokal gateway för Webex Calling med hjälp av en registrerad SIP-trunk. Den första delen av detta dokument illustrerar hur du konfigurerar en enkel PSTN-gateway. I detta fall dirigeras alla samtal från PSTN till Webex Calling och alla samtal från Webex Calling dirigeras till PSTN. Bilden nedan visar den här lösningen och konfigurationen för samtalsomkoppling på hög nivå som kommer att följas.
I den här designen används följande huvudkonfigurationer:
röstklassinnehavare: Används för att skapa trunkspecifika konfigurationer.
röstklass-uri: Används för att klassificera SIP-meddelanden för val av en inkommande samtalskollega.
inkommande samtalskollega: Ger behandling av inkommande SIP-meddelanden och avgör utgående rutt med en samtalskollegigrupp.
uppringningsgrupp: Definierar utgående samtalskollegor som används för vidarekoppling av samtal.
utgående samtalskollega: Ger behandling av utgående SIP-meddelanden och dirigerar dem till det önskade målet.
Medan IP och SIP har blivit standardprotokoll för PSTN-trunkar används TDM-kretsar (Time Division Multiplexing) fortfarande i stor utsträckning och stöds med Webex Calling-trunkar. För att aktivera medieoptimering av IP-vägar för lokala gateways med TDM-IP-samtalsflöden är det för närvarande nödvändigt att använda en samtalsomkopplingsprocess med två ben. Detta tillvägagångssätt ändrar konfigurationen för samtalsomkoppling som visas ovan, genom att införa en uppsättning interna samtalskollegor mellan Webex Calling och PSTN-trunkar som illustreras i bilden nedan.
När du ansluter en lokal Cisco Unified Communications Manager-lösning med Webex Calling kan du använda den enkla konfigurationen av PSTN-gateway som utgångspunkt för att bygga den lösning som visas i följande diagram. I det här fallet tillhandahåller Unified Communications Manager centraliserad dirigering och behandling av alla PSTN- och Webex Calling-samtal.
I hela det här dokumentet används värdnamn, IP-adresser och gränssnitt som visas i följande bild.
Använd konfigurationsguiden i resten av det här dokumentet för att slutföra konfigurationen av lokal gateway enligt följande:
Steg 1: Konfigurera routers baslinje-anslutning och säkerhet
Steg 2: Konfigurera Webex Calling-trunk
Beroende på vilken arkitektur som krävs följer du antingen:
Steg 3: Konfigurera lokal gateway med SIP PSTN-trunk
Steg 4: Konfigurera lokal gateway med befintlig Unified CM-miljö
Eller:
Steg 3: Konfigurera lokal gateway med TDM PSTN-trunk
Baslinjekonfiguration
Det första steget när du förbereder din Cisco-router som lokal gateway för Webex Calling är att bygga en baslinjekonfiguration som säkrar din plattform och etablerar anslutning.
Alla registreringsbaserade distributioner av lokal gateway kräver Cisco IOS XE 17.6.1a eller senare versioner. De rekommenderade versionerna finns på sidan Ciscos programvaruforskning. Sök efter plattformen och välj en av de föreslagna versionerna.
ISR4000-seriens routrar måste konfigureras med både Unified Communications- och säkerhetslicenser.
Catalyst Edge 8000-seriens router som är utrustade med röstkort eller DSP:er kräver DNA Advantage-licensiering. Router utan röstkort eller DSP:er kräver ett minimum av DNA Essentials-licensiering.
Skapa en grundläggande konfiguration för din plattform som följer dina företagspolicyer. Konfigurera framför allt följande och verifiera funktionen:
ntp
ACL:er
Användarautentisering och fjärråtkomst
DNS
IP-dirigering
IP-adresser
Nätverket mot Webex Calling måste använda en IPv4-adress.
Överför Ciscos rot-CA-paket till den lokala gatewayen.
Konfiguration
| 1 | Se till att du tilldelar giltiga och routningsbara IP-adresser till alla Layer 3-gränssnitt, till exempel:
|
| 2 | Skydda registrerings- och STUN-inloggningsuppgifter på routern med symmetrisk kryptering. Konfigurera den primära krypteringsnyckeln och krypteringstypen enligt följande:
|
| 3 | Skapa en platshållare PKI-trustpoint. Kräver att denna trustpoint konfigurerar TLS senare. För registreringsbaserade trunkar kräver inte denna trustpoint ett certifikat – vilket skulle krävas för en certifikatbaserad trunk. |
| 4 | Aktivera TLS1.2-exklusivitet och ange standardtrustpoint med hjälp av följande konfigurationskommandon. Transportparametrarna bör också uppdateras för att säkerställa en tillförlitlig säker anslutning för registrering: Kommandot cn-san-validera server säkerställer att den lokala gatewayen tillåter en anslutning om värdnamnet som konfigurerats i tenant 200 ingår i antingen CN- eller SAN-fälten i certifikatet som tas emot från den utgående proxyn.
|
| 5 | Installera Cisco rot-CA-paketet, som innehåller DigiCert CA-certifikatet som används av Webex Calling. Använd crypto pki trustpool import ren url kommandot för att hämta rot-CA-paketet från den angivna URL-adressen och för att rensa den aktuella CA-trustpoolen och sedan installera det nya paketet certifikat: Om du behöver använda en proxy för åtkomst till internet med HTTPS ska du lägga till följande konfiguration innan du importerar CA-paketet: ip http klient proxy-server yourproxy.com proxy-port 80 |
| 1 | Skapa en registreringsbaserad PSTN-trunk för en befintlig plats i Control Hub. Anteckna trunkinformationen som ges när trunken har skapats. Dessa uppgifter, som betonas i följande illustration, kommer att användas i konfigurationsstegen i den här guiden. Mer information finns i Konfigurera trunkar, dirigeringsgrupper och nummerplaner för Webex Calling. |
| 2 | Ange följande kommandon för att konfigurera CUBE som en lokal Webex Calling-gateway: Här är en förklaring av fälten för konfigurationen:
Aktiverar Cisco Unified Border Element (CUBE)-funktioner på plattformen. medelstatistikAktiverar medieövervakning på lokal gateway. massstatistik för mediaGör det möjligt för kontrollplanet att göra omröstningar i dataplanet för masssamtalsstatistik. Mer information om dessa kommandon finns i Media. tillåt-anslutningar sip till sipAktivera CUBE-grundläggande SIP-back-to-back-användaragentfunktion. Mer information finns i Tillåt anslutningar. Som standard är T.38 faxtransport aktiverad. Mer information finns i faxprotokollet t38 (rösttjänst). Aktiverar STUN (Session Traversal of UDP through NAT) globalt.
Mer information finns i Stun flödesdata-ID och Stun flödesdata som delas hemligt. asymmetrisk nyttolast fullKonfigurerar asymmetriskt stöd för SIP-nyttolast för både DTMF och dynamiska nyttolast för codec. För mer information om detta kommando, se asymmetrisk nyttolast. Tidigt erbjudande tvångsmässigtTvingar den lokala gatewayen att skicka SDP-information i det första INVITE-meddelandet i stället för att vänta på bekräftelse från angränsande peer. Mer information om detta kommando finns i tidig offert. |
| 3 | Konfigurera röstklass codec 100 filter för trunken. I det här exemplet används samma codec-filter för alla trunkar. Du kan konfigurera filter för varje trunk för exakt kontroll. Här är en förklaring av fälten för konfigurationen: röstklass codec 100Används för att endast tillåta prioriterade codec för samtal via SIP-trunkar. Mer information finns i codec för röstklass. Opus-codec stöds endast för SIP-baserade PSTN-trunkar. Om PSTN-trunken använder en röst T1/E1- eller analog FXO-anslutning exkluderar du codec-inställningar 1 opus från codec för röstklass 100 konfiguration. |
| 4 | Konfigurera röstklass stun-användning 100 för att aktivera ICE på Webex Calling-trunken. Här är en förklaring av fälten för konfigurationen: stun användning is liteAnvänds för att aktivera ICE-Lite för alla samtalskollegor i Webex Calling för att tillåta medieoptimering när det är möjligt. Mer information finns i röstklassens stun användning och stun usage is lite. Du kräver stun-användning av ICE-lite för samtalsflöden med mediesökoptimering. För att tillhandahålla medieoptimering för en SIP-till TDM-gateway konfigurerar du en backupuppringningskollega med ICE-Lite aktiverat på IP-IP-delen. Kontakta kontot eller TAC-teamet för ytterligare teknisk information |
| 5 | Konfigurera policyn för mediekryptering för Webex-trafik. Här är en förklaring av fälten för konfigurationen: röstklass srtp-crypto 100Anger SHA1_80 som det enda CUBE-erbjudandet för SRTP-krypteringssviten i erbjudandet och svarsmeddelanden. Webex Calling har endast stöd för SHA180._ Mer information finns i röstklass srtp-crypto. |
| 6 | Konfigurera ett mönster för att unikt identifiera samtal till en lokal gateway-trunk baserat på dess destinationstrunkparameter: Här är en förklaring av fälten för konfigurationen: röstklass uri 100 sipDefinierar ett mönster som matchar en inkommande SIP-inbjudan till en inkommande trunk dial-peer. När du anger det här mönstret använder du dtg= följt av trunkens OTG/DTG-värde som angavs i Control Hub när trunken skapades. Mer information finns i röstklass uri. |
| 7 | Konfigurera sip-profil 100, som kommer att användas för att ändra SIP-meddelanden innan de skickas till Webex Calling.
Här är en förklaring av fälten för konfigurationen:
|
| 8 | Konfigurera Webex Calling-trunk: |
När du har definierat klient 100 och konfigurera en SIP VoIP-uppringningskollega initierar gatewayen en TLS-anslutning mot Webex Calling. Vid detta tillfälle presenterar åtkomstSBC sitt certifikat för den lokala gatewayen. Den lokala gatewayen validerar SBC-certifikatet för Webex Calling-åtkomst med CA-rotpaketet som uppdaterades tidigare. Om certifikatet identifieras upprättas en beständig TLS-session mellan den lokala gatewayen och SBC för åtkomst till Webex Calling. Den lokala gatewayen kan sedan använda den här säkra anslutningen för att registrera sig med SBC för Webex-åtkomst. När registreringen ifrågasätts för autentisering:
Parametrarna användarnamn, lösenord, och sfären från inloggningsuppgifterna används i svaret.
Modifieringsreglerna i sip-profil 100 används för att konvertera SIPS-URL till SIP igen.
Registreringen lyckades när ett 200 OK tas emot från åtkomstdatabanken.
Efter att ha byggt en trunk mot Webex Calling ovan använder du följande konfiguration för att skapa en okrypterad trunk mot en SIP-baserad PSTN-leverantör:
Om din tjänsteleverantör erbjuder en säker PSTN-trunk kan du följa en liknande konfiguration som beskrivs ovan för Webex Calling-trunken. Säker till säker samtalsomkoppling stöds av CUBE.
Om du använder en TDM/ISDN PSTN-trunk går du till nästa avsnitt Konfigurera lokal gateway med TDM PSTN-trunk.
Om du vill konfigurera TDM-gränssnitt för PSTN-samtalsanslutningar på Cisco TDM-SIP-gateways, se Konfigurera ISDN PRI.
| 1 | Konfigurera följande röstklass-uri för att identifiera inkommande samtal från PSTN-trunken: Här är en förklaring av fälten för konfigurationen: röstklass uri 200 sipDefinierar ett mönster som matchar en inkommande SIP-inbjudan till en inkommande trunk dial-peer. När du anger det här mönstret använder du IP-adressen till din IP PSTN-gateway. Mer information finns i röstklass uri. |
| 2 | Konfigurera följande IP PSTN-uppringningskollega: Här är en förklaring av fälten för konfigurationen: Definierar en VoIP-samtalskollega med en tagg på 200 och ger en meningsfull beskrivning för enkel hantering och felsökning. Mer information finns i samtalskollega. destinationsmönster BAD.BADEtt dummy destinationsmönster krävs vid dirigering av utgående samtal med hjälp av en inkommande samtalskollega. Mer information finns i destinationsmönstret (gränssnitt). sessionsprotokoll sipv2Anger att samtalskollega 200 hanterar SIP-samtalsanslutningar. Mer information finns i sessionsprotokollet (ring peer). sessionsmål ipv4:192.168.80.13Anger destinationens mål-IPv4-adress för att skicka samtalsdelen. Sessionsmålet här är ITSP:s IP-adress. Mer information finns i sessionens mål (VoIP-samtalskollega). inkommande uri via 200Definierar ett matchningskriterium för VIA-rubriken med IP PSTN:s IP-adress. Matchar alla inkommande IP PSTN-samtalsanslutningar på lokal gateway med dial-peer 200. Mer information finns i inkommande URL. bind kontrollkälla-gränssnitt GigabitEthernet0/0/0Konfigurerar källgränssnittet och tillhörande IP-adress för meddelanden som skickas till PSTN. För mer information, se bind. bind mediekälla-gränssnitt GigabitEthernet0/0/0Konfigurerar källgränssnittet och tillhörande IP-adress för media som skickas till PSTN. För mer information, se bind. codec 100 för röstklassKonfigurerar samtalskollegan för att använda listan över vanliga codec-filter 100. Mer information finns i codec för röstklass. dtmf-relä rtp-nteDefinierar RTP-NTE (RFC2833) som DTMF-funktionen som förväntas på samtalsdelen. Mer information finns i DTMF-relä (Voice over IP). Nej vadInaktiverar identifiering av röstaktivitet. Mer information finns i vad (ring peer). |
| 3 | Om du konfigurerar din lokala gateway för att endast dirigera samtal mellan Webex Calling och PSTN lägger du till följande konfiguration för samtalsomkoppling. Om du konfigurerar din lokala gateway med en Unified Communications Manager-plattform kan du hoppa till nästa avsnitt. |
Efter att ha byggt en trunk mot Webex Calling använder du följande konfiguration för att skapa en TDM-trunk för din PSTN-tjänst med routning med återuppringning för att tillåta medieoptimering på Webex-samtalsdelen.
| 1 | Konfigurationen av ringsignal-peer använder uppringnings-peer-grupper och samtalsomkopplingstagg för att säkerställa att samtal passerar korrekt mellan Webex och PSTN, utan att skapa samtalsomkoppling slingor. Konfigurera följande översättningsregler som kommer att användas för att lägga till och ta bort samtalsroutningstagarna: Här är en förklaring av fälten för konfigurationen: röstöversättningsregelAnvänder vanliga uttryck som definieras i regler för att lägga till eller ta bort samtalsomkopplingstagg. Över decennier (”A”) används för att lägga till tydlighet vid felsökning. I den här konfigurationen används taggen som har lagts till med översättningsprofil 100 för att vägleda samtal från Webex Calling mot PSTN via uppringningskollegor. På samma sätt används taggen som lagts till med översättningsprofil 200 för att vägleda samtal från PSTN mot Webex Calling. Översättningsprofiler 11 och 12 tar bort dessa taggar innan du skickar samtal till Webex- respektive PSTN-trunkarna. Det här exemplet förutsätter att uppringda nummer från Webex Calling visas i +E.164-format. Regel 100 tar bort det inledande + för att behålla ett giltigt uppringt nummer. I regel 12 läggs sedan till en nationell eller internationell dirigeringssiffra när du tar bort taggen. Använd siffror som passar din lokala ISDN-nummerplan. Om Webex Calling visar nummer i nationellt format ska du justera regler 100 och 12 för att helt enkelt lägga till och ta bort routningstagg. Mer information finns i röstöversättningsprofil och röstöversättningsregel. |
| 2 | Konfigurera TDM-röstgränssnittsportar enligt behov av trunktyp och protokoll som används. Mer information finns i Konfigurera ISDN PRI. Till exempel kan den grundläggande konfigurationen av ett primärt ISDN-gränssnitt installerat i NIM-slot 2 på en enhet innehålla följande: |
| 3 | Konfigurera följande TDM PSTN-dial-peer: Här är en förklaring av fälten för konfigurationen: Definierar en VoIP-samtalskollega med en tagg på 200 och ger en meningsfull beskrivning för enkel hantering och felsökning. Mer information finns i samtalskollega. destinationsmönster BAD.BADEtt dummy destinationsmönster krävs vid dirigering av utgående samtal med hjälp av en inkommande samtalskollega. Mer information finns i destinationsmönstret (gränssnitt). översättningsprofil inkommande 200Tilldelar översättningsprofilen som lägger till en samtalsroutningstagg till det inkommande uppringda numret. direkt-inåt-samtalDirigerar samtalet utan att tillhandahålla en sekundär uppringningston. Mer information finns i direkt inringning. port 0/2/0:15Den fysiska röstporten som är kopplad till denna samtalskollega. |
| 4 | Om du vill aktivera medieoptimering av IP-vägar för lokala gateways med TDM-IP-samtalsflöden kan du ändra samtalsomkoppling genom att införa en uppsättning interna samtalskollegor mellan Webex Calling och PSTN-trunkar. Konfigurera följande samtalskollegor för återkoppling. I detta fall dirigeras alla inkommande samtal initialt till uppringningskollega 10 och därifrån till antingen uppringningstagg 11 eller 12 baserat på den använda routningstagg. När routningstagg har tagits bort dirigeras samtal till utgående trunk med hjälp av samtalskollegor. Här är en förklaring av fälten för konfigurationen: Definierar en VoIP-samtalskollega och ger en meningsfull beskrivning för enkel hantering och felsökning. Mer information finns i samtalskollega. översättningsprofil inkommande 11Tillämpar översättningsprofilen som tidigare definierats för att ta bort samtalsroutningstagg innan den överförs till utgående trunk. destinationsmönster BAD.BADEtt dummy destinationsmönster krävs vid dirigering av utgående samtal med hjälp av en inkommande samtalskollega. Mer information finns i destinationsmönstret (gränssnitt). sessionsprotokoll sipv2Anger att denna samtalskollega hanterar SIP-samtalsanslutningar. Mer information finns i sessionsprotokollet (ring peer). sessionens mål 192.168.80.14Anger den lokala routergränssnittsadressen som samtalsmål för återkoppling. Mer information finns i sessionens mål (peer-samtalskollega). bind kontrollkälla-gränssnitt GigabitEthernet0/0/0Konfigurerar källgränssnittet och tillhörande IP-adress för meddelanden som skickas genom slingången. För mer information, se bind. bind mediekälla-gränssnitt GigabitEthernet0/0/0Konfigurerar källgränssnittet och tillhörande IP-adress för media som skickas via slingången. För mer information, se bind. dtmf-relä rtp-nteDefinierar RTP-NTE (RFC2833) som DTMF-funktionen som förväntas på samtalsdelen. Mer information finns i DTMF-relä (Voice over IP). codec g711alaw Tvingar alla PSTN-samtal att använda G.711. Välj en lag eller en lag för att matcha den metod som används av din ISDN-tjänst. Nej vadInaktiverar identifiering av röstaktivitet. Mer information finns i vad (ring peer). |
| 5 | Lägg till följande konfiguration för samtalsomkoppling: Detta avslutar konfigurationen av lokal gateway. Spara konfigurationen och ladda om plattformen om detta är första gången CUBE-funktioner har konfigurerats.
|
PSTN-Webex Calling-konfigurationen i föregående avsnitt kan ändras för att inkludera ytterligare trunkar i ett Cisco Unified Communications Manager-kluster (UCM). I detta fall dirigeras alla samtal via Unified CM. Samtal från UCM på port 5060 dirigeras till PSTN och samtal från port 5065 dirigeras till Webex Calling. Följande stegskonfigurationer kan läggas till för att inkludera detta samtalsscenario.
När du skapar Webex Calling-trunken i Unified CM ska du se till att du konfigurerar den inkommande porten i säkerhetsinställningarna för SIP-trunk till 5065. Detta tillåter inkommande meddelanden i port 5065 och fyller i VIA-rubriken med detta värde när meddelanden skickas till den lokala gatewayen.
| 1 | Konfigurera följande URI:er för röstklass: |
| 2 | Konfigurera följande DNS-poster för att ange SRV-dirigering till Unified CM-värdar: IOS XE använder dessa poster för att lokalt bestämma mål-UCM-värdar och portar. Med den här konfigurationen behöver du inte konfigurera poster i ditt DNS-system. Om du föredrar att använda ditt DNS krävs inte dessa lokala konfigurationer. Här är en förklaring av fälten för konfigurationen: Följande kommando skapar en DNS SRV-resurspost. Skapa en post för varje UCM-värd och trunk: ip-värd _sip._udp.pstntocucm.io srv 2 1 5060 ucmsub5.mydomain.com _sip._udp.pstntocucm.io: SRV-resurspostnamn 2: SRV-resursinspelningsprioriteten 1: Vikt för SRV-resursrekord 5060: Portnumret som ska användas för målvärden i den här resursposten ucmsub5.mydomain.com: Målvärden för resursposten Om du vill lösa resurspostens målvärdnamn skapar du lokala DNS A-poster. Till exempel: ip-värd ucmsub5.mydomain.com 192.168.80.65 ip-värd: Skapar en post i den lokala IOS XE-databasen. ucmsub5.mydomain.com: Namnet A-post värd. 192.168.80.65: Värdens IP-adress. Skapa SRV-resursposter och A-poster för att återspegla din UCM-miljö och önskad samtalsdistributionsstrategi. |
| 3 | Konfigurera följande samtalskollegor: |
| 4 | Lägg till samtalsomkoppling med följande konfigurationer: |
Diagnostiska signaturer (DS) upptäcker proaktivt vanliga problem i den IOS XE-baserade lokala gatewayen och genererar e-post-, syslog- eller terminalmeddelandeavisering för händelsen. Du kan också installera DS för att automatisera diagnostikdatainsamling och överföra inhämtad data till Cisco TAC-fallet för att påskynda upplösningstiden.
Diagnostic Signatures (DS) är XML-filer som innehåller information om problemutlösande händelser och åtgärder som ska vidtas för att informera, felsöka och åtgärda problemet. Du kan definiera problemdetektionslogiken med hjälp av syslog-meddelanden, SNMP-händelser och genom regelbunden övervakning av specifika visa kommandoresultat.
Åtgärdstyperna inkluderar insamlande visa kommandoresultat:
Generera en konsoliderad loggfil
Överför filen till en användarangiven nätverksplats, t.ex. HTTPS, SCP, FTP-server.
TAC-ingenjörer skriver DS-filerna och undertecknar dem digitalt för integritetsskydd. Varje DS-fil har ett unikt numeriskt ID som tilldelats av systemet. Diagnostic Signatures Lookup Tool (DSLT) är en enda källa för att hitta lämpliga signaturer för övervakning och felsökning av olika problem.
Innan du börjar:
Redigera inte DS-filen som du hämtar från DSLT. Filerna som du ändrar misslyckades med installationen på grund av integritetskontrollfelet.
En SMTP-server (Simple Mail Transfer Protocol) som du behöver för att den lokala gatewayen ska skicka ut e-postaviseringar.
Se till att den lokala gatewayen kör IOS XE 17.6.1 eller senare om du vill använda den säkra SMTP-servern för e-postaviseringar.
Förutsättningar
Lokal gateway kör IOS XE 17.6.1a eller senare
Diagnostic Signatures är aktiverade som standard.
Konfigurera den säkra e-postservern som ska användas för att skicka proaktivt meddelande om enheten kör Cisco IOS XE 17.6.1a eller senare.
configure terminal call-home mail-server <username>:<pwd>@<email server> priority 1 secure tls endKonfigurera miljövariabeln ds_email med administratörens e-postadress för att meddela dig.
configure terminal call-home diagnostic-signature environment ds_email <email address> end
Följande visar ett exempel på konfiguration av en lokal gateway som körs i Cisco IOS XE 17.6.1a eller senare för att skicka proaktiva aviseringar till tacfaststart@gmail.com Använda Gmail som säker SMTP-server:
Vi rekommenderar att du använder Cisco IOS XE Bengaluru 17.6.x eller senare versioner.
call-home
mail-server tacfaststart:password@smtp.gmail.com priority 1 secure tls
diagnostic-signature
environment ds_email "tacfaststart@gmail.com" En lokal gateway som körs med Cisco IOS XE-programvara är inte en typisk webbaserad Gmail-klient som stöder OAuth, så vi måste konfigurera en specifik inställning för Gmail-konto och ge specifik behörighet att få e-postmeddelandet från enheten bearbetat korrekt:
Gå till och aktivera inställningen Mindre säker appåtkomst.
Svara ”Ja, det var jag” när du får ett e-postmeddelande från Gmail som säger ”Google förhindrade någon från att logga in på ditt konto med en app som inte är Google”.
Installera diagnostiska signaturer för proaktiv övervakning
Övervaka hög CPU-användning
Denna DS spårar CPU-användning i fem sekunder med hjälp av SNMP OID 1.3.6.1.4.1.9.2.1.56. När användningen når 75 % eller mer inaktiveras alla felsökningar och alla diagnostiska signaturer som är installerade i den lokala gatewayen avinstalleras. Använd stegen nedan för att installera signaturen.
Använd visa snmp kommando för att aktivera SNMP. Om du inte aktiverar kan du konfigurera snmp-serverhanterare kommando.
show snmp %SNMP agent not enabled config t snmp-server manager end show snmp Chassis: ABCDEFGHIGK 149655 SNMP packets input 0 Bad SNMP version errors 1 Unknown community name 0 Illegal operation for community name supplied 0 Encoding errors 37763 Number of requested variables 2 Number of altered variables 34560 Get-request PDUs 138 Get-next PDUs 2 Set-request PDUs 0 Input queue packet drops (Maximum queue size 1000) 158277 SNMP packets output 0 Too big errors (Maximum packet size 1500) 20 No such name errors 0 Bad values errors 0 General errors 7998 Response PDUs 10280 Trap PDUs Packets currently in SNMP process input queue: 0 SNMP global trap: enabledHämta DS 64224 med följande alternativ i den nedrullningsbara listan i Diagnostic Signatures Lookup Tool:
Fältnamn
Fältvärde
Plattform
Cisco 4300, 4400 ISR-serien eller Cisco CSR 1000V-serien
Produkt
CUBE Enterprise i Webex Calling-lösning
Problemomfång
Prestanda
Problemtyp
Hög CPU-användning med e-postmeddelande.
Kopiera DS XML-filen till den lokala gateway-flashen.
LocalGateway# copy ftp://username:password@<server name or ip>/DS_64224.xml bootflash:Följande exempel visar kopiering av filen från en FTP-server till den lokala gatewayen.
copy ftp://user:pwd@192.0.2.12/DS_64224.xml bootflash: Accessing ftp://*:*@ 192.0.2.12/DS_64224.xml...! [OK - 3571/4096 bytes] 3571 bytes copied in 0.064 secs (55797 bytes/sec)Installera DS XML-filen i den lokala gatewayen.
call-home diagnostic-signature load DS_64224.xml Load file DS_64224.xml successAnvänd visa diagnostik-signatur Kommando för att kontrollera att signaturen har installerats. Statuskolumnen måste ha ett ”registrerat” värde.
show call-home diagnostic-signature Current diagnostic-signature settings: Diagnostic-signature: enabled Profile: CiscoTAC-1 (status: ACTIVE) Downloading URL(s): https://tools.cisco.com/its/service/oddce/services/DDCEService Environment variable: ds_email: username@gmail.comHämta DS:er:
DS-ID
DS-namn
Revidering
Status
Senaste uppdatering (GMT+00:00)
64224
DS_Lokal gateway_Processor_MON75
0.0.10
Registrerad
2020-11-07 22:05:33
När denna signatur utlöses avinstalleras alla DS:er som körs, inklusive signaturen i fråga. Vid behov installerar du om DS 64224 för att fortsätta övervaka hög CPU-användning på den lokala gatewayen.
Övervaka registrering av SIP-trunk
Den här DS kontrollerar avregistrering av en SIP-trunk för lokal gateway med Webex Calling-molnet var 60:e sekund. När händelsen för avregistrering har upptäckts genererar den en e-post- och syslog-avisering och avinstallerar sig själv efter två avregistreringar. Använd stegen nedan för att installera signaturen:
Hämta DS 64117 med följande alternativ i den nedrullningsbara listan i Diagnostic Signatures Lookup Tool:
Fältnamn
Fältvärde
Plattform
Cisco 4300, 4400 ISR-serien eller Cisco CSR 1000V-serien
Produkt
CUBE Enterprise i Webex Calling-lösning
Problemomfång
SIP-SIP
Problemtyp
Avregistrering av SIP-trunk med e-postmeddelande.
Kopiera DS XML-filen till den lokala gatewayen.
copy ftp://username:password@<server name or ip>/DS_64117.xml bootflash:Installera DS XML-filen i den lokala gatewayen.
call-home diagnostic-signature load DS_64117.xml Load file DS_64117.xml success LocalGateway#Använd visa diagnostik-signatur Kommando för att kontrollera att signaturen har installerats. Statuskolumnen måste ha ett ”registrerat” värde.
Övervakning av onormala samtal kopplas bort
Denna DS använder SNMP-omröstningar var 10:e minut för att upptäcka onormala samtalsfrånkopplingar med SIP-fel 403, 488 och 503. Om felfrekvensen är större än eller lika med 5 från den senaste omröstningen genererar det en syslog- och e-postavisering. Använd stegen nedan för att installera signaturen.
Använd visa snmp kommando för att kontrollera om SNMP är aktiverat. Om det inte är aktiverat konfigurerar du snmp-serverhanterare kommando.
show snmp %SNMP agent not enabled config t snmp-server manager end show snmp Chassis: ABCDEFGHIGK 149655 SNMP packets input 0 Bad SNMP version errors 1 Unknown community name 0 Illegal operation for community name supplied 0 Encoding errors 37763 Number of requested variables 2 Number of altered variables 34560 Get-request PDUs 138 Get-next PDUs 2 Set-request PDUs 0 Input queue packet drops (Maximum queue size 1000) 158277 SNMP packets output 0 Too big errors (Maximum packet size 1500) 20 No such name errors 0 Bad values errors 0 General errors 7998 Response PDUs 10280 Trap PDUs Packets currently in SNMP process input queue: 0 SNMP global trap: enabledHämta DS 65221 med följande alternativ i Diagnostic Signatures Lookup Tool:
Fältnamn
Fältvärde
Plattform
Cisco 4300, 4400 ISR-serien eller Cisco CSR 1000V-serien
Produkt
CUBE Enterprise i Webex Calling-lösning
Problemomfång
Prestanda
Problemtyp
SIP:s onormala samtalsfrånkoppling med e-post- och syslog-avisering.
Kopiera DS XML-filen till den lokala gatewayen.
copy ftp://username:password@<server name or ip>/DS_65221.xml bootflash:Installera DS XML-filen i den lokala gatewayen.
call-home diagnostic-signature load DS_65221.xml Load file DS_65221.xml successAnvänd visa diagnostik-signatur Kommando för att kontrollera att signaturen har installerats. Statuskolumnen måste ha ett ”registrerat” värde.
Installera diagnostiska signaturer för att felsöka ett problem
Använd diagnostiska signaturer (DS) för att snabbt lösa problem. Cisco TAC-ingenjörer har skrivit flera signaturer som möjliggör nödvändiga felsökningar som krävs för att felsöka ett visst problem, upptäcka problemförekomsten, samla in rätt uppsättning diagnostiska data och automatiskt överföra data till Cisco TAC-fallet. Diagnostic Signatures (DS) eliminerar behovet av att manuellt kontrollera problemförekomsten och gör felsökning av intermittenta och övergående problem mycket enklare.
Du kan använda Diagnostic Signatures Lookup Tool för att hitta tillämpliga signaturer och installera dem för att själv lösa ett visst problem, eller så kan du installera signaturen som rekommenderas av TAC-ingenjören som en del av supportavtalet.
Här följer ett exempel på hur du hittar och installerar en DS för att identifiera förekomst för ”%VOICE_IEC-3-GW: CCAPI: Internt fel (tröskelvärde för samtalstopp): IEC=1.1.181.1.29.0" syslog och automatisera insamling av diagnostiska data med hjälp av följande steg:
Konfigurera ytterligare en DS-miljövariabel ds_fsurl_prefix som är sökvägen till Cisco TAC-filservern (cxd.cisco.com) som insamlade diagnostikdata överförs till. Användarnamnet i filsökvägen är ärendenummer och lösenordet är filöverföringstoken som kan hämtas från Support Case Manager i följande kommando. Filöverföringstoken kan skapas i avsnittet Bilagor i Support Case Manager, efter behov.
configure terminal call-home diagnostic-signature LocalGateway(cfg-call-home-diag-sign)environment ds_fsurl_prefix "scp://<case number>:<file upload token>@cxd.cisco.com" endExempel:
call-home diagnostic-signature environment ds_fsurl_prefix " environment ds_fsurl_prefix "scp://612345678:abcdefghijklmnop@cxd.cisco.com"Kontrollera att SNMP är aktiverat med hjälp av visa snmp kommando. Om det inte är aktiverat konfigurerar du snmp-serverhanterare kommando.
show snmp %SNMP agent not enabled config t snmp-server manager endSe till att installera DS 64224 High CPU-övervakning som en proaktiv åtgärd för att inaktivera alla felsökningar och diagnostiksignaturer under tiden för hög CPU-användning. Hämta DS 64224 med följande alternativ i Diagnostic Signatures Lookup Tool:
Fältnamn
Fältvärde
Plattform
Cisco 4300, 4400 ISR-serien eller Cisco CSR 1000V-serien
Produkt
CUBE Enterprise i Webex Calling-lösning
Problemomfång
Prestanda
Problemtyp
Hög CPU-användning med e-postmeddelande.
Hämta DS 65095 med följande alternativ i Diagnostic Signatures Lookup Tool:
Fältnamn
Fältvärde
Plattform
Cisco 4300, 4400 ISR-serien eller Cisco CSR 1000V-serien
Produkt
CUBE Enterprise i Webex Calling-lösning
Problemomfång
Syslogs
Problemtyp
Syslog - %VOICE_IEC-3-GW: CCAPI: Internt fel (tröskelvärde för samtalstopp): IEC=1.1.181.1.29.0
Kopiera DS XML-filerna till den lokala gatewayen.
copy ftp://username:password@<server name or ip>/DS_64224.xml bootflash: copy ftp://username:password@<server name or ip>/DS_65095.xml bootflash:Installera DS 64224 för hög processorövervakning och sedan XML-filen DS 65095 på den lokala gatewayen.
call-home diagnostic-signature load DS_64224.xml Load file DS_64224.xml success call-home diagnostic-signature load DS_65095.xml Load file DS_65095.xml successKontrollera att signaturen har installerats med hjälp av visa diagnostik-signatur kommando. Statuskolumnen måste ha ett ”registrerat” värde.
show call-home diagnostic-signature Current diagnostic-signature settings: Diagnostic-signature: enabled Profile: CiscoTAC-1 (status: ACTIVE) Downloading URL(s): https://tools.cisco.com/its/service/oddce/services/DDCEService Environment variable: ds_email: username@gmail.com ds_fsurl_prefix: scp://612345678:abcdefghijklmnop@cxd.cisco.comHämtade DS:er:
DS-ID
DS-namn
Revidering
Status
Senaste uppdatering (GMT+00:00)
64224
00:07:45
DS_Lokal gateway_Processor_MON75
0.0.10
Registrerad
2020-11-08
65095
00:12:53
DS_Lokal gateway_IEC_Call_spike_threshold
0.0.12
Registrerad
2020-11-08
Verifiera körning av diagnostiska signaturer
I följande kommando kolumnen ”Status” i visa diagnostik-signatur kommandot ändras till ”körs” medan den lokala gatewayen kör den åtgärd som definieras i signaturen. Resultatet av visa statistik för samtalsdiagnostik är det bästa sättet att kontrollera om en diagnostisk signatur upptäcker en händelse av intresse och utför åtgärden. Kolumnen ”Utlöst/Max/Avinstallera” anger antalet gånger den givna signaturen har utlöst en händelse, det maximala antalet gånger den har definierats för att upptäcka en händelse och om signaturen avinstallerar sig själv efter att det maximala antalet utlösta händelser har upptäckts.
show call-home diagnostic-signature
Current diagnostic-signature settings:
Diagnostic-signature: enabled
Profile: CiscoTAC-1 (status: ACTIVE)
Downloading URL(s): https://tools.cisco.com/its/service/oddce/services/DDCEService
Environment variable:
ds_email: carunach@cisco.com
ds_fsurl_prefix: scp://612345678:abcdefghijklmnop@cxd.cisco.com Hämtade DS:er:
DS-ID | DS-namn | Revidering | Status | Senaste uppdatering (GMT+00:00) |
|---|---|---|---|---|
| 64224 | DS_Lokal gateway_Processor_MON75 | 0.0.10 | Registrerad | 2020-11-08 00:07:45 |
65095 | DS_Lokal gateway_IEC_Call_spike_threshold | 0.0.12 | Körs | 2020-11-08 00:12:53 |
visa statistik för samtalshem diagnostik-signatur
DS-ID | DS-namn | Utlöst/Max/Avinstallation | Genomsnittlig körtid (sekunder) | Maximal körtid (sekunder) |
|---|---|---|---|---|
| 64224 | DS_Lokal gateway_Processor_MON75 | 0/0/N | 0.000 | 0.000 |
65095 | DS_Lokal gateway_IEC_Call_spike_threshold | 1/20/Y | 23.053 | 23.053 |
E-postmeddelandet för avisering som skickas under körning av diagnostiska signaturer innehåller nyckelinformation som typ av problem, enhetsdetaljer, programvaruversion, körkonfiguration och visa kommandoutput som är relevanta för felsökning av det angivna problemet.
Avinstallera diagnostiska signaturer
Använd diagnostiska signaturer för felsökning definieras vanligtvis för att avinstallera när vissa problem har upptäckts. Om du vill avinstallera en signatur manuellt hämtar du DS-ID från utgången av visa diagnostik-signatur kommandot och kör följande kommando:
call-home diagnostic-signature deinstall <DS ID>
Exempel:
call-home diagnostic-signature deinstall 64224
Nya signaturer läggs till i Diagnostics Signatures Lookup Tool med jämna mellanrum, baserat på problem som ofta observeras i distributioner. TAC har för närvarande inte stöd för begäranden om att skapa nya anpassade signaturer.
För bättre hantering av Cisco IOS XE-gateways rekommenderar vi att du registrerar och hanterar gatewayarna via Control Hub. Det är en valfri konfiguration. När du har registrerat dig kan du använda alternativet för konfigurationsvalidering i Control Hub för att validera konfigurationen för lokal gateway och identifiera eventuella konfigurationsproblem. För närvarande stöder endast registreringsbaserade trunkar den här funktionen.
Mer information finns här:
I det här avsnittet beskrivs hur du konfigurerar ett Cisco Unified Border Element (CUBE) som en lokal gateway för Webex Calling med hjälp av certifikatbaserad ömsesidig TLS (mTLS) SIP-trunk. Den första delen av detta dokument illustrerar hur du konfigurerar en enkel PSTN-gateway. I detta fall dirigeras alla samtal från PSTN till Webex Calling och alla samtal från Webex Calling dirigeras till PSTN. Följande bild visar den här lösningen och konfigurationen för samtalsomkoppling på hög nivå som kommer att följas.
I den här designen används följande huvudkonfigurationer:
röstklassinnehavare: Används för att skapa trunkspecifika konfigurationer.
röstklass-uri: Används för att klassificera SIP-meddelanden för val av en inkommande samtalskollega.
inkommande samtalskollega: Ger behandling av inkommande SIP-meddelanden och avgör utgående rutt med en samtalskollegigrupp.
uppringningsgrupp: Definierar utgående samtalskollegor som används för vidarekoppling av samtal.
utgående samtalskollega: Ger behandling av utgående SIP-meddelanden och dirigerar dem till det önskade målet.
Medan IP och SIP har blivit standardprotokoll för PSTN-trunkar används TDM-kretsar (Time Division Multiplexing) fortfarande i stor utsträckning och stöds med Webex Calling-trunkar. För att aktivera medieoptimering av IP-vägar för lokala gateways med TDM-IP-samtalsflöden är det för närvarande nödvändigt att använda en samtalsomkopplingsprocess med två ben. Detta tillvägagångssätt ändrar konfigurationen för samtalsomkoppling som visas ovan, genom att införa en uppsättning interna samtalskollegor mellan Webex Calling och PSTN-trunkar som illustreras i bilden nedan.
När du ansluter en lokal Cisco Unified Communications Manager-lösning med Webex Calling kan du använda den enkla konfigurationen av PSTN-gateway som utgångspunkt för att bygga den lösning som visas i följande diagram. I det här fallet tillhandahåller Unified Communications Manager centraliserad dirigering och behandling av alla PSTN- och Webex Calling-samtal.
I hela det här dokumentet används värdnamn, IP-adresser och gränssnitt som visas i följande bild. Alternativ finns för offentlig eller privat (bakom NAT) hantering. SRV DNS-poster är valfria om inte belastningen balanserar över flera CUBE-instanser.
Använd konfigurationsguiden i resten av det här dokumentet för att slutföra konfigurationen av lokal gateway enligt följande:
Steg 1: Konfigurera routers baslinje-anslutning och säkerhet
Steg 2: Konfigurera Webex Calling-trunk
Beroende på vilken arkitektur som krävs följer du antingen:
Steg 3: Konfigurera lokal gateway med SIP PSTN-trunk
Steg 4: Konfigurera lokal gateway med befintlig Unified CM-miljö
Eller:
Steg 3: Konfigurera lokal gateway med TDM PSTN-trunk
Baslinjekonfiguration
Det första steget när du förbereder din Cisco-router som lokal gateway för Webex Calling är att bygga en baslinjekonfiguration som säkrar din plattform och etablerar anslutning.
Alla certifikatbaserade distributioner av lokal gateway kräver Cisco IOS XE 17.9.1a eller senare versioner. De rekommenderade versionerna finns på sidan Ciscos programvaruforskning. Sök efter plattformen och välj en av de föreslagna versionerna.
ISR4000-seriens routrar måste konfigureras med både Unified Communications- och säkerhetslicenser.
Catalyst Edge 8000-seriens router som är utrustade med röstkort eller DSP:er kräver DNA Essentials-licensiering. Router utan röstkort eller DSP:er kräver ett minimum av DNA Essentials-licensiering.
För krav på hög kapacitet kan du också kräva en HSEC-licens (High Security) och ytterligare överföringsrätt.
Se behörighetskoder för mer information.
Skapa en grundläggande konfiguration för din plattform som följer dina företagspolicyer. Konfigurera framför allt följande och verifiera funktionen:
ntp
ACL:er
Användarautentisering och fjärråtkomst
DNS
IP-dirigering
IP-adresser
Nätverket mot Webex Calling måste använda en IPv4-adress. Adresser för lokal gateway med fullständigt kvalificerade domännamn (FQDN) eller tjänstregistrering (SRV) måste lösas till en offentlig IPv4-adress på internet.
Alla SIP- och medieportar i det lokala gatewaygränssnittet mot Webex måste vara tillgängliga från internet, antingen direkt eller via statisk NAT. Se till att du uppdaterar brandväggen i enlighet med detta.
Installera ett signerat certifikat på den lokala gatewayen (följande innehåller detaljerade konfigurationssteg).
En offentlig certifikatutfärdare (CA) som beskrivs i Vilka rotcertifikatutfärdare stöds för samtal till Cisco Webex-ljud- och videoplattformar? måste underteckna enhetscertifikatet.
FQDN som konfigurerats i Control Hub när du skapar en trunk måste vara routerns Common Name (CN) eller Subject Alternative Name (SAN)-certifikat. Till exempel:
Om en konfigurerad trunk i Control Hub i din organisation har cube1.lgw.com:5061 som FQDN för den lokala gatewayen måste CN eller SAN i routercertifikatet innehålla cube1.lgw.com.
Om en konfigurerad trunk i Control Hub i din organisation har lgws.lgw.com som SRV-adress för den eller de lokala gatewayarna som kan nås från trunken måste CN eller SAN i routercertifikatet innehålla lgws.lgw.com. Poster som SRV-adressen löser (CNAME, A-post eller IP-adress) är valfria i SAN.
Oavsett om du använder en FQDN eller SRV för trunken använder kontaktadressen för alla nya SIP-dialoger från din lokala gateway namnet som har konfigurerats i Control Hub.
Kontrollera att certifikat signeras för klient- och serveranvändning.
Överför Ciscos rot-CA-paket till den lokala gatewayen.
Konfiguration
| 1 | Se till att du tilldelar giltiga och routningsbara IP-adresser till alla Layer 3-gränssnitt, till exempel:
|
| 2 | Skydda STUN-inloggningsuppgifter på routern med symmetrisk kryptering. Konfigurera den primära krypteringsnyckeln och krypteringstypen enligt följande: |
| 3 | Skapa en förtroendepunkt för kryptering med ett certifikat som är signerat av din rekommenderade certifikatmyndighet (CA). |
| 4 | Autentisera ditt nya certifikat med ditt mellanliggande (eller rot) CA-certifikat och importera certifikatet (steg 4). Ange följande kommando för exec eller konfiguration:
|
| 5 | Importera ett signerat värdcertifikat med följande exec- eller konfigurationskommando:
|
| 6 | Aktivera exklusivitet för TLS1.2 och ange standardtrustpoint med hjälp av följande konfigurationskommandon:
|
| 7 | Installera Cisco rot-CA-paketet, som innehåller DigiCert CA-certifikatet som används av Webex Calling. Använd crypto pki trustpool import ren url kommandot för att hämta rot-CA-paketet från den angivna URL-adressen och för att rensa den aktuella CA-trustpoolen och sedan installera det nya paketet certifikat: Om du behöver använda en proxy för åtkomst till internet med HTTPS ska du lägga till följande konfiguration innan du importerar CA-paketet: ip http klient proxy-server yourproxy.com proxy-port 80 |
| 1 | Skapa en CUBE-certifikatbaserad PSTN-trunk för en befintlig plats i Control Hub. Mer information finns i Konfigurera trunkar, dirigeringsgrupper och nummerplaner för Webex Calling. Anteckna trunkinformationen som ges när trunken har skapats. Dessa uppgifter, som betonas i följande illustration, kommer att användas i konfigurationsstegen i den här guiden. |
| 2 | Ange följande kommandon för att konfigurera CUBE som en lokal Webex Calling-gateway: Här är en förklaring av fälten för konfigurationen:
Aktiverar Cisco Unified Border Element (CUBE)-funktioner på plattformen. tillåt-anslutningar sip till sipAktivera CUBE-grundläggande SIP-back-to-back-användaragentfunktionen. Mer information finns i Tillåt anslutningar. Som standard är T.38 faxtransport aktiverad. Mer information finns i faxprotokollet t38 (rösttjänst). Aktiverar STUN (Session Traversal of UDP through NAT) globalt. Dessa globala kommandon krävs endast när du distribuerar din lokala gateway bakom NAT.
Mer information finns i Stun flödesdata-ID och Stun flödesdata som delas hemligt. asymmetrisk nyttolast fullKonfigurerar asymmetriskt stöd för SIP-nyttolast för både DTMF och dynamiska nyttolast för codec. För mer information om detta kommando, se asymmetrisk nyttolast. Tidigt erbjudande tvångsmässigtTvingar den lokala gatewayen att skicka SDP-information i det första INVITE-meddelandet i stället för att vänta på bekräftelse från angränsande peer. Mer information om detta kommando finns i tidig offert. inkommande sip-profilerGör att CUBE kan använda SIP-profiler för att ändra meddelanden när de tas emot. Profiler tillämpas via samtalskollegor eller hyresgäster. |
| 3 | Konfigurera codec för röstklass 100 codefilter för trunken. I det här exemplet används samma codec-filter för alla trunkar. Du kan konfigurera filter för varje trunk för exakt kontroll. Här är en förklaring av fälten för konfigurationen: röstklass-codec 100Används för att endast tillåta prioriterade codec för samtal via SIP-trunkar. Mer information finns i codec för röstklass. Opus-codec stöds endast för SIP-baserade PSTN-trunkar. Om PSTN-trunken använder en röst T1/E1- eller analog FXO-anslutning exkluderar du codec-inställningar 1 opus från codec för röstklass 100 konfiguration. |
| 4 | Konfigurera röstklass stun-användning 100 för att aktivera ICE på Webex Calling-trunken. (Detta steg gäller inte för Webex for Government) Här är en förklaring av fälten för konfigurationen: stun användning is liteAnvänds för att aktivera ICE-Lite för alla samtalskollegor i Webex Calling för att tillåta medieoptimering när det är möjligt. Mer information finns i röstklassens stun användning och stun usage is lite. Den Data för genomströmning av brandvägg Kommando krävs endast när du distribuerar din lokala gateway bakom NAT. Du kräver stun-användning av ICE-lite för samtalsflöden med mediesökoptimering. För att tillhandahålla medieoptimering för en SIP-till TDM-gateway konfigurerar du en backupuppringningskollega med ICE-Lite aktiverat på IP-IP-delen. Kontakta kontot eller TAC-team för ytterligare tekniska detaljer. |
| 5 | Konfigurera policyn för mediekryptering för Webex-trafik. (Detta steg gäller inte för Webex for Government) Här är en förklaring av fälten för konfigurationen: röstklass srtp-crypto 100Anger SHA1_80 som det enda CUBE-erbjudandet för SRTP-krypteringssviten i erbjudandet och svarsmeddelanden. Webex Calling har endast stöd för SHA180._ Mer information finns i röstklass srtp-crypto. |
| 6 | Konfigurera FIPS-kompatibla GCM-koder (detta steg gäller endast för Webex for Government). Här är en förklaring av fälten för konfigurationen: röstklass srtp-crypto 100Anger GCM som den krypteringssvit som CUBE erbjuder. Det är obligatoriskt att konfigurera GCM-kryptering för lokal gateway för Webex för myndigheter. |
| 7 | Konfigurera ett mönster för att unikt identifiera samtal till en lokal gatewaytrunk baserat på destinationens FQDN eller SRV: Här är en förklaring av fälten för konfigurationen: röstklass uri 100 sipDefinierar ett mönster som matchar en inkommande SIP-inbjudan till en inkommande trunk dial-peer. När du anger det här mönstret ska du använda LGW FQDN eller SRV som konfigurerats i Control Hub när du skapar en trunk. |
| 8 | Konfigurera profiler för hantering av SIP-meddelanden. Om din gateway har konfigurerats med en offentlig IP-adress kan du konfigurera en profil enligt följande eller hoppa till nästa steg om du använder NAT. I det här exemplet är cube1.lgw.com FQDN som har konfigurerats för lokal gateway och ”198.51.100.1” är den offentliga IP-adressen för det lokala gatewaygränssnittet mot Webex Calling: Här är en förklaring av fälten för konfigurationen: bestämmelserna 10 och 20För att Webex ska kunna autentisera meddelanden från din lokala gateway måste rubriken ”Kontakt” i SIP-begäran och svarsmeddelanden innehålla det värde som tillhandahålls för trunken i Control Hub. Detta kommer antingen att vara FQDN för en enda värd eller det SRV-domännamn som används för ett kluster av enheter. Hoppa över nästa steg om du har konfigurerat din lokala gateway med offentliga IP-adresser. |
| 9 | Om din gateway har konfigurerats med en privat IP-adress bakom statisk NAT konfigurerar du inkommande och utgående SIP-profiler enligt följande. I det här exemplet är cube1.lgw.com FQDN som konfigurerats för den lokala gatewayen, "10.80.13.12" är gränssnittets IP-adress mot Webex Calling och "192.65.79.20" är NAT offentlig IP-adress. SIP-profiler för utgående meddelanden till Webex Calling
Här är en förklaring av fälten för konfigurationen: bestämmelserna 10 och 20För att Webex ska kunna autentisera meddelanden från din lokala gateway måste rubriken ”Kontakt” i SIP-begäran och svarsmeddelanden innehålla det värde som tillhandahålls för trunken i Control Hub. Detta kommer antingen att vara FQDN för en enda värd eller det SRV-domännamn som används för ett kluster av enheter. regler 30 till 81Konvertera privata adressreferenser till den externa offentliga adressen för webbplatsen, så att Webex kan tolka och dirigera efterföljande meddelanden korrekt. SIP-profil för inkommande meddelanden från Webex CallingHär är en förklaring av fälten för konfigurationen: regler 10 till 80Konvertera offentliga adressreferenser till den konfigurerade privata adressen så att meddelanden från Webex kan behandlas korrekt av CUBE. Mer information finns i sip-profiler för röstklass. |
| 10 | Konfigurera en SIP-alternativ keepalive med sidhuvud modifieringsprofil. Här är en förklaring av fälten för konfigurationen: röstklass sip-alternativ-keepalive 100Konfigurerar en keepalive-profil och anger röstklassens konfigurationsläge. Du kan konfigurera tiden (i sekunder) när en SIP Out of Dialogue Options Ping skickas till uppringningsmålet när anslutningen till slutpunkten är i UPP- eller nedåtläge. Den här keepalive-profilen utlöses från den samtalskollega som konfigurerats mot Webex. För att säkerställa att kontaktrubrikerna inkluderar SBC-domännamnet används SIP-profil 115. Regler 30, 40 och 50 krävs endast när SBC har konfigurerats bakom statisk NAT. I det här exemplet är cube1.lgw.com den FQDN som valts för lokal gateway och om statisk NAT används är ”10.80.13.12” IP-adressen för SBC-gränssnittet mot Webex Calling och ”192.65.79.20” är den offentliga IP-adressen för NAT. |
| 11 | Konfigurera Webex Calling-trunk: |
Efter att ha byggt en trunk mot Webex Calling ovan använder du följande konfiguration för att skapa en okrypterad trunk mot en SIP-baserad PSTN-leverantör:
Om din tjänsteleverantör erbjuder en säker PSTN-trunk kan du följa en liknande konfiguration som beskrivs ovan för Webex Calling-trunken. Säker till säker samtalsomkoppling stöds av CUBE.
Om du använder en TDM/ISDN PSTN-trunk går du till nästa avsnitt Konfigurera lokal gateway med TDM PSTN-trunk.
Om du vill konfigurera TDM-gränssnitt för PSTN-samtalsanslutningar på Cisco TDM-SIP-gateways, se Konfigurera ISDN PRI.
| 1 | Konfigurera följande röstklass-uri för att identifiera inkommande samtal från PSTN-trunken: Här är en förklaring av fälten för konfigurationen: röstklass uri 200 sipDefinierar ett mönster som matchar en inkommande SIP-inbjudan till en inkommande trunk dial-peer. När du anger det här mönstret använder du IP-adressen till din IP PSTN-gateway. Mer information finns i röstklass uri. |
| 2 | Konfigurera följande IP PSTN-uppringningskollega: Här är en förklaring av fälten för konfigurationen: Definierar en VoIP-samtalskollega med en tagg på 200 och ger en meningsfull beskrivning för enkel hantering och felsökning. Mer information finns i samtalskollega. destinationsmönster BAD.BADEtt dummy destinationsmönster krävs vid dirigering av utgående samtal med hjälp av en inkommande samtalskollega. Mer information finns i destinationsmönstret (gränssnitt). sessionsprotokoll sipv2Anger att samtalskollega 200 hanterar SIP-samtalsanslutningar. Mer information finns i sessionsprotokollet (ring peer). sessionsmål ipv4:192.168.80.13Anger destinationens mål-IPv4-adress för att skicka samtalsdelen. Sessionsmålet här är ITSP:s IP-adress. Mer information finns i sessionens mål (VoIP-samtalskollega). inkommande uri via 200Definierar ett matchningskriterium för VIA-rubriken med IP PSTN:s IP-adress. Matchar alla inkommande IP PSTN-samtalsanslutningar på lokal gateway med dial-peer 200. Mer information finns i inkommande URL. bind kontrollkälla-gränssnitt GigabitEthernet0/0/0Konfigurerar källgränssnittet och tillhörande IP-adress för meddelanden som skickas till PSTN. För mer information, se bind. bind mediekälla-gränssnitt GigabitEthernet0/0/0Konfigurerar källgränssnittet och tillhörande IP-adress för media som skickas till PSTN. För mer information, se bind. codec 100 för röstklassKonfigurerar samtalskollegan för att använda listan över vanliga codec-filter 100. Mer information finns i codec för röstklass. dtmf-relä rtp-nteDefinierar RTP-NTE (RFC2833) som DTMF-funktionen som förväntas på samtalsdelen. Mer information finns i DTMF-relä (Voice over IP). Nej vadInaktiverar identifiering av röstaktivitet. Mer information finns i vad (ring peer). |
| 3 | Om du konfigurerar din lokala gateway för att endast dirigera samtal mellan Webex Calling och PSTN lägger du till följande konfiguration för samtalsomkoppling. Om du konfigurerar din lokala gateway med en Unified Communications Manager-plattform kan du hoppa till nästa avsnitt. |
Efter att ha byggt en trunk mot Webex Calling använder du följande konfiguration för att skapa en TDM-trunk för din PSTN-tjänst med routning med återuppringning för att tillåta medieoptimering på Webex-samtalsdelen.
| 1 | Konfigurationen av ringsignal-peer använder uppringnings-peer-grupper och samtalsomkopplingstagg för att säkerställa att samtal passerar korrekt mellan Webex och PSTN, utan att skapa samtalsomkoppling slingor. Konfigurera följande översättningsregler som kommer att användas för att lägga till och ta bort samtalsroutningstagarna: Här är en förklaring av fälten för konfigurationen: röstöversättningsregelAnvänder vanliga uttryck som definieras i regler för att lägga till eller ta bort samtalsomkopplingstagg. Över decennier (”A”) används för att lägga till tydlighet vid felsökning. I den här konfigurationen används taggen som har lagts till med översättningsprofil 100 för att vägleda samtal från Webex Calling mot PSTN via uppringningskollegor. På samma sätt används taggen som lagts till med översättningsprofil 200 för att vägleda samtal från PSTN mot Webex Calling. Översättningsprofiler 11 och 12 tar bort dessa taggar innan du skickar samtal till Webex- respektive PSTN-trunkarna. Det här exemplet förutsätter att uppringda nummer från Webex Calling visas i +E.164-format. Regel 100 tar bort det inledande + för att behålla ett giltigt uppringt nummer. I regel 12 läggs sedan till en nationell eller internationell dirigeringssiffra när du tar bort taggen. Använd siffror som passar din lokala ISDN-nummerplan. Om Webex Calling visar nummer i nationellt format ska du justera regler 100 och 12 för att helt enkelt lägga till och ta bort routningstagg. Mer information finns i röstöversättningsprofil och röstöversättningsregel. |
| 2 | Konfigurera TDM-röstgränssnittsportar enligt behov av trunktyp och protokoll som används. Mer information finns i Konfigurera ISDN PRI. Till exempel kan den grundläggande konfigurationen av ett primärt ISDN-gränssnitt installerat i NIM-slot 2 på en enhet innehålla följande: |
| 3 | Konfigurera följande TDM PSTN-dial-peer: Här är en förklaring av fälten för konfigurationen: Definierar en VoIP-samtalskollega med en tagg på 200 och ger en meningsfull beskrivning för enkel hantering och felsökning. Mer information finns i samtalskollega. destinationsmönster BAD.BADEtt dummy destinationsmönster krävs vid dirigering av utgående samtal med hjälp av en inkommande samtalskollega. Mer information finns i destinationsmönstret (gränssnitt). översättningsprofil inkommande 200Tilldelar översättningsprofilen som lägger till en samtalsroutningstagg till det inkommande uppringda numret. direkt-inåt-samtalDirigerar samtalet utan att tillhandahålla en sekundär uppringningston. Mer information finns i direkt inringning. port 0/2/0:15Den fysiska röstporten som är kopplad till denna samtalskollega. |
| 4 | Om du vill aktivera medieoptimering av IP-vägar för lokala gateways med TDM-IP-samtalsflöden kan du ändra samtalsomkoppling genom att införa en uppsättning interna samtalskollegor mellan Webex Calling och PSTN-trunkar. Konfigurera följande samtalskollegor för återkoppling. I detta fall dirigeras alla inkommande samtal initialt till uppringningskollega 10 och därifrån till antingen uppringningstagg 11 eller 12 baserat på den använda routningstagg. När routningstagg har tagits bort dirigeras samtal till utgående trunk med hjälp av samtalskollegor. Här är en förklaring av fälten för konfigurationen: Definierar en VoIP-samtalskollega och ger en meningsfull beskrivning för enkel hantering och felsökning. Mer information finns i samtalskollega. översättningsprofil inkommande 11Tillämpar översättningsprofilen som tidigare definierats för att ta bort samtalsroutningstagg innan den överförs till utgående trunk. destinationsmönster BAD.BADEtt dummy destinationsmönster krävs vid dirigering av utgående samtal med hjälp av en inkommande samtalskollega. Mer information finns i destinationsmönstret (gränssnitt). sessionsprotokoll sipv2Anger att denna samtalskollega hanterar SIP-samtalsanslutningar. Mer information finns i sessionsprotokollet (ring peer). sessionens mål 192.168.80.14Anger den lokala routergränssnittsadressen som samtalsmål för återkoppling. Mer information finns i sessionens mål (peer-samtalskollega). bind kontrollkälla-gränssnitt GigabitEthernet0/0/0Konfigurerar källgränssnittet och tillhörande IP-adress för meddelanden som skickas genom slingången. För mer information, se bind. bind mediekälla-gränssnitt GigabitEthernet0/0/0Konfigurerar källgränssnittet och tillhörande IP-adress för media som skickas via slingången. För mer information, se bind. dtmf-relä rtp-nteDefinierar RTP-NTE (RFC2833) som DTMF-funktionen som förväntas på samtalsdelen. Mer information finns i DTMF-relä (Voice over IP). codec g711alaw Tvingar alla PSTN-samtal att använda G.711. Välj en lag eller en lag för att matcha den metod som används av din ISDN-tjänst. Nej vadInaktiverar identifiering av röstaktivitet. Mer information finns i vad (ring peer). |
| 5 | Lägg till följande konfiguration för samtalsomkoppling: Detta avslutar konfigurationen av lokal gateway. Spara konfigurationen och ladda om plattformen om detta är första gången CUBE-funktioner har konfigurerats.
|
PSTN-Webex Calling-konfigurationen i föregående avsnitt kan ändras för att inkludera ytterligare trunkar i ett Cisco Unified Communications Manager-kluster (UCM). I detta fall dirigeras alla samtal via Unified CM. Samtal från UCM på port 5060 dirigeras till PSTN och samtal från port 5065 dirigeras till Webex Calling. Följande stegskonfigurationer kan läggas till för att inkludera detta samtalsscenario.
| 1 | Konfigurera följande URI:er för röstklass: |
| 2 | Konfigurera följande DNS-poster för att ange SRV-dirigering till Unified CM-värdar: IOS XE använder dessa poster för att lokalt bestämma mål-UCM-värdar och portar. Med den här konfigurationen behöver du inte konfigurera poster i ditt DNS-system. Om du föredrar att använda ditt DNS krävs inte dessa lokala konfigurationer. Här är en förklaring av fälten för konfigurationen: Följande kommando skapar en DNS SRV-resurspost. Skapa en post för varje UCM-värd och trunk: ip-värd _sip._udp.pstntocucm.io srv 2 1 5060 ucmsub5.mydomain.com _sip._udp.pstntocucm.io: SRV-resurspostnamn 2: SRV-resursinspelningsprioriteten 1: Vikt för SRV-resursrekord 5060: Portnumret som ska användas för målvärden i den här resursposten ucmsub5.mydomain.com: Målvärden för resursposten Om du vill lösa resurspostens målvärdnamn skapar du lokala DNS A-poster. Till exempel: ip-värd ucmsub5.mydomain.com 192.168.80.65 ip-värd: Skapar en post i den lokala IOS XE-databasen. ucmsub5.mydomain.com: Namnet A-post värd. 192.168.80.65: Värdens IP-adress. Skapa SRV-resursposter och A-poster för att återspegla din UCM-miljö och önskad samtalsdistributionsstrategi. |
| 3 | Konfigurera följande samtalskollegor: |
| 4 | Lägg till samtalsomkoppling med följande konfigurationer: |
Diagnostic Signatures (DS) upptäcker proaktivt vanliga problem i Cisco IOS XE-baserad lokal gateway och genererar e-post-, syslog- eller terminalmeddelanden för händelsen. Du kan också installera DS för att automatisera diagnostikdatainsamling och överföra inhämtad data till Cisco TAC-fallet för att påskynda upplösningstiden.
Diagnostic Signatures (DS) är XML-filer som innehåller information om problemutlösande händelser och åtgärder för att informera, felsöka och åtgärda problemet. Använd syslog-meddelanden, SNMP-händelser och genom regelbunden övervakning av specifika visa kommandoutput för att definiera problemdetektionslogiken. Åtgärdstyperna inkluderar:
Samla in visa kommandoresultat
Generera en konsoliderad loggfil
Överför filen till en användarangiven nätverksplats, t.ex. HTTPS, SCP, FTP-server
TAC-ingenjörer skriver DS-filer och undertecknar dem digitalt för integritetsskydd. Varje DS-fil har det unika numeriska ID som tilldelats av systemet. Diagnostic Signatures Lookup Tool (DSLT) är en enda källa för att hitta lämpliga signaturer för övervakning och felsökning av olika problem.
Innan du börjar:
Redigera inte DS-filen som du hämtar från DSLT. Filerna som du ändrar misslyckades med installationen på grund av integritetskontrollfelet.
En SMTP-server (Simple Mail Transfer Protocol) som du behöver för att den lokala gatewayen ska skicka ut e-postaviseringar.
Se till att den lokala gatewayen kör IOS XE 17.6.1 eller senare om du vill använda den säkra SMTP-servern för e-postaviseringar.
Förutsättningar
Lokal gateway som kör IOS XE 17.6.1 eller senare
Diagnostic Signatures är aktiverade som standard.
Konfigurera den säkra e-postservern som du använder för att skicka proaktivt meddelande om enheten kör IOS XE 17.6.1 eller senare.
configure terminal call-home mail-server <username>:<pwd>@<email server> priority 1 secure tls endKonfigurera miljövariabeln ds_email med e-postadressen till administratören som du vill meddela.
configure terminal call-home diagnostic-signature LocalGateway(cfg-call-home-diag-sign)environment ds_email <email address> end
Installera diagnostiska signaturer för proaktiv övervakning
Övervaka hög CPU-användning
Denna DS spårar 5-sekunders CPU-användning med SNMP OID 1.3.6.1.4.1.9.2.1.56. När användningen når 75 % eller mer inaktiveras alla felsökningar och alla diagnostiska signaturer som du installerar i den lokala gatewayen avinstalleras. Använd stegen nedan för att installera signaturen.
Se till att du har aktiverat SNMP med kommandot visa snmp. Om SNMP inte är aktiverat ska du konfigurera snmp-serverhanterare kommando.
show snmp %SNMP agent not enabled config t snmp-server manager end show snmp Chassis: ABCDEFGHIGK 149655 SNMP packets input 0 Bad SNMP version errors 1 Unknown community name 0 Illegal operation for community name supplied 0 Encoding errors 37763 Number of requested variables 2 Number of altered variables 34560 Get-request PDUs 138 Get-next PDUs 2 Set-request PDUs 0 Input queue packet drops (Maximum queue size 1000) 158277 SNMP packets output 0 Too big errors (Maximum packet size 1500) 20 No such name errors 0 Bad values errors 0 General errors 7998 Response PDUs 10280 Trap PDUs Packets currently in SNMP process input queue: 0 SNMP global trap: enabledHämta DS 64224 med följande alternativ i den nedrullningsbara listan i Diagnostic Signatures Lookup Tool:
copy ftp://username:password@<server name or ip>/DS_64224.xml bootflash:Fältnamn
Fältvärde
Plattform
Cisco 4300-, 4400 ISR-serien eller Catalyst 8000V Edge-programvara
Produkt
CUBE Enterprise i Webex Calling-lösning
Problemomfång
Prestanda
Problemtyp
Hög processoranvändning med e-postavisering
Kopiera DS XML-filen till den lokala gateway-flashen.
copy ftp://username:password@<server name or ip>/DS_64224.xml bootflash:Följande exempel visar kopiering av filen från en FTP-server till den lokala gatewayen.
copy ftp://user:pwd@192.0.2.12/DS_64224.xml bootflash: Accessing ftp://*:*@ 192.0.2.12/DS_64224.xml...! [OK - 3571/4096 bytes] 3571 bytes copied in 0.064 secs (55797 bytes/sec)Installera DS XML-filen i den lokala gatewayen.
call-home diagnostic-signature load DS_64224.xml Load file DS_64224.xml successAnvänd visa diagnostik-signatur Kommando för att kontrollera att signaturen har installerats. Statuskolumnen måste ha ett ”registrerat” värde.
show call-home diagnostic-signature Current diagnostic-signature settings: Diagnostic-signature: enabled Profile: CiscoTAC-1 (status: ACTIVE) Downloading URL(s): https://tools.cisco.com/its/service/oddce/services/DDCEService Environment variable: ds_email: username@gmail.comHämta DS:er:
DS-ID
DS-namn
Revidering
Status
Senaste uppdatering (GMT+00:00)
64224
DS_Lokal gateway_Processor_MON75
0.0.10
Registrerad
2020-11-07 22:05:33
När denna signatur utlöses avinstalleras alla DS:er som körs, inklusive signaturen i fråga. Vid behov installerar du om DS 64224 för att fortsätta övervaka hög CPU-användning på den lokala gatewayen.
Övervakning av onormala samtal kopplas bort
Denna DS använder SNMP-omröstningar var 10:e minut för att upptäcka onormala samtalsfrånkopplingar med SIP-fel 403, 488 och 503. Om felfrekvensen är större än eller lika med 5 från den senaste omröstningen genererar det en syslog- och e-postavisering. Använd stegen nedan för att installera signaturen.
Kontrollera att SNMP är aktiverat med hjälp av kommandot visa snmp. Om SNMP inte är aktiverat konfigurerar du snmp-serverhanterare kommando.
show snmp %SNMP agent not enabled config t snmp-server manager end show snmp Chassis: ABCDEFGHIGK 149655 SNMP packets input 0 Bad SNMP version errors 1 Unknown community name 0 Illegal operation for community name supplied 0 Encoding errors 37763 Number of requested variables 2 Number of altered variables 34560 Get-request PDUs 138 Get-next PDUs 2 Set-request PDUs 0 Input queue packet drops (Maximum queue size 1000) 158277 SNMP packets output 0 Too big errors (Maximum packet size 1500) 20 No such name errors 0 Bad values errors 0 General errors 7998 Response PDUs 10280 Trap PDUs Packets currently in SNMP process input queue: 0 SNMP global trap: enabledHämta DS 65221 med följande alternativ i Diagnostic Signatures Lookup Tool:
Fältnamn
Fältvärde
Plattform
Cisco 4300-, 4400 ISR-serien eller Catalyst 8000V Edge-programvara
Produkt
CUBE Enterprise i Webex Calling-lösning
Problemomfång
Prestanda
Problemtyp
SIP:s onormala samtalsfrånkoppling med e-post- och syslog-avisering.
Kopiera DS XML-filen till den lokala gatewayen.
copy ftp://username:password@<server name or ip>/DS_65221.xml bootflash:Installera DS XML-filen i den lokala gatewayen.
call-home diagnostic-signature load DS_65221.xml Load file DS_65221.xml successAnvänd kommandot visa diagnostik-signatur för att kontrollera att signaturen har installerats. Statuskolumnen måste ha ett ”registrerat” värde.
Installera diagnostiska signaturer för att felsöka ett problem
Du kan även använda diagnostiska signaturer (DS) för att lösa problem snabbt. Cisco TAC-ingenjörer har skrivit flera signaturer som möjliggör nödvändiga felsökningar som krävs för att felsöka ett visst problem, upptäcka problemförekomsten, samla in rätt uppsättning diagnostiska data och automatiskt överföra data till Cisco TAC-fallet. Detta eliminerar behovet av att manuellt kontrollera problemförekomsten och gör felsökning av periodiska och tillfälliga problem mycket enklare.
Du kan använda Diagnostic Signatures Lookup Tool för att hitta tillämpliga signaturer och installera dem för att själv lösa ett visst problem, eller så kan du installera signaturen som rekommenderas av TAC-ingenjören som en del av supportavtalet.
Här följer ett exempel på hur du hittar och installerar en DS för att identifiera förekomst för ”%VOICE_IEC-3-GW: CCAPI: Internt fel (tröskelvärde för samtalstopp): IEC=1.1.181.1.29.0" syslog och automatisera insamling av diagnostiska data med hjälp av följande steg:
Konfigurera en annan DS-miljövariabel ds_fsurl_prefix som Cisco TAC-filserversökväg (cxd.cisco.com) för att ladda upp diagnostikdata. Användarnamnet i filsökvägen är ärendenummer och lösenordet är filöverföringstoken som kan hämtas från Support Case Manager enligt följande. Filöverföringstoken kan genereras i avsnittet Bilagor i Support Case Manager, efter behov.
configure terminal call-home diagnostic-signature LocalGateway(cfg-call-home-diag-sign)environment ds_fsurl_prefix "scp://<case number>:<file upload token>@cxd.cisco.com" endExempel:
call-home diagnostic-signature environment ds_fsurl_prefix " environment ds_fsurl_prefix "scp://612345678:abcdefghijklmnop@cxd.cisco.com"Kontrollera att SNMP är aktiverat med hjälp av kommandot visa snmp. Om SNMP inte är aktiverat konfigurerar du snmp-serverhanterare kommando.
show snmp %SNMP agent not enabled config t snmp-server manager endVi rekommenderar att du installerar DS 64224 High CPU-övervakning som en proaktiv åtgärd för att inaktivera alla felsökningar och diagnostiksignaturer under tiden för hög CPU-användning. Hämta DS 64224 med följande alternativ i Diagnostic Signatures Lookup Tool:
Fältnamn
Fältvärde
Plattform
Cisco 4300-, 4400 ISR-serien eller Catalyst 8000V Edge-programvara
Produkt
CUBE Enterprise i Webex Calling-lösning
Problemomfång
Prestanda
Problemtyp
Hög CPU-användning med e-postmeddelande.
Hämta DS 65095 med följande alternativ i Diagnostic Signatures Lookup Tool:
Fältnamn
Fältvärde
Plattform
Cisco 4300-, 4400 ISR-serien eller Catalyst 8000V Edge-programvara
Produkt
CUBE Enterprise i Webex Calling-lösning
Problemomfång
Syslogs
Problemtyp
Syslog - %VOICE_IEC-3-GW: CCAPI: Internt fel (tröskelvärde för samtalstopp): IEC=1.1.181.1.29.0
Kopiera DS XML-filerna till den lokala gatewayen.
copy ftp://username:password@<server name or ip>/DS_64224.xml bootflash: copy ftp://username:password@<server name or ip>/DS_65095.xml bootflash:Installera den höga CPU-övervakningsfilen DS 64224 och sedan DS 65095 XML i lokal gateway.
call-home diagnostic-signature load DS_64224.xml Load file DS_64224.xml success call-home diagnostic-signature load DS_65095.xml Load file DS_65095.xml successKontrollera att signaturen har installerats med visa diagnostik-signatur. Statuskolumnen måste ha ett ”registrerat” värde.
show call-home diagnostic-signature Current diagnostic-signature settings: Diagnostic-signature: enabled Profile: CiscoTAC-1 (status: ACTIVE) Downloading URL(s): https://tools.cisco.com/its/service/oddce/services/DDCEService Environment variable: ds_email: username@gmail.com ds_fsurl_prefix: scp://612345678:abcdefghijklmnop@cxd.cisco.comHämtade DS:er:
DS-ID
DS-namn
Revidering
Status
Senaste uppdatering (GMT+00:00)
64224
00:07:45
DS_Lokal gateway_Processor_MON75
0.0.10
Registrerad
2020-11-08:00:07:45
65095
00:12:53
DS_Lokal gateway_IEC_Call_spike_threshold
0.0.12
Registrerad
2020-11-08:00:12:53
Verifiera körning av diagnostiska signaturer
I följande kommando visas kolumnen ”Status” i kommandot visa diagnostik-signatur ändras till ”körs” medan den lokala gatewayen kör den åtgärd som definieras i signaturen. Resultatet av visa statistik för samtalsdiagnostik är det bästa sättet att kontrollera om en diagnostisk signatur upptäcker en händelse av intresse och utförde åtgärden. Kolumnen ”Utlöst/Max/Avinstallera” anger antalet gånger den givna signaturen har utlöst en händelse, det maximala antalet gånger den har definierats för att upptäcka en händelse och om signaturen avinstallerar sig själv efter att det maximala antalet utlösta händelser har upptäckts.
show call-home diagnostic-signature
Current diagnostic-signature settings:
Diagnostic-signature: enabled
Profile: CiscoTAC-1 (status: ACTIVE)
Downloading URL(s): https://tools.cisco.com/its/service/oddce/services/DDCEService
Environment variable:
ds_email: carunach@cisco.com
ds_fsurl_prefix: scp://612345678:abcdefghijklmnop@cxd.cisco.com Hämtade DS:er:
DS-ID | DS-namn | Revidering | Status | Senaste uppdatering (GMT+00:00) |
|---|---|---|---|---|
| 64224 | DS_Lokal gateway_Processor_MON75 |
0.0.10 |
Registrerad |
2020-11-08 00:07:45 |
65095 |
DS_Lokal gateway_IEC_Call_spike_threshold |
0.0.12 |
Körs |
2020-11-08 00:12:53 |
visa statistik för samtalshem diagnostik-signatur
DS-ID | DS-namn | Utlöst/Max/Avinstallation | Genomsnittlig körtid (sekunder) | Maximal körtid (sekunder) |
|---|---|---|---|---|
| 64224 | DS_Lokal gateway_Processor_MON75 |
0/0/N |
0.000 |
0.000 |
65095 |
DS_Lokal gateway_IEC_Call_spike_threshold |
1/20/Y |
23.053 |
23.053 |
E-postmeddelandet för avisering som skickas under körning av diagnostiska signaturer innehåller nyckelinformation som typ av problem, enhetsdetaljer, programvaruversion, körkonfiguration och visa kommandoutput som är relevanta för felsökning av det angivna problemet.
Avinstallera diagnostiska signaturer
Använd diagnostiska signaturer för felsökning definieras vanligtvis för att avinstallera när vissa problem har upptäckts. Om du vill avinstallera en signatur manuellt hämtar du DS-ID från utgången av visa diagnostik-signatur och kör följande kommando:
call-home diagnostic-signature deinstall <DS ID> Exempel:
call-home diagnostic-signature deinstall 64224
Nya signaturer läggs till i Diagnostics Signatures Lookup Tool med jämna mellanrum, baserat på problem som observeras i distributioner. TAC har för närvarande inte stöd för begäranden om att skapa nya anpassade signaturer.
Implementera hög CUBE-tillgänglighet som lokal gateway
Grunderna
Förutsättningar
Innan du distribuerar CUBE HA som en lokal gateway för Webex Calling ska du se till att du verkligen förstår följande koncept:
2-lagers enhet-till-enhetsredundans med CUBE Enterprise för tillståndskänsligt bevarande av samtal
Konfigurationsriktlinjerna i den här artikeln utgår från en dedikerad lokal gatewayplattform utan någon befintlig röstkonfiguration. Om en befintlig CUBE-företagsdistribution ändras för att även använda den lokala gatewayfunktionen för Cisco Webex Calling ska du vara uppmärksam på konfigurationen som tillämpas för att säkerställa att befintliga samtalsflöden och funktioner inte avbryts och se till att du följer CUBE HA-designkraven.
Maskinvaru- och programvarukomponenter
CUBE HA som lokal gateway kräver IOS-XE version 16.12.2 eller senare och en plattform där både CUBE HA- och lokala gatewayfunktioner stöds.
Kommandon och loggar i den här artikeln baseras på minst programvaruversion Cisco IOS-XE 16.12.2 implementerad på en vCUBE (CSR1000v).
Referensmaterial
Här är några detaljerade konfigurationsguider för CUBE HA för olika plattformar:
ISR 4K-serien – https://www.cisco.com/c/en/us/td/docs/ios-xml/ios/voice/cube/configuration/cube-book/voi-cube-high-availability-ISR4K.html
CSR 1000v (vCUBE) – https://www.cisco.com/c/en/us/td/docs/ios-xml/ios/voice/cube/configuration/cube-book/voi-cube-high-availability-CSR1000v.html
Föredragen Cisco-arkitektur för Cisco Webex Calling – https://www.cisco.com/c/dam/en/us/td/docs/solutions/CVD/Collaboration/hybrid/AltDesigns/PA-WbxCall.pdf
Översikt över Webex Calling-lösning
Cisco Webex Calling är ett samarbetserbjudande som tillhandahåller ett molnbaserat alternativ med flera klienter till en lokal PBX-telefontjänst med flera PSTN-alternativ för kunder.
Distribution av lokal gateway (som representeras nedan) är i fokus för den här artikeln. Trunk för lokal gateway (platsbaserad PSTN) i Webex Calling gör det möjligt att ansluta till en PSTN-tjänst som ägs av kunden. Den ger också anslutning till en lokal IP PBX-distribution, till exempel Cisco Unified CM. All kommunikation till och från molnet är säker med TLS-transport för SIP och SRTP för media.
Figuren nedan visar en Webex Calling-distribution utan någon befintlig IP PBX och kan tillämpas på en distribution på enskild eller flera platser. Konfigurationen som beskrivs i den här artikeln baseras på den här distributionen.
2-lagers enhet-till-enhetsredundans
CUBE HA 2-lagers enhet-till-enhetsredundans använder infrastrukturprotokollet Redundansgrupp (RG) för att skapa ett par routrar som är aktiva/i vänteläge. Detta par delar samma virtuella IP-adress (VIP) över sina respektive gränssnitt och utbyter kontinuerligt statusmeddelanden. CUBE-sessionsinformation kontrolleras med ett par routrar, vilket gör att routern i vänteläge omedelbart kan ta över allt ansvar för CUBE-samtalsbearbetning om den aktiva routern går ur drift, vilket resulterar i ett tillståndskänsligt bevarande av signalering och media.
Kontrollen är begränsad till anslutna samtal med mediepaket. Samtal under överföring kontrolleras inte (till exempel i försöks- eller ringande tillstånd)
I den här artikeln hänvisar CUBE HA till CUBE High Availability (HA) 2-lagers enhet-till-enhetsredundans för tillståndskänsligt bevarande av samtal
Från och med IOS-XE 16.12.2 kan CUBE HA distribueras som en lokal gateway för Cisco Webex Calling-trunkdistributioner (platsbaserad PSTN) och vi kommer att diskutera designöverväganden och konfigurationer i den här artikeln. Denna figur visar en typisk CUBE HA-konfiguration som lokal gateway för en Cisco Webex Calling-trunkdistribution.
Infrakomponent för redundansgrupp
Infrakomponenten för redundansgrupp (RG) tillhandahåller infrastrukturstöd för enhet-till-enhetskommunikation mellan de två CUBE och förhandlar fram det slutliga stabila redundanstillståndet. Komponenten tillhandahåller även:
Ett HSRP-liknande protokoll som förhandlar fram det slutliga redundanstillståndet för varje router genom att utbyta keepalive- och hello-meddelanden mellan de två CUBE (via kontrollgränssnittet) – GigabitEthernet3 i figuren ovan.
En transportmekanism för kontroll av signalerings- och medietillstånd för varje samtal från den aktiva routern till routern i vänteläge (via datagränssnittet) – GigabitEthernet3 i figuren ovan.
Konfiguration och hantering av det virtuella IP-gränssnittet (VIP) för trafikgränssnitten (flera trafikgränssnitt kan konfigureras med samma RG-grupp) – GigabitEthernet 1 och 2 anses vara trafikgränssnitt.
Den här RG-komponenten måste konfigureras specifikt för att stödja röst B2B HA.
Hantering av virtuell IP-adress (VIP) för både signalering och media
B2B HA är beroende av VIP för att uppnå redundans. VIP och associerade fysiska gränssnitt för båda CUBE i CUBE HA-paret måste finnas på samma LAN-undernät. Konfiguration av VIP och bindningen av VIP-gränssnittet till ett visst röstprogram (SIP) är obligatorisk för stöd för röst B2B HA. Externa enheter, t.ex. Unified CM, SBC för Webex Calling-åtkomst, tjänsteleverantör eller proxy, använder VIP som destinations-IP-adress för samtal som passerar genom CUBE HA-routrar. Avseende Webex Calling agerar därmed CUBE HA-paren som en enda lokal gateway.
Information om samtalssignalering och RTP-session för etablerade samtal kontrolleras från den aktiva routern till routern i vänteläge. När den aktiva routern slutar fungera tar routern i vänteläge över och fortsätter vidarebefordra RTP-strömmen som tidigare dirigerades av den första routern.
Samtal som är i överföringstillstånd vid felöverlämningen kommer inte att bevaras efter växlingen. Till exempel samtal som inte har etablerats helt än eller som håller på att ändras med en överförings- eller parkeringsfunktion. Etablerade samtal kan kopplas från efter växlingen.
Följande krav gäller för användning av CUBE HA som lokal gateway för tillståndskänsliga felöverlämningar av samtal:
CUBE HA kan inte ha TDM eller analoga gränssnitt på samma plats
Gig1 och Gig2 kallas för trafikgränssnitt (SIP/RTP) och Gig3 är kontroll-/datagränssnitt för redundansgrupp (RG)
Högst 2 CUBE HA-par kan placeras i samma 2-lagersdomän, ett med grupp-ID 1 och det andra med grupp-ID 2. Om 2 HA-par konfigureras med samma grupp-ID måste kontroll-/datagränssnitt för RG tillhöra olika 2-lagersdomäner (vlan, separat växling)
Portkanalen har stöd för både kontroll-/datagränssnitt för RG och trafikgränssnitt
All signalering/media kommer från/till den virtuella IP-adressen
När en plattform laddas om i en CUBE-HA-relation startar den alltid om i Vänteläge
Lägre adress för alla gränssnitt (Gig1, Gig2, Gig3) ska vara på samma plattform
Identifieraren för redundansgränssnittet ska vara unik för en par-/gränssnittskombination på samma 2-lager
Konfigurationen för båda CUBE måste vara identisk, inklusive fysisk konfiguration, och måste köras på samma typ av plattform och IOS-XE-version
Loopback-gränssnitt kan inte användas som bindning eftersom de alltid är uppe
Vid flera trafikgränssnitt (SIP/RTP) (Gig1, Gig2) måste gränssnittsspårning konfigureras
CUBE-HA stöds inte via anslutning med korskopplad nätverkskabel för RG-kontrollänken/datalänken (Gig3)
Båda plattformarna måste vara identiska och anslutas via en fysisk växel över alla på liknande gränssnitt för att CUBE HA ska fungera, dvs. GE0/0/0 av CUBE-1 och CUBE-2 måste avslutas i samma växel osv.
WAN får inte avslutas direkt på CUBE-tillämpningarna och Data HA får inte finnas på någon sida
Både Aktiv och Standby måste vara i samma datacenter
Det är obligatoriskt att använda separat L3-gränssnitt för redundans (RG Control/-data, Gig3), dvs. gränssnitt som används för trafik får inte användas för HA-keepalives och kontrollpunkter
Vid felöverlämning uppdateras som standard den tidigare aktiva CUBE-applikationen, vilket innebär att signalering och media bevaras
Konfigurera redundans på båda CUBE
Du måste konfigurera 2-lagers enhet-till-enhetsredundans på båda CUBE-tillämpningarna som ska användas i ett HA-par för att få fram virtuella IP-adresser.
| 1 | Konfigurera gränssnittsspårning på global nivå för att spåra gränssnittets status.
Spåra CLI används i RG för att spåra gränssnittstillståndet för rösttrafik, så att den aktiva dirigeringens roll tystas när trafikgränssnittet ligger nere. | ||
| 2 | Konfigurera RG för användning med VoIP HA under underläget för programredundans.
Här förklaras de fält som används i den här konfigurationen:
| ||
| 3 | Aktivera enhet-till-enhetsredundans för CUBE-programmet. Konfigurera RG från föregående steg under
redundansgrupp 1– Ny inläsning krävs för att den uppdaterade konfigurationen ska fungera när du lägger till och tar bort det här kommandot. Plattformarna läses in igen när hela konfigurationen har tillämpats. | ||
| 4 | Konfigurera Gig1 och Gig2-gränssnitten tillsammans med deras respektive virtuella IP-adresser enligt nedan och tillämpa redundansgränssnittsidentifieraren (rii)
Här förklaras de fält som används i den här konfigurationen:
| ||
| 5 | Spara konfigurationen av den första CUBE-tillämpningen och läs in den på nytt. Standby-plattformen är alltid sist att läsas in på nytt.
När VCUBE-1 startat helt sparar du konfigurationen av VCUBE-2 och läser in den på nytt.
| ||
| 6 | Verifiera att enhet-till-enhetskonfigurationen fungerar som väntat. Relevant utdata markeras i fetstil. VCUBE-2 lästes in på nytt sist och enligt designöverväganden är standbyplattformen alltid den sista att läsas in på nytt. |
Konfigurera en lokal gateway på båda CUBE
I vår exempelkonfiguration använder vi följande segmentinformation från Control Hub för att bygga den lokala gatewaykonfigurationen på båda plattformarna, VCUBE-1 och VCUBE-2. Användarnamnet och lösenordet för den här inställningen är följande:
Användarnamn: Hussain1076_LGU
Lösenord: lOV12MEaZx
| 1 | En konfigurationsnyckel måste skapas för lösenordet med kommandona som visas nedan innan den kan användas i autentiseringsuppgifterna eller delade hemligheter. Typ 6-lösenord krypteras med AES-chiffer och denna användardefinierade konfigurationsnyckel.
Här är den lokala gatewaykonfigurationen som gäller för båda plattformarna baserat på parametrarna i Control Hub som visas ovan, spara och läs in igen. SIP Digest-autentiseringsuppgifter från Control Hub markeras i fetstil.
För att visa utdata för visningskommandot har vi gjort en ny inläsning av VCUBE-2 följt av VCUBE-1, vilket gör VCUBE-1 till standby-CUBE och VCUBE-2 till aktiv CUBE |
| 2 | När som helst kommer endast en plattform att upprätthålla en aktiv registrering som lokal gateway med Webex Calling-åtkomsten SBC. Ta en titt på utdata för följande visningskommandon. visa redundansprogramgrupp 1 visa status för sip-ua-registret
Från ovan utdata kan du se att VCUBE-2 är den aktiva LGW som underhåller registreringen med Webex Calling-åtkomsten SBC, medan utdata från ”show sip-ua register status (visa status för sip-ua register)” är tomt i VCUBE-1 |
| 3 | Aktivera nu följande felsökningar på VCUBE-1
|
| 4 | Simulera felöverlämning genom att utfärda följande kommando på den aktiva LGW, VCUBE-2 i det här fallet.
Växling från AKTIV till STANDBY för LGW sker även i följande scenario, förutom CLI som listas ovan
|
| 5 | Kontrollera om VCUBE-1 har registrerats med Webex Calling-åtkomst SBC. VCUBE-2 skulle ha lästs in på nytt vid det här laget.
VCUBE-1 är nu aktiv LGW. |
| 6 | Titta på relevant felsökningslogg på VCUBE-1 som skickar en SIP-registrering till Webex Calling VIA den virtuella IP-adressen och mottager en 200 OK.
|
Konfigurera Unified CM för Webex Calling
Konfigurera säkerhetsprofilen för SIP-trunk för trunk till lokal gateway
I fall där lokal gateway och PSTN-gateway finns på samma enhet måste Unified CM aktiveras för att skilja mellan två olika trafiktyper (samtal från Webex och från PSTN) som härstammar från samma enhet och tillämpa en differentierad tjänsteklass för de här samtalstyperna. Den differentierade samtalsbehandlingen uppnås genom att två trunkar tillhandahålls mellan Unified CM och den kombinerade enheten med lokal gateway och PSTN-gateway som kräver olika SIP-lyssningsportar för de två trunkarna.
Skapa en dedikerad säkerhetsprofil för SIP-trunk för lokal gateway-trunk med följande inställningar:
| ||||||||||
Konfigurera SIP-profilen för den lokala gateway-trunken
Skapa en dedikerad SIP-profil för den lokala gateway-trunken med följande inställningar:
| ||||||||||
Skapa ett sökutrymme för samtal för samtal från Webex
Skapa ett samtalssökutrymme för samtal från Webex med följande inställningar:
Den senaste partitionen onNetRemote används endast i en miljö med flera kluster där dirigeringsinformation utbyts mellan Unified CM-kluster med hjälp av Intercluster Lookup Service (ILS) eller Global Dialplan Replication (GDPR). | ||||||||||
Konfigurera en SIP-trunk till och från Webex
Skapa en SIP-trunk för samtal till och från Webex via lokal gateway med följande inställningar:
| ||||||||||||||||||||||||||
Konfigurera dirigeringsgrupp för Webex
Skapa en dirigeringsgrupp med följande inställningar:
| ||||||||
Konfigurera dirigeringslista för Webex
Skapa en dirigeringslista med följande inställningar:
| ||||||||||||||
Skapa en partition för Webex-destinationer
Skapa en partition för Webex-destination med följande inställningar:
| ||||||||
Nästa steg
Se till att lägga till den här partitionen i alla samtalssökutrymmen som ska ha åtkomst till Webex-destinationer. Du måste lägga till den här partitionen specifikt i det samtalssökutrymme som används som sökutrymme för inkommande samtal på PSTN-trunkar, så att samtal från PSTN till Webex kan dirigeras.
Konfigurera dirigeringsmönster för Webex-destinationer
Konfigurera dirigeringsmönster för varje DID-intervall på Webex med följande inställningar:
| ||||||||||||
Konfigurera förkortad normalisering för fjärruppringning för Webex
Om förkortad uppringning inom webbplatsen krävs för Webex ska du konfigurera normaliseringsmönster för uppringning för varje ESN-intervall på Webex med följande inställningar:
| ||||||||||||||||||
Konfigurera dina funktioner för Webex Calling
Konfigurera en sökgrupp
Sökgrupper dirigerar inkommande samtal till en grupp användare eller arbetsytor. Du kan till och med konfigurera ett mönster för att dirigera till en hel grupp.
Mer information om hur du konfigurerar en sökgrupp finns i Sökgrupper i Cisco Webex Control Hub.
Skapa en samtalskö
Du kan konfigurera en samtalskö så att kunder vars samtal inte kan besvaras hör ett automatiskt svar, lugnande meddelanden och musik tills någon kan besvara samtalet.
Mer information om hur du konfigurerar och hanterar en samtalskö finns i Hantera samtalsköer i Cisco Webex Control Hub.
Skapa en receptionistklient
Hjälp till att uppfylla kontorspersonalens behov. Du kan konfigurera användare som telefondeltagare så att de kan visa inkommande samtal till vissa personer i din organisation.
Mer information om hur du konfigurerar och visar dina receptionistklienter finns i Receptionistklienter i Cisco Webex Control Hub.
Skapa och hantera autoassistenter
Du kan lägga till hälsningar, konfigurera menyer och dirigera samtal till en svarstjänst, en sökgrupp, en röstbrevlåda eller en riktig person. Skapa ett 24-timmars schema eller ange olika alternativ när ditt företag är öppet eller stängt.
Mer information om hur du skapar och hanterar autodeltagare finns i Hantera autodeltagare i Cisco Webex Control Hub.
Konfigurera en personsökningsgrupp
Med gruppersonsökning kan en användare göra ett enkelriktat samtal eller gruppersonsökning till upp till 75 målanvändare och arbetsytor genom att ringa ett nummer eller en anknytning som tilldelats en specifik personsökningsgrupp.
Mer information om hur du konfigurerar och redigerar personsökningsgrupper finns i Konfigurera en personsökningsgrupp i Cisco Webex Control Hub.
Konfigurera samtalssvar
Förbättra teamarbete och samarbete genom att skapa en samtalshämtningsgrupp så att användare kan besvara varandras samtal. När du lägger till användare i en samtalssvarsgrupp och en gruppmedlem är borta eller upptagen kan en annan medlem svara på samtalet.
Mer information om hur du konfigurerar en samtalssvarsgrupp finns i Besvara samtal i Cisco Webex Control Hub.
Konfigurera samtalsparkering
Med samtalsparkering kan en definierad grupp av användare parkera samtal mot andra tillgängliga medlemmar i en samtalsparkeringsgrupp. Parkerade samtal kan besvaras av andra gruppmedlemmar på deras telefon.
Det finns mer information om hur du konfigurerar samtalsparkering i Samtalsparkering i Cisco Webex Control Hub.
Aktivera inbrytning för användare
| 1 | Från kundvyn i https://admin.webex.com går du till . |
| 2 | Välj en användare och klicka på Samtal. |
| 3 | Gå till avsnittet Behörigheter mellan användare och välj sedan Bryt in. |
| 4 | Aktivera växlingsknappen så att andra användare kan lägga till sig själva i den här användarens pågående samtal. |
| 5 | Markera Spela upp en ton när den här användaren bryts in i ett samtal om du vill spela upp en ton till andra när den här användaren bryts in i samtalet. Inställningen Spela upp en ton när den här användaren bryter in i ett samtal gäller inte för arbetsledarnas grundläggande och väsentliga funktioner för inbrytning i kundupplevelsen. Även om du aktiverar det här alternativet för en arbetsledare spelar inte systemet upp aviseringston till agenten när en arbetsledare bryter in i samtalskösamtalet. Om du vill spela upp en ton till en agent när en arbetsledare bryter in i samtalet kan du aktivera den via inställningarna ”Aviseringston för agenter”. Mer information finns i avsnittet Skapa en kö i Webex Basic eller Webex Customer Experience Essentials. |
| 6 | Klicka på Spara. |
Aktivera sekretess för en användare
| 1 | Logga in på Control Hub och gå till . |
| 2 | Välj en användare och klicka på Samtal. |
| 3 | Gå till området Behörigheter mellan användare och välj sedan Sekretess. |
| 4 | Välj lämpliga inställningar för autosvarssekretess för den här användaren.
|
| 5 | Markera kryssrutan Aktivera sekretess. Du kan sedan välja att blockera alla genom att inte välja medlemmar i listrutan. Alternativt kan du välja de användare, arbetsytor och virtuella linjer som kan övervaka linjestatusen för den här användaren. Om du är platsadministratör visas endast de användare, arbetsytor och virtuella linjer som relaterar till dina tilldelade platser i listrutan. Avmarkera kryssrutan Aktivera sekretess så att alla kan övervaka linjestatusen. |
| 6 | Markera kryssrutan Tillämpa sekretess för dirigerad samtalshämtning och inbrytning för att aktivera sekretess för dirigerad samtalshämtning och inbrytning.
|
| 7 | Från Lägg till medlem efter namn väljer du användare, arbetsytor och virtuella linjer som kan övervaka telefonlinjestatusen och påkalla dirigerat samtal och inbrytning. |
| 8 | Om du vill filtrera de medlemmar du väljer använder du filtret efter namn, nummer eller ankfält. |
| 9 | Klicka på Ta bort alla för att ta bort alla valda medlemmar. Om du vill ta bort en enskild medlem klickar du på Ta bort bredvid medlemmens namn. |
| 10 | Klicka på Spara. |
Konfigurera övervakning
Maximalt antal övervakade linjer för en användare är 50. När du konfigurerar övervakningslistan ska du dock beakta antalet meddelanden som påverkar bandbredden mellan Webex Calling och ditt nätverk. Ange också de maximala övervakade linjerna med antalet linjeknappar på användarens telefon.
| 1 | Från kundvyn i https://admin.webex.com går du till Hantering och klickar sedan på Användare. |
| 2 | Markera den användare som du vill ändra och klicka på Samtal. |
| 3 | Gå till avsnittet Behörigheter mellan användare och välj Övervakning. |
| 4 | Välj bland följande alternativ:
Du kan inkludera en virtuell linje i listan Lägg till övervakad linje för användarövervakning. |
| 5 | Välj om du vill meddela den här användaren om parkerade samtal, sök efter personen eller samtalsparkeringsanknytningen som ska övervakas och klicka sedan på Spara. Listan med övervakade linjer i Control Hub motsvarar ordningen för övervakade linjer som visas på användarens enhet. Du kan när som helst ändra ordning på listan över övervakade linjer. Namnet som visas för den övervakade linjen är det namn som anges i fälten Inringar-ID för förnamn och efternamn för användaren, arbetsytan och den virtuella linjen. |
Aktivera varningston för samtalsbrygga för användare
Innan du börjar
| 1 | Logga in på Control Hub och gå till . |
| 2 | Välj en användare och klicka på fliken Samtal. |
| 3 | Gå till behörigheter mellan användare och klicka på Varningston för samtalsöverföring. |
| 4 | Aktivera Varningston för samtalsöverbryggning och klicka sedan på Spara. Den här funktionen är aktiverad som standard. Mer information om samtalsöverföring på en delad MPP-linje finns i Delade linjer på din multiplattformstelefon. Mer information om samtalsöverföring på en delad linje i Webex-appen finns i Delad linjevisning för Webex. |
Aktivera hotell för en användare
| 1 | Från kundvyn i https://admin.webex.com går du till Hantering och väljer Användare. |
| 2 | Välj en användare och klicka på fliken Samtal. |
| 3 | Gå till avsnittet Behörigheter mellan användare och välj Hotelling och aktivera växlingsknappen. |
| 4 | Ange namn eller nummer på hotellvärden i sökfältet Hotellplats och välj den hotellvärd som du vill tilldela användaren. Endast en hotellvärd kan väljas. Om du väljer en annan hotellvärd tas den första bort. Om du är platsadministratör kan du endast tilldela hotellvärden som är kopplade till dina tilldelade platser. |
| 5 | Om du vill begränsa den tid en användare kan associeras med hotellvärden väljer du antalet timmar som användaren kan använda hotellvärden i listrutan Limit Association Period. Användaren loggas ut automatiskt efter den valda tiden. Ett felmeddelande visas på skärmen om den gränsanslutningsperiod som anges för användaren överskrider gränsanslutningsperioden för den valda hotellvärden. Om till exempel hotellvärden har en begränsningsperiod på 12 timmar och användarens begränsningsperiod är 24 timmar visas ett felmeddelande. I sådana fall måste du förlänga begränsningsperioden för hotellvärden om det krävs mer tid för användaren. |
| 6 | Klicka på Spara. En användare kan också söka efter och hitta den hotellvärd som de vill använda i användarhubben. Mer information finns i Öppna din samtalsprofil var som helst. |
Användningstrender och användarrapporter för Webex Calling
Visa samtalsrapporter
Du kan använda analyssidan i Control Hub för att få inblick i hur personer använder Webex Calling och Webex-appen (engagemang) samt deras upplevelse av samtalsmedia. För att få åtkomst till Webex Calling-analys loggar du in på Control Hub och går sedan till Analyser och väljer fliken Samtal.
| 1 | För detaljerade rapporter om samtalshistorik loggar du in på Control Hub och går sedan till . |
| 2 | Välj Detaljerad samtalshistorik. Det finns mer information om samtal med dedikerad instans i Analys av dedikerad instans. |
| 3 | För att komma åt mediekvalitetsdata loggar du in på Control Hub och går sedan till Analyser och väljer Samtal. Gå till Analystjänster för din Cloud Collaboration-portfölj för mer information.
|
Kör CSkan-verktyget
CScan är ett verktyg som kan användas för att testa din nätverksanslutning till Webex Calling.
Mer information finns i Använd CScan för att testa Webex Calling-nätverkskvaliteten. |
Förbered din miljö
Allmänna förutsättningar
Innan du konfigurerar en lokal gateway för Webex Calling måste du:
-
har grundläggande kunskaper om VoIP-principer
-
har grundläggande funktionell kunskap om Cisco IOS-XE och IOS-XE-röstkoncept
-
Ha en grundläggande förståelse för sessionsinitieringsprotokollet (SIP)
-
har en grundläggande förståelse för Cisco Unified Communications Manager (Unified CM) om din distributionsmodell inkluderar Unified CM.
Mer information finns i konfigurationsguiden för Cisco Unified Border Element (CUBE ) för företagskonfiguration.
Maskinvaru- och programvarukrav för lokal gateway
Se till att din distribution har en eller flera lokala gateways, till exempel:
-
Cisco CUBE för IP-baserad anslutning
-
Cisco IOS-gateway för TDM-baserad anslutning
Den lokala gatewayen hjälper dig att migrera till Webex Calling i din egen takt. Den lokala gatewayen integrerar din befintliga lokala distribution med Webex Calling. Du kan även använda din befintliga PSTN-anslutning. Se Kom igång med lokal gateway
Licenskrav för lokala gateways
CUBE-samtalslicenser måste installeras på den lokala gatewayen. Det finns mer information i konfigurationsguiden för Cisco Unified Border Element.
Certifikat- och säkerhetskrav för lokal gateway
Webex Calling kräver säker signalering och media. Den lokala gatewayen utför krypteringen och en TLS-anslutning måste upprättas utgående till molnet med följande steg:
-
Den lokala gatewayen måste uppdateras med CA-rotpaketet från Cisco PKI
-
En uppsättning autentiseringsuppgifter för SIP-sammandrag från Control Hubs Trunk-konfigurationssida används för att konfigurera den lokala gatewayen (stegen är en del av konfigurationen som följer)
-
CA-rotpaketet validerar angivet certifikat
-
Uppmaning om autentiseringsuppgifter (SIP-sammandrag angivet)
-
Molnet identifierar vilken lokal gateway som är säkert registrerad
Brandväggskrav, NAT Traversal-krav och optimeringskrav för mediesökväg för lokal gateway
I de flesta fall kan den lokala gatewayen och slutpunkterna finnas i det interna kundnätverket med hjälp av privata IP-adresser med NAT. Företagets brandvägg måste tillåta utgående trafik (SIP, RTP/UDP, HTTP) till specifika IP-adresser/portar som omfattas av portreferensinformationen.
Om du vill använda mediasökvägsoptimering med ICE måste den lokala gatewayens gränssnitt mot Webex Calling ha en direkt nätverkssökväg till och från Webex Calling-slutpunkterna. Om slutpunkterna är på en annan plats och det inte finns någon direkt nätverkssökväg mellan slutpunkterna och den lokala gatewayens gränssnitt mot Webex Calling måste den lokala gatewayen ha en allmän IP-adress tilldelad till gränssnittet mot Webex Calling för samtal mellan den lokala gatewayen och slutpunkterna för att använda mediasökvägsoptimering. Dessutom måste den köra IOS-XE version 16.12.5.
Konfigurera Webex Calling för din organisation
Det första steget för att komma igång med Webex Calling-tjänsterna är att slutföra guiden för förstagångskonfiguration (First Time Setup Wizard/FTSW). När FTSW har slutförts för din första plats behöver den inte slutföras för ytterligare platser.
| 1 |
Klicka på Komma igång i välkomstmeddelandet som skickas till dig. E-postadressen för administratör används automatiskt för att logga in på Control Hub, där du uppmanas att skapa ditt administratörslösenord. När du har loggat in startas installationsguiden automatiskt. |
| 2 |
Granska och godkänn servicevillkor. |
| 3 |
Granska ditt abonnemang och klicka sedan på Komma igång. Din kontoansvarige ansvarar för att aktivera de första stegen för FTSW. Kontakta din kontoansvarige om du får meddelandet ”Kan inte konfigurera ditt samtal” när du väljer Kom igång. |
| 4 |
Välj landet som ditt datacenter ska mappa till och ange kundens kontakt- och adressinformation. |
| 5 |
Klicka på Nästa: Standardplats. |
| 6 |
Välj från följande alternativ:
Se till att du lägger till ett huvudnummer på den plats du skapar när du har slutfört konfigurationsguiden. |
| 7 |
Gör så att följande val gäller för den här platsen:
|
| 8 |
Klicka på Nästa. |
| 9 |
Ange en tillgänglig Cisco Webex SIP-adress. Klicka på Nästa och välj sedan Slutför. |
Innan du börjar
Skapa en ny plats genom att förbereda följande information:
-
Platsens adress
-
Önskade telefonnummer (valfritt)
| 1 |
Logga in på Control Hub på https://admin.webex.com, gå till . En ny plats kommer att finnas i det regionala datacentret som motsvarar det land du har valt med hjälp av guiden för förstagångsinställningar. |
| 2 |
Konfigurera inställningarna för platsen:
|
| 3 |
Klicka på Spara och välj sedan Ja/ Nej för att lägga till nummer på platsen nu eller senare. |
| 4 |
Välj något av följandealternativ om du klickade på Ja:
Valet av PSTN-alternativ är på varje platsnivå (varje plats har bara ett PSTN-alternativ). Du kan mixa och matcha så många alternativ du vill för din distribution, men varje plats har ett alternativ. När du har valt och etablerat ett PSTN-alternativ kan du ändra det genom att klicka på Hantera på platsens PSTN-egenskaper. Vissa alternativ, till exempel Cisco PSTN, är dock eventuellt inte tillgängliga när ett annat alternativ har tilldelats. Öppna ett supportärende för vägledning. |
| 5 |
Välj om du vill aktivera numren nu eller senare. |
| 6 |
Om du har valt icke-integrerad CCP eller lokalbaserad PSTN anger du telefonnummer som kommaseparerade värden och klickar sedan på Validera. Nummer läggs till för den specifika platsen. Giltiga poster flyttas till fältet Validerade nummer och ogiltiga poster finns kvar i fältet Lägg till nummer tillsammans med ett felmeddelande. Beroende på platsens land formateras numren efter lokala uppringningskrav. Om till exempel en landskod krävs kan du ange nummer med eller utan kod och koden är förinställd. |
| 7 |
Klicka på Spara. |
Nästa steg
När du har skapat en plats kan du aktivera nödtjänster med 911 för den platsen. Se RedSky-nödtjänster för Webex Calling för mer information.
Innan du börjar
Få en lista över användare och arbetsytor som är kopplade till en plats: Gå till och välj den plats som ska tas bort i rullgardingsmenyn. Du måste ta bort de här användarna och arbetsytorna innan du tar bort platsen.
Kom ihåg att alla nummer som är kopplade till den här platsen släpps tillbaka till din PSTN-leverantör. Du kommer inte längre att äga de numren.
| 1 |
Logga in på Control Hub på https://admin.webex.com, gå till . |
| 2 |
Klicka |
| 3 |
Välj Ta bortplats och bekräfta att du vill ta bort platsen. Det tar vanligtvis några minuter innan platsen tas bort permanent, men det kan ta upp till en timme. Du kan kontrollera statusen genom att klicka intill |
Du kan ändra PSTN inställningar, namn, tidszon och språk på en plats efter att den har skapats. Kom ihåg att det nya språket endast gäller nya användare och enheter. Befintliga användare och enheter fortsätter att använda det gamla språket.
För befintliga platser kan du aktivera nödtjänster med 911. Se RedSky-nödtjänster för Webex Calling för mer information.
| 1 |
Logga in på Control Hub på https://admin.webex.com, gå till . Om du ser en Varningssymbol bredvid en plats innebär det att du ännu inte har konfigurerat något telefonnummer för den platsen. Du kan inte ringa eller ta emot några samtal förrän du har konfigurerat det numret. |
| 2 |
(Valfritt) Under PSTN-anslutning väljer du antingen Molnanslutet PSTN eller Platsbaserat PSTN (lokal gateway), beroende på vilket du redan har konfigurerat. Klicka på Hantera för att ändra den konfigurationen och bekräfta sedan de tillhörande risker som finns genom att välja Fortsätt. Välj sedan något av följande alternativ och klicka på Spara:
|
| 3 |
För platsen väljer du huvudnumret i listrutan så att användare på den platsen kan ringa och ta emot samtal. Huvudnumret kan tilldelas autoassistenten så att externa uppringare kan kontakta Webex Calling-användare på den platsen. Webex Calling-användare på den platsen kan också använda det här numret som sitt externa inringar-ID när de ringer samtal. |
| 4 |
(Valfritt) Under nödsamtal kandu välja identifierare för räddningstjänsten för att tilldela denna plats. Den här inställningen är valfri och kan endast användas i länder som kräver den. I vissa länder (Exempel: Frankrike) regler finns det för att mobil radiosystem ska upprätta identiteten på cellen när du ringer ett nödsamtal och görs tillgänglig för nödnumret. Andra länder som USA och Kanada implementerar platsbestämning med andra metoder. För mer information, se Förbättrade nödsamtal. Leverantören av ett nödsamtal kan behöva information om accessnätverket och det beror på att du definierar ett nytt privat SIP-anknytningshuvud, P-Access-Network-Info. Rubriken innehåller information om åtkomstnätverk. När du anger en nödplatsidentifierare för en plats skickas platsvärdet till leverantören som en del av SIP-meddelandet. Kontakta leverantören av nödsamtal för att se om du behöver denna inställning och använda värdet som tillhandahålls av din leverantör av nödsamtal." |
| 5 |
Välj Röstbrevlådenummer som användare kan ringa för att kontrollera röstbrevlådan för platsen. |
| 6 |
(Valfritt) Klicka på pennikonen överst på sidan Plats för att ändra platsnamn, meddelandespråk, e-postspråk, tidszoneller adress efter behov och klicka sedan på Spara. Ändring av meddelandespråket börjar gälla omedelbart för nya användare och funktioner som läggs till på den här platsen. Om befintliga användare och/eller funktioner också ska få sitt meddelandespråk ändrat när du blir ombedd väljer du Ändra för befintliga användare och arbetsytor eller Ändra för befintliga funktioner. Klicka på Verkställ. Du kan visa förlopp på sidan Uppgifter. Du kan inte göra fler ändringar förrän detta är klart. Om du ändrar tidszonen för en plats uppdateras inte tidszonerna för de funktioner som är associerade med platsen. Redigera tidszoner för funktioner såsom autoassistent, sökgrupp och samtalskö genom att gå till området Allmänna inställningar för funktionen som du vill uppdatera tidszonen för och redigera och spara där. |
Dessa inställningar är för intern uppringning och finns även tillgängliga i guiden för förstagångskonfiguration. När du ändrar nummerplanen visas exempelnumren i Control Hub-uppdateringen för att visa dessa ändringar.
Du kan konfigurera utgående samtalsbehörigheter för en plats. Se dessa steg för att konfigurera utgående samtalsbehörigheter.
| 1 |
Logga in på Control Hub, gå till och bläddra sedan till Intern uppringning. |
| 2 |
Konfigurera följande valfria uppringningsinställningar efter behov:
|
| 3 |
Ange intern uppringning för specifika platser. Gå till , välj en plats i listan och klicka på Samtal. Bläddra till Uppringning och ändra sedan intern uppringning efter behov:
|
| 4 |
Ange extern uppringning för specifika platser. Gå till , välj en plats i listan och klicka på Samtal. Bläddra till Uppringning och ändra sedan extern uppringning efter behov:
Påverkan för användare:
|
Om du är en mervärdesåterförsäljare kan du använda de här stegen för att starta en lokal gateway-konfiguration i Control Hub. När denna gateway har registrerats i molnet kan du använda den för en eller flera av dina Webex Calling-platser för att tillhandahålla dirigering till en PSTN-tjänsteleverantör för företag.
En plats som har en lokal gateway kan inte tas bort när den lokala gatewayen används för andra platser.
Innan du börjar
-
När en plats har lagts till och du har konfigurerat ett platsbaserat PSTN för en plats, måste du skapa en trunk.
-
Skapa alla platser och specifika inställningar och nummer till var och en. Det måste finnas platser innan du kan lägga till ett platsbaserat PSTN.
-
Förstå kraven för platsbaserat PSTN (lokal gateway) för Webex Calling.
-
Du kan inte välja mer än en trunk för en plats med platsbaserat PSTN, men du kan välja samma trunk för flera platser.
| 1 |
Logga in på Control Hub på https://admin.webex.com, gå till och välj Lägg till trunk. |
| 2 |
Välj en plats. |
| 3 |
Namnge trunken och klicka på Spara. Namnet får inte bestå av fler än 24 tecken. |
Nästa steg
Trunkinformation visas på skärmen Registrera domän, Trunkgrupp OTG/DTG, Linje/port och Utgående proxyadress.
Vi rekommenderar att du kopierar den här informationen från Control Hub och klistrar in den i en lokal textfil eller ett lokalt textdokument så att du kan hänvisa till den när du är redo att konfigurera den platsbaserade PSTN-tjänsten.
Om inloggningsuppgifterna förloras måste du generera dem från skärmen Trunkinformation i Control Hub. Klicka på Hämta användarnamn och återställ lösenord om du vill generera en ny uppsättning autentiseringsuppgifter som kan användas för trunken.
| 1 |
Logga in på Control Hub på https://admin.webex.com, gå till . |
| 2 |
Välj en plats att ändra och klicka på Hantera. |
| 3 |
Välj Platsbaserat PSTN och klicka på Nästa. |
| 4 |
Välj en trunk från rullgardinsmenyn. Gå till trunksidan för att hantera dina val för trunkgrupp. |
| 5 |
Klicka på bekräftelsemeddelandet och klicka sedan på Spara. |
Nästa steg
Du måste utföra den konfigurations information som Control Hub har skapat och mappa parametrarna till den lokala gateway (till exempel på en Cisco-kub som finns på platsen). Den här artikeln går igenom den här processen. Som referens, se följande diagram för ett exempel på hur konfigurations information för Control Hub (till vänster) kan kopplas till parametrar i kuben (till höger):
När du har slutfört konfigurationen på själva gatewayen kan du återgå till i Control Hub och gatewayen som du skapade visas på platskortet som du tilldelade den till med en grön punkt till vänster om namnet. Den här statusen anger att gatewayen är säkert registrerad för samtalsmoln och fungerar som aktiv PTSN-gateway för platsen.
Du kan enkelt visa, aktivera, ta bort och lägga till telefonnummer för din organisation i Control Hub. Det finns mer information i Hantera telefonnummer i Control Hub.
Om du provar Webex-tjänster och vill konvertera din provperiod till en betald prenumeration kan du skicka en e-postbegäran till din partner.
| 1 |
Logga in på Control Hub på https://admin.webex.com och välj byggnadsikonen |
| 2 |
Välj fliken Prenumerationer och klicka sedan på Köp nu. Ett e-postmeddelande skickas till din partner och informerar dem om att du är intresserad av att konvertera till en betald prenumeration. |
Du kan använda Control Hub för att ange prioriteten för de tillgängliga samtalsalternativen som visas för användarna i Webex-appen. Du kan även aktivera dem för Ett-klick-för-att-ringa. För mer information, se: Ställ in samtalsalternativ för Webex-appanvändare.
Du kan styra vad samtalsprogrammet öppnas när användare ringer samtal. Du kan konfigurera samtalsklientinställningarna, inklusive distribution i blandat läge för organisationer med användare med Unified CM eller Webex Calling och användare utan betalda samtalstjänster från Cisco. För mer information, se: Konfigurera samtalsbeteende.
Konfigurera lokal gateway på Cisco IOS XE för Webex Calling
Översikt
Webex Calling har för närvarande stöd för två versioner av lokal gateway:
-
Lokal gateway
-
Lokal gateway för Webex för myndigheter
-
Innan du börjar ska du förstå kraven för lokalbaserade PSTN och lokal gateway för Webex Calling. Se Ciscos önskade arkitektur för Webex Calling för mer information.
-
Den här artikeln förutsätter att en dedikerad lokal gatewayplattform finns på plats utan någon befintlig röstkonfiguration. Om du ändrar en befintlig PSTN-gateway eller CUBE Enterprise-distribution för att använda som lokal gateway-funktion för Webex Calling ska du vara uppmärksam på konfigurationen. Se till att du inte avbryter befintliga samtalsflöden och funktioner på grund av de ändringar du gör.
För information om vilka SBC:er från tredje part som stöds, se respektive produktreferensdokumentation.
Det finns två alternativ för att konfigurera den lokala gatewayen för din Webex Calling trunk:
-
Registreringsbaserad trunk
-
Certifikatbaserad trunk
Använd uppgiftsflödet antingen under Registreringsbaserad lokal gatewa y eller Certifikatbaserad lokal gatewa y för att konfigurera lokal gateway för din Webex Calling-trunk.
Se Kom igång med lokal gatewa y för mer information om olika trunktyper. Utför följande steg på själva den lokala gatewayen med hjälp av kommandoradsgränssnittet (CLI). Vi använder SIP (Session Initiation Protocol) och TLS (Transport Layer Security) för att skydda trunken och SRTP (Secure Real Time Protocol) för att skydda media mellan den lokala gatewayen och Webex Calling.
-
Välj CUBE som din lokala gateway. Webex for Government har för närvarande inte stöd för några Session Border Controllers (SBC) från tredje part. För att granska den senaste listan, se Kom igång med lokal gateway.
- Installera Cisco IOS XE Dublin 17.12.1a eller senare versioner för alla lokala Webex för myndigheter-gateways.
-
För att granska listan över rotcertifikatutfärdare (CA) som Webex for Government stöder, se Rotcertifikatutfärdare för Webex for Government.
-
Mer information om de externa portintervallen för lokal gateway i Webex for Government finns i Nätverkskrav för Webex for Government (FedRAMP).
Lokal gateway för Webex för myndigheter har inte stöd för följande:
-
STUN/ICE-Lite för optimering av mediasökväg
-
Fax (T.38)
Om du vill konfigurera lokal gateway för din Webex Calling-trunk i Webex for Government använder du följande alternativ:
-
Certifikatbaserad trunk
Använd uppgiftsflödet under den certifikatbaserade lokala gatewaye n för att konfigurera den lokala gatewayen för din Webex Calling-trunk. Mer information om hur du konfigurerar en certifikatbaserad lokal gateway finns i Konfigurera certifikatbaserad Webex Calling-trunk.
Det är obligatoriskt att konfigurera FIPS-kompatibla GCM-chiffer för att stödja lokal gateway för Webex for Government. Annars misslyckas samtalskonfigurationen. Mer information om konfigurationen finns i Konfigurera certifikatbaserad Webex Calling-trunk.
I det här avsnittet beskrivs hur du konfigurerar ett Cisco Unified Border Element (CUBE) som en lokal gateway för Webex Calling med en registrering av SIP-trunk. I den första delen av det här dokumentet beskrivs hur du konfigurerar en enkel PSTN-gateway. I det här fallet dirigeras alla samtal från PSTN till Webex Calling och alla samtal från Webex Calling dirigeras till PSTN. Bilden nedan visar den här lösningen och den konfiguration för samtalsomkoppling på hög nivå som kommer att följas.
I denna design används följande huvudkonfigurationer:
-
röstklassade klienter: Används för att skapa trunkspecifika konfigurationer.
-
URI för röstklass: Används för att klassificera SIP-meddelanden för val av inkommande samtalskollega.
-
inkommande samtalskollega: Ger behandling för inkommande SIP-meddelanden och fastställer utgående rutt med en samtalskollega-grupp.
-
samtalskollega-grupp: Definierar de utgående samtalskollegor som används för vidarekoppling av samtal.
-
utgående samtalskollega: Behandlar utgående SIP-meddelanden och dirigerar dem till det önskade målet.
Även om IP och SIP har blivit standardprotokoll för PSTN-trunkar används fortfarande ISDN-kretsar (Time Division Multiplexing) i stor utsträckning och stöds med Webex Calling-trunkar. För att aktivera medieoptimering av IP-sökvägar för lokala gateways med TDM-IP-samtalsflöden är det för närvarande nödvändigt att använda en samtalsomkopplingsprocess i två delar. Den här metoden ändrar konfigurationen för samtalsomkoppling som visas ovan genom att införa en uppsättning interna loop-back-samtalskollegor mellan Webex Calling och PSTN-trunkar enligt bilden nedan.
När du ansluter en lokal Cisco Unified Communications Manager-lösning med Webex Calling kan du använda den enkla PSTN-gatewaykonfigurationen som en bas för att bygga lösningen som illustreras i följande diagram. I det här fallet tillhandahåller Unified Communications Manager centraliserad dirigering och behandling av alla PSTN- och Webex Calling-samtal.
I det här dokumentet används värdnamn, IP-adresser och gränssnitt som illustreras i följande bild.
Använd konfigurationsguiden i resten av det här dokumentet för att slutföra din lokala gateway-konfiguration enligt följande:
-
Steg 1: Konfigurera routerns grundläggande anslutning och säkerhet
-
Steg 2: Konfigurera Webex Calling-trunk
Beroende på vilken arkitektur du behöver kan du följa antingen:
-
Steg 3: Konfigurera lokal gateway med SIP PSTN-trunk
-
Steg 4: Konfigurera lokal gateway med befintlig Unified CM-miljö
Eller:
-
Steg 3: Konfigurera lokal gateway med TDM PSTN-trunk
Baslinjekonfiguration
Det första steget för att förbereda din Cisco-router som en lokal gateway för Webex Calling är att skapa en grundläggande konfiguration som skyddar din plattform och etablerar anslutning.
-
Alla registreringsbaserade lokala gatewaydistributioner kräver Cisco IOS XE 17.6.1a eller senare versioner. De rekommenderade versionerna finns på sidan Ciscos programvaruforskning . Sök efter plattformen och välj en av de föreslagn a versionerna.
-
ISR4000-seriens routrar måste konfigureras med både licenser för Unified Communications och säkerhetsteknik.
-
Catalyst Edge 8000-seriens routrar med röstkort eller DSP kräver DNA Advantage-licensiering. Routrar utan röstkort eller DSP kräver minst DNA Essentials-licensiering.
-
-
Skapa en grundläggande konfiguration för din plattform som följer dina verksamhetspolicyer. Konfigurera i synnerhet följande och verifiera att funktionen fungerar:
-
Ntp
-
Åtkomstkontrollistor
-
Användarautentisering och remote access
-
DNS
-
IP-dirigering
-
IP-adresser
-
-
Nätverket mot Webex Calling måste använda en IPv4-adress.
-
Ladda upp Ciscos rot-CA-paket till den lokala gatewayen.
Konfiguration
| 1 |
Se till att du tilldelar giltiga och dirigerbara IP-adresser till alla Layer 3-gränssnitt, till exempel:
|
| 2 |
Skydda registrerings- och STUN-autentiseringsuppgifter på routern med symmetrisk kryptering. Konfigurera den primära krypteringsnyckeln och krypteringstypen enligt följande:
|
| 3 |
Skapa en PKI-trustpoint för platshållare. Kräver att denna trustpoint konfigurerar TLS senare. För registreringsbaserade trunkar kräver denna trustpoint inget certifikat – vilket skulle krävas för en certifikatbaserad trunk. |
| 4 |
Aktivera TLS1.2-exklusivitet och ange standardtrustpoint med följande konfigurationskommandon. Transportparametrarna bör också uppdateras för att säkerställa en tillförlitlig och säker anslutning för registrering: Kommandot cn-san-validate-servern säkerställer att den lokala gatewayen tillåter en anslutning om värdnamnet som konfigurerats i klient 200 ingår i antingen CN- eller SAN-fälten i certifikatet som tas emot från utgående proxy.
|
| 5 |
Installera Ciscos rot-CA-paket, som innehåller det DigiCert CA-certifikat som används av Webex Calling. Använd kommandot crypto pki trustpool import ren URL för att hämta rot-CA-paketet från den angivna URL:en och för att rensa aktuell CA-trustpool och installera sedan det nya certifikatpaketet: Om du behöver använda en proxy för åtkomst till internet via HTTPS ska du lägga till följande konfiguration innan du importerar CA-paketet: ip http-klientproxy-server yourproxy.com proxyport 80 |
| 1 |
Skapa en registreringsbaserad PSTN-trunk för en befintlig plats i Control Hub. Anteckna trunkinformationen som tillhandahålls när trunken har skapats. Dessa detaljer, som visas i följande bild, kommer att användas i konfigurationsstegen i den här guiden. Mer information finns i Konfigurera trunkar, dirigeringsgrupper och nummerplaner för Webex Calling. |
| 2 |
Ange följande kommandon för att konfigurera CUBE som en lokal gateway för Webex Calling: Här är en förklaring av konfigurationens fält:
Aktiverar funktioner för Cisco Unified Border Element (CUBE) på plattformen. mediestatistikAktiverar medieövervakning på den lokala gatewayen. massstatistik för mediaAktiverar kontrollplan för att hålla omröstningar i dataplan för statistik över flera samtal. Mer information om dessa kommandon finns i Media. tillåt-anslutningar sip till sipAktivera CUBE grundläggande SIP-användaragentfunktionalitet för tillbaka-till-tillbaka. Mer information finns i Tillåt anslutningar. Som standard är T.38-faxtransport aktiverad. Mer information finns i faxprotokoll t38 (rösttjänst). Aktiverar STUN (Session Traversal of UDP through NAT) globalt.
Mer information finns i stun flowdata agent-I D och stun flowdata delad hemlighet. asymmetrisk nyttolast fullKonfigurerar stöd för SIP-asymmetrisk nyttolast för både DTMF- och dynamiska codec-nyttolaster. Mer information om detta kommando finns i asymmetrisk nyttolast. tidigt erbjudande framtvingaTvingar den lokala gatewayen att skicka SDP-information i det första INVITE-meddelandet i stället för att vänta på bekräftelse från grannen. Mer information om detta kommando finns i tidigt erbjudande. |
| 3 |
Konfigurera filtret röstklassens codec 100 för trunken. I det här exemplet används samma kodekfilter för alla trunkar. Du kan konfigurera filter för varje trunk för exakt kontroll. Här är en förklaring av konfigurationens fält: kodek för röstklass 100Används för att endast tillåta föredragna codecar för samtal via SIP-trunkar. Mer information finns i codec för röstklass. Opus-codec stöds endast för SIP-baserade PSTN-trunkar. Om PSTN-trunken använder en röst T1/E1- eller analog FXO-anslutning exkluderar du codec-inställning 1 opus från röstklassens codec 100 -konfiguration. |
| 4 |
Konfigurera röstklassens stun-användning 100 för att aktivera ICE på Webex Calling-trunken. Här är en förklaring av konfigurationens fält: stun användning is liteAnvänds för att aktivera ICE-Lite för alla samtalskollegor mot Webex Calling för att tillåta medieoptimering när det är möjligt. Mer information finns i stunnanvändning av röstklas s och stunnanvändning ice lite. Du behöver stjäla användningen av ICE-lite för samtalsflöden med hjälp av mediasökvägsoptimering. För att tillhandahålla medieoptimering för en SIP till TDM-gateway konfigurerar du en uppringningskollega med ICE-Lite aktiverat på IP-IP-delen. Kontakta kontot eller TAC-teamen för ytterligare teknisk information |
| 5 |
Konfigurera mediekrypteringspolicyn för Webex-trafik. Här är en förklaring av konfigurationens fält: röstklass srtp-crypto 100Anger SHA1_80 som det enda SRTP-chiffersviten CUBE-erbjudandet i SDP som erbjuder och svarar meddelanden. Webex Calling har endast stöd för SHA1_80. Mer information finns i röstklass srtp-crypto. |
| 6 |
Konfigurera ett mönster för att unikt identifiera samtal till en lokal gateway-trunk baserat på dess destinationstrunkparameter: Här är en förklaring av konfigurationens fält: röstklassens uri 100 sipDefinierar ett mönster för att matcha en inkommande SIP-inbjudan till en inkommande trunk-peer. När du anger det här mönstret använder du dtg= följt av trunkens OTG/DTG-värde som angavs i Control Hub när trunken skapades. Mer information finns i URI för röstklass. |
| 7 |
Konfigurera SIP-profil 100, som kommer att användas för att ändra SIP-meddelanden innan de skickas till Webex Calling. sip-profiler Här är en förklaring av konfigurationens fält:
|
| 8 |
Konfigurera Webex Calling-trunk: |
När du har definierat klient 100 och konfigurerat en SIP-VoIP-samtalskollega initierar gatewayen en TLS-anslutning mot Webex Calling. Vid denna tidpunkt presenterar åtkomst-SBC sitt certifikat för den lokala gatewayen. Den lokala gatewayen validerar åtkomst-SBC-certifikatet för Webex Calling med hjälp av CA-rotpaketet som uppdaterades tidigare. Om certifikatet identifieras upprättas en beständig TLS-session mellan den lokala gatewayen och SBC för åtkomst till Webex Calling. Den lokala gatewayen kan sedan använda denna säkra anslutning för att registrera sig med Webex-åtkomst-SBC. När registreringen utmanas för autentisering:
-
Parametrarna användarnamn, lösenor d och sfä r från konfigurationen av inloggningsuppgifte r används i svaret.
-
Ändringsreglerna i SIP-profil 100 används för att konvertera SIPS-URL tillbaka till SIP.
Registreringen lyckades när 200 OK tas emot från åtkomst-SBC.
Efter att ha byggt en trunk mot Webex Calling ovan kan du använda följande konfiguration för att skapa en icke-krypterad trunk mot en SIP-baserad PSTN-leverantör:
Om din tjänsteleverantör erbjuder en säker PSTN-trunk kan du följa en liknande konfiguration som beskrivs ovan för Webex Calling-trunken. Samtalsomkoppling mellan säker och säker stöds av CUBE.
Om du använder en TDM/ISDN PSTN-trunk går du till nästa avsnitt Konfigurera lokal gateway med TDM PSTN-trunk.
Mer information om hur du konfigurerar TDM-gränssnitt för PSTN-samtalsgrenar på Cisco TDM-SIP-gateways finns i Konfigurera ISDN PRI.
| 1 |
Konfigurera följande URI för röstklass för att identifiera inkommande samtal från PSTN-trunken: Här är en förklaring av konfigurationens fält: röstklass uri 200 sipDefinierar ett mönster för att matcha en inkommande SIP-inbjudan till en inkommande trunk-peer. När du anger det här mönstret använder du IP-adressen till din IP PSTN-gateway. Mer information finns i URI för röstklass. |
| 2 |
Konfigurera följande IP PSTN-samtalskollega: Här är en förklaring av konfigurationens fält: Definierar en VoIP-samtalskollega med en tagg på 200 och ger en meningsfull beskrivning för enkel hantering och felsökning. Mer information finns i samtalskollega. destination-mönster DÅLIGT. DåligEtt dumt destinationsmönster krävs när utgående samtal dirigeras med hjälp av en inkommande samtalskollega-grupp. Mer information finns i destinationsmönster (gränssnitt). sessionsprotokoll sipv2Anger att samtalskollega 20 0 hanterar SIP-samtalsgrenar. Mer information finns i sessionsprotokoll (dial peer). mötesmål för ipv4:192.168.80.13Indikerar mål-IPv4-adressen som ska skicka samtalsbenen. Mötets mål är ITSP:s IP-adress. Mer information finns i sessionsmål (VoIP-samtalskollega). inkommande URI via 200Definierar ett matchningskriterium för VIA-sidhuvudet med IP-PSTN-adress. Matchar alla inkommande IP PSTN-samtalsgrenar på den lokala gatewayen med samtalskollega 200. Mer information finns i inkommande URL. GigabitEthernet-gränssnitt för bindningskontroll0/0/0Konfigurerar källgränssnittet och tillhörande IP-adress för meddelanden som skickas till PSTN. Mer information finns i bindning. bind GigabitEthernet-gränssnitt för mediekälla0/0/0Konfigurerar källgränssnittet och tillhörande IP-adress för media som skickas till PSTN. Mer information finns i bindning. kodek för röstklass 100Konfigurerar samtalskollegan att använda den vanliga kodekfilterlistan 100. Mer information finns i codec för röstklass. dtmf-relay rtp-nteDefinierar RTP-NTE (RFC2833) som DTMF-funktionen som förväntas på samtalsbenen. Mer information finns i DTMF-reläet (röst över IP). ingen vadInaktiverar identifiering av röstaktivitet. Mer information finns i vad (ring peer). |
| 3 |
Om du konfigurerar din lokala gateway för att endast dirigera samtal mellan Webex Calling och PSTN lägger du till följande konfiguration för samtalsomkoppling. Om du konfigurerar din lokala gateway med en Unified Communications Manager-plattform går du till nästa avsnitt. |
När du har byggt en trunk mot Webex Calling kan du använda följande konfiguration för att skapa en TDM-trunk för din PSTN-tjänst med omkoppling med loop-back-samtal för att tillåta medieoptimering på Webex-samtalsdelen.
| 1 |
I loop-back-konfigurationen för samtalskollega används samtalskollega-grupper och samtalsomkopplingstaggar för att säkerställa att samtal passerar korrekt mellan Webex och PSTN, utan att skapa samtalsomkopplingsslingor. Konfigurera följande översättningsregler som kommer att användas för att lägga till och ta bort samtalsomkopplingstaggarna: Här är en förklaring av konfigurationens fält: röstöversättningsregelAnvänder reguljära uttryck som definieras i regler för att lägga till eller ta bort samtalsomkopplingstaggar. Överfallande siffror (”A”) används för att öka tydligheten vid felsökning. I den här konfigurationen används taggen som läggs till av översättningsprofil 100 för att dirigera samtal från Webex Calling till PSTN via uppringningskollegor för loopback. På samma sätt används taggen som lagts till av översättningsprofil 200 för att dirigera samtal från PSTN till Webex Calling. Översättningsprofilerna 11 och 12 tar bort dessa taggar innan samtal levereras till Webex- respektive PSTN-trunkar. I det här exemplet antas att uppringda nummer från Webex Calling presenteras i +E.164-format. Regel 100 tar bort det inledande + för att behålla ett giltigt uppringt nummer. I regel 12 läggs en nationell eller internationell routningssiffra till när taggen tas bort. Använd siffror som passar din lokala nationella ISDN-nummerplan. Om Webex Calling visar nummer i nationellt format justerar du reglerna 100 och 12 för att helt enkelt lägga till respektive ta bort routningstaggen. Mer information finns i röstöversättningsprofi l och röstöversättningsregel. |
| 2 |
Konfigurera portar för TDM-röstgränssnitt efter behov av trunktyp och protokoll som används. Mer information finns i Konfigurera ISDN PRI. Den grundläggande konfigurationen av ett ISDN-gränssnitt med primär hastighet som är installerat i NIM-slot 2 på en enhet kan till exempel omfatta följande: |
| 3 |
Konfigurera följande TDM PSTN-samtalskollega: Här är en förklaring av konfigurationens fält: Definierar en VoIP-samtalskollega med en tagg på 200 och ger en meningsfull beskrivning för enkel hantering och felsökning. Mer information finns i samtalskollega. destination-mönster DÅLIGT. DåligEtt dumt destinationsmönster krävs när utgående samtal dirigeras med hjälp av en inkommande samtalskollega-grupp. Mer information finns i destinationsmönster (gränssnitt). översättningsprofil inkommande 200Tilldelar översättningsprofilen som lägger till en samtalsroutningstagg till det inkommande uppringda numret. direkt-inåt-samtalDirigerar samtalet utan att ange en sekundär kopplingston. Mer information finns i direktinringning. port 0/2/0:15Den fysiska röstport som är associerad med denna samtalskollega. |
| 4 |
Om du vill aktivera medieoptimering av IP-sökvägar för lokala gateways med TDM-IP-samtalsflöden kan du ändra samtalsomkoppling genom att införa en uppsättning interna loop-back-samtalskollegor mellan Webex Calling och PSTN-trunkar. Konfigurera följande uppringningskollegor med loop-back. I det här fallet dirigeras alla inkommande samtal inledningsvis till samtalskollega 10 och därifrån till antingen samtalskollega 11 eller 12 baserat på tillämpad routningstagg. När routningstaggen har tagits bort dirigeras samtal till den utgående trunken med hjälp av samtalskollega-grupper. Här är en förklaring av konfigurationens fält: Definierar en VoIP-samtalskollega och ger en meningsfull beskrivning för enkel hantering och felsökning. Mer information finns i samtalskollega. översättningsprofil inkommande 11Tillämpar den översättningsprofil som definierats tidigare för att ta bort samtalsroutningstaggen innan den skickas till utgående trunk. destination-mönster DÅLIGT. DåligEtt dumt destinationsmönster krävs när utgående samtal dirigeras med hjälp av en inkommande samtalskollega-grupp. Mer information finns i destinationsmönster (gränssnitt). sessionsprotokoll sipv2Anger att denna samtalskollega hanterar SIP-samtalsgrenar. Mer information finns i sessionsprotokoll (dial peer). sessionsmål 192.168.80.14Anger den lokala routergränssnittadressen som samtalsmål för loop-back. Mer information finns i sessionsmål (VoIP-samtalskollega). GigabitEthernet-gränssnitt för bindningskontroll0/0/0Konfigurerar källgränssnittet och tillhörande IP-adress för meddelanden som skickas via loop-back. Mer information finns i bindning. bind GigabitEthernet-gränssnitt för mediekälla0/0/0Konfigurerar källgränssnittet och tillhörande IP-adress för media som skickas via loop-back. Mer information finns i bindning. dtmf-relay rtp-nteDefinierar RTP-NTE (RFC2833) som DTMF-funktionen som förväntas på samtalsbenen. Mer information finns i DTMF-reläet (röst över IP). g711alaw-kodek Tvingar alla PSTN-samtal att använda G.711. Välj a-law eller u-law för att matcha den uppringningsmetod som används av din ISDN-tjänst. ingen vadInaktiverar identifiering av röstaktivitet. Mer information finns i vad (ring peer). |
| 5 |
Lägg till följande konfiguration för samtalsomkoppling: Detta avslutar din lokala gateway-konfiguration. Spara konfigurationen och läs in plattformen igen om det är första gången CUBE-funktioner har konfigurerats.
|
PSTN-Webex Calling-konfigurationen i föregående avsnitt kan ändras för att inkludera ytterligare trunkar till ett Cisco Unified Communications Manager-kluster (UCM). I det här fallet dirigeras alla samtal via Unified CM. Samtal från UCM på port 5060 dirigeras till PSTN och samtal från port 5065 dirigeras till Webex Calling. Följande inkrementella konfigurationer kan läggas till för att inkludera det här samtalsscenariot.
När du skapar Webex Calling-trunken i Unified CM ska du se till att du konfigurerar inkommande port i säkerhetsprofilen för SIP-trunken till 5065. Detta tillåter inkommande meddelanden på port 5065 och fyller i VIA-sidhuvudet med detta värde när meddelanden skickas till den lokala gatewayen.
| 1 |
Konfigurera följande URI:er för röstklass: |
| 2 |
Konfigurera följande DNS-poster för att ange SRV-dirigering till Unified CM-värdar: IOS XE använder dessa poster för att lokalt fastställa mål för UCM-värdar och portar. Med den här konfigurationen behöver du inte konfigurera poster i ditt DNS-system. Om du föredrar att använda din DNS krävs inte dessa lokala konfigurationer. Här är en förklaring av konfigurationens fält: Följande kommando skapar en DNS SRV-resurspost. Skapa en post för varje UCM-värd och trunk: ip-värd _sip._udp.pstntocucm.io srv 2 1 5060 ucmsub5.mydomain.com _sip._udp.pstntocucm.io: Registernamn för SRV-resurs 2: Prioritet för SRV-resursposter 1: SRV-resursens rekordvikt 5060: Portnumret som ska användas för målvärden i den här resursposten ucmsub5.mydomain.com: Resursposten målvärd För att lösa resursposternas målvärdnamn skapar du lokala DNS A-poster. Till exempel: ip-värd ucmsub5.mydomain.com 192.168.80.65 ip-värd: Skapar en post i den lokala IOS XE-databasen. ucmsub5.mydomain.com: A-inspelningens värdnamn. 192.168.80.65: Värdens IP-adress. Skapa SRV-resursposterna och A-posterna för att återspegla din UCM-miljö och önskad distributionsstrategi för samtal. |
| 3 |
Konfigurera följande samtalskollegor: |
| 4 |
Lägg till samtalsomkoppling med följande konfigurationer: |
Diagnostiska signaturer (DS) upptäcker proaktivt vanligt förekommande problem i den IOS XE-baserade lokala gatewayen och genererar e-post, syslog eller terminalmeddelande om händelsen. Du kan även installera DS för att automatisera insamling av diagnostikdata och överföra insamlade data till Cisco TAC-fallet för att påskynda upplösningstiden.
Diagnostiska signaturer (DS) är XML-filer som innehåller information om problem med att utlösa händelser och åtgärder som ska vidtas för att informera, felsöka och åtgärda problemet. Du kan definiera logiken för problemdetektering med hjälp av syslog-meddelanden, SNMP-händelser och genom regelbunden övervakning av specifika utdata från visningskommandot.
Åtgärdstyperna omfattar insamling av visa kommandoutdata:
-
Skapa en sammanslagen loggfil
-
Överför filen till en nätverksplats som tillhandahålls av användaren, t.ex. HTTPS, SCP, FTP-server.
TAC-tekniker skapar DS-filerna och signerar dem digitalt för integritetsskydd. Varje DS-fil har ett unikt numeriskt ID som tilldelats av systemet. Diagnostic Signatures Lookup Tool (DSLT) är en enda källa för att hitta tillämpliga signaturer för övervakning och felsökning av olika problem.
Innan du börjar:
-
Redigera inte DS-filen som du hämtar från DSLT. De filer som du ändrar felinstallationen på grund av fel i integritetskontroll.
-
En SMTP-server (Simple Mail Transfer Protocol) som du kräver att den lokala gatewayen skickar ut e-postaviseringar.
-
Se till att den lokala gatewayen kör IOS XE 17.6.1 eller senare om du vill använda den säkra SMTP-servern för e-postaviseringar.
Förutsättningar
Lokal gateway som kör IOS XE 17.6.1a eller senare
-
Diagnostic Signatures är aktiverade som standard.
-
Konfigurera den säkra e-postservern som ska användas för att skicka proaktiv avisering om enheten kör Cisco IOS XE 17.6.1a eller senare.
konfigurera terminal samtalshem-e-postserver :@ prioritet 1 säker tls slutpunkt -
Konfigurera miljövariabeln ds_email med administratörens e-postadress för att meddela dig.
konfigurera terminal call-home diagnostic-signaturmiljö ds_email slut
Följande visar ett exempel på konfiguration av en lokal gateway som körs på Cisco IOS XE 17.6.1a eller senare för att skicka proaktiva meddelanden till tacfaststart@gmail.com med Gmail som säker SMTP-server:
Vi rekommenderar att du använder Cisco IOS XE Bengaluru 17.6.x eller senare versioner.
call-home e-postserver tacfaststart:password@smtp.gmail.com prioritet 1 säker tls diagnostic-signature miljö ds_email "tacfaststart@gmail.com" En lokal gateway som körs med Cisco IOS XE-programvara är inte en typisk webbaserad Gmail-klient som har stöd för OAuth. Därför måste vi konfigurera en specifik inställning för Gmail-konton och ge specifik behörighet för att e-postmeddelandet från enheten ska behandlas korrekt:
-
Gå till och aktivera inställningen Mindre säker appåtkomst .
-
Svara på "Ja, det var jag" när du får ett e-postmeddelande från Gmail som säger att "Google hindrade någon från att logga in på ditt konto med en app som inte kommer från Google".
Installera diagnostiska signaturer för proaktiv övervakning
Övervakning av hög CPU-användning
Denna DS spårar processoranvändning i fem sekunder med SNMP OID 1.3.6.1.4.1.9.2.1.56. När användningen når 75 % eller mer inaktiverar den alla felsökningar och avinstallerar alla diagnostiksignaturer som har installerats i den lokala gatewayen. Använd stegen nedan för att installera signaturen.
-
Använd kommandot show snmp för att aktivera SNMP. Om du inte aktiverar det konfigurerar du kommandot snmp-serverhanterare .
visa snmp %SNMP-agent inte aktiverad konfiguration t snmp-serverhanterare avsluta visa snmp-chassi: ABCDEFGHIGK 149655 SNMP-paket inmatning 0 fel i SNMP-version 1 Okänt gemenskapsnamn 0 Olaglig åtgärd för gemenskapsnamn levererad 0 Kodningsfel 37763 Antal begärda variabler 2 Antal ändrade variabler 34560 Get-request-PDU 138 Get-next-PDU 2 PDU:er för uppsättning begäran 0 Paketdroppar i inmatningskö (maximal köstorlek 1000) 158277 SNMP-paket utgång 0 För stora fel (Max paketstorlek 1500) 20 Inga sådana namnfel 0 Fel med dåliga värden 0 Allmänna fel 7998 Svar PDU:er 10280 Fällor PDU:er Paket för närvarande i SNMP-processinmatningskö: 0 SNMP global fälla: aktiverad -
Hämta DS 64224 med följande alternativ i den nedrullningsbara listan i Diagnostic Signatures Lookup Tool:
Fältnamn
Fältvärde
Plattform
Cisco 4300, 4400 ISR-serien eller Cisco CSR 1000V-serien
Produkt
CUBE Enterprise i Webex Calling-lösning
Problemomfång
Prestanda
Problemtyp
Hög CPU-användning med e-postavisering.
-
Kopiera DS XML-filen till den lokala gateway-flashen.
LocalGateway# kopiera ftp://användarnamn:lösenord@/DS_64224.xml bootflash:Följande exempel visar hur du kopierar filen från en FTP-server till en lokal gateway.
kopiera ftp://användare:pwd@192.0.2.12/DS_64224.xml bootflash: Öppnar ftp://*:*@ 192.0.2.12/DS_64224.xml ...! [OK - 3571/4096 byte] 3571 byte kopierat på 0,064 sek (55797 byte/sek) -
Installera DS XML-filen i den lokala gatewayen.
call-home diagnostic-signature load DS_64224.xml inläsningsfil DS_64224.xml lyckades -
Använd kommandot visa diagnostisk signatur för uppringning för att verifiera att signaturen har installerats. Statuskolumnen måste ha ett ”registrerat” värde.
visa call-home diagnostic-signature Aktuella inställningar för diagnostic-signatur: Diagnostisksignatur: aktiverad profil: CiscoTAC-1 (status: AKTIV) Hämta URL(er): https://tools.cisco.com/its/service/oddce/services/DDCEService Miljövariabel: ds_email: username@gmail.comHämta DS:er:
DS-ID
DS-namn
Revidering
Status
Senaste uppdatering (GMT+00:00)
64224
DS_LGW_CPU_MON75
0.0.10
Registrerad
2020-11-07 22:05:33
När denna signatur utlöses avinstalleras alla DS:er som körs, inklusive signaturen i fråga. Vid behov installerar du om DS 64224 för att fortsätta övervaka hög CPU-användning på den lokala gatewayen.
Övervakning av registrering för SIP-trunk
Denna DS söker efter avregistrering av en lokal gateway SIP-trunk med Webex Calling moln var 60:e sekund. När avregistreringen har upptäckts genererar den en e-post- och syslog-avisering och avinstallerar sig själv efter två avregistreringar. Använd stegen nedan för att installera signaturen:
-
Hämta DS 64117 med följande alternativ i den nedrullningsbara listan i Diagnostic Signatures Lookup Tool:
Fältnamn
Fältvärde
Plattform
Cisco 4300, 4400 ISR-serien eller Cisco CSR 1000V-serien
Produkt
CUBE Enterprise i Webex Calling-lösning
Problemomfång
SIP-SIP
Problemtyp
SIP-trunk avregistrering med e-postavisering.
-
Kopiera DS XML-filen till den lokala gatewayen.
kopiera ftp://användarnamn:password@/DS_64117.xml bootflash: -
Installera DS XML-filen i den lokala gatewayen.
call-home diagnostic-signature load DS_64117.xml inläsningsfil DS_64117.xml lyckades LocalGateway# -
Använd kommandot visa diagnostisk signatur för uppringning för att verifiera att signaturen har installerats. Statuskolumnen måste ha ett "registrerat" värde.
Övervakning av onormala samtal kopplas från
Denna DS använder SNMP-omröstningar var 10:e minut för att upptäcka onormal samtalsfrånkoppling med SIP-fel 403, 488 och 503. Om felräkningen är större än eller lika med 5 från den senaste omröstningen genereras en syslog- och e-postavisering. Använd stegen nedan för att installera signaturen.
-
Använd kommandot show snmp för att kontrollera om SNMP är aktiverat. Om det inte är aktiverat konfigurerar du kommandot snmp-serverhanterare .
visa snmp %SNMP-agent inte aktiverad konfiguration t snmp-serverhanterare avsluta visa snmp-chassi: ABCDEFGHIGK 149655 SNMP-paket inmatning 0 fel i SNMP-version 1 Okänt gemenskapsnamn 0 Olaglig åtgärd för gemenskapsnamn levererad 0 Kodningsfel 37763 Antal begärda variabler 2 Antal ändrade variabler 34560 Get-request-PDU 138 Get-next-PDU 2 PDU:er för uppsättning begäran 0 Paketdroppar i inmatningskö (maximal köstorlek 1000) 158277 SNMP-paket utgång 0 För stora fel (Max paketstorlek 1500) 20 Inga sådana namnfel 0 Fel med dåliga värden 0 Allmänna fel 7998 Svar PDU:er 10280 Fällor PDU:er Paket för närvarande i SNMP-processinmatningskö: 0 SNMP global fälla: aktiverad -
Hämta DS 65221 med följande alternativ i Diagnostic Signatures Lookup Tool:
Fältnamn
Fältvärde
Plattform
Cisco 4300, 4400 ISR-serien eller Cisco CSR 1000V-serien
Produkt
CUBE Enterprise i Webex Calling-lösning
Problemomfång
Prestanda
Problemtyp
Upptäckt av SIP-onormal samtalsavkoppling med e-post- och syslog-avisering.
-
Kopiera DS XML-filen till den lokala gatewayen.
kopiera ftp://användarnamn:password@/DS_65221.xml bootflash: -
Installera DS XML-filen i den lokala gatewayen.
call-home diagnostic-signature load DS_65221.xml inläsningsfil DS_65221.xml lyckades -
Använd kommandot visa diagnostisk signatur för uppringning för att verifiera att signaturen har installerats. Statuskolumnen måste ha ett "registrerat" värde.
Installera diagnostiska signaturer för att felsöka ett problem
Använd diagnostiska signaturer (DS) för att lösa problem snabbt. Cisco TAC-tekniker har skrivit flera signaturer som möjliggör de nödvändiga felsökningarna som krävs för att felsöka ett givet problem, upptäcka problemförekomsten, samla in rätt uppsättning diagnostiska data och överför data automatiskt till Cisco TAC-fallet. Diagnostic Signatures (DS) eliminerar behovet av att manuellt kontrollera problemförekomsten och gör det mycket enklare att felsöka periodiska och tillfälliga problem.
Du kan använda sökverktyget för diagnostiksignaturer för att hitta tillämpliga signaturer och installera dem för att själv lösa ett visst problem, eller så kan du installera signaturen som rekommenderas av TAC-teknikern som en del av supportengagemanget.
Här följer ett exempel på hur du hittar och installerar en DS för att identifiera förekomst för ”%VOICE_IEC-3-GW: CCAPI: Internt fel (tröskelvärde för samtalstopp): IEC=1.1.181.1.29.0" syslog och automatisera diagnostikdatainsamling genom att följa följande steg:
-
Konfigurera en ytterligare DS-miljövariabel ds_fsurl_prefix som är sökvägen till Cisco TAC-filservern (cxd.cisco.com) som de insamlade diagnostikdata överförs till. Användarnamnet i filsökvägen är ärendenumret och lösenordet är den token för filuppladdning som kan hämtas från Support Case Manager i följande kommando. Token för filuppladdning kan genereras i avsnittet Bilagor i Support Case Manager, efter behov.
konfigurera terminal call-home diagnostic-signature LocalGateway(cfg-call-home-diag-sign)miljö ds_fsurl_prefix "scp://:@cxd.cisco.com" slutetExempel:
call-home diagnostic-signature environment ds_fsurl_prefix " miljö ds_fsurl_prefix "scp://612345678:abcdefghijklmnop@cxd.cisco.com" -
Kontrollera att SNMP är aktiverat med kommandot show snmp . Om det inte är aktiverat konfigurerar du kommandot snmp-serverhanterare .
visa snmp %SNMP-agenten ej aktiverad konfiguration t snmp-serverhanterarens ände -
Se till att installera DS 64224 för hög CPU-övervakning som en proaktiv åtgärd för att inaktivera alla felsöknings- och diagnostiksignaturer under tiden som CPU-användningen är hög. Hämta DS 64224 med följande alternativ i Diagnostic Signatures Lookup Tool:
Fältnamn
Fältvärde
Plattform
Cisco 4300, 4400 ISR-serien eller Cisco CSR 1000V-serien
Produkt
CUBE Enterprise i Webex Calling-lösning
Problemomfång
Prestanda
Problemtyp
Hög CPU-användning med e-postavisering.
-
Hämta DS 65095 med följande alternativ i Diagnostic Signatures Lookup Tool:
Fältnamn
Fältvärde
Plattform
Cisco 4300, 4400 ISR-serien eller Cisco CSR 1000V-serien
Produkt
CUBE Enterprise i Webex Calling-lösning
Problemomfång
Syslogs
Problemtyp
Syslog - %VOICE_IEC-3-GW: CCAPI: Internt fel (tröskelvärde för samtalstopp): IEC=1.1.181.1.29.0
-
Kopiera DS XML-filerna till den lokala gatewayen.
kopiera ftp://användarnamn:password@/DS_64224.xml bootflash: kopiera ftp://användarnamn:password@/DS_65095.xml bootflash: -
Installera DS 64224 för hög processorövervakning och sedan XML-filen DS 65095 på den lokala gatewayen.
call-home diagnostic-signature load DS_64224.xml Load-fil DS_64224.xml success call-home diagnostic-signature load DS_65095.xml load-fil DS_65095.xml success -
Kontrollera att signaturen har installerats med kommandot show call-home diagnostic-signature . Statuskolumnen måste ha ett "registrerat" värde.
visa call-home diagnostic-signature Aktuella inställningar för diagnostic-signatur: Diagnostisksignatur: aktiverad profil: CiscoTAC-1 (status: AKTIV) Hämta URL(er): https://tools.cisco.com/its/service/oddce/services/DDCEService Miljövariabel: ds_email: username@gmail.com ds_fsurl_prefix: scp://612345678:abcdefghijklmnop@cxd.cisco.comHämtade DS:er:
DS-ID
DS-namn
Revidering
Status
Senaste uppdatering (GMT+00:00)
64224
00:07:45
DS_LGW_CPU_MON75
0.0.10
Registrerad
2020-11-08
65095
00:12:53
DS_LGW_IEC_Call_spike_threshold
0.0.12
Registrerad
2020-11-08
Verifiera exekvering av diagnostiska signaturer
I följande kommando ändras kolumnen ”Status” i kommandot show call-home diagnostic-signature till ”körs” medan den lokala gatewayen utför åtgärden som definieras i signaturen. Utdata för visa statistik för diagnostiksignatur för uppringning är det bästa sättet att kontrollera om en diagnostisk signatur upptäcker ett intressanta evenemang och utför åtgärden. Kolumnen "Utlöst/Max/Avinstall" anger antalet gånger som den givna signaturen har utlöst en händelse. Max antal gånger det definieras att upptäcka en händelse och om signaturen avinstallerar sig själv efter att ha upptäckt maximalt antal utlösta händelser.
visa call-home diagnostic-signature Aktuella inställningar för diagnostic-signatur: Diagnostisksignatur: aktiverad
profil: CiscoTAC-1 (status: AKTIV)
Hämta URL(er): https://tools.cisco.com/its/service/oddce/services/DDCEService Miljövariabel: ds_email: carunach@cisco.com ds_fsurl_prefix: scp://612345678:abcdefghijklmnop@cxd.cisco.com Hämtade DS:er:
|
DS-ID |
DS-namn |
Revidering |
Status |
Senaste uppdatering (GMT+00:00) |
|---|---|---|---|---|
| 64224 |
DS_LGW_CPU_MON75 |
0.0.10 |
Registrerad |
2020-11-08 00:07:45 |
|
65095 |
DS_LGW_IEC_Call_spike_threshold |
0.0.12 |
Körs |
2020-11-08 00:12:53 |
visa statistik för diagnostisk signatur för uppringning
|
DS-ID |
DS-namn |
Utlöst/max/avinstallation |
Genomsnittlig körtid (sekunder) |
Maximal körtid (sekunder) |
|---|---|---|---|---|
| 64224 |
DS_LGW_CPU_MON75 |
0/0/N |
0.000 |
0.000 |
|
65095 |
DS_LGW_IEC_Call_spike_threshold |
1/20/Y |
23.053 |
23.053 |
Den e-postbekräftelse som skickas under exekvering av diagnostisk signatur innehåller viktig information som problemtyp, enhetsinformation, programvaruversion, konfiguration som körs och visa kommandoutdata som är relevanta för att felsöka det angivna problemet.
Avinstallera diagnostiksignaturer
Användning av diagnostiska signaturer för felsökningsändamål definieras vanligtvis för att avinstallera efter identifiering av vissa problemhändelser. Om du vill avinstallera en signatur manuellt hämtar du DS-ID från utmatningen av kommandot show call-home diagnostic-signature och kör följande kommando:
diagnostiksignatur avinstallation av call-home Exempel:
diagnostik för call-home-signatur avinstallera 64224 Nya signaturer läggs till regelbundet i sökverktyget för diagnostiksignaturer, baserat på problem som vanligen observeras i distributioner. TAC har för närvarande inte stöd för begäranden om att skapa nya anpassade signaturer.
För bättre hantering av Cisco IOS XE-gatewayar rekommenderar vi att du registrerar och hanterar gatewayarna via Control Hub. Det är en valfri konfiguration. När du är registrerad kan du använda alternativet för konfigurationsvalidering i Control Hub för att validera din lokala gateway-konfiguration och identifiera eventuella konfigurationsproblem. För närvarande stöder endast registreringsbaserade trunkar den här funktionen.
Mer information finns i följande:
I det här avsnittet beskrivs hur du konfigurerar en Cisco Unified Border Element (CUBE) som en lokal gateway för Webex Calling med certifikatbaserad ömsesidig TLS (mTLS) SIP-trunk. I den första delen av det här dokumentet beskrivs hur du konfigurerar en enkel PSTN-gateway. I det här fallet dirigeras alla samtal från PSTN till Webex Calling och alla samtal från Webex Calling dirigeras till PSTN. Följande bild visar den här lösningen och den konfiguration för samtalsomkoppling på hög nivå som kommer att följas.
I denna design används följande huvudkonfigurationer:
-
Röstklassade klienter: Används för att skapa trunkspecifika konfigurationer.
-
URI för röstklass: Används för att klassificera SIP-meddelanden för val av inkommande samtalskollega.
-
inkommande samtalskollega: Ger behandling för inkommande SIP-meddelanden och fastställer utgående rutt med en samtalskollega-grupp.
-
samtalskollega-grupp: Definierar de utgående samtalskollegor som används för vidarekoppling av samtal.
-
utgående samtalskollega: Behandlar utgående SIP-meddelanden och dirigerar dem till det önskade målet.
Även om IP och SIP har blivit standardprotokoll för PSTN-trunkar används fortfarande ISDN-kretsar (Time Division Multiplexing) i stor utsträckning och stöds med Webex Calling-trunkar. För att aktivera medieoptimering av IP-sökvägar för lokala gateways med TDM-IP-samtalsflöden är det för närvarande nödvändigt att använda en samtalsomkopplingsprocess i två delar. Den här metoden ändrar konfigurationen för samtalsomkoppling som visas ovan genom att införa en uppsättning interna loop-back-samtalskollegor mellan Webex Calling och PSTN-trunkar enligt bilden nedan.
När du ansluter en lokal Cisco Unified Communications Manager-lösning med Webex Calling kan du använda den enkla PSTN-gatewaykonfigurationen som en bas för att bygga lösningen som illustreras i följande diagram. I det här fallet tillhandahåller Unified Communications Manager centraliserad dirigering och behandling av alla PSTN- och Webex Calling-samtal.
I det här dokumentet används värdnamn, IP-adresser och gränssnitt som illustreras i följande bild. Alternativ finns för offentlig eller privat adressering (bakom NAT). SRV DNS-poster är valfria, såvida inte lastbalansering mellan flera CUBE-instanser.
Använd konfigurationsguiden i resten av det här dokumentet för att slutföra din lokala gateway-konfiguration enligt följande:
-
Steg 1: Konfigurera routerns grundläggande anslutning och säkerhet
-
Steg 2: Konfigurera Webex Calling-trunk
Beroende på vilken arkitektur du behöver kan du följa antingen:
-
Steg 3: Konfigurera lokal gateway med SIP PSTN-trunk
-
Steg 4: Konfigurera lokal gateway med befintlig Unified CM-miljö
Eller:
-
Steg 3: Konfigurera lokal gateway med TDM PSTN-trunk
Baslinjekonfiguration
Det första steget för att förbereda din Cisco-router som en lokal gateway för Webex Calling är att skapa en grundläggande konfiguration som skyddar din plattform och etablerar anslutning.
-
Alla certifikatbaserade lokala gatewaydistributioner kräver Cisco IOS XE 17.9.1a eller senare versioner. De rekommenderade versionerna finns på sidan Ciscos programvaruforskning . Sök efter plattformen och välj en av de föreslagn a versionerna.
-
ISR4000-seriens routrar måste konfigureras med både licenser för Unified Communications och säkerhetsteknik.
-
Catalyst Edge 8000-seriens routrar med röstkort eller DSP kräver DNA Essentials-licensiering. Routrar utan röstkort eller DSP kräver minst DNA Essentials-licensiering.
-
För krav på hög kapacitet kan du även kräva en HSEC-licens (High Security) och ytterligare genomströmningsberättigande.
Mer information finns i Behörighetskode r.
-
-
Skapa en grundläggande konfiguration för din plattform som följer dina verksamhetspolicyer. Konfigurera i synnerhet följande och verifiera att funktionen fungerar:
-
Ntp
-
Åtkomstkontrollistor
-
Användarautentisering och remote access
-
DNS
-
IP-dirigering
-
IP-adresser
-
-
Nätverket mot Webex Calling måste använda en IPv4-adress. Fullständiga domännamn för lokal gateway (FQDN) eller SRV-adresser (Service Record) måste matcha en offentlig IPv4-adress på internet.
-
Alla SIP- och medieportar i det lokala gatewaygränssnittet mot Webex måste vara tillgängliga från internet, antingen direkt eller via statisk NAT. Se till att du uppdaterar brandväggen i enlighet med detta.
-
Installera ett signerat certifikat på den lokala gatewayen (följande ger detaljerade konfigurationssteg).
-
En offentlig certifikatutfärdare (CA) enligt beskrivningen i Vilka rotcertifikatutfärdare stöds för samtal till Cisco Webex-ljud- och videoplattformar ? måste signera enhetscertifikatet.
-
Den FQDN som konfigureras i Control Hub när en trunk skapas måste vara certifikatet CN (Common Name) eller SAN (Subject Alternative Name) för routern. Till exempel:
-
Om en konfigurerad trunk i Control Hub i din organisation har cube1.lgw.com:5061 som FQDN för lokal gateway måste CN eller SAN i routercertifikatet innehålla cube1.lgw.com.
-
Om en konfigurerad trunk i Control Hub i din organisation har lgws.lgw.com som SRV-adress för lokal gateway(er) som kan nås från trunken måste CN eller SAN i routercertifikatet innehålla lgws.lgw.com. De poster som SRV till (CNAME, A Record eller IP-adress) är valfria i SAN.
-
Oavsett om du använder en FQDN eller SRV för trunken använder kontaktadressen för alla nya SIP-dialogrutor från din lokala gateway det namn som konfigurerats i Control Hub.
-
-
-
Se till att certifikat är signerade för klient- och serveranvändning.
-
Ladda upp Ciscos rot-CA-paket till den lokala gatewayen.
Konfiguration
| 1 |
Se till att du tilldelar giltiga och dirigerbara IP-adresser till alla Layer 3-gränssnitt, till exempel:
|
| 2 |
Skydda STUN-inloggningsuppgifterna på routern med symmetrisk kryptering. Konfigurera den primära krypteringsnyckeln och krypteringstypen enligt följande: |
| 3 |
Skapa en krypteringstrustpoint med ett certifikat signerat av önskad certifikatutfärdare (CA). |
| 4 |
Autentisera ditt nya certifikat med ditt mellanliggande (eller rot) CA-certifikat och importera sedan certifikatet (steg 4). Ange följande kommando för exec eller konfiguration:
|
| 5 |
Importera ett signerat värdcertifikat med följande exec- eller konfigurationskommandon:
|
| 6 |
Aktivera TLS1.2-exklusivitet och ange standardtrustpoint med följande konfigurationskommandon:
|
| 7 |
Installera Ciscos rot-CA-paket, som innehåller det DigiCert CA-certifikat som används av Webex Calling. Använd kommandot crypto pki trustpool import ren URL för att hämta rot-CA-paketet från den angivna URL:en och för att rensa aktuell CA-trustpool och installera sedan det nya certifikatpaketet: Om du behöver använda en proxy för åtkomst till internet via HTTPS ska du lägga till följande konfiguration innan du importerar CA-paketet: ip http-klientproxy-server yourproxy.com proxyport 80 |
| 1 |
Skapa en CUBE-certifikatbaserad PSTN-trunk för en befintlig plats i Control Hub. Mer information finns i Konfigurera trunkar, dirigeringsgrupper och nummerplaner för Webex Calling. Anteckna trunkinformationen som tillhandahålls när trunken har skapats. Dessa detaljer, som visas i följande bild, kommer att användas i konfigurationsstegen i den här guiden. |
| 2 |
Ange följande kommandon för att konfigurera CUBE som en lokal gateway för Webex Calling: Här är en förklaring av konfigurationens fält:
Aktiverar funktioner för Cisco Unified Border Element (CUBE) på plattformen. tillåt-anslutningar sip till sipAktivera CUBE grundläggande SIP tillbaka till tillbaka-användaragentfunktionalitet. Mer information finns i Tillåt anslutningar. Som standard är T.38-faxtransport aktiverad. Mer information finns i faxprotokoll t38 (rösttjänst). Aktiverar STUN (Session Traversal of UDP through NAT) globalt. Dessa globala stun-kommandon krävs endast när du distribuerar din lokala gateway bakom NAT.
Mer information finns i stun flowdata agent-ID och stun flowdata delad hemlighet. asymmetrisk nyttolast fullKonfigurerar stöd för SIP-asymmetrisk nyttolast för både DTMF- och dynamiska codec-nyttolaster. Mer information om detta kommando finns i asymmetrisk nyttolast. tidigt erbjudande framtvingaTvingar den lokala gatewayen att skicka SDP-information i det första INVITE-meddelandet i stället för att vänta på bekräftelse från grannen. Mer information om detta kommando finns i tidigt erbjudande. inkommande sip-profilerGör att CUBE kan använda SIP-profiler för att ändra meddelanden när de tas emot. Profiler tillämpas via samtalskollegor eller klienter. |
| 3 |
Konfigurera röstklassens codec 100 -kodekfilter för trunken. I det här exemplet används samma kodekfilter för alla trunkar. Du kan konfigurera filter för varje trunk för exakt kontroll. Här är en förklaring av konfigurationens fält: kodek för röstklass 100Används för att endast tillåta föredragna codecar för samtal via SIP-trunkar. Mer information finns i codec för röstklass. Opus-codec stöds endast för SIP-baserade PSTN-trunkar. Om PSTN-trunken använder en röst T1/E1- eller analog FXO-anslutning exkluderar du codec-inställning 1 opus från röstklassens codec 100 -konfiguration. |
| 4 |
Konfigurera röstklassens stun-användning 100 för att aktivera ICE på Webex Calling-trunken. (Det här steget gäller inte för Webex för myndigheter) Här är en förklaring av konfigurationens fält: stun användning is liteAnvänds för att aktivera ICE-Lite för alla samtalskollegor mot Webex Calling för att tillåta medieoptimering när det är möjligt. Mer information finns i stunnanvändning av röstklas s och stunnanvändning ice lite. Kommandot Stun-användning av brandväggstraversal krävs endast vid distribution av din lokala gateway bakom NAT. Du behöver stjäla användningen av ICE-lite för samtalsflöden med hjälp av mediasökvägsoptimering. För att tillhandahålla medieoptimering för en SIP till TDM-gateway konfigurerar du en uppringningskollega med ICE-Lite aktiverat på IP-IP-delen. Kontakta kontot eller TAC-teamen för ytterligare teknisk information. |
| 5 |
Konfigurera mediekrypteringspolicyn för Webex-trafik. (Det här steget gäller inte för Webex för myndigheter) Här är en förklaring av konfigurationens fält: röstklass srtp-crypto 100Anger SHA1_80 som det enda SRTP-chiffersviten CUBE-erbjudandet i SDP som erbjuder och svarar meddelanden. Webex Calling har endast stöd för SHA1_80. Mer information finns i röstklass srtp-crypto. |
| 6 |
Konfigurera FIPS-kompatibla GCM-chiffer (det här steget gäller endast för Webex for Government). Här är en förklaring av konfigurationens fält: röstklass srtp-crypto 100Anger GCM som krypteringssviten som CUBE erbjuder. Det är obligatoriskt att konfigurera GCM-chiffer för lokal gateway för Webex for Government. |
| 7 |
Konfigurera ett mönster för att unikt identifiera samtal till en lokal gateway-trunk baserat på dess destinations-FQDN eller SRV: Här är en förklaring av konfigurationens fält: röstklassens uri 100 sipDefinierar ett mönster för att matcha en inkommande SIP-inbjudan till en inkommande trunk-peer. När du anger det här mönstret använder du LGW FQDN eller SRV som konfigurerats i Control Hub när du skapar en trunk. |
| 8 |
Konfigurera profiler för SIP-meddelandehantering. Om din gateway har konfigurerats med en offentlig IP-adress konfigurerar du en profil enligt följande eller går till nästa steg om du använder NAT. I det här exemplet är cube1.lgw.com den FQDN som konfigurerats för den lokala gatewayen och ”198.51.100.1” är den offentliga IP-adressen för det lokala gatewaygränssnittet mot Webex Calling: Här är en förklaring av konfigurationens fält: reglerna 10 och 20För att Webex ska kunna autentisera meddelanden från din lokala gateway måste rubriken ”Kontakt” i SIP-begäran och svarsmeddelanden innehålla det värde som tillhandahålls för trunken i Control Hub. Detta kommer antingen att vara FQDN för en enskild värd eller det SRV-domännamn som används för ett kluster av enheter. Hoppa över nästa steg om du har konfigurerat din lokala gateway med offentliga IP-adresser. |
| 9 |
Om din gateway är konfigurerad med en privat IP-adress bakom statisk NAT konfigurerar du inkommande och utgående SIP-profiler enligt följande. I det här exemplet är cube1.lgw.com det FQDN som konfigurerats för den lokala gatewayen, ”10.80.13.12” är gränssnittets IP-adress mot Webex Calling och ”192.65.79.20” är NAT:s offentliga IP-adress. SIP-profiler för utgående meddelanden till Webex Calling
Här är en förklaring av konfigurationens fält: reglerna 10 och 20För att Webex ska kunna autentisera meddelanden från din lokala gateway måste rubriken ”Kontakt” i SIP-begäran och svarsmeddelanden innehålla det värde som tillhandahålls för trunken i Control Hub. Detta kommer antingen att vara FQDN för en enskild värd eller det SRV-domännamn som används för ett kluster av enheter. reglerna 30 till 81Konvertera privata adressreferenser till webbplatsens externa offentliga adress så att Webex kan tolka och dirigera efterföljande meddelanden korrekt. SIP-profil för inkommande meddelanden från Webex CallingHär är en förklaring av konfigurationens fält: reglerna 10 till 80Konvertera allmänna adressreferenser till den konfigurerade privata adressen, så att meddelanden från Webex kan behandlas korrekt av CUBE. Mer information finns i SIP-profiler för röstklass. |
| 10 |
Konfigurera en keepalive för SIP-alternativ med rubrikändringsprofil. Här är en förklaring av konfigurationens fält: röstklass sip-options-keepalive 100Konfigurerar en keepalive-profil och går till konfigurationsläge för röstklass. Du kan konfigurera tiden (i sekunder) då en SIP Out of Dialog Options Ping skickas till uppringningsmålet när heartbeat-anslutningen till slutpunkten har status UPP eller Ner. Den här keepalive-profilen utlöses från den samtalskollega som konfigurerats mot Webex. För att säkerställa att kontaktrubrikerna innehåller SBC:s fullständiga domännamn används SIP-profil 115. Reglerna 30, 40 och 50 krävs endast när SBC är konfigurerad bakom statisk NAT. I det här exemplet är cube1.lgw.com det FQDN som valts för den lokala gatewayen och om statisk NAT används är ”10.80.13.12” IP-adressen för SBC-gränssnittet till Webex Calling och ”192.65.79.20” är NAT:s offentliga IP-adress. |
| 11 |
Konfigurera Webex Calling-trunk: |
Efter att ha byggt en trunk mot Webex Calling ovan kan du använda följande konfiguration för att skapa en icke-krypterad trunk mot en SIP-baserad PSTN-leverantör:
Om din tjänsteleverantör erbjuder en säker PSTN-trunk kan du följa en liknande konfiguration som beskrivs ovan för Webex Calling-trunken. Samtalsomkoppling mellan säker och säker stöds av CUBE.
Om du använder en TDM/ISDN PSTN-trunk går du till nästa avsnitt Konfigurera lokal gateway med TDM PSTN-trunk.
Mer information om hur du konfigurerar TDM-gränssnitt för PSTN-samtalsgrenar på Cisco TDM-SIP-gateways finns i Konfigurera ISDN PRI.
| 1 |
Konfigurera följande URI för röstklass för att identifiera inkommande samtal från PSTN-trunken: Här är en förklaring av konfigurationens fält: röstklass uri 200 sipDefinierar ett mönster för att matcha en inkommande SIP-inbjudan till en inkommande trunk-peer. När du anger det här mönstret använder du IP-adressen till din IP PSTN-gateway. Mer information finns i URI för röstklass. |
| 2 |
Konfigurera följande IP PSTN-samtalskollega: Här är en förklaring av konfigurationens fält: Definierar en VoIP-samtalskollega med en tagg på 200 och ger en meningsfull beskrivning för enkel hantering och felsökning. Mer information finns i samtalskollega. destination-mönster DÅLIGT. DåligEtt dumt destinationsmönster krävs när utgående samtal dirigeras med hjälp av en inkommande samtalskollega-grupp. Mer information finns i destinationsmönster (gränssnitt). sessionsprotokoll sipv2Anger att samtalskollega 20 0 hanterar SIP-samtalsgrenar. Mer information finns i sessionsprotokoll (dial peer). mötesmål för ipv4:192.168.80.13Indikerar mål-IPv4-adressen som ska skicka samtalsbenen. Mötets mål är ITSP:s IP-adress. Mer information finns i sessionsmål (VoIP-samtalskollega). inkommande URI via 200Definierar ett matchningskriterium för VIA-sidhuvudet med IP-PSTN-adress. Matchar alla inkommande IP PSTN-samtalsgrenar på den lokala gatewayen med samtalskollega 200. Mer information finns i inkommande URL. GigabitEthernet-gränssnitt för bindningskontroll0/0/0Konfigurerar källgränssnittet och tillhörande IP-adress för meddelanden som skickas till PSTN. Mer information finns i bindning. bind GigabitEthernet-gränssnitt för mediekälla0/0/0Konfigurerar källgränssnittet och tillhörande IP-adress för media som skickas till PSTN. Mer information finns i bindning. kodek för röstklass 100Konfigurerar samtalskollegan att använda den vanliga kodekfilterlistan 100. Mer information finns i codec för röstklass. dtmf-relay rtp-nteDefinierar RTP-NTE (RFC2833) som DTMF-funktionen som förväntas på samtalsbenen. Mer information finns i DTMF-reläet (röst över IP). ingen vadInaktiverar identifiering av röstaktivitet. Mer information finns i vad (ring peer). |
| 3 |
Om du konfigurerar din lokala gateway för att endast dirigera samtal mellan Webex Calling och PSTN lägger du till följande konfiguration för samtalsomkoppling. Om du konfigurerar din lokala gateway med en Unified Communications Manager-plattform går du till nästa avsnitt. |
När du har byggt en trunk mot Webex Calling kan du använda följande konfiguration för att skapa en TDM-trunk för din PSTN-tjänst med omkoppling med loop-back-samtal för att tillåta medieoptimering på Webex-samtalsdelen.
| 1 |
I loop-back-konfigurationen för samtalskollega används samtalskollega-grupper och samtalsomkopplingstaggar för att säkerställa att samtal passerar korrekt mellan Webex och PSTN, utan att skapa samtalsomkopplingsslingor. Konfigurera följande översättningsregler som kommer att användas för att lägga till och ta bort samtalsomkopplingstaggarna: Här är en förklaring av konfigurationens fält: röstöversättningsregelAnvänder reguljära uttryck som definieras i regler för att lägga till eller ta bort samtalsomkopplingstaggar. Överfallande siffror (”A”) används för att öka tydligheten vid felsökning. I den här konfigurationen används taggen som läggs till av översättningsprofil 100 för att dirigera samtal från Webex Calling till PSTN via uppringningskollegor för loopback. På samma sätt används taggen som lagts till av översättningsprofil 200 för att dirigera samtal från PSTN till Webex Calling. Översättningsprofilerna 11 och 12 tar bort dessa taggar innan samtal levereras till Webex- respektive PSTN-trunkar. I det här exemplet antas att uppringda nummer från Webex Calling presenteras i +E.164-format. Regel 100 tar bort det inledande + för att behålla ett giltigt uppringt nummer. I regel 12 läggs en nationell eller internationell routningssiffra till när taggen tas bort. Använd siffror som passar din lokala nationella ISDN-nummerplan. Om Webex Calling visar nummer i nationellt format justerar du reglerna 100 och 12 för att helt enkelt lägga till respektive ta bort routningstaggen. Mer information finns i röstöversättningsprofi l och röstöversättningsregel. |
| 2 |
Konfigurera portar för TDM-röstgränssnitt efter behov av trunktyp och protokoll som används. Mer information finns i Konfigurera ISDN PRI. Den grundläggande konfigurationen av ett ISDN-gränssnitt med primär hastighet som är installerat i NIM-slot 2 på en enhet kan till exempel omfatta följande: |
| 3 |
Konfigurera följande TDM PSTN-samtalskollega: Här är en förklaring av konfigurationens fält: Definierar en VoIP-samtalskollega med en tagg på 200 och ger en meningsfull beskrivning för enkel hantering och felsökning. Mer information finns i samtalskollega. destination-mönster DÅLIGT. DåligEtt dumt destinationsmönster krävs när utgående samtal dirigeras med hjälp av en inkommande samtalskollega-grupp. Mer information finns i destinationsmönster (gränssnitt). översättningsprofil inkommande 200Tilldelar översättningsprofilen som lägger till en samtalsroutningstagg till det inkommande uppringda numret. direkt-inåt-samtalDirigerar samtalet utan att ange en sekundär kopplingston. Mer information finns i direktinringning. port 0/2/0:15Den fysiska röstport som är associerad med denna samtalskollega. |
| 4 |
Om du vill aktivera medieoptimering av IP-sökvägar för lokala gateways med TDM-IP-samtalsflöden kan du ändra samtalsomkoppling genom att införa en uppsättning interna loop-back-samtalskollegor mellan Webex Calling och PSTN-trunkar. Konfigurera följande uppringningskollegor med loop-back. I det här fallet dirigeras alla inkommande samtal inledningsvis till samtalskollega 10 och därifrån till antingen samtalskollega 11 eller 12 baserat på tillämpad routningstagg. När routningstaggen har tagits bort dirigeras samtal till den utgående trunken med hjälp av samtalskollega-grupper. Här är en förklaring av konfigurationens fält: Definierar en VoIP-samtalskollega och ger en meningsfull beskrivning för enkel hantering och felsökning. Mer information finns i samtalskollega. översättningsprofil inkommande 11Tillämpar den översättningsprofil som definierats tidigare för att ta bort samtalsroutningstaggen innan den skickas till utgående trunk. destination-mönster DÅLIGT. DåligEtt dumt destinationsmönster krävs när utgående samtal dirigeras med hjälp av en inkommande samtalskollega-grupp. Mer information finns i destinationsmönster (gränssnitt). sessionsprotokoll sipv2Anger att denna samtalskollega hanterar SIP-samtalsgrenar. Mer information finns i sessionsprotokoll (dial peer). sessionsmål 192.168.80.14Anger den lokala routergränssnittadressen som samtalsmål för loop-back. Mer information finns i sessionsmål (VoIP-samtalskollega). GigabitEthernet-gränssnitt för bindningskontroll0/0/0Konfigurerar källgränssnittet och tillhörande IP-adress för meddelanden som skickas via loop-back. Mer information finns i bindning. bind GigabitEthernet-gränssnitt för mediekälla0/0/0Konfigurerar källgränssnittet och tillhörande IP-adress för media som skickas via loop-back. Mer information finns i bindning. dtmf-relay rtp-nteDefinierar RTP-NTE (RFC2833) som DTMF-funktionen som förväntas på samtalsbenen. Mer information finns i DTMF-reläet (röst över IP). g711alaw-kodek Tvingar alla PSTN-samtal att använda G.711. Välj a-law eller u-law för att matcha den uppringningsmetod som används av din ISDN-tjänst. ingen vadInaktiverar identifiering av röstaktivitet. Mer information finns i vad (ring peer). |
| 5 |
Lägg till följande konfiguration för samtalsomkoppling: Detta avslutar din lokala gateway-konfiguration. Spara konfigurationen och läs in plattformen igen om det är första gången CUBE-funktioner har konfigurerats.
|
PSTN-Webex Calling-konfigurationen i föregående avsnitt kan ändras för att inkludera ytterligare trunkar till ett Cisco Unified Communications Manager-kluster (UCM). I det här fallet dirigeras alla samtal via Unified CM. Samtal från UCM på port 5060 dirigeras till PSTN och samtal från port 5065 dirigeras till Webex Calling. Följande inkrementella konfigurationer kan läggas till för att inkludera det här samtalsscenariot.
| 1 |
Konfigurera följande URI:er för röstklass: |
| 2 |
Konfigurera följande DNS-poster för att ange SRV-dirigering till Unified CM-värdar: IOS XE använder dessa poster för att lokalt fastställa mål för UCM-värdar och portar. Med den här konfigurationen behöver du inte konfigurera poster i ditt DNS-system. Om du föredrar att använda din DNS krävs inte dessa lokala konfigurationer. Här är en förklaring av konfigurationens fält: Följande kommando skapar en DNS SRV-resurspost. Skapa en post för varje UCM-värd och trunk: ip-värd _sip._udp.pstntocucm.io srv 2 1 5060 ucmsub5.mydomain.com _sip._udp.pstntocucm.io: Registernamn för SRV-resurs 2: Prioritet för SRV-resursposter 1: SRV-resursens rekordvikt 5060: Portnumret som ska användas för målvärden i den här resursposten ucmsub5.mydomain.com: Resursposten målvärd För att lösa resursposternas målvärdnamn skapar du lokala DNS A-poster. Till exempel: ip-värd ucmsub5.mydomain.com 192.168.80.65 ip-värd: Skapar en post i den lokala IOS XE-databasen. ucmsub5.mydomain.com: A-inspelningens värdnamn. 192.168.80.65: Värdens IP-adress. Skapa SRV-resursposterna och A-posterna för att återspegla din UCM-miljö och önskad distributionsstrategi för samtal. |
| 3 |
Konfigurera följande samtalskollegor: |
| 4 |
Lägg till samtalsomkoppling med följande konfigurationer: |
Diagnostiska signaturer (DS) upptäcker proaktivt vanligt förekommande problem i Cisco IOS XE-baserad lokal gateway och genererar e-post, syslog eller terminalmeddelande om händelsen. Du kan också installera DS för att automatisera diagnostikdatainsamling och överföra inhämtad data till Cisco TAC-fallet för att påskynda upplösningstiden.
Diagnostiska signaturer (DS) är XML-filer som innehåller information om problem med att utlösa händelser och åtgärder för att informera, felsöka och åtgärda problemet. Använd syslog-meddelanden, SNMP-händelser och genom regelbundna övervakningar av specifika visa kommando-utdata för att definiera logiken för problemdetektering. Åtgärdstyperna inkluderar:
-
Samlar visa kommandoutdata
-
Skapa en sammanslagen loggfil
-
Överföra filen till en nätverksplats som tillhandahålls av användaren, t.ex. HTTPS, SCP, FTP-server
TAC-tekniker skapar DS-filer och signerar dem digitalt för integritetsskydd. Varje DS-fil har det unika numeriska ID som systemet tilldelat. Diagnostic Signatures Lookup Tool (DSLT) är en enda källa för att hitta tillämpliga signaturer för övervakning och felsökning av olika problem.
Innan du börjar:
-
Redigera inte DS-filen som du hämtar från DSLT. De filer som du ändrar felinstallationen på grund av fel i integritetskontroll.
-
En SMTP-server (Simple Mail Transfer Protocol) som du kräver att den lokala gatewayen skickar ut e-postaviseringar.
-
Se till att den lokala gatewayen kör IOS XE 17.6.1 eller senare om du vill använda den säkra SMTP-servern för e-postaviseringar.
Förutsättningar
Lokal gateway som kör IOS XE 17.6.1 eller senare
-
Diagnostic Signatures är aktiverade som standard.
-
Konfigurera den säkra e-postservern som du använder för att skicka proaktiv avisering om enheten kör IOS XE 17.6.1 eller senare.
konfigurera terminalen call-home e-postserver :@ prioritet 1 säker tls end -
Konfigurera miljövariabeln ds_email med administratörens e-postadress för att meddela dig.
konfigurera terminal call-home diagnostic-signature LocalGateway(cfg-call-home-diag-sign)miljö ds_email slut
Installera diagnostiska signaturer för proaktiv övervakning
Övervakning av hög CPU-användning
Denna DS spårar 5 sekunders CPU-användning med SNMP OID 1.3.6.1.4.1.9.2.1.56. När användningen når 75 % eller mer inaktiverar den alla felsökningar och avinstallerar alla diagnostiksignaturer som du installerar i den lokala gatewayen. Använd stegen nedan för att installera signaturen.
-
Se till att du har aktiverat SNMP med kommandot visa snmp. Om SNMP inte är aktiverat konfigurerar du kommandot snmp-serverhanterare .
visa snmp %SNMP-agent inte aktiverad konfiguration t snmp-serverhanterare avsluta visa snmp-chassi: ABCDEFGHIGK 149655 SNMP-paket inmatning 0 fel i SNMP-version 1 Okänt gemenskapsnamn 0 Olaglig åtgärd för gemenskapsnamn levererad 0 Kodningsfel 37763 Antal begärda variabler 2 Antal ändrade variabler 34560 Get-request-PDU 138 Get-next-PDU 2 PDU:er för uppsättning begäran 0 Paketdroppar i inmatningskö (maximal köstorlek 1000) 158277 SNMP-paket utgång 0 För stora fel (Max paketstorlek 1500) 20 Inga sådana namnfel 0 Fel med dåliga värden 0 Allmänna fel 7998 Svar PDU:er 10280 Fällor PDU:er Paket för närvarande i SNMP-processinmatningskö: 0 SNMP global fälla: aktiverad Hämta DS 64224 med följande alternativ i den nedrullningsbara listan i Diagnostic Signatures Lookup Tool:
kopiera ftp://användarnamn:password@/DS_64224.xml bootflash:Fältnamn
Fältvärde
Plattform
Cisco 4300, 4400 ISR-serien eller Catalyst 8000V Edge-programvara
Produkt
CUBE Enterprise i Webex Calling-lösningen
Problemomfång
Prestanda
Problemtyp
Hög processoranvändning med e-postavisering
-
Kopiera DS XML-filen till den lokala gateway-flashen.
kopiera ftp://användarnamn:password@/DS_64224.xml bootflash:Följande exempel visar hur du kopierar filen från en FTP-server till en lokal gateway.
kopiera ftp://användare:pwd@192.0.2.12/DS_64224.xml bootflash: Öppnar ftp://*:*@ 192.0.2.12/DS_64224.xml ...! [OK - 3571/4096 byte] 3571 byte kopierat på 0,064 sek (55797 byte/sek) -
Installera DS XML-filen i den lokala gatewayen.
call-home diagnostic-signature load DS_64224.xml inläsningsfil DS_64224.xml lyckades -
Använd kommandot visa diagnostisk signatur för uppringning för att verifiera att signaturen har installerats. Statuskolumnen måste ha ett "registrerat" värde.
visa call-home diagnostic-signature Aktuella inställningar för diagnostic-signatur: Diagnostisksignatur: aktiverad profil: CiscoTAC-1 (status: AKTIV) Hämta URL(er): https://tools.cisco.com/its/service/oddce/services/DDCEService Miljövariabel: ds_email: username@gmail.comHämta DS:er:
DS-ID
DS-namn
Revidering
Status
Senaste uppdatering (GMT+00:00)
64224
DS_LGW_CPU_MON75
0.0.10
Registrerad
2020-11-07 22:05:33
När denna signatur utlöses avinstalleras alla DS:er som körs, inklusive signaturen i fråga. Installera om DS 64224 vid behov för att fortsätta övervaka hög CPU-användning på den lokala gatewayen.
Övervakning av onormala samtal kopplas från
Denna DS använder SNMP-omröstningar var 10:e minut för att upptäcka onormal samtalsfrånkoppling med SIP-fel 403, 488 och 503. Om felräkningen är större än eller lika med 5 från den senaste omröstningen genereras en syslog- och e-postavisering. Använd stegen nedan för att installera signaturen.
-
Se till att SNMP är aktiverat med kommandot visa snmp. Om SNMP inte är aktiverat konfigurerar du kommandot snmp-serverhanterare .
visa snmp %SNMP-agent inte aktiverad konfiguration t snmp-serverhanterare avsluta visa snmp-chassi: ABCDEFGHIGK 149655 SNMP-paket inmatning 0 fel i SNMP-version 1 Okänt gemenskapsnamn 0 Olaglig åtgärd för gemenskapsnamn levererad 0 Kodningsfel 37763 Antal begärda variabler 2 Antal ändrade variabler 34560 Get-request-PDU 138 Get-next-PDU 2 PDU:er för uppsättning begäran 0 Paketdroppar i inmatningskö (maximal köstorlek 1000) 158277 SNMP-paket utgång 0 För stora fel (Max paketstorlek 1500) 20 Inga sådana namnfel 0 Fel med dåliga värden 0 Allmänna fel 7998 Svar PDU:er 10280 Fällor PDU:er Paket för närvarande i SNMP-processinmatningskö: 0 SNMP global fälla: aktiverad -
Hämta DS 65221 med följande alternativ i Diagnostic Signatures Lookup Tool:
Fältnamn
Fältvärde
Plattform
Cisco 4300, 4400 ISR-serien eller Catalyst 8000V Edge-programvara
Produkt
CUBE Enterprise i Webex Calling-lösning
Problemomfång
Prestanda
Problemtyp
Upptäckt av SIP-onormal samtalsavkoppling med e-post- och syslog-avisering.
-
Kopiera DS XML-filen till den lokala gatewayen.
kopiera ftp://användarnamn:password@/DS_65221.xml bootflash: -
Installera DS XML-filen i den lokala gatewayen.
call-home diagnostic-signature load DS_65221.xml inläsningsfil DS_65221.xml lyckades -
Använd kommandot show call-home diagnostic-signature för att kontrollera att signaturen har installerats. Statuskolumnen måste ha ett ”registrerat” värde.
Installera diagnostiska signaturer för att felsöka ett problem
Du kan även använda diagnostiska signaturer (DS) för att lösa problem snabbt. Cisco TAC-tekniker har skrivit flera signaturer som möjliggör de nödvändiga felsökningarna som krävs för att felsöka ett givet problem, upptäcka problemförekomsten, samla in rätt uppsättning diagnostiska data och överför data automatiskt till Cisco TAC-fallet. Detta eliminerar behovet av att manuellt kontrollera problemförekomsten och gör felsökning av periodiska och tillfälliga problem mycket enklare.
Du kan använda sökverktyget för diagnostiksignaturer för att hitta tillämpliga signaturer och installera dem själv, eller så kan du installera signaturen som rekommenderas av TAC-teknikern som en del av supportengagemanget.
Här följer ett exempel på hur du hittar och installerar en DS för att identifiera förekomst för ”%VOICE_IEC-3-GW: CCAPI: Internt fel (tröskelvärde för samtalstopp): IEC=1.1.181.1.29.0" syslog och automatisera diagnostikdatainsamling genom att följa följande steg:
Konfigurera en annan DS-miljövariabel ds_fsurl_prefix som sökvägen till Cisco TAC-filservern (cxd.cisco.com) för att ladda upp diagnostikdata. Användarnamnet i filsökvägen är ärendenumret och lösenordet är filuppladdningstoken som kan hämtas från Supporthanteraren som visas nedan. Filuppladdningstoken kan genereras i avsnittet Bilagor i Supporthanteraren, efter behov.
konfigurera terminal call-home diagnostic-signature LocalGateway(cfg-call-home-diag-sign)miljö ds_fsurl_prefix "scp://:@cxd.cisco.com" slutetExempel:
call-home diagnostic-signature environment ds_fsurl_prefix " miljö ds_fsurl_prefix "scp://612345678:abcdefghijklmnop@cxd.cisco.com"-
Se till att SNMP är aktiverat med kommandot visa snmp. Om SNMP inte är aktiverat konfigurerar du kommandot snmp-serverhanterare .
visa snmp %SNMP-agenten ej aktiverad konfiguration t snmp-serverhanterarens ände -
Vi rekommenderar att du installerar DS 64224 för hög CPU-övervakning som en proaktiv åtgärd för att inaktivera alla felsöknings- och diagnostiksignaturer under tiden som CPU-användningen är hög. Hämta DS 64224 med följande alternativ i Diagnostic Signatures Lookup Tool:
Fältnamn
Fältvärde
Plattform
Cisco 4300, 4400 ISR-serien eller Catalyst 8000V Edge-programvara
Produkt
CUBE Enterprise i Webex Calling-lösning
Problemomfång
Prestanda
Problemtyp
Hög CPU-användning med e-postavisering.
-
Hämta DS 65095 med följande alternativ i Diagnostic Signatures Lookup Tool:
Fältnamn
Fältvärde
Plattform
Cisco 4300, 4400 ISR-serien eller Catalyst 8000V Edge-programvara
Produkt
CUBE Enterprise i Webex Calling-lösning
Problemomfång
Syslogs
Problemtyp
Syslog - %VOICE_IEC-3-GW: CCAPI: Internt fel (tröskelvärde för samtalstopp): IEC=1.1.181.1.29.0
-
Kopiera DS XML-filerna till den lokala gatewayen.
kopiera ftp://användarnamn:lösenord@/DS_64224.xml bootflash: kopiera ftp://användarnamn:password@/DS_65095.xml bootflash: -
Installera hög CPU-övervakning DS 64224 och sedan XML-filen DS 65095 i den lokala gatewayen.
call-home diagnostic-signature load DS_64224.xml inläsningsfil DS_64224.xml lyckades call-home diagnostic-signature load DS_65095.xml inläsningsfil DS_65095.xml lyckades -
Kontrollera att signaturen har installerats med hjälp av diagnostiksignaturen show call-home. Statuskolumnen måste ha ett ”registrerat” värde.
visa call-home diagnostic-signature Aktuella inställningar för diagnostic-signatur: Diagnostisksignatur: aktiverad profil: CiscoTAC-1 (status: AKTIV) Hämta URL(er): https://tools.cisco.com/its/service/oddce/services/DDCEService Miljövariabel: ds_email: username@gmail.com ds_fsurl_prefix: scp://612345678:abcdefghijklmnop@cxd.cisco.comHämtade DS:er:
DS-ID
DS-namn
Revidering
Status
Senaste uppdatering (GMT+00:00)
64224
00:07:45
DS_LGW_CPU_MON75
0.0.10
Registrerad
2020-11-08:00:07:45
65095
00:12:53
DSLGW_IEC_C_all_spike_threshold
0.0.12
Registrerad
2020-11-08:00:12:53
Verifiera exekvering av diagnostiska signaturer
I följande kommando visar kolumnen "Status" i kommandot ändringar av diagnostisk-signatur för uppringning till "igång" medan den lokala gatewayen utför åtgärden som definieras i signaturen. Utdata för visa statistik för diagnostiksignatur för uppringning är det bästa sättet att kontrollera om en diagnostisk signatur upptäcker ett intressanta evenemang och utför åtgärden. Kolumnen "Utlöst/Max/Avinstall" anger antalet gånger som den givna signaturen har utlöst en händelse. Max antal gånger det definieras att upptäcka en händelse och om signaturen avinstallerar sig själv efter att ha upptäckt maximalt antal utlösta händelser.
visa call-home diagnostic-signature Aktuella inställningar för diagnostic-signatur: Diagnostisksignatur: aktiverad
profil: CiscoTAC-1 (status: AKTIV)
Hämta URL(er): https://tools.cisco.com/its/service/oddce/services/DDCEService Miljövariabel: ds_email: carunach@cisco.com ds_fsurl_prefix: scp://612345678:abcdefghijklmnop@cxd.cisco.com Hämtade DS:er:
|
DS-ID |
DS-namn |
Revidering |
Status |
Senaste uppdatering (GMT+00:00) |
|---|---|---|---|---|
| 64224 |
DS_LGW_CPU_MON75 |
0.0.10 |
Registrerad |
2020-11-08 00:07:45 |
|
65095 |
DS_LGW_IEC_Call_spike_threshold |
0.0.12 |
Körs |
2020-11-08 00:12:53 |
visa statistik för diagnostisk signatur för uppringning
|
DS-ID |
DS-namn |
Utlöst/max/avinstallation |
Genomsnittlig körtid (sekunder) |
Maximal körtid (sekunder) |
|---|---|---|---|---|
| 64224 |
DS_LGW_CPU_MON75 |
0/0/N |
0.000 |
0.000 |
|
65095 |
DS_LGW_IEC_Call_spike_threshold |
1/20/Y |
23.053 |
23.053 |
Den e-postbekräftelse som skickas under exekvering av diagnostisk signatur innehåller viktig information som problemtyp, enhetsinformation, programvaruversion, konfiguration som körs och visa kommandoutdata som är relevanta för att felsöka det angivna problemet.
Avinstallera diagnostiksignaturer
Användning av diagnostiska signaturer i felsökningssyfte definieras vanligtvis för att avinstalleras efter identifiering av vissa problemhändelser. Om du vill avinstallera en signatur manuellt hämtar du DS-ID från utdata för visa diagnostisk-signatur för call-home och kör följande kommando:
diagnostiksignatur avinstallation av call-home Exempel:
diagnostik för call-home-signatur avinstallera 64224 Nya signaturer läggs till regelbundet i verktyget för sökning av diagnostiksignaturer, baserat på problem som observeras i distributioner. TAC har för närvarande inte stöd för begäranden om att skapa nya anpassade signaturer.
Implementera hög CUBE-tillgänglighet som lokal gateway
Grunderna
Förutsättningar
Innan du distribuerar CUBE HA som en lokal gateway för Webex Calling ska du se till att du verkligen förstår följande koncept:
-
2-lagers enhet-till-enhetsredundans med CUBE Enterprise för tillståndskänsligt bevarande av samtal
Konfigurationsriktlinjerna i den här artikeln utgår från en dedikerad lokal gatewayplattform utan någon befintlig röstkonfiguration. Om en befintlig CUBE-företagsdistribution ändras för att även använda den lokala gatewayfunktionen för Cisco Webex Calling ska du vara uppmärksam på konfigurationen som tillämpas för att säkerställa att befintliga samtalsflöden och funktioner inte avbryts och se till att du följer CUBE HA-designkraven.
Maskinvaru- och programvarukomponenter
CUBE HA som lokal gateway kräver IOS-XE version 16.12.2 eller senare och en plattform där både CUBE HA- och lokala gatewayfunktioner stöds.
Kommandon och loggar i den här artikeln baseras på minst programvaruversion Cisco IOS-XE 16.12.2 implementerad på en vCUBE (CSR1000v).
Referensmaterial
Här är några detaljerade konfigurationsguider för CUBE HA för olika plattformar:
-
ISR 4K-serien – https://www.cisco.com/c/en/us/td/docs/ios-xml/ios/voice/cube/configuration/cube-book/voi-cube-high-availability-ISR4K.html
-
CSR 1000v (vCUBE) – https://www.cisco.com/c/en/us/td/docs/ios-xml/ios/voice/cube/configuration/cube-book/voi-cube-high-availability-CSR1000v.html
-
Föredragen Cisco-arkitektur för Cisco Webex Calling – https://www.cisco.com/c/dam/en/us/td/docs/solutions/CVD/Collaboration/hybrid/AltDesigns/PA-WbxCall.pdf
Översikt över Webex Calling-lösning
Cisco Webex Calling är ett samarbetserbjudande som tillhandahåller ett molnbaserat alternativ med flera klienter till en lokal PBX-telefontjänst med flera PSTN-alternativ för kunder.
Distribution av lokal gateway (som representeras nedan) är i fokus för den här artikeln. Trunk för lokal gateway (platsbaserad PSTN) i Webex Calling gör det möjligt att ansluta till en PSTN-tjänst som ägs av kunden. Den ger också anslutning till en lokal IP PBX-distribution, till exempel Cisco Unified CM. All kommunikation till och från molnet är säker med TLS-transport för SIP och SRTP för media.
Figuren nedan visar en Webex Calling-distribution utan någon befintlig IP PBX och kan tillämpas på en distribution på enskild eller flera platser. Konfigurationen som beskrivs i den här artikeln baseras på den här distributionen.
2-lagers enhet-till-enhetsredundans
CUBE HA 2-lagers enhet-till-enhetsredundans använder infrastrukturprotokollet Redundansgrupp (RG) för att skapa ett par routrar som är aktiva/i vänteläge. Detta par delar samma virtuella IP-adress (VIP) över sina respektive gränssnitt och utbyter kontinuerligt statusmeddelanden. CUBE-sessionsinformation kontrolleras med ett par routrar, vilket gör att routern i vänteläge omedelbart kan ta över allt ansvar för CUBE-samtalsbearbetning om den aktiva routern går ur drift, vilket resulterar i ett tillståndskänsligt bevarande av signalering och media.
Kontrollen är begränsad till anslutna samtal med mediepaket. Samtal under överföring kontrolleras inte (till exempel i försöks- eller ringande tillstånd)
I den här artikeln hänvisar CUBE HA till CUBE High Availability (HA) 2-lagers enhet-till-enhetsredundans för tillståndskänsligt bevarande av samtal
Från och med IOS-XE 16.12.2 kan CUBE HA distribueras som en lokal gateway för Cisco Webex Calling-trunkdistributioner (platsbaserad PSTN) och vi kommer att diskutera designöverväganden och konfigurationer i den här artikeln. Denna figur visar en typisk CUBE HA-konfiguration som lokal gateway för en Cisco Webex Calling-trunkdistribution.
Infrakomponent för redundansgrupp
Infrakomponenten för redundansgrupp (RG) tillhandahåller infrastrukturstöd för enhet-till-enhetskommunikation mellan de två CUBE och förhandlar fram det slutliga stabila redundanstillståndet. Komponenten tillhandahåller även:
-
Ett HSRP-liknande protokoll som förhandlar fram det slutliga redundanstillståndet för varje router genom att utbyta keepalive- och hello-meddelanden mellan de två CUBE (via kontrollgränssnittet) – GigabitEthernet3 i figuren ovan.
-
En transportmekanism för kontroll av signalerings- och medietillstånd för varje samtal från den aktiva routern till routern i vänteläge (via datagränssnittet) – GigabitEthernet3 i figuren ovan.
-
Konfiguration och hantering av det virtuella IP-gränssnittet (VIP) för trafikgränssnitten (flera trafikgränssnitt kan konfigureras med samma RG-grupp) – GigabitEthernet 1 och 2 anses vara trafikgränssnitt.
Den här RG-komponenten måste konfigureras specifikt för att stödja röst B2B HA.
Hantering av virtuell IP-adress (VIP) för både signalering och media
B2B HA är beroende av VIP för att uppnå redundans. VIP och associerade fysiska gränssnitt för båda CUBE i CUBE HA-paret måste finnas på samma LAN-undernät. Konfiguration av VIP och bindningen av VIP-gränssnittet till ett visst röstprogram (SIP) är obligatorisk för stöd för röst B2B HA. Externa enheter, t.ex. Unified CM, SBC för Webex Calling-åtkomst, tjänsteleverantör eller proxy, använder VIP som destinations-IP-adress för samtal som passerar genom CUBE HA-routrar. Avseende Webex Calling agerar därmed CUBE HA-paren som en enda lokal gateway.
Information om samtalssignalering och RTP-session för etablerade samtal kontrolleras från den aktiva routern till routern i vänteläge. När den aktiva routern slutar fungera tar routern i vänteläge över och fortsätter vidarebefordra RTP-strömmen som tidigare dirigerades av den första routern.
Samtal som är i överföringstillstånd vid felöverlämningen kommer inte att bevaras efter växlingen. Till exempel samtal som inte har etablerats helt än eller som håller på att ändras med en överförings- eller parkeringsfunktion. Etablerade samtal kan kopplas från efter växlingen.
Följande krav gäller för användning av CUBE HA som lokal gateway för tillståndskänsliga felöverlämningar av samtal:
-
CUBE HA kan inte ha TDM eller analoga gränssnitt på samma plats
-
Gig1 och Gig2 kallas för trafikgränssnitt (SIP/RTP) och Gig3 är kontroll-/datagränssnitt för redundansgrupp (RG)
-
Högst 2 CUBE HA-par kan placeras i samma 2-lagersdomän, ett med grupp-ID 1 och det andra med grupp-ID 2. Om 2 HA-par konfigureras med samma grupp-ID måste kontroll-/datagränssnitt för RG tillhöra olika 2-lagersdomäner (vlan, separat växling)
-
Portkanalen har stöd för både kontroll-/datagränssnitt för RG och trafikgränssnitt
-
All signalering/media kommer från/till den virtuella IP-adressen
-
När en plattform laddas om i en CUBE-HA-relation startar den alltid om i Vänteläge
-
Lägre adress för alla gränssnitt (Gig1, Gig2, Gig3) ska vara på samma plattform
-
Identifieraren för redundansgränssnittet ska vara unik för en par-/gränssnittskombination på samma 2-lager
-
Konfigurationen för båda CUBE måste vara identisk, inklusive fysisk konfiguration, och måste köras på samma typ av plattform och IOS-XE-version
-
Loopback-gränssnitt kan inte användas som bindning eftersom de alltid är uppe
-
Vid flera trafikgränssnitt (SIP/RTP) (Gig1, Gig2) måste gränssnittsspårning konfigureras
-
CUBE-HA stöds inte via anslutning med korskopplad nätverkskabel för RG-kontrollänken/datalänken (Gig3)
-
Båda plattformarna måste vara identiska och anslutas via en fysisk växel över alla på liknande gränssnitt för att CUBE HA ska fungera, dvs. GE0/0/0 av CUBE-1 och CUBE-2 måste avslutas i samma växel osv.
-
WAN får inte avslutas direkt på CUBE-tillämpningarna och Data HA får inte finnas på någon sida
-
Både Aktiv och Standby måste vara i samma datacenter
-
Det är obligatoriskt att använda separat L3-gränssnitt för redundans (RG Control/-data, Gig3), dvs. gränssnitt som används för trafik får inte användas för HA-keepalives och kontrollpunkter
-
Vid felöverlämning uppdateras som standard den tidigare aktiva CUBE-applikationen, vilket innebär att signalering och media bevaras
Konfigurera redundans på båda CUBE
Du måste konfigurera 2-lagers enhet-till-enhetsredundans på båda CUBE-tillämpningarna som ska användas i ett HA-par för att få fram virtuella IP-adresser.
| 1 |
Konfigurera gränssnittsspårning på global nivå för att spåra gränssnittets status.
Spåra CLI används i RG för att spåra gränssnittstillståndet för rösttrafik, så att den aktiva dirigeringens roll tystas när trafikgränssnittet ligger nere. | ||
| 2 |
Konfigurera RG för användning med VoIP HA under underläget för programredundans.
Här förklaras de fält som används i den här konfigurationen:
| ||
| 3 |
Aktivera enhet-till-enhetsredundans för CUBE-programmet. Konfigurera RG från föregående steg under
redundansgrupp 1 – För att lägga till och ta bort det här kommandot krävs en ny inläsning för att den uppdaterade konfigurationen ska träda i kraft. Plattformarna läses in igen när hela konfigurationen har tillämpats. | ||
| 4 |
Konfigurera Gig1 och Gig2-gränssnitten tillsammans med deras respektive virtuella IP-adresser enligt nedan och tillämpa redundansgränssnittsidentifieraren (rii)
Här förklaras de fält som används i den här konfigurationen:
| ||
| 5 |
Spara konfigurationen av den första CUBE-tillämpningen och läs in den på nytt. Standby-plattformen är alltid sist att läsas in på nytt.
När VCUBE-1 startar upp helt, spara konfigurationen av VCUBE-2 och ladda om den.
| ||
| 6 |
Verifiera att enhet-till-enhetskonfigurationen fungerar som väntat. Relevant utdata markeras i fetstil. VCUBE-2 lästes in på nytt sist och enligt designöverväganden är standbyplattformen alltid den sista att läsas in på nytt. |
Konfigurera en lokal gateway på båda CUBE
I vår exempelkonfiguration använder vi följande segmentinformation från Control Hub för att bygga den lokala gatewaykonfigurationen på båda plattformarna, VCUBE-1 och VCUBE-2. Användarnamnet och lösenordet för den här inställningen är följande:
-
Användarnamn: Hussain1076LGU_
-
Lösenord: lOV12MEaZx
| 1 |
En konfigurationsnyckel måste skapas för lösenordet med kommandona som visas nedan innan den kan användas i autentiseringsuppgifterna eller delade hemligheter. Typ 6-lösenord krypteras med AES-chiffer och denna användardefinierade konfigurationsnyckel.
Här är den lokala gateway-konfigurationen som kommer att gälla för båda plattformarna baserat på de Control Hub-parametrar som visas ovan, Spara och ladda om. Autentiseringsuppgifter för SIP Digest från Control Hub markeras i fetstil.
För att visa utdata för visningskommandot har vi gjort en ny inläsning av VCUBE-2 följt av VCUBE-1, vilket gör VCUBE-1 till standby-CUBE och VCUBE-2 till aktiv CUBE |
| 2 |
När som helst kommer endast en plattform att upprätthålla en aktiv registrering som lokal gateway med Webex Calling-åtkomsten SBC. Ta en titt på utdata för följande visningskommandon. visa redundansprogramgrupp 1 visa status för sip-ua-registret
Från utdata ovan kan du se att VCUBE-2 är den aktiva LGW som upprätthåller registreringen med Webex Calling-åtkomst-SBC, medan utdata för ”visa sip-ua register status” är tom i VCUBE-1 |
| 3 |
Aktivera nu följande felsökningar på VCUBE-1
|
| 4 |
Simulera felöverlämning genom att utfärda följande kommando på den aktiva LGW, VCUBE-2 i det här fallet.
Växling från AKTIV till STANDBY för LGW sker även i följande scenario, förutom CLI som listas ovan
|
| 5 |
Kontrollera om VCUBE-1 har registrerats med Webex Calling-åtkomst SBC. VCUBE-2 skulle ha lästs in på nytt vid det här laget.
VCUBE-1 är nu aktiv LGW. |
| 6 |
Titta på relevant felsökningslogg på VCUBE-1 som skickar en SIP-registrering till Webex Calling VIA den virtuella IP-adressen och mottager en 200 OK.
|
Konfigurera Unified CM för Webex Calling
Konfigurera säkerhetsprofilen för SIP-trunk för trunk till lokal gateway
I fall där lokal gateway och PSTN-gateway finns på samma enhet måste Unified CM aktiveras för att skilja mellan två olika trafiktyper (samtal från Webex och från PSTN) som härstammar från samma enhet och tillämpa en differentierad tjänsteklass för de här samtalstyperna. Den differentierade samtalsbehandlingen uppnås genom att två trunkar tillhandahålls mellan Unified CM och den kombinerade enheten med lokal gateway och PSTN-gateway som kräver olika SIP-lyssningsportar för de två trunkarna.
|
Skapa en dedikerad säkerhetsprofil för SIP-trunk för lokal gateway-trunk med följande inställningar:
| ||||||||||
Konfigurera SIP-profilen för den lokala gateway-trunken
|
Skapa en dedikerad SIP-profil för den lokala gateway-trunken med följande inställningar:
| ||||||||||
Skapa ett sökutrymme för samtal för samtal från Webex
|
Skapa ett samtalssökutrymme för samtal från Webex med följande inställningar:
Den senaste partitionen onNetRemote används endast i en miljö med flera kluster där dirigeringsinformation utbyts mellan Unified CM-kluster med hjälp av Intercluster Lookup Service (ILS) eller Global Dialplan Replication (GDPR). | ||||||||||
Konfigurera en SIP-trunk till och från Webex
|
Skapa en SIP-trunk för samtal till och från Webex via lokal gateway med följande inställningar:
| ||||||||||||||||||||||||||
Konfigurera dirigeringsgrupp för Webex
|
Skapa en dirigeringsgrupp med följande inställningar:
| ||||||||
Konfigurera dirigeringslista för Webex
|
Skapa en dirigeringslista med följande inställningar:
| ||||||||||||||
Skapa en partition för Webex-destinationer
|
Skapa en partition för Webex-destination med följande inställningar:
| ||||||||
Nästa steg
Se till att lägga till den här partitionen i alla samtalssökutrymmen som ska ha åtkomst till Webex-destinationer. Du måste lägga till den här partitionen specifikt i det samtalssökutrymme som används som sökutrymme för inkommande samtal på PSTN-trunkar, så att samtal från PSTN till Webex kan dirigeras.
Konfigurera dirigeringsmönster för Webex-destinationer
|
Konfigurera dirigeringsmönster för varje DID-intervall på Webex med följande inställningar:
| ||||||||||||
Konfigurera förkortad normalisering för fjärruppringning för Webex
|
Om förkortad uppringning inom webbplatsen krävs för Webex ska du konfigurera normaliseringsmönster för uppringning för varje ESN-intervall på Webex med följande inställningar:
| ||||||||||||||||||
Konfigurera dina funktioner för Webex Calling
Skapa en sökgrupp
Hunt groups dirigerar inkommande samtal till en grupp av användare eller arbetsytor. Du kan till och med konfigurera ett mönster för att dirigera till en hel grupp.
Mer information om hur du ställer in en sökgrupp finns i Hunt Groups Cisco Webex Control Hub.
Skapa en samtalskö
Du kan konfigurera en samtalskö så att kunder vars samtal inte kan besvaras hör ett automatiskt svar, lugnande meddelanden och musik tills någon kan besvara samtalet.
Mer information om hur du ställer in och hanterar ett samtalskö finns i Hantera samtalsköer i Cisco Webex Control Hub.
Skapa en receptionistklient
Hjälp till att uppfylla kontorspersonalens behov. Du kan konfigurera användare som telefondeltagare så att de kan avskärma inkommande samtal till vissa personer inom din organisation.
Mer information om hur du konfigurerar och visar dina receptionistklienter finns i Receptionistklienter i Cisco Webex Control Hub.
Skapa och hantera autodeltagare
Du kan lägga till hälsningar, konfigurera menyer och dirigera samtal till en svarstjänst, en sökgrupp, en röstbrevlåda eller en riktig person. Skapa ett 24-timmars schema eller ange olika alternativ när ditt företag är öppet eller stängt.
För information om hur du skapar och hanterar autodeltagare, se Hantera autodeltagare i Cisco Webex Control Hub.
Konfigurera en personsökningsgrupp
Gruppsökning gör det möjligt för en användare att ringa ett enkelvägssamtal eller gruppsida till upp till 75 målanvändare och arbetsytor genom att ringa ett nummer eller en anknytning som tilldelats ett specifikt personsökningsgrupp.
För information om hur du konfigurerar och redigerar personsökningsgrupper, se Konfigurera en personsökningsgrupp i Cisco Webex Control Hub.
Konfigurera besvara samtal
Förbättra samarbetet och samarbetet genom att skapa en besvara samtal så att användarna kan svara på varandras samtal. När du lägger till användare i en samtalssvarsgrupp och en gruppmedlem är borta eller upptagen kan en annan medlem svara på samtalet.
Mer information om hur du konfigurerar en samtalssvarsgrupp finns i Besvara samtal i Cisco Webex Control Hub.
Konfigurera samtalsparkering
Med samtalsparkering kan en definierad grupp av användare parkera samtal mot andra tillgängliga medlemmar i en samtalsparkeringsgrupp. Parkerade samtal kan besvaras av andra gruppmedlemmar på deras telefon.
Det finns mer information om hur du konfigurerar samtalsparkering i Samtalsparkering i Cisco Webex Control Hub.
Aktivera inbrytning för användare
| 1 |
Från kundvyn i https://admin.webex.com går du till . |
| 2 |
Välj en användare och klicka på Samtal. |
| 3 |
Gå till avsnittet Behörigheter mellan användar e och välj sedan Bryt in. |
| 4 |
Aktivera växlingsknappen för att tillåta att andra användare lägger till sig själva i den här användarens pågående samtal. |
| 5 |
Markera Spela upp en ton när den här användaren bryts in i ett samta l om du vill spela upp en ton till andra när den här användaren bryts in i samtalet. Inställningen Spela upp en ton när den här användaren bryter in i ett samtal gäller inte för Customer Experience Basic och Essentials-funktioner för att bryta in-arbetsledare. Även om du aktiverar det här alternativet för en arbetsledare spelar systemet inte upp meddelandetonen för agenten när en arbetsledare bryter in i sitt samtalskösamtal. Om du vill spela upp en ton till en agent när en arbetsledare bryter in i samtalet kan du aktivera den via inställningarna ”Aviseringston för agenter”. Mer information finns i avsnittet Skapa en k ö i Webex Basi c eller Webex Customer Experience Essentials. |
| 6 |
Klicka på Spara. |
Aktivera sekretess för en användare
| 1 |
Logga in på Control Hub och gå till . |
| 2 |
Välj en användare och klicka på Samtal. |
| 3 |
Gå till området Behörigheter mellan användar e och välj sedan Sekretess. |
| 4 |
Välj lämpliga inställningar för autosvarssekretess för den här användaren.
|
| 5 |
Markera kryssrutan Aktivera sekretess. Du kan sedan välja att blockera alla genom att inte välja medlemmar i listrutan. Alternativt kan du välja de användare, arbetsytor och virtuella linjer som kan övervaka linjestatusen för den här användaren. Om du är platsadministratör visas endast användare, arbetsytor och virtuella linjer som tillhör dina tilldelade platser i den nedrullningsbara listan. Avmarkera kryssrutan Aktivera sekretes s så att alla kan övervaka linjestatusen. |
| 6 |
Markera kryssrutan Tillämpa sekretess för dirigerad samtalshämtning och inbrytnin g för att aktivera sekretess för dirigerad samtalshämtning och inbrytning.
|
| 7 |
Från Lägg till medlem efter namn väljer du användare, arbetsytor och virtuella linjer som kan övervaka telefonlinjestatusen och påkalla dirigerat samtal och inbrytning. |
| 8 |
Om du vill filtrera de medlemmar du väljer använder du filtret efter namn, nummer elle r ankfält. |
| 9 |
Klicka på Ta bort all a för att ta bort alla valda medlemmar. Om du vill ta bort en enskild medlem klickar du på Ta bort bredvid medlemmens namn. |
| 10 |
Klicka på Spara. |
Konfigurera övervakning
Maximalt antal övervakade linjer för en användare är 50. När du konfigurerar övervakningslistan ska du dock beakta antalet meddelanden som påverkar bandbredden mellan Webex Calling och ditt nätverk. Bestäm även det maximala antalet övervakade linjer med hjälp av antalet linjeknappar på användarens telefon.
| 1 |
Från kundvyn i https://admin.webex.com går du till Hantering och klickar sedan på Användare. |
| 2 |
Markera den användare som du vill ändra och klicka på Samtal. |
| 3 |
Gå till avsnittet Behörigheter mellan användar e och välj Övervakning. |
| 4 |
Välj bland följande alternativ:
Du kan inkludera en virtuell linje i listan Lägg till övervakad linj e för användarövervakning. |
| 5 |
Välj om du vill meddela den här användaren om parkerade samtal, sök efter personen eller samtalsparkeringsanknytningen som ska övervakas och klicka sedan på Spara. Listan med övervakade linjer i Control Hub motsvarar ordningen för övervakade linjer som visas på användarens enhet. Du kan när som helst ändra ordning på listan över övervakade linjer. Namnet som visas för den övervakade linjen är det namn som anges i fälten Inringar-ID för förnamn och efternamn för användaren, arbetsytan och den virtuella linjen. |
Aktivera varningston för samtalsbrygga för användare
Innan du börjar
| 1 |
Logga in på Control Hub och gå till . |
| 2 |
Välj en användare och klicka på fliken Samtal. |
| 3 |
Gå till behörigheter mellan användare och klicka på Varningston för samtalsöverföring. |
| 4 |
Aktivera Varningston för samtalsöverbryggning och klicka sedan på Spara. Den här funktionen är aktiverad som standard. Mer information om samtalsöverföring på en delad MPP-linje finns i Delade linjer på din multiplattformstelefon. Mer information om samtalsöverföring på en delad linje i Webex-appen finns i Delad linjevisning för Webex. |
Aktivera inaktivera för en användare
| 1 |
Från kundvyn i https://admin.webex.com går du till Hantering och väljer Användare. |
| 2 |
Välj en användare och klicka på fliken Samtal. |
| 3 |
Gå till avsnittet Behörigheter mellan användar e och välj Hotellin g och aktivera växlingsknappen. |
| 4 |
Ange namn eller nummer på hotellvärden i sökfältet Hotellplat s och välj den hotellvärd som du vill tilldela användaren. Endast en hotellvärd kan väljas. Om du väljer en annan hotellvärd tas den första bort. Om du är platsadministratör kan du endast tilldela hotellvärden som tillhör dina tilldelade platser. |
| 5 |
Om du vill begränsa den tid en användare kan associeras med hotellvärden väljer du antalet timmar som användaren kan använda hotellvärden i listrutan Limit Association Perio d. Användaren loggas ut automatiskt efter den valda tiden. Ett felmeddelande visas på skärmen om den gränsanslutningsperiod som anges för användaren överskrider gränsanslutningsperioden för den valda hotellvärden. Om hotellvärden till exempel har en begränsad associeringsperiod på 12 timmar och användarens begränsade associeringsperiod är 24 timmar, visas ett felmeddelande. I sådana fall måste du förlänga begränsningsperioden för hotellvärden om det krävs mer tid för användaren. |
| 6 |
Klicka på Spara. En användare kan också söka efter och hitta den hotellvärd som de vill använda i användarhubben. Mer information finns i Öppna din samtalsprofil var som helst. |
Implementeringstrender och användningsrapporter för Webex Calling
Visa samtalsrapporter
Du kan använda analyssidan i Control Hub för att få inblick i hur personer använder Webex Calling och Webex-appen (engagemang) samt deras upplevelse av samtalsmedia. För att komma åt Webex Calling-analyser loggar du in på Control Hub och går sedan till Analyser och väljer fliken Samtal .
| 1 |
För detaljerade rapporter om samtalshistorik loggar du in på Control Hub och går sedan till . |
| 2 |
Välj Detaljerad samtalshistorik. Det finns mer information om samtal med dedikerad instans i Analys av dedikerad instans. |
| 3 |
För att få åtkomst till mediekvalitetsdata loggar du in på Control Hub, går till Analyser och väljer sedan Samtal. Gå till Analystjänster för din Cloud Collaboration-portfölj för mer information.
|
Kör CSkan-verktyget
CScan är ett verktyg som kan användas för att testa din nätverksanslutning till Webex Calling.
|
Mer information finns i Använd CScan för att testa Webex Calling-nätverkskvaliteten. |
Implementera hög CUBE-tillgänglighet som lokal gateway
Grunderna
Förutsättningar
Innan du distribuerar CUBE HA som en lokal gateway för Webex Calling ska du se till att du verkligen förstår följande koncept:
-
2-lagers enhet-till-enhetsredundans med CUBE Enterprise för tillståndskänsligt bevarande av samtal
Konfigurationsriktlinjerna i den här artikeln utgår från en dedikerad lokal gatewayplattform utan någon befintlig röstkonfiguration. Om en befintlig CUBE-företagsdistribution ändras för att även använda den lokala gatewayfunktionen för Cisco Webex Calling ska du vara uppmärksam på konfigurationen som tillämpas för att säkerställa att befintliga samtalsflöden och funktioner inte avbryts och se till att du följer CUBE HA-designkraven.
Maskinvaru- och programvarukomponenter
CUBE HA som lokal gateway kräver IOS-XE version 16.12.2 eller senare och en plattform där både CUBE HA- och lokala gatewayfunktioner stöds.
Kommandon och loggar i den här artikeln baseras på minst programvaruversion Cisco IOS-XE 16.12.2 implementerad på en vCUBE (CSR1000v).
Referensmaterial
Här är några detaljerade konfigurationsguider för CUBE HA för olika plattformar:
-
ISR 4K-serien – https://www.cisco.com/c/en/us/td/docs/ios-xml/ios/voice/cube/configuration/cube-book/voi-cube-high-availability-ISR4K.html
-
CSR 1000v (vCUBE) – https://www.cisco.com/c/en/us/td/docs/ios-xml/ios/voice/cube/configuration/cube-book/voi-cube-high-availability-CSR1000v.html
-
Föredragen Cisco-arkitektur för Cisco Webex Calling – https://www.cisco.com/c/dam/en/us/td/docs/solutions/CVD/Collaboration/hybrid/AltDesigns/PA-WbxCall.pdf
Översikt över Webex Calling-lösning
Cisco Webex Calling är ett samarbetserbjudande som tillhandahåller ett molnbaserat alternativ med flera klienter till en lokal PBX-telefontjänst med flera PSTN-alternativ för kunder.
Distribution av lokal gateway (som representeras nedan) är i fokus för den här artikeln. Trunk för lokal gateway (platsbaserad PSTN) i Webex Calling gör det möjligt att ansluta till en PSTN-tjänst som ägs av kunden. Den ger också anslutning till en lokal IP PBX-distribution, till exempel Cisco Unified CM. All kommunikation till och från molnet är säker med TLS-transport för SIP och SRTP för media.
Figuren nedan visar en Webex Calling-distribution utan någon befintlig IP PBX och kan tillämpas på en distribution på enskild eller flera platser. Konfigurationen som beskrivs i den här artikeln baseras på den här distributionen.
2-lagers enhet-till-enhetsredundans
CUBE HA 2-lagers enhet-till-enhetsredundans använder infrastrukturprotokollet Redundansgrupp (RG) för att skapa ett par routrar som är aktiva/i vänteläge. Detta par delar samma virtuella IP-adress (VIP) över sina respektive gränssnitt och utbyter kontinuerligt statusmeddelanden. CUBE-sessionsinformation kontrolleras med ett par routrar, vilket gör att routern i vänteläge omedelbart kan ta över allt ansvar för CUBE-samtalsbearbetning om den aktiva routern går ur drift, vilket resulterar i ett tillståndskänsligt bevarande av signalering och media.
Kontrollen är begränsad till anslutna samtal med mediepaket. Samtal under överföring kontrolleras inte (till exempel i försöks- eller ringande tillstånd)
I den här artikeln hänvisar CUBE HA till CUBE High Availability (HA) 2-lagers enhet-till-enhetsredundans för tillståndskänsligt bevarande av samtal
Från och med IOS-XE 16.12.2 kan CUBE HA distribueras som en lokal gateway för Cisco Webex Calling-trunkdistributioner (platsbaserad PSTN) och vi kommer att diskutera designöverväganden och konfigurationer i den här artikeln. Denna figur visar en typisk CUBE HA-konfiguration som lokal gateway för en Cisco Webex Calling-trunkdistribution.
Infrakomponent för redundansgrupp
Infrakomponenten för redundansgrupp (RG) tillhandahåller infrastrukturstöd för enhet-till-enhetskommunikation mellan de två CUBE och förhandlar fram det slutliga stabila redundanstillståndet. Komponenten tillhandahåller även:
-
Ett HSRP-liknande protokoll som förhandlar fram det slutliga redundanstillståndet för varje router genom att utbyta keepalive- och hello-meddelanden mellan de två CUBE (via kontrollgränssnittet) – GigabitEthernet3 i figuren ovan.
-
En transportmekanism för kontroll av signalerings- och medietillstånd för varje samtal från den aktiva routern till routern i vänteläge (via datagränssnittet) – GigabitEthernet3 i figuren ovan.
-
Konfiguration och hantering av det virtuella IP-gränssnittet (VIP) för trafikgränssnitten (flera trafikgränssnitt kan konfigureras med samma RG-grupp) – GigabitEthernet 1 och 2 anses vara trafikgränssnitt.
Den här RG-komponenten måste konfigureras specifikt för att stödja röst B2B HA.
Hantering av virtuell IP-adress (VIP) för både signalering och media
B2B HA är beroende av VIP för att uppnå redundans. VIP och associerade fysiska gränssnitt för båda CUBE i CUBE HA-paret måste finnas på samma LAN-undernät. Konfiguration av VIP och bindningen av VIP-gränssnittet till ett visst röstprogram (SIP) är obligatorisk för stöd för röst B2B HA. Externa enheter, t.ex. Unified CM, SBC för Webex Calling-åtkomst, tjänsteleverantör eller proxy, använder VIP som destinations-IP-adress för samtal som passerar genom CUBE HA-routrar. Avseende Webex Calling agerar därmed CUBE HA-paren som en enda lokal gateway.
Information om samtalssignalering och RTP-session för etablerade samtal kontrolleras från den aktiva routern till routern i vänteläge. När den aktiva routern slutar fungera tar routern i vänteläge över och fortsätter vidarebefordra RTP-strömmen som tidigare dirigerades av den första routern.
Samtal som är i överföringstillstånd vid felöverlämningen kommer inte att bevaras efter växlingen. Till exempel samtal som inte har etablerats helt än eller som håller på att ändras med en överförings- eller parkeringsfunktion. Etablerade samtal kan kopplas från efter växlingen.
Följande krav gäller för användning av CUBE HA som lokal gateway för tillståndskänsliga felöverlämningar av samtal:
-
CUBE HA kan inte ha TDM eller analoga gränssnitt på samma plats
-
Gig1 och Gig2 kallas för trafikgränssnitt (SIP/RTP) och Gig3 är kontroll-/datagränssnitt för redundansgrupp (RG)
-
Högst 2 CUBE HA-par kan placeras i samma 2-lagersdomän, ett med grupp-ID 1 och det andra med grupp-ID 2. Om 2 HA-par konfigureras med samma grupp-ID måste kontroll-/datagränssnitt för RG tillhöra olika 2-lagersdomäner (vlan, separat växling)
-
Portkanalen har stöd för både kontroll-/datagränssnitt för RG och trafikgränssnitt
-
All signalering/media kommer från/till den virtuella IP-adressen
-
När en plattform laddas om i en CUBE-HA-relation startar den alltid om i Vänteläge
-
Lägre adress för alla gränssnitt (Gig1, Gig2, Gig3) ska vara på samma plattform
-
Identifieraren för redundansgränssnittet ska vara unik för en par-/gränssnittskombination på samma 2-lager
-
Konfigurationen för båda CUBE måste vara identisk, inklusive fysisk konfiguration, och måste köras på samma typ av plattform och IOS-XE-version
-
Loopback-gränssnitt kan inte användas som bindning eftersom de alltid är uppe
-
Vid flera trafikgränssnitt (SIP/RTP) (Gig1, Gig2) måste gränssnittsspårning konfigureras
-
CUBE-HA stöds inte via anslutning med korskopplad nätverkskabel för RG-kontrollänken/datalänken (Gig3)
-
Båda plattformarna måste vara identiska och anslutas via en fysisk växel över alla på liknande gränssnitt för att CUBE HA ska fungera, dvs. GE0/0/0 av CUBE-1 och CUBE-2 måste avslutas i samma växel osv.
-
WAN får inte avslutas direkt på CUBE-tillämpningarna och Data HA får inte finnas på någon sida
-
Både Aktiv och Standby måste vara i samma datacenter
-
Det är obligatoriskt att använda separat L3-gränssnitt för redundans (RG Control/-data, Gig3), dvs. gränssnitt som används för trafik får inte användas för HA-keepalives och kontrollpunkter
-
Vid felöverlämning uppdateras som standard den tidigare aktiva CUBE-applikationen, vilket innebär att signalering och media bevaras
Konfigurera redundans på båda CUBE
Du måste konfigurera 2-lagers enhet-till-enhetsredundans på båda CUBE-tillämpningarna som ska användas i ett HA-par för att få fram virtuella IP-adresser.
| 1 |
Konfigurera gränssnittsspårning på global nivå för att spåra gränssnittets status.
Spåra CLI används i RG för att spåra gränssnittstillståndet för rösttrafik, så att den aktiva dirigeringens roll tystas när trafikgränssnittet ligger nere. | ||
| 2 |
Konfigurera RG för användning med VoIP HA under underläget för programredundans.
Här förklaras de fält som används i den här konfigurationen:
| ||
| 3 |
Aktivera enhet-till-enhetsredundans för CUBE-programmet. Konfigurera RG från föregående steg under
redundansgrupp 1 – För att lägga till och ta bort det här kommandot krävs en ny inläsning för att den uppdaterade konfigurationen ska träda i kraft. Plattformarna läses in igen när hela konfigurationen har tillämpats. | ||
| 4 |
Konfigurera Gig1 och Gig2-gränssnitten tillsammans med deras respektive virtuella IP-adresser enligt nedan och tillämpa redundansgränssnittsidentifieraren (rii)
Här förklaras de fält som används i den här konfigurationen:
| ||
| 5 |
Spara konfigurationen av den första CUBE-tillämpningen och läs in den på nytt. Standby-plattformen är alltid sist att läsas in på nytt.
När VCUBE-1 startar upp helt, spara konfigurationen av VCUBE-2 och ladda om den.
| ||
| 6 |
Verifiera att enhet-till-enhetskonfigurationen fungerar som väntat. Relevant utdata markeras i fetstil. VCUBE-2 lästes in på nytt sist och enligt designöverväganden är standbyplattformen alltid den sista att läsas in på nytt. |
Konfigurera en lokal gateway på båda CUBE
I vår exempelkonfiguration använder vi följande segmentinformation från Control Hub för att bygga den lokala gatewaykonfigurationen på båda plattformarna, VCUBE-1 och VCUBE-2. Användarnamnet och lösenordet för den här inställningen är följande:
-
Användarnamn: Hussain1076_LGU
-
Lösenord: lOV12MEaZx
| 1 |
En konfigurationsnyckel måste skapas för lösenordet med kommandona som visas nedan innan den kan användas i autentiseringsuppgifterna eller delade hemligheter. Typ 6-lösenord krypteras med AES-chiffer och denna användardefinierade konfigurationsnyckel.
Här är den lokala gateway-konfigurationen som kommer att gälla för båda plattformarna baserat på de Control Hub-parametrar som visas ovan, Spara och ladda om. Autentiseringsuppgifter för SIP Digest från Control Hub markeras i fetstil.
För att visa utdata för visningskommandot har vi gjort en ny inläsning av VCUBE-2 följt av VCUBE-1, vilket gör VCUBE-1 till standby-CUBE och VCUBE-2 till aktiv CUBE |
| 2 |
När som helst kommer endast en plattform att upprätthålla en aktiv registrering som lokal gateway med Webex Calling-åtkomsten SBC. Ta en titt på utdata för följande visningskommandon. visa redundansprogramgrupp 1 visa status för sip-ua register
Från utdata ovan kan du se att VCUBE-2 är den aktiva LGW som upprätthåller registreringen med Webex Calling-åtkomst-SBC, medan utdata för ”visa sip-ua register status” är tom i VCUBE-1 |
| 3 |
Aktivera nu följande felsökningar på VCUBE-1
|
| 4 |
Simulera felöverlämning genom att utfärda följande kommando på den aktiva LGW, VCUBE-2 i det här fallet.
Växling från AKTIV till STANDBY för LGW sker även i följande scenario, förutom CLI som listas ovan
|
| 5 |
Kontrollera om VCUBE-1 har registrerats med Webex Calling-åtkomst SBC. VCUBE-2 skulle ha lästs in på nytt vid det här laget.
VCUBE-1 är nu aktiv LGW. |
| 6 |
Titta på relevant felsökningslogg på VCUBE-1 som skickar en SIP-registrering till Webex Calling VIA den virtuella IP-adressen och mottager en 200 OK.
|
Översikt över Webex Calling
Föreställ dig att du kan använda molnsamtalstjänster, mobilitet och PBX-funktioner i företagsklass, tillsammans med Webex-appen för meddelanden och möten och samtal från en Webex Calling-klient eller Cisco-enhet. Det är precis vad Webex Calling har att erbjuda dig.
Webex Calling tillhandahåller följande funktioner och fördelar:
-
Calling-prenumerationer för telefonianvändare och gemensamma områden.
-
Säkra och pålitliga molntjänster som levereras av betrodda regionala tjänsteleverantörer
-
Åtkomst till Webex-appen för varje användare genom att lägga till omfattande tjänster för enhetlig kommunikation och teamsamarbete.
-
Webex Meetings som ett valfritt, integrerat tillägg för att tillhandahålla de förstklassiga mötesupplevelser som företagsanvändare förväntar sig.
-
PSTN-åtkomst (Public Switch Telephony Networks) så att dina användare kan ringa nummer utanför organisationen. Tjänsten tillhandahålls genom en befintlig företagsinfrastruktur
-
Lokal gateway utan lokal IP PBX
-
Befintlig samtalsmiljö för Unified CM
-
Partner- eller Cisco-tillhandahållna PSTN-alternativ
-
-
Nivå 1-support från din partner, support på nästa nivå från Cisco
Control Hub är en webbaserad hanteringsportal som integreras med Webex Calling för att effektivisera dina beställningar och din konfiguration och centralisera din hantering av paketerbjudandet – Webex Calling, Webex-appen och Webex Meetings.
|
Funktion |
Beskrivning |
|---|---|
|
Autosvar |
Du kan lägga till hälsningar, konfigurera menyer och dirigera samtal till en svarstjänst, en sökgrupp, en röstbrevlåda eller en riktig person. Du kan skapa ett 24-timmarsschema eller tillhandahålla olika alternativ när ditt företag är öppet eller stängt. Du kan till och med dirigera samtal baserat på inringar-ID för att skapa VIP-listor eller hantera samtal från vissa riktnummer annorlunda. |
|
Samtalskö |
Du kan konfigurera en samtalskö när du inte kan svara på inkommande samtal. Du kan ge uppringare ett automatiskt svar, lugnande meddelanden och musik i vänteläge tills någon kan besvara samtalet. |
|
Samtalssvar |
Du kan förbättra teamarbetet och samarbetet genom att skapa en samtalssvarsgrupp så att användare kan besvara samtal från andra användare. När du lägger till användare i en samtalssvarsgrupp och en gruppmedlem är borta eller upptagen kan en annan medlem svara på samtalet. |
|
Call Park |
Du kan aktivera samtalsparkering för att låta användare parkera ett samtal och besvara det från en annan telefon. |
|
Svarsgrupp |
Du kanske vill konfigurera sökgrupper i följande scenarier:
|
|
Anropsgrupp (Paging-grupp) |
Du kan skapa en personsökningsgrupp så att användare kan skicka ett ljudmeddelande till en person, en avdelning eller ett team. När någon skickar ett meddelande till en personsökningsgrupp spelas meddelandet upp på alla enheter i gruppen. |
|
Receptionistklient |
Hjälp till att uppfylla kontorspersonalens behov genom att ge dem en fullständig uppsättning av alternativ för samtalskontroll, storskalig linjeövervakning, samtalsköer, flera katalogalternativ och vyer, Outlook-integrering och mycket mer. |
|
Funktion |
Beskrivning |
|---|---|
|
Anonym samtalsavvisning |
Användare kan avvisa inkommande samtal med blockerade inringar-ID:n. |
|
Verksamhetskontinuitet |
Om användarnas telefoner inte är anslutna till nätverket av skäl som strömavbrott, nätverksproblem o.s.v. kan användarna vidarebefordra inkommande samtal till ett visst telefonnummer. |
|
Samtalsvidarekoppling |
Användare kan vidarebefordra inkommande samtal till en annan telefon. |
|
Selektiv samtalskoppling |
Användare kan vidarebefordra samtal vid en viss tidpunkt från vissa personer. Den här inställningen har företräde framför samtalskoppling. |
|
Samtalsavisering |
Användare kan skicka ett e-postmeddelande till sig själva när de får ett samtal enligt fördefinierade kriterier, såsom telefonnummer eller datum och tid. |
|
Call Park |
Användare kan tillåta att ytterligare inkommande samtal besvaras. |
|
Stör ej |
Användare kan tillfälligt låta alla samtal gå direkt till röstbrevlådan. |
|
Kontor var som helst |
Användare kan använda sina valda telefoner (”platser”) som en anknytning för deras företagstelefonnummer och nummerplan. |
|
Prioritetsavisering |
Användare kan ringa sina telefoner med en viss rington när fördefinierade kriterier uppfylls, såsom telefonnummer eller datum och tid. |
|
Fjärrkontor |
Användare kan ringa samtal från en fjärrtelefon som verkar komma från deras företagslinje. Dessutom ringer alla inkommande samtal till deras företagslinje på denna fjärrtelefon. |
|
Selektivt godkännande av samtal |
Användare kan godkänna samtal vid en viss tidpunkt från vissa personer. |
|
Selektiv samtalsavvisning |
Användare kan avvisa samtal vid en viss tidpunkt från vissa personer. |
|
Ringning i följd |
Ring upp till fem enheter var efter en för inkommande samtal. |
|
Samtidig ringning |
Ring användares och andras (”samtalsmottagare”) nummer samtidigt för inkommande samtal. |
Tillhandahållande av tjänster, enheter och användare i Control Hub, direktutleverans till detaljerad konfiguration i administrations portalen för samtal
Control Hub ( https://admin.webex.com) är en hanteringsportal som integreras med Webex Calling för att effektivisera dina beställningar och din konfiguration och centralisera din hantering av paketerbjudandet – Webex Calling, Webex-appen och Meetings.
Control Hub är den centrala punkten för tillhandahållande av alla tjänster, enheter och användare. Du kan göra den första konfigurationen av din samtalstjänst, registrera MPP-telefoner till molnet (med MAC-adress), konfigurera användare genom att koppla enheter, lägga till nummer, tjänster, samtalsfunktioner och så vidare. Från Control Hub kan du också öppnaCallings administratörsportal.
Användarupplevelse
Användare har åtkomst till följande gränssnitt:
-
Webex Calling program – mjuk klient för samtal som är märkt av Cisco. Mer information finns i Utforska den nya Cisco Webex Calling-appen.
-
Webex-inställningar ( https://settings.webex.com) – Gränssnitt där användare kan ange inställningar för profilen, hämta Webex-appen och starta i samtalsanvändarportalen för samtalsinställningar. Mer information finns i Ändra dina Cisco Webex-inställningar.
-
Webex-appen – Program som ingår i prenumerationen som en Cisco-märkt meddelandeklient för team. Mer information finns i Komma igång med Cisco Webex appen.
-
Webex Meetings – Valfritt program som läggs till som en möteslösning. Mer information finns i Webex Meetings.
Kundadministratörer
Som kundadministratör med en provperiod eller betald prenumeration på Webex Calling kan du konfigurera din organisation i Control Hub genom att lägga till platser, licenser, telefonnummer, samtalsfunktioner, användare och arbetsytor (rumsenheter som registrerar sig i Webex-molnet). Du kan även hantera alla dessa komponenter därifrån.
-
Mer information finns i Konfigurationsguide för Cisco Webex Calling-kunder.
-
Mer information om Webex Calling-erbjudandet finns i Cisco Webex Calling i databladet för Cisco Collaboration Flex-plan för slutkunder
Partners
Som partner tjänst leverantör kan du märka, marknadsföra och sälja Webex Calling till dina kunder. Du kan konfigurera och utöka provperioder, distribuera tjänster för dina kunder samt skapa och tillhandahålla beställningar åt dina kunder.
-
Mer information finns i Konfigurationsguide för Cisco Webex Calling-kunder (partnerprogram för tidig registrering).
-
Det finns mer partnerresurser i Webex Calling Sales Connect-resurser. (Kräver partnerautentiseringsuppgifter.)
Tillgänglighet
Se Webex Calling rubrik i avsnittet var finns Cisco WebEx tillgänglig artikel för länder där WebEx Calling är tillgänglig för försäljning.
Ta en rundtur i Control Hub
Control Hub är ditt kompletta, webbaserade gränssnitt för att hantera din organisation och dina användare, tilldela tjänster, analysera anamningstrender och samtalskvalitet och mycket mer.
För att komma igång med din organisation rekommenderar vi att du bjuder in några användare att delta i Webex-appen genom att ange deras e-postadresser i Control Hub. Uppmuntra personer att använda de tjänster du tillhandahåller, inklusive samtal, och att ge dig feedback om deras upplevelse. Du kan alltid lägga till fler användare när du är klar.
Vi rekommenderar att du använder den senaste versionen av Google Chrome eller Mozilla Firefox för att få åtkomst till Control Hub. Webbläsare på mobila enheter och andra skrivbordswebbläsare kan ge oväntade resultat.
Använd informationen som visas nedan som en översikt över vad du kan förvänta dig när du konfigurerar din organisation med tjänsterna. Det finns stegvisa instruktioner i varje kapitel.
Kom igång
Du får ett välkomstmeddelande till din e-postadress när din partner har skapat ditt konto. Klicka på komma igång länken i e-postmeddelandet med Chrome eller Firefox för att få åtkomst till Control Hub. Länken loggar automatiskt in dig med administratörens e-postadress. Därefter uppmanas du att skapa ditt administratörslösenord.
Nybörjarguider för provperioder
Om din partner har registrerat dig för en prov period startar installations guiden automatiskt när du loggar in på Control Hub. Guiden hjälper dig med de grundläggande inställningarna så att din organisation kan komma igång med Webex Calling, bland andra tjänster. Du kan konfigurera och granska dina samtalsinställningar innan du avslutar guiden.
Granska dina inställningar
När Control Hub läses in kan du granska dina inställningar.
Lägg till användare
Nu när du har konfigurerat dina tjänster är du redo att lägga till personer från din företagskatalog. Gå till Användare och klicka på Hantera användare.
Om du använder Microsoft Active Directory rekommenderar vi att du först aktiverar katalogsynkronisering och sedan bestämmer hur du vill lägga till användare. Klicka på Nästa och följ instruktionerna för att konfigurera Cisco Kataloganslutning.
Konfigurera enkel inloggning (SSO)
Webex-appen använder grundläggande autentisering. Du kan välja att konfigurera SSO så att användare autentiserar med din företags-identitetsleverantör med hjälp av sina företagsinloggningsuppgifter, i stället för ett separat lösenord som lagras och hanteras i Webex.
Gå till Inställningar, bläddra till Autentisering, klicka på Ändra och välj Integrera en tredjeparts identitetsleverantör.
Tilldela tjänster till användare
Du måste tilldela tjänster till de användare som du har lagt till så att personer kan börja använda Webex-appen.
Gå till Användare, klicka på Hantera användare, välj Exportera och importera användare med en CSV-fil och klicka sedan på Exportera.
Lägg till Sant för de tjänster du vill tilldela till dina användare i filen som du hämtar.
Importera den slutförda filen, klicka på Lägg till och ta bort tjänster och sedan på Skicka. Du är nu redo att konfigurera samtalsfunktioner, registrera enheter som kan delas på en gemensam plats och registrera och koppla enheter till användare.
Ge dina användare kontrollen
Nu när du har lagt till användare och de har tilldelats tjänster kan de börja använda sina multiplatforma telefoner (MPPS) som stöds för Webex Calling - och Webex-appen för meddelanden och möten. Uppmuntra dem att använda Cisco Webex-inställningar för komplett åtkomst.
Den lokala gatewayens roll
Den lokala gatewayen är en företags- eller partnerhanterad Edge-enhet för PSTN-sammanlänkning (Public Switch Telephony Network) och äldre PBX-sammanlänkning (Public Branch Exchange) (inklusive Unified CM).
Du kan använda Control Hub för att tilldela en lokal gateway till en plats. Därefter tillhandahåller Control Hub parametrar som du kan konfigurera på CUBE. Dessa steg registrerar den lokala gateway med molnet och sedan PSTN tjänsten tillhandahålls genom gatewayen för att Webex Calling användare på en specifik plats.
Mer information om att ange och beställa en lokal gateway finns i guiden för beställning av lokal gateway.
Stöd för lokal gateway som stöds för Webex Calling
Följande grundläggande distributioner stöds:
Den lokala gatewayen kan distribueras fristående eller i distributioner där integrering i Cisco Unified Communications Manager krävs.
Lokala gatewaydistributioner utan lokal IP PBX
Fristående lokala gatewaydistributioner
Den här figuren visar en Webex Calling distribution utan någon befintlig IP-PBX och är tillämplig på en enskild plats eller distribuering av flera platser.
För alla samtal som inte överensstämmer med dina Webex Calling destinationer skickar Webex Calling samtal till den lokala gateway som är tilldelad till platsen för bearbetning. Den lokala gatewayen dirigerar alla samtal som kommer från Webex Calling till PSTN och i den andra riktningen PSTN att Webex Calling.
PSTN-gatewayen kan vara en dedikerad plattform eller dela plats med den lokala gatewayen. På samma sätt som i följande bild rekommenderar vi att den dedikerade PSTN gateway-varianten av den här distributionen. den kan användas om den befintliga PSTN gateway inte kan användas som en lokal gateway för Webex Calling.
Lokal gatewaydistribution som delar plats
Den lokala gatewayen kan vara IP-baserad och ansluta till en ITSP med en SIP-trunk, eller TDM baserad på en ISDN- eller analog krets. Följande bild visar en Webex Calling distribution där den lokala gatewayen ingår i PSTN GW/SBC.
Lokala gatewaydistributioner med lokal Unified CM PBX
Integreringar med Unified CM krävs i följande fall:
-
Webex Calling-aktiverade platser läggs till i en befintlig Cisco UC-distribution, som innebär att Unified CM distribueras som lokal lösning för samtals kontroll
-
Det krävs direkt uppringning mellan telefoner som är registrerade i Unified CM och telefoner på Webex Calling platser.
Denna figur visar en Webex Calling distribution där kunden har en befintlig Unified CM IP-PBX.
Webex Calling samtal som inte stämmer överens med kundens destinations-Webex Calling till den lokala gatewayen. Detta inkluderar PSTN interna anknytningar och Unified CM-anknytningar som Webex Calling kan inte se. Den lokala gatewayen dirigerar alla samtal som kommer från den Webex Calling unified CM och vice versa. Unified CM dirigerar sedan inkommande samtal till lokala destinationer eller till PSTN enligt den befintliga nummerplanen. Unified CM-nummerplanen normaliserar nummer såsom +E.164. PSTN-gatewayen kan vara dedikerad eller dela plats med den lokala gatewayen.
Dedikerad PSTN-gateway
Den dedikerade PSTN gateway-varianten av den här distributionen enligt vad som framgår av detta diagram är det rekommenderade alternativet och kan användas om den befintliga PSTN gateway inte kan användas som en Webex Calling lokal gateway.
PSTN-gateway som delar plats
Den här figuren visar en Webex Calling distribution med en Unified CM-plats där den lokala gatewayen är Resident med PSTN gateway/SBC.
Webex Calling alla samtal som inte stämmer överens med kundens destinationer Webex Calling lokala gatewayen som har tilldelats platsen. Detta inkluderar PSTN-destinationer och samtal på nätet till interna Unified CM-anknytningar. Den lokala gatewayen dirigerar alla samtal till Unified CM. Unified CM dirigerar sedan samtal till lokalt registrerade telefoner eller till PSTN via den lokala gatewayen, vars PSTN-/SBC-funktioner delar plats.
Att tänka på vid samtalsomkoppling
Samtal från Webex Calling till Unified CM
Webex Calling Dirigerings logiken fungerar som detta: Om det nummer som rings upp på en Webex Calling-slutpunkt inte kan dirigeras till någon annan destination inom samma kund i Webex Calling skickas samtalet till den lokala gatewayen för vidare behandling. Alla externa samtal (utanför Webex Calling) skickas till den lokala gatewayen.
För en Webex Calling distribution utan integrering med en befintlig Unified CM anses all Telenet-samtal vara ett PSTN samtal. I kombination med Unified CM kan samtal utanför nätet fortfarande vara samtal på nätet till valfri destination på Unified CM eller ett riktigt samtal utanför nätet till en PSTN-destination. Skillnaden mellan de två senare samtalstyperna avgörs av Unified CM och beror på företagsnummerplanen som tillhandahålls på Unified CM.
Följande bild visar en Webex Calling användare som ringer ett nationellt nummer i USA.
Baserat på den konfigurerade nummerplanen dirigerar nu Unified CM samtalet till en lokalt registrerad slutpunkt där den uppringda destinationen tillhandahålls som telefonnummer. För detta behöver Unified CM-nummerplanen stöd för dirigering av +E.164-nummer.
Samtal från Unified CM till Webex Calling
För att aktivera samtals dirigering från Unified CM till Webex Calling på Unified CM måste en uppsättning vägar tillhandahållas för att definiera uppsättningen + E. 164-och nummer Plans adresser i Webex Calling.
Med dessa vägar på plats är båda samtalsscenarier i följande figur möjliga.
Om en inringare i PSTN ringer ett nummer som tilldelas en Webex Calling-enhet, skickas samtalet till företaget via företagets PSTN-gateway och sedan träffar Unified CM. Den uppringda adressen för det samtalet matchar en av de Webex Calling vägarna som tillhandahålls i Unified CM och samtalet skickas till den lokala gatewayen. (Den uppringda adressen måste vara i +E.164-format när den skickas till den lokala gatewayen.) Webex Calling-routningslogiken ser sedan till att samtalet skickas till den avsedda Webex Calling-enheten, baserat på DID-tilldelning.
Samtal som härstammar från Unified CM-registrerade slut punkter, riktade mot destinationer i Webex Calling, omfattas även av nummerplan som tillhandahålls på Unified CM. Vanligtvis låter denna nummerplan användarna använda vanliga företagsuppringningssvanor för att ringa samtal. Dessa vanor är inte begränsade till +E.164-uppringning. Alla telefonsamtal som är vanliga men inte +E.164 måste normaliseras till +E.164 innan samtal skickas till den lokala gatewayen för att tillåta korrekt dirigering i Webex Calling.
Tjänsteklass (CoS)
Vi rekommenderar alltid implementering av strikta tjänsteklassbegränsningar av olika anledningar, exempelvis för att undvika samtalsslingor och förhindra avgiftsbedrägeri. I kontexten för integrering av Webex Calling lokala gateway med Unified CM-klass måste vi överväga service klass för:
-
Enheter som är registrerade med Unified CM
-
Samtal som kommer till Unified CM från PSTN
-
Samtal som kommer till Unified CM från Webex Calling
Enheter som är registrerade med Unified CM
Att lägga till Webex Calling destination som en ny Mötes indelning i en befintlig CoS-konfiguration är ganska rak. behörighet att ringa till Webex Calling destination är vanligt vis likvärdig med behörigheten att ringa lokala (inklusive platser utanför webbplatsen).
Om en företags uppringnings plan redan har befunnits behörigheten "(förkortad) på nätverks--------------------------------Webex Calling----------------
I annat fall Webex Calling finns inte behörigheten "(förkortad) på-Nätverks---------------------------------------------------------------
Samtal som kommer till Unified CM från PSTN
Att lägga till Webex Calling destination som en ny Mötes indelning i en befintlig CoS-konfiguration är ganska rak. behörighet att ringa till Webex Calling destination är vanligt vis likvärdig med behörigheten att ringa lokala (inklusive platser utanför webbplatsen).
Om en företags uppringnings plan redan har befunnits behörigheten "(förkortad) på nätverks--------------------------------Webex Calling----------------
I annat fall Webex Calling finns inte behörigheten "(förkortad) på-Nätverks---------------------------------------------------------------
Samtal som kommer till Unified CM från Webex Calling
Samtal som kommer från PSTN behöver åtkomst till alla Webex Calling-destinationer. Detta kräver att du lägger till ovanstående partition med alla Webex Calling mål för det samtals Sök utrymme som används för inkommande samtal på PSTN trunken. Åtkomsten till Webex Calling-destinationer kommer utöver befintlig behörighet.
För samtal från PSTN åtkomst till Unified CM-DIDs och Webex Calling-DIDs krävs det att samtal som härstammar från Webex Calling behöver åtkomst till Unified CM DIDs och PSTN-destinationer.
Denna figur jämför dessa två olika tjänsteklasser för samtal från PSTN och Webex Calling. Figuren visar också att om PSTN-gatewayfunktionen delar plats med lokal gateway krävs två trunkar från kombinerad PSTN-gateway och lokal gateway till Unified CM: en för samtal som härstammar från PSTN och ett för samtal som härstammar Webex Calling. Detta beror på kravet att tillämpa differentierade samtalssökutrymmen per trafiktyp. Med två inkommande trunkar på Unified CM är det enkelt att avknyta genom att konfigurera den obligatoriska sökutrymmet för inkommande samtal på varje trunk.
Nummerplansintegrering
Denna guide förutsätter en befintlig installation som baseras på bästa praxis i ”Föredragen arkitektur för lokala Cisco Collaboration-distributioner, CVD”. Den senaste versionen finns tillgänglig här.
Den rekommenderade nummerplandesignen följer det designtillvägagångssätt som beskrivs i kapitlet Nummerplan i den senaste versionen av Cisco Collaboration System SRND som finns här.
Den här figuren visar en översikt över den rekommenderade nummerplandesignen. Nummerplandesignens huvudegenskaper inkluderar följande:
-
Alla telefonnummer som är konfigurerade på Unified CM är i +E.164-format.
-
Alla telefonnummer finns på samma partition (DN) och markeras som brådskande.
-
Huvuddirigeringen baseras på +E.164.
-
Alla icke +E.164-uppringningsvanor (t.ex. förkortad uppringning mellan platser och PSTN-uppringning med vanliga uppringningsvanor) normaliseras (globaliseras) till +E.164 med vanliga uppringningsmönster.
-
Normaliseringsmönster för uppringning använder mönster för ärvt sökutrymme; alternativet ”Använd upphovsmannens samtalssökutrymme” är konfigurerat.
-
Tjänsteklassen implementeras med specifika samtalssökutrymmen för plats och tjänsteklass.
-
PSTN-åtkomstfunktion (t.ex. åtkomst till internationella PSTN-destinationer) implementeras genom att lägga till partitioner med respektive +E.164-dirigeringsmönster till samtalssökutrymmet som definierar tjänsteklassen.
Nåbarhet att Webex Calling
För att du ska kunna nå alla Webex Calling-destinationer i den här nummerplan måste en partition som representerar alla Webex Calling-destinationer skapas ("Webex Calling") och en +E.164 dirigeringsmönster för varje DID-intervall i Webex Calling läggs till i den här partitionen. Dirigeringsmönstret hänvisar till en dirigeringslista med endast en medlem: routegruppen med SIP-trunken till den lokala gatewayen för samtal till Webex Calling. Eftersom alla uppringda destinationer normaliseras till +E.164 genom att antingen använda uppringningsöversättningsöversättningsmönster för samtal från Unified CM-registrerade slutpunkter eller inkommande uppringda partomvandlare för samtal från PSTN är denna enskilda uppsättning routemönster av +E.164 tillräckligt stora för att nå nåbarheten för destinationer i Webex Calling oberoende av den uppringning som används.
Om en användare exempelvis ringer "914085550165" normaliserar det normaliseringsöversättningsmönstret för uppringning i partition "UStoE164" att normalisera denna uppringningssträng till "+14085550165" som sedan matchar dirigeringsmönster för en Webex Calling-destination i partitionen "Webex Calling." Unified CM skickar till slut samtalet till den lokala gatewayen.
Lägg till förkortad uppringning mellan platser
Det rekommenderade sättet att lägga till förkortad uppringning mellan platser i referensnummerplanen är att lägga till normaliseringsmönster för alla platser i företagets nummerplan i en dedikerad partition (”ESN”, viktiga företagsnummer). Dessa mönster fångar upp uppringningssträngar i formatet för företagets nummerplan och normaliserar den uppringda strängen till +E.164.
För att lägga till förkortad uppringning till Webex Calling-destinationer lägger du till respektive normaliseringsöversättningsmönster för uppringning för Webex Calling-platsen i "Webex Calling"-partitionen (till exempel "8101XX" i diagrammet). Efter normalisering skickas samtalet igen till Webex Calling efter att dirigeringsmönster i "Webex Calling"-partitionen.
Vi rekommenderar inte att du lägger till det förkortade normaliseringsöversättningsmönstret för Webex Calling-samtal på "ESN"-partitionen, eftersom denna konfiguration kan skapa oönskade samtalsdirigeringsval.
Protokollhanterare för Calling
Webex Calling registrerar följande protokollhanterare med operativsystemet för att aktivera klicka-för-att-ringa-funktionen från webbläsare eller andra program. Följande protokoll startar ett ljud- eller videosamtal i Webex-appen när det är standardsamtalsprogrammet på Mac eller Windows:
-
CLICKTOCALL: eller CLICKTOCALL://
-
SIP: eller SIP://
-
TEL: eller TEL://
-
WEBEXTEL: eller WEBEXTEL://
Protokollhanterare för Windows
Andra appar kan registrera sig för protokollhanterare innan Webex-appen. I Windows 10 ber systemfönstret användarna att välja vilken app de ska använda för att starta samtalet. Användarens inställningar kan kommas ihåg om användaren markerar Använd alltid den här appen.
Om användare måste återställa standardinställningarna för appen för samtal så att de kan välja Webex-appenkan du instruera dem att ändra protokollassociationerna för Webex-appen i Windows 10:
-
Öppna systeminställningarna för Standardappinställningar , klicka på Ange standardinställningar efter app och välj sedan Webex-appen.
-
Välj Webex-appen för varje protokoll.
Protokollhanterare för macOS
Om andra appar som är registrerade för samtalsprotokollen innan Webex-appenär registrerade i Mac OS måste användare konfigurera Webex-appen till standardsamtalsalternativet.
I Webex-appen för Mac kan användare bekräfta att Webex-appen har valts för inställningen Starta samtal med under allmänna inställningar. De kan även markera Anslut alltid till Microsoft Outlook om de vill ringa samtal i Webex-appen när de klickar på kontaktens nummer i Outlook.
Förbered din miljö
Allmänna förutsättningar
Innan du konfigurerar en lokal gateway för Webex Calling ska du se till att du:
-
har grundläggande kunskaper om VoIP-principer
-
har grundläggande funktionell kunskap om Cisco IOS-XE och IOS-XE-röstkoncept
-
ha grundläggande förståelse för Session Initiation Protocol (SIP)
-
har en grundläggande förståelse för Cisco Unified Communications Manager (Unified CM) om din distributionsmodell inkluderar Unified CM.
Se Konfigurationsguide för Cisco Unified Border Element (CUBE) för mer information.
Maskinvaru- och programvarukrav för lokal gateway
Se till att din distribution har en eller flera lokala gateways, till exempel:
-
Cisco CUBE för IP-baserad anslutning
-
Cisco IOS-gateway för TDM-baserad anslutning
Den lokala gatewayen hjälper dig att migrera till Webex Calling i din egen takt. Den lokala gatewayen integrerar din befintliga lokala distribution med Webex Calling. Du kan även använda din befintliga PSTN-anslutning. Se Kom igång med lokal gateway
Licenskrav för lokala gateways
CUBE-samtalslicenser måste installeras på den lokala gatewayen. Det finns mer information i konfigurationsguiden för Cisco Unified Border Element.
Certifikat- och säkerhetskrav för lokal gateway
Webex Calling kräver säker signalering och media. Den lokala gatewayen utför krypteringen och en TLS-anslutning måste upprättas utgående till molnet med följande steg:
-
Den lokala gatewayen måste uppdateras med CA-rotpaketet från Cisco PKI
-
En uppsättning autentiseringsuppgifter för SIP-sammandrag från Control Hubs Trunk-konfigurationssida används för att konfigurera den lokala gatewayen (stegen är en del av konfigurationen som följer)
-
CA-rotpaketet validerar angivet certifikat
-
Uppmaning om autentiseringsuppgifter (SIP-sammandrag angivet)
-
Molnet identifierar vilken lokal gateway som är säkert registrerad
Brandväggskrav, NAT Traversal-krav och optimeringskrav för mediesökväg för lokal gateway
I de flesta fall kan den lokala gatewayen och slutpunkterna finnas i det interna kundnätverket med hjälp av privata IP-adresser med NAT. Företagets brandvägg måste tillåta utgående trafik (SIP, RTP/UDP, HTTP) till specifika IP-adresser/portar som omfattas av portreferensinformationen.
Om du vill använda mediasökvägsoptimering med ICE måste den lokala gatewayens gränssnitt mot Webex Calling ha en direkt nätverkssökväg till och från Webex Calling-slutpunkterna. Om slutpunkterna är på en annan plats och det inte finns någon direkt nätverkssökväg mellan slutpunkterna och den lokala gatewayens gränssnitt mot Webex Calling måste den lokala gatewayen ha en allmän IP-adress tilldelad till gränssnittet mot Webex Calling för samtal mellan den lokala gatewayen och slutpunkterna för att använda mediasökvägsoptimering. Dessutom måste den köra IOS-XE version 16.12.5.
Portreferensinformation för Webex Calling
En korrekt konfigurerad brandvägg och proxy är avgörande för en lyckad samtalsdistribution. Webex Calling använder SIP och HTTPS för samtalssignalering och associerade adresser och portar för media, nätverksanslutning och gatewayanslutning eftersom Webex Calling är en global tjänst.
Alla brandväggskonfigurationer kräver inte att portar är öppna. Men om du kör regler inne-till-utanför måste du öppna portar för de protokoll som krävs för att släppa ut tjänster.
Översättning av nätverksadress (NAT)
Funktionerna Network Address Translation (NAT) och Port Address Translation (PAT) tillämpas vid gränsen mellan två nätverk för att översätta adressutrymmen eller för att förhindra att IP-adressutrymmen kolliderar.
Organisationer använder gatewaytekniker som brandväggar och proxyservrar som tillhandahåller NAT- eller PAT-tjänster för att ge internetåtkomst till Webex-appprogram eller Webex-enheter som finns i ett privat IP-adressutrymme. Dessa gateways gör att trafik från interna appar eller enheter till internet verkar komma från en eller flera offentligt dirigerbara IP-adresser.
-
Om du distribuerar NAT är det inte obligatoriskt att öppna en inkommande port i brandväggen.
-
Validera NAT-poolstorleken som krävs för app- eller enhetsanslutning när flera appanvändare och -enheter använder Webex Calling och Webex aware-tjänster med NAT eller PAT. Se till att adekvata offentliga IP-adresser tilldelas NAT-poolerna för att förhindra portuttömning. Portöverbelastning bidrar till att interna användare och enheter inte kan ansluta till Webex Calling- och Webex Aware-tjänsterna.
-
Definiera rimliga bindningstider och undvik att manipulera SIP på NAT-enheten.
-
Konfigurera en minsta NAT-timeout för att säkerställa att enheterna fungerar korrekt. Exempel: Ciscos telefoner skickar ett uppföljningsmeddelande REGISTRERA uppdatering var 1–2:a minut.
-
Om nätverket implementerar NAT eller SPI ska du ställa in en större timeout (på minst 30 minuter) för anslutningarna. Denna timeout möjliggör tillförlitlig anslutning samtidigt som batteriförbrukningen för användarnas mobila enheter minskar.
Gateway för SIP-programlager
Om en router eller brandvägg är SIP Aware, vilket innebär att SIP Application Layer Gateway (ALG) eller liknande är aktiverat, rekommenderar vi att du stänger av den här funktionen för korrekt drift av tjänsten. Även om all Webex Calling-trafik är krypterad kan vissa SIP ALG-implementeringar orsaka problem med brandväggstraversal. Därför rekommenderar vi att du stänger av SIP ALG för att säkerställa en högkvalitativ tjänst.
Se relevant dokumentation från tillverkaren för anvisningar om hur du inaktiverar SIP ALG på specifika enheter.
Proxystöd för Webex Calling
Organisationer använder en internetbrandvägg eller internetproxy och brandvägg för att inspektera, begränsa och kontrollera HTTP-trafik som lämnar och kommer in i nätverket. På så sätt skyddar nätverket från olika former av cyberattacker.
Proxyservrar utför flera säkerhetsfunktioner, till exempel:
-
Tillåt eller blockera åtkomst till specifika URL:er.
-
Användarautentisering
-
Sökning av anseende för IP-adress/domän/värdnamn/URI
-
Trafikavkryptering och inspektion
När du konfigurerar proxyfunktionen gäller den för alla program som använder HTTP-protokollet.
Webex-appen och Webex-enhetsprogrammen inkluderar följande:
-
Webex-tjänster
-
Procedurer för kundenhetsaktivering (CDA) med Ciscos molnetableringsplattform, t.ex. GDS, EDOS-enhetsaktivering, etablering och registrering till Webex-molnet.
-
Certifikatautentisering
-
Uppgraderingar av fast programvara
-
Statusrapporter
-
PRT-uppladdningar
-
XSI-tjänster
Om en proxyserveradress har konfigurerats skickas endast signaleringstrafiken (HTTP/HTTPS) till proxyservern. Klienter som använder SIP för att registrera sig till Webex Calling-tjänsten och associerade media skickas inte till proxyn. Låt därför dessa klienter gå igenom brandväggen direkt.
Proxyalternativ, konfigurations- och autentiseringstyper som stöds
De proxytyper som stöds är:
-
Explicit proxy (inspektera eller inte inspektera) – konfigurera klienterna antingen appen eller enheten med explicit proxy för att ange vilken server som ska användas.
-
Transparent proxy (ej inspekterad) – Klienterna är inte konfigurerade för att använda en specifik proxyserveradress och kräver inga ändringar för att fungera med en icke-inspekterad proxy.
-
Transparent proxy (inspektion) – Klienterna är inte konfigurerade för att använda en specifik proxyserveradress. Inga konfigurationsändringar av HTTP behövs. Dina klienter behöver dock antingen appen eller enheterna ett rotcertifikat så att de litar på proxyn. IT-teamet använder de inspekterande proxyservrarna för att tillämpa policyer på webbplatserna som ska besökas och vilka typer av innehåll som inte är tillåtna.
Konfigurera proxyadresserna manuellt för Cisco-enheter och Webex-appen med hjälp av:
-
Plattformsoberoende operativsystem
-
Enhetens användargränssnitt
-
Upptäcktes automatiskt med hjälp av webbproxymekanismer som:
-
Automatisk upptäckt av webbproxy (WPAD) – Protokoll för automatisk upptäckt av webbproxy
-
Proxy Auto Config-filer (PAC) – Proxy Auto-Config-filer
-
När du konfigurerar dina föredragna produkttyper väljer du bland följande proxykonfigurationer och autentiseringstyper i tabellen:
|
Produkt |
Proxykonfiguration |
Typ av autentisering |
|---|---|---|
|
Webex för Mac |
Manuell, WPAD, PAC |
Ingen autentisering, grundläggande, NTLM, |
|
Webex för Windows |
Manuell, WPAD, PAC, GPO |
Ingen autentisering, grundläggande, NTLM, , förhandla |
|
Webex för iOS |
Manuell, WPAD, PAC |
Ingen autentisering, grundläggande, sammandrag, NTLM |
|
Webex för Android |
Manuell, PAC |
Ingen autentisering, grundläggande, sammandrag, NTLM |
|
Webex-webbapp |
Stöds via operativsystemet |
Ingen autentisering, grundläggande, sammanfattning, NTLM, förhandla |
|
Webex Devices |
WPAD, PAC eller manuell |
Ingen autentisering, grundläggande, sammandrag |
|
Cisco IP-telefoner |
Manuell, WPAD, PAC |
Ingen autentisering, grundläggande, sammandrag |
|
WebEx-videonätsnod |
Manuell |
Ingen autentisering, grundläggande, sammandrag, NTLM |
För legender i tabellen:
-
Mac NTLM-autentisering – datorn behöver inte vara inloggad på domänen. Användaren uppmanas att ange ett lösenord
-
Windows NTLM-autentisering – stöds endast om en dator är inloggad på domänen
-
Förhandla – Kerberos med NTLM fallback auth.
-
För att ansluta en enhet i Cisco Webex Board-, Desk- eller Room-serien till en proxyserver, se Anslut din enhet i Board-, Desk- eller Room-serien till en proxyserver.
-
Se Konfigurera en proxyserver för Cisco IP-telefoner som ett exempel på hur du konfigurerar proxyservern och inställningarna.
För Ingen autentisering konfigurerar du klienten med en proxyadress som inte stöder autentisering. När du använder proxyautentisering ska du konfigurera med giltiga inloggningsuppgifter. Proxyservrar som undersöker webb trafik kan störa webb anslutningarna. Om det här problemet uppstår kan det lösa problemet genom att kringgå den ej inspekterade trafiken till *.Webex.com. Om du redan ser andra poster lägger du till ett semikolon efter den senaste posten och anger sedan Webex-undantaget.
Proxyinställningar för Windows OS
Microsoft Windows har stöd för två nätverksbibliotek för HTTP-trafik (WinINet och WinHTTP) som tillåter proxykonfiguration. WinINet är en superuppsättning av WinHTTP.
-
WinInet är utformat för skrivbordsklientprogram med en användare
-
WinHTTP är främst utformat för serverbaserade program med flera användare
När du väljer mellan de två väljer du WinINet för dina proxykonfigurationsinställningar. Mer information finns i wininet-vs-winhttp.
Se Konfigurera en lista över tillåtna domäner för åtkomst till Webex under ditt företagsnätverk för mer information om följande:
-
För att säkerställa att personer endast loggar in i program med konton från en fördefinierad lista över domäner.
-
Använd en proxyserver för att avlyssa förfrågningar och begränsa de tillåtna domänerna.
Proxy-kontroll och certifikatassociering
Webex-appen och -enheterna validerar certifikaten för servrarna när de upprättar TLS-sessioner. Certifikatet kontrollerar att certifikatutfärdaren och den digitala signaturen förlitar sig på att verifiera certifikatkedjan upp till rotcertifikatet. För att utföra valideringskontrollerna använder Webex-appen och -enheterna en uppsättning betrodda rotcertifikat som är installerade i operativsystemets förtroendearkiv.
Om du har distribuerat en TLS-inspekterande proxy för att avlyssna, avkryptera och inspektera Webex Calling-trafik. Kontrollera att certifikatet som proxyn presenterar (i stället för Webex-tjänstcertifikatet) är signerat av en certifikatutfärdare och att rotcertifikatet är installerat i den betrodda lagringen i din Webex-app eller Webex-enhet.
-
För Webex-appen – Installera CA-certifikatet som används för att signera certifikatet av proxyn i enhetens operativsystem.
-
För Webex Room-enheter och Cisco IP-telefoner för flera plattformar – Öppna en serviceförfrågan med TAC-teamet för att installera CA-certifikatet.
Den här tabellen visar Webex-appen och Webex-enheter som har stöd för TLS-kontroll av proxyservrar
|
Produkt |
Stöder anpassade betrodda certifikatutfärdare för TLS-kontroll |
|---|---|
|
Webex-appen (Windows, Mac, iOS, Android, webb) |
Ja |
|
Webex Room-enheter |
Ja |
|
Cisco IP-telefoner för flera plattformar (MPP) |
Ja |
Brandväggskonfiguration
Cisco har stöd för Webex Calling- och Webex Aware-tjänster i säkra datacenter för Cisco och Amazon Web Services (AWS). Amazon har reserverat sina IP-nätmasker endast för Cisco och säkrat de tjänster som finns i dessa nätmasker i AWS virtuella privata moln.
Konfigurera brandväggen så att den tillåter kommunikation från dina enheter, appprogram och internetbaserade tjänster så att de kan utföra sina funktioner korrekt. Den här konfigurationen ger åtkomst till alla molntjänster för Webex Calling och Webex Aware som stöds, domännamn, IP-adresser, portar och protokoll.
Vitlista eller öppna åtkomst till följande så att tjänsterna Webex Calling och Webex Aware fungerar korrekt.
-
De URL:er/domäner som nämns under avsnittet Domäner och URL:er för Webex Calling-tjänster
-
IP-nätmasker, portar och protokoll som nämns under avsnittet IP-nätmasker för Webex Calling-tjänster
-
Om du använder Webex-sviten för molnsamarbetstjänster inom organisationen, Webex Meetings, Messaging, Webex Attendant Console och andra tjänster kontrollerar du att du har IP-nätmasker, domäner/URL:er som nämns i dessa artiklar är öppna Nätverkskrav för Webex-tjänster och Nätverkskrav för Attendant Console
Om du endast använder en brandvägg stöds inte filtrering av Webex Calling-trafik med enbart IP-adresser eftersom vissa av IP-adresspoolerna är dynamiska och kan ändras när som helst. Uppdatera reglerna regelbundet. Om du inte uppdaterar listan med brandväggsregler kan det påverka användarnas upplevelse. Cisco rekommenderar inte filtrering av en undergrupp av IP-adresser baserat på en viss geografisk region eller molntjänstleverantör. Filtrering efter region kan orsaka allvarlig försämring av samtalsupplevelsen.
Cisco upprätthåller inte dynamiskt ändrade IP-adresspooler och listas därför inte i den här artikeln.
Om din brandvägg inte har stöd för domän-/URL-filtrering ska du använda alternativet Enterprise Proxy-server. Det här alternativet filtrerar/tillåter HTTP-signaleringstrafik till Webex Calling- och Webex Aware-tjänster på din proxyserver innan den vidarebefordras till din brandvägg.
Du kan konfigurera trafik med hjälp av port- och IP-nätfiltrering för samtalsmedia. Eftersom mediatrafiken kräver direktåtkomst till internet väljer du alternativet URL-filtrering för signalering av trafik.
För Webex Calling är UDP Ciscos föredragna transportprotokoll för media och rekommenderar att du endast använder SRTP framför UDP. TCP och TLS som överföringsprotokoll för media stöds inte för Webex Calling i produktionsmiljöer. Den anslutningsorienterade karaktären hos dessa protokoll påverkar mediekvaliteten över bristfälliga nätverk. Om du har frågor om transportprotokollet ska du skapa ett supportärende.
Domäner och URL:er för Webex Calling-tjänster
En * visas i början av en URL (till exempel *.webex.com) anger att tjänster på toppdomänen och alla underdomäner är tillgängliga.
|
Domän/URL |
Beskrivning |
Webex-appar och -enheter som använder dessa domäner/URL:er |
|---|---|---|
|
Cisco Webex-tjänster | ||
|
*.broadcloudpbx.com |
Mikrotjänster för Webex-auktorisering för korslansering från Control Hub till samtalsadministratörsportalen. |
Control Hub |
|
*.broadcloud.com.au |
Webex Calling-tjänster i Australien. |
Allt |
|
*.broadcloud.eu |
Webex Calling-tjänster i Europa. |
Allt |
|
*.broadcloudpbx.net |
Samtalsklientkonfiguration och hanteringstjänster. |
Webex-appar |
|
*.webex.com *.cisco.com |
Grundläggande Webex Calling- och Webex Aware-tjänster
När en telefon ansluter till ett nätverk för första gången eller efter en fabriksåterställning utan att DHCP-alternativ har ställts in, kontaktar den en enhetsaktiveringsserver för beröringsfri etablering. Nya telefoner använder activate.cisco.com och telefoner med en tidigare version av den fasta programvaran än 11.2(1) fortsätter att använda webapps.cisco.com för etablering. Hämta enhetens inbyggda programvara och språkuppdateringar från binaries.webex.com. Tillåt att Cisco multiplattformstelefoner (MPP:er) som är äldre än version 12.0.3 får åtkomst till sudirenewal.cisco.com via port 80 för att förnya Manufacturer Installed Certificate (MIC) och ha en Secure Unique Device Identifier (SUDI). Mer information finns i Fältmeddelande. |
Alla |
|
*.ucmgmt.cisco.com |
Webex Calling-tjänster |
Control Hub |
|
*.wbx2.com och *.ciscospark.com |
Används för molnmedvetenhet för att nå Webex Calling och Webex Aware-tjänster under och efter registrering. Dessa tjänster är nödvändiga för
|
Alla |
|
*.webexapis.com |
Webex-mikrotjänster som hanterar dina Webex-program och Webex-enheter.
|
Alla |
|
*.webexcontent.com |
Webex-meddelandetjänster relaterade till allmän fillagring, inklusive:
|
Meddelandetjänster för Webex-appar. Fillagring med webexcontent.com ersattes av clouddrive.com i oktober 2019 |
|
*.accompany.com |
Integrering av People Insights |
Webex-appar |
|
Ytterligare Webex-relaterade tjänster (tredjepartsdomäner) | ||
|
*.appdynamics.com *.eum-appdynamics.com |
Prestandaspårning, registrering av fel och kraschar, sessionsmätvärden. |
Control Hub |
|
*.sipflash.com |
Enhetshanteringstjänster. Uppgraderingar av fast programvara och säkra registreringssyften. |
Webex-appar |
|
*.walkme.com *.walkmeusercontent.com |
Vägledningsklient för Webex-användare. Tillhandahåller registrering och användningsrundturer för nya användare. Klicka här för mer information om WalkMe. |
Webex-appar |
|
*.google.com *.googleapis.com |
Aviseringar till Webex-appar på mobila enheter (exempel: nytt meddelande när samtalet besvaras) För IP-nätmasker, se dessa länkar Google Firebase Cloud Messaging (FCM)-tjänst Apple Push-aviseringstjänst (APNS) För APNS listar Apple IP-nätmaskerna för denna tjänst. | Webex-app |
IP-nätmasker för Webex Calling-tjänster
|
IP-nätmasker för Webex Calling-tjänster* | ||
|---|---|---|
|
23.89.0.0/16 |
85.119.56.0/23 |
128.177.14.0/24 |
|
128.177.36.0/24 |
135.84.168.0/21 |
139.177.64.0/21 |
|
139.177.72.0/23 |
144.196.0.0/16 |
150.253.128.0/17 |
|
163.129.0.0/17 |
170.72.0.0/16 |
170.133.128.0/18 |
|
185.115.196.0/22 |
199.19.196.0/23 |
199.19.199.0/24 |
|
199.59.64.0/21 | ||
|
Enhetskonfiguration och hantering av inbyggd programvara (Cisco-enheter) | ||
|
3.20.185.219 |
3.130.87.169 |
3.134.166.179 |
|
52.26.82.54 |
72.163.10.96/27 |
72.163.15.64/26 |
|
72.163.15.128/26 |
72.163.24.0/23 |
72.163.10.128/25 |
|
173.37.146.128/25 |
173.36.127.0/26 |
173.36.127.128/26 |
|
173.37.26.0/23 |
173.37.149.96/27 |
192.133.220.0/26 |
|
192.133.220.64/26 | ||
|
Konfiguration av Webex-appen | ||
|
62.109.192.0/18 |
64.68.96.0/19 |
150.253.128.0/17 |
|
207.182.160.0/19 | ||
|
Anslutningssyfte | Källadresser | Källportar | Protocol | Destinationsadresser | Destinationsportar | Anteckningar | |
|---|---|---|---|---|---|---|---|
| Samtals signal till Webex Calling (SIP TLS) | Lokal gateway, extern (NIC) | 8000-65535 | TCP | Se IP-undernät för Webex Calling-tjänster. | 5062, 8934 |
Dessa IP-adresser/portar behövs för utgående SIP-TLS-samtalssignalering från lokala gateways, enheter och Webex-appprogram (källa) till Webex Calling Cloud (destination). Port 5062 (krävs för certifikatbaserad trunk). Och port 8934 (krävs för registreringsbaserad trunk | |
| Enheter | 5060-5080 | 8934 | |||||
| Webex-app | Tillfälliga (beroende på operativsystem) | ||||||
| Samtalssignalering från Webex Calling (SIP TLS) till lokal gateway |
Adressintervall för Webex Calling. Se IP-nätmasker för Webex Calling-tjänster | 8934 | TCP | IP eller IP-intervall som kunden har valt för sin lokala gateway | Port eller portintervall som har valts av kunden för sin lokala gateway |
Gäller för certifikatbaserade lokala gateways. Det krävs för att upprätta en anslutning från Webex Calling till en lokal gateway. En registreringsbaserad lokal gateway fungerar på återanvändning av en anslutning som skapats från den lokala gatewayen. Destinationsporten är vald för kunden Konfigurera trunkar | |
| Samtalsmedia till Webex Calling (STUN, SRTP/SRTCP, T38, DTLS) | Lokal gateway, extern NIC | 8000-48199†* | UDP | Se IP-undernät för Webex Calling-tjänster. |
5004, 9000 (STUN-portar) Ljud: 8500-8599 Video: 8600-8699 19560–65535 (SRTP över UDP) |
| |
| Enheter* | 19560-19661 | ||||||
|
VG400 ATA-enheter | 19560-19849 | ||||||
| Webex-appen* |
Ljud: 8500-8599 Video: 8600-8699 | ||||||
|
WebRTC | Ephemeral (enligt webbläsarpolicyn) | ||||||
| Samtalsmedia från Webex Calling (SRTP/SRTCP, T38) |
Adressintervall för Webex Calling. Se IP-nätmasker för Webex Calling-tjänster | 19560–65535 (SRTP över UDP) | UDP | IP eller IP-intervall som kunden har valt för sin lokala gateway | Medieportintervall som valts av kunden för sin lokala gateway | ||
| Samtalssignalering till PSTN-gateway (SIP TLS) | Lokal gateway, intern NIC | 8000-65535 | TCP | Din ITSP PSTN-gateway eller Unified CM | Beror på PSTN-alternativ (till exempel vanligtvis 5060 eller 5061 för Unified CM) | ||
| Samtalsmedia till PSTN-gateway (SRTP/SRTCP) | Lokal gateway, intern NIC | 8000-48199†* | UDP | Din ITSP PSTN-gateway eller Unified CM | Beror på PSTN-alternativet (till exempel vanligtvis 5060 eller 5061 för Unified CM) | ||
| Enhetskonfiguration och hantering av inbyggd programvara (Cisco-enheter) | Webex Calling enheter | Tillfälliga | TCP |
Se IP-nätmasker för Webex Calling-tjänster | 443, 6970, 80 |
Krävs av följande skäl:
| |
| Konfiguration av Webex-appen | Webex-appprogram | Tillfälliga | TCP |
Se IP-nätmasker för Webex Calling-tjänster | 443, 8443 | Används för autentisering Av Id-mäklare, konfigurationstjänster för Webex-appen för klienter, webbläsarbaserad webbåtkomst för självbetjäning OCH åtkomst till Administrativt gränssnitt. TCP-port 8443 används av Webex-appen på Cisco Unified CM-konfigurationen för hämtning av konfiguration. Endast kunder som använder inställningarna för att ansluta till Webex Calling måste öppna porten. | |
| Tidssynkronisering för enhet (NTP) | Webex Calling enheter | 51494 | UDP | Se IP-undernät för Webex Calling-tjänster. | 123 | Dessa IP-adresser behövs för tidssynkronisering för enheter (MPP-telefoner, ATA:er och SPA ATA:er) | |
|
DNS-upplösning (domännamnssystem) | Webex Calling-enheter, Webex-appen och Webex-enheter | Tillfälliga | UDP och TCP | Värddefinierad | 53 | Används för DNS-sökningar för att upptäcka IP-adresserna för Webex Calling-tjänster i molnet. Även om typiska DNS-sökningar görs via UDP kan vissa kräva TCP om frågesvaren inte passar in i UDP-paket. | |
| Network Time Protocol (NTP) | Webex-appen och Webex-enheter | 123 | UDP | Värddefinierad | 123 | Tidssynkronisering | |
| CScan | Webbaserat verktyg för nätverksberedskap för Webex Calling | Tillfälliga | TCP | Se IP-undernät för Webex Calling-tjänster. | 8934 och 443 | Webbaserat verktyg för förkvalificering av nätverksberedskap för Webex Calling. Mer information finns på cscan.webex.com. | |
| UDP | 19569-19760 | ||||||
| Ytterligare Webex Calling- och Webex Aware-tjänster (tredje part) | |||||||
| Push-aviseringar APNS- och FCM-tjänster | Webex Calling-program | Tillfälliga | TCP |
Se IP-nätmasker som nämns under länkarna | 443, 2197, 5228, 5229, 5230, 5223 | Aviseringar till Webex-appar på mobila enheter (exempel: När du får ett nytt meddelande eller när ett samtal besvaras) | |
-
*CUBE-medieportintervall kan konfigureras med rtp-portintervall.
-
*Medieportar för enheter och program som är dynamiskt tilldelade i SRTP-portstrålar. SRTP-portar är till och med numrerade portar och motsvarande SRTCP-port tilldelas med den på varandra följande udda numrerade porten.
-
Om en proxyserveradress har konfigurerats för dina appar och enheter skickas signaleringstrafiken till proxyn. Media transporterade SRTP över UDP-flöden direkt till brandväggen istället för proxyservern.
-
Om du använder NTP- och DNS-tjänster inom ditt företagsnätverk öppnar du portarna 53 och 123 via brandväggen.
Tjänstekvalitet (QoS)
Gör att du kan aktivera taggning av paket från den lokala enheten eller klienten till Webex Calling-molnplattformen. Med QoS kan du prioritera realtidstrafik framför annan datatrafik. Om du aktiverar den här inställningen ändras QoS-markeringarna för appar och enheter som använder SIP-signalering och media.
| Källadresser | Trafiktyp | Destinationsadresser | Källportar | Destinationsportar | DSCP-klass och -värde |
|---|---|---|---|---|---|
| Webex-app | Ljud |
Hänvisa till IP-nätmasker, domäner och URL:er för Webex Calling-tjänster | 8500-8599 | 8500-8599, 19560-65535 | Snabb vidarebefordran (46) |
| Webex-app | Video | 8600-8699 | 8600-8699, 19560-65535 | Säker vidarebefordran 41 (34) | |
| Webex-app | Signalering | Tillfälliga (beroende på operativsystem) | 8934 | cs0 (0) | |
| Webex-enheter (MPP:er och rum) | Ljud och video | 19560-19661 | 19560-65535 |
Snabb vidarebefordran (46) och Säker vidarebefordran 41 (34) | |
| Webex Devices | Signalering | 5060-5080 | 8934 | Klassväljare 3 (24) |
-
Skapa en separat QoS-profil för ljud och video/delning eftersom de har olika källportintervall för att markera trafik på olika sätt.
-
För Windows-klienter: Kontakta ditt lokala kontoteam om du vill aktivera differentiering av UDP-källporten för din organisation. Utan att aktivera kan du inte skilja mellan ljud och video/delning med Windows QoS-policyer (GPO) eftersom källportarna är samma för ljud/video/delning. Mer information finns i Aktivera portintervall för mediekällor för Webex-appen
-
För Webex-enheter konfigurerar du ändringarna av QoS-inställningarna via enhetsinställningarna i Control Hub. Mer information finns i Konfigurera och ändra enhetsinställningar i Webex-Calling
Webex Meetings/meddelanden – nätverkskrav
För kunder som använder Webex Suite för molnsamarbetstjänster ska molnregistrerade Webex-produkter registrera MPP-enheterna i Webex-molnet för tjänster som samtalshistorik, katalogsökning, möten och meddelanden. Se till att de domäner/URL/IP-adresser/portar som nämns i den här artikeln är öppna Nätverkskrav för Webex-tjänster.
Nätverkskrav för Webex for Government (FedRAMP)
För kunder som behöver listan över domäner, URL:er, IP-adressintervall och portar för Webex for Government-tjänster (FedRAMP) finns information här: Nätverkskrav för Webex for Government
Nätverkskrav för Webex Attendant Console
Se till att domäner/URL/IP-adresser/portar/protokoll är öppna Nätverkskrav för Attendant Console för kunder som använder Attendant Console
Komma igång med lokal gateway för Webex Calling
För kunder som använder den lokala gatewaylösningen med Webex Calling för platsbaserade PSTN och SBC:er från tredje part, läs artikeln Kom igång med lokal gateway
Referenser
Mer information om Vad som är nytt i Webex Calling finns i Nyheter i Webex Calling
Säkerhetskrav för Webex Calling finns i artikeln
Medieoptimering för Webex Calling med interaktiv anslutningsetablering (ICE) Artikel
Revisionshistorik för dokument
|
Datum |
Vi har gjort följande ändringar i den här artikeln |
|---|---|
|
21 januari 2025 |
Lade till information om användning av SIP-programlagrets gateway. |
|
8 januari 2025 |
Flyttade IP-nätadressen som är relaterad till enhetskonfiguration och konfiguration av Webex-appen till avsnittet IP-nätmasker för Webex Calling-tjänster |
|
17 december 2024 |
Lade till stöd för WebRTC för specifikationen för Webex Calling-media. |
|
14 november 2024 |
Uppdaterade portintervallet som stöds för Webex Calling-samtalsmedia för ATA-enhet i VG400-serien |
|
11 november 2024 |
Lade till portintervallet som stöds för Webex Calling-samtalsmedia för ATA-enhet i VG400-serien |
|
25 juli 2024 |
Lade tillbaka IP-subnätet 52.26.82.54 som det krävs för Cisco ATA-enhetskonfiguration och hantering av inbyggd programvara. |
|
18 juli 2024 |
Uppdaterad med följande information:
|
|
28 juni 2024 |
Uppdaterade användningen av båda SRTP-/SRTCP-portintervallen för specifikationen för Webex Calling-media. |
|
11 juni 2024 |
Tog bort domänen ”huron-dev.com” eftersom den inte används. |
|
06 maj 2024 |
Uppdaterade användningen av båda SRTP-/SRTCP-portintervallen för specifikationen för Webex Calling-media. |
|
3 april 2024 | Uppdaterade IP-nätmasker för Webex Calling-tjänster med 163.129.0.0/17 för att tillgodose marknadstillväxten för Webex Calling i Indien. |
|
18 december 2023 |
Inkluderade kraven på sudirenewal.cisco.com URL och port 80 för enhetskonfiguration och hantering av inbyggd programvara för Cisco MPP-telefonens MIC-förnyelse. |
|
11 december 2023 |
IP-nätmasker för Webex Calling-tjänster har uppdaterats så att de inkluderar en större uppsättning IP-adresser. 150.253.209.128/25 – ändrat till 150.253.128.0/17 |
|
29:e november 2023 |
IP-nätmasker för Webex Calling-tjänster har uppdaterats så att de inkluderar en större uppsättning IP-adresser för att tillgodose Webex Calling-regionens expansion för framtida tillväxt. 144.196.33.0/25 – ändrat till 144.196.0.0/16 Avsnitten IP-nätmasker för Webex Calling-tjänster under Webex Calling (SIP TLS) och samtalsmedia till Webex Calling (STUN, SRTP) har uppdaterats för tydlighet kring certifikatbaserad trunking och brandväggskraven för lokal gateway. |
|
14 augusti 2023 |
Vi har lagt till följande IP-adresser 144.196.33.0/25 och 150.253.156.128/25 för att stödja ökade kapacitetskrav för Edge- och Webex Calling-tjänster. Detta IP-intervall stöds endast i USA-regionen. |
|
5 juli 2023 |
Lade till länken https://binaries.webex.com för att installera Cisco MPP-firmware. |
|
7 mars 2023 |
Vi har granskat hela artikeln så att den inkluderar:
|
|
5 mars 2023 |
Uppdatera artikeln så att den innehåller följande:
|
|
15 november 2022 |
Vi har lagt till följande IP-adresser för enhetskonfiguration och hantering av inbyggd programvara (Cisco-enheter):
Vi har tagit bort följande IP-adresser från enhetskonfiguration och hantering av inbyggd programvara (Cisco-enheter):
|
|
14 november 2022 |
Lade till IP-nätets 170.72.242.0/24 för Webex Calling-tjänsten. |
|
8 september 2022 |
Cisco MPP-firmware övergår till att använda https://binaries.webex.com som värd-URL för uppgraderingar av MPP-firmware i alla regioner. Denna ändring förbättrar prestandan för uppgradering av inbyggd programvara. |
|
30:e augusti, 2022 |
Tog bort referensen till port 80 från Enhetskonfiguration och hantering av inbyggd programvara (Cisco-enheter), Programkonfiguration och CScan-rader i porttabellen eftersom det inte finns något beroende. |
|
18 augusti 2022 |
Ingen lösning har ändrats. Uppdaterade destinationsportarna 5062 (krävs för certifikatbaserad trunk), 8934 (krävs för registreringsbaserad trunk) för samtalssignalering till Webex Calling (SIP TLS). |
|
26 juli 2022 |
Lade till IP-adressen 54.68.1.225, som krävs för uppgradering av inbyggd programvara för Cisco 840/860-enheter. |
|
21 juli 2022 |
Uppdaterade destinationsportarna 5062, 8934 för samtalssignalering till Webex Calling (SIP TLS). |
|
14 juli 2022 |
Lade till URL:er som stöder en fullständig funktion av Webex Aware-tjänster. Lade till IP-nätets 23.89.154.0/25 för Webex Calling-tjänsten. |
|
27 juni 2022 |
Uppdaterade domänen och URL:erna för Webex Calling tjänsterna: *.broadcloudpbx.com *.broadcloud.com.au *.broadcloud.eu *.broadcloudpbx.net |
|
15 juni 2022 |
Lade till följande portar och protokoll under IP-adresser och portar för Webex Calling -tjänster:
Uppdaterad information i avsnittet Webex Meetings/Meddelanden – Nätverkskrav |
|
24 maj, 2022 |
Lade till IP-undernätet 52.26.82.54/24 till 52.26.82.54/32 för Webex Calling tjänst |
|
6 maj 2022 |
LADE till IP-undernätet 52.26.82.54/24 för Webex Calling tjänst |
|
7 april 2022 |
Uppdaterade den lokala gatewayens interna och externa UDP-portintervall till 8000–48198 |
|
5 april 2022 |
Lade till följande IP-undernät för Webex Calling tjänst:
|
|
29 mars 2022 |
Lade till följande IP-undernät för Webex Calling tjänst:
|
|
20:e september, 2021 |
4 nya IP-undernät har lagts Webex Calling till tjänsten:
|
|
2 april 2021 |
*.ciscospark.com har lagts till under Domäner och URL:er för Webex Calling-tjänster för att stödja Webex Calling-användningsfall i Webex-appen. |
|
25 mars 2021 |
Lade till sex nya IP-intervall för activate.cisco.com, som träder i kraft den 8 maj 2021.
|
|
4 mars 2021 |
Diskreta IP-adresser och mindre IP-intervall för Webex Calling ersattes med förenklade intervall i en separat tabell för tydligare brandväggskonfiguration. |
|
26 februari 2021 |
Lade till 5004 som destinationsport för samtalsmedia till Webex Calling (STUN, SRTP) för att stödja interaktiv anslutning som kommer att finnas tillgänglig Webex Calling april 2021. |
|
22 februari 2021 |
Domäner och URL:er listas nu i en separat tabell. Tabellen IP-adresser och portar justeras för att gruppera IP-adresser för samma tjänster. Lägga till anteckningskolumnen i tabellen IP-adresser och portar som hjälper dig att förstå kraven. Flytta följande IP-adresser till förenklade intervall för enhetskonfiguration och hantering av inbyggd programvara (Cisco-enheter):
Lägga till följande IP-adresser för programkonfiguration eftersom Cisco Webex-klienten pekar på en nyare DNS SRV i Australien i mars 2021.
|
|
21 januari 2021 |
Vi har lagt till följande IP-adresser för enhetskonfiguration och hantering av inbyggd programvara (Cisco-enheter):
Vi har tagit bort följande IP-adresser från enhetskonfiguration och hantering av inbyggd programvara (Cisco-enheter):
Vi har lagt till följande IP-adresser i programkonfigurationen:
Vi har tagit bort följande IP-adresser från programkonfigurationen:
Vi har tagit bort följande portnummer från programkonfigurationen:
Vi har lagt till följande domäner i programkonfigurationen:
|
|
23 december 2020 |
Nya IP-adresser för programkonfiguration lades till i portreferensbilderna. |
|
22 december 2020 |
Raden Programkonfiguration i tabellerna uppdaterades för att inkludera följande IP-adresser: 135.84.171.154 och 135.84.172.154. Dölj nätverksdiagrammen tills dessa IP-adresser läggs till. |
|
11 december 2020 |
Raderna Enhetskonfiguration och hantering av inbyggd programvara (Cisco-enheter) och Programkonfiguration uppdaterades för kanadensiska domäner som stöds. |
|
16 oktober 2020 |
Samtalssignalerings- och medieposterna uppdaterades med följande IP-adresser:
|
|
23 september 2020 |
Under CScan ersattes 199.59.64.156 med 199.59.64.197. |
|
14 augusti 2020 |
Fler IP-adresser lades till för att stödja introduktionen av datacenter i Kanada: Samtalssignalering till Webex Calling (SIP TLS) – 135.84.173.0/25,135.84.174.0/25, 199.19.197.0/24, 199.19.199.0/24 |
|
12 augusti 2020 |
Fler IP-adresser lades till för att stödja introduktionen av datacenter i Kanada:
|
|
22 juli 2020 |
Följande IP-adress lades till för att stödja introduktionen av datacenter i Kanada: 135.84.173.146 |
|
9 juni 2020 |
Vi gjorde följande ändringar i CScan-posten:
|
|
11 mars 2020 |
Vi har lagt till följande domän- och IP-adresser i programkonfigurationen:
Vi uppdaterade följande domäner med ytterligare IP-adresser för enhetskonfiguration och hantering av inbyggd programvara:
|
|
27 februari 2020 |
Vi lade till följande domän och portar för enhetskonfiguration och hantering av inbyggd programvara: cloudupgrader.webex.com—443, 6970 |
Konfigurera lokal gateway på Cisco IOS XE för Webex Calling
Översikt
Webex Calling har för närvarande stöd för två versioner av lokal gateway:
-
Lokal gateway
-
Lokal gateway för Webex för myndigheter
-
Innan du börjar ska du förstå kraven för lokalbaserade PSTN och lokal gateway för Webex Calling. Se Ciscos önskade arkitektur för Webex Calling för mer information.
-
Den här artikeln förutsätter att en dedikerad lokal gatewayplattform finns på plats utan någon befintlig röstkonfiguration. Om du ändrar en befintlig PSTN-gateway eller CUBE Enterprise-distribution för att använda som lokal gateway-funktion för Webex Calling ska du vara uppmärksam på konfigurationen. Se till att du inte avbryter befintliga samtalsflöden och funktioner på grund av de ändringar du gör.
Procedurerna innehåller länkar till kommandoreferensdokumentation där du kan läsa mer om de enskilda kommandoalternativen. Alla kommandoreferenslänkar går till Kommandoreferensen för Webex-hanterade gateways om inget annat anges (i vilket fall kommandoreferenserna går till Cisco IOS Voice Command Reference). Du kan komma åt alla dessa guider i Cisco Unified Border Element Command References.
För information om vilka SBC:er från tredje part som stöds, se respektive produktreferensdokumentation.
Det finns två alternativ för att konfigurera den lokala gatewayen för din Webex Calling trunk:
-
Registreringsbaserad trunk
-
Certifikatbaserad trunk
Använd uppgiftsflödet antingen under Registreringsbaserad lokal gateway eller Certifikatbaserad lokal gateway för att konfigurera lokal gateway för din Webex Calling-trunk.
Se Kom igång med lokal gateway för mer information om olika trunktyper. Utför följande steg på själva den lokala gatewayen med hjälp av kommandoradsgränssnittet (CLI). Vi använder SIP (Session Initiation Protocol) och TLS (Transport Layer Security) för att skydda trunken och SRTP (Secure Real Time Protocol) för att skydda media mellan den lokala gatewayen och Webex Calling.
-
Välj CUBE som din lokala gateway. Webex for Government har för närvarande inte stöd för några Session Border Controllers (SBC) från tredje part. För att granska den senaste listan, se Kom igång med lokal gateway.
- Installera Cisco IOS XE Dublin 17.12.1a eller senare versioner för alla lokala Webex för myndigheter-gateways.
-
För att granska listan över rotcertifikatutfärdare (CA) som Webex for Government stöder, se Rotcertifikatutfärdare för Webex for Government.
-
Mer information om de externa portintervallen för lokal gateway i Webex for Government finns i Nätverkskrav för Webex for Government (FedRAMP).
Lokal gateway för Webex för myndigheter har inte stöd för följande:
-
STUN/ICE-Lite för optimering av mediasökväg
-
Fax (T.38)
Om du vill konfigurera lokal gateway för din Webex Calling-trunk i Webex for Government använder du följande alternativ:
-
Certifikatbaserad trunk
Använd uppgiftsflödet under den certifikatbaserade lokala gatewayen för att konfigurera den lokala gatewayen för din Webex Calling-trunk. Mer information om hur du konfigurerar en certifikatbaserad lokal gateway finns i Konfigurera certifikatbaserad Webex Calling-trunk.
Det är obligatoriskt att konfigurera FIPS-kompatibla GCM-chiffer för att stödja lokal gateway för Webex for Government. Annars misslyckas samtalskonfigurationen. Mer information om konfigurationen finns i Konfigurera certifikatbaserad Webex Calling-trunk.
Webex for Government har inte stöd för registreringsbaserad lokal gateway.
I det här avsnittet beskrivs hur du konfigurerar ett Cisco Unified Border Element (CUBE) som en lokal gateway för Webex Calling med en registrering av SIP-trunk. I den första delen av det här dokumentet beskrivs hur du konfigurerar en enkel PSTN-gateway. I det här fallet dirigeras alla samtal från PSTN till Webex Calling och alla samtal från Webex Calling dirigeras till PSTN. Bilden nedan visar den här lösningen och den konfiguration för samtalsomkoppling på hög nivå som kommer att följas.
I denna design används följande huvudkonfigurationer:
-
röstklassade klienter: Används för att skapa trunkspecifika konfigurationer.
-
URI för röstklass: Används för att klassificera SIP-meddelanden för val av inkommande samtalskollega.
-
inkommande samtalskollega: Ger behandling för inkommande SIP-meddelanden och fastställer utgående rutt med hjälp av en samtalskollega-grupp.
-
samtalskollega-grupp: Definierar de utgående samtalskollegor som används för vidarekoppling av samtal.
-
utgående samtalskollega: Behandlar utgående SIP-meddelanden och dirigerar dem till det önskade målet.
Även om IP och SIP har blivit standardprotokoll för PSTN-trunkar används fortfarande ISDN-kretsar (Time Division Multiplexing) i stor utsträckning och stöds med Webex Calling-trunkar. För att aktivera medieoptimering av IP-sökvägar för lokala gateways med TDM-IP-samtalsflöden är det för närvarande nödvändigt att använda en samtalsomkopplingsprocess i två delar. Den här metoden ändrar konfigurationen för samtalsomkoppling som visas ovan genom att införa en uppsättning interna loop-back-samtalskollegor mellan Webex Calling och PSTN-trunkar enligt bilden nedan.
När du ansluter en lokal Cisco Unified Communications Manager-lösning med Webex Calling kan du använda den enkla PSTN-gatewaykonfigurationen som en bas för att bygga lösningen som illustreras i följande diagram. I det här fallet tillhandahåller Unified Communications Manager centraliserad dirigering och behandling av alla PSTN- och Webex Calling-samtal.
I det här dokumentet används värdnamn, IP-adresser och gränssnitt som illustreras i följande bild.
Använd konfigurationsguiden i resten av det här dokumentet för att slutföra din lokala gateway-konfiguration enligt följande:
-
Steg 1: Konfigurera routerns grundläggande anslutning och säkerhet
-
Steg 2: Konfigurera Webex Calling-trunk
Beroende på vilken arkitektur du behöver kan du följa antingen:
-
Steg 3: Konfigurera lokal gateway med SIP PSTN-trunk
-
Steg 4: Konfigurera lokal gateway med en befintlig Unified CM-miljö
Eller:
-
Steg 3: Konfigurera lokal gateway med TDM PSTN-trunk
Baslinjekonfiguration
Det första steget för att förbereda din Cisco-router som en lokal gateway för Webex Calling är att skapa en grundläggande konfiguration som skyddar din plattform och etablerar anslutning.
-
Alla registreringsbaserade lokala gatewaydistributioner kräver Cisco IOS XE 17.6.1a eller senare versioner. Cisco IOS 17.12.2 eller senare rekommenderas. Se sidan Ciscos programvaruforskning för rekommenderade versioner. Sök efter plattformen och välj en av de föreslagna versionerna.
-
ISR4000-seriens routrar måste konfigureras med både licenser för Unified Communications och säkerhetsteknik.
-
Catalyst Edge 8000-seriens routrar med röstkort eller DSP kräver DNA Advantage-licensiering. Routrar utan röstkort eller DSP kräver minst DNA Essentials-licensiering.
-
-
Skapa en grundläggande konfiguration för din plattform som följer dina verksamhetspolicyer. Konfigurera och verifiera i synnerhet följande:
-
Ntp
-
Åtkomstkontrollistor
-
Användarautentisering och remote access
-
DNS
-
IP-dirigering
-
IP-adresser
-
-
Nätverket mot Webex Calling måste använda en IPv4-adress.
-
Ladda upp Ciscos rot-CA-paket till den lokala gatewayen.
Konfiguration
| 1 |
Se till att du tilldelar giltiga och dirigerbara IP-adresser till alla Layer 3-gränssnitt, till exempel:
|
| 2 |
Skydda registrerings- och STUN-autentiseringsuppgifter på routern med symmetrisk kryptering. Konfigurera den primära krypteringsnyckeln och krypteringstypen enligt följande:
|
| 3 |
Skapa en PKI-trustpoint för platshållare. Kräver att denna trustpoint konfigurerar TLS senare. För registreringsbaserade trunkar kräver denna trustpoint inget certifikat – vilket skulle krävas för en certifikatbaserad trunk. |
| 4 |
Aktivera TLS1.2-exklusivitet och ange standardtrustpoint med följande konfigurationskommandon. Transportparametrarna bör också uppdateras för att säkerställa en tillförlitlig och säker anslutning för registrering: Kommandot cn-san-validate-servern säkerställer att den lokala gatewayen tillåter en anslutning om värdnamnet som konfigurerats i klient 200 ingår i antingen CN- eller SAN-fälten i certifikatet som tas emot från utgående proxy.
|
| 5 |
Installera Ciscos rot-CA-paket, som innehåller det DigiCert CA-certifikat som används av Webex Calling. Använd kommandot crypto pki trustpool import ren URL för att hämta rot-CA-paketet från den angivna URL:en och för att rensa aktuell CA-trustpool och installera sedan det nya paketet med certifikat: Om du behöver använda en proxy för åtkomst till internet via HTTPS ska du lägga till följande konfiguration innan du importerar CA-paketet: ip http-klientproxy-server yourproxy.com proxyport 80 |
| 1 |
Skapa en registreringsbaserad PSTN-trunk för en befintlig plats i Control Hub. Anteckna trunkinformationen som tillhandahålls när trunken har skapats. Den information som är markerad i illustrationen används i konfigurationsstegen i den här guiden. Mer information finns i Konfigurera trunkar, dirigeringsgrupper och nummerplaner för Webex Calling. |
| 2 |
Ange följande kommandon för att konfigurera CUBE som en lokal gateway för Webex Calling: Här är en förklaring av konfigurationens fält:
Aktiverar funktioner för Cisco Unified Border Element (CUBE) på plattformen. mediestatistikAktiverar medieövervakning på den lokala gatewayen. massstatistik för mediaAktiverar kontrollplan för att hålla omröstningar i dataplan för statistik över flera samtal. Mer information om dessa kommandon finns i Media. tillåt-anslutningar sip till sipAktivera CUBE grundläggande SIP-användaragentfunktionalitet för tillbaka-till-tillbaka. Mer information finns i Tillåt anslutningar. Som standard är T.38-faxtransport aktiverad. Mer information finns i faxprotokoll t38 (rösttjänst). Aktiverar STUN (Session Traversal of UDP through NAT) globalt.
Mer information finns i stun flowdata agent-ID och stun flowdata delad hemlighet. asymmetrisk nyttolast fullKonfigurerar stöd för SIP-asymmetrisk nyttolast för både DTMF- och dynamiska codec-nyttolaster. Mer information finns i asymmetrisk nyttolast. tidigt erbjudande framtvingaTvingar den lokala gatewayen att skicka SDP-information i det första INVITE-meddelandet i stället för att vänta på bekräftelse från grannen. Mer information om detta kommando finns i tidigt erbjudande. |
| 3 |
Konfigurera röstklassens codec 100 så att G.711-codec endast tillåts för alla trunkar. Detta enkla tillvägagångssätt är lämpligt för de flesta distributioner. Vid behov kan ytterligare kodektyper som stöds av både ursprungssystem och termineringssystem läggas till i listan. Mer komplexa lösningar som involverar omkodning med DSP-moduler stöds, men ingår inte i den här guiden. Här är en förklaring av konfigurationens fält: kodek för röstklass 100Används för att endast tillåta föredragna codecar för SIP-trunk-samtal. Mer information finns i codec för röstklass. |
| 4 |
Konfigurera röstklassens stun-användning 100 för att aktivera ICE på Webex Calling-trunken. Här är en förklaring av konfigurationens fält: stun användning ice liteAnvänds för att aktivera ICE-Lite för alla samtalskollegor mot Webex Calling för att tillåta medieoptimering när det är möjligt. Mer information finns i stunnanvändning av röstklass och stunnanvändning ice lite. Medieoptimering förhandlas där det är möjligt. Om ett samtal kräver molnmedietjänster, t.ex. inspelning, kan medierna inte optimeras. |
| 5 |
Konfigurera mediekrypteringspolicyn för Webex-trafik. Här är en förklaring av konfigurationens fält: röstklass srtp-crypto 100Anger SHA1_80 som det enda SRTP-chiffersviten CUBE-erbjudandet i SDP som erbjuder och svarar meddelanden. Webex Calling har endast stöd för SHA1_80. Mer information finns i röstklass srtp-crypto. |
| 6 |
Konfigurera ett mönster för att identifiera samtal till en lokal gateway-trunk baserat på parametern för destinationstrunk: Här är en förklaring av konfigurationens fält: röstklassens uri 100 sipDefinierar ett mönster för att matcha en inkommande SIP-inbjudan till en inkommande trunk-peer. När du anger det här mönstret använder du dtg= följt av trunkens OTG/DTG-värde som anges i Control Hub när trunken skapades. Mer information finns i URI för röstklass. |
| 7 |
Konfigurera SIP-profil 100, som kommer att användas för att ändra SIP-meddelanden innan de skickas till Webex Calling. sip-profiler Här är en förklaring av konfigurationens fält:
Amerikanska eller kanadensiska PSTN-leverantörer kan erbjuda verifiering av inringar-ID för skräppost- och bedrägerisamtal, med den ytterligare konfiguration som nämns i artikeln Indikation om skräppost- eller bedrägerisamtal i Webex Calling . |
| 8 |
Konfigurera Webex Calling-trunk: |
När du har definierat klient 100 och konfigurerat en SIP-VoIP-samtalskollega initierar gatewayen en TLS-anslutning mot Webex Calling. Vid denna tidpunkt presenterar åtkomst-SBC sitt certifikat för den lokala gatewayen. Den lokala gatewayen validerar åtkomst-SBC-certifikatet för Webex Calling med hjälp av CA-rotpaketet som uppdaterades tidigare. Om certifikatet känns igen upprättas en beständig TLS-session mellan den lokala gatewayen och åtkomst-SBC för Webex Calling. Den lokala gatewayen kan sedan använda denna säkra anslutning för att registrera sig med Webex-åtkomst-SBC. När registreringen utmanas för autentisering:
-
Parametrarna användarnamn, lösenord och sfär från konfigurationen av inloggningsuppgifter används i svaret.
-
Ändringsreglerna i SIP-profil 100 används för att konvertera SIPS-URL tillbaka till SIP.
Registreringen lyckades när 200 OK tas emot från åtkomst-SBC.
Efter att ha byggt en trunk mot Webex Calling ovan kan du använda följande konfiguration för att skapa en icke-krypterad trunk mot en SIP-baserad PSTN-leverantör:
Om din tjänsteleverantör erbjuder en säker PSTN-trunk kan du följa en liknande konfiguration som beskrivs ovan för Webex Calling-trunken. CUBE har stöd för säker samtalsomkoppling.
Om du använder en TDM/ISDN PSTN-trunk går du till nästa avsnitt Konfigurera lokal gateway med TDM PSTN-trunk.
Mer information om hur du konfigurerar TDM-gränssnitt för PSTN-samtalsgrenar på Cisco TDM-SIP-gateways finns i Konfigurera ISDN PRI.
| 1 |
Konfigurera följande URI för röstklass för att identifiera inkommande samtal från PSTN-trunken: Här är en förklaring av konfigurationens fält: röstklass uri 200 sipDefinierar ett mönster för att matcha en inkommande SIP-inbjudan till en inkommande trunk-peer. När du anger det här mönstret ska du använda IP-adressen till din IP PSTN-gateway. Mer information finns i URI för röstklass. |
| 2 |
Konfigurera följande IP PSTN-samtalskollega: Här är en förklaring av konfigurationens fält: Definierar en VoIP-samtalskollega med en tagg på 200 och ger en meningsfull beskrivning för enkel hantering och felsökning. Mer information finns i Ring-peer-röst. destinationsmönster BAD.BADEtt dumt destinationsmönster krävs när utgående samtal dirigeras med hjälp av en inkommande samtalskollega-grupp. Alla giltiga destinationsmönster kan användas i detta fall. Mer information finns i destinationsmönster (gränssnitt). sessionsprotokoll sipv2Anger att denna samtalskollega hanterar SIP-samtalsgrenar. Mer information finns i sessionsprotokoll (dial peer). sessionsmål ipv4: 192.168.80.13Anger måladressen för samtal som skickas till PSTN-leverantören. Det kan vara antingen en IP-adress eller ett DNS-värdnamn. Mer information finns i sessionsmål (VoIP-samtalskollega). inkommande URI via 200Anger den röstklass som används för att matcha inkommande samtal till denna samtalskollega med hjälp av INVITE VIA header-URI. Mer information finns i inkommande URL. sip-kontrollerad-id pai för röstklass
(Valfritt) Aktiverar bearbetning av sidhuvudet för P-Asserted-Identity och styr hur detta används för PSTN-trunken. Om det här kommandot används används den uppringande partsidentiteten som tillhandahålls från den inkommande samtalskollegan för utgående Från- och P-Asserted-Identity-sidhuvudena. Om det här kommandot inte används används den uppringande partsidentiteten som tillhandahålls från den inkommande samtalskollegan för utgående Från- och fjärranslutna part-ID-rubriker. Mer information finns i SIP-kontrollerad-ID för röstklass. bind kontrollkällkodsgränssnitt GigabitEthernet0/0/0
Konfigurerar källgränssnittet och tillhörande IP-adress för meddelanden som skickas till PSTN. Mer information finns i bindning. binda mediekällsgränssnitt GigabitEthernet0/0/0Konfigurerar källgränssnittet och tillhörande IP-adress för media som skickas till PSTN. Mer information finns i bindning. codec för röstklass 100Konfigurerar samtalskollegan att använda den vanliga kodekfilterlistan 100. Mer information finns i codec för röstklass. dtmf-relay rtp-nteDefinierar RTP-NTE (RFC2833) som DTMF-funktionen som förväntas på samtalsbenen. Mer information finns i DTMF-reläet (röst över IP). ingen vadInaktiverar identifiering av röstaktivitet. Mer information finns i vad (ring peer). |
| 3 |
Om du konfigurerar din lokala gateway för att endast dirigera samtal mellan Webex Calling och PSTN lägger du till följande konfiguration för samtalsomkoppling. Om du konfigurerar din lokala gateway med en Unified Communications Manager-plattform går du till nästa avsnitt. |
När du har byggt en trunk mot Webex Calling kan du använda följande konfiguration för att skapa en TDM-trunk för din PSTN-tjänst med omkoppling med loop-back-samtal för att tillåta medieoptimering på Webex-samtalsdelen.
Om du inte kräver optimering av IP-media följer du konfigurationsstegen för en SIP PSTN-trunk. Använd en röstport och POTS-samtalskollega (som visas i steg 2 och 3) i stället för PSTN VoIP-samtalskollega.
| 1 |
I loop-back-konfigurationen för samtalskollega används samtalskollega-grupper och samtalsomkopplingstaggar för att säkerställa att samtal passerar korrekt mellan Webex och PSTN, utan att skapa samtalsomkopplingsslingor. Konfigurera följande översättningsregler som kommer att användas för att lägga till och ta bort samtalsomkopplingstaggarna: Här är en förklaring av konfigurationens fält: regel för röstöversättningAnvänder reguljära uttryck som definieras i regler för att lägga till eller ta bort samtalsomkopplingstaggar. Överfallande siffror (”A”) används för att öka tydligheten vid felsökning. I den här konfigurationen används taggen som läggs till av översättningsprofil 100 för att dirigera samtal från Webex Calling till PSTN via uppringningskollegor för loopback. På samma sätt används taggen som lagts till av översättningsprofil 200 för att dirigera samtal från PSTN till Webex Calling. Översättningsprofilerna 11 och 12 tar bort dessa taggar innan samtal levereras till Webex- respektive PSTN-trunkar. I det här exemplet antas att uppringda nummer från Webex Calling presenteras i +E.164-format. Regel 100 tar bort det inledande + för att behålla ett giltigt uppringt nummer. I regel 12 läggs en nationell eller internationell routningssiffra till när taggen tas bort. Använd siffror som passar din lokala nationella ISDN-nummerplan. Om Webex Calling visar nummer i nationellt format justerar du reglerna 100 och 12 för att helt enkelt lägga till respektive ta bort routningstaggen. Mer information finns i röstöversättningsprofil och röstöversättningsregel. |
| 2 |
Konfigurera portar för TDM-röstgränssnitt efter behov av trunktyp och protokoll som används. Mer information finns i Konfigurera ISDN PRI. Den grundläggande konfigurationen av ett ISDN-gränssnitt med primär hastighet som är installerat i NIM-slot 2 på en enhet kan till exempel omfatta följande: |
| 3 |
Konfigurera följande TDM PSTN-samtalskollega: Här är en förklaring av konfigurationens fält: Definierar en VoIP-samtalskollega med en tagg på 200 och ger en meningsfull beskrivning för enkel hantering och felsökning. Mer information finns i Ring-peer-röst. destinationsmönster BAD.BADEtt dumt destinationsmönster krävs när utgående samtal dirigeras med hjälp av en inkommande samtalskollega-grupp. Alla giltiga destinationsmönster kan användas i detta fall. Mer information finns i destinationsmönster (gränssnitt). översättningsprofil inkommande 200Tilldelar översättningsprofilen som lägger till en samtalsroutningstagg till det inkommande uppringda numret. direktinringningDirigerar samtalet utan att ange en sekundär kopplingston. Mer information finns i direktinringning. port 0/2/0:15Den fysiska röstport som är associerad med denna samtalskollega. |
| 4 |
Om du vill aktivera medieoptimering av IP-sökvägar för lokala gateways med TDM-IP-samtalsflöden kan du ändra samtalsomkoppling genom att införa en uppsättning interna loop-back-samtalskollegor mellan Webex Calling och PSTN-trunkar. Konfigurera följande uppringningskollegor med loop-back. I det här fallet dirigeras alla inkommande samtal inledningsvis till samtalskollega 10 och därifrån till antingen samtalskollega 11 eller 12 baserat på tillämpad routningstagg. När routningstaggen har tagits bort dirigeras samtal till den utgående trunken med hjälp av samtalskollega-grupper. Här är en förklaring av konfigurationens fält: Definierar en VoIP-samtalskollega och ger en meningsfull beskrivning för enkel hantering och felsökning. Mer information finns i Ring-peer-röst. översättningsprofil inkommande 11Tillämpar den översättningsprofil som definierats tidigare för att ta bort samtalsroutningstaggen innan den skickas till utgående trunk. destinationsmönster BAD.BADEtt dumt destinationsmönster krävs när utgående samtal dirigeras med hjälp av en inkommande samtalskollega-grupp. Mer information finns i destinationsmönster (gränssnitt). sessionsprotokoll sipv2Anger att denna samtalskollega hanterar SIP-samtalsgrenar. Mer information finns i sessionsprotokoll (dial peer). sessionsmål ipv4: 192.168.80.14Anger den lokala routergränssnittadressen som samtalsmål för loop-back. Mer information finns i sessionsmål (VoIP-samtalskollega). bind kontrollkällkodsgränssnitt GigabitEthernet0/0/0Konfigurerar källgränssnittet och tillhörande IP-adress för meddelanden som skickas via loop-back. Mer information finns i bindning. binda mediekällsgränssnitt GigabitEthernet0/0/0Konfigurerar källgränssnittet och tillhörande IP-adress för media som skickas via loop-back. Mer information finns i bindning. dtmf-relay rtp-nteDefinierar RTP-NTE (RFC2833) som DTMF-funktionen som förväntas på samtalsbenen. Mer information finns i DTMF-reläet (röst över IP). g711alaw-kodek Tvingar alla PSTN-samtal att använda G.711. Välj a-law eller u-law för att matcha den uppringningsmetod som används av din ISDN-tjänst. ingen vadInaktiverar identifiering av röstaktivitet. Mer information finns i vad (ring peer). |
| 5 |
Lägg till följande konfiguration för samtalsomkoppling: Detta avslutar din lokala gateway-konfiguration. Spara konfigurationen och läs in plattformen igen om det är första gången CUBE-funktioner har konfigurerats.
|
PSTN-Webex Calling-konfigurationen i föregående avsnitt kan ändras för att inkludera ytterligare trunkar till ett Cisco Unified Communications Manager-kluster (UCM). I det här fallet dirigeras alla samtal via Unified CM. Samtal från UCM på port 5060 dirigeras till PSTN och samtal från port 5065 dirigeras till Webex Calling. Följande inkrementella konfigurationer kan läggas till för att inkludera det här samtalsscenariot.
När du skapar Webex Calling-trunken i Unified CM ska du se till att du konfigurerar inkommande port i säkerhetsprofilen för SIP-trunken till 5065. Detta tillåter inkommande meddelanden på port 5065 och fyller i VIA-sidhuvudet med detta värde när meddelanden skickas till den lokala gatewayen.
| 1 |
Konfigurera följande URI:er för röstklass: |
| 2 |
Konfigurera följande DNS-poster för att ange SRV-dirigering till Unified CM-värdar: IOS XE använder dessa poster för att lokalt fastställa mål för UCM-värdar och portar. Med den här konfigurationen behöver du inte konfigurera poster i ditt DNS-system. Om du föredrar att använda din DNS krävs inte dessa lokala konfigurationer. Här är en förklaring av konfigurationens fält: Följande kommando skapar en DNS SRV-resurspost. Skapa en post för varje UCM-värd och trunk: ip-värd _sip._udp.pstntocucm.io srv 2 1 5060 ucmsub5.mydomain.com _sip._udp.pstntocucm.io: Registernamn för SRV-resurs 2: Prioritet för SRV-resursposter 1: SRV-resursens rekordvikt 5060: Portnumret som ska användas för målvärden i den här resursposten ucmsub5.mydomain.com: Resursposten målvärd För att lösa resursposternas målvärdnamn skapar du lokala DNS A-poster. Till exempel: ip-värd ucmsub5.mydomain.com 192.168.80.65 IP-värd: Skapar en post i den lokala IOS XE-databasen. ucmsub5.mydomain.com: A-inspelningens värdnamn. 192.168.80.65: Värdens IP-adress. Skapa SRV-resursposterna och A-posterna för att återspegla din UCM-miljö och önskad distributionsstrategi för samtal. |
| 3 |
Konfigurera följande samtalskollegor: |
| 4 |
Lägg till samtalsomkoppling med följande konfigurationer: |
Diagnostiska signaturer (DS) upptäcker proaktivt vanligt förekommande problem i den IOS XE-baserade lokala gatewayen och genererar e-post, syslog eller terminalmeddelande om händelsen. Du kan även installera DS för att automatisera insamling av diagnostikdata och överföra insamlade data till Cisco TAC-fallet för att påskynda upplösningstiden.
Diagnostiska signaturer (DS) är XML-filer som innehåller information om problem med att utlösa händelser och åtgärder som ska vidtas för att informera, felsöka och åtgärda problemet. Du kan definiera logiken för problemdetektering med hjälp av syslog-meddelanden, SNMP-händelser och genom regelbunden övervakning av specifika utdata från visningskommandot.
Åtgärdstyperna omfattar insamling av visa kommandoutdata:
-
Skapa en sammanslagen loggfil
-
Överför filen till en nätverksplats som tillhandahålls av användaren, t.ex. HTTPS, SCP, FTP-server.
TAC-tekniker skapar DS-filerna och signerar dem digitalt för integritetsskydd. Varje DS-fil har ett unikt numeriskt ID som tilldelats av systemet. Diagnostic Signatures Lookup Tool (DSLT) är en enda källa för att hitta tillämpliga signaturer för övervakning och felsökning av olika problem.
Innan du börjar:
-
Redigera inte DS-filen som du hämtar från DSLT. De filer som du ändrar felinstallationen på grund av fel i integritetskontroll.
-
En SMTP-server (Simple Mail Transfer Protocol) som du kräver att den lokala gatewayen skickar ut e-postaviseringar.
-
Se till att den lokala gatewayen kör IOS XE 17.6.1 eller senare om du vill använda den säkra SMTP-servern för e-postaviseringar.
Förutsättningar
Lokal gateway som kör IOS XE 17.6.1a eller senare
-
Diagnostic Signatures är aktiverade som standard.
-
Konfigurera den säkra e-postservern som ska användas för att skicka proaktiv avisering om enheten kör Cisco IOS XE 17.6.1a eller senare.
konfigurera terminal call-home-e-postserver :@ prioritet 1 säker tls-avslutning -
Konfigurera miljövariabeln ds_email med administratörens e-postadress för att meddela dig.
konfigurera terminal call-home diagnostic-signaturmiljö ds_email slut
Följande visar ett exempel på konfiguration av en lokal gateway som körs på Cisco IOS XE 17.6.1a eller senare för att skicka proaktiva meddelanden till tacfaststart@gmail.com med Gmail som säker SMTP-server:
Vi rekommenderar att du använder Cisco IOS XE Bengaluru 17.6.x eller senare versioner.
call-home e-postserver tacfaststart:password@smtp.gmail.com prioritet 1 säker tls diagnostic-signature miljö ds_email "tacfaststart@gmail.com" En lokal gateway som körs med Cisco IOS XE-programvara är inte en typisk webbaserad Gmail-klient som har stöd för OAuth. Därför måste vi konfigurera en specifik inställning för Gmail-konton och ge specifik behörighet för att e-postmeddelandet från enheten ska behandlas korrekt:
-
Gå till och aktivera inställningen Mindre säker appåtkomst .
-
Svara på "Ja, det var jag" när du får ett e-postmeddelande från Gmail som säger att "Google hindrade någon från att logga in på ditt konto med en app som inte kommer från Google".
Installera diagnostiska signaturer för proaktiv övervakning
Övervakning av hög CPU-användning
Denna DS spårar processoranvändning i fem sekunder med SNMP OID 1.3.6.1.4.1.9.2.1.56. När användningen når 75 % eller mer inaktiverar den alla felsökningar och avinstallerar alla diagnostiksignaturer som har installerats i den lokala gatewayen. Använd stegen nedan för att installera signaturen.
-
Använd kommandot show snmp för att aktivera SNMP. Om du inte aktiverar det konfigurerar du kommandot snmp-serverhanterare .
visa snmp %SNMP-agent inte aktiverad konfiguration t snmp-serverhanterare avsluta visa snmp-chassi: ABCDEFGHIGK 149655 SNMP-paketingång 0 Felaktiga SNMP-versionsfel 1 Okänt gruppnamn 0 Otillåten åtgärd för lokalt namn tillhandahållet 0 Kodningsfel 37763 Antal begärda variabler 2 Antal ändrade variabler 34560 PDU:er för hämta-begäran 138 Hämta-nästa PDU:er 2 PDU:er för inställda begäran 0 Paketutmatning i kö (maximal köstorlek 1 000) 158277 SNMP-paketutmatning 0 För stora fel (max paketstorlek 1 500) 20 Inga sådana namnfel 0 Fel med dåliga värden 0 Allmänna fel 7998 Svar PDUs 10280 Trap PDUs Paket som för närvarande är i SNMP-processindatakö: 0 SNMP global fälla: aktiverad -
Hämta DS 64224 med följande alternativ i den nedrullningsbara listan i Diagnostic Signatures Lookup Tool:
Fältnamn
Fältvärde
Plattform
Cisco 4300, 4400 ISR-serien eller Cisco CSR 1000V-serien
Produkt
CUBE Enterprise i Webex Calling-lösning
Problemomfång
Prestanda
Problemtyp
Hög CPU-användning med e-postavisering.
-
Kopiera DS XML-filen till den lokala gateway-flashen.
LocalGateway# kopiera ftp://användarnamn:lösenord@/DS_64224.xml bootflash:Följande exempel visar hur du kopierar filen från en FTP-server till en lokal gateway.
kopiera ftp://användare:pwd@192.0.2.12/DS_64224.xml bootflash: Öppnar ftp://*:*@ 192.0.2.12/DS_64224.xml ...! [OK - 3571/4096 byte] 3571 byte kopierat på 0,064 sek (55797 byte/sek) -
Installera DS XML-filen i den lokala gatewayen.
call-home diagnostic-signature load DS_64224.xml inläsningsfil DS_64224.xml lyckades -
Använd kommandot visa diagnostisk signatur för uppringning för att verifiera att signaturen har installerats. Statuskolumnen måste ha ett ”registrerat” värde.
visa call-home diagnostic-signature Aktuella inställningar för diagnostic-signatur: Diagnostisksignatur: aktiverad profil: CiscoTAC-1 (status: AKTIV) Hämta URL(er): https://tools.cisco.com/its/service/oddce/services/DDCEService Miljövariabel: ds_email: username@gmail.comHämta DS:er:
DS-ID
DS-namn
Revidering
Status
Senaste uppdatering (GMT+00:00)
64224
DS_LGW_CPU_MON75
0.0.10
Registrerad
2020-11-07 22:05:33
När denna signatur utlöses avinstalleras alla DS:er som körs, inklusive signaturen i fråga. Vid behov installerar du om DS 64224 för att fortsätta övervaka hög CPU-användning på den lokala gatewayen.
Övervakning av registrering för SIP-trunk
Denna DS söker efter avregistrering av en lokal gateway SIP-trunk med Webex Calling moln var 60:e sekund. När avregistreringen har upptäckts genererar den en e-post- och syslog-avisering och avinstallerar sig själv efter två avregistreringar. Använd stegen nedan för att installera signaturen:
-
Hämta DS 64117 med följande alternativ i den nedrullningsbara listan i Diagnostic Signatures Lookup Tool:
Fältnamn
Fältvärde
Plattform
Cisco 4300, 4400 ISR-serien eller Cisco CSR 1000V-serien
Produkt
CUBE Enterprise i Webex Calling-lösning
Problemomfång
SIP-SIP
Problemtyp
SIP-trunk avregistrering med e-postavisering.
-
Kopiera DS XML-filen till den lokala gatewayen.
kopiera ftp://användarnamn:password@/DS_64117.xml bootflash: -
Installera DS XML-filen i den lokala gatewayen.
call-home diagnostic-signature load DS_64117.xml inläsningsfil DS_64117.xml lyckades LocalGateway# -
Använd kommandot visa diagnostisk signatur för uppringning för att verifiera att signaturen har installerats. Statuskolumnen måste ha ett "registrerat" värde.
Övervakning av onormala samtal kopplas från
Denna DS använder SNMP-omröstningar var 10:e minut för att upptäcka onormal samtalsfrånkoppling med SIP-fel 403, 488 och 503. Om felräkningen är större än eller lika med 5 från den senaste omröstningen genereras en syslog- och e-postavisering. Använd stegen nedan för att installera signaturen.
-
Använd kommandot show snmp för att kontrollera om SNMP är aktiverat. Om det inte är aktiverat konfigurerar du kommandot snmp-serverhanterare .
visa snmp %SNMP-agent inte aktiverad konfiguration t snmp-serverhanterare avsluta visa snmp-chassi: ABCDEFGHIGK 149655 SNMP-paketingång 0 Felaktiga SNMP-versionsfel 1 Okänt gruppnamn 0 Otillåten åtgärd för lokalt namn tillhandahållet 0 Kodningsfel 37763 Antal begärda variabler 2 Antal ändrade variabler 34560 PDU:er för hämta-begäran 138 Hämta-nästa PDU:er 2 PDU:er för inställda begäran 0 Paketutmatning i kö (maximal köstorlek 1 000) 158277 SNMP-paketutmatning 0 För stora fel (max paketstorlek 1 500) 20 Inga sådana namnfel 0 Fel med dåliga värden 0 Allmänna fel 7998 Svar PDUs 10280 Trap PDUs Paket som för närvarande är i SNMP-processindatakö: 0 SNMP global fälla: aktiverad -
Hämta DS 65221 med följande alternativ i Diagnostic Signatures Lookup Tool:
Fältnamn
Fältvärde
Plattform
Cisco 4300, 4400 ISR-serien eller Cisco CSR 1000V-serien
Produkt
CUBE Enterprise i Webex Calling-lösning
Problemomfång
Prestanda
Problemtyp
Upptäckt av SIP-onormal samtalsavkoppling med e-post- och syslog-avisering.
-
Kopiera DS XML-filen till den lokala gatewayen.
kopiera ftp://användarnamn:password@/DS_65221.xml bootflash: -
Installera DS XML-filen i den lokala gatewayen.
call-home diagnostic-signature load DS_65221.xml inläsningsfil DS_65221.xml lyckades -
Använd kommandot visa diagnostisk signatur för uppringning för att verifiera att signaturen har installerats. Statuskolumnen måste ha ett "registrerat" värde.
Installera diagnostiska signaturer för att felsöka ett problem
Använd diagnostiska signaturer (DS) för att lösa problem snabbt. Cisco TAC-tekniker har skrivit flera signaturer som möjliggör de nödvändiga felsökningarna som krävs för att felsöka ett givet problem, upptäcka problemförekomsten, samla in rätt uppsättning diagnostiska data och överför data automatiskt till Cisco TAC-fallet. Diagnostic Signatures (DS) eliminerar behovet av att manuellt kontrollera problemförekomsten och gör det mycket enklare att felsöka periodiska och tillfälliga problem.
Du kan använda sökverktyget för diagnostiksignaturer för att hitta tillämpliga signaturer och installera dem för att själv lösa ett visst problem, eller så kan du installera signaturen som rekommenderas av TAC-teknikern som en del av supportengagemanget.
Här följer ett exempel på hur du hittar och installerar en DS för att identifiera förekomst för ”%VOICE_IEC-3-GW: CCAPI: Internt fel (tröskelvärde för samtalstopp): IEC=1.1.181.1.29.0" syslog och automatisera diagnostikdatainsamling genom att följa följande steg:
-
Konfigurera en ytterligare DS-miljövariabel ds_fsurl_prefix som är sökvägen till Cisco TAC-filservern (cxd.cisco.com) som de insamlade diagnostikdata överförs till. Användarnamnet i filsökvägen är ärendenumret och lösenordet är den token för filuppladdning som kan hämtas från Support Case Manager i följande kommando. Token för filuppladdning kan genereras i avsnittet Bilagor i Support Case Manager, efter behov.
konfigurera terminal call-home diagnostic-signature LocalGateway(cfg-call-home-diag-sign)miljö ds_fsurl_prefix "scp://:@cxd.cisco.com" slutetExempel:
call-home diagnostic-signature environment ds_fsurl_prefix " miljö ds_fsurl_prefix "scp://612345678:abcdefghijklmnop@cxd.cisco.com" -
Kontrollera att SNMP är aktiverat med kommandot show snmp . Om det inte är aktiverat konfigurerar du kommandot snmp-serverhanterare .
visa snmp %SNMP-agenten ej aktiverad konfiguration t snmp-serverhanterarens ände -
Se till att installera DS 64224 för hög CPU-övervakning som en proaktiv åtgärd för att inaktivera alla felsöknings- och diagnostiksignaturer under tiden som CPU-användningen är hög. Hämta DS 64224 med följande alternativ i Diagnostic Signatures Lookup Tool:
Fältnamn
Fältvärde
Plattform
Cisco 4300, 4400 ISR-serien eller Cisco CSR 1000V-serien
Produkt
CUBE Enterprise i Webex Calling-lösning
Problemomfång
Prestanda
Problemtyp
Hög CPU-användning med e-postavisering.
-
Hämta DS 65095 med följande alternativ i Diagnostic Signatures Lookup Tool:
Fältnamn
Fältvärde
Plattform
Cisco 4300, 4400 ISR-serien eller Cisco CSR 1000V-serien
Produkt
CUBE Enterprise i Webex Calling-lösning
Problemomfång
Syslogs
Problemtyp
Syslog - %VOICE_IEC-3-GW: CCAPI: Internt fel (tröskelvärde för samtalstopp): IEC=1.1.181.1.29.0
-
Kopiera DS XML-filerna till den lokala gatewayen.
kopiera ftp://användarnamn:password@/DS_64224.xml bootflash: kopiera ftp://användarnamn:password@/DS_65095.xml bootflash: -
Installera DS 64224 för hög processorövervakning och sedan XML-filen DS 65095 på den lokala gatewayen.
call-home diagnostic-signature load DS_64224.xml Load-fil DS_64224.xml success call-home diagnostic-signature load DS_65095.xml Load-fil DS_65095.xml success -
Kontrollera att signaturen har installerats med kommandot show call-home diagnostic-signature . Statuskolumnen måste ha ett "registrerat" värde.
visa call-home diagnostic-signature Aktuella inställningar för diagnostic-signatur: Diagnostisksignatur: aktiverad profil: CiscoTAC-1 (status: AKTIV) Hämta URL(er): https://tools.cisco.com/its/service/oddce/services/DDCEService Miljövariabel: ds_email: username@gmail.com ds_fsurl_prefix: scp://612345678:abcdefghijklmnop@cxd.cisco.comHämtade DS:er:
DS-ID
DS-namn
Revidering
Status
Senaste uppdatering (GMT+00:00)
64224
00:07:45
DS_LGW_CPU_MON75
0.0.10
Registrerad
2020-11-08
65095
00:12:53
DS_LGW_IEC_Call_spike_threshold
0.0.12
Registrerad
2020-11-08
Verifiera exekvering av diagnostiska signaturer
I följande kommando ändras kolumnen ”Status” i kommandot show call-home diagnostic-signature till ”körs” medan den lokala gatewayen utför åtgärden som definieras i signaturen. Utdata för visa statistik för diagnostiksignatur för uppringning är det bästa sättet att kontrollera om en diagnostisk signatur upptäcker ett intressanta evenemang och utför åtgärden. Kolumnen "Utlöst/Max/Avinstall" anger antalet gånger som den givna signaturen har utlöst en händelse. Max antal gånger det definieras att upptäcka en händelse och om signaturen avinstallerar sig själv efter att ha upptäckt maximalt antal utlösta händelser.
visa call-home diagnostic-signature Aktuella inställningar för diagnostic-signatur: Diagnostisksignatur: aktiverad
profil: CiscoTAC-1 (status: AKTIV)
Hämta URL(er): https://tools.cisco.com/its/service/oddce/services/DDCEService Miljövariabel: ds_email: carunach@cisco.com ds_fsurl_prefix: scp://612345678:abcdefghijklmnop@cxd.cisco.com Hämtade DS:er:
|
DS-ID |
DS-namn |
Revidering |
Status |
Senaste uppdatering (GMT+00:00) |
|---|---|---|---|---|
| 64224 |
DS_LGW_CPU_MON75 |
0.0.10 |
Registrerad |
2020-11-08 00:07:45 |
|
65095 |
DS_LGW_IEC_Call_spike_threshold |
0.0.12 |
Körs |
2020-11-08 00:12:53 |
visa statistik för diagnostisk signatur för uppringning
|
DS-ID |
DS-namn |
Utlöst/max/avinstallation |
Genomsnittlig körtid (sekunder) |
Maximal körtid (sekunder) |
|---|---|---|---|---|
| 64224 |
DS_LGW_CPU_MON75 |
0/0/N |
0.000 |
0.000 |
|
65095 |
DS_LGW_IEC_Call_spike_threshold |
1/20/Y |
23.053 |
23.053 |
Den e-postbekräftelse som skickas under exekvering av diagnostisk signatur innehåller viktig information som problemtyp, enhetsinformation, programvaruversion, konfiguration som körs och visa kommandoutdata som är relevanta för att felsöka det angivna problemet.
Avinstallera diagnostiksignaturer
Användning av diagnostiska signaturer för felsökningsändamål definieras vanligtvis för att avinstallera efter identifiering av vissa problemhändelser. Om du vill avinstallera en signatur manuellt hämtar du DS-ID från utmatningen av kommandot show call-home diagnostic-signature och kör följande kommando:
diagnostiksignatur avinstallation av call-home Exempel:
diagnostik för call-home-signatur avinstallera 64224 Nya signaturer läggs till regelbundet i sökverktyget för diagnostiksignaturer, baserat på problem som vanligen observeras i distributioner. TAC har för närvarande inte stöd för begäranden om att skapa nya anpassade signaturer.
För bättre hantering av Cisco IOS XE-gatewayar rekommenderar vi att du registrerar och hanterar gatewayarna via Control Hub. Det är en valfri konfiguration. När du är registrerad kan du använda alternativet för konfigurationsvalidering i Control Hub för att validera din lokala gateway-konfiguration och identifiera eventuella konfigurationsproblem. För närvarande stöder endast registreringsbaserade trunkar den här funktionen.
Mer information finns i följande:
I det här avsnittet beskrivs hur du konfigurerar en Cisco Unified Border Element (CUBE) som en lokal gateway för Webex Calling med en certifikatbaserad, ömsesidig TLS (mTLS) SIP-trunk. I den första delen av det här dokumentet beskrivs hur du konfigurerar en enkel PSTN-gateway. I det här fallet dirigeras alla samtal från PSTN till Webex Calling och alla samtal från Webex Calling dirigeras till PSTN. Följande bild visar den här lösningen och den konfiguration för samtalsomkoppling på hög nivå som kommer att följas.
I denna design används följande huvudkonfigurationer:
-
Röstklassade klienter: Används för att skapa trunkspecifika konfigurationer.
-
URI för röstklass: Används för att klassificera SIP-meddelanden för val av inkommande samtalskollega.
-
inkommande samtalskollega: Ger behandling för inkommande SIP-meddelanden och fastställer utgående rutt med hjälp av en samtalskollega-grupp.
-
samtalskollega-grupp: Definierar de utgående samtalskollegor som används för vidarekoppling av samtal.
-
utgående samtalskollega: Behandlar utgående SIP-meddelanden och dirigerar dem till det önskade målet.
Även om IP och SIP har blivit standardprotokoll för PSTN-trunkar används fortfarande ISDN-kretsar (Time Division Multiplexing) i stor utsträckning och stöds med Webex Calling-trunkar. För att aktivera medieoptimering av IP-sökvägar för lokala gateways med TDM-IP-samtalsflöden är det för närvarande nödvändigt att använda en samtalsomkopplingsprocess i två delar. Den här metoden ändrar konfigurationen för samtalsomkoppling som visas ovan genom att införa en uppsättning interna loop-back-samtalskollegor mellan Webex Calling och PSTN-trunkar enligt bilden nedan.
När du ansluter en lokal Cisco Unified Communications Manager-lösning med Webex Calling kan du använda den enkla PSTN-gatewaykonfigurationen som en bas för att bygga lösningen som illustreras i följande diagram. I det här fallet tillhandahåller en Unified Communications Manager centraliserad dirigering och behandling av alla PSTN- och Webex Calling-samtal.
I det här dokumentet används värdnamn, IP-adresser och gränssnitt som illustreras i följande bild. Alternativ finns för offentlig eller privat adressering (bakom NAT). SRV DNS-poster är valfria, såvida inte lastbalansering mellan flera CUBE-instanser.
Använd konfigurationsguiden i resten av det här dokumentet för att slutföra din lokala gateway-konfiguration enligt följande:
-
Steg 1: Konfigurera routerns grundläggande anslutning och säkerhet
-
Steg 2: Konfigurera Webex Calling-trunk
Beroende på vilken arkitektur du behöver kan du följa antingen:
-
Steg 3: Konfigurera lokal gateway med SIP PSTN-trunk
-
Steg 4: Konfigurera lokal gateway med en befintlig Unified CM-miljö
Eller:
-
Steg 3: Konfigurera lokal gateway med TDM PSTN-trunk
Baslinjekonfiguration
Det första steget för att förbereda din Cisco-router som en lokal gateway för Webex Calling är att skapa en grundläggande konfiguration som skyddar din plattform och etablerar anslutning.
-
Alla certifikatbaserade lokala gatewaydistributioner kräver Cisco IOS XE 17.9.1a eller senare versioner. Cisco IOS XE 17.12.2 eller senare rekommenderas. Se sidan Ciscos programvaruforskning för rekommenderade versioner. Sök efter plattformen och välj en av de föreslagna versionerna.
-
ISR4000-seriens routrar måste konfigureras med både licenser för Unified Communications och säkerhetsteknik.
-
Catalyst Edge 8000-seriens routrar med röstkort eller DSP kräver DNA Advantage-licensiering. Routrar utan röstkort eller DSP kräver minst DNA Essentials-licensiering.
-
För krav på hög kapacitet kan du även kräva en HSEC-licens (High Security) och ytterligare genomströmningsberättigande.
Mer information finns i Behörighetskoder .
-
-
Skapa en grundläggande konfiguration för din plattform som följer dina verksamhetspolicyer. Konfigurera och verifiera i synnerhet följande:
-
Ntp
-
Åtkomstkontrollistor
-
Användarautentisering och remote access
-
DNS
-
IP-dirigering
-
IP-adresser
-
-
Nätverket mot Webex Calling måste använda en IPv4-adress. Fullständiga domännamn för lokal gateway (FQDN) eller SRV-adresser (Service Record) som konfigurerats i Control Hub måste matcha en offentlig IPv4-adress på internet.
-
Alla SIP- och medieportar i det lokala gatewaygränssnittet mot Webex måste vara tillgängliga från internet, antingen direkt eller via statisk NAT. Se till att du uppdaterar brandväggen i enlighet med detta.
-
Följ de detaljerade konfigurationsstegen nedan för att installera ett signerat certifikat på den lokala gatewayen:
-
En offentlig certifikatutfärdare (CA) enligt beskrivningen i Vilka rotcertifikatutfärdare stöds för samtal till Cisco Webex-ljud- och videoplattformar? måste signera enhetscertifikatet.
-
Certifikatets ämnesnamn (Common Name, CN) eller ett av de alternativa ämnesnamnen (Subject Alternative Names, SAN) måste vara samma som det FQDN som konfigurerats i Control Hub. Till exempel:
-
Om en konfigurerad trunk i Control Hub i din organisation har cube1.lgw.com:5061 som FQDN för lokal gateway måste CN eller SAN i routercertifikatet innehålla cube1.lgw.com.
-
Om en konfigurerad trunk i Control Hub i din organisation har lgws.lgw.com som SRV-adress för lokal gateway(er) som kan nås från trunken måste CN eller SAN i routercertifikatet innehålla lgws.lgw.com. De poster som SRV till (CNAME, A Record eller IP-adress) är valfria i SAN.
-
Oavsett om du använder en FQDN eller SRV för trunken måste kontaktadressen för alla nya SIP-dialogrutor från din lokala gateway använda det namn som konfigurerats i Control Hub.
-
-
Se till att certifikaten är signerade för klient- och serveranvändning.
-
-
Ladda upp Ciscos rot-CA-paket till den lokala gatewayen. Det här paketet innehåller CA-rotcertifikatet som används för att verifiera Webex-plattformen.
Konfiguration
| 1 |
Se till att du tilldelar giltiga och dirigerbara IP-adresser till alla Layer 3-gränssnitt, till exempel:
|
| 2 |
Skydda STUN-inloggningsuppgifterna på routern med symmetrisk kryptering. Konfigurera den primära krypteringsnyckeln och krypteringstypen enligt följande: |
| 3 |
Skapa en krypteringstrustpoint med ett certifikat för din domän, signerat av en certifikatutfärdare som stöds (CA). |
| 4 |
Ange certifikatet för mellanliggande signering-CA, som används för att autentisera ditt värdcertifikat. Ange följande kommando för exec eller konfiguration:
|
| 5 |
Importera det signerade värdcertifikatet med följande exec- eller konfigurationskommandon:
|
| 6 |
Aktivera TLS1.2-exklusivitet och ange standardtrustpoint som ska användas för röstprogram med följande konfigurationskommandon:
|
| 7 |
Installera Ciscos rot-CA-paket, som innehåller det DigiCert CA-certifikat som används av Webex Calling. Använd kommandot crypto pki trustpool import ren URL URL för att hämta rot-CA-paketet från den angivna URL:en och för att rensa aktuell CA-trustpool och installera sedan det nya paketet med certifikat: Om du behöver använda en proxy för åtkomst till internet via HTTPS ska du lägga till följande konfiguration innan du importerar CA-paketet: ip http-klientproxy-server yourproxy.com proxyport 80 |
| 1 |
Skapa en CUBE-certifikatbaserad PSTN-trunk för en befintlig plats i Control Hub. Mer information finns i Konfigurera trunkar, dirigeringsgrupper och nummerplaner för Webex Calling. Anteckna trunkinformationen som tillhandahålls när trunken har skapats. Dessa detaljer, som visas i följande bild, kommer att användas i konfigurationsstegen i den här guiden. |
| 2 |
Ange följande kommandon för att konfigurera CUBE som en lokal gateway för Webex Calling: Här är en förklaring av konfigurationens fält:
Aktiverar funktioner för Cisco Unified Border Element (CUBE) på plattformen. tillåt-anslutningar sip till sipAktivera CUBE grundläggande SIP tillbaka till tillbaka-användaragentfunktionalitet. Mer information finns i Tillåt anslutningar. Som standard är T.38-faxtransport aktiverad. Mer information finns i faxprotokoll t38 (rösttjänst). Aktiverar STUN (Session Traversal of UDP through NAT) globalt. Dessa globala stun-kommandon krävs endast när du distribuerar din lokala gateway bakom NAT.
Mer information finns i stun flowdata agent-ID och stun flowdata delad hemlighet. asymmetrisk nyttolast fullKonfigurerar stöd för SIP-asymmetrisk nyttolast för både DTMF- och dynamiska codec-nyttolaster. Mer information om detta kommando finns i asymmetrisk nyttolast. tidigt erbjudande framtvingaTvingar den lokala gatewayen att skicka SDP-information i det första INVITE-meddelandet i stället för att vänta på bekräftelse från grannen. Mer information om detta kommando finns i tidigt erbjudande. inkommande sip-profilerGör att CUBE kan använda SIP-profiler för att ändra meddelanden när de tas emot. Profiler tillämpas via samtalskollegor eller klienter. |
| 3 |
Konfigurera röstklassens codec 100 så att G.711-codec endast tillåts för alla trunkar. Detta enkla tillvägagångssätt är lämpligt för de flesta distributioner. Vid behov kan ytterligare kodektyper som stöds av både ursprungssystem och termineringssystem läggas till i listan. Mer komplexa lösningar som involverar omkodning med DSP-moduler stöds, men ingår inte i den här guiden. Här är en förklaring av konfigurationens fält: kodek för röstklass 100Används för att endast tillåta föredragna codecar för SIP-trunk-samtal. Mer information finns i codec för röstklass. |
| 4 |
Konfigurera röstklassens stun-användning 100 för att aktivera ICE på Webex Calling-trunken. (Det här steget gäller inte för Webex för myndigheter) Här är en förklaring av konfigurationens fält: stun användning ice liteAnvänds för att aktivera ICE-Lite för alla samtalskollegor mot Webex Calling för att tillåta medieoptimering när det är möjligt. Mer information finns i stunnanvändning av röstklass och stunnanvändning ice lite. Kommandot Stun-användning av brandväggstraversal krävs endast vid distribution av din lokala gateway bakom NAT. Medieoptimering förhandlas där det är möjligt. Om ett samtal kräver molnmedietjänster, t.ex. inspelning, kan medierna inte optimeras. |
| 5 |
Konfigurera mediekrypteringspolicyn för Webex-trafik. (Det här steget gäller inte för Webex för myndigheter) Här är en förklaring av konfigurationens fält: röstklass srtp-crypto 100Anger SHA1_80 som det enda SRTP-chiffersviten CUBE-erbjudandet i SDP som erbjuder och svarar meddelanden. Webex Calling har endast stöd för SHA1_80. Mer information finns i röstklass srtp-crypto. |
| 6 |
Konfigurera FIPS-kompatibla GCM-chiffer (det här steget gäller endast för Webex for Government). Här är en förklaring av konfigurationens fält: röstklass srtp-crypto 100Anger GCM som krypteringssviten som CUBE erbjuder. Det är obligatoriskt att konfigurera GCM-chiffer för lokal gateway för Webex for Government. |
| 7 |
Konfigurera ett mönster för att unikt identifiera samtal till en lokal gateway-trunk baserat på dess destinations-FQDN eller SRV: Här är en förklaring av konfigurationens fält: röstklassens uri 100 sipDefinierar ett mönster för att matcha en inkommande SIP-inbjudan till en inkommande trunk-peer. När du anger det här mönstret använder du trunkens FQDN eller SRV som konfigurerats i Control Hub för trunken. |
| 8 |
Konfigurera profiler för SIP-meddelandehantering. Om din gateway har konfigurerats med en offentlig IP-adress konfigurerar du en profil enligt följande eller går till nästa steg om du använder NAT. I det här exemplet är cube1.lgw.com den FQDN som konfigurerats för den lokala gatewayen: Här är en förklaring av konfigurationens fält: reglerna 10 och 20För att tillåta Webex att autentisera meddelanden från din lokala gateway måste rubriken ”Kontakt” i en SIP-begäran och svarsmeddelanden innehålla det värde som tillhandahålls för trunken i Control Hub. Detta kommer antingen att vara FQDN för en enskild värd eller det SRV-namn som används för ett kluster av enheter. |
| 9 |
Om din gateway är konfigurerad med en privat IP-adress bakom statisk NAT konfigurerar du inkommande och utgående SIP-profiler enligt följande. I det här exemplet är cube1.lgw.com det FQDN som konfigurerats för den lokala gatewayen, ”10.80.13.12” är gränssnittets IP-adress mot Webex Calling och ”192.65.79.20” är NAT:s offentliga IP-adress. SIP-profiler för utgående meddelanden till Webex Calling
Här är en förklaring av konfigurationens fält: reglerna 10 och 20För att tillåta Webex att autentisera meddelanden från din lokala gateway måste rubriken ”Kontakt” i SIP-begäran och svarsmeddelanden innehålla det värde som tillhandahålls för trunken i Control Hub. Detta kommer antingen att vara FQDN för en enskild värd eller det SRV-namn som används för ett kluster av enheter. reglerna 30 till 81Konvertera privata adressreferenser till webbplatsens externa offentliga adress så att Webex kan tolka och dirigera efterföljande meddelanden korrekt. SIP-profil för inkommande meddelanden från Webex CallingHär är en förklaring av konfigurationens fält: reglerna 10 till 80Konvertera referenser till offentliga adresser till den konfigurerade privata adressen, så att CUBE kan behandla meddelanden från Webex. Mer information finns i SIP-profiler för röstklass. Amerikanska eller kanadensiska PSTN-leverantörer kan erbjuda verifiering av inringar-ID för skräppost- och bedrägerisamtal, med den ytterligare konfiguration som nämns i artikeln Indikation om skräppost- eller bedrägerisamtal i Webex Calling . |
| 10 |
Konfigurera en keepalive för SIP-alternativ med rubrikändringsprofil. Här är en förklaring av konfigurationens fält: röstklass sip-options-keepalive 100Konfigurerar en keepalive-profil och går till konfigurationsläge för röstklass. Du kan konfigurera tiden (i sekunder) då en SIP Out of Dialog Options Ping skickas till uppringningsmålet när heartbeat-anslutningen till slutpunkten har status UPP eller Ner. Den här keepalive-profilen utlöses från den samtalskollega som konfigurerats mot Webex. För att säkerställa att kontaktrubrikerna innehåller SBC:s fullständiga domännamn används SIP-profil 115. Reglerna 30, 40 och 50 krävs endast när SBC är konfigurerad bakom statisk NAT. I det här exemplet är cube1.lgw.com det FQDN som valts för den lokala gatewayen och om statisk NAT används är ”10.80.13.12” IP-adressen för SBC-gränssnittet mot Webex Calling och ”192.65.79.20” är NAT:s offentliga IP-adress. |
| 11 |
Konfigurera Webex Calling-trunk: |
Efter att ha byggt en trunk mot Webex Calling ovan kan du använda följande konfiguration för att skapa en icke-krypterad trunk mot en SIP-baserad PSTN-leverantör:
Om din tjänsteleverantör erbjuder en säker PSTN-trunk kan du följa en liknande konfiguration som beskrivs ovan för Webex Calling-trunken. CUBE har stöd för säker samtalsomkoppling.
Om du använder en TDM/ISDN PSTN-trunk går du till nästa avsnitt Konfigurera lokal gateway med TDM PSTN-trunk.
Mer information om hur du konfigurerar TDM-gränssnitt för PSTN-samtalsgrenar på Cisco TDM-SIP-gateways finns i Konfigurera ISDN PRI.
| 1 |
Konfigurera följande URI för röstklass för att identifiera inkommande samtal från PSTN-trunken: Här är en förklaring av konfigurationens fält: röstklass uri 200 sipDefinierar ett mönster för att matcha en inkommande SIP-inbjudan till en inkommande trunk-peer. När du anger det här mönstret ska du använda IP-adressen till din IP PSTN-gateway. Mer information finns i URI för röstklass. |
| 2 |
Konfigurera följande IP PSTN-samtalskollega: Här är en förklaring av konfigurationens fält: Definierar en VoIP-samtalskollega med en tagg på 200 och ger en meningsfull beskrivning för enkel hantering och felsökning. Mer information finns i Ring-peer-röst. destinationsmönster BAD.BADEtt dumt destinationsmönster krävs när utgående samtal dirigeras med hjälp av en inkommande samtalskollega-grupp. Alla giltiga destinationsmönster kan användas i detta fall. Mer information finns i destinationsmönster (gränssnitt). sessionsprotokoll sipv2Anger att denna samtalskollega hanterar SIP-samtalsgrenar. Mer information finns i sessionsprotokoll (dial peer). sessionsmål ipv4: 192.168.80.13Anger måladressen för samtal som skickas till PSTN-leverantören. Det kan vara antingen en IP-adress eller ett DNS-värdnamn. Mer information finns i sessionsmål (VoIP-samtalskollega). inkommande URI via 200Anger den röstklass som används för att matcha inkommande samtal till denna samtalskollega med hjälp av INVITE VIA header-URI. Mer information finns i inkommande URL. sip-kontrollerad-id pai för röstklass
(Valfritt) Aktiverar bearbetning av sidhuvudet för P-Asserted-Identity och styr hur detta används för PSTN-trunken. Om det här kommandot används används den uppringande partsidentiteten som tillhandahålls från den inkommande samtalskollegan för utgående Från- och P-Asserted-Identity-sidhuvudena. Om det här kommandot inte används används den uppringande partsidentiteten som tillhandahålls från den inkommande samtalskollegan för utgående Från- och fjärranslutna part-ID-rubriker. Mer information finns i SIP-kontrollerad-ID för röstklass. bind kontrollkällkodsgränssnitt GigabitEthernet0/0/0
Konfigurerar källgränssnittet och tillhörande IP-adress för meddelanden som skickas till PSTN. Mer information finns i bindning. binda mediekällsgränssnitt GigabitEthernet0/0/0Konfigurerar källgränssnittet och tillhörande IP-adress för media som skickas till PSTN. Mer information finns i bindning. codec för röstklass 100Konfigurerar samtalskollegan att använda den vanliga kodekfilterlistan 100. Mer information finns i codec för röstklass. dtmf-relay rtp-nteDefinierar RTP-NTE (RFC2833) som DTMF-funktionen som förväntas på samtalsbenen. Mer information finns i DTMF-reläet (röst över IP). ingen vadInaktiverar identifiering av röstaktivitet. Mer information finns i vad (ring peer). |
| 3 |
Om du konfigurerar din lokala gateway för att endast dirigera samtal mellan Webex Calling och PSTN lägger du till följande konfiguration för samtalsomkoppling. Om du konfigurerar din lokala gateway med en Unified Communications Manager-plattform går du till nästa avsnitt. |
När du har byggt en trunk mot Webex Calling kan du använda följande konfiguration för att skapa en TDM-trunk för din PSTN-tjänst med omkoppling med loop-back-samtal för att tillåta medieoptimering på Webex-samtalsdelen.
Om du inte kräver optimering av IP-media följer du konfigurationsstegen för en SIP PSTN-trunk. Använd en röstport och POTS-samtalskollega (som visas i steg 2 och 3) i stället för PSTN VoIP-samtalskollega.
| 1 |
I loop-back-konfigurationen för samtalskollega används samtalskollega-grupper och samtalsomkopplingstaggar för att säkerställa att samtal passerar korrekt mellan Webex och PSTN, utan att skapa samtalsomkopplingsslingor. Konfigurera följande översättningsregler som kommer att användas för att lägga till och ta bort samtalsomkopplingstaggarna: Här är en förklaring av konfigurationens fält: regel för röstöversättningAnvänder reguljära uttryck som definieras i regler för att lägga till eller ta bort samtalsomkopplingstaggar. Överfallande siffror (”A”) används för att öka tydligheten vid felsökning. I den här konfigurationen används taggen som läggs till av översättningsprofil 100 för att dirigera samtal från Webex Calling till PSTN via uppringningskollegor för loopback. På samma sätt används taggen som lagts till av översättningsprofil 200 för att dirigera samtal från PSTN till Webex Calling. Översättningsprofilerna 11 och 12 tar bort dessa taggar innan samtal levereras till Webex- respektive PSTN-trunkar. I det här exemplet antas att uppringda nummer från Webex Calling presenteras i +E.164-format. Regel 100 tar bort det inledande + för att behålla ett giltigt uppringt nummer. I regel 12 läggs en nationell eller internationell routningssiffra till när taggen tas bort. Använd siffror som passar din lokala nationella ISDN-nummerplan. Om Webex Calling visar nummer i nationellt format justerar du reglerna 100 och 12 för att helt enkelt lägga till respektive ta bort routningstaggen. Mer information finns i röstöversättningsprofil och röstöversättningsregel. |
| 2 |
Konfigurera portar för TDM-röstgränssnitt efter behov av trunktyp och protokoll som används. Mer information finns i Konfigurera ISDN PRI. Den grundläggande konfigurationen av ett ISDN-gränssnitt med primär hastighet som är installerat i NIM-slot 2 på en enhet kan till exempel omfatta följande: |
| 3 |
Konfigurera följande TDM PSTN-samtalskollega: Här är en förklaring av konfigurationens fält: Definierar en VoIP-samtalskollega med en tagg på 200 och ger en meningsfull beskrivning för enkel hantering och felsökning. Mer information finns i Ring-peer-röst. destinationsmönster BAD.BADEtt dumt destinationsmönster krävs när utgående samtal dirigeras med hjälp av en inkommande samtalskollega-grupp. Alla giltiga destinationsmönster kan användas i detta fall. Mer information finns i destinationsmönster (gränssnitt). översättningsprofil inkommande 200Tilldelar översättningsprofilen som lägger till en samtalsroutningstagg till det inkommande uppringda numret. direktinringningDirigerar samtalet utan att ange en sekundär kopplingston. Mer information finns i direktinringning. port 0/2/0:15Den fysiska röstport som är associerad med denna samtalskollega. |
| 4 |
Om du vill aktivera medieoptimering av IP-sökvägar för lokala gateways med TDM-IP-samtalsflöden kan du ändra samtalsomkoppling genom att införa en uppsättning interna loop-back-samtalskollegor mellan Webex Calling och PSTN-trunkar. Konfigurera följande uppringningskollegor med loop-back. I det här fallet dirigeras alla inkommande samtal inledningsvis till samtalskollega 10 och därifrån till antingen samtalskollega 11 eller 12 baserat på tillämpad routningstagg. När routningstaggen har tagits bort dirigeras samtal till den utgående trunken med hjälp av samtalskollega-grupper. Här är en förklaring av konfigurationens fält: Definierar en VoIP-samtalskollega och ger en meningsfull beskrivning för enkel hantering och felsökning. Mer information finns i Ring-peer-röst. översättningsprofil inkommande 11Tillämpar den översättningsprofil som definierats tidigare för att ta bort samtalsroutningstaggen innan den skickas till utgående trunk. destinationsmönster BAD.BADEtt dumt destinationsmönster krävs när utgående samtal dirigeras med hjälp av en inkommande samtalskollega-grupp. Mer information finns i destinationsmönster (gränssnitt). sessionsprotokoll sipv2Anger att denna samtalskollega hanterar SIP-samtalsgrenar. Mer information finns i sessionsprotokoll (dial peer). sessionsmål ipv4: 192.168.80.14Anger den lokala routergränssnittadressen som samtalsmål för loop-back. Mer information finns i sessionsmål (VoIP-samtalskollega). bind kontrollkällkodsgränssnitt GigabitEthernet0/0/0Konfigurerar källgränssnittet och tillhörande IP-adress för meddelanden som skickas via loop-back. Mer information finns i bindning. binda mediekällsgränssnitt GigabitEthernet0/0/0Konfigurerar källgränssnittet och tillhörande IP-adress för media som skickas via loop-back. Mer information finns i bindning. dtmf-relay rtp-nteDefinierar RTP-NTE (RFC2833) som DTMF-funktionen som förväntas på samtalsbenen. Mer information finns i DTMF-reläet (röst över IP). g711alaw-kodek Tvingar alla PSTN-samtal att använda G.711. Välj a-law eller u-law för att matcha den uppringningsmetod som används av din ISDN-tjänst. ingen vadInaktiverar identifiering av röstaktivitet. Mer information finns i vad (ring peer). |
| 5 |
Lägg till följande konfiguration för samtalsomkoppling: Detta avslutar din lokala gateway-konfiguration. Spara konfigurationen och läs in plattformen igen om det är första gången CUBE-funktioner har konfigurerats.
|
PSTN-Webex Calling-konfigurationen i föregående avsnitt kan ändras för att inkludera ytterligare trunkar till ett Cisco Unified Communications Manager-kluster (UCM). I det här fallet dirigeras alla samtal via Unified CM. Samtal från UCM på port 5060 dirigeras till PSTN och samtal från port 5065 dirigeras till Webex Calling. Följande inkrementella konfigurationer kan läggas till för att inkludera det här samtalsscenariot.
| 1 |
Konfigurera följande URI:er för röstklass: |
| 2 |
Konfigurera följande DNS-poster för att ange SRV-dirigering till Unified CM-värdar: IOS XE använder dessa poster för att lokalt fastställa mål för UCM-värdar och portar. Med den här konfigurationen behöver du inte konfigurera poster i ditt DNS-system. Om du föredrar att använda din DNS krävs inte dessa lokala konfigurationer. Här är en förklaring av konfigurationens fält: Följande kommando skapar en DNS SRV-resurspost. Skapa en post för varje UCM-värd och trunk: ip-värd _sip._udp.pstntocucm.io srv 2 1 5060 ucmsub5.mydomain.com _sip._udp.pstntocucm.io: Registernamn för SRV-resurs 2: Prioritet för SRV-resursposter 1: SRV-resursens rekordvikt 5060: Portnumret som ska användas för målvärden i den här resursposten ucmsub5.mydomain.com: Resursposten målvärd För att lösa resursposternas målvärdnamn skapar du lokala DNS A-poster. Till exempel: ip-värd ucmsub5.mydomain.com 192.168.80.65 IP-värd: Skapar en post i den lokala IOS XE-databasen. ucmsub5.mydomain.com: A-inspelningens värdnamn. 192.168.80.65: Värdens IP-adress. Skapa SRV-resursposterna och A-posterna för att återspegla din UCM-miljö och önskad distributionsstrategi för samtal. |
| 3 |
Konfigurera följande samtalskollegor: |
| 4 |
Lägg till samtalsomkoppling med följande konfigurationer: |
Diagnostiska signaturer (DS) upptäcker proaktivt vanligt förekommande problem i Cisco IOS XE-baserad lokal gateway och genererar e-post, syslog eller terminalmeddelande om händelsen. Du kan också installera DS för att automatisera diagnostikdatainsamling och överföra inhämtad data till Cisco TAC-fallet för att påskynda upplösningstiden.
Diagnostiska signaturer (DS) är XML-filer som innehåller information om problem med att utlösa händelser och åtgärder för att informera, felsöka och åtgärda problemet. Använd syslog-meddelanden, SNMP-händelser och genom regelbundna övervakningar av specifika visa kommando-utdata för att definiera logiken för problemdetektering. Åtgärdstyperna inkluderar:
-
Samlar visa kommandoutdata
-
Skapa en sammanslagen loggfil
-
Överföra filen till en nätverksplats som tillhandahålls av användaren, t.ex. HTTPS, SCP, FTP-server
TAC-tekniker skapar DS-filer och signerar dem digitalt för integritetsskydd. Varje DS-fil har det unika numeriska ID som systemet tilldelat. Diagnostic Signatures Lookup Tool (DSLT) är en enda källa för att hitta tillämpliga signaturer för övervakning och felsökning av olika problem.
Innan du börjar:
-
Redigera inte DS-filen som du hämtar från DSLT. De filer som du ändrar felinstallationen på grund av fel i integritetskontroll.
-
En SMTP-server (Simple Mail Transfer Protocol) som du kräver att den lokala gatewayen skickar ut e-postaviseringar.
-
Se till att den lokala gatewayen kör IOS XE 17.6.1 eller senare om du vill använda den säkra SMTP-servern för e-postaviseringar.
Förutsättningar
Lokal gateway som kör IOS XE 17.6.1 eller senare
-
Diagnostic Signatures är aktiverade som standard.
-
Konfigurera den säkra e-postservern som du använder för att skicka proaktiv avisering om enheten kör IOS XE 17.6.1 eller senare.
konfigurera terminalen call-home e-postserver :@ prioritet 1 säker tls end -
Konfigurera miljövariabeln ds_email med administratörens e-postadress för att meddela dig.
konfigurera terminal call-home diagnostic-signature LocalGateway(cfg-call-home-diag-sign)miljö ds_email slut
Installera diagnostiska signaturer för proaktiv övervakning
Övervakning av hög CPU-användning
Denna DS spårar 5 sekunders CPU-användning med SNMP OID 1.3.6.1.4.1.9.2.1.56. När användningen når 75 % eller mer inaktiverar den alla felsökningar och avinstallerar alla diagnostiksignaturer som du installerar i den lokala gatewayen. Använd stegen nedan för att installera signaturen.
-
Se till att du har aktiverat SNMP med kommandot visa snmp. Om SNMP inte är aktiverat konfigurerar du kommandot snmp-serverhanterare .
visa snmp %SNMP-agent inte aktiverad konfiguration t snmp-serverhanterare avsluta visa snmp-chassi: ABCDEFGHIGK 149655 SNMP-paketingång 0 Felaktiga SNMP-versionsfel 1 Okänt gruppnamn 0 Otillåten åtgärd för lokalt namn tillhandahållet 0 Kodningsfel 37763 Antal begärda variabler 2 Antal ändrade variabler 34560 PDU:er för hämta-begäran 138 Hämta-nästa PDU:er 2 PDU:er för inställda begäran 0 Paketutmatning i kö (maximal köstorlek 1 000) 158277 SNMP-paketutmatning 0 För stora fel (max paketstorlek 1 500) 20 Inga sådana namnfel 0 Fel med dåliga värden 0 Allmänna fel 7998 Svar PDUs 10280 Trap PDUs Paket som för närvarande är i SNMP-processindatakö: 0 SNMP global fälla: aktiverad Hämta DS 64224 med följande alternativ i den nedrullningsbara listan i Diagnostic Signatures Lookup Tool:
kopiera ftp://användarnamn:password@/DS_64224.xml bootflash:Fältnamn
Fältvärde
Plattform
Cisco 4300, 4400 ISR-serien eller Catalyst 8000V Edge-programvara
Produkt
CUBE Enterprise i Webex Calling-lösningen
Problemomfång
Prestanda
Problemtyp
Hög processoranvändning med e-postavisering
-
Kopiera DS XML-filen till den lokala gateway-flashen.
kopiera ftp://användarnamn:password@/DS_64224.xml bootflash:Följande exempel visar hur du kopierar filen från en FTP-server till en lokal gateway.
kopiera ftp://användare:pwd@192.0.2.12/DS_64224.xml bootflash: Öppnar ftp://*:*@ 192.0.2.12/DS_64224.xml ...! [OK - 3571/4096 byte] 3571 byte kopierat på 0,064 sek (55797 byte/sek) -
Installera DS XML-filen i den lokala gatewayen.
call-home diagnostic-signature load DS_64224.xml inläsningsfil DS_64224.xml lyckades -
Använd kommandot visa diagnostisk signatur för uppringning för att verifiera att signaturen har installerats. Statuskolumnen måste ha ett "registrerat" värde.
visa call-home diagnostic-signature Aktuella inställningar för diagnostic-signatur: Diagnostisksignatur: aktiverad profil: CiscoTAC-1 (status: AKTIV) Hämta URL(er): https://tools.cisco.com/its/service/oddce/services/DDCEService Miljövariabel: ds_email: username@gmail.comHämta DS:er:
DS-ID
DS-namn
Revidering
Status
Senaste uppdatering (GMT+00:00)
64224
DS_LGW_CPU_MON75
0.0.10
Registrerad
2020-11-07 22:05:33
När denna signatur utlöses avinstalleras alla DS:er som körs, inklusive signaturen i fråga. Installera om DS 64224 vid behov för att fortsätta övervaka hög CPU-användning på den lokala gatewayen.
Övervakning av onormala samtal kopplas från
Denna DS använder SNMP-omröstningar var 10:e minut för att upptäcka onormal samtalsfrånkoppling med SIP-fel 403, 488 och 503. Om felräkningen är större än eller lika med 5 från den senaste omröstningen genereras en syslog- och e-postavisering. Använd stegen nedan för att installera signaturen.
-
Se till att SNMP är aktiverat med kommandot visa snmp. Om SNMP inte är aktiverat konfigurerar du kommandot snmp-serverhanterare .
visa snmp %SNMP-agent inte aktiverad konfiguration t snmp-serverhanterare avsluta visa snmp-chassi: ABCDEFGHIGK 149655 SNMP-paketingång 0 Felaktiga SNMP-versionsfel 1 Okänt gruppnamn 0 Otillåten åtgärd för lokalt namn tillhandahållet 0 Kodningsfel 37763 Antal begärda variabler 2 Antal ändrade variabler 34560 PDU:er för hämta-begäran 138 Hämta-nästa PDU:er 2 PDU:er för inställda begäran 0 Paketutmatning i kö (maximal köstorlek 1 000) 158277 SNMP-paketutmatning 0 För stora fel (max paketstorlek 1 500) 20 Inga sådana namnfel 0 Fel med dåliga värden 0 Allmänna fel 7998 Svar PDUs 10280 Trap PDUs Paket som för närvarande är i SNMP-processindatakö: 0 SNMP global fälla: aktiverad -
Hämta DS 65221 med följande alternativ i Diagnostic Signatures Lookup Tool:
Fältnamn
Fältvärde
Plattform
Cisco 4300, 4400 ISR-serien eller Catalyst 8000V Edge-programvara
Produkt
CUBE Enterprise i Webex Calling-lösning
Problemomfång
Prestanda
Problemtyp
Upptäckt av SIP-onormal samtalsavkoppling med e-post- och syslog-avisering.
-
Kopiera DS XML-filen till den lokala gatewayen.
kopiera ftp://användarnamn:password@/DS_65221.xml bootflash: -
Installera DS XML-filen i den lokala gatewayen.
call-home diagnostic-signature load DS_65221.xml inläsningsfil DS_65221.xml lyckades -
Använd kommandot show call-home diagnostic-signature för att kontrollera att signaturen har installerats. Statuskolumnen måste ha ett ”registrerat” värde.
Installera diagnostiska signaturer för att felsöka ett problem
Du kan även använda diagnostiska signaturer (DS) för att lösa problem snabbt. Cisco TAC-tekniker har skrivit flera signaturer som möjliggör de nödvändiga felsökningarna som krävs för att felsöka ett givet problem, upptäcka problemförekomsten, samla in rätt uppsättning diagnostiska data och överför data automatiskt till Cisco TAC-fallet. Detta eliminerar behovet av att manuellt kontrollera problemförekomsten och gör felsökning av periodiska och tillfälliga problem mycket enklare.
Du kan använda sökverktyget för diagnostiksignaturer för att hitta tillämpliga signaturer och installera dem själv, eller så kan du installera signaturen som rekommenderas av TAC-teknikern som en del av supportengagemanget.
Här följer ett exempel på hur du hittar och installerar en DS för att identifiera förekomst för ”%VOICE_IEC-3-GW: CCAPI: Internt fel (tröskelvärde för samtalstopp): IEC=1.1.181.1.29.0" syslog och automatisera diagnostikdatainsamling genom att följa följande steg:
Konfigurera en annan DS-miljövariabel ds_fsurl_prefix som sökvägen till Cisco TAC-filservern (cxd.cisco.com) för att ladda upp diagnostikdata. Användarnamnet i filsökvägen är ärendenumret och lösenordet är filuppladdningstoken som kan hämtas från Supporthanteraren som visas nedan. Filuppladdningstoken kan genereras i avsnittet Bilagor i Supporthanteraren, efter behov.
konfigurera terminal call-home diagnostic-signature LocalGateway(cfg-call-home-diag-sign)miljö ds_fsurl_prefix "scp://:@cxd.cisco.com" slutetExempel:
call-home diagnostic-signature environment ds_fsurl_prefix " miljö ds_fsurl_prefix "scp://612345678:abcdefghijklmnop@cxd.cisco.com"-
Se till att SNMP är aktiverat med kommandot visa snmp. Om SNMP inte är aktiverat konfigurerar du kommandot snmp-serverhanterare .
visa snmp %SNMP-agenten ej aktiverad konfiguration t snmp-serverhanterarens ände -
Vi rekommenderar att du installerar DS 64224 för hög CPU-övervakning som en proaktiv åtgärd för att inaktivera alla felsöknings- och diagnostiksignaturer under tiden som CPU-användningen är hög. Hämta DS 64224 med följande alternativ i Diagnostic Signatures Lookup Tool:
Fältnamn
Fältvärde
Plattform
Cisco 4300, 4400 ISR-serien eller Catalyst 8000V Edge-programvara
Produkt
CUBE Enterprise i Webex Calling-lösning
Problemomfång
Prestanda
Problemtyp
Hög CPU-användning med e-postavisering.
-
Hämta DS 65095 med följande alternativ i Diagnostic Signatures Lookup Tool:
Fältnamn
Fältvärde
Plattform
Cisco 4300, 4400 ISR-serien eller Catalyst 8000V Edge-programvara
Produkt
CUBE Enterprise i Webex Calling-lösning
Problemomfång
Syslogs
Problemtyp
Syslog - %VOICE_IEC-3-GW: CCAPI: Internt fel (tröskelvärde för samtalstopp): IEC=1.1.181.1.29.0
-
Kopiera DS XML-filerna till den lokala gatewayen.
kopiera ftp://användarnamn:lösenord@/DS_64224.xml bootflash: kopiera ftp://användarnamn:password@/DS_65095.xml bootflash: -
Installera hög CPU-övervakning DS 64224 och sedan XML-filen DS 65095 i den lokala gatewayen.
call-home diagnostic-signature load DS_64224.xml inläsningsfil DS_64224.xml lyckades call-home diagnostic-signature load DS_65095.xml inläsningsfil DS_65095.xml lyckades -
Kontrollera att signaturen har installerats med hjälp av diagnostiksignaturen show call-home. Statuskolumnen måste ha ett ”registrerat” värde.
visa call-home diagnostic-signature Aktuella inställningar för diagnostic-signatur: Diagnostisksignatur: aktiverad profil: CiscoTAC-1 (status: AKTIV) Hämta URL(er): https://tools.cisco.com/its/service/oddce/services/DDCEService Miljövariabel: ds_email: username@gmail.com ds_fsurl_prefix: scp://612345678:abcdefghijklmnop@cxd.cisco.comHämtade DS:er:
DS-ID
DS-namn
Revidering
Status
Senaste uppdatering (GMT+00:00)
64224
00:07:45
DS_LGW_CPU_MON75
0.0.10
Registrerad
2020-11-08:00:07:45
65095
00:12:53
DSLGW_IEC_C_all_spike_threshold
0.0.12
Registrerad
2020-11-08:00:12:53
Verifiera exekvering av diagnostiska signaturer
I följande kommando visar kolumnen "Status" i kommandot ändringar av diagnostisk-signatur för uppringning till "igång" medan den lokala gatewayen utför åtgärden som definieras i signaturen. Utdata för visa statistik för diagnostiksignatur för uppringning är det bästa sättet att kontrollera om en diagnostisk signatur upptäcker ett intressanta evenemang och utför åtgärden. Kolumnen "Utlöst/Max/Avinstall" anger antalet gånger som den givna signaturen har utlöst en händelse. Max antal gånger det definieras att upptäcka en händelse och om signaturen avinstallerar sig själv efter att ha upptäckt maximalt antal utlösta händelser.
visa call-home diagnostic-signature Aktuella inställningar för diagnostic-signatur: Diagnostisksignatur: aktiverad
profil: CiscoTAC-1 (status: AKTIV)
Hämta URL(er): https://tools.cisco.com/its/service/oddce/services/DDCEService Miljövariabel: ds_email: carunach@cisco.com ds_fsurl_prefix: scp://612345678:abcdefghijklmnop@cxd.cisco.com Hämtade DS:er:
|
DS-ID |
DS-namn |
Revidering |
Status |
Senaste uppdatering (GMT+00:00) |
|---|---|---|---|---|
| 64224 |
DS_LGW_CPU_MON75 |
0.0.10 |
Registrerad |
2020-11-08 00:07:45 |
|
65095 |
DS_LGW_IEC_Call_spike_threshold |
0.0.12 |
Körs |
2020-11-08 00:12:53 |
visa statistik för diagnostisk signatur för uppringning
|
DS-ID |
DS-namn |
Utlöst/max/avinstallation |
Genomsnittlig körtid (sekunder) |
Maximal körtid (sekunder) |
|---|---|---|---|---|
| 64224 |
DS_LGW_CPU_MON75 |
0/0/N |
0.000 |
0.000 |
|
65095 |
DS_LGW_IEC_Call_spike_threshold |
1/20/Y |
23.053 |
23.053 |
Den e-postbekräftelse som skickas under exekvering av diagnostisk signatur innehåller viktig information som problemtyp, enhetsinformation, programvaruversion, konfiguration som körs och visa kommandoutdata som är relevanta för att felsöka det angivna problemet.
Avinstallera diagnostiksignaturer
Användning av diagnostiska signaturer i felsökningssyfte definieras vanligtvis för att avinstalleras efter identifiering av vissa problemhändelser. Om du vill avinstallera en signatur manuellt hämtar du DS-ID från utdata för visa diagnostisk-signatur för call-home och kör följande kommando:
diagnostiksignatur avinstallation av call-home Exempel:
diagnostik för call-home-signatur avinstallera 64224 Nya signaturer läggs till regelbundet i verktyget för sökning av diagnostiksignaturer, baserat på problem som observeras i distributioner. TAC har för närvarande inte stöd för begäranden om att skapa nya anpassade signaturer.
Konfigurera Webex Calling för din organisation
Konfigurera samtalsinställningar i guiden för förstagångsinstallation
Det första steget för att komma igång med Webex Calling-tjänsterna är att slutföra guiden för förstagångskonfiguration (First Time Setup Wizard/FTSW). När FTSW har slutförts för din första plats behöver den inte slutföras för ytterligare platser.
| 1 |
Klicka på Komma igång i välkomstmeddelandet som skickas till dig. E-postadressen för administratör används automatiskt för att logga in på Control Hub, där du uppmanas att skapa ditt administratörslösenord. När du har loggat in startas installationsguiden automatiskt. |
| 2 |
Granska och godkänn servicevillkor. |
| 3 |
Granska ditt abonnemang och klicka sedan på Komma igång. Din kontoansvarige ansvarar för att aktivera de första stegen för FTSW. Kontakta din kontoansvarige om du får meddelandet ”Kan inte konfigurera ditt samtal” när du väljer Kom igång. |
| 4 |
Välj landet som ditt datacenter ska mappa till och ange kundens kontakt- och adressinformation. |
| 5 |
Klicka på Nästa: Standardplats. |
| 6 |
Välj från följande alternativ:
Se till att du lägger till ett huvudnummer på den plats du skapar när du har slutfört konfigurationsguiden. |
| 7 |
Gör så att följande val gäller för den här platsen:
|
| 8 |
Klicka på Nästa. |
| 9 |
Ange en tillgänglig Cisco Webex SIP-adress. Klicka på Nästa och välj sedan Slutför. |
Lägg till en plats
Innan du börjar
Skapa en ny plats genom att förbereda följande information:
-
Platsens adress
-
Önskade telefonnummer (valfritt)
| 1 |
Logga in på Control Hub på https://admin.webex.com, gå till . En ny plats kommer att finnas i det regionala datacentret som motsvarar det land som du har valt med guiden för förstagångskonfiguration. |
| 2 |
Konfigurera inställningarna för platsen:
|
| 3 |
Klicka på Spara och välj sedan Ja/ Nej för att lägga till nummer på platsen nu eller senare. |
| 4 |
Välj något av följandealternativ om du klickade på Ja:
Valet av PSTN-alternativ är på varje platsnivå (varje plats har bara ett PSTN-alternativ). Du kan mixa och matcha så många alternativ du vill för din distribution, men varje plats har ett alternativ. När du har valt och etablerat ett PSTN-alternativ kan du ändra det genom att klicka på Hantera på platsens PSTN-egenskaper. Vissa alternativ, till exempel Cisco PSTN, är dock eventuellt inte tillgängliga när ett annat alternativ har tilldelats. Öppna ett supportärende för vägledning. |
| 5 |
Välj om du vill aktivera numren nu eller senare. |
| 6 |
Om du har valt icke-integrerad CCP eller lokalbaserad PSTN anger du telefonnummer som kommaseparerade värden och klickar sedan på Validera. Nummer läggs till för den specifika platsen. Giltiga poster flyttas till fältet Validerade nummer och ogiltiga poster finns kvar i fältet Lägg till nummer tillsammans med ett felmeddelande. Beroende på platsens land formateras numren efter lokala uppringningskrav. Om till exempel en landskod krävs kan du ange nummer med eller utan kod och koden är förinställd. |
| 7 |
Klicka på Spara. |
Nästa steg
När du har skapat en plats kan du aktivera nödtjänster med 911 för den platsen. Se RedSky-nödtjänster för Webex Calling för mer information.
Ta bort en plats
Innan du börjar
Du kan ta bort en plats som antingen inte används eller som har konfigurerats felaktigt efter att du har tagit bort de användare och arbetsytor som är kopplade till den. När du tar bort en plats tar du bort alla tilldelade tjänster och nummer.
Få en lista över användare och arbetsytor som är kopplade till en plats: Gå till och välj platsen som du vill ta bort från rullgardinsmenyn. Du måste ta bort de här användarna och arbetsytorna innan du tar bort platsen.
Kom ihåg att alla nummer som är kopplade till den här platsen släpps tillbaka till din PSTN-leverantör. Du kommer inte längre att äga dessa nummer.
| 1 |
Logga in på Control Hub på https://admin.webex.com och gå till . |
| 2 |
Klicka |
| 3 |
Välj Ta bortplats och bekräfta att du vill ta bort platsen. Det tar vanligtvis några minuter att ta bort platsen permanent, men det kan ta upp till en timme. Du kan kontrollera statusen genom att klicka intill |
Uppdatera en befintlig plats
Du kan ändra PSTN inställningar, namn, tidszon och språk på en plats efter att den har skapats. Kom ihåg att det nya språket endast gäller nya användare och enheter. Befintliga användare och enheter fortsätter att använda det gamla språket.
För befintliga platser kan du aktivera nödtjänster med 911. Se RedSky-nödtjänster för Webex Calling för mer information.
| 1 | |
| 2 |
Gå till . Om du ser en Varningssymbol bredvid en plats innebär det att du ännu inte har konfigurerat något telefonnummer för den platsen. Du kan inte ringa eller ta emot några samtal förrän du har konfigurerat det numret. |
| 3 |
(Valfritt) Under PSTN-anslutning väljer du antingen Molnanslutet PSTN eller Platsbaserat PSTN (lokal gateway), beroende på vilket du redan har konfigurerat. Klicka på Hantera för att ändra den konfigurationen och bekräfta sedan de tillhörande risker som finns genom att välja Fortsätt. Välj sedan något av följande alternativ och klicka på Spara:
För att migrera, se Migrera till Cisco-samtalsplaner nedan. |
| 4 |
För platsen väljer du Huvudnummer i den nedrullningsbara listan. Huvudnumret kan tilldelas en autoassistent eller en annan destination på platsen så att externa uppringare omdirigeras till en lämplig destination. Det är obligatoriskt att tilldela ett huvudnummer till platsen om den har några trunkar eller enheter med endast anknytningar, t.ex. användare, arbetsytor, virtuella linjer eller funktioner. Utan ett huvudnummer kan trunkarna inte användas och enheter med endast anknytningar kan inte ringa eller ta emot interna eller externa samtal. Användare på den platsen kan även använda det här numret som sitt externa inringar-ID när de ringer PSTN-samtal. Om du väljer ett avgiftsfritt nummer som huvudnummer för en plats rekommenderar vi att du uppdaterar nödnumret med återuppringning för platsen eftersom ett avgiftsfritt nummer inte har någon räddningstjänstadress. Mer information finns i Konfigurera nödnummer med återuppringning för en plats. |
| 5 |
(Valfritt) Under nödsamtal kandu välja identifierare för räddningstjänsten för att tilldela denna plats. Den här inställningen är valfri och kan endast användas i länder som kräver den. I vissa länder (Exempel: Frankrike) regler finns det för att mobil radiosystem ska upprätta identiteten på cellen när du ringer ett nödsamtal och görs tillgänglig för nödnumret. Andra länder som USA och Kanada implementerar platsbestämning med andra metoder. För mer information, se Förbättrade nödsamtal. Din nödsamtalsleverantör kan behöva information om åtkomstnätverket och detta uppnås genom att definiera en ny privat SIP-anknytningsrubrik, P-Access-Network-Info. Rubriken innehåller information om åtkomstnätverk. När du anger en nödplatsidentifierare för en plats skickas platsvärdet till leverantören som en del av SIP-meddelandet. Kontakta leverantören av nödsamtal för att se om du behöver denna inställning och använda värdet som tillhandahålls av din leverantör av nödsamtal." |
| 6 |
Välj Röstbrevlådenummer som användare kan ringa för att kontrollera röstbrevlådan för platsen. |
| 7 |
(Valfritt) Klicka på pennikonen överst på sidan Plats för att ändra platsnamn, meddelandespråk, e-postspråk, tidszoneller adress efter behov och klicka sedan på Spara. Ändring av meddelandespråket börjar gälla omedelbart för nya användare och funktioner som läggs till på den här platsen. Om befintliga användare och/eller funktioner också ska få sitt meddelandespråk ändrat när du blir ombedd väljer du Ändra för befintliga användare och arbetsytor eller Ändra för befintliga funktioner. Klicka på Verkställ. Du kan visa förlopp på sidan Uppgifter. Du kan inte göra fler ändringar förrän detta är klart. Om du ändrar tidszonen för en plats uppdateras inte tidszonerna för de funktioner som är associerade med platsen. Om du vill redigera tidszoner för funktioner som auto attendant, sökgrupp och samtalskö går du till området Allmänna inställningar för den specifika funktion som du vill uppdatera tidszonen för och redigerar och spara där. |
Migrera till Cisco-samtalsplaner
Du kan ändra din PSTN-anslutning för en befintlig plats till Cisco PSTN. Du kan till exempel ändra platser för platsbaserade PSTN (lokal gateway) eller icke-integrerade CCP-anslutningar till Cisco PSTN. Cisco PSTN tillhandahåller en moln-PSTN-lösning från Cisco.
Alla portabla nummer fortsätter att fungera förutom ett litet avbrott under den schemalagda porteringstiden.
Du kan inte heller göra några nummerhanteringsändringar för en plats som genomgår en PSTN-anslutningsövergång. Men de befintliga numren fortsätter att fungera och du kan fortfarande tilldela eller ta bort tilldelning av nummer till platsen. Du kan inte lägga till, ta bort och flytta in eller ut nummer för den platsen. Under den här processen uppdateras dirigeringsprofilen automatiskt och Cisco PSTN aktiveras.
Möjligheten att ändra PSTN-anslutning för en befintlig plats till Cisco PSTN stöds för närvarande inte i Japan.
När du ändrar PSTN-anslutningen tillämpas en prenumeration med en samtalslicens och faktureringstjänsten får ett meddelande.
Begränsningar:
-
Migrering från en integrerad IntelePeer-plats till en Cisco PSTN-plats stöds inte
-
Den dedikerade instansplatsen kan inte migreras till Cisco PSTN
-
Flera portbeställningar kan krävas för ändringen av PSTN-anslutningen. I så fall länkas dessa beställningar så att de slutförs samtidigt. Alla datumändringar eller avbokningar av en porteringsbeställning måste tillämpas på alla länkade porteringsbeställningar för anslutningsändringen.
Så här initierar du en ändring av PSTN-anslutning
| 1 | |
| 2 |
Gå till . |
| 3 |
Välj platsen där du vill ändra PSTN-anslutningen till Cisco PSTN. |
| 4 |
Gå till fliken Samtal och klicka på alternativet Hantera bredvid platsbaserat PSTN eller icke-integrerat molnanslutet PSTN. |
| 5 |
Redigera bredvid Anslutningstyp. |
| 6 |
Välj kortet Cisco-samtalsplaner och välj den prenumeration som allokerar Ciscos samtalsplan för användare på den här platsen. Klicka på Nästa. |
| 7 |
En sida för anslutningsändring visas som bekräftelse. Klicka på Nästa och kontrollera portberedskapen för dina nummer. Knappen Nästa aktiveras endast om alla nummer i listan kan porteras. Läs dessa pekare:
|
| 8 |
Klicka på Nästa och ange kontraktsinformationen. Detta är den primära kontraktskontakten för alla platser som använder Ciscos samtalsplaner (USA). Alla ändringar av den här kontakten gäller för alla andra platser som använder Ciscos samtalsplaner (USA). |
| 9 |
Klicka på Nästa. Ett meddelande visas som ber dig att bekräfta att du vill spara din avtalsinformation för den platsen. Välj Ja, ändra. |
| 10 |
Ange räddningstjänstadressen och klicka på Spara. I en nödsituation använder räddningstjänsten den här adressen för att lokalisera den som ringer. |
| 11 |
Sammanfattningssidan visas med antalet portar som har skapats. Om det bara finns en beställning kan du se ett ytterligare steg som kallas Ange ytterligare information. För flera beställningar finns en orderväljare högst upp för att navigera mellan dem. Klicka på Nästa och ange informationen för att slutföra portguiden. Beställningarna skickas på en gång när all information tillhandahålls för en enda PSTN-migreringsbegäran. Som standard är datumet för den fasta beställningsåtagandet konsekvent för alla beställningar. Ändringen av PSTN-anslutningen verkställs automatiskt när den senast länkade beställningen har porterats helt.
Migreringsinformationen finns på fliken . Välj beställnings-ID för att visa beställningsinformationen i en sidopanelsvy. Du kan se typen som Ändra PSTN för de beställningar som skapats genom ändringen av PSTN-anslutning. |
Avbryt ändringen av PSTN-anslutning
En administratör kan avbryta PSTN-migreringen när platsen fortfarande är i ett övergångstillstånd.
| 1 | |
| 2 |
Gå till . |
| 3 |
Välj platsen där du vill avbryta PSTN-anslutningen. |
| 4 |
Gå till fliken Samtal och klicka på knappen Avbryt ändring av PSTN-anslutning . |
| 5 |
Klicka på Ja, fortsätt för att bekräfta avbokningen. |
Konfigurera nummerplan för Webex Calling
Du kan styra nummerplan för din Webex Calling med utgående uppringningskoder. Anpassa anknytningslängder, omdirigeringsprefix och uppringningsinställningar (interna och externa) så att de är kompatibla med dina användares uppringningsinställningar.
Dessa inställningar är för intern uppringning och finns även tillgängliga i guiden för förstagångskonfiguration. När du ändrar din nummerplan uppdateras exempelnumren i Control Hub för att visa dessa ändringar.
Du kan konfigurera utgående samtalsbehörigheter för en plats. Se dessa steg för att konfigurera utgående samtalsbehörigheter.
| 1 |
Logga in på Control Hub, gå till och bläddra sedan till Intern uppringning. |
| 2 |
Konfigurera följande valfria uppringningsinställningar efter behov:
|
| 3 |
Ange intern uppringning för specifika platser. Gå till , välj en plats i listan och klicka på Samtal. Bläddra till Uppringning och ändra sedan intern uppringning efter behov:
|
| 4 |
Ange extern uppringning för specifika platser. Gå till , välj en plats i listan och klicka på Samtal. Bläddra till Uppringning och ändra sedan extern uppringning efter behov:
Påverkan för användare:
|
Konfigurera platsbaserat PSTN (lokal gateway) i Control Hub
Om du är en mervärdesåterförsäljare kan du använda de här stegen för att starta en lokal gateway-konfiguration i Control Hub. När denna gateway har registrerats i molnet kan du använda den för en eller flera av dina Webex Calling-platser för att tillhandahålla dirigering till en PSTN-tjänsteleverantör för företag.
En plats som har en lokal gateway kan inte tas bort när den lokala gatewayen används för andra platser.
Skapa en trunk
Innan du börjar
-
När en plats har lagts till och du har konfigurerat ett platsbaserat PSTN för en plats, måste du skapa en trunk.
-
Skapa alla platser och specifika inställningar och nummer till var och en. Det måste finnas platser innan du kan lägga till ett platsbaserat PSTN.
-
Förstå kraven för platsbaserat PSTN (lokal gateway) för Webex Calling.
-
Du kan inte välja mer än en trunk för en plats med platsbaserat PSTN, men du kan välja samma trunk för flera platser.
| 1 |
Logga in på Control Hub på https://admin.webex.com, gå till och välj Lägg till trunk. |
| 2 |
Välj en plats. |
| 3 |
Namnge trunken och klicka på Spara. Namnet får inte bestå av fler än 24 tecken. |
Nästa steg
Trunkinformation visas på skärmen Registrera domän, Trunkgrupp OTG/DTG, Linje/port och Utgående proxyadress.
Vi rekommenderar att du kopierar den här informationen från Control Hub och klistrar in den i en lokal textfil eller ett lokalt textdokument så att du kan hänvisa till den när du är redo att konfigurera den platsbaserade PSTN-tjänsten.
Om inloggningsuppgifterna förloras måste du generera dem från skärmen Trunkinformation i Control Hub. Klicka på Hämta användarnamn och återställ lösenord om du vill generera en ny uppsättning autentiseringsuppgifter som kan användas för trunken.
Välj en trunk för lokalbaserat PSTN
| 1 |
Logga in på Control Hub på https://admin.webex.com, gå till . |
| 2 |
Välj en plats att ändra och klicka på Hantera. |
| 3 |
Välj Platsbaserat PSTN och klicka på Nästa. |
| 4 |
Välj en trunk från rullgardinsmenyn. Gå till trunksidan för att hantera dina val för trunkgrupp. |
| 5 |
Klicka på bekräftelsemeddelandet och klicka sedan på Spara. |
Nästa steg
Du måste utföra den konfigurations information som Control Hub har skapat och mappa parametrarna till den lokala gateway (till exempel på en Cisco-kub som finns på platsen). Den här artikeln vägleder dig genom den här processen. Som referens, se följande diagram för ett exempel på hur konfigurations information för Control Hub (till vänster) kan kopplas till parametrar i kuben (till höger):
När du har slutfört konfigurationen på själva gatewayen kan du återgå till i Control Hub och gatewayen som du har skapat listas på platskortet som du tilldelade den till med en grön punkt till vänster om namnet. Den här statusen anger att gatewayen är säkert registrerad för samtalsmoln och fungerar som aktiv PTSN-gateway för platsen.
Hantera telefonnummer
Du kan enkelt visa, aktivera, ta bort och lägga till telefonnummer för din organisation i Control Hub. Det finns mer information i Hantera telefonnummer i Control Hub.
Begär ett köp av Webex-tjänster från en provperiod i Control Hub
Om du provar Webex-tjänster och vill konvertera din provperiod till en betald prenumeration kan du skicka en e-postbegäran till din partner.
| 1 |
Logga in på Control Hub på https://admin.webex.com och välj byggnadsikonen |
| 2 |
Välj fliken Prenumerationer och klicka sedan på Köp nu. Ett e-postmeddelande skickas till din partner och informerar dem om att du är intresserad av att konvertera till en betald prenumeration. |
Ställ in samtalsalternativ
Du kan använda Control Hub för att ange prioriteten för de tillgängliga samtalsalternativen som visas för användarna i Webex-appen. Du kan även aktivera dem för Ett-klick-för-att-ringa. För mer information, se: Ställ in samtalsalternativ för Webex-appanvändare.
Konfigurera samtalsbeteende
Du kan kontrollera vilka samtalsprogram som öppnas när användare ringer samtal. Du kan konfigurera inställningarna för samtalsklienten, inklusive distribution i blandat läge för organisationer med användare som har rätt till Unified CM eller Webex Calling och användare utan betalda samtalstjänster från Cisco. För mer information, se: Konfigurera samtalsbeteende.
Konfigurera Unified CM för Webex Calling
Konfigurera säkerhetsprofilen för SIP-trunk för trunk till lokal gateway
I fall där lokal gateway och PSTN-gateway finns på samma enhet måste Unified CM aktiveras för att skilja mellan två olika trafiktyper (samtal från Webex och från PSTN) som härstammar från samma enhet och tillämpa en differentierad tjänsteklass för de här samtalstyperna. Den differentierade samtalsbehandlingen uppnås genom att två trunkar tillhandahålls mellan Unified CM och den kombinerade enheten med lokal gateway och PSTN-gateway som kräver olika SIP-lyssningsportar för de två trunkarna.
|
Skapa en dedikerad säkerhetsprofil för SIP-trunk för lokal gateway-trunk med följande inställningar:
| ||||||||||
Konfigurera SIP-profilen för den lokala gateway-trunken
|
Skapa en dedikerad SIP-profil för den lokala gateway-trunken med följande inställningar:
| ||||||||||
Skapa ett sökutrymme för samtal för samtal från Webex
|
Skapa ett samtalssökutrymme för samtal från Webex med följande inställningar:
Den senaste partitionen onNetRemote används endast i en miljö med flera kluster där dirigeringsinformation utbyts mellan Unified CM-kluster med hjälp av Intercluster Lookup Service (ILS) eller Global Dialplan Replication (GDPR). | ||||||||||
Konfigurera en SIP-trunk till och från Webex
|
Skapa en SIP-trunk för samtal till och från Webex via lokal gateway med följande inställningar:
| ||||||||||||||||||||||||||
Konfigurera dirigeringsgrupp för Webex
|
Skapa en dirigeringsgrupp med följande inställningar:
| ||||||||
Konfigurera dirigeringslista för Webex
|
Skapa en dirigeringslista med följande inställningar:
| ||||||||||||||
Skapa en partition för Webex-destinationer
|
Skapa en partition för Webex-destination med följande inställningar:
| ||||||||
Nästa steg
Se till att lägga till den här partitionen i alla samtalssökutrymmen som ska ha åtkomst till Webex-destinationer. Du måste lägga till den här partitionen specifikt i det samtalssökutrymme som används som sökutrymme för inkommande samtal på PSTN-trunkar, så att samtal från PSTN till Webex kan dirigeras.
Konfigurera dirigeringsmönster för Webex-destinationer
|
Konfigurera dirigeringsmönster för varje DID-intervall på Webex med följande inställningar:
| ||||||||||||
Konfigurera förkortad normalisering för fjärruppringning för Webex
|
Om förkortad uppringning inom webbplatsen krävs för Webex ska du konfigurera normaliseringsmönster för uppringning för varje ESN-intervall på Webex med följande inställningar:
| ||||||||||||||||||
Konfigurera dina funktioner för Webex Calling
Skapa en sökgrupp
Hunt groups dirigerar inkommande samtal till en grupp av användare eller arbetsytor. Du kan till och med konfigurera ett mönster för att dirigera till en hel grupp.
Mer information om hur du ställer in en sökgrupp finns i Hunt Groups Cisco Webex Control Hub.
Skapa en samtalskö
Du kan konfigurera en samtalskö så att kunder vars samtal inte kan besvaras hör ett automatiskt svar, lugnande meddelanden och musik tills någon kan besvara samtalet.
Mer information om hur du ställer in och hanterar ett samtalskö finns i Hantera samtalsköer i Cisco Webex Control Hub.
Skapa en receptionistklient
Hjälp till att uppfylla kontorspersonalens behov. Du kan konfigurera användare som telefondeltagare så att de kan avskärma inkommande samtal till vissa personer inom din organisation.
Mer information om hur du konfigurerar och visar dina receptionistklienter finns i Receptionistklienter i Cisco Webex Control Hub.
Skapa och hantera autodeltagare
Du kan lägga till hälsningar, konfigurera menyer och dirigera samtal till en svarstjänst, en sökgrupp, en röstbrevlåda eller en riktig person. Skapa ett 24-timmars schema eller ange olika alternativ när ditt företag är öppet eller stängt.
För information om hur du skapar och hanterar autodeltagare, se Hantera autodeltagare i Cisco Webex Control Hub.
Konfigurera en personsökningsgrupp
Gruppsökning gör det möjligt för en användare att ringa ett enkelvägssamtal eller gruppsida till upp till 75 målanvändare och arbetsytor genom att ringa ett nummer eller en anknytning som tilldelats ett specifikt personsökningsgrupp.
För information om hur du konfigurerar och redigerar personsökningsgrupper, se Konfigurera en personsökningsgrupp i Cisco Webex Control Hub.
Konfigurera besvara samtal
Förbättra samarbetet och samarbetet genom att skapa en besvara samtal så att användarna kan svara på varandras samtal. När du lägger till användare i en samtalssvarsgrupp och en gruppmedlem är borta eller upptagen kan en annan medlem svara på samtalet.
Mer information om hur du konfigurerar en samtalssvarsgrupp finns i Besvara samtal i Cisco Webex Control Hub.
Konfigurera samtalsparkering
Med samtalsparkering kan en definierad grupp av användare parkera samtal mot andra tillgängliga medlemmar i en samtalsparkeringsgrupp. Parkerade samtal kan besvaras av andra gruppmedlemmar på deras telefon.
Det finns mer information om hur du konfigurerar samtalsparkering i Samtalsparkering i Cisco Webex Control Hub.
Aktivera inbrytning för användare
| 1 |
Från kundvyn i https://admin.webex.com går du till . |
| 2 |
Välj en användare och klicka på Samtal. |
| 3 |
Gå till avsnittet Behörigheter mellan användare och välj sedan Bryta in. |
| 4 |
Aktivera växlingsknappen för att tillåta att andra användare lägger till sig själva i den här användarens pågående samtal. |
| 5 |
Markera Spela upp en ton när den här användaren bryter in i ett samtal om du vill spela upp en ton för andra när den här användaren bryter in i sitt samtal. Inställningen Spela upp en ton när den här användaren bryter in i ett samtal gäller inte för Customer Experience Basic och Essentials-funktioner för att bryta in-arbetsledare. Även om du aktiverar det här alternativet för en arbetsledare spelar systemet inte upp meddelandetonen för agenten när en arbetsledare bryter in i sitt samtalskösamtal. Om du vill spela upp en ton för en agent när en arbetsledare bryter in i samtalet kan du aktivera den via inställningarna för aviseringston för agenter. Mer information finns i avsnittet Skapa en kö i Webex Customer Experience Basic eller Webex Customer Experience Essentials. |
| 6 |
Klicka på Spara. |
Aktivera sekretess för en användare
| 1 |
Logga in på Control Hub och gå till . |
| 2 |
Välj en användare och klicka på Samtal. |
| 3 |
Gå till området Behörigheter mellan användare och välj sedan Sekretess. |
| 4 |
Välj lämpliga inställningar för autosvarssekretess för den här användaren.
|
| 5 |
Markera kryssrutan Aktivera sekretess. Du kan sedan bestämma dig för att blockera alla genom att inte välja medlemmar från listrutan. Alternativt kan du välja de användare, arbetsytor och virtuella linjer som kan övervaka linjestatus för den här användaren. Om du är platsadministratör visas endast användare, arbetsytor och virtuella linjer som tillhör dina tilldelade platser i den nedrullningsbara listan. Avmarkera kryssrutan Aktivera sekretess så att alla kan övervaka linjens status. |
| 6 |
Markera kryssrutan Tillämpa sekretess för riktad samtalssvar och inbrytning för att aktivera sekretess för riktad samtalssvar och inbrytning.
|
| 7 |
Från Lägg till medlem via namn väljer du de användare, arbetsytor och virtuella linjer som kan övervaka telefonlinjestatusen samt hämta dirigerat samtal och bryta in. |
| 8 |
Om du vill filtrera de medlemmar du väljer använder du fältet filtrera efter namn, nummer eller ankn . |
| 9 |
Klicka på Ta bort alla för att ta bort alla valda medlemmar. Om du vill ta bort en enskild medlem klickar du på Ta bort bredvid medlemmens namn. |
| 10 |
Klicka på Spara. |
Konfigurera övervakning
Maximalt antal övervakade linjer för en användare är 50. Men när du konfigurerar övervakningslistan bör du överväga antalet meddelanden som påverkar bandbredden mellan Webex Calling och ditt nätverk. Bestäm även det maximala antalet övervakade linjer med hjälp av antalet linjeknappar på användarens telefon.
| 1 |
Från kundvyn i https://admin.webex.com går du till Hantering och klickar sedan på Användare. |
| 2 |
Markera den användare som du vill ändra och klicka på Samtal. |
| 3 |
Gå till avsnittet Behörigheter mellan användare och välj Övervakning. |
| 4 |
Välj bland följande alternativ:
Du kan inkludera en virtuell linje i listan Lägg till övervakad linje för användarövervakning. |
| 5 |
Välj om du vill meddela användaren om parkerade samtal, söka efter personen eller samtalsparkeringsanknytningen som ska övervakas och klicka sedan på Spara. Listan med övervakade linjer i Control Hub motsvarar ordningen för övervakade linjer som visas på användarens enhet. Du kan när som helst ändra ordningen på listan över övervakade linjer. Namnet som visas för den övervakade linjen är det namn som anges i fälten Förnamn och Efternamn för inringar-ID för användaren, arbetsytan och den virtuella linjen. |
Aktivera varningston för samtalsbrygga för användare
Innan du börjar
| 1 |
Logga in på Control Hub och gå till . |
| 2 |
Välj en användare och klicka på fliken Samtal. |
| 3 |
Gå till Behörigheter mellan användare och klicka på Varningston vid samtalsbryggning. |
| 4 |
Aktivera Varningston vid samtalsbryggning och klicka sedan på Spara. Den här funktionen är aktiverad som standard. Mer information om samtalsbryggning på en delad MPP-linje finns i Delade linjer på din skrivbordstelefon för multiplattform. Mer information om samtalsbryggning på en delad linje i Webex-appen finns i Utseende på delad linje för WebexApp. |
Aktivera inaktivera för en användare
| 1 |
Från kundvyn i https://admin.webex.com går du till Hantering och väljer Användare. |
| 2 |
Välj en användare och klicka på fliken Samtal. |
| 3 |
Gå till avsnittet Behörigheter mellan användare , välj Hotell och aktivera växlingsknappen. |
| 4 |
Ange hotellvärdens namn eller nummer i sökfältet Hotellplats och välj den hotellvärd som du vill tilldela användaren. Endast en hotellvärd kan väljas. Om du väljer en annan hotellvärd tas den första bort. Om du är platsadministratör kan du endast tilldela hotellvärden som tillhör dina tilldelade platser. |
| 5 |
För att begränsa den tid som en användare kan associeras med hotellvärden väljer du hur många timmar som användaren kan använda hotellvärden i rullgardinsmenyn Begränsa associeringsperiod . Användaren loggas ut automatiskt efter den valda tiden. Ett felmeddelande visas på skärmen om den begränsade associeringsperioden som har angetts för användaren överskrider den valda hotellvärdens associeringsperiod. Om hotellvärden till exempel har en begränsad associeringsperiod på 12 timmar och användarens begränsade associeringsperiod är 24 timmar, visas ett felmeddelande. I sådana fall måste du förlänga hotellvärdens anslutningsperiod om det behövs mer tid för användaren. |
| 6 |
Klicka på Spara. En användare kan även söka efter och hitta hotellvärden som de vill använda från User Hub. Mer information finns i Få åtkomst till din samtalsprofil var som helst. |
Implementeringstrender och användningsrapporter för Webex Calling
Visa samtalsrapporter
Du kan använda sidan Analys i Control Hub för att se hur Webex Calling-tjänster används, engagemang i Webex-appen och kvaliteten på deras samtalsmedieupplevelse. Så här får du åtkomst till Webex Calling-analyser:
| 1 | |
| 2 |
Gå till Analys och välj fliken Samtal . |
| 3 |
Välj Detaljerad samtalshistorik. Informationen om samtalshistorik visas med data om mediekvalitet.
|
| 4 |
För att få åtkomst till mediekvalitetsdata loggar du in på Control Hub, går till Analyser och väljer sedan Samtal. |
Översikt över Webex Calling
Föreställ dig att du kan använda molnsamtalstjänster, mobilitet och PBX-funktioner i företagsklass, samt för meddelanden och möten och samtal från en mjuk klient eller Cisco-enhet. Det är precis vad den har att erbjuda dig.
ger följande funktioner och fördelar:
-
Calling-prenumerationer för telefonianvändare och gemensamma områden.
-
Säkra och pålitliga molntjänster som levereras av betrodda regionala tjänsteleverantörer
-
åtkomst för alla användare, lägga till omfattande Unified Communications-och team Collaboration-tjänster.
-
Webex Meetings som ett valfritt, integrerat tillägg för att tillhandahålla de förstklassiga mötesupplevelser som företagsanvändare förväntar sig.
-
PSTN-åtkomst (Public Switch Telephony Networks) så att dina användare kan ringa nummer utanför organisationen. Tjänsten tillhandahålls genom en befintlig företagsinfrastruktur
-
Lokal gateway utan lokal IP PBX
-
Befintlig samtalsmiljö för Unified CM
-
Partner- eller Cisco-tillhandahållna PSTN-alternativ
-
-
Nivå 1-support från din partner, support på nästa nivå från Cisco
är en webbaserad hanteringsportal som integreras med för att effektivisera dina beställningar och din konfiguration och centralisera din hantering av paketerbjudandet –, och Webex Meetings.
|
Funktion |
Beskrivning |
|---|---|
|
Autosvar |
Du kan lägga till hälsningar, konfigurera menyer och dirigera samtal till en svarstjänst, en sökgrupp, en röstbrevlåda eller en riktig person. Du kan skapa ett 24-timmarsschema eller tillhandahålla olika alternativ när ditt företag är öppet eller stängt. Du kan till och med dirigera samtal baserat på inringar-ID för att skapa VIP-listor eller hantera samtal från vissa riktnummer annorlunda. |
|
Samtalskö |
Du kan konfigurera en samtalskö när du inte kan svara på inkommande samtal. Du kan ge uppringare ett automatiskt svar, lugnande meddelanden och musik i vänteläge tills någon kan besvara samtalet. |
|
Samtalssvar |
Du kan förbättra teamarbetet och samarbetet genom att skapa en samtalssvarsgrupp så att användare kan besvara samtal från andra användare. När du lägger till användare i en samtalssvarsgrupp och en gruppmedlem är borta eller upptagen kan en annan medlem svara på samtalet. |
|
Call Park |
Du kan aktivera samtalsparkering för att låta användare parkera ett samtal och besvara det från en annan telefon. |
|
Svarsgrupp |
Du kanske vill konfigurera sökgrupper i följande scenarier:
|
|
Anropsgrupp (Paging-grupp) |
Du kan skapa en personsökningsgrupp så att användare kan skicka ett ljudmeddelande till en person, en avdelning eller ett team. När någon skickar ett meddelande till en personsökningsgrupp spelas meddelandet upp på alla enheter i gruppen. |
|
Receptionistklient |
Hjälp till att uppfylla kontorspersonalens behov genom att ge dem en fullständig uppsättning av alternativ för samtalskontroll, storskalig linjeövervakning, samtalsköer, flera katalogalternativ och vyer, Outlook-integrering och mycket mer. |
|
Funktion |
Beskrivning |
|---|---|
|
Anonym samtalsavvisning |
Användare kan avvisa inkommande samtal med blockerade inringar-ID:n. |
|
Verksamhetskontinuitet |
Om användarnas telefoner inte är anslutna till nätverket av skäl som strömavbrott, nätverksproblem o.s.v. kan användarna vidarebefordra inkommande samtal till ett visst telefonnummer. |
|
Samtalsvidarekoppling |
Användare kan vidarebefordra inkommande samtal till en annan telefon. |
|
Selektiv samtalskoppling |
Användare kan vidarebefordra samtal vid en viss tidpunkt från vissa personer. Den här inställningen har företräde framför samtalskoppling. |
|
Samtalsavisering |
Användare kan skicka ett e-postmeddelande till sig själva när de får ett samtal enligt fördefinierade kriterier, såsom telefonnummer eller datum och tid. |
|
Call Park |
Användare kan tillåta att ytterligare inkommande samtal besvaras. |
|
Stör ej |
Användare kan tillfälligt låta alla samtal gå direkt till röstbrevlådan. |
|
Kontor var som helst |
Användare kan använda sina valda telefoner (”platser”) som en anknytning för deras företagstelefonnummer och nummerplan. |
|
Prioritetsavisering |
Användare kan ringa sina telefoner med en viss rington när fördefinierade kriterier uppfylls, såsom telefonnummer eller datum och tid. |
|
Fjärrkontor |
Användare kan ringa samtal från en fjärrtelefon som verkar komma från deras företagslinje. Dessutom ringer alla inkommande samtal till deras företagslinje på denna fjärrtelefon. |
|
Selektivt godkännande av samtal |
Användare kan godkänna samtal vid en viss tidpunkt från vissa personer. |
|
Selektiv samtalsavvisning |
Användare kan avvisa samtal vid en viss tidpunkt från vissa personer. |
|
Ringning i följd |
Ring upp till fem enheter var efter en för inkommande samtal. |
|
Samtidig ringning |
Ring användares och andras (”samtalsmottagare”) nummer samtidigt för inkommande samtal. |
Etableringstjänster, enheter och användare i , Cross-Launch till detaljerad konfiguration i
( ) är en hanteringsportal som integreras med för att effektivisera dina beställningar och din konfiguration och centralisera din hantering av paketerbjudandet –, och .
är den centrala punkten för etablering av alla tjänster, enheter och användare. Du kan göra den första konfigurationen av din samtalstjänst, registrera MPP-telefoner till molnet (med MAC-adress), konfigurera användare genom att koppla enheter, lägga till nummer, tjänster, samtalsfunktioner och så vidare. Från och med , kan du även cross-launch till .
Användarupplevelse
Användare har åtkomst till följande gränssnitt:
-
program – Klient för samtal som är märkt av Cisco. Mer information finns i Utforska den nya Cisco Webex Calling-appen.
-
( ) – Gränssnitt där användare kan ange inställningar för profilen, hämta Webex-appen och starta i samtalsinställningarna. Mer information finns i Ändra dina Cisco Webex-inställningar.
-
Webex-appen – Program som ingår i prenumerationen som en Cisco-märkt meddelandeklient för team. Mer information finns i Komma igång med Cisco Webex appen.
-
Webex Meetings – Valfritt program som läggs till som en möteslösning. Mer information finns i Webex Meetings.
Kundadministratörer
Som kundadministratör med en provperiod eller betald prenumeration på kan du konfigurera din organisation genom att lägga till platser, licenser, telefonnummer, samtalsfunktioner, användare och arbetsytor (rumsenheter som registrerar sig i Webex-molnet). Du kan även hantera alla dessa komponenter därifrån.
-
Mer information finns i Konfigurationsguide för Cisco Webex Calling-kunder.
-
Mer information om erbjudandet finns i Cisco Webex Calling i databladet för Cisco Collaboration Flex-plan för slutkunder
Partners
Som partner tjänst leverantör kan du märka, marknadsföra och sälja dina kunder. Du kan konfigurera och utöka provperioder, distribuera tjänster för dina kunder samt skapa och tillhandahålla beställningar åt dina kunder.
-
Mer information finns i Konfigurationsguide för Cisco Webex Calling-kunder (partnerprogram för tidig registrering).
-
Det finns mer partnerresurser i Webex Calling Sales Connect-resurser. (Kräver partnerautentiseringsuppgifter.)
Tillgänglighet
Se rubriken i artikeln Var är Cisco Webex tillgänglig för länder där den är tillgänglig för försäljning.
Ta en rundtur i
är ditt enda webbaserade gränssnitt för att hantera din organisation, hantera dina användare, tilldela tjänster, analysera implementeringstrender och samtalskvalitet med mera.
För att komma igång rekommenderar vi att du bjuder in några användare att delta genom att ange deras e-postadresser i . Uppmuntra personer att använda de tjänster du tillhandahåller, inklusive samtal, och att ge dig feedback om deras upplevelse. Du kan alltid lägga till fler användare när du är klar.
Vi rekommenderar att du använder den senaste Skriv bords versionen av Google Chrome eller Mozilla Firefox för att komma åt . Webbläsare på mobila enheter och andra skrivbordswebbläsare kan ge oväntade resultat.
Använd informationen som visas nedan som en översikt över vad du kan förvänta dig när du konfigurerar din organisation med tjänsterna. Det finns stegvisa instruktioner i varje kapitel.
Kom igång
Du får ett välkomstmeddelande till din e-postadress när din partner har skapat ditt konto. Klicka på länken Komma igång i e-postmeddelandet med Chrome eller Firefox för att komma åt . Länken loggar automatiskt in dig med administratörens e-postadress. Därefter uppmanas du att skapa ditt administratörslösenord.
Nybörjarguider för provperioder
Om din partner har registrerat dig för en provperiod startas installationsguiden automatiskt när du har loggat in på . Guiden vägleder dig genom de grundläggande inställningarna så att din organisation kan komma igång med bland andra tjänster. Du kan konfigurera och granska dina samtalsinställningar innan du avslutar guiden.
Granska dina inställningar
Du kan granska dina inställningar när du läser in.
Lägg till användare
Nu när du har konfigurerat dina tjänster är du redo att lägga till personer från din företagskatalog. Gå till Användare och klicka på Hantera användare.
Om du använder Microsoft Active Directory rekommenderar vi att du först aktiverar katalogsynkronisering och sedan bestämmer hur du vill lägga till användare. Klicka på Nästa och följ instruktionerna för att konfigurera Cisco Kataloganslutning.
Konfigurera enkel inloggning (SSO)
använder grundläggande autentisering. Du kan välja att konfigurera SSO så att användare autentiserar med din företags-identitetsleverantör med hjälp av sina företagsinloggningsuppgifter, i stället för ett separat lösenord som lagras och hanteras i Webex.
Gå till Inställningar, bläddra till Autentisering, klicka på Ändra och välj Integrera en tredjeparts identitetsleverantör.
Tilldela tjänster till användare
Du måste tilldela tjänster till de användare som du har lagt till så att personer kan börja använda .
Gå till Användare, klicka på Hantera användare, välj Exportera och importera användare med en CSV-fil och klicka sedan på Exportera.
Lägg till Sant för de tjänster du vill tilldela till dina användare i filen som du hämtar.
Importera den slutförda filen, klicka på Lägg till och ta bort tjänster och sedan på Skicka. Du är nu redo att konfigurera samtalsfunktioner, registrera enheter som kan delas på en gemensam plats och registrera och koppla enheter till användare.
Ge dina användare kontrollen
Nu när du har lagt till användare och de har tilldelats tjänster kan de börja använda sina multiplattformstelefoner (MPP:er) som stöds för och för meddelanden och möten. Uppmuntra dem att använda Cisco Webex-inställningar för komplett åtkomst.
Den lokala gatewayens roll
Den lokala gatewayen är en företags- eller partnerhanterad Edge-enhet för PSTN-sammanlänkning (Public Switch Telephony Network) och äldre PBX-sammanlänkning (Public Branch Exchange) (inklusive Unified CM).
Du kan använda för att tilldela en lokal gateway till en plats, när du har parametrar som du kan konfigurera i kuben. Dessa steg registrerar den lokala gatewayen med molnet och därefter tillhandahålls PSTN-tjänsten genom gatewayen till användare på en specifik plats.
Om du vill ange och beställa en lokal gateway läser du beställnings guide för lokal gateway.
Lokala gatewaydistributioner som stöds för
Följande grundläggande distributioner stöds:
Den lokala gatewayen kan distribueras fristående eller i distributioner där integrering i Cisco Unified Communications Manager krävs.
Lokala gatewaydistributioner utan lokal IP PBX
Fristående lokala gatewaydistributioner
Den här figuren visar en distribution utan någon befintlig IP PBX och gäller för en enskild plats eller en distribution med flera platser.
För alla samtal som inte matchar dina destinationer skickar du dessa samtal till den lokala gateway som är tilldelad till platsen för bearbetning. Den lokala gatewayen dirigerar alla samtal som kommer från PSTN och i den andra riktningen, PSTN till .
PSTN-gatewayen kan vara en dedikerad plattform eller dela plats med den lokala gatewayen. Som i följande figur rekommenderar vi varianten av den dedikerade PSTN-gatewayen för denna distribution. Den kan användas om den befintliga PSTN-gatewayen inte kan användas som en lokal gateway.
Lokal gatewaydistribution som delar plats
Den lokala gatewayen kan vara IP-baserad och ansluta till en ITSP med en SIP-trunk, eller TDM baserad på en ISDN- eller analog krets. Följande bild visar en distribution där den lokala gatewayen är samplacerad med PSTN GW/SBC.
Lokala gatewaydistributioner med lokal Unified CM PBX
Integreringar med Unified CM krävs i följande fall:
-
-aktiverade platser läggs till i en befintlig Cisco UC-distribution där Unified CM distribueras som den lokala samtalskontrolllösningen
-
Direktuppringning mellan telefoner som är registrerade för Unified CM och telefoner på platser krävs.
Den här figuren visar en distribution där kunden har en befintlig Unified CM IP PBX.
Webex Calling skickar samtal som inte matchar kundens destinationer till den lokala gatewayen. Detta inkluderar PSTN interna anknytningar och Unified CM-anknytningar som Webex Calling kan inte se. Den lokala gatewayen dirigerar alla samtal som kommer från den Webex Calling unified CM och vice versa. Unified CM dirigerar sedan inkommande samtal till lokala destinationer eller till PSTN enligt den befintliga nummerplanen. Unified CM-nummerplanen normaliserar nummer såsom +E.164. PSTN-gatewayen kan vara dedikerad eller dela plats med den lokala gatewayen.
Dedikerad PSTN-gateway
Den dedikerade PSTN-gatewayvarianten för denna distribution som visas i diagrammet är det rekommenderade alternativet och kan användas om den befintliga PSTN-gatewayen inte kan användas som en lokal gateway.
PSTN-gateway som delar plats
Den här figuren visar en distribution med en Unified CM där den lokala gatewayen samplaceras med PSTN-gatewayen/SBC.
Webex Calling dirigerar alla samtal som inte matchar kundens destinationer till den lokala gateway som har tilldelats platsen. Detta inkluderar PSTN-destinationer och samtal på nätet till interna Unified CM-anknytningar. Den lokala gatewayen dirigerar alla samtal till Unified CM. Unified CM dirigerar sedan samtal till lokalt registrerade telefoner eller till PSTN via den lokala gatewayen, vars PSTN-/SBC-funktioner delar plats.
Att tänka på vid samtalsomkoppling
Samtal från till Unified CM
Routningslogiken fungerar så här: Om det nummer som rings upp på en slutpunkt inte kan dirigeras till någon annan destination inom samma kund i Webex Calling skickas samtalet till den lokala gatewayen för vidare bearbetning. Alla externa samtal (utanför Webex Calling) skickas till den lokala gatewayen.
För en distribution utan integrering i en befintlig Unified CM betraktas alla samtal utanför nätet som ett PSTN-samtal. I kombination med Unified CM kan samtal utanför nätet fortfarande vara samtal på nätet till valfri destination på Unified CM eller ett riktigt samtal utanför nätet till en PSTN-destination. Skillnaden mellan de två senare samtalstyperna avgörs av Unified CM och beror på företagsnummerplanen som tillhandahålls på Unified CM.
Följande bild visar en användare som ringer ett nationellt nummer i USA.
Baserat på den konfigurerade nummerplanen dirigerar nu Unified CM samtalet till en lokalt registrerad slutpunkt där den uppringda destinationen tillhandahålls som telefonnummer. För detta behöver Unified CM-nummerplanen stöd för dirigering av +E.164-nummer.
Samtal från Unified CM till
För att aktivera samtalsomkoppling från Unified CM till Unified CM måste en uppsättning vägar tillhandahållas för att definiera uppsättningen av +E.164- och företagsnummerplanadresser i .
Med dessa vägar på plats är båda samtalsscenarier i följande figur möjliga.
Om en uppringare i PSTN ringer ett DID-nummer som är tilldelat till en enhet lämnas samtalet över till företaget via företagets PSTN-gateway och träffar sedan Unified CM. Den uppringda adressen för det samtalet matchar en av de vägar som tillhandahålls i Unified CM och samtalet skickas till den lokala gatewayen. (Den uppringda adressen måste vara i +E.164-format när den skickas till den lokala gatewayen.) Webex Calling-routningslogiken ser sedan till att samtalet skickas till den avsedda enheten, baserat på DID-tilldelning.
Samtal från Unified CM-registrerade slutpunkter som är riktade till destinationer i , omfattas också av nummerplanen som tillhandahålls på Unified CM. Vanligtvis låter denna nummerplan användarna använda vanliga företagsuppringningssvanor för att ringa samtal. Dessa vanor är inte begränsade till +E.164-uppringning. Alla telefonsamtal som är vanliga men inte +E.164 måste normaliseras till +E.164 innan samtal skickas till den lokala gatewayen för att tillåta korrekt dirigering i Webex Calling.
Tjänsteklass (CoS)
Vi rekommenderar alltid implementering av strikta tjänsteklassbegränsningar av olika anledningar, exempelvis för att undvika samtalsslingor och förhindra avgiftsbedrägeri. I samband med att integrera lokal gateway med Unified CM-tjänsteklass måste vi överväga tjänsteklass för:
-
Enheter som är registrerade med Unified CM
-
Samtal som kommer till Unified CM från PSTN
-
Samtal som kommer till Unified CM från Webex Calling
Enheter som är registrerade med Unified CM
Att lägga till destinationerna som en ny destinationsklass i en befintlig CoS-konfiguration är ganska rakt fram: behörighet att ringa till destinationer motsvarar vanligtvis behörigheten att ringa lokala destinationer (inklusive mellan platser).
Om en företagsnummerplan redan implementerar behörigheten ”(förkortad) mellan platser på nätet” finns det redan en partition reserverad på Unified CM som vi kan använda och reservera alla kända nätverksdestinationer i samma partition.
I annat fall, begreppet ”(förkortad) inter-site-behörighet på nätet” ännu inte existerar, måste en ny partition (till exempel ”onNetRemote”) tillhandahållas, destinationerna läggs till i partitionen och slutligen måste denna nya partition läggas till i lämpliga samtalssökutrymmen.
Samtal som kommer till Unified CM från PSTN
Att lägga till destinationerna som en ny destinationsklass i en befintlig CoS-konfiguration är ganska rakt fram: behörighet att ringa till destinationer motsvarar vanligtvis behörigheten att ringa lokala destinationer (inklusive mellan platser).
Om en företagsnummerplan redan implementerar behörigheten ”(förkortad) mellan platser på nätet” finns det redan en partition reserverad på Unified CM som vi kan använda och reservera alla kända nätverksdestinationer i samma partition.
I annat fall, begreppet ”(förkortad) inter-site-behörighet på nätet” ännu inte existerar, måste en ny partition (till exempel ”onNetRemote”) tillhandahållas, destinationerna läggs till i partitionen och slutligen måste denna nya partition läggas till i lämpliga samtalssökutrymmen.
Samtal som kommer till Unified CM från Webex Calling
Samtal som kommer från PSTN behöver åtkomst till alla destinationer. Detta kräver att ovanstående partition läggs till med alla destinationer i det samtalssökutrymme som används för inkommande samtal på PSTN-trunken. Åtkomsten till destinationer kompletterar den redan befintliga åtkomsten.
För samtal från PSTN krävs åtkomst till Unified CM DID:er och DID:er för samtal som kommer från behöver åtkomst till Unified CM DID:er och PSTN-destinationer.
Denna figur jämför dessa två olika tjänsteklasser för samtal från PSTN och Webex Calling. Figuren visar också att om PSTN-gatewayfunktionen delar plats med lokal gateway krävs två trunkar från kombinerad PSTN-gateway och lokal gateway till Unified CM: en för samtal som härstammar från PSTN och ett för samtal som härstammar Webex Calling. Detta beror på kravet att tillämpa differentierade samtalssökutrymmen per trafiktyp. Med två inkommande trunkar på Unified CM är det enkelt att avknyta genom att konfigurera den obligatoriska sökutrymmet för inkommande samtal på varje trunk.
Nummerplansintegrering
Denna guide förutsätter en befintlig installation som baseras på bästa praxis i ”Föredragen arkitektur för lokala Cisco Collaboration-distributioner, CVD”. Den senaste versionen finns tillgänglig här.
Den rekommenderade nummerplandesignen följer det designtillvägagångssätt som beskrivs i kapitlet Nummerplan i den senaste versionen av Cisco Collaboration System SRND som finns här.
Den här figuren visar en översikt över den rekommenderade nummerplandesignen. Nummerplandesignens huvudegenskaper inkluderar följande:
-
Alla telefonnummer som är konfigurerade på Unified CM är i +E.164-format.
-
Alla telefonnummer finns på samma partition (DN) och markeras som brådskande.
-
Huvuddirigeringen baseras på +E.164.
-
Alla icke +E.164-uppringningsvanor (t.ex. förkortad uppringning mellan platser och PSTN-uppringning med vanliga uppringningsvanor) normaliseras (globaliseras) till +E.164 med vanliga uppringningsmönster.
-
Normaliseringsmönster för uppringning använder mönster för ärvt sökutrymme; alternativet ”Använd upphovsmannens samtalssökutrymme” är konfigurerat.
-
Tjänsteklassen implementeras med specifika samtalssökutrymmen för plats och tjänsteklass.
-
PSTN-åtkomstfunktion (t.ex. åtkomst till internationella PSTN-destinationer) implementeras genom att lägga till partitioner med respektive +E.164-dirigeringsmönster till samtalssökutrymmet som definierar tjänsteklassen.
Nåbarhet att Webex Calling
För att du ska kunna nå alla Webex Calling-destinationer i den här nummerplan måste en partition som representerar alla Webex Calling-destinationer skapas ("Webex Calling") och en +E.164 dirigeringsmönster för varje DID-intervall i Webex Calling läggs till i den här partitionen. Dirigeringsmönstret hänvisar till en dirigeringslista med endast en medlem: routegruppen med SIP-trunken till den lokala gatewayen för samtal till Webex Calling. Eftersom alla uppringda destinationer normaliseras till +E.164 genom att antingen använda uppringningsöversättningsöversättningsmönster för samtal från Unified CM-registrerade slutpunkter eller inkommande uppringda partomvandlare för samtal från PSTN är denna enskilda uppsättning routemönster av +E.164 tillräckligt stora för att nå nåbarheten för destinationer i Webex Calling oberoende av den uppringning som används.
Om en användare exempelvis ringer "914085550165" normaliserar det normaliseringsöversättningsmönstret för uppringning i partition "UStoE164" att normalisera denna uppringningssträng till "+14085550165" som sedan matchar dirigeringsmönster för en Webex Calling-destination i partitionen "Webex Calling." Unified CM skickar till slut samtalet till den lokala gatewayen.
Lägg till förkortad uppringning mellan platser
Det rekommenderade sättet att lägga till förkortad uppringning mellan platser i referensnummerplanen är att lägga till normaliseringsmönster för alla platser i företagets nummerplan i en dedikerad partition (”ESN”, viktiga företagsnummer). Dessa mönster fångar upp uppringningssträngar i formatet för företagets nummerplan och normaliserar den uppringda strängen till +E.164.
För att lägga till förkortad uppringning till Webex Calling-destinationer lägger du till respektive normaliseringsöversättningsmönster för uppringning för Webex Calling-platsen i "Webex Calling"-partitionen (till exempel "8101XX" i diagrammet). Efter normalisering skickas samtalet igen till Webex Calling efter att dirigeringsmönster i "Webex Calling"-partitionen.
Vi rekommenderar inte att du lägger till det förkortade normaliseringsöversättningsmönstret för Webex Calling-samtal på "ESN"-partitionen, eftersom denna konfiguration kan skapa oönskade samtalsdirigeringsval.
Protokollhanterare för Calling
registrerar följande protokollhanterare med operativsystemet för att aktivera klicka-för-att-ringa-funktioner från webbläsare eller andra program. Följande protokoll startar ett ljud- eller videosamtal i Webex-appen när det är standardsamtalsprogrammet på Mac eller Windows:
-
CLICKTOCALL: eller CLICKTOCALL://
-
SIP: eller SIP://
-
TEL: eller TEL://
-
WEBEXTEL: eller WEBEXTEL://
Protokollhanterare för Windows
Andra appar kan registrera sig för protokollhanterare före . I Windows 10 ber systemfönstret användarna att välja vilken app de ska använda för att starta samtalet. Användarens inställningar kan kommas ihåg om användaren markerar Använd alltid den här appen.
Om användare behöver återställa standardinställningarna för samtalsappen så att de kan välja kan du instruera dem att ändra protokollassociationer för i Windows 10:
-
Öppna systeminställningarna för Standardappinställningar , klicka på Ange standardinställningar efter app och välj sedan .
-
Välj för varje protokoll.
Protokollhanterare för macOS
Om andra appar som registrerats för samtalsprotokollen tidigare på Mac OS måste användare konfigurera dem som standardalternativ för samtal.
För Mac kan användare bekräfta att är valt för inställningen Starta samtal med under allmänna inställningar. De kan även markera Anslut alltid till Microsoft Outlook om de vill ringa samtal när de klickar på kontaktens nummer i Outlook.
Förbered din miljö
Allmänna förutsättningar
Innan du konfigurerar en lokal gateway för , se till att du:
-
har grundläggande kunskaper om VoIP-principer
-
har grundläggande funktionell kunskap om Cisco IOS-XE och IOS-XE-röstkoncept
-
ha grundläggande förståelse för Session Initiation Protocol (SIP)
-
har en grundläggande förståelse för Cisco Unified Communications Manager (Unified CM) om din distributionsmodell inkluderar Unified CM.
Se Konfigurationsguide för Cisco Unified Border Element (CUBE) för mer information.
Maskinvaru- och programvarukrav för lokal gateway
Se till att din distribution har en eller flera lokala gateways, till exempel:
-
Cisco CUBE för IP-baserad anslutning
-
Cisco IOS-gateway för TDM-baserad anslutning
Den lokala gatewayen hjälper dig att migrera till Webex Calling i din egen takt. Den lokala gatewayen integrerar din befintliga lokala distribution med Webex Calling. Du kan även använda din befintliga PSTN-anslutning. Se Kom igång med lokal gateway
Licenskrav för lokala gateways
CUBE-samtalslicenser måste installeras på den lokala gatewayen. Det finns mer information i konfigurationsguiden för Cisco Unified Border Element.
Certifikat- och säkerhetskrav för lokal gateway
kräver säker signalering och media. Den lokala gatewayen utför krypteringen och en TLS-anslutning måste upprättas utgående till molnet med följande steg:
-
Den lokala gatewayen måste uppdateras med CA-rotpaketet från Cisco PKI
-
En uppsättning autentiseringsuppgifter för SIP-sammandrag från Control Hubs Trunk-konfigurationssida används för att konfigurera den lokala gatewayen (stegen är en del av konfigurationen som följer)
-
CA-rotpaketet validerar angivet certifikat
-
Uppmaning om autentiseringsuppgifter (SIP-sammandrag angivet)
-
Molnet identifierar vilken lokal gateway som är säkert registrerad
Brandväggskrav, NAT Traversal-krav och optimeringskrav för mediesökväg för lokal gateway
I de flesta fall kan den lokala gatewayen och slutpunkterna finnas i det interna kundnätverket med hjälp av privata IP-adresser med NAT. Företagets brandvägg måste tillåta utgående trafik (SIP, RTP/UDP, HTTP) till specifika IP-adresser/portar som omfattas av portreferensinformationen.
Om du vill använda mediasökvägsoptimering med ICE måste den lokala gatewayens gränssnitt mot Webex Calling ha en direkt nätverkssökväg till och från Webex Calling-slutpunkterna. Om slutpunkterna är på en annan plats och det inte finns någon direkt nätverkssökväg mellan slutpunkterna och den lokala gatewayens gränssnitt mot Webex Calling måste den lokala gatewayen ha en allmän IP-adress tilldelad till gränssnittet mot Webex Calling för samtal mellan den lokala gatewayen och slutpunkterna för att använda mediasökvägsoptimering. Dessutom måste den köra IOS-XE version 16.12.5.
Portreferensinformation för
En korrekt konfigurerad brandvägg och proxy är avgörande för en lyckad samtalsdistribution. använder SIP och HTTPS för samtalssignalering och associerade adresser och portar för media, nätverksanslutning och gatewayanslutning som är en global tjänst.
Alla brandväggskonfigurationer kräver inte att portar är öppna. Men om du kör regler inne-till-utanför måste du öppna portar för de protokoll som krävs för att släppa ut tjänster.
Översättning av nätverksadress (NAT)
Funktionerna Network Address Translation (NAT) och Port Address Translation (PAT) tillämpas vid gränsen mellan två nätverk för att översätta adressutrymmen eller för att förhindra att IP-adressutrymmen kolliderar.
Organisationer använder gatewaytekniker som brandväggar och proxyservrar som tillhandahåller NAT- eller PAT-tjänster för att ge internetåtkomst till Webex-appprogram eller Webex-enheter som finns i ett privat IP-adressutrymme. Dessa gateways gör att trafik från interna appar eller enheter till internet verkar komma från en eller flera offentligt dirigerbara IP-adresser.
-
Om du distribuerar NAT är det inte obligatoriskt att öppna en inkommande port i brandväggen.
-
Validera NAT-poolstorleken som krävs för app- eller enhetsanslutning när flera appanvändare och -enheter använder Webex Calling och Webex aware-tjänster med NAT eller PAT. Se till att adekvata offentliga IP-adresser tilldelas NAT-poolerna för att förhindra portuttömning. Portöverbelastning bidrar till att interna användare och enheter inte kan ansluta till Webex Calling- och Webex Aware-tjänsterna.
-
Definiera rimliga bindningstider och undvik att manipulera SIP på NAT-enheten.
-
Konfigurera en minsta NAT-timeout för att säkerställa att enheterna fungerar korrekt. Exempel: Ciscos telefoner skickar ett uppföljningsmeddelande REGISTRERA uppdatering var 1–2:a minut.
-
Om nätverket implementerar NAT eller SPI ska du ställa in en större timeout (på minst 30 minuter) för anslutningarna. Denna timeout möjliggör tillförlitlig anslutning samtidigt som batteriförbrukningen för användarnas mobila enheter minskar.
Gateway för SIP-programlager
Om en router eller brandvägg är SIP Aware, vilket innebär att SIP Application Layer Gateway (ALG) eller liknande är aktiverat, rekommenderar vi att du stänger av den här funktionen för korrekt drift av tjänsten. Även om all Webex Calling-trafik är krypterad kan vissa SIP ALG-implementeringar orsaka problem med brandväggstraversal. Därför rekommenderar vi att du stänger av SIP ALG för att säkerställa en högkvalitativ tjänst.
Se relevant dokumentation från tillverkaren för anvisningar om hur du inaktiverar SIP ALG på specifika enheter.
Proxystöd för
Organisationer använder en internetbrandvägg eller internetproxy och brandvägg för att inspektera, begränsa och kontrollera HTTP-trafik som lämnar och kommer in i nätverket. På så sätt skyddar nätverket från olika former av cyberattacker.
Proxyservrar utför flera säkerhetsfunktioner, till exempel:
-
Tillåt eller blockera åtkomst till specifika URL:er.
-
Användarautentisering
-
Sökning av anseende för IP-adress/domän/värdnamn/URI
-
Trafikavkryptering och inspektion
När du konfigurerar proxyfunktionen gäller den för alla program som använder HTTP-protokollet.
Webex-appen och Webex-enhetsprogrammen inkluderar följande:
-
Webex-tjänster
-
Procedurer för kundenhetsaktivering (CDA) med Ciscos molnetableringsplattform, t.ex. GDS, EDOS-enhetsaktivering, etablering och registrering till Webex-molnet.
-
Certifikatautentisering
-
Uppgraderingar av fast programvara
-
Statusrapporter
-
PRT-uppladdningar
-
XSI-tjänster
Om en proxyserveradress har konfigurerats skickas endast signaleringstrafiken (HTTP/HTTPS) till proxyservern. Klienter som använder SIP för att registrera sig till Webex Calling-tjänsten och associerade media skickas inte till proxyn. Låt därför dessa klienter gå igenom brandväggen direkt.
Proxyalternativ, konfigurations- och autentiseringstyper som stöds
De proxytyper som stöds är:
-
Explicit proxy (inspektera eller inte inspektera) – konfigurera klienterna antingen appen eller enheten med explicit proxy för att ange vilken server som ska användas.
-
Transparent proxy (ej inspekterad) – Klienterna är inte konfigurerade för att använda en specifik proxyserveradress och kräver inga ändringar för att fungera med en icke-inspekterad proxy.
-
Transparent proxy (inspektion) – Klienterna är inte konfigurerade för att använda en specifik proxyserveradress. Inga konfigurationsändringar av HTTP behövs. Dina klienter behöver dock antingen appen eller enheterna ett rotcertifikat så att de litar på proxyn. IT-teamet använder de inspekterande proxyservrarna för att tillämpa policyer på webbplatserna som ska besökas och vilka typer av innehåll som inte är tillåtna.
Konfigurera proxyadresserna manuellt för Cisco-enheter och Webex-appen med hjälp av:
-
Plattformsoberoende operativsystem
-
Enhetens användargränssnitt
-
Upptäcktes automatiskt med hjälp av webbproxymekanismer som:
-
Automatisk upptäckt av webbproxy (WPAD) – Protokoll för automatisk upptäckt av webbproxy
-
Proxy Auto Config-filer (PAC) – Proxy Auto-Config-filer
-
När du konfigurerar dina föredragna produkttyper väljer du bland följande proxykonfigurationer och autentiseringstyper i tabellen:
|
Produkt |
Proxykonfiguration |
Typ av autentisering |
|---|---|---|
|
Webex för Mac |
Manuell, WPAD, PAC |
Ingen autentisering, grundläggande, NTLM, |
|
Webex för Windows |
Manuell, WPAD, PAC, GPO |
Ingen autentisering, grundläggande, NTLM, , förhandla |
|
Webex för iOS |
Manuell, WPAD, PAC |
Ingen autentisering, grundläggande, sammandrag, NTLM |
|
Webex för Android |
Manuell, PAC |
Ingen autentisering, grundläggande, sammandrag, NTLM |
|
Webex-webbapp |
Stöds via operativsystemet |
Ingen autentisering, grundläggande, sammanfattning, NTLM, förhandla |
|
Webex-enheter |
WPAD, PAC eller manuell |
Ingen autentisering, grundläggande, sammandrag |
|
IP-telefoner från Cisco |
Manuell, WPAD, PAC |
Ingen autentisering, grundläggande, sammandrag |
|
WebEx-videonätsnod |
Manuell |
Ingen autentisering, grundläggande, sammandrag, NTLM |
För legender i tabellen:
-
Mac NTLM-autentisering – datorn behöver inte vara inloggad på domänen. Användaren uppmanas att ange ett lösenord
-
Windows NTLM-autentisering – stöds endast om en dator är inloggad på domänen
-
Förhandla – Kerberos med NTLM fallback auth.
-
För att ansluta en enhet i Cisco Webex Board-, Desk- eller Room-serien till en proxyserver, se Anslut din enhet i Board-, Desk- eller Room-serien till en proxyserver.
-
Se Konfigurera en proxyserver för Cisco IP-telefoner som ett exempel på hur du konfigurerar proxyservern och inställningarna.
För No Authentication konfigurerar du klienten med en proxyadress som inte stöder autentisering. När du använder Proxy Authentication ska du konfigurera med giltiga inloggningsuppgifter. Proxyservrar som undersöker webb trafik kan störa webb anslutningarna. Om det här problemet uppstår kan det lösa problemet genom att kringgå den ej inspekterade trafiken till *.Webex.com. Om du redan ser andra poster lägger du till ett semikolon efter den senaste posten och anger sedan Webex-undantaget.
Proxyinställningar för Windows OS
Microsoft Windows har stöd för två nätverksbibliotek för HTTP-trafik (WinINet och WinHTTP) som tillåter proxykonfiguration. WinINet är en superuppsättning av WinHTTP.
-
WinInet är utformat för skrivbordsklientprogram med en användare
-
WinHTTP är främst utformat för serverbaserade program med flera användare
När du väljer mellan de två väljer du WinINet för dina proxykonfigurationsinställningar. Mer information finns i wininet-vs-winhttp.
Se Konfigurera en lista över tillåtna domäner för åtkomst till Webex under ditt företagsnätverk för mer information om följande:
-
För att säkerställa att personer endast loggar in i program med konton från en fördefinierad lista över domäner.
-
Använd en proxyserver för att avlyssa förfrågningar och begränsa de tillåtna domänerna.
Proxy-kontroll och certifikatassociering
Webex-appen och -enheterna validerar certifikaten för servrarna när de upprättar TLS-sessioner. Certifikatet kontrollerar att certifikatutfärdaren och den digitala signaturen förlitar sig på att verifiera certifikatkedjan upp till rotcertifikatet. För att utföra valideringskontrollerna använder Webex-appen och -enheterna en uppsättning betrodda rotcertifikat som är installerade i operativsystemets förtroendearkiv.
Om du har distribuerat en TLS-inspekterande proxy för att avlyssna, avkryptera och inspektera Webex Calling-trafik. Kontrollera att certifikatet som proxyn presenterar (i stället för Webex-tjänstcertifikatet) är signerat av en certifikatutfärdare och att rotcertifikatet är installerat i den betrodda lagringen i din Webex-app eller Webex-enhet.
-
För Webex-appen – Installera CA-certifikatet som används för att signera certifikatet av proxyn i enhetens operativsystem.
-
För Webex Room-enheter och Cisco IP-telefoner för flera plattformar – Öppna en serviceförfrågan med TAC-teamet för att installera CA-certifikatet.
Den här tabellen visar Webex-appen och Webex-enheter som har stöd för TLS-kontroll av proxyservrar
|
Produkt |
Stöder anpassade betrodda certifikatutfärdare för TLS-kontroll |
|---|---|
|
Webex-appen (Windows, Mac, iOS, Android, webb) |
Ja |
|
Webex Room-enheter |
Ja |
|
Cisco IP-telefoner för flera plattformar (MPP) |
Ja |
Brandväggskonfiguration
Cisco stöder och Webex Aware-tjänster i säkra datacenter för Cisco och Amazon Web Services (AWS). Amazon har reserverat sina IP-nätmasker endast för Cisco och säkrat de tjänster som finns i dessa nätmasker i AWS virtuella privata moln.
Konfigurera brandväggen så att den tillåter kommunikation från dina enheter, appprogram och internetbaserade tjänster så att de kan utföra sina funktioner korrekt. Den här konfigurationen ger åtkomst till alla molntjänster som stöds och Webex Aware, domännamn, IP-adresser, portar och protokoll.
Vitlista eller öppna åtkomst till följande så att tjänsterna och Webex Aware fungerar korrekt.
-
De URL:er/domäner som nämns under avsnittet Domäner och URL:er för Webex Calling-tjänster
-
IP-nätmasker, portar och protokoll som nämns under avsnittet IP-nätmasker för Webex Calling-tjänster
-
Om du använder Webex-sviten för molnsamarbetstjänster inom organisationen, Webex Meetings, Messaging, Webex Attendant Console och andra tjänster kontrollerar du att du har IP-nätmasker, domäner/URL:er som nämns i dessa artiklar är öppna Nätverkskrav för Webex-tjänster och Nätverkskrav för Attendant Console
Om du endast använder en brandvägg stöds inte filtrering av trafik med enbart IP-adresser eftersom vissa av IP-adresspoolerna är dynamiska och kan ändras när som helst. Uppdatera reglerna regelbundet. Om du inte uppdaterar listan med brandväggsregler kan det påverka användarnas upplevelse. Cisco rekommenderar inte filtrering av en undergrupp av IP-adresser baserat på en viss geografisk region eller molntjänstleverantör. Filtrering efter region kan orsaka allvarlig försämring av samtalsupplevelsen.
Cisco upprätthåller inte dynamiskt ändrade IP-adresspooler och listas därför inte i den här artikeln.
Om din brandvägg inte har stöd för domän-/URL-filtrering ska du använda alternativet Enterprise Proxy-server. Det här alternativet filtrerar/tillåter HTTP-signaleringstrafik till och Webex Aware-tjänster på din proxyserver innan den vidarebefordras till din brandvägg.
Du kan konfigurera trafik med hjälp av port- och IP-nätfiltrering för samtalsmedia. Eftersom mediatrafiken kräver direktåtkomst till internet väljer du alternativet URL-filtrering för signalering av trafik.
För detta är UDP Ciscos föredragna överföringsprotokoll för media och det rekommenderar att du endast använder SRTP framför UDP. TCP och TLS som överföringsprotokoll för media stöds inte i produktionsmiljöer. Den anslutningsorienterade karaktären hos dessa protokoll påverkar mediekvaliteten över bristfälliga nätverk. Om du har frågor om transportprotokollet ska du skapa ett supportärende.
Domäner och URL:er för Webex Calling-tjänster
En * visas i början av en URL (till exempel *.webex.com) anger att tjänster på toppdomänen och alla underdomäner är tillgängliga.
|
Domän/URL |
Beskrivning |
Webex-appar och -enheter som använder dessa domäner/URL:er |
|---|---|---|
|
Cisco Webex-tjänster | ||
|
*.broadcloudpbx.com |
Mikrotjänster för Webex-auktorisering för korslansering från Control Hub till samtalsadministratörsportalen. |
Control Hub |
|
*.broadcloud.com.au |
Webex Calling-tjänster i Australien. |
Allt |
|
*.broadcloud.eu |
Webex Calling-tjänster i Europa. |
Allt |
|
*.broadcloudpbx.net |
Samtalsklientkonfiguration och hanteringstjänster. |
Webex-appar |
|
*.webex.com *.cisco.com |
Grundläggande Webex Calling- och Webex Aware-tjänster
När en telefon ansluter till ett nätverk för första gången eller efter en fabriksåterställning utan att DHCP-alternativ har ställts in, kontaktar den en enhetsaktiveringsserver för beröringsfri etablering. Nya telefoner använder activate.cisco.com och telefoner med en tidigare version av den fasta programvaran än 11.2(1) fortsätter att använda webapps.cisco.com för etablering. Hämta enhetens inbyggda programvara och språkuppdateringar från binaries.webex.com. Tillåt att Cisco multiplattformstelefoner (MPP:er) som är äldre än version 12.0.3 får åtkomst till sudirenewal.cisco.com via port 80 för att förnya Manufacturer Installed Certificate (MIC) och ha en Secure Unique Device Identifier (SUDI). Mer information finns i Fältmeddelande. |
Alla |
|
*.ucmgmt.cisco.com |
Webex Calling-tjänster |
Control Hub |
|
*.wbx2.com och *.ciscospark.com |
Används för molnmedvetenhet för att nå Webex Calling och Webex Aware-tjänster under och efter registrering. Dessa tjänster är nödvändiga för
|
Alla |
|
*.webexapis.com |
Webex-mikrotjänster som hanterar dina Webex-program och Webex-enheter.
|
Alla |
|
*.webexcontent.com |
Webex-meddelandetjänster relaterade till allmän fillagring, inklusive:
|
Meddelandetjänster för Webex-appar. Fillagring med webexcontent.com ersattes av clouddrive.com i oktober 2019 |
|
*.accompany.com |
Integrering av People Insights |
Webex-appar |
|
Ytterligare Webex-relaterade tjänster (tredjepartsdomäner) | ||
|
*.appdynamics.com *.eum-appdynamics.com |
Prestandaspårning, registrering av fel och kraschar, sessionsmätvärden. |
Control Hub |
|
*.sipflash.com |
Enhetshanteringstjänster. Uppgraderingar av fast programvara och säkra registreringssyften. |
Webex-appar |
|
*.walkme.com *.walkmeusercontent.com |
Vägledningsklient för Webex-användare. Tillhandahåller registrering och användningsrundturer för nya användare. Klicka här för mer information om WalkMe. |
Webex-appar |
|
*.google.com *.googleapis.com |
Aviseringar till Webex-appar på mobila enheter (exempel: nytt meddelande när samtalet besvaras) För IP-nätmasker, se dessa länkar Google Firebase Cloud Messaging (FCM)-tjänst Apple Push-aviseringstjänst (APNS) För APNS listar Apple IP-nätmaskerna för denna tjänst. | Webex-appen |
IP-nätmasker för Webex Calling-tjänster
|
IP-nätmasker för Webex Calling-tjänster* | ||
|---|---|---|
|
23.89.0.0/16 |
85.119.56.0/23 |
128.177.14.0/24 |
|
128.177.36.0/24 |
135.84.168.0/21 |
139.177.64.0/21 |
|
139.177.72.0/23 |
144.196.0.0/16 |
150.253.128.0/17 |
|
163.129.0.0/17 |
170.72.0.0/16 |
170.133.128.0/18 |
|
185.115.196.0/22 |
199.19.196.0/23 |
199.19.199.0/24 |
|
199.59.64.0/21 | ||
|
Enhetskonfiguration och hantering av inbyggd programvara (Cisco-enheter) | ||
|
3.20.185.219 |
3.130.87.169 |
3.134.166.179 |
|
52.26.82.54 |
72.163.10.96/27 |
72.163.15.64/26 |
|
72.163.15.128/26 |
72.163.24.0/23 |
72.163.10.128/25 |
|
173.37.146.128/25 |
173.36.127.0/26 |
173.36.127.128/26 |
|
173.37.26.0/23 |
173.37.149.96/27 |
192.133.220.0/26 |
|
192.133.220.64/26 | ||
|
Konfiguration av Webex-appen | ||
|
62.109.192.0/18 |
64.68.96.0/19 |
150.253.128.0/17 |
|
207.182.160.0/19 | ||
|
Anslutningssyfte | Källadresser | Källportar | Protocol | Destinationsadresser | Destinationsportar | Anteckningar | |
|---|---|---|---|---|---|---|---|
| Samtals signal till Webex Calling (SIP TLS) | Lokal gateway, extern (NIC) | 8000-65535 | TCP | Se IP-undernät för Webex Calling-tjänster. | 5062, 8934 |
Dessa IP-adresser/portar behövs för utgående SIP-TLS-samtalssignalering från lokala gateways, enheter och Webex-appprogram (källa) till Webex Calling Cloud (destination). Port 5062 (krävs för certifikatbaserad trunk). Och port 8934 (krävs för registreringsbaserad trunk | |
| Enheter | 5060-5080 | 8934 | |||||
| Webex-appen | Tillfälliga (beroende på operativsystem) | ||||||
| Samtalssignalering från Webex Calling (SIP TLS) till lokal gateway |
Adressintervall för Webex Calling. Se IP-nätmasker för Webex Calling-tjänster | 8934 | TCP | IP eller IP-intervall som kunden har valt för sin lokala gateway | Port eller portintervall som har valts av kunden för sin lokala gateway |
Gäller för certifikatbaserade lokala gateways. Det krävs för att upprätta en anslutning från Webex Calling till en lokal gateway. En registreringsbaserad lokal gateway fungerar på återanvändning av en anslutning som skapats från den lokala gatewayen. Destinationsporten är vald för kunden Konfigurera trunkar | |
| Samtalsmedia till Webex Calling (STUN, SRTP/SRTCP, T38, DTLS) | Lokal gateway, extern NIC | 8000-48199†* | UDP | Se IP-undernät för Webex Calling-tjänster. |
5004, 9000 (STUN-portar) Ljud: 8500-8599 Video: 8600-8699 19560–65535 (SRTP över UDP) |
| |
| Enheter* | 19560-19661 | ||||||
|
VG400 ATA-enheter | 19560-19849 | ||||||
| Webex-appen* |
Ljud: 8500-8599 Video: 8600-8699 | ||||||
|
WebRTC | Ephemeral (enligt webbläsarpolicyn) | ||||||
| Samtalsmedia från Webex Calling (SRTP/SRTCP, T38) |
Adressintervall för Webex Calling. Se IP-nätmasker för Webex Calling-tjänster | 19560–65535 (SRTP över UDP) | UDP | IP eller IP-intervall som kunden har valt för sin lokala gateway | Medieportintervall som valts av kunden för sin lokala gateway | ||
| Samtalssignalering till PSTN-gateway (SIP TLS) | Lokal gateway, intern NIC | 8000-65535 | TCP | Din ITSP PSTN-gateway eller Unified CM | Beror på PSTN-alternativ (till exempel vanligtvis 5060 eller 5061 för Unified CM) | ||
| Samtalsmedia till PSTN-gateway (SRTP/SRTCP) | Lokal gateway, intern NIC | 8000-48199†* | UDP | Din ITSP PSTN-gateway eller Unified CM | Beror på PSTN-alternativet (till exempel vanligtvis 5060 eller 5061 för Unified CM) | ||
| Enhetskonfiguration och hantering av inbyggd programvara (Cisco-enheter) | Webex Calling enheter | Tillfälliga | TCP |
Se IP-nätmasker för Webex Calling-tjänster | 443, 6970, 80 |
Krävs av följande skäl:
| |
| Konfiguration av Webex-appen | Webex-appprogram | Tillfälliga | TCP |
Se IP-nätmasker för Webex Calling-tjänster | 443, 8443 | Används för autentisering Av Id-mäklare, konfigurationstjänster för Webex-appen för klienter, webbläsarbaserad webbåtkomst för självbetjäning OCH åtkomst till Administrativt gränssnitt. TCP-port 8443 används av Webex-appen på Cisco Unified CM-konfigurationen för hämtning av konfiguration. Endast kunder som använder inställningarna för att ansluta till Webex Calling måste öppna porten. | |
| Tidssynkronisering för enhet (NTP) | Webex Calling enheter | 51494 | UDP | Se IP-undernät för Webex Calling-tjänster. | 123 | Dessa IP-adresser behövs för tidssynkronisering för enheter (MPP-telefoner, ATA:er och SPA ATA:er) | |
|
DNS-upplösning (domännamnssystem) | Webex Calling-enheter, Webex-appen och Webex-enheter | Tillfälliga | UDP och TCP | Värddefinierad | 53 | Används för DNS-sökningar för att upptäcka IP-adresserna för Webex Calling-tjänster i molnet. Även om typiska DNS-sökningar görs via UDP kan vissa kräva TCP om frågesvaren inte passar in i UDP-paket. | |
| Network Time Protocol (NTP) | Webex-appen och Webex-enheter | 123 | UDP | Värddefinierad | 123 | Tidssynkronisering | |
| CScan | Webbaserat verktyg för nätverksberedskap för Webex Calling | Tillfälliga | TCP | Se IP-undernät för Webex Calling-tjänster. | 8934 och 443 | Webbaserat verktyg för förkvalificering av nätverksberedskap för Webex Calling. Mer information finns på cscan.webex.com. | |
| UDP | 19569-19760 | ||||||
| Ytterligare Webex Calling- och Webex Aware-tjänster (tredje part) | |||||||
| Push-aviseringar APNS- och FCM-tjänster | Webex Calling-program | Tillfälliga | TCP |
Se IP-nätmasker som nämns under länkarna | 443, 2197, 5228, 5229, 5230, 5223 | Aviseringar till Webex-appar på mobila enheter (exempel: När du får ett nytt meddelande eller när ett samtal besvaras) | |
-
*CUBE-medieportintervall kan konfigureras med rtp-portintervall.
-
*Medieportar för enheter och program som är dynamiskt tilldelade i SRTP-portstrålar. SRTP-portar är till och med numrerade portar och motsvarande SRTCP-port tilldelas med den på varandra följande udda numrerade porten.
-
Om en proxyserveradress har konfigurerats för dina appar och enheter skickas signaleringstrafiken till proxyn. Media transporterade SRTP över UDP-flöden direkt till brandväggen istället för proxyservern.
-
Om du använder NTP- och DNS-tjänster inom ditt företagsnätverk öppnar du portarna 53 och 123 via brandväggen.
Tjänstekvalitet (QoS)
Gör att du kan aktivera taggning av paket från den lokala enheten eller klienten till Webex Calling-molnplattformen. Med QoS kan du prioritera realtidstrafik framför annan datatrafik. Om du aktiverar den här inställningen ändras QoS-markeringarna för appar och enheter som använder SIP-signalering och media.
| Källadresser | Trafiktyp | Destinationsadresser | Källportar | Destinationsportar | DSCP-klass och -värde |
|---|---|---|---|---|---|
| Webex-appen | Ljud |
Hänvisa till IP-nätmasker, domäner och URL:er för Webex Calling-tjänster | 8500-8599 | 8500-8599, 19560-65535 | Snabb vidarebefordran (46) |
| Webex-appen | Video | 8600-8699 | 8600-8699, 19560-65535 | Säker vidarebefordran 41 (34) | |
| Webex-appen | Signalering | Tillfälliga (beroende på operativsystem) | 8934 | CS0 (0) | |
| Webex-enheter (MPP:er och rum) | Ljud och video | 19560-19661 | 19560-65535 |
Snabb vidarebefordran (46) och Säker vidarebefordran 41 (34) | |
| Webex-enheter | Signalering | 5060-5080 | 8934 | Klassväljare 3 (24) |
-
Skapa en separat QoS-profil för ljud och video/delning eftersom de har olika källportintervall för att markera trafik på olika sätt.
-
För Windows-klienter: Kontakta ditt lokala kontoteam om du vill aktivera differentiering av UDP-källporten för din organisation. Utan att aktivera kan du inte skilja mellan ljud och video/delning med Windows QoS-policyer (GPO) eftersom källportarna är samma för ljud/video/delning. Mer information finns i Aktivera portintervall för mediekällor för Webex-appen
-
För Webex-enheter konfigurerar du ändringarna av QoS-inställningarna via enhetsinställningarna i Control Hub. Mer information finns i Konfigurera och ändra enhetsinställningar i Webex-Calling
Webex Meetings/meddelanden – nätverkskrav
För kunder som använder Webex Suite för molnsamarbetstjänster ska molnregistrerade Webex-produkter registrera MPP-enheterna i Webex-molnet för tjänster som samtalshistorik, katalogsökning, möten och meddelanden. Se till att de domäner/URL/IP-adresser/portar som nämns i den här artikeln är öppna Nätverkskrav för Webex-tjänster.
Nätverkskrav för Webex for Government (FedRAMP)
För kunder som behöver listan över domäner, URL:er, IP-adressintervall och portar för Webex for Government-tjänster (FedRAMP) finns information här: Nätverkskrav för Webex for Government
Nätverkskrav för Webex Attendant Console
Se till att domäner/URL/IP-adresser/portar/protokoll är öppna Nätverkskrav för Attendant Console för kunder som använder Attendant Console
Komma igång med lokal gateway för Webex Calling
För kunder som använder den lokala gatewaylösningen med Webex Calling för platsbaserade PSTN och SBC:er från tredje part, läs artikeln Kom igång med lokal gateway
Referenser
Mer information om Vad som är nytt i Webex Calling finns i Nyheter i Webex Calling
Säkerhetskrav för Webex Calling finns i artikeln
Medieoptimering för Webex Calling med interaktiv anslutningsetablering (ICE) Artikel
Revisionshistorik för dokument
|
Datum |
Vi har gjort följande ändringar i den här artikeln |
|---|---|
|
21 januari 2025 |
Lade till information om användning av SIP-programlagrets gateway. |
|
8 januari 2025 |
Flyttade IP-nätadressen som är relaterad till enhetskonfiguration och konfiguration av Webex-appen till avsnittet IP-nätmasker för Webex Calling-tjänster |
|
17 december 2024 |
Lade till stöd för WebRTC för specifikationen för Webex Calling-media. |
|
14 november 2024 |
Uppdaterade portintervallet som stöds för Webex Calling-samtalsmedia för ATA-enhet i VG400-serien |
|
11 november 2024 |
Lade till portintervallet som stöds för Webex Calling-samtalsmedia för ATA-enhet i VG400-serien |
|
25 juli 2024 |
Lade tillbaka IP-subnätet 52.26.82.54 som det krävs för Cisco ATA-enhetskonfiguration och hantering av inbyggd programvara. |
|
18 juli 2024 |
Uppdaterad med följande information:
|
|
28 juni 2024 |
Uppdaterade användningen av båda SRTP-/SRTCP-portintervallen för specifikationen för Webex Calling-media. |
|
11 juni 2024 |
Tog bort domänen ”huron-dev.com” eftersom den inte används. |
|
06 maj 2024 |
Uppdaterade användningen av båda SRTP-/SRTCP-portintervallen för specifikationen för Webex Calling-media. |
|
3 april 2024 | Uppdaterade IP-nätmasker för Webex Calling-tjänster med 163.129.0.0/17 för att tillgodose marknadstillväxten för Webex Calling i Indien. |
|
18 december 2023 |
Inkluderade kraven på sudirenewal.cisco.com URL och port 80 för enhetskonfiguration och hantering av inbyggd programvara för Cisco MPP-telefonens MIC-förnyelse. |
|
11 december 2023 |
IP-nätmasker för Webex Calling-tjänster har uppdaterats så att de inkluderar en större uppsättning IP-adresser. 150.253.209.128/25 – ändrat till 150.253.128.0/17 |
|
29:e november 2023 |
IP-nätmasker för Webex Calling-tjänster har uppdaterats så att de inkluderar en större uppsättning IP-adresser för att tillgodose Webex Calling-regionens expansion för framtida tillväxt. 144.196.33.0/25 – ändrat till 144.196.0.0/16 Avsnitten IP-nätmasker för Webex Calling-tjänster under Webex Calling (SIP TLS) och samtalsmedia till Webex Calling (STUN, SRTP) har uppdaterats för tydlighet kring certifikatbaserad trunking och brandväggskraven för lokal gateway. |
|
14 augusti 2023 |
Vi har lagt till följande IP-adresser 144.196.33.0/25 och 150.253.156.128/25 för att stödja ökade kapacitetskrav för Edge- och Webex Calling-tjänster. Detta IP-intervall stöds endast i USA-regionen. |
|
5 juli 2023 |
Lade till länken https://binaries.webex.com för att installera Cisco MPP-firmware. |
|
7 mars 2023 |
Vi har granskat hela artikeln så att den inkluderar:
|
|
5 mars 2023 |
Uppdatera artikeln så att den innehåller följande:
|
|
15 november 2022 |
Vi har lagt till följande IP-adresser för enhetskonfiguration och hantering av inbyggd programvara (Cisco-enheter):
Vi har tagit bort följande IP-adresser från enhetskonfiguration och hantering av inbyggd programvara (Cisco-enheter):
|
|
14 november 2022 |
Lade till IP-nätets 170.72.242.0/24 för Webex Calling-tjänsten. |
|
8 september 2022 |
Cisco MPP-firmware övergår till att använda https://binaries.webex.com som värd-URL för uppgraderingar av MPP-firmware i alla regioner. Denna ändring förbättrar prestandan för uppgradering av inbyggd programvara. |
|
30:e augusti, 2022 |
Tog bort referensen till port 80 från Enhetskonfiguration och hantering av inbyggd programvara (Cisco-enheter), Programkonfiguration och CScan-rader i porttabellen eftersom det inte finns något beroende. |
|
18 augusti 2022 |
Ingen lösning har ändrats. Uppdaterade destinationsportarna 5062 (krävs för certifikatbaserad trunk), 8934 (krävs för registreringsbaserad trunk) för samtalssignalering till Webex Calling (SIP TLS). |
|
26 juli 2022 |
Lade till IP-adressen 54.68.1.225, som krävs för uppgradering av inbyggd programvara för Cisco 840/860-enheter. |
|
21 juli 2022 |
Uppdaterade destinationsportarna 5062, 8934 för samtalssignalering till Webex Calling (SIP TLS). |
|
14 juli 2022 |
Lade till URL:er som stöder en fullständig funktion av Webex Aware-tjänster. Lade till IP-nätets 23.89.154.0/25 för Webex Calling-tjänsten. |
|
27 juni 2022 |
Uppdaterade domänen och URL:erna för Webex Calling tjänsterna: *.broadcloudpbx.com *.broadcloud.com.au *.broadcloud.eu *.broadcloudpbx.net |
|
15 juni 2022 |
Lade till följande portar och protokoll under IP-adresser och portar för Webex Calling -tjänster:
Uppdaterad information i avsnittet Webex Meetings/Meddelanden – Nätverkskrav |
|
24 maj, 2022 |
Lade till IP-undernätet 52.26.82.54/24 till 52.26.82.54/32 för Webex Calling tjänst |
|
6 maj 2022 |
LADE till IP-undernätet 52.26.82.54/24 för Webex Calling tjänst |
|
7 april 2022 |
Uppdaterade den lokala gatewayens interna och externa UDP-portintervall till 8000–48198 |
|
5 april 2022 |
Lade till följande IP-undernät för Webex Calling tjänst:
|
|
29 mars 2022 |
Lade till följande IP-undernät för Webex Calling tjänst:
|
|
20:e september, 2021 |
4 nya IP-undernät har lagts Webex Calling till tjänsten:
|
|
2 april 2021 |
*.ciscospark.com har lagts till under Domäner och URL:er för Webex Calling-tjänster för att stödja Webex Calling-användningsfall i Webex-appen. |
|
25 mars 2021 |
Lade till sex nya IP-intervall för activate.cisco.com, som träder i kraft den 8 maj 2021.
|
|
4 mars 2021 |
Diskreta IP-adresser och mindre IP-intervall för Webex Calling ersattes med förenklade intervall i en separat tabell för tydligare brandväggskonfiguration. |
|
26 februari 2021 |
Lade till 5004 som destinationsport för samtalsmedia till Webex Calling (STUN, SRTP) för att stödja interaktiv anslutning som kommer att finnas tillgänglig Webex Calling april 2021. |
|
22 februari 2021 |
Domäner och URL:er listas nu i en separat tabell. Tabellen IP-adresser och portar justeras för att gruppera IP-adresser för samma tjänster. Lägga till anteckningskolumnen i tabellen IP-adresser och portar som hjälper dig att förstå kraven. Flytta följande IP-adresser till förenklade intervall för enhetskonfiguration och hantering av inbyggd programvara (Cisco-enheter):
Lägga till följande IP-adresser för programkonfiguration eftersom Cisco Webex-klienten pekar på en nyare DNS SRV i Australien i mars 2021.
|
|
21 januari 2021 |
Vi har lagt till följande IP-adresser för enhetskonfiguration och hantering av inbyggd programvara (Cisco-enheter):
Vi har tagit bort följande IP-adresser från enhetskonfiguration och hantering av inbyggd programvara (Cisco-enheter):
Vi har lagt till följande IP-adresser i programkonfigurationen:
Vi har tagit bort följande IP-adresser från programkonfigurationen:
Vi har tagit bort följande portnummer från programkonfigurationen:
Vi har lagt till följande domäner i programkonfigurationen:
|
|
23 december 2020 |
Nya IP-adresser för programkonfiguration lades till i portreferensbilderna. |
|
22 december 2020 |
Raden Programkonfiguration i tabellerna uppdaterades för att inkludera följande IP-adresser: 135.84.171.154 och 135.84.172.154. Dölj nätverksdiagrammen tills dessa IP-adresser läggs till. |
|
11 december 2020 |
Raderna Enhetskonfiguration och hantering av inbyggd programvara (Cisco-enheter) och Programkonfiguration uppdaterades för kanadensiska domäner som stöds. |
|
16 oktober 2020 |
Samtalssignalerings- och medieposterna uppdaterades med följande IP-adresser:
|
|
23 september 2020 |
Under CScan ersattes 199.59.64.156 med 199.59.64.197. |
|
14 augusti 2020 |
Fler IP-adresser lades till för att stödja introduktionen av datacenter i Kanada: Samtalssignalering till Webex Calling (SIP TLS) – 135.84.173.0/25,135.84.174.0/25, 199.19.197.0/24, 199.19.199.0/24 |
|
12 augusti 2020 |
Fler IP-adresser lades till för att stödja introduktionen av datacenter i Kanada:
|
|
22 juli 2020 |
Följande IP-adress lades till för att stödja introduktionen av datacenter i Kanada: 135.84.173.146 |
|
9 juni 2020 |
Vi gjorde följande ändringar i CScan-posten:
|
|
11 mars 2020 |
Vi har lagt till följande domän- och IP-adresser i programkonfigurationen:
Vi uppdaterade följande domäner med ytterligare IP-adresser för enhetskonfiguration och hantering av inbyggd programvara:
|
|
27 februari 2020 |
Vi lade till följande domän och portar för enhetskonfiguration och hantering av inbyggd programvara: cloudupgrader.webex.com—443, 6970 |
Konfigurera lokal gateway på Cisco IOS XE för Webex Calling
Översikt
Webex Calling har för närvarande stöd för två versioner av lokal gateway:
-
Lokal gateway
-
Lokal gateway för Webex för myndigheter
-
Innan du börjar ska du förstå kraven för lokalbaserade PSTN och lokal gateway för Webex Calling. Se Ciscos önskade arkitektur för Webex Calling för mer information.
-
Den här artikeln förutsätter att en dedikerad lokal gatewayplattform finns på plats utan någon befintlig röstkonfiguration. Om du ändrar en befintlig PSTN-gateway eller CUBE Enterprise-distribution för att använda som lokal gateway-funktion för Webex Calling ska du vara uppmärksam på konfigurationen. Se till att du inte avbryter befintliga samtalsflöden och funktioner på grund av de ändringar du gör.
Procedurerna innehåller länkar till kommandoreferensdokumentation där du kan läsa mer om de enskilda kommandoalternativen. Alla kommandoreferenslänkar går till Kommandoreferensen för Webex-hanterade gateways om inget annat anges (i vilket fall kommandoreferenserna går till Cisco IOS Voice Command Reference). Du kan komma åt alla dessa guider i Cisco Unified Border Element Command References.
För information om vilka SBC:er från tredje part som stöds, se respektive produktreferensdokumentation.
Det finns två alternativ för att konfigurera den lokala gatewayen för din Webex Calling trunk:
-
Registreringsbaserad trunk
-
Certifikatbaserad trunk
Använd uppgiftsflödet antingen under Registreringsbaserad lokal gateway eller Certifikatbaserad lokal gateway för att konfigurera lokal gateway för din Webex Calling-trunk.
Se Kom igång med lokal gateway för mer information om olika trunktyper. Utför följande steg på själva den lokala gatewayen med hjälp av kommandoradsgränssnittet (CLI). Vi använder SIP (Session Initiation Protocol) och TLS (Transport Layer Security) för att skydda trunken och SRTP (Secure Real Time Protocol) för att skydda media mellan den lokala gatewayen och Webex Calling.
-
Välj CUBE som din lokala gateway. Webex for Government har för närvarande inte stöd för några Session Border Controllers (SBC) från tredje part. För att granska den senaste listan, se Kom igång med lokal gateway.
- Installera Cisco IOS XE Dublin 17.12.1a eller senare versioner för alla lokala Webex för myndigheter-gateways.
-
För att granska listan över rotcertifikatutfärdare (CA) som Webex for Government stöder, se Rotcertifikatutfärdare för Webex for Government.
-
Mer information om de externa portintervallen för lokal gateway i Webex for Government finns i Nätverkskrav för Webex for Government (FedRAMP).
Lokal gateway för Webex för myndigheter har inte stöd för följande:
-
STUN/ICE-Lite för optimering av mediasökväg
-
Fax (T.38)
Om du vill konfigurera lokal gateway för din Webex Calling-trunk i Webex for Government använder du följande alternativ:
-
Certifikatbaserad trunk
Använd uppgiftsflödet under den certifikatbaserade lokala gatewayen för att konfigurera den lokala gatewayen för din Webex Calling-trunk. Mer information om hur du konfigurerar en certifikatbaserad lokal gateway finns i Konfigurera certifikatbaserad Webex Calling-trunk.
Det är obligatoriskt att konfigurera FIPS-kompatibla GCM-chiffer för att stödja lokal gateway för Webex for Government. Annars misslyckas samtalskonfigurationen. Mer information om konfigurationen finns i Konfigurera certifikatbaserad Webex Calling-trunk.
Webex for Government har inte stöd för registreringsbaserad lokal gateway.
I det här avsnittet beskrivs hur du konfigurerar ett Cisco Unified Border Element (CUBE) som en lokal gateway för Webex Calling med en registrering av SIP-trunk. I den första delen av det här dokumentet beskrivs hur du konfigurerar en enkel PSTN-gateway. I det här fallet dirigeras alla samtal från PSTN till Webex Calling och alla samtal från Webex Calling dirigeras till PSTN. Bilden nedan visar den här lösningen och den konfiguration för samtalsomkoppling på hög nivå som kommer att följas.
I denna design används följande huvudkonfigurationer:
-
röstklassade klienter: Används för att skapa trunkspecifika konfigurationer.
-
URI för röstklass: Används för att klassificera SIP-meddelanden för val av inkommande samtalskollega.
-
inkommande samtalskollega: Ger behandling för inkommande SIP-meddelanden och fastställer utgående rutt med hjälp av en samtalskollega-grupp.
-
samtalskollega-grupp: Definierar de utgående samtalskollegor som används för vidarekoppling av samtal.
-
utgående samtalskollega: Behandlar utgående SIP-meddelanden och dirigerar dem till det önskade målet.
Även om IP och SIP har blivit standardprotokoll för PSTN-trunkar används fortfarande ISDN-kretsar (Time Division Multiplexing) i stor utsträckning och stöds med Webex Calling-trunkar. För att aktivera medieoptimering av IP-sökvägar för lokala gateways med TDM-IP-samtalsflöden är det för närvarande nödvändigt att använda en samtalsomkopplingsprocess i två delar. Den här metoden ändrar konfigurationen för samtalsomkoppling som visas ovan genom att införa en uppsättning interna loop-back-samtalskollegor mellan Webex Calling och PSTN-trunkar enligt bilden nedan.
När du ansluter en lokal Cisco Unified Communications Manager-lösning med Webex Calling kan du använda den enkla PSTN-gatewaykonfigurationen som en bas för att bygga lösningen som illustreras i följande diagram. I det här fallet tillhandahåller Unified Communications Manager centraliserad dirigering och behandling av alla PSTN- och Webex Calling-samtal.
I det här dokumentet används värdnamn, IP-adresser och gränssnitt som illustreras i följande bild.
Använd konfigurationsguiden i resten av det här dokumentet för att slutföra din lokala gateway-konfiguration enligt följande:
-
Steg 1: Konfigurera routerns grundläggande anslutning och säkerhet
-
Steg 2: Konfigurera Webex Calling-trunk
Beroende på vilken arkitektur du behöver kan du följa antingen:
-
Steg 3: Konfigurera lokal gateway med SIP PSTN-trunk
-
Steg 4: Konfigurera lokal gateway med en befintlig Unified CM-miljö
Eller:
-
Steg 3: Konfigurera lokal gateway med TDM PSTN-trunk
Baslinjekonfiguration
Det första steget för att förbereda din Cisco-router som en lokal gateway för Webex Calling är att skapa en grundläggande konfiguration som skyddar din plattform och etablerar anslutning.
-
Alla registreringsbaserade lokala gatewaydistributioner kräver Cisco IOS XE 17.6.1a eller senare versioner. Cisco IOS 17.12.2 eller senare rekommenderas. Se sidan Ciscos programvaruforskning för rekommenderade versioner. Sök efter plattformen och välj en av de föreslagna versionerna.
-
ISR4000-seriens routrar måste konfigureras med både licenser för Unified Communications och säkerhetsteknik.
-
Catalyst Edge 8000-seriens routrar med röstkort eller DSP kräver DNA Advantage-licensiering. Routrar utan röstkort eller DSP kräver minst DNA Essentials-licensiering.
-
-
Skapa en grundläggande konfiguration för din plattform som följer dina verksamhetspolicyer. Konfigurera och verifiera i synnerhet följande:
-
Ntp
-
Åtkomstkontrollistor
-
Användarautentisering och remote access
-
DNS
-
IP-dirigering
-
IP-adresser
-
-
Nätverket mot Webex Calling måste använda en IPv4-adress.
-
Ladda upp Ciscos rot-CA-paket till den lokala gatewayen.
Konfiguration
| 1 |
Se till att du tilldelar giltiga och dirigerbara IP-adresser till alla Layer 3-gränssnitt, till exempel:
|
| 2 |
Skydda registrerings- och STUN-autentiseringsuppgifter på routern med symmetrisk kryptering. Konfigurera den primära krypteringsnyckeln och krypteringstypen enligt följande:
|
| 3 |
Skapa en PKI-trustpoint för platshållare. Kräver att denna trustpoint konfigurerar TLS senare. För registreringsbaserade trunkar kräver denna trustpoint inget certifikat – vilket skulle krävas för en certifikatbaserad trunk. |
| 4 |
Aktivera TLS1.2-exklusivitet och ange standardtrustpoint med följande konfigurationskommandon. Transportparametrarna bör också uppdateras för att säkerställa en tillförlitlig och säker anslutning för registrering: Kommandot cn-san-validate-servern säkerställer att den lokala gatewayen tillåter en anslutning om värdnamnet som konfigurerats i klient 200 ingår i antingen CN- eller SAN-fälten i certifikatet som tas emot från utgående proxy.
|
| 5 |
Installera Ciscos rot-CA-paket, som innehåller det DigiCert CA-certifikat som används av Webex Calling. Använd kommandot crypto pki trustpool import ren URL för att hämta rot-CA-paketet från den angivna URL:en och för att rensa den aktuella CA-trustpoolen och installera sedan det nya paketet med certifikat: Om du behöver använda en proxy för åtkomst till internet via HTTPS ska du lägga till följande konfiguration innan du importerar CA-paketet: ip http-klientproxy-server yourproxy.com proxyport 80 |
| 1 |
Skapa en registreringsbaserad PSTN-trunk för en befintlig plats i Control Hub. Anteckna trunkinformationen som tillhandahålls när trunken har skapats. Den information som är markerad i illustrationen används i konfigurationsstegen i den här guiden. Mer information finns i Konfigurera trunkar, dirigeringsgrupper och nummerplaner för Webex Calling. |
| 2 |
Ange följande kommandon för att konfigurera CUBE som en lokal gateway för Webex Calling: Här är en förklaring av konfigurationens fält:
Aktiverar funktioner för Cisco Unified Border Element (CUBE) på plattformen. mediestatistikAktiverar medieövervakning på den lokala gatewayen. massstatistik för mediaAktiverar kontrollplan för att hålla omröstningar i dataplan för statistik över flera samtal. Mer information om dessa kommandon finns i Media. tillåt-anslutningar sip till sipAktivera CUBE grundläggande SIP-användaragentfunktionalitet för tillbaka-till-tillbaka. Mer information finns i Tillåt anslutningar. Som standard är T.38-faxtransport aktiverad. Mer information finns i faxprotokoll t38 (rösttjänst). Aktiverar STUN (Session Traversal of UDP through NAT) globalt.
Mer information finns i stun flowdata agent-ID och stun flowdata delad hemlighet. asymmetrisk nyttolast fullKonfigurerar stöd för SIP-asymmetrisk nyttolast för både DTMF- och dynamiska codec-nyttolaster. Mer information finns i asymmetrisk nyttolast. tidigt erbjudande framtvingaTvingar den lokala gatewayen att skicka SDP-information i det första INVITE-meddelandet i stället för att vänta på bekräftelse från grannen. Mer information om detta kommando finns i tidigt erbjudande. |
| 3 |
Konfigurera röstklassens codec 100 så att G.711-codec endast tillåts för alla trunkar. Detta enkla tillvägagångssätt är lämpligt för de flesta distributioner. Vid behov kan ytterligare kodektyper som stöds av både ursprungssystem och termineringssystem läggas till i listan. Mer komplexa lösningar som involverar omkodning med DSP-moduler stöds, men ingår inte i den här guiden. Här är en förklaring av konfigurationens fält: kodek för röstklass 100Används för att endast tillåta föredragna codecar för SIP-trunk-samtal. Mer information finns i codec för röstklass. |
| 4 |
Konfigurera röstklassens stun-användning 100 för att aktivera ICE på Webex Calling-trunken. Här är en förklaring av konfigurationens fält: stun användning ice liteAnvänds för att aktivera ICE-Lite för alla samtalskollegor mot Webex Calling för att tillåta medieoptimering när det är möjligt. Mer information finns i stunnanvändning av röstklass och stunnanvändning ice lite. Medieoptimering förhandlas där det är möjligt. Om ett samtal kräver molnmedietjänster, t.ex. inspelning, kan medierna inte optimeras. |
| 5 |
Konfigurera mediekrypteringspolicyn för Webex-trafik. Här är en förklaring av konfigurationens fält: röstklass srtp-crypto 100Anger SHA1_80 som det enda SRTP-chiffersviten CUBE-erbjudandet i SDP som erbjuder och svarar meddelanden. Webex Calling har endast stöd för SHA1_80. Mer information finns i röstklass srtp-crypto. |
| 6 |
Konfigurera ett mönster för att identifiera samtal till en lokal gateway-trunk baserat på parametern för destinationstrunk: Här är en förklaring av konfigurationens fält: röstklassens uri 100 sipDefinierar ett mönster för att matcha en inkommande SIP-inbjudan till en inkommande trunk-peer. När du anger det här mönstret använder du dtg= följt av trunkens OTG/DTG-värde som anges i Control Hub när trunken skapades. Mer information finns i URI för röstklass. |
| 7 |
Konfigurera SIP-profil 100, som kommer att användas för att ändra SIP-meddelanden innan de skickas till Webex Calling.
Här är en förklaring av konfigurationens fält:
Amerikanska eller kanadensiska PSTN-leverantörer kan erbjuda verifiering av inringar-ID för skräppost- och bedrägerisamtal, med den ytterligare konfiguration som nämns i artikeln Indikation om skräppost- eller bedrägerisamtal i Webex Calling . |
| 8 |
Konfigurera Webex Calling-trunk: |
När du har definierat klient 100 och konfigurerat en SIP-VoIP-samtalskollega initierar gatewayen en TLS-anslutning mot Webex Calling. Vid denna tidpunkt presenterar åtkomst-SBC sitt certifikat för den lokala gatewayen. Den lokala gatewayen validerar åtkomst-SBC-certifikatet för Webex Calling med hjälp av CA-rotpaketet som uppdaterades tidigare. Om certifikatet känns igen upprättas en beständig TLS-session mellan den lokala gatewayen och åtkomst-SBC för Webex Calling. Den lokala gatewayen kan sedan använda denna säkra anslutning för att registrera sig med Webex-åtkomst-SBC. När registreringen utmanas för autentisering:
-
Parametrarna användarnamn, lösenord och sfär från konfigurationen av inloggningsuppgifter används i svaret.
-
Ändringsreglerna i SIP-profil 100 används för att konvertera SIPS-URL tillbaka till SIP.
Registreringen lyckades när 200 OK tas emot från åtkomst-SBC.
Efter att ha byggt en trunk mot Webex Calling ovan kan du använda följande konfiguration för att skapa en icke-krypterad trunk mot en SIP-baserad PSTN-leverantör:
Om din tjänsteleverantör erbjuder en säker PSTN-trunk kan du följa en liknande konfiguration som beskrivs ovan för Webex Calling-trunken. CUBE har stöd för säker samtalsomkoppling.
Om du använder en TDM/ISDN PSTN-trunk går du till nästa avsnitt Konfigurera lokal gateway med TDM PSTN-trunk.
Mer information om hur du konfigurerar TDM-gränssnitt för PSTN-samtalsgrenar på Cisco TDM-SIP-gateways finns i Konfigurera ISDN PRI.
| 1 |
Konfigurera följande URI för röstklass för att identifiera inkommande samtal från PSTN-trunken: Här är en förklaring av konfigurationens fält: röstklass uri 200 sipDefinierar ett mönster för att matcha en inkommande SIP-inbjudan till en inkommande trunk-peer. När du anger det här mönstret ska du använda IP-adressen till din IP PSTN-gateway. Mer information finns i URI för röstklass. |
| 2 |
Konfigurera följande IP PSTN-samtalskollega: Här är en förklaring av konfigurationens fält: Definierar en VoIP-samtalskollega med en tagg på 200 och ger en meningsfull beskrivning för enkel hantering och felsökning. Mer information finns i samtalskollega. destinationsmönster BAD.BADEtt dumt destinationsmönster krävs när utgående samtal dirigeras med hjälp av en inkommande samtalskollega-grupp. Alla giltiga destinationsmönster kan användas i detta fall. Mer information finns i destinationsmönster (gränssnitt). sessionsprotokoll sipv2Anger att denna samtalskollega hanterar SIP-samtalsgrenar. Mer information finns i sessionsprotokoll (dial peer). sessionsmål ipv4: 192.168.80.13Anger måladressen för samtal som skickas till PSTN-leverantören. Det kan vara antingen en IP-adress eller ett DNS-värdnamn. Mer information finns i sessionsmål (VoIP-samtalskollega). inkommande URI via 200Anger den röstklass som används för att matcha inkommande samtal till denna samtalskollega med hjälp av INVITE VIA header-URI. Mer information finns i inkommande URL. sip-kontrollerad-id pai för röstklass
(Valfritt) Aktiverar bearbetning av sidhuvudet för P-Asserted-Identity och styr hur detta används för PSTN-trunken. Om det här kommandot används används den uppringande partsidentiteten som tillhandahålls från den inkommande samtalskollegan för utgående Från- och P-Asserted-Identity-sidhuvudena. Om det här kommandot inte används används den uppringande partsidentiteten som tillhandahålls från den inkommande samtalskollegan för utgående Från- och fjärranslutna part-ID-rubriker. Mer information finns i SIP-kontrollerad-ID för röstklass. bind kontrollkällkodsgränssnitt GigabitEthernet0/0/0
Konfigurerar källgränssnittet och tillhörande IP-adress för meddelanden som skickas till PSTN. Mer information finns i bindning. binda mediekällsgränssnitt GigabitEthernet0/0/0Konfigurerar källgränssnittet och tillhörande IP-adress för media som skickas till PSTN. Mer information finns i bindning. codec för röstklass 100Konfigurerar samtalskollegan att använda den vanliga kodekfilterlistan 100. Mer information finns i codec för röstklass. dtmf-relay rtp-nteDefinierar RTP-NTE (RFC2833) som DTMF-funktionen som förväntas på samtalsbenen. Mer information finns i DTMF-reläet (röst över IP). ingen vadInaktiverar identifiering av röstaktivitet. Mer information finns i vad (ring peer). |
| 3 |
Om du konfigurerar din lokala gateway för att endast dirigera samtal mellan Webex Calling och PSTN lägger du till följande konfiguration för samtalsomkoppling. Om du konfigurerar din lokala gateway med en Unified Communications Manager-plattform går du till nästa avsnitt. |
När du har byggt en trunk mot Webex Calling kan du använda följande konfiguration för att skapa en TDM-trunk för din PSTN-tjänst med omkoppling med loop-back-samtal för att tillåta medieoptimering på Webex-samtalsdelen.
Om du inte kräver optimering av IP-media följer du konfigurationsstegen för en SIP PSTN-trunk. Använd en röstport och POTS-samtalskollega (som visas i steg 2 och 3) istället för PSTN VoIP-samtalskollega.
| 1 |
I loop-back-konfigurationen för samtalskollega används samtalskollega-grupper och samtalsomkopplingstaggar för att säkerställa att samtal passerar korrekt mellan Webex och PSTN, utan att skapa samtalsomkopplingsslingor. Konfigurera följande översättningsregler som kommer att användas för att lägga till och ta bort samtalsomkopplingstaggarna: Här är en förklaring av konfigurationens fält: regel för röstöversättningAnvänder reguljära uttryck som definieras i regler för att lägga till eller ta bort samtalsomkopplingstaggar. Överfallande siffror (”A”) används för att öka tydligheten vid felsökning. I den här konfigurationen används taggen som läggs till av översättningsprofil 100 för att dirigera samtal från Webex Calling till PSTN via uppringningskollegor för loopback. På samma sätt används taggen som lagts till av översättningsprofil 200 för att dirigera samtal från PSTN till Webex Calling. Översättningsprofilerna 11 och 12 tar bort dessa taggar innan samtal levereras till Webex- respektive PSTN-trunkar. I det här exemplet antas att uppringda nummer från Webex Calling presenteras i +E.164-format. Regel 100 tar bort det inledande + för att behålla ett giltigt uppringt nummer. I regel 12 läggs en nationell eller internationell routningssiffra till när taggen tas bort. Använd siffror som passar din lokala nationella ISDN-nummerplan. Om Webex Calling visar nummer i nationellt format justerar du reglerna 100 och 12 för att helt enkelt lägga till respektive ta bort routningstaggen. Mer information finns i röstöversättningsprofil och röstöversättningsregel. |
| 2 |
Konfigurera portar för TDM-röstgränssnitt efter behov av trunktyp och protokoll som används. Mer information finns i Konfigurera ISDN PRI. Den grundläggande konfigurationen av ett ISDN-gränssnitt med primär hastighet som är installerat i NIM-slot 2 på en enhet kan till exempel omfatta följande: |
| 3 |
Konfigurera följande TDM PSTN-samtalskollega: Här är en förklaring av konfigurationens fält: Definierar en VoIP-samtalskollega med en tagg på 200 och ger en meningsfull beskrivning för enkel hantering och felsökning. Mer information finns i samtalskollega. destinationsmönster BAD.BADEtt dumt destinationsmönster krävs när utgående samtal dirigeras med hjälp av en inkommande samtalskollega-grupp. Alla giltiga destinationsmönster kan användas i detta fall. Mer information finns i destinationsmönster (gränssnitt). översättningsprofil inkommande 200Tilldelar översättningsprofilen som lägger till en samtalsroutningstagg till det inkommande uppringda numret. direktinringningDirigerar samtalet utan att ange en sekundär kopplingston. Mer information finns i direktinringning. port 0/2/0:15Den fysiska röstport som är associerad med denna samtalskollega. |
| 4 |
Om du vill aktivera medieoptimering av IP-sökvägar för lokala gateways med TDM-IP-samtalsflöden kan du ändra samtalsomkoppling genom att införa en uppsättning interna loop-back-samtalskollegor mellan Webex Calling och PSTN-trunkar. Konfigurera följande uppringningskollegor med loop-back. I det här fallet dirigeras alla inkommande samtal inledningsvis till samtalskollega 10 och därifrån till antingen samtalskollega 11 eller 12 baserat på tillämpad routningstagg. När routningstaggen har tagits bort dirigeras samtal till den utgående trunken med hjälp av samtalskollega-grupper. Här är en förklaring av konfigurationens fält: Definierar en VoIP-samtalskollega och ger en meningsfull beskrivning för enkel hantering och felsökning. Mer information finns i samtalskollega. översättningsprofil inkommande 11Tillämpar den översättningsprofil som definierats tidigare för att ta bort samtalsroutningstaggen innan den skickas till utgående trunk. destinationsmönster BAD.BADEtt dumt destinationsmönster krävs när utgående samtal dirigeras med hjälp av en inkommande samtalskollega-grupp. Mer information finns i destinationsmönster (gränssnitt). sessionsprotokoll sipv2Anger att denna samtalskollega hanterar SIP-samtalsgrenar. Mer information finns i sessionsprotokoll (dial peer). sessionsmål ipv4: 192.168.80.14Anger den lokala routergränssnittadressen som samtalsmål för loop-back. Mer information finns i sessionsmål (VoIP-samtalskollega). bind kontrollkällkodsgränssnitt GigabitEthernet0/0/0Konfigurerar källgränssnittet och tillhörande IP-adress för meddelanden som skickas via loop-back. Mer information finns i bindning. binda mediekällsgränssnitt GigabitEthernet0/0/0Konfigurerar källgränssnittet och tillhörande IP-adress för media som skickas via loop-back. Mer information finns i bindning. dtmf-relay rtp-nteDefinierar RTP-NTE (RFC2833) som DTMF-funktionen som förväntas på samtalsbenen. Mer information finns i DTMF-reläet (röst över IP). g711alaw-kodek Tvingar alla PSTN-samtal att använda G.711. Välj a-law eller u-law för att matcha den uppringningsmetod som används av din ISDN-tjänst. ingen vadInaktiverar identifiering av röstaktivitet. Mer information finns i vad (ring peer). |
| 5 |
Lägg till följande konfiguration för samtalsomkoppling: Detta avslutar din lokala gateway-konfiguration. Spara konfigurationen och läs in plattformen igen om det är första gången CUBE-funktioner har konfigurerats.
|
PSTN-Webex Calling-konfigurationen i föregående avsnitt kan ändras för att inkludera ytterligare trunkar till ett Cisco Unified Communications Manager-kluster (UCM). I det här fallet dirigeras alla samtal via Unified CM. Samtal från UCM på port 5060 dirigeras till PSTN och samtal från port 5065 dirigeras till Webex Calling. Följande inkrementella konfigurationer kan läggas till för att inkludera det här samtalsscenariot.
När du skapar Webex Calling-trunken i Unified CM ska du se till att du konfigurerar inkommande port i säkerhetsprofilen för SIP-trunken till 5065. Detta tillåter inkommande meddelanden på port 5065 och fyller i VIA-sidhuvudet med detta värde när meddelanden skickas till den lokala gatewayen.
| 1 |
Konfigurera följande URI:er för röstklass: |
| 2 |
Konfigurera följande DNS-poster för att ange SRV-dirigering till Unified CM-värdar: IOS XE använder dessa poster för att lokalt fastställa mål för UCM-värdar och portar. Med den här konfigurationen behöver du inte konfigurera poster i ditt DNS-system. Om du föredrar att använda din DNS krävs inte dessa lokala konfigurationer. Här är en förklaring av konfigurationens fält: Följande kommando skapar en DNS SRV-resurspost. Skapa en post för varje UCM-värd och trunk: ip-värd _sip._udp.pstntocucm.io srv 2 1 5060 ucmsub5.mydomain.com _sip._udp.pstntocucm.io: Registernamn för SRV-resurs 2: Prioritet för SRV-resursposter 1: SRV-resursens rekordvikt 5060: Portnumret som ska användas för målvärden i den här resursposten ucmsub5.mydomain.com: Resursposten målvärd För att lösa resursposternas målvärdnamn skapar du lokala DNS A-poster. Till exempel: ip-värd ucmsub5.mydomain.com 192.168.80.65 IP-värd: Skapar en post i den lokala IOS XE-databasen. ucmsub5.mydomain.com: A-inspelningens värdnamn. 192.168.80.65: Värdens IP-adress. Skapa SRV-resursposterna och A-posterna för att återspegla din UCM-miljö och önskad distributionsstrategi för samtal. |
| 3 |
Konfigurera följande samtalskollegor: |
| 4 |
Lägg till samtalsomkoppling med följande konfigurationer: |
Diagnostiska signaturer (DS) upptäcker proaktivt vanligt förekommande problem i den IOS XE-baserade lokala gatewayen och genererar e-post, syslog eller terminalmeddelande om händelsen. Du kan även installera DS för att automatisera insamling av diagnostikdata och överföra insamlade data till Cisco TAC-fallet för att påskynda upplösningstiden.
Diagnostiska signaturer (DS) är XML-filer som innehåller information om problem med att utlösa händelser och åtgärder som ska vidtas för att informera, felsöka och åtgärda problemet. Du kan definiera logiken för problemdetektering med hjälp av syslog-meddelanden, SNMP-händelser och genom regelbunden övervakning av specifika utdata från visningskommandon.
Åtgärdstyperna omfattar insamling av visa kommandoutdata:
-
Skapa en sammanslagen loggfil
-
Överför filen till en nätverksplats som tillhandahålls av användaren, t.ex. HTTPS, SCP, FTP-server.
TAC-tekniker skapar DS-filerna och signerar dem digitalt för integritetsskydd. Varje DS-fil har ett unikt numeriskt ID som tilldelats av systemet. Diagnostic Signatures Lookup Tool (DSLT) är en enda källa för att hitta tillämpliga signaturer för övervakning och felsökning av olika problem.
Innan du börjar:
-
Redigera inte DS-filen som du hämtar från DSLT. De filer som du ändrar felinstallationen på grund av fel i integritetskontroll.
-
En SMTP-server (Simple Mail Transfer Protocol) som du kräver att den lokala gatewayen skickar ut e-postaviseringar.
-
Se till att den lokala gatewayen kör IOS XE 17.6.1 eller senare om du vill använda den säkra SMTP-servern för e-postaviseringar.
Förutsättningar
Lokal gateway som kör IOS XE 17.6.1a eller senare
-
Diagnostic Signatures är aktiverade som standard.
-
Konfigurera den säkra e-postservern som ska användas för att skicka proaktiv avisering om enheten kör Cisco IOS XE 17.6.1a eller senare.
configure terminal call-home mail-server: @ priority 1 secure tls end -
Konfigurera miljövariabeln ds_email med administratörens e-postadress för att meddela dig.
configure terminal call-home diagnostic-signature environment ds_emailend
Följande visar ett exempel på konfiguration av en lokal gateway som körs på Cisco IOS XE 17.6.1a eller senare för att skicka proaktiva meddelanden till tacfaststart@gmail.com med Gmail som säker SMTP-server:
Vi rekommenderar att du använder Cisco IOS XE Bengaluru 17.6.x eller senare versioner.
call-home
mail-server tacfaststart:password@smtp.gmail.com priority 1 secure tls
diagnostic-signature
environment ds_email "tacfaststart@gmail.com" En lokal gateway som körs med Cisco IOS XE-programvara är inte en typisk webbaserad Gmail-klient som har stöd för OAuth. Därför måste vi konfigurera en specifik inställning för Gmail-konton och ge specifik behörighet för att e-postmeddelandet från enheten ska behandlas korrekt:
-
Gå till och aktivera inställningen Mindre säker appåtkomst .
-
Svara på "Ja, det var jag" när du får ett e-postmeddelande från Gmail som säger att "Google hindrade någon från att logga in på ditt konto med en app som inte kommer från Google".
Installera diagnostiska signaturer för proaktiv övervakning
Övervakning av hög CPU-användning
Denna DS spårar processoranvändning i fem sekunder med SNMP OID 1.3.6.1.4.1.9.2.1.56. När användningen når 75 % eller mer inaktiverar den alla felsökningar och avinstallerar alla diagnostiksignaturer som har installerats i den lokala gatewayen. Använd stegen nedan för att installera signaturen.
-
Använd kommandot show snmp för att aktivera SNMP. Om du inte aktiverar det konfigurerar du kommandot snmp-serverhanterare .
show snmp %SNMP agent not enabled config t snmp-server manager end show snmp Chassis: ABCDEFGHIGK 149655 SNMP packets input 0 Bad SNMP version errors 1 Unknown community name 0 Illegal operation for community name supplied 0 Encoding errors 37763 Number of requested variables 2 Number of altered variables 34560 Get-request PDUs 138 Get-next PDUs 2 Set-request PDUs 0 Input queue packet drops (Maximum queue size 1000) 158277 SNMP packets output 0 Too big errors (Maximum packet size 1500) 20 No such name errors 0 Bad values errors 0 General errors 7998 Response PDUs 10280 Trap PDUs Packets currently in SNMP process input queue: 0 SNMP global trap: enabled -
Hämta DS 64224 med följande alternativ i den nedrullningsbara listan i Diagnostic Signatures Lookup Tool:
Fältnamn
Fältvärde
Plattform
Cisco 4300, 4400 ISR-serien eller Cisco CSR 1000V-serien
Produkt
CUBE Enterprise i Webex Calling-lösning
Problemomfång
Prestanda
Problemtyp
Hög CPU-användning med e-postavisering.
-
Kopiera DS XML-filen till den lokala gateway-flashen.
LocalGateway# copy ftp://username:password@/DS_64224.xml bootflash: Följande exempel visar hur du kopierar filen från en FTP-server till en lokal gateway.
copy ftp://user:pwd@192.0.2.12/DS_64224.xml bootflash: Accessing ftp://*:*@ 192.0.2.12/DS_64224.xml...! [OK - 3571/4096 bytes] 3571 bytes copied in 0.064 secs (55797 bytes/sec) -
Installera DS XML-filen i den lokala gatewayen.
call-home diagnostic-signature load DS_64224.xml Load file DS_64224.xml success -
Använd kommandot visa diagnostisk signatur för uppringning för att verifiera att signaturen har installerats. Statuskolumnen måste ha ett ”registrerat” värde.
show call-home diagnostic-signature Current diagnostic-signature settings: Diagnostic-signature: enabled Profile: CiscoTAC-1 (status: ACTIVE) Downloading URL(s): https://tools.cisco.com/its/service/oddce/services/DDCEService Environment variable: ds_email: username@gmail.comHämta DS:er:
DS-ID
DS-namn
Revidering
Status
Senaste uppdatering (GMT+00:00)
64224
DS_LGW_CPU_MON75
0.0.10
Registrerad
2020-11-07 22:05:33
När denna signatur utlöses avinstalleras alla DS:er som körs, inklusive signaturen i fråga. Vid behov installerar du om DS 64224 för att fortsätta övervaka hög CPU-användning på den lokala gatewayen.
Övervakning av registrering för SIP-trunk
Denna DS söker efter avregistrering av en lokal gateway SIP-trunk med Webex Calling moln var 60:e sekund. När avregistreringen har upptäckts genererar den en e-post- och syslog-avisering och avinstallerar sig själv efter två avregistreringar. Använd stegen nedan för att installera signaturen:
-
Hämta DS 64117 med följande alternativ i den nedrullningsbara listan i Diagnostic Signatures Lookup Tool:
Fältnamn
Fältvärde
Plattform
Cisco 4300, 4400 ISR-serien eller Cisco CSR 1000V-serien
Produkt
CUBE Enterprise i Webex Calling-lösning
Problemomfång
SIP-SIP
Problemtyp
SIP-trunk avregistrering med e-postavisering.
-
Kopiera DS XML-filen till den lokala gatewayen.
copy ftp://username:password@/DS_64117.xml bootflash: -
Installera DS XML-filen i den lokala gatewayen.
call-home diagnostic-signature load DS_64117.xml Load file DS_64117.xml success LocalGateway# -
Använd kommandot visa diagnostisk signatur för uppringning för att verifiera att signaturen har installerats. Statuskolumnen måste ha ett "registrerat" värde.
Övervakning av onormala samtal kopplas från
Denna DS använder SNMP-omröstningar var 10:e minut för att upptäcka onormal samtalsfrånkoppling med SIP-fel 403, 488 och 503. Om felräkningen är större än eller lika med 5 från den senaste omröstningen genereras en syslog- och e-postavisering. Använd stegen nedan för att installera signaturen.
-
Använd kommandot show snmp för att kontrollera om SNMP är aktiverat. Om det inte är aktiverat konfigurerar du kommandot snmp-serverhanterare .
show snmp %SNMP agent not enabled config t snmp-server manager end show snmp Chassis: ABCDEFGHIGK 149655 SNMP packets input 0 Bad SNMP version errors 1 Unknown community name 0 Illegal operation for community name supplied 0 Encoding errors 37763 Number of requested variables 2 Number of altered variables 34560 Get-request PDUs 138 Get-next PDUs 2 Set-request PDUs 0 Input queue packet drops (Maximum queue size 1000) 158277 SNMP packets output 0 Too big errors (Maximum packet size 1500) 20 No such name errors 0 Bad values errors 0 General errors 7998 Response PDUs 10280 Trap PDUs Packets currently in SNMP process input queue: 0 SNMP global trap: enabled -
Hämta DS 65221 med följande alternativ i Diagnostic Signatures Lookup Tool:
Fältnamn
Fältvärde
Plattform
Cisco 4300, 4400 ISR-serien eller Cisco CSR 1000V-serien
Produkt
CUBE Enterprise i Webex Calling-lösning
Problemomfång
Prestanda
Problemtyp
Upptäckt av SIP-onormal samtalsavkoppling med e-post- och syslog-avisering.
-
Kopiera DS XML-filen till den lokala gatewayen.
copy ftp://username:password@/DS_65221.xml bootflash: -
Installera DS XML-filen i den lokala gatewayen.
call-home diagnostic-signature load DS_65221.xml Load file DS_65221.xml success -
Använd kommandot visa diagnostisk signatur för uppringning för att verifiera att signaturen har installerats. Statuskolumnen måste ha ett "registrerat" värde.
Installera diagnostiska signaturer för att felsöka ett problem
Använd diagnostiska signaturer (DS) för att lösa problem snabbt. Cisco TAC-tekniker har skrivit flera signaturer som möjliggör de nödvändiga felsökningarna som krävs för att felsöka ett givet problem, upptäcka problemförekomsten, samla in rätt uppsättning diagnostiska data och överför data automatiskt till Cisco TAC-fallet. Diagnostic Signatures (DS) eliminerar behovet av att manuellt kontrollera problemförekomsten och gör det mycket enklare att felsöka periodiska och tillfälliga problem.
Du kan använda sökverktyget för diagnostiksignaturer för att hitta tillämpliga signaturer och installera dem för att själv lösa ett visst problem, eller så kan du installera signaturen som rekommenderas av TAC-teknikern som en del av supportengagemanget.
Här följer ett exempel på hur du hittar och installerar en DS för att identifiera förekomst för ”%VOICE_IEC-3-GW: CCAPI: Internt fel (tröskelvärde för samtalstopp): IEC=1.1.181.1.29.0" syslog och automatisera diagnostikdatainsamling genom att följa följande steg:
-
Konfigurera en ytterligare DS-miljövariabel ds_fsurl_prefix som är sökvägen till Cisco TAC-filservern (cxd.cisco.com) som de insamlade diagnostikdata överförs till. Användarnamnet i filsökvägen är ärendenumret och lösenordet är den token för filuppladdning som kan hämtas från Support Case Manager i följande kommando. Token för filuppladdning kan genereras i avsnittet Bilagor i Support Case Manager, efter behov.
configure terminal call-home diagnostic-signature LocalGateway(cfg-call-home-diag-sign)environment ds_fsurl_prefix "scp://: @cxd.cisco.com" end Exempel:
call-home diagnostic-signature environment ds_fsurl_prefix " environment ds_fsurl_prefix "scp://612345678:abcdefghijklmnop@cxd.cisco.com" -
Kontrollera att SNMP är aktiverat med kommandot show snmp . Om det inte är aktiverat konfigurerar du kommandot snmp-serverhanterare .
show snmp %SNMP agent not enabled config t snmp-server manager end -
Se till att installera DS 64224 för hög CPU-övervakning som en proaktiv åtgärd för att inaktivera alla felsöknings- och diagnostiksignaturer under tiden som CPU-användningen är hög. Hämta DS 64224 med följande alternativ i Diagnostic Signatures Lookup Tool:
Fältnamn
Fältvärde
Plattform
Cisco 4300, 4400 ISR-serien eller Cisco CSR 1000V-serien
Produkt
CUBE Enterprise i Webex Calling-lösning
Problemomfång
Prestanda
Problemtyp
Hög CPU-användning med e-postavisering.
-
Hämta DS 65095 med följande alternativ i Diagnostic Signatures Lookup Tool:
Fältnamn
Fältvärde
Plattform
Cisco 4300, 4400 ISR-serien eller Cisco CSR 1000V-serien
Produkt
CUBE Enterprise i Webex Calling-lösning
Problemomfång
Syslogs
Problemtyp
Syslog - %VOICE_IEC-3-GW: CCAPI: Internt fel (tröskelvärde för samtalstopp): IEC=1.1.181.1.29.0
-
Kopiera DS XML-filerna till den lokala gatewayen.
copy ftp://username:password@/DS_64224.xml bootflash: copy ftp://username:password@ /DS_65095.xml bootflash: -
Installera DS 64224 för hög processorövervakning och sedan XML-filen DS 65095 på den lokala gatewayen.
call-home diagnostic-signature load DS_64224.xml Load file DS_64224.xml success call-home diagnostic-signature load DS_65095.xml Load file DS_65095.xml success -
Kontrollera att signaturen har installerats med kommandot show call-home diagnostic-signature . Statuskolumnen måste ha ett "registrerat" värde.
show call-home diagnostic-signature Current diagnostic-signature settings: Diagnostic-signature: enabled Profile: CiscoTAC-1 (status: ACTIVE) Downloading URL(s): https://tools.cisco.com/its/service/oddce/services/DDCEService Environment variable: ds_email: username@gmail.com ds_fsurl_prefix: scp://612345678:abcdefghijklmnop@cxd.cisco.comHämtade DS:er:
DS-ID
DS-namn
Revidering
Status
Senaste uppdatering (GMT+00:00)
64224
00:07:45
DS_LGW_CPU_MON75
0.0.10
Registrerad
2020-11-08
65095
00:12:53
DS_LGW_IEC_Call_spike_threshold
0.0.12
Registrerad
2020-11-08
Verifiera exekvering av diagnostiska signaturer
I följande kommando ändras kolumnen ”Status” i kommandot show call-home diagnostic-signature till ”körs” medan den lokala gatewayen utför åtgärden som definieras i signaturen. Utdata för visa statistik för diagnostiksignatur för uppringning är det bästa sättet att kontrollera om en diagnostisk signatur upptäcker ett intressanta evenemang och utför åtgärden. Kolumnen "Utlöst/Max/Avinstall" anger antalet gånger som den givna signaturen har utlöst en händelse. Max antal gånger det definieras att upptäcka en händelse och om signaturen avinstallerar sig själv efter att ha upptäckt maximalt antal utlösta händelser.
show call-home diagnostic-signature
Current diagnostic-signature settings:
Diagnostic-signature: enabled
Profile: CiscoTAC-1 (status: ACTIVE)
Downloading URL(s): https://tools.cisco.com/its/service/oddce/services/DDCEService
Environment variable:
ds_email: carunach@cisco.com
ds_fsurl_prefix: scp://612345678:abcdefghijklmnop@cxd.cisco.com Hämtade DS:er:
|
DS-ID |
DS-namn |
Revidering |
Status |
Senaste uppdatering (GMT+00:00) |
|---|---|---|---|---|
| 64224 |
DS_LGW_CPU_MON75 |
0.0.10 |
Registrerad |
2020-11-08 00:07:45 |
|
65095 |
DS_LGW_IEC_Call_spike_threshold |
0.0.12 |
Körs |
2020-11-08 00:12:53 |
visa statistik för diagnostisk signatur för uppringning
|
DS-ID |
DS-namn |
Utlöst/max/avinstallation |
Genomsnittlig körtid (sekunder) |
Maximal körtid (sekunder) |
|---|---|---|---|---|
| 64224 |
DS_LGW_CPU_MON75 |
0/0/N |
0.000 |
0.000 |
|
65095 |
DS_LGW_IEC_Call_spike_threshold |
1/20/Y |
23.053 |
23.053 |
Den e-postbekräftelse som skickas under exekvering av diagnostisk signatur innehåller viktig information som problemtyp, enhetsinformation, programvaruversion, konfiguration som körs och visa kommandoutdata som är relevanta för att felsöka det angivna problemet.
Avinstallera diagnostiksignaturer
Användning av diagnostiska signaturer för felsökningsändamål definieras vanligtvis för att avinstallera efter identifiering av vissa problemhändelser. Om du vill avinstallera en signatur manuellt hämtar du DS-ID från utmatningen av kommandot show call-home diagnostic-signature och kör följande kommando:
call-home diagnostic-signature deinstall
Exempel:
call-home diagnostic-signature deinstall 64224
Nya signaturer läggs till regelbundet i sökverktyget för diagnostiksignaturer, baserat på problem som vanligen observeras i distributioner. TAC har för närvarande inte stöd för begäranden om att skapa nya anpassade signaturer.
För bättre hantering av Cisco IOS XE-gatewayar rekommenderar vi att du registrerar och hanterar gatewayarna via Control Hub. Det är en valfri konfiguration. När du är registrerad kan du använda alternativet för konfigurationsvalidering i Control Hub för att validera din lokala gateway-konfiguration och identifiera eventuella konfigurationsproblem. För närvarande stöder endast registreringsbaserade trunkar den här funktionen.
Mer information finns i följande:
I det här avsnittet beskrivs hur du konfigurerar en Cisco Unified Border Element (CUBE) som en lokal gateway för Webex Calling med en certifikatbaserad, ömsesidig TLS (mTLS) SIP-trunk. I den första delen av det här dokumentet beskrivs hur du konfigurerar en enkel PSTN-gateway. I det här fallet dirigeras alla samtal från PSTN till Webex Calling och alla samtal från Webex Calling dirigeras till PSTN. Följande bild visar den här lösningen och den konfiguration för samtalsomkoppling på hög nivå som kommer att följas.
I denna design används följande huvudkonfigurationer:
-
Röstklassade klienter: Används för att skapa trunkspecifika konfigurationer.
-
URI för röstklass: Används för att klassificera SIP-meddelanden för val av inkommande samtalskollega.
-
inkommande samtalskollega: Ger behandling för inkommande SIP-meddelanden och fastställer utgående rutt med hjälp av en samtalskollega-grupp.
-
samtalskollega-grupp: Definierar de utgående samtalskollegor som används för vidarekoppling av samtal.
-
utgående samtalskollega: Behandlar utgående SIP-meddelanden och dirigerar dem till det önskade målet.
När du ansluter en lokal Cisco Unified Communications Manager-lösning med Webex Calling kan du använda den enkla PSTN-gatewaykonfigurationen som en bas för att bygga lösningen som illustreras i följande diagram. I det här fallet tillhandahåller en Unified Communications Manager centraliserad dirigering och behandling av alla PSTN- och Webex Calling-samtal.
I det här dokumentet används värdnamn, IP-adresser och gränssnitt som illustreras i följande bild. Alternativ finns för offentlig eller privat adressering (bakom NAT). SRV DNS-poster är valfria, såvida inte lastbalansering mellan flera CUBE-instanser.
Använd konfigurationsguiden i resten av det här dokumentet för att slutföra din lokala gateway-konfiguration enligt följande:
Baslinjekonfiguration
Det första steget för att förbereda din Cisco-router som en lokal gateway för Webex Calling är att skapa en grundläggande konfiguration som skyddar din plattform och etablerar anslutning.
-
Alla certifikatbaserade lokala gatewaydistributioner kräver Cisco IOS XE 17.9.1a eller senare versioner. Cisco IOS XE 17.12.2 eller senare rekommenderas. Se sidan Ciscos programvaruforskning för rekommenderade versioner. Sök efter plattformen och välj en av de föreslagna versionerna.
-
ISR4000-seriens routrar måste konfigureras med både licenser för Unified Communications och säkerhetsteknik.
-
Catalyst Edge 8000-seriens routrar med röstkort eller DSP kräver DNA Advantage-licensiering. Routrar utan röstkort eller DSP kräver minst DNA Essentials-licensiering.
-
För krav på hög kapacitet kan du även kräva en HSEC-licens (High Security) och ytterligare genomströmningsberättigande.
Mer information finns i Behörighetskoder .
-
-
Skapa en grundläggande konfiguration för din plattform som följer dina verksamhetspolicyer. Konfigurera och verifiera i synnerhet följande:
-
Ntp
-
Åtkomstkontrollistor
-
Användarautentisering och remote access
-
DNS
-
IP-dirigering
-
IP-adresser
-
-
Nätverket mot Webex Calling måste använda en IPv4-adress. Fullständiga domännamn för lokal gateway (FQDN) eller SRV-adresser (Service Record) som konfigurerats i Control Hub måste matcha en offentlig IPv4-adress på internet.
-
Alla SIP- och medieportar i det lokala gatewaygränssnittet mot Webex måste vara tillgängliga från internet, antingen direkt eller via statisk NAT. Se till att du uppdaterar brandväggen i enlighet med detta.
-
Följ de detaljerade konfigurationsstegen nedan för att installera ett signerat certifikat på den lokala gatewayen:
-
En offentlig certifikatutfärdare (CA) enligt beskrivningen i Vilka rotcertifikatutfärdare stöds för samtal till Cisco Webex-ljud- och videoplattformar? måste signera enhetscertifikatet.
-
Certifikatets ämnesnamn (Common Name, CN) eller ett av de alternativa ämnesnamnen (Subject Alternative Names, SAN) måste vara samma som det FQDN som konfigurerats i Control Hub. Till exempel:
-
Om en konfigurerad trunk i Control Hub i din organisation har cube1.lgw.com:5061 som FQDN för lokal gateway måste CN eller SAN i routercertifikatet innehålla cube1.lgw.com.
-
Om en konfigurerad trunk i Control Hub i din organisation har lgws.lgw.com som SRV-adress för lokal gateway(er) som kan nås från trunken måste CN eller SAN i routercertifikatet innehålla lgws.lgw.com. De poster som SRV till (CNAME, A Record eller IP-adress) är valfria i SAN.
-
Oavsett om du använder en FQDN eller SRV för trunken måste kontaktadressen för alla nya SIP-dialogrutor från din lokala gateway använda det namn som konfigurerats i Control Hub.
-
-
Se till att certifikaten är signerade för klient- och serveranvändning.
-
-
Ladda upp Ciscos rot-CA-paket till den lokala gatewayen. Det här paketet innehåller CA-rotcertifikatet som används för att verifiera Webex-plattformen.
Konfiguration
| 1 |
Se till att du tilldelar giltiga och dirigerbara IP-adresser till alla Layer 3-gränssnitt, till exempel:
|
| 2 |
Skydda STUN-inloggningsuppgifterna på routern med symmetrisk kryptering. Konfigurera den primära krypteringsnyckeln och krypteringstypen enligt följande: |
| 3 |
Skapa en krypteringstrustpoint med ett certifikat för din domän, signerat av en certifikatutfärdare som stöds (CA). |
| 4 |
Ange certifikatet för mellanliggande signering-CA, som används för att autentisera ditt värdcertifikat. Ange följande kommando för exec eller konfiguration:
|
| 5 |
Importera det signerade värdcertifikatet med följande exec- eller konfigurationskommandon:
|
| 6 |
Aktivera TLS1.2-exklusivitet och ange standardtrustpoint som ska användas för röstprogram med följande konfigurationskommandon:
|
| 7 |
Installera Ciscos rot-CA-paket, som innehåller det DigiCert CA-certifikat som används av Webex Calling. Använd kommandot crypto pki trustpool import ren URL URL för att hämta rot-CA-paketet från den angivna URL:en och för att rensa aktuell CA-trustpool och installera sedan det nya paketet med certifikat: Om du behöver använda en proxy för åtkomst till internet via HTTPS ska du lägga till följande konfiguration innan du importerar CA-paketet: ip http-klientproxy-server yourproxy.com proxyport 80 |
| 1 |
Skapa en CUBE-certifikatbaserad PSTN-trunk för en befintlig plats i Control Hub. Mer information finns i Konfigurera trunkar, dirigeringsgrupper och nummerplaner för Webex Calling. Anteckna trunkinformationen som tillhandahålls när trunken har skapats. Dessa detaljer, som visas i följande bild, kommer att användas i konfigurationsstegen i den här guiden. |
| 2 |
Ange följande kommandon för att konfigurera CUBE som en lokal gateway för Webex Calling: Här är en förklaring av konfigurationens fält:
Aktiverar funktioner för Cisco Unified Border Element (CUBE) på plattformen. tillåt-anslutningar sip till sipAktivera CUBE grundläggande SIP tillbaka till tillbaka-användaragentfunktionalitet. Mer information finns i Tillåt anslutningar. Som standard är T.38-faxtransport aktiverad. Mer information finns i faxprotokoll t38 (rösttjänst). Aktiverar STUN (Session Traversal of UDP through NAT) globalt. Dessa globala stun-kommandon krävs endast när du distribuerar din lokala gateway bakom NAT.
Mer information finns i stun flowdata agent-ID och stun flowdata delad hemlighet. asymmetrisk nyttolast fullKonfigurerar stöd för SIP-asymmetrisk nyttolast för både DTMF- och dynamiska codec-nyttolaster. Mer information om detta kommando finns i asymmetrisk nyttolast. tidigt erbjudande framtvingaTvingar den lokala gatewayen att skicka SDP-information i det första INVITE-meddelandet i stället för att vänta på bekräftelse från grannen. Mer information om detta kommando finns i tidigt erbjudande. inkommande sip-profilerGör att CUBE kan använda SIP-profiler för att ändra meddelanden när de tas emot. Profiler tillämpas via samtalskollegor eller klienter. |
| 3 |
Konfigurera röstklassens codec 100 så att G.711-codec endast tillåts för alla trunkar. Detta enkla tillvägagångssätt är lämpligt för de flesta distributioner. Vid behov kan ytterligare kodektyper som stöds av både ursprungssystem och termineringssystem läggas till i listan. Mer komplexa lösningar som involverar omkodning med DSP-moduler stöds, men ingår inte i den här guiden. Här är en förklaring av konfigurationens fält: kodek för röstklass 100Används för att endast tillåta föredragna codecar för SIP-trunk-samtal. Mer information finns i codec för röstklass. |
| 4 |
Konfigurera röstklassens stun-användning 100 för att aktivera ICE på Webex Calling-trunken. (Det här steget gäller inte för Webex för myndigheter) Här är en förklaring av konfigurationens fält: stun användning ice liteAnvänds för att aktivera ICE-Lite för alla samtalskollegor mot Webex Calling för att tillåta medieoptimering när det är möjligt. Mer information finns i stunnanvändning av röstklass och stunnanvändning ice lite. Kommandot Stun-användning av brandväggstraversal krävs endast vid distribution av din lokala gateway bakom NAT. Medieoptimering förhandlas där det är möjligt. Om ett samtal kräver molnmedietjänster, t.ex. inspelning, kan medierna inte optimeras. |
| 5 |
Konfigurera mediekrypteringspolicyn för Webex-trafik. (Det här steget gäller inte för Webex för myndigheter) Här är en förklaring av konfigurationens fält: röstklass srtp-crypto 100Anger SHA1_80 som det enda SRTP-chiffersviten CUBE-erbjudandet i SDP som erbjuder och svarar meddelanden. Webex Calling har endast stöd för SHA1_80. Mer information finns i röstklass srtp-crypto. |
| 6 |
Konfigurera FIPS-kompatibla GCM-chiffer (det här steget gäller endast för Webex for Government). Här är en förklaring av konfigurationens fält: röstklass srtp-crypto 100Anger GCM som krypteringssviten som CUBE erbjuder. Det är obligatoriskt att konfigurera GCM-chiffer för lokal gateway för Webex for Government. |
| 7 |
Konfigurera ett mönster för att unikt identifiera samtal till en lokal gateway-trunk baserat på dess destinations-FQDN eller SRV: Här är en förklaring av konfigurationens fält: röstklassens uri 100 sipDefinierar ett mönster för att matcha en inkommande SIP-inbjudan till en inkommande trunk-peer. När du anger det här mönstret använder du trunkens FQDN eller SRV som konfigurerats i Control Hub för trunken. |
| 8 |
Konfigurera profiler för SIP-meddelandehantering. Om din gateway har konfigurerats med en offentlig IP-adress konfigurerar du en profil enligt följande eller går till nästa steg om du använder NAT. I det här exemplet är cube1.lgw.com den FQDN som konfigurerats för den lokala gatewayen: Här är en förklaring av konfigurationens fält: reglerna 10 och 20För att tillåta Webex att autentisera meddelanden från din lokala gateway måste rubriken ”Kontakt” i en SIP-begäran och svarsmeddelanden innehålla det värde som tillhandahålls för trunken i Control Hub. Detta kommer antingen att vara FQDN för en enskild värd eller det SRV-namn som används för ett kluster av enheter. |
| 9 |
Om din gateway är konfigurerad med en privat IP-adress bakom statisk NAT konfigurerar du inkommande och utgående SIP-profiler enligt följande. I det här exemplet är cube1.lgw.com det FQDN som konfigurerats för den lokala gatewayen, ”10.80.13.12” är gränssnittets IP-adress mot Webex Calling och ”192.65.79.20” är NAT:s offentliga IP-adress. SIP-profiler för utgående meddelanden till Webex Calling
Här är en förklaring av konfigurationens fält: reglerna 10 och 20För att tillåta Webex att autentisera meddelanden från din lokala gateway måste rubriken ”Kontakt” i SIP-begäran och svarsmeddelanden innehålla det värde som tillhandahålls för trunken i Control Hub. Detta kommer antingen att vara FQDN för en enskild värd eller det SRV-namn som används för ett kluster av enheter. reglerna 30 till 81Konvertera privata adressreferenser till webbplatsens externa offentliga adress så att Webex kan tolka och dirigera efterföljande meddelanden korrekt. SIP-profil för inkommande meddelanden från Webex CallingHär är en förklaring av konfigurationens fält: reglerna 10 till 80Konvertera referenser till offentliga adresser till den konfigurerade privata adressen, så att CUBE kan behandla meddelanden från Webex. Mer information finns i SIP-profiler för röstklass. Amerikanska eller kanadensiska PSTN-leverantörer kan erbjuda verifiering av inringar-ID för skräppost- och bedrägerisamtal, med den ytterligare konfiguration som nämns i artikeln Indikation om skräppost- eller bedrägerisamtal i Webex Calling . |
| 10 |
Konfigurera en keepalive för SIP-alternativ med rubrikändringsprofil. Här är en förklaring av konfigurationens fält: röstklass sip-options-keepalive 100Konfigurerar en keepalive-profil och går till konfigurationsläge för röstklass. Du kan konfigurera tiden (i sekunder) då en SIP Out of Dialog Options Ping skickas till uppringningsmålet när heartbeat-anslutningen till slutpunkten har status UPP eller Ner. Den här keepalive-profilen utlöses från den samtalskollega som konfigurerats mot Webex. För att säkerställa att kontaktrubrikerna innehåller SBC:s fullständiga domännamn används SIP-profil 115. Reglerna 30, 40 och 50 krävs endast när SBC är konfigurerad bakom statisk NAT. I det här exemplet är cube1.lgw.com det FQDN som valts för den lokala gatewayen och om statisk NAT används är ”10.80.13.12” IP-adressen för SBC-gränssnittet till Webex Calling och ”192.65.79.20” är NAT:s offentliga IP-adress. |
| 11 |
Konfigurera Webex Calling-trunk: |
PSTN-Webex Calling-konfigurationen i föregående avsnitt kan ändras för att inkludera ytterligare trunkar till ett Cisco Unified Communications Manager-kluster (UCM). I det här fallet dirigeras alla samtal via Unified CM. Samtal från UCM på port 5060 dirigeras till PSTN och samtal från port 5065 dirigeras till Webex Calling. Följande inkrementella konfigurationer kan läggas till för att inkludera det här samtalsscenariot.
| 1 |
Konfigurera följande URI:er för röstklass: |
| 2 |
Konfigurera följande DNS-poster för att ange SRV-dirigering till Unified CM-värdar: IOS XE använder dessa poster för att lokalt fastställa mål för UCM-värdar och portar. Med den här konfigurationen behöver du inte konfigurera poster i ditt DNS-system. Om du föredrar att använda din DNS krävs inte dessa lokala konfigurationer. Här är en förklaring av konfigurationens fält: Följande kommando skapar en DNS SRV-resurspost. Skapa en post för varje UCM-värd och trunk: ip-värd _sip._udp.pstntocucm.io srv 2 1 5060 ucmsub5.mydomain.com _sip._udp.pstntocucm.io: Registernamn för SRV-resurs 2: Prioritet för SRV-resursposter 1: SRV-resursens rekordvikt 5060: Portnumret som ska användas för målvärden i den här resursposten ucmsub5.mydomain.com: Resursposten målvärd För att lösa resursposternas målvärdnamn skapar du lokala DNS A-poster. Till exempel: ip-värd ucmsub5.mydomain.com 192.168.80.65 IP-värd: Skapar en post i den lokala IOS XE-databasen. ucmsub5.mydomain.com: A-inspelningens värdnamn. 192.168.80.65: Värdens IP-adress. Skapa SRV-resursposterna och A-posterna för att återspegla din UCM-miljö och önskad distributionsstrategi för samtal. |
| 3 |
Konfigurera följande samtalskollegor: |
| 4 |
Lägg till samtalsomkoppling med följande konfigurationer: |
Diagnostiska signaturer (DS) upptäcker proaktivt vanligt förekommande problem i Cisco IOS XE-baserad lokal gateway och genererar e-post, syslog eller terminalmeddelande om händelsen. Du kan också installera DS för att automatisera diagnostikdatainsamling och överföra inhämtad data till Cisco TAC-fallet för att påskynda upplösningstiden.
Diagnostiska signaturer (DS) är XML-filer som innehåller information om problem med att utlösa händelser och åtgärder för att informera, felsöka och åtgärda problemet. Använd syslog-meddelanden, SNMP-händelser och genom regelbundna övervakningar av specifika visa kommando-utdata för att definiera logiken för problemdetektering. Åtgärdstyperna inkluderar:
-
Samlar visa kommandoutdata
-
Skapa en sammanslagen loggfil
-
Överföra filen till en nätverksplats som tillhandahålls av användaren, t.ex. HTTPS, SCP, FTP-server
TAC-tekniker skapar DS-filer och signerar dem digitalt för integritetsskydd. Varje DS-fil har det unika numeriska ID som systemet tilldelat. Diagnostic Signatures Lookup Tool (DSLT) är en enda källa för att hitta tillämpliga signaturer för övervakning och felsökning av olika problem.
Innan du börjar:
-
Redigera inte DS-filen som du hämtar från DSLT. De filer som du ändrar felinstallationen på grund av fel i integritetskontroll.
-
En SMTP-server (Simple Mail Transfer Protocol) som du kräver att den lokala gatewayen skickar ut e-postaviseringar.
-
Se till att den lokala gatewayen kör IOS XE 17.6.1 eller senare om du vill använda den säkra SMTP-servern för e-postaviseringar.
Förutsättningar
Lokal gateway som kör IOS XE 17.6.1 eller senare
-
Diagnostic Signatures är aktiverade som standard.
-
Konfigurera den säkra e-postservern som du använder för att skicka proaktiva meddelanden om enheten kör IOS XE 17.6.1 eller senare.
configure terminal call-home mail-server: @ priority 1 secure tls end -
Konfigurera miljövariabeln ds_email med administratörens e-postadress för att meddela dig.
configure terminal call-home diagnostic-signature LocalGateway(cfg-call-home-diag-sign)environment ds_emailend
Installera diagnostiska signaturer för proaktiv övervakning
Övervakning av hög CPU-användning
Denna DS spårar 5 sekunders CPU-användning med SNMP OID 1.3.6.1.4.1.9.2.1.56. När användningen når 75 % eller mer inaktiverar den alla felsökningar och avinstallerar alla diagnostiksignaturer som du installerar i den lokala gatewayen. Använd stegen nedan för att installera signaturen.
-
Se till att du har aktiverat SNMP med kommandot visa snmp. Om SNMP inte är aktiverat konfigurerar du kommandot snmp-serverhanterare .
show snmp %SNMP agent not enabled config t snmp-server manager end show snmp Chassis: ABCDEFGHIGK 149655 SNMP packets input 0 Bad SNMP version errors 1 Unknown community name 0 Illegal operation for community name supplied 0 Encoding errors 37763 Number of requested variables 2 Number of altered variables 34560 Get-request PDUs 138 Get-next PDUs 2 Set-request PDUs 0 Input queue packet drops (Maximum queue size 1000) 158277 SNMP packets output 0 Too big errors (Maximum packet size 1500) 20 No such name errors 0 Bad values errors 0 General errors 7998 Response PDUs 10280 Trap PDUs Packets currently in SNMP process input queue: 0 SNMP global trap: enabled Hämta DS 64224 med följande alternativ i den nedrullningsbara listan i Diagnostic Signatures Lookup Tool:
copy ftp://username:password@/DS_64224.xml bootflash: Fältnamn
Fältvärde
Plattform
Cisco 4300, 4400 ISR-serien eller Catalyst 8000V Edge-programvara
Produkt
CUBE Enterprise i Webex Calling-lösningen
Problemomfång
Prestanda
Problemtyp
Hög processoranvändning med e-postavisering
-
Kopiera DS XML-filen till den lokala gateway-flashen.
copy ftp://username:password@/DS_64224.xml bootflash: Följande exempel visar hur du kopierar filen från en FTP-server till en lokal gateway.
copy ftp://user:pwd@192.0.2.12/DS_64224.xml bootflash: Accessing ftp://*:*@ 192.0.2.12/DS_64224.xml...! [OK - 3571/4096 bytes] 3571 bytes copied in 0.064 secs (55797 bytes/sec) -
Installera DS XML-filen i den lokala gatewayen.
call-home diagnostic-signature load DS_64224.xml Load file DS_64224.xml success -
Använd kommandot visa diagnostisk signatur för uppringning för att verifiera att signaturen har installerats. Statuskolumnen måste ha ett "registrerat" värde.
show call-home diagnostic-signature Current diagnostic-signature settings: Diagnostic-signature: enabled Profile: CiscoTAC-1 (status: ACTIVE) Downloading URL(s): https://tools.cisco.com/its/service/oddce/services/DDCEService Environment variable: ds_email: username@gmail.comHämta DS:er:
DS-ID
DS-namn
Revidering
Status
Senaste uppdatering (GMT+00:00)
64224
DS_LGW_CPU_MON75
0.0.10
Registrerad
2020-11-07 22:05:33
När denna signatur utlöses avinstalleras alla DS:er som körs, inklusive signaturen i fråga. Installera om DS 64224 vid behov för att fortsätta övervaka hög CPU-användning på den lokala gatewayen.
Övervakning av onormala samtal kopplas från
Denna DS använder SNMP-omröstningar var 10:e minut för att upptäcka onormal samtalsfrånkoppling med SIP-fel 403, 488 och 503. Om felräkningen är större än eller lika med 5 från den senaste omröstningen genereras en syslog- och e-postavisering. Använd stegen nedan för att installera signaturen.
-
Se till att SNMP är aktiverat med kommandot visa snmp. Om SNMP inte är aktiverat konfigurerar du kommandot snmp-serverhanterare .
show snmp %SNMP agent not enabled config t snmp-server manager end show snmp Chassis: ABCDEFGHIGK 149655 SNMP packets input 0 Bad SNMP version errors 1 Unknown community name 0 Illegal operation for community name supplied 0 Encoding errors 37763 Number of requested variables 2 Number of altered variables 34560 Get-request PDUs 138 Get-next PDUs 2 Set-request PDUs 0 Input queue packet drops (Maximum queue size 1000) 158277 SNMP packets output 0 Too big errors (Maximum packet size 1500) 20 No such name errors 0 Bad values errors 0 General errors 7998 Response PDUs 10280 Trap PDUs Packets currently in SNMP process input queue: 0 SNMP global trap: enabled -
Hämta DS 65221 med följande alternativ i Diagnostic Signatures Lookup Tool:
Fältnamn
Fältvärde
Plattform
Cisco 4300, 4400 ISR-serien eller Catalyst 8000V Edge-programvara
Produkt
CUBE Enterprise i Webex Calling-lösning
Problemomfång
Prestanda
Problemtyp
Upptäckt av SIP-onormal samtalsavkoppling med e-post- och syslog-avisering.
-
Kopiera DS XML-filen till den lokala gatewayen.
copy ftp://username:password@/DS_65221.xml bootflash: -
Installera DS XML-filen i den lokala gatewayen.
call-home diagnostic-signature load DS_65221.xml Load file DS_65221.xml success -
Använd kommandot show call-home diagnostic-signature för att kontrollera att signaturen har installerats. Statuskolumnen måste ha ett ”registrerat” värde.
Installera diagnostiska signaturer för att felsöka ett problem
Du kan även använda diagnostiska signaturer (DS) för att lösa problem snabbt. Cisco TAC-tekniker har skrivit flera signaturer som möjliggör de nödvändiga felsökningarna som krävs för att felsöka ett givet problem, upptäcka problemförekomsten, samla in rätt uppsättning diagnostiska data och överför data automatiskt till Cisco TAC-fallet. Detta eliminerar behovet av att manuellt kontrollera problemförekomsten och gör felsökning av periodiska och tillfälliga problem mycket enklare.
Du kan använda sökverktyget för diagnostiksignaturer för att hitta tillämpliga signaturer och installera dem själv, eller så kan du installera signaturen som rekommenderas av TAC-teknikern som en del av supportengagemanget.
Här följer ett exempel på hur du hittar och installerar en DS för att identifiera förekomst för ”%VOICE_IEC-3-GW: CCAPI: Internt fel (tröskelvärde för samtalstopp): IEC=1.1.181.1.29.0" syslog och automatisera diagnostikdatainsamling genom att följa följande steg:
Konfigurera en annan DS-miljövariabel ds_fsurl_prefix som sökvägen till Cisco TAC-filservern (cxd.cisco.com) för att ladda upp diagnostikdata. Användarnamnet i filsökvägen är ärendenumret och lösenordet är filuppladdningstoken som kan hämtas från Supporthanteraren som visas nedan. Filuppladdningstoken kan genereras i avsnittet Bilagor i Supporthanteraren, efter behov.
configure terminal call-home diagnostic-signature LocalGateway(cfg-call-home-diag-sign)environment ds_fsurl_prefix "scp://: @cxd.cisco.com" end Exempel:
call-home diagnostic-signature environment ds_fsurl_prefix " environment ds_fsurl_prefix "scp://612345678:abcdefghijklmnop@cxd.cisco.com"-
Se till att SNMP är aktiverat med kommandot visa snmp. Om SNMP inte är aktiverat konfigurerar du kommandot snmp-serverhanterare .
show snmp %SNMP agent not enabled config t snmp-server manager end -
Vi rekommenderar att du installerar DS 64224 för hög CPU-övervakning som en proaktiv åtgärd för att inaktivera alla felsöknings- och diagnostiksignaturer under tiden som CPU-användningen är hög. Hämta DS 64224 med följande alternativ i Diagnostic Signatures Lookup Tool:
Fältnamn
Fältvärde
Plattform
Cisco 4300, 4400 ISR-serien eller Catalyst 8000V Edge-programvara
Produkt
CUBE Enterprise i Webex Calling-lösning
Problemomfång
Prestanda
Problemtyp
Hög CPU-användning med e-postavisering.
-
Hämta DS 65095 med följande alternativ i Diagnostic Signatures Lookup Tool:
Fältnamn
Fältvärde
Plattform
Cisco 4300, 4400 ISR-serien eller Catalyst 8000V Edge-programvara
Produkt
CUBE Enterprise i Webex Calling-lösning
Problemomfång
Syslogs
Problemtyp
Syslog - %VOICE_IEC-3-GW: CCAPI: Internt fel (tröskelvärde för samtalstopp): IEC=1.1.181.1.29.0
-
Kopiera DS XML-filerna till den lokala gatewayen.
copy ftp://username:password@/DS_64224.xml bootflash: copy ftp://username:password@ /DS_65095.xml bootflash: -
Installera hög CPU-övervakning DS 64224 och sedan XML-filen DS 65095 i den lokala gatewayen.
call-home diagnostic-signature load DS_64224.xml Load file DS_64224.xml success call-home diagnostic-signature load DS_65095.xml Load file DS_65095.xml success -
Kontrollera att signaturen har installerats med hjälp av diagnostiksignaturen show call-home. Statuskolumnen måste ha ett ”registrerat” värde.
show call-home diagnostic-signature Current diagnostic-signature settings: Diagnostic-signature: enabled Profile: CiscoTAC-1 (status: ACTIVE) Downloading URL(s): https://tools.cisco.com/its/service/oddce/services/DDCEService Environment variable: ds_email: username@gmail.com ds_fsurl_prefix: scp://612345678:abcdefghijklmnop@cxd.cisco.comHämtade DS:er:
DS-ID
DS-namn
Revidering
Status
Senaste uppdatering (GMT+00:00)
64224
00:07:45
DS_LGW_CPU_MON75
0.0.10
Registrerad
2020-11-08:00:07:45
65095
00:12:53
DSLGW_IEC_C_all_spike_threshold
0.0.12
Registrerad
2020-11-08:00:12:53
Verifiera exekvering av diagnostiska signaturer
I följande kommando visar kolumnen "Status" i kommandot ändringar av diagnostisk-signatur för uppringning till "igång" medan den lokala gatewayen utför åtgärden som definieras i signaturen. Utdata för visa statistik för diagnostiksignatur för uppringning är det bästa sättet att kontrollera om en diagnostisk signatur upptäcker ett intressanta evenemang och utför åtgärden. Kolumnen "Utlöst/Max/Avinstall" anger antalet gånger som den givna signaturen har utlöst en händelse. Max antal gånger det definieras att upptäcka en händelse och om signaturen avinstallerar sig själv efter att ha upptäckt maximalt antal utlösta händelser.
show call-home diagnostic-signature
Current diagnostic-signature settings:
Diagnostic-signature: enabled
Profile: CiscoTAC-1 (status: ACTIVE)
Downloading URL(s): https://tools.cisco.com/its/service/oddce/services/DDCEService
Environment variable:
ds_email: carunach@cisco.com
ds_fsurl_prefix: scp://612345678:abcdefghijklmnop@cxd.cisco.com Hämtade DS:er:
|
DS-ID |
DS-namn |
Revidering |
Status |
Senaste uppdatering (GMT+00:00) |
|---|---|---|---|---|
| 64224 |
DS_LGW_CPU_MON75 |
0.0.10 |
Registrerad |
2020-11-08 00:07:45 |
|
65095 |
DS_LGW_IEC_Call_spike_threshold |
0.0.12 |
Körs |
2020-11-08 00:12:53 |
visa statistik för diagnostisk signatur för uppringning
|
DS-ID |
DS-namn |
Utlöst/max/avinstallation |
Genomsnittlig körtid (sekunder) |
Maximal körtid (sekunder) |
|---|---|---|---|---|
| 64224 |
DS_LGW_CPU_MON75 |
0/0/N |
0.000 |
0.000 |
|
65095 |
DS_LGW_IEC_Call_spike_threshold |
1/20/Y |
23.053 |
23.053 |
Den e-postbekräftelse som skickas under exekvering av diagnostisk signatur innehåller viktig information som problemtyp, enhetsinformation, programvaruversion, konfiguration som körs och visa kommandoutdata som är relevanta för att felsöka det angivna problemet.
Avinstallera diagnostiksignaturer
Användning av diagnostiska signaturer i felsökningssyfte definieras vanligtvis för att avinstalleras efter identifiering av vissa problemhändelser. Om du vill avinstallera en signatur manuellt hämtar du DS-ID från utdata för visa diagnostisk-signatur för call-home och kör följande kommando:
call-home diagnostic-signature deinstall Exempel:
call-home diagnostic-signature deinstall 64224
Nya signaturer läggs till regelbundet i verktyget för sökning av diagnostiksignaturer, baserat på problem som observeras i distributioner. TAC har för närvarande inte stöd för begäranden om att skapa nya anpassade signaturer.
Implementera hög CUBE-tillgänglighet som lokal gateway
Grunderna
Förutsättningar
Innan du distribuerar CUBE HA som en lokal gateway för Webex Calling ska du se till att du verkligen förstår följande koncept:
-
2-lagers enhet-till-enhetsredundans med CUBE Enterprise för tillståndskänsligt bevarande av samtal
Konfigurationsriktlinjerna i den här artikeln utgår från en dedikerad lokal gatewayplattform utan någon befintlig röstkonfiguration. Om en befintlig CUBE-företagsdistribution ändras för att även använda den lokala gatewayfunktionen för Cisco Webex Calling ska du vara uppmärksam på konfigurationen som tillämpas för att säkerställa att befintliga samtalsflöden och funktioner inte avbryts och se till att du följer CUBE HA-designkraven.
Maskinvaru- och programvarukomponenter
CUBE HA som lokal gateway kräver IOS-XE version 16.12.2 eller senare och en plattform där både CUBE HA- och lokala gatewayfunktioner stöds.
Kommandon och loggar i den här artikeln baseras på minst programvaruversion Cisco IOS-XE 16.12.2 implementerad på en vCUBE (CSR1000v).
Referensmaterial
Här är några detaljerade konfigurationsguider för CUBE HA för olika plattformar:
-
ISR 4K-serien – https://www.cisco.com/c/en/us/td/docs/ios-xml/ios/voice/cube/configuration/cube-book/voi-cube-high-availability-ISR4K.html
-
CSR 1000v (vCUBE) – https://www.cisco.com/c/en/us/td/docs/ios-xml/ios/voice/cube/configuration/cube-book/voi-cube-high-availability-CSR1000v.html
-
Föredragen Cisco-arkitektur för Cisco Webex Calling – https://www.cisco.com/c/dam/en/us/td/docs/solutions/CVD/Collaboration/hybrid/AltDesigns/PA-WbxCall.pdf
Översikt över Webex Calling-lösning
Cisco Webex Calling är ett samarbetserbjudande som tillhandahåller ett molnbaserat alternativ med flera klienter till en lokal PBX-telefontjänst med flera PSTN-alternativ för kunder.
Distribution av lokal gateway (som representeras nedan) är i fokus för den här artikeln. Trunk för lokal gateway (platsbaserad PSTN) i Webex Calling gör det möjligt att ansluta till en PSTN-tjänst som ägs av kunden. Den ger också anslutning till en lokal IP PBX-distribution, till exempel Cisco Unified CM. All kommunikation till och från molnet är säker med TLS-transport för SIP och SRTP för media.
Figuren nedan visar en Webex Calling-distribution utan någon befintlig IP PBX och kan tillämpas på en distribution på enskild eller flera platser. Konfigurationen som beskrivs i den här artikeln baseras på den här distributionen.
2-lagers enhet-till-enhetsredundans
CUBE HA 2-lagers enhet-till-enhetsredundans använder infrastrukturprotokollet Redundansgrupp (RG) för att skapa ett par routrar som är aktiva/i vänteläge. Detta par delar samma virtuella IP-adress (VIP) över sina respektive gränssnitt och utbyter kontinuerligt statusmeddelanden. CUBE-sessionsinformation kontrolleras med ett par routrar, vilket gör att routern i vänteläge omedelbart kan ta över allt ansvar för CUBE-samtalsbearbetning om den aktiva routern går ur drift, vilket resulterar i ett tillståndskänsligt bevarande av signalering och media.
Kontrollen är begränsad till anslutna samtal med mediepaket. Samtal under överföring kontrolleras inte (till exempel i försöks- eller ringande tillstånd)
I den här artikeln hänvisar CUBE HA till CUBE High Availability (HA) 2-lagers enhet-till-enhetsredundans för tillståndskänsligt bevarande av samtal
Från och med IOS-XE 16.12.2 kan CUBE HA distribueras som en lokal gateway för Cisco Webex Calling-trunkdistributioner (platsbaserad PSTN) och vi kommer att diskutera designöverväganden och konfigurationer i den här artikeln. Denna figur visar en typisk CUBE HA-konfiguration som lokal gateway för en Cisco Webex Calling-trunkdistribution.
Infrakomponent för redundansgrupp
Infrakomponenten för redundansgrupp (RG) tillhandahåller infrastrukturstöd för enhet-till-enhetskommunikation mellan de två CUBE och förhandlar fram det slutliga stabila redundanstillståndet. Komponenten tillhandahåller även:
-
Ett HSRP-liknande protokoll som förhandlar fram det slutliga redundanstillståndet för varje router genom att utbyta keepalive- och hello-meddelanden mellan de två CUBE (via kontrollgränssnittet) – GigabitEthernet3 i figuren ovan.
-
En transportmekanism för kontroll av signalerings- och medietillstånd för varje samtal från den aktiva routern till routern i vänteläge (via datagränssnittet) – GigabitEthernet3 i figuren ovan.
-
Konfiguration och hantering av det virtuella IP-gränssnittet (VIP) för trafikgränssnitten (flera trafikgränssnitt kan konfigureras med samma RG-grupp) – GigabitEthernet 1 och 2 anses vara trafikgränssnitt.
Den här RG-komponenten måste konfigureras specifikt för att stödja röst B2B HA.
Hantering av virtuell IP-adress (VIP) för både signalering och media
B2B HA är beroende av VIP för att uppnå redundans. VIP och associerade fysiska gränssnitt för båda CUBE i CUBE HA-paret måste finnas på samma LAN-undernät. Konfiguration av VIP och bindningen av VIP-gränssnittet till ett visst röstprogram (SIP) är obligatorisk för stöd för röst B2B HA. Externa enheter, t.ex. Unified CM, SBC för Webex Calling-åtkomst, tjänsteleverantör eller proxy, använder VIP som destinations-IP-adress för samtal som passerar genom CUBE HA-routrar. Avseende Webex Calling agerar därmed CUBE HA-paren som en enda lokal gateway.
Information om samtalssignalering och RTP-session för etablerade samtal kontrolleras från den aktiva routern till routern i vänteläge. När den aktiva routern slutar fungera tar routern i vänteläge över och fortsätter vidarebefordra RTP-strömmen som tidigare dirigerades av den första routern.
Samtal som är i överföringstillstånd vid felöverlämningen kommer inte att bevaras efter växlingen. Till exempel samtal som inte har etablerats helt än eller som håller på att ändras med en överförings- eller parkeringsfunktion. Etablerade samtal kan kopplas från efter växlingen.
Följande krav gäller för användning av CUBE HA som lokal gateway för tillståndskänsliga felöverlämningar av samtal:
-
CUBE HA kan inte ha TDM eller analoga gränssnitt på samma plats
-
Gig1 och Gig2 kallas för trafikgränssnitt (SIP/RTP) och Gig3 är kontroll-/datagränssnitt för redundansgrupp (RG)
-
Högst 2 CUBE HA-par kan placeras i samma 2-lagersdomän, ett med grupp-ID 1 och det andra med grupp-ID 2. Om 2 HA-par konfigureras med samma grupp-ID måste kontroll-/datagränssnitt för RG tillhöra olika 2-lagersdomäner (vlan, separat växling)
-
Portkanalen har stöd för både kontroll-/datagränssnitt för RG och trafikgränssnitt
-
All signalering/media kommer från/till den virtuella IP-adressen
-
När en plattform laddas om i en CUBE-HA-relation startar den alltid om i Vänteläge
-
Lägre adress för alla gränssnitt (Gig1, Gig2, Gig3) ska vara på samma plattform
-
Identifieraren för redundansgränssnittet ska vara unik för en par-/gränssnittskombination på samma 2-lager
-
Konfigurationen för båda CUBE måste vara identisk, inklusive fysisk konfiguration, och måste köras på samma typ av plattform och IOS-XE-version
-
Loopback-gränssnitt kan inte användas som bindning eftersom de alltid är uppe
-
Vid flera trafikgränssnitt (SIP/RTP) (Gig1, Gig2) måste gränssnittsspårning konfigureras
-
CUBE-HA stöds inte via anslutning med korskopplad nätverkskabel för RG-kontrollänken/datalänken (Gig3)
-
Båda plattformarna måste vara identiska och anslutas via en fysisk växel över alla på liknande gränssnitt för att CUBE HA ska fungera, dvs. GE0/0/0 av CUBE-1 och CUBE-2 måste avslutas i samma växel osv.
-
WAN får inte avslutas direkt på CUBE-tillämpningarna och Data HA får inte finnas på någon sida
-
Både Aktiv och Standby måste vara i samma datacenter
-
Det är obligatoriskt att använda separat L3-gränssnitt för redundans (RG Control/-data, Gig3), dvs. gränssnitt som används för trafik får inte användas för HA-keepalives och kontrollpunkter
-
Vid felöverlämning uppdateras som standard den tidigare aktiva CUBE-applikationen, vilket innebär att signalering och media bevaras
Konfigurera redundans på båda CUBE
Du måste konfigurera 2-lagers enhet-till-enhetsredundans på båda CUBE-tillämpningarna som ska användas i ett HA-par för att få fram virtuella IP-adresser.
| 1 |
Konfigurera gränssnittsspårning på global nivå för att spåra gränssnittets status.
Spåra CLI används i RG för att spåra gränssnittstillståndet för rösttrafik, så att den aktiva dirigeringens roll tystas när trafikgränssnittet ligger nere. | ||
| 2 |
Konfigurera RG för användning med VoIP HA under underläget för programredundans.
Här förklaras de fält som används i den här konfigurationen:
| ||
| 3 |
Aktivera enhet-till-enhetsredundans för CUBE-programmet. Konfigurera RG från föregående steg under
redundansgrupp 1 – För att lägga till och ta bort det här kommandot krävs en ny inläsning för att den uppdaterade konfigurationen ska träda i kraft. Plattformarna läses in igen när hela konfigurationen har tillämpats. | ||
| 4 |
Konfigurera Gig1 och Gig2-gränssnitten tillsammans med deras respektive virtuella IP-adresser enligt nedan och tillämpa redundansgränssnittsidentifieraren (rii)
Här förklaras de fält som används i den här konfigurationen:
| ||
| 5 |
Spara konfigurationen av den första CUBE-tillämpningen och läs in den på nytt. Standby-plattformen är alltid sist att läsas in på nytt.
När VCUBE-1 startat helt sparar du konfigurationen av VCUBE-2 och läser in den på nytt.
| ||
| 6 |
Verifiera att enhet-till-enhetskonfigurationen fungerar som väntat. Relevant utdata markeras i fetstil. VCUBE-2 lästes in på nytt sist och enligt designöverväganden är standbyplattformen alltid den sista att läsas in på nytt. |
Konfigurera en lokal gateway på båda CUBE
I vår exempelkonfiguration använder vi följande segmentinformation från Control Hub för att bygga den lokala gatewaykonfigurationen på båda plattformarna, VCUBE-1 och VCUBE-2. Användarnamnet och lösenordet för den här inställningen är följande:
-
Användarnamn: Hussain1076_LGU
-
Lösenord: lOV12MEaZx
| 1 |
En konfigurationsnyckel måste skapas för lösenordet med kommandona som visas nedan innan den kan användas i autentiseringsuppgifterna eller delade hemligheter. Typ 6-lösenord krypteras med AES-chiffer och denna användardefinierade konfigurationsnyckel.
Här är den lokala gatewaykonfigurationen som gäller för båda plattformarna baserat på parametrarna för Webex Control Hub som visas ovan. Spara och läs in igen. Autentiseringsuppgifter för SIP Digest från Webex Control Hub markeras i fetstil.
För att visa utdata för visningskommandot har vi gjort en ny inläsning av VCUBE-2 följt av VCUBE-1, vilket gör VCUBE-1 till standby-CUBE och VCUBE-2 till aktiv CUBE |
| 2 |
När som helst kommer endast en plattform att upprätthålla en aktiv registrering som lokal gateway med Webex Calling-åtkomsten SBC. Ta en titt på utdata för följande visningskommandon. visa redundansprogramgrupp 1 visa status för sip-ua register
Från utdata ovan kan du se att VCUBE-2 är den aktiva LGW som upprätthåller registreringen med Webex Calling-åtkomst-SBC, medan utdata för ”visa sip-ua register status” är tom i VCUBE-1 |
| 3 |
Aktivera nu följande felsökningar på VCUBE-1
|
| 4 |
Simulera felöverlämning genom att utfärda följande kommando på den aktiva LGW, VCUBE-2 i det här fallet.
Växling från AKTIV till STANDBY för LGW sker även i följande scenario, förutom CLI som listas ovan
|
| 5 |
Kontrollera om VCUBE-1 har registrerats med Webex Calling-åtkomst SBC. VCUBE-2 skulle ha lästs in på nytt vid det här laget.
VCUBE-1 är nu aktiv LGW. |
| 6 |
Titta på relevant felsökningslogg på VCUBE-1 som skickar en SIP-registrering till Webex Calling VIA den virtuella IP-adressen och mottager en 200 OK.
|
Konfigurera för din organisation
Konfigurera samtalsinställningar i guiden för förstagångsinstallation
Det första steget för att komma igång med tjänsterna är att slutföra guiden för förstagångskonfiguration (FTSW). När FTSW har slutförts för din första plats behöver den inte slutföras för ytterligare platser.
| 1 |
Klicka på Komma igång i välkomstmeddelandet som skickas till dig. Din administratörs e-postadress används automatiskt för att logga in på , där du kommer att uppmanas att skapa ditt administratörs lösen ord. När du har loggat in startas installationsguiden automatiskt. |
| 2 |
Granska och godkänn servicevillkor. |
| 3 |
Granska ditt abonnemang och klicka sedan på Komma igång. Din kontoansvarige ansvarar för att aktivera de första stegen för FTSW. Kontakta din kontoansvarige om du får meddelandet ”Kan inte konfigurera ditt samtal” när du väljer Kom igång. |
| 4 |
Välj landet som ditt datacenter ska mappa till och ange kundens kontakt- och adressinformation. |
| 5 |
Klicka på Nästa: Standardplats. |
| 6 |
Välj från följande alternativ:
Se till att du lägger till ett huvudnummer på den plats du skapar när du har slutfört konfigurationsguiden. |
| 7 |
Gör så att följande val gäller för den här platsen:
|
| 8 |
Klicka på Nästa. |
| 9 |
Ange en tillgänglig Cisco Webex SIP-adress. Klicka på Nästa och välj sedan Slutför. |
Lägg till en plats
Innan du börjar
Skapa en ny plats genom att förbereda följande information:
-
Platsens adress
-
Önskade telefonnummer (valfritt)
| 1 |
Logga in på Control Hub på https://admin.webex.com, gå till . En ny plats kommer att finnas i det regionala datacentret som motsvarar det land som du har valt med guiden för förstagångskonfiguration. |
| 2 |
Konfigurera inställningarna för platsen:
|
| 3 |
Klicka på Spara och välj sedan Ja/ Nej för att lägga till nummer på platsen nu eller senare. |
| 4 |
Välj något av följandealternativ om du klickade på Ja:
Valet av PSTN-alternativ är på varje platsnivå (varje plats har bara ett PSTN-alternativ). Du kan mixa och matcha så många alternativ du vill för din distribution, men varje plats har ett alternativ. När du har valt och etablerat ett PSTN-alternativ kan du ändra det genom att klicka på Hantera på platsens PSTN-egenskaper. Vissa alternativ, till exempel Cisco PSTN, är dock eventuellt inte tillgängliga när ett annat alternativ har tilldelats. Öppna ett supportärende för vägledning. |
| 5 |
Välj om du vill aktivera numren nu eller senare. |
| 6 |
Om du har valt icke-integrerad CCP eller lokalbaserad PSTN anger du telefonnummer som kommaseparerade värden och klickar sedan på Validera. Nummer läggs till för den specifika platsen. Giltiga poster flyttas till fältet Validerade nummer och ogiltiga poster finns kvar i fältet Lägg till nummer tillsammans med ett felmeddelande. Beroende på platsens land formateras numren efter lokala uppringningskrav. Om till exempel en landskod krävs kan du ange nummer med eller utan kod och koden är förinställd. |
| 7 |
Klicka på Spara. |
Nästa steg
När du har skapat en plats kan du aktivera nödtjänster med 911 för den platsen. Se RedSky-nödtjänster för Webex Calling för mer information.
Ta bort en plats
Innan du börjar
Du kan ta bort en plats som antingen inte används eller som har konfigurerats felaktigt efter att du har tagit bort de användare och arbetsytor som är kopplade till den. När du tar bort en plats tar du bort alla tilldelade tjänster och nummer.
Få en lista över användare och arbetsytor som är kopplade till en plats: Gå till och välj platsen som du vill ta bort från rullgardinsmenyn. Du måste ta bort de här användarna och arbetsytorna innan du tar bort platsen.
Kom ihåg att alla nummer som är kopplade till den här platsen släpps tillbaka till din PSTN-leverantör. Du kommer inte längre att äga dessa nummer.
| 1 |
Logga in på Control Hub på https://admin.webex.com och gå till . |
| 2 |
Klicka |
| 3 |
Välj Ta bortplats och bekräfta att du vill ta bort platsen. Det tar vanligtvis några minuter att ta bort platsen permanent, men det kan ta upp till en timme. Du kan kontrollera statusen genom att klicka intill |
Uppdatera en befintlig plats
Du kan ändra PSTN inställningar, namn, tidszon och språk på en plats efter att den har skapats. Kom ihåg att det nya språket endast gäller nya användare och enheter. Befintliga användare och enheter fortsätter att använda det gamla språket.
För befintliga platser kan du aktivera nödtjänster med 911. Se RedSky-nödtjänster för Webex Calling för mer information.
| 1 |
Logga in på https://admin.webex.com. |
| 2 |
Gå till . Om du ser en Varningssymbol bredvid en plats innebär det att du ännu inte har konfigurerat något telefonnummer för den platsen. Du kan inte ringa eller ta emot några samtal förrän du har konfigurerat det numret. |
| 3 |
(Valfritt) Under PSTN-anslutning väljer du antingen Molnanslutet PSTN eller Platsbaserat PSTN (lokal gateway), beroende på vilket du redan har konfigurerat. Klicka på Hantera för att ändra den konfigurationen och bekräfta sedan de tillhörande risker som finns genom att välja Fortsätt. Välj sedan något av följande alternativ och klicka på Spara:
För att migrera, se Migrera till Cisco-samtalsplaner nedan. |
| 4 |
För platsen väljer du Huvudnummer i den nedrullningsbara listan. Huvudnumret kan tilldelas en autoassistent eller en annan destination på platsen så att externa uppringare omdirigeras till en lämplig destination. Det är obligatoriskt att tilldela ett huvudnummer till platsen om den har några trunkar eller enheter med endast anknytningar, t.ex. användare, arbetsytor, virtuella linjer eller funktioner. Utan ett huvudnummer kan trunkarna inte användas och enheter med endast anknytningar kan inte ringa eller ta emot interna eller externa samtal. Användare på den platsen kan även använda det här numret som sitt externa inringar-ID när de ringer PSTN-samtal. Om du väljer ett avgiftsfritt nummer som huvudnummer för en plats rekommenderar vi att du uppdaterar nödnumret med återuppringning för platsen eftersom ett avgiftsfritt nummer inte har någon räddningstjänstadress. Mer information finns i Konfigurera nödnummer med återuppringning för en plats. |
| 5 |
(Valfritt) Under nödsamtal kandu välja identifierare för räddningstjänsten för att tilldela denna plats. Den här inställningen är valfri och kan endast användas i länder som kräver den. I vissa länder (Exempel: Frankrike) regler finns det för att mobil radiosystem ska upprätta identiteten på cellen när du ringer ett nödsamtal och görs tillgänglig för nödnumret. Andra länder som USA och Kanada implementerar platsbestämning med andra metoder. För mer information, se Förbättrade nödsamtal. Din nödsamtalsleverantör kan behöva information om åtkomstnätverket och detta uppnås genom att definiera en ny privat SIP-anknytningsrubrik, P-Access-Network-Info. Rubriken innehåller information om åtkomstnätverk. När du anger en nödplatsidentifierare för en plats skickas platsvärdet till leverantören som en del av SIP-meddelandet. Kontakta leverantören av nödsamtal för att se om du behöver denna inställning och använda värdet som tillhandahålls av din leverantör av nödsamtal." |
| 6 |
Välj Röstbrevlådenummer som användare kan ringa för att kontrollera röstbrevlådan för platsen. |
| 7 |
(Valfritt) Klicka på pennikonen överst på sidan Plats för att ändra platsnamn, meddelandespråk, e-postspråk, tidszoneller adress efter behov och klicka sedan på Spara. Ändring av meddelandespråket börjar gälla omedelbart för nya användare och funktioner som läggs till på den här platsen. Om befintliga användare och/eller funktioner också ska få sitt meddelandespråk ändrat när du blir ombedd väljer du Ändra för befintliga användare och arbetsytor eller Ändra för befintliga funktioner. Klicka på Verkställ. Du kan visa förlopp på sidan Uppgifter. Du kan inte göra fler ändringar förrän detta är klart. Om du ändrar tidszonen för en plats uppdateras inte tidszonerna för de funktioner som är associerade med platsen. Om du vill redigera tidszoner för funktioner som auto attendant, sökgrupp och samtalskö går du till området Allmänna inställningar för den specifika funktion som du vill uppdatera tidszonen för och redigerar och spara där. |
Migrera till Cisco-samtalsplaner
Du kan ändra din PSTN-anslutning för en befintlig plats till Cisco PSTN. Du kan till exempel ändra platser för platsbaserade PSTN (lokal gateway) eller icke-integrerade CCP-anslutningar till Cisco PSTN. Cisco PSTN tillhandahåller en moln-PSTN-lösning från Cisco.
Alla portabla nummer fortsätter att fungera förutom ett litet avbrott under den schemalagda porteringstiden.
Du kan inte heller göra några nummerhanteringsändringar för en plats som genomgår en PSTN-anslutningsövergång. Men de befintliga numren fortsätter att fungera och du kan fortfarande tilldela eller ta bort tilldelning av nummer till platsen. Du kan inte lägga till, ta bort och flytta in eller ut nummer för den platsen. Under den här processen uppdateras dirigeringsprofilen automatiskt och Cisco PSTN aktiveras.
Möjligheten att ändra PSTN-anslutning för en befintlig plats till Cisco PSTN stöds för närvarande inte i Japan.
När du ändrar PSTN-anslutningen tillämpas en prenumeration med en samtalslicens och faktureringstjänsten får ett meddelande.
Begränsningar:
-
Migrering från en integrerad IntelePeer-plats till en Cisco PSTN-plats stöds inte
-
Den dedikerade instansplatsen kan inte migreras till Cisco PSTN
-
Flera portbeställningar kan krävas för ändringen av PSTN-anslutningen. I så fall länkas dessa beställningar så att de slutförs samtidigt. Alla datumändringar eller avbokningar av en porteringsbeställning måste tillämpas på alla länkade porteringsbeställningar för anslutningsändringen.
Så här initierar du en ändring av PSTN-anslutning
| 1 |
Logga in på https://admin.webex.com. |
| 2 |
Gå till . |
| 3 |
Välj platsen där du vill ändra PSTN-anslutningen till Cisco PSTN. |
| 4 |
Gå till fliken Samtal och klicka på alternativet Hantera bredvid platsbaserat PSTN eller icke-integrerat molnanslutet PSTN. |
| 5 |
Redigera bredvid Anslutningstyp. |
| 6 |
Välj kortet Cisco-samtalsplaner och välj den prenumeration som allokerar Ciscos samtalsplan för användare på den här platsen. Klicka på Nästa. |
| 7 |
En sida för anslutningsändring visas som bekräftelse. Klicka på Nästa och kontrollera portberedskapen för dina nummer. Knappen Nästa aktiveras endast om alla nummer i listan kan porteras. Läs dessa pekare:
|
| 8 |
Klicka på Nästa och ange kontraktsinformationen. Detta är den primära kontraktskontakten för alla platser som använder Ciscos samtalsplaner (USA). Alla ändringar av den här kontakten gäller för alla andra platser som använder Ciscos samtalsplaner (USA). |
| 9 |
Klicka på Nästa. Ett meddelande visas som ber dig att bekräfta att du vill spara din avtalsinformation för den platsen. Välj Ja, ändra. |
| 10 |
Ange räddningstjänstadressen och klicka på Spara. I en nödsituation använder räddningstjänsten den här adressen för att lokalisera den som ringer. |
| 11 |
Sammanfattningssidan visas med antalet portar som har skapats. Om det bara finns en beställning kan du se ett ytterligare steg som kallas Ange ytterligare information. För flera beställningar finns en orderväljare högst upp för att navigera mellan dem. Klicka på Nästa och ange informationen för att slutföra portguiden. Beställningarna skickas på en gång när all information tillhandahålls för en enda PSTN-migreringsbegäran. Som standard är datumet för den fasta beställningsåtagandet konsekvent för alla beställningar. Ändringen av PSTN-anslutningen verkställs automatiskt när den senast länkade beställningen har porterats helt.
Migreringsinformationen finns på fliken . Välj beställnings-ID för att visa beställningsinformationen i en sidopanelsvy. Du kan se typen som Ändra PSTN för de beställningar som skapats genom ändringen av PSTN-anslutning. |
Avbryt ändringen av PSTN-anslutning
En administratör kan avbryta PSTN-migreringen när platsen fortfarande är i ett övergångstillstånd.
| 1 |
Logga in på https://admin.webex.com. |
| 2 |
Gå till . |
| 3 |
Välj platsen där du vill avbryta PSTN-anslutningen. |
| 4 |
Gå till fliken Samtal och klicka på knappen Avbryt ändring av PSTN-anslutning . |
| 5 |
Klicka på Ja, fortsätt för att bekräfta avbokningen. |
Konfigurera nummerplan
Du kan styra nummerplanen för din distribution med utgående uppringningskoder. Anpassa anknytningslängder, omdirigeringsprefix och uppringningsinställningar (interna och externa) så att de är kompatibla med dina användares uppringningsinställningar.
Dessa inställningar är för intern uppringning och finns även tillgängliga i guiden för förstagångskonfiguration. När du ändrar din nummerplan visas dessa ändringar i exempelnumren i uppdateringen.
Du kan konfigurera utgående samtalsbehörigheter för en plats. Se dessa steg för att konfigurera utgående samtalsbehörigheter.
| 1 |
Logga in på Control Hub, gå till och bläddra sedan till Intern uppringning. |
| 2 |
Konfigurera följande valfria uppringningsinställningar efter behov:
|
| 3 |
Ange intern uppringning för specifika platser. Gå till , välj en plats i listan och klicka på Samtal. Bläddra till Uppringning och ändra sedan intern uppringning efter behov:
|
| 4 |
Ange extern uppringning för specifika platser. Gå till , välj en plats i listan och klicka på Samtal. Bläddra till Uppringning och ändra sedan extern uppringning efter behov:
Påverkan för användare:
|
Konfigurera platsbaserat PSTN (lokal gateway) i
Om du är en mervärdesåterförsäljare kan du använda dessa steg för att starta lokal gateway-konfiguration i . När denna gateway har registrerats i molnet kan du använda den på en eller flera av dina platser för att tillhandahålla dirigering till en PSTN-tjänsteleverantör för företag.
En plats som har en lokal gateway kan inte tas bort när den lokala gatewayen används för andra platser.
Skapa en trunk
Innan du börjar
-
När en plats har lagts till och du har konfigurerat ett platsbaserat PSTN för en plats, måste du skapa en trunk.
-
Skapa alla platser och specifika inställningar och nummer till var och en. Det måste finnas platser innan du kan lägga till ett platsbaserat PSTN.
-
Förstå kraven på platsbaserad PSTN (lokal gateway) för .
-
Du kan inte välja mer än en trunk för en plats med platsbaserat PSTN, men du kan välja samma trunk för flera platser.
| 1 | |
| 2 |
Välj en plats. |
| 3 |
Namnge trunken och klicka på Spara. Namnet får inte bestå av fler än 24 tecken. |
Nästa steg
Trunkinformation visas på skärmen Registrera domän, Trunkgrupp OTG/DTG, Linje/port och Utgående proxyadress.
Vi rekommenderar att du kopierar den här informationen från och klistrar in den i en lokal textfil eller ett lokalt textdokument så att du kan hänvisa till den när du är redo att konfigurera det platsbaserade PSTN.
Om du förlorar inloggningsuppgifterna måste du generera dem från skärmen med trunkinformation i . Klicka på Hämta användarnamn och återställ lösenord om du vill generera en ny uppsättning autentiseringsuppgifter som kan användas för trunken.
Välj en trunk för lokalbaserat PSTN
| 1 |
Logga in på Control Hub på https://admin.webex.com, gå till . |
| 2 |
Välj en plats att ändra och klicka på Hantera. |
| 3 |
Välj Platsbaserat PSTN och klicka på Nästa. |
| 4 |
Välj en trunk från rullgardinsmenyn. Gå till trunksidan för att hantera dina val för trunkgrupp. |
| 5 |
Klicka på bekräftelsemeddelandet och klicka sedan på Spara. |
Nästa steg
Du måste utföra den konfigurations information som genererats och mappa parametrarna till den lokala gatewayen (till exempel på en Cisco-kub som finns på platsen). Den här artikeln vägleder dig genom den här processen. Som referens, se följande diagram för ett exempel på hur konfigurations informationen (till vänster) mappar till parametrar i kuben (till höger):
När du har slutfört konfigurationen på själva gatewayen kan du återgå till i och gatewayen som du har skapat listas på platskortet som du tilldelade den till med en grön punkt till vänster om namnet. Den här statusen anger att gatewayen är säkert registrerad för samtalsmoln och fungerar som aktiv PTSN-gateway för platsen.
Hantera telefonnummer
Du kan enkelt visa, aktivera, ta bort och lägga till telefonnummer för din organisation i . Det finns mer information i Hantera telefonnummer i Control Hub.
Begär ett tjänstköp från en provperiod i
Om du provar Webex-tjänster och vill konvertera din provperiod till en betald prenumeration kan du skicka en e-postbegäran till din partner.
| 1 | |
| 2 |
Välj fliken Prenumerationer och klicka sedan på Köp nu. Ett e-postmeddelande skickas till din partner och informerar dem om att du är intresserad av att konvertera till en betald prenumeration. |
Ställ in samtalsalternativ
Du kan använda Control Hub för att ange prioriteten för de tillgängliga samtalsalternativen som visas för användarna i Webex-appen. Du kan även aktivera dem för Ett-klick-för-att-ringa. För mer information, se: Ställ in samtalsalternativ för Webex-appanvändare.
Ställ in samtalsbeteende
Du kan kontrollera vilka samtalsprogram som öppnas när användare ringer samtal. Du kan konfigurera inställningarna för samtalsklienten, inklusive distribution i blandat läge för organisationer med användare som har rätt till Unified CM eller användare utan betalda samtalstjänster från Cisco. För mer information, se: Konfigurera samtalsbeteende.
Konfigurera Unified CM för
Konfigurera säkerhetsprofilen för SIP-trunk för trunk till lokal gateway
I fall där lokal gateway och PSTN-gateway finns på samma enhet måste Unified CM aktiveras för att skilja mellan två olika trafiktyper (samtal från Webex och från PSTN) som härstammar från samma enhet och tillämpa en differentierad tjänsteklass för de här samtalstyperna. Den differentierade samtalsbehandlingen uppnås genom att två trunkar tillhandahålls mellan Unified CM och den kombinerade enheten med lokal gateway och PSTN-gateway som kräver olika SIP-lyssningsportar för de två trunkarna.
|
Skapa en dedikerad säkerhetsprofil för SIP-trunk för lokal gateway-trunk med följande inställningar:
| ||||||||||
Konfigurera SIP-profilen för den lokala gateway-trunken
|
Skapa en dedikerad SIP-profil för den lokala gateway-trunken med följande inställningar:
| ||||||||||
Skapa ett sökutrymme för samtal för samtal från Webex
|
Skapa ett samtalssökutrymme för samtal från Webex med följande inställningar:
Den senaste partitionen onNetRemote används endast i en miljö med flera kluster där dirigeringsinformation utbyts mellan Unified CM-kluster med hjälp av Intercluster Lookup Service (ILS) eller Global Dialplan Replication (GDPR). | ||||||||||
Konfigurera en SIP-trunk till och från Webex
|
Skapa en SIP-trunk för samtal till och från Webex via lokal gateway med följande inställningar:
| ||||||||||||||||||||||||||
Konfigurera dirigeringsgrupp för Webex
|
Skapa en dirigeringsgrupp med följande inställningar:
| ||||||||
Konfigurera dirigeringslista för Webex
|
Skapa en dirigeringslista med följande inställningar:
| ||||||||||||||
Skapa en partition för Webex-destinationer
|
Skapa en partition för Webex-destination med följande inställningar:
| ||||||||
Nästa steg
Se till att lägga till den här partitionen i alla samtalssökutrymmen som ska ha åtkomst till Webex-destinationer. Du måste lägga till den här partitionen specifikt i det samtalssökutrymme som används som sökutrymme för inkommande samtal på PSTN-trunkar, så att samtal från PSTN till Webex kan dirigeras.
Konfigurera dirigeringsmönster för Webex-destinationer
|
Konfigurera dirigeringsmönster för varje DID-intervall på Webex med följande inställningar:
| ||||||||||||
Konfigurera förkortad normalisering för fjärruppringning för Webex
|
Om förkortad uppringning inom webbplatsen krävs för Webex ska du konfigurera normaliseringsmönster för uppringning för varje ESN-intervall på Webex med följande inställningar:
| ||||||||||||||||||
Konfigurera dina funktioner
Skapa en sökgrupp
Hunt groups dirigerar inkommande samtal till en grupp av användare eller arbetsytor. Du kan till och med konfigurera ett mönster för att dirigera till en hel grupp.
Mer information om hur du ställer in en sökgrupp finns i Hunt Groups Cisco Webex Control Hub.
Skapa en samtalskö
Du kan konfigurera en samtalskö så att kunder vars samtal inte kan besvaras hör ett automatiskt svar, lugnande meddelanden och musik tills någon kan besvara samtalet.
Mer information om hur du ställer in och hanterar ett samtalskö finns i Hantera samtalsköer i Cisco Webex Control Hub.
Skapa en receptionistklient
Hjälp till att uppfylla kontorspersonalens behov. Du kan konfigurera användare som telefondeltagare så att de kan avskärma inkommande samtal till vissa personer inom din organisation.
Mer information om hur du konfigurerar och visar dina receptionistklienter finns i Receptionistklienter i Cisco Webex Control Hub.
Skapa och hantera autodeltagare
Du kan lägga till hälsningar, konfigurera menyer och dirigera samtal till en svarstjänst, en sökgrupp, en röstbrevlåda eller en riktig person. Skapa ett 24-timmars schema eller ange olika alternativ när ditt företag är öppet eller stängt.
För information om hur du skapar och hanterar autodeltagare, se Hantera autodeltagare i Cisco Webex Control Hub.
Konfigurera en personsökningsgrupp
Gruppsökning gör det möjligt för en användare att ringa ett enkelvägssamtal eller gruppsida till upp till 75 målanvändare och arbetsytor genom att ringa ett nummer eller en anknytning som tilldelats ett specifikt personsökningsgrupp.
För information om hur du konfigurerar och redigerar personsökningsgrupper, se Konfigurera en personsökningsgrupp i Cisco Webex Control Hub.
Konfigurera besvara samtal
Förbättra samarbetet och samarbetet genom att skapa en besvara samtal så att användarna kan svara på varandras samtal. När du lägger till användare i en samtalssvarsgrupp och en gruppmedlem är borta eller upptagen kan en annan medlem svara på samtalet.
Mer information om hur du konfigurerar en samtalssvarsgrupp finns i Besvara samtal i Cisco Webex Control Hub.
Konfigurera samtalsparkering
Med samtalsparkering kan en definierad grupp av användare parkera samtal mot andra tillgängliga medlemmar i en samtalsparkeringsgrupp. Parkerade samtal kan besvaras av andra gruppmedlemmar på deras telefon.
Det finns mer information om hur du konfigurerar samtalsparkering i Samtalsparkering i Cisco Webex Control Hub.
Aktivera inbrytning för användare
| 1 | |
| 2 |
Gå till . |
| 3 |
Välj en användare och klicka på Samtal. |
| 4 |
Gå till avsnittet Behörigheter mellan användare och välj sedan Bryta in. |
| 5 |
Aktivera växlingsknappen för att tillåta att andra användare lägger till sig själva i den här användarens pågående samtal. |
| 6 |
Markera Spela upp en ton när den här användaren bryter in i ett samtal om du vill spela upp en ton för andra när den här användaren bryter in i sitt samtal. Inställningen Spela upp en ton när den här användaren bryter in i ett samtal gäller inte för Customer Experience Basic och Essentials-funktioner för att bryta in-arbetsledare. Även om du aktiverar det här alternativet för en arbetsledare spelar systemet inte upp meddelandetonen för agenten när en arbetsledare bryter in i sitt samtalskösamtal. Om du vill spela upp en ton för en agent när en arbetsledare bryter in i samtalet kan du aktivera den via inställningarna för aviseringston för agenter. Mer information finns i avsnittet Skapa en kö i Webex Customer Experience Basic eller Webex Customer Experience Essentials. |
| 7 |
Klicka på Spara. |
Aktivera sekretess för en användare
| 1 |
Logga in på Control Hub och gå till . |
| 2 |
Välj en användare och klicka på Samtal. |
| 3 |
Gå till området Behörigheter mellan användare och välj sedan Sekretess. |
| 4 |
Välj lämpliga inställningar för autosvarssekretess för den här användaren.
|
| 5 |
Markera kryssrutan Aktivera sekretess. Du kan sedan bestämma dig för att blockera alla genom att inte välja medlemmar från listrutan. Alternativt kan du välja de användare, arbetsytor och virtuella linjer som kan övervaka linjestatus för den här användaren. Om du är platsadministratör visas endast användare, arbetsytor och virtuella linjer som tillhör dina tilldelade platser i den nedrullningsbara listan. Avmarkera kryssrutan Aktivera sekretess så att alla kan övervaka linjens status. |
| 6 |
Markera kryssrutan Tillämpa sekretess för riktad samtalssvar och inbrytning för att aktivera sekretess för riktad samtalssvar och inbrytning.
|
| 7 |
Från Lägg till medlem via namn väljer du de användare, arbetsytor och virtuella linjer som kan övervaka telefonlinjestatusen samt hämta dirigerat samtal och bryta in. |
| 8 |
Om du vill filtrera de medlemmar du väljer använder du fältet filtrera efter namn, nummer eller ankn . |
| 9 |
Klicka på Ta bort alla för att ta bort alla valda medlemmar. Om du vill ta bort en enskild medlem klickar du på Ta bort bredvid medlemmens namn. |
| 10 |
Klicka på Spara. |
Konfigurera övervakning
Maximalt antal övervakade linjer för en användare är 50. Men när du konfigurerar övervakningslistan bör du överväga antalet meddelanden som påverkar bandbredden mellan Webex Calling och ditt nätverk. Bestäm även det maximala antalet övervakade linjer med hjälp av antalet linjeknappar på användarens telefon.
| 1 |
Från kundvyn i https://admin.webex.com går du till Hantering och klickar sedan på Användare. |
| 2 |
Markera den användare som du vill ändra och klicka på Samtal. |
| 3 |
Gå till avsnittet Behörigheter mellan användare och välj Övervakning. |
| 4 |
Välj bland följande alternativ:
Du kan inkludera en virtuell linje i listan Lägg till övervakad linje för användarövervakning. |
| 5 |
Välj om du vill meddela användaren om parkerade samtal, söka efter personen eller samtalsparkeringsanknytningen som ska övervakas och klicka sedan på Spara. Listan över övervakade linjer motsvarar ordningen på övervakade linjer som visas på användarens enhet. Du kan när som helst ändra ordningen på listan över övervakade linjer. Namnet som visas för den övervakade linjen är det namn som anges i fälten Förnamn och Efternamn för inringar-ID för användaren, arbetsytan och den virtuella linjen. |
Aktivera varningston för samtalsbrygga för användare
Innan du börjar
| 1 |
Logga in på Control Hub och gå till . |
| 2 |
Välj en användare och klicka på fliken Samtal. |
| 3 |
Gå till Behörigheter mellan användare och klicka på Varningston vid samtalsbryggning. |
| 4 |
Aktivera Varningston vid samtalsbryggning och klicka sedan på Spara. Den här funktionen är aktiverad som standard. Mer information om samtalsbryggning på en delad MPP-linje finns i Delade linjer på din skrivbordstelefon för multiplattform. Mer information om samtalsbryggning på en delad linje i Webex-appen finns i Utseende på delad linje för WebexApp. |
Aktivera inaktivera för en användare
| 1 |
Från kundvyn i https://admin.webex.com går du till Hantering och väljer Användare. |
| 2 |
Välj en användare och klicka på fliken Samtal. |
| 3 |
Gå till avsnittet Behörigheter mellan användare , välj Hotell och aktivera växlingsknappen. |
| 4 |
Ange hotellvärdens namn eller nummer i sökfältet Hotellplats och välj den hotellvärd som du vill tilldela användaren. Endast en hotellvärd kan väljas. Om du väljer en annan hotellvärd tas den första bort. Om du är platsadministratör kan du endast tilldela hotellvärden som tillhör dina tilldelade platser. |
| 5 |
För att begränsa den tid som en användare kan associeras med hotellvärden väljer du hur många timmar som användaren kan använda hotellvärden i rullgardinsmenyn Begränsa associeringsperiod . Användaren loggas ut automatiskt efter den valda tiden. Ett felmeddelande visas på skärmen om den begränsade associeringsperioden som har angetts för användaren överskrider den valda hotellvärdens associeringsperiod. Om hotellvärden till exempel har en begränsad associeringsperiod på 12 timmar och användarens begränsade associeringsperiod är 24 timmar, visas ett felmeddelande. I sådana fall måste du förlänga hotellvärdens anslutningsperiod om det behövs mer tid för användaren. |
| 6 |
Klicka på Spara. En användare kan även söka efter och hitta hotellvärden som de vill använda från User Hub. Mer information finns i Få åtkomst till din samtalsprofil var som helst. |
Implementeringstrender och användningsrapporter för
Visa samtalsrapporter
Du kan använda sidan Analys för att se hur tjänsterna används, engagemang i appen och kvaliteten på deras samtalsmedieupplevelse. Så här får du tillgång till analyser:
| 1 | |
| 2 |
Gå till Analys och välj fliken Samtal . |
| 3 |
Välj Detaljerad samtalshistorik. Informationen om samtalshistorik visas med data om mediekvalitet.
|
| 4 |
För att komma åt mediekvalitetsdata loggar du in på och går sedan till Analyser och väljer sedan Samtal. |
Översikt över Webex Calling
Föreställ dig att du kan använda molnsamtalstjänster, mobilitet och PBX-funktioner i företagsklass, tillsammans med Webex-appen för meddelanden och möten och samtal från en Webex Calling-klient eller Cisco-enhet. Det är precis vad Webex Calling har att erbjuda dig.
Webex Calling tillhandahåller följande funktioner och fördelar:
-
Calling-prenumerationer för telefonianvändare och gemensamma områden.
-
Säkra och pålitliga molntjänster som levereras av betrodda regionala tjänsteleverantörer
-
Åtkomst till Webex-appen för varje användare genom att lägga till omfattande tjänster för enhetlig kommunikation och teamsamarbete.
-
Webex Meetings som ett valfritt, integrerat tillägg för att tillhandahålla de förstklassiga mötesupplevelser som företagsanvändare förväntar sig.
-
PSTN-åtkomst (Public Switch Telephony Networks) så att dina användare kan ringa nummer utanför organisationen. Tjänsten tillhandahålls genom en befintlig företagsinfrastruktur
-
Lokal gateway utan lokal IP PBX
-
Befintlig samtalsmiljö för Unified CM
-
Partner- eller Cisco-tillhandahållna PSTN-alternativ
-
-
Nivå 1-support från din partner, support på nästa nivå från Cisco
Control Hub är en webbaserad hanteringsportal som integreras med Webex Calling för att effektivisera dina beställningar och din konfiguration och centralisera din hantering av paketerbjudandet – Webex Calling, Webex-appen och Webex Meetings.
|
Funktion |
Beskrivning |
|---|---|
|
Autosvar |
Du kan lägga till hälsningar, konfigurera menyer och dirigera samtal till en svarstjänst, en sökgrupp, en röstbrevlåda eller en riktig person. Du kan skapa ett 24-timmarsschema eller tillhandahålla olika alternativ när ditt företag är öppet eller stängt. Du kan till och med dirigera samtal baserat på inringar-ID för att skapa VIP-listor eller hantera samtal från vissa riktnummer annorlunda. |
|
Samtalskö |
Du kan konfigurera en samtalskö när du inte kan svara på inkommande samtal. Du kan ge uppringare ett automatiskt svar, lugnande meddelanden och musik i vänteläge tills någon kan besvara samtalet. |
|
Samtalssvar |
Du kan förbättra teamarbetet och samarbetet genom att skapa en samtalssvarsgrupp så att användare kan besvara samtal från andra användare. När du lägger till användare i en samtalssvarsgrupp och en gruppmedlem är borta eller upptagen kan en annan medlem svara på samtalet. |
|
Call Park |
Du kan aktivera samtalsparkering för att låta användare parkera ett samtal och besvara det från en annan telefon. |
|
Svarsgrupp |
Du kanske vill konfigurera sökgrupper i följande scenarier:
|
|
Anropsgrupp (Paging-grupp) |
Du kan skapa en personsökningsgrupp så att användare kan skicka ett ljudmeddelande till en person, en avdelning eller ett team. När någon skickar ett meddelande till en personsökningsgrupp spelas meddelandet upp på alla enheter i gruppen. |
|
Receptionistklient |
Hjälp till att uppfylla kontorspersonalens behov genom att ge dem en fullständig uppsättning av alternativ för samtalskontroll, storskalig linjeövervakning, samtalsköer, flera katalogalternativ och vyer, Outlook-integrering och mycket mer. |
|
Funktion |
Beskrivning |
|---|---|
|
Anonym samtalsavvisning |
Användare kan avvisa inkommande samtal med blockerade inringar-ID:n. |
|
Verksamhetskontinuitet |
Om användarnas telefoner inte är anslutna till nätverket av skäl som strömavbrott, nätverksproblem o.s.v. kan användarna vidarebefordra inkommande samtal till ett visst telefonnummer. |
|
Samtalsvidarekoppling |
Användare kan vidarebefordra inkommande samtal till en annan telefon. |
|
Selektiv samtalskoppling |
Användare kan vidarebefordra samtal vid en viss tidpunkt från vissa personer. Den här inställningen har företräde framför samtalskoppling. |
|
Samtalsavisering |
Användare kan skicka ett e-postmeddelande till sig själva när de får ett samtal enligt fördefinierade kriterier, såsom telefonnummer eller datum och tid. |
|
Call Park |
Användare kan tillåta att ytterligare inkommande samtal besvaras. |
|
Stör ej |
Användare kan tillfälligt låta alla samtal gå direkt till röstbrevlådan. |
|
Kontor var som helst |
Användare kan använda sina valda telefoner (”platser”) som en anknytning för deras företagstelefonnummer och nummerplan. |
|
Prioritetsavisering |
Användare kan ringa sina telefoner med en viss rington när fördefinierade kriterier uppfylls, såsom telefonnummer eller datum och tid. |
|
Fjärrkontor |
Användare kan ringa samtal från en fjärrtelefon som verkar komma från deras företagslinje. Dessutom ringer alla inkommande samtal till deras företagslinje på denna fjärrtelefon. |
|
Selektivt godkännande av samtal |
Användare kan godkänna samtal vid en viss tidpunkt från vissa personer. |
|
Selektiv samtalsavvisning |
Användare kan avvisa samtal vid en viss tidpunkt från vissa personer. |
|
Ringning i följd |
Ring upp till fem enheter var efter en för inkommande samtal. |
|
Samtidig ringning |
Ring användares och andras (”samtalsmottagare”) nummer samtidigt för inkommande samtal. |
Tillhandahållande av tjänster, enheter och användare i Control Hub, direktutleverans till detaljerad konfiguration i administrations portalen för samtal
Control Hub ( https://admin.webex.com) är en hanteringsportal som integreras med Webex Calling för att effektivisera dina beställningar och din konfiguration och centralisera din hantering av paketerbjudandet – Webex Calling, Webex-appen och Meetings.
Control Hub är den centrala punkten för tillhandahållande av alla tjänster, enheter och användare. Du kan göra den första konfigurationen av din samtalstjänst, registrera MPP-telefoner till molnet (med MAC-adress), konfigurera användare genom att koppla enheter, lägga till nummer, tjänster, samtalsfunktioner och så vidare. Från Control Hub kan du också öppnaCallings administratörsportal.
Användarupplevelse
Användare har åtkomst till följande gränssnitt:
-
Webex Calling program – mjuk klient för samtal som är märkt av Cisco. Mer information finns i Utforska den nya Cisco Webex Calling-appen.
-
Webex-inställningar ( https://settings.webex.com) – Gränssnitt där användare kan ange inställningar för profilen, hämta Webex-appen och starta i samtalsanvändarportalen för samtalsinställningar. Mer information finns i Ändra dina Cisco Webex-inställningar.
-
Webex-appen – Program som ingår i prenumerationen som en Cisco-märkt meddelandeklient för team. Mer information finns i Komma igång med Cisco Webex appen.
-
Webex Meetings – Valfritt program som läggs till som en möteslösning. Mer information finns i Webex Meetings.
Kundadministratörer
Som kundadministratör med en provperiod eller betald prenumeration på Webex Calling kan du konfigurera din organisation i Control Hub genom att lägga till platser, licenser, telefonnummer, samtalsfunktioner, användare och arbetsytor (rumsenheter som registrerar sig i Webex-molnet). Du kan även hantera alla dessa komponenter därifrån.
-
Mer information finns i Konfigurationsguide för Cisco Webex Calling-kunder.
-
Mer information om Webex Calling-erbjudandet finns i Cisco Webex Calling i databladet för Cisco Collaboration Flex-plan för slutkunder
Partners
Som partner tjänst leverantör kan du märka, marknadsföra och sälja Webex Calling till dina kunder. Du kan konfigurera och utöka provperioder, distribuera tjänster för dina kunder samt skapa och tillhandahålla beställningar åt dina kunder.
-
Mer information finns i Konfigurationsguide för Cisco Webex Calling-kunder (partnerprogram för tidig registrering).
-
Det finns mer partnerresurser i Webex Calling Sales Connect-resurser. (Kräver partnerautentiseringsuppgifter.)
Tillgänglighet
Se Webex Calling rubrik i avsnittet var finns Cisco WebEx tillgänglig artikel för länder där WebEx Calling är tillgänglig för försäljning.
Ta en rundtur i Control Hub
Control Hub är ditt kompletta, webbaserade gränssnitt för att hantera din organisation och dina användare, tilldela tjänster, analysera anamningstrender och samtalskvalitet och mycket mer.
För att komma igång rekommenderar vi att du bjuder in några användare att delta i Webex-appen genom att ange deras e-postadresser i Control Hub. Uppmuntra personer att använda de tjänster du tillhandahåller, inklusive samtal, och att ge dig feedback om deras upplevelse. Du kan alltid lägga till fler användare när du är klar.
- Control Hub har fullt stöd för Mozilla Firefox 66 och senare, Google Chrome 89 och senare, Microsoft Edge 89 och senare och Apple Safari 15.1 och senare.
- Control Hub stöder inte Internet Explorer.
- Control Hub är inte utformat för mobila enheter.
Använd informationen som visas nedan som en översikt över vad du kan förvänta dig när du konfigurerar din organisation med tjänsterna. Se de enskilda kapitlen för mer detaljerad information och steg-för-steg-instruktioner.
Kom igång
Du får ett välkomstmeddelande till din e-postadress när din partner har skapat ditt konto. Klicka på komma igång länken i e-postmeddelandet med Chrome eller Firefox för att få åtkomst till Control Hub. Länken loggar automatiskt in dig med administratörens e-postadress. Därefter uppmanas du att skapa ditt administratörslösenord.
Nybörjarguider för provperioder
Om din partner har registrerat dig för en prov period startar installations guiden automatiskt när du loggar in på Control Hub. Guiden hjälper dig med de grundläggande inställningarna så att din organisation kan komma igång med Webex Calling, bland andra tjänster. Du kan konfigurera och granska dina samtalsinställningar innan du avslutar guiden.
Granska dina inställningar
När Control Hub läses in kan du granska dina inställningar.
Lägg till användare
Nu när du har konfigurerat dina tjänster är du redo att lägga till personer från din företagskatalog. Gå till .
Om du använder Microsoft Active Directory rekommenderar vi att du först aktiverar Katalogsynkronisering och sedan bestämmer hur du vill lägga till användare. Klicka på Nästa och följ instruktionerna för att konfigurera Cisco Kataloganslutning.
Konfigurera enkel inloggning (SSO)
Webex-appen använder grundläggande autentisering. Du kan välja att konfigurera SSO så att användare autentiserar med din företags-identitetsleverantör med hjälp av sina företagsinloggningsuppgifter, i stället för ett separat lösenord som lagras och hanteras i Webex.
Gå till och välj Integrera en tredjeparts identitetsleverantör.
Tilldela tjänster till användare
Du måste tilldela tjänster till de användare som du har lagt till så att personer kan börja använda Webex-appen.
Gå till och klicka på Exportera.
I filen du hämtar lägger du till Sant för de tjänster som du vill tilldela till var och en av dina användare.
Importera den slutförda filen, klicka på Lägg till och ta bort tjänster och sedan på Skicka. Du är nu redo att konfigurera samtalsfunktioner, registrera enheter som kan delas på en gemensam plats och registrera och koppla enheter till användare.
Ge dina användare kontrollen
Nu när du har lagt till användare och de har tilldelats tjänster kan de börja använda sina multiplatforma telefoner (MPPS) som stöds för Webex Calling - och Webex-appen för meddelanden och möten. Uppmuntra dem att använda Inställningar som en enda kontaktpunkt för åtkomst.
Den lokala gatewayens roll
Den lokala gatewayen är en företags- eller partnerhanterad Edge-enhet för PSTN-sammanlänkning (Public Switch Telephony Network) och äldre PBX-sammanlänkning (Public Branch Exchange) (inklusive Unified CM).
Du kan använda Control Hub för att tilldela en lokal gateway till en plats. Därefter tillhandahåller Control Hub parametrar som du kan konfigurera på CUBE. Dessa steg registrerar den lokala gateway med molnet och sedan PSTN tjänsten tillhandahålls genom gatewayen för att Webex Calling användare på en specifik plats.
Mer information om att ange och beställa en lokal gateway finns i guiden för beställning av lokal gateway.
Stöd för lokal gateway som stöds för Webex Calling
Följande grundläggande distributioner stöds:
Den lokala gatewayen kan distribueras fristående eller i distributioner där integrering i Cisco Unified Communications Manager krävs.
Lokala gatewaydistributioner utan lokal IP PBX
Fristående lokala gatewaydistributioner
Den här figuren visar en Webex Calling distribution utan någon befintlig IP-PBX och är tillämplig på en enskild plats eller distribuering av flera platser.
För alla samtal som inte överensstämmer med dina Webex Calling destinationer skickar Webex Calling samtal till den lokala gateway som är tilldelad till platsen för bearbetning. Den lokala gatewayen dirigerar alla samtal som kommer från Webex Calling till PSTN och i den andra riktningen PSTN att Webex Calling.
PSTN-gatewayen kan vara en dedikerad plattform eller dela plats med den lokala gatewayen. På samma sätt som i följande bild rekommenderar vi att den dedikerade PSTN gateway-varianten av den här distributionen. den kan användas om den befintliga PSTN gateway inte kan användas som en lokal gateway för Webex Calling.
Lokal gatewaydistribution som delar plats
Den lokala gatewayen kan vara IP-baserad och ansluta till en ITSP med en SIP-trunk, eller TDM baserad på en ISDN- eller analog krets. Följande bild visar en Webex Calling distribution där den lokala gatewayen ingår i PSTN GW/SBC.
Lokala gatewaydistributioner med lokal Unified CM PBX
Integreringar med Unified CM krävs i följande fall:
-
Webex Calling-aktiverade platser läggs till i en befintlig Cisco UC-distribution, som innebär att Unified CM distribueras som lokal lösning för samtals kontroll
-
Det krävs direkt uppringning mellan telefoner som är registrerade i Unified CM och telefoner på Webex Calling platser.
Denna figur visar en Webex Calling distribution där kunden har en befintlig Unified CM IP-PBX.
Webex Calling samtal som inte stämmer överens med kundens destinations-Webex Calling till den lokala gatewayen. Detta inkluderar PSTN interna anknytningar och Unified CM-anknytningar som Webex Calling kan inte se. Den lokala gatewayen dirigerar alla samtal som kommer från den Webex Calling unified CM och vice versa. Unified CM dirigerar sedan inkommande samtal till lokala destinationer eller till PSTN enligt den befintliga nummerplanen. Unified CM-nummerplanen normaliserar nummer såsom +E.164. PSTN-gatewayen kan vara dedikerad eller dela plats med den lokala gatewayen.
Dedikerad PSTN-gateway
Den dedikerade PSTN gateway-varianten av den här distributionen enligt vad som framgår av detta diagram är det rekommenderade alternativet och kan användas om den befintliga PSTN gateway inte kan användas som en Webex Calling lokal gateway.
PSTN-gateway som delar plats
Den här figuren visar en Webex Calling distribution med en Unified CM-plats där den lokala gatewayen är Resident med PSTN gateway/SBC.
Webex Calling alla samtal som inte stämmer överens med kundens destinationer Webex Calling lokala gatewayen som har tilldelats platsen. Detta inkluderar PSTN-destinationer och samtal på nätet till interna Unified CM-anknytningar. Den lokala gatewayen dirigerar alla samtal till Unified CM. Unified CM dirigerar sedan samtal till lokalt registrerade telefoner eller till PSTN via den lokala gatewayen, vars PSTN-/SBC-funktioner delar plats.
Att tänka på vid samtalsomkoppling
Samtal från Webex Calling till Unified CM
Webex Calling Dirigerings logiken fungerar som detta: Om det nummer som rings upp på en Webex Calling-slutpunkt inte kan dirigeras till någon annan destination inom samma kund i Webex Calling skickas samtalet till den lokala gatewayen för vidare behandling. Alla externa samtal (utanför Webex Calling) skickas till den lokala gatewayen.
För en Webex Calling distribution utan integrering med en befintlig Unified CM anses all Telenet-samtal vara ett PSTN samtal. I kombination med Unified CM kan samtal utanför nätet fortfarande vara samtal på nätet till valfri destination på Unified CM eller ett riktigt samtal utanför nätet till en PSTN-destination. Skillnaden mellan de två senare samtalstyperna avgörs av Unified CM och beror på företagsnummerplanen som tillhandahålls på Unified CM.
Följande bild visar en Webex Calling användare som ringer ett nationellt nummer i USA.
Baserat på den konfigurerade nummerplanen dirigerar nu Unified CM samtalet till en lokalt registrerad slutpunkt där den uppringda destinationen tillhandahålls som telefonnummer. För detta behöver Unified CM-nummerplanen stöd för dirigering av +E.164-nummer.
Samtal från Unified CM till Webex Calling
För att aktivera samtals dirigering från Unified CM till Webex Calling på Unified CM måste en uppsättning vägar tillhandahållas för att definiera uppsättningen + E. 164-och nummer Plans adresser i Webex Calling.
Med dessa vägar på plats är båda samtalsscenarier i följande figur möjliga.
Om en inringare i PSTN ringer ett nummer som tilldelas en Webex Calling-enhet, skickas samtalet till företaget via företagets PSTN-gateway och sedan träffar Unified CM. Den uppringda adressen för det samtalet matchar en av de Webex Calling vägarna som tillhandahålls i Unified CM och samtalet skickas till den lokala gatewayen. (Den uppringda adressen måste vara i +E.164-format när den skickas till den lokala gatewayen.) Webex Calling-routningslogiken ser sedan till att samtalet skickas till den avsedda Webex Calling-enheten, baserat på DID-tilldelning.
Samtal som härstammar från Unified CM-registrerade slut punkter, riktade mot destinationer i Webex Calling, omfattas även av nummerplan som tillhandahålls på Unified CM. Vanligtvis låter denna nummerplan användarna använda vanliga företagsuppringningssvanor för att ringa samtal. Dessa vanor är inte begränsade till +E.164-uppringning. Alla telefonsamtal som är vanliga men inte +E.164 måste normaliseras till +E.164 innan samtal skickas till den lokala gatewayen för att tillåta korrekt dirigering i Webex Calling.
Tjänsteklass (CoS)
Vi rekommenderar alltid implementering av strikta tjänsteklassbegränsningar av olika anledningar, exempelvis för att undvika samtalsslingor och förhindra avgiftsbedrägeri. I kontexten för integrering av Webex Calling lokala gateway med Unified CM-klass måste vi överväga service klass för:
-
Enheter som är registrerade med Unified CM
-
Samtal som kommer till Unified CM från PSTN
-
Samtal som kommer till Unified CM från Webex Calling
Enheter som är registrerade med Unified CM
Att lägga till Webex Calling destination som en ny Mötes indelning i en befintlig CoS-konfiguration är ganska rak. behörighet att ringa till Webex Calling destination är vanligt vis likvärdig med behörigheten att ringa lokala (inklusive platser utanför webbplatsen).
Om en företags uppringnings plan redan har befunnits behörigheten "(förkortad) på nätverks--------------------------------Webex Calling----------------
I annat fall Webex Calling finns inte behörigheten "(förkortad) på-Nätverks---------------------------------------------------------------
Samtal som kommer till Unified CM från PSTN
Att lägga till Webex Calling destination som en ny Mötes indelning i en befintlig CoS-konfiguration är ganska rak. behörighet att ringa till Webex Calling destination är vanligt vis likvärdig med behörigheten att ringa lokala (inklusive platser utanför webbplatsen).
Om en företags uppringnings plan redan har befunnits behörigheten "(förkortad) på nätverks--------------------------------Webex Calling----------------
I annat fall Webex Calling finns inte behörigheten "(förkortad) på-Nätverks---------------------------------------------------------------
Samtal som kommer till Unified CM från Webex Calling
Samtal som kommer från PSTN behöver åtkomst till alla Webex Calling-destinationer. Detta kräver att du lägger till ovanstående partition med alla Webex Calling mål för det samtals Sök utrymme som används för inkommande samtal på PSTN trunken. Åtkomsten till Webex Calling-destinationer kommer utöver befintlig behörighet.
För samtal från PSTN åtkomst till Unified CM-DIDs och Webex Calling-DIDs krävs det att samtal som härstammar från Webex Calling behöver åtkomst till Unified CM DIDs och PSTN-destinationer.
Denna figur jämför dessa två olika tjänsteklasser för samtal från PSTN och Webex Calling. Figuren visar också att om PSTN-gatewayfunktionen delar plats med lokal gateway krävs två trunkar från kombinerad PSTN-gateway och lokal gateway till Unified CM: en för samtal som härstammar från PSTN och ett för samtal som härstammar Webex Calling. Detta beror på kravet att tillämpa differentierade samtalssökutrymmen per trafiktyp. Med två inkommande trunkar på Unified CM är det enkelt att avknyta genom att konfigurera den obligatoriska sökutrymmet för inkommande samtal på varje trunk.
Nummerplansintegrering
Denna guide förutsätter en befintlig installation som baseras på bästa praxis i ”Föredragen arkitektur för lokala Cisco Collaboration-distributioner, CVD”. Den senaste versionen finns tillgänglig här.
Den rekommenderade nummerplandesignen följer det designtillvägagångssätt som beskrivs i kapitlet Nummerplan i den senaste versionen av Cisco Collaboration System SRND som finns här.
Den här figuren visar en översikt över den rekommenderade nummerplandesignen. Nummerplandesignens huvudegenskaper inkluderar följande:
-
Alla telefonnummer som är konfigurerade på Unified CM är i +E.164-format.
-
Alla telefonnummer finns på samma partition (DN) och markeras som brådskande.
-
Huvuddirigeringen baseras på +E.164.
-
Alla icke +E.164-uppringningsvanor (t.ex. förkortad uppringning mellan platser och PSTN-uppringning med vanliga uppringningsvanor) normaliseras (globaliseras) till +E.164 med vanliga uppringningsmönster.
-
Normaliseringsmönster för uppringning använder mönster för ärvt sökutrymme; alternativet ”Använd upphovsmannens samtalssökutrymme” är konfigurerat.
-
Tjänsteklassen implementeras med specifika samtalssökutrymmen för plats och tjänsteklass.
-
PSTN-åtkomstfunktion (t.ex. åtkomst till internationella PSTN-destinationer) implementeras genom att lägga till partitioner med respektive +E.164-dirigeringsmönster till samtalssökutrymmet som definierar tjänsteklassen.
Nåbarhet att Webex Calling
För att du ska kunna nå alla Webex Calling-destinationer i den här nummerplan måste en partition som representerar alla Webex Calling-destinationer skapas ("Webex Calling") och en +E.164 dirigeringsmönster för varje DID-intervall i Webex Calling läggs till i den här partitionen. Dirigeringsmönstret hänvisar till en dirigeringslista med endast en medlem: routegruppen med SIP-trunken till den lokala gatewayen för samtal till Webex Calling. Eftersom alla uppringda destinationer normaliseras till +E.164 genom att antingen använda uppringningsöversättningsöversättningsmönster för samtal från Unified CM-registrerade slutpunkter eller inkommande uppringda partomvandlare för samtal från PSTN är denna enskilda uppsättning routemönster av +E.164 tillräckligt stora för att nå nåbarheten för destinationer i Webex Calling oberoende av den uppringning som används.
Om en användare exempelvis ringer "914085550165" normaliserar det normaliseringsöversättningsmönstret för uppringning i partition "UStoE164" att normalisera denna uppringningssträng till "+14085550165" som sedan matchar dirigeringsmönster för en Webex Calling-destination i partitionen "Webex Calling." Unified CM skickar till slut samtalet till den lokala gatewayen.
Lägg till förkortad uppringning mellan platser
Det rekommenderade sättet att lägga till förkortad uppringning mellan platser i referensnummerplanen är att lägga till normaliseringsmönster för alla platser i företagets nummerplan i en dedikerad partition (”ESN”, viktiga företagsnummer). Dessa mönster fångar upp uppringningssträngar i formatet för företagets nummerplan och normaliserar den uppringda strängen till +E.164.
För att lägga till förkortad uppringning till Webex Calling-destinationer lägger du till respektive normaliseringsöversättningsmönster för uppringning för Webex Calling-platsen i "Webex Calling"-partitionen (till exempel "8101XX" i diagrammet). Efter normalisering skickas samtalet igen till Webex Calling efter att dirigeringsmönster i "Webex Calling"-partitionen.
Vi rekommenderar inte att du lägger till det förkortade normaliseringsöversättningsmönstret för Webex Calling-samtal på "ESN"-partitionen, eftersom denna konfiguration kan skapa oönskade samtalsdirigeringsval.
Protokollhanterare för Calling
Webex Calling registrerar följande protokollhanterare med operativsystemet för att aktivera klicka-för-att-ringa-funktionen från webbläsare eller andra program. Följande protokoll startar ett ljud- eller videosamtal i Webex-appen när det är standardsamtalsprogrammet på Mac eller Windows:
-
CLICKTOCALL: eller CLICKTOCALL://
-
SIP: eller SIP://
-
TEL: eller TEL://
-
WEBEXTEL: eller WEBEXTEL://
Protokollhanterare för Windows
Andra appar kan registrera sig för protokollhanterare innan Webex-appen. I Windows 10 ber systemfönstret användarna att välja vilken app de ska använda för att starta samtalet. Användarens inställningar kan kommas ihåg om användaren markerar Använd alltid den här appen.
Om användare måste återställa standardinställningarna för appen för samtal så att de kan välja Webex-appenkan du instruera dem att ändra protokollassociationerna för Webex-appen i Windows 10:
-
Öppna systeminställningarna för Standardappinställningar , klicka på Ange standardinställningar efter app och välj sedan Webex-appen.
-
Välj Webex-appen för varje protokoll.
Protokollhanterare för macOS
Om andra appar som är registrerade för samtalsprotokollen innan Webex-appenär registrerade i Mac OS måste användare konfigurera Webex-appen till standardsamtalsalternativet.
I Webex-appen för Mac kan användare bekräfta att Webex-appen har valts för inställningen Starta samtal med under allmänna inställningar. De kan även markera Anslut alltid till Microsoft Outlook om de vill ringa samtal i Webex-appen när de klickar på kontaktens nummer i Outlook.
Förbered din miljö
Allmänna förutsättningar
Innan du konfigurerar en lokal gateway för Webex Calling ska du se till att du:
-
har grundläggande kunskaper om VoIP-principer
-
har grundläggande funktionell kunskap om Cisco IOS-XE och IOS-XE-röstkoncept
-
ha grundläggande förståelse för Session Initiation Protocol (SIP)
-
har en grundläggande förståelse för Cisco Unified Communications Manager (Unified CM) om din distributionsmodell inkluderar Unified CM.
Se Konfigurationsguide för Cisco Unified Border Element (CUBE) för mer information.
Maskinvaru- och programvarukrav för lokal gateway
Se till att din distribution har en eller flera lokala gateways, till exempel:
-
Cisco CUBE för IP-baserad anslutning
-
Cisco IOS-gateway för TDM-baserad anslutning
Den lokala gatewayen hjälper dig att migrera till Webex Calling i din egen takt. Den lokala gatewayen integrerar din befintliga lokala distribution med Webex Calling. Du kan även använda din befintliga PSTN-anslutning. Se Kom igång med lokal gateway
Licenskrav för lokala gateways
CUBE-samtalslicenser måste installeras på den lokala gatewayen. Det finns mer information i konfigurationsguiden för Cisco Unified Border Element.
Certifikat- och säkerhetskrav för lokal gateway
Webex Calling kräver säker signalering och media. Den lokala gatewayen utför krypteringen och en TLS-anslutning måste upprättas utgående till molnet med följande steg:
-
Den lokala gatewayen måste uppdateras med CA-rotpaketet från Cisco PKI
-
En uppsättning autentiseringsuppgifter för SIP-sammandrag från Control Hubs Trunk-konfigurationssida används för att konfigurera den lokala gatewayen (stegen är en del av konfigurationen som följer)
-
CA-rotpaketet validerar angivet certifikat
-
Uppmaning om autentiseringsuppgifter (SIP-sammandrag angivet)
-
Molnet identifierar vilken lokal gateway som är säkert registrerad
Brandväggskrav, NAT Traversal-krav och optimeringskrav för mediesökväg för lokal gateway
I de flesta fall kan den lokala gatewayen och slutpunkterna finnas i det interna kundnätverket med hjälp av privata IP-adresser med NAT. Företagets brandvägg måste tillåta utgående trafik (SIP, RTP/UDP, HTTP) till specifika IP-adresser/portar som omfattas av portreferensinformationen.
Om du vill använda mediasökvägsoptimering med ICE måste den lokala gatewayens gränssnitt mot Webex Calling ha en direkt nätverkssökväg till och från Webex Calling-slutpunkterna. Om slutpunkterna är på en annan plats och det inte finns någon direkt nätverkssökväg mellan slutpunkterna och den lokala gatewayens gränssnitt mot Webex Calling måste den lokala gatewayen ha en allmän IP-adress tilldelad till gränssnittet mot Webex Calling för samtal mellan den lokala gatewayen och slutpunkterna för att använda mediasökvägsoptimering. Dessutom måste den köra IOS-XE version 16.12.5.
Portreferensinformation för Webex Calling
En korrekt konfigurerad brandvägg och proxy är avgörande för en lyckad samtalsdistribution. Webex Calling använder SIP och HTTPS för samtalssignalering och associerade adresser och portar för media, nätverksanslutning och gatewayanslutning eftersom Webex Calling är en global tjänst.
Alla brandväggskonfigurationer kräver inte att portar är öppna. Men om du kör regler inne-till-utanför måste du öppna portar för de protokoll som krävs för att släppa ut tjänster.
Översättning av nätverksadress (NAT)
Funktionerna Network Address Translation (NAT) och Port Address Translation (PAT) tillämpas vid gränsen mellan två nätverk för att översätta adressutrymmen eller för att förhindra att IP-adressutrymmen kolliderar.
Organisationer använder gatewaytekniker som brandväggar och proxyservrar som tillhandahåller NAT- eller PAT-tjänster för att ge internetåtkomst till Webex-appprogram eller Webex-enheter som finns i ett privat IP-adressutrymme. Dessa gateways gör att trafik från interna appar eller enheter till internet verkar komma från en eller flera offentligt dirigerbara IP-adresser.
-
Om du distribuerar NAT är det inte obligatoriskt att öppna en inkommande port i brandväggen.
-
Validera NAT-poolstorleken som krävs för app- eller enhetsanslutning när flera appanvändare och -enheter använder Webex Calling och Webex aware-tjänster med NAT eller PAT. Se till att adekvata offentliga IP-adresser tilldelas NAT-poolerna för att förhindra portuttömning. Portöverbelastning bidrar till att interna användare och enheter inte kan ansluta till Webex Calling- och Webex Aware-tjänsterna.
-
Definiera rimliga bindningstider och undvik att manipulera SIP på NAT-enheten.
-
Konfigurera en minsta NAT-timeout för att säkerställa att enheterna fungerar korrekt. Exempel: Ciscos telefoner skickar ett uppföljningsmeddelande REGISTRERA uppdatering var 1–2:a minut.
-
Om nätverket implementerar NAT eller SPI ska du ställa in en större timeout (på minst 30 minuter) för anslutningarna. Denna timeout möjliggör tillförlitlig anslutning samtidigt som batteriförbrukningen för användarnas mobila enheter minskar.
Gateway för SIP-programlager
Om en router eller brandvägg är SIP Aware, vilket innebär att SIP Application Layer Gateway (ALG) eller liknande är aktiverat, rekommenderar vi att du stänger av den här funktionen för korrekt drift av tjänsten. Även om all Webex Calling-trafik är krypterad kan vissa SIP ALG-implementeringar orsaka problem med brandväggstraversal. Därför rekommenderar vi att du stänger av SIP ALG för att säkerställa en högkvalitativ tjänst.
Se relevant dokumentation från tillverkaren för anvisningar om hur du inaktiverar SIP ALG på specifika enheter.
Proxystöd för Webex Calling
Organisationer använder en internetbrandvägg eller internetproxy och brandvägg för att inspektera, begränsa och kontrollera HTTP-trafik som lämnar och kommer in i nätverket. På så sätt skyddar nätverket från olika former av cyberattacker.
Proxyservrar utför flera säkerhetsfunktioner, till exempel:
-
Tillåt eller blockera åtkomst till specifika URL:er.
-
Användarautentisering
-
Sökning av anseende för IP-adress/domän/värdnamn/URI
-
Trafikavkryptering och inspektion
När du konfigurerar proxyfunktionen gäller den för alla program som använder HTTP-protokollet.
Webex-appen och Webex-enhetsprogrammen inkluderar följande:
-
Webex-tjänster
-
Procedurer för kundenhetsaktivering (CDA) med Ciscos molnetableringsplattform, t.ex. GDS, EDOS-enhetsaktivering, etablering och registrering till Webex-molnet.
-
Certifikatautentisering
-
Uppgraderingar av fast programvara
-
Statusrapporter
-
PRT-uppladdningar
-
XSI-tjänster
Om en proxyserveradress har konfigurerats skickas endast signaleringstrafiken (HTTP/HTTPS) till proxyservern. Klienter som använder SIP för att registrera sig till Webex Calling-tjänsten och associerade media skickas inte till proxyn. Låt därför dessa klienter gå igenom brandväggen direkt.
Proxyalternativ, konfigurations- och autentiseringstyper som stöds
De proxytyper som stöds är:
-
Explicit proxy (inspektera eller inte inspektera) – konfigurera klienterna antingen appen eller enheten med explicit proxy för att ange vilken server som ska användas.
-
Transparent proxy (ej inspekterad) – Klienterna är inte konfigurerade för att använda en specifik proxyserveradress och kräver inga ändringar för att fungera med en icke-inspekterad proxy.
-
Transparent proxy (inspektion) – Klienterna är inte konfigurerade för att använda en specifik proxyserveradress. Inga konfigurationsändringar av HTTP behövs. Dina klienter behöver dock antingen appen eller enheterna ett rotcertifikat så att de litar på proxyn. IT-teamet använder de inspekterande proxyservrarna för att tillämpa policyer på webbplatserna som ska besökas och vilka typer av innehåll som inte är tillåtna.
Konfigurera proxyadresserna manuellt för Cisco-enheter och Webex-appen med hjälp av:
-
Plattformsoberoende operativsystem
-
Enhetens användargränssnitt
-
Upptäcktes automatiskt med hjälp av webbproxymekanismer som:
-
Automatisk upptäckt av webbproxy (WPAD) – Protokoll för automatisk upptäckt av webbproxy
-
Proxy Auto Config-filer (PAC) – Proxy Auto-Config-filer
-
När du konfigurerar dina föredragna produkttyper väljer du bland följande proxykonfigurationer och autentiseringstyper i tabellen:
|
Produkt |
Proxykonfiguration |
Typ av autentisering |
|---|---|---|
|
Webex för Mac |
Manuell, WPAD, PAC |
Ingen autentisering, grundläggande, NTLM, |
|
Webex för Windows |
Manuell, WPAD, PAC, GPO |
Ingen autentisering, grundläggande, NTLM, , förhandla |
|
Webex för iOS |
Manuell, WPAD, PAC |
Ingen autentisering, grundläggande, sammandrag, NTLM |
|
Webex för Android |
Manuell, PAC |
Ingen autentisering, grundläggande, sammandrag, NTLM |
|
Webex-webbapp |
Stöds via operativsystemet |
Ingen autentisering, grundläggande, sammanfattning, NTLM, förhandla |
|
Webex-enheter |
WPAD, PAC eller manuell |
Ingen autentisering, grundläggande, sammandrag |
|
IP-telefoner från Cisco |
Manuell, WPAD, PAC |
Ingen autentisering, grundläggande, sammandrag |
|
WebEx-videonätsnod |
Manuell |
Ingen autentisering, grundläggande, sammandrag, NTLM |
För legender i tabellen:
-
Mac NTLM-autentisering – datorn behöver inte vara inloggad på domänen. Användaren uppmanas att ange ett lösenord
-
Windows NTLM-autentisering – stöds endast om en dator är inloggad på domänen
-
Förhandla – Kerberos med NTLM fallback auth.
-
För att ansluta en enhet i Cisco Webex Board-, Desk- eller Room-serien till en proxyserver, se Anslut din enhet i Board-, Desk- eller Room-serien till en proxyserver.
-
Se Konfigurera en proxyserver för Cisco IP-telefoner som ett exempel på hur du konfigurerar proxyservern och inställningarna.
För No Authentication konfigurerar du klienten med en proxyadress som inte stöder autentisering. När du använder Proxy Authentication ska du konfigurera med giltiga inloggningsuppgifter. Proxyservrar som undersöker webb trafik kan störa webb anslutningarna. Om det här problemet uppstår kan det lösa problemet genom att kringgå den ej inspekterade trafiken till *.Webex.com. Om du redan ser andra poster lägger du till ett semikolon efter den senaste posten och anger sedan Webex-undantaget.
Proxyinställningar för Windows OS
Microsoft Windows har stöd för två nätverksbibliotek för HTTP-trafik (WinINet och WinHTTP) som tillåter proxykonfiguration. WinINet är en superuppsättning av WinHTTP.
-
WinInet är utformat för skrivbordsklientprogram med en användare
-
WinHTTP är främst utformat för serverbaserade program med flera användare
När du väljer mellan de två väljer du WinINet för dina proxykonfigurationsinställningar. Mer information finns i wininet-vs-winhttp.
Se Konfigurera en lista över tillåtna domäner för åtkomst till Webex under ditt företagsnätverk för mer information om följande:
-
För att säkerställa att personer endast loggar in i program med konton från en fördefinierad lista över domäner.
-
Använd en proxyserver för att avlyssa förfrågningar och begränsa de tillåtna domänerna.
Proxy-kontroll och certifikatassociering
Webex-appen och -enheterna validerar certifikaten för servrarna när de upprättar TLS-sessioner. Certifikatet kontrollerar att certifikatutfärdaren och den digitala signaturen förlitar sig på att verifiera certifikatkedjan upp till rotcertifikatet. För att utföra valideringskontrollerna använder Webex-appen och -enheterna en uppsättning betrodda rotcertifikat som är installerade i operativsystemets förtroendearkiv.
Om du har distribuerat en TLS-inspekterande proxy för att avlyssna, avkryptera och inspektera Webex Calling-trafik. Kontrollera att certifikatet som proxyn presenterar (i stället för Webex-tjänstcertifikatet) är signerat av en certifikatutfärdare och att rotcertifikatet är installerat i den betrodda lagringen i din Webex-app eller Webex-enhet.
-
För Webex-appen – Installera CA-certifikatet som används för att signera certifikatet av proxyn i enhetens operativsystem.
-
För Webex Room-enheter och Cisco IP-telefoner för flera plattformar – Öppna en serviceförfrågan med TAC-teamet för att installera CA-certifikatet.
Den här tabellen visar Webex-appen och Webex-enheter som har stöd för TLS-kontroll av proxyservrar
|
Produkt |
Stöder anpassade betrodda certifikatutfärdare för TLS-kontroll |
|---|---|
|
Webex-appen (Windows, Mac, iOS, Android, webb) |
Ja |
|
Webex Room-enheter |
Ja |
|
Cisco IP-telefoner för flera plattformar (MPP) |
Ja |
Brandväggskonfiguration
Cisco har stöd för Webex Calling- och Webex Aware-tjänster i säkra datacenter för Cisco och Amazon Web Services (AWS). Amazon har reserverat sina IP-nätmasker endast för Cisco och säkrat de tjänster som finns i dessa nätmasker i AWS virtuella privata moln.
Konfigurera brandväggen så att den tillåter kommunikation från dina enheter, appprogram och internetbaserade tjänster så att de kan utföra sina funktioner korrekt. Den här konfigurationen ger åtkomst till alla molntjänster för Webex Calling och Webex Aware som stöds, domännamn, IP-adresser, portar och protokoll.
Vitlista eller öppna åtkomst till följande så att tjänsterna Webex Calling och Webex Aware fungerar korrekt.
-
De URL:er/domäner som nämns under avsnittet Domäner och URL:er för Webex Calling-tjänster
-
IP-nätmasker, portar och protokoll som nämns under avsnittet IP-nätmasker för Webex Calling-tjänster
-
Om du använder Webex-sviten för molnsamarbetstjänster inom organisationen, Webex Meetings, Messaging, Webex Attendant Console och andra tjänster kontrollerar du att du har IP-nätmasker, domäner/URL:er som nämns i dessa artiklar är öppna Nätverkskrav för Webex-tjänster och Nätverkskrav för Attendant Console
Om du endast använder en brandvägg stöds inte filtrering av Webex Calling-trafik med enbart IP-adresser eftersom vissa av IP-adresspoolerna är dynamiska och kan ändras när som helst. Uppdatera reglerna regelbundet. Om du inte uppdaterar listan med brandväggsregler kan det påverka användarnas upplevelse. Cisco rekommenderar inte filtrering av en undergrupp av IP-adresser baserat på en viss geografisk region eller molntjänstleverantör. Filtrering efter region kan orsaka allvarlig försämring av samtalsupplevelsen.
Cisco upprätthåller inte dynamiskt ändrade IP-adresspooler och listas därför inte i den här artikeln.
Om din brandvägg inte har stöd för domän-/URL-filtrering ska du använda alternativet Enterprise Proxy-server. Det här alternativet filtrerar/tillåter HTTP-signaleringstrafik till Webex Calling- och Webex Aware-tjänster på din proxyserver innan den vidarebefordras till din brandvägg.
Du kan konfigurera trafik med hjälp av port- och IP-nätfiltrering för samtalsmedia. Eftersom mediatrafiken kräver direktåtkomst till internet väljer du alternativet URL-filtrering för signalering av trafik.
För Webex Calling är UDP Ciscos föredragna transportprotokoll för media och rekommenderar att du endast använder SRTP framför UDP. TCP och TLS som överföringsprotokoll för media stöds inte för Webex Calling i produktionsmiljöer. Den anslutningsorienterade karaktären hos dessa protokoll påverkar mediekvaliteten över bristfälliga nätverk. Om du har frågor om transportprotokollet ska du skapa ett supportärende.
Domäner och URL:er för Webex Calling-tjänster
En * visas i början av en URL (till exempel *.webex.com) anger att tjänster på toppdomänen och alla underdomäner är tillgängliga.
|
Domän/URL |
Beskrivning |
Webex-appar och -enheter som använder dessa domäner/URL:er |
|---|---|---|
|
Cisco Webex-tjänster | ||
|
*.broadcloudpbx.com |
Mikrotjänster för Webex-auktorisering för korslansering från Control Hub till samtalsadministratörsportalen. |
Control Hub |
|
*.broadcloud.com.au |
Webex Calling-tjänster i Australien. |
Allt |
|
*.broadcloud.eu |
Webex Calling-tjänster i Europa. |
Allt |
|
*.broadcloudpbx.net |
Samtalsklientkonfiguration och hanteringstjänster. |
Webex-appar |
|
*.webex.com *.cisco.com |
Grundläggande Webex Calling- och Webex Aware-tjänster
När en telefon ansluter till ett nätverk för första gången eller efter en fabriksåterställning utan att DHCP-alternativ har ställts in, kontaktar den en enhetsaktiveringsserver för beröringsfri etablering. Nya telefoner använder activate.cisco.com och telefoner med en tidigare version av den fasta programvaran än 11.2(1) fortsätter att använda webapps.cisco.com för etablering. Hämta enhetens inbyggda programvara och språkuppdateringar från binaries.webex.com. Tillåt att Cisco multiplattformstelefoner (MPP:er) som är äldre än version 12.0.3 får åtkomst till sudirenewal.cisco.com via port 80 för att förnya Manufacturer Installed Certificate (MIC) och ha en Secure Unique Device Identifier (SUDI). Mer information finns i Fältmeddelande. |
Alla |
|
*.ucmgmt.cisco.com |
Webex Calling-tjänster |
Control Hub |
|
*.wbx2.com och *.ciscospark.com |
Används för molnmedvetenhet för att nå Webex Calling och Webex Aware-tjänster under och efter registrering. Dessa tjänster är nödvändiga för
|
Alla |
|
*.webexapis.com |
Webex-mikrotjänster som hanterar dina Webex-program och Webex-enheter.
|
Alla |
|
*.webexcontent.com |
Webex-meddelandetjänster relaterade till allmän fillagring, inklusive:
|
Meddelandetjänster för Webex-appar. Fillagring med webexcontent.com ersattes av clouddrive.com i oktober 2019 |
|
*.accompany.com |
Integrering av People Insights |
Webex-appar |
|
Ytterligare Webex-relaterade tjänster (tredjepartsdomäner) | ||
|
*.appdynamics.com *.eum-appdynamics.com |
Prestandaspårning, registrering av fel och kraschar, sessionsmätvärden. |
Control Hub |
|
*.sipflash.com |
Enhetshanteringstjänster. Uppgraderingar av fast programvara och säkra registreringssyften. |
Webex-appar |
|
*.walkme.com *.walkmeusercontent.com |
Vägledningsklient för Webex-användare. Tillhandahåller registrering och användningsrundturer för nya användare. Klicka här för mer information om WalkMe. |
Webex-appar |
|
*.google.com *.googleapis.com |
Aviseringar till Webex-appar på mobila enheter (exempel: nytt meddelande när samtalet besvaras) För IP-nätmasker, se dessa länkar Google Firebase Cloud Messaging (FCM)-tjänst Apple Push-aviseringstjänst (APNS) För APNS listar Apple IP-nätmaskerna för denna tjänst. | Webex-appen |
IP-nätmasker för Webex Calling-tjänster
|
IP-nätmasker för Webex Calling-tjänster* | ||
|---|---|---|
|
23.89.0.0/16 |
85.119.56.0/23 |
128.177.14.0/24 |
|
128.177.36.0/24 |
135.84.168.0/21 |
139.177.64.0/21 |
|
139.177.72.0/23 |
144.196.0.0/16 |
150.253.128.0/17 |
|
163.129.0.0/17 |
170.72.0.0/16 |
170.133.128.0/18 |
|
185.115.196.0/22 |
199.19.196.0/23 |
199.19.199.0/24 |
|
199.59.64.0/21 | ||
|
Enhetskonfiguration och hantering av inbyggd programvara (Cisco-enheter) | ||
|
3.20.185.219 |
3.130.87.169 |
3.134.166.179 |
|
52.26.82.54 |
72.163.10.96/27 |
72.163.15.64/26 |
|
72.163.15.128/26 |
72.163.24.0/23 |
72.163.10.128/25 |
|
173.37.146.128/25 |
173.36.127.0/26 |
173.36.127.128/26 |
|
173.37.26.0/23 |
173.37.149.96/27 |
192.133.220.0/26 |
|
192.133.220.64/26 | ||
|
Konfiguration av Webex-appen | ||
|
62.109.192.0/18 |
64.68.96.0/19 |
150.253.128.0/17 |
|
207.182.160.0/19 | ||
|
Anslutningssyfte | Källadresser | Källportar | Protocol | Destinationsadresser | Destinationsportar | Anteckningar | |
|---|---|---|---|---|---|---|---|
| Samtals signal till Webex Calling (SIP TLS) | Lokal gateway, extern (NIC) | 8000-65535 | TCP | Se IP-undernät för Webex Calling-tjänster. | 5062, 8934 |
Dessa IP-adresser/portar behövs för utgående SIP-TLS-samtalssignalering från lokala gateways, enheter och Webex-appprogram (källa) till Webex Calling Cloud (destination). Port 5062 (krävs för certifikatbaserad trunk). Och port 8934 (krävs för registreringsbaserad trunk | |
| Enheter | 5060-5080 | 8934 | |||||
| Webex-appen | Tillfälliga (beroende på operativsystem) | ||||||
| Samtalssignalering från Webex Calling (SIP TLS) till lokal gateway |
Adressintervall för Webex Calling. Se IP-nätmasker för Webex Calling-tjänster | 8934 | TCP | IP eller IP-intervall som kunden har valt för sin lokala gateway | Port eller portintervall som har valts av kunden för sin lokala gateway |
Gäller för certifikatbaserade lokala gateways. Det krävs för att upprätta en anslutning från Webex Calling till en lokal gateway. En registreringsbaserad lokal gateway fungerar på återanvändning av en anslutning som skapats från den lokala gatewayen. Destinationsporten är vald för kunden Konfigurera trunkar | |
| Samtalsmedia till Webex Calling (STUN, SRTP/SRTCP, T38, DTLS) | Lokal gateway, extern NIC | 8000-48199†* | UDP | Se IP-undernät för Webex Calling-tjänster. |
5004, 9000 (STUN-portar) Ljud: 8500-8599 Video: 8600-8699 19560–65535 (SRTP över UDP) |
| |
| Enheter* | 19560-19661 | ||||||
|
VG400 ATA-enheter | 19560-19849 | ||||||
| Webex-appen* |
Ljud: 8500-8599 Video: 8600-8699 | ||||||
|
WebRTC | Ephemeral (enligt webbläsarpolicyn) | ||||||
| Samtalsmedia från Webex Calling (SRTP/SRTCP, T38) |
Adressintervall för Webex Calling. Se IP-nätmasker för Webex Calling-tjänster | 19560–65535 (SRTP över UDP) | UDP | IP eller IP-intervall som kunden har valt för sin lokala gateway | Medieportintervall som valts av kunden för sin lokala gateway | ||
| Samtalssignalering till PSTN-gateway (SIP TLS) | Lokal gateway, intern NIC | 8000-65535 | TCP | Din ITSP PSTN-gateway eller Unified CM | Beror på PSTN-alternativ (till exempel vanligtvis 5060 eller 5061 för Unified CM) | ||
| Samtalsmedia till PSTN-gateway (SRTP/SRTCP) | Lokal gateway, intern NIC | 8000-48199†* | UDP | Din ITSP PSTN-gateway eller Unified CM | Beror på PSTN-alternativet (till exempel vanligtvis 5060 eller 5061 för Unified CM) | ||
| Enhetskonfiguration och hantering av inbyggd programvara (Cisco-enheter) | Webex Calling enheter | Tillfälliga | TCP |
Se IP-nätmasker för Webex Calling-tjänster | 443, 6970, 80 |
Krävs av följande skäl:
| |
| Konfiguration av Webex-appen | Webex-appprogram | Tillfälliga | TCP |
Se IP-nätmasker för Webex Calling-tjänster | 443, 8443 | Används för autentisering Av Id-mäklare, konfigurationstjänster för Webex-appen för klienter, webbläsarbaserad webbåtkomst för självbetjäning OCH åtkomst till Administrativt gränssnitt. TCP-port 8443 används av Webex-appen på Cisco Unified CM-konfigurationen för hämtning av konfiguration. Endast kunder som använder inställningarna för att ansluta till Webex Calling måste öppna porten. | |
| Tidssynkronisering för enhet (NTP) | Webex Calling enheter | 51494 | UDP | Se IP-undernät för Webex Calling-tjänster. | 123 | Dessa IP-adresser behövs för tidssynkronisering för enheter (MPP-telefoner, ATA:er och SPA ATA:er) | |
|
DNS-upplösning (domännamnssystem) | Webex Calling-enheter, Webex-appen och Webex-enheter | Tillfälliga | UDP och TCP | Värddefinierad | 53 | Används för DNS-sökningar för att upptäcka IP-adresserna för Webex Calling-tjänster i molnet. Även om typiska DNS-sökningar görs via UDP kan vissa kräva TCP om frågesvaren inte passar in i UDP-paket. | |
| Network Time Protocol (NTP) | Webex-appen och Webex-enheter | 123 | UDP | Värddefinierad | 123 | Tidssynkronisering | |
| CScan | Webbaserat verktyg för nätverksberedskap för Webex Calling | Tillfälliga | TCP | Se IP-undernät för Webex Calling-tjänster. | 8934 och 443 | Webbaserat verktyg för förkvalificering av nätverksberedskap för Webex Calling. Mer information finns på cscan.webex.com. | |
| UDP | 19569-19760 | ||||||
| Ytterligare Webex Calling- och Webex Aware-tjänster (tredje part) | |||||||
| Push-aviseringar APNS- och FCM-tjänster | Webex Calling-program | Tillfälliga | TCP |
Se IP-nätmasker som nämns under länkarna | 443, 2197, 5228, 5229, 5230, 5223 | Aviseringar till Webex-appar på mobila enheter (exempel: När du får ett nytt meddelande eller när ett samtal besvaras) | |
-
*CUBE-medieportintervall kan konfigureras med rtp-portintervall.
-
*Medieportar för enheter och program som är dynamiskt tilldelade i SRTP-portstrålar. SRTP-portar är till och med numrerade portar och motsvarande SRTCP-port tilldelas med den på varandra följande udda numrerade porten.
-
Om en proxyserveradress har konfigurerats för dina appar och enheter skickas signaleringstrafiken till proxyn. Media transporterade SRTP över UDP-flöden direkt till brandväggen istället för proxyservern.
-
Om du använder NTP- och DNS-tjänster inom ditt företagsnätverk öppnar du portarna 53 och 123 via brandväggen.
Tjänstekvalitet (QoS)
Gör att du kan aktivera taggning av paket från den lokala enheten eller klienten till Webex Calling-molnplattformen. Med QoS kan du prioritera realtidstrafik framför annan datatrafik. Om du aktiverar den här inställningen ändras QoS-markeringarna för appar och enheter som använder SIP-signalering och media.
| Källadresser | Trafiktyp | Destinationsadresser | Källportar | Destinationsportar | DSCP-klass och -värde |
|---|---|---|---|---|---|
| Webex-appen | Ljud |
Hänvisa till IP-nätmasker, domäner och URL:er för Webex Calling-tjänster | 8500-8599 | 8500-8599, 19560-65535 | Snabb vidarebefordran (46) |
| Webex-appen | Video | 8600-8699 | 8600-8699, 19560-65535 | Säker vidarebefordran 41 (34) | |
| Webex-appen | Signalering | Tillfälliga (beroende på operativsystem) | 8934 | CS0 (0) | |
| Webex-enheter (MPP:er och rum) | Ljud och video | 19560-19661 | 19560-65535 |
Snabb vidarebefordran (46) och Säker vidarebefordran 41 (34) | |
| Webex-enheter | Signalering | 5060-5080 | 8934 | Klassväljare 3 (24) |
-
Skapa en separat QoS-profil för ljud och video/delning eftersom de har olika källportintervall för att markera trafik på olika sätt.
-
För Windows-klienter: Kontakta ditt lokala kontoteam om du vill aktivera differentiering av UDP-källporten för din organisation. Utan att aktivera kan du inte skilja mellan ljud och video/delning med Windows QoS-policyer (GPO) eftersom källportarna är samma för ljud/video/delning. Mer information finns i Aktivera portintervall för mediekällor för Webex-appen
-
För Webex-enheter konfigurerar du ändringarna av QoS-inställningarna via enhetsinställningarna i Control Hub. Mer information finns i Konfigurera och ändra enhetsinställningar i Webex-Calling
Webex Meetings/meddelanden – nätverkskrav
För kunder som använder Webex Suite för molnsamarbetstjänster ska molnregistrerade Webex-produkter registrera MPP-enheterna i Webex-molnet för tjänster som samtalshistorik, katalogsökning, möten och meddelanden. Se till att de domäner/URL/IP-adresser/portar som nämns i den här artikeln är öppna Nätverkskrav för Webex-tjänster.
Nätverkskrav för Webex for Government
För kunder som behöver listan över domäner, URL:er, IP-adressintervall och portar för Webex for Government-tjänster finns information här: Nätverkskrav för Webex for Government
Nätverkskrav för Webex Attendant Console
Se till att domäner/URL/IP-adresser/portar/protokoll är öppna Nätverkskrav för Attendant Console för kunder som använder Attendant Console
Komma igång med lokal gateway för Webex Calling
För kunder som använder den lokala gatewaylösningen med Webex Calling för platsbaserade PSTN och SBC:er från tredje part, läs artikeln Kom igång med lokal gateway
Referenser
Mer information om Vad som är nytt i Webex Calling finns i Nyheter i Webex Calling
Säkerhetskrav för Webex Calling finns i artikeln
Medieoptimering för Webex Calling med interaktiv anslutningsetablering (ICE) Artikel
Revisionshistorik för dokument
|
Datum |
Vi har gjort följande ändringar i den här artikeln |
|---|---|
|
21 januari 2025 |
Lade till information om användning av SIP-programlagrets gateway. |
|
8 januari 2025 |
Flyttade IP-nätadressen som är relaterad till enhetskonfiguration och konfiguration av Webex-appen till avsnittet IP-nätmasker för Webex Calling-tjänster |
|
17 december 2024 |
Lade till stöd för WebRTC för specifikationen för Webex Calling-media. |
|
14 november 2024 |
Uppdaterade portintervallet som stöds för Webex Calling-samtalsmedia för ATA-enhet i VG400-serien |
|
11 november 2024 |
Lade till portintervallet som stöds för Webex Calling-samtalsmedia för ATA-enhet i VG400-serien |
|
25 juli 2024 |
Lade tillbaka IP-subnätet 52.26.82.54 som det krävs för Cisco ATA-enhetskonfiguration och hantering av inbyggd programvara. |
|
18 juli 2024 |
Uppdaterad med följande information:
|
|
28 juni 2024 |
Uppdaterade användningen av båda SRTP-/SRTCP-portintervallen för specifikationen för Webex Calling-media. |
|
11 juni 2024 |
Tog bort domänen ”huron-dev.com” eftersom den inte används. |
|
06 maj 2024 |
Uppdaterade användningen av båda SRTP-/SRTCP-portintervallen för specifikationen för Webex Calling-media. |
|
3 april 2024 | Uppdaterade IP-nätmasker för Webex Calling-tjänster med 163.129.0.0/17 för att tillgodose marknadstillväxten för Webex Calling i Indien. |
|
18 december 2023 |
Inkluderade kraven på sudirenewal.cisco.com URL och port 80 för enhetskonfiguration och hantering av inbyggd programvara för Cisco MPP-telefonens MIC-förnyelse. |
|
11 december 2023 |
IP-nätmasker för Webex Calling-tjänster har uppdaterats så att de inkluderar en större uppsättning IP-adresser. 150.253.209.128/25 – ändrat till 150.253.128.0/17 |
|
29:e november 2023 |
IP-nätmasker för Webex Calling-tjänster har uppdaterats så att de inkluderar en större uppsättning IP-adresser för att tillgodose Webex Calling-regionens expansion för framtida tillväxt. 144.196.33.0/25 – ändrat till 144.196.0.0/16 Avsnitten IP-nätmasker för Webex Calling-tjänster under Webex Calling (SIP TLS) och samtalsmedia till Webex Calling (STUN, SRTP) har uppdaterats för tydlighet kring certifikatbaserad trunking och brandväggskraven för lokal gateway. |
|
14 augusti 2023 |
Vi har lagt till följande IP-adresser 144.196.33.0/25 och 150.253.156.128/25 för att stödja ökade kapacitetskrav för Edge- och Webex Calling-tjänster. Detta IP-intervall stöds endast i USA-regionen. |
|
5 juli 2023 |
Lade till länken https://binaries.webex.com för att installera Cisco MPP-firmware. |
|
7 mars 2023 |
Vi har granskat hela artikeln så att den inkluderar:
|
|
5 mars 2023 |
Uppdatera artikeln så att den innehåller följande:
|
|
15 november 2022 |
Vi har lagt till följande IP-adresser för enhetskonfiguration och hantering av inbyggd programvara (Cisco-enheter):
Vi har tagit bort följande IP-adresser från enhetskonfiguration och hantering av inbyggd programvara (Cisco-enheter):
|
|
14 november 2022 |
Lade till IP-nätets 170.72.242.0/24 för Webex Calling-tjänsten. |
|
8 september 2022 |
Cisco MPP-firmware övergår till att använda https://binaries.webex.com som värd-URL för uppgraderingar av MPP-firmware i alla regioner. Denna ändring förbättrar prestandan för uppgradering av inbyggd programvara. |
|
30:e augusti, 2022 |
Tog bort referensen till port 80 från Enhetskonfiguration och hantering av inbyggd programvara (Cisco-enheter), Programkonfiguration och CScan-rader i porttabellen eftersom det inte finns något beroende. |
|
18 augusti 2022 |
Ingen lösning har ändrats. Uppdaterade destinationsportarna 5062 (krävs för certifikatbaserad trunk), 8934 (krävs för registreringsbaserad trunk) för samtalssignalering till Webex Calling (SIP TLS). |
|
26 juli 2022 |
Lade till IP-adressen 54.68.1.225, som krävs för uppgradering av inbyggd programvara för Cisco 840/860-enheter. |
|
21 juli 2022 |
Uppdaterade destinationsportarna 5062, 8934 för samtalssignalering till Webex Calling (SIP TLS). |
|
14 juli 2022 |
Lade till URL:er som stöder en fullständig funktion av Webex Aware-tjänster. Lade till IP-nätets 23.89.154.0/25 för Webex Calling-tjänsten. |
|
27 juni 2022 |
Uppdaterade domänen och URL:erna för Webex Calling tjänsterna: *.broadcloudpbx.com *.broadcloud.com.au *.broadcloud.eu *.broadcloudpbx.net |
|
15 juni 2022 |
Lade till följande portar och protokoll under IP-adresser och portar för Webex Calling -tjänster:
Uppdaterad information i avsnittet Webex Meetings/Meddelanden – Nätverkskrav |
|
24 maj, 2022 |
Lade till IP-undernätet 52.26.82.54/24 till 52.26.82.54/32 för Webex Calling tjänst |
|
6 maj 2022 |
LADE till IP-undernätet 52.26.82.54/24 för Webex Calling tjänst |
|
7 april 2022 |
Uppdaterade den lokala gatewayens interna och externa UDP-portintervall till 8000–48198 |
|
5 april 2022 |
Lade till följande IP-undernät för Webex Calling tjänst:
|
|
29 mars 2022 |
Lade till följande IP-undernät för Webex Calling tjänst:
|
|
20:e september, 2021 |
4 nya IP-undernät har lagts Webex Calling till tjänsten:
|
|
2 april 2021 |
*.ciscospark.com har lagts till under Domäner och URL:er för Webex Calling-tjänster för att stödja Webex Calling-användningsfall i Webex-appen. |
|
25 mars 2021 |
Lade till sex nya IP-intervall för activate.cisco.com, som träder i kraft den 8 maj 2021.
|
|
4 mars 2021 |
Diskreta IP-adresser och mindre IP-intervall för Webex Calling ersattes med förenklade intervall i en separat tabell för tydligare brandväggskonfiguration. |
|
26 februari 2021 |
Lade till 5004 som destinationsport för samtalsmedia till Webex Calling (STUN, SRTP) för att stödja interaktiv anslutning som kommer att finnas tillgänglig Webex Calling april 2021. |
|
22 februari 2021 |
Domäner och URL:er listas nu i en separat tabell. Tabellen IP-adresser och portar justeras för att gruppera IP-adresser för samma tjänster. Lägga till anteckningskolumnen i tabellen IP-adresser och portar som hjälper dig att förstå kraven. Flytta följande IP-adresser till förenklade intervall för enhetskonfiguration och hantering av inbyggd programvara (Cisco-enheter):
Lägga till följande IP-adresser för programkonfiguration eftersom Cisco Webex-klienten pekar på en nyare DNS SRV i Australien i mars 2021.
|
|
21 januari 2021 |
Vi har lagt till följande IP-adresser för enhetskonfiguration och hantering av inbyggd programvara (Cisco-enheter):
Vi har tagit bort följande IP-adresser från enhetskonfiguration och hantering av inbyggd programvara (Cisco-enheter):
Vi har lagt till följande IP-adresser i programkonfigurationen:
Vi har tagit bort följande IP-adresser från programkonfigurationen:
Vi har tagit bort följande portnummer från programkonfigurationen:
Vi har lagt till följande domäner i programkonfigurationen:
|
|
23 december 2020 |
Nya IP-adresser för programkonfiguration lades till i portreferensbilderna. |
|
22 december 2020 |
Raden Programkonfiguration i tabellerna uppdaterades för att inkludera följande IP-adresser: 135.84.171.154 och 135.84.172.154. Dölj nätverksdiagrammen tills dessa IP-adresser läggs till. |
|
11 december 2020 |
Raderna Enhetskonfiguration och hantering av inbyggd programvara (Cisco-enheter) och Programkonfiguration uppdaterades för kanadensiska domäner som stöds. |
|
16 oktober 2020 |
Samtalssignalerings- och medieposterna uppdaterades med följande IP-adresser:
|
|
23 september 2020 |
Under CScan ersattes 199.59.64.156 med 199.59.64.197. |
|
14 augusti 2020 |
Fler IP-adresser lades till för att stödja introduktionen av datacenter i Kanada: Samtalssignalering till Webex Calling (SIP TLS) – 135.84.173.0/25,135.84.174.0/25, 199.19.197.0/24, 199.19.199.0/24 |
|
12 augusti 2020 |
Fler IP-adresser lades till för att stödja introduktionen av datacenter i Kanada:
|
|
22 juli 2020 |
Följande IP-adress lades till för att stödja introduktionen av datacenter i Kanada: 135.84.173.146 |
|
9 juni 2020 |
Vi gjorde följande ändringar i CScan-posten:
|
|
11 mars 2020 |
Vi har lagt till följande domän- och IP-adresser i programkonfigurationen:
Vi uppdaterade följande domäner med ytterligare IP-adresser för enhetskonfiguration och hantering av inbyggd programvara:
|
|
27 februari 2020 |
Vi lade till följande domän och portar för enhetskonfiguration och hantering av inbyggd programvara: cloudupgrader.webex.com—443, 6970 |
Konfigurera lokal gateway på Cisco IOS XE för Webex Calling
Översikt
Webex Calling har för närvarande stöd för två versioner av lokal gateway:
-
Lokal gateway
-
Lokal gateway för Webex för myndigheter
-
Innan du börjar ska du förstå kraven för lokalbaserade PSTN och lokal gateway för Webex Calling. Se Ciscos önskade arkitektur för Webex Calling för mer information.
-
Den här artikeln förutsätter att en dedikerad lokal gatewayplattform finns på plats utan någon befintlig röstkonfiguration. Om du ändrar en befintlig PSTN-gateway eller CUBE Enterprise-distribution för att använda som lokal gateway-funktion för Webex Calling ska du vara uppmärksam på konfigurationen. Se till att du inte avbryter befintliga samtalsflöden och funktioner på grund av de ändringar du gör.
Procedurerna innehåller länkar till kommandoreferensdokumentation där du kan läsa mer om de enskilda kommandoalternativen. Alla kommandoreferenslänkar går till Kommandoreferensen för Webex-hanterade gateways om inget annat anges (i vilket fall kommandoreferenserna går till Cisco IOS Voice Command Reference). Du kan komma åt alla dessa guider i Cisco Unified Border Element Command References.
För information om vilka SBC:er från tredje part som stöds, se respektive produktreferensdokumentation.
Det finns två alternativ för att konfigurera den lokala gatewayen för din Webex Calling trunk:
-
Registreringsbaserad trunk
-
Certifikatbaserad trunk
Använd uppgiftsflödet antingen under Registreringsbaserad lokal gateway eller Certifikatbaserad lokal gateway för att konfigurera lokal gateway för din Webex Calling-trunk.
Se Kom igång med lokal gateway för mer information om olika trunktyper. Utför följande steg på själva den lokala gatewayen med hjälp av kommandoradsgränssnittet (CLI). Vi använder SIP (Session Initiation Protocol) och TLS (Transport Layer Security) för att skydda trunken och SRTP (Secure Real Time Protocol) för att skydda media mellan den lokala gatewayen och Webex Calling.
-
Välj CUBE som din lokala gateway. Webex for Government har för närvarande inte stöd för några Session Border Controllers (SBC) från tredje part. För att granska den senaste listan, se Kom igång med lokal gateway.
- Installera Cisco IOS XE Dublin 17.12.1a eller senare versioner för alla lokala Webex för myndigheter-gateways.
-
För att granska listan över rotcertifikatutfärdare (CA) som Webex for Government stöder, se Rotcertifikatutfärdare för Webex for Government.
-
Mer information om de externa portintervallen för lokal gateway i Webex for Government finns i Nätverkskrav för Webex for Government (FedRAMP).
Lokal gateway för Webex för myndigheter har inte stöd för följande:
-
STUN/ICE-Lite för optimering av mediasökväg
-
Fax (T.38)
Om du vill konfigurera lokal gateway för din Webex Calling-trunk i Webex for Government använder du följande alternativ:
-
Certifikatbaserad trunk
Använd uppgiftsflödet under den certifikatbaserade lokala gatewayen för att konfigurera den lokala gatewayen för din Webex Calling-trunk. Mer information om hur du konfigurerar en certifikatbaserad lokal gateway finns i Konfigurera certifikatbaserad Webex Calling-trunk.
Det är obligatoriskt att konfigurera FIPS-kompatibla GCM-chiffer för att stödja lokal gateway för Webex for Government. Annars misslyckas samtalskonfigurationen. Mer information om konfigurationen finns i Konfigurera certifikatbaserad Webex Calling-trunk.
Webex for Government har inte stöd för registreringsbaserad lokal gateway.
I det här avsnittet beskrivs hur du konfigurerar ett Cisco Unified Border Element (CUBE) som en lokal gateway för Webex Calling med en registrering av SIP-trunk. I den första delen av det här dokumentet beskrivs hur du konfigurerar en enkel PSTN-gateway. I det här fallet dirigeras alla samtal från PSTN till Webex Calling och alla samtal från Webex Calling dirigeras till PSTN. Bilden nedan visar den här lösningen och den konfiguration för samtalsomkoppling på hög nivå som kommer att följas.
I denna design används följande huvudkonfigurationer:
-
röstklassade klienter: Används för att skapa trunkspecifika konfigurationer.
-
URI för röstklass: Används för att klassificera SIP-meddelanden för val av inkommande samtalskollega.
-
inkommande samtalskollega: Ger behandling för inkommande SIP-meddelanden och fastställer utgående rutt med hjälp av en samtalskollega-grupp.
-
samtalskollega-grupp: Definierar de utgående samtalskollegor som används för vidarekoppling av samtal.
-
utgående samtalskollega: Behandlar utgående SIP-meddelanden och dirigerar dem till det önskade målet.
Även om IP och SIP har blivit standardprotokoll för PSTN-trunkar används fortfarande ISDN-kretsar (Time Division Multiplexing) i stor utsträckning och stöds med Webex Calling-trunkar. För att aktivera medieoptimering av IP-sökvägar för lokala gateways med TDM-IP-samtalsflöden är det för närvarande nödvändigt att använda en samtalsomkopplingsprocess i två delar. Den här metoden ändrar konfigurationen för samtalsomkoppling som visas ovan genom att införa en uppsättning interna loop-back-samtalskollegor mellan Webex Calling och PSTN-trunkar enligt bilden nedan.
När du ansluter en lokal Cisco Unified Communications Manager-lösning med Webex Calling kan du använda den enkla PSTN-gatewaykonfigurationen som en bas för att bygga lösningen som illustreras i följande diagram. I det här fallet tillhandahåller Unified Communications Manager centraliserad dirigering och behandling av alla PSTN- och Webex Calling-samtal.
I det här dokumentet används värdnamn, IP-adresser och gränssnitt som illustreras i följande bild.
Använd konfigurationsguiden i resten av det här dokumentet för att slutföra din lokala gateway-konfiguration enligt följande:
-
Steg 1: Konfigurera routerns grundläggande anslutning och säkerhet
-
Steg 2: Konfigurera Webex Calling-trunk
Beroende på vilken arkitektur du behöver kan du följa antingen:
-
Steg 3: Konfigurera lokal gateway med SIP PSTN-trunk
-
Steg 4: Konfigurera lokal gateway med en befintlig Unified CM-miljö
Eller:
-
Steg 3: Konfigurera lokal gateway med TDM PSTN-trunk
Baslinjekonfiguration
Det första steget för att förbereda din Cisco-router som en lokal gateway för Webex Calling är att skapa en grundläggande konfiguration som skyddar din plattform och etablerar anslutning.
-
Alla registreringsbaserade lokala gatewaydistributioner kräver Cisco IOS XE 17.6.1a eller senare versioner. Cisco IOS 17.12.2 eller senare rekommenderas. Se sidan Ciscos programvaruforskning för rekommenderade versioner. Sök efter plattformen och välj en av de föreslagna versionerna.
-
ISR4000-seriens routrar måste konfigureras med både licenser för Unified Communications och säkerhetsteknik.
-
Catalyst Edge 8000-seriens routrar med röstkort eller DSP kräver DNA Advantage-licensiering. Routrar utan röstkort eller DSP kräver minst DNA Essentials-licensiering.
-
-
Skapa en grundläggande konfiguration för din plattform som följer dina verksamhetspolicyer. Konfigurera och verifiera i synnerhet följande:
-
Ntp
-
Åtkomstkontrollistor
-
Användarautentisering och remote access
-
DNS
-
IP-dirigering
-
IP-adresser
-
-
Nätverket mot Webex Calling måste använda en IPv4-adress.
-
Ladda upp Ciscos rot-CA-paket till den lokala gatewayen.
Konfiguration
| 1 |
Se till att du tilldelar giltiga och dirigerbara IP-adresser till alla Layer 3-gränssnitt, till exempel:
|
| 2 |
Skydda registrerings- och STUN-autentiseringsuppgifter på routern med symmetrisk kryptering. Konfigurera den primära krypteringsnyckeln och krypteringstypen enligt följande:
|
| 3 |
Skapa en PKI-trustpoint för platshållare. Kräver att denna trustpoint konfigurerar TLS senare. För registreringsbaserade trunkar kräver denna trustpoint inget certifikat – vilket skulle krävas för en certifikatbaserad trunk. |
| 4 |
Aktivera TLS1.2-exklusivitet och ange standardtrustpoint med följande konfigurationskommandon. Transportparametrarna bör också uppdateras för att säkerställa en tillförlitlig och säker anslutning för registrering: Kommandot cn-san-validate-servern säkerställer att den lokala gatewayen tillåter en anslutning om värdnamnet som konfigurerats i klient 200 ingår i antingen CN- eller SAN-fälten i certifikatet som tas emot från utgående proxy.
|
| 5 |
Installera Ciscos rot-CA-paket, som innehåller det DigiCert CA-certifikat som används av Webex Calling. Använd kommandot crypto pki trustpool import ren URL för att hämta rot-CA-paketet från den angivna URL:en och för att rensa den aktuella CA-trustpoolen och installera sedan det nya paketet med certifikat: Om du behöver använda en proxy för åtkomst till internet via HTTPS ska du lägga till följande konfiguration innan du importerar CA-paketet: ip http-klientproxy-server yourproxy.com proxyport 80 |
| 1 |
Skapa en registreringsbaserad PSTN-trunk för en befintlig plats i Control Hub. Anteckna trunkinformationen som tillhandahålls när trunken har skapats. Den information som är markerad i illustrationen används i konfigurationsstegen i den här guiden. Mer information finns i Konfigurera trunkar, dirigeringsgrupper och nummerplaner för Webex Calling. |
| 2 |
Ange följande kommandon för att konfigurera CUBE som en lokal gateway för Webex Calling: Här är en förklaring av konfigurationens fält:
Aktiverar funktioner för Cisco Unified Border Element (CUBE) på plattformen. mediestatistikAktiverar medieövervakning på den lokala gatewayen. massstatistik för mediaAktiverar kontrollplan för att hålla omröstningar i dataplan för statistik över flera samtal. Mer information om dessa kommandon finns i Media. tillåt-anslutningar sip till sipAktivera CUBE grundläggande SIP-användaragentfunktionalitet för tillbaka-till-tillbaka. Mer information finns i Tillåt anslutningar. Som standard är T.38-faxtransport aktiverad. Mer information finns i faxprotokoll t38 (rösttjänst). Aktiverar STUN (Session Traversal of UDP through NAT) globalt.
Mer information finns i stun flowdata agent-ID och stun flowdata delad hemlighet. asymmetrisk nyttolast fullKonfigurerar stöd för SIP-asymmetrisk nyttolast för både DTMF- och dynamiska codec-nyttolaster. Mer information finns i asymmetrisk nyttolast. tidigt erbjudande framtvingaTvingar den lokala gatewayen att skicka SDP-information i det första INVITE-meddelandet i stället för att vänta på bekräftelse från grannen. Mer information om detta kommando finns i tidigt erbjudande. |
| 3 |
Konfigurera röstklassens codec 100 så att G.711-codec endast tillåts för alla trunkar. Detta enkla tillvägagångssätt är lämpligt för de flesta distributioner. Vid behov kan ytterligare kodektyper som stöds av både ursprungssystem och termineringssystem läggas till i listan. Mer komplexa lösningar som involverar omkodning med DSP-moduler stöds, men ingår inte i den här guiden. Här är en förklaring av konfigurationens fält: kodek för röstklass 100Används för att endast tillåta föredragna codecar för SIP-trunk-samtal. Mer information finns i codec för röstklass. |
| 4 |
Konfigurera röstklassens stun-användning 100 för att aktivera ICE på Webex Calling-trunken. Här är en förklaring av konfigurationens fält: stun användning ice liteAnvänds för att aktivera ICE-Lite för alla samtalskollegor mot Webex Calling för att tillåta medieoptimering när det är möjligt. Mer information finns i stunnanvändning av röstklass och stunnanvändning ice lite. Medieoptimering förhandlas där det är möjligt. Om ett samtal kräver molnmedietjänster, t.ex. inspelning, kan medierna inte optimeras. |
| 5 |
Konfigurera mediekrypteringspolicyn för Webex-trafik. Här är en förklaring av konfigurationens fält: röstklass srtp-crypto 100Anger SHA1_80 som det enda SRTP-chiffersviten CUBE-erbjudandet i SDP som erbjuder och svarar meddelanden. Webex Calling har endast stöd för SHA1_80. Mer information finns i röstklass srtp-crypto. |
| 6 |
Konfigurera ett mönster för att identifiera samtal till en lokal gateway-trunk baserat på parametern för destinationstrunk: Här är en förklaring av konfigurationens fält: röstklassens uri 100 sipDefinierar ett mönster för att matcha en inkommande SIP-inbjudan till en inkommande trunk-peer. När du anger det här mönstret använder du dtg= följt av trunkens OTG/DTG-värde som anges i Control Hub när trunken skapades. Mer information finns i URI för röstklass. |
| 7 |
Konfigurera SIP-profil 100, som kommer att användas för att ändra SIP-meddelanden innan de skickas till Webex Calling.
Här är en förklaring av konfigurationens fält:
Amerikanska eller kanadensiska PSTN-leverantörer kan erbjuda verifiering av inringar-ID för skräppost- och bedrägerisamtal, med den ytterligare konfiguration som nämns i artikeln Indikation om skräppost- eller bedrägerisamtal i Webex Calling . |
| 8 |
Konfigurera Webex Calling-trunk: |
När du har definierat klient 100 och konfigurerat en SIP-VoIP-samtalskollega initierar gatewayen en TLS-anslutning mot Webex Calling. Vid denna tidpunkt presenterar åtkomst-SBC sitt certifikat för den lokala gatewayen. Den lokala gatewayen validerar åtkomst-SBC-certifikatet för Webex Calling med hjälp av CA-rotpaketet som uppdaterades tidigare. Om certifikatet känns igen upprättas en beständig TLS-session mellan den lokala gatewayen och åtkomst-SBC för Webex Calling. Den lokala gatewayen kan sedan använda denna säkra anslutning för att registrera sig med Webex-åtkomst-SBC. När registreringen utmanas för autentisering:
-
Parametrarna användarnamn, lösenord och sfär från konfigurationen av inloggningsuppgifter används i svaret.
-
Ändringsreglerna i SIP-profil 100 används för att konvertera SIPS-URL tillbaka till SIP.
Registreringen lyckades när 200 OK tas emot från åtkomst-SBC.
Efter att ha byggt en trunk mot Webex Calling ovan kan du använda följande konfiguration för att skapa en icke-krypterad trunk mot en SIP-baserad PSTN-leverantör:
Om din tjänsteleverantör erbjuder en säker PSTN-trunk kan du följa en liknande konfiguration som beskrivs ovan för Webex Calling-trunken. CUBE har stöd för säker samtalsomkoppling.
Om du använder en TDM/ISDN PSTN-trunk går du till nästa avsnitt Konfigurera lokal gateway med TDM PSTN-trunk.
Mer information om hur du konfigurerar TDM-gränssnitt för PSTN-samtalsgrenar på Cisco TDM-SIP-gateways finns i Konfigurera ISDN PRI.
| 1 |
Konfigurera följande URI för röstklass för att identifiera inkommande samtal från PSTN-trunken: Här är en förklaring av konfigurationens fält: röstklass uri 200 sipDefinierar ett mönster för att matcha en inkommande SIP-inbjudan till en inkommande trunk-peer. När du anger det här mönstret ska du använda IP-adressen till din IP PSTN-gateway. Mer information finns i URI för röstklass. |
| 2 |
Konfigurera följande IP PSTN-samtalskollega: Här är en förklaring av konfigurationens fält: Definierar en VoIP-samtalskollega med en tagg på 200 och ger en meningsfull beskrivning för enkel hantering och felsökning. Mer information finns i samtalskollega. destinationsmönster BAD.BADEtt dumt destinationsmönster krävs när utgående samtal dirigeras med hjälp av en inkommande samtalskollega-grupp. Alla giltiga destinationsmönster kan användas i detta fall. Mer information finns i destinationsmönster (gränssnitt). sessionsprotokoll sipv2Anger att denna samtalskollega hanterar SIP-samtalsgrenar. Mer information finns i sessionsprotokoll (dial peer). sessionsmål ipv4: 192.168.80.13Anger måladressen för samtal som skickas till PSTN-leverantören. Det kan vara antingen en IP-adress eller ett DNS-värdnamn. Mer information finns i sessionsmål (VoIP-samtalskollega). inkommande URI via 200Anger den röstklass som används för att matcha inkommande samtal till denna samtalskollega med hjälp av INVITE VIA header-URI. Mer information finns i inkommande URL. sip-kontrollerad-id pai för röstklass
(Valfritt) Aktiverar bearbetning av sidhuvudet för P-Asserted-Identity och styr hur detta används för PSTN-trunken. Om det här kommandot används används den uppringande partsidentiteten som tillhandahålls från den inkommande samtalskollegan för utgående Från- och P-Asserted-Identity-sidhuvudena. Om det här kommandot inte används används den uppringande partsidentiteten som tillhandahålls från den inkommande samtalskollegan för utgående Från- och fjärranslutna part-ID-rubriker. Mer information finns i SIP-kontrollerad-ID för röstklass. bind kontrollkällkodsgränssnitt GigabitEthernet0/0/0
Konfigurerar källgränssnittet och tillhörande IP-adress för meddelanden som skickas till PSTN. Mer information finns i bindning. binda mediekällsgränssnitt GigabitEthernet0/0/0Konfigurerar källgränssnittet och tillhörande IP-adress för media som skickas till PSTN. Mer information finns i bindning. codec för röstklass 100Konfigurerar samtalskollegan att använda den vanliga kodekfilterlistan 100. Mer information finns i codec för röstklass. dtmf-relay rtp-nteDefinierar RTP-NTE (RFC2833) som DTMF-funktionen som förväntas på samtalsbenen. Mer information finns i DTMF-reläet (röst över IP). ingen vadInaktiverar identifiering av röstaktivitet. Mer information finns i vad (ring peer). |
| 3 |
Om du konfigurerar din lokala gateway för att endast dirigera samtal mellan Webex Calling och PSTN lägger du till följande konfiguration för samtalsomkoppling. Om du konfigurerar din lokala gateway med en Unified Communications Manager-plattform går du till nästa avsnitt. |
När du har byggt en trunk mot Webex Calling kan du använda följande konfiguration för att skapa en TDM-trunk för din PSTN-tjänst med omkoppling med loop-back-samtal för att tillåta medieoptimering på Webex-samtalsdelen.
Om du inte kräver optimering av IP-media följer du konfigurationsstegen för en SIP PSTN-trunk. Använd en röstport och POTS-samtalskollega (som visas i steg 2 och 3) istället för PSTN VoIP-samtalskollega.
| 1 |
I loop-back-konfigurationen för samtalskollega används samtalskollega-grupper och samtalsomkopplingstaggar för att säkerställa att samtal passerar korrekt mellan Webex och PSTN, utan att skapa samtalsomkopplingsslingor. Konfigurera följande översättningsregler som kommer att användas för att lägga till och ta bort samtalsomkopplingstaggarna: Här är en förklaring av konfigurationens fält: regel för röstöversättningAnvänder reguljära uttryck som definieras i regler för att lägga till eller ta bort samtalsomkopplingstaggar. Överfallande siffror (”A”) används för att öka tydligheten vid felsökning. I den här konfigurationen används taggen som läggs till av översättningsprofil 100 för att dirigera samtal från Webex Calling till PSTN via uppringningskollegor för loopback. På samma sätt används taggen som lagts till av översättningsprofil 200 för att dirigera samtal från PSTN till Webex Calling. Översättningsprofilerna 11 och 12 tar bort dessa taggar innan samtal levereras till Webex- respektive PSTN-trunkar. I det här exemplet antas att uppringda nummer från Webex Calling presenteras i +E.164-format. Regel 100 tar bort det inledande + för att behålla ett giltigt uppringt nummer. I regel 12 läggs en nationell eller internationell routningssiffra till när taggen tas bort. Använd siffror som passar din lokala nationella ISDN-nummerplan. Om Webex Calling visar nummer i nationellt format justerar du reglerna 100 och 12 för att helt enkelt lägga till respektive ta bort routningstaggen. Mer information finns i röstöversättningsprofil och röstöversättningsregel. |
| 2 |
Konfigurera portar för TDM-röstgränssnitt efter behov av trunktyp och protokoll som används. Mer information finns i Konfigurera ISDN PRI. Den grundläggande konfigurationen av ett ISDN-gränssnitt med primär hastighet som är installerat i NIM-slot 2 på en enhet kan till exempel omfatta följande: |
| 3 |
Konfigurera följande TDM PSTN-samtalskollega: Här är en förklaring av konfigurationens fält: Definierar en VoIP-samtalskollega med en tagg på 200 och ger en meningsfull beskrivning för enkel hantering och felsökning. Mer information finns i samtalskollega. destinationsmönster BAD.BADEtt dumt destinationsmönster krävs när utgående samtal dirigeras med hjälp av en inkommande samtalskollega-grupp. Alla giltiga destinationsmönster kan användas i detta fall. Mer information finns i destinationsmönster (gränssnitt). översättningsprofil inkommande 200Tilldelar översättningsprofilen som lägger till en samtalsroutningstagg till det inkommande uppringda numret. direktinringningDirigerar samtalet utan att ange en sekundär kopplingston. Mer information finns i direktinringning. port 0/2/0:15Den fysiska röstport som är associerad med denna samtalskollega. |
| 4 |
Om du vill aktivera medieoptimering av IP-sökvägar för lokala gateways med TDM-IP-samtalsflöden kan du ändra samtalsomkoppling genom att införa en uppsättning interna loop-back-samtalskollegor mellan Webex Calling och PSTN-trunkar. Konfigurera följande uppringningskollegor med loop-back. I det här fallet dirigeras alla inkommande samtal inledningsvis till samtalskollega 10 och därifrån till antingen samtalskollega 11 eller 12 baserat på tillämpad routningstagg. När routningstaggen har tagits bort dirigeras samtal till den utgående trunken med hjälp av samtalskollega-grupper. Här är en förklaring av konfigurationens fält: Definierar en VoIP-samtalskollega och ger en meningsfull beskrivning för enkel hantering och felsökning. Mer information finns i samtalskollega. översättningsprofil inkommande 11Tillämpar den översättningsprofil som definierats tidigare för att ta bort samtalsroutningstaggen innan den skickas till utgående trunk. destinationsmönster BAD.BADEtt dumt destinationsmönster krävs när utgående samtal dirigeras med hjälp av en inkommande samtalskollega-grupp. Mer information finns i destinationsmönster (gränssnitt). sessionsprotokoll sipv2Anger att denna samtalskollega hanterar SIP-samtalsgrenar. Mer information finns i sessionsprotokoll (dial peer). sessionsmål ipv4: 192.168.80.14Anger den lokala routergränssnittadressen som samtalsmål för loop-back. Mer information finns i sessionsmål (VoIP-samtalskollega). bind kontrollkällkodsgränssnitt GigabitEthernet0/0/0Konfigurerar källgränssnittet och tillhörande IP-adress för meddelanden som skickas via loop-back. Mer information finns i bindning. binda mediekällsgränssnitt GigabitEthernet0/0/0Konfigurerar källgränssnittet och tillhörande IP-adress för media som skickas via loop-back. Mer information finns i bindning. dtmf-relay rtp-nteDefinierar RTP-NTE (RFC2833) som DTMF-funktionen som förväntas på samtalsbenen. Mer information finns i DTMF-reläet (röst över IP). g711alaw-kodek Tvingar alla PSTN-samtal att använda G.711. Välj a-law eller u-law för att matcha den uppringningsmetod som används av din ISDN-tjänst. ingen vadInaktiverar identifiering av röstaktivitet. Mer information finns i vad (ring peer). |
| 5 |
Lägg till följande konfiguration för samtalsomkoppling: Detta avslutar din lokala gateway-konfiguration. Spara konfigurationen och läs in plattformen igen om det är första gången CUBE-funktioner har konfigurerats.
|
PSTN-Webex Calling-konfigurationen i föregående avsnitt kan ändras för att inkludera ytterligare trunkar till ett Cisco Unified Communications Manager-kluster (UCM). I det här fallet dirigeras alla samtal via Unified CM. Samtal från UCM på port 5060 dirigeras till PSTN och samtal från port 5065 dirigeras till Webex Calling. Följande inkrementella konfigurationer kan läggas till för att inkludera det här samtalsscenariot.
När du skapar Webex Calling-trunken i Unified CM ska du se till att du konfigurerar inkommande port i säkerhetsprofilen för SIP-trunken till 5065. Detta tillåter inkommande meddelanden på port 5065 och fyller i VIA-sidhuvudet med detta värde när meddelanden skickas till den lokala gatewayen.
| 1 |
Konfigurera följande URI:er för röstklass: |
| 2 |
Konfigurera följande DNS-poster för att ange SRV-dirigering till Unified CM-värdar: IOS XE använder dessa poster för att lokalt fastställa mål för UCM-värdar och portar. Med den här konfigurationen behöver du inte konfigurera poster i ditt DNS-system. Om du föredrar att använda din DNS krävs inte dessa lokala konfigurationer. Här är en förklaring av konfigurationens fält: Följande kommando skapar en DNS SRV-resurspost. Skapa en post för varje UCM-värd och trunk: ip-värd _sip._udp.pstntocucm.io srv 2 1 5060 ucmsub5.mydomain.com _sip._udp.pstntocucm.io: Registernamn för SRV-resurs 2: Prioritet för SRV-resursposter 1: SRV-resursens rekordvikt 5060: Portnumret som ska användas för målvärden i den här resursposten ucmsub5.mydomain.com: Resursposten målvärd För att lösa resursposternas målvärdnamn skapar du lokala DNS A-poster. Till exempel: ip-värd ucmsub5.mydomain.com 192.168.80.65 IP-värd: Skapar en post i den lokala IOS XE-databasen. ucmsub5.mydomain.com: A-inspelningens värdnamn. 192.168.80.65: Värdens IP-adress. Skapa SRV-resursposterna och A-posterna för att återspegla din UCM-miljö och önskad distributionsstrategi för samtal. |
| 3 |
Konfigurera följande samtalskollegor: |
| 4 |
Lägg till samtalsomkoppling med följande konfigurationer: |
Diagnostiska signaturer (DS) upptäcker proaktivt vanligt förekommande problem i den IOS XE-baserade lokala gatewayen och genererar e-post, syslog eller terminalmeddelande om händelsen. Du kan även installera DS för att automatisera insamling av diagnostikdata och överföra insamlade data till Cisco TAC-fallet för att påskynda upplösningstiden.
Diagnostiska signaturer (DS) är XML-filer som innehåller information om problem med att utlösa händelser och åtgärder som ska vidtas för att informera, felsöka och åtgärda problemet. Du kan definiera logiken för problemdetektering med hjälp av syslog-meddelanden, SNMP-händelser och genom regelbunden övervakning av specifika utdata från visningskommandon.
Åtgärdstyperna omfattar insamling av visa kommandoutdata:
-
Skapa en sammanslagen loggfil
-
Överför filen till en nätverksplats som tillhandahålls av användaren, t.ex. HTTPS, SCP, FTP-server.
TAC-tekniker skapar DS-filerna och signerar dem digitalt för integritetsskydd. Varje DS-fil har ett unikt numeriskt ID som tilldelats av systemet. Diagnostic Signatures Lookup Tool (DSLT) är en enda källa för att hitta tillämpliga signaturer för övervakning och felsökning av olika problem.
Innan du börjar:
-
Redigera inte DS-filen som du hämtar från DSLT. De filer som du ändrar felinstallationen på grund av fel i integritetskontroll.
-
En SMTP-server (Simple Mail Transfer Protocol) som du kräver att den lokala gatewayen skickar ut e-postaviseringar.
-
Se till att den lokala gatewayen kör IOS XE 17.6.1 eller senare om du vill använda den säkra SMTP-servern för e-postaviseringar.
Förutsättningar
Lokal gateway som kör IOS XE 17.6.1a eller senare
-
Diagnostic Signatures är aktiverade som standard.
-
Konfigurera den säkra e-postservern som ska användas för att skicka proaktiv avisering om enheten kör Cisco IOS XE 17.6.1a eller senare.
configure terminal call-home mail-server: @ priority 1 secure tls end -
Konfigurera miljövariabeln ds_email med administratörens e-postadress för att meddela dig.
configure terminal call-home diagnostic-signature environment ds_emailend
Följande visar ett exempel på konfiguration av en lokal gateway som körs på Cisco IOS XE 17.6.1a eller senare för att skicka proaktiva meddelanden till tacfaststart@gmail.com med Gmail som säker SMTP-server:
Vi rekommenderar att du använder Cisco IOS XE Bengaluru 17.6.x eller senare versioner.
call-home
mail-server tacfaststart:password@smtp.gmail.com priority 1 secure tls
diagnostic-signature
environment ds_email "tacfaststart@gmail.com" En lokal gateway som körs med Cisco IOS XE-programvara är inte en typisk webbaserad Gmail-klient som har stöd för OAuth. Därför måste vi konfigurera en specifik inställning för Gmail-konton och ge specifik behörighet för att e-postmeddelandet från enheten ska behandlas korrekt:
-
Gå till och aktivera inställningen Mindre säker appåtkomst .
-
Svara på "Ja, det var jag" när du får ett e-postmeddelande från Gmail som säger att "Google hindrade någon från att logga in på ditt konto med en app som inte kommer från Google".
Installera diagnostiska signaturer för proaktiv övervakning
Övervakning av hög CPU-användning
Denna DS spårar processoranvändning i fem sekunder med SNMP OID 1.3.6.1.4.1.9.2.1.56. När användningen når 75 % eller mer inaktiverar den alla felsökningar och avinstallerar alla diagnostiksignaturer som har installerats i den lokala gatewayen. Använd stegen nedan för att installera signaturen.
-
Använd kommandot show snmp för att aktivera SNMP. Om du inte aktiverar det konfigurerar du kommandot snmp-serverhanterare .
show snmp %SNMP agent not enabled config t snmp-server manager end show snmp Chassis: ABCDEFGHIGK 149655 SNMP packets input 0 Bad SNMP version errors 1 Unknown community name 0 Illegal operation for community name supplied 0 Encoding errors 37763 Number of requested variables 2 Number of altered variables 34560 Get-request PDUs 138 Get-next PDUs 2 Set-request PDUs 0 Input queue packet drops (Maximum queue size 1000) 158277 SNMP packets output 0 Too big errors (Maximum packet size 1500) 20 No such name errors 0 Bad values errors 0 General errors 7998 Response PDUs 10280 Trap PDUs Packets currently in SNMP process input queue: 0 SNMP global trap: enabled -
Hämta DS 64224 med följande alternativ i den nedrullningsbara listan i Diagnostic Signatures Lookup Tool:
Fältnamn
Fältvärde
Plattform
Cisco 4300, 4400 ISR-serien eller Cisco CSR 1000V-serien
Produkt
CUBE Enterprise i Webex Calling-lösning
Problemomfång
Prestanda
Problemtyp
Hög CPU-användning med e-postavisering.
-
Kopiera DS XML-filen till den lokala gateway-flashen.
LocalGateway# copy ftp://username:password@/DS_64224.xml bootflash: Följande exempel visar hur du kopierar filen från en FTP-server till en lokal gateway.
copy ftp://user:pwd@192.0.2.12/DS_64224.xml bootflash: Accessing ftp://*:*@ 192.0.2.12/DS_64224.xml...! [OK - 3571/4096 bytes] 3571 bytes copied in 0.064 secs (55797 bytes/sec) -
Installera DS XML-filen i den lokala gatewayen.
call-home diagnostic-signature load DS_64224.xml Load file DS_64224.xml success -
Använd kommandot visa diagnostisk signatur för uppringning för att verifiera att signaturen har installerats. Statuskolumnen måste ha ett ”registrerat” värde.
show call-home diagnostic-signature Current diagnostic-signature settings: Diagnostic-signature: enabled Profile: CiscoTAC-1 (status: ACTIVE) Downloading URL(s): https://tools.cisco.com/its/service/oddce/services/DDCEService Environment variable: ds_email: username@gmail.comHämta DS:er:
DS-ID
DS-namn
Revidering
Status
Senaste uppdatering (GMT+00:00)
64224
DS_LGW_CPU_MON75
0.0.10
Registrerad
2020-11-07 22:05:33
När denna signatur utlöses avinstalleras alla DS:er som körs, inklusive signaturen i fråga. Vid behov installerar du om DS 64224 för att fortsätta övervaka hög CPU-användning på den lokala gatewayen.
Övervakning av registrering för SIP-trunk
Denna DS söker efter avregistrering av en lokal gateway SIP-trunk med Webex Calling moln var 60:e sekund. När avregistreringen har upptäckts genererar den en e-post- och syslog-avisering och avinstallerar sig själv efter två avregistreringar. Använd stegen nedan för att installera signaturen:
-
Hämta DS 64117 med följande alternativ i den nedrullningsbara listan i Diagnostic Signatures Lookup Tool:
Fältnamn
Fältvärde
Plattform
Cisco 4300, 4400 ISR-serien eller Cisco CSR 1000V-serien
Produkt
CUBE Enterprise i Webex Calling-lösning
Problemomfång
SIP-SIP
Problemtyp
SIP-trunk avregistrering med e-postavisering.
-
Kopiera DS XML-filen till den lokala gatewayen.
copy ftp://username:password@/DS_64117.xml bootflash: -
Installera DS XML-filen i den lokala gatewayen.
call-home diagnostic-signature load DS_64117.xml Load file DS_64117.xml success LocalGateway# -
Använd kommandot visa diagnostisk signatur för uppringning för att verifiera att signaturen har installerats. Statuskolumnen måste ha ett "registrerat" värde.
Övervakning av onormala samtal kopplas från
Denna DS använder SNMP-omröstningar var 10:e minut för att upptäcka onormal samtalsfrånkoppling med SIP-fel 403, 488 och 503. Om felräkningen är större än eller lika med 5 från den senaste omröstningen genereras en syslog- och e-postavisering. Använd stegen nedan för att installera signaturen.
-
Använd kommandot show snmp för att kontrollera om SNMP är aktiverat. Om det inte är aktiverat konfigurerar du kommandot snmp-serverhanterare .
show snmp %SNMP agent not enabled config t snmp-server manager end show snmp Chassis: ABCDEFGHIGK 149655 SNMP packets input 0 Bad SNMP version errors 1 Unknown community name 0 Illegal operation for community name supplied 0 Encoding errors 37763 Number of requested variables 2 Number of altered variables 34560 Get-request PDUs 138 Get-next PDUs 2 Set-request PDUs 0 Input queue packet drops (Maximum queue size 1000) 158277 SNMP packets output 0 Too big errors (Maximum packet size 1500) 20 No such name errors 0 Bad values errors 0 General errors 7998 Response PDUs 10280 Trap PDUs Packets currently in SNMP process input queue: 0 SNMP global trap: enabled -
Hämta DS 65221 med följande alternativ i Diagnostic Signatures Lookup Tool:
Fältnamn
Fältvärde
Plattform
Cisco 4300, 4400 ISR-serien eller Cisco CSR 1000V-serien
Produkt
CUBE Enterprise i Webex Calling-lösning
Problemomfång
Prestanda
Problemtyp
Upptäckt av SIP-onormal samtalsavkoppling med e-post- och syslog-avisering.
-
Kopiera DS XML-filen till den lokala gatewayen.
copy ftp://username:password@/DS_65221.xml bootflash: -
Installera DS XML-filen i den lokala gatewayen.
call-home diagnostic-signature load DS_65221.xml Load file DS_65221.xml success -
Använd kommandot visa diagnostisk signatur för uppringning för att verifiera att signaturen har installerats. Statuskolumnen måste ha ett "registrerat" värde.
Installera diagnostiska signaturer för att felsöka ett problem
Använd diagnostiska signaturer (DS) för att lösa problem snabbt. Cisco TAC-tekniker har skrivit flera signaturer som möjliggör de nödvändiga felsökningarna som krävs för att felsöka ett givet problem, upptäcka problemförekomsten, samla in rätt uppsättning diagnostiska data och överför data automatiskt till Cisco TAC-fallet. Diagnostic Signatures (DS) eliminerar behovet av att manuellt kontrollera problemförekomsten och gör det mycket enklare att felsöka periodiska och tillfälliga problem.
Du kan använda sökverktyget för diagnostiksignaturer för att hitta tillämpliga signaturer och installera dem för att själv lösa ett visst problem, eller så kan du installera signaturen som rekommenderas av TAC-teknikern som en del av supportengagemanget.
Här följer ett exempel på hur du hittar och installerar en DS för att identifiera förekomst för ”%VOICE_IEC-3-GW: CCAPI: Internt fel (tröskelvärde för samtalstopp): IEC=1.1.181.1.29.0" syslog och automatisera diagnostikdatainsamling genom att följa följande steg:
-
Konfigurera en ytterligare DS-miljövariabel ds_fsurl_prefix som är sökvägen till Cisco TAC-filservern (cxd.cisco.com) som de insamlade diagnostikdata överförs till. Användarnamnet i filsökvägen är ärendenumret och lösenordet är den token för filuppladdning som kan hämtas från Support Case Manager i följande kommando. Token för filuppladdning kan genereras i avsnittet Bilagor i Support Case Manager, efter behov.
configure terminal call-home diagnostic-signature LocalGateway(cfg-call-home-diag-sign)environment ds_fsurl_prefix "scp://: @cxd.cisco.com" end Exempel:
call-home diagnostic-signature environment ds_fsurl_prefix " environment ds_fsurl_prefix "scp://612345678:abcdefghijklmnop@cxd.cisco.com" -
Kontrollera att SNMP är aktiverat med kommandot show snmp . Om det inte är aktiverat konfigurerar du kommandot snmp-serverhanterare .
show snmp %SNMP agent not enabled config t snmp-server manager end -
Se till att installera DS 64224 för hög CPU-övervakning som en proaktiv åtgärd för att inaktivera alla felsöknings- och diagnostiksignaturer under tiden som CPU-användningen är hög. Hämta DS 64224 med följande alternativ i Diagnostic Signatures Lookup Tool:
Fältnamn
Fältvärde
Plattform
Cisco 4300, 4400 ISR-serien eller Cisco CSR 1000V-serien
Produkt
CUBE Enterprise i Webex Calling-lösning
Problemomfång
Prestanda
Problemtyp
Hög CPU-användning med e-postavisering.
-
Hämta DS 65095 med följande alternativ i Diagnostic Signatures Lookup Tool:
Fältnamn
Fältvärde
Plattform
Cisco 4300, 4400 ISR-serien eller Cisco CSR 1000V-serien
Produkt
CUBE Enterprise i Webex Calling-lösning
Problemomfång
Syslogs
Problemtyp
Syslog - %VOICE_IEC-3-GW: CCAPI: Internt fel (tröskelvärde för samtalstopp): IEC=1.1.181.1.29.0
-
Kopiera DS XML-filerna till den lokala gatewayen.
copy ftp://username:password@/DS_64224.xml bootflash: copy ftp://username:password@ /DS_65095.xml bootflash: -
Installera DS 64224 för hög processorövervakning och sedan XML-filen DS 65095 på den lokala gatewayen.
call-home diagnostic-signature load DS_64224.xml Load file DS_64224.xml success call-home diagnostic-signature load DS_65095.xml Load file DS_65095.xml success -
Kontrollera att signaturen har installerats med kommandot show call-home diagnostic-signature . Statuskolumnen måste ha ett "registrerat" värde.
show call-home diagnostic-signature Current diagnostic-signature settings: Diagnostic-signature: enabled Profile: CiscoTAC-1 (status: ACTIVE) Downloading URL(s): https://tools.cisco.com/its/service/oddce/services/DDCEService Environment variable: ds_email: username@gmail.com ds_fsurl_prefix: scp://612345678:abcdefghijklmnop@cxd.cisco.comHämtade DS:er:
DS-ID
DS-namn
Revidering
Status
Senaste uppdatering (GMT+00:00)
64224
00:07:45
DS_LGW_CPU_MON75
0.0.10
Registrerad
2020-11-08
65095
00:12:53
DS_LGW_IEC_Call_spike_threshold
0.0.12
Registrerad
2020-11-08
Verifiera exekvering av diagnostiska signaturer
I följande kommando ändras kolumnen ”Status” i kommandot show call-home diagnostic-signature till ”körs” medan den lokala gatewayen utför åtgärden som definieras i signaturen. Utdata för visa statistik för diagnostiksignatur för uppringning är det bästa sättet att kontrollera om en diagnostisk signatur upptäcker ett intressanta evenemang och utför åtgärden. Kolumnen "Utlöst/Max/Avinstall" anger antalet gånger som den givna signaturen har utlöst en händelse. Max antal gånger det definieras att upptäcka en händelse och om signaturen avinstallerar sig själv efter att ha upptäckt maximalt antal utlösta händelser.
show call-home diagnostic-signature
Current diagnostic-signature settings:
Diagnostic-signature: enabled
Profile: CiscoTAC-1 (status: ACTIVE)
Downloading URL(s): https://tools.cisco.com/its/service/oddce/services/DDCEService
Environment variable:
ds_email: carunach@cisco.com
ds_fsurl_prefix: scp://612345678:abcdefghijklmnop@cxd.cisco.com Hämtade DS:er:
|
DS-ID |
DS-namn |
Revidering |
Status |
Senaste uppdatering (GMT+00:00) |
|---|---|---|---|---|
| 64224 |
DS_LGW_CPU_MON75 |
0.0.10 |
Registrerad |
2020-11-08 00:07:45 |
|
65095 |
DS_LGW_IEC_Call_spike_threshold |
0.0.12 |
Körs |
2020-11-08 00:12:53 |
visa statistik för diagnostisk signatur för uppringning
|
DS-ID |
DS-namn |
Utlöst/max/avinstallation |
Genomsnittlig körtid (sekunder) |
Maximal körtid (sekunder) |
|---|---|---|---|---|
| 64224 |
DS_LGW_CPU_MON75 |
0/0/N |
0.000 |
0.000 |
|
65095 |
DS_LGW_IEC_Call_spike_threshold |
1/20/Y |
23.053 |
23.053 |
Den e-postbekräftelse som skickas under exekvering av diagnostisk signatur innehåller viktig information som problemtyp, enhetsinformation, programvaruversion, konfiguration som körs och visa kommandoutdata som är relevanta för att felsöka det angivna problemet.
Avinstallera diagnostiksignaturer
Användning av diagnostiska signaturer för felsökningsändamål definieras vanligtvis för att avinstallera efter identifiering av vissa problemhändelser. Om du vill avinstallera en signatur manuellt hämtar du DS-ID från utmatningen av kommandot show call-home diagnostic-signature och kör följande kommando:
call-home diagnostic-signature deinstall
Exempel:
call-home diagnostic-signature deinstall 64224
Nya signaturer läggs till regelbundet i sökverktyget för diagnostiksignaturer, baserat på problem som vanligen observeras i distributioner. TAC har för närvarande inte stöd för begäranden om att skapa nya anpassade signaturer.
För bättre hantering av Cisco IOS XE-gatewayar rekommenderar vi att du registrerar och hanterar gatewayarna via Control Hub. Det är en valfri konfiguration. När du är registrerad kan du använda alternativet för konfigurationsvalidering i Control Hub för att validera din lokala gateway-konfiguration och identifiera eventuella konfigurationsproblem. För närvarande stöder endast registreringsbaserade trunkar den här funktionen.
Mer information finns i följande:
I det här avsnittet beskrivs hur du konfigurerar en Cisco Unified Border Element (CUBE) som en lokal gateway för Webex Calling med en certifikatbaserad, ömsesidig TLS (mTLS) SIP-trunk. I den första delen av det här dokumentet beskrivs hur du konfigurerar en enkel PSTN-gateway. I det här fallet dirigeras alla samtal från PSTN till Webex Calling och alla samtal från Webex Calling dirigeras till PSTN. Följande bild visar den här lösningen och den konfiguration för samtalsomkoppling på hög nivå som kommer att följas.
I denna design används följande huvudkonfigurationer:
-
Röstklassade klienter: Används för att skapa trunkspecifika konfigurationer.
-
URI för röstklass: Används för att klassificera SIP-meddelanden för val av inkommande samtalskollega.
-
inkommande samtalskollega: Ger behandling för inkommande SIP-meddelanden och fastställer utgående rutt med hjälp av en samtalskollega-grupp.
-
samtalskollega-grupp: Definierar de utgående samtalskollegor som används för vidarekoppling av samtal.
-
utgående samtalskollega: Behandlar utgående SIP-meddelanden och dirigerar dem till det önskade målet.
När du ansluter en lokal Cisco Unified Communications Manager-lösning med Webex Calling kan du använda den enkla PSTN-gatewaykonfigurationen som en bas för att bygga lösningen som illustreras i följande diagram. I det här fallet tillhandahåller en Unified Communications Manager centraliserad dirigering och behandling av alla PSTN- och Webex Calling-samtal.
I det här dokumentet används värdnamn, IP-adresser och gränssnitt som illustreras i följande bild. Alternativ finns för offentlig eller privat adressering (bakom NAT). SRV DNS-poster är valfria, såvida inte lastbalansering mellan flera CUBE-instanser.
Använd konfigurationsguiden i resten av det här dokumentet för att slutföra din lokala gateway-konfiguration enligt följande:
Baslinjekonfiguration
Det första steget för att förbereda din Cisco-router som en lokal gateway för Webex Calling är att skapa en grundläggande konfiguration som skyddar din plattform och etablerar anslutning.
-
Alla certifikatbaserade lokala gatewaydistributioner kräver Cisco IOS XE 17.9.1a eller senare versioner. Cisco IOS XE 17.12.2 eller senare rekommenderas. Se sidan Ciscos programvaruforskning för rekommenderade versioner. Sök efter plattformen och välj en av de föreslagna versionerna.
-
ISR4000-seriens routrar måste konfigureras med både licenser för Unified Communications och säkerhetsteknik.
-
Catalyst Edge 8000-seriens routrar med röstkort eller DSP kräver DNA Advantage-licensiering. Routrar utan röstkort eller DSP kräver minst DNA Essentials-licensiering.
-
För krav på hög kapacitet kan du även kräva en HSEC-licens (High Security) och ytterligare genomströmningsberättigande.
Mer information finns i Behörighetskoder .
-
-
Skapa en grundläggande konfiguration för din plattform som följer dina verksamhetspolicyer. Konfigurera och verifiera i synnerhet följande:
-
Ntp
-
Åtkomstkontrollistor
-
Användarautentisering och remote access
-
DNS
-
IP-dirigering
-
IP-adresser
-
-
Nätverket mot Webex Calling måste använda en IPv4-adress. Fullständiga domännamn för lokal gateway (FQDN) eller SRV-adresser (Service Record) som konfigurerats i Control Hub måste matcha en offentlig IPv4-adress på internet.
-
Alla SIP- och medieportar i det lokala gatewaygränssnittet mot Webex måste vara tillgängliga från internet, antingen direkt eller via statisk NAT. Se till att du uppdaterar brandväggen i enlighet med detta.
-
Följ de detaljerade konfigurationsstegen nedan för att installera ett signerat certifikat på den lokala gatewayen:
-
En offentlig certifikatutfärdare (CA) enligt beskrivningen i Vilka rotcertifikatutfärdare stöds för samtal till Cisco Webex-ljud- och videoplattformar? måste signera enhetscertifikatet.
-
Certifikatets ämnesnamn (Common Name, CN) eller ett av de alternativa ämnesnamnen (Subject Alternative Names, SAN) måste vara samma som det FQDN som konfigurerats i Control Hub. Till exempel:
-
Om en konfigurerad trunk i Control Hub i din organisation har cube1.lgw.com:5061 som FQDN för lokal gateway måste CN eller SAN i routercertifikatet innehålla cube1.lgw.com.
-
Om en konfigurerad trunk i Control Hub i din organisation har lgws.lgw.com som SRV-adress för lokal gateway(er) som kan nås från trunken måste CN eller SAN i routercertifikatet innehålla lgws.lgw.com. De poster som SRV till (CNAME, A Record eller IP-adress) är valfria i SAN.
-
Oavsett om du använder en FQDN eller SRV för trunken måste kontaktadressen för alla nya SIP-dialogrutor från din lokala gateway använda det namn som konfigurerats i Control Hub.
-
-
Se till att certifikaten är signerade för klient- och serveranvändning.
-
-
Ladda upp Ciscos rot-CA-paket till den lokala gatewayen. Det här paketet innehåller CA-rotcertifikatet som används för att verifiera Webex-plattformen.
Konfiguration
| 1 |
Se till att du tilldelar giltiga och dirigerbara IP-adresser till alla Layer 3-gränssnitt, till exempel:
|
| 2 |
Skydda STUN-inloggningsuppgifterna på routern med symmetrisk kryptering. Konfigurera den primära krypteringsnyckeln och krypteringstypen enligt följande: |
| 3 |
Skapa en krypteringstrustpoint med ett certifikat för din domän, signerat av en certifikatutfärdare som stöds (CA). |
| 4 |
Ange certifikatet för mellanliggande signerande CA för att autentisera ditt värdcertifikat. Ange följande kommando för exec eller konfiguration:
|
| 5 |
Importera det signerade värdcertifikatet med följande exec- eller konfigurationskommandon:
|
| 6 |
Aktivera TLS1.2-exklusivitet och ange standardtrustpoint som ska användas för röstprogram med följande konfigurationskommandon:
|
| 7 |
Installera Ciscos rot-CA-paket, som innehåller IdenTrust Commercial Root CA 1-certifikatet som används av Webex Calling. Använd kommandot crypto pki trustpool import ren URL URL för att hämta rot-CA-paketet från den angivna URL:en och för att rensa aktuell CA-trustpool och installera sedan det nya paketet med certifikat: Om du behöver använda en proxy för åtkomst till internet via HTTPS ska du lägga till följande konfiguration innan du importerar CA-paketet: ip http-klientproxy-server yourproxy.com proxyport 80 |
| 1 |
Skapa en CUBE-certifikatbaserad PSTN-trunk för en befintlig plats i Control Hub. Mer information finns i Konfigurera trunkar, dirigeringsgrupper och nummerplaner för Webex Calling. Anteckna trunkinformationen som tillhandahålls när trunken har skapats. Dessa detaljer, som visas i följande bild, kommer att användas i konfigurationsstegen i den här guiden. |
| 2 |
Ange följande kommandon för att konfigurera CUBE som en lokal gateway för Webex Calling: Här är en förklaring av konfigurationens fält:
Aktiverar funktioner för Cisco Unified Border Element (CUBE) på plattformen. tillåt-anslutningar sip till sipAktivera CUBE grundläggande SIP tillbaka till tillbaka-användaragentfunktionalitet. Mer information finns i Tillåt anslutningar. Som standard är T.38-faxtransport aktiverad. Mer information finns i faxprotokoll t38 (rösttjänst). Aktiverar STUN (Session Traversal of UDP through NAT) globalt. Dessa globala stun-kommandon krävs endast när du distribuerar din lokala gateway bakom NAT.
Mer information finns i stun flowdata agent-ID och stun flowdata delad hemlighet. asymmetrisk nyttolast fullKonfigurerar stöd för SIP-asymmetrisk nyttolast för både DTMF- och dynamiska codec-nyttolaster. Mer information om detta kommando finns i asymmetrisk nyttolast. tidigt erbjudande framtvingaTvingar den lokala gatewayen att skicka SDP-information i det första INVITE-meddelandet i stället för att vänta på bekräftelse från grannen. Mer information om detta kommando finns i tidigt erbjudande. inkommande sip-profilerGör att CUBE kan använda SIP-profiler för att ändra meddelanden när de tas emot. Profiler tillämpas via samtalskollegor eller klienter. |
| 3 |
Konfigurera röstklassens codec 100 så att G.711-codec endast tillåts för alla trunkar. Detta enkla tillvägagångssätt är lämpligt för de flesta distributioner. Vid behov kan ytterligare kodektyper som stöds av både ursprungssystem och termineringssystem läggas till i listan. Mer komplexa lösningar som involverar omkodning med DSP-moduler stöds, men ingår inte i den här guiden. Här är en förklaring av konfigurationens fält: kodek för röstklass 100Används för att endast tillåta föredragna codecar för SIP-trunk-samtal. Mer information finns i codec för röstklass. |
| 4 |
Konfigurera röstklassens stun-användning 100 för att aktivera ICE på Webex Calling-trunken. (Det här steget gäller inte för Webex för myndigheter) Här är en förklaring av konfigurationens fält: stun användning ice liteAnvänds för att aktivera ICE-Lite för alla samtalskollegor mot Webex Calling för att tillåta medieoptimering när det är möjligt. Mer information finns i stunnanvändning av röstklass och stunnanvändning ice lite. Kommandot Stun-användning av brandväggstraversal krävs endast vid distribution av din lokala gateway bakom NAT. Medieoptimering förhandlas där det är möjligt. Om ett samtal kräver molnmedietjänster, t.ex. inspelning, kan medierna inte optimeras. |
| 5 |
Konfigurera mediekrypteringspolicyn för Webex-trafik. (Det här steget gäller inte för Webex för myndigheter) Här är en förklaring av konfigurationens fält: röstklass srtp-crypto 100Anger SHA1_80 som det enda SRTP-chiffersviten CUBE-erbjudandet i SDP som erbjuder och svarar meddelanden. Webex Calling har endast stöd för SHA1_80. Mer information finns i röstklass srtp-crypto. |
| 6 |
Konfigurera FIPS-kompatibla GCM-chiffer (det här steget gäller endast för Webex for Government). Här är en förklaring av konfigurationens fält: röstklass srtp-crypto 100Anger GCM som krypteringssviten som CUBE erbjuder. Det är obligatoriskt att konfigurera GCM-chiffer för lokal gateway för Webex for Government. |
| 7 |
Konfigurera ett mönster för att unikt identifiera samtal till en lokal gateway-trunk baserat på dess destinations-FQDN eller SRV: Här är en förklaring av konfigurationens fält: röstklassens uri 100 sipDefinierar ett mönster för att matcha en inkommande SIP-inbjudan till en inkommande trunk-peer. När du anger det här mönstret använder du trunkens FQDN eller SRV som konfigurerats i Control Hub för trunken. |
| 8 |
Konfigurera profiler för SIP-meddelandehantering. Om din gateway har konfigurerats med en offentlig IP-adress konfigurerar du en profil enligt följande eller går till nästa steg om du använder NAT. I det här exemplet är cube1.lgw.com den FQDN som konfigurerats för den lokala gatewayen: Här är en förklaring av konfigurationens fält: reglerna 10 och 20För att tillåta Webex att autentisera meddelanden från din lokala gateway måste rubriken ”Kontakt” i en SIP-begäran och svarsmeddelanden innehålla det värde som tillhandahålls för trunken i Control Hub. Detta kommer antingen att vara FQDN för en enskild värd eller det SRV-namn som används för ett kluster av enheter. |
| 9 |
Om din gateway är konfigurerad med en privat IP-adress bakom statisk NAT konfigurerar du inkommande och utgående SIP-profiler enligt följande. I det här exemplet är cube1.lgw.com det FQDN som konfigurerats för den lokala gatewayen, ”10.80.13.12” är gränssnittets IP-adress mot Webex Calling och ”192.65.79.20” är NAT:s offentliga IP-adress. SIP-profiler för utgående meddelanden till Webex Calling
Här är en förklaring av konfigurationens fält: reglerna 10 och 20För att tillåta Webex att autentisera meddelanden från din lokala gateway måste rubriken ”Kontakt” i SIP-begäran och svarsmeddelanden innehålla det värde som tillhandahålls för trunken i Control Hub. Detta kommer antingen att vara FQDN för en enskild värd eller det SRV-namn som används för ett kluster av enheter. reglerna 30 till 81Konvertera privata adressreferenser till webbplatsens externa offentliga adress så att Webex kan tolka och dirigera efterföljande meddelanden korrekt. SIP-profil för inkommande meddelanden från Webex CallingHär är en förklaring av konfigurationens fält: reglerna 10 till 80Konvertera referenser till offentliga adresser till den konfigurerade privata adressen, så att CUBE kan behandla meddelanden från Webex. Mer information finns i SIP-profiler för röstklass. Amerikanska eller kanadensiska PSTN-leverantörer kan erbjuda verifiering av inringar-ID för skräppost- och bedrägerisamtal, med den ytterligare konfiguration som nämns i artikeln Indikation om skräppost- eller bedrägerisamtal i Webex Calling . |
| 10 |
Konfigurera en keepalive för SIP-alternativ med rubrikändringsprofil. Här är en förklaring av konfigurationens fält: röstklass sip-options-keepalive 100Konfigurerar en keepalive-profil och går till konfigurationsläge för röstklass. Du kan konfigurera tiden (i sekunder) då en SIP Out of Dialog Options Ping skickas till uppringningsmålet när heartbeat-anslutningen till slutpunkten har status UPP eller Ner. Den här keepalive-profilen utlöses från den samtalskollega som konfigurerats mot Webex. För att säkerställa att kontaktrubrikerna innehåller SBC:s fullständiga domännamn används SIP-profil 115. Reglerna 30, 40 och 50 krävs endast när SBC är konfigurerad bakom statisk NAT. I det här exemplet är cube1.lgw.com det FQDN som valts för den lokala gatewayen och om statisk NAT används är ”10.80.13.12” IP-adressen för SBC-gränssnittet till Webex Calling och ”192.65.79.20” är NAT:s offentliga IP-adress. |
| 11 |
Konfigurera Webex Calling-trunk: |
Efter att ha byggt en trunk mot Webex Calling ovan kan du använda följande konfiguration för att skapa en icke-krypterad trunk mot en SIP-baserad PSTN-leverantör:
Om din tjänsteleverantör erbjuder en säker PSTN-trunk kan du följa en liknande konfiguration som beskrivs ovan för Webex Calling-trunken. CUBE har stöd för säker samtalsomkoppling.
Om du använder en TDM/ISDN PSTN-trunk går du till nästa avsnitt Konfigurera lokal gateway med TDM PSTN-trunk.
Mer information om hur du konfigurerar TDM-gränssnitt för PSTN-samtalsgrenar på Cisco TDM-SIP-gateways finns i Konfigurera ISDN PRI.
| 1 |
Konfigurera följande URI för röstklass för att identifiera inkommande samtal från PSTN-trunken: Här är en förklaring av konfigurationens fält: röstklass uri 200 sipDefinierar ett mönster för att matcha en inkommande SIP-inbjudan till en inkommande trunk-peer. När du anger det här mönstret ska du använda IP-adressen till din IP PSTN-gateway. Mer information finns i URI för röstklass. |
| 2 |
Konfigurera följande IP PSTN-samtalskollega: Här är en förklaring av konfigurationens fält: Definierar en VoIP-samtalskollega med en tagg på 200 och ger en meningsfull beskrivning för enkel hantering och felsökning. Mer information finns i samtalskollega. destinationsmönster BAD.BADEtt dumt destinationsmönster krävs när utgående samtal dirigeras med hjälp av en inkommande samtalskollega-grupp. Alla giltiga destinationsmönster kan användas i detta fall. Mer information finns i destinationsmönster (gränssnitt). sessionsprotokoll sipv2Anger att denna samtalskollega hanterar SIP-samtalsgrenar. Mer information finns i sessionsprotokoll (dial peer). sessionsmål ipv4: 192.168.80.13Anger måladressen för samtal som skickas till PSTN-leverantören. Det kan vara antingen en IP-adress eller ett DNS-värdnamn. Mer information finns i sessionsmål (VoIP-samtalskollega). inkommande URI via 200Anger den röstklass som används för att matcha inkommande samtal till denna samtalskollega med hjälp av INVITE VIA header-URI. Mer information finns i inkommande URL. sip-kontrollerad-id pai för röstklass
(Valfritt) Aktiverar bearbetning av sidhuvudet för P-Asserted-Identity och styr hur detta används för PSTN-trunken. Om det här kommandot används används den uppringande partsidentiteten som tillhandahålls från den inkommande samtalskollegan för utgående Från- och P-Asserted-Identity-sidhuvudena. Om det här kommandot inte används används den uppringande partsidentiteten som tillhandahålls från den inkommande samtalskollegan för utgående Från- och fjärranslutna part-ID-rubriker. Mer information finns i SIP-kontrollerad-ID för röstklass. bind kontrollkällkodsgränssnitt GigabitEthernet0/0/0
Konfigurerar källgränssnittet och tillhörande IP-adress för meddelanden som skickas till PSTN. Mer information finns i bindning. binda mediekällsgränssnitt GigabitEthernet0/0/0Konfigurerar källgränssnittet och tillhörande IP-adress för media som skickas till PSTN. Mer information finns i bindning. codec för röstklass 100Konfigurerar samtalskollegan att använda den vanliga kodekfilterlistan 100. Mer information finns i codec för röstklass. dtmf-relay rtp-nteDefinierar RTP-NTE (RFC2833) som DTMF-funktionen som förväntas på samtalsbenen. Mer information finns i DTMF-reläet (röst över IP). ingen vadInaktiverar identifiering av röstaktivitet. Mer information finns i vad (ring peer). |
| 3 |
Om du konfigurerar din lokala gateway för att endast dirigera samtal mellan Webex Calling och PSTN lägger du till följande konfiguration för samtalsomkoppling. Om du konfigurerar din lokala gateway med en Unified Communications Manager-plattform går du till nästa avsnitt. |
När du har byggt en trunk mot Webex Calling kan du använda följande konfiguration för att skapa en TDM-trunk för din PSTN-tjänst med omkoppling med loop-back-samtal för att tillåta medieoptimering på Webex-samtalsdelen.
Om du inte kräver optimering av IP-media följer du konfigurationsstegen för en SIP PSTN-trunk. Använd en röstport och POTS-samtalskollega (som visas i steg 2 och 3) istället för PSTN VoIP-samtalskollega.
| 1 |
I loop-back-konfigurationen för samtalskollega används samtalskollega-grupper och samtalsomkopplingstaggar för att säkerställa att samtal passerar korrekt mellan Webex och PSTN, utan att skapa samtalsomkopplingsslingor. Konfigurera följande översättningsregler som kommer att användas för att lägga till och ta bort samtalsomkopplingstaggarna: Här är en förklaring av konfigurationens fält: regel för röstöversättningAnvänder reguljära uttryck som definieras i regler för att lägga till eller ta bort samtalsomkopplingstaggar. Överfallande siffror (”A”) används för att öka tydligheten vid felsökning. I den här konfigurationen används taggen som läggs till av översättningsprofil 100 för att dirigera samtal från Webex Calling till PSTN via uppringningskollegor för loopback. På samma sätt används taggen som lagts till av översättningsprofil 200 för att dirigera samtal från PSTN till Webex Calling. Översättningsprofilerna 11 och 12 tar bort dessa taggar innan samtal levereras till Webex- respektive PSTN-trunkar. I det här exemplet antas att uppringda nummer från Webex Calling presenteras i +E.164-format. Regel 100 tar bort det inledande + för att behålla ett giltigt uppringt nummer. I regel 12 läggs en nationell eller internationell routningssiffra till när taggen tas bort. Använd siffror som passar din lokala nationella ISDN-nummerplan. Om Webex Calling visar nummer i nationellt format justerar du reglerna 100 och 12 för att helt enkelt lägga till respektive ta bort routningstaggen. Mer information finns i röstöversättningsprofil och röstöversättningsregel. |
| 2 |
Konfigurera portar för TDM-röstgränssnitt efter behov av trunktyp och protokoll som används. Mer information finns i Konfigurera ISDN PRI. Den grundläggande konfigurationen av ett ISDN-gränssnitt med primär hastighet som är installerat i NIM-slot 2 på en enhet kan till exempel omfatta följande: |
| 3 |
Konfigurera följande TDM PSTN-samtalskollega: Här är en förklaring av konfigurationens fält: Definierar en VoIP-samtalskollega med en tagg på 200 och ger en meningsfull beskrivning för enkel hantering och felsökning. Mer information finns i samtalskollega. destinationsmönster BAD.BADEtt dumt destinationsmönster krävs när utgående samtal dirigeras med hjälp av en inkommande samtalskollega-grupp. Alla giltiga destinationsmönster kan användas i detta fall. Mer information finns i destinationsmönster (gränssnitt). översättningsprofil inkommande 200Tilldelar översättningsprofilen som lägger till en samtalsroutningstagg till det inkommande uppringda numret. direktinringningDirigerar samtalet utan att ange en sekundär kopplingston. Mer information finns i direktinringning. port 0/2/0:15Den fysiska röstport som är associerad med denna samtalskollega. |
| 4 |
Om du vill aktivera medieoptimering av IP-sökvägar för lokala gateways med TDM-IP-samtalsflöden kan du ändra samtalsomkoppling genom att införa en uppsättning interna loop-back-samtalskollegor mellan Webex Calling och PSTN-trunkar. Konfigurera följande uppringningskollegor med loop-back. I det här fallet dirigeras alla inkommande samtal inledningsvis till samtalskollega 10 och därifrån till antingen samtalskollega 11 eller 12 baserat på tillämpad routningstagg. När routningstaggen har tagits bort dirigeras samtal till den utgående trunken med hjälp av samtalskollega-grupper. Här är en förklaring av konfigurationens fält: Definierar en VoIP-samtalskollega och ger en meningsfull beskrivning för enkel hantering och felsökning. Mer information finns i samtalskollega. översättningsprofil inkommande 11Tillämpar den översättningsprofil som definierats tidigare för att ta bort samtalsroutningstaggen innan den skickas till utgående trunk. destinationsmönster BAD.BADEtt dumt destinationsmönster krävs när utgående samtal dirigeras med hjälp av en inkommande samtalskollega-grupp. Mer information finns i destinationsmönster (gränssnitt). sessionsprotokoll sipv2Anger att denna samtalskollega hanterar SIP-samtalsgrenar. Mer information finns i sessionsprotokoll (dial peer). sessionsmål ipv4: 192.168.80.14Anger den lokala routergränssnittadressen som samtalsmål för loop-back. Mer information finns i sessionsmål (VoIP-samtalskollega). bind kontrollkällkodsgränssnitt GigabitEthernet0/0/0Konfigurerar källgränssnittet och tillhörande IP-adress för meddelanden som skickas via loop-back. Mer information finns i bindning. binda mediekällsgränssnitt GigabitEthernet0/0/0Konfigurerar källgränssnittet och tillhörande IP-adress för media som skickas via loop-back. Mer information finns i bindning. dtmf-relay rtp-nteDefinierar RTP-NTE (RFC2833) som DTMF-funktionen som förväntas på samtalsbenen. Mer information finns i DTMF-reläet (röst över IP). g711alaw-kodek Tvingar alla PSTN-samtal att använda G.711. Välj a-law eller u-law för att matcha den uppringningsmetod som används av din ISDN-tjänst. ingen vadInaktiverar identifiering av röstaktivitet. Mer information finns i vad (ring peer). |
| 5 |
Lägg till följande konfiguration för samtalsomkoppling: Detta avslutar din lokala gateway-konfiguration. Spara konfigurationen och läs in plattformen igen om det är första gången CUBE-funktioner har konfigurerats.
|
PSTN-Webex Calling-konfigurationen i föregående avsnitt kan ändras för att inkludera ytterligare trunkar till ett Cisco Unified Communications Manager-kluster (UCM). I det här fallet dirigeras alla samtal via Unified CM. Samtal från UCM på port 5060 dirigeras till PSTN och samtal från port 5065 dirigeras till Webex Calling. Följande inkrementella konfigurationer kan läggas till för att inkludera det här samtalsscenariot.
| 1 |
Konfigurera följande URI:er för röstklass: |
| 2 |
Konfigurera följande DNS-poster för att ange SRV-dirigering till Unified CM-värdar: IOS XE använder dessa poster för att lokalt fastställa mål för UCM-värdar och portar. Med den här konfigurationen behöver du inte konfigurera poster i ditt DNS-system. Om du föredrar att använda din DNS krävs inte dessa lokala konfigurationer. Här är en förklaring av konfigurationens fält: Följande kommando skapar en DNS SRV-resurspost. Skapa en post för varje UCM-värd och trunk: ip-värd _sip._udp.pstntocucm.io srv 2 1 5060 ucmsub5.mydomain.com _sip._udp.pstntocucm.io: Registernamn för SRV-resurs 2: Prioritet för SRV-resursposter 1: SRV-resursens rekordvikt 5060: Portnumret som ska användas för målvärden i den här resursposten ucmsub5.mydomain.com: Resursposten målvärd För att lösa resursposternas målvärdnamn skapar du lokala DNS A-poster. Till exempel: ip-värd ucmsub5.mydomain.com 192.168.80.65 IP-värd: Skapar en post i den lokala IOS XE-databasen. ucmsub5.mydomain.com: A-inspelningens värdnamn. 192.168.80.65: Värdens IP-adress. Skapa SRV-resursposterna och A-posterna för att återspegla din UCM-miljö och önskad distributionsstrategi för samtal. |
| 3 |
Konfigurera följande samtalskollegor: |
| 4 |
Lägg till samtalsomkoppling med följande konfigurationer: |
Diagnostiska signaturer (DS) upptäcker proaktivt vanligt förekommande problem i Cisco IOS XE-baserad lokal gateway och genererar e-post, syslog eller terminalmeddelande om händelsen. Du kan också installera DS för att automatisera diagnostikdatainsamling och överföra inhämtad data till Cisco TAC-fallet för att påskynda upplösningstiden.
Diagnostiska signaturer (DS) är XML-filer som innehåller information om problem med att utlösa händelser och åtgärder för att informera, felsöka och åtgärda problemet. Använd syslog-meddelanden, SNMP-händelser och genom regelbundna övervakningar av specifika visa kommando-utdata för att definiera logiken för problemdetektering. Åtgärdstyperna inkluderar:
-
Samlar visa kommandoutdata
-
Skapa en sammanslagen loggfil
-
Överföra filen till en nätverksplats som tillhandahålls av användaren, t.ex. HTTPS, SCP, FTP-server
TAC-tekniker skapar DS-filer och signerar dem digitalt för integritetsskydd. Varje DS-fil har det unika numeriska ID som systemet tilldelat. Diagnostic Signatures Lookup Tool (DSLT) är en enda källa för att hitta tillämpliga signaturer för övervakning och felsökning av olika problem.
Innan du börjar:
-
Redigera inte DS-filen som du hämtar från DSLT. De filer som du ändrar felinstallationen på grund av fel i integritetskontroll.
-
En SMTP-server (Simple Mail Transfer Protocol) som du kräver att den lokala gatewayen skickar ut e-postaviseringar.
-
Se till att den lokala gatewayen kör IOS XE 17.6.1 eller senare om du vill använda den säkra SMTP-servern för e-postaviseringar.
Förutsättningar
Lokal gateway som kör IOS XE 17.6.1 eller senare
-
Diagnostic Signatures är aktiverade som standard.
-
Konfigurera den säkra e-postservern som du använder för att skicka proaktiva meddelanden om enheten kör IOS XE 17.6.1 eller senare.
configure terminal call-home mail-server: @ priority 1 secure tls end -
Konfigurera miljövariabeln ds_email med administratörens e-postadress för att meddela dig.
configure terminal call-home diagnostic-signature LocalGateway(cfg-call-home-diag-sign)environment ds_emailend
Installera diagnostiska signaturer för proaktiv övervakning
Övervakning av hög CPU-användning
Denna DS spårar 5 sekunders CPU-användning med SNMP OID 1.3.6.1.4.1.9.2.1.56. När användningen når 75 % eller mer inaktiverar den alla felsökningar och avinstallerar alla diagnostiksignaturer som du installerar i den lokala gatewayen. Använd stegen nedan för att installera signaturen.
-
Se till att du har aktiverat SNMP med kommandot visa snmp. Om SNMP inte är aktiverat konfigurerar du kommandot snmp-serverhanterare .
show snmp %SNMP agent not enabled config t snmp-server manager end show snmp Chassis: ABCDEFGHIGK 149655 SNMP packets input 0 Bad SNMP version errors 1 Unknown community name 0 Illegal operation for community name supplied 0 Encoding errors 37763 Number of requested variables 2 Number of altered variables 34560 Get-request PDUs 138 Get-next PDUs 2 Set-request PDUs 0 Input queue packet drops (Maximum queue size 1000) 158277 SNMP packets output 0 Too big errors (Maximum packet size 1500) 20 No such name errors 0 Bad values errors 0 General errors 7998 Response PDUs 10280 Trap PDUs Packets currently in SNMP process input queue: 0 SNMP global trap: enabled Hämta DS 64224 med följande alternativ i den nedrullningsbara listan i Diagnostic Signatures Lookup Tool:
copy ftp://username:password@/DS_64224.xml bootflash: Fältnamn
Fältvärde
Plattform
Cisco 4300, 4400 ISR-serien eller Catalyst 8000V Edge-programvara
Produkt
CUBE Enterprise i Webex Calling-lösningen
Problemomfång
Prestanda
Problemtyp
Hög processoranvändning med e-postavisering
-
Kopiera DS XML-filen till den lokala gateway-flashen.
copy ftp://username:password@/DS_64224.xml bootflash: Följande exempel visar hur du kopierar filen från en FTP-server till en lokal gateway.
copy ftp://user:pwd@192.0.2.12/DS_64224.xml bootflash: Accessing ftp://*:*@ 192.0.2.12/DS_64224.xml...! [OK - 3571/4096 bytes] 3571 bytes copied in 0.064 secs (55797 bytes/sec) -
Installera DS XML-filen i den lokala gatewayen.
call-home diagnostic-signature load DS_64224.xml Load file DS_64224.xml success -
Använd kommandot visa diagnostisk signatur för uppringning för att verifiera att signaturen har installerats. Statuskolumnen måste ha ett "registrerat" värde.
show call-home diagnostic-signature Current diagnostic-signature settings: Diagnostic-signature: enabled Profile: CiscoTAC-1 (status: ACTIVE) Downloading URL(s): https://tools.cisco.com/its/service/oddce/services/DDCEService Environment variable: ds_email: username@gmail.comHämta DS:er:
DS-ID
DS-namn
Revidering
Status
Senaste uppdatering (GMT+00:00)
64224
DS_LGW_CPU_MON75
0.0.10
Registrerad
2020-11-07 22:05:33
När denna signatur utlöses avinstalleras alla DS:er som körs, inklusive signaturen i fråga. Installera om DS 64224 vid behov för att fortsätta övervaka hög CPU-användning på den lokala gatewayen.
Övervakning av onormala samtal kopplas från
Denna DS använder SNMP-omröstningar var 10:e minut för att upptäcka onormal samtalsfrånkoppling med SIP-fel 403, 488 och 503. Om felräkningen är större än eller lika med 5 från den senaste omröstningen genereras en syslog- och e-postavisering. Använd stegen nedan för att installera signaturen.
-
Se till att SNMP är aktiverat med kommandot visa snmp. Om SNMP inte är aktiverat konfigurerar du kommandot snmp-serverhanterare .
show snmp %SNMP agent not enabled config t snmp-server manager end show snmp Chassis: ABCDEFGHIGK 149655 SNMP packets input 0 Bad SNMP version errors 1 Unknown community name 0 Illegal operation for community name supplied 0 Encoding errors 37763 Number of requested variables 2 Number of altered variables 34560 Get-request PDUs 138 Get-next PDUs 2 Set-request PDUs 0 Input queue packet drops (Maximum queue size 1000) 158277 SNMP packets output 0 Too big errors (Maximum packet size 1500) 20 No such name errors 0 Bad values errors 0 General errors 7998 Response PDUs 10280 Trap PDUs Packets currently in SNMP process input queue: 0 SNMP global trap: enabled -
Hämta DS 65221 med följande alternativ i Diagnostic Signatures Lookup Tool:
Fältnamn
Fältvärde
Plattform
Cisco 4300, 4400 ISR-serien eller Catalyst 8000V Edge-programvara
Produkt
CUBE Enterprise i Webex Calling-lösning
Problemomfång
Prestanda
Problemtyp
Upptäckt av SIP-onormal samtalsavkoppling med e-post- och syslog-avisering.
-
Kopiera DS XML-filen till den lokala gatewayen.
copy ftp://username:password@/DS_65221.xml bootflash: -
Installera DS XML-filen i den lokala gatewayen.
call-home diagnostic-signature load DS_65221.xml Load file DS_65221.xml success -
Använd kommandot show call-home diagnostic-signature för att kontrollera att signaturen har installerats. Statuskolumnen måste ha ett ”registrerat” värde.
Installera diagnostiska signaturer för att felsöka ett problem
Du kan även använda diagnostiska signaturer (DS) för att lösa problem snabbt. Cisco TAC-tekniker har skrivit flera signaturer som möjliggör de nödvändiga felsökningarna som krävs för att felsöka ett givet problem, upptäcka problemförekomsten, samla in rätt uppsättning diagnostiska data och överför data automatiskt till Cisco TAC-fallet. Detta eliminerar behovet av att manuellt kontrollera problemförekomsten och gör felsökning av periodiska och tillfälliga problem mycket enklare.
Du kan använda sökverktyget för diagnostiksignaturer för att hitta tillämpliga signaturer och installera dem själv, eller så kan du installera signaturen som rekommenderas av TAC-teknikern som en del av supportengagemanget.
Här följer ett exempel på hur du hittar och installerar en DS för att identifiera förekomst för ”%VOICE_IEC-3-GW: CCAPI: Internt fel (tröskelvärde för samtalstopp): IEC=1.1.181.1.29.0" syslog och automatisera diagnostikdatainsamling genom att följa följande steg:
Konfigurera en annan DS-miljövariabel ds_fsurl_prefix som sökvägen till Cisco TAC-filservern (cxd.cisco.com) för att ladda upp diagnostikdata. Användarnamnet i filsökvägen är ärendenumret och lösenordet är filuppladdningstoken som kan hämtas från Supporthanteraren som visas nedan. Filuppladdningstoken kan genereras i avsnittet Bilagor i Supporthanteraren, efter behov.
configure terminal call-home diagnostic-signature LocalGateway(cfg-call-home-diag-sign)environment ds_fsurl_prefix "scp://: @cxd.cisco.com" end Exempel:
call-home diagnostic-signature environment ds_fsurl_prefix " environment ds_fsurl_prefix "scp://612345678:abcdefghijklmnop@cxd.cisco.com"-
Se till att SNMP är aktiverat med kommandot visa snmp. Om SNMP inte är aktiverat konfigurerar du kommandot snmp-serverhanterare .
show snmp %SNMP agent not enabled config t snmp-server manager end -
Vi rekommenderar att du installerar DS 64224 för hög CPU-övervakning som en proaktiv åtgärd för att inaktivera alla felsöknings- och diagnostiksignaturer under tiden som CPU-användningen är hög. Hämta DS 64224 med följande alternativ i Diagnostic Signatures Lookup Tool:
Fältnamn
Fältvärde
Plattform
Cisco 4300, 4400 ISR-serien eller Catalyst 8000V Edge-programvara
Produkt
CUBE Enterprise i Webex Calling-lösning
Problemomfång
Prestanda
Problemtyp
Hög CPU-användning med e-postavisering.
-
Hämta DS 65095 med följande alternativ i Diagnostic Signatures Lookup Tool:
Fältnamn
Fältvärde
Plattform
Cisco 4300, 4400 ISR-serien eller Catalyst 8000V Edge-programvara
Produkt
CUBE Enterprise i Webex Calling-lösning
Problemomfång
Syslogs
Problemtyp
Syslog - %VOICE_IEC-3-GW: CCAPI: Internt fel (tröskelvärde för samtalstopp): IEC=1.1.181.1.29.0
-
Kopiera DS XML-filerna till den lokala gatewayen.
copy ftp://username:password@/DS_64224.xml bootflash: copy ftp://username:password@ /DS_65095.xml bootflash: -
Installera hög CPU-övervakning DS 64224 och sedan XML-filen DS 65095 i den lokala gatewayen.
call-home diagnostic-signature load DS_64224.xml Load file DS_64224.xml success call-home diagnostic-signature load DS_65095.xml Load file DS_65095.xml success -
Kontrollera att signaturen har installerats med hjälp av diagnostiksignaturen show call-home. Statuskolumnen måste ha ett ”registrerat” värde.
show call-home diagnostic-signature Current diagnostic-signature settings: Diagnostic-signature: enabled Profile: CiscoTAC-1 (status: ACTIVE) Downloading URL(s): https://tools.cisco.com/its/service/oddce/services/DDCEService Environment variable: ds_email: username@gmail.com ds_fsurl_prefix: scp://612345678:abcdefghijklmnop@cxd.cisco.comHämtade DS:er:
DS-ID
DS-namn
Revidering
Status
Senaste uppdatering (GMT+00:00)
64224
00:07:45
DS_LGW_CPU_MON75
0.0.10
Registrerad
2020-11-08:00:07:45
65095
00:12:53
DSLGW_IEC_C_all_spike_threshold
0.0.12
Registrerad
2020-11-08:00:12:53
Verifiera exekvering av diagnostiska signaturer
I följande kommando visar kolumnen "Status" i kommandot ändringar av diagnostisk-signatur för uppringning till "igång" medan den lokala gatewayen utför åtgärden som definieras i signaturen. Utdata för visa statistik för diagnostiksignatur för uppringning är det bästa sättet att kontrollera om en diagnostisk signatur upptäcker ett intressanta evenemang och utför åtgärden. Kolumnen "Utlöst/Max/Avinstall" anger antalet gånger som den givna signaturen har utlöst en händelse. Max antal gånger det definieras att upptäcka en händelse och om signaturen avinstallerar sig själv efter att ha upptäckt maximalt antal utlösta händelser.
show call-home diagnostic-signature
Current diagnostic-signature settings:
Diagnostic-signature: enabled
Profile: CiscoTAC-1 (status: ACTIVE)
Downloading URL(s): https://tools.cisco.com/its/service/oddce/services/DDCEService
Environment variable:
ds_email: carunach@cisco.com
ds_fsurl_prefix: scp://612345678:abcdefghijklmnop@cxd.cisco.com Hämtade DS:er:
|
DS-ID |
DS-namn |
Revidering |
Status |
Senaste uppdatering (GMT+00:00) |
|---|---|---|---|---|
|
64224 |
DS_LGW_CPU_MON75 |
0.0.10 |
Registrerad |
2020-11-08 00:07:45 |
|
65095 |
DS_LGW_IEC_Call_spike_threshold |
0.0.12 |
Körs |
2020-11-08 00:12:53 |
visa statistik för diagnostisk signatur för uppringning
|
DS-ID |
DS-namn |
Utlöst/max/avinstallation |
Genomsnittlig körtid (sekunder) |
Maximal körtid (sekunder) |
|---|---|---|---|---|
| 64224 |
DS_LGW_CPU_MON75 |
0/0/N |
0.000 |
0.000 |
|
65095 |
DS_LGW_IEC_Call_spike_threshold |
1/20/Y |
23.053 |
23.053 |
Den e-postbekräftelse som skickas under exekvering av diagnostisk signatur innehåller viktig information som problemtyp, enhetsinformation, programvaruversion, konfiguration som körs och visa kommandoutdata som är relevanta för att felsöka det angivna problemet.
Avinstallera diagnostiksignaturer
Användning av diagnostiska signaturer i felsökningssyfte definieras vanligtvis för att avinstalleras efter identifiering av vissa problemhändelser. Om du vill avinstallera en signatur manuellt hämtar du DS-ID från utdata för visa diagnostisk-signatur för call-home och kör följande kommando:
call-home diagnostic-signature deinstall Exempel:
call-home diagnostic-signature deinstall 64224
Nya signaturer läggs till regelbundet i verktyget för sökning av diagnostiksignaturer, baserat på problem som observeras i distributioner. TAC har för närvarande inte stöd för begäranden om att skapa nya anpassade signaturer.
Implementera hög CUBE-tillgänglighet som lokal gateway
Grunderna
Förutsättningar
Innan du distribuerar CUBE HA som en lokal gateway för Webex Calling ska du se till att du verkligen förstår följande koncept:
-
2-lagers enhet-till-enhetsredundans med CUBE Enterprise för tillståndskänsligt bevarande av samtal
Konfigurationsriktlinjerna i den här artikeln utgår från en dedikerad lokal gatewayplattform utan någon befintlig röstkonfiguration. Om en befintlig CUBE-företagsdistribution ändras för att även använda den lokala gatewayfunktionen för Cisco Webex Calling ska du vara uppmärksam på konfigurationen som tillämpas för att säkerställa att befintliga samtalsflöden och funktioner inte avbryts och se till att du följer CUBE HA-designkraven.
Maskinvaru- och programvarukomponenter
CUBE HA som lokal gateway kräver IOS-XE version 16.12.2 eller senare och en plattform där både CUBE HA- och lokala gatewayfunktioner stöds.
Kommandon och loggar i den här artikeln baseras på minst programvaruversion Cisco IOS-XE 16.12.2 implementerad på en vCUBE (CSR1000v).
Referensmaterial
Här är några detaljerade konfigurationsguider för CUBE HA för olika plattformar:
-
ISR 4K-serien – https://www.cisco.com/c/en/us/td/docs/ios-xml/ios/voice/cube/configuration/cube-book/voi-cube-high-availability-ISR4K.html
-
CSR 1000v (vCUBE) – https://www.cisco.com/c/en/us/td/docs/ios-xml/ios/voice/cube/configuration/cube-book/voi-cube-high-availability-CSR1000v.html
-
Föredragen Cisco-arkitektur för Cisco Webex Calling – https://www.cisco.com/c/dam/en/us/td/docs/solutions/CVD/Collaboration/hybrid/AltDesigns/PA-WbxCall.pdf
Översikt över Webex Calling-lösning
Cisco Webex Calling är ett samarbetserbjudande som tillhandahåller ett molnbaserat alternativ med flera klienter till en lokal PBX-telefontjänst med flera PSTN-alternativ för kunder.
Distribution av lokal gateway (som representeras nedan) är i fokus för den här artikeln. Trunk för lokal gateway (platsbaserad PSTN) i Webex Calling gör det möjligt att ansluta till en PSTN-tjänst som ägs av kunden. Den ger också anslutning till en lokal IP PBX-distribution, till exempel Cisco Unified CM. All kommunikation till och från molnet är säker med TLS-transport för SIP och SRTP för media.
Figuren nedan visar en Webex Calling-distribution utan någon befintlig IP PBX och kan tillämpas på en distribution på enskild eller flera platser. Konfigurationen som beskrivs i den här artikeln baseras på den här distributionen.
2-lagers enhet-till-enhetsredundans
CUBE HA 2-lagers enhet-till-enhetsredundans använder infrastrukturprotokollet Redundansgrupp (RG) för att skapa ett par routrar som är aktiva/i vänteläge. Detta par delar samma virtuella IP-adress (VIP) över sina respektive gränssnitt och utbyter kontinuerligt statusmeddelanden. CUBE-sessionsinformation kontrolleras med ett par routrar, vilket gör att routern i vänteläge omedelbart kan ta över allt ansvar för CUBE-samtalsbearbetning om den aktiva routern går ur drift, vilket resulterar i ett tillståndskänsligt bevarande av signalering och media.
Kontrollen är begränsad till anslutna samtal med mediepaket. Samtal under överföring kontrolleras inte (till exempel i försöks- eller ringande tillstånd)
I den här artikeln hänvisar CUBE HA till CUBE High Availability (HA) 2-lagers enhet-till-enhetsredundans för tillståndskänsligt bevarande av samtal
Från och med IOS-XE 16.12.2 kan CUBE HA distribueras som en lokal gateway för Cisco Webex Calling-trunkdistributioner (platsbaserad PSTN) och vi kommer att diskutera designöverväganden och konfigurationer i den här artikeln. Denna figur visar en typisk CUBE HA-konfiguration som lokal gateway för en Cisco Webex Calling-trunkdistribution.
Infrakomponent för redundansgrupp
Infrakomponenten för redundansgrupp (RG) tillhandahåller infrastrukturstöd för enhet-till-enhetskommunikation mellan de två CUBE och förhandlar fram det slutliga stabila redundanstillståndet. Komponenten tillhandahåller även:
-
Ett HSRP-liknande protokoll som förhandlar fram det slutliga redundanstillståndet för varje router genom att utbyta keepalive- och hello-meddelanden mellan de två CUBE (via kontrollgränssnittet) – GigabitEthernet3 i figuren ovan.
-
En transportmekanism för kontroll av signalerings- och medietillstånd för varje samtal från den aktiva routern till routern i vänteläge (via datagränssnittet) – GigabitEthernet3 i figuren ovan.
-
Konfiguration och hantering av det virtuella IP-gränssnittet (VIP) för trafikgränssnitten (flera trafikgränssnitt kan konfigureras med samma RG-grupp) – GigabitEthernet 1 och 2 anses vara trafikgränssnitt.
Den här RG-komponenten måste konfigureras specifikt för att stödja röst B2B HA.
Hantering av virtuell IP-adress (VIP) för både signalering och media
B2B HA är beroende av VIP för att uppnå redundans. VIP och associerade fysiska gränssnitt för båda CUBE i CUBE HA-paret måste finnas på samma LAN-undernät. Konfiguration av VIP och bindningen av VIP-gränssnittet till ett visst röstprogram (SIP) är obligatorisk för stöd för röst B2B HA. Externa enheter, t.ex. Unified CM, SBC för Webex Calling-åtkomst, tjänsteleverantör eller proxy, använder VIP som destinations-IP-adress för samtal som passerar genom CUBE HA-routrar. Avseende Webex Calling agerar därmed CUBE HA-paren som en enda lokal gateway.
Information om samtalssignalering och RTP-session för etablerade samtal kontrolleras från den aktiva routern till routern i vänteläge. När den aktiva routern slutar fungera tar routern i vänteläge över och fortsätter vidarebefordra RTP-strömmen som tidigare dirigerades av den första routern.
Samtal som är i överföringstillstånd vid felöverlämningen kommer inte att bevaras efter växlingen. Till exempel samtal som inte har etablerats helt än eller som håller på att ändras med en överförings- eller parkeringsfunktion. Etablerade samtal kan kopplas från efter växlingen.
Följande krav gäller för användning av CUBE HA som lokal gateway för tillståndskänsliga felöverlämningar av samtal:
-
CUBE HA kan inte ha TDM eller analoga gränssnitt på samma plats
-
Gig1 och Gig2 kallas för trafikgränssnitt (SIP/RTP) och Gig3 är kontroll-/datagränssnitt för redundansgrupp (RG)
-
Högst 2 CUBE HA-par kan placeras i samma 2-lagersdomän, ett med grupp-ID 1 och det andra med grupp-ID 2. Om 2 HA-par konfigureras med samma grupp-ID måste kontroll-/datagränssnitt för RG tillhöra olika 2-lagersdomäner (vlan, separat växling)
-
Portkanalen har stöd för både kontroll-/datagränssnitt för RG och trafikgränssnitt
-
All signalering/media kommer från/till den virtuella IP-adressen
-
När en plattform laddas om i en CUBE-HA-relation startar den alltid om i Vänteläge
-
Lägre adress för alla gränssnitt (Gig1, Gig2, Gig3) ska vara på samma plattform
-
Identifieraren för redundansgränssnittet ska vara unik för en par-/gränssnittskombination på samma 2-lager
-
Konfigurationen för båda CUBE måste vara identisk, inklusive fysisk konfiguration, och måste köras på samma typ av plattform och IOS-XE-version
-
Loopback-gränssnitt kan inte användas som bindning eftersom de alltid är uppe
-
Vid flera trafikgränssnitt (SIP/RTP) (Gig1, Gig2) måste gränssnittsspårning konfigureras
-
CUBE-HA stöds inte via anslutning med korskopplad nätverkskabel för RG-kontrollänken/datalänken (Gig3)
-
Båda plattformarna måste vara identiska och anslutas via en fysisk växel över alla på liknande gränssnitt för att CUBE HA ska fungera, dvs. GE0/0/0 av CUBE-1 och CUBE-2 måste avslutas i samma växel osv.
-
WAN får inte avslutas direkt på CUBE-tillämpningarna och Data HA får inte finnas på någon sida
-
Både Aktiv och Standby måste vara i samma datacenter
-
Det är obligatoriskt att använda separat L3-gränssnitt för redundans (RG Control/-data, Gig3), dvs. gränssnitt som används för trafik får inte användas för HA-keepalives och kontrollpunkter
-
Vid felöverlämning uppdateras som standard den tidigare aktiva CUBE-applikationen, vilket innebär att signalering och media bevaras
Konfigurera redundans på båda CUBE
Du måste konfigurera 2-lagers enhet-till-enhetsredundans på båda CUBE-tillämpningarna som ska användas i ett HA-par för att få fram virtuella IP-adresser.
| 1 |
Konfigurera gränssnittsspårning på global nivå för att spåra gränssnittets status.
Spåra CLI används i RG för att spåra gränssnittstillståndet för rösttrafik, så att den aktiva dirigeringens roll tystas när trafikgränssnittet ligger nere. | ||
| 2 |
Konfigurera RG för användning med VoIP HA under underläget för programredundans.
Här förklaras de fält som används i den här konfigurationen:
| ||
| 3 |
Aktivera enhet-till-enhetsredundans för CUBE-programmet. Konfigurera RG från föregående steg under
redundansgrupp 1 – För att lägga till och ta bort det här kommandot krävs en ny inläsning för att den uppdaterade konfigurationen ska träda i kraft. Plattformarna läses in igen när hela konfigurationen har tillämpats. | ||
| 4 |
Konfigurera Gig1 och Gig2-gränssnitten tillsammans med deras respektive virtuella IP-adresser enligt nedan och tillämpa redundansgränssnittsidentifieraren (rii)
Här förklaras de fält som används i den här konfigurationen:
| ||
| 5 |
Spara konfigurationen av den första CUBE-tillämpningen och läs in den på nytt. Standby-plattformen är alltid sist att läsas in på nytt.
När VCUBE-1 startat helt sparar du konfigurationen av VCUBE-2 och läser in den på nytt.
| ||
| 6 |
Verifiera att enhet-till-enhetskonfigurationen fungerar som väntat. Relevant utdata markeras i fetstil. VCUBE-2 lästes in på nytt sist och enligt designöverväganden är standbyplattformen alltid den sista att läsas in på nytt. |
Konfigurera en lokal gateway på båda CUBE
I vår exempelkonfiguration använder vi följande segmentinformation från Control Hub för att bygga den lokala gatewaykonfigurationen på båda plattformarna, VCUBE-1 och VCUBE-2. Användarnamnet och lösenordet för den här inställningen är följande:
-
Användarnamn: Hussain1076_LGU
-
Lösenord: lOV12MEaZx
| 1 |
En konfigurationsnyckel måste skapas för lösenordet med kommandona som visas nedan innan den kan användas i autentiseringsuppgifterna eller delade hemligheter. Typ 6-lösenord krypteras med AES-chiffer och denna användardefinierade konfigurationsnyckel.
Här är den lokala gatewaykonfigurationen som gäller för båda plattformarna baserat på parametrarna i Control Hub som visas ovan, spara och läs in igen. Autentiseringsuppgifter för SIP Digest från Control Hub markeras i fetstil.
För att visa utdata för visningskommandot har vi gjort en ny inläsning av VCUBE-2 följt av VCUBE-1, vilket gör VCUBE-1 till standby-CUBE och VCUBE-2 till aktiv CUBE |
| 2 |
När som helst kommer endast en plattform att upprätthålla en aktiv registrering som lokal gateway med Webex Calling-åtkomsten SBC. Ta en titt på utdata för följande visningskommandon. visa redundansprogramgrupp 1 visa status för sip-ua register
Från utdata ovan kan du se att VCUBE-2 är den aktiva LGW som upprätthåller registreringen med Webex Calling-åtkomst-SBC, medan utdata för ”visa sip-ua register status” är tom i VCUBE-1 |
| 3 |
Aktivera nu följande felsökningar på VCUBE-1
|
| 4 |
Simulera felöverlämning genom att utfärda följande kommando på den aktiva LGW, VCUBE-2 i det här fallet.
Växling från AKTIV till STANDBY för LGW sker även i följande scenario, förutom CLI som listas ovan
|
| 5 |
Kontrollera om VCUBE-1 har registrerats med Webex Calling-åtkomst SBC. VCUBE-2 skulle ha lästs in på nytt vid det här laget.
VCUBE-1 är nu aktiv LGW. |
| 6 |
Titta på relevant felsökningslogg på VCUBE-1 som skickar en SIP-registrering till Webex Calling VIA den virtuella IP-adressen och mottager en 200 OK.
|
Konfigurera Webex Calling för din organisation
Konfigurera samtalsinställningar i guiden för förstagångsinstallation
Det första steget för att komma igång med Webex Calling-tjänsterna är att slutföra guiden för förstagångskonfiguration (First Time Setup Wizard/FTSW). När FTSW har slutförts för din första plats behöver den inte slutföras för ytterligare platser.
| 1 |
Klicka på Komma igång i välkomstmeddelandet som skickas till dig. E-postadressen för administratör används automatiskt för att logga in på Control Hub, där du uppmanas att skapa ditt administratörslösenord. När du har loggat in startas installationsguiden automatiskt. |
| 2 |
Granska och godkänn servicevillkor. |
| 3 |
Granska ditt abonnemang och klicka sedan på Komma igång. Din kontoansvarige ansvarar för att aktivera de första stegen för FTSW. Kontakta din kontoansvarige om du får meddelandet ”Kan inte konfigurera ditt samtal” när du väljer Kom igång. |
| 4 |
Välj landet som ditt datacenter ska mappa till och ange kundens kontakt- och adressinformation. |
| 5 |
Klicka på Nästa: Standardplats. |
| 6 |
Välj från följande alternativ:
Se till att du lägger till ett huvudnummer på den plats du skapar när du har slutfört konfigurationsguiden. |
| 7 |
Gör så att följande val gäller för den här platsen:
|
| 8 |
Klicka på Nästa. |
| 9 |
Ange en tillgänglig Cisco Webex SIP-adress. Klicka på Nästa och välj sedan Slutför. |
Lägg till en plats
Innan du börjar
Skapa en ny plats genom att förbereda följande information:
-
Platsens adress
-
Önskade telefonnummer (valfritt)
| 1 |
Logga in på Control Hub på https://admin.webex.com, gå till . En ny plats kommer att finnas i det regionala datacentret som motsvarar det land som du har valt med guiden för förstagångskonfiguration. |
| 2 |
Konfigurera inställningarna för platsen:
|
| 3 |
Klicka på Spara och välj sedan Ja/ Nej för att lägga till nummer på platsen nu eller senare. |
| 4 |
Välj något av följandealternativ om du klickade på Ja:
Valet av PSTN-alternativ är på varje platsnivå (varje plats har bara ett PSTN-alternativ). Du kan mixa och matcha så många alternativ du vill för din distribution, men varje plats har ett alternativ. När du har valt och etablerat ett PSTN-alternativ kan du ändra det genom att klicka på Hantera på platsens PSTN-egenskaper. Vissa alternativ, till exempel Cisco PSTN, är dock eventuellt inte tillgängliga när ett annat alternativ har tilldelats. Öppna ett supportärende för vägledning. |
| 5 |
Välj om du vill aktivera numren nu eller senare. |
| 6 |
Om du har valt icke-integrerad CCP eller lokalbaserad PSTN anger du telefonnummer som kommaseparerade värden och klickar sedan på Validera. Nummer läggs till för den specifika platsen. Giltiga poster flyttas till fältet Validerade nummer och ogiltiga poster finns kvar i fältet Lägg till nummer tillsammans med ett felmeddelande. Beroende på platsens land formateras numren efter lokala uppringningskrav. Om till exempel en landskod krävs kan du ange nummer med eller utan kod och koden är förinställd. |
| 7 |
Klicka på Spara. |
Nästa steg
När du har skapat en plats kan du aktivera nödtjänster med 911 för den platsen. Se RedSky-nödtjänster för Webex Calling för mer information.
Ta bort en plats
Innan du börjar
Du kan ta bort en plats som antingen inte används eller som har konfigurerats felaktigt efter att du har tagit bort de användare och arbetsytor som är kopplade till den. När du tar bort en plats tar du bort alla tilldelade tjänster och nummer.
Få en lista över användare och arbetsytor som är kopplade till en plats: Gå till och välj platsen som du vill ta bort från rullgardinsmenyn. Du måste ta bort de här användarna och arbetsytorna innan du tar bort platsen.
Kom ihåg att alla nummer som är kopplade till den här platsen släpps tillbaka till din PSTN-leverantör. Du kommer inte längre att äga dessa nummer.
| 1 |
Logga in på Control Hub på https://admin.webex.com och gå till . |
| 2 |
Klicka |
| 3 |
Välj Ta bortplats och bekräfta att du vill ta bort platsen. Det tar vanligtvis några minuter att ta bort platsen permanent, men det kan ta upp till en timme. Du kan kontrollera statusen genom att klicka intill |
Uppdatera en befintlig plats
Du kan ändra PSTN inställningar, namn, tidszon och språk på en plats efter att den har skapats. Kom ihåg att det nya språket endast gäller nya användare och enheter. Befintliga användare och enheter fortsätter att använda det gamla språket.
För befintliga platser kan du aktivera nödtjänster med 911. Se RedSky-nödtjänster för Webex Calling för mer information.
| 1 | |
| 2 |
Gå till . Om du ser en Varningssymbol bredvid en plats innebär det att du ännu inte har konfigurerat något telefonnummer för den platsen. Du kan inte ringa eller ta emot några samtal förrän du har konfigurerat det numret. |
| 3 |
(Valfritt) Under PSTN-anslutning väljer du antingen Molnanslutet PSTN eller Platsbaserat PSTN (lokal gateway), beroende på vilket du redan har konfigurerat. Klicka på Hantera för att ändra den konfigurationen och bekräfta sedan de tillhörande risker som finns genom att välja Fortsätt. Välj sedan något av följande alternativ och klicka på Spara:
För att migrera, se Migrera till Cisco-samtalsplaner nedan. |
| 4 |
För platsen väljer du Huvudnummer i den nedrullningsbara listan. Huvudnumret kan tilldelas en autoassistent eller en annan destination på platsen så att externa uppringare omdirigeras till en lämplig destination. Det är obligatoriskt att tilldela ett huvudnummer till platsen om den har några trunkar eller enheter med endast anknytningar, t.ex. användare, arbetsytor, virtuella linjer eller funktioner. Utan ett huvudnummer kan trunkarna inte användas och enheter med endast anknytningar kan inte ringa eller ta emot interna eller externa samtal. Användare på den platsen kan även använda det här numret som sitt externa inringar-ID när de ringer PSTN-samtal. Om du väljer ett avgiftsfritt nummer som huvudnummer för en plats rekommenderar vi att du uppdaterar nödnumret med återuppringning för platsen eftersom ett avgiftsfritt nummer inte har någon räddningstjänstadress. Mer information finns i Konfigurera nödnummer med återuppringning för en plats. |
| 5 |
(Valfritt) Under nödsamtal kandu välja identifierare för räddningstjänsten för att tilldela denna plats. Den här inställningen är valfri och kan endast användas i länder som kräver den. I vissa länder (Exempel: Frankrike) regler finns det för att mobil radiosystem ska upprätta identiteten på cellen när du ringer ett nödsamtal och görs tillgänglig för nödnumret. Andra länder som USA och Kanada implementerar platsbestämning med andra metoder. För mer information, se Förbättrade nödsamtal. Din nödsamtalsleverantör kan behöva information om åtkomstnätverket och detta uppnås genom att definiera en ny privat SIP-anknytningsrubrik, P-Access-Network-Info. Rubriken innehåller information om åtkomstnätverk. När du anger en nödplatsidentifierare för en plats skickas platsvärdet till leverantören som en del av SIP-meddelandet. Kontakta leverantören av nödsamtal för att se om du behöver denna inställning och använda värdet som tillhandahålls av din leverantör av nödsamtal." |
| 6 |
Välj Röstbrevlådenummer som användare kan ringa för att kontrollera röstbrevlådan för platsen. |
| 7 |
(Valfritt) Klicka på pennikonen överst på sidan Plats för att ändra platsnamn, meddelandespråk, e-postspråk, tidszoneller adress efter behov och klicka sedan på Spara. Ändring av meddelandespråket börjar gälla omedelbart för nya användare och funktioner som läggs till på den här platsen. Om befintliga användare och/eller funktioner också ska få sitt meddelandespråk ändrat när du blir ombedd väljer du Ändra för befintliga användare och arbetsytor eller Ändra för befintliga funktioner. Klicka på Verkställ. Du kan visa förlopp på sidan Uppgifter. Du kan inte göra fler ändringar förrän detta är klart. Om du ändrar tidszonen för en plats uppdateras inte tidszonerna för de funktioner som är associerade med platsen. Om du vill redigera tidszoner för funktioner som auto attendant, sökgrupp och samtalskö går du till området Allmänna inställningar för den specifika funktion som du vill uppdatera tidszonen för och redigerar och spara där. |
Migrera till Cisco-samtalsplaner
Du kan ändra din PSTN-anslutning för en befintlig plats till Cisco PSTN. Du kan till exempel ändra platser för platsbaserade PSTN (lokal gateway) eller icke-integrerade CCP-anslutningar till Cisco PSTN. Cisco PSTN tillhandahåller en moln-PSTN-lösning från Cisco.
Alla portabla nummer fortsätter att fungera förutom ett litet avbrott under den schemalagda porteringstiden.
Du kan inte heller göra några nummerhanteringsändringar för en plats som genomgår en PSTN-anslutningsövergång. Men de befintliga numren fortsätter att fungera och du kan fortfarande tilldela eller ta bort tilldelning av nummer till platsen. Du kan inte lägga till, ta bort och flytta in eller ut nummer för den platsen. Under den här processen uppdateras dirigeringsprofilen automatiskt och Cisco PSTN aktiveras.
Möjligheten att ändra PSTN-anslutning för en befintlig plats till Cisco PSTN stöds för närvarande inte i Japan.
När du ändrar PSTN-anslutningen tillämpas en prenumeration med en samtalslicens och faktureringstjänsten får ett meddelande.
Begränsningar:
-
Migrering från en integrerad IntelePeer-plats till en Cisco PSTN-plats stöds inte
-
Den dedikerade instansplatsen kan inte migreras till Cisco PSTN
-
Flera portbeställningar kan krävas för ändringen av PSTN-anslutningen. I så fall länkas dessa beställningar så att de slutförs samtidigt. Alla datumändringar eller avbokningar av en porteringsbeställning måste tillämpas på alla länkade porteringsbeställningar för anslutningsändringen.
Så här initierar du en ändring av PSTN-anslutning
| 1 | |
| 2 |
Gå till . |
| 3 |
Välj platsen där du vill ändra PSTN-anslutningen till Cisco PSTN. |
| 4 |
Gå till fliken Samtal och klicka på alternativet Hantera bredvid platsbaserat PSTN eller icke-integrerat molnanslutet PSTN. |
| 5 |
Redigera bredvid Anslutningstyp. |
| 6 |
Välj kortet Cisco-samtalsplaner och välj den prenumeration som allokerar Ciscos samtalsplan för användare på den här platsen. Klicka på Nästa. |
| 7 |
En sida för anslutningsändring visas som bekräftelse. Klicka på Nästa och kontrollera portberedskapen för dina nummer. Knappen Nästa aktiveras endast om alla nummer i listan kan porteras. Läs dessa pekare:
|
| 8 |
Klicka på Nästa och ange kontraktsinformationen. Detta är den primära kontraktskontakten för alla platser som använder Ciscos samtalsplaner (USA). Alla ändringar av den här kontakten gäller för alla andra platser som använder Ciscos samtalsplaner (USA). |
| 9 |
Klicka på Nästa. Ett meddelande visas som ber dig att bekräfta att du vill spara din avtalsinformation för den platsen. Välj Ja, ändra. |
| 10 |
Ange räddningstjänstadressen och klicka på Spara. I en nödsituation använder räddningstjänsten den här adressen för att lokalisera den som ringer. |
| 11 |
Sammanfattningssidan visas med antalet portar som har skapats. Om det bara finns en beställning kan du se ett ytterligare steg som kallas Ange ytterligare information. För flera beställningar finns en orderväljare högst upp för att navigera mellan dem. Klicka på Nästa och ange informationen för att slutföra portguiden. Beställningarna skickas på en gång när all information tillhandahålls för en enda PSTN-migreringsbegäran. Som standard är datumet för den fasta beställningsåtagandet konsekvent för alla beställningar. Ändringen av PSTN-anslutningen verkställs automatiskt när den senast länkade beställningen har porterats helt.
Migreringsinformationen finns på fliken . Välj beställnings-ID för att visa beställningsinformationen i en sidopanelsvy. Du kan se typen som Ändra PSTN för de beställningar som skapats genom ändringen av PSTN-anslutning. |
Avbryt ändringen av PSTN-anslutning
En administratör kan avbryta PSTN-migreringen när platsen fortfarande är i ett övergångstillstånd.
| 1 | |
| 2 |
Gå till . |
| 3 |
Välj platsen där du vill avbryta PSTN-anslutningen. |
| 4 |
Gå till fliken Samtal och klicka på knappen Avbryt ändring av PSTN-anslutning . |
| 5 |
Klicka på Ja, fortsätt för att bekräfta avbokningen. |
Konfigurera nummerplan för Webex Calling
Du kan styra nummerplan för din Webex Calling med utgående uppringningskoder. Anpassa anknytningslängder, omdirigeringsprefix och uppringningsinställningar (interna och externa) så att de är kompatibla med dina användares uppringningsinställningar.
Dessa inställningar är för intern uppringning och finns även tillgängliga i guiden för förstagångskonfiguration. När du ändrar din nummerplan uppdateras exempelnumren i Control Hub för att visa dessa ändringar.
Du kan konfigurera utgående samtalsbehörigheter för en plats. Se dessa steg för att konfigurera utgående samtalsbehörigheter.
| 1 |
Logga in på Control Hub, gå till och bläddra sedan till Intern uppringning. |
| 2 |
Konfigurera följande valfria uppringningsinställningar efter behov:
|
| 3 |
Ange intern uppringning för specifika platser. Gå till , välj en plats i listan och klicka på Samtal. Bläddra till Uppringning och ändra sedan intern uppringning efter behov:
|
| 4 |
Ange extern uppringning för specifika platser. Gå till , välj en plats i listan och klicka på Samtal. Bläddra till Uppringning och ändra sedan extern uppringning efter behov:
Påverkan för användare:
|
Konfigurera platsbaserat PSTN (lokal gateway) i Control Hub
Om du är en mervärdesåterförsäljare kan du använda de här stegen för att starta en lokal gateway-konfiguration i Control Hub. När denna gateway har registrerats i molnet kan du använda den för en eller flera av dina Webex Calling-platser för att tillhandahålla dirigering till en PSTN-tjänsteleverantör för företag.
En plats som har en lokal gateway kan inte tas bort när den lokala gatewayen används för andra platser.
Skapa en trunk
Innan du börjar
-
När en plats har lagts till och du har konfigurerat ett platsbaserat PSTN för en plats, måste du skapa en trunk.
-
Skapa alla platser och specifika inställningar och nummer till var och en. Det måste finnas platser innan du kan lägga till ett platsbaserat PSTN.
-
Förstå kraven för platsbaserat PSTN (lokal gateway) för Webex Calling.
-
Du kan inte välja mer än en trunk för en plats med platsbaserat PSTN, men du kan välja samma trunk för flera platser.
| 1 |
Logga in på Control Hub på https://admin.webex.com, gå till och välj Lägg till trunk. |
| 2 |
Välj en plats. |
| 3 |
Namnge trunken och klicka på Spara. Namnet får inte bestå av fler än 24 tecken. |
Nästa steg
Trunkinformation visas på skärmen Registrera domän, Trunkgrupp OTG/DTG, Linje/port och Utgående proxyadress.
Vi rekommenderar att du kopierar den här informationen från Control Hub och klistrar in den i en lokal textfil eller ett lokalt textdokument så att du kan hänvisa till den när du är redo att konfigurera den platsbaserade PSTN-tjänsten.
Om inloggningsuppgifterna förloras måste du generera dem från skärmen Trunkinformation i Control Hub. Klicka på Hämta användarnamn och återställ lösenord om du vill generera en ny uppsättning autentiseringsuppgifter som kan användas för trunken.
Välj en trunk för lokalbaserat PSTN
| 1 |
Logga in på Control Hub på https://admin.webex.com, gå till . |
| 2 |
Välj en plats att ändra och klicka på Hantera. |
| 3 |
Välj Platsbaserat PSTN och klicka på Nästa. |
| 4 |
Välj en trunk från rullgardinsmenyn. Gå till trunksidan för att hantera dina val för trunkgrupp. |
| 5 |
Klicka på bekräftelsemeddelandet och klicka sedan på Spara. |
Nästa steg
Du måste utföra den konfigurations information som Control Hub har skapat och mappa parametrarna till den lokala gateway (till exempel på en Cisco-kub som finns på platsen). Den här artikeln vägleder dig genom den här processen. Som referens, se följande diagram för ett exempel på hur konfigurations information för Control Hub (till vänster) kan kopplas till parametrar i kuben (till höger):
När du har slutfört konfigurationen på själva gatewayen kan du återgå till i Control Hub och gatewayen som du har skapat listas på platskortet som du tilldelade den till med en grön punkt till vänster om namnet. Den här statusen anger att gatewayen är säkert registrerad för samtalsmoln och fungerar som aktiv PTSN-gateway för platsen.
Hantera telefonnummer
Du kan enkelt visa, aktivera, ta bort och lägga till telefonnummer för din organisation i Control Hub. Det finns mer information i Hantera telefonnummer i Control Hub.
Begär ett köp av Webex-tjänster från en provperiod i Control Hub
Om du provar Webex-tjänster och vill konvertera din provperiod till en betald prenumeration kan du skicka en e-postbegäran till din partner.
| 1 |
Logga in på Control Hub på https://admin.webex.com och välj byggnadsikonen |
| 2 |
Välj fliken Prenumerationer och klicka sedan på Köp nu. Ett e-postmeddelande skickas till din partner och informerar dem om att du är intresserad av att konvertera till en betald prenumeration. |
Ställ in samtalsalternativ
Du kan använda Control Hub för att ange prioriteten för de tillgängliga samtalsalternativen som visas för användarna i Webex-appen. Du kan även aktivera dem för Ett-klick-för-att-ringa. För mer information, se: Ställ in samtalsalternativ för Webex-appanvändare.
Ställ in samtalsbeteende
Du kan kontrollera vilka samtalsprogram som öppnas när användare ringer samtal. Du kan konfigurera inställningarna för samtalsklienten, inklusive distribution i blandat läge för organisationer med användare som är berättigade till Unified CM eller Webex Calling och användare utan betalda samtalstjänster från Cisco. För mer information, se: Konfigurera samtalsbeteende.
Konfigurera Unified CM för Webex Calling
Konfigurera säkerhetsprofilen för SIP-trunk för trunk till lokal gateway
I fall där lokal gateway och PSTN-gateway finns på samma enhet måste Unified CM aktiveras för att skilja mellan två olika trafiktyper (samtal från Webex och från PSTN) som härstammar från samma enhet och tillämpa en differentierad tjänsteklass för de här samtalstyperna. Den differentierade samtalsbehandlingen uppnås genom att två trunkar tillhandahålls mellan Unified CM och den kombinerade enheten med lokal gateway och PSTN-gateway som kräver olika SIP-lyssningsportar för de två trunkarna.
|
Skapa en dedikerad säkerhetsprofil för SIP-trunk för lokal gateway-trunk med följande inställningar:
| ||||||||||
Konfigurera SIP-profilen för den lokala gateway-trunken
|
Skapa en dedikerad SIP-profil för den lokala gateway-trunken med följande inställningar:
| ||||||||||
Skapa ett sökutrymme för samtal för samtal från Webex
|
Skapa ett samtalssökutrymme för samtal från Webex med följande inställningar:
Den senaste partitionen onNetRemote används endast i en miljö med flera kluster där dirigeringsinformation utbyts mellan Unified CM-kluster med hjälp av Intercluster Lookup Service (ILS) eller Global Dialplan Replication (GDPR). | ||||||||||
Konfigurera en SIP-trunk till och från Webex
|
Skapa en SIP-trunk för samtal till och från Webex via lokal gateway med följande inställningar:
| ||||||||||||||||||||||||||
Konfigurera dirigeringsgrupp för Webex
|
Skapa en dirigeringsgrupp med följande inställningar:
| ||||||||
Konfigurera dirigeringslista för Webex
|
Skapa en dirigeringslista med följande inställningar:
| ||||||||||||||
Skapa en partition för Webex-destinationer
|
Skapa en partition för Webex-destination med följande inställningar:
| ||||||||
Nästa steg
Se till att lägga till den här partitionen i alla samtalssökutrymmen som ska ha åtkomst till Webex-destinationer. Du måste lägga till den här partitionen specifikt i det samtalssökutrymme som används som sökutrymme för inkommande samtal på PSTN-trunkar, så att samtal från PSTN till Webex kan dirigeras.
Konfigurera dirigeringsmönster för Webex-destinationer
|
Konfigurera dirigeringsmönster för varje DID-intervall på Webex med följande inställningar:
| ||||||||||||
Konfigurera förkortad normalisering för fjärruppringning för Webex
|
Om förkortad uppringning inom webbplatsen krävs för Webex ska du konfigurera normaliseringsmönster för uppringning för varje ESN-intervall på Webex med följande inställningar:
| ||||||||||||||||||
Konfigurera dina funktioner för Webex Calling
Skapa en sökgrupp
Hunt groups dirigerar inkommande samtal till en grupp av användare eller arbetsytor. Du kan till och med konfigurera ett mönster för att dirigera till en hel grupp.
Mer information om hur du ställer in en sökgrupp finns i Hunt Groups Cisco Webex Control Hub.
Skapa en samtalskö
Du kan konfigurera en samtalskö så att kunder vars samtal inte kan besvaras hör ett automatiskt svar, lugnande meddelanden och musik tills någon kan besvara samtalet.
Mer information om hur du ställer in och hanterar ett samtalskö finns i Hantera samtalsköer i Cisco Webex Control Hub.
Skapa en receptionistklient
Hjälp till att uppfylla kontorspersonalens behov. Du kan konfigurera användare som telefondeltagare så att de kan avskärma inkommande samtal till vissa personer inom din organisation.
Mer information om hur du konfigurerar och visar dina receptionistklienter finns i Receptionistklienter i Cisco Webex Control Hub.
Skapa och hantera autodeltagare
Du kan lägga till hälsningar, konfigurera menyer och dirigera samtal till en svarstjänst, en sökgrupp, en röstbrevlåda eller en riktig person. Skapa ett 24-timmars schema eller ange olika alternativ när ditt företag är öppet eller stängt.
För information om hur du skapar och hanterar autodeltagare, se Hantera autodeltagare i Cisco Webex Control Hub.
Konfigurera en personsökningsgrupp
Gruppsökning gör det möjligt för en användare att ringa ett enkelvägssamtal eller gruppsida till upp till 75 målanvändare och arbetsytor genom att ringa ett nummer eller en anknytning som tilldelats ett specifikt personsökningsgrupp.
För information om hur du konfigurerar och redigerar personsökningsgrupper, se Konfigurera en personsökningsgrupp i Cisco Webex Control Hub.
Konfigurera besvara samtal
Förbättra samarbetet och samarbetet genom att skapa en besvara samtal så att användarna kan svara på varandras samtal. När du lägger till användare i en samtalssvarsgrupp och en gruppmedlem är borta eller upptagen kan en annan medlem svara på samtalet.
Mer information om hur du konfigurerar en samtalssvarsgrupp finns i Besvara samtal i Cisco Webex Control Hub.
Konfigurera samtalsparkering
Med samtalsparkering kan en definierad grupp av användare parkera samtal mot andra tillgängliga medlemmar i en samtalsparkeringsgrupp. Parkerade samtal kan besvaras av andra gruppmedlemmar på deras telefon.
Det finns mer information om hur du konfigurerar samtalsparkering i Samtalsparkering i Cisco Webex Control Hub.
Aktivera inbrytning för användare
| 1 | |
| 2 |
Gå till . |
| 3 |
Välj en användare och klicka på Samtal. |
| 4 |
Gå till avsnittet Behörigheter mellan användare och välj sedan Bryta in. |
| 5 |
Aktivera växlingsknappen för att tillåta att andra användare lägger till sig själva i den här användarens pågående samtal. |
| 6 |
Markera Spela upp en ton när den här användaren bryter in i ett samtal om du vill spela upp en ton för andra när den här användaren bryter in i sitt samtal. Inställningen Spela upp en ton när den här användaren bryter in i ett samtal gäller inte för Customer Experience Basic och Essentials-funktioner för att bryta in-arbetsledare. Även om du aktiverar det här alternativet för en arbetsledare spelar systemet inte upp meddelandetonen för agenten när en arbetsledare bryter in i sitt samtalskösamtal. Om du vill spela upp en ton för en agent när en arbetsledare bryter in i samtalet kan du aktivera den via inställningarna för aviseringston för agenter. Mer information finns i avsnittet Skapa en kö i Webex Customer Experience Basic eller Webex Customer Experience Essentials. |
| 7 |
Klicka på Spara. |
Aktivera sekretess för en användare
| 1 |
Logga in på Control Hub och gå till . |
| 2 |
Välj en användare och klicka på Samtal. |
| 3 |
Gå till området Behörigheter mellan användare och välj sedan Sekretess. |
| 4 |
Välj lämpliga inställningar för autosvarssekretess för den här användaren.
|
| 5 |
Markera kryssrutan Aktivera sekretess. Du kan sedan bestämma dig för att blockera alla genom att inte välja medlemmar från listrutan. Alternativt kan du välja de användare, arbetsytor och virtuella linjer som kan övervaka linjestatus för den här användaren. Om du är platsadministratör visas endast användare, arbetsytor och virtuella linjer som tillhör dina tilldelade platser i den nedrullningsbara listan. Avmarkera kryssrutan Aktivera sekretess så att alla kan övervaka linjens status. |
| 6 |
Markera kryssrutan Tillämpa sekretess för riktad samtalssvar och inbrytning för att aktivera sekretess för riktad samtalssvar och inbrytning.
|
| 7 |
Från Lägg till medlem via namn väljer du de användare, arbetsytor och virtuella linjer som kan övervaka telefonlinjestatusen samt hämta dirigerat samtal och bryta in. |
| 8 |
Om du vill filtrera de medlemmar du väljer använder du fältet filtrera efter namn, nummer eller ankn . |
| 9 |
Klicka på Ta bort alla för att ta bort alla valda medlemmar. Om du vill ta bort en enskild medlem klickar du på Ta bort bredvid medlemmens namn. |
| 10 |
Klicka på Spara. |
Konfigurera övervakning
Maximalt antal övervakade linjer för en användare är 50. Men när du konfigurerar övervakningslistan bör du överväga antalet meddelanden som påverkar bandbredden mellan Webex Calling och ditt nätverk. Bestäm även det maximala antalet övervakade linjer med hjälp av antalet linjeknappar på användarens telefon.
| 1 |
Från kundvyn i https://admin.webex.com går du till Hantering och klickar sedan på Användare. |
| 2 |
Markera den användare som du vill ändra och klicka på Samtal. |
| 3 |
Gå till avsnittet Behörigheter mellan användare och välj Övervakning. |
| 4 |
Välj bland följande alternativ:
Du kan inkludera en virtuell linje i listan Lägg till övervakad linje för användarövervakning. |
| 5 |
Välj om du vill meddela användaren om parkerade samtal, söka efter personen eller samtalsparkeringsanknytningen som ska övervakas och klicka sedan på Spara. Listan med övervakade linjer i Control Hub motsvarar ordningen för övervakade linjer som visas på användarens enhet. Du kan när som helst ändra ordningen på listan över övervakade linjer. Namnet som visas för den övervakade linjen är det namn som anges i fälten Förnamn och Efternamn för inringar-ID för användaren, arbetsytan och den virtuella linjen. |
Aktivera varningston för samtalsbrygga för användare
Innan du börjar
| 1 |
Logga in på Control Hub och gå till . |
| 2 |
Välj en användare och klicka på fliken Samtal. |
| 3 |
Gå till Behörigheter mellan användare och klicka på Varningston vid samtalsbryggning. |
| 4 |
Aktivera Varningston vid samtalsbryggning och klicka sedan på Spara. Den här funktionen är aktiverad som standard. Mer information om samtalsbryggning på en delad MPP-linje finns i Delade linjer på din skrivbordstelefon för multiplattform. Mer information om samtalsbryggning på en delad linje i Webex-appen finns i Utseende på delad linje för WebexApp. |
Aktivera inaktivera för en användare
Om du aktiverar hotell för en användare kan de använda en värdtelefon samtidigt som de behåller funktionaliteten och funktionerna i sin huvudsakliga skrivbordstelefon.
| 1 | |
| 2 |
Gå till . |
| 3 |
Välj en användare och klicka på fliken Samtal. |
| 4 |
Gå till avsnittet Behörigheter mellan användare , välj Hotell och aktivera växlingsknappen. |
| 5 |
Ange hotellvärdens namn eller nummer i sökfältet Hotellplats och välj den hotellvärd som du vill tilldela användaren. Du kan endast välja en hotellvärd. Om du väljer en annan hotellvärd tas den första bort. Om du är platsadministratör kan du endast tilldela hotellvärden som tillhör dina tilldelade platser. |
| 6 |
Välj hur många timmar som användaren kan använda hotellvärden i rullgardinsmenyn Begränsa associeringsperiod . Telefonen loggar automatiskt ut användaren efter den valda tiden. Ett felmeddelande visas på skärmen om den begränsade associeringsperioden som har angetts för användaren överskrider den valda hotellvärdens associeringsperiod. Om hotellvärden till exempel har en begränsad associeringsperiod på 12 timmar och användarens begränsade associeringsperiod är 24 timmar, visas ett felmeddelande. I sådana fall måste du förlänga hotellvärdens associeringsperiod om användaren behöver mer tid. |
| 7 |
Klicka på Spara. En användare kan även söka efter och hitta hotellvärden som de vill använda från User Hub. Mer information finns i Få åtkomst till din samtalsprofil var som helst. |
Vill du se hur det går till? Titta på den här videodemonstration om hur du konfigurerar hotell i Control Hub.
Användningstrender och användarrapporter för Webex Calling
Visa samtalsrapporter
Du kan använda sidan Analys i Control Hub för att se hur Webex Calling-tjänster används, engagemang i Webex-appen och kvaliteten på deras samtalsmedieupplevelse. Så här får du åtkomst till Webex Calling-analyser:
| 1 | |
| 2 |
Gå till Analys och välj fliken Samtal . |
| 3 |
Välj Detaljerad samtalshistorik. Informationen om samtalshistorik visas med data om mediekvalitet.
|
| 4 |
För att få åtkomst till mediekvalitetsdata loggar du in på Control Hub, går till Analyser och väljer sedan Samtal. |


