- 主页
- /
- 文章

感谢您的反馈。


 在此文章中
 反馈?
如果您的组织中有自己的身份提供商 (IdP),则可以在控制中心进行单点登录 (SSO) 中将 SAML IdP 与您的组织集成。SSO 允许您的用户为组织中的 Webex 应用程序和其他应用程序使用一组通用的证书。
概述
在集成单点登录 (SSO) 之前,Webex 默认使用基本身份验证。基本身份验证要求用户每次登录时输入其 Webex 用户名和密码。如果您的组织中有自己的身份提供商 (IdP),则可以在 Control Hub 中将其与您的组织集成以实现 SSO。SSO 允许您的用户使用一组通用的凭证来访问您组织中的 Webex 应用程序。
如果您更喜欢使用基本身份验证,则无需采取行动。但是,请考虑基本身份验证对于用户来说可能不如 SSO 安全且方便,特别是如果您的组织已经使用 IdP。为了通过基本身份验证增强安全性,我们建议在 Control Hub 中使用多重身份验证 (MFA)。有关更多信息,请参阅 在 Control Hub 中启用多重身份验证集成。
经过测试的 SSO IdP
以下 Web 访问管理和联合解决方案已通过用于 Webex 组织的测试。下面链接的文档将向您逐步展示如何将特定身份提供商 (IdP) 与 Webex 组织集成。
这些指南中涵盖了在 Control Hub 中管理的 Webex 服务与 SSO 的集成(https://admin.webex.com)。如果您需要 Webex Meetings 站点(在站点管理中管理)与 SSO 的集成,请参阅配置 Cisco Webex 站点的单点登录。
如果您要为组织中的多个身份提供商设置 SSO,请参阅 Webex 中具有多个 IdP 的 SSO。
如果下面没有列出您的 IdP,请按照本文章中 SSO 设置标签页中的主要步骤进行操作。
单点登录设置
通过单点登录 (SSO),用户能够向组织的公共身份提供商 (IdP) 进行验证,从而安全登录 Webex。 Webex 应用程序使用 Webex 服务与 Webex 平台身份服务进行通信。 标识服务使用身份提供程序 (IdP) 进行验证。
在 Control Hub 中开始配置。 本部分描述集成第三方 IdP 的主要通用步骤。
使用 IdP 配置 SSO 时,可以将任何属性映射到 uid。 例如,将电子邮件别名userPrincipalName、备用电子邮件地址或
任何其他合适的属性
映射到 uid。 IdP 需要在登录时使用户的其中一个电子邮件地址与 uid 匹配。 Webex 最多支持将 5 个电子邮件地址映射到 uid。
我们建议您在设置 Webex SAML 联合时将单点注销 (SLO) 添加到元数据配置中。此步骤至关重要,以确保用户令牌在身份提供者 (IdP) 和服务提供商 (SP) 处均无效。如果管理员未执行此配置,则 Webex 会提醒用户关闭浏览器以使任何打开的会话无效。
对身份提供者的要求
对于 SSO 和 Control Hub,IdP 必须遵循 SAML 2.0 规范。此外,IdP 必须按以下方式进行配置:
-
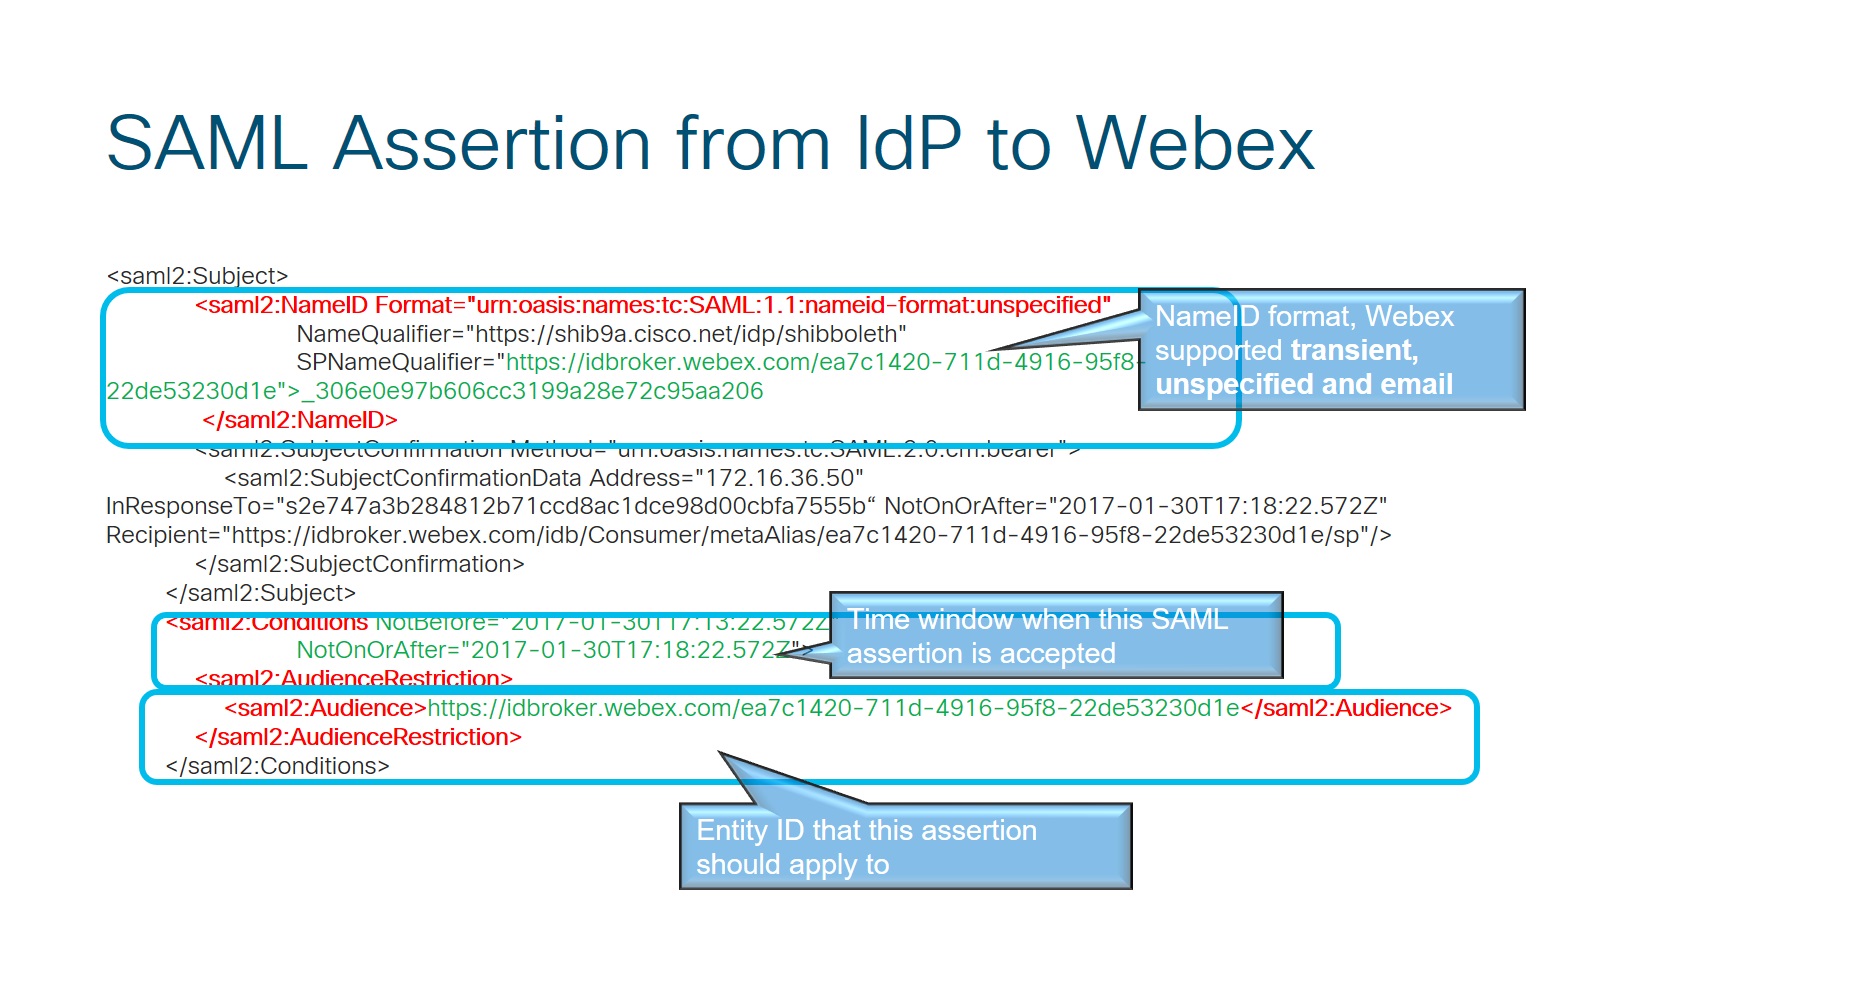
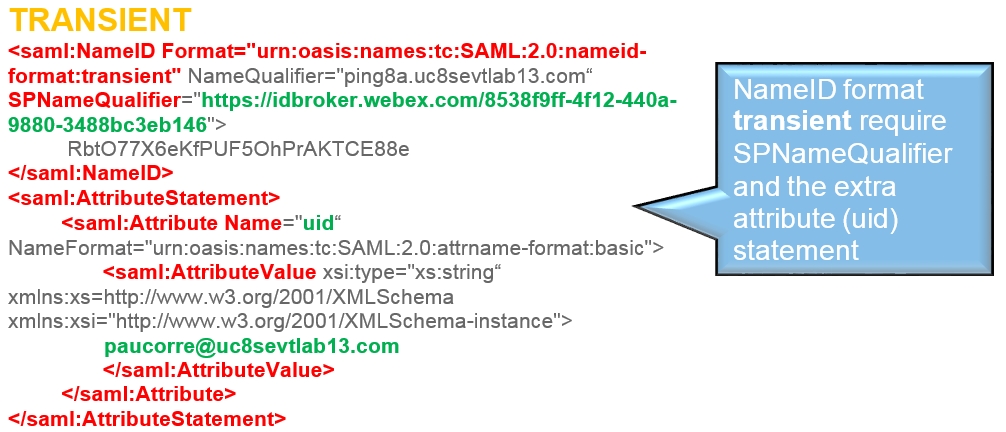
将 NameID 格式属性设置为 urn:oasis:names:tc:SAML:2.0:nameid-format:瞬态
-
根据您部署的 SSO 类型在 IdP 上配置声明:
-
SSO(适用于组织)- 如果您代表组织配置 SSO,请将 IdP 声明配置为包含 uid 属性名称,并将其值映射到目录连接器中所选择的属性,或者映射到与 Webex 身份服务中所选择的属性相匹配的用户属性。(例如,该属性可以是电子邮件地址,也可以是用户主体名称。)
-
合作伙伴 SSO(仅适用于服务提供商)- 如果您是服务提供商管理员且负责配置服务提供商管理的客户组织使用的合作伙伴 SSO,请将 IdP 声明配置为包含邮件属性(而非 uid)。其值必须映射到目录连接器中所选择的属性,或者映射到与 Webex 身份服务中所选择的属性相匹配的用户属性。
有关为 SSO 或合作伙伴 SSO 映射自定义属性的更多信息,请参阅目录 连接器部署指南。
-
-
仅合作伙伴 SSO。身份提供商必须支持多个断言消费者服务 (ACS) URL。有关如何在一个身份提供商上配置多个 ACS URL 的示例,请参阅:
-
使用受支持的浏览器。我们建议使用最新版本的 Mozilla Firefox 或 Google Chrome。
-
禁止浏览器中的任何弹出式窗口拦截器。
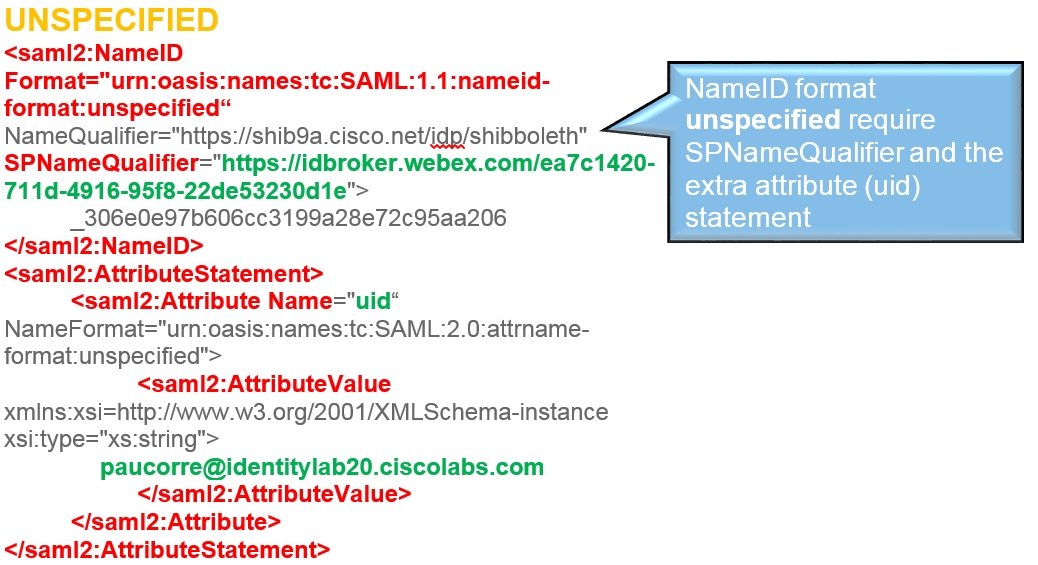
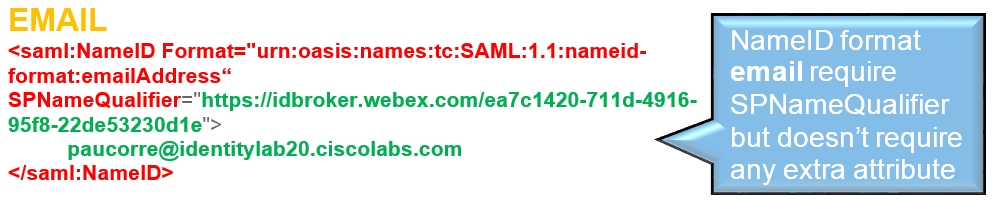
配置指南给出了 SSO 集成的特定示例,但没有提供针对所有可能性的详细配置。例如,记录了 nameid-format urn:oasis:names:tc:SAML:2.0:nameid-format:transient 的集成步骤。其他格式(例如 urn:oasis:names:tc:SAML:1.1:nameid-format:unspecified or urn:oasis:names:tc:SAML:1.1:nameid-format:emailAddress )适用于 SSO 集成,但超出了我们文档的范围。
建立 SAML 协议
您必须在 Webex 平台身份服务与 IdP 之间建立 SAML 协议。
要想成功建立 SAML 协议,您需要两个文件:
-
IdP 的元数据文件,提供给 Webex。
-
Webex 的元数据文件,提供给 IdP。
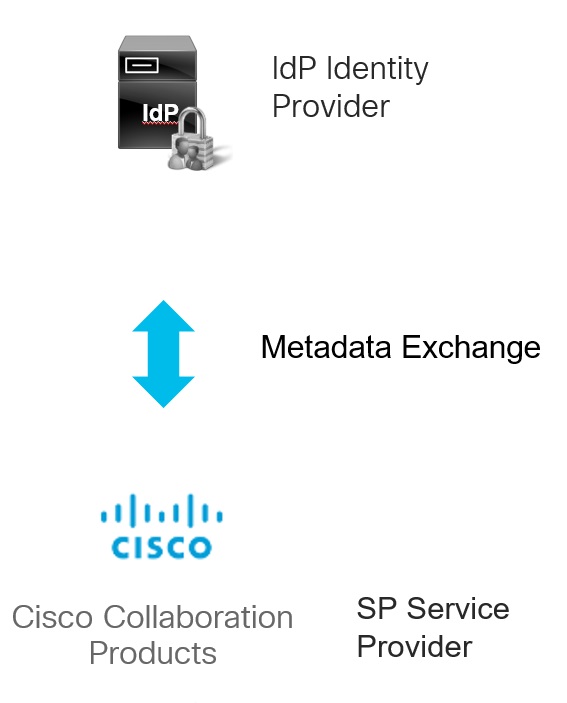
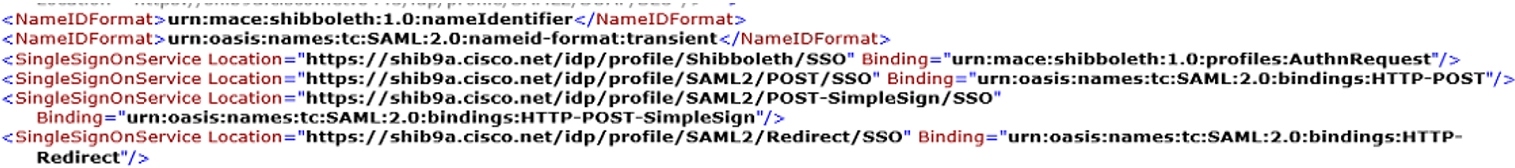
来自您的 IdP 的元数据文件可识别 IdP,并告诉 Webex 向何处发送 SAML 身份验证请求。 该文件通常包含 IdP 实体 ID、签名证书、支持的 nameID 格式以及一个或多个单点登录服务 URL。
IdP 元数据标签和值因身份提供商而异。 使用您从 IdP 导出的元数据文件并在下表中标识等效字段。 有关特定于 IdP 的设置指南,请参阅经过测试的 SSO IdP。
| 元数据 | 值或元素 | 目的 |
|---|---|---|
|
IdP 实体 ID |
|
识别 SAML 协议中的 IdP。 |
|
身份验证请求签名要求 |
|
指示 IdP 是否需要来自 Webex 的签名身份验证请求。 |
|
签名证书 |
|
提供证书,Webex 使用该证书来验证来自 IdP 的签名 SAML 响应。 |
|
NameID 格式 |
|
定义 IdP 可以在 SAML 断言中发送的用户标识符格式。 |
|
SSO 服务 URL |
|
提供 IdP 终端节点,Webex 可用来发送登录请求。 |
|
用户属性 |
|
标识 IdP 可能包含在 SAML 断言中的用户属性。 |
来自身份服务的元数据文件将 Webex 标识为 SAML 服务提供商,并提供您的 IdP 完成 SAML 协议所需的值。 使用此文件配置服务提供商实体 ID、签名和加密证书、支持的 nameID 格式、注销端点和断言消费者服务 URL。
下表显示了您的 IdP 可能需要的 Webex 身份服务元数据字段。
| 元数据 | 值或元素 | 目的 |
|---|---|---|
|
服务提供商实体 ID |
|
识别 IdP 配置中的 Webex 身份服务。 |
|
身份验证请求签名 |
|
指示 Webex 身份服务是否签署身份验证请求。 |
|
断言签名 |
|
指示 Webex 身份服务是否需要签名断言。 |
|
签名证书 |
|
提供 IdP 可用于验证由 Webex 身份服务签名的元数据或消息的证书。 |
|
加密证书 |
|
提供证书,IdP 可以使用该证书对 Webex 身份服务的 SAML 断言进行加密。 |
|
单一注销服务 URL |
|
如果在 IdP 中配置了注销,则提供 Webex 注销端点。 |
|
NameID 格式 |
|
列出 Webex 身份服务支持的 SAML 协议的 NameID 格式。 |
|
断言消费者服务 URL |
|
提供 Webex 终端节点,身份验证后 IdP 将在其中发布 SAML 断言。 |
在 Webex 中配置 SAML 协议时,使用 IdP 元数据验证身份提供商要求的 IdP 实体 ID、签名证书、名称 ID 格式和 SSO 服务 URL。
配置 Webex 身份服务
当您在 Control Hub 中将 Webex 配置为身份提供商并为通过该 IdP 进行身份验证的用户定义路由规则时,请使用此任务。
如果您正在配置第三方 SAML IdP,请在测试和激活 SSO 之前,使用您的 IdP 和 Webex 身份服务中的元数据值来完成 SAML 协议。
| 1 | |
| 2 |
前往 。 |
| 3 |
转到 身份提供者 选项卡并单击 激活 SSO。 |
| 4 |
选择 Webex 作为您的身份提供商,然后单击 下一步。 |
| 5 |
勾选 我已阅读并理解 Webex IdP 的工作原理 ,然后单击 下一步。 |
| 6 |
设置路由规则。 添加路由规则后,您的身份提供商 (IdP) 将被添加并显示在 身份提供商 选项卡下。
有关更多信息,请参阅 Webex 中具有多个 IdP 的 SSO。
|
管理
设置 SSO 后,使用 Control Hub 中的 SSO 管理功能来维护集成。
您可以续订证书、导出或导入元数据、管理 SSO 警报、配置单点注销、禁用 SSO 和使用自我恢复选项。
有关详细说明,请参阅 Control Hub 中的管理单点登录 (SSO) 集成。
故障排除
如果您遇到 SSO 集成问题,可按照本部分介绍的要求和步骤对 IdP 与 Webex 之间的 SAML 流进行疑难解答。
对 SSO 进行故障排除的要求
-
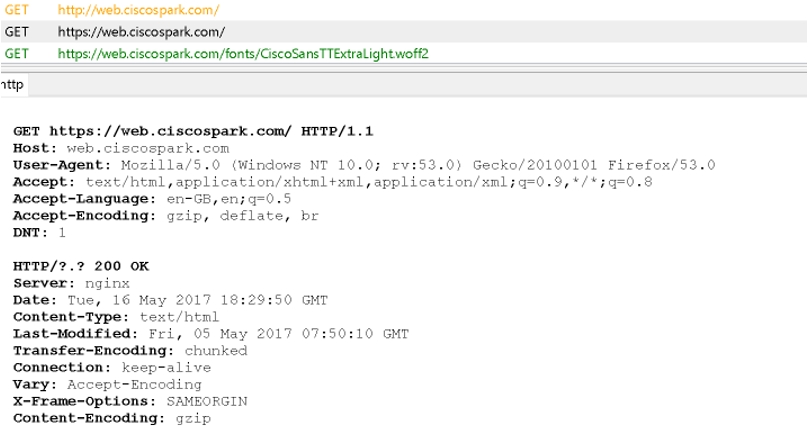
要进行疑难解答,请使用安装了 SAML 跟踪调试工具的 Web 浏览器并转至 Webex 的 Web 版本(网址为 https://web.webex.com)。
对 Webex 应用程序、您的 IdP 和 Webex 服务之间的 SAML 流进行故障排除
以下是 Webex 应用程序、Webex 服务、Webex 平台身份服务和身份提供商 (IdP) 之间的消息流。
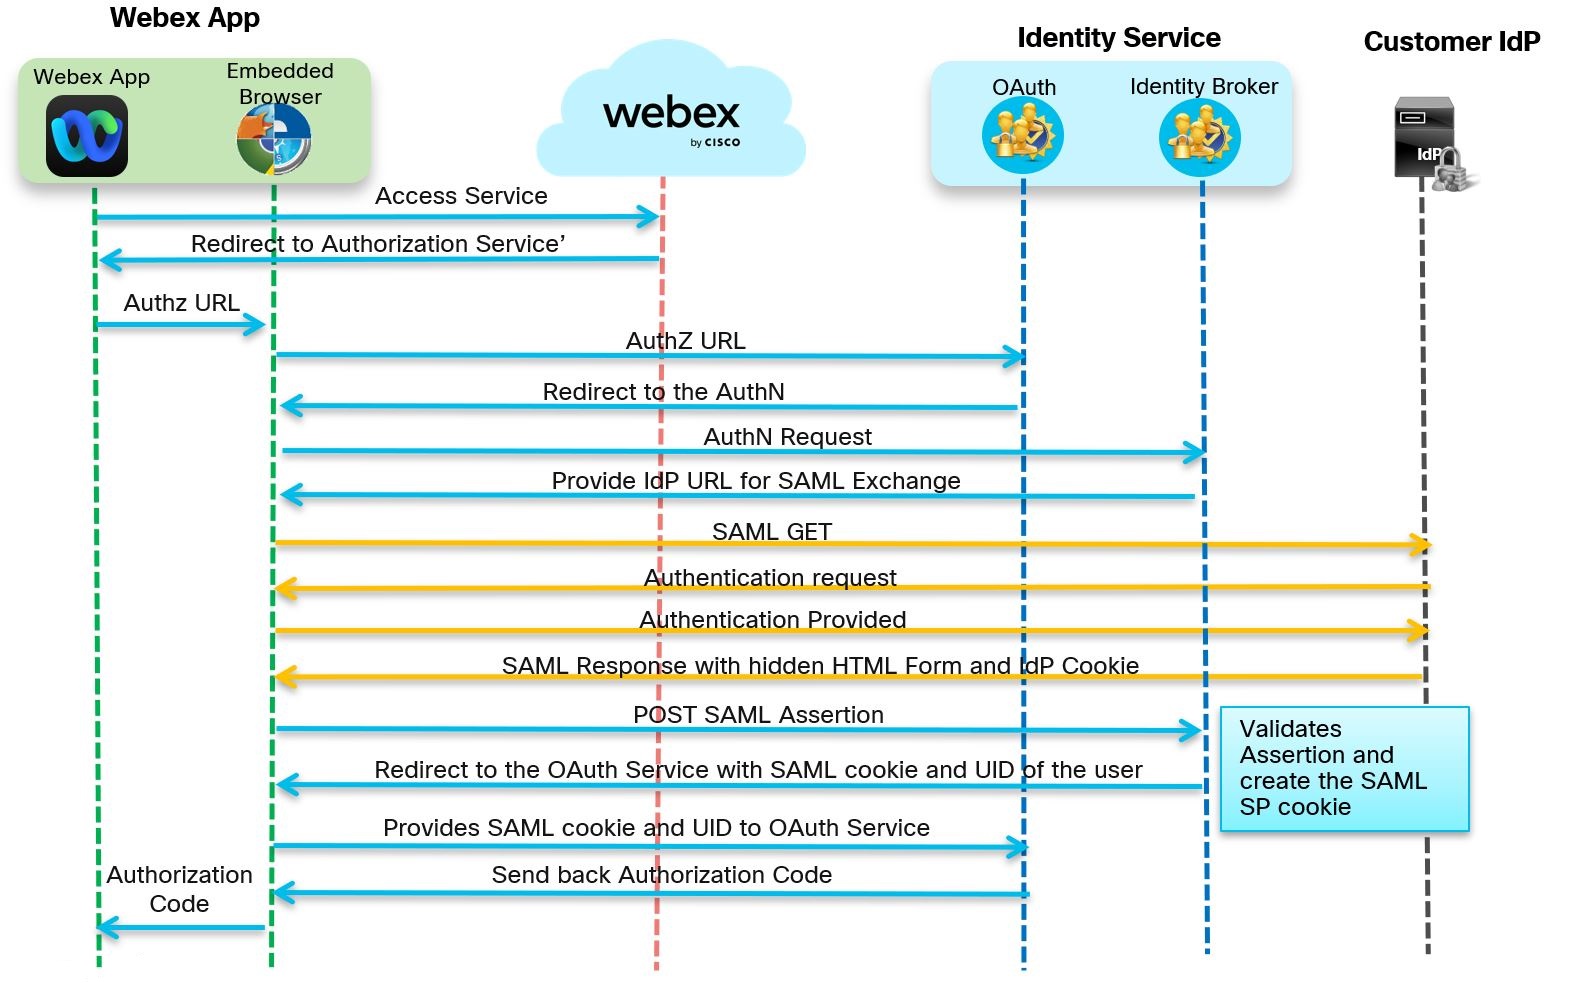
| 1 |
请转至 https://admin.webex.com;启用 SSO 时,应用程序会提示输入电子邮件地址。
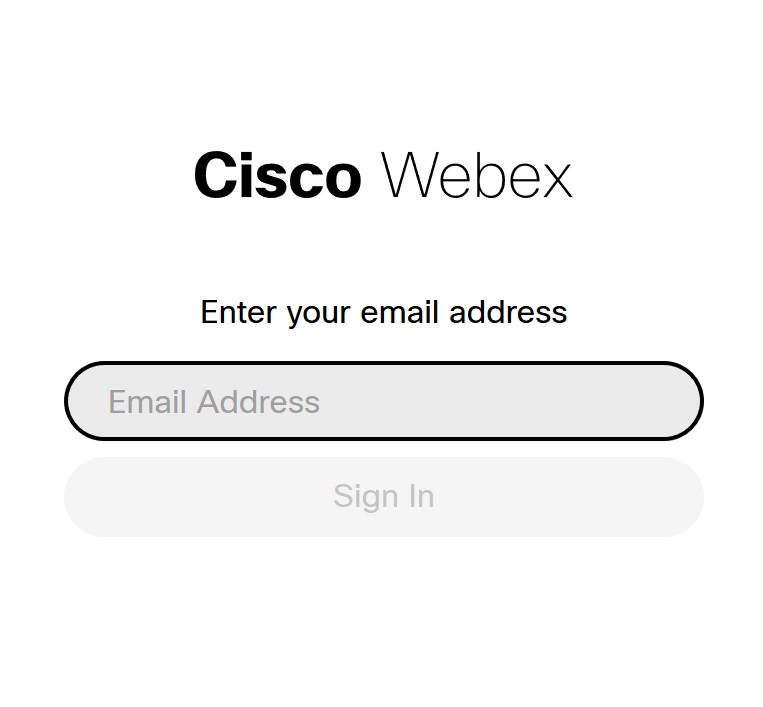 该应用程序会向 Webex 服务发送信息,后者将对电子邮件地址进行验证。
|
| 2 |
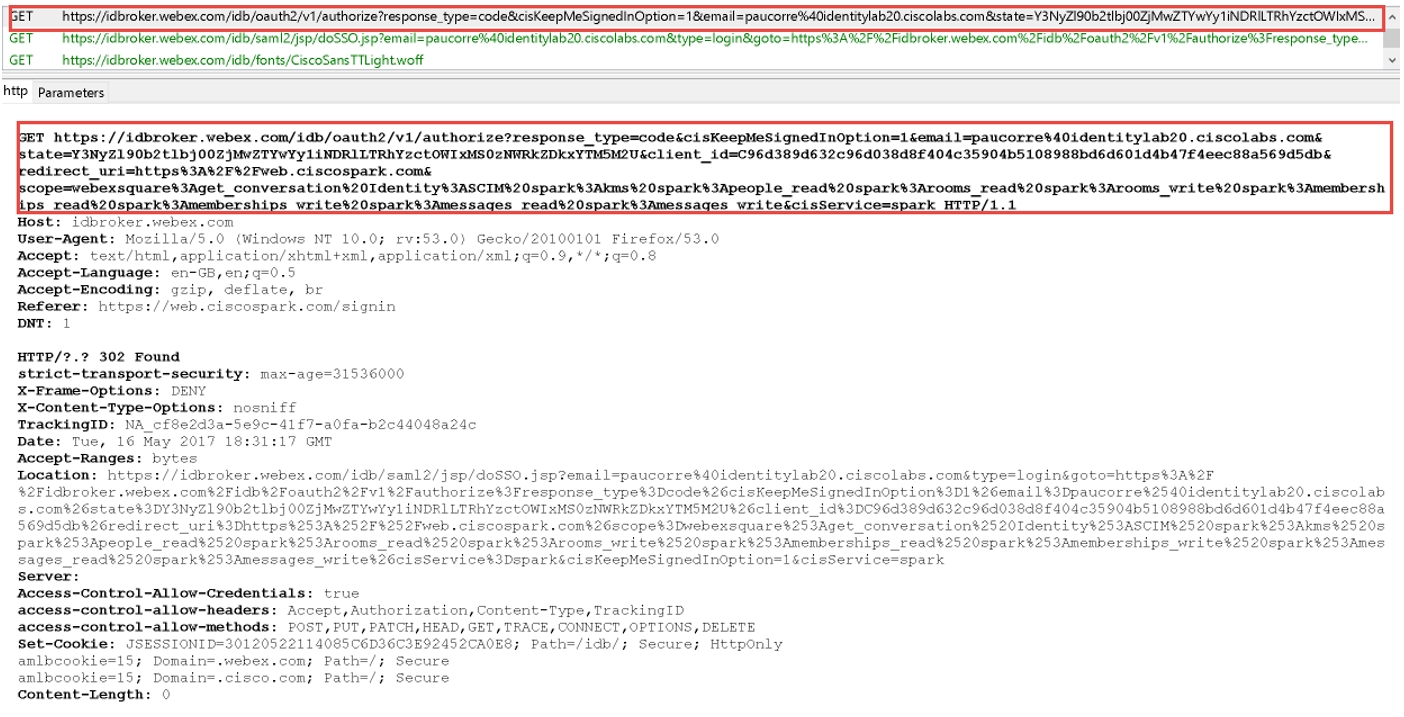
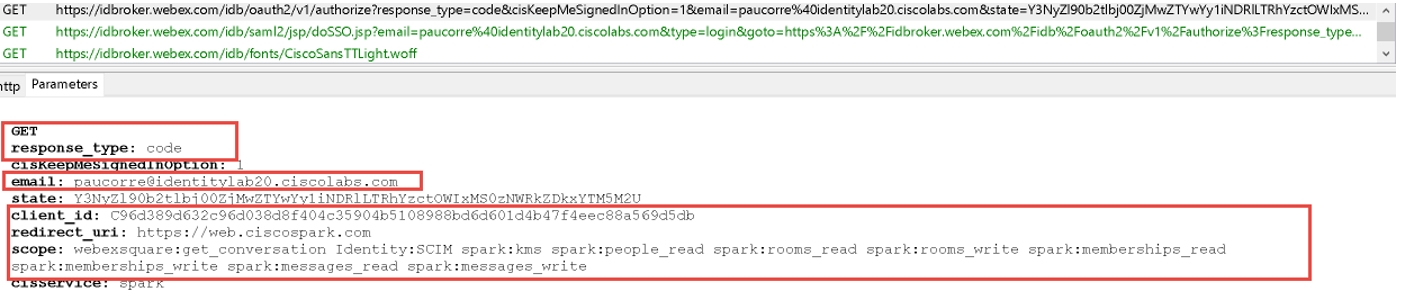
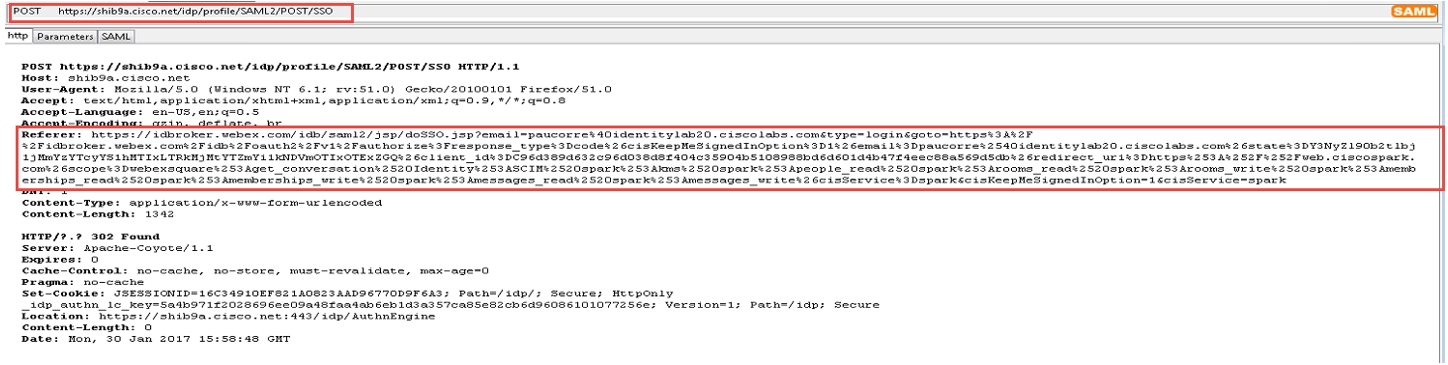
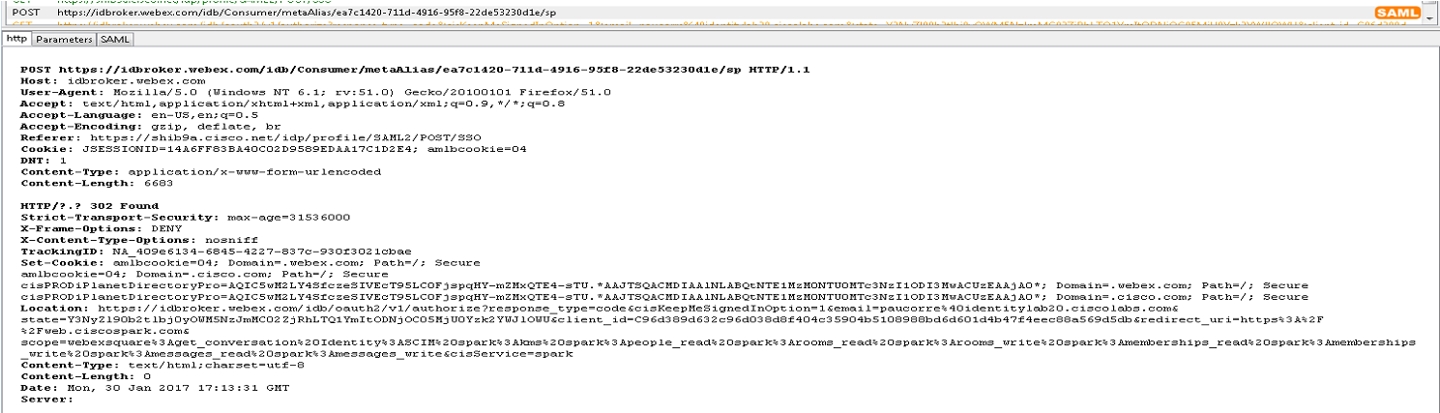
该应用程序会向 OAuth 授权服务器发送 GET 请求,申请令牌。该请求被重定向至标识服务进行 SSO,或进入用户名和密码流。系统将返回验证服务器的 URL。 您可以在跟踪文件中看到 GET 请求。
在参数部分中,服务会查找 OAuth 代码、请求发送者的电子邮件及其他 Oauth 详细信息,例如 ClientID、redirectURI 和 Scope。
|
| 3 |
Webex 应用程序会利用 SAML HTTP POST 向 IdP 请求 SAML 断言。
启用 SSO 时,标识服务中的验证引擎将重定向到 IdP URL 进行 SSO。交换元数据时提供的 IdP URL。
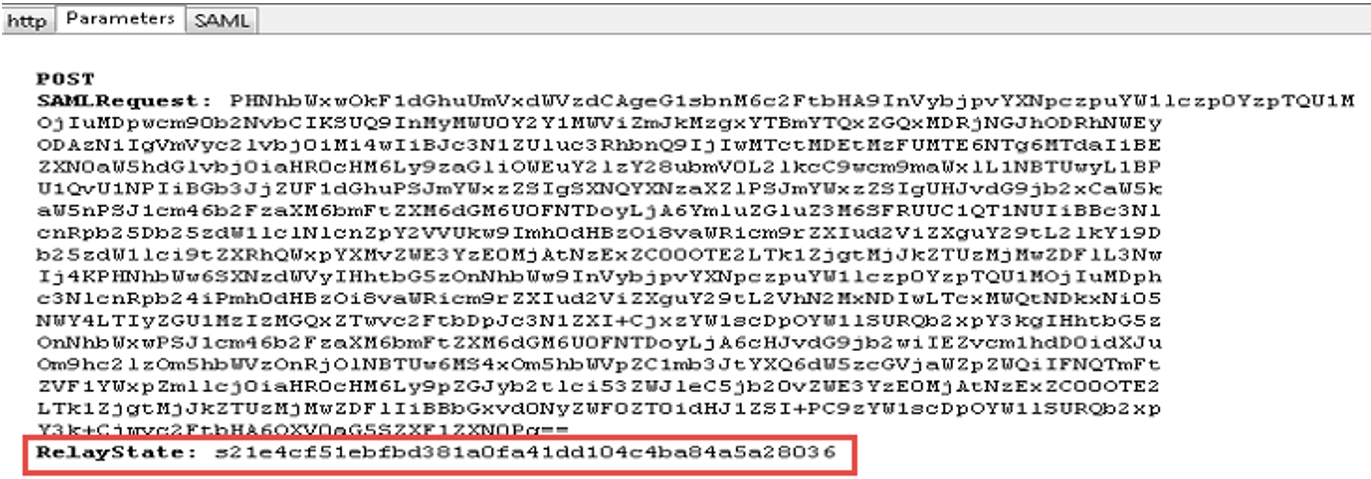
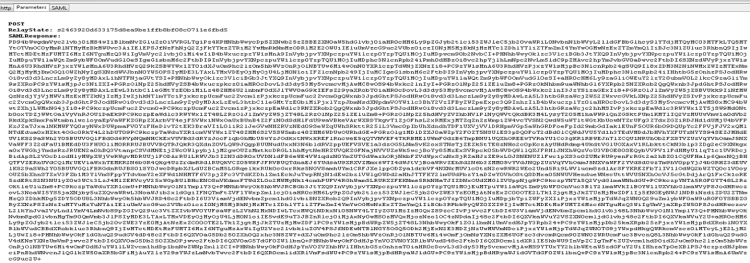
检查跟踪工具中的 SAML POST 消息。您会看到 IdPbroker 所请求的 IdP 的 HTTP POST 消息。
RelayState 参数显示 IdP 的回复是正确的。
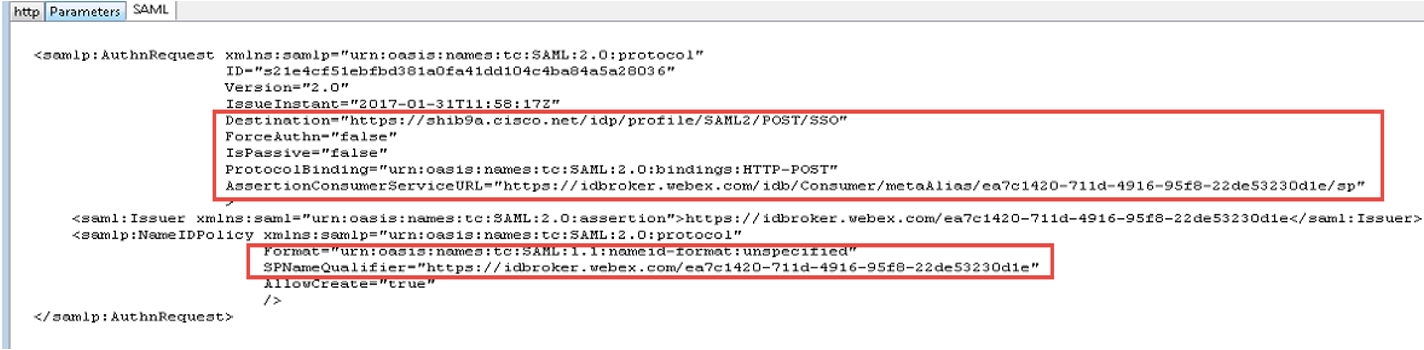
检查 SAML 请求的解码版本;此处没有强制 AuthN,应答的目的地应转至 IdP 的目标 URL。确保在相应 entityID (SPNameQualifier) 下的 IdP 中已正确配置 nameid-format
创建 SAML 协议时,已指定 IdP nameid-format 并配置了协议的名称。 |
| 4 |
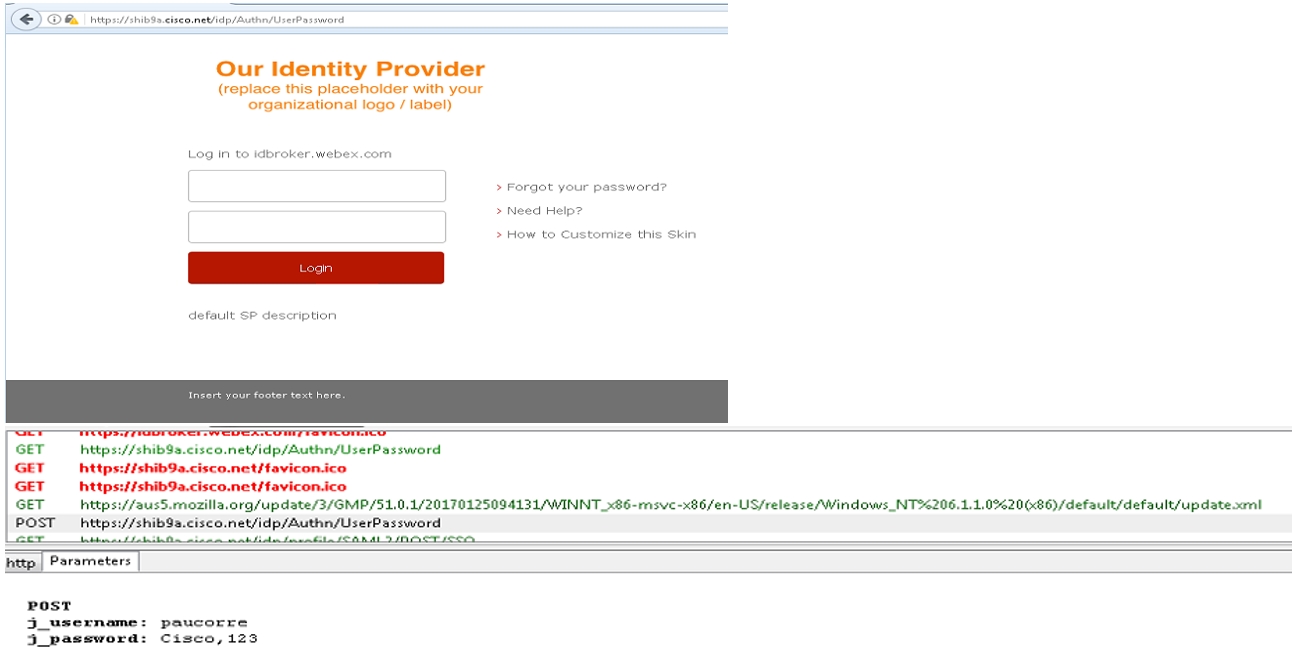
应用程序的验证发生在操作系统 Web 资源与 IdP 之间。
取决于您的 IdP 以及 IdP 中配置的验证机制,IdP 将会启动不同的流。
|
| 5 |
该应用程序会将 HTTP Post 发送回身份服务,其中包含由 IdP 提供并在初始协议中达成一致的属性。
验证成功后,该应用程序会通过 SAML POST 消息向身份服务发送信息。
RelayState 与之前的 HTTP POST 消息相同。从中,应用程序会告诉 IdP 哪个 EntityID 在请求断言。
|
| 6 |
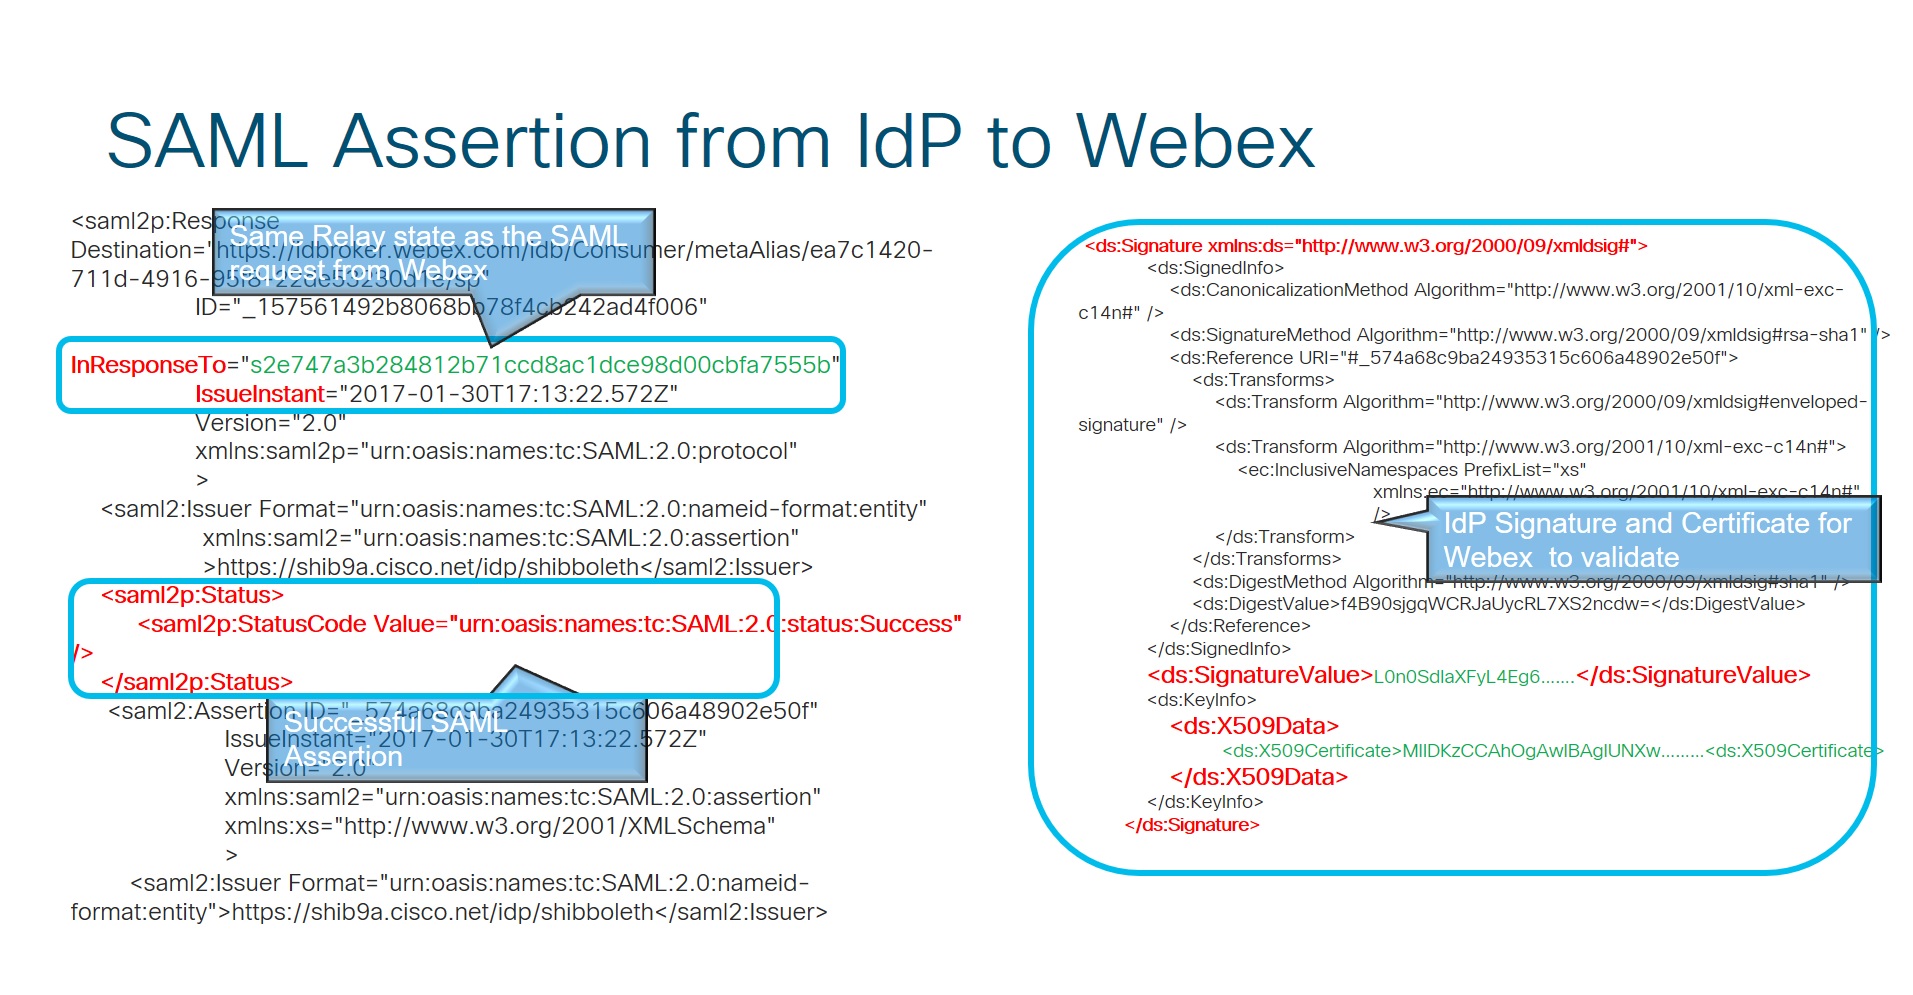
从 IdP 至 Webex 的 SAML 断言。
|
| 7 |
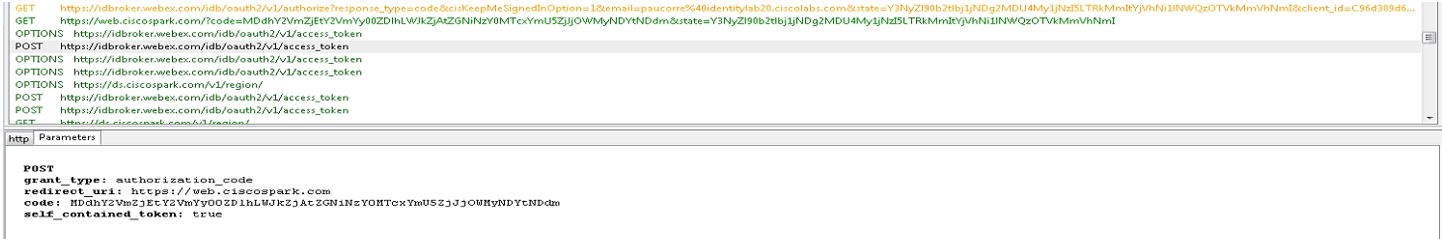
标识服务接收被替换为 OAuth 访问和刷新令牌的授权码。该令牌用于代表用户来访问相关资源。
在身份服务验证完 IdP 的应答后,它们会发出 OAuth 令牌,从而允许 Webex 应用程序访问不同的 Webex 服务。
|