- الرئيسية
- /
- المقال

شكرًا على ملاحظاتك.


 في هذه المقالة
 هل لديك ملاحظات؟
يمكنك إضافة شهادات WiFi-802.1x/802.1x أو HTTPS إلى الأجهزة الفردية والأجهزة الطرفية المتصلة.
يمكنك إضافة شهادات من واجهة الويب المحلية للجهاز. بدلاً من ذلك، يمكنك إضافة شهادات عن طريق تشغيل أوامر API. لمعرفة الأوامر التي تسمح لك بإضافة الشهادات، راجع roomos.cisco.com.
شهادات الخدمة وشهادات الاعتماد الموثوق بها
قد يلزم التحقق من صحة الشهادة عند استخدام TLS (أمان طبقة النقل). قد يطلب الخادم أو العميل أن يقدم الجهاز شهادة صالحة لهم قبل إعداد الاتصال.
الشهادات عبارة عن ملفات نصية تتحقق من أصالة الجهاز. يجب توقيع هذه الشهادات من قبل مرجع مصدق موثوق به (CA). للتحقق من توقيع الشهادات، يجب أن تكون قائمة المراجع الموثوقة موجودة على الجهاز. يجب أن تتضمن القائمة جميع شهادات الاعتماد المطلوبة للتحقق من الشهادات لكل من سجلات التدقيق والاتصالات الأخرى.
يتم استخدام الشهادات للخدمات التالية: خادم HTTPS وSIP وIEEE 802.1X وتسجيل التدقيق. يمكنك تخزين عدة شهادات على الجهاز، ولكن يتم تمكين شهادة واحدة فقط لكل خدمة في المرة الواحدة.
في RoomOS أكتوبر 2023 والإصدارات اللاحقة، عند إضافة شهادة CA إلى جهاز، يتم تطبيقها أيضًا على Room Navigator حالة الاتصال. لمزامنة شهادات CA المضافة مسبقًا إلى جهاز متصلRoom Navigator، يجب إعادة تشغيل الجهاز. إذا كنت لا تريد أن تحصل الأجهزة الطرفية على نفس الشهادات التي حصل عليها الجهاز المتصل بها، فقم بتعيين التكوين: شهادات أمان الأجهزة الطرفية SynctoPeripherals إلى False.
لا يتم حذف الشهادات المخزنة مسبقًا تلقائيًا. يتم إلحاق الإدخالات في ملف جديد بشهادات CA بالقائمة الحالية.
للحصول على اتصال واي فاي
نوصي بإضافة شهادة CA موثوقة لكل جهاز من أجهزة Board أو Desk أو Room Series، إذا كانت شبكتك تستخدم مصادقة WPA-EAP. يجب القيام بذلك بشكل فردي لكل جهاز، وقبل الاتصال بشبكة Wi-Fi.
الشهادات المدعومة وتنسيقات المفاتيح
-
يقبل هذا النظام ملفات الشهادات إما بتنسيقات PEM أو تنسيقات ثنائية.
-
قد تحتوي ملفات PEM على كل من الشهادة والمفتاح الخاص داخل نفس الملف.
-
يجب أن يكون المفتاح الخاص بنفس تنسيق الشهادة؛ أي أن كلاهما يجب أن يكون إما PEM أو ثنائيًا.
-
تتضمن تنسيقات الشهادات الثنائية المدعومة ملفات X.509 ذات الامتدادات .der أو .cer أو .crt وملفات PKCS7 ذات الامتداد.p7b.
-
تتضمن تنسيقات المفاتيح الخاصة الثنائية المدعومة مفاتيح RSA أو DSA المشفرة، عادةً بامتدادات .key أو .der أو .p8.
يتم تخزين الشهادة والمفتاح الخاص في نفس الملف على الجهاز. في حالة فشل المصادقة، لن يتم تأسيس الاتصال.
لا يتم تطبيق الشهادة والمفتاح الخاص بها على الأجهزة الطرفية المتصلة.
إضافة شهادات على أجهزة سلسلة لوحات الإدارة والمكتب والغرفة
| 1 |
من عرض العميل في https://admin.webex.com، انتقل إلى صفحة الأجهزة، وحدد جهازك في القائمة. انتقل إلى الدعم وقم بتشغيل عناصر التحكم في الأجهزة المحلية. <endpoint ip or hostname>إذا قمت بإعداد مستخدم مسؤول محلي على الجهاز، يمكنك الوصول إلى واجهة الويب مباشرة عن طريق فتح مستعرض ويب وكتابة http (s) ://. |
| 2 |
انتقل إلى وقم بتحميل شهادة (شهادات) جذر CA. |
| 3 |
على openssl، قم بإنشاء مفتاح خاص وطلب شهادة. انسخ محتوى طلب الشهادة. ثم قم بلصقها لطلب شهادة الخادم من المرجع المصدق (CA). |
| 4 |
قم بتنزيل شهادة الخادم الموقعة من قبل CA الخاص بك. |
| 5 |
انتقل إلى وقم بتحميل المفتاح الخاص وشهادة الخادم. |
| 6 |
قم بتمكين الخدمات التي تريد استخدامها للشهادة التي أضفتها للتو. |
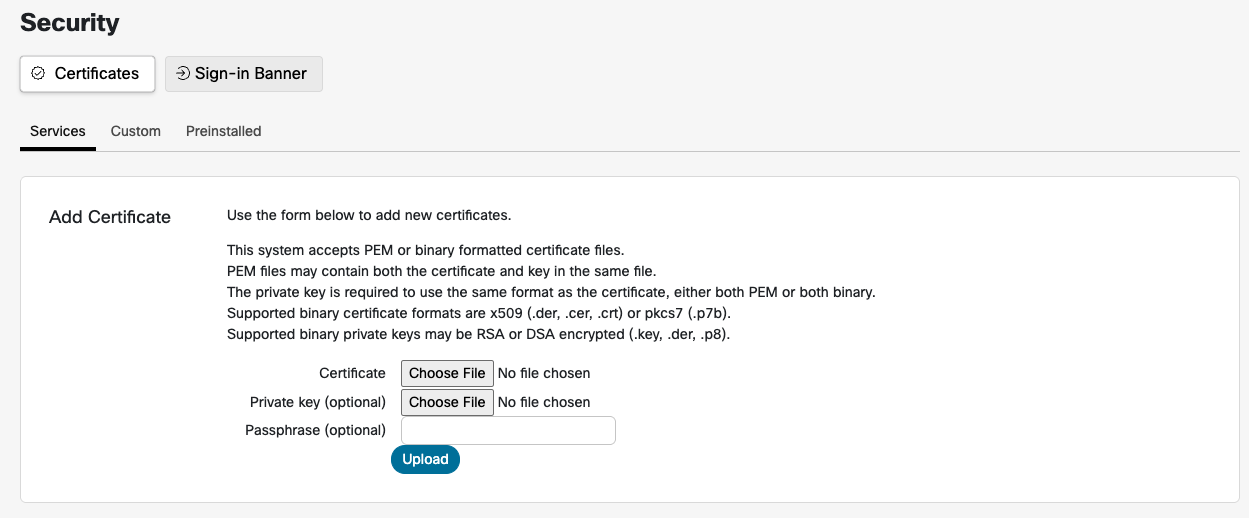
إنشاء طلب توقيع الشهادة (CSR)
يجب على المسؤولين إنشاء طلب توقيع الشهادة (CSR) من Control Hub لجهاز اللوحة أو المكتب أو Room Series المسجل في السحابة.
اتبع هذه الخطوات لإنشاء CSR وتحميل شهادة موقعة على جهازك:
- من عرض العميل في Control Hub، انتقل إلى صفحة الأجهزة وحدد جهازك من القائمة.
- انتقل إلى الإجراءات > تشغيل XCommand > الأمان > الشهادات > CSR > الإنشاء.
- أدخل تفاصيل الشهادة المطلوبة وحدد تنفيذ.
- انسخ كل النص بين ----ابدأ طلب الشهادة---- و ----إنهاء طلب الشهادة ----.
- استخدم Certificate Authority (CA) من اختيارك للتوقيع على CSR.
- قم بتصدير الشهادة الموقعة بتنسيق PEM (بترميز Base64).
- افتح ملف الشهادة الموقّع في محرر نصوص (على سبيل المثال، Notepad) وانسخ كل النص بين ----BEGIN CERTIFICATION---- و ----END CERTIFICATE----.
- في Control Hub، انتقل إلى الأجهزة > حدد جهازك > الإجراءات > تشغيل xCommand > الأمان > الشهادات > CSR > الارتباط.
- قم بلصق محتويات الشهادة المنسوخة في قسم النص الأساسي وحدد التنفيذ.
- قم بتحديث الصفحة للتحقق من ظهور الشهادة ضمن الشهادة الحالية.
بروتوكول تسجيل الشهادات البسيط (SCEP)
يوفر بروتوكول تسجيل الشهادات البسيط (SCEP) آلية تلقائية للتسجيل وتحديث الشهادات المستخدمة على سبيل المثال مصادقة 802.1X على الأجهزة. يتيح لك SCEP الحفاظ على وصول الجهاز إلى الشبكات الآمنة دون تدخل يدوي.
-
عندما يكون الجهاز جديدًا أو تمت إعادة ضبطه على إعدادات المصنع، فإنه يحتاج إلى الوصول إلى الشبكة للوصول إلى عنوان URL الخاص بـ SCEP. يجب أن يكون الجهاز متصلاً بالشبكة بدون 802.1X للحصول على عنوان IP.
-
في حالة استخدام SSID للتسجيل اللاسلكي، انتقل عبر شاشات الإعداد لتكوين الاتصال بالشبكة.
-
بمجرد اتصالك بشبكة التزويد، لا يلزم أن يكون الجهاز على شاشة إعداد معينة.
-
لملاءمة جميع عمليات النشر، لن تقوم SCEP Enrollment XAPIs بتخزين شهادة CA المستخدمة لتوقيع شهادة الجهاز. بالنسبة لمصادقة الخادم، يجب إضافة شهادة CA المستخدمة للتحقق من صحة شهادة الخادم مع شهادات أمان XCommand CA Add.
المتطلبات الأساسية
تحتاج إلى المعلومات التالية:
-
عنوان URL الخاص بخادم SCEP.
-
بصمة شهادة CA (Certificate Authority) الموقعة.
-
معلومات الشهادة للتسجيل. هذا يشكل اسم موضوع الشهادة.
-
الاسم الشائع
-
اسم البلد
-
اسم الولاية أو المقاطعة
-
اسم المنطقة
-
اسم المؤسسة
-
الوحدة التنظيمية
-
- سيتم ترتيب اسم الموضوع بالشكل /C = /ST = /L = /O = /OU = /CN =
-
كلمة مرور التحدي الخاصة بخادم SCEP إذا قمت بتكوين خادم SCEP لفرض OTP أو السر المشترك.
يمكنك تعيين حجم المفتاح المطلوب لزوج مفاتيح طلب الشهادة باستخدام الأمر التالي. القيمة الافتراضية هي 2048.
xConfiguration Security Enrollment KeySize: <2048, 3072, 4096>نرسل طلب شهادة صالح لمدة عام واحد لانتهاء صلاحية الشهادة. يمكن للسياسة من جانب الخادم تغيير تاريخ انتهاء الصلاحية أثناء توقيع الشهادة.
اتصال إيثرنيت
عندما يكون الجهاز متصلاً بشبكة، تأكد من أنه يمكنه الوصول إلى خادم SCEP. يجب أن يكون الجهاز متصلاً بشبكة بدون 802.1x للحصول على عنوان IP. قد يلزم توفير عنوان MAC الخاص بالجهاز إلى شبكة التزويد من أجل الحصول على عنوان IP. يمكن العثور على عنوان MAC على واجهة المستخدم أو على الملصق الموجود في الجزء الخلفي من الجهاز.
بعد توصيل الجهاز بالشبكة، يمكنك SSH للجهاز كمسؤول للوصول إلى TSH، ثم تشغيل الأمر التالي لإرسال طلب التسجيل SCEP:
xCommand Security Certificates Services Enrollment SCEP Request بمجرد أن يقوم خادم SCEP بإرجاع شهادة الجهاز الموقعة، قم بتنشيط 802.1X.
قم بتنشيط الشهادة الموقعة:
xCommand Security Certificates Services Activate أعد تشغيل الجهاز بعد تنشيط الشهادة.
اتصال لاسلكي
عندما يكون الجهاز متصلاً بشبكة لاسلكية، تأكد من أنه يمكنه الوصول إلى خادم SCEP.
بعد توصيل الجهاز بالشبكة، يمكنك SSH للجهاز كمسؤول للوصول إلى TSH، ثم تشغيل الأمر التالي لإرسال طلب التسجيل SCEP:
xCommand Security Certificates Services Enrollment SCEP Request يتلقى الجهاز الشهادة الموقعة من خادم SCEP.
قم بتنشيط الشهادة الموقعة:
xCommand Security Certificates Services Activateبعد التنشيط، تحتاج إلى تكوين شبكة Wi-Fi بمصادقة EAP-TLS.
xCommand Network Wifi Configure افتراضيًا، يتخطى تكوين Wi-Fi عمليات التحقق من صحة الخادم. إذا كانت المصادقة أحادية الاتجاه مطلوبة فقط، فاحتفظ بـ allowMissingCA افتراضيًا إلى True.
لفرض التحقق من الخادم، تأكد من تعيين المعلمة الاختيارية allowMissingCA إلى False. في حالة تعذر إنشاء اتصال بسبب أخطاء التحقق من الخدمة، تحقق من إضافة المرجع المصدق الصحيح للتحقق من شهادة الخادم التي قد تكون مختلفة عن شهادة الجهاز.
أوصاف واجهة برمجة التطبيقات
الدور: مسؤول، متكامل
xCommand Security Certificates Services Enrollment SCEP Requestيرسل CSR إلى خادم SCEP معين للتوقيع. سيتم إنشاء المعلمات CSR SubjectName بالترتيب التالي: C، ST، L، O، OUs، CN.
المعلمات:
-
عنوان (عناوين): <S: 0, 256>
عنوان URL لخادم SCEP.
-
بصمة (بصمة): <S: 0, 128>
بصمة شهادة CA التي ستوقع على طلب SCEP CSR.
-
الاسم الشائع (r): <S: 0, 64>
يضيف «/CN=» إلى اسم موضوع CSR.
-
كلمة مرور التحدي: <S: 0, 256>
OTP أو السر المشترك من خادم SCEP للوصول للتوقيع.
-
اسم البلد: <S: 0, 2>
يضيف «/C=» إلى اسم موضوع CSR.
-
اسم الولاية أو المقاطعة: <S: 0, 64>
يضيف «/ST=» إلى اسم موضوع CSR.
-
اسم المنطقة: <S: 0, 64>
يضيف «/L=» إلى اسم موضوع CSR.
-
اسم المؤسسة: <S: 0, 64>
يضيف «/O=» إلى اسم موضوع CSR.
-
الوحدة التنظيمية [5]: <S: 0, 64>
يضيف ما يصل إلى 5 معاملات «/OU=» إلى اسم موضوع CSR.
-
ساندز [5]: <S: 0, 64>
يضيف ما يصل إلى 5 معاملات Dns إلى الاسم البديل لموضوع CSR.
-
بريد إلكتروني [5]: <S: 0, 64>
يضيف ما يصل إلى 5 معاملات بريد إلكتروني إلى الاسم البديل لموضوع CSR.
-
أنيب [5]: <S: 0, 64>
يضيف ما يصل إلى 5 معاملات Ip إلى الاسم البديل لموضوع CSR.
-
أنوري [5]: <S: 0, 64>
يضيف ما يصل إلى 5 معاملات Uri إلى الاسم البديل لموضوع CSR.
xCommand Security Certificates Services Enrollment Profiles Deleteيحذف ملف تعريف التسجيل لعدم تجديد الشهادات.
المعلمات:
-
بصمة (بصمة): <S: 0, 128>
بصمة شهادة CA التي تحدد ملف التعريف الذي ترغب في إزالته. يمكنك مشاهدة ملفات التعريف المتاحة لإزالتها عن طريق تشغيل:
xCommand Security Certificates Services Enrollment Profiles List
xCommand Security Certificates Services Enrollment Profiles Listيسرد ملفات تعريف التسجيل لتجديد الشهادة.
xCommand Security Certificates Services Enrollment SCEP Profiles Set
    Fingerprint(r): <S: 0, 128>
    URL(r): <S: 0, 256>
أضف ملف تعريف تسجيل للشهادات الصادرة عن بصمة CA لاستخدام عنوان URL المحدد لـ SCEP للتجديد.
التجديد
xCommand Security Certificates Services Enrollment SCEP Profiles Setلتجديد الشهادة تلقائيًا، يجب أن يكون الجهاز قادرًا على الوصول إلى عنوان URL الخاص بـ SCEP الذي يمكنه إنهاء الشهادة.
مرة واحدة يوميًا، سيتحقق الجهاز من الشهادات التي ستنتهي صلاحيتها بـ 45 يومًا. سيحاول الجهاز بعد ذلك تجديد هذه الشهادة إذا كانت جهة الإصدار مطابقة لملف تعريف.
ملاحظة: سيتم فحص جميع شهادات الجهاز للتجديد، حتى إذا لم تكن الشهادة مسجلة في الأصل باستخدام SCEP.
المستكشف
-
الاقتران المباشر: يمكن تفعيل الشهادات المسجلة كشهادة «الاقتران».
-
الاقتران عن بُعد: اطلب من المستكشف تسجيل شهادة SCEP جديدة باستخدام معرف الجهاز الطرفي:
xCommand Peripherals Security Certificates Services Enrollment SCEP Requestتتم مزامنة ملفات تعريف التسجيل تلقائيًا مع المستكشف المقترن.
-
المستكشف المستقل: مثل تسجيل برنامج الترميز
تكوين مصادقة 802.1x على Room Navigator
يمكنك إعداد مصادقة 802.1x مباشرةً من Room Navigator قائمة الإعدادات.
يعد معيار مصادقة 802.1x مهمًا بشكل خاص لشبكات Ethernet، ويضمن منح الأجهزة المعتمدة فقط حق الوصول إلى موارد الشبكة.
تتوفر خيارات تسجيل دخول مختلفة استنادًا إلى طريقة EAP التي تم تكوينها في شبكتك. على سبيل المثال:
- TLS: لا يتم استخدام اسم المستخدم وكلمة المرور.
- PEAP: لا يتم استخدام الشهادات.
- TTLS: كل من اسم المستخدم/كلمة المرور والشهادات مطلوبة؛ ولا يعد أي منهما اختياريًا.
هناك عدة طرق للحصول على شهادة العميل على الجهاز:
- تحميل PEM: استخدم ميزة إضافة خدمات شهادات الأمان.
- إنشاء CSR: إنشاء طلب توقيع الشهادة (CSR) وتوقيعه وربطه باستخدام شهادات الأمان CSR Create/Link.
- SCEP: استخدم طلب SCEP للتسجيل في خدمات شهادات الأمان.
- خيار DHCP 43: تكوين تسليم الشهادة من خلال هذا الخيار.
يجب أن يتم إعداد وتحديث الشهادات لـ 802.1x قبل الاقتران Room Navigator بالنظام، أو بعد إعادة ضبط المصنع لـ. Room Navigator
بيانات الاعتماد الافتراضية هي admin وكلمة مرور فارغة. لمزيد من المعلومات حول كيفية إضافة الشهادات من خلال الوصول إلى API، راجع أحدث إصدار من دليل API.
- افتح لوحة التحكم في Navigator من خلال النقر على الزر الموجود في الزاوية اليمنى العليا أو التمرير من الجانب الأيمن. ثم انقر فوق إعدادات الجهاز.
- انتقل إلى اتصال الشبكة وحدد Ethernet.
- قم بالتبديل باستخدام IEEE 802.1X قيد التشغيل.
- إذا تم إعداد المصادقة باستخدام بيانات الاعتماد، فأدخل هوية المستخدم وعبارة المرور. يمكنك أيضًا إدخال هوية مجهولة: هذا حقل اختياري يوفر طريقة لفصل هوية المستخدم الفعلية عن طلب المصادقة الأولي.
- يمكنك إيقاف تشغيل TLS Verify أو تشغيله. عند تشغيل التحقق من TLS، يتحقق العميل بنشاط من صحة شهادة الخادم أثناء مصافحة TLS. عند إيقاف تشغيل التحقق من TLS، لا يقوم العميل بإجراء التحقق النشط من شهادة الخادم.
- إذا قمت بتحميل شهادة عميل عن طريق الوصول إلى واجهة برمجة التطبيقات، فقم بتشغيل استخدام شهادة العميل.
- قم بتبديل أساليب بروتوكول المصادقة المتوسع (EAP) التي تريد استخدامها. يعتمد اختيار طريقة EAP على متطلبات الأمان المحددة والبنية التحتية وقدرات العميل. تعد أساليب EAP ضرورية لتمكين الوصول الآمن والمصادق إلى الشبكة.
دعم SUDI عبر Wi-Fi لمصادقة 802.1x
تدعم Cisco الآن استخدام شهادات معرف الجهاز الفريد الآمن (SUDI) المضمنة لمصادقة 802.1x اللاسلكية. في السابق، كانت شهادات SUDI مدعومة فقط للمصادقة السلكية/LAN 802.1x.
تتوفر هذه الميزة بدءًا من RoomOS 26.7.1.7. تدعم جميع الأجهزة التي تعمل بنظام RoomOS 26 هذه الميزة، في حين أنها غير مدعومة على RoomOS 11.
لتمكين هذه الميزة، يجب أن يضيف محرك خدمات هوية Cisco (ISE) لشبكة Wi-Fi شهادات CA التالية إلى ISE TrustStore:
- https://www.cisco.com/security/pki/certs/ACT2SUDICA.cer
- https://www.cisco.com/security/pki/certs/hasudi.cer
يمكنك تنشيط شهادة SUDI باستخدام واجهة الويب الخاصة بالجهاز عن طريق تحديد خيار استخدام شهادة SUDI لمصادقة 802.1x.
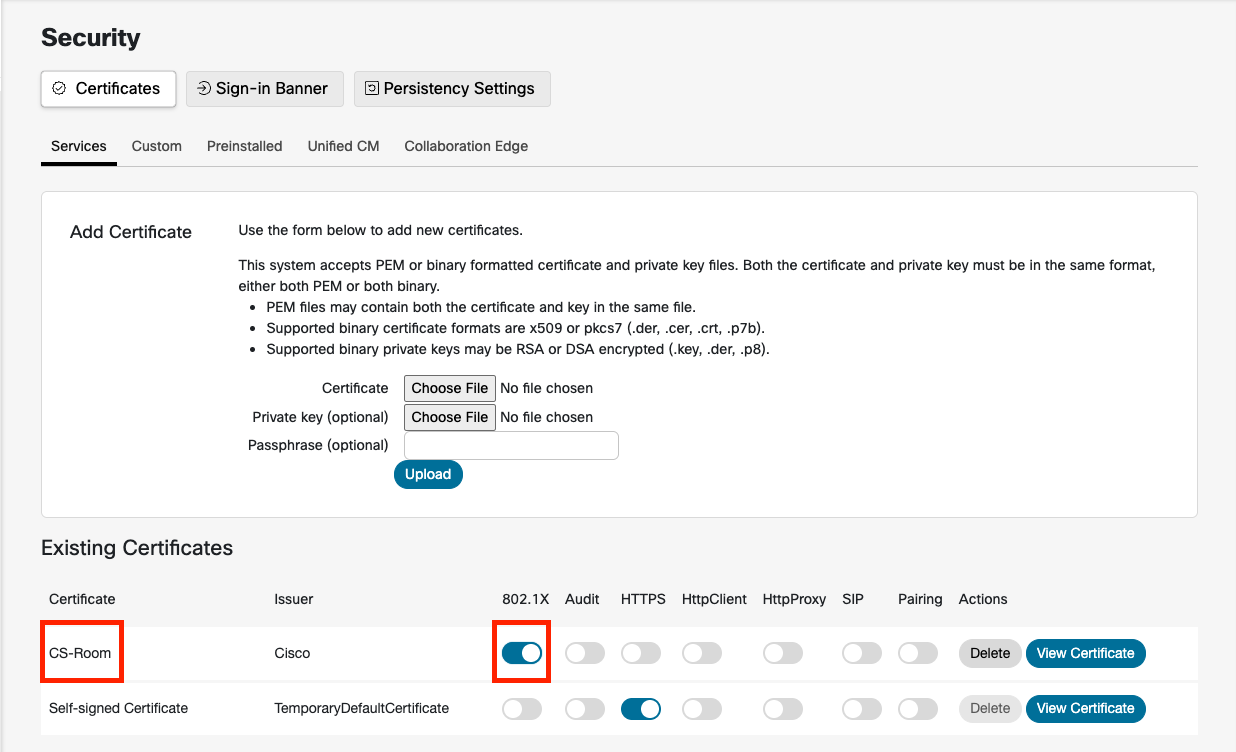
بدلاً من ذلك، استخدم الأمر التالي:
xCommand Security Certificates Services Activate Purpose: 802.1X fingerprint: <sudi_fingerprint>للعثور على بصمة SUDI، قم بتشغيل:
xCommand Security Certificates Services Showإذا تم تنشيط بصمة الإصبع بنجاح، فسترى إدخالات مشابهة لما يلي في سجل الفعالية/auditlog:
2026-07-15T18:52:18.245+00:00 auditlog[2184]: user=remotesupport host=10.47.36.175/root/vega-xmlapi Command about to execute '/Security/Certificates/Services/Activate Fingerprint: dff7c9bf506a0f73351b5f285ab759abc2c4ba6a Purpose: 802.1x'.
2026-07-15T18:52:18.247+00:00 auditlog[2184]: user=remotesupport host=10.47.36.175/root/vega-xmlapi Command successfully executed '/Security/Certificates/Services/Activate Fingerprint: dff7c9bf506a0f73351b5f285ab759abc2c4ba6a Purpose: 802.1x'.
بعد تنشيط شهادة SUDI، قم بتكوين شبكة Wi-Fi لاستخدام مصادقة EAP-TLS. يمكن القيام بذلك من لوحة اللمس أو الشاشة الخاصة بالجهاز عن طريق تحديد طريقة المصادقة مثل EAP-TLS.
تكوين معاملات SCEP باستخدام خيار DHCP 43
يمكنك استخدام خيار DHCP 43 لتسليم معاملات SCEP تلقائيًا، مما يسهل التسجيل الفعال والآمن لشهادات جهاز 802.1X. تم تكوين خيار DHCP 43 مسبقًا باستخدام معلمات SCEP، مما يسمح للجهاز باسترداد هذه المعلمات من خادم DHCP وإجراء تسجيل شهادة SCEP تلقائيًا.
نظرًا لأن بيانات خيار DHCP غير محمية، نوصي باستخدام هذا الخيار فقط في بيئات النشر الموثوقة والآمنة لمنع الأجهزة غير المصرح بها من الوصول إلى البيانات.
سيتم تجديد الشهادة المسجلة باستخدام خيار DHCP تلقائيًا، مع إنشاء ملف تعريف التجديد تلقائيًا استنادًا إلى خيارات DHCP التي تم تكوينها لـ SCEP.
لتسجيل شهادة SCEP من خلال تكوين معاملات SCEP في خيار DHCP 43، اتبع الخطوات التالية:
- قم بإعداد بيئة SCEP.
للحصول على إرشادات مفصلة حول إعداد بيئة SCEP الخاصة بك، راجع وثائق خادم SCEP.
-
تكوين خيار DHCP 43.
قم بإعداد خيار DHCP 43 وفقًا لتنسيق المعلومات الخاصة بالبائع المحدد في القسم 8.4 من RFC 2132.
يتم حجز الخيارات الفرعية المرقمة من 11 إلى 14 خصيصًا لتحديد الطريقة:
| المعلمات | خيار فرعي | النوع | الطول (بايت) | إلزامي |
|---|---|---|---|---|
| عنوان URL لخادم SCEP | 11 | خيط | طول متغير | نعم |
| توقيع بصمة CA | 12 | الثنائية | 20 أو 32 | نعم |
| كلمة مرور التحدي | 13 | خيط | طول متغير | لا |
| تمكين مصادقة 802.1X | 14 | منطقية | 1 | نعم |
يجب ألا يتجاوز الطول الإجمالي لكافة المعلمات طول الخيار 43، وهو 255 بايت. إذا تم تعطيل المعلمة «تمكين مصادقة 802.1X» (تم تعيينها إلى false)، فلن يحدث تسجيل الشهادة.
يقدم الجدول التالي مثالاً لتكوين خيار DHCP 43، مع تفصيل الخيارات الفرعية من 11 إلى 14 على وجه التحديد.
|
خيار فرعي عدد عشري/سداسي عشري | طول القيمة (بايت) العشري/السداسي | القيمة | القيمة السداسية |
|---|---|---|---|
| 11/0 ب | 18/12 | http://10.79.57.91 | 687474703a2f2f31302e37392 e35372 e3931 |
| 12/0 درجة مئوية | 20/14 | 12040870625C5B755D73F5925285F8F5FF5D55AF | 12040870625C5B755D73F5925285F8F5FF5D55AF |
| 13/0d | 16/10 | D233CCF9B9952A15 | 44323333434346394239393532413135 |
| 14/0e | 1/01 | 1 (0: لا؛ 1: نعم) | 01 |
ملخص قيم المعلمات:
- Server = http://10.79.57.91
- بصمة الجذر CA = 12040870625C5B755D73F5925285F8F5FF5D55AF
- كلمة مرور التحدي = D233CCF9B9952A15
- تمكين مصادقة 802.1X = نعم
صيغة القيمة السداسية العشرية النهائية هي:
{<suboption><length><value>}...
وفقًا لقيم المعلمات أعلاه، تكون القيمة السداسية العشرية النهائية كما يلي:
0b12687474703a2f2f31302e37392e35372e39310c1412040870625C5B755D73F5925285F8F5FF5D55AF0d10443233334343463942393935324131350e0101


