- Ana Sayfa
- /
- Makale

Geri bildiriminiz için teşekkürler.


 Bu makalede
 Geri Bildirim?
Tek tek aygıtlara ve bağlı çevre birimlerine WiFi-802.1x/802.1x veya HTTPS sertifikaları ekleyebilirsiniz.
Cihazın yerel web arayüzünden sertifika ekleyebilirsiniz. Alternatif olarak, API komutlarını çalıştırarak sertifika ekleyebilirsiniz. Hangi komutların sertifika eklemenize izin verdiğini görmek için bkz. roomos .cisco.com.
Servis sertifikaları ve güvenilir CA'lar
TLS (Aktarım Katmanı Güvenliği) kullanılırken sertifika doğrulaması gerekebilir. Bir sunucu veya istemci, iletişim kurulmadan önce aygıtın kendilerine geçerli bir sertifika sunmasını isteyebilir.
Sertifikalar, cihazın orijinalliğini doğrulayan metin dosyalarıdır. Bu sertifikalar güvenilir sertifika yetkilisi (CA) tarafından imzalanmalıdır. Sertifikaların imzasını doğrulamak için, aygıtta güvenilir CA'ların bir listesi bulunmalıdır. Liste, hem denetim günlüğü hem de diğer bağlantılar için sertifikaları doğrulamak için gereken tüm CA'ları içermelidir.
Sertifikalar aşağıdaki hizmetler için kullanılır: HTTPS sunucusu, SIP, IEEE 802.1X ve denetim günlüğü. Cihazda birkaç sertifika depolayabilirsiniz, ancak her hizmet için aynı anda yalnızca bir sertifika etkinleştirilir.
RoomOS Ekim 2023 ve sonraki sürümlerinde, bir cihaza CA sertifikası eklediğinizde, bağlıysa bir serti Room Navigator fika da uygulanır. Daha önce eklenen CA sertifikalarını bağlı biriyle senkronize Room Navigator etmek için cihazı yeniden başlatmanız gerekir. Çevre birimlerinin bağlı olduğu cihazla aynı sertifikaları almasını istemiyorsanız Peripherals Security Certificates SynctoPeripherals yapılandırmasını Yanlış olarak ayarlayın.
Önceden depolanan sertifikalar otomatik olarak silinmez. CA sertifikalarına sahip yeni bir dosyadaki girişler varolan listeye eklenir.
Wi-Fi bağlantısı için
Ağınız WPA-EAP kimlik doğrulaması kullanıyorsa, her Board, Desk veya Room Series aygıtı için güvenilir bir CA sertifikası eklemenizi öneririz. Bunu her cihaz için ayrı ayrı ve Wi-Fi'ye bağlanmadan önce yapmanız gerekir.
Desteklenen Sertifika ve Anahtar Biçimleri
-
Bu sistem sertifika dosyalarını PEM veya ikili biçimlerde kabul eder.
-
PEM dosyaları aynı dosya içinde hem sertifikayı hem de özel anahtarı içerebilir.
-
Özel anahtar sertifika ile aynı formatta olmalıdır; yani her ikisi de PEM veya ikili olmalıdır.
-
Desteklenen ikili sertifika biçimleri, .der, .cer ve.crt uzantılı X.509 dosyaları ve.p7b uzantılı PKCS7 dosyalarını içerir.
-
Desteklenen ikili özel anahtar biçimleri, genellikle .key, .der veya.p8 uzantılarına sahip RSA veya DSA şifreli anahtarları içerir.
Sertifika ve özel anahtar cihazdaki aynı dosyada saklanır. Kimlik doğrulama başarısız olursa, bağlantı kurulmaz.
Sertifika ve özel anahtarı bağlı çevre birimlerine uygulanmaz.
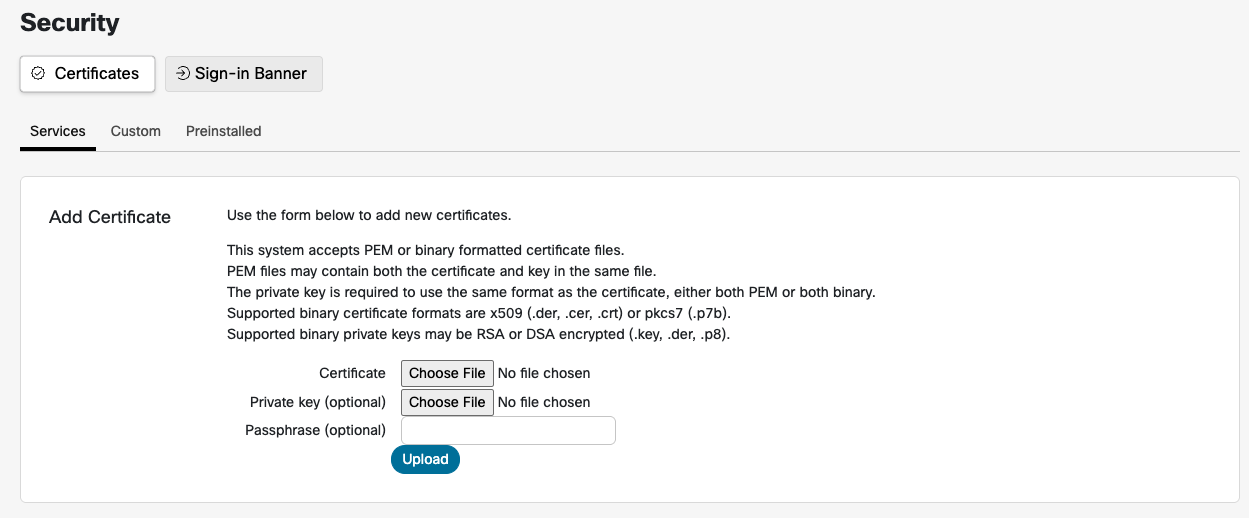
Board, Desk ve Room Series cihazlarına sertifika ekleme
| 1 |
https://admin.webex.com adresindeki müşteri görünümünden Cihazlar sayfasına gidin ve listeden cihazınızı seçin. Destek'e gidin ve Yerel Aygıt Denetimlerini başlatın. <endpoint ip or hostname>Cihazda yerel bir Yönetici kullanıcısı ayarladıysanız, bir web tarayıcısı açıp http (s) :// yazarak web arayüzüne doğrudan erişebilirsiniz. |
| 2 |
'ye gidin ve CA kök sertifikalarınızı yükleyin. |
| 3 |
Openssl'de özel bir anahtar ve sertifika isteği oluşturun. Sertifika isteğinin içeriğini kopyalayın. Ardından, sertifika yetkilinizden (CA) sunucu sertifikası istemek için yapıştırın. |
| 4 |
CA'nız tarafından imzalanan sunucu sertifikasını indirin. |
| 5 |
'ye gidin ve özel anahtarı ve sunucu sertifikasını yükleyin. |
| 6 |
Yeni eklediğiniz sertifika için kullanmak istediğiniz hizmetleri etkinleştirin. |
Sertifika İmzalama Talebi Oluştur (CSR)
Yöneticiler, bulutta kayıtlı bir Board, Desk veya Room Series aygıtı için Control Hub'dan Sertifika İmzalama İsteği (CSR) oluşturmalıdır.
Bir CSR oluşturmak ve cihazınıza imzalı bir sertifika yüklemek için şu adımları izleyin:
- Control Hub'daki müşteri görünümünden, Cihazlar sayfasına gidin ve list eden cihazınızı seçin.
- Eylemler > XCommand'ı Çalıştır> Güvenlik > Sertifikalar > CSR > Oluştur'a gidin.
- Gerekli sertifika ayrıntılarını girin ve Yürüt'i seçin.
- ----SERTIFIKA TALEBİ BAŞLAYIN ----- ve ----SERTIFIKA TALEBİ SONU ----- arasındaki tüm metni kopyalayın.
- KSR'yi Certificate Authority imzalamak için seçtiğiniz bir (CA) kullanın.
- İmzalanan sertifikayı PEM (Base64 kodlu) biçiminde dışa aktarın.
- İmzalanan sertifika dosyasını bir metin düzenleyicide açın (örneğin, Not Defteri) ve ----BEGIN CERTIFICATE---- ve ---- END CERTIFICATE---- arasındaki tüm metni kopyalayın.
- Control Hub'da Aygıtlar> cihazınızı seçin > Eylemler > XCommand'ı Çalıştır > Güvenlik > Sertifikalar > CSR > Bağlantı seçeneğine gidin.
- Kopyalanan sertifika içeriğini Gövde bölümüne yapıştırın ve Yürüt'i seçin.
- Sertifikanın Mevcut Sertifika altında göründüğünü doğrulamak için sayfayı yenileyin.
Basit Sertifika Kayıt Protokolü (SCEP)
Basit Sertifika Kayıt Protokolü (SCEP), aygıtlarda 802.1X kimlik doğrulaması gibi kullanılan sertifikaların kaydedilmesi ve yenilenmesi için otomatik bir mekanizma sağlar. SCEP, cihazın güvenli ağlara erişimini manuel müdahale olmadan korumanıza olanak tanır.
-
Cihaz yeni olduğunda veya fabrika ayarlarına sıfırlandığında, SCEP URL'sine ulaşmak için ağ erişimine ihtiyacı vardır. Cihaz, bir IP adresi almak için 802.1X olmadan ağa bağlanmalıdır.
-
Kablosuz kayıt SSID'si kullanıyorsanız, ağ ile bağlantıyı yapılandırmak için giriş ekranlarından geçin.
-
Hazırlık ağına bağlandıktan sonra, cihazın belirli bir başlangıç ekranında olması gerekmez.
-
Tüm dağıtımlara uyması için SCEP Kayıt XAPI'leri, aygıt sertifikasını imzalamak için kullanılan CA sertifikasını depolamaz. Sunucu kimlik doğrulaması için, sunucunun sertifikasını doğrulamak için kullanılan CA sertifikasının XCommand Güvenlik Sertifikaları CA Add ile eklenmesi gerekir.
Ön Koşullar
Aşağıdaki bilgilere ihtiyacınız var:
-
SCEP Sunucusunun URL'si.
-
İmzalayan CA (Certificate Authority) sertifikasının parmak izi.
-
Kaydolacak sertifika bilgileri. Bu, sertifikanın Konu Ad ını oluşturur.
-
Ortak isim
-
Ülke adı
-
Eyalet veya İl adı
-
Yer adı
-
Kuruluş adı
-
Organizasyon birimi
-
- Konu adı /C = /ST = /L = /O = /OU = /CN = olarak sıralanacaktır.
-
SCEP Sunucusunu OTP veya Paylaşılan Gizli uygulayacak şekilde yapılandırdıysanız, SCEP Sunucusunun meydan okuma şifresi.
Aşağıdaki komutu kullanarak sertifika isteği anahtar çifti için gerekli anahtar boyutunu ayarlayabilirsiniz. Varsayılan 2048'dir.
xConfiguration Security Enrollment KeySize: <2048, 3072, 4096>Sertifikanın sona ermesi için bir yıl geçerli olan bir sertifika isteği gönderiyoruz. Sunucu tarafı ilkesi, sertifika imzalama sırasında son kullanma tarihini değiştirebilir.
Ethernet bağlantısı
Bir cihaz bir ağa bağlandığında, SCEP sunucusuna erişebildiğinden emin olun. Cihaz, bir IP adresi almak için 802.1x olmayan bir ağa bağlanmalıdır. Bir IP adresi elde etmek için cihazın MAC adresinin provizyon ağına verilmesi gerekebilir. MAC adresi kullanıcı arayüzünde veya cihazın arkasındaki etikette bulunabilir.
Cihaz ağa bağlandıktan sonra, TSH'ye erişmek için yönetici olarak cihaza SSH yapabilir, ardından Kayıt SCEP İsteğini göndermek için aşağıdaki komutu çalıştırabilirsiniz:
xCommand Security Certificates Services Enrollment SCEP Request SCEP Sunucusu imzalı aygıt sertifikasını döndürdüğünde, 802.1X'i etkinleştirin.
İmzalanan sertifikayı etkinleştirin:
xCommand Security Certificates Services Activate Sertifikayı etkinleştirdikten sonra cihazı yeniden başlatın.
Kablosuz bağlantı
Bir cihaz kablosuz bir ağa bağlandığında, SCEP sunucusuna erişebildiğinden emin olun.
Cihaz ağa bağlandıktan sonra, TSH'ye erişmek için yönetici olarak cihaza SSH yapabilir, ardından Kayıt SCEP İsteğini göndermek için aşağıdaki komutu çalıştırabilirsiniz:
xCommand Security Certificates Services Enrollment SCEP Request Cihaz imzalı sertifikayı SCEP sunucusundan alır.
İmzalanan sertifikayı etkinleştirin:
xCommand Security Certificates Services ActivateEtkinleştirdikten sonra, Wi-Fi ağını EAP-TLS kimlik doğrulaması ile yapılandırmanız gerekir.
xCommand Network Wifi Configure Varsayılan olarak, Wi-Fi yapılandırması sunucu doğrulama denetimlerini atlar. Yalnızca tek yönlü kimlik doğrulama gerekliyse, allowMissingCA 'yı varsayılan olarak True olarak tutun.
Sunucu doğrulamasını zorlamak için, isteğe bağlı allowMissingCA parametresinin False olarak ayarlandığından emin olun. Hizmet doğrulama hataları nedeniyle bağlantı kurulamıyorsa, aygıt sertifikasından farklı olabilecek sunucu sertifikasını doğrulamak için doğru CA'nın eklendiğini kontrol edin.
API açıklamaları
Rol: Yönetici, Entegratör
xCommand Security Certificates Services Enrollment SCEP Requestİmzalama için belirli bir SCEP sunucusuna bir CSR gönderir. CSR SubjectName parametreleri aşağıdaki sırayla oluşturulacaktır: C, ST, L, O, OU, CN.
Parametreler:
-
URL (lar): <S: 0, 256>
SCEP sunucusunun URL adresi.
-
Parmak izi (r): <S: 0, 128>
SCEP CSR'yi imzalayacak CA Sertifikası Parmak İzi.
-
Ortak Adı (lar): <S: 0, 64>
CSR Konu Adına “/CN =” ekler.
-
ChallengeParola: <S: 0, 256>
İmza erişimi için SCEP Sunucusundan OTP veya Paylaşılan Sır.
-
ÜlkeAdı: <S: 0, 2>
CSR Konu Adına “/C =” ekler.
-
Eyalet veya Eyalet Adı: <S: 0, 64>
CSR Konu Adına “/ST=” ekler.
-
LocalityName: <S: 0, 64>
CSR Konu Adına “/L =” ekler.
-
Organizasyon Adı: <S: 0, 64>
CSR Konu Adına “/O=” ekler.
-
Organizasyonel Birim [5]: <S: 0, 64>
CSR Konu Adına en fazla 5 “/OU =” parametresi ekler.
-
SANDN [5]: <S: 0, 64>
CSR Konu Alternatif Adına en fazla 5 Dns parametresi ekler.
-
SanEmail [5]: <S: 0, 64>
CSR Konu Alternatif Adına en fazla 5 E-posta parametresi ekler.
-
SanIP [5]: <S: 0, 64>
CSR Konu Alternatif Adına en fazla 5 Ip parametresi ekler.
-
Sanuri [5]: <S: 0, 64>
CSR Konu Alternatif Adına en fazla 5 Uri parametresi ekler.
xCommand Security Certificates Services Enrollment Profiles DeleteArtık sertifikaları yenilememek için bir kayıt profilini siler.
Parametreler:
-
Parmak izi (r): <S: 0, 128>
Kal dırmak istediğiniz profili tanımlayan CA sertifikası parmak izi. Aşağıdakileri çalıştırarak kaldırılacak mevcut profilleri görebilirsiniz:
xCommand Security Certificates Services Enrollment Profiles List
xCommand Security Certificates Services Enrollment Profiles ListSertifika yenileme için Kayıt profillerini listeler.
xCommand Security Certificates Services Enrollment SCEP Profiles Set
    Fingerprint(r): <S: 0, 128>
    URL(r): <S: 0, 256>
Yenileme için verilen SCEP URL'sini kullanmak üzere CA parmak izi tarafından verilen sertifikalar için bir kayıt profili ekleyin.
Yenileme
xCommand Security Certificates Services Enrollment SCEP Profiles SetSertifikayı otomatik olarak yenilemek için, cihazın sertifikayı istifa edebilecek SCEP Url'sine erişebilmesi gerekir.
Günde bir kez, cihaz 45 gün içinde süresi dolacak sertifikaları kontrol edecektir. Ci haz daha sonra, düzenleyicisi bir profille eşleşirse bu sertifikayı yenilemeye çalışacaktır.
NOT: Sertifika başlangıçta SCEP kullanılarak kaydedilmemiş olsa bile, tüm cihaz sertifikaları yenileme açısından kontrol edilir.
denizci
-
Doğrudan Eşleştirilmiş: Kayıtlı Sertifikalar “Eşleştirme” sertifikası olarak etkinleştirilebilir.
-
Uzaktan Eşleştirilmiş: Gezgine Çevre Birimi Kimliğini kullanarak yeni bir SCEP sertifikası kaydetmesini söyleyin:
xCommand Peripherals Security Certificates Services Enrollment SCEP RequestKayıt profilleri eşleştirilmiş gezginle otomatik olarak senkronize edilir.
-
Bağımsız Gezgin: Codec kaydı ile aynı
802.1x kimlik doğrulamasını yapılandırın Room Navigator
802.1x kimlik doğrulamasını doğrudan Ayarlar menüs Room Navigator ünden ayarlayabilirsiniz.
802.1x kimlik doğrulama standardı, Ethernet ağları için özellikle önemlidir ve ağ kaynaklarına yalnızca yetkili cihazlara erişim izni verilmesini sağlar.
Ağınızda yapılandırılan EAP yöntemine bağlı olarak farklı oturum açma seçenekleri mevcuttur. Örneğin:
- TLS: Kullanıcı adı ve şifre kullanılmaz.
- PEAP: Sertifikalar kullanılmaz.
- TTLS: Hem kullanıcı adı/şifre hem de sertifikalar gereklidir; ikisi de isteğe bağlı değildir.
Bir aygıtta istemci sertifikasını almanın birkaç yolu vardır:
- PEM'i yükleyin: Güvenlik Sertifikaları Hizmetleri Ekle özelliğini kullanın.
- CSR Oluşturma: Bir Sertifika İmzalama İsteği (CSR) oluşturun, imzalayın ve Güvenlik Sertifikaları CSR Oluştur/Bağlantı öğesini kullanarak bağlayın.
- SCEP: Güvenlik Sertifikaları Hizmetleri Kayıt SCEP İsteğini Kullanın.
- DHCP Seçeneği 43: Sertifika teslimatını bu seçenek aracılığıyla yapılandırın.
802.1x için sertifikaların ayarlanması ve güncellenmesi, bir sistemle eşleştirmeden önce veya fabrika ayar Room Navigator larına sıfırlandıktan sonra yapılmalıdır. Room Navigator
Varsayılan kimlik bilgileri yönetici ve boş şifredir. API'ye erişerek sertifika ekleme hakkında daha fazla bilgi için API kılavuzunun en son sürümüne bakın.
- Sağ üst köşedeki düğmeye dokunarak veya sağ taraftan kaydırarak Navigator üzerindeki kontrol panelini açın. Ardından Ci haz ayarları'na dokunun.
- Ağ bağlant ısına gidin ve Ethernet 'i seçin.
- IEEE 802.1X Kullan seçeneğini açın.
- Kimlik doğrulama kimlik bilgileriyle ayarlanmışsa, kullanıcı kimliğini ve parolasını girin. Ayrıca anonim bir kimlik de girebilirsiniz: Bu, gerçek kullanıcının kimliğini ilk kimlik doğrulama isteğinden ayırmanın bir yolunu sağlayan isteğe bağlı bir alandır.
- TLS Doğrulamayı kapatabilir veya açabilirsiniz. TLS doğrulaması AÇIK olduğunda, istemci TLS el sıkışması sırasında sunucunun sertifikasının doğruluğunu aktif olarak doğrular. TLS doğrulaması KAPALI olduğunda, istemci sunucunun sertifikasının etkin doğrulamasını gerçekleştirmez.
- API'ye erişerek bir istemci sertifikası yüklediyseniz İstemci Sertifikasını Kullan seçen eğini açın.
- Kullanmak istediğiniz Genişletilebilir Kimlik Doğrulama Protokolü (EAP) yöntemlerini değiştirin. EAP yönteminin seçimi, belirli güvenlik gereksinimlerine, altyapıya ve istemci yeteneklerine bağlıdır. EAP yöntemleri, güvenli ve kimliği doğrulanmış ağ erişimini sağlamak için çok önemlidir.
802.1x kimlik doğrulaması için Wi-Fi üzerinden SUDI desteği
Cisco artık Kablosuz 802.1x kimlik doğrulaması için yerleşik Güvenli Benzersiz Aygıt Tanımlayıcısı (SUDI) sertifikalarını kullanmayı desteklemektedir. Önceden, SUDI sertifikaları yalnızca kablolu/LAN 802.1x kimlik doğrulaması için destekleniyordu.
Bu özellik RoomOS 26.7. 1.7 ile başlayarak kullanılabilir. RoomOS 26 çalıştıran tüm cihazlar bu özelliği desteklerken, RoomOS 11'de desteklenmez.
Bu özelliği etkinleştirmek için, Wi-Fi ağı için Cisco Identity Services Engine (ISE) aşağıdaki CA sertifikalarını ISE TrustStore'a eklemelidir:
- https://www.cisco.com/security/pki/certs/ACT2SUDICA.cer
- https://www.cisco.com/security/pki/certs/hasudi.cer
802.1x kimlik doğrulaması için SUDI sertifikasını kullanma seçeneğini belirleyerek aygıt web arabirimini kullanarak SUDI sertifikasını etkinleştirebilirsiniz.
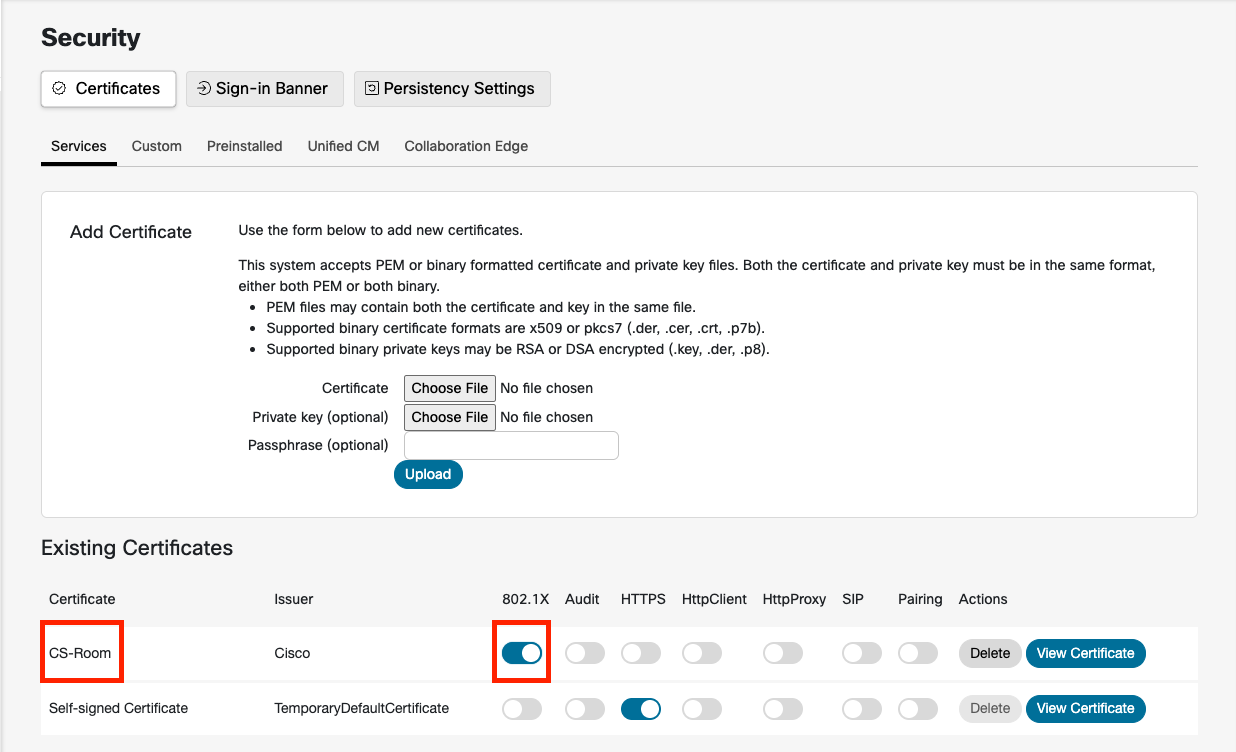
Alternatif olarak, aşağıdaki komutu kullanın:
xCommand Security Certificates Services Activate Purpose: 802.1X fingerprint: <sudi_fingerprint>SUDI parmak izini bulmak için şunu çalıştırın:
xCommand Security Certificates Services ShowParmak izi başarıyla etkinleştirilirse, eventlog/auditlog'da aşağıdakilere benzer giriş ler göreceksiniz:
2026-07-15T18:52:18.245+00:00 auditlog[2184]: user=remotesupport host=10.47.36.175/root/vega-xmlapi Command about to execute '/Security/Certificates/Services/Activate Fingerprint: dff7c9bf506a0f73351b5f285ab759abc2c4ba6a Purpose: 802.1x'.
2026-07-15T18:52:18.247+00:00 auditlog[2184]: user=remotesupport host=10.47.36.175/root/vega-xmlapi Command successfully executed '/Security/Certificates/Services/Activate Fingerprint: dff7c9bf506a0f73351b5f285ab759abc2c4ba6a Purpose: 802.1x'.
SUDI sertifik asını etkinleştirdikten sonra, Wi-Fi ağını EAP-TLS kimlik doğrulamasını kullanacak şekilde yapılandırın. Bu, Kimlik Doğrulama yöntemini EAP-TLS olarak seçerek cihazın dokunmatik panelinden veya ekranından yapılabilir.
DHCP Seçeneği 43 ile SCEP parametreleri yapılandırması
SCEP parametrelerini otomatik olarak sunmak için DHCP Seçeneği 43'ü kullanarak 802.1X aygıt sertifikalarının verimli ve güvenli bir şekilde kaydedilmesini kolaylaştırabilirsiniz. DHCP Seçeneği 43, cihazın bu parametreleri DHCP sunucusundan almasına ve SCEP sertifika kaydını otomatik olarak gerçekleştirmesine olanak tanıyan SCEP parametrel eriyle önceden yapılandırılmıştır.
DHCP seçeneği verileri korunmadığından, yetkisiz cihazların verilere erişmesini önlemek için bu seçeneği yalnızca güvenilir ve güvenli dağıtım ortamlarında kullanmanızı öneririz.
DHCP seçeneği kullanılarak kaydedilen sertifika, SCEP için yapılandırılan DHCP seçeneklerine göre otomatik olarak oluşturulmuş bir yenileme profili ile otomatik olarak yenilenecektir.
DHCP Seçeneği 43'te SCEP parametrelerini yapılandırarak bir SCEP sertifikası kaydetmek için şu adımları izleyin:
- SCEP ortamını hazırlayın.
SCEP ortamınızı kurma konusunda ayrıntılı rehberlik için SCEP sunucu belgelerinize bakın.
-
DHCP Seçeneği 43'ü yapılandırın.
DHCP Seçeneği 43'ü, RFC 2132'nin 8.4 bölümünde tanımlanan Satıcıya Özgü Bilgi formatına göre ayarlayın.
11 ila 14 numaralı alt seçenekler özellikle yöntemi belirtmek için ayrılmıştır:
| Parametreler | Alt Seçenek | Tür | Uzunluk (bayt) | Zorunlu |
|---|---|---|---|---|
| SCEP Sunucu URL'si | 11 | dizi | Değişken uzunluk | Evet |
| CA Parmak İzi İmzalama | 12 | ikili | 20 ya da 32 | Evet |
| Mücadele Şifresi | 13 | dizi | Değişken uzunluk | Hayır |
| 802.1X Kimlik Doğrulamasını Etkinleştir | 14 | Boolean | 1 | Evet |
Tüm parametrelerin toplam uzunluğu, 255 bayt olan 43 seçeneğinin uzunluğunu geçmemelidir. '802.1X Kimlik Doğrulamasını Etkinleştir' parametresi devre dışı bırakılırsa (false olarak ayarlanırsa) serti fika kaydı gerçekleşmez.
Aşağıdaki tabloda DHCP Seçeneği 43'ün örnek bir yapılandırması verilmektedir ve özellikle 11 ile 14 arasındaki alt seçenekleri detaylandırmaktadır.
|
Alt Seçenek ondalık/altıgen | Değer uzunluğu (bayt) ondalık/altıgen | Değer | Hex değeri |
|---|---|---|---|
| 11/0b | 18/12 | http://10.79.57.91 | 687474703a2f2f31302e37392e35372e3931 |
| 12/0c | 20/14 | 12040870625C5B755D73F5925285F8F5FF5D55AF | 12040870625C5B755D73F5925285F8F5FF5D55AF |
| 13/0d | 16/10 | D233CCF9B9952A15 | 44323333434346394239393532413135 |
| 14/0e | 1/01 | 1 (0: Hayır; 1: Evet) | 01 |
Parametre değerlerinin özeti:
- Server = http://10.79.57.91
- Kök CA Parmak İzi = 12040870625C5B755D73F5925285F8F5FF5D55AF
- Mücadele Şifresi = D233CCF9B9952A15
- 802.1X Kimlik Doğrulamasını Etkinleştir = Evet
Nihai onaltılık değerin sözdizimi:
{<suboption><length><value>}...
Yukarıdaki parametre değerlerine göre, nihai onaltılık değer aşağıdaki gibidir:
0b12687474703a2f2f31302e37392e35372e39310c1412040870625C5B755D73F5925285F8F5FF5D55AF0d10443233334343463942393935324131350e0101


