
Děkujeme za vaši zpětnou vazbu.
Podpora proxy pro zabezpečení hybridních dat a video mesh
 Zpětná vazba?
Tato část popisuje funkci podpory proxy pro zabezpečení hybridních dat. Je určen jako doplněk Průvodce nasazením pro zabezpečení Cisco Webex hybridních dat, který je k dispozici na adrese https://www.cisco.com/go/hybrid-data-security. V novém nasazení nakonfigurujete nastavení proxy serveru na každém uzlu po nahrání a připojení ISO konfigurace HDS do uzlu a před registrací uzlu do Cisco Webex cloudu.
Hybridní zabezpečení dat podporuje explicitní, transparentní inspekční a neinspekční proxy servery. Tyto proxy servery můžete spojit s nasazením, abyste mohli zabezpečit a sledovat provoz z podniku do cloudu. Pro správu certifikátů a ke kontrole celkového stavu připojení po nastavení proxy na uzlech můžete použít rozhraní pro správu platformy v uzlech.
Uzly Hybrid Data Security podporují následující možnosti proxy serveru:
-
Žádný proxy — Výchozí nastavení uzlu HDS nepoužijete konfiguraci úložiště důvěryhodnosti a proxy k integraci proxy serveru. Není vyžadována žádná aktualizace certifikátu.
-
Transparentní proxy server bez kontroly — Uz ly nejsou nakonfigurovány tak, aby používaly konkrétní adresu serveru proxy a neměly by vyžadovat žádné změny, aby fungovaly s nekontrolovaným proxy serverem. Není vyžadována žádná aktualizace certifikátu.
-
Transparentní tunelování nebo kontrola proxy serveru — Uz ly nejsou nakonfigurovány tak, aby používaly konkrétní adresu serveru proxy. Na uzlech nejsou nutné žádné změny konfigurace HTTP nebo HTTPS. Uzly však potřebují kořenový certifikát, aby důvěřovaly proxy serveru. Inspekční proxy servery obvykle používají IT k prosazování zásad, které webové stránky mohou být navštěvovány a které typy obsahu nejsou povoleny. Tento typ proxy dešifruje veškerý váš provoz (dokonce i HTTPS).
-
Explicitní proxy — S explicitním proxy serverem řeknete uzlům HDS, který proxy server a schéma ověřování mají použít. Chcete-li nakonfigurovat explicitní proxy, musíte zadat následující informace o každém uzlu:
-
Proxy IP/FQDN — adresa, kterou lze použít k dosažení serveru proxy.
-
Port proxy — číslo portu, které proxy používá k poslechu proxy provozu.
-
Proxy Protocol — V závislosti na tom, co váš proxy server podporuje, vyberte z následujících protokolů:
-
HTTP — zobrazuje a řídí všechny požadavky, které klient odešle.
-
https — poskytuje kanál serveru. Klient obdrží a ověří certifikát serveru.
-
-
Typ ověřování — Vyberte si z následujících typů ověřování:
-
Žádné — není vyžadováno žádné další ověření.
K dispozici, pokud jako proxy protokol vyberete HTTP nebo HTTPS.
-
Základní — Používá se pro HTTP User Agent k zadání uživatelského jména a hesla při zadávání požadavku. Používá kódování Base64.
K dispozici, pokud jako proxy protokol vyberete HTTP nebo HTTPS.
Vyžaduje zadání uživatelského jména a hesla v každém uzlu.
-
Přehled —Používá se k potvrzení účtu před odesláním citlivých informací. Použije hashovací funkci na uživatelské jméno a heslo před odesláním přes síť.
K dispozici pouze v případě, že jako proxy protokol vyberete HTTPS.
Vyžaduje zadání uživatelského jména a hesla v každém uzlu.
-
-
Příklad hybridních uzlů zabezpečení dat a proxy
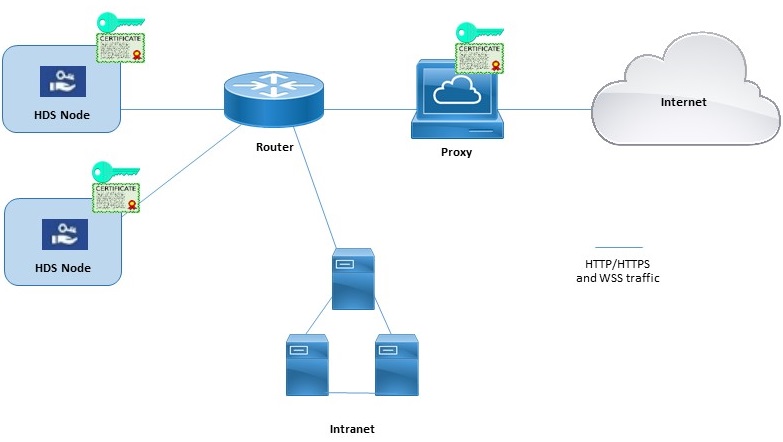
Tento diagram ukazuje příklad spojení mezi hybridním zabezpečením dat, sítí a proxy. Pro možnosti transparentní kontroly a explicitní inspekce protokolu HTTPS musí být na proxy serveru a v uzlech Hybrid Data Security nainstalován stejný kořenový certifikát.
Blokovaný režim externího rozlišení DNS (explicitní konfigurace proxy)
Když zaregistrujete uzel nebo zkontrolujete konfiguraci proxy serveru uzlu, proces testuje vyhledávání DNS a připojení k Cisco Webex cloudu. V nasazeních s explicitními konfiguracemi proxy, které nepovolují externí rozlišení DNS pro interní klienty, pokud uzel nemůže dotazovat servery DNS, automaticky přejde do režimu blokovaného externího řešení DNS. V tomto režimu může pokračovat registrace uzlů a další testy připojení proxy.
-
Oficiálně podporujeme následující proxy řešení, která se mohou integrovat s vašimi uzly Hybrid Data Security.
-
Transparentní proxy — Cisco Web Security Appliance (WSA).
-
Explicitní proxy - chobotnice.
Squid proxy, které kontrolují provoz HTTPS, mohou zasahovat do vytváření připojení websocket (wss:). Chcete-li tento problém vyřešit, přečtěte si článek Konfigurace proxy serveru Squid pro zabezpečení hybridních dat.
-
-
Pro explicitní proxy podporujeme následující kombinace typů autentizace:
-
Žádné ověřování pomocí protokolu HTTP nebo HTTPS
-
Základní autentizace pomocí protokolu HTTP nebo HTTPS
-
Přehled ověřování pouze pomocí protokolu HTTPS
-
-
Pro transparentní inspekční proxy server nebo explicitní proxy server HTTPS musíte mít kopii kořenového certifikátu proxy serveru. Pokyny k nasazení v této příručce popisují, jak nahrát kopii do úložišť důvěryhodnosti uzlů Hybrid Data Security.
-
Síť hostující uzly HDS musí být nakonfigurována tak, aby vynutila směrování odchozího TCP provozu na portu 443 přes proxy.
-
Proxy, které kontrolují webový provoz, mohou rušit připojení k webovým socketům. Pokud k tomuto problému dojde, obejití (nekontroluje) provoz
wbx2.coma problém vyřeciscospark.comší.
Pokud síťové prostředí vyžaduje proxy server, použijte tento postup k určení typu proxy, který chcete integrovat s Hybrid Data Security. Pokud zvolíte transparentní inspekční proxy server nebo explicitní proxy server HTTPS, můžete použít rozhraní uzlu k nahrání a instalaci kořenového certifikátu. Můžete také zkontrolovat připojení proxy z rozhraní a vyřešit případné problémy.
Než začnete
-
Přehled podpor ovaných možností proxy naleznete v části Podpora proxy serveru.
| 1 |
Zadejte adresu URL nastavení uzlu HDS ve webovém prohlížeč |
| 2 |
Přejděte na stránku Trust Store & Proxy a vyberte možnost:
Postupujte podle následujících kroků pro transparentní inspekční proxy, explicitní proxy HTTP se základním ověřováním nebo explicitní proxy HTTPS. |
| 3 |
Klikněte na možnost Nahrát kořenový certifikát nebo Certifikát koncové entity a poté přejděte na položku Vyberte kořenový certifikát pro proxy server. Certifikát je nahrán, ale ještě není nainstalován, protože pro instalaci certifikátu je nutné restartovat uzel. Kliknutím na šipku chevronu u jména vydavatele certifikátu získáte další podrobnosti. Pokud jste udělali chybu a chcete soubor znovu nahrát, klikněte na Odstranit. |
| 4 |
Klepnutím na tlačítko Zkontrolovat připojení proxy otestujte síťové připojení mezi uzlem a serverem proxy. Pokud se test připojení nezdaří, zobrazí se chybová zpráva, která ukazuje důvod a způsob, jak problém opravit. Pokud se zobrazí zpráva, že externí řešení DNS nebylo úspěšné, uzel se nemohl dostat k serveru DNS. Tato podmínka se očekává v mnoha explicitních konfiguracích proxy. Můžete pokračovat v nastavení a uzel bude fungovat v režimu blokovaného externího řešení DNS. Pokud se domníváte, že se jedná o chybu, proveďte tyto kroky a přečtěte si článek V ypnutí blokovaného režimu externího rozlišení DNS. |
| 5 |
Po dokončení testu připojení, pro explicitní proxy nastavený pouze na https, zapněte přepínač na Směrování všech požadavků portu 443/444 https z tohoto uzlu přes explicitní proxy. Toto nastavení vyžaduje 15 sekund, než se projeví. |
| 6 |
Klikněte na možnost Instalovat všechny certifikáty do úložiště důvěryhod nosti (zobrazí se u explicitního proxy serveru HTTPS nebo transparentního inspekčního proxy serveru) nebo Restar tovat (zobrazí se pro explicitní proxy HTTP), přečtěte si výzvu a poté klikněte na tlačítko Instalovat, pokud jste připraveni. Uzel se restartuje během několika minut. |
| 7 |
Po restartování uzlu se v případě potřeby znovu přihlaste a poté otevřete stránku Přehled a zkontrolujte kontroly připojení, abyste se ujistili, že jsou všechny v zeleném stavu. Kontrola připojení proxy testuje pouze subdoménu webex.com. Pokud se vyskytnou problémy s připojením, běžným problémem je, že některé cloudové domény uvedené v pokynech k instalaci jsou na serveru proxy blokovány. |
Když zaregistrujete uzel nebo zkontrolujete konfiguraci proxy serveru uzlu, proces testuje vyhledávání DNS a připojení k Cisco Webex cloudu. Pokud server DNS uzlu nedokáže vyřešit veřejné názvy DNS, uzel automaticky přejde do režimu blokovaného externího řešení DNS.
Pokud vaše uzly dokážou vyřešit veřejné názvy DNS prostřednictvím interních serverů DNS, můžete tento režim vypnout opětovným spuštěním testu připojení proxy na každém uzlu.
Než začnete
| 1 |
Ve webovém prohlížeči otevřete rozhraní uzlu Hybrid Data Security (IP adresa/nastavení, například https://192.0.2.0/setup), zadejte pověření správce, která jste nastavili pro uzel, a klikněte na tlačítko Přih lásit se. |
| 2 |
Přejděte na Přehled (výchozí stránka). 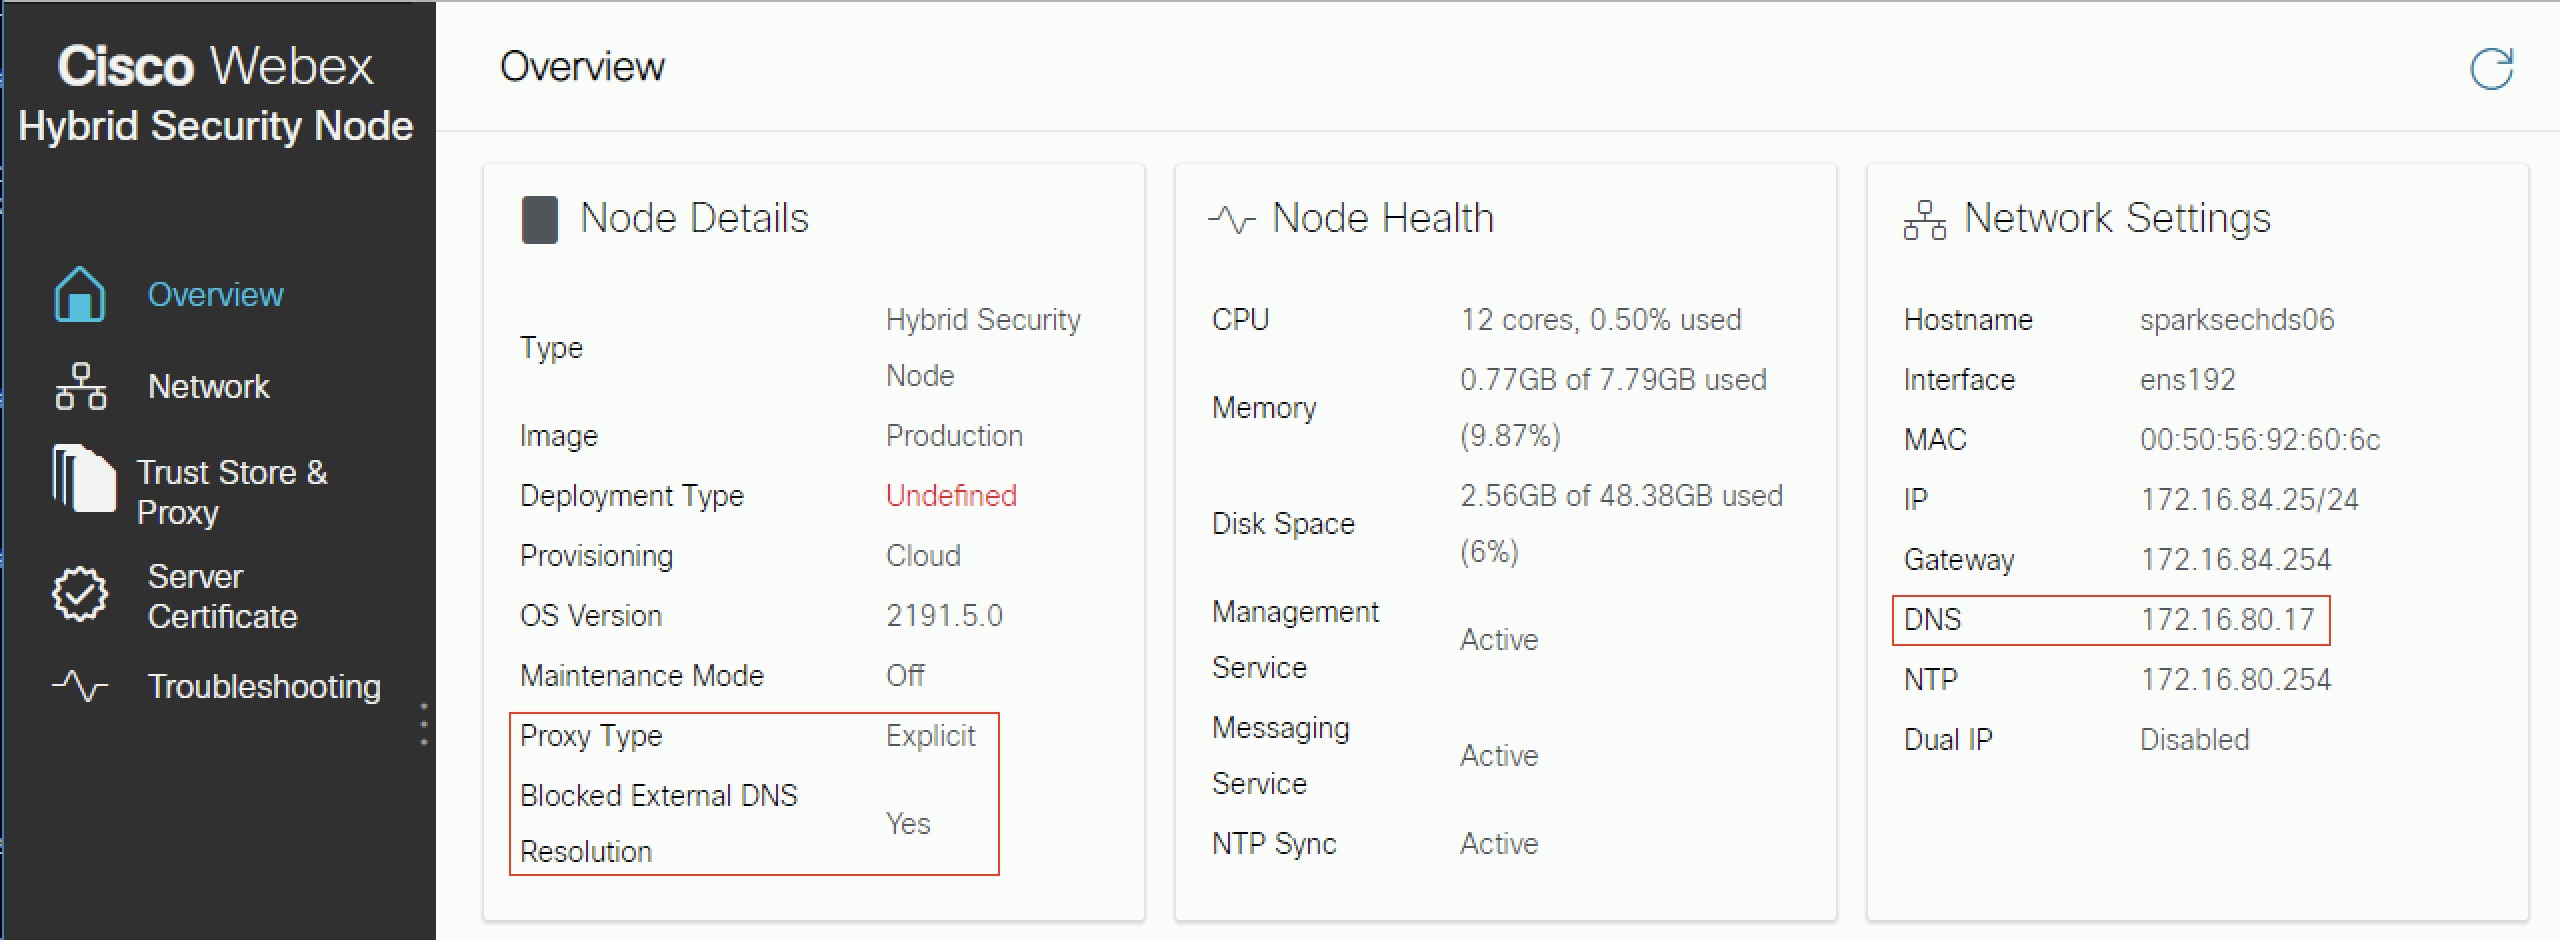
Je-li povoleno, je Blokováno externí rozlišení DNS nastaveno na Ano. |
| 3 |
Přejděte na stránku Trust Store & Proxy. |
| 4 |
Klepněte na tlačítko Zkontrolovat připojení proxy. Pokud se zobrazí zpráva, že externí řešení DNS nebylo úspěšné, uzel se nemohl dostat k serveru DNS a zůstane v tomto režimu. V opačném případě, po restartování uzlu a návratu na stránku Přehled, Blocked External DNS Resolution by mělo být nastaveno na hodnotu ne. |
Co dělat dál
Tato část popisuje funkci podpory proxy pro Webex Video Mesh. Je určen jako doplněk Průvodce nasazením pro Cisco Webex Video Mesh, který je k dispozici na adrese https://www.cisco.com/go/video-mesh. V novém nasazení nakonfigurujete nastavení proxy serveru v každém uzlu po nasazení softwaru Video Mesh v prostředí virtuálního počítače a před registrací uzlu do Cisco Webex cloudu.
Video Mesh podporuje explicitní, transparentní inspekční a neinspekční proxy servery. Tyto proxy servery můžete spojit s nasazením Video Mesh, abyste mohli zabezpečit a sledovat provoz z podniku do cloudu. Tato funkce odesílá signalizaci a správu provozu založeného na https do proxy serveru. U transparentních proxy serverů jsou síťové požadavky z uzlů Video Mesh předávány na konkrétní proxy prostřednictvím pravidel směrování podnikové sítě. Po implementaci serveru proxy s uzly můžete použít administrátorské rozhraní Video Mesh pro správu certifikátů a celkový stav připojení.
Média necestují přes proxy. Stále musíte otevřít požadované porty, aby se datové toky médií dostaly přímo do cloudu. Viz Porty a protokoly pro správu.
Video Mesh podporuje následující typy proxy serverů:
-
Explicitní proxy (inspekční nebo neinspekční) — S explicitním proxy řeknete klientovi (uzly Video Mesh), který proxy server má použít. Tato možnost podporuje jeden z následujících typů ověřování:
-
Žádný — není vyžadováno žádné další ověřování. (Pro HTTP nebo HTTPS explicitní proxy.)
-
Základní — Používá se pro uživatelský agent HTTP k zadání uživatelského jména a hesla při zadávání požadavku a používá kódování Base64. (Pro HTTP nebo HTTPS explicitní proxy.)
-
Digest — Používá se k potvrzení identity účtu před odesláním citlivých informací a před odesláním přes síť použije hashovou funkci na uživatelské jméno a heslo. (Pro HTTPS explicitní proxy.)
-
NTLM — podobně jako Digest, NTLM se používá k potvrzení identity účtu před odesláním citlivých informací. Místo uživatelského jména a hesla používá pověření systému Windows. Toto schéma ověřování vyžaduje dokončení více výměn. (Pro HTTP explicitní proxy.)
-
-
Transparentní proxy server (bez kontroly) — uzly sítě Video Mesh nejsou nakonfigurovány tak, aby používaly konkrétní adresu serveru proxy a neměly by vyžadovat žádné změny pro práci s nekontrolovaným proxy serverem.
-
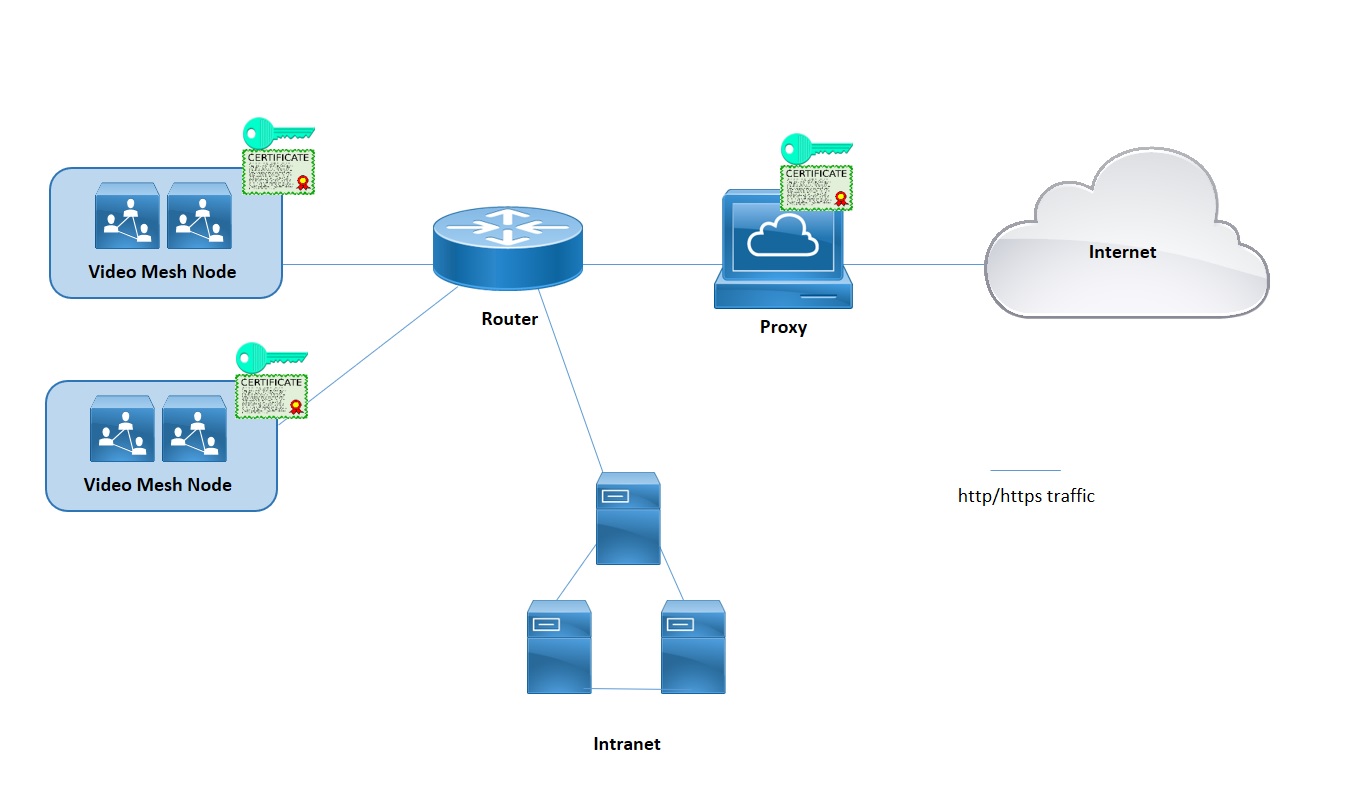
Transparentní proxy server (kontrola) —Uzly sítě videa nejsou nakonfigurovány tak, aby používaly konkrétní adresu serveru proxy. Ve službě Video Mesh nejsou nutné žádné změny konfigurace http (s), uzly Video Mesh však potřebují kořenový certifikát, aby důvěřovaly proxy serveru. Inspekční proxy servery jsou obvykle používány IT k prosazování zásad týkajících se toho, které webové stránky lze navštívit, a typy obsahu, které nejsou povoleny. Tento typ proxy dešifruje veškerý váš provoz (dokonce i https).
-
Oficiálně podporujeme následující proxy řešení, která se mohou integrovat s vašimi uzly Video Mesh.
-
Cisco Web Security Appliance (WSA) pro transparentní proxy
-
Squid pro explicitní proxy
-
-
Pro explicitní proxy server proxy nebo transparentní inspekční proxy, který kontroluje (dešifruje provoz), musíte mít kopii kořenového certifikátu serveru proxy, který budete muset nahrát do úložiště důvěryhodnosti uzlu Video Mesh ve webovém rozhraní.
-
Podporujeme následující explicitní kombinace typů proxy a autentizace:
-
Žádné ověření pomocí http a https
-
Základní autentizace pomocí http a https
-
Ověřování přehledu pouze pomocí https
-
Ověřování NTLM pouze pomocí http
-
-
U transparentních proxy serverů musíte použít směrovač/přepínač k vynucení přenosu HTTPS/443 na proxy server. Můžete také vynutit Web Socket přejít na proxy server. (Web Socket používá https.)
Video Mesh vyžaduje připojení webových soketů k cloudovým službám, aby uzly fungovaly správně. Při explicitní kontrole a transparentní kontrole proxy serveru jsou pro správné připojení k webovému soketu vyžadovány hlavičky http. Pokud jsou změněny, připojení webového soketu selže.
Pokud dojde k selhání připojení webového soketu na portu 443 (s povolenou transparentní kontrolou proxy), vede to k upozornění po registraci v Control Hubu: „Volání Webex Video Mesh SIP nefunguje správně.“ Stejný alarm může nastat z jiných důvodů, pokud není proxy povolen. Pokud jsou hlavičky websocket blokovány na portu 443, média neproudí mezi aplikacemi a klienty SIP.
Pokud médium neteče, často k tomu dochází, když provoz https z uzlu přes port 443 selhává:
-
Provoz portu 443 je povolen proxy, ale jedná se o inspekční proxy a narušuje webový socket.
Chcete-li tyto problémy opravit, možná budete muset „obejít“ nebo „spojit“ (zakázat kontrolu) na portu 443 na: *.wbx2.com a*.ciscospark.com.
-
Tento postup slouží k určení typu proxy serveru, který chcete integrovat do sítě videa. Pokud zvolíte transparentní inspekční proxy nebo explicitní proxy, můžete pomocí rozhraní uzlu nahrát a nainstalovat kořenový certifikát, zkontrolovat připojení proxy a vyřešit případné problémy.
Než začnete
| 1 |
Zadejte adresu URL nastavení sítě Video ve webovém prohlížeč | ||||||||||
| 2 |
Přejděte na stránku Trust Store & Proxy a vyberte možnost:
Postupujte podle následujících kroků pro transparentní kontrolu nebo explicitní proxy. | ||||||||||
| 3 |
Klikněte na možnost Nahrát kořenový certifikát nebo Certifikát koncové entity a poté vyhledejte a vyberte kořenový certifikát pro explicitní nebo transparentní inspekční proxy. Certifikát je nahrán, ale ještě není nainstalován, protože uzel musí být restartován, aby mohl certifikát nainstalovat. Kliknutím na šipku u jména vydavatele certifikátu zobrazíte další podrobnosti nebo klikněte na Od stran it, pokud jste udělali chybu a chcete soubor znovu nahrát. | ||||||||||
| 4 |
Pro transparentní kontrolu nebo explicitní proxy servery klikněte na možnost Z kontrolovat připojení proxy a otestujte síťovou konektivitu mezi uzlem Video Mesh a proxy serverem. Pokud se test připojení nezdaří, zobrazí se chybová zpráva, která ukazuje důvod a způsob, jak problém opravit. | ||||||||||
| 5 |
Po dokončení testu připojení zapněte přepínač pro explicitní proxy na Směrovat všechny požadavky portu 443 https z tohoto uzlu přes explicitní proxy. Toto nastavení vyžaduje 15 sekund, než se projeví. | ||||||||||
| 6 |
Klepněte na tlačítko Instalovat všechny certifikáty do úložiště důvěryhod nosti (zobrazí se vždy, když byl přidán kořenový certifikát během instalace serveru proxy) nebo Restar tovat (zobrazí se, pokud nebyl přidán žádný kořenový certifikát), přečtěte si výzvu a poté klikněte na tlačítko Instal ovat, pokud jste připraveni. Uzel se restartuje během několika minut. | ||||||||||
| 7 |
Po restartování uzlu se v případě potřeby znovu přihlaste a poté otevřete stránku Přehled a zkontrolujte kontroly připojení, abyste se ujistili, že jsou všechny v zeleném stavu. Kontrola připojení proxy testuje pouze subdoménu webex.com. Pokud se vyskytnou problémy s připojením, běžným problémem je, že některé cloudové domény uvedené v pokynech k instalaci jsou na serveru proxy blokovány. |
Jaký provoz prochází přes proxy
U sítě Video Mesh média neprochází proxy serverem. Tato funkce odesílá signalizaci a správu provozu založeného na protokolu https do proxy. Stále musíte otevřít požadované porty, aby se mediální toky dostaly přímo do cloudu.
Port TCP 444 není povolen na serveru proxy
Tento port je požadavkem pro síť Video Mesh, protože síť Video Mesh používá tento port pro přístup ke cloudovým službám, které musí používat, aby správně fungovala. Pro tento port a ANY musí být vytvořena výjimka proxy, jak je dokumentováno v příručce nasazení Video Mesh a Po žadavky na síť pro služby Webex Teams Services.
Filtrování signálního provozu podle IP adresy není podporováno, protože IP adresy používané našimi řešeními jsou dynamické a mohou se kdykoli změnit.
Není nainstalován žádný kořenový certifikát
Pokud vaše uzly komunikují s explicitním proxy serverem, musíte nainstalovat kořenový certifikát a zadat výjimku pro tuto adresu URL v bráně firewall.
Kontrola připojení se nezdaří
Pokud kontrola připojení proxy proběhla a instalace proxy byla dokončena, kontroly připojení na stránce s přehledem mohou stále selhat z těchto důvodů:
-
Proxy kontroluje provoz, který neputuje na webex.com.
-
Proxy blokuje jiné domény než webex.com.
Ověřovací údaje jsou nesprávné
U proxy serverů, které používají mechanismus ověřování, zkontrolujte, zda jste do uzlu přidali správné ověřovací údaje.
Přetížení na proxy
Přetížení vašeho proxy může způsobit zpoždění a pokles provozu do cloudu. Zkontrolujte prostředí proxy a zjistěte, zda je vyžadováno omezení provozu.
Websocket se nemůže připojit přes proxy Squid
Squid proxy, které kontrolují provoz HTTPS, mohou rušit vytváření připojení websocket (wss:), které vyžaduje Hybrid Data Security. Tyto části poskytují pokyny, jak nakonfigurovat různé verze Squid tak, wss:aby ignorovaly provoz pro správnou funkci služeb.
Chobotnice 4 a 5
Přidejte on_unsupported_protocolsměrnici do squid.conf:
on_unsupported_protocol tunnel allChobotnice 3.5.27
Úspěšně jsme otestovali zabezpečení hybridních dat s přidanými následujícími pravidly squid.conf. Tato pravidla se mohou změnit, jak vyvíjíme funkce a aktualizujeme cloud Webex.
acl wssMercuryConnection ssl::server_name_regex mercury-connection

ssl_bump splice wssMercuryConnection

acl step1 at_step SslBump1
acl step2 at_step SslBump2
acl step3 at_step SslBump3
ssl_bump peek step1 all
ssl_bump stare step2 all
ssl_bump bump step3 all


