
コメントありがとうございます。
 フィードバックがある場合
Webex Calling現在、ローカルゲートウェイの2つのバージョンをサポートしています。
-
ローカルゲートウェイ
-
政府向け Webex のローカルゲートウェイ
-
始める前に、の構内公衆交換電話網(PSTN)とローカルゲートウェイ(LGW)の要件を理解してください。Webex Calling 詳細については、シスコプリファードアーキテクチャを参照してください。Webex Calling
-
この記事では、既存の音声設定なしで専用のローカルゲートウェイプラットフォームが導入されていることを前提としています。 既存のPSTNゲートウェイまたはCUBE Enterpriseの導入をローカルゲートウェイ機能として使用するように変更する場合はWebex Calling、構成に細心の注意を払ってください。 変更を加えたからといって、既存の通話フローや機能が中断されないようにしてください。
手順には、 個々のコマンドオプションについて詳しく知ることができるコマンドリファレンスドキュメントへのリンクが含まれています。 特に明記されていない限り、すべてのコマンドリファレンスリンクはWebex Managed Gatewaysコマンドリファレンスに移動します(その場合、 Cisco IOSコマンドリンクは音声コマンドリファレンスに移動します)。 これらすべてのガイドには、Cisco Unified Border Elementコマンドリファレンスからアクセスできます。
サポートされているサードパーティのSBCについては、 それぞれの製品リファレンスドキュメントを参照してください。
Webex Callingトランクのローカルゲートウェイを設定するには、次の2つの方法があります。
-
登録ベースのトランク
-
証明書ベースのトランク
登録ベースのローカルゲートウェイまたは証明書ベースのローカルゲートウェイのいずれかのタスクフローを使用して、トランクのローカルゲートウェイを設定します。 Webex Calling
さまざまなトランクタイプの詳細については、「ローカルゲートウェイ入門」を参照してください。 コマンドラインインターフェイス (CLI)を使用して、ローカルゲートウェイ自体で次の手順を実行します。 トランクの保護にはセッション開始プロトコル(SIP)とトランスポート層セキュリティ(TLS) トランスポートを使用し、 ローカルゲートウェイと間のメディアを保護するにはセキュアリアルタイムプロトコル(SRTP)を使用します。Webex Calling
-
ローカルゲートウェイとしてCUBEを選択してください。 政府向け Webex は現在、サードパーティのセッションボーダーコントローラー(SBC)をサポートしていません。 最新のリストを確認するには、「ローカルゲートウェイ入門」を参照してください。
- すべての Webex for Government ローカルゲートウェイに Cisco IOS XE Dublin 17.12.1a 以降のバージョンをインストールしてください。
-
Webex for Government がサポートしているルート認証局 (CA) のリストを確認するには、「政府向け Webex のルート認証局」を参照してください。
-
Webex for Governmentのローカルゲートウェイの外部ポート範囲の詳細については、「のネットワーク要件」を参照してください。Webex for Government (FedRAMP)
政府向け Webex のローカルゲートウェイは以下をサポートしていません。
-
メディアパス最適化のためのSTUN/ICE-Liteです
-
ファックス (T.38)
Webex for Webex Calling Governmentでトランクにローカルゲートウェイを設定するには、次のオプションを使用してください。
-
証明書ベースのトランク
証明書ベースのローカルゲートウェイのタスクフローを使用して、トランクのローカルゲートウェイを設定します。Webex Calling 証明書ベースのローカルゲートウェイの設定方法の詳細については、「証明書ベースのトランクの設定 Webex Calling」を参照してください。
政府向け Webex のローカルゲートウェイをサポートするには、FIPS 準拠の GCM 暗号を設定する必要があります。 そうでない場合、通話設定は失敗します。 設定の詳細については、「Webex Calling証明書ベースのトランクの設定」を参照してください。
政府向け Webex は、登録ベースのローカルゲートウェイをサポートしていません。
このセクションでは、登録中のSIPトランクを使用してWebex Calling、Cisco Unified Border Element(CUBE) をローカルゲートウェイとして設定する方法について説明します。 このドキュメントの最初の部分では、 簡単なPSTNゲートウェイの設定方法を説明します。 この場合、 PSTNからのすべての通話はにルーティングされ、Webex CallingWebex Callingからのすべての通話はPSTNにルーティングされます。 下の画像は、このソリューションと、 これから採用される高レベルのコールルーティング設定を示しています。
この設計では、次の主要な構成が使用されています。
-
ボイスクラステナント:トランク固有の設定を作成するために使用されます。
-
音声クラス URI: インバウンドダイヤルピアの選択のためにSIPメッセージを分類するために使用されます。
-
インバウンドダイヤルピア:インバウンドSIPメッセージを処理し、 ダイヤルピアグループを使用してアウトバウンドルートを決定します。
-
ダイヤルピアグループ:転送コールルーティングに使用されるアウトバウンドダイヤルピアを定義します。
-
アウトバウンドダイヤルピア:アウトバウンドSIPメッセージを処理し、 必要なターゲットにルーティングします。
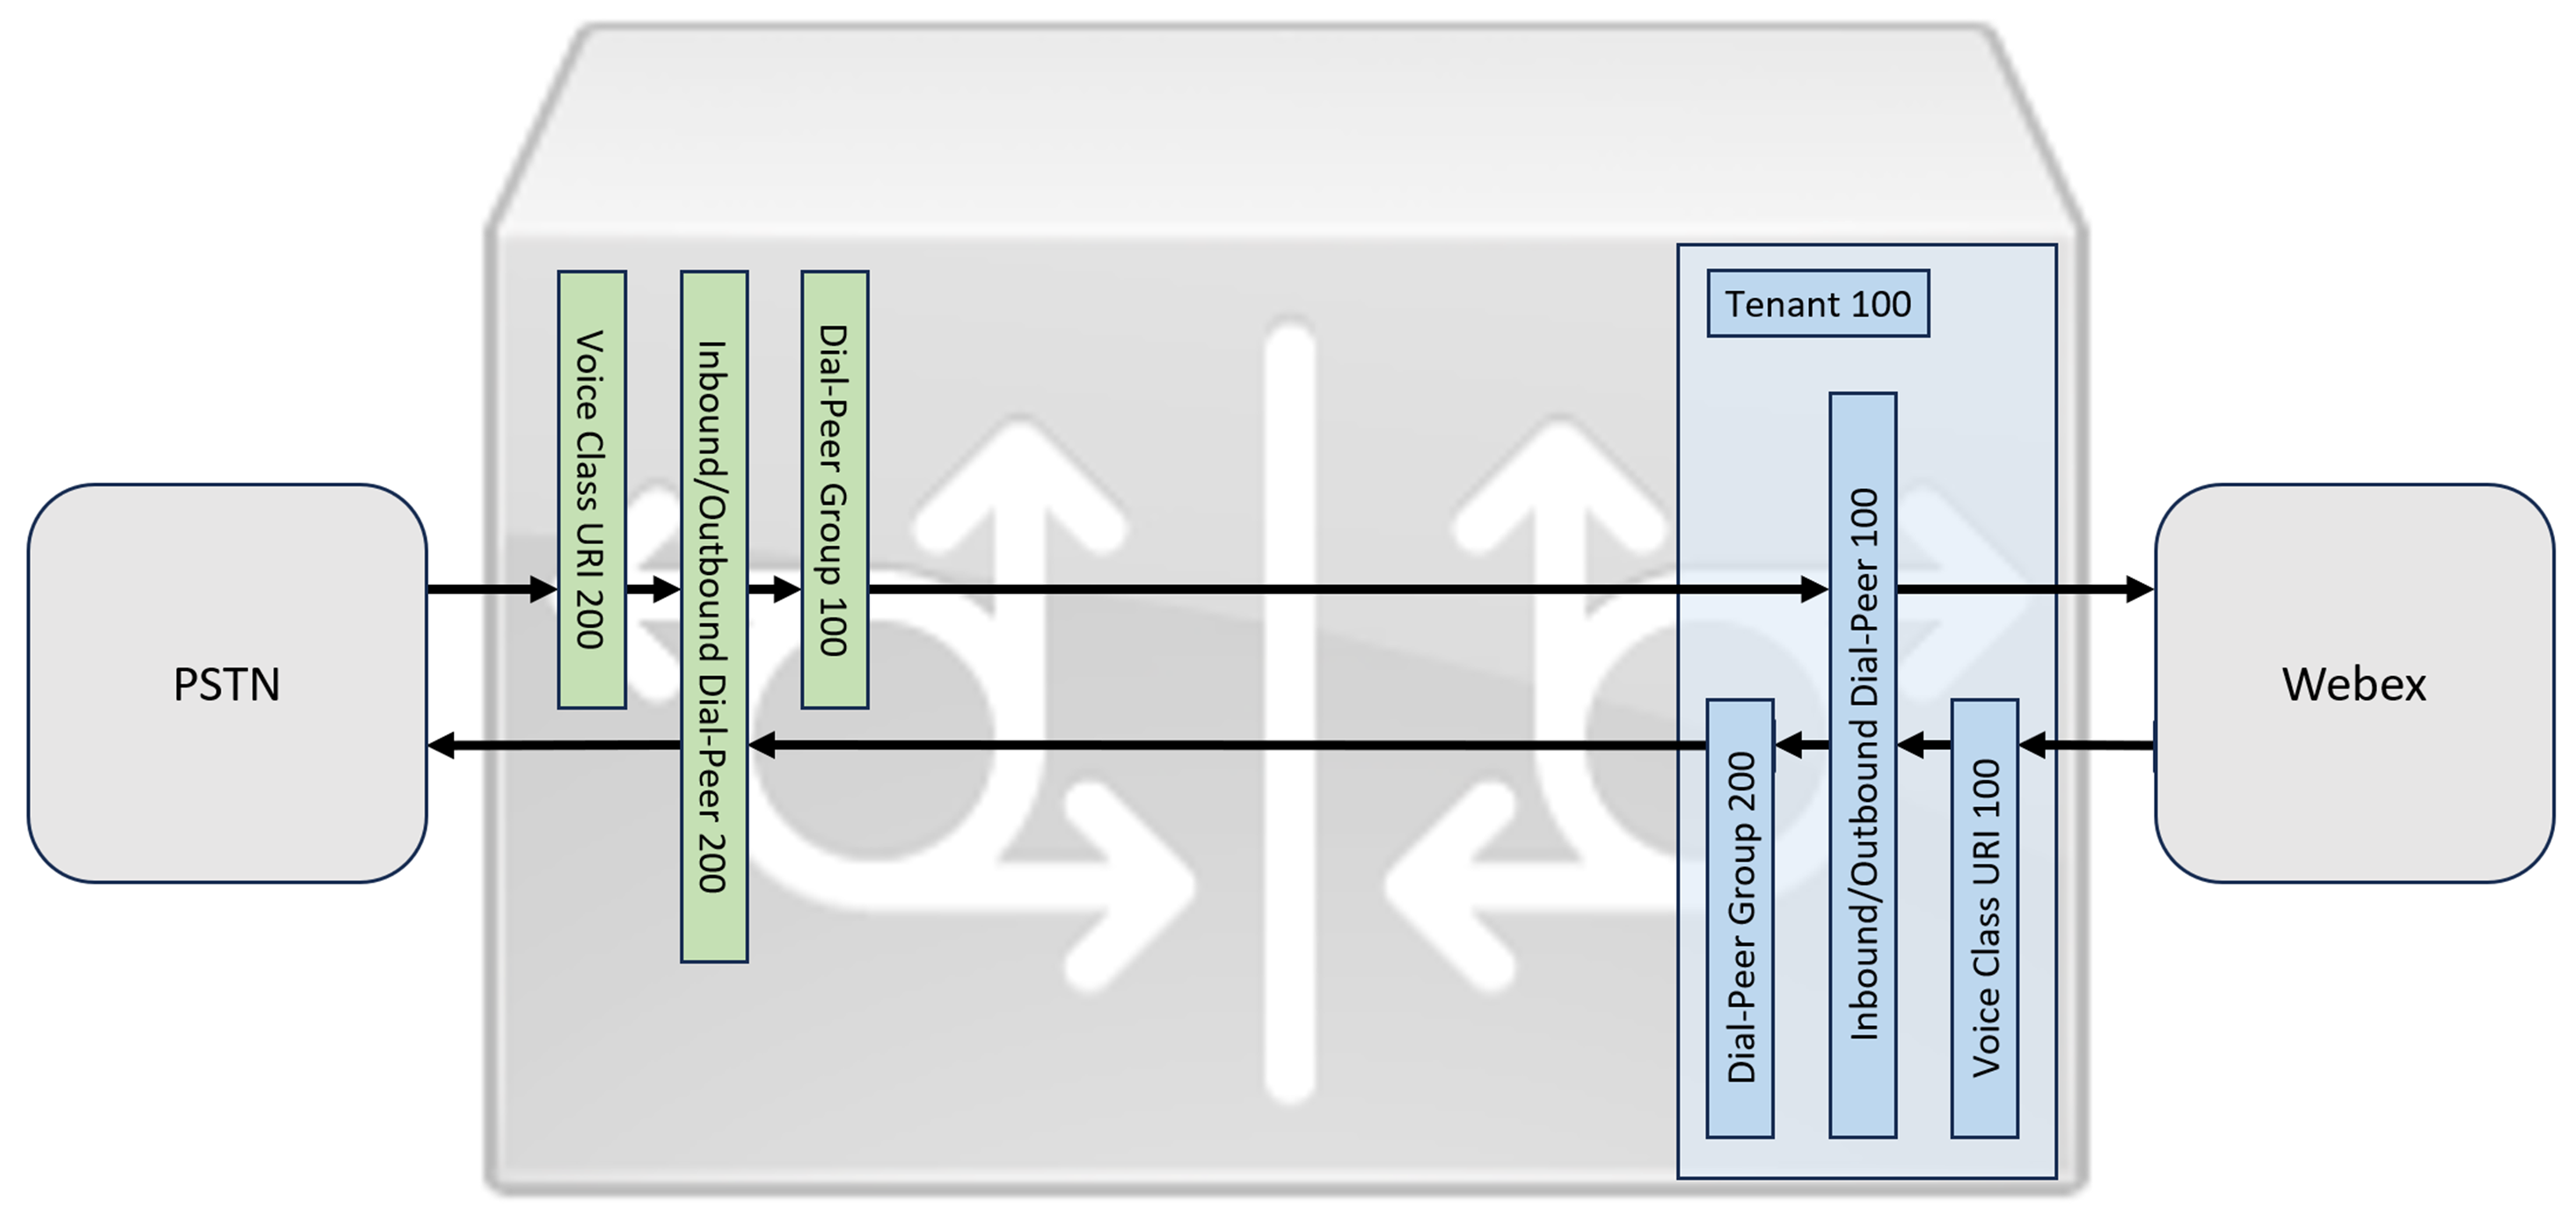
インタラクティブ接続確立(ICE)とTDM (時分割多重化)Webex CallingISDN回線でメディアを最適化するには、双方向のコールルーティングプロセスを使用する必要があります。
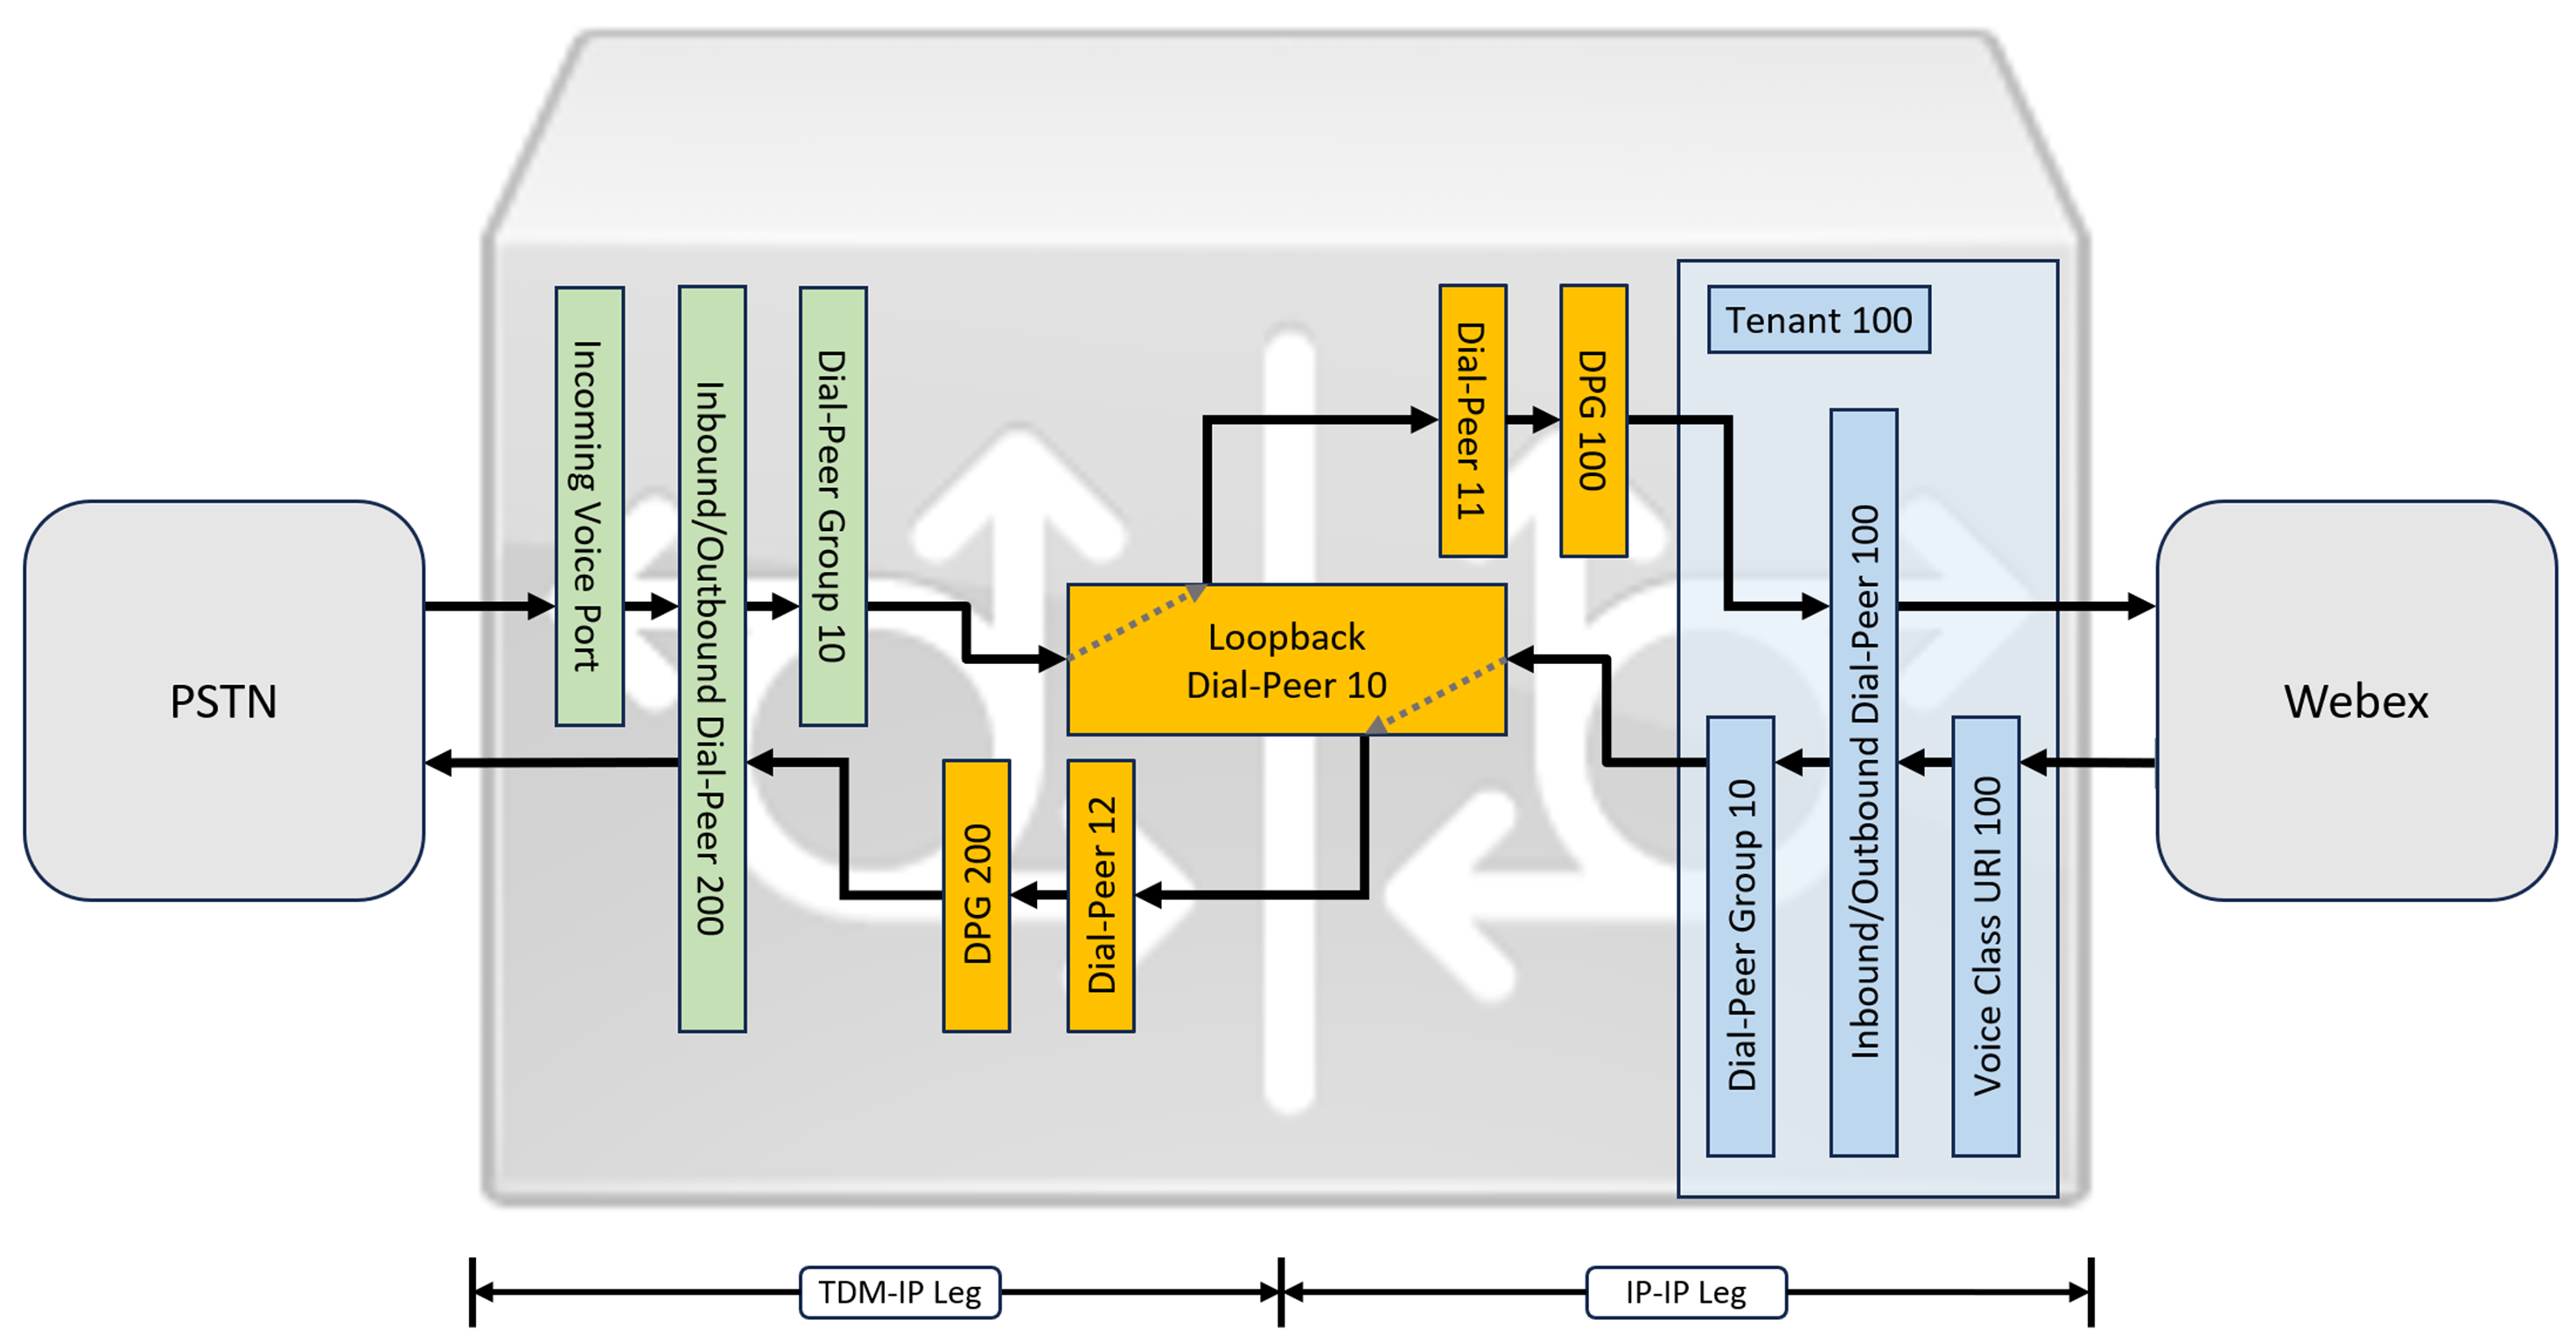
IPとSIPがPSTNトランクのデフォルトプロトコルになっていますが、TDM( 時分割多重化)ISDN回線は依然として一般的で、で完全にサポートされています。Webex Calling これらのTDM-IPコールフローのメディア最適化を有効にするには、 エンドポイントがダイレクトメディアパスをネゴシエートできるインタラクティブ接続確立(ICE)を使用する必要があります。
この最適化を実現するには、二段階の通話ルーティングプロセスが必要です。 このアプローチでは 、次の図に示すように、 Webex CallingとPSTNトランクの間に内部ループバックダイヤルピアのセットを導入することで、標準のルーティング設定を変更します。
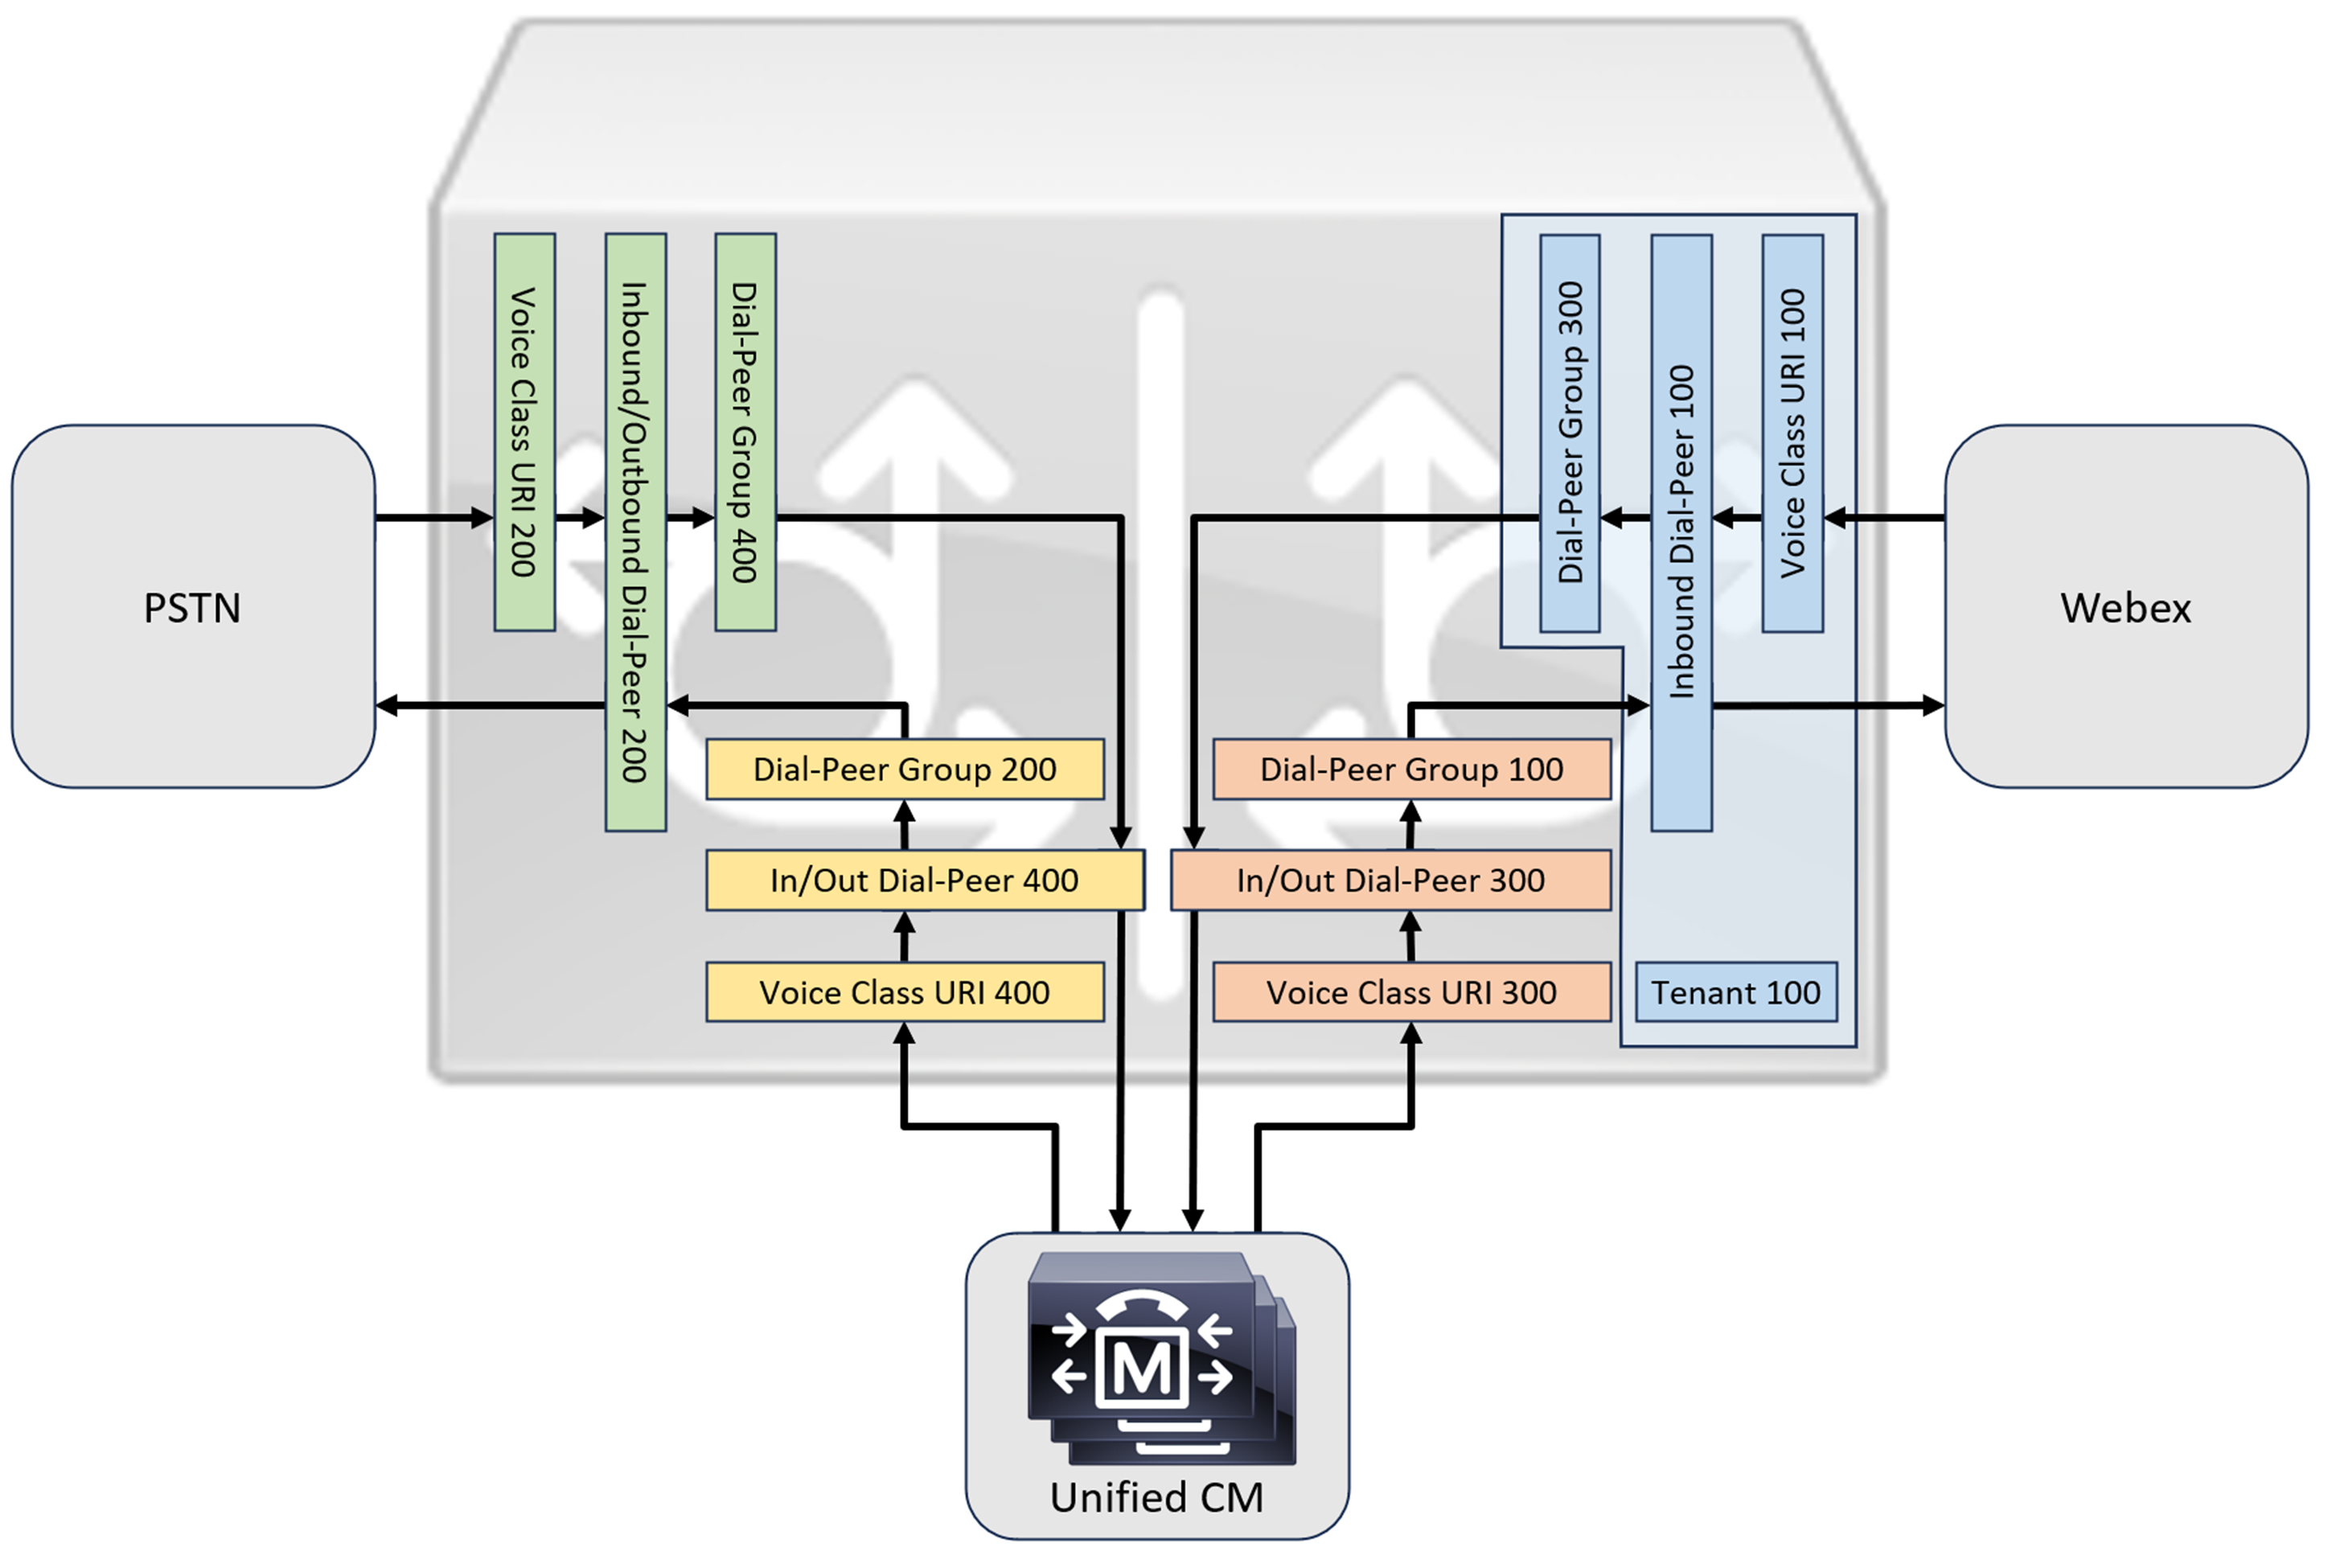
Cisco Unified Communications Managerオンプレミスソリューションをに接続するときはWebex Calling、 次の図に示すソリューションを構築するためのベースラインとして、単純なPSTNゲートウェイ構成を使用できます。 この場合、 ユニファイドコミュニケーションマネージャーはすべてのPSTNと通話の一元的なルーティングと処理を行います。Webex Calling
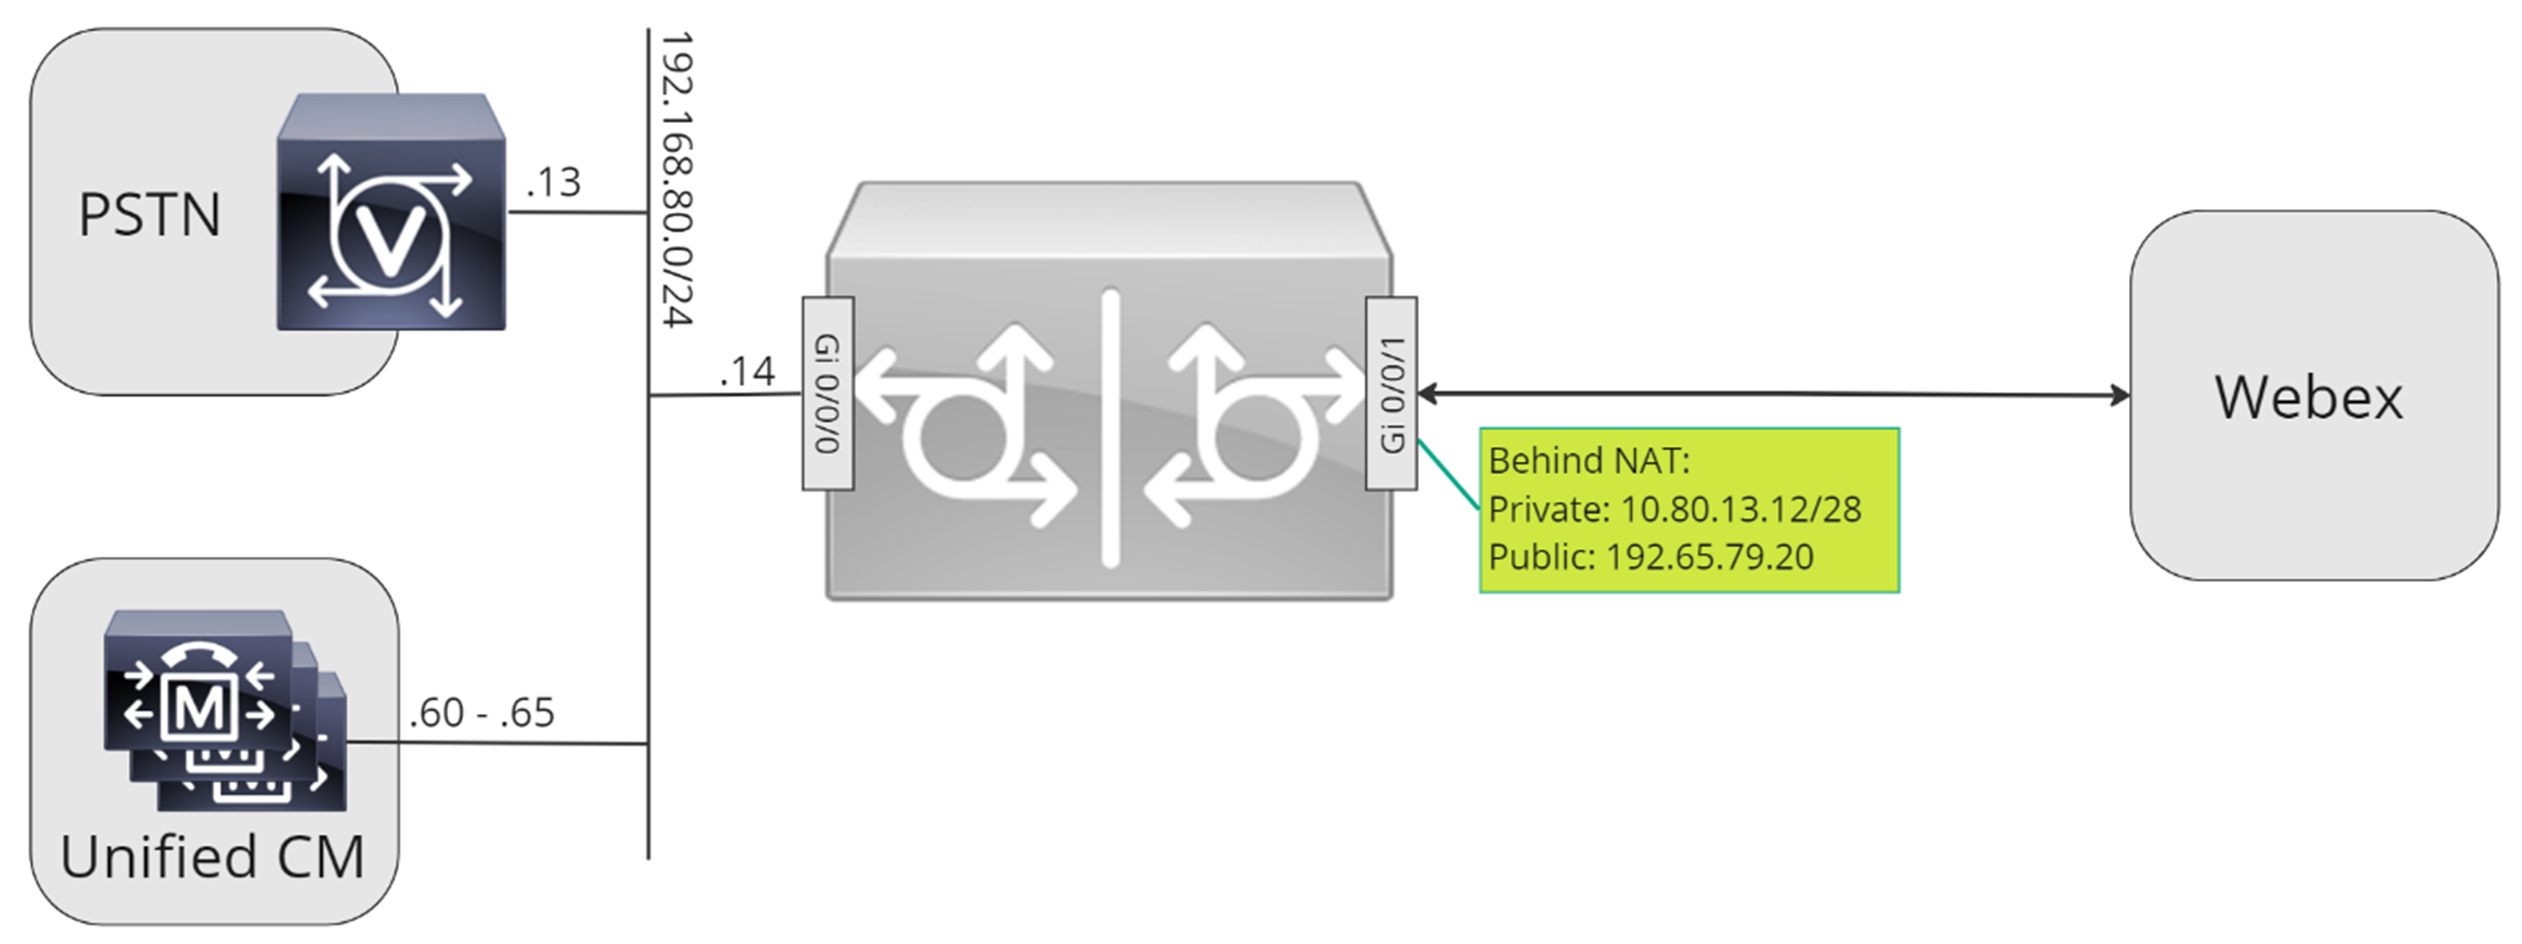
このドキュメントでは、次の図に示すホスト名、IPアドレス、インターフェイスが使用されています 。
このドキュメントの残りの部分にある設定ガイダンスを使用して、 次のようにローカルゲートウェイの設定を完了してください。
-
ステップ1: ルーターのベースライン接続とセキュリティを設定する
-
ステップ2: Webex Calling トランクの設定
必要なアーキテクチャに応じて、次のいずれかに従ってください。
-
ステップ3:SIP PSTNトランクでローカルゲートウェイを設定します
-
ステップ4: Unified CM 既存の環境でローカルゲートウェイを設定する
または:
-
ステップ3:TDM PSTNトランクでローカルゲートウェイを設定します
ベースライン構成
Ciscoルーターをローカルゲートウェイとして準備する最初のステップは、プラットフォームを保護し、Webex Calling 接続を確立するためのベースライン構成を構築することです。
-
すべての登録ベースのローカルゲートウェイ導入には、Cisco IOS XE 17.6.1a以降のバージョンが必要です。 Cisco IOS17.12.2以降をお勧めします。 推奨バージョンについては、 シスコソフトウェアリサーチのページを参照してください。 プラットフォームを検索して、 推奨リリースを1つ選択してください。
-
ISR4000シリーズのルーターは、 ユニファイドコミュニケーションとセキュリティテクノロジーの両方のライセンスで構成する必要があります。
-
ボイスカードまたは DSP を搭載した Catalyst Edge 8000 シリーズのルーターには DNA Advantage のライセンスが必要です。 ボイスカードやDSPのないルーターには、最低でもDNA Essentialsのライセンスが必要です。
-
-
ビジネスポリシーに沿ったプラットフォームのベースライン構成を構築してください。 特に、以下を設定して確認してください。
-
NTP
-
ACL
-
ユーザー認証とリモートアクセス
-
DNS
-
IPルーティング
-
IPアドレス
-
-
Webex Calling向かうネットワークはIPv4アドレスを使用する必要があります。
-
CiscoルートCAバンドルをローカルゲートウェイにアップロードします。
接続するテナント側を設定する場合Webex Calling、SRVベースのアドレスのみがサポートされます。
構成
| 1 |
有効でルーティング可能なIPアドレスを任意のレイヤー3インターフェイスに割り当ててください。 次に例を示します。
|
| 2 |
対称暗号化を使用して、ルーターの登録とSTUN認証情報を保護してください。 プライマリ暗号化キーと暗号化タイプを次のように設定します。
|
| 3 |
プレースホルダーPKIトラストポイントを作成します。 後で TLS を設定するにはこのトラストポイントが必要です。 登録ベースのトランクの場合、このトラストポイントは証明書ベースのトランクに必要な証明書を必要としません。 |
| 4 |
次の設定コマンドを使用して、TLS1.2の排他性を有効にし、デフォルトのトラストポイントを指定します。 登録のための信頼性の高い安全な接続を確保するために、トランスポートパラメータを更新してください:
|
| 5 |
が使用するIdenTrust商用ルートCA1証明書を含むCiscoルートCA1バンドルをインストールしてください。Webex Calling crypto pki trustpool import clean urlコマンドを使用して、指定されたURLからルートCAバンドルをダウンロードし、 現在のCAトラストプールをクリアしてから、新しい証明書バンドルをインストールしてください。 HTTPSを使用してインターネットにアクセスするためにプロキシを使用する必要がある場合は、CAバンドルをインポートする前に次の設定を追加してください。 ip http クライアントプロキシサーバー yourproxy.com プロキシポート 80 |
| 1 |
コントロールハブの既存の場所用に、登録ベースのPSTNトランクを作成します。 トランクが作成されたら提供されるトランク情報を書き留めておいてください。 図で強調表示されている詳細は、 このガイドの設定手順で使用されます。 詳細については、「トランク、ルートグループ、 ダイヤルプランの設定」を参照してください。Webex Calling 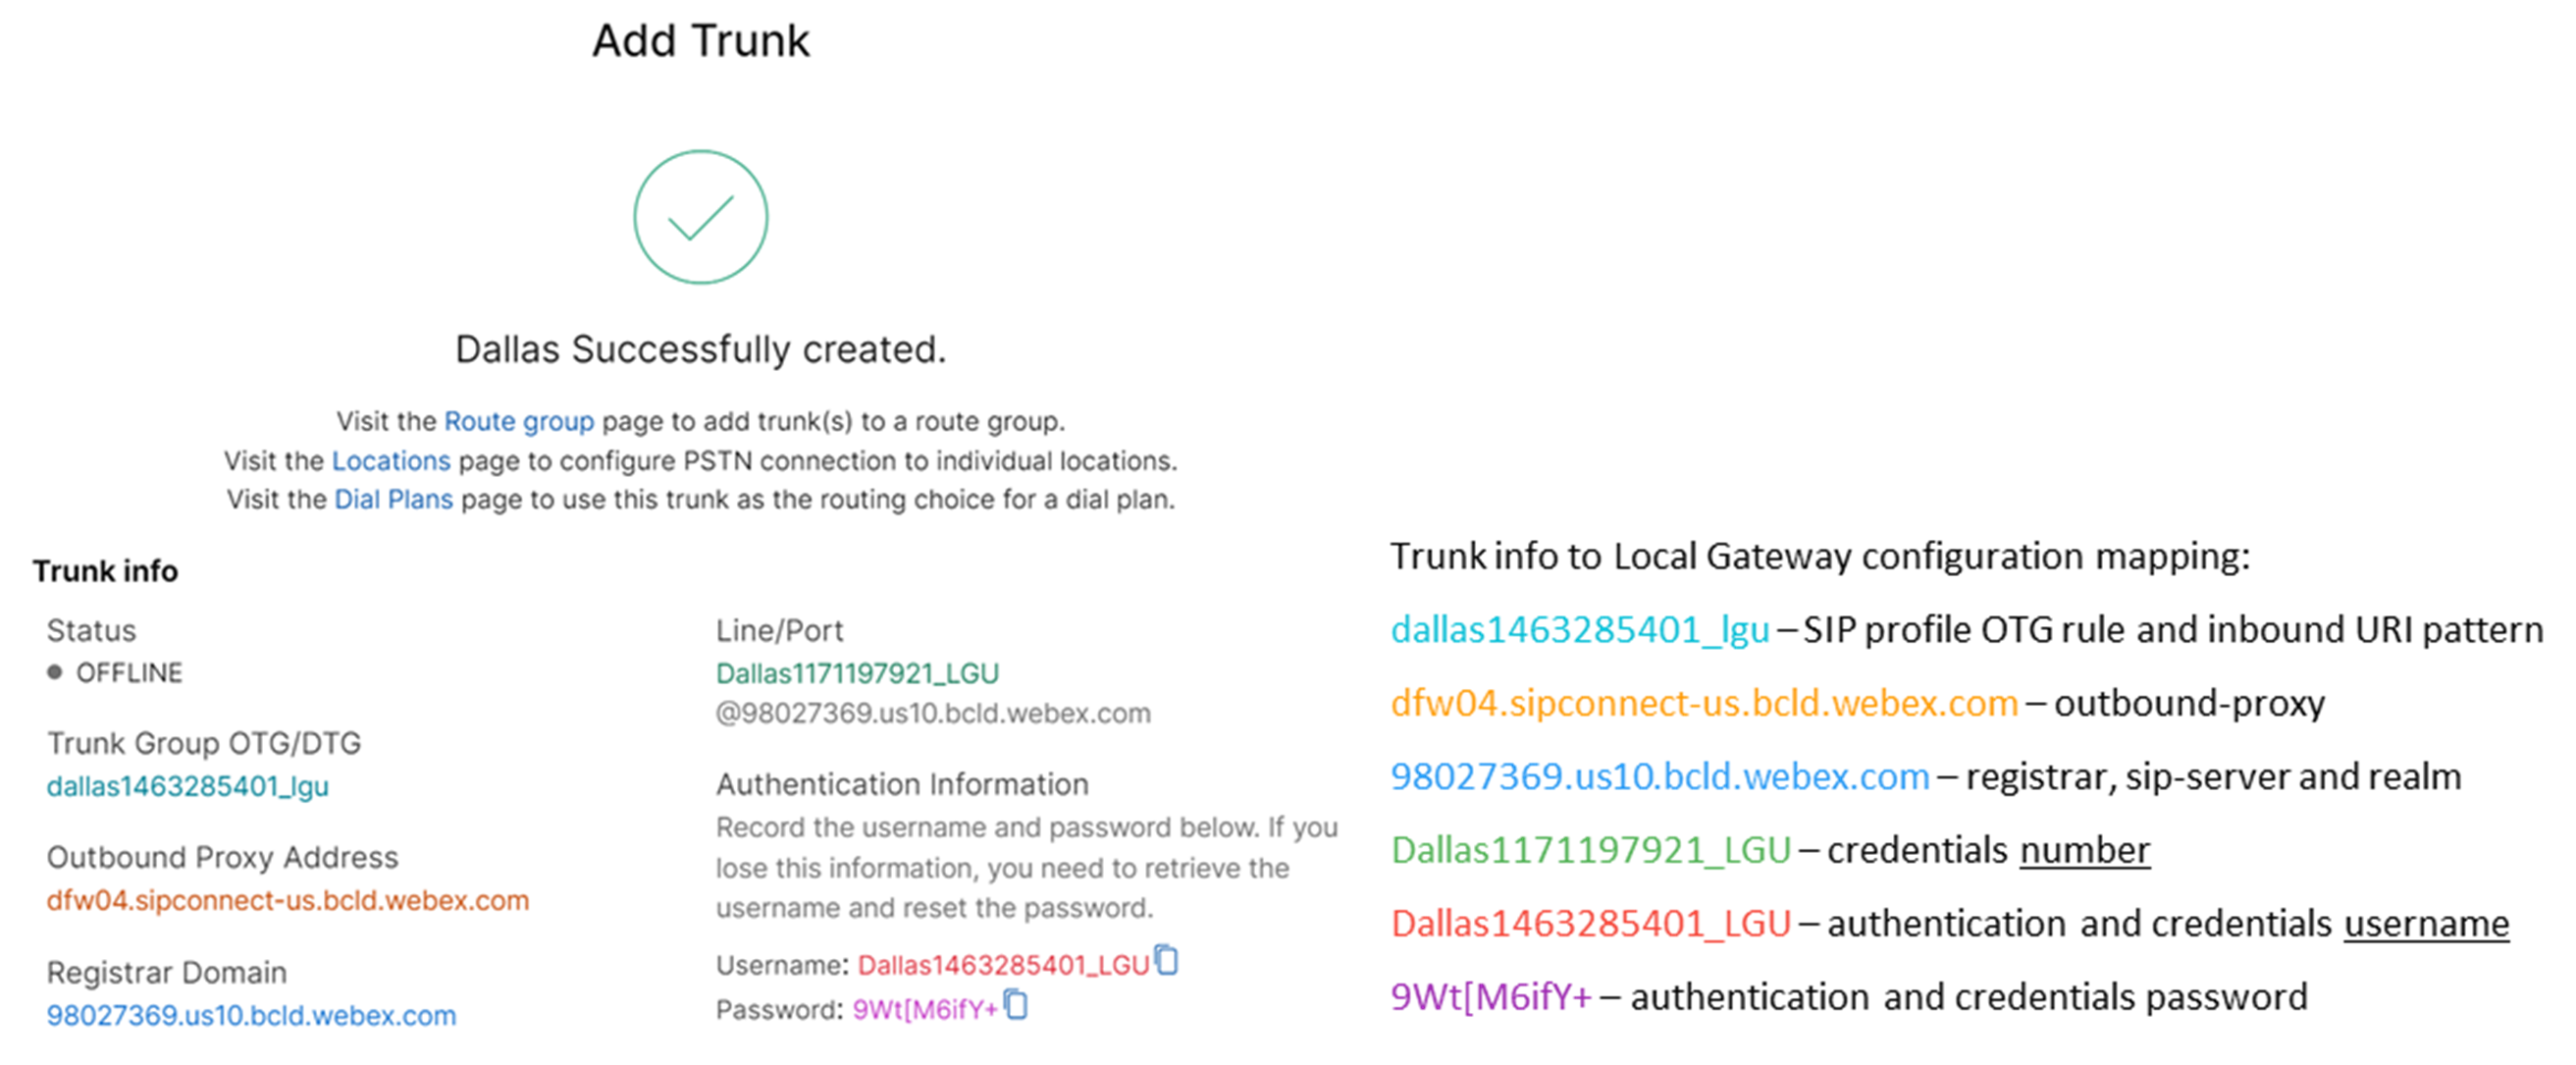
|
| 2 |
次のコマンドを入力して、Webex Calling CUBEをローカルゲートウェイとして設定します。 設定用のフィールドの説明は次のとおりです。
プラットフォームで Cisco Unified Border Element (CUBE) 機能を有効にします。 メディア統計ローカルゲートウェイでメディアモニタリングを有効にします。 メディア一括統計情報コントロールプレーンがデータプレーンをポーリングして一括コール統計を取得できるようにします。 これらのコマンドの詳細については、「メディア」を参照してください。 接続を許可する-スキップ・ツー・シップCUBEの基本的なSIPバック・ツー・バック・ユーザー・エージェント機能を有効にします。 詳しくは、「接続を許可する」を参照してください。 デフォルトでは、T.38のファックス転送は有効になっています。 詳細については、 ファックスプロトコル t38 (音声サービス)を参照してください。 STUN( NATを介したUDPのセッショントラバーサル)をグローバルに有効にします。
詳細については、「スタンフローデータエージェントID」と「スタンフローデータ共有シークレット」を参照してください。 非対称ペイロードフルDTMFペイロードとダイナミックコーデックペイロードの両方のSIP非対称ペイロードサポートを設定します。 詳細については、 非対称ペイロードを参照してください。 アーリーオファーが強制されますローカルゲートウェイに、 隣接するピアからの確認を待つのではなく、最初の INVITE メッセージでSDP情報を送信するように強制します。 このコマンドの詳細については、early-offer を参照してください。 |
| 3 |
すべてのトランクに G.711 コーデックのみを許可する音声クラスコーデック 100 を設定します。 このシンプルなアプローチは、ほとんどの導入に適しています。 必要に応じて、 発信側システムと終端側システムの両方でサポートされている追加のコーデックタイプをリストに追加できます。 DSPモジュールを使用したトランスコーディングを含む、 より複雑なソリューションもサポートされていますが、このガイドには含まれていません。 設定用のフィールドの説明は次のとおりです。 音声クラスコーデック 100SIPトランクコールに優先コーデックのみを許可するために使用されます。 詳細については、 音声クラスコーデックを参照してください。 |
| 4 |
トランクでICEを有効にするには、ボイスクラスのstun-usage 100を設定してください。Webex Calling 設定用のフィールドの説明は次のとおりです。 スタン使用法、アイスライト可能な限りメディアを最適化できるように、 Webex Calling向かい合っているすべてのダイヤルピアでICE-Liteを有効にしていました。 詳細については、ボイスクラスのスタン使用法とスタン使用量「ice lite」を参照してください。 メディアの最適化は可能な限り交渉されます。 通話に録音などのクラウドメディアサービスが必要な場合、 メディアは最適化できません。 |
| 5 |
Webex トラフィックのメディア暗号化ポリシーを設定します。 設定用のフィールドの説明は次のとおりです。 ボイスクラス srtp-crypto 100SHA1_80 オファーメッセージとアンサーメッセージでSDPでCUBEが提供している唯一のSRTP暗号スイートとして指定します。 Webex Callingサポートのみです SHA1_80。 詳細については、音声クラス srtp-crypto を参照してください。 |
| 6 |
宛先トランクのパラメータに基づいてローカルゲートウェイトランクへのコールを識別するパターンを設定します。 設定用のフィールドの説明は次のとおりです。 ボイスクラス URI 100 チップ着信したSIP招待を着信トランクのダイヤルピアと一致させるパターンを定義します。 このパターンを入力するときは、 dtg=の後にトランクが作成されたときにコントロールハブで提供されたトランクのOTG/DTG値を続けてください。 詳しくは、ボイスクラスのURIを参照してください。 |
| 7 |
SIPメッセージが送信される前に変更するために使用されるSIPプロファイル100を設定しますWebex Calling。
設定用のフィールドの説明は次のとおりです。
米国またはカナダのPSTNプロバイダーは、記事の「迷惑電話または詐欺電話表示」 に記載されている追加設定で、 スパムや詐欺電話の発信者ID認証を提供できます。 Webex Calling |
| 8 |
Webex Callingトランクの設定: |
| 9 |
CUBEなどのネットワークデバイスを設定し、デバイスが処理しないセッション開始プロトコル(SIP)ヘッダーを転送するには、次のコマンドを使用してください。 これらのコマンドにより、デバイスはローカルゲートウェイ上の位置情報ヘッダーやPIDF-LO(プレゼンス情報データ形式-ロケーションオブジェクト)など、サポートされていないSIPヘッダーを通過させることができます。 この機能は、重要な位置情報を保存して正しく転送することで、Nomadic E911サービスをサポートします。 |
テナント100を定義し、SIP VoIPダイヤルピアを設定すると、ゲートウェイはへのTLS接続を開始します。Webex Calling この時点で、アクセスSBCは証明書をローカルゲートウェイに提示します。 ローカルゲートウェイは、Webex Calling 以前に更新されたCAルートバンドルを使用してアクセスSBC証明書を検証します。 証明書が認識されると、 Webex CallingローカルゲートウェイとアクセスSBCの間で永続的なTLSセッションが確立されます。 これで、 ローカルゲートウェイはこの安全な接続を使用して、Webex access SBCに登録できます。 認証のために登録が求められるとき:
-
認証情報設定のユーザー名、パスワード、 レルムパラメーターが応答に使用されます。
-
SIPS URLをSIPSに戻すには、SIPSプロファイル100の変更ルールが使用されます。
アクセスSBCから200 OKを受信すると、登録は成功します。

Webex Calling上記のようにトランクを構築したら、次の構成を使用して、 SIPベースのPSTNプロバイダーへの暗号化されていないトランクを作成します。
サービスプロバイダーが安全なPSTNトランクを提供している場合は、 トランクについて上記で説明したのと同様の設定に従うことができます。Webex Calling CUBEは安全な通話ルーティングをサポートしています。
TDM/ISDN PSTNトランクを使用している場合は、次のセクション「TDM PSTNトランクを使ったローカルゲートウェイの設定」に進んでください。
Cisco TDM-SIPゲートウェイのPSTNコールレッグ用のTDMインターフェイスを設定するには、ISDN PRIの設定を参照してください。
| 1 |
PSTNトランクからの着信コールを識別するには、次の音声クラスURIを設定してください。 設定用のフィールドの説明は次のとおりです。 ボイスクラス URI 200 チップ着信したSIP招待を着信トランクのダイヤルピアと一致させるパターンを定義します。 このパターンを入力するときは、IP PSTNゲートウェイのIPアドレスを使用してください。 詳しくは、ボイスクラスのURIを参照してください。 |
| 2 |
次のIP PSTNダイヤルピアを設定します。 設定用のフィールドの説明は次のとおりです。 タグ200のVoIPダイヤルピアを定義し、 管理とトラブルシューティングを容易にするためにわかりやすい説明を付けます。 詳細については、 ダイヤルピアボイスを参照してください。 デスティネーションパターン BAD.BAD着信ダイヤルピアグループを使用して発信通話をルーティングする場合は、 ダミーの宛先パターンが必要です。 この場合、任意の有効な宛先パターンを使用できます。 詳しくは、デスティネーションパターン (インターフェイス) を参照してください。 セッションプロトコル sipv2このダイヤルピアが SIP コールレッグを処理することを指定します。 詳細については、セッションプロトコル( ダイヤルピア)を参照してください。 セッションターゲット ipv4: 192.168.80.13PSTNプロバイダーに送信される通話の宛先アドレスを指定します。 これは、 IPアドレスでもDNSホスト名でもかまいません。 詳細については、セッションターゲット ( VoIPダイヤルピア) を参照してください。 200経由でURIが届きますINVITE VIAヘッダーURIを使用して、 着信コールをこのダイヤルピアに一致させるために使用される音声クラスを指定します。 詳しくは、受信URLを参照してください。
ボイスクラスシップアサーテッドIDペア
(オプション) P-Asserted-Identityヘッダー処理をオンにして、これがPSTNトランクにどのように使用されるかを制御します。 このコマンドを使用すると、 着信ダイヤルピアから提供された発信側のIDが、 発信FromヘッダーとP-Asserted-Identityヘッダーに使用されます。 このコマンドを使用しない場合、 着信ダイヤルピアから提供された発信側のIDが、 発信FromヘッダーとRemote-Party-IDヘッダーに使用されます。 詳細については、ボイスクラス SIP アサーテッドIDを参照してください。
バインドコントロールソースインターフェイスギガビットイーサネット 0/0/0
PSTNに送信されるメッセージの送信元インターフェイスと関連するIPアドレスを設定します。 詳しくは、bindを参照してください。 バインドメディアソースインターフェイスギガビットイーサネット 0/0/0PSTNに送信されるメディアのソースインターフェイスと関連するIPアドレスを設定します。 詳しくは、bindを参照してください。 音声クラスコーデック 100共通コーデックフィルタリスト 100 を使用するようにダイヤルピアを設定します。 詳細については、 音声クラスのコーデックを参照してください。 DTMF-リレー rtp-nteRTP-NTE(RFC2833)を、コールレッグで期待されるDTMF機能として定義しています。 詳細については、「DTMFリレー( ボイスオーバーIP)」を参照してください。 いいえ、悪いです音声アクティビティ検出を無効にします。 詳細については、vad (ダイヤルピア) を参照してください。 |
| 3 |
Webex CallingとPSTN間の通話のみをルーティングするようにローカルゲートウェイを設定する場合は、次の通話ルーティング設定を追加してください。 ユニファイドコミュニケーションマネージャープラットフォームでローカルゲートウェイを設定する場合は、 次のセクションに進んでください。 |
に向けてトランクを構築したらWebex Calling、次の設定を使用して、Webexコールレッグでメディアを最適化できるように、 ループバックコールルーティングを備えたPSTNサービス用のTDMトランクを作成します。
IPメディア最適化が必要ない場合は、SIP PSTNトランクの設定手順に従ってください。 PSTN VoIPダイヤルピアの代わりに音声ポートとPOTSダイヤルピア(手順2と3を参照)を使用してください。
| 1 |
ループバックダイヤルピア設定では、ダイヤルピアグループとコールルーティングタグを使用して、 コールルーティングループを作らずにコールがWebexとPSTNの間で正しく渡されるようにします。 コールルーティングタグの追加と削除に使用される次の変換ルールを設定します。 設定用のフィールドの説明は次のとおりです。 音声翻訳ルールルールで定義された正規表現を使用して、通話ルーティングタグを追加または削除します。 トラブルシューティングをわかりやすくするために、10進数を超える数字(「A」)が使用されます。 この設定では、 translation-profile 100によって追加されたタグを使用して、Webex Callingループバックダイヤルピアを介して発信元からPSTNにコールを誘導します。 同様に、トランスレーションプロファイル200によって追加されたタグは、 PSTNからの通話を宛先に誘導するために使用されます。Webex Calling トランスレーションプロファイル11と12は、 それぞれWebexトランクとPSTNトランクにコールを配信する前にこれらのタグを削除します。 この例では、Webex Calling からの着信者番号が+E.164形式で表示されていることを前提としています。 ルール100では、有効な着信者番号を維持するために、先頭の+を削除します。 ルール12では、タグを削除するときに国内線または国際線のルーティング番号を追加します。 お住まいの地域のISDN国内ダイヤルプランに合った数字を使用してください。 Webex Calling 数字が国内形式で表示されている場合は、ルール100と12を調整して、 ルーティングタグをそれぞれ追加したり削除したりするだけです。 詳細については、「音声翻訳プロファイル」と「音声翻訳ルール」を参照してください。 |
| 2 |
使用するトランクの種類とプロトコルに応じて、TDM音声インターフェイスポートを設定します。 詳細については、「ISDN PRIの設定」を参照してください。 たとえば、デバイスのNIMスロット2に取り付けられたPrimary Rate ISDNインターフェイスの基本構成には、 次のものが含まれる場合があります。 |
| 3 |
次の TDM PSTN ダイヤルピアを設定します。 設定用のフィールドの説明は次のとおりです。 タグ200のVoIPダイヤルピアを定義し、 管理とトラブルシューティングを容易にするためにわかりやすい説明を付けます。 詳細については、ダイヤルピアボイスを参照してください。 デスティネーションパターン BAD.BAD着信ダイヤルピアグループを使用して発信通話をルーティングする場合は、 ダミーの宛先パターンが必要です。 この場合、任意の有効な宛先パターンを使用できます。 詳しくは、デスティネーションパターン (インターフェイス) を参照してください。 翻訳プロフィールが200件届きます着信着信番号にコールルーティングタグを追加するトランスレーションプロファイルを割り当てます。 ダイレクトインワードダイヤルセカンダリダイヤルトーンを提供せずに通話をルーティングします。 詳しくは、「ダイレクト・インワードダイヤル」を参照してください。 ポート 0/2/ 0:15このダイヤルピアに関連付けられている物理的な音声ポート。 |
| 4 |
TDM-IPコールフローを使用してローカルゲートウェイのIPパスのメディア最適化を有効にするには、とPSTNトランク間に内部ループバックダイヤルピアを導入して、 コールルーティングを変更できます。 Webex Calling 次のループバックダイヤルピアを設定します。 この場合、 すべての着信コールは最初にダイヤルピア10にルーティングされ、 そこから適用されたルーティングタグに基づいてダイヤルピア11または12にルーティングされます。 ルーティングタグを削除すると、 コールはダイヤルピアグループを使用して発信トランクにルーティングされます。 設定用のフィールドの説明は次のとおりです。 VoIPダイヤルピアを定義し、管理とトラブルシューティングを容易にするためにわかりやすい説明をしています。 詳細については、ダイヤルピアボイスを参照してください。 翻訳プロフィールが11件届きます先に定義したトランスレーションプロファイルを適用して、 発信トランクに渡す前にコールルーティングタグを削除します。 デスティネーションパターン BAD.BAD着信ダイヤルピアグループを使用して発信通話をルーティングする場合は、 ダミーの宛先パターンが必要です。 詳しくは、デスティネーションパターン (インターフェイス) を参照してください。 セッションプロトコル sipv2このダイヤルピアが SIP コールレッグを処理することを指定します。 詳細については、セッションプロトコル( ダイヤルピア)を参照してください。 セッションターゲット ipv4: 192.168.80.14ローカルルーターのインターフェイスアドレスをループバックするコールターゲットとして指定します 。 詳細については、セッションターゲット( VoIPダイヤルピア)を参照してください。 バインドコントロールソースインターフェイスギガビットイーサネット 0/0/0ループバックを介して送信されるメッセージの送信元インターフェイスと関連するIPアドレスを設定します。 詳しくは、bindを参照してください。 バインドメディアソースインターフェイスギガビットイーサネット 0/0/0ループバックを介して送信されるメディアのソースインターフェイスと関連するIPアドレスを設定します。 詳しくは、bindを参照してください。 DTMF-リレー rtp-nteRTP-NTE(RFC2833)を、コールレッグで期待されるDTMF機能として定義しています。 詳細については、「DTMFリレー( ボイスオーバーIP)」を参照してください。 コーデック g711alaw すべてのPSTNコールにG.711を使用するように強制します。 ISDNサービスで使用されているコンパンド方法に合わせて、a-lawまたはu-lawを選択してください。 いいえ、悪いです音声アクティビティ検出を無効にします。 詳細については、vad (ダイヤルピア) を参照してください。 |
| 5 |
次のコールルーティング設定を追加してください: これで、ローカルゲートウェイの設定は終了です。 CUBEの機能を初めて設定する場合は、
設定を保存してプラットフォームをリロードしてください。
|
Webex Calling前のセクションのPSTN-設定は、Cisco Unified Communications Manager(UCM )クラスタへのトランクを追加するように変更できます。 この場合、Unified CMすべての通話は経由でルーティングされます。 ポート5060のUCMからのコールはPSTNにルーティングされ、ポート5065からのコールはにルーティングされます。Webex Calling この通話シナリオを含めるために、 次の段階的な構成を追加できます。
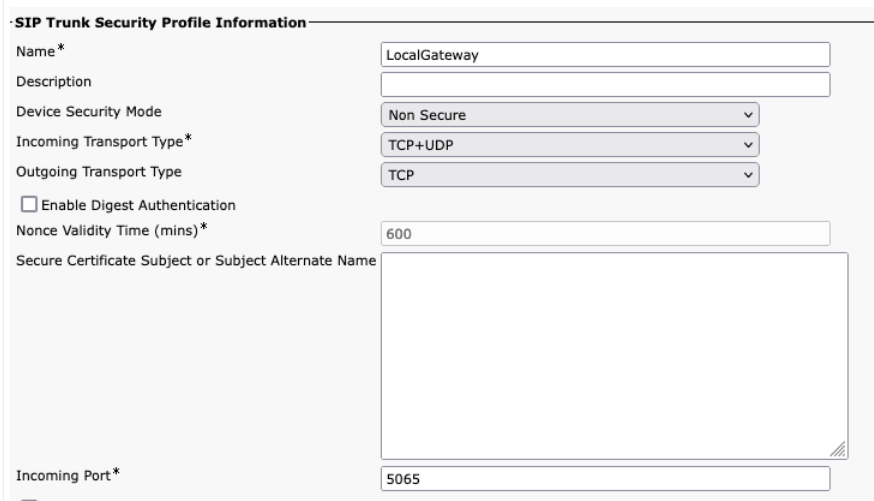
Webex Calling でトランクを作成するときはUnified CM、 SIPトランクのセキュリティプロファイルの受信ポートを5065に設定してください。 これにより、ポート5065でメッセージが受信できるようになり、 ローカルゲートウェイにメッセージを送信するときにこの値がVIAヘッダーに入力されます。
| 1 |
次の音声クラスURIを設定してください: |
| 2 |
Unified CM ホストへのSRVルーティングを指定するには、次のDNSレコードを設定します。 IOS XEはこれらのレコードを使用して、 ターゲットUCMホストとポートをローカルで決定します。 この設定では、 DNSシステムにレコードを設定する必要はありません。 DNSを使用したい場合は、 これらのローカル設定は必要ありません。 設定用のフィールドの説明は次のとおりです。 次のコマンドは、DNS SRVリソースレコードを作成します。 UCMホストとトランクごとにレコードを作成してください: ip host _sip。_udp.pstntocucm.io srv 2 1 5060 ucmsub5.mydomain.com _sip。_udp.pstntocucm.io: SRV リソースレコード名 2: SRV リソースレコードの優先順位 1: SRVリソースのレコードウェイト 5060: このリソースレコードのターゲットホストに使用するポート番号 ucmsub5.mydomain.com: リソースレコードのターゲットホスト リソースレコードのターゲットホスト名を解決するには、ローカルDNS Aレコードを作成します。 例えば: ip host ucmsub5.mydomain.com 192.168.80.65 ip host: ローカルの IOS XE データベースにレコードを作成します。 ucmsub5.mydomain.com: Aレコードのホスト名。 192.168.80.65: ホストのIPアドレスです。 UCM環境と希望する通話分散戦略を反映したSRVリソースレコードとAレコードを作成してください。 |
| 3 |
次のダイヤルピアを設定します。 |
| 4 |
次の設定を使用してコールルーティングを追加します。 |
Diagnostic Signatures(DS)は、IOS XEベースのローカルゲートウェイでよく見られる問題を積極的に検出し、そのイベントの電子メール、Syslog、またはターミナルメッセージ通知を生成します。 DSをインストールして診断データの収集を自動化し、Cisco TAC収集したデータをケースに転送して解決時間を短縮することもできます。
診断署名(DS)は、 問題のトリガーとなるイベントと、問題の通知、トラブルシューティング、および修復のために取るべきアクションに関する情報を含むXMLファイルです。 問題検出ロジックは、syslogメッセージ、SNMPイベント、 および特定のshowコマンドの出力を定期的に監視することで定義できます。
アクションタイプには、showコマンド出力の収集が含まれます。
-
統合ログファイルの生成
-
HTTPS、SCP、FTPサーバーなど、ユーザーが提供するネットワークの場所にファイルをアップロードします。
TACのエンジニアは、完全性を保護するためにDSファイルを作成し、デジタル署名します。 各DSファイルには、システムによって割り当てられた一意の数値IDがあります。 診断署名検索ツール(DSLT)は、 さまざまな問題の監視とトラブルシューティングに適切な署名を見つけるための単一の情報源です。
始める前に:
-
DSLTからダウンロードしたDSファイルは編集しないでください。 変更したファイルは、 整合性チェックエラーのためにインストールに失敗します。
-
ローカルゲートウェイがメール通知を送信するために必要な簡易メール転送プロトコル(SMTP)サーバー。
-
メール通知に安全なSMTPサーバーを使用する場合は、ローカルゲートウェイでIOS XE 17.6.1以降が実行されていることを確認してください。
前提条件
IOS XE 17.6.1a以降を実行するローカルゲートウェイ
-
診断署名はデフォルトで有効になっています。
-
Cisco IOSデバイスがXE 17.6.1a以降を実行している場合、プロアクティブな通知を送信するために使用する安全なメールサーバーを設定します。
configure terminal call-home mail-server <username>:<pwd>@<email server> priority 1 secure tls end -
ds_email 通知する管理者のメールアドレスを環境変数に設定してください。
configure terminal
call-home
diagnostic-signature
environment ds_email <email address>
end
以下は、Cisco IOS XE 17.6.1a以降で動作するローカルゲートウェイの設定例で、Gmailを安全なSMTPサーバーとして使用して、プロアクティブな通知を tacfaststart@gmail.com に送信します。
Cisco IOSXEバンガロール17.6.x以降のバージョンを使用することをお勧めします。
call-home
mail-server tacfaststart:password@smtp.gmail.com priority 1 secure tls
diagnostic-signature
environment ds_email "tacfaststart@gmail.com"
Cisco IOSXEソフトウェア上で動作するローカルゲートウェイは、 OAuthをサポートする一般的なWebベースのGmailクライアントではありません。そのため、デバイスからのメールを正しく処理するには、 特定のGmailアカウント設定を行い、特定の権限を与える必要があります。
-
[ に移動し、[安全性の低いアプリアクセス ] 設定を有効にしてください。
-
Gmailから「 Google以外のアプリを使用して誰かがあなたのアカウントにログインすることを許可しました」というメールを受け取ったら、「はい、私でした」と答えてください。
予防的な監視のために診断シグネチャをインストールしてください
高いCPU使用率の監視
このDSは、SNMP OID 1.3.6.1.4.1.9.2.1.56を使用して、CPU使用率を5秒間追跡します。 使用率が 75% 以上に達すると、 すべてのデバッグが無効になり、ローカルゲートウェイにインストールされているすべての診断シグネチャがアンインストールされます。 以下の手順で署名をインストールしてください。
-
SNMPを有効にするには、show snmpコマンドを使用してください。 有効にしない場合は、snmp-server managerコマンドを設定してください。
show snmp %SNMP agent not enabled config t snmp-server manager end show snmp Chassis: ABCDEFGHIGK 149655 SNMP packets input 0 Bad SNMP version errors 1 Unknown community name 0 Illegal operation for community name supplied 0 Encoding errors 37763 Number of requested variables 2 Number of altered variables 34560 Get-request PDUs 138 Get-next PDUs 2 Set-request PDUs 0 Input queue packet drops (Maximum queue size 1000) 158277 SNMP packets output 0 Too big errors (Maximum packet size 1500) 20 No such name errors 0 Bad values errors 0 General errors 7998 Response PDUs 10280 Trap PDUs Packets currently in SNMP process input queue: 0 SNMP global trap: enabled -
診断署名検索ツールの次のドロップダウンオプションを使用してDS 64224をダウンロードします。
フィールド名
フィールド値
プラットフォーム
シスコ4300、4400 ISRシリーズまたはシスコ CSR 1000Vシリーズ
製品
CUBE Webex Calling エンタープライズ・イン・ソリューション
問題の範囲
パフォーマンス
問題の種類
メール通知でCPU使用率が高い。
-
DS XMLファイルをローカルゲートウェイのフラッシュにコピーします。
LocalGateway# copy ftp://username:password@<server name or ip>/DS_64224.xml bootflash:次の例は、 FTPサーバーからローカルゲートウェイにファイルをコピーする方法を示しています。
copy ftp://user:pwd@192.0.2.12/DS_64224.xml bootflash: Accessing ftp://*:*@ 192.0.2.12/DS_64224.xml...! [OK - 3571/4096 bytes] 3571 bytes copied in 0.064 secs (55797 bytes/sec) -
DS XMLファイルをローカルゲートウェイにインストールします。
call-home diagnostic-signature load DS_64224.xml Load file DS_64224.xml success -
show call-home diagnostic-signatureコマンドを使用して、シグニチャが正常にインストールされていることを確認してください。 ステータス列には「登録済み」 の値があるはずです。
show call-home diagnostic-signature
Current diagnostic-signature settings:
Diagnostic-signature: enabled
Profile: CiscoTAC-1 (status: ACTIVE)
Downloading  URL(s):  https://tools.cisco.com/its/service/oddce/services/DDCEService
Environment variable:
ds_email: username@gmail.com
DSE のダウンロード:
DS ID
DSの名前
改訂
ステータス
最終更新(GMT+ 00:00)
64224
DS_LGW_CPU_MON75
0.0.10
登録済み
2020-11-07 22:05:33
このシグニチャがトリガーされると、それ自体を含め、実行中のすべてのDSがアンインストールされます。 必要に応じて、DS 64224を再インストールして、 ローカルゲートウェイの高いCPU使用率を引き続き監視してください。
SIPトランク登録の監視
このDSは、Webex Calling ローカルゲートウェイSIPトランクのクラウドへの登録解除を60秒ごとにチェックします。 登録解除イベントが検出されると、 電子メールとSyslog通知が生成され、登録解除が2回発生すると自動的にアンインストールされます。 以下の手順で署名をインストールしてください。
-
診断署名検索ツールの次のドロップダウンオプションを使用してDS 64117をダウンロードします。
フィールド名
フィールド値
プラットフォーム
シスコ4300、4400 ISRシリーズまたはシスコ CSR 1000Vシリーズ
製品
CUBE Webex Calling エンタープライズ・イン・ソリューション
問題の範囲
SIP-SIP
問題の種類
メール通知によるSIPトランクの登録解除。
-
DS XMLファイルをローカルゲートウェイにコピーします。
copy ftp://username:password@<server name or ip>/DS_64117.xml bootflash: -
DS XMLファイルをローカルゲートウェイにインストールします。
call-home diagnostic-signature load DS_64117.xml Load file DS_64117.xml success LocalGateway# -
show call-home diagnostic-signatureコマンドを使用して、シグニチャが正常にインストールされていることを確認してください。 ステータス列には「登録済み」 の値が必要です。
異常な通話切断の監視
このDSは10分ごとにSNMPポーリングを行い、 SIPエラー403、488、503による異常な通話切断を検出します。 エラー数の増加が前回のポーリングから5以上になると、Syslogと電子メール通知が生成されます。 以下の手順で署名をインストールしてください。
-
show snmpコマンドを使って、 SNMPが有効かどうかを確認してください。 有効になっていない場合は、snmp-server managerコマンドを設定してください。
show snmp %SNMP agent not enabled config t snmp-server manager end show snmp Chassis: ABCDEFGHIGK 149655 SNMP packets input 0 Bad SNMP version errors 1 Unknown community name 0 Illegal operation for community name supplied 0 Encoding errors 37763 Number of requested variables 2 Number of altered variables 34560 Get-request PDUs 138 Get-next PDUs 2 Set-request PDUs 0 Input queue packet drops (Maximum queue size 1000) 158277 SNMP packets output 0 Too big errors (Maximum packet size 1500) 20 No such name errors 0 Bad values errors 0 General errors 7998 Response PDUs 10280 Trap PDUs Packets currently in SNMP process input queue: 0 SNMP global trap: enabled -
診断署名検索ツールの次のオプションを使用してDS 65221をダウンロードしてください。
フィールド名
フィールド値
プラットフォーム
シスコ4300、4400 ISRシリーズまたはシスコ CSR 1000Vシリーズ
製品
CUBE Webex Calling エンタープライズ・イン・ソリューション
問題の範囲
パフォーマンス
問題の種類
メールとSyslog通知によるSIP異常通話切断検出。
-
DS XMLファイルをローカルゲートウェイにコピーします。
copy ftp://username:password@<server name or ip>/DS_65221.xml bootflash: -
DS XMLファイルをローカルゲートウェイにインストールします。
call-home diagnostic-signature load DS_65221.xml Load file DS_65221.xml success -
show call-home diagnostic-signatureコマンドを使用して、シグニチャが正常にインストールされていることを確認してください。 ステータス列には「登録済み」 の値が必要です。
問題のトラブルシューティングには診断シグネチャをインストールしてください
問題を迅速に解決するには、診断署名(DS)を使用してください。 Cisco TACエンジニアは、 特定の問題のトラブルシューティング、問題の発生の検出、適切な診断データの収集、 およびケースへのデータの自動転送に必要なデバッグを可能にするいくつかのシグネチャを作成しています。 Cisco TAC 診断シグネチャ(DS)を使用すると、 問題の発生を手動で確認する必要がなくなり、断続的な問題や一時的な問題のトラブルシューティングがはるかに簡単になります。
診断署名検索ツールを使用して、 該当する署名を見つけてインストールし、特定の問題を自己解決することができます。また、 サポート契約の一環としてTACのエンジニアが推奨する署名をインストールすることもできます。
これは、 「% VOICE_IEC -3-GW: CCAPI: 内部エラー (コールスパイクしきい値): IEC=1.1.181.1.29.0" syslogの発生を検出するDSを見つけてインストールし、次の手順を使用して診断データを自動的に収集する方法の例です。
-
ds_fsurl_prefixCisco TAC収集した診断データをアップロードするファイルサーバーパス (cxd.cisco.com)である追加のDS環境変数を設定します。 ファイルパスのユーザー名はケース番号、 パスワードはファイルアップロードトークンです。 次のコマンドでサポートケースマネージャーから取得できます。 ファイルアップロードトークンは、 必要に応じてサポートケースマネージャーの添付ファイルセクションで生成できます。
configure terminal
call-home
diagnostic-signature
LocalGateway(cfg-call-home-diag-sign)environment ds_fsurl_prefix "scp://<case number>:<file upload token>@cxd.cisco.com"
end
例:
call-home diagnostic-signature environment ds_fsurl_prefix " environment ds_fsurl_prefix "scp://612345678:abcdefghijklmnop@cxd.cisco.com" -
show snmpコマンドを使用して、 SNMPが有効になっていることを確認してください。 有効になっていない場合は、snmp-server managerコマンドを設定してください。
show snmp %SNMP agent not enabled config t snmp-server manager end -
CPU使用率が高いときにすべてのデバッグと診断シグネチャを無効にする予防策として、必ず高CPU監視DS 64224をインストールしてください。 診断署名検索ツールの次のオプションを使用してDS 64224をダウンロードしてください。
フィールド名
フィールド値
プラットフォーム
シスコ4300、4400 ISRシリーズまたはシスコ CSR 1000Vシリーズ
製品
CUBE Webex Calling エンタープライズ・イン・ソリューション
問題の範囲
パフォーマンス
問題の種類
メール通知でCPU使用率が高い。
-
診断署名検索ツールの次のオプションを使用してDS 65095をダウンロードしてください。
フィールド名
フィールド値
プラットフォーム
シスコ4300、4400 ISRシリーズまたはシスコ CSR 1000Vシリーズ
製品
CUBE Webex Calling エンタープライズ・イン・ソリューション
問題の範囲
システムログ
問題の種類
シスログ-% VOICE_IEC -3-GW: CCAPI: 内部エラー (コールスパイクしきい値): IEC=1.1.181.1.29.0
-
DS XMLファイルをローカルゲートウェイにコピーします。
copy ftp://username:password@<server name or ip>/DS_64224.xml bootflash: copy ftp://username:password@<server name or ip>/DS_65095.xml bootflash: -
ハイ CPU モニタリングのDS 64224をインストールし、次にDS 65095 XMLファイルをローカルゲートウェイにインストールします 。
call-home diagnostic-signature load DS_64224.xml Load file DS_64224.xml success call-home diagnostic-signature load DS_65095.xml Load file DS_65095.xml success -
show call-home diagnostic-signatureコマンドを使用して、シグネチャが正常にインストールされていることを確認します。 ステータス列には「登録済み」 の値が必要です。
show call-home diagnostic-signature
Current diagnostic-signature settings:
Diagnostic-signature: enabled
Profile: CiscoTAC-1 (status: ACTIVE)
Downloading  URL(s):  https://tools.cisco.com/its/service/oddce/services/DDCEService
Environment variable:
           ds_email: username@gmail.com
           ds_fsurl_prefix: scp://612345678:abcdefghijklmnop@cxd.cisco.com
ダウンロードした DSE:
DS ID
DSの名前
改訂
ステータス
最終更新(GMT+ 00:00)
64224
00:07:45
DS_LGW_CPU_MON75
0.0.10
登録済み
2020-11-08
65095
00:12:53
DS_LGW_IEC_Call_spike_threshold
0.0.12
登録済み
2020-11-08
診断シグネチャの実行を確認します
次のコマンドでは、show call-home diagnostic-signatureコマンドの「ステータス」列が「実行中」に変わります。その間、 ローカルゲートウェイはシグニチャ内で定義されたアクションを実行します。 show call-home診断シグネチャ統計情報の出力は 、 診断シグネチャが対象のイベントを検出してアクションを実行するかどうかを確認する最良の方法です。 「Triggered/Max/Deinstall」列には、 特定のシグニチャがイベントをトリガーした回数、 イベントを検出するために定義されている最大回数、トリガーされたイベントの最大数を検出した後にシグニチャが自動的にアンインストールされるかどうかが表示されます。
show call-home diagnostic-signature
Current diagnostic-signature settings:
Diagnostic-signature: enabled
Profile: CiscoTAC-1 (status: ACTIVE)
Downloading  URL(s):  https://tools.cisco.com/its/service/oddce/services/DDCEService
Environment variable:
           ds_email: carunach@cisco.com
           ds_fsurl_prefix: scp://612345678:abcdefghijklmnop@cxd.cisco.com
ダウンロードした DSE:
|
DS ID |
DSの名前 |
改訂 |
ステータス |
最終更新(GMT+ 00:00) |
|---|---|---|---|---|
| 64224 |
DS_LGW_CPU_MON75 |
0.0.10 |
登録済み |
2020-11-08 00:07:45 |
|
65095 |
DS_LGW_IEC_Call_spike_threshold |
0.0.12 |
実行中 |
2020-11-08 00:12:53 |
コールホーム診断シグネチャ統計を表示します
|
DS ID |
DSの名前 |
トリガー/Max/Deinstall |
平均実行時間 (秒) |
最大実行時間 (秒) |
|---|---|---|---|---|
| 64224 |
DS_LGW_CPU_MON75 |
0/0/N |
0.000 |
0.000 |
|
65095 |
DS_LGW_IEC_Call_spike_threshold |
1/20/Y |
23.053 |
23.053 |
診断シグネチャの実行中に送信される通知メールには、問題の種類、デバイスの詳細、ソフトウェアのバージョン、 実行中の構成、 特定の問題のトラブルシューティングに関連するshowコマンドの出力などの重要な情報が含まれています。
診断署名をアンインストールします
診断シグネチャをトラブルシューティングに使用することは、通常、 何らかの問題が発生したことを検出した後にアンインストールするように定義されています。 シグニチャを手動でアンインストールしたい場合は、show call-home diagnostic-signatureコマンドの出力からDS IDを取得して、次のコマンドを実行してください。
call-home diagnostic-signature deinstall <DS ID>
例:
call-home diagnostic-signature deinstall 64224
導入環境によく見られる問題に基づいて、新しい署名が診断署名検索ツールに定期的に追加されます。 TACは現在、 新しいカスタム署名の作成リクエストをサポートしていません。
Cisco IOSXE Gatewayをより適切に管理するには、Control Hubからゲートウェイを登録して管理することをお勧めします。 これはオプションの設定です。 登録すると、コントロールハブの構成検証オプションを使用して、 ローカルゲートウェイの構成を検証し、構成上の問題を特定できます。 現在、この機能をサポートしているのは登録ベースのトランクだけです。
ゲートウェイ管理、ローカルゲートウェイの検証、 サイトの存続可能性について詳しくは、次の記事を参照してください。
このセクションでは、証明書ベースの双方向TLSCisco Unified Border Element(mTLS) Webex CallingSIPトランクを使用するためのローカルゲートウェイとして(CUBE)を設定する方法について説明します。 このドキュメントの最初の部分では、 簡単なPSTNゲートウェイの設定方法を説明します。 この場合、 PSTNからのすべての通話はにルーティングされ、Webex CallingWebex Callingからのすべての通話はPSTNにルーティングされます。 次の画像は、 このソリューションとそれに続く高レベルのコールルーティング設定を示しています。
この設計では、次の主要な構成が使用されています。
-
ボイスクラステナント:トランク固有の設定を作成するために使用されます。
-
音声クラス URI: インバウンドダイヤルピアの選択のためにSIPメッセージを分類するために使用されます。
-
インバウンドダイヤルピア:インバウンドSIPメッセージを処理し、 ダイヤルピアグループを使用してアウトバウンドルートを決定します。
-
ダイヤルピアグループ:転送コールルーティングに使用されるアウトバウンドダイヤルピアを定義します。
-
アウトバウンドダイヤルピア:アウトバウンドSIPメッセージを処理し、 必要なターゲットにルーティングします。
インタラクティブ接続確立(ICE)とTDM (時分割多重化)Webex CallingISDN回線でメディアを最適化するには、双方向のコールルーティングプロセスを使用する必要があります。
IPとSIPがPSTNトランクのデフォルトプロトコルになっていますが、TDM( 時分割多重化)ISDN回線は依然として一般的で、で完全にサポートされています。Webex Calling これらのTDM-IPコールフローのメディア最適化を有効にするには、 エンドポイントがダイレクトメディアパスをネゴシエートできるインタラクティブ接続確立(ICE)を使用する必要があります。
この最適化を実現するには、二段階の通話ルーティングプロセスが必要です。 このアプローチでは 、次の図に示すように、 Webex CallingとPSTNトランクの間に内部ループバックダイヤルピアのセットを導入することで、標準のルーティング設定を変更します。
Cisco Unified Communications Managerオンプレミスソリューションをに接続するときはWebex Calling、 次の図に示すソリューションを構築するためのベースラインとして、単純なPSTNゲートウェイ構成を使用できます。 この場合、 ユニファイドコミュニケーションマネージャーがすべてのPSTNと通話の一元的なルーティングと処理を行います。Webex Calling
このドキュメントでは、次の図に示すホスト名、IPアドレス、インターフェイスが使用されています 。 パブリックアドレスまたはプライベート(NATの後ろ) アドレスのオプションが用意されています。 複数のCUBEインスタンス間で負荷を分散しない限り、SRV DNSレコードはオプションです。
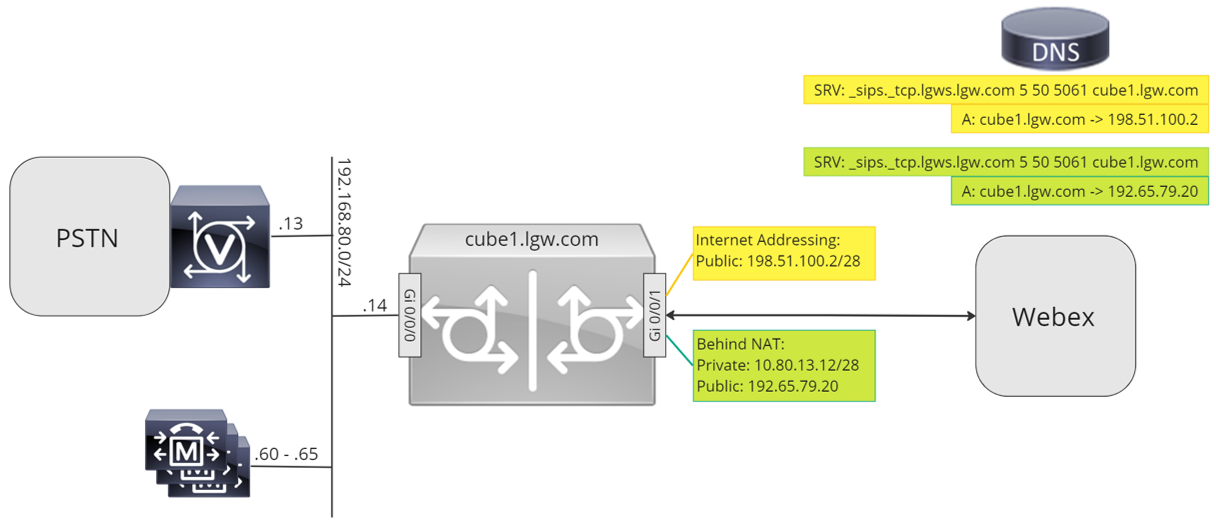
このドキュメントの残りの部分にある設定ガイダンスを使用して、 次のようにローカルゲートウェイの設定を完了してください。
-
ステップ1: ルーターのベースライン接続とセキュリティを設定する
-
ステップ2: Webex Calling トランクの設定
必要なアーキテクチャに応じて、次のいずれかに従ってください。
-
ステップ3:SIP PSTNトランクでローカルゲートウェイを設定します
-
ステップ4: Unified CM 既存の環境でローカルゲートウェイを設定する
または:
-
ステップ3:TDM PSTNトランクでローカルゲートウェイを設定します
ベースライン構成
Ciscoルーターをローカルゲートウェイとして準備する最初のステップは、プラットフォームを保護し、Webex Calling 接続を確立するためのベースライン構成を構築することです。
-
証明書ベースのローカルゲートウェイの導入にはすべて、Cisco IOS XE 17.9.1a以降のバージョンが必要です。 Cisco IOSXE 17.12.2以降をお勧めします。 推奨バージョンについては、 シスコソフトウェアリサーチのページを参照してください。 プラットフォームを検索して、 推奨リリースを1つ選択してください。
-
ISR4000シリーズのルーターは、 ユニファイドコミュニケーションとセキュリティテクノロジーの両方のライセンスで構成する必要があります。
-
ボイスカードまたは DSP を搭載した Catalyst Edge 8000 シリーズのルーターには DNA Advantage のライセンスが必要です。 ボイスカードやDSPのないルーターには、最低でもDNA Essentialsのライセンスが必要です。
-
大容量が必要な場合は、ハイセキュリティ(HSEC) ライセンスと追加のスループット資格が必要な場合もあります。
詳細については、認証コードを参照してください。
-
-
ビジネスポリシーに沿ったプラットフォームのベースライン構成を構築してください。 特に、以下を設定して確認してください。
-
NTP
-
ACL
-
ユーザー認証とリモートアクセス
-
DNS
-
IPルーティング
-
IPアドレス
-
-
Webex Calling向かうネットワークはIPv4アドレスを使用する必要があります。 コントロールハブで設定されたローカルゲートウェイの完全修飾ドメイン名(FQDN)またはサービスレコード(SRV)アドレスは、インターネット上のパブリックIPv4アドレスに変換する必要があります 。
-
Webexに面するローカルゲートウェイインターフェイスのすべてのSIPポートとメディアポートは、 インターネットから直接または静的NAT経由でアクセスできる必要があります。 それに応じてファイアウォールを更新してください。
-
以下に示す詳細な設定手順に従って、 ローカルゲートウェイに署名付き証明書をインストールしてください。
-
Cisco Webexオーディオおよびビデオプラットフォームへの呼び出しはどのルート認証局がサポートされていますか?で詳しく説明されているパブリックCertificate Authority(CA)。デバイス証明書に署名する必要があります。
-
サーバー認証拡張キー使用法(EKU) のみを含む証明書がサポートされています。 Webex Callingは、 TLSハンドシェイクの確立中にクライアント認証EKUの存在を検証または強制しません。
サードパーティのセッションボーダーコントローラー(SBC)の中には、 厳格なEKU検証を実施し、クライアント認証EKUを含まない証明書を拒否するものがあります。 そのような場合は、 SBCがサーバー認証EKUのみの証明書を受け入れるように設定されているか、厳密なEKU検証(サポートされている場合 )を無効にするように設定されていることを確認してください。
-
証明書のサブジェクトの共通名(CN)、またはサブジェクト代替名 (SAN)の1つは、コントロールハブで設定されているFQDNと同じでなければなりません。
共通名(CN)またはサブジェクト代替名 (SAN)の証明書を購入するときは、証明書が小文字のみを使用していることを確認してください。 Control Hubの設定では、すべてのFQDNエントリが自動的に小文字に変換され、 FQDNと証明書の大文字と小文字が一致しないとトランクの登録が成功しません。
例えば:
-
組織のコントロールハブに設定されているトランクに、 ローカルゲートウェイのFQDNとしてcube1.lgw.com: 5061がある場合、ルーター証明書のCNまたはSANにはcube1.lgw.comが含まれている必要があります。
-
組織のコントロールハブに設定されているトランクに、 トランクからアクセスできるローカルゲートウェイのSRVアドレスとしてlgws.lgw.comがある場合、 ルーター証明書のCNまたはSANにはlgws.lgw.comが含まれている必要があります。 SRVアドレスが解決されるレコード(CNAME、Aレコード、またはIPアドレス)は、SANではオプションです。
-
トランクにFQDNとSRVのいずれを使用する場合でも、 ローカルゲートウェイからのすべての新しいSIPダイアログの連絡先アドレスには、コントロールハブで設定された名前を使用する必要があります。
-
-
-
CiscoルートCAバンドルをローカルゲートウェイにアップロードします。 このバンドルには、 Webexプラットフォームの検証に使用されるCAルート証明書が含まれています。
構成
| 1 |
有効でルーティング可能なIPアドレスを任意のレイヤー3インターフェイスに割り当ててください。 次に例を示します。
|
| 2 |
対称暗号化を使用して、ルーターのSTUN認証情報を保護してください。 プライマリ暗号化キーと暗号化タイプを次のように設定します。 |
| 3 |
サポートされているCertificate Authority(CA)によって署名された、ドメインの証明書を使用して暗号化トラストポイントを作成します。 |
| 4 |
ホスト証明書を認証するために、 中間署名CAの証明書を提供してください。 次の実行コマンドまたは設定コマンドを入力してください。
|
| 5 |
次の exec または設定コマンドを使用して、署名付きホスト証明書をインポートします。
|
| 6 |
次の設定コマンドを使用して、TLS1.2の排他性を有効にし、 音声アプリケーションに使用するデフォルトのトラストポイントを指定します。
|
| 7 |
が使用するIdenTrust商用ルートCA 1証明書を含むCiscoルートCAバンドルをインストールしてください。Webex Calling crypto pki trustpool import clean url urlコマンドを使用して、 指定されたURLからルートCAバンドルをダウンロードし、現在のCAトラストプールをクリアしてから、新しい証明書バンドルをインストールしてください。 HTTPSを使用してインターネットにアクセスするためにプロキシを使用する必要がある場合は、CAバンドルをインポートする前に次の設定を追加してください。 ip http クライアントプロキシサーバー yourproxy.com プロキシポート 80 |
| 1 |
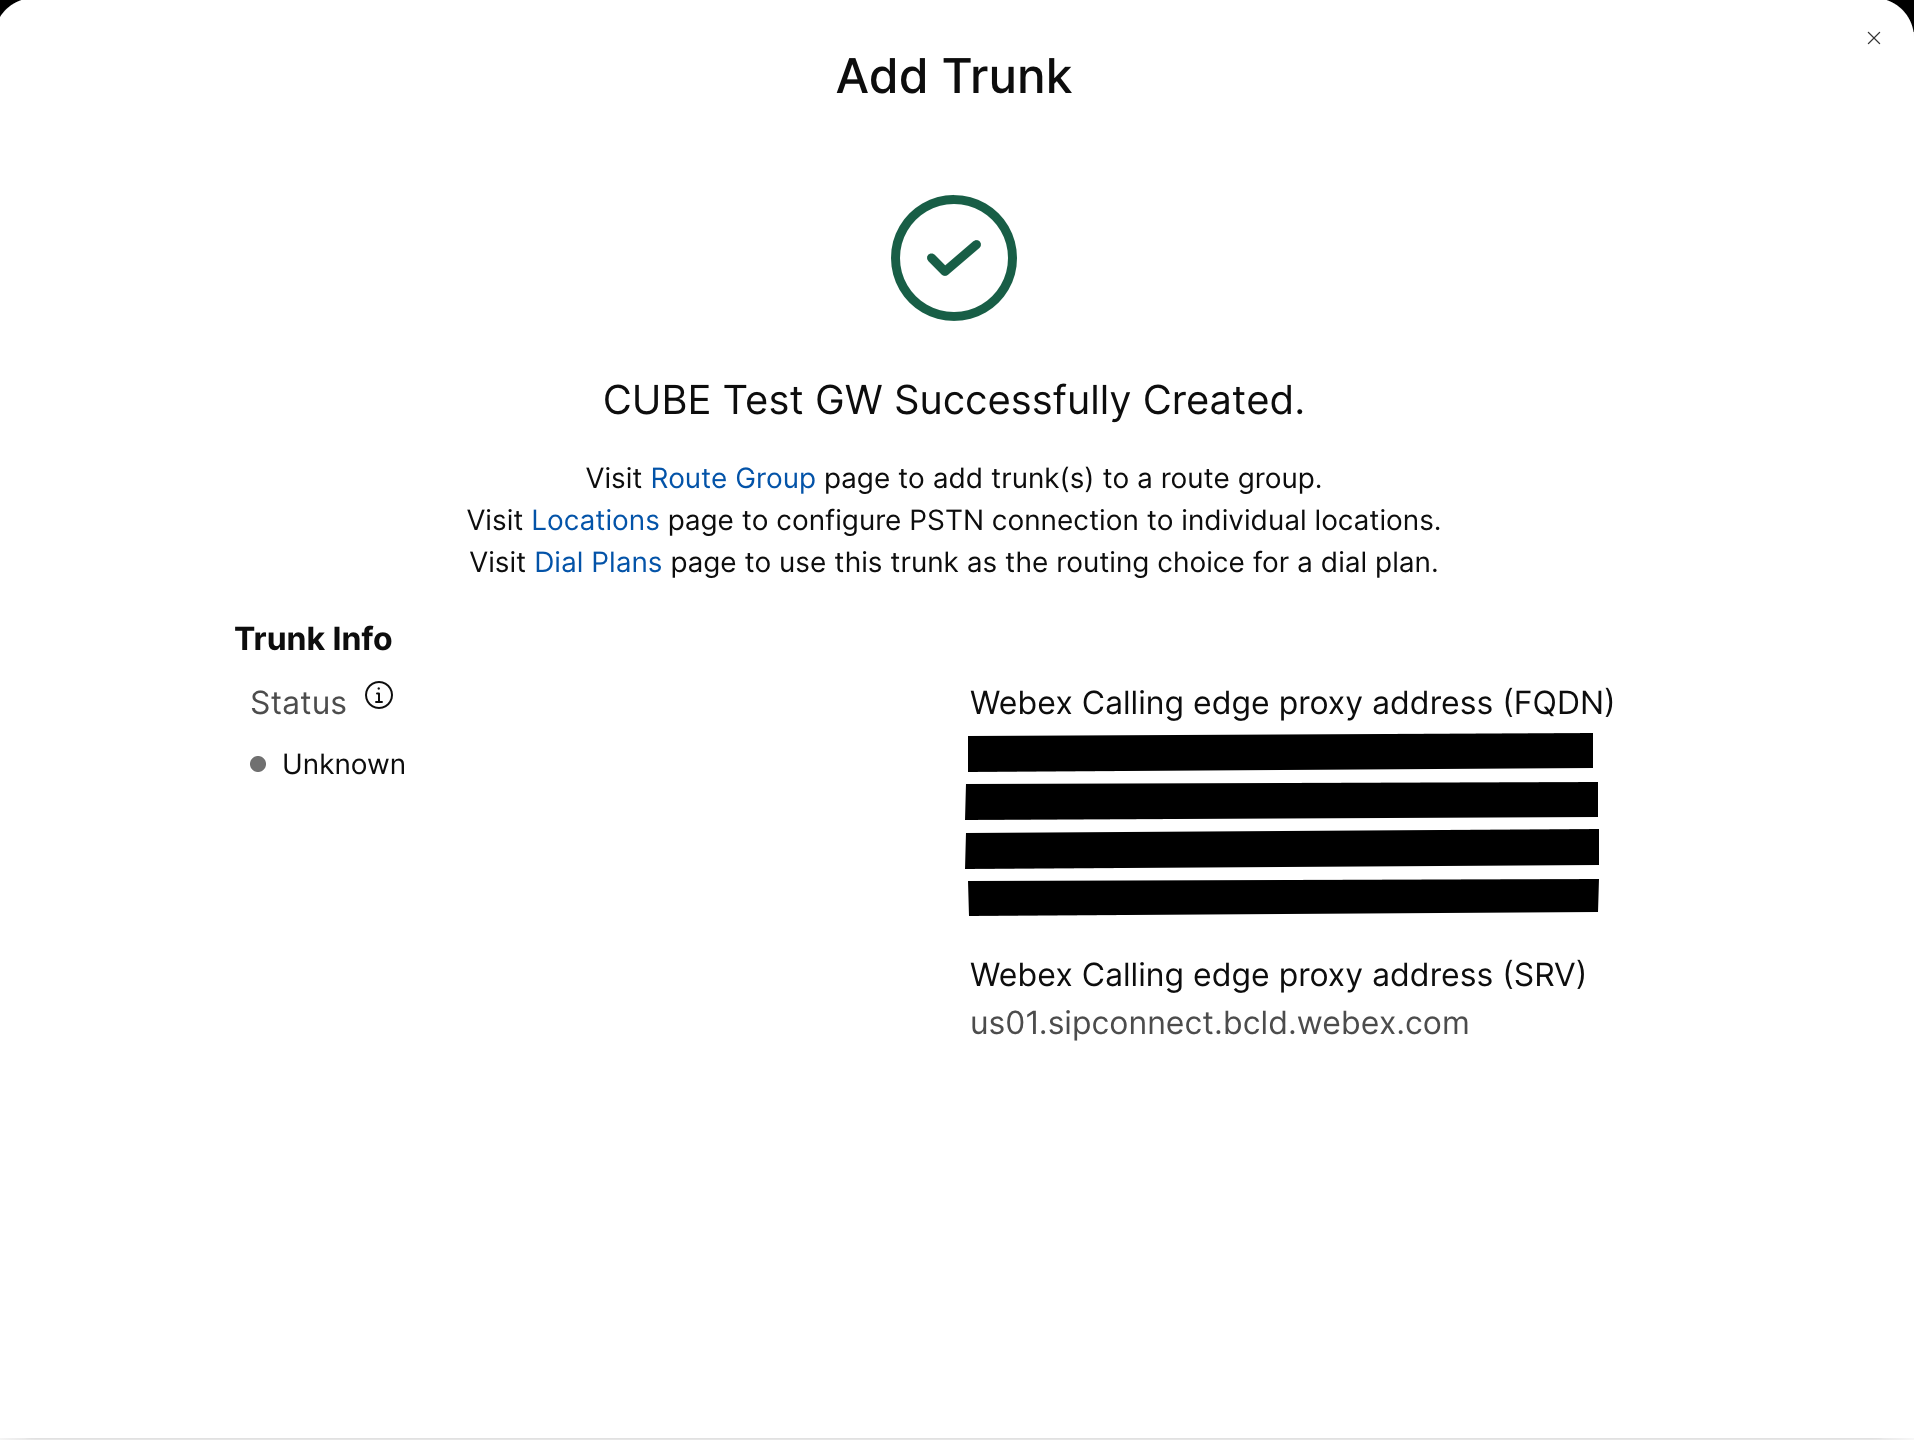
コントロールハブの既存の場所に、CUBE証明書ベースのPSTNトランクを作成します。 詳細については、「トランク、ルートグループ、 ダイヤルプランの設定」を参照してください。Webex Calling トランクの作成時にトランク情報を書き留めておいてください。 次の図で強調表示されているこれらの詳細は、 このガイドの設定手順で使用されます。
|
| 2 |
次のコマンドを入力して、Webex Calling CUBEをローカルゲートウェイとして設定します。 設定用のフィールドの説明は次のとおりです。
プラットフォームで Cisco Unified Border Element (CUBE) 機能を有効にします。 接続を許可する-スキップ・ツー・シップCUBEの基本的なSIPバック・ツー・バック・ユーザー・エージェント機能を有効にします。 詳しくは、「接続を許可する」を参照してください。 デフォルトでは、T.38のファックス転送は有効になっています。 詳細については、 ファックスプロトコル t38 (音声サービス)を参照してください。 STUN( NATを介したUDPのセッショントラバーサル)をグローバルに有効にします。 これらのグローバルスタンコマンドは、 ローカルゲートウェイをNATの背後に展開する場合にのみ必要です。
詳細については、「スタンフローデータエージェントID」と「スタンフローデータ共有シークレット」を参照してください。 非対称ペイロードフルDTMFペイロードとダイナミックコーデックペイロードの両方のSIP非対称ペイロードサポートを設定します。 このコマンドの詳細については、 非対称ペイロードを参照してください。 アーリーオファーが強制されますローカルゲートウェイに、 隣接するピアからの確認を待つのではなく、最初の INVITE メッセージでSDP情報を送信するように強制します。 このコマンドの詳細については、early-offer を参照してください。 SIPプロファイルインバウンドCUBEがSIPプロファイルを使用して、 受信時にメッセージを変更できるようにします。 プロファイルはダイヤルピアまたはテナントを通じて適用されます。 |
| 3 |
すべてのトランクに G.711 コーデックのみを許可する音声クラスコーデック 100 を設定します。 このシンプルなアプローチは、ほとんどの導入に適しています。 必要に応じて、発信側システムと終端側システムの両方でサポートされているコーデックタイプを追加してください。 DSPモジュールを使用したトランスコーディングを含む、 より複雑なソリューションもサポートされていますが、このガイドには含まれていません。 設定用のフィールドの説明は次のとおりです。 音声クラスコーデック 100SIPトランクコールに優先コーデックのみを許可するために使用されます。 詳細については、 音声クラスコーデックを参照してください。 |
| 4 |
トランクでICEを有効にするには、ボイスクラスのstun-usage 100を設定してください。Webex Calling(このステップは政府向け Webex には適用されません) 設定用のフィールドの説明は次のとおりです。 スタン使用法、アイスライト可能な限りメディアを最適化できるように、 Webex Calling向かい合っているすべてのダイヤルピアでICE-Liteを有効にしていました。 詳細については、ボイスクラスのスタン使用法とスタン使用量「ice lite」を参照してください。 stun usage firewall-traversal flowdataコマンドは、ローカルゲートウェイをNATの背後にデプロイする場合にのみ必要です。 メディアの最適化は可能な限り交渉されます。 通話に録音などのクラウドメディアサービスが必要な場合、 メディアは最適化できません。 |
| 5 |
Webex トラフィックのメディア暗号化ポリシーを設定します。(このステップは政府向け Webex には適用されません) 設定用のフィールドの説明は次のとおりです。 ボイスクラス srtp-crypto 100SHA1_80 オファーメッセージとアンサーメッセージでSDPでCUBEが提供している唯一のSRTP暗号スイートとして指定します。 Webex Callingサポートのみです SHA1_80。 詳細については、音声クラス srtp-crypto を参照してください。 |
| 6 |
FIPS 準拠の GCM 暗号を設定します(このステップは政府向け Webex にのみ適用されます)。 設定用のフィールドの説明は次のとおりです。 ボイスクラス srtp-crypto 100CUBEが提供する暗号スイートとしてGCMを指定します。 政府向け Webex のローカルゲートウェイには GCM 暗号を設定することが必須です。 |
| 7 |
宛先のFQDNまたはSRVに基づいてローカルゲートウェイトランクへのコールを一意に識別するパターンを設定してください: 設定用のフィールドの説明は次のとおりです。 ボイスクラス URI 100 チップ着信したSIP招待を着信トランクのダイヤルピアと一致させるパターンを定義します。 このパターンを入力するときは、 トランクのコントロールハブで設定されているトランクのFQDNまたはSRVを使用してください。 の証明書ベースのトランクをテナント側で設定するときはWebex Calling、Webex CallingローカルゲートウェイではSRVベースのEdgeアドレスのみを使用してください。 FQDNはサポートされなくなりました。 |
| 8 |
SIPメッセージ操作プロファイルを設定します。 ゲートウェイにパブリックIPアドレスが設定されている場合は、次のようにプロファイルを設定するか、 NATを使用している場合は次のステップに進んでください。 この例では、cube1.lgw.comはローカルゲートウェイに設定されたFQDNです。 設定用のフィールドの説明は次のとおりです。 ルール10と20Webexがローカルゲートウェイからのメッセージを認証できるようにするには、 SIPリクエストとレスポンスメッセージの「Contact」ヘッダーに、コントロールハブのトランクにプロビジョニングされた値が含まれている必要があります。 これは、単一ホストのFQDN、 またはデバイスのクラスターに使用されるSRV名のどちらかになります。 |
| 9 |
ゲートウェイが静的NATの背後にあるプライベートIPアドレスで構成されている場合は、 インバウンドとアウトバウンドのSIPプロファイルを次のように設定します。 この例では、 cube1.lgw.comはローカルゲートウェイに設定されたFQDN、「10.80.13.12」 はインターフェイスに面したIPアドレス、「192.65.79.20」はNATのパブリックIPアドレスです。Webex Calling
へのアウトバウンドメッセージ用のSIPプロファイル Webex
Calling
設定用のフィールドの説明は次のとおりです。 ルール10と20Webexがローカルゲートウェイからのメッセージを認証できるようにするには、SIPリクエストとレスポンスメッセージの「Contact」ヘッダーに、 コントロールハブのトランクにプロビジョニングされた値が含まれている必要があります。 これは、単一ホストのFQDN、 またはデバイスのクラスターに使用されるSRV名のどちらかになります。 ルール30から81までプライベートアドレス参照をサイトの外部パブリックアドレスに変換して、 Webexが後続のメッセージを正しく解釈してルーティングできるようにします。 からの受信メッセージのSIPプロファイル Webex Calling設定用のフィールドの説明は次のとおりです。 ルール 10から80までパブリックアドレス参照を設定済みのプライベートアドレスに変換して、 CUBEがWebexからのメッセージを処理できるようにします。 詳しくは、 音声クラスのSIPプロファイルを参照してください。 米国またはカナダのPSTNプロバイダーは、記事の「迷惑電話または詐欺電話表示」 に記載されている追加設定で、 スパムや詐欺電話の発信者ID認証を提供できます。 Webex Calling |
| 10 |
ヘッダー変更プロファイルを使用してSIPオプションのキープアライブを設定します。 設定用のフィールドの説明は次のとおりです。 ボイスクラス SIP-オプション-キープアライブ 100キープアライブプロファイルを設定し、 音声クラス設定モードに入ります。 エンドポイントへのハートビート接続が「UP」または「Down」状態のときに、SIP Out of Dialog Options Pingがダイヤルターゲットに送信される時間(秒単位)を設定できます。 このキープアライブプロファイルは、Webexに設定されたダイヤルピアからトリガーされます。 連絡先ヘッダーにSBCの完全修飾ドメイン名が含まれていることを確認するために、SIPプロファイル115が使用されます。 ルール30、40、50は、 SBCがスタティックNATの背後で設定されている場合にのみ必要です。 この例では、 cube1.lgw.comはローカルゲートウェイ用に選択されたFQDNです。スタティックNATを使用する場合、「10.80.13.12」 は宛先となるSBCインターフェイスのIPアドレスで、「192.65.79.20」はNATのパブリックIPアドレスです。Webex Calling |
| 11 |
Webex Callingトランクの設定: |
| 12 |
(オプション)CUBEなどのネットワークデバイスを設定し、 デバイスが処理しないセッション開始プロトコル(SIP)ヘッダーを転送するには、 次のコマンドを使用してください。 これらのコマンドにより、デバイスはローカルゲートウェイ上の位置情報ヘッダーやPIDF-LO(プレゼンス情報データ形式-ロケーションオブジェクト)など、サポートされていないSIPヘッダーを通過させることができます。 この機能は、 重要な位置情報を保存して正しく転送することで、 Nomadic E-911サービスをサポートします。 |
Webex Calling上記のようにトランクを構築したら、次の構成を使用して、 SIPベースのPSTNプロバイダーへの暗号化されていないトランクを作成します。
サービスプロバイダーが安全なPSTNトランクを提供している場合は、 トランクについて上記で説明したのと同様の設定に従うことができます。Webex Calling CUBEは安全な通話ルーティングをサポートしています。
TDM/ISDN PSTNトランクを使用している場合は、次のセクション「TDM PSTNトランクを使ったローカルゲートウェイの設定」に進んでください。
Cisco TDM-SIPゲートウェイのPSTNコールレッグ用のTDMインターフェイスを設定するには、ISDN PRIの設定を参照してください。
| 1 |
PSTNトランクからの着信コールを識別するには、次の音声クラスURIを設定してください。 設定用のフィールドの説明は次のとおりです。 ボイスクラス URI 200 チップ着信したSIP招待を着信トランクのダイヤルピアと一致させるパターンを定義します。 このパターンを入力するときは、IP PSTNゲートウェイのIPアドレスを使用してください。 詳しくは、ボイスクラスのURIを参照してください。 |
| 2 |
次のIP PSTNダイヤルピアを設定します。 設定用のフィールドの説明は次のとおりです。 タグ200のVoIPダイヤルピアを定義し、 管理とトラブルシューティングを容易にするためにわかりやすい説明を付けます。 詳細については、 ダイヤルピアボイスを参照してください。 デスティネーションパターン BAD.BAD着信ダイヤルピアグループを使用して発信通話をルーティングする場合は、 ダミーの宛先パターンが必要です。 この場合、任意の有効な宛先パターンを使用できます。 詳しくは、デスティネーションパターン (インターフェイス) を参照してください。 セッションプロトコル sipv2このダイヤルピアが SIP コールレッグを処理することを指定します。 詳細については、セッションプロトコル( ダイヤルピア)を参照してください。 セッションターゲット ipv4: 192.168.80.13PSTNプロバイダーに送信される通話の宛先アドレスを指定します。 これは、 IPアドレスでもDNSホスト名でもかまいません。 詳細については、セッションターゲット ( VoIPダイヤルピア) を参照してください。 200経由でURIが届きますINVITE VIAヘッダーURIを使用して、 着信コールをこのダイヤルピアに一致させるために使用される音声クラスを指定します。 詳しくは、受信URLを参照してください。
ボイスクラスシップアサーテッドIDペア
(オプション) P-Asserted-Identityヘッダー処理をオンにして、これがPSTNトランクにどのように使用されるかを制御します。 このコマンドを使用すると、 着信ダイヤルピアから提供された発信側のIDが、 発信FromヘッダーとP-Asserted-Identityヘッダーに使用されます。 このコマンドを使用しない場合、 着信ダイヤルピアから提供された発信側のIDが、 発信FromヘッダーとRemote-Party-IDヘッダーに使用されます。 詳細については、ボイスクラス SIP アサーテッドIDを参照してください。
バインドコントロールソースインターフェイスギガビットイーサネット 0/0/0
PSTNに送信されるメッセージの送信元インターフェイスと関連するIPアドレスを設定します。 詳しくは、bindを参照してください。 バインドメディアソースインターフェイスギガビットイーサネット 0/0/0PSTNに送信されるメディアのソースインターフェイスと関連するIPアドレスを設定します。 詳しくは、bindを参照してください。 音声クラスコーデック 100共通コーデックフィルタリスト 100 を使用するようにダイヤルピアを設定します。 詳細については、 音声クラスのコーデックを参照してください。 DTMF-リレー rtp-nteRTP-NTE(RFC2833)を、コールレッグで期待されるDTMF機能として定義しています。 詳細については、「DTMFリレー( ボイスオーバーIP)」を参照してください。 いいえ、悪いです音声アクティビティ検出を無効にします。 詳細については、vad (ダイヤルピア) を参照してください。 |
| 3 |
Webex CallingとPSTN間の通話のみをルーティングするようにローカルゲートウェイを設定する場合は、次の通話ルーティング設定を追加してください。 ユニファイドコミュニケーションマネージャープラットフォームでローカルゲートウェイを設定する場合は、 次のセクションに進んでください。 |
に向けてトランクを構築したらWebex Calling、次の設定を使用して、Webexコールレッグでメディアを最適化できるように、 ループバックコールルーティングを備えたPSTNサービス用のTDMトランクを作成します。
IPメディア最適化が必要ない場合は、SIP PSTNトランクの設定手順に従ってください。 PSTN VoIPダイヤルピアの代わりに音声ポートとPOTSダイヤルピア(手順2と3を参照)を使用してください。
| 1 |
ループバックダイヤルピア設定では、ダイヤルピアグループとコールルーティングタグを使用して、 コールルーティングループを作らずにコールがWebexとPSTNの間で正しく渡されるようにします。 コールルーティングタグの追加と削除に使用される次の変換ルールを設定します。 設定用のフィールドの説明は次のとおりです。 音声翻訳ルールルールで定義された正規表現を使用して、通話ルーティングタグを追加または削除します。 トラブルシューティングをわかりやすくするために、10進数を超える数字(「A」)が使用されます。 この設定では、 translation-profile 100によって追加されたタグを使用して、Webex Callingループバックダイヤルピアを介して発信元からPSTNにコールを誘導します。 同様に、トランスレーションプロファイル200によって追加されたタグは、 PSTNからの通話を宛先に誘導するために使用されます。Webex Calling トランスレーションプロファイル11と12は、 それぞれWebexトランクとPSTNトランクにコールを配信する前にこれらのタグを削除します。 この例では、Webex Calling からの着信者番号が+E.164形式で表示されていることを前提としています。 ルール100では、有効な着信者番号を維持するために、先頭の+を削除します。 ルール12では、タグを削除するときに国内線または国際線のルーティング番号を追加します。 お住まいの地域のISDN国内ダイヤルプランに合った数字を使用してください。 Webex Calling 数字が国内形式で表示されている場合は、ルール100と12を調整して、 ルーティングタグをそれぞれ追加したり削除したりするだけです。 詳細については、「音声翻訳プロファイル」と「音声翻訳ルール」を参照してください。 |
| 2 |
使用するトランクの種類とプロトコルに応じて、TDM音声インターフェイスポートを設定します。 詳細については、「ISDN PRIの設定」を参照してください。 たとえば、デバイスのNIMスロット2に取り付けられたPrimary Rate ISDNインターフェイスの基本構成には、 次のものが含まれる場合があります。 |
| 3 |
次の TDM PSTN ダイヤルピアを設定します。 設定用のフィールドの説明は次のとおりです。 タグ200のVoIPダイヤルピアを定義し、 管理とトラブルシューティングを容易にするためにわかりやすい説明を付けます。 詳細については、ダイヤルピアボイスを参照してください。 デスティネーションパターン BAD.BAD着信ダイヤルピアグループを使用して発信通話をルーティングする場合は、 ダミーの宛先パターンが必要です。 この場合、任意の有効な宛先パターンを使用できます。 詳しくは、デスティネーションパターン (インターフェイス) を参照してください。 翻訳プロフィールが200件届きます着信着信番号にコールルーティングタグを追加するトランスレーションプロファイルを割り当てます。 ダイレクトインワードダイヤルセカンダリダイヤルトーンを提供せずに通話をルーティングします。 詳しくは、「ダイレクト・インワードダイヤル」を参照してください。 ポート 0/2/ 0:15このダイヤルピアに関連付けられている物理的な音声ポート。 |
| 4 |
TDM-IPコールフローを使用してローカルゲートウェイのIPパスのメディア最適化を有効にするには、とPSTNトランク間に内部ループバックダイヤルピアを導入して、 コールルーティングを変更できます。 Webex Calling 次のループバックダイヤルピアを設定します。 この場合、 すべての着信コールは最初にダイヤルピア10にルーティングされ、 そこから適用されたルーティングタグに基づいてダイヤルピア11または12にルーティングされます。 ルーティングタグを削除すると、 コールはダイヤルピアグループを使用して発信トランクにルーティングされます。 設定用のフィールドの説明は次のとおりです。 VoIPダイヤルピアを定義し、管理とトラブルシューティングを容易にするためにわかりやすい説明をしています。 詳細については、ダイヤルピアボイスを参照してください。 翻訳プロフィールが11件届きます先に定義したトランスレーションプロファイルを適用して、 発信トランクに渡す前にコールルーティングタグを削除します。 デスティネーションパターン BAD.BAD着信ダイヤルピアグループを使用して発信通話をルーティングする場合は、 ダミーの宛先パターンが必要です。 詳しくは、デスティネーションパターン (インターフェイス) を参照してください。 セッションプロトコル sipv2このダイヤルピアが SIP コールレッグを処理することを指定します。 詳細については、セッションプロトコル( ダイヤルピア)を参照してください。 セッションターゲット ipv4: 192.168.80.14ローカルルーターのインターフェイスアドレスをループバックするコールターゲットとして指定します 。 詳細については、セッションターゲット( VoIPダイヤルピア)を参照してください。 バインドコントロールソースインターフェイスギガビットイーサネット 0/0/0ループバックを介して送信されるメッセージの送信元インターフェイスと関連するIPアドレスを設定します。 詳しくは、bindを参照してください。 バインドメディアソースインターフェイスギガビットイーサネット 0/0/0ループバックを介して送信されるメディアのソースインターフェイスと関連するIPアドレスを設定します。 詳しくは、bindを参照してください。 DTMF-リレー rtp-nteRTP-NTE(RFC2833)を、コールレッグで期待されるDTMF機能として定義しています。 詳細については、「DTMFリレー( ボイスオーバーIP)」を参照してください。 コーデック g711alaw すべてのPSTNコールにG.711を使用するように強制します。 ISDNサービスで使用されているコンパンド方法に合わせて、a-lawまたはu-lawを選択してください。 いいえ、悪いです音声アクティビティ検出を無効にします。 詳細については、vad (ダイヤルピア) を参照してください。 |
| 5 |
次のコールルーティング設定を追加してください: これで、ローカルゲートウェイの設定は終了です。 CUBEの機能を初めて設定する場合は、
設定を保存してプラットフォームをリロードしてください。
|
Webex Calling前のセクションのPSTN-設定は、Cisco Unified Communications Manager(UCM )クラスタへのトランクを追加するように変更できます。 この場合、Unified CMすべての通話は経由でルーティングされます。 ポート5060のUCMからのコールはPSTNにルーティングされ、ポート5065からのコールはにルーティングされます。Webex Calling この通話シナリオを含めるために、 次の段階的な構成を追加できます。
| 1 |
次の音声クラスURIを設定してください: |
| 2 |
Unified CM ホストへのSRVルーティングを指定するには、次のDNSレコードを設定します。 IOS XEはこれらのレコードを使用して、 ターゲットUCMホストとポートをローカルで決定します。 この設定では、 DNSシステムにレコードを設定する必要はありません。 DNSを使用したい場合は、 これらのローカル設定は必要ありません。 設定用のフィールドの説明は次のとおりです。 次のコマンドは、DNS SRVリソースレコードを作成します。 UCMホストとトランクごとにレコードを作成してください: ip host _sip。_udp.pstntocucm.io srv 2 1 5060 ucmsub5.mydomain.com _sip。_udp.pstntocucm.io: SRV リソースレコード名 2: SRV リソースレコードの優先順位 1: SRVリソースのレコードウェイト 5060: このリソースレコードのターゲットホストに使用するポート番号 ucmsub5.mydomain.com: リソースレコードのターゲットホスト リソースレコードのターゲットホスト名を解決するには、ローカルDNS Aレコードを作成します。 例えば: ip host ucmsub5.mydomain.com 192.168.80.65 ip host: ローカルの IOS XE データベースにレコードを作成します。 ucmsub5.mydomain.com: Aレコードのホスト名。 192.168.80.65: ホストのIPアドレスです。 UCM環境と希望する通話分散戦略を反映したSRVリソースレコードとAレコードを作成してください。 |
| 3 |
次のダイヤルピアを設定します。 |
| 4 |
次の設定を使用してコールルーティングを追加します。 |
Diagnostic Signatures(DS)は、Cisco IOS XEベースのローカルゲートウェイでよく見られる問題を積極的に検出し、そのイベントの電子メール、Syslog、 またはターミナルメッセージ通知を生成します。 DSをインストールして診断データの収集を自動化し、Cisco TAC 収集したデータをケースに転送して解決時間を短縮することもできます。
診断署名(DS)は、問題の通知、トラブルシューティング、 および修復のための問題のトリガーイベントとアクションに関する情報を含むXMLファイルです。 syslogメッセージ、SNMPイベント、 および特定のshowコマンドの出力を定期的に監視して、問題検出ロジックを定義します。 アクションタイプには以下が含まれます:
-
showコマンド出力の収集
-
統合ログファイルの生成
-
HTTPS、SCP、FTPサーバーなど、ユーザーが提供したネットワークの場所にファイルをアップロードする
TACのエンジニアは、完全性を保護するためにDSファイルを作成し、デジタル署名します。 各DSファイルには、システムによって割り当てられた一意の数値IDがあります。 診断署名検索ツール(DSLT)は、 さまざまな問題の監視とトラブルシューティングに適切な署名を見つけるための単一の情報源です。
始める前に:
-
DSLTからダウンロードしたDSファイルは編集しないでください。 変更したファイルは、 整合性チェックエラーのためにインストールに失敗します。
-
ローカルゲートウェイがメール通知を送信するために必要な簡易メール転送プロトコル(SMTP)サーバー。
-
メール通知に安全なSMTPサーバーを使用する場合は、ローカルゲートウェイでIOS XE 17.6.1以降が実行されていることを確認してください。
前提条件
IOS XE 17.6.1以降を実行するローカルゲートウェイ
-
診断署名はデフォルトで有効になっています。
-
デバイスがIOS XE 17.6.1以降を実行している場合にプロアクティブな通知を送信するために使用する安全なメールサーバーを設定してください。
configure terminal call-home mail-server <username>:<pwd>@<email server> priority 1 secure tls end -
ds_email 通知する管理者のメールアドレスを環境変数に設定してください。
configure terminal
call-home
diagnostic-signature
LocalGateway(cfg-call-home-diag-sign)environment ds_email <email address>
end
予防的な監視のために診断シグネチャをインストールしてください
高いCPU使用率の監視
このDSは、SNMP OID 1.3.6.1.4.1.9.2.1.56を使用して、5秒間のCPU使用率を追跡します。 使用率が 75% 以上になると、すべてのデバッグが無効になり、 ローカルゲートウェイにインストールしたすべての診断シグネチャがアンインストールされます。 以下の手順で署名をインストールしてください。
-
show snmpコマンドを使用してSNMPを有効にしたことを確認してください。 SNMPが有効になっていない場合は、 snmp-server managerコマンドを設定してください。
show snmp %SNMP agent not enabled config t snmp-server manager end show snmp Chassis: ABCDEFGHIGK 149655 SNMP packets input 0 Bad SNMP version errors 1 Unknown community name 0 Illegal operation for community name supplied 0 Encoding errors 37763 Number of requested variables 2 Number of altered variables 34560 Get-request PDUs 138 Get-next PDUs 2 Set-request PDUs 0 Input queue packet drops (Maximum queue size 1000) 158277 SNMP packets output 0 Too big errors (Maximum packet size 1500) 20 No such name errors 0 Bad values errors 0 General errors 7998 Response PDUs 10280 Trap PDUs Packets currently in SNMP process input queue: 0 SNMP global trap: enabled -
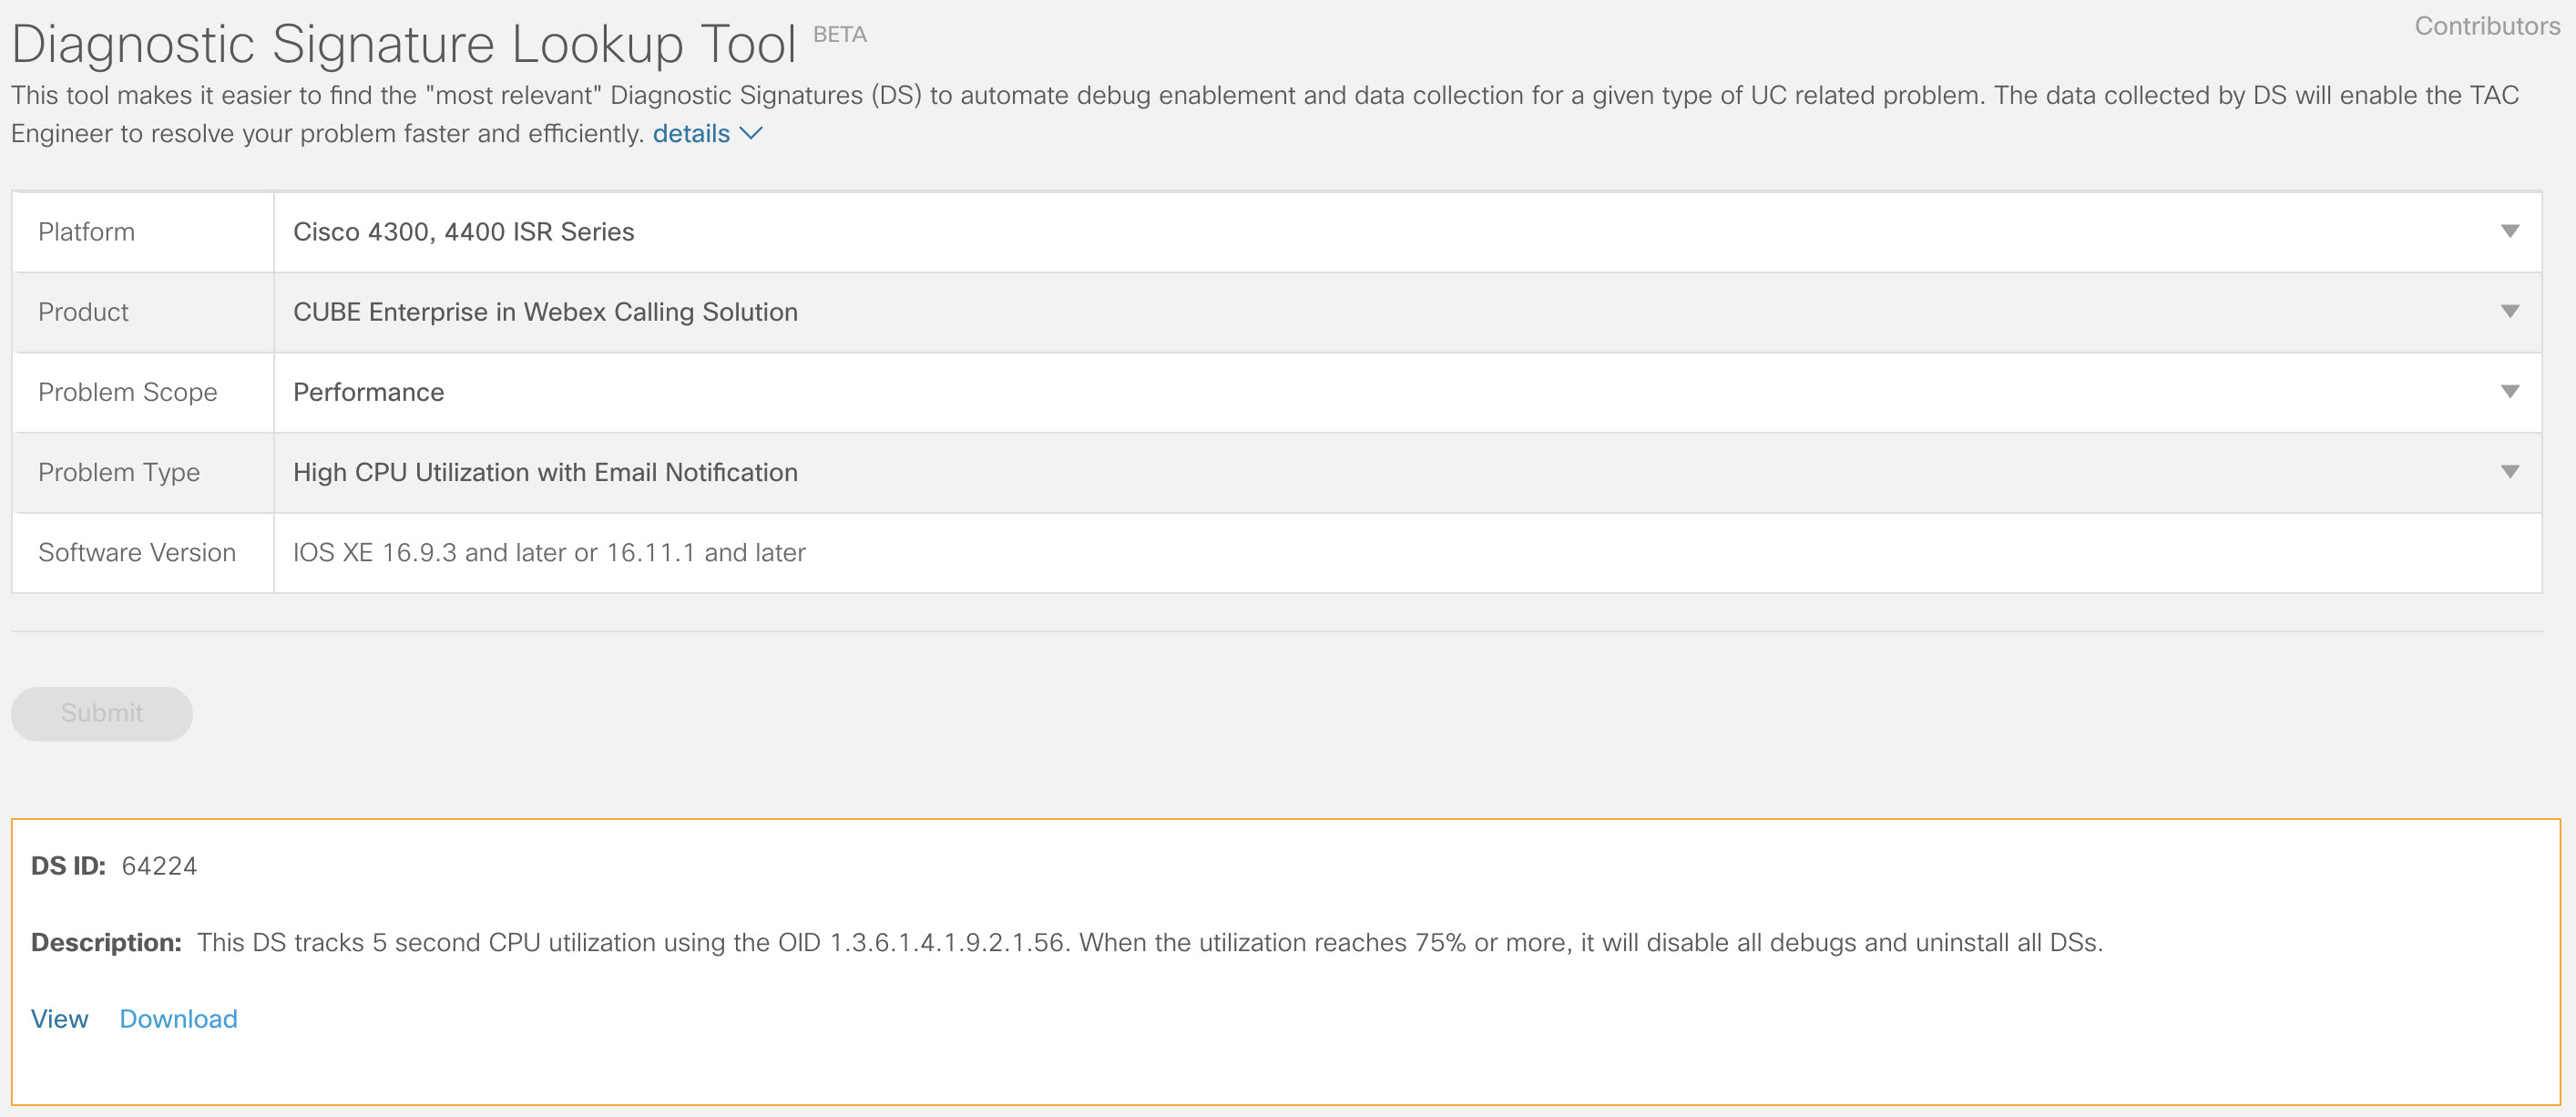
診断署名検索ツールの次のドロップダウンオプションを使用してDS 64224をダウンロードします。
copy ftp://username:password@<server name or ip>/DS_64224.xml bootflash:フィールド名
フィールド値
プラットフォーム
シスコ 4300、4400 ISR シリーズ、または Catalyst 8000V エッジソフトウェア
製品
CUBE Webex Calling エンタープライズインソリューション
問題の範囲
パフォーマンス
問題の種類
メール通知でCPU使用率が高い
-
DS XMLファイルをローカルゲートウェイのフラッシュにコピーします。
copy ftp://username:password@<server name or ip>/DS_64224.xml bootflash:次の例は、 FTPサーバーからローカルゲートウェイにファイルをコピーする方法を示しています。
copy ftp://user:pwd@192.0.2.12/DS_64224.xml bootflash: Accessing ftp://*:*@ 192.0.2.12/DS_64224.xml...! [OK - 3571/4096 bytes] 3571 bytes copied in 0.064 secs (55797 bytes/sec) -
DS XMLファイルをローカルゲートウェイにインストールします。
call-home diagnostic-signature load DS_64224.xml Load file DS_64224.xml success -
show call-home diagnostic-signatureコマンドを使用して、シグニチャが正常にインストールされていることを確認してください。 ステータス列には「登録済み」 の値が必要です。
show call-home diagnostic-signature
Current diagnostic-signature settings:
 Diagnostic-signature: enabled
 Profile: CiscoTAC-1 (status: ACTIVE)
 Downloading  URL(s):  https://tools.cisco.com/its/service/oddce/services/DDCEService
 Environment variable:
           ds_email: username@gmail.com
DSE のダウンロード:
DS ID
DSの名前
改訂
ステータス
最終更新(GMT+ 00:00)
64224
DS_LGW_CPU_MON75
0.0.10
登録済み
2020-11-07 22:05:33
このシグニチャがトリガーされると、それ自体を含め、実行中のすべてのDSがアンインストールされます。 必要に応じて、DS 64224を再インストールして、 ローカルゲートウェイの高いCPU使用率を引き続き監視してください。
異常な通話切断の監視
このDSは10分ごとにSNMPポーリングを行い、 SIPエラー403、488、503による異常な通話切断を検出します。 エラー数の増加が前回のポーリングから5以上になると、Syslogと電子メール通知が生成されます。 以下の手順で署名をインストールしてください。
-
show snmpコマンドを使用してSNMPが有効になっていることを確認してください。 SNMPが有効になっていない場合は、 snmp-server managerコマンドを設定してください。
show snmp %SNMP agent not enabled config t snmp-server manager end show snmp Chassis: ABCDEFGHIGK 149655 SNMP packets input 0 Bad SNMP version errors 1 Unknown community name 0 Illegal operation for community name supplied 0 Encoding errors 37763 Number of requested variables 2 Number of altered variables 34560 Get-request PDUs 138 Get-next PDUs 2 Set-request PDUs 0 Input queue packet drops (Maximum queue size 1000) 158277 SNMP packets output 0 Too big errors (Maximum packet size 1500) 20 No such name errors 0 Bad values errors 0 General errors 7998 Response PDUs 10280 Trap PDUs Packets currently in SNMP process input queue: 0 SNMP global trap: enabled -
診断署名検索ツールの次のオプションを使用してDS 65221をダウンロードしてください。
フィールド名
フィールド値
プラットフォーム
シスコ 4300、4400 ISR シリーズ、または Catalyst 8000V エッジソフトウェア
製品
CUBE Webex Calling エンタープライズ・イン・ソリューション
問題の範囲
パフォーマンス
問題の種類
メールとSyslog通知によるSIP異常通話切断検出。
-
DS XMLファイルをローカルゲートウェイにコピーします。
copy ftp://username:password@<server name or ip>/DS_65221.xml bootflash: -
DS XMLファイルをローカルゲートウェイにインストールします。
call-home diagnostic-signature load DS_65221.xml Load file DS_65221.xml success -
show call-home diagnostic-signatureコマンドを使用して、 シグネチャが正常にインストールされていることを確認します。 ステータス列には「登録済み」 の値があるはずです。
問題のトラブルシューティングには診断シグネチャをインストールしてください
また、診断署名(DS)を使って問題を迅速に解決することもできます。 Cisco TACエンジニアは、 特定の問題のトラブルシューティング、問題の発生の検出、適切な診断データの収集、 およびケースへのデータの自動転送に必要なデバッグを可能にするいくつかのシグネチャを作成しています。 Cisco TAC これにより、問題の発生を手動で確認する必要がなくなり、 断続的な問題や一時的な問題のトラブルシューティングがはるかに簡単になります。
Diagnostic Signatures Lookup Toolを使用して、 該当するシグネチャを見つけてインストールし、特定の問題を自己解決することができます。また、 サポート契約の一環としてTACのエンジニアが推奨するシグネチャをインストールすることもできます。
これは、 「% VOICE_IEC -3-GW: CCAPI: 内部エラー (コールスパイクしきい値): IEC=1.1.181.1.29.0" syslogの発生を検出するDSを見つけてインストールし、次の手順を使用して診断データを自動的に収集する方法の例です。
-
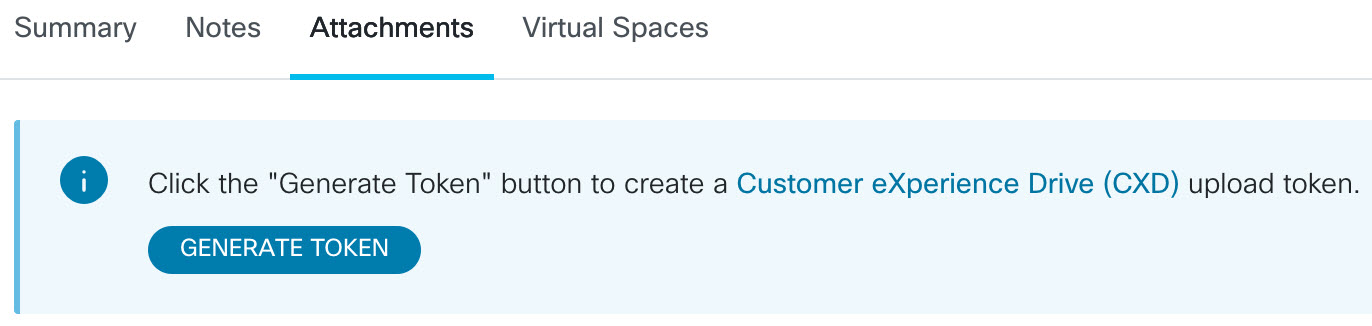
診断データをアップロードするには、Cisco TACファイルサーバーパス(cxd.cisco.com)ds_fsurl_prefixとして別のDS環境変数を設定します。 ファイルパスのユーザー名はケース番号、 パスワードはファイルアップロードトークンです。次に示すように、 サポートケースマネージャーから取得できます。 ファイルアップロードトークンは、 必要に応じてサポートケースマネージャーの添付ファイルセクションで生成できます。
configure terminal
call-home
diagnostic-signature
LocalGateway(cfg-call-home-diag-sign)environment ds_fsurl_prefix "scp://<case number>:<file upload token>@cxd.cisco.com"
end
例:
call-home diagnostic-signature environment ds_fsurl_prefix " environment ds_fsurl_prefix "scp://612345678:abcdefghijklmnop@cxd.cisco.com" -
show snmpコマンドを使用してSNMPが有効になっていることを確認してください。 SNMPが有効になっていない場合は、 snmp-serverマネージャーコマンドを設定してください。
show snmp %SNMP agent not enabled config t snmp-server manager end -
CPU使用率が高いときにすべてのデバッグと診断シグネチャを無効にする予防策として、高CPU監視DS 64224をインストールすることをお勧めします。 診断署名検索ツールの次のオプションを使用してDS 64224をダウンロードしてください。
フィールド名
フィールド値
プラットフォーム
シスコ 4300、4400 ISR シリーズ、または Catalyst 8000V エッジソフトウェア
製品
CUBE Webex Calling エンタープライズ・イン・ソリューション
問題の範囲
パフォーマンス
問題の種類
メール通知でCPU使用率が高い。
-
診断署名検索ツールの次のオプションを使用してDS 65095をダウンロードしてください。
フィールド名
フィールド値
プラットフォーム
シスコ 4300、4400 ISR シリーズ、または Catalyst 8000V エッジソフトウェア
製品
CUBE Webex Calling エンタープライズ・イン・ソリューション
問題の範囲
システムログ
問題の種類
シスログ-% VOICE_IEC -3-GW: CCAPI: 内部エラー (コールスパイクしきい値): IEC=1.1.181.1.29.0
-
DS XMLファイルをローカルゲートウェイにコピーします。
copy ftp://username:password@<server name or ip>/DS_64224.xml bootflash: copy ftp://username:password@<server name or ip>/DS_65095.xml bootflash: -
ハイCPUモニタリングDS 64224をインストールし、次にDS 65095 XMLファイルをローカルゲートウェイにインストールします 。
call-home diagnostic-signature load DS_64224.xml Load file DS_64224.xml success call-home diagnostic-signature load DS_65095.xml Load file DS_65095.xml success -
show call-home diagnostic-signatureを使用して、シグネチャが正常にインストールされていることを確認します。 ステータス列には「登録済み」 の値があるはずです。
show call-home diagnostic-signature
Current diagnostic-signature settings:
 Diagnostic-signature: enabled
 Profile: CiscoTAC-1 (status: ACTIVE)
 Downloading  URL(s):  https://tools.cisco.com/its/service/oddce/services/DDCEService
 Environment variable:
           ds_email: username@gmail.com
           ds_fsurl_prefix: scp://612345678:abcdefghijklmnop@cxd.cisco.com
ダウンロードした DSE:
DS ID
DSの名前
改訂
ステータス
最終更新(GMT+ 00:00)
64224
00:07:45
DS_LGW_CPU_MON75
0.0.10
登録済み
2020-11-08:00:07:45
65095
00:12:53
DS_LGW_IEC_Call_spike_threshold
0.0.12
登録済み
2020-11-08:00:12:53
診断シグネチャの実行を確認します
次のコマンドでは、 ローカルゲートウェイがシグニチャ内で定義されているアクションを実行している間、show call-home diagnostic-signatureコマンドの「ステータス」列が「実行中」に変わります。 show call-home診断シグネチャ統計の出力は 、 診断シグネチャが対象のイベントを検出してアクションを実行したかどうかを確認する最良の方法です。 「Triggered/Max/Deinstall」列には、 特定のシグニチャがイベントをトリガーした回数、 イベントを検出するために定義されている最大回数、トリガーされたイベントの最大数を検出した後にシグニチャが自動的にアンインストールされるかどうかが表示されます。
show call-home diagnostic-signature
Current diagnostic-signature settings:
 Diagnostic-signature: enabled
 Profile: CiscoTAC-1 (status: ACTIVE)
 Downloading  URL(s):  https://tools.cisco.com/its/service/oddce/services/DDCEService
 Environment variable:
           ds_email: carunach@cisco.com
           ds_fsurl_prefix: scp://612345678:abcdefghijklmnop@cxd.cisco.com
ダウンロードした DSE:
|
DS ID |
DSの名前 |
改訂 |
ステータス |
最終更新(GMT+ 00:00) |
|---|---|---|---|---|
|
64224 |
DS_LGW_CPU_MON75 |
0.0.10 |
登録済み |
2020-11-08 00:07:45 |
|
65095 |
DS_LGW_IEC_Call_spike_threshold |
0.0.12 |
実行中 |
2020-11-08 00:12:53 |
コールホーム診断シグネチャ統計を表示します
|
DS ID |
DSの名前 |
トリガー/Max/Deinstall |
平均実行時間 (秒) |
最大実行時間 (秒) |
|---|---|---|---|---|
| 64224 |
DS_LGW_CPU_MON75 |
0/0/N |
0.000 |
0.000 |
|
65095 |
DS_LGW_IEC_Call_spike_threshold |
1/20/Y |
23.053 |
23.053 |
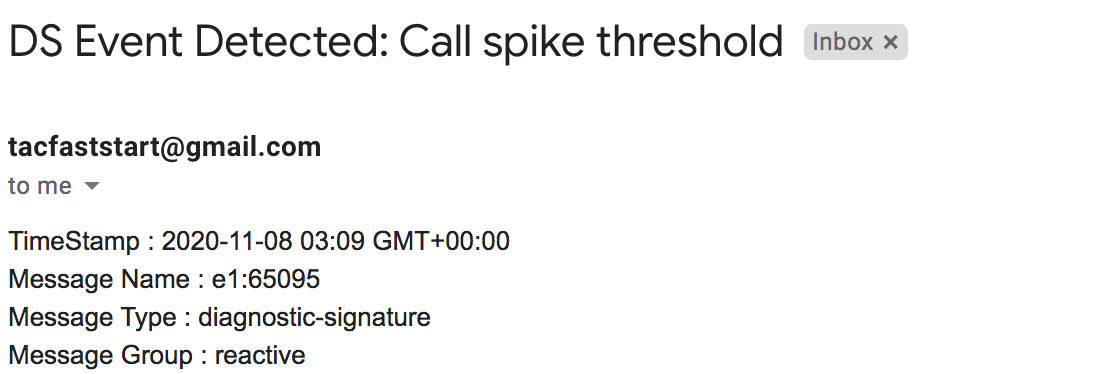
Diagnostic Signatureの実行中に送信される通知メールには、問題の種類、デバイスの詳細、ソフトウェアのバージョン、 実行中の構成、 特定の問題のトラブルシューティングに関連するshowコマンドの出力などの重要な情報が含まれています。
診断シグネチャをアンインストールします
診断シグネチャをトラブルシューティングに使用するのは、通常、 何らかの問題が発生したことを検出した後にアンインストールするように定義されています。 シグネチャを手動でアンインストールしたい場合は、show call-home diagnostic-signatureの出力からDS IDを取得して、次のコマンドを実行してください。
call-home diagnostic-signature deinstall <DS ID> 例:
call-home diagnostic-signature deinstall 64224
新しい署名は、 導入時に発生した問題に基づいて、診断署名検索ツールに定期的に追加されます。 TACは現在、 新しいカスタム署名の作成リクエストをサポートしていません。


