- Главная
- /
- Статья

Благодарим вас за обратную связь.


 В этой статье
 Отправить обратную связь?
Можно настроить интеграцию системы единого входа (SSO) между Control Hub и развертыванием, использующим PingFederate в качестве поставщика идентификационных данных (IdP).
Единый вход и центр управления
Единый вход (SSO) — это процесс аутентификации сеанса или пользователя, который позволяет пользователю предоставлять учетные данные для доступа к одному или нескольким приложениям. Этот процесс аутентифицирует пользователей для всех приложений, на которые им предоставлены права. Это устраняет дополнительные запросы при смене приложений пользователями во время определенного сеанса.
Протокол федерации языка разметки утверждений безопасности (SAML 2.0) используется для обеспечения аутентификации SSO между облаком Webex и вашим поставщиком идентификационных данных (IdP).
Профили
Приложение Webex поддерживает только профиль SSO веб-браузера. В профиле SSO веб-браузера приложение Webex поддерживает следующие привязки:
-
Привязка POST -> POST по инициативе SP
-
Переадресация, инициированная SP -> Привязка
Формат идентификатора имени
Протокол SAML 2.0 поддерживает несколько форматов NameID для передачи информации об определенном пользователе. Приложение Webex поддерживает следующие форматы NameID.
-
urn:oasis:names:tc:SAML:2.0:nameid-format:transient -
urn:oasis:names:tc:SAML:1.1:nameid-format:unspecified -
urn:oasis:names:tc:SAML:1.1:nameid-format:emailAddress
В метаданных, загружаемых из IdP, первая запись настроена для использования в Webex.
Единый выход из системы
Приложение Webex поддерживает единый профиль выхода из системы. В приложении Webex пользователь может выйти из приложения, которое использует протокол единого выхода SAML для завершения сеанса и подтверждения выхода со своим IdP. Убедитесь, что ваш IdP настроен для SingleLogout.
Интегрируйте Центр управления с PingFederate
В руководствах по настройке приведен конкретный пример интеграции системы единого входа, но они не содержат исчерпывающей информации по всем возможностям. Например, nameid-format urn:oasis:names:tc:SAML:2.0:nameid-format:transientзадокументированы этапы интеграции. Другие форматы, такие как, urn:oasis:names:tc:SAML:1.1:nameid-format:unspecified or urn:oasis:names:tc:SAML:1.1:nameid-format:emailAddressподойдут для интеграции SSO, но они выходят за рамки нашей документации.
Настройте эту интеграцию для пользователей в вашей организации Webex (включая приложение Webex и другие службы, администрируемые в Control Hub). Webex Meetings Если ваш сайт Webex интегрирован в Control Hub, сайт Webex наследует управление пользователями. Если вы не можете получить доступ таким образом и управление им не осуществляется Webex Meetings в Control Hub, необходимо провести отдельную интеграцию, чтобы включить функцию единого входа для. Webex Meetings
Прежде чем начать
В системах SSO и Control Hub ВПЛ должны соответствовать спецификации SAML 2.0. Кроме того, ВПЛ необходимо настроить следующим образом:
Загрузите метаданные Webex в локальную систему
| 1 |
Войдите в Control Hub. |
| 2 |
Перейдите в раздел . |
| 3 |
Перейдите на вкладку Поставщик удостоверений и нажмите Активировать SSO. |
| 4 |
Выберите IdP. |
| 5 |
Выберите тип сертификата для вашей организации:
Якоры доверия — это открытые ключи, которые служат органом для проверки сертификата цифровой подписи. Дополнительные сведения см. в документации вашего IdP. |
| 6 |
Загрузите файл метаданных. Имя файла метаданных Webex — idb-meta--SP.xml. <org-ID> |
Настройка нового подключения к поставщику услуг
| 1 |
Перейдите на портал администрирования PingFederate (). |
| 2 |
В разделе SP CONNECTIONS выберите Создать новое. |
| 3 |
Выберите переключатель «Не использовать шаблон для этого подключения», затем нажмите «Далее». |
| 4 |
Выберите «Профили SSO браузера» и нажмите «Далее». |
| 5 |
Выберите вкладку Импорт метаданных. |
| 6 |
Нажмите «Выбрать файл», чтобы найти и импортировать файл метаданных, загруженный из Control Hub, а затем нажмите кнопку «Далее». |
| 7 |
Просмотрите информацию на вкладке «Общие сведения» и нажмите кнопку «Готово». |
Настройка единого входа в браузер
| 1 |
На портале администрирования PingFederate выберите Настроить SSO в браузере. |
| 2 |
Отметьте флажок SSO, инициированный SP-программой, затем нажмите кнопку Далее. |
| 3 |
Выберите «Настроить создание утверждений». |
| 4 |
Выберите «Настроить параметры протокола».
|
| 5 |
На экране «Активация и сводка» установите для параметра Состояние подключения значение Активно. |
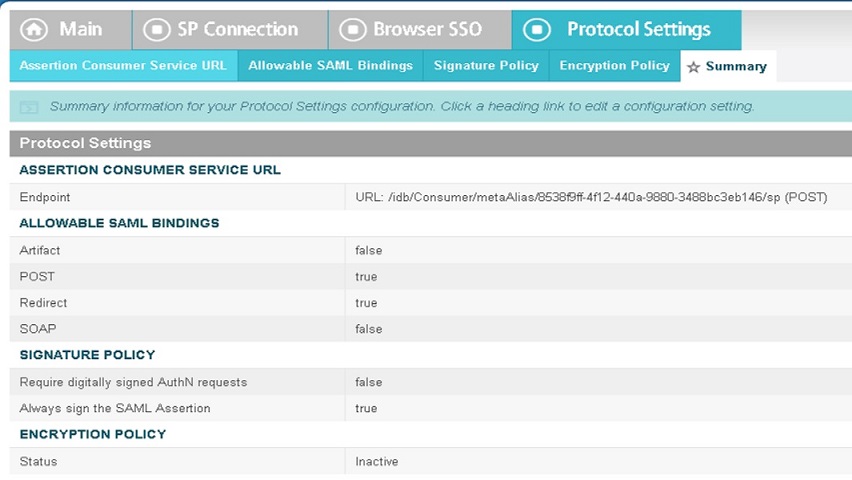
Экспорт метаданных из PingFederate
| 1 |
На главном экране нажмите «Управление всеми процессорами SP». |
| 2 |
Найдите только что созданное соединение и нажмите «Экспорт метаданных». |
| 3 |
В раскрывающемся списке выберите сертификат, который будет использоваться для подписи экспортированного файла. |
| 4 |
Нажмите «Экспорт». |
Импортируйте метаданные IdP и включите единый вход после тестирования
После экспорта метаданных Webex, настройки IdP и загрузки метаданных IdP в локальную систему можно импортировать их в организацию Webex из Control Hub.
Прежде чем начать
Не тестируйте интеграцию SSO из интерфейса поставщика удостоверений (IdP). Мы поддерживаем только потоки, инициированные поставщиком услуг (SP-сервером), поэтому для этой интеграции необходимо использовать тест Control Hub SSO.
| 1 |
Выберите один из них:
|
| 2 |
На странице «Импорт метаданных IdP» перетащите файл метаданных IdP на страницу или воспользуйтесь опцией браузера файлов, чтобы найти и загрузить файл метаданных. Нажмите кнопку «Далее».
По возможности следует использовать опцию «Более безопасный». Это возможно только в том случае, если ваш IdP использовал публичный центр сертификации для подписи своих метаданных. Во всех остальных случаях следует использовать вариант «Менее безопасный». Сюда входит, если метаданные не подписаны, не подписаны самостоятельно или подписаны частным центром сертификации. Okta не подписывает метаданные, поэтому для интеграции Okta SSO следует выбрать вариант «Менее безопасный». |
| 3 |
Выберите «Протестировать настройку SSO» и, когда откроется новая вкладка браузера, выполните аутентификацию у IdP, войдя в систему. Если вы получаете сообщение об ошибке аутентификации, возможно, возникла проблема с учетными данными. Проверьте имя пользователя и пароль и повторите попытку. Ошибка приложения Webex обычно означает проблему с настройкой единого входа. В этом случае повторите эти шаги еще раз, особенно шаги по копированию и вставке метаданных Control Hub в настройку IdP. Чтобы непосредственно увидеть процесс входа в систему SSO, можно также нажать Скопировать URL-адрес в буфер обмена с этого экрана и вставить его в окно частного браузера. После этого вы можете пошагово войти в систему с помощью SSO. Этот шаг позволяет избежать ложных срабатываний, связанных с токеном доступа, который может находиться в существующем сеансе на момент входа в систему. |
| 4 |
Вернитесь на вкладку браузера Control Hub.
Конфигурация SSO вступит в силу в вашей организации только после того, как вы нажмете первый переключатель и не активируете SSO. |
Что делать дальше
Воспользуйтесь процедурами, описанными в разделе Синхронизация пользователей Okta, Cisco Webex Control Hub если вы хотите перевести пользователей из Okta в облако Webex.
Воспользуйтесь процедурами, описанными в разделе Синхронизация пользователей Microsoft Entra ID с, Cisco Webex Control Hub если вы хотите перевести пользователей из Entra ID в облако Webex.
Выполните процедуру, описанную в разделе Подавление автоматической рассылки электронной почты, чтобы отключить отправку электронных писем новым пользователям приложения Webex в вашей организации. В документе также содержатся рекомендации по рассылке сообщений пользователям вашей организации.


