- Start
- /
- Artikel

Tack för din feedback.


 I den här artikeln
 Har du feedback?
Om du har en egen identitetsleverantör (IdP) i organisationen kan du integrera SAML IdP med din organisation i Control Hub för enkel inloggning (SSO). Med SSO kan dina användare använda en enda gemensam uppsättning autentiseringsuppgifter för Webex App-program och andra program i din organisation.
Översikt
Innan du integrerar enkel inloggning (SSO) använder Webex grundläggande autentisering som standard. Grundläggande autentisering kräver att användare anger sitt Webex-användarnamn och lösenord varje gång de loggar in. Om du har en egen identitetsleverantör (IdP) i din organisation kan du integrera den med din organisation i Control Hub for SSO. Med SSO kan dina användare använda en enda gemensam uppsättning autentiseringsuppgifter för Webex-program i din organisation.
Om du föredrar att använda grundläggande autentisering behöver du inte agera. Tänk dock på att grundläggande autentisering kan vara mindre säker och mindre bekväm för användare än SSO, särskilt om din organisation redan använder en IdP. För förbättrad säkerhet med grundläggande autentisering rekommenderar vi att du använder multifaktorautentisering (MFA) i Control Hub. Mer information finns i Aktivera integrering av multifaktorautentisering i Control Hub.
Testade SSO IDP
Följande lösningar för hantering av webbåtkomst och sammanslutning testades för Webex-organisationer. Dokumenten länkade nedan visar hur du integrerar den specifika identitetsleverantören (IdP) med din Webex-organisation.
Dessa guider täcker SSO-integration för Webex-tjänster som hanteras i Control Hub (https://admin.webex.com). Om du letar efter SSO-integration av en Webex Meetings webbplats (hanteras i Webbplats administration) läser du Konfigurera enkel inloggning för Cisco Webex webbplats.
Om du vill konfigurera SSO för flera identitetsleverantörer i organisationen hänvisar du till SSO med flera IDP :er i Webex.
Om din IdP inte visas nedan följer du stegen på hög nivå på fliken SSO-inställningar i den här artikeln.
Konfiguration av enkel inloggning
Enkel inloggning (SSO) gör det möjligt för användare att logga in på Webex säkert genom att autentisera till organisationens gemensamma identitetsleverantör (IdP). Webex- appen använder Webex-tjänsten för att kommunicera med Webex Platform Identity Service. Identitetstjänsten autentiserar med din identitetsleverantör (IdP).
Starta konfigurationen i Control Hub. Det här avsnittet innehåller generiska steg på hög nivå för att integrera en IdP från tredje part.
När du konfigurerar SSO med din IdP kan du mappa valfritt attribut till uid. Till exempel,
mappa userPrincipalName, ett e-postalias, en alternativ e-postadress eller
något annat lämpligt attribut till uid. IdP måste matcha en av användarens e-post
adresser till uid när du loggar in. Webex stöder mappning av upp till 5 e-postadresser till
uid.
Vi rekommenderar att du inkluderar Single Log Out (SLO) i metadatakonfigurationen när du konfigurerar Webex SAML-federation. Detta steg är avgörande för att säkerställa att användartokens ogiltigförklaras hos både identitetsleverantören (IdP) och tjänsteleverantören (SP). Om den här konfigurationen inte utförs av en administratör varnar Webex användare att stänga sina webbläsare för att ogiltigförklara alla sessioner som lämnas öppna.
Krav för identitetsleverantörer
För SSO och Control Hub måste IDP:er uppfylla SAML 2.0-specifikationen. Dessutom måste IDP:er konfigureras på följande sätt:
-
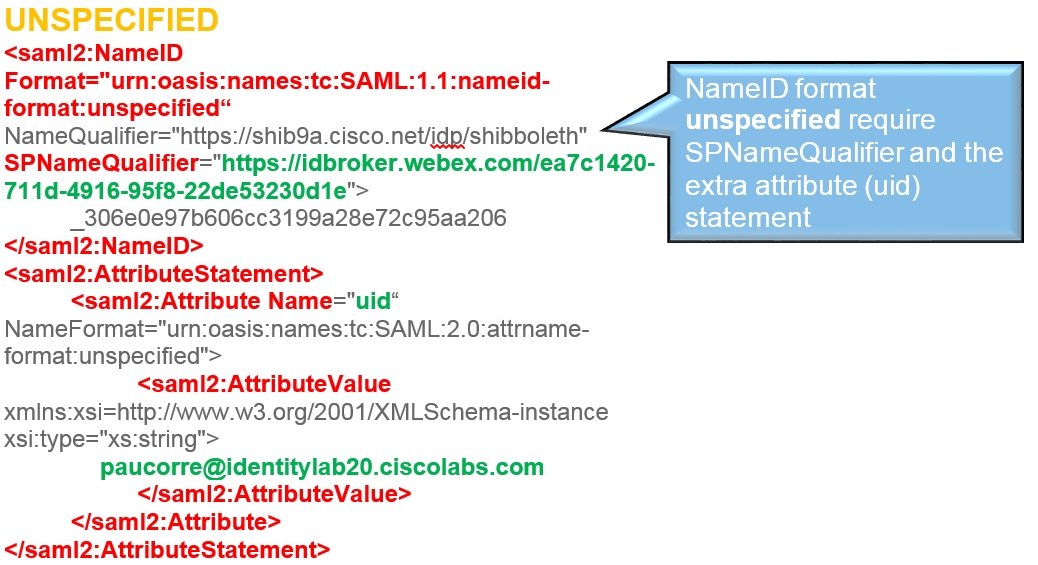
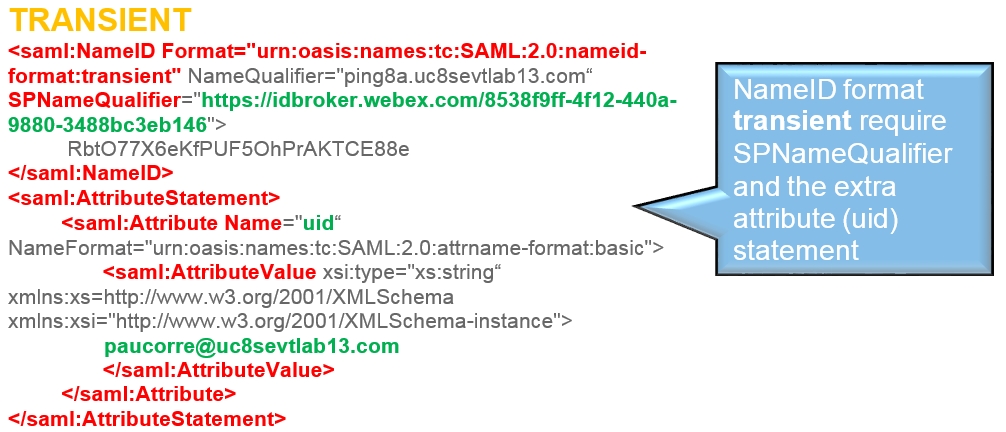
Ställ in attributet nameID Format till URN:oasis:names:tc:saml:2.0:nameID-format: transient
-
Konfigurera ett anspråk på IdP enligt typen av SSO som du distribuerar:
-
SSO (för en organisation) — Om du konfigur erar SSO för en organisations räkning konfigurerar du IdP-anspråket så att det inkluderar attributnamnet uid med ett värde som mappas till attributet som väljs i Directory Connector, eller användarattributet som matchar det som väljs i Webex identitetstjänst. (Det här attributet kan till exempel vara E-postadresser eller User-Huvudnamn.)
-
Partner SSO (endast för tjänsteleverantörer) — Om du är en tjänsteleverantörsadministratör som konfigurerar partnerns SSO för att användas av de kundorganisationer som tjänsteleverantören hanterar konfigurerar du IdP-anspråket så att det inkluderar mail attributet (i stället för uid). Vär det måste mappas till attributet som väljs i Directory Connector, eller användarattributet som matchar det som är valt i Webex identitetstjänst.
Mer information om hur du mappar anpassade attribut för antingen SSO eller Partner SSO finns i Distributions guide för Directory Connector.
-
-
Endast partner SSO. Identitetsleverantören måste stödja flera ACS-webbadresser (Assertion Consumer Service). Exempel på hur du konfigurerar flera ACS-webbadresser på en identitetsleverantör finns i:
-
Använd en webbläsare som stöds: vi rekommenderar den senaste versionen av Mozilla Firefox eller Google Chrome.
-
Inaktivera eventuella popup-blockerare i din webbläsare.
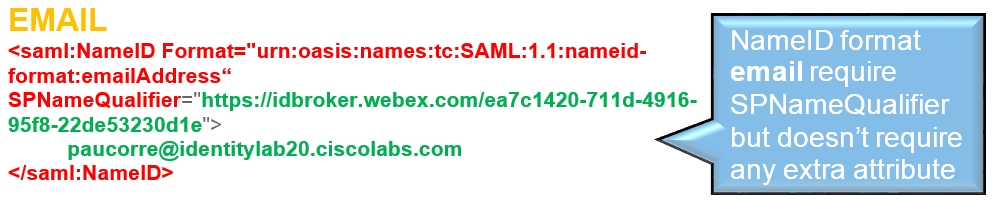
Konfigurationsguiderna visar ett specifikt exempel på SSO-integration men ger inte uttömmande konfiguration för alla möjligheter. Till exempel dokumenteras integrationsstegen för nameid-format urn:oasis:names:tc:SAML:2.0:nameid-format:transient. Andra format som urn:oasis:names:tc:SAML:1.1:nameid-format:unspecified or urn:oasis:names:tc:SAML:1.1:nameid-format:emailAddresskommer att fungera för SSO-integration men ligger utanför omfattningen av vår dokumentation.
Upprätta ett SAML-avtal
Du måste upprätta ett SAML-avtal mellan Webex Platform Identity Service och din IdP.
Du behöver två filer för att uppnå ett framgångsrikt SAML-avtal:
-
En metadatafil från IdP, att ge till Webex.
-
En metadatafil från Webex, att ge till IdP.
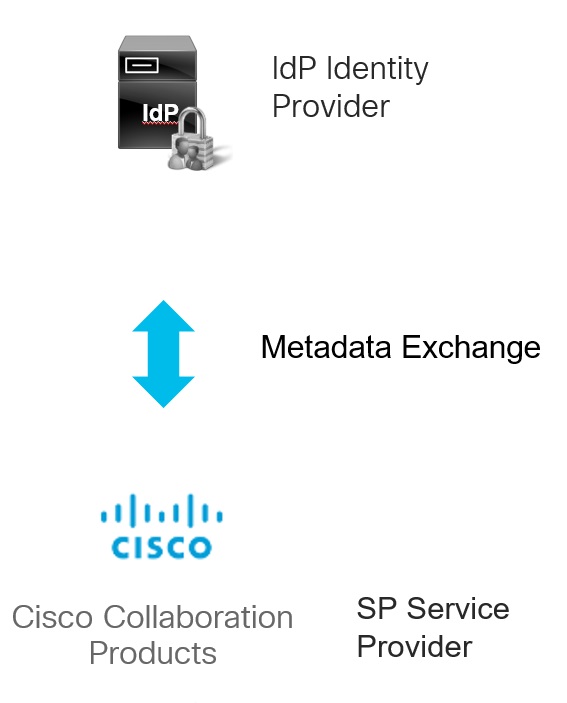
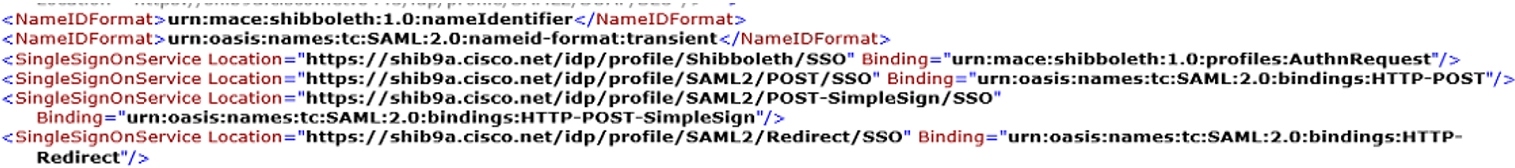
Metadatafilen från din IdP identifierar IdP och berättar för Webex vart SAML-autentiseringsförfrågningar ska skickas. Filen innehåller vanligtvis IdP-entitets-ID, signeringscertifikat, namnID-format som stöds och en eller flera webbadresser för tjänst för enkel inloggning.
IdP-metadataetiketter och värden varierar beroende på identitetsleverantör. Använd metadatafilen som du exporterar från din IdP och identifiera motsvarande fält i följande tabell. För vägledning för IDP-specifik installation, se Testade SS O IDP.
| Metadata | Värde eller element | Syfte |
|---|---|---|
|
IdP-entitets-ID |
|
Identifierar IdP i SAML-avtalet. |
|
Krav på signering av autentiseringsbegäran |
|
Anger om IdP kräver signerade autentiseringsbegäranden från Webex. |
|
Signeringscertifikat |
|
Tillhandahåller certifikatet som Webex använder för att verifiera signerade SAML-svar från IdP. |
|
NamnID-format |
|
Definierar formatet för användaridentifierare som IdP kan skicka i SAML-påståendet. |
|
SSO-tjänstens URL |
|
Tillhandahåller IdP-slutpunkten som Webex kan använda för att skicka inloggningsförfrågningar. |
|
Användarattribut |
|
Identifierar användarattribut som IdP kan inkludera i SAML-påståendet. |
Metadatafilen från identitetstjänsten identifierar Webex som SAML-tjänsteleverantör och tillhandahåller de värden som din IdP behöver för att slutföra SAML-avtalet. Använd den här filen för att konfigurera tjänsteleverantörens entitets-ID, signerings- och krypteringscertifikat, namnID-format som stöds, slutpunkter för utloggning och URL för Assertion Consumer Service.
Följande tabell visar metadatafält för Webex identitetstjänst som din IdP kan behöva.
| Metadata | Värde eller element | Syfte |
|---|---|---|
|
Tjänsteleverantörens entitets-ID |
|
Identifierar Webex-identitetstjänsten i IdP-konfigurationen. |
|
Signering av autentiseringsförfrågningar |
|
Anger om Webex identitetstjänst signerar autentiseringsbegäranden. |
|
Påståendesignering |
|
Anger om Webex identitetstjänst kräver signerade påståenden. |
|
Signeringscertifikat |
|
Tillhandahåller certifikatet som IdP kan använda för att verifiera metadata eller meddelanden som signerats av Webex identitetstjänst. |
|
Krypteringscertifikat |
|
Tillhandahåller certifikatet som IdP kan använda för att kryptera SAML-påståenden för Webex identitetstjänst. |
|
URL för enstaka utloggningstjänst |
|
Tillhandahåller Webex-utloggningsslutpunkter, om utloggning är konfigurerad i IdP. |
|
NamnID-format |
|
Visar de NameID-format som Webex identitetstjänst stöder för SAML-avtalet. |
|
Konsumenttjänstens URL för påståenden |
|
Tillhandahåller Webex-slutpunkten där IdP publicerar SAML-påståenden efter autentisering. |
När du konfigurerar SAML-avtalet i Webex använder du IdP-metadata för att verifiera IdP-entitets-ID, signeringscertifikat, namnID-format och SSO-tjänstens URL som krävs av identitetsleverantören.
Konfigurera Webex Identity Service
Använd den här uppgiften när du konfigurerar Webex som identitetsleverantör i Control Hub och definierar routningsregler för användare som autentiserar via den IdP.
Om du konfigurerar en SAML-IdP från tredje part använder du metadatavärdena från din IdP och Webex identitetstjänst för att slutföra SAML-avtalet innan du testar och aktiverar SSO.
| 1 |
Logga in på Control Hub. |
| 2 |
Gå till Han . |
| 3 |
Gå till fliken Identitetsleverant ör och klicka på Aktivera SSO. |
| 4 |
Välj Webex som din IdP och klicka på Nästa. |
| 5 |
Markera Jag har läst och förstått hur Webex IdP fungerar och klicka på Nästa. |
| 6 |
Ställ in en routningsregel. När du har lagt till en routningsregel läggs din IdP till och visas under fliken
Identitetsleverantör.
Mer information finns i SSO med flera IDP:er i Webex.
|
Hantera
När du har konfigurerat SSO använder du SSO-hanteringsfunktionerna i Control Hub för att upprätthålla integrationen.
Du kan förnya certifikat, exportera eller importera metadata, hantera SSO-varningar, konfigurera Single Logout, inaktivera SSO och använda alternativ för självåterställning.
Se Hantera integration med enkel inloggning (SSO) i Control Hub för en fullständig uppdelning.
Felsöka
Om du stöter på problem med din SSO-integrering använder du kraven och proceduren i det här avsnittet för att felsöka SAML-flödet mellan din IdP och Webex.
Krav för felsökning av SSO
Felsöka SAML-flödet mellan Webex-appen, din IdP och Webex-tjänster
Följande är flödet av meddelanden mellan Webex-appen, Webex Services, Webex Platform Identity Service och Identity provider (IdP).
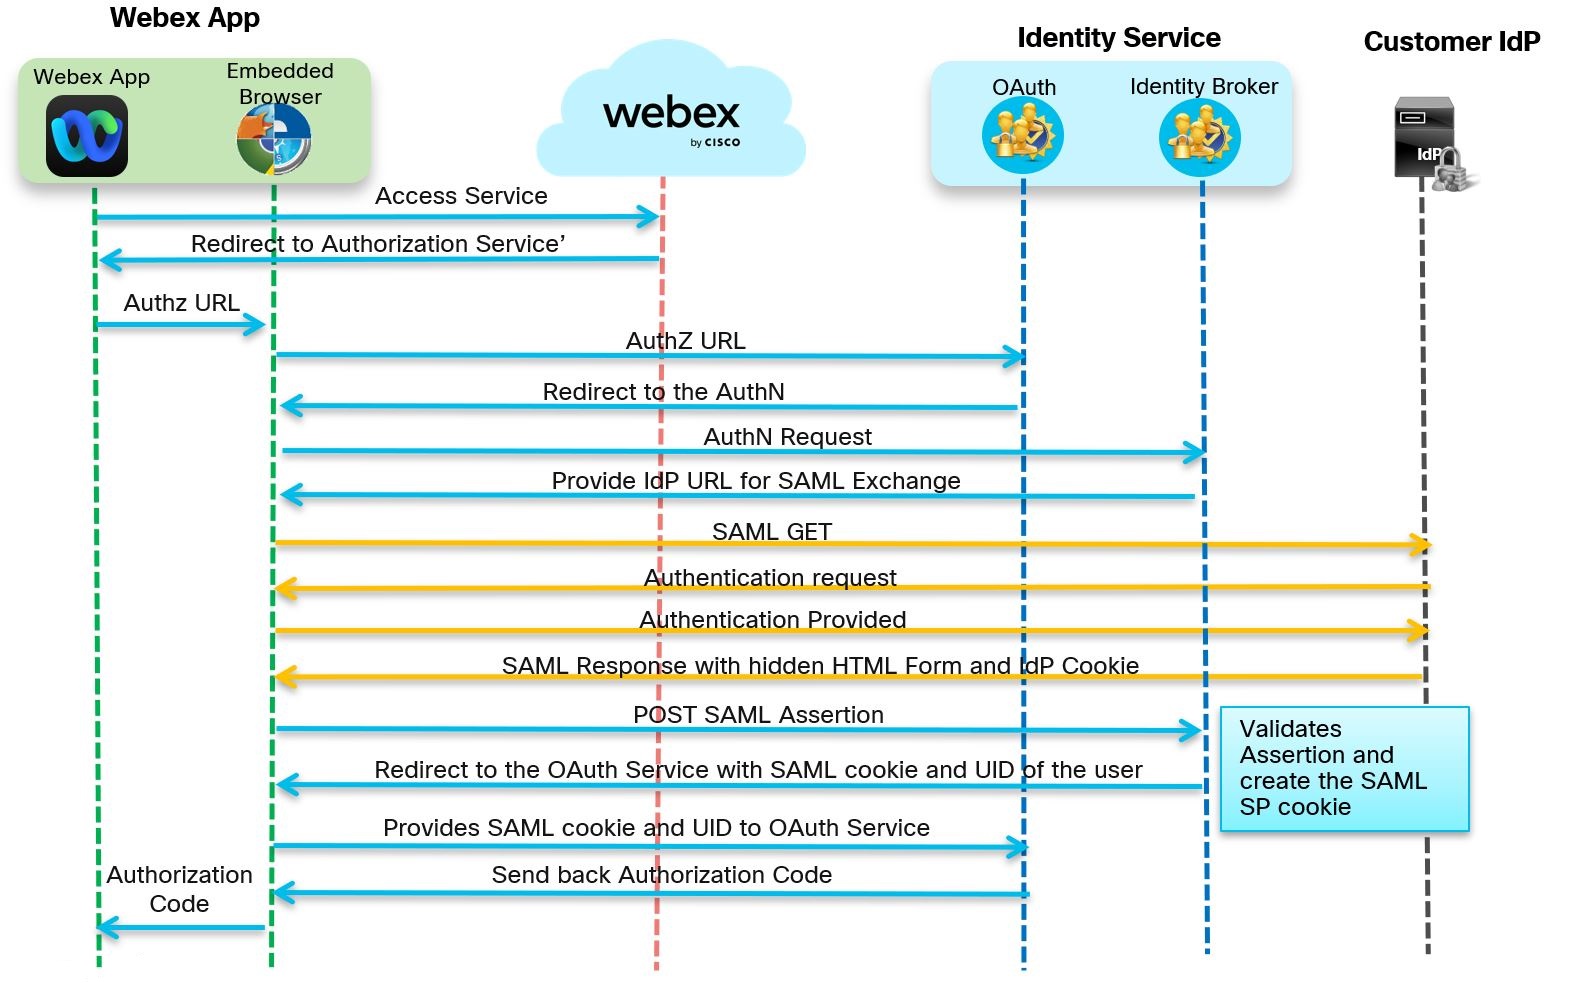
| 1 |
Gå till https://admin.webex.com och när SSO är aktiverat frågar appen efter en e-postadress.
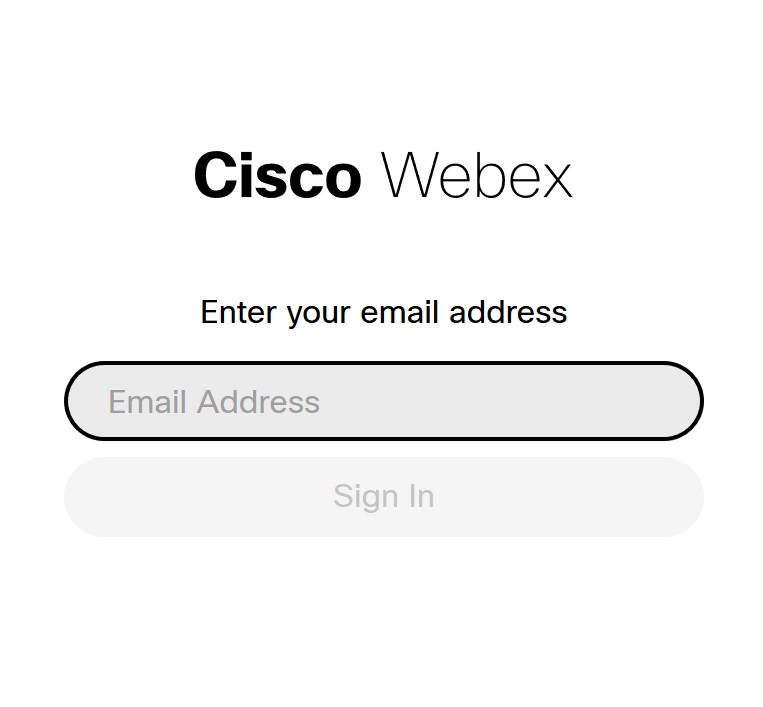 Appen skickar informationen till Webex-tjänsten som verifierar e-postadressen.
|
| 2 |
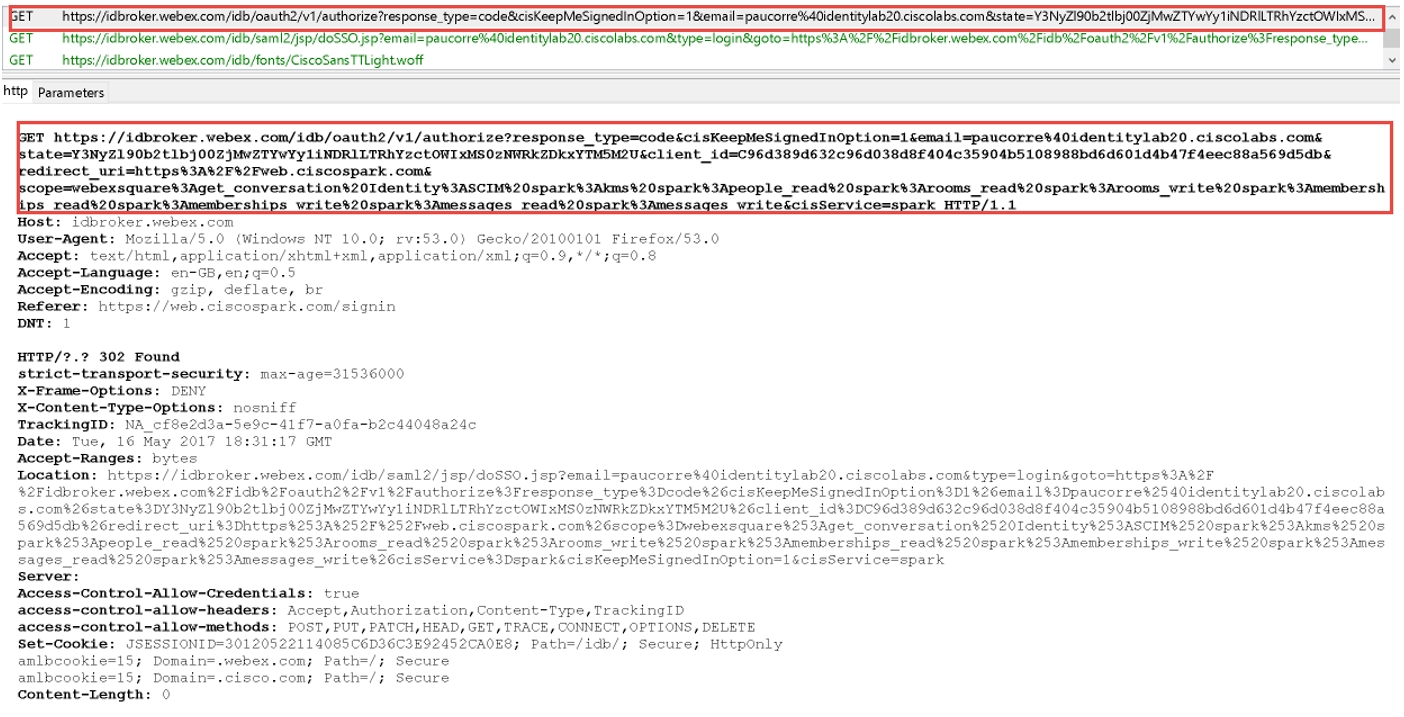
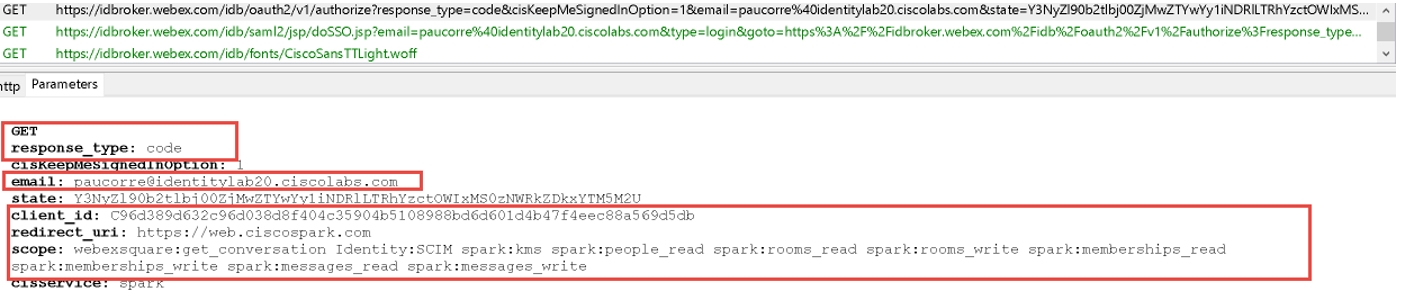
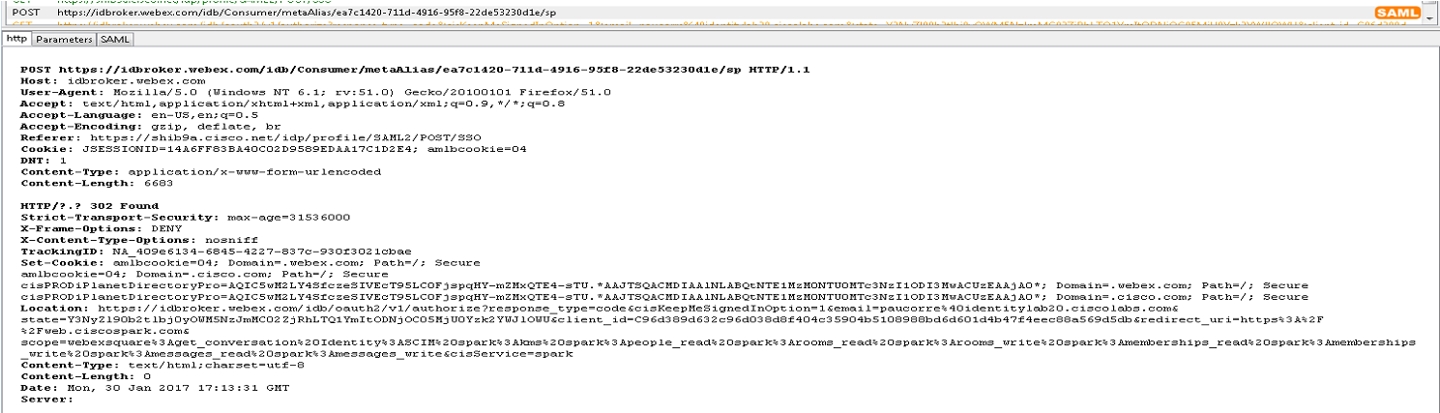
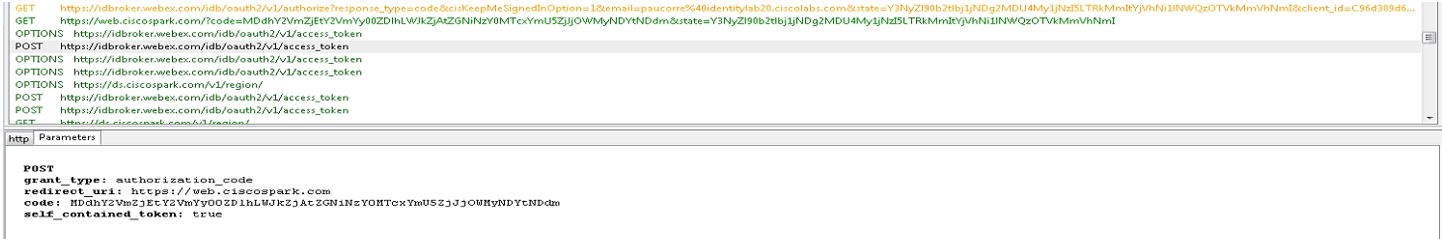
Appen skickar en GET-förfrågan till OAuth-auktoriseringsservern för en token. Begäran omdirigeras till identitetstjänsten till SSO eller användarnamn och lösenordsflöde. Webbadressen för autentiseringsservern returneras. Du kan se GET-förfrågan i spårningsfilen.
I parameteravsnittet letar tjänsten efter en OAuth-kod, e-post till användaren som skickade begäran, och andra OAuth-detaljer som clientID, RedirectURI och Scope.
|
| 3 |
Webex-appen begär ett SAML-påstående från IdP med hjälp av en SAML HTTP POST.
När SSO är aktiverat omdirigeras autentiseringsmotorn i identitetstjänsten till IdP-webbadressen för SSO. IdP-webbadressen som angavs när metadata utbyttes.
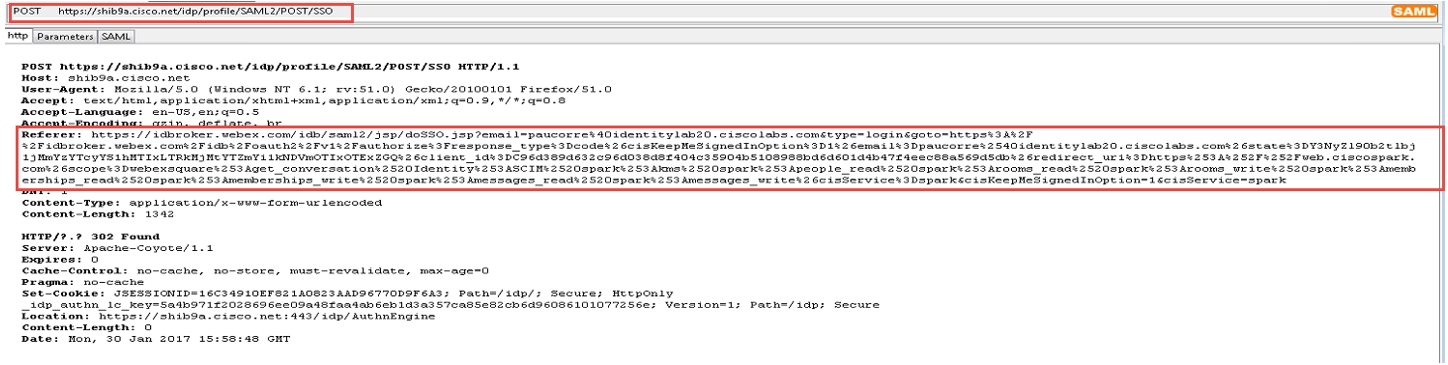
Kontrollera i spårningsverktyget för ett SAML POST-meddelande. Du ser ett HTTP POST-meddelande till den IdP som begärts av IDPBroker.
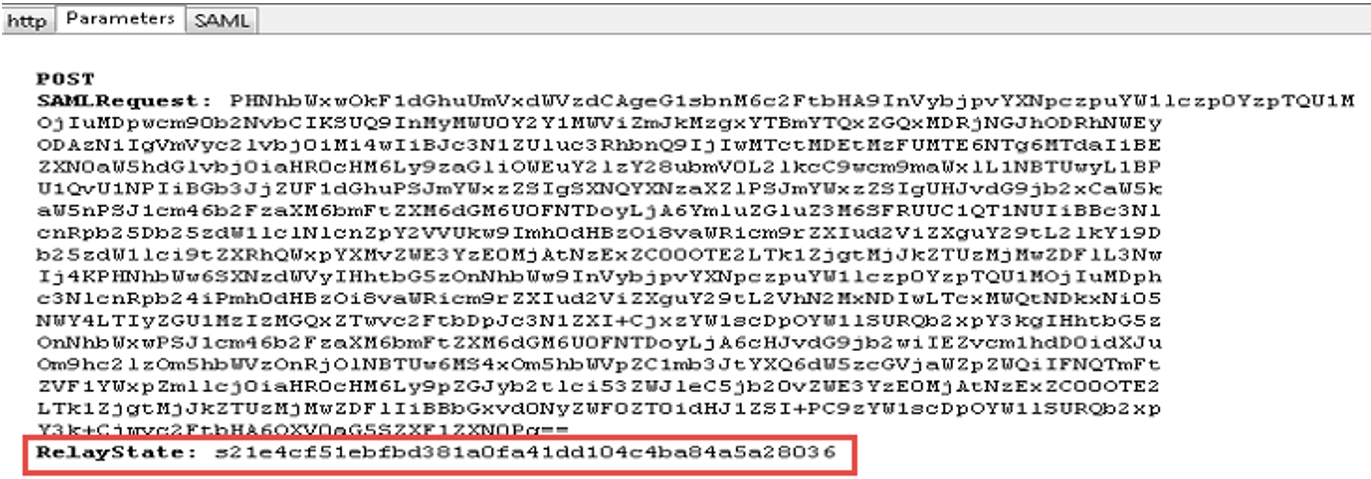
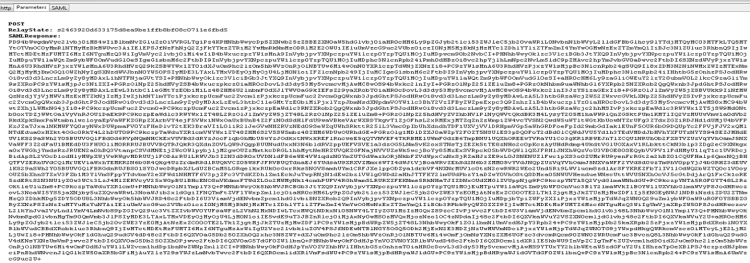
Parametern relayState visar rätt svar från IdP.
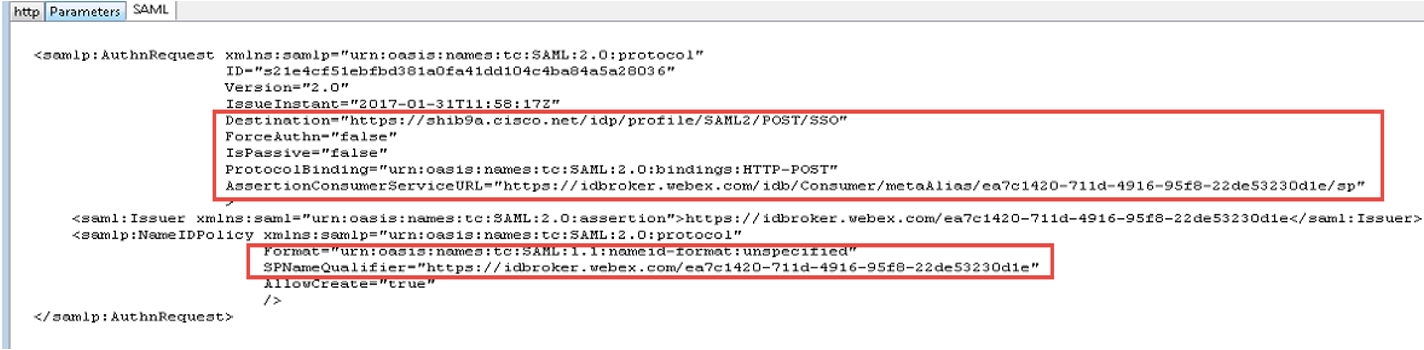
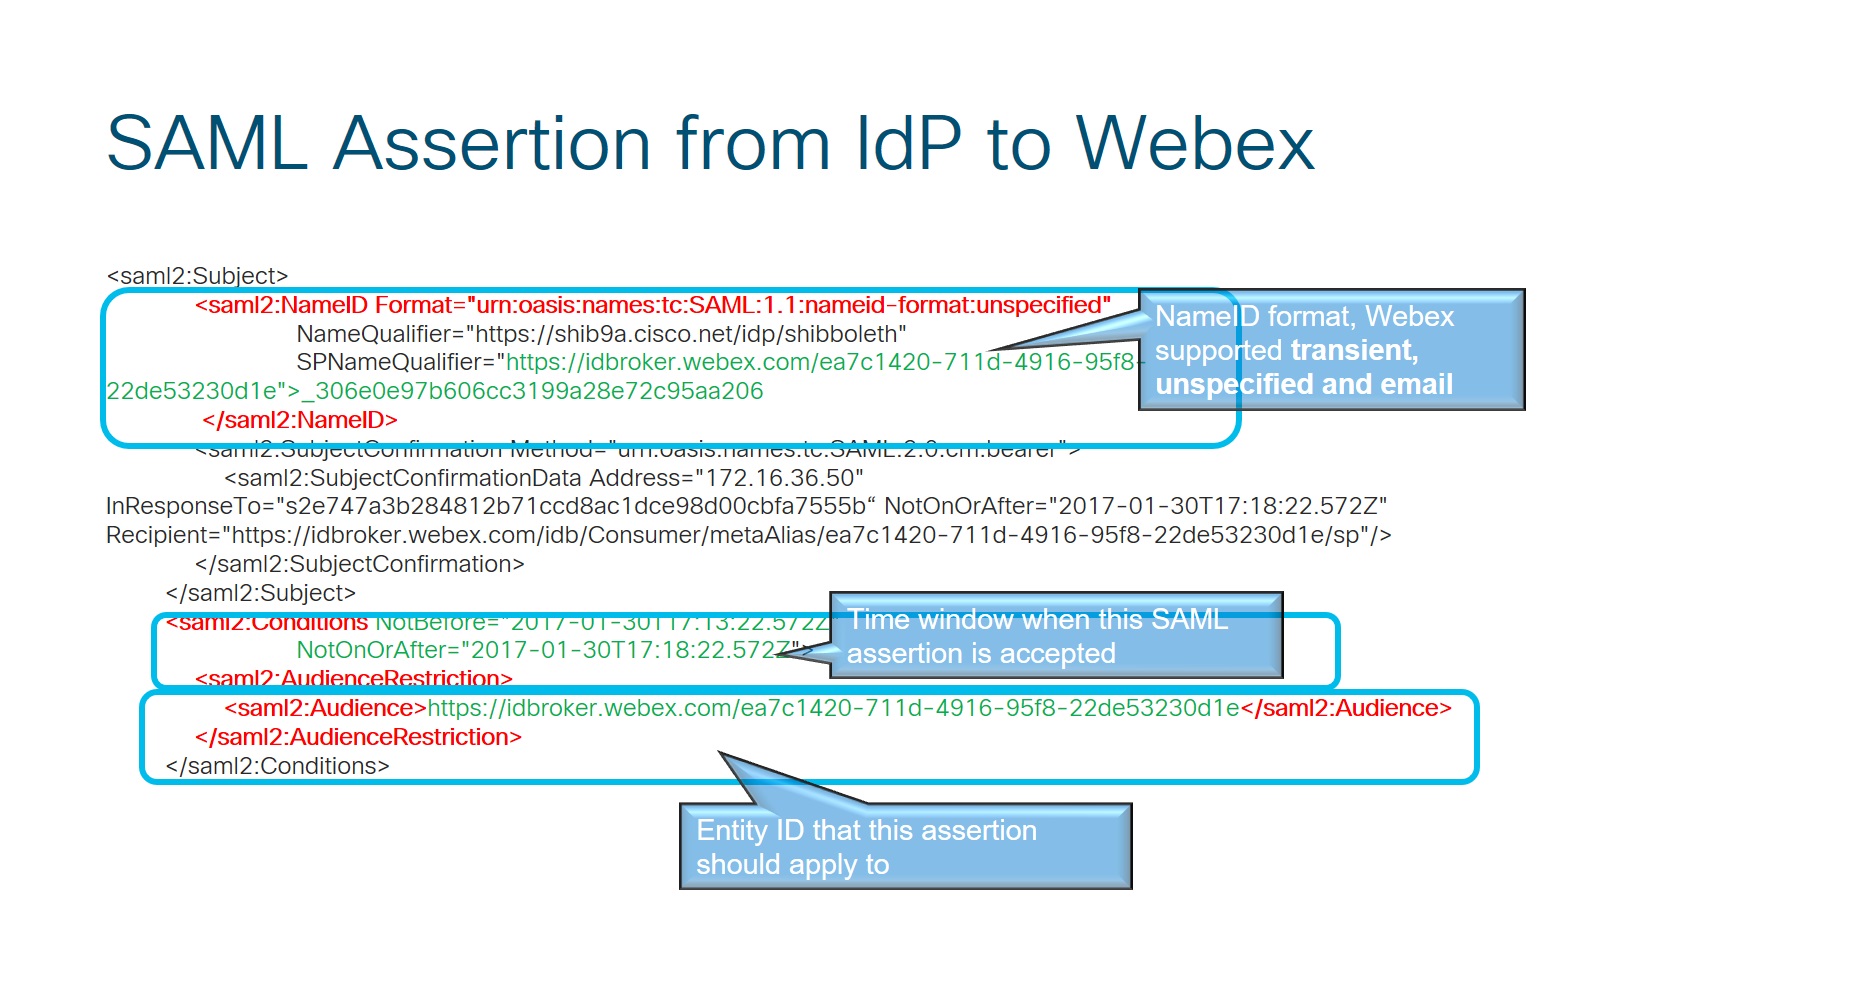
Granska avkodningsversionen av SAML-begäran, det finns inget mandat AuthN och målet för svaret ska gå till destinationsadressen för IdP. Kontrollera att namnid-formatet är korrekt konfigurerat i IdP under rätt EntityId (SPNameQu alifier)
IdP-namnid-formatet anges och namnet på avtalet konfigureras när SAML-avtalet skapades. |
| 4 |
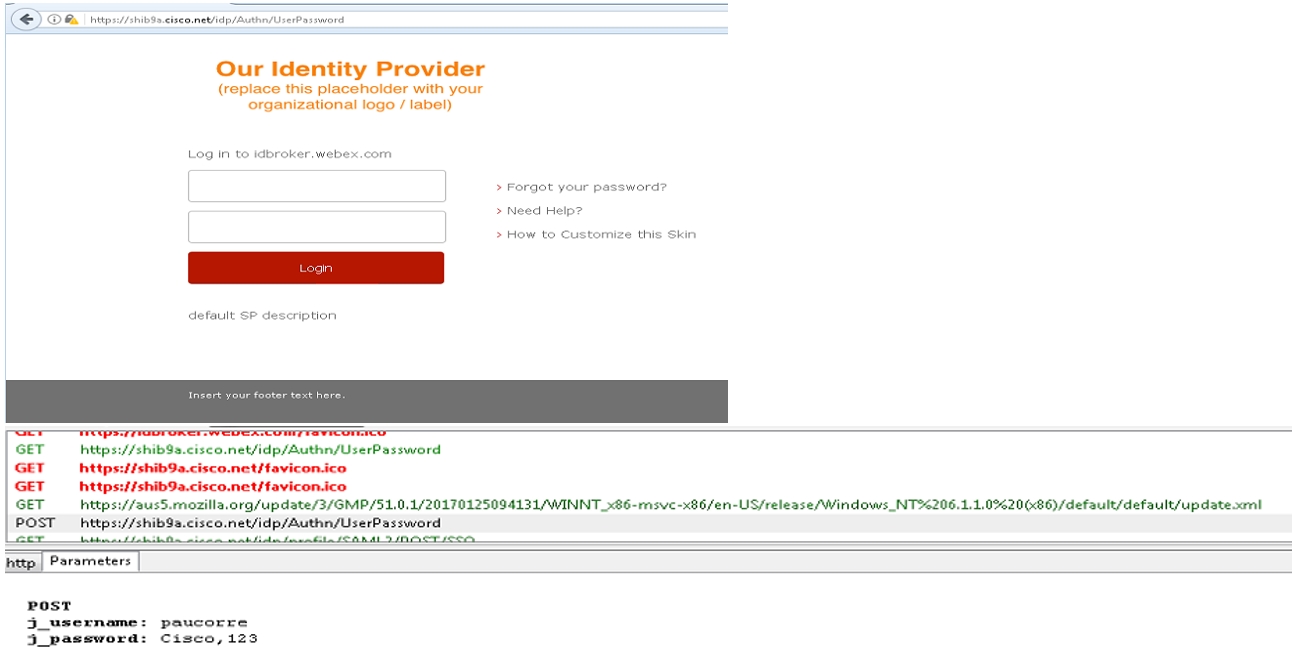
Autentiseringen för appen sker mellan operativsystemets webbresurser och IdP.
Beroende på din IdP och de autentiseringsmekanismer som konfigurerats i IdP startas olika flöden från IdP.
|
| 5 |
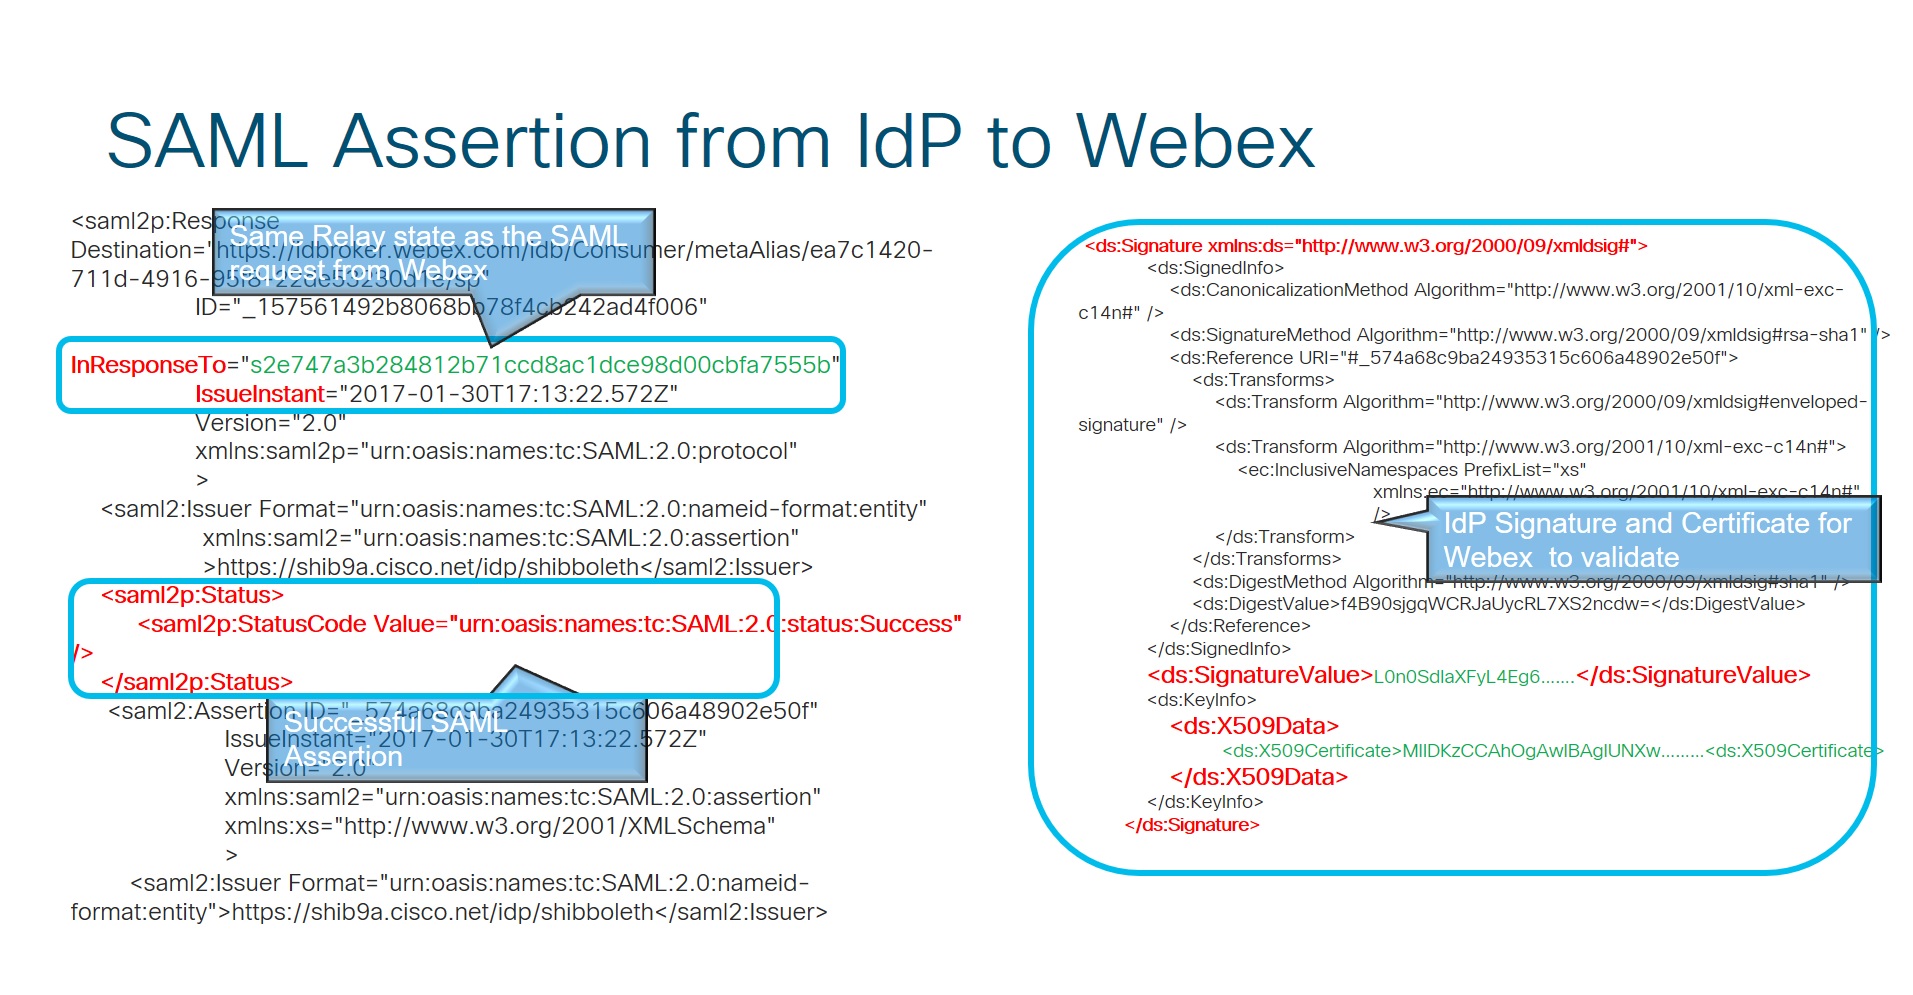
Appen skickar ett HTTP-inlägg tillbaka till identitetstjänsten och inkluderar de attribut som tillhandahålls av IdP och överenskommits i det ursprungliga avtalet.
När autentiseringen lyckas skickar appen informationen i ett SAML POST-meddelande till identitetstjänsten.
RelayState är detsamma som föregående HTTP POST-meddelande där appen berättar för IdP vilken entityID som begär påståendet.
|
| 6 |
SAML-påstående från IdP till Webex.
|
| 7 |
Identitetstjänsten får en auktoriseringskod som ersätts med en OAuth-åtkomst och uppdateringstoken. Denna token används för att komma åt resurser på användarens vägnar.
När identitetstjänsten validerar svaret från IdP utfärdar de en OAuth-token som tillåter Webex-appen att komma åt de olika Webex-tjänsterna.
|