- Головна
- /
- Стаття

Дякуємо за відгук.


Вимоги до мережі виділених екземплярів та безпеки
 У цій статті
 Надіслати відгук?
Вимоги до мережі та безпеки для рішення виділених екземплярів — це багаторівневий підхід до функцій та функціональних можливостей, які забезпечують безпечний фізичний доступ, мережу, кінцеві точки та програми Cisco UC. Він описує вимоги до мережі та перераховує адреси, порти та протоколи, які використовуються для підключення кінцевих точок до служб.
Вимоги до мережі для виділеного екземпляра
Webex CallingВиділений екземпляр є Cisco Cloud частиною портфоліо викликів, що працює на основі технології Cisco Unified Communications Manager (Cisco Unified CM) співпраці. Виділений екземпляр пропонує рішення для голосу, відео, обміну повідомленнями та мобільності з функціями та перевагами IP-телефонів Cisco, мобільних пристроїв та настільних клієнтів, які надійно підключаються до виділеного екземпляра.
Ця стаття призначена для адміністраторів мережі, зокрема адміністраторів безпеки брандмауера та проксі-сервера, які хочуть використовувати виділений екземпляр у своїй організації.
Огляд безпеки: безпека в шарах
Виділений екземпляр використовує багатошаровий підхід для безпеки. До шарів відносяться:
-
Фізичний доступ
-
Мережа
-
Кінцеві точки
-
Програми UC
У наступних розділах описано рівні безпеки при розгортанні виділених екземплярів.
Фізична безпека
Важливо забезпечити фізичну безпеку місць Equinix Meet-Me Room та центрів обробки даних Cisco для виділених екземплярів. Коли фізична безпека порушена, можуть бути ініційовані прості атаки, такі як порушення обслуговування через відключення живлення комутаторів клієнта. За допомогою фізичного доступу зловмисники могли отримати доступ до серверних пристроїв, скинути паролі та отримати доступ до комутаторів. Фізичний доступ також полегшує більш складні атаки, такі як атаки «людина-середина», тому другий рівень безпеки, мережева безпека, є критичним.
Накопичувачі з самошифруванням використовуються в центрах обробки даних виділених екземплярів, де розміщуються програми UC.
Для отримання додаткової інформації про загальну практику безпеки зверніться до документації в наступному місці: https://www.cisco.com/c/en/us/solutions/enterprise/design-zone-security/index.html.
Безпека мережі
Партнери повинні гарантувати, що всі елементи мережі захищені в інфраструктурі виділених екземплярів (яка підключається через Equinix). Партнер несе відповідальність за забезпечення найкращих практик безпеки, таких як:
-
Окремий VLAN для голосу і даних
-
Увімкнути безпеку портів, яка обмежує кількість MAC-адрес, дозволених для кожного порту, проти затоплення таблиці CAM
-
Захист джерела IP від підроблених IP-адрес
-
Динамічна перевірка ARP (DAI) перевіряє протокол резолюції адрес (ARP) та безоплатний ARP (GARP) на наявність порушень (проти підробки ARP)
-
802.1x обмежує доступ до мережі для автентифікації пристроїв на призначених VLAN (телефони підтримують 802.1x)
-
Налаштування якості обслуговування (QoS) для відповідного маркування голосових пакетів
-
Конфігурації портів брандмауера для блокування будь-якого іншого трафіку
Безпека кінцевих точок
Кінцеві точки Cisco підтримують функції безпеки за замовчуванням, такі як підписана мікропрограма, безпечне завантаження (вибрані моделі), встановлений виробником сертифікат (MIC) та підписані файли конфігурації, які забезпечують певний рівень безпеки для кінцевих точок.
Крім того, партнер або клієнт може включити додаткову безпеку, наприклад:
-
Шифрування IP-телефонних служб (через HTTPS) для таких служб, як Extension Mobility
-
Видавайте локально значущі сертифікати (LSC) від функції проксі органу сертифікатів (CAPF) або державного органу сертифікатів (CA)
-
Шифрувати файли конфігурації
-
Шифрування носія та сигналізації
-
Вимкніть ці налаштування, якщо вони не використовуються: порт ПК, доступ до голосового VLAN ПК, безкоштовний ARP, веб-доступ, кнопка налаштувань, SSH, консоль
Впровадження механізмів безпеки у виділеному екземплярі запобігає крадіжці особистих даних телефонів та Unified CM сервера, підробленню даних та підробці сигналізації викликів/медіапотоку.
Виділений екземпляр по мережі:
-
Встановлює та підтримує автентифіковані потоки зв'язку
-
Цифровий підпис файлів перед перенесенням файлу на телефон
-
Шифрує медіапотоки та сигналізацію дзвінків між уніфікованими IP-телефонами Cisco
Безпека за замовчуванням забезпечує наступні функції автоматичного захисту для уніфікованих IP-телефонів Cisco:
-
Підписування файлів конфігурації телефону
-
Підтримка шифрування файлів конфігурації телефону
-
HTTPS з Tomcat та іншими веб-сервісами (MIDLets)
Для Unified CM випуску 8.0 пізнішої версії ці функції безпеки передбачені за замовчуванням без запуску клієнта списку довіри сертифікатів (CTL).
Служба перевірки довіриОскільки в мережі є велика кількість телефонів, а IP-телефони мають обмежену пам'ять, він Cisco Unified CM діє як віддалений сховище довіри через службу перевірки довіри (TVS), щоб сховище довіри сертифікатів не потрібно розміщувати на кожному телефоні. IP-телефони Cisco звертаються до сервера TVS для перевірки, оскільки вони не можуть перевірити підпис або сертифікат через файли CTL або ITL. Керувати центральним магазином довіри простіше, ніж мати сховище довіри на кожному уніфікованому IP-телефоні Cisco.
TVS дозволяє уніфікованим IP-телефонам Cisco автентифікувати сервери додатків, такі як служби EM, каталог та MIDlet, під час встановлення HTTPS.
Початковий список довіриФайл початкового списку довіри (ITL) використовується для почат кового захисту, щоб кінцеві точки могли довіряти. Cisco Unified CM ITL не потребує явного включення будь-яких функцій безпеки. Файл ITL створюється автоматично при установці кластера. При Unified CM ватний клю ч сервера тривіального протоколу передачі файлів (TFTP) використовується для підписання файлу ITL .
Коли Cisco Unified CM кластер або сервер перебувають у незахищеному режимі, файл ITL завантажується на кожен підтримуваний IP-телефон Cisco. Партнер може перегля дати вміст файлу ITL за допомогою команди CLI, ad min:show itl.
За замовчуванням адміністратору партнера надається доступ 1-го рівня для CLI. Докладніші відомості та про те, які команди дозволені на рівні 1, див. у розділі Про CLI.
IP-телефонам Cisco потрібен файл ITL для виконання наступних завдань:
-
Безпечний зв'язок з CAPF, необхідною умовою підтримки шифрування файлів кон фігурації
-
Аутентифікація підпису файлу конфігурації
-
Аутентифікація серверів додатків, таких як служби EM, каталог та MIDlet під час встановлення HTTPS за допомогою TVS
Аутентифікація пристроїв, файлів і сигналів залежить від створення файлу списку довіри сертифікатів (CTL), який створюється, коли партнер або клієнт встановлюють і налаштовують Клієнт списку довіри сертифікатів Cisco.
Файл CTL містить записи для наступних серверів або токенів безпеки:
-
Токен безпеки системного адміністратора (SAST)
-
Cisco CallManagerі служби Cisco TFTP, які працюють на одному сервері
-
Certificate AuthorityФункція проксі (CAPF)
-
TFTP-сервер (и)
-
Брандмауер ASA
Файл CTL містить сертифікат сервера, відкритий ключ, серійний номер, підпис, ім'я емітента, ім'я теми, функцію сервера, ім'я DNS та IP-адресу для кожного сервера.
Безпека телефону за допомогою CTL забезпечує наступні функції:
-
Аутентифікація завантажених файлів TFTP (конфігурація, локаль, список дзвінків тощо) за допомогою ключа підпису
-
Шифрування файлів конфігурації TFTP за допомогою підписуючого ключа
-
Зашифрована сигналізація дзвінків для IP-телефонів
-
Зашифрований аудіо викликів (медіа) для IP-телефонів
Виділений екземпляр забезпечує реєстрацію кінцевої точки та обробку викликів. Сигналізація між Cisco Unified CM кінцевими точками базується на захищеному протоколі контролю тонкого клієнта (SCCP) або протоколу ініціації сеансу (SIP) і може бути зашифрована за допомогою безпеки транспортного рівня (TLS). Носій з/до кінцевих точок базується на протоколі передачі в режимі реального часу (RTP), а також може бути зашифрований за допомогою Secure RTP (SRTP).
Увімкнення змішаного Unified CM режиму дозволяє шифрувати сигналізацію та мультимедійний трафік від і до кінцевих точок Cisco.
Захищені програми UC
Включення змішаного режиму у виділеному екземпляріЗмішаний режим увімкнено за замовчуванням у виділеному екземплярі.
Увімкнення змішаного режиму у виділеному екземплярі дозволяє виконувати шифрування сигналізації та мультимедійного трафіку з та до кінцевих точок Cisco.
З Cisco Unified CM випуску 12.5 (1) була додана нова опція для включення шифрування сигналізації та носіїв на основі SIP OAuth замість змішаного режиму/CTL для клієнтів Jabber та Webex. Тому у Unified CM випуску 12.5 (1) SIP OAuth та SRTP можуть використовуватися для включення шифрування сигналізації та носіїв інформації для клієнтів Jabber або Webex. Наразі у вімкнення змішаного режиму продовжує бути необхідним для IP-телефонів Cisco та інших кінцевих то чок Cisco. Існує план додавання підтримки SIP OAuth у кінце вих точках 7800/8800 у майбутньому випуску.
Безпека для SRST, магістралей, шлюзів, CUBE/SBC
Шлюз Cisco Unified Survival Remote Site Telephony (SRST) забезпечує обмежені завдання обробки викликів, якщо виділений екземпляр не Cisco Unified CM може завершити виклик.
Захищені шлюзи з підтримкою SRST містять сертифікат, який підписується самостійно. Після того, як партнер виконує завдання конфігурації SRSTUnified CM Administration, Unified CM використовує з'єднання TLS для автентифікації за допомогою служби постачальника сертифікатів у шлюзі з підтримкою SRST. Unified CMпотім отримує сертифікат із шлюзу з підтримкою SRST та додає сертифікат до бази даних. Unified CM
Після того, як партнер скине залежні пристроїUnified CM Administration, сервер TFTP додає сертифікат шлюзу з підтримкою SRST до файлу телефону cnf.xml і надсилає файл на телефон. Захищений телефон потім використовує з'єднання TLS для взаємодії зі шлюзом із підтримкою SRST.
Рекомендується мати захищені магістралі для дзвінка, що надходить Cisco Unified CM до шлюзу для вихідних дзвінків PSTN або проходження через (CUBE). Cisco Unified Border Element
SIP-магістралі можуть підтримувати захищені виклики як для сигналізації, так і для носіїв; TLS забезпечує шифрування сигналізації, а SRTP забезпечує шифрування медіа.
Забезпечення комунікацій між Cisco Unified CM і CUBE
Для безпечного зв'язку між Cisco Unified CM і CUBE партнерим/клієнтам потрібно використовувати або сертифікати з власним підписом, або сертифікати з підписом CA.
Для самопідписаних сертифікатів:
-
CUBE та Cisco Unified CM генеруйте сертифікати з власним підписом
-
CUBE експортує сертифікат до Cisco Unified CM
-
Cisco Unified CMекспортний сертифікат в CUBE
Для сертифікатів з підписом CA:
-
Клієнт генерує пару ключів і надсилає запит на підписання сертифіката (CSR) до (CA) Certificate Authority
-
CA підписує його своїм приватним ключем, створюючи сертифікат ідентифікації
-
Клієнт встановлює список надійних кореневих та посередницьких сертифікатів CA та сертифікат ідентифікації
Безпека віддалених кінцевих точок
З мобільними та кінце Remote Access вими точками (MRA) сигналізація та носій завжди шифруються між кінцевими точками MRA та вузлами Expressway. Якщо для кінцевих точок MRA використовується протокол встановлення інтерактивного підключення (ICE), потрібна сигналізація та шифрування носіїв кінцевих точок MRA. Однак шифрування сигналізації та носія між Expressway-C та внутрішніми Unified CM серверами, внутрішніми кінцевими точками чи іншими внутрішніми пристроями вимагає змішаного режиму або SIP OAuth.
Cisco Expresswayзабезпечує безпечну проходження брандмауера та підтримку реєстрації на стороні лінії. Unified CM Unified CMзабезпечує керування викликами як для мобільних, так і для локальних кінцевих точок. Сигналізація проходить через рішення швидкісної дороги між віддаленою кінцевою точкою та. Unified CM Медіа проходить через рішення Expressway і передається безпосередньо між кінцевими точками. Усі носії шифруються між Expressway-C та мобільною кінцевою точкою.
Будь-яке рішення MRA вимагає Expressway та з MRA-сумісними м' Unified CM якими клієнтами та/або фіксованими кінцевими точками. Рішення може опціонально включати службу миттєвих повідомлень та присутності та з'єднання Unity.
Резюме протоколу
У наступній таблиці наведено протоколи та пов'язані служби, які використовуються в рі Unified CM шенні.
|
Протокол |
Безпека |
Сервіс |
|---|---|---|
|
SIP |
TLS |
Створення сесії: Реєстрація, запрошення тощо. |
|
HTTPS |
TLS |
Вхід, Забезпечення/Налаштування, Каталог, Візуальна голосова пошта |
|
ЗМІ |
SRTP |
Медіа: аудіо, відео, обмін вмістом |
|
XMPP |
TLS |
Миттєві повідомлення, Присутність, Федерація |
Для отримання додаткової інформації про конфігурацію MRA див. розділ Сцен арії розгортання MRA у Посі бнику з мобільного та Remote Access через Cisco Expressway розгортання.
Параметри конфігурації
Виділений екземпляр надає партнерам гнучкість налаштування служб для кінцевих користувачів завдяки повному контролю конфігурацій другого дня. В результаті Партнер несе повну відповідальність за належну конфігурацію служби виділеного екземпляра для середовища кінцевого користувача. Це включає, але не обмежуючись ними:
-
Вибір безпечних/незахищених викликів, безпечних/незахищених протоколів, таких як SIP/SSIP, http/https тощо, та розуміння будь-яких пов'язаних з цим ризиків.
-
Для всіх MAC-адрес, не налаштованих як Secure-SIP у виділеному екземплярі, зловмисник може надсилати повідомлення SIP Register, використовуючи цю MAC-адресу, і мати можливість здійснювати SIP-дзвінки, що призводить до шахрайства з платами. Перевага полягає в тому, що зловмисник може зареєструвати свій SIP-пристрой/програмне забезпечення до виділеного екземпляра без дозволу, якщо він знає MAC-адресу пристрою, зареєстрованого у виділеному екземплярі.
-
Політика викликів Expressway-E, правила трансформації та пошуку повинні бути налаштовані для запобігання шахрайства з платами. Для отримання додаткової інформації про запобігання шахрайству з платними платежами за допомогою швидкісних доріг зверніться до розділу Безпека для швидкісної дороги C та Expressway-E у Співправі SRND.
-
Конфігурація плану набору, щоб гарантувати, що користувачі можуть набирати лише дозволені пункти призначення, наприклад, заборонити національний/міжнародний набір, екстрені дзвінки належним чином маршрутизовані тощо.
Для отримання додаткової інформації про застосування обмежень за допомогою тарифного плану для Cisco Unified Communications Manager 12.x і вище зверніться до розділу П лан набору номер а SRND для співпраці.
Для отримання додаткової інформації про перевірені та рекомендовані моделі розгортання див. розділ Бажана архітектура для локальних розгортань Cisco Collaboration Rel ease 15.
Вимоги до сертифікатів для захищених з'єднань у виділеному ек
Для виділеного екземпляра Cisco надасть домен і підписує всі сертифікати для програм UC за допомогою загальнодоступ Certificate Authority ного (CA).
Виділений екземпляр - номери портів і протоколи
У наведених нижче таблицях описані порти та протоколи, які підтримуються у виділеному екземп лярі. Порти, які використовуються для певного клієнта, залежать від розгортання та рішення Замовника. Протоколи залежать від уподобань клієнта (SCCP та SIP), існуючих локальних пристроїв та рівня безпеки для визначення портів, які будуть використовуватися в кожному розгортанні.
Виділений екземпляр не дозволяє переклад мережевих адрес (NAT) між кінцевими точками, Unified CM оскільки деякі функції потоку викликів не працюватимуть, наприклад функція під час дзвінка.
Виділений екземпляр - порти клієнтів
Порти, доступні для клієнтів - між локальним клієнтом та виділеним екземпляром, наведено в таблиці 1 Пор ти клієнтів виділених екземплярів. Усі перераховані нижче порти призначені для трафіку клієнтів, що проходить через пірінгові посилання.
Порт SNMP відкритий за замовчуванням тільки Cisco Emergency Responder для підтримки його функціональності. Оскільки ми не підтримуємо партнерів або клієнтів, які контролюють програми UC, розгорнуті у хмарі виділеного екземпляра, ми не дозволяємо відкривати порт SNMP для будь-яких інших програм UC.
Порт SNMP увімкнено для програми Singlewire (Informacast) (тільки для програми). Unified CM Під час надсилання запиту переконайтеся, що IP-адреси, пов'язані з програмою Singlewire, чітко вказані в розділі Причина дозво лу запиту. Для отримання додаткової інформації звер ніться до розділу Підвищення запиту на обслуговування.
Порти діапазону 5063—5080 зарезервовані компанією Cisco для інших хмарних інтеграцій, партнерам або адміністраторам клієнтів рекомендується не використовувати ці порти у своїх конфігураціях.
|
Протокол |
TCP/UDP |
Джерело |
Пункт призначення |
Порт джерела |
Порт призначення |
Призначення |
|---|---|---|---|---|---|---|
|
SSH |
TCP |
Клієнт |
Програми UC Не допускається для Cisco Expressway додатків. |
Більше 1023 |
22 |
Адміністрація |
|
TFTP |
UDP |
кінцевої точки |
Unified CM |
Більше 1023 |
69 |
Підтримка старих кінцевих точок |
|
LDAP |
TCP |
Програми UC |
Зовнішній каталог |
Більше 1023 |
389 |
Синхронізація каталогу з LDAP клієнта |
|
HTTPS |
TCP |
Браузер |
Програми UC |
Більше 1023 |
443 |
Доступ до Інтернету для самообслуговування та адміністративних інтерфейсів |
|
Вихідна пошта (SECURE) |
TCP |
Застосування UC |
CuCxN |
Більше 1023 |
587 |
Використовується для складання та надсилання захищених повідомлень будь-яким призначеним одержувачам |
|
LDAP (SECURE) |
TCP |
Програми UC |
Зовнішній каталог |
Більше 1023 |
636 |
Синхронізація каталогу з LDAP клієнта |
|
H323 |
TCP |
Шлюз |
Unified CM |
Більше 1023 |
1720 |
Сигналізація викликів |
|
H323 |
TCP |
Unified CM |
Unified CM |
Більше 1023 |
1720 |
Сигналізація викликів |
|
SCCP |
TCP |
кінцевої точки |
Unified CM, CuCxN |
Більше 1023 |
2000 |
Сигналізація викликів |
|
SCCP |
TCP |
Unified CM |
Unified CM, Шлюз |
Більше 1023 |
2000 |
Сигналізація викликів |
|
MGCP |
UDP |
Шлюз |
Шлюз |
Більше 1023 |
2427 |
Сигналізація викликів |
|
МГКП бекхаул |
TCP |
Шлюз |
Unified CM |
Більше 1023 |
2428 |
Сигналізація викликів |
|
SCCP (SECURE) |
TCP |
кінцевої точки |
Unified CM, CuCxN |
Більше 1023 |
2443 |
Сигналізація викликів |
|
SCCP (SECURE) |
TCP |
Unified CM |
Unified CM, Шлюз |
Більше 1023 |
2443 |
Сигналізація викликів |
|
Перевірка довіри |
TCP |
кінцевої точки |
Unified CM |
Більше 1023 |
2445 |
Надання послуги перевірки довіри кінцевим точкам |
|
CTI |
TCP |
кінцевої точки |
Unified CM |
Більше 1023 |
2748 |
Зв'язок між додатками CTI (JTAPI/TSP) та CTIManager |
|
Безпечний CTI |
TCP |
кінцевої точки |
Unified CM |
Більше 1023 |
2749 |
Безпечне з'єднання між додатками CTI (JTAPI/TSP) та CTIManager |
|
Глобальний каталог LDAP |
TCP |
Програми UC |
Зовнішній каталог |
Більше 1023 |
3268 |
Синхронізація каталогу з LDAP клієнта |
|
Глобальний каталог LDAP |
TCP |
Програми UC |
Зовнішній каталог |
Більше 1023 |
3269 |
Синхронізація каталогу з LDAP клієнта |
|
Сервіс CAPF |
TCP |
кінцевої точки |
Unified CM |
Більше 1023 |
3804 |
Certificate AuthorityПорт прослуховування функції проксі (CAPF) для видачі локально значущих сертифікатів (LSC) на IP-телефони |
|
SIP |
TCP |
кінцевої точки |
Unified CM, CuCxN |
Більше 1023 |
5060 |
Сигналізація викликів |
|
SIP |
TCP |
Unified CM |
Unified CM, Шлюз |
Більше 1023 |
5060 |
Сигналізація викликів |
|
SIP (SECURE) |
TCP |
кінцевої точки |
Unified CM |
Більше 1023 |
5061 |
Сигналізація викликів |
|
SIP (SECURE) |
TCP |
Unified CM |
Unified CM, Шлюз |
Більше 1023 |
5061 |
Сигналізація викликів |
|
SIP (OAUTH) |
TCP |
кінцевої точки |
Unified CM |
Більше 1023 |
5090 |
Сигналізація викликів |
|
XMPP |
TCP |
Клієнт Jabber |
Cisco IM&P |
Більше 1023 |
5222 |
Миттєві повідомлення та присутність |
|
HTTP |
TCP |
кінцевої точки |
Unified CM |
Більше 1023 |
6970 |
Завантаження конфігурації та зображень до кінцевих точок |
|
HTTPS |
TCP |
кінцевої точки |
Unified CM |
Більше 1023 |
6971 |
Завантаження конфігурації та зображень до кінцевих точок |
|
HTTPS |
TCP |
кінцевої точки |
Unified CM |
Більше 1023 |
6972 |
Завантаження конфігурації та зображень до кінцевих точок |
|
HTTP |
TCP |
Клієнт Jabber |
CuCxN |
Більше 1023 |
7080 |
Повідомлення голосової пошти |
|
HTTPS |
TCP |
Клієнт Jabber |
CuCxN |
Більше 1023 |
7443 |
Захищені повідомлення голосової пошти |
|
HTTPS |
TCP |
Unified CM |
Unified CM |
Більше 1023 |
7501 |
Використовується Intercluster Lookup Service (ILS) для аутентифікації на основі сертифікатів |
|
HTTPS |
TCP |
Unified CM |
Unified CM |
Більше 1023 |
7502 |
Використовується ILS для автентифікації на основі пароля |
|
IMAP |
TCP |
Клієнт Jabber |
CuCxN |
Більше 1023 |
7993 |
IMAP через TLS |
|
HTTP |
TCP |
кінцевої точки |
Unified CM |
Більше 1023 |
8080 |
URI каталогу для підтримки застарілих кінцевих точок |
|
HTTPS |
TCP |
Браузер, Кінцева точка |
Програми UC |
Більше 1023 |
8443 |
Веб-доступ для самообслуговування та адміністративних інтерфейсів, UDS |
|
HTTPS |
TCP |
Телефон |
Unified CM |
Більше 1023 |
9443 |
Аутентифікований пошук контактів |
|
HTTPS |
TCP |
кінцевої точки |
Unified CM |
Більше 1023 |
9444 |
Функція управління гарнітурою |
|
Безпечний RTP/SRTP |
UDP |
Unified CM |
Телефон |
Від 16384 до 32767 * |
Від 16384 до 32767 * |
Медіа (аудіо) - Music On Hold, Annunciator, Програмний конференц-міст (відкритий на основі сигналізації викликів) |
|
Безпечний RTP/SRTP |
UDP |
Телефон |
Unified CM |
Від 16384 до 32767 * |
Від 16384 до 32767 * |
Медіа (аудіо) - Music On Hold, Annunciator, Програмний конференц-міст (відкритий на основі сигналізації викликів) |
|
COBRAS |
TCP |
Клієнт |
CuCxN |
Більше 1023 |
20532 |
Резервне копіювання та відновлення пакету програм |
|
ICMP |
ICMP |
кінцевої точки |
Програми UC |
не застосовується |
не застосовується |
Пінг |
|
ICMP |
ICMP |
Програми UC |
кінцевої точки |
не застосовується |
не застосовується |
Пінг |
| DNS | УДП і ПТС |
DNS експедитор |
Виділені сервери DNS екземплярів |
Більше 1023 |
53 |
Пересилання DNS клієнтських приміщень на сервери DNS виділених екземплярів. Докладніші відомості див. у розділі Вимоги до DNS. |
|
* Деякі особливі випадки можуть використовувати більший діапазон. |
||||||
Виділений екземпляр - порти OTT
Клієнти та партнери для мобільних пристроїв та налаштувань Remote Access (MRA) можуть використовувати наступний порт:
|
Протокол |
TCP/UCP |
Джерело |
Пункт призначення |
Порт джерела |
Порт призначення |
Призначення |
|---|---|---|---|---|---|---|
|
SECURE RTP/RTCP |
UDP |
Швидкісна дорога C |
Клієнт |
Більше 1023 |
36000-59999 |
Безпечні медіа для дзвінків MRA та B2B |
Міжопераційний магістраль SIP між багатоквартирним та виділеним екземпляром (лише для магістралі на основі реєстрації)
Наступний список портів має бути дозволений у брандмауері клієнта для магістралі SIP на основі реєстрації, що з'єднується між багатоквартирним та виділеним екземпляром.
|
Протокол |
TCP/UCP |
Джерело |
Пункт призначення |
Порт джерела |
Порт призначення |
Призначення |
|---|---|---|---|---|---|---|
|
RTP/RTCP |
UDP |
Webex CallingБагатоорендарі |
Клієнт |
Більше 1023 |
8000-48198 |
Медіа від Webex Calling мультиорендарів |
Виділений екземпляр - порти UCCX
Наступний список портів може використовуватися Клієнтами та Партнерами для налаштування UCCX.
|
Протокол |
TCP / UCP |
Джерело |
Пункт призначення |
Порт джерела |
Порт призначення |
Призначення |
|---|---|---|---|---|---|---|
|
SSH |
TCP |
Клієнт |
UCCX |
Більше 1023 |
22 |
SFTP і SSH |
|
Informix |
TCP |
Клієнт або сервер |
UCCX |
Більше 1023 |
1504 |
Порт бази даних Контакт-центру Express |
|
SIP |
УДП і ПТС |
SIP сервер GW або MCRP |
UCCX |
Більше 1023 |
5065 |
Зв'язок з віддаленими вузлами GW і MCRP |
|
XMPP |
TCP |
Клієнт |
UCCX |
Більше 1023 |
5223 |
Безпечне з'єднання XMPP між сервером Finesse та спеціальними сторонніми програмами |
|
CVD |
TCP |
Клієнт |
UCCX |
Більше 1023 |
6999 |
Редактор для додатків CCX |
|
HTTPS |
TCP |
Клієнт |
UCCX |
Більше 1023 |
7443 |
Безпечне з'єднання BOSH між сервером Finesse та робочими столами агента та супервайзера для зв'язку через HTTPS |
|
HTTP |
TCP |
Клієнт |
UCCX |
Більше 1023 |
8080 |
Клієнти звітності реальних даних підключаються до сервера Socket.io |
|
HTTP |
TCP |
Клієнт |
UCCX |
Більше 1023 |
8081 |
Клієнтський браузер намагається отримати доступ до Cisco Unified Intelligence Center веб-інтерфейсу |
|
HTTP |
TCP |
Клієнт |
UCCX |
Більше 1023 |
8443 |
GUI адміністратора, RTMT, доступ до БД через SOAP |
|
HTTPS |
TCP |
Клієнт |
UCCX |
Більше 1023 |
8444 |
Cisco Unified Intelligence Centerвеб-інтерфейс |
|
HTTPS |
TCP |
Браузер і REST клієнти |
UCCX |
Більше 1023 |
8445 |
Захищений порт для Finesse |
|
HTTPS |
TCP |
Клієнт |
UCCX |
Більше 1023 |
8447 |
HTTPS - Інтернет-довідка Єдиного центру розвідки |
|
HTTPS |
TCP |
Клієнт |
UCCX |
Більше 1023 |
8553 |
Компоненти єдиного входу (SSO) отримують доступ до цього інтерфейсу, щоб знати робочий стан ідентифікаторів Cisco. |
|
HTTP |
TCP |
Клієнт |
UCCX |
Більше 1023 |
9080 |
Клієнти, які намагаються отримати доступ до HTTP-тригерів або документів/підказів/граматичних/реальних даних. |
|
HTTPS |
TCP |
Клієнт |
UCCX |
Більше 1023 |
9443 |
Захищений порт, який використовується для відповіді на клієнтів, які намагаються отримати доступ до тригерів HTTPS |
|
TCP |
TCP |
Клієнт |
UCCX |
Більше 1023 |
12014 |
Це порт, де клієнти звітності реальних даних можуть підключитися до сервера Socket.io |
|
TCP |
TCP |
Клієнт |
UCCX |
Більше 1023 |
12015 |
Це порт, де клієнти звітності реальних даних можуть підключитися до сервера Socket.io |
|
CTI |
TCP |
Клієнт |
UCCX |
Більше 1023 |
12028 |
Сторонній клієнт CTI до CCX |
|
RTP (ЗМІ) |
TCP |
кінцевої точки |
UCCX |
Більше 1023 |
Більше 1023 |
Медіапорт динамічно відкривається за потреби |
|
RTP (ЗМІ) |
TCP |
Клієнт |
кінцевої точки |
Більше 1023 |
Більше 1023 |
Медіапорт динамічно відкривається за потреби |
Безпека клієнта
Захист Jabber і Webex за допомогою SIP OAuth
Клієнти Jabber і Webex аутентифікуються за допомогою токена OAuth замість локально значущого сертифіката (LSC), який не вимагає активації функції проксі-сервера сертифікатів (CAPF) (також для MRA). SIP OAuth, що працює зі змішаним режимом або без нього, був введений у Cisco Unified CM 12.5 (1) та пізніших версіях, Jabber 12.5 та пізніших версіях та Expressway X12.5.
У Cisco Unified CM 12.5 і пізніших версіях ми маємо нову опцію в профілі безпеки телефону, яка дозволяє шифрувати без LSC/CAPF, використовуючи один транспортний рівень безпеки (TLS) +токен OAuth у SIP REGISTER. Вузли Expressway-C використовують API Адміністративної веб-служби XML (AXL) для інформування про SN/SAN у своєму Cisco Unified CM сертифікаті. Cisco Unified CMвикористовує цю інформацію для перевірки сертифікату Exp-C при встановленні взаєм ного з'єднання TLS.
SIP OAuth дозволяє шифрувати медіа та сигналізацію без сертифіката кінцевої точки (LSC).
Cisco Jabberвикористовує ефемерні порти та захищені порти 6971 та 6972 через HTTPS-з'єднання з сервером TFTP для завантаження файлів конфігурації. Порт 6970 - це незахищений порт для завантаження через HTTP.
Детальніше про конфігурацію SIP OAuth: Режим SIP O Auth.
Вимоги до DNS
<customer>Для виділеного екземпляра Cisco надає FQDN для служби в кожному регіоні з наступним форматом. <region>.wxc-д.webex.com, наприклад, xyz.amer.wxc-ді.webex.com.
Значення «клієнт» надається адміністратором як частина Майстра налаштування першого разу (FTSW). Докладніші відомості див. у статті Актива ція служби виділених екземпля рів.
Записи DNS для цього FQDN повинні бути вирішені з внутрішнього DNS-сервера замовника, щоб підтримувати локальні пристрої, що підключаються до виділеного екземпляра. Для полегшення вирішення проблеми клієнту необхідно налаштувати умовний пересилач для цього FQDN на своєму DNS-сервері, вказуючи на службу DNS виділеного екземпляра. Служба DNS виділеного екземпляра є регіональною, і до неї можна дістатися через пірінг до виділеного екземпляра, використовуючи наступні IP-адреси, як зазначено в таблиці нижче IP-адреса служби DNS виділеного екземпляра.
|
Регіон/DC | IP-адреса служби DNS виділеного екземпляра |
Приклад умовного пересилання |
|---|---|---|
|
AMER |
<customer>.амер.wxc-с.вебекс.com | |
|
LAX |
69.168.17.100 |
|
|
IAD |
69.168.17.228 |
|
|
EMEA |
<customer>.emea.wxc-uk.webex.com |
|
|
LON |
178.215.138.100 |
|
|
AMS |
178.215.138.228 |
|
|
EU |
<customer>.eu.wxc-uk.webex.com |
|
|
FRA |
178.215.131.100 |
|
|
AMS |
178.215.131.228 |
|
|
APJC |
<customer>.apjc.wxc-pt.webex.com |
|
|
SIN |
103.232.71.100 |
|
|
TKY |
103.232.71.228 |
|
|
AUS |
<customer>.uk.wxc-uk.webex.com | |
|
MEL |
178.215.128.100 |
|
|
SYD |
178.215.128.228 |
|
|
UK |
<customer>.uk.wxc-uk.webex.com | |
|
LON |
178.215.135.100 |
|
|
MAN |
178.215.135.228 |
|
|
KSA |
<customer>.sv.wxc-uk.webex.com | |
|
JED |
178.215.140.100 | |
|
RHU |
178.215.140.228 | |
Параметр ping вимкнено для вищезгаданих IP-адрес DNS-сервера з міркувань безпеки.
Поки не буде встановлено умовну переадресацію, пристрої не зможуть зареєструватися у виділеному екземплярі з внутрішньої мережі клієнтів через пірінгові посилання. Умовна переадресація не потрібна для реєстрації через Мобільний та Remote Access (MRA), оскільки всі необхідні зовнішні записи DNS для полегшення MRA будуть попередньо забезпечені Cisco.
Під час використання програми Webex як програмного клієнта для виклику у виділеному екземплярі потрібно налаштувати профіль UC Manager у Центрі керування для домену голосової служби (VSD) кожного регіону. Для отримання додаткової інформації зверніться до Профілів UC Manager у розділі Cisco Webex Control Hub. Додаток Webex зможе автоматично вирішувати Expressway Edge клієнта без будь-якого втручання кінцевого користувача.
Домен голосової служби буде наданий клієнту як частина документа доступу партнера після завершення активації послуги.
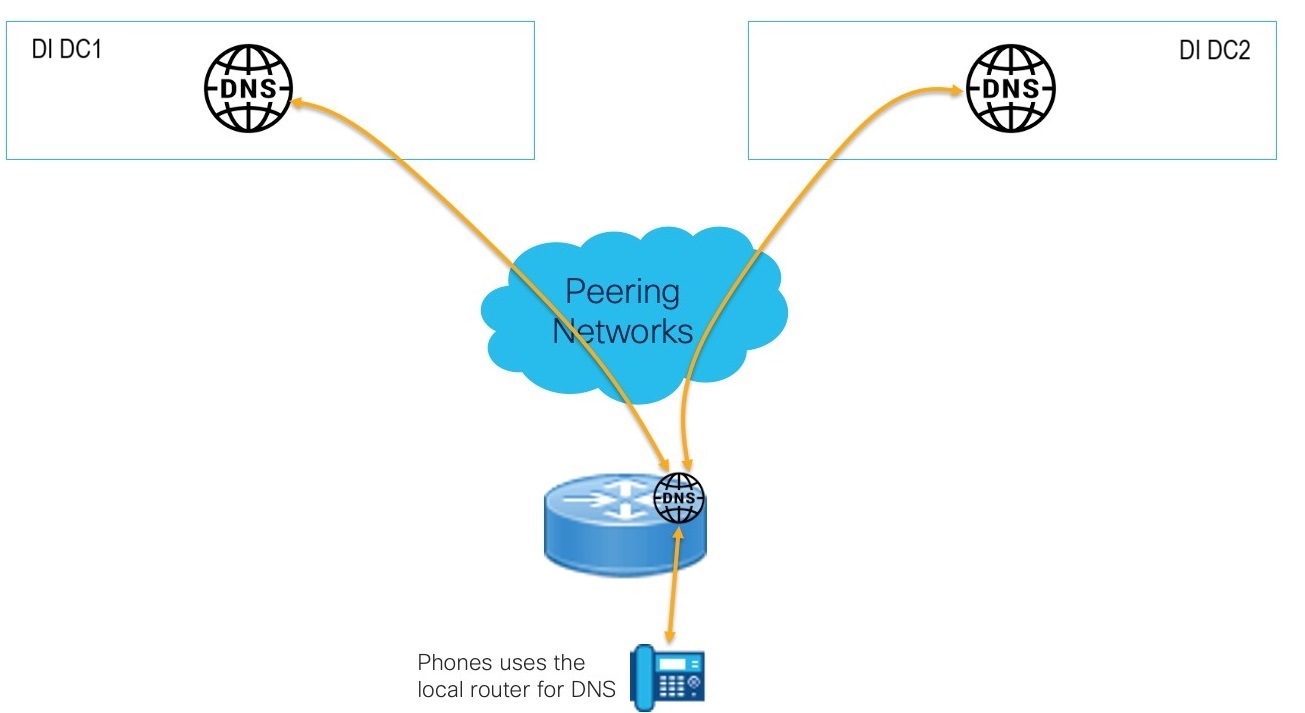
Використовуйте локальний маршрутизатор для роздільної здатності DNS телефону
Для телефонів, які не мають доступу до корпоративних DNS-серверів, можна використовувати локальний маршрутизатор Cisco для пересилання запитів DNS до хмарного DNS виділеного екземпляра. Це усуває необхідність розгортання локального DNS-сервера і забезпечує повну підтримку DNS, включаючи кешування.
Приклад конфігурації :
!
ip dns-сервер
ip імен-сервер <DI DNS Server IP DC1><DI DNS Server IP DC2>
!
Використання DNS у цій моделі розгортання є специфічним для телефонів і може використовуватися лише для розпізнавання FQDN з доменом виділеного екземпляра клієнтів.