- Начало
- /
- Статия

Благодарим за обратната връзка.

Приложение Webex | Справочник за интеграция на Microsoft OneDrive и SharePoint Online
 В тази статия
 Обратна връзка?
Резюме
Интеграцията на Webex App с Microsoft OneDrive и SharePoint Online дава възможност на потребителите да споделят и да имат достъп до съдържание, съхранявано в Microsoft OneDrive и SharePoint Online директно от Webex App.
Администраторът може да избере да предостави (конфигурира, активира и упълномощава) интеграцията за своята организация. Вижте О сигуряване на управление на съдържанието.
След като извършите стъпката за осигуряване на организацията, всеки потребител трябва самостоятелно да упълномощава Webex App за достъп до OneDrive и/или SharePoint Online от негово име.
Това позволява на потребителя да работи със съдържание на Microsoft OneDrive и SharePoint Online от Webex App . Потребителите трябва да чет ат приложението Webex | Microsoft OneDrive и SharePoint Online.
Удостоверяване и оторизация
Интеграцията между Webex App и Microsoft Azure или Office 365 е изцяло ориентирана към приложението. Всички API на Microsoft Cloud (OneDrive или SharePoint Online) се извикват директно от приложението Webex. Тези API са защитени от OAuth2 ресурси и изискват токен за достъп за сигурен достъп до тях.
За да получат токен за достъп, потребителите трябва първо да удостоверят и след това да оторизират Webex App. След това издаденият токен за достъп се изпраща в заглавката за оторизация за всяко повикване на API към Microsoft OneDrive или SharePoint Online. Всички API обаждания се извършват чрез HTTPS. За повече информация вижте раздела Сл учаи на употреба в тази статия.
Сесийните бисквитки и токените за опресняване, които се издават като част от удостоверяването и оторизацията, се криптират и съхраняват сигурно на устройството Webex App на потребителя. Никаква информация за удостоверяване или упълномощаване, свързана с потребителя за OneDrive или SharePoint Online, никога не е изложена на услугите на Webex Cloud. За повече информация относно кеширането на приложения на Webex вижте Технически опера ции и сигурност - често задавани въпроси.
Използване и съхранение на данни
За да споделите документ, да покажете миниатюра на документ или да визуализирате документ от Microsoft OneDrive или SharePoint Online, Webex App използва идентификатора на устройството, идентификатора на елемента, заглавието на документа и абсолютния или споделения URL адрес към документ. Тези данни се съхраняват в Webex Cloud за всеки документ, който се споделя с помощта на Webex App. Съдържанието на файла на Microsoft OneDrive или SharePoint Online, споделено в пространство на Webex App, никога не се съхранява в облака на Webex.
Данните, които съхраняваме, свързани с документи, се третират като чувствителна информация. Webex App винаги криптира чувствителни данни (като идентификатор на диск, идентификатор на елемента, заглавие на документа или връзки), преди да ги изпрати до Webex Cloud. Това означава, че само криптирани документи се изпращат или съхраняват в услугите на Webex Cloud.
За криптиране на данни Webex App използва услугата за криптиране Webex Cloud. Управлението на ключовете се осигурява или от облачния сървър за управление на ключове (KMS), или, ако решите да внедрите хибридна защита на данните, от вашия собствен локален KMS. За повече информация вижте документа за сигурност на приложението Webex.
Webex App независимо кешира данните локално на устройствата на потребителя. Тези данни се криптират в покой на устройството. За повече информация относно кеширането на приложения на Webex вижте Технически опера ции и сигурност - често задавани въпроси.
Въпреки че вашият наемател може да използва Multi-Geo Capactions в Office 365, за да съхранява данни на определено място, Webex App съхранява данни само в своите центрове за данни. За повече информация относно местоположенията на Webex Data Center вижте раздел 3 от Информационния лист за поверителност на Cisco Webex услугата.
Поддръжка на наематели на Office 365
Един наемател на Office 365 може да бъде конфигуриран за една Cisco Webex организация. Ние поддържаме само глобалната и умерената правителствена инстанция на Office 365. Други случаи, които не подкрепяме, включват: USGovDoD, USGovGcChigh, Китай и Германия.
Случаи на употреба
По-долу са описани случаите на използване, поддържани с Microsoft OneDrive и SharePoint Online Integration Reference.
Потокът включва следните стъпки на високо ниво.
| 1 |
Webex App изисква разрешение за достъп до ресурсите на съдържанието. |
| 2 |
Microsoft Cloud подканва потребителя да въведе идентификационните си данни. |
| 3 |
Webex App изисква токен за достъп и опресняване. |
Процес на свързване с акаунт в
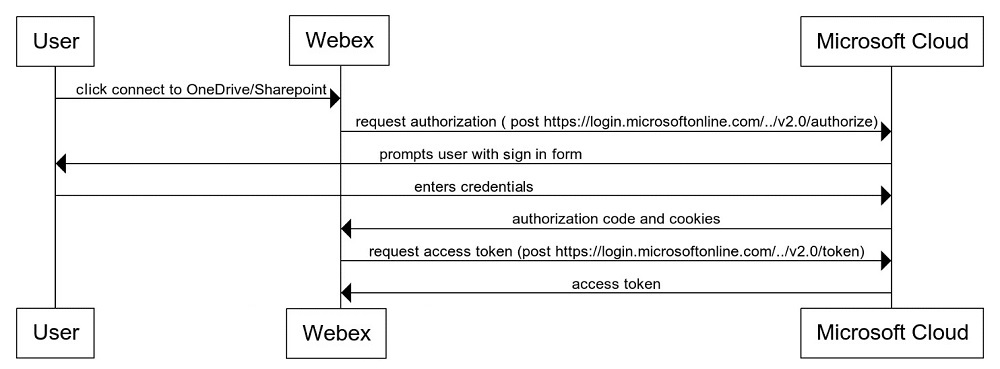
Потокът включва следните стъпки на високо ниво.
| 1 |
Потребителските кликвания прикачват файл. |
| 2 |
Приложението Webex отваря избора на файлове на Microsoft. |
| 3 |
Потребителят избира файл, разрешения, режим на редактиране или преглед и след това щраква върху споделяне. |
| 4 |
Webex App взаимодейства с Microsoft Cloud, за да изгради споделена връзка. |
| 5 |
Webex App криптира новата споделена връзка и я публикува. |
| 6 |
Услугата Webex Conversation съхранява и разпространява връзката до всички членове на пространството. |
Процес на споделяне на документ
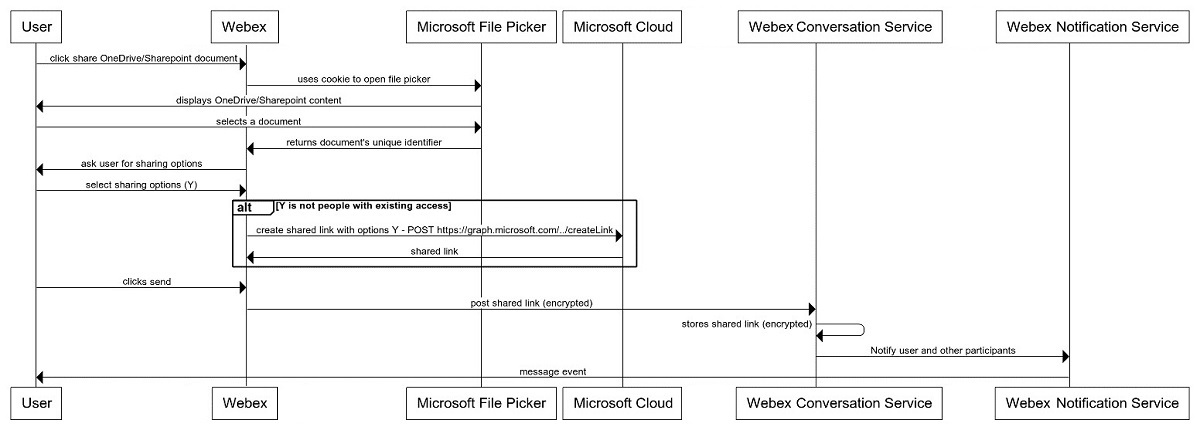
Потокът включва следните стъпки на високо ниво.
| 1 |
Приложението Webex получава събитие със съобщение със споделена връзка. |
| 2 |
Webex App дешифрира споделената връзка и използва идентификационните данни на потребителя, за да поиска миниатюрите от Microsoft. |
Процес на изобразяване на миниатю
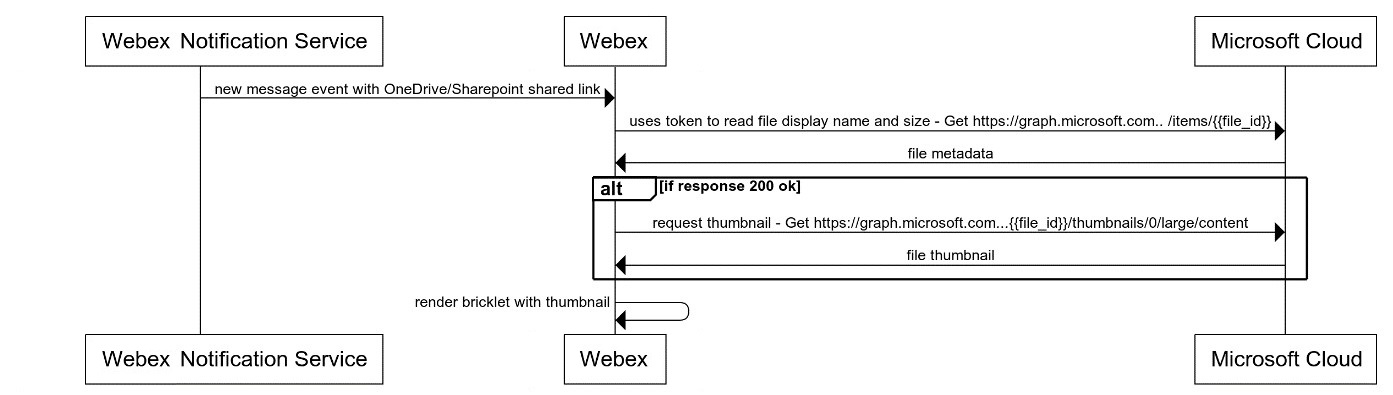
Потокът включва следните стъпки на високо ниво.
| 1 |
Потребителят щраква върху споделената връзка. |
| 2 |
Webex App използва бисквитките на сесията, за да отвори споделената връзка във вграден браузър. |
Преглед на процес на документиране
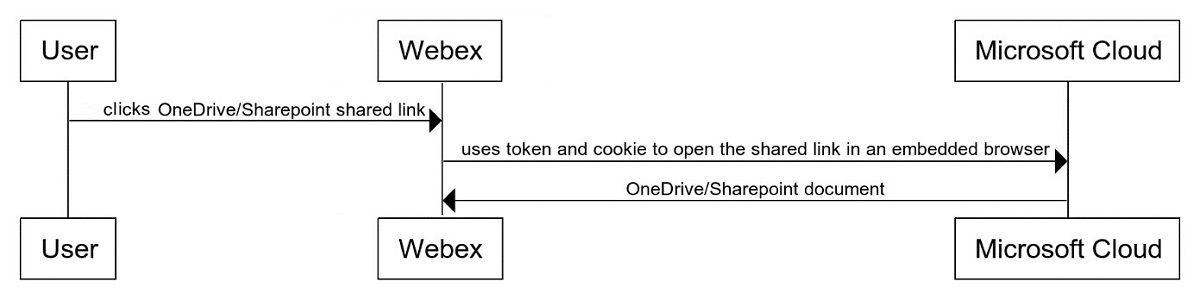
Използване на API на Microsoft
Приложението Webex използва API от Azure Active Directory (AD) v2 и Microsoft Graph. Azure AD се използва за оторизация на крайния потребител. Microsoft Graph се използва за достъп до документи на Microsoft OneDrive и SharePoint. Въпреки че тези API поддържат широк спектър от операции, се използват само подмножество команди.
Крайни точки на Azure AD v2
|
Лазур Active Directory но v2 |
Употреба |
|---|---|
|
ВЗЕМИ /oauth2/v2.0/упълномощаване |
ВЗЕМИ /oauth2/v2.0/упълномощаване |
|
ПОСТ /oauth2/v2.0/токен |
Изкупете код за токен за достъп |
Крайни точки на Microsoft Graph
|
Операция на графиката |
Употреба |
|---|---|
|
ВЗЕМЕТЕ /me/каране/корен/деца |
Чете коренната директория |
|
ПОЛУЧИ /me/драйв/елементи/ {file_id} |
Чете подробности за файл |
|
ПОЛУЧИ /me/drive/items/ {file_id} /миниатюри/0/големи/съдържание |
Чете миниатюра на файл |
|
ПОСТ /елементи/ {file_id} /визуализация |
Чете визуализация на файл |
|
ПОСТ /me/драйв/елементи/ {file_id} /CreateLink |
Създава връзка за файл |
|
ВЗЕМЕТЕ /акции/ {артикул} /DriveItem |
Чете метаданни от споделена връзка |
|
ВЗЕМИ /дялове/ {елемент} /root/миниатюри/0/големи/съдържание |
Чете миниатюра за споделена връзка |
|
ВЗЕМИ /me/drive//items/ {{file_id}} /разрешения |
Чете разрешения за файл |


