- Strona główna
- /
- Artykuł

Dziękujemy za opinię.

Aplikacja Webex | Dokument dotyczący integracji Microsoft OneDrive i SharePoint Online
 W tym artykule
 Opinia?
Podsumowanie
Integracja aplikacji Webex z Microsoft OneDrive i SharePoint Online daje użytkownikom możliwość udostępniania i uzyskiwania dostępu do treści przechowywanych w Microsoft OneDrive i SharePoint Online bezpośrednio z poziomu aplikacji Webex.
Administrator może zdecydować o zapewnieniu (skonfigurowaniu, włączeniu i autoryzowaniu) integracji dla swojej organizacji. Patrz: Zarządzanie treścią udostępniania.
Po wykonaniu kroku udostępniania organizacji każdy użytkownik musi samodzielnie u poważnić aplikację Webex do dostępu do usługi OneDrive i/lub SharePoint Online w jego imieniu.
Umożliwia to użytkownikowi pracę z treściami Microsoft OneDrive i SharePoint Online z poziomu aplikacji Webex . Użytkownicy powinni przeczytać aplikację Webex | Microsoft OneDrive i SharePoint Online.
Uwierzytelnienie i autoryzacja
Integracja między Webex App a Microsoft Azure lub Office 365 jest całkowicie skoncentrowana na aplikacji. Wszystkie interfejsy API Microsoft Cloud (OneDrive lub SharePoint Online) są wywoływane bezpośrednio z aplikacji Webex. Te interfejsy API są zasobami chronionymi OAuth2 i wymagają tokena dostępu, aby bezpiecznie uzyskać do nich dostęp.
Aby uzyskać token dostępu, użytkownicy muszą najpierw uwierzytelnić, a następnie autoryzować aplikację Webex. Wydany token dostępu jest następnie wysyłany w nagłówku Autoryzacja dla każdego wywołania interfejsu API do Microsoft OneDrive lub SharePoint Online. Wszystkie wywołania API są wykonywane przy użyciu protokołu HTTPS. Aby uzyskać więcej informacji, zobacz sek cję Przypad ki użycia w tym artykule.
Pliki cookie sesji i tokeny odświeżania wydawane w ramach uwierzytelniania i autoryzacji są szyfrowane i bezpiecznie przechowywane na urządzeniu Webex App użytkownika. Żadne informacje uwierzytelniające lub autoryzacyjne związane z użytkownikiem usługi OneDrive lub SharePoint Online nie są nigdy ujawnione w usługach Webex Cloud. Aby uzyskać więcej informacji na temat buforowania aplikacji Webex, zobacz Tech Ops and Security — często zadawane pytania.
Wykorzystanie i przechowywanie danych
Aby udostępnić dokument, wyświetlić miniaturę dokumentu lub wyświetlić podgląd dokumentu z Microsoft OneDrive lub SharePoint Online, aplikacja Webex używa identyfikatora dysku, identyfikatora elementu, tytułu dokumentu oraz bezwzględnego lub współdzielonego adresu URL dokumentu. Dane te są przechowywane w chmurze Webex dla każdego dokumentu udostępnianego za pomocą aplikacji Webex. Zawartość pliku Microsoft OneDrive lub SharePoint Online udostępnionego w przestrzeni aplikacji Webex nigdy nie jest przechowywana w chmurze Webex.
Przechowywane przez nas dane związane z dokumentami są traktowane jako informacje wrażliwe. Aplikacja Webex zawsze szyfruje poufne dane (takie jak identyfikator dysku, identyfikator elementu, tytuł dokumentu lub linki) przed wysłaniem ich do chmury Webex. Oznacza to, że tylko zaszyfrowane dane dokumentów są wysyłane lub przechowywane w usługach Webex Cloud.
Do szyfrowania danych aplikacja Webex korzysta z usługi szyfrowania Webex Cloud. Zarządzanie kluczami jest zapewniane przez serwer zarządzania kluczami w chmurze (KMS) lub, jeśli zdecydujesz się wdrożyć Hybrid Data Security, przez własny lokalny system KMS. Aby uzyskać więcej informacji, zobacz dokument zabezpieczający aplikacji Webex.
Aplikacja Webex niezależnie buforuje dane lokalnie na urządzeniach użytkownika. Dane te są szyfrowane w spoczynku na urządzeniu. Aby uzyskać więcej informacji na temat buforowania aplikacji Webex, zobacz Tech Ops and Security — często zadawane pytania.
Chociaż Twój najemca może używać funkcji Multi-Geo w usłudze Office 365 do przechowywania danych w określonej lokalizacji, aplikacja Webex przechowuje dane tylko w swoich centrach danych. Aby uzyskać więcej informacji dotyczących lokalizacji Webex Data Center, zobacz sekcję 3 Arkusza danych o ochron Cisco Webex ie prywatności usługi.
Pomoc techniczna dla najemców usługi Office 365
Pojedynczego dzierżawcę usługi Office 365 można skonfigurować dla jednej Cisco Webex organizacji. Obsługujemy tylko ogólnoświatową i umiarkowaną instancję Office 365. Inne przypadki, których nie obsługujemy, to: USGovDoD, USGovGcChigh, Chiny i Niemcy.
Przypadki użycia
Poniżej przedstawiono przypadki użycia obsługiwane przez Microsoft OneDrive i SharePoint Online Integration Reference.
Przepływ obejmuje następujące kroki wysokiego poziomu.
| 1 |
Aplikacja Webex prosi o autoryzację dostępu do zasobów treści. |
| 2 |
Usługa Microsoft Cloud wyświetla monit użytkownika o wprowadzenie danych uwierzytelniających. |
| 3 |
Aplikacja Webex prosi o dostęp i token odświeżania. |
Proces łączenia konta Microsoft
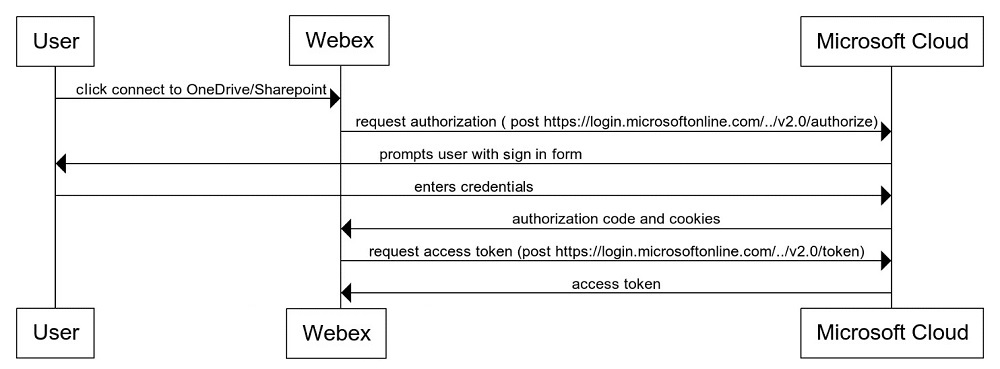
Przepływ obejmuje następujące kroki wysokiego poziomu.
| 1 |
Kliknięcia użytkownika dołączają plik. |
| 2 |
Aplikacja Webex otwiera program Microsoft File Picker. |
| 3 |
Użytkownik wybiera plik, uprawnienia, tryb edycji lub widoku, a następnie kliknie opcję udostępnij. |
| 4 |
Aplikacja Webex współpracuje z usługą Microsoft Cloud w celu utworzenia łącza współdzielonego. |
| 5 |
Aplikacja Webex szyfruje nowy udostępniony link i publikuje go. |
| 6 |
Usługa Webex Conversation przechowuje i propaguje link do wszystkich członków przestrzeni. |
Udostępnianie procesu dokumentu
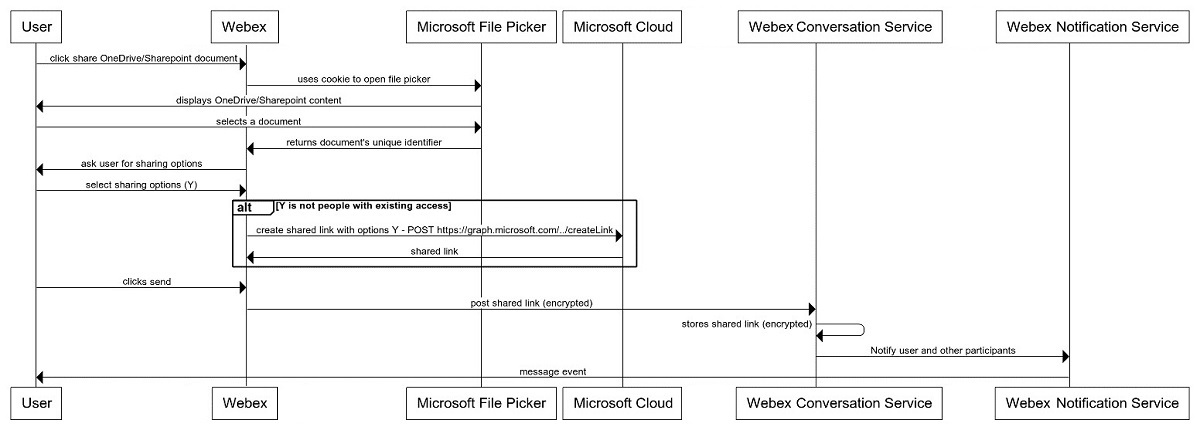
Przepływ obejmuje następujące kroki wysokiego poziomu.
| 1 |
Aplikacja Webex otrzymuje zdarzenie wiadomości z udostępnionym łączem. |
| 2 |
Aplikacja Webex odszyfruje łącze udostępniane i używa danych uwierzytelniających użytkownika, aby zażądać miniatur od firmy Microsoft. |
Proces renderowania miniatur
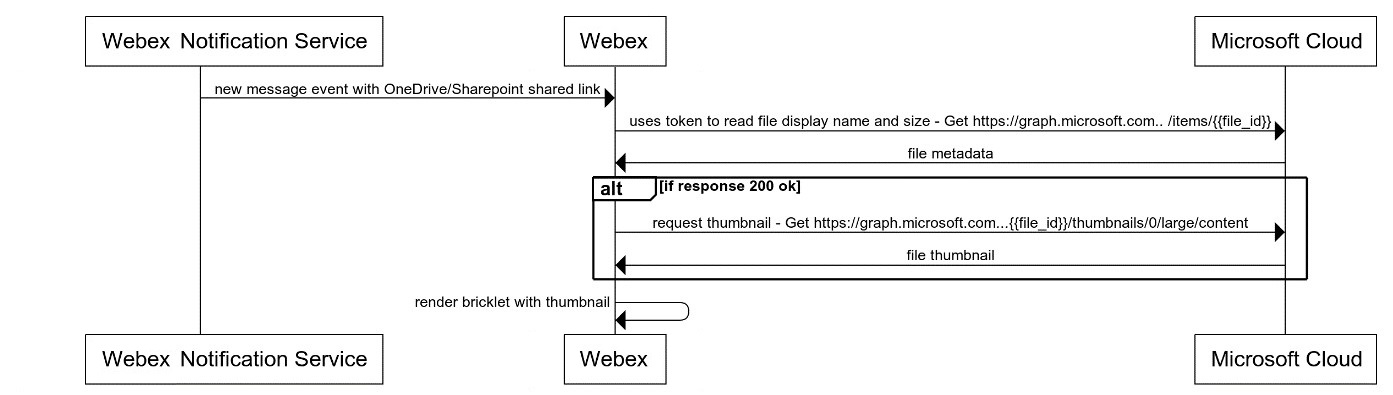
Przepływ obejmuje następujące kroki wysokiego poziomu.
| 1 |
Użytkownik kliknie udostępniony link. |
| 2 |
Aplikacja Webex wykorzystuje pliki cookie sesji do otwierania udostępnionego łącza w osadzonej przeglądarce. |
Wyświetlanie procesu dokumentu
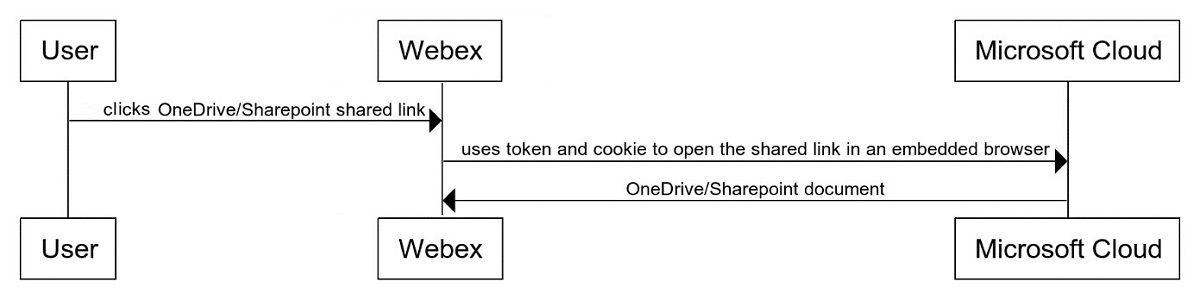
Korzystanie z interfejsu API firmy Microsoft
Aplikacja Webex wykorzystuje interfejsy API z platformy Azure Active Directory (AD) v2 i Microsoft Graph. Usługa Azure AD służy do autoryzacji użytkownika końcowego. Program Microsoft Graph służy do uzyskiwania dostępu do dokumentów Microsoft OneDrive i SharePoint. Chociaż te interfejsy API obsługują szeroki zakres operacji, używany jest tylko podzbiór poleceń.
Punkty końcowe usługi Azure AD v2
|
Platforma Azure Active Directory v2 |
Stosowanie |
|---|---|
|
GET /oauth2/v2.0/autoryzuj |
GET /oauth2/v2.0/autoryzuj |
|
POST /oauth2/v2.0/token |
Zrealizuj kod na token dostępu |
Punkty końcowe programu Microsoft Graph
|
Operacja wykresu |
Stosowanie |
|---|---|
|
GET /me/drive/root/children |
Odczytuje katalog główny |
|
POBIERZ /me/drive/items/ {file_id} |
Odczytuje szczegóły pliku |
|
POBIERZ /me/drive/items/ {file_id} /thumbnails/0/large/content |
Odczytuje miniaturę pliku |
|
POST /items/ {file_id} /podgląd |
Odczytuje podgląd pliku |
|
POST /me/drive/items/ {file_id} /createLink |
Tworzy łącze do pliku |
|
POBIERZ /share/ {item} /driveItem |
Odczytuje metadane z łącza udostępnionego |
|
POBIERZ /share/ {item} /root/thumbnails/0/large/content |
Odczytuje miniaturę łącza udostępnionego |
|
POBIERZ /me/drive//items/ {{file_id}} /uprawnienia |
Odczytuje uprawnienia do pliku |


