- Головна
- /
- Стаття

Дякуємо за відгук.

Додаток Webex | Довідка про інтеграцію в Інтернеті з Microsoft OneDrive та SharePoint
 У цій статті
 Надіслати відгук?
Короткий зміст
Інтеграція програми Webex з Microsoft OneDrive та SharePoint Online дає користувачам можливість ділитися вмістом, що зберігається в Microsoft OneDrive та SharePoint Online, та отримувати доступ до нього безпосередньо з програми Webex.
Адміністратор може налаштувати (налаштувати, увімкнути та авторизувати) інтеграцію для своєї організації. Див. Надання керування вмістом.
Після виконання кроку забезпечення організації кожен користувач повинен самостійно авторизувати програму Webex для доступу до OneDrive та/або SharePoint Online від свого імені.
Це дозволяє користувачеві працювати з вмістом Microsoft OneDrive та SharePoint Online з програми Webex. Користувачі повинні прочитати додаток Webex | Microsoft OneDrive та SharePoint Online.
Аутентифікація та авторизація
Інтеграція між програмою Webex і Microsoft Azure або Office 365 повністю орієнтована на програми. Всі хмарні API Microsoft (OneDrive або SharePoint Online) викликаються безпосередньо з програми Webex. Ці API є захищеними ресурсами OAuth2 і вимагають токена доступу для безпечного доступу до них.
Щоб отримати маркер доступу, користувачі повинні спочатку автентифікувати, а потім авторизувати додаток Webex. Потім виданий токен доступу надсилається в заголовку авторизації для кожного виклику API в Microsoft OneDrive або SharePoint Online. Всі виклики API здійснюються за допомогою HTTPS. Для отримання додаткової інформації див. розділ Випадки використання в цій статті.
Сеансові файли cookie та токени оновлення, які видаються в рамках аутентифікації та авторизації, шифруються та надійно зберігаються на пристрої Webex App користувача. Жодна інформація про автентифікацію чи авторизацію, пов'язана з користувачем для OneDrive або SharePoint Online, ніколи не надходить до служб Webex Cloud. Докладніші відомості про кешування додатків Webex див. у розділі Технічні операції та безпека — Поширені запитання.
Використання та зберігання даних
Для спільного використання документа, відображення мініатюри документа або попереднього перегляду документа з Microsoft OneDrive або SharePoint Online, програма Webex використовує ідентифікатор диска, ідентифікатор елемента, заголовок документа та абсолютну або спільну URL-адресу документа. Ці дані зберігаються в хмарі Webex для будь-якого документа, яким ділиться за допомогою програми Webex. Вміст файлу Microsoft OneDrive або SharePoint Online, спільного використання в просторі програми Webex, ніколи не зберігається в хмарі Webex.
Дані, які ми зберігаємо, пов'язані з документами, розглядаються як конфіденційна інформація. Додаток Webex завжди шифрує конфіденційні дані (наприклад, ідентифікатор диска, ідентифікатор елемента, заголовок документа або посилання), перш ніж надсилати їх у хмару Webex. Це означає, що лише зашифровані дані документів надсилаються або зберігаються в службах Webex Cloud.
Для шифрування даних програма Webex використовує службу шифрування Webex Cloud. Керування ключами забезпечується або хмарним сервером керування ключами (KMS), або, якщо ви вирішите розгорнути гібридну безпеку даних, за допомогою власного локального KMS. Для отримання додаткової інформації див. документ про безпеку додатків Webex.
Додаток Webex самостійно кешує дані локально на пристроях користувача. Ці дані шифруються в стані спокою на пристрої. Докладніші відомості про кешування додатків Webex див. у розділі Технічні операції та безпека — Поширені запитання.
Хоча ваш орендар може використовувати багатогеографічні можливості в Office 365 для зберігання даних у певному місці, програма Webex зберігає дані лише у своїх центрах обробки даних. Для отримання додаткової інформації щодо розташування Центрів обробки даних Webex див. розділ 3 Паспорта даних конфіденційності Cisco Webex служби.
Підтримка орендарів Office 365
Для однієї Cisco Webex організації можна налаштувати одного орендаря Office 365. Ми підтримуємо лише екземпляри Office 365 з глобальним та помірним урядом. Інші випадки, які ми не підтримуємо, включають: USGovDod, USGovGCchigh, Китай та Німеччина.
Випадки використання
Нижче наведено приклади використання, які підтримуються з довідкою про інтеграцію Microsoft OneDrive та SharePoint Online.
Потік включає наступні кроки високого рівня.
| 1 |
Додаток Webex запитує авторизацію доступу до ресурсів вмісту. |
| 2 |
Microsoft Cloud пропонує користувачеві ввести свої облікові дані. |
| 3 |
Додаток Webex запитує доступ і маркер оновлення. |
Процес підключення облікового запису Microsoft
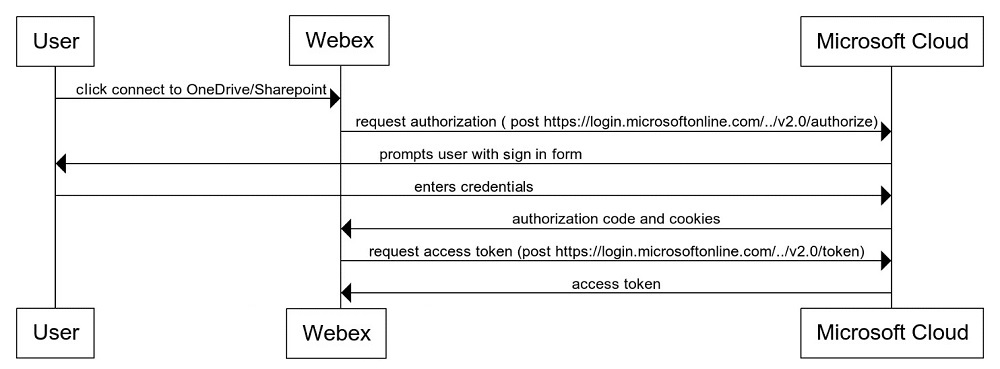
Потік включає наступні кроки високого рівня.
| 1 |
Користувач натискає вкласти файл. |
| 2 |
Додаток Webex відкриває інструмент вибору файлів Microsoft. |
| 3 |
Користувач вибирає файл, дозволи, режим редагування або перегляду, а потім клацає спільний доступ. |
| 4 |
Додаток Webex взаємодіє з Microsoft Cloud для створення спільного посилання. |
| 5 |
Додаток Webex шифрує нове спільне посилання та публікує його. |
| 6 |
Служба Webex Conversation зберігає та поширює посилання всім членам простору. |
Спільний доступ до процесу документа
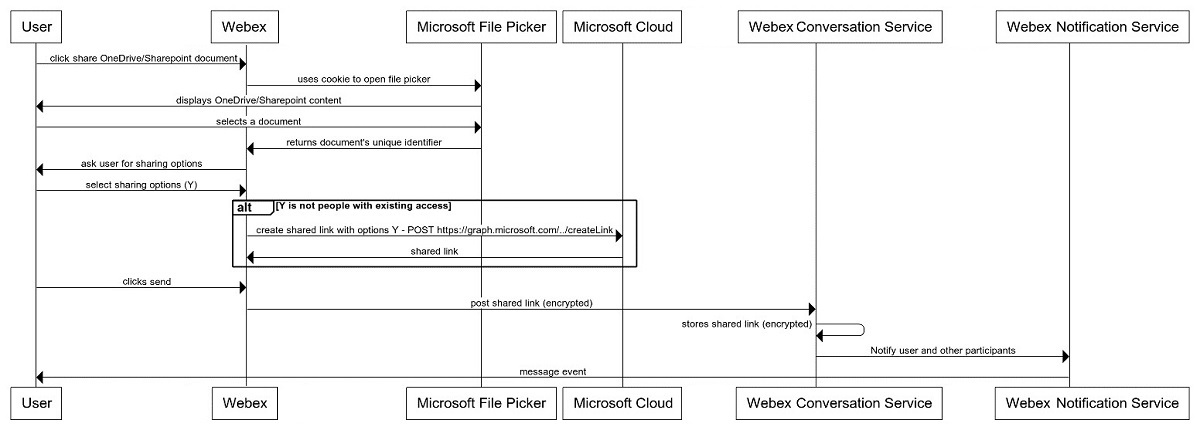
Потік включає наступні кроки високого рівня.
| 1 |
Додаток Webex отримує подію повідомлення із спільним посиланням. |
| 2 |
Додаток Webex розшифровує спільне посилання та використовує облікові дані користувача для запиту мініатюр від Microsoft. |
Процес рендеринга мініатюр
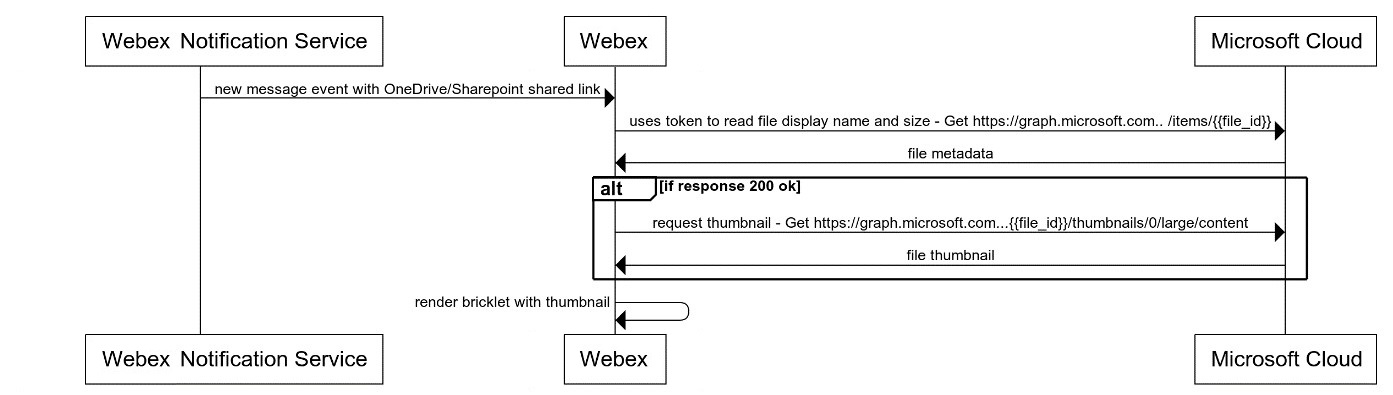
Потік включає наступні кроки високого рівня.
| 1 |
Користувач натискає спільне посилання. |
| 2 |
Додаток Webex використовує файли cookie сеансу для відкриття спільного посилання у вбудованому браузері. |
Перегляд процесу документа
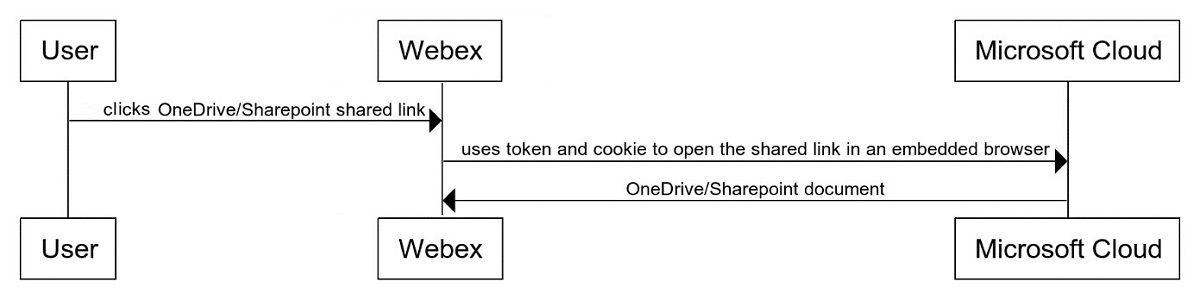
Використання API Майкрософт
Додаток Webex використовує API від Azure Active Directory (AD) v2 та Microsoft Graph. Azure AD використовується для авторизації кінцевого користувача. Microsoft Graph використовується для доступу до документів Microsoft OneDrive та SharePoint. Хоча ці API підтримують широкий спектр операцій, використовується лише підмножина команд.
Кінцеві точки Azure AD v2
|
Блакит Active Directory на v2 |
Використання |
|---|---|
|
ОТРИМАТИ /oauth2/v2.0/авторизувати |
ОТРИМАТИ /oauth2/v2.0/авторизувати |
|
ПОСТ /оаут2/v2.0/токен |
Активувати код для токена доступу |
Кінцеві точки Microsoft Graph
|
Операція з графіком |
Використання |
|---|---|
|
GET /me/drive/root/діти |
Читає кореневий каталог |
|
ОТРИМАТИ /мь/дисков/елементи/ {file_id} |
Читає деталі файлу |
|
ОТРИМАТИ /me/drive/items/ {file_id} /мініатюри/0/великий/вміст |
Читає мініатюру файлу |
|
POST /елементи/ {файл_id} /попередній перегляд |
Читає попередній перегляд файлу |
|
POST /мь/дисков/елементи/ {файл_id} /СтворютьПосилання |
Створює посилання для файлу |
|
ОТРИМАТИ /акції/ {елемент} /елемент керування |
Читає метадані зі спільного посилання |
|
GET /shares/ {item} /root/мініатюри/0/великий/вміст |
Читає мініатюру спільного посилання |
|
ОТРИМАТИ /me/drive//items/ {{file_id}} /дозволи |
Читає дозволи для файлу |


