
תודה על המשוב.
 משוב?
Webex Callingתומך כרגע בשתי גרסאות של שער מקומי:
-
שער מקומי
-
שער מקומי עבור Webex לממשלה
-
לפני שתתחיל, הבן את דרישות רשת הטלפון הציבורית (PSTN) ושער מקומי (LGW) מבוססות המקום עבור. Webex Calling לקבלת מידע נוסף, עיין בארכיטקטורה מועד Webex Calling פת של סיסקו.
-
מאמר זה מניח שפלטפורמת שער מקומי ייעודית קיימת ללא תצורה קולית קיימת. אם תשנה שער PSTN קיים או פריסת CUBE Enterprise לשימוש כפונקציית השער המקומיWebex Calling, שים לב היטב לתצורה. ודא שלא תפריע לזרימות השיחות והפונקציונליות הקיימות בגלל השינויים שאתה מבצע.
ההליכים מכילים קישורים לתיעוד הפניה לפקודות שבו תוכל ללמוד עוד על אפשרויות הפקודה הבודדות. כל קישורי הפ ניה לפקודה עוברים אל הפקודה של Webex Man aged Gateways אלא אם צוין אחרת (במקרה זה, קישורי הפ קודה עוברים אל הפניה לפ קודה Cisco IOS קולית). ניתן לגשת לכל המדריכים הללו ב Cisco Unified Border Element הפניות פקודה.
לקבלת מידע על SBC של צד שלישי הנתמכים, עיין בתיעוד ההפ ניה המתאים למוצר.
ישנן שתי אפשרויות להגדיר את השער המקומי עבור Webex Calling תא המטען שלך:
-
תא מטען מבוסס רישום
-
תא מטען מבוסס תעודה
השתמש בזרימת המשימות תחת השער המקומי המבו סס על רישום או בשער מקומי מבוסס אישורים כדי להגדיר את השער המקומי עבור תא המטען שלך. Webex Calling
ראה התחל עם שער מקומי למידע נוסף על סוגי תא מטען שונים. בצע את השלבים הבאים בשער המקומי עצמו, באמצעות ממשק שורת הפקודה (CLI). אנו משתמשים בפרוטוקול ייזום הפעלה (SIP) ובתחבורה של אבטחת שכבת תחבורה (TLS) כדי לאבטח את תא המטען ופרוטוקול מאובטח בזמן אמת (SRTP) כדי לאבטח את המדיה בין הש ער המקומי לבין. Webex Calling
-
בחר ב- CUBE כשער המקומי שלך. Webex for Government אינו תומך כרגע בבקרי גבול הפעלה של צד שלישי (SBC). כדי לסקור את הרשימה העדכנית ביותר, ראה התחלת השימוש בשער מקומי.
- התקן את Cisco IOS XE Dublin 17.12.1a או גרסאות מאוחרות יותר עבור כל השערים המקומיים של Webex לממשלה.
-
כדי לסקור את רשימת רשויות אישורי השורש (CA) בהן Webex תומכת בממשלה, ראה ר שויות אישורי שורש עבור Webex לממשלה.
-
לקבלת פרטים על טווחי היציאות החיצוניות עבור שער מקומי ב- Webex לממשלה, ראה דרישות רשת עבור Webex for Government (FedRAMP).
השער המקומי עבור Webex לממשלה אינו תומך באפשרויות הבאות:
-
Stun/Ice-lite לאופטימיזציה של נתיבי מדיה
-
פקס (T.38)
כדי להגדיר את התצורה של שער מקומי עבור Webex Calling תא המטען שלך ב- Webex לממשלה, השתמש באפשרות הבאה:
-
תא מטען מבוסס תעודה
השתמש בזרימת המשימות תחת השער המקומי מבוסס האישורים כדי להגדיר את השער המקומי עבור תא המטען שלךWebex Calling. לקבלת פרטים נוספים על אופן קביעת התצורה של שער מקומי מבוסס אישורים, ראה קביעת תצורה של תא מטען מבוסס אישוריםWebex Calling.
חובה להגדיר צופן GCM תואמי FIPS לתמיכה בשער מקומי עבור Webex לממשלה. אם לא, הגדרת השיחה נכשלת. לקבלת פרטי תצורה, ראה קביעת תצורה של תא מט Webex Calling ען מבוסס אישורים.
Webex לממשלה אינו תומך בשער מקומי מבוסס רישום.
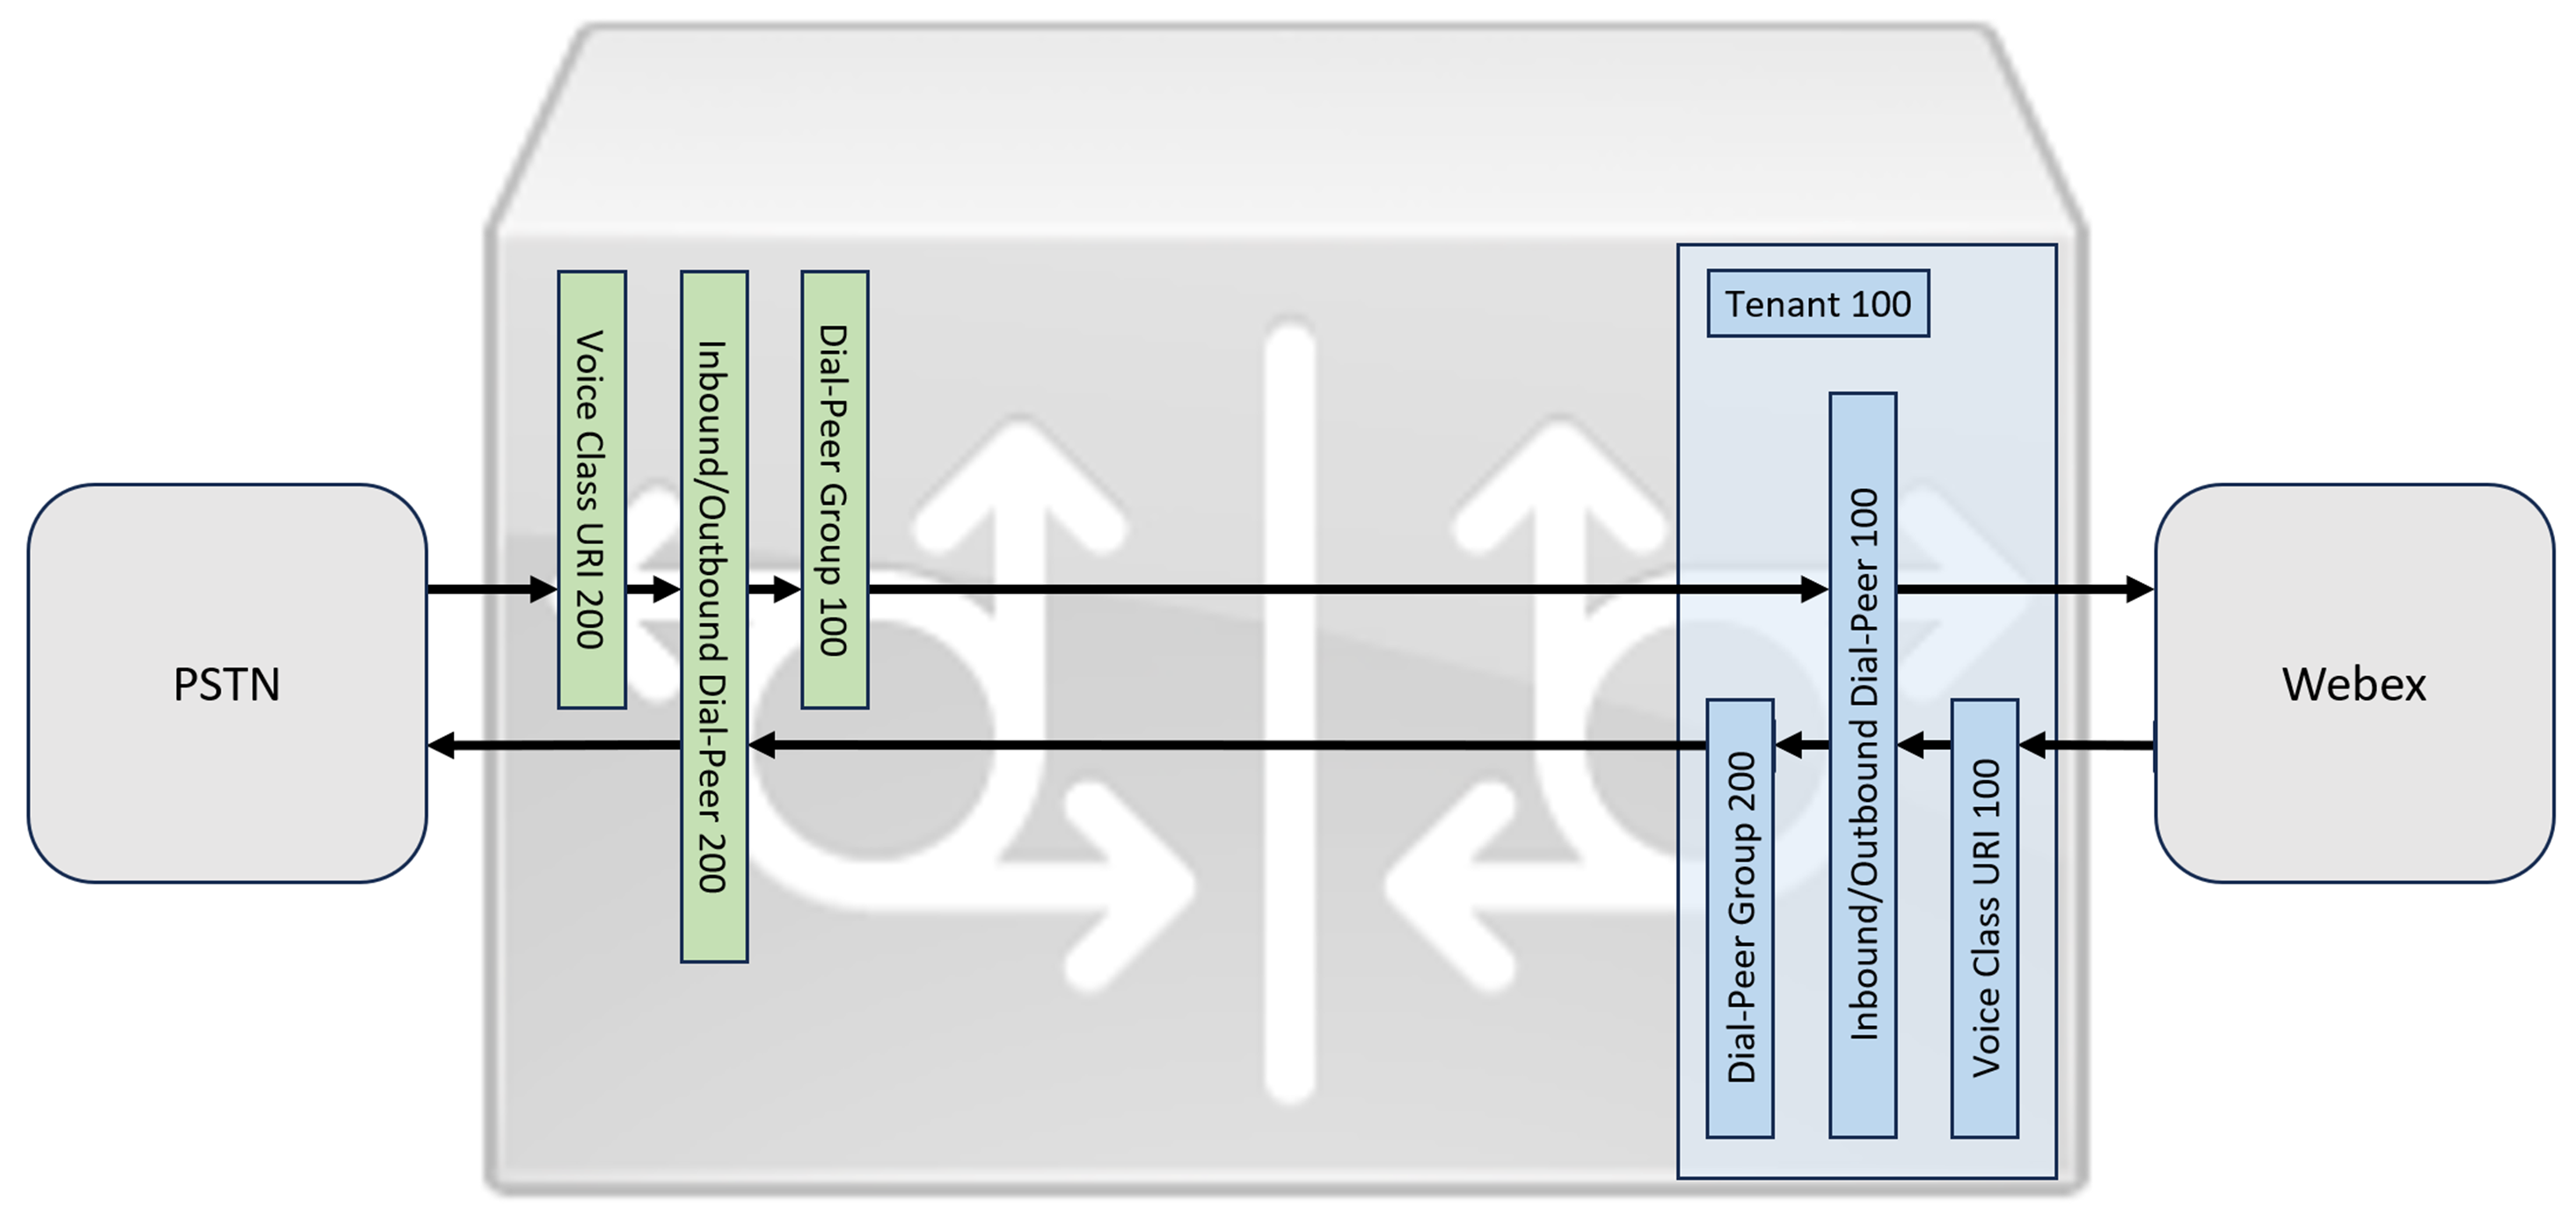
סעיף זה מתאר כיצד להגדיר Cisco Unified Border Element (CUBE) כש ער מקומי עבורWebex Calling, באמצעות תא מטען SIP רישום. החלק הראשון של מסמך זה ממ חיש כיצד להגדיר שער PSTN פשוט. במקרה זה, כל השיחות מ- PSTN מנותבות אל ה- PSTN Webex Calling וכל השיחות מנות Webex Calling בות ל- PSTN. התמונה למטה מדגישה פיתרון זה ואת תצורת ניתוב השיחות ברמה גבוהה שתבו צע.
בתכנון זה משתמשים בתצורות העיקריות הבאות:
-
דיירי מחלקת קול: משמש ליצירת תצורות ספציפיות לתא המטען.
-
מחלקה קולית uri: משמש לסיווג הודעות SIP לבחירת עמית חיוג נכנס .
-
עמית בחיוג נכנס: מספק טיפול להודעות SIP נכנסות וקובע את המסלול היוצא באמצעות קבוצת עמיתים בחיוג.
-
קבוצת עמיתים בחיוג: מגדירה את עמיתים בחיוג היוצא המשמשים לניתוב שיחות הלאה.
-
עמית חיוג יוצא: מספק טיפול בהודעות SIP יוצאות ומנתב אותן ליעד הנדרש .
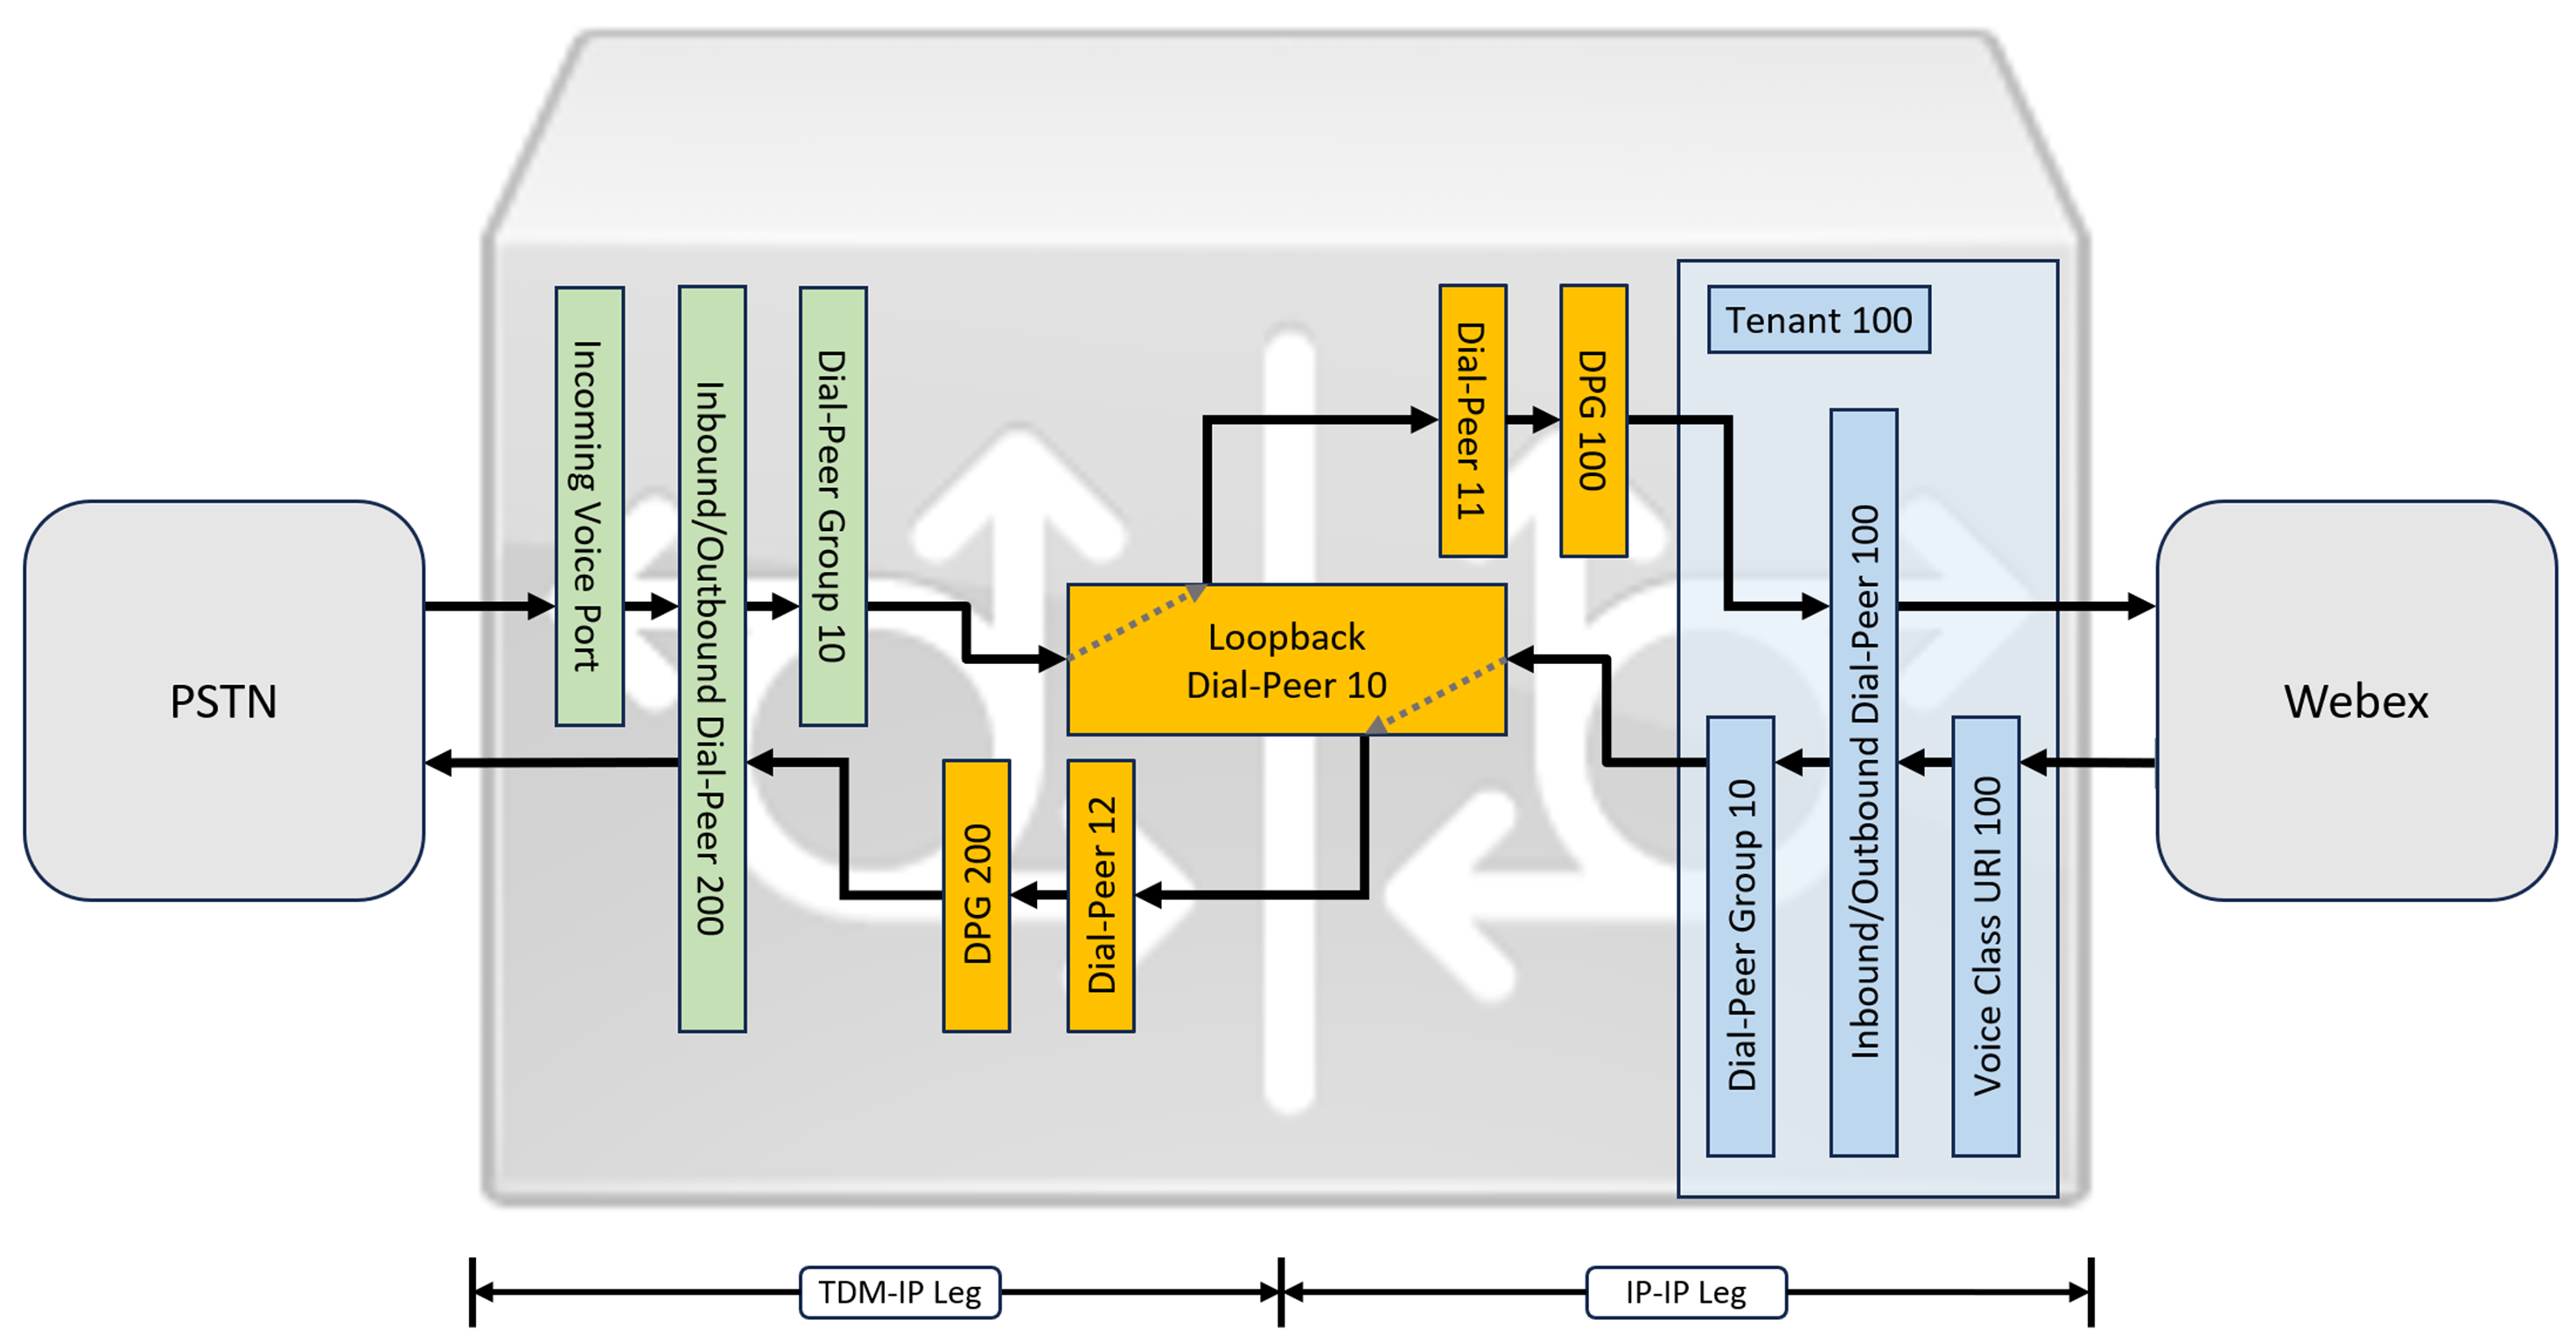
לצורך אופטימיזציה של Webex Calling מדיה עם מעגלי ISDN של הקמת קישוריות אינטראקטיבית (ICE) ו- TDM (ריבוי חלוקת זמן), יש צורך להשתמש בתהליך ניתוב שיחות דו-רגליים.
בעוד ש- IP ו- SIP הפכו לפרוטוקולי ברירת המחדל עבור גזעי PSTN, מעגלי ISDN TDM (Time Division Multiplexing) נשארים נפוצים ונתמכים במלואם על ידי. Webex Calling כדי לאפשר אופטימיזציה של מדיה עבור זרימות שיחות TDM-IP אלה, עליך להשתמש בהקמת קישוריות אינטראקטיבית (ICE), המאפשרת לנקודות קצה לנהל משא ומתן על נתיבי מדיה ישירים.
השגת אופטימיזציה זו דורשת תהליך ניתוב שיחות דו-רגליים. גישה זו משנה את תצורת הניתוב הסטנדרטית על ידי הצגת קבוצה של עמיתים פנימיים לחיוג חוזר בין Webex Calling גזעי PSTN, כפי שמוצג בתמונה למטה.
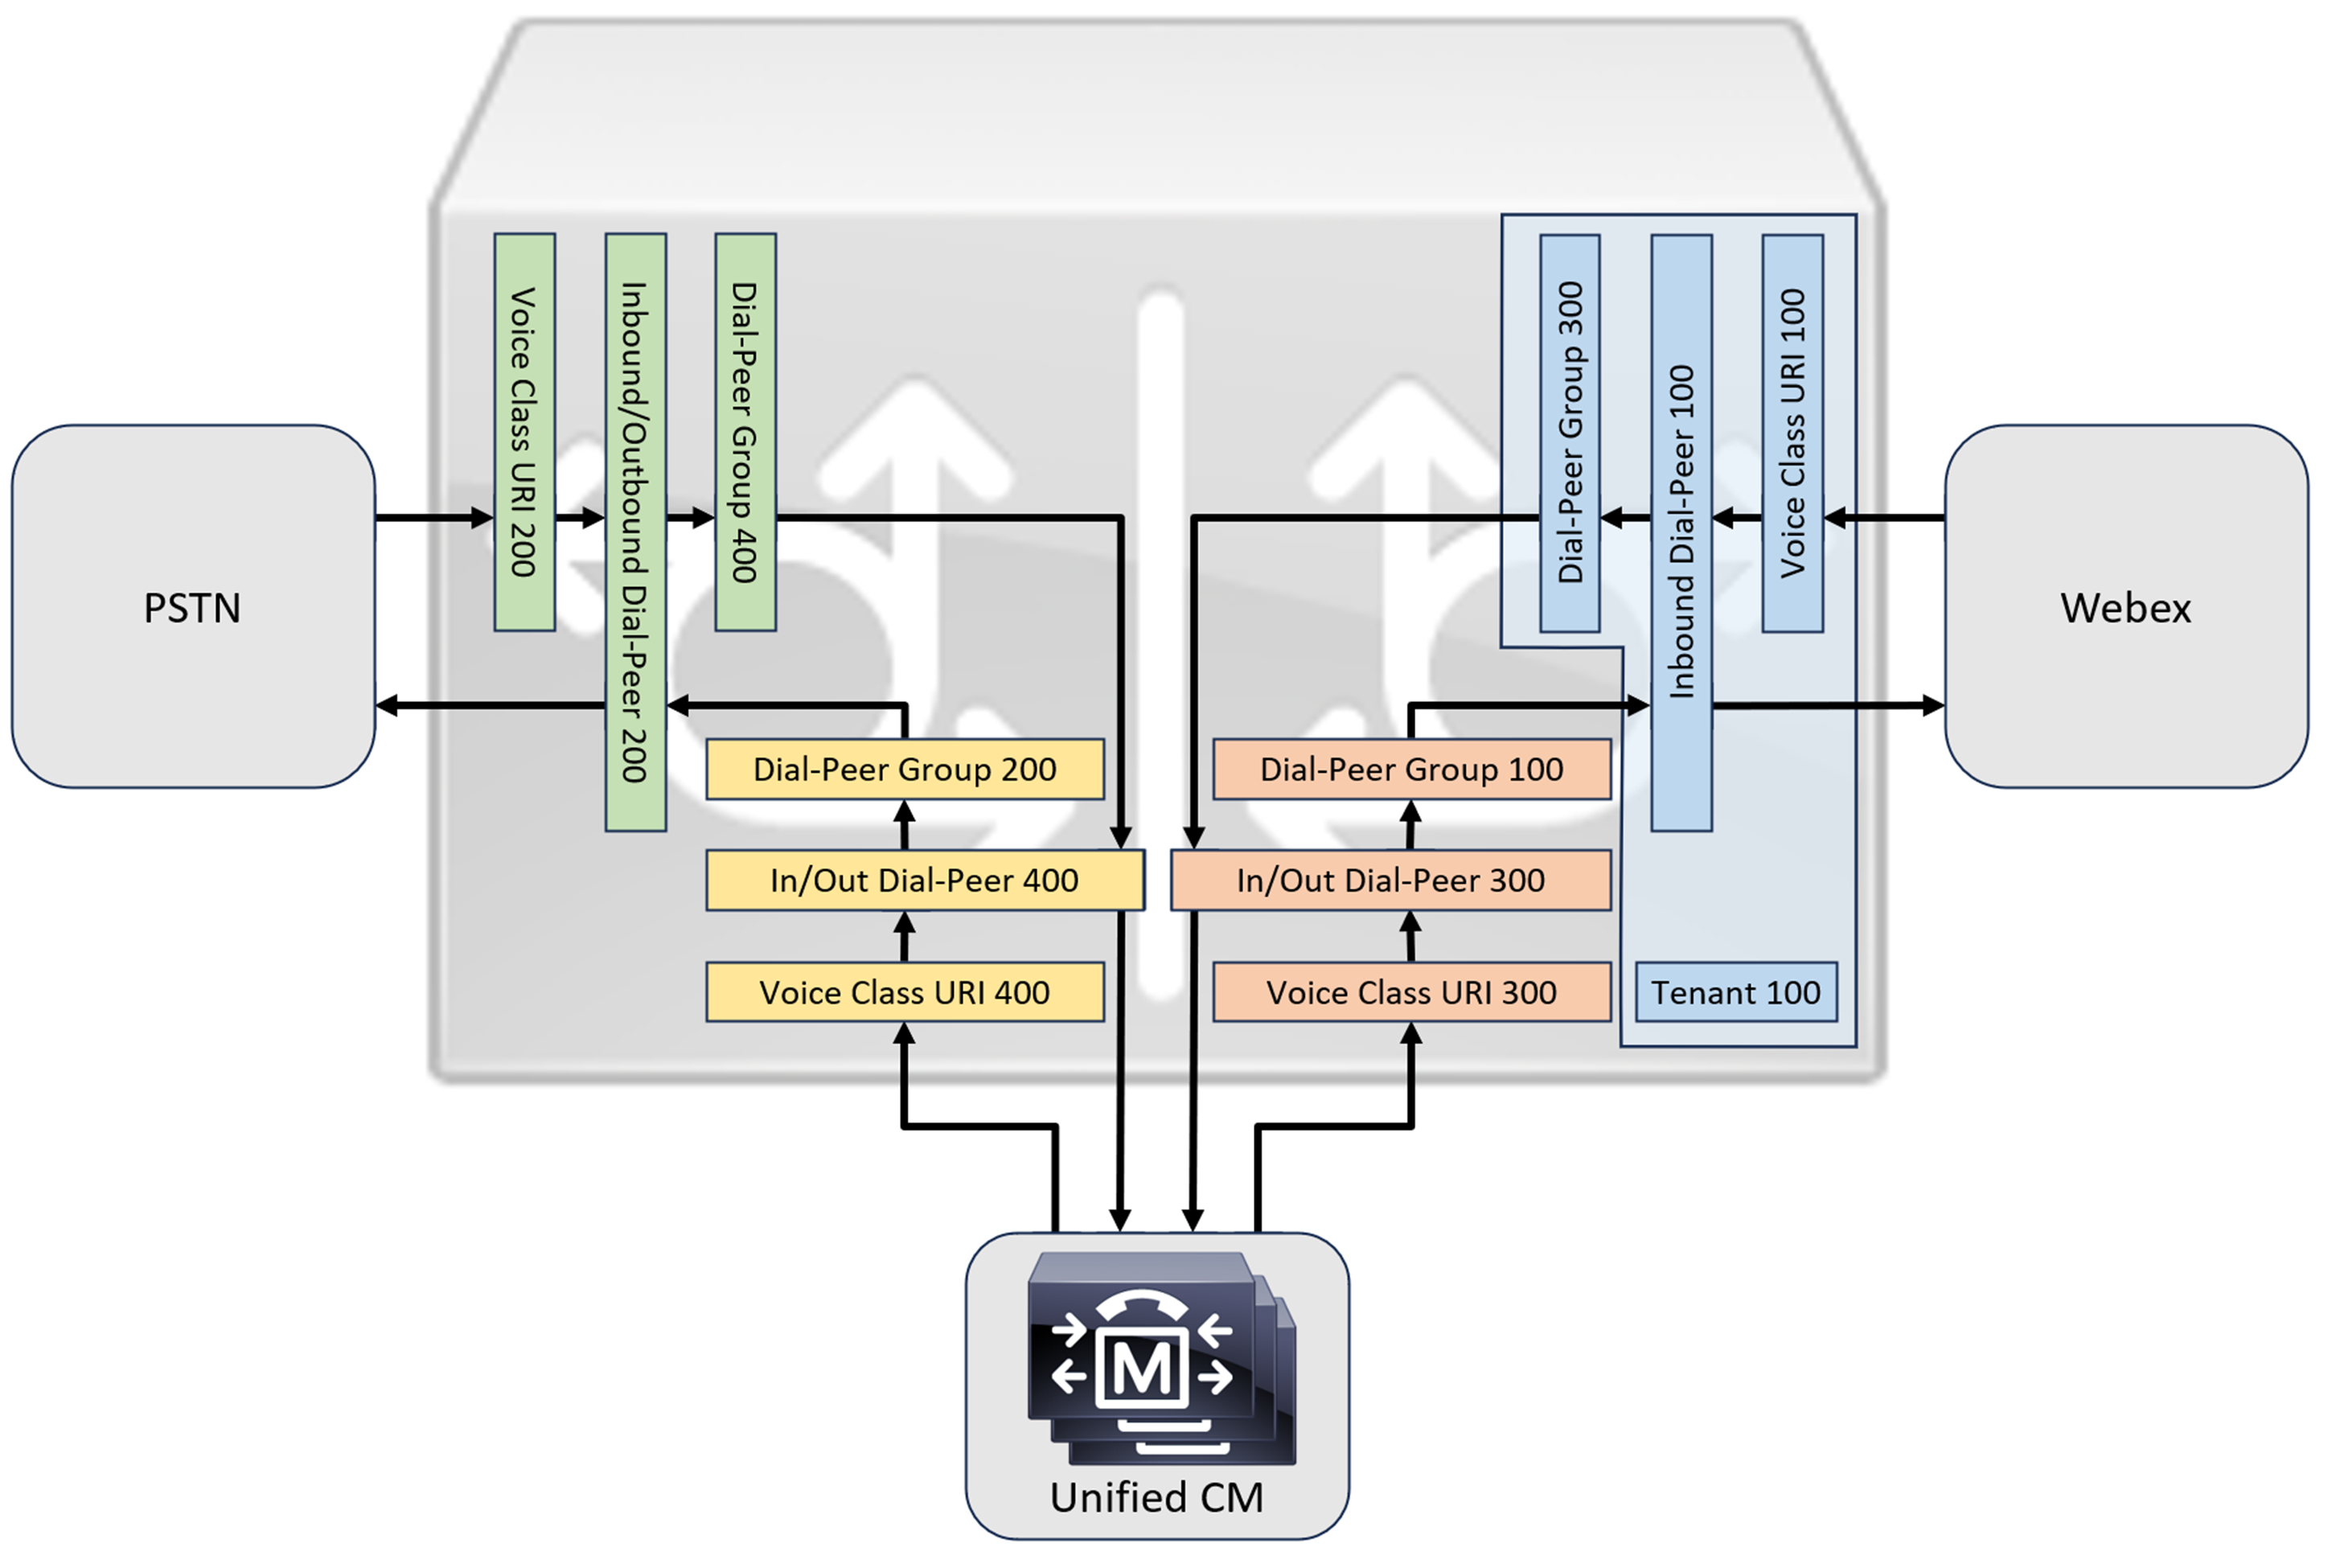
בעת חיבור Cisco Unified Communications Manager פתרון מקומי עםWebex Calling, באפשרותך להשתמש בתצורת שער PSTN הפשוטה כבסיס לבניית הפ תרון המוצג בתרשים הבא. במקרה זה, מנהל התקשורת המאוחד מספק ניתוב וטיפול מרכזי בכל ה- PSTN וה Webex Calling שיחות.
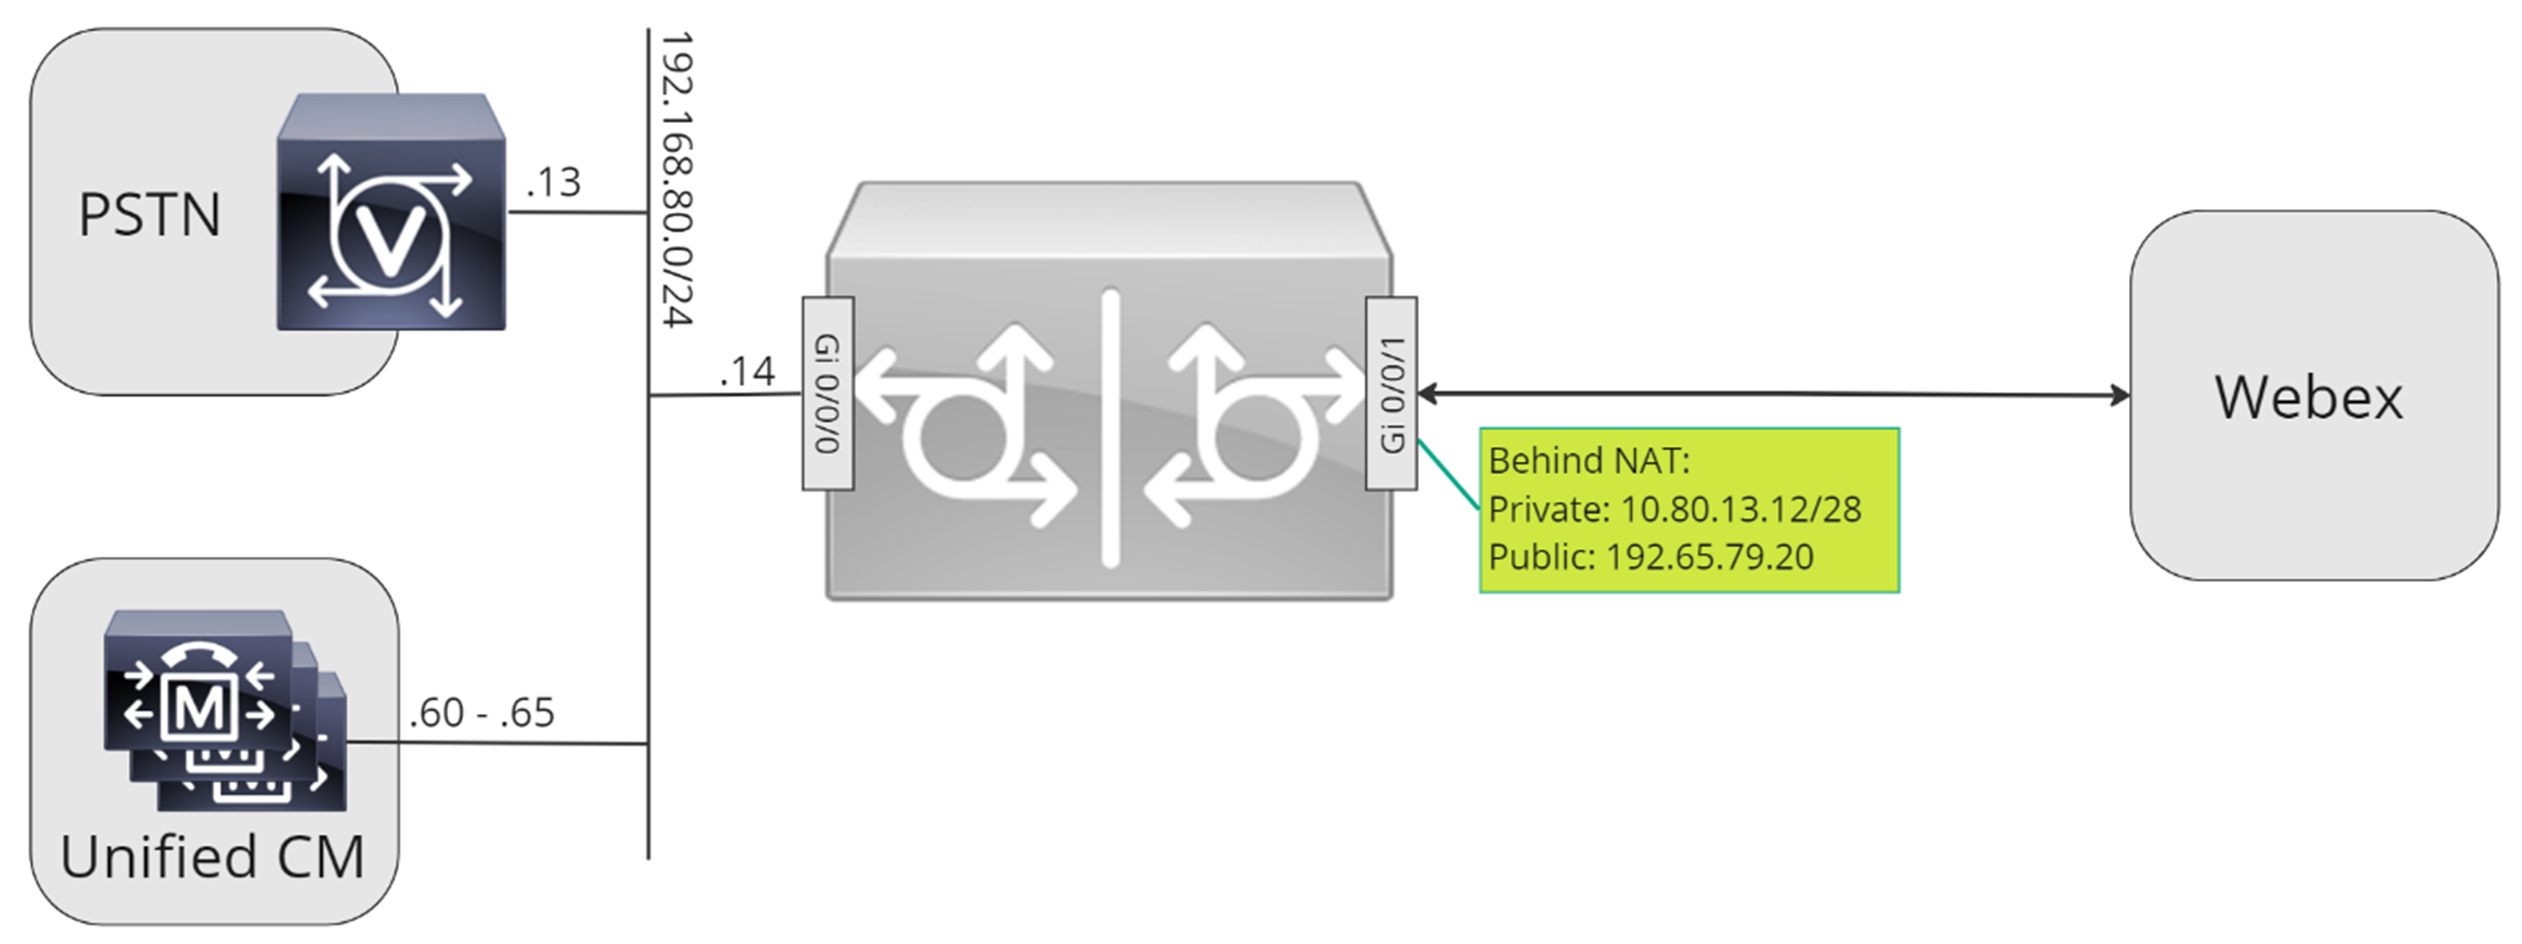
לאורך מסמך זה משתמשים בשמות המארח, כתובות ה- IP והממשקים המוצגים בתמונה הבאה.
השתמש בהנחיות התצורה בשאר מסמך זה כדי להשלים את תצורת השער המקומי שלך באופן הבא:
-
שלב 1: הגדר קישוריות ואבטחה בסיסית של הנתב
-
שלב 2: הגדר תא Webex Calling המטען
בהתאם לארכיטקטורה הנדרשת, בצע את הפעולות הבאות:
-
שלב 3: הגדר שער מקומי עם תא מטען SIP PSTN
-
שלב 4: קביעת תצורה של שער מקומי עם Unified CM סביבה קיימת
או:
-
שלב 3: הגדר את השער המקומי עם תא המטען TDM PSTN
תצורה בסיסית
השלב הראשון בהכנת הנתב של סיסקו שלך כשער מקומי Webex Calling הוא בניית תצורה בסי סית המאבטחת את הפלטפורמה שלך ומבססת קישוריות.
-
כל פריסות ה- Local Gateway מבוססות רישום דורשות Cisco IOS XE 17.6.1a או גרסאות מאוחרות יותר. Cisco IOSמומלץ להשתמש ב- 17.12.2 ואילך. לגרסאות המומלצות, עיין בדף מחקר התוכנה של סיסקו. חפש את הפלטפורמה ובחר אחת מהמהד ורות המוצ עות.
-
נתבים מסדרת ISR4000 חייבים להיות מוגדרים עם רישיונות טכנולוגיות תקשורת מאוחדת וא בטחה כאחד.
-
נתבים מסדרת Catalyst Edge 8000 המצוידים בכרטיסי קול או DSP דורשים רישוי DNA Adv antage. נתבים ללא כרטיסי קול או DSP דורשים מינימום רישוי DNA Essentials.
-
-
בנה תצורה בסיסית עבור הפלטפורמה שלך העוקבת אחר המדיניות העסקית שלך. בפרט, הגדר ואמת את הדברים הבאים:
-
NTP
-
ACLs
-
אימות משתמש וגישה מרחוק
-
DNS
-
ניתוב IP
-
כתובות IP
-
-
הרשת אליה Webex Calling חייבת להשתמש בכתובת IPv4.
-
העלה את חבילת CA השורש של סיסקו לשער המקומי.
בעת קביעת התצורה של הצד השוכר לחיבור אליוWebex Calling, רק כתובות מבוססות SRV נתמכות.
תצורה
| 1 |
ודא שאתה מקצה כתובות IP חוקיות וניתנות לניתוב לכל ממשקי שכבה 3, לדוגמה:
|
| 2 |
הגן על רישום ואישורי STUN בנתב באמצעות הצפנה סימטרית. הגדר את מפתח ההצפנה הראשי וסוג ההצפנה באופן הבא:
|
| 3 |
צור נקודת אמון PKI מציינת מיקום. דורש נקודת אמון זו כדי להגדיר את TLS מאוחר יותר. עבור גזעים מבוססי רישום, נקודת אמון זו אינה דורשת אישור - כנדרש עבור תא מטען מבוסס אישור. |
| 4 |
הפעל בלעדיות TLS1.2 וציין את נקודת האמון המוגדרת כברירת מחדל באמצעות פקודות התצורה הבאות. עדכן את פרמטרי התחבורה כדי להבטיח חיבור מאובטח אמין לרישום: הפ
|
| 5 |
התקן את חבילת CA השורש של סיסקו, הכוללת את אישור CA1 השורש המסחרי של IdenTrust המשמש. Webex Calling השתמש בפ קודה crypto pki trustpool import clean url כדי להוריד את חבילת ה- CA השורש מכתובת האתר שצוינה, וכדי לנקות את מאגר ה- Trustpool הנוכחי של CA, ולאחר מכן התקן את חבילת האישורים החדשה: אם עליך להשתמש בפרוקסי לגישה לאינטרנט באמצעות HTTPS, הוסף את התצורה הבאה לפני ייבוא חבילת ה- CA: שרת פרוקסי לקוח ip http yourproxy.com יציאת פרוקסי 80 |
| 1 |
צור תא מטען PSTN מבוסס רישום עבור מיקום קיים במרכז הבקרה . רשום את מידע תא המטען המסופק לאחר יצירת תא המטען. הפרטים המודגשים באיור משמשים בשלבי הת צורה במדריך זה. לקבלת מידע נוסף, ראה קביעת תצורה של גזעים, קבוצות נתיבים ו תוכניות חיוג עבור Webex Calling. 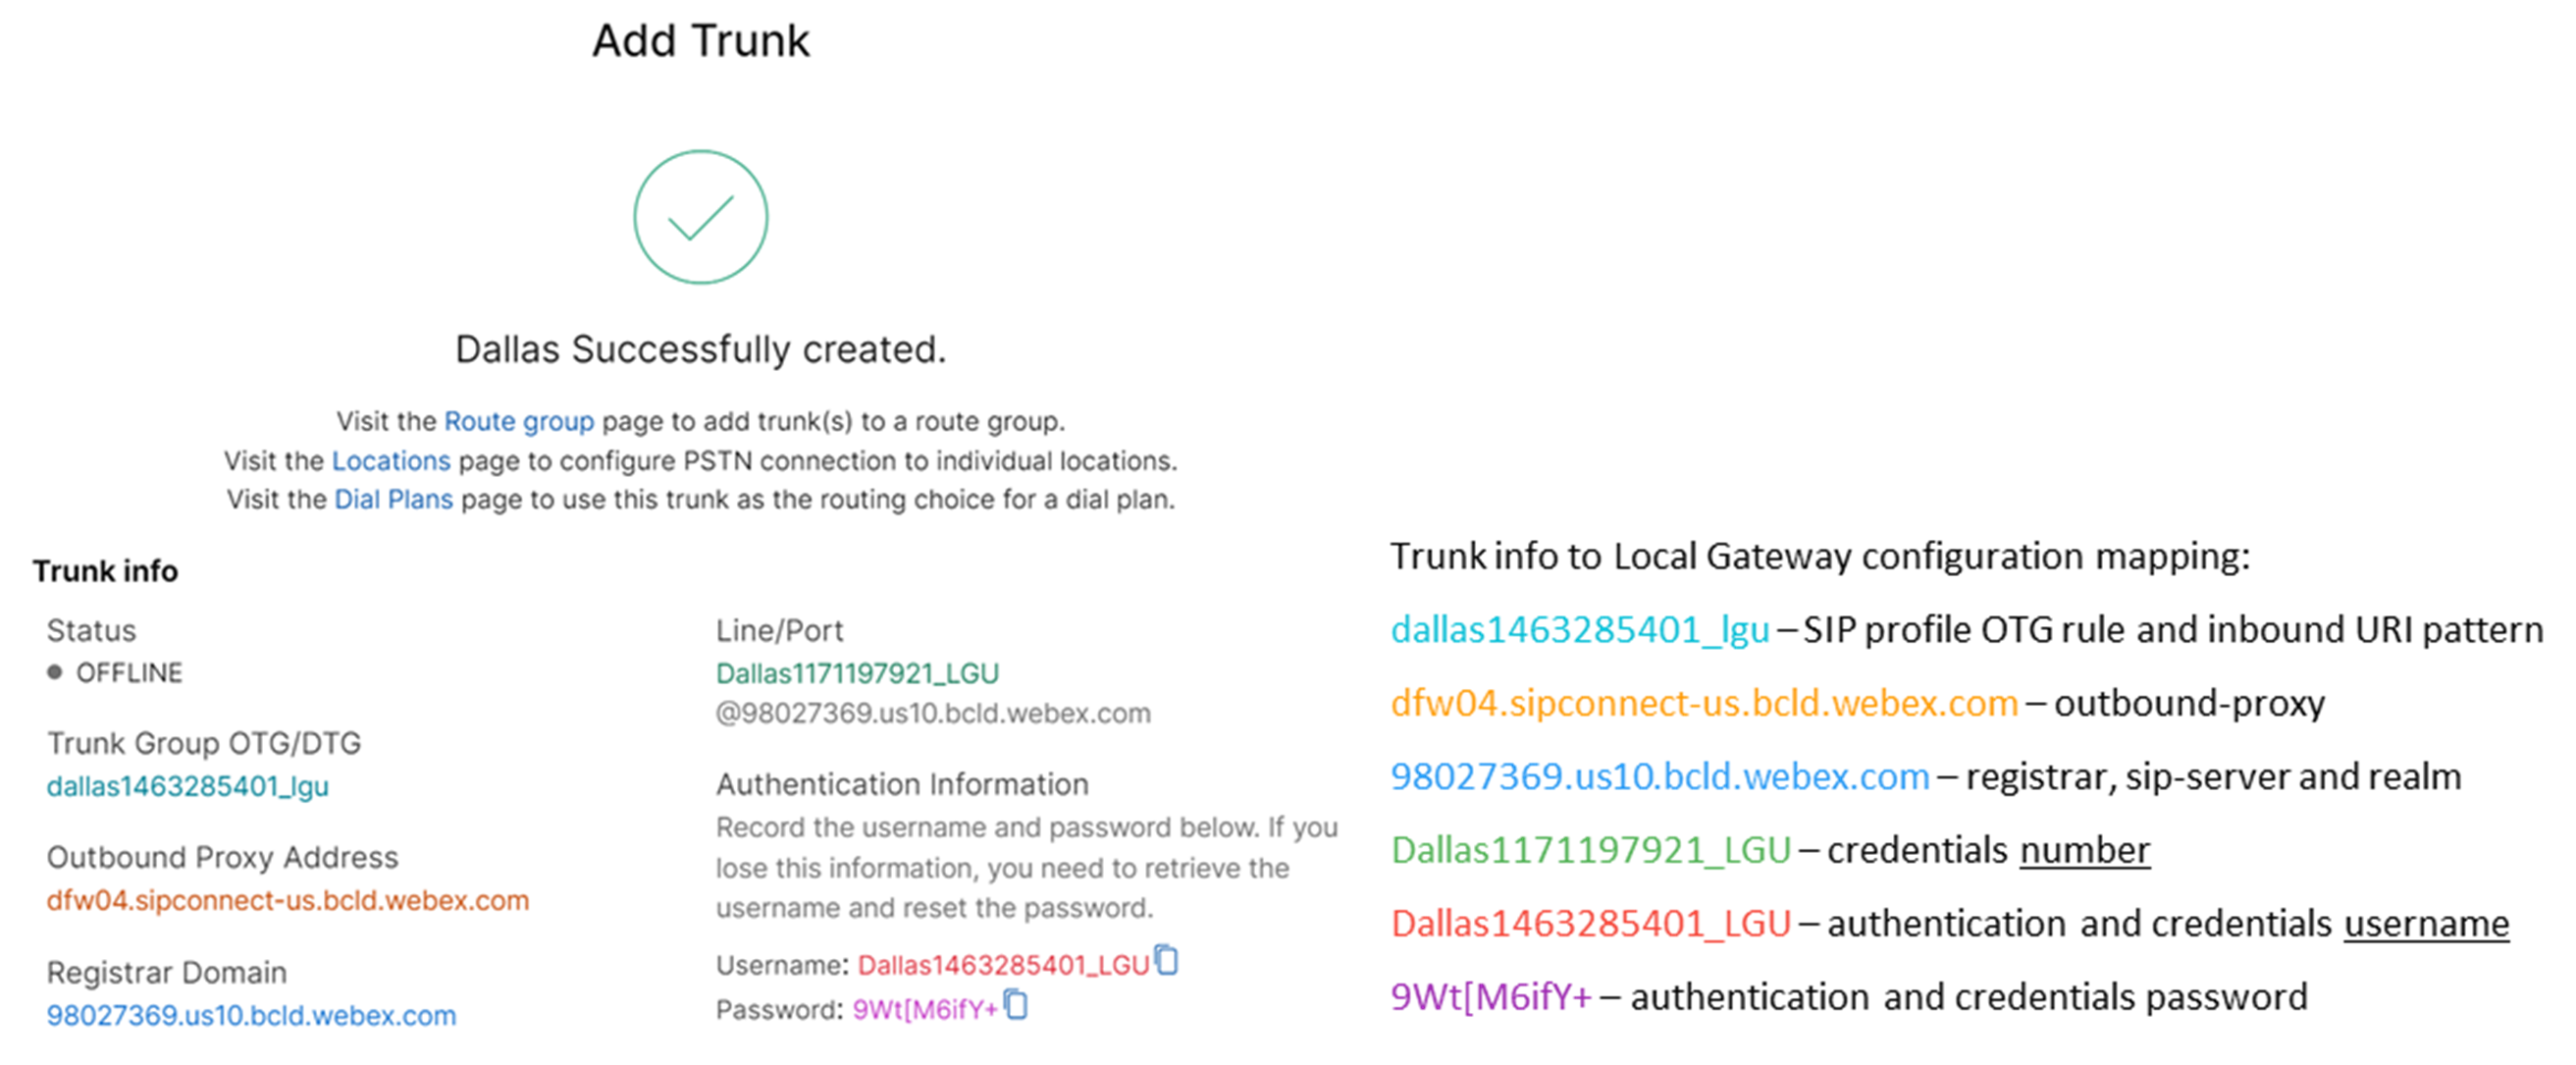
|
| 2 |
הזן את הפקודות הבאות כדי להגדיר את CUBE כש ער מק Webex Calling ומי: להלן הסבר על השדות עבור הת צורה:
מאפשר תכונות Cisco Unified Border Element (CUBE) בפלטפורמה. סטטיסטיקה תקשורתיתמאפשר ניטור מדיה בש ער המקומי. סטטיסטיקות מדיה בכמויות גדולותמאפשר למישור הב קרה לסקור את מישור הנתונים עבור נתונים סטטיסטיים של שיחות בכמות גדולה. לקבלת מידע נוסף על פקודות אלה, ראה מדיה. אפשר לחיבורים ללגוםאפשר פונקציונליות בסיסית של סוכן משתמש של CUBE SIP גב אל גב. לקבלת מידע נוסף, ראה אישור חיבורים. כברירת מחדל, העברת פקס T.38 מופעלת. לקבלת מידע נוסף, ראה פרוטוקול פקס t38 (שירות קולי). מאפשר STUN (מעבר הפעלה של UDP דרך NAT) באופן גלובלי.
לקבלת מידע נוסף, ראה מזהה סוכן של נתוני זרימה הלם וסוד משותף של נתוני זרימה הל ם. מטען אסימטרי מלאמגדיר תמיכה בעומס מטען אסימטרי SIP הן עבור DTMF והן עבור מטעני codec דינמיים. לקבלת מידע נוסף, ראה מט ען א-סימטרי. הצעה מוקדמת כפויהמאל ץ את השער המקומי לשלוח מידע SDP בהודעת INVITE הראשונית במקום להמתין לאישור מהעמית השכן. ל מידע נוסף על פקודה זו, ראה הצעה מוקדמת. |
| 3 |
הגדר את קודק המחלקה הקולית 100 המאפשר רכיבי codec G.711 רק עבור כל הגזעים. גישה פשוטה זו מתאימה לרוב הפריסות. במידת הצורך, ניתן להוסיף לרשימה סוגי codec נוספים הנתמכים על ידי מערכות מקוריות ומסתיימות כאחד. פתרונות מורכבים יותר הכוללים קידוד באמצעות מוד ולי DSP נתמכים, אך אינם כלולים במדריך זה. להלן הסבר על השדות עבור הת צורה: קודק מחלקת קול 100משמש רק כדי לאפשר רכיבי codec מועדפים לשיחות תא מטען SIP. לקבלת מידע נוסף, ראה codec של מחלקת קול. |
| 4 |
הגדר שימוש בהלם בכיתה קולית 100 כדי לאפשר ICE בתא המט Webex Calling ען. להלן הסבר על השדות עבור הת צורה: שימוש בהלם אייס לייטמשמש להפעלת ICE-Lite עבור כל העמיתים המתמודדים עם חיו Webex Calling ג כדי לאפשר אופטימיזציה של מדיה בכל הזדמנות אפש רית. למידע נוסף, ראה שימוש בהל ם בכיתה קולית ושימוש ב הלם ice lite. ניהול משא ומתן על אופטימיזציה של מדיה בכל מקום אפשרי. אם שיחה דורשת שירותי מדיה בע נן, כגון הקלטה, לא ניתן לבצע אופטימיזציה של המ דיה. |
| 5 |
הגדר את מדיניות הצפנת המדיה עבור תעבורת Webex. להלן הסבר על השדות עבור הת צורה: מחלקת קול srtp-קריפטו 100מציין SHA1_80 כחבילת הצפנת SRTP היחידה שמציעה CUBE ב- SDP בהודעות הצעה ותשובה. Webex Callingתומך בלבד SHA1_80. למידע נוסף, ראה מח לקת קול srtp-crypto. |
| 6 |
הגדר תבנית לזיהוי שיחות לתא המטען של Gateway Local בהתבסס על פרמטר תא המטען הי עד שלו: להלן הסבר על השדות עבור הת צורה: שיעור קול 100 לגימותמגדיר תבנית שתתאים להזמנת SIP נכנסת לעמית חיוג תא מטען נכנס. בעת הזנת תבנית זו, השתמש ב- dtg= ואחריו הערך Trunk OTG/DTG שסופק ברכזת הבקרה בעת יצירת תא המטען. לקבלת מידע נוסף, ראה uri בכיתה קולית. |
| 7 |
הג דר פרופיל SIP 100, שישמש לשינוי הודעות SIP לפני שליחתן אלWebex Calling.
להלן הסבר על השדות עבור הת צורה:
ספק PSTN בארצות הברית או קנדי יכול להציע את אימות מזהה המתקשר לשיחות דואר זבל והונאה, עם התצורה הנוספת המוזכרת באינדי קציה לשיחת דואר זבל או הונאה במאמר. Webex Calling |
| 8 |
הגדר Webex Calling תא המטען: |
| 9 |
כדי להגדיר התקני רשת כגון CUBE וכדי להעביר כותרות פרוטוקול התחלת הפעלה (SIP) שההתקן אינו מעבד, השתמש בפקודות אלה. פקודות אלה מאפשרות להתקן לעבור דרך כותרות SIP לא נתמכות, כולל כותרות מיקום גיאוגרפי ו- PIDF-LO (פורמט נתוני מידע נוכחות - אובייקט מיקום), בשער המקומי. פונקציונליות זו תומכת בשירותי Nomadic E911 על ידי הבטחה כי מידע מיקום קריטי נשמר ומועבר כראוי. |
לאחר הגדרת הדייר 100 ותקבע תצורה של עמית חיוג SIP VoIP, השער יוזם חיבור TLS לכיוון. Webex Calling בשלב זה, הגישה SBC מציג את האישור שלו לשער המקומי. הש ער המקומי מאמת את אישור Webex Calling הגישה SBC באמצעות חבילת השורש של CA שעודכנה קודם לכן. אם האישור מזוהה, תיצור הפעלת TLS מתמש כת בין השער המקומי לבין Webex Calling הגישה SBC. לאחר מכן הש ער המקומי יכול להשתמש בחיבור מאובטח זה כדי להירשם ל- SBC הגישה של Webex. כאשר ההרשמה מאותגרת לאימות:
-
בתגובה משתמשים בפרמטרי שם המשתמש, הסי סמה והת חום מתצורת האישורים.
-
כללי השינוי בפרופיל SIP 100 משמשים להמרת כתובת ה- SIPS בחזרה ל- SIP.
ההרשמה מוצלחת כאשר מתקבל אישור 200 מהגישה SBC.

לאחר שבנית תא מטען כלפי Webex Calling מעלה, השתמש בתצורה הבאה כדי ליצור תא מטען לא מוצפן כלפי ספק PSTN מבוסס SIP:
אם ספק השירות שלך מציע תא מטען PSTN מאובטח, תוכל לבצע תצורה דומה כמפורט לעיל עבור תא המט Webex Calling ען. CUBE תומך בניתוב שיחות מאובטח.
אם אתה משתמש בתא מטען TDM/ ISDN PSTN, דלג לסעיף הבא קביעת תצורה של שער מקומי עם תא מטען TDM PSTN.
כדי להגדיר ממשקי TDM עבור רגלי שיחות PSTN בשערי TDM-SIP של Cisco, ראה קביעת תצורה של ISDN PRI.
| 1 |
הגדר את ה-uri של המחלקה הקולית הבאה כדי לזהות שיחות נכנסות מתא המטען של PSTN: להלן הסבר על השדות עבור הת צורה: שיעור קול מסוג 200 לגימותמגדיר תבנית שתתאים להזמנת SIP נכנסת לעמית חיוג תא מטען נכנס. בעת הז נת תבנית זו, השתמש בכתובת ה- IP של שער ה- IP PSTN שלך. לקבלת מידע נוסף, ראה uri בכיתה קולית. |
| 2 |
הגדר את תצורת ה- IP PSTN החיוג הבא: להלן הסבר על השדות עבור הת צורה: מגדיר עמית חיוג VoIP עם תג של 200 ונו תן תיאור משמעותי לנוחות הניהול ופתרון הבעיות. לקבלת מידע נוסף, ראה קול עמיתים בחיוג . דפוס יעד רע. רעדפוס יעד דמה נדרש בעת ניתוב שיחות יוצאות באמצעות קבוצת עמיתים בחיוג נכנסת. במקרה זה ניתן להשתמש בכל תבנית יעד תקפה. לקבלת מידע נוסף, ראה ת בנית יעד (ממשק). פרוטוקול הפעלה sipv2מציין כי עמית חיוג זה מטפל ברגליים של שיחות SIP. לקבלת מידע נוסף, ראה פרוטוקול הפעלה (חיוג עמית). יעד הפעלה ipv4:192.168.80.13מציין את כתובת היעד לשיחות שנשלחו לספק PSTN. זה יכול להיות כתובת IP או שם מארח DNS. לקבלת מידע נוסף, ראה י עד הפעלה (עמית חיוג VoIP). כרטיסים נכנסים דרך 200מציין את המחלקה הקולית המשמשת להתאמת שיחות נכנסות לעמית חיוג זה באמצעות URI הכותרת של INVITE VIA. לקבלת מידע נוסף, ראה כתובת אתר נכנסת.
סוג קולי של SIP מאומת מזהה
(אופציונלי) מפעיל עיבוד כותרת P-Asserted-Identity ושולט על אופן השימוש בו עבור תא המטען של PSTN. אם נעשה שימוש בפקודה זו, זהות הצד המתקשר המסופקת מהעמית הנכנס בחיוג משמשת לכותרות היוצאות From ו- P-Asserted-Identity. אם לא נעשה שימוש בפקודה זו, זהות הצד המתקשר המסופקת מהעמית הנכנס בחיוג משמשת לכותרות היוצאות של From ו - Remate-Party-ID. לקבלת מידע נוסף, ראה SIP asserted-id ברמה קולית.
ממשק מקור בקרה לאגד Gigab
iteThernet0/0/0
מגדיר את ממשק המקור וכתובת ה- IP המשויכת להודעות שנשלחו ל- PSTN. לקבלת מידע נוסף, ראה קשי רה. קישור ממשק מקור מדיה Gigabite Thernet0/0/0מגדיר את ממשק המקור וכתובת ה- IP המשויכת למדיה שנשלחה ל- PSTN. לקבלת מידע נוסף, ראה קשי רה. קודק ברמה קולית 100מגדיר את עמית החיוג כך שישתמש ברשימת מסנני ה- codec הנפוצה 100. לקבלת מידע נוסף, ראה codec ברמה קולית . ממסר dtmf rtp-ntמגדיר RTP-NTE (RFC2833) כיכולת DTMF הצפויה ברגל השיחה. לקבלת מידע נוסף, ראה ממסר DTMF (קול דרך IP). אין מהמבטלת זיהוי פעילות קולית. לקבלת מידע נוסף, ראה vad (חיוג עמית). |
| 3 |
אם אתה מגדיר את התצורה של השער המקומי לנתב שיחות רק בין Webex Calling ה- PSTN, הוסף את תצורת ניתוב השיחות הבאה. אם אתה מגדיר את התצורה של השער המקומי שלך עם פלטפורמת מנהל תקשורת מאוחדת, ד לג לסעיף הבא. |
לאחר שבנית תא מטען לכיווןWebex Calling, השתמש בתצורה הבאה כדי ליצור תא מט ען TDM עבור שירות PSTN שלך עם ניתוב שיחות חוזרת לולאה כדי לאפשר אופטימיזציה של מדיה ברגל השיחה של Webex.
אם אינך זקוק לאופטימיזציה של מדיה IP, בצע את שלבי התצורה עבור תא מטען SIP PSTN. השתמש ביציאה קולית ובעמית חיוג POTS (כפי שמוצג בשלבים 2 ו-3) במקום בחיוג ה-VoIP של PSTN.
| 1 |
תצורת עמית חיוג חוגה חוזרת של לולאה משתמשת בקבוצות עמיתים בחיוג ובתגי ניתוב שיחות כדי להבטיח שהשיחות עוברות כראוי בין Webex ל- PSTN, מבלי ליצור לולאות ניתוב שיחות. הגדר את כללי התרגום הבאים שישמשו להוספה והסרה של תגי ניתוב השיחות: להלן הסבר על השדות עבור הת צורה: כלל תרגום קולימשתמש בביטויים רגילים המוגדרים בכללים כדי להוסיף או להסיר תגי ניתוב שיחות. ספרות יתר על המידה ('A') משמשות להוספת בהירות לפתרון בעיות. בתצורה זו, התג שנוסף על ידי פרופיל התרגום 100 משמש להנחיית שיחות לכיוון ה- PSTN באמצעות Webex Calling עמיתים בחיוג הלולאה. באופן דומה, התג שנוסף על ידי פרופיל תרגום 200 משמש להנחיית שיחות מ - PSTN לכיוון. Webex Calling פרופילי תרגום 11 ו-12 מסירים תגים אלה לפני העברת שיחות לגזעי Webex ו- PSTN בהתאמה. דוגמה זו מניחה שמספרים שנקראים מ Webex Calling מוצגים בפורמט +E.164. כלל 100 מסיר את ה- + המוביל כדי לשמור על מספר התקשר תקף. לאחר מכן, כלל 12 מוסיף ספרות ניתוב לאומיות או בינלאומיות בעת הסרת התג. השתמש בספרות המתאימות לתוכנית החיוג הלאומית של ISDN המקומית שלך. אם Webex Calling מציג מספרים בפורמט לאומי, התאם את הכללים 100 ו -12 כדי פשוט להוסיף ולהסיר את תג הניתוב בהתאמה. לקבלת מידע נוסף, ראה פרופיל תרגום קולי וכלל תר גום ק ולי. |
| 2 |
הגדר יציאות ממשק קולי TDM כנדרש על ידי סוג תא המטען והפרוטוקול המשמש. לקבלת מידע נוסף, ראה ק ביעת תצורה של ISDN PRI. לדוגמה, הת צורה הבסיסית של ממשק ISDN בשיעור ראשוני המותקן בחריץ NIM 2 של התקן עשויה לכלול את הדברים הבאים: |
| 3 |
קבע את התצורה של עמיתת חיוג TDM PSTN הבאה: להלן הסבר על השדות עבור הת צורה: מגדיר עמית חיוג VoIP עם תג של 200 ונותן תיאור משמעותי לנוחות הני הול ופתרון הבעיות. לקבלת מידע נוסף, ראה קול עמיתים בחיוג. דפוס יעד רע. רעדפוס יעד דמה נדרש בעת ניתוב שיחות יוצאות באמצעות קבוצת עמיתים בחיוג נכנסת. במקרה זה ניתן להשתמש בכל תבנית יעד תקפה. לקבלת מידע נוסף, ראה ת בנית יעד (ממשק). פרופיל תרגום נכנס 200מקצה את פרופיל התרגום שיוסיף תג ניתוב שיחות למספר הנכנס שנקרא. חיוג ישיר פנימהמנתב את השיחה מבלי לספק צליל חיוג משני. לקבלת מידע נוסף, ראה חיוג ישיר פנימה. נמל 0/2/ 0:15יציאת הקול הפיזית המשויכת לעמית חיוג זה. |
| 4 |
כדי לאפשר אופטימיזציה למדיה של נתיבי IP עבור שערים מקומיים עם זרימות שיחות TDM-IP, באפשרותך לשנות את ניתוב השיחה על-ידי הצגת קבוצה של עמיתים פנימיים של חיוג חוגה חוזרת לולאה בין גזעי PSTN. Webex Calling הגדר את תצורת העמיתים הבאים לחיוג חוזר בלולאה. במקרה זה, כל השיחות הנכנסות ינותבו בתחילה לעמית חיוג 10 ומשם לעמית חיוג 11 או 12 בהתבסס על תג הניתוב המיושם. לאחר הסרת תג הניתוב, השי חות ינותבו לתא המטען היוצא באמצעות קבוצות עמיתים בחיוג. להלן הסבר על השדות עבור הת צורה: מגדיר ע מית חיוג VoIP ונותן תיאור משמעותי לנוחות הניהול ו פתרון הבעיות. לקבלת מידע נוסף, ראה קול עמיתים בחיוג. פרופיל תרגום נכנס 11מחיל את פרופיל התר גום שהוגדר קודם לכן כדי להסיר את תג ניתוב השיחות לפני המעבר לתא המט ען היוצא. דפוס יעד רע. רעדפוס יעד דמה נדרש בעת ניתוב שיחות יוצאות באמצעות קבוצת עמיתים בחיוג נכנסת. לקבלת מידע נוסף, ראה ת בנית יעד (ממשק). פרוטוקול הפעלה sipv2מציין כי עמית חיוג זה מטפל ברגליים של שיחות SIP. לקבלת מידע נוסף, ראה פרוטוקול הפעלה (חיוג עמית). יעד הפעלה ipv4:192.168.80.14מציין את כתובת ממשק הנתב המקומי כיעד השיחה ללולאה חוזרת. לקבלת מידע נוסף, ראה י עד הפעלה (עמית חיוג VoIP). ממשק מקור בקרה לאגד Gigab iteThernet0/0/0מגדיר את ממשק המקור וכתובת ה- IP המשויכת להודעות שנשלחו דרך הלולאה חזרה. לקבלת מידע נוסף, ראה קשי רה. קישור ממשק מקור מדיה Gigabite Thernet0/0/0מגדיר את ממשק המקור וכתובת ה- IP המשויכת למדיה שנשלחה דרך הלולאה חזרה. לקבלת מידע נוסף, ראה קשי רה. ממסר dtmf rtp-ntמגדיר RTP-NTE (RFC2833) כיכולת DTMF הצפויה ברגל השיחה. לקבלת מידע נוסף, ראה ממסר DTMF (קול דרך IP). קודק g711alaw מאלץ את כל קריאות ה- PSTN להשתמש ב- G.711. בחר a-law או u-law כדי להתאים לשיטת ההרכבה המשמשת את שירות ה- ISDN שלך . אין מהמבטלת זיהוי פעילות קולית. לקבלת מידע נוסף, ראה vad (חיוג עמית). |
| 5 |
הוסף את תצורת ניתוב השיחות הבאה: זה מסי
ים את תצורת השער המקומי שלך. שמור את התצורה
וטען מחדש את הפלטפורמה אם זו הפעם הראשונה שתכונות CUBE
מוגדרות.
|
ניתן לשנות את Webex Calling תצורת ה- PSTN בסעיפים הקודמים כך שתכ לול גזעים נוספים לאשכול Cisco Unified Communications Manager (UCM). במקרה זה, כל השיחות מנותבות באמצעותUnified CM. שיחות מ- UCM ביציאה 5060 מנותבות ל - PSTN ושיחות מיציאה 5065 מנותבות אל. Webex Calling ניתן להוסיף את התצורות המצטברות הבאות כדי לכלול תרחיש קריאה זה.
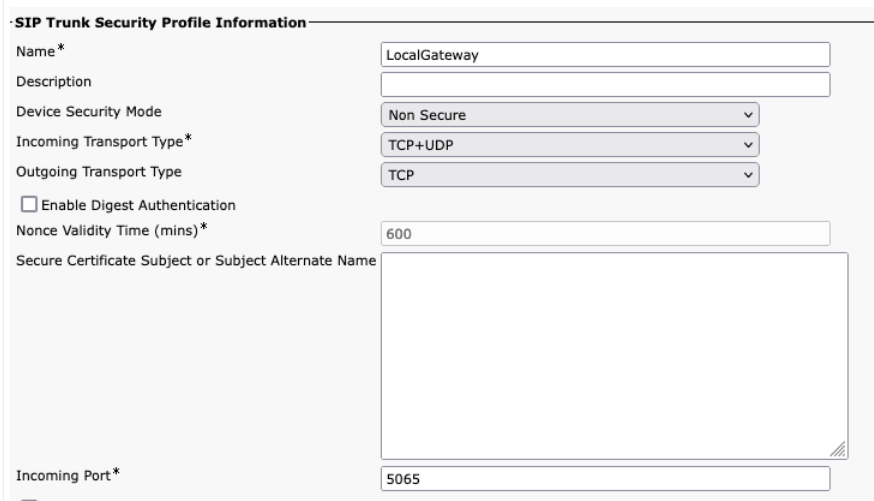
בעת יצירת Webex Calling תא המטעןUnified CM, ודא שאתה מגדיר את היציאה הנכנסת ב הגדרות פרופיל האבטחה של תא המטען SIP ל- 5065. זה מאפשר הודעות נכנסות ביציאה 5065 ולאכלס את כותרת ה- VIA בערך זה בעת שליחת הודעות לשער המקומי.
| 1 |
הגדר את ה- URI של המחלקה הקולית הבאה: |
| 2 |
הגדר את רשומות ה- DNS הבאות כדי לציין ניתוב SRV למא Unified CM רחים: IOS XE משתמש ברשומות אלה לקביעה מקומית של מארחים ויצי אות UCM יעד. עם תצורה זו, אין צורך להגדיר רשומות במערכת ה- DNS שלך. אם אתה מעדיף להשתמש ב- DNS שלך, תצורות מקומיות אלה אינן נדרשות. להלן הסבר על השדות עבור הת צורה: הפקודה הבאה יוצרת ר DNS SRV שומת משאבים. צור רשומה עבור כל מארח ותא מטען UCM: מארח ip _sip. _udp.pstn tocucm.io סרב 2 1 5060 ucmsub5.mydomain.com _לגימה. _udp.pstn tocucm.io: שם רשומה של משאבי SRV 2: עדיפות רשומת משאבי SRV 1: משקל שיא משאבי SRV 5060: מספר היציאה לשימוש עבור מארח היעד ברשומת משא בים זו ucmsub5.mydomain .com: מארח יעד רשומות המשאבים כדי לפתור את שמות המארח של יעד רשומת המשאבים, צור רשומות DNS A מקומיות. לדוגמה: מארח ip ucmsub5.mydomain.com 192.168.80.65 מארח ip: יוצר רשומה במסד הנתונים המקומי של IOS XE. ucmsub5.mydomain.com: שם מארח הרשומה A. 192.168.80.65: כתובת ה - IP של המארח. צור את רשומות משאבי SRV ורשומות A כדי לשקף את סביבת UCM ואת אסטרטגיית חלוקת השיחות המועדפת. |
| 3 |
קבע את התצורה של עמיתים בחיוג הבאים: |
| 4 |
הוסף ניתוב שיחות באמצעות התצורות הבאות: |
חתימות אבחון (DS) מזהה באופן יזום בעיות נפוצות בשער המקומי מבוסס IOS X ומייצר הודעות דואר אלקטרוני, syslog או הודעות מסוף על האירוע. ניתן גם להתקין את ה- DS כדי להפוך את איסוף נתוני האבחון לאוטומטי ולהעביר נתונים שנאספו למארז כדי להאיץ את זמן הפתרון. Cisco TAC
חתימות אבחון (DS) הן קבצי XML המכילים מידע אודות אירועי טריגר בעיות ופעולות שיש לנקוט כדי ליידע את הבעיה, לפתור אותה ולתקן אותה . ניתן להגדיר את לוגיקת זיהוי הבעיה באמצעות הודעות syslog, אירועי SNMP ובאמצעות ניטור תקופתי של יציאות פקודות מופע ספציפיות.
סוגי הפעולות כוללים איסוף יציאות פקודות הצגה:
-
יצירת קובץ יומן מאוחד
-
העלאת הקובץ למיקום רשת המסופק על ידי המשתמש כגון HTTPS, SCP, שרת FTP.
מהנדסי TAC כותבים את קבצי ה- DS וחותמים עליהם דיגיטלית להגנה על שלמות. לכל קובץ DS יש מזהה מספרי ייחודי שהוקצה על ידי המערכת. כלי בדיקת חתי מות אבחון (DSLT) הוא מקור יחיד למציאת חתימות רלוונטיות לני טור ופתרון בעיות שונות.
לפני שתתחיל:
-
אל תערוך את קובץ ה- DS שאתה מוריד מ- DSLT. הקבצים שתשנה נכשלים בהתקנה עקב שגיאת בדיקת תק ינות.
-
שרת פרוטוקול העברת דואר פשוט (SMTP) הדרוש לך כדי שהש ער המקומי ישלח הודעות דואר אלקטרוני.
-
ודא שבשער המקומי פועל IOS XE 17.6.1 ומעלה אם ברצונך להשתמש בשרת SMTP המאובטח להתראות בדוא"ל.
תנאים מוקדמים
שער מקומי שמריץ IOS XE 17.6.1a ומעלה
-
חתימות אבחון מופעלות כברירת מחדל.
-
הגדר את שרת הדואר האלקטרוני המאובטח שישמש לשליחת הודעה יזומה אם המכשיר מפעיל Cisco IOS XE 17.6.1a ומעלה.
configure terminal call-home mail-server <username>:<pwd>@<email server> priority 1 secure tls end -
הגדר את משתנה הסביבה ds_emailעם כתובת הדוא"ל של מנהל המערכת כדי להודיע לך.
configure terminal
call-home
diagnostic-signature
environment ds_email <email address>
end
להלן דוגמה לתצורה של שער מקומי הפועל ב- Cisco IOS XE 17.6.1a ומעלה כדי לשלוח את ההודעות הפרואקטיביות אל tacfaststart@gmail.com באמצעות Gmail כשרת SMTP המאובטח:
אנו ממליצים לך להשתמש ב- Cisco IOS XE בנגלור 17.6.x או בגרסאות מאוחרות יותר.
call-home
mail-server tacfaststart:password@smtp.gmail.com priority 1 secure tls
diagnostic-signature
environment ds_email "tacfaststart@gmail.com"
שער מקומי הפועל בתו Cisco IOS כנת XE אינו לקוח Gmail טיפוסי מבוסס אינטרנט התומך ב- OAuth, לכן עלינו להגדיר הגדרת חשבון Gmail ספציפית ולספק הרשאה ספציפית לעיבוד הדוא"ל מהמכשיר כהלכה :
-
עבור אל נ על את ה הגדרה גישה לאפליקציות פחות מאובטחת.
-
ענה "כן, זה הייתי אני" כשאתה מקבל דוא"ל מ- Gmail בו נכתב "גוגל מנ עה ממישהו להיכנס לחשבון שלך באמצעות אפליקציה שאינה של גוגל."
התקן חתימות אבחון לניטור יזום
ניטור ניצול מעבד גבוה
DS זה עוקב אחר ניצול המעבד למשך חמש שניות באמצעות SNMP OID 1.3.6.1.4.1.9.2.1.56. כאשר השימוש מגיע ל -75% או יותר, הוא מבטל את כל ניפוי הב אגים ומסיר את כל חתימות האבחון המותקנות בשער המקומי. השתמש בשלבים הבאים כדי להתקין את החתימה.
-
השתמש בפקודה Show snmp כדי להפעיל את SNMP. אם לא תאפשר, הגדר את הפקודה מנהל שרת snmp.
show snmp %SNMP agent not enabled config t snmp-server manager end show snmp Chassis: ABCDEFGHIGK 149655 SNMP packets input 0 Bad SNMP version errors 1 Unknown community name 0 Illegal operation for community name supplied 0 Encoding errors 37763 Number of requested variables 2 Number of altered variables 34560 Get-request PDUs 138 Get-next PDUs 2 Set-request PDUs 0 Input queue packet drops (Maximum queue size 1000) 158277 SNMP packets output 0 Too big errors (Maximum packet size 1500) 20 No such name errors 0 Bad values errors 0 General errors 7998 Response PDUs 10280 Trap PDUs Packets currently in SNMP process input queue: 0 SNMP global trap: enabled -
הורד את DS 64224 באמצעות האפשרויות הנפתחות הבאות בכ לי חיפוש חתימות אבחון:
שם שדה
ערך שדה
פלטפורמה
סיסקו 4300, 4400 סדרת ISR או סדרת CSR 1000V של סיסקו
מוצר
ארגוני CUBE ב Webex Calling פתרון
היקף הבעיה
ביצועים
סוג הבעיה
ניצול מעבד גבוה עם הודעת דוא"ל.
-
העתק את קובץ ה- DS XML לפלאש השער המקומי.
LocalGateway# copy ftp://username:password@<server name or ip>/DS_64224.xml bootflash:הדוגמה הבאה מציגה העתקת הקובץ משרת FTP לש ער המקומי.
copy ftp://user:pwd@192.0.2.12/DS_64224.xml bootflash: Accessing ftp://*:*@ 192.0.2.12/DS_64224.xml...! [OK - 3571/4096 bytes] 3571 bytes copied in 0.064 secs (55797 bytes/sec) -
התקן את קובץ ה- DS XML בשער המקומי.
call-home diagnostic-signature load DS_64224.xml Load file DS_64224.xml success -
השתמש בפקודה Show call-home diagnostic-signature כדי לוודא שהחתימה הותקנה בהצלחה. עמודת המצב צריכה להיות בעלת ערך "רשום".
show call-home diagnostic-signature
Current diagnostic-signature settings:
Diagnostic-signature: enabled
Profile: CiscoTAC-1 (status: ACTIVE)
Downloading  URL(s):  https://tools.cisco.com/its/service/oddce/services/DDCEService
Environment variable:
ds_email: username@gmail.com
הורד DSE:
DS ID
שם DS
עדכון
סטטוס
עדכון אחרון (GMT+ 00:00)
64224
DS_LGW_CPU_MON75
0.0.10
רשום
2020-11-07 22:05:33
כאשר מופעלת, חתימה זו מסירה את כל ה- DSs הפועלים כולל עצמה. במידת הצורך, התקן מחדש את DS 64224 כדי להמשיך לעקוב אחר ניצול מע בד גבוה בשער המקומי.
ניטור רישום תא מטען SIP
DS זה בודק ביטול רישום של תא מטען SIP של שער מקומי עם Webex Calling ענן כל 60 שניות. לאחר זיהוי אירוע ביטול הרישום, הוא יוצר הודעת דוא "ל ו- syslog ומסיר את עצמו לאחר שני התרחשויות ביטול הרישום. השתמש בשלבים הבאים כדי להתקין את החתימה:
-
הורד את DS 64117 באמצעות האפשרויות הנפתחות הבאות בכ לי חיפוש חתימות אבחון:
שם שדה
ערך שדה
פלטפורמה
סיסקו 4300, 4400 סדרת ISR או סדרת CSR 1000V של סיסקו
מוצר
ארגוני CUBE ב Webex Calling פתרון
היקף הבעיה
SIP-SIP
סוג הבעיה
ביטול רישום תא מטען SIP עם הודעת דוא"ל.
-
העתק את קובץ ה- XML של DS לשער המקומי.
copy ftp://username:password@<server name or ip>/DS_64117.xml bootflash: -
התקן את קובץ ה- DS XML בשער המקומי.
call-home diagnostic-signature load DS_64117.xml Load file DS_64117.xml success LocalGateway# -
השתמש בפקודה Show call-home diagnostic-signature כדי לוודא שהחתימה הותקנה בהצלחה. עמודת הסט טוס חייבת להיות בעלת ערך "רשום".
ניטור ניתוקי שיחות לא תקינים
DS זה משתמש בסקר SNMP כל 10 דקות כדי לזהות ניתוק שיחות חריג עם שגיאות SIP 403, 488 ו- 503. אם תוספת ספירת השגיאות גדולה או שווה ל -5 מהסקר האחרון, היא יוצרת הודעת syslog ודוא"ל. אנא השתמש בשלבים הבאים כדי להתקין את החתימה.
-
השתמש בפקודה show snmp כדי לבדוק אם SNMP מופ על. אם זה לא מופעל, הגדר את הפקודה מנהל שרת snmp .
show snmp %SNMP agent not enabled config t snmp-server manager end show snmp Chassis: ABCDEFGHIGK 149655 SNMP packets input 0 Bad SNMP version errors 1 Unknown community name 0 Illegal operation for community name supplied 0 Encoding errors 37763 Number of requested variables 2 Number of altered variables 34560 Get-request PDUs 138 Get-next PDUs 2 Set-request PDUs 0 Input queue packet drops (Maximum queue size 1000) 158277 SNMP packets output 0 Too big errors (Maximum packet size 1500) 20 No such name errors 0 Bad values errors 0 General errors 7998 Response PDUs 10280 Trap PDUs Packets currently in SNMP process input queue: 0 SNMP global trap: enabled -
הורד את DS 65221 באמצעות האפשרויות הבאות בכ לי חיפוש חתימות אבחון:
שם שדה
ערך שדה
פלטפורמה
סיסקו 4300, 4400 סדרת ISR או סדרת CSR 1000V של סיסקו
מוצר
ארגוני CUBE ב Webex Calling פתרון
היקף הבעיה
ביצועים
סוג הבעיה
זיהוי ניתוק שיחות חריג SIP באמצעות הודעת דוא"ל ו - Syslog.
-
העתק את קובץ ה- XML של DS לשער המקומי.
copy ftp://username:password@<server name or ip>/DS_65221.xml bootflash: -
התקן את קובץ ה- DS XML בשער המקומי.
call-home diagnostic-signature load DS_65221.xml Load file DS_65221.xml success -
השתמש בפקודה Show call-home diagnostic-signature כדי לוודא שהחתימה הותקנה בהצלחה. עמודת הסט טוס חייבת להיות בעלת ערך "רשום".
התקן חתימות אבחון כדי לפתור בעיה
השתמש בחתימות אבחון (DS) כדי לפתור בעיות במהירות. Cisco TACמהנדסים חיברו מספר חתימות המאפשרות את ניפוי הבאגים הדרושים הנדרשים כדי לפתור בעיה נתונה, לאתר את התרחשות הבעיה, לאסוף את מערך נתוני האבחון הנכון ולהעביר את הנתונים באופן אוטומטי למקרה. Cisco TAC חתימות אבחון (DS) מבטלות את הצורך לבדוק באופן ידני את התרחשות הבעיה ומקלה בהרבה על פתרון בעיות לסירוגין וחול פות.
באפשרותך להשתמש בכ לי חיפוש חתימות אבחון כדי למצוא את החתי מות הרלוונטיות ולהתקין אותן כדי לפתור בעיה נתונה בעצמה, או להתקין את הח תימה המומלצת על ידי מהנדס ה- TAC כחלק ממעורבות התמיכה.
להלן דוגמה כיצד למצוא ולהתקין DS כדי לזהות את המופע "% VOICE_IEC -3-GW: CCAPI: שגיאה פנימית (סף ספייק קריאה): IEC=1.1.181.1.29. 0" syslog ולבצע אוטומציה של איסוף נתוני אבחון באמצעות השלבים הבאים:
-
הגדר משתנה סביבת DS נוסף שהוא ds_fsurl_prefixנתיב שרת הק Cisco TAC בצים (cxd.cisco.com) שאליו מועלים נתוני האבחון שנאספו. שם המשתמש בנתיב הקובץ הוא מספר המקרה והסיסמה היא אסימון העלאת הקבצים שניתן לאחזר מ - Support Case Manager בפ קודה הבאה. ניתן ליצור את אסימון העלאת הקובץ בקט ע קבצים מצורפים במנהל תיקי התמיכה, לפי הצורך.
configure terminal
call-home
diagnostic-signature
LocalGateway(cfg-call-home-diag-sign)environment ds_fsurl_prefix "scp://<case number>:<file upload token>@cxd.cisco.com"
end
דוגמה:
call-home diagnostic-signature environment ds_fsurl_prefix " environment ds_fsurl_prefix "scp://612345678:abcdefghijklmnop@cxd.cisco.com" -
ודא ש- SNMP מופעל באמצעות הפקודה show snmp . אם זה לא מופעל, הגדר את הפקודה מנהל שרת snmp .
show snmp %SNMP agent not enabled config t snmp-server manager end -
הקפד להתקין את ה- DS 64224 לניטור מעבד גבוה כאמצעי יזום להשבית את כל ניפוי הבאגים וחתימות האבחון בזמן השימוש הגבוה של המעבד . הורד את DS 64224 באמצעות האפשרויות הבאות בכ לי חיפוש חתימות אבחון:
שם שדה
ערך שדה
פלטפורמה
סיסקו 4300, 4400 סדרת ISR או סדרת CSR 1000V של סיסקו
מוצר
ארגוני CUBE ב Webex Calling פתרון
היקף הבעיה
ביצועים
סוג הבעיה
ניצול מעבד גבוה עם הודעת דוא"ל.
-
הורד את DS 65095 באמצעות האפשרויות הבאות בכ לי חיפוש חתימות אבחון:
שם שדה
ערך שדה
פלטפורמה
סיסקו 4300, 4400 סדרת ISR או סדרת CSR 1000V של סיסקו
מוצר
ארגוני CUBE ב Webex Calling פתרון
היקף הבעיה
סיסלוגים
סוג הבעיה
סיסלוג -% VOICE_IEC -3-GW: CCAPI: שגיאה פנימית (סף ספייק קריאה): IEC = 1.1.181.1.29.0
-
העתק את קבצי ה- DS XML לשער המקומי.
copy ftp://username:password@<server name or ip>/DS_64224.xml bootflash: copy ftp://username:password@<server name or ip>/DS_65095.xml bootflash: -
התקן את ה- DS 64224 לניטור מעבד גבוה ולאחר מכן את קובץ ה- XML DS 65095 בשער המק ומי.
call-home diagnostic-signature load DS_64224.xml Load file DS_64224.xml success call-home diagnostic-signature load DS_65095.xml Load file DS_65095.xml success -
ודא שהחתימה הותקנה בהצלחה באמצעות הפקודה Show call-home diagnostic -signature. עמודת הסט טוס חייבת להיות בעלת ערך "רשום".
show call-home diagnostic-signature
Current diagnostic-signature settings:
Diagnostic-signature: enabled
Profile: CiscoTAC-1 (status: ACTIVE)
Downloading  URL(s):  https://tools.cisco.com/its/service/oddce/services/DDCEService
Environment variable:
           ds_email: username@gmail.com
           ds_fsurl_prefix: scp://612345678:abcdefghijklmnop@cxd.cisco.com
DSEs שהורדו:
DS ID
שם DS
עדכון
סטטוס
עדכון אחרון (GMT+ 00:00)
64224
00:07:45
DS_LGW_CPU_MON75
0.0.10
רשום
2020-11-08
65095
00:12:53
DS_LGW_IEC_Call_spike_threshold
0.0.12
רשום
2020-11-08
אימות ביצוע חתימות אבחון
בפקודה הבאה, העמודה "מצב" של הפקודה Show call-home diagnostic-signature משתנה ל- "פועל" בזמן שהשער המק ומי מבצע את הפעולה שהוגדרה בתוך החתימה. הפלט של הצג נתונים סטטיסטיים של חתימת אבחון שיח ה- בית הוא הדרך הטובה ביותר לוודא אם חתימת אבחון מזהה אירוע מעניין ומבצעת את הפעולה . העמודה "Triggered/Max/Uninstall" מציינת את מספר הפעמים שהחתימה הנתונה הפעילה אירוע, את מספר הפעמים המרבי שהוא מוגדר לזיהוי אירוע והאם החתימה מורידה את עצמה לאחר גי לוי המספר המרבי של אירועים שהופעלו.
show call-home diagnostic-signature
Current diagnostic-signature settings:
Diagnostic-signature: enabled
Profile: CiscoTAC-1 (status: ACTIVE)
Downloading  URL(s):  https://tools.cisco.com/its/service/oddce/services/DDCEService
Environment variable:
           ds_email: carunach@cisco.com
           ds_fsurl_prefix: scp://612345678:abcdefghijklmnop@cxd.cisco.com
DSEs שהורדו:
|
DS ID |
שם DS |
עדכון |
סטטוס |
עדכון אחרון (GMT+ 00:00) |
|---|---|---|---|---|
| 64224 |
DS_LGW_CPU_MON75 |
0.0.10 |
רשום |
2020-11-08 00:07:45 |
|
65095 |
DS_LGW_IEC_Call_spike_threshold |
0.0.12 |
ריצה |
2020-11-08 00:12:53 |
הצג נתונים סטטיסטיים של אבחנות-חתימת שיחה הביתה
|
DS ID |
שם DS |
מופעל/מקסימום /הסרת התקנה |
זמן ריצה ממוצע (שניות) |
זמן ריצה מקסימלי (שניות) |
|---|---|---|---|---|
| 64224 |
DS_LGW_CPU_MON75 |
0/0/N |
0.000 |
0.000 |
|
65095 |
DS_LGW_IEC_Call_spike_threshold |
1/20/Y |
23.053 |
23.053 |
הודעת הדואר האלקטרוני שנשלחת במהלך ביצוע חתימת האבחון מכילה מידע מפתח כגון סוג הבעיה, פרטי ההתקן, גרסת התוכנה, תצורת הפעלה ותצוגת פלטי פקודה הרלוונטיים לפתרון הבעיה הנתונה.
הסר חתימות אבחון
שימוש בחתימות אבחון למטרות פתרון בעיות מוגדרות בדרך כלל להסרה לאחר זיהוי התרחשויות בעיות מסוימות. אם ברצונך להסיר את ההתקנה של חתימה באופן ידני, אחזר את מזהה DS מהפלט של הפקודה show call-home diagnostic-signature והפעל את הפקודה הבאה:
call-home diagnostic-signature deinstall <DS ID>
דוגמה:
call-home diagnostic-signature deinstall 64224
חתימות חדשות מתווספות לכלי חיפוש חתימות אבחון מעת לעת, בהת בסס על בעיות הנצפות בדרך כלל בפריסות. TAC כרגע אינו תומך בבקשות ליצירת חתימות מותאמות אישית חדשות.
לניהול טוב יותר של Cisco IOS שערי XE, אנו ממליצים לרשום ולנ הל את השערים דרך רכזת הבקרה. זוהי תצורה אופציונלית. כאשר נרשמים, באפשרותך להשתמש באפשרות אימות תצורה במרכז הבקרה כדי לאמת את תצורת השער המקומי שלך ולזהות בעיות תצורה. נכון לעכשיו, רק גזעים מבוססי רישום תומכים בפונקציונליות זו.
לקבלת מידע נוסף על ניהול שער, אימות שער מקומי ושרי דות האתר, עיין במאמרים הבאים:
סעיף זה מתאר כיצד להגדיר Cisco Unified Border Element (CUBE) כש ער מקומי Webex Calling לשימוש בתא מטען SIP הדדי מבוסס אישור TLS (mTLS). החלק הראשון של מסמך זה ממ חיש כיצד להגדיר שער PSTN פשוט. במקרה זה, כל השיחות מ- PSTN מנותבות אל ה- PSTN Webex Calling וכל השיחות מנות Webex Calling בות ל- PSTN. התמונה הבאה מדגישה פתרון זה ואת תצורת ניתוב השיחות ברמה גבוהה שתבוצע.
בתכנון זה משתמשים בתצורות העיקריות הבאות:
-
דיירי מחלקת קול: משמש ליצירת תצורות ספציפיות לתא המטען.
-
מחלקה קולית uri: משמש לסיווג הודעות SIP לבחירת עמית חיו ג נכנס.
-
עמית בחיוג נכנס: מספק טיפול להודעות SIP נכנסות ו קובע את המסלול היוצא באמצעות קבוצת עמיתים בחיוג.
-
קבוצת עמיתים בחיוג: מגדירה את עמיתים בחיוג היוצא המשמשים לניתוב שיחות הלאה.
-
עמית חיוג יוצא: מספק טיפול בהודעות SIP יוצאות ומנתב אותן לי עד הנדרש.
לצורך אופטימיזציה של Webex Calling מדיה עם מעגלי ISDN של הקמת קישוריות אינטראקטיבית (ICE) ו- TDM (ריבוי חלוקת זמן), יש צורך להשתמש בתהליך ניתוב שיחות דו-רגליים.
בעוד ש- IP ו- SIP הפכו לפרוטוקולי ברירת המחדל עבור גזעי PSTN, מעגלי ISDN TDM (Time Division Multiplexing) נשארים נפוצים ונתמכים במלואם על ידי. Webex Calling כדי לאפשר אופטימיזציה של מדיה עבור זרימות שיחות TDM-IP אלה, עליך להשתמש בהקמת קישוריות אינטראקטיבית (ICE), המאפשרת לנקודות קצה לנהל משא ומתן על נתיבי מדיה ישירים.
השגת אופטימיזציה זו דורשת תהליך ניתוב שיחות דו-רגליים. גישה זו משנה את תצורת הניתוב הסטנדרטית על ידי הצגת קבוצה של עמיתים פנימיים לחיוג חוזר בין Webex Calling גזעי PSTN, כפי שמוצג בתמונה למטה.
בעת חיבור Cisco Unified Communications Manager פתרון מקומי עםWebex Calling, באפשרותך להשתמש בתצורת שער PSTN הפשוטה כבסיס לבניית הפ תרון המוצג בתרשים הבא. במקרה זה, מנהל תקשורת מאוחד מספק ניתוב וטיפול מרכזי בכל ה- PSTN וה Webex Calling שיחות.
לאורך מסמך זה משתמשים בשמות המארח, כתובות ה- IP והממשקים המוצגים בתמונה הבאה. ניתנות אפשרויות עבור פנייה ציבורית או פרטית (מאחורי NAT ). רשומות DNS של SRV הן אופציונליות, אלא אם כן איזון עומסים בין מופעי CUBE מרובים .
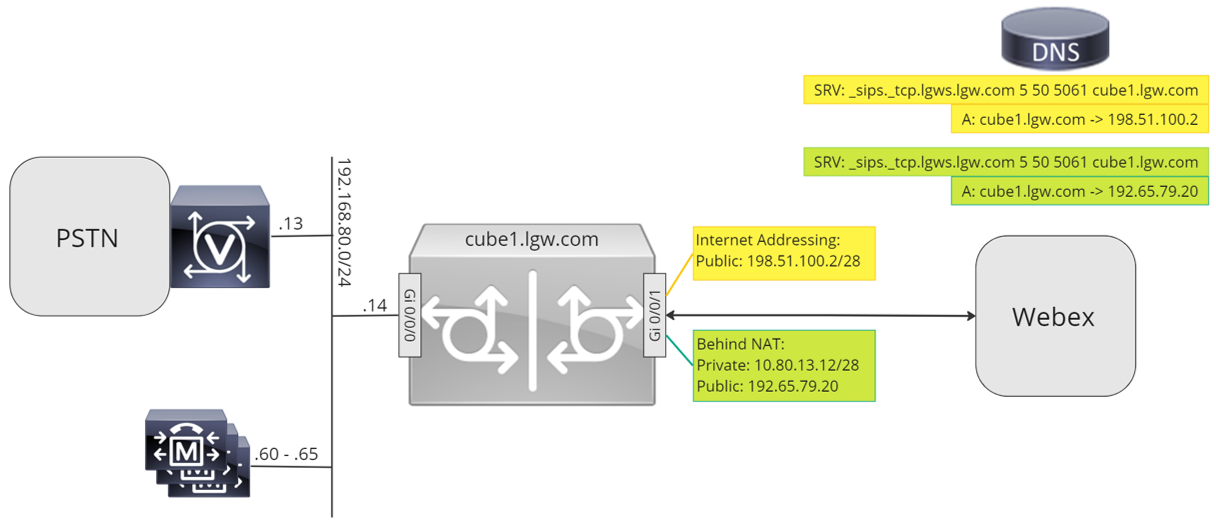
השתמש בהנחיות התצורה בשאר מסמך זה כדי להשלים את תצורת השער המקומי שלך באופן הבא:
-
שלב 1: הגדר קישוריות ואבטחה בסיסית של הנתב
-
שלב 2: הגדר תא Webex Calling המטען
בהתאם לארכיטקטורה הנדרשת, בצע את הפעולות הבאות:
-
שלב 3: הגדר שער מקומי עם תא מטען SIP PSTN
-
שלב 4: קביעת תצורה של שער מקומי עם Unified CM סביבה קיימת
או:
-
שלב 3: הגדר את השער המקומי עם תא המטען TDM PSTN
תצורה בסיסית
השלב הראשון בהכנת הנתב של סיסקו שלך כשער מקומי Webex Calling הוא בניית תצורה בסי סית המאבטחת את הפלטפורמה שלך ומבססת קישוריות.
-
כל פריסות השער המקומי מבוססות האישורים דורשות גרסאות Cisco IOS XE 17.9.1a או גירסאות מאוחרות יותר. Cisco IOSמומלץ להשתמש ב- XE 17.12.2 ואילך. לגרסאות המומלצות, עיין בדף מחקר התוכנה של סיסקו. חפש את הפלטפורמה ובחר אחת מהמהד ורות המוצ עות.
-
נתבים מסדרת ISR4000 חייבים להיות מוגדרים עם רישיונות טכנולוגיות תקשורת מאוחדת וא בטחה כאחד.
-
נתבים מסדרת Catalyst Edge 8000 המצוידים בכרטיסי קול או DSP דורשים רישוי DNA Adv antage. נתבים ללא כרטיסי קול או DSP דורשים מינימום רישוי DNA Essentials.
-
עבור דרישות קיבולת גבוהה, ייתכן שתדרוש גם רישיון אבטחה גבוהה (HSEC) וזכאות לת פוקה נוספת.
עיין בקודי הרש אה לפרטים נוספים.
-
-
בנה תצורה בסיסית עבור הפלטפורמה שלך העוקבת אחר המדיניות העסקית שלך. בפרט, הגדר ואמת את הדברים הבאים:
-
NTP
-
ACLs
-
אימות משתמש וגישה מרחוק
-
DNS
-
ניתוב IP
-
כתובות IP
-
-
הרשת אליה Webex Calling חייבת להשתמש בכתובת IPv4. כתובות שמות ת חום בעלי הסמכה מלאה של שער מקומי (FQDN) או רשומת שירות (SRV) שהוגדרו ברכזת הבקרה חייבות להפוך לכתובת IPv4 ציבורית באינטרנט.
-
כל יציאות ה- SIP והמדיה בממשק השער המקומי הפונה ל- Webex חייבות להיות נגישות מהאינטרנט, ישירות או באמצעות NAT סטטי. ודא שאתה מעדכן את חומת הא ש בהתאם.
-
בצע את שלבי התצורה המפורטים להלן כדי להתקין אישור חתום בשער המקומי:
-
ציבור Certificate Authority (CA) כמפורט באילו רשויות אישור שורש נתמכות לשיחות לפלטפורמות Cisco Webex שמע ווידאו? חייב לחתום על אישור ההתקן.
-
אישורים המכילים רק שימוש במפתח מורחב לאימות שרת (EKU) נתמכים. Webex Callingאינו מאמת או אוכף את נוכחותו של EKU אימות לקוח במהלך הקמת לחיצת יד TLS.
חלק מבקרי גבול ההפעלה של צד שלישי (SBC) עשויים לאכוף אימות EKU קפדני ויכולים לדחות אישורים שאינם כוללים אימות לקוח EKU. במקרים כאלה, ודא שה- SBC מוגדר לקבל אישורים עם אימות שרת EKU בלבד או להשבית אימות EKU קפדני (אם נתמך).
-
נושא האישור שם משותף (CN), או אחד מהשמות החלופיים של הנושא (SAN) חייבים להיות זהים ל- FQDN שהוגדר ברכזת הבקרה.
בעת רכישת אישור עם שם משותף (CN) או שם חלופי נושא (SAN), ודא שהאישור משתמש באותיות קטנות בלבד. בתצורת רכזת הב קרה, כל ערכי ה- FQDN מומרים אוטומטית לאותיות קטנות, וכל חוסר התאמה במעטפת האותיות בין ה- FQDN לאישור ימנע רישום מוצלח של תא המטען.
לדוגמה:
-
אם לתא המטען שהוגדר במרכז הבקרה של הארגון שלך יש את cube1.lgw.com:5061 כFQDN של השער המקומי, אז CN או SAN באישור הנתב חייבים להכיל את cube1.lgw.com.
-
אם לתא המטען שהוגדר במרכז הבקרה של הארגון שלך יש lgws.lgw.com ככתובת SRV של השער המקומי שניתן להגיע אליהם מתא המטען, אזי CN או SAN באישור הנתב חייבים להכיל lgws.lgw.com. הרשומות שאליהן פות רת כתובת ה- SRV (CNAME, רשומה או כתובת IP) הן אופציונליות ב- SAN.
-
בין אם אתה משתמש ב- FQDN או ב- SRV עבור תא המטען, כתובת איש הקשר עבור כל תיבות הדו-שיח החדשות של SIP מהשער המקומי שלך חייבת להשתמש בשם שהוגדר ב- Control Hub.
-
-
-
העלה את חבילת CA השורש של סיסקו לשער המקומי. חבילה זו כוללת את אישור השורש של CA המשמש לאימות פלטפורמת Webex.
תצורה
| 1 |
ודא שאתה מקצה כתובות IP חוקיות וניתנות לניתוב לכל ממשקי שכבה 3, לדוגמה:
|
| 2 |
הגן על אישורי STUN בנתב באמצעות הצפנה סימטרית. הגדר את מפתח ההצפנה הראשי וסוג ההצפנה באופן הבא: |
| 3 |
צור נקודת אמון הצפנה עם אישור עבור הדומיין שלך, חתום על ידי נתמך Certificate Authority (CA). |
| 4 |
ספק את האישור של CA החתימה הבינונית כדי לאמת את האישור המארח שלך. הזן את פקודת ההפעלה או התצורה הבאה:
|
| 5 |
ייבא את אישור המארח החתום באמצעות הפ קודה exec או התצורה הבאה:
|
| 6 |
הפעל בלעדיות של TLS1.2 וציין את נקודת האמון המוגדרת כברירת מחדל לשימוש עבור יישומי קול באמצעות פ קודות התצורה הבאות:
|
| 7 |
התקן את חבילת CA השורש של סיסקו, הכוללת את אישור ה- CA 1 של IdenTrust Commercial Root Webex Calling שמשמש. השתמש בפקודה crypto pki trustpool import clean url url כדי להוריד את חבילת ה- CA השורש מכתובת האתר ש צוינה, וכדי לנקות את מאגר ה- Trustpool הנוכחי של CA, ולאחר מכן התקן את חבילת האישורים החדשה: אם עליך להשתמש בפרוקסי לגישה לאינטרנט באמצעות HTTPS, הוסף את התצורה הבאה לפני ייבוא חבילת ה- CA: שרת פרוקסי לקוח ip http yourproxy.com יציאת פרוק סי 80 |
| 1 |
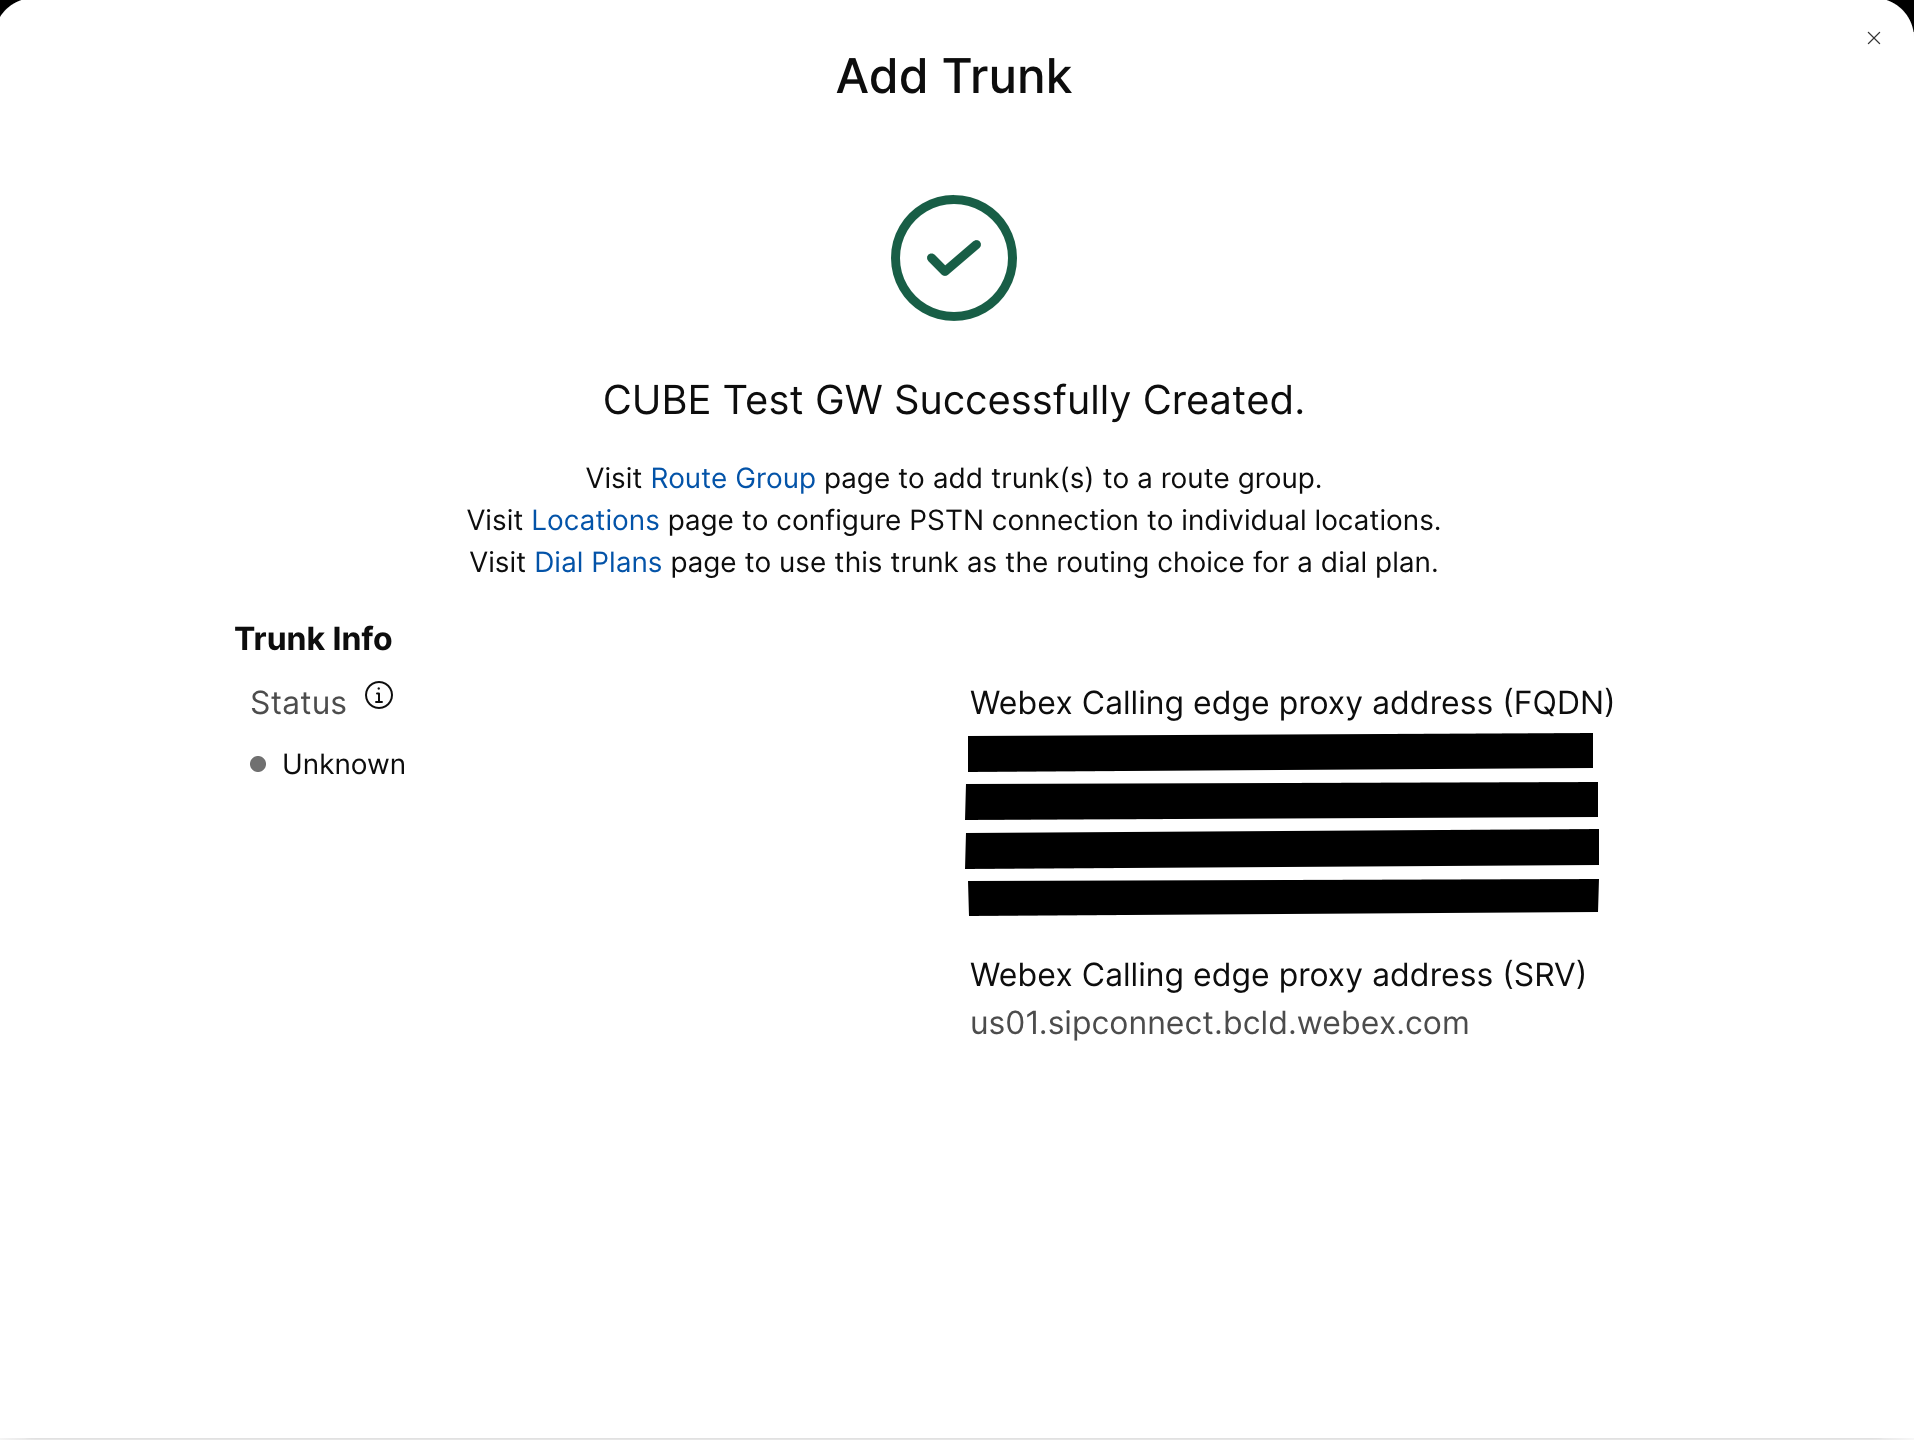
צור תא מטען PSTN מבוסס אישור CUBE עבור מיקום קיים במרכז הבקרה. לקבלת מידע נוסף, ראה קביעת תצורה של גזעים, קבוצות נתיבים ו תוכניות חיוג עבור Webex Calling. רשום את מידע תא המטען על יצירת תא המטען. פרטים אלה, כפי שמודגשים באיור הבא משמשים בשלבי הת צורה במדריך זה.
|
| 2 |
הזן את הפקודות הבאות כדי להגדיר את CUBE כש ער מק Webex Calling ומי: להלן הסבר על השדות עבור הת צורה:
מאפשר תכונות Cisco Unified Border Element (CUBE) בפלטפורמה. אפשר לחיבורים ללגוםהפעל פונקציונליות של סוכן משתמש בסיסי של CUBE SIP אחורה לאחור. לקבלת מידע נוסף, ראה אישור חיבורים. כברירת מחדל, העברת פקס T.38 מופעלת. לקבלת מידע נוסף, ראה פרוטוקול פקס t38 (שירות קולי). מאפשר STUN (מעבר הפעלה של UDP דרך NAT) באופן גלובלי. פקודות הלם גלובליות אלה נדרשות רק בעת פריסת הש ער המקומי שלך מאחורי NAT.
לקבלת מידע נוסף, ראה מזהה סוכן של נתוני זרימה הלם וסוד משותף של נתוני זרימה הל ם. מטען אסימטרי מלאמגדיר תמיכה בעומס מטען אסימטרי SIP הן עבור DTMF והן עבור מטעני codec דינמיים. לקבלת מידע נוסף על פקודה זו, ראה מט ען א-סימטרי. הצעה מוקדמת כפויהמאל ץ את השער המקומי לשלוח מידע SDP בהודעת INVITE הראשונית במקום להמתין לאישור מהעמית השכן. ל מידע נוסף על פקודה זו, ראה הצעה מוקדמת. פרופילי SIP נכנסיםמאפשר ל- CUBE להשתמש בפרופילי SIP כדי לשנות הודעות בעת קבלתן. פרופילים מיושמים באמצעות עמיתים בחיוג או דיירים. |
| 3 |
הגדר את קודק המחלקה הקולית 100 המאפשר רכיבי codec G.711 רק עבור כל הגזעים. גישה פשוטה זו מתאימה לרוב הפריסות. במידת הצורך, הוסף לרשימה סוגי codec נוספים הנתמכים על ידי מערכות מקוריות ומסתיימות כאחד. פתרונות מורכבים יותר הכוללים קידוד באמצעות מוד ולי DSP נתמכים, אך אינם כלולים במדריך זה. להלן הסבר על השדות עבור הת צורה: קודק מחלקת קול 100משמש רק כדי לאפשר רכיבי codec מועדפים לשיחות תא מטען SIP. לקבלת מידע נוסף, ראה codec של מחלקת קול. |
| 4 |
הגדר שימוש בהלם בכיתה קולית 100 כדי לאפשר ICE בתא המט Webex Calling ען. (שלב זה אינו חל על Webex לממשלה) להלן הסבר על השדות עבור הת צורה: שימוש בהלם אייס לייטמשמש להפעלת ICE-Lite עבור כל העמיתים המתמודדים עם חיו Webex Calling ג כדי לאפשר אופטימיזציה של מדיה בכל הזדמנות אפש רית. למידע נוסף, ראה שימוש בהל ם בכיתה קולית ושימוש ב הלם ice lite. פקודת הזרימה של נתוני זרימת חומת אש לשימוש בהל ם נדרשת רק בעת פריסת השער המקומי שלך מאחורי NAT. ניהול משא ומתן על אופטימיזציה של מדיה בכל מקום אפשרי. אם שיחה דורשת שירותי מדיה בע נן, כגון הקלטה, לא ניתן לבצע אופטימיזציה של המ דיה. |
| 5 |
הגדר את מדיניות הצפנת המדיה עבור תעבורת Webex. (שלב זה אינו חל על Webex לממשלה) להלן הסבר על השדות עבור הת צורה: מחלקת קול srtp-קריפטו 100מציין SHA1_80 כחבילת הצפנת SRTP היחידה שמציעה CUBE ב- SDP בהודעות הצעה ותשובה. Webex Callingתומך בלבד SHA1_80. למידע נוסף, ראה מח לקת קול srtp-crypto. |
| 6 |
קביעת תצורה של צופן GCM תואמי FIPS (שלב זה ישים רק עבור Webex לממשלה). להלן הסבר על השדות עבור הת צורה: מחלקת קול srtp-קריפטו 100מציין את GCM כחבילת ההצפנה שמציעה CUBE. חובה להגדיר צופן GCM עבור שער מקומי עבור Webex לממשלה. |
| 7 |
הגדר תבנית לזיהוי ייחודי של שיחות לתא המטען של Gateway Local בהתבסס על FQDN או SRV היעד שלו: להלן הסבר על השדות עבור הת צורה: שיעור קול 100 לגימותמגדיר תבנית שתתאים להזמנת SIP נכנסת לעמית חיוג תא מטען נכנס. בעת הזנת תבנית זו, השתמש בתא המטען FQDN או SRV המוגדר ב- Control Hub עבור תא המטען. במהלך תצורה בצד השוכר של גזעים מבוססי אישורים עבורWebex Calling, השתמש רק בכתובת Webex Calling Edge מבוססת SRV בשער המקומי. FQDNs אינם נתמכים עוד. |
| 8 |
הגדר פרופילי מניפולציה של הודעות SIP. אם השער שלך מוגדר עם כתובת IP ציבורית, הגדר פרופיל באופן הבא או דלג לשלב הבא אם אתה משתמש ב- NAT. בדוגמה זו, cube1.lgw.com הוא ה- FQDN שהוגדר עבור השער המקומי: להלן הסבר על השדות עבור הת צורה: כללים 10 ו -20כדי לאפשר ל- Webex לאמת הודעות מהשער המקומי שלך, כותרת 'איש קשר' בהודעות בקשת SIP ות גובות חייבת להכיל את הערך המופק לתא המטען במרכז הב קרה. זה יהיה ה- FQDN של מארח יחיד, או שם ה- SRV המ שמש לאשכול התקנים. |
| 9 |
אם השער שלך מוגדר עם כתובת IP פרטית מאחורי NAT סטטי, הגדר את פרו פילי ה- SIP הנכנסים והיוצאים באופן הבא. בדוגמה זו, cube1.lgw.com הוא ה- FQDN המוגדר עבור השער המקומי, "10.80.13.12" היא כתובת ה- IP של המ משק הפונה ו- "192.65.79.20" היא כתובת ה- IP הציבורית של NAT. Webex Calling
פרופילי SIP להודעות יוצאות אל Webex
Calling
להלן הסבר על השדות עבור הת צורה: חוקים 10 ו -20כדי לאפשר ל- Webex לאמת הודעות מהשער המק ומי שלך, הכותרת 'איש קשר' בהודעות בקשת SIP ותגובות חייבת להכיל את הערך המופק לתא המטען ברכזת הבקרה. זה יהיה ה- FQDN של מארח יחיד, או שם ה- SRV המ שמש לאשכול התקנים. כללים 30 עד 81המרת הפניות לכתובות פרטיות לכתובת הציבורית החיצונית של האתר, מה שמאפשר ל- Webex לפרש נכון ולנתב הודעות עוקבות. פרופיל SIP להודעות נכנסות מ Webex Callingלהלן הסבר על השדות עבור הת צורה: כללים 10 עד 80המרת הפניות לכתובת הציבורית לכתו בת הפרטית שהוגדרה, מה שמאפשר ל- CUBE לעבד את ההודעות מ- Webex. לקבלת מידע נוסף, ראה פרופילי SIP של כי תות קול. ספק PSTN בארצות הברית או קנדי יכול להציע את אימות מזהה המתקשר לשיחות דואר זבל והונאה, עם התצורה הנוספת המוזכרת באינדי קציה לשיחת דואר זבל או הונאה במאמר. Webex Calling |
| 10 |
הגדר אפשרויות SIP keepalive עם פרופיל שינוי כותרת. להלן הסבר על השדות עבור הת צורה: שיעור קול סיפ-אפשרויות - Keepalive 100מגדיר פרופיל keepalive ונכנס למצב תצורת מחלקת קול. באפשרותך להגדיר את השעה (בשניות) שבה נשלח Ping של SIP מחוץ לאפשרויות תיבת הדו-שיח ליעד החיוג כאשר חיבור פעימות הלב לנקודת הקצה נמצא במצב למעלה או למטה. פרופיל keepalive זה מופעל מהעמית החיוג שהוגדר כלפי Webex. כדי להבטיח שכותרות אנשי הקשר כוללות את שם הד ומיין המוסמך לחלוטין של SBC, נעשה שימוש בפרופיל SIP 115. כללים 30, 40 ו- 50 נדרשים רק כאשר ה- SBC מוגדר מאחורי NAT סטטי. בדוגמה זו, cube1.lgw.com הוא ה- FQDN שנבחר עבור השער המקומי ואם נעשה שימוש ב- NAT סטטי, "10.80.13.12" היא כתובת ה- IP של ממשק SBC לכיוון ו- "192.65.79.20" היא כתובת ה- IP הציבורית של NAT. Webex Calling |
| 11 |
הגדר Webex Calling תא המטען: |
| 12 |
(אופציונלי) כדי להגדיר התקני רשת כגון CUBE וכדי להעביר כותרות פרוטוקול התחלת הפעלה (SIP) שההתקן אינו מעבד, השתמש בפ קודות אלה. פקודות אלה מאפשרות להתקן לעבור דרך כותרות SIP לא נתמכות, כולל כותרות מיקום גיאוגרפי ו- PIDF-LO (פורמט נתוני מידע נוכחות - אובייקט מיקום), בשער המקומי. פונקציונליות זו תומכת בשירותי Nomadic E-911 על ידי הבטחה כי מידע מיקום קריטי נשמר ומועבר כראוי. |
לאחר שבנית תא מטען כלפי Webex Calling מעלה, השתמש בתצורה הבאה כדי ליצור תא מטען לא מוצפן כלפי ספק PSTN מבוסס SIP:
אם ספק השירות שלך מציע תא מטען PSTN מאובטח, תוכל לבצע תצורה דומה כמפורט לעיל עבור תא המט Webex Calling ען. CUBE תומך בניתוב שיחות מאובטח.
אם אתה משתמש בתא מטען TDM/ ISDN PSTN, דלג לסעיף הבא קביעת תצורה של שער מקומי עם תא מטען TDM PSTN.
כדי להגדיר ממשקי TDM עבור רגלי שיחות PSTN בשערי TDM-SIP של Cisco, ראה קביעת תצורה של ISDN PRI.
| 1 |
הגדר את ה-uri של המחלקה הקולית הבאה כדי לזהות שיחות נכנסות מתא המטען של PSTN: להלן הסבר על השדות עבור הת צורה: שיעור קול מסוג 200 לגימותמגדיר תבנית שתתאים להזמנת SIP נכנסת לעמית חיוג תא מטען נכנס. בעת הז נת תבנית זו, השתמש בכתובת ה- IP של שער ה- IP PSTN שלך. לקבלת מידע נוסף, ראה uri בכיתה קולית. |
| 2 |
הגדר את תצורת ה- IP PSTN החיוג הבא: להלן הסבר על השדות עבור הת צורה: מגדיר עמית חיוג VoIP עם תג של 200 ונו תן תיאור משמעותי לנוחות הניהול ופתרון הבעיות. לקבלת מידע נוסף, ראה קול עמיתים בחיוג . דפוס יעד רע. רעדפוס יעד דמה נדרש בעת ניתוב שיחות יוצאות באמצעות קבוצת עמיתים בחיוג נכנסת. במקרה זה ניתן להשתמש בכל תבנית יעד תקפה. לקבלת מידע נוסף, ראה ת בנית יעד (ממשק). פרוטוקול הפעלה sipv2מציין כי עמית חיוג זה מטפל ברגליים של שיחות SIP. לקבלת מידע נוסף, ראה פרוטוקול הפעלה (חיוג עמית). יעד הפעלה ipv4:192.168.80.13מציין את כתובת היעד לשיחות שנשלחו לספק PSTN. זה יכול להיות כתובת IP או שם מארח DNS. לקבלת מידע נוסף, ראה י עד הפעלה (עמית חיוג VoIP). כרטיסים נכנסים דרך 200מציין את המחלקה הקולית המשמשת להתאמת שיחות נכנסות לעמית חיוג זה באמצעות URI הכותרת של INVITE VIA. לקבלת מידע נוסף, ראה כתובת אתר נכנסת.
סוג קולי של SIP מאומת מזהה
(אופציונלי) מפעיל עיבוד כותרת P-Asserted-Identity ושולט על אופן השימוש בו עבור תא המטען של PSTN. אם נעשה שימוש בפקודה זו, זהות הצד המתקשר המסופקת מהעמית הנכנס בחיוג משמשת לכותרות היוצאות From ו- P-Asserted-Identity. אם לא נעשה שימוש בפקודה זו, זהות הצד המתקשר המסופקת מהעמית הנכנס בחיוג משמשת לכותרות היוצאות של From ו - Remate-Party-ID. לקבלת מידע נוסף, ראה SIP asserted-id ברמה קולית.
ממשק מקור בקרה לאגד Gigab
iteThernet0/0/0
מגדיר את ממשק המקור וכתובת ה- IP המשויכת להודעות שנשלחו ל- PSTN. לקבלת מידע נוסף, ראה קשי רה. קישור ממשק מקור מדיה Gigabite Thernet0/0/0מגדיר את ממשק המקור וכתובת ה- IP המשויכת למדיה שנשלחה ל- PSTN. לקבלת מידע נוסף, ראה קשי רה. קודק ברמה קולית 100מגדיר את עמית החיוג כך שישתמש ברשימת מסנני ה- codec הנפוצה 100. לקבלת מידע נוסף, ראה codec ברמה קולית . ממסר dtmf rtp-ntמגדיר RTP-NTE (RFC2833) כיכולת DTMF הצפויה ברגל השיחה. לקבלת מידע נוסף, ראה ממסר DTMF (קול דרך IP). אין מהמבטלת זיהוי פעילות קולית. לקבלת מידע נוסף, ראה vad (חיוג עמית). |
| 3 |
אם אתה מגדיר את התצורה של השער המקומי לנתב שיחות רק בין Webex Calling ה- PSTN, הוסף את תצורת ניתוב השיחות הבאה. אם אתה מגדיר את התצורה של השער המקומי שלך עם פלטפורמת מנהל תקשורת מאוחדת, ד לג לסעיף הבא. |
לאחר שבנית תא מטען לכיווןWebex Calling, השתמש בתצורה הבאה כדי ליצור תא מט ען TDM עבור שירות PSTN שלך עם ניתוב שיחות חוזרת לולאה כדי לאפשר אופטימיזציה של מדיה ברגל השיחה של Webex.
אם אינך זקוק לאופטימיזציה של מדיה IP, בצע את שלבי התצורה עבור תא מטען SIP PSTN. השתמש ביציאה קולית ובעמית חיוג POTS (כפי שמוצג בשלבים 2 ו-3) במקום בחיוג ה-VoIP של PSTN.
| 1 |
תצורת עמית חיוג חוגה חוזרת של לולאה משתמשת בקבוצות עמיתים בחיוג ובתגי ניתוב שיחות כדי להבטיח שהשיחות עוברות כראוי בין Webex ל- PSTN, מבלי ליצור לולאות ניתוב שיחות. הגדר את כללי התרגום הבאים שישמשו להוספה והסרה של תגי ניתוב השיחות: להלן הסבר על השדות עבור הת צורה: כלל תרגום קולימשתמש בביטויים רגילים המוגדרים בכללים כדי להוסיף או להסיר תגי ניתוב שיחות. ספרות יתר על המידה ('A') משמשות להוספת בהירות לפתרון בעיות. בתצורה זו, התג שנוסף על ידי פרופיל התרגום 100 משמש להנחיית שיחות לכיוון ה- PSTN באמצעות Webex Calling עמיתים בחיוג הלולאה. באופן דומה, התג שנוסף על ידי פרופיל תרגום 200 משמש להנחיית שיחות מ - PSTN לכיוון. Webex Calling פרופילי תרגום 11 ו-12 מסירים תגים אלה לפני העברת שיחות לגזעי Webex ו- PSTN בהתאמה. דוגמה זו מניחה שמספרים שנקראים מ Webex Calling מוצגים בפורמט +E.164. כלל 100 מסיר את ה- + המוביל כדי לשמור על מספר התקשר תקף. לאחר מכן, כלל 12 מוסיף ספרות ניתוב לאומיות או בינלאומיות בעת הסרת התג. השתמש בספרות המתאימות לתוכנית החיוג הלאומית של ISDN המקומית שלך. אם Webex Calling מציג מספרים בפורמט לאומי, התאם את הכללים 100 ו -12 כדי פשוט להוסיף ולהסיר את תג הניתוב בהתאמה. לקבלת מידע נוסף, ראה פרופיל תרגום קולי וכלל תר גום ק ולי. |
| 2 |
הגדר יציאות ממשק קולי TDM כנדרש על ידי סוג תא המטען והפרוטוקול המשמש. לקבלת מידע נוסף, ראה ק ביעת תצורה של ISDN PRI. לדוגמה, הת צורה הבסיסית של ממשק ISDN בשיעור ראשוני המותקן בחריץ NIM 2 של התקן עשויה לכלול את הדברים הבאים: |
| 3 |
קבע את התצורה של עמיתת חיוג TDM PSTN הבאה: להלן הסבר על השדות עבור הת צורה: מגדיר עמית חיוג VoIP עם תג של 200 ונותן תיאור משמעותי לנוחות הני הול ופתרון הבעיות. לקבלת מידע נוסף, ראה קול עמיתים בחיוג. דפוס יעד רע. רעדפוס יעד דמה נדרש בעת ניתוב שיחות יוצאות באמצעות קבוצת עמיתים בחיוג נכנסת. במקרה זה ניתן להשתמש בכל תבנית יעד תקפה. לקבלת מידע נוסף, ראה ת בנית יעד (ממשק). פרופיל תרגום נכנס 200מקצה את פרופיל התרגום שיוסיף תג ניתוב שיחות למספר הנכנס שנקרא. חיוג ישיר פנימהמנתב את השיחה מבלי לספק צליל חיוג משני. לקבלת מידע נוסף, ראה חיוג ישיר פנימה. נמל 0/2/ 0:15יציאת הקול הפיזית המשויכת לעמית חיוג זה. |
| 4 |
כדי לאפשר אופטימיזציה למדיה של נתיבי IP עבור שערים מקומיים עם זרימות שיחות TDM-IP, באפשרותך לשנות את ניתוב השיחה על-ידי הצגת קבוצה של עמיתים פנימיים של חיוג חוגה חוזרת לולאה בין גזעי PSTN. Webex Calling הגדר את תצורת העמיתים הבאים לחיוג חוזר בלולאה. במקרה זה, כל השיחות הנכנסות ינותבו בתחילה לעמית חיוג 10 ומשם לעמית חיוג 11 או 12 בהתבסס על תג הניתוב המיושם. לאחר הסרת תג הניתוב, השי חות ינותבו לתא המטען היוצא באמצעות קבוצות עמיתים בחיוג. להלן הסבר על השדות עבור הת צורה: מגדיר ע מית חיוג VoIP ונותן תיאור משמעותי לנוחות הניהול ו פתרון הבעיות. לקבלת מידע נוסף, ראה קול עמיתים בחיוג. פרופיל תרגום נכנס 11מחיל את פרופיל התר גום שהוגדר קודם לכן כדי להסיר את תג ניתוב השיחות לפני המעבר לתא המט ען היוצא. דפוס יעד רע. רעדפוס יעד דמה נדרש בעת ניתוב שיחות יוצאות באמצעות קבוצת עמיתים בחיוג נכנסת. לקבלת מידע נוסף, ראה ת בנית יעד (ממשק). פרוטוקול הפעלה sipv2מציין כי עמית חיוג זה מטפל ברגליים של שיחות SIP. לקבלת מידע נוסף, ראה פרוטוקול הפעלה (חיוג עמית). יעד הפעלה ipv4:192.168.80.14מציין את כתובת ממשק הנתב המקומי כיעד השיחה ללולאה חוזרת. לקבלת מידע נוסף, ראה י עד הפעלה (עמית חיוג VoIP). ממשק מקור בקרה לאגד Gigab iteThernet0/0/0מגדיר את ממשק המקור וכתובת ה- IP המשויכת להודעות שנשלחו דרך הלולאה חזרה. לקבלת מידע נוסף, ראה קשי רה. קישור ממשק מקור מדיה Gigabite Thernet0/0/0מגדיר את ממשק המקור וכתובת ה- IP המשויכת למדיה שנשלחה דרך הלולאה חזרה. לקבלת מידע נוסף, ראה קשי רה. ממסר dtmf rtp-ntמגדיר RTP-NTE (RFC2833) כיכולת DTMF הצפויה ברגל השיחה. לקבלת מידע נוסף, ראה ממסר DTMF (קול דרך IP). קודק g711alaw מאלץ את כל קריאות ה- PSTN להשתמש ב- G.711. בחר a-law או u-law כדי להתאים לשיטת ההרכבה המשמשת את שירות ה- ISDN שלך . אין מהמבטלת זיהוי פעילות קולית. לקבלת מידע נוסף, ראה vad (חיוג עמית). |
| 5 |
הוסף את תצורת ניתוב השיחות הבאה: זה מסי
ים את תצורת השער המקומי שלך. שמור את התצורה
וטען מחדש את הפלטפורמה אם זו הפעם הראשונה שתכונות CUBE
מוגדרות.
|
ניתן לשנות את Webex Calling תצורת ה- PSTN בסעיפים הקודמים כך שתכ לול גזעים נוספים לאשכול Cisco Unified Communications Manager (UCM). במקרה זה, כל השיחות מנותבות באמצעותUnified CM. שיחות מ- UCM ביציאה 5060 מנותבות ל - PSTN ושיחות מיציאה 5065 מנותבות אל. Webex Calling ניתן להוסיף את התצורות המצטברות הבאות כדי לכלול תרחיש קריאה זה.
| 1 |
הגדר את ה- URI של המחלקה הקולית הבאה: |
| 2 |
הגדר את רשומות ה- DNS הבאות כדי לציין ניתוב SRV למא Unified CM רחים: IOS XE משתמש ברשומות אלה לקביעה מקומית של מארחים ויצי אות UCM יעד. עם תצורה זו, אין צורך להגדיר רשומות במערכת ה- DNS שלך. אם אתה מעדיף להשתמש ב- DNS שלך, תצורות מקומיות אלה אינן נדרשות. להלן הסבר על השדות עבור הת צורה: הפקודה הבאה יוצרת ר DNS SRV שומת משאבים. צור רשומה עבור כל מארח ותא מטען UCM: מארח ip _sip. _udp.pstn tocucm.io סרב 2 1 5060 ucmsub5.mydomain.com _לגימה. _udp.pstn tocucm.io: שם רשומה של משאבי SRV 2: עדיפות רשומת משאבי SRV 1: משקל שיא משאבי SRV 5060: מספר היציאה לשימוש עבור מארח היעד ברשומת משא בים זו ucmsub5.mydomain .com: מארח יעד רשומות המשאבים כדי לפתור את שמות המארח של יעד רשומת המשאבים, צור רשומות DNS A מקומיות. לדוגמה: מארח ip ucmsub5.mydomain.com 192.168.80.65 מארח ip: יוצר רשומה במסד הנתונים המקומי של IOS XE. ucmsub5.mydomain.com: שם מארח הרשומה A. 192.168.80.65: כתובת ה - IP של המארח. צור את רשומות משאבי SRV ורשומות A כדי לשקף את סביבת UCM ואת אסטרטגיית חלוקת השיחות המועדפת. |
| 3 |
קבע את התצורה של עמיתים בחיוג הבאים: |
| 4 |
הוסף ניתוב שיחות באמצעות התצורות הבאות: |
חתימות אבחון (DS) מזהה באופן יזום בעיות נפוצות בשער המק Cisco IOS ומי מבוסס X ומייצר הודעות דואר אלקטרוני, syslog או הודעת מסוף על האירוע. ניתן גם להתקין את ה- DS לאוטומציה של אי סוף נתוני אבחון ולהעביר נתונים שנאספו למאר Cisco TAC ז כדי להאיץ את זמן הפ תרון.
חתימות אבחון (DS) הן קבצי XML המכילים מידע אודות אירו עי הפעלת בעיות ופעולות כדי ליידע את הבעיה, לפתור אותה ולתקן אותה. השתמש בהודעות syslog, אירועי SNMP ובאמצעות ניטור תקופתי של יציאות פקודות מופע ספצי פיות כדי להגדיר את לוגיקת זיהוי הבעיות. סוגי הפעולות כוללים:
-
איסוף יציאות פקודה הצג
-
יצירת קובץ יומן מאוחד
-
העלאת הקובץ למיקום רשת שסופק על ידי המשתמש כגון HTTPS, SCP, שרת FTP
מהנדסי TAC כותבים קבצי DS וחותמים עליהם דיגיטלית להגנה על שלמות. לכל קובץ DS יש את המזהה המספרי הייחודי שהוקצה על ידי המערכת. כלי בדיקת חתי מות אבחון (DSLT) הוא מקור יחיד למציאת חתימות רלוונטיות לני טור ופתרון בעיות שונות.
לפני שתתחיל:
-
אל תערוך את קובץ ה- DS שאתה מוריד מ- DSLT. הקבצים שתשנה נכשלים בהתקנה עקב שגיאת בדיקת תק ינות.
-
שרת פרוטוקול העברת דואר פשוט (SMTP) הדרוש לך כדי שהש ער המקומי ישלח הודעות דואר אלקטרוני.
-
ודא שבשער המקומי פועל IOS XE 17.6.1 ומעלה אם ברצונך להשתמש בשרת SMTP המאובטח להתראות בדוא"ל.
תנאים מוקדמים
שער מקומי שמריץ IOS XE 17.6.1 ומעלה
-
חתימות אבחון מופעלות כברירת מחדל.
-
הגדר את שרת הדואר האלקטרוני המאובטח שבו אתה משתמש כדי לשלוח הודעה יזומה אם המכשיר פועל עם IOS XE 17.6.1 ומעלה.
configure terminal call-home mail-server <username>:<pwd>@<email server> priority 1 secure tls end -
הגדר את משתנה הסביבה ds_emailעם כתובת הדוא"ל של מנהל המערכת כדי להודיע לך.
configure terminal
call-home
diagnostic-signature
LocalGateway(cfg-call-home-diag-sign)environment ds_email <email address>
end
התקן חתימות אבחון לניטור יזום
ניטור ניצול מעבד גבוה
DS זה עוקב אחר ניצול מעבד של 5 שניות באמצעות SNMP OID 1.3.6.1.4.1.9.2.1.56. כאשר השימוש מגיע ל -75% או יותר, הוא מבטל את כל ניפוי הבאגים ומסיר את כל חתימות האבחון שתתקין בשער המקומי. השתמש בשלבים הבאים כדי להתקין את החתימה.
-
ודא שהפעלת SNMP באמצעות הפקודה show sn mp. אם SNMP אינו מופעל, הגדר את הפקודה מנהל שרת snmp.
show snmp %SNMP agent not enabled config t snmp-server manager end show snmp Chassis: ABCDEFGHIGK 149655 SNMP packets input 0 Bad SNMP version errors 1 Unknown community name 0 Illegal operation for community name supplied 0 Encoding errors 37763 Number of requested variables 2 Number of altered variables 34560 Get-request PDUs 138 Get-next PDUs 2 Set-request PDUs 0 Input queue packet drops (Maximum queue size 1000) 158277 SNMP packets output 0 Too big errors (Maximum packet size 1500) 20 No such name errors 0 Bad values errors 0 General errors 7998 Response PDUs 10280 Trap PDUs Packets currently in SNMP process input queue: 0 SNMP global trap: enabled -
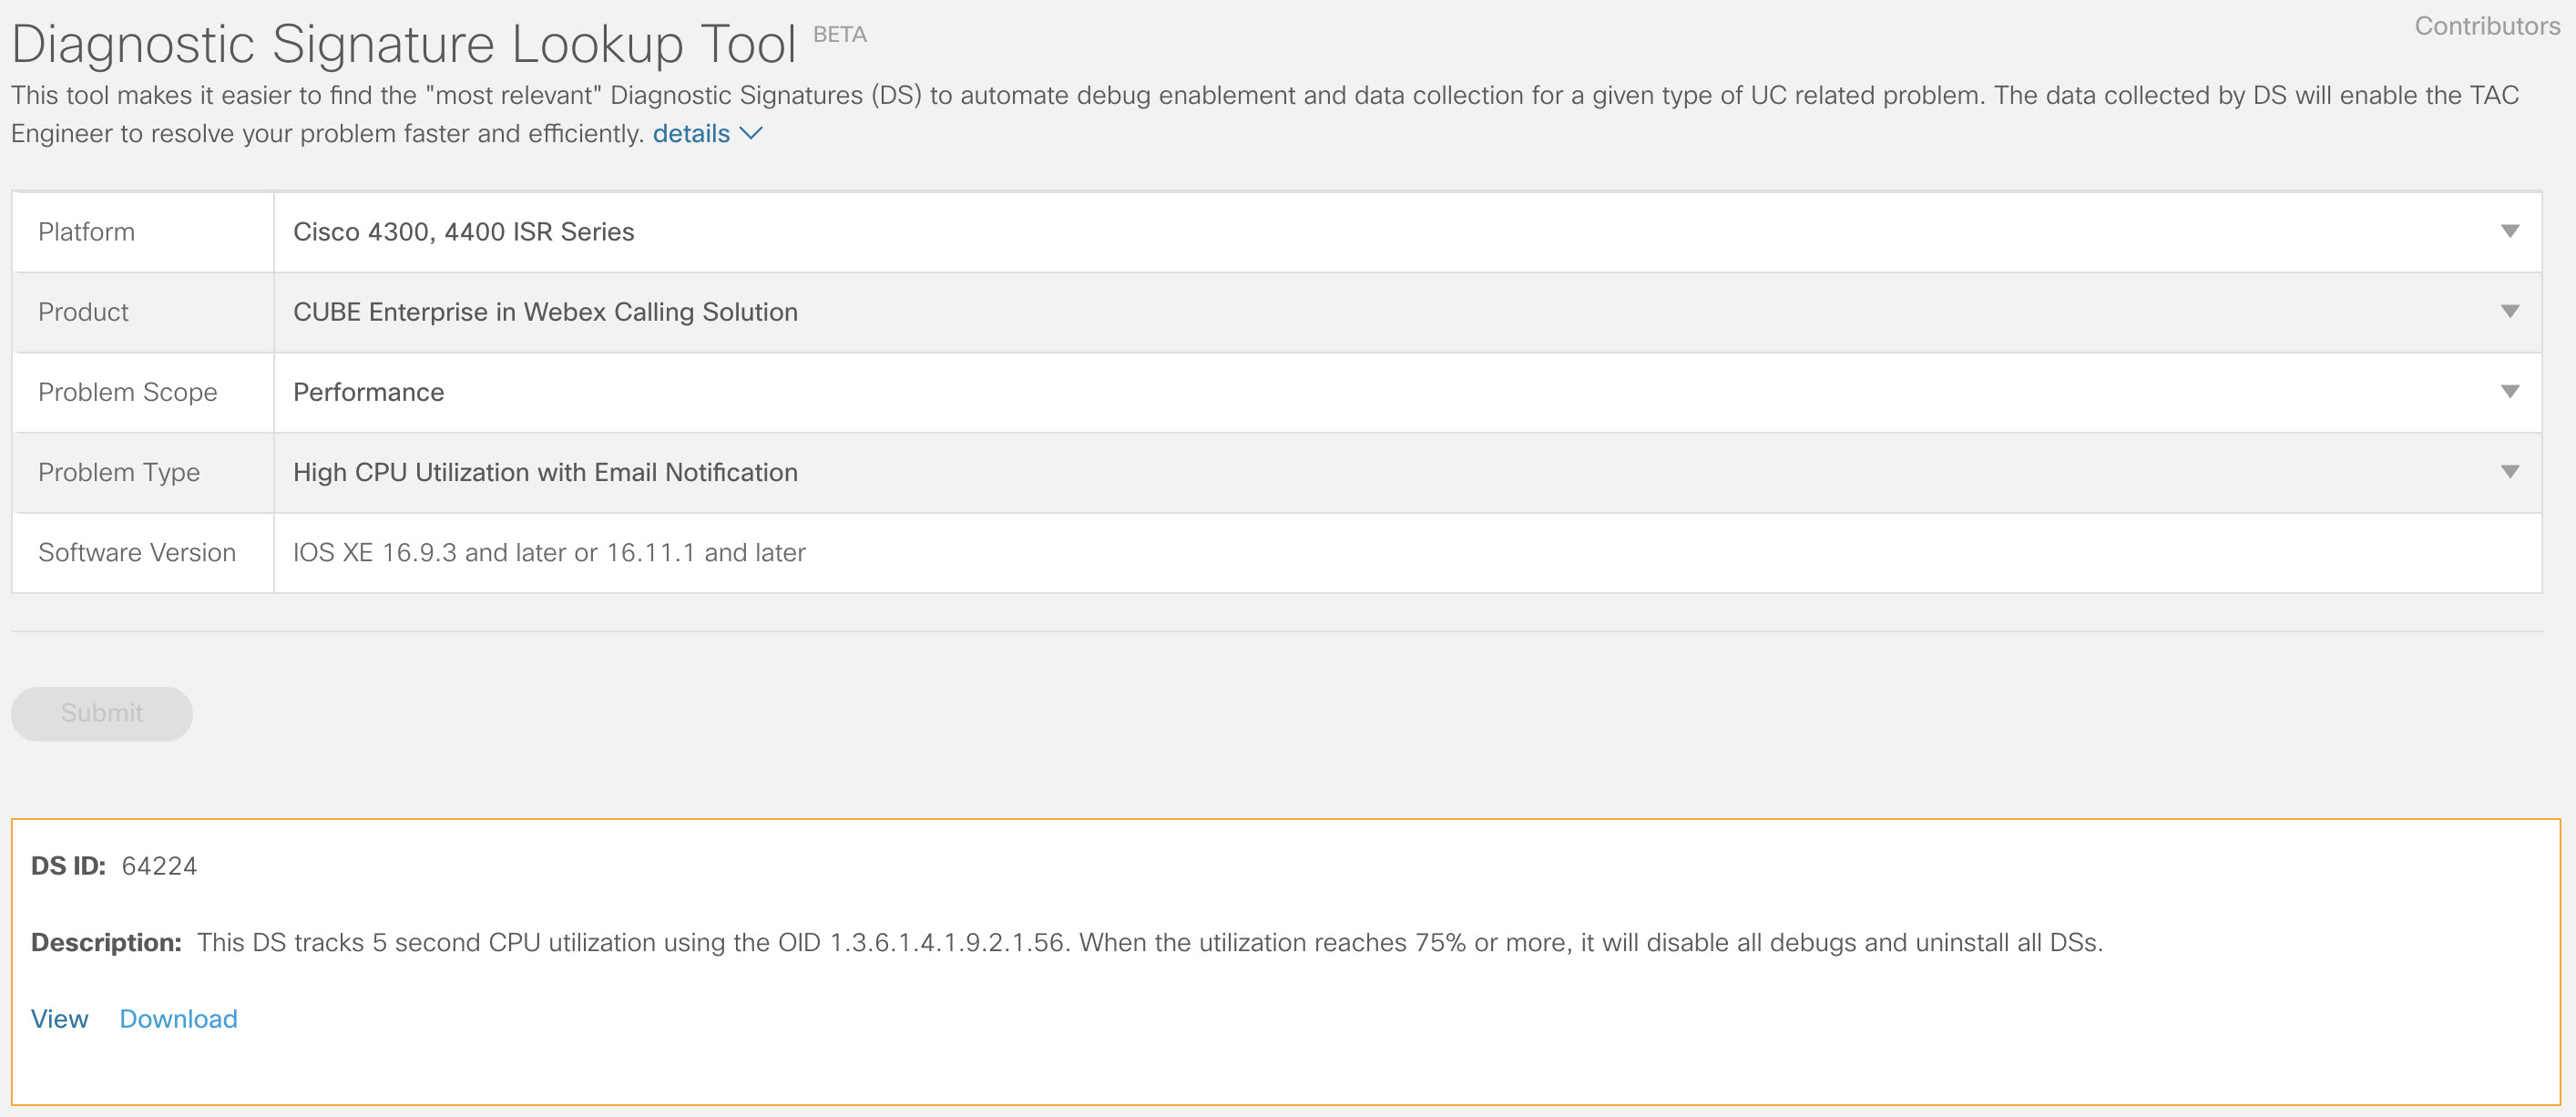
הורד את DS 64224 באמצעות האפשרויות הנפתחות הבאות בכ לי חיפוש חתימות אבחון:
copy ftp://username:password@<server name or ip>/DS_64224.xml bootflash:שם שדה
ערך שדה
פלטפורמה
תוכנת קצה של סיסקו 4300, 4400 ISR או קטליסט 8000V
מוצר
קובי ארגוני ב Webex Calling פתרון
היקף הבעיה
ביצועים
סוג הבעיה
ניצול מעבד גבוה עם הודעת דוא"ל
-
העתק את קובץ ה- DS XML לפלאש השער המקומי.
copy ftp://username:password@<server name or ip>/DS_64224.xml bootflash:הדוגמה הבאה מציגה העתקת הקובץ משרת FTP לש ער המקומי.
copy ftp://user:pwd@192.0.2.12/DS_64224.xml bootflash: Accessing ftp://*:*@ 192.0.2.12/DS_64224.xml...! [OK - 3571/4096 bytes] 3571 bytes copied in 0.064 secs (55797 bytes/sec) -
התקן את קובץ ה- DS XML בשער המקומי.
call-home diagnostic-signature load DS_64224.xml Load file DS_64224.xml success -
השתמש בפקודה Show call-home diagnostic-signature כדי לוודא שהחתימה הותקנה בהצלחה. עמודת הסט טוס חייבת להיות בעלת ערך "רשום".
show call-home diagnostic-signature
Current diagnostic-signature settings:
 Diagnostic-signature: enabled
 Profile: CiscoTAC-1 (status: ACTIVE)
 Downloading  URL(s):  https://tools.cisco.com/its/service/oddce/services/DDCEService
 Environment variable:
           ds_email: username@gmail.com
הורד DSE:
DS ID
שם DS
עדכון
סטטוס
עדכון אחרון (GMT+ 00:00)
64224
DS_LGW_CPU_MON75
0.0.10
רשום
2020-11-07 22:05:33
כאשר מופעלת, חתימה זו מסירה את כל ה- DSs הפועלים כולל עצמה. במידת הצורך, התקן מחדש את DS 64224 כדי להמשיך לעקוב אחר ניצו ל מעבד גבוה בשער המקומי.
ניטור ניתוקי שיחות לא תקינים
DS זה משתמש בסקר SNMP כל 10 דקות כדי לזהות ניתוק שיחות חריג עם שגיאות SIP 403, 488 ו- 503. אם תוספת ספירת השגיאות גדולה או שווה ל -5 מהסקר האחרון, היא יוצרת הודעת syslog ודוא"ל. אנא השתמש בשלבים הבאים כדי להתקין את החתימה.
-
ודא ש- SNMP מופעל באמצעות הפקודה show sn mp. אם SNMP אינו מופעל, הגדר את הפקודה מנהל שרת snmp.
show snmp %SNMP agent not enabled config t snmp-server manager end show snmp Chassis: ABCDEFGHIGK 149655 SNMP packets input 0 Bad SNMP version errors 1 Unknown community name 0 Illegal operation for community name supplied 0 Encoding errors 37763 Number of requested variables 2 Number of altered variables 34560 Get-request PDUs 138 Get-next PDUs 2 Set-request PDUs 0 Input queue packet drops (Maximum queue size 1000) 158277 SNMP packets output 0 Too big errors (Maximum packet size 1500) 20 No such name errors 0 Bad values errors 0 General errors 7998 Response PDUs 10280 Trap PDUs Packets currently in SNMP process input queue: 0 SNMP global trap: enabled -
הורד את DS 65221 באמצעות האפשרויות הבאות בכ לי חיפוש חתימות אבחון:
שם שדה
ערך שדה
פלטפורמה
תוכנת קצה של סיסקו 4300, 4400 ISR או קטליסט 8000V
מוצר
ארגוני CUBE ב Webex Calling פתרון
היקף הבעיה
ביצועים
סוג הבעיה
זיהוי ניתוק שיחות חריג SIP באמצעות הודעת דוא"ל ו - Syslog.
-
העתק את קובץ ה- XML של DS לשער המקומי.
copy ftp://username:password@<server name or ip>/DS_65221.xml bootflash: -
התקן את קובץ ה- DS XML בשער המקומי.
call-home diagnostic-signature load DS_65221.xml Load file DS_65221.xml success -
השתמש בפקודה Show call-home diagnostic-signature כדי לוודא שהחתימה הותקנה בהצלחה. עמודת המצב צריכה להיות בעלת ערך "רשום".
התקן חתימות אבחון כדי לפתור בעיה
ניתן גם להשתמש בחתימות אבחון (DS) כדי לפתור בעיות במהירות. Cisco TACמהנדסים חיברו מספר חתימות המאפשרות את ניפוי הבאגים הדרושים הנדרשים כדי לפתור בעיה נתונה, לאתר את התרחשות הבעיה, לאסוף את מערך נתוני האבחון הנכון ולהעביר את הנתונים באופן אוטומטי למקרה. Cisco TAC זה מבטל את הצורך לבדוק באופן ידני את התרחשות הבעיה ו הופך את פתרון הבעיות לסירוגין וחולפות להרבה יותר קל.
ניתן להשתמש בכ לי חיפוש חתימות אבחון כדי למצוא את החתי מות הרלוונטיות ולהתקין אותן כדי לפתור בעיה נתונה בעצמה, או להתקין את הח תימה המומלצת על ידי מהנדס TAC כחלק ממעורבות התמיכה.
להלן דוגמה כיצד למצוא ולהתקין DS כדי לזהות את המופע "% VOICE_IEC -3-GW: CCAPI: שגיאה פנימית (סף ספייק קריאה): IEC=1.1.181.1.29. 0" syslog ולבצע אוטומציה של איסוף נתוני אבחון באמצעות השלבים הבאים:
-
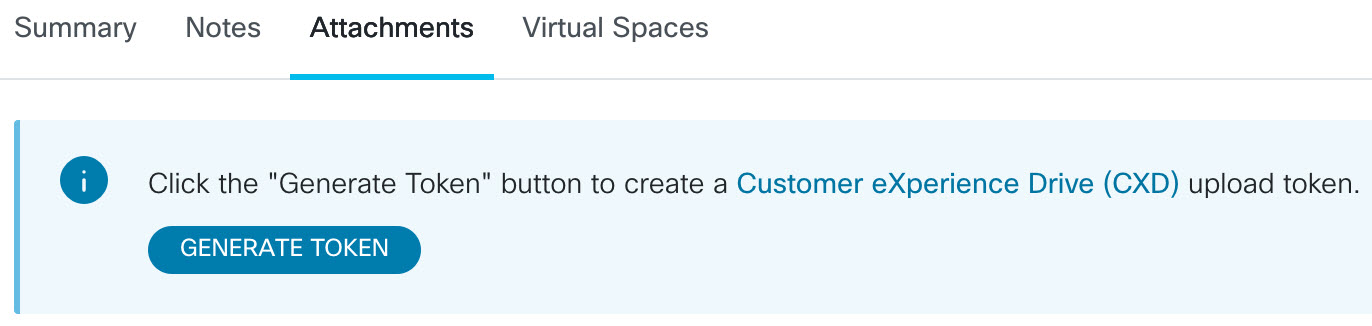
הגדר משתנה סביבת DS אחר ds_fsurl_prefixכנתיב שרת Cisco TAC הקבצים (cxd.cisco.com) כדי להעלות את נתוני האבחון. שם המשתמש בנתיב הקובץ הוא מספר המקרה והסיסמה היא אסימון העלאת הקבצים שניתן לאחזר מ - Support Case Manager כפי שמוצג להלן. ניתן ליצור את אסימון העלאת הקובץ בקטע קבצים מצורפים במנהל תיקי התמיכה, כנדרש.
configure terminal
call-home
diagnostic-signature
LocalGateway(cfg-call-home-diag-sign)environment ds_fsurl_prefix "scp://<case number>:<file upload token>@cxd.cisco.com"
end
דוגמה:
call-home diagnostic-signature environment ds_fsurl_prefix " environment ds_fsurl_prefix "scp://612345678:abcdefghijklmnop@cxd.cisco.com" -
ודא ש- SNMP מופעל באמצעות הפקודה show sn mp. אם SNMP אינו מופעל, הגדר את הפקודה מנהל שרת snmp.
show snmp %SNMP agent not enabled config t snmp-server manager end -
אנו ממליצים להתקין את ה- DS 64224 לניטור מעבד גבוה כאמצ עי יזום להשבית את כל ניפוי הבאגים וחתימות האבחון בזמן השימוש הגבוה של המעבד. הורד את DS 64224 באמצעות האפשרויות הבאות בכ לי חיפוש חתימות אבחון:
שם שדה
ערך שדה
פלטפורמה
תוכנת קצה של סיסקו 4300, 4400 ISR או קטליסט 8000V
מוצר
ארגוני CUBE ב Webex Calling פתרון
היקף הבעיה
ביצועים
סוג הבעיה
ניצול מעבד גבוה עם הודעת דוא"ל.
-
הורד את DS 65095 באמצעות האפשרויות הבאות בכ לי חיפוש חתימות אבחון:
שם שדה
ערך שדה
פלטפורמה
תוכנת קצה של סיסקו 4300, 4400 ISR או קטליסט 8000V
מוצר
ארגוני CUBE ב Webex Calling פתרון
היקף הבעיה
סיסלוגים
סוג הבעיה
סיסלוג -% VOICE_IEC -3-GW: CCAPI: שגיאה פנימית (סף ספייק קריאה): IEC = 1.1.181.1.29.0
-
העתק את קבצי ה- DS XML לשער המקומי.
copy ftp://username:password@<server name or ip>/DS_64224.xml bootflash: copy ftp://username:password@<server name or ip>/DS_65095.xml bootflash: -
התקן את ה- DS 64224 לניטור המעבד הגבוה ולאחר מכן את קובץ ה- XML DS 65095 בשער המק ומי.
call-home diagnostic-signature load DS_64224.xml Load file DS_64224.xml success call-home diagnostic-signature load DS_65095.xml Load file DS_65095.xml success -
ודא שהחתימה מותקנת בהצלחה באמצעות הצגת חתימת א בחון שי חה-ביתית. עמודת המצב צריכה להיות בעלת ערך "רשום".
show call-home diagnostic-signature
Current diagnostic-signature settings:
 Diagnostic-signature: enabled
 Profile: CiscoTAC-1 (status: ACTIVE)
 Downloading  URL(s):  https://tools.cisco.com/its/service/oddce/services/DDCEService
 Environment variable:
           ds_email: username@gmail.com
           ds_fsurl_prefix: scp://612345678:abcdefghijklmnop@cxd.cisco.com
DSEs שהורדו:
DS ID
שם DS
עדכון
סטטוס
עדכון אחרון (GMT+ 00:00)
64224
00:07:45
DS_LGW_CPU_MON75
0.0.10
רשום
2020-11-08:00:07:45
65095
00:12:53
DS_LGW_IEC_Call_spike_threshold
0.0.12
רשום
2020-11-08:00:12:53
אימות ביצוע חתימות אבחון
בפקודה הבאה, העמודה "סטטוס" של הפקודה מציגה שינויים בח תימת אבחון שיחה-ביתית ל- "פועל" בזמן שהש ער המקומי מבצע את הפעולה שהוגדרה בתוך החתימה. הפלט של הצג נתונים סטטיסטיים של חתימת אבחון שיחות בי תיות הוא הדרך הטובה ביותר לוודא אם חתימת אבחון מזהה אירוע מעניין וביצעה את הפעולה . העמודה "Triggered/Max/Uninstall" מציינת את מספר הפעמים שהחתימה הנתונה הפעילה אירוע, את מספר הפעמים המרבי שהוא מוגדר לזיהוי אירוע והאם החתימה מורידה את עצמה לאחר גי לוי המספר המרבי של אירועים שהופעלו.
show call-home diagnostic-signature
Current diagnostic-signature settings:
 Diagnostic-signature: enabled
 Profile: CiscoTAC-1 (status: ACTIVE)
 Downloading  URL(s):  https://tools.cisco.com/its/service/oddce/services/DDCEService
 Environment variable:
           ds_email: carunach@cisco.com
           ds_fsurl_prefix: scp://612345678:abcdefghijklmnop@cxd.cisco.com
DSEs שהורדו:
|
DS ID |
שם DS |
עדכון |
סטטוס |
עדכון אחרון (GMT+ 00:00) |
|---|---|---|---|---|
|
64224 |
DS_LGW_CPU_MON75 |
0.0.10 |
רשום |
2020-11-08 00:07:45 |
|
65095 |
DS_LGW_IEC_Call_spike_threshold |
0.0.12 |
ריצה |
2020-11-08 00:12:53 |
הצג נתונים סטטיסטיים של אבחנות-חתימת שיחה הביתה
|
DS ID |
שם DS |
מופעל/מקסימום /הסרת התקנה |
זמן ריצה ממוצע (שניות) |
זמן ריצה מקסימלי (שניות) |
|---|---|---|---|---|
| 64224 |
DS_LGW_CPU_MON75 |
0/0/N |
0.000 |
0.000 |
|
65095 |
DS_LGW_IEC_Call_spike_threshold |
1/20/Y |
23.053 |
23.053 |
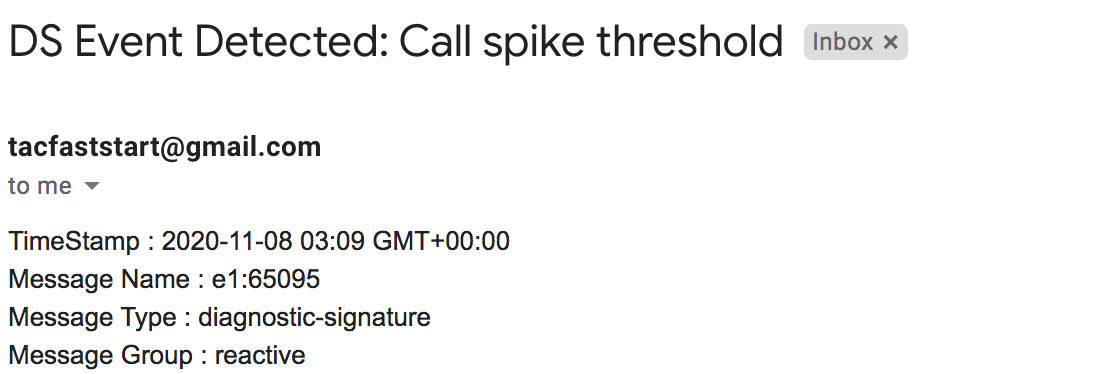
הודעת הדואר האלקטרוני שנשלחת במהלך ביצוע חתימת האבחון מכילה מידע מפתח כגון סוג הבעיה, פרטי ההתקן, גרסת התוכנה , תצורת ההפעלה והצגת פלטי פקודה הרלוונטיים לפתרון הבעיה הנתונה.
הסר את החתימות האבחון
השימוש בחתימות האבחון למטרות פתרון בעיות מוגדרות בדרך כלל כדי להסיר את ההתקנה לאחר זיהוי התרחשויות בעיות מסוימות. אם ברצונך להסיר את הח תימה באופן ידני, אחזר את מזהה ה- DS מהפלט של show call-home diagnostic-signature והפעל את הפקודה הבאה:
call-home diagnostic-signature deinstall <DS ID> דוגמה:
call-home diagnostic-signature deinstall 64224
חתימות חדשות מתווספות לכלי בדיקת חתימות אבחון מעת לעת, בהת בסס על בעיות שנצפו בפריסות. TAC כרגע אינו תומך בבקשות ליצירת חתימות מותאמות אישית חדשות.


