- Kezdőlap
- /
- Cikk

Köszönjük visszajelzését.


 Ebben a cikkben
 Visszajelzés?
A telefonos hálózatok szembesülnek a spamhívások és az adathalász támadások fenyegetéseivel, amelyek a vállalkozásokat, a kisvállalkozásokat és a fogyasztókat érintik. A spamhívások pazarolják az üzleti időt, míg az adathalász támadások veszélyeztethetik a bizalmas információkat, és megzavarhatják a kritikus szolgáltatásokat, beleértve a banki, egészségügyi és kormányzati műveleteket.
A biztonságos hívási élmény részeként a Webex robusztus fenyegetésvédelmet nyújt az ilyen támadások ellen. A következő Webex Calling képességek segítenek enyhíteni ezeket a fenyegetéseket:
-
A STIR Shaken alapú szabályzata a Control Hub
-
Certified Calling Reputation provider (CCRP) integráció
Spam enyhítése a STIR/SHAKEN szabályzat használatával
A szolgáltatók a STIR/SHAKEN-t használják hálózataikban, hogy megvédjék a fogyasztókat a spamhívásoktól. Ez a keretrendszer az FCC iránymutatásainak részeként már aktív az Egyesült Államokban és Kanadában. A hívóazonosító adatainak érvényesítésével segít megjelölni a gyanús hívásokat, és nagyobb bizalmat ad a felhasználóknak ismeretlen számokról érkező hívások fogadásakor.
A STIR/SHAKEN szabvány megértése
A Secure Telephone Identity Revisited (STIR) és aláírás-alapú kezelése az Asserted In formation Using Tokens (SHAKEN) összekapcsolt szabványok kerete. Ez biztosítja, hogy az összekapcsolt telefonhálózatokon keresztül haladó hívások hívó azonosítóját az eredeti szolgáltató jogszerűnek írja alá, és a fogadó szolgáltató hitelesíti, mielőtt a fogyasztókhoz érkezik.
Az ellenőrzési eredmények továbbításához a
SIP P-Asserted-Identity fejléc verstatparaméterén keresztül a megszüntető szolgáltatók a következő lehetőségeket használják:
-
TN-Validation-Passed— az érvényesítés sikeres volt a hívó szám A, B, C tanúsításával. -
TN-Validation-Failed— a hívót nem sikerült ellenőrizni. -
No-TN-Validation— ez az ellenőrzés különböző okokból történő meghibáso dásának következménye lehet. Például: Az E.164 szám rosszul alakult.
A SHAKEN tanúsítvány A, B és C szintje lehetővé teszi, hogy az induló szolgáltató igazolja a hívó szá mokkal való kapcsolatát.
-
A: a szolgáltató igazolhatja, hogy a hívónak joga van a telefonszámot hívó azonosítóként használni.
-
B: az ügyfél ismert. Nem ismert azonban, hogy jogosult-e a hívó azonosító használatára.
-
C: nem felel meg az A vagy B követelményeinek. Például: nemzetközi hí vás.
Verstat értéke és tanúsítás
Webex Callingfeldolgozza a bejövő hívás verstatparaméterét, és
megjeleníti a Caller-ID elrendezést a Cisco klienseken.
Ez a táblázat azokat az verstatinformációkat mutatja, amelyek a
Caller-ID értesítések kliensekhez történő továbbításához használhatók:
|
Vertsat érték |
Tanúsítási szint |
A Cisco klienseken megjelenő érték |
|---|---|---|
|
TN-validációval átment |
Nem biztosított |
Ellenőrzött hívó |
|
A |
Ellenőrzött hívó | |
|
B |
Lehetséges spam | |
|
C |
Lehetséges spam | |
|
TN-érvényesítés sikertelen |
Bármilyen érték |
Lehetséges csalás |
|
TN-érvényesítés nélkül |
Bármilyen érték |
Lehetséges spam |
|
Nincs rögzített paraméter |
Bármilyen érték |
Lehetséges spam |
Az egységes híváselőzményeket támogató Cisco-ügyfelek egy ikont jelenítenek meg a híváselőzmények rekordjában szereplő Caller-ID elrendezésének megfelelően.
A Webex alkalmazásban a tanúsítvány szövege és ikon jelenik meg, MPP-eszközökön pedig csak az ikon jelenik meg.
A hálózaton belüli hívások ellenőrzése
A PSTN hívások mellett a hálózaton belüli hívások Caller-ID elrendezése a következő szabályok szerint történik:
-
Neten belüli hívás a Webex hívó felhasználók között - Ellenőrzött felhasználó (ikonnal).
-
Neten belüli hívás Cisco Unified Communications Manager felhasználótól Webex Calling felhasználóig — Ellenőrzött felhasználó (ikonnal). A helyszíni Cisco Unified Com munication Manager felhasználótól érkező hívásokat a konfigurált vállalati tárcsázási tervvel egyező hívóazonosító alapján osztályozzák.
-
Hálózati hívás Webex Calling felhasználóról helyszíni felhasználóhoz Cisco Unified Communications Manager — nincs jelzés a Cisco Unified Communication Manager kliensen.
Hívásközbeni funkciók esetében, mint például a hívásátvitel, a hívásparkolás, a hívásfelvétel, a hívásátirányítás és a Hívóazonosító, a hívóazonosító beállítása a kezdeti hívás verstat értékének feldolgozásán alapul.
Amikor egy bejövő hívás továbbításra kerül egy Webex Calling felhasználónak, és a hívószám megváltozik, akkor a Caller-ID elrendezése a bejövő híváskér
és verstatértéke alapján kerül meghatározásra.
Támogatott eszközök
A spamfelismerés a következő Cisco végpontjain támogatott:
-
Webex alkalmazás — asztali és mobil verzió 42.5 vagy újabb.
-
MPP telefonok — támogatja a 6800, 7800, 8800 és 9800 MPP eszközöket, amelyek 11.3.7 vagy újabb firmware verzióval rendelkeznek.
Rendszergazda konfiguráció
Felhasználói értesítés biztosítása a Control Hub használatával
A rendszergazda konfigurálhatja a felhasználói jelzés küldését a nem ellenőrzött hívók számára. A rendszergazda konfigurálhatja, hogy blokkolja azokat a hívásokat, amelyek nem sikerült a STIR/SHAKEN érvényesítéssel. Ez biztosítja, hogy az esetleges csalási hívások ne kerüljenek a felhasználó végpontjára.
Az értesítési beállítások szervezeti szinten történő konfigurálásához kövesse az alábbi lépéseket:
| 1 |
Jelentkezzen be a Control Hub alkalmazás ba. |
| 2 |
Lépjen a Sz olgáltatások > Hí vás elem re. |
| 3 |
Nyissa meg a Sz olgáltatási beállítá sokat, és görgessen lefelé a H ívóazonosító érvényes ítéséhez. |
| 4 |
A kapcsoló segítségével aktiválja a következő beállításokat:
A hívásjelző funkciók és a Hívott azonosító beállítások csak az Webex Calling Amerikai Egyesült Államokban és Kanadában található helyekre vonatkoznak. Más helyeken a hívóazonosító beállításaitól függetlenül a normálisan bemutatott hívásokat látják. |
A CUBE konfigurálása spam jelzéshez
Az információk továbbításához az verstatEgyesült Államokban és Kanadában működő szervezeteknekWebex Calling, amelyek helyi átjáró vagy CUBE használatához kapcsolódó helyszíni PSTN-t Webex Calling használnak, konfigurálniuk kell ezeket a beállításokat a CUBE rendszeren.
A CUBE konfigurálása, ha a PSTN szolgáltató elküldi a
verstatparamétert az új hívás beállításakor:
-
Az itt hivatkozott címkék a helyi átjár ó konfigurációs útmutat óján alapulnak.
-
A konfiguráció akkor is, ha a szolgáltató nem küldi el a
verstatparamétert, nem befolyásolja a hívásokat.
voice class sip-copylist 200
 sip-header From
 sip-header P-Asserted-Identity
 sip-header P-Attestation-Indicator
dial-peer voice 200
 voice-class sip copy-list 200
voice class sip-profiles 100
 rule 90 request INVITE peer-header sip P-Asserted-Identity copy "(;verstat=[A-Z|a-z|-]+)" u01
 rule 91 request INVITE sip-header P-Asserted-Identity modify "@" "\u01@"
 rule 92 request ANY peer-header sip From copy "(;verstat=[A-Z|a-z|-]+)" u02
 rule 93 request ANY sip-header From modify "@" "\u02@"
 rule 94 request INVITE peer-header sip P-Attestation-Indicator copy "(.*)" u03
 rule 95 request INVITE sip-header P-Attestation-Indicator add "P-Attestation-Indicator: Dummy Header"
 rule 96 request INVITE sip-header P-Attestation-Indicator modify "Dummy Header" "\u03"
 rule 97 request INVITE sip-header P-Attestation-Indicator modify "P-Attestation-Indicator: $" "Remove: Me"
 rule 98 request INVITE sip-header Remove remove
A PSTN-től érkező hívások esetén, ahol a szolgáltató nem támogatja a STIR/SHAKEN-t:
Ha a PSTN-szolgáltató nem küld verstatinformációt a bejövő hívásban, ne változtassa meg a Vezérlőközpontban lévő szok ásos hívások beállításaként a nem ellenőrzött hívók jelenléti hívá sainak alapértelmezett értékét. Ha a beállítás le van tiltva, akkor a felhasználók a Lehet séges spam jelzést látják ügyfeleiken.
Minősített hívó hírnévszolgáltatók a Webex Calling szolgáltatással
Webex Callingtovább erősíti a biztonságos együttműködést a Certified Calling Reputation Providers (CCRP) integrálásával. Ez az integráció proaktívan védi Önt a felmerülő fenyegetésektől, így élvezheti az elvárt zökkenőmentes kommunikációs élményt.
A funkció valós idejű hírnévinformációt használ a bejövő PSTN- hívások dinamikusan felmérésére, és automatikusan cselekszik az ismert fenyegetések blokkolásával, a gyanús hív ók CAPTCHA ellenőrzésével kihívásokkal, és lehetővé teszi a megbízható hívások megszakítás nélküli kapcsolatfelvételét. Ez a felhőkezelt megoldás, amely észak-amerikai központtal rendelkező ügyfelek számára elérhető, a Mutare tanú sított szolgáltatón keresztül, minimális konfigurációval, vállalati szintű védelmet nyújt a spam és a támadások ellen. Ez azt jelenti, hogy csapata arra összpontosíthat, ami a legfontosabb: értelmes beszélgetéseket folytat törvényes hívókkal.
Az úgynevezett szám-szűrés
Webex Callingelküldi a hívott számot a Mutare-nek a hívó információival együtt. A rendszergazdák konfigurálják az egyéni szabályokat a Mutare portálon, hogy a tárcsázott szám alapján különböző szűrőkezeléseket alkalmaz zanak. Például szükség lehet CAPTCHA ellenőrzésre a fővonalaknál, míg a közvetlen vonalakra irányuló hívá sok nem mennek keresztül CAPTCHA kezelésen keresztül. A Mutare visszaadhat egy engedélyezési, blokkolási vagy CAPTCHA műveletet a hívószám, a hívott szám vagy a kettő kombinációja alapján; maga a hírnévpontszám a hívószám alapján marad.
Miért fontos a célállomás-tudatos védelem
A nyilvános számok, például a recepciók, a fővonalak, az ügyfélszolgálati vonalak, a hívássorok és a kampány díjmentes számok gyakori célpontjai lehetnek a spam, a robohívások és a telefonos szolgáltatásmegtagadási forgalom. A szervezet egészére kiterjedő spamszabályzatok ugyanazokat a szabályokat alkalmazzák minden bejövő hívásra. A hívószám-szűrés lehetővé teszi a megfelelő szintű védelem alkalmazását minden célállomáson, így a magas kockázatú számok erősebb vezérlést használhatnak anélkül, hogy a szervezet többi részén megváltoztatnák a híváskezel ést.
Használati esetek
Az alábbiakban bemutatunk néhány gyakori felhasználási esetet:
-
Fogadás és fővonal védelem — A CAPTCHA segítségével irányítsa a hívásokat a vállalati recepcióhoz vagy a főkapcsolótáblához, míg a közvetlen munkavállalói számok könnyebb szűrést alkalmaznak, vagy lehetővé teszik a kezelést. Ez csökkenti a recepciós személyzet robocall terhelését anélkül, hogy a szervezetben minden be jövő hívásnál CAPTCHA szükséges.
-
Telefonos szolgáltatásmegtagadás elleni árvízvédel em — Ha egyetlen közzé tett számot nagy mennyiségű rosszindulatú forgalommal célozzák meg, akkor csak a DID-re alkalmazzon blokkoló vagy CAPTCHA kezelést, anélkül, hogy a szervezet többi részének védelmét megváltoztatná.
-
Hívássorok és kapcsolattartó közpon tok — Képernyőzés a spameket, mielőtt a hívások várólistákon érnének el az ügynököket, hogy csökkentse a robohívások miatt elvesztegetett ügynökök idejét és a nagy volumenű belépési pontok kellemetlenségét
-
Szab@@ ályozott és magas kockázatú vonal ak — A pénzügyi szolgáltatások, az egészségügyi szolgáltatások és a kormányzati ügyfelek megvédhetik az érzékeny vagy nyilvános vonalakat, például a csalási telefonokat, a beteg ütemezési vonalakat és az ügynökségi kapcsolattartási számokat, célspecifikus irányelvekkel.
Funkciós munkafolyamat
A következő lépések magyarázzák ennek a funkciónak a működését:
| 1 |
Iratkozzon fel hírnévszolgáltatásra a Mutare, a Cisco CCRP-jével. További részletekért és a CCRP szolgáltatásra való feliratkozáshoz a Mutare-nél, látogasson el a CCR P-re. Webex Calling Az ügyfeleknek a regisztráció hoz használniuk kell a Connect with Mutare szolgáltatást. A Mutare besz állási csapata végigvezeti Önt az előfizetési folyamaton, és gondoskodik arról, hogy fiókját megfelelően biztosítsák. |
| 2 |
Az előfizetés befejezése után a Mutare egyedi céges azonos ítót és titkos kulcsot biztosít a szervezet számára. Ezek a biztonságos hitelesítő adatok megbízható kapcsolatot hoznak létre a Webex Calling környezete és a Mutare hírnévplatformja között. Ezeket a hitelesítő adatokat a Vezérlőközpontban kell konfigurálnia. |
| 3 |
Testreszabhatja híváskezelési házirendeit a szervezet biztonsági helyzetéhez és üzleti igénye ihez igazodó hírnévküszöbértékek beállításával. További információt a következő konfigurációs szakaszban talál. |
| 4 |
A konfiguráció mentése után Webex Calling automatikusan biztonságos kapcsolatot létesít a szervezet Webex környezete és a Mutare CCRP platformján található dedikált bérlő között. |
| 5 |
A bejövő PSTN hívás érkezik. Webex Calling |
| 6 |
Mielőtt a hívás a célállomásra irányítaná, Webex Calling kibontja a hívó számát a SIP From fejlécből (vagy ha szükséges, a P-Asserted-Identity). |
| 7 |
Valós idejű lekérdezést küld a Mutare- nek a hívó számával és a hívott számmal. |
| 8 |
Mutare visszaadja a hírnév pontszámot. Ha a hívószám, a hívott szám vagy a kettő kombinációja alapján konfigurált egyéni szabály érvényes, a Mutare szolgáltatói szabályművel etet is visszaadhat. |
| 9 |
Webex Callingvisszaküldéskor alkalmazza a szolgáltatói szabály műveletét. Ellenkező esetben alkalmazza a konfigurált pontszámküszöböket. |
| 10 |
A hívás csatlakozik, megtámadja a CAPTCHA alkalmazást, vagy blokkolja a szolgáltatói szabályművelet vagy a konfigurált pont számküszöbértékek alapján. |
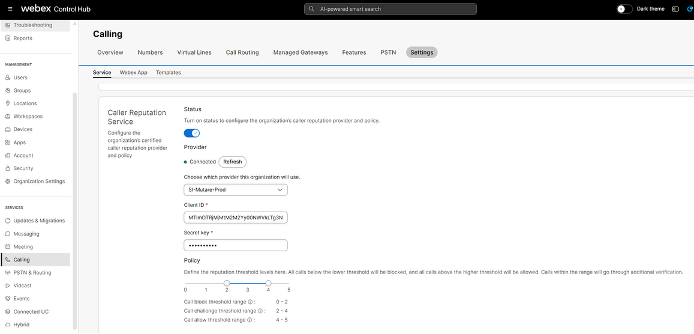
A hívó hírnévszolgáltatójának konfigurálása
A hívó hírnevének szolgáltatójának és házirend-beállításainak szervezeti szinten történő konfigurálásához kövesse az alábbi lépé seket:
| 1 |
Jelentkezzen be a Control Hub ba. |
| 2 |
Keresse meg a Sz lehetőséget. |
| 3 |
Menjen a Beállí tások menü pontra, és görgessen lefelé a Caller Reputation Service oldalra. |
| 4 |
Engedélyezze a kapcsolót a hívó hírnevének szolgáltatójának és házirend-beállításainak konfigurálásához .
A hívott számot tartalmazó egyéni szabályok esetén konfigurálja a szabályfeltételeket és műveleteket a Mutare portálon. Az egyéni szabályok használhatják a hívószámot, a hívószá mot vagy mindkettő kombinációját az Engedélyezés, Blokkolás vagy CAPTCHA kihí vás művelet megadásához. A Vezérlőközpontban folytassa a hívó hírnévszolgáltató hitelesítő adatainak és a pontszámküszöb házirendjének konfigurálását. Ha fiókja lejárt, vegye fel a kapcsolatot a hívó hírnévszolgáltatójával. A licenc visszaállítása után kattintson az Újra próbálkozás lehető ségre a lejárt állapot visszaállításához . |
A hívásszűrés elsőbbségi hierarchiája
A CCRP és a CCRP integrációja fejlett spamelkerülő megoldást Webex Calling kínál, amely az elsőbbségi hierarchián belül működik, hogy Webex Calling megvédje a felhasználókat a nem kívánt hívásoktól. Ez biztosítja a törvényes hívá sok átjutását.
Amikor a Mutare CCRP platform a hívott számot tartalmazó egyéni szabály szolgáltatói szabályműveletét adja vissza, Webex Calling akkor ezt a műveletet a pontszámküszöbkezelés alkalmazása előtt alkalmazza.
A hívásszűrés elsőbbségi szint Webex Calling je a következő: 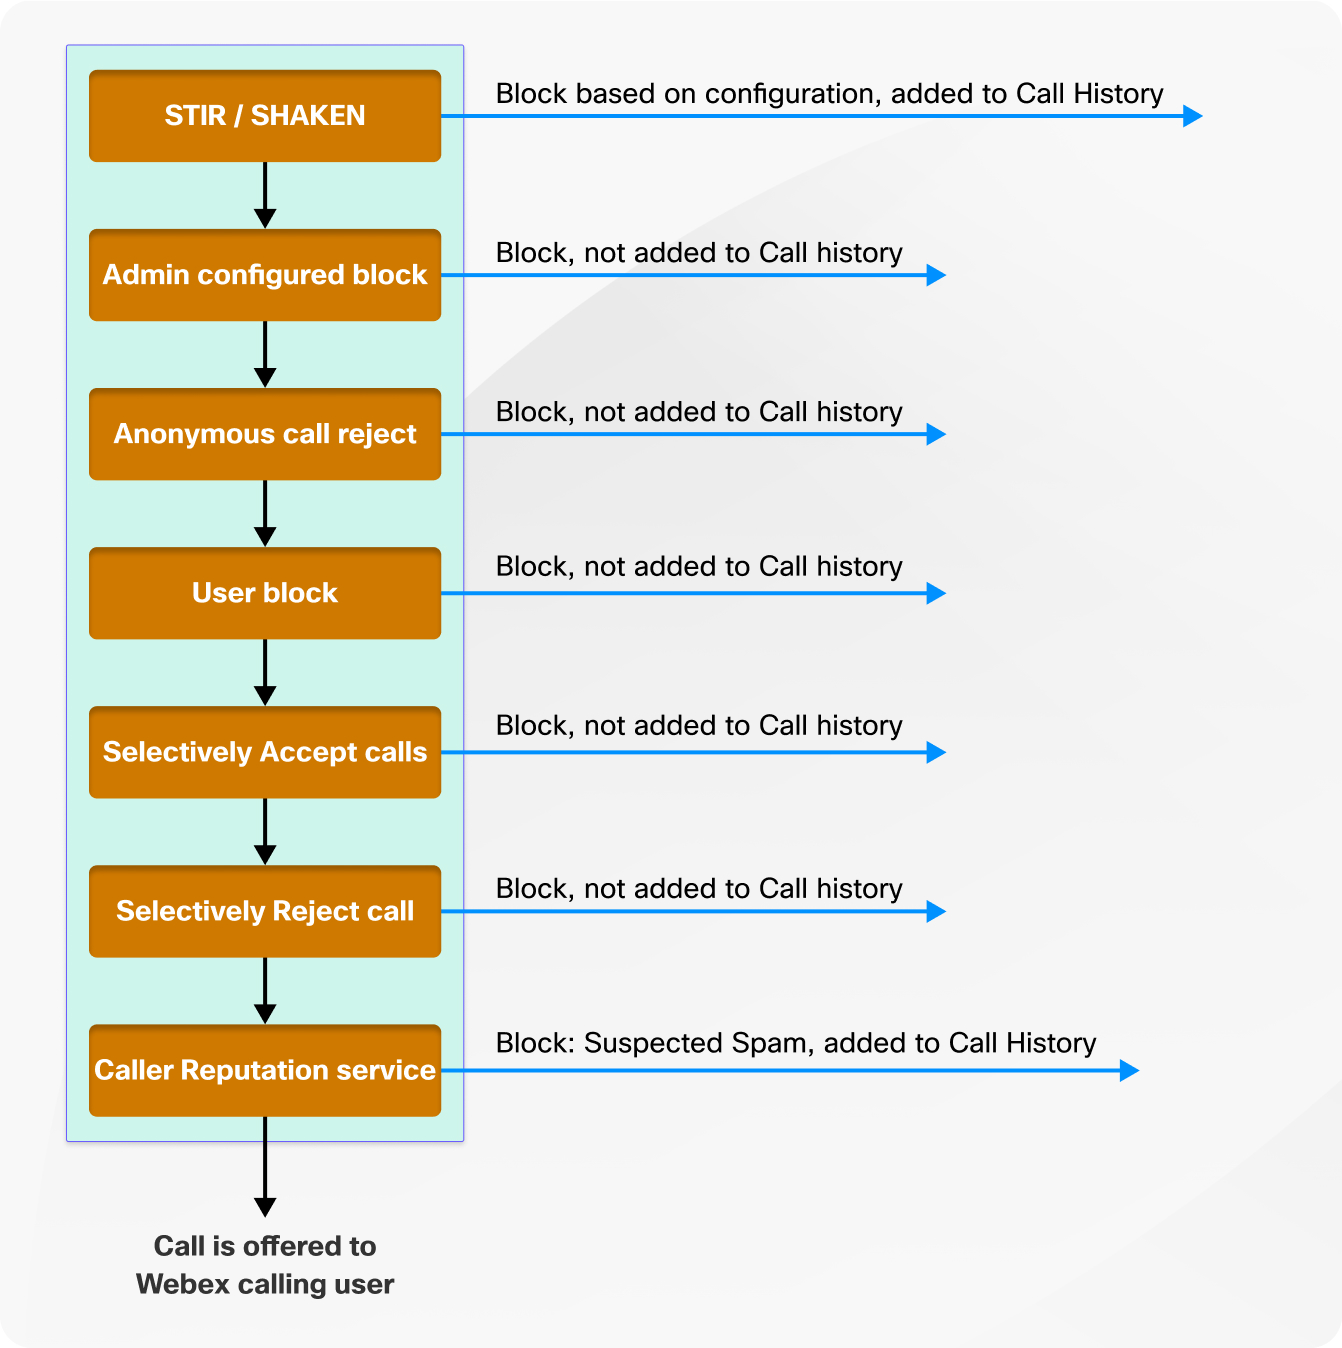
Hívásrendezés és jelentés
|
Kezelés típusa |
Akció/eredmény |
|---|---|
|
Blokk |
A hívást nem ajánljuk fel a hívott felhasználónak. A hívást 603-as okból adják ki. A hívás bejelentkezve a felhasználó hívási előzményeinek nevezése „blokkolt” elrendezéssel. |
|
Kihívás (CAPTCHA) |
A hívó három kísérletet kap a kihívás teljesítésére. 15 másodperces időtúllépés van a számjegyek bevitele között.
|
|
Engedélyezze |
A hívást normál hívásként mutatják be a felhasználó számára, jelzés nélkül. |
|
Nincs vagy lassú válasz a Mut are részéről |
A felhívást a felhasználónak a STIR/SHAKEN tanúsítás eredményeivel mutatják be, ha rendelkezésre állnak a PSTN hordozótól. |
-
Ha egy hívás a STIR/SHAKEN feldolgozás után Potenciális SPAM néven van jelölve, de magas hírnévpontszámot kap, vagy teljesíti a Mutare hívási hírnevet szolgáltatásának CAPTCHA tesztjét, akkor azt szokásos hívásként mutatjuk be a felhasználó számára. Webex Calling
-
Ha a hívás a STIR/SHAKEN feldolgozás után hitelesített hívóként van jelölve, de alacsony hírnévpontszámot kap, vagy nem sikerül CAPTCHA teszt a Mutare hívási hírnevet szolgáltatásától, akkor a hívás blokkolásra kerül.
A hívásadatok és a jelentések javítása érdekében a következő mezők kerülnek hozzáadásra a Hívásrészlet-nyilvántartáshoz (CDR) a hírnévszolgáltatásból származó információk rögzítéséhez:
- Hívási pontszám
- Hívási hírnévszolgáltatás eredménye
- A hívó hírneve pontszámának oka
Ezekkel a mezőkkel kapcsolatos további részletekért lásd a Webex Callingrészletes híváselőzmény-jelentést.
A hívó hírnevének pontozási folyamata a csoportos funkciókhoz
A hívó hírnevének pontozása minden bejövő hívás esetén csak egyszer történik, amikor először belép a rendszerbe. Ez a folyamat minden típusú végpontra kiterjed, beleértve a munkaterületeket és a csoport funkciókat, például az automatikus kiszolgálókat, a hívássorokat és a vadászati csoportokat. Azoknál a célállomásoknál, amelyek csoportfunkcióktól fogadnak hívásokat, a hívó hírnevének további ellenőrzése nem történik meg, mivel az első értékelés már a csoport vagy a szolgáltatás belépési pontján történik. Azoknál a hívásoknál, amelyek nem sikerül a hírnév-ellenőrzés során, amelyhez a hívott szám egy csoportfunkcióhoz van hozzárendelve, híváselőzmény -bejegyzés nem jön létre.
A hívószámszűrés esetén a hívott szám az eredeti hívott szám vagy a hívás első útvonal célpontja, például egy hívássor, vadászcsoport vagy más csoportfunkció száma. Webex Callingnem hajt végre további hírnévellenőrzést, ha a hívás később egy másik célállomásra kerül.
A Visszahívási fejlécet tartalmazó segélyhívószámokból érkező visszahívásokat a hírnévszolgáltat ó nem szűri át.
Támogatási és szolgáltatási partnerség
A Cisco és a Mutare támogató partnerséget alakítottak ki annak érdekében, hogy az ügyfelek gyors, szakértői segítséget kapjanak a Caller Reputation Service integrációjához. Az Webex Calling infrastruktúrával, a hívásátirányítással vagy a Control Hub konfigurációjával kapcsolatos problémák esetén az ügyfeleknek a szabványos támogatási csatornákon keresztül kell kapcsolatba lépniük Cisco Technical Assistance Center (TAC). A CCRP-szolgáltatásra vonatkozó konkrét kérdésekben, beleértve a hírnévpontszám- számítást, a szolgáltatói portálhoz való hozzáférést, a fiók biztosítását vagy a számlázási kérdéseket, az ügyfeleknek közvetlenül kapcsolatba kell lépniük a Mutare dedikált ügyfélszolgálatával.
Ez a támogatási struktúra biztosítja, hogy minden kérdés eljusson a megfelelő csapathoz, aki a leghatékony abb és leghatékonyabb megoldást tudja biztosítani.
Korlátozás
A felhasználóknak rendszeresen át kell vizsgálniuk a híváselőzményeikben a blokkolt híváslistát, hogy azonosítsák a hamis pozitív eredményeket. Ha bármelyik szám véletlenül jelenik meg a blokkolt listában, különösen azok a nem fogadott hívások, amelyeket nem szabad blokkolni, a felhasználóknak kapcsolatba kell lépniük rendszergazdájukkal, hogy ezeket a számokat letiltsák.


