- 首頁
- /
- 文章

感謝您的意見回饋。


 在此文章中
 意見回饋?
電話網絡面臨垃圾呼叫和網路釣魚攻擊的威脅,這會影響企業、小型企業和消費者。垃圾電話會浪費業務時間,而網路釣魚攻擊可能會破壞機密資訊,並破壞包括銀行、醫療保健和政府營運等重要服務。
使用垃圾郵件緩解措施 STIR/SHAKEN 政策
服務提供者使用 STIR/SHAKEN 在他們的網路中保護消費者免受垃圾電話騷擾。作為 FCC 指導方針的一部分,該框架已在美國和加拿大全面實施。透過驗證來電顯示訊息,它可以幫助標記可疑來電,讓用戶在接聽陌生號碼來電時更有信心。
瞭解操作區/搖動器標準
重新審視安全電話身份 (STIR) 和使用 toKEN 對斷言資訊進行基於簽名的處理 (SHAKEN) 是一個互連標準的框架。 這可確保通過互連電話網路傳輸的呼叫的呼叫者 ID 由原始服務提供者簽名為合法,並在到達消費者之前由接收服務提供者進行驗證。
為了透過 SIP P-Asserted-Identity 標頭中的 verstat 參數傳遞驗證結果,終止服務提供者使用這些參數。 options:
-
TN-Validation-Passed— 驗證成功,結果為 A、B、C 驗證來電號碼。 -
TN-Validation-Failed— 無法驗證呼叫者。 -
No-TN-Validation— 由於各種原因,這可能會導致驗證失敗。例如:E.164 號碼格式不正確。
SHAKEN 證明層級 A、B 和 C 讓發起服務提供者證明其與來電號碼的關係。
-
回答:服務提供者可以證明呼叫者有權使用電話號碼作為呼叫者 ID。
-
B:客戶是已知的。然而,如果他們有權使用呼叫者 ID,則未知。
-
C: 不符合 A 或 B 的需求。例如:國際通話。
Verstat 值和證明
Webex Calling 處理來電中的 verstat 參數,並在 Cisco 用戶端上顯示來電 ID 處理結果。
此表顯示了用於向客戶端發送來電顯示通知的 verstat 訊息:
|
Vertsat 值 |
證明層級 |
顯示在 Cisco 用戶端上的值 |
|---|---|---|
|
TN 驗證通過 |
未提供 |
已驗證呼叫者 |
|
A |
已驗證呼叫者 | |
|
B |
可能的垃圾郵件 | |
|
C |
可能的垃圾郵件 | |
|
TN 驗證失敗 |
任何值 |
潛在詐騙 |
|
無 TN 驗證 |
任何值 |
可能的垃圾郵件 |
|
無 verstat 參數 |
任何值 |
可能的垃圾郵件 |
根據通話記錄中的來電者 ID 處理,支援 Unified Call 歷史記錄的 Cisco 用戶端會顯示通話記錄圖示。
在 Webex 應用程式上,會顯示證明文字和圖示,且在 MPP 裝置上只會顯示圖示。
驗證網內通話
除了撥打PSTN外,還根據下列規則對網內通話執行呼叫者 ID 處理:
-
Webex Calling 使用者之間的網路通話 — 已驗證的使用者(具有圖示)。
-
從使用者到使用者Cisco Unified Communications Manager至Webex Calling驗證的使用者(具有圖示)的網內通話。來自內部部署Cisco Unified Communication Manager 使用者的呼叫根據與已配置企業撥號計畫符合的呼叫者 ID 進行分類。
-
從使用者到內部Webex Calling使用者進行Cisco Unified Communications Manager網通話 — 在 Communication Manager 用戶端Cisco Unified指示。
對於通話中功能(例如來電轉接、呼叫駐留、呼叫代接、來電轉接和 呼叫者 ID),呼叫者 ID 處理基於初始通話支段的 verstat 值的處理。
當 Webex Calling 用戶收到來電並被轉送且來電號碼發生變更時,來電顯示處理方式將根據來電要求中的 verstat 值來決定。
支援的裝置
下列 Cisco 端點支援垃圾郵件偵測:
-
Webex 應用程式 — 桌上出版及行動版 42.5 或更高版本。
-
MPP 電話—支援韌體版本為 11.3.7 或更高版本的 6800、7800、8800 和 9800 MPP 裝置。
管理員組配置
使用 Control Hub 來供應使用者通知
管理員可以設定為未經驗證的來電者傳送使用者指示。管理員可以設定以封鎖已失敗進行 SHAKE/SHAKEN 驗證的通話。這樣可以確保潛在的詐騙電話不會發送到用戶的終端。
若要在組織層級設定通知設定,請執行下列步驟:
| 1 | |
| 2 |
前往 服務 > 調用。 |
| 3 |
轉至服務 設定並 向下卷 呼叫者 ID驗證 。 |
| 4 |
使用切換以啟動下列選項:
通話指示功能和被叫號碼設定僅適用於美國和加拿大的 Webex Calling 位置。其他地區的來電顯示與來電顯示設定無關。 |
設定垃圾郵件指示的 CUBE
若要將 verstat 資訊傳遞給 Webex Calling,美國和加拿大使用本地網關或 CUBE 連接到 Webex Calling 的本地 PSTN 的組織必須在 CUBE 上設定這些設定。
如果 PSTN 服務提供者在建立新通話時傳送 verstat 參數,請設定 CUBE:
-
此處參照的標籤基於本 區閘道組配置指南 。
-
即使服務提供者不傳送
verstat參數,進行此配置也不會影響呼叫。
voice class sip-copylist 200
 sip-header From
 sip-header P-Asserted-Identity
 sip-header P-Attestation-Indicator
dial-peer voice 200
 voice-class sip copy-list 200
voice class sip-profiles 100
 rule 90 request INVITE peer-header sip P-Asserted-Identity copy "(;verstat=[A-Z|a-z|-]+)" u01
 rule 91 request INVITE sip-header P-Asserted-Identity modify "@" "\u01@"
 rule 92 request ANY peer-header sip From copy "(;verstat=[A-Z|a-z|-]+)" u02
 rule 93 request ANY sip-header From modify "@" "\u02@"
 rule 94 request INVITE peer-header sip P-Attestation-Indicator copy "(.*)" u03
 rule 95 request INVITE sip-header P-Attestation-Indicator add "P-Attestation-Indicator: Dummy Header"
 rule 96 request INVITE sip-header P-Attestation-Indicator modify "Dummy Header" "\u03"
 rule 97 request INVITE sip-header P-Attestation-Indicator modify "P-Attestation-Indicator: $" "Remove: Me"
 rule 98 request INVITE sip-header Remove remove
對於來自 PSTN 的呼叫,如果服務提供者不支援 STIR/SHAKEN:
如果 PSTN 提供者未在來電中傳送 verstat 訊息,請勿變更控制中心上的 將未驗證來電者的通話顯示為正常通話 設定的預設值。如果該設定被停用,則使用者會在其用戶端上看到 可能的垃圾郵件 指示。
Webex Calling 認證的來電信譽供應商
Webex Calling 透過整合認證呼叫信譽提供者 (CCRP) 來持續加強安全協作。這項整合可主動保護您免受新興威脅的侵害,讓您享受您所期望的無縫通訊體驗。
該功能利用即時信譽情報動態評估傳入的 PSTN 呼叫,並透過阻止已知威脅、透過 CAPTCHA 驗證質疑可疑呼叫者以及允許可信任呼叫無中斷地連接等方式自動採取行動。此雲端管理解決方案可透過經認證的供應商 Mutare提供給 總部位於 北美的客戶,以最小的配置提供企業級的垃圾郵件和語音釣魚攻擊防護。這意味著您的團隊可以專注於最重要的事情:與合法來電者進行有意義的對話。
呼叫號碼篩選
Webex Calling將呼叫號碼與呼叫者信息一起發送到 Mutare。 管理員會 在 Mutare 入口網站中設定自訂規則,以根據撥號碼套用不同的篩選 處理。 例如,您可能需要主線 CAPTCHA 驗證,而直接電話 不會通過任何 CAPTCHA 處理。 Mutare 可以根據呼叫號碼、呼叫號 碼或兩者的組合傳回允許、封鎖或 CAPTCHA 動作;信譽評分本身會 依據呼叫號碼而定。
為什麼目的地意識的保護很重要
公開電話號碼,例如接待台、主線、客戶服務線、呼叫 佇列和廣告活動免費電話號碼,可能是垃圾郵件、自動通話和電話拒絕服務流量的常見目標。 整個組織的垃圾郵件政策對每個輸入通話都會套用相同 的規則。 呼叫號碼篩選可讓您對每個目的地套用正確的保護等級,因此高 風險號碼可以使用更強大的控制,而無需變更組織其他部分的 通話處理方式。
使用案例
以下是一些常見的使用案例:
-
接收和主線保護-通過 CAPTCHA 將電話路由到公司接待處或 主電台,而直接的員工號碼則使用較輕的篩查或允許治療。 這樣可減少前台員工的機器人通話負載,而不需要組織 中的每個輸入通話時需要 CAPTCHA。
-
電話拒絕服務洪水防護-當單一已發佈的號碼被大量惡意 流量目標時,請僅對該 DID 套用區塊或 CAPTCHA 處理,而不會變更 組織其他部分的保護。
-
呼叫佇列和聯絡中心 — 在通話到達佇列 試點號碼的代理人之前,先篩選垃圾郵件,以減少自動通話和大量入口點造成滋擾流量的代理人時間浪費。
-
受監管和高風險線路:金融服務、醫療保健和政府 客戶可以使用特定目的地的政策來保護敏感或面向公眾的電話,例如詐騙熱線、患 者安排線和機構聯絡電話。
功能工作流程
以下步驟說明了此功能的工作原理:
| 1 |
訂閱 Mutare的信譽服務,思科的 CCRP。有關更多詳細資訊以及透過 Mutare註冊 CCRP 服務,請造訪 CCRP for Webex Calling。客戶應使用 Connect with Mutare 進行註冊。Mutare的入職團隊將引導您完成訂閱流程,並確保您的帳戶已正確配置。 |
| 2 |
訂閱完成後, Mutare 將為您的組織提供一個唯一的 公司 ID 和 密鑰 。這些安全憑證在您的 Webex Calling 環境和 Mutare的信譽平台之間建立可信任連線。您必須在控制中心設定這些憑證。 |
| 3 |
透過配置信譽閾值級別,使其與貴組織的安全態勢和業務需求相符,從而自訂呼叫處理策略。更多資訊請參閱以下配置部分。 |
| 4 |
儲存設定後,Webex Calling 會自動在您組織的 Webex 環境和 Mutare的 CCRP 平台中的專用租用戶之間建立安全連線。 |
| 5 |
PSTN 來電到達 Webex Calling。 |
| 6 |
在呼叫路由到目的地之前,Webex Calling 會從 SIP From 標頭(或必要時從 P-Asserted-Identity)中提取呼叫者的號碼。 |
| 7 |
將帶有來電者的號碼和呼叫號碼發送實時查詢到 Mut are。 |
| 8 |
Mutare 返回信譽評分。 如果根據呼叫號碼、呼叫號 碼或兩者的組合套用設定的自訂規則,Mutare 也可以傳回提供 者規則動作。 |
| 9 |
Webex Calling當傳回提供者規則動作時,套用提供者規則動作。 否則,它會套用 設定的分數臨界值。 |
| 10 |
呼叫會根據提供者規則動作或設定的分數臨界值進行連線、受到 CAPTCHA 挑戰,或被封鎖。 |
配置呼叫方信譽提供程序
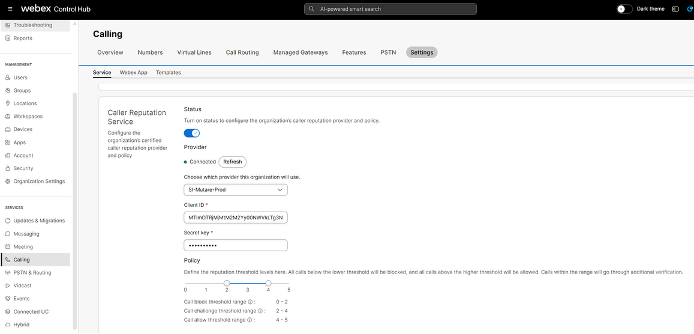
若要在組織層級配置呼叫方信譽提供者和政策設置,請依照下列步驟操作:
| 1 |
登入 Control Hub。 |
| 2 |
導航至 。 |
| 3 |
進入 設定 並向下捲動至 來電信譽服務。 |
| 4 |
啟用此開關可設定呼叫方信譽提供者和政策設定。
對於涉及呼叫號碼的自訂規則,請在 Mutare 入口網站 中設定規則條件和動作。 自訂規則可以使用呼叫號碼、呼叫 號碼或兩者的組合來指定「允許」、「封鎖」或「CAPTCHA」挑戰動作。 在 Control Hub 中,繼續設定呼叫者信譽評等提供者 認證和計分門檻政策。 如果您的帳戶已過期,請聯絡您的來電信譽提供者。許可證恢復後,點選 重試 選項,即可恢復過期狀態。 |
呼叫過濾的優先權層級
CCRP 與 Webex Calling 的整合提供了一種先進的垃圾郵件規避解決方案,該方案在 Webex Calling 優先權層次結構中運行,以保護使用者免受騷擾電話的侵害。這樣可以確保合法來電能夠接通。
當 Mutare CCRP 平台針對涉及呼叫編號的自訂規則傳回提供者規則動作時,請 在套用分數Webex Calling臨界值處理之前套用該動作。
Webex Calling 中呼叫過濾的優先順序如下: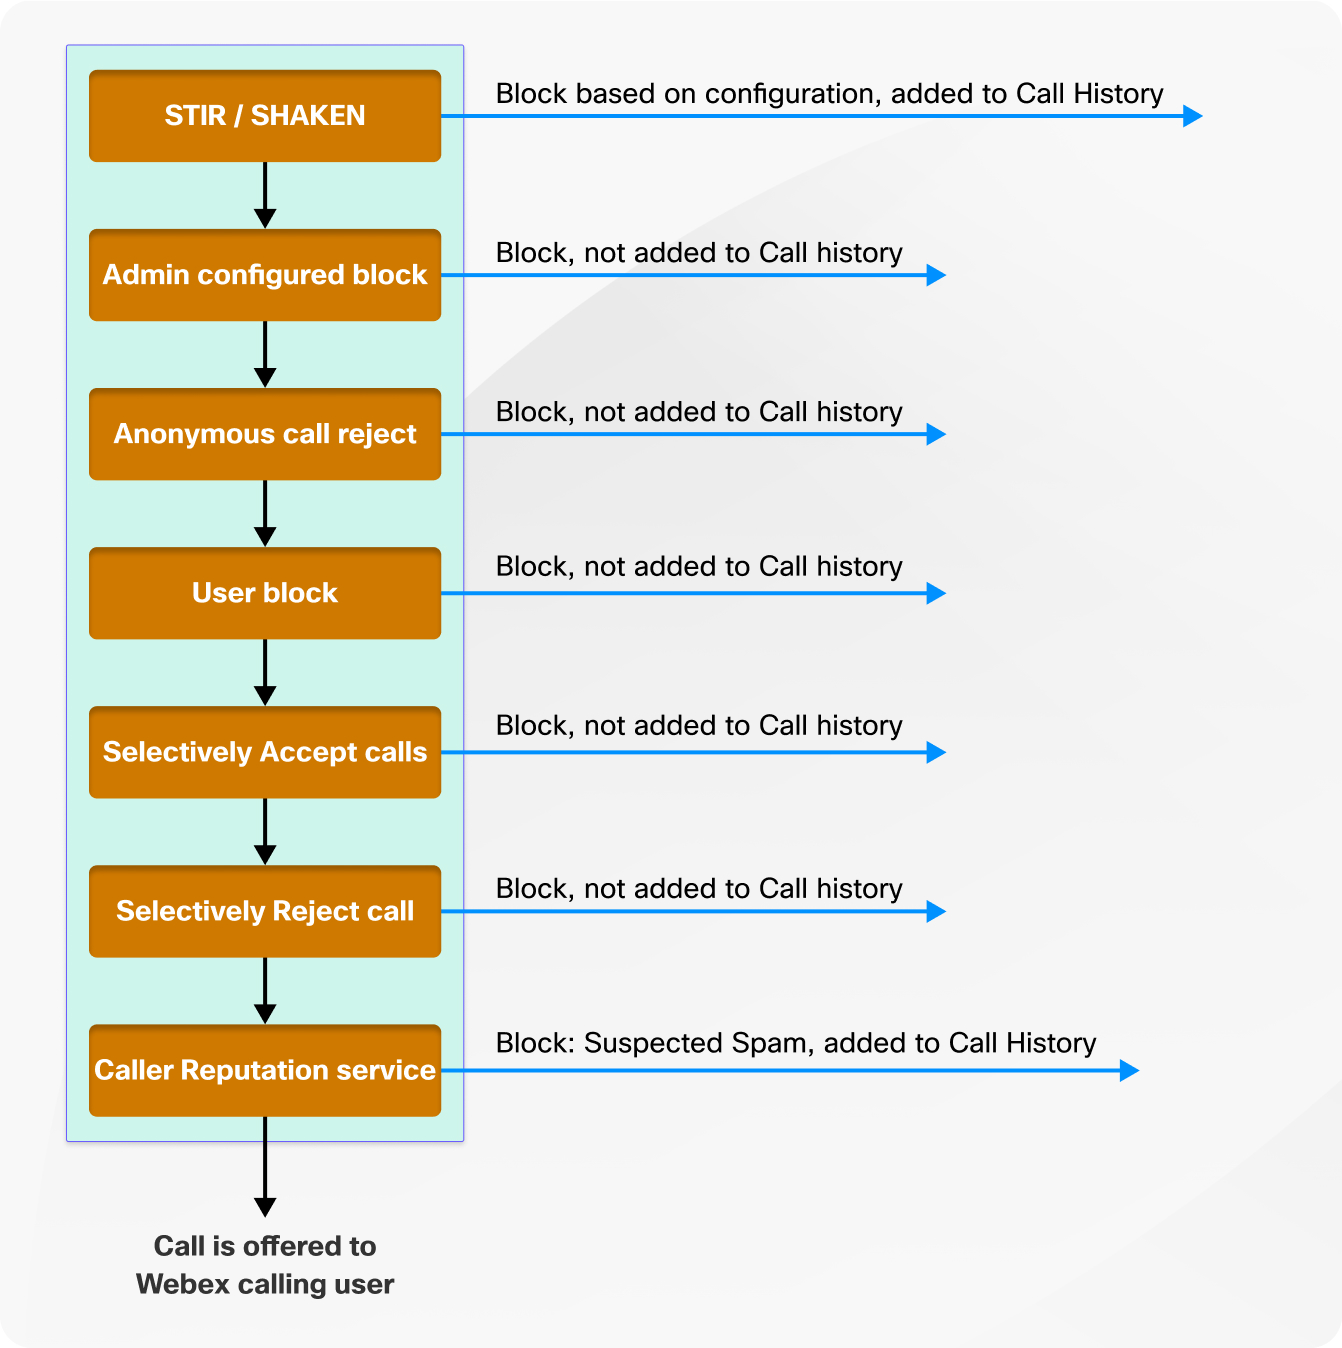
通話處理和報告
|
治療類型 |
行動/結果 |
|---|---|
|
封鎖 |
不會提供被叫用戶呼叫選項。該呼叫因 603 號原因被解除。通話記錄會儲存在被叫用戶的通話記錄中,狀態為「已封鎖」。 |
|
驗證碼 |
來電者有三次機會通過挑戰。輸入數字之間有 15 秒的超時時間。
|
|
允許 |
此呼叫會以普通呼叫的形式呈現給用戶,沒有任何提示。 |
|
Mutare沒有回覆或回覆緩慢 |
呼叫結果會呈現給使用者。 STIR/SHAKEN 如果PSTN業者提供證明,請提供證明文件。 |
-
如果來電在之後被標記為潛在垃圾電話 STIR/SHAKEN 如果通話正在處理中,但獲得了較高的信譽評分或通過了 Mutare 通話信譽服務的 CAPTCHA 測試,則會將其作為普通通話呈現給 Webex Calling 用戶。
-
如果通話在之後被標記為“已驗證來電者” STIR/SHAKEN 如果通話正在處理中,但信譽評分較低或未能通過 Mutare 通話信譽服務的 CAPTCHA 測試,則該通話將被封鎖。
為了增強通話數據和報告功能,在通話詳細記錄 (CDR) 中添加了以下字段,以捕獲來自信譽服務的資訊:
- 通話評分
- 呼叫信譽服務結果
- 來電者信譽評分原因
有關這些欄位的更多詳細信息,請參閱 Webex Calling 詳細通話歷史記錄報告。
群組特徵的呼叫者信譽評分流程
來電信譽評分僅在每次來電首次進入系統時執行一次。此流程涵蓋所有類型的終端,包括工作區和群組功能,例如自動話務員、呼叫佇列和呼叫群組。對於接收來自群組功能的呼叫的目的地,不會進行額外的呼叫者信譽檢查,因為初始評估已經在群組或功能入口點進行。對於被叫號碼被指派到群組功能且未通過信譽檢查的呼叫,不會建立呼叫歷史記錄條目。
對於呼叫號碼篩選,呼叫號碼是呼叫的原始呼叫號碼或第一個路由 目標,例如呼叫佇列、搜尋群組或其他群組功能的號碼。 Webex Calling稍後將來電路路由到另一個 目的地時,不會執行其他信譽檢查。
來自緊急號碼的回撥電話,如果包含回撥標頭,則不會經過信譽提供者的篩選。
支持與服務夥伴關係
Cisco 和 Mutare 建立了支援合作夥伴關係,以確保客戶在呼叫者信譽服務整合方面獲得及時、專業的協助。對於與 Webex Calling 基礎架構、呼叫路由或 Control Hub 設定相關的問題,客戶必須透過其標準支援管道聯絡 Cisco 技術支援中心 (TAC)。對於 CCRP 服務的具體事宜,包括信譽評分計算、提供者入口網站存取、帳戶配置或帳單問題,客戶應直接與 Mutare 的專門支援團隊聯繫。
這種支援體系確保每個諮詢都能送達能夠提供最有效、最高效解決方案的合適團隊。
限制
用戶必須定期查看通話記錄中的已封鎖來電列表,以識別任何誤報。如果誤將任何號碼加入封鎖清單中,特別是那些不應該被封鎖的未接來電,使用者應聯絡管理員解除封鎖。


