- Hjem
- /
- Artikkel

Takk for tilbakemeldingen.


 I denne artikkelen
 Tilbakemelding?
Denne artikkelen er for nettverksadministratorer, spesielt brannmur, og proxy-sikkerhetsadministratorer som bruker Webex Calling -tjenester i organisasjonen. Den beskriver nettverkskravene og viser adressene, portene og protokollene som brukes til å koble telefonene dine, Webex-appen og gatewayene til Webex Calling -tjenester.
En riktig konfigurert brannmur og proxy er avgjørende for en vellykket Call-distribusjon. Webex Callingbruker SIP og HTTPS for anropssignalering og tilhørende adresser og porter for media, nettverkstilkobling og gateway-tilkobling som Webex Calling en global tjeneste.
Ikke alle brannmurkonfigurasjoner krever at porter er åpne. Men hvis du kjører regler fra innsiden til utsiden, må du åpne porter for de nødvendige protokollene for å slippe ut tjenester.
Nettverksadresseoversettelse (NAT)
Network Address Translation (NAT) og PAT-funksjonaliteten (Port Address Translation) brukes ved grensen mellom to nettverk for å oversette adresserom eller for å forhindre kollisjon av IP-adresserom.
Organisasjoner bruker gateway-teknologier som brannmurer og proxyer som tilbyr NAT- eller PAT-tjenester for å gi Internett-tilgang til Webex App-applikasjoner eller Webex-enheter som er på et privat IP-adresseområde. Disse gatewayene gjør at trafikk fra interne apper eller enheter til internett ser ut til å komme fra en eller flere offentlig rutbare IP-adresser.
-
Hvis du distribuerer NAT, er det ikke obligatorisk å åpne en inngående port på brannmuren.
-
Valider størrelsen på NAT-utvalget som kreves for tilkobling av apper eller enheter når flere appbrukere og enheter får tilgang til Webex Calling & Webex-oppmerksomme tjenester ved hjelp av NAT eller PAT. Sørg for at tilstrekkelige offentlige IP-adresser tilordnes NAT-poolene for å forhindre portutmattelse. Portutmattelse bidrar til at interne brukere og enheter ikke kan koble seg til Webex Calling og Webex Aware-tjenestene.
-
Når flere Webex Calling enheter deler en offentlig IP-adresse via NAT eller PAT, må du sørge for at NAT-enheten kan oversette overlappende kildeporter til unike oversatte kildeporter. Webex Callingenheter kan bruke den samme SIP-signalkildeporten innenfor 5060— 5280-området. Unngå strenge kilde-portbevaringskonfigurasjoner som forhindrer NAT-enheten i å oversette en kildeport når det oppstår en konflikt, fordi disse konfigurasjonene kan forårsake enhetsregistreringsfeil.
-
Definer rimelige bindingsperioder og unngå å manipulere SIP på NAT-enheten.
-
Konfigurer en minimum NAT-tidsavbrudd for å sikre riktig drift av enheter. Eksempel: Cisco-telefoner sender en oppfølgingsmelding om REGISTER-oppdatering hvert 1-2 minutt.
-
Hvis nettverket implementerer NAT eller SPI, angir du en større tidsavbrudd (på minst 30 minutter) for tilkoblingene. Denne timeouten gir pålitelig tilkobling samtidig som batteriforbruket til brukernes mobile enheter reduseres.
SIP-applikasjonslagsgateway
Hvis en ruter eller brannmur er SIP Aware, noe som innebærer at SIP Application Layer Gateway (ALG) eller lignende er aktivert, anbefaler vi at du slår av denne funksjonaliteten for nøyaktig drift av tjenesten. Selv om all Webex Calling trafikk er kryptert, kan visse SIP ALG-implementeringer forårsake problemer med brannmurkryssing. Derfor anbefaler vi å slå av SIP ALG for å sikre en service av høy kvalitet.
Sjekk den aktuelle produsentens dokumentasjon for trinn for å deaktivere SIP ALG på bestemte enheter.
Proxy-støtte for Webex Calling
Organisasjoner distribuerer en internettbrannmur eller internettproxy og brannmur for å inspisere, begrense og kontrollere HTTP-trafikken som forlater og kommer inn i nettverket deres. Dermed beskytter nettverket deres mot ulike former for nettangrep.
Organisasjoner konfigurerer ofte proxy-servere som den eneste ruten for videresending av HTTP-basert internetttrafikk til bedriftsbrannmuren. Denne konfigurasjonen gjør det mulig for brannmuren å begrense utgående internetttrafikk, og tillater bare trafikk som stammer fra proxy-serveren
Proxies utfører flere sikkerhetsfunksjoner som:
-
Tillat eller blokkere tilgang til bestemte nettadresser.
-
Brukerautentisering
-
IP-adresse/domene/vertsnavn/URI omdømmeoppslag
-
Trafikkdekryptering og inspeksjon
Når du konfigurerer proxy-funksjonen, gjelder den for alle programmene som bruker HTTPs protokoll.
Webex-appen og Webex-enhetsapplikasjonene inkluderer følgende:
-
Webex-tjenester
-
Prosedyrer for aktivering av kundeenheter (CDA) ved hjelp av klar Cisco Cloud gjøringsplattform som GDS, EDOS-enhetsaktivering, klargjøring og onboarding til Webex-skyen.
-
Sertifikatautentisering
-
Fastvareoppgraderinger
-
Statusrapporter
-
PRT-opplastinger
-
XSI-tjenester
Ikke endre eller slett HTTP-toppverdier når de passerer gjennom proxyen eller brannmuren, med mindre det er tillatt i disse retningslinjene for å endre overskrift sverdier. Endring eller fjerning av HTTP-overskrifter utenfor disse retningslinjene kan påvirke tilgangen til Webex Calling og Webex-Aware-tjenester, og kan føre til at Webex-apper og -enheter mister tilgangen.
Hvis en proxy-serveradresse er konfigurert, sendes bare Signaling-trafikken (HTTP/HTTPS) til proxy-serveren. Klienter som bruker SIP til å registrere seg i Webex Calling tjenesten og de tilknyttede mediene, sendes ikke til proxyen. La derfor disse klientene gå gjennom brannmuren direkte.
Støttede proxy-alternativer, konfigurasjon og godkjenningstyper
De støttede proxy-typene er:
-
Eksplisitt proxy (inspiserer eller ikke inspiserer) — Konfigurer klientene enten App eller Device med eksplisitt proxy for å spesifisere serveren som skal brukes.
-
Transparent proxy (ikke-inspekterende) — Klientene er ikke konfigurert til å bruke en bestemt proxy-serveradresse og krever ingen endringer for å fungere med en ikke-inspekterende proxy.
-
Transparent proxy (inspeksjon) — Klientene er ikke konfigurert til å bruke en bestemt proxy-serveradresse. Ingen HTTP-konfigurasjonsendringer er nødvendige; men, klientene dine enten App eller Enheter trenger et rotsertifikat slik at de stoler på proxyen. IT-teamet bruker de inspiserende proxyer for å håndheve retningslinjer på nettstedene du skal besøke og hvilke typer innhold som ikke er tillatt.
Konfigurer proxy-adressene manuelt for Cisco-enhetene og Webex-appen ved å bruke:
-
Plattform OS
-
Enhetens brukergrensesnitt
-
Oppdaget automatisk ved hjelp av Web Proxy-mekanismer som:
-
Automatisk oppdagelse av webproxy (WPAD) - Protokoll for automatisk oppdagelse av webproxy
-
PAC (Proxy Auto Config) -filer - Auto-konfigurasjonsfiler for proxy
-
Når du konfigurerer de foretrukne produkttypene, velger du blant følgende Proxy-konfigurasjoner og godkjenningstyper i tabellen:
|
Produkt |
Proxy-konfigurasjon |
Autentiseringstype |
|---|---|---|
|
Webex for Mac |
Manuell, WPAD, PAC |
Ingen Auth, Grunnleggende, NTLM, † |
|
Webex for Windows |
Manuell, WPAD, PAC, GPO |
Ingen Auth, Grunnleggende, NTLM, †, Forhandle † |
|
Webex for iOS |
Manuell, WPAD, PAC |
Ingen autentisering, grunnleggende, sammendrag, NTLM |
|
Webex for Android |
Manuell, PAC |
Ingen autentisering, grunnleggende, sammendrag, NTLM |
|
Webex Web App |
Støttet gjennom OS |
Ingen autentisering, grunnleggende, sammendrag, NTLM, forhandle † |
|
Webex-enheter |
WPAD, PAC eller manuell |
Ingen autentisering, grunnleggende, sammendrag |
|
Cisco IP-telefoner |
Manuell, WPAD, PAC |
Ingen autentisering, grunnleggende, sammendrag |
|
Webex videonettknutepunkt |
Manuell |
Ingen autentisering, grunnleggende, sammendrag, NTLM |
For legender i tabellen:
-
† Mac NTLM Auth - Maskinen trenger ikke være logget på domenet, brukeren blir bedt om et passord
-
† Windows NTLM Auth - Støttes bare hvis en maskin er logget på domenet
-
Forhandle † - Kerberos med NTLM fallback autentisering.
-
Hvis du vil koble enCisco Webex Board, Desk- eller Room Series-enhet til en proxy-server, kan du se Koble Board-, Desk- eller Room Series-enheten til en proxy-server.
-
For Cisco IP-telefoner, se Konfigurere en proxy-server som et eksempel for konfigurering av proxy-serveren og innstillingene.
For No Authentication, konfigurer klienten med en proxy-adresse som ikke støtter godkjenning. Når du bruker Proxy Authentication, konfigurer du med gyldig legitimasjon. Proxyer som inspiserer netttrafikk kan forstyrre nettkontaktene. Hvis dette problemet oppstår, kan det løse problemet ved å omgå trafikken som ikke inspiserer til*.WebEx.com. Hvis du allerede ser andre oppføringer, legger du til et semikolon etter den siste oppføringen, og angir deretter Webex-unntaket.
Proxy-innstillinger for Windows OS
Microsoft Windowsstøtter to nettverksbiblioteker for HTTP-trafikk (WinINet og WinHTTP) som tillater proxy-konfigurasjon.WinINET er et supersett av WinHTTP.
-
WiniNet er designet for enkeltbruker, stasjonære klientapplikasjoner
-
WinHTTP er primært designet for flerbruker, serverbaserte applikasjoner
Når du velger mellom de to, velger du WinINet for proxy-konfigurasjonsinnstillingene. For detaljer, se wininet-vs-winhttp.
Se Konfigurere en liste over tillatte domener for å få tilgang til Webex mens du er i bedriftsnettverket for detaljer om følgende:
-
For å sikre at folk bare logger på applikasjoner ved hjelp av kontoer fra en forhåndsdefinert liste over domener.
-
Bruk en proxy-server til å fange opp forespørsler og begrense domenene som er tillatt.
Proxy-inspeksjon og sertifikatfesting
Webex-appen og enhetene validerer sertifikatene til serverne når de etablerer TLS-øktene. Sertifikatet kontrollerer at sertifikatutstederen og den digitale signaturen er avhengige av å verifisere kjeden av sertifikater opp til rotsertifikatet. For å utføre valideringskontrollene bruker Webex-appen og enhetene et sett med klarerte rot-CA-sertifikater som er installert i operativsystemets klareringslager.
Hvis du har distribuert en TLS-inspiserende proxy for å fange opp, dekryptere og inspisere trafikk. Webex Calling Kontroller at sertifikatet som Proxy presenterer (i stedet for Webex-tjenestesertifikatet) er signert av en sertifikatmyndighet, og rotsertifikatet er installert i klareringsbutikken til Webex-appen eller Webex-enheten.
-
For Webex-appen - Installer CA-sertifikatet som brukes til å signere sertifikatet av proxyen i operativsystemet til enheten.
-
For Webex Room-enheter og Cisco multiplatform IP-telefoner - Åpne en tjenesteforespørsel med TAC-teamet for å installere CA-sertifikatet.
Denne tabellen viser Webex-appen og Webex-enhetene som støtter TLS-inspeksjon av proxy-servere
|
Produkt |
Støtter tilpassede pålitelige CAer for TLS-inspeksjon |
|---|---|
|
Webex-appen (Windows, Mac, iOS, Android, Internett) |
Ja |
|
Webex Room-enheter |
Ja |
|
Cisco IP Multiplatform (MPP) -telefoner |
Ja |
Brannmurkonfigurasjon
Cisco støtter Webex Calling og Webex Aware-tjenester i sikre Cisco- og Amazon Web Services (AWS) datasentre. Amazon har reservert IP-undernett for Ciscos eneste bruk, og sikret tjenestene som ligger i disse delnettene i AWS virtuelle private sky.
Konfigurer brannmuren slik at kommunikasjon fra enhetene dine, appens applikasjoner og internettbaserte tjenester kan utføre funksjonene sine på riktig måte. Denne konfigurasjonen gir tilgang til alle støttede Webex Calling og Webex Aware-skytjenester, domenenavn, IP-adresser, porter og protokoller.
Hviteliste eller åpne tilgang til følgende slik at Webex Calling og Webex Aware-tjenestene fungerer riktig.
-
URL-adressene/domenene nevnt under seksjonen Domener og URL-adresser for Webex Calling tjenester og IP-undernett, porter og protokoller som er oppført under seksjonen IP- subnett for Webex Calling tjenester, brukes til flere formål, inkludert anrops signalering, medietrafikk til og fraWebex Calling, Network Time Protocol (NTP) synkronisering og cScan-nettverksberedskapstesting for disse IP-undernettene.
-
Hvis organisasjonen bruker skysamarbeidstjenester — inkludert MessagingWebex Meetings, Webex Attendant Console, Webex edge connect private network peering - tilkobling til Webex-ryggraden og andre relaterte tjenester, må du kontrollere at IP-undernett, domener og URL-adresser som er angitt i artiklene Nettverk skrav for Webex-tjenester, Webex Edge Kob le til og nettverkskrav for Attendant-konsoll er tillatt gjennom nettverket. Webex Suite Dette er nødvendig for å garantere riktig tilkobling og funksjonalitet for disse Webex-tjenestene.
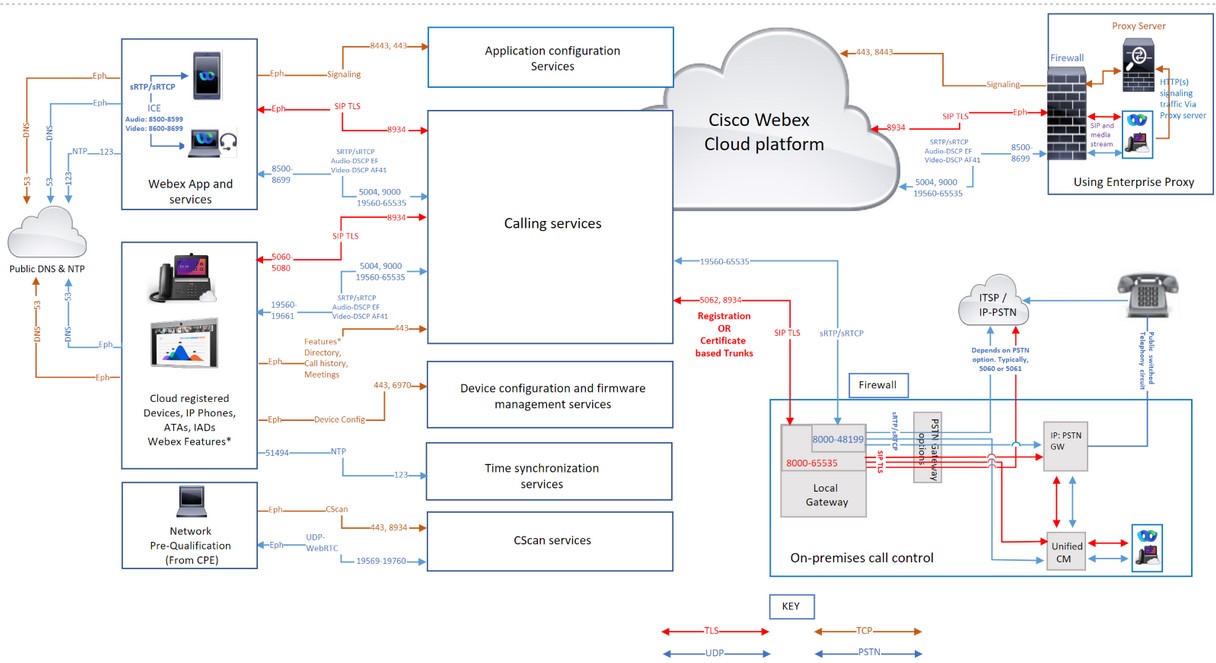
Webex Callingtrafikk gjennom proxyer og brannmurer
Hvis du bare bruker en brannmur, støttes ikke filtrering av Webex Calling trafikk ved hjelp av IP-adresser alene, ettersom noen av IP-adresseutvalgene er dynamiske og kan endres når som helst. Cisco støtter ikke filtrering av et delsett av IP-adresser basert på en bestemt geografisk region eller skytjenesteleverandør. Filtrering etter region kan føre til alvorlig forringelse av anropsopplevelsen.
Cisco opprettholder ikke dynamisk endrede IP-adressebassenger, og derfor er det ikke oppført i denne artikkelen. Oppdater reglene regelmessig, hvis du ikke oppdaterer listen over brannmurregler, kan det påvirke brukernes opplevelse.
Hvis brannmuren ikke støtter filtrering av domene/URL-adresser, bruker du alternativet Enterprise Proxy-server. Dette alternativet filtrerer/tillater etter URL/domene HTTPS-signalering av trafikk til Webex Calling og Webex Aware-tjenester på proxy-serveren din, før du videresender til brannmuren.
Mens du bruker bedriftsproxy-serveralternativet for å filtrere domene/URL-er, merk at det ikke er designet for å håndtere interaktiv lyd og video, det er bare for HTTPS-signaltrafikken. Bruk alltid:
-
Port- og IP-delnettbasert filtrering for samtalesignalering og media
-
Domene/URL-filtrering er for HTTP (er) som signaliserer trafikk
ForWebex Calling, UDP er Ciscos foretrukne transportprotokoll for medier, og den anbefaler bare å bruke SRTP over UDP. TCP og TLS som transportprotokoller for medier støttes ikke Webex Calling i produksjonsmiljøer. Den forbindelsesorienterte naturen til disse protokollene påvirker mediekvaliteten over nettverkstap. Hvis du har spørsmål angående transportprotokollen, kan du hente en støttebillett.
Domener og URL-adresser for Webex Calling tjenester
Et * som vises i begynnelsen av en URL (for eksempel*.webex.com) indikerer at tjenester i toppnivådomenet og alle underdomener er tilgjengelige.
|
Domene/ URL |
Beskrivelse |
Webex-apper og enheter som bruker disse domenene/URL-adressene |
|---|---|---|
|
Cisco Webex Callingog Webex Aware-tjenester | ||
|
*.broadcloudpbx.com |
Webex-autorisasjonsmikrotjenester for krysslansering fra Control Hub til Calling Admin Portal. |
Kontrollhub |
|
*.broadcloud.com.au |
Webex Callingtjenester i Australia. |
Alle |
|
*.broadcloud.eu |
Webex Callingtjenester i Europa. |
Alle |
|
*.broadcloudpbx.net |
Ringe klientkonfigurasjons- og administrasjonstjenester. |
Webex-apper |
|
*.webex.com *.cisco.com |
Core Webex Calling - og Webex Aware-tjenester
Når en telefon kobles til et nettverk for første gang eller etter en fabrikkinnstilling uten DHCP-alternativer angitt, kontakter den en enhetsaktiveringsserver for klargjøring uten berøring. Nye telefoner bruker activate.cisco.com og telefoner med fastvareutgivelse tidligere enn 11.2 (1), fortsetter å bruke webapps.cisco.com for klargjøring. Last ned enhetens fastvare og lokale oppdateringer fra binari es.webex.com. Tillat Cisco Multiplatform-telefoner (MPP) eldre enn 12.0.3-versjonen å få tilgang til sudirenewal.cisco.com gjennom port 80 for å fornye produsentinstallert sertifikat (MIC) og ha en sikker unik enhetsidentifikator (SUDI). For detaljer, se Feltvarsel. Hvis du ikke bruker en proxy-server og bare bruker en brannmur til å filtrere nettadressene,
legger du |
Alle |
|
*.ucmgmt.cisco.com |
Webex Callingtjenester |
Kontrollhub |
|
*.wbx2.com og*.ciscospark.com |
Brukes til skybevissthet for å nå ut til Webex Calling & Webex Aware-tjenester under og etter onboarding. Disse tjenestene er nødvendige for
|
Alle |
|
*.webexapis.com |
Webex mikrotjenester som administrerer Webex App-applikasjonene og Webex-enhetene dine.
|
Alle |
|
*.webexcontent.com |
Webex Messagingtjenester relatert til generell fillagring, inkludert:
|
Webex Apps Meldingstjenester. Fillagring ved hjelp av webexcontent.com erstattet av clouddrive.com i oktober 2019 |
|
*.accompany.com |
Integrering av personinnsikt |
Webex-apper |
|
Ytterligere Webex-relaterte tjenester (tredjepartsdomener) | ||
|
*.appdynamics.com *.eum-appdynamics.com |
Ytelsessporing, feil- og krasjfangst, øktberegninger. |
Webex-appen, Webex-webappen |
|
*.sipflash.com |
Enhetsadministrasjonstjenester. Fastvareoppgraderinger og sikre onboarding-formål. |
Webex-apper |
|
*.walkme.com *.walkmeusercontent.com |
Webex brukerveiledningsklient. Tilbyr onboarding og bruksturer for nye brukere. For mer informasjon om WalkMe, klikk her. |
Webex-apper |
|
*.google.com *.googleapis.com |
Varsler til Webex-apper på mobile enheter (Eksempel: ny melding, når samtalen besvares) For IP-undernett, se disse koblingene Google Firebase Skymeldingstjeneste (FCM) Apples push-varslingstjeneste (APNS) For APNS lister Apple IP-undernettene for denne tjenesten. | Webex-appen |
|
api.wxc.e911cloud.com wxc.e911cloud.com |
911 (E911) nødetjeneste (RedSky) integrasjon med Webex Calling Telefonen og Webex-klienten kommuniserer til RedSky-tjenesten ved hjelp av port 443 Se artikkelen e911 tjenesteintegrasjon med Webex Calling for detaljer. |
Webex-app, enheter |
|
*.quovadisglobal.com *.digicert.com *.identrust.com *.godaddy.com |
Dette brukes til å sjekke «Sertifikattilbakekallingslisten» for sikkerhetssertifikatene. Sertifikattilbakekallingslisten sikrer at ingen kompromitterte sertifikater kan brukes til å fange opp sikker Webex-trafikk som skjer på TCP-port 80. Webex Callingstøtter både CRL- og OCSP-stifting for å bestemme status for tilbakekallelse av sertifikat . Selv om OCSP-stifting reduserer behovet for at Webex-appen kontakter CA-er, kan enheter fortsatt kontakte sertifikatautoriteter direkte. Denne prosessen validerer maskinvareidentiteten, utfører 802.1X-nettverksgodkjenning eller laster ned CRL-er hvis et stiftet svar er utilgjengelig eller ugyldig. | Alle |
IP-undernett for tjenester Webex Calling
HTTPS-signalering- Øktetableringen for Webex Calling og Webex Aware-tjenester er basert på nettadresser i stedet for IP-adresser. Nettverksbrannmurer/proxyer må også gi tilgang til domener/nettadresser, ikke bare IP-rekkevidde.
|
IP-undernett for Webex Calling tjenester * † | ||
|---|---|---|
|
(1) Anropssignalering, Media, NTP og CScan | ||
|
23.89.0.0/16 |
62.109.192.0/18 |
85.119.56.0/23 |
|
128.177.14.0/24 |
128.177.36.0/24 |
135.84.168.0/21 |
|
139.177.64.0/21 |
139.177.72.0/23 |
144.196.0.0/16 |
|
150.253.128.0/17 |
163.129.0.0/17 |
170.72.0.0/16 |
|
170.133.128.0/18 |
185.115.196.0/22 |
199.19.196.0/23 |
|
199.19.199.0/24 |
199.59.64.0/21 | |
|
(2) Enhetskonfigurasjon og fastvareadministrasjon (Cisco-enheter) | ||
|
3.14.211.49 |
3.20.185.219 |
3.130.87.169 |
|
3.134.166.179 |
52.26.82.54 |
62.109.192.0/18 |
|
72.163.10.96/27 |
72.163.15.64/26 |
72.163.15.128/26 |
|
72.163.24.0/23 |
72.163.10.128/25 |
173.37.146.128/25 |
|
173.36.127.0/26 |
173.36.127.128/26 |
173.37.26.0/23 |
|
173.37.149.96/27 |
192.133.220.0/26 |
192.133.220.64/26 |
|
(3) Webex App-konfigurasjon | ||
|
62.109.192.0/18 |
64.68.96.0/19 |
150.253.128.0/17 |
|
207.182.160.0/19 | ||
|
Tilkoblingsformål | Kildeadresser | Kildeporter |
Protokoll | Destinasjonsadresser | Destinasjonsporter | Notater |
|---|---|---|---|---|---|---|
| Anropssignalering til Webex Calling (SIP TLS) | Lokal gateway ekstern (NIC) | 8000-65535 | TCP | Se IP-undernett for Webex Calling tjenester (1). | 5062, 8934 |
Disse IP-adressene/portene er nødvendige for utgående SIP-TLS-anropssignalering fra lokale gateways, enheter og Webex App-applikasjoner (kilde) til sky (destinasjon). Webex Calling Port 5062 (kreves for sertifikatbasert bagasjerom). Og port 8934 (kreves for registreringsbasert bagasjerom |
| Enheter | 5060-5280 | 8934 | ||||
| Romserie | Flyktig | |||||
| Webex-appen | Flyktig (OS-avhengig) | |||||
| Anropssignalering fra Webex Calling (SIP TLS) til lokal gateway |
Webex Callingadresseområde. Se IP-undernett for Webex Calling tjenester (1) | 8934 | TCP | IP- eller IP-områder valgt av kunden for deres lokale gateway | Port- eller portområde valgt av kunden for deres lokale gateway |
Gjelder sertifikatbaserte lokale gateways. Det kreves å opprette en forbindelse fra Webex Calling til en lokal gateway. En registreringsbasert lokal gateway fungerer på å gjenbruke en tilkobling opprettet fra den lokale gatewayen. Destinasjonsporten er valgt av kunden Konfigurer trunker |
| Ring media til Webex Calling (STUN, SRTP/SRTCP, T38, DTLS) | Lokal gateway eksternt nettverkskort | 8000-48199†* | UDP | Se IP-undernett for Webex Calling tjenester (1). |
5004, 9000, 8500—8699, 19560—65535 (SRTP over UDP) |
|
| Enh eter † * | 19560-19661 | |||||
| Romserie † * | Lyd 52050-52099 Videoer52200-52299 | |||||
|
VG400 ATA-enheter | 19560-19849 | |||||
| Webex-appen † * |
Lyd: 8500-8599 Videoer: 8600-8699 | |||||
|
WebRTC | Ephemeral (I henhold til nettleserpolitikken) | |||||
| Ring media fra Webex Calling (SRTP/SRTCP, T38) |
Webex Callingadresseområde. Se IP-undernett for Webex Calling tjenester (1) | 19560-65535 (SRTP over UDP) | UDP | IP- eller IP-område valgt av kunden for deres lokale gateway | Medieportutvalg valgt av kunden for deres lokale gateway |
Gjelder sertifikatbaserte lokale gateways |
| Anropssignalering til PSTN-gateway (SIP TLS) | Internt nettverkskort for lokal gateway | 8000-65535 | TCP | Din ITSP PSTN GW eller Unified CM | Avhenger av PSTN-alternativet (for eksempel typisk 5060 eller 5061 for) Unified CM | |
| Anrop media til PSTN-gateway (SRTP/SRTCP) | Internt nettverkskort for lokal gateway | 8000-48199†* | UDP | Din ITSP PSTN GW eller Unified CM | Avhenger av PSTN-alternativet (for eksempel typisk 5060 eller 5061 for) Unified CM | |
| Enhetskonfigurasjon og fastvareadministrasjon (Cisco-enheter) | Webex Callingenheter | Flyktig |
TCP |
Se IP-undernett for Webex Calling tjenester (2) | 443, 6970, 80 |
Påkrevd av følgende grunner: Migrere fra Enterprise-telefoner (Cisco Unified CM) tilWebex Calling. Se upgrade.cisco .com for mer informasjon. Cloudupgrader.webex.com bruker porter: 6970 443 for migreringsprosessen for fastvare. Fastvareoppgraderinger og sikker onboarding av enheter (MPP og Room- eller Desk-telefoner) ved hjelp av den 16-sifrede aktiveringskoden (GDS) For CDA/EDOS - MAC-adressebasert klargjøring. Brukes av enheter (MPP-telefoner, ATA og SPA ATA) med nyere firmware. For Cisco ATA må du kontrollere at enhetene har minimum firmware på 11.1.0MSR3-9. Når en telefon kobles til et nettverk for første gang eller etter en fabrikkinnstilling, uten at DHCP-alternativene er angitt, kontakter den en enhetsaktiveringsserver for klargjøring uten berøring. Nye telefoner bruker activate.cisco.com i stedet for webapps.cisco.com for klargj øring. Telefoner med fastvare utgitt tidligere enn 11.2 (1) fortsetter å bruke web apps.cisco.com. Det anbefales å tillate alle disse IP-undernettene. Tillat Cisco Multiplatform-telefoner (MPP) eldre enn 12.0.3-versjonen å få tilgang til sudirenewal.cisco.com gjennom port 80 for å fornye produsent installert sertifikat (MIC) og ha en sikker unik enhetsidentifikator (SUDI). Hvis du vil ha mer informasjon, kan du se Feltmelding |
| Konfigurasjon av Webex App | Webex App-applikasjoner | Flyktig | TCP |
Se IP-undernett for Webex Calling tjenester (3) | 443, 8443 | Brukes til ID-meglerautentisering, Webex App-konfigurasjonstjenester for klienter, Nettleserbasert netttilgang for egenomsorg OG administrativ grensesnitttilgang. TCP-porten 8443 brukes av Webex App ved Cisco Unified CM oppsett for nedlasting av konfigurasjon. Bare kunder som bruker oppsettet for å koble til, Webex Calling må åpne porten. |
| Enhetstidssynkronisering (NTP) | Webex Callingenheter | Flyktig | UDP | Se IP-undernett for Webex Calling tjenester (1). | 123 †* | Disse IP-adressene er nødvendige for tidssynkronisering for enheter (MPP-telefoner, ATA og SPA ATA) |
|
Oppløsning for domenenavnsystem (DNS) | Webex Callingenheter, Webex-app og Webex-enheter | Flyktig | UDP og TCP | Vertsdefinert | 53†* | Brukes til DNS-oppslag for å oppdage IP-adressene til Webex Calling tjenester i skyen. Selv om typiske DNS-oppslag gjøres over UDP, kan noen kreve TCP, hvis spørringssvarene ikke får plass til det i UDP-pakker. |
| Nettverkstidsprotokoll (NTP) | Webex-appen og Webex-enheter | 123 | UDP | Vertsdefinert | 123 | Tidssynkronisering |
| CScan | Nettbasert nettverksberedskap Prekvalifiseringsverktøy for Webex Calling | Flyktig | TCP | Se IP-undernett for Webex Calling tjenester (1). | 8934 og 443 | Nettbasert nettverksberedskap Prekvalifiseringsverktøy forWebex Calling. Gå til cscan.webex .com for mer informasjon. |
| UDP | 19569-19760 | |||||
| Tillegg Webex Calling stjenester og Webex Aware-tjenester (tredjepart) | ||||||
| Push-varsler APNS- og FCM-tjenester | Webex CallingApplikasjoner | Flyktig | TCP |
Se IP-undernett nevnt under lenkene | 443, 2197, 5228, 5229, 5230, 5223 | Varsler til Webex-apper på mobile enheter (Eksempel: Når du mottar en ny melding eller når et anrop besvares) |
-
† * Lokal gateway-medieportrekkevidde kan konfigureres med rtp- portrekkevidde.
-
† * Medieporter for enheter og programmer som er dynamisk tilordnet i SRTP-porten raser. SRTP-porter er partallnummererte porter, og den tilsvarende SRTCP-porten er allokert med den påfølgende oddetallte porten.
-
Hvis en proxy-serveradresse er konfigurert for appene og enhetene dine, sendes signaltrafikken til proxyen. Mediene som transporteres SRTP over UDP flyter direkte til brannmuren i stedet for proxy-serveren.
-
Hvis du bruker NTP- og DNS-tjenester i bedriftsnettverket, må du fortsatt tillate utgående DNS (UDP/TCP 53) og NTP-trafikk (UDP 123) gjennom brannmuren for og Webex Aware-tjenester. Webex Calling Mens din interne DNS håndterer lokale oppslag, må enheter og apper for Webex-tjenester løse eksterne tjenester FQDN-er og SRV-poster. Enheter som IP-telefoner når ofte offentlige NTP-servere eller egne tids Webex Calling servere for å holde sine interne klokker synkroniserte, noe som er avgjørende for anro pssikkerhet og registrering.
MTU-størrelse for Webex Calling & Webex Aware-tjenester
Den maksimale overførbare enheten (MTU) er den største størrelsen en IP-pakke kan overføre over en nettverksforbindelse uten å trenge fragmentering. Problemer kan oppstå hvis MTU ikke er satt til standardverdier. Webex Callinganbefaler å opprettholde standard MTU-størrelse på 1500 byte for alle IP-pakker på nettverket.
For Webex Calling og Webex Aware-tjenester, hvis en pakke trenger fragmentering, angir du Don't Fragment (DF) -biten for å kreve ICMP-kommunikasjon.
Tjenestekvalitet (QoS) /Type tjeneste (ToS)
Lar deg aktivere tagging av pakker fra den lokale enheten eller klienten til Webex Calling skyplattformen. QoS lar deg prioritere sanntidstrafikk fremfor annen datatrafikk. Hvis du aktiverer denne innstillingen, endres QoS-markeringene for apper og enheter som bruker SIP-signalering og medier.
| Kildeadresser | Trafikktype | Destinasjonsadresser | Kildeporter | Destinasjonsporter | DSCP-klasse og verdi |
|---|---|---|---|---|---|
| Webex-appen | Lyd |
Henvis IP-undernett, domener og nettadresser for tjenester Webex Calling | 8500-8599 | 8500-8599, 19560-65535 | Fremskyndet videresending (46) |
| Webex-appen | Videoer | 8600-8699 | 8600-8699, 19560-65535 | Sikret videresending 41 (34) | |
| Webex-appen | Signalering | Flyktig (OS-avhengig) | 8934 | CS0 (0) | |
| Webex-enheter (MPP og rom) | Lyd og video | 19560-19661 | 19560-65535 |
Fremskyndet videresending (46) & Sikret videresending 41 (34) | |
| Webex-enheter | Signalering | 5060-5280 | 8934 | Klassevelger 3 (24) |
-
Opprett en egen QoS-profil for lyd og video/deling siden de har forskjellig kildeportområde for å markere trafikk annerledes.
-
For Windows-klienter: Hvis du vil aktivere differensiering av UDP-kildeport for organisasjonen, kontakter du det lokale kontoteamet. Uten å aktivere, kan du ikke skille mellom lyd og video/deling ved hjelp av Windows QoS-policyer (GPO) fordi kildeportene er de samme for lyd/video/deling. Hvis du vil ha mer informasjon, kan du se Aktivere portområder for mediekilder for Webex-appen
-
For Webex-enheter konfigurerer du QoS-innstillingsendringene fra Control Hub-enhetsinnstillingene. Hvis du vil ha mer informasjon, kan du se Konfigurere og endre enhetsinnstillinger i Webex-Calling
Webex Meetings/Meldinger - Nettverkskrav
For kunder som bruker skysam Webex Suite arbeidstjenester, kan Webex-skyregistrerte produkter integrere MPP-enhetene til Webex Cloud for tjenester som samtalelogg, katalogsøk, møter og meldinger. Forsikre deg om at domenene/URL-ene/IP-adressene/portene nevnt i denne artikkelen er åpne nettverkskrav for Webex-tjenester.
Nettverkskrav for Webex for Government
For kunder som trenger listen over domener, URL-adresser, IP-adresseområder og porter for Webex for myndighetstjenester, finner du informasjon her: Nettverkskrav for Webex for myndigheter
Nettverkskrav for Webex Attendant Console
Komme i gang med Webex Calling Local Gateway
Referanser
For å vite hva som er nytt iWebex Calling, se Hva er nytt i Webex Calling
For sikkerhetskrav forWebex Calling, se artikkel
Webex CallingArtikkel om medieoptimalisering med etablering av interaktive tilkoblinger (ICE)
Dokumentrevisjonshistorikk
|
Dato |
Vi har gjort følgende endringer i denne artikkelen |
|---|---|
|
07 september 2026 |
Utvidet telefonens kildeportområde fra 5060-5080 til 5060-5280 for å imøtekomme den oppdaterte Cisco-funksjonen, noe som muliggjør støtte for opptil 130 linjer. |
|
13. august 2026 |
Oppdatert prosedyren for å validere NAT-bassengstørrelsen som kreves for app eller enheter. |
|
28. mars 2026 |
Oppdatert lenken til Firebase Cloud Messaging (FCM) -dokumentasjonen. |
|
4. mars 2026 |
Endret kildeporten for Enhetstidssynkronisering (NTP) fra 51494 til Ephemeral under delen IP- subnett for tjenester. Webex Calling |
|
23. februar 2026 |
Formålet med tilkoblingsdetaljer oppdateres i IP-delnettet for Webex Calling Følgende ekstra tredjeparts URL-adresser er inkludert:
Redaksjonelle oppdateringer for å forbedre artikkelen for bedre lesbarhet |
|
05 desember 2025 |
Lagt til bruken av IP-undernett, porter og protokoller som er oppført under IP-undernett for Webex Calling tjen ester-delen. |
|
24. oktober 2025 |
Forbedret bildekvaliteten og fikset den ødelagte koblingen til Google Firebase Cloud Mess aging (FCM) -tjenesten |
|
15. september 2025 |
|
|
10. april 2025 |
Inkludert tekst for å understreke MTU-størrelsen for Webex Calling og Webex Aware-tjenester |
|
27. mars 2025 |
Oppdaterte IP-delnettet for Webex Calling tjenester 62.109.192.0/18 for å imøtekomme Webex Calling markedsutvidelse for Saudi-Arabia-regionen. |
|
21. januar 2025 |
Lagt til detaljer for bruk av SIP Application Layer Gateway. |
|
8. januar 2025 |
Flyttet IP-delnettadressen relatert til Enhetskonfigurasjon og Webex App-konfigurasjon til IP-undernett for tjenester-delen Webex Calling |
|
Desember 17, 2024 |
Lagt til støtte til WebRTC for Webex Calling Media spesifikasjonen. |
|
14. november 2024 |
Oppdatert det støttede portområdet for Webex Calling samtalemedier for ATA-enhet i VG400-serien |
|
11. november 2024 |
Lagt til det støttede portområdet for Webex Calling samtalemedier for VG400-serien ATA-enhet |
|
25. juli 2024 |
Lagt tilbake 52.26.82.54 IP-delnettet som det kreves for Cisco ATA-enhetskonfigurasjon og fastvareadministrasjon. |
|
18. juli 2024 |
Oppdatert med følgende detaljer:
|
|
28. juni 2024 |
Oppdatert bruken av begge SRTP/ SRTCP-portområdene for Mediespesifikasjonen. Webex Calling |
|
11. juni 2024 |
Fjernet domenet «huron-dev.com» da det ikke brukes. |
|
06 mai 2024 |
Oppdatert bruken av begge SRTP/ SRTCP-portområdene for Mediespesifikasjonen. Webex Calling |
|
3. april 2024 | Oppdaterte IP-undernett for Webex Calling tjenester med 163.129.0.0/17 for å imø Webex Calling tekomme markedsutvidelse for India-regionen. |
|
Desember 18, 2023 |
Inkludert sudirenewal.cisco.com URL og port 80-kravet for enhetskonfigurasjon og fastvareadministrasjon av Cisco MPP-telefonens MIC-fornyelse. |
|
Desember 11, 2023 |
Oppdaterte IP-undernett for Webex Calling tjenester for å inkludere et større sett med IP-adresser. 150.253.209.128/25 — endret til 150.253.128.0/17 |
|
29 november 2023 |
Oppdaterte IP-undernettene for Webex Calling tjenester til å inkludere et større sett med IP-adresser for å imøtekomme Webex Calling regionutvidelse for fremtidig vekst. 144.196.33.0/25 — endret til 144.196.0.0/16 Seksjonene IP-undernett for Webex Calling tjenester under Webex Calling (SIP TLS) og Call media to Webex Calling (STUN, SRTP) oppdateres for klarhet i sertifikatbasert trunking og brannmurkravene for lokal gateway. |
|
14 august 2023 |
Vi har lagt til følgende IP-adresser 144.196.33.0/25 og 150.253.156.128/25 for å støtte økte kapasitetskrav for Edge og tjenester. Webex Calling Dette IP-området støttes bare i den amerikanske regionen. |
|
Juli 5, 2023 |
Lagt til lenken https://binaries.webex.com for å installere Cisco MPP Firmware. |
|
mars 7, 2023 |
Vi har revidert hele artikkelen for å inkludere:
|
|
5 mars 2023 |
Oppdaterer artikkelen for å inkludere følgende:
|
|
November 15, 2022 |
Vi har lagt til følgende IP-adresser for enhetskonfigurasjon og fastvareadministrasjon (Cisco-enheter):
Vi har fjernet følgende IP-adresser fra enhetskonfigurasjon og fastvareadministrasjon (Cisco-enheter):
|
|
November 14, 2022 |
Lagt til IP-undernettet 170.72.242.0/24 for tjenesten. Webex Calling |
|
September 08, 2022 |
Cisco MPP Firmware overgår til å bruke https://binaries.webex.com som verts-URL for MPP-firmwareoppgraderinger i alle regioner. Denne endringen forbedrer ytelsen til firmwareoppgradering. |
|
30. august 2022 |
Fjernet referanse til Port 80 fra enhetskonfigurasjon og fastvareadministrasjon (Cisco-enheter), Programkonfigurasjon og cScan-rader i porttabellen da det ikke er noen avhengighet. |
|
august 18, 2022 |
Ingen endring i løsningen. Oppdaterte destinasjonsportene 5062 (kreves for sertifikatbasert koffert), 8934 (kreves for registreringsbasert kopling) for anropssignalering til (SIP TLS). Webex Calling |
|
Juli 26, 2022 |
Lagt til 54.68.1.225 IP-adresse, som kreves for fastvareoppgradering av Cisco 840/860 enheter. |
|
Juli 21, 2022 |
Oppdaterte destinasjonsportene 5062, 8934 for anrops signalering til Webex Calling (SIP TLS). |
|
Juli 14, 2022 |
Lagt til nettadressene som støtter en komplett funksjon av Webex Aware-tjenester. Lagt til IP-undernettet 23.89.154.0/25 for tjenesten. Webex Calling |
|
Juni 27, 2022 |
Oppdatert domenet og nettadressene for Webex Calling tjenester: *.broadcloudpbx.com *.broadcloud.com.au *.broadcloud.eu *.broadcloudpbx.net |
|
Juni 15, 2022 |
Lagt til følgende porter og protokoller under IP-adresser og porter for Webex Calling tjenester:
Oppdatert informasjon i seksjonen Webex Meetings/Meldinger - Nettverkskrav |
|
24. mai, 2022 |
Lagt til IP-undernettet 52.26.82.54/24 til 52.26.82.54/32 for service Webex Calling |
|
6. mai, 2022 |
Lagt til IP-undernettet 52.26.82.54/24 for service Webex Calling |
|
April 7, 2022 |
Oppdatert det interne og eksterne UDP-portområdet for lokal gateway til 8000-48198† |
|
April 5, 2022 |
Lagt til følgende IP-undernett for Webex Calling service:
|
|
Mars 29, 2022 |
Lagt til følgende IP-undernett for Webex Calling service:
|
|
september 20, 2021 |
Lagt til 4 nye IP-undernett for Webex Calling service:
|
|
April 2, 2021 |
Lagt*.ciscospark.com under Domener og URL-adresser for Webex Calling tjenester for å støtte Webex Calling brukstilfeller i Webex-appen. |
|
Mars 25, 2021 |
Lagt til 6 nye IP-områder for activate.cisco.com, som trer i kraft fra 8. mai 2021.
|
|
Mars 4, 2021 |
Erst Webex Calling att diskrete IP-er og mindre IP-områder med forenklede områder i en egen tabell for enkel forståelse for brannmurkonfigurasjon. |
|
Februar 26, 2021 |
Lagt til 5004 som destinasjonsport for Call media to Webex Calling (STUN, SRTP) for å støtte Interactive Connectivity Establish ment (ICE) som vil være tilgjengelig Webex Calling i april 2021. |
|
Februar 22, 2021 |
Domener og nettadresser er nå oppført i en egen tabell. Tabellen IP-adresser og porter justeres for å gruppere IP-adresser for de samme tjenestene. Legge til Notater-kolonnen i tabellen IP-adresser og porter som hjelper deg med å forstå kravene. Flytter følgende IP-adresser til forenklede områder for enhetskonfigurasjon og fastvareadministrasjon (Cisco-enheter):
Legge til følgende IP-adresser for applikasjonskonfigurasjon fordi Cisco Webex klienten peker på en nyere DNS SRV i Australia i mars 2021.
|
|
Januar 21, 2021 |
Vi har lagt til følgende IP-adresser i enhetskonfigurasjon og fastvareadministrasjon (Cisco-enheter):
Vi har fjernet følgende IP-adresser fra enhetskonfigurasjon og fastvareadministrasjon (Cisco-enheter):
Vi har lagt til følgende IP-adresser i programkonfigurasjonen:
Vi har fjernet følgende IP-adresser fra programkonfigurasjonen:
Vi har fjernet følgende portnumre fra programkonfigurasjonen:
Vi har lagt til følgende domener i programkonfigurasjonen:
|
|
Desember 23, 2020 |
Lagt til nye IP-adresser for applikasjonskonfigurasjon til portreferansebildene. |
|
Desember 22, 2020 |
Oppdaterte raden Programkonfigurasjon i tabellene for å inkludere følgende IP-adresser: 135.84.171.154 og 135.84.172.154. Skjul nettverksdiagrammene til disse IP-adressene er lagt til. |
|
Desember 11, 2020 |
Oppdaterte enhetskonfigurasjon og fastvareadministrasjon (Cisco-enheter) og programkonfigurasjonsradene for de støttede kanadiske domenene. |
|
16 oktober 2020 |
Oppdaterte anropssignalering og medieoppføringer med følgende IP-adresser:
|
|
23 september 2020 |
Under CScan, erstattet 199.59.64.156 med 199.59.64.197. |
|
14. august 2020 |
Lagt til flere IP-adresser for å støtte introduksjonen av datasentre i Canada: Anropssignalering til Webex Calling (SIP TLS) —135.84.173.0/25,135.84.174.0/25, 199.19.197.0/24, 199.19.199.0/24 |
|
12. august 2020 |
Lagt til flere IP-adresser for å støtte introduksjonen av datasentre i Canada:
|
|
Juli 22, 2020 |
Lagt til følgende IP-adresse for å støtte innføringen av datasentre i Canada: 135.84.173.146 |
|
9. juni 2020 |
Vi gjorde følgende endringer i cScan-oppføringen:
|
|
11. mars 2020 |
Vi la til følgende domene og IP-adresser i applikasjonskonfigurasjonen:
Vi oppdaterte følgende domener med ekstra IP-adresser til enhetskonfigurasjon og fastvareadministrasjon:
|
|
Februar 27, 2020 |
Vi la til følgende domene og porter i enhetskonfigurasjon og fastvareadministrasjon: cloudupgrader.webex.com—443, 6970 |


