Obrigado pelos seus comentários.
 Comentários?
Compare a criptografia de ponta a ponta Webex e a criptografia de ponta a ponta Zero-Trust
O Webex Suite oferece dois tipos de criptografia de ponta a ponta (E2EE):
-
Criptografia de ponta a ponta Webex — Segurança padrão para conteúdo gerado pelo usuário compartilhado em reuniões padrão e. Webex Messaging
-
Criptografia de ponta a ponta Zero-Trust — Segurança aprimorada para mídia e conteúdo gerado pelo usuário em reuniões criptografadas de ponta a ponta Webex. Este artigo se concentra principalmente na criptografia de ponta a ponta Zero-Trust.
Os dois tipos de criptografia de ponta a ponta fornecem uma camada extra de criptografia que protege os dados contra ataques de interceptação, mas diferem nos níveis de confidencialidade que oferecem.
Criptografia de ponta a ponta Webex
A criptografia de ponta a ponta Webex usa o Webex Key Management System* (KMS) para gerar e gerenciar chaves de criptografia. Essas chaves Webex KMS são usadas para criptografar mensagens de bate-papo, arquivos, quadros brancos e anotações criados por aplicativos Webex e dispositivos de vídeo Cisco. Originalmente usada comWebex Messaging, a criptografia de ponta a ponta Webex agora também é usada para criptografar conteúdo gerado pelo usuário em padrão na plataforma de reunião. Webex Meetings Webex Suite Com a criptografia de ponta a ponta Webex:
-
Os dados são criptografados em trânsito e em repouso.
-
Os aplicativos Webex e os dispositivos Cisco criptografam todo o conteúdo gerado pelo usuário, como mensagens, arquivos, anotações e quadros brancos, antes de transmiti-los por TLS criptografado.
-
Esse conteúdo criptografado é armazenado em servidores de conteúdo criptografado na nuvem Webex.
Essa camada adicional de segurança protege os dados do usuário em trânsito contra ataques de interceptação de TLS e os dados armazenados do usuário de possíveis agentes mal-intencionados na nuvem Webex.
Por padrão, nosso KMS baseado em nuvem gera e distribui chaves de criptografia. Você também tem uma opção com o Webex Hybrid Data Security (HDS) para gerenciar sua própria versão local do sistema de gerenciamento de chaves. Para obter mais detalhes, consulte o guia de implantação do Webex Hybrid Data Security.
A nuvem Webex pode acessar e usar chaves de criptografia KMS, mas somente para descriptografar dados conforme necessário para os principais serviços, como:
- Indexação de mensagens para funções de pesquisa
- Prevenção de perda de dados
- Transcodificação de arquivos
- Descoberta eletrônica
- Arquivamento de dados
Criptografia de ponta a ponta Zero-Trust
O Webex usa criptografia de ponta a ponta Zero-Trust para oferecer níveis mais altos de segurança e confidencialidade para mídia e conteúdo gerado pelo usuário (bate-papo, arquivos, quadros brancos e anotações) nas reuniões criptografadas de ponta a ponta do Webex.
A criptografia de ponta a ponta Zero-Trust usa o protocolo Messaging Layer Security (MLS) para trocar informações para que os participantes de uma reunião Webex possam criar uma chave de criptografia de reunião comum.
A chave de criptografia da reunião só pode ser acessada pelos participantes da reunião. O serviço Webex não pode acessar a chave da reunião, daí “Zero-Trust”.
Escopo da segurança Zero-Trust para Webex Meetings
As reuniões Webex criptografadas de ponta a ponta da Zero-Trust suportam o seguinte:
-
Protocolos baseados em padrões (MLS, SFrame) com criptografia formalmente verificada.
- Aplicativos de desktop Webex para Windows, macOS e Linux.
- Aplicativos móveis Webex para iOS e Android.
-
Dispositivos de vídeo Cisco (série Room, série Desk e Webex Board).
-
Criptografia de ponta a ponta (E2EE) em reuniões de sala pessoal.
-
Criptografia de ponta a ponta (E2EE) para reuniões agendadas.
-
Um ícone de segurança que permite que todos os participantes da reunião saibam rapidamente que a reunião está segura e quando a criptografia de ponta a ponta está habilitada para a reunião.
-
Verificação verbal dos participantes da reunião usando um novo Código de Verificação de Segurança.
-
Até 1000 participantes.
-
Gravação local.
-
Bate-papo na reunião, transferência de arquivos, quadro branco e anotações.
-
Controle remoto da área de trabalho.
-
No aplicativo Webex, você pode entrar na reunião usando somente o áudio do seu computador (o recurso Call Me/Call baseado em PSTN não é suportado).
A segurança Zero-Trust não suporta o seguinte nas reuniões:
-
Dispositivos Webex mais antigos, como as séries SX, DX e MX.
-
Aplicativo Webex baseado em navegador da Web (web.webex.com).
-
Salvando bate-papos, arquivos, quadros brancos e anotações da reunião.
-
Salvar dados de sessões, transcrições e notas de reuniões na nuvem.
-
Recursos fornecidos pelos serviços de nuvem da Cisco que exigem acesso a mídias descriptografadas, incluindo:
-
Gravação baseada em rede (NBR)
-
Mídia de transcodificação
-
Webex em reunião AI Assistant
-
Legendas ocultas automatizadas
-
Transcrição, etc.
-
-
Chamadas de e para a rede telefônica pública comutada (PSTN)
-
Chamadas de e para dispositivos SIP
-
Criptografia de ponta a ponta para Webex Calls
O Webex fornece segurança líder do setor para comunicações 1:1, garantindo que somente os participantes possam descriptografar o conteúdo de mídia. Ao empregar uma abordagem Zero Trust, o Webex garante que a comunicação permaneça privada e inacessível até mesmo para o provedor de serviços.
Tipos de chamadas 1:1 compatíveis
O E2EE pode ser ativado via Control Hub para todos os usuários em dois tipos de chamadas principais:
-
Webex Calling: chamadas 1:1 por meio do aplicativo Webex usando o Webex Calling serviço (baseado em SIP).
-
Chamada no Webex: chamadas 1:1 entre o aplicativo Webex e os dispositivos Webex RoomOS (baseados em HTTP).
Segurança dinâmica para “Call on Webex”
O recurso “Call on Webex” permite que os usuários adicionem participantes a uma chamada individual sem precisar passar para uma reunião formal. Como os participantes podem entrar e sair dinamicamente, o status de segurança da chamada é atualizado em tempo real:
-
E2EE oportunista: as chamadas usam automaticamente o E2EE quando todos os dispositivos o suportam. Se um participante entrar de um dispositivo que suporta somente SRTP, a chamada se ajusta dinamicamente para manter a conectividade.
-
Indicadores de segurança em tempo real: o aplicativo Webex fornece notificações transparentes à medida que o estado de segurança muda.
-
Zero Trust Security: Ativo quando todos os participantes apoiam o E2EE.
-
Segurança forte: ativa se um ou mais participantes estiverem usando endpoints somente SRTP.
-
Proteção abrangente de mídia e colaboração
-
Mídia e mensagens: O compartilhamento de áudio, vídeo e tela são protegidos pelo Zero Trust E2EE. Qualquer bate-papo ou quadro branco criado durante a chamada é mantido no espaço de mensagens 1:1 usando o Webex E2EE.
-
Arquitetura avançada: O Webex utiliza sinalização TLS segura e está fazendo a transição para o MLS (Messaging Layer Security) para reuniões. Essas tecnologias fornecem a base essencial para a criptografia pós-quântica (PQC), garantindo que suas comunicações permaneçam seguras contra futuros desafios criptográficos.
Criptografia de ponta a ponta para Webex Calling
Webex Callingatualmente criptografa chamadas usando o protocolo SRTP (Secure Real-time Transport Protocol) para mídia. Com a introdução do Webex Calling E2EE, a plataforma Webex amplia seus robustos recursos de criptografia de ponta a ponta, garantindo que somente os participantes de uma comunicação possam descriptografar seu conteúdo, nem mesmo o provedor de serviços. Esse aprimoramento é particularmente relevante para mercados com altas demandas de segurança. Webex CallingO E2EE opera de forma oportunista. Isso significa:
-
Engajamento oportunista — as chamadas começam com a mídia SRTP e são automaticamente atualizadas para o E2EE quando os clientes oferecem suporte e nenhuma condição impede o E2EE.
-
Downgrade dinâmico — Se as condições mudarem durante uma chamada (por exemplo, um recurso é invocado que exige processamento de mídia pelo serviço Webex), a chamada pode ser temporariamente rebaixada para SRTP.
-
Notificação do usuário — O aplicativo Webex notifica os usuários sobre transições entre os estados SRTP e E2EE, garantindo transparência.
Quando uma Webex Calling chamada é escalada para uma reunião Webex, a sessão de chamada E2EE original é encerrada e a chamada passa para o ambiente Webex Meeting. Isso significa que o Calling E2EE oportunista não está mais em vigor e todos os participantes da chamada são reconectados à reunião. A disponibilidade do E2EE na reunião depende do tipo de reunião padrão configurado pelo cliente.
Se uma Webex Calling chamada apresentar um mixer de conferência, como uma chamada tripla ou unidirecional, o E2EE oportunista também não poderá ser mantido.
A chamada inclui participantes de fora da organização.
Pelo menos um participante não está usando um aplicativo Webex compatível com E2EE.
O Webex Calling serviço introduz uma função de mídia, como conferência ad-hoc ou gravação de chamadas.
Webex Callingnão habilita o E2EE para determinados tipos de chamadas, como chamadas PSTN individuais (incluindo aquelas entre organizações) e chamadas de tronco locais (híbridas) individuais.
Quando um serviço Webex precisa processar mídia, ele desativa o E2EE. Isso se aplica a recursos como Auto Attendant, Call Queue (embora o sistema possa ativar o E2EE após a conexão de um agente) e Voice Portal (por exemplo, depósito ou recuperação de correio de voz). O sistema também não oferece suporte ao E2EE para mídias iniciais de pré-resposta. Se as configurações ou políticas de privacidade bloquearem ou ocultarem a identidade da parte remota, como com a Privacidade de Identidade da Linha Conectada ou quando um assistente responder por um executivo, o Webex não habilitará o E2EE.
O E2EE funciona somente em linhas primárias, não em linhas compartilhadas ou virtuais.
Habilite a criptografia de ponta a ponta para Webex Calls
O E2EE para Webex Calls está desativado por padrão. Ative o E2EE para Webex Calls para proteger as comunicações do usuário em toda a organização.
- Faça login no Control Hub.
- Vá para e mude para a guia Webex App.
- Na seção Segurança, ative Ativar criptografia de ponta ao fazer chamadas e clique em Salvar.
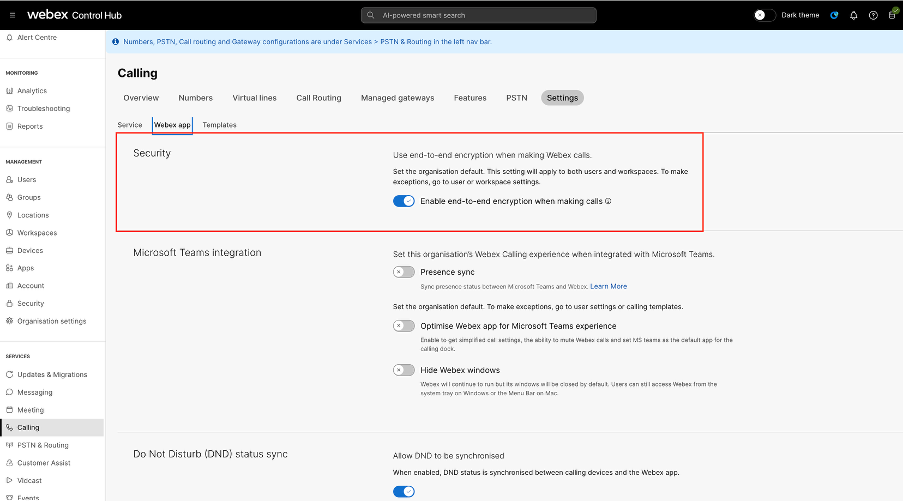
Esta seção é para clientes com reuniões completas.
Para entrar em uma reunião E2EE a partir do seu dispositivo Webex Board, Room ou Desk, toque em Entrar no Webex e insira o número da reunião listado no convite. Webex Meetings Em seguida, toque em Entrar para entrar na reunião.
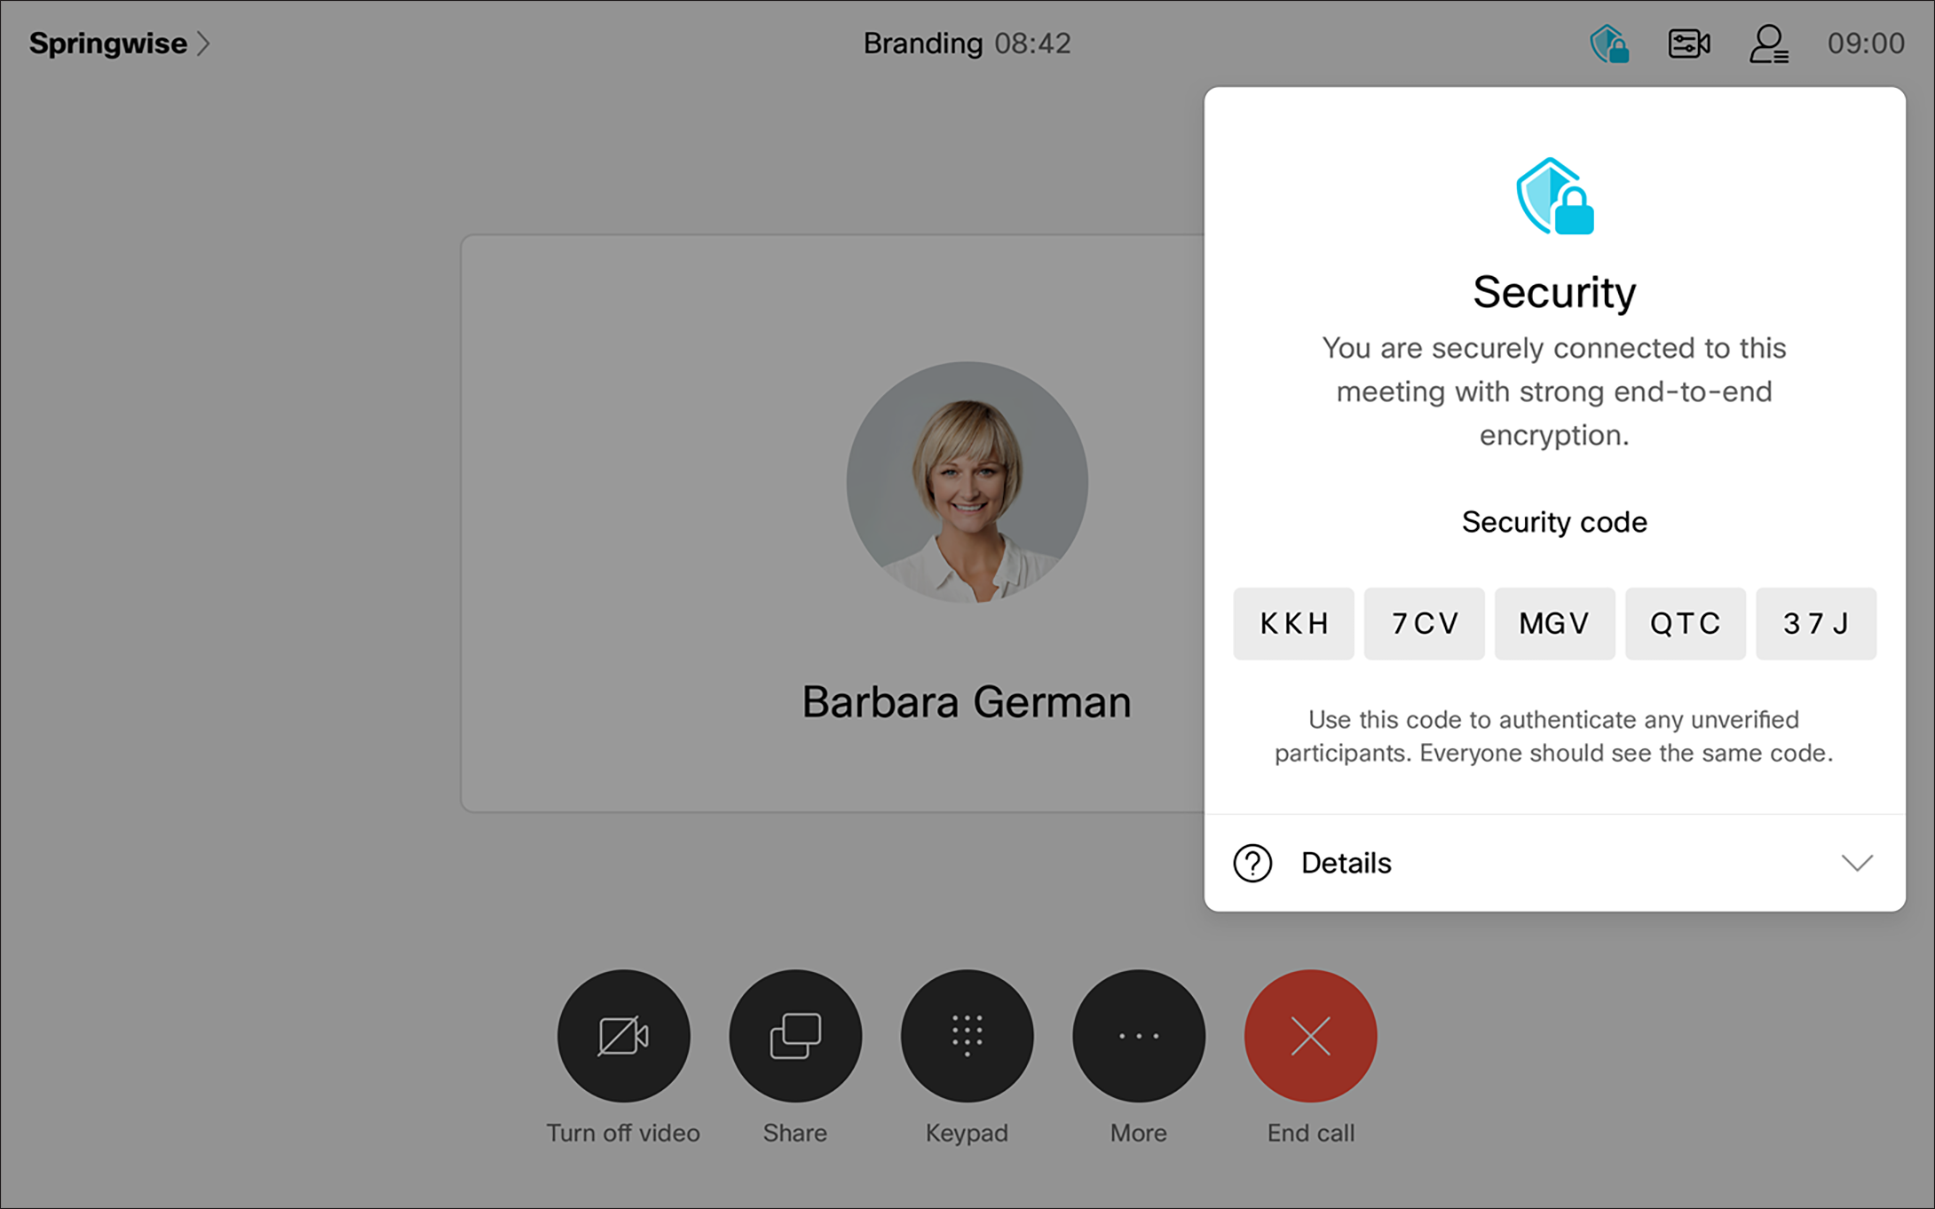
Na reunião, você pode verificar se a reunião está criptografada de ponta a ponta observando o ícone de escudo no cabeçalho.
-
 — A reunião é criptografada de ponta a ponta.
-
 — A conexão entre seu aplicativo de desktop Webex e o servidor Webex é segura, mas a reunião não é criptografada de ponta a ponta.
Um código de segurança é fornecido para permitir que os participantes verifiquem se a conexão está segura.
Toque no ícone para ver o código de segurança e outras informações de segurança da reunião. O código de segurança muda toda vez que um participante entra na reunião.
Todos os participantes da reunião devem ver o mesmo código de segurança. Se uma pessoa vê um código de segurança diferente, a conexão não é segura.
Na lista de participantes, você pode ver informações sobre o status de autenticação de cada participante: verificado ou não verificado.
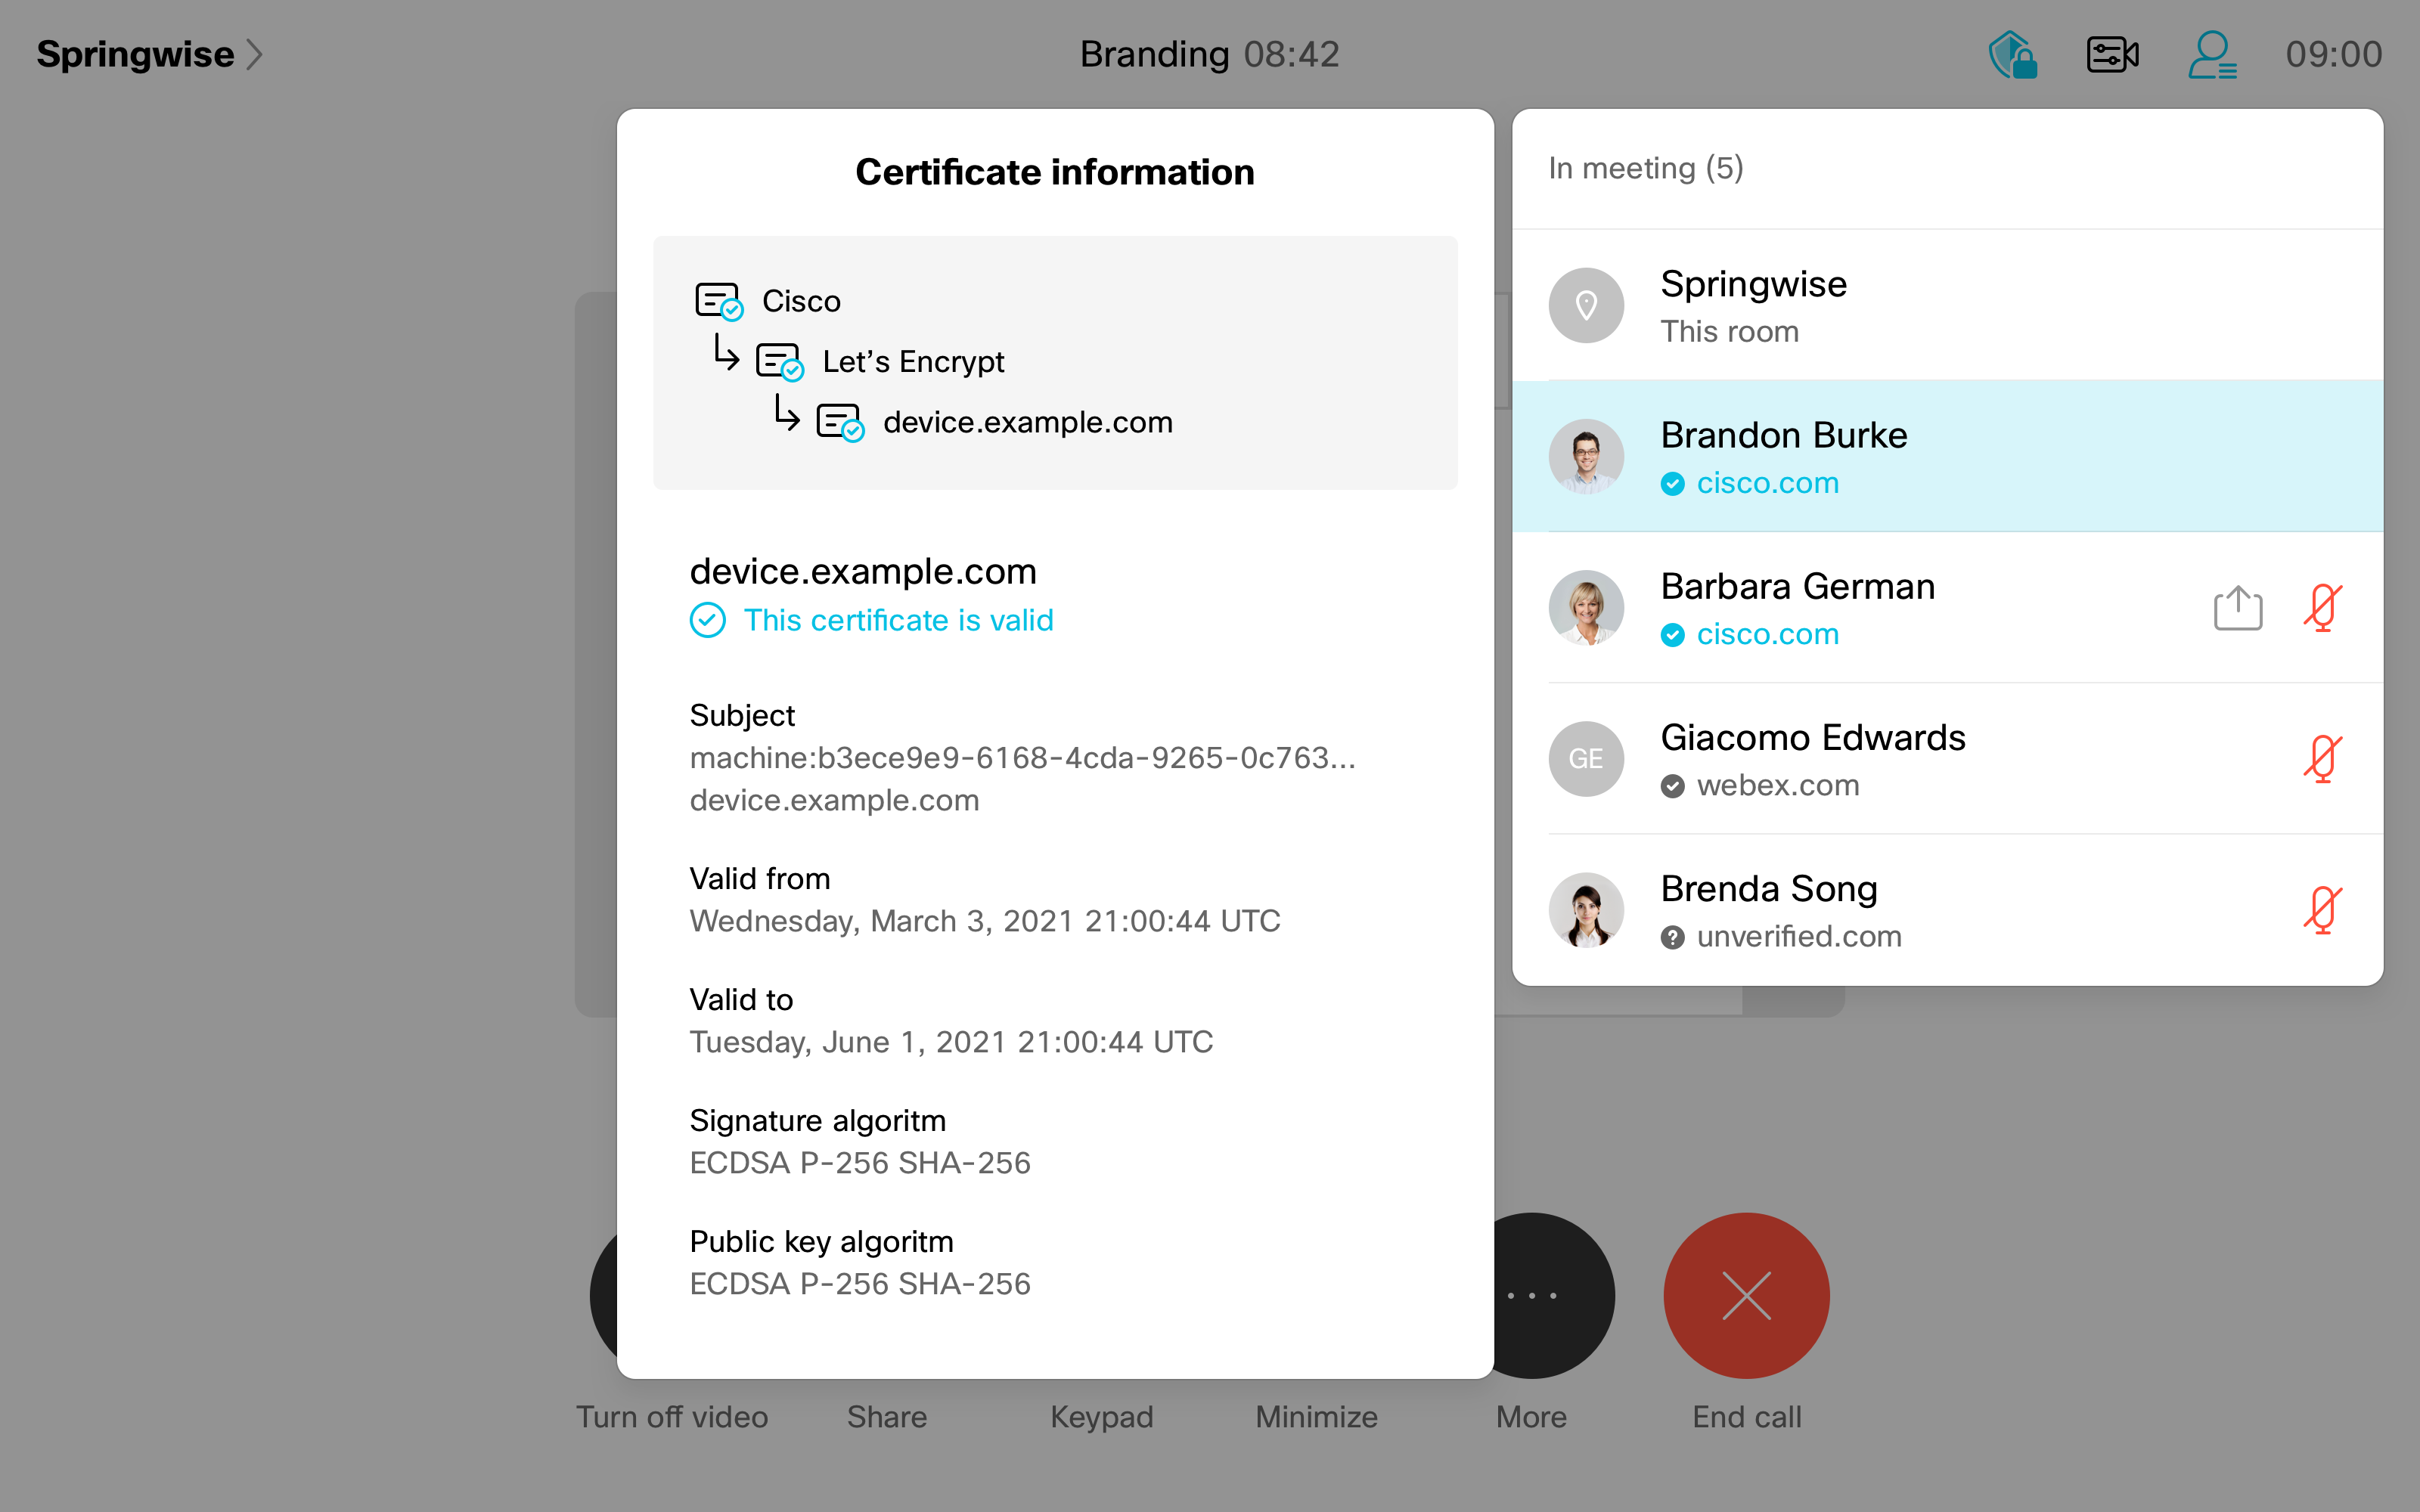
-
 — A identidade do participante foi verificada externamente por um parceiro Webex Certificate Authority (CA). Isso requer a configuração de um certificado externo em seu dispositivo pessoal.
-
 — A identidade do participante foi verificada internamente pela Webex CA.
-
 — A identidade do participante não foi verificada.
Informações mais detalhadas sobre o fornecedor do certificado estão disponíveis tocando no nome do participante e selecionando Mostrar certificado.
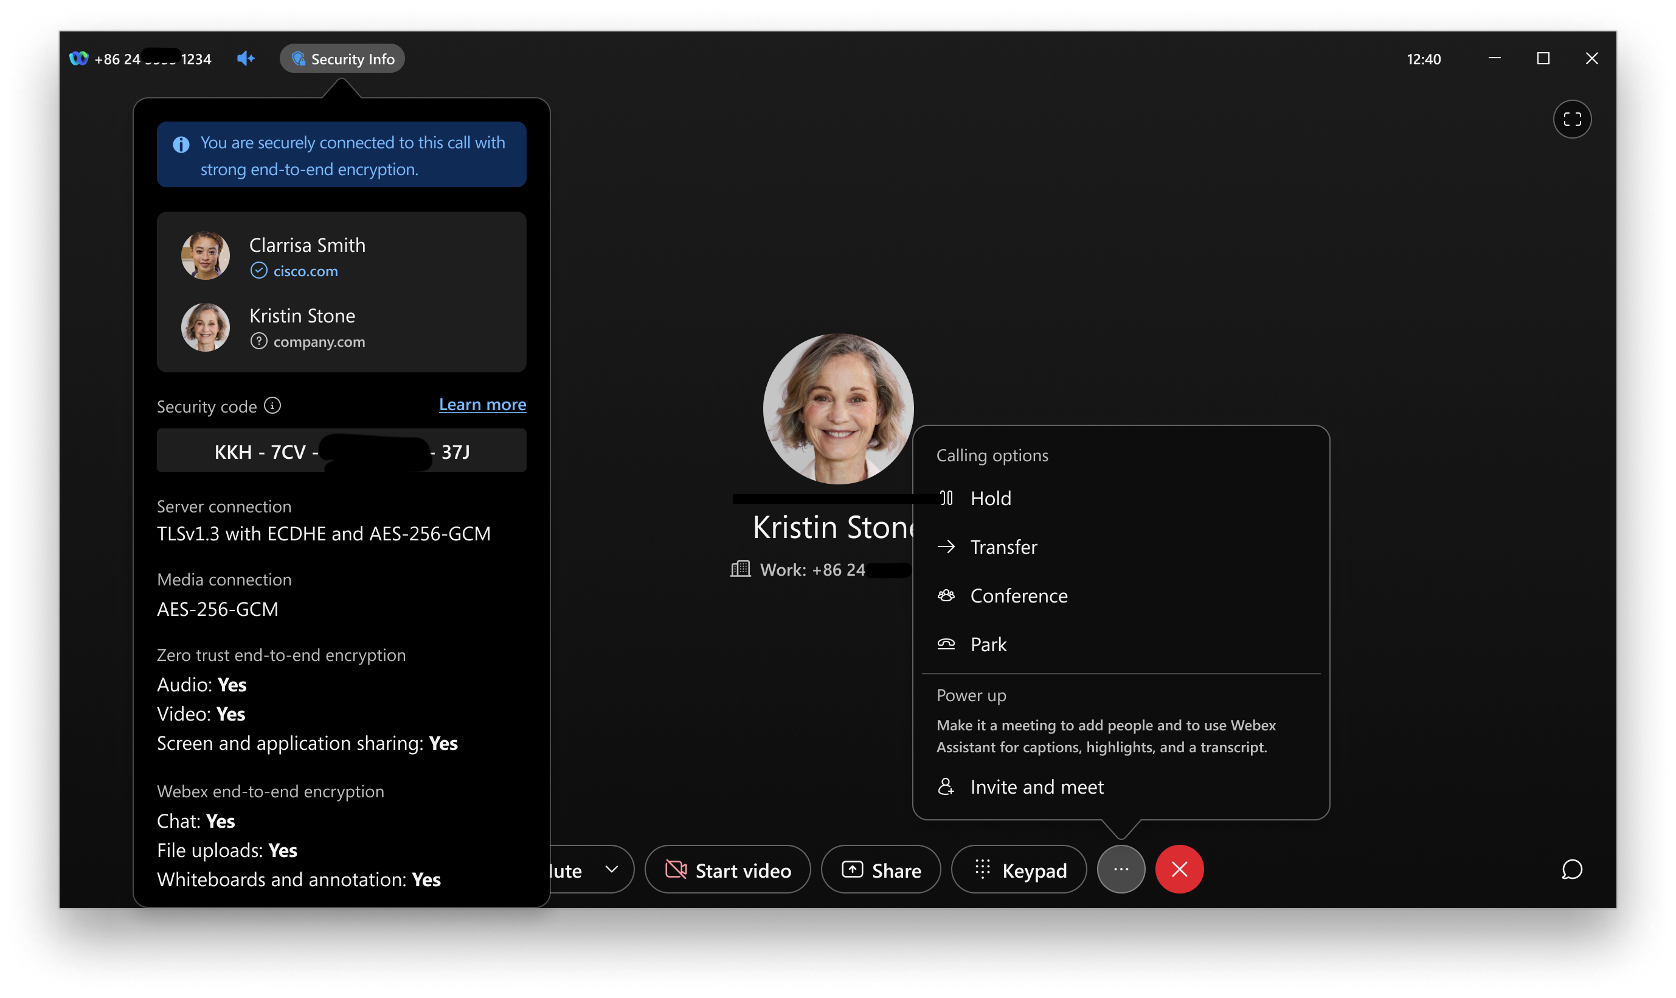
Experiência do usuário para Webex Calling
A experiência do usuário do Webex Calling E2EE se alinha e se baseia na experiência do usuário do E2EE implementada no Meeting. Quando uma Webex Calling chamada é criptografada de ponta a ponta, o aplicativo Webex (desktop e celular) exibe indicadores visuais claros. Os usuários também recebem alertas visuais e de áudio distintos para transições entre SRTP e E2EE durante uma chamada.