Дякуємо за відгук.
 Надіслати відгук?
Порівняйте наскрізне шифрування Webex та наскрізне шифрування нульової
Пропо Webex Suite нує два типи наскрізного шифрування (E2EE):
-
Наскрізне шиф рування Webex - безпека за замовчуванням для вмісту, створеного користувачами, який поширюється на стандартних нарадах та. Webex Messaging
-
Наскрізне шифрування з нульовою довірою — Покращена безпека для медіа та контенту, створеного користувачами, на нарадах Webex End-to-End En Ця стаття присвячена головним чином наскрізному шифруванню з нульовою довірою
Обидва типи наскрізного шифрування забезпечують додатковий рівень шифрування, який захищає дані від атак перехоплення, але вони відрізняються рівнем конфіденційності, який вони пропонують.
Наскрізне шифрування We bex
На скрізне шифрування Webex використовує систему керування ключами Webex* (KMS) для створення та керування ключами шифрування. Ці ключі Webex KMS використовуються для шифрування повідомлень чату, файлів, дощок та анотацій, створених додатками Webex та відеопристроями Cisco. Спочатку використовувалося з наск Webex Messaging різним шифруванням Webex тепер також використовується для стандартного шифрування контенту, створеного користувачами Webex Meetings на платформі нарадWebex Suite. За допомогою наскрізного шифрування Webex:
-
Дані шифруються під час транзиту та в стані спокою.
-
Програми Webex та пристрої Cisco шифрують весь створений користувачем вміст, наприклад повідомлення, файли, анотації та дошки, перш ніж передавати їх через зашифрований TLS.
-
Цей зашифрований вміст зберігається на серверах зашифрованого вмісту в хмарі Webex.
Цей додатковий рівень безпеки захищає дані користувачів під час передачі від атак перехоплення TLS та зберігаються дані користувачів від потенційних шкідливих учасників у хмарі Webex.
За замовчуванням наш хмарний KMS генерує та розповсюджує ключі шифрування. У вас також є можливість з Webex Hybrid Data Security (HDS) керувати власною локальною версією системи управління ключами. Докладніші відомості див. у посібнику з розгортання гібридної безпеки даних Webex.
Хмара Webex може отримати доступ і використовувати ключі шифрування KMS, але лише для розшифровки даних, необхідних для основних служб, таких як:
- Індексація повідомлень для пошукових функцій
- Запобігання втраті даних
- Перекодування файлів
- Електронна перевірка
- Архів даних
Для отримання додаткової інформації про наскрізне шифрування на основі Webex KMS див. Технічний документ із Webex Messagingбезпеки.
Наскрізне шифрування нульової дові
Webex використовує наскрізне шифрування з нульовою довірою, щоб забезпечити більш високий рівень безпеки та конфіденційності для медіа та вмісту, створеного користувачами (чат, файли, дошки та анотації) на нарадах Webex End-to-End End-End-End-End-End-Encrypted.
Наскрізне шифрування з нульовою дові рою використовує протокол захисту рівня обміну повідомленнями (MLS) для обміну інформацією, щоб учасники зустрічі Webex могли створити загальний ключ шифрування наради.
Ключ шифрування наради доступний лише учасникам наради. Служба Webex не може отримати доступ до ключа наради, отже, «Нульова довіра».
Сфера безпеки нульової довіри для Webex Meetings
Зустрічі Webex із наскрізним зашифрованням Zero-Trust підтримують наступне:
-
Протоколи на основі стандартів (MLS, sFrame) з офіційно перевіреною криптографією.
- Програми Webex для настільних ПК для Windows, macOS та Linux.
- Мобільні додатки Webex для iOS та Android.
-
Відеопристрої Cisco (серія кімнат, серія письмових столів та дошка Webex).
-
Наскрізне шифрування (E2EE) під час зустрічей в особистому залі.
-
Наскрізне шифрування (E2EE) для запланованих зустрічей.
-
Піктограма безпеки, яка дозволяє всім учасникам зустрічі з першого погляду знати, що їхня зустріч захищена, і коли ввімкнено наскрізне шифрування для наради.
-
Усна перевірка учасників зустрічі за допомогою нового коду перевірки безпеки.
-
До 1000 учасників.
-
Локальний запис.
-
Чат під час зустрічі, передача файлів, дошка та анотації.
-
Управління віддаленим робочим столом.
-
У програмі Webex ви можете приєднатися до наради, використовуючи лише аудіо комп'ютера (Call me/Call на основі PSTN не підтримується).
Безпека Zero-Trust не підтримує наступне під час нарад:
-
Старіші пристрої Webex, такі як серії SX, DX та MX.
-
Додаток Webex на базі веб-браузера (web.webex.com).
-
Збереження чату для нарад, файлів, дощок та анотацій.
-
Збереження даних сеансів, стенограмів та нотаток нарад у хмарі.
-
Функції, що надаються хмарними сервісами Cisco, які потребують доступу до розшифрованих носіїв, включаючи:
-
Мережевий запис (NBR)
-
Транскодування носіїв
-
Webex під час зустрічі AI Assistant
-
Автоматизовані субтитри
-
Транскрипція і т.д.
-
-
Дзвінки до та з громадської комутованої телефонної мережі (PSTN)
-
Дзвінки на SIP-пристрої та з них
-
Наскрізне шифрування для дзвінків Webex
Webex забезпечує провідну в галузі безпеку для спілкування 1:1, гарантуючи, що лише учасники можуть розшифрувати медіаконтент. Використовуючи підхід Zero Trust, Webex гарантує, що зв'язок залишається приватним і недоступним навіть для постачальника послуг.
Підтримувані типи дзвінків 1:1
E2EE можна увімкнути через Центр управління для всіх користувачів двох основних типів викликів:
-
Webex Calling: 1:1 дзвінки через додаток Webex за допомогою Служби (Webex Callingна основі SIP).
-
Виклик на Webex: виклики 1:1 між програмою Webex і пристроями Webex RoomOS (на основі HTTP).
Динамічна безпека для «Call on Webex»
Функція «Call on Webex» дозволяє користувачам додавати учасників до дзвінка 1:1 без необхідності переходити до офіційної зустрічі. Оскільки учасники можуть приєднуватися та виходити динамічно, стан безпеки дзвінка оновлюється в режимі реального часу:
-
Опортуністичний E2EE: Дзвінки автоматично використовують E2EE, коли всі пристрої підтримують його. Якщо учасник приєднується з пристрою, який підтримує лише SRTP, виклик динамічно налаштовується, щоб підтримувати зв'язок.
-
Індикатори безпеки в режимі реального часу: Додаток Webex надає прозорі сповіщення у міру зміни стану безпеки.
-
Безпека нульової довіри: активна, коли всі учасники підтримують E2EE.
-
Сильна безпека: активна, якщо один або кілька учасників використовують кінцеві точки лише SRTP.
-
Комплексний захист медіа та співпраці
-
Медіа та обмін повідомленнями: аудіо, відео та обмін екранами захищені Zero Trust E2EE. Будь-який чат або дошки, створені під час дзвінка, зберігаються в просторі обміну повідомленнями 1:1 за допомогою Webex E2EE.
-
Розширена архітектура: Webex використовує безпечну сигналізацію TLS і переходить до MLS (Безпека рівня обміну повідомленнями) для нарад. Ці технології забезпечують важливу основу для постквантової криптографії (PQC), гарантуючи, що ваші комунікації залишаються захищеними від майбутніх криптографічних проблем.
Наскрізне шифрування для Webex Calling
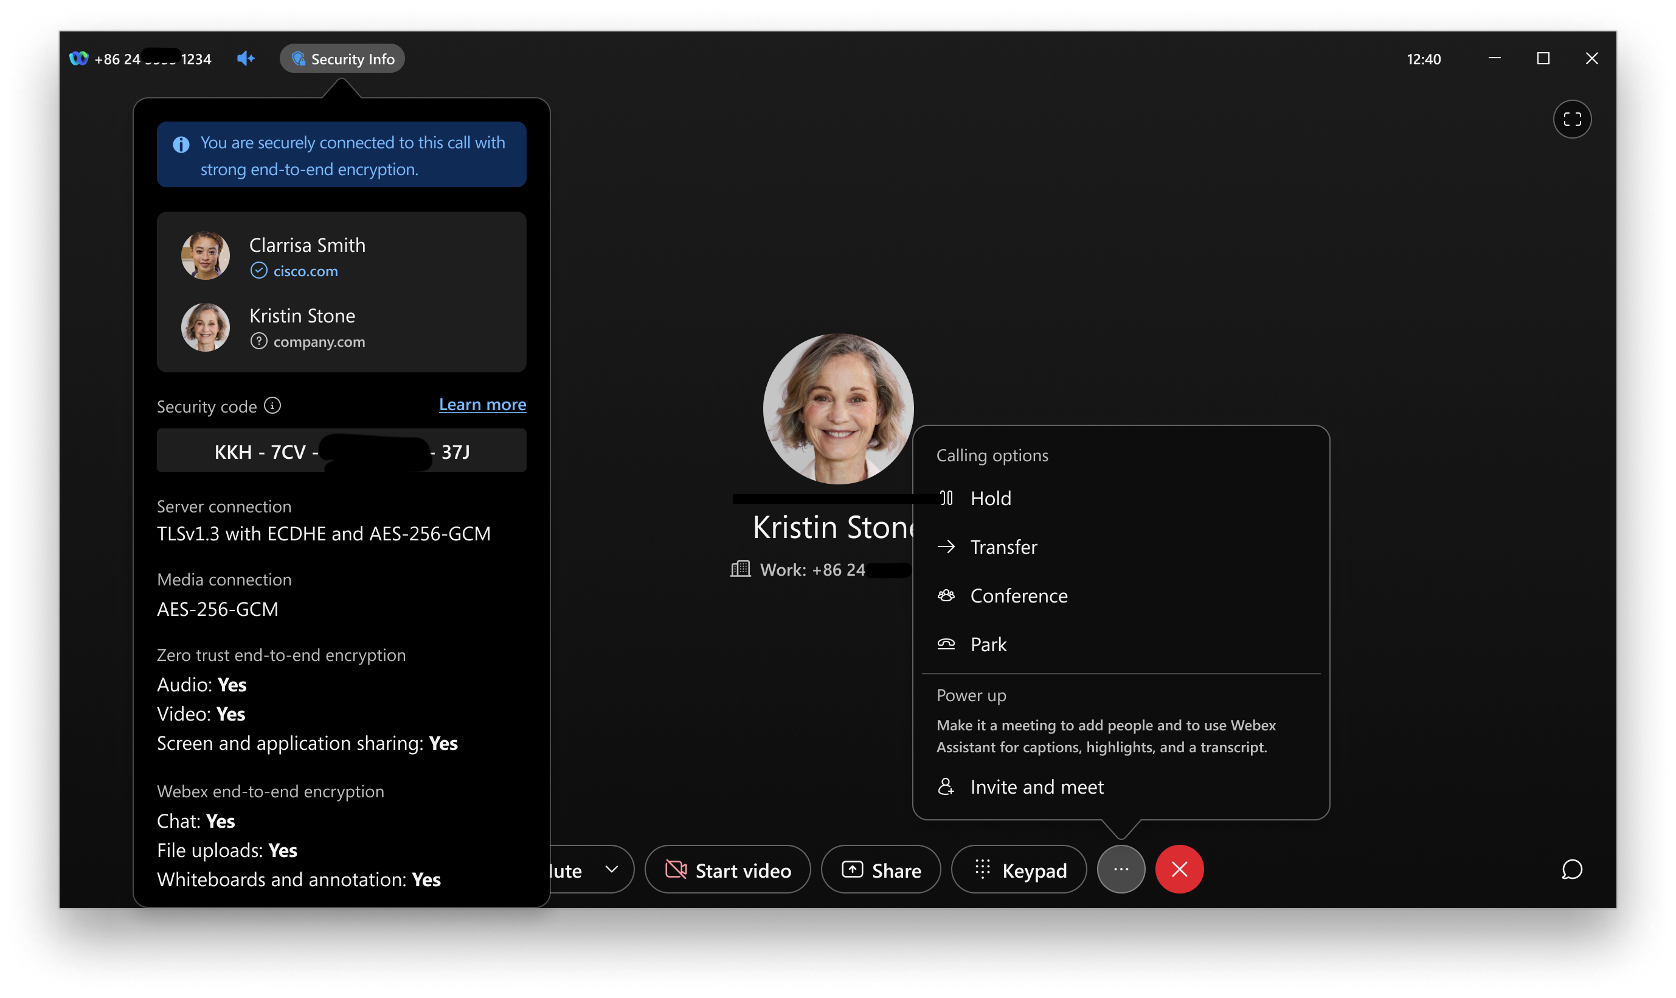
Webex Callingв даний час шифрує виклики за допомогою протоколу безпечного транспортування в реальному часі (SRTP) для носіїв. З впровадженням Webex Calling E2EE платформа Webex розши рює свої надійні можливості наскрізного шифрування, гарантуючи, що лише учасники зв'язку можуть розшифрувати його вміст, навіть не постачальник послуг. Це вдосконалення особливо акту ально для ринків з високими вимогами до безпеки. Webex CallingE2EE працює оппортуністично. Це означає:
-
Опортуністичне залу чення — дзвінки починаються з носіїв SRTP і автоматично оновлюються до E2EE, коли клієнти підтримують його, і жодні умови не перешкоджають E2EE.
-
Динамічне зниження рівня — якщо під час виклику змінюються умови (наприклад, викликається функція, яка вимагає обробки медіа службою Webex), виклик може тимчасово знизити рівень до SRTP.
-
Повідомлення користувача — Додаток Webex повідомляє користувачів про переходи між станами SRTP та E2 EE, забезпечуючи прозорість.
Коли Webex Calling виклик переходить до зустрічі Webex, початковий сеанс виклику E2EE припиня ється, і виклик переходить у середовище Webex Meeting. Це означає, що опортуністичний виклик E2EE більше не діє, і всі учасники виклику знову підключаються до зустрічі. Доступність E2EE на нараді залежить від типового типу наради, налаштованого замовником.
Якщо Webex Calling дзвінок вводить змішувач для конференцій, наприклад, тристоронній або n-сторонній виклик, то умовно-орієнтовний E2EE також не може підтримуватися.
У виклик включаються учасники за межами організації.
Принаймні один учасник не використовує додаток Webex, який підтримує E2EE.
Webex CallingСервіс вводить медіа-функцію, таку як спеціальна конференція або запис дзвінків.
Webex Callingне вмикає E2EE для певних типів викликів, таких як індивідуальні дзвінки PSTN (включаючи виклики між організаціями) та локальні магістральні (гібридні) дзвінки один на один.
Коли службі Webex потрібно обробляти носії інформації, вона вимикає E2EE. Це стосується таких функцій, як Автосервіс, Черга викликів (хоча система може ввімкнути E2EE після підключення аген та) та голосовий портал (наприклад, депозит голосової пошти або отримання голосової пошти). Система також не підтримує E2EE для засобів масової інформації з попередньою відповіддю. Якщо налаштування або політика конфіденційності блокують або приховують особу віддаленої сторони, наприклад, у розділі Конфіденційність ідентифікації підключеної лінії або коли помічник відповідає керівнику, Webex не вмикає E2EE.
E2EE працює тільки на первинних лініях, а не на спільних або віртуальних лініях.
Увімкнути наскрізне шифрування для дзвінків Webex
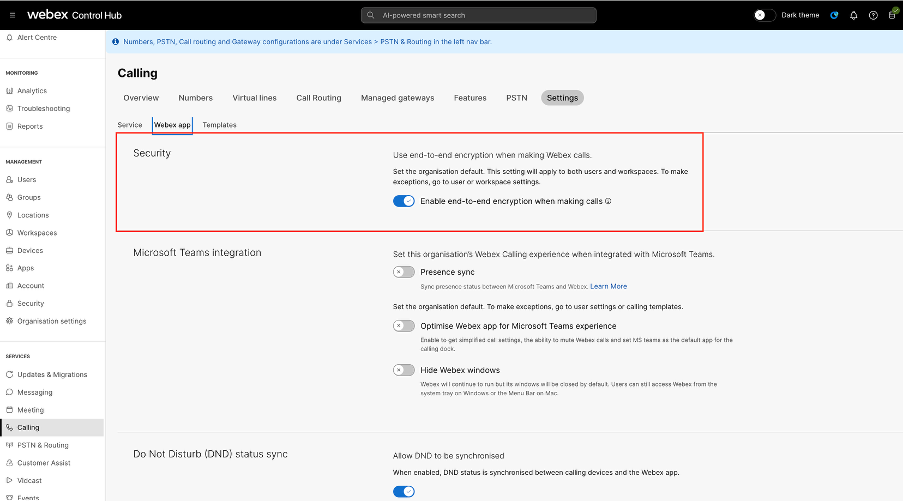
E2EE для викликів Webex вимкнено за замовчуванням. Увімкніть E2EE для викликів Webex для захисту комунікацій користувачів по всій організації.
- Увійдіть до центру керування.
- Перейдіть до тування та перейдіть на вкладку Webex App.
- У розділі Безпека у вімкніть Уві мкнути шифрування кінцевого кінця під час здійснення дзвінків і натисніть Збере гти.
Цей розділ призначений для клієнтів з повнофункціональними зустрічами.
Щоб приєднатися до наради E2EE зі свого пристрою Webex Board, Room або Desk, торкніться Приє дн атися до Webex і введіть номер наради, вказаний у запрошенні. Webex Meetings Потім торкніться Приє днатися, щоб приєднатися до зустрічі.
Під час зустрічі ви можете перевірити, чи наскрізно зашифрована зустріч, дивлячись на піктограму щита в заголовку.
-
 — Зустріч зашифрована наскрізно.
-
 - З'єднання між вашим настільним додатком Webex та сервером Webex захищене, але зустріч не зашифрована наскрізно.
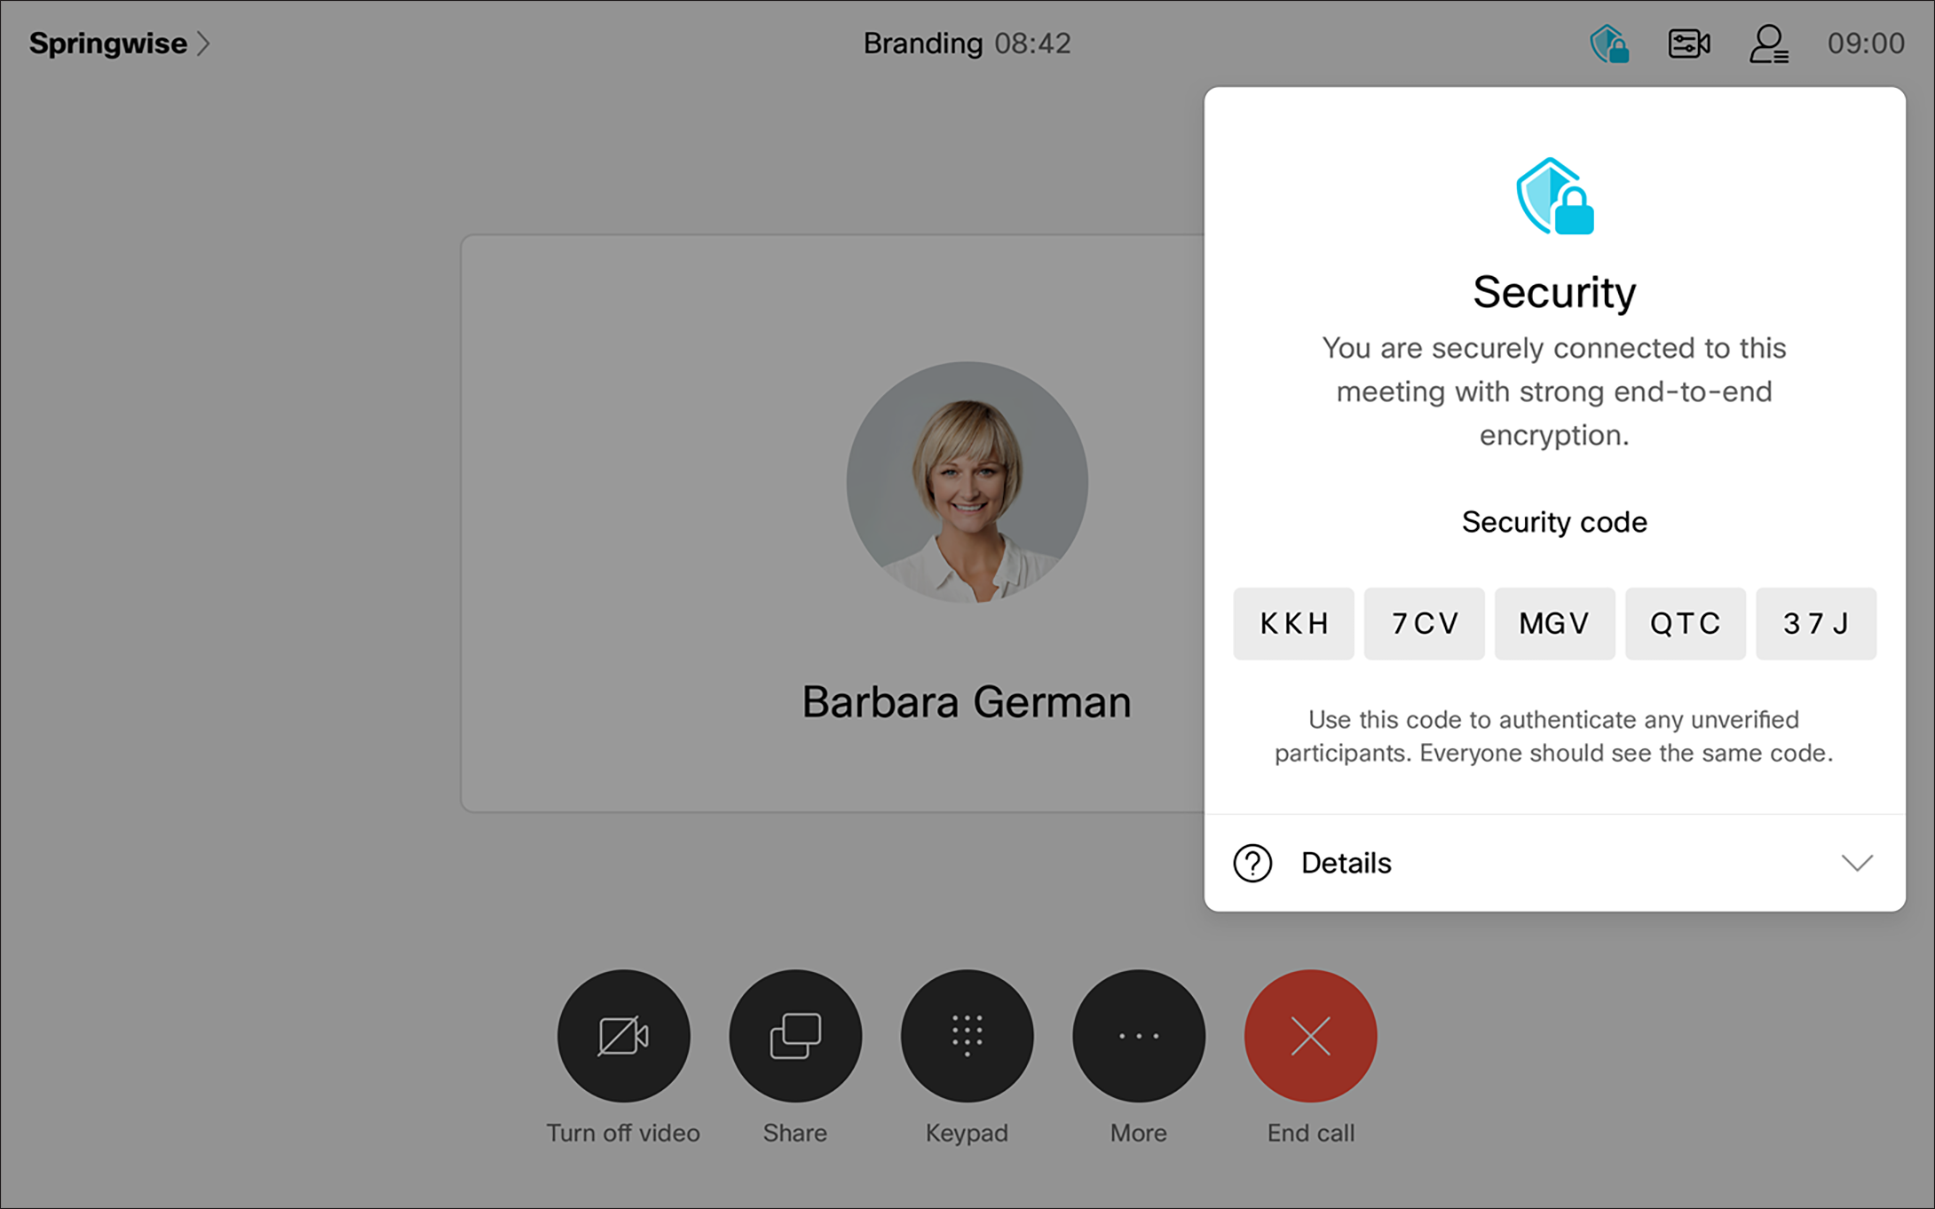
Надається код безпеки, який дозволяє учасникам перевірити безпеку їх з'єднання.
Торкніться значка, щоб побачити код безпеки та іншу інформацію про безпеку наради. Код безпеки змінюється щоразу, коли учасник вступає на зустріч.
Всі учасники зустрічі повинні бачити один і той же код безпеки. Якщо одна людина бачить інший код безпеки, її з'єднання не захищене.
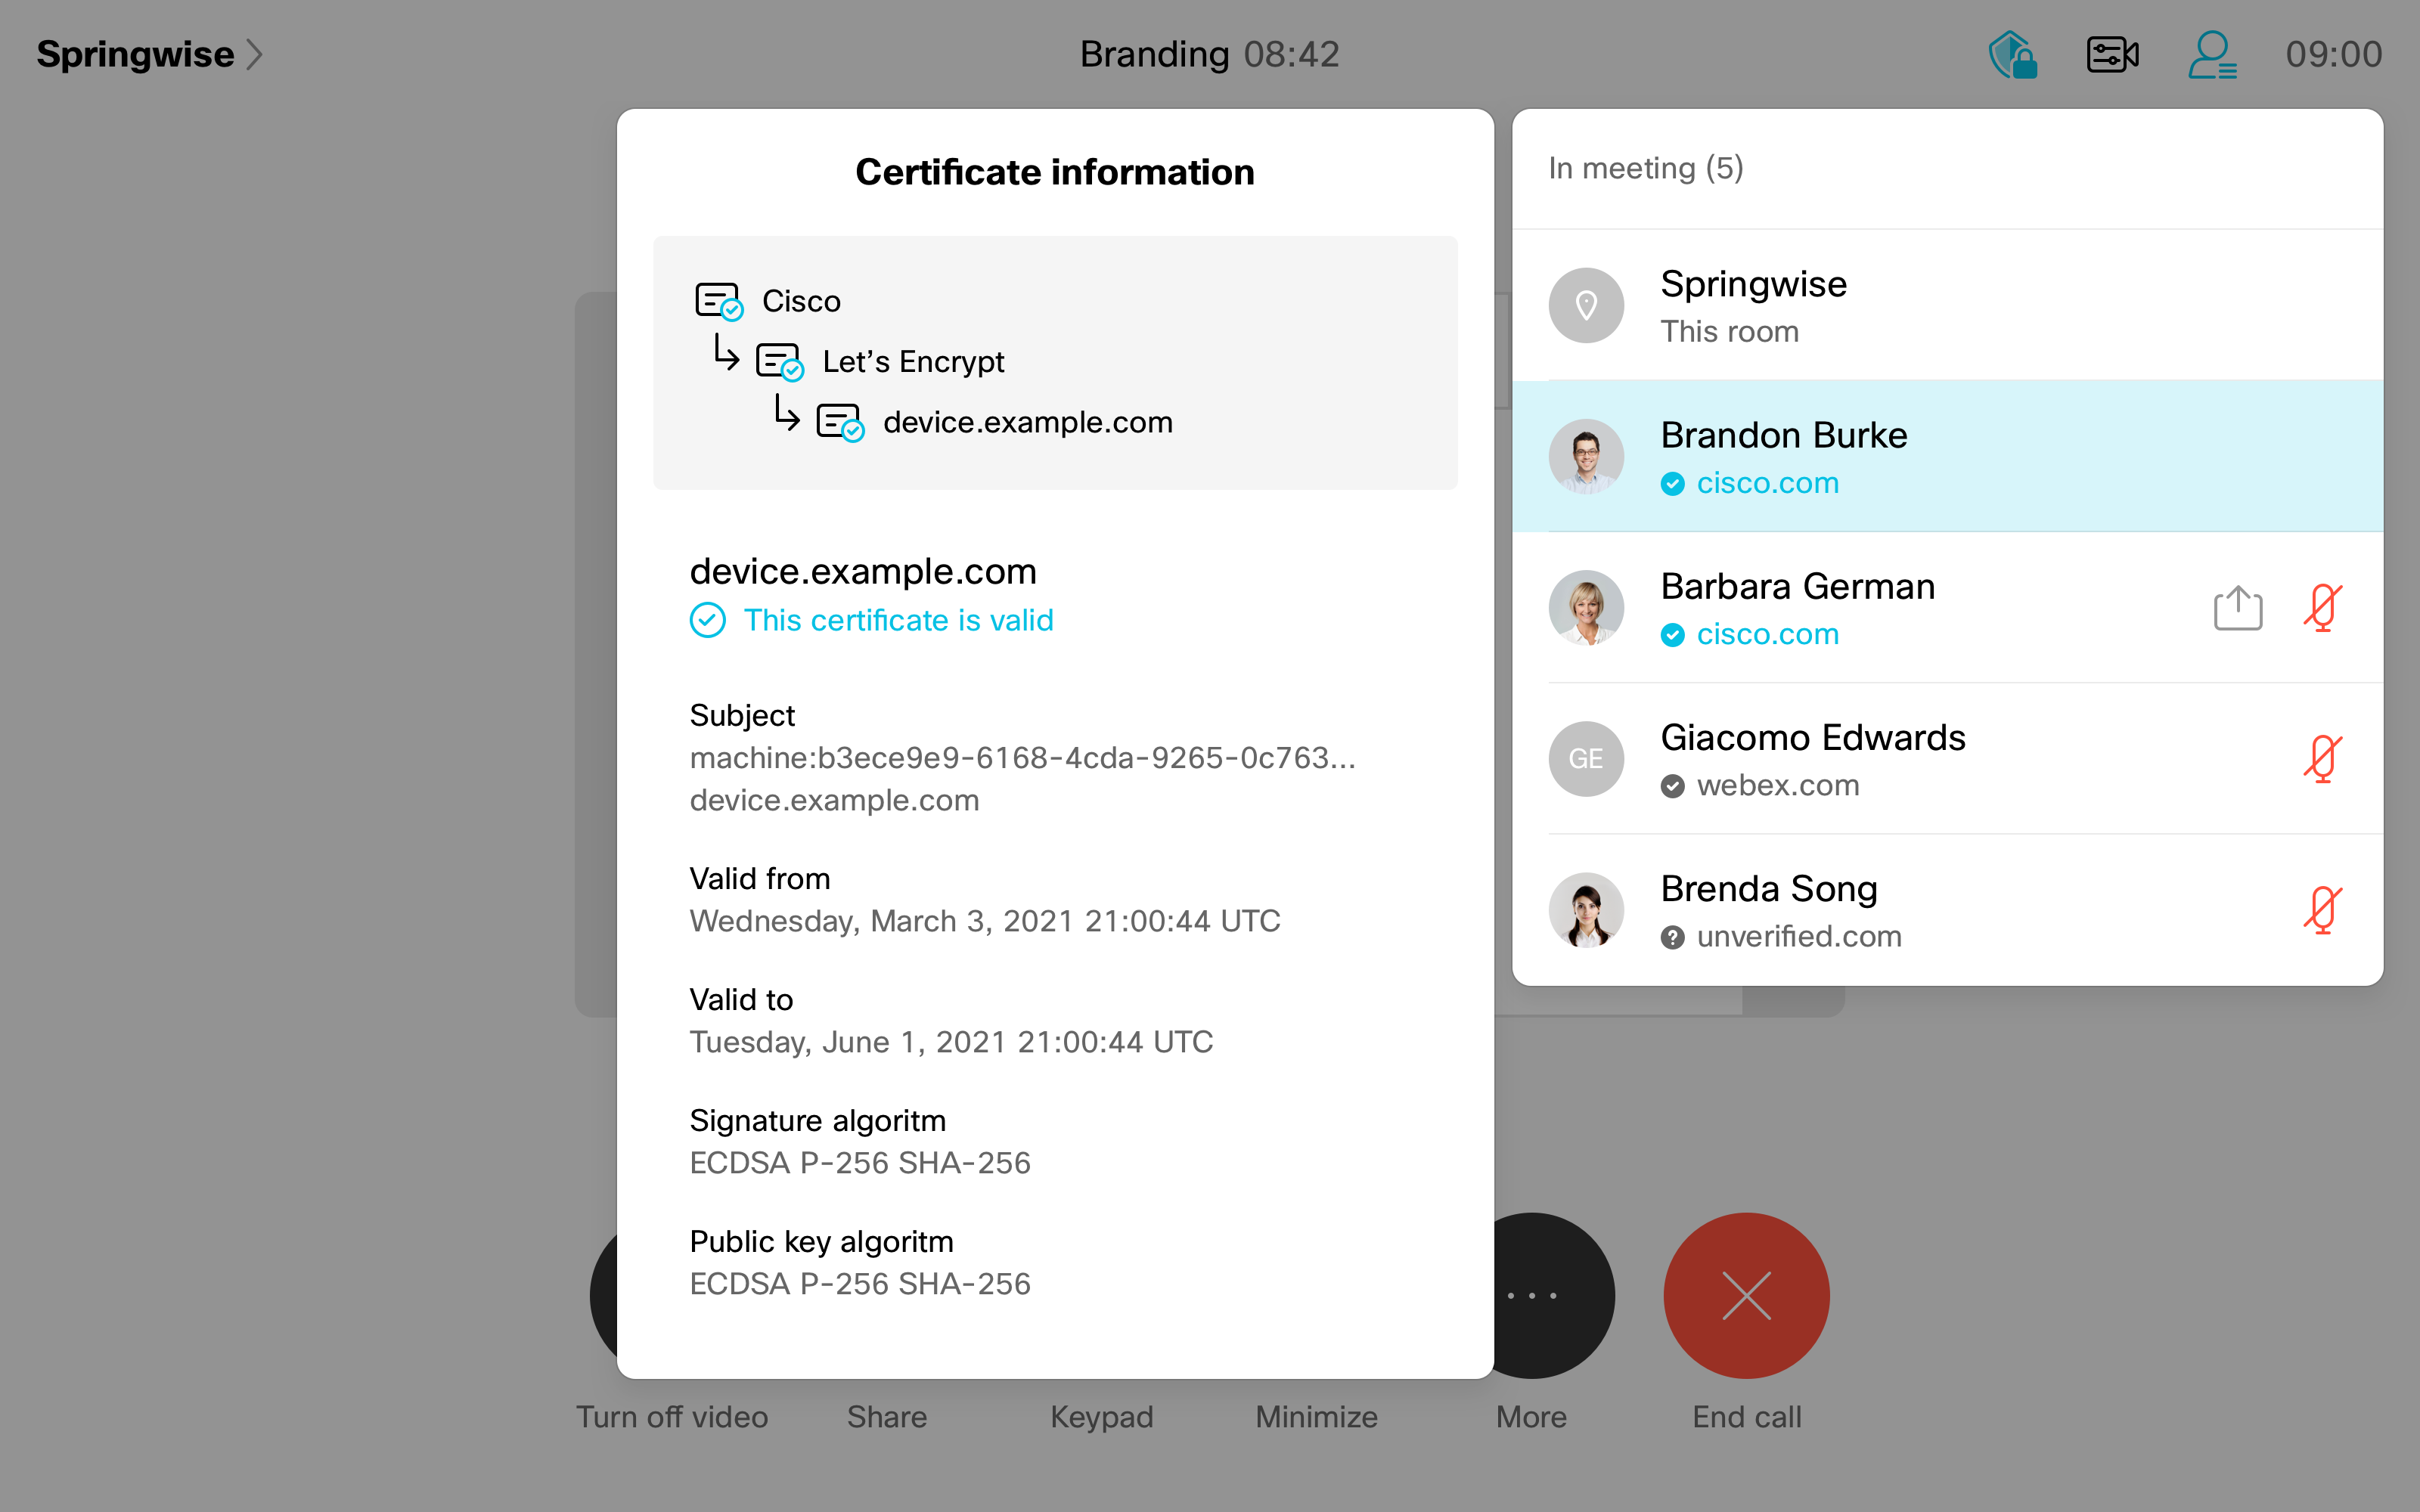
У списку учасників можна побачити інформацію про статус аутентифікації кожного учасника: перевірений або неперевірений.
-
 — Ідентичність учасника була підтверджена зовнішньо партнером Webex Certificate Authority (CA). Для цього потрібно налаштувати зовнішній сертифікат на вашому персональному пристрої.
-
 — Особистість учасника була підтверджена внутрішньо Webex CA.
-
 — Особистість учасника не підтверджена.
Більш детальну інформацію про постачальника сертифікатів можна отримати, натиснувши ім'я учасника та вибравши Показати сертифікат.
Досвід користувача для Webex Calling
Досвід користувача для Webex Calling E2EE узгоджується з користувацьким досвідом E2EE, реалізованим для Meeting, і спирається на нього. Коли Webex Calling дзвінок зашифрований наскрізно, додаток Webex (настільний і мобільний) відображає чіткі візуальні індикатори. Користувачі також отримують чіткі візуальні та звукові сповіщення про переходи між SRTP та E2EE під час дзвінка.