Merci pour votre commentaire.
 Un commentaire ?
Comparez le cryptage de bout en bout Webex et le cryptage de bout en bout Zero-Trust
Webex SuiteIl propose deux types de cryptage de bout en bout (E2EE) :
-
Chiffrement Webex de bout en bout — Sécurité par défaut pour le contenu généré par les utilisateurs et partagé lors de réunions standard et. Webex Messaging
-
Chiffrement de bout en bout Zero-Trust — Sécurité renforcée pour les médias et le contenu généré par les utilisateurs dans le cadre des réunions cryptées de bout en bout par Webex. Cet article se concentre principalement sur le chiffrement de bout en bout Zero-Trust.
Les deux types de cryptage de bout en bout fournissent une couche de cryptage supplémentaire qui protège les données contre les attaques d'interception, mais ils diffèrent quant au niveau de confidentialité qu'ils offrent.
Chiffrement Webex de bout en bout
Le chiffrement de bout en bout Webex utilise le système de gestion de clés Webex (KMS) pour générer et gérer les clés de chiffrement. Ces clés Webex KMS sont utilisées pour crypter les messages de discussion, les fichiers, les tableaux blancs et les annotations créés par les applications Webex et les appareils vidéo Cisco. Utilisé à l'origine avecWebex Messaging, le chiffrement de bout en bout Webex est désormais également utilisé pour crypter le contenu généré par les utilisateurs en standard Webex Meetings sur la Webex Suite plateforme de réunion. Avec le chiffrement de bout en bout Webex :
-
Les données sont cryptées en transit et au repos.
-
Les applications Webex et les appareils Cisco chiffrent tous les contenus générés par les utilisateurs, tels que les messages, les fichiers, les annotations et les tableaux blancs, avant de les transmettre via un protocole TLS crypté.
-
Ce contenu crypté est stocké sur des serveurs de contenu cryptés du cloud Webex.
Cette couche de sécurité supplémentaire protège les données des utilisateurs en transit contre les attaques d'interception TLS et les données stockées des utilisateurs contre de potentiels acteurs malveillants dans le cloud Webex.
Par défaut, notre KMS basé sur le cloud génère et distribue des clés de cryptage. Webex Hybrid Data Security (HDS) vous permet également de gérer votre propre version sur site du système de gestion des clés. Pour plus de détails, consultez le guide de déploiement de Webex Hybrid Data Security.
Le cloud Webex peut accéder aux clés de cryptage KMS et les utiliser, mais uniquement pour déchiffrer les données requises pour les services de base, tels que :
- Indexation des messages pour les fonctions de recherche
- Prévention des pertes de données
- Transcodage de fichiers
- eDiscovery
- Archivage des données
Pour plus d'informations sur le chiffrement de bout en bout basé sur Webex KMS, consultez le document technique Webex Messaging de sécurité.
Chiffrement de bout en bout Zero-Trust
Webex utilise le chiffrement de bout en bout Zero-Trust pour améliorer les niveaux de sécurité et de confidentialité des médias et du contenu généré par les utilisateurs (discussions, fichiers, tableaux blancs et annotations) lors des réunions cryptées de bout en bout Webex.
Le chiffrement de bout en bout Zero-Trust utilise le protocole MLS (Messaging Layer Security) pour échanger des informations afin que les participants à une réunion Webex puissent créer une clé de cryptage commune.
La clé de cryptage de la réunion n'est accessible qu'aux participants à la réunion. Le service Webex n'a pas accès à la clé de la réunion, d'où « Zero-Trust ».
Portée de la sécurité Zero-Trust pour Webex Meetings
Les réunions Webex cryptées de bout en bout Zero-Trust prennent en charge les éléments suivants :
-
Protocoles normalisés (MLS, SFrame) avec cryptographie officiellement vérifiée.
- Applications de bureau Webex pour Windows, macOS et Linux.
- Applications mobiles Webex pour iOS et Android.
-
Appareils vidéo Cisco (série Room, série Desk et Webex Board).
-
Chiffrement de bout en bout (E2EE) lors des réunions dans les salles personnelles.
-
Chiffrement de bout en bout (E2EE) pour les réunions programmées.
-
Une icône de sécurité qui permet à tous les participants de savoir en un coup d'œil que leur réunion est sécurisée et quand le cryptage de bout en bout est activé pour la réunion.
-
Vérification verbale des participants à la réunion à l'aide d'un nouveau code de vérification de sécurité.
-
Jusqu'à 1 000 participants.
-
Enregistrement local.
-
Chat en réunion, transfert de fichiers, tableau blanc et annotation.
-
Contrôle du bureau à distance.
-
Dans l'application Webex, vous pouvez participer à la réunion uniquement en utilisant le son de votre ordinateur (les appels et les appels sur PSTN ne sont pas pris en charge).
La sécurité Zero-Trust ne prend pas en charge les éléments suivants lors des réunions :
-
Les anciens appareils Webex, tels que les séries SX, DX et MX.
-
Application Webex basée sur un navigateur Web (web.webex.com).
-
Enregistrer les discussions, les fichiers, les tableaux blancs et les annotations des réunions.
-
Enregistrer les données des sessions, les transcriptions et les notes de réunion dans le cloud.
-
Fonctionnalités fournies par les services cloud de Cisco qui nécessitent l'accès à des médias déchiffrés, notamment :
-
Enregistrement basé sur le réseau (NBR)
-
Transcodage multimédia
-
Webex en réunion AI Assistant
-
Sous-titrage automatique
-
Transcription, etc.
-
-
Appels vers et depuis le réseau téléphonique public commuté (PSTN)
-
Appels depuis et vers des appareils SIP
-
Chiffrement de bout en bout pour les appels Webex
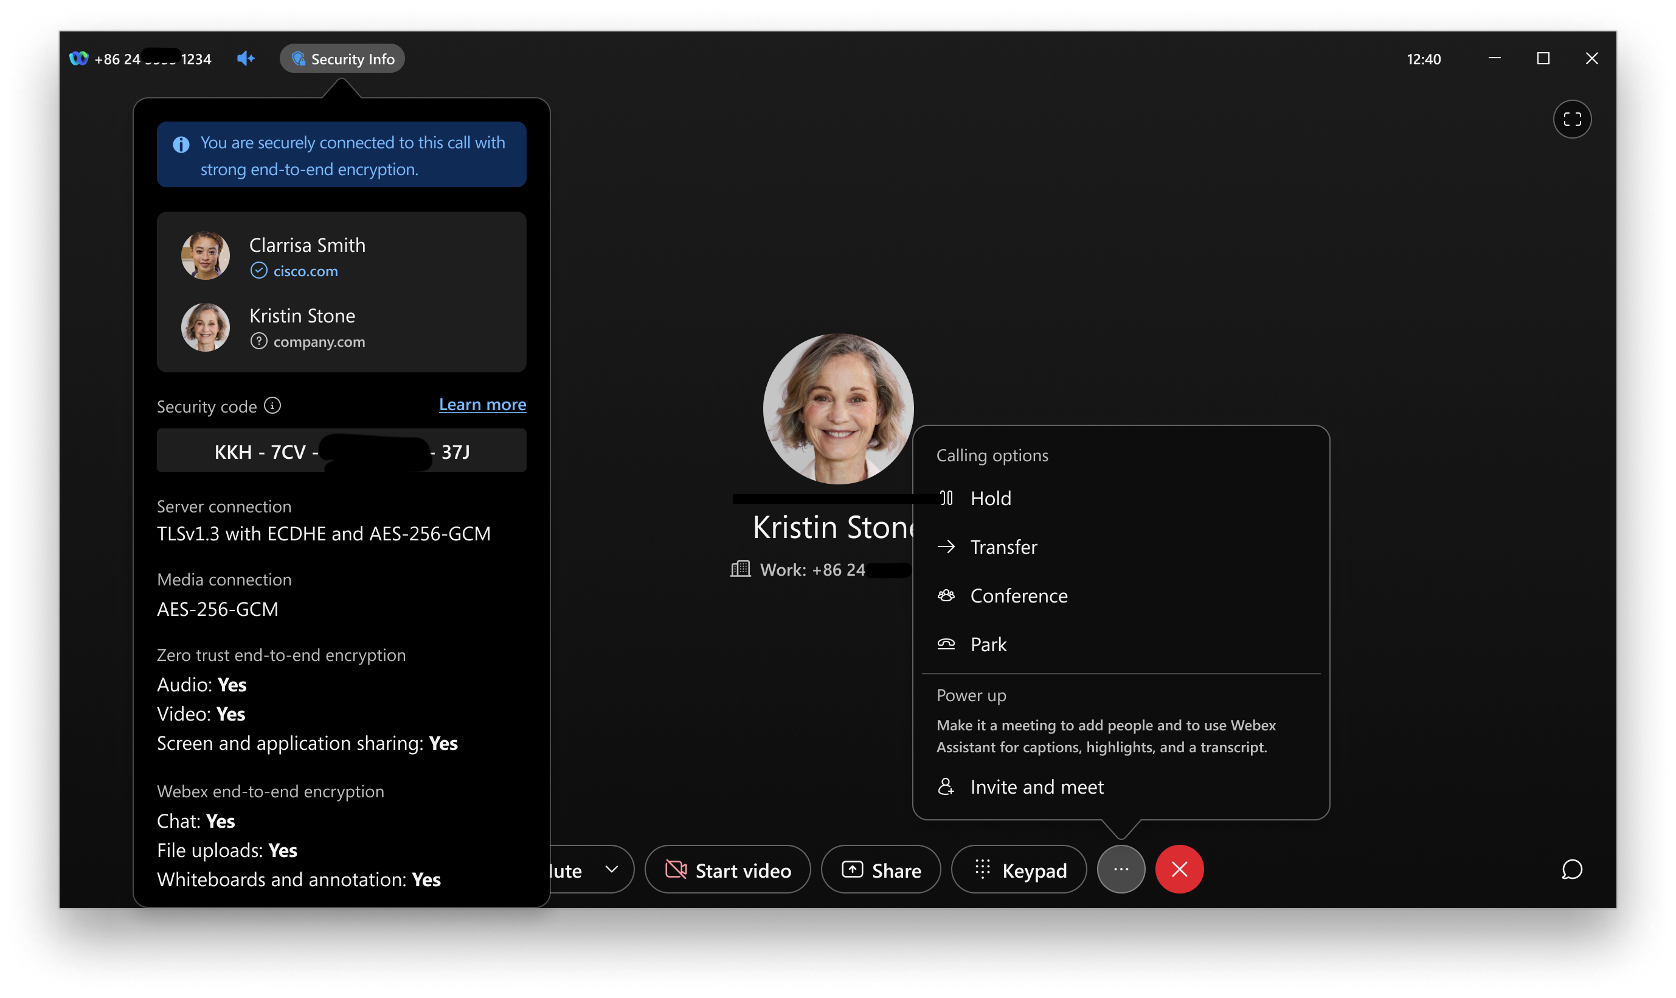
Webex fournit une sécurité de pointe pour les communications individuelles, en veillant à ce que seuls les participants puissent déchiffrer le contenu multimédia. En adoptant une approche Zero Trust, Webex garantit que les communications restent privées et inaccessibles, même pour le fournisseur de services.
Types d'appels individuels pris en charge
L'E2EE peut être activé via Control Hub pour tous les utilisateurs via deux types d'appels principaux :
-
Webex Calling: appels individuels via l'application Webex en utilisant le Webex Calling Service (basé sur SIP).
-
Appel sur Webex : appels individuels entre l'application Webex et les appareils Webex RoomOS (basés sur HTTP).
Sécurité dynamique pour « Call on Webex »
La fonction « Call on Webex » permet aux utilisateurs d'ajouter des participants à un appel individuel en toute simplicité sans avoir à passer à une réunion officielle. Comme les participants peuvent rejoindre et partir de manière dynamique, l'état de sécurité de l'appel est mis à jour en temps réel :
-
E2EE opportuniste : les appels utilisent automatiquement le E2EE lorsque tous les appareils le prennent en charge. Si un participant se connecte depuis un appareil qui prend uniquement en charge le SRTP, l'appel s'ajuste dynamiquement pour maintenir la connectivité.
-
Indicateurs de sécurité en temps réel : L'application Webex envoie des notifications transparentes lorsque l'état de sécurité change.
-
Zero Trust Security : actif lorsque tous les participants soutiennent E2EE.
-
Sécurité renforcée : active si un ou plusieurs participants utilisent des terminaux SRTP uniquement.
-
Protection complète des médias et des collaborations
-
Médias et messagerie : le son, la vidéo et le partage d'écran sont protégés par Zero Trust E2EE. Toutes les discussions et tous les tableaux blancs créés pendant l'appel sont conservés dans l'espace de messagerie individuelle à l'aide de Webex E2EE.
-
Architecture avancée : Webex utilise une signalisation TLS sécurisée et est en train de passer au MLS (Messaging Layer Security) pour les réunions. Ces technologies constituent la base essentielle de la cryptographie post-quantique (PQC), qui garantit la sécurité de vos communications face aux futurs défis cryptographiques.
Chiffrement de bout en bout pour Webex Calling
Webex Callingchiffre actuellement les appels à l'aide du protocole de transport sécurisé en temps réel (SRTP) pour les médias. Avec l'introduction de l'Webex CallingE2EE, la plateforme Webex étend ses robustes capacités de cryptage de bout en bout, garantissant que seuls les participants à une communication peuvent déchiffrer son contenu, pas même le fournisseur de services. Cette amélioration est particulièrement pertinente pour les marchés soumis à des exigences de sécurité élevées. Webex CallingE2EE fonctionne de manière opportuniste. Cela signifie :
-
Engagement opportuniste : les appels commencent par le support SRTP et passent automatiquement à E2EE lorsque les clients le proposent et qu'aucune condition n'empêche E2EE.
-
Rétrogradation dynamique —Si les conditions changent pendant un appel (par exemple, une fonctionnalité qui nécessite le traitement multimédia par le service Webex est invoquée), l'appel peut être temporairement rétrogradé vers le SRTP.
-
Notification aux utilisateurs : l'application Webex informe les utilisateurs des transitions entre les états SRTP et E2EE, pour des raisons de transparence.
Lorsqu'un Webex Calling appel est transféré en Webex Meeting, la session d' appel E2EE initiale est terminée et l'appel passe à l'environnement Webex Meeting. Cela signifie que l'appel opportuniste E2EE n'est plus actif et que tous les participants à l' appel sont reconnectés à la réunion. La disponibilité d'E2EE lors de la réunion dépend du type de réunion par défaut configuré par le client.
Si un Webex Calling appel introduit un mixeur de conférence, par exemple un appel à trois ou un appel bidirectionnel, l'E2EE opportuniste ne peut pas non plus être maintenu.
L'appel inclut des participants extérieurs à l'organisation.
Au moins un participant n'utilise pas d'application Webex compatible avec E2EE.
Le Webex Calling service introduit une fonction multimédia, telle que les conférences ad hoc ou l'enregistrement des appels.
Webex Callingn'active pas l'E2EE pour certains types d'appels, tels que les appels PSTN individuels (y compris ceux entre organisations) et les appels individuels sur site (hybrides).
Lorsqu'un service Webex doit traiter un contenu multimédia, il désactive E2EE. Cela s'applique à des fonctionnalités telles que Auto Attendant, Call Queue (bien que le système puisse activer E2EE une fois qu'un agent se connecte) et Voice Portal (par exemple, le dépôt ou la récupération de messages vocaux). Le système ne prend pas non plus en charge l'E2EE pour les premiers médias avant la réponse. Si les paramètres ou politiques de confidentialité bloquent ou masquent l'identité de la personne distante, par exemple avec Connected Line Identity Privacy ou lorsqu'un assistant répond pour un cadre, Webex n'activera pas E2EE.
E2EE fonctionne uniquement sur les lignes principales, pas sur les lignes partagées ou virtuelles.
Activez le cryptage de bout en bout pour les appels Webex
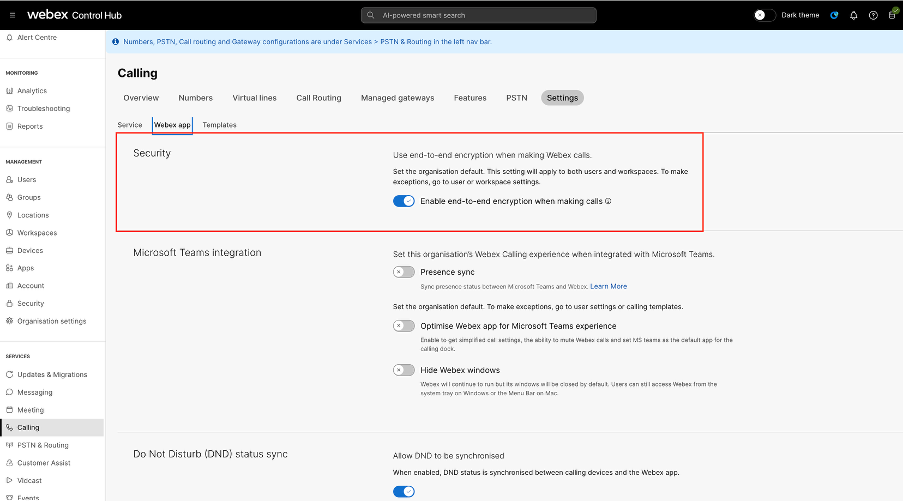
L'E2EE pour les appels Webex est désactivé par défaut. Activez E2EE pour les appels Webex afin de protéger les communications des utilisateurs au sein de l'organisation.
- Connectez-vous à Control Hub.
- Accédez à et passez à l'onglet Application Webex.
- Dans la section Sécurité, activez Activer le cryptage de bout en bout lorsque vous passez des appels et cliquez sur Enregistrer.
Cette section est destinée aux clients qui proposent des réunions complètes.
Pour participer à une réunion E2EE depuis votre appareil Webex Board, Room ou Desk, appuyez sur Rejoindre Webex et saisissez le numéro de réunion indiqué sur l'invitation. Webex Meetings Appuyez ensuite sur Rejoindre pour participer à la réunion.
Lors de la réunion, vous pouvez vérifier si elle est cryptée de bout en bout en regardant l'icône du bouclier dans l'en-tête.
-
 — La réunion est cryptée de bout en bout.
-
 — La connexion entre votre application de bureau Webex et le serveur Webex est sécurisée, mais la réunion n'est pas cryptée de bout en bout.
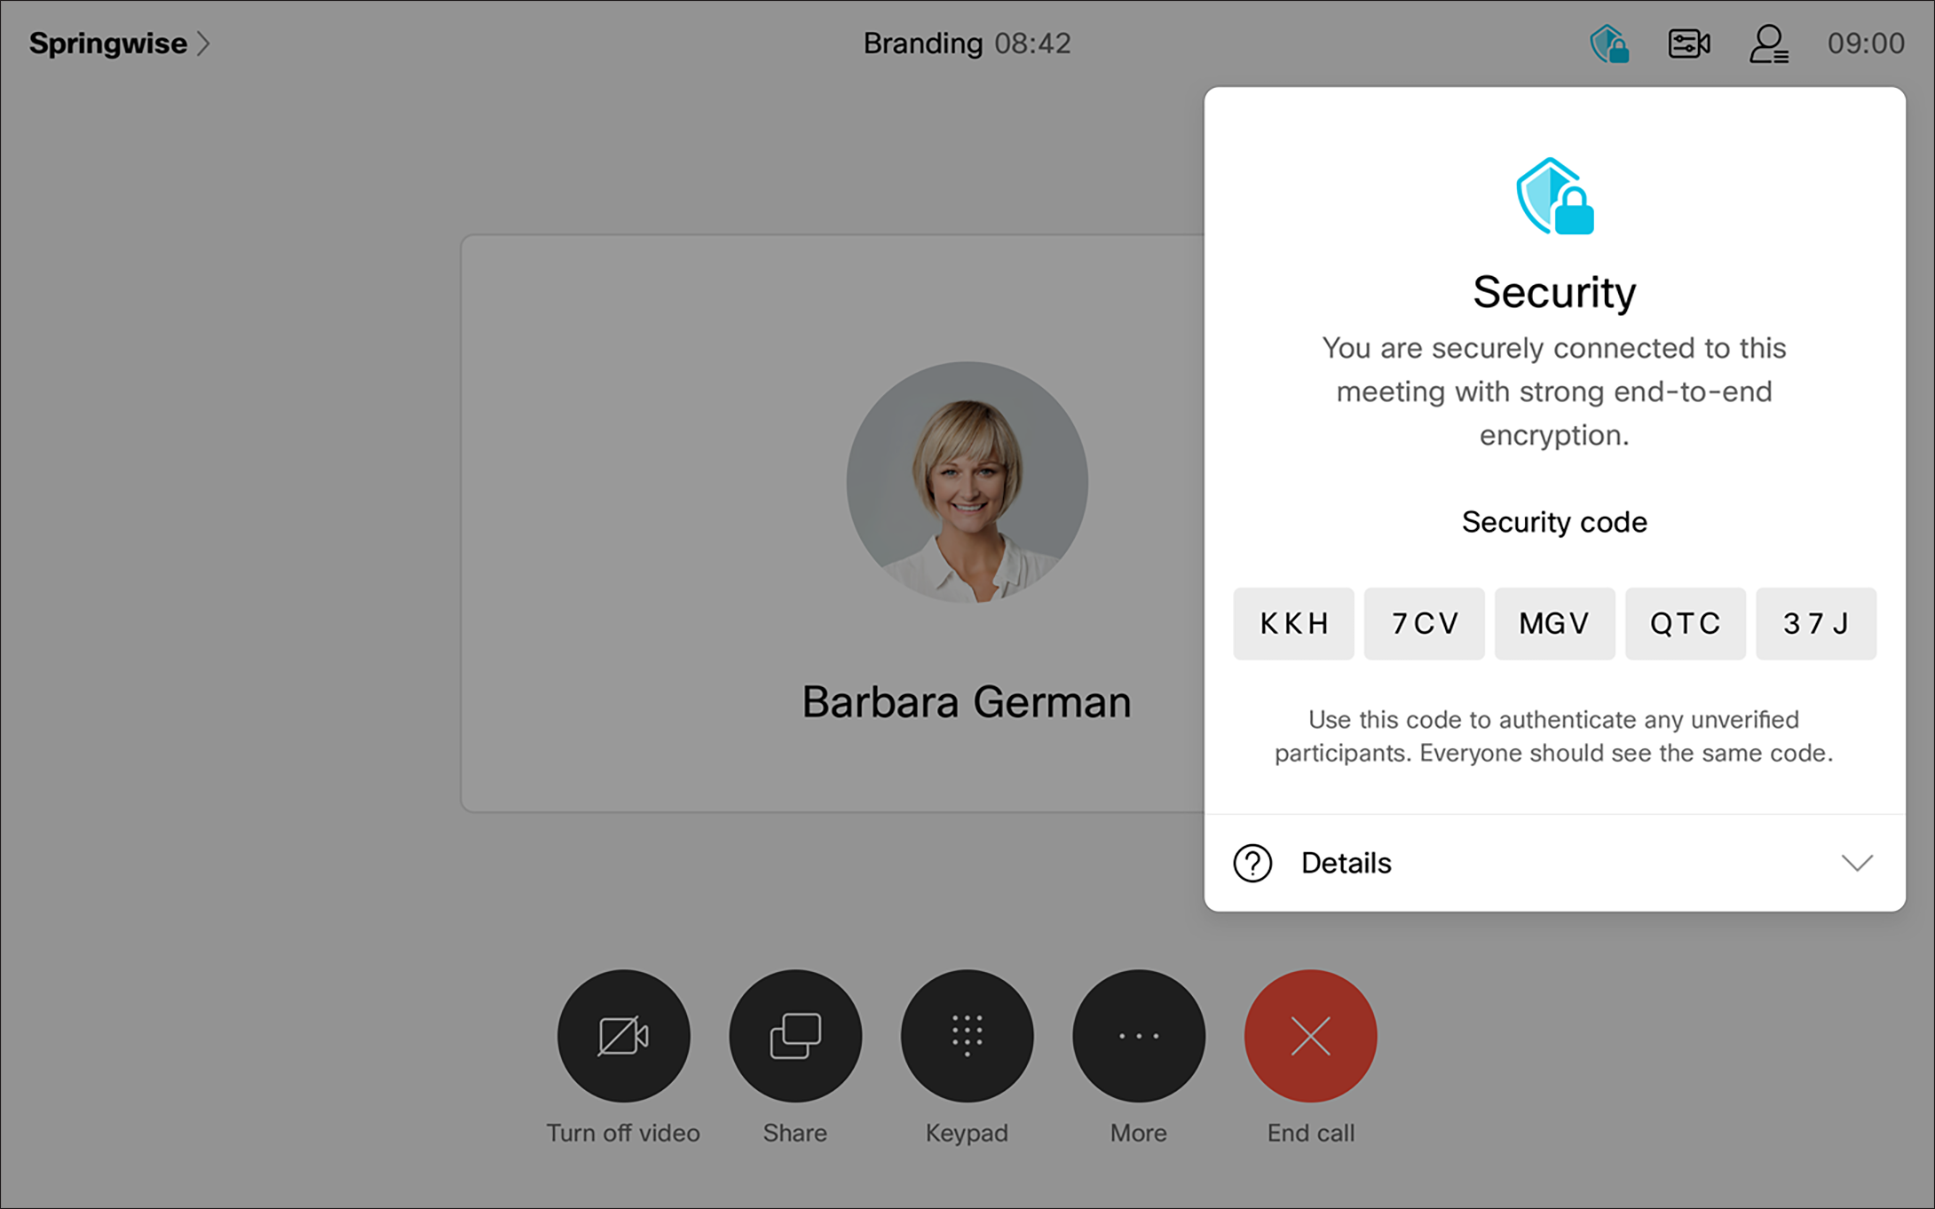
Un code de sécurité est fourni pour permettre aux participants de vérifier que leur connexion est sécurisée.
Appuyez sur l'icône pour voir le code de sécurité et les autres informations de sécurité de la réunion. Le code de sécurité change chaque fois qu'un participant participe à la réunion.
Tous les participants à la réunion devraient voir le même code de sécurité. Si une personne voit un autre code de sécurité, c'est que sa connexion n'est pas sécurisée.
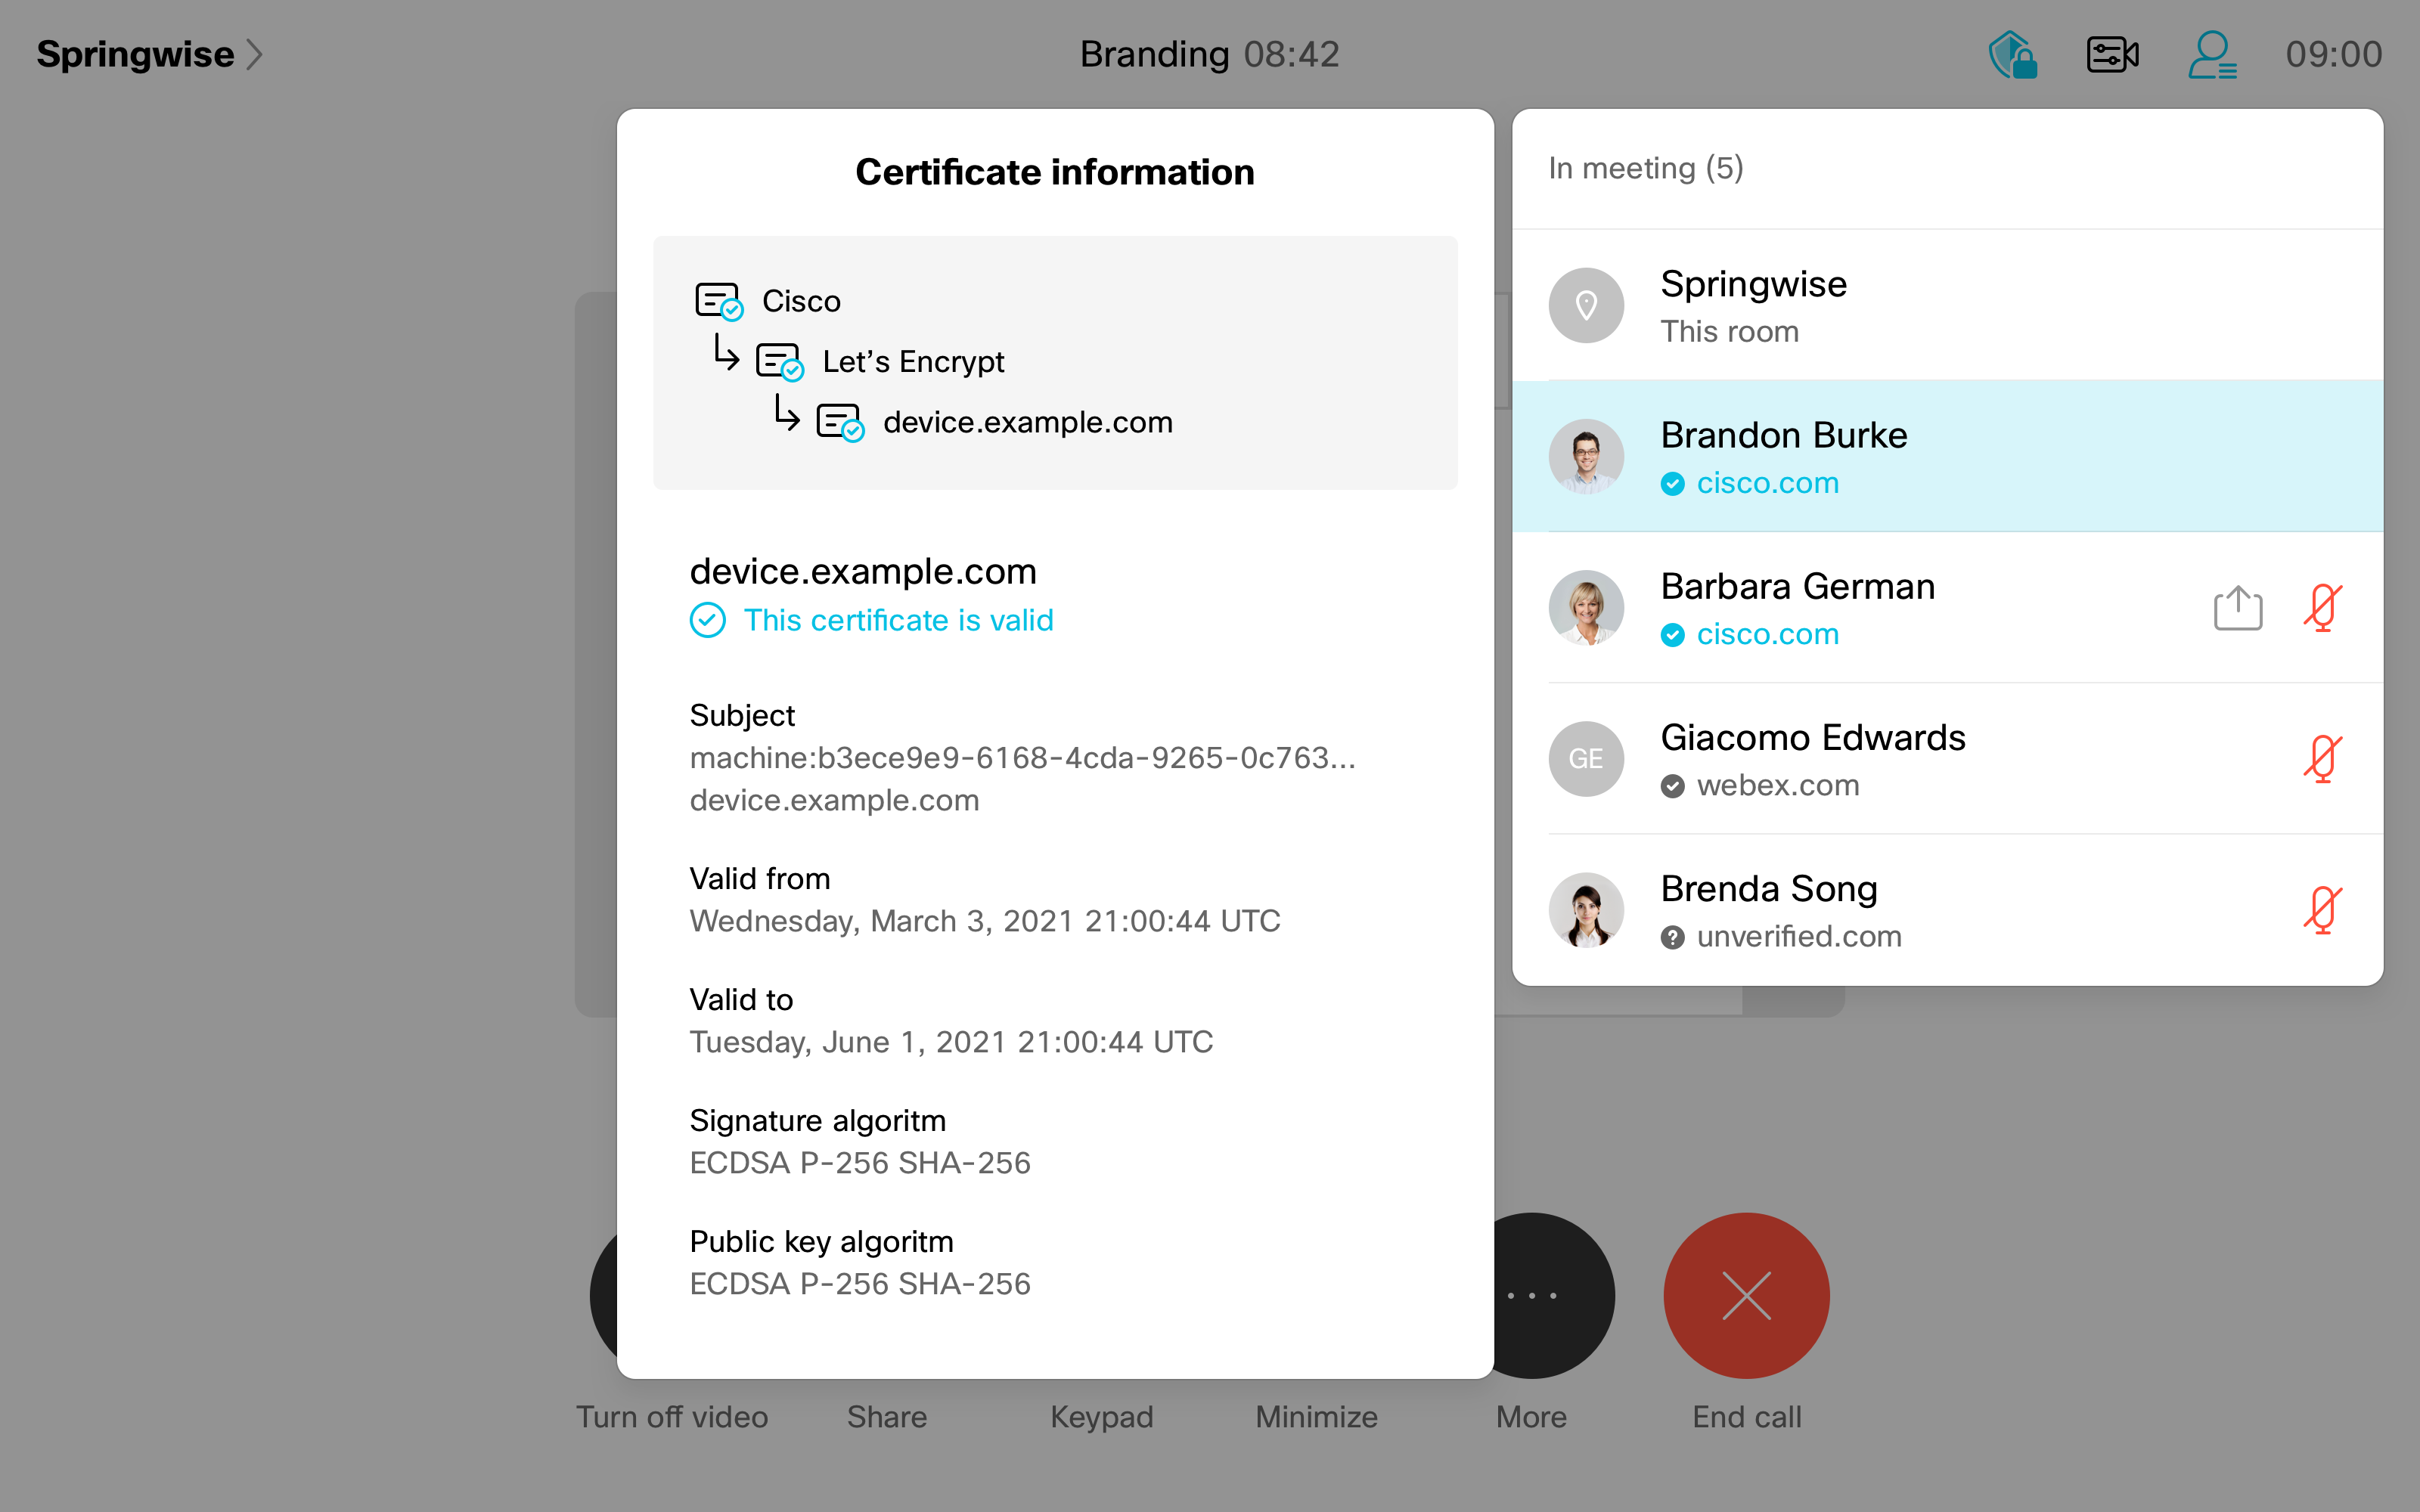
Dans la liste des participants, vous pouvez voir des informations sur le statut d'authentification de chaque participant : vérifié ou non vérifié.
-
 — L'identité du participant a été vérifiée en externe par un partenaire Webex Certificate Authority (CA). Cela nécessite de configurer un certificat externe sur votre appareil personnel.
-
 — L'identité des participants a été vérifiée en interne par Webex CA.
-
 — L'identité du participant n'est pas vérifiée.
Des informations plus détaillées sur le fournisseur du certificat sont disponibles en appuyant sur le nom d'un participant et en sélectionnant Afficher le certificat.
Expérience utilisateur pour Webex Calling
L' expérience utilisateur pour Webex Calling E2EE s'aligne sur l'expérience utilisateur E2EE mise en œuvre pour Meeting et s'appuie sur celle-ci. Lorsqu'un Webex Calling appel est crypté de bout en bout, l'application Webex (ordinateur et mobile) affiche des indicateurs visuels clairs. Les utilisateurs reçoivent également des alertes visuelles et audio distinctes pour les transitions entre SRTP et E2EE pendant un appel.