Dziękujemy za opinię.
 Opinia?
Porównaj End-to-End szyfrowanie Webex i End-to-End szyfrowanie zero-Trust
Webex SuiteOferuje dwa rodzaje szyfrowania typu end-to-end (E2EE):
-
Webex End-to-End Encryption - Domyślne zabezpieczenia treści generowanych przez użytkowników udostępnianych podczas standardowych spotkań i. Webex Messaging
-
Zero-Trust End-to-End Encryption — Zwiększone bezpieczeństwo multimediów i treści generowanych przez użytkowników w spotkaniach Webex End-to-End End-to-End End End End End End End Ten artykuł skupia się głównie na szyfrowaniu typu end-to-end Zero-Trust.
Oba typy szyfrowania typu end-to-end zapewniają dodatkową warstwę szyfrowania, która chroni dane przed atakami przechwytywania, ale różnią się poziomem poufności, jaki oferują.
End-to-end szyfrowanie Webex
Webex End-to-End Encryption wykorzystuje system zarządzania kluczami Webex* (KMS) do generowania kluczy szyfrowania i zarządzania nimi. Te klucze Webex KMS służą do szyfrowania wiadomości czatu, plików, tablic i adnotacji tworzonych przez aplikacje Webex i urządzenia wideo Cisco. Pierwotnie używane zWebex Messaging, Webex End-to-End Encryption jest teraz również używane do standardowego szyfrowania treści generowanych przez użytkowników na platformie spotkań. Webex Meetings Webex Suite Dzięki szyfrowaniu Webex End-to-End:
-
Dane są szyfrowane podczas transportu i spoczynku.
-
Aplikacje Webex i urządzenia Cisco szyfrują wszystkie treści generowane przez użytkowników, takie jak wiadomości, pliki, adnotacje i tablice, przed przesłaniem ich przez zaszyfrowany TLS.
-
Ta zaszyfrowana zawartość jest przechowywana na szyfrowanych serwerach treści w chmurze Webex.
Ta dodatkowa warstwa bezpieczeństwa chroni dane użytkowników w trakcie transportu przed atakami przechwytywania TLS i przechowywane dane użytkowników przed potencjalnymi złymi aktorami w chmurze Webex.
Domyślnie nasz system KMS w chmurze generuje i dystrybuuje klucze szyfrowania. Z Webex Hybrid Data Security (HDS) można również zarządzać własną, lokalną wersją systemu zarządzania kluczami. Aby uzyskać więcej informacji, zobacz Przewodnik wdrażania programu Webex Hybrid Data Security.
Chmura Webex może uzyskiwać dostęp do kluczy szyfrowania KMS i używać ich, ale tylko w celu odszyfrowywania danych zgodnie z wymaganiami usług podstawowych, takich jak:
- Indeksowanie wiadomości dla funkcji wyszukiwania
- Zapobieganie utracie danych
- Transkodowanie plików
- eDiscovery
- Archiwizacja danych
Szyfrowanie typu Zero-Trust End-to-End
Webex wykorzystuje szyfrowanie typu end-to-end Zero-Trust, aby zapewnić wyższy poziom bezpieczeństwa i poufności mediów i treści generowanych przez użytkowników (czat, pliki, tablice i adnotacje) w spotkaniach Webex End-to-End Encrypted.
Zero-Trust End-to-End Encryption wykorzystuje protokół Messaging Layer Security (MLS) do wymiany informacji, dzięki czemu uczestnicy spotkania Webex mogą utworzyć wspólny klucz szyfrowania spotkania.
Klucz szyfrowania spotkania jest dostępny tylko dla uczestników spotkania. Usługa Webex nie może uzyskać dostępu do klucza spotkania — stąd „Zero-Trust”.
Zakres zabezpieczeń Zero-Trust dla Webex Meetings
Zero-Trust, szyfrowane kompleksowe spotkania Webex obsługują następujące funkcje:
-
Protokoły oparte na standardach (MLS, SFrame) z formalnie zweryfikowaną kryptografią.
- Aplikacje komputerowe Webex dla systemów Windows, macOS i Linux.
- Aplikacje mobilne Webex na iOS i Androida.
-
Urządzenia wideo Cisco (seria Room, Desk Series i Webex Board).
-
Szyfrowanie typu end-to-end (E2EE) w spotkaniach w pokoju osobistym.
-
Szyfrowanie typu end-to-end (E2EE) dla zaplanowanych spotkań.
-
Ikona zabezpieczeń, która pozwala wszystkim uczestnikom spotkania na pierwszy rzut oka wiedzieć, że ich spotkanie jest bezpieczne, oraz gdy dla spotkania włączone jest szyfrowanie typu end-to-end.
-
Weryfikacja ustna uczestników spotkania przy użyciu nowego kodu weryfikacji bezpieczeństwa.
-
Do 1000 uczestników.
-
Lokalne nagrywanie.
-
Czat na spotkaniu, transfer plików, tablica i adnotacja.
-
Zdalne sterowanie pulpitem.
-
Znak wodny wideo i audio.
-
W aplikacji Webex możesz dołączyć do spotkania, używając tylko dźwięku komputera (Call Me/Call for PSTN nie jest obsługiwany).
Zabezpieczenia Zero-Trust nie obsługują następujących funkcji podczas spotkań:
-
Starsze urządzenia Webex, takie jak SX, DX i MX Series.
-
Aplikacja Webex oparta na przeglądarce internetowej (web.webex.com).
-
Zapisywanie czatu spotkania, plików, tablic i adnotacji.
-
Zapisywanie danych sesji, transkryptów i notatek ze spotkań w chmurze.
-
Funkcje dostarczane przez usługi Cisco w chmurze, które wymagają dostępu do odszyfrowanych nośników, w tym:
-
Nagrywanie sieciowe (NBR)
-
Transkodowanie mediów
-
Webex na spotkaniu AI Assistant
-
Automatyczne napisy zamknięte
-
Transkrypcja itp.
-
-
Połączenia do i z publicznej komutowanej sieci telefonicznej (PSTN)
-
Połączenia z i z urządzeń SIP
-
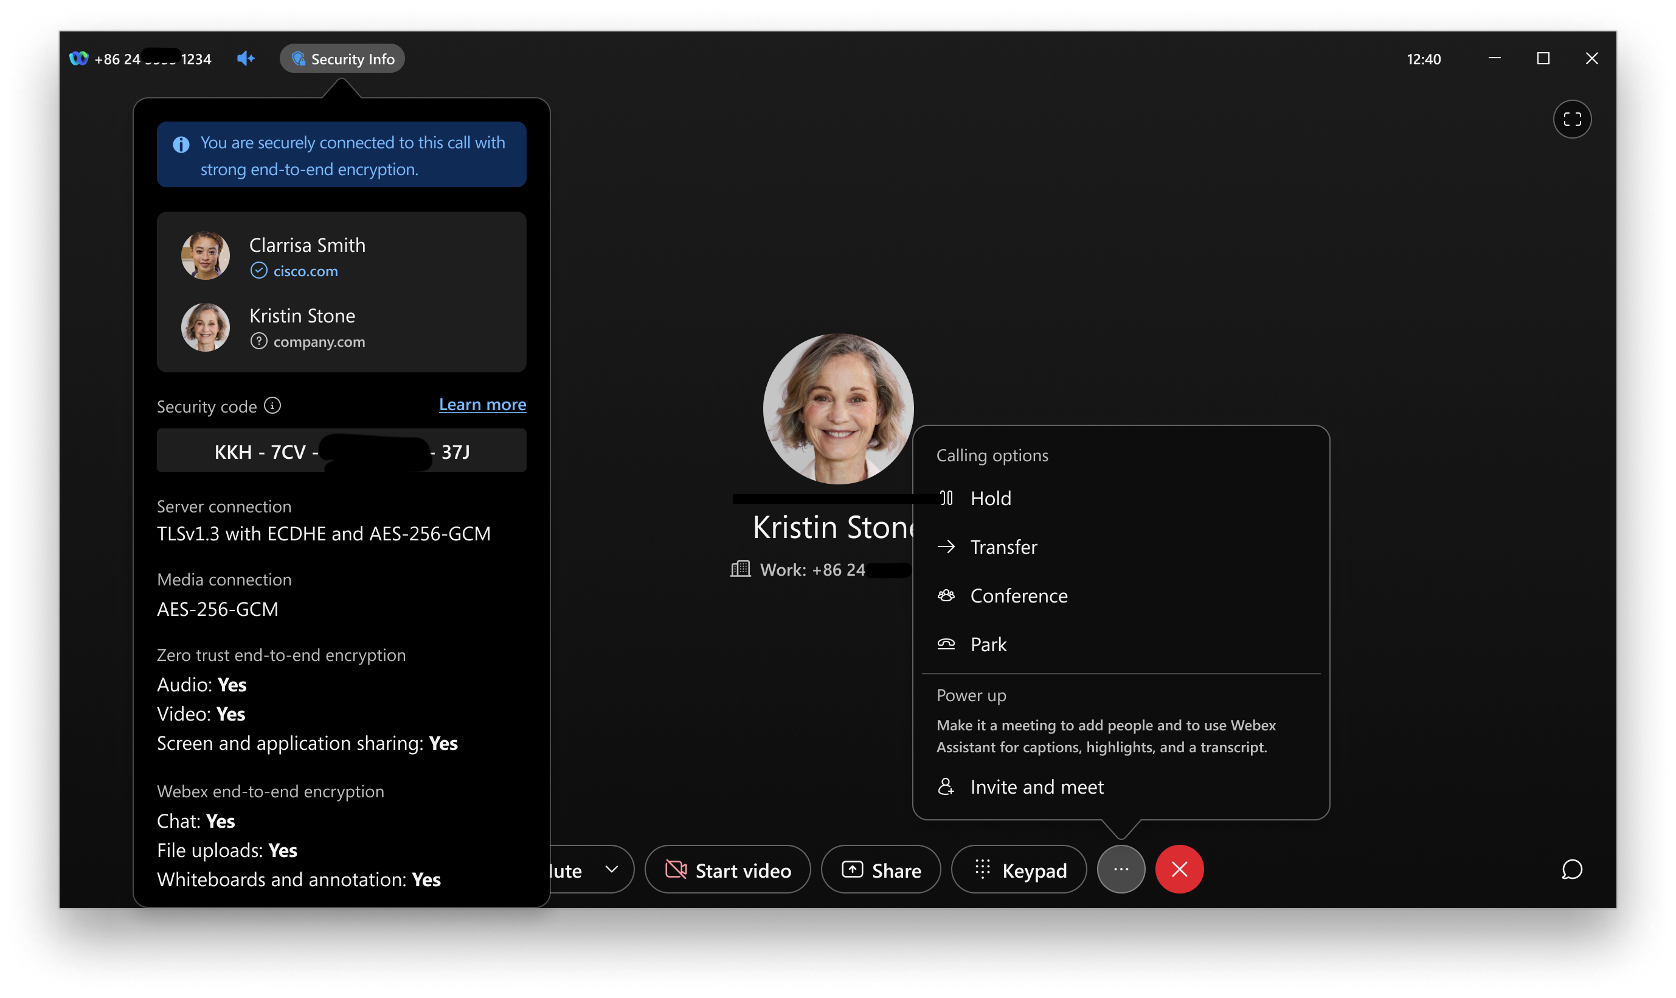
Szyfrowanie typu end-to-end dla połączeń Webex
Webex zapewnia wiodące w branży bezpieczeństwo komunikacji 1:1, zapewniając, że tylko uczestnicy mogą odszyfrowywać treści multimedialne. Wykorzystując podejście Zero Trust, Webex zapewnia, że komunikacja pozostaje prywatna i niedostępna nawet dla usługodawcy.
Obsługiwane typy połączeń 1:1
E2EE można włączyć za pomocą Control Hub dla wszystkich użytkowników w dwóch podstawowych typach połączeń:
-
Webex Calling: połączenia 1:1 za pośrednictwem aplikacji Webex przy użyciu Webex Calling Usługi (oparte na SIP).
-
Zadzwoń na Webex: połączenia 1:1 między aplikacją Webex a urządzeniami Webex RooMOS (oparte na HTTP).
Dynamiczne zabezpieczenia dla „Call on Webex”
Funkcja „Call on Webex” umożliwia użytkownikom płynne dodawanie uczestników do połączenia 1:1 bez konieczności eskalacji do formalnego spotkania. Ponieważ uczestnicy mogą dynamicznie dołączyć i wychodzić, stan zabezpieczeń połączenia aktualizuje się w czasie rzeczywistym:
-
Oportunistyczny E2EE: Połączenia automatycznie używają E2EE, gdy wszystkie urządzenia go obsługują. Jeśli uczestnik dołącza z urządzenia obsługującego tylko protokół SRTP, połączenie dynamicznie dostosowuje się w celu utrzymania łączności.
-
Wskaźniki bezpieczeństwa w czasie rzeczywistym: Aplikacja Webex zapewnia przejrzyste powiadomienia w miarę zmiany stanu bezpieczeństwa.
-
Zero Trust Security: Aktywny, gdy wszyscy uczestnicy obsługują E2EE.
-
Silne zabezpieczenia: aktywny, jeśli jeden lub więcej uczestników używa punktów końcowych tylko SRTP.
-
Kompleksowa ochrona mediów i współpracy
-
Media i wiadomości: Udostępnianie dźwięku, wideo i ekranu jest chronione przez Zero Trust E2EE. Wszelkie czaty lub tablice utworzone podczas rozmowy są utrzymywane w przestrzeni wiadomości 1:1 przy użyciu Webex E2EE.
-
Zaawansowana architektura: Webex wykorzystuje bezpieczną sygnalizację TLS i przechodzi na MLS (Messaging Layer Security) dla spotkań. Technologie te stanowią podstawę dla kryptografii postkwantowej (PQC), zapewniając bezpieczeństwo komunikacji przed przyszłymi wyzwaniami kryptograficznymi.
Szyfrowanie typu end-to-end dla Webex Calling
Webex Callingobecnie szyfruje połączenia za pomocą protokołu Secure Real-Time Transport Protocol (SRTP) dla mediów. Wraz z wprowadzeniem Webex Calling E2EE platforma Webex rozszerza swoje solidne możliwości szyfrowania typu end-to-end, zapewniając, że tylko uczestnicy komunikacji mogą odszyfrować jej zawartość, nawet dostawca usług. Ulepszenie to jest szczególnie istotne dla rynków o wysokich wymaganiach dotyczących bezpieczeństwa. Webex CallingE2EE działa oportunistycznie. Oznacza to:
-
Za@@ angażowanie oportunistyczne — połączenia rozpoczynają się od nośników SRTP i automatycznie uaktualniają się do E2EE, gdy klienci go obsługują i żadne warunki nie uniemożliwiają E2EE.
-
Dynamiczne obniż anie wersji — jeśli podczas połączenia zmieniają się warunki (na przykład wywoływana jest funkcja wymagająca przetwarzania multimediów przez usługę Webex), wywołanie może tymczasowo przejść do wersji SRTP.
-
Powiadomienie użytkownika — Aplikacja Webex powiadamia użytkowników o przejściach między stanami SRTP i E2EE, zapewniając przejrzystość.
Gdy Webex Calling połączenie zostanie przesunięte do spotkania Webex, pierwotna sesja wywołania E2EE zostaje zakończona, a połączenie przechodzi do środowiska Webex Meeting. Oznacza to, że oportunistyczne połączenie E2EE przestało obowiązywać, a wszyscy uczestnicy połączenia zostają ponownie połączeni ze Spotkaniem. Dostępność E2EE na spotkaniu zależy od domyślnego typu spotkania skonfigurowanego przez klienta.
Jeśli Webex Calling połączenie wprowadza mikser konferencyjny, taki jak połączenie trójdrożne lub n-way, oportunistycznego E2EE również nie można utrzymać.
Połączenie obejmuje uczestników spoza organizacji.
Co najmniej jeden uczestnik nie korzysta z aplikacji Webex obsługującej E2EE.
Webex CallingUsługa wprowadza funkcję medialną, taką jak konferencje ad-hoc lub nagrywanie rozmów.
Webex Callingnie włącza funkcji E2EE dla niektórych typów połączeń, takich jak połączenia PSTN jeden na jeden (w tym połączenia między organizacjami) i lokalne połączenia magistralne (hybrydowe) jeden na jeden.
Gdy usługa Webex musi przetwarzać media, wyłącza E2EE. Dotyczy to funkcji takich jak Auto Attendant, Call Queue (chociaż system może włączyć E2EE po połączeniu agenta ) i Voice Portal (na przykład wpłata lub pobieranie poczty głosowej). System nie obsługuje również E2EE dla wczesnych mediów wstępnych. Jeśli ustawienia prywatności lub zasady blokują lub uk rywają tożsamość osoby zdalnej, na przykład w przypadku Connected Line Identity Privacy lub gdy asystent odpowiada za kierownika, Webex nie włączy E2EE.
E2EE działa tylko na liniach podstawowych, a nie na liniach współdzielonych lub wirtualnych.
Włącz szyfrowanie typu end-to-end dla połączeń Webex
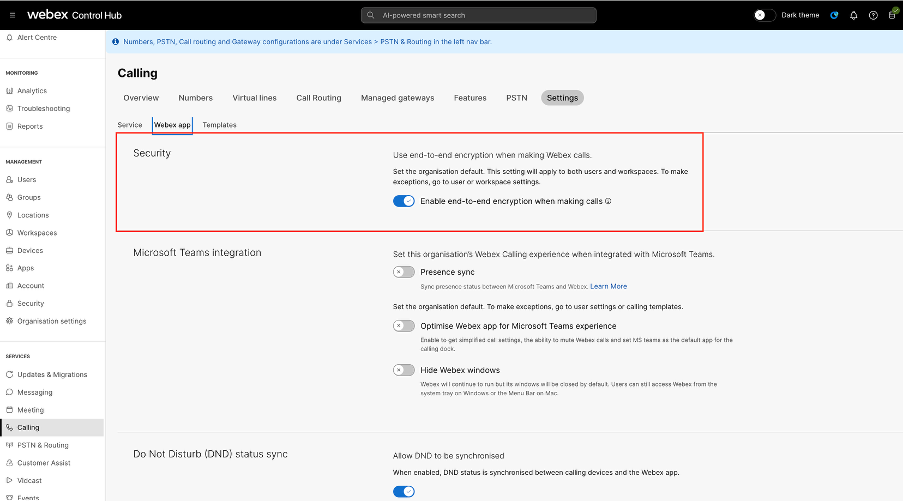
E2EE dla połączeń Webex jest domyślnie wyłączony. Włącz E2EE dla połączeń Webex, aby chronić komunikację użytkowników w całej organizacji.
- Zaloguj się do Control Hub.
- Przejdź do opcji i przejdź do zakład ki Aplikacja Webex.
- W sekcji Zabez pieczenia włącz szyfrowanie końcowe podczas wykonywania połączeń i kliknij Zap isz.
Ta sekcja jest przeznaczona dla klientów z w pełni funkcjonalnymi spotkaniami.
Aby dołączyć do spotkania E2EE z urządzenia Webex Board, Room lub Desk, dotknij Dołącz do Webex i wprowadź numer spotkania wymieniony w zaproszeniu. Webex Meetings Następnie dotknij Dołącz, aby dołączyć do spotkania.
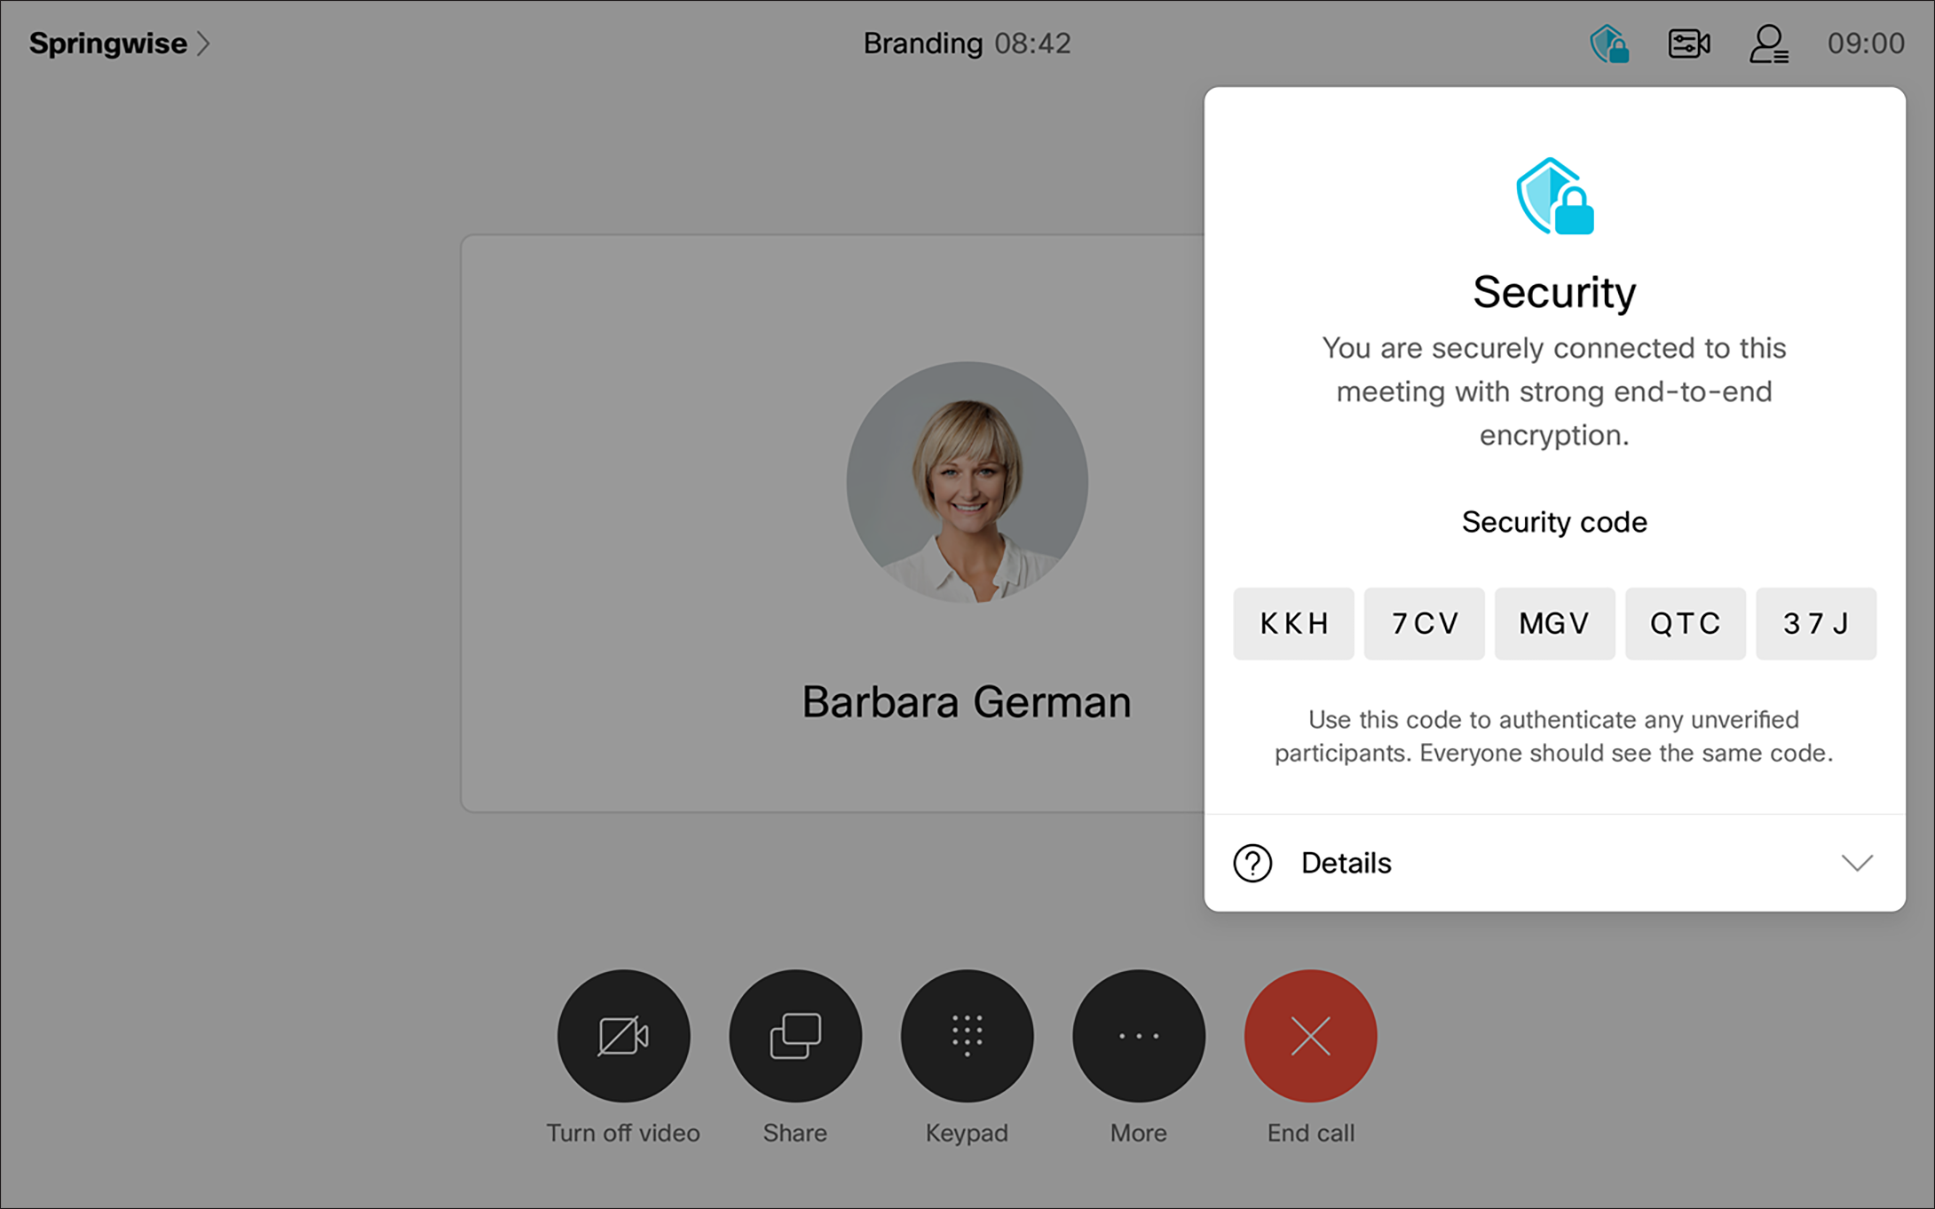
Podczas spotkania możesz sprawdzić, czy spotkanie jest szyfrowane od końca do końca, patrząc na ikonę tarczy w nagłówku.
-
 — Spotkanie jest szyfrowane od końca do końca.
-
 - Połączenie między aplikacją komputerową Webex a serwerem Webex jest bezpieczne, ale spotkanie nie jest szyfrowane od końca do końca.
Podano kod bezpieczeństwa, aby umożliwić uczestnikom sprawdzenie, czy ich połączenie jest bezpieczne.
Stuknij ikonę, aby wyświetlić kod zabezpieczeń i inne informacje zabezpieczające spotkania. Kod bezpieczeństwa zmienia się za każdym razem, gdy uczestnik wejdzie na spotkanie.
Wszyscy uczestnicy spotkania powinni widzieć ten sam kod bezpieczeństwa. Jeśli jedna osoba widzi inny kod bezpieczeństwa, jej połączenie nie jest bezpieczne.
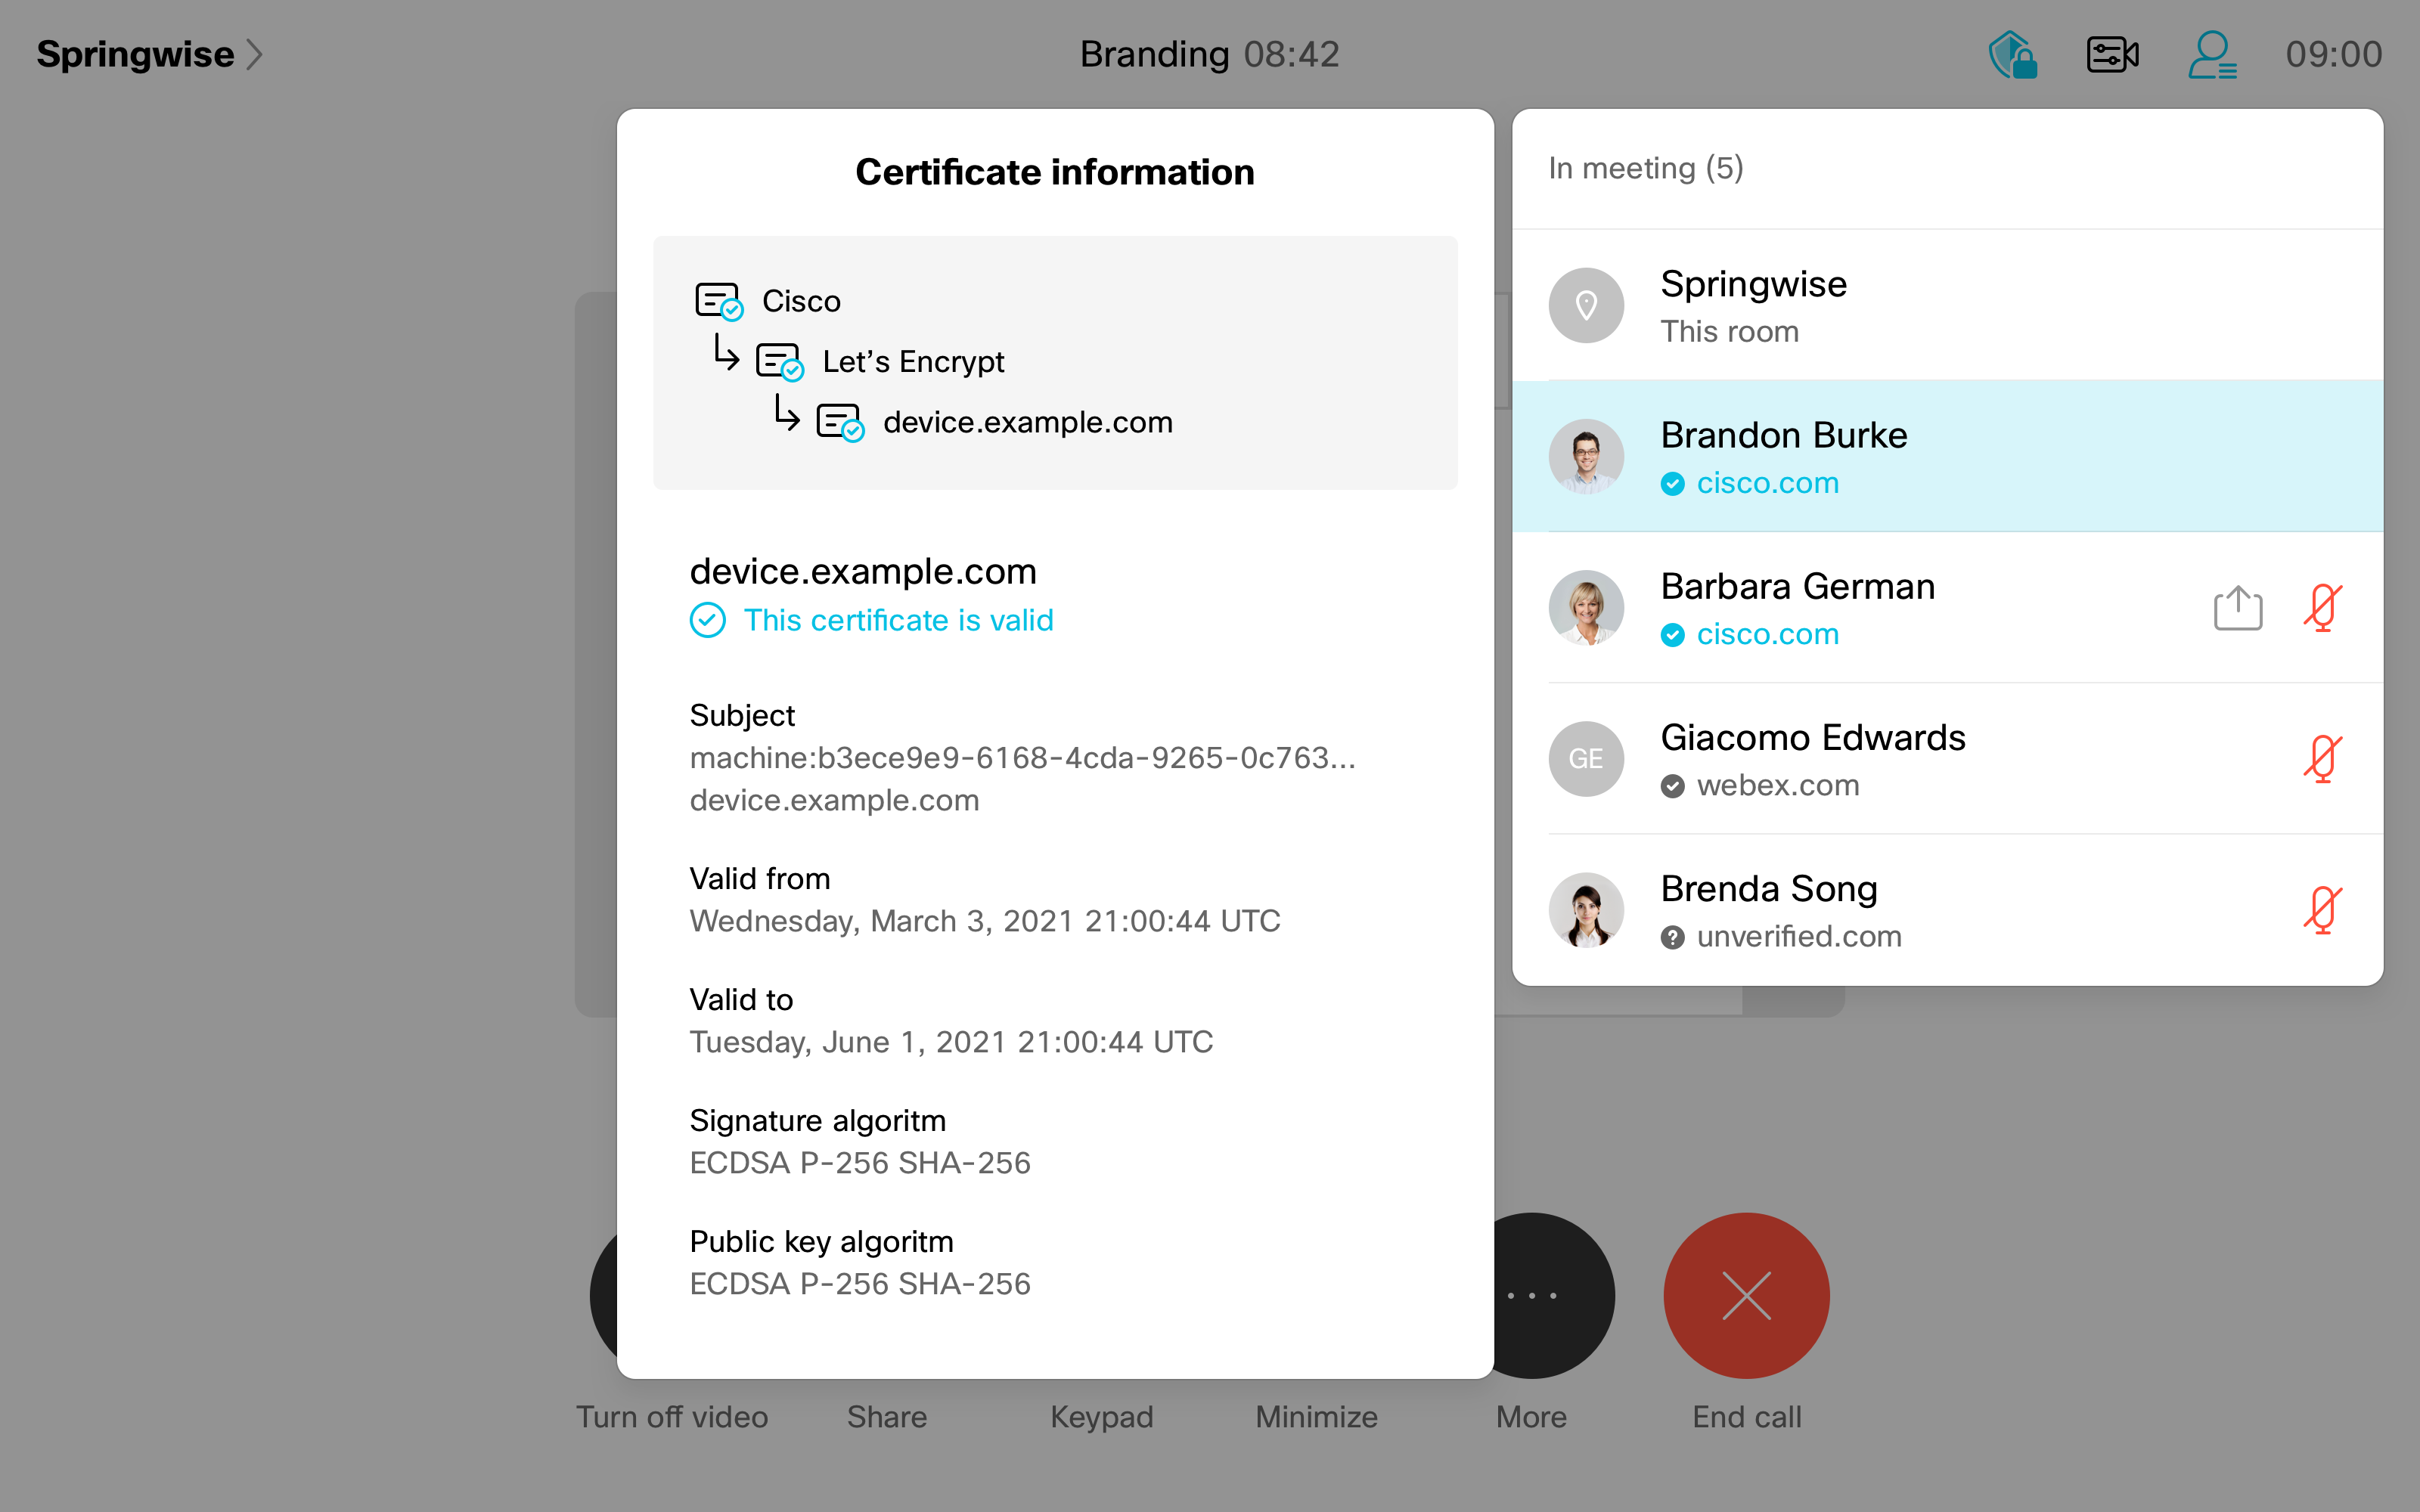
Na liście uczestników można zobaczyć informacje o stanie uwierzytelnienia każdego uczestnika: zweryfikowany lub niezweryfikowany.
-
 — Tożsamość uczestnika została zweryfikowana zewnętrznie przez Partnera Webex Certificate Authority (CA). Wymaga to skonfigurowania zewnętrznego certyfikatu na urządzeniu osobistym.
-
 — Tożsamość uczestnika została wewnętrznie zweryfikowana przez Webex CA.
-
 — Tożsamość uczestnika jest niezweryfikowana.
Bardziej szczegółowe informacje na temat dostawcy certyfikatu można uzyskać, klikając nazwę uczestnika i wybierając opcję Pokaż certyfikat.
Doświadczenie użytkownika dla Webex Calling
Do świadczenie użytkownika dla Webex Calling E2EE jest zgodne z doświadczeniem użytkownika E2EE zaimplementowanym dla Meeting i opiera się na nim. Gdy Webex Calling połączenie jest szyfrowane od końca do końca, aplikacja Webex (stacjonarna i mobilna) wyświetla wyraźne wskaźniki wizualne. Użytkownicy otrzymują również wyraźne alerty wizualne i dźwiękowe dotyczące przejść między SRTP i E2EE podczas połączenia.