
Hvala za povratne informacije.
 Povratne informacije?
Webex CallingTrenutno podpira dve različici lokalnega prehoda:
-
Lokalni prehod
-
Lokalni prehod za Webex za vlado
-
Preden začnete, razumite zahteve javnega komutacijskega telefonskega omrežja (PSTN) in lokalnega prehoda (LGW), ki temeljijo na prostorskih prostorih. Webex Calling Za Webex Calling več informacij glejte Cisco Preferred Architecture.
-
Ta članek predvideva, da je vzpostavljena namenska platforma Local Gateway brez obstoječe glasovne konfiguracije. Če spremenite obstoječi prehod PSTN ali uvajanje CUBE Enterprise za uporabo kot funkcijo lokalnega prehodaWebex Calling, bodite pozorni na konfiguracijo. Prepričajte se, da ne boste prekinili obstoječih tokov klicev in funkcionalnosti zaradi sprememb, ki jih naredite.
Postopki vsebujejo povezave do referenčne dokumentacije ukazov, kjer lahko izveste več o posameznih možnostih ukazov. Vse referenčne povezave do ukazov gredo v sklicevanje ukazov Webex Man aged Gateways, razen če ni navedeno drugače (v tem primeru povezave ukazov gredo na Referen ca Cisco IOSglasovnih ukaz ov). Do vseh teh vodnikov lahko dostopate na U Cisco Unified Border Element kazni referenci.
Za informacije o podprtih SBC tretjih oseb glejte ustrezno referenčno dokumentacijo izdelka.
Obstajata dve možnosti za konfiguriranje lokalnega prehoda za vaš Webex Calling prtljažnik:
-
Priključek, ki temelji na registraciji
-
Prtljažnik na osnovi certifikatov
Za konfiguriranje lokalnega prehoda za vaš prtljažnik uporabite tok opravil v okviru lokalnega prehoda, ki temelji na registr aciji ali lokalni prehod, ki temelji na certifik atih. Webex Calling
Če želite več informacij o različnih vrstah prtljažnika, glejte Začetek uporabe lokal nega prehoda. Izvedite naslednje korake na samem lokalnem prehodu z vmesnikom ukazne vrstice (CLI). Za zaščito prtljažnika uporabljamo protokol za iniciacijo seje (SIP) in transport Transport Layer Security (TLS), varni protokol realnega časa (SRTP) pa za zaščito medijev med lokal nim prehodom in. Webex Calling
-
Izberite CUBE kot lokalni prehod. Webex for Government trenutno ne podpira nobenih nadzornikov meja sej tretjih oseb (SBC). Če želite pregledati najnovejši seznam, gle jte Začetek uporabe lokalnega prehoda.
- Namesti Cisco IOS te XE Dublin 17.12.1a ali novejše različice za vse Webex za lokalne prehode vlade.
-
Če želite pregledati seznam organov za korenska potrdila (CA), ki jih podjetje Webex podpira vladno podporo, glejte Organi za korenske certifikate za Webex za vlad o.
-
Za podrobnosti o območjih zunanjih vrat za lokalni prehod v Webexu za vlado glejte Om režne zahteve za. Webex for Government (FedRAMP)
Lokalni prehod za Webex za vlado ne podpira naslednjega:
-
Stun/ICE-Lite za optimizacijo medijske poti
-
Faks (T.38)
Če želite konfigurirati lokalni prehod za vaš Webex Calling prtljažnik v Webex for Government, uporabite naslednjo možnost:
-
Prtljažnik na osnovi certifikatov
Za konfiguriranje lokalnega prehoda za vaš Webex Calling pr tljažnik uporabite tok opravil v okviru lokalnega prehoda, ki temelji na certifik atih. Če želite več podrobnosti o konfiguriranju lokalnega prehoda, ki temelji na certifikatih, glejte Konfiguriranje trga, ki temelji na Webex Callingcertifikatih.
Za podporo lokalnega prehoda za Webex za vlado je obvezno konfigurirati šifre GCM, skladne s FIPS. Če ne, nastavitev klica ne uspe. Za podrobnosti o konfiguraciji glejte Kon figuriranje prtljažnika, ki Webex Calling temelji na certifikatih.
Webex for Government ne podpira lokalnega prehoda, ki temelji na registraciji.
V tem razdelku je opisanoWebex Calling, kako konfigurirati Cisco Unified Border Element (CUBE) kot lokalni pre hod z uporabo prtljažnika SIP za registracijo. Prvi del tega dokumenta ponazarja, kako konfigurirati preprost prehod PSTN. V tem primeru so vsi klici iz PSTN usmerjeni v PSTN Webex Calling in vsi klici iz njega usmer Webex Calling jeni v PSTN. Spodnja slika poudarja to rešitev in konfiguracijo usmerjanja klicev na visoki ravni, ki ji bo sledila.
Pri tej zasnovi se uporabljajo naslednje glavne konfiguracije:
-
najem@@ niki glasovnega razreda: uporablja se za ustvarjanje konfiguracij, specifičnih za prtljažnik
-
uri glasovnega razreda: Uporab lja se za razvrščanje sporočil SIP za izbiro vhodnega klicnega vrstnika .
-
vhodni klicni kolega: Zagot avlja zdravljenje dohodnih SIP sporočil in določa odhodno pot s pomočjo klicne skupine.
-
skupina klicnih vrstnikov: Opredeljuje izhod ne klicne vrstnike, ki se uporabljajo za nadaljnje usmerjanje klicev.
-
Outbound dial-peer: Zagotavlja zdravljenje odhodnih SIP sporočil in jih usmerja do zahtevanega cilja.
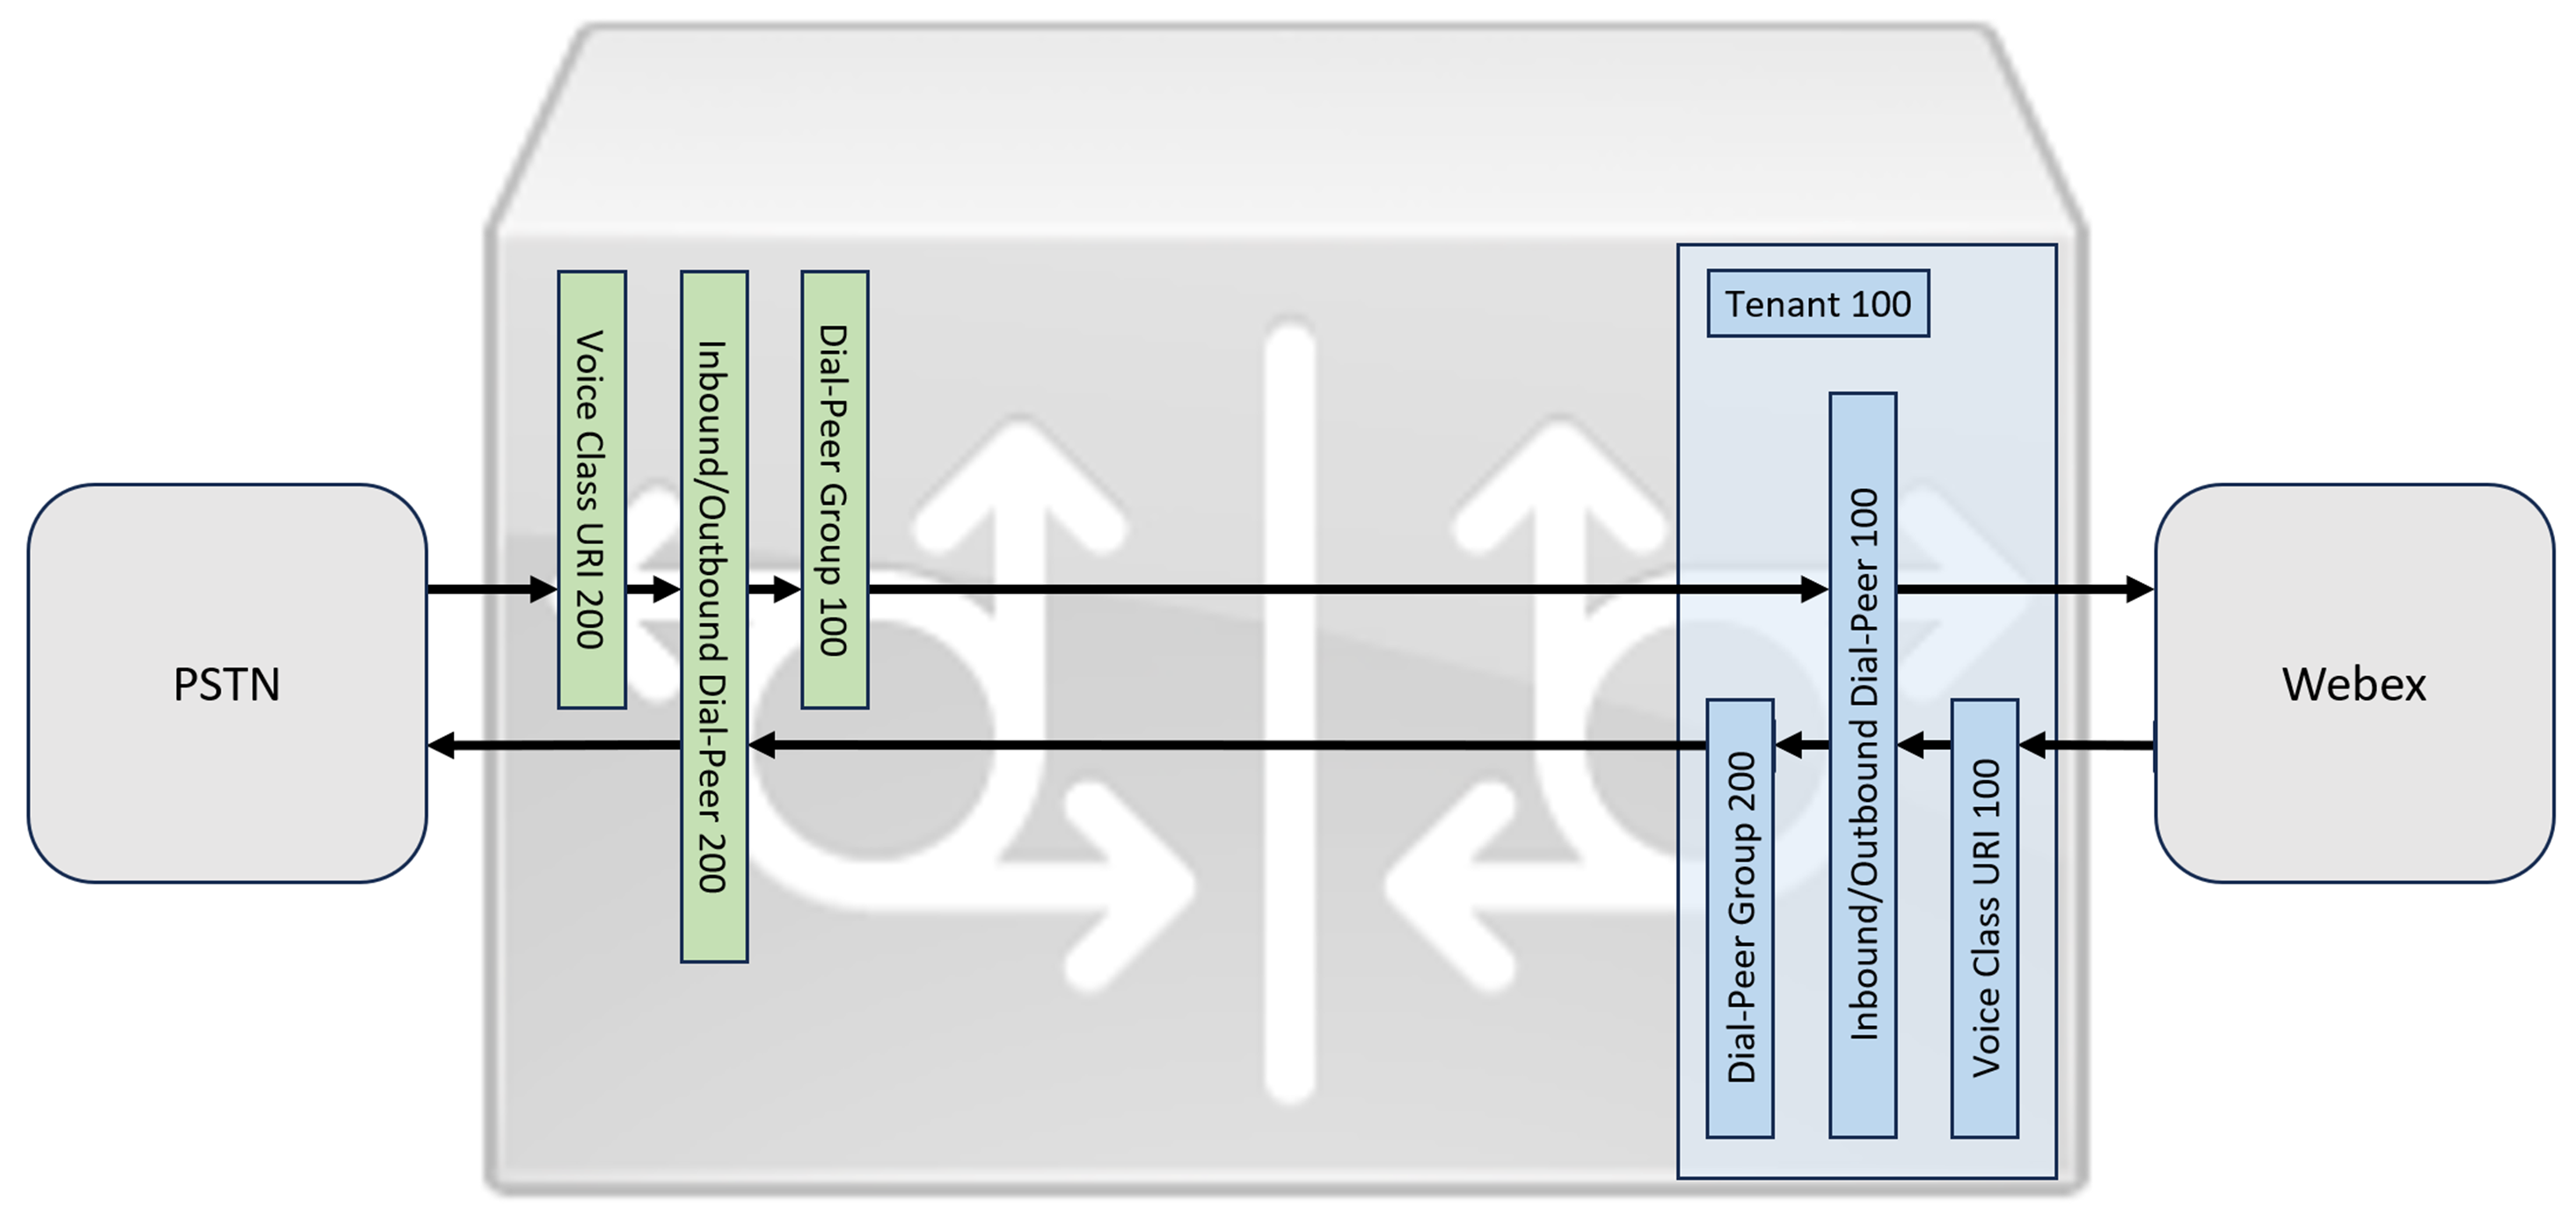
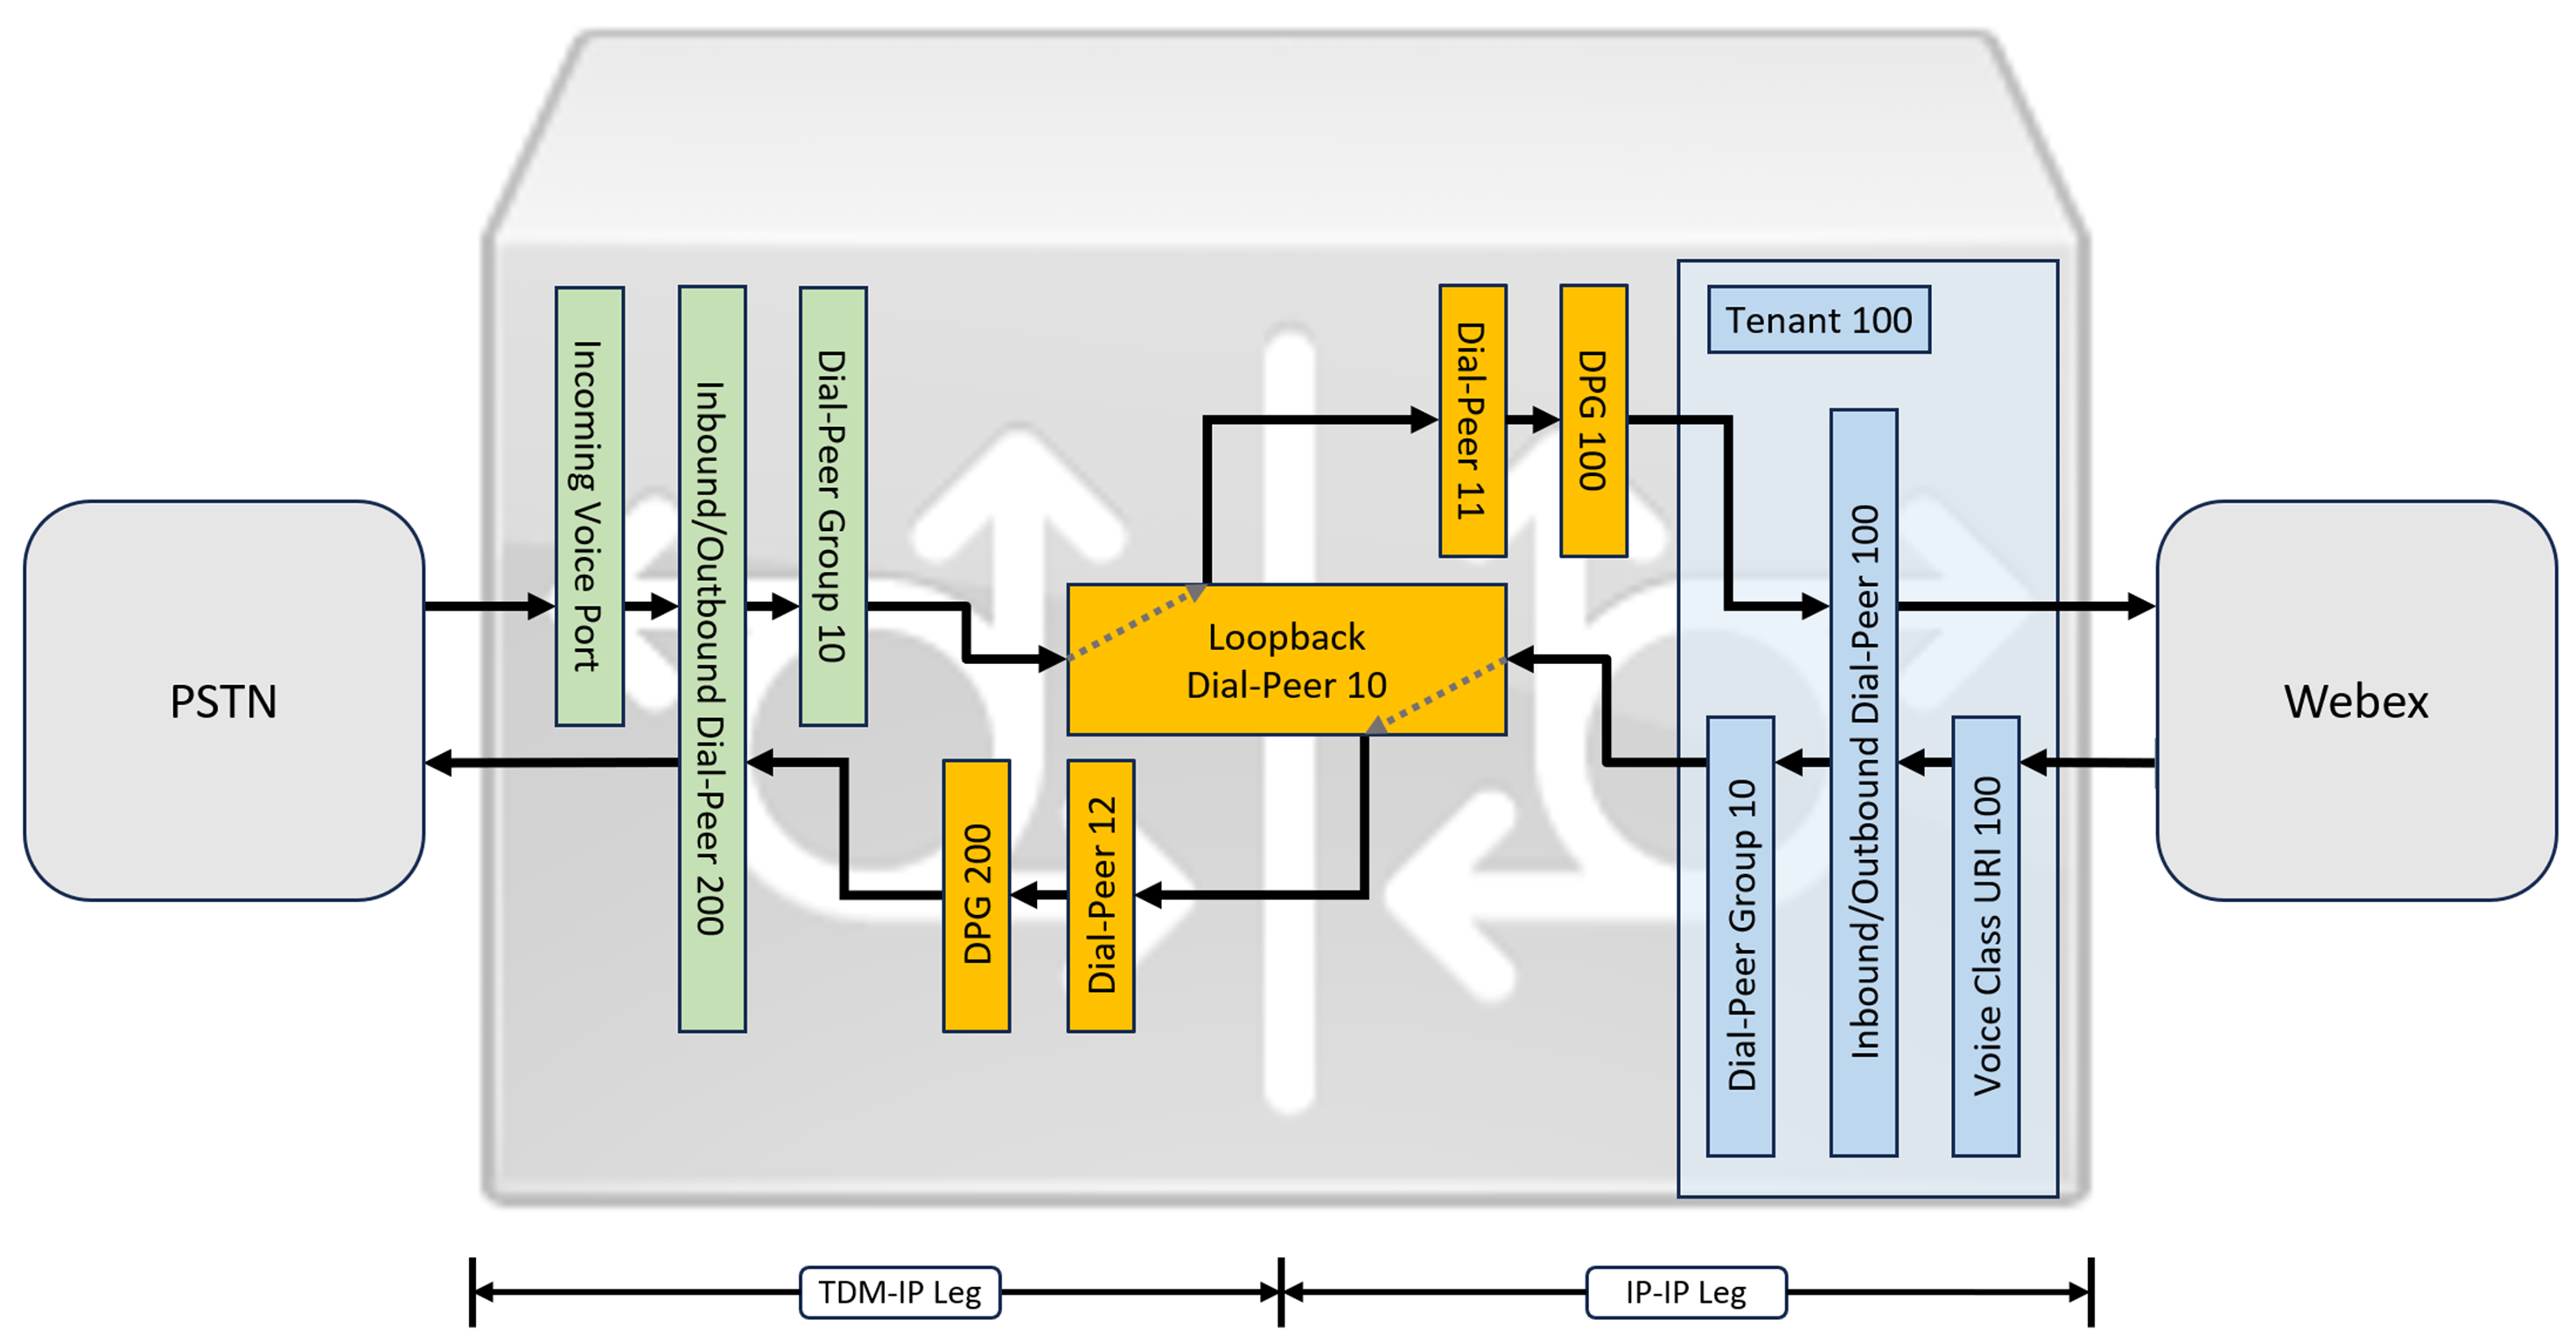
Za optimiz Webex Calling acijo medijev z ISDN vezji Interactive Connectivity Establishment (ICE) in TDM (Time Division Multiplexing) je potrebno uporabiti dvostopenjski postopek usmerjanja klicev.
Medtem ko sta IP in SIP postala privzeta protokola za PSTN debla, TDM (Time Division Multiplexing) ISDN vezja ostajajo pogosta in jih v celoti podpira. Webex Calling Če želite omogočiti optimizacijo medijev za te tokove klicev TDM-IP, morate uporabiti interaktivno vzpostavitev povezljivosti (ICE), ki končnim točkam omogoča pogajanje o neposrednih medijskih poteh.
Za dosego te optimizacije je potreben postopek usmerjanja klicev z dvema nogama. Ta pristop spremeni standardno konfigur acijo usmerjanja z uvedbo nabora notranjih povratnih klicnih koles med Webex Calling in PSTN debli, kot je prikazano na spodnji sliki.
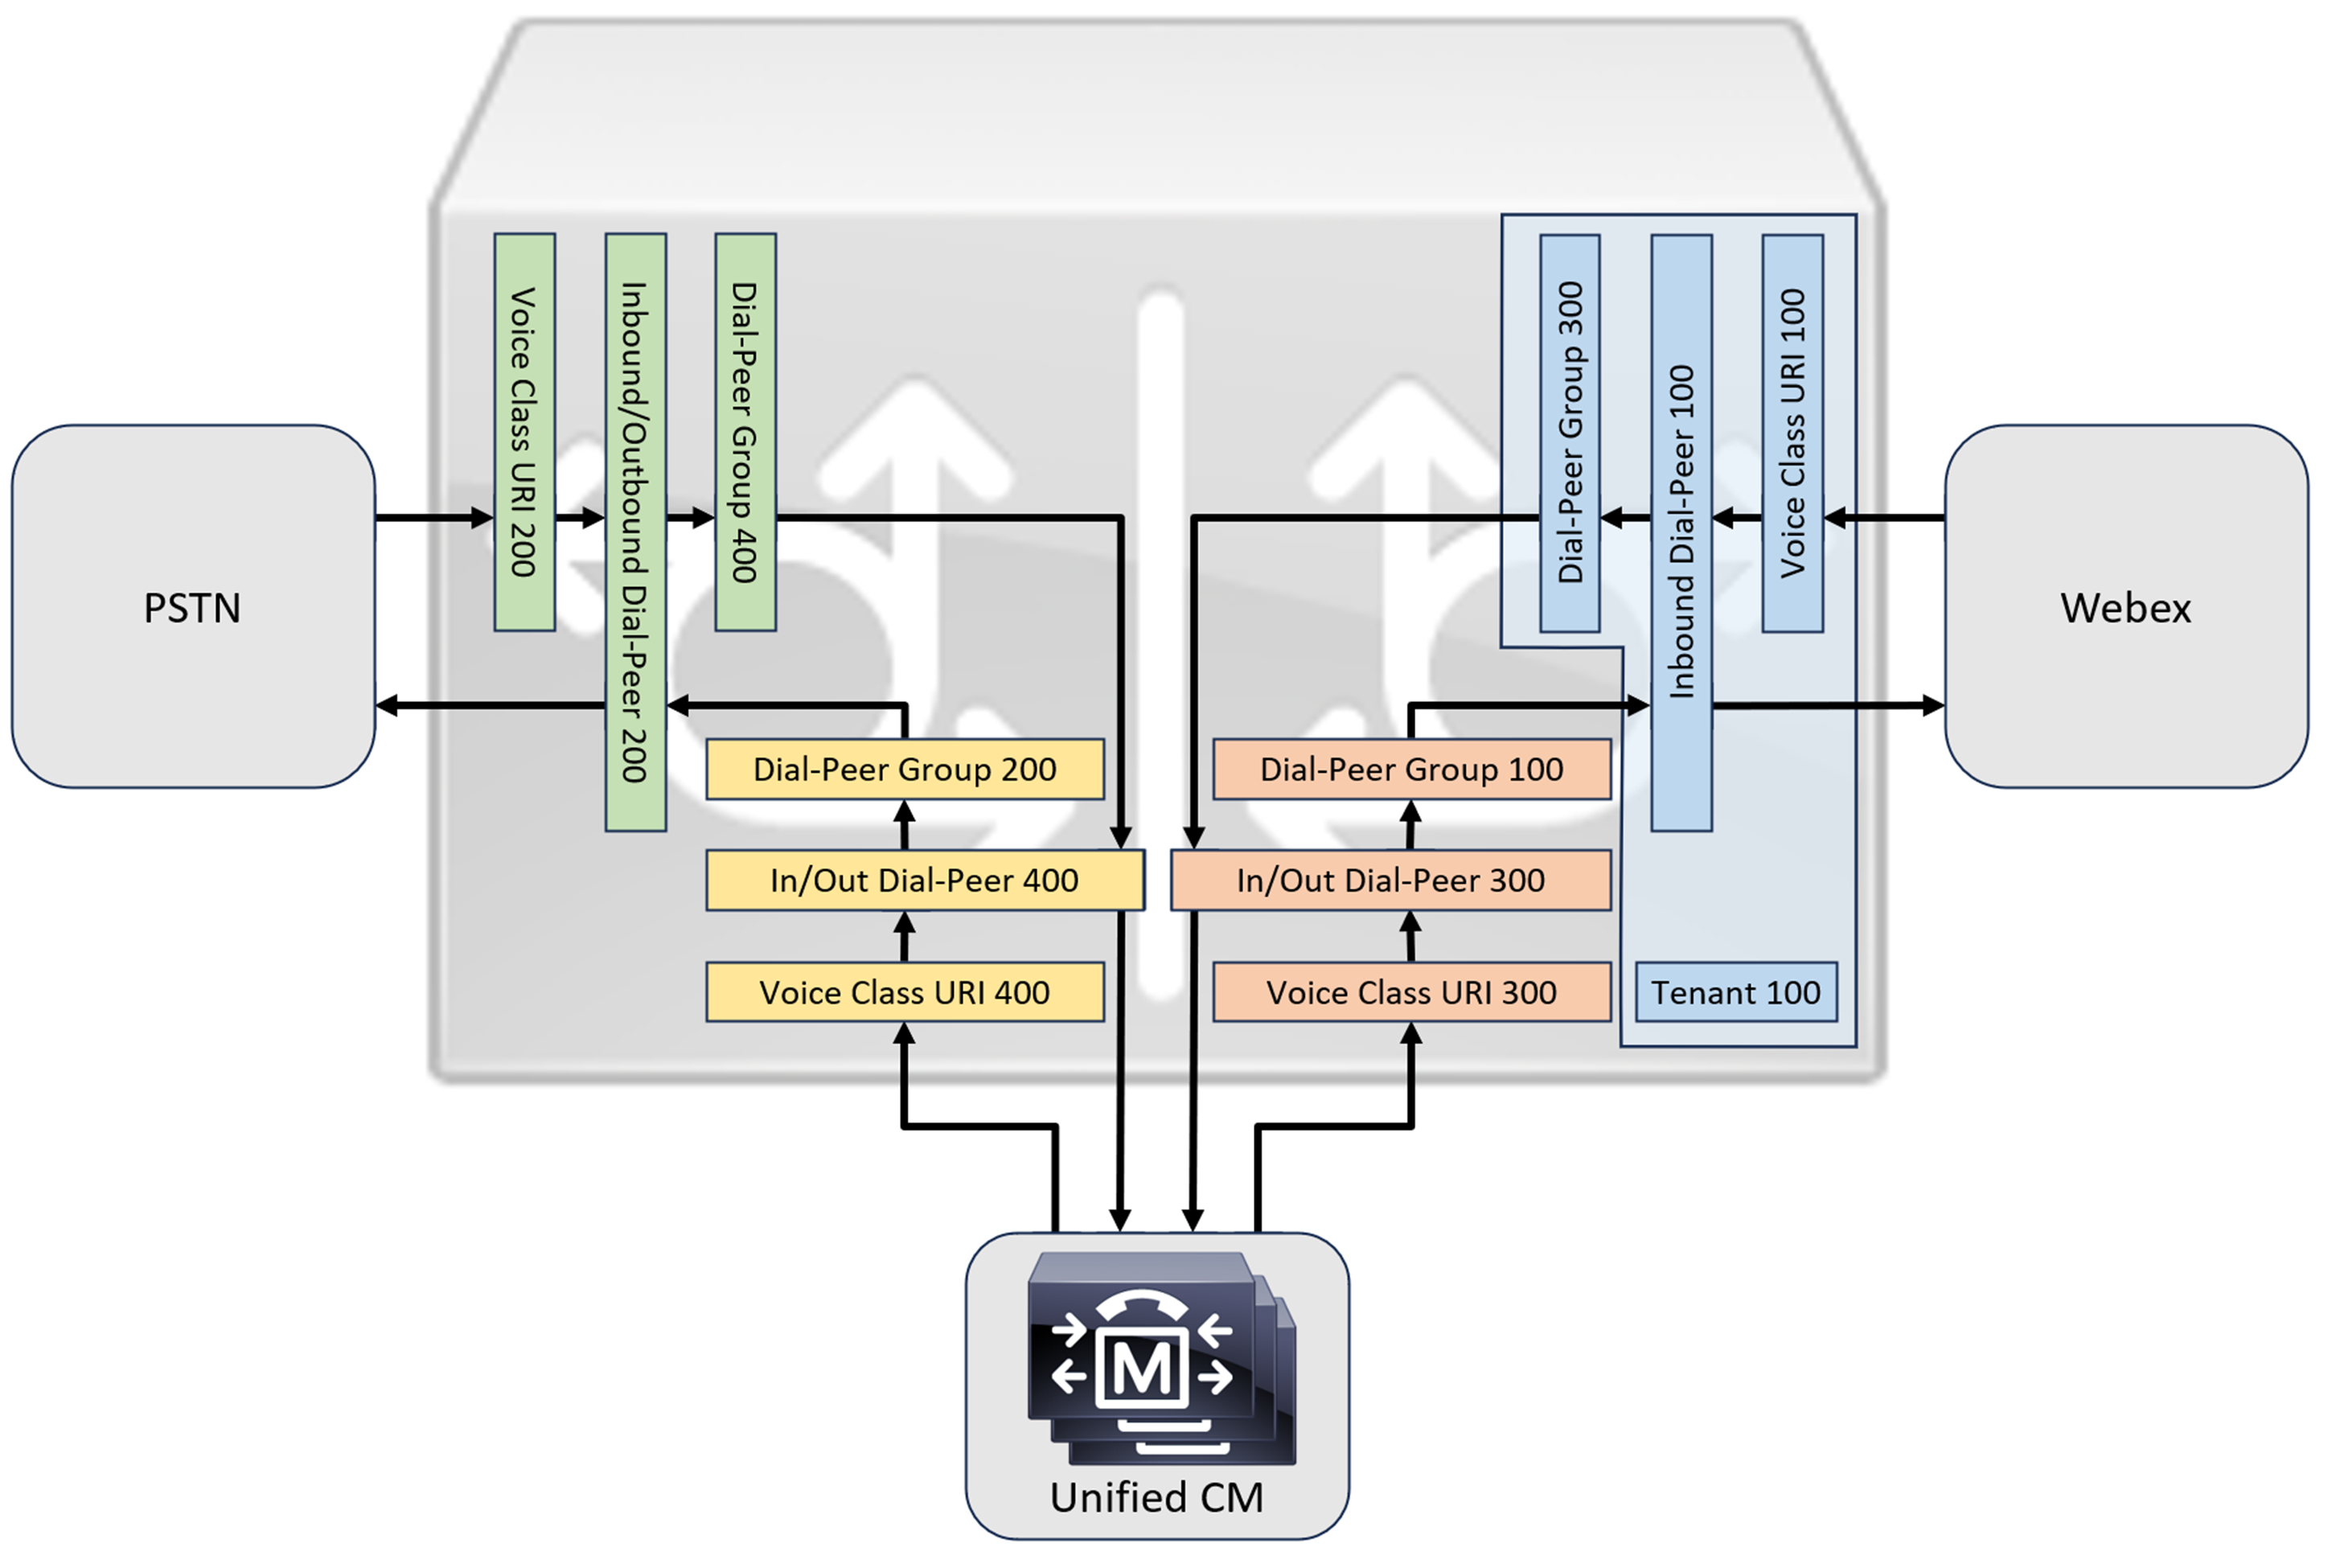
Pri povezovanju krajevne Cisco Unified Communications Manager rešitve lahko uporabite preprosto konfiguracijo prehoda PSTN kot osnovo za izdelavo rešitveWebex Calling, prikazane na naslednjem diagramu. V tem primeru Unified Communications Manager zagotavlja centralizirano usmerjanje in obdelavo vseh PSTN in klicev. Webex Calling
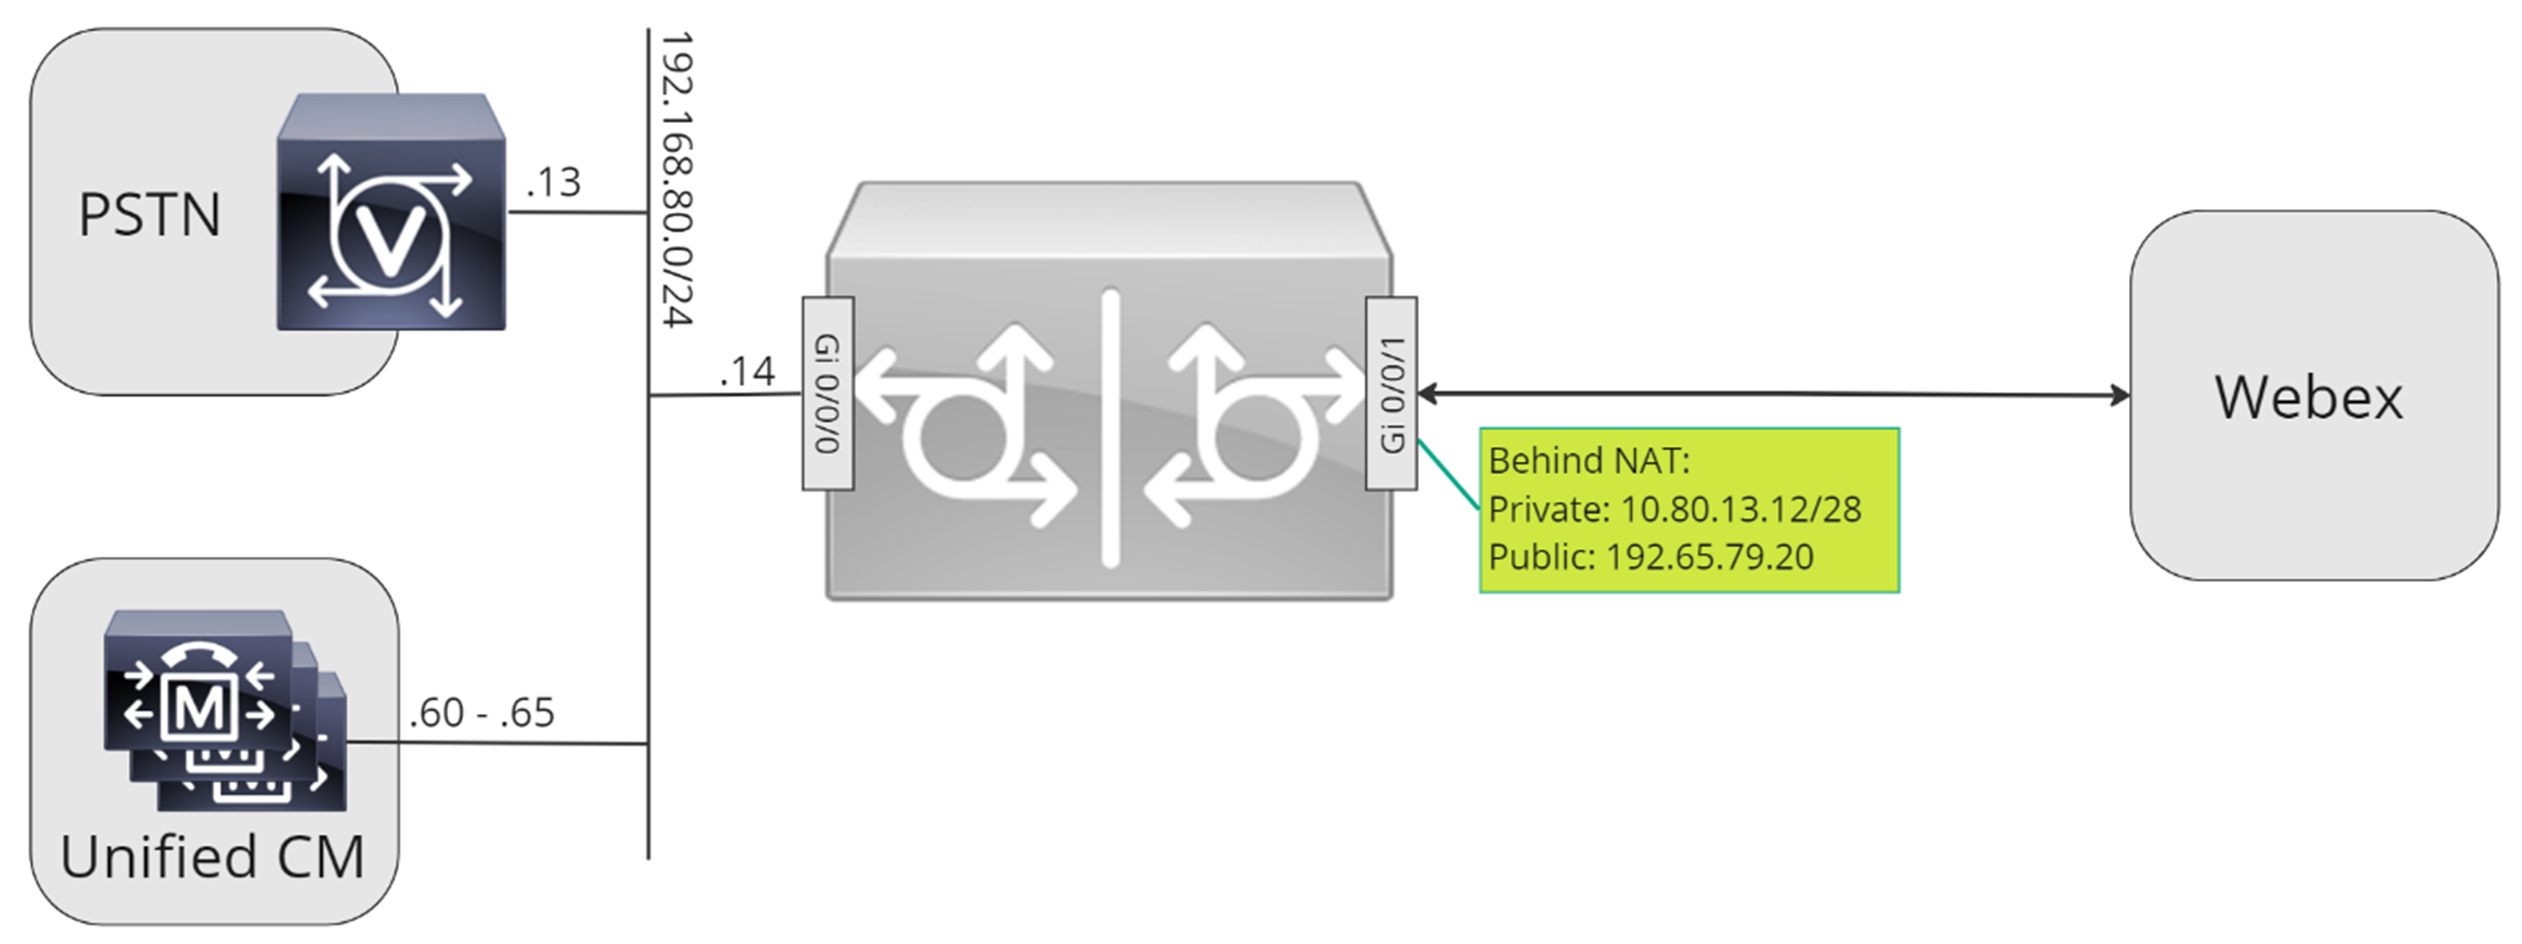
V tem dokumentu so uporabljena imena gostitelja, naslovi IP in vmesniki, prikazani na naslednji sliki.
Uporabite navodila za konfiguracijo v preostalem delu tega dokumenta, da dokončate konfiguracijo lokalnega prehoda na naslednji način:
-
1. korak: Konfigurirajte osnovno povezljivost usmerjevalnika in varnost
-
2. korak: Konfigurirajte Webex Calling prtljažnik
Glede na zahtevano arhitekturo sledite naslednjim:
-
3. korak: Konfigurirajte lokalni prehod s SIP PSTN prtljažnikom
-
4. korak: Konfigurirajte lokalni prehod z obstoječim Unified CM okoljem
Ali:
-
3. korak: Konfigurirajte lokalni prehod s TDM PSTN prtljažnikom
Osnovna konfiguracija
Prvi korak pri pripravi vašega Ciscovega usmerjevalnika kot lokalnega prehoda Webex Calling je izdelava osnovne konfiguracije, ki varuje vašo platformo in vzpostavi povezljivost.
-
Vse namestitve lokalnega prehoda, ki temeljijo na registraciji, zahtevajo različice Cisco IOS XE 17.6.1a ali novejše. Cisco IOSPriporočljivo je 17.12.2 ali novejše. Za priporočene različice glejte stran Cisco Software Research. Poiščite platformo in izberite eno od predlaganih izdaj.
-
Usmerjevalniki serije ISR4000 morajo biti konfigurirani z licencami za enotno komunikacijo in varnostno tehnologijo.
-
Usmerjevalniki serije Catalyst Edge 8000, opremljeni z glasovnimi karticami ali DSP, zahtevajo licenco DNA Ad vantage. Usmerjevalniki brez glasovnih kartic ali DSP zahtevajo najmanj licenc DNA Essentials.
-
-
Zgradite osnovno konfiguracijo za svojo platformo, ki bo sledila vašim poslovnim pravilnikom. Z lasti konfigurirajte in preverite naslednje:
-
NTP
-
ACL
-
Preverjanje pristnosti uporabnikov in oddaljeni dostop
-
DNS
-
IP usmerjanje
-
IP naslovi
-
-
Omrežje Webex Calling mora uporabljati naslov IPv4.
-
Naložite Ciscovi korenski paket CA v lokalni prehod.
Pri konfiguriranju strani najemnika za povezavo so podprti samo nasloviWebex Calling, ki temeljijo na SRV.
Konfiguracija
| 1 |
Prepričajte se, da vsem vmesnikom 3. sloja dodelite veljavne in usmerljive naslove IP, na primer:
|
| 2 |
Zaščitite registracijo in poverilnice STUN na usmerjevalniku s simetričnim šifriranjem. Konfigurirajte primarni šifrirni ključ in vrsto šifriranja na naslednji način:
|
| 3 |
Ustvarite zaupno točko PKI z omejitvijo mesta. To zaupno točko zahteva za kasnejšo konfiguracijo TLS. Za debla, ki temeljijo na registraciji, ta zaupna točka ne zahteva potrdila - kot je to potrebno za prtljažnik, ki temelji na certifikatih. |
| 4 |
Omogočite ekskluzivnost TLS1.2 in določite privzeto točko zaupanja z naslednjimi konfiguracijskimi ukazi. Posodobite parametre transporta, da zagotovite zanesljivo varno povezavo za registracijo: U
|
| 5 |
Namestite Cisco root CA paket, ki vključuje certifikat IDtrust Commercial Root CA1, ki ga uporablja. Webex Calling Uporabite u kaz crypto pki trustpool import clean url, da prenesete korenski paket CA iz določenega URL-ja in počistite trenutni trustpool CA, nato pa namestite nov paket potrdil: Če morate uporabiti proxy za dostop do interneta prek HTTPS, dodajte naslednjo konfiguracijo pred uvozom paketa CA: ip http odjemalski proxy strežnik yourproxy.com proxy-port 80 |
| 1 |
Ustvarite protokol PSTN, ki temelji na registraciji, za obstoječo lokacijo v nadzornem središču. Zapišite si podatke o prtljažniku, ki so na voljo, ko je prtljažnik ustvar jen. Podrobnosti, poudarjene na sliki, so uporabljene v korakih konfiguracije v tem priročniku. Če želite več informacij, glejte Konfiguriranje debla, skupin poti in načrtov klicanja za Webex Calling. 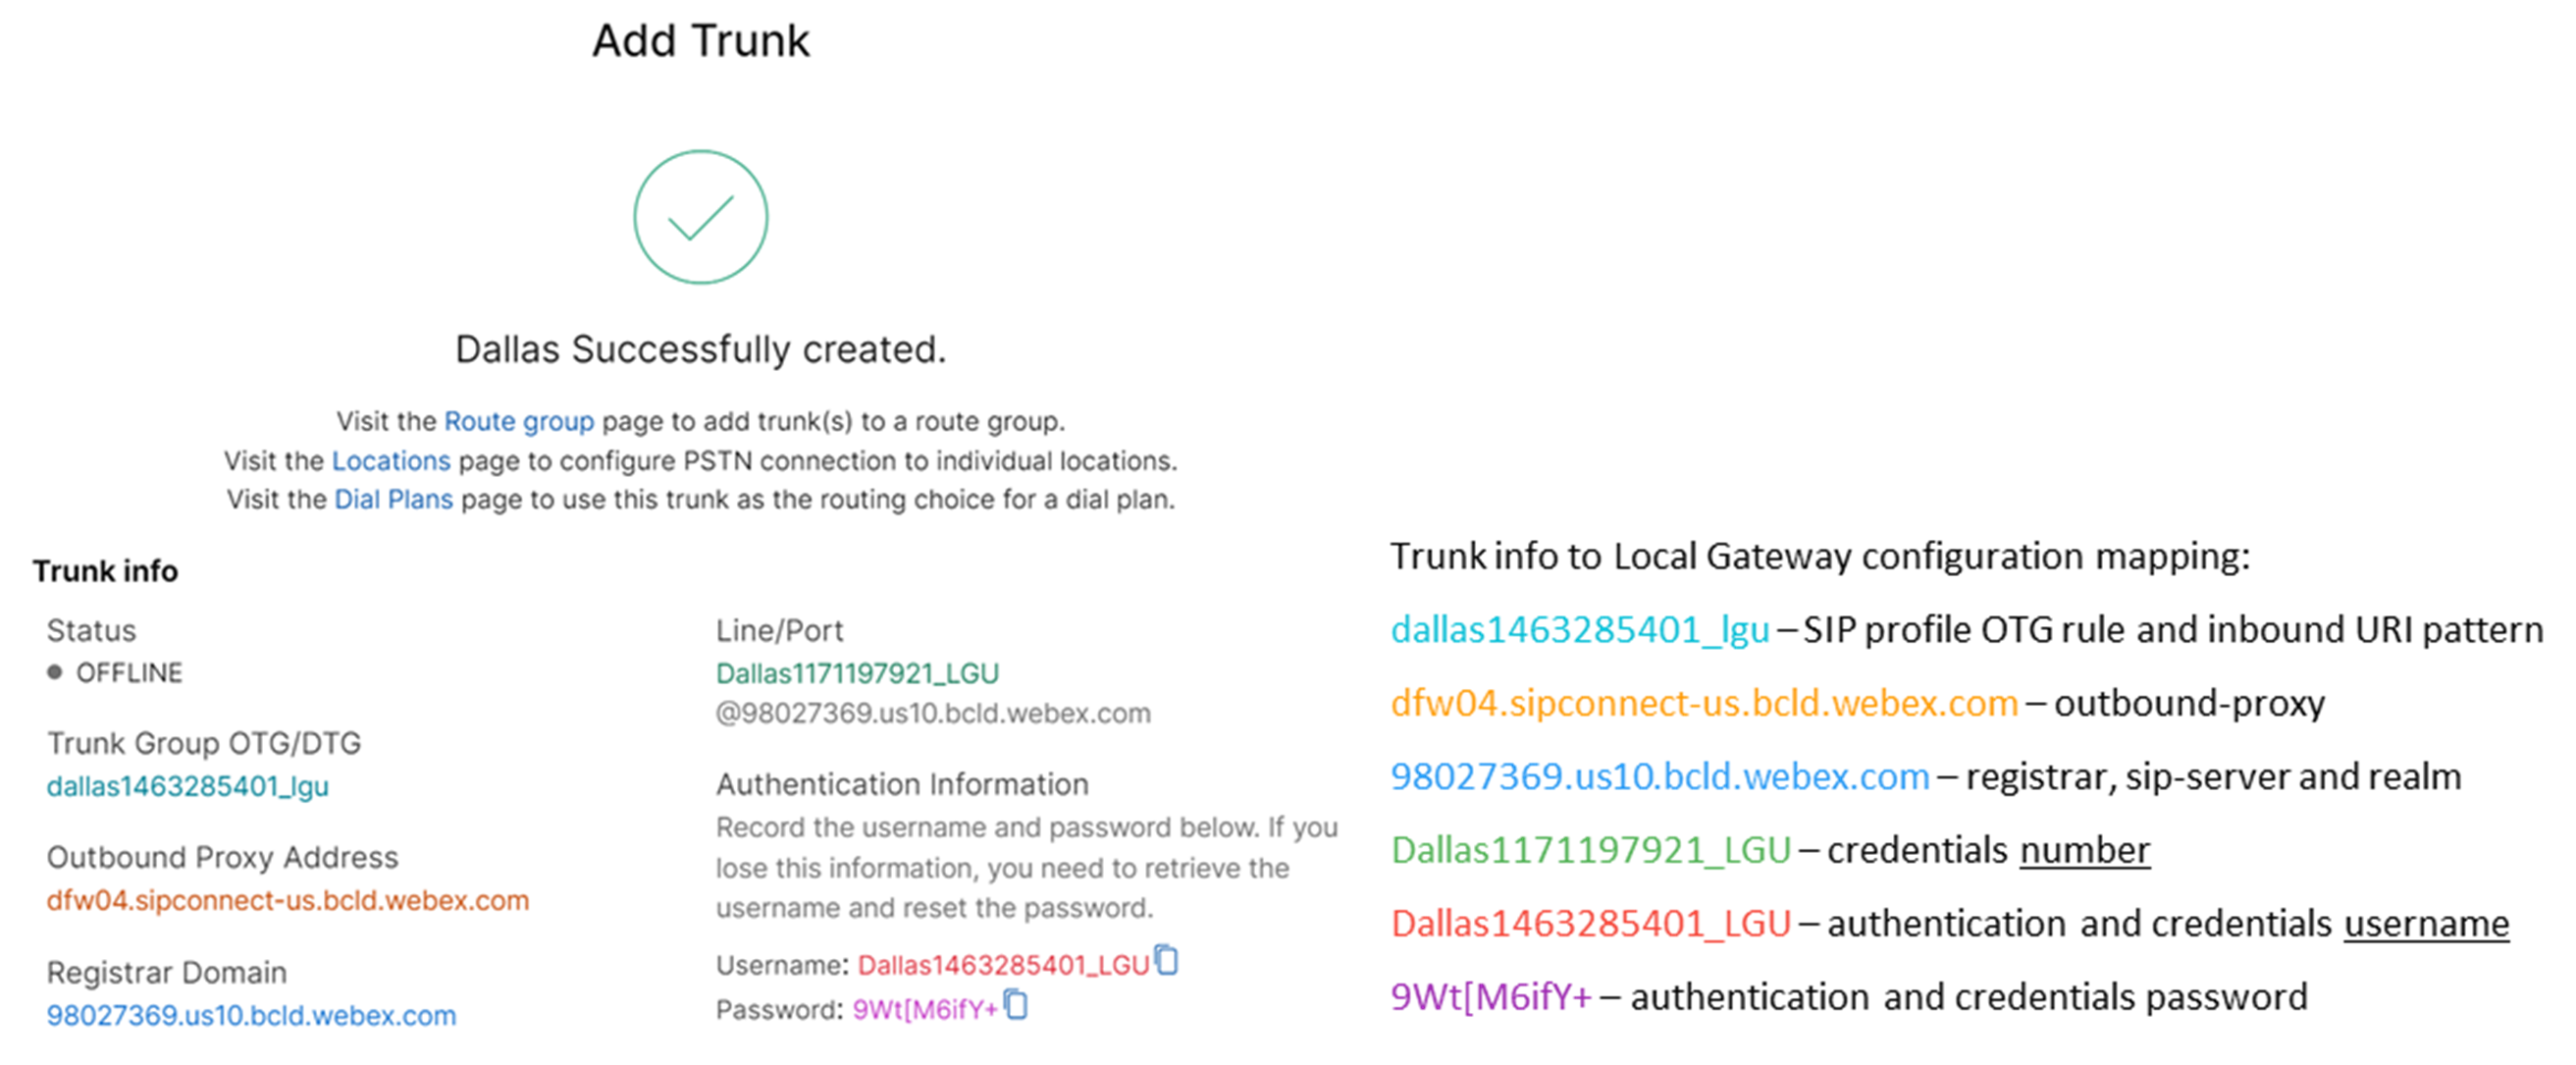
|
| 2 |
Če želite konfigurirati CUBE kot Webex Calling lokalni prehod, vnesite naslednje uk aze: Tukaj je razlaga polj za konfiguracijo:
Omogo Cisco Unified Border Element ča funkcije (CUBE) na platformi. medijska statistikaOmogoča spremljanje medijev na lokalnem prehodu. medijska skupna statistikaKontrolni ravnini omogoča pregledovanje podatkovne ravnine za statistiko množičnih klicev. Če želite več informacij o teh ukazih, glejte Mediji. dovoljenje povezav sip v sipOmogočite CUBE osnovno funkcijo SIP povratnega uporabniškega agenta . Če želite več informacij, glejte Dovoli povezave. Prenos faksa T.38 je privzeto omogočen. Če želite več informacij, glejte protokol faks t38 (glasovna storitev). Omogoča STUN (prehod sej UDP prek NAT) na svetovni ravni.
Če želite več informacij, glejte ID agenta za omamljivanje protokovih podatkov in omamljivostne podatke o deljenem taj nosti. asimetrična nosilnost polnaKonfigurira asimetrično podporo za uporabne obremenitve SIP tako za DTMF kot dinamične kodek. Za več informacij glejte asi metrična nosilnost . prisilna zgodnja ponudbaLok alni prehod prisili, da pošlje informacije SDP v začetnem sporočilu INVITE, namesto da bi čakal na potrdilo od sosednjega vrstnika. Za več informacij o tem ukazu glejte zgodnja ponudba. |
| 3 |
Konfiguri rajte kodek glasovnega razreda 100, ki omogoča kode ke G.711 samo za vse debla. Ta preprost pristop je primeren za večino uvajanja. Po potrebi se na seznam lahko dodajo dodatne vrste kodekov, ki jih podpirajo tako izvorni kot končni sistemi. Podprte so bolj zapletene rešitve, ki vključujejo prekodiranje z uporabo modulov DSP, vendar niso vključene v ta priročnik. Tukaj je razlaga polj za konfiguracijo: kodek glasovnega razreda 100Uporablja se samo za dovoljenje prednostnih kodekov za klice SIP trunke. Če želite več informacij, gle jte kodek glasovnega razreda. |
| 4 |
Konfiguri rajte glasovni razred stun-use 100, da omogočite ICE na prtljažniku. Webex Calling Tukaj je razlaga polj za konfiguracijo: omamljivanje uporabe ice liteUporablja se za omogočanje ICE-Lite za vse izbirne kolege, ki omogoč Webex Calling ajo optimizacijo medijev, kadar je to mogoče . Če želite več informacij, glejte uporaba om amljivanja glasovnega razreda in uporaba omamljanja ice lite. O optimizaciji medijev se pogajajo, kjer je to mogoče. Če klic zahteva medi jske storitve v oblaku, kot je snemanje, medija ni mogoče optimizirati. |
| 5 |
Konfigurirajte pravilnik o šifriranju medijev za promet Webex. Tukaj je razlaga polj za konfiguracijo: glasovni razred srtp-crypto 100Določa SHA1_80 kot edino šifrno zbirko SRTP, ki jo CUBE ponuja v SDP v sporočilih o ponudbi in odgovoru. Webex Callingsamo podpira SHA1_80. Za več informacij glejte glasovni razred srtp-crypto. |
| 6 |
Konfigurirajte vzorec za prepoznavanje klicev na mejnik lokalnega prehoda na podlagi cilj nega parametra debla: Tukaj je razlaga polj za konfiguracijo: glasovni razred uri 100 sipDoloča vzorec, ki ustreza dohodnemu povabilu SIP z dohodnim klicnim kolesarjem. Ko vnesete ta vzorec, uporabite dtg=, ki ji sledi vrednost OTG/DTG Trunk, ki je bila prikazana v nadzornem središču, ko je bil ustvarjen prtljažnik. Če želite več informacij, glejte URI glasovnega razreda. |
| 7 |
Konfiguri rajte sip profil 100, ki bo uporabljen za spreminjanje sporočil SIP, preden bodo poslanaWebex Calling.
Tukaj je razlaga polj za konfiguracijo:
|
| 8 |
Konfiguracija Webex Calling prtljažnika: |
| 9 |
Če želite konfigurirati omrežne naprave, kot je CUBE, in posredovati glave protokola za začetek seje (SIP), ki jih naprava ne obdeluje, uporabite te ukaze. Ti ukazi omogočajo napravi prehod skozi nepodprte glave SIP, vključno z glavami geografske lokacije in PIDF-LO (Presence Information Data Format - Location Object), na lokalnem prehodu. Ta funkcija podpira storitve Nomadic E911, saj zagotavlja pravilno ohranjanje in posredovanje kritičnih informacij o lokaciji. |
Ko določite najemnika 100 in konfigurirate klicni kolega SIP VoIP, prehod sproži povezavo TLS proti. Webex Calling Na tej točki dostop SBC predloži svoj certifikat lokalnemu prehodu. Lokalni prehod potrdi potrdilo o do Webex Calling stopu SBC z uporabo korenskega paketa CA, ki je bil poso dobljen prej. Če je potrdilo priznano, se vzpostavi trajna se ja TLS med lokalnim prehodom in do Webex Calling stopnim SBC. Lokalni pre hod lahko nato uporabi to varno povezavo za registracijo pri SBC za dostop do Webex. Če je registracija izpodbijana zaradi preverjanja pristnosti:
-
V odgovoru se uporabljajo parametri uporab ni škega imena, ges la in področja iz konfiguracije pover ilnic.
-
Pravila za spreminjanje v profilu sip 100 se uporabljajo za pretvorbo URL-ja SIPS nazaj v SIP.
Registracija je uspešna, ko prejmete 200 OK od dostopnega SBC.

Ko ste zgradili prtljažnik Webex Calling navzgor, uporabite naslednjo konfiguracijo, da ustvarite nešifriran prtljažnik proti ponudniku PSTN, ki temelji na SIP:
Če vaš ponudnik storitev ponuja varen PSTN prtljažnik, lahko sledite podobni konfiguraciji, kot je opisano zgoraj za prtljažnikWebex Calling. CUBE podpira varno usmerjanje klicev.
Če uporabljate TDM/ISDN PSTN prtljažnik, preskočite na naslednji razdelek Konfiguriranje lokalnega prehoda s TDM PSTN prtljažnikom.
| 1 |
Konfigurirajte naslednji uri glasovnega razreda za prepoznavanje dohodnih klicev iz prtljažnika PSTN : Tukaj je razlaga polj za konfiguracijo: glasovni razred uri 200 sipDoloča vzorec, ki ustreza dohodnemu povabilu SIP z dohodnim klicnim kolesarjem. Ko vnesete ta vzorec, uporabite naslov IP vašega prehoda IP PSTN. Če želite več informacij, glejte URI glasovnega razreda. |
| 2 |
Konfigurirajte naslednji IP PSTN dial-peer: Tukaj je razlaga polj za konfiguracijo: D oloča VoIP dial-peer z oznako 200 in daje pomemben opis za lažje upravljanje in odpravljanje težav. Če želite več informacij, glejte k licni glas. ciljni vzorec BAD.BADPri usmerjanju odhodnih klicev z uporabo dohodne klicne skupine je potreben lažni ciljni vzorec. V tem primeru se lahko uporabi kateri koli veljavni ciljni vzorec. Za več informacij glejte ciljni vzorec (vmesnik). protokol seje sipv2Določa, da ta klicni kolesar obravnava noge klicev SIP. Če želite več informacij, glejte protokol seje (izbirni vrstnik). ciljna seja ipv4:192.168.80.13Določa ciljni naslov za klice, poslane ponudniku PSTN. To je lahko naslov IP ali ime gostitelja DNS. Če želite več informacij, glejte Cilj seje (VoIP dial peer). dohodni uri prek 200Določa glasovni razred, ki se uporablja za us klajevanje dohodnih klicev s tem dial-peer s pomočjo URI glave INVITE VIA. Za več informacij glejte dohodni URL.
glasovni razred sip asserted-id pai
(Neobvezno) V klopi obdelavo glave P-Asserted-Identity in nadzoruje, kako se ta uporablja za prtljažnik PSTN. Če uporabljate ta ukaz, se identiteta klicajoče stranke, zagotovljena iz dohodnega dial-peer, uporabi za odhodna glava From in P-Asserted-Identity. Če ta ukaz ne uporabljate, se identiteta klicajoče stranke, zagotovljena iz dohodnega dial-peer, uporabi za odhodna glava From in Remote-Party-ID. Za več informacij glejte sip asserted-id glasovnega razreda.
vezni kontrolni vir-vmesnik Gigab
iteThernet0/0/0
Konfigurira izvorni vmesnik in pripadajoči naslov IP za sporočila, poslana na PSTN. Za več informacij glejte povez ovanje. vezni medijski vir vmesnika Gigab iteThernet0/0/0Konfigurira izvorni vmesnik in pripadajoči naslov IP za medije, poslane na PSTN. Za več informacij glejte povez ovanje. kodek glasovnega razreda 100Konfigurira dial-peer za uporabo skupnega seznama filtrov kodekov 100. Če želite več informacij, glejte kodek glasovnega razreda . DTMF-rele RTP-NTEOpredel juje RTP-NTE (RFC2833) kot sposobnost DTMF, ki se pričakuje na klicnem delu. Če želite več informacij, glejte DTMF Relay (Voice over IP). ni kajOnemogoči zaznavanje glasovne aktivnosti . Za več informacij glejte vad (dial peer). |
| 3 |
Če konfigurirate lokalni prehod tako, da usmerja samo klice med Webex Calling in PSTN, dodajte naslednjo konfiguracijo usmerjanja klicev. Če konfigurirate lokalni prehod s platformo Unified Communications Manager, preskočite na naslednji razdelek. |
Ko ste zgradili prtljažnik protiWebex Calling, uporabite naslednjo konfiguracijo, da ustvarite TDM prtljažnik za svojo storitev PSTN z usmerjanjem povratnih klicev z zanko, da omogočite optimizacijo medijev na klicni nogi Webex.
Če ne potrebujete optimizacije medijev IP, sledite korakom konfiguracije za protokol SIP PSTN. Uporabite glasovna vrata in POTS dial-peer (kot je prikazano v korakih 2 in 3) namesto PSTN VoIP dial-peer.
| 1 |
Konfiguracija povratnega klicanja z zanko uporablja skupine klicnih vrstnikov in oznake za usmerjanje klicev, da zagotovi pravilno prehajanje klicev med Webexom in PSTN, ne da bi ustvarili zanke za usmerjanje klicev. Konfigurirajte naslednja pravila za prevajanje, ki bodo uporabljena za dodajanje in odstranjevanje oznak za usmerjanje klicev: Tukaj je razlaga polj za konfiguracijo: pravilo glasovnega prevodaUporablja redne izraze, opredeljene v pravilih, za dodajanje ali odstranjevanje oznak za usmerjanje klicev. Preveč dekadne številke (»A«) se uporabljajo za dodajanje jasnosti pri odpravljanju težav. V tej konfiguraciji se oznaka, ki jo doda translation-profile 100, uporablja za usmerjanje klicev iz PSTN prek Webex Calling povratnih klicnih koles. Podobno se oznaka, ki jo doda translation-profile 200, uporablja za usmerjanje klicev iz PSTN proti. Webex Calling Prevodni profili 11 in 12 odstranijo te oznake, preden pošljeta klice v mreže Webex oziroma PSTN. Ta primer predvideva, da so klicane številke iz Webex Calling predstavljene v formatu +E.164. Pravilo 100 odstrani vodilno +, da ohrani veljavno klicano številko. Pravilo 12 nato ob odstranjevanju oznake doda nacionalne ali mednarodne številke za usmerjanje. Uporabite številke , ki ustrezajo vašemu lokalnemu nacionalnemu načrtu klicanja ISDN. Če so Webex Calling številke predstavljene v nacionalni obliki, prilagodite pravila 100 in 12 tako, da preprosto dodate in odstranite oznako usmerjanja . Če želite več informacij, glejte profil glasovnega prevoda in pravilo glas ov nega prevoda. |
| 2 |
Konfigurirajte vrata glasovnega vmesnika TDM, kot to zahteva vrsta prtljažnika in uporabljen protokol. Če želite več informacij, glejte Konfiguriranje ISDN PRI. Osnovna konfiguracija vmesnika ISDN primarne stopnje, nameščenega v režo NIM 2 naprave, lahko na primer vključuje naslednje: |
| 3 |
Konfigurirajte naslednji TDM PSTN dial-peer: Tukaj je razlaga polj za konfiguracijo: D oloča VoIP dial-peer z oznako 200 in daje pomemben opis za lažje upravljanje in odpravljanje težav. Če želite več informacij, glejte k licni glas. ciljni vzorec BAD.BADPri usmerjanju odhodnih klicev z uporabo dohodne klicne skupine je potreben lažni ciljni vzorec. V tem primeru se lahko uporabi kateri koli veljavni ciljni vzorec. Za več informacij glejte ciljni vzorec (vmesnik). dohodni prevajalni profil 200Dodeli profil prevajanja, ki bo dodal oznako za usmerjanje klicev dohodni klici. neposredno navznoter klicanjeUsmerja klic brez zagotavljanja sekundarnega klicnega tona. Če želite več informacij, glejte neposredno klicanje navznoter. pristanišče 0/2/ 0:15Fizična glasovna vrata, povezana s tem dial-peer. |
| 4 |
Če želite omogočiti medijsko optimizacijo poti IP za lokalne prehode s tokovi klicev TDM-IP, lahko spremenite usmerjanje klicev z uvedbo nabora notranjih povratnih klicnih kolegov med in PSTN sklopi. Webex Calling Konfigurirajte naslednje povratne klicne kolesarje. V tem primeru bodo vsi dohodni klici sprva usmerjeni na dial-peer 10 in od tam na dial-peer 11 ali 12 na podlagi uporabljene oznake usmerjanja. Po odstranitvi oznake usmerjanja bodo klici usmerjeni v odhodni prtljažnik s pomočjo klicnih vrstniških skupin. Tukaj je razlaga polj za konfiguracijo: Določa VoIP dial-peer in daje smiseln opis za lažje upravljanje in odpravljanje težav. Če želite več informacij, glejte k licni glas. dohodni prevajalni profil 11Uporabi prej določ en profil prevajanja, da odstranite oznako usmerjanja klicev pred prehodom v odhodni prtlja žnik. ciljni vzorec BAD.BADPri usmerjanju odhodnih klicev z uporabo dohodne klicne skupine je potreben lažni ciljni vzorec. Za več informacij glejte ciljni vzorec (vmesnik). protokol seje sipv2Določa, da ta klicni kolesar obravnava noge klicev SIP. Če želite več informacij, glejte protokol seje (izbirni vrstnik). ciljna seja ipv4:192.168.80.14Dolo ča naslov vmesnika lokalnega usmerjevalnika kot cilj klica za povratno zanko. Če želite več informacij, glejte Cilj seje (VoIP dial peer). vezni kontrolni vir-vmesnik Gigab iteThernet0/0/0Konfigurira izvorni vmesnik in pripadajoči naslov IP za sporočila, poslana prek povratne zanke. Za več informacij glejte povez ovanje. vezni medijski vir vmesnika Gigab iteThernet0/0/0Konfigurira izvorni vmesnik in pripadajoči naslov IP za medije, poslane prek povratne zanke. Za več informacij glejte povez ovanje. DTMF-rele RTP-NTEOpredel juje RTP-NTE (RFC2833) kot sposobnost DTMF, ki se pričakuje na klicnem delu. Če želite več informacij, glejte DTMF Relay (Voice over IP). g711alaw kodek Prisili vse klice PSTN, da uporabljajo G.711. Izberite a-law ali u-law, da se ujema z metodo združevanja, ki jo uporablja vaša storitev ISDN. ni kajOnemogoči zaznavanje glasovne aktivnosti . Za več informacij glejte vad (dial peer). |
| 5 |
Dodajte naslednjo konfiguracijo usmerjanja klicev: S tem
zaključite konfiguracijo lokalnega prehoda. Shranite konfigur
acijo in ponovno naložite platformo, če so prvič
konfigurirane funkcije CUBE.
|
Webex CallingKonfiguracija PSTN v prejšnjih razdelkih se lahko spremeni tako, da vključuje dodatna debla v grozd Cisco Unified Communications Manager (UCM). V tem primeru so vsi klici usmerjeni prekUnified CM. Klici iz UCM na vratih 5060 so usmerjeni v PSTN, klici iz vrat 5065 pa so usmerjeni. Webex Calling Za vključitev tega scenarija klica se lahko dodajo naslednje inkrementalne konfiguracije.
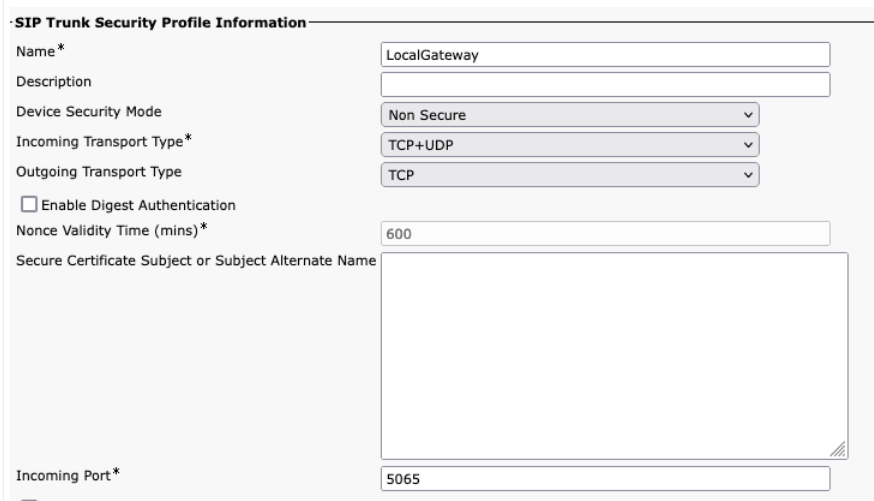
Ko ustvarjate pr Webex Calling tljažnikUnified CM, se prepričajte, da ste vhodna vrata v nastavitvah varnostnega profila SIP Trunk konfigurirali na 5065. To omogoča dohodna sporočila na vratih 5065 in napolnite glavo VIA s to vrednostjo pri pošiljanju sporočil na lokalni prehod.
| 1 |
Konfigurirajte naslednje URI glasovnega razreda: |
| 2 |
Konfigurirajte naslednje zapise DNS, da določite usmerjanje SRV gostiteljem Unified CM : IOS XE uporablja te zapise za lokalno določanje ciljnih gostiteljev in vrat UCM . S to konfiguracijo ni treba konfigurirati zapisov v vašem sistemu DNS. Če raje uporabljate svoj DNS, te lokalne konfiguracije niso potrebne. Tukaj je razlaga polj za konfiguracijo: Naslednji ukaz ustvari zap DNS SRV is virov. Ustvarite zapis za vsakega gostitelja in prtljažnika UCM: IP gostitelj _sip. _udp.pstn tocucm.io srv 2 1 5060 ucmsub5.mydomain.com _požirek. _udp.pstn tocucm.io: Ime zapisa vira SRV 2: Prednost zapisa virov SRV 1: Rekordna teža vira SRV 5060: Številka vrat, ki jo želite uporabiti za ciljni gostitelj v tem zapisu vira ucmsub5.mydomain .com: Ciljni gostitelj zapisa virov Če želite rešiti imena ciljnih gostiteljev zapisa virov, ustvarite lokalne zapise DNS A. Na primer: IP gostitelj ucmsub5.mydomain.com 192.168.80.65 ip gostitel j: Ustvari zapis v lokalni bazi podatkov IOS XE. ucmsub5.mydomain.com: Ime gostitelja zapisa A. 192.168.80.65: Naslov IP gostitelja. Ustvarite zapise virov SRV in zapise A, ki odražajo vaše okolje UCM in želeno strategijo distribucije klicev. |
| 3 |
Konfigurirajte naslednje klicne vrstnike: |
| 4 |
Dodajte usmerjanje klicev z naslednjimi konfiguracijami: |
Diagnostični podpisi (DS) proaktivno zazna pogosto opažene težave v lokalnem prehodu, ki temelji na IOS X, in ustvari e-poštno sporočilo, syslog ali obvestilo o dogodku na terminalu. Sistem DS lahko namestite tudi za avtomatizacijo zbiranja diagnostičnih podatkov in prenos zbranih podatkov v primer, da pospeš Cisco TAC ite čas reševanja.
Diagnostični podpisi (DS) so datoteke XML, ki vsebujejo informacije o dogodkih sprožilca težave in ukrepih, ki jih je treba sprejeti za obveščanje, odpravljanje težav in odpravljanje težave. Logiko zaznavanja težav lahko določite s pomočjo syslog sporočil, dogodkov SNMP in s periodičnim spremljanjem specifičnih izhodov ukazov show.
Vrste dejanj vključujejo zbiranje izhodov ukazov show:
-
Ustvarjanje konsolidirane dnevniške datoteke
-
Nalaganje datoteke na uporabniško omrežno lokacijo, kot so HTTPS, SCP, FTP strežnik.
Inženirji TAC avtorirajo datoteke DS in jih digitalno podpišejo za zaščito celovitosti. Vsaka datoteka DS ima edinstven številčni ID, ki ga dodeli sistem. Orodje za iskanje diagnostičnih podpisov (DSLT) je en sam vir za iskanje ustreznih podpisov za spremljanje in odpravljanje različnih težav.
Preden začnete:
-
Datoteke DS, ki jo prenesete iz DSL T, ne urejajte. Datoteke, ki jih spremenite, ne uspejo namestiti zaradi napake preverjanja celovitosti.
-
Strežnik s preprostim protokolom za prenos pošte (SMTP), ki ga potrebujete za pošiljanje e-po štnih obvestil lokalnega prehoda.
-
Prepričajte se, da lokalni prehod uporablja sistem IOS XE 17.6.1 ali novejši, če želite za e-poštna obvestila uporabljati varen strežnik SMTP.
Predpogoji
Lokalni prehod z operacijskim sistemom IOS XE 17.6.1a ali novejši
-
Diagnostični podpisi so privzeto omogočeni.
-
Konfigurirajte varen e-poštni strežnik za pošiljanje proaktivnega obvestila, če je v napravi nameščen Cisco IOS XE 17.6.1a ali novejši.
configure terminal call-home mail-server <username>:<pwd>@<email server> priority 1 secure tls end -
Konfigurirajte spremenljivko okolja ds_emailz e-poštnim naslovom skrbnika, da vas bo obvestil.
configure terminal
call-home
diagnostic-signature
environment ds_email <email address>
end
V nadaljevanju je prikazan primer konfiguracije lokalnega prehoda, ki deluje na Cisco IOS XE 17.6.1a ali novejši za pošiljanje proaktivnih obvestil na tacfaststart@gmail.com z Gmail kot varnim strežnikom SMTP:
Priporočamo, da uporabite Cisco IOS XE Bengaluru 17.6.x ali novejše različice.
call-home
mail-server tacfaststart:password@smtp.gmail.com priority 1 secure tls
diagnostic-signature
environment ds_email "tacfaststart@gmail.com"
Lokalni prehod, ki deluje na programski opremi Cisco IOS XE, ni tipičen spletni odjem alec Gmaila, ki podpira OAuth, zato moramo konfigurirati določeno nastavitev računa Gmail in zagotoviti posebno dovoljenje za pravilno obdelavo e-pošte iz naprave :
-
Pojdite na U in vklopite nastavitev Manj varen dostop do aplik acij.
-
Odgovorite z »Da, bil sem jaz«, ko prejmete e-poštno sporočilo iz Gmaila, v katerem piše »Google je nekomu preprečil, da bi se vpisal v vaš račun z aplikacijo, ki ni Googlova.«
Namestite diagnostične podpise za proaktivno spremljanje
Spremljanje visoke izkoriščanja procesorja
Ta DS spremlja porabo procesorja pet sekund z uporabo SNMP OID 1.3.6.1.4.1.9.2.1.56. Ko uporaba doseže 75% ali več, onemogoči vse napake in od strani vse diagnostične podpise, ki so nameščeni v lokalnem prehodu. Za namestitev podpisa uporabite te spodnje korake.
-
Uporabite ukaz show snmp, da omogočite SNMP. Če ne omogočite, konfigurirajte ukaz snmp-server manager.
show snmp %SNMP agent not enabled config t snmp-server manager end show snmp Chassis: ABCDEFGHIGK 149655 SNMP packets input 0 Bad SNMP version errors 1 Unknown community name 0 Illegal operation for community name supplied 0 Encoding errors 37763 Number of requested variables 2 Number of altered variables 34560 Get-request PDUs 138 Get-next PDUs 2 Set-request PDUs 0 Input queue packet drops (Maximum queue size 1000) 158277 SNMP packets output 0 Too big errors (Maximum packet size 1500) 20 No such name errors 0 Bad values errors 0 General errors 7998 Response PDUs 10280 Trap PDUs Packets currently in SNMP process input queue: 0 SNMP global trap: enabled -
Prenesite DS 64224 z naslednjimi spustnimi možnostmi v orodju za is kanje diagnostičnih podpisov:
Ime polja
Vrednost polja
Platforma
Cisco 4300, serija 4400 ISR ali serija Cisco CSR 1000V
Izdelek
CUBE Enterprise v Webex Calling rešitvi
Obseg problema
Uspešnost
Vrsta problema
Visoka izkoriščenost procesorja z e-poštnim obvestilom.
-
Kopirajte datoteko DS XML v bliskavico lokalnega prehoda.
LocalGateway# copy ftp://username:password@<server name or ip>/DS_64224.xml bootflash:Naslednji primer prikazuje kopiranje datoteke s strežnika FTP v lokalni pre hod.
copy ftp://user:pwd@192.0.2.12/DS_64224.xml bootflash: Accessing ftp://*:*@ 192.0.2.12/DS_64224.xml...! [OK - 3571/4096 bytes] 3571 bytes copied in 0.064 secs (55797 bytes/sec) -
Namestite datoteko DS XML v lokalni prehod.
call-home diagnostic-signature load DS_64224.xml Load file DS_64224.xml success -
Z ukazom show call-home diagnostic-signature preverite, ali je podpis uspešno nameščen. Stolpec stanja mora imeti vrednost »registrirana«.
show call-home diagnostic-signature
Current diagnostic-signature settings:
Diagnostic-signature: enabled
Profile: CiscoTAC-1 (status: ACTIVE)
Downloading  URL(s):  https://tools.cisco.com/its/service/oddce/services/DDCEService
Environment variable:
ds_email: username@gmail.com
Prenesite DSE:
DS ID
Ime DS
Revizija
Status
Zadnja posodobitev (GMT+ 00:00)
64224
DS_LGW_CPU_MON75
0.0.10
Registrirani
2020-11-07 22:05:33
Ko se sproži, ta podpis odstrani vse delujoče DS-je, vključno s samim seboj. Če je potrebno, znova namestite sistem DS 64224, da nadaljujete s spremljanjem visoke porabe procesor ja na lokalnem prehodu.
Nadzor registracije SIP prtljažnika
Ta DS vsakih 60 sekund preveri odjavitev lokalnega prehoda SIP Trun Webex Calling k z oblakom. Ko je dogodek odjave zaznan, ustvari e-poštno obvestilo in syslog ter se po dveh dogodkih odjave odstrani. Za namestitev podpisa uporabite spodnje korake:
-
Prenesite DS 64117 z naslednjimi spustnimi možnostmi v orodju za is kanje diagnostičnih podpisov:
Ime polja
Vrednost polja
Platforma
Cisco 4300, serija 4400 ISR ali serija Cisco CSR 1000V
Izdelek
CUBE Enterprise v Webex Calling rešitvi
Obseg problema
SIP-SIP
Vrsta problema
Odjava SIP Trunk z e-poštnim obvestilom.
-
Kopirajte datoteko DS XML v lokalni prehod.
copy ftp://username:password@<server name or ip>/DS_64117.xml bootflash: -
Namestite datoteko DS XML v lokalni prehod.
call-home diagnostic-signature load DS_64117.xml Load file DS_64117.xml success LocalGateway# -
Z ukazom show call-home diagnostic-signature preverite, ali je podpis uspešno nameščen. Stolpec stanja mora imeti vrednost »registrirana«.
Spremljanje nenormalnih prekinitev klicev
Ta DS uporablja glasovanje SNMP vsakih 10 minut za zaznavanje nenormalne prekinitve klica z nap akami SIP 403, 488 in 503. Če je povečanje števila napak večje ali en ako 5 od zadnje ankete, ustvari obvestilo o syslogu in e-pošti. Za namesti tev podpisa uporabite spodnje korake.
-
Uporabite ukaz show snmp, da preverite, ali je SNMP omogočen . Če ni omogočeno, konfigurirajte ukaz snmp-server manager .
show snmp %SNMP agent not enabled config t snmp-server manager end show snmp Chassis: ABCDEFGHIGK 149655 SNMP packets input 0 Bad SNMP version errors 1 Unknown community name 0 Illegal operation for community name supplied 0 Encoding errors 37763 Number of requested variables 2 Number of altered variables 34560 Get-request PDUs 138 Get-next PDUs 2 Set-request PDUs 0 Input queue packet drops (Maximum queue size 1000) 158277 SNMP packets output 0 Too big errors (Maximum packet size 1500) 20 No such name errors 0 Bad values errors 0 General errors 7998 Response PDUs 10280 Trap PDUs Packets currently in SNMP process input queue: 0 SNMP global trap: enabled -
Prenesite DS 65221 z naslednjimi možnostmi v orodju za is kanje diagnostičnih podpisov:
Ime polja
Vrednost polja
Platforma
Cisco 4300, serija 4400 ISR ali serija Cisco CSR 1000V
Izdelek
CUBE Enterprise v Webex Calling rešitvi
Obseg problema
Uspešnost
Vrsta problema
Zaznavanje nenormalnega odklopa klica SIP z e-pošto in obvestilom Syslog.
-
Kopirajte datoteko DS XML v lokalni prehod.
copy ftp://username:password@<server name or ip>/DS_65221.xml bootflash: -
Namestite datoteko DS XML v lokalni prehod.
call-home diagnostic-signature load DS_65221.xml Load file DS_65221.xml success -
Z ukazom show call-home diagnostic-signature preverite, ali je podpis uspešno nameščen. Stolpec stanja mora imeti vrednost »registrirana«.
Namestite diagnostične podpise, da odpravite težavo
Za hitro reševanje težav uporabite diagnostične podpise (DS). Cisco TACinženirji so ustvarili več podpisov, ki omogočajo potrebne napake, ki so potrebne za odpravljanje določene težave, odkrivanje pojava težave, zbiranje pravega nabora diagnosti čnih podatkov in samodejno prenos podatkov v primer. Cisco TAC Diagnostični podpisi (DS) odpravljajo potrebo po ročnem preverjanju težav in olaj šajo odpravljanje težav z občasnimi in prehodnimi tež avami.
Z orodjem za iskanje diagnostičnih podpisov lahko poiščete ustrezne podpise in jih namestite za samodejno reševanje določene težave ali namestite podpis, ki ga priporoči inženir TAC kot del vloga za podporo.
Tukaj je primer, kako najti in namestiti DS za zaznavanje pojava »% VOICE_IEC -3-GW: CCAPI: Internal Error (prag klica): IEC = 1.1.181.1.29. 0" syslog in avtomatizirati zbiranje diagnostičnih podatkov z naslednjimi koraki:
-
Konfigurirajte dodatno spremenljivko okolja DS ds_fsurl_prefix, ki je pot Cisco TAC datotečnega strežnika (cxd.cisco.com), na katero se naložijo zbrani diagnostični podatki. Uporabni ško ime na poti datoteke je številka primera, geslo pa žeton za nalaganje datoteke , ki ga lahko pridobite iz upra vitelja primerov podpor e v naslednjem ukazu. Žeton za nalaganje datotek lahko po potrebi ustvarite v razdel ku Pril oge upravitelja primerov podpore.
configure terminal
call-home
diagnostic-signature
LocalGateway(cfg-call-home-diag-sign)environment ds_fsurl_prefix "scp://<case number>:<file upload token>@cxd.cisco.com"
end
Primer:
call-home diagnostic-signature environment ds_fsurl_prefix " environment ds_fsurl_prefix "scp://612345678:abcdefghijklmnop@cxd.cisco.com" -
Prepričajte se, da je SNMP omogočen z ukazom show snmp . Če ni omogočeno, konfigurirajte ukaz snmp-server manager .
show snmp %SNMP agent not enabled config t snmp-server manager end -
Zagotovite namestitev High CPU monitoring DS 64224 kot proaktivnega ukrepa za onemogočanje vseh napak in diagnostičnih podpisov v času visoke izkoriščanja procesorja. Prenesite DS 64224 z naslednjimi možnostmi v orodju za is kanje diagnostičnih podpisov:
Ime polja
Vrednost polja
Platforma
Cisco 4300, serija 4400 ISR ali serija Cisco CSR 1000V
Izdelek
CUBE Enterprise v Webex Calling rešitvi
Obseg problema
Uspešnost
Vrsta problema
Visoka izkoriščenost procesorja z e-poštnim obvestilom.
-
Prenesite DS 65095 z naslednjimi možnostmi v orodju za is kanje diagnostičnih podpisov:
Ime polja
Vrednost polja
Platforma
Cisco 4300, serija 4400 ISR ali serija Cisco CSR 1000V
Izdelek
CUBE Enterprise v Webex Calling rešitvi
Obseg problema
Syslogs
Vrsta problema
Syslog -% VOICE_IEC -3-GW: CCAPI: Notranja napaka (prag klica): IEC = 1.1.181.1.29.0
-
Kopirajte datoteke DS XML v lokalni prehod.
copy ftp://username:password@<server name or ip>/DS_64224.xml bootflash: copy ftp://username:password@<server name or ip>/DS_65095.xml bootflash: -
Namestite datoteko DS 64224 za nadzor visokega procesorja in nato datoteko DS 65095 XML v lokalni prehod.
call-home diagnostic-signature load DS_64224.xml Load file DS_64224.xml success call-home diagnostic-signature load DS_65095.xml Load file DS_65095.xml success -
Preverite, ali je podpis uspešno nameščen z ukazom show call-home diagnostic -signature. Stolpec stanja mora imeti vrednost »registrirana«.
show call-home diagnostic-signature
Current diagnostic-signature settings:
Diagnostic-signature: enabled
Profile: CiscoTAC-1 (status: ACTIVE)
Downloading  URL(s):  https://tools.cisco.com/its/service/oddce/services/DDCEService
Environment variable:
           ds_email: username@gmail.com
           ds_fsurl_prefix: scp://612345678:abcdefghijklmnop@cxd.cisco.com
Preneseni DSE:
DS ID
Ime DS
Revizija
Status
Zadnja posodobitev (GMT+ 00:00)
64224
00:07:45
DS_LGW_CPU_MON75
0.0.10
Registrirani
2020-11-08
65095
00:12:53
DS_LGW_IEC_Call_spike_threshold
0.0.12
Registrirani
2020-11-08
Preverite izvedbo diagnostičnih podpisov
V naslednjem ukazu se stolpec »Stanje« ukaza show call-home diagnostic-signature spremeni v »running«, medtem ko lokalni prehod izvede dejanje, določeno v podpisu. Izhod statistike diagnosti čnega podpisa s klicem domov je najboljši način za preverjanje, ali diagnostični podpis zazna zanimiv dogodek in izvede dejanje. Stolpec »Sproženje/največje/deinstaliranje« označuje, kolikokrat je dani podpis sprožil dogodek, največje število določenih za zaznavanje dogodka in ali se podpis po zaznavanju največjega števila sproženih dogodkov izklopi.
show call-home diagnostic-signature
Current diagnostic-signature settings:
Diagnostic-signature: enabled
Profile: CiscoTAC-1 (status: ACTIVE)
Downloading  URL(s):  https://tools.cisco.com/its/service/oddce/services/DDCEService
Environment variable:
           ds_email: carunach@cisco.com
           ds_fsurl_prefix: scp://612345678:abcdefghijklmnop@cxd.cisco.com
Preneseni DSE:
|
DS ID |
Ime DS |
Revizija |
Status |
Zadnja posodobitev (GMT+ 00:00) |
|---|---|---|---|---|
| 64224 |
DS_LGW_CPU_MON75 |
0.0.10 |
Registrirani |
2020-11-08 00:07:45 |
|
65095 |
DS_LGW_IEC_Call_spike_threshold |
0.0.12 |
Tek |
2020-11-08 00:12:53 |
pokaži statistiko diagnostičnega podpisa klica na dom
|
DS ID |
Ime DS |
Sproženo /Max /Deinstall |
Povprečni čas delovanja (sekunde) |
Največji čas delovanja (sekunde) |
|---|---|---|---|---|
| 64224 |
DS_LGW_CPU_MON75 |
0/0/N |
0.000 |
0.000 |
|
65095 |
DS_LGW_IEC_Call_spike_threshold |
1/20/Y |
23.053 |
23.053 |
E-poštno obvestilo, ki se pošlje med izvajanjem diagnostičnega podpisa, vsebuje ključne informacije, kot so vrsta težave, podrobnosti o napravi, različica programske opreme, zagonska konfiguracija in prikaz ukaznih izhodov, ki so pomembni za odpravljanje te težave.
Odstranite diagnostične podpise
Uporaba Diagnostičnih podpisov za namene odpravljanja težav je običajno opredeljena za odstranitev po odkritju nekaterih težav. Če želite podpis odstraniti ročno, pridobite ID DS iz izhoda ukaza show call-home diagnostic-signature in zaženite naslednji ukaz:
call-home diagnostic-signature deinstall <DS ID>
Primer:
call-home diagnostic-signature deinstall 64224
Na podlagi težav, ki jih pogosto opazimo pri uvajanju, se v orodje za iskanje podpisov diagnostike redno dodajajo novi podpisi. TAC trenutno ne podpira zahtev za ustvarjanje novih podpisov po meri.
Za boljše upravljanje prehodov Cisco IOS XE priporočamo, da se vpišete in upravljate prehode prek nadzornega središča. To je neobvezna konfiguracija. Ko ste vpisani, lahko uporabite možnost preverjanja veljavnosti konfiguracije v nadzornem središču, da preverite konfiguracijo lokalnega prehoda in ugotovite morebitne težave s konfiguracijo. Trenutno to funkcionalnost podpirajo samo debla, ki temeljijo na registraciji.
Za več informacij o upravljanju prehoda, preverjanju veljavnosti lokalnega prehoda in preživetju mesta glejte naslednje članke:
V tem razdelku je opisano, kako konfigurirati Cisco Unified Border Element (CUBE) kot lokalni pre hod za Webex Calling uporabo vzajemnega sistema SIP (MTL), ki temelji na certifikatih. Prvi del tega dokumenta ponazarja, kako konfigurirati preprost prehod PSTN. V tem primeru so vsi klici iz PSTN usmerjeni v PSTN Webex Calling in vsi klici iz njega usmer Webex Calling jeni v PSTN. Naslednja slika poudarja to rešitev in konfiguracijo usmerjanja klicev na visoki ravni, ki ji bo sledila.
Pri tej zasnovi se uporabljajo naslednje glavne konfiguracije:
-
najem@@ niki glasovnega raz reda: uporablja se za ustvarjanje konfiguracij, specifičnih za prtljažnik
-
uri glasovnega razreda: Uporablja se za razvrščanje sporočil SIP za izbiro vhodnega k licnega vrstnika.
-
vhodni klicni kolega: Zag otavlja zdravljenje dohodnih SIP sporočil in določa odhodno pot s pomočjo klicne skupine.
-
skupina klicnih vrstnikov: O predeljuje izhodne klicne vrstnike, ki se uporabljajo za nadaljnje usmerjanje klicev.
-
Outbound dial-peer: Zagotavlja zdravljenje odhodnih SIP sporočil in jih usmerja do zahte vanega cilja.
Za optimiz Webex Calling acijo medijev z ISDN vezji Interactive Connectivity Establishment (ICE) in TDM (Time Division Multiplexing) je potrebno uporabiti dvostopenjski postopek usmerjanja klicev.
Medtem ko sta IP in SIP postala privzeta protokola za PSTN debla, TDM (Time Division Multiplexing) ISDN vezja ostajajo pogosta in jih v celoti podpira. Webex Calling Če želite omogočiti optimizacijo medijev za te tokove klicev TDM-IP, morate uporabiti interaktivno vzpostavitev povezljivosti (ICE), ki končnim točkam omogoča pogajanje o neposrednih medijskih poteh.
Za dosego te optimizacije je potreben postopek usmerjanja klicev z dvema nogama. Ta pristop spremeni standardno konfigur acijo usmerjanja z uvedbo nabora notranjih povratnih klicnih koles med Webex Calling in PSTN debli, kot je prikazano na spodnji sliki.
Pri povezovanju krajevne Cisco Unified Communications Manager rešitve lahko uporabite preprosto konfiguracijo prehoda PSTN kot osnovo za izdelavo rešitveWebex Calling, prikazane na naslednjem diagramu. V tem primeru Unified Communications Manager zagotavlja centralizirano usmerjanje in obdelavo vseh PSTN in klicev. Webex Calling
V tem dokumentu so uporabljena imena gostitelja, naslovi IP in vmesniki, prikazani na naslednji sliki. Predvidene so možnosti za javno ali zasebno (za NAT) naslo vljanje. Zapisi SRV DNS niso obvezni, razen če izravnava obremenitve v več primerkih CUBE .
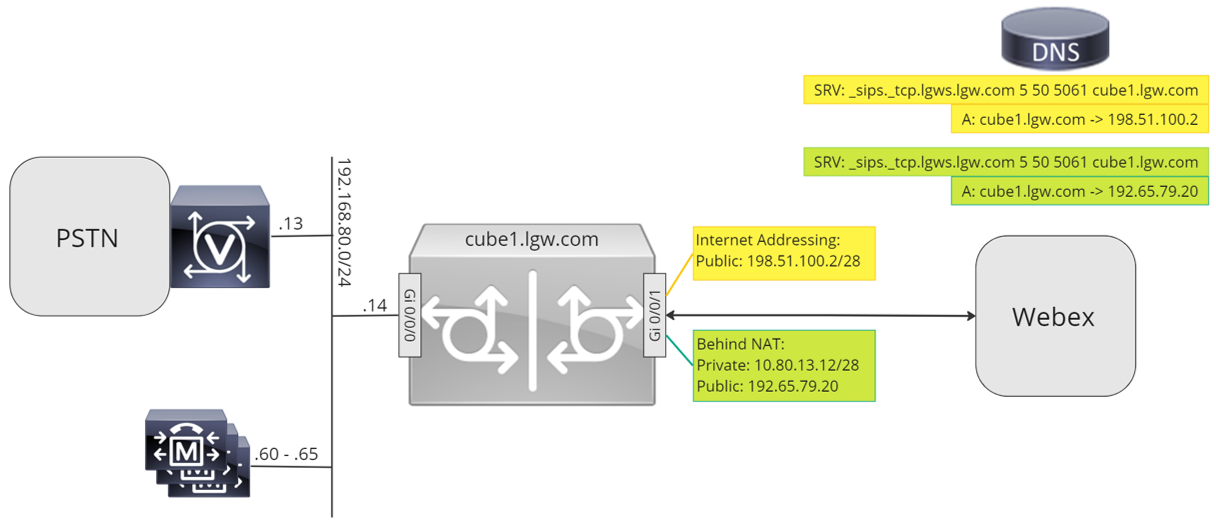
Uporabite navodila za konfiguracijo v preostalem delu tega dokumenta, da dokončate konfiguracijo lokalnega prehoda na naslednji način:
-
1. korak: Konfigurirajte osnovno povezljivost usmerjevalnika in varnost
-
2. korak: Konfigurirajte Webex Calling prtljažnik
Glede na zahtevano arhitekturo sledite naslednjim:
-
3. korak: Konfigurirajte lokalni prehod s SIP PSTN prtljažnikom
-
4. korak: Konfigurirajte lokalni prehod z obstoječim Unified CM okoljem
Ali:
-
3. korak: Konfigurirajte lokalni prehod s TDM PSTN prtljažnikom
Osnovna konfiguracija
Prvi korak pri pripravi vašega Ciscovega usmerjevalnika kot lokalnega prehoda Webex Calling je izdelava osnovne konfiguracije, ki varuje vašo platformo in vzpostavi povezljivost.
-
Vse namestitve lokalnega prehoda, ki temeljijo na certifikatih, zahtevajo različice Cisco IOS XE 17.9.1a ali novejše. Cisco IOSPriporočljivo je XE 17.12.2 ali novejšo različico. Za priporočene različice glejte stran Cisco Software Research. Poiščite platformo in izberite eno od predlaganih izdaj.
-
Usmerjevalniki serije ISR4000 morajo biti konfigurirani z licencami za enotno komunikacijo in varnostno tehnologijo.
-
Usmerjevalniki serije Catalyst Edge 8000, opremljeni z glasovnimi karticami ali DSP, zahtevajo licenco DNA Ad vantage. Usmerjevalniki brez glasovnih kartic ali DSP zahtevajo najmanj licenc DNA Essentials.
-
Za zahteve visoke zmogljivosti boste morda potrebovali tudi licenco visoke varnosti (HSEC) in dodatno pravico do prepustnosti.
Za več podrobnosti gle jte Kode za avtorizacijo.
-
-
Zgradite osnovno konfiguracijo za svojo platformo, ki bo sledila vašim poslovnim pravilnikom. Z lasti konfigurirajte in preverite naslednje:
-
NTP
-
ACL
-
Preverjanje pristnosti uporabnikov in oddaljeni dostop
-
DNS
-
IP usmerjanje
-
IP naslovi
-
-
Omrežje Webex Calling mora uporabljati naslov IPv4. Naslovi lokalnega prehoda, ki so popolnoma kvalificirana domenska imena (FQDN) ali storitvenega zapisa (SRV), konfigurirani v nadzornem središču, se morajo ločiti na javni naslov IPv4 na internetu.
-
Vsa SIP in medijska vrata v vmesniku Local Gateway, ki je obrnjen proti Webexu, morajo biti dostopna z interneta, bodisi neposredno bodisi prek statičnega NAT. Poskrbite, da ustrezno posodobite požarni zid .
-
Če želite namestiti podpisano potrdilo na lokalni prehod, sledite spodnjim podrobnim korakom za konfiguracijo:
-
Javni Certificate Authority (CA), kot je podrobno opisano v razdelku Kateri organi za korenske certifikate so podprti za klice na av Cisco Webex dio in video platforme? mora podpisati potrdilo o napravi.
-
Pod prta so potrdila, ki vsebujejo samo razširjeno uporabo ključa za preverjanje pristnosti strežnika (EKU). Webex Callingne potrjuje ali uveljavlja prisotnosti EKU za preverjanje pristnosti strank med vzpostavitvijo stiskanja roke TLS .
Nekateri tretji upravljavci meja sej (SBC) lahko uveljavijo strogo preverjanje veljavnosti EKU in lahko zavrnejo potrdila, ki ne vključujejo EKU za preverjanje pristnosti odjemalca. V takih primerih zagotovite, da je SBC konfiguriran tako, da sprejema potrdila samo z EKU za preverjanje pristnosti strežnika ali onemogoči strogo preverjanje veljavnosti EKU (če je podprto).
-
Predmet certifikata Skupno ime (CN) ali eno od alternativnih imen subjekta (SAN) mora biti enako kot FQDN, konfiguriran v nadzornem središču.
Pri nakupu certifikata s splošnim imenom (CN) ali alternativnim imenom subjekta (SAN) zagotovite, da potrdilo uporablja samo male črke. V konfiguraciji Control Hub se vsi vnosi FQDN samodejno pretvorijo v male črke, morebitno neusklajenost črkovnega ohišja med FQDN in certifikatom pa prepreči uspešno registracijo prtljažnika.
Na primer:
-
Če ima konfiguriran prtljažnik v nadzornem središču vaše organizacije cube1.lgw.com:5061 kot FQDN lokalnega prehoda, mora CN ali SAN v certifikatu usmerjevalnika vsebovati cube1.lgw.com.
-
Če ima konfiguriran prtljažnik v nadzornem središču vaše organizacije lgws.lgw.com kot naslov SRV lokalnega prehoda, ki ga je mogoče doseči iz prtljažnika, mora CN ali SAN v potrdilu usmerjevalnika vsebovati lgws.lgw.com. Zapisi, na katere se naslov SRV loči (CNAME, zapis ali naslov IP), so neobvezni v SAN.
-
Ne glede na to, ali za prtljažnik uporabljate FQDN ali SRV, mora naslov stika za vsa nova pogovorna okna SIP iz lokalnega prehoda uporabljati ime, konfigurirano v nadzornem središču.
-
-
-
Naložite Ciscovi korenski paket CA v lokalni prehod. Ta paket vključuje korensko potrdilo CA, ki se uporablja za preverjanje platforme Webex.
Konfiguracija
| 1 |
Prepričajte se, da vsem vmesnikom 3. sloja dodelite veljavne in usmerljive naslove IP, na primer:
|
| 2 |
Zaščitite poverilnice STUN na usmerjevalniku s simetričnim šifriranjem. Konfigurirajte primarni šifrirni ključ in vrsto šifriranja na naslednji način: |
| 3 |
Ustvarite zanesljivo točko šifriranja s certifikatom za svojo domeno, ki ga podpiše pod prti Certificate Authority (CA). |
| 4 |
Navedite potrdilo CA vmesnega podpisovanja za preverjanje pristnosti vašega gostiteljskega potrdila. Vnesite naslednji ukaz exec ali konfiguracija:
|
| 5 |
Podpisano gostiteljsko potrdilo uvozite z naslednjim ukazom exec ali konfiguracija :
|
| 6 |
Omogočite ekskluzivnost TLS1.2 in določite privzeto točko zaupanja za glasovne aplikacije z naslednjimi konfiguracijskimi ukazi:
|
| 7 |
Namestite Cisco root CA paket, ki vključuje certifikat IDtrust Commercial Root CA 1, ki ga Webex Calling uporablja. Uporabite ukaz crypto pki trustpool import clean url, da prenesete korenski paket CA iz določenega URL-ja in počistite trenutni trustpool CA, nato pa namestite nov paket potrdil: Če morate uporabiti proxy za dostop do interneta prek HTTPS, dodajte naslednjo konfiguracijo pred uvozom paketa CA: ip http odjemalski proxy strežnik yourproxy.com proxy-port 80 |
| 1 |
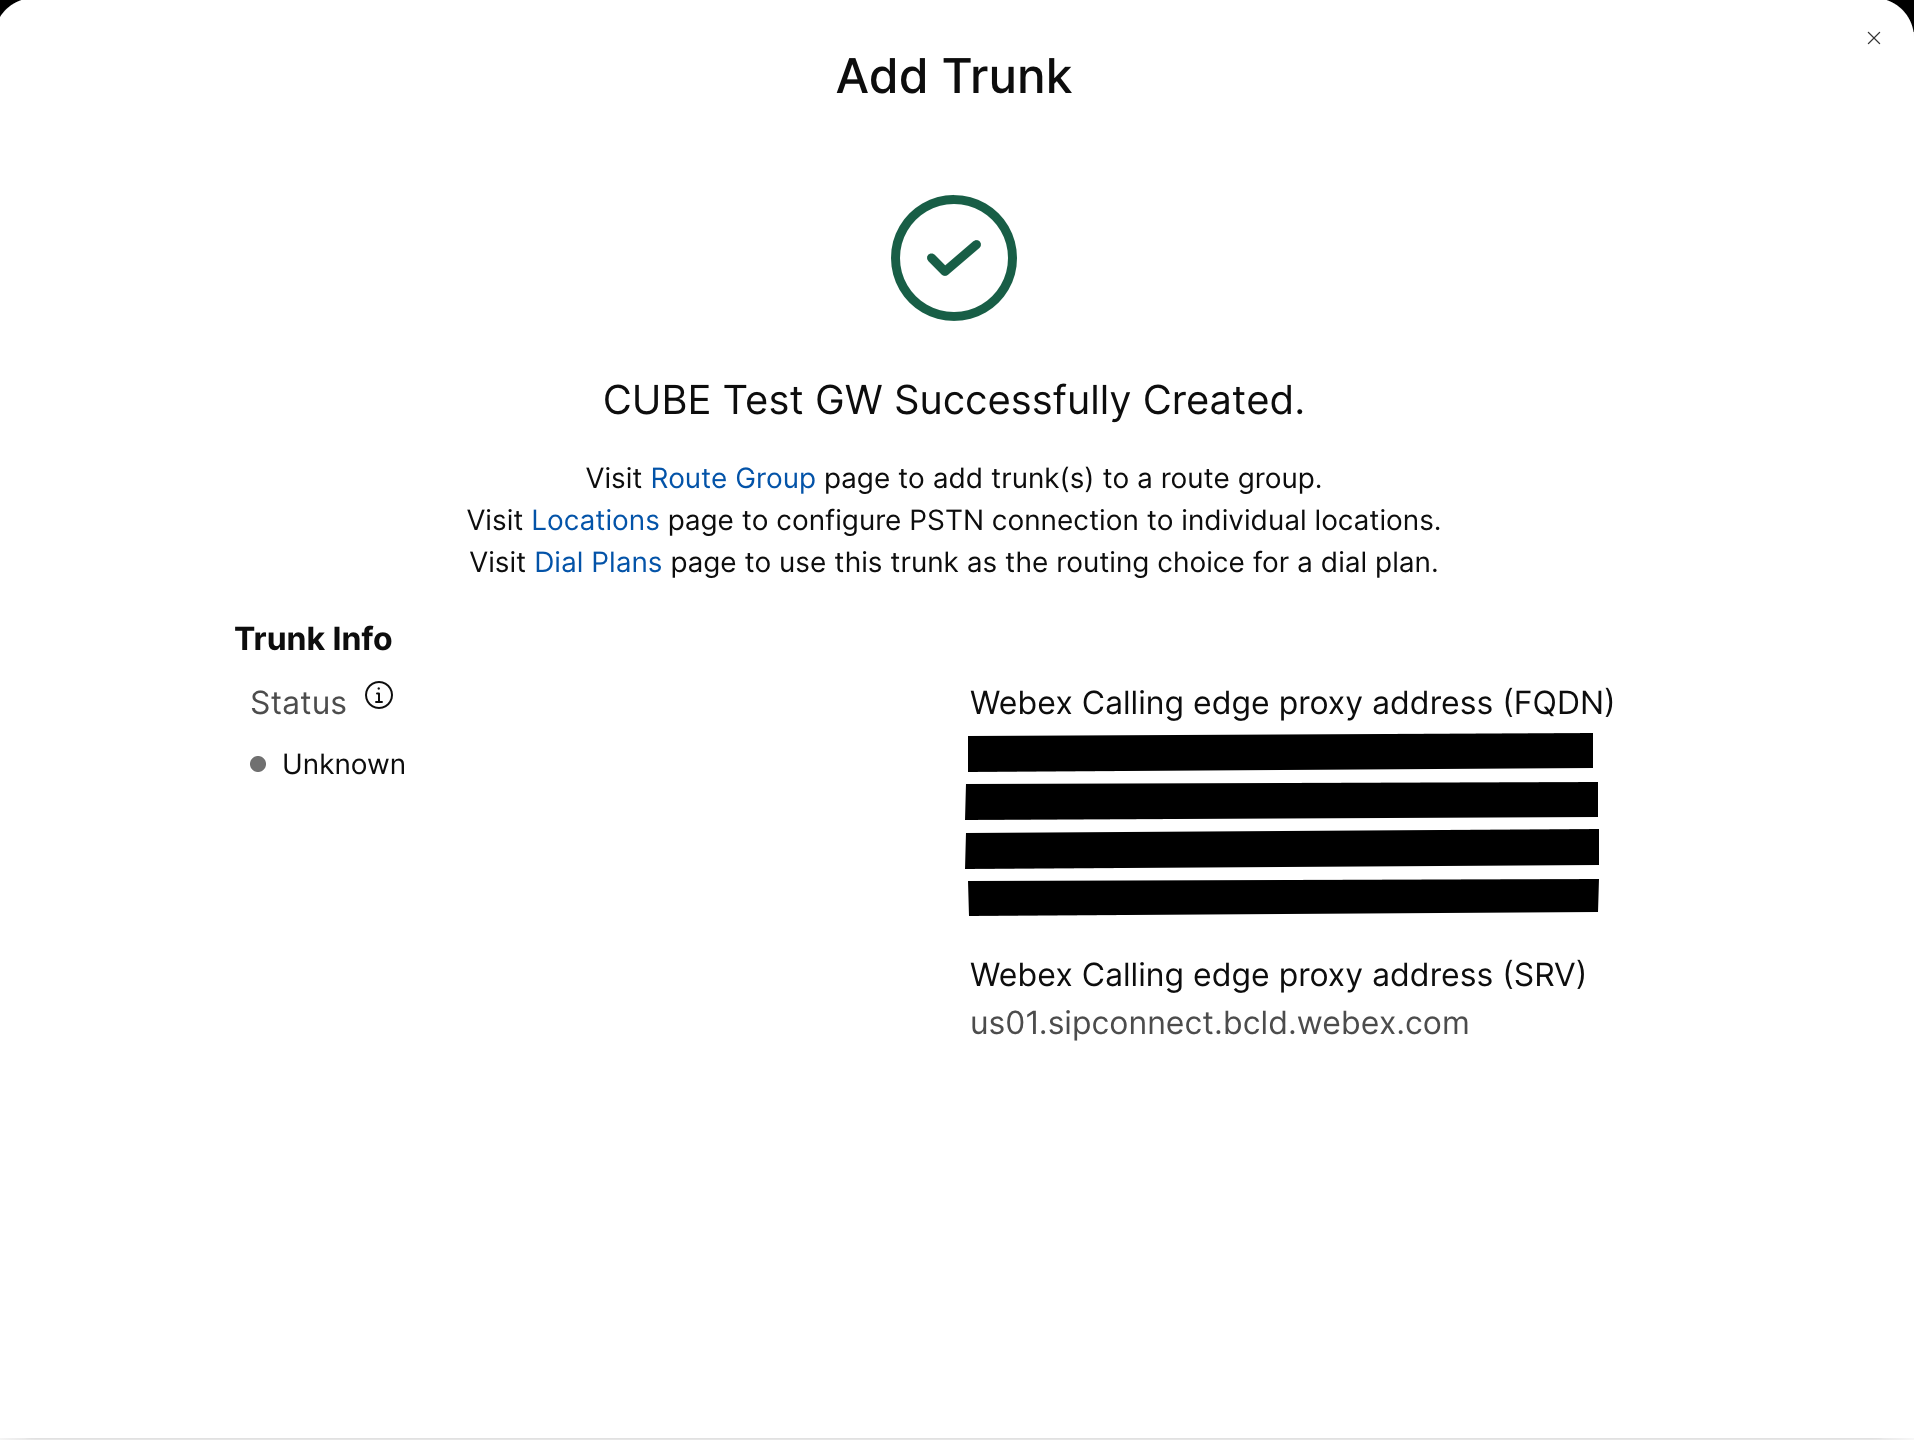
Ustvarite protokol PSTN, ki temelji na certifikatu CUBE za obstoječo lokacijo v nadzornem središču. Če želite več informacij, glejte Konfiguriranje debla, skupin poti in načrtov klicanja za Webex Calling. Zapišite si informacije o prtljažniku pri ustvarjanju prtljažnika. Te podrobnosti, kot so poudarjene na naslednji sliki, so uporabljene v korakih konfiguracije v tem priročniku.
|
| 2 |
Če želite konfigurirati CUBE kot Webex Calling lokalni prehod, vnesite naslednje uk aze: Tukaj je razlaga polj za konfiguracijo:
Omogo Cisco Unified Border Element ča funkcije (CUBE) na platformi. dovoljenje povezav sip v sipOmogočite CUBE osnovno funkcijo SIP nazaj do nazaj uporabniškega agenta. Če želite več informacij, glejte Dovoli povezave. Prenos faksa T.38 je privzeto omogočen. Če želite več informacij, glejte protokol faks t38 (glasovna storitev). Omogoča STUN (prehod sej UDP prek NAT) na svetovni ravni. Ti ukazi za globalno omamljanje so potrebni le pri namestitvi lokalnega prehoda za NAT.
Če želite več informacij, glejte ID agenta za omamljivanje protokovih podatkov in omamljivostne podatke o deljenem taj nosti. asimetrična nosilnost polnaKonfigurira asimetrično podporo za uporabne obremenitve SIP tako za DTMF kot dinamične kodek. Če želite več informacij o tem ukazu, glejte asimetrično koristno obremenitev . prisilna zgodnja ponudbaLok alni prehod prisili, da pošlje informacije SDP v začetnem sporočilu INVITE, namesto da bi čakal na potrdilo od sosednjega vrstnika. Za več informacij o tem ukazu glejte zgodnja ponudba. sip-profil i vhodniOmogoča, da CUBE uporablja SIP profile za spreminjanje sporoči l, ko so prejemana. Profili se uporabljajo prek klicnih kolegov ali najemnikov. |
| 3 |
Konfiguri rajte kodek glasovnega razreda 100, ki omogoča kode ke G.711 samo za vse debla. Ta preprost pristop je primeren za večino uvajanja. Po potrebi na seznam dodajte dodatne vrste kodekov, ki jih podpirajo izvorni in končni sistemi. Podprte so bolj zapletene rešitve, ki vključujejo prekodiranje z uporabo modulov DSP, vendar niso vključene v ta priročnik. Tukaj je razlaga polj za konfiguracijo: kodek glasovnega razreda 100Uporablja se samo za dovoljenje prednostnih kodekov za klice SIP trunke. Če želite več informacij, gle jte kodek glasovnega razreda. |
| 4 |
Konfiguri rajte glasovni razred stun-use 100, da omogočite ICE na prtljažniku. Webex Calling (Ta korak se ne uporablja za Webex za vlado) Tukaj je razlaga polj za konfiguracijo: omamljivanje uporabe ice liteUporablja se za omogočanje ICE-Lite za vse izbirne kolege, ki omogoč Webex Calling ajo optimizacijo medijev, kadar je to mogoče . Če želite več informacij, glejte uporaba om amljivanja glasovnega razreda in uporaba omamljanja ice lite. Ukaz pre toka podatkov za uporabo ognjene stene je potreben le pri namestitvi lokalnega prehoda za NAT. O optimizaciji medijev se pogajajo, kjer je to mogoče. Če klic zahteva medi jske storitve v oblaku, kot je snemanje, medija ni mogoče optimizirati. |
| 5 |
Konfigurirajte pravilnik o šifriranju medijev za promet Webex. (Ta korak se ne uporablja za Webex za vlado) Tukaj je razlaga polj za konfiguracijo: glasovni razred srtp-crypto 100Določa SHA1_80 kot edino šifrno zbirko SRTP, ki jo CUBE ponuja v SDP v sporočilih o ponudbi in odgovoru. Webex Callingsamo podpira SHA1_80. Za več informacij glejte glasovni razred srtp-crypto. |
| 6 |
Konfigurirajte šifre GCM, skladne s FIPS (ta korak velja samo za Webex for Government). Tukaj je razlaga polj za konfiguracijo: glasovni razred srtp-crypto 100Določa GCM kot šifrno zbirko, ki jo ponuja CUBE. Obvezno je konfigurirati šifre GCM za lokalni prehod za Webex za vlado. |
| 7 |
Konfigurirajte vzorec za edinstveno prepoznavanje klicev v osnovni sistem lokalnega prehoda na podlagi ciljnega FQDN ali SRV: Tukaj je razlaga polj za konfiguracijo: glasovni razred uri 100 sipDoloča vzorec, ki ustreza dohodnemu povabilu SIP z dohodnim klicnim kolesarjem. Pri vnosu tega vzorca uporabite prtljažnik FQDN ali SRV, konfiguriran v nadzornem središču za prtljažnik. Med konfiguracijo prtljažnikov, ki temeljijo na certifikatih na strani najemnikaWebex Calling, na lokalnem prehodu uporabite samo naslov Webex Calling Edge, ki temelji na SRV. FQDNS niso več podprti. |
| 8 |
Konfigurirajte profile za manipulacijo s sporočili SIP. Če je vaš prehod konfiguriran z javnim naslovom IP, konfigurirajte profil na naslednji način ali preskočite na naslednji korak, če uporablj ate NAT. V tem primeru je cube1.lgw.com FQDN, konfiguriran za lokalni prehod: Tukaj je razlaga polj za konfiguracijo: Pravila 10 in 20Če želite Webexu omogočiti preverjanje pristnosti spor očil iz vašega lokalnega prehoda, mora glava« Kontakt »v sporočilih zahteve SIP in odgovorov vsebovati vrednost, določeno za osnovni sistem v nadzornem središču. To bo bodisi FQDN enega samega gostitelja ali ime SRV, ki se uporablja za skupino naprav. |
| 9 |
Če je vaš prehod konfiguriran z zasebnim naslovom IP za statičnim NAT, konfigurirajte vhodne in izhodne SIP profile na naslednji način. V tem primeru je cube1.lgw.com FQDN, konfiguriran za lokalni prehod, »10.80.13.12" je naslov IP vmesnika, ki je obrnjen, in »192.65.79.20" je javni naslov IP NAT. Webex Calling
SIP profili za odhodna sporočila Webex
Calling
Tukaj je razlaga polj za konfiguracijo: Pravila 10 in 20Če želite Webexu omogočiti preverjanje pristnosti sporočil iz vašega lokalnega prehoda, mora glava« Kontakt »v sporočilih o zahtevah SIP in odgovorih vsebovati vrednost, določeno za prtljažnik v nadzornem središču. To bo bodisi FQDN enega samega gostitelja ali ime SRV, ki se uporablja za skupino naprav. Pravila od 30 do 81Pretvorite sk lice zasebnih naslovov v zunanji javni naslov spletnega mesta, kar Webexu omogoča pravilno interpretiranje in usmerjanje naslednjih sporočil. SIP profil za dohodna sporočila iz Webex CallingTukaj je razlaga polj za konfiguracijo: pravila od 10 do 80Pretvorite sklice javnih naslovov v konfiguriran zasebni naslov, tako da CUBE omogoča obdelavo sporočil iz Webexa. Če želite več informacij, glejte sip-profili glasovnega razreda. |
| 10 |
Konfigurirajte ohranjanje možnosti SIP s profilom spreminjanja glave. Tukaj je razlaga polj za konfiguracijo: glasovni razred sip- options-keepalive 100Konfigurira profil Keepalive in vstopi v način konfiguracije glasovnega razreda. Konfigurirate lahko čas (v sekundah), ko se na klicno tar čo pošlje Ping možnosti SIP Out of Pogovornega okna, ko je povezava srčnega utripa s končno točko v stanju NAVZGOR ali dol. Ta profil Keepalive se sproži iz klicnega kolesa, konfiguriranega proti Webexu. Za zagotovitev, da glave stikov vsebujejo popolnoma kvalificirano ime domene SBC, se uporablja SIP profil 115. Pravila 30, 40 in 50 so potrebna le, če je SBC konfiguriran za statičnim NAT. V tem primeru je cube1.lgw.com FQDN, izbran za lokalni prehod, in če se uporablja statični NAT, je »10.80.13.12" naslov IP vmesnika SBC, »192.65.79.20" pa javni naslov IP NAT. Webex Calling |
| 11 |
Konfiguracija Webex Calling prtljažnika: |
| 12 |
(Neobvezno) Če želite konfigurirati omrežne naprave, kot je CUBE, in posredovati glave protokola za začetek seje (SIP), ki jih naprava ne obdeluje, uporabite te ukaze. Ti ukazi omogočajo napravi prehod skozi nepodprte glave SIP, vključno z glavami geografske lokacije in PIDF-LO (Presence Information Data Format - Location Object), na lokalnem prehodu. Ta funkcija podpira storitve Nomadic E-911, saj zagotavlja pravilno ohranjanje in posredovanje kritičnih informacij o lokaciji. |
Ko ste zgradili prtljažnik Webex Calling navzgor, uporabite naslednjo konfiguracijo, da ustvarite nešifriran prtljažnik proti ponudniku PSTN, ki temelji na SIP:
Če vaš ponudnik storitev ponuja varen PSTN prtljažnik, lahko sledite podobni konfiguraciji, kot je opisano zgoraj za prtljažnikWebex Calling. CUBE podpira varno usmerjanje klicev.
Če uporabljate TDM/ISDN PSTN prtljažnik, preskočite na naslednji razdelek Konfiguriranje lokalnega prehoda s TDM PSTN prtljažnikom.
| 1 |
Konfigurirajte naslednji uri glasovnega razreda za prepoznavanje dohodnih klicev iz prtljažnika PSTN : Tukaj je razlaga polj za konfiguracijo: glasovni razred uri 200 sipDoloča vzorec, ki ustreza dohodnemu povabilu SIP z dohodnim klicnim kolesarjem. Ko vnesete ta vzorec, uporabite naslov IP vašega prehoda IP PSTN. Če želite več informacij, glejte URI glasovnega razreda. |
| 2 |
Konfigurirajte naslednji IP PSTN dial-peer: Tukaj je razlaga polj za konfiguracijo: D oloča VoIP dial-peer z oznako 200 in daje pomemben opis za lažje upravljanje in odpravljanje težav. Če želite več informacij, glejte k licni glas. ciljni vzorec BAD.BADPri usmerjanju odhodnih klicev z uporabo dohodne klicne skupine je potreben lažni ciljni vzorec. V tem primeru se lahko uporabi kateri koli veljavni ciljni vzorec. Za več informacij glejte ciljni vzorec (vmesnik). protokol seje sipv2Določa, da ta klicni kolesar obravnava noge klicev SIP. Če želite več informacij, glejte protokol seje (izbirni vrstnik). ciljna seja ipv4:192.168.80.13Določa ciljni naslov za klice, poslane ponudniku PSTN. To je lahko naslov IP ali ime gostitelja DNS. Če želite več informacij, glejte Cilj seje (VoIP dial peer). dohodni uri prek 200Določa glasovni razred, ki se uporablja za us klajevanje dohodnih klicev s tem dial-peer s pomočjo URI glave INVITE VIA. Za več informacij glejte dohodni URL.
glasovni razred sip asserted-id pai
(Neobvezno) V klopi obdelavo glave P-Asserted-Identity in nadzoruje, kako se ta uporablja za prtljažnik PSTN. Če uporabljate ta ukaz, se identiteta klicajoče stranke, zagotovljena iz dohodnega dial-peer, uporabi za odhodna glava From in P-Asserted-Identity. Če ta ukaz ne uporabljate, se identiteta klicajoče stranke, zagotovljena iz dohodnega dial-peer, uporabi za odhodna glava From in Remote-Party-ID. Za več informacij glejte sip asserted-id glasovnega razreda.
vezni kontrolni vir-vmesnik Gigab
iteThernet0/0/0
Konfigurira izvorni vmesnik in pripadajoči naslov IP za sporočila, poslana na PSTN. Za več informacij glejte povez ovanje. vezni medijski vir vmesnika Gigab iteThernet0/0/0Konfigurira izvorni vmesnik in pripadajoči naslov IP za medije, poslane na PSTN. Za več informacij glejte povez ovanje. kodek glasovnega razreda 100Konfigurira dial-peer za uporabo skupnega seznama filtrov kodekov 100. Če želite več informacij, glejte kodek glasovnega razreda . DTMF-rele RTP-NTEOpredel juje RTP-NTE (RFC2833) kot sposobnost DTMF, ki se pričakuje na klicnem delu. Če želite več informacij, glejte DTMF Relay (Voice over IP). ni kajOnemogoči zaznavanje glasovne aktivnosti . Za več informacij glejte vad (dial peer). |
| 3 |
Če konfigurirate lokalni prehod tako, da usmerja samo klice med Webex Calling in PSTN, dodajte naslednjo konfiguracijo usmerjanja klicev. Če konfigurirate lokalni prehod s platformo Unified Communications Manager, preskočite na naslednji razdelek. |
Ko ste zgradili prtljažnik protiWebex Calling, uporabite naslednjo konfiguracijo, da ustvarite TDM prtljažnik za svojo storitev PSTN z usmerjanjem povratnih klicev z zanko, da omogočite optimizacijo medijev na klicni nogi Webex.
Če ne potrebujete optimizacije medijev IP, sledite korakom konfiguracije za protokol SIP PSTN. Uporabite glasovna vrata in POTS dial-peer (kot je prikazano v korakih 2 in 3) namesto PSTN VoIP dial-peer.
| 1 |
Konfiguracija povratnega klicanja z zanko uporablja skupine klicnih vrstnikov in oznake za usmerjanje klicev, da zagotovi pravilno prehajanje klicev med Webexom in PSTN, ne da bi ustvarili zanke za usmerjanje klicev. Konfigurirajte naslednja pravila za prevajanje, ki bodo uporabljena za dodajanje in odstranjevanje oznak za usmerjanje klicev: Tukaj je razlaga polj za konfiguracijo: pravilo glasovnega prevodaUporablja redne izraze, opredeljene v pravilih, za dodajanje ali odstranjevanje oznak za usmerjanje klicev. Preveč dekadne številke (»A«) se uporabljajo za dodajanje jasnosti pri odpravljanju težav. V tej konfiguraciji se oznaka, ki jo doda translation-profile 100, uporablja za usmerjanje klicev iz PSTN prek Webex Calling povratnih klicnih koles. Podobno se oznaka, ki jo doda translation-profile 200, uporablja za usmerjanje klicev iz PSTN proti. Webex Calling Prevodni profili 11 in 12 odstranijo te oznake, preden pošljeta klice v mreže Webex oziroma PSTN. Ta primer predvideva, da so klicane številke iz Webex Calling predstavljene v formatu +E.164. Pravilo 100 odstrani vodilno +, da ohrani veljavno klicano številko. Pravilo 12 nato ob odstranjevanju oznake doda nacionalne ali mednarodne številke za usmerjanje. Uporabite številke , ki ustrezajo vašemu lokalnemu nacionalnemu načrtu klicanja ISDN. Če so Webex Calling številke predstavljene v nacionalni obliki, prilagodite pravila 100 in 12 tako, da preprosto dodate in odstranite oznako usmerjanja . Če želite več informacij, glejte profil glasovnega prevoda in pravilo glas ov nega prevoda. |
| 2 |
Konfigurirajte vrata glasovnega vmesnika TDM, kot to zahteva vrsta prtljažnika in uporabljen protokol. Če želite več informacij, glejte Konfiguriranje ISDN PRI. Osnovna konfiguracija vmesnika ISDN primarne stopnje, nameščenega v režo NIM 2 naprave, lahko na primer vključuje naslednje: |
| 3 |
Konfigurirajte naslednji TDM PSTN dial-peer: Tukaj je razlaga polj za konfiguracijo: D oloča VoIP dial-peer z oznako 200 in daje pomemben opis za lažje upravljanje in odpravljanje težav. Če želite več informacij, glejte k licni glas. ciljni vzorec BAD.BADPri usmerjanju odhodnih klicev z uporabo dohodne klicne skupine je potreben lažni ciljni vzorec. V tem primeru se lahko uporabi kateri koli veljavni ciljni vzorec. Za več informacij glejte ciljni vzorec (vmesnik). dohodni prevajalni profil 200Dodeli profil prevajanja, ki bo dodal oznako za usmerjanje klicev dohodni klici. neposredno navznoter klicanjeUsmerja klic brez zagotavljanja sekundarnega klicnega tona. Če želite več informacij, glejte neposredno klicanje navznoter. pristanišče 0/2/ 0:15Fizična glasovna vrata, povezana s tem dial-peer. |
| 4 |
Če želite omogočiti medijsko optimizacijo poti IP za lokalne prehode s tokovi klicev TDM-IP, lahko spremenite usmerjanje klicev z uvedbo nabora notranjih povratnih klicnih kolegov med in PSTN sklopi. Webex Calling Konfigurirajte naslednje povratne klicne kolesarje. V tem primeru bodo vsi dohodni klici sprva usmerjeni na dial-peer 10 in od tam na dial-peer 11 ali 12 na podlagi uporabljene oznake usmerjanja. Po odstranitvi oznake usmerjanja bodo klici usmerjeni v odhodni prtljažnik s pomočjo klicnih vrstniških skupin. Tukaj je razlaga polj za konfiguracijo: Določa VoIP dial-peer in daje smiseln opis za lažje upravljanje in odpravljanje težav. Če želite več informacij, glejte k licni glas. dohodni prevajalni profil 11Uporabi prej določ en profil prevajanja, da odstranite oznako usmerjanja klicev pred prehodom v odhodni prtlja žnik. ciljni vzorec BAD.BADPri usmerjanju odhodnih klicev z uporabo dohodne klicne skupine je potreben lažni ciljni vzorec. Za več informacij glejte ciljni vzorec (vmesnik). protokol seje sipv2Določa, da ta klicni kolesar obravnava noge klicev SIP. Če želite več informacij, glejte protokol seje (izbirni vrstnik). ciljna seja ipv4:192.168.80.14Dolo ča naslov vmesnika lokalnega usmerjevalnika kot cilj klica za povratno zanko. Če želite več informacij, glejte Cilj seje (VoIP dial peer). vezni kontrolni vir-vmesnik Gigab iteThernet0/0/0Konfigurira izvorni vmesnik in pripadajoči naslov IP za sporočila, poslana prek povratne zanke. Za več informacij glejte povez ovanje. vezni medijski vir vmesnika Gigab iteThernet0/0/0Konfigurira izvorni vmesnik in pripadajoči naslov IP za medije, poslane prek povratne zanke. Za več informacij glejte povez ovanje. DTMF-rele RTP-NTEOpredel juje RTP-NTE (RFC2833) kot sposobnost DTMF, ki se pričakuje na klicnem delu. Če želite več informacij, glejte DTMF Relay (Voice over IP). g711alaw kodek Prisili vse klice PSTN, da uporabljajo G.711. Izberite a-law ali u-law, da se ujema z metodo združevanja, ki jo uporablja vaša storitev ISDN. ni kajOnemogoči zaznavanje glasovne aktivnosti . Za več informacij glejte vad (dial peer). |
| 5 |
Dodajte naslednjo konfiguracijo usmerjanja klicev: S tem
zaključite konfiguracijo lokalnega prehoda. Shranite konfigur
acijo in ponovno naložite platformo, če so prvič
konfigurirane funkcije CUBE.
|
Webex CallingKonfiguracija PSTN v prejšnjih razdelkih se lahko spremeni tako, da vključuje dodatna debla v grozd Cisco Unified Communications Manager (UCM). V tem primeru so vsi klici usmerjeni prekUnified CM. Klici iz UCM na vratih 5060 so usmerjeni v PSTN, klici iz vrat 5065 pa so usmerjeni. Webex Calling Za vključitev tega scenarija klica se lahko dodajo naslednje inkrementalne konfiguracije.
| 1 |
Konfigurirajte naslednje URI glasovnega razreda: |
| 2 |
Konfigurirajte naslednje zapise DNS, da določite usmerjanje SRV gostiteljem Unified CM : IOS XE uporablja te zapise za lokalno določanje ciljnih gostiteljev in vrat UCM . S to konfiguracijo ni treba konfigurirati zapisov v vašem sistemu DNS. Če raje uporabljate svoj DNS, te lokalne konfiguracije niso potrebne. Tukaj je razlaga polj za konfiguracijo: Naslednji ukaz ustvari zap DNS SRV is virov. Ustvarite zapis za vsakega gostitelja in prtljažnika UCM: IP gostitelj _sip. _udp.pstn tocucm.io srv 2 1 5060 ucmsub5.mydomain.com _požirek. _udp.pstn tocucm.io: Ime zapisa vira SRV 2: Prednost zapisa virov SRV 1: Rekordna teža vira SRV 5060: Številka vrat, ki jo želite uporabiti za ciljni gostitelj v tem zapisu vira ucmsub5.mydomain .com: Ciljni gostitelj zapisa virov Če želite rešiti imena ciljnih gostiteljev zapisa virov, ustvarite lokalne zapise DNS A. Na primer: IP gostitelj ucmsub5.mydomain.com 192.168.80.65 ip gostitel j: Ustvari zapis v lokalni bazi podatkov IOS XE. ucmsub5.mydomain.com: Ime gostitelja zapisa A. 192.168.80.65: Naslov IP gostitelja. Ustvarite zapise virov SRV in zapise A, ki odražajo vaše okolje UCM in želeno strategijo distribucije klicev. |
| 3 |
Konfigurirajte naslednje klicne vrstnike: |
| 4 |
Dodajte usmerjanje klicev z naslednjimi konfiguracijami: |
Diagnostični podpisi (DS) proaktivno zazna pogosto opažene težave v lokalnem prehodu, ki Cisco IOS temelji na XE, in ustvari e-poštno sporočilo , syslog ali obvestilo o dogodku na terminalu. DS lahko namestite tudi za avtomatizacijo zbiranja diagnostičnih podatkov in prenos zbranih podatkov v Cisco TAC ohišje, da pospešite čas reševanja.
Diagnostični podpisi (DS) so datoteke XML, ki vsebujejo informacije o dogodkih sprožilca težave in dejanjih za obveščanje, odpravljanje težav in odpravljanje težave. Za določ itev logike zaznavanja težav uporabite sporočila syslog, dogodke SNMP in periodično spremljanje posebnih izhodov ukazov za prikaz. Vrste ukrepov vključujejo:
-
Zbiranje izhodov ukazov za prikaz
-
Ustvarjanje konsolidirane dnevniške datoteke
-
Nalaganje datoteke na uporabniško omrežno lokacijo, kot so HTTPS, SCP, FTP strežnik
Inženirji TAC avtorirajo datoteke DS in jih digitalno podpišejo za zaščito celovitosti. Vsaka datoteka DS ima edinstven številčni ID, ki ga dodeli sistem. Orodje za iskanje diagnostičnih podpisov (DSLT) je en sam vir za iskanje ustreznih podpisov za spremljanje in odpravljanje različnih težav.
Preden začnete:
-
Datoteke DS, ki jo prenesete iz DSL T, ne urejajte. Datoteke, ki jih spremenite, ne uspejo namestiti zaradi napake preverjanja celovitosti.
-
Strežnik s preprostim protokolom za prenos pošte (SMTP), ki ga potrebujete za pošiljanje e-po štnih obvestil lokalnega prehoda.
-
Prepričajte se, da lokalni prehod uporablja sistem IOS XE 17.6.1 ali novejši, če želite za e-poštna obvestila uporabljati varen strežnik SMTP.
Predpogoji
Lokalni prehod z operacijskim sistemom IOS XE 17.6.1 ali novejši
-
Diagnostični podpisi so privzeto omogočeni.
-
Konfigurirajte varen e-poštni strežnik, ki ga uporabljate za pošiljanje proaktivnih obvestil, če je v napravi nameščen sistem IOS XE 17.6.1 ali novejši.
configure terminal call-home mail-server <username>:<pwd>@<email server> priority 1 secure tls end -
Konfigurirajte spremenljiv ds_emailko okolja z e-poštnim nas lovom skrbnika, ki ga obvestite.
configure terminal
call-home
diagnostic-signature
LocalGateway(cfg-call-home-diag-sign)environment ds_email <email address>
end
Namestite diagnostične podpise za proaktivno spremljanje
Spremljanje visoke izkoriščanja procesorja
Ta DS sledi 5-sekundni uporabi procesorja s pomočjo SNMP OID 1.3.6.1.4.1.9.2.1.56. Ko uporaba doseže 75% ali več, onemogoči vse napake in odstrani vse diagnostične podpise, ki jih namestite v lokalni prehod. Za namestitev podpisa uporabite te spodnje korake.
-
Prepričajte se, da ste omogočili SNMP z ukazom show sn mp. Če SNMP ni omogočen, konfigurirajte ukaz snmp-server manager.
show snmp %SNMP agent not enabled config t snmp-server manager end show snmp Chassis: ABCDEFGHIGK 149655 SNMP packets input 0 Bad SNMP version errors 1 Unknown community name 0 Illegal operation for community name supplied 0 Encoding errors 37763 Number of requested variables 2 Number of altered variables 34560 Get-request PDUs 138 Get-next PDUs 2 Set-request PDUs 0 Input queue packet drops (Maximum queue size 1000) 158277 SNMP packets output 0 Too big errors (Maximum packet size 1500) 20 No such name errors 0 Bad values errors 0 General errors 7998 Response PDUs 10280 Trap PDUs Packets currently in SNMP process input queue: 0 SNMP global trap: enabled -
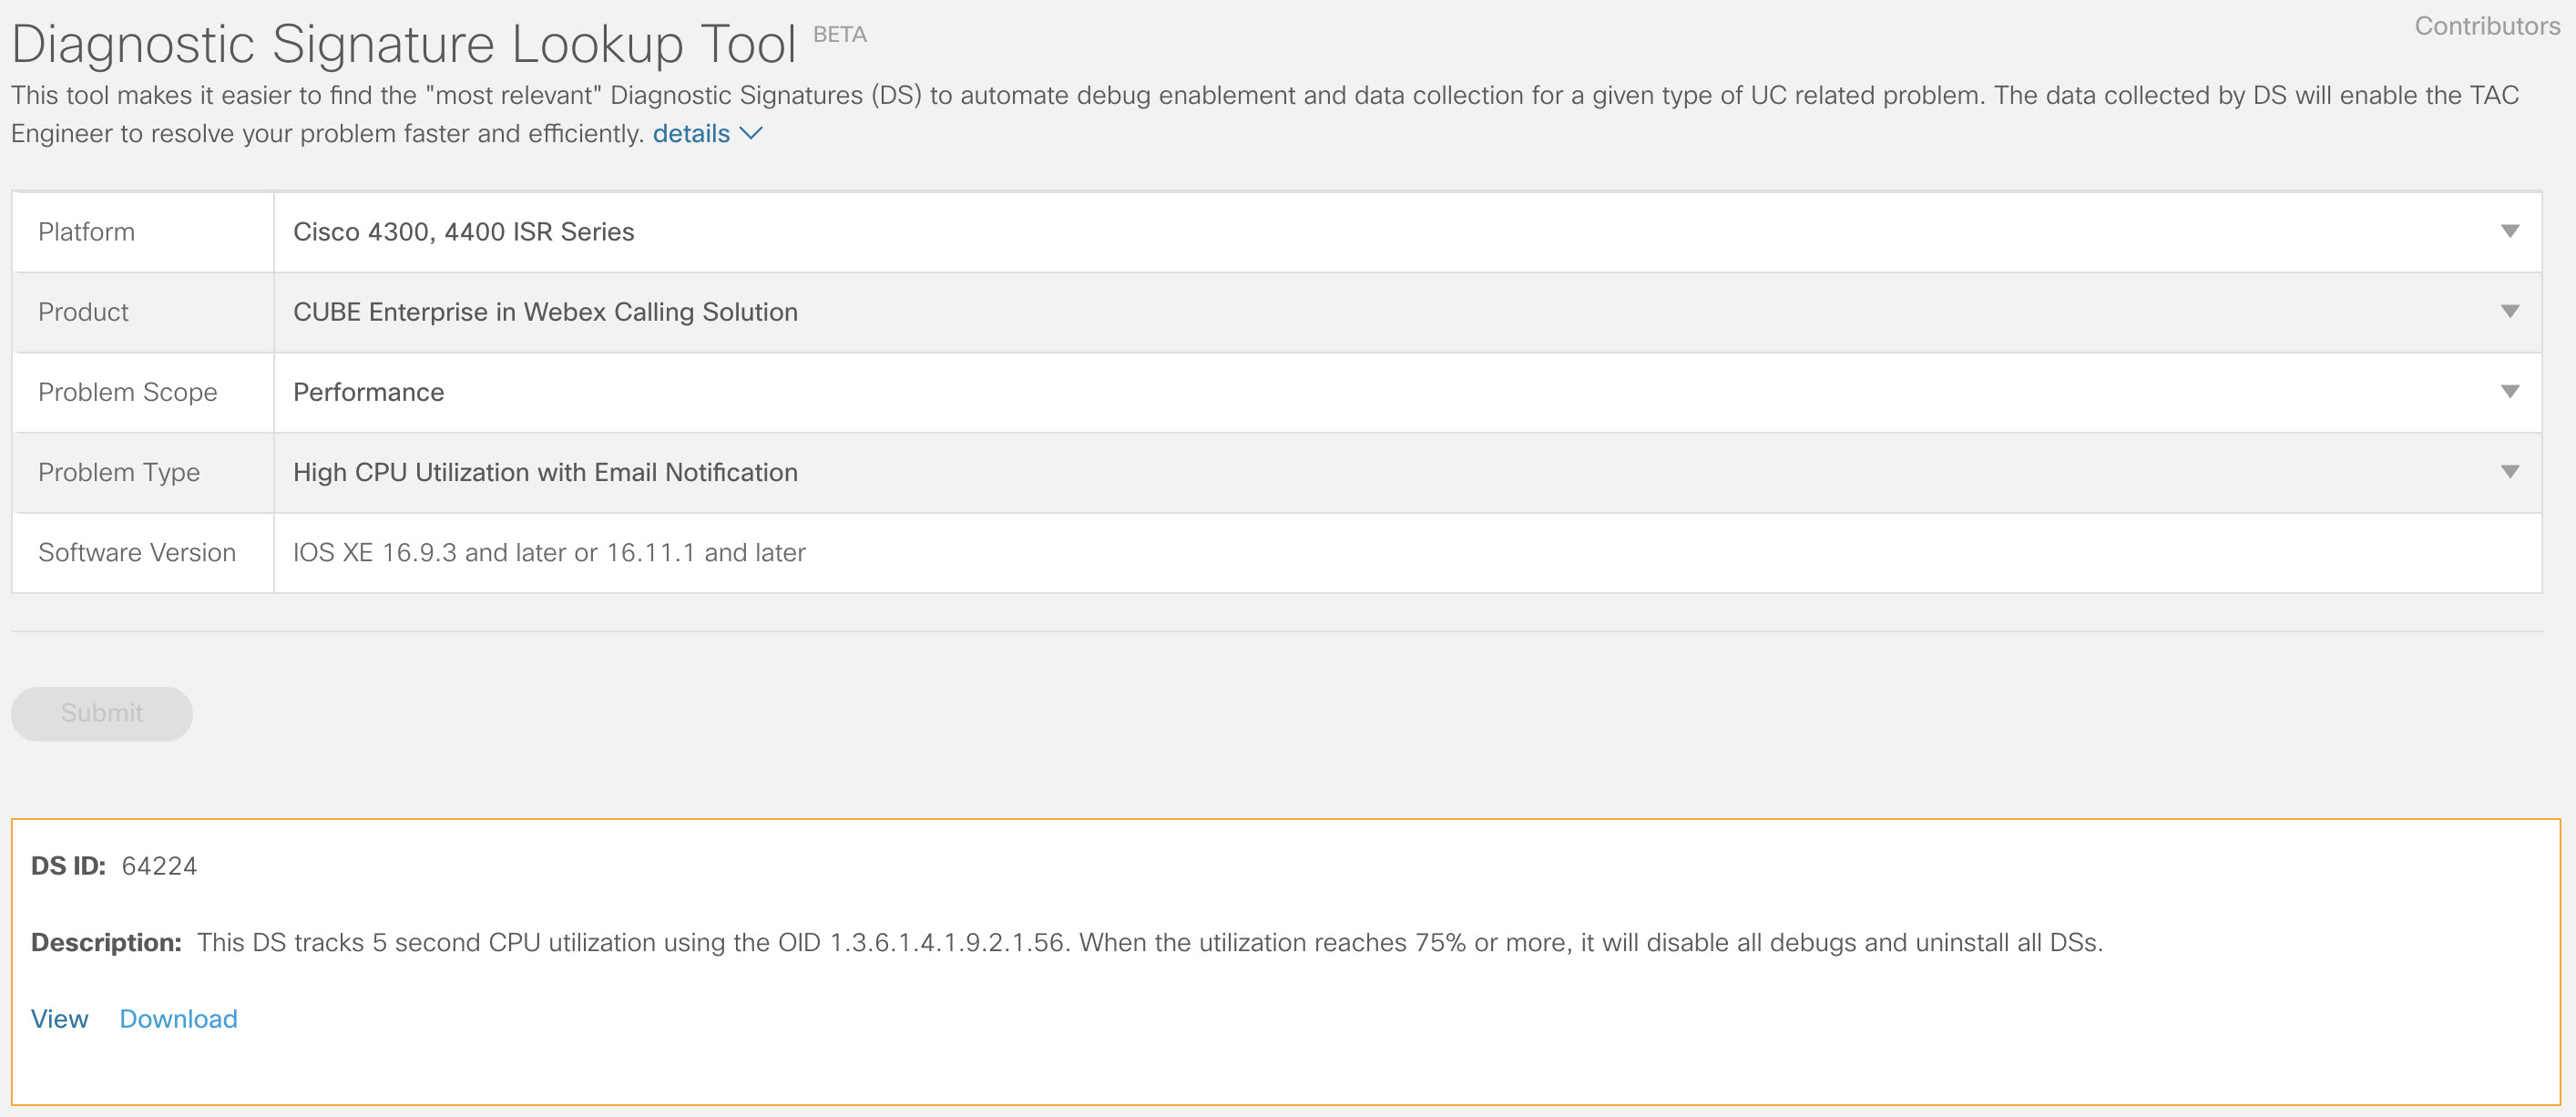
Prenesite DS 64224 z naslednjimi spustnimi možnostmi v orodju za is kanje diagnostičnih podpisov:
copy ftp://username:password@<server name or ip>/DS_64224.xml bootflash:Ime polja
Vrednost polja
Platforma
Cisco 4300, serije 4400 ISR ali programska oprema Catalyst 8000V Edge
Izdelek
CUBE Enterprise v Webex Calling rešitvi
Obseg problema
Uspešnost
Vrsta problema
Visoka izkoriščanje procesorja z e-poštnim obvestilom
-
Kopirajte datoteko DS XML v bliskavico lokalnega prehoda.
copy ftp://username:password@<server name or ip>/DS_64224.xml bootflash:Naslednji primer prikazuje kopiranje datoteke s strežnika FTP v lokalni pre hod.
copy ftp://user:pwd@192.0.2.12/DS_64224.xml bootflash: Accessing ftp://*:*@ 192.0.2.12/DS_64224.xml...! [OK - 3571/4096 bytes] 3571 bytes copied in 0.064 secs (55797 bytes/sec) -
Namestite datoteko DS XML v lokalni prehod.
call-home diagnostic-signature load DS_64224.xml Load file DS_64224.xml success -
Z ukazom show call-home diagnostic-signature preverite, ali je podpis uspešno nameščen. Stolpec stanja mora imeti vrednost »registrirana«.
show call-home diagnostic-signature
Current diagnostic-signature settings:
 Diagnostic-signature: enabled
 Profile: CiscoTAC-1 (status: ACTIVE)
 Downloading  URL(s):  https://tools.cisco.com/its/service/oddce/services/DDCEService
 Environment variable:
           ds_email: username@gmail.com
Prenesite DSE:
DS ID
Ime DS
Revizija
Status
Zadnja posodobitev (GMT+ 00:00)
64224
DS_LGW_CPU_MON75
0.0.10
Registrirani
2020-11-07 22:05:33
Ko se sproži, ta podpis odstrani vse delujoče DS-je, vključno s samim seboj. Če je potrebno, znova namestite DS 64224, da nadaljujete s spremljanjem visoke porabe procesorja na lokalnem prehodu.
Spremljanje nenormalnih prekinitev klicev
Ta DS uporablja glasovanje SNMP vsakih 10 minut za zaznavanje nenormalne prekinitve klica z nap akami SIP 403, 488 in 503. Če je povečanje števila napak večje ali en ako 5 od zadnje ankete, ustvari obvestilo o syslogu in e-pošti. Za namesti tev podpisa uporabite spodnje korake.
-
Prepričajte se, da je SNMP omogočen z ukazom show sn mp. Če SNMP ni omogočen, konfigurirajte ukaz snmp-server manager.
show snmp %SNMP agent not enabled config t snmp-server manager end show snmp Chassis: ABCDEFGHIGK 149655 SNMP packets input 0 Bad SNMP version errors 1 Unknown community name 0 Illegal operation for community name supplied 0 Encoding errors 37763 Number of requested variables 2 Number of altered variables 34560 Get-request PDUs 138 Get-next PDUs 2 Set-request PDUs 0 Input queue packet drops (Maximum queue size 1000) 158277 SNMP packets output 0 Too big errors (Maximum packet size 1500) 20 No such name errors 0 Bad values errors 0 General errors 7998 Response PDUs 10280 Trap PDUs Packets currently in SNMP process input queue: 0 SNMP global trap: enabled -
Prenesite DS 65221 z naslednjimi možnostmi v orodju za is kanje diagnostičnih podpisov:
Ime polja
Vrednost polja
Platforma
Cisco 4300, serije 4400 ISR ali programska oprema Catalyst 8000V Edge
Izdelek
CUBE Enterprise v Webex Calling rešitvi
Obseg problema
Uspešnost
Vrsta problema
Zaznavanje nenormalnega odklopa klica SIP z e-pošto in obvestilom Syslog.
-
Kopirajte datoteko DS XML v lokalni prehod.
copy ftp://username:password@<server name or ip>/DS_65221.xml bootflash: -
Namestite datoteko DS XML v lokalni prehod.
call-home diagnostic-signature load DS_65221.xml Load file DS_65221.xml success -
Z ukazom show call-home diagnostični podpis preverite, ali je podpis uspešno nameščen. Stolpec stanja mora imeti vrednost »registrirana«.
Namestite diagnostične podpise, da odpravite težavo
Za hitro reševanje težav lahko uporabite tudi diagnostične podpise (DS). Cisco TACinženirji so ustvarili več podpisov, ki omogočajo potrebne napake, ki so potrebne za odpravljanje določene težave, odkrivanje pojava težave, zbiranje pravega nabora diagnosti čnih podatkov in samodejno prenos podatkov v primer. Cisco TAC To odpravlja potrebo po ročnem preverjanju težav in olajša odpravljanje težav z občasnimi in prehodnimi težavami.
Z orodjem za iskanje diagnostičnih podpisov lahko poiščete ustrezne podpise in jih namestite za samoreševanje določene težave, lahko pa namestite podpis, ki ga priporoči inženir TAC kot del vloga za podporo.
Tukaj je primer, kako najti in namestiti DS za zaznavanje pojava »% VOICE_IEC -3-GW: CCAPI: Internal Error (prag klica): IEC = 1.1.181.1.29. 0" syslog in avtomatizirati zbiranje diagnostičnih podatkov z naslednjimi koraki:
-
Konfigurirajte drugo spremenljivko okolja DS ds_fsurl_prefixkot pot Cisco TAC datotečnega strežnika (cxd.cisco.com) za nalaganje diagnostičnih podatkov. Uporabni ško ime na poti datoteke je številka primera, geslo pa žeton za nalaganje datoteke, ki ga lahko pridobite iz upra vitelja primerov podpor e, kot je prikazano v nadaljevanju. Žeton za nalaganje dat otek lahko po potrebi ustvarite v razdelku Pril oge upravitelja primer ov podpore.
configure terminal
call-home
diagnostic-signature
LocalGateway(cfg-call-home-diag-sign)environment ds_fsurl_prefix "scp://<case number>:<file upload token>@cxd.cisco.com"
end
Primer:
call-home diagnostic-signature environment ds_fsurl_prefix " environment ds_fsurl_prefix "scp://612345678:abcdefghijklmnop@cxd.cisco.com" -
Prepričajte se, da je SNMP omogočen z ukazom show sn mp. Če SNMP ni omogočen, konfigurirajte ukaz snmp-server manager.
show snmp %SNMP agent not enabled config t snmp-server manager end -
Priporočamo namestitev High CPU monitoring DS 64224 kot proaktivnega ukrepa za onemogočanje vseh napak in diagnostičnih podpisov v času visoke izkoriščanja procesorja. Prenesite DS 64224 z naslednjimi možnostmi v orodju za is kanje diagnostičnih podpisov:
Ime polja
Vrednost polja
Platforma
Cisco 4300, serije 4400 ISR ali programska oprema Catalyst 8000V Edge
Izdelek
CUBE Enterprise v Webex Calling rešitvi
Obseg problema
Uspešnost
Vrsta problema
Visoka izkoriščenost procesorja z e-poštnim obvestilom.
-
Prenesite DS 65095 z naslednjimi možnostmi v orodju za is kanje diagnostičnih podpisov:
Ime polja
Vrednost polja
Platforma
Cisco 4300, serije 4400 ISR ali programska oprema Catalyst 8000V Edge
Izdelek
CUBE Enterprise v Webex Calling rešitvi
Obseg problema
Syslogs
Vrsta problema
Syslog -% VOICE_IEC -3-GW: CCAPI: Notranja napaka (prag klica): IEC = 1.1.181.1.29.0
-
Kopirajte datoteke DS XML v lokalni prehod.
copy ftp://username:password@<server name or ip>/DS_64224.xml bootflash: copy ftp://username:password@<server name or ip>/DS_65095.xml bootflash: -
Namestite datoteko DS 64224 z visokim nadzorom procesorja in nato datoteko DS 65095 XML v lokalni prehod.
call-home diagnostic-signature load DS_64224.xml Load file DS_64224.xml success call-home diagnostic-signature load DS_65095.xml Load file DS_65095.xml success -
Preverite, ali je podpis uspešno nameščen z uporabo diagnostičnega podpisa za prikaz klica-domov. Stolpec stanja mora imeti vrednost »registrirana«.
show call-home diagnostic-signature
Current diagnostic-signature settings:
 Diagnostic-signature: enabled
 Profile: CiscoTAC-1 (status: ACTIVE)
 Downloading  URL(s):  https://tools.cisco.com/its/service/oddce/services/DDCEService
 Environment variable:
           ds_email: username@gmail.com
           ds_fsurl_prefix: scp://612345678:abcdefghijklmnop@cxd.cisco.com
Preneseni DSE:
DS ID
Ime DS
Revizija
Status
Zadnja posodobitev (GMT+ 00:00)
64224
00:07:45
DS_LGW_CPU_MON75
0.0.10
Registrirani
2020-11-08:00:07:45
65095
00:12:53
DS_LGW_IEC_Call_spike_threshold
0.0.12
Registrirani
2020-11-08:00:12:53
Preverite izvedbo diagnostičnih podpisov
V naslednjem ukazu se stolpec »Stanje« ukaza prikazuje diagnostični podpis klica-domov spremeni v »running«, medtem ko lokalni prehod izvede dejanje , določeno v podpisu. Izhod statistike diagnosti čnega podpisa s klicem domov je najboljši način za preverjanje, ali diagnostični podpis zazna zanimiv dogodek in izvede dejanje. Stolpec »Sproženje/največje/deinstaliranje« označuje, kolikokrat je dani podpis sprožil dogodek, največje število določenih za zaznavanje dogodka in ali se podpis po zaznavanju največjega števila sproženih dogodkov izklopi.
show call-home diagnostic-signature
Current diagnostic-signature settings:
 Diagnostic-signature: enabled
 Profile: CiscoTAC-1 (status: ACTIVE)
 Downloading  URL(s):  https://tools.cisco.com/its/service/oddce/services/DDCEService
 Environment variable:
           ds_email: carunach@cisco.com
           ds_fsurl_prefix: scp://612345678:abcdefghijklmnop@cxd.cisco.com
Preneseni DSE:
|
DS ID |
Ime DS |
Revizija |
Status |
Zadnja posodobitev (GMT+ 00:00) |
|---|---|---|---|---|
|
64224 |
DS_LGW_CPU_MON75 |
0.0.10 |
Registrirani |
2020-11-08 00:07:45 |
|
65095 |
DS_LGW_IEC_Call_spike_threshold |
0.0.12 |
Tek |
2020-11-08 00:12:53 |
pokaži statistiko diagnostičnega podpisa klica na dom
|
DS ID |
Ime DS |
Sproženo /Max /Deinstall |
Povprečni čas delovanja (sekunde) |
Največji čas delovanja (sekunde) |
|---|---|---|---|---|
| 64224 |
DS_LGW_CPU_MON75 |
0/0/N |
0.000 |
0.000 |
|
65095 |
DS_LGW_IEC_Call_spike_threshold |
1/20/Y |
23.053 |
23.053 |
E-poštno obvestilo, ki se pošlje med izvajanjem diagnostičnega podpisa, vsebuje ključne informacije, kot so vrsta težave, podrobnosti o napravi, različica programske opreme, zagonska konfiguracija in prikaz ukaznih izhodov, ki so pomembni za odpravljanje te težave.
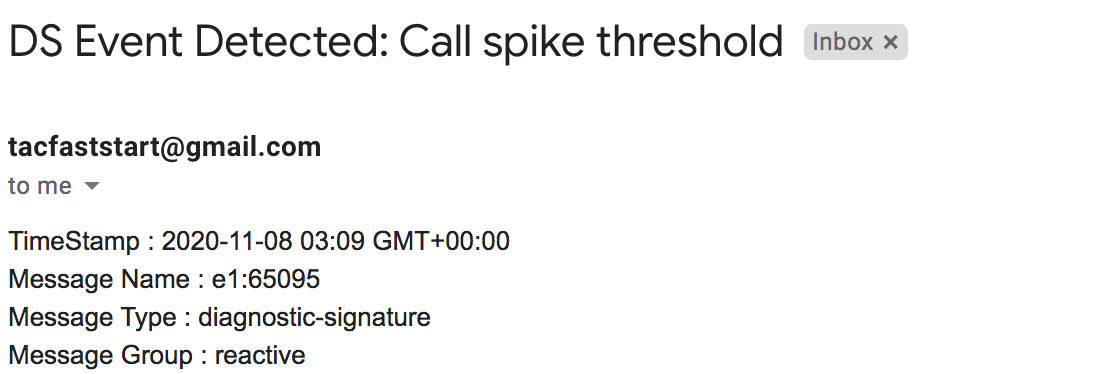
Odstranite diagnostične podpise
Uporabite diagnostične podpise za namene odpravljanja težav, ki so običajno opredeljeni za odstranitev po odkritju nekaterih težav. Če želite podpis odstraniti ročno, pridobite ID DS iz izhoda show call-home diagnostic-signature in zaženite naslednji u kaz:
call-home diagnostic-signature deinstall <DS ID> Primer:
call-home diagnostic-signature deinstall 64224
Novi podpisi se redno dodajajo v orodje za iskanje diagnostičnih podpisov na podlagi težav, ki so opažene pri uvajanju. TAC trenutno ne podpira zahtev za ustvarjanje novih podpisov po meri.


