
Дякуємо за відгук.
 Надіслати відгук?
Webex Callingв даний час підтримує дві версії локального шлюзу:
-
Локальний шлюз
-
Локальний шлюз для Webex для уряду
-
Перш ніж почати, зрозумійте вимоги громадської комутованої телефонної мережі (PSTN) та локального шлюзу (LGW) на базі приміщень. Webex Calling Для отримання додаткової інформації див. Прі Webex Calling оритетна архітектура Cisco.
-
У цій статті передбачається, що виділена платформа локального шлюзу без наявної конфігурації голосу. Якщо ви змінюєте існуючий шлюз PSTN або розгортання CUBE Enterprise для використання в якості функції локального шлюзуWebex Calling, зверніть увагу на конфігурацію. Переконайтеся, що ви не перериваєте існуючі потоки дзвінків та функціональність через внесені зміни.
Процедури містять посилання на довідкову документацію команд, де ви можете дізнатися більше про окремі параметри команд. Усі посилання на посилання команд переходять до довідки команд Webex Man aged Gateways, якщо не вказано інше (у цьому випадку посилання команд переходять до посилання Cisco IOSголосових команд). Ви можете отримати доступ до всіх цих посібників у розділі Поси Cisco Unified Border Element лання команд.
Щоб отримати інформацію про підтримувані сторонні SBC, зверніться до відповідної довідкової документації щодо продукту.
Є два варіанти налаштування локального шлюзу для вашого Webex Calling магістралі:
-
Базовий багажник на основі реєстрації
-
Багажник на основі сертифіката
Використовуйте потік завдань у розділі Локальний шлюз на основі реєстрації або Локальний шлюз на основі сертифікатів, щоб налаштувати локальний шлю з для магістралі. Webex Calling
Доклад ніші відомості про різні типи магістралей див. у розділі Початок роботи з локальним шлю зом. Виконайте наступні дії на самому локальному шлюзі, використовуючи інтерфейс командного рядка (CLI). Ми використовуємо протокол ініціації сеансу (SIP) та транспорт безпеки транспортного рівня (TLS) для захисту магістралі та захищений протокол реального часу (SRTP) для захисту носія між локальним шлюзом та. Webex Calling
-
Виберіть CUBE як локальний шлюз. Наразі Webex for Government не підтримує сторонніх контролерів кордонів сесій (SBC). Щоб переглянути останній список, див. розділ Поч аток роботи з локальним шлюзом.
- Встанов Cisco IOS іть XE Dublin 17.12.1a або новіші версії для всіх локальних шлюзів Webex для уряду.
-
Щоб переглянути список кореневих органів сертифікатів (CA), які підтримують Webex для уряду, див. розділ Органи кореневих сертифікатів для Webex for Government.
-
Докладніші відомості про діапазони зовнішніх портів для локального шлюзу в Webex for Government див. розділ Вимо ги до мережі для Webex for Government (FedRAMP).
Локальний шлюз для Webex для уряду не підтримує наступне:
-
Stun/Ice-Lite для оптимізації шляху медіа
-
Факс (T.38)
Щоб налаштувати локальний шлюз для вашого Webex Calling магістралі в Webex for Government, скористайтеся наступним параметром:
-
Багажник на основі сертифіката
Використовуйте потік завдань у розділі Локальний шлюз на основі сертифікатів, щоб налаштувати локальний шлюз для вашого Webex Calling магістралі. Докладніші відомості про те, як налаштувати локальний шлюз на основі сертифікатів, див. розділ Налаштування магістралі на основі Webex Callingсертифікатів.
Обов'язково потрібно налаштувати шифри GCM, сумісні з FIPS, щоб підтримувати локальний шлюз для Webex для уряду. Якщо ні, налаштування виклику не вдається. Докладніше про конфігурацію див. у розділі Налаштування магістралі на Webex Calling основі сертифікатів.
Webex for Government не підтримує локальний шлюз на основі реєстрації.
У цьому розділі описано, як налаштувати Cisco Unified Border Element (CUBE) як локальний шлюз дляWebex Calling, використовуючи реєструючий магістраль SIP. Перша частина цього документа ілю струє, як налаштувати простий шлюз PSTN. У цьому випадку всі дзвінки з PSTN маршрутизуються Webex Calling і всі дзвінки з маршрути Webex Calling зуються на PSTN. На зображенні нижче висвітлено це рішення та конфігурацію маршрутизації дзвінків високого рівня, яку буде дотримано.
У цій конструкції використовуються наступні основні конфігурації:
-
орендарі голосового класу: Використовується для створення конкретних конфігурацій магістралі.
-
голосовий клас uri: Використовується для класифікації SIP-повідомлень для вибору вхідного комутованого одноранга .
-
вхідний комутований одноранговий: забезпечує оброб ку вхідних SIP-повідомлень і визначає вихідний маршрут за допомогою групи кому тованих рівнів.
-
група комутованих рівнів: Визначає вихідні комутовані аналоги, які використовуються для подальшої маршрутизації дзвінків.
-
вихідний комутований одноранжник: забезпечує обробку вихідних SIP-повідомлень та маршрутизує їх до необхідної цілі.
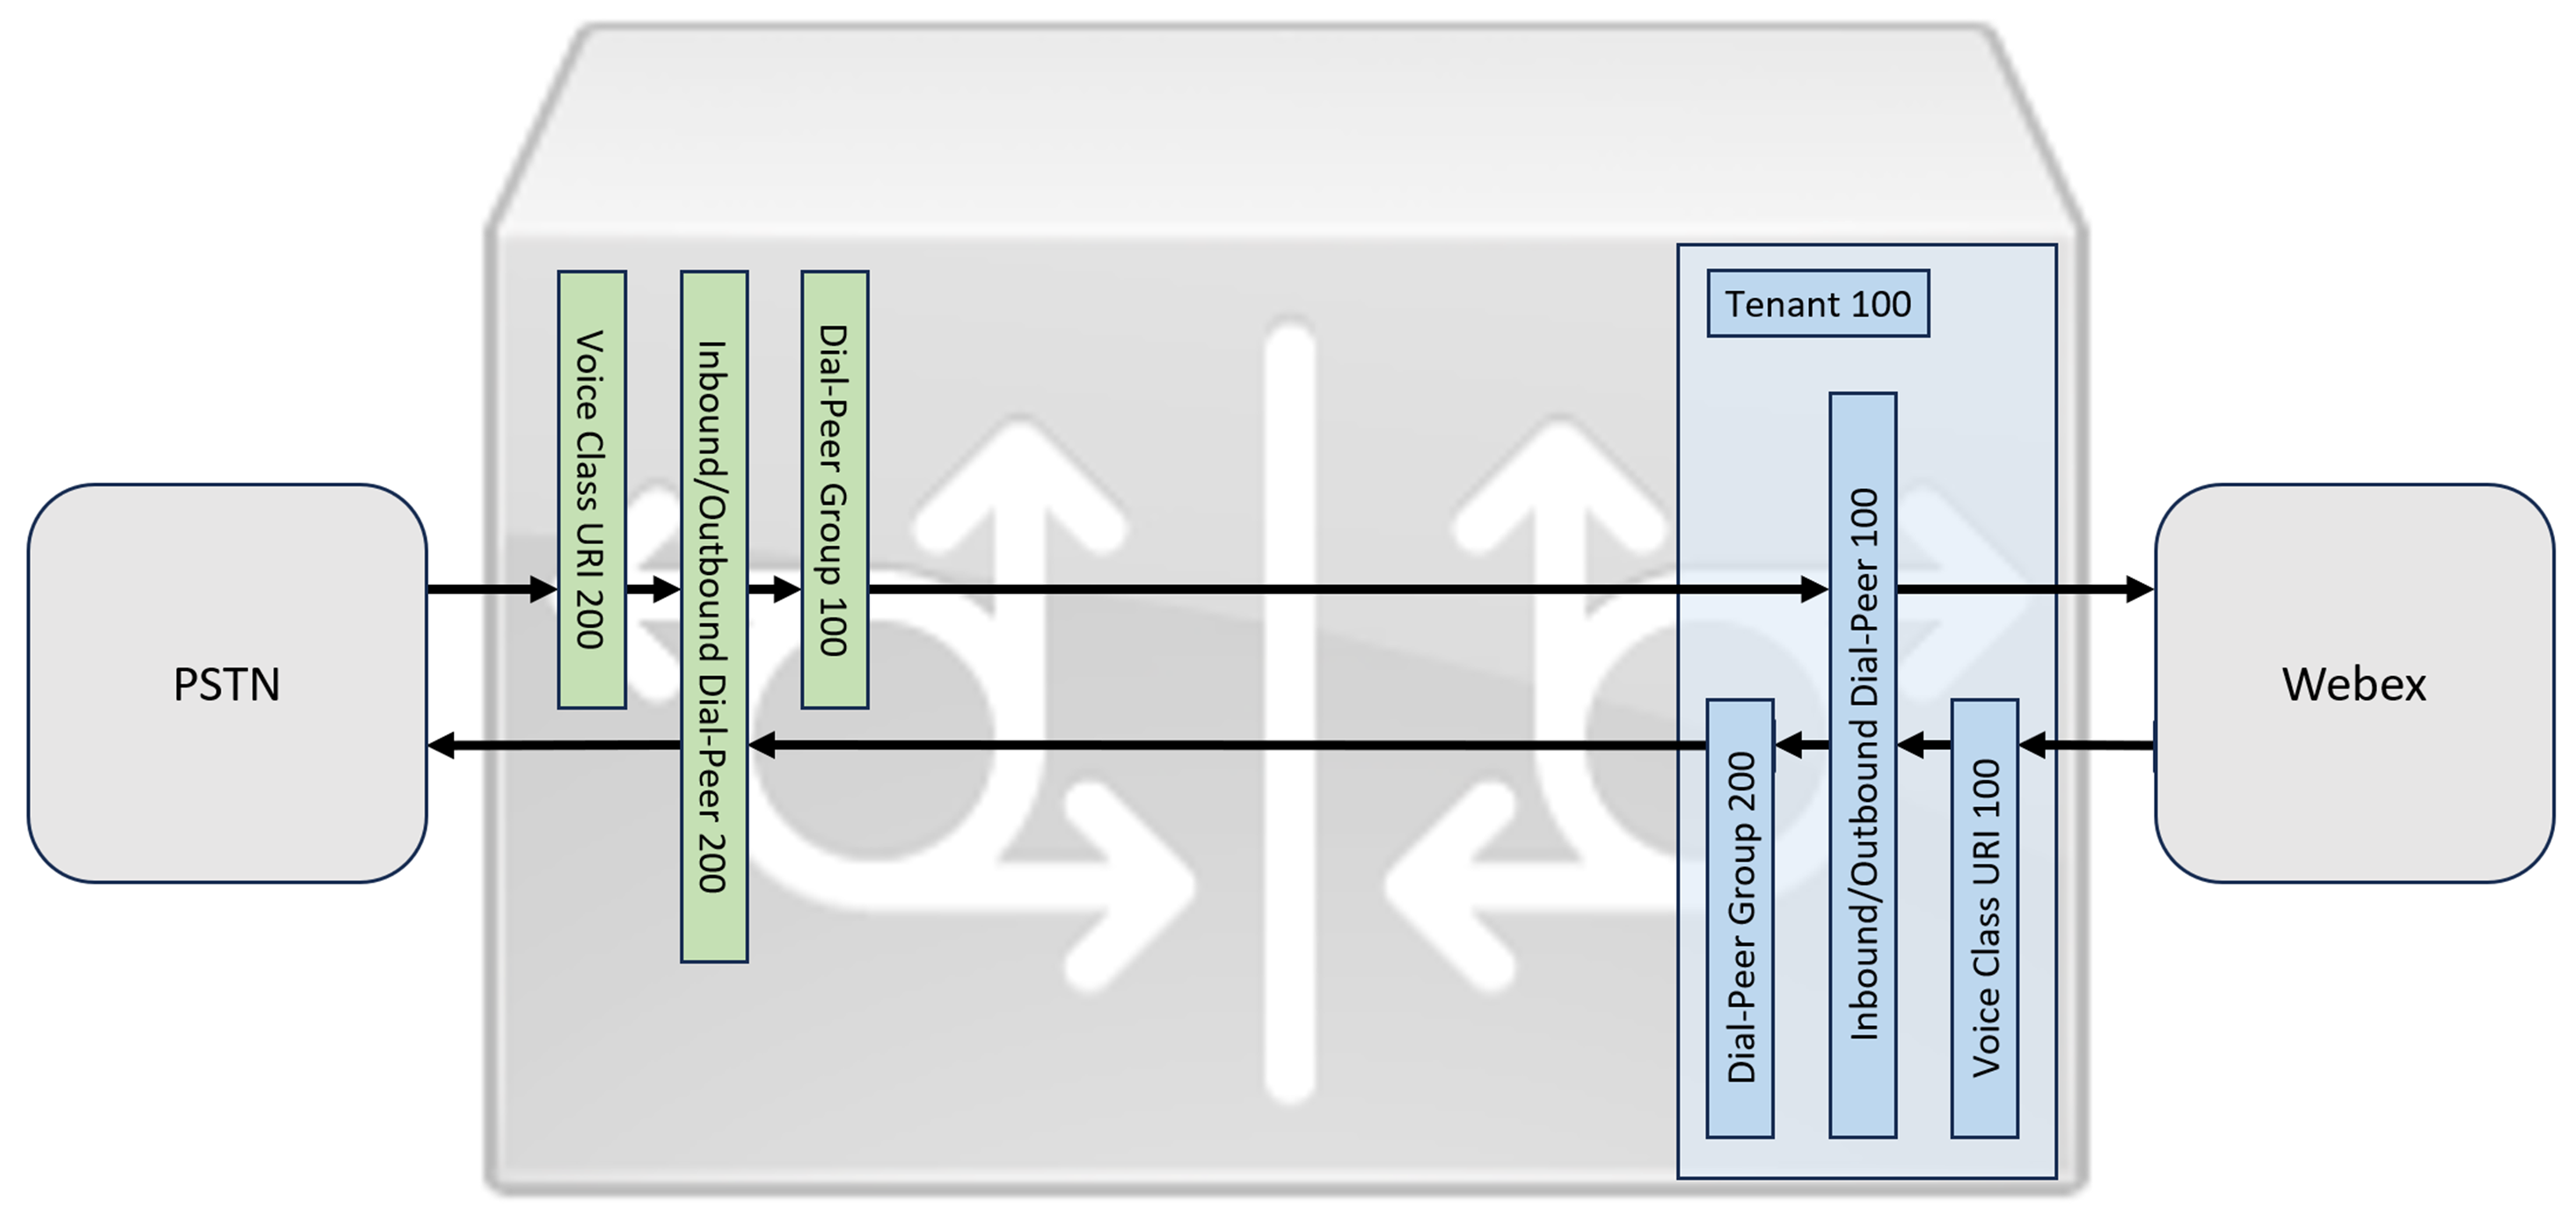
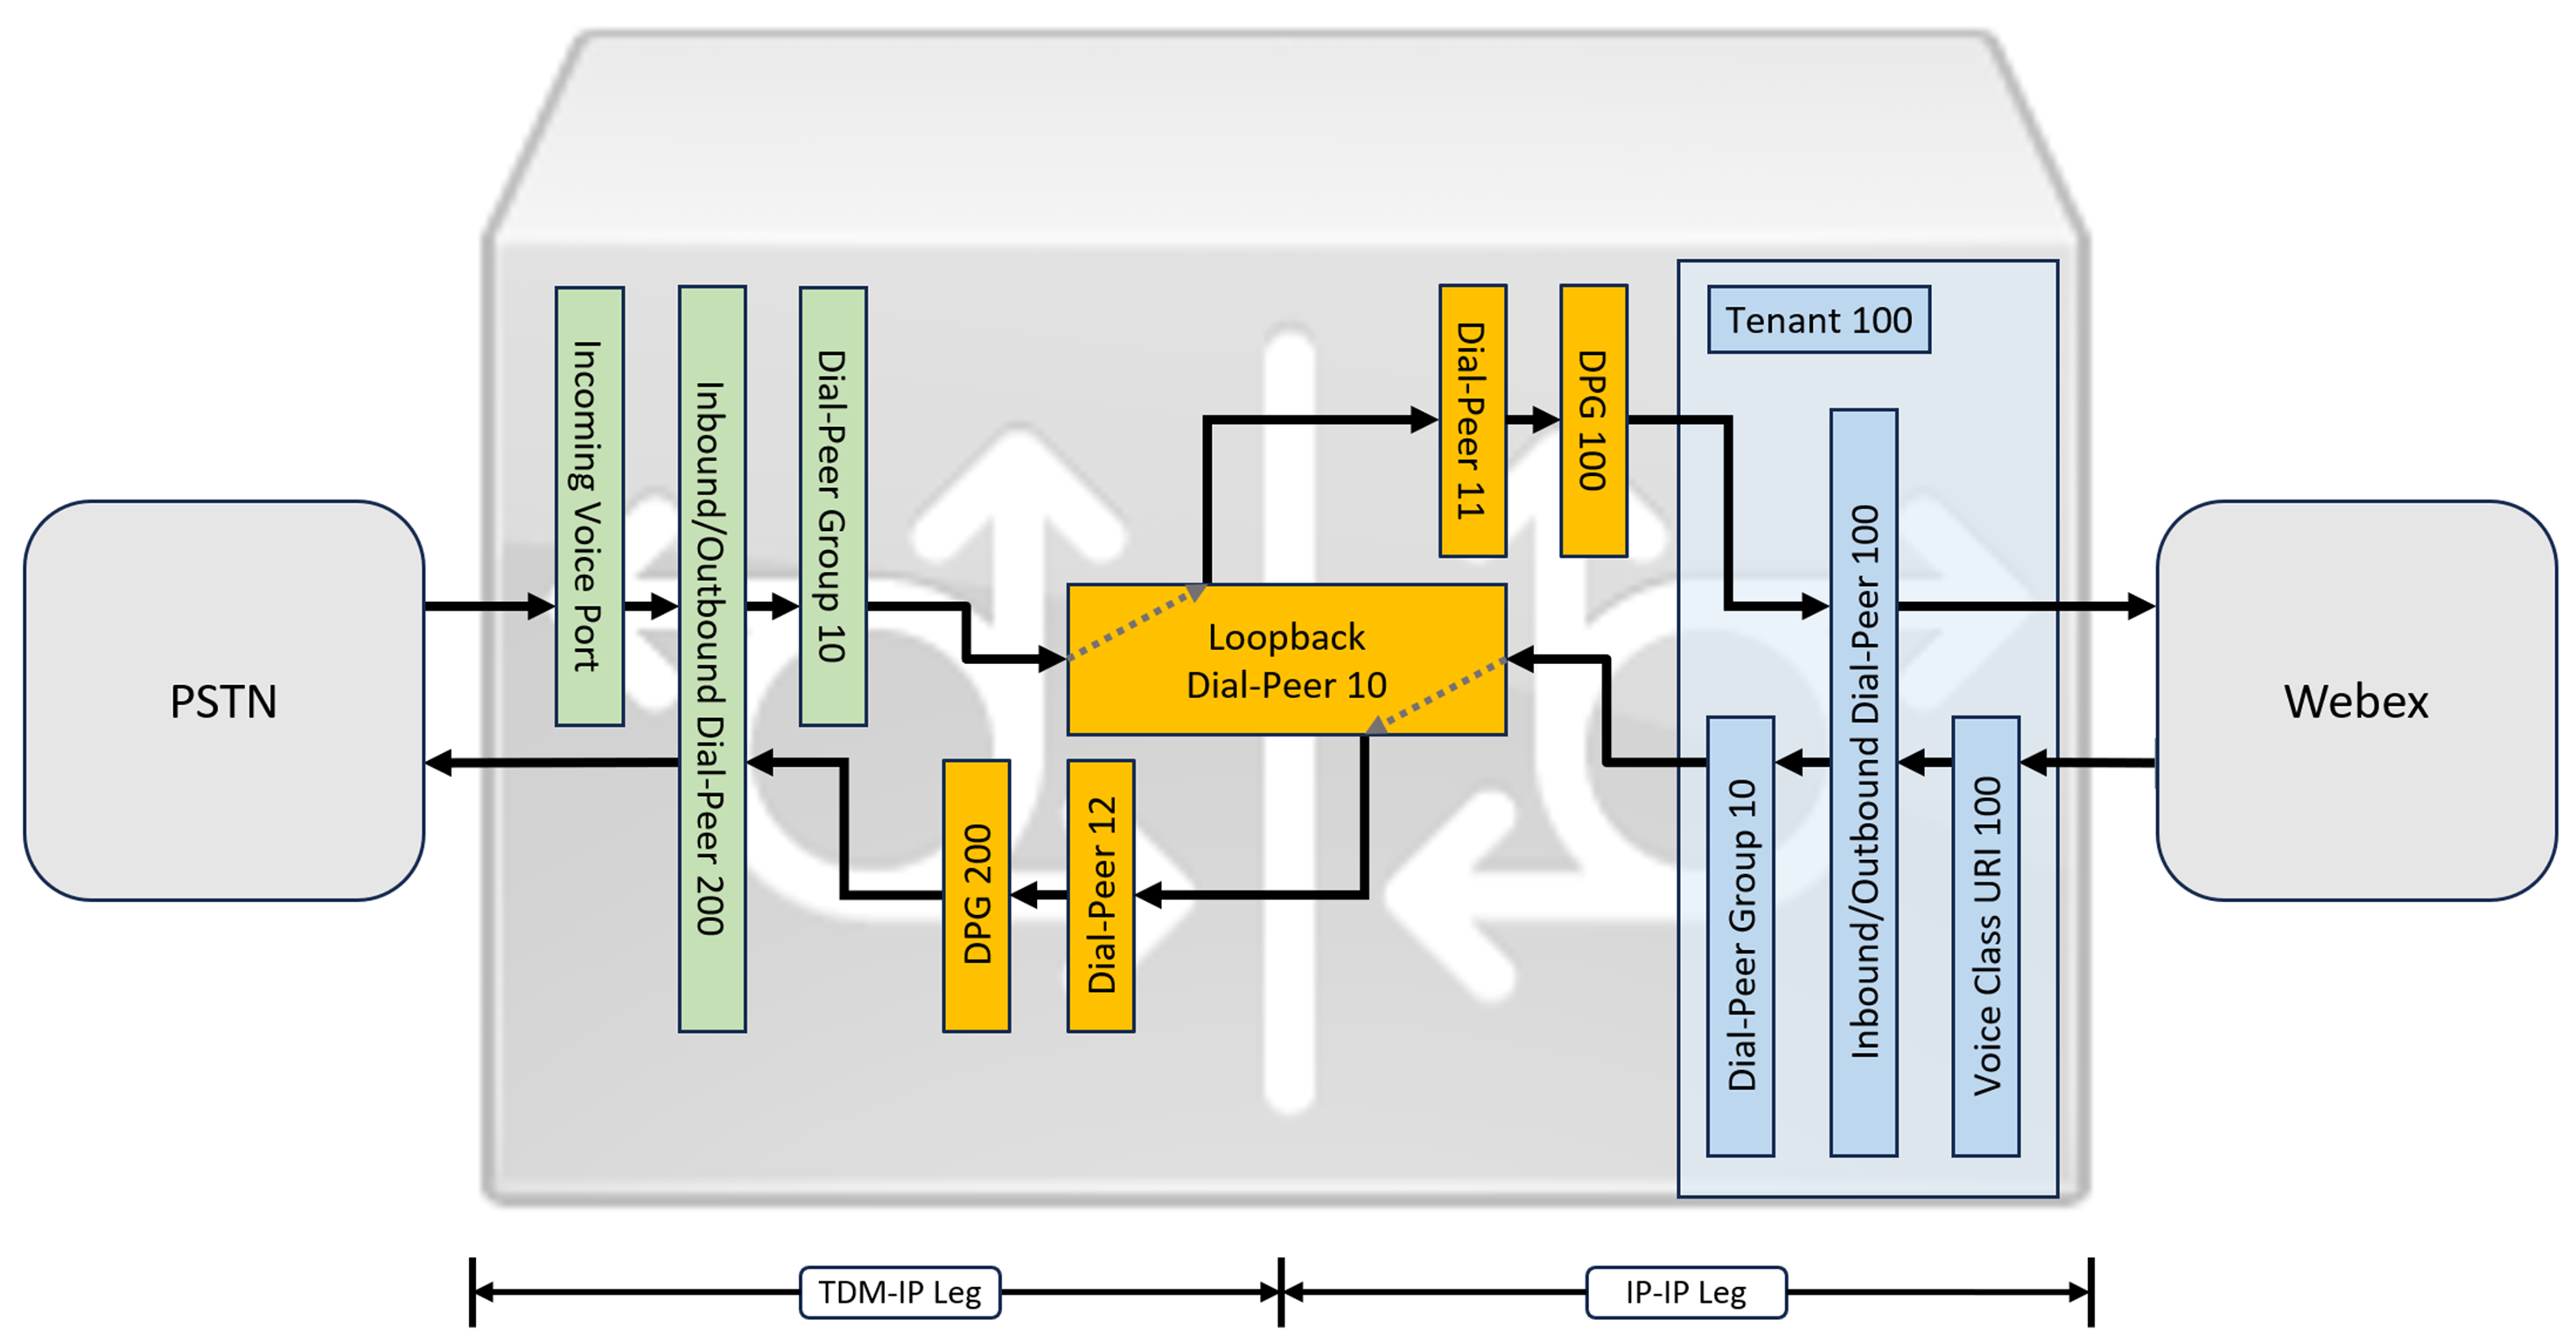
Для оптимізації Webex Calling медіа за допомогою схем ISDN інтерактивного підключення (ICE) та TDM (Time Division Multiplexing) необхідно використовувати процес маршрутизації викликів з двома ногами.
Хоча IP та SIP стали протоколами за замовчуванням для магістралей PSTN, схеми ISDN TDM (Time Division Multiplexing) залишаються поширеними та повністю підтримуються. Webex Calling Щоб увімкнути оптимізацію медіа для цих потоків викликів TDM-IP, необхідно використовувати інтерактивне встановлення зв'язку (ICE), яка дозволяє кінцевим точкам узгоджувати прямі шляхи медіа.
Досягнення цієї оптимізації вимагає двостороннього процесу маршрутизації викликів. Цей підхід змінює стандартну конфігура цію маршрутизації шляхом введення набору внутрішніх циклів зворотного набору між магістралями Webex Calling і PSTN, як показано на зображенні нижче.
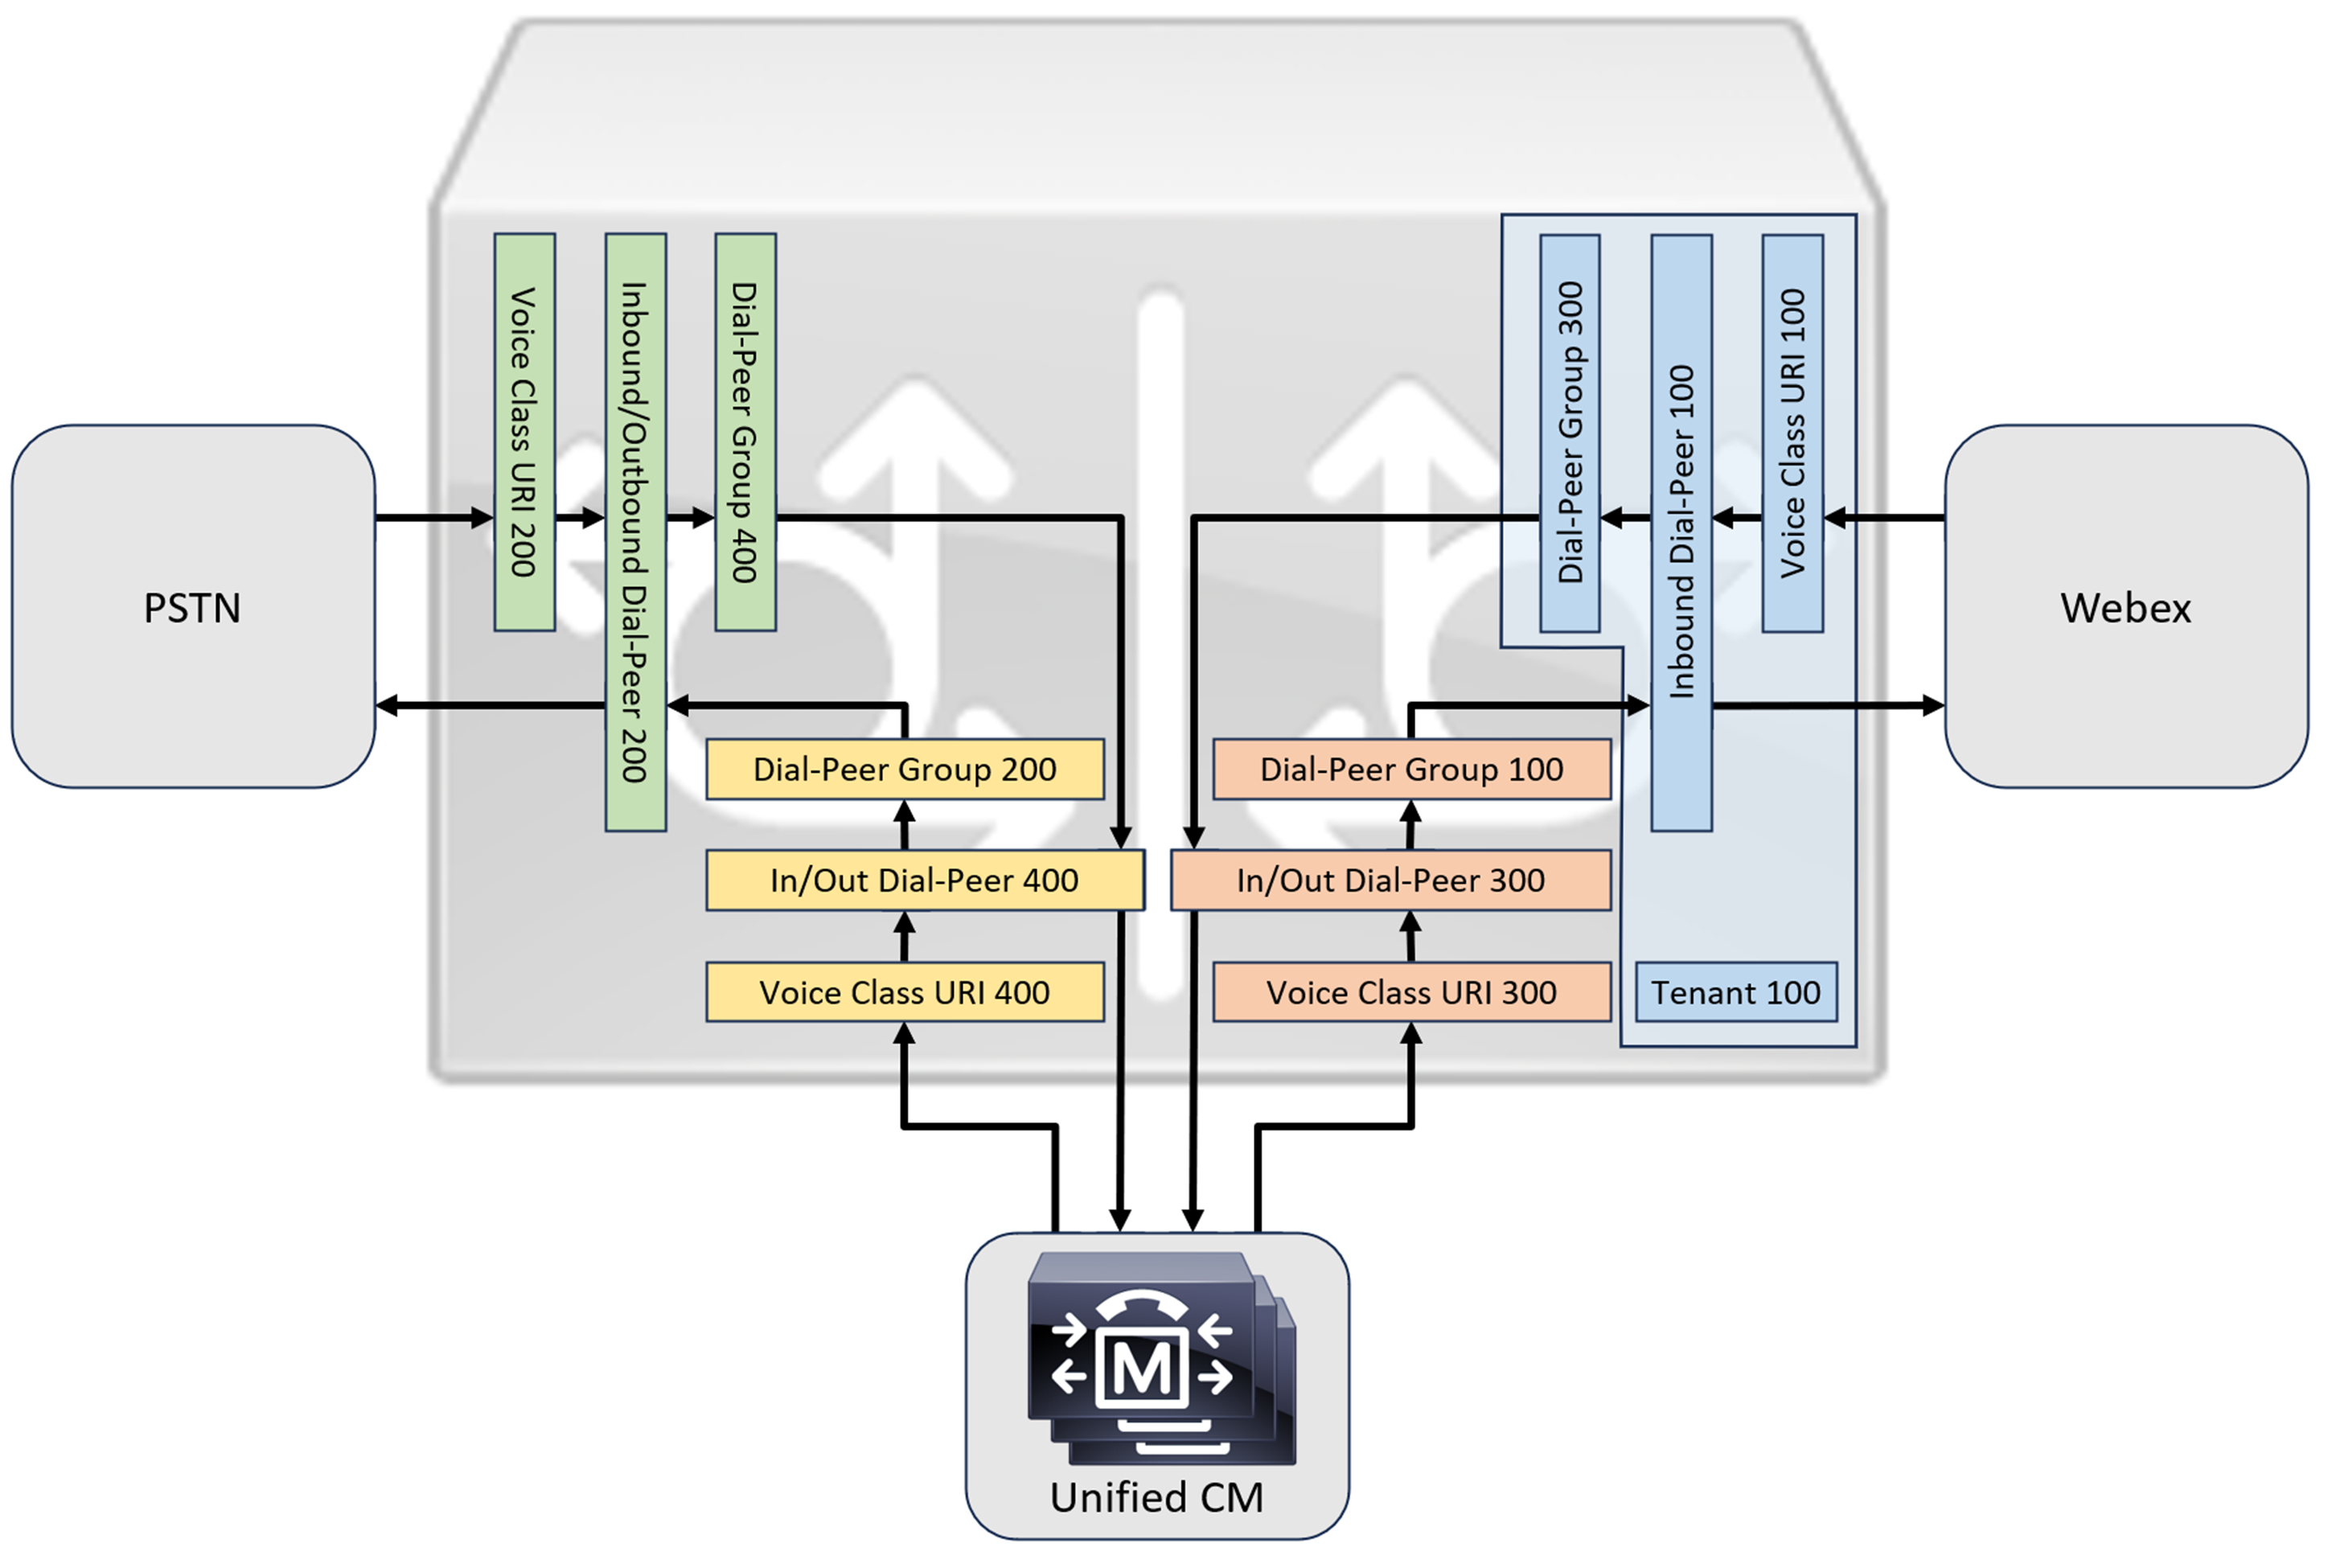
Під час підключення локального Cisco Unified Communications Manager рішення можна використовувати просту Webex Calling конфігурацію шлюзу PSTN як базову лінію для побудови рішення, показаного на наступній діаграмі. При цьому Unified Communications Manager забезпечує централізовану маршрутизацію і обробку всіх PSTN і Webex Calling дзвінків.
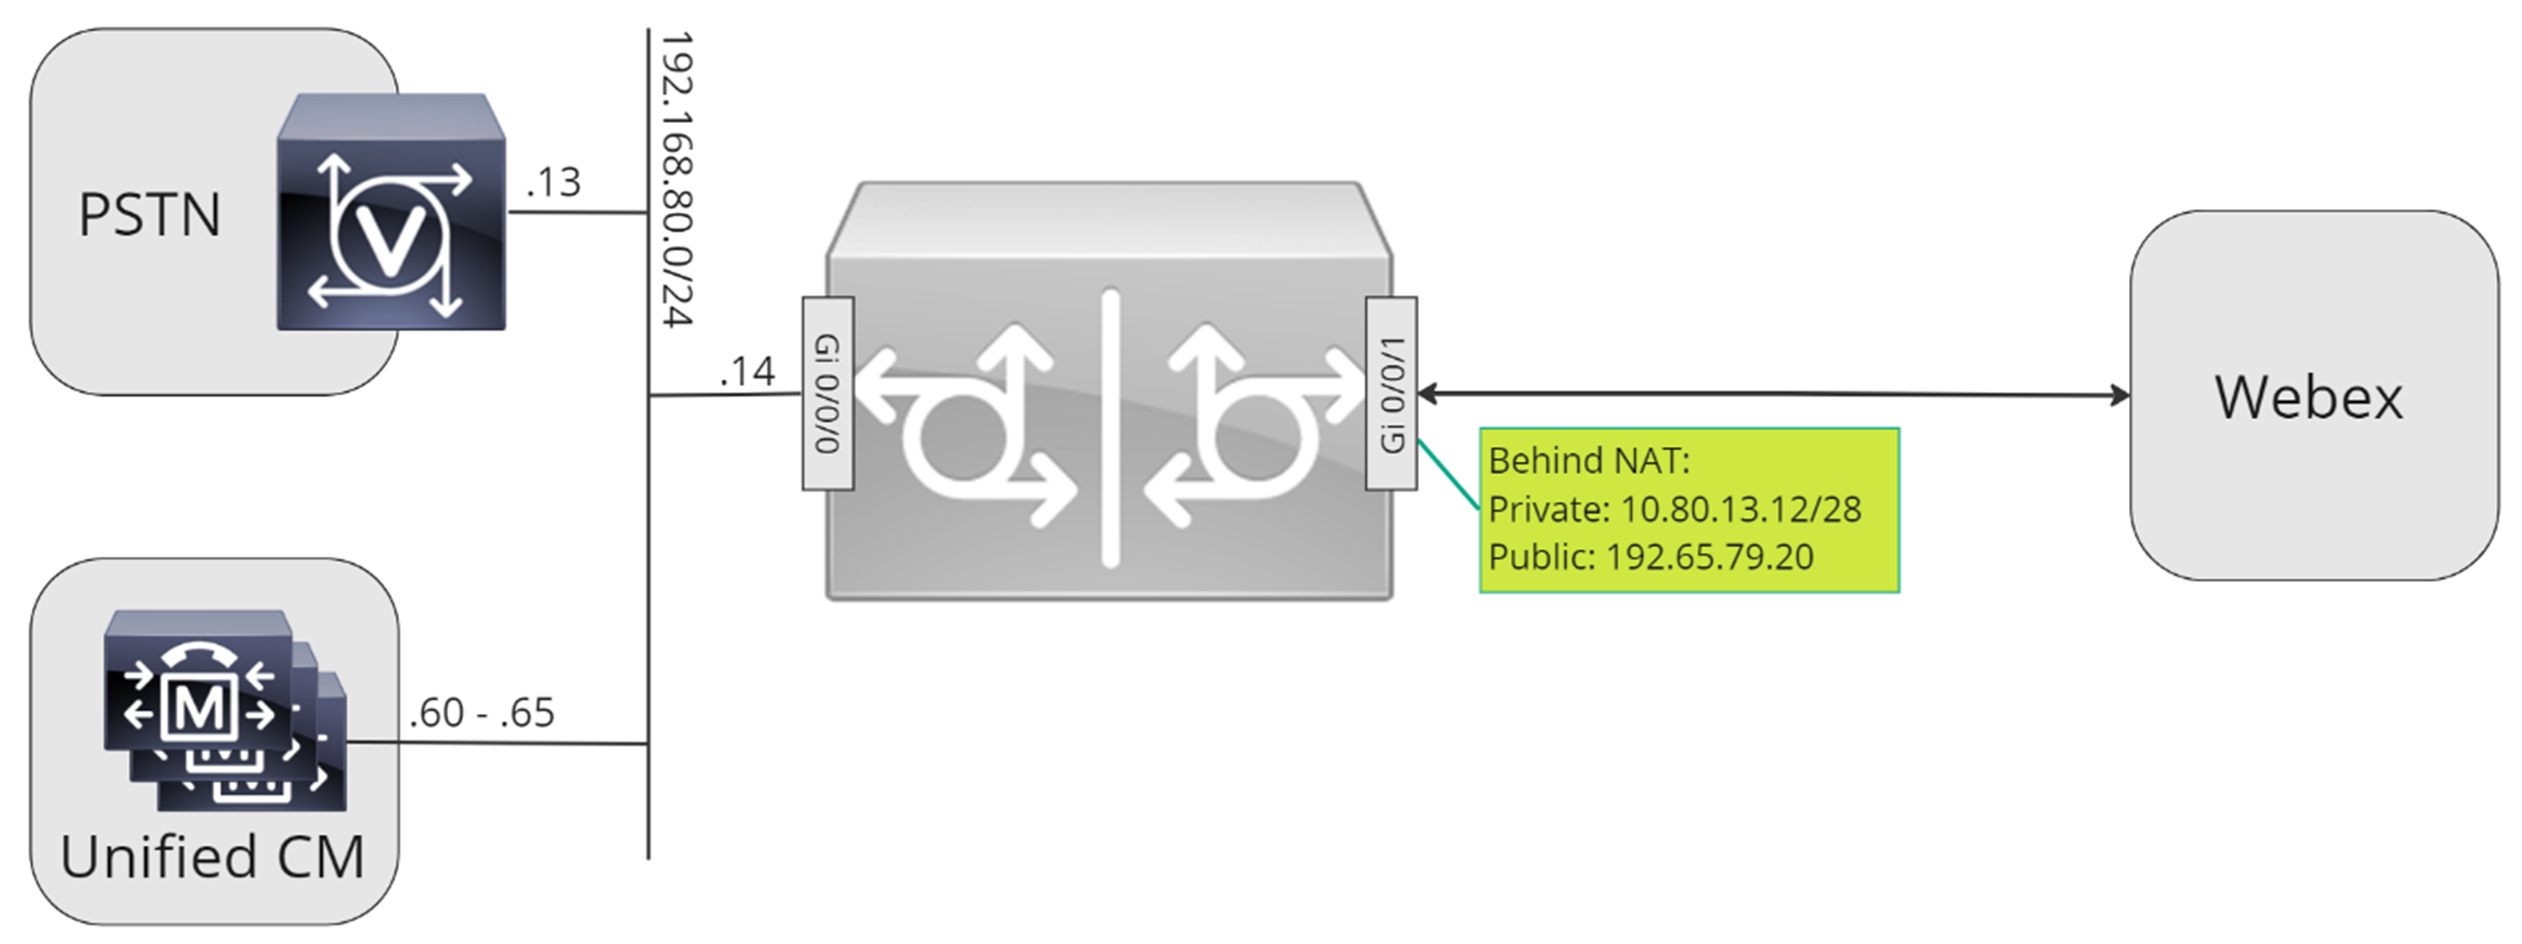
У цьому документі використовуються імена хостів, IP-адреси та інтерфейси, проілюстровані на наступному зображенні.
Використовуйте вказівки щодо налаштування в решті цього документа, щоб завершити конфігурацію локального шлюзу наступним чином:
-
Крок 1: Налаштуйте базове підключення маршрутизатора та безпеку
-
Крок 2: Налаштування Webex Calling магістралі
Залежно від потрібної архітектури виконайте:
-
Крок 3: Налаштування локального шлюзу з магістраллю SIP PSTN
-
Крок 4: Налаштування локального шлюзу з існуючим Unified CM середовищем
Або:
-
Крок 3: Налаштування локального шлюзу з магістраллю TDM PSTN
Базова конфігурація
Першим кроком у підготовці маршрутизатора Cisco як локального шлюзу Webex Calling є створення базов ої конфігурації, яка захищає вашу платформу та встановлює підключення.
-
Усі розгортання локального шлюзу на основі реєстрації вимагають Cisco IOS XE 17.6.1a або пізніших версій. Cisco IOSРекомендується 17.12.2 або пізніша версія. Рекомендовані версії див. на сторінці дослідження програмного забезпечення Cisco. Шукайте платформу і виберіть один із запропонованих релі зів.
-
Маршрутизатори серії ISR4000 повинні бути налаштовані як з ліцензіями на технології уніфікованих комунікацій, так і на технології безпеки.
-
Маршрутизатори серії Catalyst Edge 8000, оснащені голосовими картами або DSP, вимагають ліцензування DNA Adv antage. Маршрутизатори без голосових карт або DSP вимагають мінімум ліцензування ДНК Essentials.
-
-
Створіть базову конфігурацію для вашої платформи, яка відповідає вашій бізнес-політиці. З окрема, налаштуйте і перевірте наступне:
-
NTP
-
ACL
-
Аутентифікація користувача та віддалений доступ
-
DNS
-
IP маршрутизація
-
IP-адреси
-
-
Мережа Webex Calling повинна використовувати адресу IPv4.
-
Завантажте пакет кореневої CA Cisco до локального шлюзу.
Під час налаштування сторони орендаря для підключення підтримуються лише Webex Calling адреси на основі SRV.
конфігурація
| 1 |
Переконайтеся, що ви призначаєте дійсні та маршрутизовані IP-адреси будь-яким інтерфейсам рівня 3, наприклад:
|
| 2 |
Захистіть реєстраційні та STUN облікові дані на маршрутизаторі за допомогою симетричного шифрування. Налаштуйте основний ключ шифрування та тип шифрування наступним чином:
|
| 3 |
Створіть заповнювач точки довіри PKI. Потрібна ця точка довіри для подальшого налаштування TLS. Для стовбурів на основі реєстрації ця точка довіри не вимагає сертифіката - як це потрібно для магістралі на основі сертифікатів. |
| 4 |
Увімкніть ексклюзивність TLS1.2 та вкажіть точку довіри за замовчуванням за допомогою наступних команд конфігурації. Оновіть параметри транспорту для забезпечення надійного безпечного з'єднання для реєстрації: Коман
|
| 5 |
Встановіть пакет кореневої сертифікації Cisco, який включає сертифікат IdenTrust Commercial Root CA1, який використовується. Webex Calling Скористай теся командою crypto pki trustpool import clean url, щоб завантажити кореневий пакет CA із зазначеної URL-адреси та очистити поточний пул довідок CA, а потім встановити новий пакет сертифікатів: Якщо вам потрібно використовувати проксі-сервер для доступу до Інтернету за допомогою HTTPS, додайте наступну конфігурацію перед імпортом пакета CA: ip http клієнт проксі-сервер yourproxy.com проксі-порт 80 |
| 1 |
Створіть магістраль PSTN на основі реєстрації для існуючого розташування в Центрі управління . Запишіть інформацію про багажник, яка надається після створення бага жника. Деталі, виділені на ілюстрації, використовуються в кро ках налаштування в цьому посібнику. Докладніші відомості див. у розділі Налаштування магістралей, груп маршрутів та планів набору номера для Webex Calling. 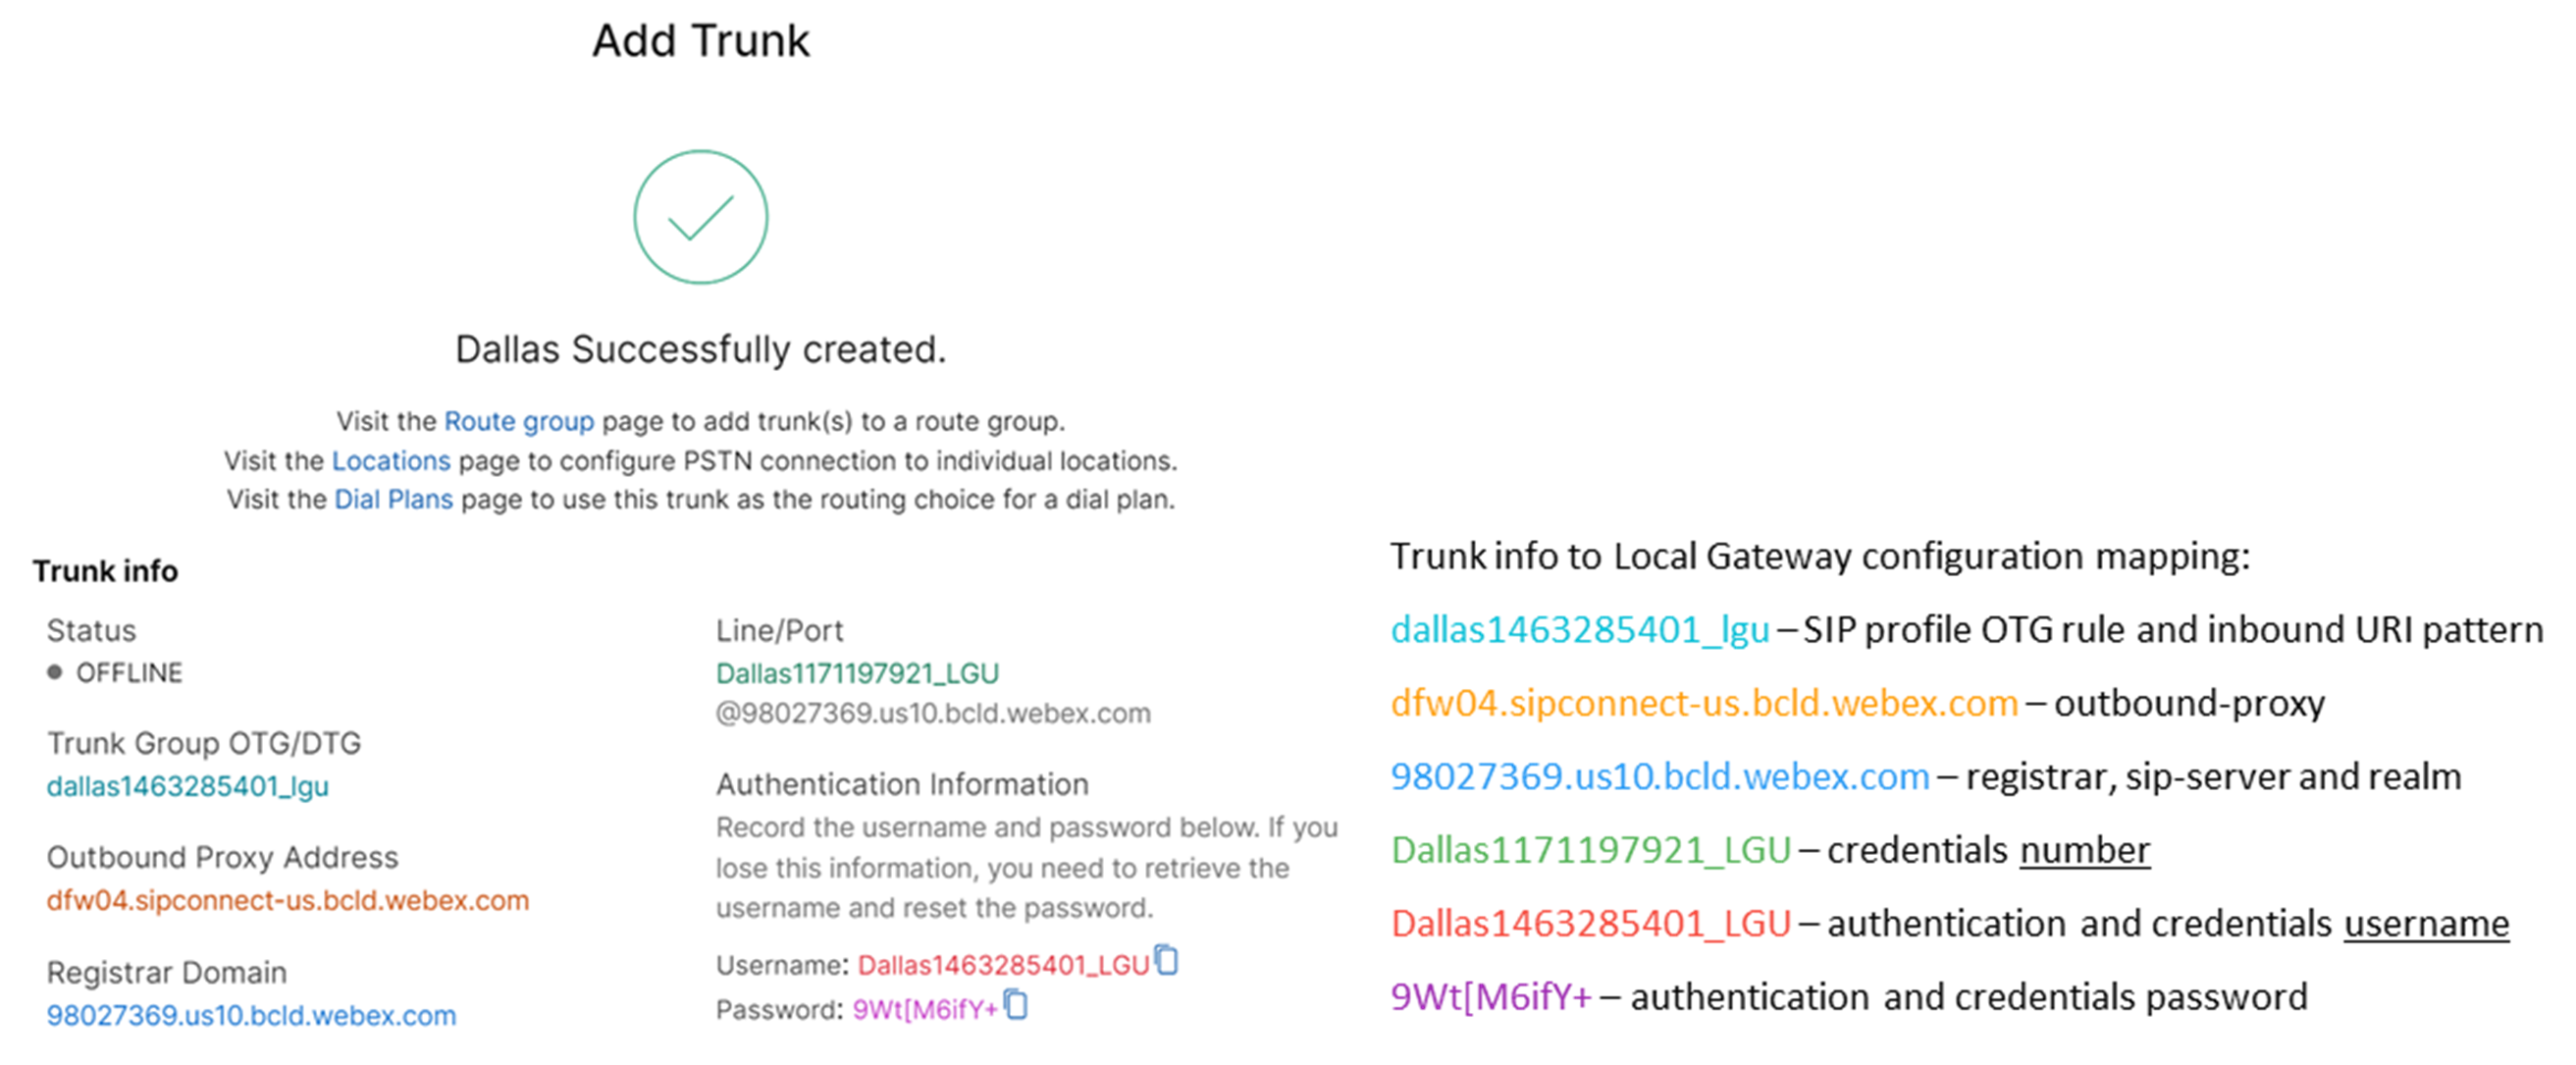
|
| 2 |
Введіть наступні команди, щоб налаштувати CUBE як Webex Calling локальний шлюз: Ось пояснення полів для конфігурації:
Вми Cisco Unified Border Element кає (CUBE) функції на платформі. статистика ЗМІВмикає моніторинг медіа на локальному шлюзі. масова статистика медіаДозволяє керуючій площині опитувати площину даних для статистики масових викликів. Для отримання додаткової інформації про ці команди див. Ме діа. дозволити з'єднанню sip в sipУвімкнути базову функціональність системного аген та користувача CUBE SIP. Докладніші відомості див. у розділі Дозволити підключення. За замовчуванням включено транспортування факсу T.38. Для отримання додаткової інформації див. Прото кол факсу t38 (голосова служба). Вмикає STUN (перехід сеансу UDP через NAT) глобально.
Докладніші відомості див. у розділі «Ідентифікатор агента даних потоку приголомшування» та «Shared-secret» даних потоку. асиметричне корисне навантаження повнеНалаштовує підтримку асиметричного корисного навантаження SIP як для DTMF, так і для корисних навантажень динамічного кодека. Для отримання додаткової інформації див. А симетричне кори сне навантаження. дострокова пропозиція примусоваПриму шує локальний шлюз надсилати інформацію SDP у початковому повідомленні INVITE замість того, щоб чекати підтвердження від сусіднього партнера. Для отримання додаткової інформації про цю команду див. Ранню пропозицію. |
| 3 |
Налашту йте кодек голосового класу 100, дозволяючи кодеки G.711 лише для всіх магістралей. Цей простий підхід підходить для більшості розгортань. Якщо потрібно, до списку можуть бути додані додаткові типи кодеків, які підтримуються як вихідними, так і кінцевими системами. Підтримуються більш складні рішення, що передбачають транскодування за допомогою модулів DSP, але не включені в цей посібник. Ось пояснення полів для конфігурації: кодек класу голосу 100Використовується для дозволу лише бажаних кодеків для викликів магістралі SIP. Для отримання додаткової інформації див. К одек голосового класу. |
| 4 |
Налашту йте голосовий клас stun-usage 100, щоб уві мкнути ICE на багажникуWebex Calling. Ось пояснення полів для конфігурації: використання електрошоку Ice LiteВикористовується для уві мкнення ICE-Lite для всіх контактних Webex Calling однолітків, щоб дозволити оптимізацію медіа, коли це можливо. Для отримання додаткової інформації див. Використання шоку класу голосу та використання шоку ice lite. Оптимізація медіа обговорюється всюди, де це можливо. Якщо для дзвінка потрібні хмарні медіа-послуги, такі як запис, носій не може бути оптимізований. |
| 5 |
Налаштуйте політику шифрування медіа для трафіку Webex. Ось пояснення полів для конфігурації: голосовий клас srtp-крипто 100Вказує SHA1_80 як єдиний пакет шифрів SRTP, який CUBE пропонує у SDP у повідомленнях пропозицій та відповідей. Webex Callingтільки опори SHA1_80. Для отримання додаткової інформації див. Голосов ий клас srtp-crypto. |
| 6 |
Налаштуйте шаблон для ідентифікації викликів до магістралі локального шлюзу на основі параметра цільового магістралі: Ось пояснення полів для конфігурації: голосовий клас типу 100 sipВизначає шаблон для узгодження вхідного запрошення SIP до в хідного магістрального комутатора. При введенні цього шаблону використовуйте dtg=, а потім значення Tr unk OTG/DTG, надане в Центрі керування під час створення магістралі. Докладніші відомості див. у розділі uri голосового класу. |
| 7 |
Налаш туйте профіль SIP 100, який буде використовуватися для зміни SIP-повідомлень перед їх відправкоюWebex Calling.
Ось пояснення полів для конфігурації:
Американський або канадський постачальник PSTN може запропонувати перевірку ідентифікатора абонента для спа му та шахрайських дзвінків, з додатковою конфігурацією, зазначен ою у статті про спам або шахрайські дзві нки. Webex Calling |
| 8 |
Налашту Webex Calling йте багажник: |
| 9 |
Щоб налаштувати мережеві пристрої, такі як CUBE, і пересилати заголовки протоколу ініціювання сеансу (SIP), які пристрій не обробляє, скористайтеся цими командами. Ці команди дозволяють пристрою проходити через непідтримувані заголовки SIP, включаючи заголовки геолокації та PIDF-LO (Формат даних про присутність - об'єкт розташування), на локальному шлюзі. Ця функція підтримує служби Nomadic E911, забезпечуючи правильне збереження та пересилання важливої інформації про місцезнаходження. |
Після визначення орендаря 100 та налаштування однорангового телефонного зв'язку SIP VoIP шлюз ініціює з'єднання TLS до. Webex Calling У цей момент SBC доступу представляє свій сертифікат локальному шлюзу. Локальний шлюз перевіряє Webex Calling доступ до сертифіката SBC за допомогою кореневого пакета CA , який був оновлений раніше. Якщо сертифікат розпізнається, між локальним шлюзом і Webex Calling SB C доступу встановлюється постійний сеанс TLS. Потім локальний шлюз може використовувати це захищене з'єднання для реєстрації в SBC доступу Webex. Коли реєстрація оскаржується на аутентифікацію:
-
У відповіді використовуються параметри імені користувача, паро ля та сфери з конфігурації облі кових даних.
-
Правила модифікації в SIP профілі 100 використовуються для перетворення URL-адреси SIPS назад в SIP.
Реєстрація успішна, коли отримано 200 ОК від доступу SBC.

Побудувавши магістраль Webex Calling вище, скористайтеся наступною конфігурацією, щоб створити незашифрований магістраль для постачальника PSTN на основі SIP:
Якщо ваш постачальник послуг пропонує безпечний магістраль PSTN, ви можете дотримуватися аналогічної конфігурації, як описано вище для багажникаWebex Calling. CUBE підтримує безпечну маршрутизацію дзвінків.
Якщо ви використовуєте магістраль TDM/ISDN PSTN, перейдіть до наступного розділу Налаштування локального шлюзу з магістраллю TDM PSTN.
| 1 |
Налаштуйте наступний uri голосового класу для ідентифікації вхідних викликів із магістралі PSTN: Ось пояснення полів для конфігурації: голосовий клас типу 200 sipВизначає шаблон для узгодження вхідного запрошення SIP до в хідного магістрального комутатора. При введенні цього шаблону використовуйте IP-адресу вашого IP PSTN-шлюзу. Докладніші відомості див. у розділі uri голосового класу. |
| 2 |
Налаштуйте наступну IP-адресу PSTN комутованого одноранга: Ось пояснення полів для конфігурації: Визначає телефонний зв'язок VoIP з тегом 200 і дає змістовний опис для зручності управління та усунення несправностей. Докладніші відомості див. у розділі Голос з одностороннім зв'язком. шаблон призначення BAD.BADДля маршрутизації вихідних дзвінків за допомогою вхідної групи комутованих рівнів потрібен шаблон фіктивного призначення. У цьому випадку може бути використаний будь-який дійсний шаблон призначення. Доклад ніші відомості див. у розділі шаблон призначення (інтерфейс). протокол сеансу sipv2Вказує, що цей одногрупований інтерфейс обробляє лінії виклику SIP. Для отримання додаткової інформації див. Прото кол сеансу (набір однорантів). ціль сеансу ipv4:192.168.80.13Вказує цільову адресу для дзвінків, надісланих постачальнику PSTN. Це може бути або IP- адреса, або ім'я хоста DNS. Докладніші відомості див. у статті Ціль ове призначення сеансу (одногруповий телефон ний дзвінок VoIP). вхідні типи через 200Вказує клас голосу, який використовується для узгодження в хідних дзвінків до цього однорангового комутатора за допомогою URI заголовка INVITE VIA. Для отримання додаткової інформації див. В хідні URL-адреси.
пай із підтвердженим ідентифікатором голосового класу sip
(Необов'язково) Вмикає оброб ку заголовків P-Asserted-Identity та контролює, як це використовується для магістралі PSTN. Якщо використовується ця команда, для вихідних заголовків From та P-Asser ted-Identity використовується ідентифікатор викликаючої сторони, наданий вхідним номером. Якщо ця команда не використовується, для вихідних заголовків From та Remote Par ty-ID використовується ідентифікатор викликаючої сторони, наданий від вхідного комутованого партнера. Для отримання додаткової інформації див. розділ sip asserted-id голосового класу.
прив'язка керуючого джерелом-інтерфейсом
GigabiteThernet0/0/0
Налаштов ує інтерфейс джерела та пов'язану IP-адресу для повідомлень, надісланих до PSTN. Для отримання додаткової інформації див. При в'язка. зв'язати інтерфейс джерела медіа Gigab iteThernet0/0/0Налаштов ує інтерфейс джерела та пов'язану IP-адресу для носіїв, надісланих на PSTN. Для отримання додаткової інформації див. При в'язка. кодек голосового класу 100Налаштовує комутовану групу для використання загального списку фільтрів кодеків 100. Для отримання додаткової інформації див. Кодек голосового класу . DTMF-реле RTP-NTEВизначає RTP-NTE (RFC2833) як здатність DTMF, очікувану на етапі виклику. Для отримання додат кової інформації див. Ре ле DTMF (голос через IP). нема чогоВимикає виявлення голосової активності. Для отримання додаткової інформації див. vad (dial peer). |
| 3 |
Якщо ви налаштовуєте локальний шлюз для маршрутизації викликів лише між мереже Webex Calling ю PSTN, додайте наступну конфігурацію маршрутизації викликів. Якщо ви налаштов уєте локальний шлюз за допомогою платформи Unified Communications Manager , перейдіть до наступного розділу. |
Побудувавши магістральWebex Calling, скористайтеся наступною конфігурацією, щоб створити магістраль TDM для вашої служби PSTN з маршрутизацією зворотних дзвінків, щоб забезпечити оптимізацію медіа на лінії викликів Webex.
Якщо вам не потрібна оптимізація носіїв IP, виконайте кроки налаштування для магістралі SIP PSTN. Використовуйте голосовий порт і комутований контакт POTS (як показано в кроках 2 і 3) замість комутованого однорангового PSTN VoIP.
| 1 |
Конфігурація однорангового циклічного набору використовує групи однорангових зв'язків та теги маршрутизації викликів, щоб забезпечити правильний пере хід викликів між Webex та PSTN без створення циклів маршрутизації викликів. Налаштуйте наступні правила перекладу, які будуть використовуватися для додавання та видалення тегів маршрутизації викликів: Ось пояснення полів для конфігурації: правило перекладу голосуВикористовує регулярні вирази, визначені в правилах, для додавання або видалення тегів маршрутизації викликів. Наддесятирічні цифри («A») використовуються для додання чіткості для усунення несправностей. У цій конфігурації тег, доданий профілем перекладу 100, використовується для направлення дзвінків до PSTN через Webex Calling петлеві аналоги набору. Аналогічно, тег, доданий профілем перекладу 200, використовується для на правлення викликів від PSTN до. Webex Calling Профілі перекладу 11 і 12 видаляють ці теги перед надсиланням викликів до стовбурів Webex і PSTN відповідно. У цьому прикладі передбачається, що виклика Webex Calling ються номери з представлені у формат і+E.164. Правило 100 видаляє провідне + для збереження дійсного викликаючого номера. Правило 12 потім додає національну або міжнародну цифру маршрутизації при видаленні мітки. Використовуйте цифри , які відповідають вашому місцевому національному плану набору ISDN. Якщо циф Webex Calling ри представлені у національному форматі, відрегулюйте правила 100 та 12, щоб просто додати та видалити тег маршрути зації відповідно. Докладніші відомості див. у розділі Профі ль голосового перекладу та правило пере кладу голосу. |
| 2 |
Налаштуйте порти голосового інтерфейсу TDM відповідно до типу магістралі та використовуваного протоколу. Докладніші відомості див. у розділі Налаштування ISDN PRI. Наприклад, базова конфігурація інтерфейсу ISDN основної швидкості, встановленого в слоті NIM 2 пристрою, може включати наступне: |
| 3 |
Налаштуйте наступний комутований одноранговий TDM PSTN: Ось пояснення полів для конфігурації: Визначає телефонний зв'язок VoIP з тегом 200 і дає змістовний опис для зручності управління та усунення несправностей. Докладніші відомості див. розділ Голос з одностороннім зв'язком. шаблон призначення BAD.BADДля маршрутизації вихідних дзвінків за допомогою вхідної групи комутованих рівнів потрібен шаблон фіктивного призначення. У цьому випадку може бути використаний будь-який дійсний шаблон призначення. Доклад ніші відомості див. у розділі шаблон призначення (інтерфейс). переклад-профіль вхідний 200Призначає профіль перекладу, який додасть тег маршрутизації викликів до вхідного номера, що викликається. прямий вхідний набірМаршрутує дзвінок без надання додаткового то ну набору. Для отримання додаткової інформації див. розділ прямий в хідний набір. порт 0/2/ 0:15Фізичний голосовий порт, пов'язаний з цим комутованим однорангом. |
| 4 |
Щоб увімкнути медіа-оптимізацію IP-шляхів для локальних шлюзів з потоками викликів TDM-IP, ви можете змінити маршрутизацію викликів, ввівши набір внутрішніх циклічних однорядників між магістралями та PSTN. Webex Calling Налаштуйте наступні аналоги з циклічним зворотним набором. У цьому випадку всі вхідні дзвінки будуть спрямовані спочатку на комутований одноранг 10, а звідти до комутованого одноранга 11 або 12 на основі застосованого тегу маршрутизації. Після видалення тегу маршрутизації виклики будуть спрямовані на вихідний магістраль за допомогою груп комутованих рівнів. Ось пояснення полів для конфігурації: Визначає телефонний зв'язок VoIP і дає змістовний опис для зручності управління та усунення несправностей. Докладніші відомості див. розділ Голос з одностороннім зв'язком. переклад-профіль вхідний 11Застосовує профі ль перекладу, визначений раніше, щоб видалити тег маршрутизації викликів перед переходом у вихід ний магістраль. шаблон призначення BAD.BADДля маршрутизації вихідних дзвінків за допомогою вхідної групи комутованих рівнів потрібен шаблон фіктивного призначення. Доклад ніші відомості див. у розділі шаблон призначення (інтерфейс). протокол сеансу sipv2Вказує, що цей одногрупований інтерфейс обробляє лінії виклику SIP. Для отримання додаткової інформації див. Прото кол сеансу (набір однорантів). ціль сеансу ipv4:192.168.80.14Вказує адре су локального інтерфейсу маршрутизатора як ціль виклику для зворотного циклу. Для отримання додаткової інформації див. Ці ль сеансу (VoIP Dial Peer). прив'язка керуючого джерелом-інтерфейсом GigabiteThernet0/0/0Налаштовує інтерфейс джерела та пов'язану IP-адресу для повідомлень, надісланих через зворотний цикл. Для отримання додаткової інформації див. При в'язка. зв'язати інтерфейс джерела медіа Gigab iteThernet0/0/0Налаштовує інтерфейс джерела та пов'язану IP-адресу для носіїв, надісланих через зворотний цикл. Для отримання додаткової інформації див. При в'язка. DTMF-реле RTP-NTEВизначає RTP-NTE (RFC2833) як здатність DTMF, очікувану на етапі виклику. Для отримання додат кової інформації див. Ре ле DTMF (голос через IP). кодек g711alaw Примушує всі виклики PSTN використовувати G.711. Виберіть a-law або u-law, щоб відповідати методу компіляції, який використовується вашою службою ISDN. нема чогоВимикає виявлення голосової активності. Для отримання додаткової інформації див. vad (dial peer). |
| 5 |
Додайте наступну конфігурацію маршрутизації викликів: Це завер
шує конфігурацію локального шлюзу. Збережіть конфігурацію
та перезавантажте платформу, якщо це перший раз, коли функції CUBE
налаштовуються.
|
Кон Webex Calling фігурація PSTN- у попередніх розділах може бути змінена, щоб включити додаткові стовбури до кластера Cisco Unified Communications Manager (UCM). У цьому випадку всі дзвінки маршрутизуються черезUnified CM. Дзвінки з UCM на порт 5060 маршрутизуються на PSTN, а дзвінки з порту 5065 - до. Webex Calling Наступні додаткові конфігурації можуть бути додані, щоб включити цей сценарій виклику.
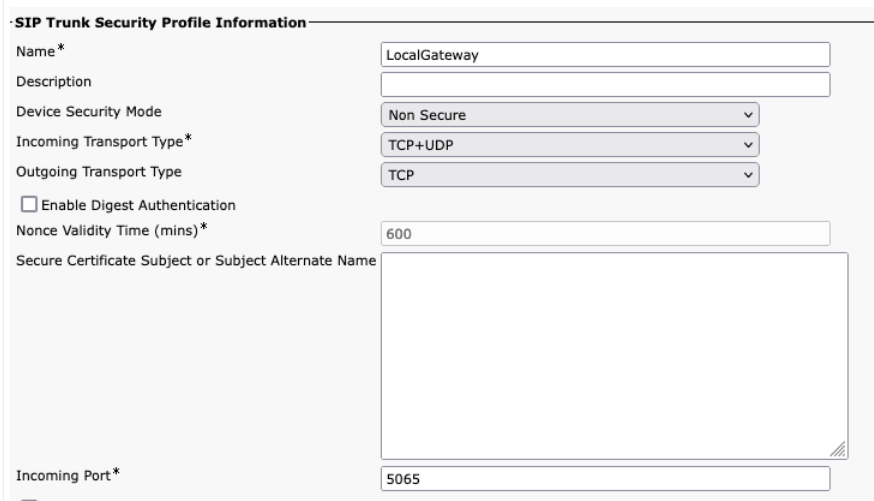
Під час створення Webex Calling магістралі пере конай Unified CM теся, що ви налаш тували вхідний порт у налаштуваннях профілю безпеки магістралі SIP на 5065. Це дозволяє вхідні повідомлення на порт 5065 і заповнювати заголовок VIA цим значенням при відправці повідомлень в Локальний шлюз.
| 1 |
Налаштуйте наступні URI голосового класу: |
| 2 |
Налаштуйте наступні записи DNS для визначення маршрутизації SRV до хостів Unified CM : IOS XE використовує ці записи для локального визначення цільових хостів та портів UCM. При такій конфігурації не потрібно налаштовувати записи у вашій системі DNS. Якщо ви віддаєте перевагу використовувати свій DNS, то ці локальні конфігурації не потрібні. Ось пояснення полів для конфігурації: Наступна команда створює запис DNS SRV ресурсу. Створіть запис для кожного хоста та магістралі UCM: ip хост _sip. _udp.pstn tocucm.io серв 2 1 5060 ucmsub5.mydomain.com _ковток. _udp.pstn tocucm.io: ім'я запису ресурсу SRV 2: Пріоритет запису ресурсу SRV 1: Вага запису ресурсу SRV 5060: номер порту, який буде використовуватися для цільового хоста в цьому записі ресурсу ucmsub5.mydomain .com: Цільовий хост запису ресурсу Щоб визначити імена хостів цільових записів ресурсу, створіть локальні записи DNS A. Наприклад: ip хостинг ucmsub5.mydomain.com 192.168.80.65 ip host: Створює запис у локальній базі даних IOS XE. ucmsub5.mydomain.com: Ім'я хоста запису A. 192.168.80.65: IP-адреса хоста. Створіть записи ресурсів SRV та записи A, щоб відобразити ваше середовище UCM та бажану стратегію розподілу викликів. |
| 3 |
Налаштуйте такі комутовані аналоги: |
| 4 |
Додайте маршрутизацію викликів за допомогою таких конфігурацій: |
Діагностичні підписи (DS) активно виявляє часто спостерігаються проблеми в локальному шлюзі на базі IOS X та генерує повідомлення електронної пошти, системний журнал або повідомлення терміналу про подію . Ви також можете встановити DS для автоматизації збору даних діагностики та передачі зібраних даних у Cisco TAC корпус, щоб прискорити час вирішення.
Діагностичні підписи (DS) — це файли XML, які містять інформацію про події запуску проблеми та дії, які слід вжити для інформування, усунення неполадок та усунення неполадок . Ви можете визначити логіку виявлення проблем за допомогою повідомлень syslog, подій SNMP та шляхом періодичного моніторингу конкретних виходів команд шоу.
Типи дій включають збір вихідних команд show:
-
Створення консолідованого файлу журналу
-
Завантаження файлу в мережеве місце, надане користувачем, наприклад HTTPS, SCP, FTP-сервер.
Інженери TAC створюють файли DS та підписують їх цифровим способом для захисту цілісності. Кожен файл DS має унікальний числовий ідентифікатор, призначений системою. Інстру@@ мент пошуку діагностичних підписів (DSLT) - це єдине джерело для пошуку відповідних підписів для моніторингу та усунення різних проблем.
Перш ніж почати:
-
Не редагуйте файл DS, який ви завантажуєте з DSLT. Файли, які ви змінюєте, не вдалося встановити через помилку перевірки цілісності.
-
Простий сервер протоколу передачі пошти (SMTP), необхідний для локального шлюзу для надсилання сповіщень електронною поштою.
-
Переконайтеся, що локальний шлюз працює під управлінням IOS XE 17.6.1 або новішої версії, якщо ви хочете використовувати захищений SMTP-сервер для сповіщень електронною поштою.
передумови
Локальний шлюз під управлінням IOS XE 17.6.1a або новішої версії
-
Діагностичні підписи увімкнено за замовчуванням.
-
Налаштуйте захищений сервер електронної пошти, який буде використовуватися для надсилання проактивного сповіщення, якщо на пристрої працює Cisco IOS XE 17.6.1a або новішої версії.
configure terminal call-home mail-server <username>:<pwd>@<email server> priority 1 secure tls end -
Налаштуйте змінну середовища ds_emailз адресою електронної пошти адміністр атора, щоб повідомити вас.
configure terminal
call-home
diagnostic-signature
environment ds_email <email address>
end
Нижче наведено приклад конфігурації локального шлюзу, запущеного на Cisco IOS XE 17.6.1a або новішої версії, для надсилання проактивних сповіщень на адресу tacfaststart@gmail.com, використовуючи Gmail як захищений SMTP-сервер:
Ми рекомендуємо вам використовувати Cisco IOS XE Bengaluru 17.6.x або пізніші версії.
call-home
mail-server tacfaststart:password@smtp.gmail.com priority 1 secure tls
diagnostic-signature
environment ds_email "tacfaststart@gmail.com"
Локальний шлюз, що працює на програмному забезпеченні Cisco IOS XE, не є типовим веб- клієнтом Gmail, який підтримує OAuth, тому ми повинні налаштувати конкретні налаштування облікового запису Gmail та надати конкретний дозвіл на правильну обробку електронної пошти з пристрою:
-
Перейдіть до пека та увімкніть параметр Менш безпечний доступ до додатків.
-
Відповідайте «Так, це був я», коли ви отримуєте електронний лист від Gmail із зазначенням «Google заборонив ком усь увійти до вашого облікового запису за допомогою програми, що не є Google ».
Встановлення діагностичних сигнатур для проактивного моніторингу
Моніторинг високого використання процесора
Цей DS відстежує використання процесора протягом п'яти секунд за допомогою SNMP OID 1.3.6.1.4.1.9.2.1.56. Коли використання досягає 75% або більше, він вимикає всі налагодження та видаляє всі діагностичні сигнатури, які встановлені в локальному шлюзі. Скористайтеся наведеними нижче кроками, щоб встановити підпис.
-
Використовуйте команду show snmp, щоб у вімкнути SNMP. Якщо ви не включили, то налаштуйте команду snmp-server manager.
show snmp %SNMP agent not enabled config t snmp-server manager end show snmp Chassis: ABCDEFGHIGK 149655 SNMP packets input 0 Bad SNMP version errors 1 Unknown community name 0 Illegal operation for community name supplied 0 Encoding errors 37763 Number of requested variables 2 Number of altered variables 34560 Get-request PDUs 138 Get-next PDUs 2 Set-request PDUs 0 Input queue packet drops (Maximum queue size 1000) 158277 SNMP packets output 0 Too big errors (Maximum packet size 1500) 20 No such name errors 0 Bad values errors 0 General errors 7998 Response PDUs 10280 Trap PDUs Packets currently in SNMP process input queue: 0 SNMP global trap: enabled -
Завантажте DS 64224, скориставшись наведеними нижче параметрами в Інструменті пошуку діагностичних підписів:
Назва поля
Значення поля
Платформа
Серія Cisco 4300, 4400 ISR або Серія Cisco CSR 1000 В
Продукт
Підприємство CUBE в рі Webex Calling шеннях
Обсяг проблеми
Продуктивність
Тип проблеми
Високе використання процесора з повідомленням електронною поштою.
-
Скопіюйте файл DS XML на флеш локального шлюзу.
LocalGateway# copy ftp://username:password@<server name or ip>/DS_64224.xml bootflash:У наведеному нижче прикладі показано копіювання файлу з FTP-сервера на локальний шлюз.
copy ftp://user:pwd@192.0.2.12/DS_64224.xml bootflash: Accessing ftp://*:*@ 192.0.2.12/DS_64224.xml...! [OK - 3571/4096 bytes] 3571 bytes copied in 0.064 secs (55797 bytes/sec) -
Встановіть файл DS XML в локальний шлюз.
call-home diagnostic-signature load DS_64224.xml Load file DS_64224.xml success -
Скористайтеся коман дою show call-home diagnostic-signature, щоб перекон атися, що підпис успішно встановлено. Стовпець статусу повинен мати значення «зареєстровано».
show call-home diagnostic-signature
Current diagnostic-signature settings:
Diagnostic-signature: enabled
Profile: CiscoTAC-1 (status: ACTIVE)
Downloading  URL(s):  https://tools.cisco.com/its/service/oddce/services/DDCEService
Environment variable:
ds_email: username@gmail.com
Завантажте DSE:
DS ID
Ім'я DS
Ревізія
Статус
Останнє оновлення (GMT+ 00:00)
64224
DS_LGW_CPU_MON75
0.0.10
Зареєстровано
2020-11-07 22:05:33
При спрацьовуванні цей підпис видаляє всі запущені DSs, включаючи себе. При необхідності перевстановіть DS 64224, щоб продовжити моніторинг високого використання процесор а на локальному шлюзі.
Моніторинг реєстрації магістралі SIP
Цей DS перевіряє скасування реєстрації локального шлюзу SIP Trunk з Webex Calling хмарою кожні 60 секунд. Після виявлення події зняття реєстрації вона генерує повідомлення електронної пошти та syslog та видаляється після двох випадків зняття реєстрації. Скористайтеся наведеними нижче кроками, щоб встановити підпис:
-
Завантажте DS 64117 за допомогою наведених нижче опцій в Інструменті пошуку діагностичних підписів:
Назва поля
Значення поля
Платформа
Серія Cisco 4300, 4400 ISR або Серія Cisco CSR 1000 В
Продукт
Підприємство CUBE в рі Webex Calling шеннях
Обсяг проблеми
SIP-SIP
Тип проблеми
Відмова від реєстрації магістралі SIP за допомогою повідомлення електронної пошти.
-
Скопіюйте файл DS XML в локальний шлюз.
copy ftp://username:password@<server name or ip>/DS_64117.xml bootflash: -
Встановіть файл DS XML в локальний шлюз.
call-home diagnostic-signature load DS_64117.xml Load file DS_64117.xml success LocalGateway# -
Скористайтеся коман дою show call-home diagnostic-signature, щоб перекон атися, що підпис успішно встановлено. Стовпець статусу повинен мати значення «зареєстровано».
Моніторинг ненормальних відключень дзвінків
Цей DS використовує опитування SNMP кожні 10 хвилин для виявлення ненормального відключення виклику з помил ками SIP 403, 488 та 503. Якщо приріст кількості помилок перевищує або дорів нює 5 від останнього опитування, він генерує системний журнал та сповіщення електронною поштою. Будь ласка , скористайтеся наведеними нижче кроками, щоб встановити підпис.
-
Використовуйте команду show snmp, щоб перевірити, чи ввімкнено SNMP. Якщо він не включений, налаштуйте команду snmp-server manager .
show snmp %SNMP agent not enabled config t snmp-server manager end show snmp Chassis: ABCDEFGHIGK 149655 SNMP packets input 0 Bad SNMP version errors 1 Unknown community name 0 Illegal operation for community name supplied 0 Encoding errors 37763 Number of requested variables 2 Number of altered variables 34560 Get-request PDUs 138 Get-next PDUs 2 Set-request PDUs 0 Input queue packet drops (Maximum queue size 1000) 158277 SNMP packets output 0 Too big errors (Maximum packet size 1500) 20 No such name errors 0 Bad values errors 0 General errors 7998 Response PDUs 10280 Trap PDUs Packets currently in SNMP process input queue: 0 SNMP global trap: enabled -
Завантажте DS 65221 за допомогою наведених нижче параметрів інструмента пошуку діагностичних підписів:
Назва поля
Значення поля
Платформа
Серія Cisco 4300, 4400 ISR або Серія Cisco CSR 1000 В
Продукт
Підприємство CUBE в рі Webex Calling шеннях
Обсяг проблеми
Продуктивність
Тип проблеми
Виявлення ненормального відключення виклику SIP за допомогою повідомлення електронної пош ти та Syslog.
-
Скопіюйте файл DS XML в локальний шлюз.
copy ftp://username:password@<server name or ip>/DS_65221.xml bootflash: -
Встановіть файл DS XML в локальний шлюз.
call-home diagnostic-signature load DS_65221.xml Load file DS_65221.xml success -
Скористайтеся коман дою show call-home diagnostic-signature, щоб перекон атися, що підпис успішно встановлено. Стовпець статусу повинен мати значення «зареєстровано».
Встановлення діагностичних підписів для усунення неполадки
Використовуйте діагностичні підписи (DS) для швидкого вирішення проблем. Cisco TACінженери створи ли кілька підписів, які дозволяють необхідні налагодження, необхідні для усунення заданої проблеми, виявлення виникнення проблеми, збору потрібного набору діагности чних даних та автоматичної передачі даних у корпус. Cisco TAC Діагностичні сигнатури (DS) усувають необхідність вручну перевіряти наявність проблеми та значно полегшує усунення несправностей періодичних та перехідних проблем.
Ви можете скористатися інструментом пошуку діагностичних під писів, щоб знайти відповідні підписи та встановити їх для самостійного вирішення певної проблеми, або встановити підпис, рекомендований інженером TAC як частину підтримки.
Ось приклад того, як знайти та встановити DS для виявлення виникнення «% VOICE_IEC -3-GW: CCAPI: Внутрішня помилка (поріг спайку виклику): IEC=1.1.181.1.29. 0" syslog та автоматизувати збір діагностичних даних за допомогою наступних кроків:
-
Налаштуйте додаткову змінну середовища DS ds_fsurl_prefix, яка є шляхом Cisco TAC файлового сервера (cxd.cisco.com), на який завантажуються зібрані дані діагностики. Ім 'я користувача у шляху до файлу - це номер справи, а пароль - це марке р завантаження файлу, який можна отримати з менеджера справ підтримки за допомогою наступної команди. Токен завантаження файлів можна створити в розділі «Вкладені файли» в Менеджері справ підтримки, якщо це необхідно.
configure terminal
call-home
diagnostic-signature
LocalGateway(cfg-call-home-diag-sign)environment ds_fsurl_prefix "scp://<case number>:<file upload token>@cxd.cisco.com"
end
Приклад:
call-home diagnostic-signature environment ds_fsurl_prefix " environment ds_fsurl_prefix "scp://612345678:abcdefghijklmnop@cxd.cisco.com" -
Переконайтеся, що SNMP увімкнено за допомогою команди show snmp . Якщо він не включений, налаштуйте команду snmp-server manager .
show snmp %SNMP agent not enabled config t snmp-server manager end -
Обов'язково встановіть DS 64224 для моніторингу високого процесора як активний захід для ви мкнення всіх налагоджувальних та діагностичних сигнатур під час високого використання процесор а. Завантажте DS 64224 за допомогою наведених нижче параметрів інструмента пошуку діагностичних підписів:
Назва поля
Значення поля
Платформа
Серія Cisco 4300, 4400 ISR або Серія Cisco CSR 1000 В
Продукт
Підприємство CUBE в рі Webex Calling шеннях
Обсяг проблеми
Продуктивність
Тип проблеми
Високе використання процесора з повідомленням електронною поштою.
-
Завантажте DS 65095 за допомогою наведених нижче параметрів інструмента пошуку діагностичних підписів:
Назва поля
Значення поля
Платформа
Серія Cisco 4300, 4400 ISR або Серія Cisco CSR 1000 В
Продукт
Підприємство CUBE в рі Webex Calling шеннях
Обсяг проблеми
Сислоги
Тип проблеми
Системний журнал -% VOICE_IEC -3-GW: CCAPI: Внутрішня помилка (поріг спайку виклику): IEC = 1.1.181.1.29.0
-
Скопіюйте файли DS XML в локальний шлюз.
copy ftp://username:password@<server name or ip>/DS_64224.xml bootflash: copy ftp://username:password@<server name or ip>/DS_65095.xml bootflash: -
Встановіть DS 64224 для моніторингу високого процесора, а потім XML-файл DS 65095 у локальний шлюз .
call-home diagnostic-signature load DS_64224.xml Load file DS_64224.xml success call-home diagnostic-signature load DS_65095.xml Load file DS_65095.xml success -
Переконайтеся, що підпис успішно встановлено за допомогою команди show call-home diagnostic -signature. Стовпець статусу повинен мати значення «зареєстровано».
show call-home diagnostic-signature
Current diagnostic-signature settings:
Diagnostic-signature: enabled
Profile: CiscoTAC-1 (status: ACTIVE)
Downloading  URL(s):  https://tools.cisco.com/its/service/oddce/services/DDCEService
Environment variable:
           ds_email: username@gmail.com
           ds_fsurl_prefix: scp://612345678:abcdefghijklmnop@cxd.cisco.com
Завантажені DSE:
DS ID
Ім'я DS
Ревізія
Статус
Останнє оновлення (GMT+ 00:00)
64224
00:07:45
DS_LGW_CPU_MON75
0.0.10
Зареєстровано
2020-11-08
65095
00:12:53
DS_LGW_IEC_Call_spike_threshold
0.0.12
Зареєстровано
2020-11-08
Перевірка виконання діагностичних підписів
У наступній команді стовпець «Статус» команди показати діагностику -підпис виклику додому змінюється на «запущено», тоді як Локальний шлюз виконує дію, визначену в підписі. Вихід показу статистики діагностичного підпису виклику додому є найкращ им способом перевірити, чи діагностичний підпис виявляє цікаву подію та виконує дію. У стовпці «Triggered/Max/Deinstall» вказується кількість разів, коли даний підпис викликав подію, максимальну кількість разів, коли вона визначається для виявлення події, і чи видаля ється підпис після виявлення максимальної кількості спрацьованих подій.
show call-home diagnostic-signature
Current diagnostic-signature settings:
Diagnostic-signature: enabled
Profile: CiscoTAC-1 (status: ACTIVE)
Downloading  URL(s):  https://tools.cisco.com/its/service/oddce/services/DDCEService
Environment variable:
           ds_email: carunach@cisco.com
           ds_fsurl_prefix: scp://612345678:abcdefghijklmnop@cxd.cisco.com
Завантажені DSE:
|
DS ID |
Ім'я DS |
Ревізія |
Статус |
Останнє оновлення (GMT+ 00:00) |
|---|---|---|---|---|
| 64224 |
DS_LGW_CPU_MON75 |
0.0.10 |
Зареєстровано |
2020-11-08 00:07:45 |
|
65095 |
DS_LGW_IEC_Call_spike_threshold |
0.0.12 |
Біг |
2020-11-08 00:12:53 |
показати статистику діагностичних підписів виклику додому
|
DS ID |
Ім'я DS |
Запущення/Макс/Деін сталяція |
Середній час роботи (секунди) |
Максимальний час роботи (секунди) |
|---|---|---|---|---|
| 64224 |
DS_LGW_CPU_MON75 |
0/0/N |
0.000 |
0.000 |
|
65095 |
DS_LGW_IEC_Call_spike_threshold |
1/20/Y |
23.053 |
23.053 |
Електронний лист сповіщення, що надсилається під час виконання діагностичного підпису, містить ключову інформацію, таку як тип проблеми, деталі пристрою, версія програмного забезпечення, запущена конфігурація та показ виходів команд, які мають значення для усунення заданої проблеми.
Видалення діагностичних підписів
Використання діагностичних підписів для усунення несправностей зазвичай визначається для видалення після виявлення деяких проблем. Якщо ви хочете видалити підпис вручну, витягніть ідентифікатор DS із виводу команди show call-home diagnostic-signature та виконайте таку команду:
call-home diagnostic-signature deinstall <DS ID>
Приклад:
call-home diagnostic-signature deinstall 64224
Нові підписи періодично додаються в Інструмент пошуку сигнатур діагностики на основі проблем, які зазвичай спостерігаються під час розгортання. Наразі TAC не підтримує запити на створення нових власних підписів.
Для кращого управління шлюзами Cisco IOS XE ми рекомендуємо зареєструвати шлюзи та керувати ними через Центр управління. Це необов'язкова конфігурація. Після реєстрації ви можете скористатися параметром перевірки конфігурації в Центрі керування, щоб перевірити конфігура цію локального шлюзу та визначити будь-які проблеми з конфігурацією. Наразі цю функцію підтримують лише магістралі на основі реєстрації.
Докладніші відомості про керування шлюзами, перевірку локального шлюзу та життє здатність сайту див. у наступних статтях:
У цьому розділі описано, як налаштувати Cisco Unified Border Element (CUBE) як локальний шлюз для Webex Calling використання взаємного SIP-магістралі TLS (MTL) на основі сертифікатів. Перша частина цього документа ілю струє, як налаштувати простий шлюз PSTN. У цьому випадку всі дзвінки з PSTN маршрутизуються Webex Calling і всі дзвінки з маршрути Webex Calling зуються на PSTN. Наступне зображення висвітлює це рішення та конфігурацію маршрутизації дзвінків високого рівня, яку буде дотримано.
У цій конструкції використовуються наступні основні конфігурації:
-
орендарі голосового класу: Використовується для створення конкретних конфігурацій магістралі.
-
голосовий клас uri: Використовується для класифікації SIP-повідомлень для вибору вхідного комутов аного одноранга.
-
вхідний комутований одноранговий: забезпечує обробку вхідних SIP-повідомлень та визначає вихідний маршрут за допомогою групи комутованих рівнів.
-
група комутованих рівнів: Ви значає вихідні комутовані аналоги, які використовуються для подальшої маршрутизації дзвінків.
-
вихідний комутований одноранжник: забезпечує обробку вихідних SIP-повідомлень та маршрутизує їх до необхідної цілі.
Для оптимізації Webex Calling медіа за допомогою схем ISDN інтерактивного підключення (ICE) та TDM (Time Division Multiplexing) необхідно використовувати процес маршрутизації викликів з двома ногами.
Хоча IP та SIP стали протоколами за замовчуванням для магістралей PSTN, схеми ISDN TDM (Time Division Multiplexing) залишаються поширеними та повністю підтримуються. Webex Calling Щоб увімкнути оптимізацію медіа для цих потоків викликів TDM-IP, необхідно використовувати інтерактивне встановлення зв'язку (ICE), яка дозволяє кінцевим точкам узгоджувати прямі шляхи медіа.
Досягнення цієї оптимізації вимагає двостороннього процесу маршрутизації викликів. Цей підхід змінює стандартну конфігура цію маршрутизації шляхом введення набору внутрішніх циклів зворотного набору між магістралями Webex Calling і PSTN, як показано на зображенні нижче.
Під час підключення локального Cisco Unified Communications Manager рішення можна використовувати просту Webex Calling конфігурацію шлюзу PSTN як базову лінію для побудови рішення, показаного на наступній діаграмі. У цьому випадку Unified Communications Manager забезпечує централізовану маршрутизацію та обробку всіх PSTN та Webex Calling дзвінків.
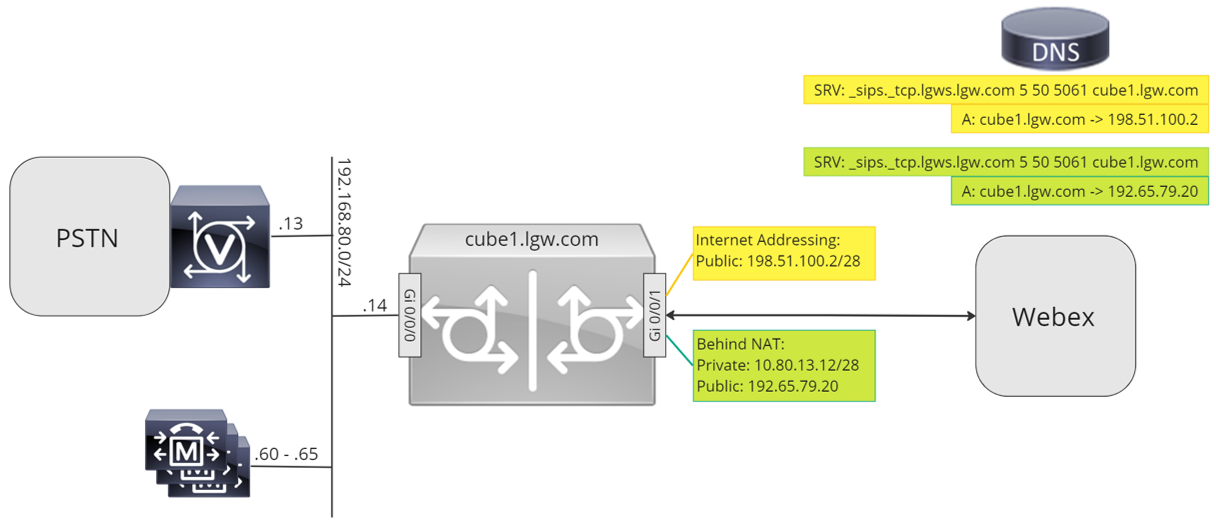
У цьому документі використовуються імена хостів, IP-адреси та інтерфейси, проілюстровані на наступному зображенні. Параметри передбачені для публічного або приватного адресації (за NAT ). Записи SRV DNS є необов'язковими, за винятком балансування навантаження між кількома екземплярами CUBE .
Використовуйте вказівки щодо налаштування в решті цього документа, щоб завершити конфігурацію локального шлюзу наступним чином:
-
Крок 1: Налаштуйте базове підключення маршрутизатора та безпеку
-
Крок 2: Налаштування Webex Calling магістралі
Залежно від потрібної архітектури виконайте:
-
Крок 3: Налаштування локального шлюзу з магістраллю SIP PSTN
-
Крок 4: Налаштування локального шлюзу з існуючим Unified CM середовищем
Або:
-
Крок 3: Налаштування локального шлюзу з магістраллю TDM PSTN
Базова конфігурація
Першим кроком у підготовці маршрутизатора Cisco як локального шлюзу Webex Calling є створення базов ої конфігурації, яка захищає вашу платформу та встановлює підключення.
-
Усі розгортання локального шлюзу на основі сертифікатів вимагають Cisco IOS XE 17.9.1a або пізніших версій. Cisco IOSРекомендується XE 17.12.2 або новішої версії. Рекомендовані версії див. на сторінці дослідження програмного забезпечення Cisco. Шукайте платформу і виберіть один із запропонованих релі зів.
-
Маршрутизатори серії ISR4000 повинні бути налаштовані як з ліцензіями на технології уніфікованих комунікацій, так і на технології безпеки.
-
Маршрутизатори серії Catalyst Edge 8000, оснащені голосовими картами або DSP, вимагають ліцензування DNA Adv antage. Маршрутизатори без голосових карт або DSP вимагають мінімум ліцензування ДНК Essentials.
-
Для потреб високої ємності вам також може знадобитися ліцензія високої безпеки (HSEC) та додаткові права на пропускну здатність.
Для отримання додаткової інформації зверніться до Коди авторизації.
-
-
Створіть базову конфігурацію для вашої платформи, яка відповідає вашій бізнес-політиці. З окрема, налаштуйте і перевірте наступне:
-
NTP
-
ACL
-
Аутентифікація користувача та віддалений доступ
-
DNS
-
IP маршрутизація
-
IP-адреси
-
-
Мережа Webex Calling повинна використовувати адресу IPv4. Повністю кваліфіковані доменні імена локального шлюзу (FQDN) або адреси службових записів (SRV), налаштовані в Центрі керування, повинні бути передані на загальнодоступну адресу IPv4 в Інтернеті.
-
Усі порти SIP та медіа-порти в інтерфейсі локального шлюзу, що стоять перед Webex, повинні бути доступні з Інтернету, безпосередньо або через статичний NAT. Переконайтеся, що ви оновили брандмауер відповідно.
-
Виконайте детальні кроки налаштування, наведені нижче, щоб встановити підписаний сертифікат на локальний шлюз:
-
Публічний Certificate Authority (CA), як детально описано в розділі Які органи кореневого сертифіката підтримуються для дзвінків на Cisco Webex аудіо- та відеоплатформи? необхідно підписати сертифікат пристрою.
-
Підтримуються сертифікати, що містять лише розширене використання ключів автентифікації сервера (EKU). Webex Callingне перевіряє та не примусовує наявність EKU автентифікації клієнта під час встановлення рукостискання TLS.
Деякі сторонні контролери кордонів сеансів (SBC) можуть застосовувати сувору перевірку EKU і можуть відхиляти сертифікати, які не включають EKU автенти фікації клієнта. У таких випадках переконайтеся, що SBC налаштовано на прийом сертифікатів лише з автентифікацією сервера EKU або для відключення суворої перевірки EKU (якщо підтримується).
-
Суб'єкт сертифіката Загальне ім'я (CN) або одне з альтернативних імен суб'єк тів (SAN) має бути таким же, як і FQDN, налаштований у Центрі керування.
Купуючи сертифікат із загальною назвою (CN) або альтернативною назвою предмета (SAN), переконайтеся, що сертифікат використовує лише малі літери. У конфігурації Control Hub всі записи FQDN автоматично перетворюються на малі літери, і будь- яка невідповідність у корпусі букв між FQDN та сертифікатом перешкоджає успішній реєстрації магістралі.
Наприклад:
-
Якщо у налаштованому магістралі в Контрольному центрі вашої організації є cube1.lgw.com:5061 як FQDN локального шлюзу, то CN або SAN в сертифікаті маршрутизатора повинні містити cube1.lgw.com.
-
Якщо у налаштованому магістралі в Центрі керування вашої організації вказано lgws.lgw.com як адресу SRV локальних шлюзів, доступних з магістралі, тоді CN або SAN у сертифікаті маршрутизатора повинні містити lgws.lgw.com. Записи, на які розв'я зується адреса SRV (CNAME, A Record або IP-адреса), є необов'язковими в SAN.
-
Незалежно від того, чи використовуєте ви FQDN або SRV для магістралі, контактна адреса для всіх нових діалогових вікон SIP з локального шлюзу має використовувати ім'я, налаштоване в Центрі керування.
-
-
-
Завантажте пакет кореневої CA Cisco до локального шлюзу. Цей пакет включає кореневий сертифікат CA, який використовується для перевірки платформи Webex.
конфігурація
| 1 |
Переконайтеся, що ви призначаєте дійсні та маршрутизовані IP-адреси будь-яким інтерфейсам рівня 3, наприклад:
|
| 2 |
Захистіть облікові дані STUN на маршрутизаторі за допомогою симетричного шифрування. Налаштуйте основний ключ шифрування та тип шифрування наступним чином: |
| 3 |
Створіть точку довіри шифрування із сертифікатом для вашого домену, підписаним підтримуваним Certificate Authority (CA). |
| 4 |
Надайте сертифікат проміжного підписуючого сертифіката для автентифікації вашого основного сертифіката. Введіть наступну команду exec або конфігурацію:
|
| 5 |
Імпортуйте підписаний сертифікат хоста за допомогою наступної команди exec або конфігурації :
|
| 6 |
Увімкніть ексклюзивність TLS1.2 та вкажіть точку довіри за замовчуванням для голосових програм за допомогою наступних команд конфігурації:
|
| 7 |
Встановіть пакет кореневої сертифікації Cisco, який включає сертифікат IdenTrust Commercial Root CA 1, який використовується. Webex Calling Скористай теся командою crypto pki trustpool import clean url url, щоб завантажити кореневий пакет CA із зазначеної URL-адреси та очистити поточний пул довідок CA, а потім встановити новий пакет сертифікатів: Якщо вам потрібно використовувати проксі-сервер для доступу до Інтернету за допомогою HTTPS, додайте наступну конфігурацію перед імпортом пакета CA: ip http клієнт проксі-сервер your proxy.com про ксі-порт 80 |
| 1 |
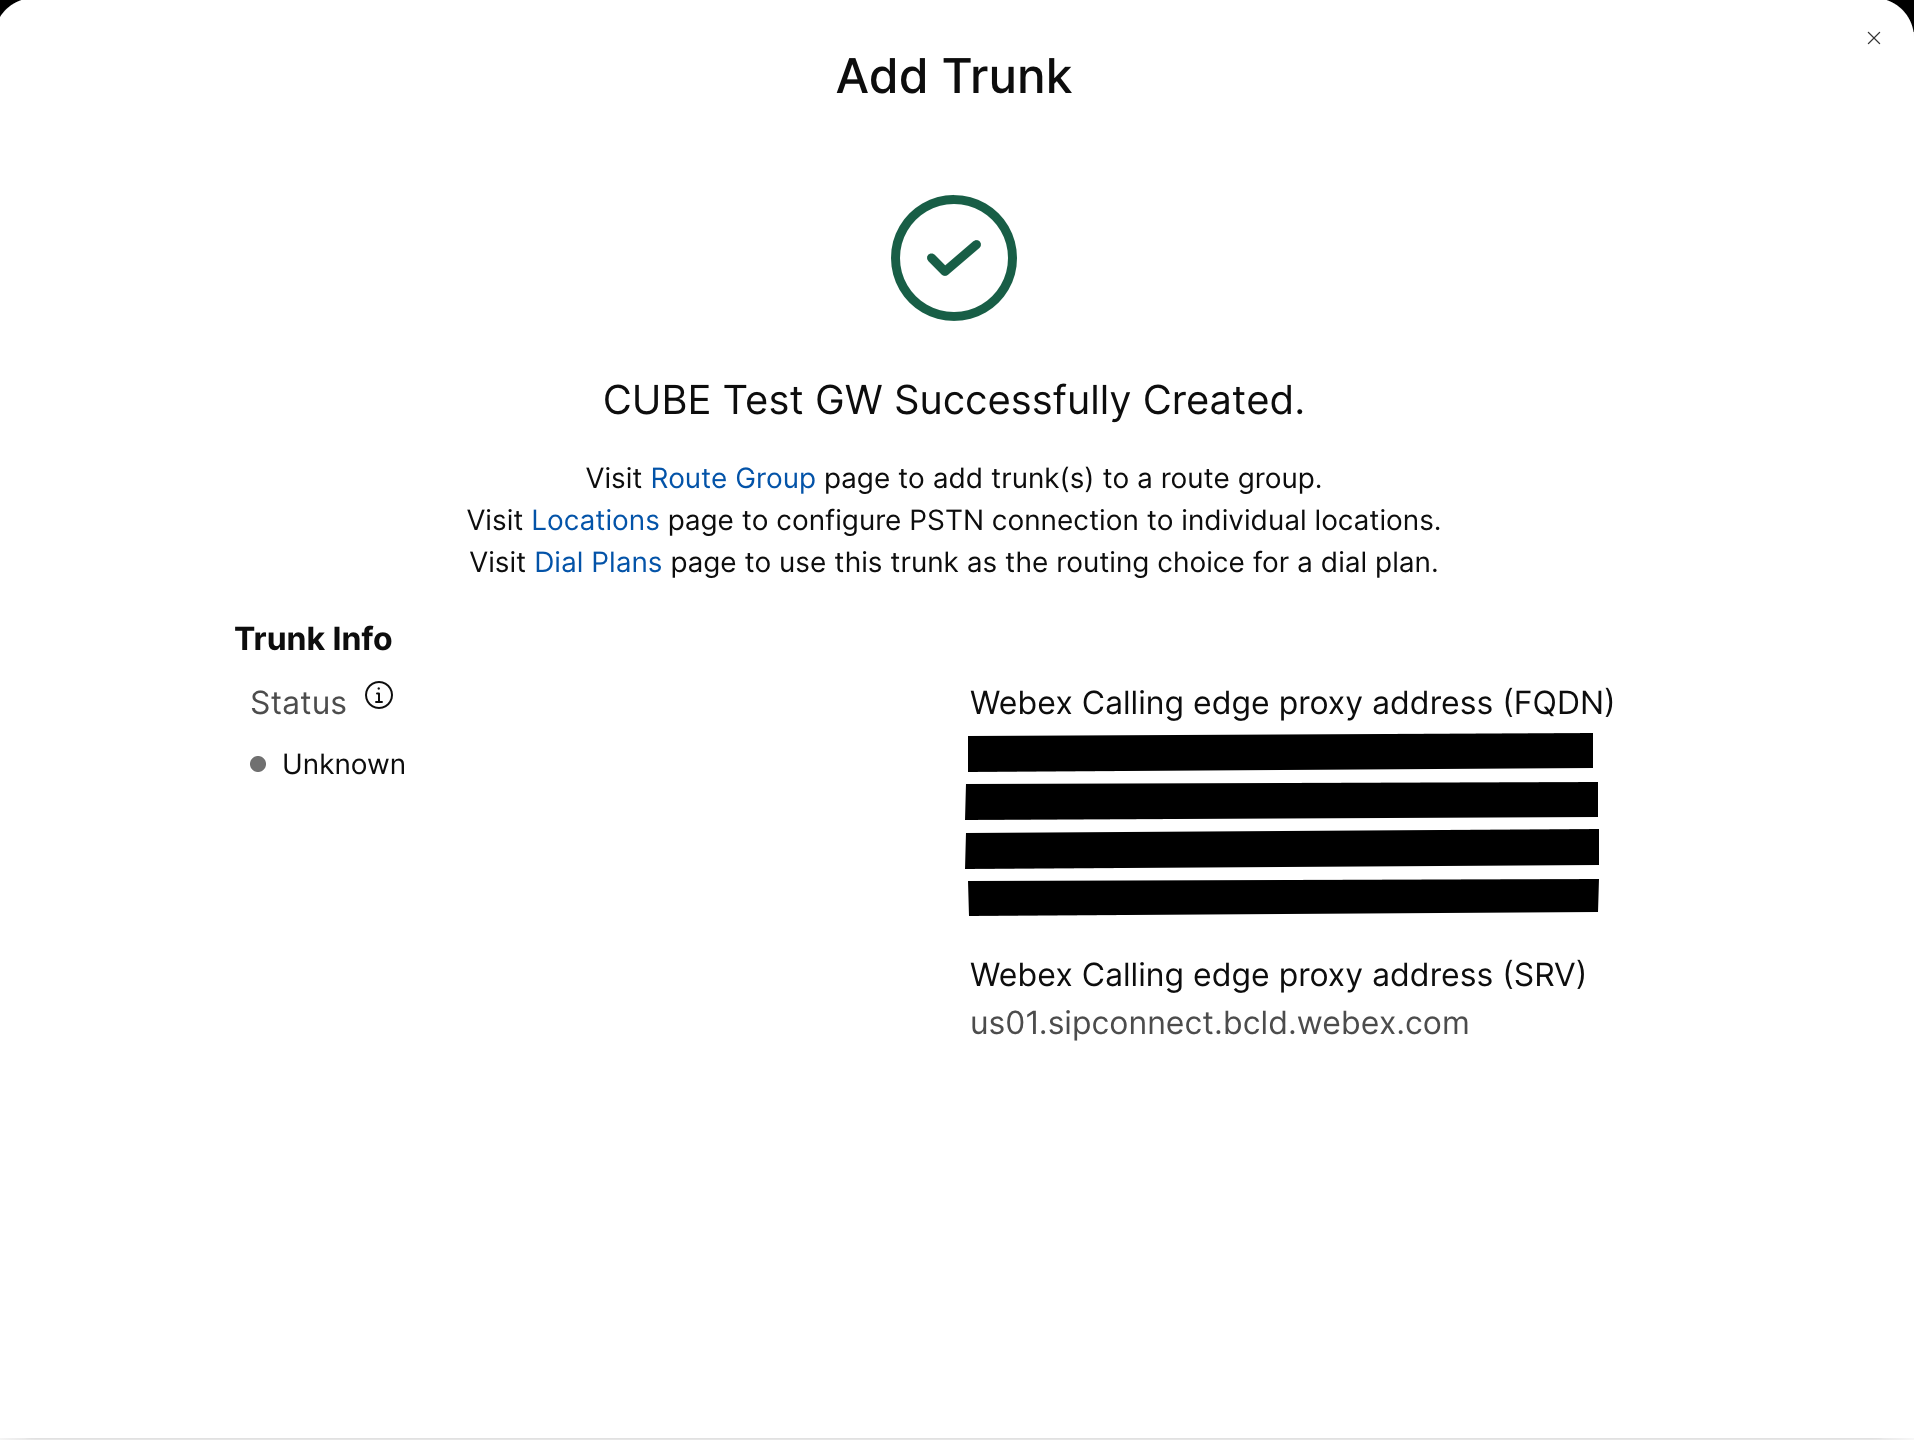
Створіть магістраль PSTN на основі сертифіката CUBE для існуючого розташування в Центрі керування. Докладніші відомості див. у розділі Налаштування магістралей, груп маршрутів та планів набору номера для Webex Calling. Запишіть в багажнику інформацію про створення багажника. Ці деталі, як виділено на наступній ілюстрації, використовуються в кро ках налаштування в цьому посібнику.
|
| 2 |
Введіть наступні команди, щоб налаштувати CUBE як Webex Calling локальний шлюз: Ось пояснення полів для конфігурації:
Вми Cisco Unified Border Element кає (CUBE) функції на платформі. дозволити з'єднанню sip в sipУвімкнути базову функціональність агента користувача CUBE для зворотного зв'язку SIP. Докладніші відомості див. у розділі Дозволити підключення. За замовчуванням включено транспортування факсу T.38. Для отримання додаткової інформації див. Прото кол факсу t38 (голосова служба). Вмикає STUN (перехід сеансу UDP через NAT) глобально. Ці глобальні команди приглушення потрібні лише під час розгортання локального шлюзу за NAT.
Докладніші відомості див. у розділі «Ідентифікатор агента даних потоку приголомшування» та «Shared-secret» даних потоку. асиметричне корисне навантаження повнеНалаштовує підтримку асиметричного корисного навантаження SIP як для DTMF, так і для корисних навантажень динамічного кодека. Для отримання додаткової інформації про цю команду див. А симетричне кори сне навантаження. дострокова пропозиція примусоваПриму шує локальний шлюз надсилати інформацію SDP у початковому повідомленні INVITE замість того, щоб чекати підтвердження від сусіднього партнера. Для отримання додаткової інформації про цю команду див. Ранню пропозицію. sip-профілі вхідніДозволяє CUBE використовувати SIP-профілі для зміни повідомлень у міру їх надходження. Профілі застосовуються через комутованих колег або орендарів. |
| 3 |
Налашту йте кодек голосового класу 100, дозволяючи кодеки G.711 лише для всіх магістралей. Цей простий підхід підходить для більшості розгортань. При необхідності додайте до списку додаткові типи кодеків, які підтримуються як вихідними, так і кінцевими системами. Підтримуються більш складні рішення, що передбачають транскодування за допомогою модулів DSP, але не включені в цей посібник. Ось пояснення полів для конфігурації: кодек класу голосу 100Використовується для дозволу лише бажаних кодеків для викликів магістралі SIP. Для отримання додаткової інформації див. К одек голосового класу. |
| 4 |
Налашту йте голосовий клас stun-usage 100, щоб уві мкнути ICE на багажникуWebex Calling. (Цей крок не застосовується до Webex для уряду) Ось пояснення полів для конфігурації: використання електрошоку Ice LiteВикористовується для уві мкнення ICE-Lite для всіх контактних Webex Calling однолітків, щоб дозволити оптимізацію медіа, коли це можливо. Для отримання додаткової інформації див. Використання шоку класу голосу та використання шоку ice lite. Команда flowdata, що перетинає брандмауер для використання приголомшування, потрібна лише при розгортанні локального шлюзу за NAT. Оптимізація медіа обговорюється всюди, де це можливо. Якщо для дзвінка потрібні хмарні медіа-послуги, такі як запис, носій не може бути оптимізований. |
| 5 |
Налаштуйте політику шифрування медіа для трафіку Webex. (Цей крок не застосовується до Webex для уряду) Ось пояснення полів для конфігурації: голосовий клас srtp-крипто 100Вказує SHA1_80 як єдиний пакет шифрів SRTP, який CUBE пропонує у SDP у повідомленнях пропозицій та відповідей. Webex Callingтільки опори SHA1_80. Для отримання додаткової інформації див. Голосов ий клас srtp-crypto. |
| 6 |
Налаштуйте шифри GCM, сумісні з FIPS (Цей крок застосовується лише для Webex for Government). Ось пояснення полів для конфігурації: голосовий клас srtp-крипто 100Визначає GCM як пакет шифрів, який пропонує CUBE. Обов'язково потрібно налаштувати шифри GCM для локального шлюзу для Webex для уряду. |
| 7 |
Налаштуйте шаблон для однозначної ідентифікації викликів до магістралі локального шлю зу на основі цільового FQDN або SRV: Ось пояснення полів для конфігурації: голосовий клас типу 100 sipВизначає шаблон для узгодження вхідного запрошення SIP до в хідного магістрального комутатора. При введенні цього шаблону використовуйте магістральний FQDN або SRV, налаштований у концентраторі управління для магістралі. Під час конфігурації стовбурів на основі сертифікатів на стороні орендарів використовуйте лише Webex Calling адресу Webex Calling Edge на основі SRV на локальному шлюзі. FQDN більше не підтримуються. |
| 8 |
Налаштування профілів маніпулювання повідомленнями SIP. Якщо ваш шлюз налаштований на загаль нодоступну IP-адресу, налаштуйте профіль наступним чином або перейдіть до наступного кроку, якщо ви використовуєте NAT. У цьому прикладі cube1.lgw.com є FQDN, налаштованим для локального шлюзу: Ось пояснення полів для конфігурації: Правила 10 і 20Щоб Webex дозволяв автентифікувати повідомлення з вашого локального шлюзу, заголовок «Контакт» у повідомленнях SIP запиту та відповід ей повинен містити значення, передбачене для магістралі в Центрі управління. Це буде або FQDN одного хоста, або ім'я SRV, яке використовується для кластера пристроїв. |
| 9 |
Якщо ваш шлюз налаштований з приватною IP-адресою за статичним NAT, налаштуйте вхідні та вихідні SIP-профілі наступним чином. У цьому прикладі cube1.lgw.com - це FQDN, налаштований для локального шлюзу, «10.80.13.12" - це IP-адреса інтерфейсу, а «192.65.79.20" - загальнодоступна IP-адреса NAT. Webex Calling
Профілі SIP для вихідних повідомлень Webex
Calling
Ось пояснення полів для конфігурації: Правила 10 і 20Щоб Webex дозволяв автентифікувати повідомлення з вашого локального шлюзу, заголовок «Контакт» у повідомленнях SIP запиту та відповідей повинен містити значення, передбачене для магістралі в Центрі управління. Це буде або FQDN одного хоста, або ім'я SRV, яке використовується для кластера пристроїв. Правила від 30 до 81Перетворіть посилання на приватну адресу на зовнішню загальнодоступну адресу сайту, дозволяючи Webex правильно інтерпретувати та маршрутизувати наступні повідомлення. Профі ль SIP для вхідних повідомлень від Webex CallingОсь пояснення полів для конфігурації: правила від 10 до 80Перетворення посилань на публічні адреси на налаштовану приватну адресу, дозволяючи CUBE обробляти повідомлення з Webex. Доклад ніші відомості див. у розділі sip-профілі голосового класу. Американський або канадський постачальник PSTN може запропонувати перевірку ідентифікатора абонента для спа му та шахрайських дзвінків, з додатковою конфігурацією, зазначен ою у статті про спам або шахрайські дзві нки. Webex Calling |
| 10 |
Налаштуйте SIP Options keepalive з профілем модифікації заголовка. Ось пояснення полів для конфігурації: голосовий клас sip- опції-keepalive 100Налаштовує профіль keepalive та переходить у режим конфігурації голосового класу. Ви можете налаштувати час (у секундах), коли Ping параметрами виходу з діалогового вікна SIP надсилається до цільового набору, коли з'єднання серцебиття до кінцевої точки перебуває у стані UP або Down. Цей профіль keepalive спрацьовує з комутованого одноранга, налаштованого на Webex. Для того, щоб заголовки контактів включали повністю кваліфіковане доменне ім'я SBC, використовується SIP-профіль 115. Правила 30, 40 і 50 потрібні лише тоді, коли SBC налаштовано за статичним NAT. У цьому прикладі cube1.lgw.com - це FQDN, вибраний для локального шлюзу, і якщо використовується статичний NAT, «10.80.13.12" - це IP-адреса інтерфейсу SBC, а «192.65.79.20" - загальнодоступна IP-адреса NAT. Webex Calling |
| 11 |
Налашту Webex Calling йте багажник: |
| 12 |
(Необов'язково) Щоб налаштувати мережеві пристрої, такі як CUBE, і пересилати за головки протоколу ініціювання сеансу (SIP), які пристрій не обробляє, скористайтеся цими командами. Ці команди дозволяють пристрою проходити через непідтримувані заголовки SIP, включаючи заголовки геолокації та PIDF-LO (Формат даних про присутність - об'єкт розташування), на локальному шлюзі. Ця функція підтримує послуги Nomadic E-911, забезпечуючи правильне збереження та пересилання важливої інформації про місцезнаходження. |
Побудувавши магістраль Webex Calling вище, скористайтеся наступною конфігурацією, щоб створити незашифрований магістраль для постачальника PSTN на основі SIP:
Якщо ваш постачальник послуг пропонує безпечний магістраль PSTN, ви можете дотримуватися аналогічної конфігурації, як описано вище для багажникаWebex Calling. CUBE підтримує безпечну маршрутизацію дзвінків.
Якщо ви використовуєте магістраль TDM/ISDN PSTN, перейдіть до наступного розділу Налаштування локального шлюзу з магістраллю TDM PSTN.
| 1 |
Налаштуйте наступний uri голосового класу для ідентифікації вхідних викликів із магістралі PSTN: Ось пояснення полів для конфігурації: голосовий клас типу 200 sipВизначає шаблон для узгодження вхідного запрошення SIP до в хідного магістрального комутатора. При введенні цього шаблону використовуйте IP-адресу вашого IP PSTN-шлюзу. Докладніші відомості див. у розділі uri голосового класу. |
| 2 |
Налаштуйте наступну IP-адресу PSTN комутованого одноранга: Ось пояснення полів для конфігурації: Визначає телефонний зв'язок VoIP з тегом 200 і дає змістовний опис для зручності управління та усунення несправностей. Докладніші відомості див. у розділі Голос з одностороннім зв'язком. шаблон призначення BAD.BADДля маршрутизації вихідних дзвінків за допомогою вхідної групи комутованих рівнів потрібен шаблон фіктивного призначення. У цьому випадку може бути використаний будь-який дійсний шаблон призначення. Доклад ніші відомості див. у розділі шаблон призначення (інтерфейс). протокол сеансу sipv2Вказує, що цей одногрупований інтерфейс обробляє лінії виклику SIP. Для отримання додаткової інформації див. Прото кол сеансу (набір однорантів). ціль сеансу ipv4:192.168.80.13Вказує цільову адресу для дзвінків, надісланих постачальнику PSTN. Це може бути або IP- адреса, або ім'я хоста DNS. Докладніші відомості див. у статті Ціль ове призначення сеансу (одногруповий телефон ний дзвінок VoIP). вхідні типи через 200Вказує клас голосу, який використовується для узгодження в хідних дзвінків до цього однорангового комутатора за допомогою URI заголовка INVITE VIA. Для отримання додаткової інформації див. В хідні URL-адреси.
пай із підтвердженим ідентифікатором голосового класу sip
(Необов'язково) Вмикає оброб ку заголовків P-Asserted-Identity та контролює, як це використовується для магістралі PSTN. Якщо використовується ця команда, для вихідних заголовків From та P-Asser ted-Identity використовується ідентифікатор викликаючої сторони, наданий вхідним номером. Якщо ця команда не використовується, для вихідних заголовків From та Remote Par ty-ID використовується ідентифікатор викликаючої сторони, наданий від вхідного комутованого партнера. Для отримання додаткової інформації див. розділ sip asserted-id голосового класу.
прив'язка керуючого джерелом-інтерфейсом
GigabiteThernet0/0/0
Налаштов ує інтерфейс джерела та пов'язану IP-адресу для повідомлень, надісланих до PSTN. Для отримання додаткової інформації див. При в'язка. зв'язати інтерфейс джерела медіа Gigab iteThernet0/0/0Налаштов ує інтерфейс джерела та пов'язану IP-адресу для носіїв, надісланих на PSTN. Для отримання додаткової інформації див. При в'язка. кодек голосового класу 100Налаштовує комутовану групу для використання загального списку фільтрів кодеків 100. Для отримання додаткової інформації див. Кодек голосового класу . DTMF-реле RTP-NTEВизначає RTP-NTE (RFC2833) як здатність DTMF, очікувану на етапі виклику. Для отримання додат кової інформації див. Ре ле DTMF (голос через IP). нема чогоВимикає виявлення голосової активності. Для отримання додаткової інформації див. vad (dial peer). |
| 3 |
Якщо ви налаштовуєте локальний шлюз для маршрутизації викликів лише між мереже Webex Calling ю PSTN, додайте наступну конфігурацію маршрутизації викликів. Якщо ви налаштов уєте локальний шлюз за допомогою платформи Unified Communications Manager , перейдіть до наступного розділу. |
Побудувавши магістральWebex Calling, скористайтеся наступною конфігурацією, щоб створити магістраль TDM для вашої служби PSTN з маршрутизацією зворотних дзвінків, щоб забезпечити оптимізацію медіа на лінії викликів Webex.
Якщо вам не потрібна оптимізація носіїв IP, виконайте кроки налаштування для магістралі SIP PSTN. Використовуйте голосовий порт і комутований контакт POTS (як показано в кроках 2 і 3) замість комутованого однорангового PSTN VoIP.
| 1 |
Конфігурація однорангового циклічного набору використовує групи однорангових зв'язків та теги маршрутизації викликів, щоб забезпечити правильний пере хід викликів між Webex та PSTN без створення циклів маршрутизації викликів. Налаштуйте наступні правила перекладу, які будуть використовуватися для додавання та видалення тегів маршрутизації викликів: Ось пояснення полів для конфігурації: правило перекладу голосуВикористовує регулярні вирази, визначені в правилах, для додавання або видалення тегів маршрутизації викликів. Наддесятирічні цифри («A») використовуються для додання чіткості для усунення несправностей. У цій конфігурації тег, доданий профілем перекладу 100, використовується для направлення дзвінків до PSTN через Webex Calling петлеві аналоги набору. Аналогічно, тег, доданий профілем перекладу 200, використовується для на правлення викликів від PSTN до. Webex Calling Профілі перекладу 11 і 12 видаляють ці теги перед надсиланням викликів до стовбурів Webex і PSTN відповідно. У цьому прикладі передбачається, що виклика Webex Calling ються номери з представлені у формат і+E.164. Правило 100 видаляє провідне + для збереження дійсного викликаючого номера. Правило 12 потім додає національну або міжнародну цифру маршрутизації при видаленні мітки. Використовуйте цифри , які відповідають вашому місцевому національному плану набору ISDN. Якщо циф Webex Calling ри представлені у національному форматі, відрегулюйте правила 100 та 12, щоб просто додати та видалити тег маршрути зації відповідно. Докладніші відомості див. у розділі Профі ль голосового перекладу та правило пере кладу голосу. |
| 2 |
Налаштуйте порти голосового інтерфейсу TDM відповідно до типу магістралі та використовуваного протоколу. Докладніші відомості див. у розділі Налаштування ISDN PRI. Наприклад, базова конфігурація інтерфейсу ISDN основної швидкості, встановленого в слоті NIM 2 пристрою, може включати наступне: |
| 3 |
Налаштуйте наступний комутований одноранговий TDM PSTN: Ось пояснення полів для конфігурації: Визначає телефонний зв'язок VoIP з тегом 200 і дає змістовний опис для зручності управління та усунення несправностей. Докладніші відомості див. розділ Голос з одностороннім зв'язком. шаблон призначення BAD.BADДля маршрутизації вихідних дзвінків за допомогою вхідної групи комутованих рівнів потрібен шаблон фіктивного призначення. У цьому випадку може бути використаний будь-який дійсний шаблон призначення. Доклад ніші відомості див. у розділі шаблон призначення (інтерфейс). переклад-профіль вхідний 200Призначає профіль перекладу, який додасть тег маршрутизації викликів до вхідного номера, що викликається. прямий вхідний набірМаршрутує дзвінок без надання додаткового то ну набору. Для отримання додаткової інформації див. розділ прямий в хідний набір. порт 0/2/ 0:15Фізичний голосовий порт, пов'язаний з цим комутованим однорангом. |
| 4 |
Щоб увімкнути медіа-оптимізацію IP-шляхів для локальних шлюзів з потоками викликів TDM-IP, ви можете змінити маршрутизацію викликів, ввівши набір внутрішніх циклічних однорядників між магістралями та PSTN. Webex Calling Налаштуйте наступні аналоги з циклічним зворотним набором. У цьому випадку всі вхідні дзвінки будуть спрямовані спочатку на комутований одноранг 10, а звідти до комутованого одноранга 11 або 12 на основі застосованого тегу маршрутизації. Після видалення тегу маршрутизації виклики будуть спрямовані на вихідний магістраль за допомогою груп комутованих рівнів. Ось пояснення полів для конфігурації: Визначає телефонний зв'язок VoIP і дає змістовний опис для зручності управління та усунення несправностей. Докладніші відомості див. розділ Голос з одностороннім зв'язком. переклад-профіль вхідний 11Застосовує профі ль перекладу, визначений раніше, щоб видалити тег маршрутизації викликів перед переходом у вихід ний магістраль. шаблон призначення BAD.BADДля маршрутизації вихідних дзвінків за допомогою вхідної групи комутованих рівнів потрібен шаблон фіктивного призначення. Доклад ніші відомості див. у розділі шаблон призначення (інтерфейс). протокол сеансу sipv2Вказує, що цей одногрупований інтерфейс обробляє лінії виклику SIP. Для отримання додаткової інформації див. Прото кол сеансу (набір однорантів). ціль сеансу ipv4:192.168.80.14Вказує адре су локального інтерфейсу маршрутизатора як ціль виклику для зворотного циклу. Для отримання додаткової інформації див. Ці ль сеансу (VoIP Dial Peer). прив'язка керуючого джерелом-інтерфейсом GigabiteThernet0/0/0Налаштовує інтерфейс джерела та пов'язану IP-адресу для повідомлень, надісланих через зворотний цикл. Для отримання додаткової інформації див. При в'язка. зв'язати інтерфейс джерела медіа Gigab iteThernet0/0/0Налаштовує інтерфейс джерела та пов'язану IP-адресу для носіїв, надісланих через зворотний цикл. Для отримання додаткової інформації див. При в'язка. DTMF-реле RTP-NTEВизначає RTP-NTE (RFC2833) як здатність DTMF, очікувану на етапі виклику. Для отримання додат кової інформації див. Ре ле DTMF (голос через IP). кодек g711alaw Примушує всі виклики PSTN використовувати G.711. Виберіть a-law або u-law, щоб відповідати методу компіляції, який використовується вашою службою ISDN. нема чогоВимикає виявлення голосової активності. Для отримання додаткової інформації див. vad (dial peer). |
| 5 |
Додайте наступну конфігурацію маршрутизації викликів: Це завер
шує конфігурацію локального шлюзу. Збережіть конфігурацію
та перезавантажте платформу, якщо це перший раз, коли функції CUBE
налаштовуються.
|
Кон Webex Calling фігурація PSTN- у попередніх розділах може бути змінена, щоб включити додаткові стовбури до кластера Cisco Unified Communications Manager (UCM). У цьому випадку всі дзвінки маршрутизуються черезUnified CM. Дзвінки з UCM на порт 5060 маршрутизуються на PSTN, а дзвінки з порту 5065 - до. Webex Calling Наступні додаткові конфігурації можуть бути додані, щоб включити цей сценарій виклику.
| 1 |
Налаштуйте наступні URI голосового класу: |
| 2 |
Налаштуйте наступні записи DNS для визначення маршрутизації SRV до хостів Unified CM : IOS XE використовує ці записи для локального визначення цільових хостів та портів UCM. При такій конфігурації не потрібно налаштовувати записи у вашій системі DNS. Якщо ви віддаєте перевагу використовувати свій DNS, то ці локальні конфігурації не потрібні. Ось пояснення полів для конфігурації: Наступна команда створює запис DNS SRV ресурсу. Створіть запис для кожного хоста та магістралі UCM: ip хост _sip. _udp.pstn tocucm.io серв 2 1 5060 ucmsub5.mydomain.com _ковток. _udp.pstn tocucm.io: ім'я запису ресурсу SRV 2: Пріоритет запису ресурсу SRV 1: Вага запису ресурсу SRV 5060: номер порту, який буде використовуватися для цільового хоста в цьому записі ресурсу ucmsub5.mydomain .com: Цільовий хост запису ресурсу Щоб визначити імена хостів цільових записів ресурсу, створіть локальні записи DNS A. Наприклад: ip хостинг ucmsub5.mydomain.com 192.168.80.65 ip host: Створює запис у локальній базі даних IOS XE. ucmsub5.mydomain.com: Ім'я хоста запису A. 192.168.80.65: IP-адреса хоста. Створіть записи ресурсів SRV та записи A, щоб відобразити ваше середовище UCM та бажану стратегію розподілу викликів. |
| 3 |
Налаштуйте такі комутовані аналоги: |
| 4 |
Додайте маршрутизацію викликів за допомогою таких конфігурацій: |
Діагностичні підписи (DS) активно виявляє часто спостерігаються проблеми в локальному шлю Cisco IOS зі на базі X та генерує повідомлення електронної пошти, системний журнал або повідомлення терміналу про подію. Ви також можете встановити DS для автоматизації зб ору даних діагностики та передачі зібраних даних у Cisco TAC корпус, щоб прискорити час вирішення.
Діагностичні підписи (DS) — це файли XML, які містять інформацію про події викли ку проблеми та дії для інформування, усунення неполадок та усунення неполадок. Використовуйте повідомлення syslog, події SNMP та періодичний моніторинг конкретних виходів команд шоу для визначення логіки виявлення проблем. До видів дій відносяться:
-
Збір вихідних команд показу
-
Створення консолідованого файлу журналу
-
Завантаження файлу в мережеве місце, надане користувачем, наприклад HTTPS, SCP, FTP-сервер
Інженери TAC створюють файли DS та підписують їх цифровим способом для захисту цілісності. Кожен файл DS має унікальний числовий ідентифікатор, призначений системою. Інстру@@ мент пошуку діагностичних підписів (DSLT) - це єдине джерело для пошуку відповідних підписів для моніторингу та усунення різних проблем.
Перш ніж почати:
-
Не редагуйте файл DS, який ви завантажуєте з DSLT. Файли, які ви змінюєте, не вдалося встановити через помилку перевірки цілісності.
-
Простий сервер протоколу передачі пошти (SMTP), необхідний для локального шлюзу для надсилання сповіщень електронною поштою.
-
Переконайтеся, що локальний шлюз працює під управлінням IOS XE 17.6.1 або новішої версії, якщо ви хочете використовувати захищений SMTP-сервер для сповіщень електронною поштою.
передумови
Локальний шлюз під управлінням IOS XE 17.6.1 або новішої версії
-
Діагностичні підписи увімкнено за замовчуванням.
-
Налаштуйте захищений сервер електронної пошти, який ви використовуєте для надсилання проактив ного сповіщення, якщо на пристрої працює IOS XE 17.6.1 або новішої версії.
configure terminal call-home mail-server <username>:<pwd>@<email server> priority 1 secure tls end -
Налаштуйте змінну середовища ds_emailза допомогою адреси електронної пошти адміністр атора, щоб ви повідомляли.
configure terminal
call-home
diagnostic-signature
LocalGateway(cfg-call-home-diag-sign)environment ds_email <email address>
end
Встановлення діагностичних сигнатур для проактивного моніторингу
Моніторинг високого використання процесора
Цей DS відстежує 5-секундне використання процесора за допомогою SNMP OID 1.3.6.1.4.1.9.2.1.56. Коли використання досягає 75% або більше, він вимикає всі налагодження та видаляє всі діагностичні сигнатури, які ви встановлюєте в локальному шлюзі. Скористайтеся наведеними нижче кроками, щоб встановити підпис.
-
Переконайтеся, що ви включили SNMP за допомогою команди show sn mp. Якщо SNMP не включений, то налаштуйте команду диспетчера snmp-сервера.
show snmp %SNMP agent not enabled config t snmp-server manager end show snmp Chassis: ABCDEFGHIGK 149655 SNMP packets input 0 Bad SNMP version errors 1 Unknown community name 0 Illegal operation for community name supplied 0 Encoding errors 37763 Number of requested variables 2 Number of altered variables 34560 Get-request PDUs 138 Get-next PDUs 2 Set-request PDUs 0 Input queue packet drops (Maximum queue size 1000) 158277 SNMP packets output 0 Too big errors (Maximum packet size 1500) 20 No such name errors 0 Bad values errors 0 General errors 7998 Response PDUs 10280 Trap PDUs Packets currently in SNMP process input queue: 0 SNMP global trap: enabled -
Завантажте DS 64224, скориставшись наведеними нижче параметрами в Інструменті пошуку діагностичних підписів:
copy ftp://username:password@<server name or ip>/DS_64224.xml bootflash:Назва поля
Значення поля
Платформа
Програмне забезпечення Cisco 4300, 4400 серії ISR або Catalyst 8000V Edge
Продукт
CUBE Підприємство в рі Webex Calling шенні
Обсяг проблеми
Продуктивність
Тип проблеми
Високе використання процесора з повідомленням електронної пошти
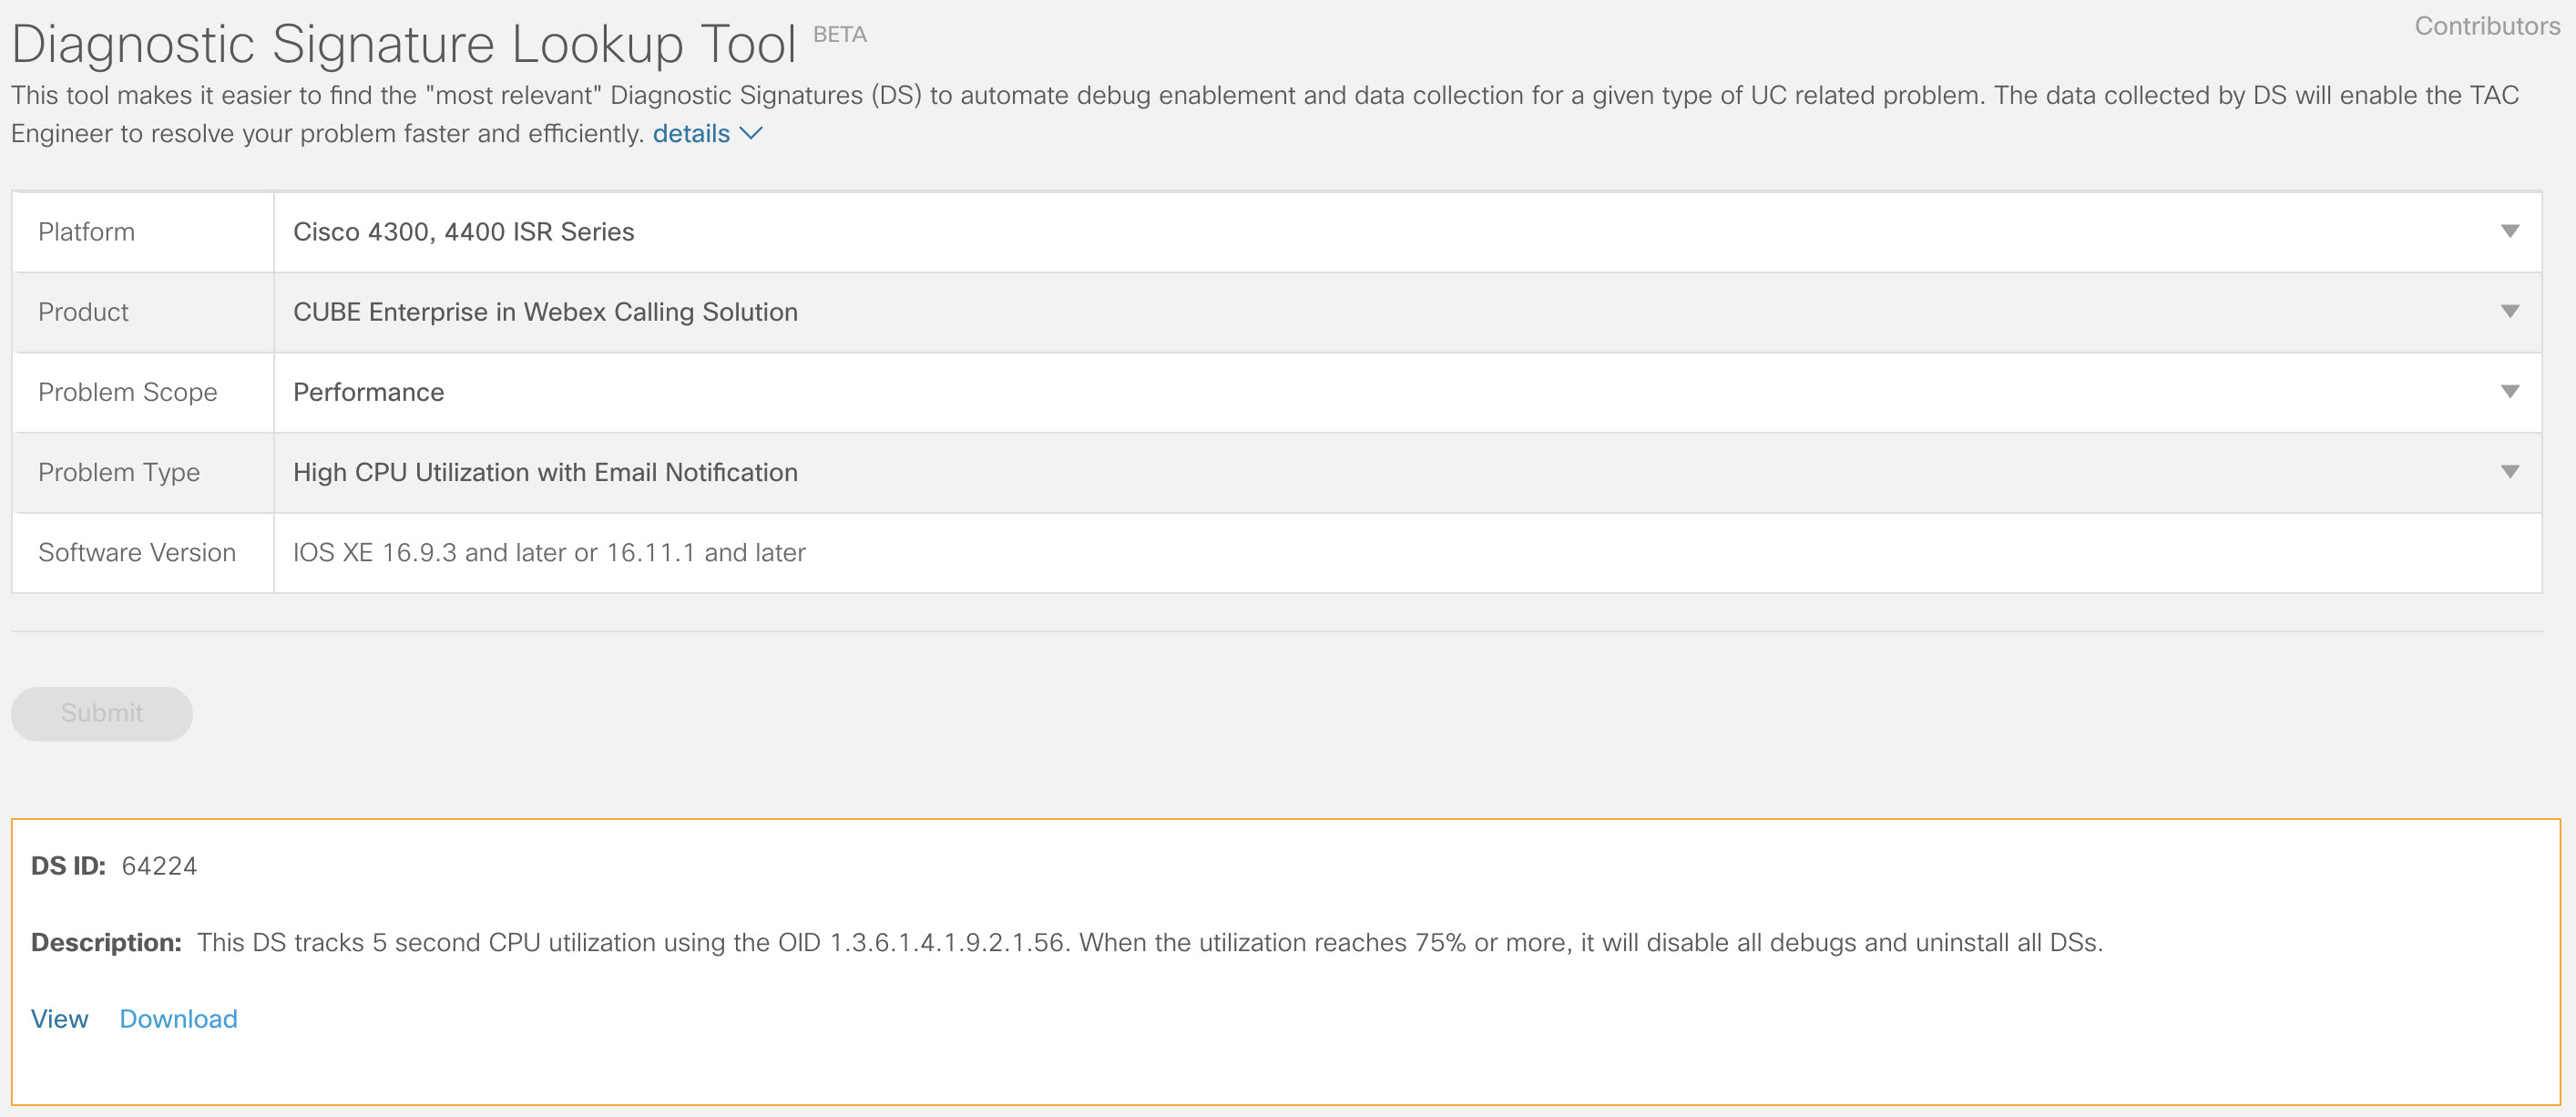
-
Скопіюйте файл DS XML на флеш локального шлюзу.
copy ftp://username:password@<server name or ip>/DS_64224.xml bootflash:У наведеному нижче прикладі показано копіювання файлу з FTP-сервера на локальний шлюз.
copy ftp://user:pwd@192.0.2.12/DS_64224.xml bootflash: Accessing ftp://*:*@ 192.0.2.12/DS_64224.xml...! [OK - 3571/4096 bytes] 3571 bytes copied in 0.064 secs (55797 bytes/sec) -
Встановіть файл DS XML в локальний шлюз.
call-home diagnostic-signature load DS_64224.xml Load file DS_64224.xml success -
Скористайтеся коман дою show call-home diagnostic-signature, щоб перекон атися, що підпис успішно встановлено. Стовпець статусу повинен мати значення «зареєстровано».
show call-home diagnostic-signature
Current diagnostic-signature settings:
 Diagnostic-signature: enabled
 Profile: CiscoTAC-1 (status: ACTIVE)
 Downloading  URL(s):  https://tools.cisco.com/its/service/oddce/services/DDCEService
 Environment variable:
           ds_email: username@gmail.com
Завантажте DSE:
DS ID
Ім'я DS
Ревізія
Статус
Останнє оновлення (GMT+ 00:00)
64224
DS_LGW_CPU_MON75
0.0.10
Зареєстровано
2020-11-07 22:05:33
При спрацьовуванні цей підпис видаляє всі запущені DSs, включаючи себе. Якщо необхідно, перевстановіть DS 64224, щоб продовжити моніторинг високого використання процесора на локальному шлюзі.
Моніторинг ненормальних відключень дзвінків
Цей DS використовує опитування SNMP кожні 10 хвилин для виявлення ненормального відключення виклику з помил ками SIP 403, 488 та 503. Якщо приріст кількості помилок перевищує або дорів нює 5 від останнього опитування, він генерує системний журнал та сповіщення електронною поштою. Будь ласка , скористайтеся наведеними нижче кроками, щоб встановити підпис.
-
Переконайтеся, що SNMP увімкнено за допомогою команди show sn mp. Якщо SNMP не включено, налаштуйте команду snmp-server manager.
show snmp %SNMP agent not enabled config t snmp-server manager end show snmp Chassis: ABCDEFGHIGK 149655 SNMP packets input 0 Bad SNMP version errors 1 Unknown community name 0 Illegal operation for community name supplied 0 Encoding errors 37763 Number of requested variables 2 Number of altered variables 34560 Get-request PDUs 138 Get-next PDUs 2 Set-request PDUs 0 Input queue packet drops (Maximum queue size 1000) 158277 SNMP packets output 0 Too big errors (Maximum packet size 1500) 20 No such name errors 0 Bad values errors 0 General errors 7998 Response PDUs 10280 Trap PDUs Packets currently in SNMP process input queue: 0 SNMP global trap: enabled -
Завантажте DS 65221 за допомогою наведених нижче параметрів інструмента пошуку діагностичних підписів:
Назва поля
Значення поля
Платформа
Програмне забезпечення Cisco 4300, 4400 серії ISR або Catalyst 8000V Edge
Продукт
Підприємство CUBE в рі Webex Calling шеннях
Обсяг проблеми
Продуктивність
Тип проблеми
Виявлення ненормального відключення виклику SIP за допомогою повідомлення електронної пош ти та Syslog.
-
Скопіюйте файл DS XML в локальний шлюз.
copy ftp://username:password@<server name or ip>/DS_65221.xml bootflash: -
Встановіть файл DS XML в локальний шлюз.
call-home diagnostic-signature load DS_65221.xml Load file DS_65221.xml success -
Скористайтеся коман дою show call-home diagnostic-signature, щоб перекон атися, що підпис успішно встановлено. Стовпець статусу повинен мати значення «зареєстровано».
Встановлення діагностичних підписів для усунення неполадки
Ви також можете використовувати діагностичні підписи (DS) для швидкого вирішення проблем. Cisco TACінженери створи ли кілька підписів, які дозволяють необхідні налагодження, необхідні для усунення заданої проблеми, виявлення виникнення проблеми, збору потрібного набору діагности чних даних та автоматичної передачі даних у корпус. Cisco TAC Це позбавляє від необхідності вручну перевіряти наявність проблеми та значно полег шує усунення несправностей періодичних та перехідних проблем.
Ви можете скористатися інструментом пошуку діагностичних під писів, щоб знайти відповідні підписи та встановити їх для самостійного вирішення заданої проблеми, або встановити підпис, рекомендований інженером TAC як частину підтримки.
Ось приклад того, як знайти та встановити DS для виявлення виникнення «% VOICE_IEC -3-GW: CCAPI: Внутрішня помилка (поріг спайку виклику): IEC=1.1.181.1.29. 0" syslog та автоматизувати збір діагностичних даних за допомогою наступних кроків:
-
Налаштуйте іншу змінну середовища DS ds_fsurl_prefixяк шлях до Cisco TAC файлового сервера (cxd.cisco.com) для завантаження даних діагностики. Ім 'я користувача у шляху до файлу - це номер справи, а пароль - це маркер завантаження файлу, який можна отримати з менедж ера справ підтримки, як показано нижче. Токен завантаження файлів можна створити в розділі «Вкладені файли» в Менеджері справ підтримки , якщо потрібно.
configure terminal
call-home
diagnostic-signature
LocalGateway(cfg-call-home-diag-sign)environment ds_fsurl_prefix "scp://<case number>:<file upload token>@cxd.cisco.com"
end
Приклад:
call-home diagnostic-signature environment ds_fsurl_prefix " environment ds_fsurl_prefix "scp://612345678:abcdefghijklmnop@cxd.cisco.com" -
Переконайтеся, що SNMP увімкнено за допомогою команди show sn mp. Якщо SNMP не включено, налаштуйте команду диспетчера snmp-сервера.
show snmp %SNMP agent not enabled config t snmp-server manager end -
Ми рекомендуємо встановити DS 64224 для моніторингу високого процесора як актив ний захід для відключення всіх налагоджувальних і діагностичних сигнатур під час високого використання процесора. Завантажте DS 64224 за допомогою наведених нижче параметрів інструмента пошуку діагностичних підписів:
Назва поля
Значення поля
Платформа
Програмне забезпечення Cisco 4300, 4400 серії ISR або Catalyst 8000V Edge
Продукт
Підприємство CUBE в рі Webex Calling шеннях
Обсяг проблеми
Продуктивність
Тип проблеми
Високе використання процесора з повідомленням електронною поштою.
-
Завантажте DS 65095 за допомогою наведених нижче параметрів інструмента пошуку діагностичних підписів:
Назва поля
Значення поля
Платформа
Програмне забезпечення Cisco 4300, 4400 серії ISR або Catalyst 8000V Edge
Продукт
Підприємство CUBE в рі Webex Calling шеннях
Обсяг проблеми
Сислоги
Тип проблеми
Системний журнал -% VOICE_IEC -3-GW: CCAPI: Внутрішня помилка (поріг спайку виклику): IEC = 1.1.181.1.29.0
-
Скопіюйте файли DS XML в локальний шлюз.
copy ftp://username:password@<server name or ip>/DS_64224.xml bootflash: copy ftp://username:password@<server name or ip>/DS_65095.xml bootflash: -
Встановіть високий моніторинг процесора DS 64224, а потім XML-файл DS 65095 у локальний шлюз .
call-home diagnostic-signature load DS_64224.xml Load file DS_64224.xml success call-home diagnostic-signature load DS_65095.xml Load file DS_65095.xml success -
Переконайтеся, що підпис успішно встановлено, використовуючи показ діагности чного підпи су виклику додому. Стовпець статусу повинен мати значення «зареєстровано».
show call-home diagnostic-signature
Current diagnostic-signature settings:
 Diagnostic-signature: enabled
 Profile: CiscoTAC-1 (status: ACTIVE)
 Downloading  URL(s):  https://tools.cisco.com/its/service/oddce/services/DDCEService
 Environment variable:
           ds_email: username@gmail.com
           ds_fsurl_prefix: scp://612345678:abcdefghijklmnop@cxd.cisco.com
Завантажені DSE:
DS ID
Ім'я DS
Ревізія
Статус
Останнє оновлення (GMT+ 00:00)
64224
00:07:45
DS_LGW_CPU_MON75
0.0.10
Зареєстровано
2020-11-08:00:07:45
65095
00:12:53
DS_LGW_IEC_Call_spike_threshold
0.0.12
Зареєстровано
2020-11-08:00:12:53
Перевірка виконання діагностичних підписів
У наступній команді стовпець « Статус» команди показує зміни діагностичного підпису виклику додому на «запущено», тоді як Локальний шлюз виконує дію, визначену в підписі. Вихід показу статистики діагностичного підпису виклику додому є найкращ им способом перевірити, чи діагностичний підпис виявляє цікаву подію та виконує дію. У стовпці «Triggered/Max/Deinstall» вказується кількість разів, коли даний підпис викликав подію, максимальну кількість разів, коли вона визначається для виявлення події, і чи видаля ється підпис після виявлення максимальної кількості спрацьованих подій.
show call-home diagnostic-signature
Current diagnostic-signature settings:
 Diagnostic-signature: enabled
 Profile: CiscoTAC-1 (status: ACTIVE)
 Downloading  URL(s):  https://tools.cisco.com/its/service/oddce/services/DDCEService
 Environment variable:
           ds_email: carunach@cisco.com
           ds_fsurl_prefix: scp://612345678:abcdefghijklmnop@cxd.cisco.com
Завантажені DSE:
|
DS ID |
Ім'я DS |
Ревізія |
Статус |
Останнє оновлення (GMT+ 00:00) |
|---|---|---|---|---|
|
64224 |
DS_LGW_CPU_MON75 |
0.0.10 |
Зареєстровано |
2020-11-08 00:07:45 |
|
65095 |
DS_LGW_IEC_Call_spike_threshold |
0.0.12 |
Біг |
2020-11-08 00:12:53 |
показати статистику діагностичних підписів виклику додому
|
DS ID |
Ім'я DS |
Запущення/Макс/Деін сталяція |
Середній час роботи (секунди) |
Максимальний час роботи (секунди) |
|---|---|---|---|---|
| 64224 |
DS_LGW_CPU_MON75 |
0/0/N |
0.000 |
0.000 |
|
65095 |
DS_LGW_IEC_Call_spike_threshold |
1/20/Y |
23.053 |
23.053 |
Електронний лист сповіщення, що надсилається під час виконання діагностичного підпису, містить ключову інформацію, таку як тип проблеми, деталі пристрою, версія програмного забезпечення, запущена конфігурація та показ вихідних команд, які мають значення для усунення заданої проблеми.
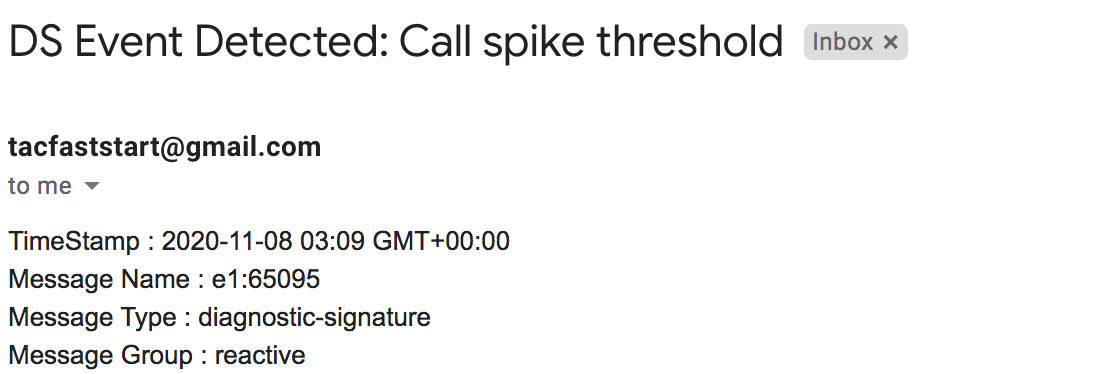
Видалення діагностичних підписів
Використання діагностичних сигнатур для усунення несправностей, як правило, визначається для видалення після виявлення деяких проблем. Якщо ви хочете видалити під пис вручну, витягніть ідентифікатор DS із виводу show call-home diagnostic-signature та виконайте таку коман ду:
call-home diagnostic-signature deinstall <DS ID> Приклад:
call-home diagnostic-signature deinstall 64224
Нові підписи періодично додаються в Інструмент пошуку сигнатур діагностики на основі проблем, які спостерігаються під час розгортання. Наразі TAC не підтримує запити на створення нових власних підписів.


