- Головна
- /
- Стаття

Дякуємо за відгук.


 У цій статті
 Надіслати відгук?
Ця стаття надає адміністраторам всю інформацію та посилання для налаштування, обслуговування та усунення неполадок локального шлюзу.
Локальний шлюз допомагає вам перейти Webex Calling у вашому власному темпі. Локальний шлюз інтегрує наявне локальне розгортання зWebex Calling. Ви також можете використовувати наявне підключення PSTN.
Перш ніж налаштувати локальний шлюз, переконайтеся в наступномуWebex Calling:
-
Знання VoIP, таких як протоколи SIP та медіа, та можливість виконувати базові усунення несправностей.
-
Робоче розуміння пристроїв (контролер кордону сеансу), які налаштовані як локальний шлюз.
-
Необхідна ліцензія на експлуатацію контролера кордону сесії.
-
Знання Cisco Unified Communications Manager (Unified CM) або еквівалентної АТС, розгорнутої у вашому приміщенні та налаштованої для роботи з Webex Calling нею. (У разі інтеграції з локальним середовищем.)
Перетворення відео Webex Calling за допомогою потоків викликів локального шлюзу не підтримується. Хоча відео може функціонувати в деяких сценаріях, воно може призвести до погіршення якості та несподіваної поведінки. Для найбільш стабільного досвіду налаштуйте середовище для дзвінків лише аудіо.
Наступні статті допоможуть вам ознайомитися з параметрами розгортання:
|
Термін |
Посилання |
|---|---|
|
Стовбури та групи маршрутів |
Докладніші відомості див. у розділі С товбури та групи маршрутів у Баж Webex Callingаній архітектурі. |
|
ByOpstn, Підприємний набір номера |
Підставка для Принесіть свій власний PSTN. Докладніші відомості див. у статті Доступ до PSTN та локальне взаємоз'єднання у бажаній архітектурі. Webex Calling |
|
Над верхом (OTT), Під Webex Edge ключіться |
Докладніші відомості див. у розділі Пара метри підключення доступу в Баж Webex Callingаній архітектурі. |
Моделі транкінгу локальних шлюзів
Існує два типи моделей транкінгу локального шлюзу:
-
Стовбури на основі реєстрації
-
Стовбури на основі сертифікатів
Ці моделі забезпечують аналогічний функціонал, але відрізняються масштабом і підтримкою пристрою. Виберіть правильну модель транкінгу, яка відповідає вашим вимогам.
|
Функціональність |
Реєстрація на основі |
На основі сертифікатів |
|---|---|---|
|
Одночасні дзвінки |
Одночасні дзвінки до 250 на магістраль. |
Одночасні дзвінки > 250 на магістраль. |
|
Тип пристрою |
Підтримує тільки Cisco Unified Border Element (CUBE). Докладніші відомості див. у розділі Під тримка платформи CUBE. |
Вибір типів пристроїв, як зазначено в таблиці Типи пристроїв, що підтримуються для транкінгу на основі сертифікатів. |
|
Модель аутентифікації |
Модель аутентифікації на основі дайджесту, яка спирається на спільне ім'я користувача та пароль, що використовуються для автентифікації реєстрації та дзвінків. Докладніші відомості див. у статті Базовий магі страль на основі реєстрації . |
Аутентифікація на основі сертифікатів з верифікацією LGW FQDN. Докладніші відомості див. у розділі Базовий стовбур на основі сертифікатів . Кожна SIP-транзакція, що ініціюється локальним шлю Webex Calling зом до хмари, повинна містити заголовок контакту з FQDN локального шлюзу. ОПЦІЇ Транзакції з локального шлюзу особливо важливі для того, щоб статус Локального шлюзу в Контрольному центрі був онлайн. |
|
Вимоги до мережі, брандмауера та NAT Для отримання детальної інформації про вхідний та вихідний трафік див. Довідкова інформація про порт для Cisco Webex Calling. |
Будь-який NAT або загальнодоступний IP. Динамічний NAT є кращим, оскільки він простіший у налаштуванні та вимагає мен шої кількості конфігурацій брандмауера. Потрібен брандмауер, щоб дозволити як вхідний, так і вихідний трафік (Webex Callingдо локального шлюзу і навпаки). Для вхідного трафіку вхідні отвори відкриваються брандмауером на основі вихідних реєстраційних повідомлень. Відкриття отворів рекомендується для всіх Webex Calling IP-адрес і портів. Він не специфічний для IP-адреси або порту, до якого реєструється локальний шлюз. |
Громадська мережа, орієнтована на Інтернет, включаючи загальнодоступний IP або статичний NAT. Потрібен брандмауер, щоб дозволити як вхідний, так і вихідний трафік (Webex Callingдо локального шлюзу і навпаки). |
|
Вимоги до публічних служб DNS |
Для публічної служби DNS не потрібна конкретна конфігурація. |
|
|
Вимоги CA та сертифікатів |
|
|
|
Онбординг та усунення неполадок за допомогою хмарного роз'єму |
Підтримує автоматичне усунення неполадок конфігурації. |
Не підтримує автоматичне усунення неполадок конфігурації. |
Підтримувані контролери кордонів сеансів
Налаштуйте транкінг на основі сертифікатів для локальних шлюзів у Webex for Government. Крім того, CUBE є єдиним контролером кордону сеансів (SBC), який наразі підтримує Webex для уряду.
|
Постачальник і модель SBC |
Мінімальна версія |
Відкриті застереження |
Webex для уряду |
|---|---|---|---|
|
Моделі Cisco—Cube, перелічені в Підтримці платформи маршрутизатора |
Cisco IOSXE Бангалор 17.6.1а Щоб налаштувати локальний шлюз у режимі контролера як частину рішення Cisco SD-WAN, використовуйте Cisco IOS XE Cupertino 17.7.1 або пізніші версії. Рекомендовані версії див. на сторінці дослідження програмного забезпечення Cisco. Шукайте платформу та виберіть один із «Пропонованих» релізів. |
Платформи Cisco ISR 1100 не підтримують перевірку конфігурації . Для шлюзу, розгорнутого в режимі контролера з Cisco SD-WAN, наступне не підтримується:
|
Webex for Government не підтримує транкінг на основі реєстрації. |
|
Безпечні маршрутизатори Cisco—
|
Cisco IOSХЕ 26.2.1 Рекомендовані версії див. на сторінці дослідження програмного забезпечення Cisco. Шукайте платформу та виберіть один із «Пропонованих» релізів. |
Роз'єм керованого шлюзу не підтримується на захищених маршрутизаторах Cisco. Для шлюзу, розгорнутого в режимі контролера з Cisco SD-WAN, наступне не підтримується:
|
Не підтримується |
|
Постачальник і модель SBC |
Мінімальна версія |
Відкриті застереження |
Webex для уряду |
|---|---|---|---|
|
Моделі Cisco—Cube, перелічені в Підтримці платформи маршрутизатора |
Cisco IOSXE Купер тіно 17.9.1а Рекомендовані версії див. на сторінці дослідження програмного забезпечення Cisco. Шукайте платформу та виберіть один із «Пропонованих» релізів. |
Для шлюзу, розгорнутого в режимі контролера з Cisco SD-WAN, наступне не підтримується:
|
Підтримується |
|
Безпечні маршрутизатори Cisco—
|
Cisco IOSХЕ 26.2.1 Рекомендовані версії див. на сторінці дослідження програмного забезпечення Cisco. Шукайте платформу та виберіть один із «Пропонованих» релізів. |
Роз'єм керованого шлюзу не підтримується на захищених маршрутизаторах Cisco. Для шлюзу, розгорнутого в режимі контролера з Cisco SD-WAN, наступне не підтримується:
|
Не підтримується |
|
Оракл — серія AP |
9.3.0 |
Для відкритих застережень див. у розділі Відомі проблеми та обмеження Oracle SBC з документацією щодо Cisco Webex Calling рішення. |
Не підтримується |
|
Оракл — VME |
9.3.0 |
Для відкритих застережень див. у розділі Відомі проблеми та обмеження Oracle SBC з документацією щодо Cisco Webex Calling рішення. |
Не підтримується |
|
Oracle — Oracle SBC у публічній хмарі |
9.3.0 |
Для відкритих застережень див. у розділі Відомі проблеми та обмеження Oracle SBC з документацією щодо Cisco Webex Calling рішення. |
Не підтримується |
|
Аудіокоди — медіант CE & VE |
7.40A.250.440 |
Обмеження з сумісністю ICE. Див. Розділ 2.4.2 Під ключення до кон Webex Calling фігурації AudioCodes SBC. |
Не підтримується |
|
Аудіокоди - Медіантні прилади |
7.40A.250.440 |
Обмеження з сумісністю ICE. Див. Розділ 2.4.2 Підклю чення до аудіо Webex Calling кодів Примітка щодо конфігурації SBC. |
Не підтримується |
|
Стрічка - Серія SBC 5000, SBC 7000 та SBC SWe |
10.1 |
Обмеження з сумісністю ICE. Див. Розділ Застере ження. |
Не підтримується |
|
Стрічка - SBC SWe Edge |
11.0.2 |
Обмеження з сумісністю ICE. Див. Вирішення в розділі «За стере ження». |
Не підтримується |
|
Стрічка—СБК 1000, СБК 2000 |
11.0.1 |
Обмеження з сумісністю ICE. Див. Вирішення в розділі «За стере ження». |
Не підтримується |
|
Стрічка - 8000 з краєм SBC SWe |
25.0 |
Див. Розділ Ribbon Edge 8000 з розділом Застереження Cisco Webex Calling щодо сумісності. |
Не підтримується |
| Будь-який вузол—SBC | 4.10 |
Не підтримується | |
| СБК «Італтел Нетматч» | Нетматч-С-СІ 5.8.0-20240111 | Щоб дізнатися про відомі обмеження, завантажте конфігурацію NetMatch-S CI SBC для виклику WEBEX і див. Розділ 3.3 За стере ження. |
Не підтримується |
Webex Callingпідтримує розгортання локальних шлюзів за NAT. Поведінка викли ків може залежати від типу брандмауера NAT, який використовується у вашій мережі, та функціональності, наданих вашим SBC.
Вимоги до пропускної здатності
Моделі транкінгу на основі реєстрації та сертифікатів мають різну потужність одночасних дзвінків, як показано в наступній таблиці:
|
Вимога одночасного дзвінка) |
Приблизні номери користувачів |
Тип багажника Уподобання |
Мінімальна якість посилання |
|---|---|---|---|
|
~ 2000–6500 |
65000 |
На основі сертифікатів |
З'єднати |
|
~ 250–2000 |
20000 |
На основі сертифікатів |
Над верхом (OTT) |
|
До 250 |
2500 |
Реєстрація на основі |
OTT |
Кваліфікація підключення
Для забезпечення стабільно якісних дзвінків мережеве з'єднання між локальним шлюзом і Webex Calling повинно володіти наступними максимальними якостями:
-
Одностороння затримка 100 мс
-
Джиттер пакетів 10 мс
-
Втрата пакетів 0.5%
Для отримання додаткової інформації про ємність викликів див. Ба жана архітектура для Webex Calling.
Модель підключення та вимоги
-
Під час підготовки кожен локальний шлюз присвоюється двом розташуванням Webex Media PoP для забезпечення резервування та високої доступності. Цим завданням керується за допомогою DNS SRV запису.
-
Розташування PoP носіїв визначаються на основі географічного розташування шлюзу, яке налаштовується під час процесу забезпечення в Центрі керування. Як правило, шлюз присвоюється двом найбільш відповідним, географічно відокремленим медіа-POP в межах одного регіону. Наприклад, якщо шлюз забезпе чений в ЄС, то шлюз використовує два носіїв POP всередині ЄС.
Повний список розташувань Webex Media PoP див. у розділі Розташування центрів обробки даних для Webex Calling.
Ло Webex Calling кації також є медіа-POP.
-
Можливості регіональних медіа також застосовуються до шлюзових з'єднань. Залеж но від сценаріїв виклику, медіа підтримуються локально в регіоні, коли це можливо.
-
Переконайтеся, що сертифікати підписані для використання клієнтом і сервером.
Налаштування локального шлюзу
| 1 |
Налаштуйте магістраль з центру управління. |
| 2 |
Налаштуйте пристрій для виконання ролі локального шлюзу.
|
| 3 |
Переконайтеся, що Локальний шлюз активний у стані Центру керування. Щоб отримати інструкції щодо шлюзу, розміщеного партнерами, див. Налаштування шлюзу, розміщеного партнер ами
|
Webex Callingнаразі не підтримує як CME, так і LGW, що працюють на одному екземплярі v Cube.
Усунення несправностей локального шлюзу
Якщо статус Локального шлюзу неактивний або є інші проблеми, зверніться до наступних документів, перш ніж зв'язатися зі службою підтримки:
-
Виправлення неполадок з роз гортанням локального шлюзу на основі реєстрації з Центру керування.
-
Виправлення неполадок з розгор танням локального шлюзу на основі серти фікатів з Центру керування.
Якщо Локальний шлюз не активний, перевірте стан магістралі в Центрі управління:
-
Увійдіть до центру керування.
-
-
Виберіть багажник, статус якого потрібно перевірити.
-
Натисніть Інформація про багажник.
-
Онлайн - Успішне з'єднання між усіма Webex Calling крайовими проксіями та локальним шлюзом
-
Офлайн - невдалий зв'язок між локальним шлюзом Webex Calling і локальним шлюзом
-
Порушення — невдалий зв'язок між принаймні одним Webex Calling крайовим проксі-сервером та локальним шлюзом
-
Невідомо - Під час встановлення зв'язку між нещодавно до Webex Calling даним локальним шлюзом
-
Щоб отримати оновлення статусу магістралі в магістралі на основі сертифікатів або магістралі на основі реєстрації, див. розділ Налаштування магістрал ей, груп маршрутів та планів набору номера для. Webex Calling
-
Докладніші відомості про налаштування сповіщень магістралі див. у розділі Центр сповіщень у Центрі керування.
Усунення неполадок встановлення рукостискання TLS
Невдачі рукостискання TLS після поновлення сертифіката можуть свідчити про те, що SBC застосовує перевірку EKU автентифікації клієнта.
|
Причина |
Резолюція |
|---|---|
|
|
-
Webex Callingне перевіряє та не примусовує автентифікацію клієнта EKU під час встановлення ру костискання TLS.
-
Будь-яка вимога щодо автентифікації клієнта EKU визначається постачальником SBC, а не. Webex Calling
-
Будь-яка помилка TLS, пов'язана з перевіркою EKU, пов'язана з конфігурацією на стороні SBC або поведінкою за замовчуванням. Зверніться до служби підтримки Cisco та постачальника SBC для отримання додаткової допомоги.
Підтримка сторонніх локальних шлюзів
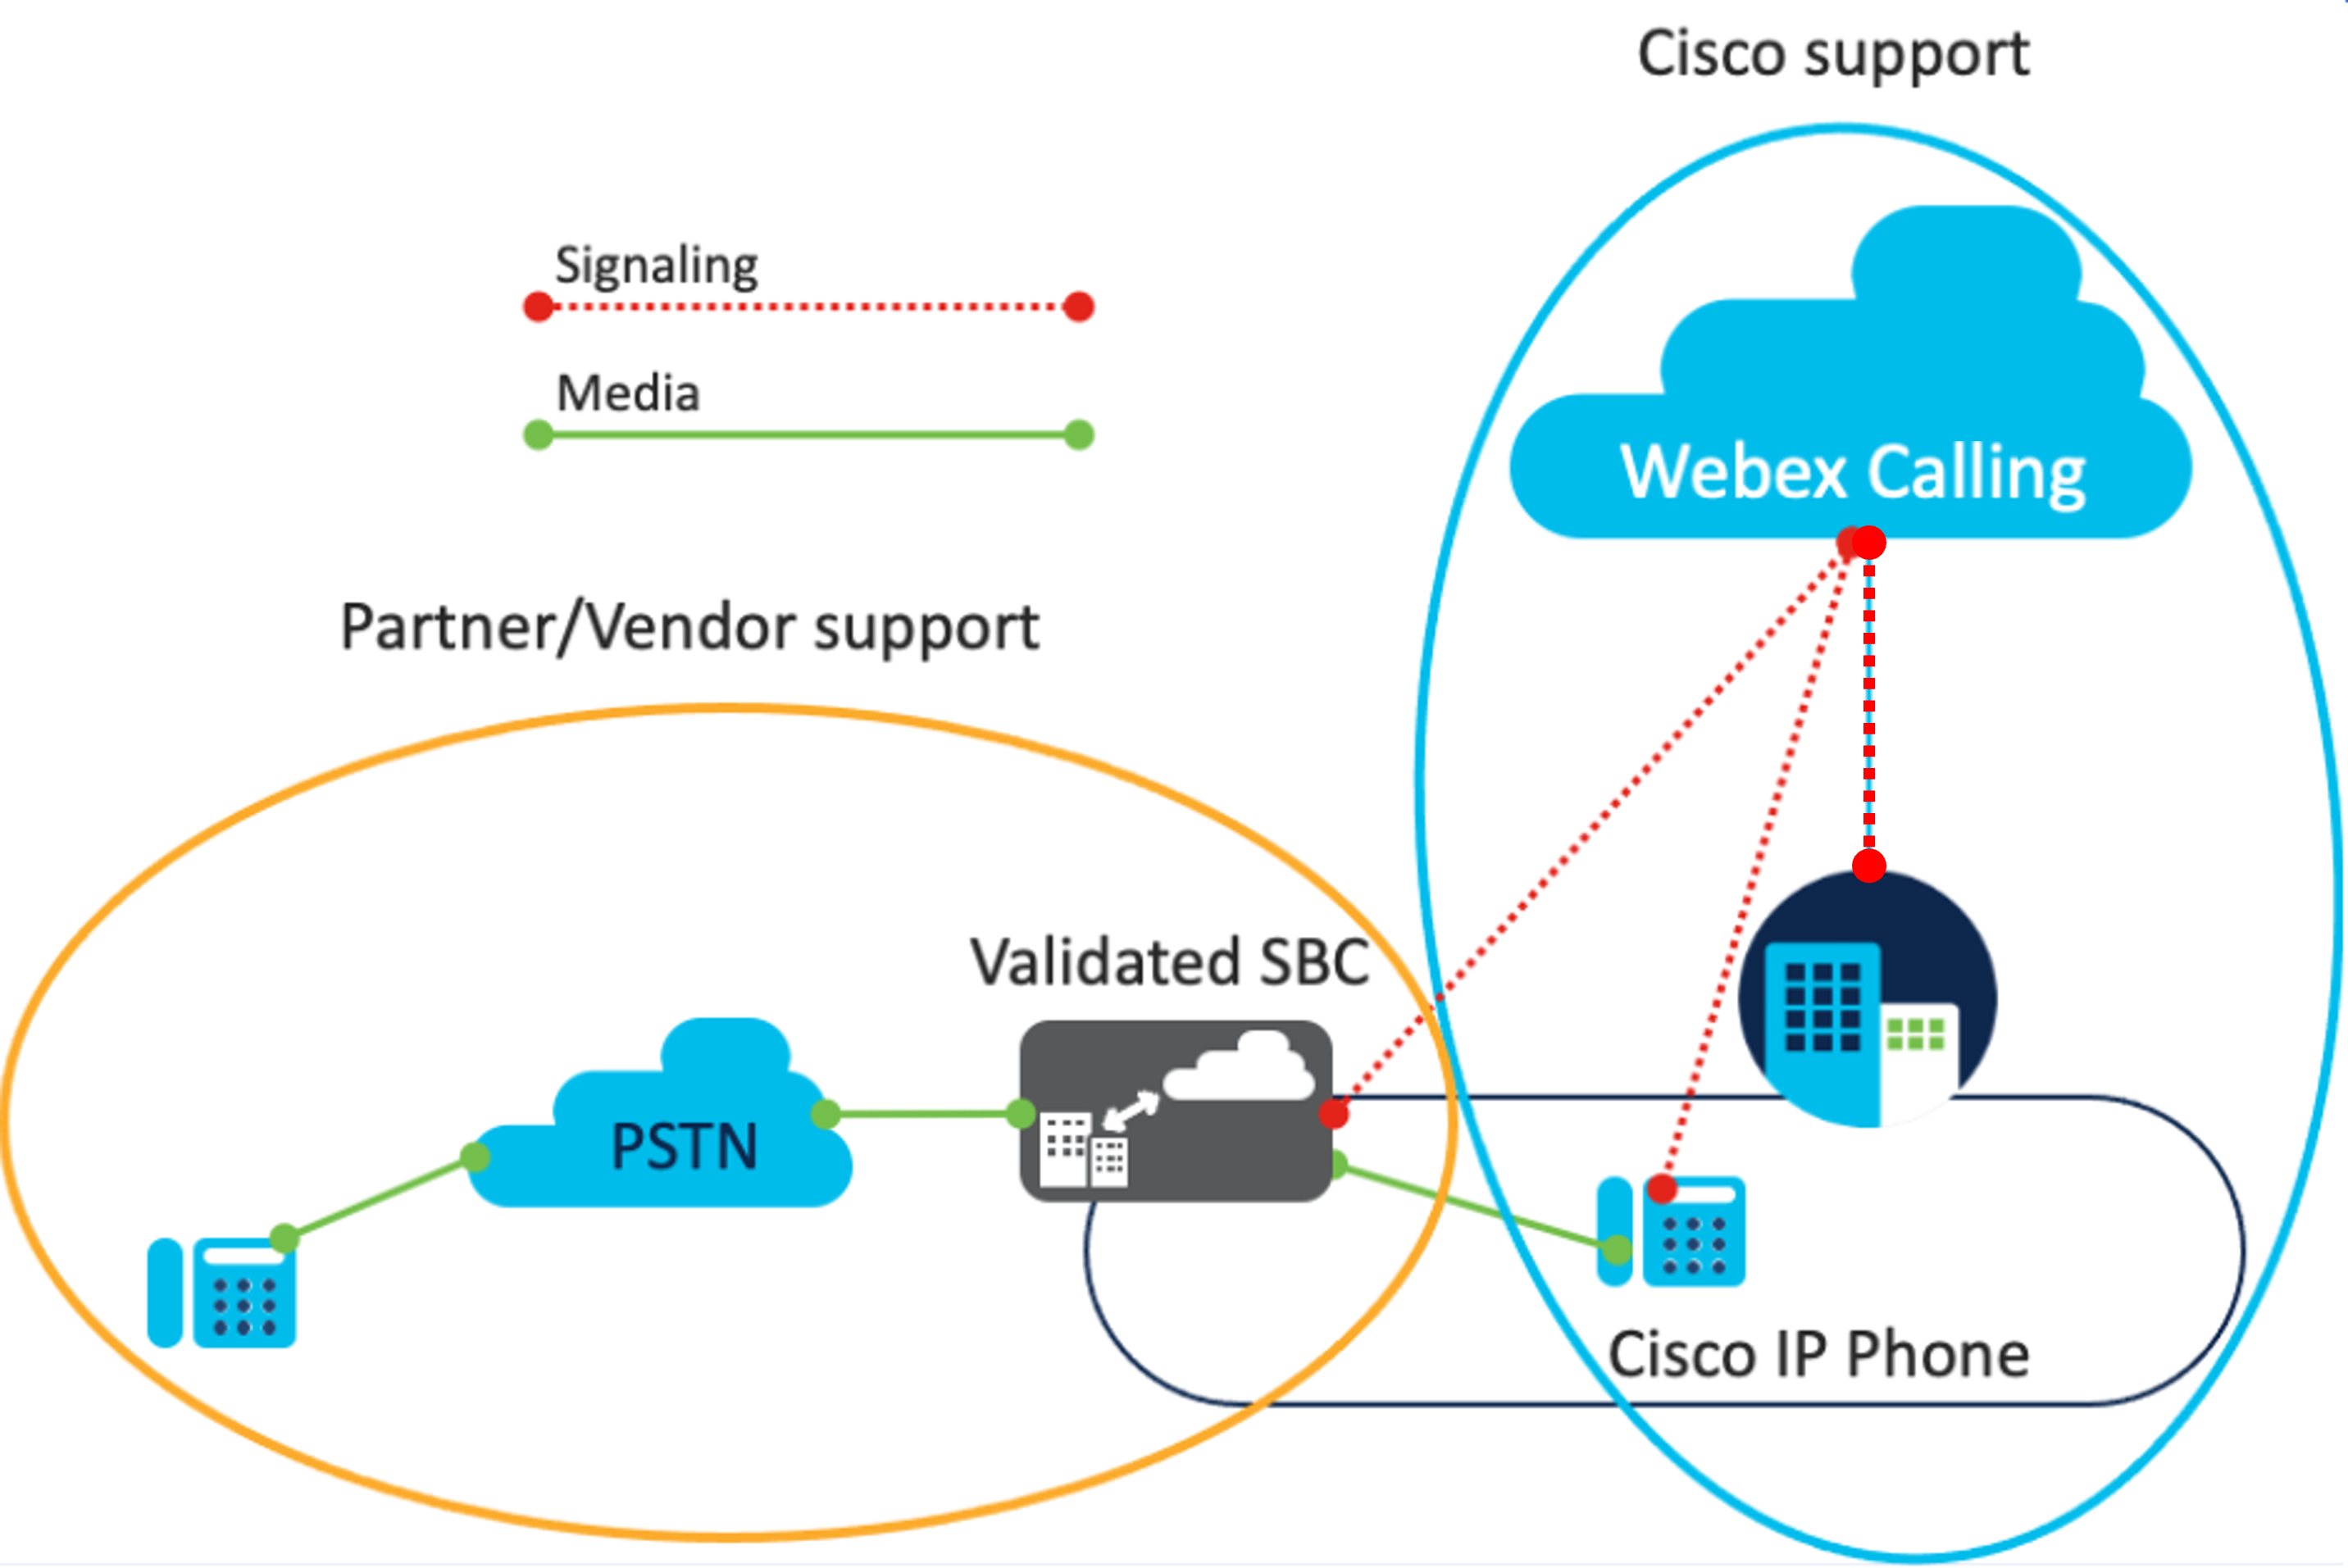
Для Webex Calling розгортання за допомогою стороннього SBC потрібна підтримка як від Cisco, так і від партнера-постачальника. Нижче наведено деталі підтримки:
-
Webex CallingПідтримка:
-
Cisco або партнери, Webex Calling які використовують, повинні мати угоду про підтримку з Cisco, щоб отримати допомогу Cisco (підтримка TAC).
-
Компанія Cisco надає допомогу клієнтам для роз Webex Calling гортання на периферії та Webex Calling зареєстрованих IP-телефонів Cisco.
-
-
Підтримка постачальників:
-
Під час розгортання Cisco надає підтримку клієнтам або партнерам, які мають перевірений пристрій SBC третьої сторони, і не несе відповідальності за надання допомоги для фактичного SBC.
-
Компанія Cisco не несе відповідальності за випадки підтримки, що не належать до компанії Cisco, пов'язані з клієнтом та постачальником SBC. Проблеми або дефекти програмного забезпечення, які виникають під час розгортання, можна обговорити з постачальником SBC та Cisco.
-