- Начало
- /
- Статия

Благодарим за обратната връзка.


 В тази статия
 Обратна връзка?
Синхронизирайте потребителите от облачна директория (Microsoft Azure AD) или директорията на-прем (MS AD) към клъстери със специализирани екземпляри (Unified CM и Cisco Unity Connection) чрез услугата за обща идентичност на Webex, като използвате интерфейса Control Hub.
Общ преглед
Синхронизирайте потребителите от облачно базирана директория като Azure AD към приложения за специализирани екземпляри като Unified CM и Cisco Unity Connection с услугата Cloud Directory . По време на синхронизирането системата импортира списък с потребители и свързаните с тях потребителски данни в Azure Active Directory (или подобна услуга Cloud Directory), които се синхронизират в услугата Webex Identity Service. Изберете Unified CM клъстера от Control Hub за синхронизиране, изберете подходящото картографиране на полето Unified CM User ID и след това изберете необходимото споразумение за синхронизация, за да завършите синхронизацията.
Предпоставки
-
Ако използвате Azure Active Directory като облачна директория, вижте Настрой ване на приложението Azure AD Wizard в контролния център за повече информация.
-
Ако използвате Microsoft Active Directory като директория, вижте Внедряване на Directory Connector за повече информация.
-
Уверете се, че съществуващите Active Directory системи, интегрирани с които Unified CM са интегрирани, също са интегрирани с Webex Common Identity.
Вижте подробности за клъстера
В страницата Управление в контролния център изберете клъстер, с който искате да синхронизирате потребителските данни.
Този избор предоставя и подробности за клъстера, като например името на клъстера, състоянието на синхронизирането на клъстера, последното синхронизирано състояние и свързания продукт.
|
Данни за клъстера |
Описание |
|---|---|
|
Име на клъстера |
Името на клъстера |
|
Състояние |
Състояние на синхронизация |
|
Последно синхронизирано |
Дата на последната синхронизация |
|
Продукт |
Подробности за продукта |
Синхронизация на директория
В зависимост от вашите изисквания можете или да синхронизирате потребителите от On-PREM Active Directory към Control Hub с помощта на Directory Connector или директно от Azure Directory към Control Hub и след това да ги синхронизирате Unified CM с.
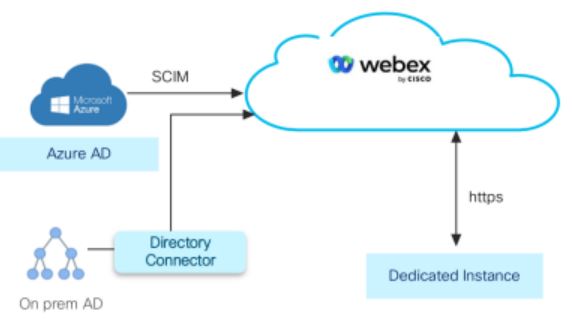
Извършете едно от следните действия:
-
За да синхронизирате директно потребителите от Azure Directory към Control Hub, следвайте процедурата Син хронизиране на потребители от Azure Directory.
-
За да синхронизирате потребителите от On-PREM Active Directory към Control Hub с помощта на Directory Connector, следвайте процедурата Син хронизиране на потребители от On-PREM. Active Directory
Извършвайте синхронизация през извънработно време, за да сведете до минимум въздействието му върху услугите за оба ждане.
Синхронизиране на потребителите от Azure Directory
Синхронизирането на услугата със специална директория на инстанции ви позволява да импортирате данни от крайния потребител в директорията Azure в Unified CM базата данни, така че да се показват в прозореца Конфигурация на крайния потребител.
За да синхронизирате потребителите с Azure Directory:
-
Трябва да синхронизирате Active Directory потребителите на Azure в Control Hub.
-
Следвайте процедурата Конфигу риране на синхронизиране на директори и, за да синхронизирате потребителите в Control Hub къмCisco Unified CM.
Синхронизиране на потребителите от On-PREM Active Directory
Потребителите On-PREM Active Directory могат да бъдат синхронизирани с обща идентичност (CI) с помощта на Directory Connector.
За указателната услуга се поддържа само внедряването на SSO. Вижте Инте грация за еднократна регистрация в контролния център и базирано на SAML-базирано SSO решение за повече информация.
За да синхронизирате потребителите от On-prem: Active Directory
-
Синхронизирайте Active Directory потребителите с обща идентичност (CI) с помощта на Directory Connector. Можете да изтеглите софтуера на конектора от Control Hub и да го инсталирате на вашата локална машина. Вижте Р ъководство за внедр яване на Directory Connector за повече информация.
-
Следвайте процедурата в Конфигу риране на синхронизиране на директори и Синхронизирайте потребителите в Control Hub къмUnified CM.
Конфигуриране на синхронизация
Понякога може да имате допълнителни забавяния при предоставянето на клъстер. При такива сценарии осигуряването все още ще се осъществи, въпреки че тази дейност отнема значително време.
-
Влезте в контролния център на адрес https://admin.webex.com/login.
-
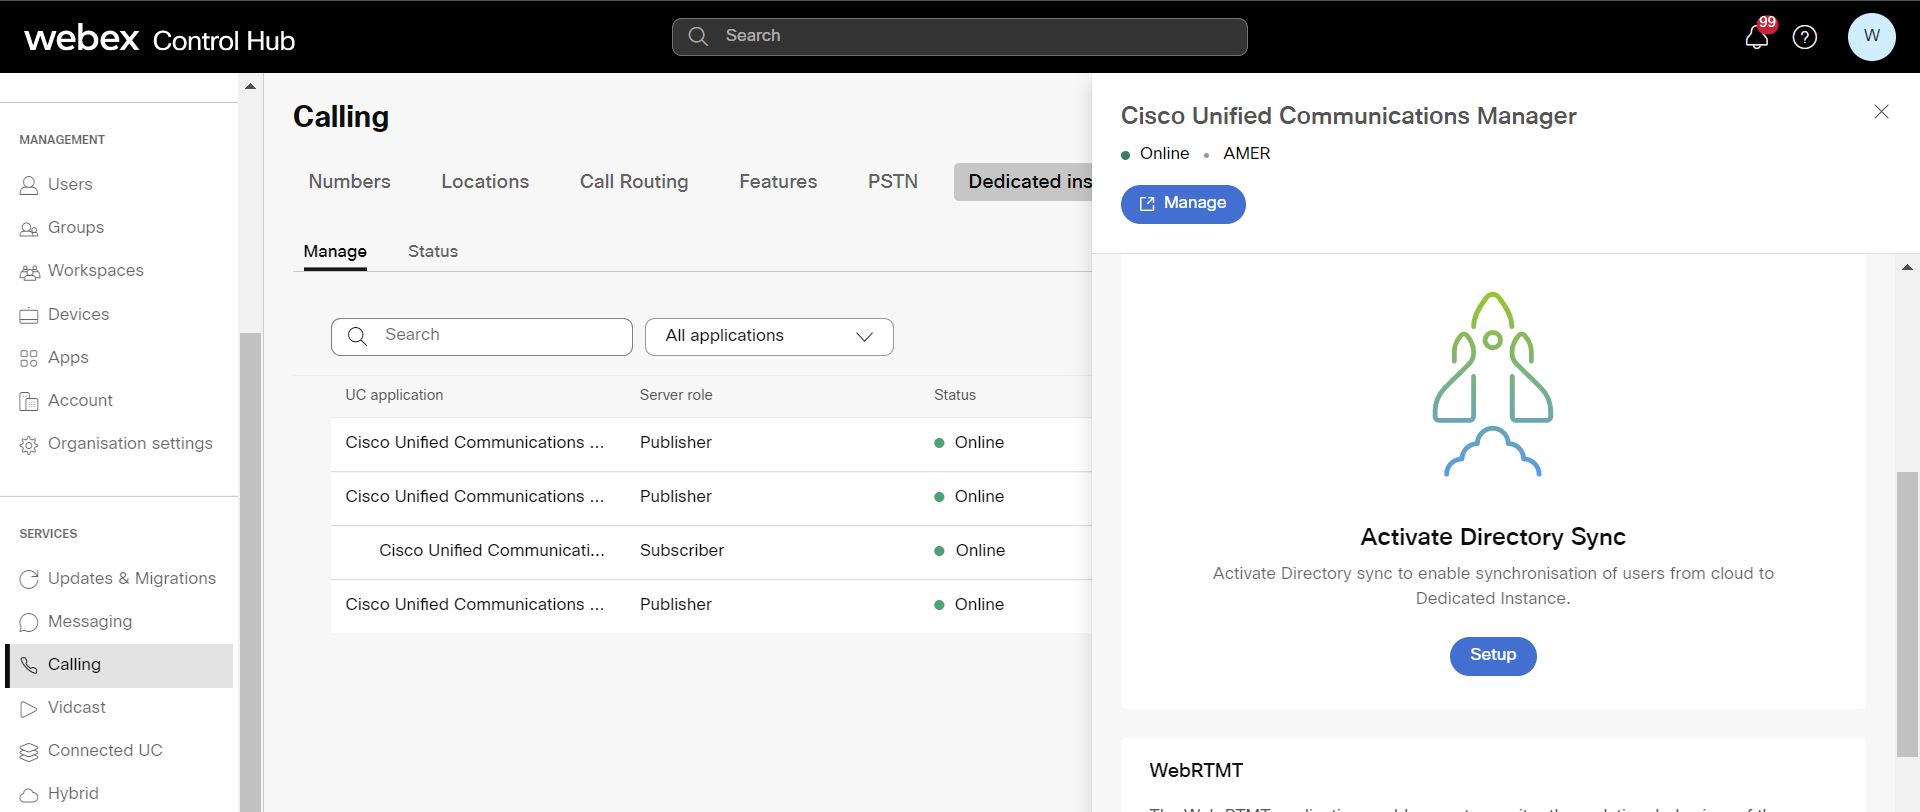
Отидете в У слуги > Обаждане > Спе циален екземпл яр > Управ ление.
-
Изберете приложението UC и щракнете върху Настрой ка под А кти виране на синхронизиране на директори и в десния панел.
-
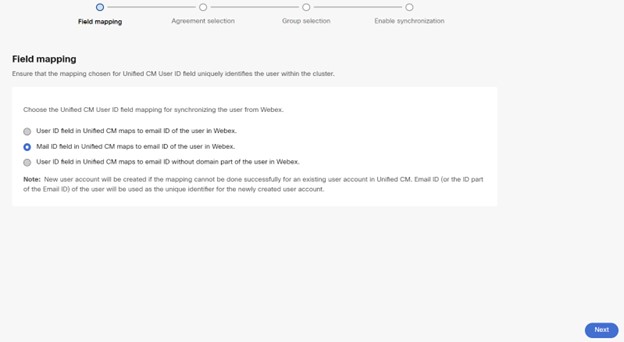
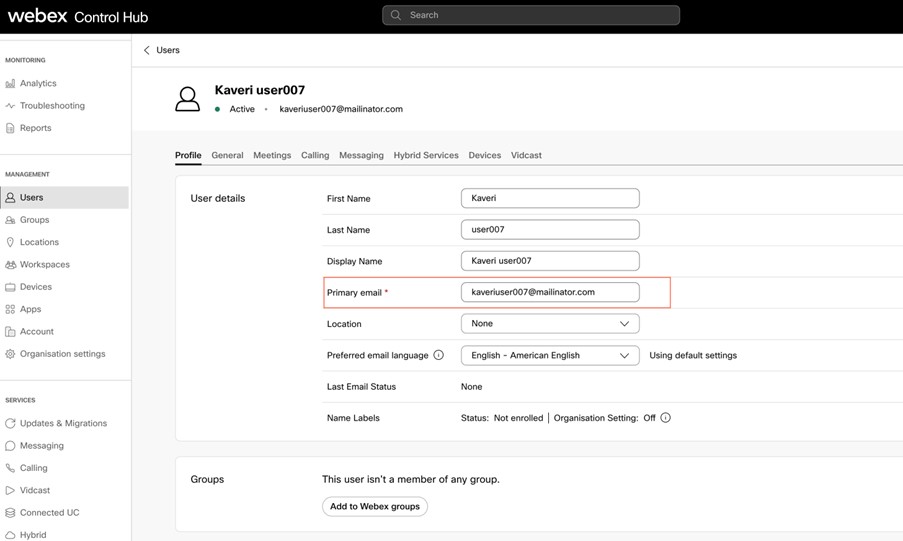
В прозореца за конфигуриране на картографиране на полето се уверете, че картографирането, избрано за пол ето Unified CM User ID, идентифицира уникално потребителя в клъстера, след като започнете предоставянето.
-
Изберете подходящото картографиране на полето Unified CM User ID за синхронизиране на потребителя от Webex:
-
Полето потребителски идентификатор в Unified CM картографира с имейл идентификатора на потребителя в Webex.
-
Полето за идентификация на пощата Unified CM в картографира с имейл идентификатора на потребителя в Webex.
-
Полето потребителски идентификатор в Unified CM картографира към имейл идентификатора без домей н част на потребителя в Webex.
Нов потребителски акаунт се създава, ако картографирането не може да бъде извършено успешно за съществуващ потребителски акаунт вUnified CM. Имей л идентификаторът на потребителя се използва като уникален идентификатор за новосъздадения потребителски акаунт. Тази бележка е приложима за вариан ти 1 и 2.
Опции
Unified CM
Контролен център
Вариант 1
Полето за идентификация на потреб Unified CM ителя в карти към имейл идентификатора на потребителя в Webex
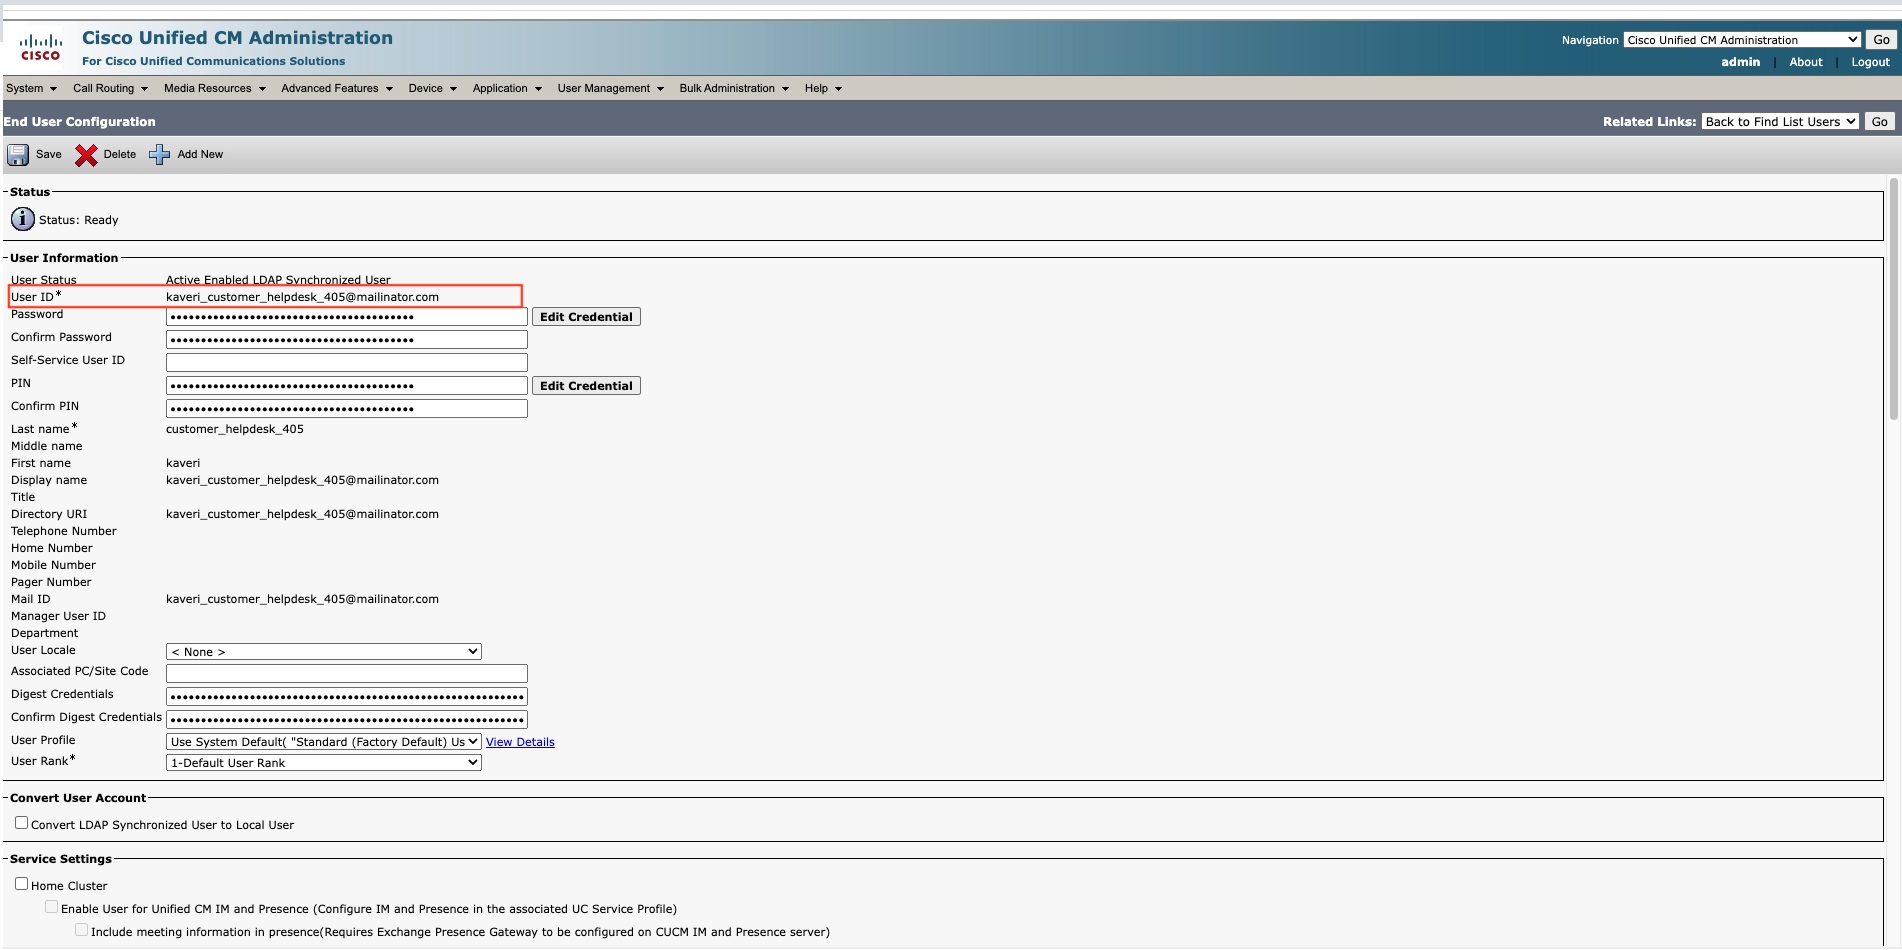
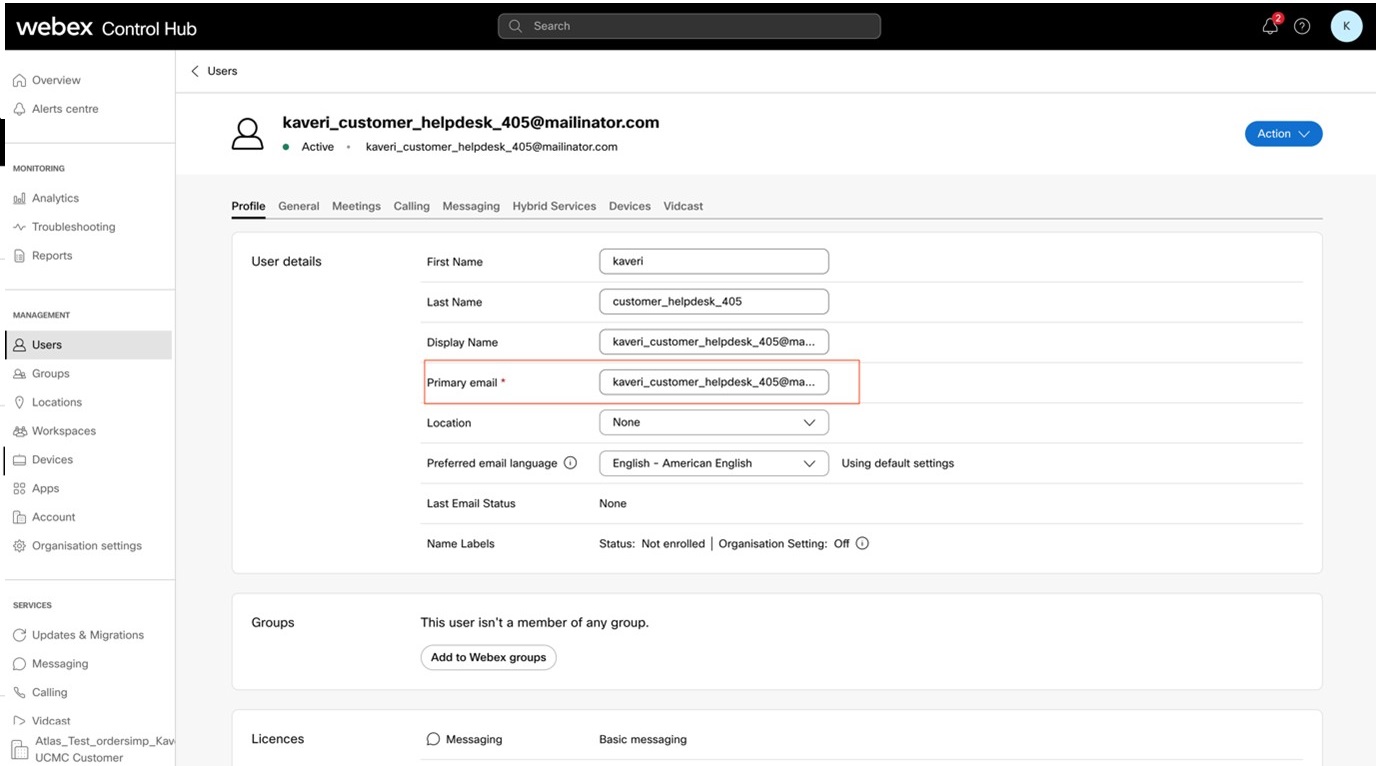
Вариант 2
Полето за идентификация на по Unified CM щата в карти към имейл идентификатора на потребителя в Webex
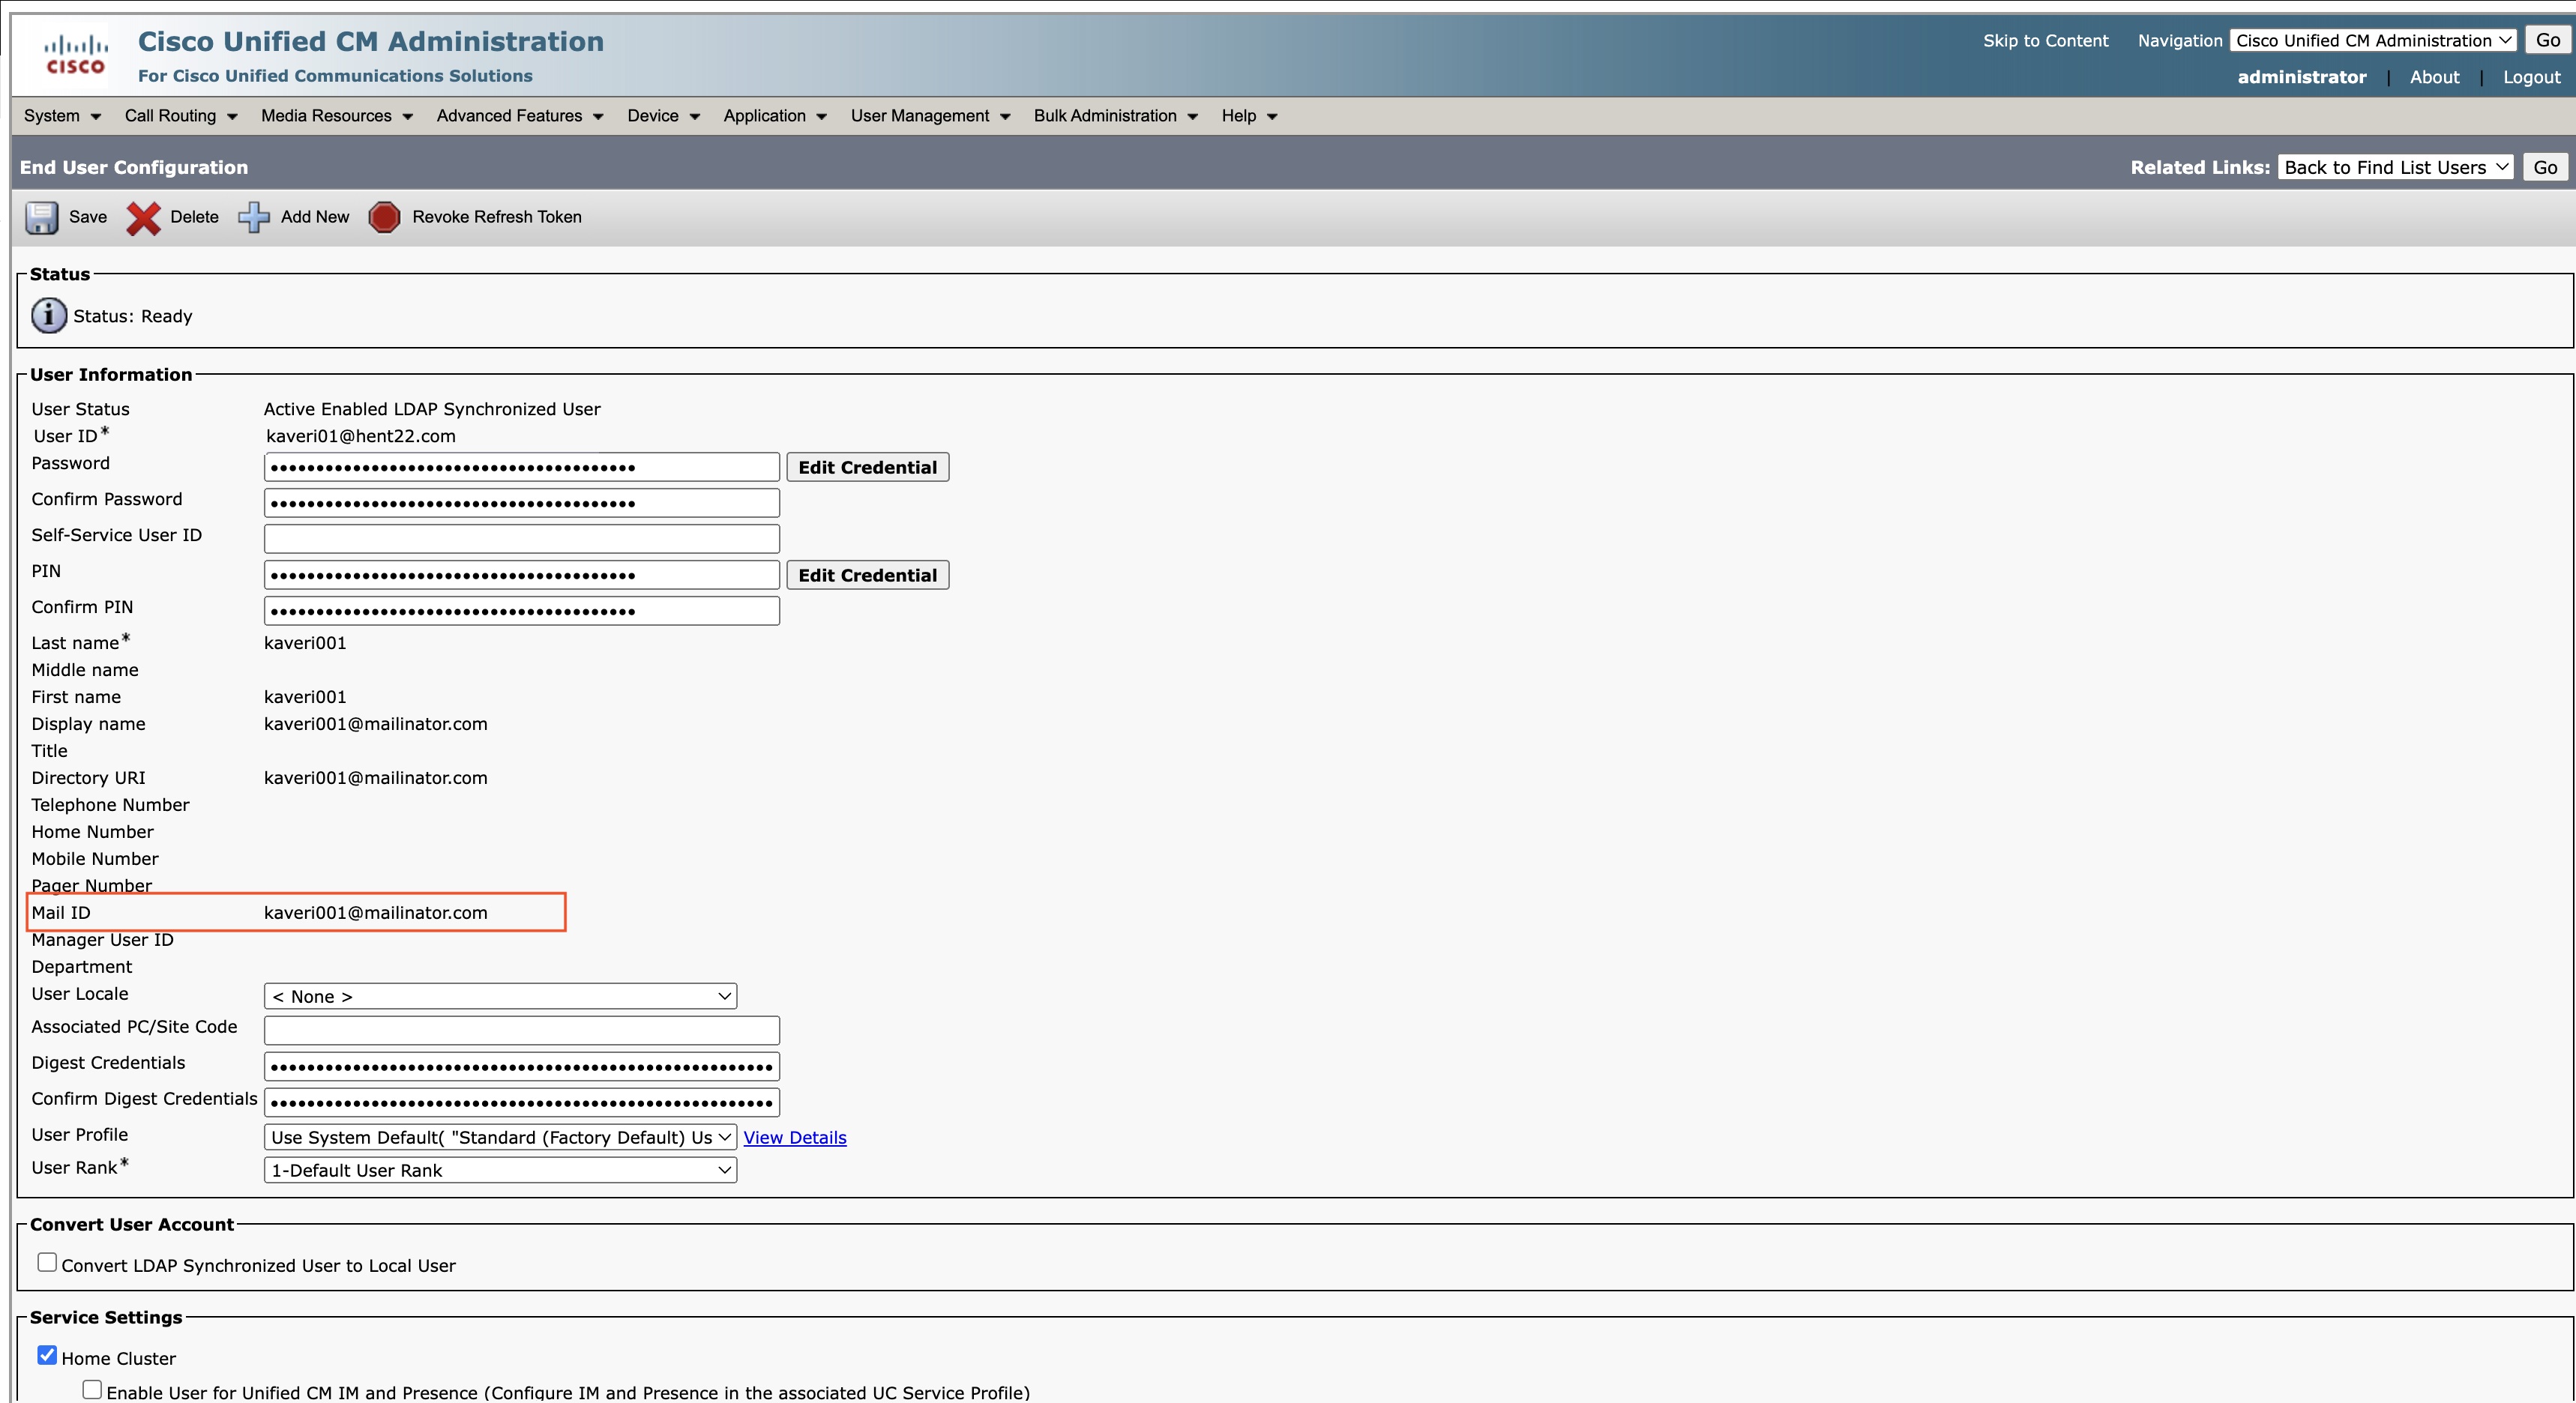
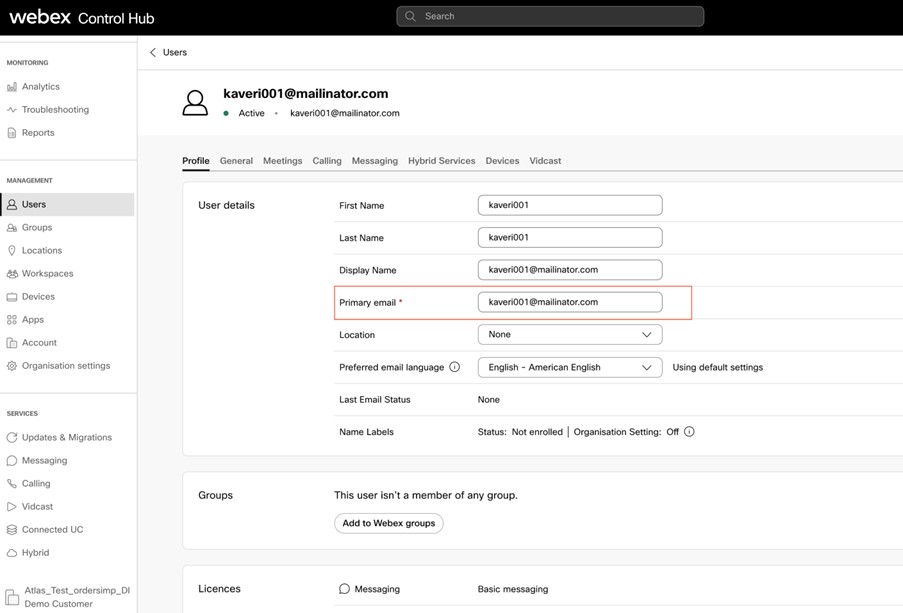
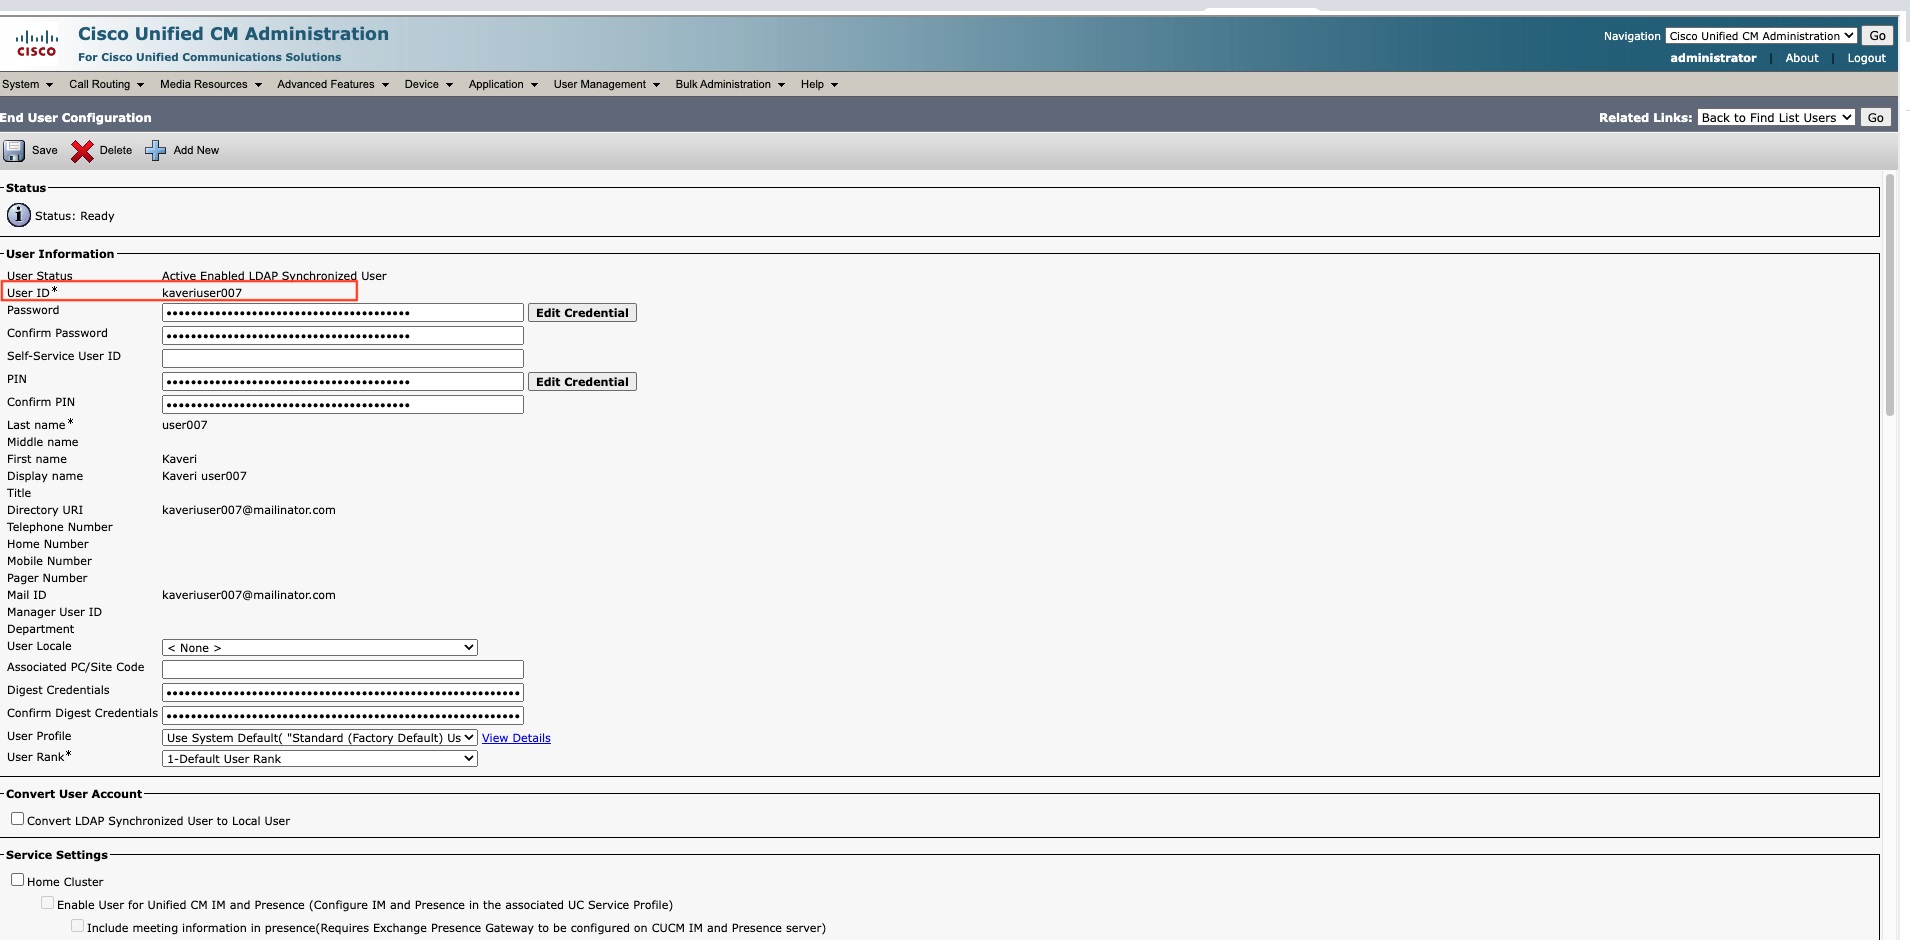
Вариант 3
Полето за идентификация на потреб Unified CM ителя в карти към имейл идентификатор без част от домейна на потребителя в Webex
-
-
Щракнете върху На пред.
-
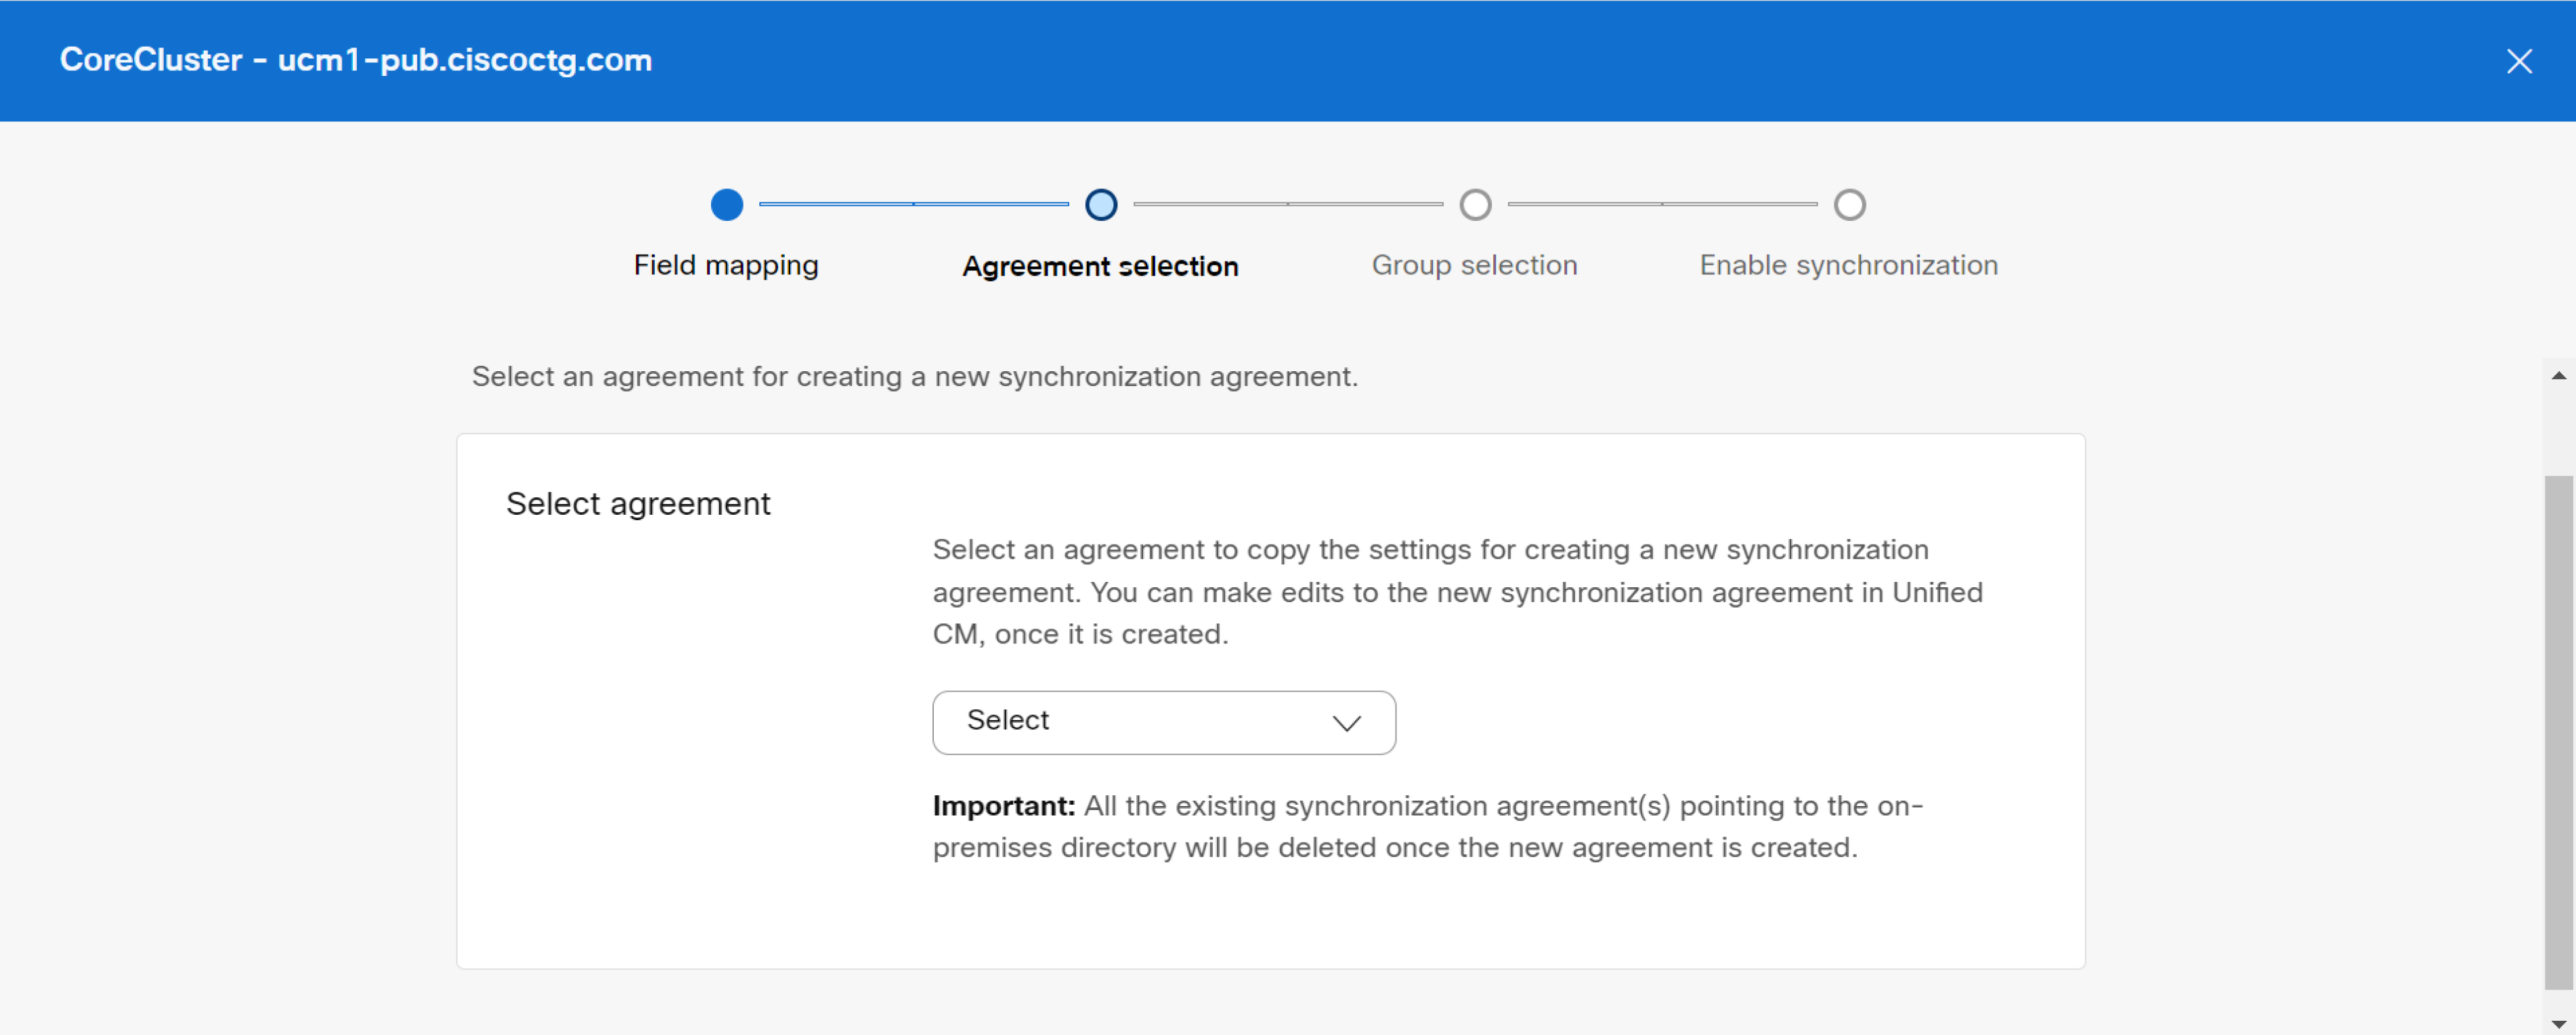
Изберете споразумение от падащия списък за създаване на ново споразумение за синхронизация. След като се създаде новото споразумение за синхронизация, всички едно или повече съществуващи споразумения за синхронизация, сочещи към локалната директория, се изтриват. Можете да промените новото споразумение за синхронизация, след като бъде създадено.
-
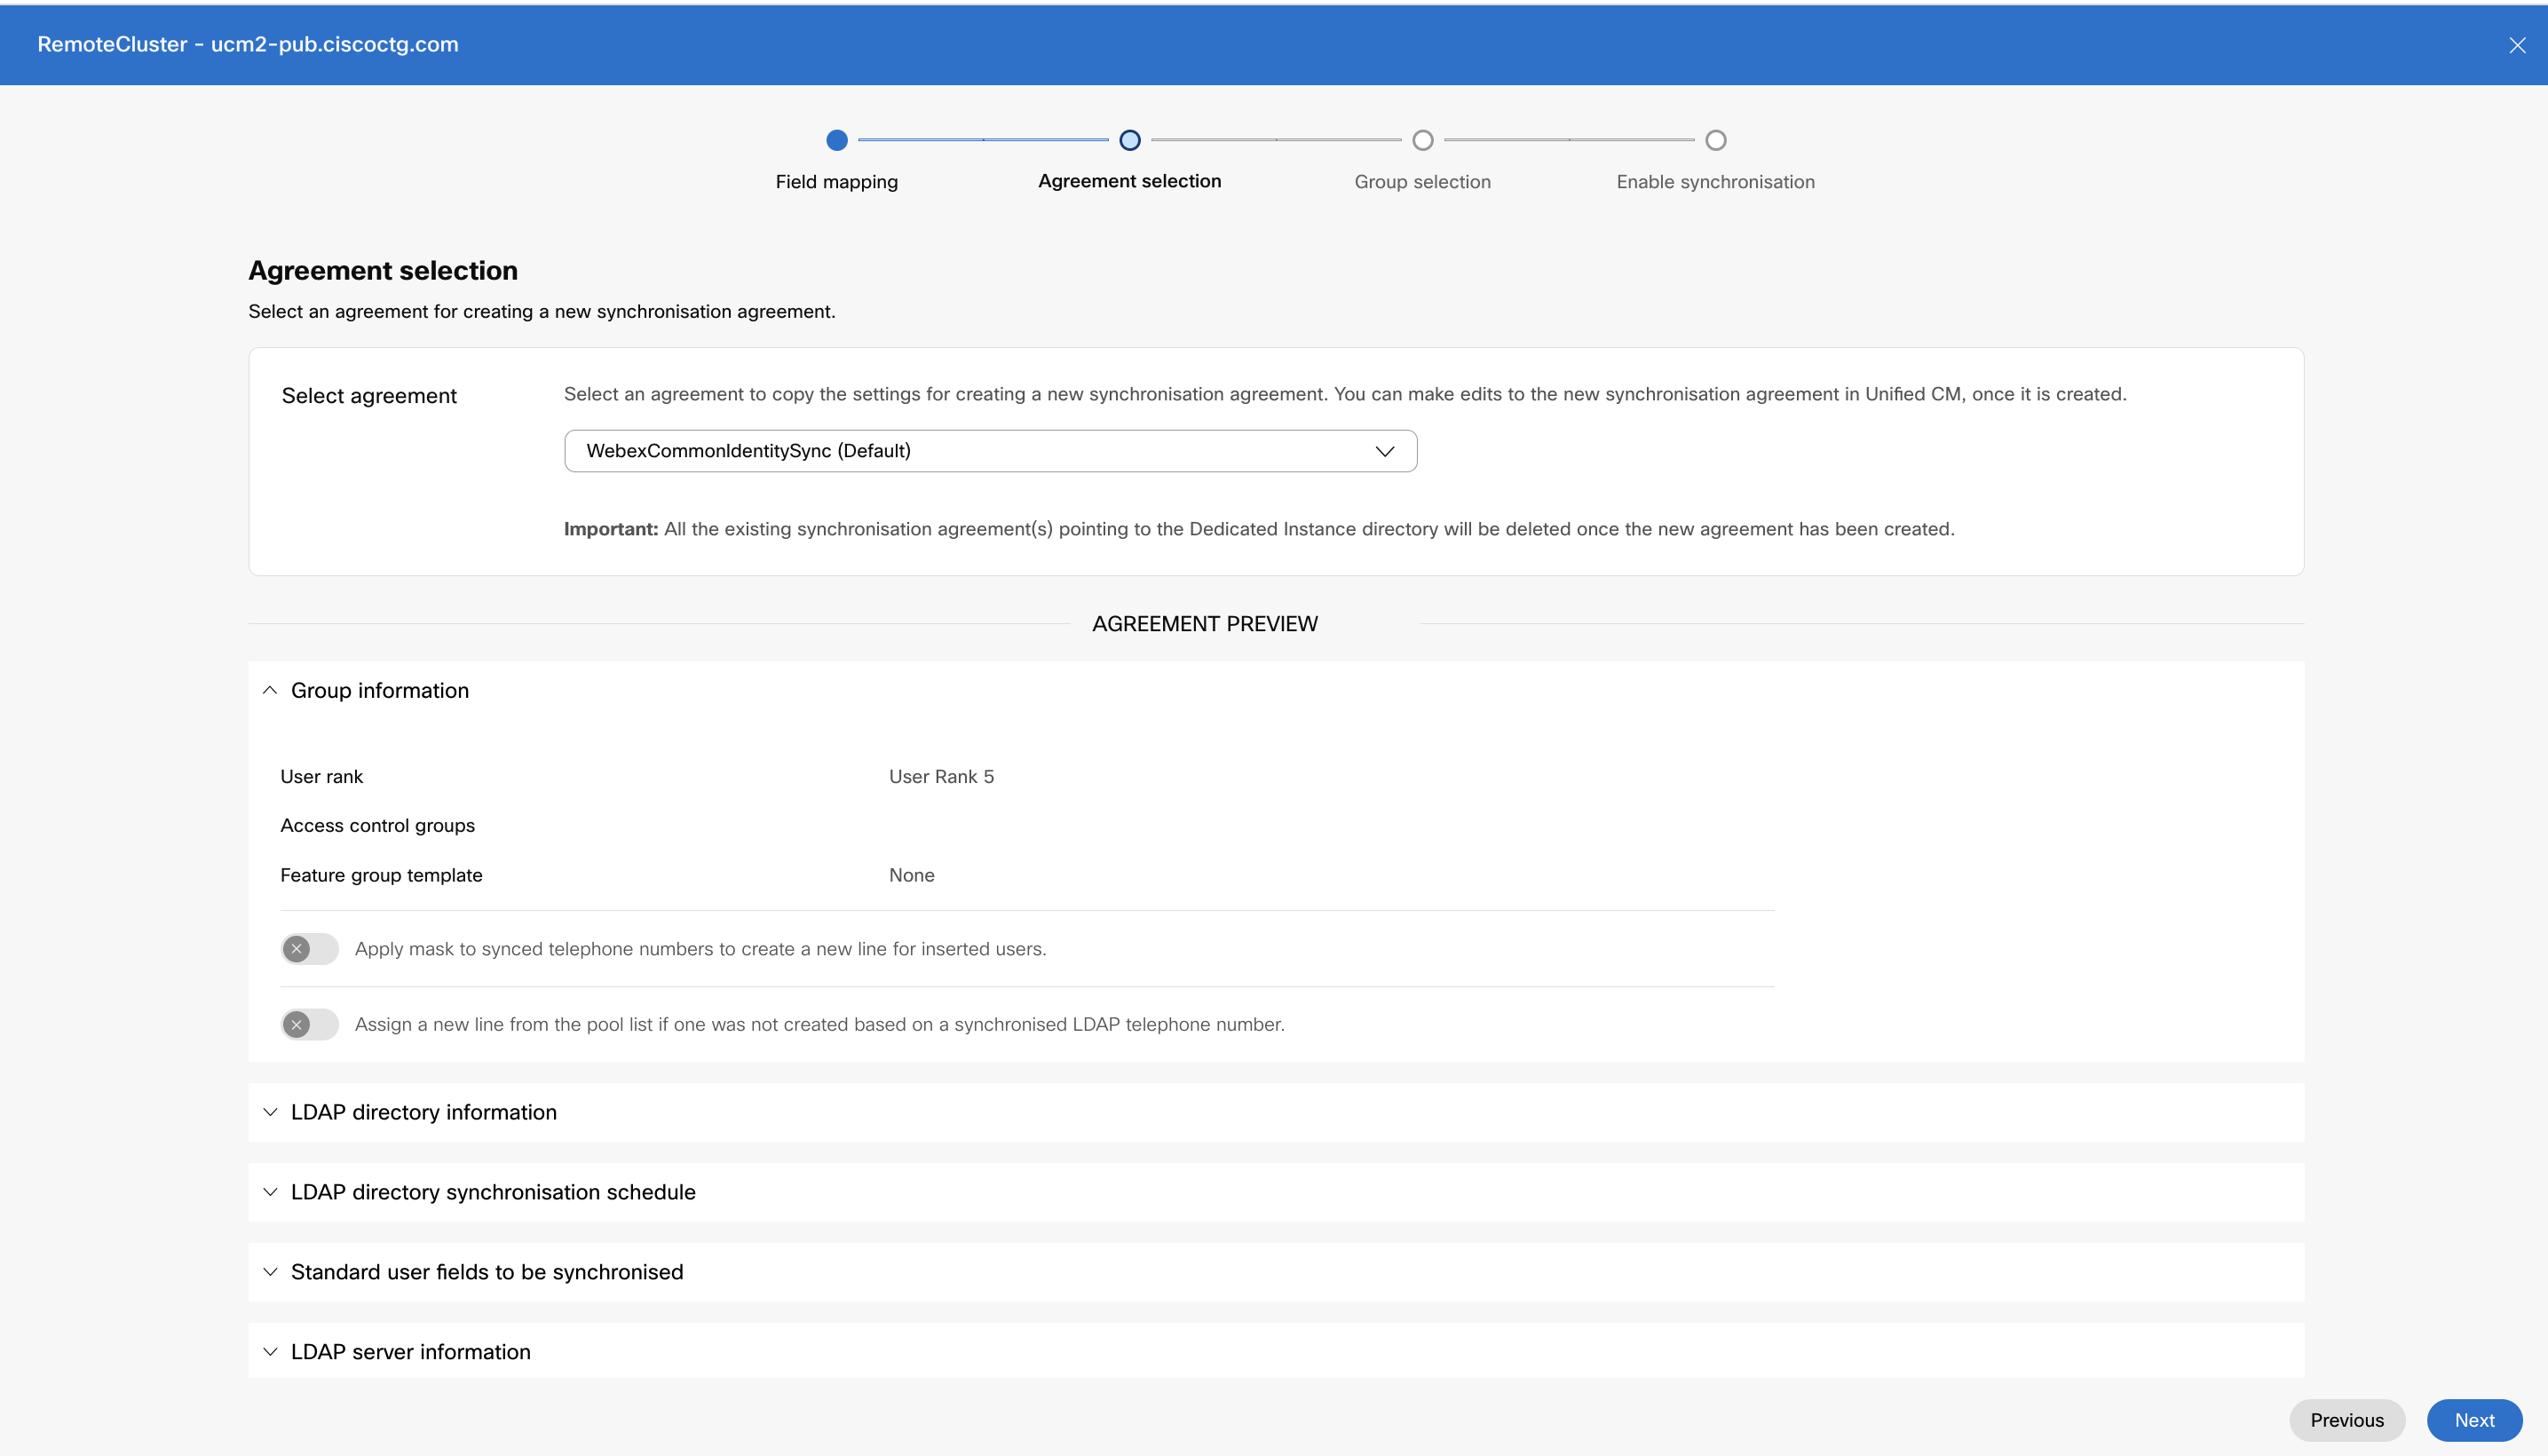
В секцията Преглед на споразумението прегледайте списъка с потребители и данните за контакт (съществуващи данни за външната LDAP директория, налични в Unified Communications Manager), преди да започнете синхронизацията. Можете да видите следните подробности:
-
Информация за групата
По подразбиране всички потребители се синхронизират с потребителски ранг 5. Това може да се провери в прозореца Информация за групата.
-
Шаблон за приложна група функции с универсални шаблони за линии и устройства
-
Подробности за линии и маски към синхронизирани телефонни номера за вмъкнати потребители
-
Новопредоставени потребители и техните разширения
-
Стандартни потребителски полета, които ще бъдат синхронизирани секция.
-
Име на хост или IP адрес на сървъра на директорията
Щракнете върху На пред, за да изберете груповия филтър.
Разделът Информация за групата не е приложим Cisco Unity Connection и следователно не се вижда в раздела Преглед на споразум ението.
-
-
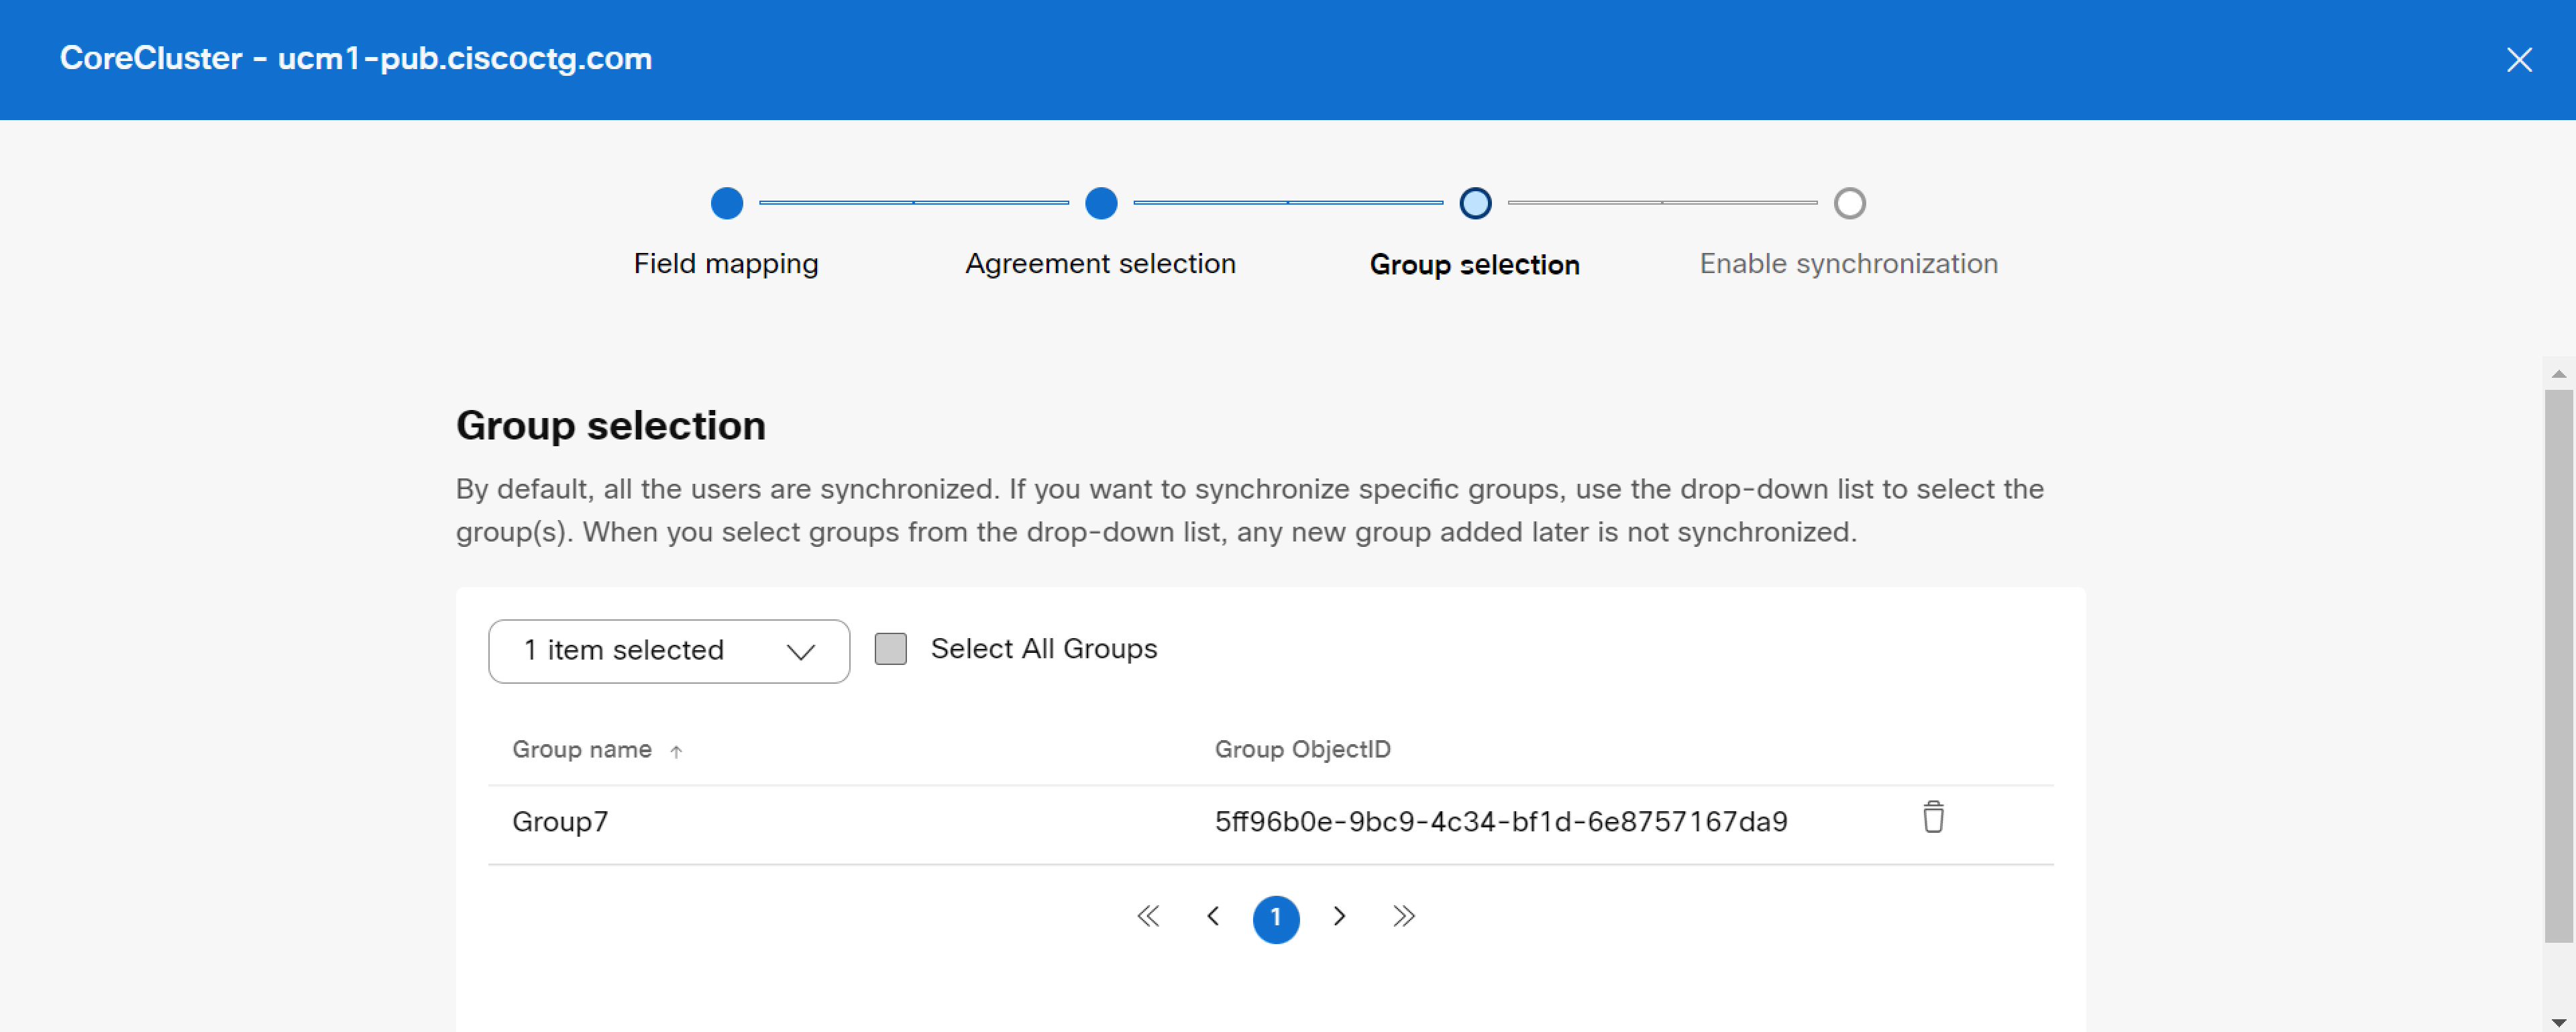
В падащия списък Избор на групи изберете една или повече конкретни групи, които искате да синхронизирате. Щракнете върху квадратчето Изберете всички групи, ако искате да изберете всички потребителски групи.
По подразбиране всички потребители са синхронизирани. Ако не изберете нито една група, всички потребители и свързаните с тях потребителски данни ще бъдат синхронизирани автоматично.
За Вложени групи в директория потребителите трябва да изберат потребителската група от подмножества специално по време на предоставянето, тъй като те не са включени по подразбиране в родителската група. Трябва да проверите за всяко повтарящо се гнездене (ако има такова), за да сте сигурни, че по време на предоставянето са включени само необходим ите потребители.
Всякакви модификации на споразумението за синхронизация, например премахване на целеви потребител или група, няма да се разпространяват по време на периодична синхронизация. Необходимо е да нулирате услугата Directory за този клъстер и след това да препредоставите клъстера с ново или променено споразумение за синхронизация. Свържете се Cisco TAC с поддръжката, за да нули рате указателната услуга за необходимия клъстер.
-
Щракнете върху На пред, за да подготвите процеса на синхронизация.
-
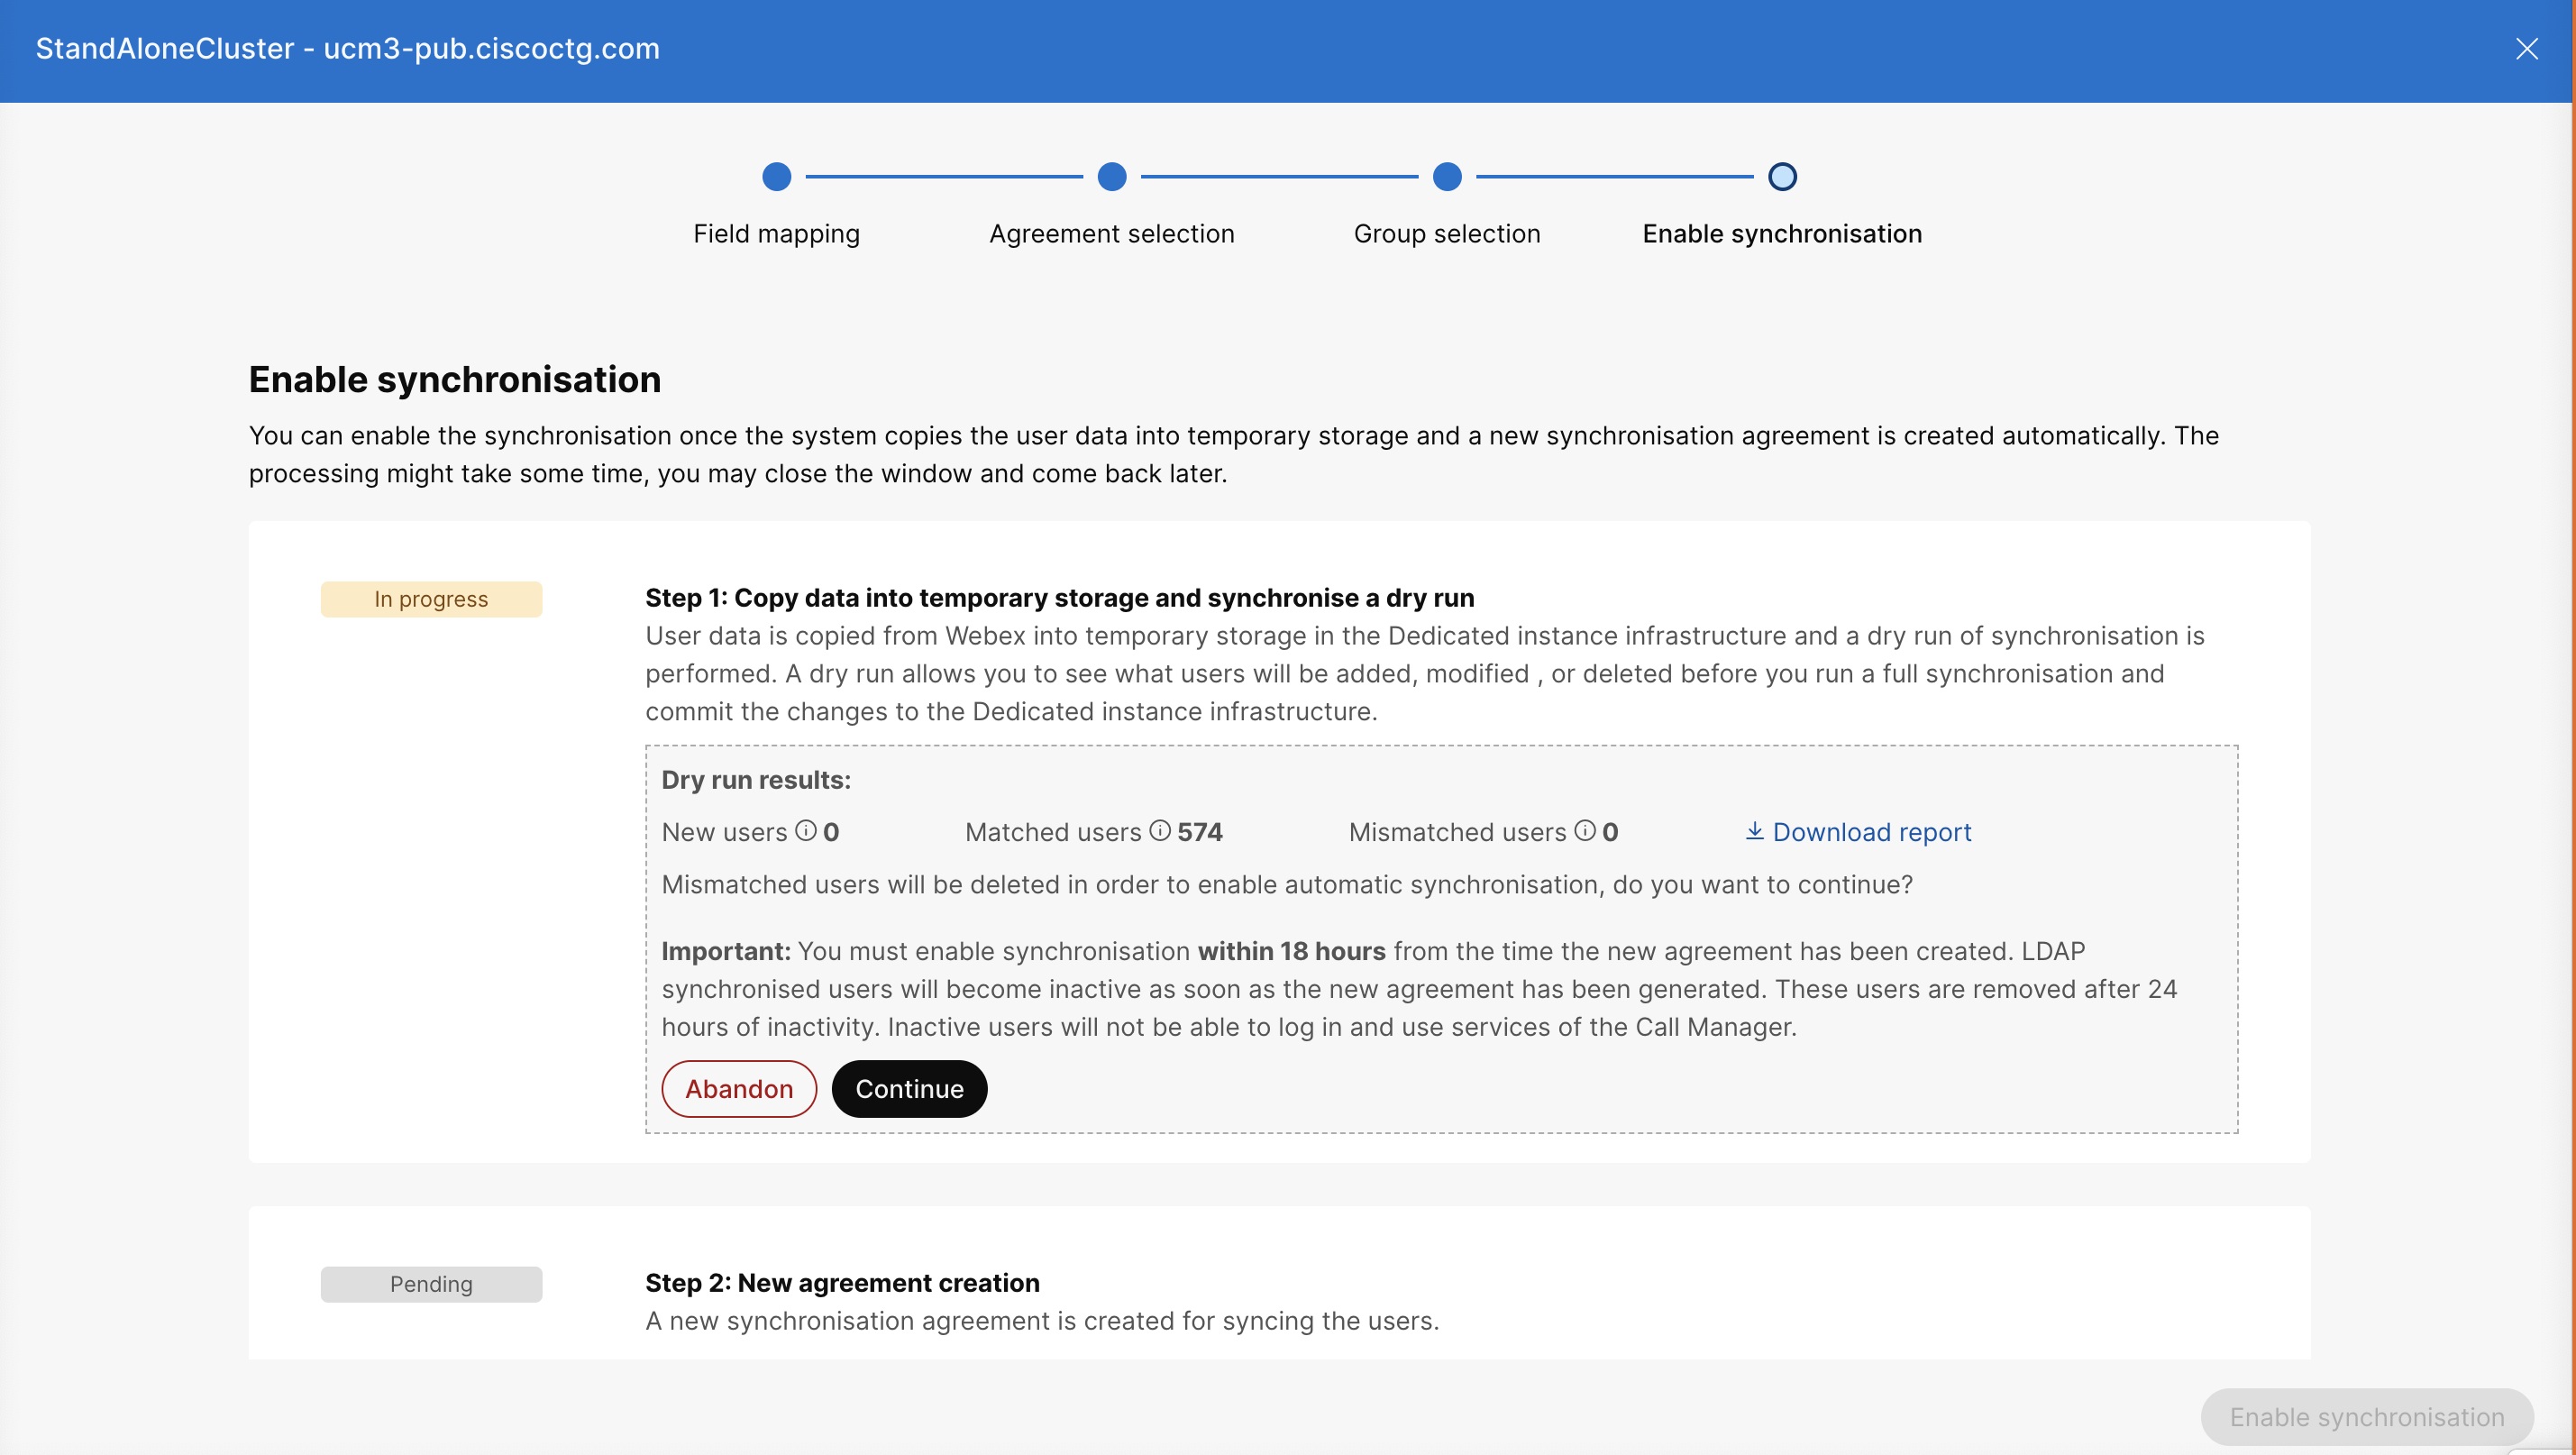
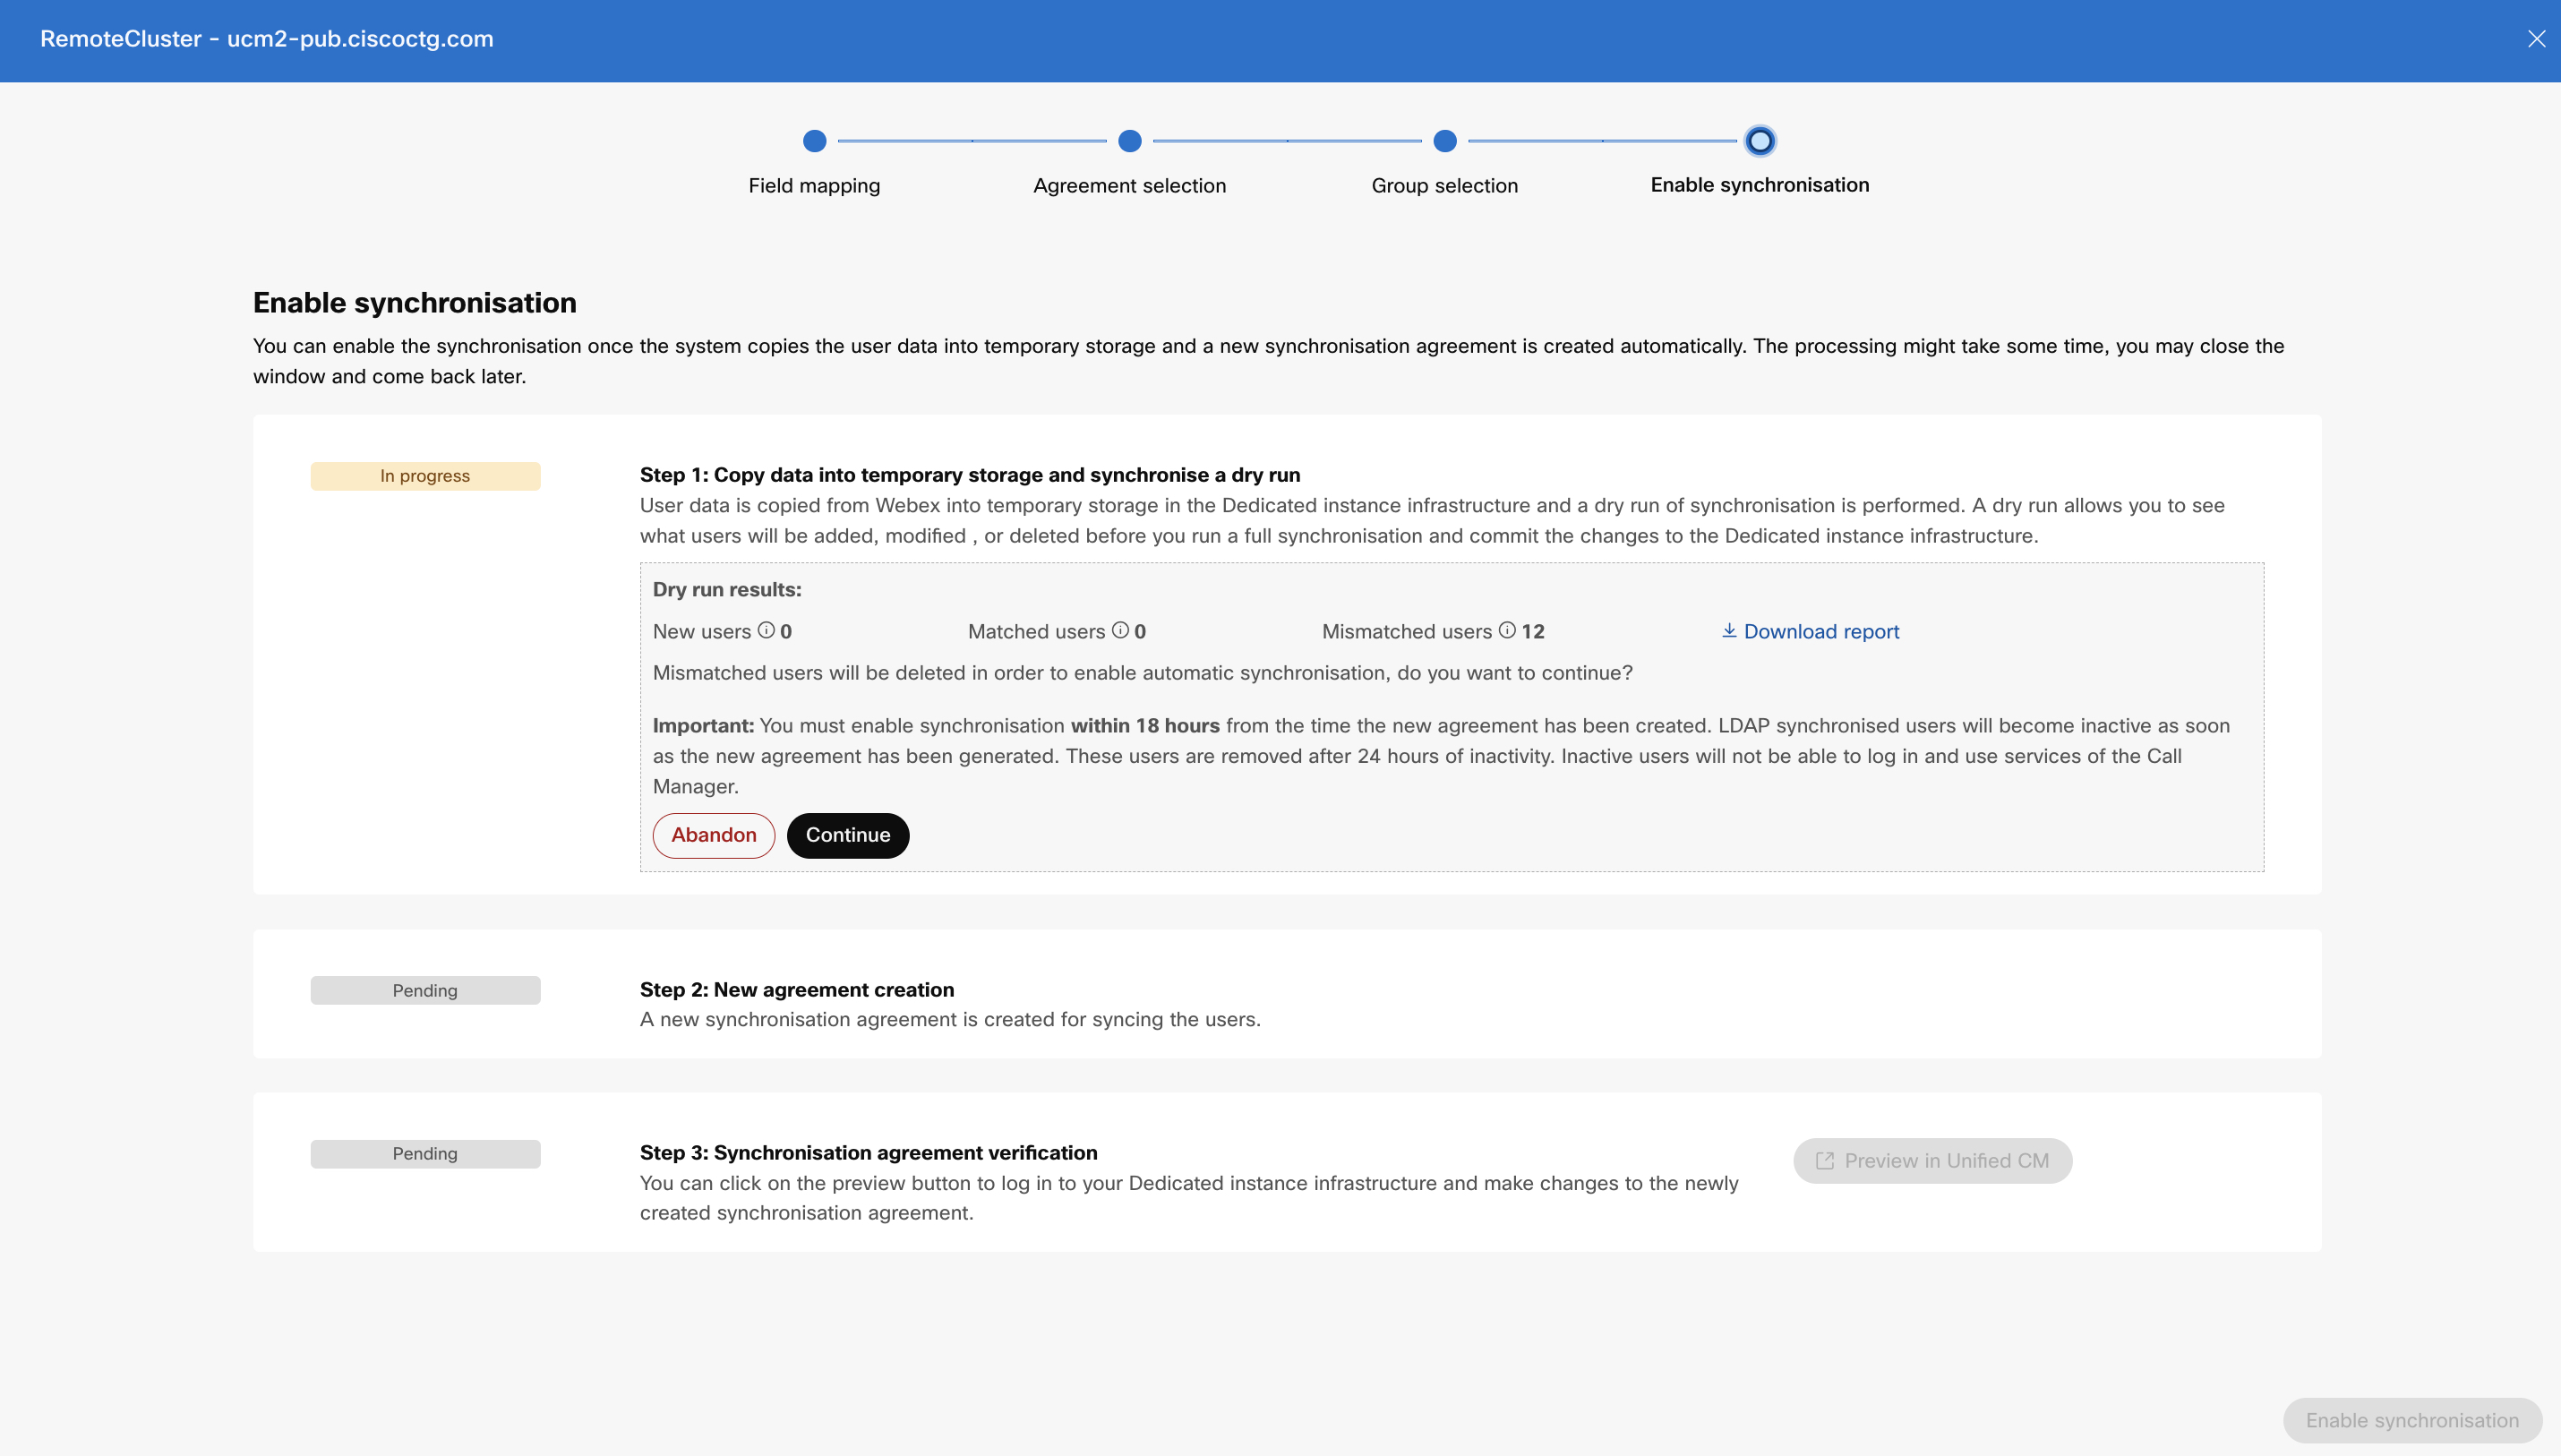
В прозореца А ктивиране на син хронизацията активирайте синхронизацията, след като системата успешно копира потребителските данни в временно пространство за съхранение Unified CM и се създаде ново споразумение за синхронизация (след стъпки 1 и 2, както се вижда на следващата екранна снимка).
-
Опцията Изтегл яне на отчет ви позволява да видите резултатите частично. За да изтеглите пълните отчети за Unified CM клъстера, изпълнете следната команда CLI: file get acti velog /cm/trace/CIService/log4j/DryRunResults.csv
В случай, че нямате достъп, свържете се с Cisco TAC поддръжката, за да изтеглите отчета.
Тук резултатът от сухо изпълнение показва следното:
-
Нови потребители — Потребителите не присъстват, Unified CM но присъстват в услугата за самоличност на Webex. Потребителите се създават Unified CM след активиране на син хронизацията.
-
Съответстващи потребители — Потребителите присъстват в Unified CM и Услугата за самоличност на Webex . Тези потребители ще продължат да останат активни Unified CM след приключване на синхронизацията.
-
Несъответстващи потребители — Потребителите присъстват в Unified CM и Услугата за самоличност на Webex . Несъответните потребители се маркират като неактивни Unified CM след приключване на синхронизацията и ще бъдат унищож ени след 24 часа бездействие.
Можете да проверите отчета и да решите дали искате да запазите същия списък с потребители и да добавите или изтриете потребители. Въз основа на решението щракнете върху Изостав яне, за да спрете процеса и да върнете промените в предоставянето.
-
-
След проверката на споразумението Unified CM за синхронизация щракнете върху Преглед на влизането, за да влезете в инфраструктурата си и да промените новосъздаденото споразумение за синхронизация.
Можете да редактирате само информацията за групата. Не можете да преименувате споразумението или да промените някоя от подробностите.
-
Щракнете върху Активиране на синхрони зацията, за да продължите със син
По време на синхронизирането няма да можете да извършвате никакви действия до завършване. След като синхронизацията приключи за определен клъстер, страницата Directory Service изброява този клъстер със състояние на предоставено. В този момент успешно сте разрешили Azure AD да предоставя и синхронизира потребители на Webex в UC инфраструктурата и сте изпълнили стъпките за настройване на синхрони зацията.
Трябва да активирате синхронизацията в рамките на 18 часа от момента на създаването на новото споразумение. Синхронизираните потребители с LDAP стават неактивни и премахват след 24 часа бездействие. Потребителите няма да могат да влязат и да използват Unified CM услугите.
След като предоставянето на Azure AD приключи за определен клъстер, не можете да създавате нови споразумения за синхронизация, нито да променяте конфигурационни настройки за същия клъстер, с изключение на гру повите настройки. Свържете се Cisco TAC с поддръжката, за да нулирате указателната услуга. След това можете да създадете ново споразумение за осигуряване.
Ако използвате Azure IDP по време на удостоверяване на SSO след успешно предостав яне, уверете се, че сте конфигурирали правилните претенции в Azure IDP. Например, по време на предоставянето, ако е избрана опция 1 за картографирането на потребителския код, уверете се, че user.userprincipalname е зададен като UID в раздела Допълнителни претенции.
периодична синхронизация
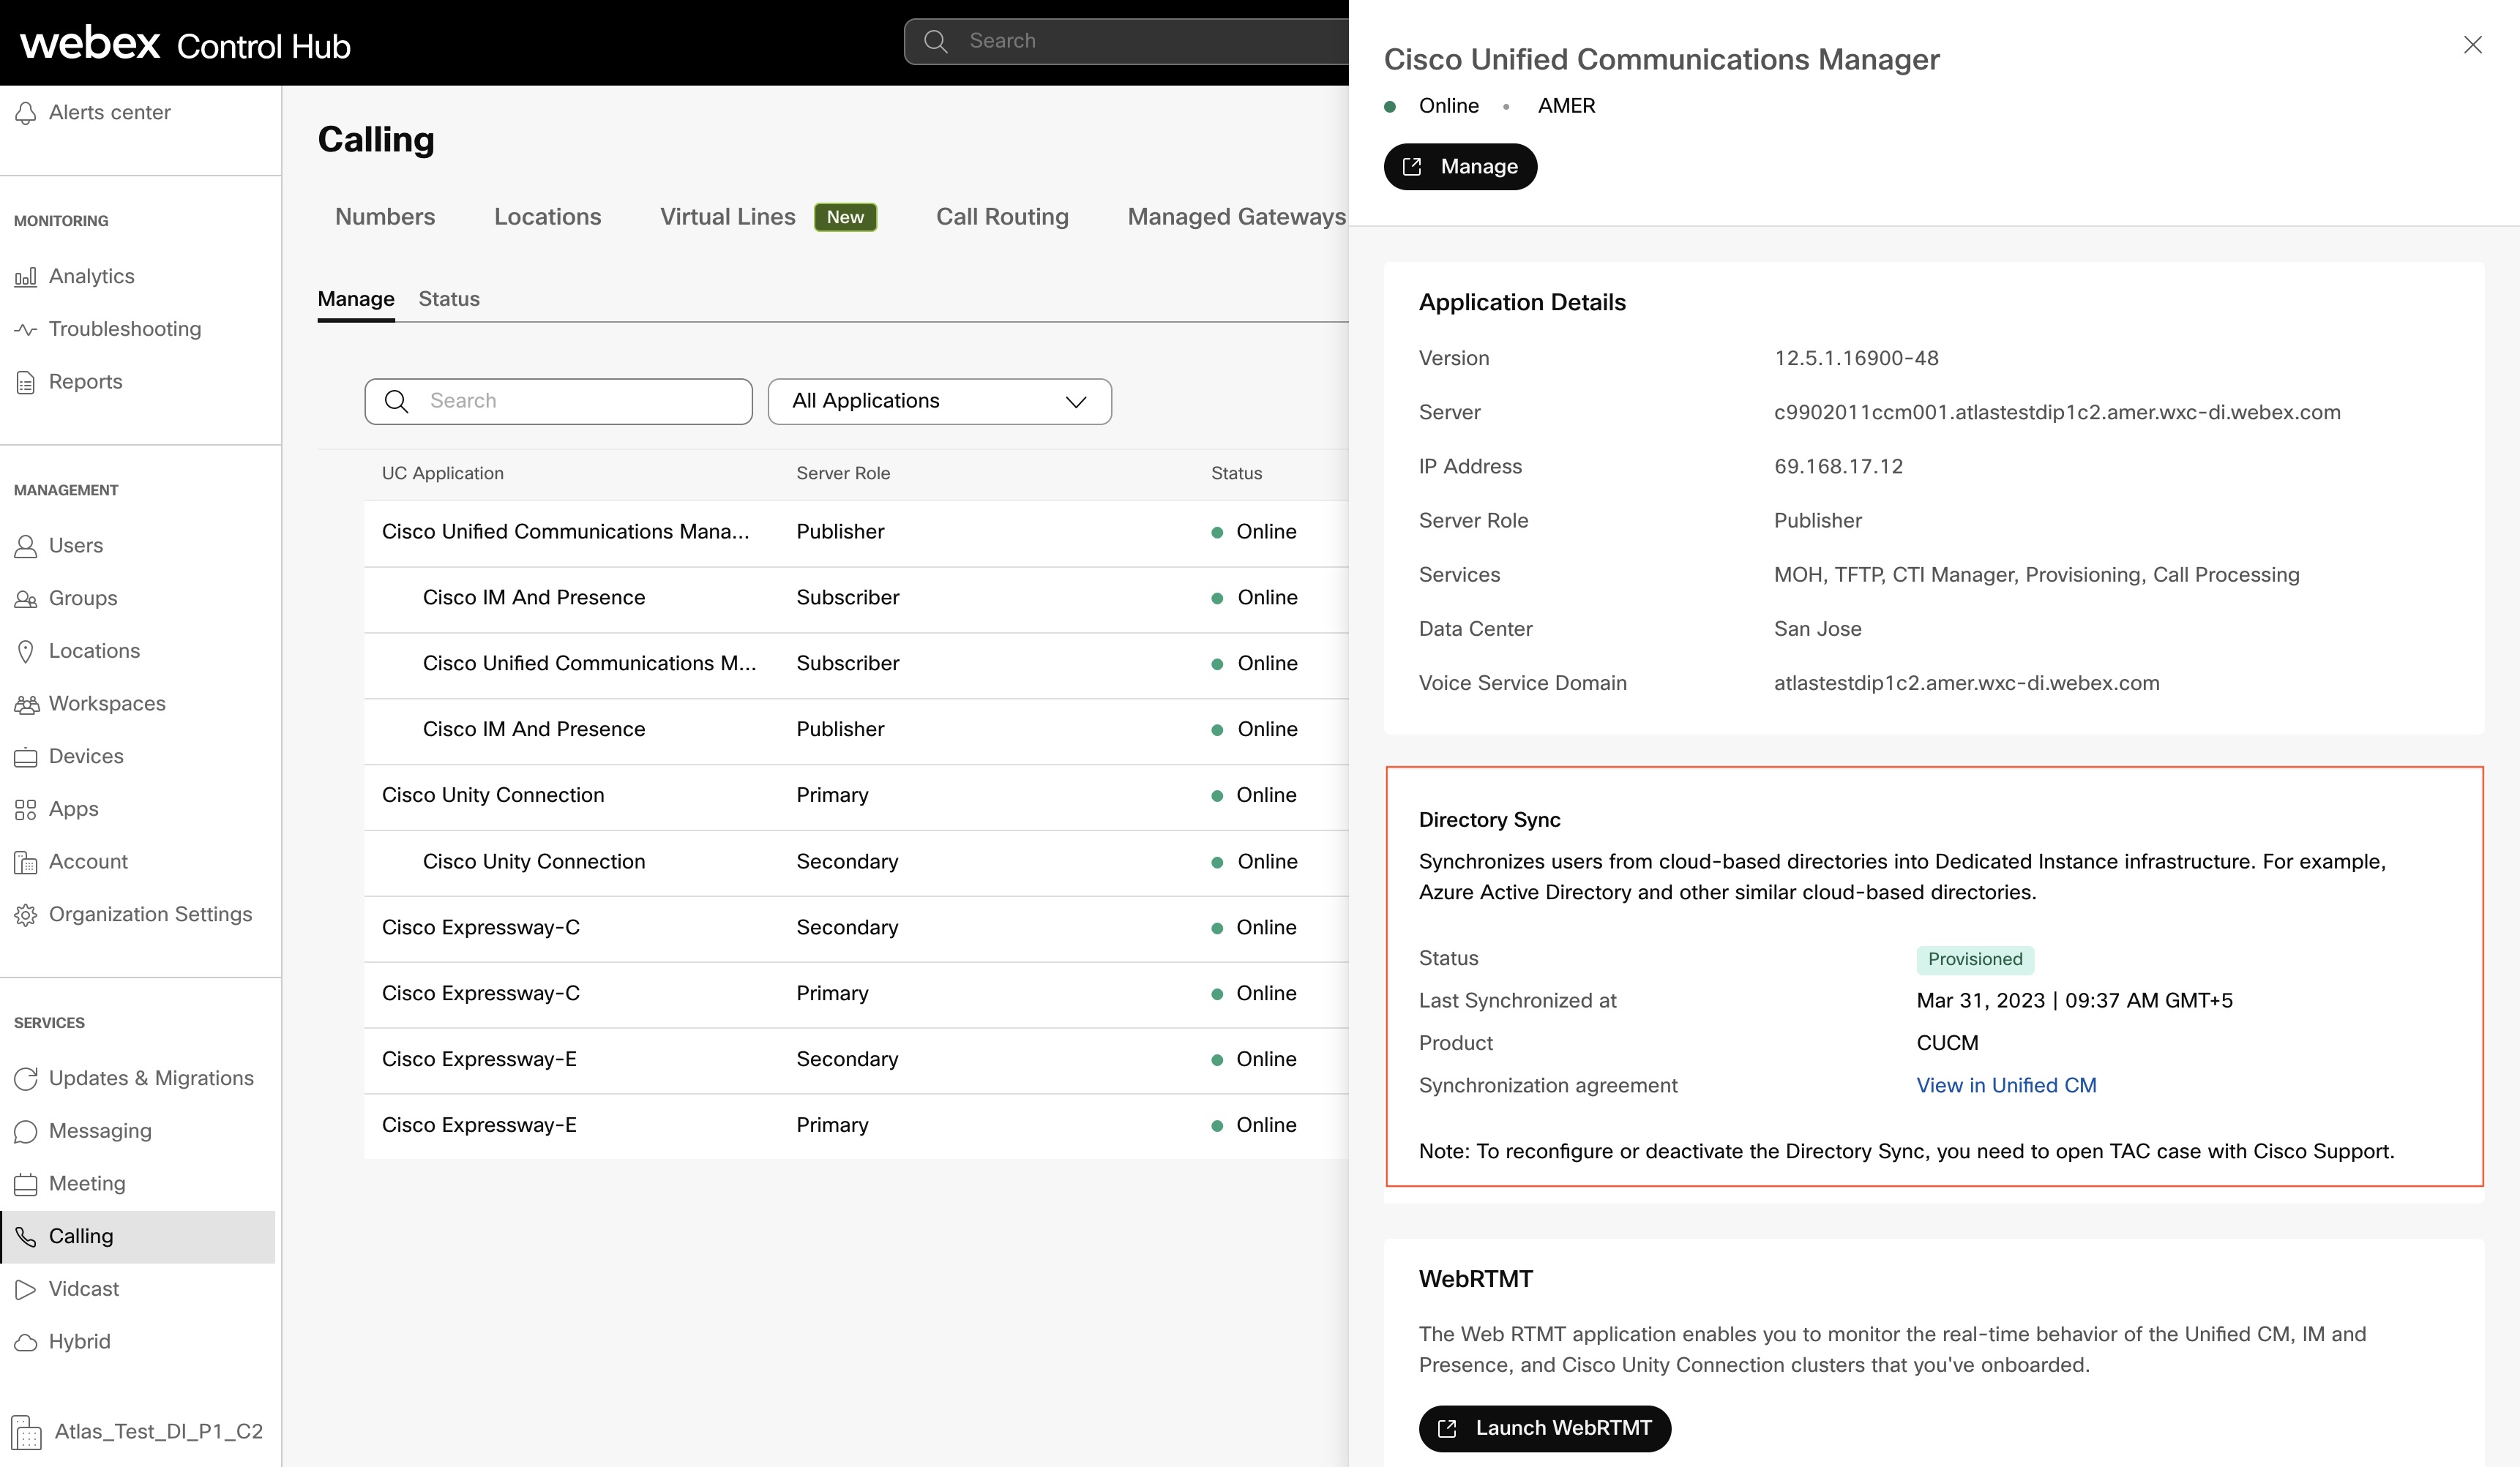
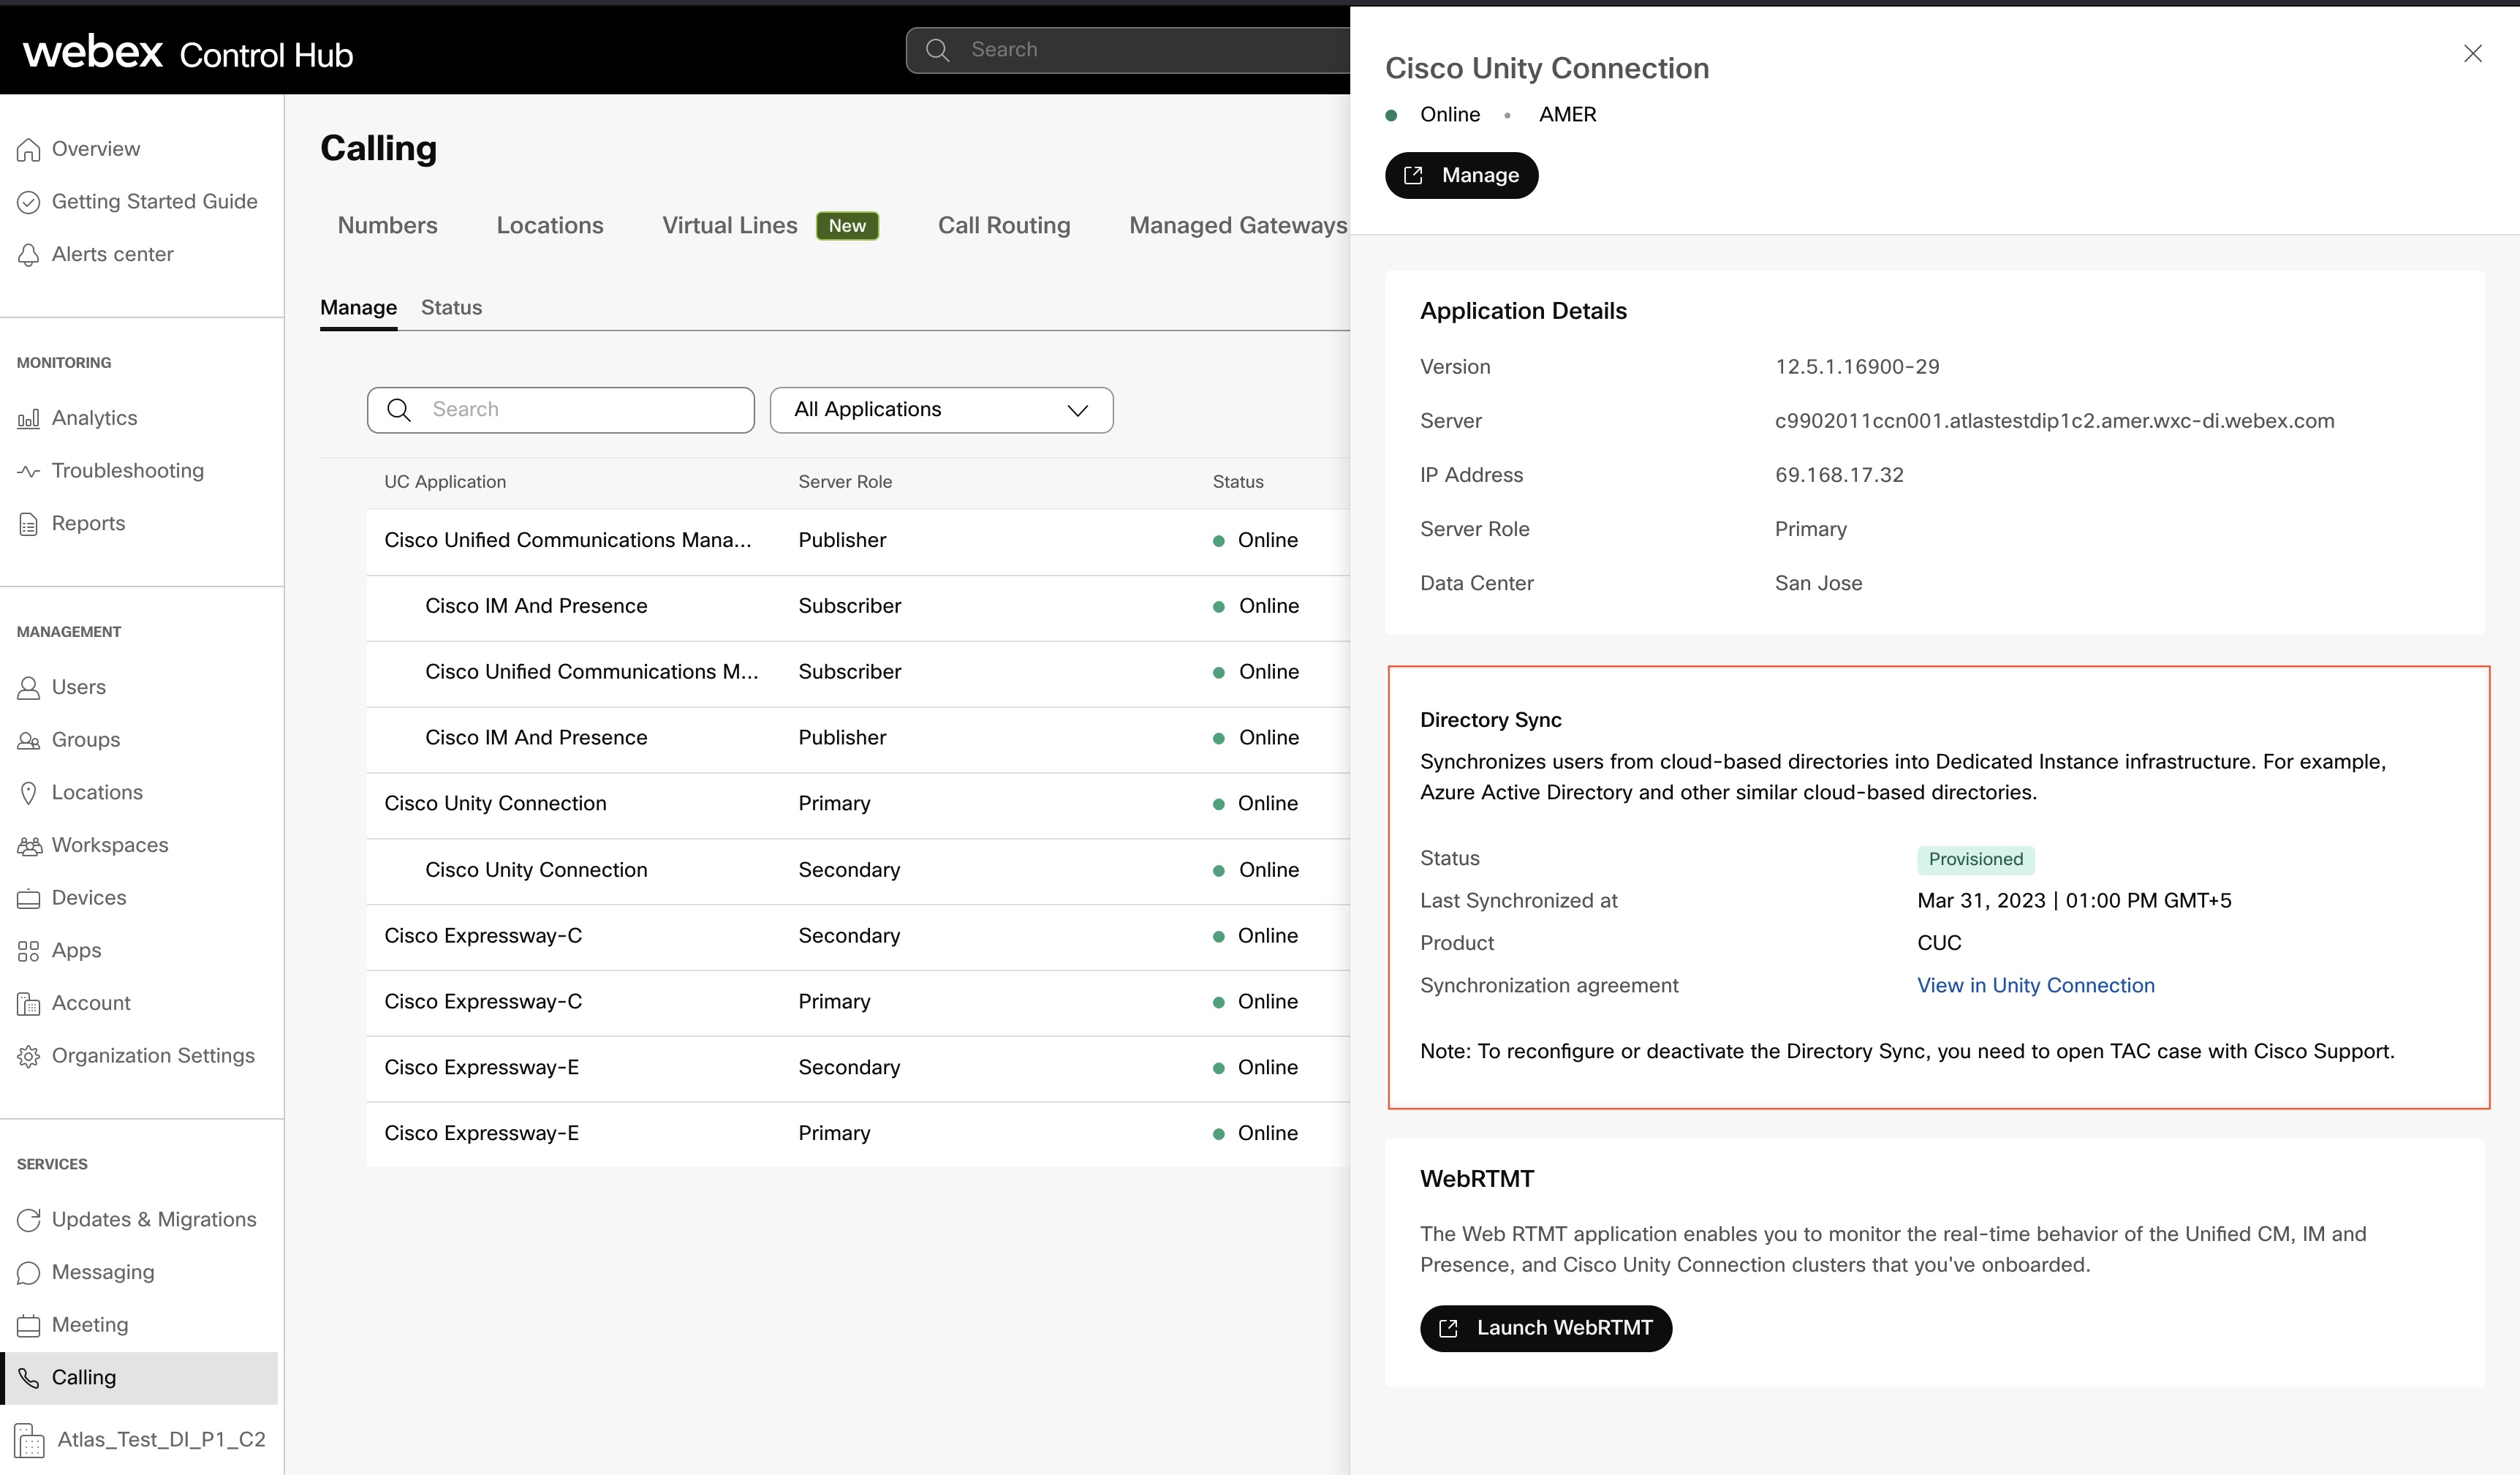
След като клъстерът бъде успешно предоставен, периодичното синхронизиране се изпълнява ежедневно, което се грижи за синхронизирането на всяка модификация на потребителските данни от Webex Common Identity към и. Unified CM Cisco Unity Connection Вашата намеса не е необходима за периодично синхронизиране. Можете обаче да проверите дали периодично синхронизиране се е случило за деня, като наблюдавате колоната Последна синхронизи рана в страницата Подробности за клъстера в контролния център. Времевият печат се актуализира, за да отразява времето, в което се е случила период ична синхронизация за клъстера.
Unified CM
Cisco Unity Connection
LDAP директория в Unified CM или Cisco Unity Connection
По подразбиране LDAP директория се създава чрез процеса на синхронизация.
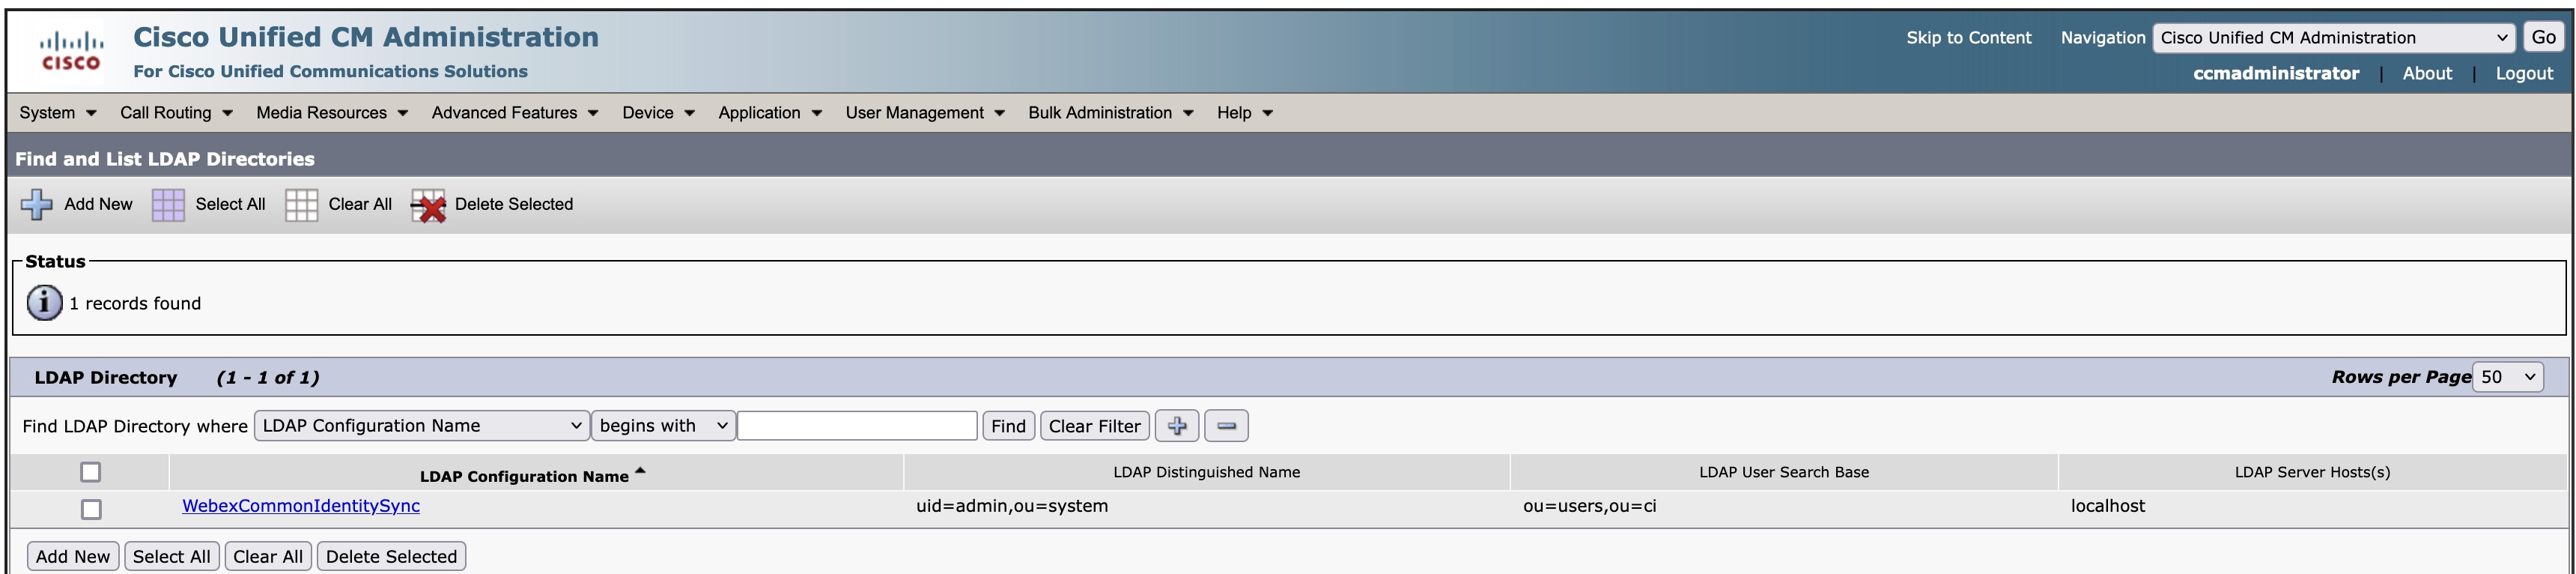
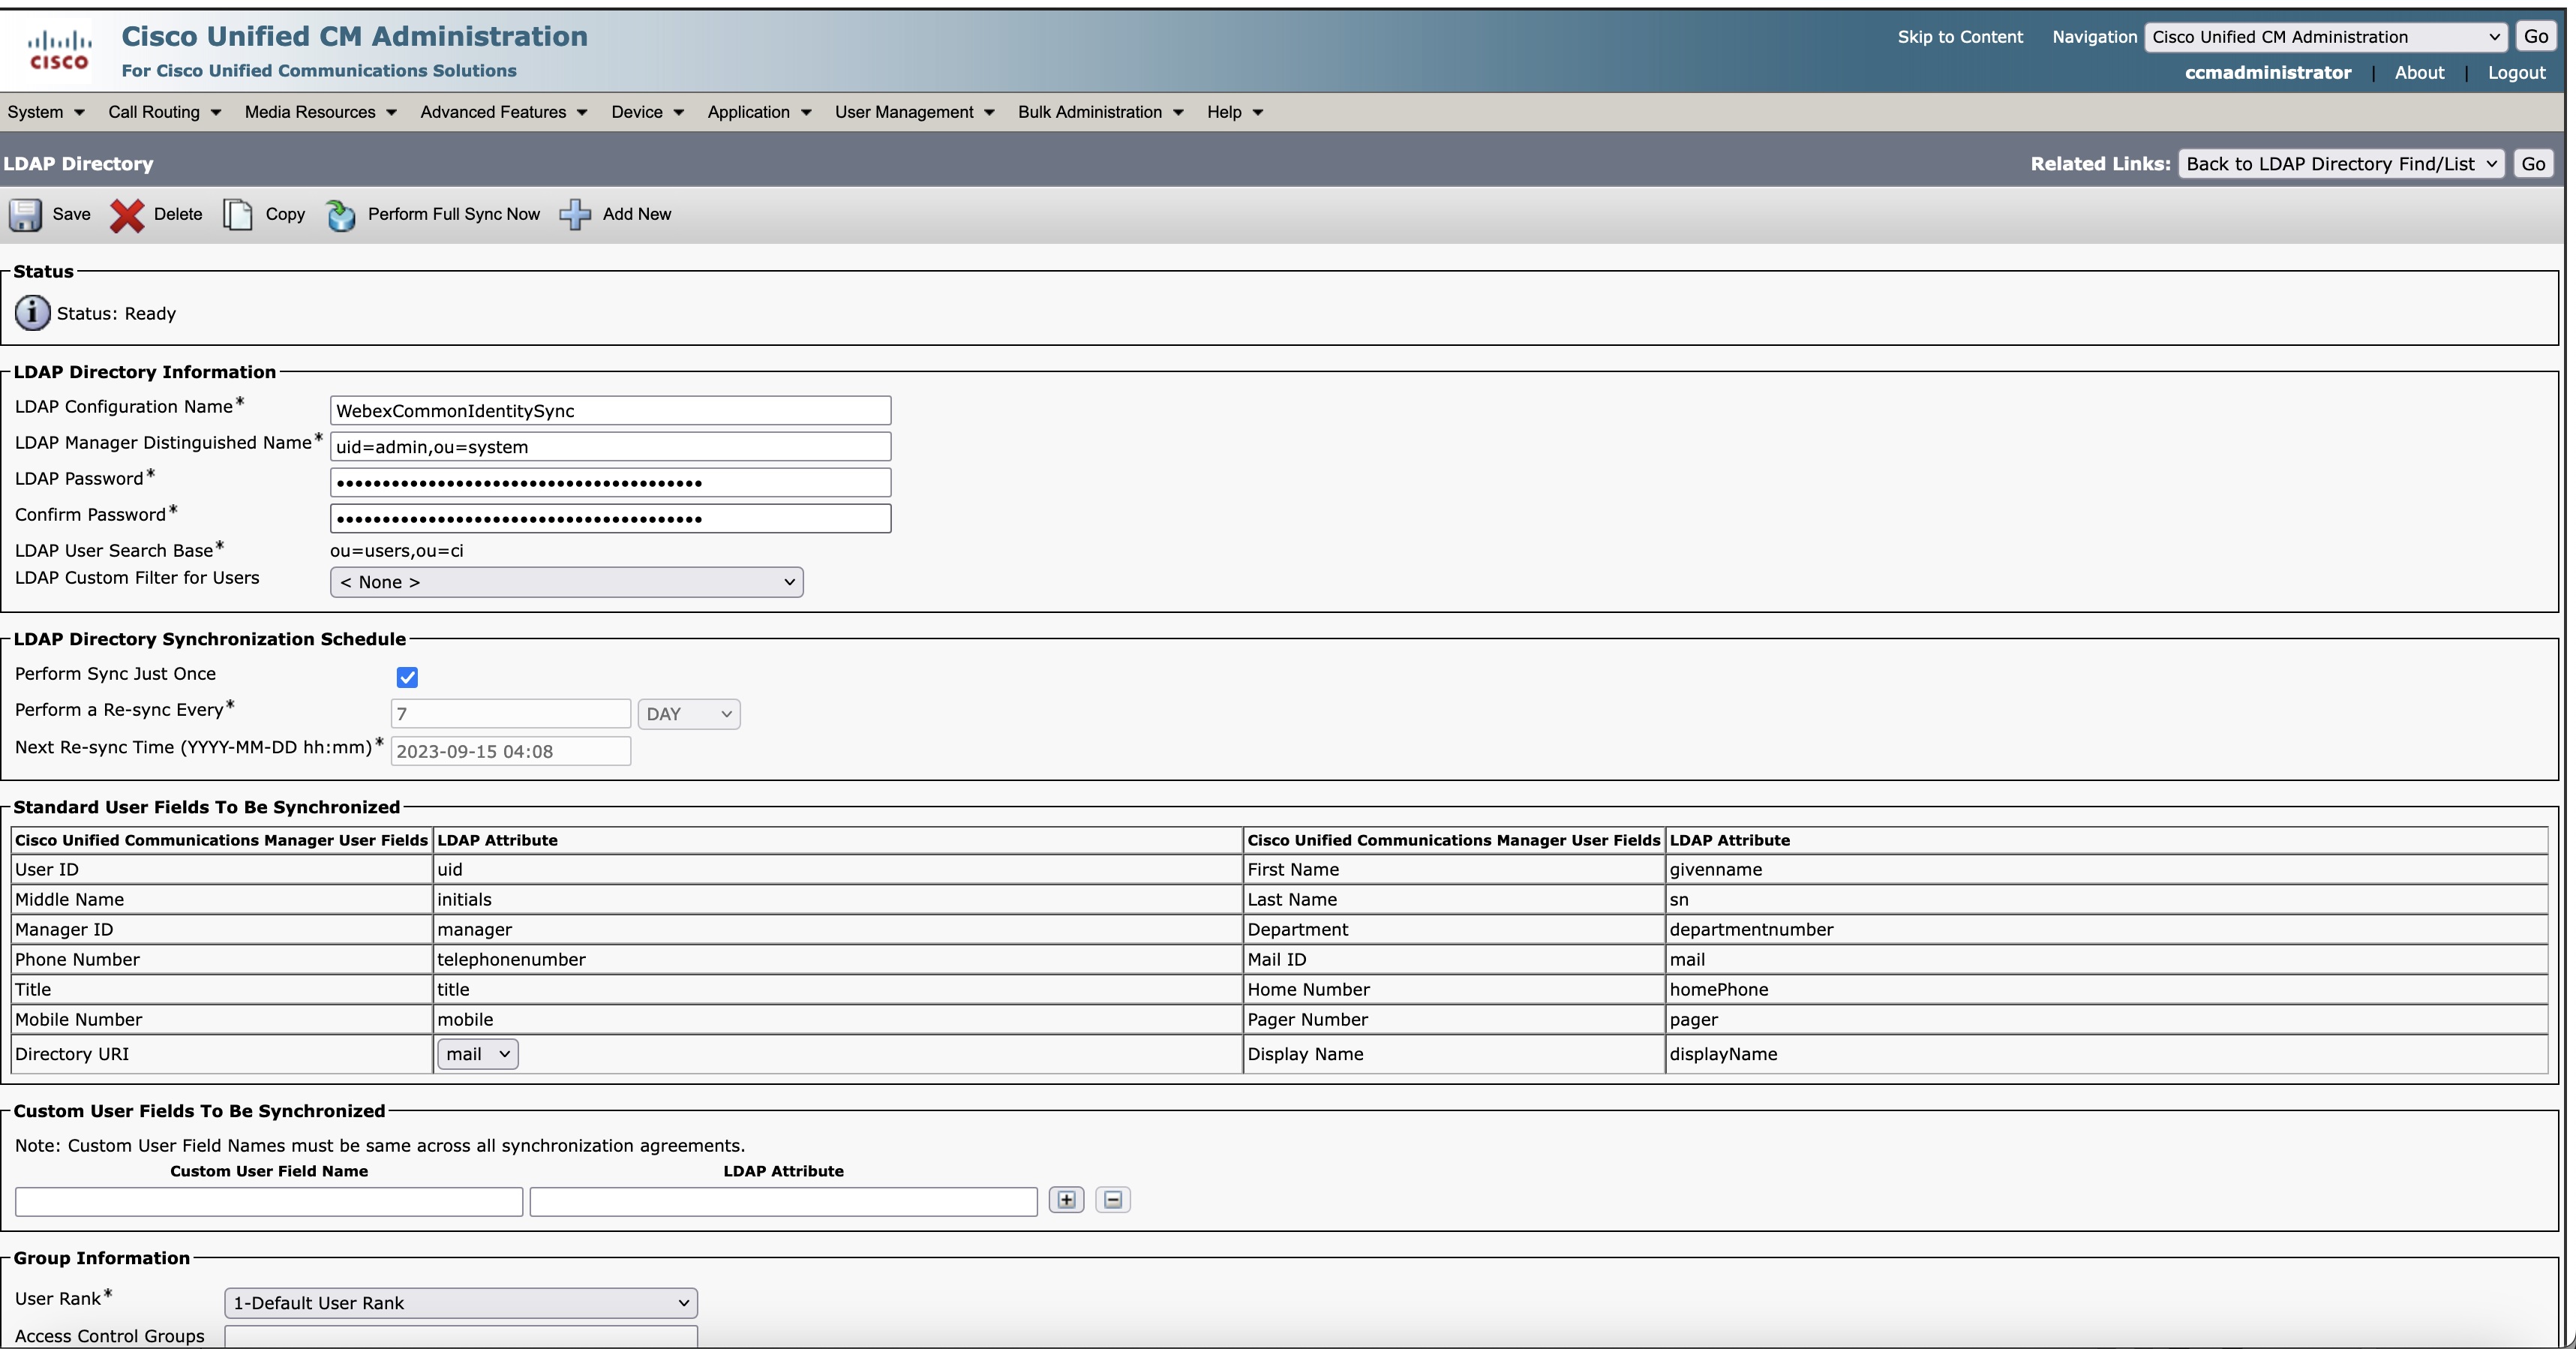
Въпреки че настройките показват синхронизиране веднъж, Control Hub се синхронизира при 24-часови промени в цикъла на Обща идентичност към Unified CM илиCisco Unity Connection.
Преглед на състоянието на синхронизиране
Преглед на състоянието на синхронизацията в колоната Състояние на синхронизиране на директорията. Щракнете върху приложението UC, за да получите десния панел, който показва състоянието на предоставяне, последното синхронизирано състояние и причината за неуспех, ако има такава. Можете също да изберете местната часова зона. Избрана е часовата зона на браузъра по подразбиране.
Статус на предоставянето
|
Статус на предоставянето |
Описание |
|---|---|
|
Обработка |
Осигуряването е в ход |
|
Необходимо действие |
Вземете необходимите стъпки, ако има някаква ръчна намеса, необходима за определен клъстер.
|
|
Грешка |
Ако има някакво действие, необходимо в съветника за активиране на синхрони зацията, проверете ги и ако е необходимо, предприемете необходимите действия. |
|
Активен |
Осигуряването на клъстера е завършено. |
|
Не е предвидено |
Осигуряването на клъстери все още не е започнало. |
Импортиране на потребители за Unity Connection
Можете да импортирате потребители на Azure AD ръчно от Импортиране на потребители в, Cisco Unity Connection след като предоставянето на клъстери е извършено от контролния център.
Два начина за импортиране на Потребителите са следните:
| 1 |
В Cisco Unity Connection администрацията разгънете Потребители и изберете Импортиране на потребители. |
| 2 |
На страницата Импортиране на потребители импортирайте потребителските акаунти на LDAP Directory, за да създадете потребители на Unity Connection. |
| 1 |
В Cisco Unity Connection Администриране разгънете Ин струменти и изберете Инструмент за групово администри ране. |
| 2 |
За да добавите потребители на Unity Connection, изпълнете следните стъпки на страницата Инструмент за групово администриране: |
| 3 |
Когато импортирането приключи, прегледайте файла, който сте посочили в полето Име на файла с неуспешни обекти, за да проверите дали всички потребители са създадени успешно. |
Отстраняване на проблеми със синхрони
Този раздел предоставя необходимата информация и решения за разрешаване на някои от често срещаните проблеми, с които може да се сблъскате по време на различните етапи на синхронизиране на потребителите от Control Hub в базата данни на Unified Communications Manager.
Несъответстващи потребители
Активирайте синхронизацията в рамките на 18 часа след създаването на новото споразумение. Съществуващите потребители са маркирани като неактивни и се изтриват Unified CM след 24 часа бездействие.
 Грешка — копирането на данни е неуспешно. Моля, опитайте отново
-
Комуникацията между специален екземпляр и облака на Webex е нарушена или не може да се изтеглят потребителски данни от Webex cloud.
-
Комуникацията между специален екземпл Unified CM яр е нарушена или не може да изтласка потребителските данни в Unified CM базата данни.
-
Потребителските данни не се копират на мястото за временно съхранение.
Грешка — не успя да се създаде споразумение за синхронизация. Моля, опитайте отново
-
Комуникацията между специален екзем Unified CM пляр е нарушена или не може да вкара данните от споразумението за синхронизация в ба Unified CM зата данни.
-
Споразумението за синхронизация не е създадено успешно.
Не може да се получат подробности за споразумението за синхронизация. Моля, опитайте след известно време.
Комуникацията между специален екземпляр и Unified CM е нарушена.
Известни проблеми и ограничения
Ако имате проблем с тази функция, проверете дали това е нещо, за което вече знаем и дали имаме препоръчително заобикаляне.
-
Webex Calling- Осигуряването на услугата за директории със специална инстанция не работи с удостоверяване на LDAP, тъй като само потребител ските данни се синхронизират, а не паролите за Unified CM сървъра и следователно LDAP удостоверяването не работи.
Заобикаляне: За влизане трябва да се използва еднократно влизане (SSO). Този документ обхваща само интегрирането на еднократно вписване (SSO).
Конфигурирайте еднократно влизане (SSO), ако искате вашите потребители да се удостоверяват чрез техния доставчик на корпоративна идентичност. Вижте Инте грация за еднократна регистрация в контролния център и базирано на SAML-базирано SSO решение за повече информация.
-
Свържете се Cisco TAC с поддръжката, за да деактивирате услугата Directory. Изчакайте минута и след това стартирайте отново настройката на указателната услуга.
-
След изтриването, в случай че искате отново да включите същия Unified CM клъстер в организацията, първо трябва да деактивирате услугата Directory и след това да предоставите отново същия клъстер.
Свържете се Cisco TAC с поддръжката, за да деактивирате услугата Directory.
-
На страницата Споразумение за синхронизиране полетата Из вършване на синхронизи ране всеки и Следващо време за повторно синхронизи ране се показват активни. Но тези полета са сиви в Unified CM сървъра, когато опцията Извършване на синхронизиране само веднъж е активирана. Понастоящ ем това е ограничение във функцията за Webex Calling предоставяне на специална директория на инстанции, която ще бъде фиксирана в предстоя щото издание.
-
Потребителите, които са изтрити в портала Azure, стават неактивни в Услугата за идентичност на Webex, но изглежда са активни. Unified CM
Заобикаляне: Отидете в Управление > Потребители и изтрийте потребителя от Control Hub. Потребителят е маркиран като Неактив ен вUnified CM.
-
Когато предоставяте нови клъстери за по-големи организации (с повече от 80 000 потребители), в момента ще имате тайм-аут. Този въпрос ще бъде решен скоро.
-
По време на предоставянето, когато щракнете върху бутоните Из остав яне, Прод ължи и А ктивиране на синхрони зацията на страницата Активиране на синхронизацията, състоянието на клъстера не се променя веднага в потребителския интерфейс. Това ограничение е подвеждащо, тъй като действията се извършват в задната част.
Заобикаляне: Из бягвайте да щраквате два пъти върху бутоните и проверете състоянието на клъстера след няколко секунди. Ще видите, че състоянието на клъстера се променя от За дължително действие към Обработка. Този въпрос ще бъде разгледан скоро.
-
Понастоящем функционалността А ктивиране на синхрони зацията спира да реагира, когато мрежата на Unified Communications Manager е прекъсната.
Работете: С вържете се с Cisco TAC поддръжката, за да деактивирате услугата Directory. Изчакайте минута и след това стартирайте отново настройката на указателната услуга. Този проблем ще бъде отстранен в предстоящото издание.
-
По време на предоставянето списъкът с подробности за групата не се попълва поради проблеми със синхронизирането с Webex Common Identity Service. Потребителите се препоръчват да се откажат от предоставянето и да опитат отново след известно време.
-
Ако конфигурирате синхронизирането на директории отново в предоставен клъстер, препоръчително е да включите в процеса бизнес единица Webex Calling - Специален инстанционен обект.


