- Start
- /
- Artikel

Tack för din feedback.


 I den här artikeln
 Har du feedback?
Synkronisera användare från en molnkatalog (Microsoft Azure AD) eller lokal katalog (MS AD) till kluster för dedikerade instanser (Unified CM och Cisco Unity Connection) via Webex Common Identity Service med hjälp av gränssnittet Control Hub.
Översikt
Synkronisera användare från molnbaserad katalog som Azure AD till dedikerade instansprogram som Unified CM och Cisco Unity Connection med Cloud Directory Service. Under synkroniseringen importerar systemet en lista över användare och tillhörande användar data i Azure Active Directory (eller en liknande Cloud Directory-tjänst) som synkroniseras till Webex Identity Service. Välj Unified CM klustret från Control Hub för synkronisering, välj lämplig fältmappning för Unified CM användar-ID och välj sedan önskat synkroniseringsavtal för att slutföra synkroniseringen.
Förutsättningar
-
Om du använder Azure Active Directory som molnkatalog läser du Konfigurera Azure AD Wizard App i Control Hub för mer information.
-
Om du använder Microsoft Active Directory som katalog, se Deploy Directory Connector för mer information.
-
Se till att befintliga Active Directory system som är integrerade med också Unified CM är integrerade med Webex Common Identity.
Visa klusterdetaljer
På sidan Hantera i Control Hub väljer du ett kluster som du vill synkronisera användardata med.
Det här valet innehåller också information om klustret, till exempel klustrets namn, status för klustersynkronisering, senast synkroniserat tillstånd och den tillhörande produkten.
|
Information om kluster |
Beskrivning |
|---|---|
|
Klusternamn |
Namnet på klustret |
|
Status |
Status för synkronisering |
|
Senast synkroniserad |
Datum för den senaste synkroniseringen |
|
Produkt |
Detaljer om produkten |
Katalogsynkronisering
Beroende på dina krav kan du antingen synkronisera användare från lokalt Active Directory till Control Hub med hjälp av Directory Connector eller direkt från Azure Directory till Control Hub och sedan synkronisera dem till. Unified CM
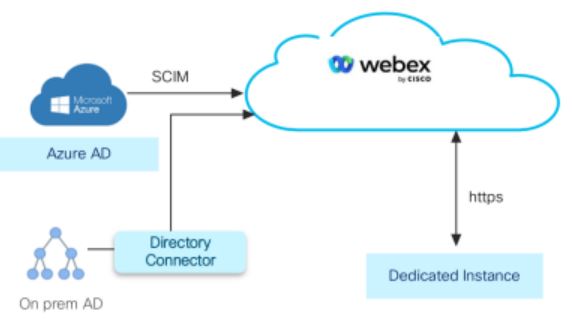
Utför något av följande:
-
Om du vill synkronisera användare direkt från Azure Directory till Control Hub följer du proceduren Synkronisera användare från Azure Directory.
-
Om du vill synkronisera användare från On-prem Active Directory till Control Hub med hjälp av Directory Connector följer du proceduren Synkronisera användare från on- Active Directory prem.
Utför synkronisering under icke-kontorstid för att minimera dess inverkan på samtal stjänster.
Synkronisera användare från Azure Directory
Med synkronisering av dedikerade instanskatalogtjänster kan du importera slutanvändar data i Azure-katalogen till Unified CM databasen så att de visas i fönstret Slutanvändarkonfiguration.
Så här synkroniserar du användare med Azure Directory:
-
Du måste synkronisera Azure- Active Directory användare till Control Hub.
-
Följ proceduren Konfigurera katalog synkronisering för att synkronisera användare i Control Hub tillCisco Unified CM.
Synkronisera användare från On-Prem Active Directory
Lokala Active Directory användare kan synkroniseras till Common Identity (CI) med hjälp av Directory Connector.
Endast SSO-distribution stöds för katalogtjänsten. Se Integrering med enkel inloggning i Control Hub och SAML-baserad SSO-lösning för mer information.
Så här synkroniserar du användare från On-Prem: Active Directory
-
Synkronisera Active Directory användare till Common Identity (CI) med hjälp av Directory Connector. Du kan ladda ner anslutningsprogramvaran från Control Hub och installera den på din lokala dator. Se Distributionsguide för Directory Connector för mer information.
-
Följ proceduren i Konfigurera katalog synkronisering synkronisera användare i Control Hub tillUnified CM.
Konfigurera katalogsynkronisering
Ibland kan du uppleva ytterligare förseningar när du etablerar ett kluster. I sådana scenarier kommer tillhandahållandet fortfarande att ske även om denna aktivitet tar lång tid .
-
Logga in på Control Hub på https://admin.webex.com/login.
-
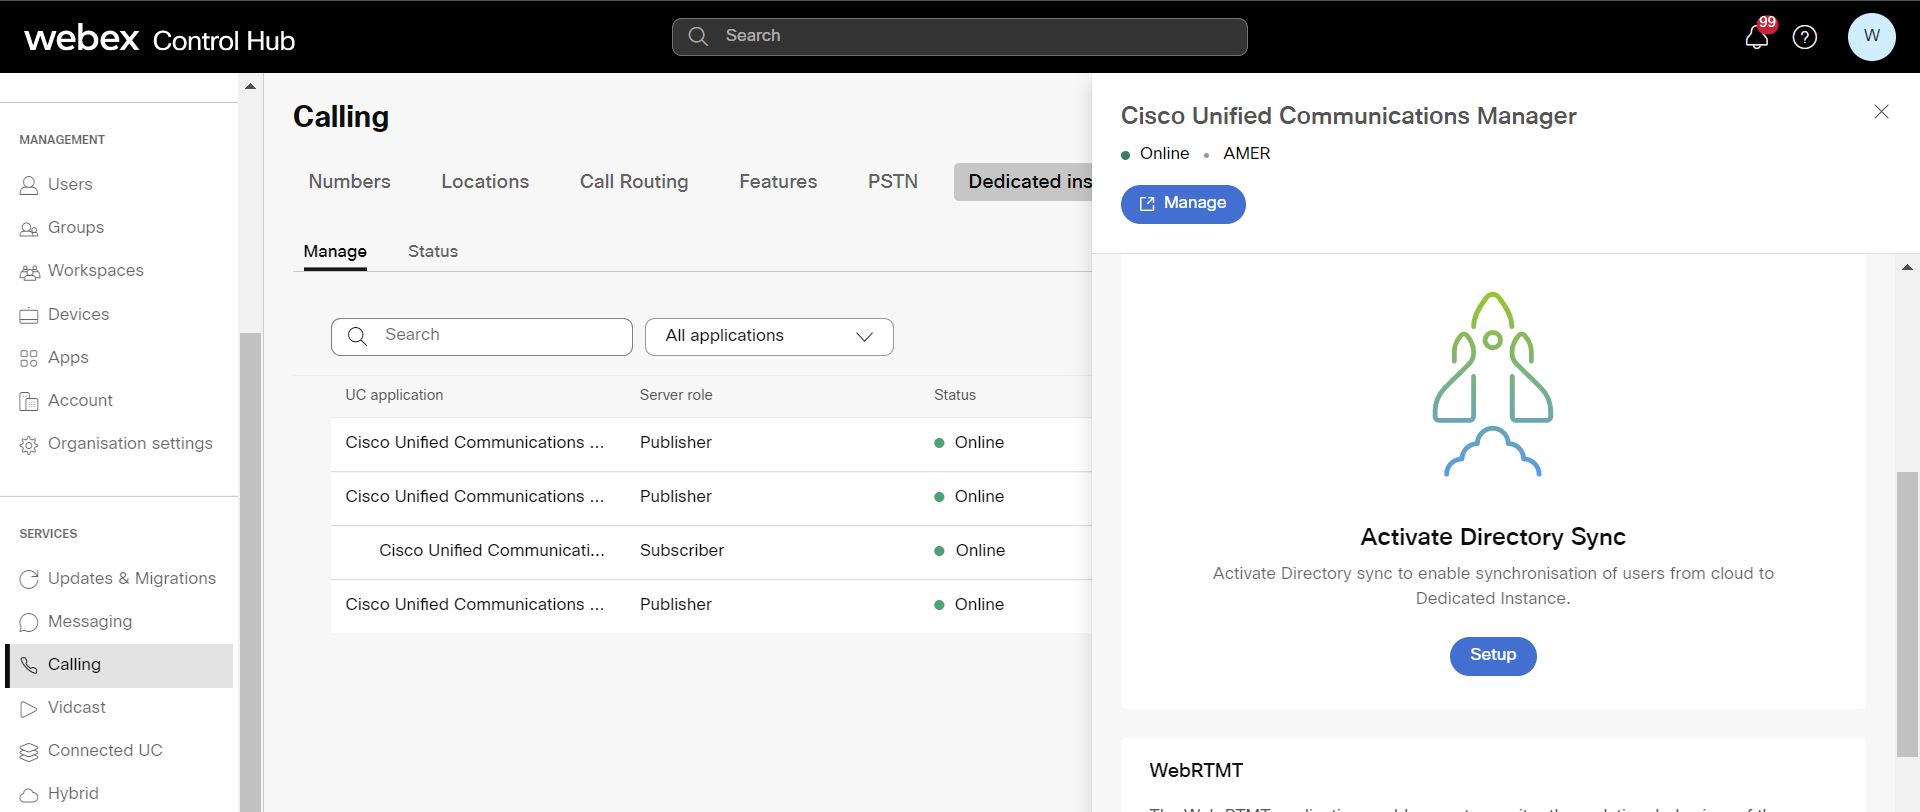
Gå till Tjän ster > Samtal > D edikerad instans > Hantera.
-
Välj UC-programmet och klicka på In ställningar under Aktivera katalogsynkronisering på den högra panelen.
-
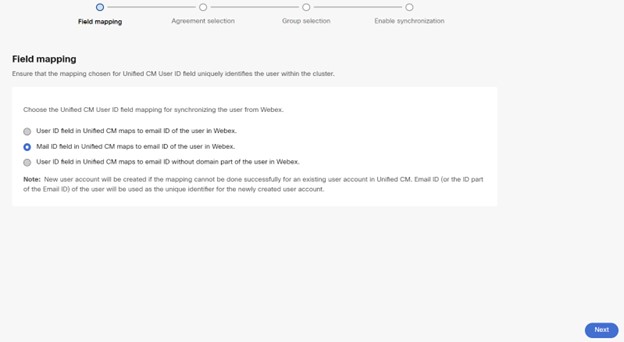
I konfigurationsfönstret Field-Mapping kontrollerar du att den mappning som valts för fältet Unified CM Användar-ID identifierar användaren i klustret på ett unikt sätt när du har star tat etableringen.
-
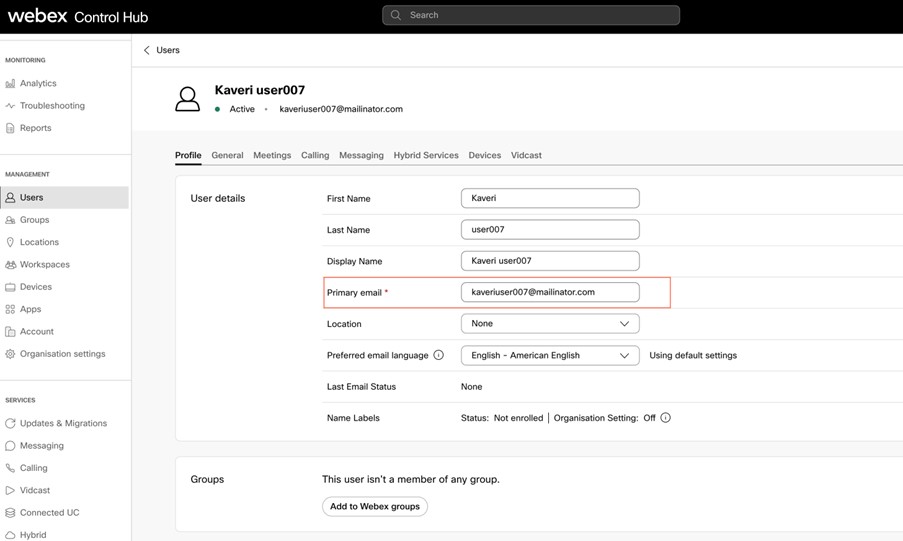
Välj lämplig Unified CM användar-ID-fältmappning för synkronisering av användaren från Webex:
-
Fältet Användar-ID Unified CM i mappar till användarens e-post-ID i Webex.
-
Fältet E-post-ID Unified CM i mappar till användarens e-post-ID i Webex.
-
Fältet Användar-ID Unified CM i mappar till e-post-ID utan domän del av användaren i Webex.
Ett nytt användarkonto skapas om mappningen inte kan göras framgångsrikt för ett befintligt användarkonto iUnified CM. Användarens e- post-ID används som unik identifierare för det nyskapade användarkontot. Denna anmärkning är tillämplig på alternativ 1 och 2.
Alternativ
Unified CM
Kontrollnav
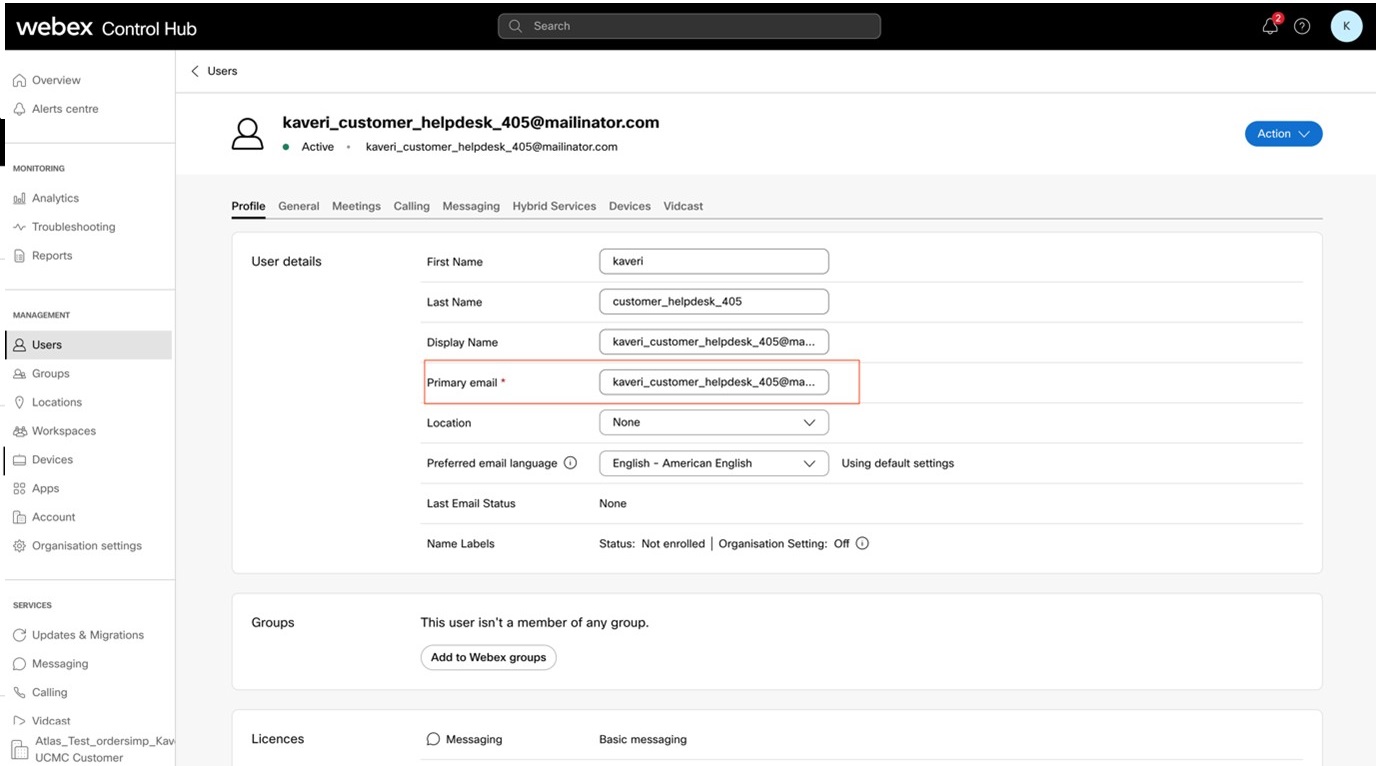
Alternativ 1
Användar-id-fält i Unified CM mappar till e-postID för användaren i Webex
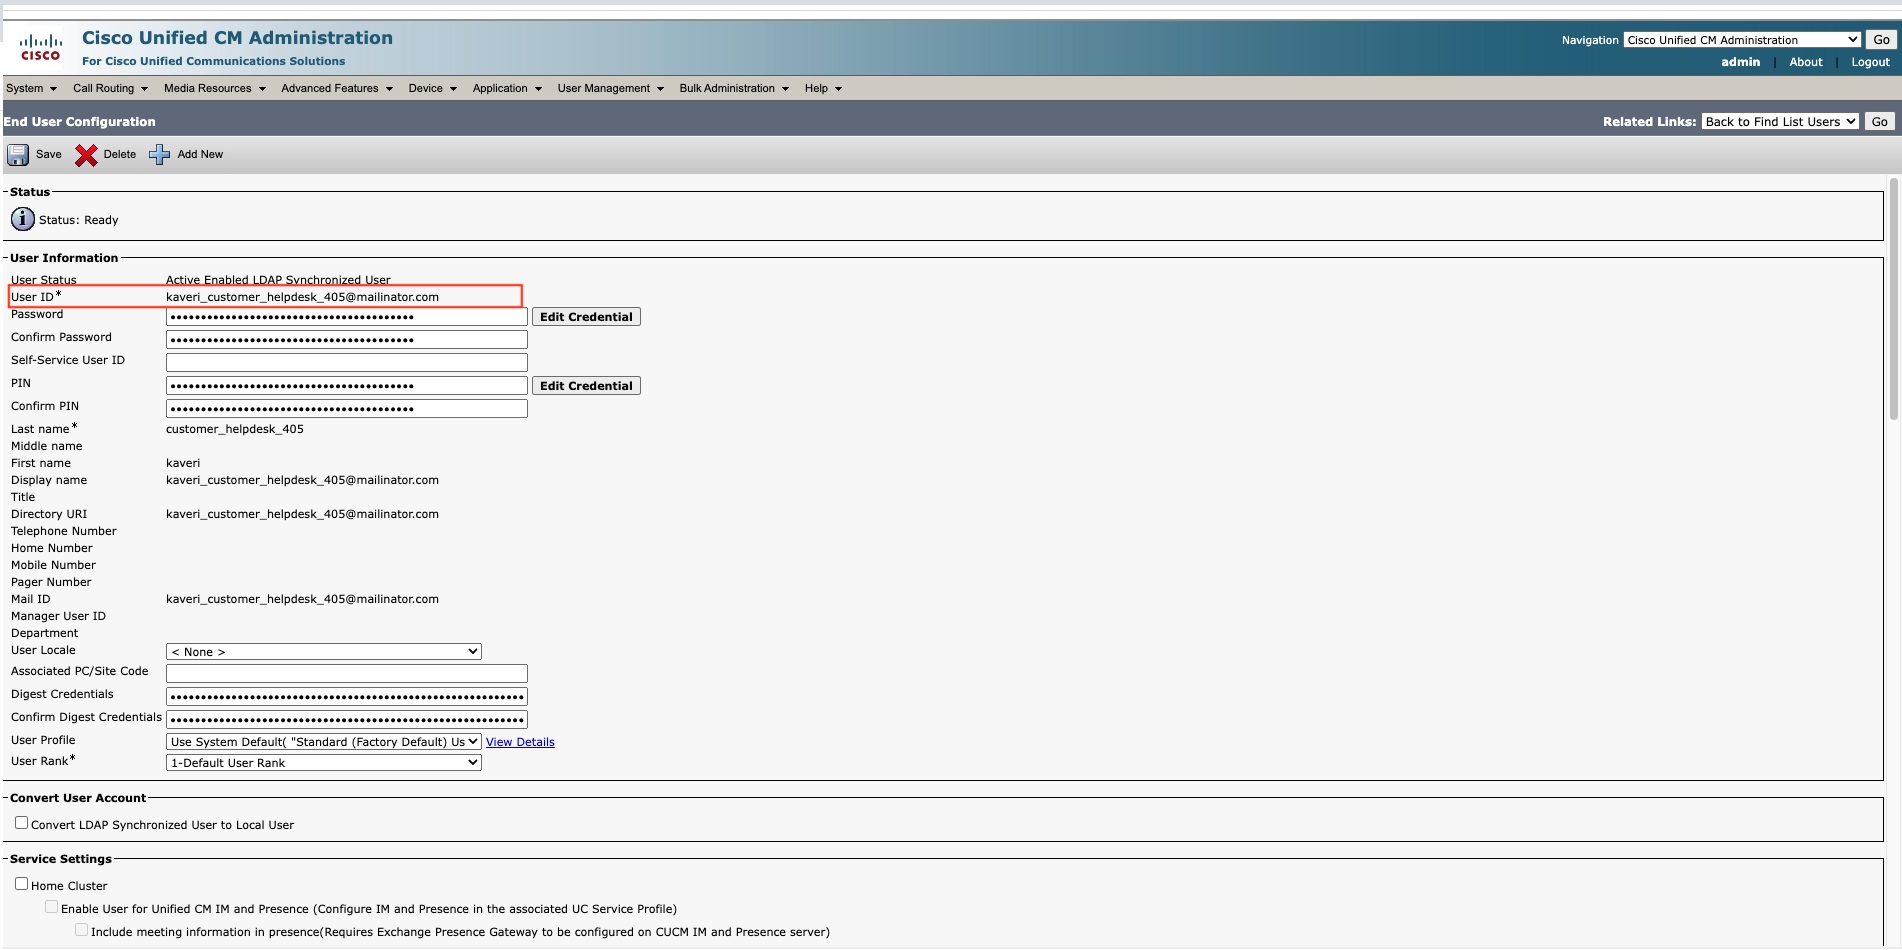
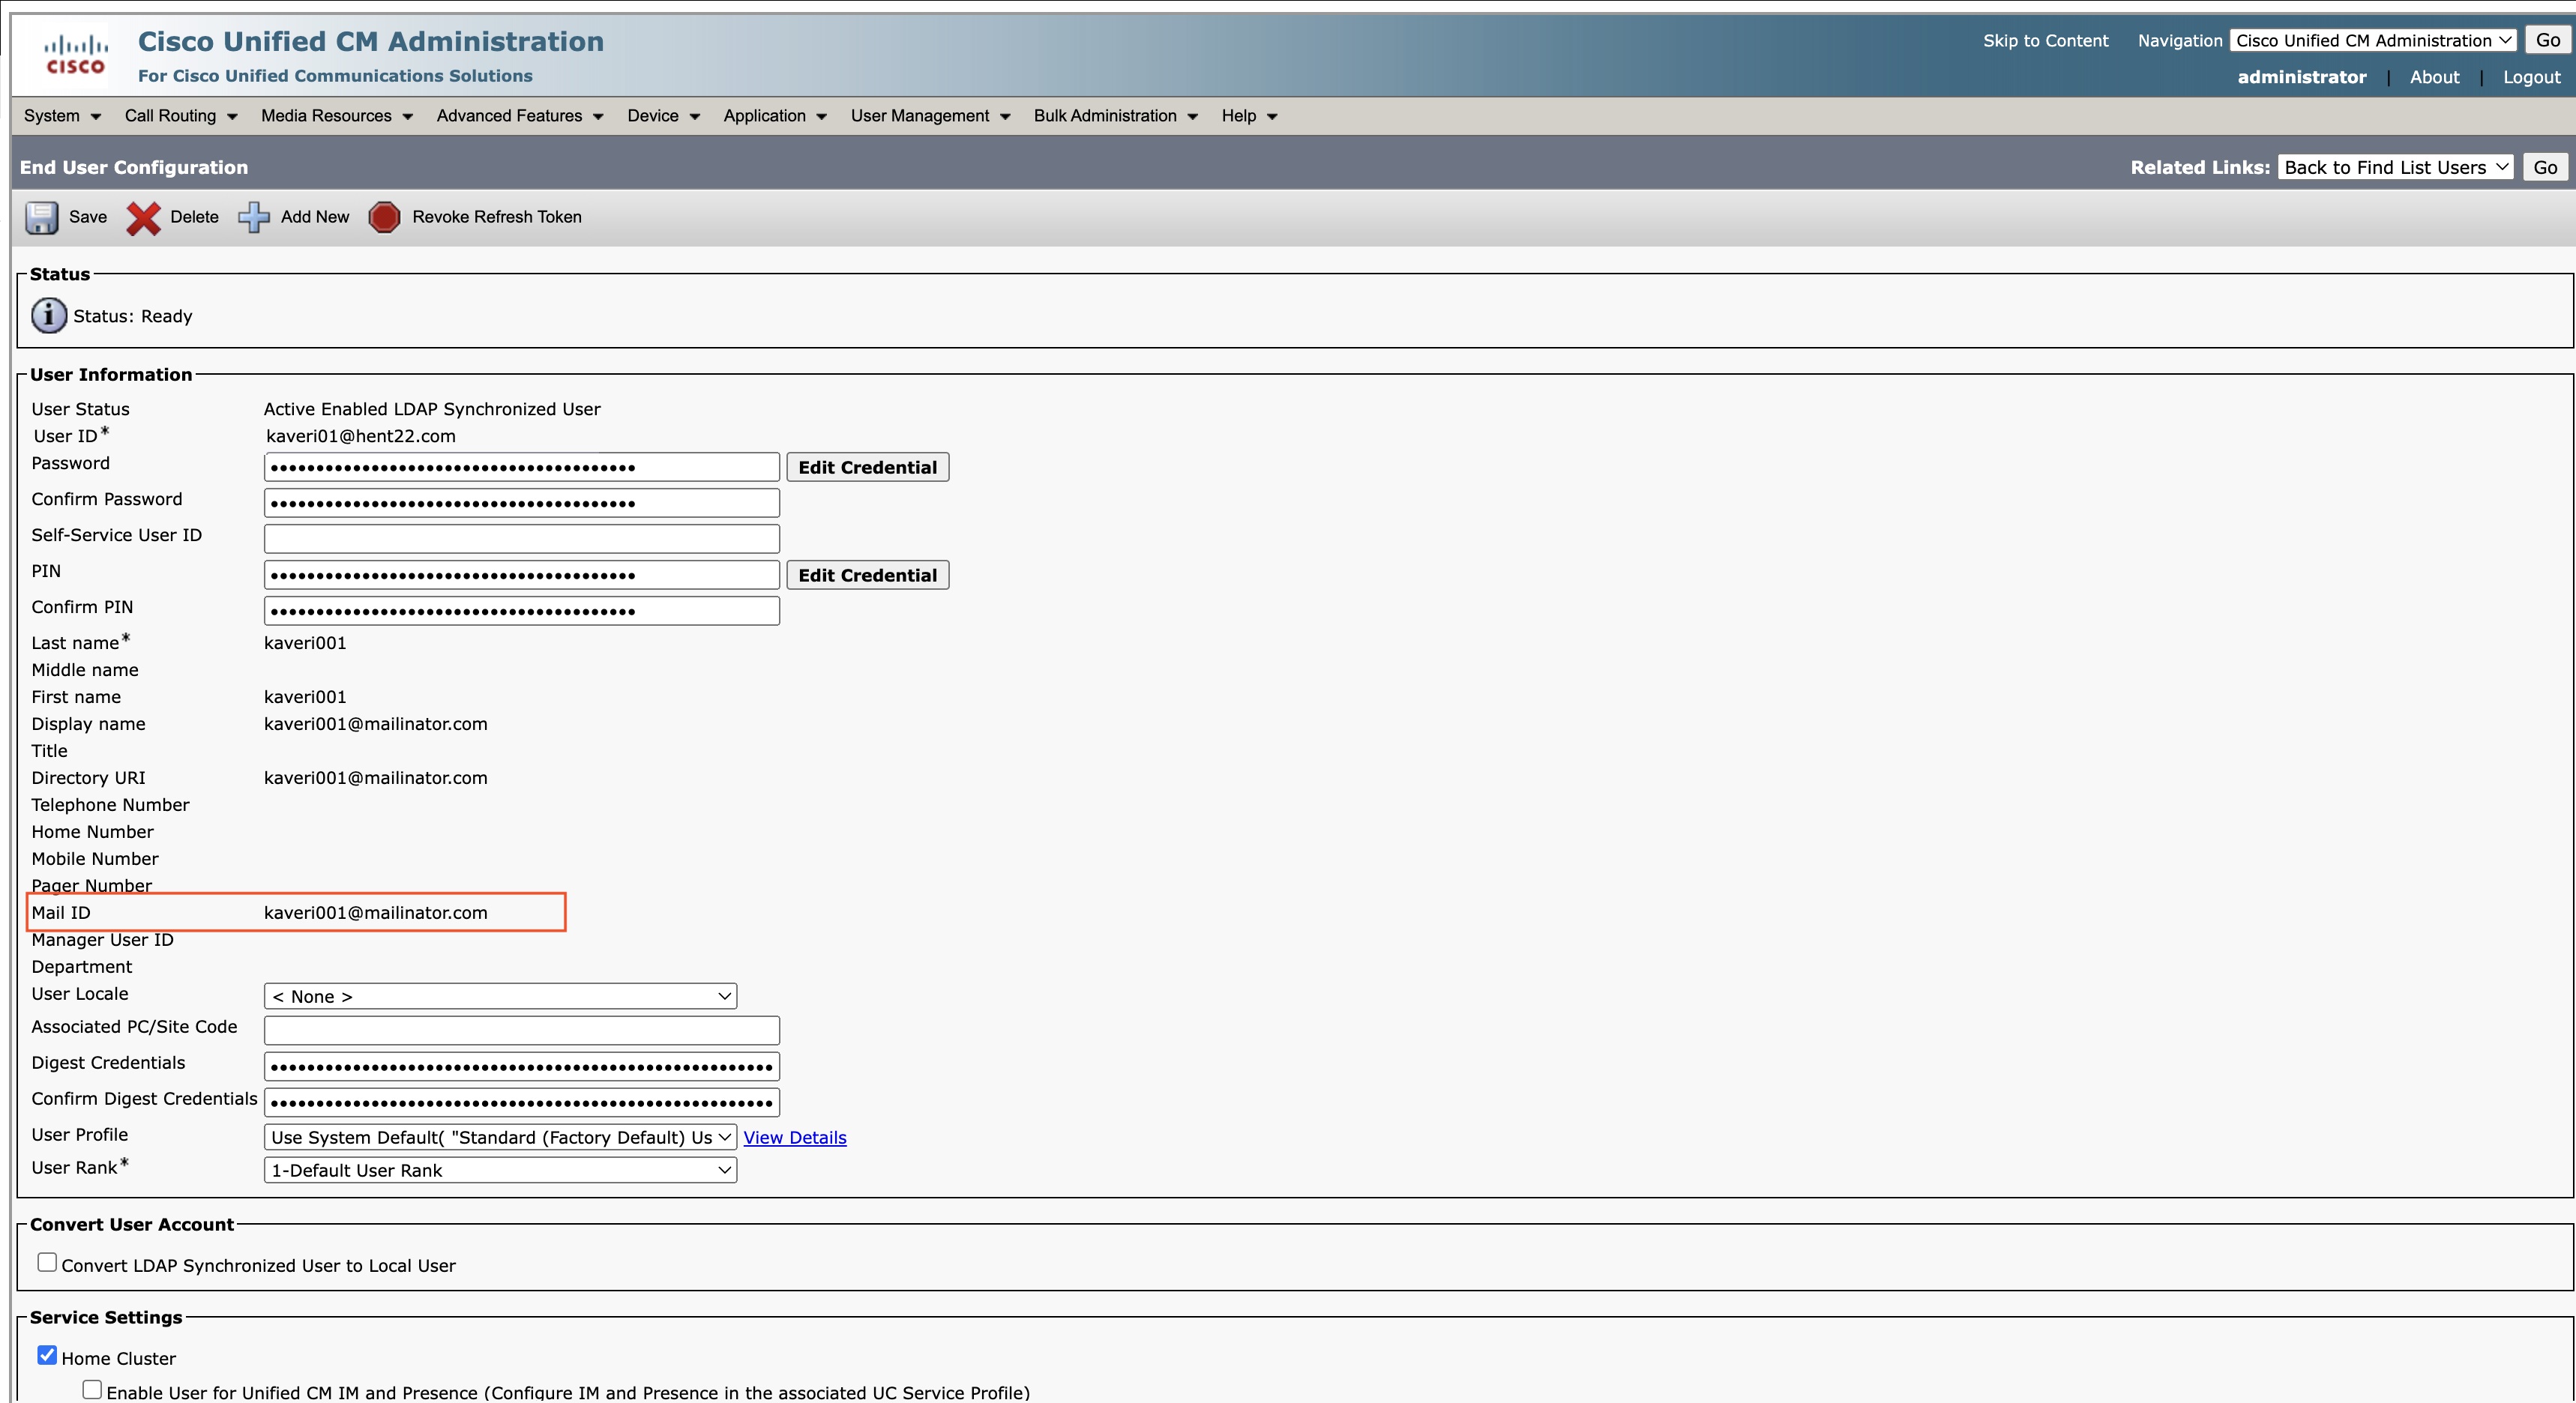
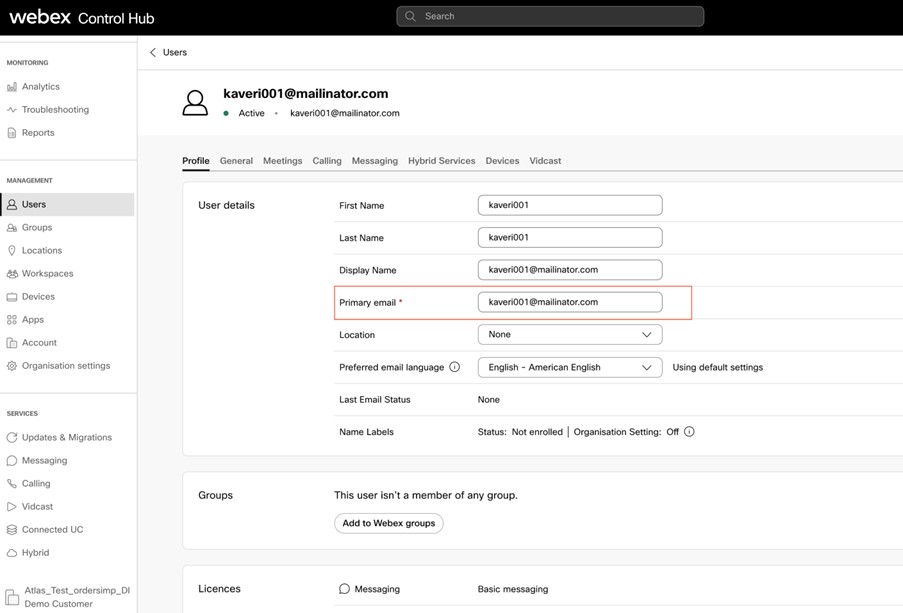
Alternativ 2
Mail-id-fält i Unified CM mappar till e-postID för användaren i Webex
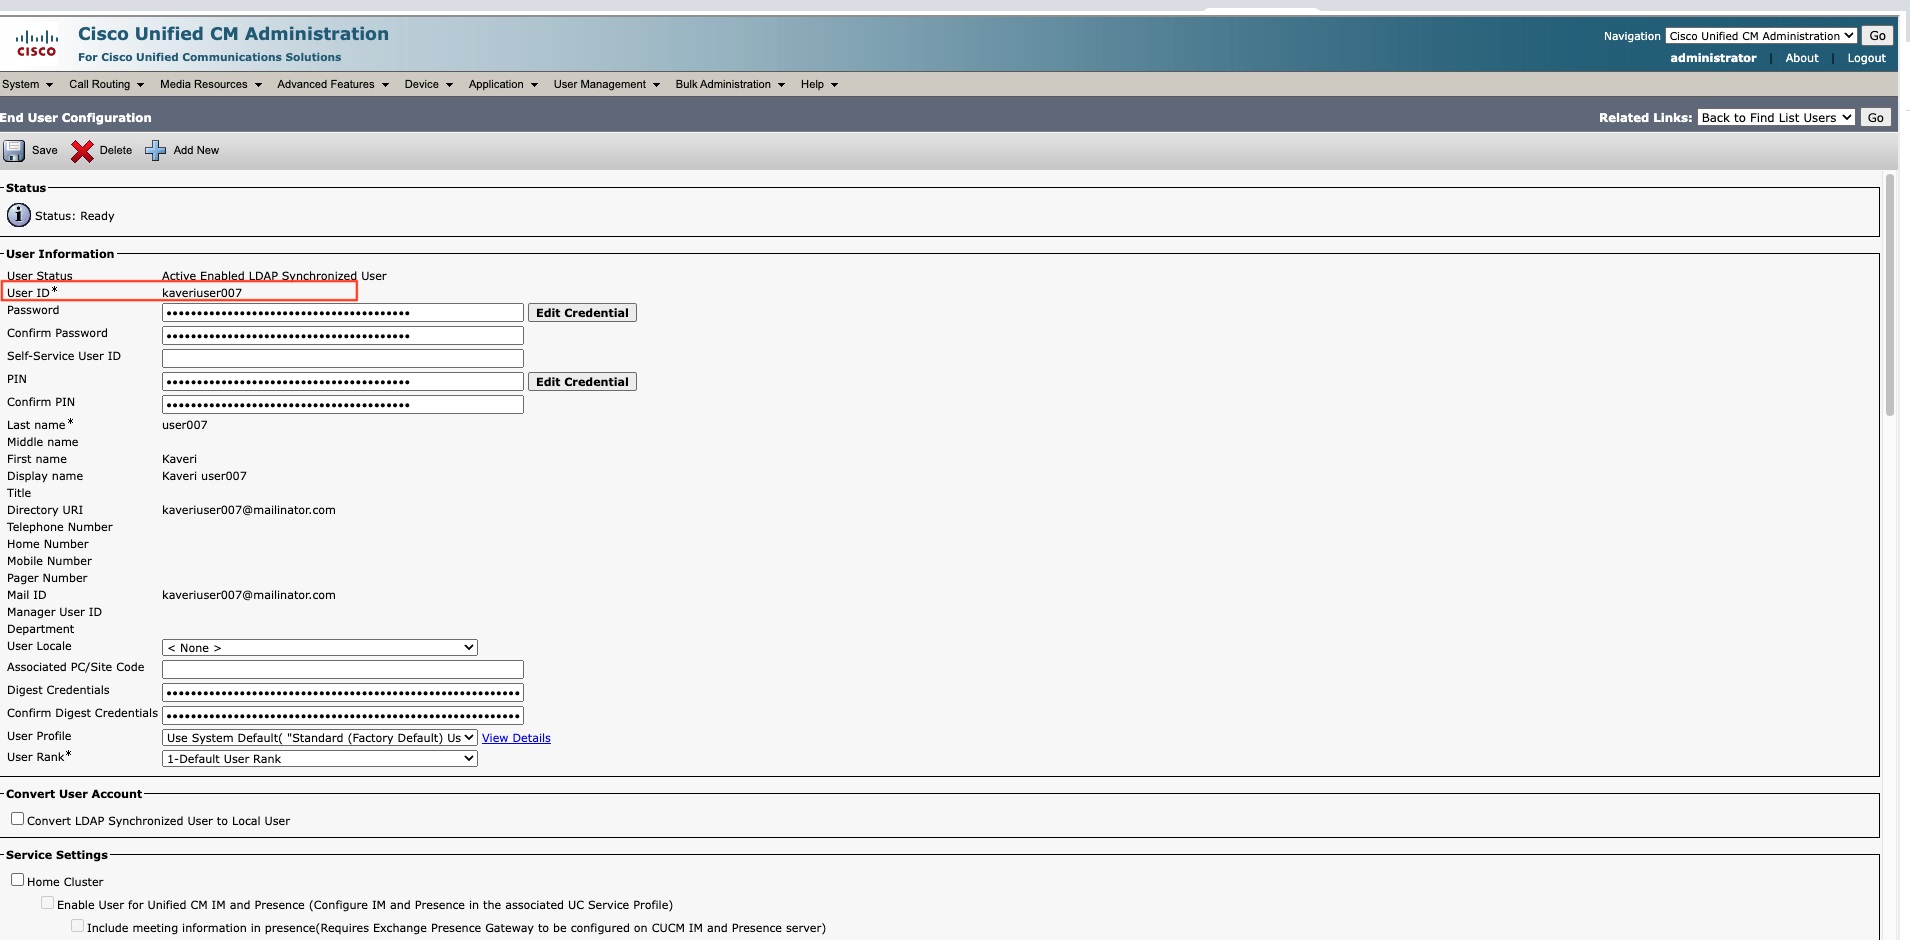
Alternativ 3
Användar-id-fält i Unified CM mappar till e-post-ID utan domändel av användaren i Webex
-
-
Klicka på Nästa.
-
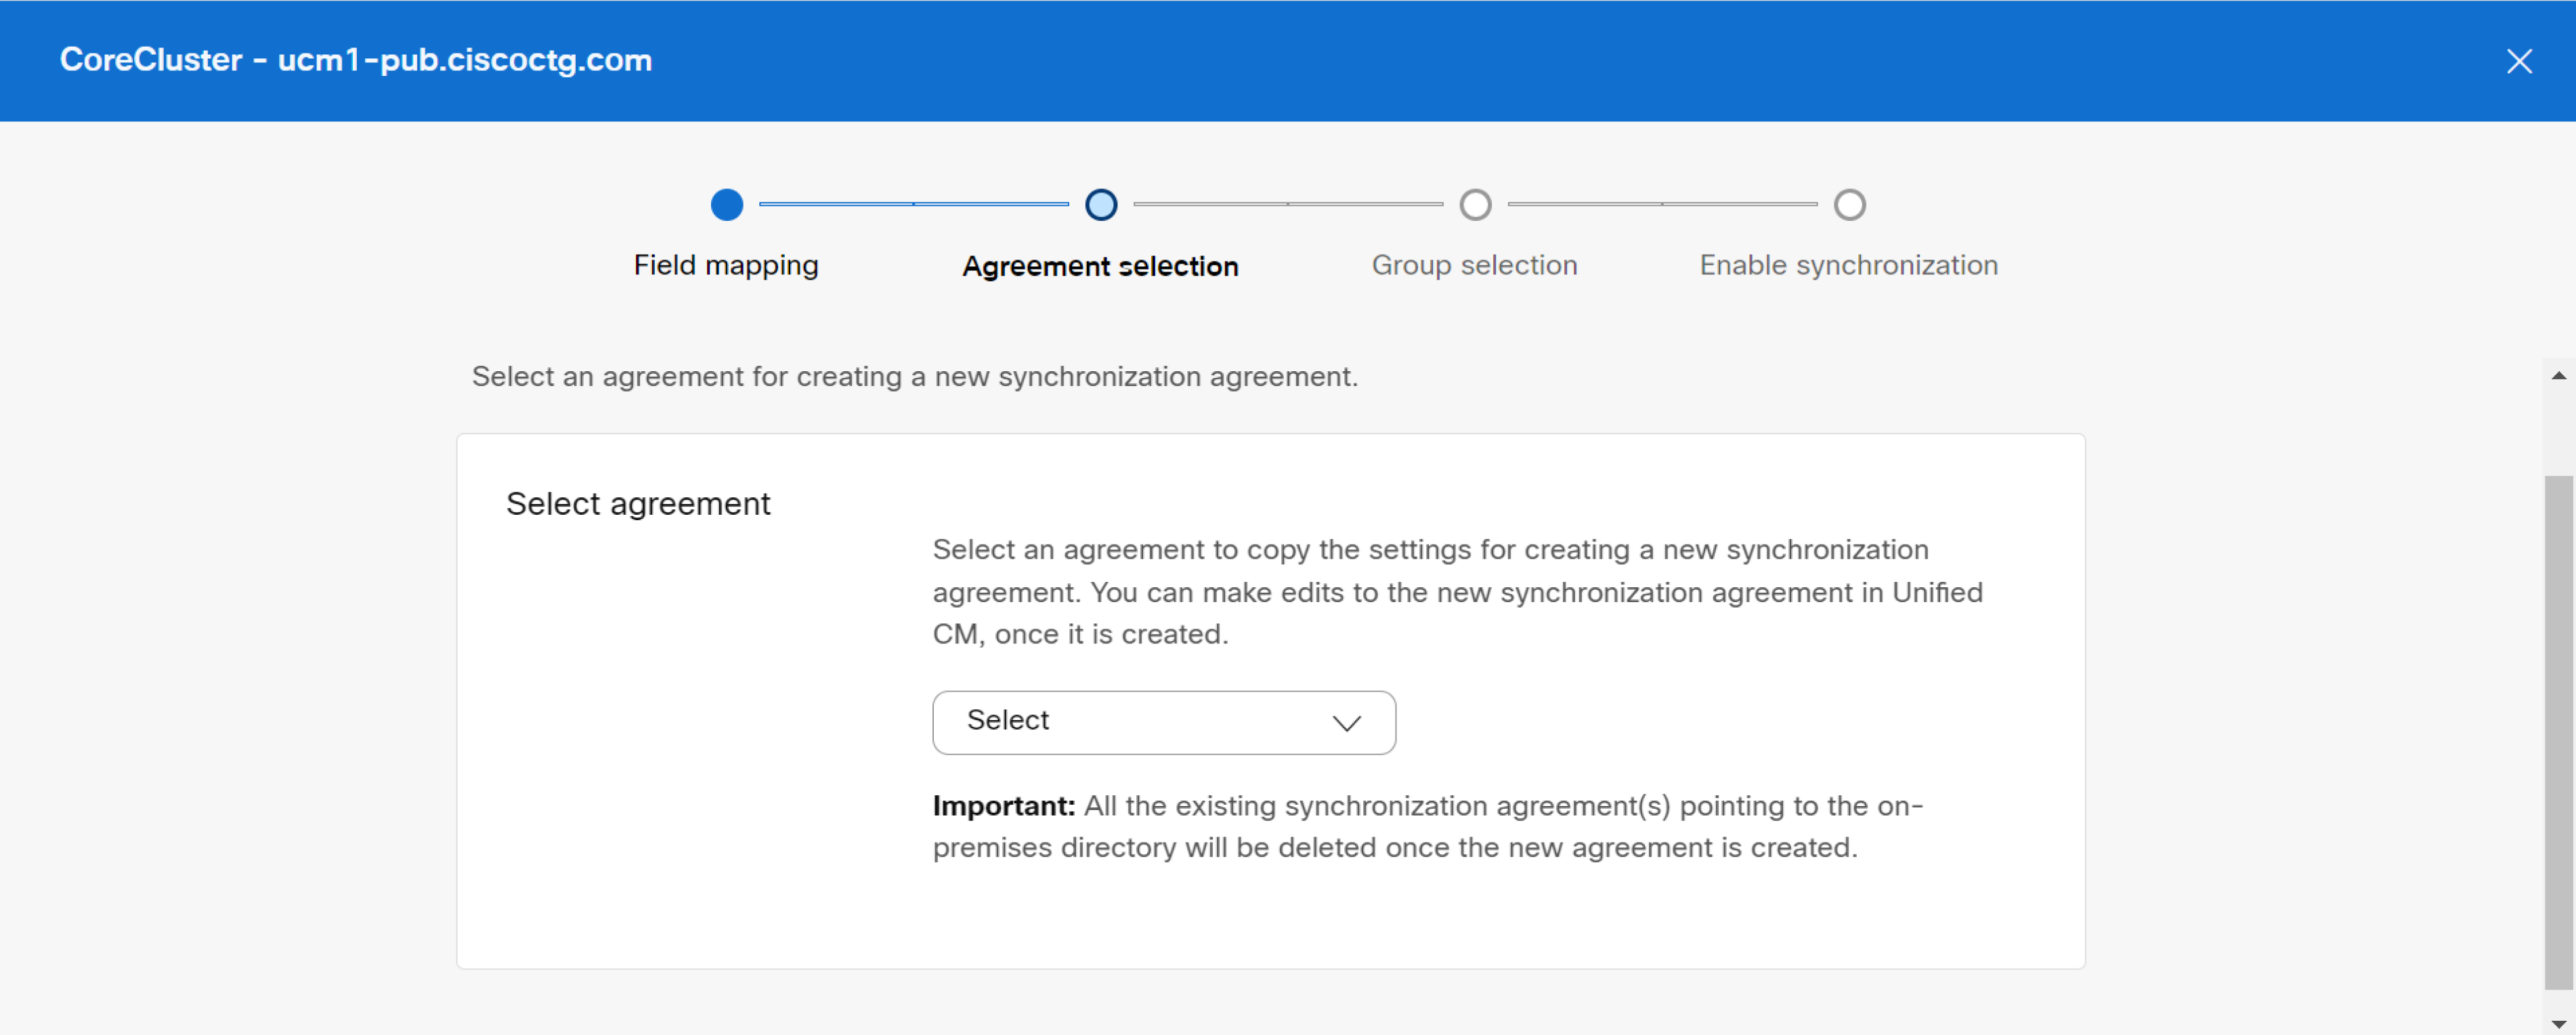
Välj ett avtal i listrutan för att skapa ett nytt synkroniserings avtal. När det nya synkroniseringsavtalet har skapats tas alla ett eller flera befintliga synkroniseringsavtal som pekar på den lokala katalogen bort. Du kan ändra det nya synkroniseringsavtalet när det har skapats.
-
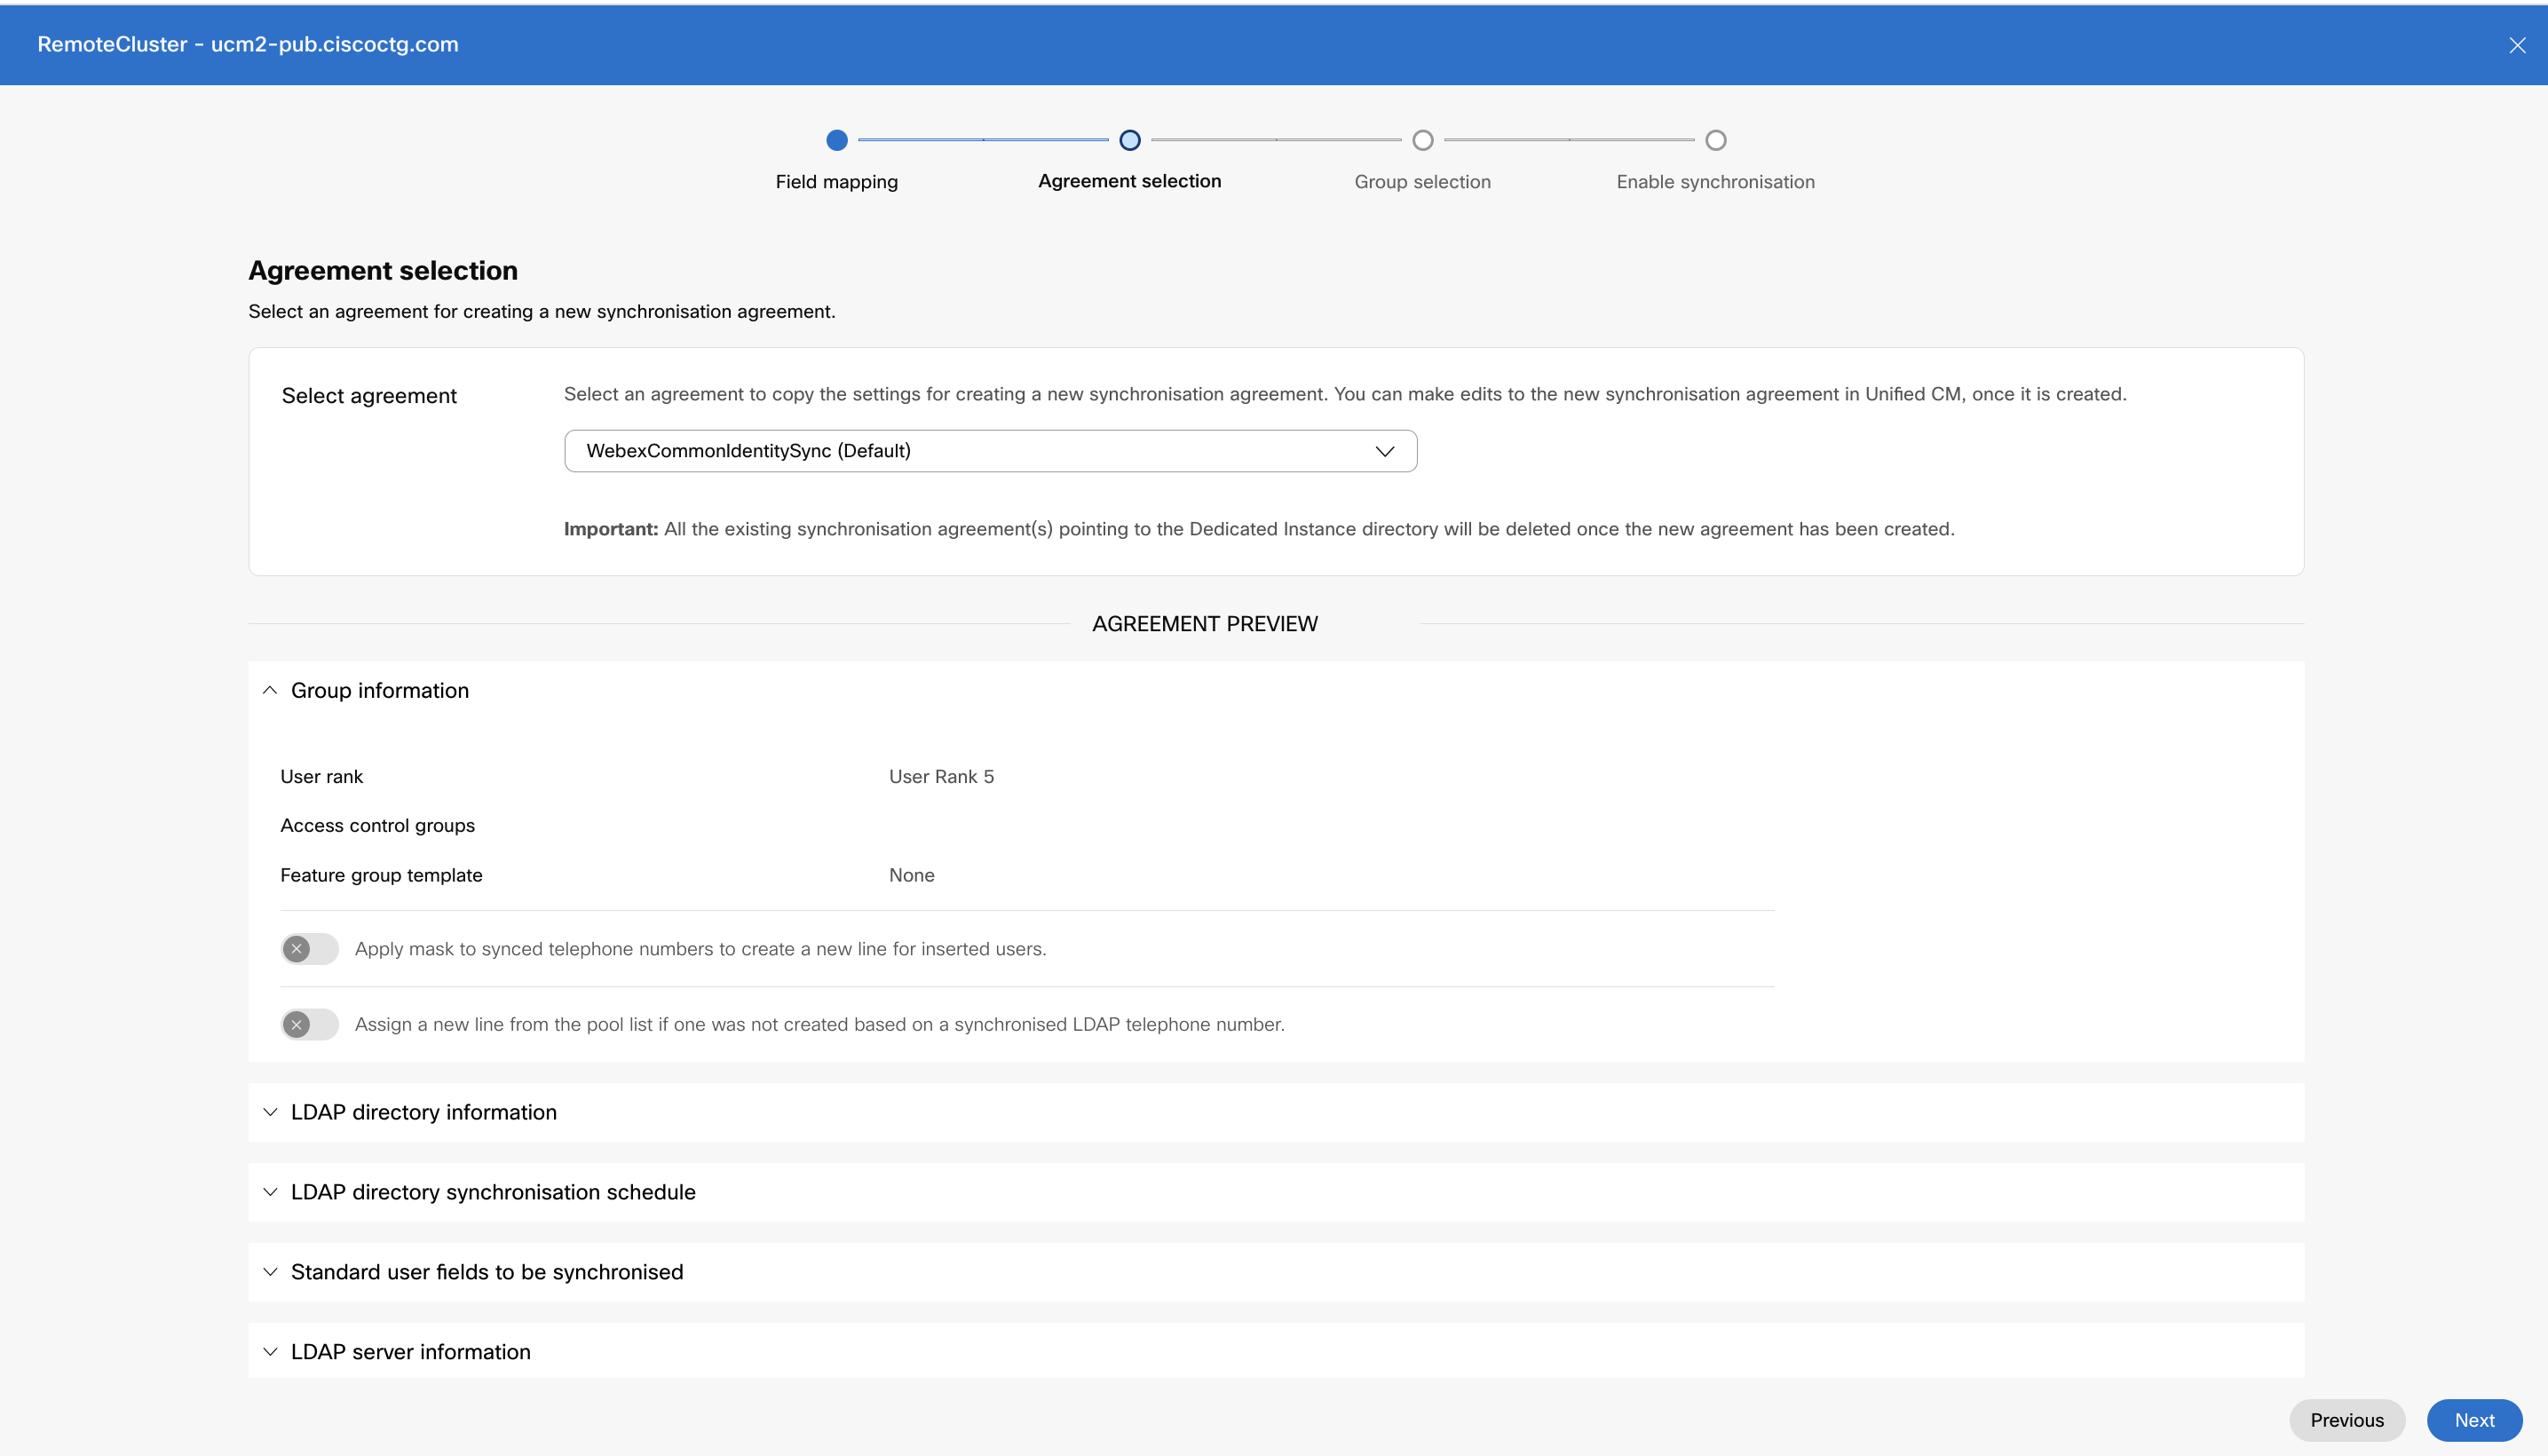
I avsnittet Förhandsgranskning av avtal granskar du listan över användare och kontaktu ppgifter (befintliga externa LDAP-katalogdetaljer som finns tillgängliga i Unified Communications Manager) innan du startar synkroniseringen. Du kan visa följande detaljer:
-
Gruppinformation
Som standard synkroniseras alla användare med User Rank 5. Detta kan verifi eras i fönstret Gruppinformation.
-
Tillämpad funktionsgruppsmall med universella linje- och enhetsmallar
-
Linje- och maskinformation för synkroniserade telefonnummer för infogade användare
-
Nyetablerade användare och deras tillägg
-
Standardanvändarfält som ska synkroniseras avsnitt.
-
Värdnamn eller IP-adress för katalogservern
Klicka på Nästa för att välja gruppfiltret.
Avsnittet för gruppinformation är inte tillämpligt för Cisco Unity Connection och är därför inte synligt i avsnittet Förhandsgranskning av avtal.
-
-
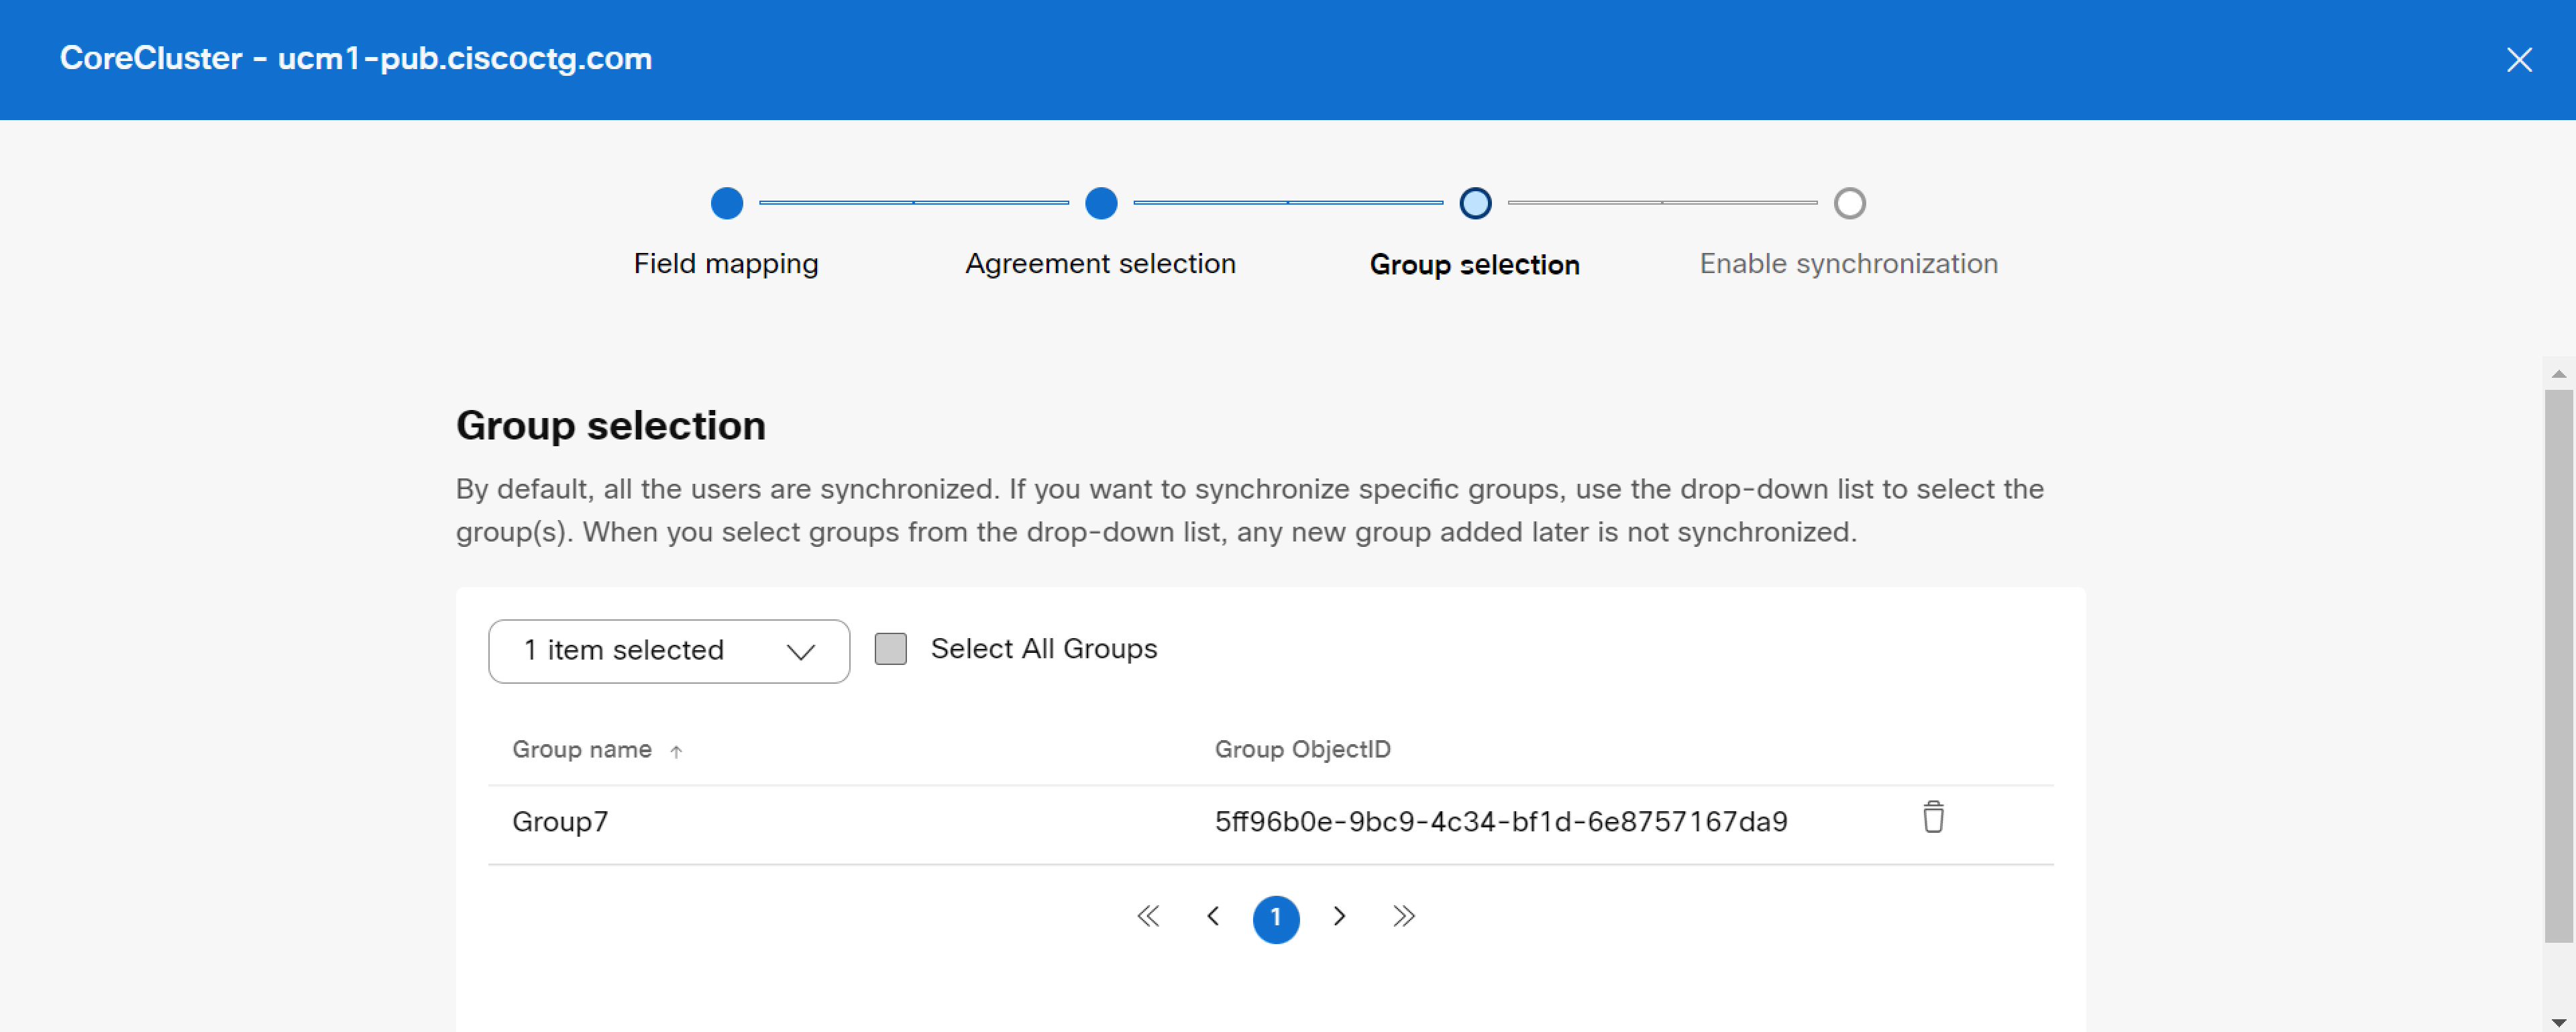
Välj en eller flera specifika grupper som du vill synkronisera i listrutan Välj grupper. Klicka på kryssrutan Markera alla grupper om du vill markera alla användargrupper.
Som standard synkroniseras alla användare. Om du inte väljer någon grupp synkroniseras alla användare och tillhörande användardata automatiskt.
För kapslade grupper i en katalog måste användarna välja användargruppen för undergruppen specifikt under etableringen eftersom de inte ingår som standard i den överordnade gruppen. Du måste kontrollera om det finns någon repetitiv kapsling (om sådan finns) för att säkerställa att endast de användare som krävs inkluderas under etableringen.
Eventuella ändringar av synkroniseringsavtalet, till exempel borttagning av en målanvändare eller målgrupp, kommer inte att spridas under periodisk synkronisering. Det är nödvändigt att återställa katalogtjänsten för det klustret och sedan återställa klustret med ett nytt eller modifierat synkroniseringsavtal. Kontakta Cisco TAC supporten för att återställa katalogtjänsten för det kluster som krävs.
-
Klicka på Nästa för att förbereda synkroniseringsprocessen.
-
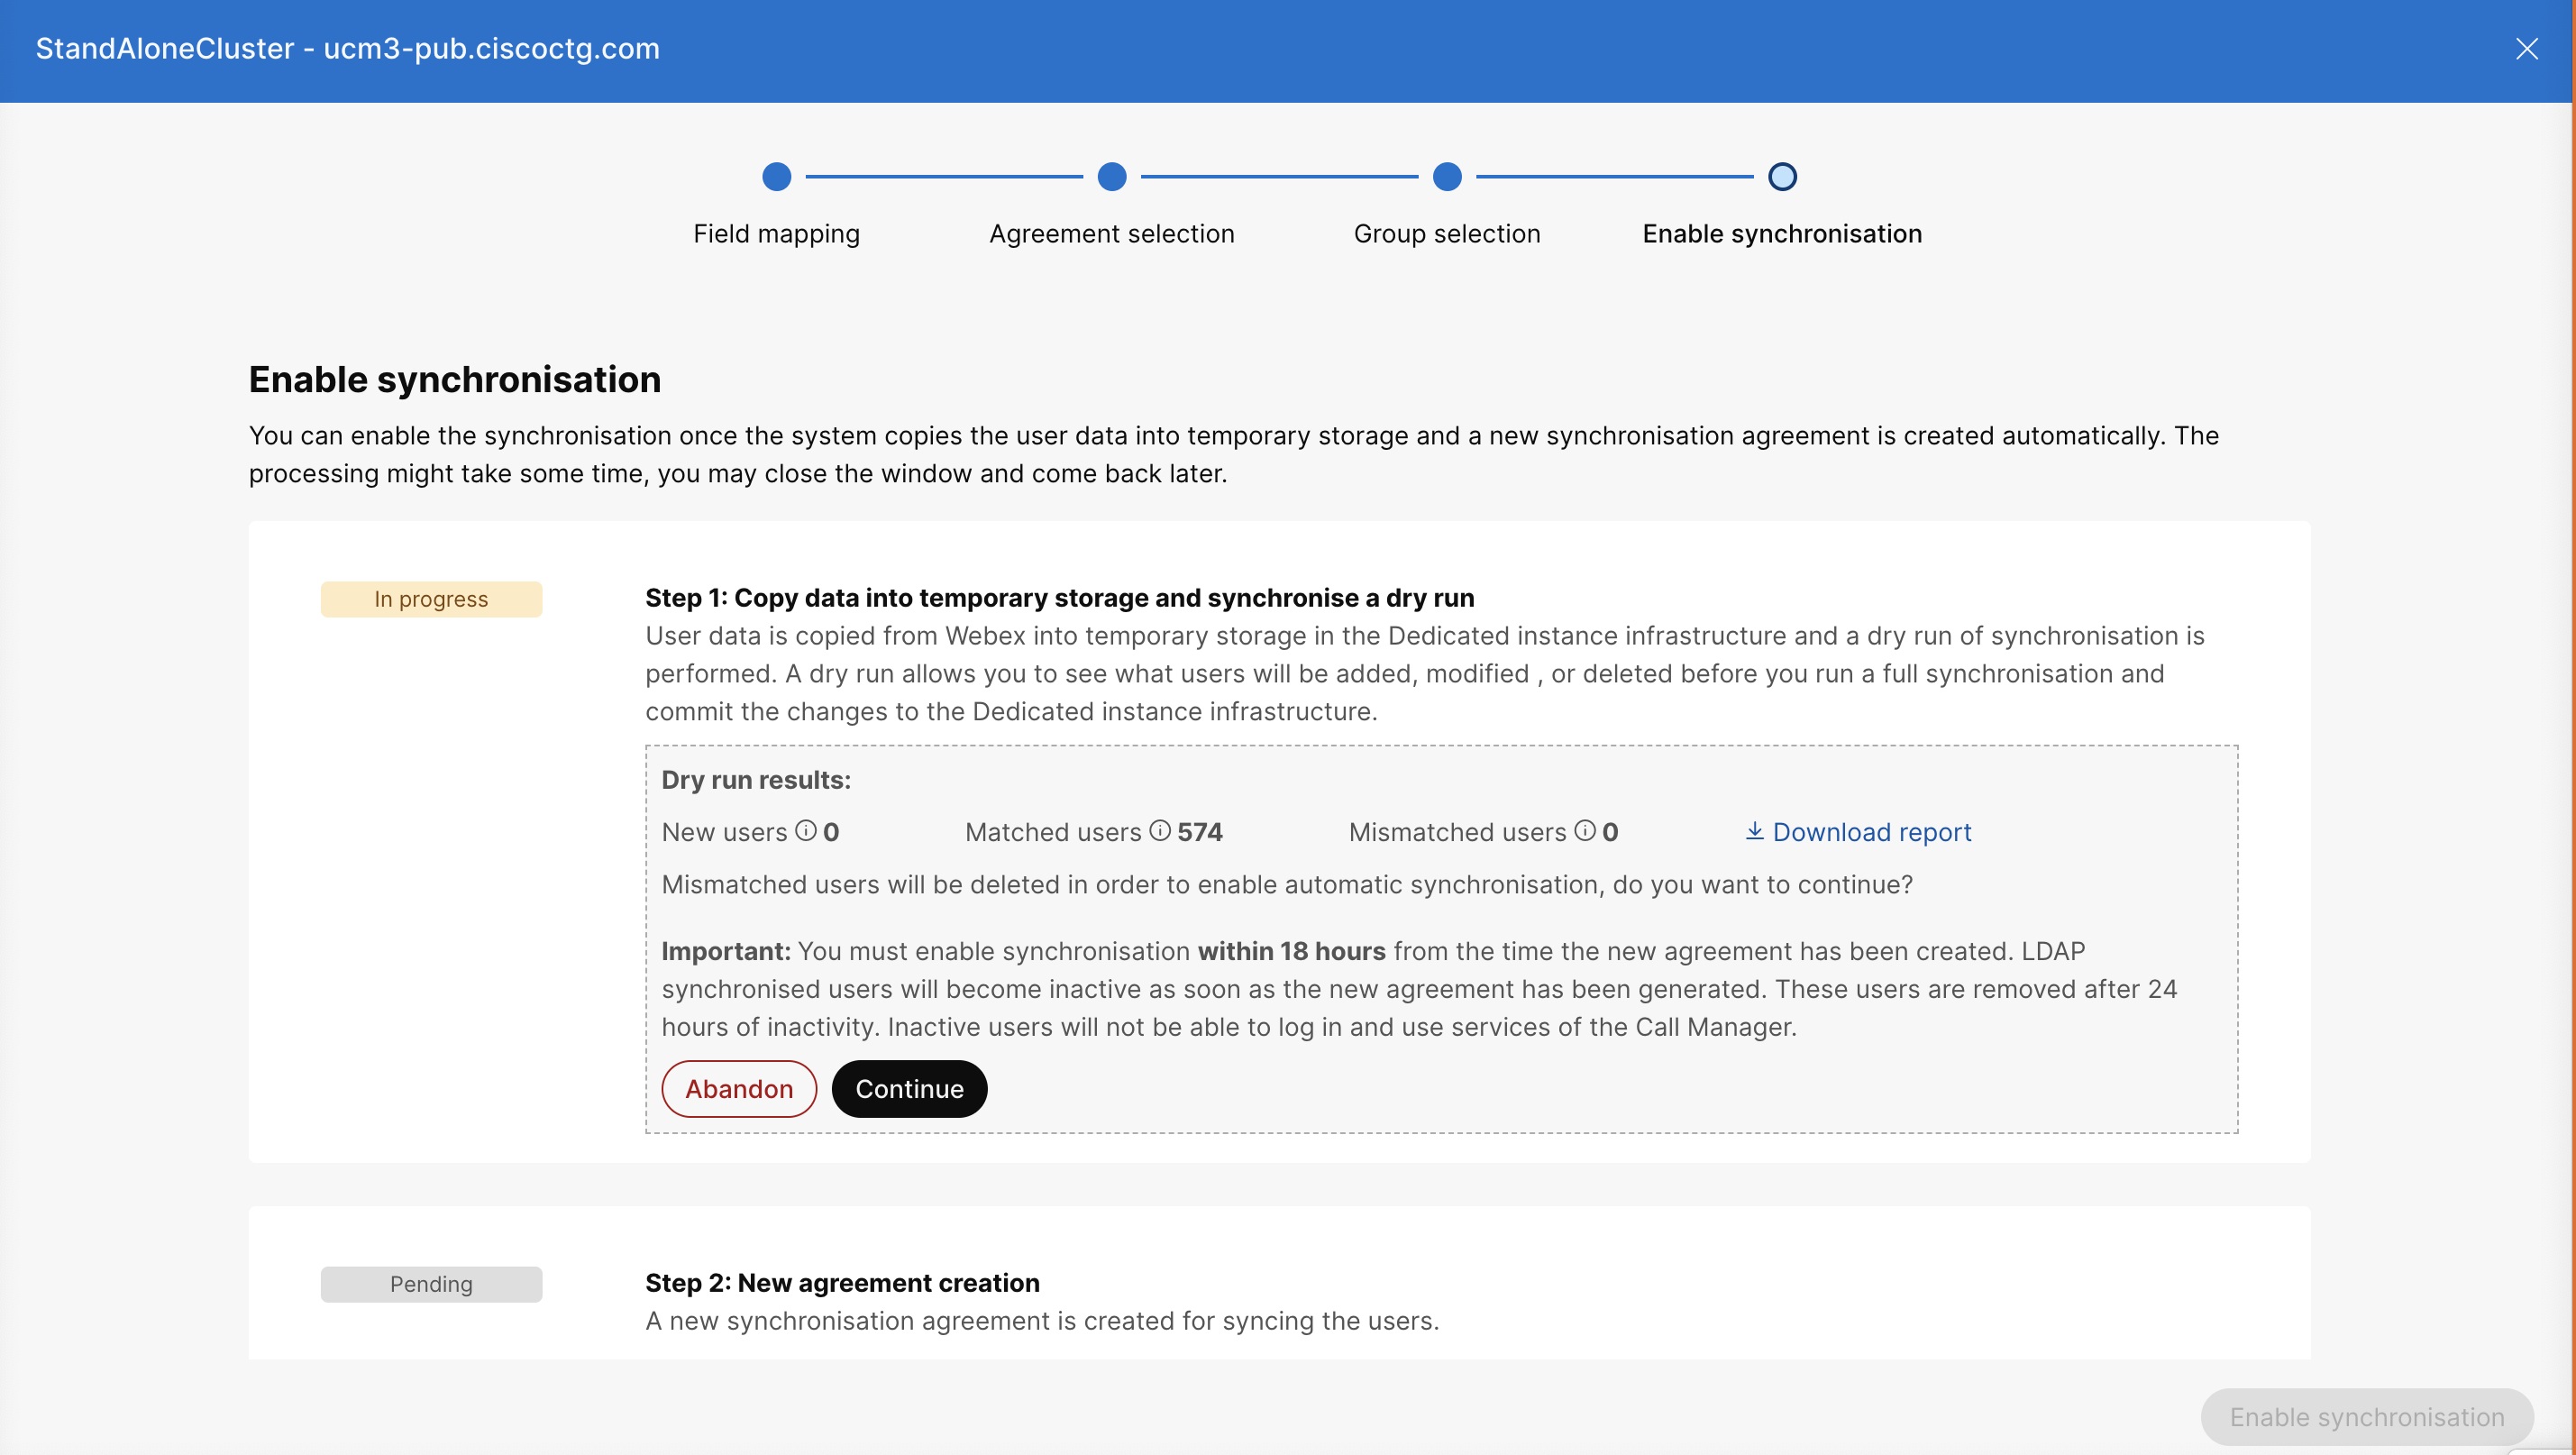
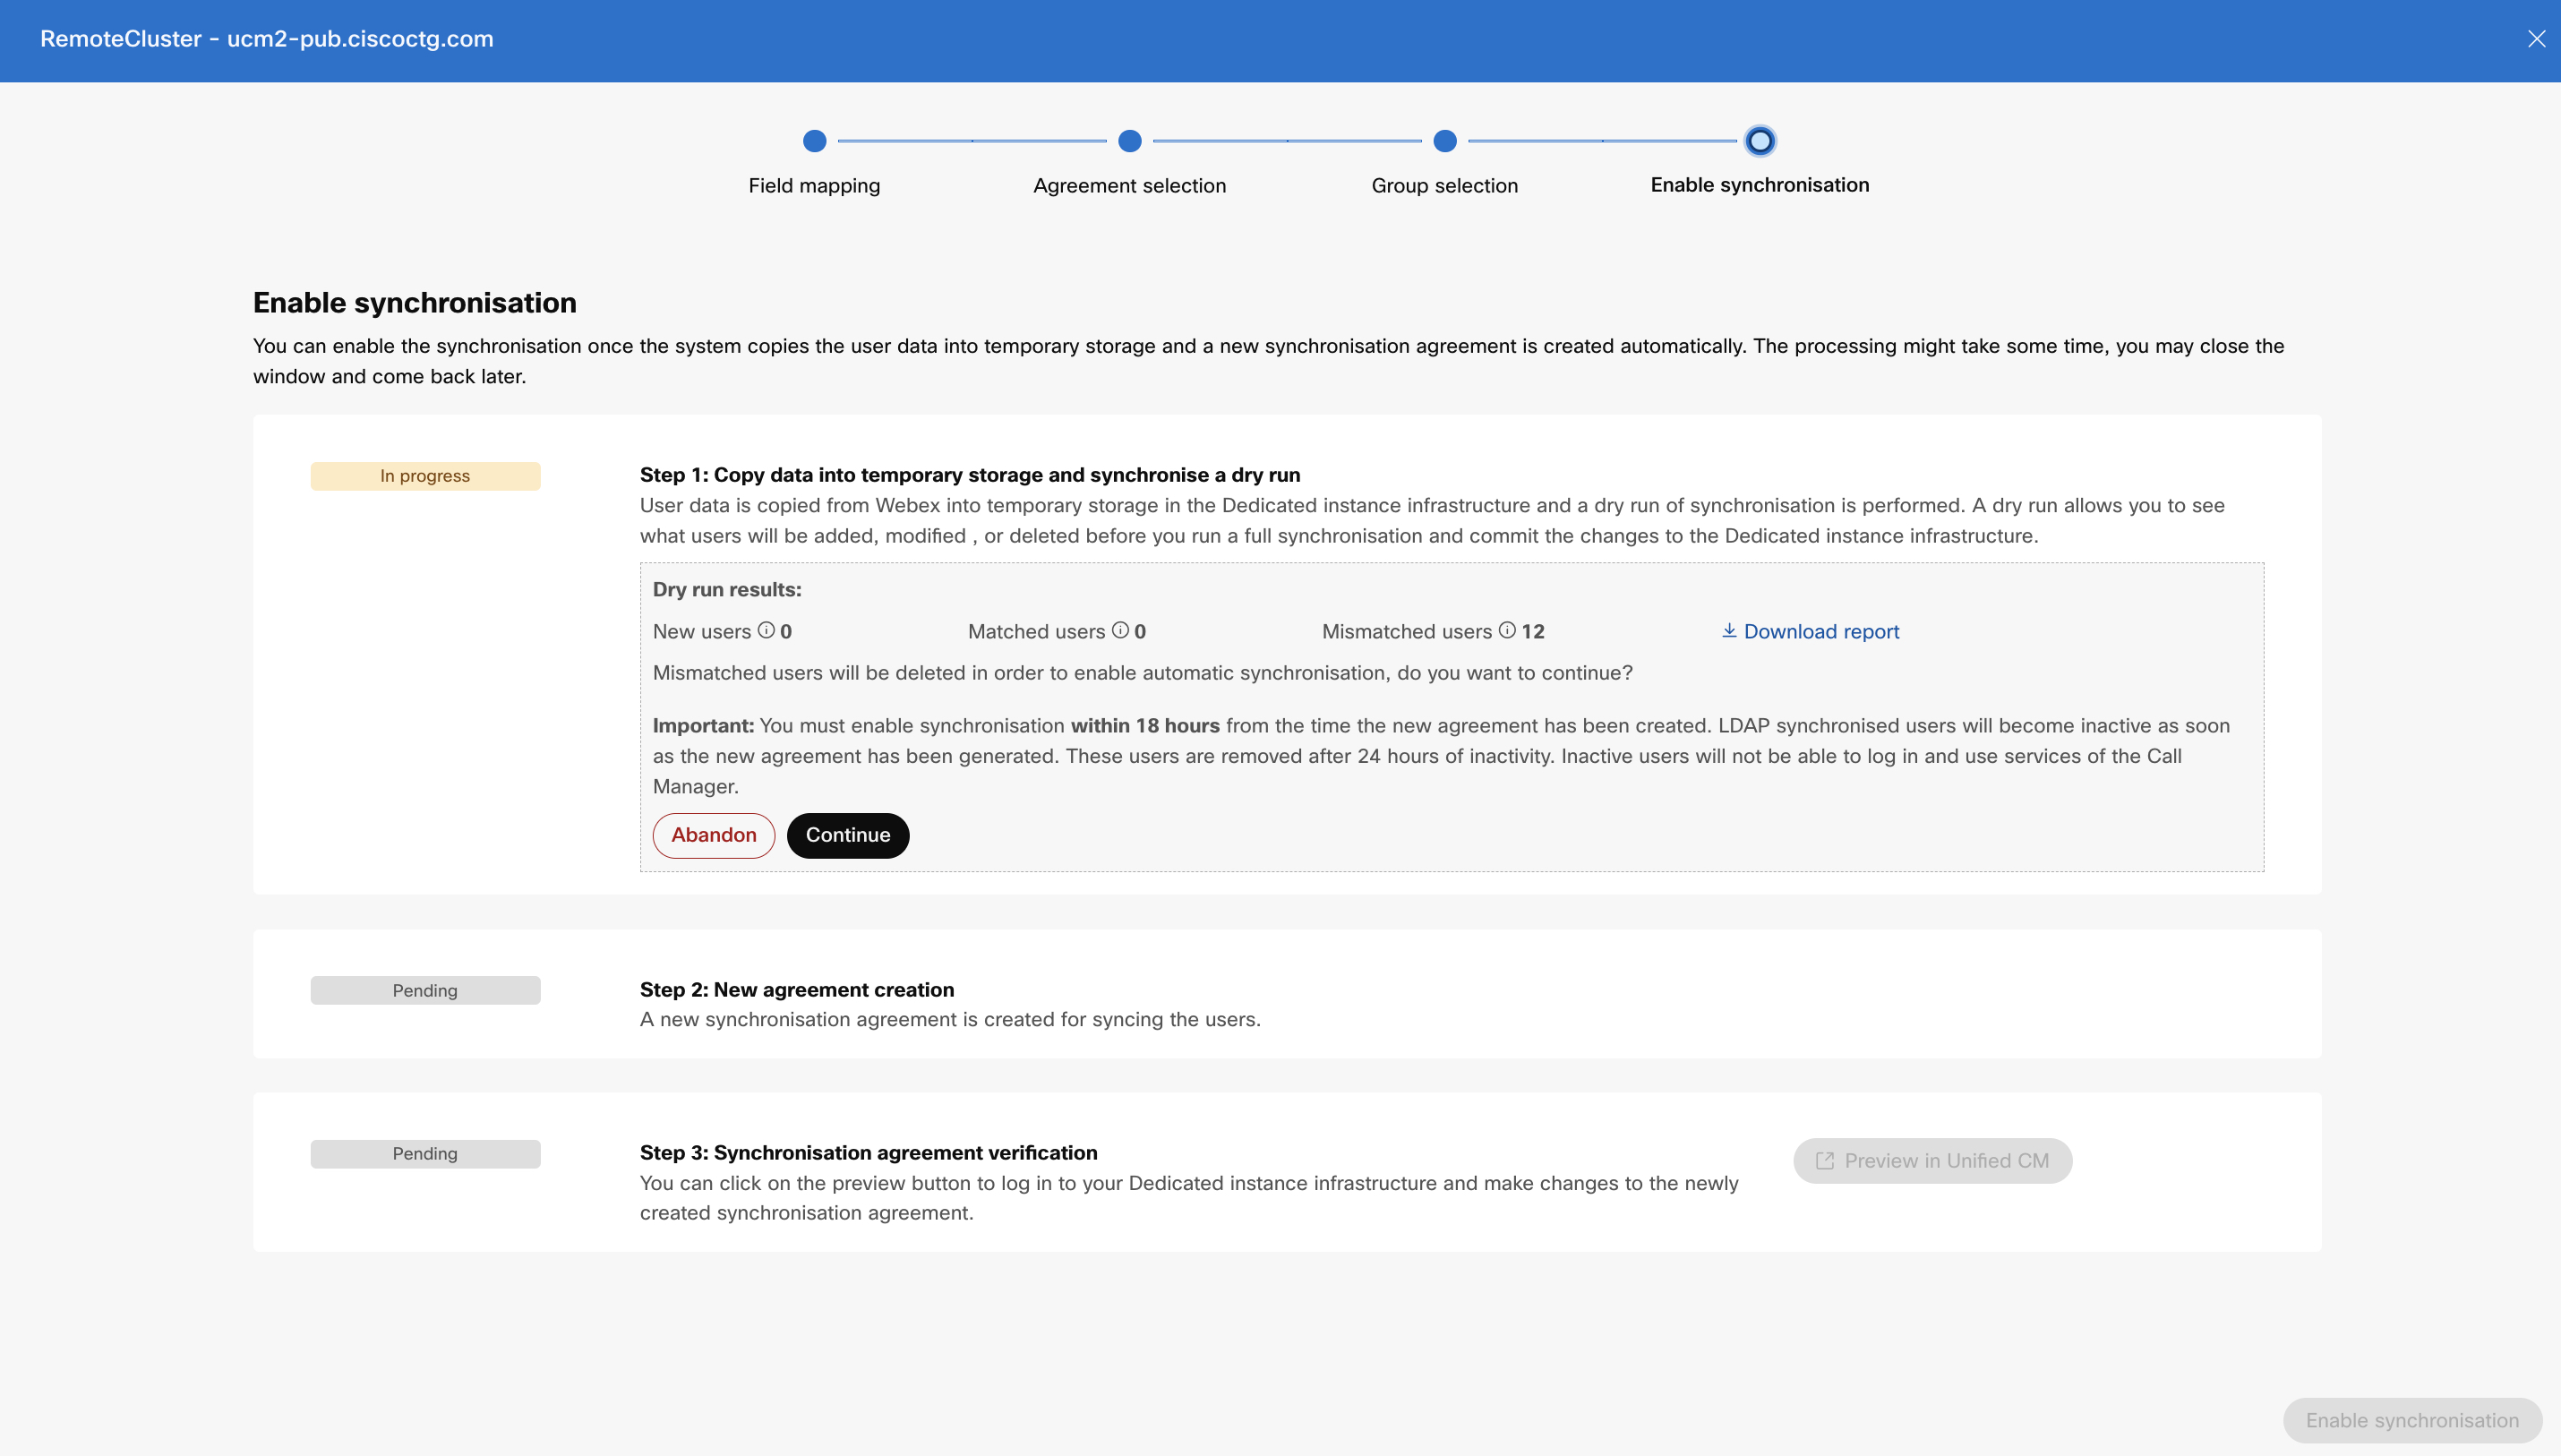
Aktivera synkron iseringen i fönstret Aktivera synkronisering när systemet har kopierat användardata till ett tillfälligt lagringsutrymme Unified CM och ett nytt synkroniseringsavtal har skapats (efter steg 1 och 2 som visas i följande skärmdump).
-
Med alternativet Ladda ner rapport kan du visa resultaten delvis. För att hämta de fullständiga rapporterna för Unified CM klustret kör du följande CLI-kommando: file get activelog /cm/trace/CIService/log4j/DryRunResults.csv
Om du inte har tillgång, kontakta Cisco TAC support för att ladda ner rapporten.
Här visar torrkörningsresultatet följande:
-
Nya användare — Användare finns inte i Unified CM men finns i Webex Identity Service. Användare skapas Unified CM efter aktivering av synkronisering.
-
Matchade användare — Användare finns i Unified CM och Webex Identity Service. Dessa användare fortsätter att vara aktiva Unified CM efter att synkroniseringen är klar.
-
Felaktiga användare — Användare finns i Unified CM och Webex Identity Service. De användare som inte matchar markeras inaktiva Unified CM efter att synkroniseringen är klar och kommer att kasseras efter 24 timmars inaktivitet.
Du kan kontrollera rapporten och bestämma om du vill behålla samma lista med användare och lägga till eller ta bort användare. Baserat på beslutet klickar du på Över ge för att stoppa processen och återställa provisioneringsändringarna.
-
-
Efter verifieringen av synkroniseringsavtalet klickar du på Förhandsgranska Unified CM för att logga in på infrastrukturen och ändra det nyskapade synkroniseringsavtalet.
Du kan bara redigera gruppinformationen. Du kan inte byta namn på avtalet eller ändra någon av detaljerna.
-
Klicka på Aktivera synkronisering för att fortsätta synkroniseringen.
Under synkroniseringen kommer du inte att kunna utföra några åtgärder förrän du har slutfört den. När synkroniseringen har slutförts för ett visst kluster listar sidan Katalogtjänst detta kluster med ett Provisionerat tillstånd. Just nu har du godkänt Azure AD att tillhandahålla och synkronisera Webex-användare till UC-infrastruktur och slutfört stegen för att konfigurera synkronisering.
Du måste aktivera synkronisering inom 18 timmar från det att det nya avtalet har skapats. LDAP-synkroniserade användare blir inaktiva och tas bort efter 24 timmars inaktivitet. Användare kommer inte att kunna logga in och använda Unified CM tjänsterna.
När Azure AD-etableringen har slutförts för ett visst kluster kan du inte skapa några nya synkroniseringsavtal eller ändra några konfigurationsinställningar för samma kluster förutom grupp inställningarna. Kontakta Cisco TAC supporten för att återställa katalogtjänsten. Du kan sedan skapa ett nytt avtal för provisionering.
Om du använder Azure IdP under SSO-autentisering efter framgångsrik etablering kontrollerar du att du konfigurerar rätt anspråk i Azure IdP. Om till exempel alternativ 1 är markerat för användarid-mappningen under etablering kontrollerar du att user.userprincipalname är inställt som UID i avsnittet Ytterligare anspråk.
Periodisk synkronisering
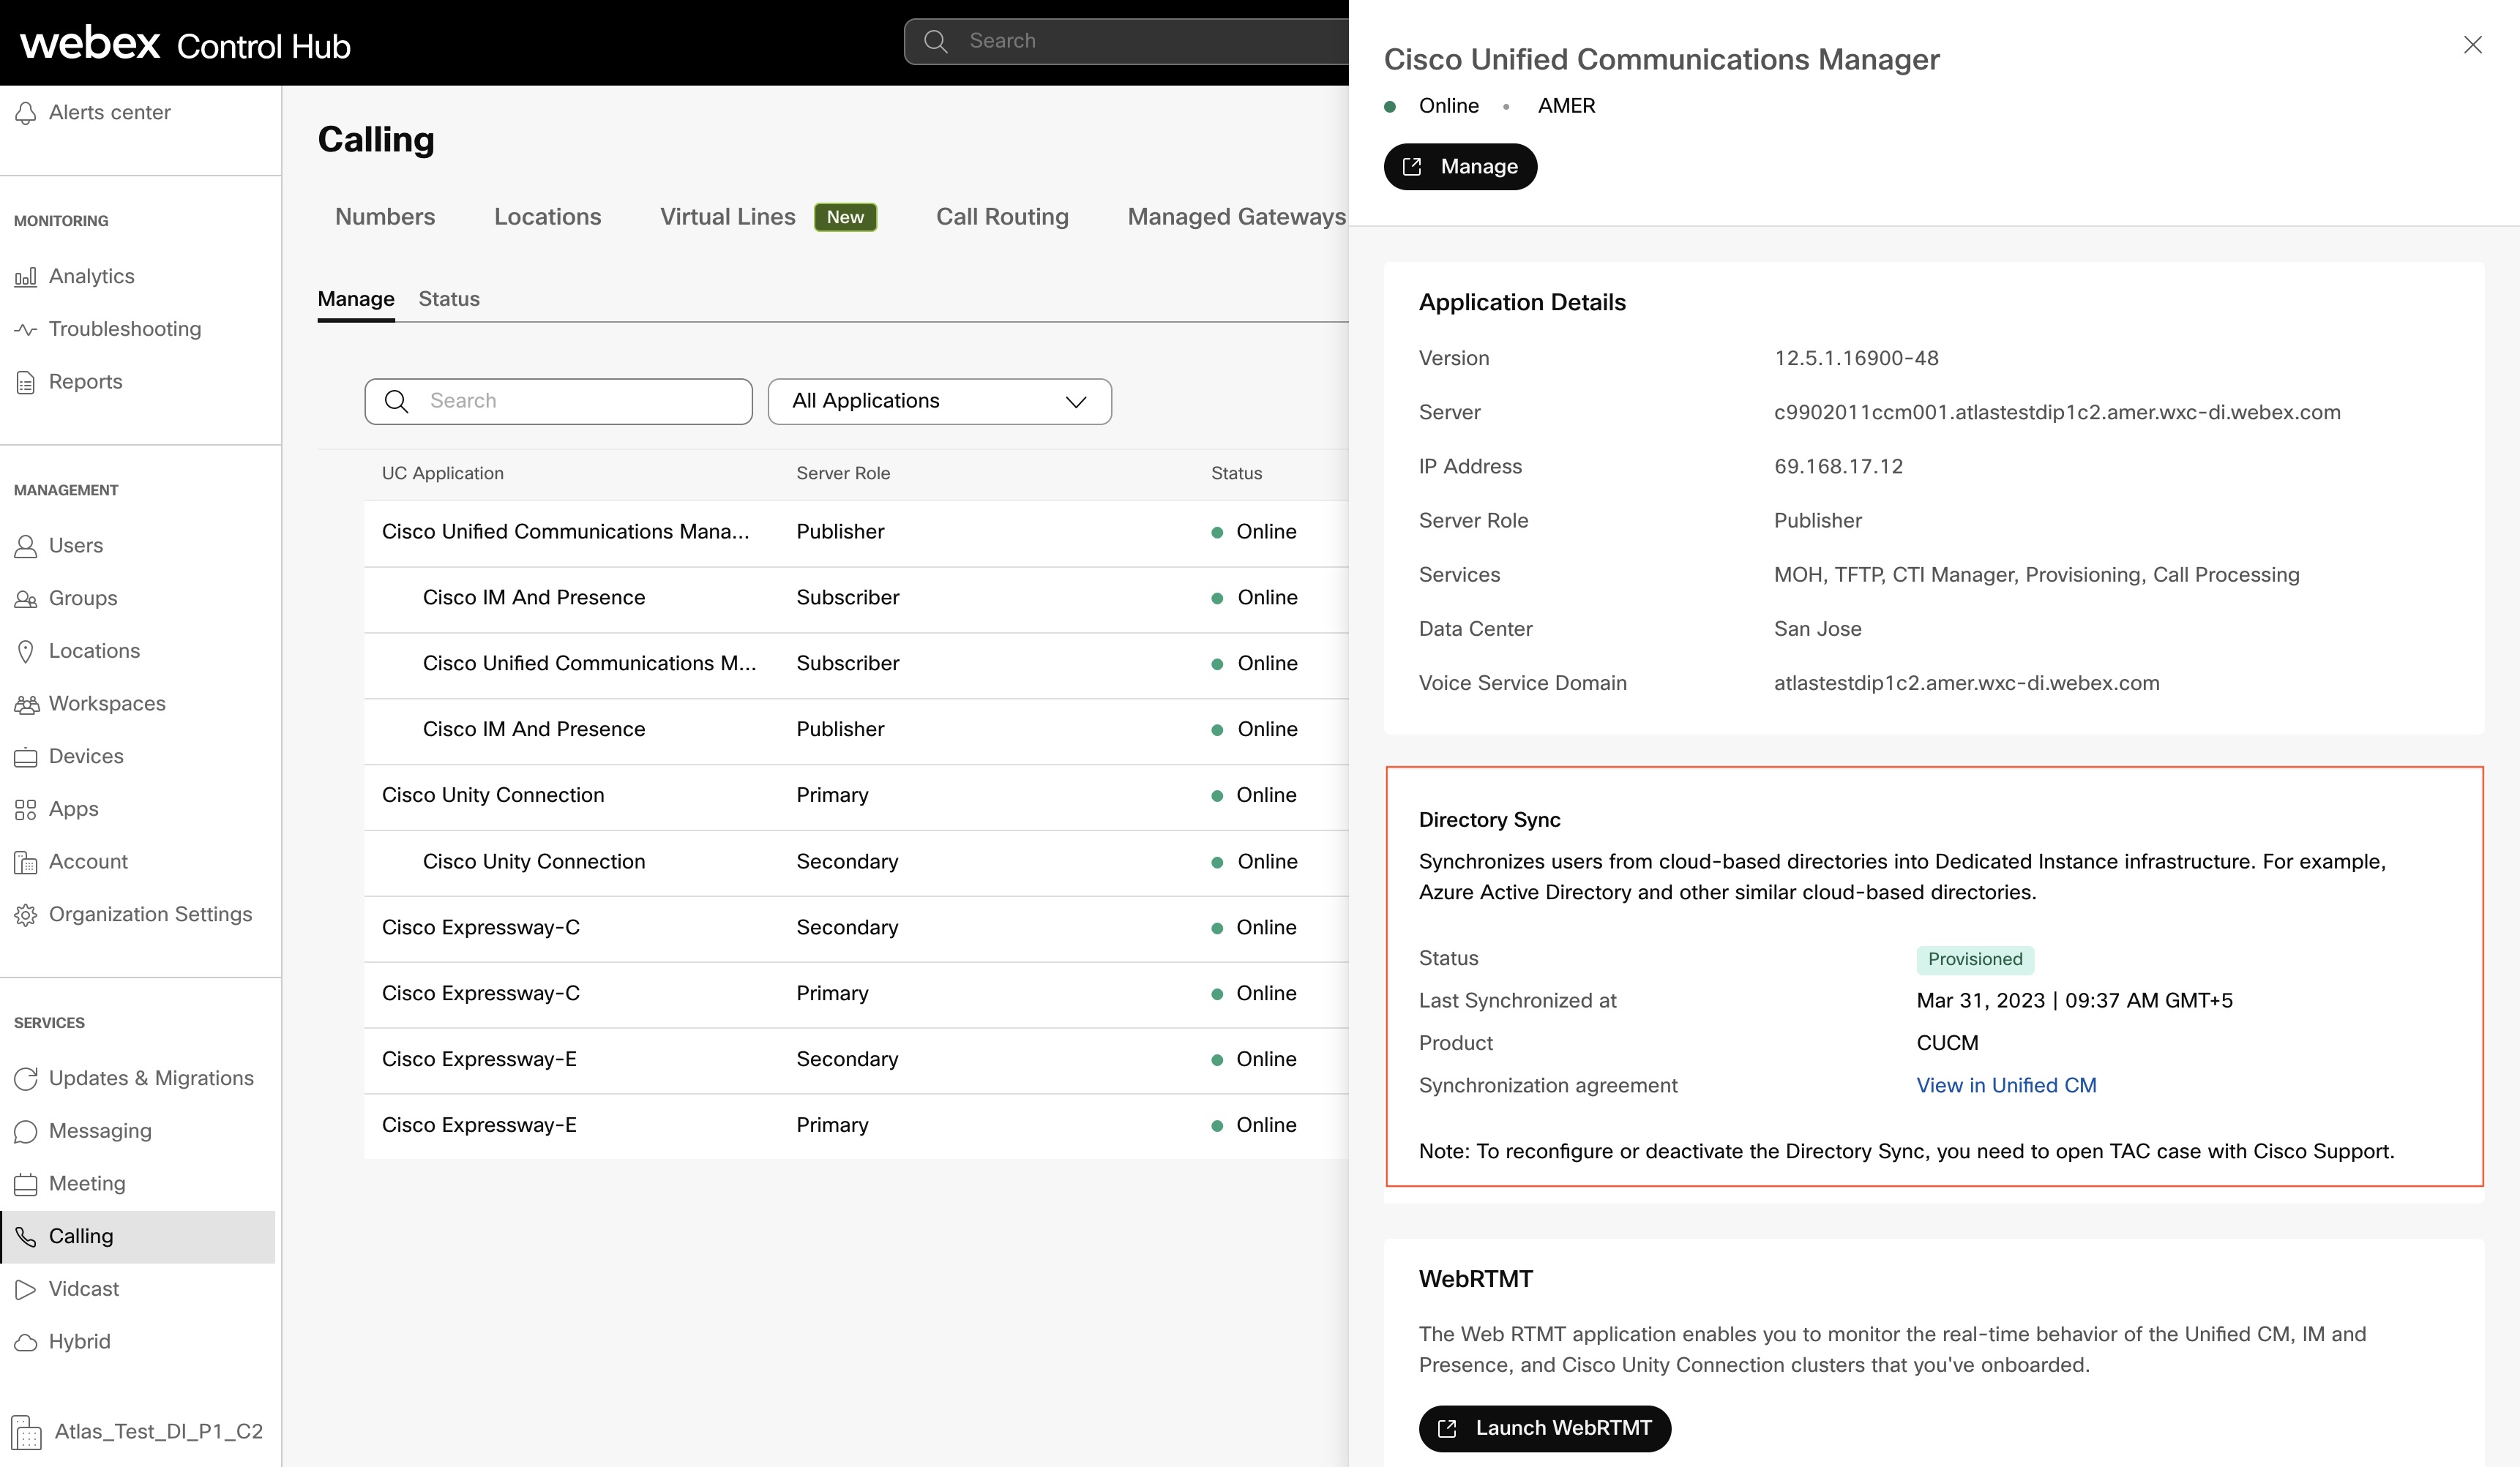
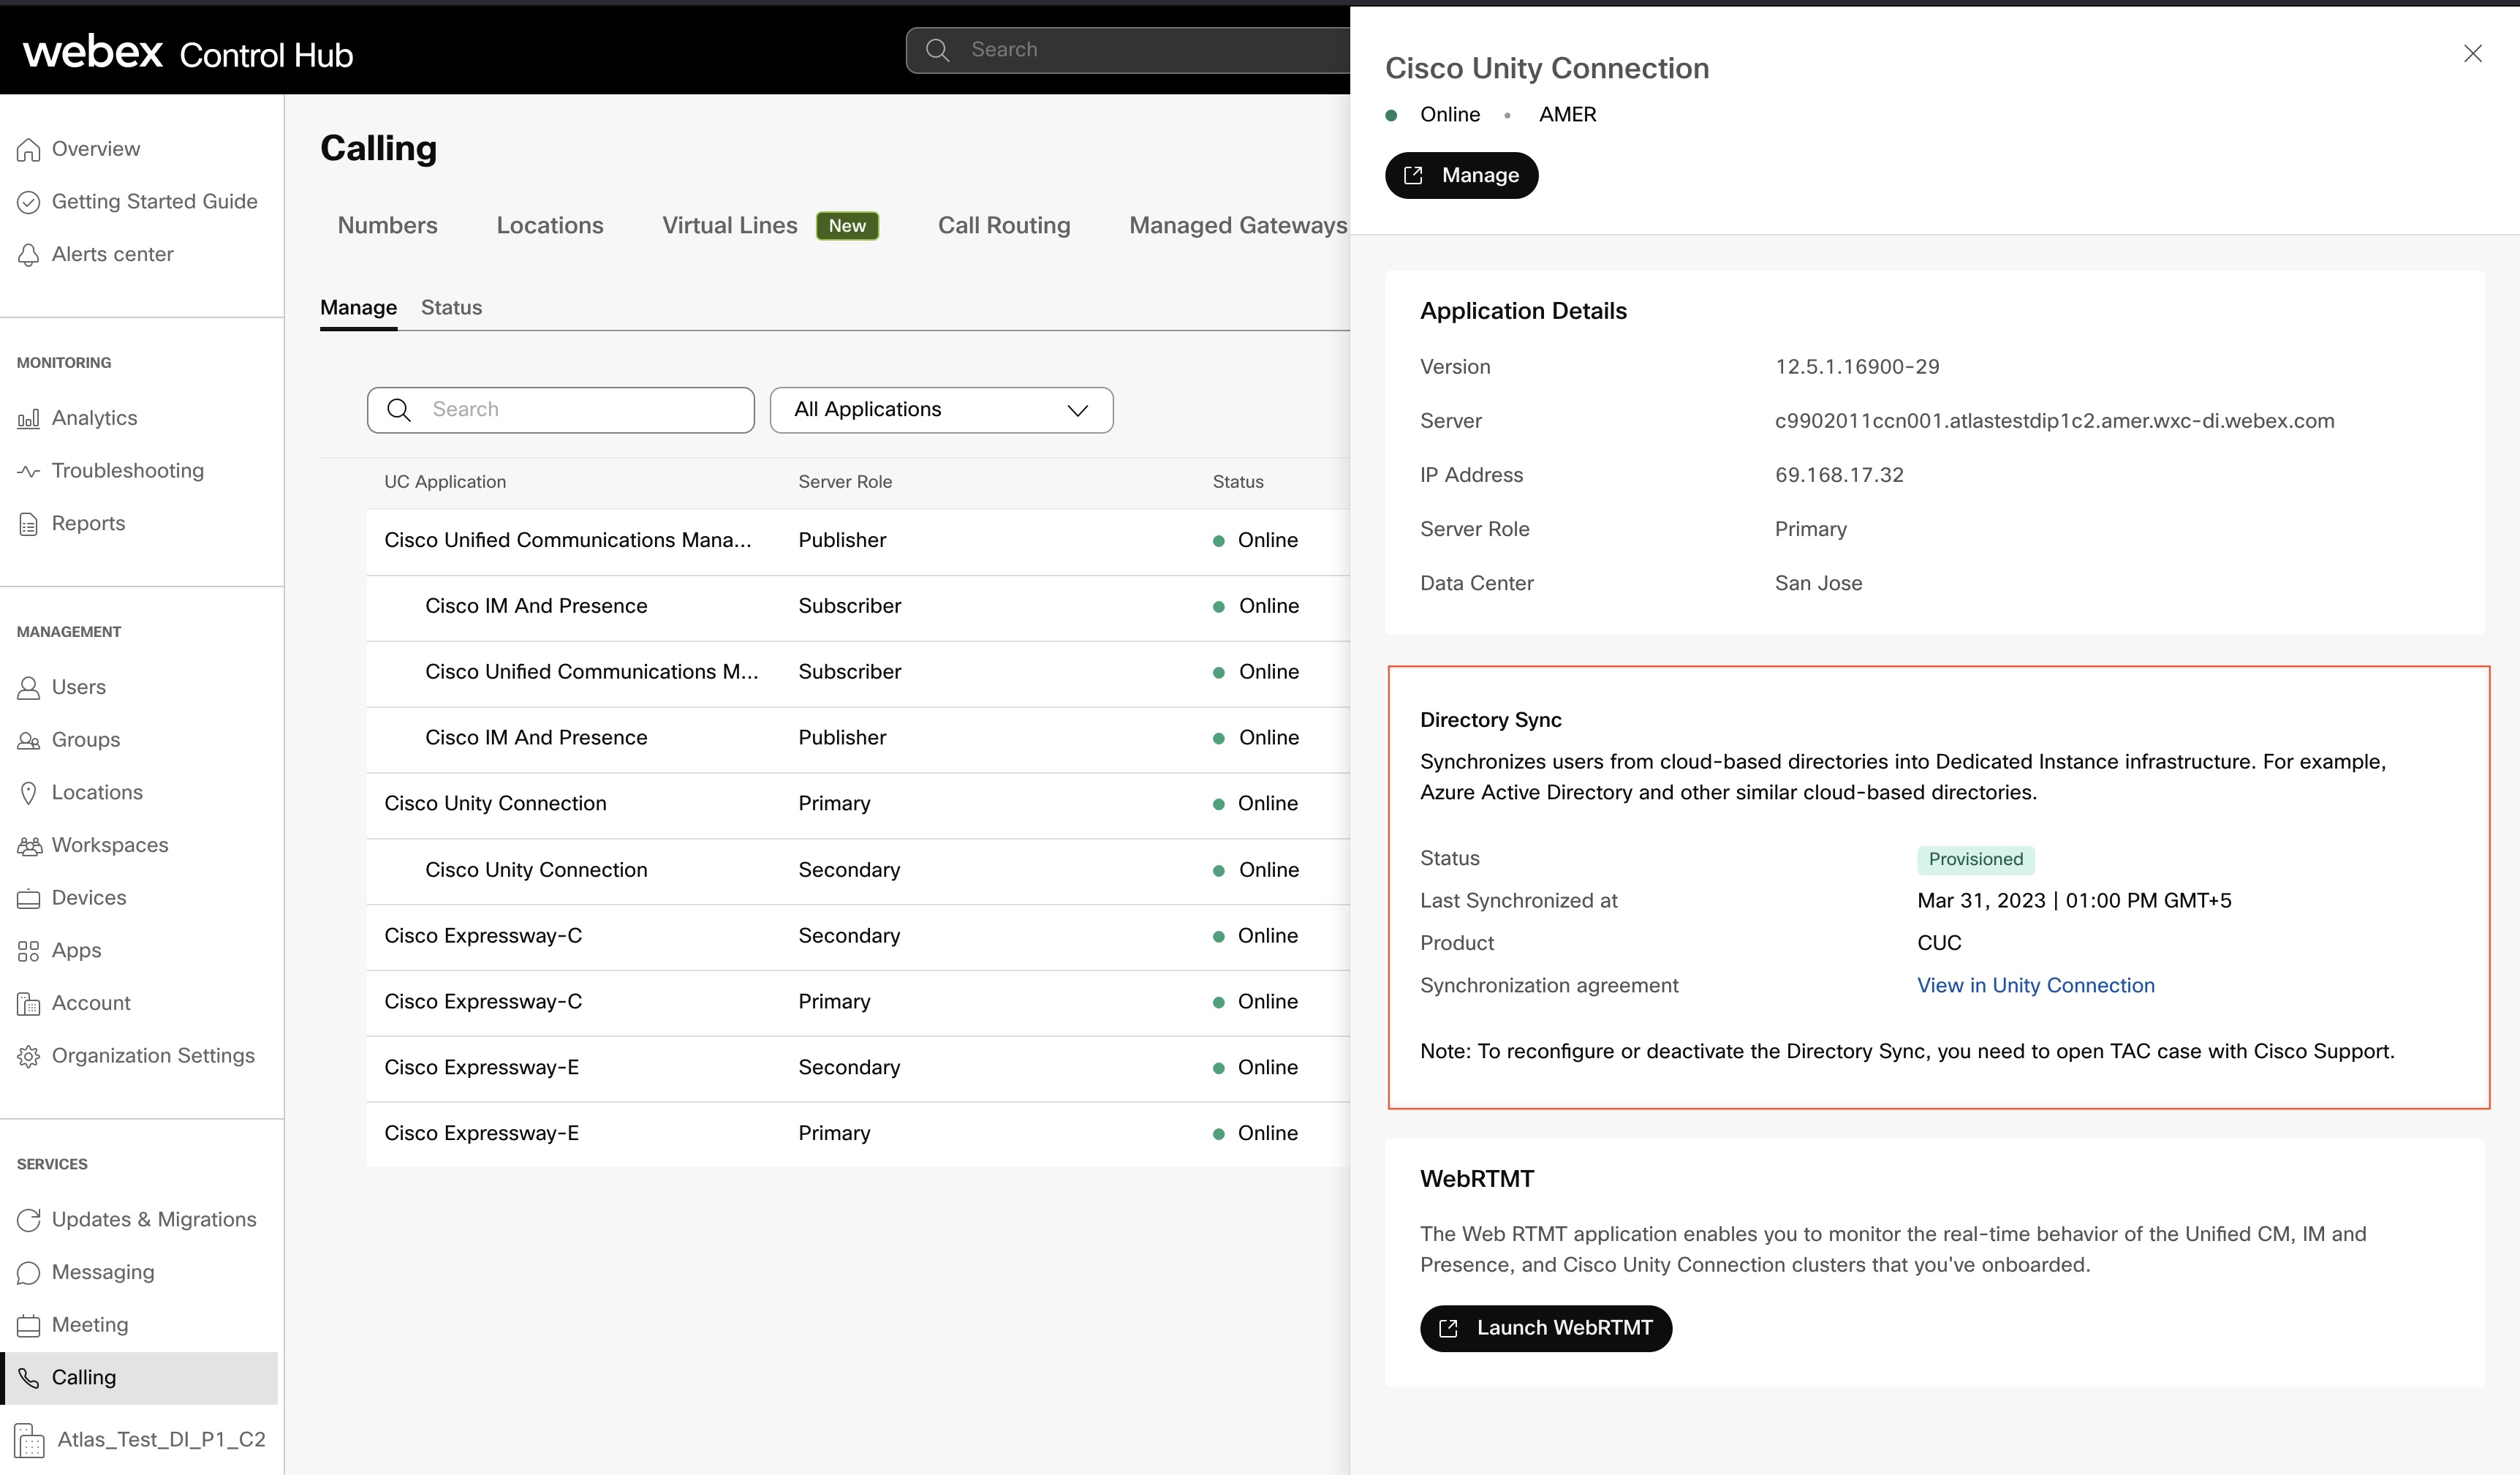
När ett kluster har etablerats körs periodisk synkronisering dagligen som tar hand om att synkronisera eventuella ändringar av användardata från Webex Common Identity till och. Unified CM Cisco Unity Connection Ditt ingripande behövs inte för periodisk synkronisering. Du kan dock kontrollera om periodisk synkronisering har skett för dagen genom att observera kolumnen Senast synkroniserad på sidan Klusterinformation på kontrollhubben. Tidsstämpeln uppdateras för att återspegla den tidpunkt då periodisk synkronisering skedde för klustret.
Unified CM
Cisco Unity Connection
LDAP-katalog i eller Unified CM Cisco Unity Connection
En standard LDAP-katalog skapas genom synkroniseringsprocessen.
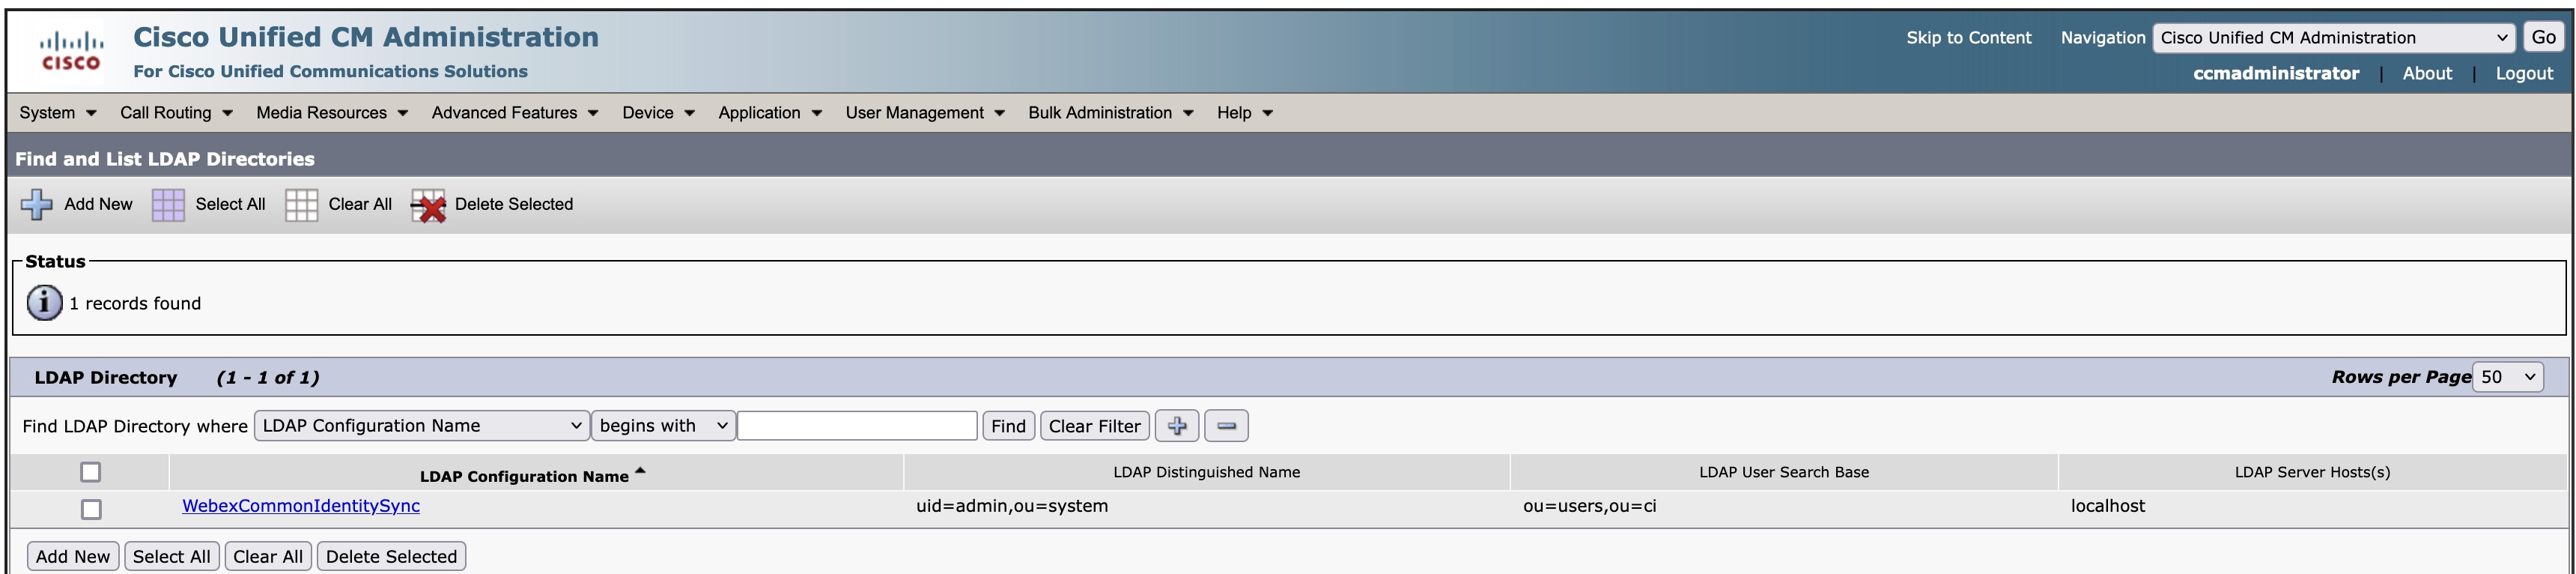
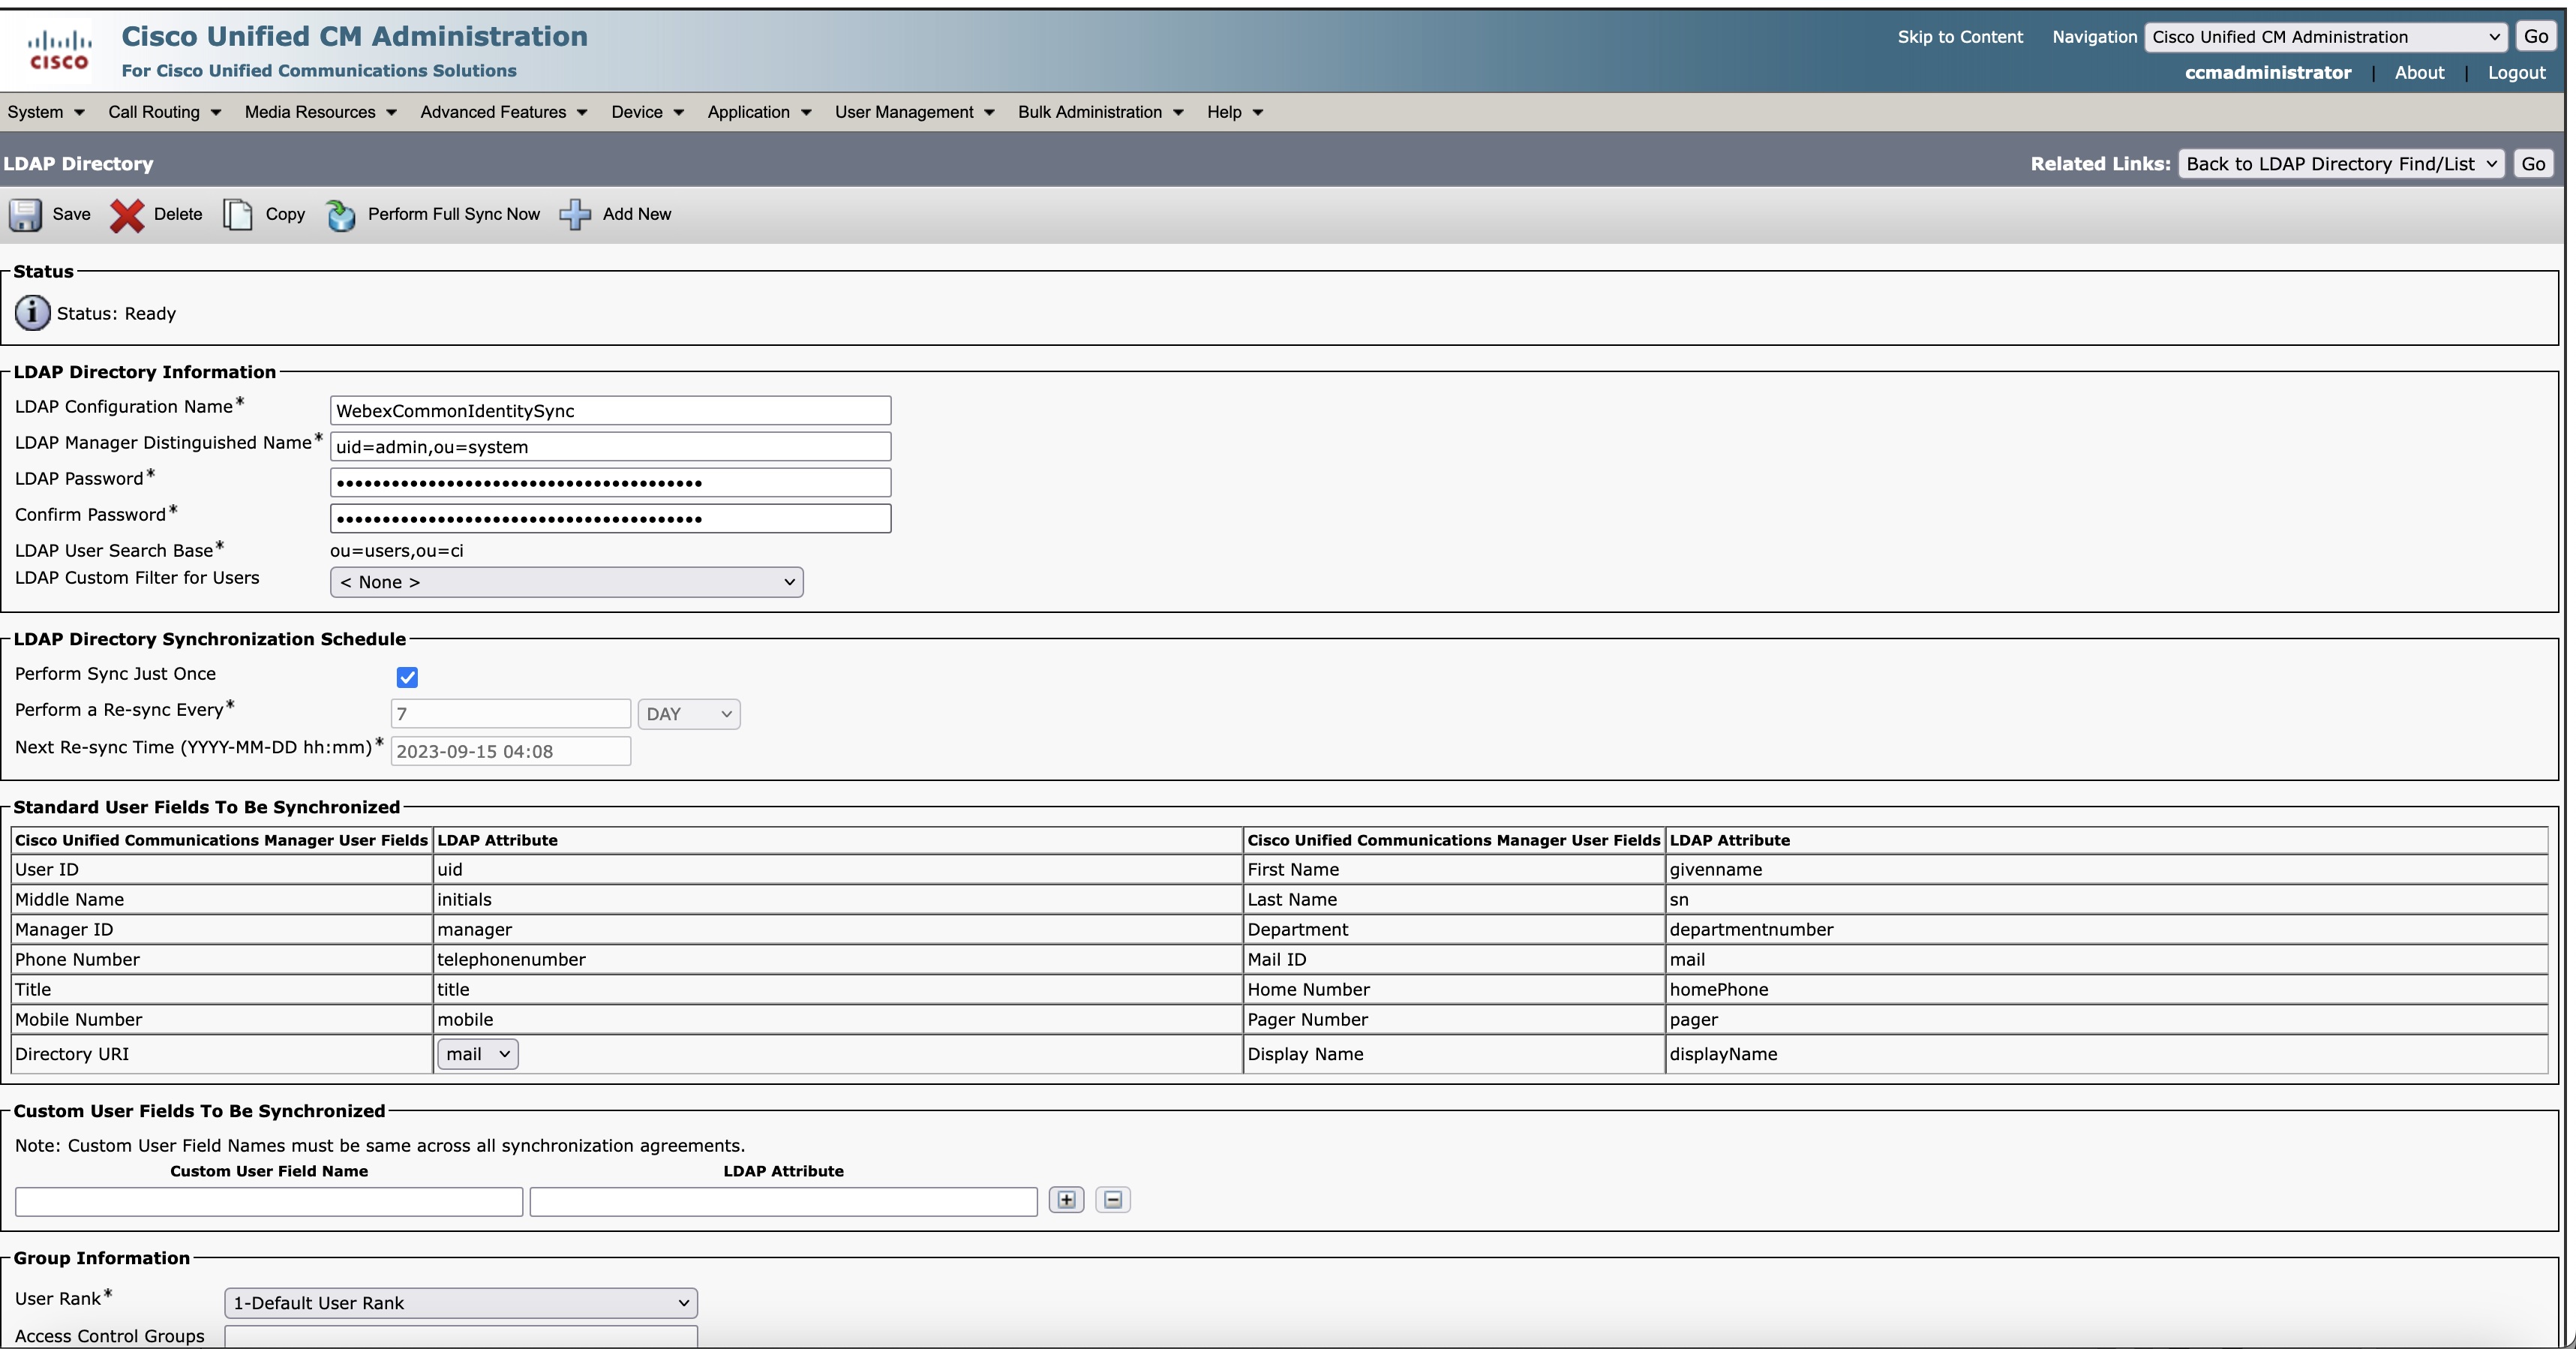
Även om inställningarna visar synkronisering en gång synkroniseras Control Hub vid 24-timmars cykeländringar på Com mon Identity till Unified CM ellerCisco Unity Connection.
Visa status för synkronisering
Visa status för synkroniseringen i kolumnen Status för katalogsynkronisering. Klicka på UC-programmet för att få den högra panelen som visar status för provisionering, senast synkroniserat tillstånd och orsaken till misslyckandet, om någon. Du kan också välja den lokala tidszonen. Standardtidszonen för webbläsaren är vald.
Avsättningsstatus
|
Avsättningsstatus |
Beskrivning |
|---|---|
|
Bearbetning |
Tillhandahållandet pågår |
|
Åtgärd krävs |
Vidta nödvändiga åtgärder om det krävs någon manuell intervention för ett visst kluster.
|
|
Fel |
Om det krävs några åtgärder i guiden Aktivera synkronisering kontrollerar du dem och vidtar vid behov nödvändiga åtgärder. |
|
Aktiv |
Klusterprovisioneringen är klar. |
|
Ej tillhandahållet |
Klusterprovisioneringen har inte påbörjats än. |
Importera användare för Unity Connection
Du kan importera Azure AD-användare manuellt från Importera användare Cisco Unity Connection efter att klusteretablering har gjorts från Control Hub.
Två sätt att importera användare är följande:
| 1 |
Expandera Användare i Cisco Unity Connection administration och välj Importera användare. |
| 2 |
På sidan Importera användare importerar du användarkonton för LDAP Directory för att skapa Unity Connection-användare. |
| 1 |
Expandera Verktyg i Cisco Unity Connection Administration och välj Verktyg för massadministration. |
| 2 |
Om du vill lägga till Unity Connection-användare utför du följande steg på sidan Verktyg för bulkadministration: |
| 3 |
När importen är klar granskar du filen som du angav i fältet Filnamn för misslyckade objekt för att kontrollera att alla användare har skapats. |
Felsökning av synkroniseringsproblem
Det här avsnittet innehåller nödvändig information och lösningar för att lösa några av de vanliga problemen som du kan stöta på under de olika stadierna av synkronisering av användare från Control Hub till Unified Communications Manager-databasen.
Användare som inte matchar
Aktivera synkronisering inom 18 timmar efter det att det nya avtalet har skapats. Befintliga användare markeras som inaktiva och raderas Unified CM efter 24 timmars inaktivitet.
 Fel — datakopieringen misslyckades. Vänligen försök igen
-
Kommunikationen mellan dedikerad instans och Webex-molnet störs eller det går inte att hämta användardata från Webex-molnet.
-
Kommunikation mellan dedikerad instans och Unified CM störs eller kan inte skicka användardata till Unified CM databasen.
-
Användardata kopieras inte till den tillfälliga lagringsplatsen.
Fel — Det gick inte att skapa synkroniseringsavtal. Vänligen försök igen
-
Kommunikationen mellan dedikerad instans och Unified CM avbryts eller kan inte skicka synkroniseringsavtalsdata till Unified CM databasen.
-
Ett synkroniseringsavtal skapades inte framgångsrikt.
Det gick inte att hämta information om synkroniseringsavtalet. Vänligen försök efter en tid.
Kommunikation mellan dedikerad instans och Unified CM störs.
Kända problem och begränsningar
Om du upplever ett problem med den här funktionen, kontrollera om det är något som vi redan känner till och har en rekommenderad lösning.
-
Webex Calling- Tillhandahållande av katalogtjänster för dedikerade instanser fungerar inte med LDAP-autentisering eftersom endast användardata synkroniseras och inte lösenorden för Unified CM servern och därför fungerar inte LDAP-autentisering.
Lösning: Enkel inloggning (SSO) måste användas för inloggningar. Detta dokument omfattar endast integration med enkel inloggning (SSO).
Konfigurera en enkel inloggning (SSO) om du vill att dina användare ska autentisera genom sin företagsidentitetsleverantör. Se Integrering med enkel inloggning i Control Hub och SAML-baserad SSO-lösning för mer information.
-
Kontakta Cisco TAC supporten för att inaktivera katalogtjänsten. Vänta en minut och starta sedan installationen av katalogtjänsten igen.
-
Om du vill integrera samma Unified CM kluster till organisationen igen efter borttagning måste du först inaktivera katalogtjänsten och sedan återupprätta samma kluster.
Kontakta Cisco TAC supporten för att inaktivera katalogtjänsten.
-
På sidan Synkroniseringsavtal visas fäl ten Ut för synkronisering vid nästa synkronis eringstid aktiva. Men dessa fält är nedtonade på Unified CM servern när alternativet Utför synkronisering bara en gång är aktiverat. För närvarande är detta en begränsning i Webex Calling - Dedicated Instance Directory Service provisioning-funktionen som kommer att åtgärdas i den kommande versionen.
-
Användare som raderas i Azure-portalen blir inaktiva i Webex Identi ty Service men verkar vara aktiva iUnified CM.
Lösning: Gå till Han tering > Använ dare och ta bort användaren från Control Hub. Användaren är markerad Inaktiv iUnified CM.
-
När du etablerar nya kluster för större organisationer (med mer än 80 000 användare) upplever du timeout för närvarande. Denna fråga kommer att lösas snart.
-
När du klickar på knapparna Över ge, Fortsätt och Aktivera synkron isering under etablering ändras inte klustrets status omedelbart i användargränssnittet. Denna begränsning är vilseledande eftersom åtgärderna äger rum i backend.
Lösning: Undvik att klicka två gånger på knapparna och kontrollera klusterstatusen efter några sekunder. Du ser att klusterstatusen ändras från Åtgärd krävs till B earbetning. Denna fråga kommer att behandlas snart.
-
Funktionen Aktivera synkronisering slutar för närvarande att svara när Unified Communications Manager-nätverket är nere.
Arbeta runt: Kontakta Cisco TAC supporten för att inaktivera katalogtjänsten. Vänta en minut och starta sedan installationen av katalogtjänsten igen. Det här problemet kommer att åtgärdas i den kommande utgåvan.
-
Under etableringen fylls inte gruppinformationslistan på grund av synkroniseringsproblem med Webex Common Identity Service. Användare rekommenderas att avbryta etableringen och försöka igen efter en tid.
-
Om du konfigurerar katalogsynkronisering igen i ett etablerat kluster är det lämpligt att involvera affärsen Webex Calling heten Dedicated Instance i processen.


