- Головна
- /
- Стаття

Дякуємо за відгук.


 У цій статті
 Надіслати відгук?
Синхронізувати користувачів із хмарного каталогу (Microsoft Azure AD) або локального каталогу (MS AD) з кластерами виділених екземплярів (Unified CM і Cisco Unity Connection) через службу спільної ідентифікації Webex за допомогою інтерфейсу центру керування.
Огляд
Синхронізуйте користувачів із хмарних каталогів, таких як Azure AD, із програмами виділених екземплярів, таких як Unified CM і Cisco Unity Connection зі службою хмарних каталогів. Під час синхронізації система імпортує список користувачів та пов'язані дані користувачів у Azure Active Directory (або подібну службу Cloud Directory), синхронізовану в службу ідентифікації Webex. Виберіть Unified CM кластер з Центру керування для синхронізації, виберіть відповідне відображення Unified CM поля ідентифікатора користувача, а потім виберіть необхідну угоду про синхронізацію, щоб завершити синхронізацію.
передумови
-
Якщо ви використовуєте Azure Active Directory як хмарний каталог, див. розділ Н алаштування програми Azure AD Wizard у Центрі керування, щоб отримати додаткові відомості.
-
Якщо ви використовуєте каталог, Microsoft Active Directory див. розділ Роз гортання каталогового з'єднувача для отримання додаткової інформації.
-
Переконайтеся, що існуючі Active Directory системи, інтегро Unified CM вані з ними, також інтегровані з Webex Common Identity.
Переглянути деталі кластера
На сторінці Керування в Центрі керування виберіть кластер, з яким потрібно синхронізувати дані користувача.
Цей вибір також містить деталі кластера, такі як ім'я кластера, стан синхронізації кластера, останній синхронізований стан та пов'язаний продукт.
|
Деталі кластера |
Опис |
|---|---|
|
Назва кластера |
Назва кластера |
|
Статус |
Статус синхронізації |
|
Востаннє синхронізовано |
Дата останньої синхронізації |
|
Продукт |
Деталі продукту |
Синхронізація каталогів
Залежно від ваших вимог, ви можете синхронізувати користувачів з локального Active Directory до центру керування за допомогою Directory Connector або безпосередньо з Azure Directory до Центру керування, а потім синхронізувати їх з. Unified CM
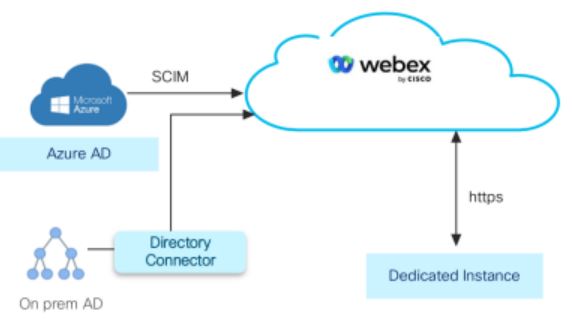
Виконайте одну з наступних дій:
-
Щоб безпосередньо синхронізувати користувачів із Azure Directory до Центру керування, виконайте процедуру Синхронізувати користувачів із Azure Directory.
-
Щоб синхронізувати користувачів з On-Prem Active Directory до Control Hub за допомогою Directory Connector, виконайте процедуру Син хронізувати користувачів з лок Active Directory альної програми.
Виконуйте синхронізацію в неробочий час, щоб мінімізувати її вплив на послуги виклику.
Синхронізація користувачів з каталогу Azure
Синхронізація служби каталогів виділених екземплярів дозволяє імпортувати дані кінцевого користувача з каталогу Azure до бази Unified CM даних таким чином, щоб вони відображалися у вікні конфігура ції кінцевого користувача.
Щоб синхронізувати користувачів за допомогою Azure Directory:
-
Необхідно синхронізувати Active Directory користувачів Azure до центру керування.
-
Виконайте процедуру Налаштувати синхроні зацію каталогів для синхронізації користувачів у Центрі керуванняCisco Unified CM.
Синхронізація користувачів з On-Prem Active Directory
Внутрішніх Active Directory користувачів можна синхронізувати із загальною ідентифікацією (CI) за допомогою Directory Connector.
Для служби каталогів підтримується лише розгортання SSO. Для отримання додаткової інформації див. розділ Інтеграція єдиного входу в центр керування та рішення SSO на основі SAML.
Щоб синхронізувати користувачів з On-Prem: Active Directory
-
Синхронізувати Active Directory користувачів із загальною ідентифікацією (CI) за допомогою роз 'єму каталогів. Ви можете завантажити програмне забезпечення роз'єму з Control Hub та встановити його на локальній машині. Для отримання додаткової інформації див. Посібник із розгортання для роз 'є му каталогів.
-
Виконайте процедуру в розділі Н алаштування синхронізації каталогів синхронізувати користувачів у Центрі керування доUnified CM.
Налаштування синхронізації каталогів
Іноді можуть виникнути додаткові затримки при створенні кластера. У таких сценаріях забезпечення все одно відбуватиметься, хоча ця діяльність займає значний час.
-
Увійдіть до центру управління за адресою https://admin.webex.com/login.
-
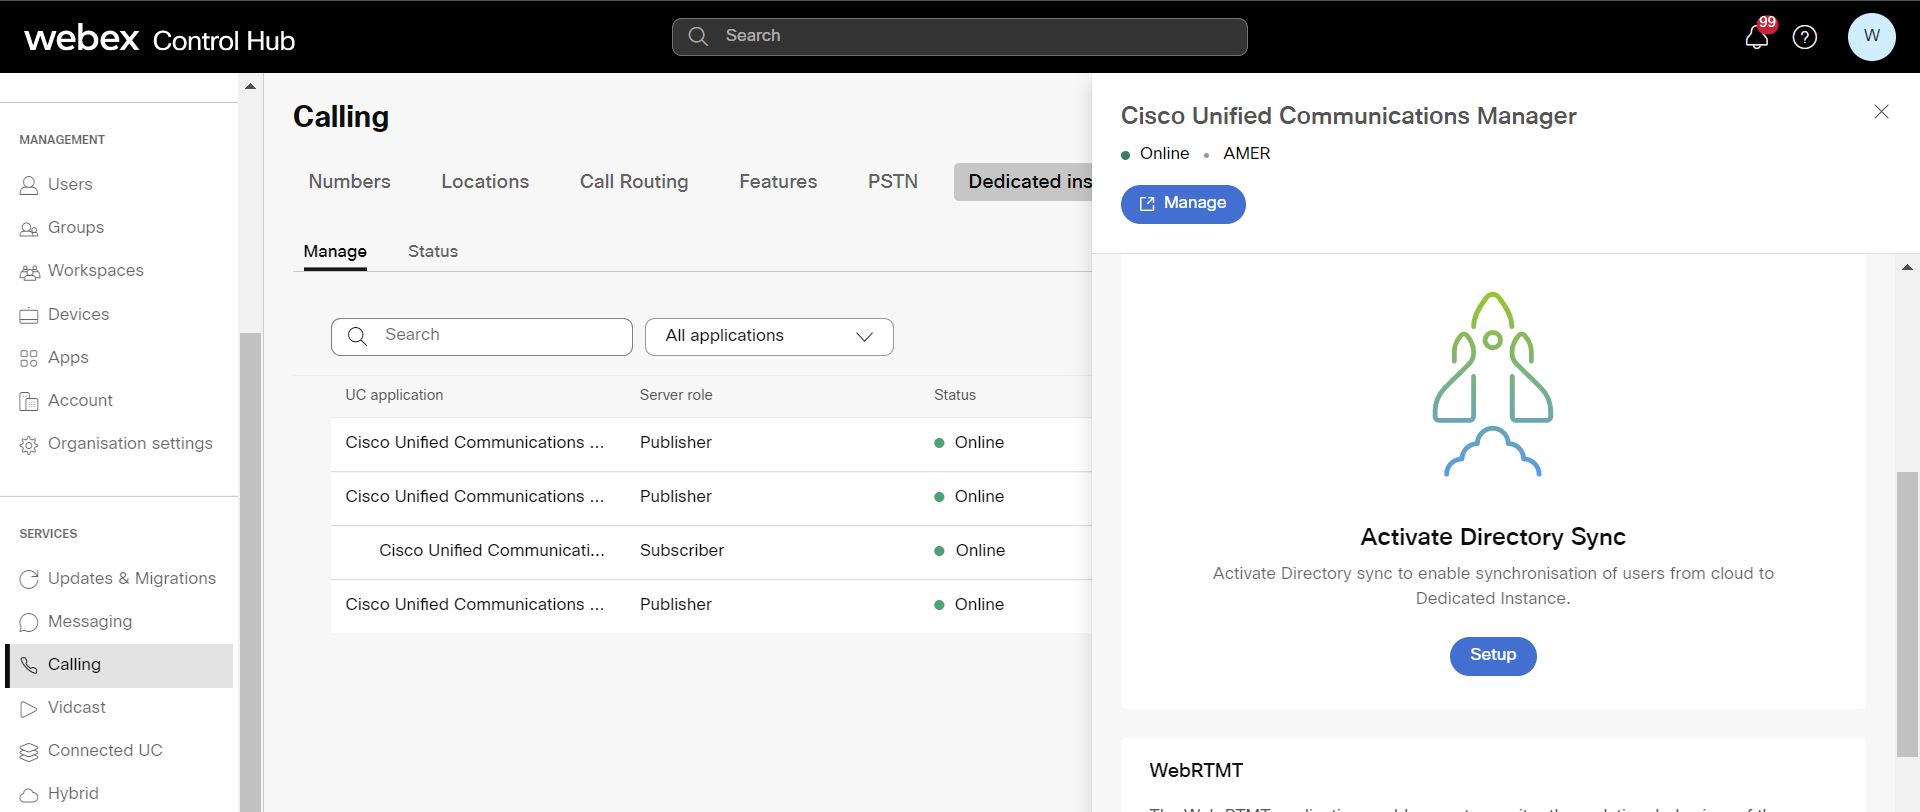
Перейдіть до Служби > Ви клик > Виді лений екземп ляр > Кер ування.
-
Виберіть програму UC та клацніть Н алаштування в розділі Активувати синхроні зацію каталогів на правій панелі.
-
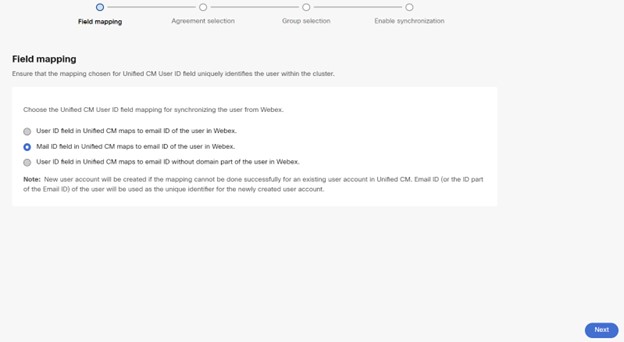
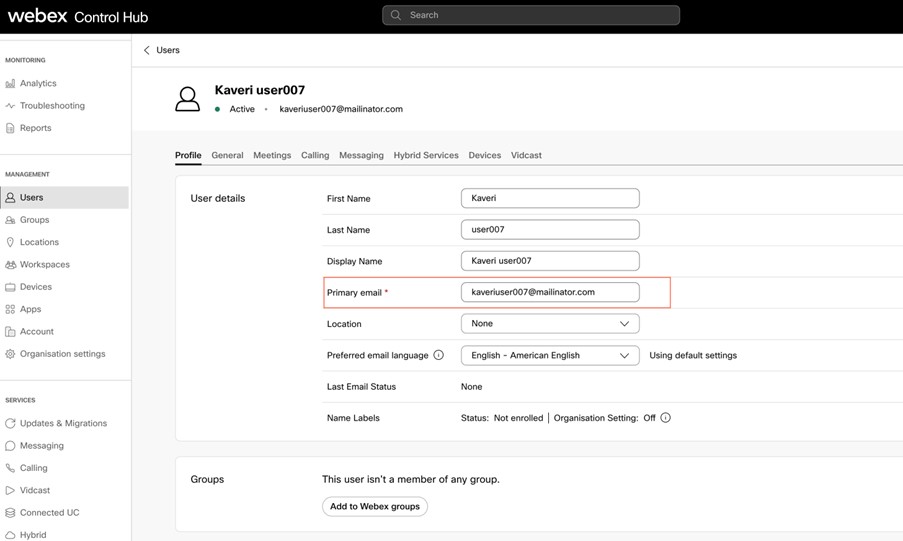
У вікні налаштування зіставлення полів переконайтеся, що відображення, вибране для поля іденти Unified CM фікатор користувача, однозначно ідентифікує користувача в кластері після початку створення.
-
Виберіть відповідне відоб Unified CM раження поля ідентифікатора користувача для синхронізації користувача з Webex:
-
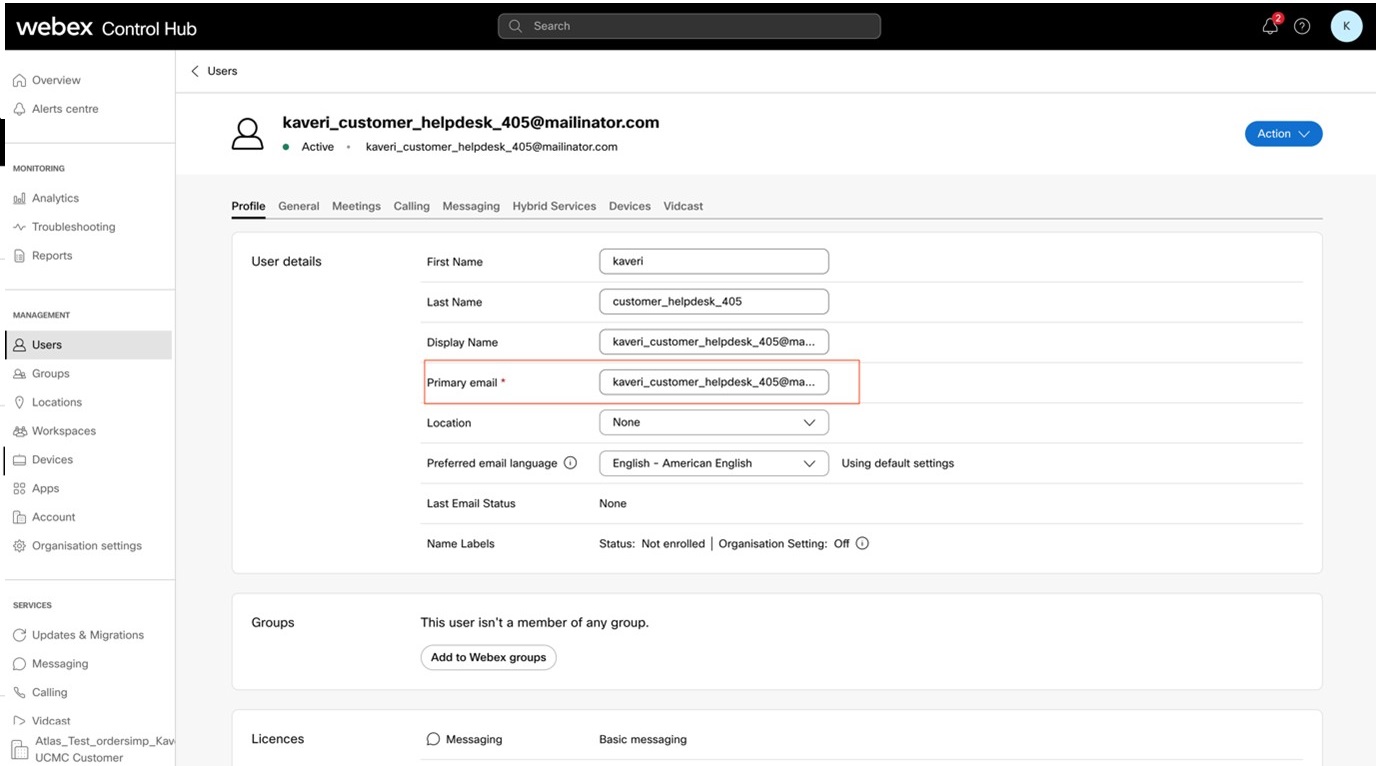
Поле ідентифікатора користувача Unified CM відображається на ідентифікатор електронної пошти користувача у Webex.
-
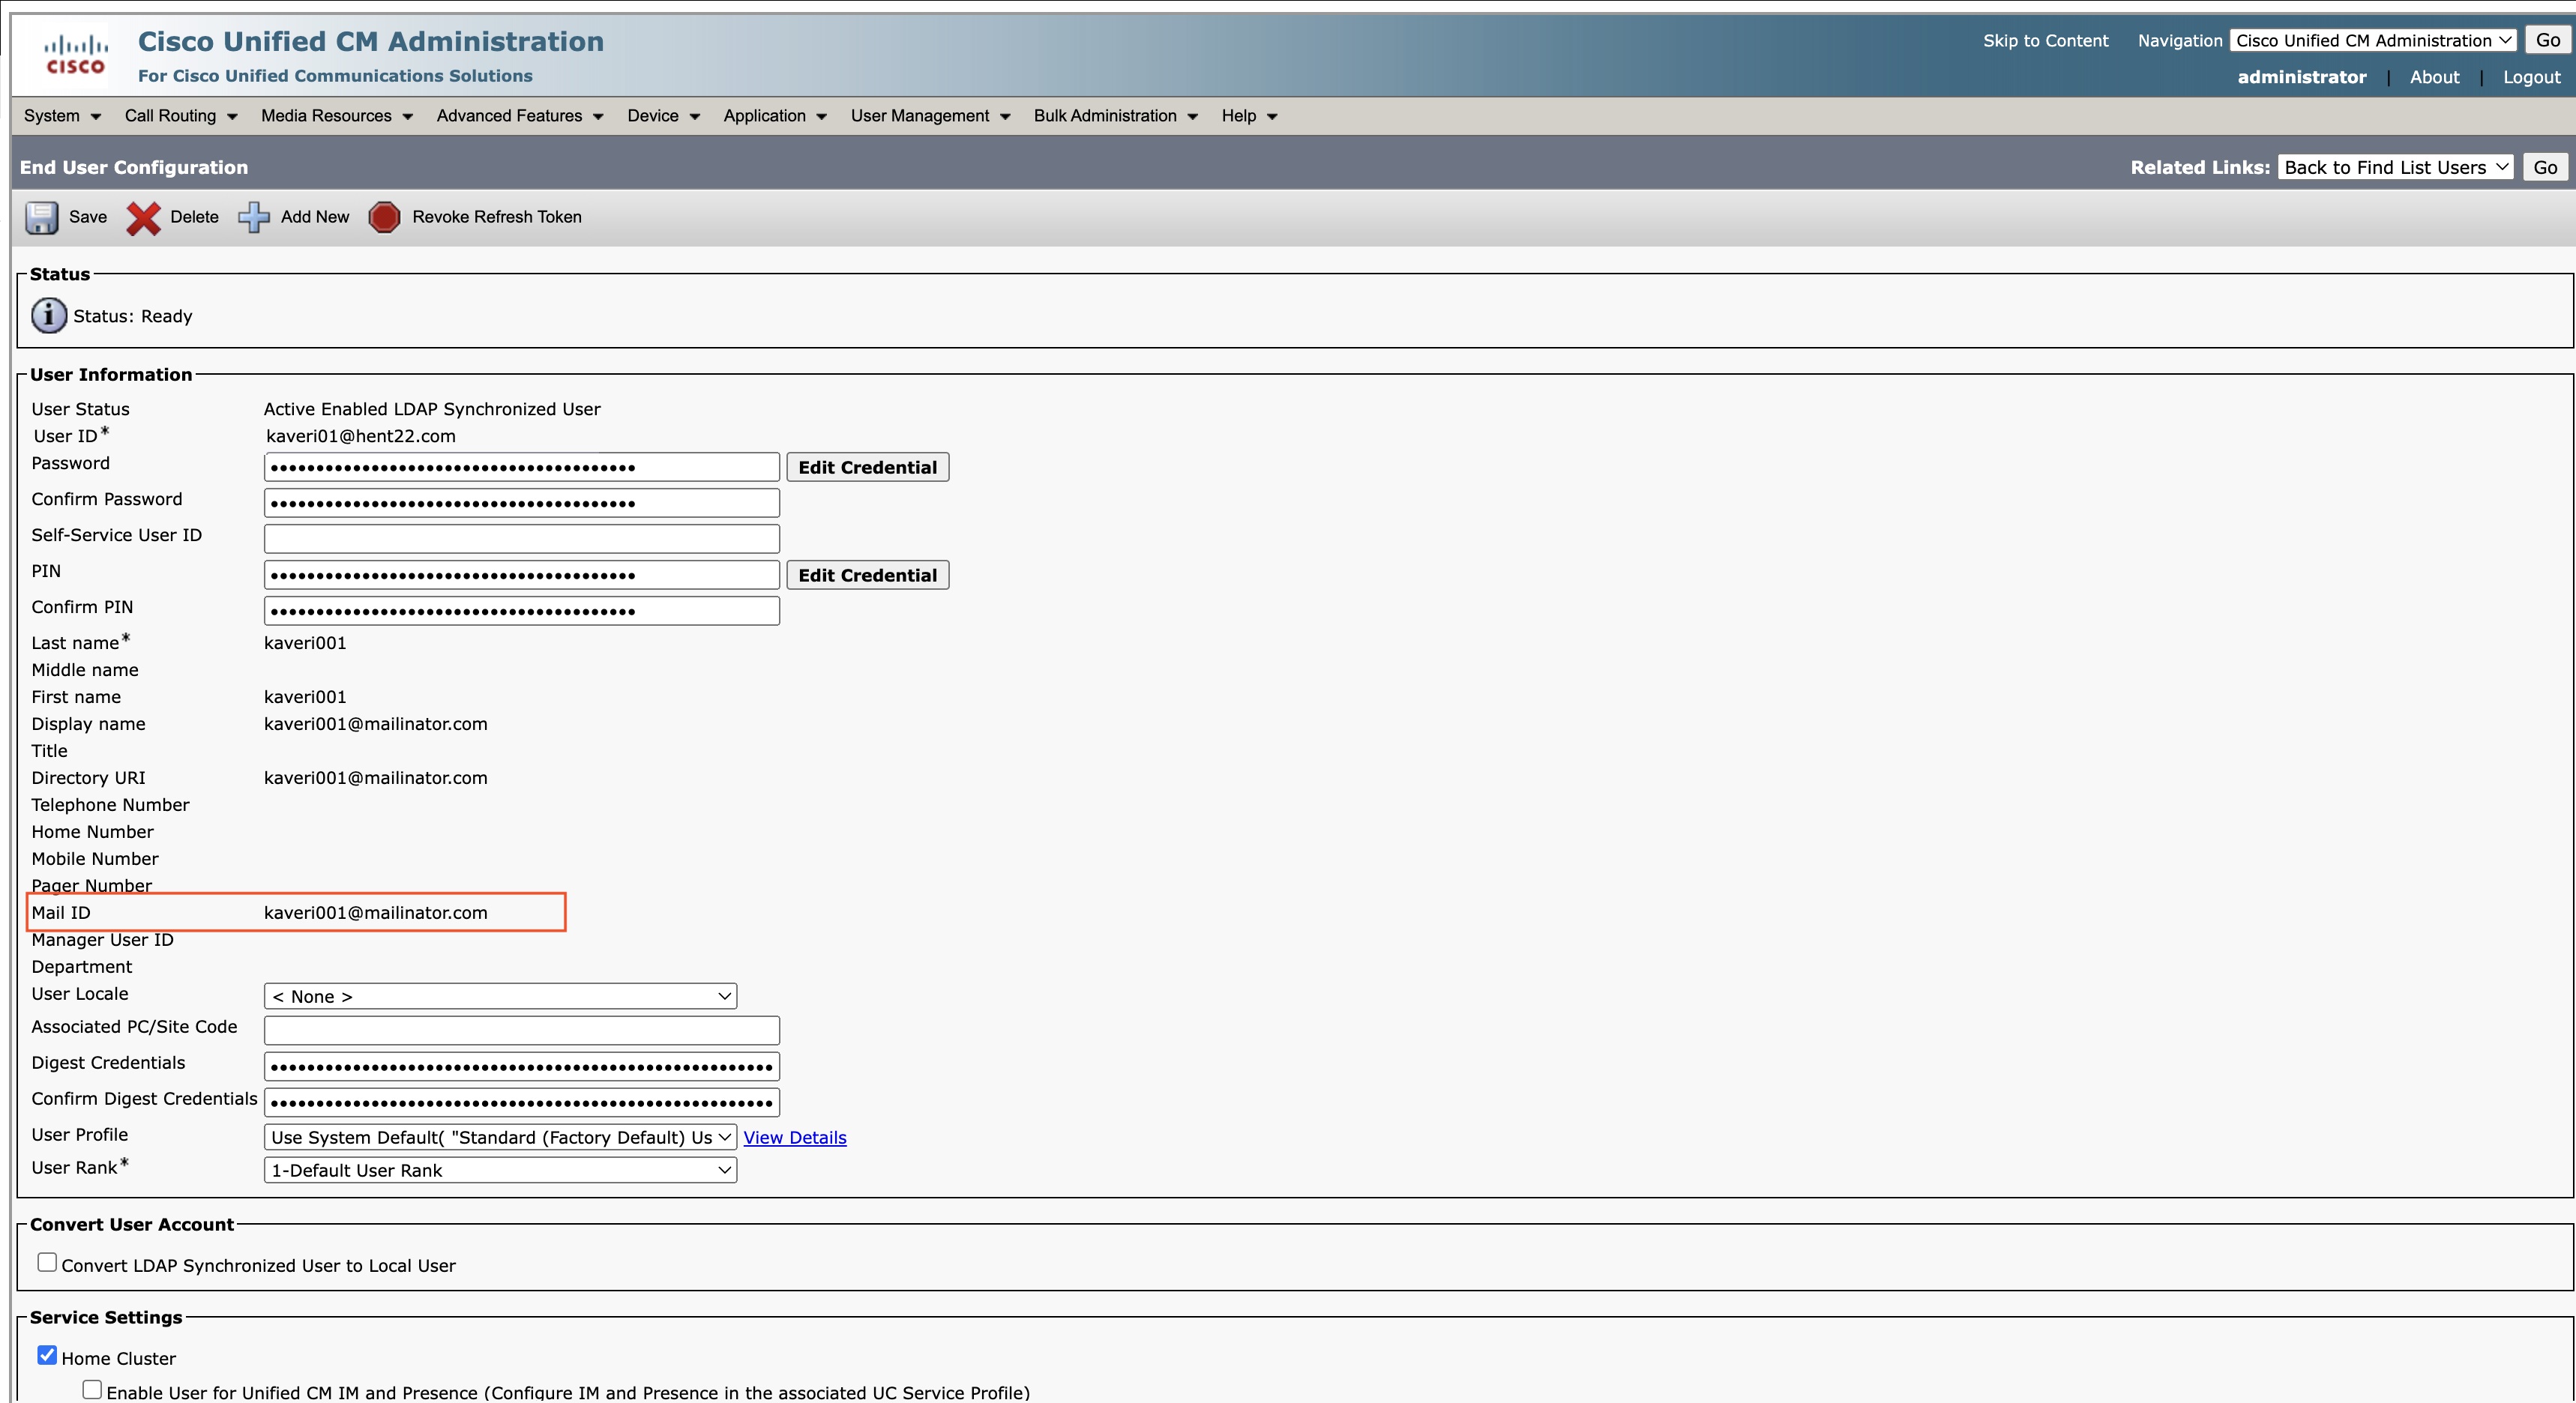
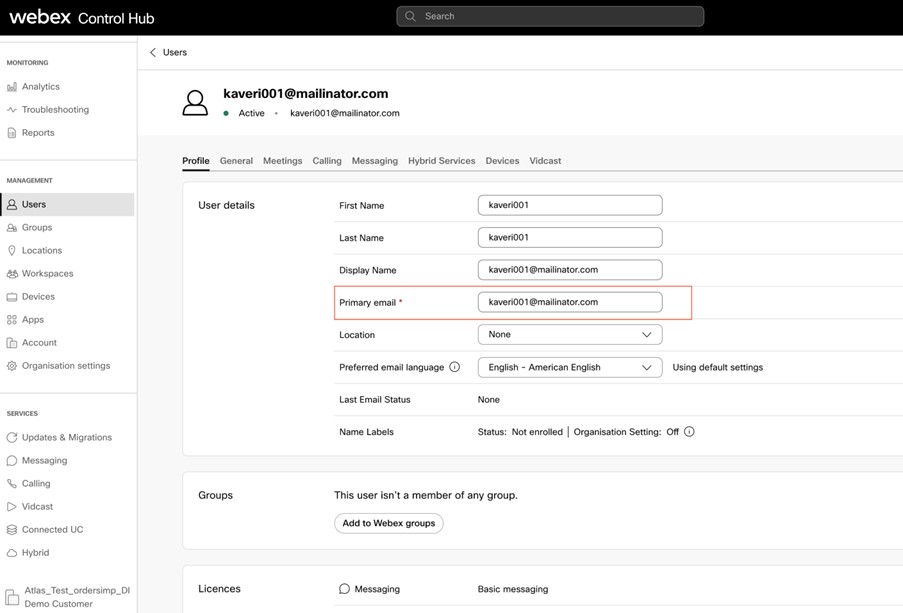
Поле ідентифікатора пош Unified CM ти відображається на ідентифікатор електронної пошти користувача у Webex.
-
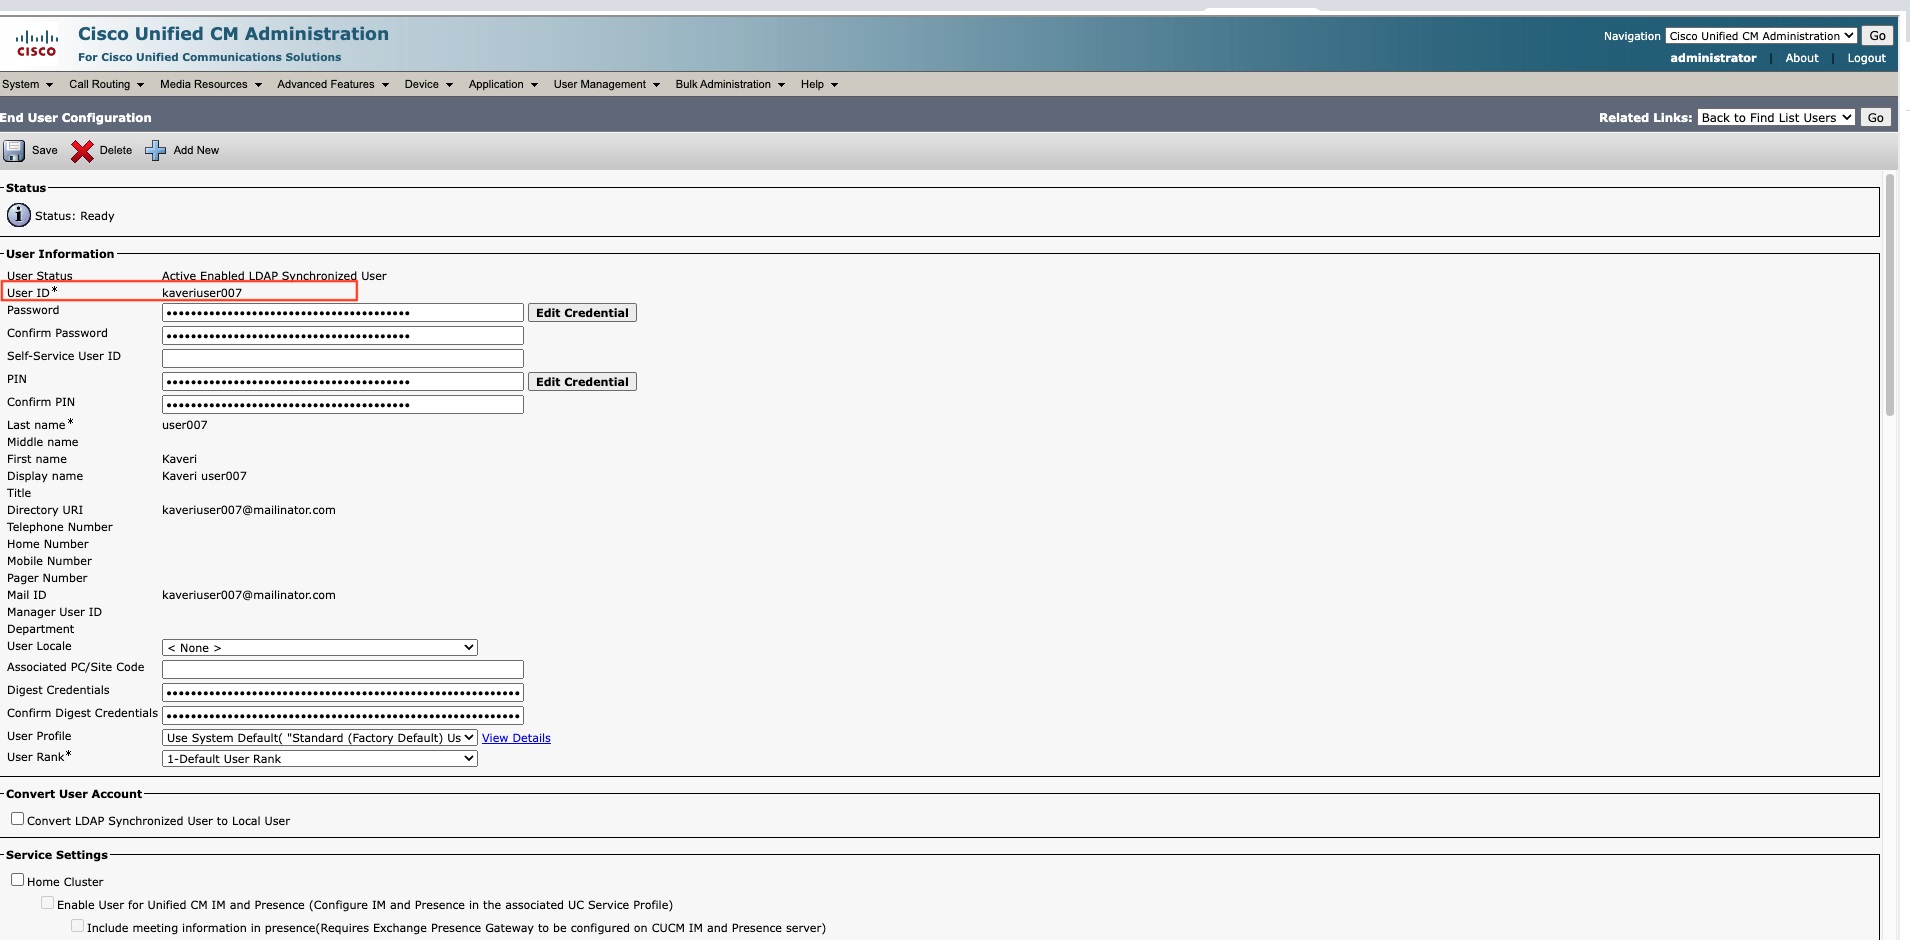
Поле ідентифікатора користувача Unified CM відображається на ідентифікатор електронної пошти без доменної частини користувача у Webex.
Новий обліковий запис користувача створюється, якщо не вдається успішно виконати відображення для існуючого облікового запису користувача вUnified CM. І дентифікатор електронної пошти користувача використовується як унікальний ідентифікатор для новоствореного облікового запису користувача. Ця примітка застосовується для варіантів 1 і 2.
Варіанти
Unified CM
Контрольний хаб
Варіант 1
Поле ідентифікатора користувача Unified CM у відображенні ідентифікатора електронної пошти користувача у Webex
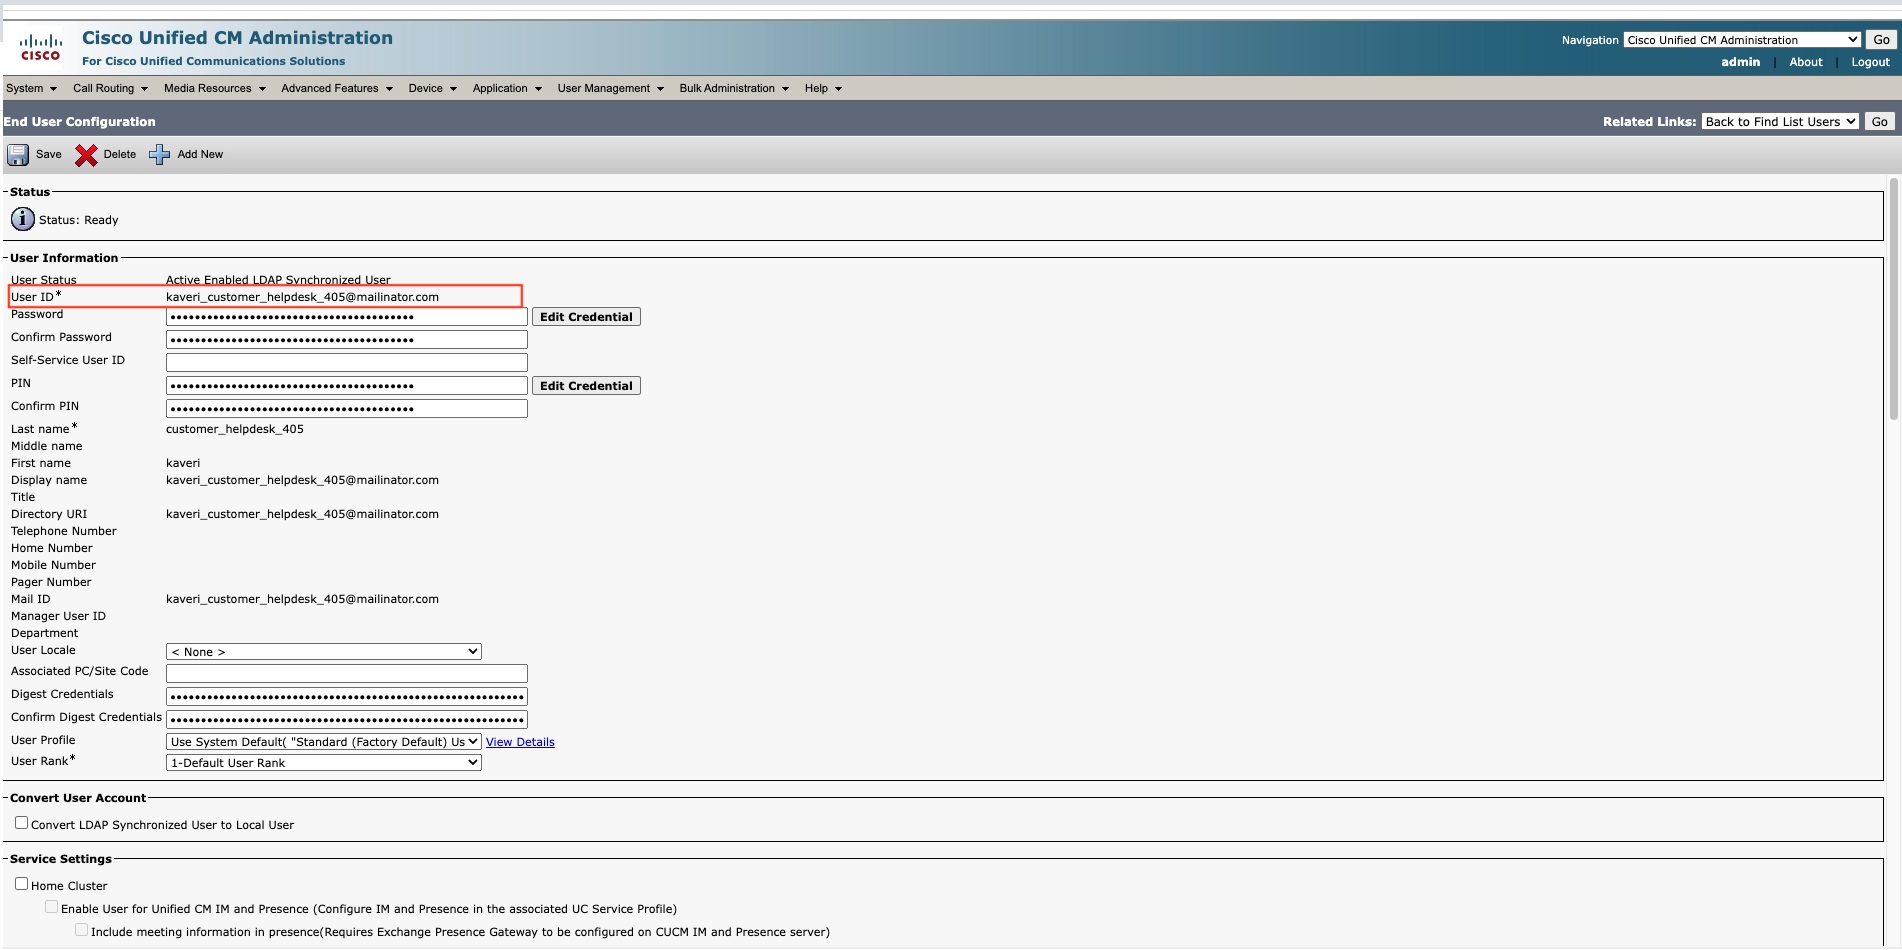
Варіант 2
Поле ідентифікатора пош Unified CM ти в відображенні ідентифікатора електронної пошти користувача в Webex
Варіант 3
Поле ідентифікатора користувача Unified CM у відображенні ідентифікатора електронної пошти без доменної частини користувача у Webex
-
-
Натисніть кнопку Далі.
-
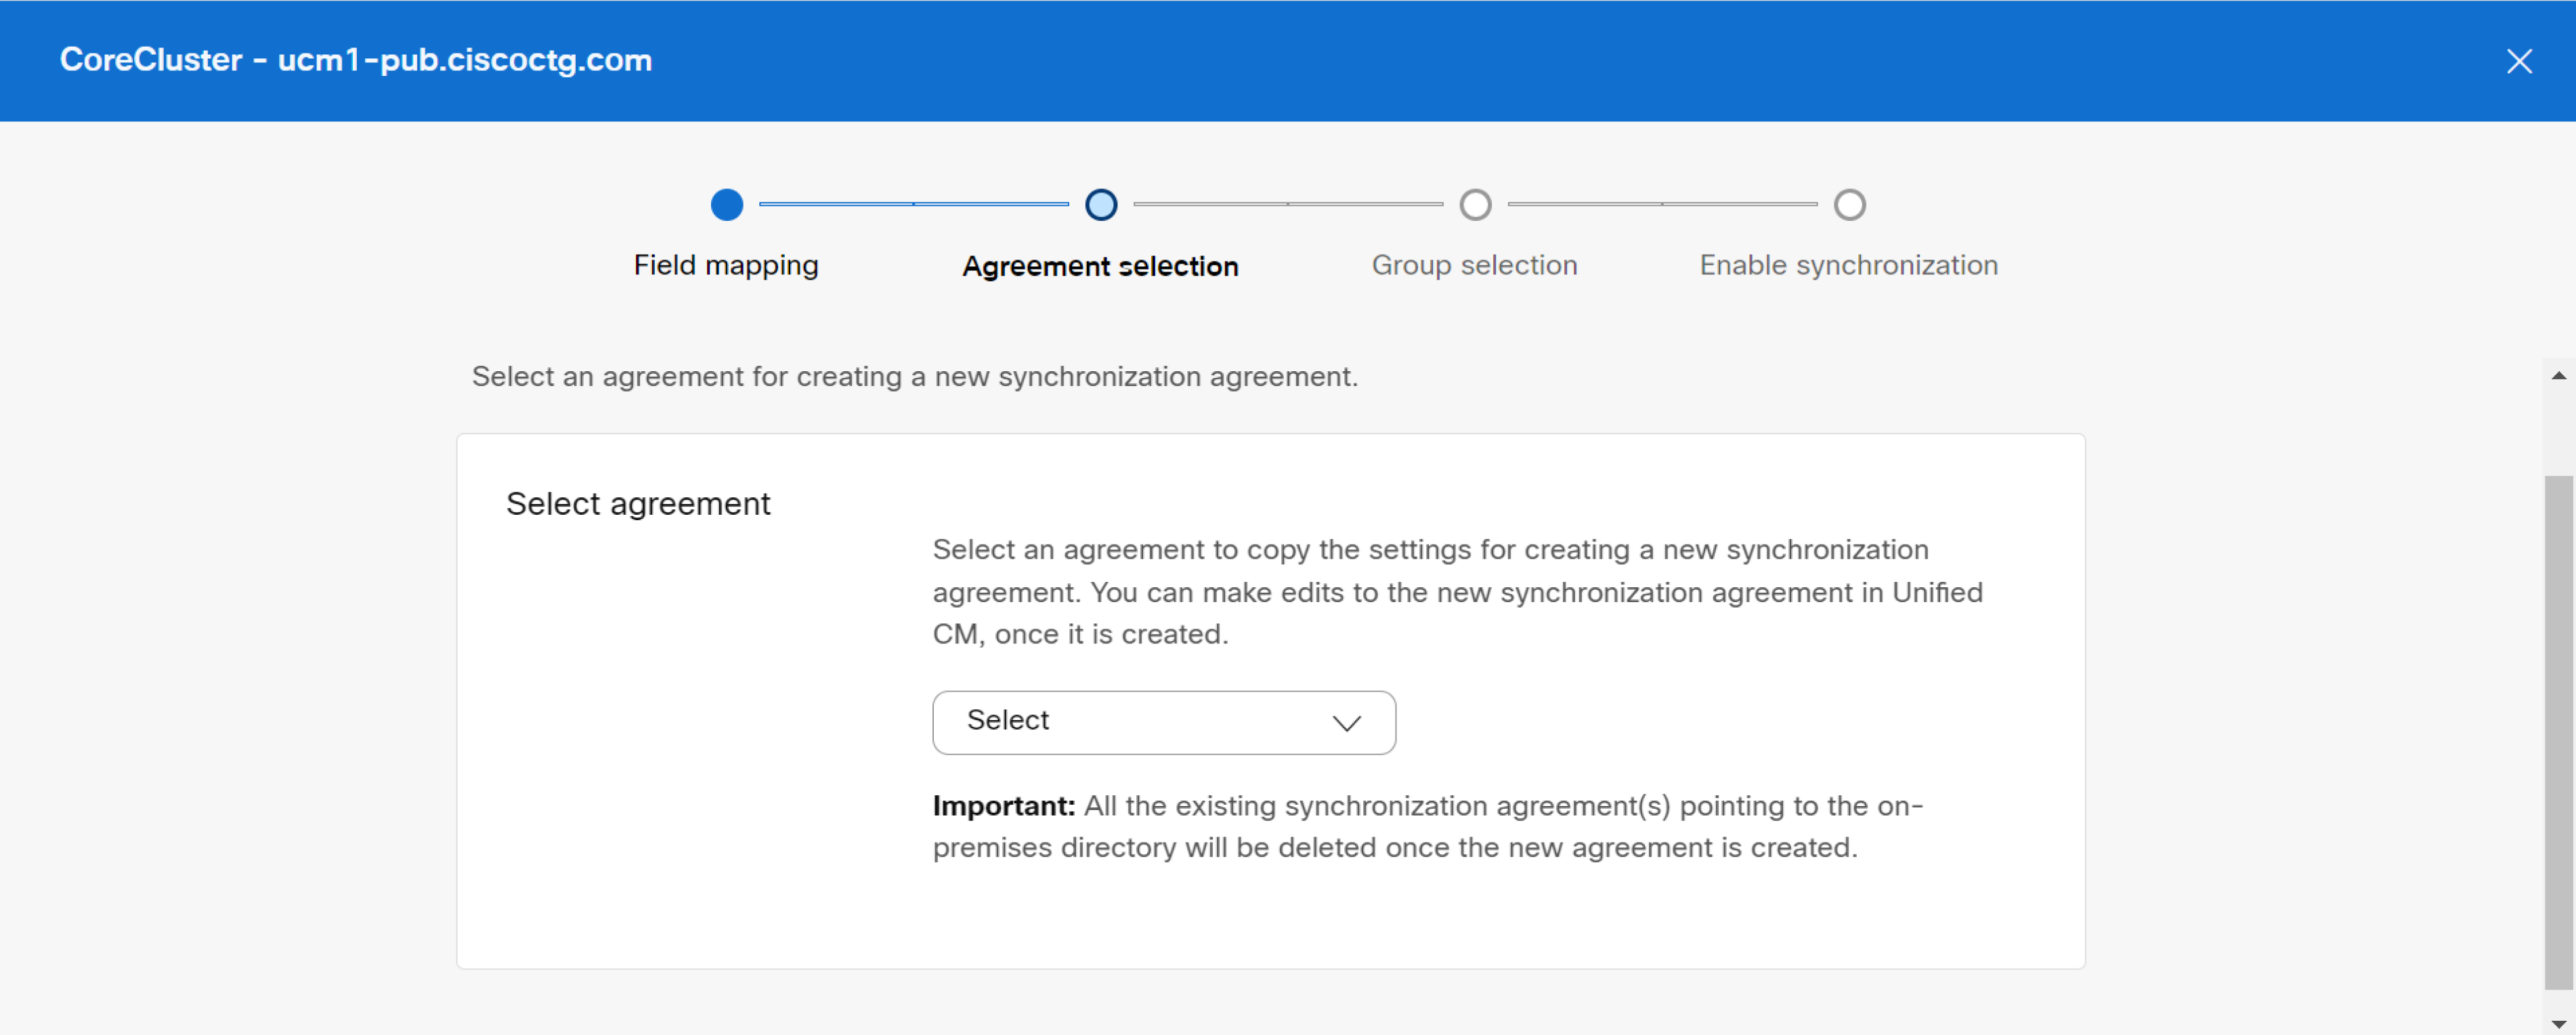
Виберіть угоду в випадаючому списку для створення нової у годи про синхронізацію. Після створення нової угоди про синхронізацію буде видалено всі існуючі угоди про синхронізацію, що вказують на лок альний каталог. Ви можете змінити нову угоду про синхронізацію після її створення.
-
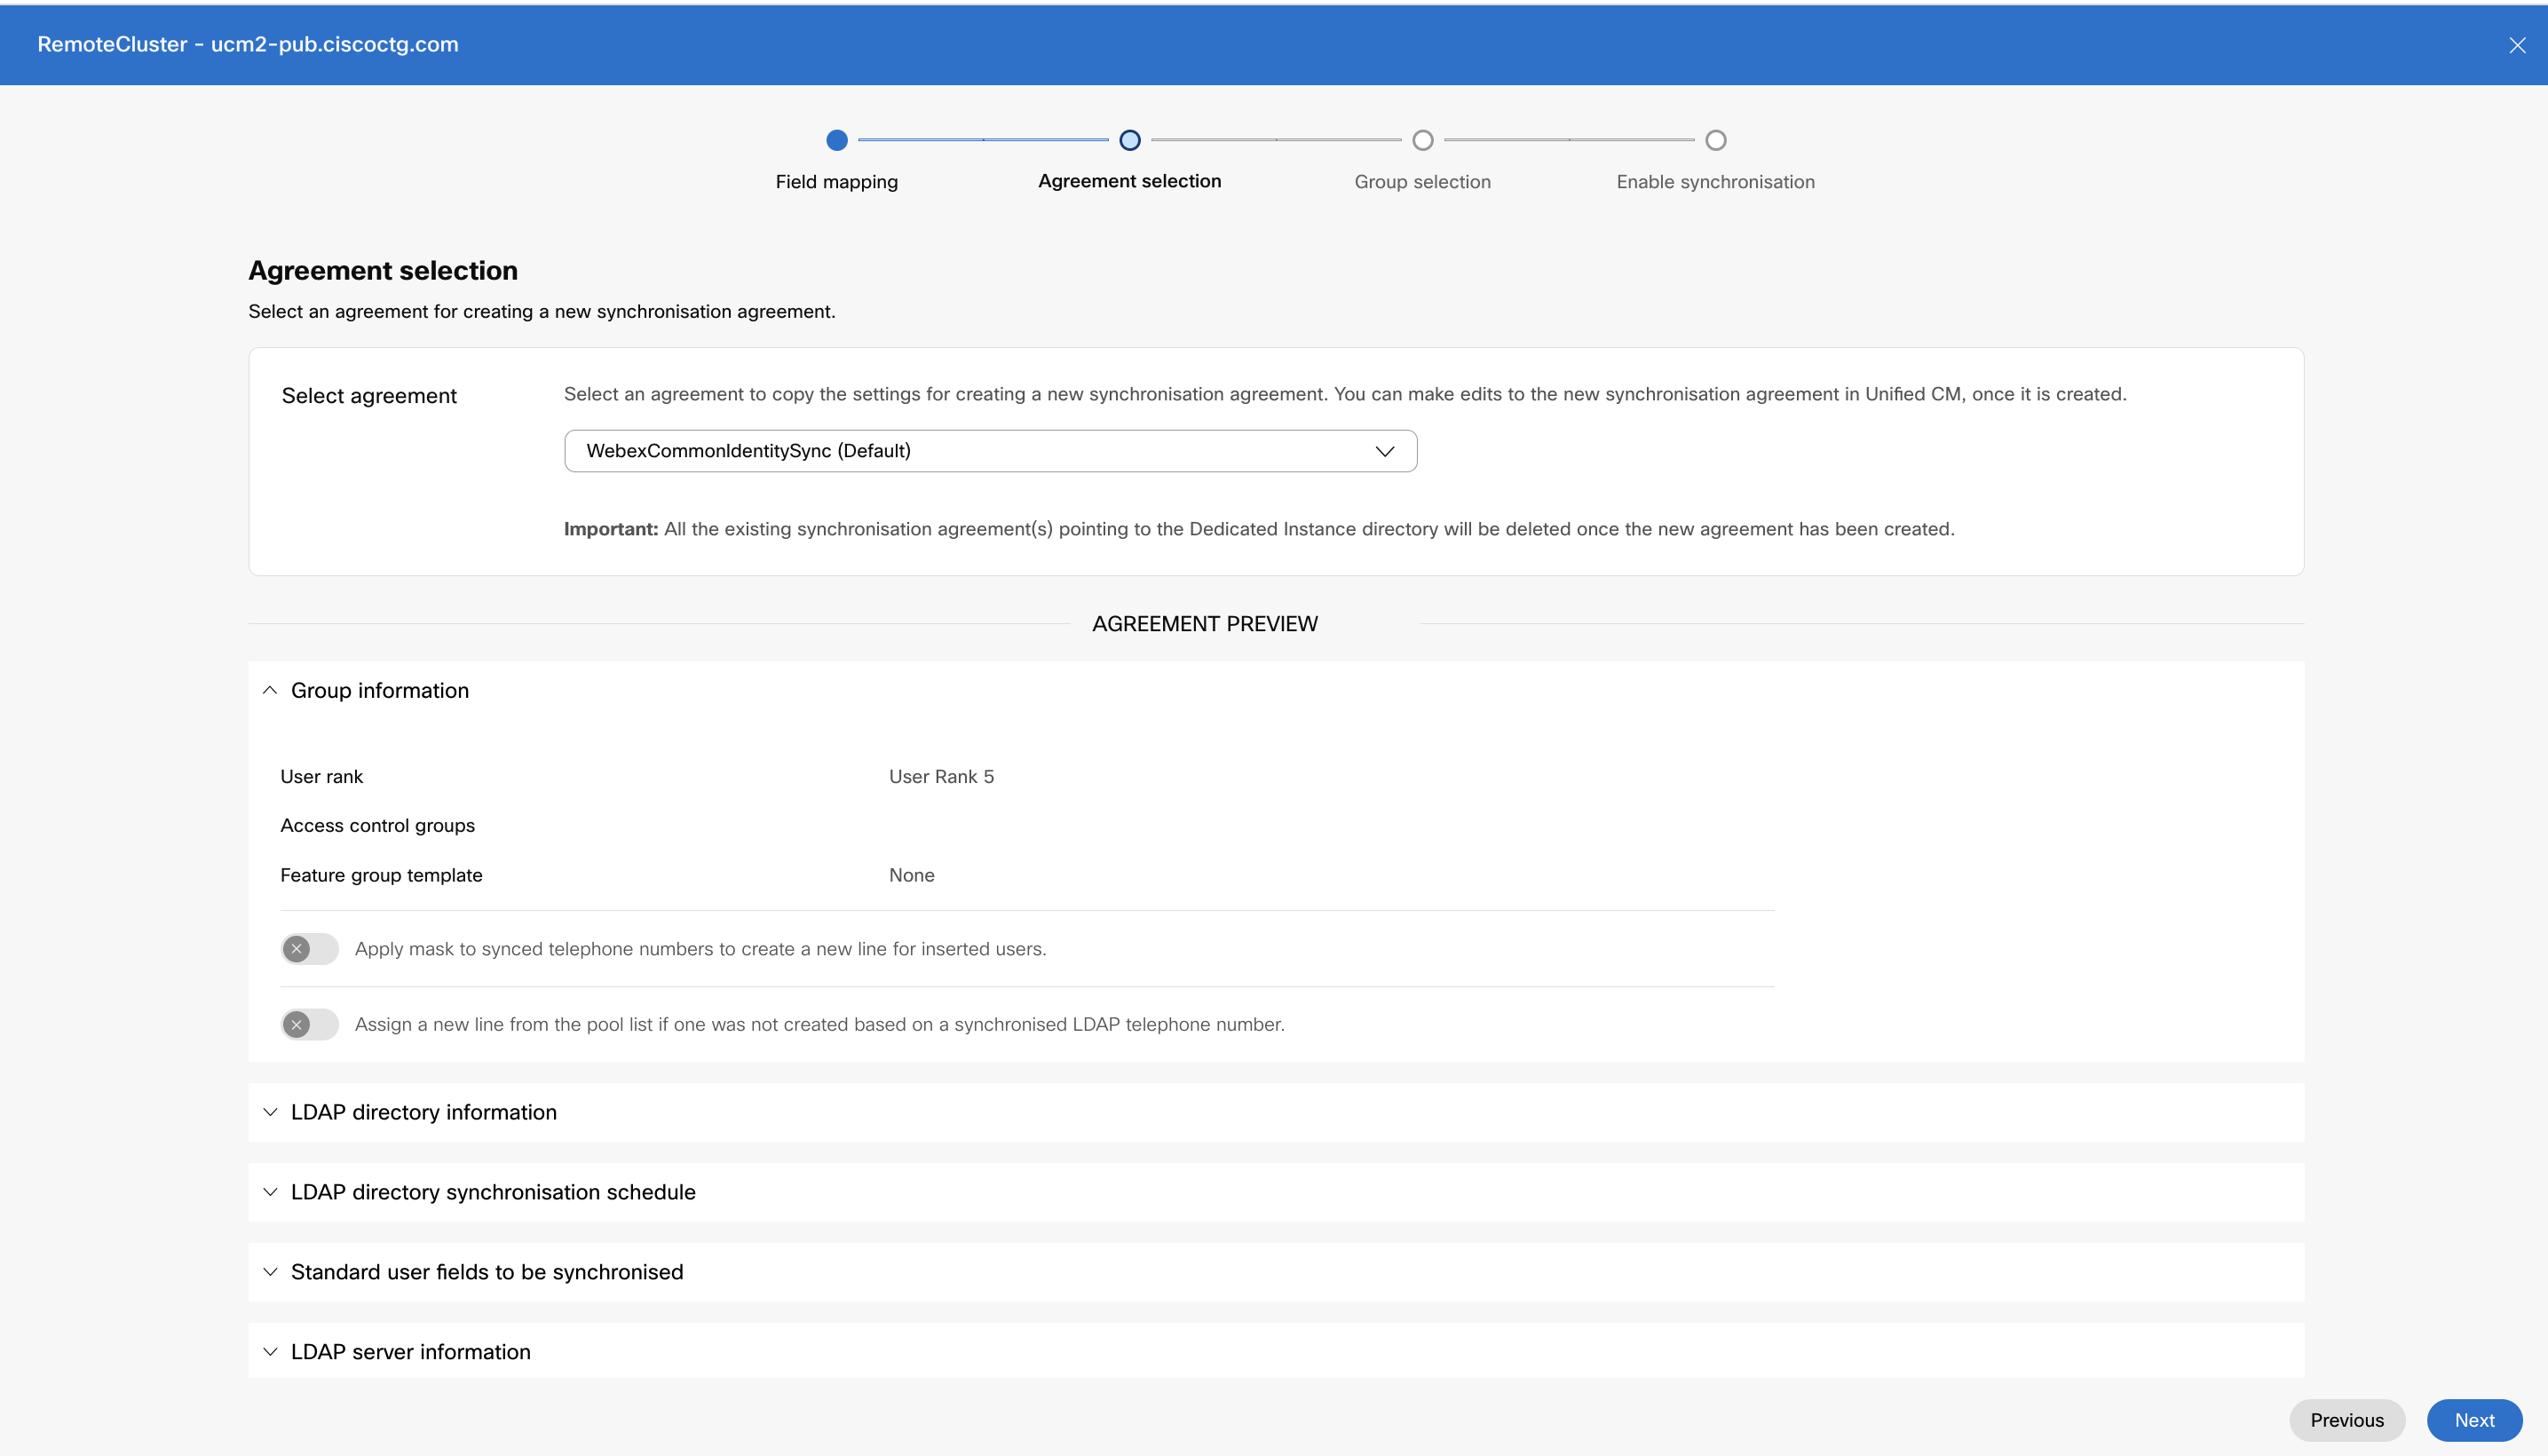
У розділі Попередній перегляд угоди перед початком синхронізації перегляньте список користувачів та контак тні дані (наявні дані зовнішнього каталогу LDAP, доступні в диспетчері уніфікованих комунікацій). Ви можете переглянути наступні деталі:
-
Інформація про групу
За замовчуванням всі користувачі синхронізуються з User Rank 5. Це можна перевірити у вікні інформації про групу.
-
Застосовуваний шаблон групи функцій з універсальними лініями та шаблонами пристроїв
-
Деталі лінії та маски для синхронізованих телефонних номерів для вставлених користувачів
-
Нещодавно створені користувачі та їх розширення
-
Стандартні поля користувача для синхронізації розділу.
-
Ім'я хоста або IP-адреса сервера каталогів
Натисніть кнопку Далі, щоб вибрати фільтр групи.
Розділ «Інформація про групу» не застосовується Cisco Unity Connection і, отже, не відображається в розділі Попередній перегляд угоди.
-
-
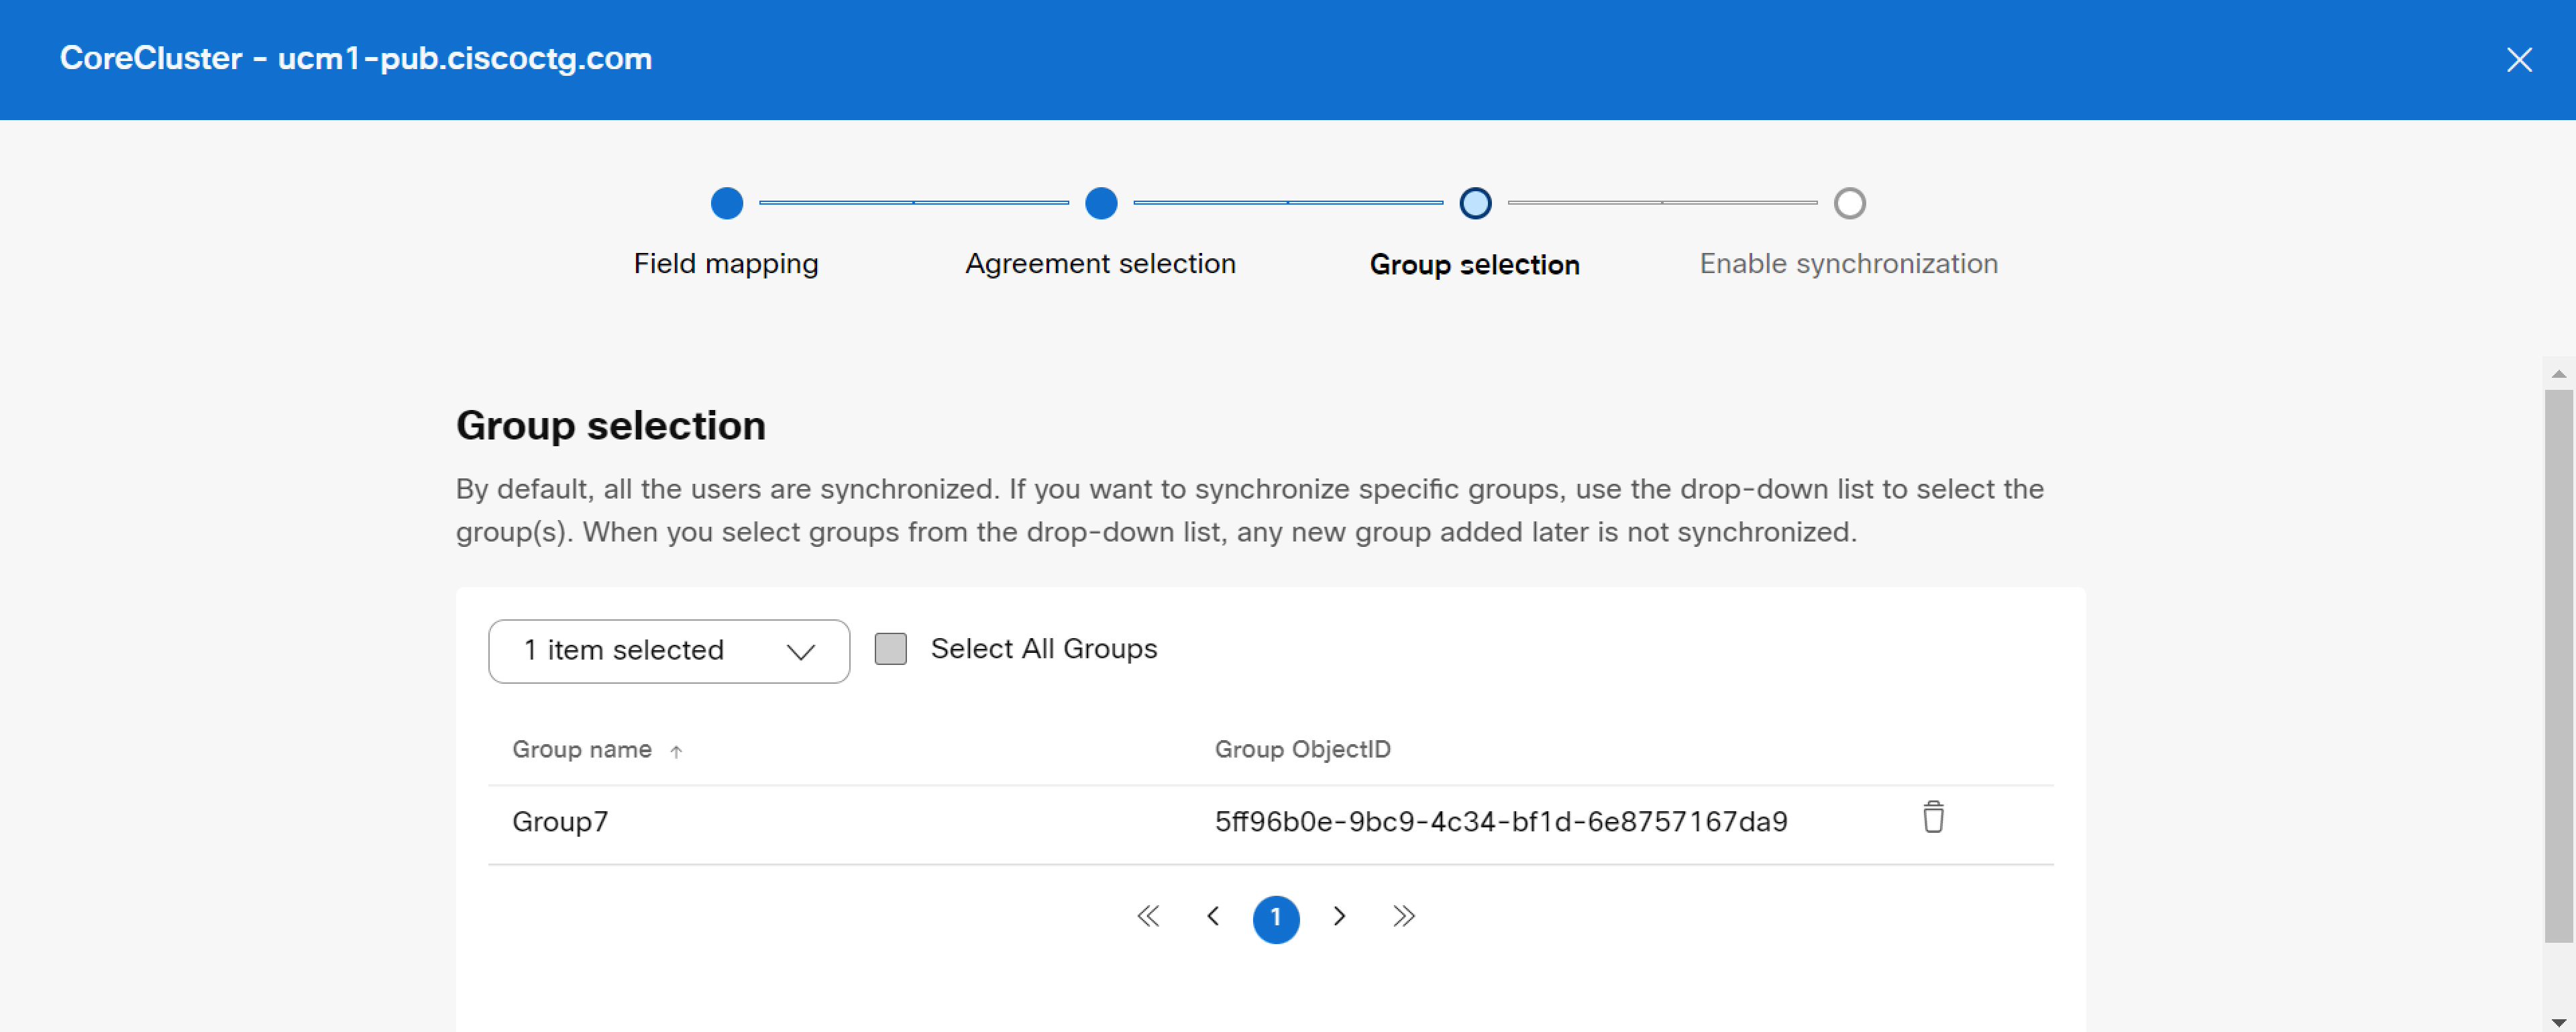
У спад ному списку Вибрати групи виберіть одну або кілька певних груп, які потрібно синхронізувати. Клацніть прапоре ць Виділити всі групи, якщо потрібно виділити всі групи користувачів.
За замовчуванням всі користувачі синхронізуються. Якщо ви не вибрали жодну групу, усі користувачі та пов'язані дані користувача будуть автоматично синхронізовані.
Для вкладених груп у каталозі користувачі повинні вибрати групу користувачів підмножини спеціально під час створення, оскільки вони за замовчуванням не включені до батьківської групи. Ви повинні перевірити наявність повторюваних вкладень (якщо такі є), щоб переконатися, що під час забезпечення включені лише необхідні користувачі.
Будь-які зміни до угоди про синхронізацію, наприклад, видалення цільового користувача або групи, не будуть поширюватися під час періодичної синхронізації. Потрібно скинути службу каталогів для цього кластера, а потім перевстановити кластер за допомогою нової або зміненої угоди про синхронізацію. Зверніться до Cisco TAC служби підтримки, щоб скинути службу каталогів для потрібного кластера.
-
Натисніть кнопку Далі, щоб підготувати процес синхронізації.
-
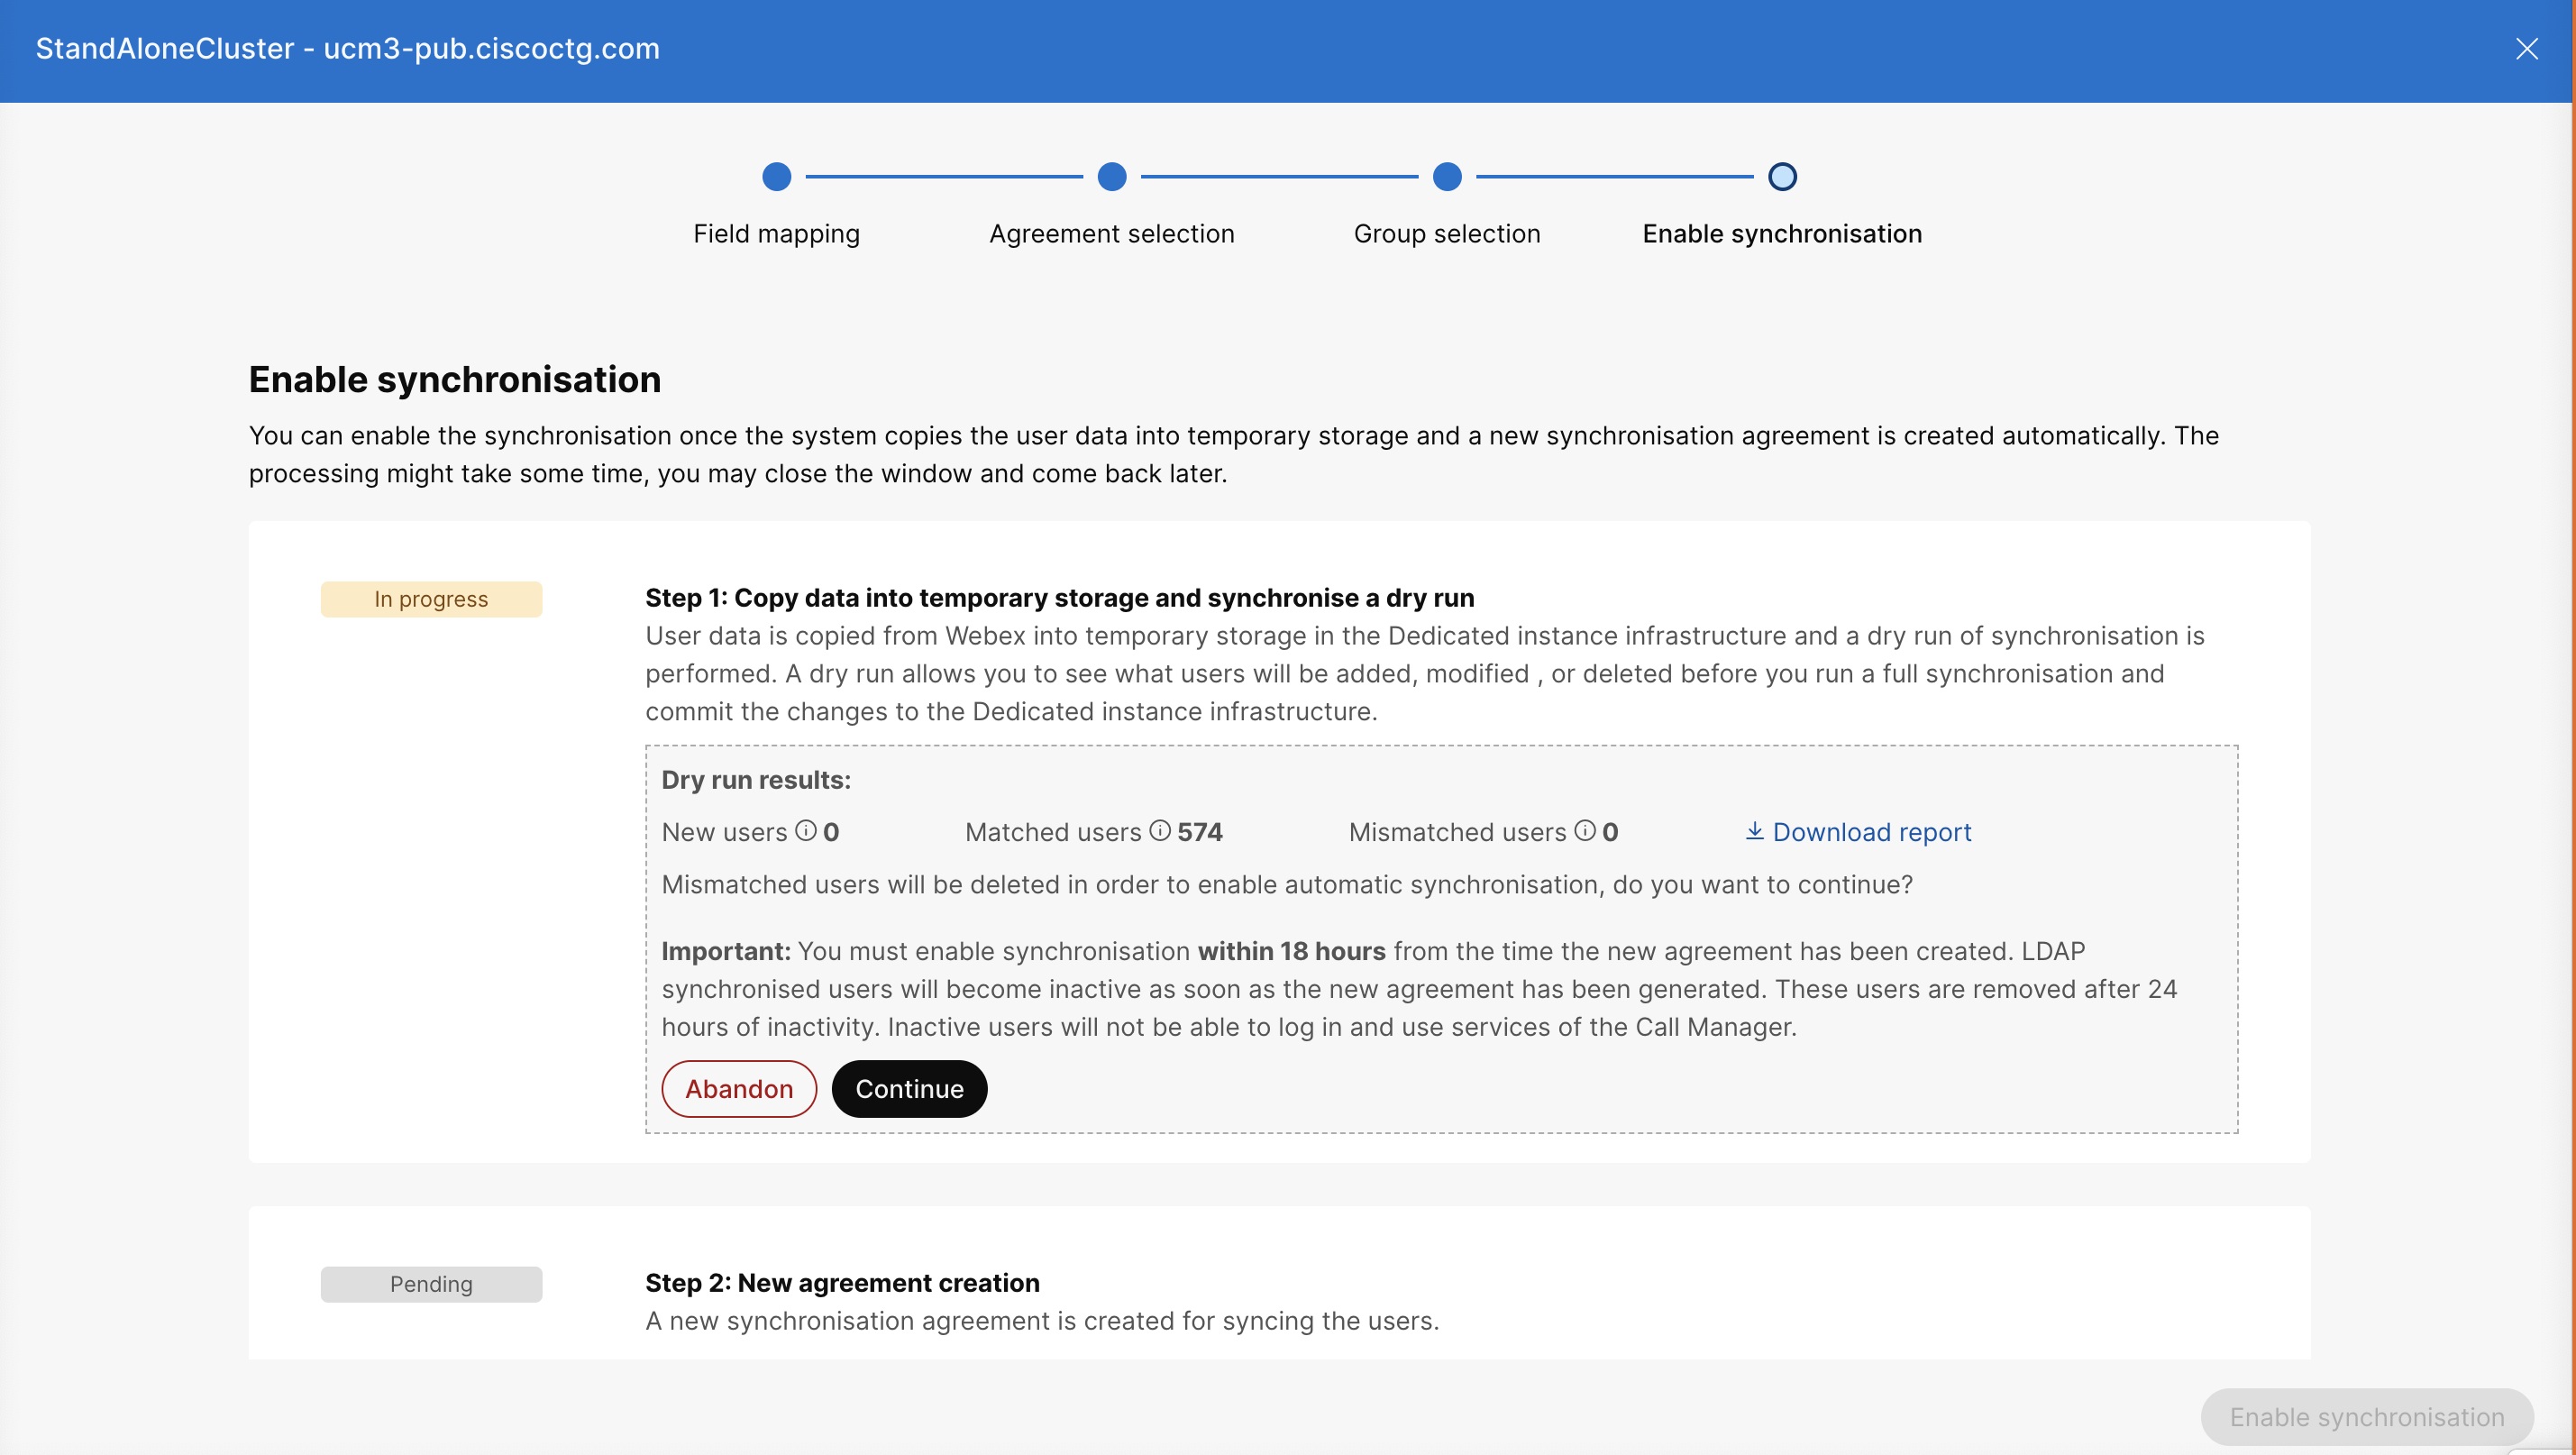
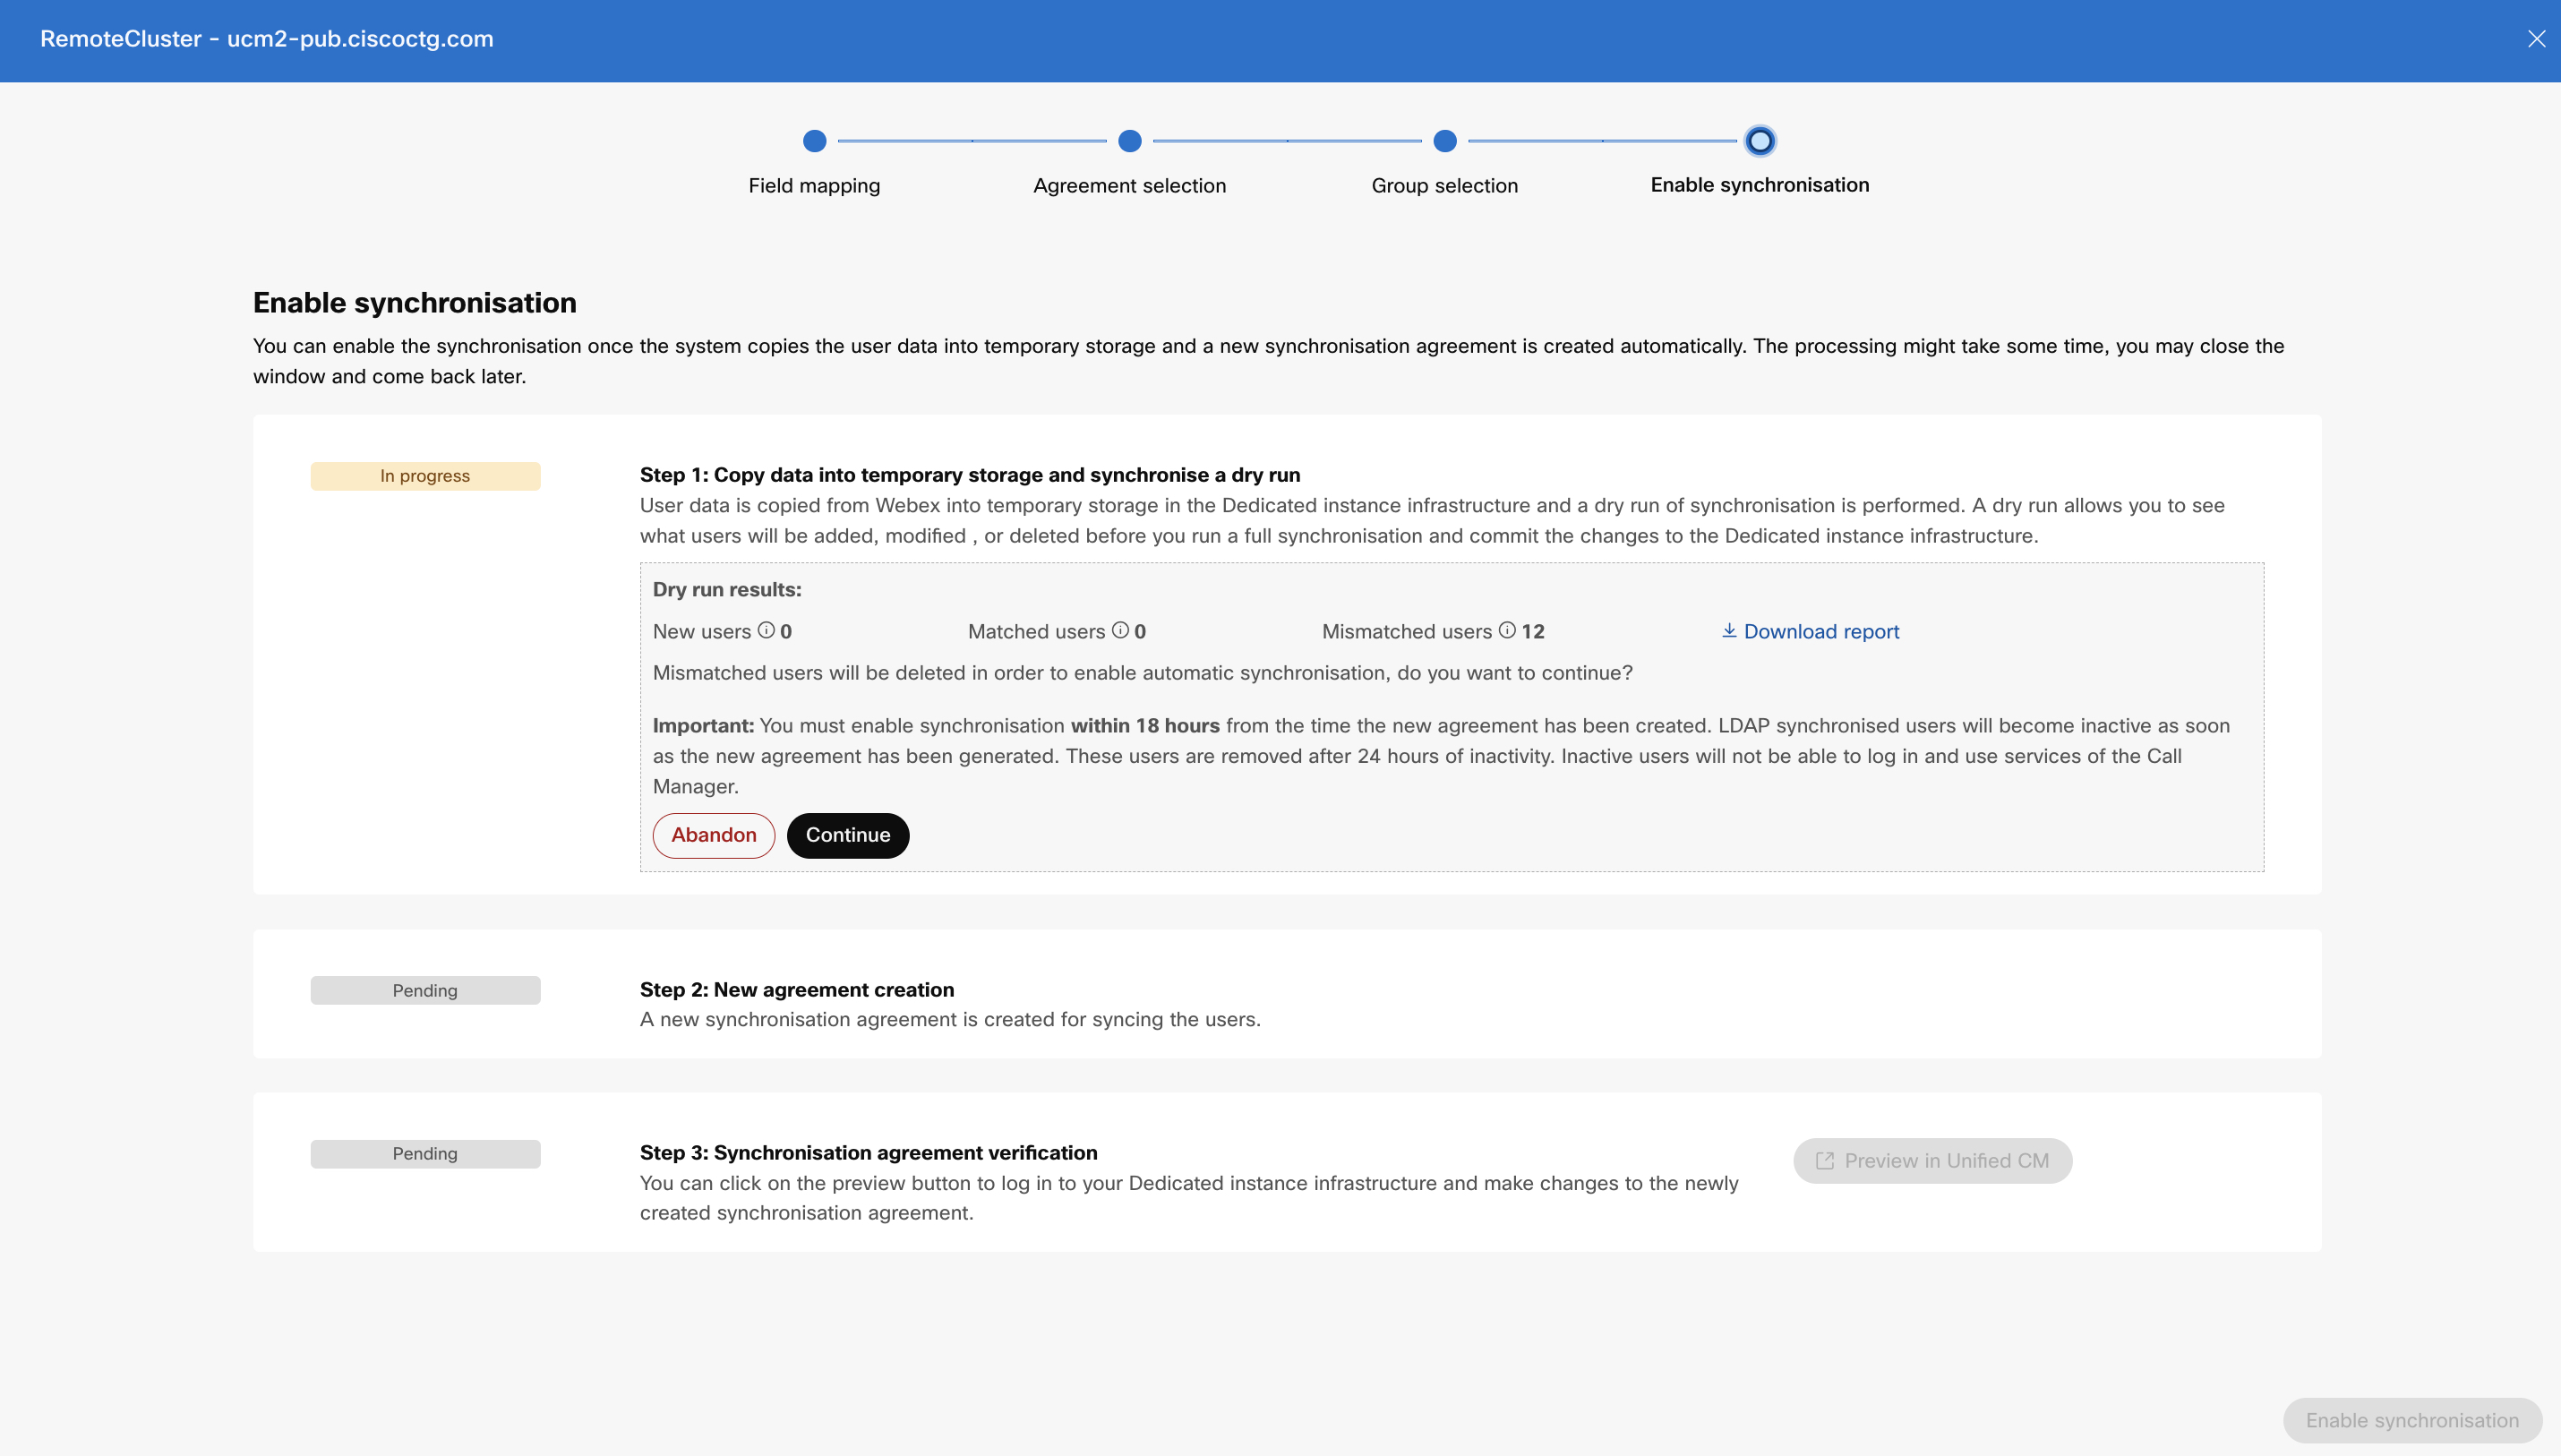
У вікні У вімкнути синхроні зацію увімкніть синхронізацію після того, як система успішно скопіює дані користувача у тимчасове місце зберігання Unified CM та створено нову угоду про синхронізацію (після кроків 1 та 2, як показано на наступному скріншоті).
-
Пара метр Завантажити зві т дозволяє переглядати результати частково. Щоб отримати повні звіти для Unified CM кластера, виконайте таку команду CLI: file get activelog /cm/trace/CIService/log4j/DryRunResults.csv
Якщо у вас немає доступу, зверніться до служби Cisco TAC підтримки, щоб завантажити звіт.
Тут результат сухого запуску показує наступне:
-
Нові користувачі — Користувачі не присутні в службі ідентифікації Webex, Unified CM але присутні в ній. Користувачі створюються Unified CM після включення синхронізації.
-
Відповідні користувачі — Користувачі присутні в служ Unified CM бі ідентифікації Webex. Ці користувачі продовжуватимуть залишатися активними Unified CM після завершення синхронізації.
-
Невідповідні користувачі — Користувачі присутні в службі іденти Unified CM фікації Webex . Невідповідні користувачі позначаються як неактив Unified CM ними після завершення синхронізації та будуть викинуті через 24 години бездіяльності.
Ви можете перевірити звіт і вирішити, чи хочете ви зберегти той самий список користувачів та додавати чи видаляти користувачів. Виходячи з рішення, натисніть кнопку Від мовитися, щоб зупинити процес і повернути зміни в підготовку.
-
-
Після перевірки угоди про синхронізацію натисніть кнопку Поперед ній перегляд, Unified CM щоб увійти до своєї інфраструктури та змінити новостворену угоду про синхронізацію.
Ви можете редагувати лише інформацію про групу. Ви не можете перейменувати угоду або змінювати будь-які деталі.
-
Натисніть Увімкнути синхроні зацію, щоб продовжити синхронізацію.
Під час синхронізації ви не зможете виконати жодної дії до завершення. Після завершення синхронізації для певного кластера на сторінці Служби каталогів буде показано цей кластер зі станом «Забезпечення». На даний момент ви успішно авторизували Azure AD для забезпечення та синхронізації користувачів Webex з інфраструктурою UC та виконали кроки для налаштування синхронізації.
Ви повинні включити синхронізацію протягом 18 годин з моменту створення нової угоди. Синхронізовані користувачі LDAP стають неактивними і видаляються після 24 годин бездіяльності. Користувачі не зможуть увійти в систему та користуватися послу Unified CM гами.
Після завершення підготовки Azure AD для певного кластера ви не зможете створювати нові угоди про синхронізацію та змінювати будь-які налаштування конфігурації для того ж кластера, окрім налашт увань групи. Зверніться до Cisco TAC служби підтримки, щоб скинути службу каталогів. Потім ви можете створити нову угоду для надання послуг.
Якщо ви використовуєте Azure IdP під час автентифікації SSO після успішного забезпечення, пере конайтеся, що ви налаштували правильні претензії в Azure IdP. Наприклад, під час підготовки, якщо для відображення ідентифікатора користувача вибрано параметр 1, переконайтеся, що user.userprincipalname встановлено як UID у розділі Додаткові претензії.
Періодична синхронізація
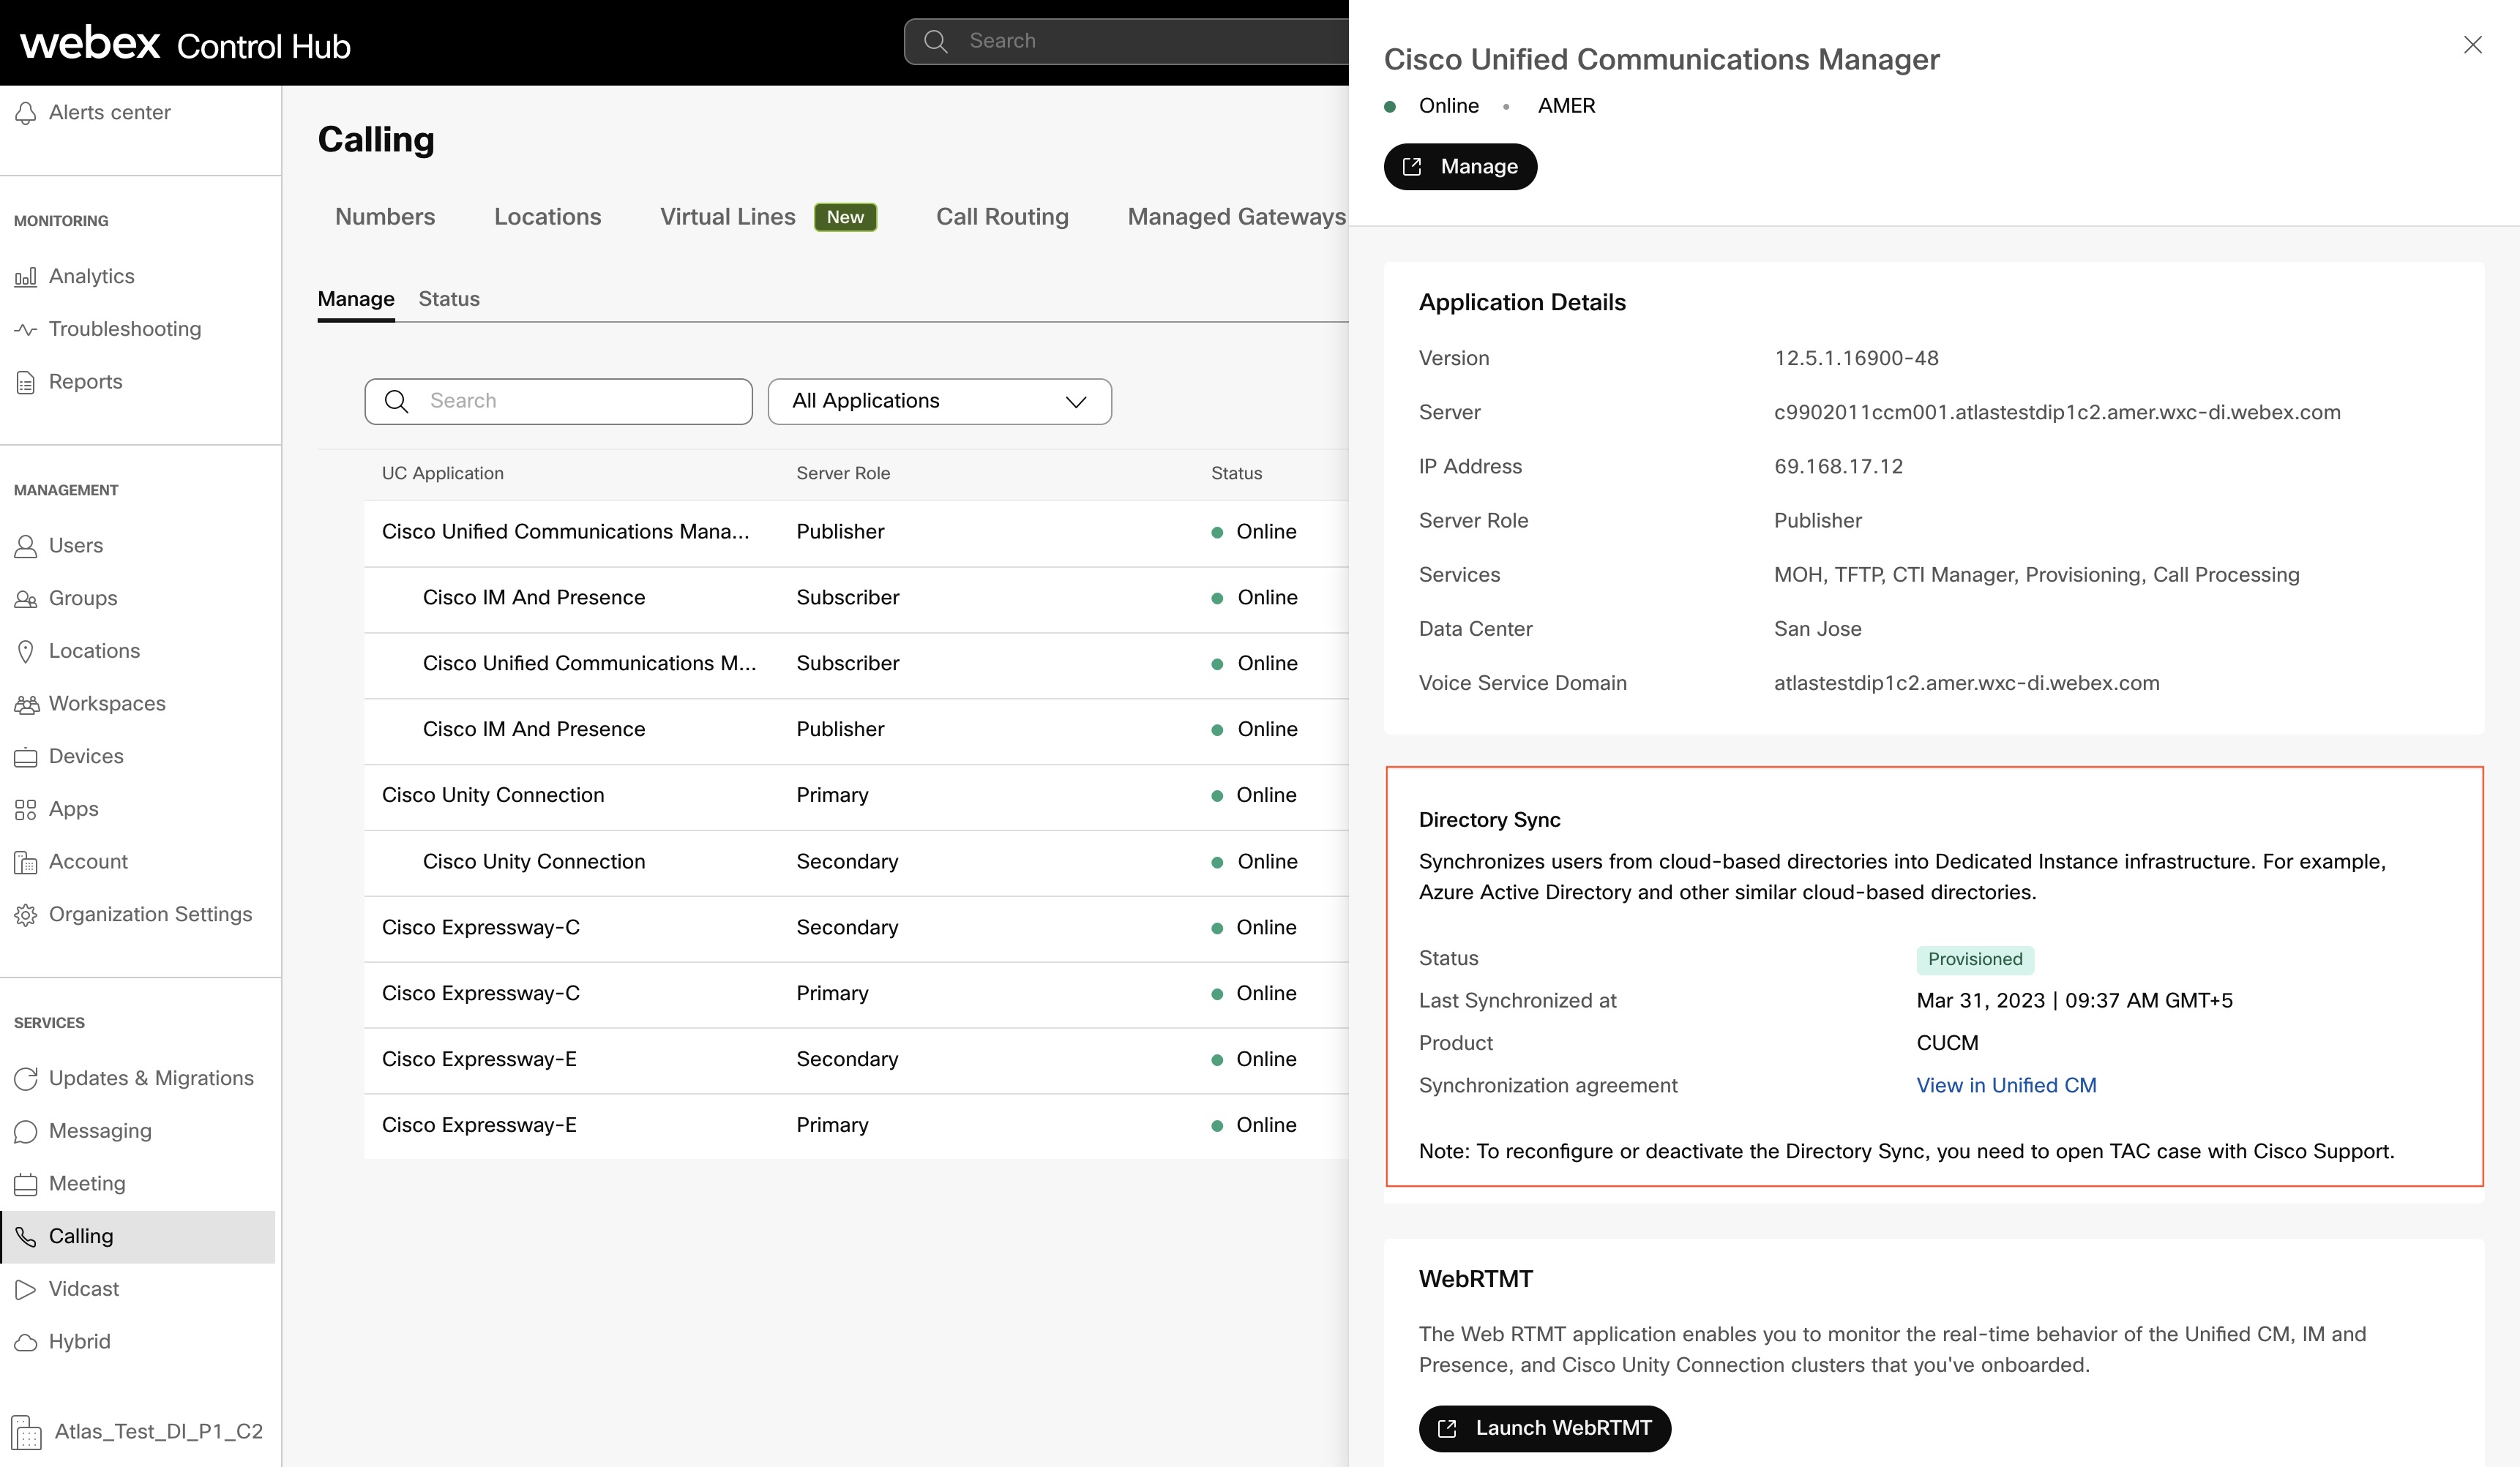
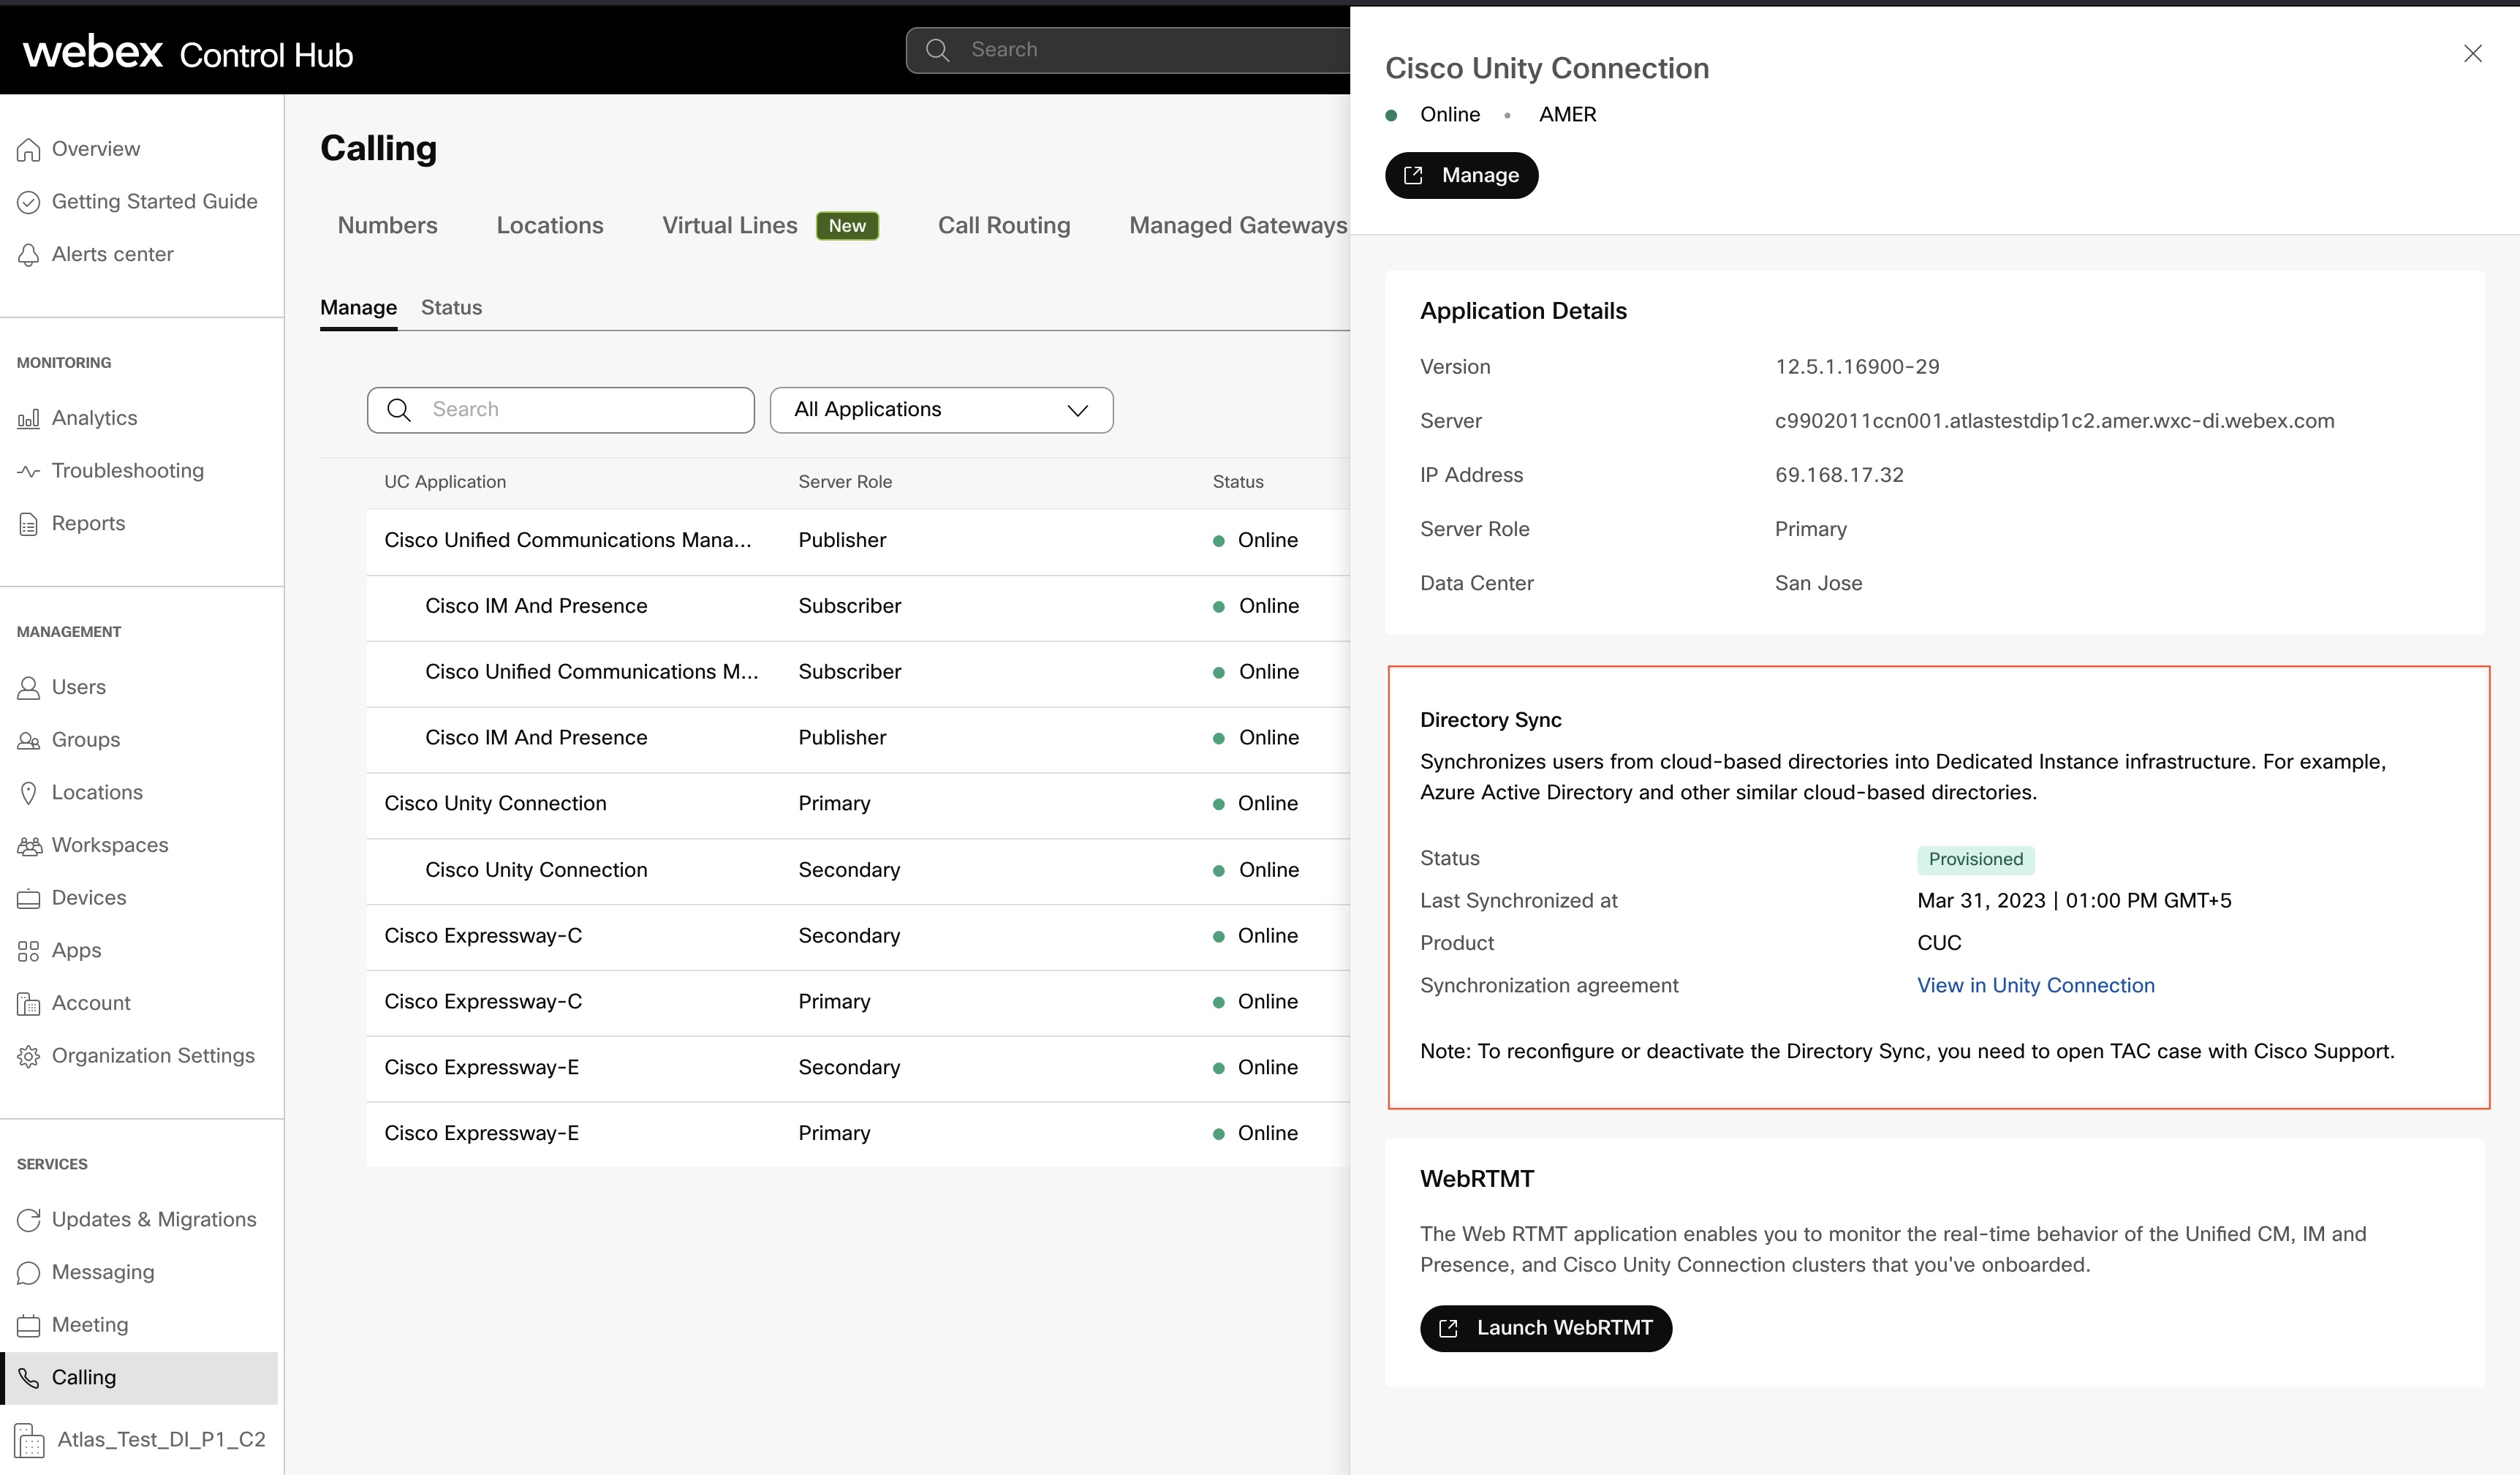
Після успішного забезпечення кластера періодична синхронізація виконується щодня, яка піклується про синхроні зацію будь-яких модифікацій даних користувача з Webex Common Identity до та. Unified CM Cisco Unity Connection Ваше втручання не потрібно для періодичної синхронізації. Однак ви можете перевірити, чи відбувалася періодична синхронізація протягом дня, переглянувши стовпе ць Останній синхроніз ований на сторінці Деталі кластера на Центрі керування. Штамп часу оновлюється, щоб відображати час періодичної синхронізації для кластера.
Unified CM
Cisco Unity Connection
Каталог LDAP в Unified CM або Cisco Unity Connection
У процесі синхронізації створюється каталог LDAP за замовчуванням.
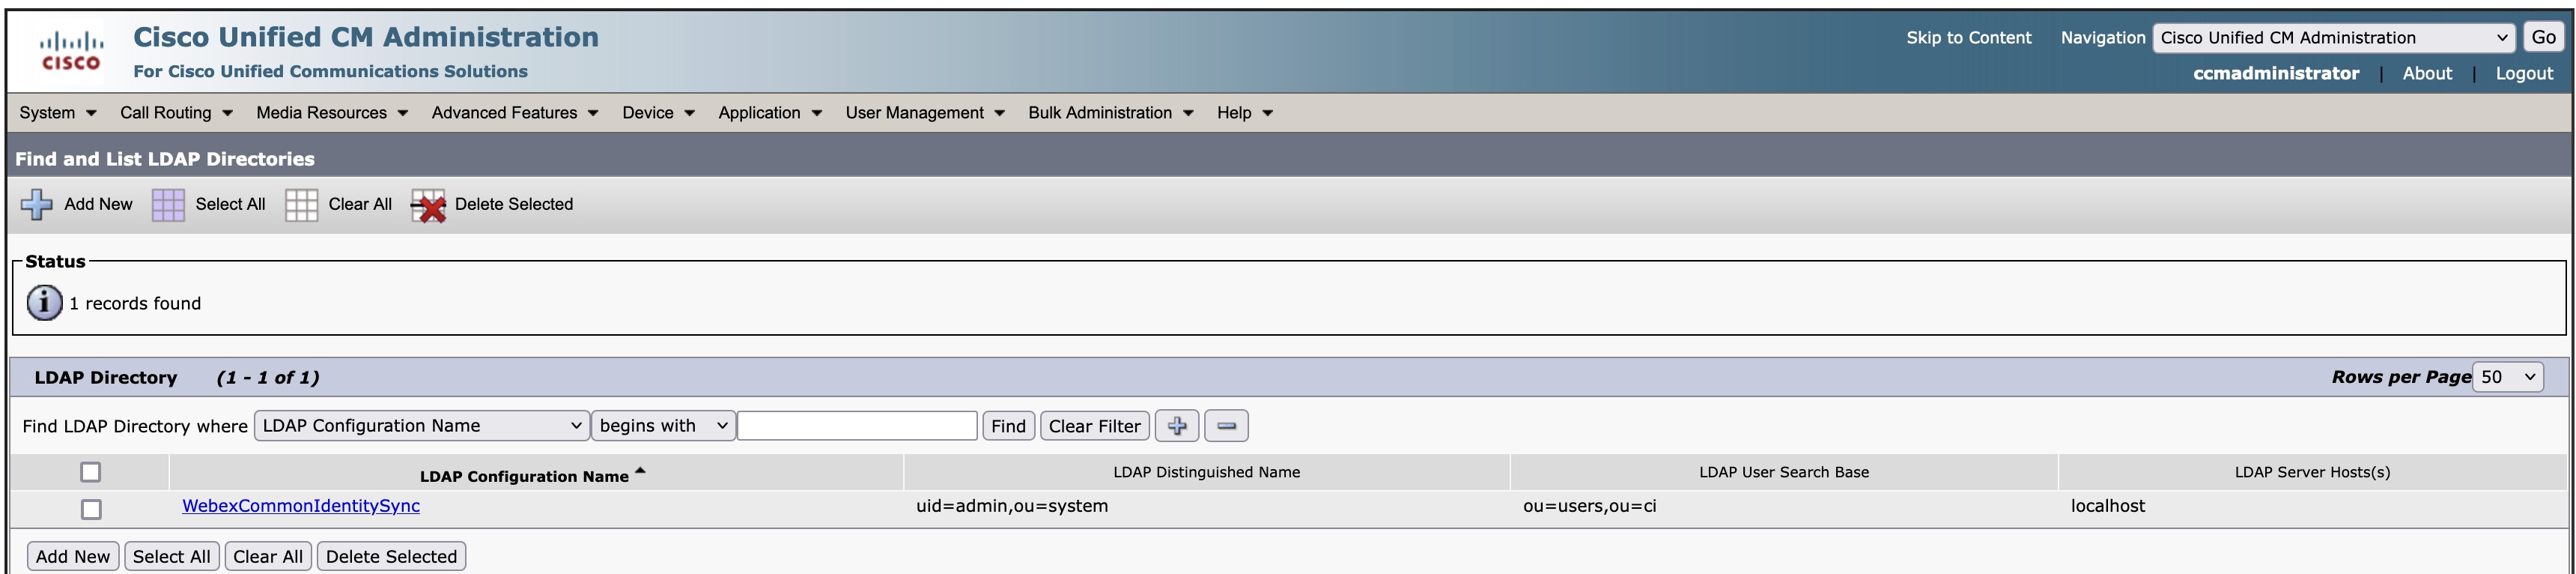
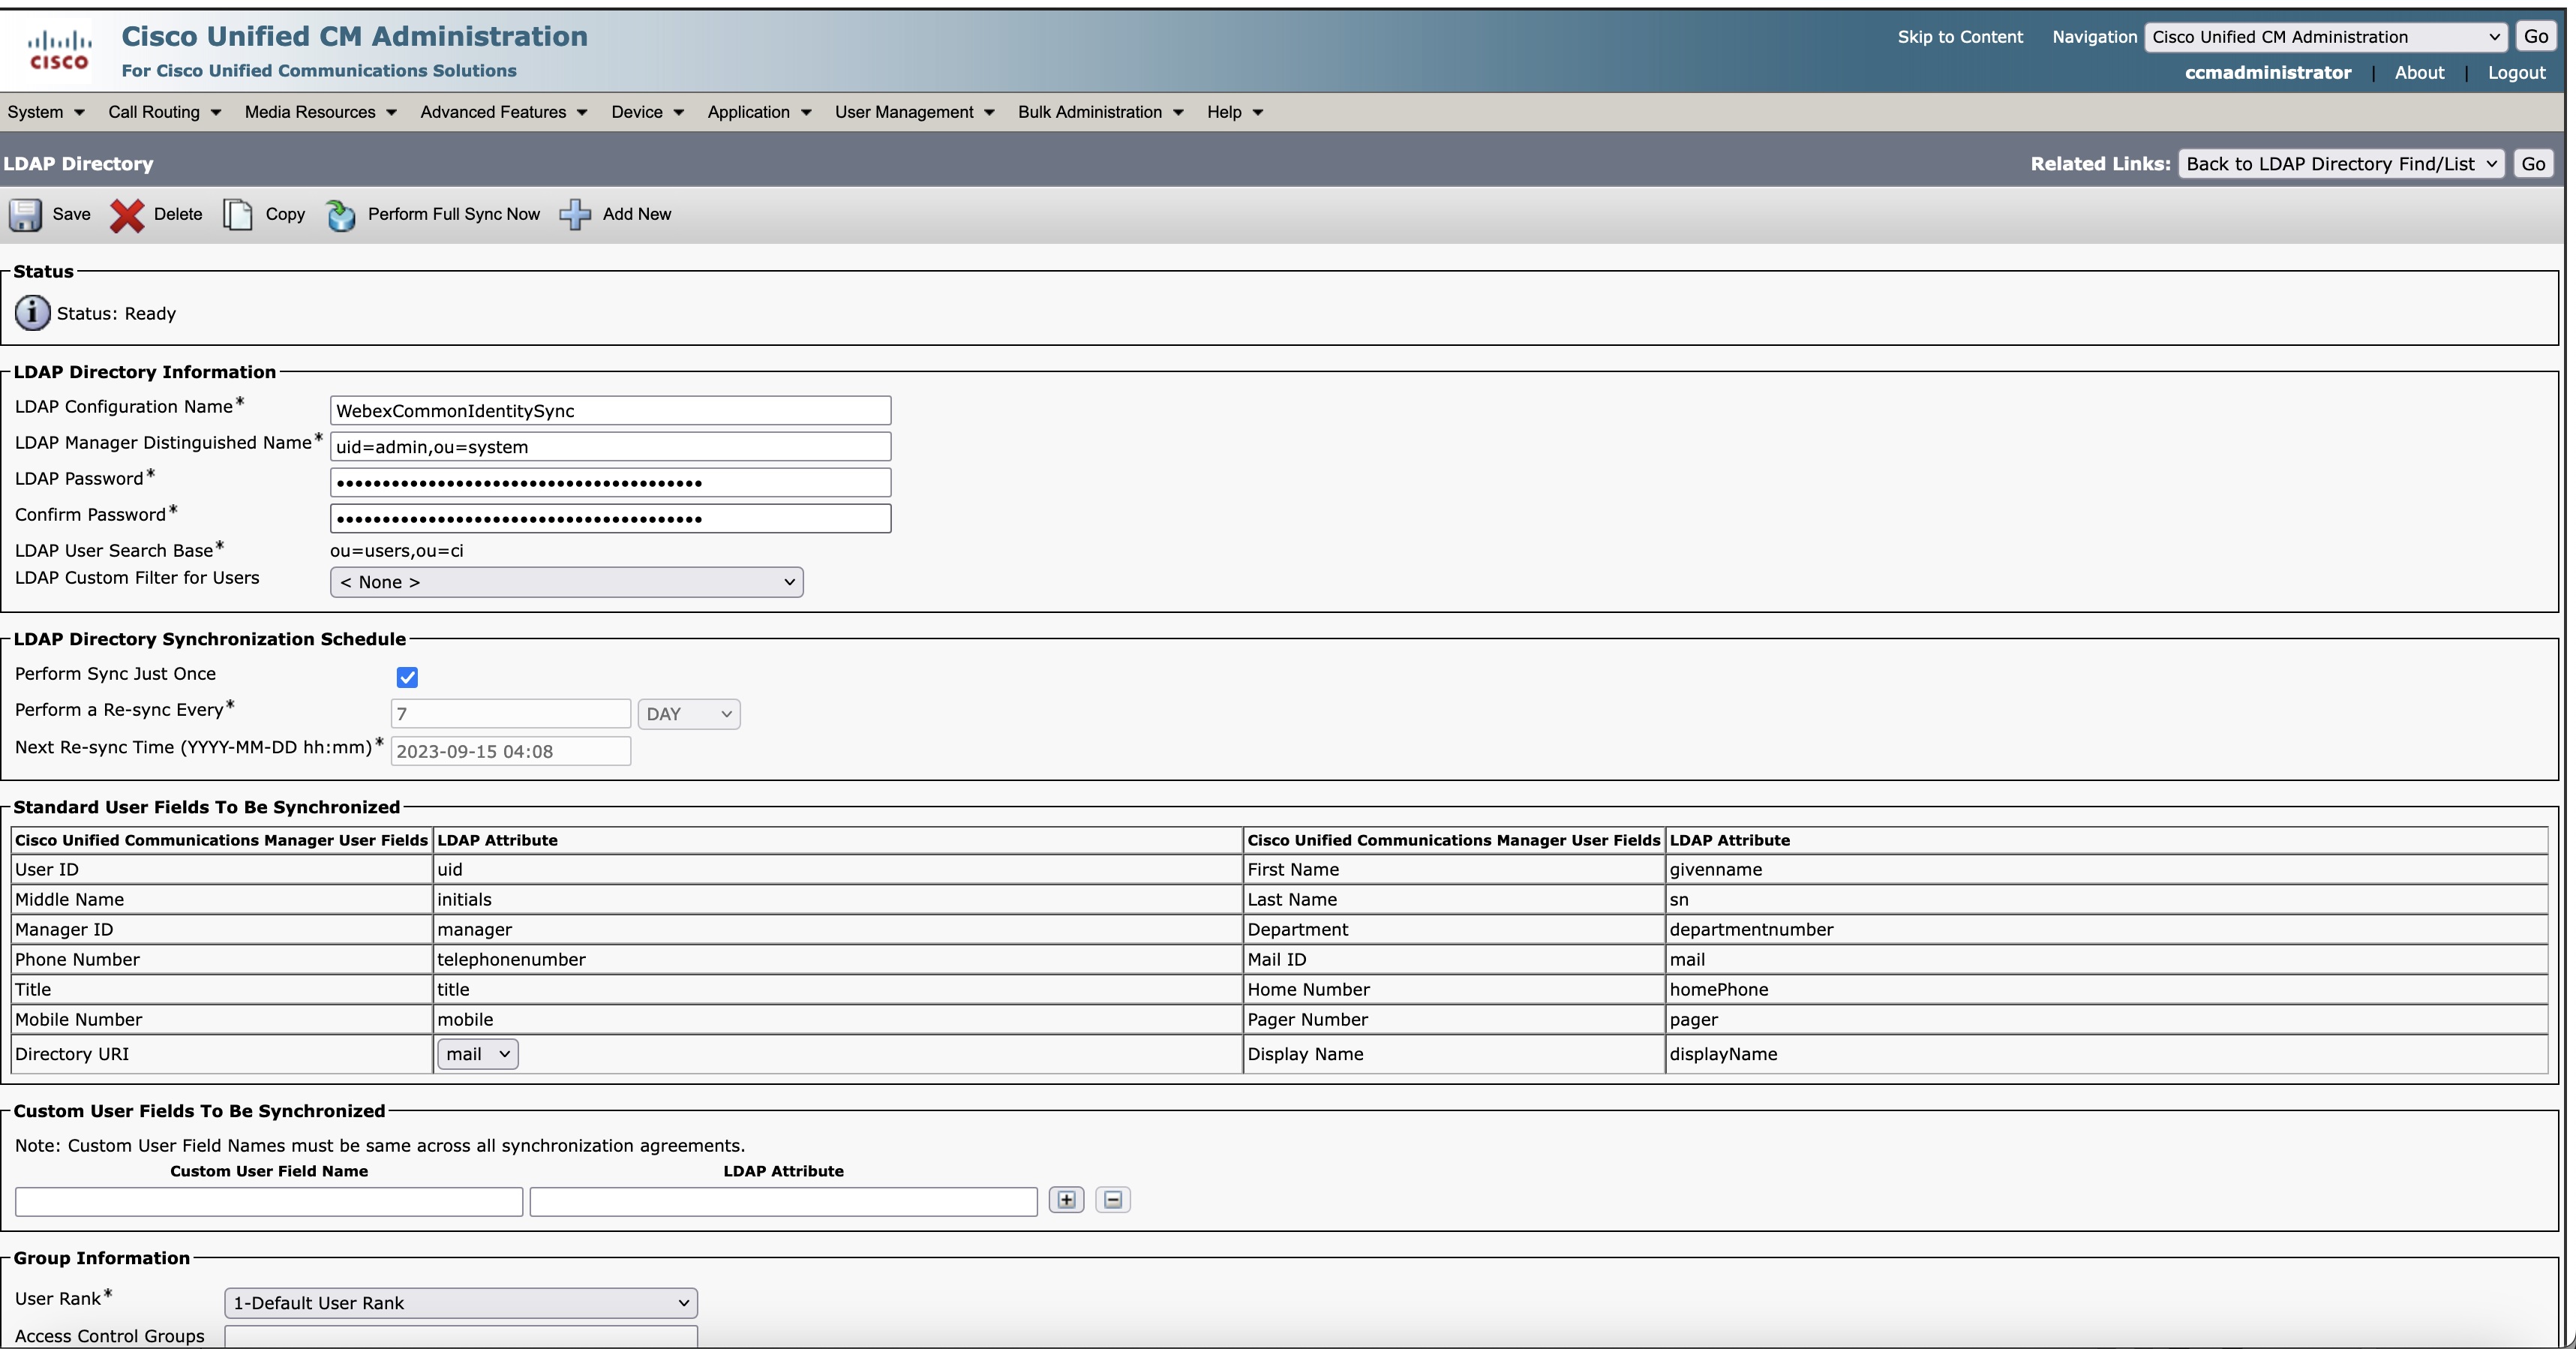
Хоча налаштування відображають синхронізацію один раз, Центр керування синхронізується при 24-годинному циклі змін у Com mon Identity на Unified CM абоCisco Unity Connection.
Перегляд стану синхронізації
Перегляд стану синхронізації у стовпці Стан синхронізації каталогів. Клацніть на програмі UC, щоб отримати праву панель, яка показує статус забезпечення, останній синхронізований стан та причину збою, якщо така є. Також можна вибрати місцевий часовий пояс. Вибрано часовий пояс браузера за замовчуванням.
Статус надання
|
Статус надання |
Опис |
|---|---|
|
Обробка |
Проводиться резервування |
|
Потрібна дія |
Вживайте необхідних заходів, якщо для певного кластера потрібне ручне втручання.
|
|
Помилка |
Якщо в майстрі включення синхронізації потрібні якіс ь дії, перевірте їх і, якщо потрібно, вживайте необхідних дій. |
|
Активний |
Забезпечення кластера завершено. |
|
Не передбачено |
Забезпечення кластера ще не розпочалося. |
Імпорт користувачів для з'єднання Unity
Ви можете імпортувати користувачів Azure AD вручну з пункту Імпортувати користувачів Cisco Unity Connection після створення кластеру з Центру керування.
Два способи імпорту користувачів є наступними:
| 1 |
В Cisco Unity Connection Адміністрації розгорніть меню Користува чі та виберіть Імпортувати користувачів. |
| 2 |
На сторінці Імпорт користувачів імпортуйте облікові записи користувачів каталогу LDAP, щоб створити користувачів з'єднання Unity. |
| 1 |
У розділі Cisco Unity Connection Адміністрування розгор ніть Інструменти та виберіть Ін струмент масового адміністр ування. |
| 2 |
Щоб додати користувачів Unity Connection, виконайте наступні дії на сторінці Інструмент масового адміністрування: |
| 3 |
Після завершення імпорту перегляньте файл, який ви вказали в полі Назва файлів невдалих об'єктів, щоб переконатися, що всі користувачі успішно створені. |
Усунення проблем синхронізації
У цьому розділі наведено необхідну інформацію та рішення для вирішення деяких поширених проблем, з якими ви можете зіткнутися на різних етапах синхронізації користувачів із Центру керування до бази даних Unified Communications Manager.
Невідповідні користувачі
Увімкнути синхронізацію протягом 18 годин після створення нової угоди. Існуючі користувачі позначаються неактивними і видаля Unified CM ються після 24 годин бездіяльності.
 Помилка — копіювання даних не вдалося. Будь ласка, повторіть спробу
-
Зв'язок між виділеним екземпляром і хмарою Webex порушено або неможливо отримати дані користувача з хмари Webex.
-
Зв'язок між виділеним екзе Unified CM мпляром і порушений або не може передати дані користувача до Unified CM бази даних.
-
Дані користувача не копіюються в місце тимчасового зберігання.
Помилка — не вдалося створити угоду про синхронізацію. Будь ласка, повторіть спробу
-
Зв'язок між виділеним екзе Unified CM мпляром і порушений або не може передати дані угоди про синхронізацію в Unified CM базу даних.
-
Угода про синхронізацію не була створена успішно.
Не вдалося отримати деталі угоди про синхронізацію. Будь ласка, спробуйте через деякий час.
Зв'язок між виділеним екземпля Unified CM ром і порушується.
Відомі проблеми та обмеження
Якщо у вас виникли проблеми з цією функцією, перевірте, чи це щось, про що ми вже знаємо, і чи є рекомендований варіант вирішення проблеми.
-
Webex Calling- Забезпечення служби каталогу виділених екземплярів не працює з автентифікацією LDAP, оскільки синхронізуються лише дані користувача, а не паролі Unified CM сервера, а отже, аутентифікація LDAP не працює.
Обхідний варіант: для входу потрібно використовувати єдиний вхід (SSO). Цей документ охоплює лише інтеграцію єдиного входу (SSO).
Налаштуйте єдиний вхід (SSO), якщо ви хочете, щоб ваші користувачі здійснювали автентифікацію через свого постачальника корпоративних ідентифікацій. Для отримання додаткової інформації див. розділ Інтеграція єдиного входу в центр керування та рішення SSO на основі SAML.
-
Зверніться до Cisco TAC служби підтримки, щоб відключити службу каталогів. Зачекайте хвилину, а потім знову запустіть налаштування служби каталогів.
-
Після видалення, якщо ви хочете знову підключити один і той же Unified CM кластер до організації, спочатку потрібно вимкнути службу каталогів, а потім відновити той самий кластер.
Зверніться до Cisco TAC служби підтримки, щоб відключити службу каталогів.
-
На сторінці угоди про синхронізацію поля Виконати синхронізацію кожну та наступну повторну синхронізацію відобража ються активними. Але ці поля відображаються сірим на сервері, коли у Unified CM вімкнено опцію Виконати синхронізацію лише один раз. Наразі це обмеження в функції забезпечення служби катало Webex Calling гу виділених екземплярів, яка буде виправлена в майбутньому випуску.
-
Користувачі, які видалені на порталі Azure, стають неактивними в службі ідентифікації Webex, але, схоже, активніUnified CM.
Обхідний варіант: перейдіть до меню Керування > Користувачі та видаліть користувача з Центру керування. Користувач позначен ий як Не актив ний уUnified CM.
-
Під час створення нових кластерів для великих організацій (з більш ніж 80 000 користувачів) ви відчуваєте тайм-аут. Це питання буде вирішено найближчим часом.
-
Під час підготовки, коли ви натискаєте кнопки Відмовитися, Про довжити та У вімк нути синхронізацію на сторінці Увімкнути синхронізацію, стан кластера не змінюється відразу в інтерфейсі користувача. Це обмеження вводить в оману, оскільки дії відбуваються в бекенді.
Вихід: уника йте натискання кнопок двічі і перевірте стан кластера через кілька секунд. Ви побачите, що статус кластера змінюється з Дії Обов'язково на Об робка. Це питання буде вирішено найближчим часом.
-
Наразі функція «У вімкнути синхроні зацію» перестає реагувати, коли мережа Unified Communications Manager не працює.
Обробка: Зверніться до Cisco TAC служби підтримки, щоб вимкнути службу каталогів. Зачекайте хвилину, а потім знову запустіть налаштування служби каталогів. Ця проблема буде виправлена в майбутньому випуску.
-
Під час створення список відомостей про групу не заповнюється через проблеми синхронізації зі службою спільної ідентифікації Webex. Користувачам рекомендується відмовитися від забезпечення та повторити спробу через деякий час.
-
Якщо ви знову налаштовуєте синхронізацію каталогів у забезпеченому кластері, доцільно залучити до процесу Webex Calling - Бізнес-підрозділ виділених екземплярів.


