- Accueil
- /
- Article

Merci pour votre commentaire.


 Dans cet article
 Un commentaire ?
Synchronisez les utilisateurs depuis un annuaire cloud (Microsoft Azure AD) ou un annuaire local (MS AD) vers des clusters d'instances dédiées (Unified CM et Cisco Unity Connection) via le Webex Common Identity Service à l'aide de l'interface Control Hub.
Vue d'ensemble
Synchronisez les utilisateurs depuis un annuaire basé sur le cloud, tel qu'Azure AD, vers des applications d'instance dédiée telles que Unified CM et Cisco Unity Connection avec le Cloud Directory Service. Pendant la synchronisation, le système importe une liste d'utilisateurs et les données utilisateur associées dans Azure Active Directory (ou un service Cloud Directory similaire) qui est synchronisée avec le service Webex Identity. Sélectionnez le Unified CM cluster dans Control Hub pour la synchronisation, choisissez le mappage de champs Unified CM d'identifiant utilisateur approprié, puis sélectionnez l'accord de synchronisation requis pour terminer la synchronisation.
Prérequis
-
Si vous utilisez Azure Active Directory comme annuaire cloud, consultez Configurer l'application Azure AD Wizard dans Control Hub pour plus d'informations.
-
Si vous l'utilisez Microsoft Active Directory comme annuaire, consultez Deploy Directory Connector pour plus d'informations.
-
Assurez-vous que les Active Directory systèmes existants intégrés Unified CM sont également intégrés à Webex Common Identity.
Voir les détails du cluster
Sur la page Gérer de Control Hub, choisissez le cluster avec lequel vous souhaitez synchroniser les données utilisateur.
Cette sélection fournit également les détails du cluster, tels que le nom du cluster, l'état de la synchronisation du cluster, le dernier état synchronisé et le produit associé.
|
Informations sur le cluster |
Description |
|---|---|
|
Nom du cluster |
Le nom du cluster |
|
Statut |
État de la synchronisation |
|
Dernière synchronisation |
Date de la dernière synchronisation |
|
Produit |
Informations sur le produit |
Synchronisation des annuaires
Selon vos besoins, vous pouvez soit synchroniser les utilisateurs sur site avec Control Hub Active Directory à l'aide de Directory Connector, soit directement d'Azure Directory vers Control Hub, puis les synchroniser avec. Unified CM
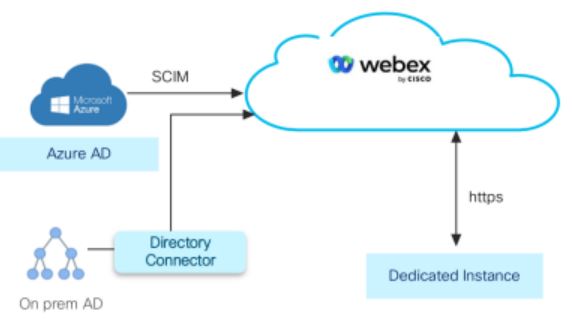
Effectuez l'une des opérations suivantes :
-
Pour synchroniser directement les utilisateurs d'Azure Directory vers Control Hub, suivez la procédure Synchroniser les utilisateurs depuis Azure Directory.
-
Pour synchroniser les utilisateurs de on-prem Active Directory vers Control Hub à l'aide de Directory Connector, suivez la procédure Synchroniser les utilisateurs depuis on-prem. Active Directory
Effectuez la synchronisation en dehors des heures de bureau afin de minimiser son impact sur les services d'appels.
Synchroniser les utilisateurs depuis Azure Directory
La synchronisation du service d'annuaire d'instances dédié vous permet d'importer les données des utilisateurs finaux de l'annuaire Azure dans la Unified CM base de données afin qu'elles apparaissent dans la fenêtre de configuration de l'utilisateur final.
Pour synchroniser les utilisateurs à l'aide d'Azure Directory :
-
Vous devez synchroniser les Active Directory utilisateurs d'Azure avec Control Hub.
-
Suivez la procédure Configurer la synchronisation des annuaires pour synchroniser les utilisateurs de Control Hub avec. Cisco Unified CM
Synchroniser les utilisateurs depuis leur site Active Directory
Active DirectoryLes utilisateurs locaux peuvent être synchronisés avec Common Identity (CI) à l'aide de Directory Connector.
Seul le déploiement du SSO est pris en charge pour le service d'annuaire. Consultez la section Intégration de l' authentification unique dans Control Hub et la solution SSO basée sur SAML pour plus d'informations.
Pour synchroniser les utilisateurs depuis leur connexion sur Active Directory site :
-
Synchronisez les Active Directory utilisateurs avec Common Identity (CI) à l'aide de Directory Connector. Vous pouvez télécharger le logiciel du connecteur depuis Control Hub et l'installer sur votre machine locale. Consultez le guide de déploiement de Directory Connector pour plus d'informations.
-
Suivez la procédure décrite dans Configurer la synchronisation des annuaires pour synchroniser les utilisateurs de Control Hub avec. Unified CM
Configurer la synchronisation des annuaires
Parfois, vous pouvez rencontrer des retards supplémentaires lors de l'approvisionnement d'un cluster. Dans de tels scénarios, l'approvisionnement aura toujours lieu, même si cette activité prend beaucoup de temps.
-
Connectez-vous au Control Hub à l'adresse https://admin.webex.com/login.
-
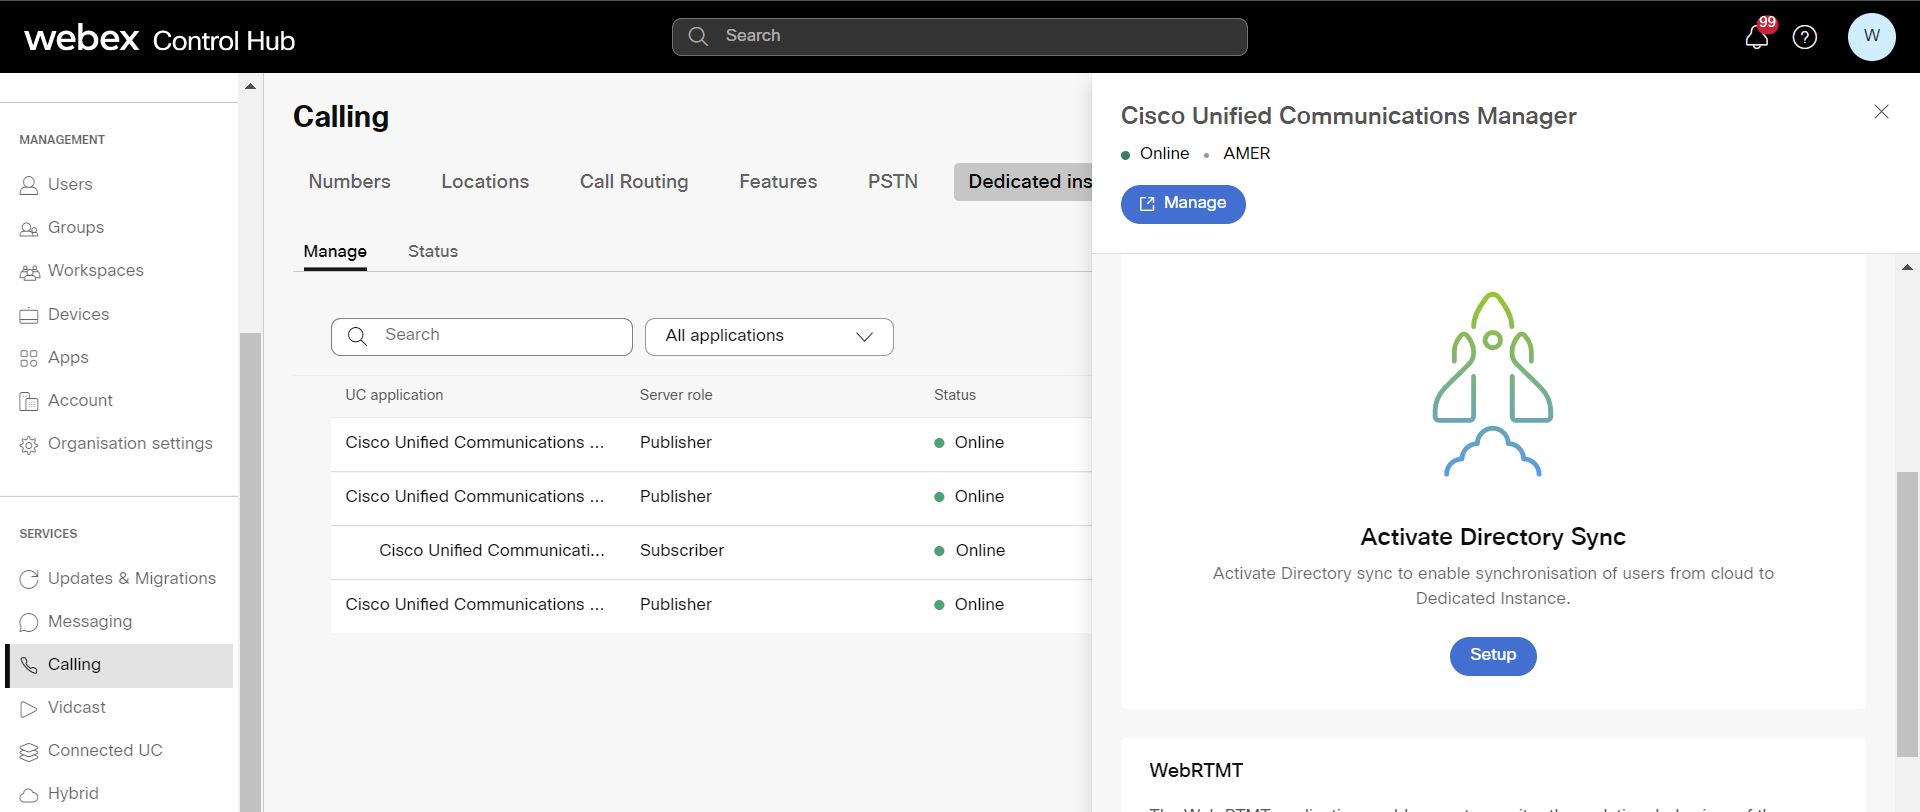
Accédez à Services > Appels > Instance dédiée > Gérer.
-
Sélectionnez l'application UC et cliquez sur Configuration sous Activer la synchronisation des annuaires dans le panneau de droite.
-
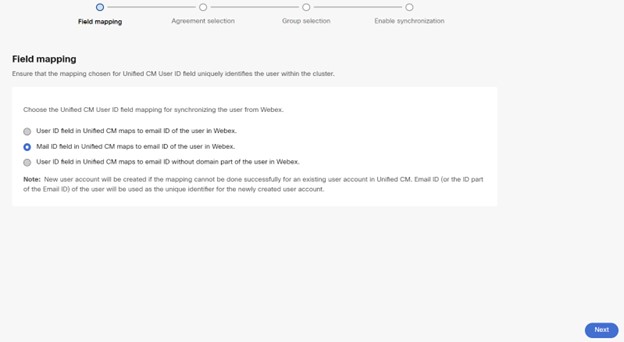
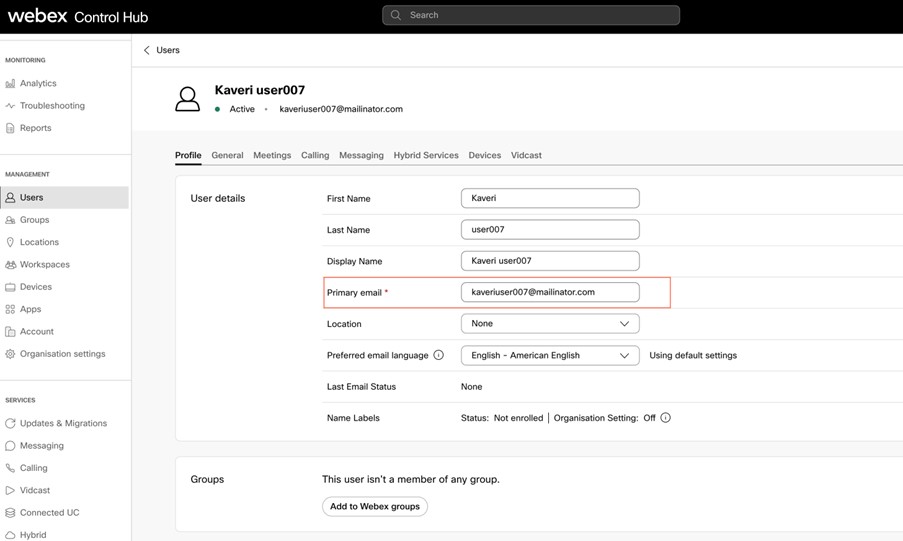
Dans la fenêtre de configuration du mappage des champs, assurez-vous que le mappage choisi pour le champ ID Unified CM utilisateur identifie de manière unique l'utilisateur du cluster une fois que vous avez commencé le provisionnement.
-
Choisissez le mappage de champs Unified CM d'identifiant utilisateur approprié pour synchroniser l' utilisateur depuis Webex :
-
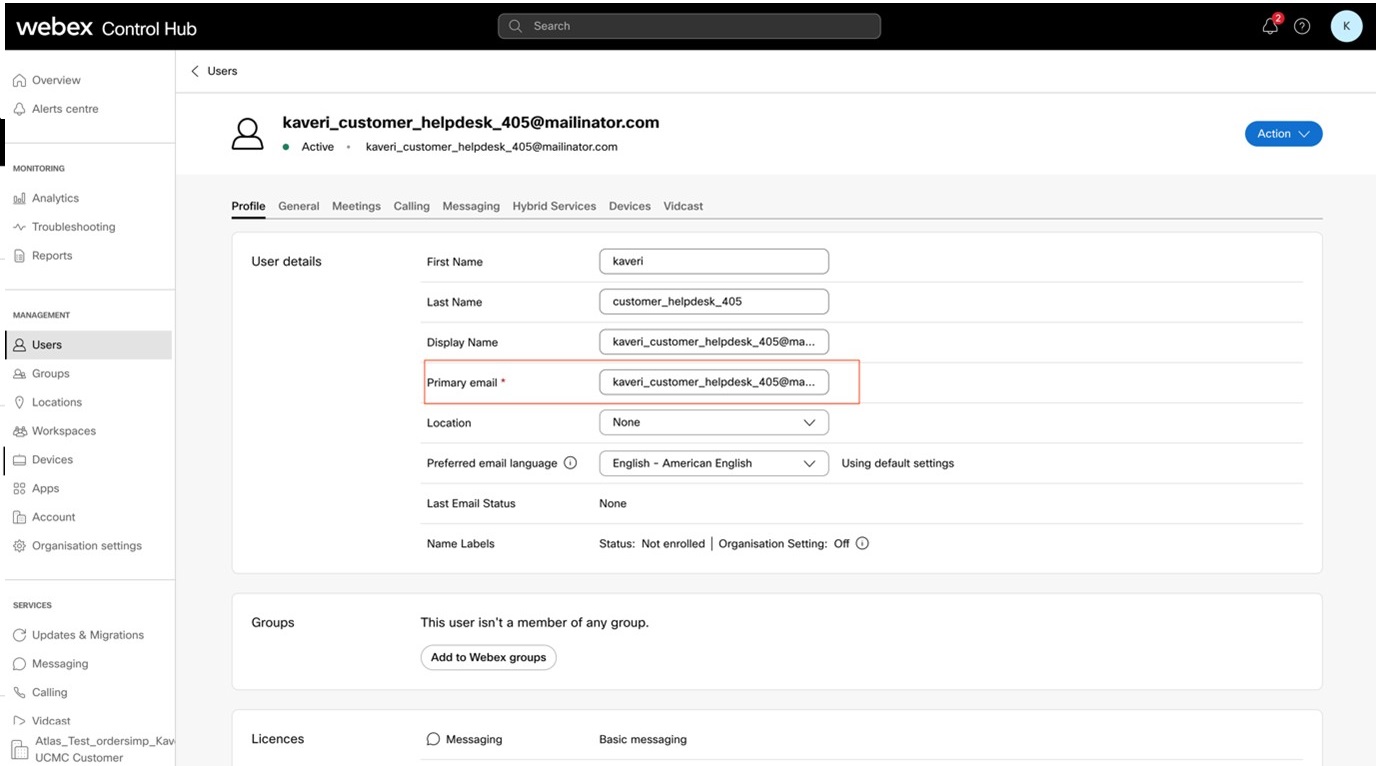
Le champ ID utilisateur Unified CM correspond à l'adresse e-mail de l'utilisateur dans Webex.
-
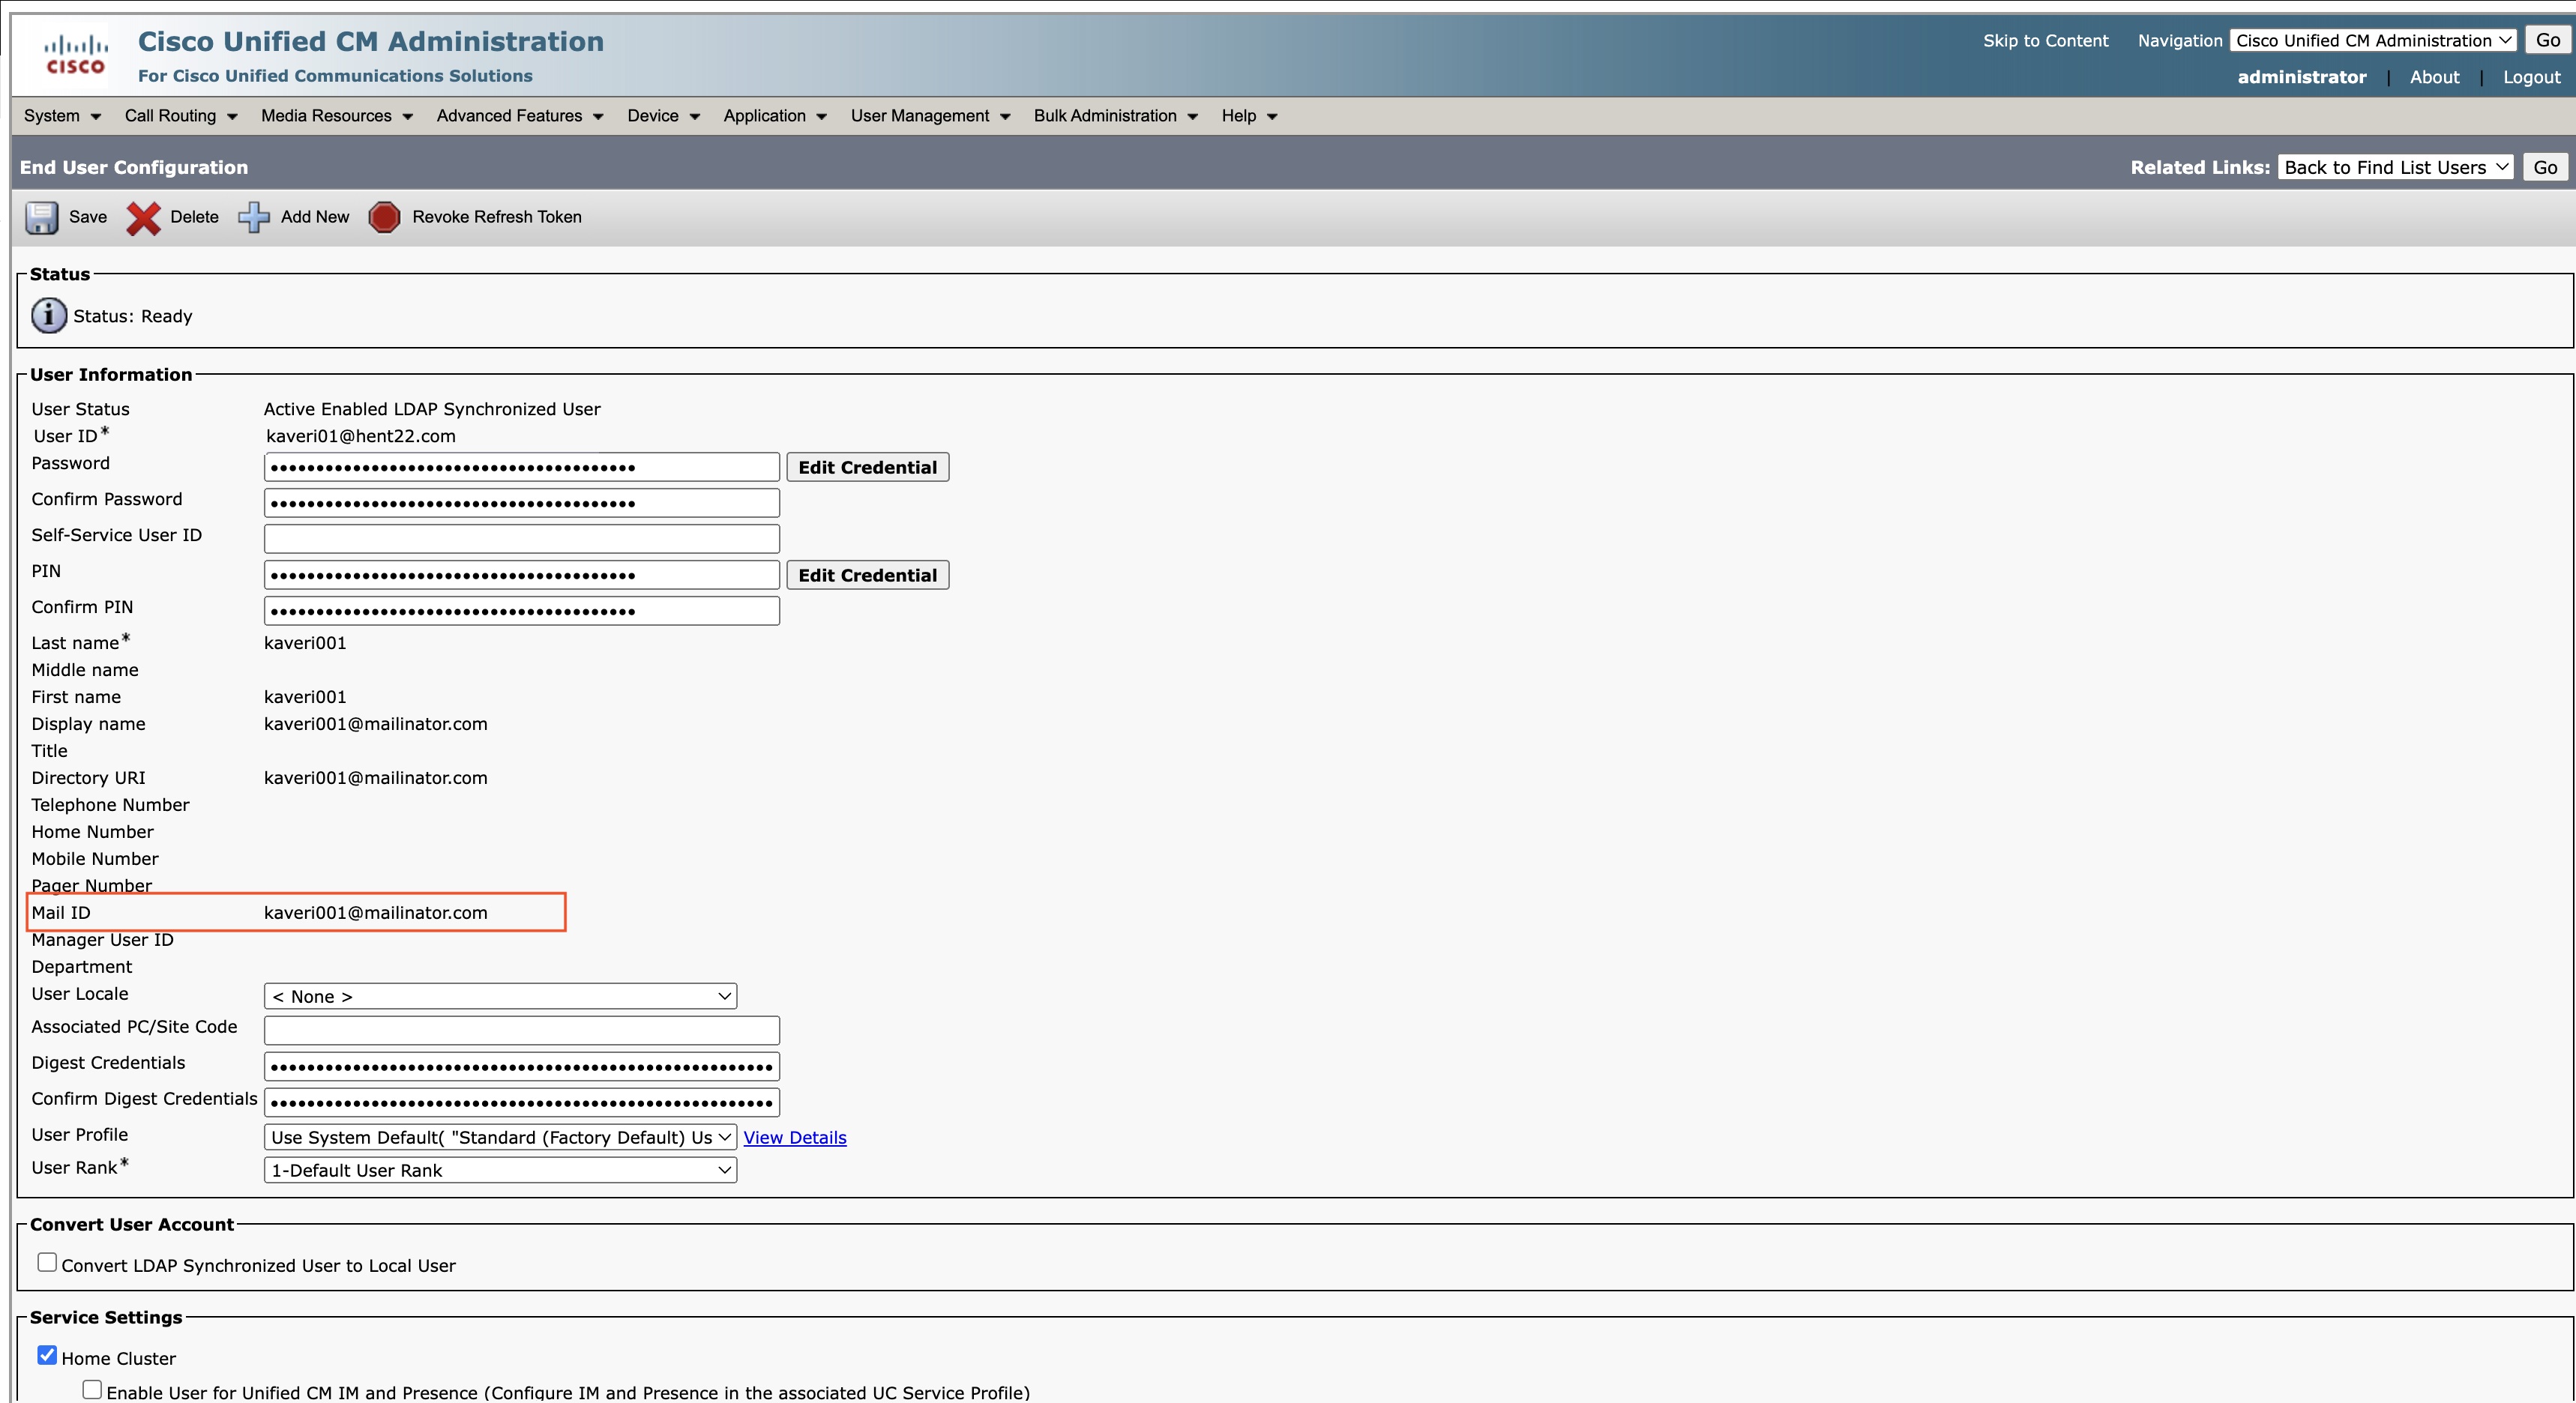
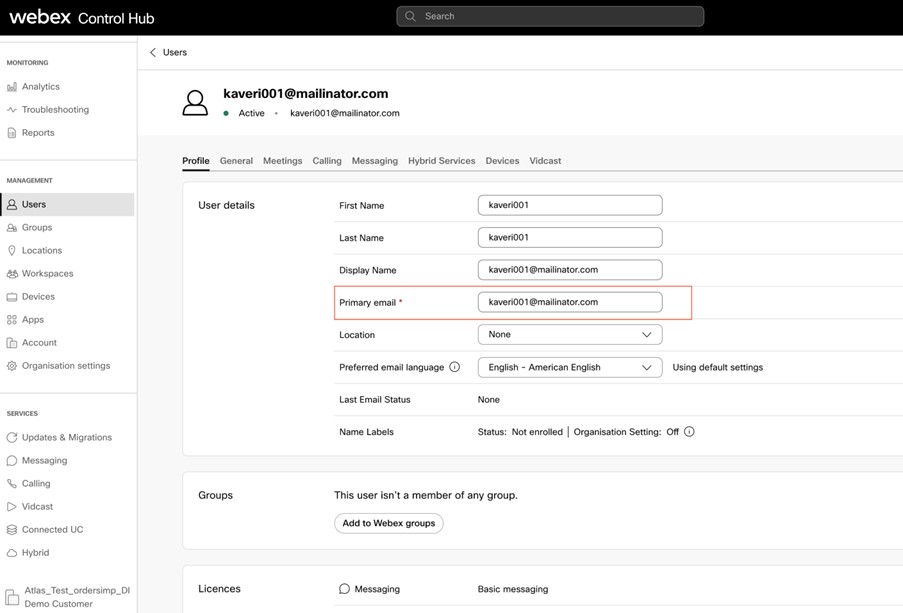
Le champ d'adresse e-mail Unified CM correspond à l'adresse e-mail de l'utilisateur dans Webex.
-
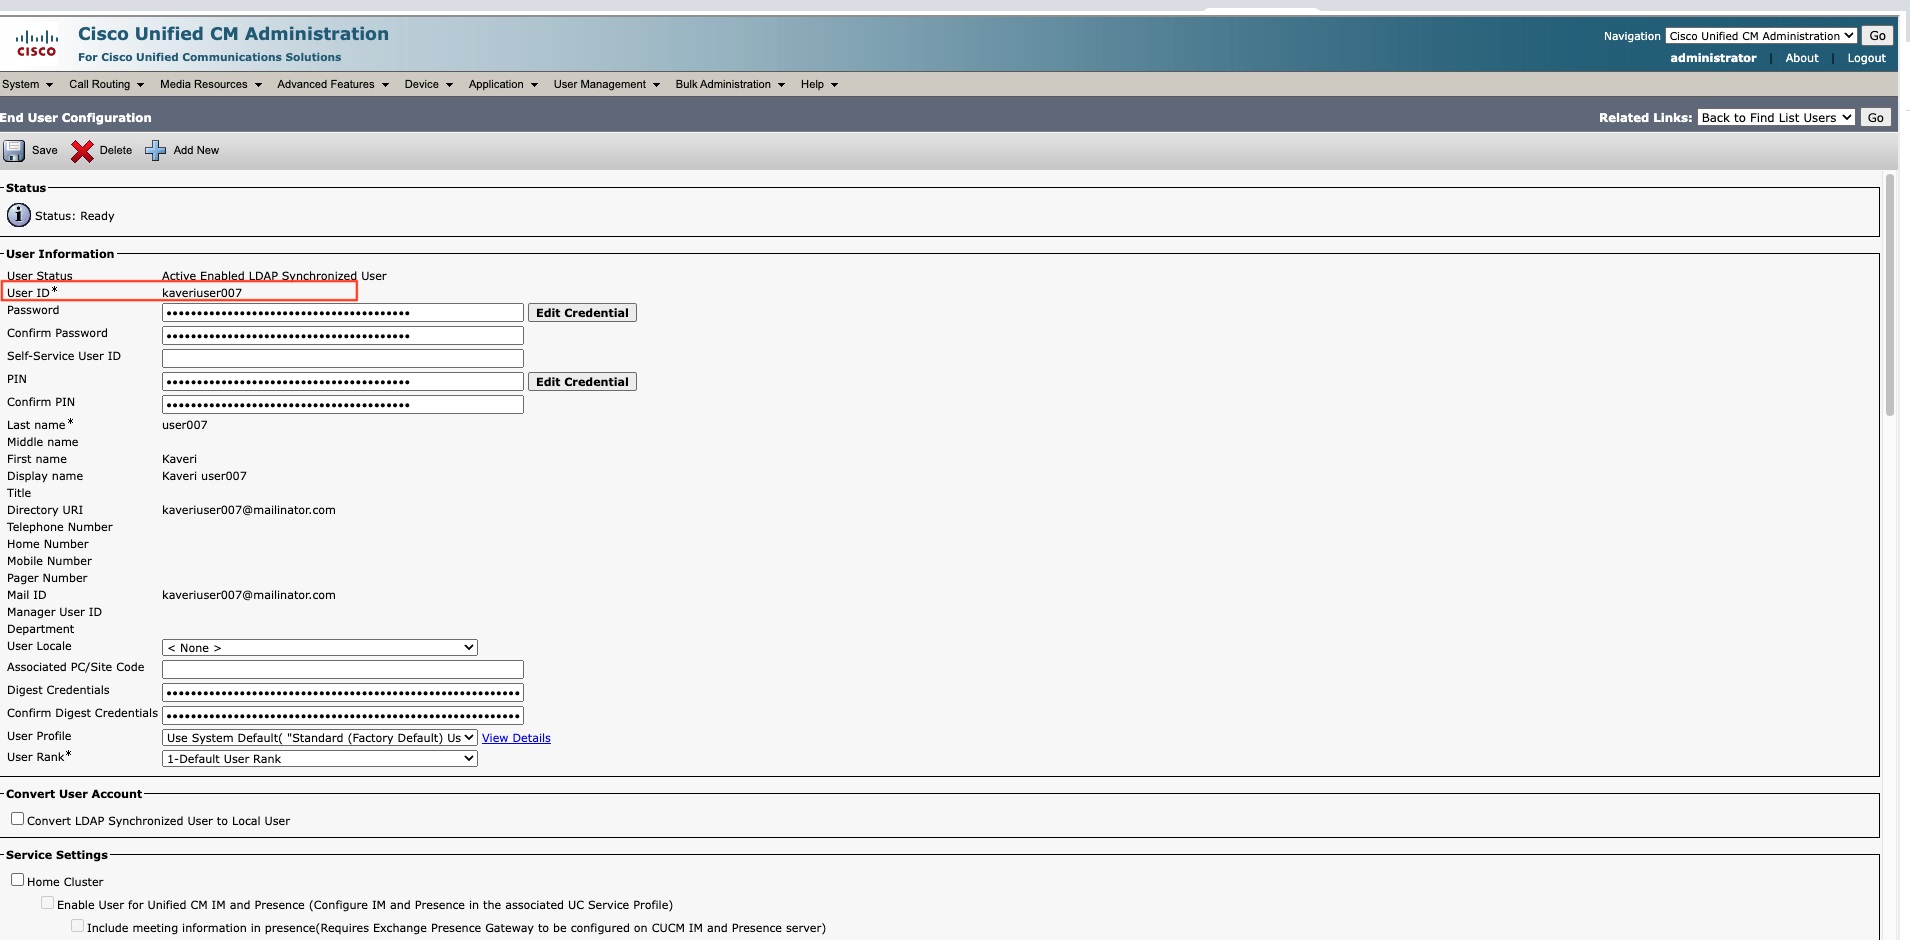
Le champ ID utilisateur Unified CM correspond à l'adresse e-mail sans domaine de l'utilisateur dans Webex.
Un nouveau compte utilisateur est créé si le mappage ne peut pas être effectué correctement pour un compte utilisateur existant dansUnified CM. L' adresse e-mail de l'utilisateur est utilisée comme identifiant unique pour le compte utilisateur nouvellement créé. Cette note s'applique aux options 1 et 2.
Options
Unified CM
Control Hub
Option 1
Le champ ID utilisateur sur les Unified CM cartes correspond à l'adresse e-mail de l'utilisateur sur Webex
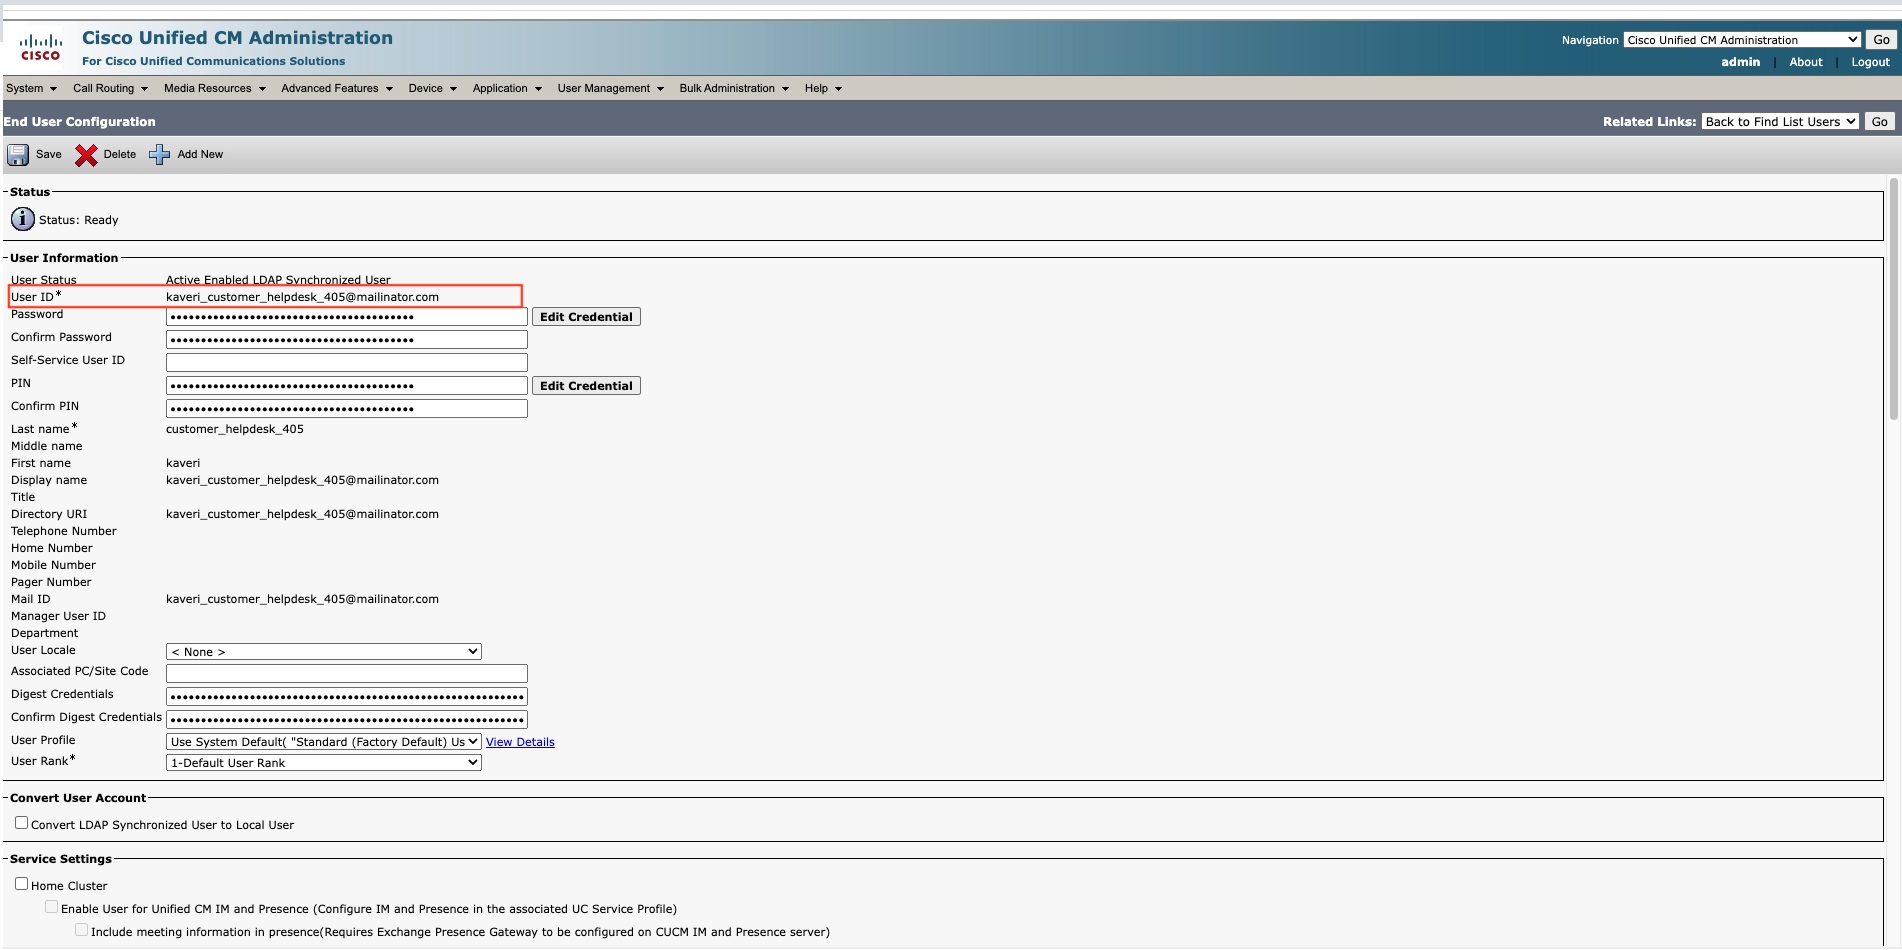
Option 2
Le champ d'adresse e-mail sur les Unified CM cartes correspond à l'adresse e-mail de l'utilisateur dans Webex
Option 3
Le champ ID utilisateur Unified CM correspond à l'adresse e-mail, sans domaine, partie de l'utilisateur dans Webex
-
-
Cliquez sur Suivant.
-
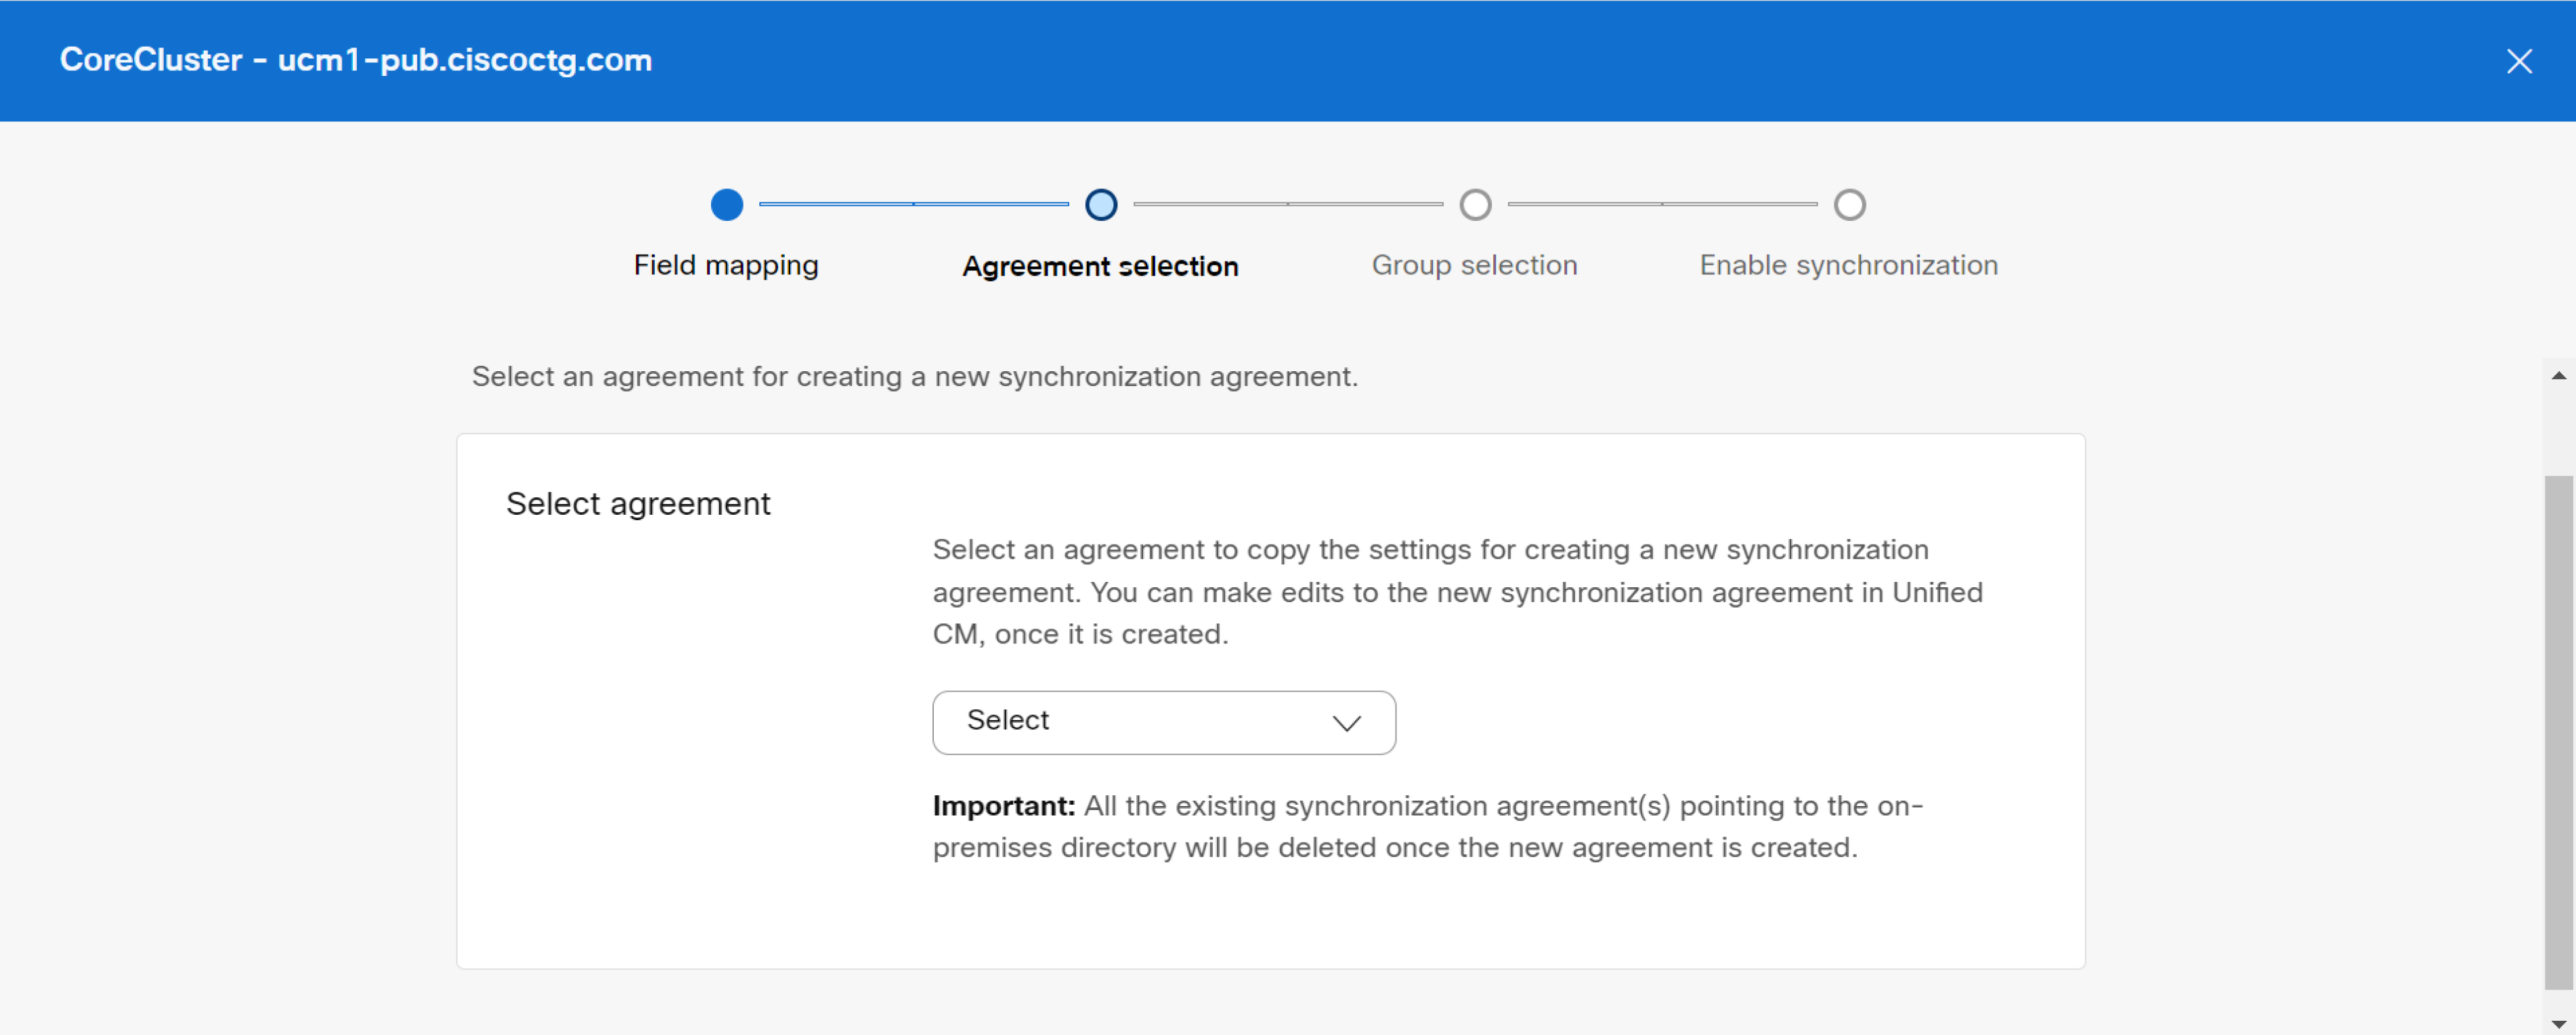
Sélectionnez un accord dans la liste déroulante pour créer un nouveau contrat de synchronisation. Une fois le nouvel accord de synchronisation créé, tous les accords de synchronisation existants pointant vers le répertoire local sont supprimés. Vous pouvez modifier le nouvel accord de synchronisation une fois qu'il aura été créé.
-
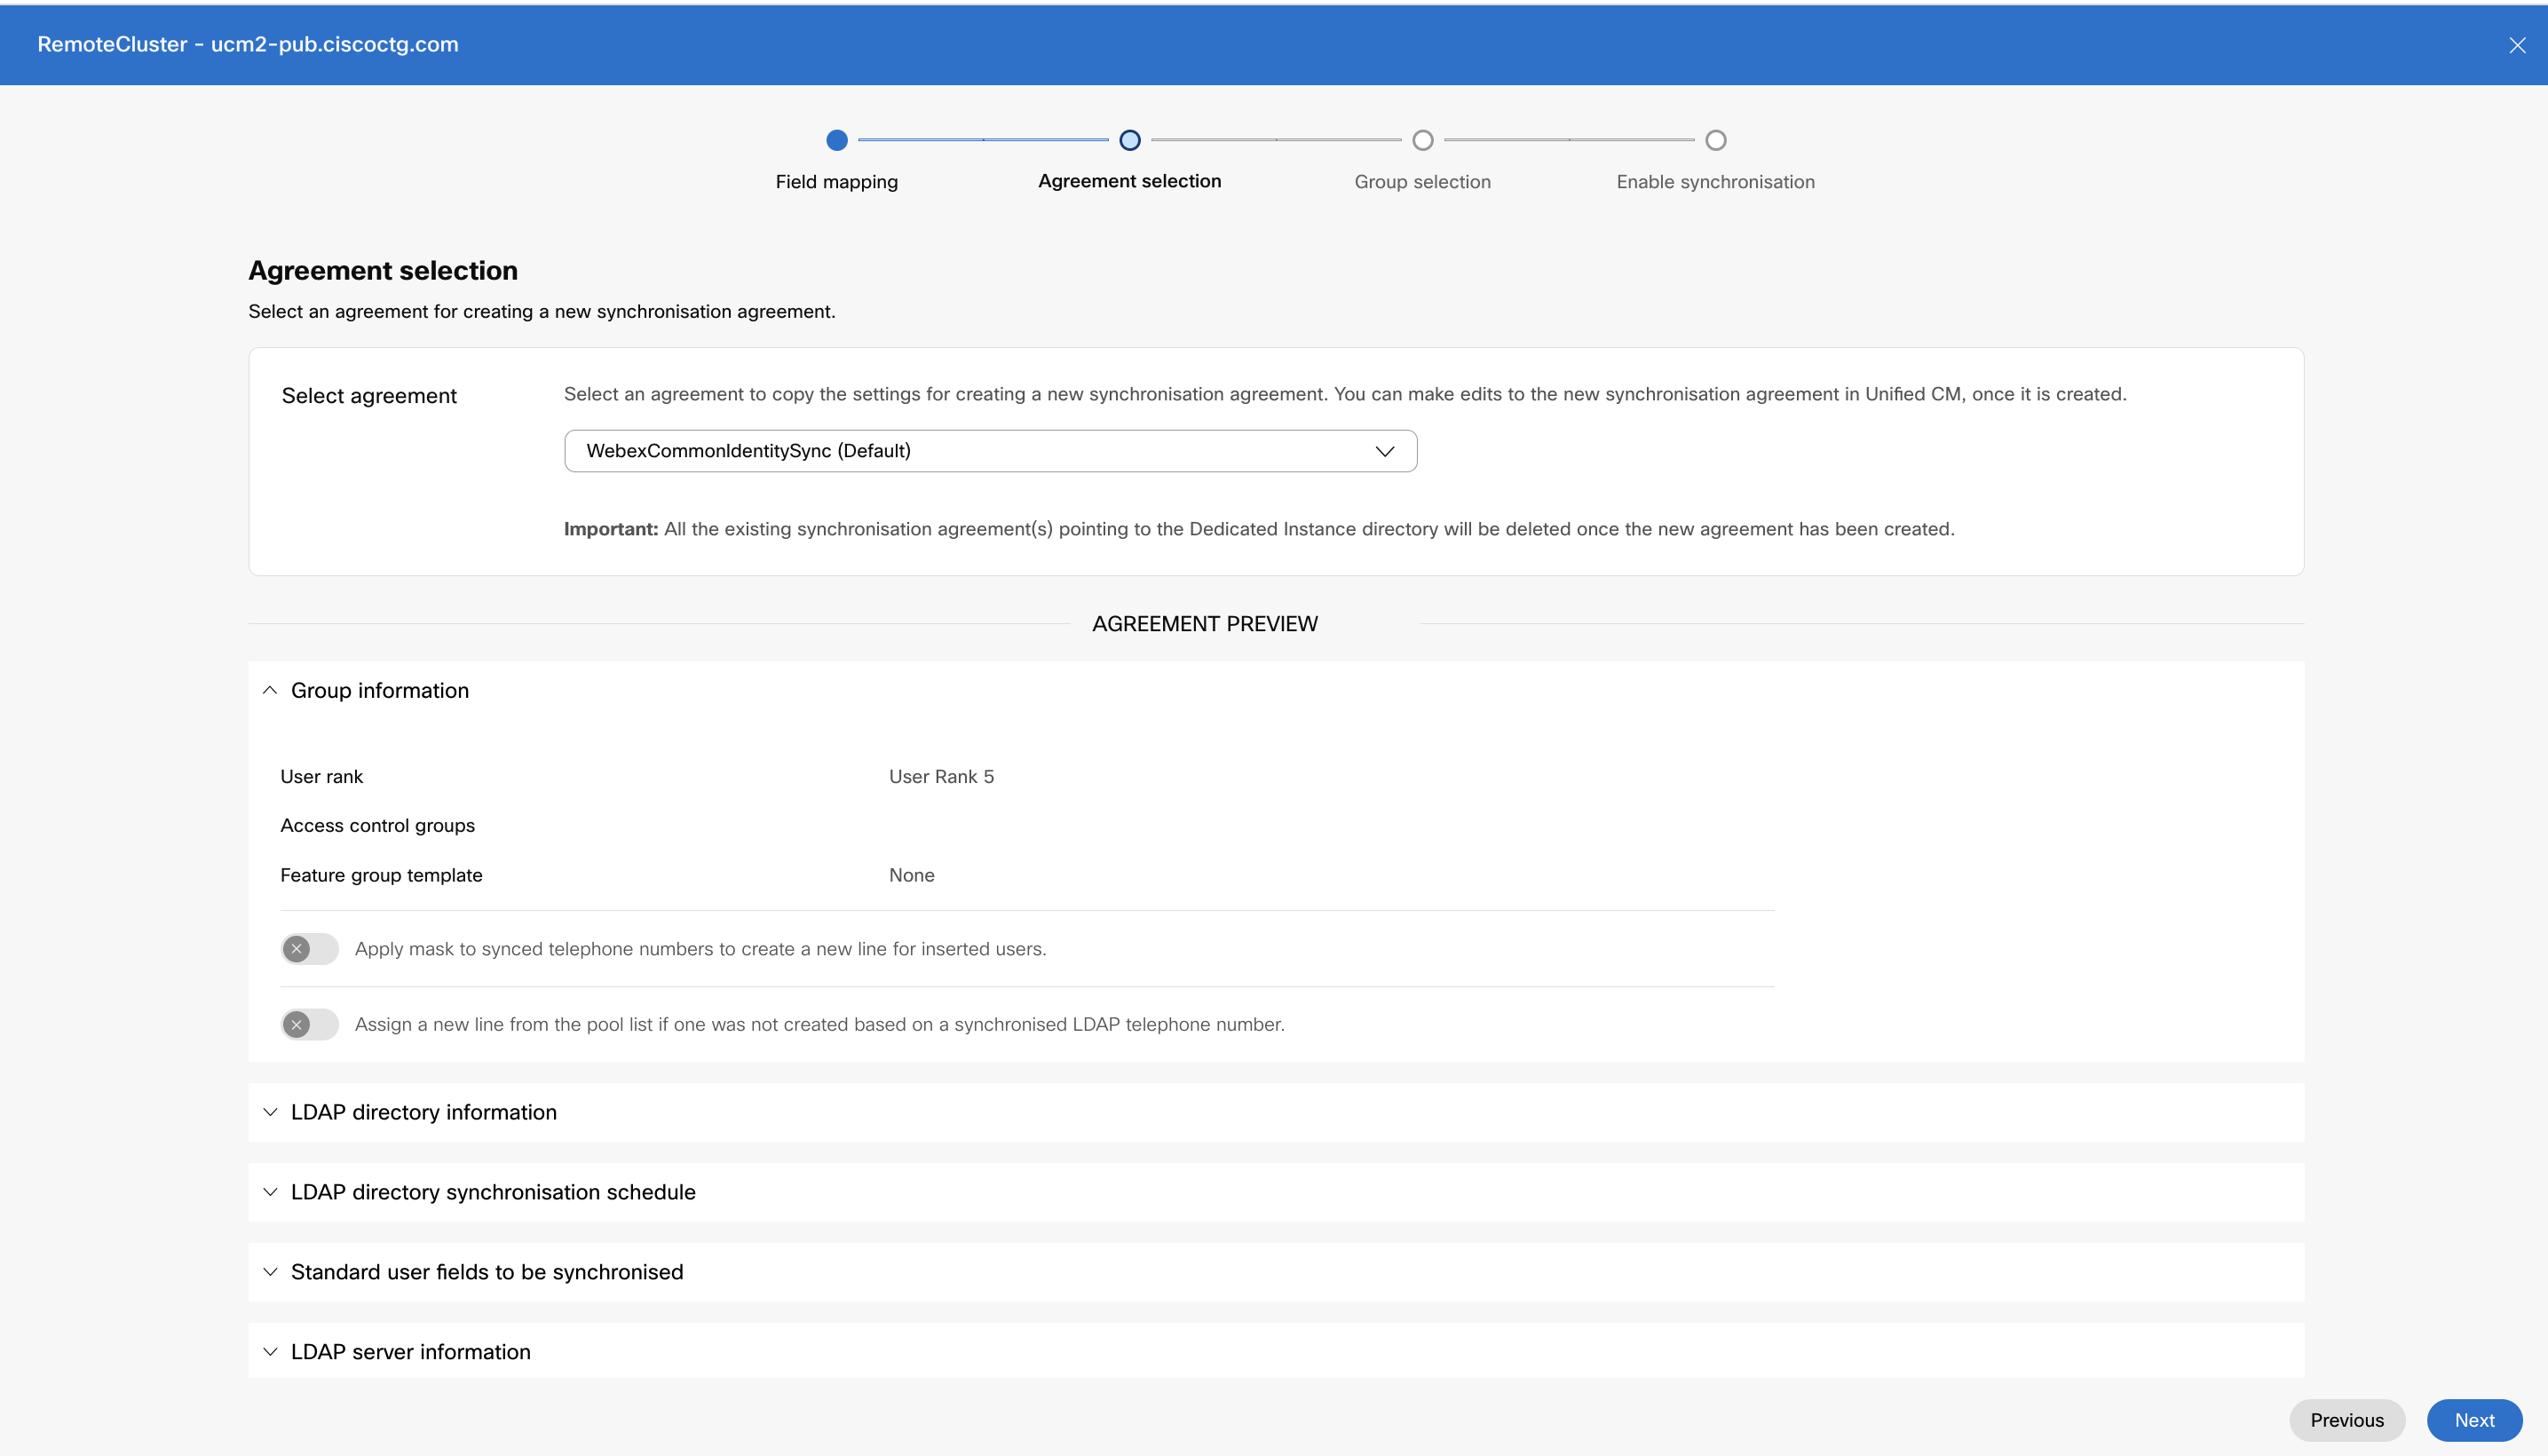
Dans la section Aperçu de l'accord, consultez la liste des utilisateurs et leurs coordonnées (informations de l'annuaire LDAP externe existant disponibles dans Unified Communications Manager) avant de commencer la synchronisation. Vous pouvez consulter les informations suivantes :
-
Informations sur les groupes
Par défaut, tous les utilisateurs sont synchronisés avec le rang 5. Cela peut être vérifié dans la fenêtre d'informations du groupe.
-
Modèle de groupe de fonctionnalités appliqué avec des modèles de lignes et d'appareils universels
-
Informations sur la ligne et le masque pour synchroniser les numéros de téléphone des utilisateurs
-
Les nouveaux utilisateurs et leurs extensions
-
Section Champs utilisateur standard à synchroniser.
-
Nom d'hôte ou adresse IP du serveur d'annuaire
Cliquez sur Suivant pour sélectionner le filtre de groupe.
La section Informations sur le groupe ne s'applique pas Cisco Unity Connection et n'est donc pas visible dans la section Aperçu de l'accord.
-
-
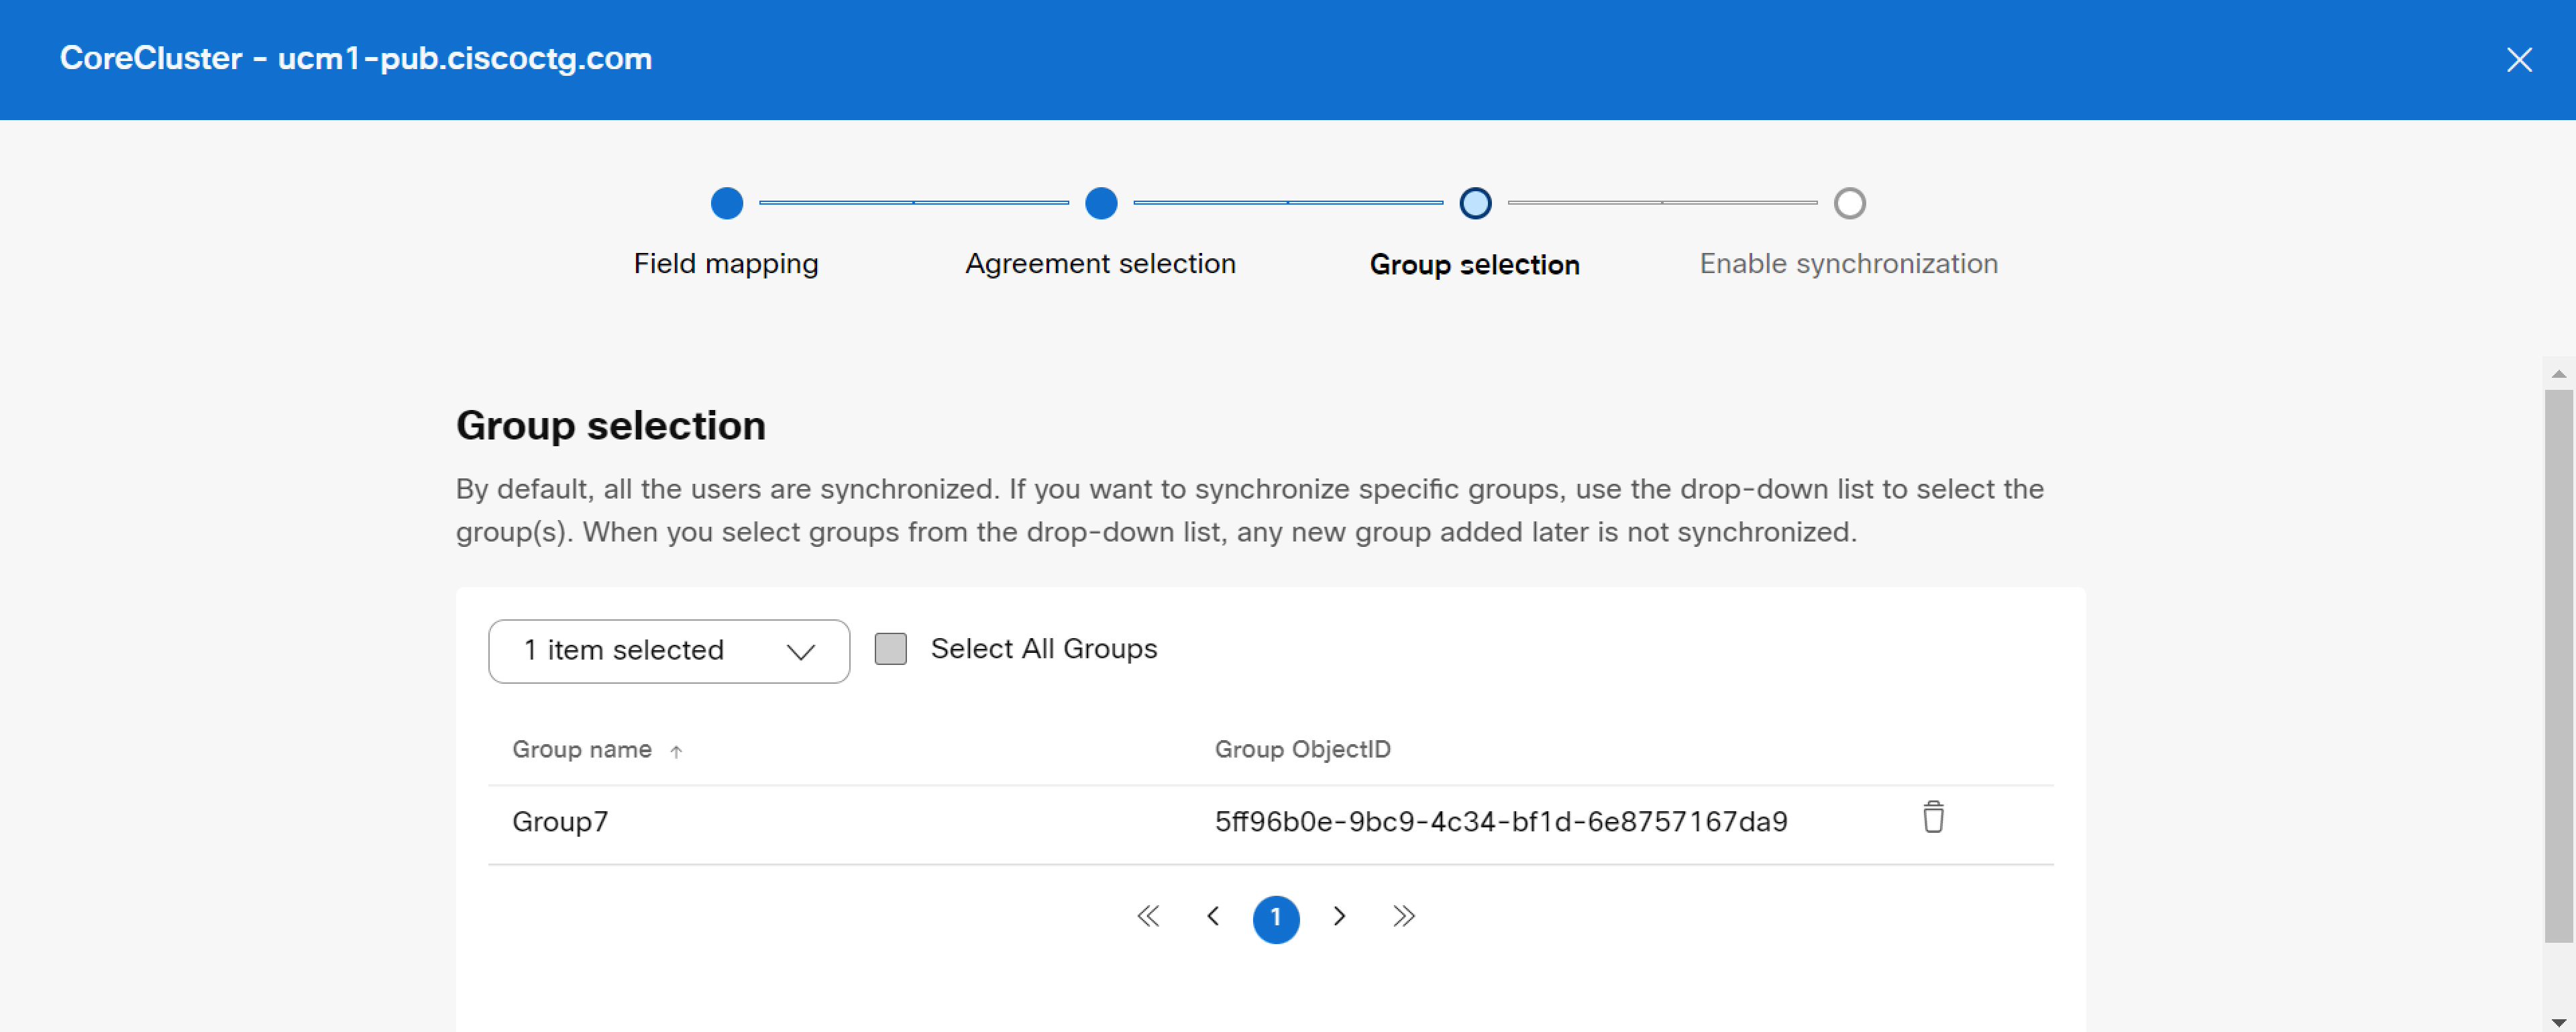
Dans la liste déroulante Sélectionner les groupes, sélectionnez un ou plusieurs groupes spécifiques que vous souhaitez synchroniser. Cochez la case Sélectionner tous les groupes si vous souhaitez sélectionner tous les groupes d'utilisateurs.
Par défaut, tous les utilisateurs sont synchronisés. Si vous ne sélectionnez aucun groupe, tous les utilisateurs et leurs données associées seront automatiquement synchronisés.
Pour les groupes imbriqués dans un annuaire, les utilisateurs doivent sélectionner le sous-ensemble de groupes d'utilisateurs spécifiquement lors de l'approvisionnement, car ils ne sont pas inclus par défaut dans le groupe parent. Vous devez vérifier l'absence d'imbrication répétitive (le cas échéant) afin de vous assurer que seuls les utilisateurs requis sont inclus lors du provisionnement.
Toute modification apportée à l'accord de synchronisation, par exemple la suppression d'un utilisateur ou d'un groupe cible, ne sera pas diffusée lors des synchronisations périodiques. Il est nécessaire de réinitialiser le service d'annuaire pour ce cluster, puis de le réapprovisionner avec un accord de synchronisation nouveau ou modifié. Contactez le Cisco TAC support pour réinitialiser le service d' annuaire pour le cluster requis.
-
Cliquez sur Suivant pour préparer le processus de synchronisation.
-
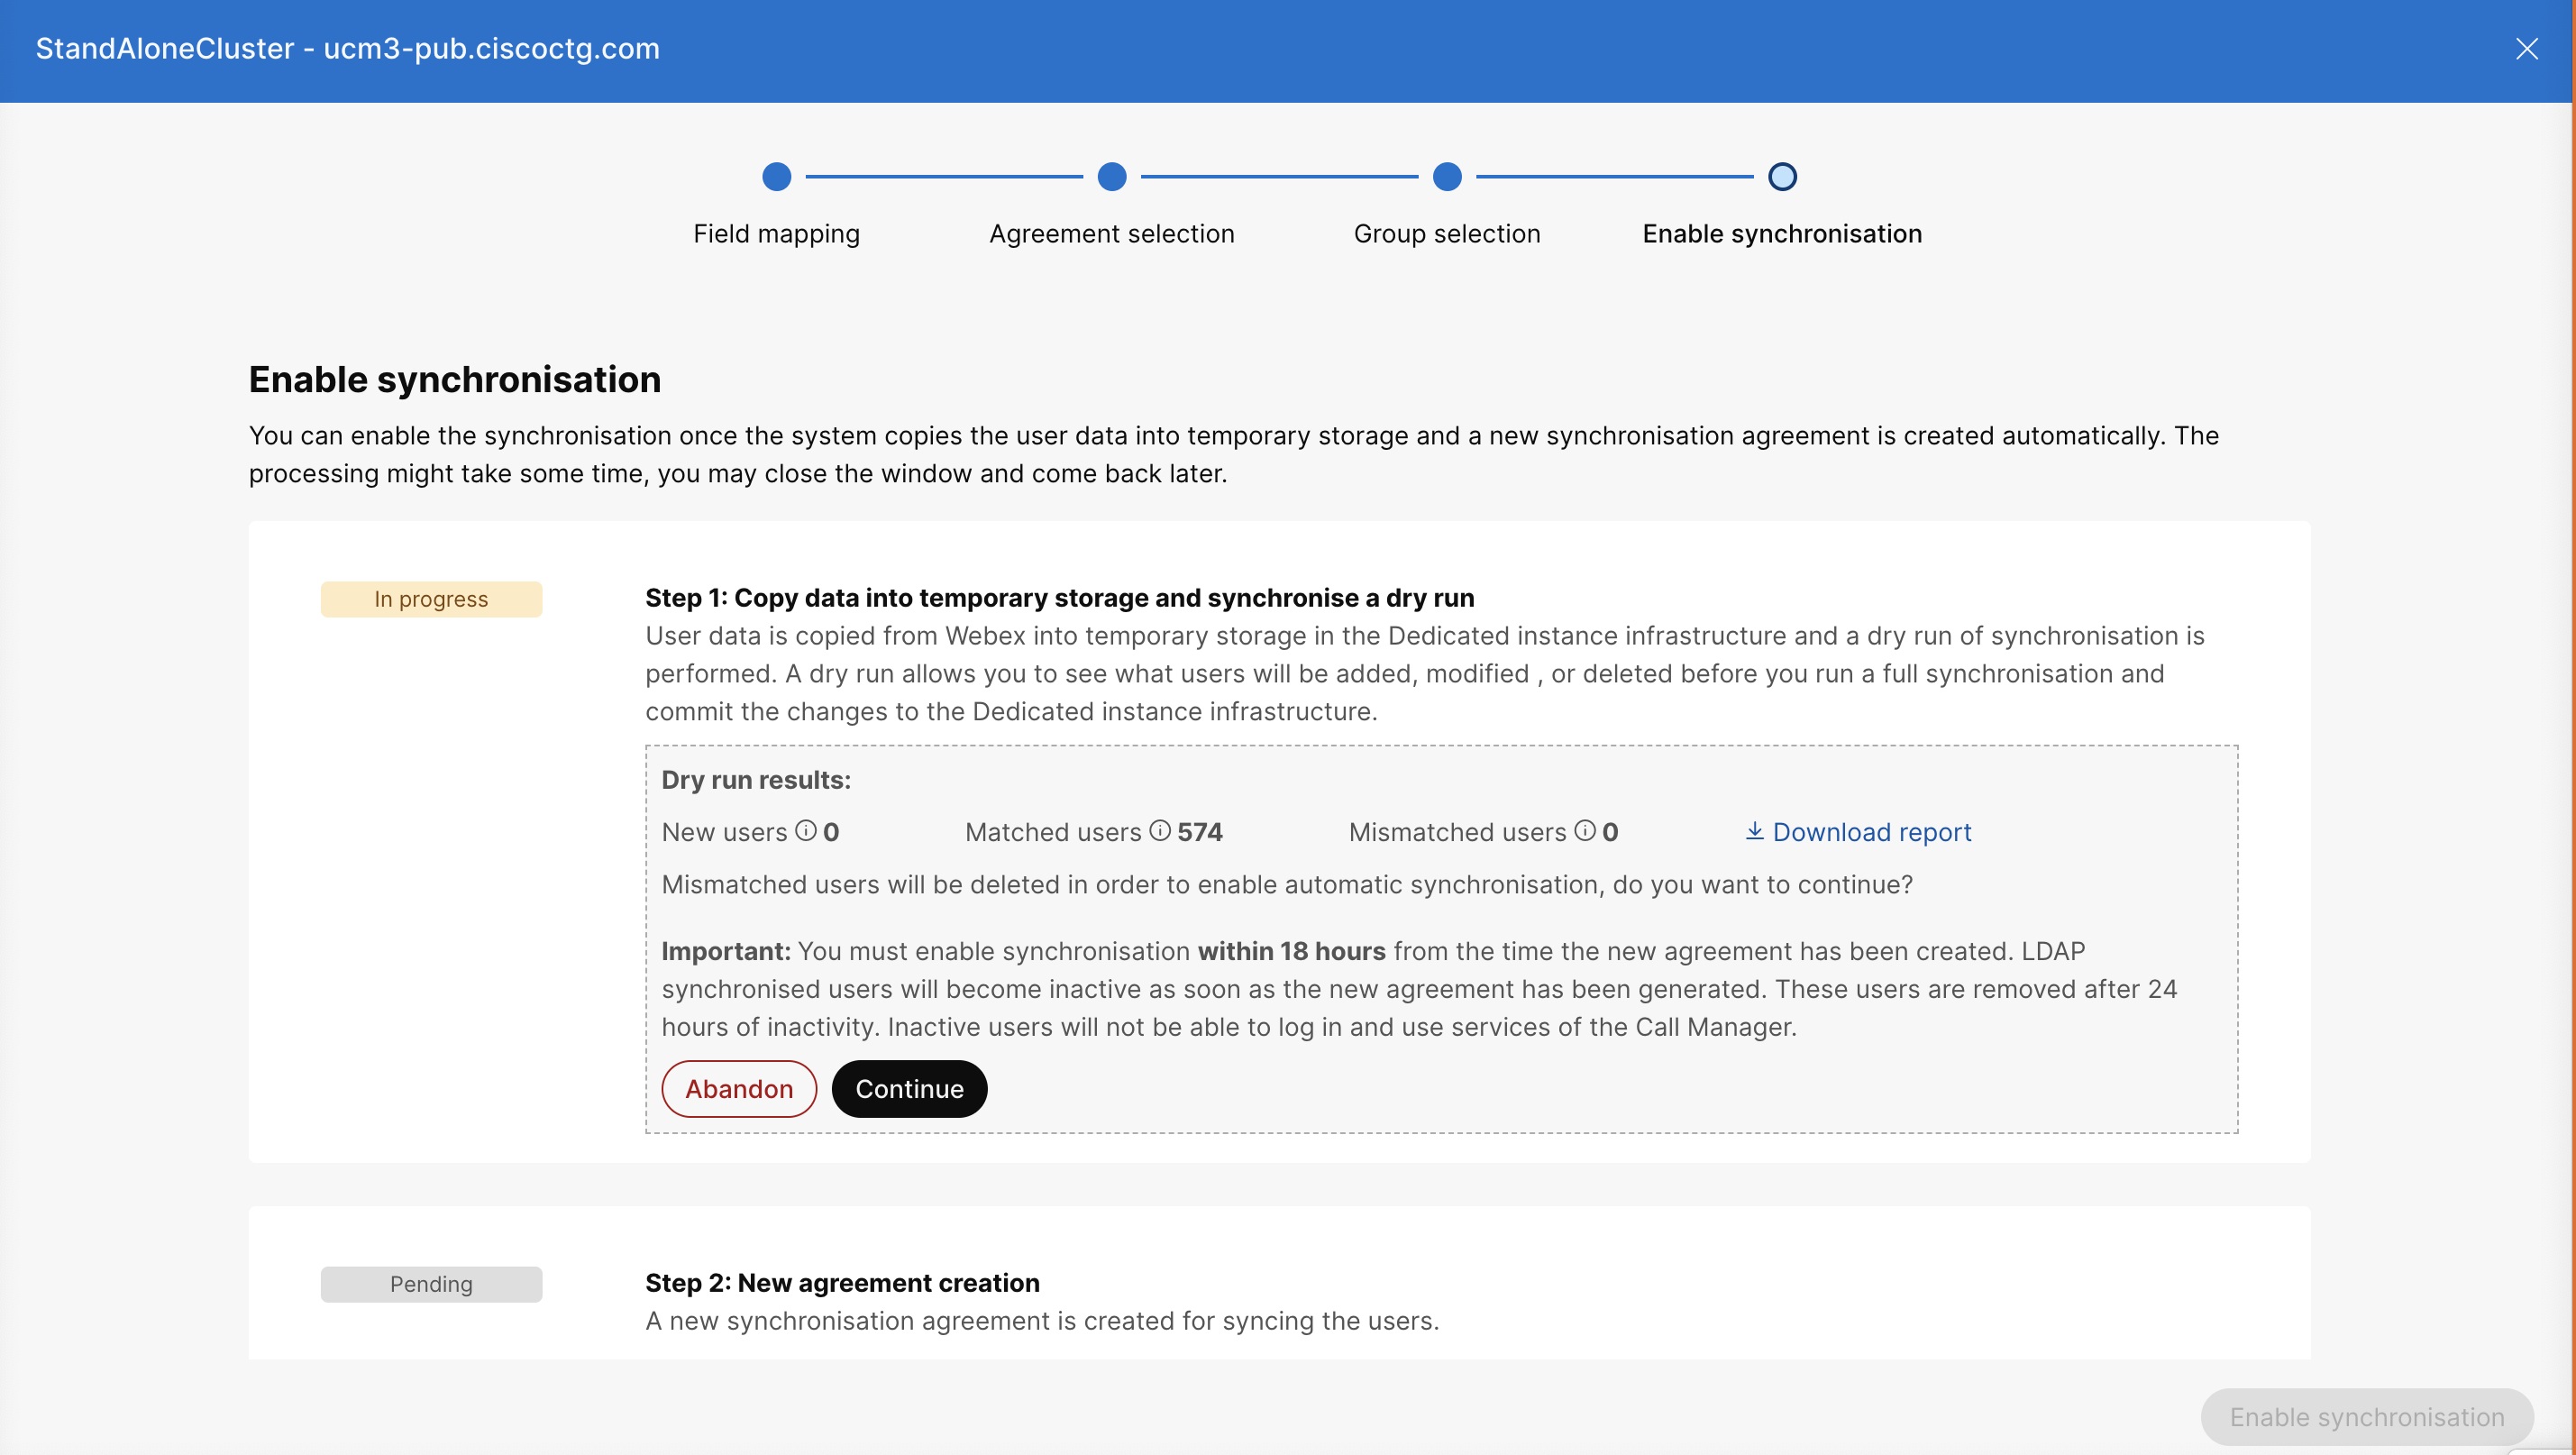
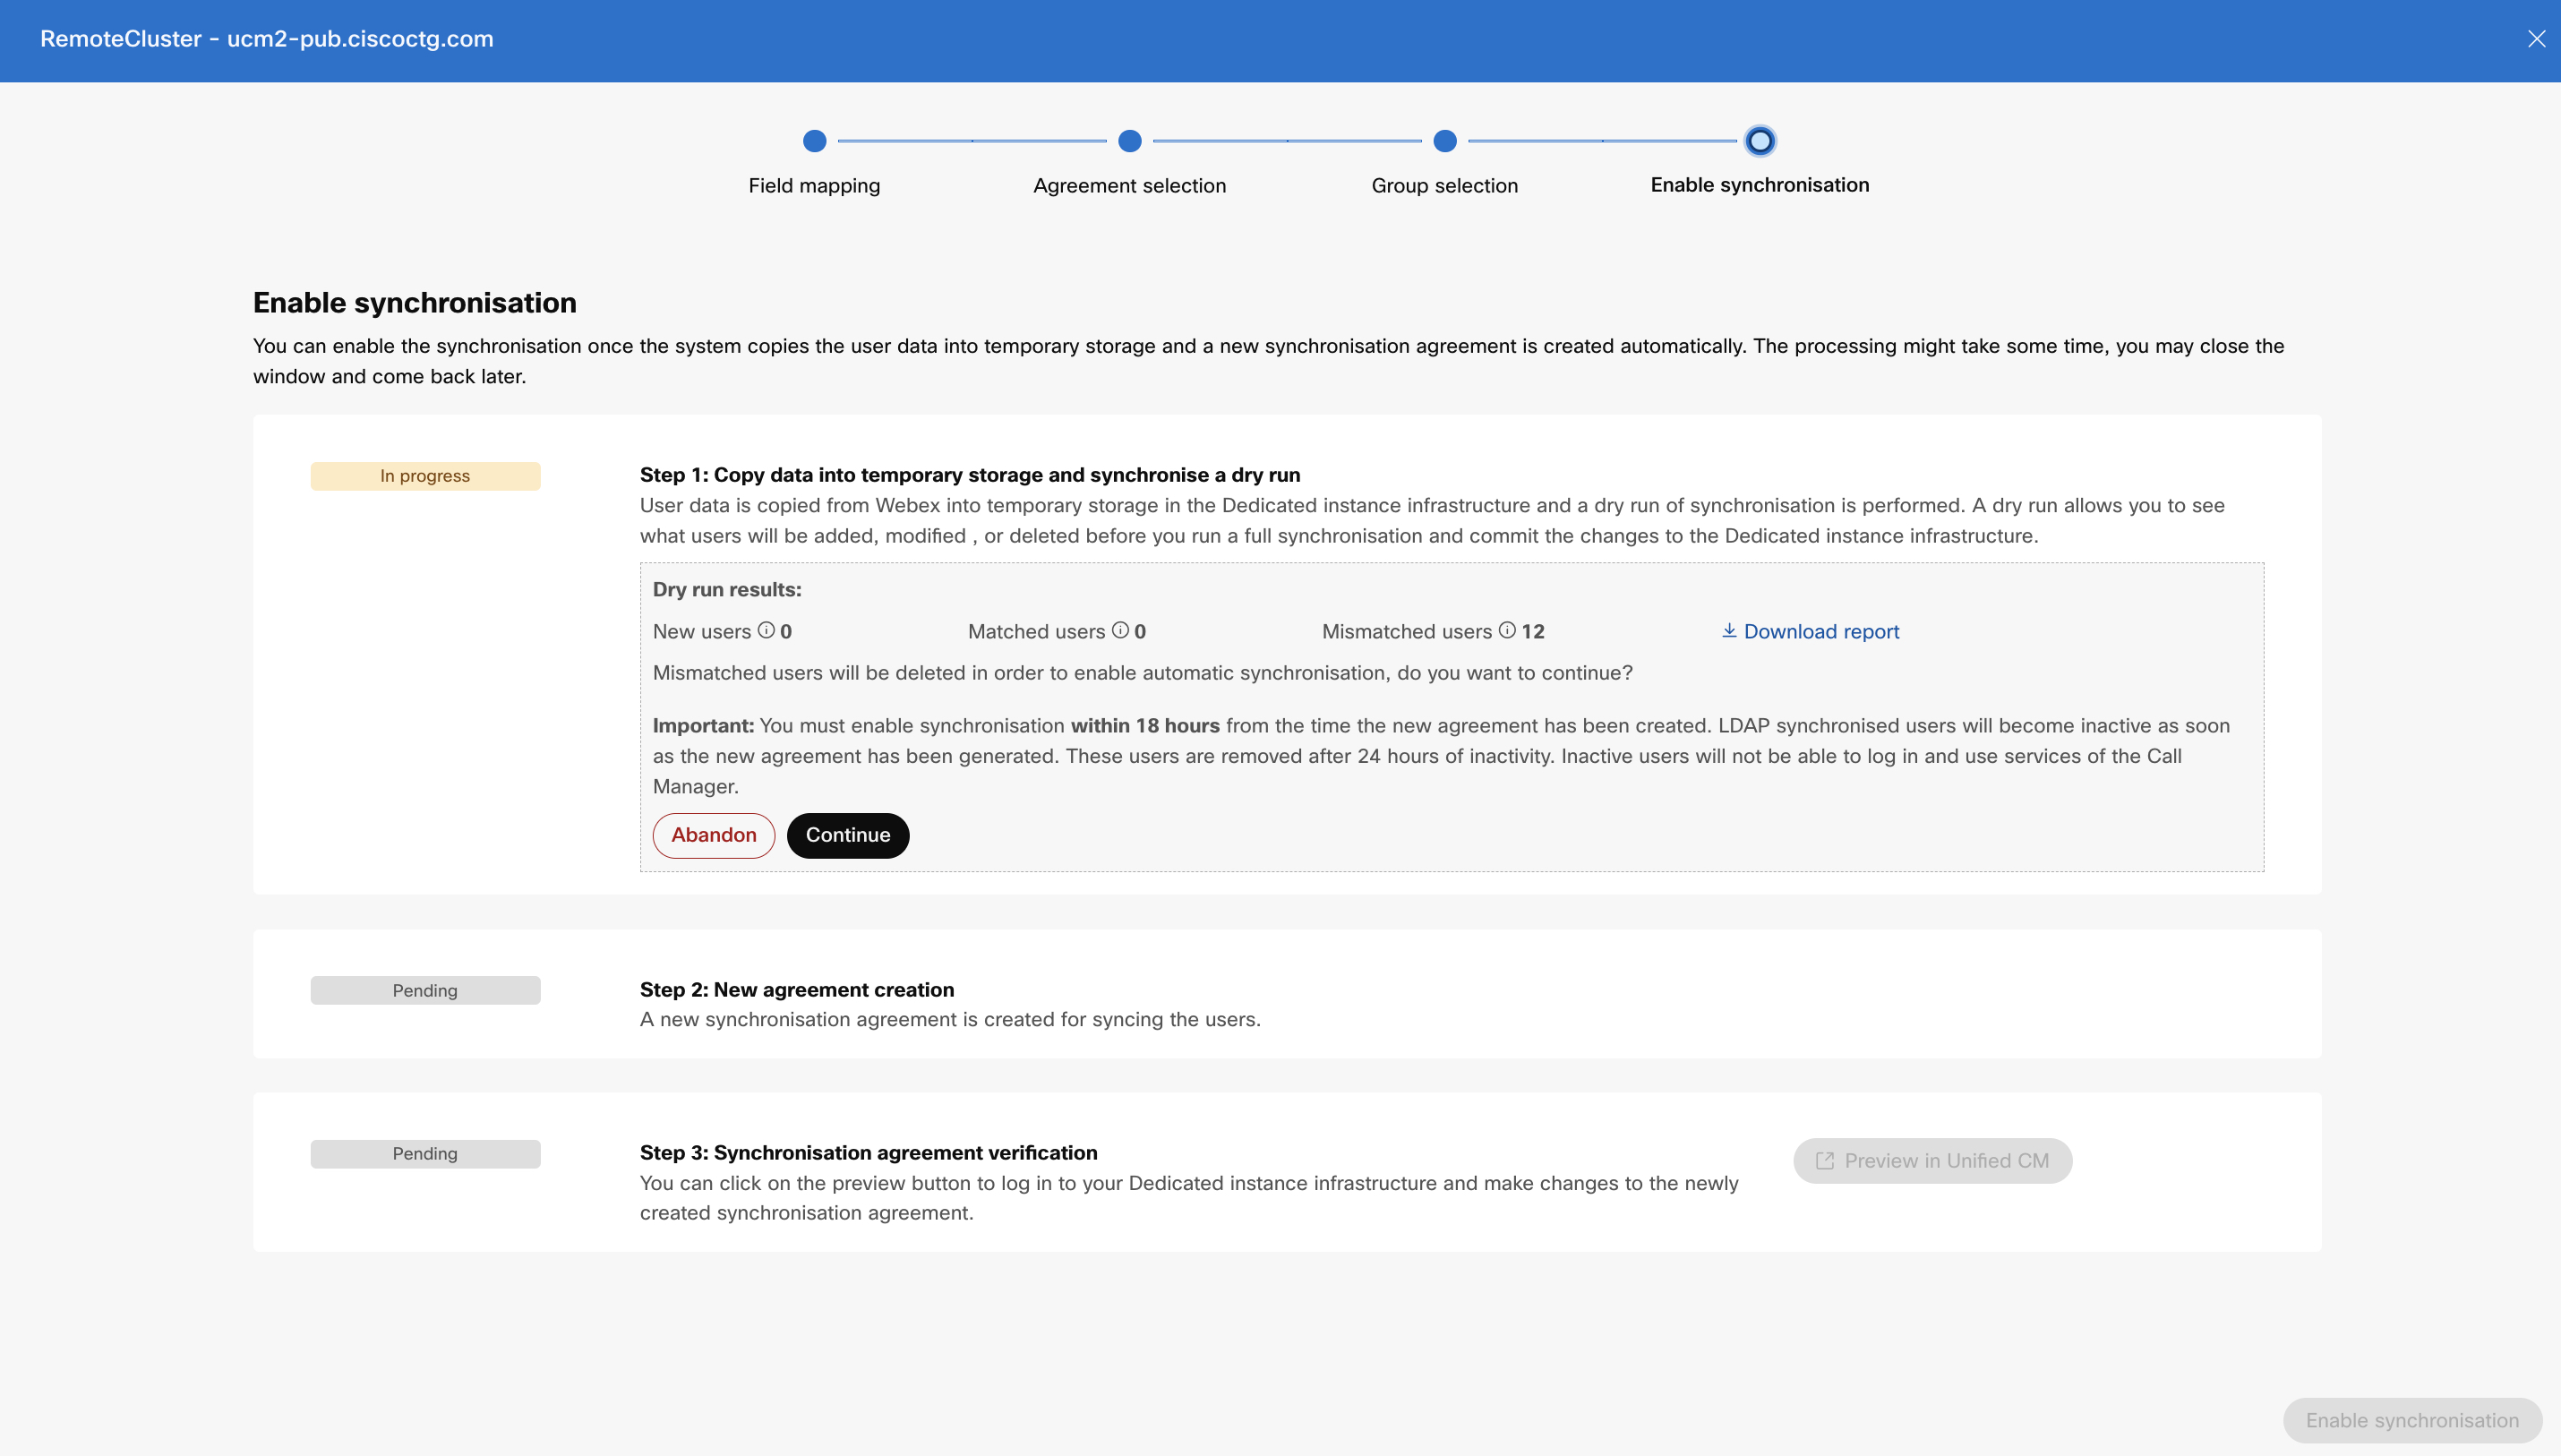
Dans la fenêtre Activer la synchronisation, activez la synchronisation une fois que le système a correctement copié les données utilisateur dans un espace de stockage temporaire Unified CM et qu'un nouvel accord de synchronisation a été créé (après les étapes 1 et 2, comme le montre la capture d'écran suivante).
-
L'option Télécharger le rapport vous permet de consulter partiellement les résultats. Pour récupérer les rapports complets du Unified CM cluster, exécutez la commande CLI suivante : file get activelog /cm/trace/CIService/log4j/DryRunResults.csv
Au cas où vous n'y auriez pas accès, contactez le Cisco TAC support pour télécharger le rapport.
Ici, le résultat de la course à sec est le suivant :
-
Nouveaux utilisateurs : les utilisateurs ne sont pas présents dans Webex Identity Service Unified CM mais présents dans celui-ci. Les utilisateurs sont créés Unified CM après avoir activé la synchronisation.
-
Utilisateurs correspondants : les utilisateurs sont présents dans Unified CM Webex Identity Service. Ces utilisateurs resteront actifs une Unified CM fois la synchronisation terminée.
-
Utilisateurs incompatibles : les utilisateurs sont présents dans Webex Unified CM Identity Service. Les utilisateurs incompatibles sont marqués comme inactifs une Unified CM fois la synchronisation terminée et seront supprimés après 24 heures d'inactivité.
Vous pouvez consulter le rapport et décider si vous souhaitez conserver la même liste d'utilisateurs et en ajouter ou en supprimer. Selon la décision, cliquez sur Abandonner pour arrêter le processus et annuler les modifications d' approvisionnement.
-
-
Après la vérification de l'accord de synchronisation, cliquez sur Aperçu Unified CM pour vous connecter à votre infrastructure et modifier le nouveau contrat de synchronisation.
Vous ne pouvez modifier que les informations du groupe. Vous ne pouvez pas renommer le contrat ni en modifier les détails.
-
Cliquez sur Activer la synchronisation pour procéder à la synchronisation.
Pendant la synchronisation, vous ne pourrez effectuer aucune action tant que vous n'aurez pas terminé. Une fois la synchronisation terminée pour un cluster en particulier, la page du service d'annuaire répertorie ce cluster avec l'état Provisioned. À ce stade, vous avez autorisé Azure AD à provisionner et à synchroniser les utilisateurs de Webex dans l'infrastructure UC et vous avez suivi les étapes de configuration de la synchronisation.
Vous devez activer la synchronisation dans les 18 heures suivant la création du nouvel accord. Les utilisateurs synchronisés LDAP deviennent inactifs et sont supprimés après 24 heures d'inactivité. Les utilisateurs ne pourront pas se connecter et utiliser les Unified CM services.
Une fois le provisionnement d'Azure AD terminé pour un cluster donné, vous ne pouvez pas créer de nouveaux accords de synchronisation ni modifier les paramètres de configuration pour le même cluster, à l'exception des paramètres de groupe. Contactez Cisco TAC le support pour réinitialiser le service d'annuaire. Vous pouvez ensuite créer un nouveau contrat d'approvisionnement.
Si vous utilisez Azure IdP pour l'authentification SSO après un provisionnement réussi, assurez-vous de configurer les bonnes réclamations dans Azure IdP. Par exemple, lors du provisionnement, si l'option 1 est sélectionnée pour le mappage des identifiants utilisateurs, assurez-vous que user.userprincipalname est défini comme UID dans la section Réclamations supplémentaires.
Synchronisation périodique
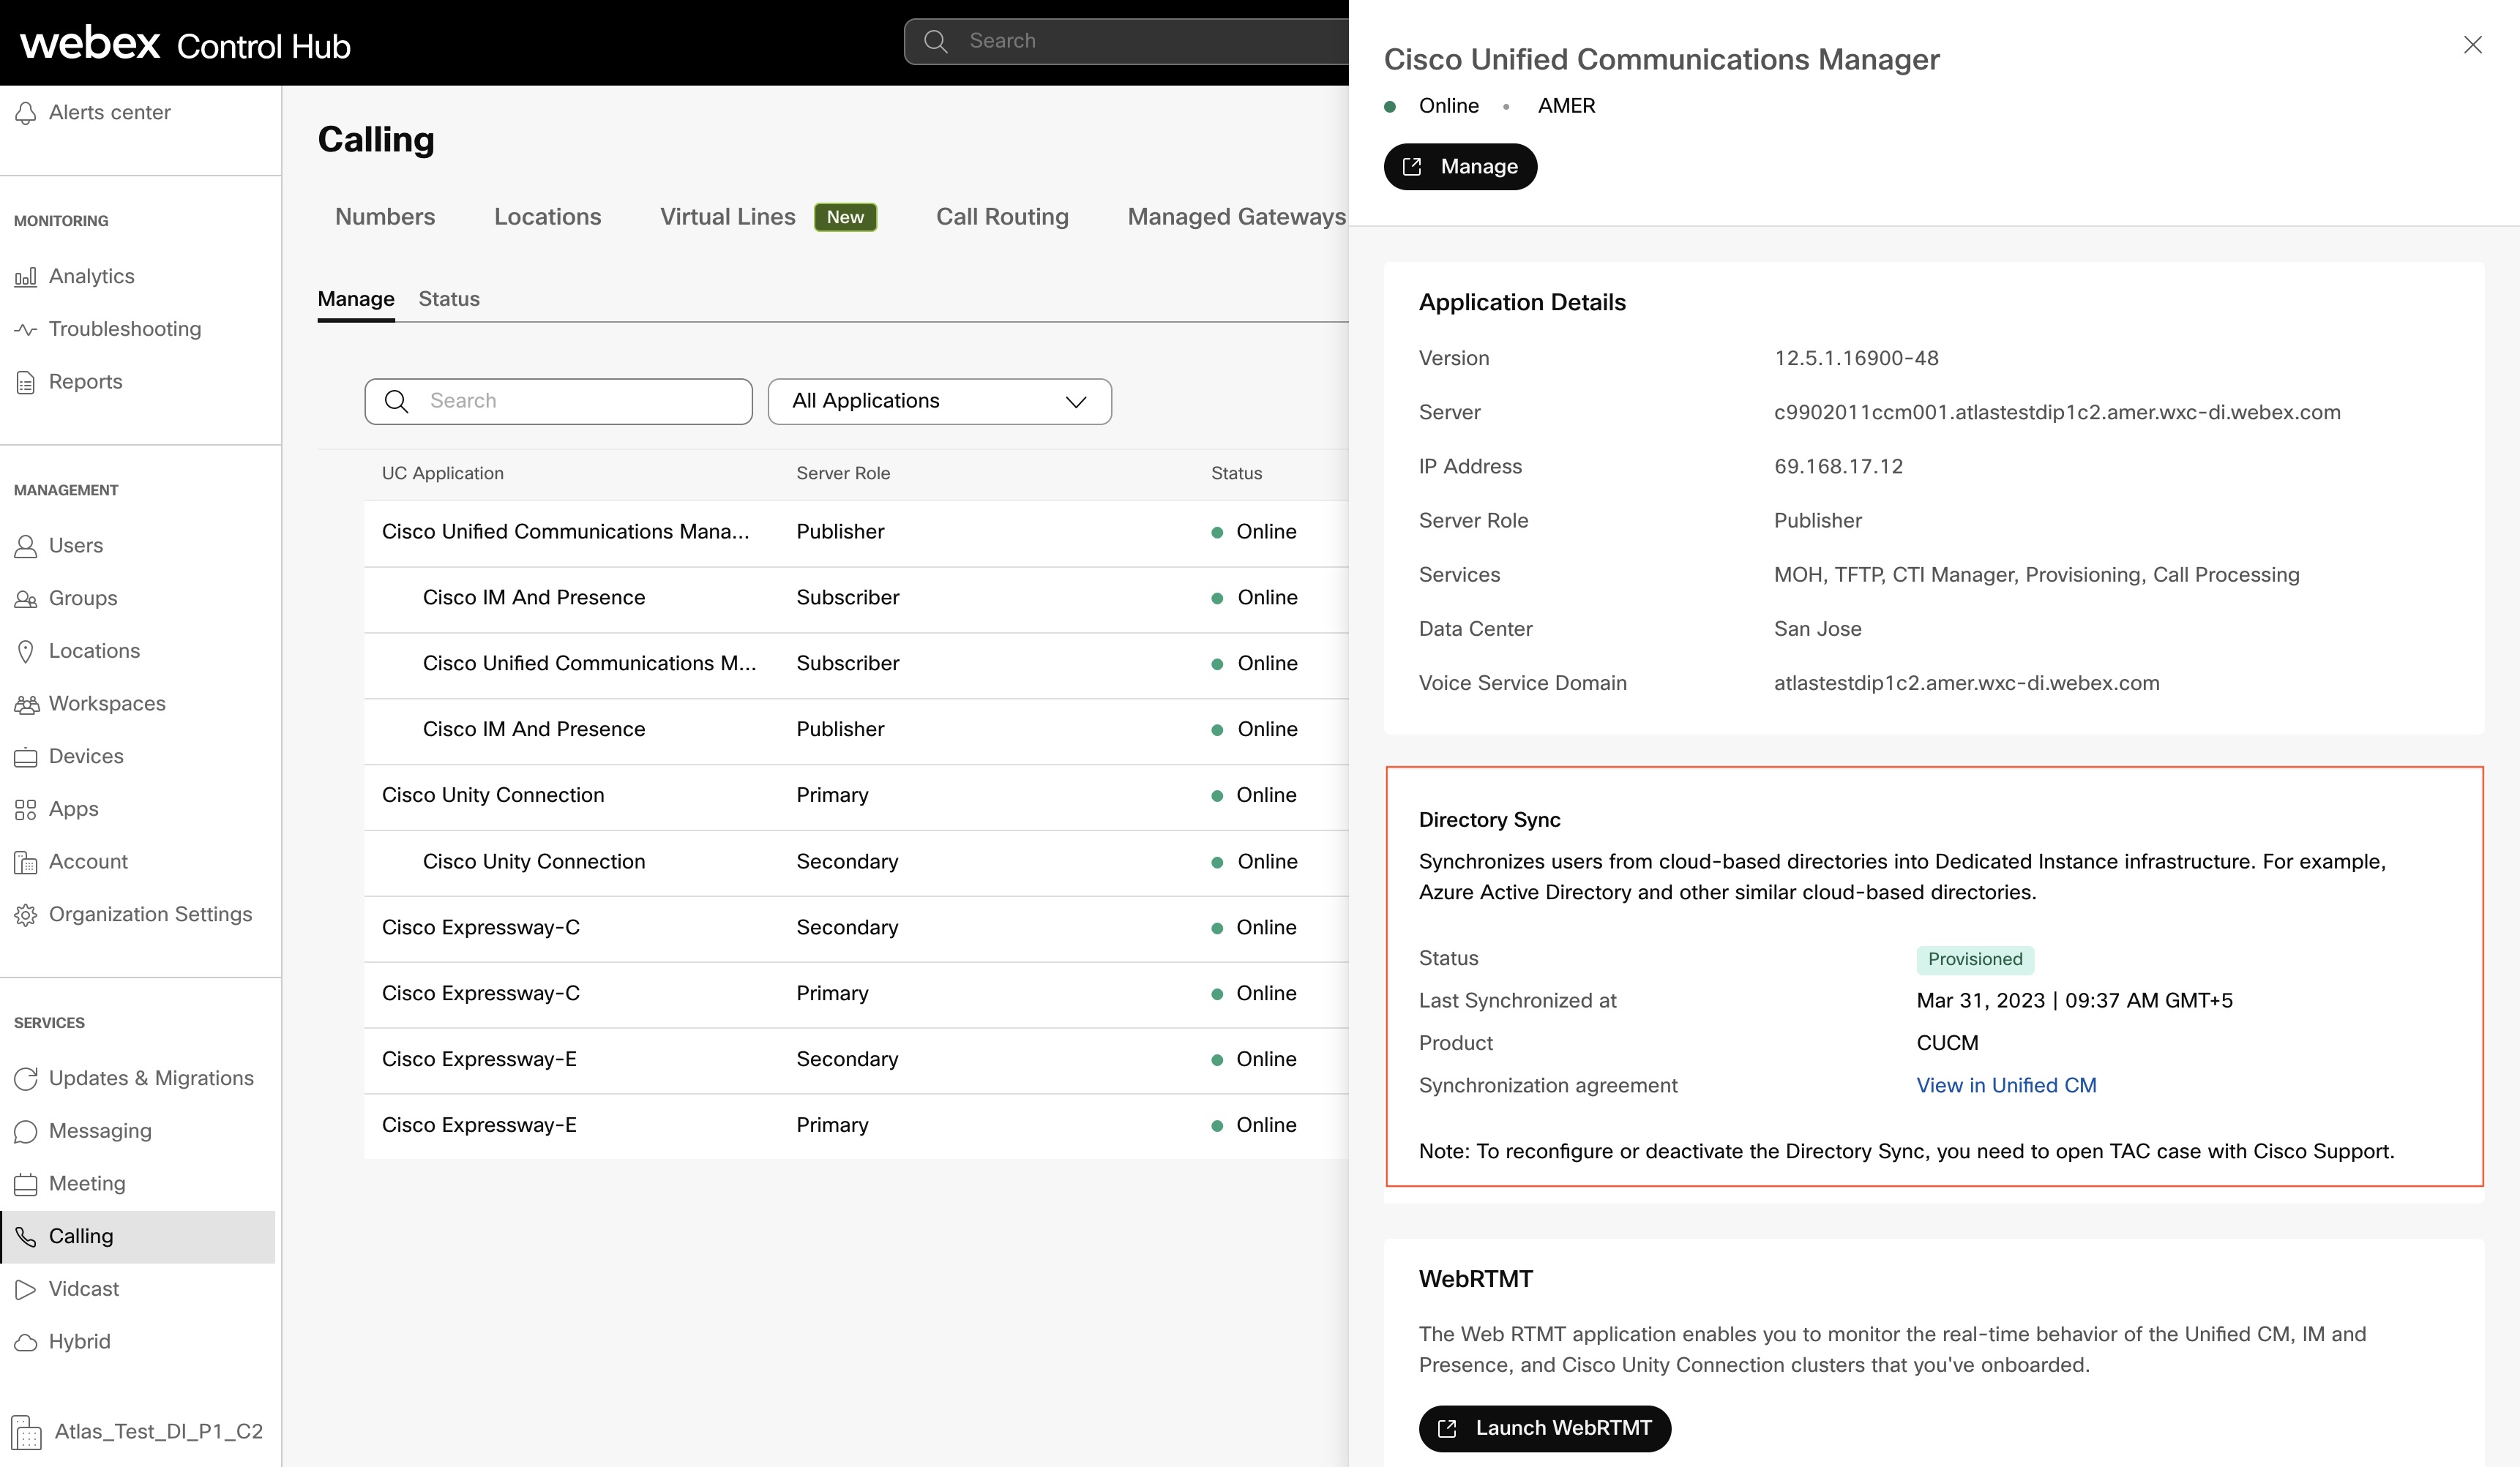
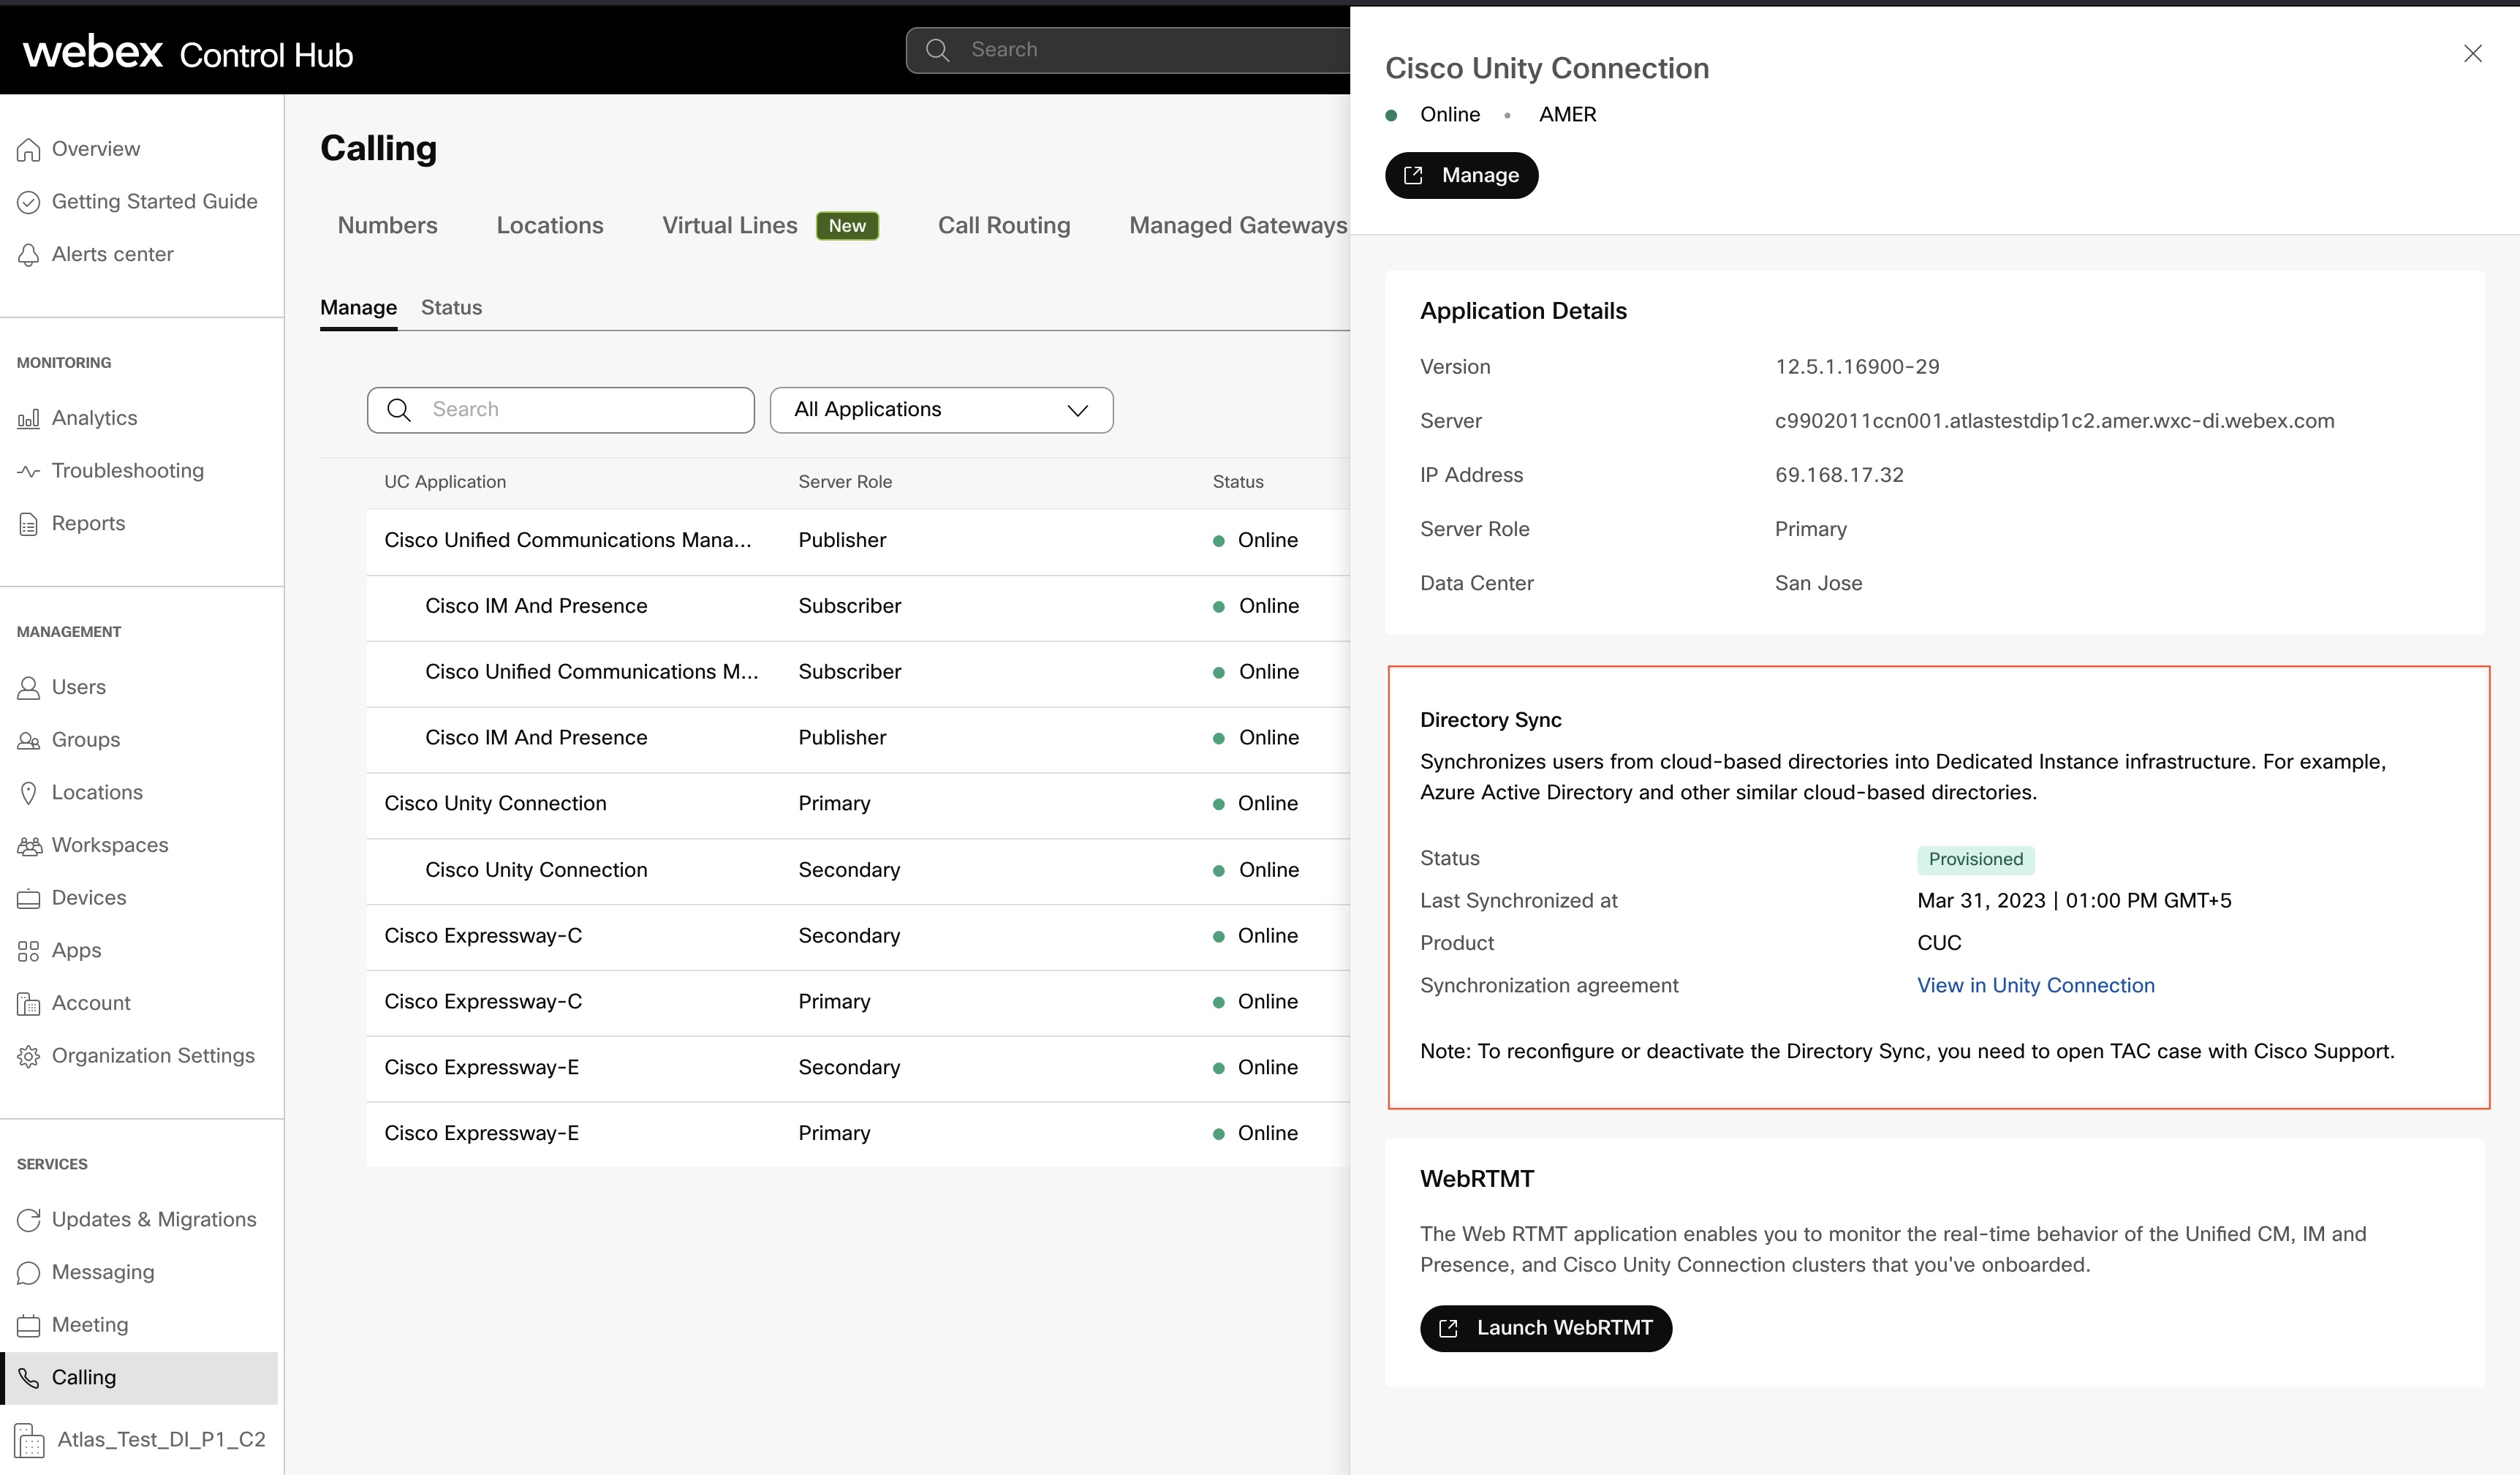
Une fois qu'un cluster est correctement provisionné, une synchronisation périodique est effectuée tous les jours, afin de synchroniser toute modification des données utilisateur depuis Webex Common Identity vers et. Unified CM Cisco Unity Connection Votre intervention n'est pas nécessaire pour la synchronisation périodique. Cependant, vous pouvez vérifier si une synchronisation périodique a eu lieu au cours de la journée en consultant la colonne Dernière synchronisation sur la page Détails du cluster sur le Control Hub. L'horodatage est mis à jour pour refléter l'heure à laquelle la synchronisation périodique a eu lieu pour le cluster.
Unified CM
Cisco Unity Connection
Annuaire LDAP dans ou Unified CM Cisco Unity Connection
Un annuaire LDAP par défaut est créé lors du processus de synchronisation.
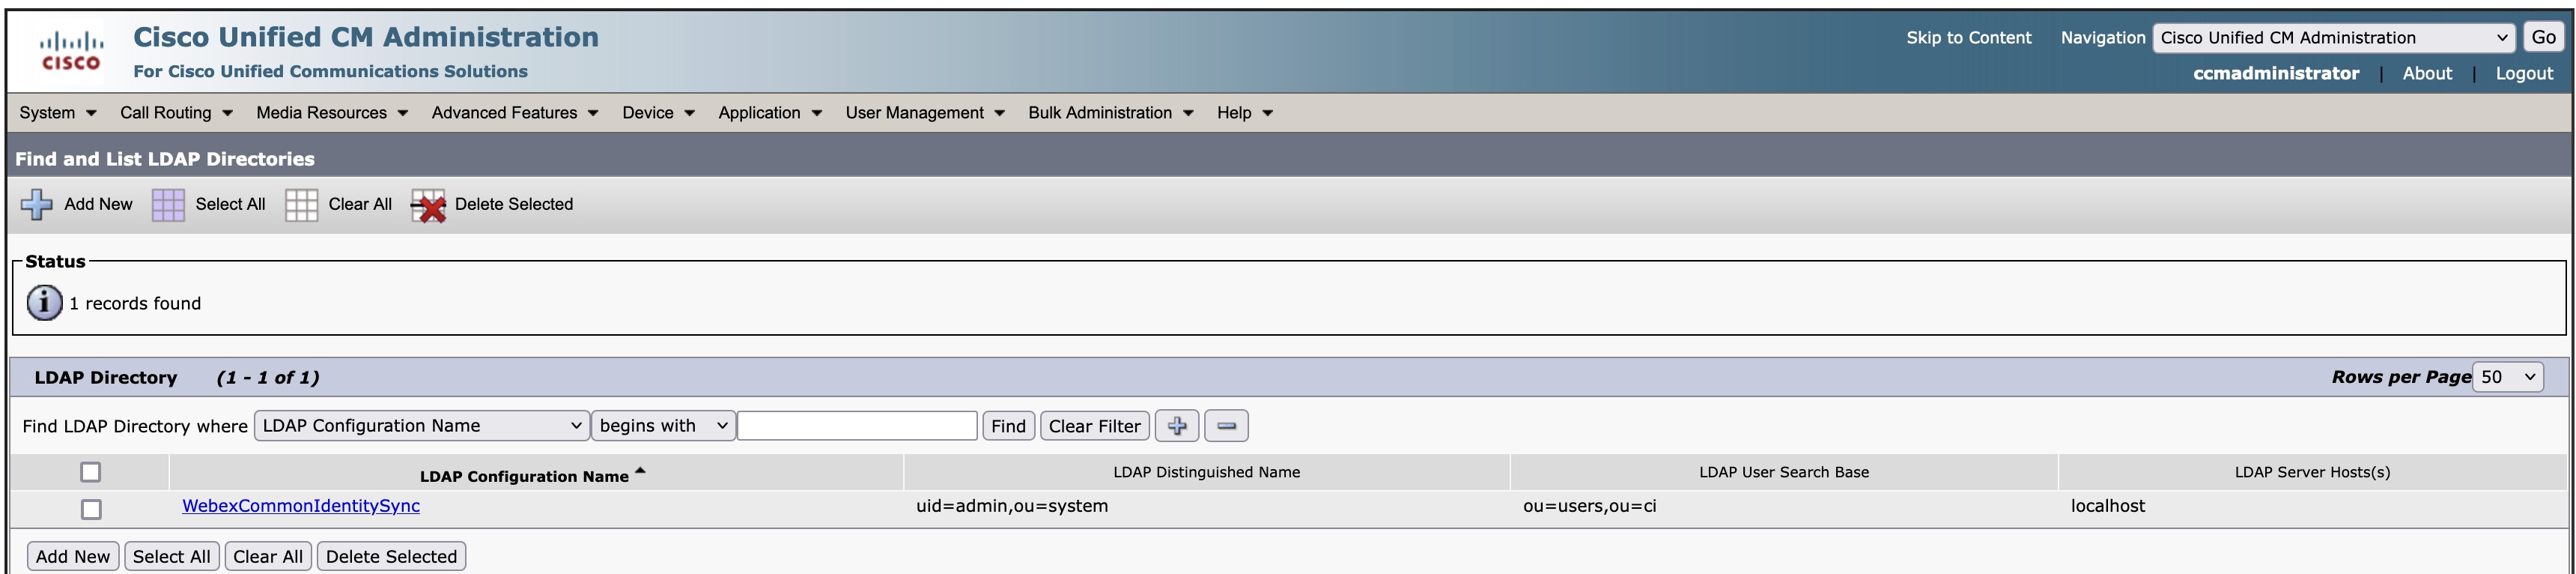
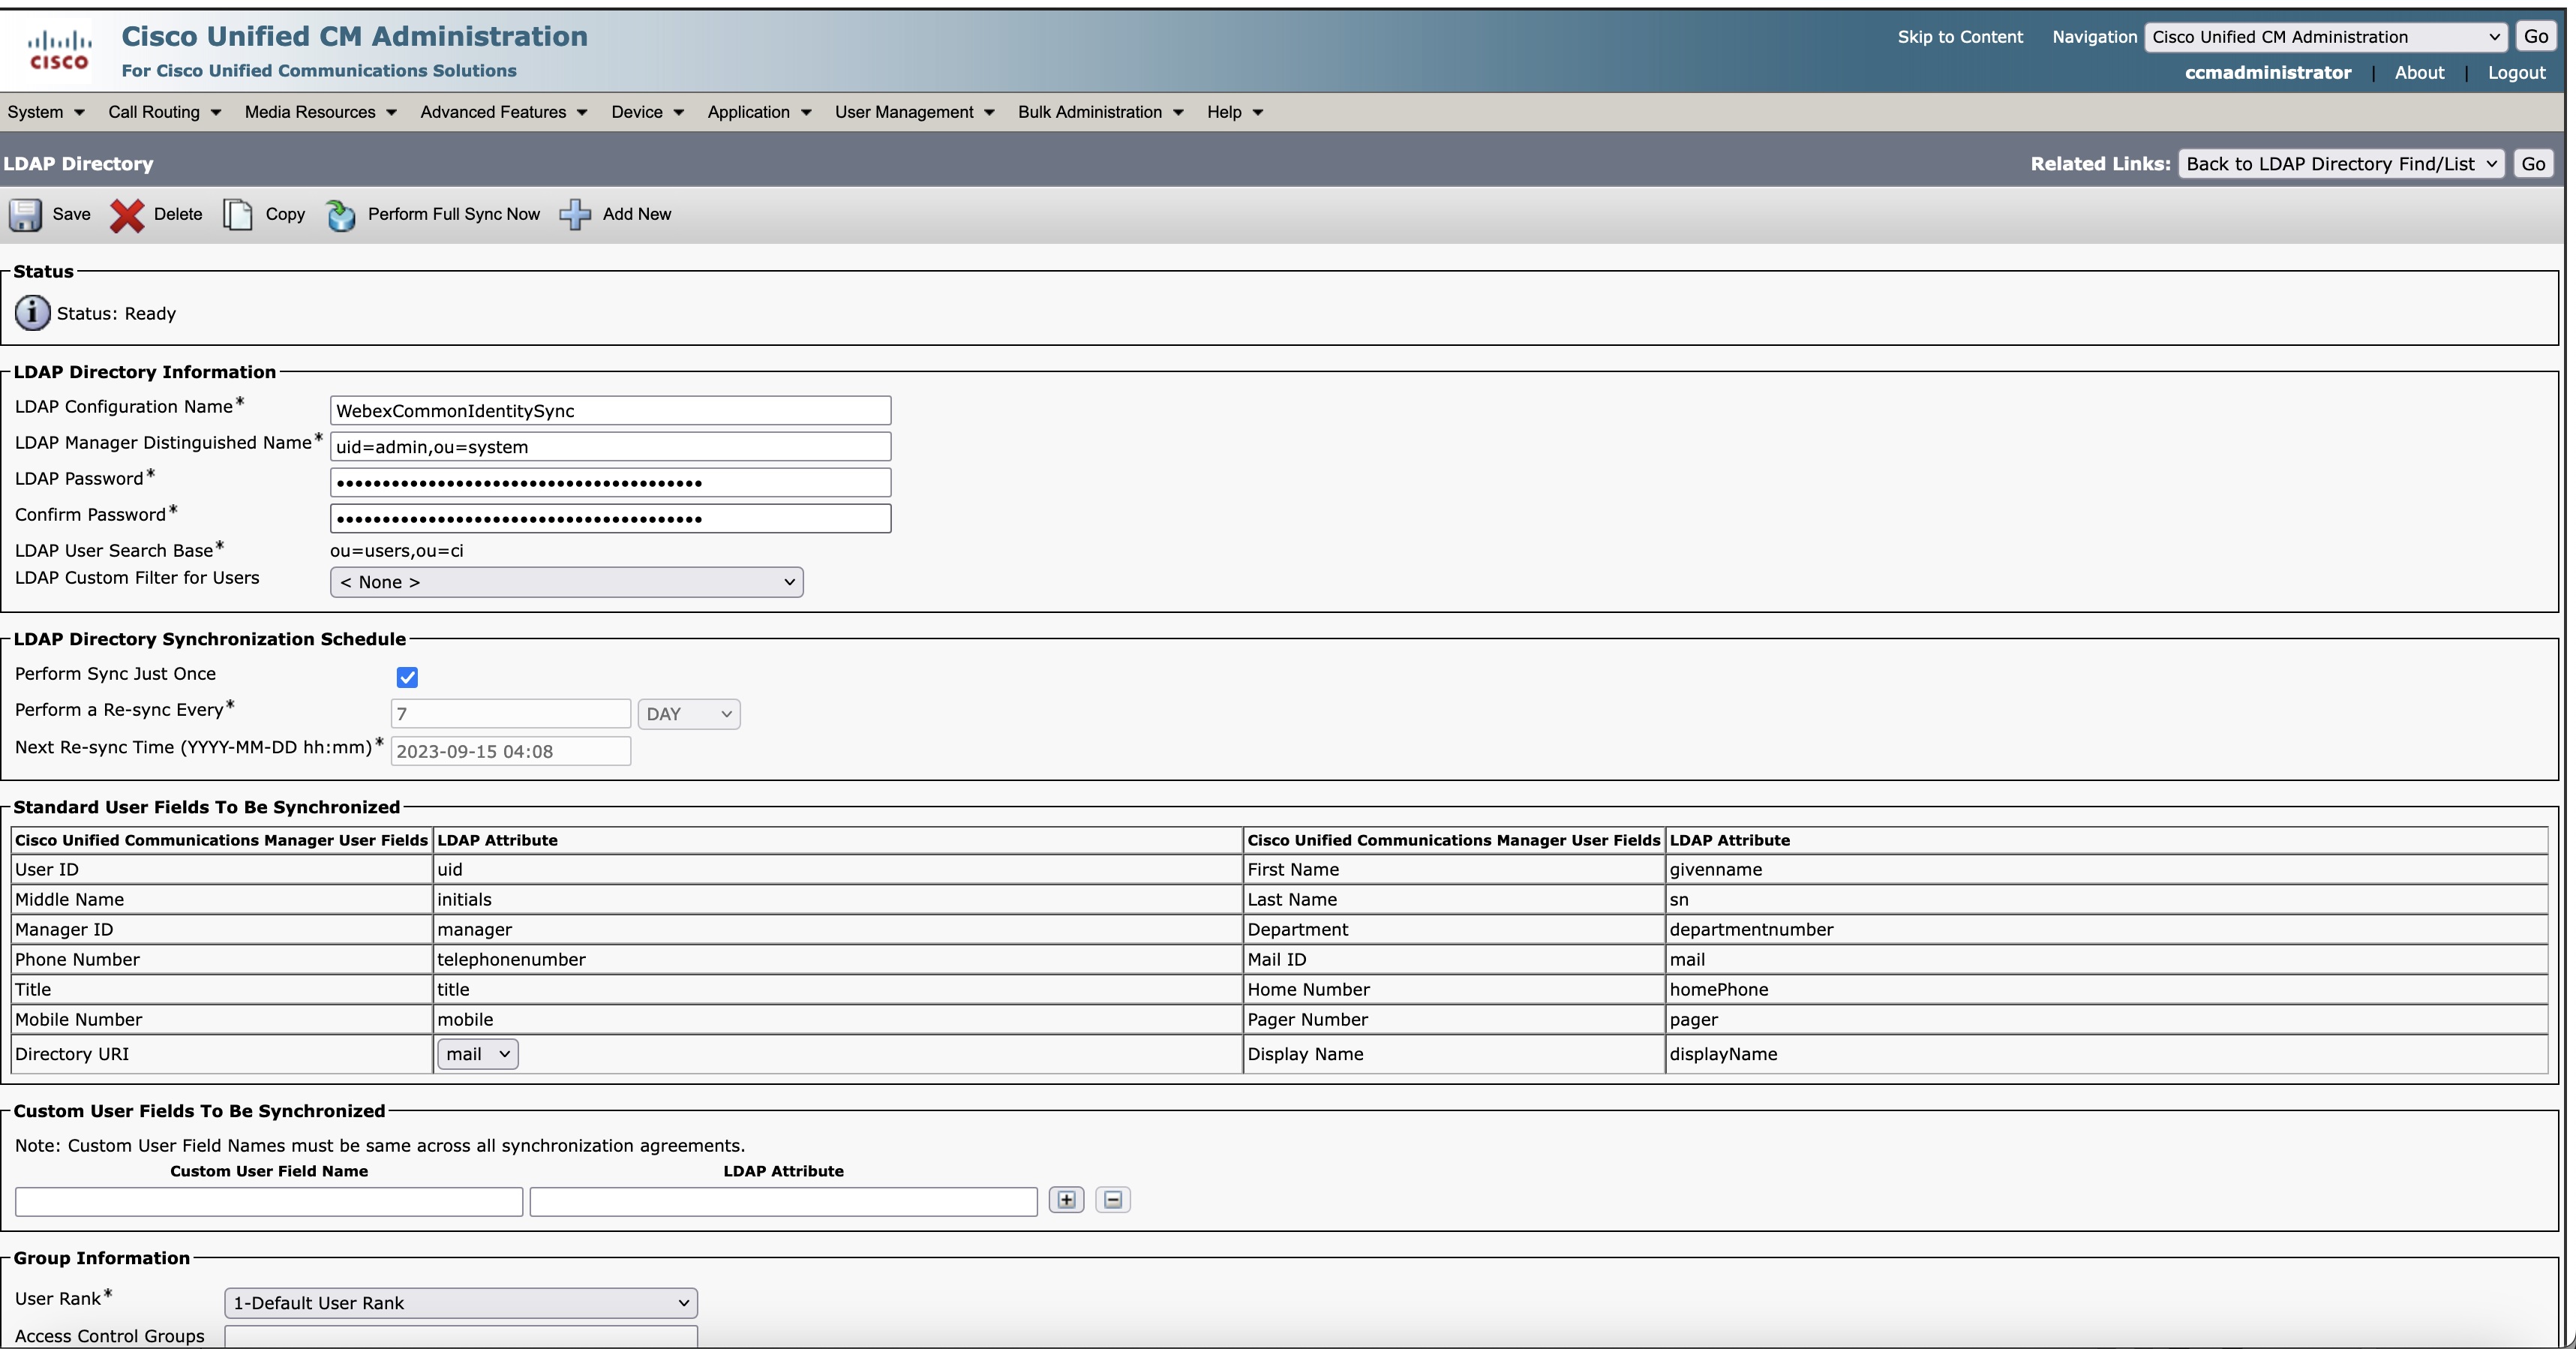
Bien que les paramètres soient synchronisés une fois, Control Hub synchronise 24 heures sur 24. Common Identity passe à Unified CM ouCisco Unity Connection.
Afficher l'état de la synchronisation
Consultez l'état de la synchronisation dans la colonne État de synchronisation de l'annuaire. Cliquez sur l'application UC pour accéder au panneau de droite qui indique l'état de l'approvisionnement, le dernier état synchronisé et la raison de l'échec, le cas échéant. Vous pouvez également sélectionner le fuseau horaire local. Le fuseau horaire par défaut du navigateur est sélectionné.
État de l'offre
|
État de l'offre |
Description |
|---|---|
|
Traitement |
L'approvisionnement est en cours |
|
Action requise |
Prenez les mesures nécessaires si une intervention manuelle est requise pour un cluster en particulier.
|
|
Erreur |
Si une action est requise dans l'assistant d'activation de la synchronisation, vérifiez-la et, si nécessaire, prenez les mesures nécessaires. |
|
Active |
L'approvisionnement du cluster est terminé. |
|
Non approvisionné |
L'approvisionnement du cluster n'a pas encore commencé. |
Importer des utilisateurs pour Unity Connection
Vous pouvez importer des utilisateurs Azure AD manuellement depuis Importer des utilisateurs une Cisco Unity Connection fois le provisionnement du cluster effectué depuis Control Hub.
Les deux méthodes pour importer des utilisateurs sont les suivantes :
| 1 |
Dans Cisco Unity Connection l'administration, développez Utilisateurs et sélectionnez Importer des utilisateurs. |
| 2 |
Sur la page Importer des utilisateurs, importez les comptes utilisateur de l'annuaire LDAP pour créer des utilisateurs Unity Connection. |
| 1 |
Dans Cisco Unity Connection Administration, développez Outils et sélectionnez Outil d'administration groupée. |
| 2 |
Pour ajouter des utilisateurs Unity Connection, suivez les étapes suivantes sur la page de l'outil d'administration groupée : |
| 3 |
Une fois l'importation terminée, passez en revue le fichier que vous avez indiqué dans le champ Nom de fichier des objets défaillants pour vérifier que tous les utilisateurs ont été créés correctement. |
Résolution des problèmes de synchronisation
Cette section fournit les informations et les solutions nécessaires pour résoudre certains des problèmes courants que vous pouvez rencontrer lors des différentes étapes de la synchronisation des utilisateurs entre Control Hub et la base de données Unified Communications Manager.
Utilisateurs incompatibles
Activez la synchronisation dans les 18 heures suivant la création du nouvel accord. Les utilisateurs existants sont marqués comme inactifs et supprimés Unified CM après 24 heures d'inactivité.
 Erreur : échec de la copie des données. Veuillez réessayer
-
La communication entre l'instance dédiée et le cloud Webex est perturbée ou impossible de récupérer les données des utilisateurs depuis le cloud Webex.
-
La communication entre l'instance dédiée et Unified CM est perturbée ou impossible de transférer les données utilisateur vers la Unified CM base de données.
-
Les données utilisateur ne sont pas copiées sur l'emplacement de stockage temporaire.
Erreur. Impossible de créer un accord de synchronisation. Veuillez réessayer
-
La communication entre l'instance dédiée Unified CM est perturbée ou impossible d'envoyer les données de l'accord de synchronisation dans la Unified CM base de données.
-
Un accord de synchronisation n'a pas été créé correctement.
Impossible d'obtenir les détails de l'accord de synchronisation. Veuillez essayer après un certain temps.
La communication entre l'instance dédiée Unified CM est perturbée.
Problèmes connus et limites
Si vous rencontrez un problème avec cette fonctionnalité, vérifiez si nous la connaissons déjà et nous vous recommandons une solution.
-
Webex Calling- Le provisionnement du service d'annuaire d'instances dédiées ne fonctionne pas avec l'authentification LDAP car seules les données utilisateur sont synchronisées, pas les mots de passe du Unified CM serveur . L'authentification LDAP ne fonctionne donc pas.
Solution : l'authentification unique (SSO) doit être utilisée pour les connexions. Ce document ne traite que de l'intégration de l'authentification unique (SSO).
Configurez une authentification unique (SSO) si vous voulez que vos utilisateurs s'authentifient auprès de leur fournisseur d'identité d'entreprise. Consultez la section Intégration de l'authentification unique dans Control Hub et la solution SSO basée sur SAML pour plus d'informations.
-
Contactez Cisco TAC le support pour désactiver le service d'annuaire. Attendez une minute, puis relancez la configuration du service d'annuaire.
-
Après la suppression, si vous souhaitez intégrer à nouveau le même Unified CM cluster à l'organisation, vous devez d'abord désactiver le service d'annuaire, puis reprovisionner le même cluster.
Contactez Cisco TAC le support pour désactiver le service d'annuaire.
-
Sur la page de l'accord de synchronisation, les champs Effectuer une synchronisation à chaque nouvelle synchronisation apparaissent actifs. Mais ces champs sont grisés sur le Unified CM serveur lorsque l'option Effectuer la synchronisation en une seule fois est activée. Actuellement, il s'agit d'une limitation de la Webex Calling fonctionnalité de provisionnement du service d'annuaire d'instances dédié qui sera corrigée dans la prochaine version.
-
Les utilisateurs supprimés du portail Azure deviennent inactifs dans Webex Identity Service mais semblent être actifs dansUnified CM.
Solution : allez dans Gestion > Utilisateurs et supprimez l'utilisateur de Control Hub. L'utilisateur est marqué comme inactif dansUnified CM.
-
Lorsque vous approvisionnez de nouveaux clusters pour de grandes organisations (comptant plus de 80 000 utilisateurs), vous devez actuellement faire face à un délai d'attente. Ce problème sera bientôt résolu.
-
Pendant le provisionnement, lorsque vous cliquez sur les boutons Abandonner, Continuer et Activer la synchronisation sur la page Activer la synchronisation, l'état du cluster ne change pas immédiatement dans l'interface utilisateur. Cette limitation est trompeuse puisque les actions se déroulent dans le backend.
Solution : évitez de cliquer deux fois sur les boutons et vérifiez l'état du cluster au bout de quelques secondes. Vous verrez que l'état du cluster passe de Action requise à Traitement. Ce problème sera bientôt résolu.
-
Actuellement, la fonctionnalité Activer la synchronisation cesse de répondre lorsque le réseau Unified Communications Manager est en panne.
Solution : contactez le Cisco TAC support pour désactiver le service d'annuaire. Attendez une minute, puis relancez la configuration du service d'annuaire. Ce problème sera résolu dans la prochaine version.
-
Lors du provisionnement, la liste des informations du groupe ne s'affiche pas en raison de problèmes de synchronisation avec Webex Common Identity Service. Il est recommandé aux utilisateurs d'abandonner l'approvisionnement et de réessayer après un certain temps.
-
Si vous êtes en train de configurer à nouveau la synchronisation des annuaires sur un cluster provisionné, il est conseillé d'impliquer l'Webex Callingunité commerciale des instances dédiées au processus.


