V tomto článku
Základy
Nakonfigurujte redundanci na obou CUBEs
Implementujte vysokou dostupnost CUBE jako místní bránu
list-menuV tomto článku
list-menuZpětná vazba?

Místní brána (LGW) je exkluzivní řešení pro poskytování místního přístupu PSTN zákazníkům Cisco Webex Calling. Tento dokument vás provede konfigurací místní brány pomocí CUBE s vysokou dostupností, s aktivními nebo pohotovostními CUBE, aby bylo zajištěno stavové převzetí aktivních hovorů při selhání.

Základy

Předpoklady

Před nasazením Cisco Unified Border Element (CUBE) High Availability (HA) jako místní brány pro Webex Calling aplikaci se ujistěte, že jste důkladně porozuměli následujícím konceptům:

Pokyny pro konfiguraci uvedené v tomto článku předpokládají vyhrazenou platformu místní brány bez existující hlasové konfigurace. Pokud se stávající podnikové nasazení CUBE upravuje tak, aby využívalo také funkci místní brányCisco Webex Calling, věnujte zvýšenou pozornost použité konfiguraci, abyste zajistili, že stávající toky volání a funkce nebudou přerušeny, a ujistěte se, že dodržujete požadavky návrhu CUBE HA.

Hardwarové a softwarové komponenty

CUBE HA jako lokální brána vyžaduje IOS-XE verze 17.9.1 nebo novější a platformu, na které jsou podporovány funkce CUBE HA i LGW.

Příkazy a protokoly show v tomto článku jsou založeny na minimálním vydání softwaru Cisco IOS -XE 17.9.1 implementované na vCube (CSR 8000v).

Referenční materiál

Zde je několik podrobných konfiguračních příruček CUBE HA pro různé platformy:

Webex CallingPřehled řešení

Cisco Webex Callingje nabídka spolupráce, která poskytuje cloudovou alternativu pro více klientů k místní pobočkové telefonní službě s více možnostmi PSTN pro zákazníky.

Tento článek se zaměřuje na nasazení místní brány (znázorněno níže). Kmen místní brány (PSTN založený na prostorách) Webex Calling umožňuje připojení ke službě PSTN vlastněné zákazníkem. Poskytuje také připojení k místnímu nasazení IP pobočkové ústředny, jako je. Cisco Unified CM Veškerá komunikace do a z cloudu je zabezpečena pomocí TLS transportu pro SIP a SRTP pro média.
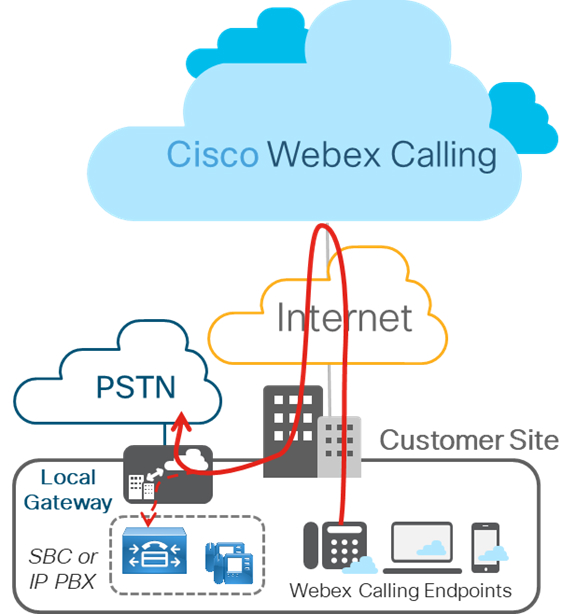
Local Gateway premises-based PSTN deployment

Níže uvedený obrázek zobrazuje Webex Calling nasazení bez existující IP pobočkové ústředny a je použitelné pro jedno nasazení nebo nasazení na více lokalitách. Konfigurace popsaná v tomto článku je založena na tomto nasazení.
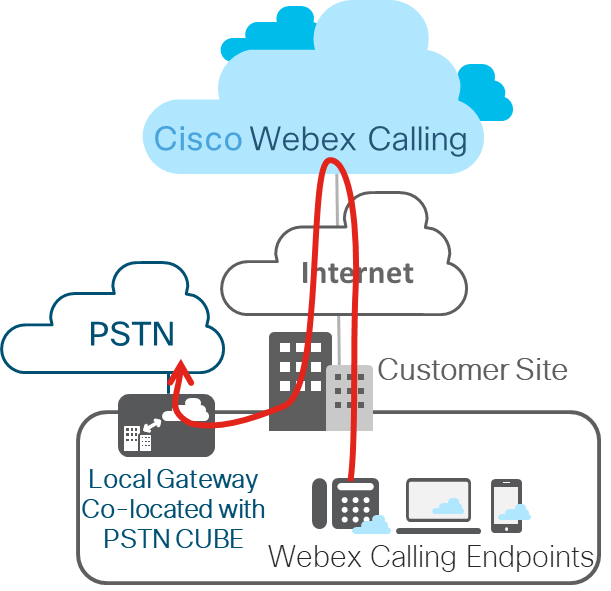
Webex Calling deployment without IP PBX

Redundance mezi krabicemi na krabici na vrstvu 2

Redundance CUBE HA vrstvy 2 box-to-box využívá protokol infrastruktury Redundancy Group (RG) k vytvoření aktivního/pohotovostního páru směrovačů. Tato dvojice sdílí stejnou virtuální IP adresu (VIP) napříč svými příslušnými rozhraními a neustále si vyměňují stavové zprávy. Informace o relaci CUBE jsou kontrolovány napříč dvojicí směrovačů, což umožňuje pohotovostnímu routeru převzít všechny povinnosti zpracování hovorů CUBE okamžitě, pokud aktivní router přestane fungovat, což má za následek zachování stavu signalizace a médií.

Kontrolní ukazování je omezeno na připojené hovory s mediálními pakety. Přepravní hovory nejsou kontrolovány (například stav vyzkoušení nebo vyzvánění).

V tomto článku bude CUBE HA odkazovat na redundanci Cube High Availability (HA) Layer 2 Box-to-Box (B2B) pro zachování stavových hovorů.

Od verze IOS-XE 17.9.1 lze CUBE HA nasadit jako místní bránu pro nasazení Cisco Webex Calling kmenů (PSTN založené na prostorách). Tento článek pojednává o návrhových úvahách a konfiguracích. Obrázek zobrazuje typické nastavení CUBE HA jako místní brána pro nasazení k Cisco Webex Calling mene.
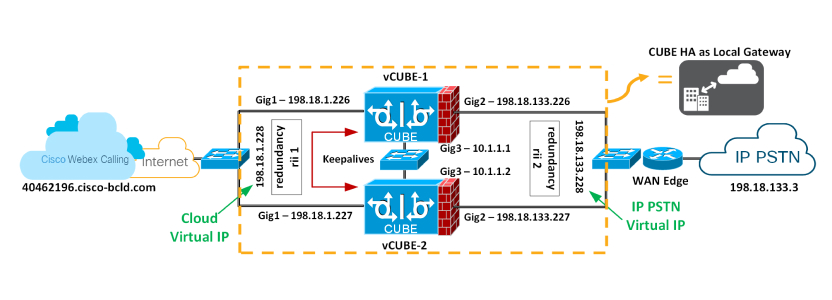
A typical CUBE HA setup as Local Gateway for a Cisco Webex Calling trunk deployment

Infra komponenta skupiny redundance

Komponenta Redundancy Group (RG) Infra poskytuje podporu komunikační infrastruktury box-to-box mezi dvěma CUBE a vyjednává konečný stabilní stav redundance. Tato součást také poskytuje:

  • Protokol podobný HSRP, který vyjednává konečný stav redundance pro každý router výměnou zpráv keepalive a hello mezi dvěma CUBE (prostřednictvím řídicího rozhraní) —GigabiteThernet3 na obrázku výše.

  • Transportní mechanismus pro kontrolu signalizace a stavu médií pro každý hovor z aktivního směrovače do pohotovostního směrovače (přes datové rozhraní) —GigabiteThernet3 na obrázku výše.

  • Konfigurace a správa rozhraní Virtual IP (VIP) pro přenosová rozhraní (více přenosových rozhraní lze konfigurovat pomocí stejné skupiny RG) — gigabitEthernet 1 a 2 jsou považovány za přenosová rozhraní.

Tato RG komponenta musí být speciálně nakonfigurována tak, aby podporovala hlasovou B2B HA.

Správa virtuální IP (VIP) adresy pro signalizaci i média

B2B HA spoléhá na VIP k dosažení redundance. VIP a přidružená fyzická rozhraní na obou CUBE v páru CUBE HA musí být umístěny ve stejné podsíti LAN. Konfigurace VIP a navázání VIP rozhraní na konkrétní hlasovou aplikaci (SIP) jsou povinné pro hlasovou podporu B2B HA. Externí zařízeníUnified CM, jako Webex Calling je Access SBC, poskytovatel služeb nebo proxy, používají VIP jako cílovou IP adresu pro hovory procházející směrovači CUBE HA. Z Webex Calling hlediska toho tedy páry CUBE HA fungují jako jediná lokální brána.

Signalizace hovorů a informace o relaci RTP navázaných hovorů jsou kontrolovány z aktivního směrovače do pohotovostního směrovače. Když aktivní směrovač vypne, převezme pohotovostní směrovač a pokračuje v předávání proudu RTP, který byl dříve směrován prvním směrovačem.

Hovory v přechodném stavu v době převzetí služeb při selhání nebudou zachovány po přepnutí. Například volání, která ještě nejsou plně zavedena nebo jsou v procesu úpravy pomocí funkce přenosu nebo zadržení. Zavedené hovory mohou být po přechodu odpojeny.

Pro použití služby CUBE HA jako místní brány pro stavové převzetí volání při selhání existují následující požadavky:

  • CUBE HA nemůže mít TDM nebo analogová rozhraní umístěná společně

  • Gig1 a Gig2 jsou označovány jako přenosová rozhraní (SIP/RTP) a Gig3 je Redundancy Group (RG) Control/Data Interface

  • Do stejné domény vrstvy 2 nelze umístit více než 2 páry CUBE HA, jeden s id skupiny 1 a druhý s id skupiny 2. Pokud konfigurujete 2 páry HA se stejným id skupiny, musí rozhraní RG Control/Data patřit do různých domén vrstvy 2 (vlan, samostatný přepínač)

  • Portový kanál je podporován jak pro rozhraní RG Control/Data, tak pro dopravní rozhraní

  • Veškerá signalizace/média pocházejí z/na virtuální IP adresu

  • Kdykoli je platforma znovu načtena ve vztahu CUBE-HA, vždy se spustí jako pohotovostní režim

  • Dolní adresa pro všechna rozhraní (Gig1, Gig2, Gig3) by měla být na stejné platformě

  • Identifikátor redundančního rozhraní, rii by měl být jedinečný pro kombinaci párů/rozhraní na stejné vrstvě 2

  • Konfigurace na obou CUBEs musí být identická včetně fyzické konfigurace a musí běžet na stejném typu platformy a verzi IOS-XE

  • Rozhraní zpětné smyčky nelze použít jako bind, protože jsou vždy nahoře

  • Rozhraní pro více přenosů (SIP/RTP) (Gig1, Gig2) vyžadují konfigurování sledování rozhraní

  • CUBE-HA není podporován přes křížové kabelové připojení pro RG-Control/Data Link (Gig3)

  • Obě platformy musí být identické a musí být připojeny přes fyzický Switch napříč všemi obdobnými rozhraními, aby CUBE HA fungovala, tj. GE0/0/0 CUBE-1 a CUBE-2 musí skončit na stejném přepínači a tak dále.

  • Nelze ukončit WAN přímo na CUBEs nebo Data HA na obou stranách

  • Aktivní i pohotovostní režim musí být ve stejném datovém centru

  • Pro redundanci je nutné použít samostatné rozhraní L3 (RG Control/data, Gig3). tj. rozhraní používané pro provoz nelze použít pro uložení HA a checkpointování

  • Při převzetí služeb při selhání projde dříve aktivní CUBE reload podle návrhu, přičemž zachová signalizaci a média

Nakonfigurujte redundanci na obou CUBEs

Pro vyvolání virtuálních IP adres musíte nakonfigurovat redundanci vrstvy 2 box-to-box na obou CUBEs, které mají být použity v páru HA.

A typical CUBE HA setup as Local Gateway for a Cisco Webex Calling trunk deployment

1

Nakonfigurujte sledování rozhraní na globální úrovni pro sledování stavu rozhraní.

conf t
 track 1 interface GigabitEthernet1 line-protocol
 track 2 interface GigabitEthernet2 line-protocol
 exit

VCUBE-1#conf t
VCUBE-1(config)#track 1 interface GigabitEthernet1 line-protocol
VCUBE-1(config-track)#track 2 interface GigabitEthernet2 line-protocol
VCUBE-1(config-track)#exit
VCUBE-2#conf t
VCUBE-2(config)#track 1 interface GigabitEthernet1 line-protocol
VCUBE-2(config-track)#track 2 interface GigabitEthernet2 line-protocol
VCUBE-2(config-track)#exit

Track CLI se používá v RG ke sledování stavu rozhraní hlasového provozu, takže aktivní trasa bude po vypnutí dopravního rozhraní zcela aktivní roli.

2

Nakonfigurujte RG pro použití s VoIP HA v podrežimu redundance aplikace.

redundancy
  application redundancy
   group 1
    name LocalGateway-HA
    priority 100 failover threshold 75
    control GigabitEthernet3 protocol 1
    data GigabitEthernet3
    timers delay 30 reload 60
    track 1 shutdown
    track 2 shutdown
    exit
   protocol 1
    timers hellotime 3 holdtime 10
   exit
  exit
 exit


VCUBE-1(config)#redundancy
VCUBE-1(config-red)#application redundancy
VCUBE-1(config-red-app)#group 1
VCUBE-1(config-red-app-grp)#name LocalGateway-HA
VCUBE-1(config-red-app-grp)#priority 100 failover threshold 75
VCUBE-1(config-red-app-grp)#control GigabitEthernet3 protocol 1
VCUBE-1(config-red-app-grp)#data GigabitEthernet3
VCUBE-1(config-red-app-grp)#timers delay 30 reload 60
VCUBE-1(config-red-app-grp)#track 1 shutdown
VCUBE-1(config-red-app-grp)#track 2 shutdown
VCUBE-1(config-red-app-grp)#exit
VCUBE-1(config-red-app)#protocol 1
VCUBE-1(config-red-app-prtcl)#timers hellotime 3 holdtime 10
VCUBE-1(config-red-app-prtcl)#exit
VCUBE-1(config-red-app)#exit
VCUBE-1(config-red)#exit
VCUBE-1(config)#

VCUBE-2(config)#redundancy
VCUBE-2(config-red)#application redundancy
VCUBE-2(config-red-app)#group 1
VCUBE-2(config-red-app-grp)#name LocalGateway-HA
VCUBE-2(config-red-app-grp)#priority 100 failover threshold 75
VCUBE-2(config-red-app-grp)#control GigabitEthernet3 protocol 1
VCUBE-1(config-red-app-grp)#data GigabitEthernet3
VCUBE-2(config-red-app-grp)#timers delay 30 reload 60
VCUBE-2(config-red-app-grp)#track 1 shutdown
VCUBE-2(config-red-app-grp)#track 2 shutdown
VCUBE-2(config-red-app-grp)#exit
VCUBE-2(config-red-app)#protocol 1
VCUBE-2(config-red-app-prtcl)#timers hellotime 3 holdtime 10
VCUBE-2(config-red-app-prtcl)#exit
VCUBE-2(config-red-app)#exit
VCUBE-2(config-red)#exit
VCUBE-2(config)#

Zde je vysvětlení polí použitých v této konfiguraci:

  • redundance — Vstou pí do režimu redundance

  • redundance aplikace — Vstou pí do režimu konfigurace redundance aplikace

  • group —Vstoupí do režimu konfigurace skupiny aplikací redundance

  • name localgateway-ha — Definuje název skupiny RG

  • priorita 100 práh převzetí služeb při selhání 75 — Určuje počáteční prioritu a prahové hodnoty převzetí služeb při selhání pro RG

  • časovače zpoždění 30 opětovného načtení 60 - Konfigur uje dva časy pro zpoždění a opětovné načtení

    • Časovač zpoždění, což je doba ke zpoždění inicializace skupiny RG a vyjednávání rolí poté, co se objeví rozhraní - výchozí 30 sekund. Rozsah je 0-10000 sekund

    • Znovu načtení—Toto je doba ke zpoždění inicializace skupiny RG a vyjednávání rolí po opětovném načtení - Výchozí 60 sekund. Rozsah je 0-10000 sekund

    • Doporučují se výchozí časovače, ačkoli tyto časovače mohou být upraveny tak, aby vyhovovaly jakémukoli dalšímu zpoždění konvergence sítě, ke kterému může dojít během bootování/opětovného načtení směrovačů, aby bylo zaručeno, že vyjednávání protokolu RG proběhne poté, co směrování v síti konverguje do stabilního bodu. Pokud se například po převzetí služeb při selhání zjistí, že trvá až 20 sekund, než nový STANDBY uvidí první paket RG HELLO z nového ACTIVE, pak by časovače měly být nastaveny na „časovače zpoždění 60 reload 120“, aby se zohlednilo toto zpoždění.

  • control GigabiteThernet3 protokol 1 — Konfigur uje rozhraní používané k výměně zpráv keepalive a hello mezi dvěma CUBE a určuje instanci protokolu, která bude připojena k řídicímu rozhraní a vstoupí do režimu konfigurace protokolu aplikace redundance

  • data GigabiteThernet3 — Konfiguruje rozhraní používané pro kontrolu datového provozu

  • track —RG skupinové sledování rozhraní

  • protokol 1 — Určuje instanci protokolu, která bude připojena k řídicímu rozhraní a vstoupí do režimu konfigurace protokolu aplikace redundance

  • časovače hellotime 3 holdtime 10 —Konfiguruje dva časovače pro hellotime a holdtime:

    • Hellotime - Interval mezi po sobě jdoucími zprávami ahoj - výchozí 3 sekundy. Rozsah je 250 milisekund - 254 sekund

    • Doba zadržení — Interval mezi přijetím zprávy Hello a předpokladem, že odesílající směrovač selhal. Tato doba trvání musí být delší než ahoj čas - výchozí 10 sekund. Rozsah je 750 milisekund - 255 sekund

      Doporučujeme nakonfigurovat časovač vydržení tak, aby byl alespoň 3násobek hodnoty časovače hellotime.

3

Povolte redundanci box-to-box pro aplikaci CUBE. Nakonfigurujte RG z předchozího kroku níže. voice service voip To umožňuje aplikaci CUBE řídit proces redundance.

voice service voip
   redundancy-group 1
   exit

VCUBE-1(config)#voice service voip
VCUBE-1(config-voi-serv)#redundancy-group 1
% Created RG 1 association with Voice B2B HA; reload the router for the new configuration to take effect
VCUBE-1(config-voi-serv)# exit
VCUBE-2(config)#voice service voip
VCUBE-2(config-voi-serv)#redundancy-group 1
% Created RG 1 association with Voice B2B HA; reload the router for the new configuration to take effect
VCUBE-2(config-voi-serv)# exit

redundancy-group 1 — Přidání a odebrání tohoto příkazu vyžaduje opětovné načtení, aby se aktualizovaná konfigurace projevila. Platformy znovu načteme poté, co bude použita veškerá konfigurace.

4

Nakonfigurujte rozhraní Gig1 a Gig2 s příslušnými virtuálními IP adresami, jak je znázorněno níže, a použijte identifikátor redundančního rozhraní (rii)

VCUBE-1(config)#interface GigabitEthernet1
VCUBE-1(config-if)# redundancy rii 1
VCUBE-1(config-if)# redundancy group 1 ip 198.18.1.228 exclusive
VCUBE-1(config-if)# exit
VCUBE-1(config)#
VCUBE-1(config)#interface GigabitEthernet2
VCUBE-1(config-if)# redundancy rii 2
VCUBE-1(config-if)# redundancy group 1 ip 198.18.133.228 exclusive
VCUBE-1(config-if)# exit
VCUBE-2(config)#interface GigabitEthernet1
VCUBE-2(config-if)# redundancy rii 1
VCUBE-2(config-if)# redundancy group 1 ip 198.18.1.228 exclusive
VCUBE-2(config-if)# exit
VCUBE-2(config)#
VCUBE-2(config)#interface GigabitEthernet2
VCUBE-2(config-if)# redundancy rii 2
VCUBE-2(config-if)# redundancy group 1 ip 198.18.133.228 exclusive
VCUBE-v(config-if)# exit

Zde je vysvětlení polí použitých v této konfiguraci:

  • redundance rii — Konfiguruje identifikátor redundančního rozhraní pro skupinu redundance. Vyžadováno pro generování adresy Virtual MAC (VMAC). Stejná hodnota rii ID musí být použita na rozhraní každého routeru (ACTIVE/STANDBY), který má stejný VIP.

    Pokud je ve stejné síti LAN více než jeden pár B2B, musí mít každý pár jedinečná rii ID na příslušných rozhraních (aby se zabránilo kolizi). Pří kaz show redundancy application group all by měl označovat správné místní a vzájemné informace.

  • skupina redundance 1 — Přidruží rozhraní se skupinou redundance vytvořenou v kroku 2 výše. Nakonfigurujte skupinu RG, stejně jako VIP přiřazené tomuto fyzickému rozhraní.

    Pro redundanci je nutné použít samostatné rozhraní, to znamená, že rozhraní používané pro hlasový provoz nelze použít jako řídicí a datové rozhraní uvedené v kroku 2 výše. V tomto příkladu se pro řízení RG/dat používá gigabitové rozhraní 3

5

Uložte konfiguraci první CUBE a znovu ji načtěte.

Platforma, která se má načíst jako poslední, je vždy pohotovostní režim.

VCUBE-1#wr
Building configuration...
[OK]
VCUBE-1#reload
Proceed with reload? [confirm]

Po úpl ném spuštění VCUBE-1 uložte konfiguraci VCU BE-2 a znovu ji načtěte.

VCUBE-2#wr
Building configuration...
[OK]
VCUBE-2#reload
Proceed with reload? [confirm]
6

Ověřte, zda konfigurace box-to-box funguje podle očekávání. Relevantní výstup je zvýrazněn tučně.

VCUBE-2 jsme znovu načetli jako poslední a podle návrhových úvah; platforma pro poslední načtení bude vždy pohotovostní.


VCUBE-1#show redundancy application group all
Faults states Group 1 info:
       Runtime priority: [100]
               RG Faults RG State: Up.
                       Total # of switchovers due to faults:           0
                       Total # of down/up state changes due to faults: 0
Group ID:1
Group Name:LocalGateway-HA
  
Administrative State: No Shutdown
Aggregate operational state: Up
My Role: ACTIVE
Peer Role: STANDBY
Peer Presence: Yes
Peer Comm: Yes
Peer Progression Started: Yes

RF Domain: btob-one
         RF state: ACTIVE
         Peer RF state: STANDBY HOT

RG Protocol RG 1
------------------
        Role: Active
        Negotiation: Enabled
        Priority: 100
        Protocol state: Active
        Ctrl Intf(s) state: Up
        Active Peer: Local
        Standby Peer: address 10.1.1.2, priority 100, intf Gi3
        Log counters:
                role change to active: 1
                role change to standby: 1
                disable events: rg down state 0, rg shut 0
                ctrl intf events: up 1, down 0, admin_down 0
                reload events: local request 0, peer request 0

RG Media Context for RG 1
--------------------------
        Ctx State: Active
        Protocol ID: 1
        Media type: Default
        Control Interface: GigabitEthernet3
        Current Hello timer: 3000
        Configured Hello timer: 3000, Hold timer: 10000
        Peer Hello timer: 3000, Peer Hold timer: 10000
        Stats:
            Pkts 1509, Bytes 93558, HA Seq 0, Seq Number 1509, Pkt Loss 0
            Authentication not configured
            Authentication Failure: 0
            Reload Peer: TX 0, RX 0
            Resign: TX 0, RX 0
    Standy Peer: Present. Hold Timer: 10000
            Pkts 61, Bytes 2074, HA Seq 0, Seq Number 69, Pkt Loss 0

VCUBE-1#

VCUBE-2#show redundancy application group all
Faults states Group 1 info:
       Runtime priority: [100]
               RG Faults RG State: Up.
                       Total # of switchovers due to faults:           0
                       Total # of down/up state changes due to faults: 0
Group ID:1
Group Name:LocalGateway-HA
  
Administrative State: No Shutdown
Aggregate operational state: Up
My Role: STANDBY
Peer Role: ACTIVE
Peer Presence: Yes
Peer Comm: Yes
Peer Progression Started: Yes

RF Domain: btob-one
         RF state: ACTIVE
         Peer RF state: STANDBY HOT

RG Protocol RG 1
------------------
        Role: Active
        Negotiation: Enabled
        Priority: 100
        Protocol state: Active
        Ctrl Intf(s) state: Up
        Active Peer: address 10.1.1.2, priority 100, intf Gi3
        Standby Peer: Local
        Log counters:
                role change to active: 1
                role change to standby: 1
                disable events: rg down state 0, rg shut 0
                ctrl intf events: up 1, down 0, admin_down 0
                reload events: local request 0, peer request 0

RG Media Context for RG 1
--------------------------
        Ctx State: Active
        Protocol ID: 1
        Media type: Default
        Control Interface: GigabitEthernet3
        Current Hello timer: 3000
        Configured Hello timer: 3000, Hold timer: 10000
        Peer Hello timer: 3000, Peer Hold timer: 10000
        Stats:
            Pkts 1509, Bytes 93558, HA Seq 0, Seq Number 1509, Pkt Loss 0
            Authentication not configured
            Authentication Failure: 0
            Reload Peer: TX 0, RX 0
            Resign: TX 0, RX 0
    Standy Peer: Present. Hold Timer: 10000
            Pkts 61, Bytes 2074, HA Seq 0, Seq Number 69, Pkt Loss 0

VCUBE-2#

Dále pokračujte konfigurací místní brány (založenou na registraci nebo na základě certifikátu) na obou HA CUBEs. Viz Konfigurace místní brány na Cisco IOS XE pro Webex Calling.

Byl tento článek užitečný?