U ovom članku
Osnove
Konfigurišite redundanciju na oba CUBE
Implementirajte CUBE visoku dostupnost kao lokalni prolaz
list-menuU ovom članku
list-menuPovratne informacije?

Local Gateway (LGV) je ekskluzivno rešenje za pružanje lokalnog PSTN pristupa korisnicima Cisco Webex Calling. Ovaj dokument vas vodi u konfigurisanju lokalnog mrežnog prolaza koristeći CUBE visoku dostupnost, sa aktivnim CUBE-ovima ili u stanju pripravnosti kako biste osigurali stanje neuspeha aktivnih poziva.

Osnove

Preduslovi

Pre nego što primenite Cisco Unified Border Element (CUBE) High Availability (HA) kao lokalni pro laz zaWebex Calling, uverite se da imate dubinsko razumevanje sledećih koncepata:

Smernice za konfiguraciju date u ovom članku pretpostavljaju namensku platformu lokalnog prolaza bez postojeće glasovne konfiguracije. Ako se postojeća implementacija CUBE preduzeća menja tako da koristi i funkciju lokalnog prolazaCisco Webex Calling, obratite veliku pažnju na konfiguraciju koja se primenjuje kako biste osigurali da postojeći tokovi poziva i funkcionalnosti nisu prekinuti i uverite se da se pridržavate zahteva dizajna CUBE HA.

Hardverske i softverske komponente

CUBE HA kao lokalni prolaz zahteva IOS-KSE verziju 17.9.1 ili noviju i platformu na kojoj su podržane i CUBE HA i LGV funkcije.

Komande i dnevnici prikaza u ovom članku zasnovani su na minimalnom izdanju softvera Cisco IOS -KSE 17.9.1 implementiranom na vCube (CSR 8000v).

Referentni materijal

Evo nekoliko detaljnih vodiča za konfiguraciju CUBE HA za različite platforme:

Webex CallingPregled rešenja

Cisco Webex Callingje ponuda saradnje koja pruža alternativu zasnovanu na oblaku za više stanara lokalnoj PBKS telefonskoj usluzi sa više PSTN opcija za kupce.

Primena lokalnog mrežnog prolaza (predstavljena u nastavku) je fokus ovog članka. Trunk lokalnog prolaza (PSTN zasnovan na prostorijama) Webex Calling omogućava povezivanje sa PSTN uslugom u vlasništvu korisnika. Takođe omogućava povezivanje sa lokalnom IP PBKS implementacijom kao što je. Cisco Unified CM Sva komunikacija do i iz oblaka obezbeđena je pomoću TLS transporta za SIP i SRTP za medije.
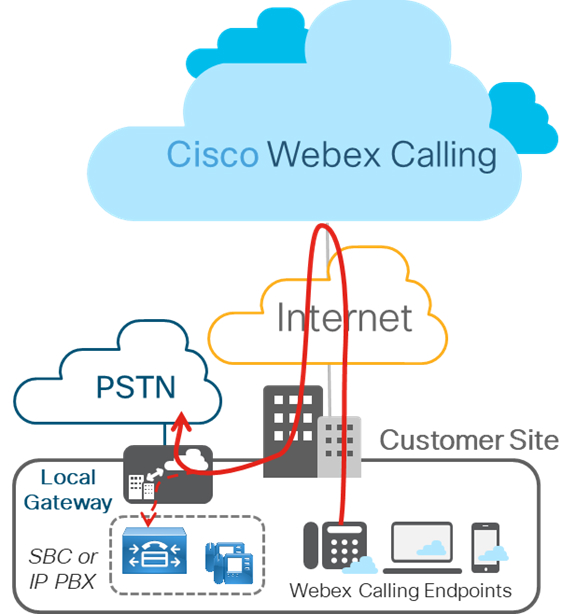
Local Gateway premises-based PSTN deployment

Slika ispod prikazuje implementaciju Webex Calling bez postojeće IP PBKS-a i primenljiva je na jednu ili više lokacija. Konfiguracija navedena u ovom članku zasniva se na ovoj primeni.
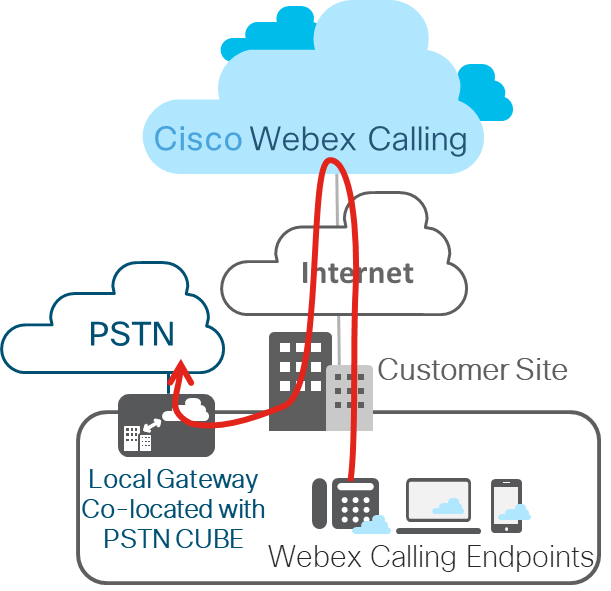
Webex Calling deployment without IP PBX

Redundancija od kutije do kutije sloja 2

Redundanca sloja 2 od kutije do kutije CUBE HA koristi infrastrukturni protokol Redundanci Group (RG) da bi formirao aktivni/pripravni par rutera. Ovaj par deli istu virtuelnu IP adresu (VIP) na svojim interfejsima i neprestano razmenjuje poruke o statusu. Informacije o sesiji CUBE proveravaju se na paru rutera koji omogućavaju ruteru u stanju pripravnosti da odmah preuzme sve odgovornosti za obradu CUBE poziva ako aktivni ruter prestane sa radom, što rezultira očuvanjem signalizacije i medija u stanju.

Proveravanje je ograničeno na povezane pozive sa medijskim paketima. Pozivi u tranzitu nisu označeni (na primer, stanje pokušaja ili zvonjenja).

U ovom članku CUBE HA će se odnositi na redundanciju CUBE visoke dostupnosti (HA) sloja 2 od kutije do kutije (B2B) radi očuvanja državnog poziva.

Od IOS-KSE 17.9.1, CUBE HA se može primeniti kao lokalni prolaz za primenu Cisco Webex Calling magistralnih instalacija (PSTN zasnovan na prostorijama). Ovaj članak će raspravljati o dizajnerskim razmatranjima i konfiguracijama. Na slici je prikazano tipično podešavanje CUBE HA kao lokalni mrežni prolaz za postavl Cisco Webex Calling janje debla.
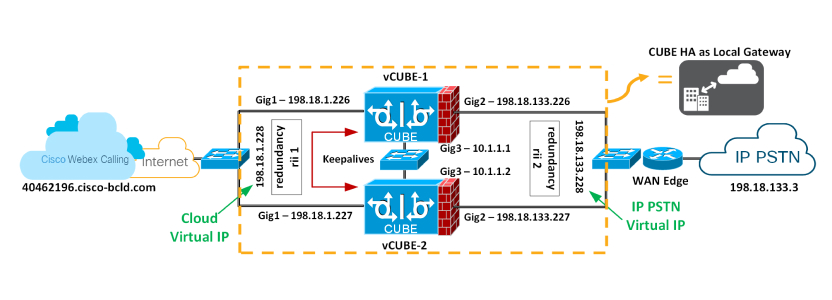
A typical CUBE HA setup as Local Gateway for a Cisco Webex Calling trunk deployment

Infra komponenta grupe redundancije

Infra komponenta Redundanci Group (RG) pruža podršku komunikacionoj infrastrukturi od kutije do kutije između dva CUBE i pregovara o konačnom stabilnom stanju redundancije. Ova komponenta takođe obezbeđuje:

  • Protokol sličan HSRP-u koji pregovara o konačnom stanju redundancije za svaki ruter razmenom čuvenih i zdravih poruka između dva CUBE (preko kontrolnog interfejsa) —GigabiteThernet3 na gornjoj slici.

  • Transportni mehanizam za proveru signalizacije i stanja medija za svaki poziv od aktivnog do usmjerivača u stanje pripravnosti (preko interfejsa podataka) —GigabiteThernet3 na gornjoj slici.

  • Konfiguracija i upravljanje virtuelnim IP (VIP) interfejsom za saobraćajne interfejse (više saobraćajnih interfejsa se može konfigurisati pomoću iste RG grupe) - GigabiteEthernet 1 i 2 smatraju se saobraćajnim interfejsima.

Ova RG komponenta mora biti posebno konfigurisana da podržava glasovni B2B HA.

Upravljanje virtuelnim IP (VIP) adresama i za signalizaciju i za medije

B2B HA se oslanja na VIP da bi postigao višak. VIP i povezani fizički interfejsi na oba CUBE u CUBE HA paru moraju se nalaziti na istoj LAN podmreži. Konfiguracija VIP-a i vezivanje VIP interfejsa za određenu glasovnu aplikaciju (SIP) obavezni su za glasovnu B2B HA podršku. Spoljni uređaji kao Unified CM što su Webex Calling pristup SBC-u, provajder usluga ili proksi koriste VIP kao odredišnu IP adresu za pozive koji prolaze kroz CUBE HA rutere. Dakle, sa stanovi Webex Calling šta, CUBE HA parovi deluju kao jedinstveni lokalni prolaz.

Informacije o signalizaciji poziva i RTP sesiji uspostavljenih poziva proveravaju se od aktivnog rutera do usmjerivača u stanje pripravnosti. Kada se aktivni ruter spusti, ruter u stanju pripravnosti preuzima i nastavlja da prosleđuje RTP tok koji je prethodno usmerio prvi ruter.

Pozivi u prolaznom stanju u trenutku prekida neće biti sačuvani nakon prelaska. Na primer, pozivi koji još nisu u potpunosti uspostavljeni ili su u procesu modifikacije pomoću funkcije prenosa ili zadržavanja. Uspostavljeni pozivi mogu biti isključeni nakon prebacivanja.

Sledeći zahtevi postoje za korišćenje CUBE HA kao lokalnog prolaza za državni prekid poziva:

  • CUBE HA ne može imati TDM ili analogne interfejse koji se nalaze zajedno

  • Gig1 i Gig2 se nazivaju saobraćajnim (SIP/RTP) interfejsima, a Gig3 je kontrolni interfejs/podatkovni interfejs Redundanci Group (RG)

  • U isti domen sloja 2 ne mogu se postaviti više od 2 CUBE HA para, jedan sa id grupe 1, a drugi sa id grupe 2. Ako konfigurišete 2 HA para sa istim id grupe, interfejsi RG Control/Data moraju pripadati različitim domenima sloja 2 (vlan, odvojeni prekidač)

  • Port kanal je podržan i za RG kontrole/podatkovne i saobraćajne interfejse

  • Sva signalizacija/mediji se dobijaju od/na virtuelnu IP adresu

  • Kad god se platforma ponovo učita u vezi CUBE-HA, ona se uvek pokreće kao Standbi

  • Donja adresa za sve interfejse (Gig1, Gig2, Gig3) treba da bude na istoj platformi

  • Identifikator suvišnog interfejsa, rii treba da bude jedinstven za kombinaciju para/interfejsa na istom sloju 2

  • Konfiguracija na oba CUBE mora biti identična, uključujući fizičku konfiguraciju i mora da radi na istoj vrsti platforme i verziji IOS-KSE

  • Loopback interfejsi se ne mogu koristiti kao vezivanje jer su uvek uključeni

  • Višestruki saobraćajni interfejsi (SIP/RTP) (Gig1, Gig2) zahtevaju konfigurisanje praćenja interfejsa

  • CUBE-HA nije podržan preko ukrštene kablovske veze za RG-kontrolu/vezu podataka (Gig3)

  • Obe platforme moraju biti identične i biti povezane preko fizičkog prekida ča preko svih sličnih interfejsa da bi CUBE HA radio, tj. GE0/0/0 CUBE-1 i CUBE-2 mora se završiti na istom prekidaču i tako dalje.

  • Ne može se VAN direktno prekinuti na Cube-ovima ili Data HA sa bilo koje strane

  • Oba aktivna/stanja pripravnosti moraju biti u istom centru podataka

  • Obavezno je koristiti odvojeni L3 interfejs za redundanciju (RG Control/Data, Gig3). tj. Interfejs koji se koristi za saobraćaj ne može se koristiti za HA memorije i kontrolne tačke

  • Nakon prekida rada, prethodno aktivni CUBE prolazi kroz ponovno učitavanje dizajnom, čuvajući signalizaciju i medije

Konfigurišite redundanciju na oba CUBE

Morate da konfigurišete redundantnost bok-to-box sloja 2 na oba CUBE namenjena za upotrebu u HA paru da biste otvorili virtuelne IP adrese.

A typical CUBE HA setup as Local Gateway for a Cisco Webex Calling trunk deployment

1

Konfigurišite praćenje interfejsa na globalnom nivou da biste pratili status interfejsa.

conf t
 track 1 interface GigabitEthernet1 line-protocol
 track 2 interface GigabitEthernet2 line-protocol
 exit

VCUBE-1#conf t
VCUBE-1(config)#track 1 interface GigabitEthernet1 line-protocol
VCUBE-1(config-track)#track 2 interface GigabitEthernet2 line-protocol
VCUBE-1(config-track)#exit
VCUBE-2#conf t
VCUBE-2(config)#track 1 interface GigabitEthernet1 line-protocol
VCUBE-2(config-track)#track 2 interface GigabitEthernet2 line-protocol
VCUBE-2(config-track)#exit

Track CLI se koristi u RG-u za praćenje stanja interfejsa glasovnog saobraćaja tako da će aktivna ruta sasvim svoju aktivnu ulogu nakon što se saobraćajni interfejs prekine.

2

Konfigurišite RG za upotrebu sa VoIP HA u pod-režimu redundancije aplikacije.

redundancy
  application redundancy
   group 1
    name LocalGateway-HA
    priority 100 failover threshold 75
    control GigabitEthernet3 protocol 1
    data GigabitEthernet3
    timers delay 30 reload 60
    track 1 shutdown
    track 2 shutdown
    exit
   protocol 1
    timers hellotime 3 holdtime 10
   exit
  exit
 exit


VCUBE-1(config)#redundancy
VCUBE-1(config-red)#application redundancy
VCUBE-1(config-red-app)#group 1
VCUBE-1(config-red-app-grp)#name LocalGateway-HA
VCUBE-1(config-red-app-grp)#priority 100 failover threshold 75
VCUBE-1(config-red-app-grp)#control GigabitEthernet3 protocol 1
VCUBE-1(config-red-app-grp)#data GigabitEthernet3
VCUBE-1(config-red-app-grp)#timers delay 30 reload 60
VCUBE-1(config-red-app-grp)#track 1 shutdown
VCUBE-1(config-red-app-grp)#track 2 shutdown
VCUBE-1(config-red-app-grp)#exit
VCUBE-1(config-red-app)#protocol 1
VCUBE-1(config-red-app-prtcl)#timers hellotime 3 holdtime 10
VCUBE-1(config-red-app-prtcl)#exit
VCUBE-1(config-red-app)#exit
VCUBE-1(config-red)#exit
VCUBE-1(config)#

VCUBE-2(config)#redundancy
VCUBE-2(config-red)#application redundancy
VCUBE-2(config-red-app)#group 1
VCUBE-2(config-red-app-grp)#name LocalGateway-HA
VCUBE-2(config-red-app-grp)#priority 100 failover threshold 75
VCUBE-2(config-red-app-grp)#control GigabitEthernet3 protocol 1
VCUBE-1(config-red-app-grp)#data GigabitEthernet3
VCUBE-2(config-red-app-grp)#timers delay 30 reload 60
VCUBE-2(config-red-app-grp)#track 1 shutdown
VCUBE-2(config-red-app-grp)#track 2 shutdown
VCUBE-2(config-red-app-grp)#exit
VCUBE-2(config-red-app)#protocol 1
VCUBE-2(config-red-app-prtcl)#timers hellotime 3 holdtime 10
VCUBE-2(config-red-app-prtcl)#exit
VCUBE-2(config-red-app)#exit
VCUBE-2(config-red)#exit
VCUBE-2(config)#

Evo objašnjenja polja koja se koriste u ovoj konfiguraciji:

  • redundantnost - ulazi u režim redund ancije

  • redundantnost aplikacije - Ulazi u režim konfiguracije redundancije aplikacije

  • grupa —U lazi u režim konfiguracije grupe aplikacija za redundantnost

  • ime LocalGatevai-HA —Definiše ime RG grupe

  • prioritet 100 prag prekida neuspeha 75 —Određuje početni prioritet i prag prekida za RG

  • od@@ laganje tajmera 30 ponovno učitavanje 60 —Konfiguriše dva puta za kašnjenje i ponovno učitavanje

    • Tajmer kašnjenja, što je vreme za odlaganje inicijalizacije RG grupe i pregovaranja o ulozi nakon što se interfejs pojavi - podrazumevano 30 sekundi. Domet je 0-10000 sekundi

    • Ponovno učitavanje — ovo je vreme za odlaganje inicijalizacije RG grupe i pregovaranja o ulogama nakon ponovnog učitavanja — Podrazumevano 60 sekundi. Domet je 0-10000 sekundi

    • Preporučuju se podrazumevani tajmeri, iako se ovi tajmeri mogu prilagoditi tako da prilagode bilo kakvo dodatno kašnjenje mrežne konvergencije koje može nastati tokom pokretanja/ponovnog učitavanja rutera, kako bi se garantovalo da se pregovaranje o RG protokolu odvija nakon što se rutiranje u mreži konvergira do stabilne tačke. Na primer, ako se nakon neuspeha vidi da je potrebno do 20 sekundi da novi STANDBI vidi prvi RG HELLO paket iz novog ACTIVE, tada tajmere treba prilagoditi na „tajmeri kašnjenje 60 ponovnog učitavanja 120“ da bi se uzelo u obzir ovo kašnjenje.

  • kontrola GigaBiteThernet3 protokola 1 —Konfiguriše interfejs koji se koristi za razmenu poruka o održavanju i zdravo između dva CUBE i određuje instancu protokola koja će biti priključena na kontrolni interfejs i ulazi u režim konfiguracije protokola aplikacije redundantnosti

  • podaci GigaBiteThernet3 - Konfiguriše interfejs koji se koristi za kontrolne tačke saobraćaja podataka

  • pra@@ ćenje —RG grupno praćenje interfejsa

  • protokol 1 —Određuje instancu protokola koja će biti priključena na kontrolni interfejs i ulazi u režim konfiguracije protokola aplikacije redundancije

  • tajmeri hellotime 3 zadržavanje 10 —Konfiguriše dva tajmera za hellotime i vreme zadržavanja:

    • Hellotime - Interval između uzastopnih zdravih poruka - Podrazumevano 3 sekunde. Opseg je 250 milisekunda-254 sekunde

    • Vreme zadržavanja - interval između prijema poruke Hello i pretpostavke da ruter za slanje nije uspeo. Ovo trajanje mora biti duže od dobrog vremena - podrazumevano 10 sekundi. Opseg je 750 milisekunda-255 sekundi

      Preporučujemo da konfigurišete tajmer vremena zadržavanja da bude najmanje 3 puta veći od vrednosti tajmera hellotime.

3

Omogućite redundanciju od kutije do kutije za aplikaciju CUBE. Konfigurišite RG iz prethodnog koraka ispod voice service voip. Ovo omogućava aplikaciji CUBE da kontroliše proces redundancije.

voice service voip
   redundancy-group 1
   exit

VCUBE-1(config)#voice service voip
VCUBE-1(config-voi-serv)#redundancy-group 1
% Created RG 1 association with Voice B2B HA; reload the router for the new configuration to take effect
VCUBE-1(config-voi-serv)# exit
VCUBE-2(config)#voice service voip
VCUBE-2(config-voi-serv)#redundancy-group 1
% Created RG 1 association with Voice B2B HA; reload the router for the new configuration to take effect
VCUBE-2(config-voi-serv)# exit

redundanci-group 1 —Dodavanje i uklanjanje ove naredbe zahteva ponovno učitavanje da bi ažurirana konfiguracija stupila na snagu. Ponovo ćemo učitati platforme nakon što se primeni sva konfiguracija.

4

Konfigurišite Gig1 i Gig2 interfejse sa njihovim odgovarajućim virtuelnim IP-ovima kao što je prikazano ispod i primenite identifikator suvišnog interfejsa (rii)

VCUBE-1(config)#interface GigabitEthernet1
VCUBE-1(config-if)# redundancy rii 1
VCUBE-1(config-if)# redundancy group 1 ip 198.18.1.228 exclusive
VCUBE-1(config-if)# exit
VCUBE-1(config)#
VCUBE-1(config)#interface GigabitEthernet2
VCUBE-1(config-if)# redundancy rii 2
VCUBE-1(config-if)# redundancy group 1 ip 198.18.133.228 exclusive
VCUBE-1(config-if)# exit
VCUBE-2(config)#interface GigabitEthernet1
VCUBE-2(config-if)# redundancy rii 1
VCUBE-2(config-if)# redundancy group 1 ip 198.18.1.228 exclusive
VCUBE-2(config-if)# exit
VCUBE-2(config)#
VCUBE-2(config)#interface GigabitEthernet2
VCUBE-2(config-if)# redundancy rii 2
VCUBE-2(config-if)# redundancy group 1 ip 198.18.133.228 exclusive
VCUBE-v(config-if)# exit

Evo objašnjenja polja koja se koriste u ovoj konfiguraciji:

  • ri@@ i redundancije —Konfiguri še identifikator suvišnog interfejsa za grupu redundancije. Potrebno za generisanje virtuelne MAC (VMAC) adrese. Ista rii ID vrednost mora se koristiti na interfejsu svakog rutera (ACTIVE/STANDBI) koji ima isti VIP.

    Ako postoji više od jednog B2B para na istom LAN-u, svaki par MORA imati jedinstvene rii ID-ove na odgovarajućim interfejsima (da bi se sprečio sudar). Komanda aplikacija Show redundancy group all treba da označi tačne lokalne i vršnjačke informacije.

  • grupa redundancije 1 —Po vezuje interfejs sa grupom redundancije stvorenom u gornjem koraku 2. Konfigurišite RG grupu, kao i VIP dodeljen ovom fizičkom interfejsu.

    Obavezno je koristiti poseban interfejs za redundanciju, odnosno interfejs koji se koristi za glasovni saobraćaj ne može se koristiti kao kontrolni i podatkovni interfejs naveden u gornjem koraku 2. U ovom primeru, Gigabit interfejs 3 se koristi za RG kontrolu/podatke

5

Sačuvajte konfiguraciju prvog CUBE i ponovo je učitajte.

Platforma za poslednje ponovno učitavanje je uvek stanje pripravnosti.

VCUBE-1#wr
Building configuration...
[OK]
VCUBE-1#reload
Proceed with reload? [confirm]

Nakon što se VCUBE-1 potpuno pokrene, sačuvajte konfiguraciju VCU BE-2 i ponovo je učitajte.

VCUBE-2#wr
Building configuration...
[OK]
VCUBE-2#reload
Proceed with reload? [confirm]
6

Proverite da li konfiguracija bok-to-box radi kako se očekuje. Relevantni izlaz je označen po debljanim slo vima.

Poslednji smo ponovo uč itali VCUBE-2 i prema dizajnerskim razmatranjima; platforma za poslednje punjenje uvek će biti u stanju pripravnosti.


VCUBE-1#show redundancy application group all
Faults states Group 1 info:
       Runtime priority: [100]
               RG Faults RG State: Up.
                       Total # of switchovers due to faults:           0
                       Total # of down/up state changes due to faults: 0
Group ID:1
Group Name:LocalGateway-HA
  
Administrative State: No Shutdown
Aggregate operational state: Up
My Role: ACTIVE
Peer Role: STANDBY
Peer Presence: Yes
Peer Comm: Yes
Peer Progression Started: Yes

RF Domain: btob-one
         RF state: ACTIVE
         Peer RF state: STANDBY HOT

RG Protocol RG 1
------------------
        Role: Active
        Negotiation: Enabled
        Priority: 100
        Protocol state: Active
        Ctrl Intf(s) state: Up
        Active Peer: Local
        Standby Peer: address 10.1.1.2, priority 100, intf Gi3
        Log counters:
                role change to active: 1
                role change to standby: 1
                disable events: rg down state 0, rg shut 0
                ctrl intf events: up 1, down 0, admin_down 0
                reload events: local request 0, peer request 0

RG Media Context for RG 1
--------------------------
        Ctx State: Active
        Protocol ID: 1
        Media type: Default
        Control Interface: GigabitEthernet3
        Current Hello timer: 3000
        Configured Hello timer: 3000, Hold timer: 10000
        Peer Hello timer: 3000, Peer Hold timer: 10000
        Stats:
            Pkts 1509, Bytes 93558, HA Seq 0, Seq Number 1509, Pkt Loss 0
            Authentication not configured
            Authentication Failure: 0
            Reload Peer: TX 0, RX 0
            Resign: TX 0, RX 0
    Standy Peer: Present. Hold Timer: 10000
            Pkts 61, Bytes 2074, HA Seq 0, Seq Number 69, Pkt Loss 0

VCUBE-1#

VCUBE-2#show redundancy application group all
Faults states Group 1 info:
       Runtime priority: [100]
               RG Faults RG State: Up.
                       Total # of switchovers due to faults:           0
                       Total # of down/up state changes due to faults: 0
Group ID:1
Group Name:LocalGateway-HA
  
Administrative State: No Shutdown
Aggregate operational state: Up
My Role: STANDBY
Peer Role: ACTIVE
Peer Presence: Yes
Peer Comm: Yes
Peer Progression Started: Yes

RF Domain: btob-one
         RF state: ACTIVE
         Peer RF state: STANDBY HOT

RG Protocol RG 1
------------------
        Role: Active
        Negotiation: Enabled
        Priority: 100
        Protocol state: Active
        Ctrl Intf(s) state: Up
        Active Peer: address 10.1.1.2, priority 100, intf Gi3
        Standby Peer: Local
        Log counters:
                role change to active: 1
                role change to standby: 1
                disable events: rg down state 0, rg shut 0
                ctrl intf events: up 1, down 0, admin_down 0
                reload events: local request 0, peer request 0

RG Media Context for RG 1
--------------------------
        Ctx State: Active
        Protocol ID: 1
        Media type: Default
        Control Interface: GigabitEthernet3
        Current Hello timer: 3000
        Configured Hello timer: 3000, Hold timer: 10000
        Peer Hello timer: 3000, Peer Hold timer: 10000
        Stats:
            Pkts 1509, Bytes 93558, HA Seq 0, Seq Number 1509, Pkt Loss 0
            Authentication not configured
            Authentication Failure: 0
            Reload Peer: TX 0, RX 0
            Resign: TX 0, RX 0
    Standy Peer: Present. Hold Timer: 10000
            Pkts 61, Bytes 2074, HA Seq 0, Seq Number 69, Pkt Loss 0

VCUBE-2#

Zatim nastavite sa konfiguracijom lokalnog mrežnog prolaza (zasnovanom na registraciji ili zasnovanom na sertifikatu) na oba HA CUBE. Pogledajte Konfigurisanje lokalnog mrežnog prola Cisco IOS za na KSE za Webex Calling.

Da li je ovaj članak bio koristan?