- Domů
- /
- Článek

Děkujeme za vaši zpětnou vazbu.


 V tomto článku
 Zpětná vazba?
Synchronizujte uživatele z cloudového adresáře (Microsoft Azure AD) nebo místního adresáře (MS AD) do clusterů vyhrazených instancí (Unified CM a Cisco Unity Connection) prostřednictvím služby Webex Common Identity Service pomocí rozhraní Control Hub.
Přehled
Synchronizujte uživatele z cloudového adresáře, jako je Azure AD, s aplikacemi vyhrazených instancí, jako Unified CM je a se služ Cisco Unity Connection bou Cloud Directory Service. Během synchronizace systém importuje seznam uživatelů a přidružených uživatelských dat do Azure Active Directory (nebo podobné služby Cloud Directory), která je synchronizována do služby Webex Identity Service. Vyberte Unified CM cluster z ovládacího centra pro synchronizaci, vyberte příslušné mapování pole ID Unified CM uživatele a poté vyberte požadovanou smlouvu o synchronizaci k dokončení synchronizace.
Předpoklady
-
Pokud používáte Azure Active Directory jako cloudový adresář, další informace najdete v tématu Nastavení aplikace Průvodce Azure AD v Ří dicím centru.
-
Pokud používáte Microsoft Active Directory jako adresář, další informace najdete v tématu Nasazení adresářového konek toru.
-
Zajistěte, aby stávající Active Directory systémy integrované byly také integro Unified CM vány s Webex Common Identity.
Zobrazení podrobností clusteru
Na stránce Správa v Řídicím centru vyberte cluster, se kterým chcete synchronizovat uživatelská data.
Tento výběr také poskytuje podrobnosti clusteru, jako je název clusteru, stav synchronizace clusteru, poslední synchronizovaný stav a přidružený produkt.
|
Podrobnosti o clusteru |
Popis |
|---|---|
|
Název clusteru |
Název clusteru |
|
Stav |
Stav synchronizace |
|
Naposledy synchronizováno |
Datum poslední synchronizace |
|
Výrobek |
Podrobnosti o produktu |
Synchronizace adresářů
V závislosti na vašem požadavku můžete uživatele synchronizovat z On-Prem Active Directory do Control Hub pomocí Directory Connector nebo přímo z Azure Directory do Control Hub a poté je synchronizovat s. Unified CM
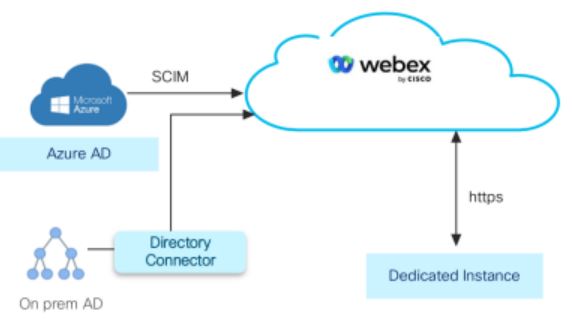
Proveďte jeden z následujících úkonů:
-
Chcete-li přímo synchronizovat uživatele z Azure Directory do Řídicího centra, postupujte podle postupu Synchronizovat uživatele z Azure Directory.
-
Chcete-li synchronizovat uživatele z On-Prem Active Directory do Control Hub pomocí Directory Connector, postupujte podle postupu Synchronizovat uživatele z on- Active Directory prem.
Proveďte synchronizaci během nepracovní doby, abyste minimalizovali její dopad na volající služby.
Synchronizace uživatelů z Azure Directory
Synchronizace služby Dedicated Instance Directory Service umožňuje importovat data koncového uživatele v adresáři Azure do Unified CM databáze tak, aby se zobrazila v okně Konfigur ace koncového uživatele.
Synchronizace uživatelů pomocí služby Azure Directory:
-
Musíte synchronizovat Active Directory uživatele Azure do centra Control Hub.
-
Postupujte podle postupu Konfigurace synchronizace adres ářů pro synchronizaci uživatelů v Řídicím centru sCisco Unified CM.
Synchronizace uživatelů z on-prem Active Directory
Místní Active Directory uživatele lze synchronizovat s Common Identity (CI) pomocí Directory Connector.
Pro adresářovou službu je podporováno pouze nasazení SSO. Další informace naleznete v tématu Integrace jednotného přihlášení do centra Control Hub a řešení SSO založené na SAML.
Synchronizace uživatelů z On-Prem: Active Directory
-
Synchronizujte Active Directory uživatele s Common Identity (CI) pomocí Directory Connector. Software konektoru si můžete stáhnout z Control Hub a nainstalovat jej do místního počítače. Další informace naleznete v Příručce nasazení pro adresářový konektor.
-
Postupujte podle postupu v části Konfigurace synchronizace adres ářů synchronizujte uživatele v Řídicím centru sUnified CM.
Konfigurace synchronizace adresářů
Někdy může dojít k dalším zpožděním při zřizování clusteru. V takových scénářích bude poskytování stále probíhat, i když tato činnost trvá značný čas.
-
Přihlaste se k ovládacímu centru na adrese https://admin.webex.com/login.
-
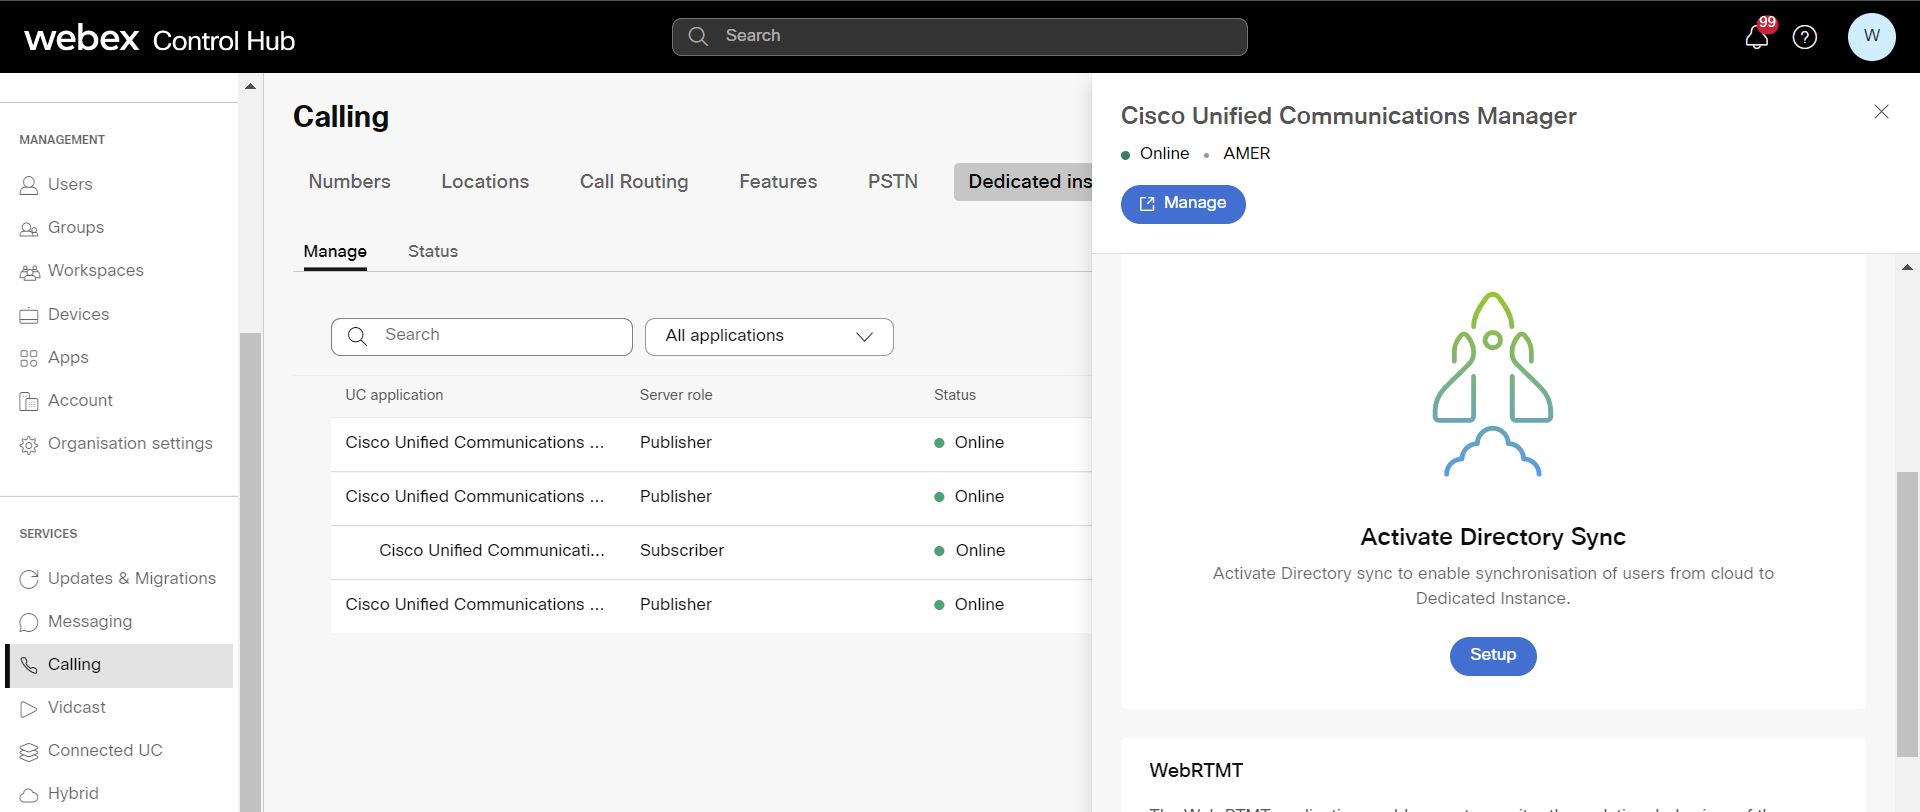
Přejděte do nabídky Služby > Vol ání > D edikovaná instance > S pravovat.
-
Vyberte aplikaci UC a klikněte na Nastavení v části Aktivovat synchronizaci adres ářů na pravém panelu.
-
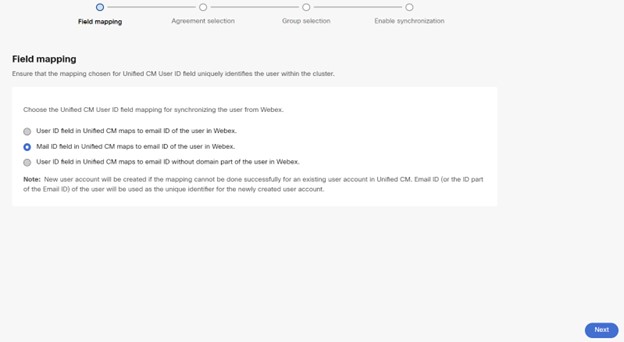
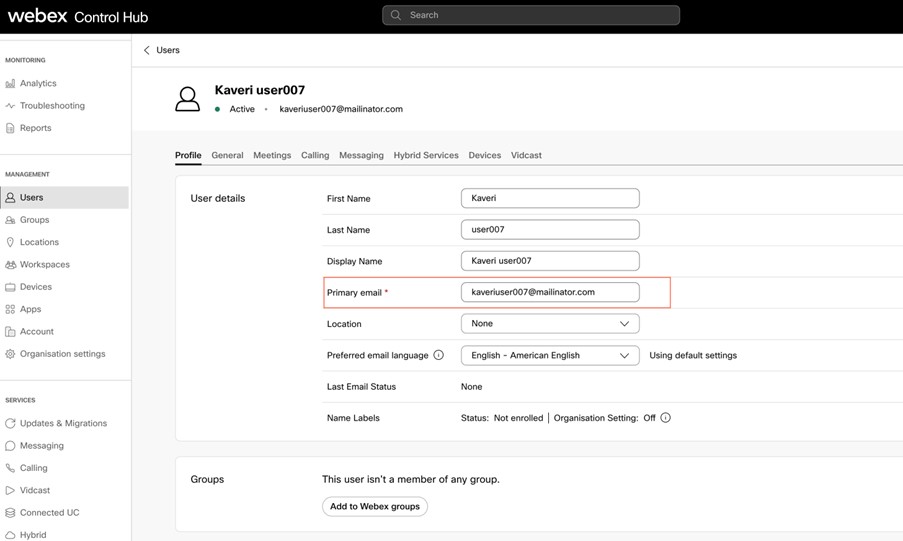
V konfiguračním okně Mapování polí se ujistěte, že mapování vybrané pro pole ID Unified CM uživatele jednoznačně identifikuje uživatele v clusteru po spuštění zřizování.
-
Vyberte příslušné mapování pole ID Unified CM uživatele pro synchronizaci uživatele z Webex:
-
Pole ID uživatele se Unified CM mapuje na e-mailové ID uživatele ve Webexu.
-
Pole ID pošty v Unified CM aplikaci se mapuje na e-mailové ID uživatele ve Webexu.
-
Pole ID uživatele se Unified CM mapuje na e-mailové ID bez domé nové části uživatele ve Webexu.
Nový uživatelský účet se vytvoří, pokud mapování nelze úspěšně provést pro existující uživatelský účet vUnified CM. E-mailové ID uživatele se používá jako jedinečný identifikátor pro nově vytvořený uživatelský účet. Tato poznámka se vztahuje na možnosti 1 a 2.
Možnosti
Unified CM
Řídicí rozbočovač
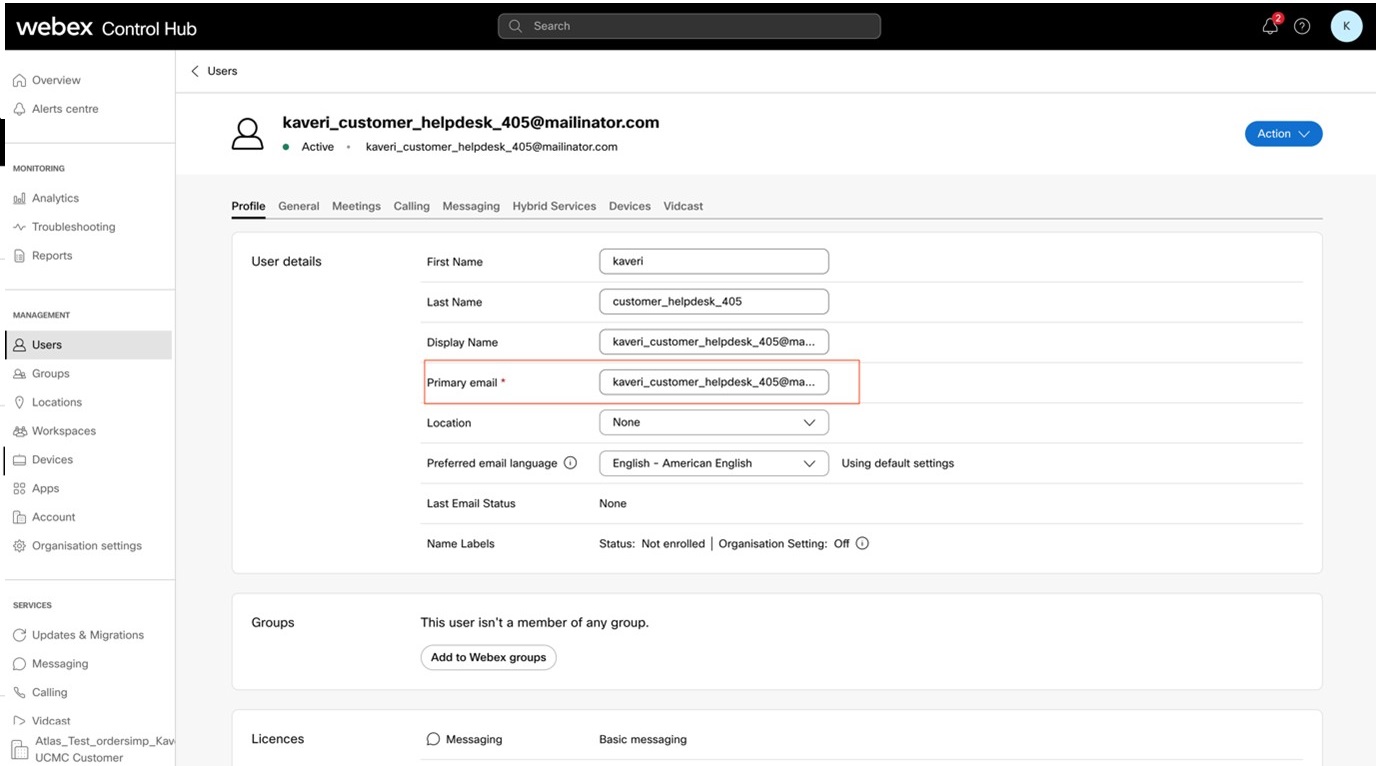
Varianta 1
Pole ID uživatele v Unified CM mapách na e-mailové ID uživatele ve Webex
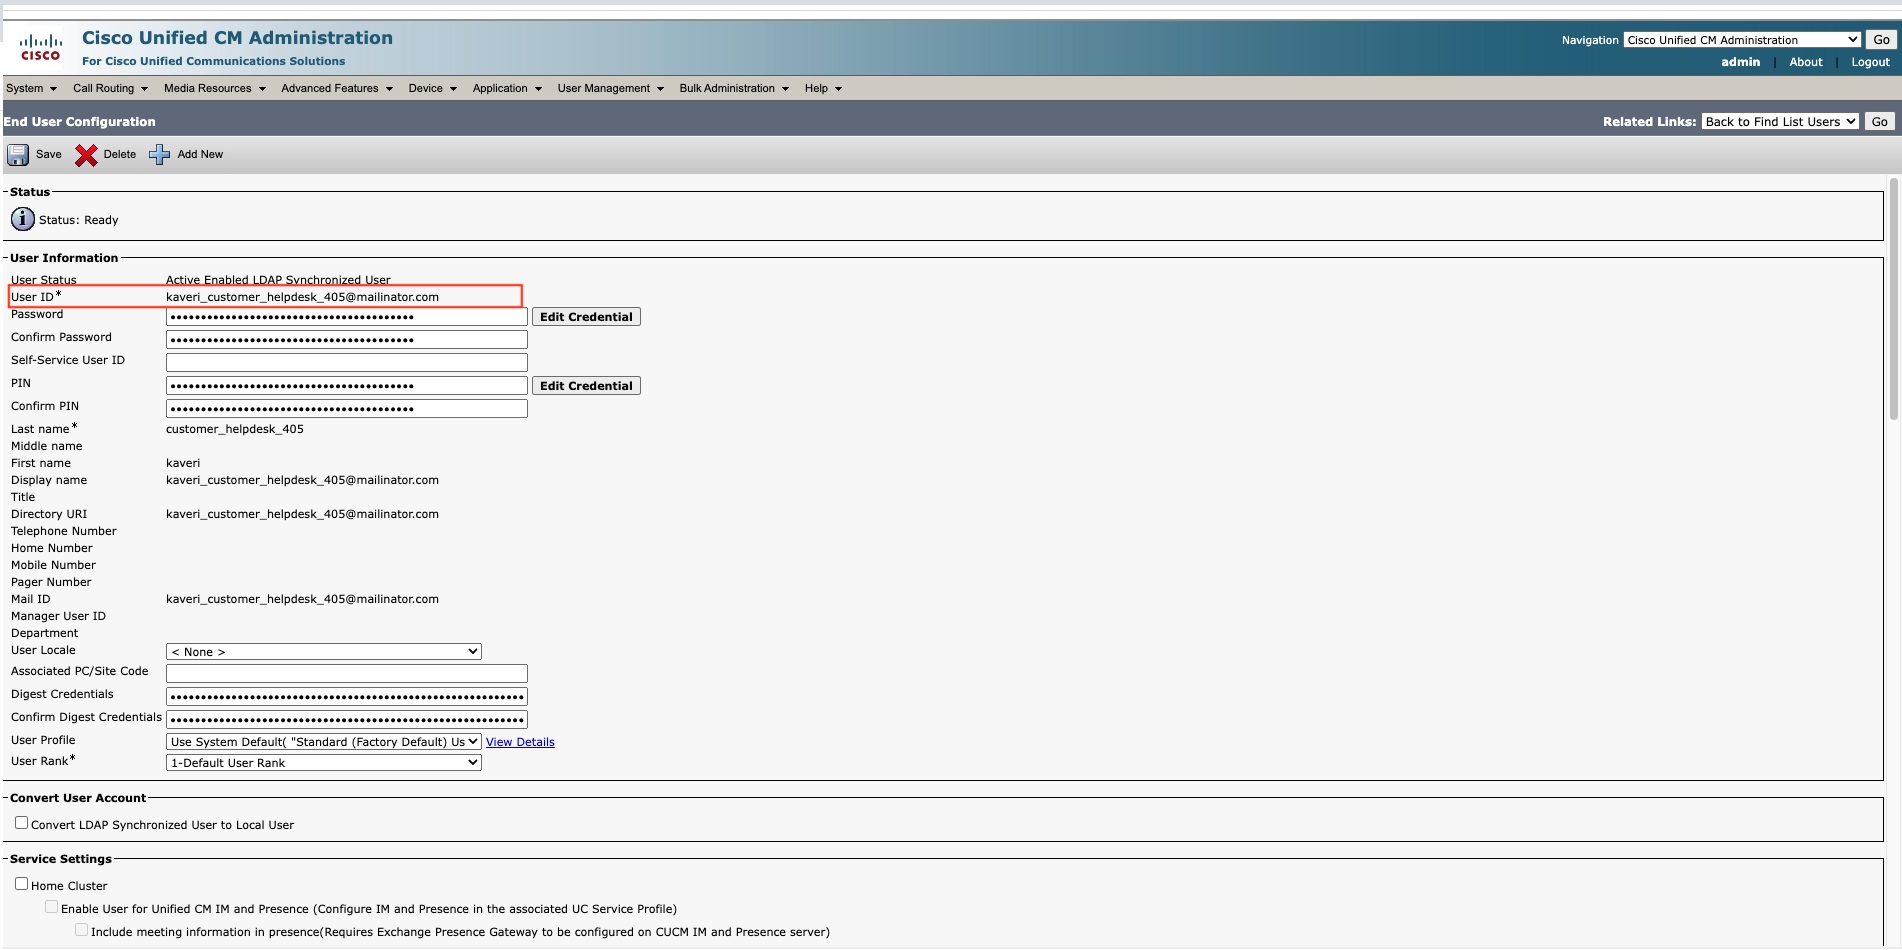
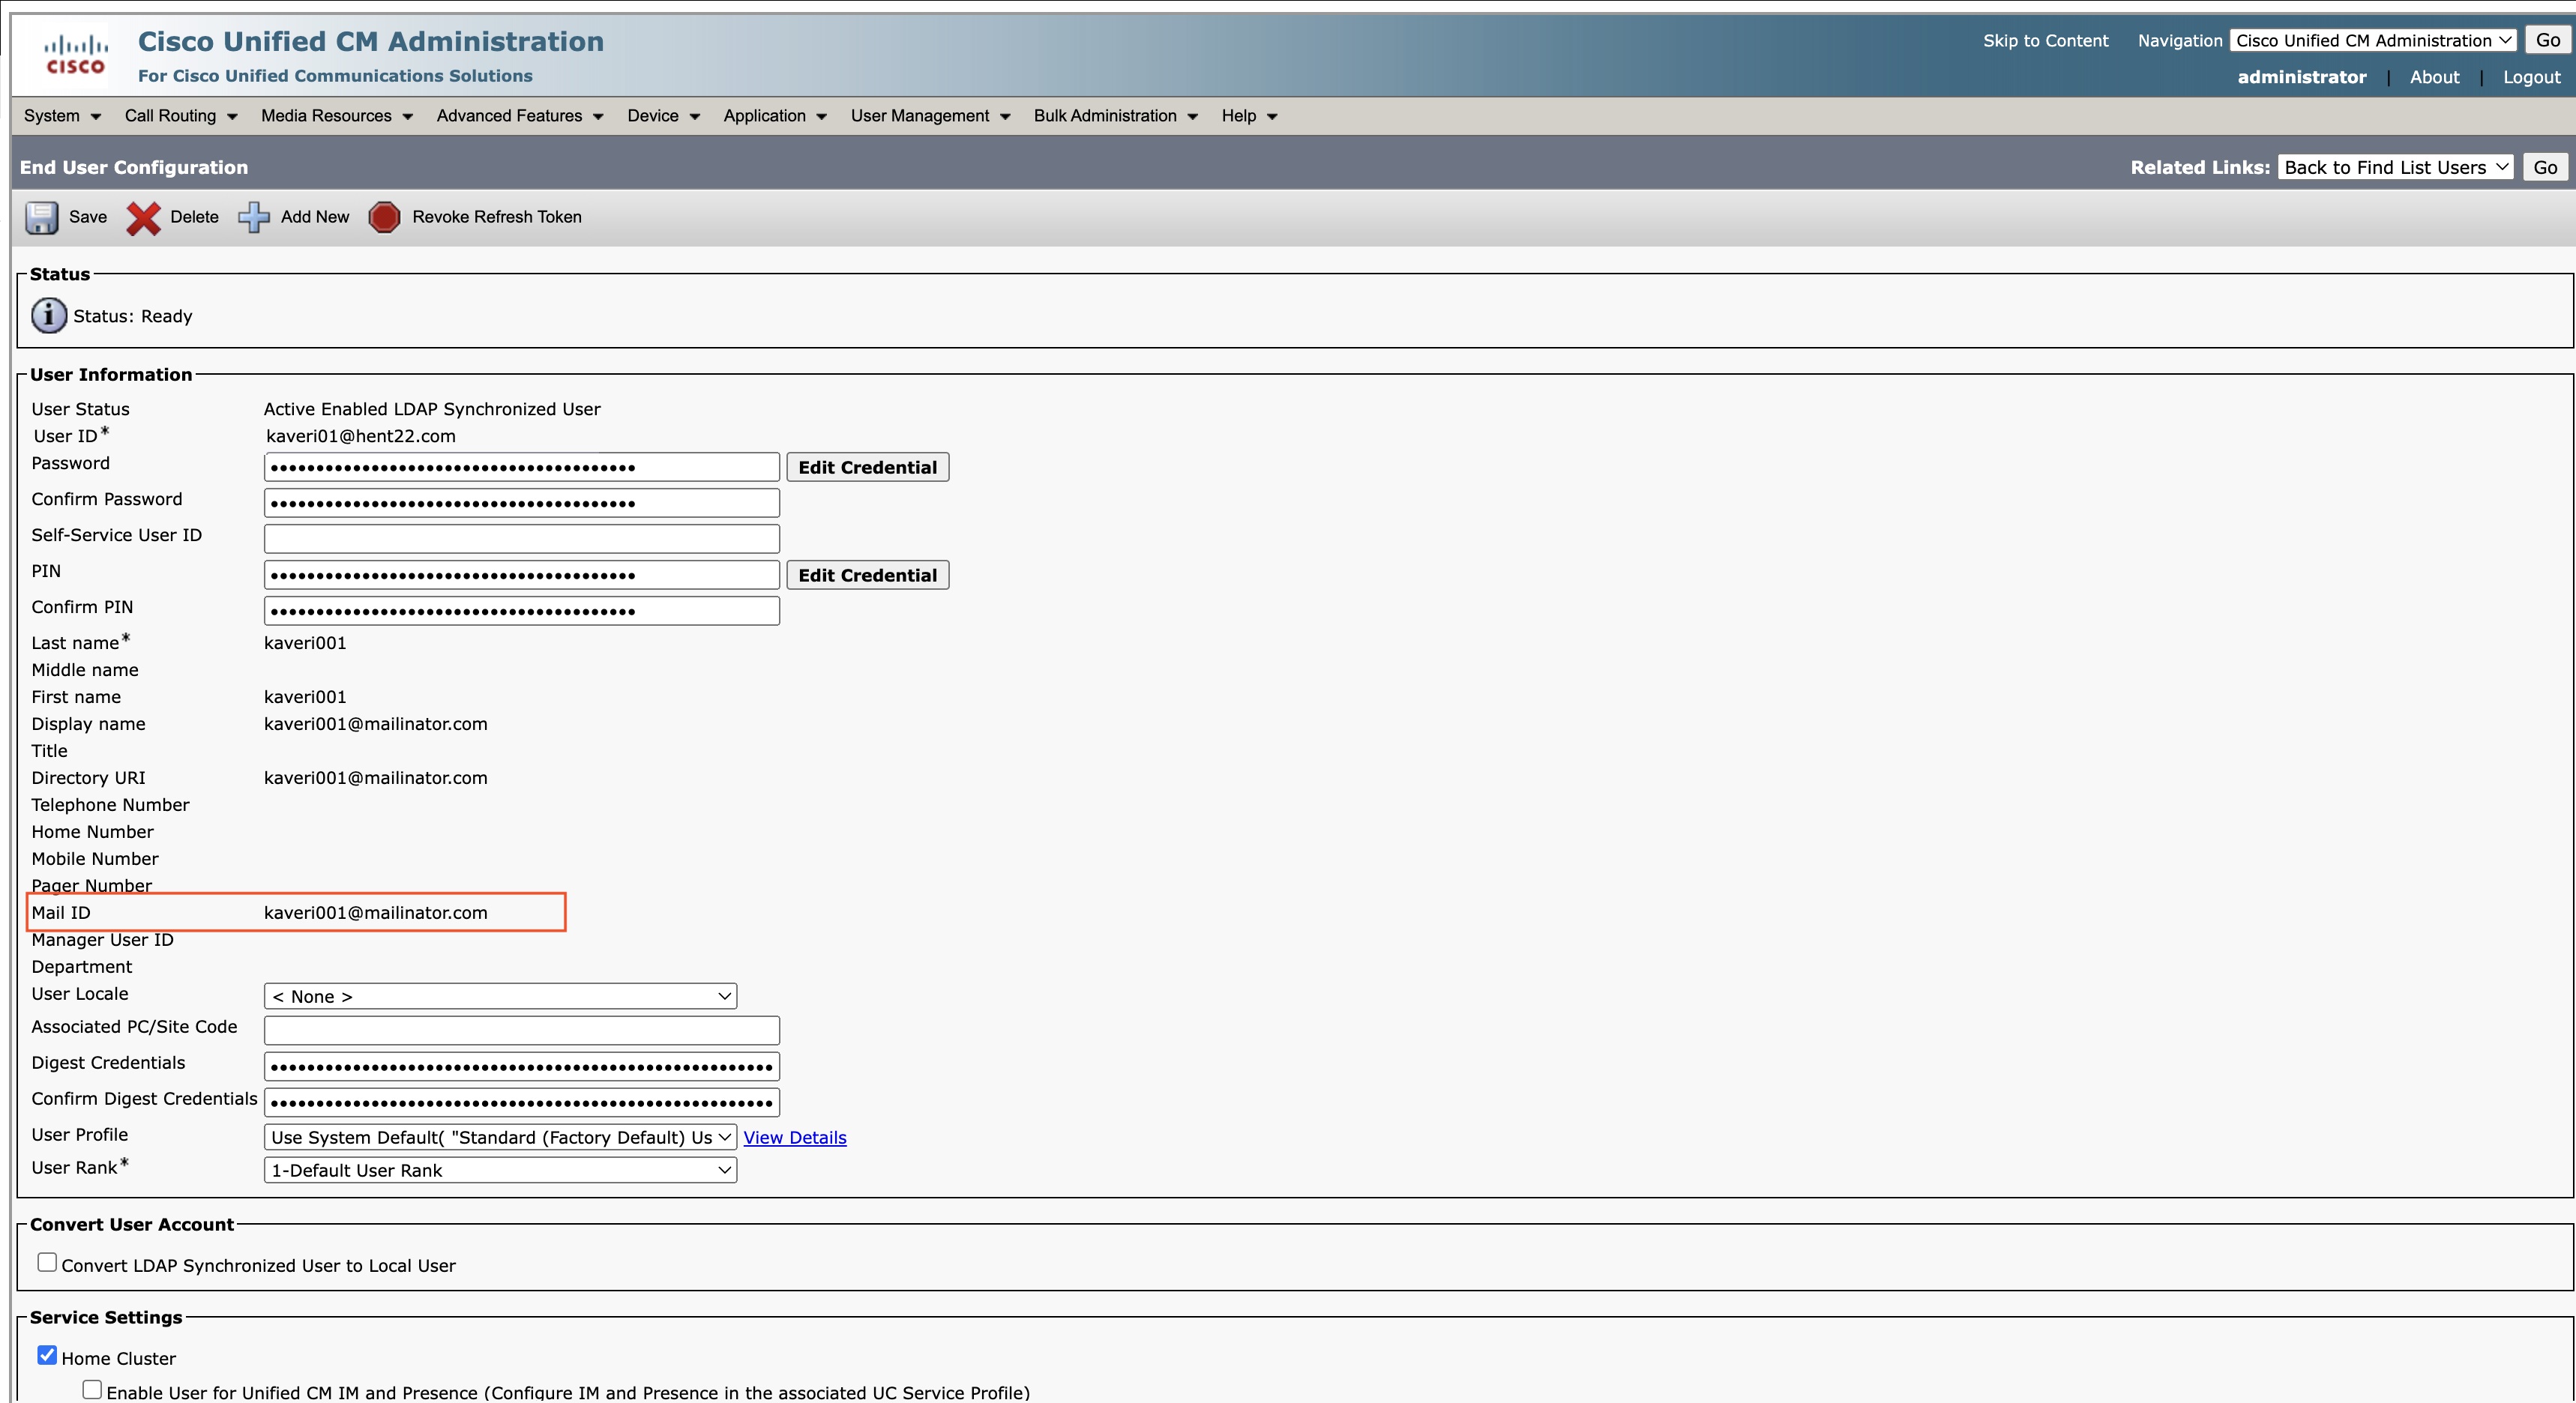
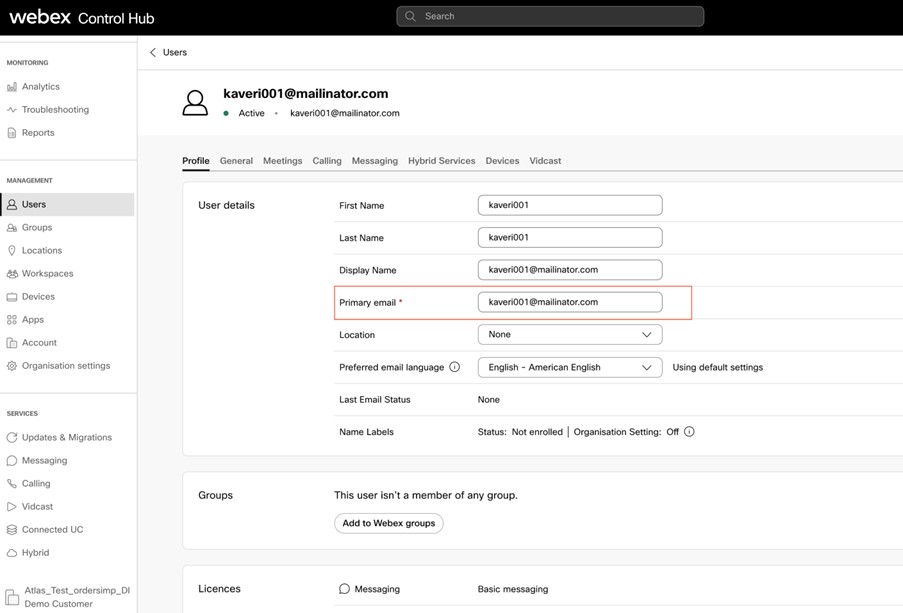
Varianta 2
Pole ID pošty v Unified CM mapách na e-mailové ID uživatele ve Webex
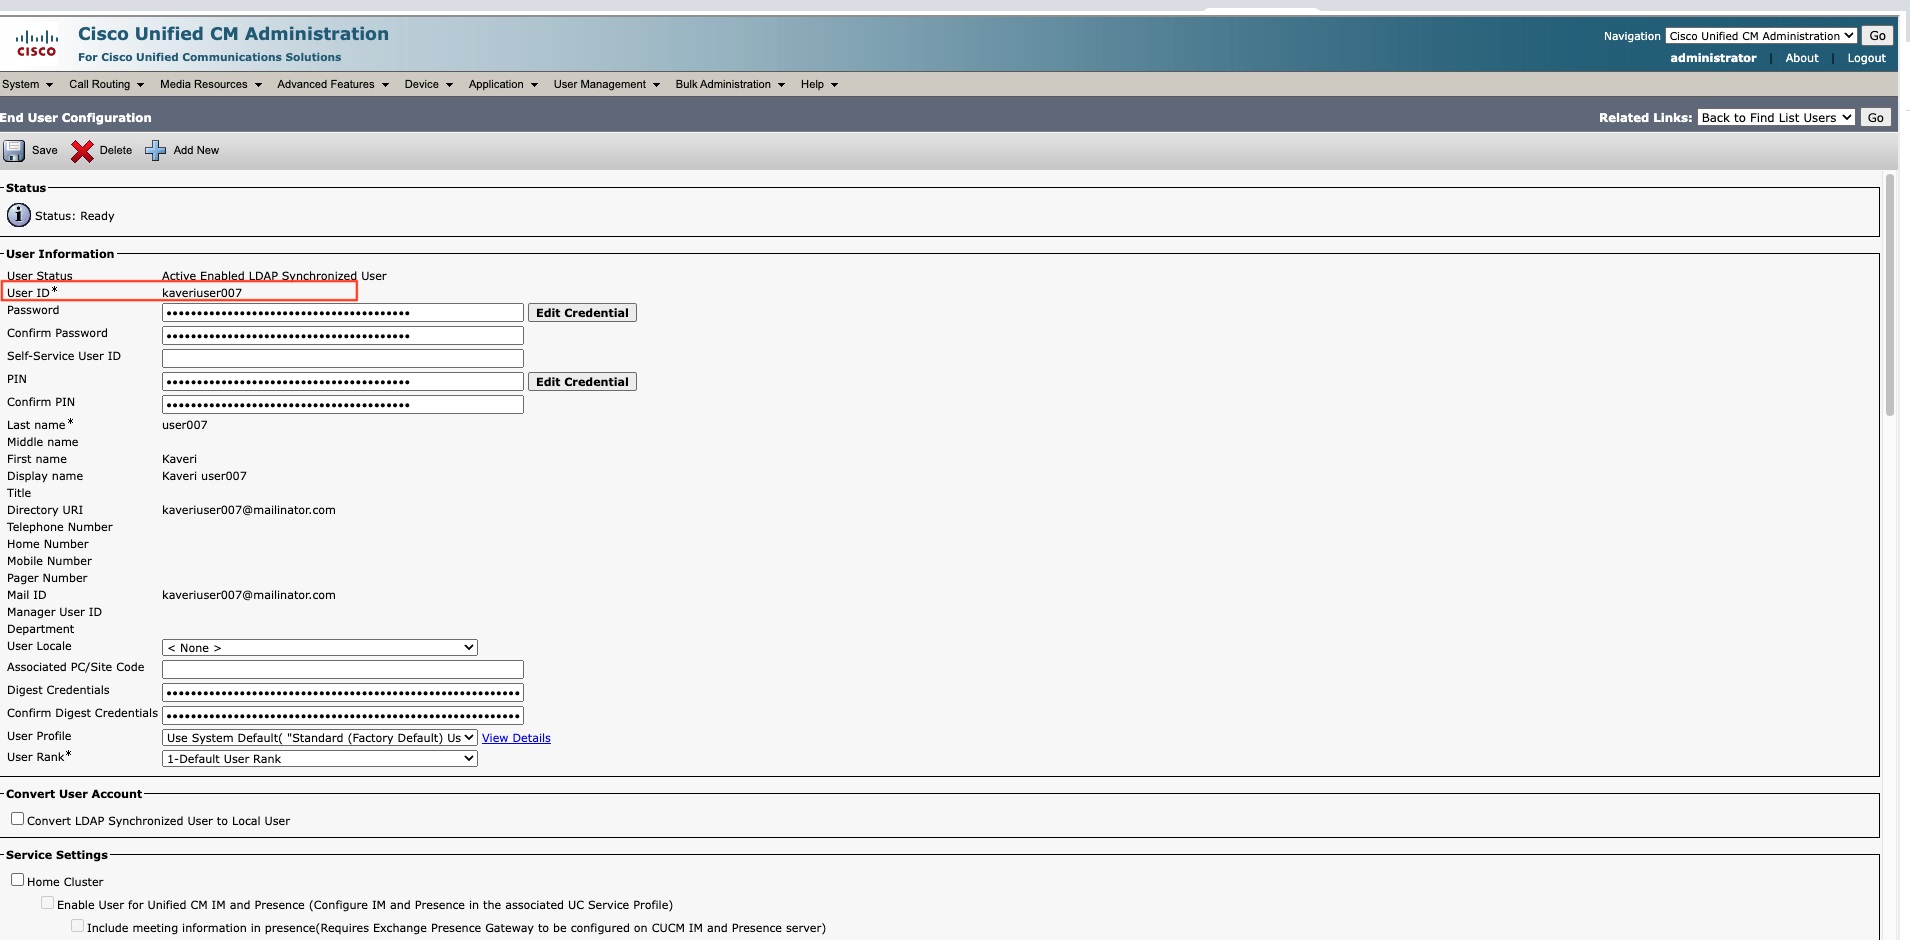
Varianta 3
Pole ID uživatele v Unified CM mapách na e-mailové ID bez doménové části uživatele ve Webex
-
-
Klepněte na tlačítko Další.
-
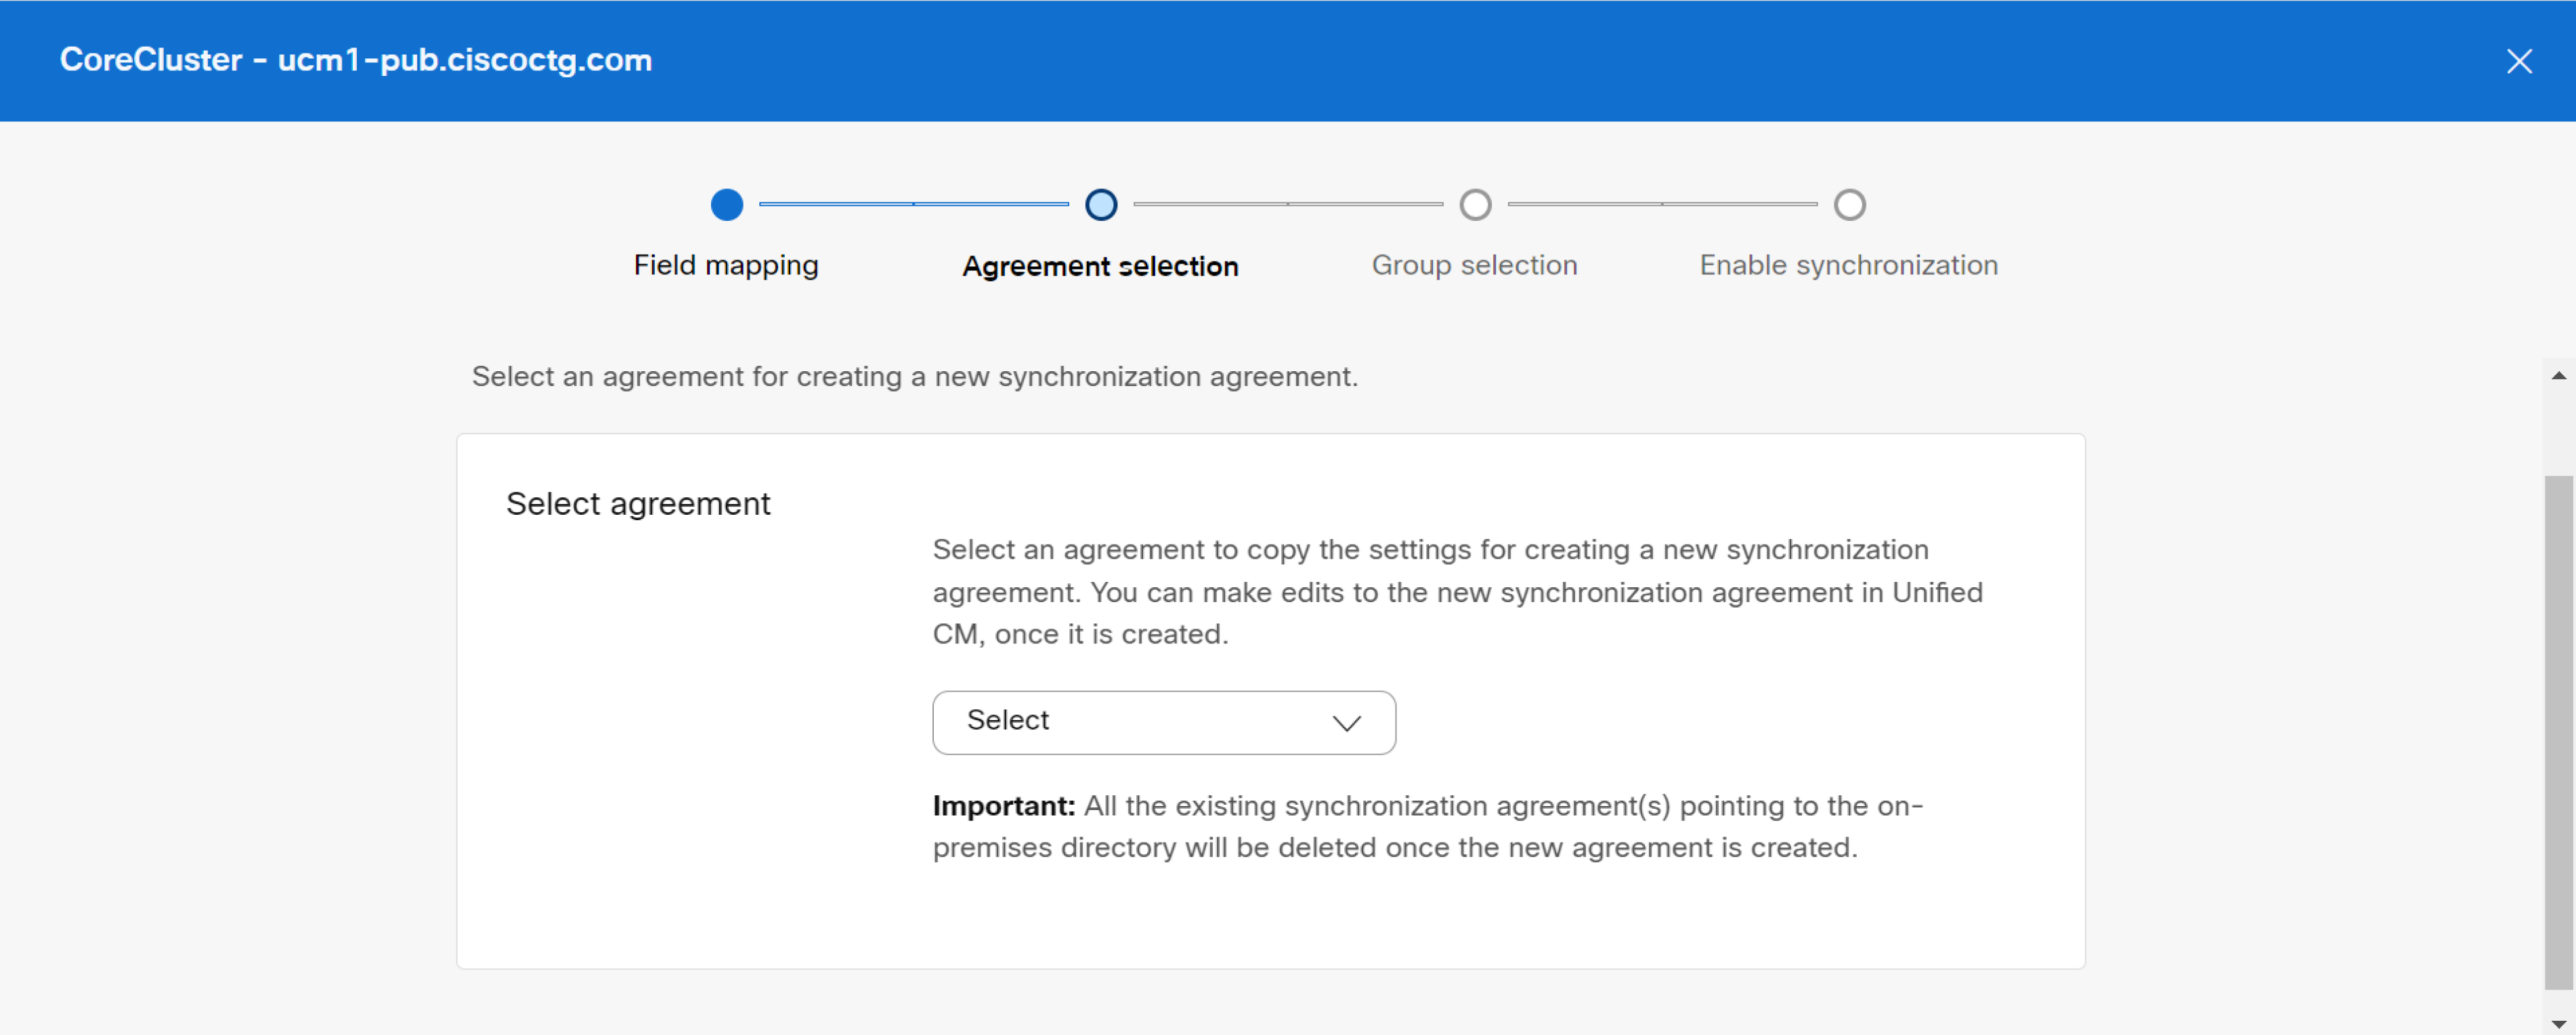
Vyberte smlouvu v rozevíracím seznamu pro vytvoření nové smlouvy o synchronizaci . Po vytvoření nové smlouvy o synchronizaci se odstraní všechna jedna nebo více existujících smluv o synchronizaci směřujících do míst ního adresáře. Po jejím vytvoření můžete novou smlouvu o synchronizaci změnit.
-
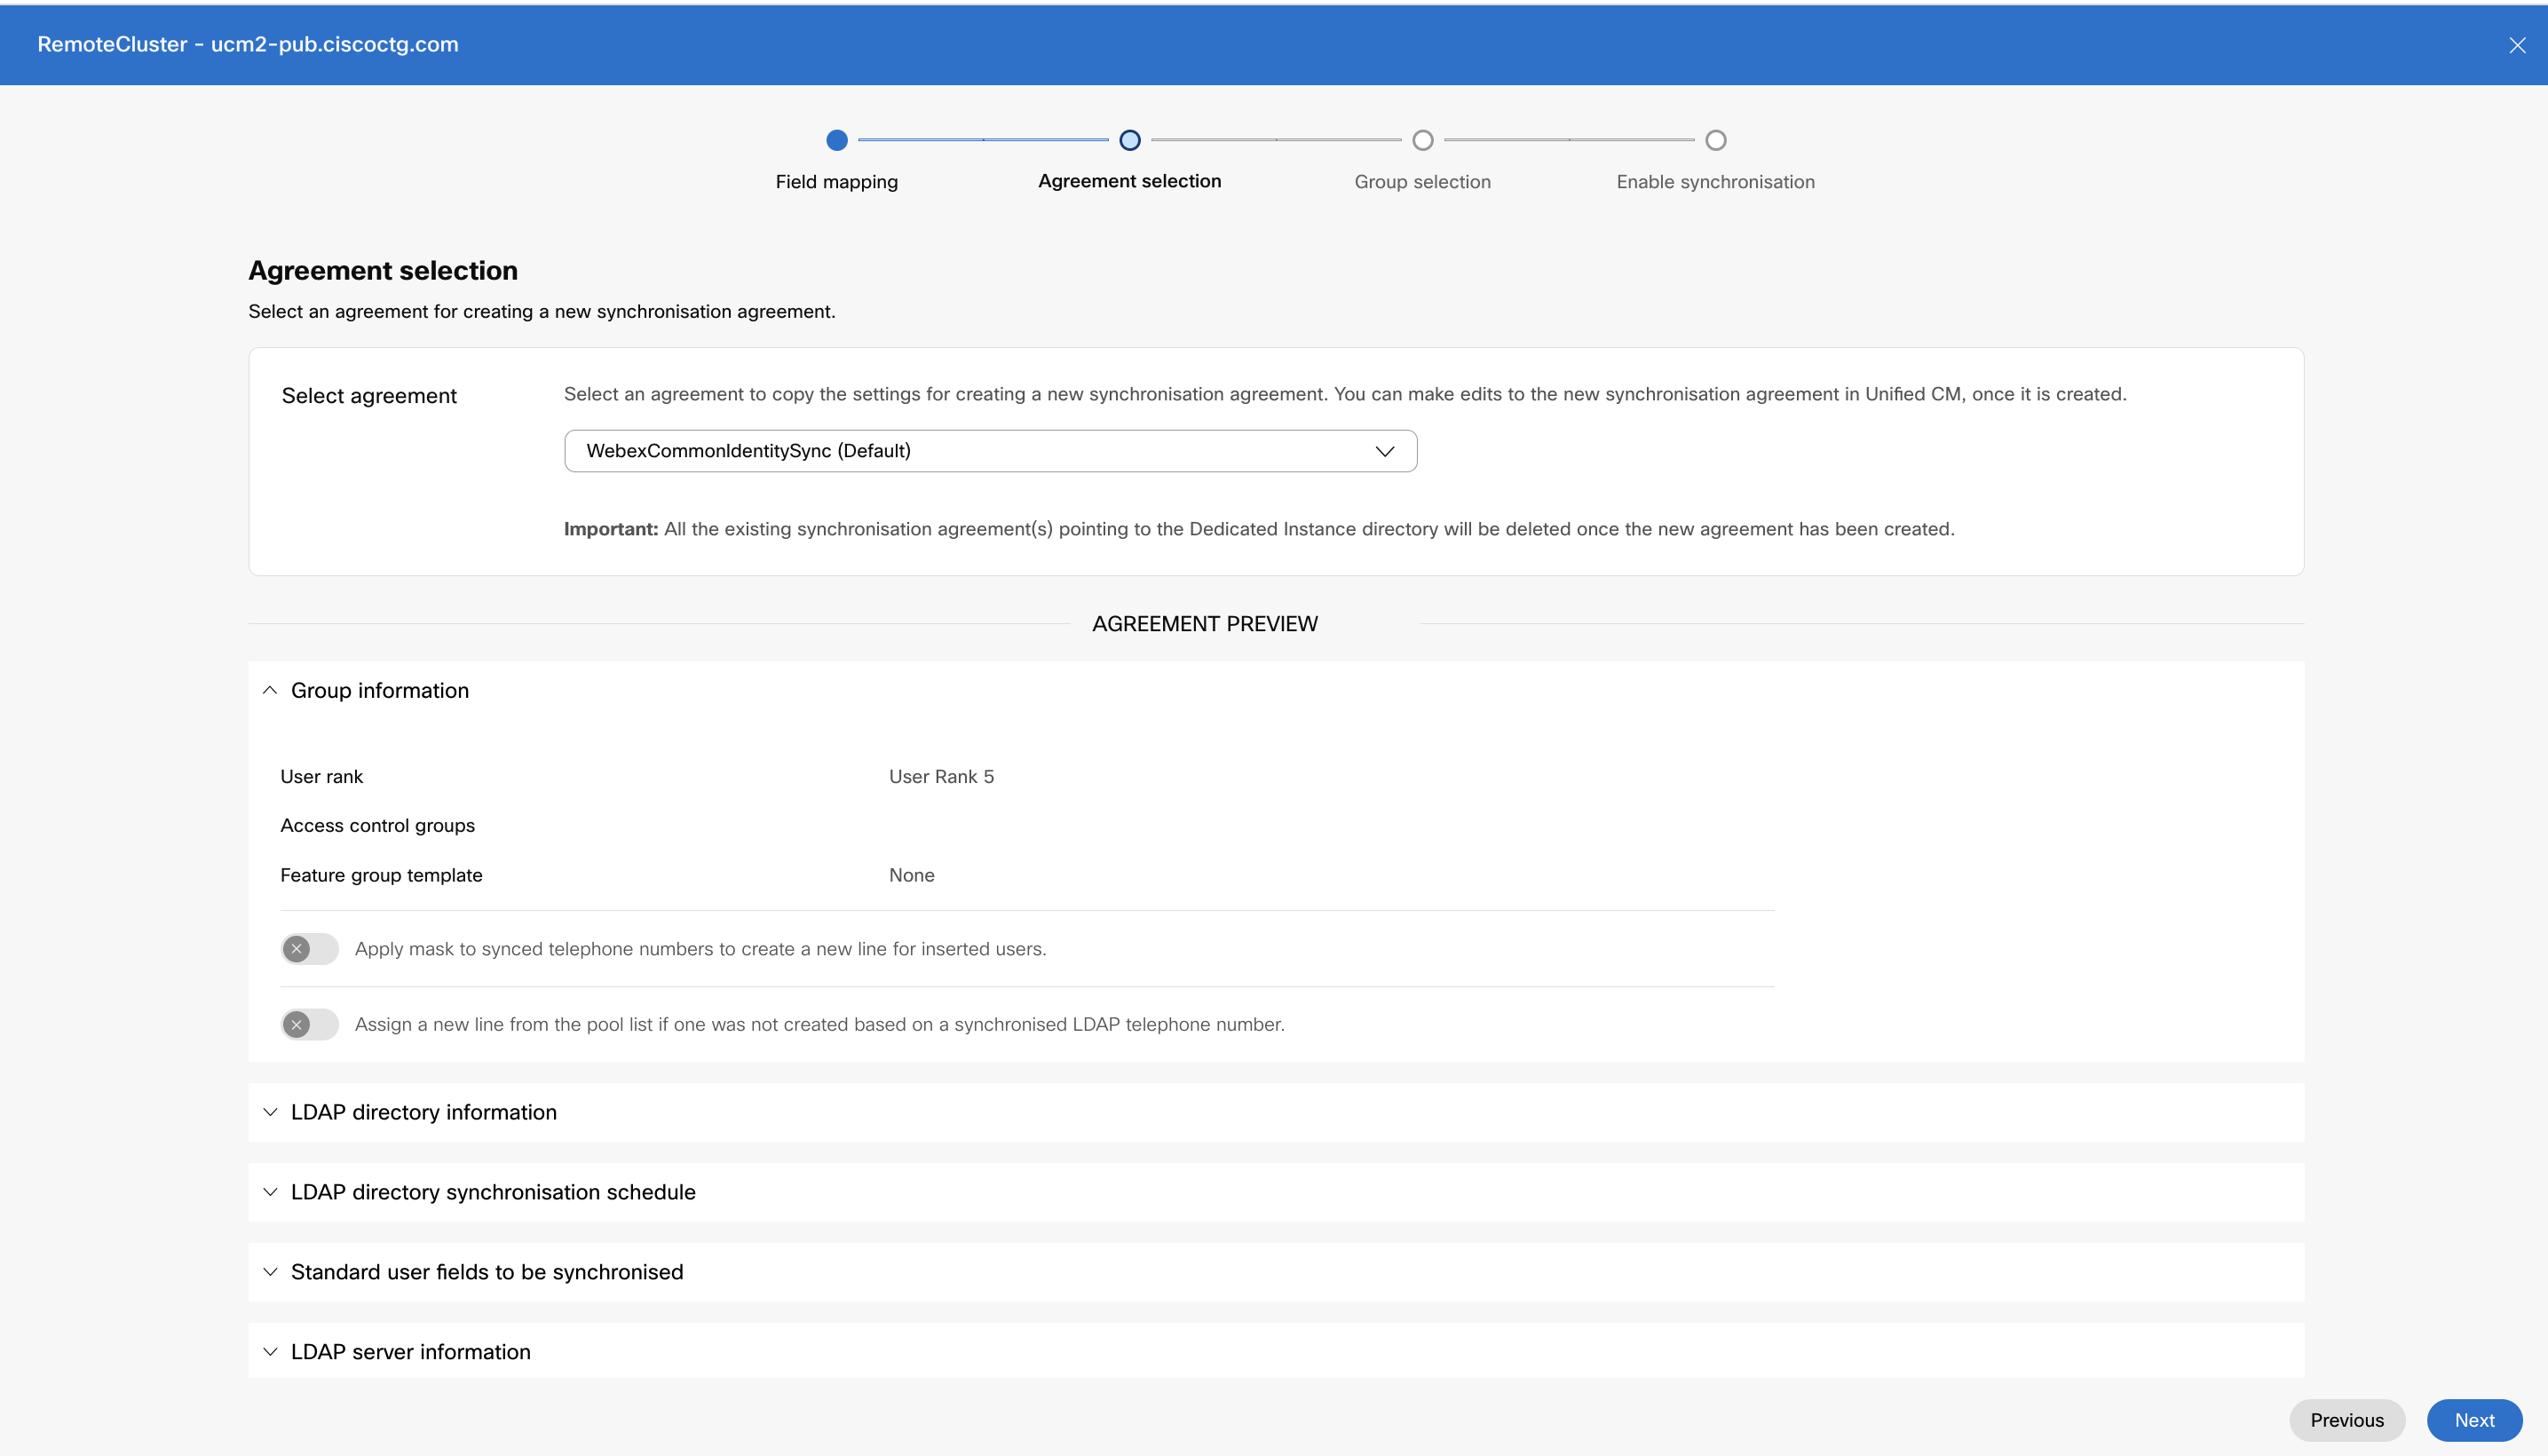
V části Náhled smlouvy si před zahájením synchronizace zkontrolujte seznam uživatelů a kontaktní údaje (existující podrobnosti externího adresáře LDAP dostupné ve Správci Unified Communications Manager). Můžete zobrazit následující podrobnosti:
-
Informace o skupině
Ve výchozím nastavení jsou všichni uživatelé synchronizováni s uživatelským hodnocením 5. To lze ověřit v okně Informace o skupině.
-
Šablona skupiny použitých prvků s univerzálními šablonami čar a zařízení
-
Podrobnosti o lince a masce k synchronizovaným telefonním číslům pro vložené uživatele
-
Nově zřízení uživatelé a jejich rozšíření
-
Sekce Standardní uživatelská pole, která mají být synchronizována.
-
Název hostitele nebo IP adresa adresářového serveru
Kliknutím na tlačítko Další vyberte filtr skupiny.
Sekce Informace o skupině není použitelná, Cisco Unity Connection a proto není viditelná v části Náhled smlouvy.
-
-
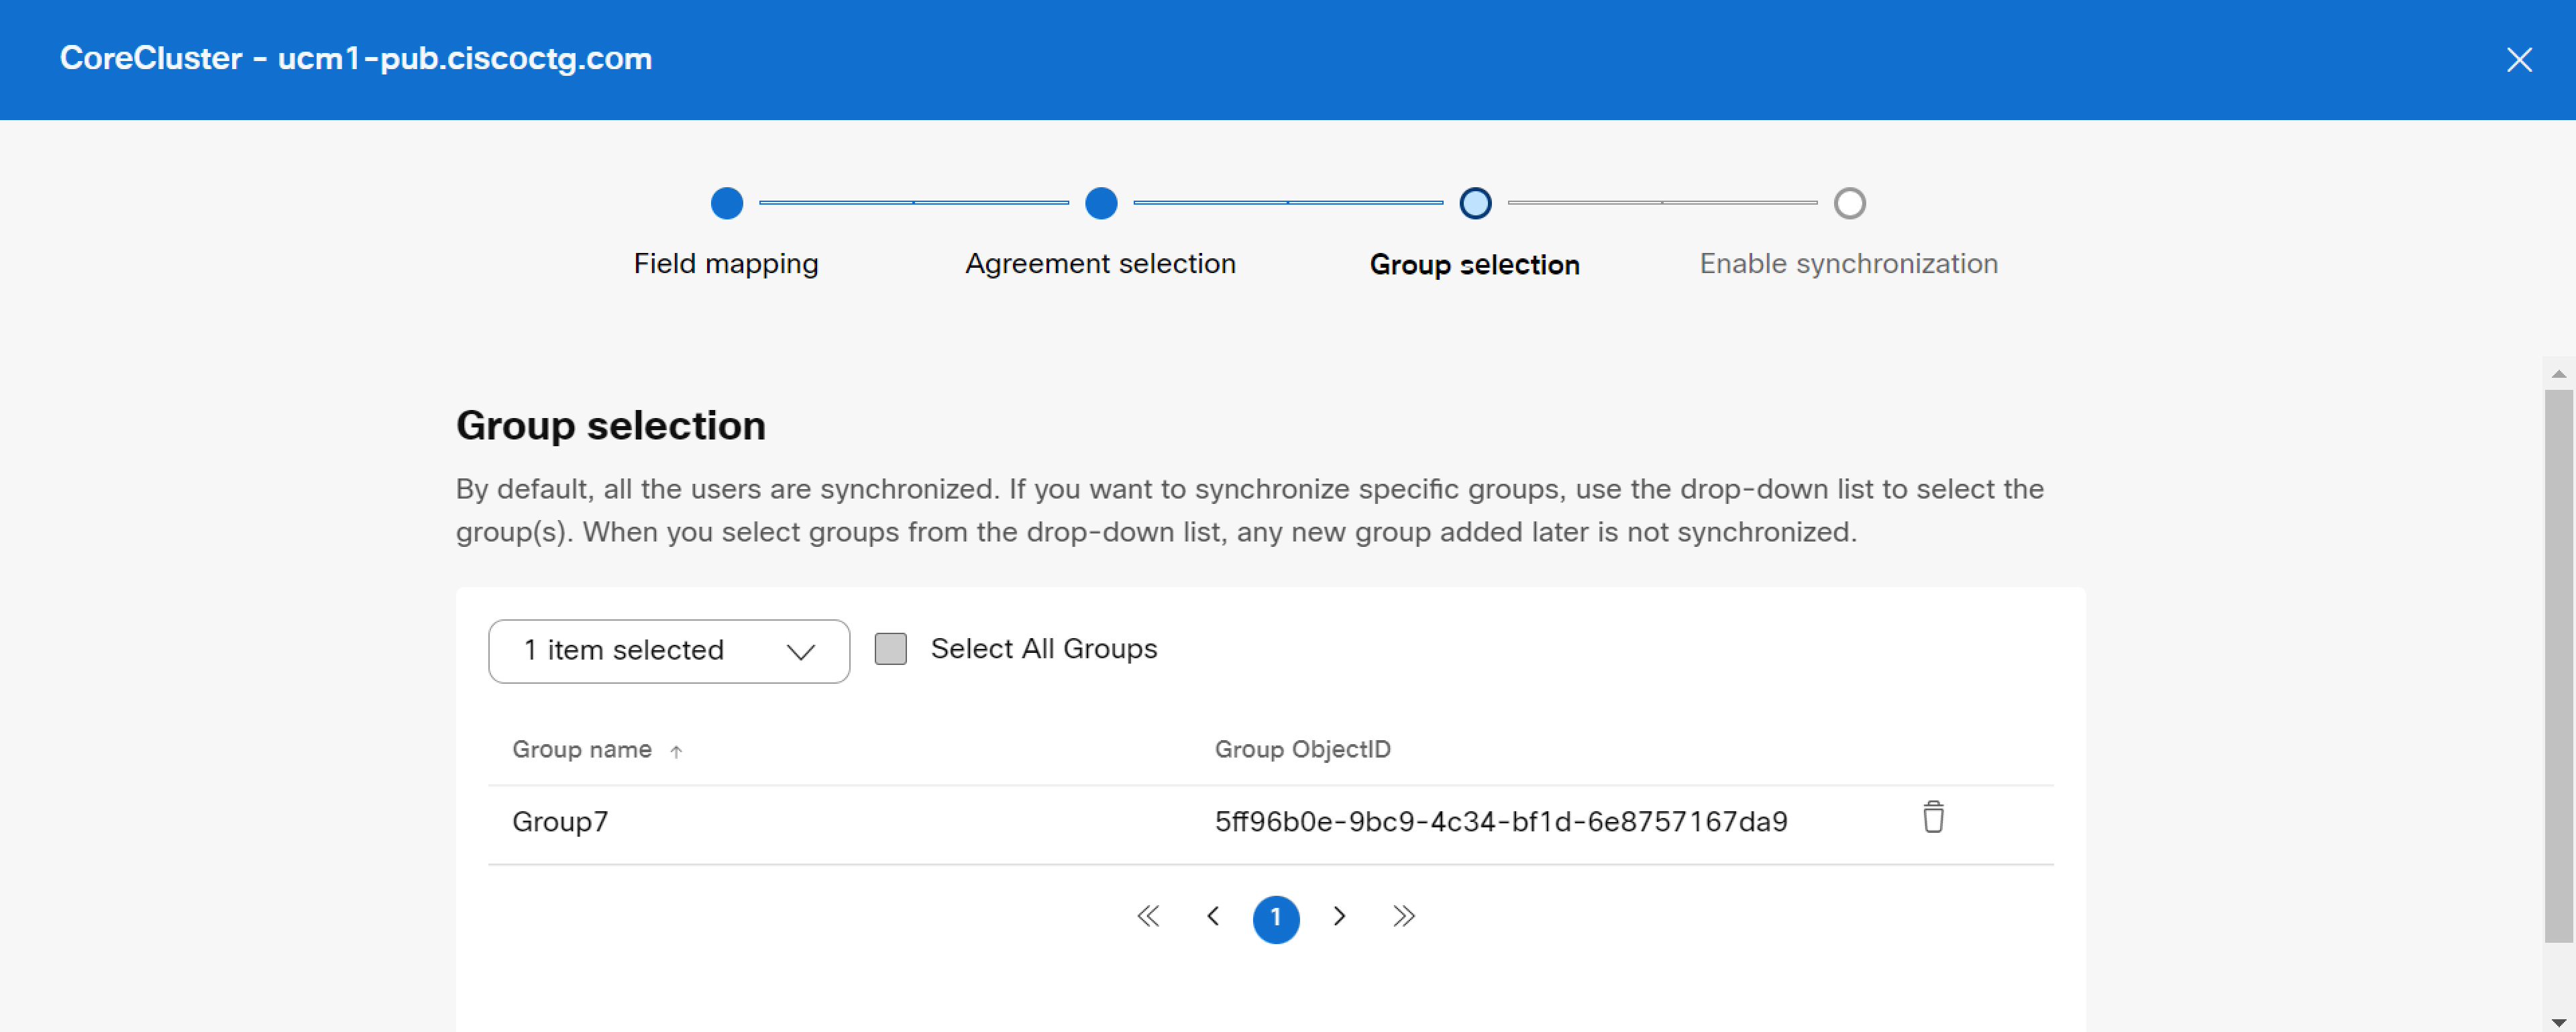
V rozevíracím seznamu Vybrat skupiny vyberte jednu nebo více specific kých skupin, které chcete synchronizovat. Pokud chcete vybrat všechny skupiny uživatelů, zaškrtněte políčko Vybrat všechny skupiny.
Ve výchozím nastavení jsou všichni uživatelé synchronizováni. Pokud nevyberete žádnou skupinu, synchronizují se automaticky všichni uživatelé a přidružená uživatelská data.
U vnořených skupin v adresáři musí uživatelé vybrat skupinu uživatelů podmnožiny konkrétně během zřizování, protože nejsou ve výchozím nastavení zahrnuty do nadřazené skupiny. Je nutné ověřit případné opakované vnoření (pokud existuje), abyste se uj istili, že během zřizování jsou zahrnuti pouze požadovaní uživatelé.
Jakékoli změny smlouvy o synchronizaci, například odebrání cílového uživatele nebo skupiny, nebudou během periodické synchronizace šířeny. Je nutné resetovat adresářovou službu pro daný cluster a poté znovu zřídit cluster s novou nebo upravenou dohodou o synchronizaci. Chcete-li resetovat adresářovou službu požadovaného clusteru, obraťte se na Cisco TAC podporu.
-
Klepnutím na tlačítko Další připravte proces synchronizace.
-
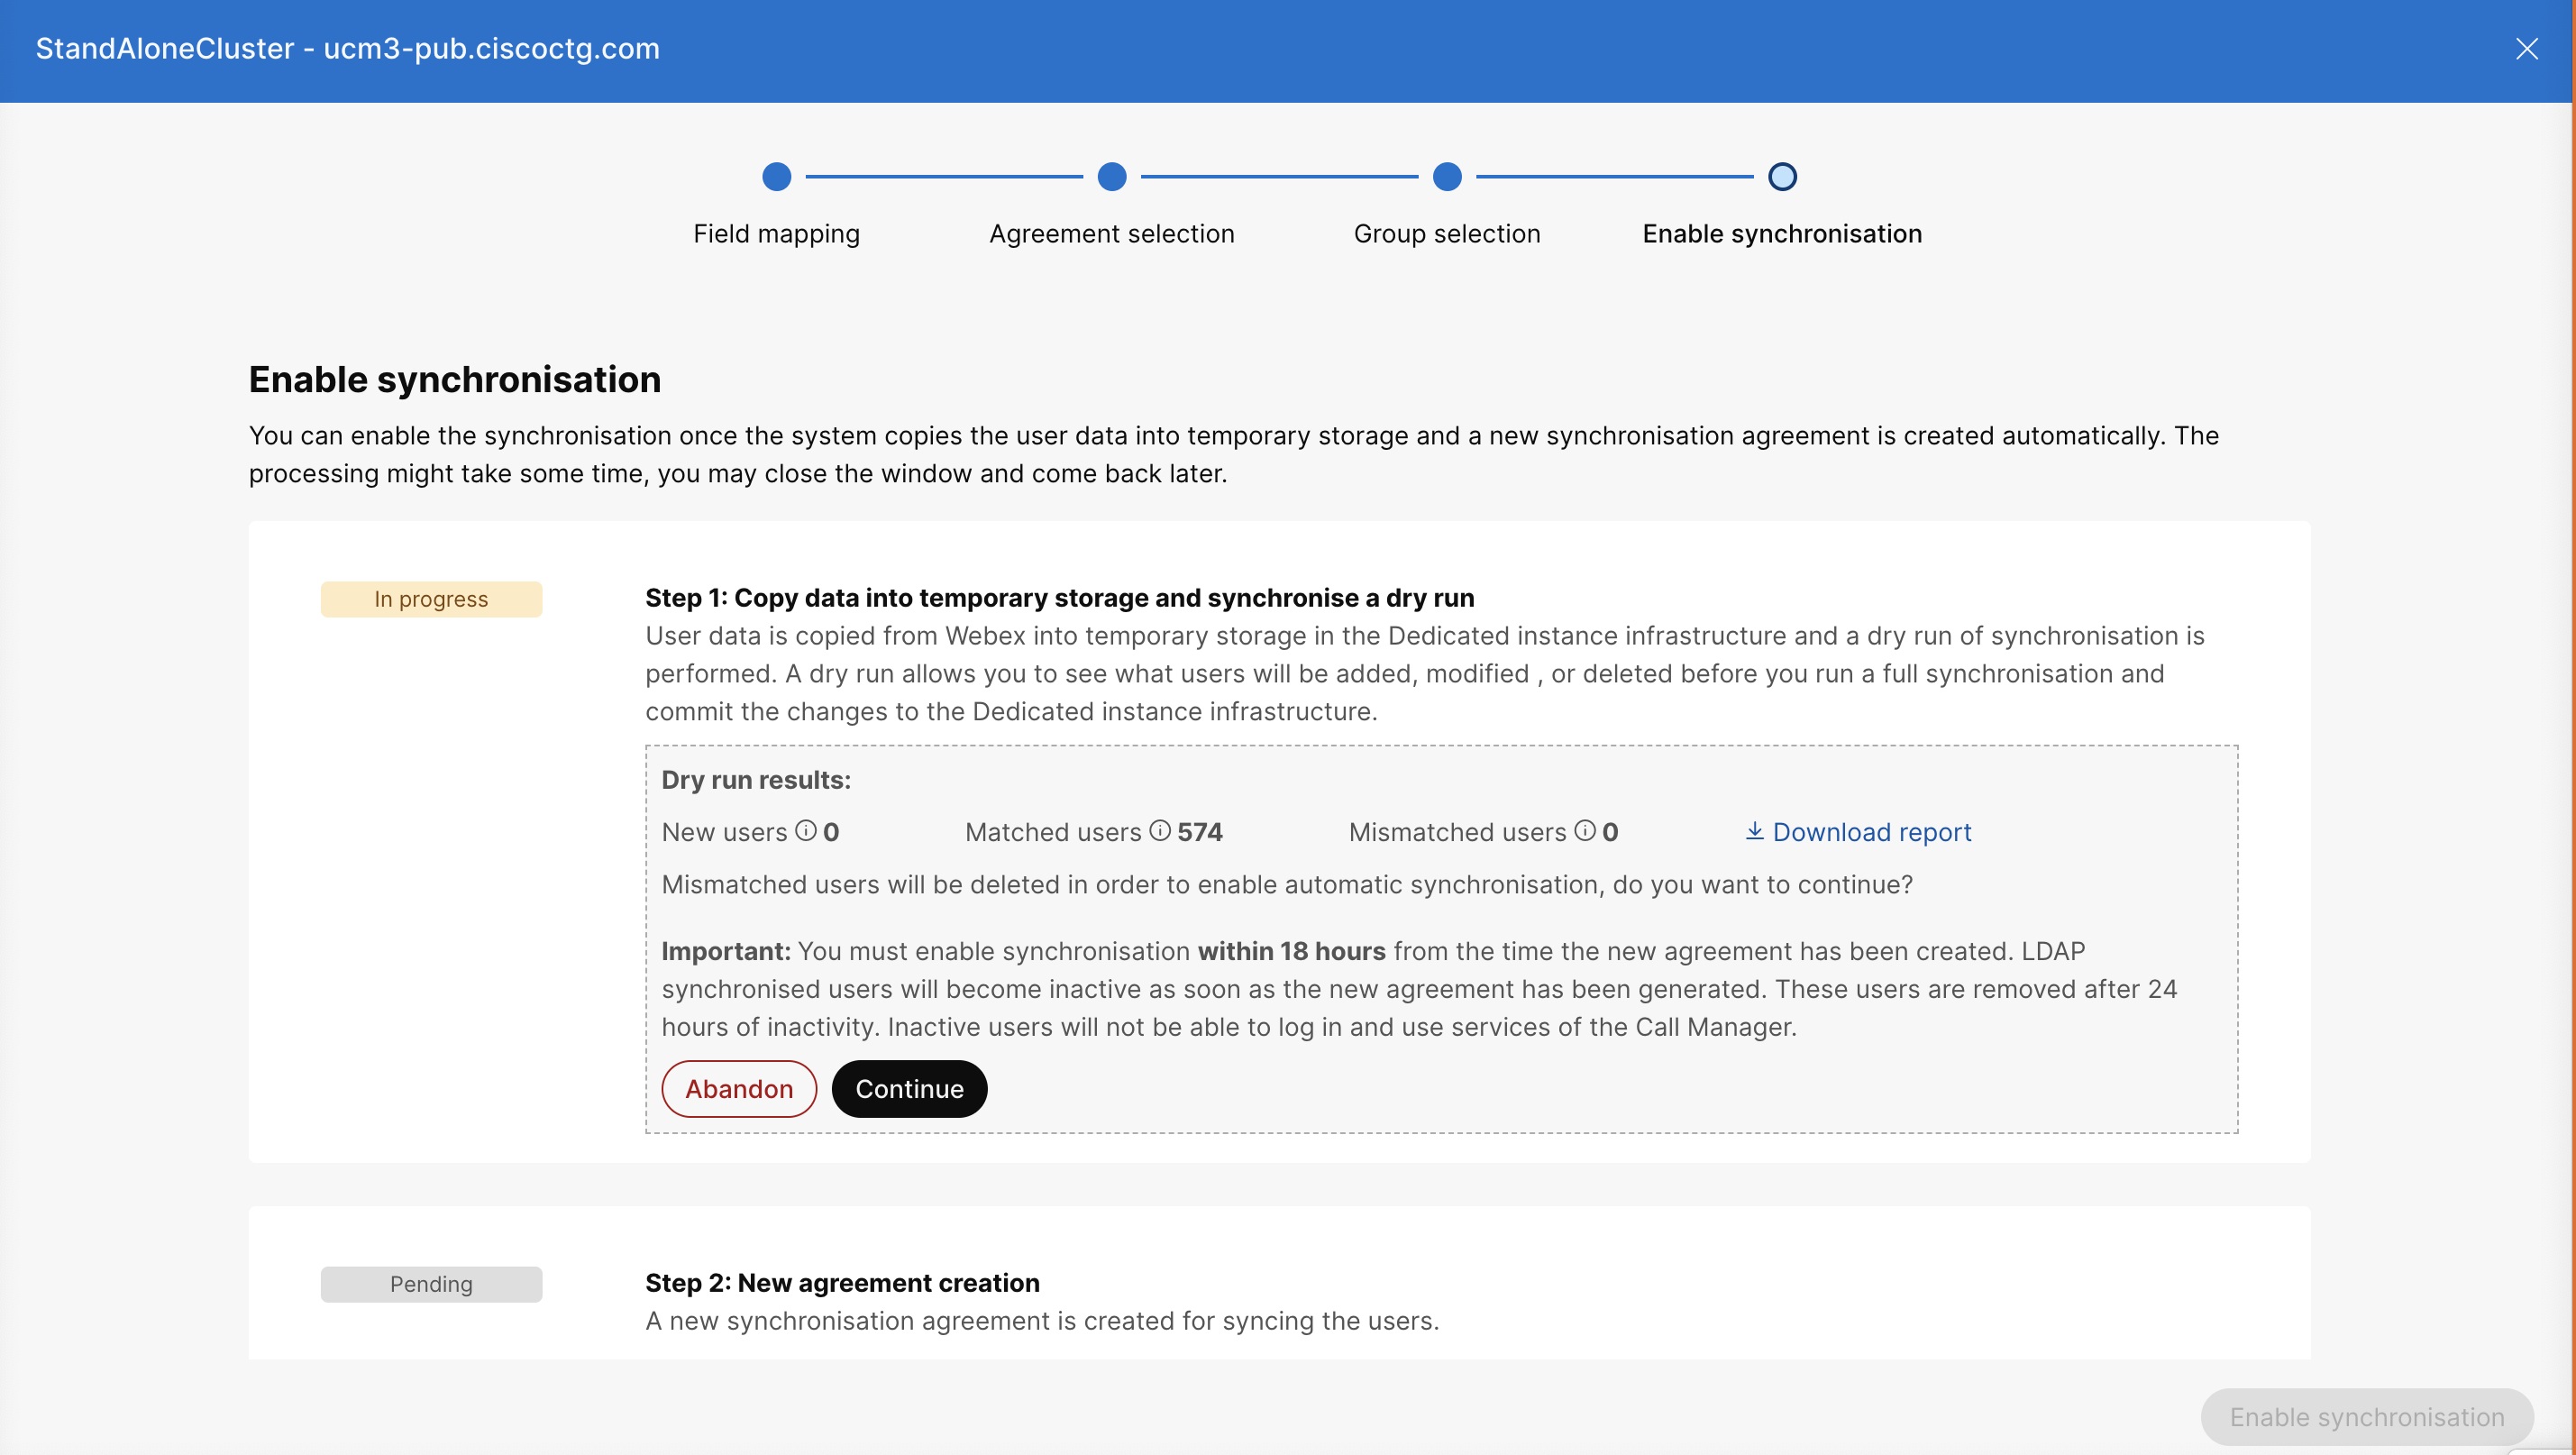
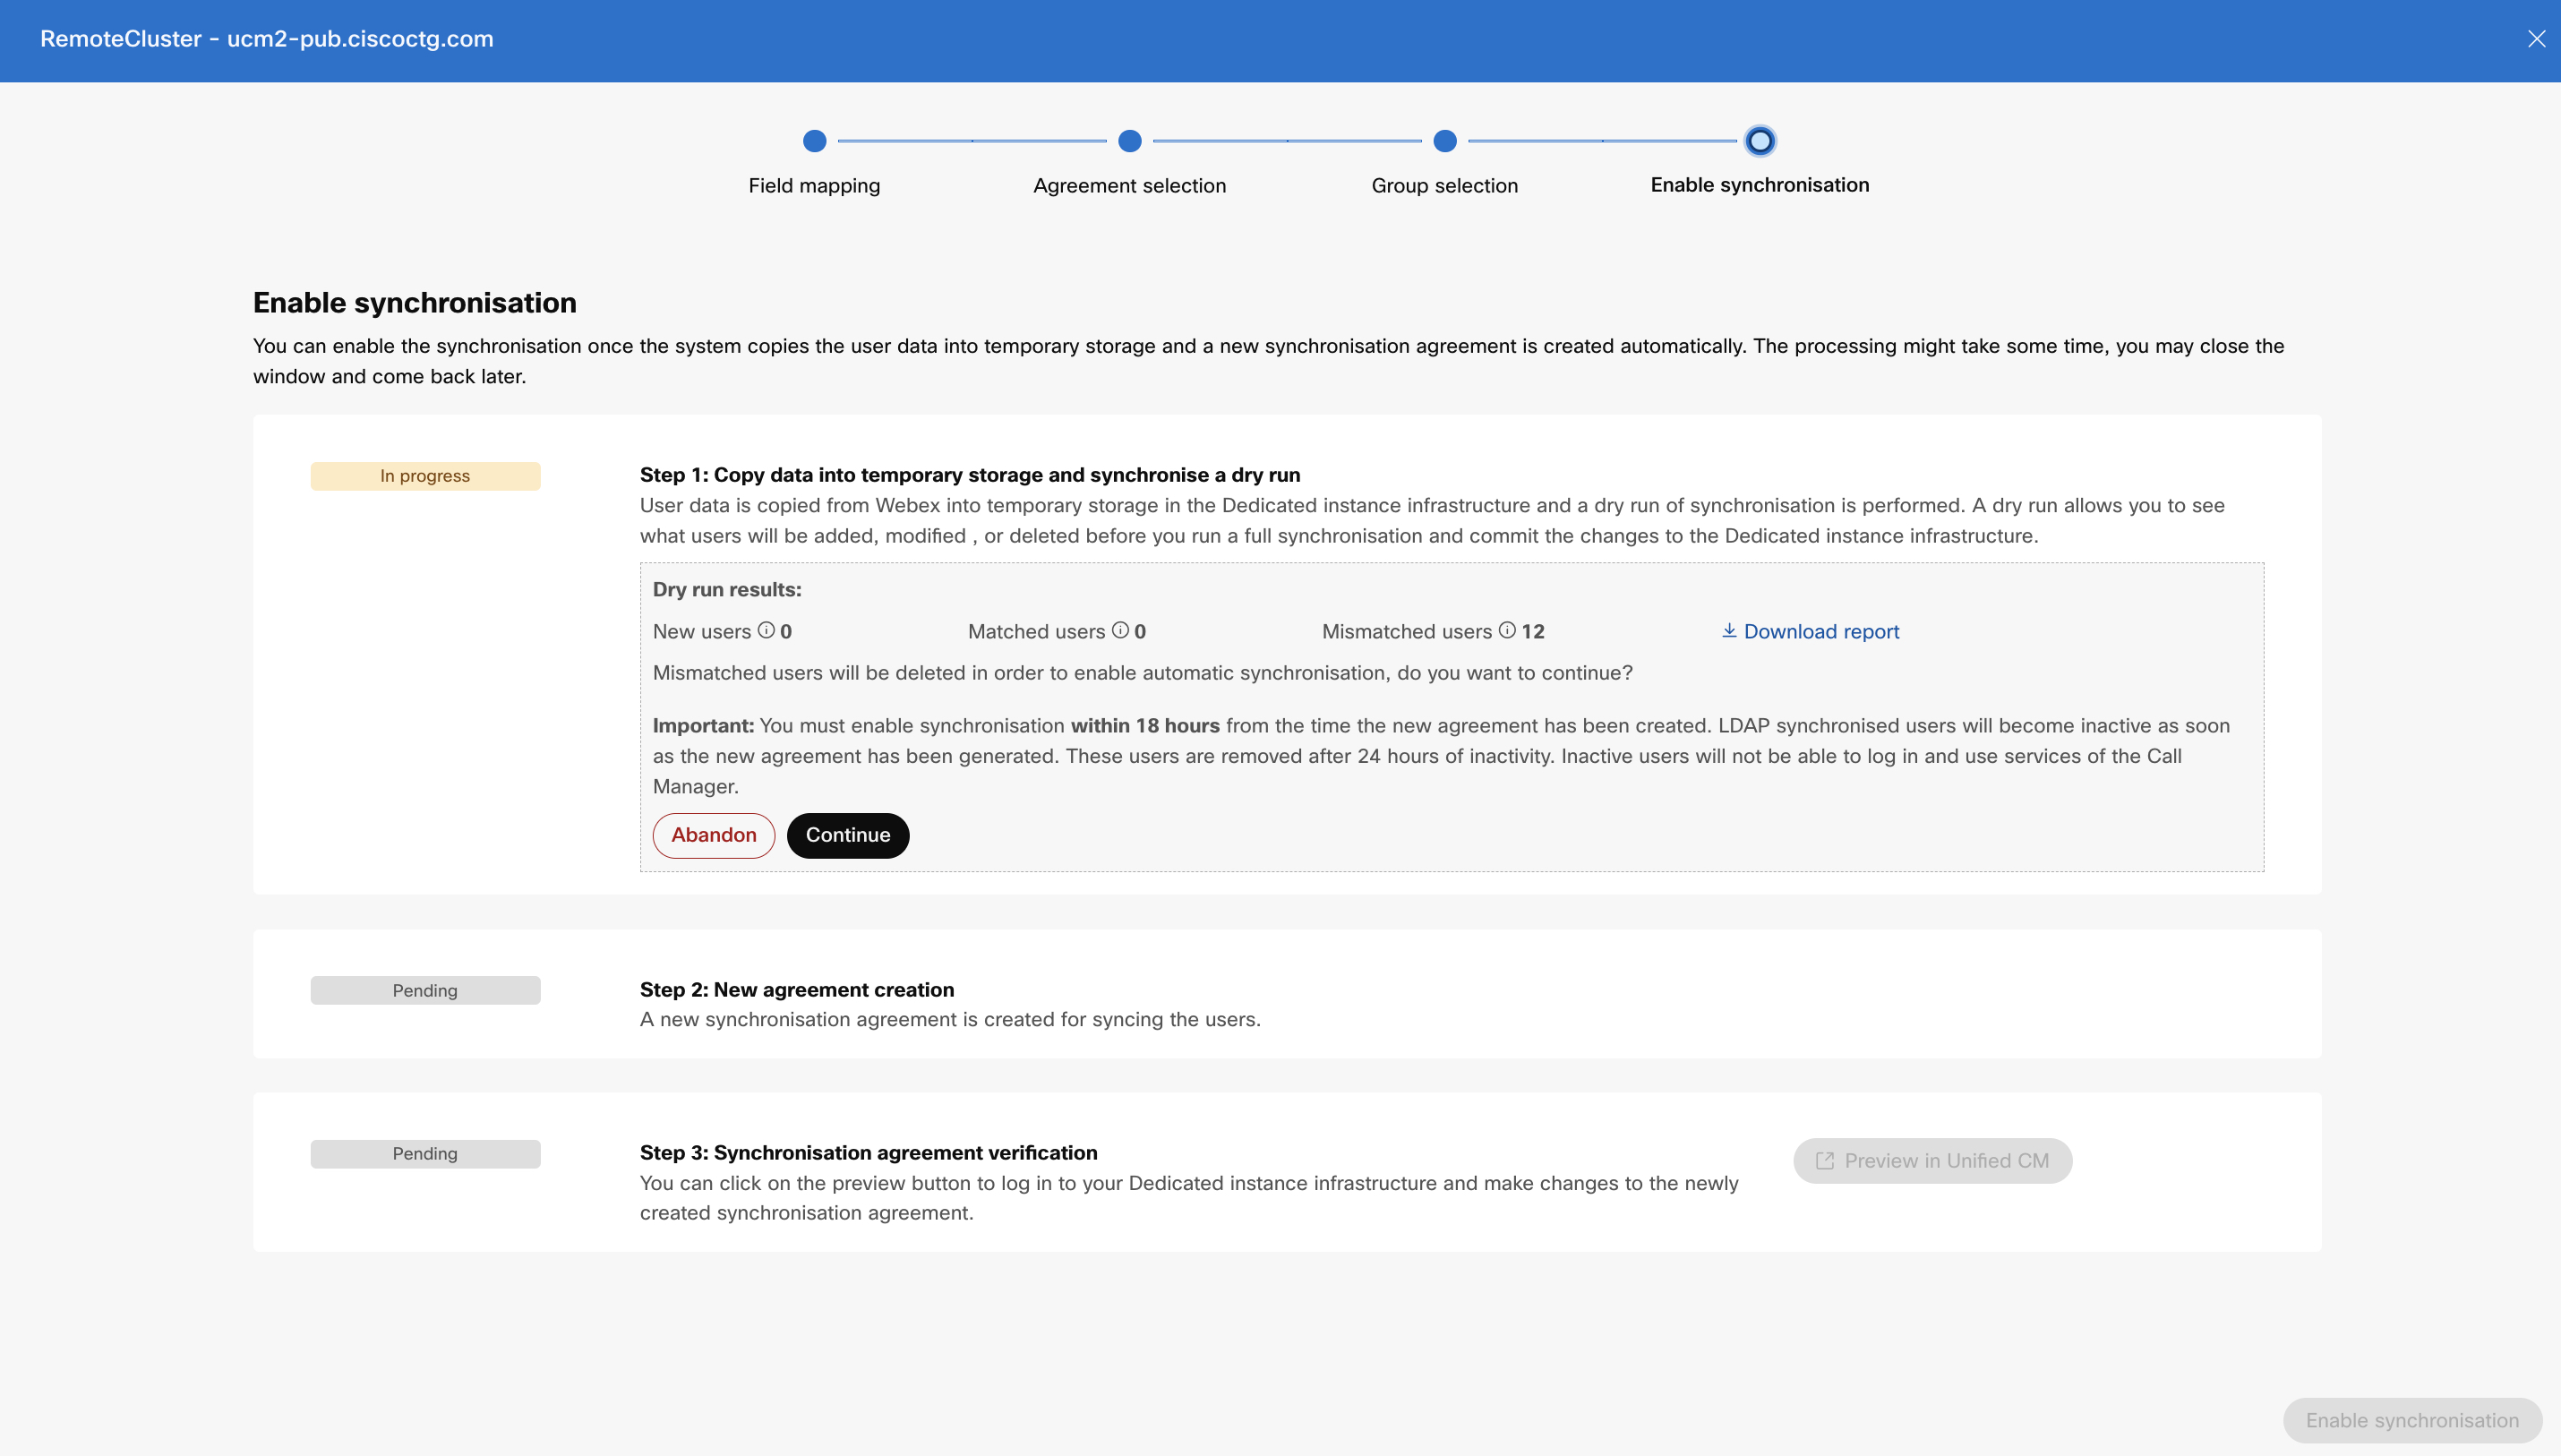
V okně Pov olit synchronizaci povolte synchronizaci, jakmile systém úspěšně zkopíruje uživatelská data do dočasného úložného prostoru Unified CM a je vytvořena nová smlouva o synchronizaci (po krocích 1 a 2, jak je vidět na následujícím snímku obrazovky).
-
Možnost Stáhnout zprávu umožňuje zobrazit výsledky částečně. Chcete-li načíst kompletní sestavy pro Unified CM cluster, spusťte následující příkaz příkazového řádku: file get activelog /cm/trace/CIService/log4j/DryRunResults.csv
V případě, že nemáte přístup, obraťte se na Cisco TAC podporu a stáhněte si zprávu.
Zde výsledek suchého běhu ukazuje následující:
-
Noví uživatelé — Uživatelé nejsou přítomni ve službě Webex Identi Unified CM ty Service, ale jsou v ní přítomni. Uživatelé jsou vytvořeny Unified CM po povolení synchronizace.
-
Odpovídaní uživatelé — Uživatelé jsou přítomni Unified CM ve službě Webex Identity Service. Tito uživatelé zůstanou aktivní i Unified CM po dokončení synchronizace.
-
Neshodující uživatelé — Uživatelé jsou přítomni Unified CM ve službě Webex Identity Service. Neshodující uživatelé jsou Unified CM po dokončení synchronizace označeni jako neaktivní a po 24 hodinách nečinnosti budou vyřazeni.
Můžete zkontrolovat sestavu a rozhodnout, zda chcete zachovat stejný seznam uživatelů a přidat nebo odstranit uživatele. Na základě rozhodnutí klepnutím na tlačítko O pus tit proces zastavíte a obnovíte změny zřizování.
-
-
Po ověření smlouvy o synchronizaci se kliknutím na Náhled Unified CM přih laste k infrastruktuře a změňte nově vytvořenou smlouvu o synchronizaci.
Můžete upravovat pouze informace o skupině. Smlouvu nelze přejmenovat ani upravovat žádné podrobnosti.
-
Klepnutím na tlačítko Povolit synchronizaci pokračujte v synchronizaci.
Během synchronizace nebudete moci provádět žádnou akci až do dokončení. Po dokončení synchronizace konkrétního clusteru se na stránce Adresářová služba zobrazí seznam tohoto clusteru se stavem zřízeného. V tomto okamžiku jste úspěšně autorizovali službu Azure AD k poskytování a synchronizaci uživatelů Webex do infrastruktury UC a dokončili kroky k nastavení synchronizace.
Synchronizaci musíte povolit do 18 hodin od vytvoření nové smlouvy. Synchronizovaní uživatelé LDAP se stanou neaktivními a odstraní se po 24 hodinách nečinnosti. Uživatelé se nebudou moci přihlásit a používat Unified CM služby.
Po dokončení zřizování služby Azure AD pro určitý cluster nelze vytvořit žádné nové smlouvy o synchronizaci ani upravovat žádná nastavení konfigurace pro stejný cluster s výjimkou nastavení skupiny. Chcete-li resetovat adresářovou službu, obraťte se na Cisco TAC podporu. Poté můžete vytvořit novou smlouvu pro zřizování.
Pokud používáte Azure IdP během ověřování SSO po úspěšném zřízení, ujistěte se , že jste v Azure IdP nakonfigurovali správné nároky. Pokud je například během zřizování vybrána možnost 1 pro mapování userid, ujistěte se, že je v části Další nároky nastaven jako UID userprincipalname.
Periodická synchronizace
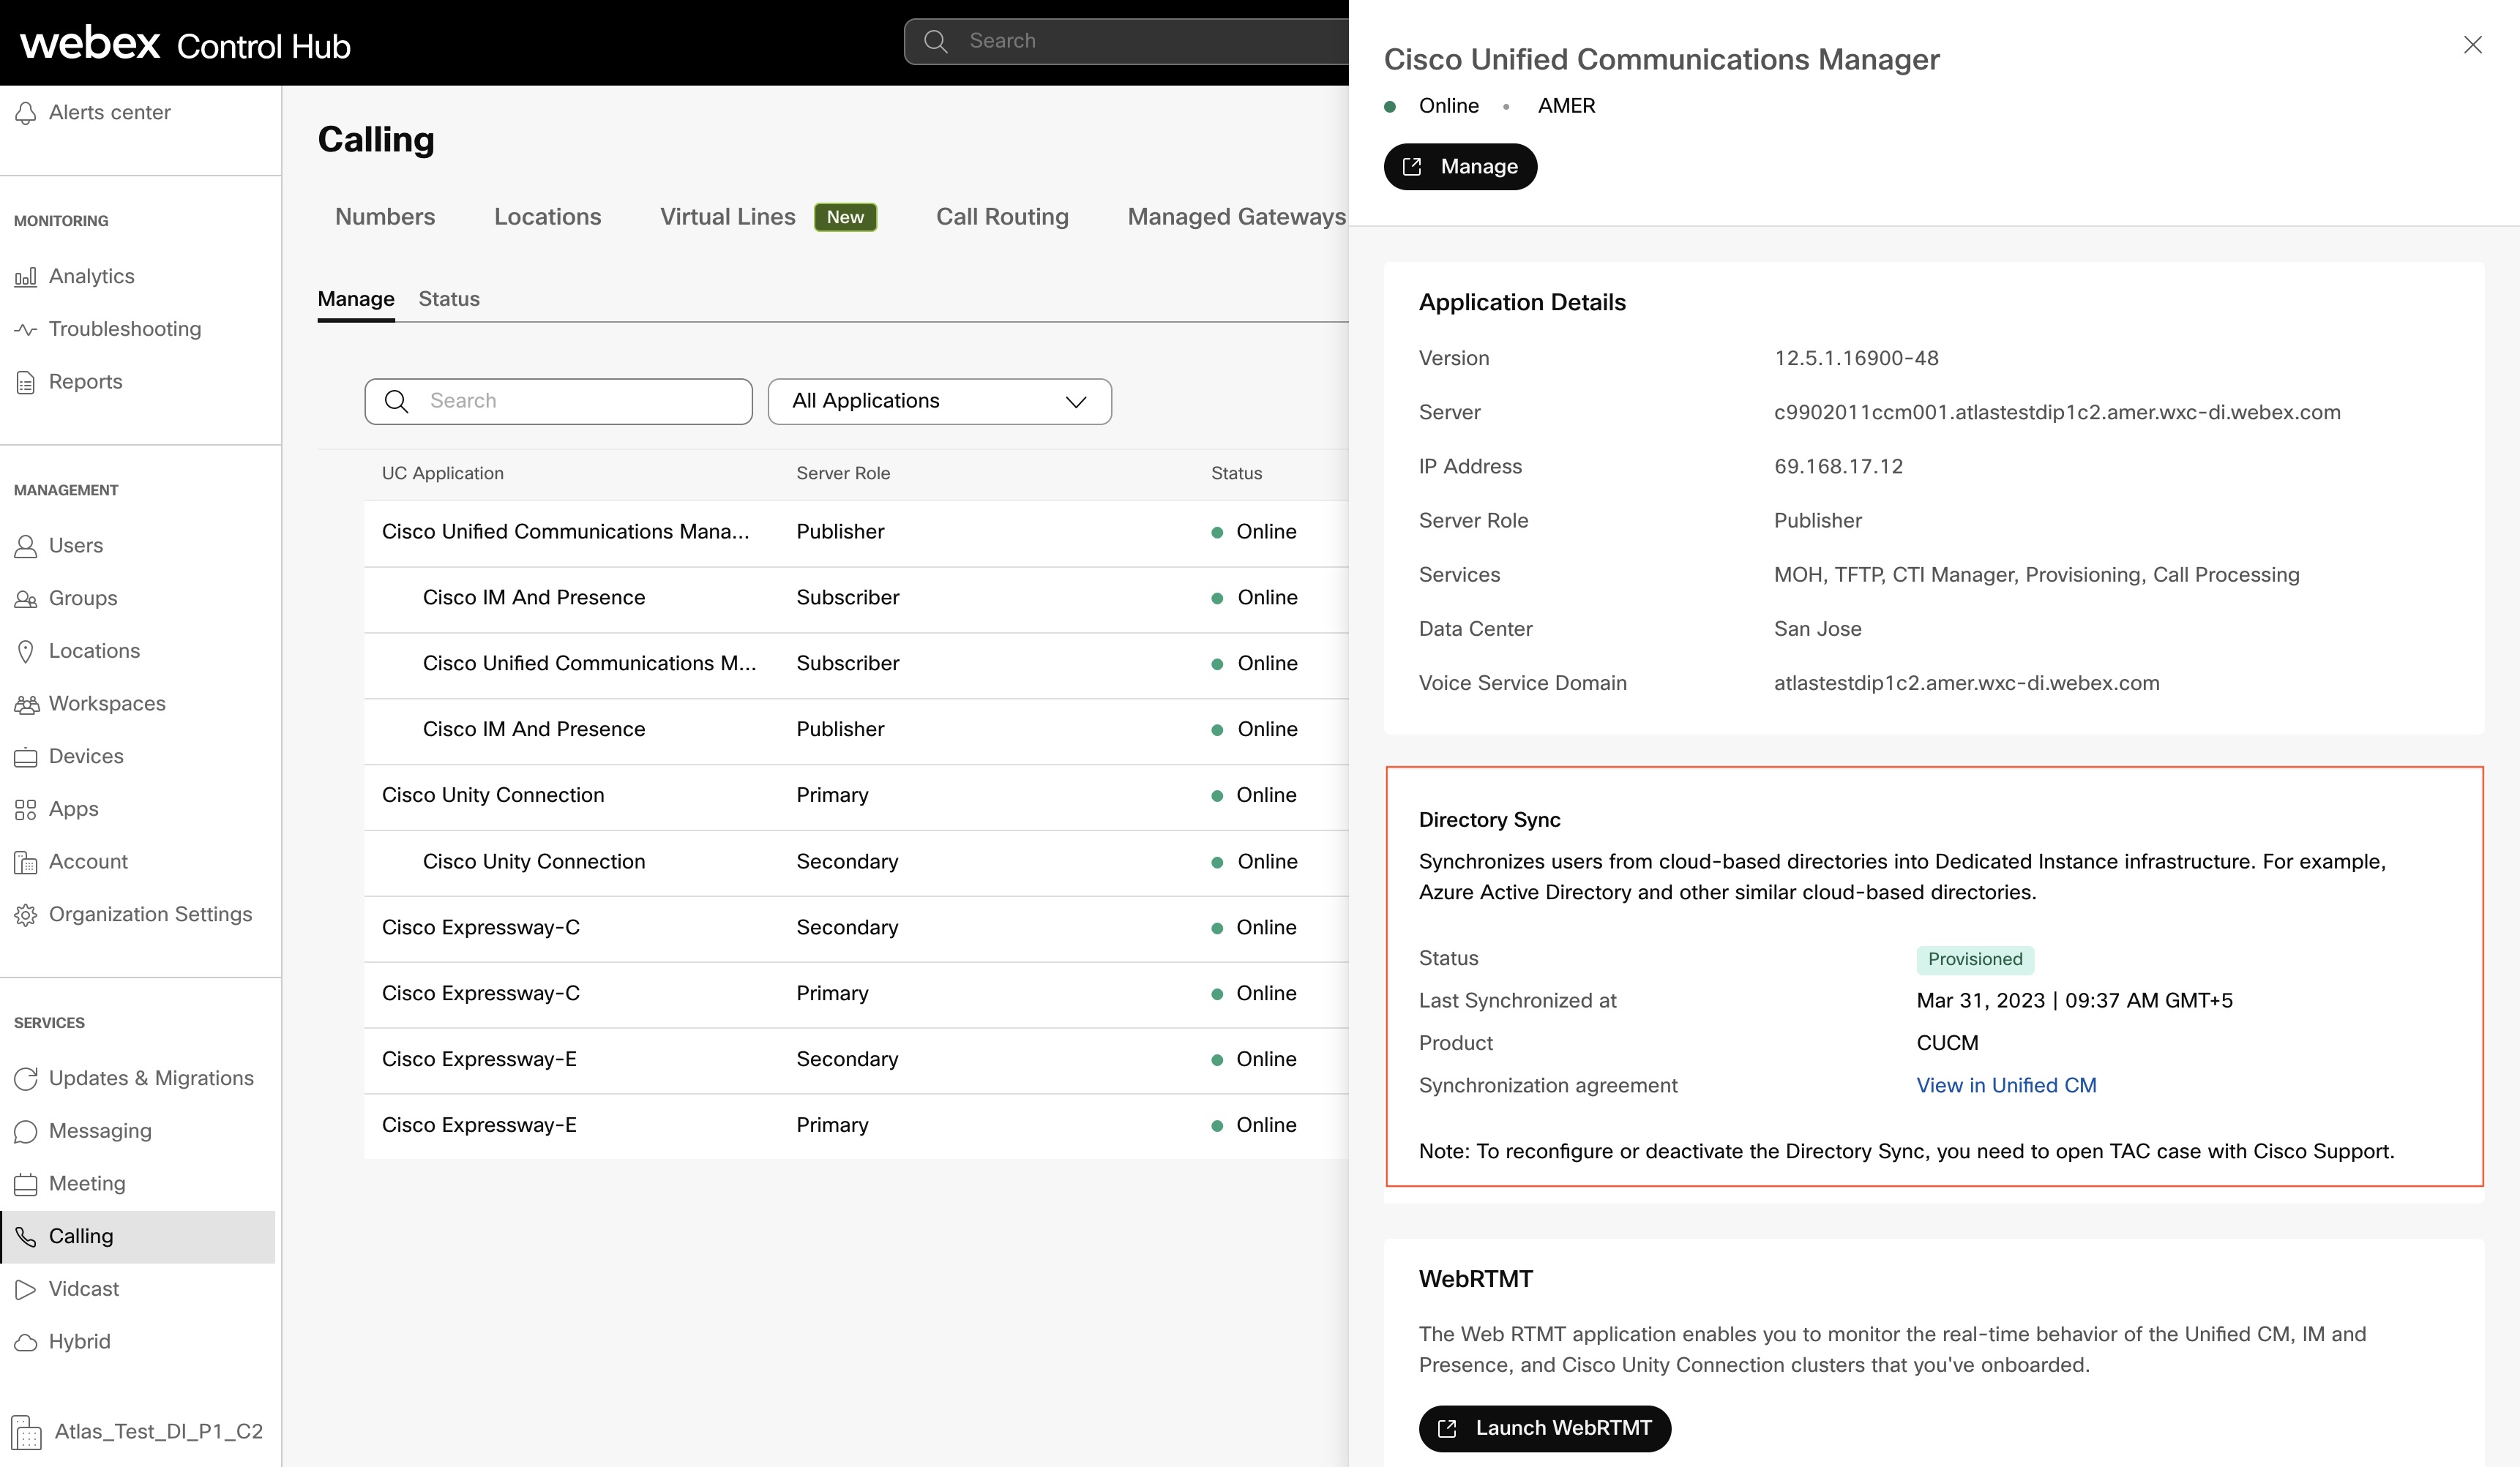
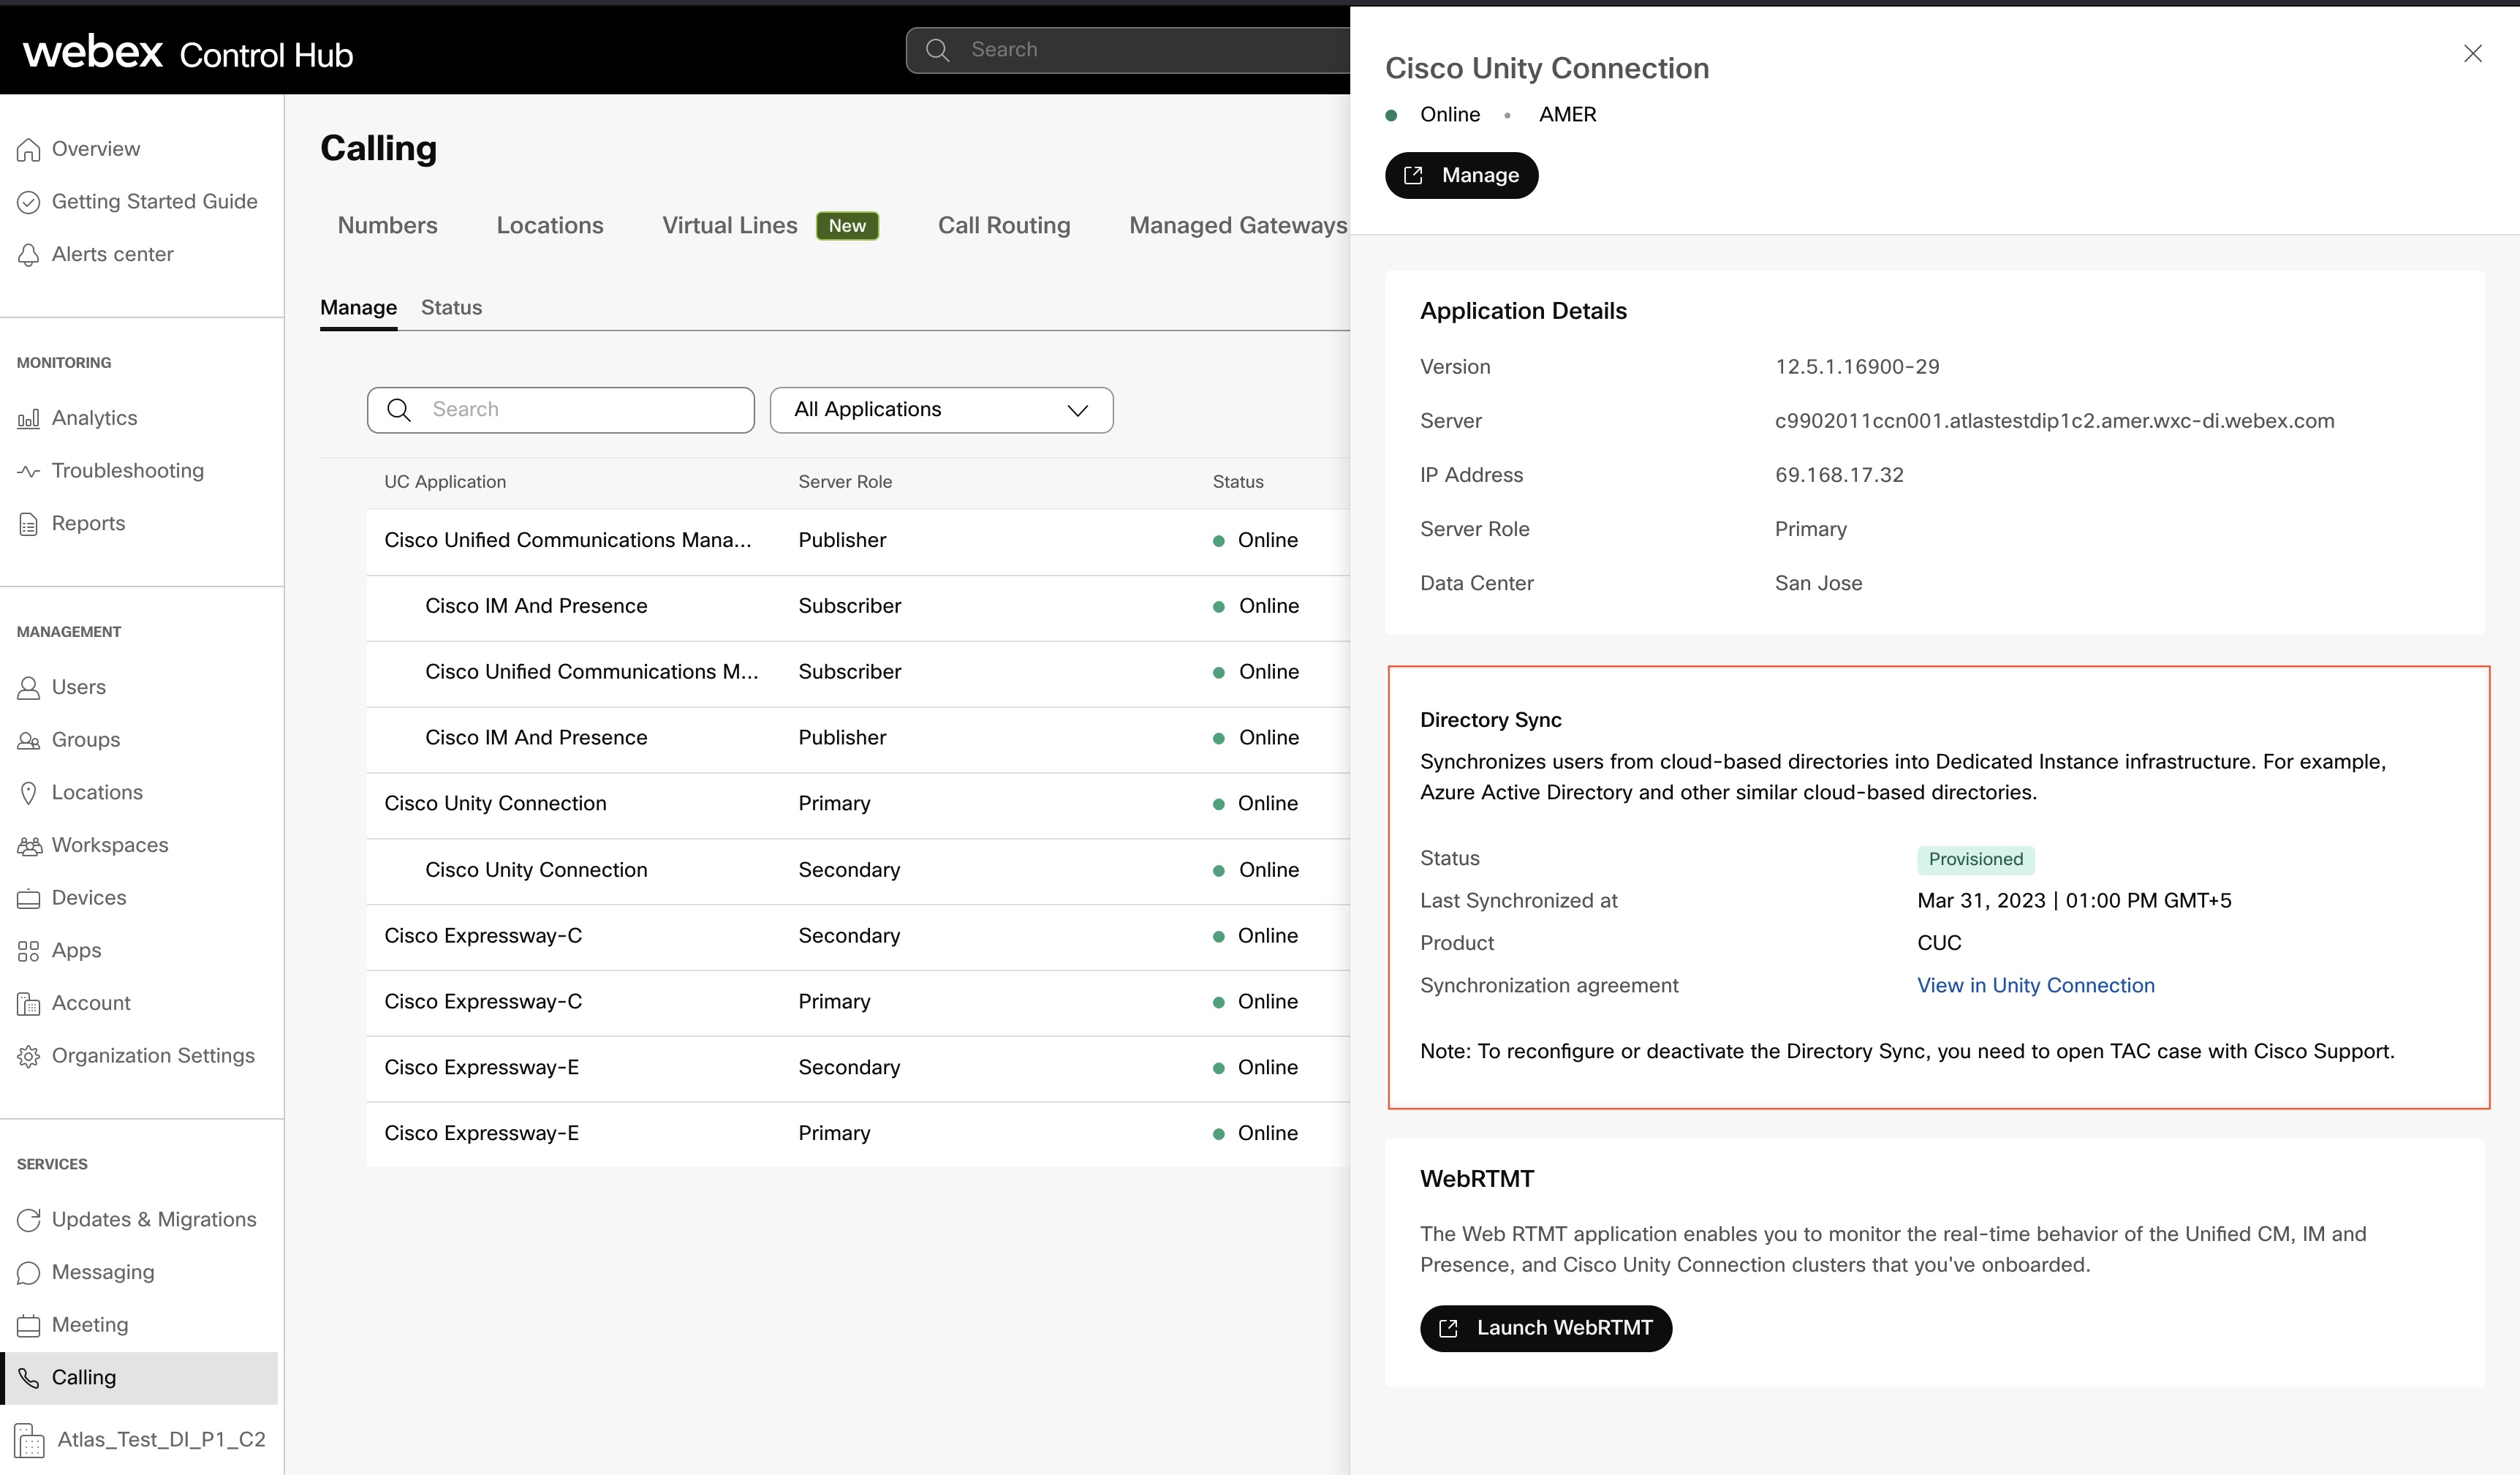
Jakmile je cluster úspěšně zřízený, denně se spustí pravidelná synchronizace, která se postará o synchron izaci jakýchkoli úprav uživatelských dat z Webex Common Identity do a. Unified CM Cisco Unity Connection Váš zásah není nutný pro pravidelnou synchronizaci. Můžete však ověřit, zda došlo k periodické synchronizaci v daném dni, sledováním sloupce Poslední synchronizace na stránce Podrobnosti o clusteru v ovládacím centru. Časové razítko je aktualizováno tak, aby odráželo čas, kdy došlo k periodické synchronizaci clusteru.
Unified CM
Cisco Unity Connection
Adresář LDAP v nebo Unified CM Cisco Unity Connection
Výchozí adresář LDAP je vytvořen procesem synchronizace.
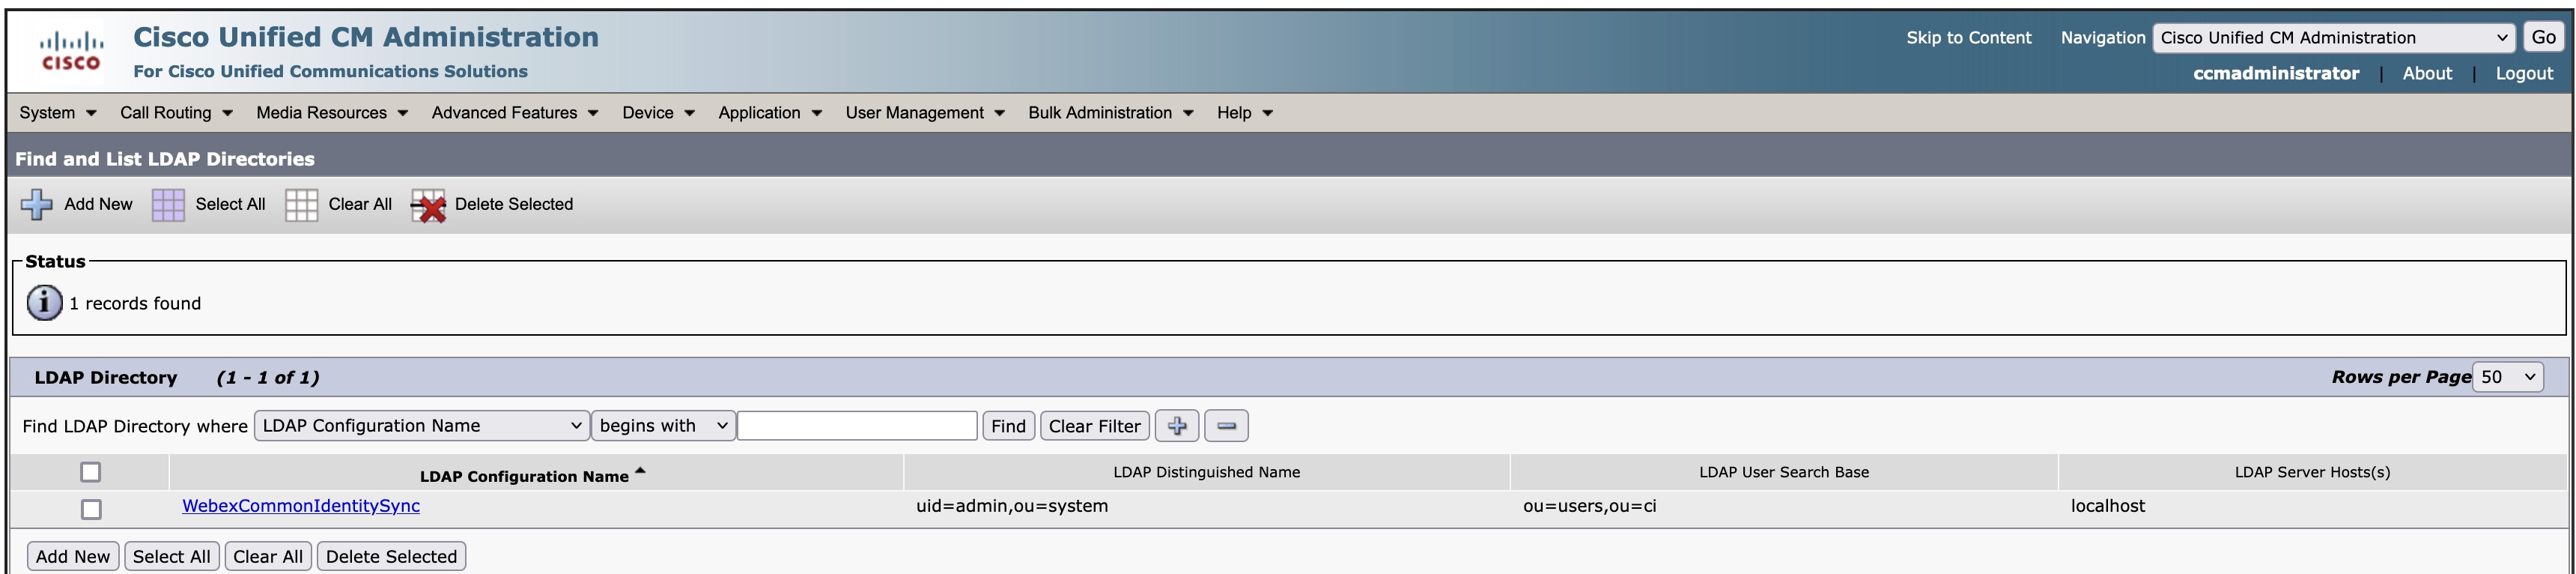
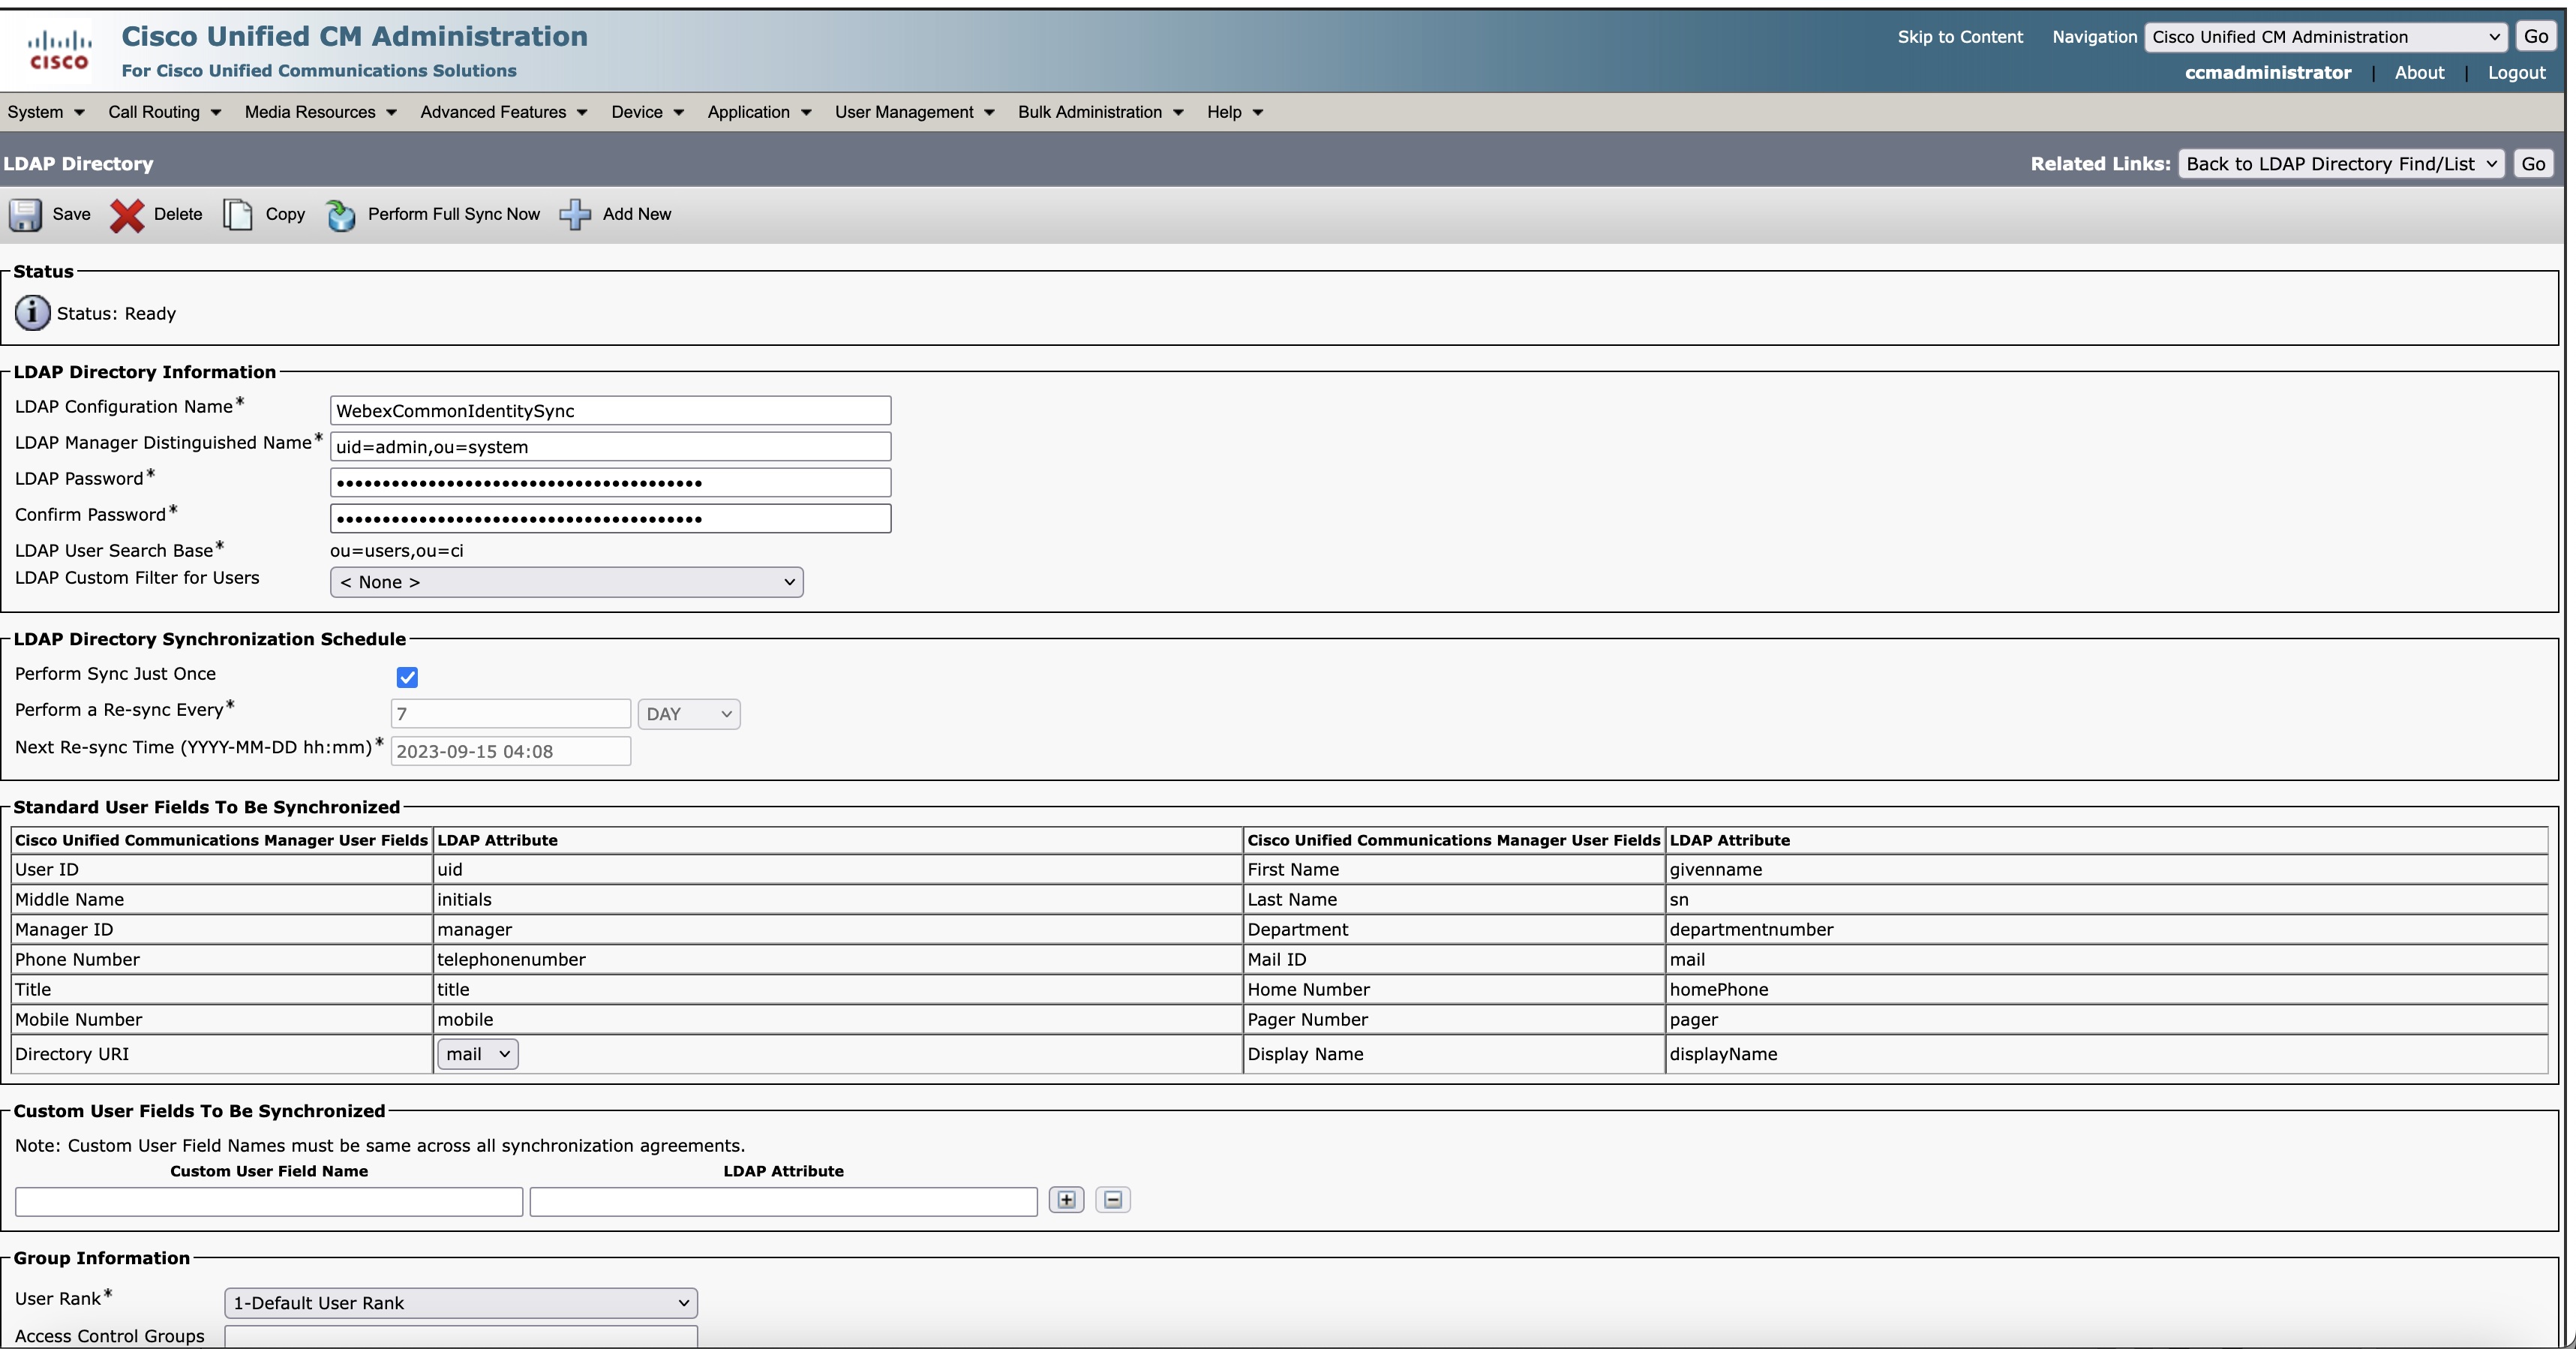
Ačkoli nastavení zobrazuje synchronizaci jednou, Control Hub se synchronizuje při 24hodinových změnách cyklu na Com mon Identity na Unified CM neboCisco Unity Connection.
Zobrazit stav synchronizace
Zobrazte stav synchronizace ve sloupci Stav synchronizace adresáře. Kliknutím na aplikaci UC získáte pravý panel, který zobrazuje stav zřizování, poslední synchronizovaný stav a důvod selhání, pokud existuje. Můžete také vybrat místní časové pásmo. Je vybráno výchozí časové pásmo prohlížeče.
Stav provize
|
Stav provize |
Popis |
|---|---|
|
Zpracování |
Probíhá poskytování |
|
Požadovaná akce |
Proveďte nezbytné kroky, pokud je pro konkrétní cluster vyžadován ruční zásah.
|
|
Chyba |
Pokud je v průvodci Pov olit synchronizaci vyžadována nějaká akce, zkontrolujte je a v případě potřeby proveďte nezbytná opatření. |
|
Aktivní |
Zřizování clusteru je dokončeno. |
|
Není zajištěno |
Zřizování clusteru ještě nezačalo. |
Import uživatelů pro Unity Connection
Uživatele služby Azure AD můžete importovat ručně z Importovat uživatele do aplikace Import Users Cisco Unity Connection poté, co je zřizování clusteru provedeno z Řídicího centra.
Dva způsoby importu uživatelů jsou následující:
| 1 |
Ve Cisco Unity Connection správě rozbalte položku Uživatelé a vyberte možnost Importovat uživatele. |
| 2 |
Na stránce Importovat uživatele importujte uživatelské účty adresáře LDAP a vytvořte uživatele služby Unity Connection. |
| 1 |
V části Cisco Unity Connection Správa rozbalte položku Nástroje a vyberte Nástroj pro hromadnou správu. |
| 2 |
Chcete-li přidat uživatele služby Unity Connection, proveďte následující kroky na stránce Nástroj hromadné správy: |
| 3 |
Po dokončení importu zkontrolujte soubor, který jste zadali v poli Název souboru neúspěšných objektů, a ověřte, zda jsou všichni uživatelé úspěšně vytvořili. |
Odstraňování problémů se synchronizací
Tato část obsahuje potřebné informace a řešení k vyřešení některých běžných problémů, se kterými se můžete setkat v různých fázích synchronizace uživatelů z Řídicího centra do databáze Unified Communications Manager.
Neshodní uživatelé
Povolte synchronizaci do 18 hodin po vytvoření nové smlouvy. Stávající uživatelé jsou označeni jako neaktivní a Unified CM po 24 hodinách nečinnosti jsou vymazáni.
 Chyba — Kopírování dat se nezdařilo. Zkuste to prosím znovu
-
Komunikace mezi vyhrazenou instancí a cloudem Webex je přerušena nebo není možné načíst uživatelská data z cloudu Webex.
-
Komunikace mezi vyhrazenou instancí a Unified CM je přerušena nebo nemůže odeslat uživatelská data do Unified CM databáze.
-
Uživatelská data nejsou zkopírována do dočasného úložiště.
Chyba — Nepodařilo se vytvořit smlouvu o synchronizaci. Zkuste to prosím znovu
-
Komunikace mezi vyhrazenou instanc Unified CM í a je přerušena nebo nemůže odeslat data smlouvy o synchronizaci do Unified CM databáze.
-
Dohoda o synchronizaci nebyla úspěšně vytvořena.
Nelze získat podrobnosti o smlouvě o synchronizaci. Zkuste to prosím po nějaké době.
Komunikace mezi vyhrazenou instancí a Unified CM je přerušena.
Známé problémy a omezení
Pokud máte problém s touto funkcí, zkontrolujte, zda se jedná o něco, o čem již víme, a zda máme doporučené řešení.
-
Webex Calling- Zřizování adresářových služeb vyhrazených instancí nefunguje s ověřováním LDAP, protože jsou synchronizována pouze uživatelská data a ne hesla pro Unified CM server, a proto ověřování LDAP nefunguje.
Alternativní řešení: Pro přihlášení je nutné použít jednotné přihlášení (SSO). Tento dokument se týká pouze integrace jednotného přihlašování (SSO).
Pokud chcete, aby se uživatelé ověřovali prostřednictvím svého poskytovatele podnikové identity, nakonfigurujte jednotné přihlášení (SSO). Další informace naleznete v tématu Integrace jednotného přihlášení do centra Control Hub a řešení SSO založené na SAML.
-
Chcete-li zakázat adresářovou službu, obraťte se na Cisco TAC podporu. Počkejte chvíli a poté znovu spusťte nastavení adresářové služby.
-
Pokud chcete po odstranění znovu připojit stejný Unified CM cluster do organizace, musíte nejprve zakázat adresářovou službu a poté znovu zřídit stejný cluster.
Chcete-li zakázat adresářovou službu, obraťte se na Cisco TAC podporu.
-
Na stránce smlouvy o synchronizaci se zobrazí aktivní pole Provést synchron izaci vždy a další čas opětovné synchronizace. Tato pole jsou však na Unified CM serveru šedá, když je povolena možnost Provést synchronizaci pouze jednou. V současné době se jedná o omezení funkce zřizování Webex Calling adresářové služby Dedicated Instance, která bude opravena v nadcházejícím vydání.
-
Uživatelé, kteří jsou odstraněni na portálu Azure, se stanou neaktivními ve službě Webex Identi ty Service, ale zdá se, že jsou aktivní. Unified CM
Alternativní řešení: Přej děte do nabídky S práva > Uživatelé a odstraňte uživatele z Řídicího centra. Uživatel je označen jako Neaktivní vUnified CM.
-
Při zřizování nových clusterů pro větší organizace (s více než 80 000 uživateli) se v současné době vyskytne časový limit. Tento problém bude brzy vyřešen.
-
Když během zřizování kliknete na tlačítka O pustit, Pokrač ovat a Povolit synchron izaci na stránce Povolit synchronizaci, stav clusteru se v uživatelském rozhraní okamžitě nezmění. Toto omezení je zavádějící, protože akce probíhají v backendu.
Řešení: Vyhněte se dvojitému kliknutí na tlačítka a po několika sekundách zkontrolujte stav clusteru. Uvidíte, že se stav clusteru změní z Povinné akce na Zpracování. Tento problém bude brzy vyřešen.
-
V současné době funkce Povolit synchronizaci přestane reagovat, když je síť Unified Communications Manager nefunkční.
Řešení: Kontak tujte Cisco TAC podporu a deaktivujte adresářovou službu. Počkejte chvíli a poté znovu spusťte nastavení adresářové služby. Tento problém bude opraven v nadcházejícím vydání.
-
Během zřizování se seznam podrobností skupiny nevyplní kvůli problémům se synchronizací se službou Webex Common Identity Service. Uživatelům se doporučuje ukončit zřizování a po určité době to zkusit znovu.
-
Pokud znovu konfigurujete synchronizaci adresářů v zřízeném clusteru, je vhodné do procesu zapojit Webex Calling - Dedicated Instance Business Unit.


