- Domov
- /
- Článok

Ďakujeme za vašu spätnú väzbu.


 V tomto článku
 Spätná väzba?
Synchronizujte používateľov z adresára Cloud Directory (Microsoft Azure AD) alebo on-line adresára (MS AD) do klastrov dedikovaných inštancií (Unified CM & Cisco Unity Connection) prostredníctvom služby Webex Common Identity Service pomocou rozhrania Control Hub.
Prehľad
Synchronizujte používateľov z cloudového adresára, ako je Azure AD, do aplikácií vyhradených inštancií, ako je Unified CM služba Cloud Directory Service a Cisco Unity Connection s nimi. Počas synchronizácie systém importuje zoznam používateľov a pridružených používateľských údajov v Azure Active Directory (alebo podobnej službe Cloud Directory), ktoré sú synchronizované do služby Webex Identity Service. Vyberte Unified CM klaster z Control Hub na synchronizáciu, vyberte príslušné mapovanie poľa ID Unified CM používateľa a potom vyberte požadovanú synchronizačnú zmluvu na dokončenie synchronizácie.
Predpoklady
-
Ak používate Azure Active Directory ako adresár cloudu, ďalšie informácie nájdete v téme Nastavenie aplikácie Azure AD Wizard v Control Hub.
-
Ak použív Microsoft Active Directory ate ako adresár, ďalšie informácie nájdete v téme Nasadenie adresárového konektora.
-
Zabezpečte, aby existujúce Active Directory systémy integro Unified CM vané s nimi boli integrované aj s Webex Common Identity.
Zobraziť podrobnosti klastra
Na stránke Správa v Control Hub vyberte klaster, s ktorým chcete synchronizovať údaje používateľa.
Tento výber poskytuje aj podrobnosti o klastri, ako je názov klastra, stav synchronizácie klastra, posledný synchronizovaný stav a pridružený produkt.
|
Podrobnosti o klastri |
Popis |
|---|---|
|
Názov klastra |
Názov klastra |
|
Stav |
Stav synchronizácie |
|
Naposledy synchronizované |
Dátum poslednej synchronizácie |
|
Produkt |
Podrobnosti o produkte |
Synchronizácia adresárov
V závislosti od vašich požiadaviek môžete buď synchronizovať používateľov z On-PREM Active Directory do Control Hub pomocou Directory Connector alebo priamo z Azure Directory do Control Hub a potom ich synchronizovaťUnified CM.
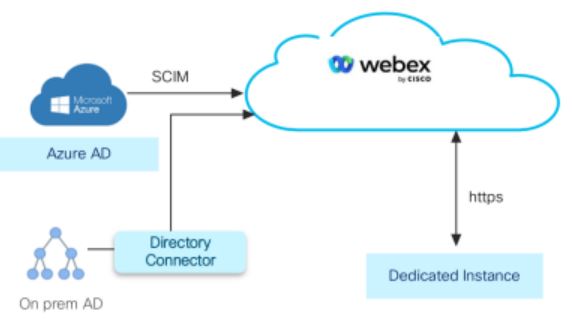
Vykonajte jednu z nasledujúcich krokov:
-
Ak chcete priamo synchronizovať používateľov z Azure Directory do Control Hub, postupujte podľa postupu Synchronizovať používateľov z Azure Directory.
-
Ak chcete synchronizovať používateľov z On-PREM Active Directory do Control Hub pomocou Directory Connector, postupujte podľa postupu Synchronizovať používateľov z On-PREM. Active Directory
Vykonajte synchronizáciu počas mimo pracovných hodín, aby ste minimalizovali jej vplyv na volacie služby.
Synchronizácia používateľov z Azure Directory
Synchronizácia služby určeného adresára inštancie umožňuje importovať údaje koncového používateľa v adresári Azure do Unified CM databázy tak, aby sa zobrazovali v okne Konfigur ácia koncového používateľa.
Synchronizácia používateľov pomocou služby Azure Directory:
-
Musíte synchronizovať Active Directory používateľov Azure do Control Hub.
-
Postupujte podľa postupu Nakonfigur ujte synchronizáciu adres árov na synchronizáciu používateľov v Control HubCisco Unified CM.
Synchronizácia používateľov z On-PREM Active Directory
Použív Active Directory ateľov On-PREM je možné synchronizovať s Common Identity (CI) pomocou Directory Connector.
Pre adresárovú službu je podporované iba nasadenie SSO. Ďalšie informácie nájdete v téme Integrácia s jedným prihlásením v Control Hub a riešenie SSO založené na SAML.
Synchronizácia používateľov z On-PREM: Active Directory
-
Synchroniz Active Directory ujte používateľov s Common Identity (CI) pomocou Directory Connector. Softvér konektora si môžete stiahnuť z Control Hub a nainštalovať ho do miestneho počítača. Ďalšie informácie nájdete v časti Príručka nasad enia pre Directory Connector.
-
Postupujte podľa postupu v časti Konfigurácia synchronizácie adres árov synchronizujte používateľov v Control Hub sUnified CM.
Konfigurácia synchronizácie adresárov
Niekedy sa môžu vyskytnúť ďalšie oneskorenia pri poskytovaní klastra. V takýchto scenároch sa poskytovanie rezerv stále uskutoční, hoci táto činnosť trvá značný čas.
-
Prihláste sa do Control Hub na adrese https://admin.webex.com/login.
-
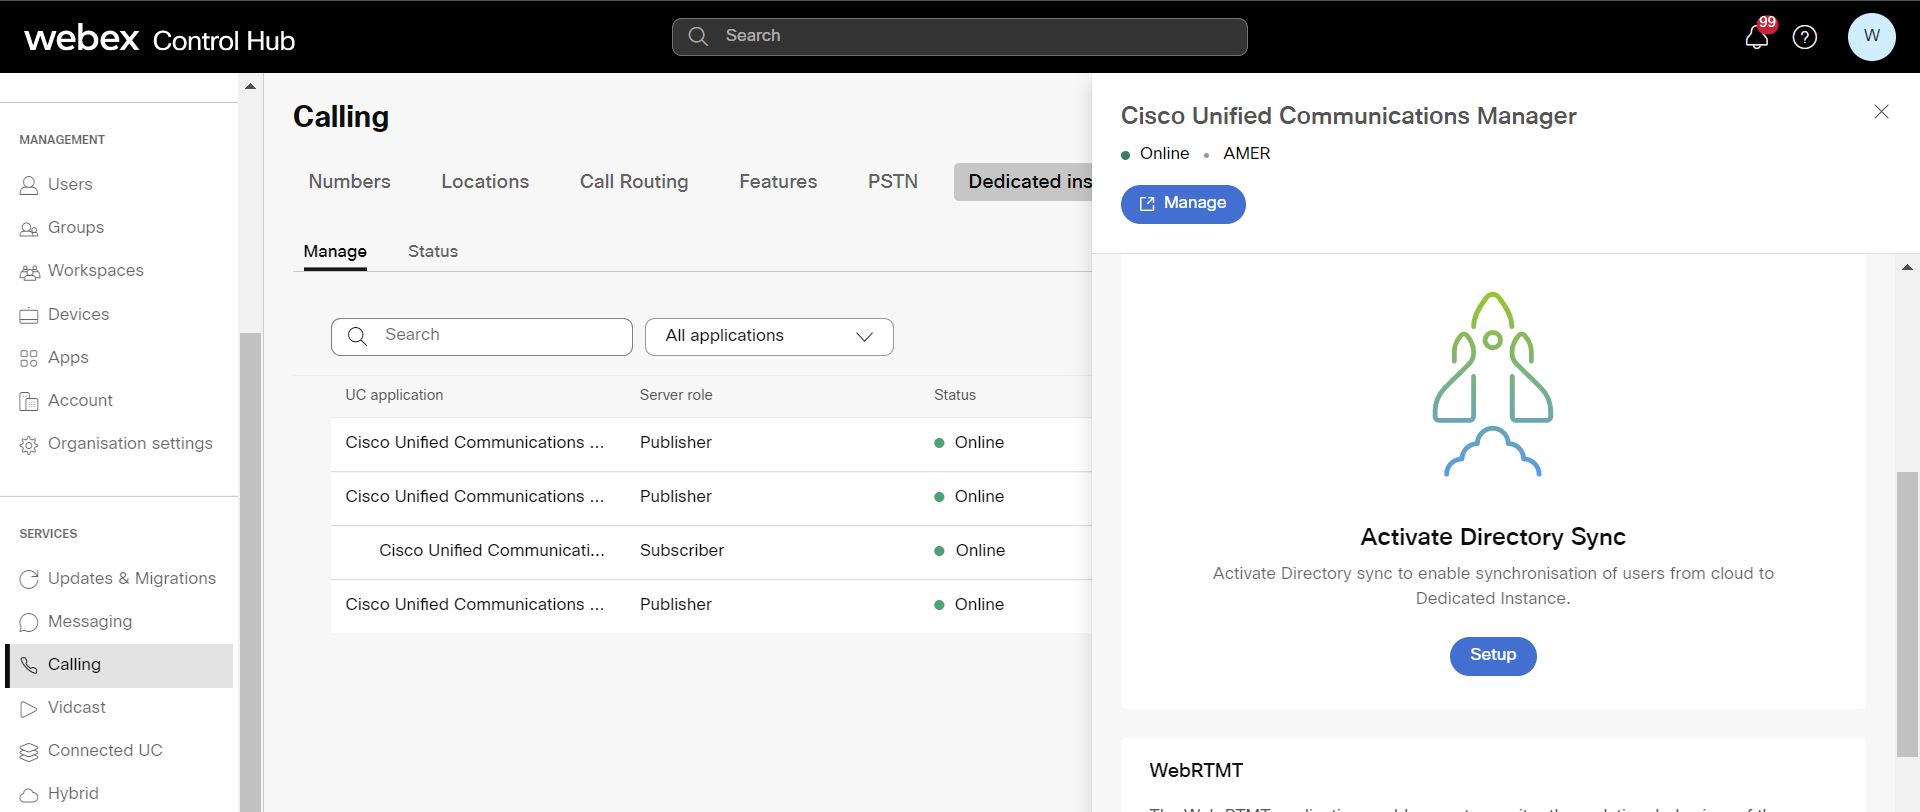
Prejdite do časti Služby > Volanie > Vy hradená inštancia > S prav ovať.
-
Vyberte aplikáciu UC a kliknite na položku Nastavenie v časti Aktivovať synchronizáciu adres árov na pravom paneli.
-
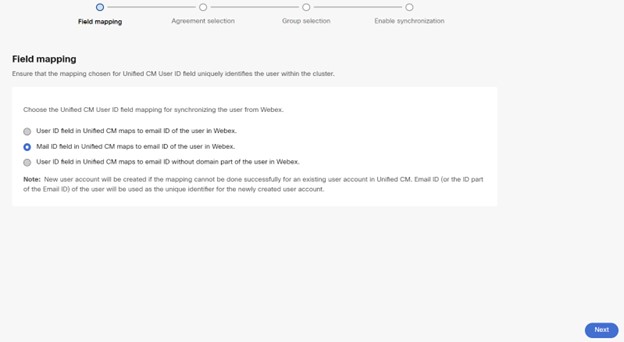
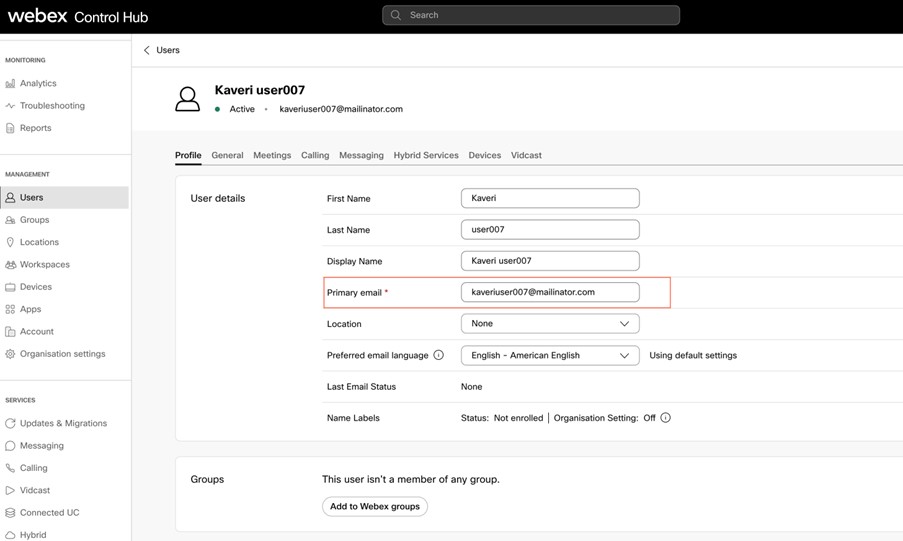
V konfiguračnom okne Mapovanie poľa sa uistite, že mapovanie zvolené pre pole Unified CM User ID jednoznačne identifikuje používateľa v klastri po začatí poskytovania poskytovania.
-
Vyberte príslušné mapovanie poľa ID Unified CM používateľa na synchronizáciu používateľa z Webexu:
-
Pole ID používateľa v Unified CM mapách na e-mailové ID používateľa vo Webexe.
-
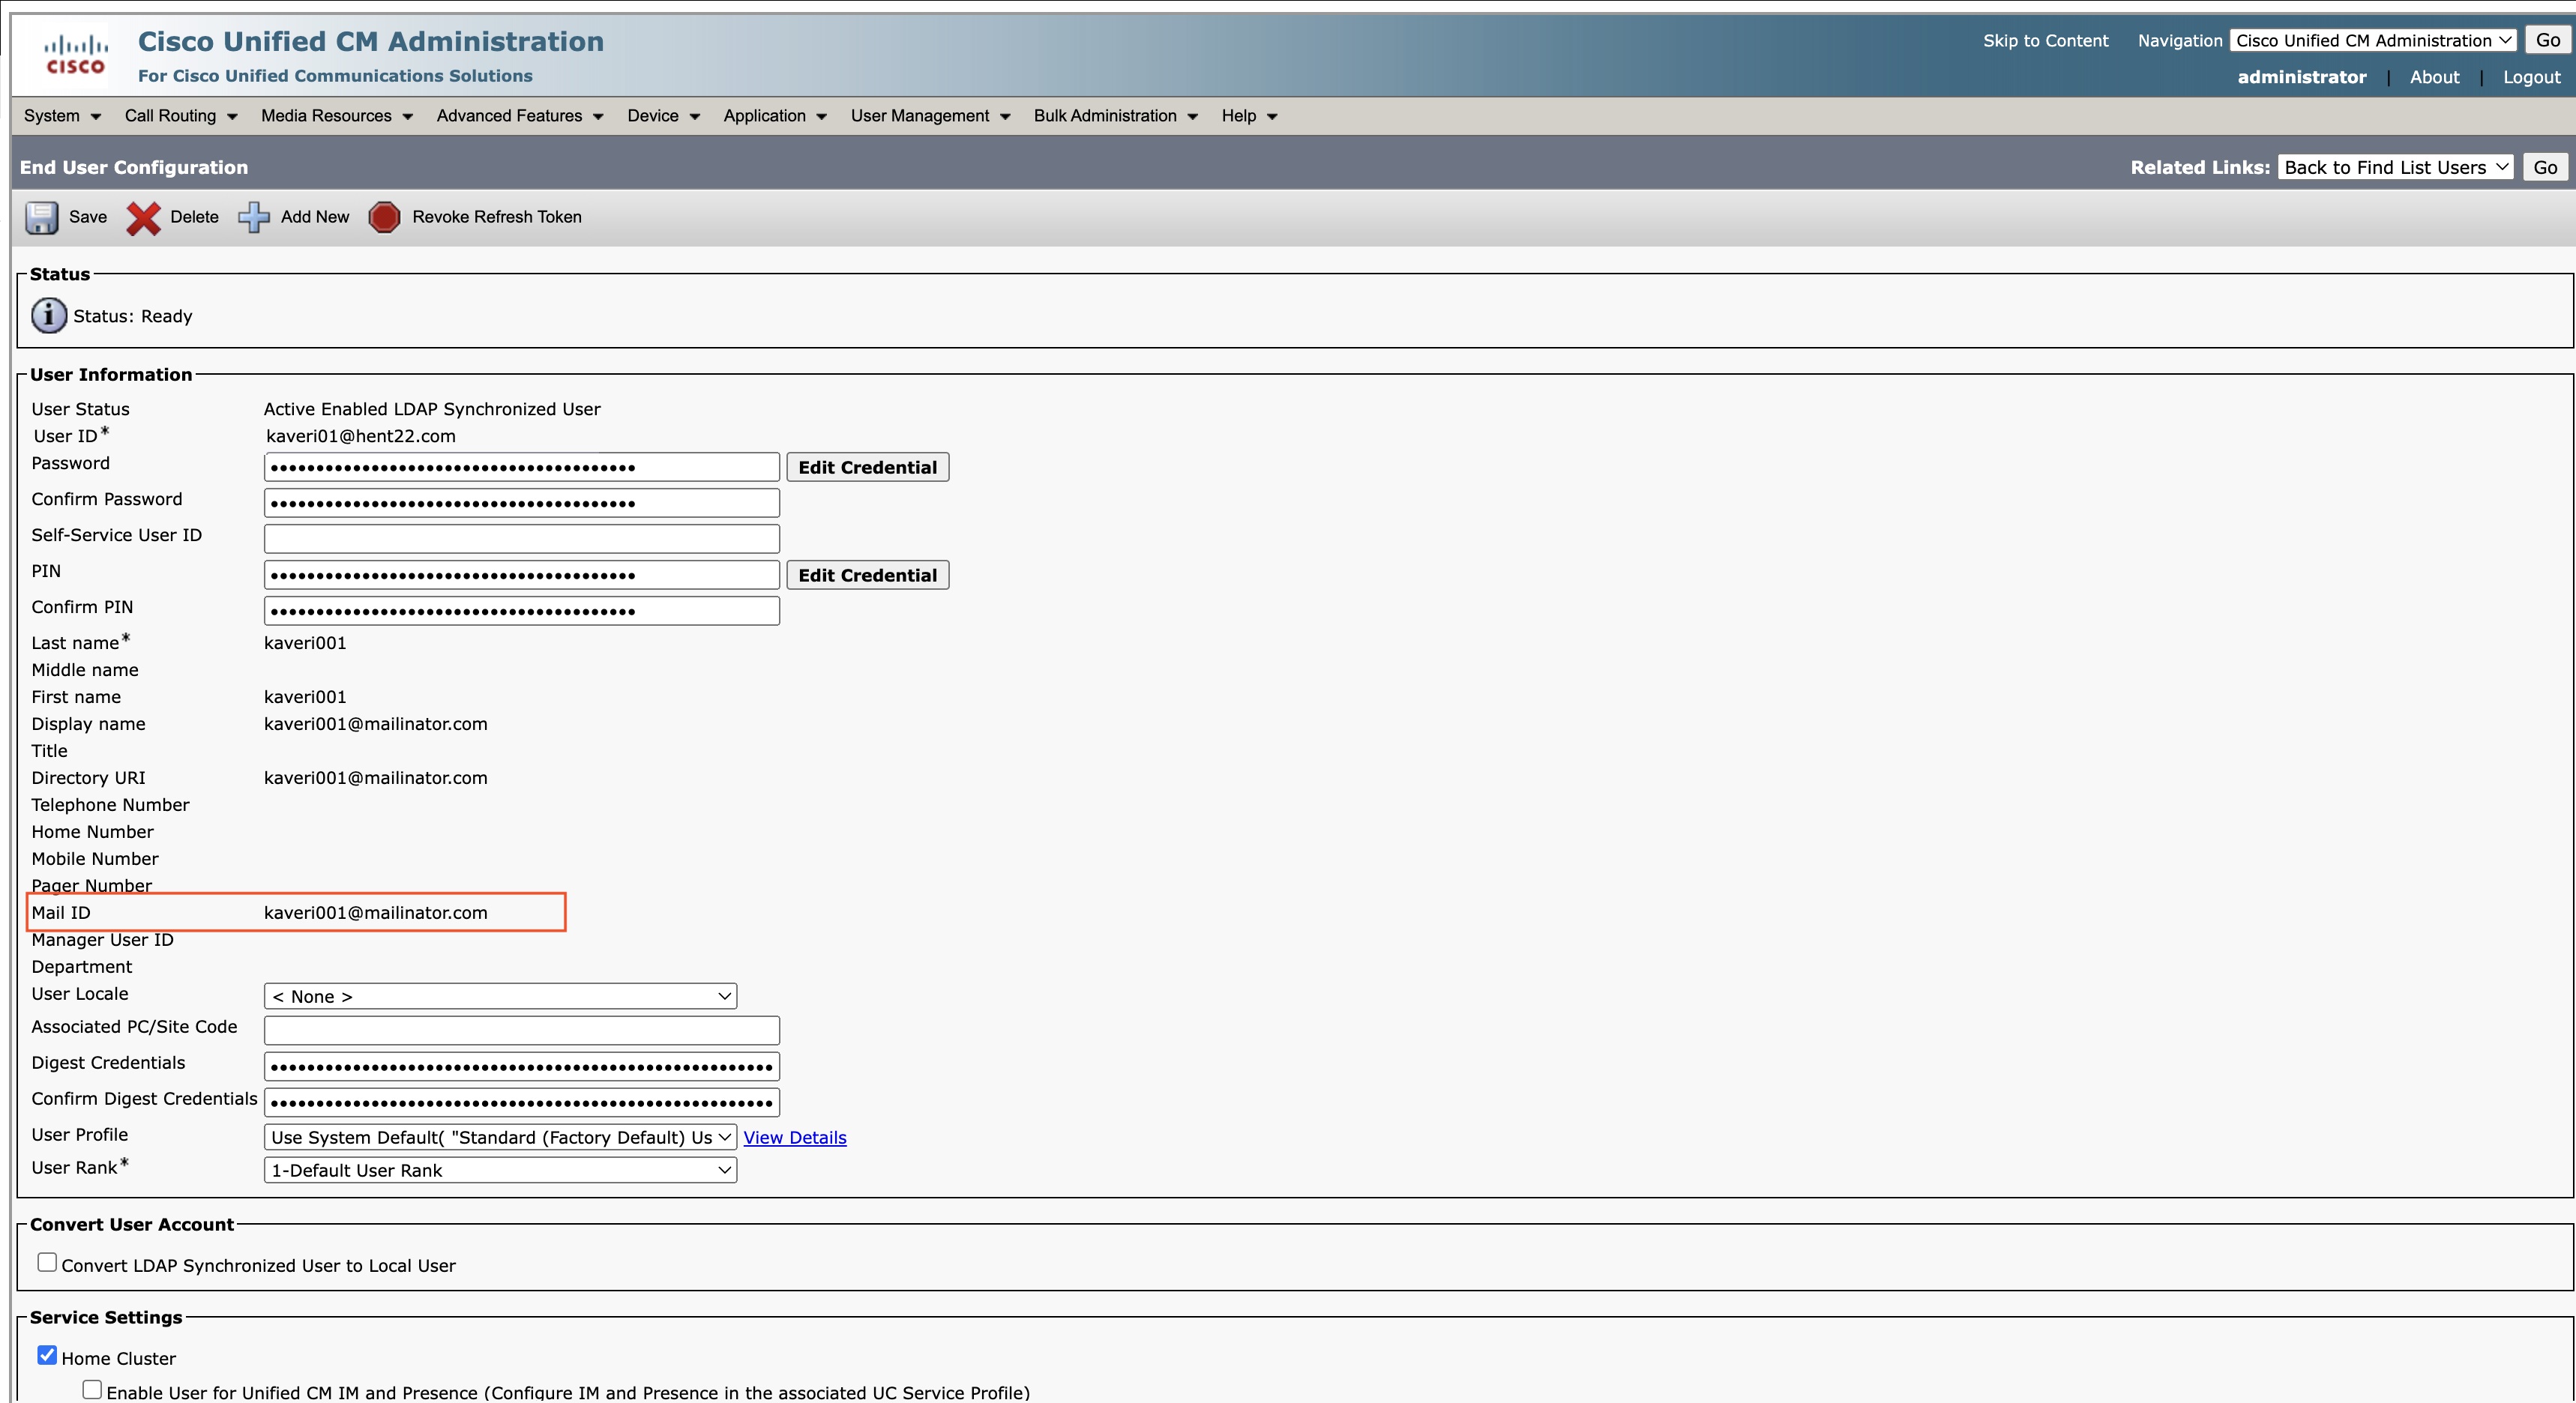
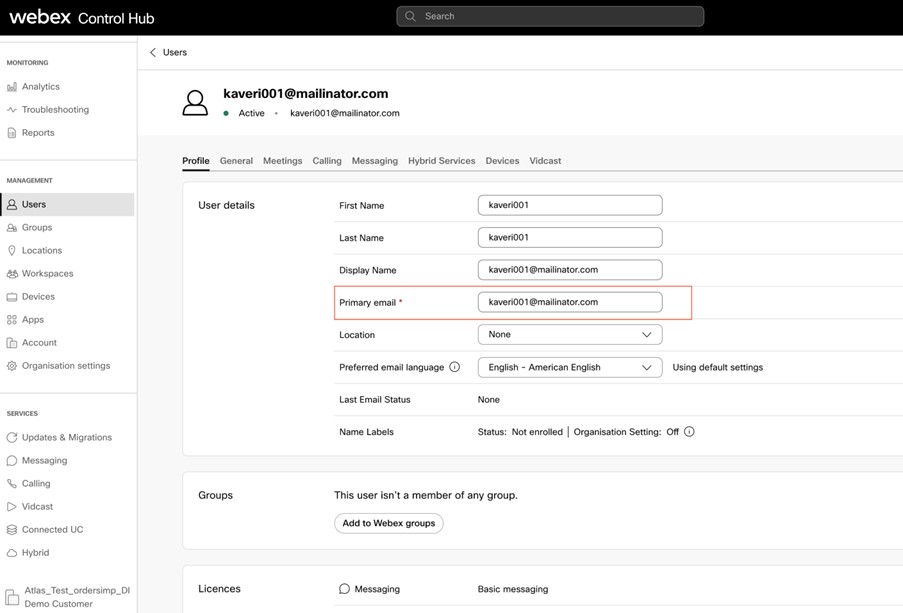
Pole ID pošty v Unified CM mapách s e-mailovým ID používateľa vo Webexe.
-
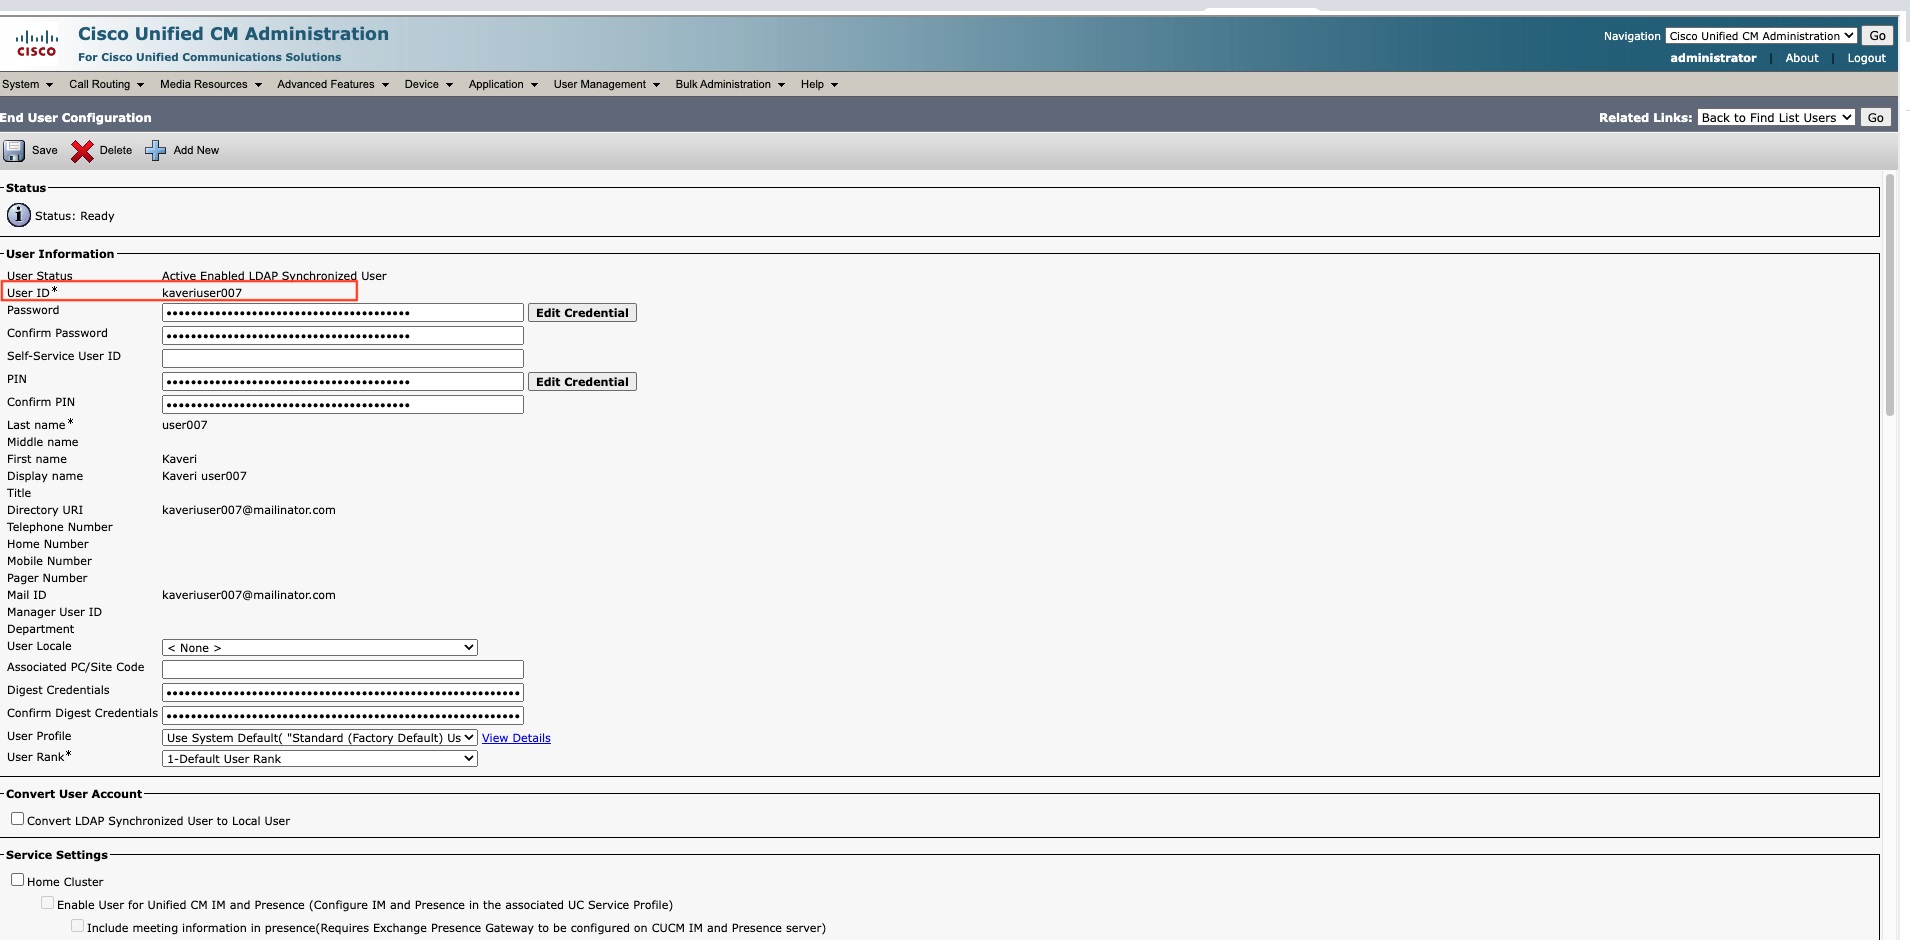
Pole ID používateľa v Unified CM mapách na e-mailové ID bez časti domény používateľa vo Webex.
Nové používateľské konto sa vytvorí, ak nie je možné úspešne vykonať mapovanie existujúceho používateľského kontaUnified CM. E-mailové ID používateľa sa používa ako jedinečný identifikátor pre novo vytvorený používateľský účet. Táto poznámka sa vzťahuje na možnosti 1 a 2.
Možnosti
Unified CM
Riadiaci rozbočovač
Možnosť 1
Pole ID používateľa v Unified CM mapách na e-mailové ID používateľa vo Webex
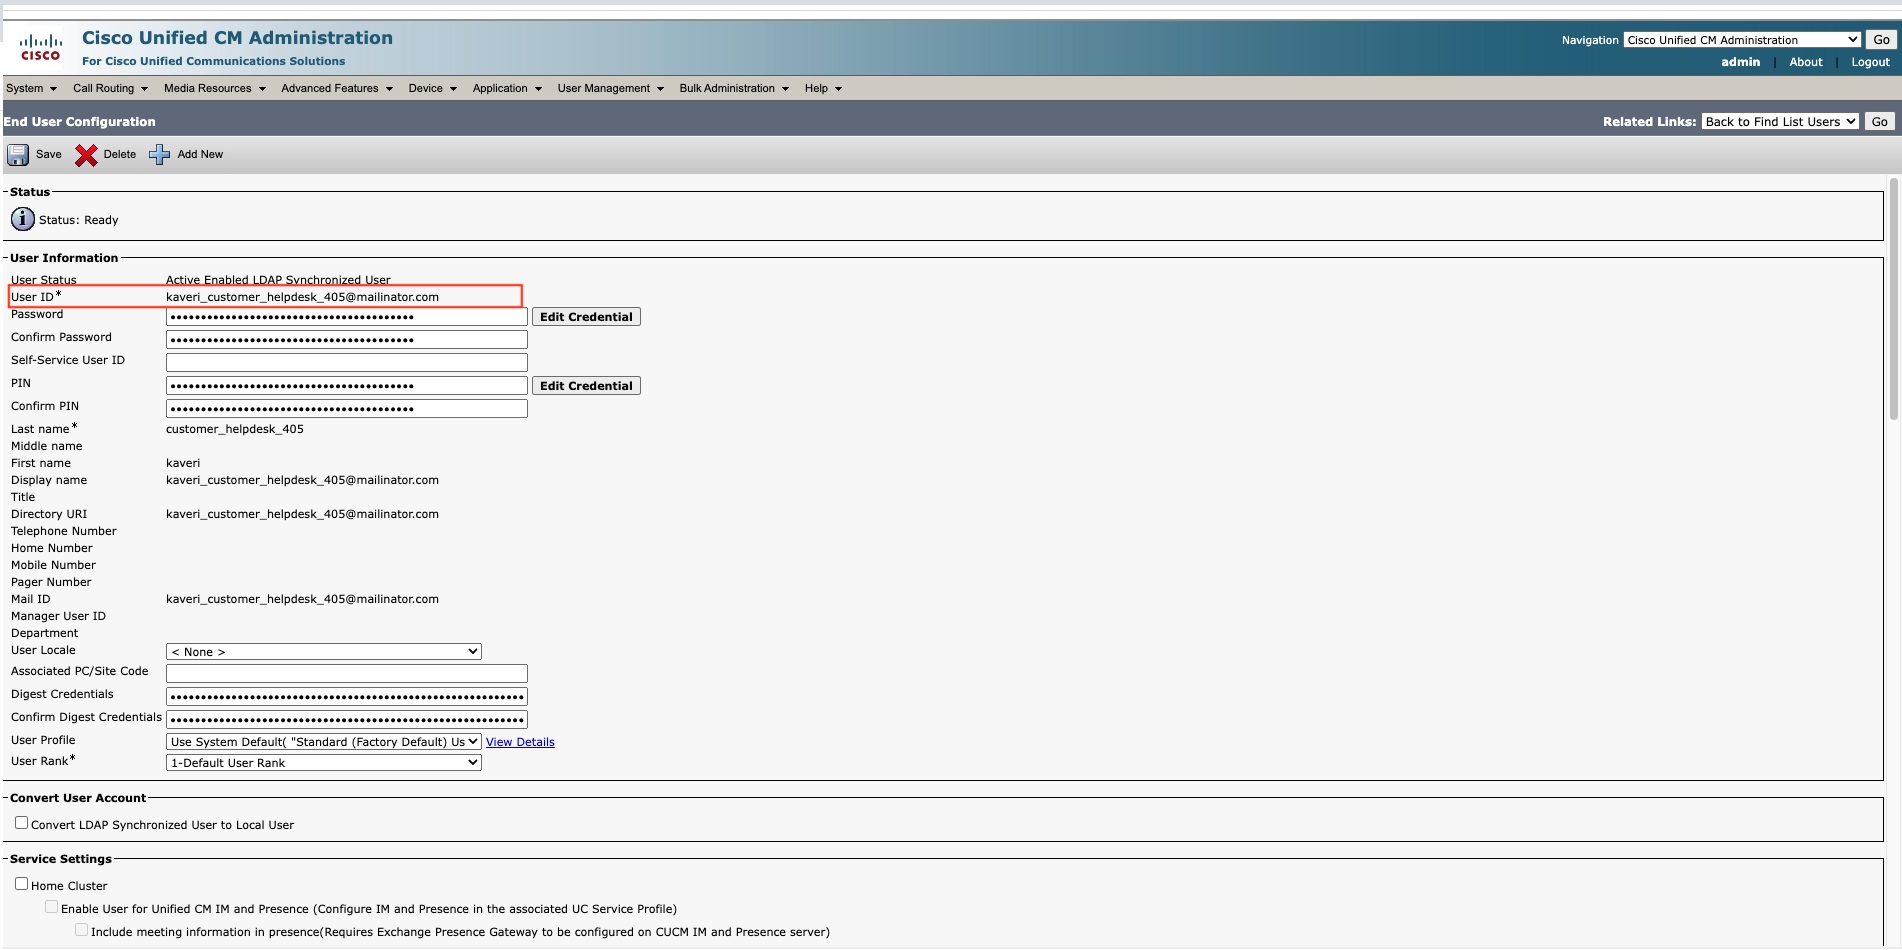
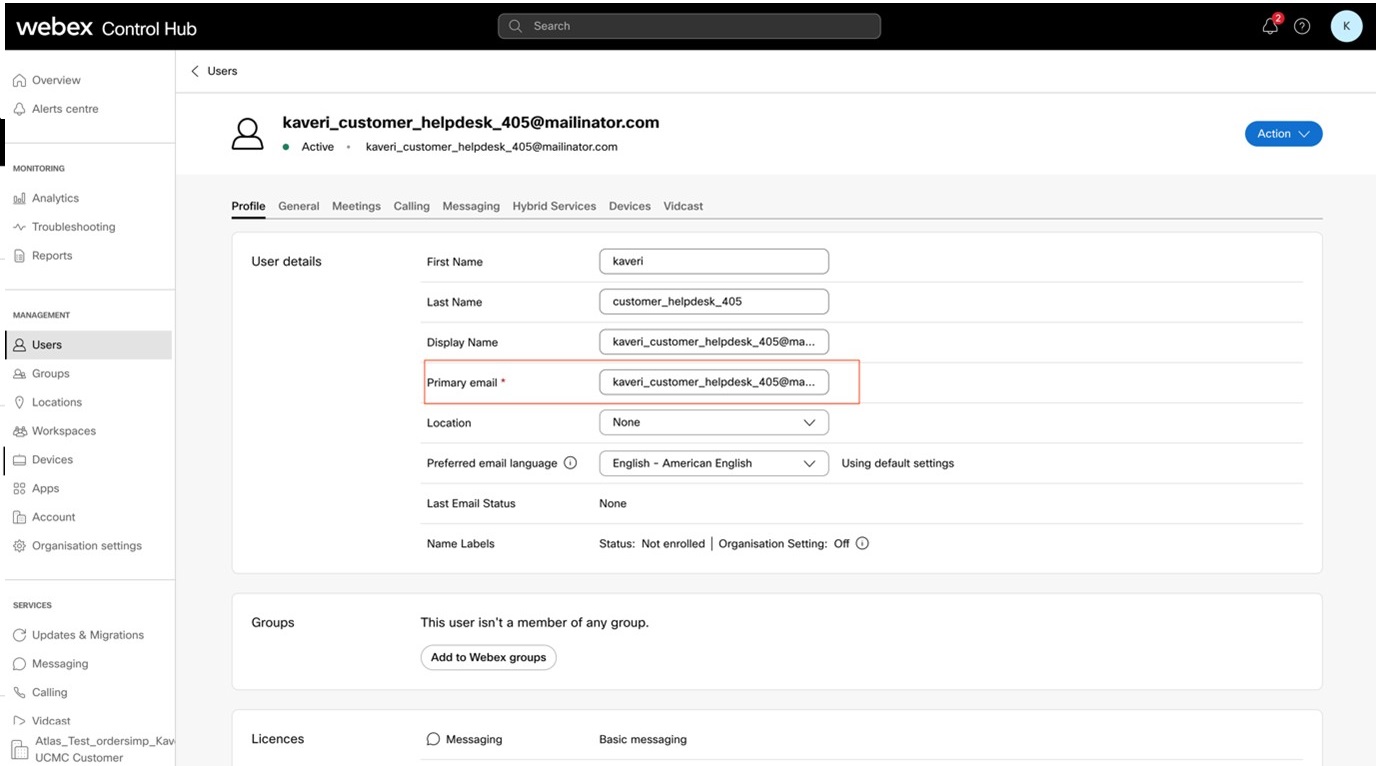
Možnosť 2
Pole ID pošty v Unified CM mapách na e-mailové ID používateľa vo Webex
Možnosť 3
Pole ID používateľa v Unified CM mapách na e-mailové ID bez časti domény používateľa vo Webex
-
-
Kliknite na tlačidlo Ďalej.
-
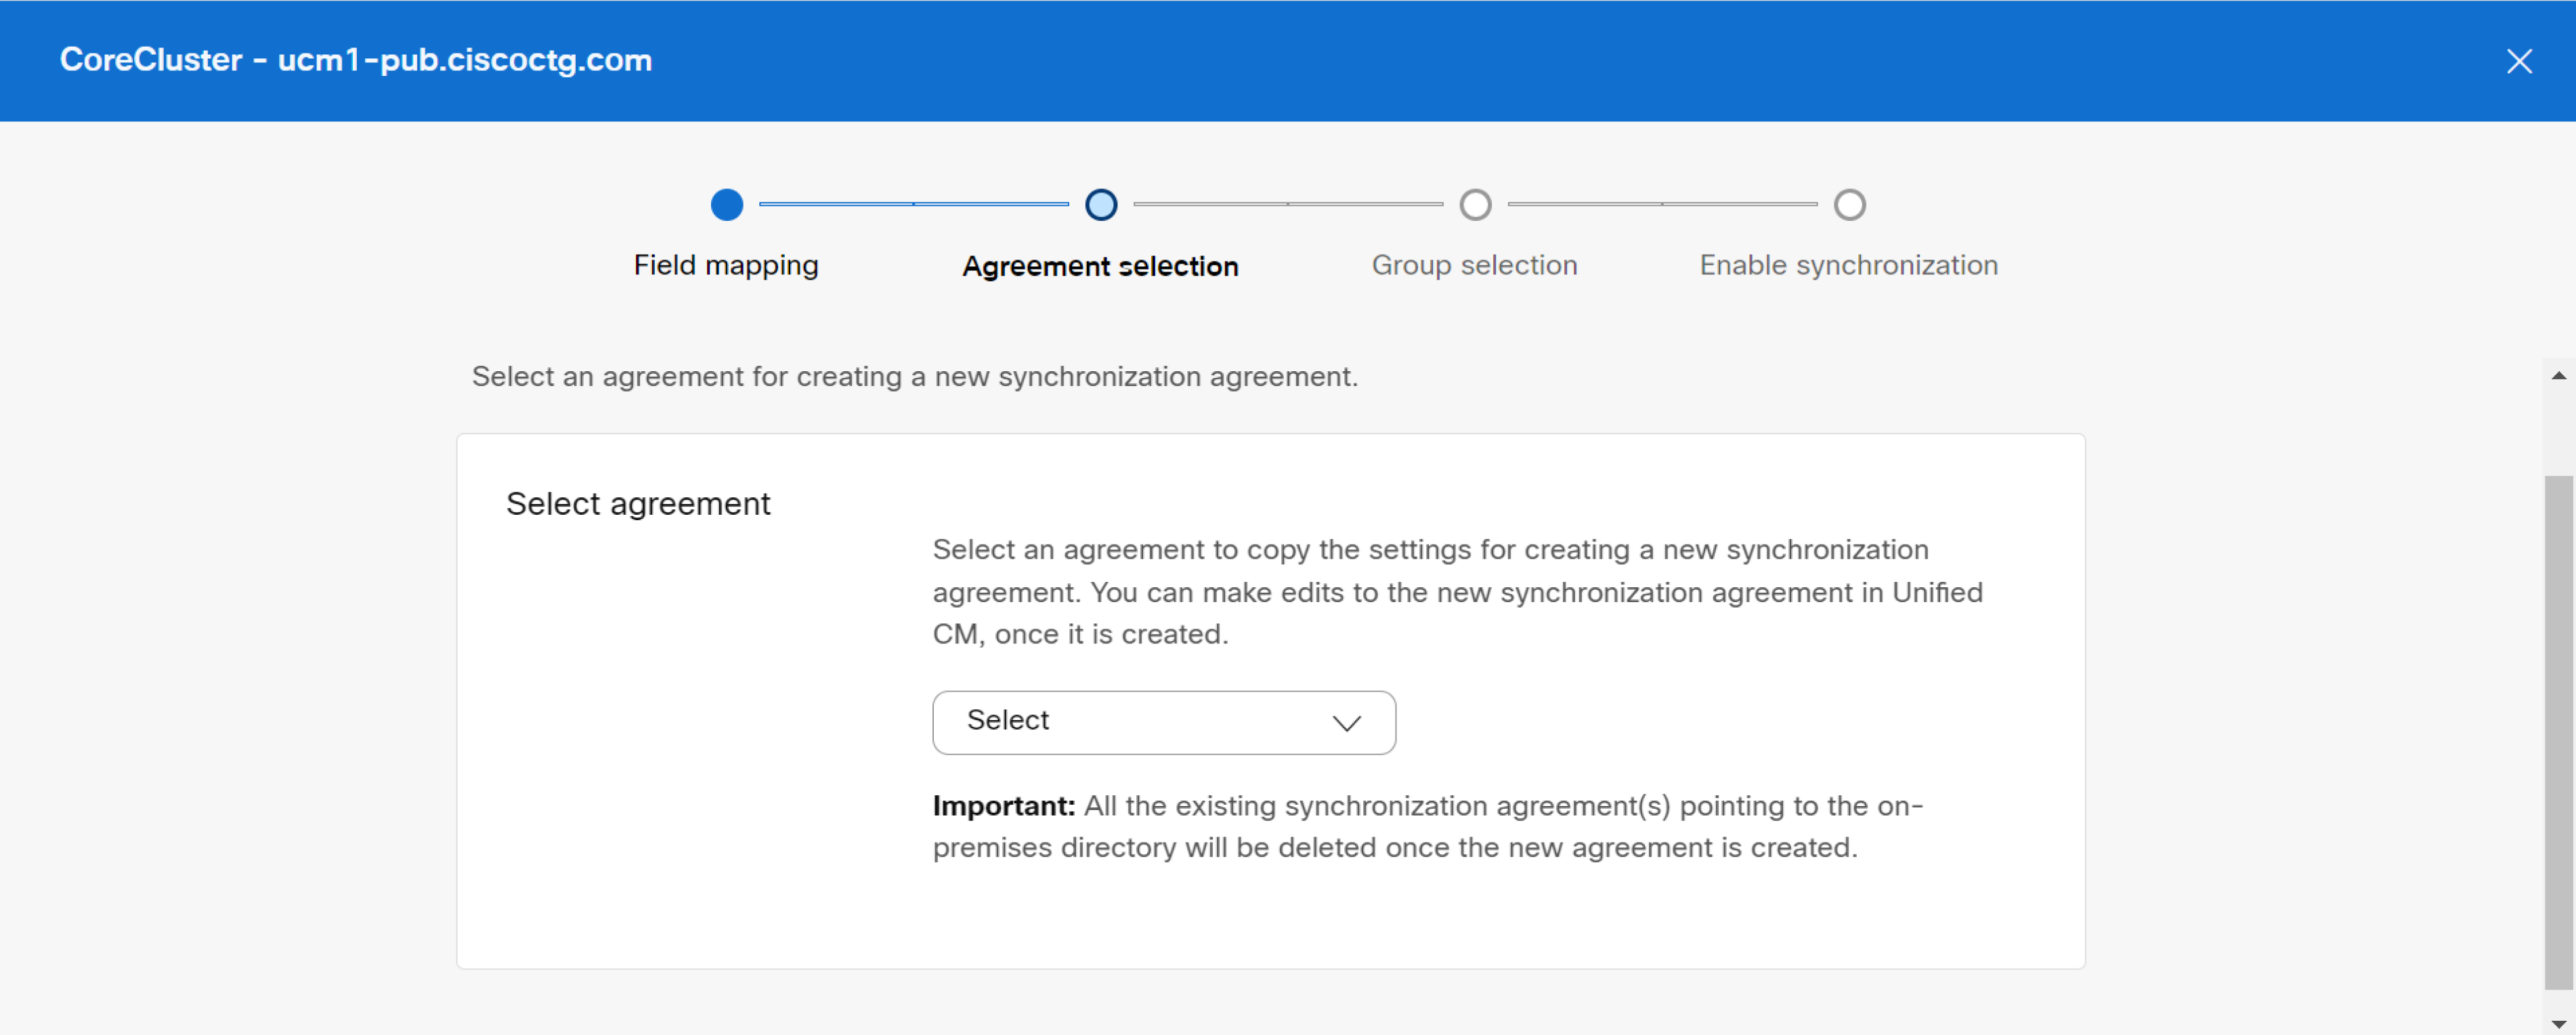
V rozbaľovacom zozname vyberte dohodu na vytvorenie novej synchronizačnej dohody. Po vytvorení novej synchronizačnej zmluvy sa odstránia všetky existujúce synchronizačné dohody ukazujúce na lok álny adresár. Novú synchronizačnú dohodu môžete zmeniť po jej vytvorení.
-
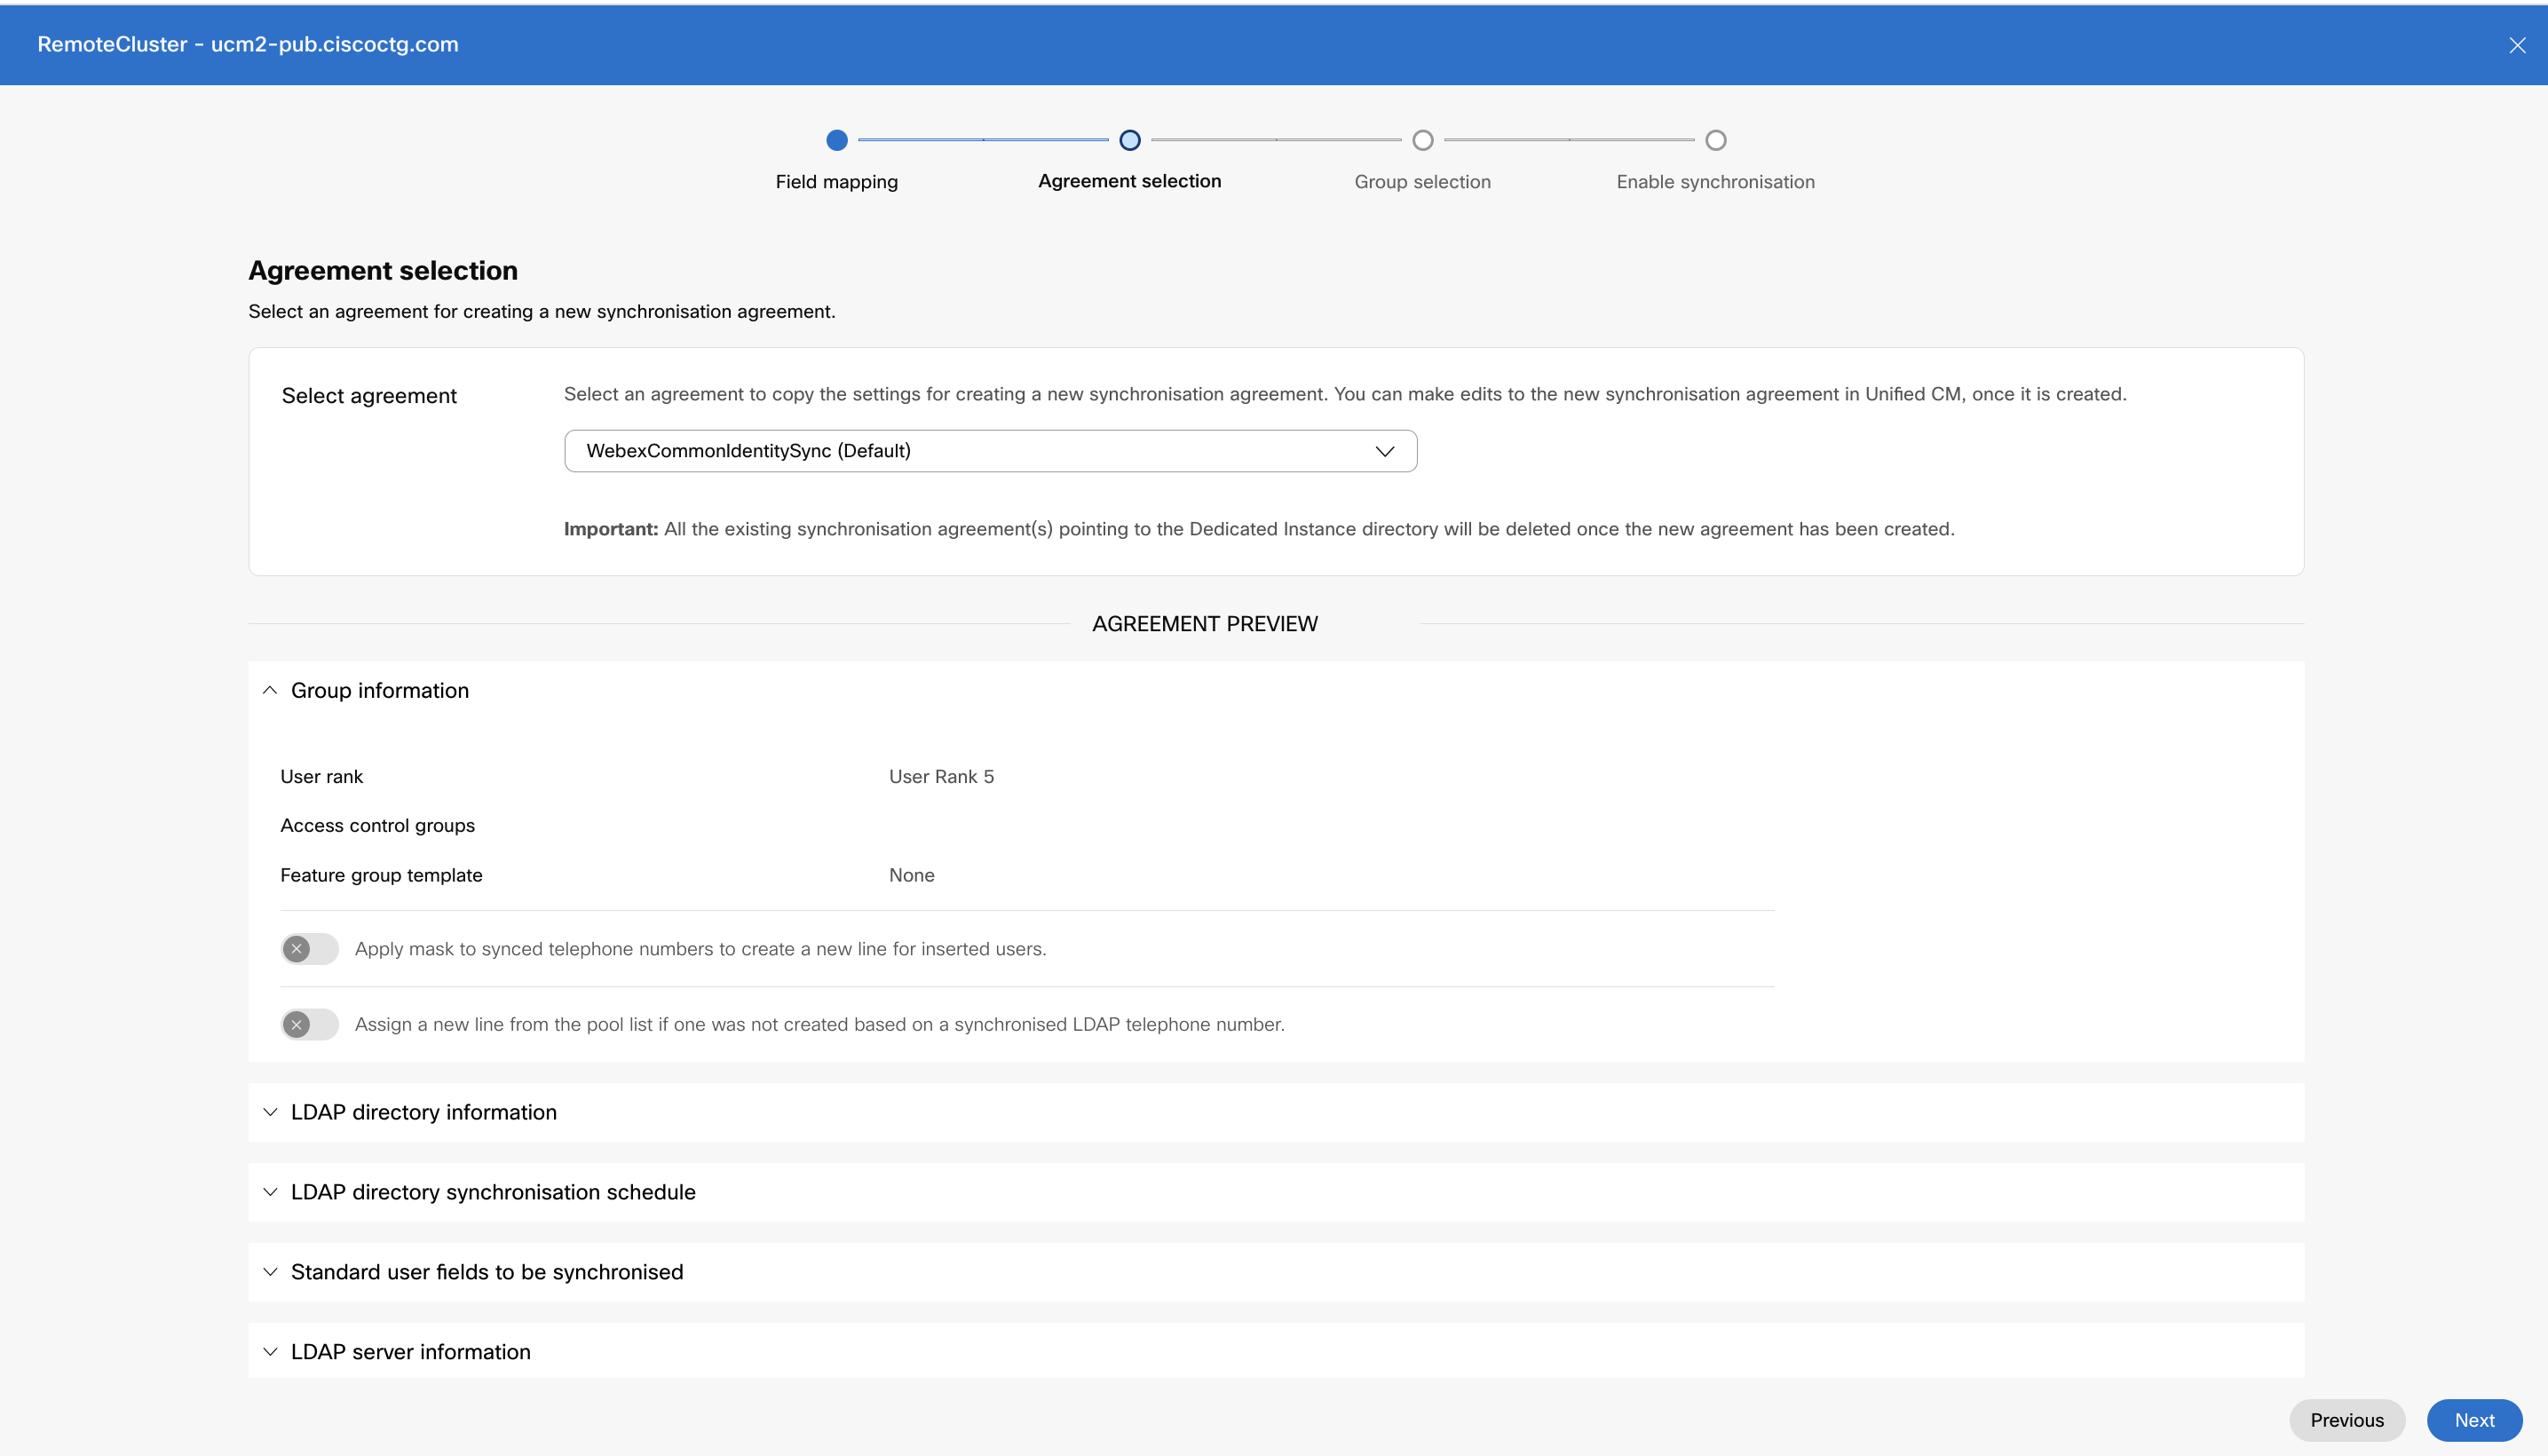
Pred spustením synchronizácie si v časti Náhľad dohody skontrolujte zoznam používateľov a kontaktné údaje (existujúce externé údaje adresára LDAP dostupné v Unified Communications Manager). Môžete si prezrieť nasledujúce podrobnosti:
-
Informácie o skupine
V predvolenom nastavení sú všetci používatelia synchronizovaní s hodnotením používateľa 5. Toto je možné overiť v okne Informácie o skupine.
-
Šablóna skupiny aplikovaných funkcií s univerzálnymi šablónami riadkov a zariadení
-
Podrobnosti riadku a masky na synchronizované telefónne čísla pre vložených používateľov
-
Novo poskytovaní používatelia a ich rozšírenia
-
Štandardné používateľské polia, ktoré sa majú synchronizovať.
-
Názov hostiteľa alebo IP adresa adresárového servera
Kliknutím na tlačidlo Ďalej vyberte skupinový filter.
Sekcia Informácie o skupine sa nevzťahuje Cisco Unity Connection a preto nie je viditeľná v časti Náhľad do hody.
-
-
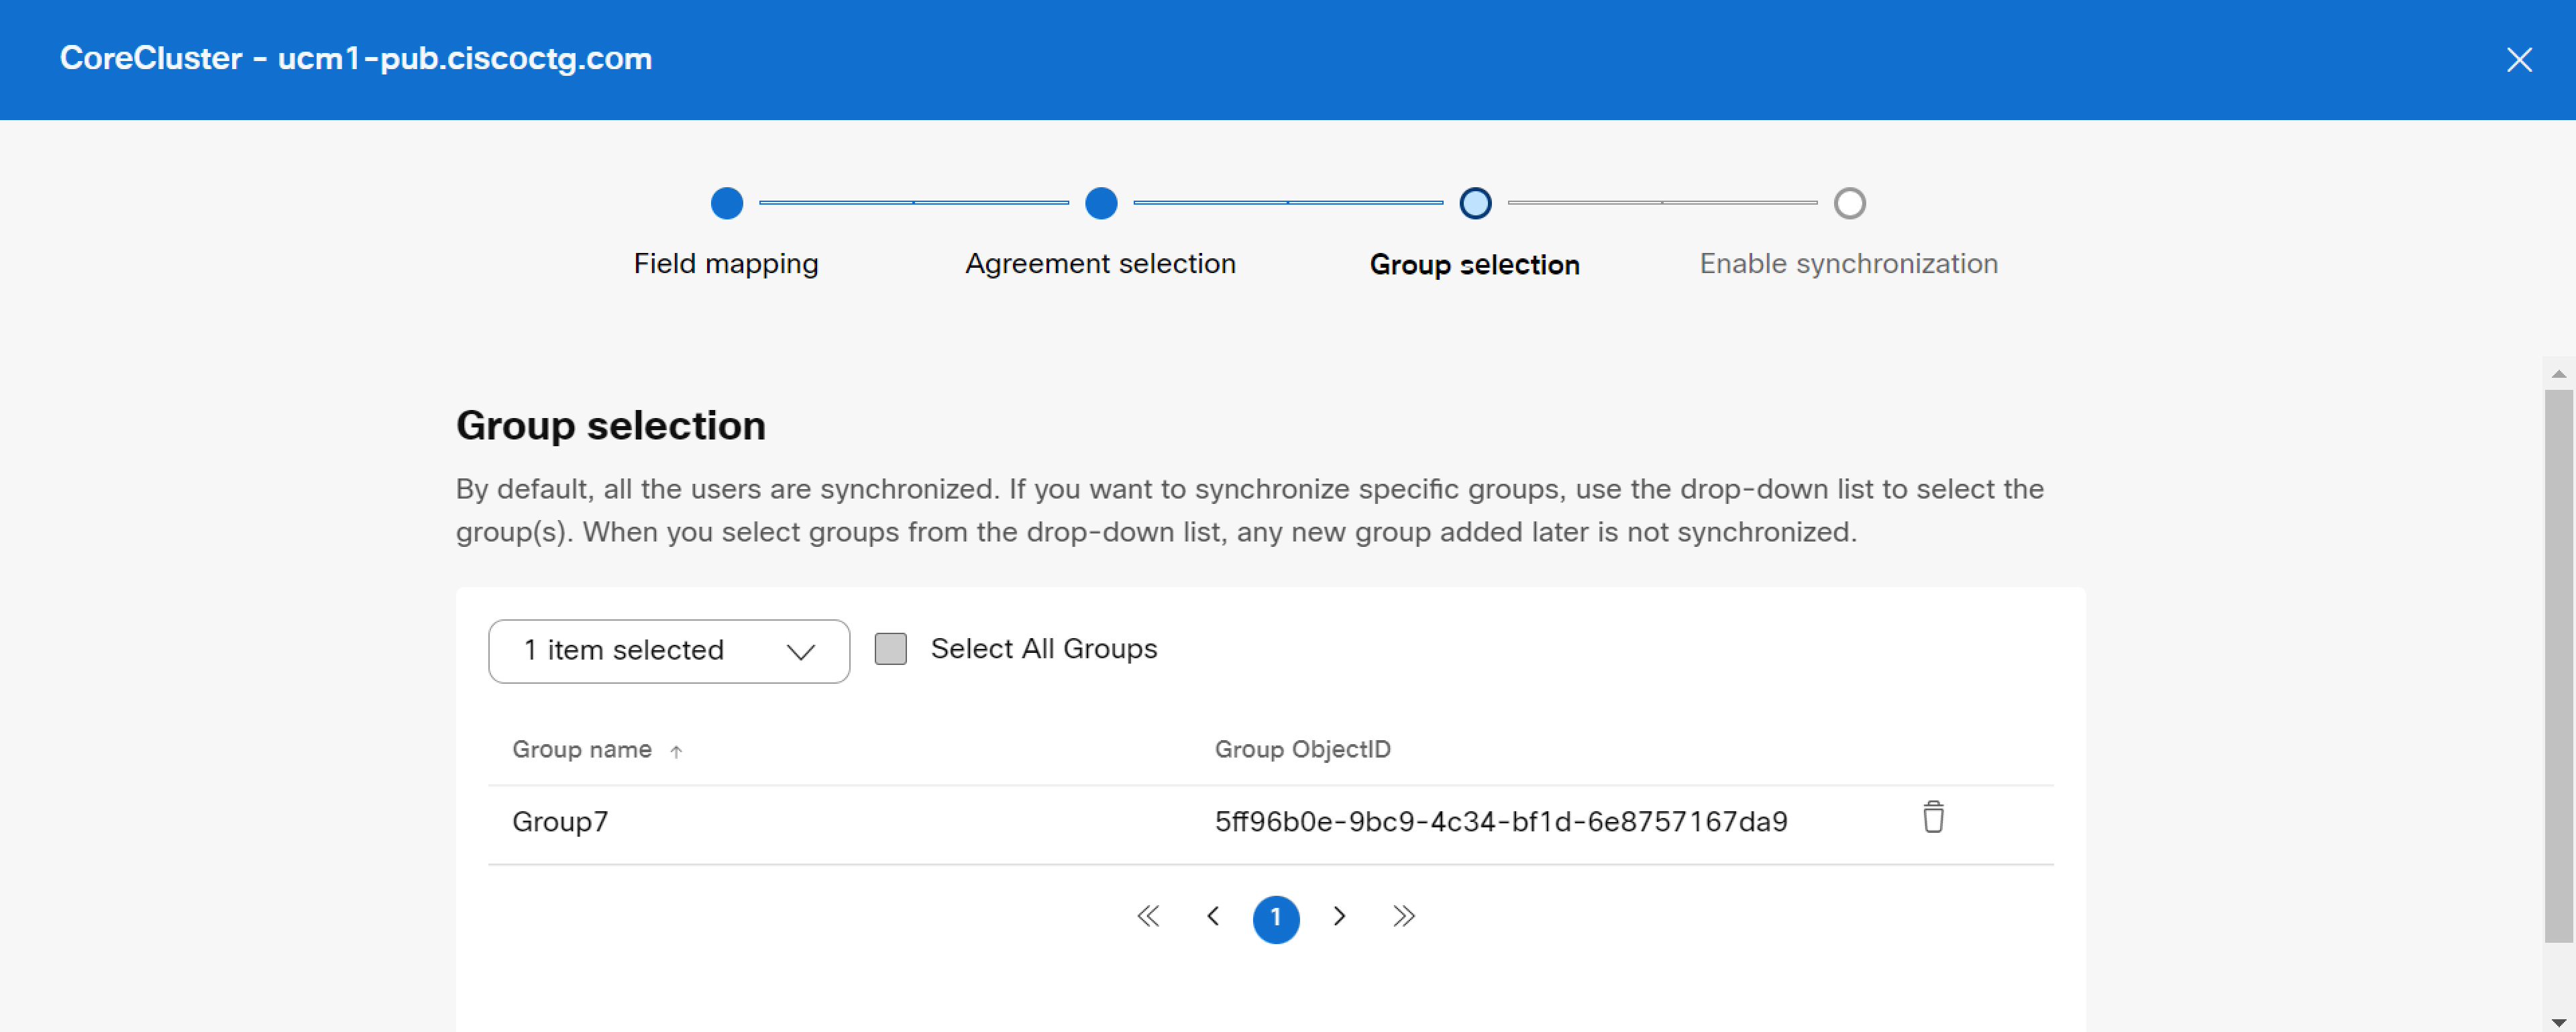
V rozbaľov acom zozname Vybrať skupiny vyberte jednu alebo viac konkrétnych skupín, ktoré chcete synchronizovať. Ak chcete vybrať všetky skupiny použív ateľov, kliknite na začiarknutie políčka Vybrať všetky skupiny.
V predvolenom nastavení sú všetci používatelia synchronizovaní. Ak nevyberiete žiadnu skupinu, všetci používatelia a pridružené údaje používateľa sa automaticky synchronizujú.
V prípade Vnorené skupiny v adresári musia používatelia vybrať skupinu používateľov podmnožiny konkrétne počas poskytovania, pretože nie sú predvolene zahrnuté do nadradenej skupiny. Musíte overiť prípadné opakované hniezdenie (ak existuje), aby ste sa uistili, že počas poskytovania sú zahrnutí iba požadovaní používatelia.
Akékoľvek úpravy synchronizačnej dohody, napríklad odstránenie cieľového používateľa alebo skupiny, sa počas periodickej synchronizácie šíria. Je potrebné resetovať Adresársku službu pre daný klaster a potom znovu poskytnúť klaster s novou alebo upravenou synchronizačnou dohodou. Obrá Cisco TAC ťte sa na podporu pre obnoven ie adresárovej služby pre požadovaný klaster.
-
Kliknutím na tlači dlo Ďalej pripravte proces synchronizácie.
-
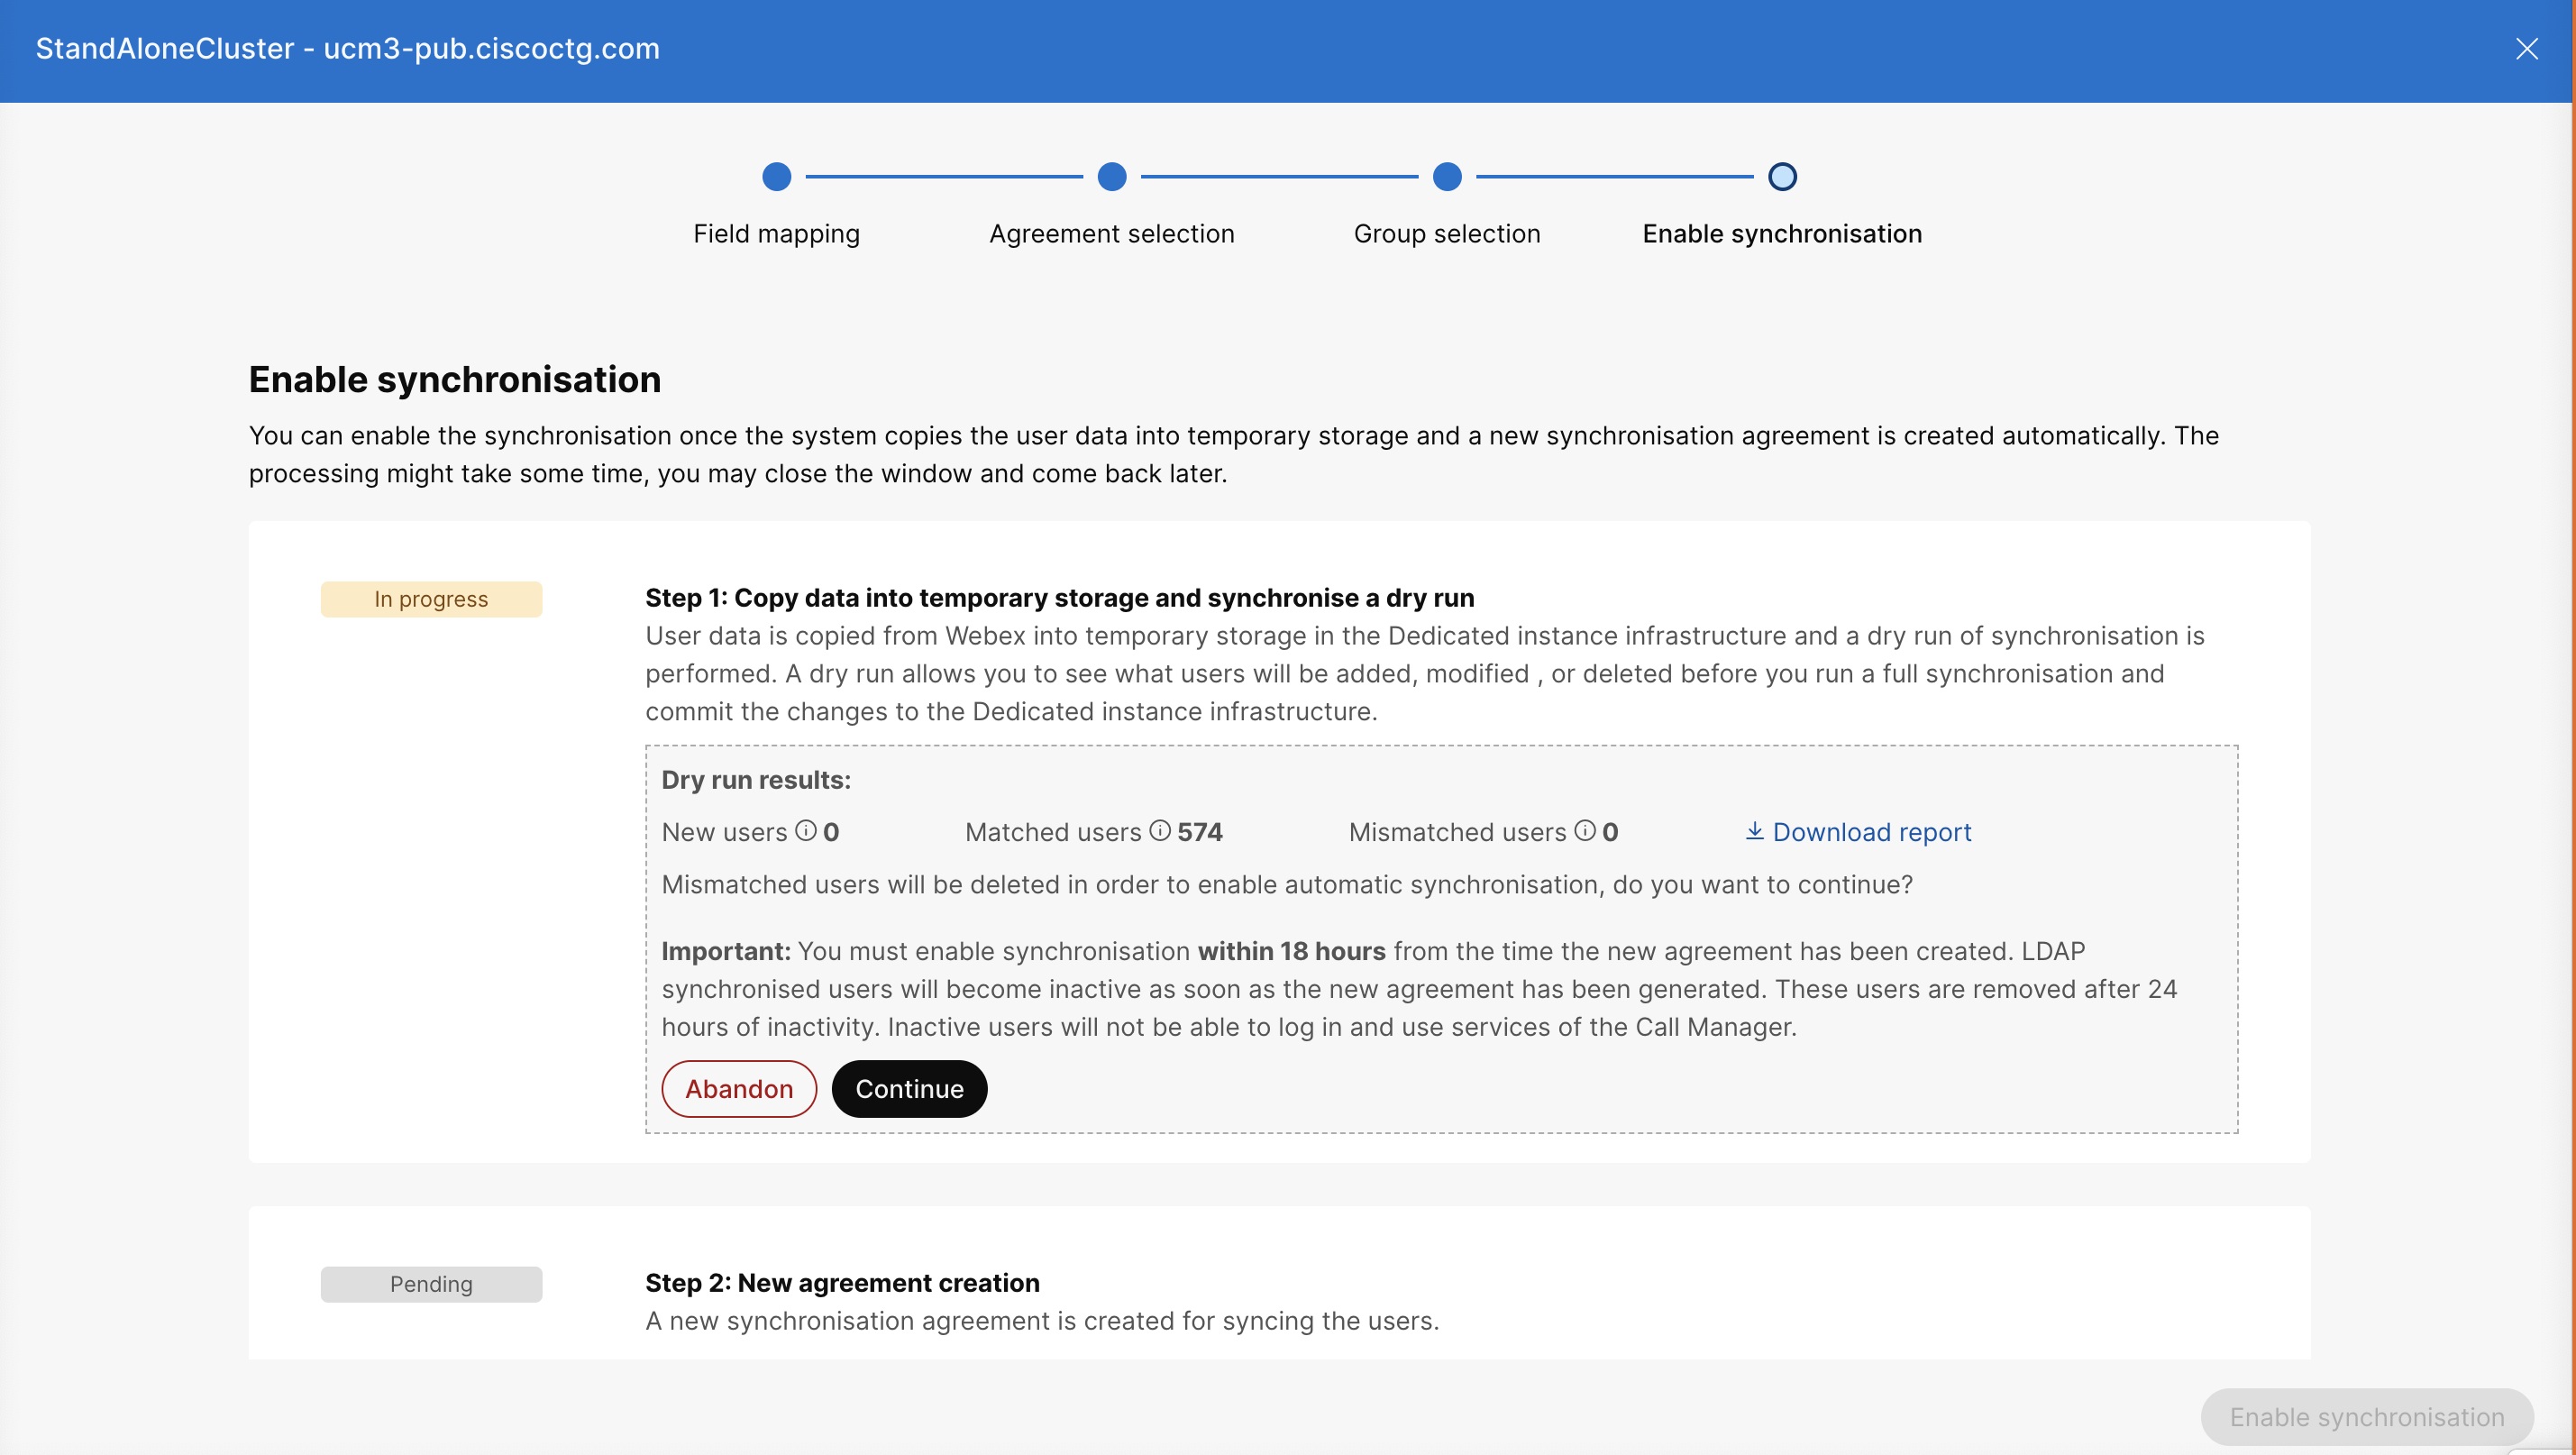
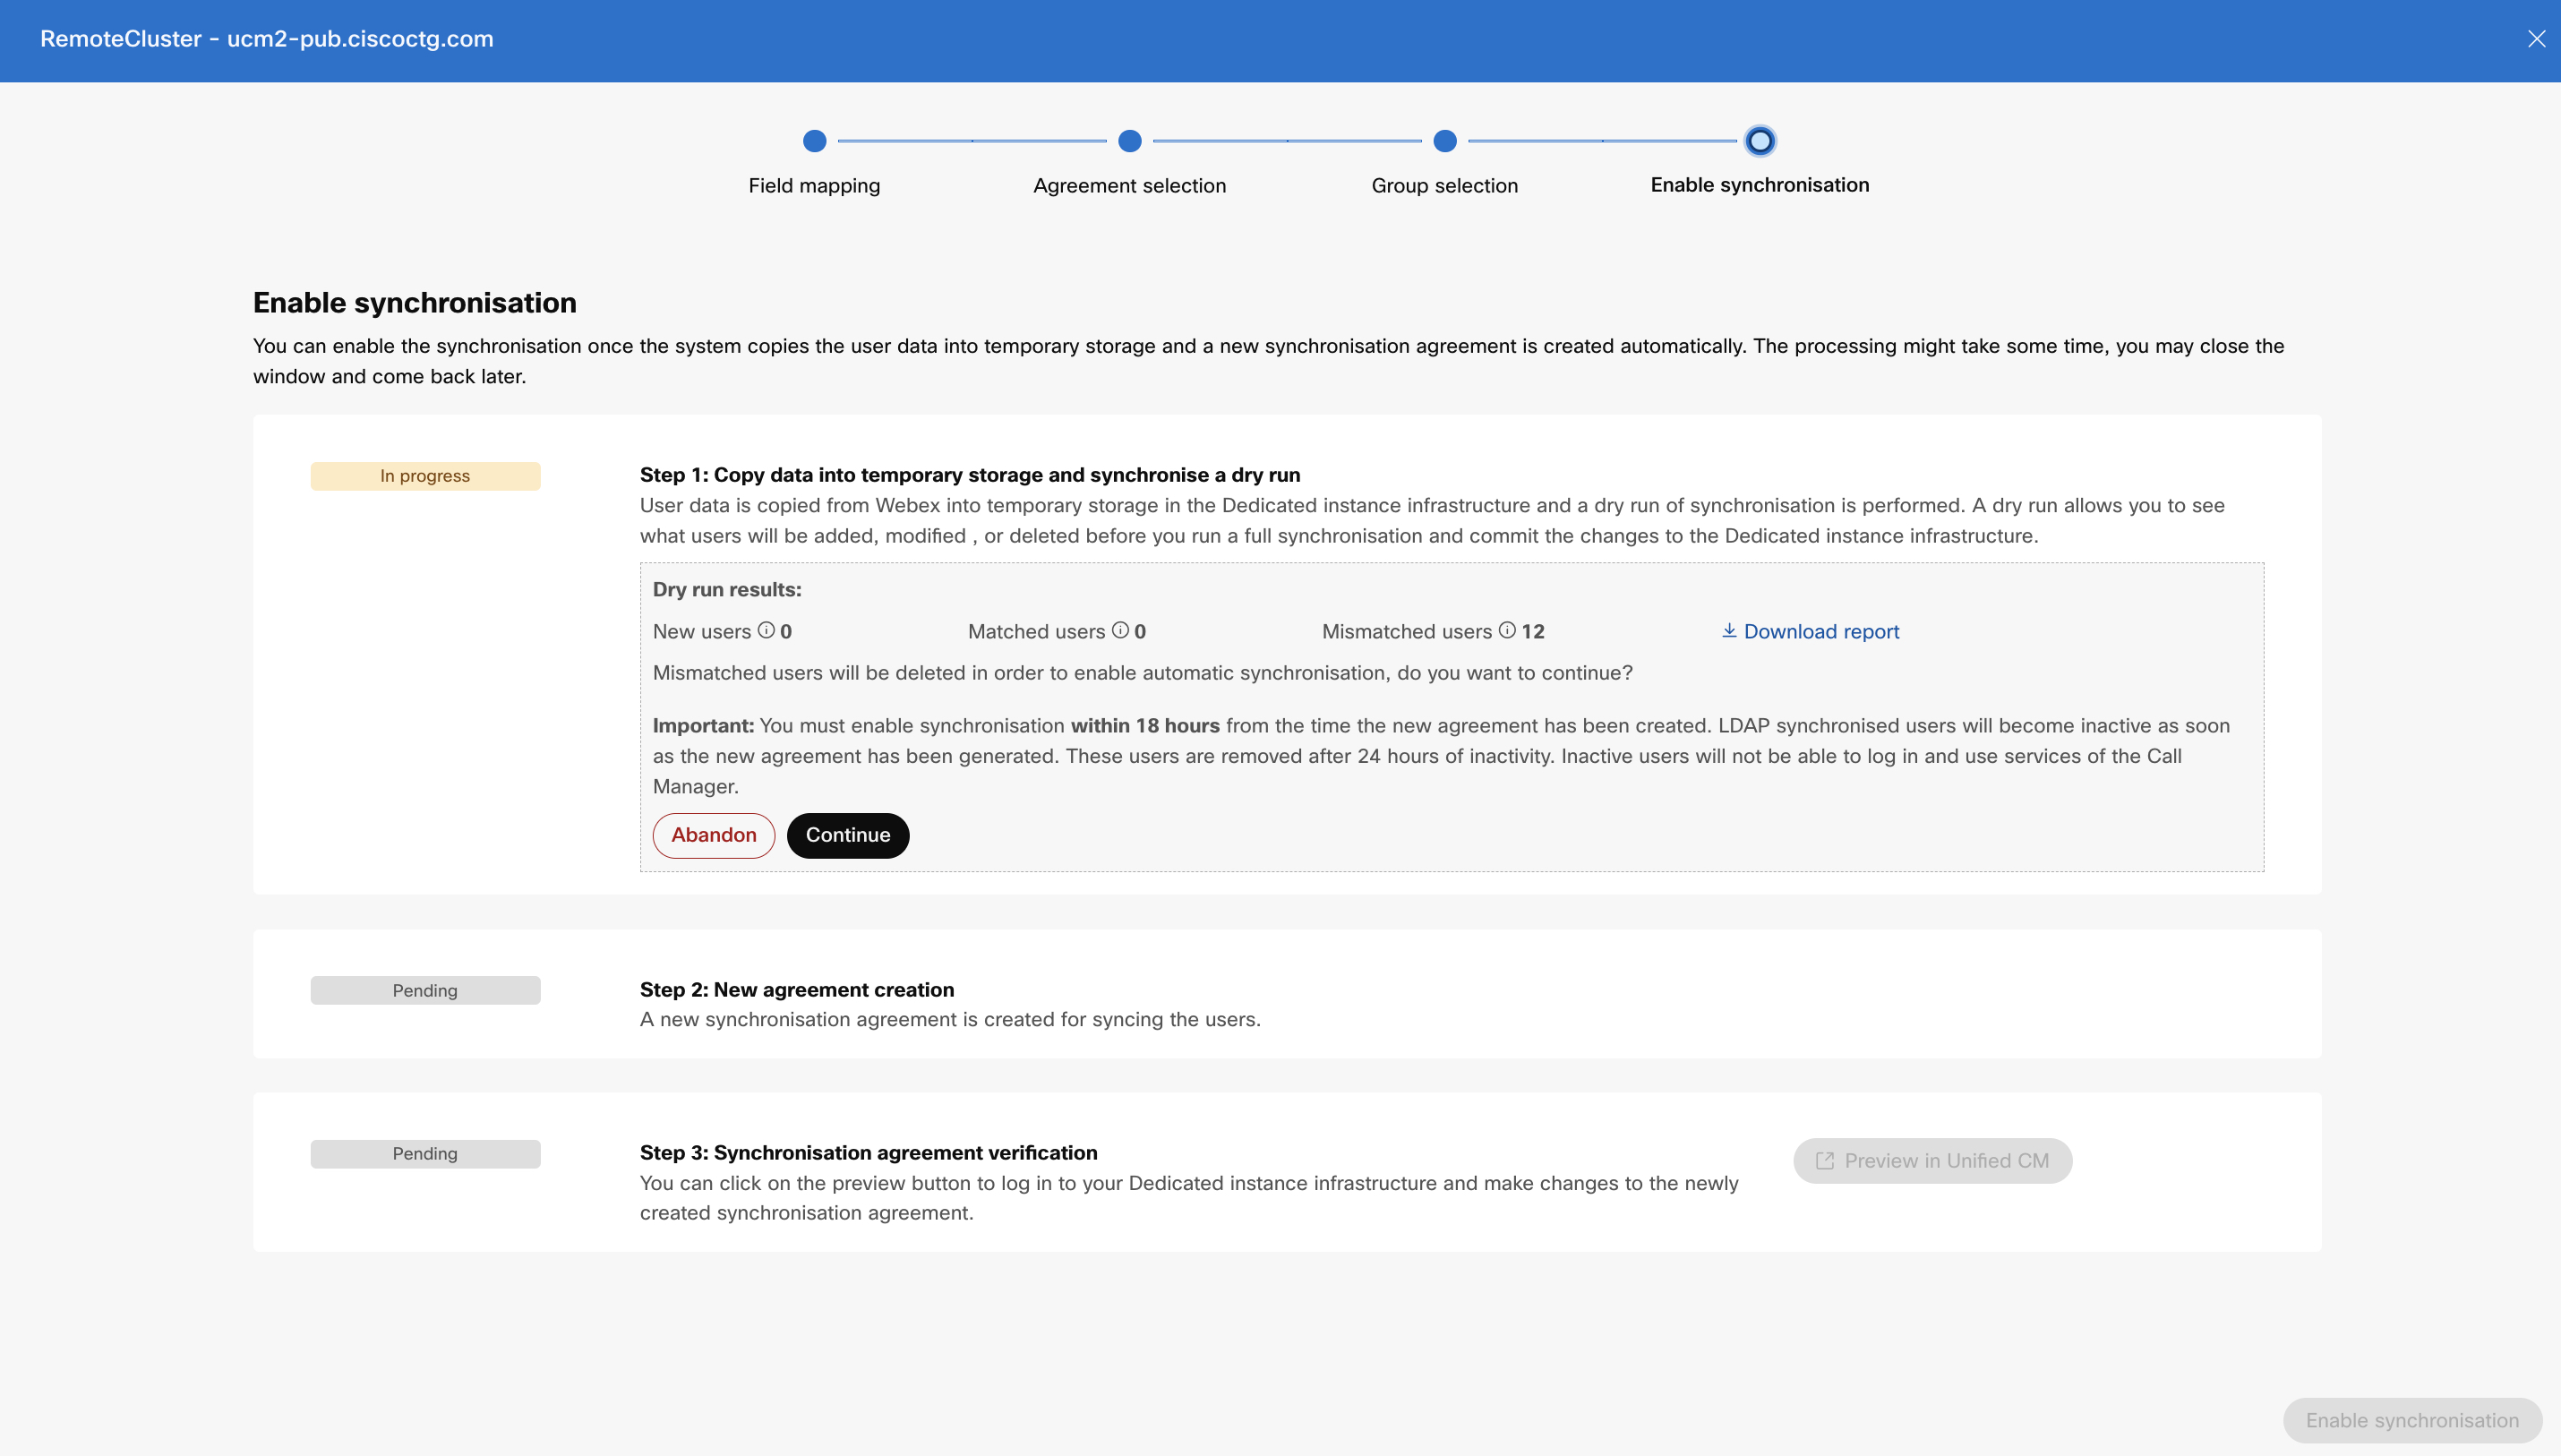
V okne Pov oliť synchroniz áciu povoľte synchronizáciu, keď systém úspešne skopíruje údaje používateľa do dočasného úložného priestoru Unified CM a vytvorí sa nová synchronizačná dohoda (po krokoch 1 a 2, ako je vidieť na nasledujúcej snímke obrazovky).
-
Možnosť Stiahnuť pre hľad vám umožňuje čiastočne zobraziť výsledky. Ak chcete načítať kompletné zostavy pre Unified CM klaster, vykonajte nasledujúci príkaz CLI: súbor get acti velog /cm/trace/CIService/log4j/DryRunResults.csv
V prípade, že nemáte prístup, obráťte sa na Cisco TAC podporu a stiahnite si pre hľad.
Výsledok spustenia na sucho zobrazuje nasledovné:
-
Noví používatelia — Používatelia nie sú prítomní v službe Webex Unified CM Identity Service, ale sú v nej prítomní. Používatelia sa vytvoria Unified CM po povolení synchronizácie.
-
Zodpovední používatelia — Používatelia sú prítomní v službe We Unified CM bex Identity Service. Títo používatelia zostanú aktívni aj Unified CM po dokončení synchronizácie.
-
Nesúladení používatelia — Používatelia sú prítomní v službe We Unified CM bex Identity Service . Nesúladení používatelia sú Unified CM po dokončení synchronizácie označení ako neaktívni a po 24 hodinách nečinnosti budú zrušení.
Môžete skontrolovať prehľad a rozhodnúť, či chcete ponechať rovnaký zoznam používateľov a pridať alebo odstrániť používateľov. Na základe rozhodnutia kliknite na tlačidlo O pustiť, aby ste proces zastavili a zmeny poskytovania vrátili.
-
-
Po overení synchronizačnej zmluvy kliknite na položku Ná hľad, Unified CM aby ste sa prihlásili do infraštruktúry a zmenili novo vytvorenú synchronizačnú zmluvu.
Môžete upravovať iba informácie o skupine. Zmluvu nemôžete premenovať ani upraviť žiadne podrobnosti.
-
Ak chcete pokrač ovať v synchroniz ácii, kliknite na položku Povoliť synchronizáciu.
Počas synchronizácie nebudete môcť vykonať žiadnu akciu až do dokončenia. Po dokončení synchronizácie pre konkrétny klaster stránka Directory Service zobrazí tento klaster so stavom Provisioned. V tomto okamihu ste úspešne autorizovali službu Azure AD na poskytovanie a synchronizáciu používateľov Webex do infraštruktúry UC a dokončili ste kroky na nastavenie synchronizácie.
Synchronizáciu musíte povoliť do 18 hodín od vytvorenia novej zmluvy. Používatelia synchronizovaní LDAP sa stanú neaktívnymi a odstránia sa po 24 hodinách nečinnosti. Používatelia sa nebudú môcť prihlásiť a využívať Unified CM služby.
Po dokončení poskytovania služby Azure AD pre určitý klaster nemôžete vytvárať žiadne nové synchronizačné dohody ani upravovať žiadne konfiguračné nastavenia pre ten istý klaster okrem nastavení skupiny . Obráť Cisco TAC te sa na podporu pre obnovenie adresárovej služby. Potom môžete vytvoriť novú zmluvu o poskytovaní.
Ak používate Azure IdP počas overovania SSO po úspešnom poskytnutí, uistite sa, že ste v Azure IDP nakonfigurovali správne nároky. Ak je napríklad pri priradení vybratá možnosť 1 pre mapovanie používateľa, uistite sa, že použív ateľ.userprincipalname je nastavený ako UID v časti Dodatočné nároky.
Periodická synchronizácia
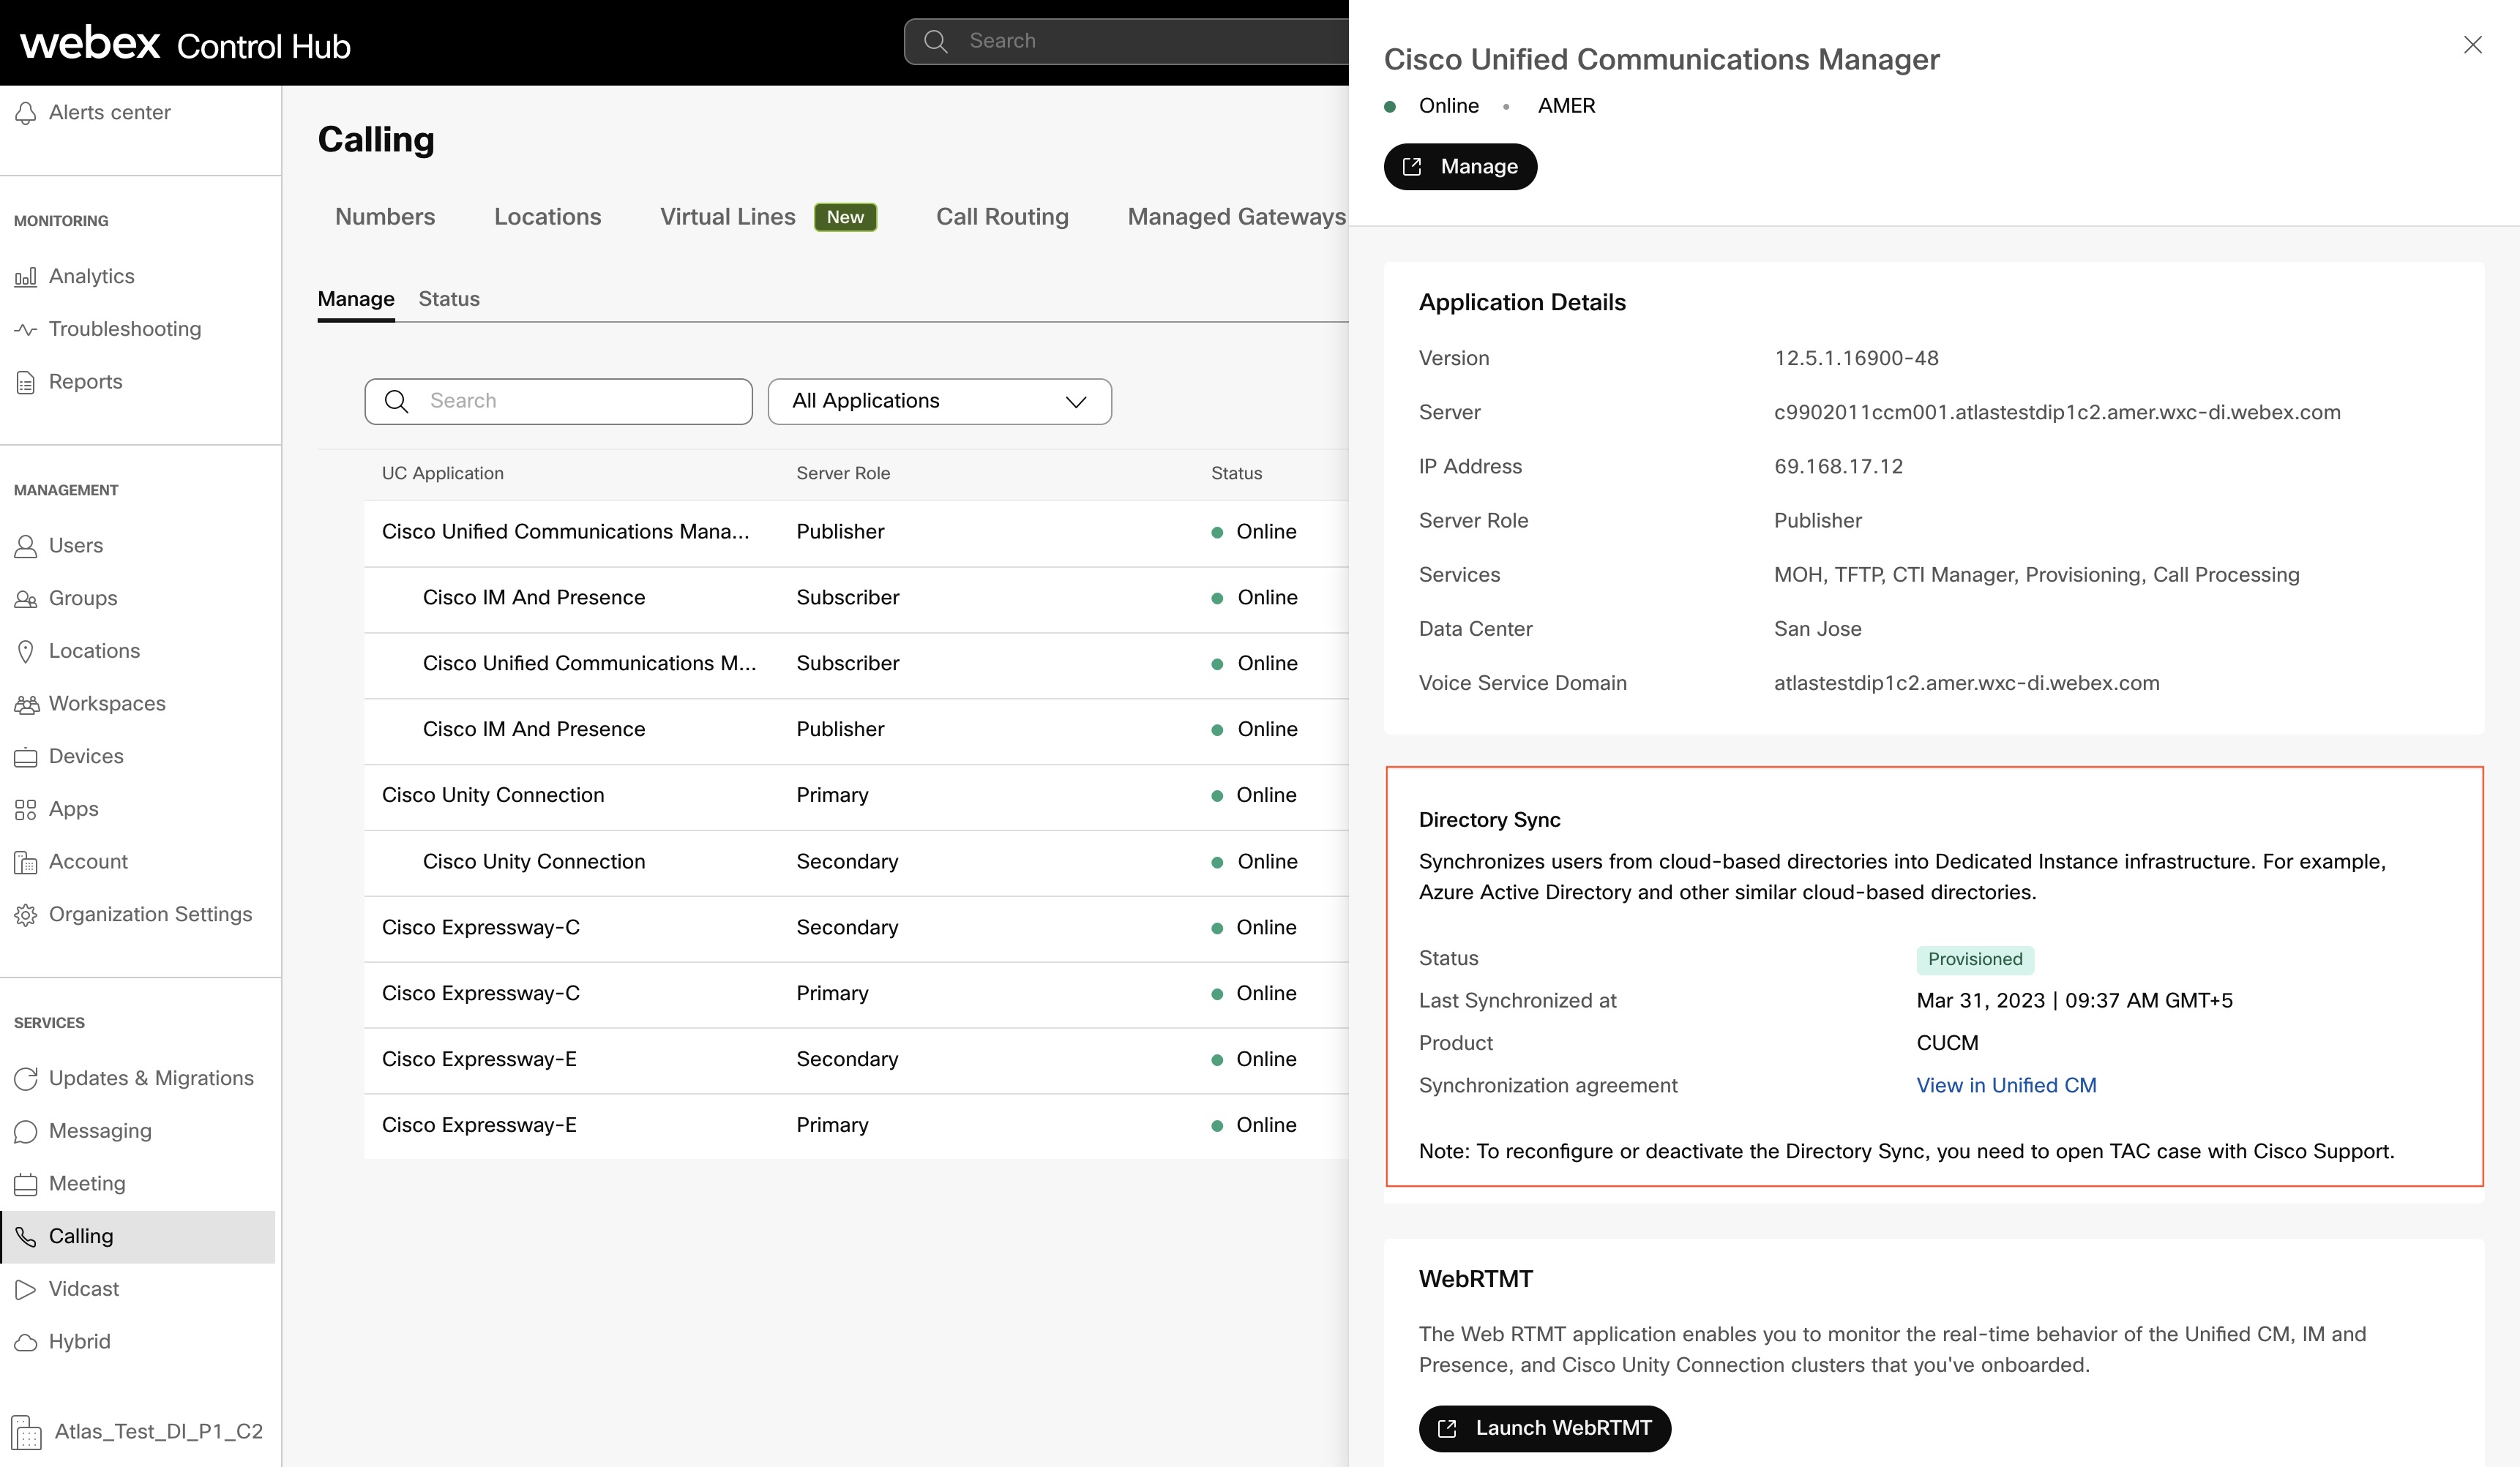
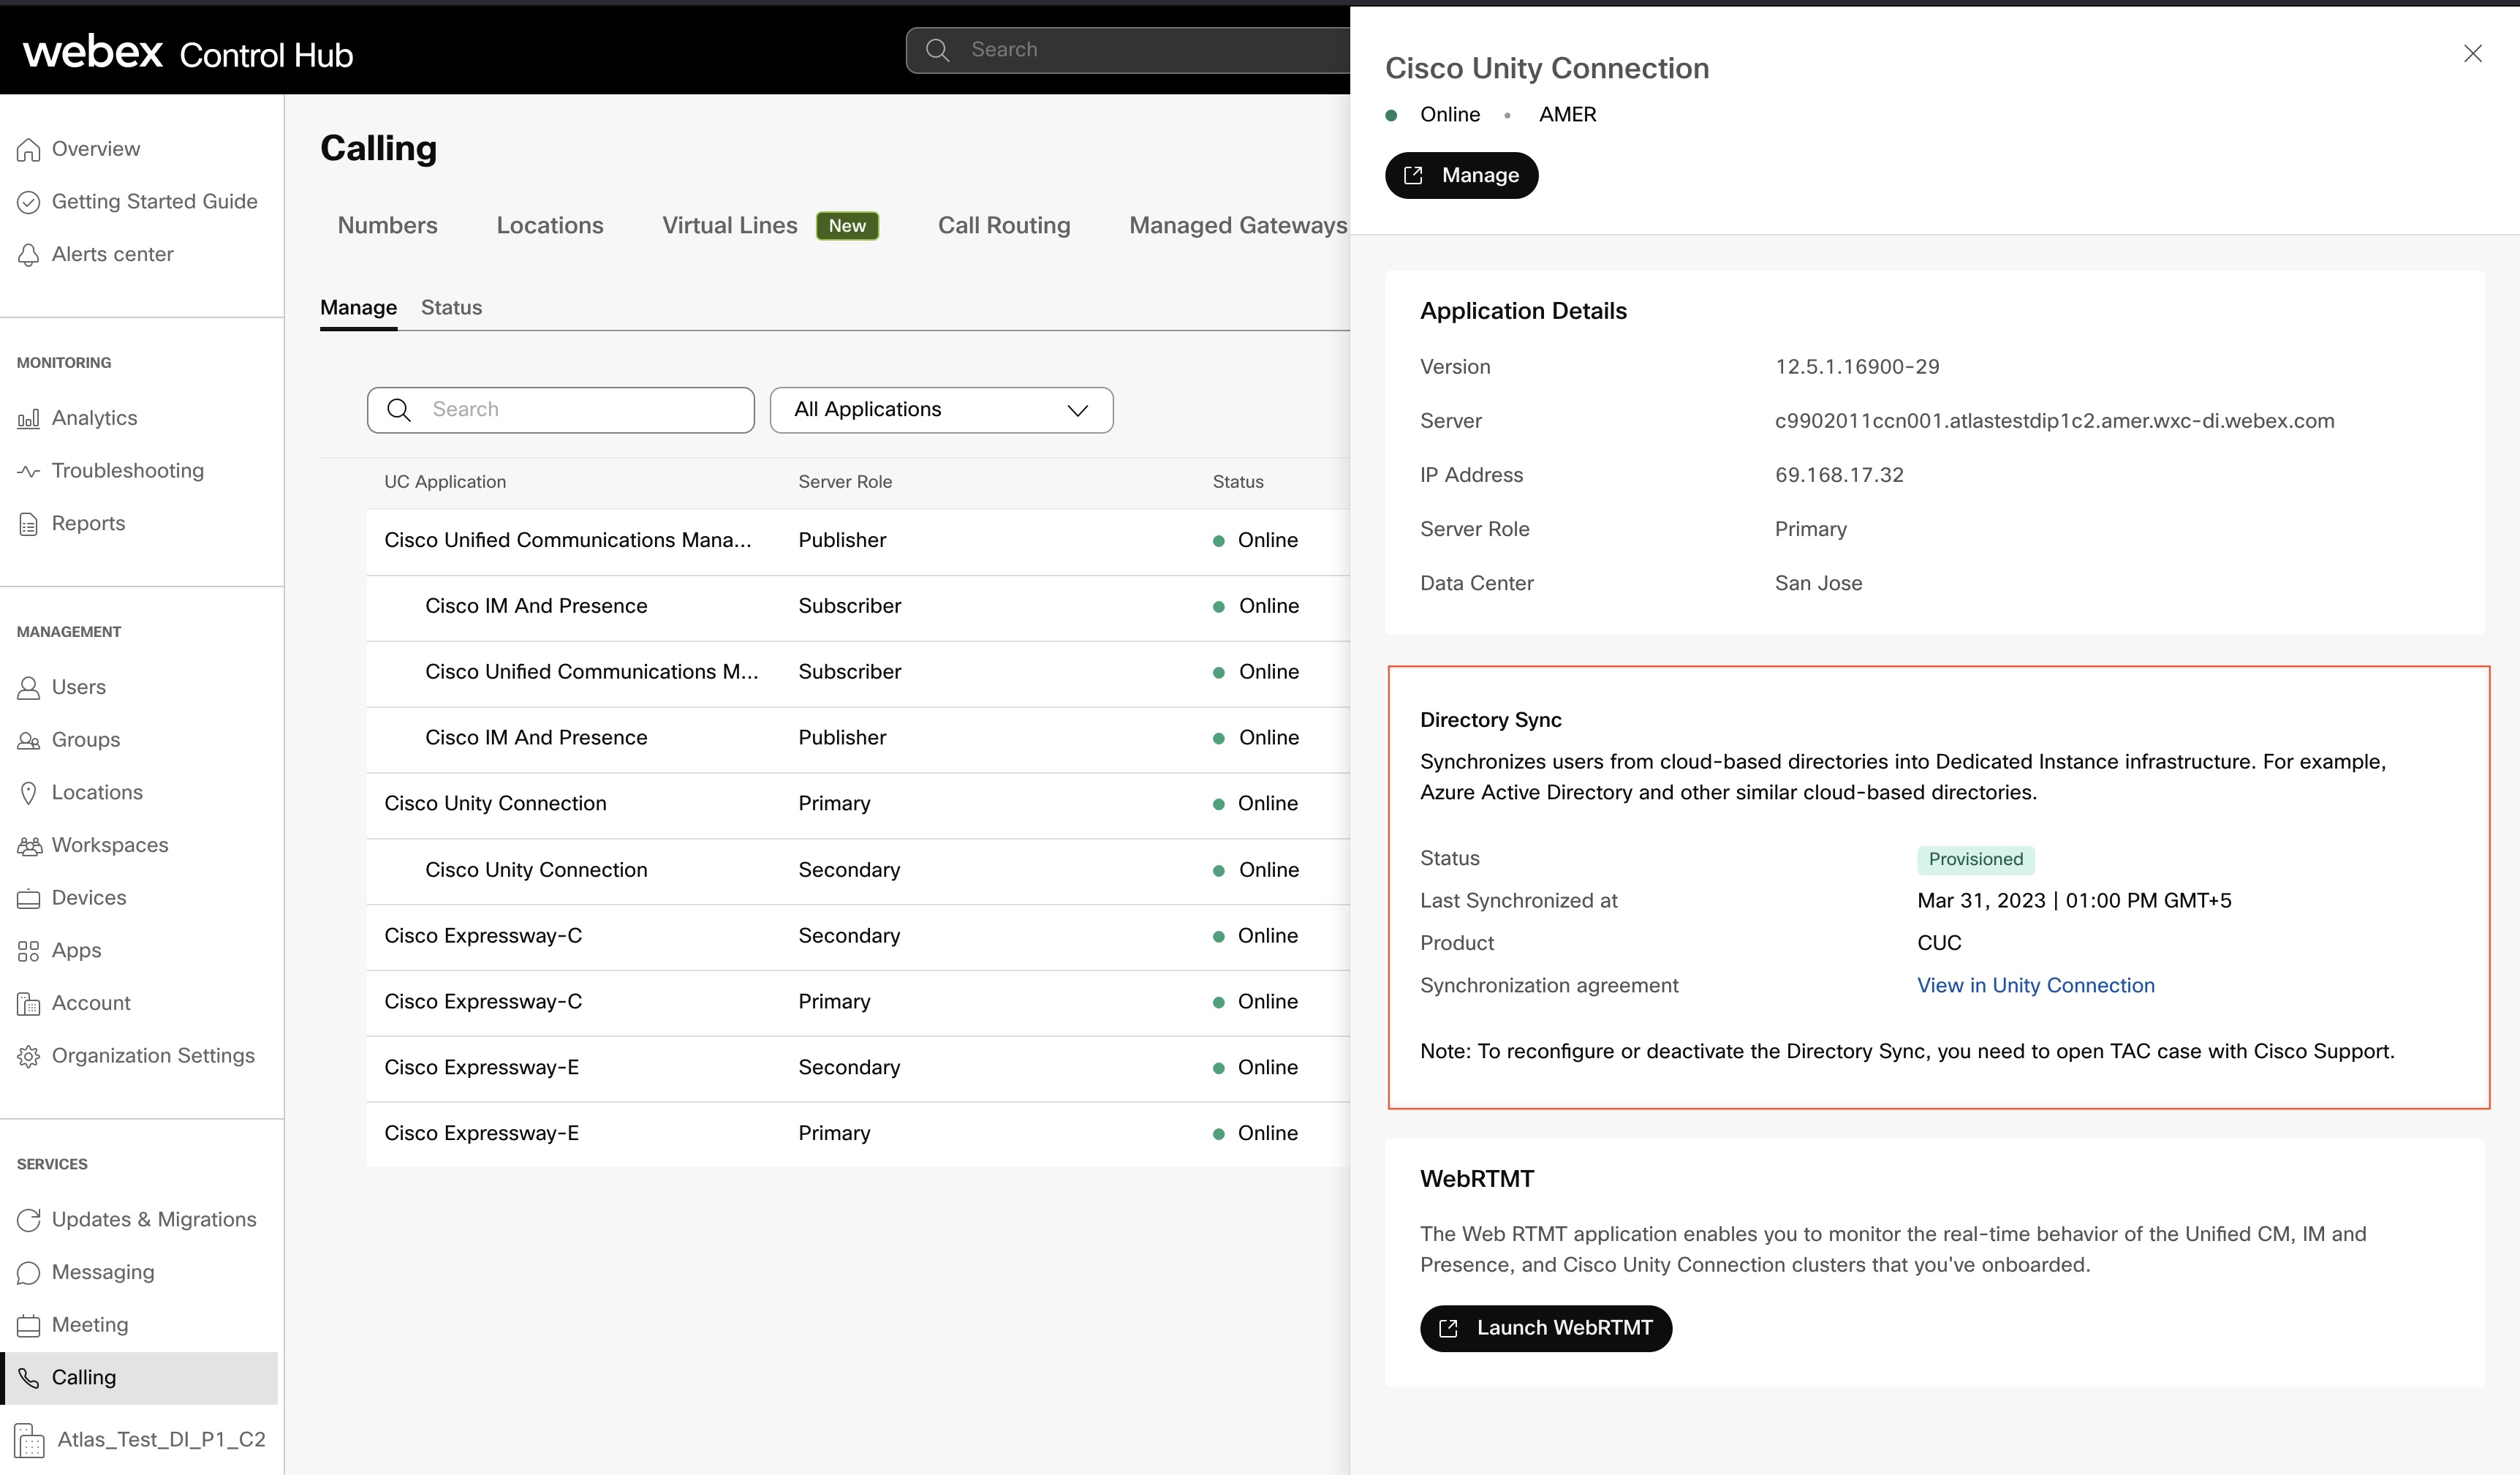
Po úspešnom poskytnutí klastra beží pravidelná synchronizácia denne, ktorá sa star á o synchronizáciu akýchkoľvek zmien používateľských údajov z Webex Common Identity do a. Unified CM Cisco Unity Connection Váš zásah nie je potrebný na pravidelnú synchronizáciu. Môžete však overiť, či došlo k periodickej synchronizácii pre daný deň, sledovaním stĺpca Posledná synchroniz ácia na stránke Podrobnosti o klastri v ovládacom centre. Časová pečiatka sa aktualizuje tak, aby odrážala čas, kedy došlo k periodickej synchronizácii pre klaster.
Unified CM
Cisco Unity Connection
Adresár LDAP v alebo Unified CM Cisco Unity Connection
Predvolený adresár LDAP je vytvorený procesom synchronizácie.
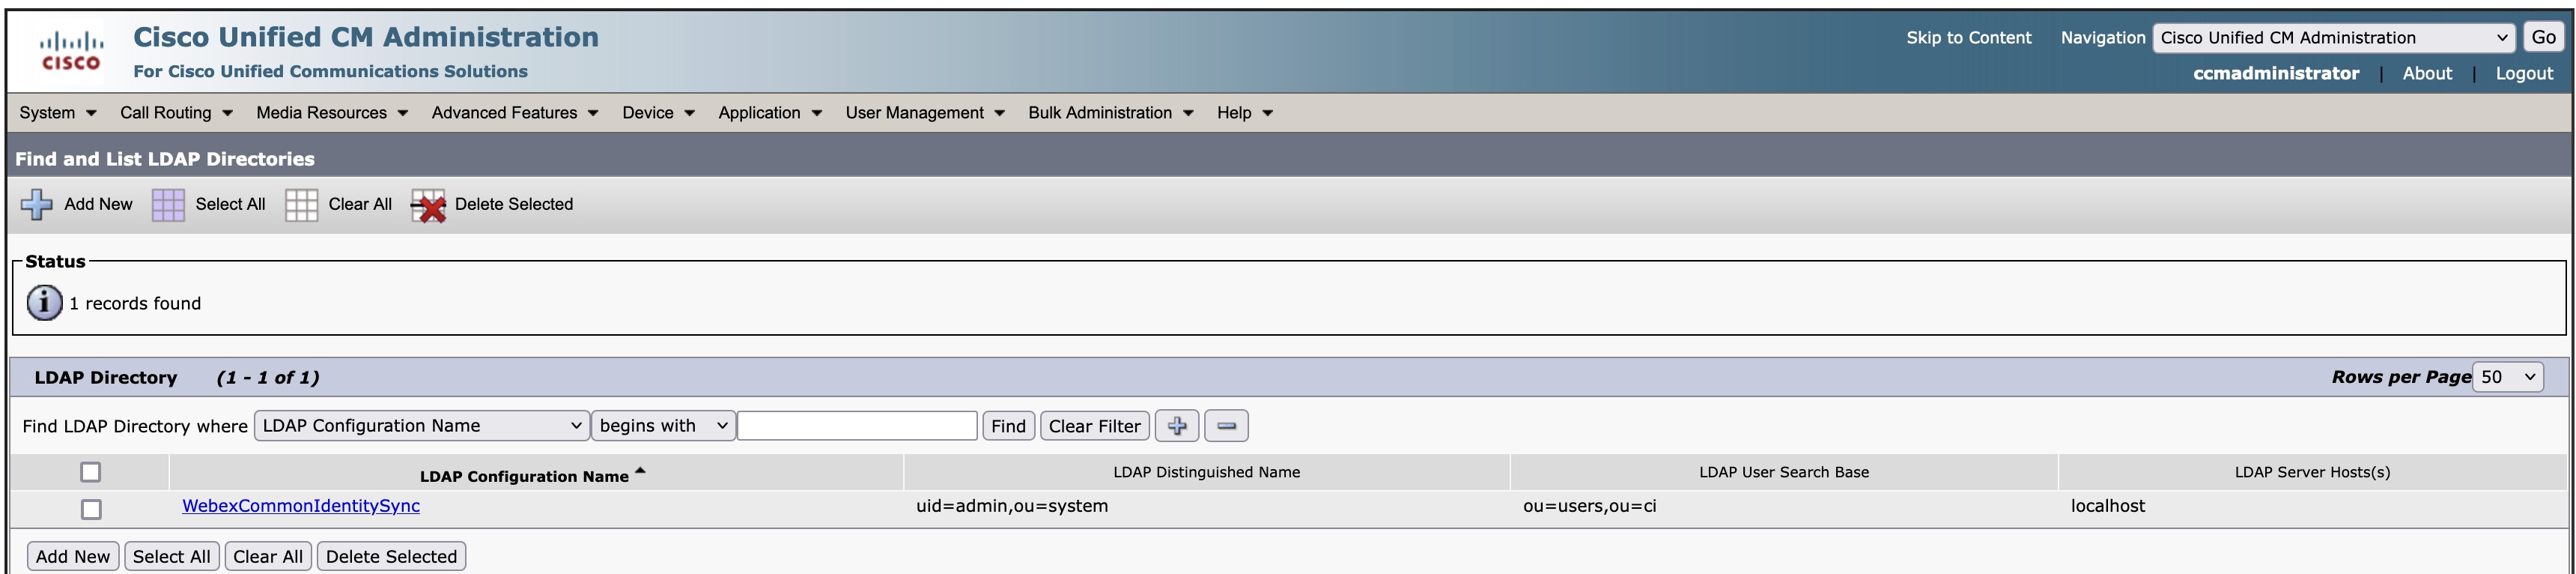
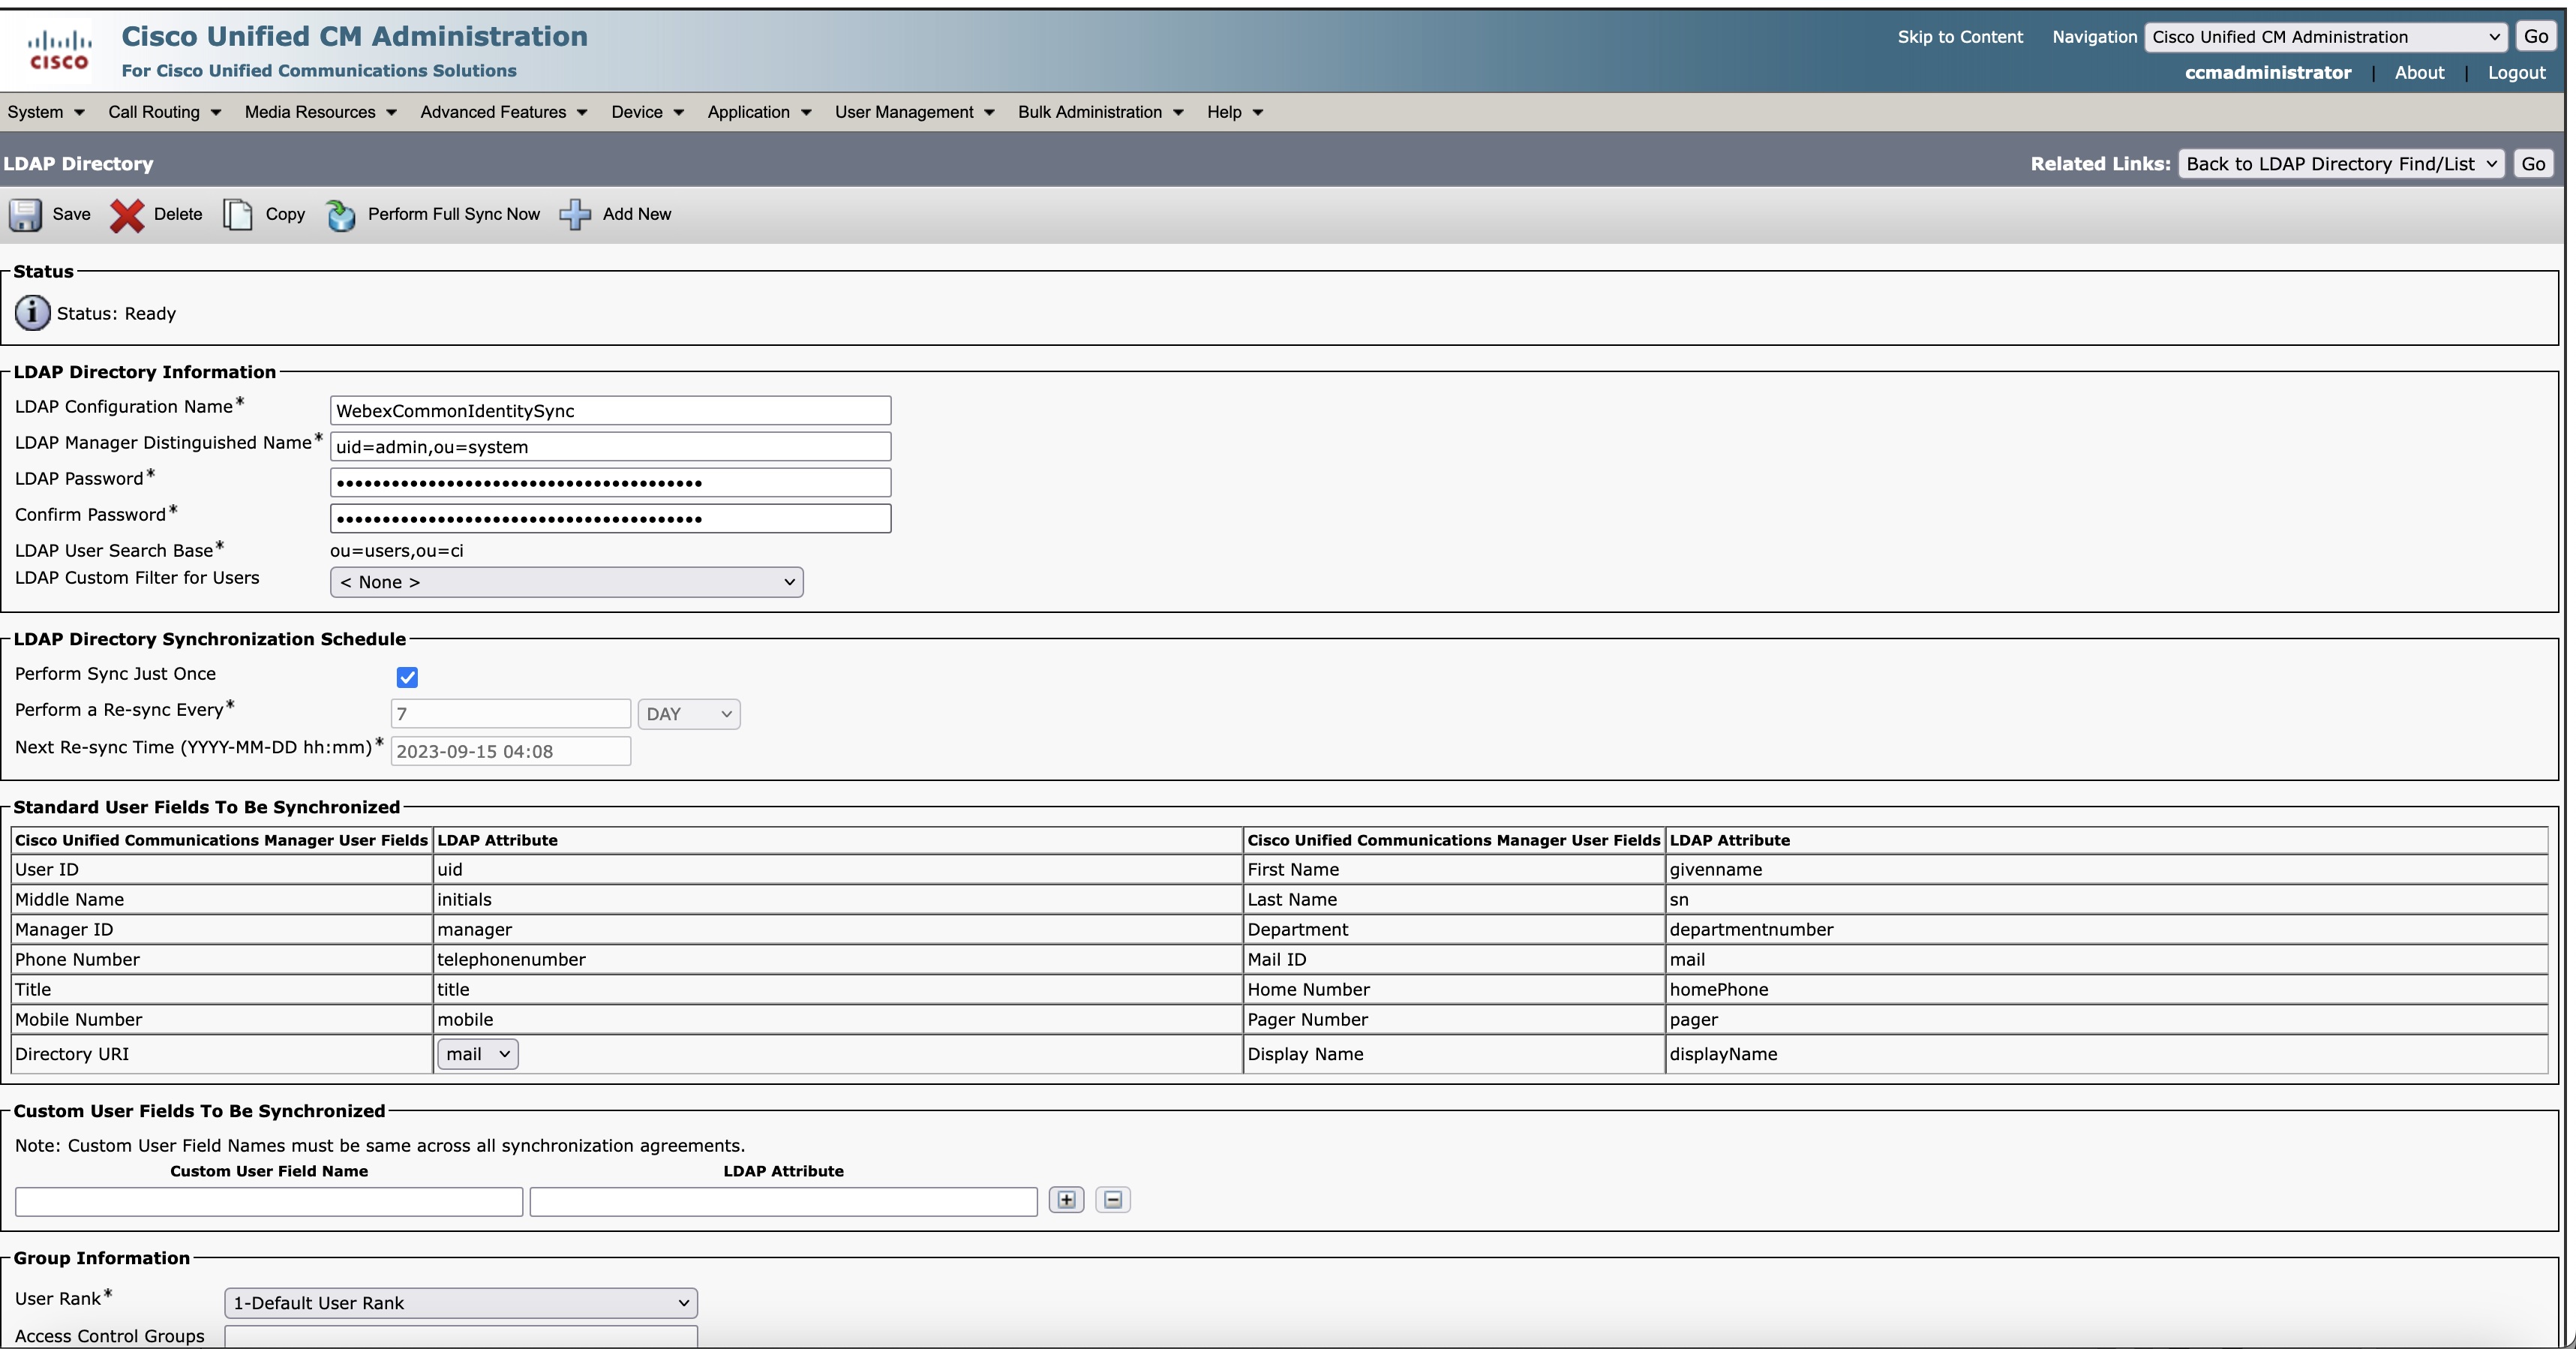
Hoci nastavenia zobrazujú synchronizáciu raz, Control Hub sa synchronizuje pri 24-hodinových zmenách cyklu na Com mon Identity na Unified CM aleboCisco Unity Connection.
Zobrazenie stavu synchronizácie
Zobrazenie stavu synchronizácie v stĺpci Stav synchronizácie adresára. Kliknutím na aplikáciu UC zobrazíte pravý panel, ktorý zobrazuje stav poskytovania, posledný synchronizovaný stav a príčinu zlyhania, ak existuje. Môžete tiež vybrať miestne časové pásmo. Zvolené je predvolené časové pásmo prehliadača.
Stav poskytovania
|
Stav poskytovania |
Popis |
|---|---|
|
Spracovanie |
Poskytovanie prebieha |
|
Vyžadovaná akcia |
Ak je potrebný manuálny zásah pre konkrétny klaster, podniknite potrebné kroky.
|
|
Chyba |
Ak sa v sprievodcovi Povoliť synchronizáciu vyžaduje nejaká akcia, skontrolujte ich a v prípade potreby vykonajte potrebné kroky. |
|
Aktívny |
Poskytovanie klastra je dokončené. |
|
Nie je poskytnutý |
Poskytovanie klastra sa ešte nezačalo. |
Import používateľov pre pripojenie Unity
Používateľov služby Azure AD môžete importovať manuálne z aplikácie Import Users in Cisco Unity Connection po vykonaní poskytovania klastra z Control Hub.
Dva spôsoby importu používateľov sú nasledovné:
| 1 |
V Cisco Unity Connection správe rozbaľte položku Používatelia a vyberte položku Importovať používateľov. |
| 2 |
Na stránke Importovať používateľov importujte používateľské kontá adresára LDAP a vytvorte používateľov pripojenia Unity. |
| 1 |
V časti S Cisco Unity Connection práva rozbaľte polož ku Nástroje a vyberte polož ku Nástroj hromadnej správy. |
| 2 |
Ak chcete pridať používateľov pripojenia Unity, vykonajte nasledujúce kroky na stránke Nástroj hromadnej správy: |
| 3 |
Po dokončení importu skontrolujte súbor, ktorý ste zadali v poli Náz ov súboru zlyhaných objek tov, aby ste overili, či sú všetci používatelia úspešne vytvorení. |
Riešenie problémov so synchronizáciou
Táto časť obsahuje potrebné informácie a riešenia na vyriešenie niektorých bežných problémov, s ktorými sa môžete stretnúť počas rôznych fáz synchronizácie používateľov z Control Hub do databázy Unified Communications Manager.
Nesúladení používatelia
Povoliť synchronizáciu do 18 hodín po vytvorení novej zmluvy. Existujúci používatelia sú označení ako neaktívni a sú vymaz Unified CM aní po 24 hodinách nečinnosti.
 Chyba — Kopírovanie údajov zlyhalo. Skúste znova
-
Komunikácia medzi dedikovanou inštanciou a Webex cloudom je narušená alebo nie je možné načítať používateľské údaje z cloudu Webex.
-
Komunikácia medzi vyhradenou inštanciou a Unified CM je narušená alebo nie je schopná presunúť používateľské údaje do Unified CM databázy.
-
Údaje používateľa sa nekopírujú do miesta dočasného uloženia.
Chyba — nepodarilo sa vytvoriť synchronizačnú zmluvu. Skúste znova
-
Komunikácia medzi vyhradenou inštanciou a Unified CM je narušená alebo nie je schopná presunúť údaje synchronizačnej zmluvy do Unified CM databázy.
-
Synchronizačná dohoda nebola úspešne vytvorená.
Nie je možné získať podrobnosti o synchronizačnej dohode. Skúste to po nejakom čase.
Komunikácia medzi dedikovanou inštanciou a Unified CM je narušená.
Známe problémy a obmedzenia
Ak máte problém s touto funkciou, skontrolujte, či je to niečo, o čom už vieme a či máme odporúčané riešenie.
-
Webex Calling- Poskytovanie adresárovej služby dedikovanej inštancie nefunguje s autentifikáciou LDAP, pretože sú synchronizované iba údaje používateľa a nie heslá pre Unified CM server, a preto autentifikácia LDAP nefunguje.
Riešenie: Na prihlásenie sa musí použiť jednorazové prihlásenie (SSO). Tento dokument sa vzťahuje iba na integráciu s jedným prihlásením (SSO).
Nakonfigurujte jedno prihlásenie (SSO), ak chcete, aby sa používatelia overovali prostredníctvom poskytovateľa podnikovej identity. Ďalšie informácie nájdete v téme Integrácia s jedným prihlásením v Control Hub a riešenie SSO založené na SAML.
-
Obráť Cisco TAC te sa na podporu a vypnite službu adresára. Počkajte minútu a potom znova spustite nastavenie adresárovej služby.
-
Po vymazaní, v prípade, že chcete znova pripojiť rovnaký Unified CM klaster do organizácie, musíte najskôr zakázať Adresársku službu a potom znova poskytnúť rovnaký klaster.
Obráť Cisco TAC te sa na podporu a vypnite službu adresára.
-
Na stránke dohody o synchronizácii sa zobrazia aktívne polia Vykonať synchroniz áciu každ ú a Čas ďalšej opätovnej synchroniz ácie. Tieto polia sú však na Unified CM serveri šedé, keď je povolená možnosť Vykonať synchronizáciu len raz. V súčasnosti je to obmedzenie vo funkcii poskytovania Webex Calling služby adresára dedikovanej inštancie, ktorá bude opravená v nad chádzajúcom vydaní.
-
Používatelia, ktorí sú odstránení v portáli Azure, sa stanú neaktívnymi v službe Webex Identity Service, ale zdá sa, že sú aktívni. Unified CM
Riešenie: Pre jdite do časti Správa > Použí vatelia a odstráňte používateľa z Control Hub. Používateľ je označený ako neaktív ny vUnified CM.
-
Pri poskytovaní nových klastrov pre väčšie organizácie (s viac ako 80 000 používateľmi) budete mať momentálne časový limit. Tento problém bude čoskoro vyriešený.
-
Po kliknutí na tlačidlá Opustiť, Pokrač ovať a Povoli ť synchronizáciu počas poskytovania na stránke Povoliť synchronizáciu sa stav klastra v používateľskom rozhraní okamžite nezmení. Toto obmedzenie je zavádzajúce, pretože akcie prebiehajú v backende.
Riešenie: Vyhn ite sa dvojnásobnému klikaniu na tlačidlá a po niekoľkých sekundách skontrolujte stav klastra. Zobrazí sa, že stav klastra sa zmení z požadovanej akcie na spracovanie. Táto otázka bude čoskoro riešená.
-
Funkcia Povoliť synchronizáciu moment álne prestane reagovať, keď je sieť Unified Communications Manager vypnutá.
Práca: Obrá ťte sa na Cisco TAC podporu, aby ste zakázali Adresársku službu. Počkajte minútu a potom znova spustite nastavenie adresárovej služby. Tento problém bude vyriešený v nadchádzajúcom vydaní.
-
Počas poskytovania sa zoznam podrobností skupiny nevyplní kvôli problémom so synchronizáciou so službou Webex Common Identity Service. Používateľom sa odporúča opustiť poskytovanie a po určitom čase to znova skúsiť.
-
Ak opätovne konfigurujete synchronizáciu adresárov v poskytovanom klastri, odporúča sa do procesu zapojiť obchodnú jednotku Webex Calling - Dedicated Instance Business Unit.


