- Kezdőlap
- /
- Cikk

Köszönjük visszajelzését.


 Ebben a cikkben
 Visszajelzés?
Szinkronizálja a felhasználókat a Cloud Directory (Microsoft Azure AD) vagy a helyi könyvtárból (MS AD) a Dedikált példányklaszterekkel (Unified CM és Cisco Unity Connection) a Webex Common Identity Service segítségével a Control Hub interfészen keresztül.
Áttekintés
Szinkronizálja a felhasználókat a felhőalapú könyvtárból, például az Azure AD-ből a dedikált példányalkalmazásokkal, például Unified CM a Cloud Directory Service szolgáltat Cisco Unity Connection ással és azzal. A szinkronizálás során a rendszer importálja a felhasználók listáját és a kapcsolódó felhasználói adatokat az Azure-ban Active Directory (vagy egy hasonló Cloud Directory-szolgáltatásban), amelyek szinkronizálódnak a Webex Identity Service szolgáltatással. Válassza ki a Unified CM klasztert a Vezérlő központból a szinkronizáláshoz, válassza ki a megfelelő Unified CM Felhasználóazonosító mezőleképezést, majd válassza ki a szükséges szinkronizálási megállapodást a szinkronizálás befejezéséhez.
Feltételek
-
Ha az Azure-t használja felhőkönyvtár Active Directory ként, további információt az Azure AD Wizard alkalmazás beállítása a Vezérlőközpontban című té makörben talál.
-
Ha könyvtár Microsoft Active Directory ként használja, további információt a Cím tárcsatlakozó telepítése című té makörben talál.
-
Gondoskodjon arról, hogy a meglévő integrált Active Directory rendszerek integr Unified CM álódjanak a Webex Common Identity-be is.
A klaszter részleteinek megtekintése
A Vezérlőközpont kezelése lapján válasszon ki egy klasztert, amellyel szinkronizálni szeret né a felhasználói adatokat.
Ez a kiválasztás tartalmazza a klaszter részleteit is, például a klaszter nevét, a klaszter szinkronizálásának állapotát, az utolsó szinkronizált állapotot és a kapcsolódó terméket.
|
A klaszter részletei |
Leírás |
|---|---|
|
Klaszter neve |
A klaszter neve |
|
Állapot |
A szinkronizálás állapota |
|
Utoljára szinkronizált |
Az utolsó szinkronizálás dátuma |
|
Termék |
A termék részletei |
Címtárszinkronizálás
Az Ön igényeitől függően szinkronizálhatja a felhasználókat az On-PREM és Active Directory a Control Hub között a Directory Connector használatával, vagy közvetlenül az Azure Directory-ból a Control Hubba, majd szinkronizálhatja őket. Unified CM
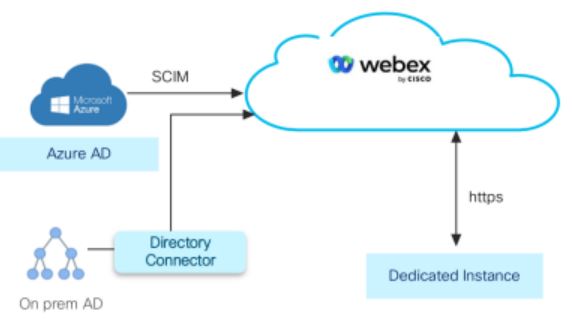
Végezze el az alábbiak egyikét:
-
Ha közvetlenül szinkronizálja a felhasználókat az Azure Directory-ból a Vezérlőközpontba, kövesse a Felhasznál ók szinkronizálása az Azure Directory- ból eljárást.
-
A felhasználók szinkronizálása On-PREM rendszerről Active Directory a Vezérlőközpontba Directory Connector használatával kövesse a Felhasznál ók szinkronizálása az On-PREM Active Directory alkalmazá sból eljárást.
Végezze el a szinkronizálást a nem munkaidőben, hogy minimalizálja annak hatását a hívási szolgáltatásokra.
Felhasználók szinkronizálása az Azure Directory-
A dedikált példánykönyvtár szolgáltatás szinkronizálása lehetővé teszi az Azure-könyvtárban lévő végfelhasználói adatok importálását az Unified CM adatbázisba úgy, hogy azok megjelenjenek a Végfelhasználói konfiguráció ablakban.
A felhasználók szinkronizálása az Azure Directory használatával:
-
Az Azure- Active Directory felhasználókat szinkronizálnia kell a Control Hubba.
-
Kövesse az eljárást A Kö nyvtár szinkronizálás konfigur álása a Vezérlőközpontban lévő felhasználók szinkronizálásáhozCisco Unified CM.
Szinkronizálja a felhasználókat az On-PREM Active Directory
Az On-PREM Active Directory felhasználók szinkronizálhatók a Common Identity (CI) rendszerrel a Directory Connector segítségével.
Csak az SSO telepítése támogatott a könyvtárszolgáltatáshoz. További információk ért lá sd: Egyszeri bejelentkezés integrálása a Vezérlőközpont ban és a SAML-alapú SSO-megoldás.
A felhasználók szinkronizálása az On-PREM alkalmazásból: Active Directory
-
Szinkroniz Active Directory álja a felhasználókat a Common Identity (CI) rendszerrel a Directory Connector használatával. A csatlakozó szoftvert letöltheti a Control Hub-ból, és telepítheti a helyi gépre. További informáci ókért lásd: Directory Connector telepítési útmutat ója.
-
Kövesse a Köny vtár szinkronizálás konfigurálása menüpont ban található eljárást, szinkronizálja a felhasznál Unified CM ókat a Control Hub
Könyvtárszinkronizálás beállí
Néha további késéseket tapasztalhat a klaszter biztosítása során. I lyen forgatókönyvek esetén az ellátás továbbra is megtörténik, bár ez a tevékenység jelentős időt vesz igénybe.
-
Jelentkezzen be a Vezérlőközpontba a https://admin.webex.com/login címen.
-
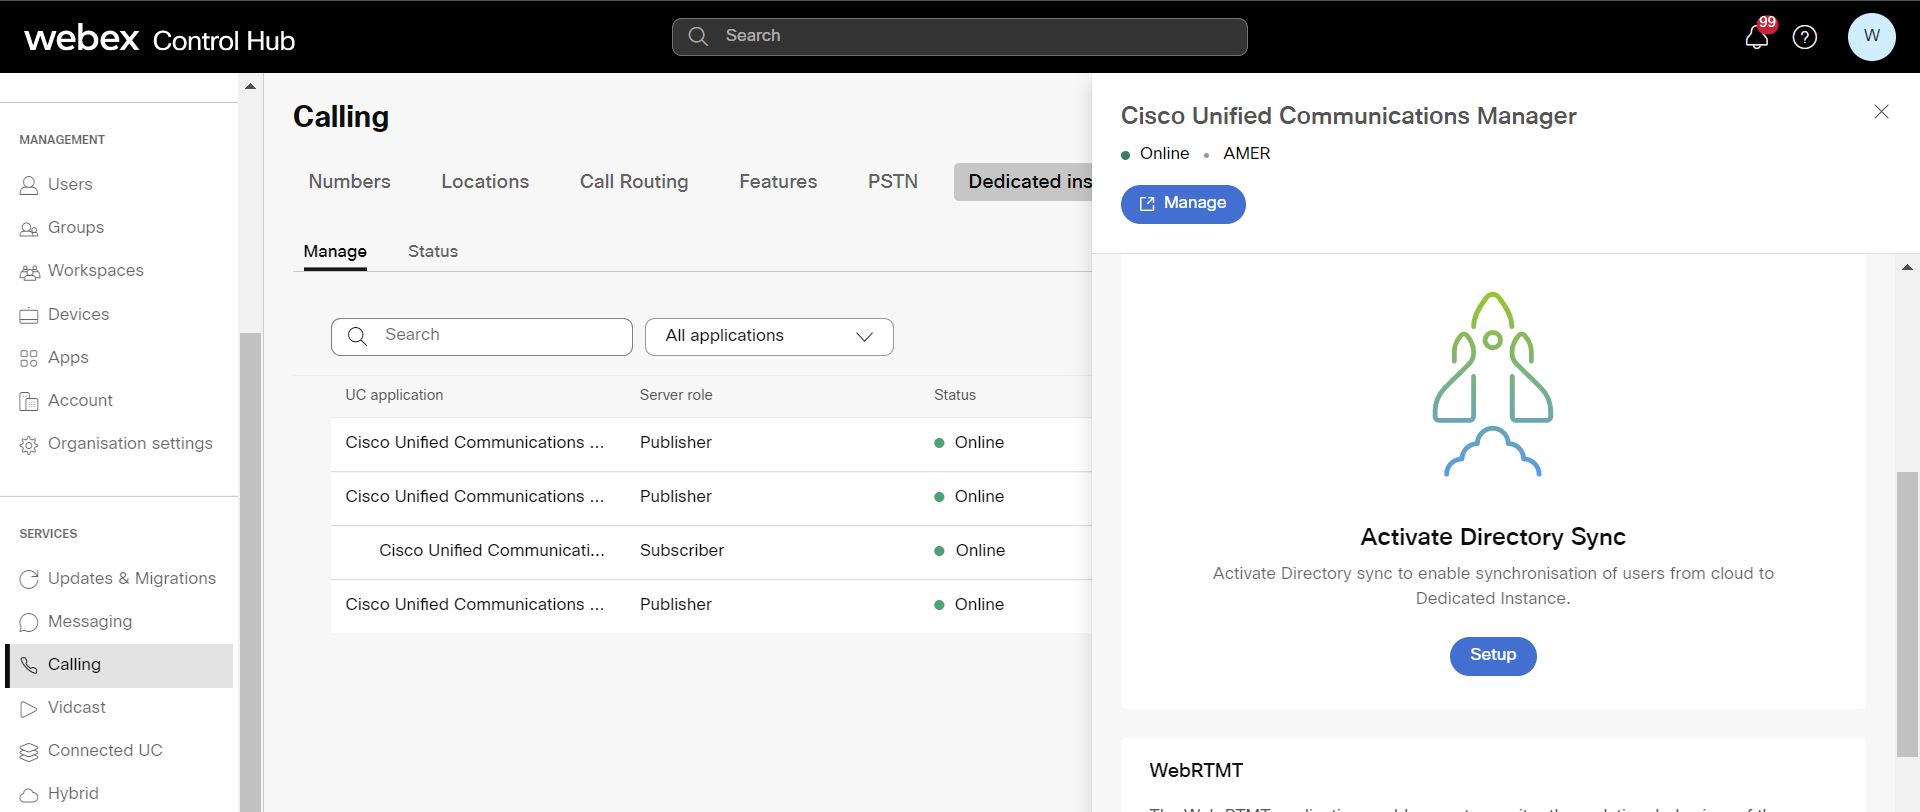
Lépjen a Sz olgáltat ások > H ívás > D edikált pél dányok > Kez elés
-
Válassza ki az UC alkalmazást, majd kattintson a Be állítás gombra a Címtárszinkronizálás aktiv álása alatt a jobb oldali panelen.
-
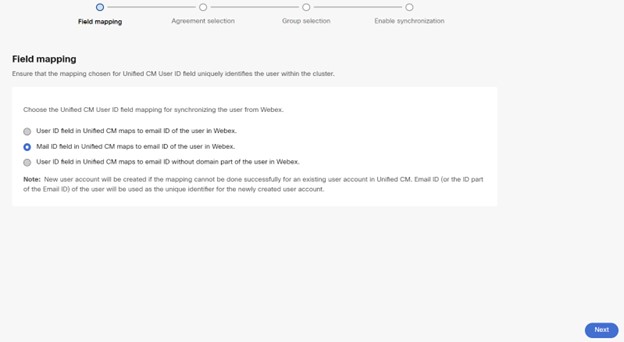
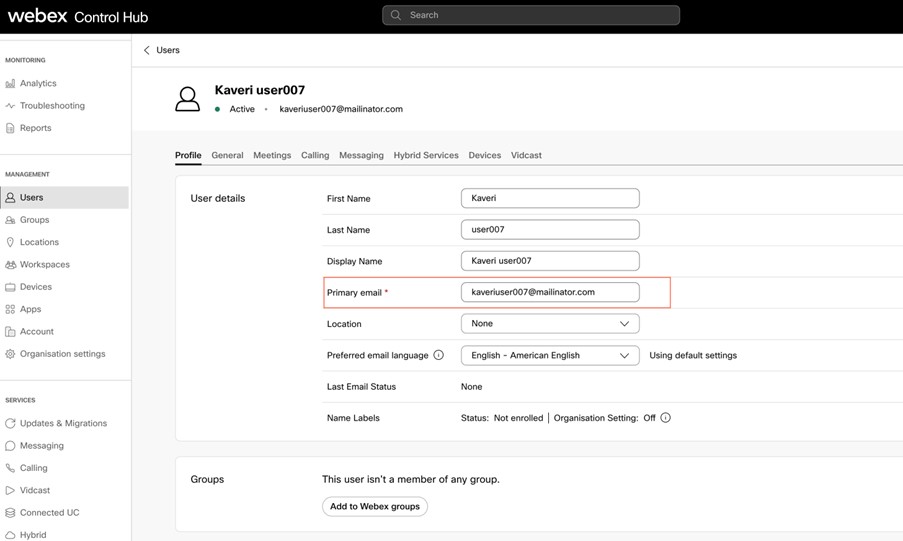
A Mezőleképezés konfigurációs ablakban győződjön meg arról, hogy a Felhasználóazonosító mezőhöz kiválasztott leképezés egyedileg azonosítja a klaszterben lévő felhasználót a rendelkezésre bocsátás megkezdése után. Unified CM
-
Válassza ki a megfelelő Felhasznál Unified CM óazonosító mezőleképezést a felhasználó szinkronizálásához a We bex alkalmazásból:
-
A felhasználóazonosító mező a Webex felhasználójának e-mail azonosítójához Unified CM térképezi.
-
A levelezési azonosító mez Unified CM ő a Webex felhasználójának e-mail azonosítójához illeszkedik.
-
A felhasználóazonosító mező a Webex felhasználójának tartomány része nélkül lévő e-mail azonosítóra Unified CM térképezi.
Új felhasználói fiók jön létre, ha a leképezést nem lehet sikeresen elvégezni egy meglévő felhasználói fiókkalUnified CM. A felhasználó e-mail azonosítója az ú jonnan létrehozott felhasználói fiók egyedi azonosítójaként szolgál. Ez a megjegyzés az 1. és a 2. opcióra vonatkozik.
Opciók
Unified CM
Vezérlőközpont
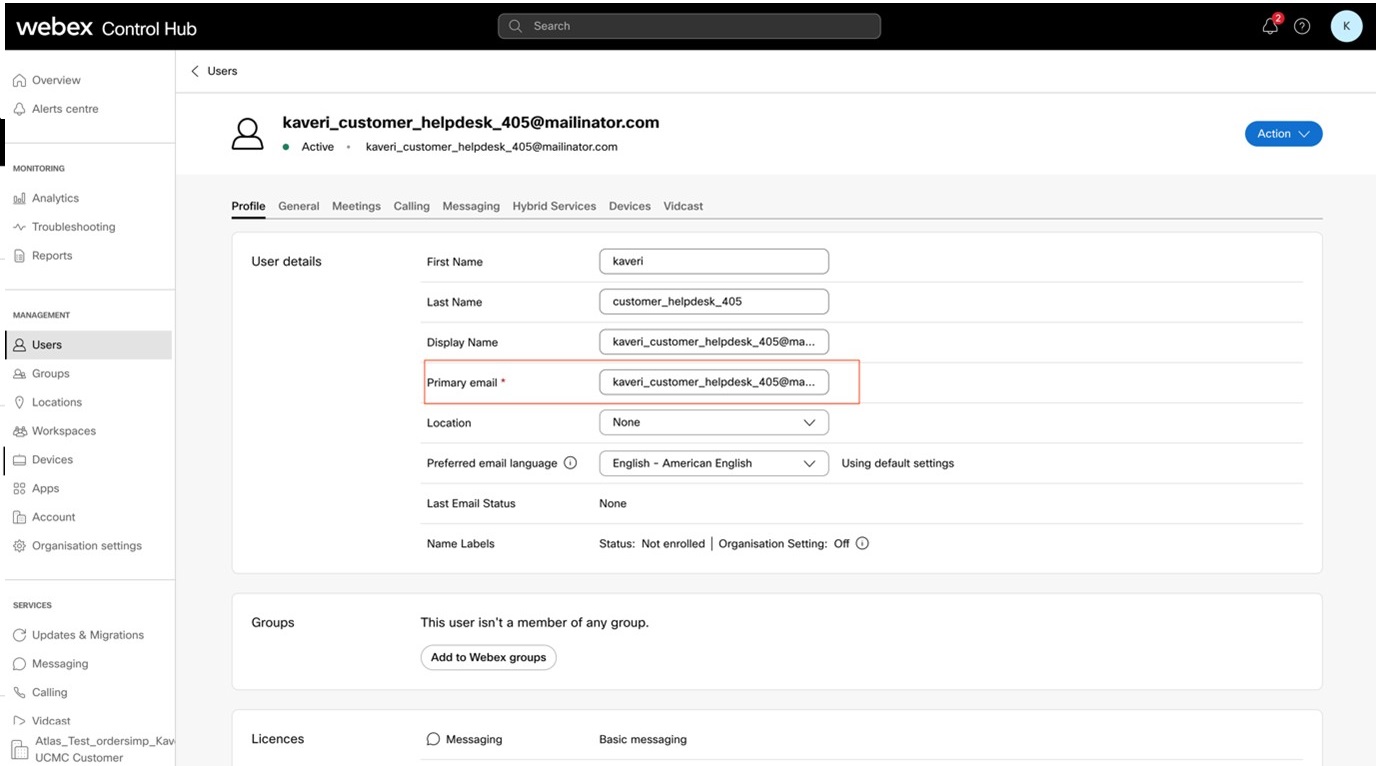
1. lehetőség
Felhasználóazonosító mező a Unified CM térképekben a Webex felhasználójának e-mail azonos ítójához
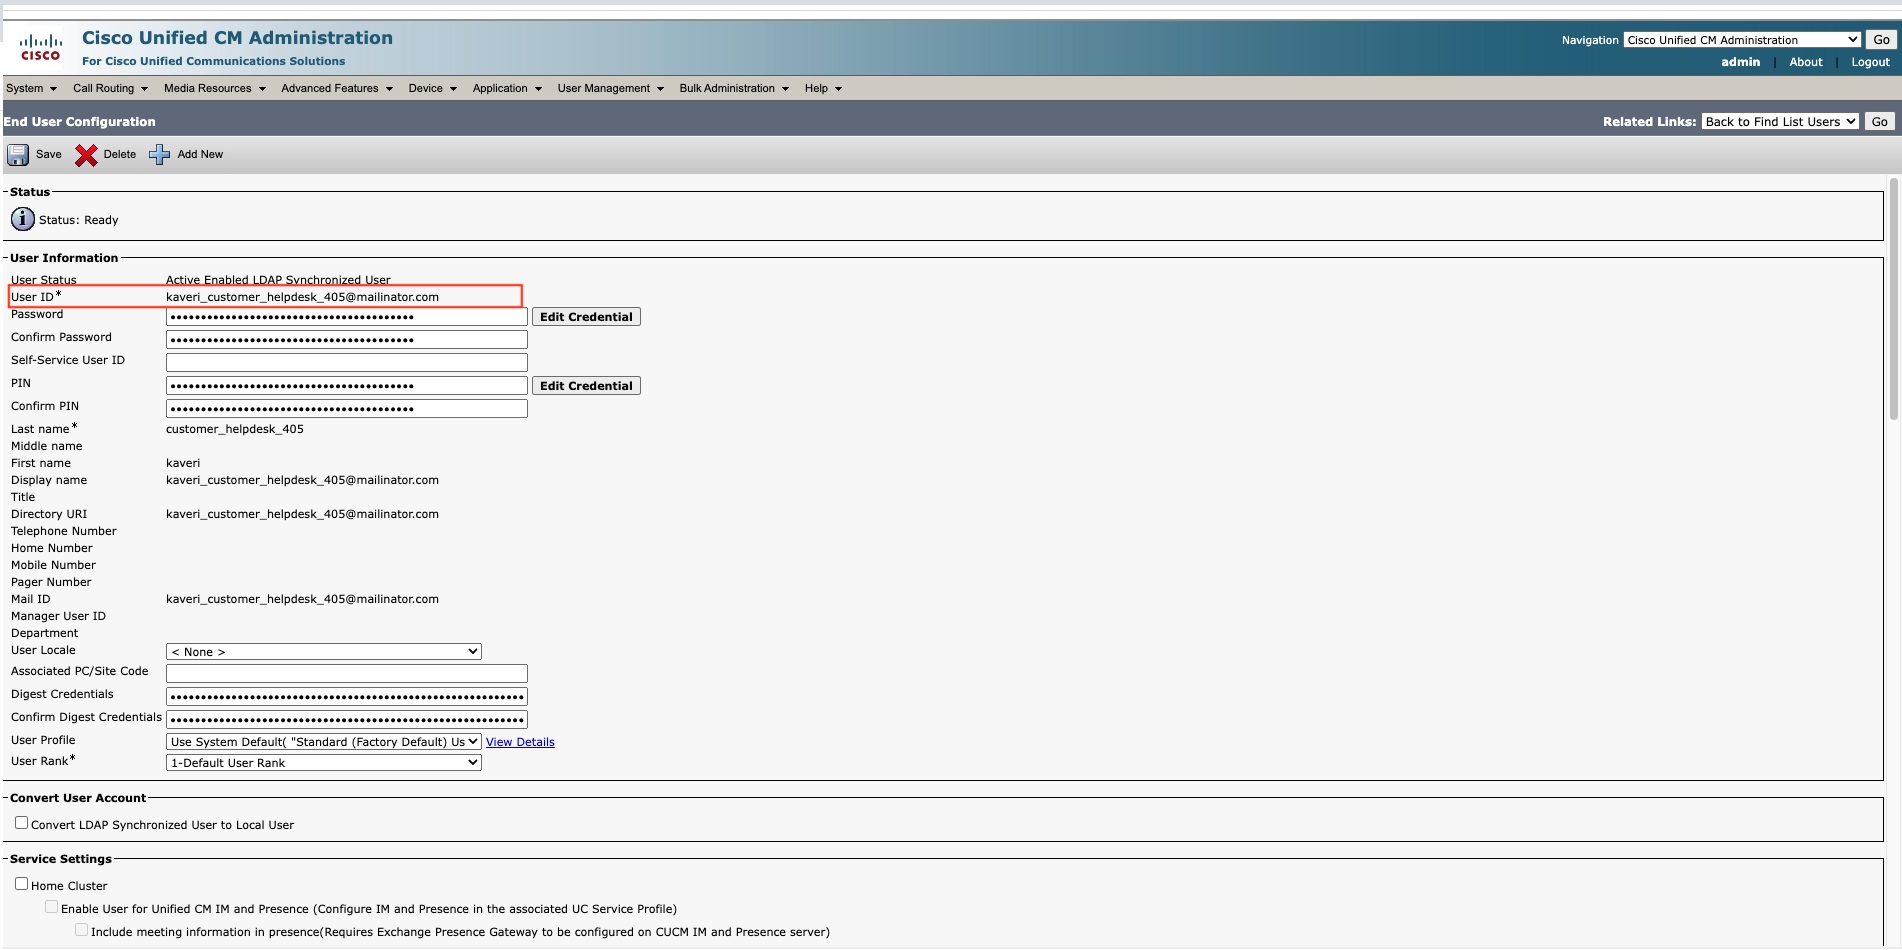
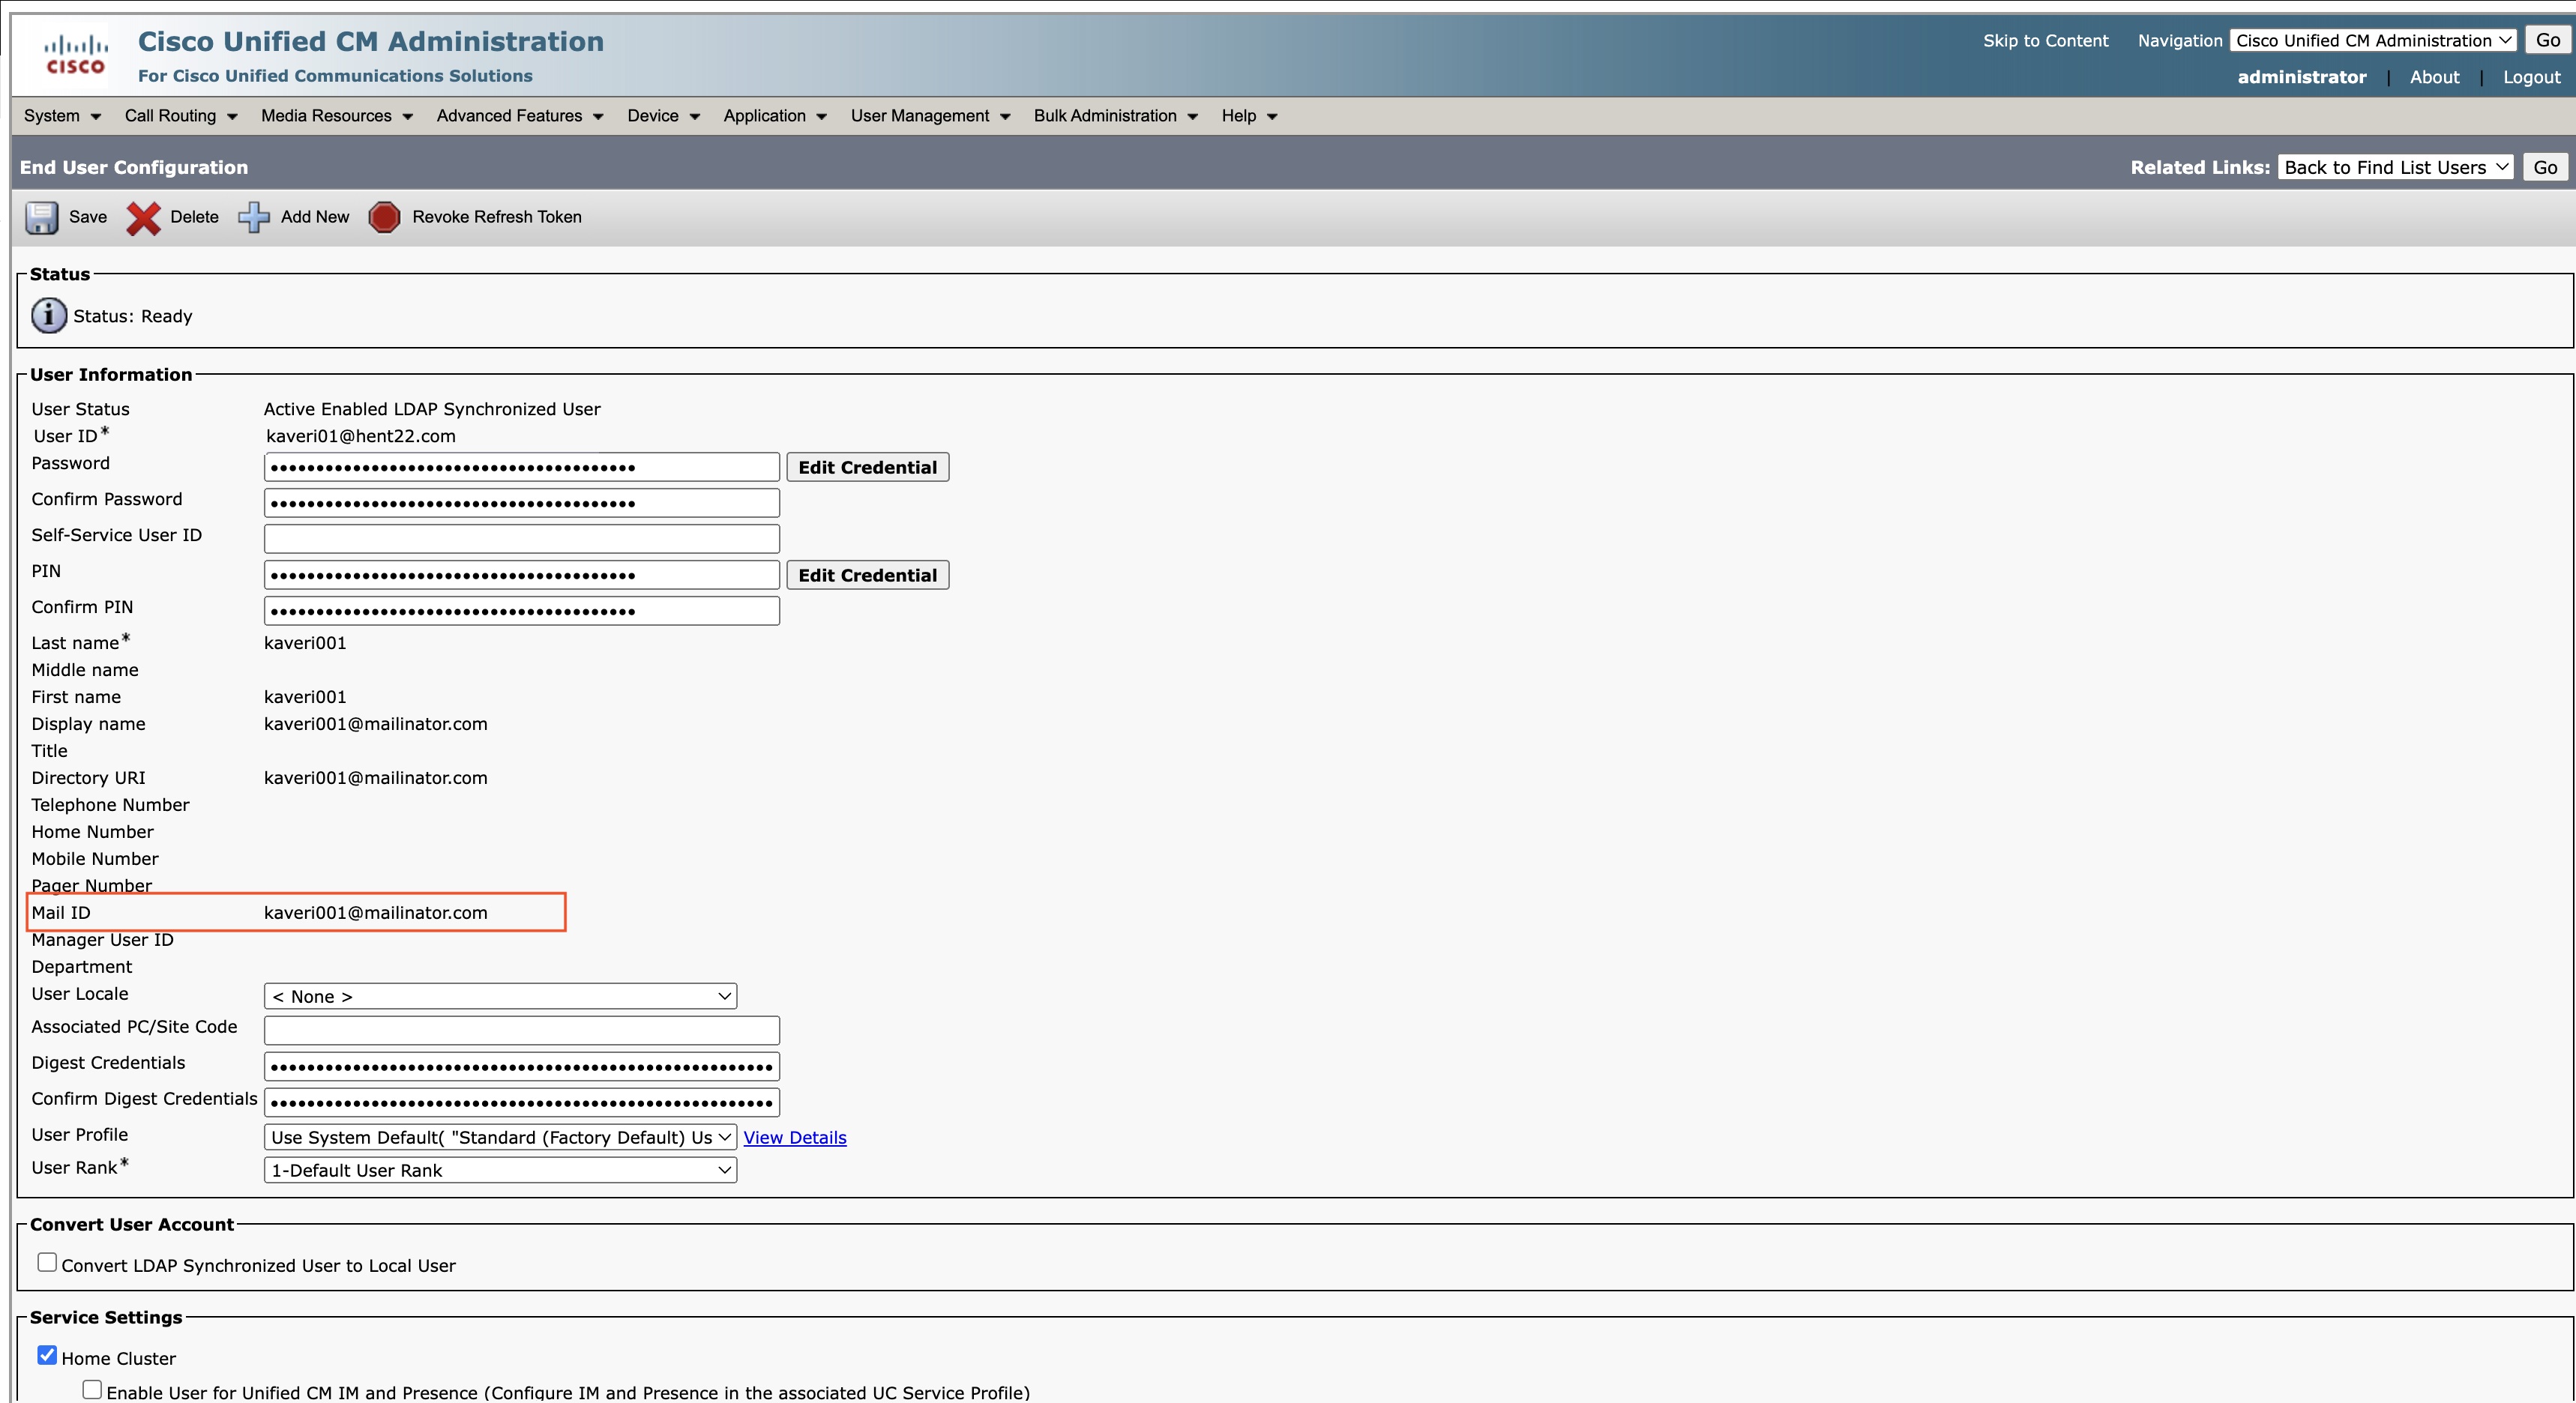
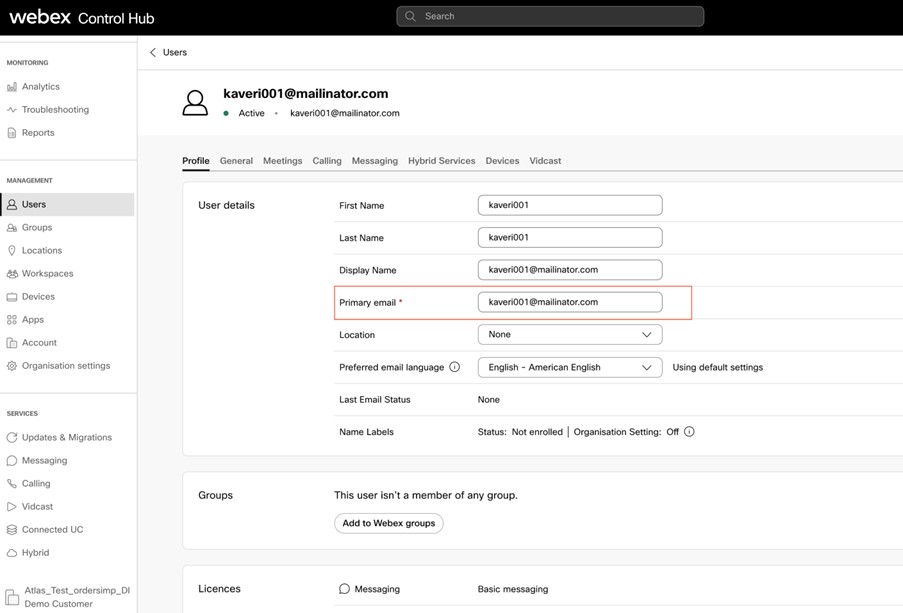
2. lehetőség
Levelazonosító mező a Unified CM térképekben a Webex felhasználójának e-mail azonos ítójához
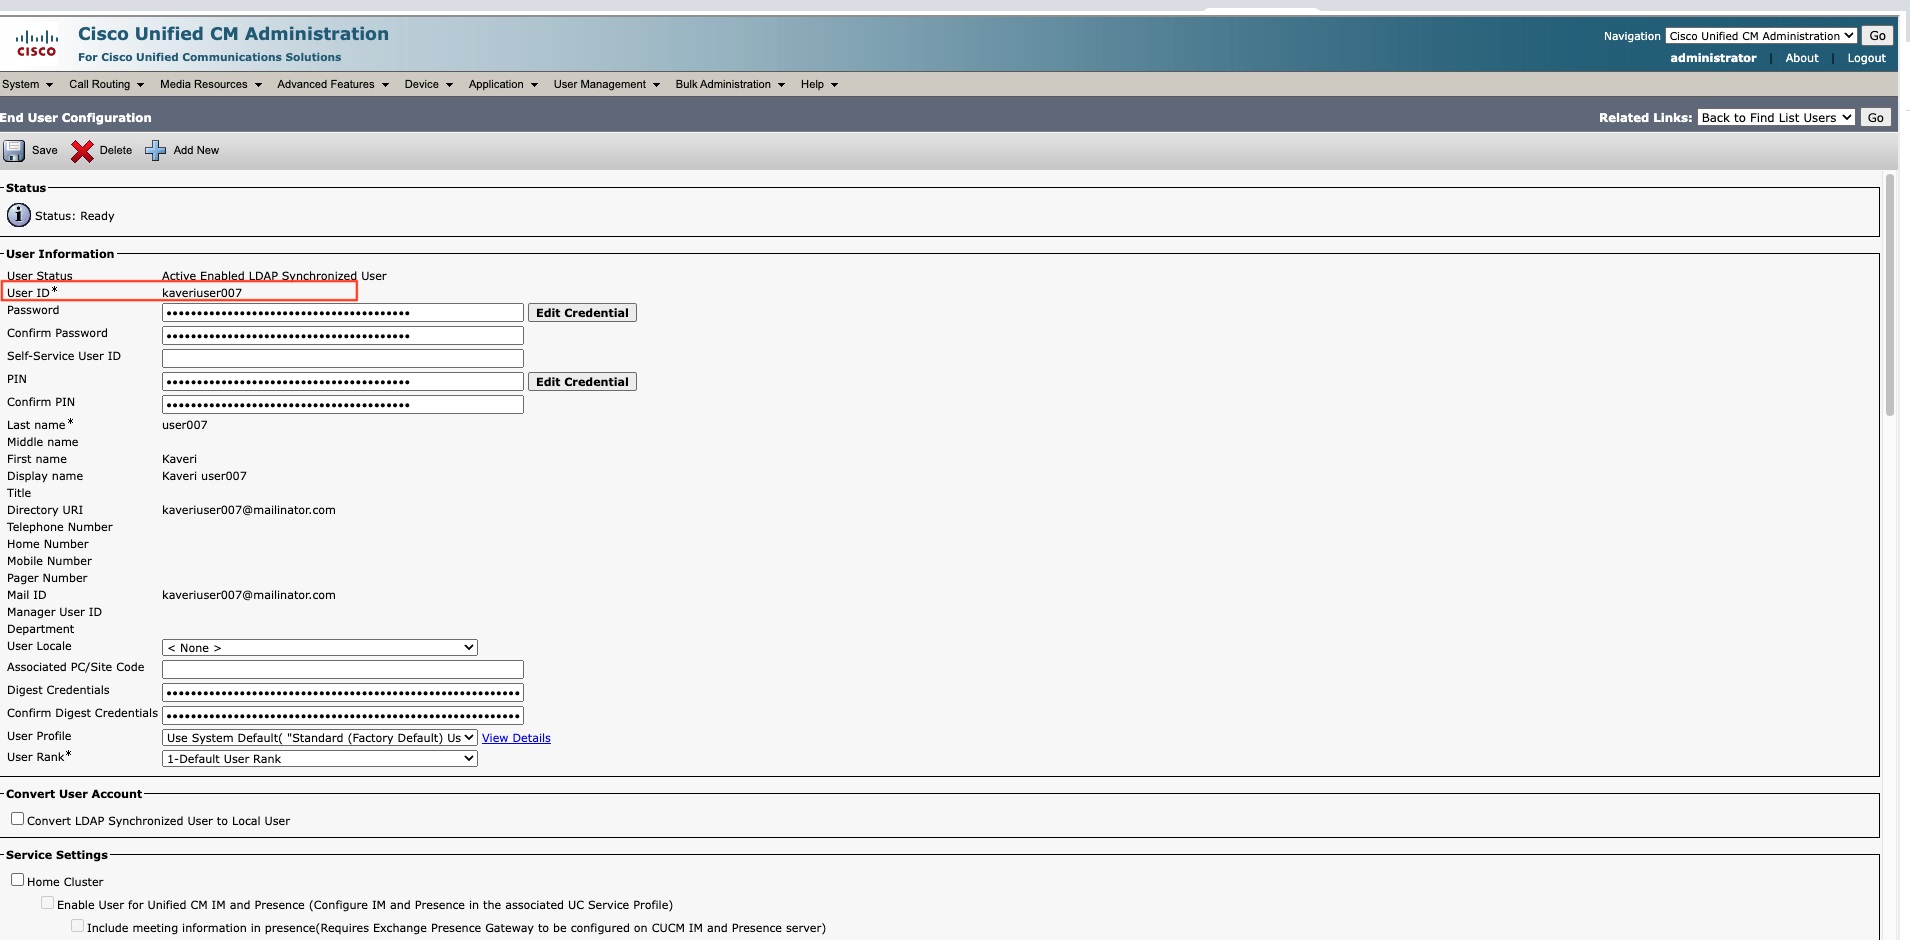
3. lehetőség
Felhasználóazonosító mező a Unified CM térképekben az e-mail azonosítóhoz a Webex felhasználójának tartományrésze nélkül
-
-
Kattintson a Tovább gom bra.
-
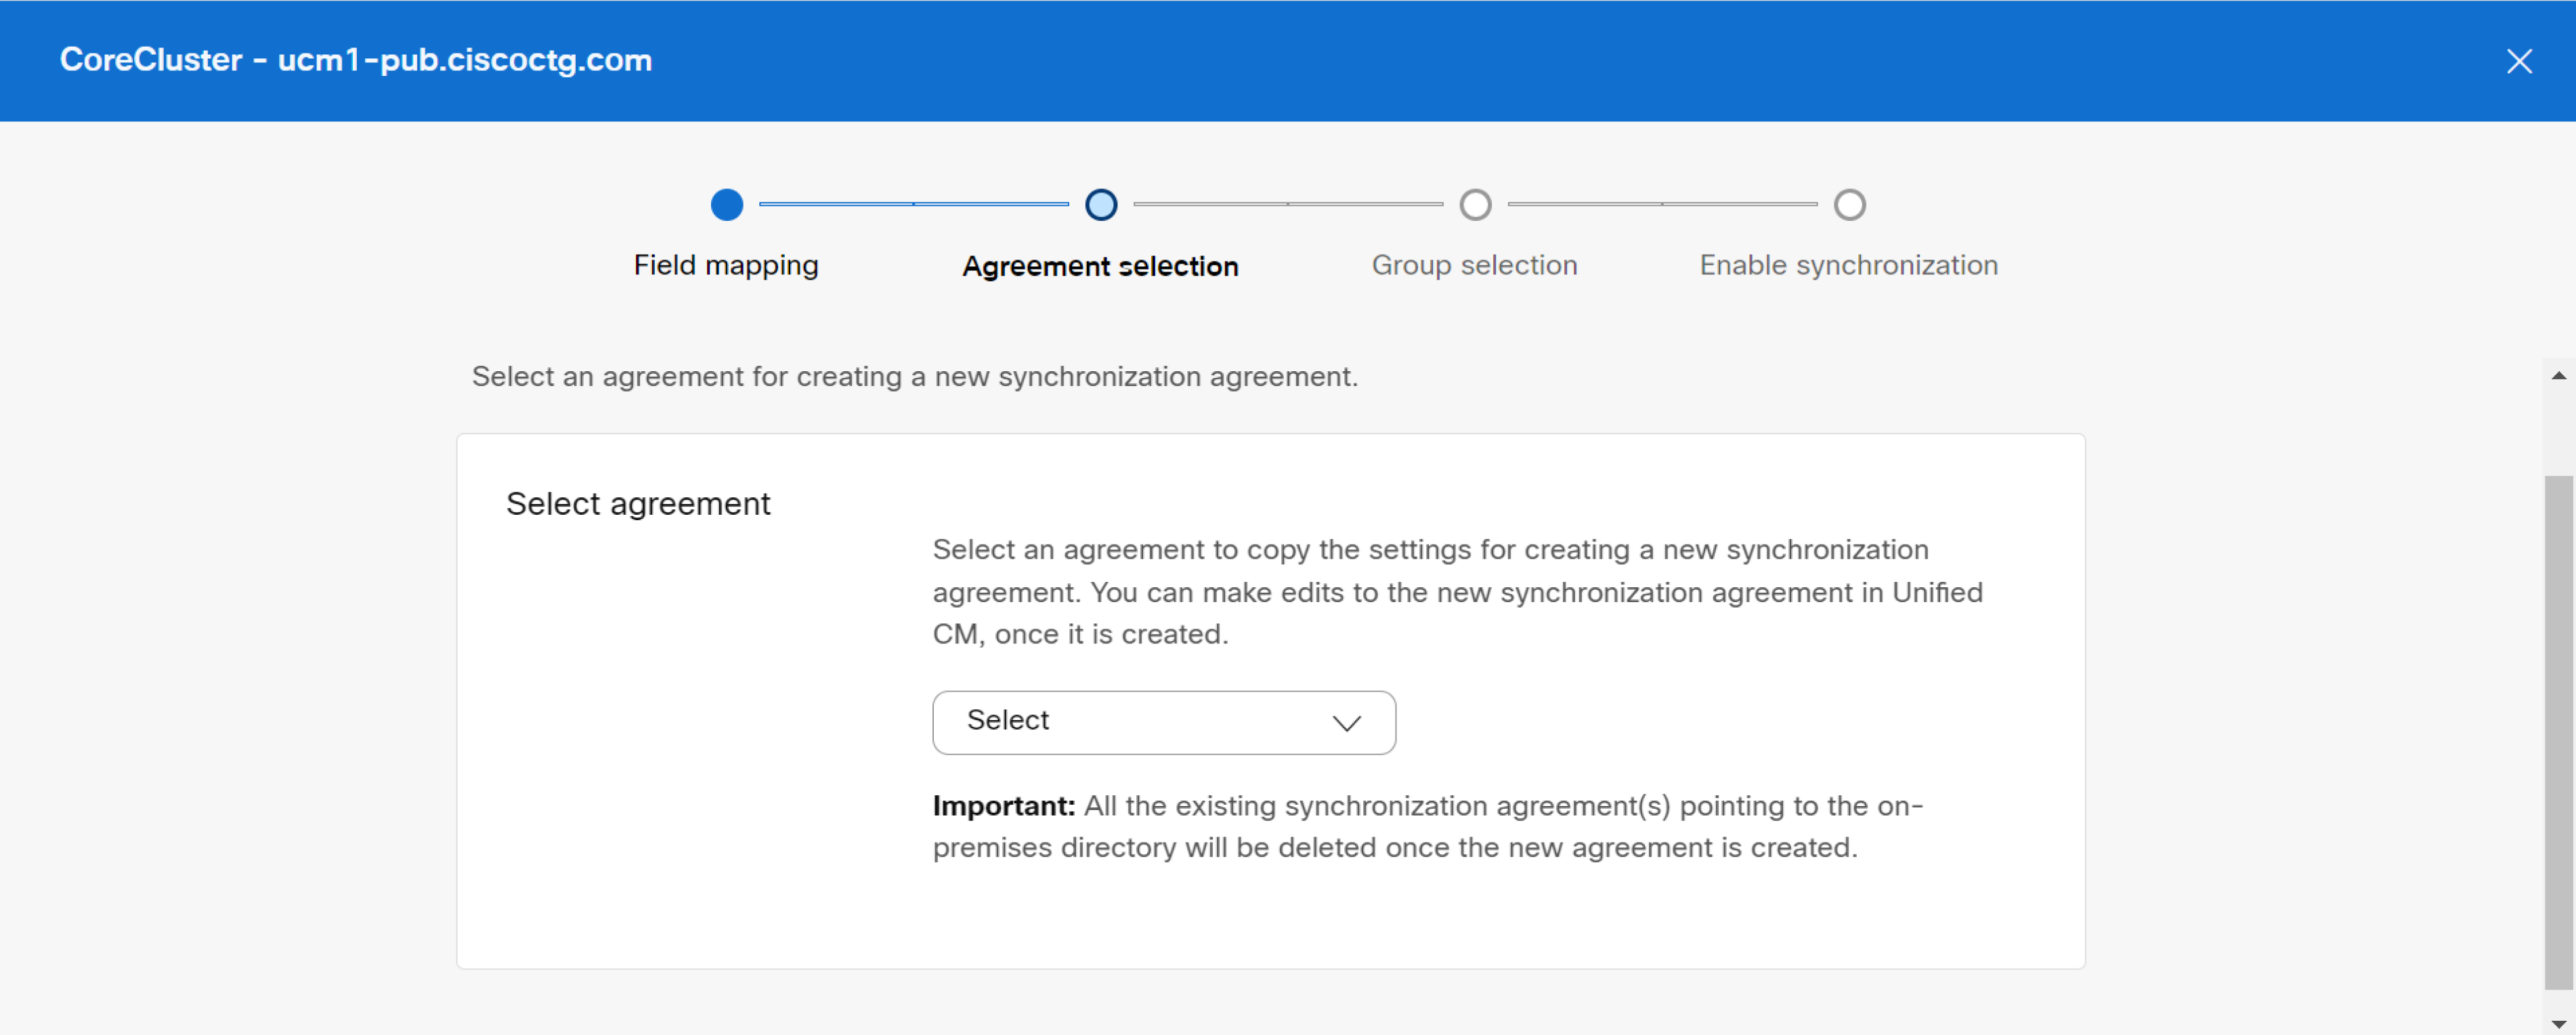
Válasszon ki egy megállapodást a legördülő listából egy új szinkronizálási megállapodás létrehozásához. Az új szinkronizálási megállapodás létrehozása után az összes létező szinkroniz álási megállapodás törlődik, amely a helyszíni könyvtárra mutat. Az új szinkronizálási megállapodás létrehozása után módosíthatja.
-
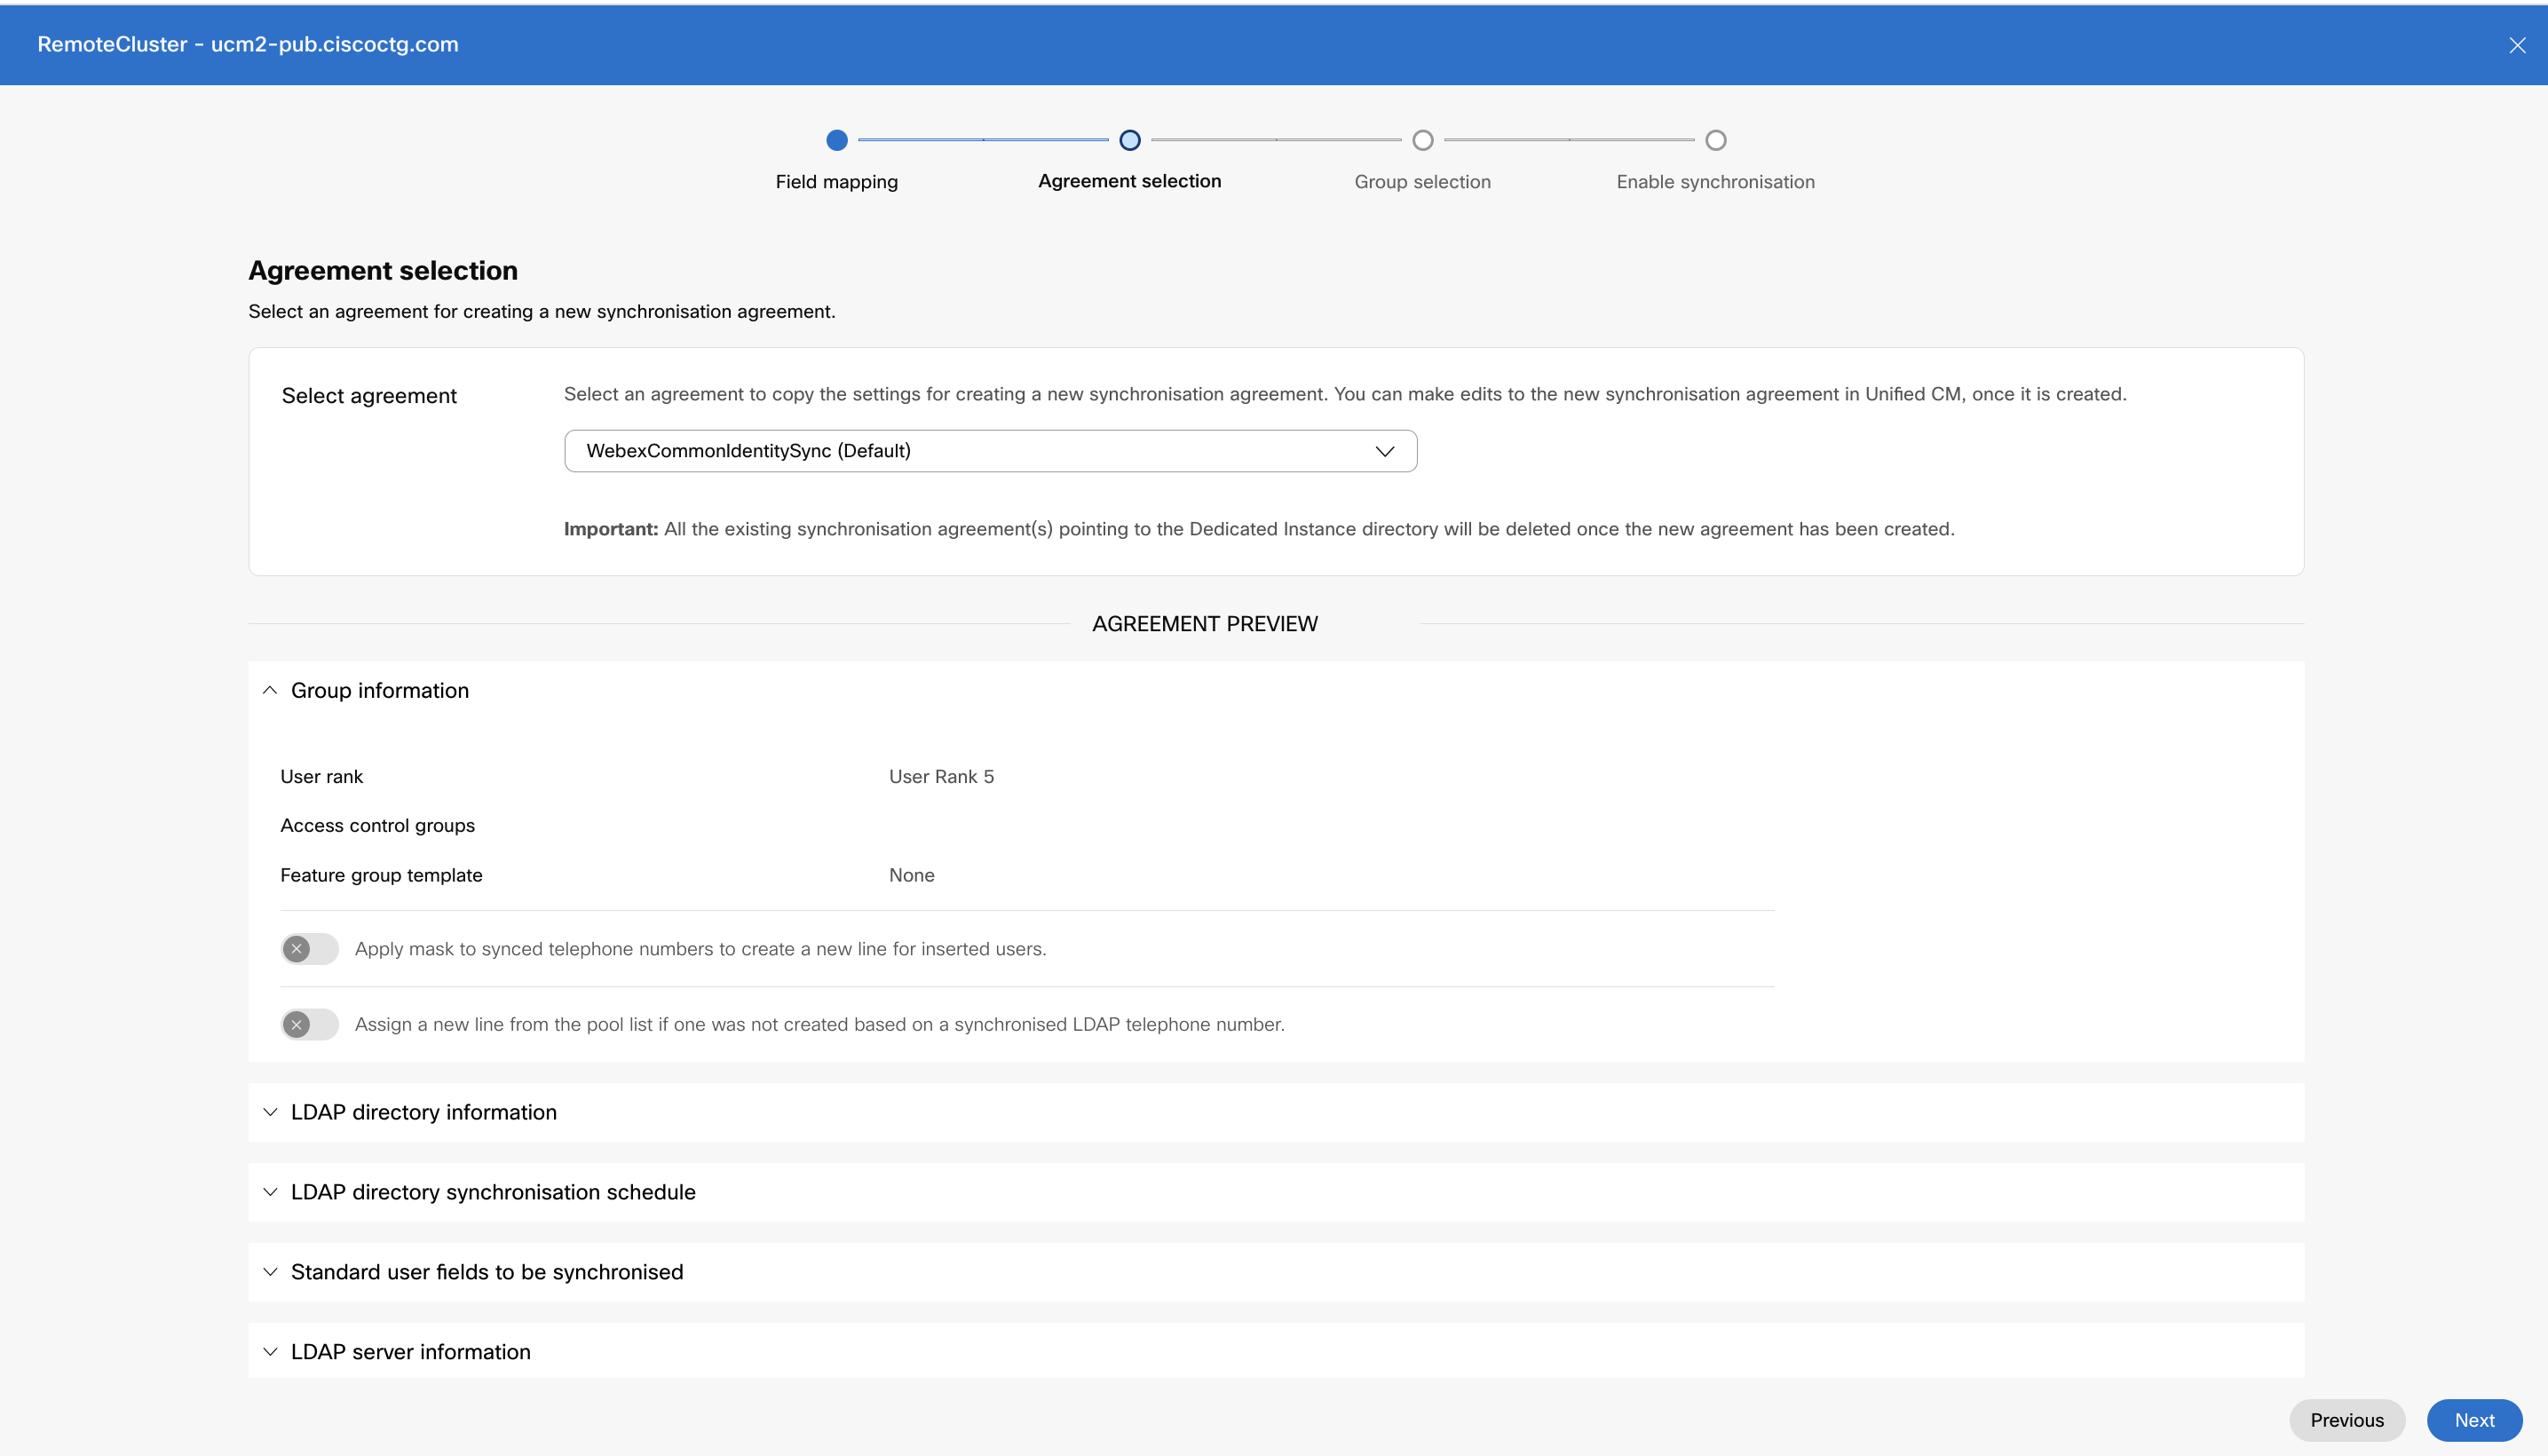
A Megállapodás előnézete részben a szinkronizálás megkezdése előtt tekintse át a felhasználók listáját és elérhető ségeit (meglévő külső LDAP könyvtáradatai az Unified Communications Managerben elérhetőek). A következő részleteket tekintheti meg:
-
Csoportos információk
Alapértelmezés szerint az összes felhasználó szinkronizálva van az 5. felhasználói ranggal. Ezt a Csoportinformációk ablakban ellenőrizheti.
-
Alkalmazott jellemzőcsoport sablon univerzális vonal- és eszközsablonokkal
-
Vonal- és maszk részletei a beillesztett felhasználók szinkronizált telefonszámaihoz
-
Újonnan létrehozott felhasználók és bővítményeik
-
Szinkronizálandó szabványos felhasználói mezők szakasz.
-
A könyvtárkiszolgáló hostneve vagy IP-címe
Kattintson a Tov ább gombra a csoportszűrő kiválasztásához.
A csoport Információja szakasz nem alkalmazható, ezért nem látható Cisco Unity Connection a Megállapodás előnézete szakaszban.
-
-
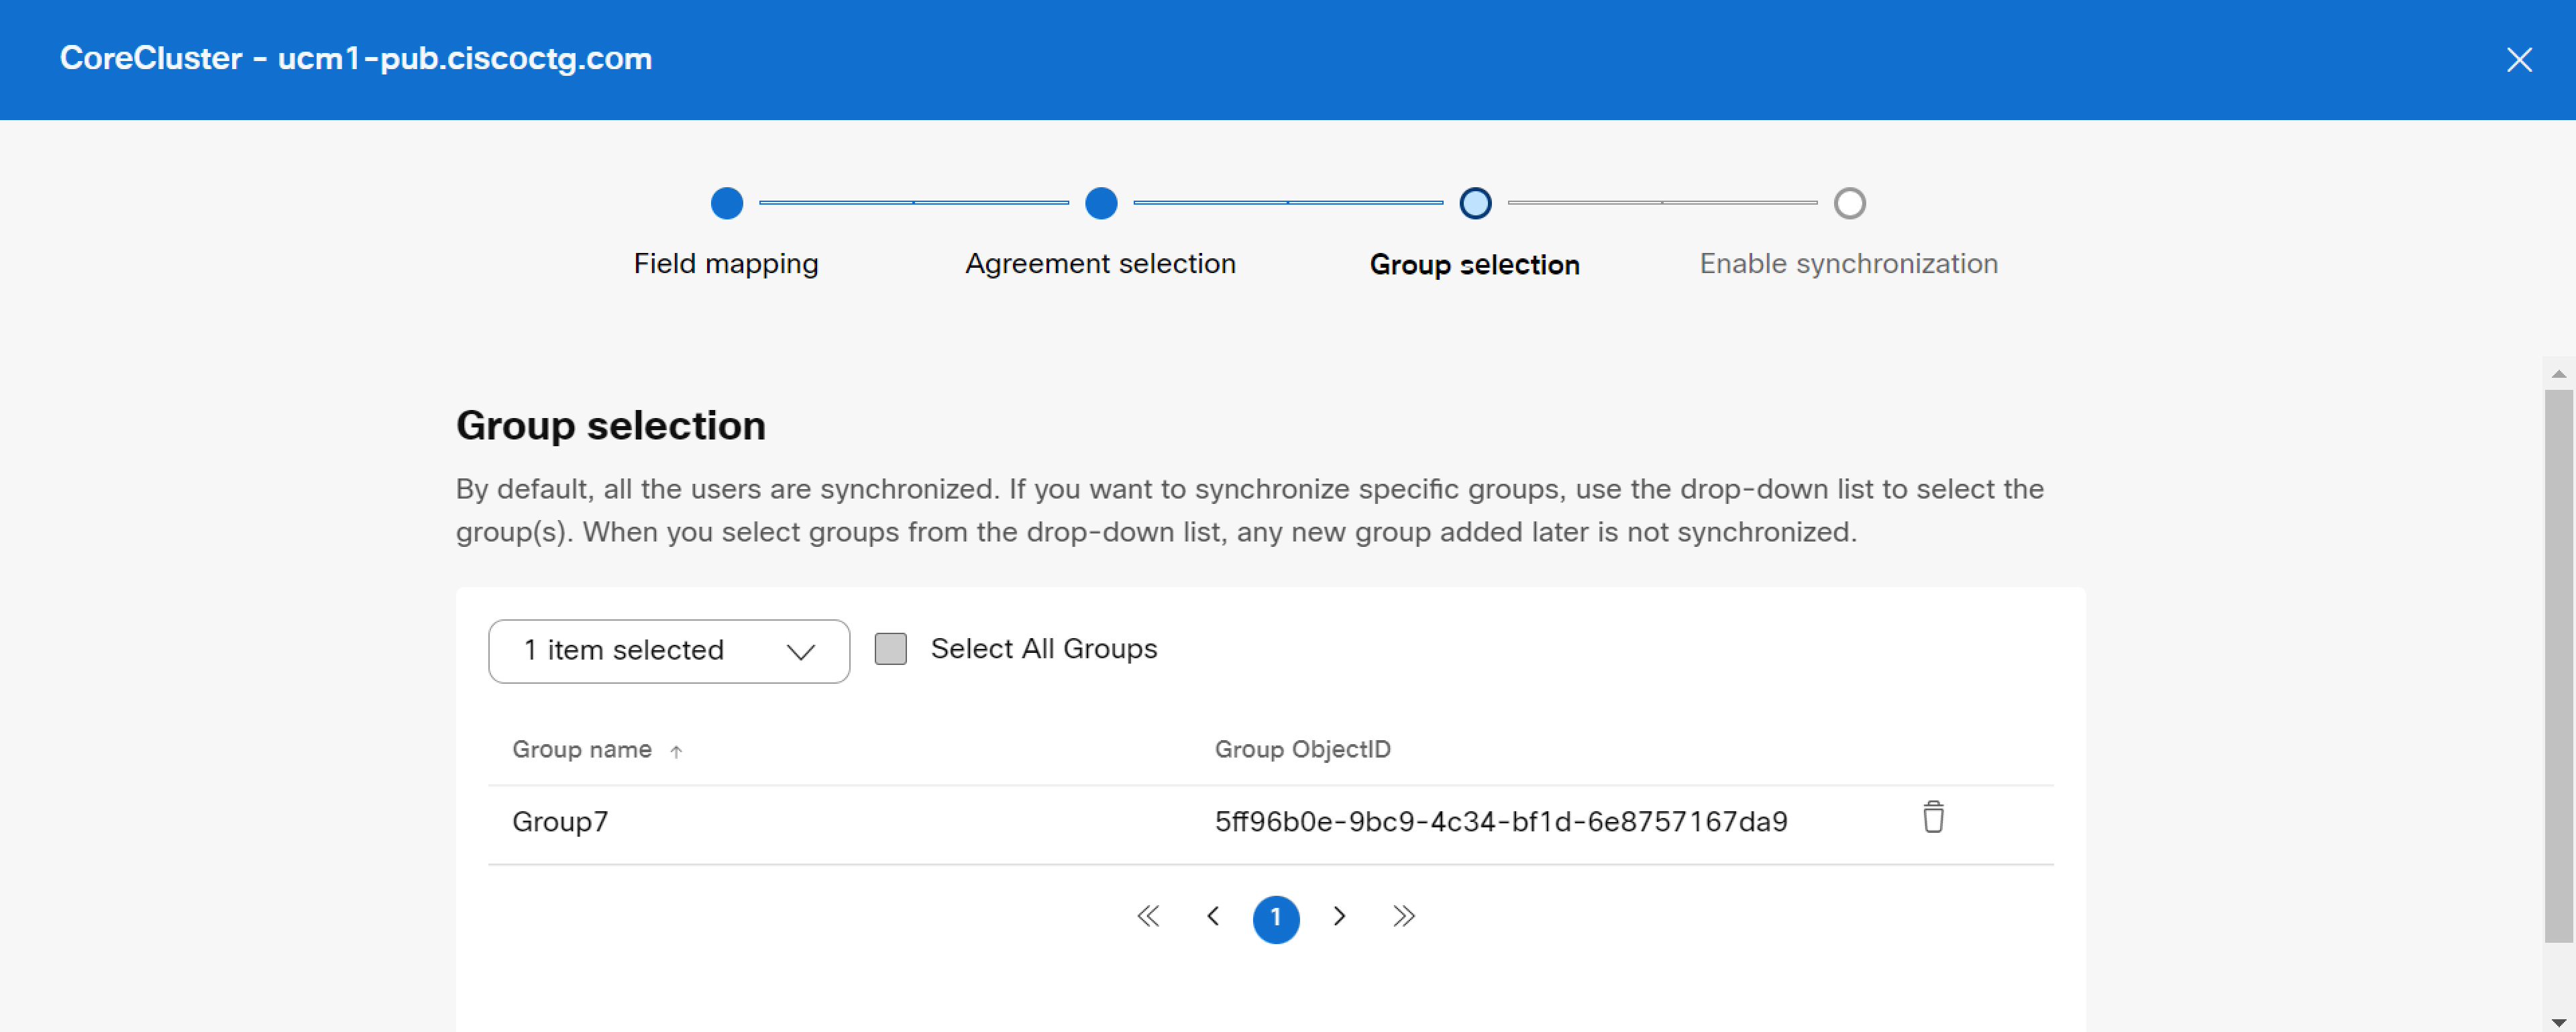
A Cso portok kiválasz tása legördülő listában válasszon ki egy vagy több szinkronizálni kívánt csoportot. Ha az összes felhasználói csoportot szeret né kijelölni, kattintson az Összes csoport kiválasztása jelölőnégyzetre.
Alapértelmezés szerint az összes felhasználó szinkronizálva van. Ha nem választ ki egyetlen csoportot sem, az összes felhasználó és a kapcsolódó felhasználói adat automatikusan szinkronizálódik.
A könyvtárban lévő beágyazott csoportok esetében a felhasználóknak kifejezetten a rendelkezésre bocsátás során ki kell választaniuk az alhalmaz-felhasználói csoportot, mivel azok alapértelmezés szerint nem szerepelnek a szülőcsoportba. Ellenőriznie kell az ismétlődő fészkelés (ha van ilyen), annak biztosítása érdekében, hogy a rendelkezésre bocsátás során csak a szükséges felhasználók szerepel jenek.
A szinkronizálási megállapodás bármilyen módosítása, például egy célfelhasználó vagy csoport eltávolítása nem terjeszthető az időszakos szinkronizálás során. A klaszter címtárszolgáltatását vissza kell állítani, majd új vagy módosított szinkronizálási megállapodással kell létrehozni a klasztert. A kívánt klasz Cisco TAC ter cím társzolgáltatásának visszaállításához vegye fel a kapcsolatot az ügyfélszolgálattal.
-
A szinkroniz ál ási folyamat előkészítéséhez kattintson a Tovább gombra.
-
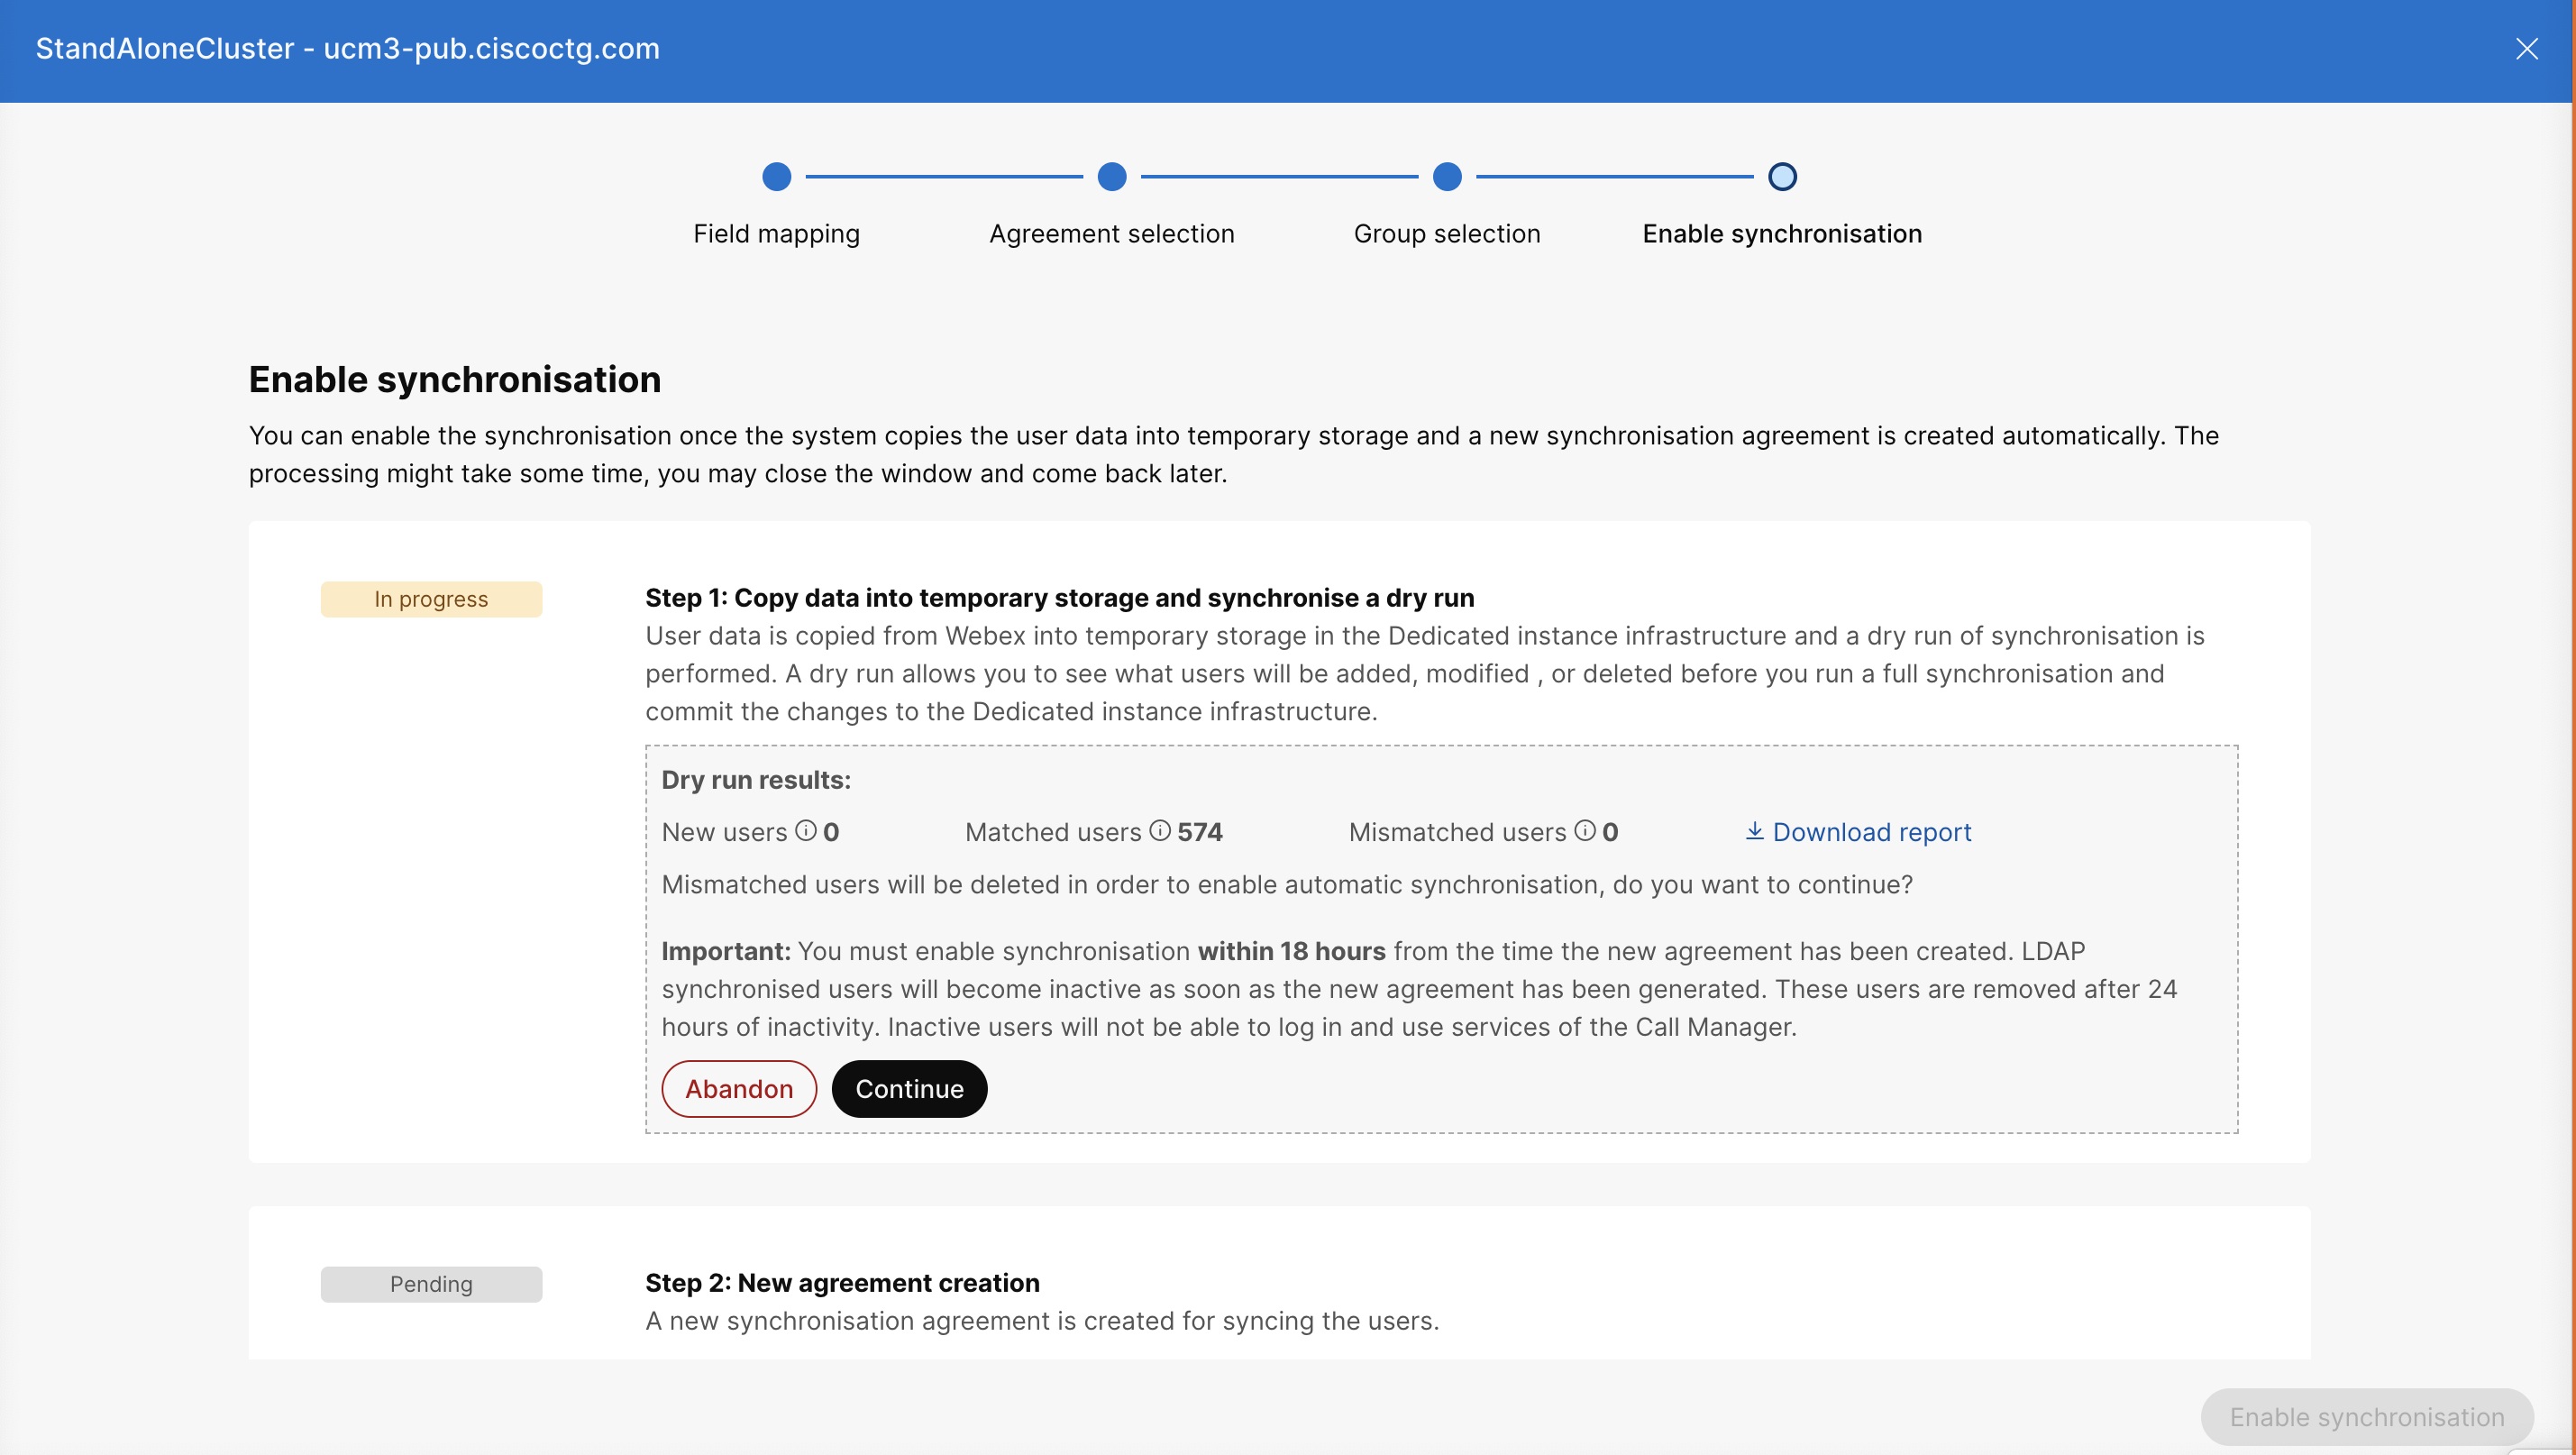
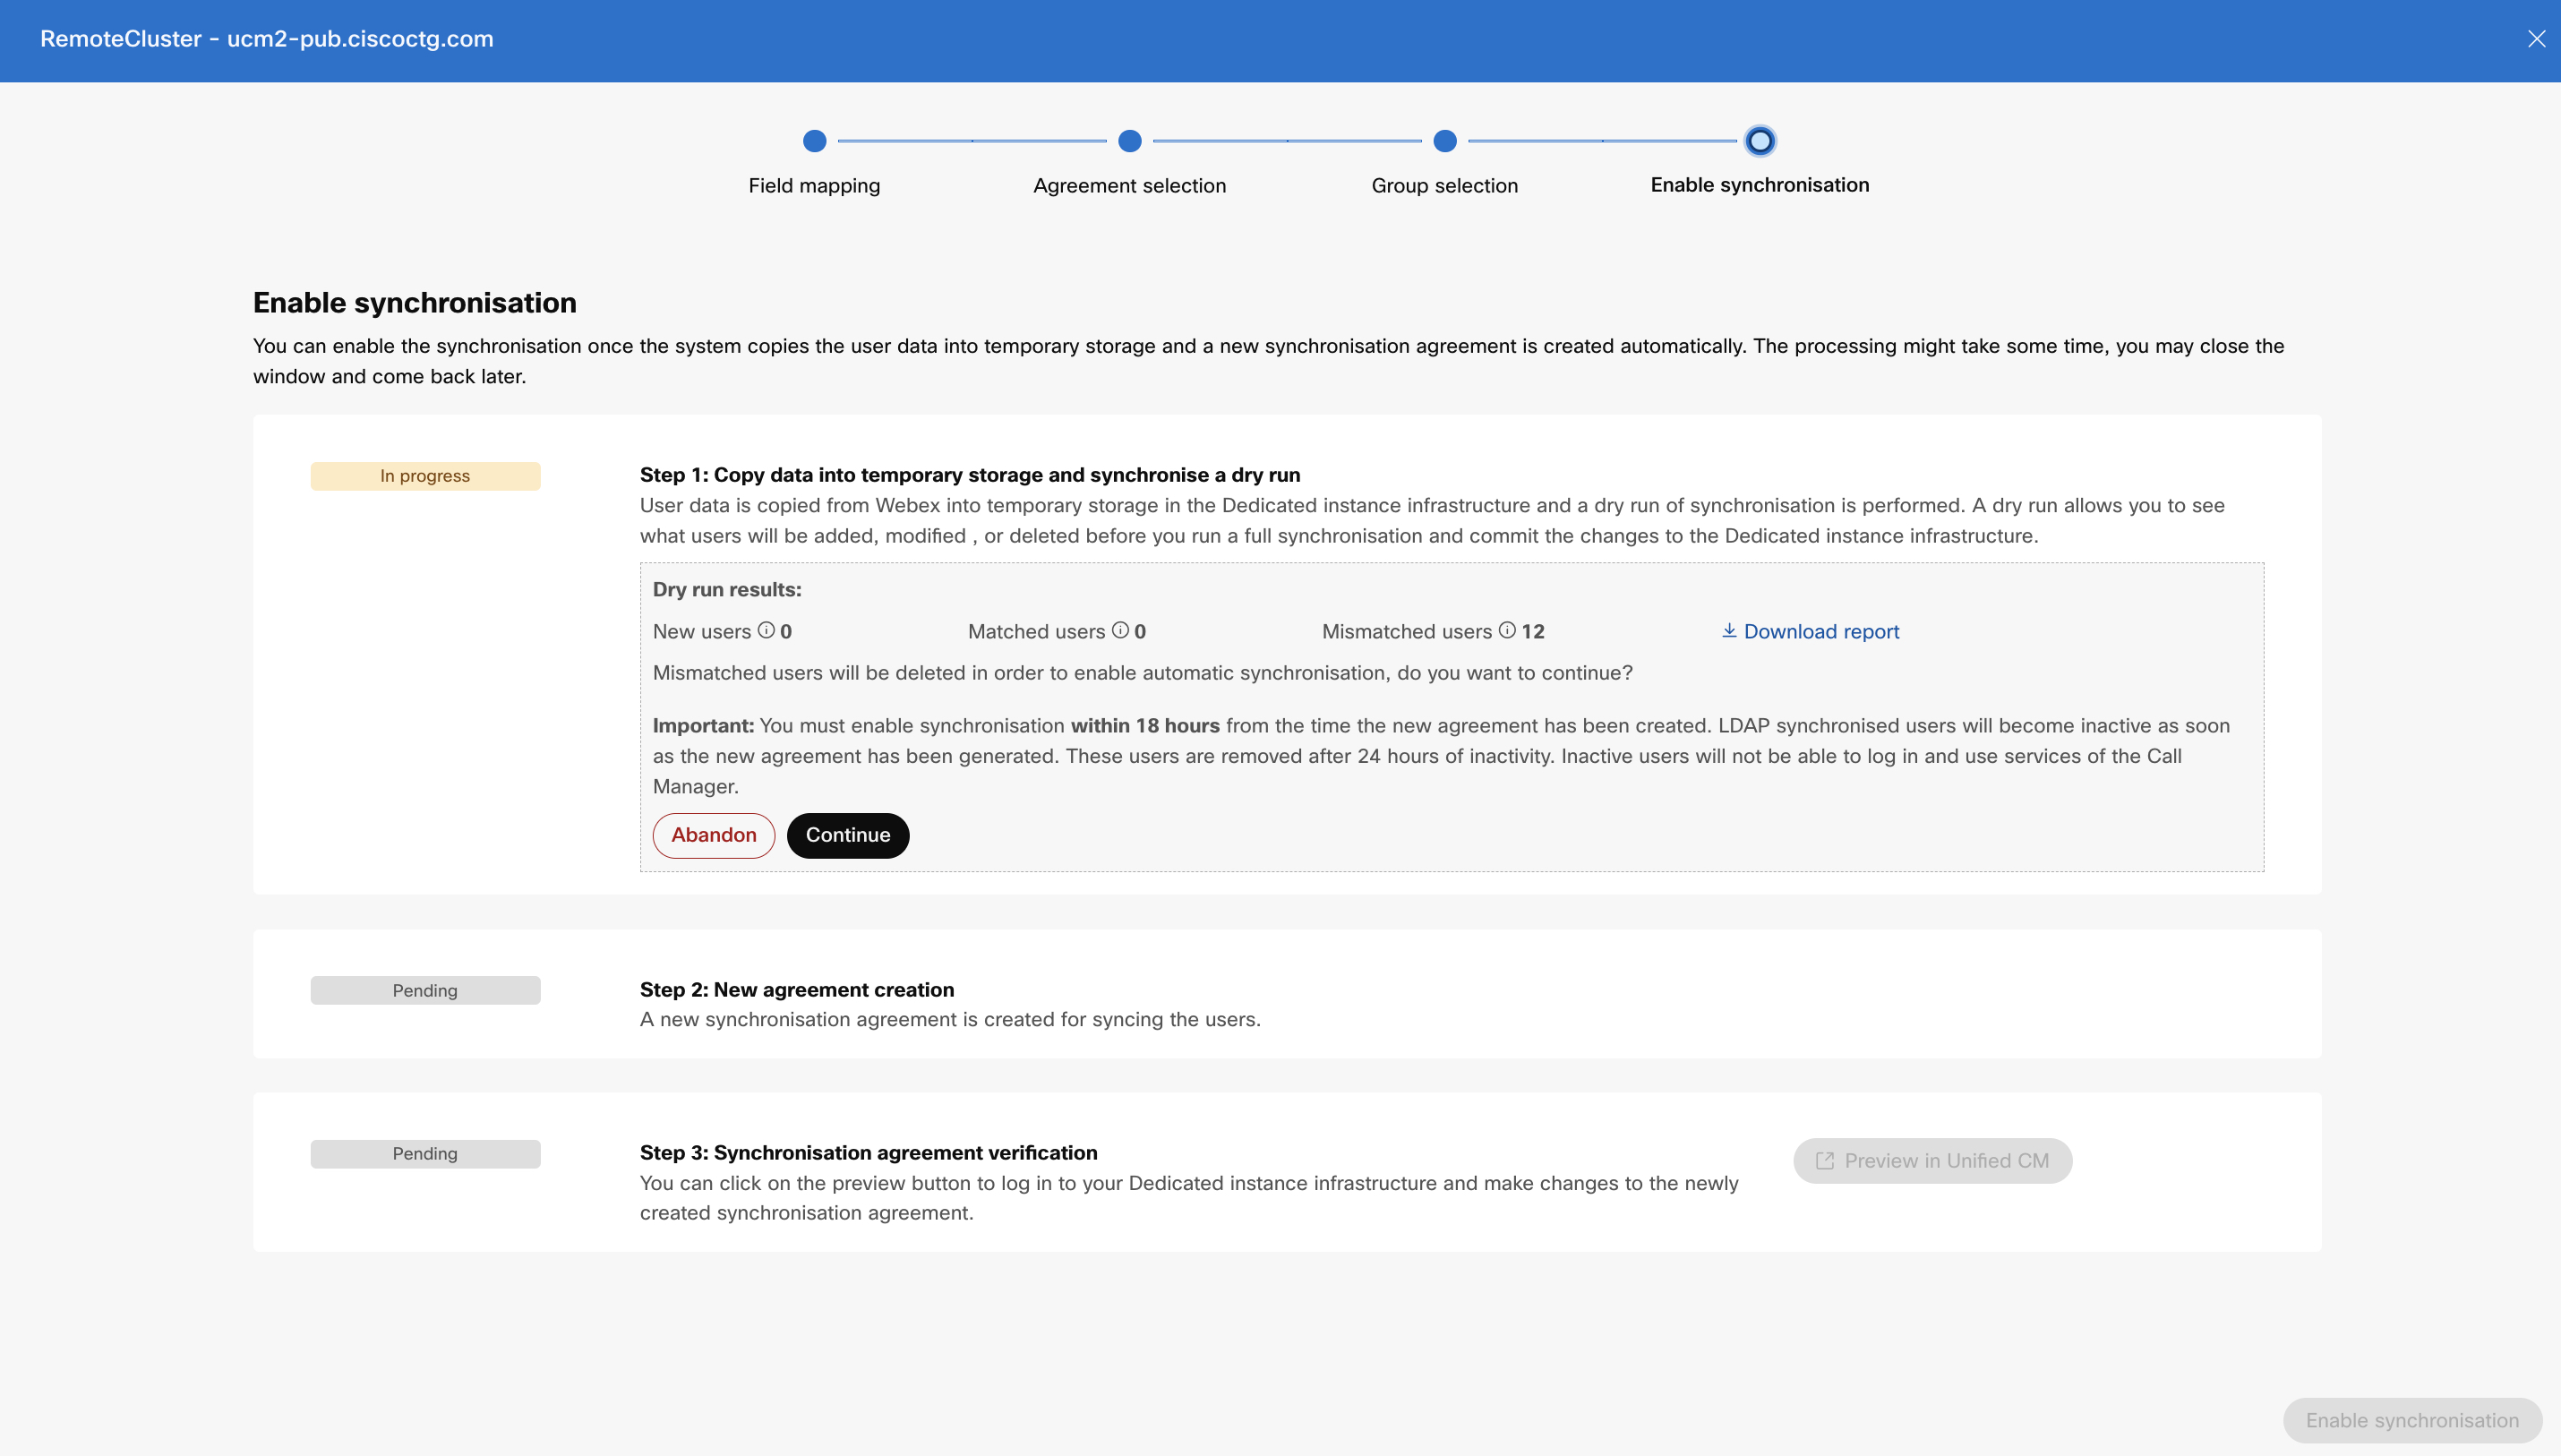
A Szin kronizálás engedél yezése ablakban engedélyezze a szinkronizálást, miután a rendszer sikeresen átmásol Unified CM ja a felhasználói adatokat egy ideiglenes tárolóhelyre, és létrejön egy új szinkronizálási megállapodás (az 1. és 2. lépés után, amint az a következő képernyőképen látható).
-
A Jelentés letöltése opció lehetővé teszi az eredmények részleges megtekintését. A Unified CM klaszter teljes jelentéseinek letöltéséhez hajtsa végre a következő CLI-parancsot: file get acti velog /cm/trace/CIService/log4j/DryRunResults.csv
Ha nincs hozzáférése, lépjen kapcsolatba az ügyfélszolgál Cisco TAC attal a jelentés letöltéséhez.
Itt a száraz futás eredménye a következőket mutatja:
-
Új felhasználók — A felhasználók nincsenek jelen a Webex Unified CM Identity Service szolgáltatásban, de jelen vannak benne. A felhasználók a szinkronizálás engedél Unified CM yezése után jönnek létre.
-
Megegyező felhasználók — A felhasználók jelen vannak Unified CM a Webex Identity Service szolgáltatásban. Ezek a felhasználók továbbra is aktívak maradnak a szinkronizálás befejezése Unified CM után.
-
Nem megfelelő felhasználók — A felhasznál ók jelen vannak Unified CM a Webex Identity Service szolgáltatásban . A nem megfelelő felhasználókat a szinkronizálás befejezése Unified CM után inaktívnak jelölik, és 24 órás inaktivitás után hulladékba kerülnek.
Ellenőrizheti a jelentést, és eldöntheti, hogy ugyanazt a felhasználói listát szeretne-e megőrizni, és felhasználókat szeretne-e hozzáadni vagy törölni. A döntés alapján kattintson az El hagyás gombra a folyamat leállításához és a biztosítási módosítások vissza állításához.
-
-
A szinkronizálási szerződés ellenőrzése után kattintson Unified CM a Bejel ent kezés előnézete elemre az infrastruktúrába való bejelentkezéshez és az ú jonnan létrehozott szinkronizációs megállapodás módosításához.
Csak a csoport adatait szerkesztheti. Nem nevezheti át a szerződést, és nem módosíthatja az adatokat.
-
A szinkronizálás folytatásához kattintson a Szinkronizálás engedél yezése gombra.
A szinkronizálás során a befejezésig semmilyen műveletet nem hajthat végre. Miután a szinkronizálás befejeződött egy adott klaszterhez, a Címtárszolgáltatás oldal ezt a klasztert Provisional állapotban jeleníti meg. Ezen a ponton sikeresen engedélyezte az Azure AD számára, hogy a Webex-felhasználókat biztosítsa és szinkronizálja az UC-infrastruktúrába, és elvégezte a szinkronizálás beállításához szükséges lépé seket.
Az új szerződés létrehozásától számított 18 órán belül engedélyeznie kell a szinkronizálást. Az LDAP szinkronizált felhasználók inaktívvá válnak és eltávolítják 24 órás inaktivitás után. A felhasználók nem tudnak bejelentkezni és használni a Unified CM szolgáltatásokat.
Miután az Azure AD-ellátás befejeződött egy adott klaszter esetében, nem hozhat létre új szinkronizálási megállapodásokat, és nem módosíthat konfigurációs beállításokat ugyanazon klaszterhez, kivéve a csoport beállításokat. A Címtár Cisco TAC szolgáltatás visszaállításához lépjen kapcsolatba az ügyfélszolgálattal. Ezután létrehozhat egy új megállapodást a biztosításhoz.
Ha az Azure IDP-t használja az SSO-hitelesítés során a sikeres rendelkezésre bocsátás után, győződjön meg arról, hogy a megfelelő követeléseket konfigurálta-e az Azure IDP-ben. Ha például a felhasználói azonosító leképezéséhez az 1. opció van kiválasztva, akkor ellenőrizze, hogy a felhasználó.userprincipalname a Kiegészítő követelések szakaszban UID-ként van beállítva.
Időszakos szinkronizálás
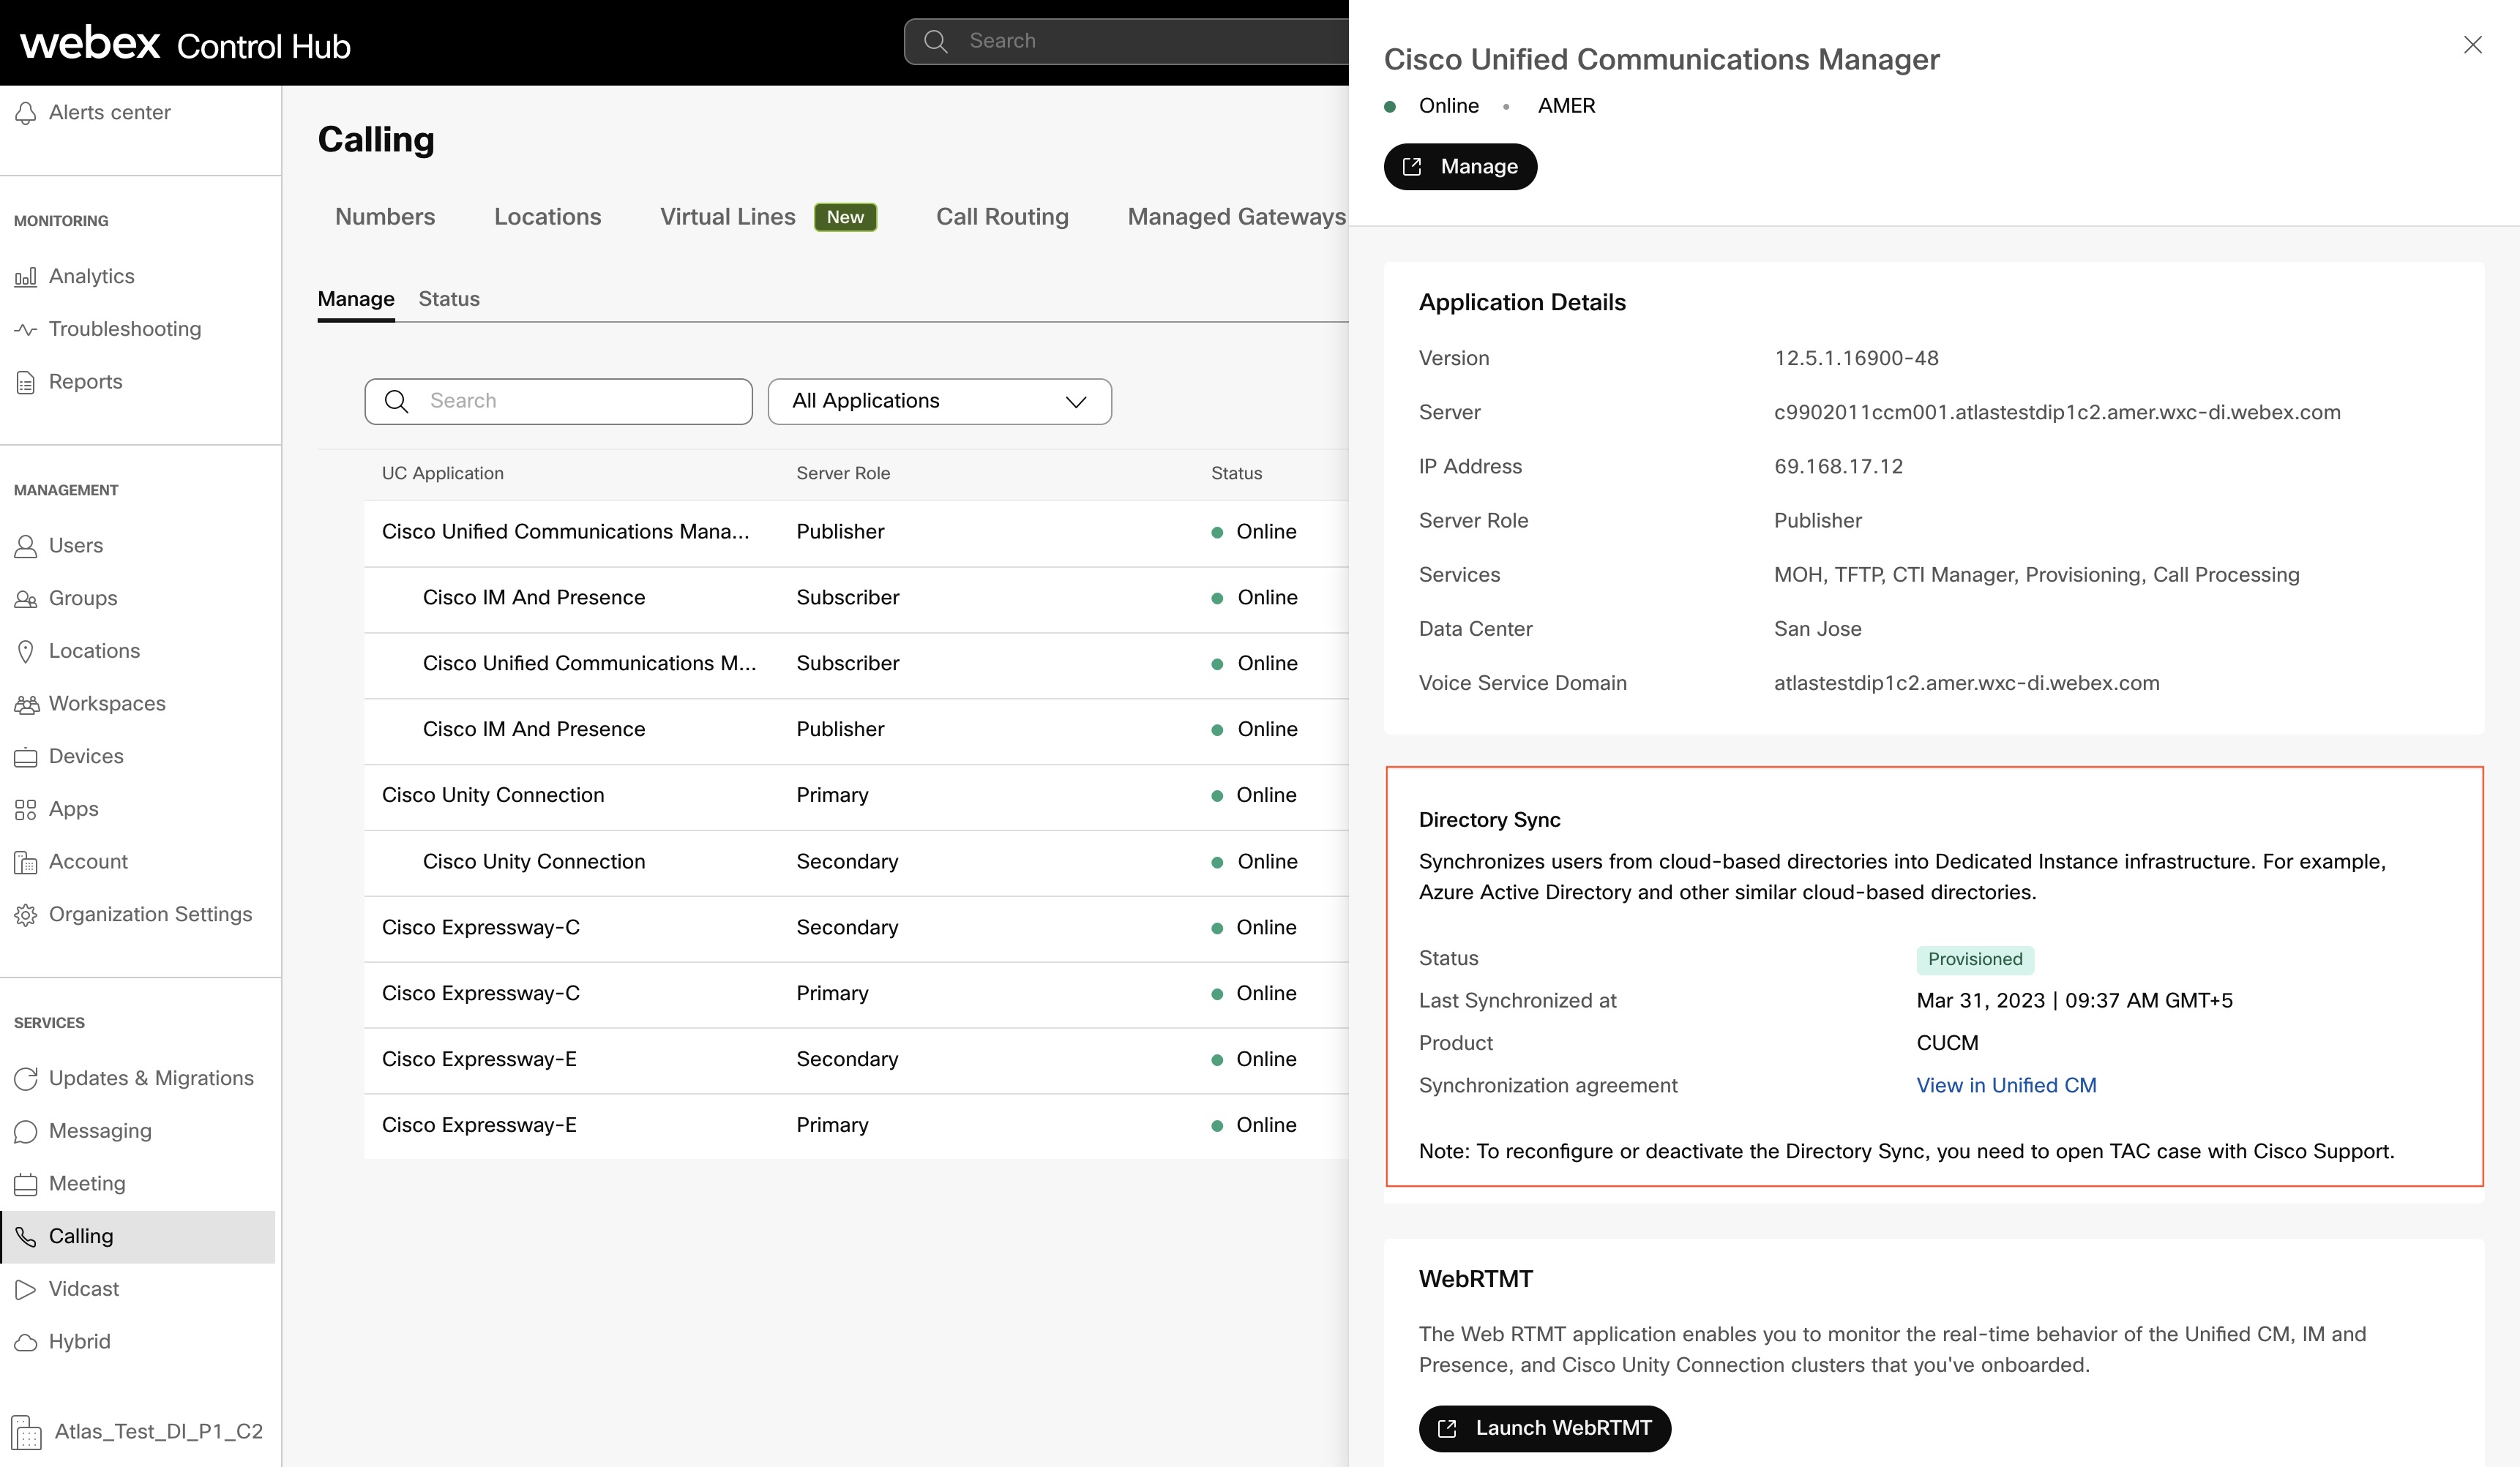
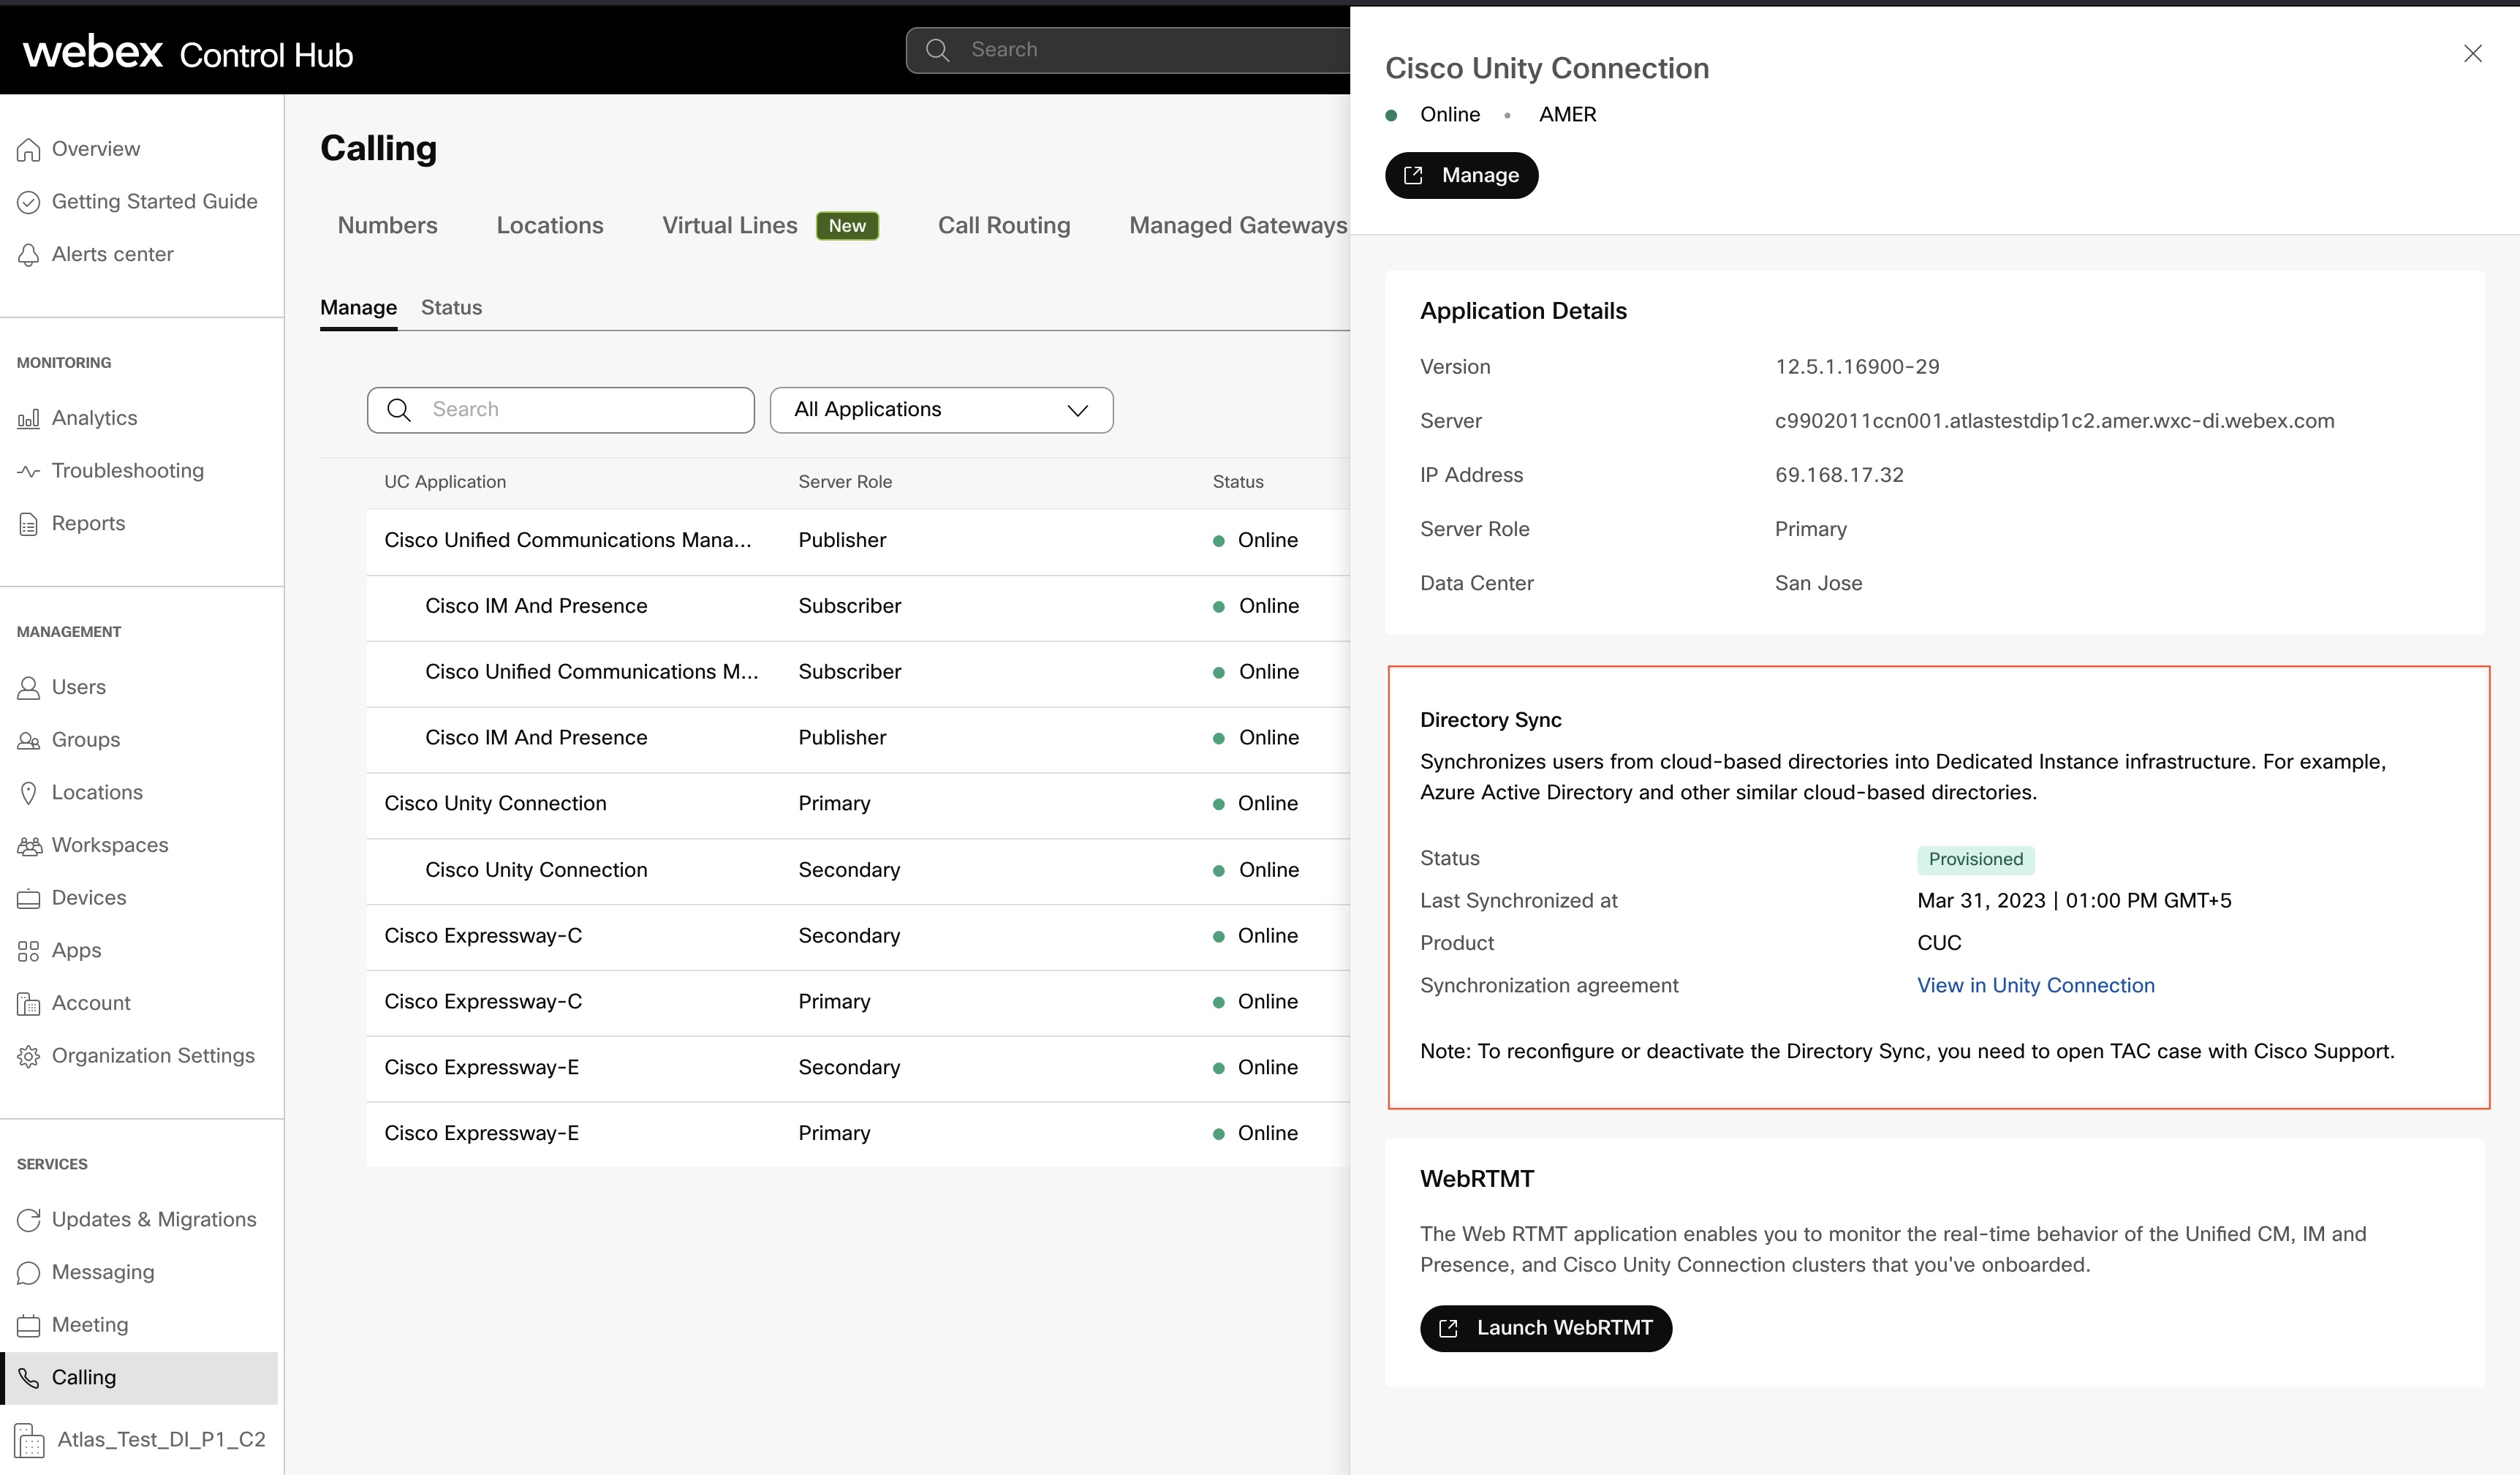
Miután egy klaszter sikeresen rendelkezésre állt, naponta fut az időszakos szinkronizálás, amely gondoskodik a felhasználói adatok módosításainak szinkronizálásáról a Webex Common Identity szolgáltatásból és. Unified CM Cisco Unity Connection Az időszakos szinkronizáláshoz nincs szükség beavatkozásra. Azonban ellenőrizheti, hogy történt-e időszakos szinkronizálás az adott napra, ha megfigyeli a Vezérlőközpont Klaszterrészletek lap ján található Utolsó szinkroniz álás oszlopát. Az időbélyegző frissül, hogy tükrözze a klaszter időszak os szinkronizálásának időpontját.
Unified CM
Cisco Unity Connection
LDAP könyvtár Unified CM vagy Cisco Unity Connection formátumban
Az alapértelmezett LDAP könyvtárat a szinkronizálás folyamata hozza létre.
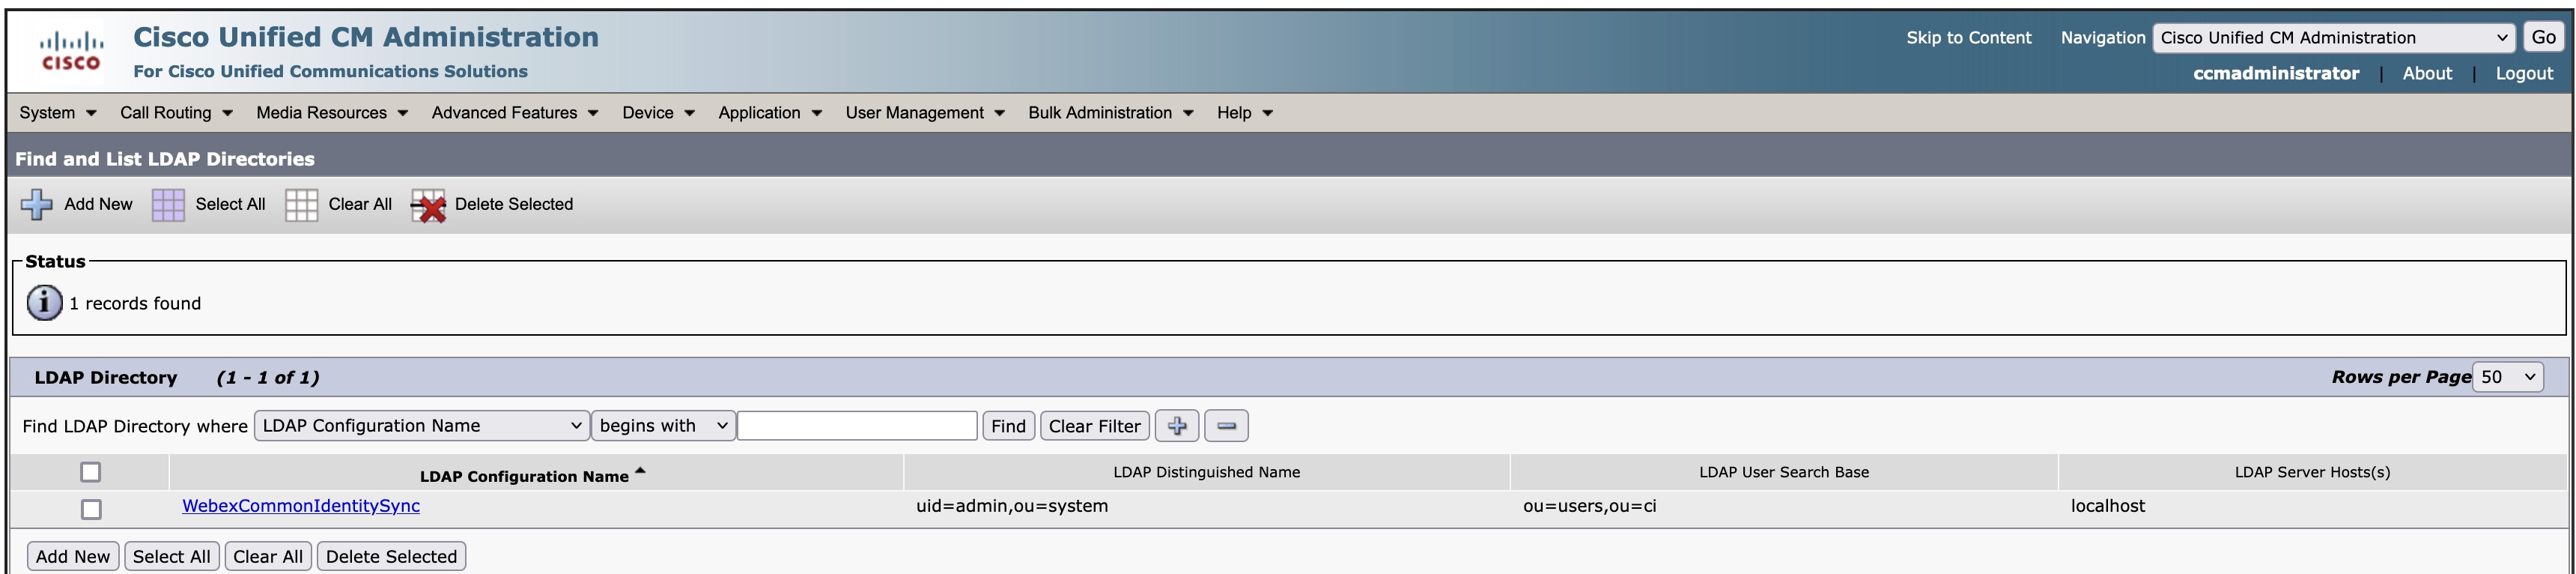
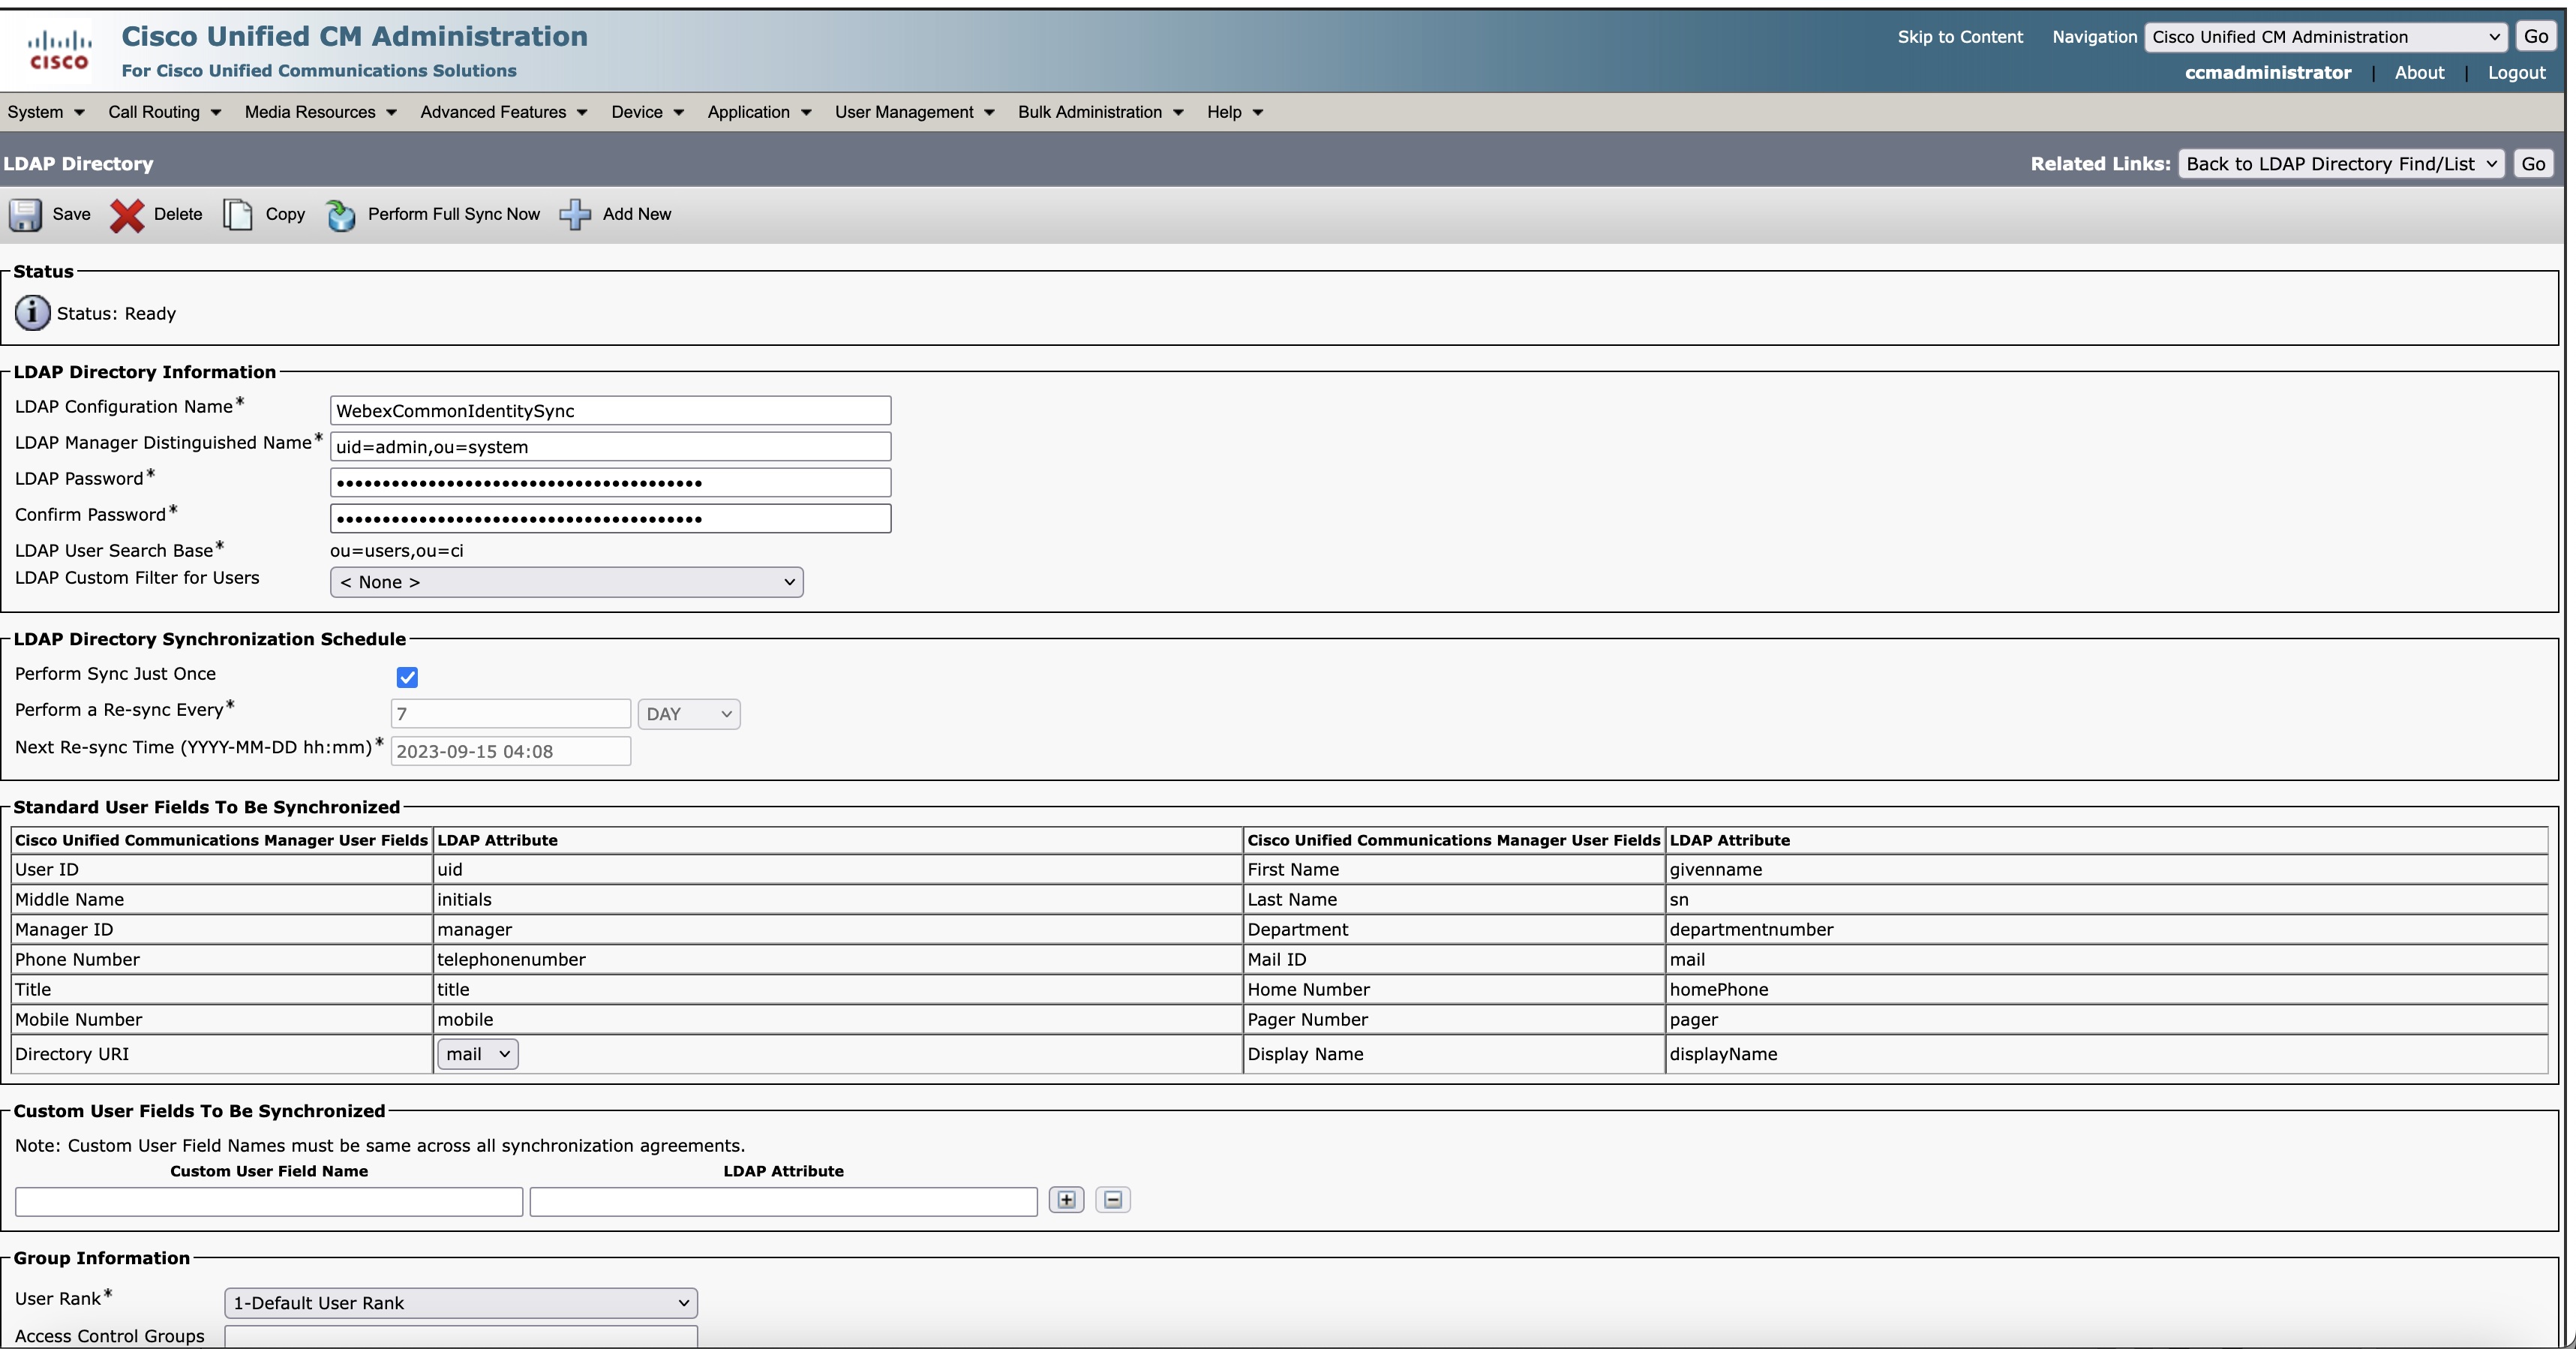
Bár a beállítások egyszeri szinkronizálást jelenítenek meg, a Control Hub 24 órás ciklusmódosításokkal szinkronizálja a Common Identity alkalmazásban Unified CM vagyCisco Unity Connection.
A szinkronizálás állapotának megtekintése
Tekintse meg a szinkronizálás állapotát a Könyvtár szinkronizálási állapota oszlopban. Kattintson az UC alkalmazásra a jobb oldali panel megjelenítéséhez, amely megjeleníti a biztosítás állapotát, az utolsó szinkronizált állapotot és a hiba okát, ha van ilyen. Kiválaszthatja a helyi időzónát is. Az alapértelmezett böngésző időzónája van kiválasztva.
Szolgáltatási állapot
|
Szolgáltatási állapot |
Leírás |
|---|---|
|
Feldolgozás |
Az ellátás folyamatban van |
|
Szükséges intézkedés |
Tegyen meg a szükséges lépéseket, ha egy adott klaszterhez kézi beavatkozásra van szükség.
|
|
Hiba |
Ha a Szin kronizálás engedél yezése varázslóban szükség van valamilyen műveletre, ellenőrizze azokat, és ha szükséges, hajtsa végre a szükséges műveleteket. |
|
Aktív |
A klaszter elrendezése befejeződött. |
|
Nem biztosított |
A klaszter biztosítása még nem kezdődött el. |
Felhasználók importálása a Unity Connection szolgáltatáshoz
Az Azure AD-felhasználókat manuálisan importálhatja a Felhasználók importálása menüpontból, Cisco Unity Connection miután a klaszterbiztosítás megtörtént a Vezérlőközpontból.
A felhasználók importálásának két módja a következő:
| 1 |
Az admin Cisco Unity Connection isztráció során bontsa ki a Fel használók lehetőséget, és válassza a Felhasználók import álása |
| 2 |
A Felhasználók importálása lapon importálja az LDAP Directory felhasználói fiókokat a Unity Connection felhasználók létrehozásához. |
| 1 |
Az Admin Cisco Unity Connection isztráció mezőben bontsa ki az Eszközö k elemet, és válassza a Tö meges |
| 2 |
Unity Connection felhasználók hozzáadásához hajtsa végre a következő lépéseket a Tömeges felügyeleti eszköz oldalon: |
| 3 |
Ha az importálás befejeződött, ellenőrizze a Sik ertelen objek tumok fájlnév mezőben megadott fájlt, hogy ellenőrizze, hogy az összes felhasználó sikeresen létrejött-e. |
Szinkronizálási problémák hi
Ez a szakasz tartalmazza a szükséges információkat és megoldásokat a felhasználók vezérlőközpontból az Unified Communications Manager adatbázisba történő szinkronizálásának különböző szakaszaiban felmerülő gyakori problémák megoldásához.
Nem megfelelő felhasználók
Engedélyezze a szinkronizálást az új megállapodás létrehozását követő 18 órán belül. A meglévő felhasználók inaktívnak vannak jelölve, és 24 órás inaktivitás Unified CM után törlődnek.
 Hiba — Adatmásolás sikertelen. Kérjük, próbálja újra
-
A Dedikált példány és a Webex felhő közötti kommunikáció megszakad, vagy nem tudja letölteni a felhasználói adatokat a Webex felhőből.
-
A Dedikált példány közötti kommunik Unified CM áció megszakad, vagy nem tudja átjuttatni a felhasználói adatokat az Unified CM adatbázisba.
-
A felhasználói adatok nem kerülnek másolásra az ideiglenes tárolási helyre.
Hiba — Nem sikerült létrehozni a szinkronizálási megállapodást. Kérjük, próbálja újra
-
A dedikált példány közötti kommunik Unified CM áció megszakad, vagy nem tudja a szinkronizálási megállapodás adatait Unified CM az adatbázisba juttatni.
-
A szinkronizálási megállapodás nem jött létre sikeresen.
Nem sikerült megszerezni a szinkronizálási megállapodás részleteit. Kérjük, próbálkozzon egy idő után.
A dedikált példány közötti kommunik Unified CM áció megszakad.
Ismert problémák és korlátozások
Ha problémát tapasztal ezzel a funkcióval, ellenőrizze, hogy ez olyasmi, amiről már tudunk, és van-e javasolt megoldás.
-
Webex Calling- A dedikált példánykönyvtár szolgáltatás biztosítása nem működik az LDAP hitelesítéssel, mivel csak a felhasználói adatok vannak szinkronizálva, és nem a kisz Unified CM olgál ó jelszavai, ezért az LDAP hitelesítés nem működik.
Megoldás: A bejelentkezéshez egyszeri bejelentkezést (SSO) kell használni. Ez a dokumentum csak az egyszeri bejelentkezés (SSO) integrációjára vonatkozik.
Konfiguráljon egyszeri bejelentkezést (SSO), ha azt szeretné, hogy a felhasználók hitelesítsék a vállalati azonosító szolgáltatójukon keresztül. További információk ért lásd: Egyszeri bejelentkezés integrálása a Vezérlőközpont ban és a SAML-alapú SSO-megoldás.
-
Lépjen kapcsolat Cisco TAC ba az ügyfélszolgálattal a Címtárszolgáltatás letiltásához. Várjon egy percet, majd indítsa el újra a Címtárszolgáltatás beállítását.
-
A törlés után, ha ugyanazt a Unified CM klasztert újra be szeretné helyezni a szervezetbe, először le kell tiltania a Címtárszolgáltatást, majd ugyanazt a klasztert újra kell biztosítania.
Lépjen kapcsolat Cisco TAC ba az ügyfélszolgálattal a Címtárszolgáltatás letiltásához.
-
A szinkronizálási megállapodás lapon a Szin kronizálás végrehajtása minden egyes mező és a Következő újraszinkronizálási idő mezők aktívan jelennek meg. De ezek a mezők szürkén lesznek a kisz Unified CM olgálón, ha a Szin kroniz álás végrehajtása csak egyszer opció engedélyezve van. Jelenleg ez egy korlátozás a Webex Calling - Dedicated Instance Directory Service biztosítási funkcióban, amelyet a közelgő kiadásban rögzítenek.
-
Az Azure portálon törölt felhasználók inaktívvá válnak a Webex Identity Service szolgáltatásban, de úgy tűnik, hogy aktívak. Unified CM
Megoldás: Nyissa meg a Menedzsment > Fel használ ók menüpontot, és törölje a felhasználót a Control Hubból. A felhasználó In aktív jelöléssel van jelölveUnified CM.
-
Ha új klasztereket biztosít nagyobb szervezetek számára (több mint 80 000 felhasználóval rendelkező), jelenleg időtúllépést tapasztalhat. Ez a probléma hamarosan megoldódik.
-
Ha a rendelkezésre bocsátás során a Szin kronizálás engedél yezése lapon az El hagy ás, F oly tatás és Szinkronizálás engedélyezése gombra kattint, a klaszter állapota nem változik azonnal a felhasználói felületen. Ez a korlátozás félrevezető, mivel az intézkedések a háttérben zajlanak.
Megoldás: Kerül je a gombok kétszeres kattintását, és néhány másodperc múlva ellenőrizze a klaszter állapotát. Látni fogja, hogy a klaszter állapota a Szükséges művel etről Feldolgo zásra változik. Ezt a kérdést hamarosan kezeljük.
-
Jelenleg a Szin kronizálás engedél yezése funkció nem reagál, ha az Unified Communications Manager hálózat leáll.
Munkavégzés: A Címtárszolgáltatás letil Cisco TAC tásához vegye fel a kapcsolatot az ügyfélszolgálattal. Várjon egy percet, majd indítsa el újra a Címtárszolgáltatás beállítását. Ezt a problémát a közelgő kiadásban javítják.
-
A rendelkezésre bocsátás során a csoportrészletek listája nem töltődik ki a Webex Common Identity Service szinkronizálási problémái miatt. A felhasználóknak javasoljuk, hogy hagyják abba a biztosítást, és egy idő után próbálkozzanak újra.
-
Ha újból konfigurálja a könyvtárszinkronizálást egy biztosított klaszteren, tanácsos bevonni a folyamatba a Webex Calling - Dedikált példány üzleti egységet.


