
Tak for din feedback.
 Har du feedback?
Sammenlign Webex-ende-til-ende-kryptering og Zero-Trust End-to-end-kryptering
Det Webex Suite tilbyder to typer ende-til-ende-kryptering (E2EE):
-
Webex End- to-end-kryptering - Standardsikkerhed for brugergenereret indhold, der deles i standardmøder og. Webex Messaging
-
Zero-Trust End-to-end-kryptering — Forbedret sikkerhed for medier og brugergenereret indhold i Webex End-to-end-krypterede møder. Denne artikel fokuserer hovedsageligt på Zero-Trust End-to-End End-End-End-Encryption.
Begge typer ende-til-ende-kryptering giver et ekstra lag af kryptering, der beskytter data mod aflytningsangreb, men de adskiller sig i niveauet af fortrolighed, de tilbyder.
Webex End-to- end-kryptering
Webex En d-to-end-kryptering bruger Webex Key Management System* (KMS) til at generere og administrere krypteringsnøgler. Disse Webex KMS-nøgler bruges til at kryptere chatbeskeder, filer, whiteboards og annotationer oprettet af Webex-apps og Cisco-videoenheder. Webex End-to-end-krypteringWebex Messaging, der oprindeligt blev brugt sammen med, bruges nu også til at kryptere brugergenereret indhold som standard Webex Meetings på Webex Suite mødeplatformen. Med Webex-ende-til-ende-kryptering:
-
Data krypteres under transit og i hvile.
-
Webex-apps og Cisco-enheder krypterer alt brugergenereret indhold, såsom meddelelser, filer, kommentarer og whiteboards, før de overføres via krypteret TLS.
-
Dette krypterede indhold gemmes på krypterede indholdsservere i Webex-skyen.
Dette ekstra sikkerhedslag beskytter brugerdata i transit mod TLS-aflytningsangreb og lagrede brugerdata fra potentielle dårlige aktører i Webex-skyen.
Som standard genererer og distribuerer vores skybaserede KMS krypteringsnøgler. Du har også mulighed for med Webex Hybrid Data Security (HDS) til at administrere din egen, lokale version af nøglestyringssystemet. Du kan finde flere oplysninger i Install ationsvejledning til Webex Hybrid Data Security.
Webex-skyen kan få adgang til og bruge KMS-krypteringsnøgler, men kun til at dekryptere data efter behov for kernetjenester, såsom:
- Meddelelsesindeksering til søgefunktioner
- Forebyggelse af datatab
- Filtranskodning
- eDiscovery
- Dataarkivering
Zero-Trust End-to-end-kryptering
Webex bruger Zero-Trust End-to-End-End-End-End-End-End-End-End-End-End-End-End-End-End-End-End-End-End-End-End-End-End-End-End-End-End-End-End-End-End-End-End-End-End-End-End-End-
Zero-Trust End-to-end-kryptering bruger MLS-protokollen (Messaging Layer Security) til at udveksle oplysninger, så deltagere i et Webex-møde kan oprette en fælles mødekrypteringsnøgle.
Mødekrypteringsnøglen er kun tilgængelig for deltagerne i mødet. Webex-tjenesten kan ikke få adgang til mødenøglen - derfor „Zero-Trust“.
Omfanget af Zero-Trust-sikkerhed for Webex Meetings
Zero-Trust end-to-end-krypterede Webex-møder understøtter følgende:
-
Standardbaserede protokoller (MLS, SFrame) med formelt verificeret kryptografi.
- Webex-skrivebordsapps til Windows, macOS og Linux.
- Webex mobilapps til iOS og Android.
-
Cisco-videoenheder (Room Series, Desk Series og Webex Board).
-
End-to-end-kryptering (E2EE) i møder i Personal Room.
-
End-to-end-kryptering (E2EE) til planlagte møder.
-
Et sikkerhedsikon, der lader alle mødedeltagere hurtigt vide, at deres møde er sikkert, og hvornår ende-til-ende-kryptering er aktiveret for mødet.
-
Verbal verifikation af mødedeltagere ved hjælp af en ny sikkerhedsbekræf telseskode.
-
Op til 1000 deltagere.
-
Lokal optagelse.
-
Chat i mødet, filoverførsel, whiteboard, og annotering.
-
Fjernskrivebordskontrol.
-
I Webex-appen kan du deltage i mødet kun ved hjælp af computerens lyd (PSTN-baseret Ring mig/opkald understøttes ikke).
Zero-Trust-sikkerhed understøtter ikke følgende i møder:
-
Ældre Webex-enheder, såsom SX-, DX- og MX-serien.
-
Webbrowserbaseret Webex-app (web.webex.com).
-
Gemmer mødechat, filer, whiteboards og annotationer.
-
Gemmer sessionsdata, udskrifter og mødenotater i skyen.
-
Funktioner leveret af Ciscos cloud-tjenester, der kræver adgang til dekrypterede medier, herunder:
-
Netværksbaseret optagelse (NBR)
-
Transkodning af medier
-
Webex på mødet AI Assistant
-
Automatiseret undertekst
-
Transskription osv.
-
-
Opkald til og fra det offentlige telefonnetværk (PSTN)
-
Opkald til og fra SIP-enheder
-
End-to-end-kryptering til Webex-opkald
Webex leverer brancheførende sikkerhed til 1:1 kommunikation, hvilket sikrer, at kun deltagerne kan dekryptere medieindhold. Ved at anvende en Zero Trust-tilgang sikrer Webex, at kommunikationen forbliver privat og utilgængelig selv for tjenesteudbyderen.
Understøttede 1:1 opkaldstyper
E2EE kan aktiveres via Control Hub for alle brugere på tværs af to primære opkaldstyper:
-
Webex Calling: 1:1 opkald via Webex-appen ved hjælp af Webex Calling tjenesten (SIP-baseret).
-
Opkald på Webex: 1:1 opkald mellem Webex-appen og Webex RoomOS-enheder (HTTP-baseret).
Dynamisk sikkerhed for „Call on Webex“
Funktionen „Call on Webex“ giver brugerne mulighed for at føje deltagere til et 1:1 opkald problemfrit uden at skulle eskalere til et formelt møde. Da deltagerne kan deltage og forlade det dynamisk, opdateres opkaldets sikkerhedsstatus i realtid:
-
Opportunistisk E2EE: Opkald bruger automatisk E2EE, når alle enheder understøtter det. Hvis en deltager tilmelder sig fra en enhed, der kun understøtter SRTP, justeres opkaldet dynamisk for at opretholde forbindelsen.
-
Sikkerhedsindikatorer i realtid: Webex-appen giver gennemsigtige meddelelser, når sikkerhedstilstanden ændres.
-
Zero Trust Security: Aktiv, når alle deltagere understøtter E2EE.
-
Stærk sikkerhed: Aktiv, hvis en eller flere deltagere bruger endpoints kun SRTP.
-
Omfattende medie- og samarbejdsbeskyttelse
-
Medier og beskeder: Lyd-, video- og skærmdeling er beskyttet af Zero Trust E2EE. Alle chat eller whiteboards, der oprettes under opkaldet, bevares i 1:1 -meddelelsesområdet ved hjælp af Webex E2EE.
-
Avanceret arkitektur: Webex bruger sikker TLS-signalering og overgår til MLS (Messaging Layer Security) til møder. Disse teknologier udgør det væsentlige fundament for Post-Quantum Cryptography (PQC), hvilket sikrer, at din kommunikation forbliver sikker mod fremtidige kryptografiske udfordringer.
End-to-end-kryptering til Webex Calling
Webex Callingkrypterer i øjeblikket opkald ved hjælp af Secure Real-Time Transport Protocol (SRTP) til medier. Med introduktionen af Webex Calling E2EE udvi der Webex-platformen sine robuste end-to-end-krypteringsfunktioner, hvilket sikrer, at kun deltagerne i en kommunikation kan dekryptere indholdet, ikke engang tjenesteudbyderen. Denne forbedring er særlig relevant for markeder med høje sikkerhedskrav. Webex CallingE2EE fungerer opportunistisk. Dette betyder:
-
Opportunistisk engagement — Opkald begynder med SRTP-medier og opgraderes automatisk til E2EE, når klienter understøtter det, og ingen betingelser forhindrer E2EE.
-
Dynamisk nedgradering — Hvis forholdene ændres under et opkald (f.eks. aktiveres en funktion, der kræver mediebehandling af Webex-tjenesten), kan opkaldet midlertidigt nedgradere til SRTP.
-
Brugermeddelelse — Webex App giver brugerne besked om overgange mellem SRTP- og E2E E-tilstande, hvilket sikrer gennemsigtighed.
Når et Webex Calling opkald eskaleres til et Webex-møde, afsluttes den oprindelige E2EE-opkalds session, og opkaldet overgår til Webex Meeting-miljøet. Dette betyder, at opportunistisk opkald E2EE ikke længere er i kraft, og alle deltagere fra opkaldet forbindes igen til mødet. Tilgængeligheden af E2EE i mødet afhænger af den standardmødetype, som kunden har konfigureret.
Hvis et Webex Calling opkald introducerer en konferencemixer, såsom et trevejs- eller n-vejs opkald, kan den opportunistiske E2EE heller ikke opretholdes.
Opkaldet inkluderer deltagere uden for organisationen.
Mindst én deltager bruger ikke en Webex-app, der understøtter E2EE.
Webex CallingTjenesten introducerer en mediefunktion, såsom ad hoc- konferencer eller opkaldsoptagelse.
Webex Callingaktiverer ikke E2EE for bestemte opkaldstyper, f.eks. en-til-en-PSTN- opkald (herunder opkald mellem organisationer) og en-til-en-on-premises trunk-opkald (hybrid).
Når en Webex-tjeneste skal behandle medier, deaktiverer den E2EE. Dette gælder funktioner som Auto Attendant, Call Queue (selvom systemet muligvis aktiverer E2EE, når en agent opretter forbindelse) og Voice Portal (f.eks. indbetaling eller hentning af telefonsvarer). Systemet understøtter heller ikke E2EE til tidlige medier før svar. Hvis privatlivsindstillinger eller politikker bloker er eller skjuler fjernpartens identitet, f.eks. med Connected Line Identity Privacy, eller når en assistent svarer for en leder, aktiverer Webex ikke E2EE.
E2EE fungerer kun på primære linjer, ikke på delte eller virtuelle linjer.
Aktivér end-to-end-kryptering for Webex-opkald
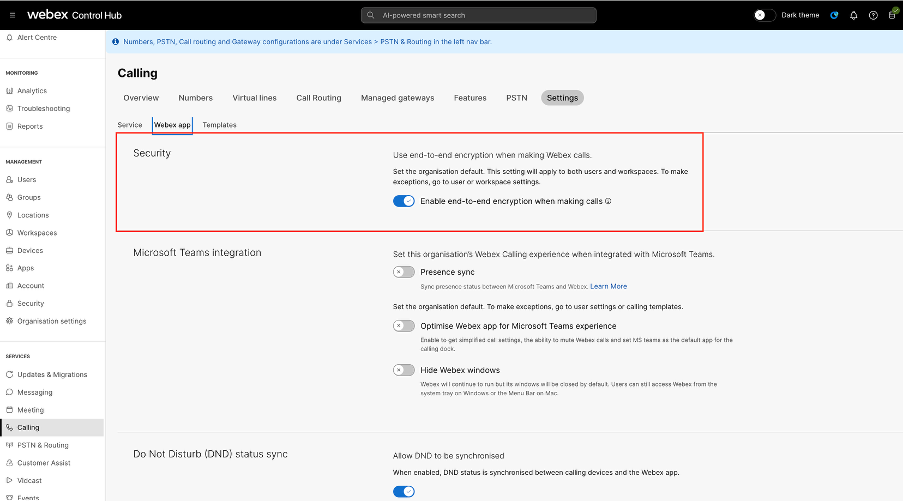
E2EE til Webex-opkald er som standard deaktiveret. Aktivér E2EE for Webex-opkald for at beskytte brugerkommunikation på tværs af organisationen.
- Log ind på Control Hub.
- Gå til T , og skift til fanen Webex App.
- I afsnittet Sikkerhed skal du aktivere End-end- kryptering, når du foretager opkald, og klik på Gem.
Dette afsnit er for kunder med fuldt udstyrede møder.
Hvis du vil deltage i et E2EE-møde fra din Webex Board-, Room- eller Desk-enhed, skal du trykke på Deltag i Webex og indtaste det mødenummer, der er angivet i invitationen. Webex Meetings Try k derefter på Deltag for at deltage i mødet.
I mødet kan du kontrollere, om mødet er ende-til-ende-krypteret ved at se på skjoldikonet i overskriften.
-
 — Mødet er ende-til-ende-krypteret.
-
 - Forbindelsen mellem din Webex-desktop-app og Webex-serveren er sikker, men mødet er ikke ende-til-ende krypteret.
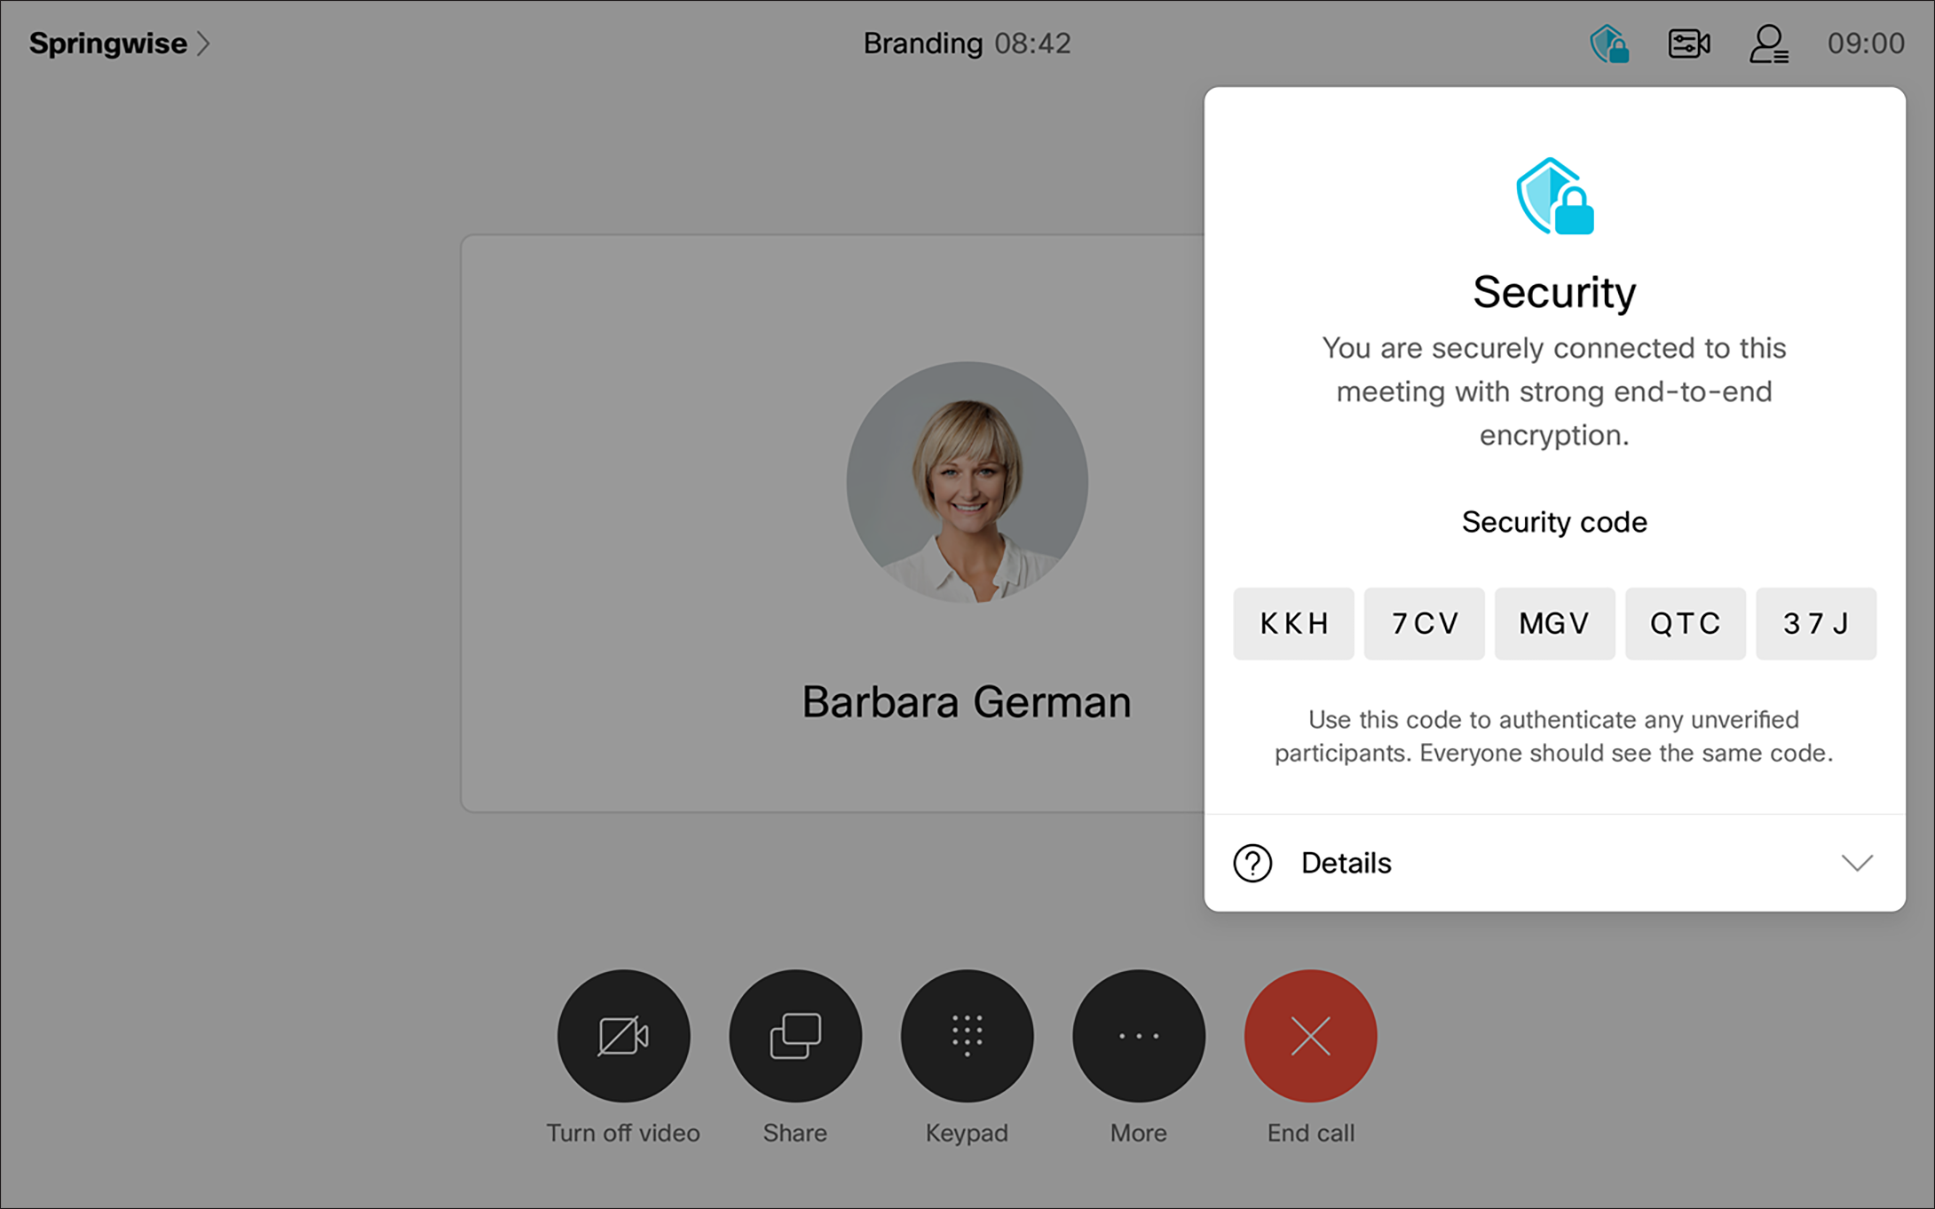
Der gives en sikkerhedskode for at give deltagerne mulighed for at kontrollere, at deres forbindelse er sikker.
Tryk på ikonet for at se sikkerhedskoden og andre sikkerhedsoplysninger for mødet. Sikkerhedskoden ændres, hver gang en deltager går ind i mødet.
Alle mødedeltagere skal se den samme sikkerhedskode. Hvis en person ser en anden sikkerhedskode, er deres forbindelse ikke sikker.
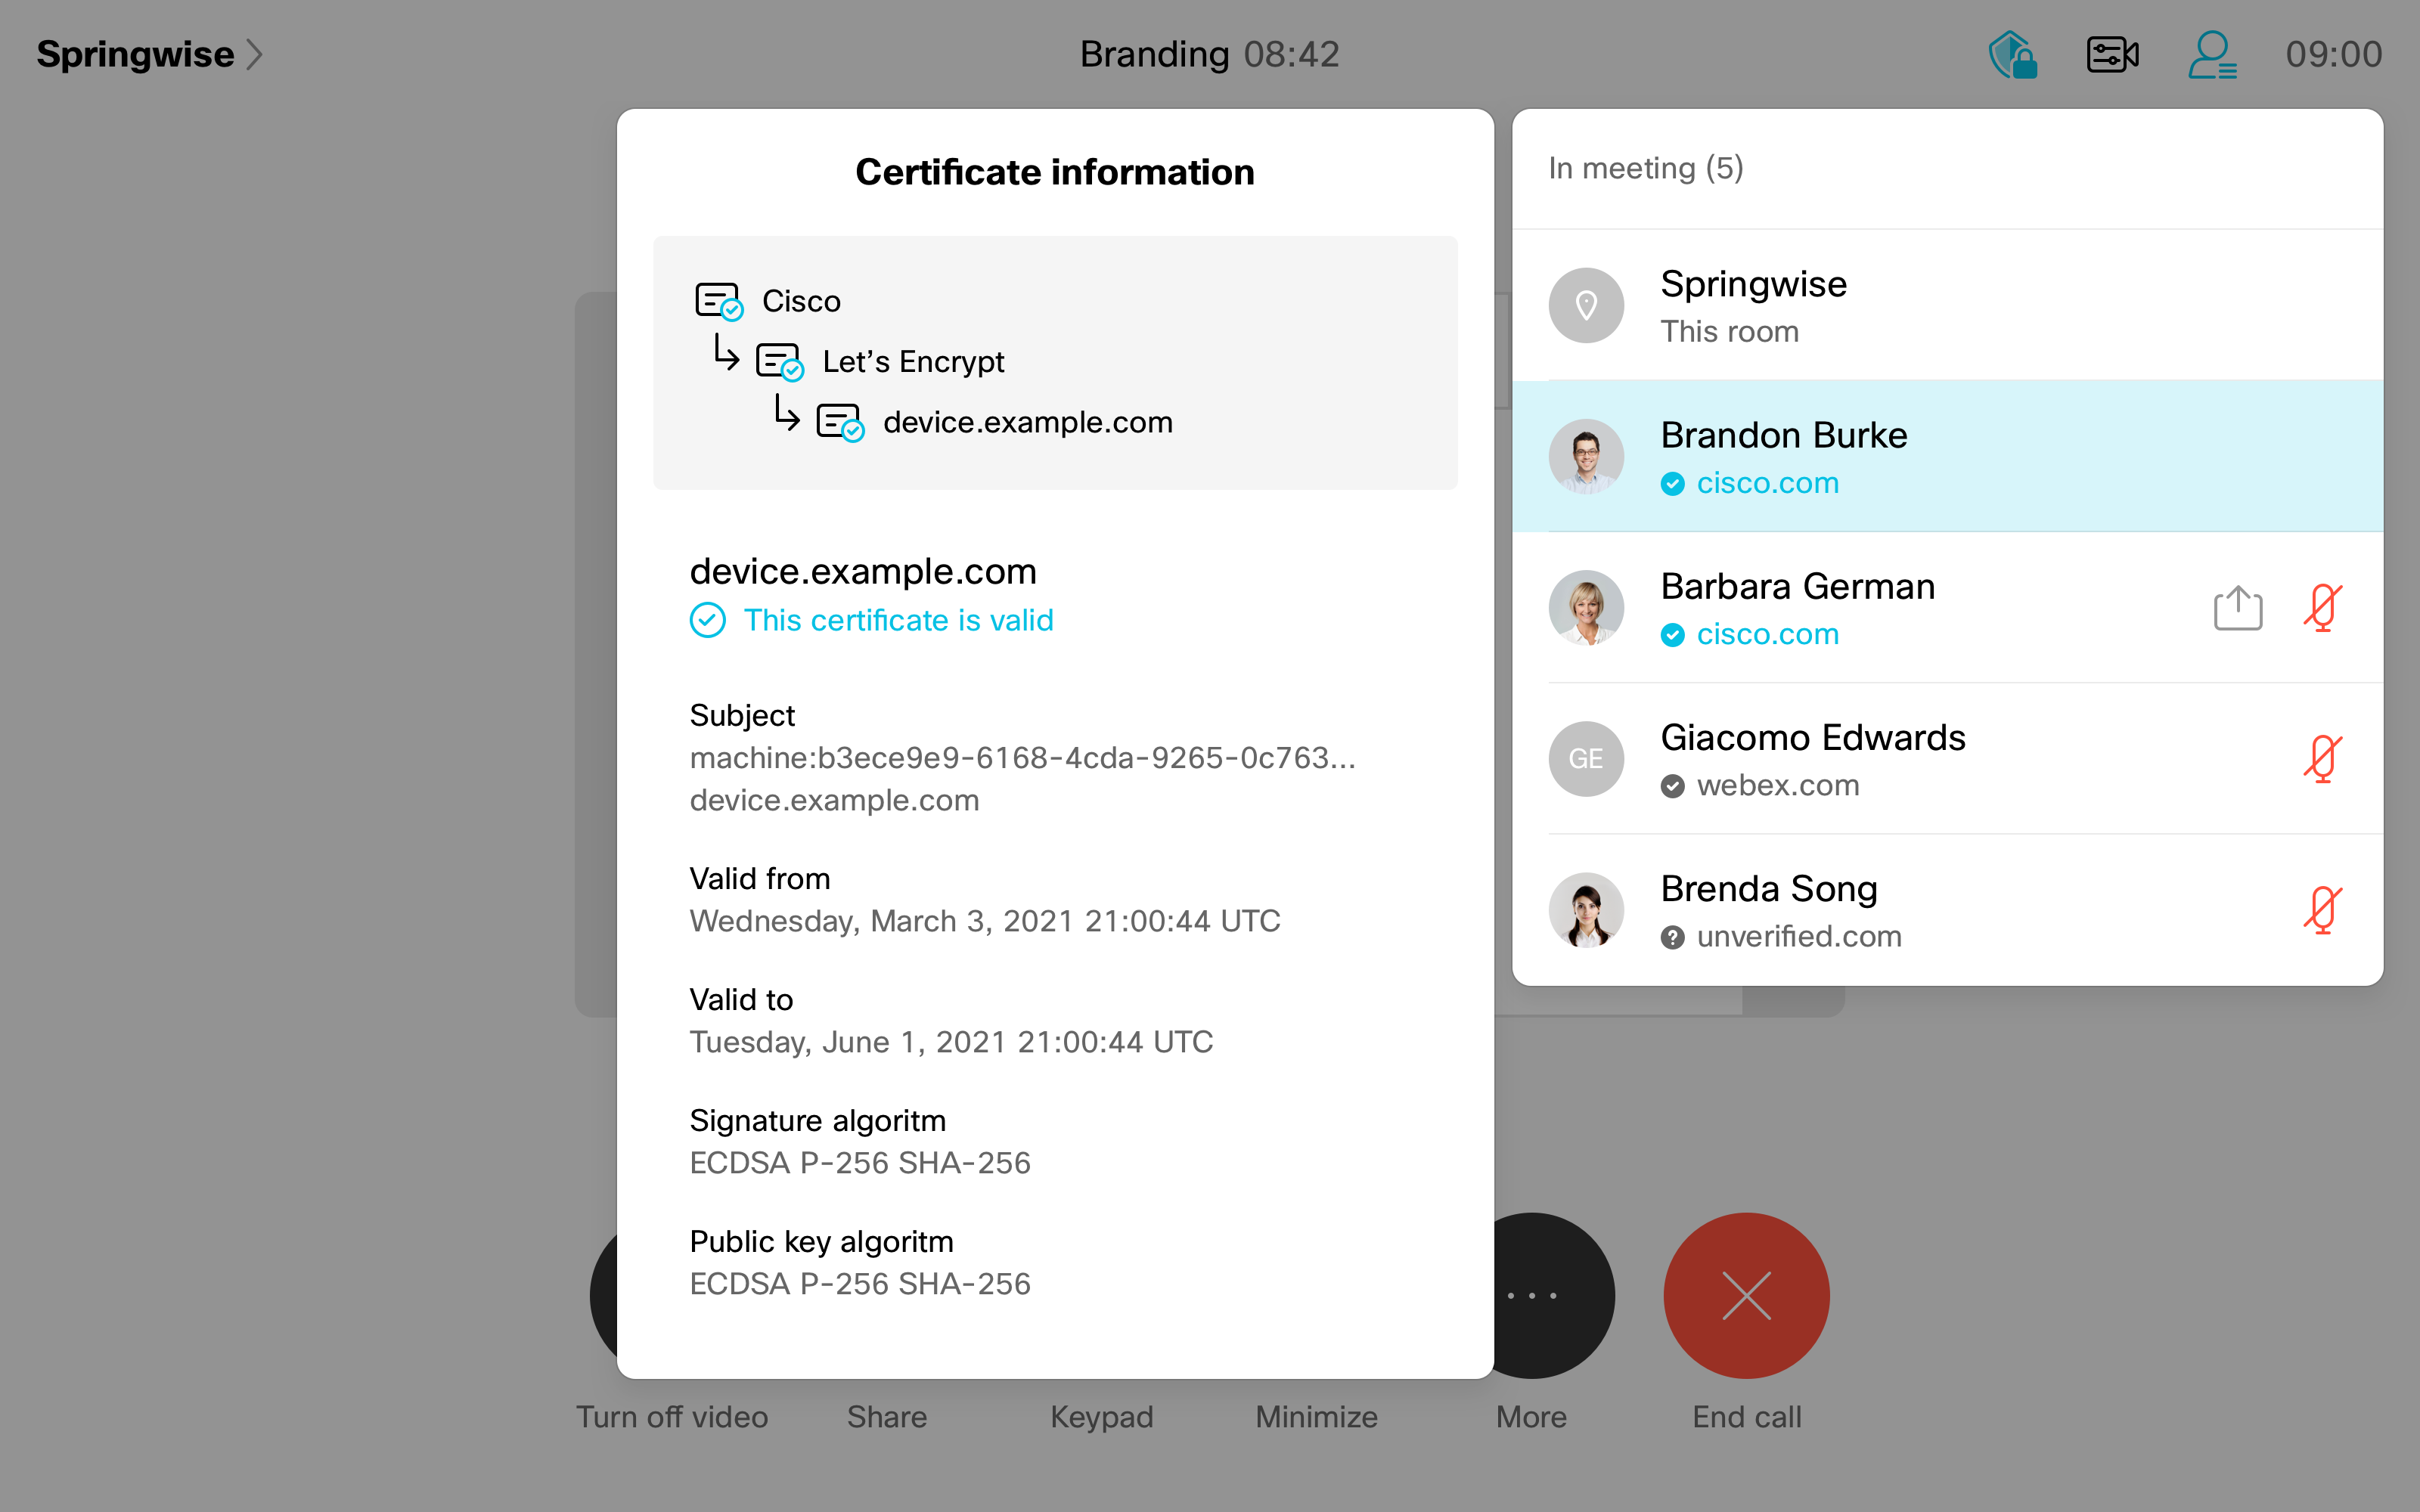
På deltagerlisten kan du se oplysninger om godkendelsesstatus for hver deltager: bekræftet eller ubekræftet.
-
 Deltagerens identitet er blevet bekræftet eksternt af en Webex Partner Certificate Authority (CA). Dette kræver konfiguration af et eksternt certifikat på din personlige enhed.
-
 — Deltagerens identitet er blevet verificeret internt af Webex CA.
-
 Deltagerens identitet er ikke bekræftet.
Du kan få mere detaljerede oplysninger om certifikatudbyderen ved at trykke på en deltagers navn og vælge Vis certifikat.
Brugeroplevelse for Webex Calling
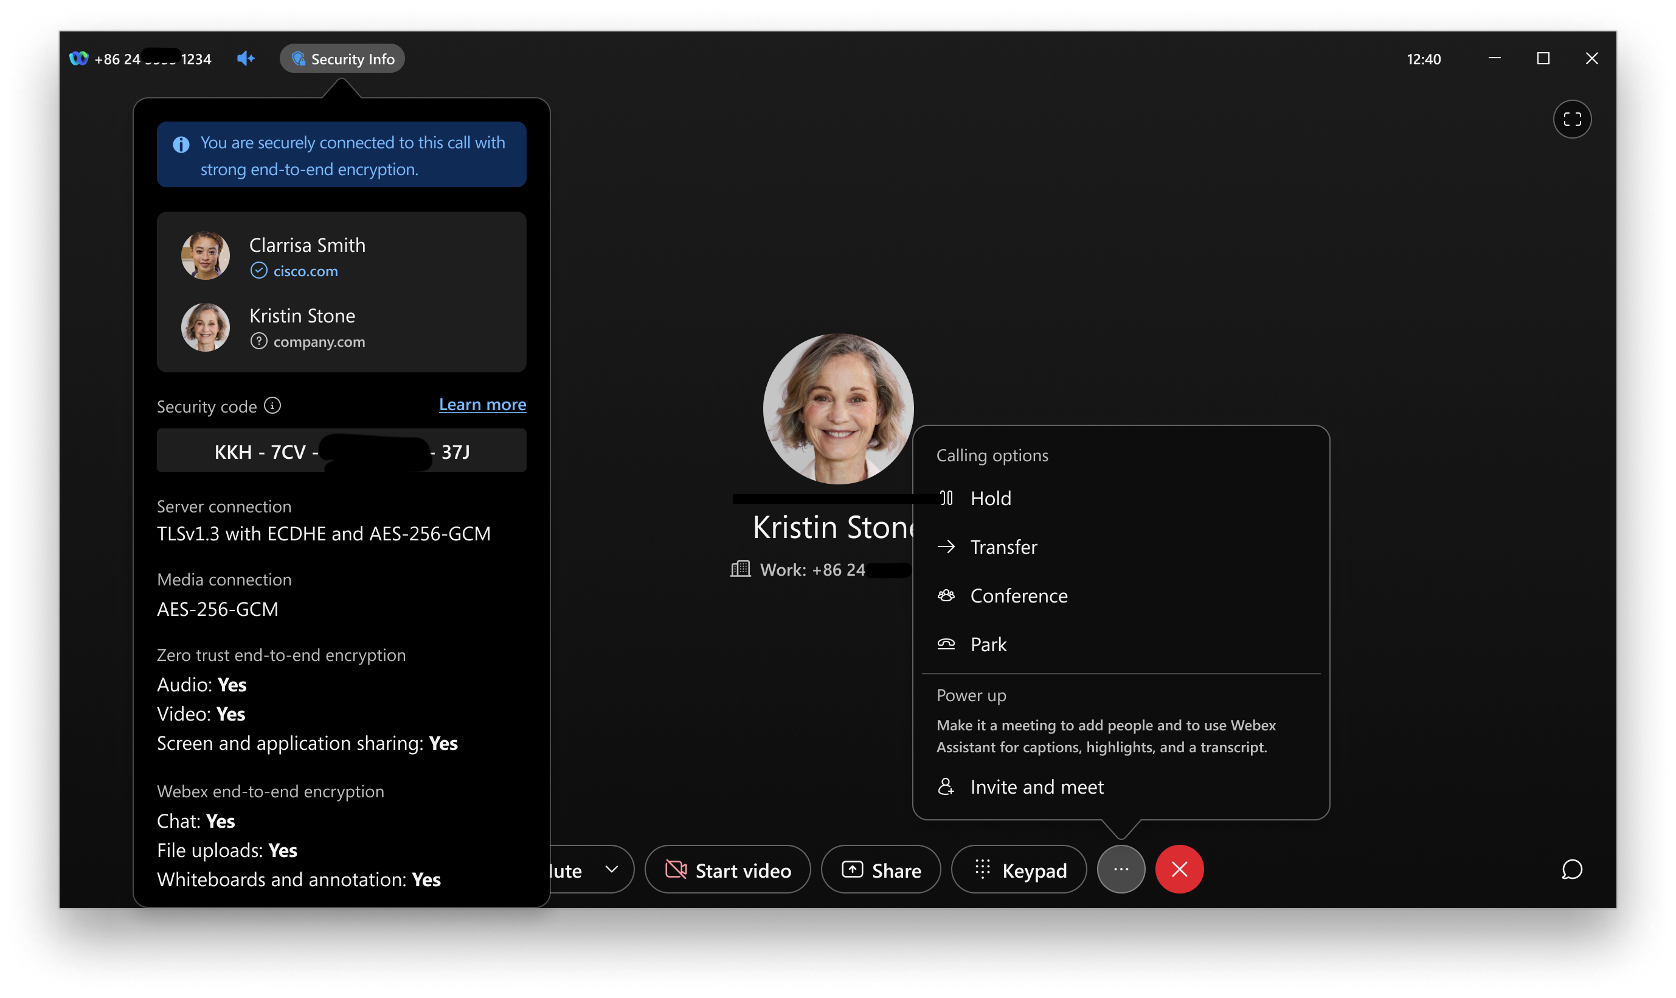
Brugeropl evelsen for Webex Calling E2EE stemmer overens med og bygger videre på E2EE-brugeroplevelsen implementeret til Meeting. Når et Webex Calling opkald er ende-til-ende-krypteret, viser Webex-appen (desktop og mobil) klare visuelle indikatorer. Brugere modtager også forskellige visuelle og lydalarmer for overgange mellem SRTP og E2EE under et opkald.
-
Webex | Deltag i et møde (til møder, der ikke er fuldt udstyret)


