Köszönjük visszajelzését.
 Visszajelzés?
Webex végpontok közötti titkosítás és a Zero-Trust End-to-End titkosítás összehasonlítása
Két Webex Suite féle végpontok közötti titkosítást (E2EE) kínál:
-
Webex végpontok közötti titkosítás - Alapértelmezett biztonság a szokásos értekezleteken megosztott felhasználók által létrehozott tartalmakhoz és. Webex Messaging
-
Zero-Trust end-to-end titkosítás — Fokozott biztonság a média és a felhasználók által létrehozott tartalmak számára a Webex végpontok közötti titkosított értekezleteken. Ez a cikk elsősorban a Zero-Trust End-to-End titkosításra összpontosít.
A végpontok közötti titkosítás mindkét típusa további titkosítási réteget biztosít, amely megvédi az adatokat a lehallgatási támadásoktól, de különböznek az általuk kínált titoktartási szintjükben.
Webex végpontok közötti titkosítás
A Webex end-to-end titkosítás a Webex kulcskezelő rendszer* (KMS) használja titkosítási kulcsok létrehozására és kezelésére. Ezeket a Webex KMS-kulcsokat a Webex alkalmazások és a Cisco videóeszközök által létrehozott csevegési üzenetek, fájlok, táblák és megjegyzések titkosítására használják. Eredetileg együtt használtákWebex Messaging, a Webex end-to-end titkosítást ma már a felhasználók által létrehozott tartalmak szabványos titkosítására is használják az értekezletplatformon. Webex Meetings Webex Suite Webex végpontok közötti titkosítással:
-
Az adatok tranzitban és nyugalmi állapotban vannak titkosítva.
-
A Webex alkalmazások és a Cisco eszközök titkosítják az összes felhasználó által létrehozott tartalmat, például üzeneteket, fájlokat, megjegyzéseket és táblákat, mielőtt titkosított TLS-en keresztül továbbítják őket.
-
Ezt a titkosított tartalmat a Webex felhő titkosított tartalomkiszolgálóin tárolják.
Ez a további biztonsági réteg védi a tranzitban lévő felhasználói adatokat a TLS-lehallgatási támadásoktól, és tárolja a felhasználói adatokat a Webex felhő potenciális rossz szereplőitől.
Alapértelmezés szerint a felhőalapú KMS-ünk titkosítási kulcsokat generál és terjeszt. A Webex Hybrid Data Security (HDS) segítségével a kulcskezelő rendszer saját helyszíni verziójának kezelésére is lehetősége van. További részletekért lásd: Webex Hybrid Data Security telepítési útmutat ója.
A Webex felhő hozzáférhet és használhatja a KMS-titkosítási kulcsokat, de csak az alapszolgáltatásokhoz szükséges adatok visszafejtésére, például:
- Üzenetindexelés a keresési funkciókhoz
- Adatvesztés megelőzése
- Fájl átkódolása
- E-felderítés
- Adatarchiválás
Zero-Trust végpontok közötti titkosítás
A Webex Zero-Trust End-to-End titkosítást használ, hogy magasabb szintű biztonságot és titoktartást biztosít a média és a felhasználók által létrehozott tartalmak (csevegés, fájlok, táblák és megjegyzések) számára a Webex végpontok közötti titkosított értekezleteken.
A Zero-Trust End-to-End Encryption az Mess aging Layer Security (MLS) protokol lt használja az információcserére, így a Webex-értekezlet résztvevői közös értekezlettitkosítási kulcsot hozhatnak létre.
Az értekezlet titkosítási kulcsa csak az értekezlet résztvevői számára érhető el. A Webex szolgáltatás nem tudja elérni az értekezletkulcsot — ezért „Zero-Trust”.
A Zero-Trust biztonság hatóköre Webex Meetings
A Zero-Trust végpontok közötti titkosított Webex értekezletek a következőket támogatják:
-
Szabványalapú protokollok (MLS, SFrame) hivatalosan ellenőrzött kriptográfiával.
- Webex asztali alkalmazások Windows, macOS és Linux rendszerekhez.
- Webex mobilalkalmazások iOS és Android rendszerekhez.
-
Cisco videó eszközök (Room Series, Desk Series és Webex Board).
-
Végpontok közötti titkosítás (E2EE) a személyes szobai értekezleteken.
-
Végpontok közötti titkosítás (E2EE) az ütemezett értekezletekhez.
-
Biztonsági ikon, amely az értekezlet minden résztvevőjének egy pillantással tudatja, hogy az értekezlet biztonságos, és ha engedélyezve van az értekezlet végpontja közötti titkosítás.
-
Az értekezletben résztvevők szóbeli ellenőrzése új biztonsági ellenőrzési kód segítségével.
-
Legfeljebb 1000 résztvevő.
-
Helyi felvétel.
-
Értekezleten belüli csevegés, fájlátvitel, táblázat és feliratozás.
-
Távoli asztali vezérlés.
-
A Webex alkalmazásban csak a számítógép hangjával csatlakozhat az értekezlethez (PSTN-alapú Call Me/Call Me/Call nem támogatott).
A Zero-Trust biztonság nem támogatja az alábbiakat az értekezleteken:
-
Régebbi Webex eszközök, például az SX, DX és MX sorozat.
-
Webböngészőalapú Webex alkalmazás (web.webex.com).
-
Értekezletcsevegés, fájlok, táblák és megjegyzések mentése.
-
Munkamenetadatok, átiratok és értekezlet-jegyzetek mentése a felhőbe.
-
A Cisco felhőszolgáltatásai által biztosított funkciók, amelyek hozzáférést igényelnek a dekódolt adathordozókhoz, többek között:
-
Hálózati alapú felvétel (NBR)
-
Média átkódolása
-
Webex találkozón AI Assistant
-
Automatikus zárt feliratok
-
Átírás stb.
-
-
Hívások a nyilvános kapcsolt telefonhálózatra (PSTN)
-
Hívások SIP-eszközökre és onnan
-
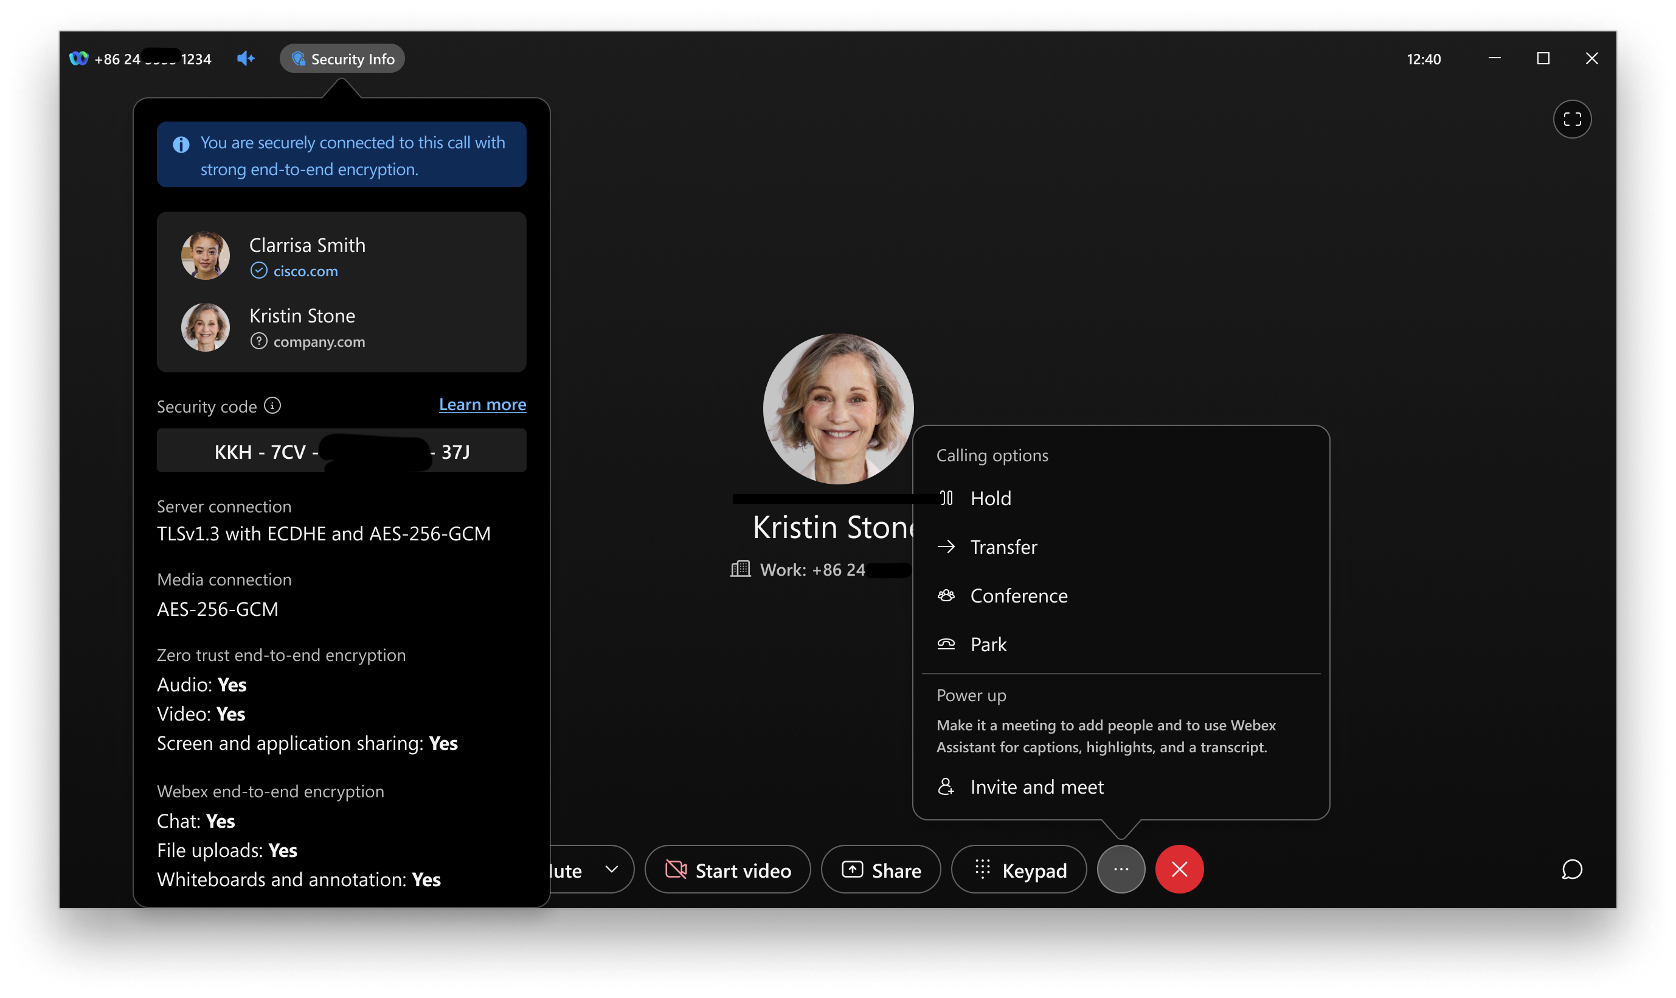
Végpontok közötti titkosítás Webex hívásokhoz
A Webex iparágvezető biztonságot nyújt az 1:1 közötti kommunikációhoz, biztosítva, hogy csak a résztvevők tudják visszafejteni a médiatartalmat. A Zero Trust megközelítés alkalmazásával a Webex biztosítja, hogy a kommunikáció privát és hozzáférhetetlen maradjon még a szolgáltató számára is.
Támogatott 1:1 hívástípusok
Az E2EE a Control Hub segítségével minden felhasználó számára engedélyezhető két elsődleges hívástípus esetén:
-
Webex Calling: 1:1 hívások a Webex alkalmazáson keresztül a Szolgáltatás használatával (SI Webex Calling P-alapú).
-
Hívás Webex-en: 1:1 hívások a Webex App és a Webex RooMOS eszközök között (HTTP-alapú).
A „Call on Webex” dinamikus biztonsága
A „Call on Webex” funkció lehetővé teszi a felhasználók számára, hogy zökkenőmentesen hozzáadják a résztvevőket egy 1:1 híváshoz anélkül, hogy hivatalos értekezletre kellene lépniük. Mivel a résztvevők dinamikusan csatlakozhatnak és távoznak, a hívás biztonsági állapota valós időben frissül:
-
Opportunista E2EE: A hívások automatikusan használják az E2EE-t, ha minden eszköz támogatja azt. Ha egy résztvevő olyan eszközről csatlakozik, amely csak az SRTP-t támogatja, a hívás dinamikusan alkalmazkodik a kapcsolat fenntartása érdekében.
-
Valós idejű biztonsági indikátorok: A Webex alkalmazás átlátható értesítéseket nyújt a biztonsági állapot változásakor.
-
Zero Trust Security: Aktív, ha minden résztvevő támogatja az E2EE-t.
-
Erős biztonság: Aktív, ha egy vagy több résztvevő csak SRTP végpontot használ.
-
Átfogó média- és együttműködési védelem
-
Média és üzenetküldés: A hang-, videó- és képernyőmegosztást a Zero Trust E2EE védi. A hívás során létrehozott csevegések vagy táblák a Webex E2EE használatával az 1:1 üzenetküldő térben maradnak fenn.
-
Fejlett architektúra: A Webex biztonságos TLS-jelzést használ, és az MLS (Messaging Layer Security) felé halad az értekezletekhez. Ezek a technológiák biztosítják a post-kvantumkriptográfia (PQC) alapvető alapját, biztosítva a kommunikáció biztonságát a jövőbeni kriptográfiai kihívásokkal szemben.
Végpontok közötti titkosítás Webex Calling
Webex Callingjelenleg titkosítja a hívásokat a média számára a Secure Real-Time Transport Protocol (SRTP) használatával. Az Webex Calling E2EE bevezetésével a Webex platform bővíti robusztus végpontok közötti titkosítási képességeit, biztosítva, hogy csak a kommunikáció résztve vői tudják visszafejteni tartalmát, még a szolgáltató sem. Ez a fejlesz tés különösen fontos a magas biztonsági követelményekkel rendelkező piacokon. Webex CallingAz E2EE oportunisztikusan működik. Ez azt jelenti:
-
Opportunista elkötelezettség — A hívások SRTP adathordozóval kezdődnek, és automatikusan E2EE-re frissülnek, ha az ügyfel ek támogatják, és semmilyen feltétel sem akadályozza meg az E2EE-t.
-
Dinamikus leértékel és — Ha a hívás során megváltoznak a feltételek (például egy olyan funkció meghívása, amely médiaf eldolgozást igényel a Webex szolgáltatás által), akkor a hívás átmenetileg SRTP-re csökkenhet.
-
Felhasználói értesítés — A Webex App értesíti a felhasználókat az SRTP és az E2EE állapotok közötti átmenetekről, biztosítva az átláthatóságot.
Ha egy Webex Calling hívás Webex-értekezletre kerül, az eredeti E2EE hívási munkamenet megszűnik, és a hívás átkerül a Webex Meeting környezetbe. Ez azt jelenti, hogy az opportunista Hívás E2EE már nem érvényes, és a felhívás minden résztvevője újra csatlakozik az értekezletbe. Az E2EE elérhetősége az értekezleten az ügyfél által beállított alap értelmezett értekezlettípustól függ.
Ha egy Webex Calling hívás konferencia-keverőt vezet be, például háromutas vagy n-utas hívást, akkor az opportunista E2EE szintén nem tartható fenn.
A felhívás magában foglalja a szervezeten kívüli résztvevőket.
Legalább egy résztvevő nem használ az E2EE-t támogató Webex alkalmazást.
A Webex Calling szolgáltatás médiafunkciót vezet be, például ad hoc konferenciát vagy hívásfelvételt.
Webex Callingnem engedélyezi az E2EE-t bizonyos hívástípusok esetén, például egyéni PSTN- hívások (beleértve a szervezetek közötti hívásokat is) és az egyszemélyes helyszíni törzs (hibrid) hívások esetén.
Ha egy Webex szolgáltatásnak adathordozót kell feldolgoznia, letiltja az E2EE-t. Ez olyan funkciókra vonatkozik, mint az Automatikus felügyelő, a Hívásvárózás (bár a rendszer engedélyezheti az E2EE-t, miután egy ügynök csatlakozik) és a Voice Portal (például hangposta befizetése vagy visszakeresése). A rendszer szintén nem támogatja az E2EE-t a korai válasz előtti médiához. Ha az adatvédelmi beállítások vagy házirendek blokkolják vagy el rejtik a távoli fél személyazonosságát, például a Connected Line Identity Privacy alkalmazásban, vagy amikor egy asszisztens válaszol egy ügyvezető számára, a Webex nem engedélyezi az E2EE-t.
Az E2EE csak elsődleges vonalakon működik, nem megosztott vagy virtuális vonalakon.
Engedélyezze a végpontok közötti titkosítást a Webex hívásokhoz
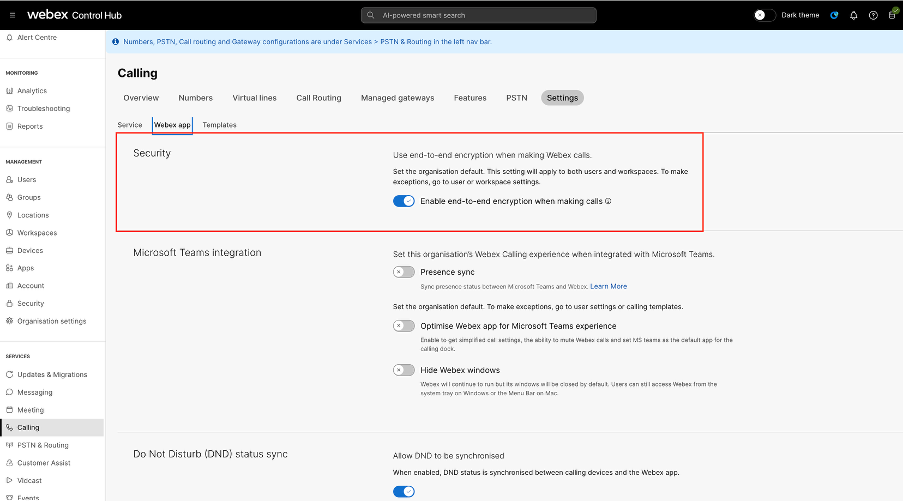
Az E2EE for Webex Calls alapértelmezés szerint le van tiltva. Engedélyezze az E2EE alkalmazást a Webex hívásokhoz, hogy védje a felhasználói kommunikációt a szervezeten belül.
- Jelentkezzen be a Control Hub alkalmazás ba.
- Lépjen a Sz üpontra, és váltson a Webex App fülre.
- A Biztonság szakasz ban kapcsolja be a Végi titkosítás engedélyezése hívások kez deményezésekor lehetőséget, majd kattintson a Mentés gom bra.
Ez a szakasz a teljes funkcionalitású értekezletekkel rendelkező ügyfeleknek szól.
Ha szeretne csatlakozni egy E2EE értekezlethez a Webex Board, Room vagy Desk eszközén, koppintson a Csat lakoz ás Webex- re, és adja meg a meghívóban felsorolt értekezletszámot. Webex Meetings Ezután koppintson a Csatlakoz ás elem re az értekezlethez való csatlakozáshoz.
Az értekezleten ellenőrizheti, hogy az értekezlet végpontig titkosított-e, ha megnézi a fejlécben található pajzs ikonját.
-
 - Az értekezlet végpontig titkosítva van.
-
 - A Webex asztali alkalmazás és a Webex szerver közötti kapcsolat biztonságos, de az értekezlet nem végpontig titkosított.
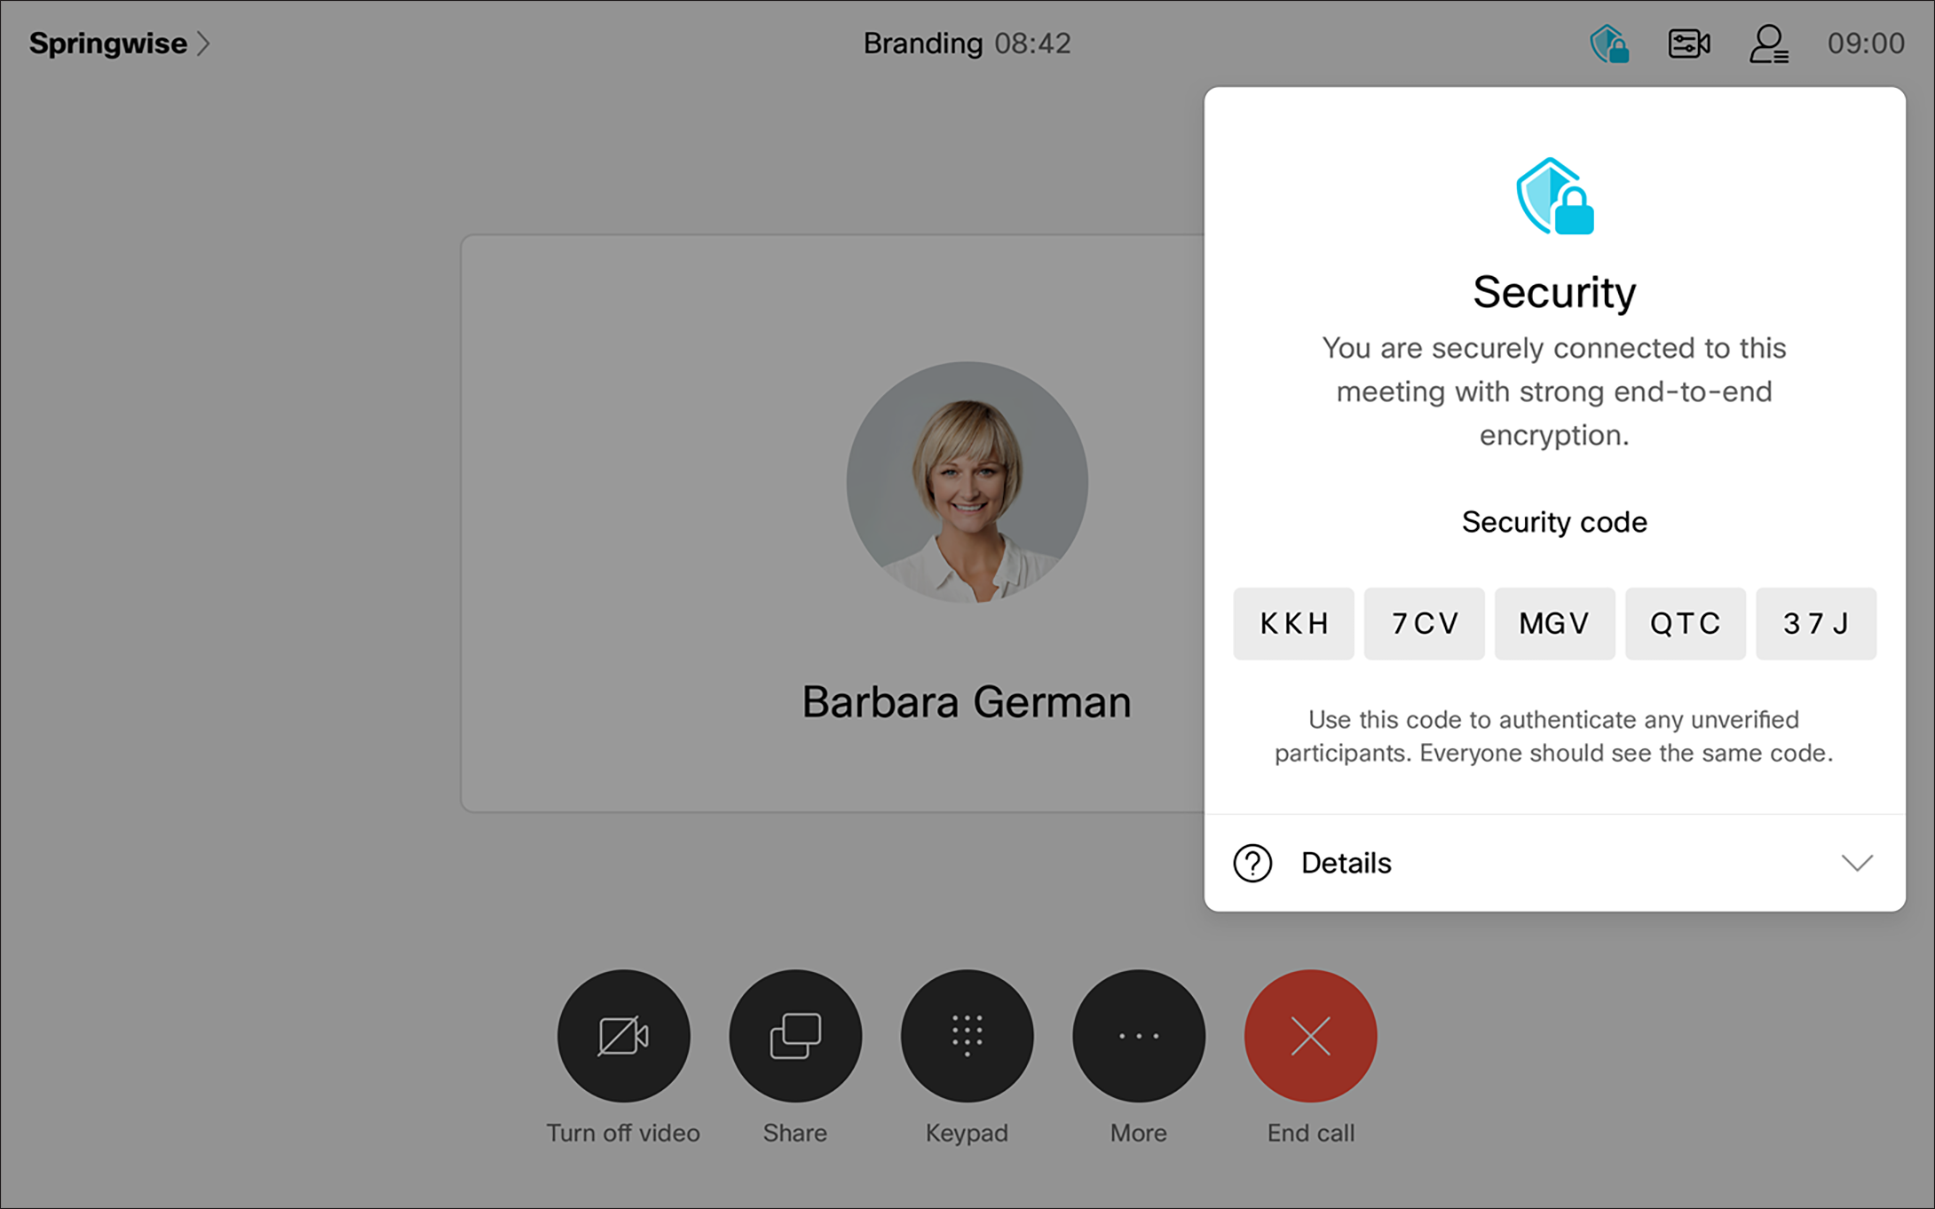
Biztonsági kód áll rendelkezésre, amely lehetővé teszi a résztvevők számára, hogy ellenőrizhessék, hogy kapcsolatuk biztonságos-e.
Koppintson az ikonra az értekezlet biztonsági kódjának és egyéb biztonsági információinak megtekintéséhez. A biztonsági kód minden alkalommal megváltozik, amikor egy résztvevő belép az értekezletre.
Az értekezlet minden résztvevőjének ugyanazt a biztonsági kódot kell látnia. Ha egy személy más biztonsági kódot lát, a kapcsolata nem biztonságos.
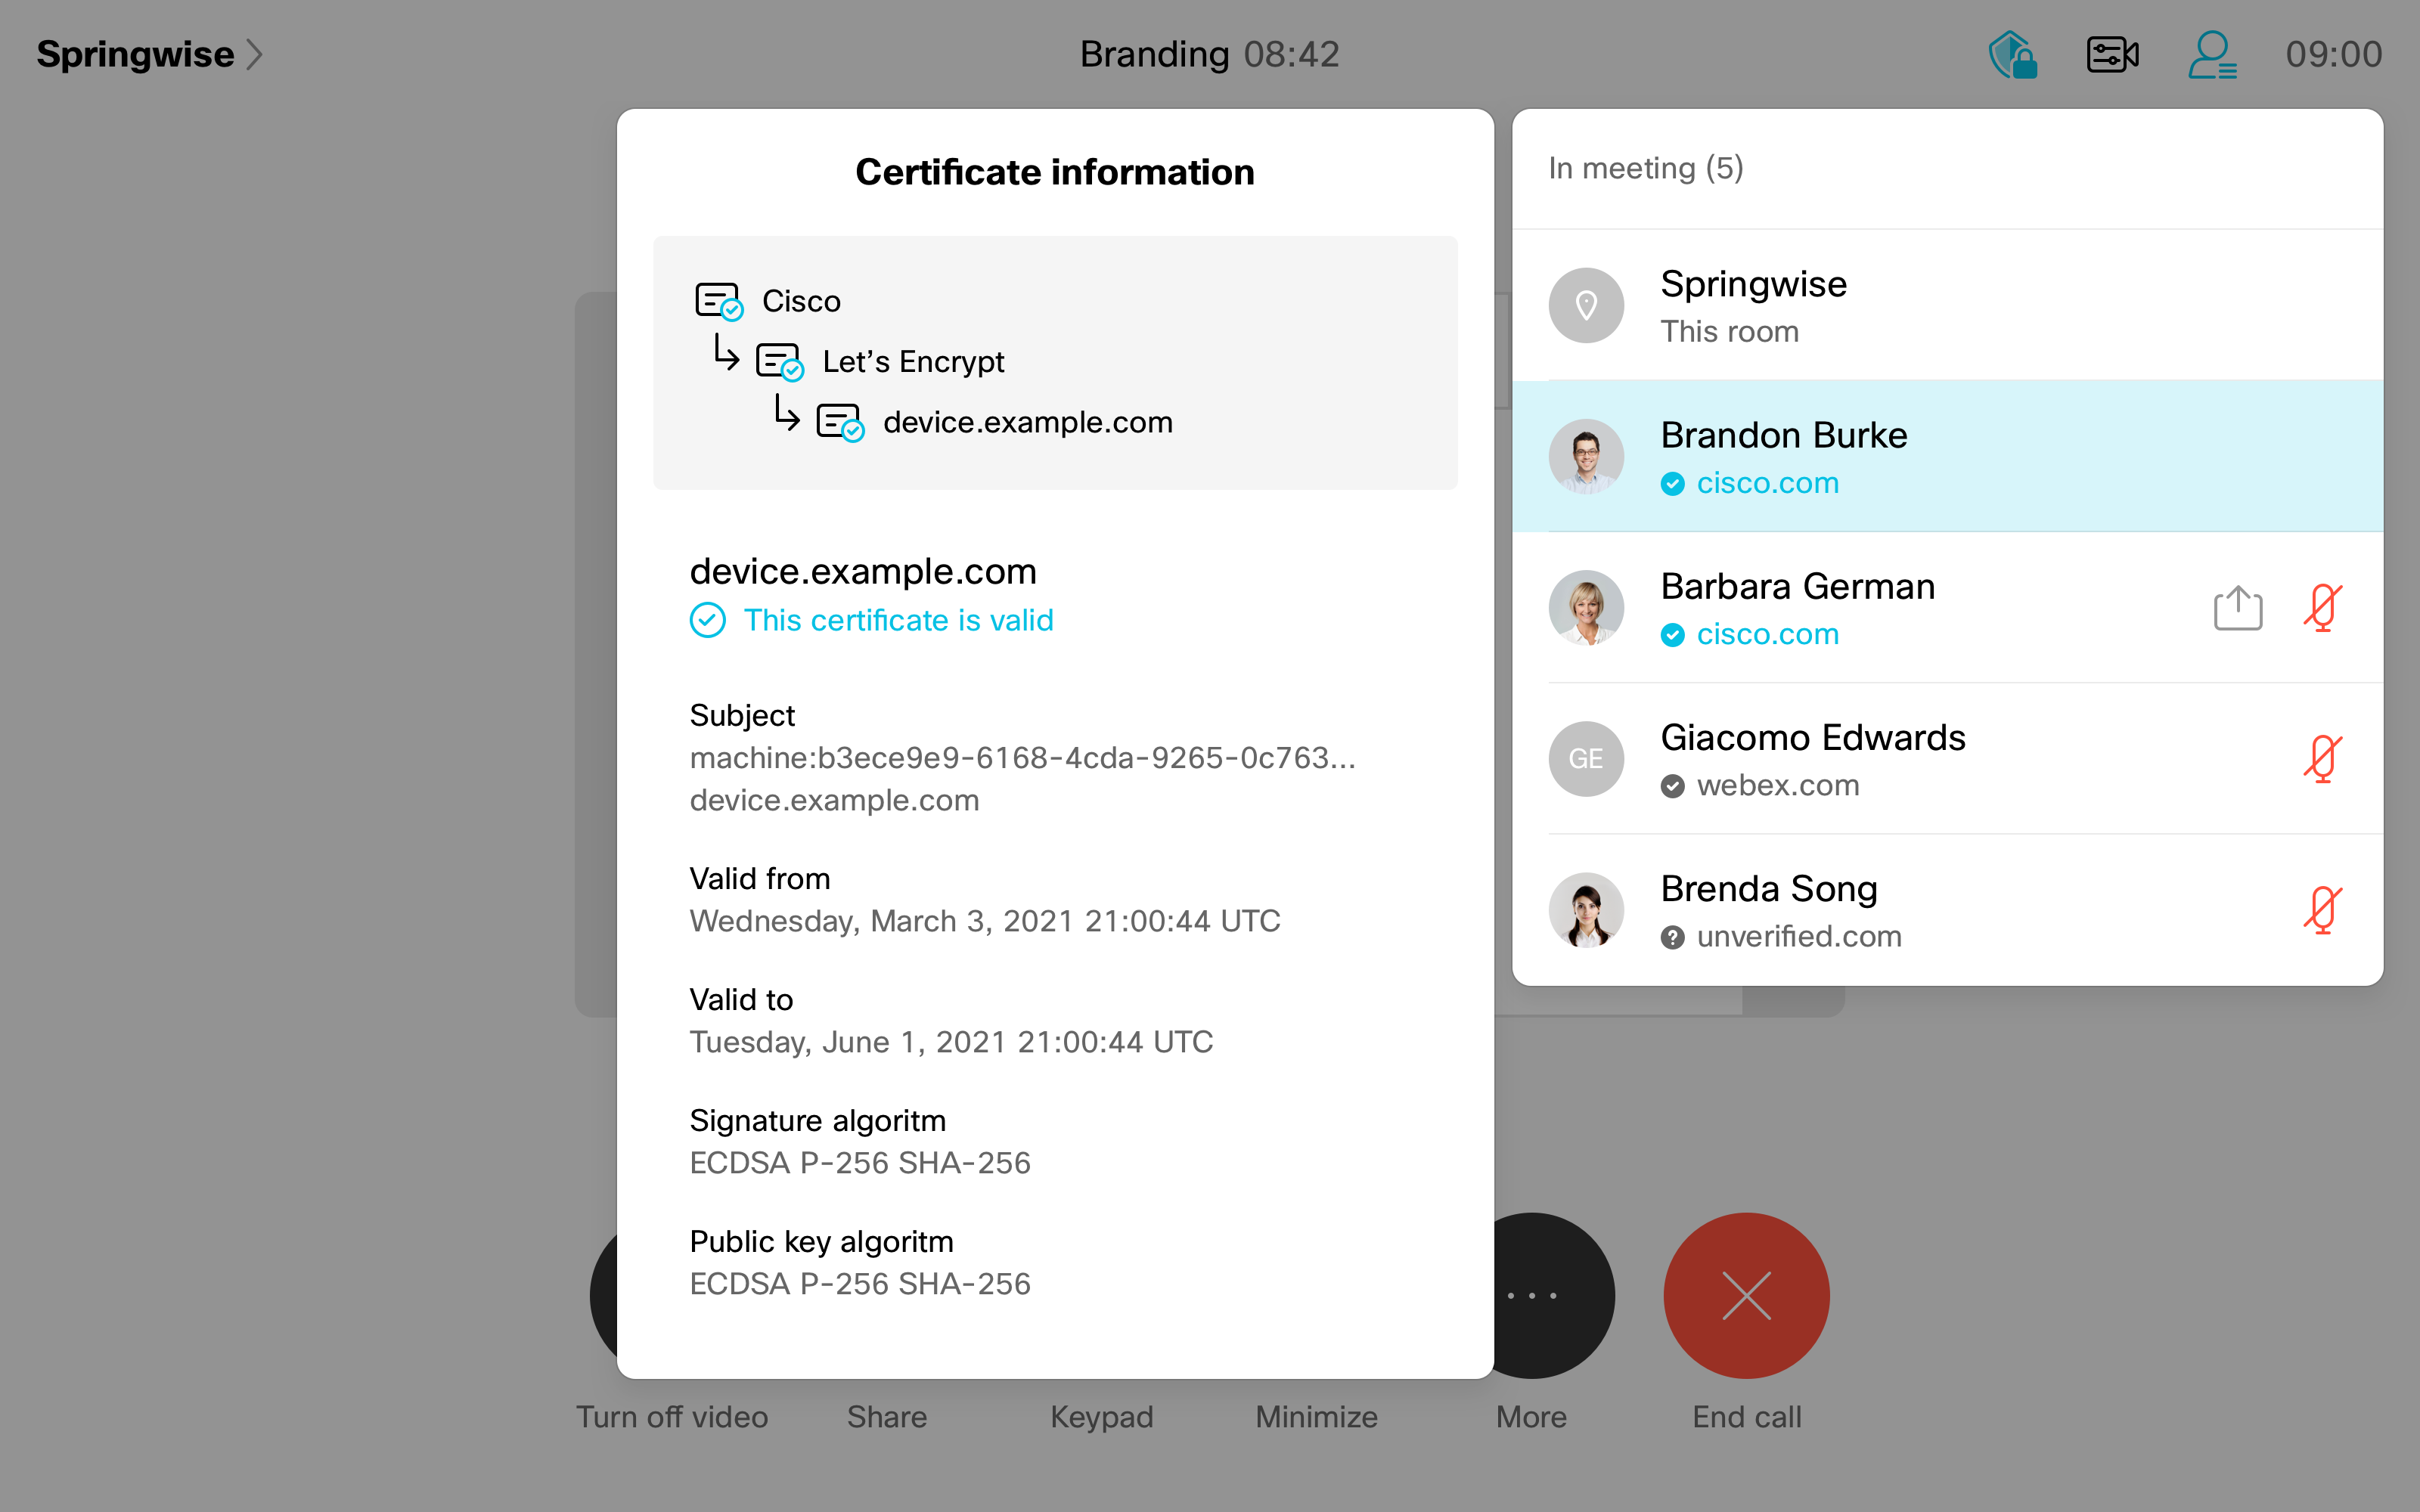
A résztvevők listájában információkat láthat az egyes résztvevők hitelesítési állapotáról: ellenőrzött vagy nem ellenőrzött.
-
 — A résztvevő személyazonosságát egy Webex Partner Certificate Authority (CA) külsőleg ellenőrizte. Ehhez külső tanúsítvány konfigurálására van szükség a személyes eszközön.
-
 — A résztvevő személyazonosságát a Webex CA belsőleg ellenőrizte.
-
 — A résztvevő személyazonossága nem ellenőrizhető.
A tanúsítványszolgáltatóval kapcsolatos részletesebb információ a résztvevő nevére koppintva és a Tanúsítvány megjelenítése lehetőséget választva érhető el.
Felhasználói élmény Webex Calling
Az Webex Calling E2EE felhasználói él ménye összhangban áll a Meeting-hez megvalósított E2EE felhasználói élményhez és azokra épül. Ha a Webex Calling hívás végpontig titkosított, a Webex alkalmazás (asztali és mobil) egyértelmű vizuális jelzőket jelenít meg. A felhasználók külön vizuális és audio riasztásokat is kapnak az SRTP és az E2EE közötti átmenetekről egy hívás közben.