Mulțumim pentru feedback.
 Feedback?
Comparați criptarea end-to-end Webex și criptarea end-to-end cu Zero-Trust
Ofer Webex Suite ă două tipuri de criptare end-to-end (E2EE):
-
Encryption Webex End-to-End - Securitate implicită pentru conținutul generat de utilizatori partajat în întâlnirile standard și. Webex Messaging
-
Criptare end-to-end cu zero încredere — Securitate îmbunătățită pentru conținut media și generat de utilizatori în întâlnirile criptate Webex End-to-End. Acest articol se concentrează în principal pe criptarea end-to-end Zero-Trust.
Ambele tipuri de criptare end-to-end oferă un strat suplimentar de criptare care protejează datele împotriva atacurilor de interceptare, dar diferă în ceea ce privește nivelurile de confidențialitate pe care le oferă.
Criptare end-to-end Webex
Encriptarea Webex End-to-End utilizează sistemul de gestionare a cheilor Webex* (KMS) pentru a genera și gestiona cheile de criptare. Aceste chei Webex KMS sunt utilizate pentru a cripta mesajele de chat, fișierele, tablele albe și adnotările create de aplicațiile Webex și dispozitivele video Cisco. Utilizată inițial cuWebex Messaging, Encriptarea Webex End-to-End este acum utilizată și pentru a cripta conținutul generat de utilizatori în mod standard Webex Meetings pe platforma de Webex Suite întâlnire. Cu criptarea Webex end-to-end:
-
Datele sunt criptate în tranzit și în repaus.
-
Aplicațiile Webex și dispozitivele Cisco criptează tot conținutul generat de utilizatori, cum ar fi mesajele, fișierele, adnotările și tablele albe, înainte de a le transmite prin TLS criptat.
-
Acest conținut criptat este stocat pe serverele de conținut criptat din cloud Webex.
Acest nivel suplimentar de securitate protejează datele utilizatorilor în tranzit de atacurile de interceptare TLS și datele utilizatorilor stocate de potențiali actori răi în cloud Webex.
În mod implicit, KMS-ul nostru bazat pe cloud generează și distribuie chei de criptare. De asemenea, aveți o opțiune cu Webex Hybrid Data Security (HDS) pentru a vă gestiona propria versiune locală a sistemului de gestionare a cheilor. Pentru mai multe detalii, consultați Ghi dul de implementare pentru securitatea datelor hibride Webex.
Cloudul Webex poate accesa și utiliza cheile de criptare KMS, dar numai pentru a decripta datele necesare pentru serviciile de bază, cum ar fi:
- Indexarea mesajelor pentru funcțiile de căutare
- Prevenirea pierderii datelor
- Transcodarea fișierelor
- eDiscovery
- Arhivarea datelor
Pentru mai multe informații despre criptarea end-to-end bazată pe Webex KMS, consultați Documentul tehnic de Webex Messagingsecuritate.
Criptare end-to-end cu zero încredere
Webex utilizează criptarea end-to-end Zero-Trust pentru a oferi niveluri mai ridicate de securitate și confidențialitate pentru conținut media și generat de utilizatori (chat, fișiere, tablă albă și adnotări) în întâlnirile criptate Webex End-to-End.
Encryption end-to-end Zero-Trust utilizează protocolul Messaging Layer Security (MLS) pentru a face schimb de informații, astfel încât participanții la o întâlnire Webex să poată crea o cheie comună de criptare a întâlnirii.
Cheia de criptare a întâlnirii este accesibilă numai participanților la întâlnire. Serviciul Webex nu poate accesa cheia întâlnirii - de aici „Zero-Trust”.
Domeniul de aplicare al securității Zero-Trust pentru Webex Meetings
Întâlnirile Webex criptate end-to-end Zero-Trust acceptă următoarele:
-
Protocoale bazate pe standarde (MLS, SFrame) cu criptografie verificată oficial.
- Aplicații desktop Webex pentru Windows, macOS și Linux.
- Aplicații mobile Webex pentru iOS și Android.
-
Dispozitive video Cisco (Room Series, Desk Series și Webex Board).
-
Criptare end-to-end (E2EE) în întâlnirile din sala personală.
-
Criptare end-to-end (E2EE) pentru întâlniri programate.
-
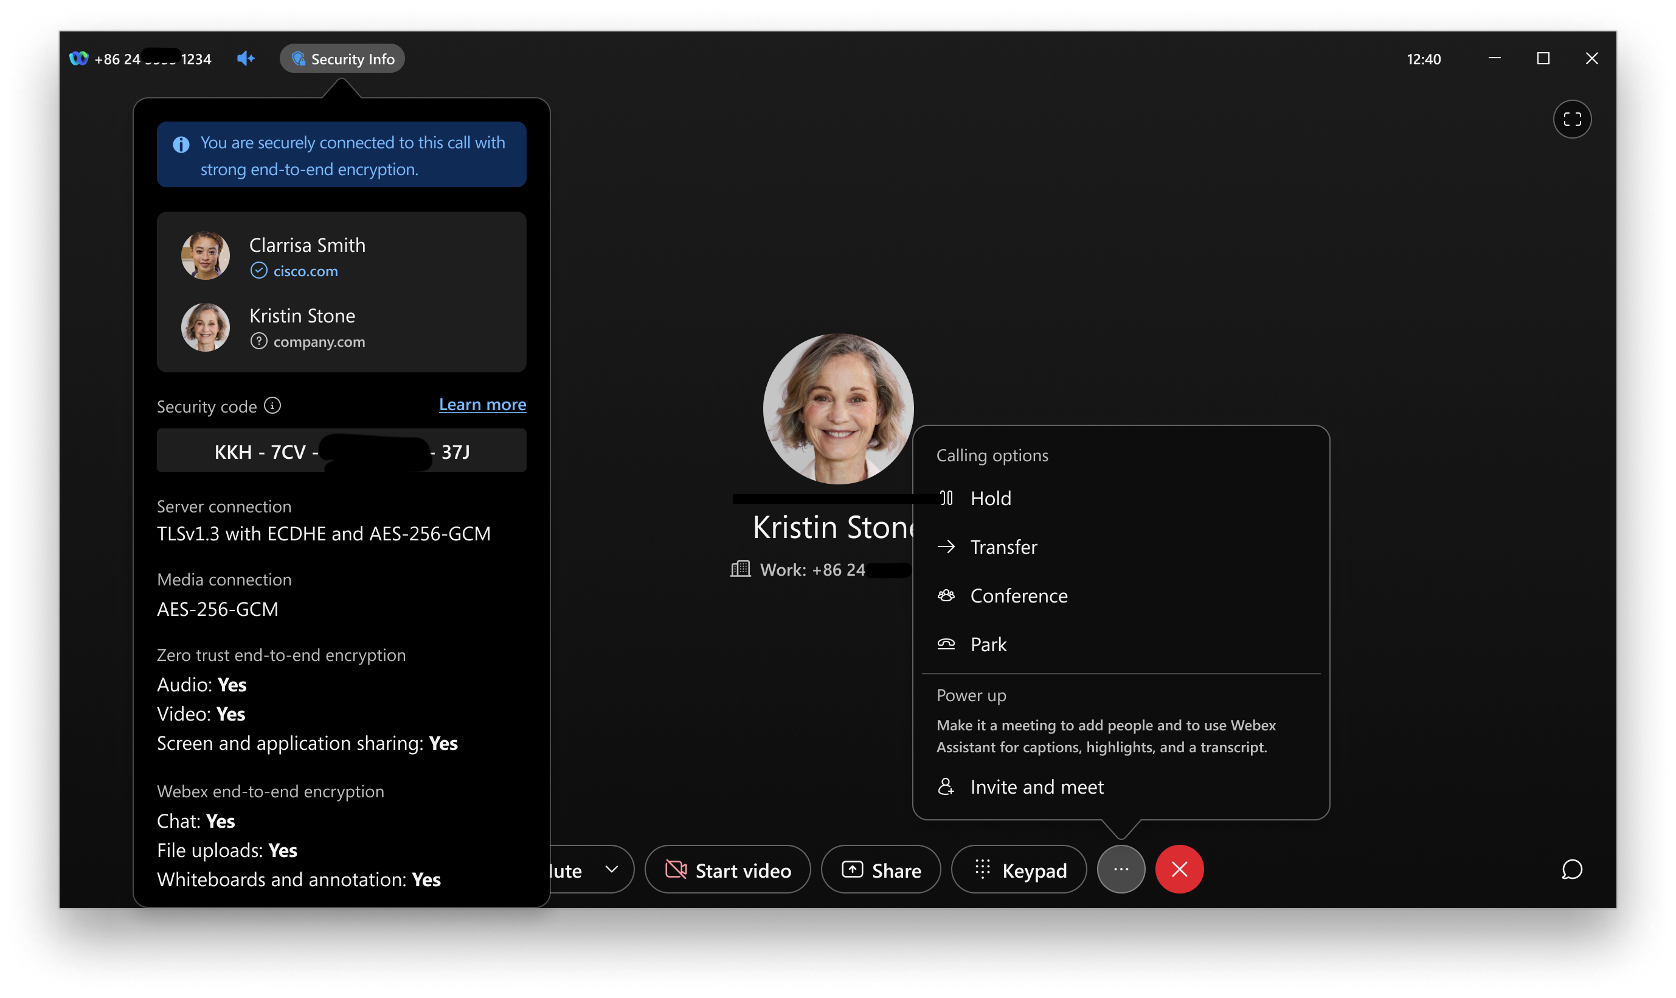
O pictogramă de securitate care permite tuturor participanților la întâlnire să știe dintr-o privire că întâl nirea lor este sigură și când criptarea end-to-end este activată pentru întâlnire.
-
Verificarea verbală a participanților la întâlnire utilizând un nou cod de verificare a securității.
-
Până la 1000 de participanți.
-
Înregistrare locală.
-
Chat în cadrul întâlnirii, transfer de fișiere, tablă albă și adnotare.
-
Control desktop la distanță.
-
În aplicația Webex, vă puteți alătura întâlnirii utilizând numai sunetul computerului (Apelați-mă pe baza PSTN nu este acceptată).
Securitatea Zero-Trust nu acceptă următoarele în întâlniri:
-
Dispozitive Webex mai vechi, cum ar fi seria SX, DX și MX.
-
Aplicația Webex bazată pe browser web (web.webex.com).
-
Salvarea chat-ului de întâlnire, a fișierelor, a tablelor albe și a adnotărilor.
-
Salvarea datelor sesiunii, a transcrierilor și a notelor de întâlnire în cloud.
-
Caracteristici furnizate de serviciile cloud Cisco care necesită acces la suporturi decriptate, inclusiv:
-
Înregistrare bazată pe rețea (NBR)
-
Medii de transcodare
-
Webex în cadrul întâlnirii AI Assistant
-
Subtitrare automată
-
Transcriere etc.
-
-
Apeluri către și de la rețeaua de telefonie publică comutată (PSTN)
-
Apeluri către și de la dispozitive SIP
-
Criptare end-to-end pentru apelurile Webex
Webex oferă securitate de vârf în industrie pentru comunicațiile 1:1, asigurându-se că numai participanții pot decripta conținutul media. Prin utilizarea unei abordări Zero Trust, Webex se asigură că comunicarea rămâne privată și inaccesibilă chiar și pentru furnizorul de servicii.
Tipuri de apeluri 1:1 acceptate
E2EE poate fi activat prin Control Hub pentru toți utilizatorii din două tipuri principale de apeluri:
-
Webex Calling: Apeluri 1:1 prin intermediul aplicației Webex utilizând Webex Calling Serviciul (bazat pe SIP).
-
Apel pe Webex: apeluri 1:1 între aplicația Webex și dispozitivele Webex RoomOS (bazate pe HTTP).
Securitate dinamică pentru „Call on Webex”
Funcția „Call on Webex” permite utilizatorilor să adauge participanți la un apel 1:1 fără a fi nevoie să escaladeze la o întâlnire formală. Deoarece participanții se pot alătura și pleca dinamic, starea de securitate a apelului se actualizează în timp real:
-
E2EE oportunist: Apelurile utilizează automat E2EE atunci când toate dispozitivele îl acceptă. Dacă un participant se alătură de pe un dispozitiv care acceptă numai SRTP, apelul se ajustează dinamic pentru a menține conectivitatea.
-
Indicatori de securitate în timp real: Aplicația Webex oferă notificări transparente pe măsură ce starea de securitate se schimbă.
-
Zero Trust Security: Activ atunci când toți participanții acceptă E2EE.
-
Securitate puternică: Activ dacă unul sau mai mulți participanți utilizează puncte finale numai SRTP.
-
Protecție cuprinzătoare pentru mass-media și colaborare
-
Media și mesagerie: Partajarea audio, video și ecran sunt protejate de Zero Trust E2EE. Orice chat sau tablă albă creată în timpul apelului sunt persistate în spațiul de mesagerie 1:1 utilizând Webex E2EE.
-
Arhitectură avansată: Webex utilizează semnalizarea securizată TLS și trece la MLS (Messaging Layer Security) pentru întâlniri. Aceste tehnologii oferă baza esențială pentru criptografia post-cuantică (PQC), asigurându-vă că comunicațiile dvs. rămân sigure împotriva viitoarelor provocări criptografice.
Criptare end-to-end pentru Webex Calling
Webex Callingîn prezent criptează apelurile utilizând Secure Real-Time Transport Protocol (SRTP) pentru suporturi media. Odată cu introducerea Webex Calling E2EE, platforma Webex își extinde capacitățile robuste de criptare end-to-end, asigurându-se că numai participanții la o comunicare pot decripta conținutul acesteia, nici măcar furnizorul de servicii. Această îmbunătățire este deosebit de relevantă pentru piețele cu cerințe ridicate de securitate. Webex CallingE2EE funcționează oportunist. Aceasta înseamnă:
-
Angajament oportunist - Apelurile încep cu media SRTP și se actualizează automat la E2EE atunci când clienții îl acceptă și nicio condiție nu împiedică E2EE.
-
Down@@ gradare dinamică — Dacă condițiile se modifică în timpul unui apel (de exemplu, este invocată o caracteristică care necesită procesarea media de către serviciul Webex), apelul poate retrograda temporar la SRTP.
-
Notificare utilizator - Aplicația Webex notifică utilizatorii cu privire la tranzițiile dintre stările SRTP și E2 EE, asigurând transparența.
Când un Webex Calling apel este escaladat la o întâlnire Webex, sesiunea inițială de apelare E2EE este terminată, iar apelul trece în mediul Webex Meeting. Aceasta înseamnă că apelarea oportunistă E2EE nu mai este în vigoare și toți participanții la apel sunt reconectați la întâlnire. Disponibilitatea E2EE în Întâlnire depinde de tipul de întâlnire implicit configurat de client.
Dacă un Webex Calling apel introduce un mixer de conferință, cum ar fi un apel tridirecțional sau n-way, atunci E2EE oportunist nu poate fi menținut.
Apelul include participanți din afara organizației.
Cel puțin un participant nu utilizează o aplicație Webex care acceptă E2EE.
Webex CallingServiciul introduce o funcție media, cum ar fi conferința ad-hoc sau înregistrarea apelurilor.
Webex Callingnu activează E2EE pentru anumite tipuri de apeluri, cum ar fi apelurile PSTN unu-la-unu (inclusiv cele între organizații) și apelurile trunchiului local (hibrid) unu-la-unu.
Când un serviciu Webex trebuie să proceseze suporturi media, acesta dezactivează E2EE. Acest lucru se aplică funcțiilor precum Asistent automat, Coadă de apeluri (deși sistemul poate activa E2EE după conectarea unui agent) și Portalul vocal (de exemplu, depunerea sau recuperarea mesageriei vocale). De asemenea, sistemul nu acceptă E2EE pentru mass-media timpurie înainte de răspuns. Dacă setările sau politicile de confidențialitate blochează sau ascund identitatea părții la distanță, cum ar fi cu Confidențialitatea identității liniei conectate sau când un asistent răspunde pentru un executiv, Webex nu va activa E2EE.
E2EE funcționează numai pe linii primare, nu pe linii partajate sau virtuale.
Activați criptarea end-to-end pentru apelurile Webex
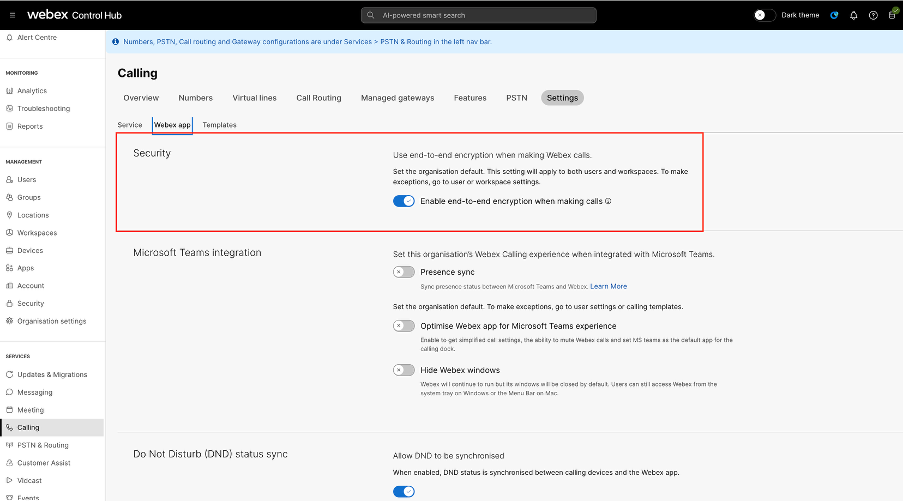
E2EE pentru apelurile Webex este dezactivat în mod implicit. Activați apelurile E2EE pentru Webex pentru a proteja comunicațiile utilizatorilor din întreaga organizație.
- Conectați-vă la Control Hub.
- Accesați și comutați la fila Aplicație Webex.
- În secțiunea Securitate, activați Activați criptarea finală atunci când efectuați apeluri și faceți clic pe Salvare.
Această secțiune este destinată clienților cu întâlniri complete.
Pentru a vă alătura unei întâlniri E2EE de pe dispozitivul dvs. Webex Board, Room sau Desk, atingeți Ală turați-vă Webex și introduceți numărul întâlnirii afișat în invitație. Webex Meetings Apoi, atingeți Ală turați-vă pentru a vă alătura întâlnirii.
În întâlnire, puteți verifica dacă întâlnirea este criptată de la capăt la capăt, uitându-vă la pictograma scut din antet.
-
 — Întâlnirea este criptată end-to-end.
-
 — Conexiunea dintre aplicația desktop Webex și serverul Webex este sigură, dar întâlnirea nu este criptată end-to-end.
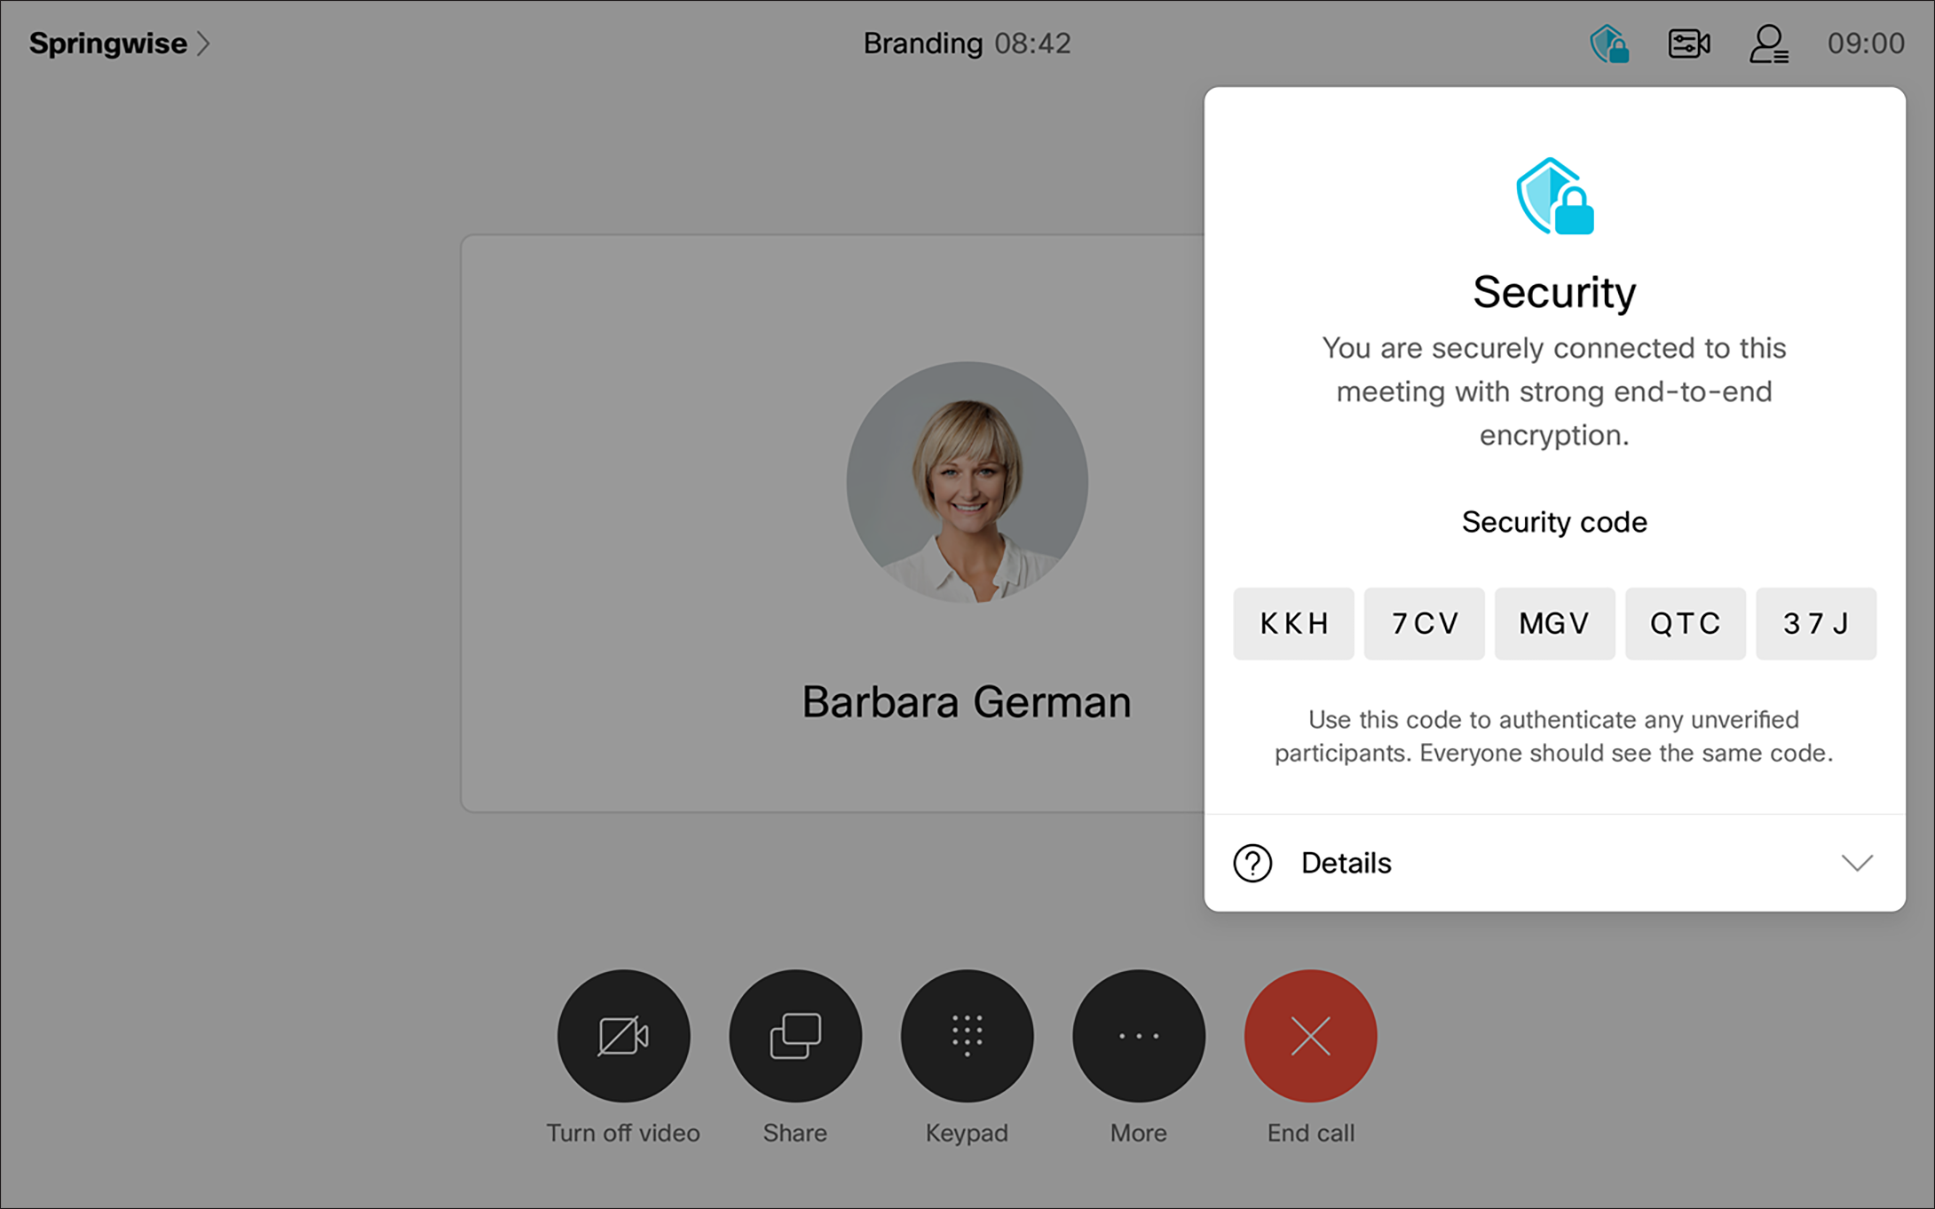
Un cod de securitate este furnizat pentru a permite participanților să verifice dacă conexiunea lor este sigură.
Atingeți pictograma pentru a vedea codul de securitate și alte informații de securitate pentru întâlnire. Codul de securitate se modifică de fiecare dată când un participant intră în întâlnire.
Toți participanții la întâlnire ar trebui să vadă același cod de securitate. Dacă o persoană vede un cod de securitate diferit, conexiunea lor nu este sigură.
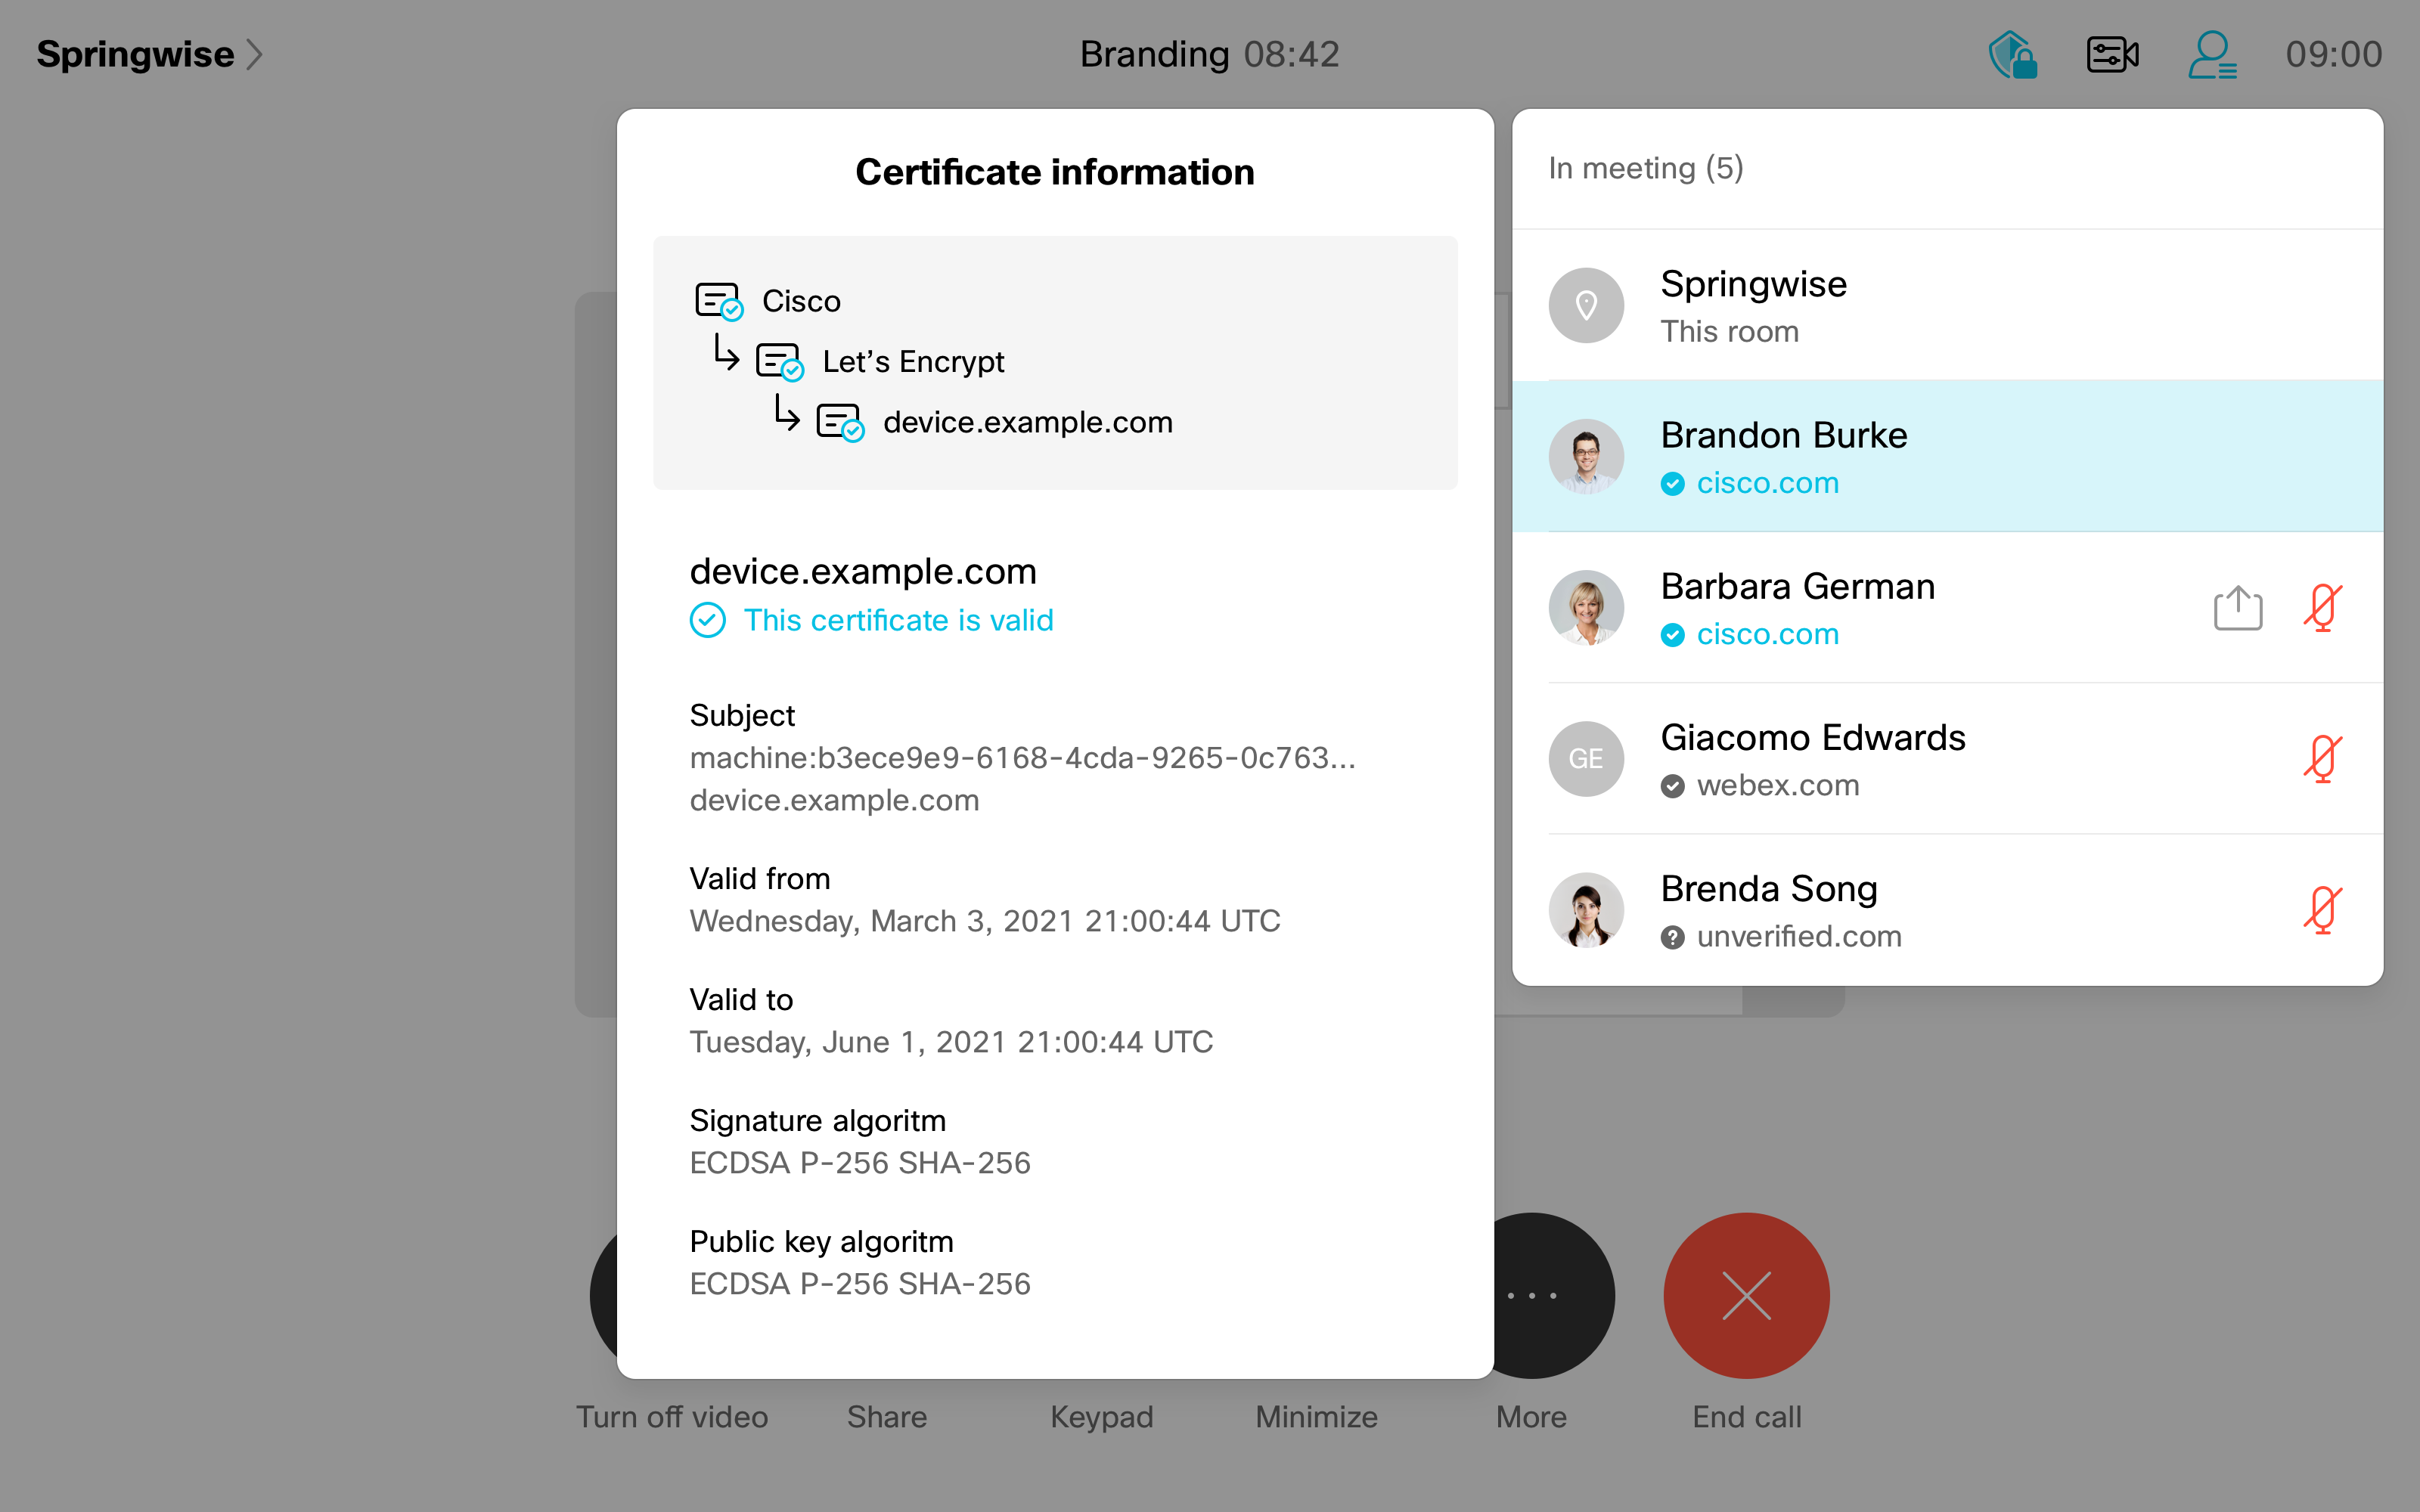
În lista de participanți, puteți vedea informații despre starea de autentificare a fiecărui participant: verificat sau neverificat.
-
 — Identitatea participantului a fost verificată extern de către un partener Webex Certificate Authority (CA). Acest lucru necesită configurarea unui certificat extern pe dispozitivul dvs. personal.
-
 — Identitatea participantului a fost verificată intern de către Webex CA.
-
 — Identitatea participantului nu este verificată.
Informații mai detaliate despre furnizorul de certificate sunt disponibile atingând numele unui participant și selectând Afișare certificat.
Experiența utilizatorului pentru Webex Calling
Experiența utilizatorului pentru Webex Calling E2EE se aliniază și se bazează pe experiența utilizatorului E2EE implementată pentru Meeting. Când un Webex Calling apel este criptat end-to-end, aplicația Webex (desktop și mobil) afișează indicatori vizuali clari. Utilizatorii primesc, de asemenea, alerte vizuale și audio distincte pentru tranzițiile între SRTP și E2EE în timpul unui apel.