Hvala na povratnim informacijama.
 Povratne informacije?
Uporedite Vebek šifrovanje od kraja do kraja i šifrovanje od kraja do kraja sa nultim poverenjem
N Webex Suite udi dve vrste end-to-end enkripcije (E2EE):
-
Vebek end-to-end enkripcija — Podrazumevana sigurnost za korisnički generisani sadržaj koji se deli na standardnim sastancima i. Webex Messaging
-
Enkripcija od kraja do kraja sa nultim poverenjem — Poboljšana bezbednost medija i sadržaja koji generišu korisnici na Vebek End-to-End Encrypted sastancima. Ovaj članak se uglavnom fokusira na šifrovanje od kraja do kraja sa nultim povjerenjem.
Obe vrste enkripcije od kraja do kraja pružaju dodatni sloj šifrovanja koji štiti podatke od napada presretanja, ali se razlikuju u nivoima poverljivosti koje nude.
Vebek end-to-end enkripcija
Vebek end-to-end enkripcija koristi Vebek sistem upravljanja ključevom* (KMS) za generisanje i upravljanje ključevima za šifrovanje. Ovi Vebek KMS ključevi se koriste za šifrovanje poruka za ćaskanje, datoteka, tabla i napomena koje kreiraju Vebek aplikacije i Cisco video uređaji. Prvobitno korišćen saWebex Messaging, Vebek End-to-End Encryption sada se takođe koristi za šifrovanje sadržaja koji generiše korisnici standardno na platformi za sastanke. Webex Meetings Webex Suite Sa Vebek end-to-end enkripcijom:
-
Podaci su šifrovani u tranzitu i u mirovanju.
-
Vebek aplikacije i Cisco uređaji šifruju sav sadržaj koji generiše korisnici, kao što su poruke, datoteke, napomene i bele table, pre nego što ih prenose preko šifrovanog TLS-a.
-
Ovaj šifrovani sadržaj se čuva na serverima šifrovanog sadržaja u Vebek oblaku.
Ovaj dodatni sloj bezbednosti štiti korisničke podatke u tranzitu od TLS napada presretanja i čuva korisničke podatke od potencijalnih loših aktera u Vebek oblaku.
Podrazumevano, naš KMS zasnovan na oblaku generiše i distribuira ključeve za šifrovanje. Takođe imate mogućnost sa Vebek Hibrid Data Securiti (HDS) da upravljate sopstvenom, lokalnom verzijom sistema za upravljanje ključevima. Za više detalja pogledajte V odič za implementaciju za Vebek hibridna bezbednost podataka.
Vebek oblak može pristupiti i koristiti KMS ključeve za šifrovanje, ali samo za dešifrovanje podataka prema potrebi za osnovne usluge, kao što su:
- Indeksiranje poruka za funkcije pretraživanja
- Prevencija gubitka podataka
- Trankodiranje datoteka
- eDiscovery
- Arhiviranje podataka
Enkripcija od kraja do kraja sa nultim poverenjem
Vebek koristi end-to-end enkripciju sa nultim poverenjem kako bi ponudio viši nivo bezbednosti i poverljivosti medija i sadržaja koji generišu korisnici (ćaskanje, datoteke, bele table i napomene) u Vebek End-to-End Encrypted sastancima.
Enkripcija od kraja do kraja koristi protokol za bezbednost sloja poruka (MLS) za razmenu informacija kako bi učesnici Vebek sastanka mogli da kreiraju zajednički ključ za šifrovanje sastanka.
Ključ za šifrovanje sastanka dostupan je samo učesnicima sastanka. Vebek usluga ne može da pristupi ključu za sastanak - otuda „Zero-Trust“.
Obim bezbednosti Zero-Trust za Webex Meetings
Zero-Trust od kraja do kraja šifrovani Vebek sastanci podržavaju sledeće:
-
Protokoli zasnovani na standardima (MLS, SFrame) sa formalno verifikovanom kriptografijom.
- Vebek desktop aplikacije za Vindovs, macOS i Linuk.
- Vebek mobilne aplikacije za iOS i Android.
-
Cisco video uređaji (Room Series, Desk Series i Vebek Board).
-
Enkripcija od kraja do kraja (E2EE) na sastancima u ličnoj sobi.
-
Enkripcija od kraja do kraja (E2EE) za zakazane sastanke.
-
Sigurnosna ikona koja omogućava svim učesnicima sastanka na prvi pogled da je njihov sastanak bezbedan i kada je omogućeno šifrovanje od kraja do kraja za sastanak.
-
Verbalna verifikacija učesnika sastanka pomoću novog koda bezbednosne verifikacije.
-
Do 1000 učesnika.
-
Lokalno snimanje.
-
Ćaskanje na sastanku, prenos datoteka, tabla i napomene.
-
Daljinska kontrola radne površine.
-
U aplikaciji Vebek možete da se pridružite sastanku koristeći samo zvuk računara (PSTN-bazirani na Call Me/Call nije podržan).
Zero-Trust bezbednost ne podržava sledeće na sastancima:
-
Stariji Vebek uređaji, kao što su SKS, DKS i MKS serije.
-
Vebek aplikacija zasnovana na veb pregledaču (veb.vebek.com).
-
Čuvanje ćaskanja sa sastankom, datoteka, tabli i napomena.
-
Čuvanje podataka o sesiji, transkripata i beleški sa sastanaka u oblak.
-
Funkcije koje pružaju Cisco cloud usluge koje zahtevaju pristup dešifrovanim medijima, uključujući:
-
Snimanje zasnovano na mreži (NBR)
-
Transkodiranje medija
-
Vebek na sastanku AI Assistant
-
Automatizovani zatvoreni titlovi
-
Transkripcija itd.
-
-
Pozivi na i sa javne komutovane telefonske mreže (PSTN)
-
Pozivi na i sa SIP uređaja
-
Enkripcija od kraja do kraja za Vebek pozive
Vebek pruža vodeću sigurnost u industriji za komunikaciju 1:1, osiguravajući da samo učesnici mogu da dešifruju medijski sadržaj. Koristeći pristup Zero Trust, Vebek osigurava da komunikacija ostane privatna i nedostupna čak i dobavljaču usluga.
Podržani tipovi poziva 1:1
E2EE se može omogućiti preko Control Hub za sve korisnike u dva primarna tipa poziva:
-
Webex Calling: 1:1 pozivi preko aplikacije Vebek pomoću usluge (zasnovane na SI Webex Calling P-u).
-
Poziv na Vebek: 1:1 pozivi između aplikacije Vebek i Vebek RooMOS uređaja (zasnovani na HTTP-u).
Dinamička bezbednost za „Call on Vebek“
Funkcija „Pozovi na Vebek“ omogućava korisnicima da dodaju učesnike u poziv 1:1 bez potrebe za eskalacijom na formalni sastanak. Budući da se učesnici mogu dinamički pridružiti i odlaziti, bezbednosni status poziva se ažurira u realnom vremenu:
-
Oportunistički E2EE: Pozivi automatski koriste E2EE kada ga svi uređaji podržavaju. Ako se učesnik pridruži sa uređaja koji podržava samo SRTP, poziv se dinamički prilagođava kako bi održao povezanost.
-
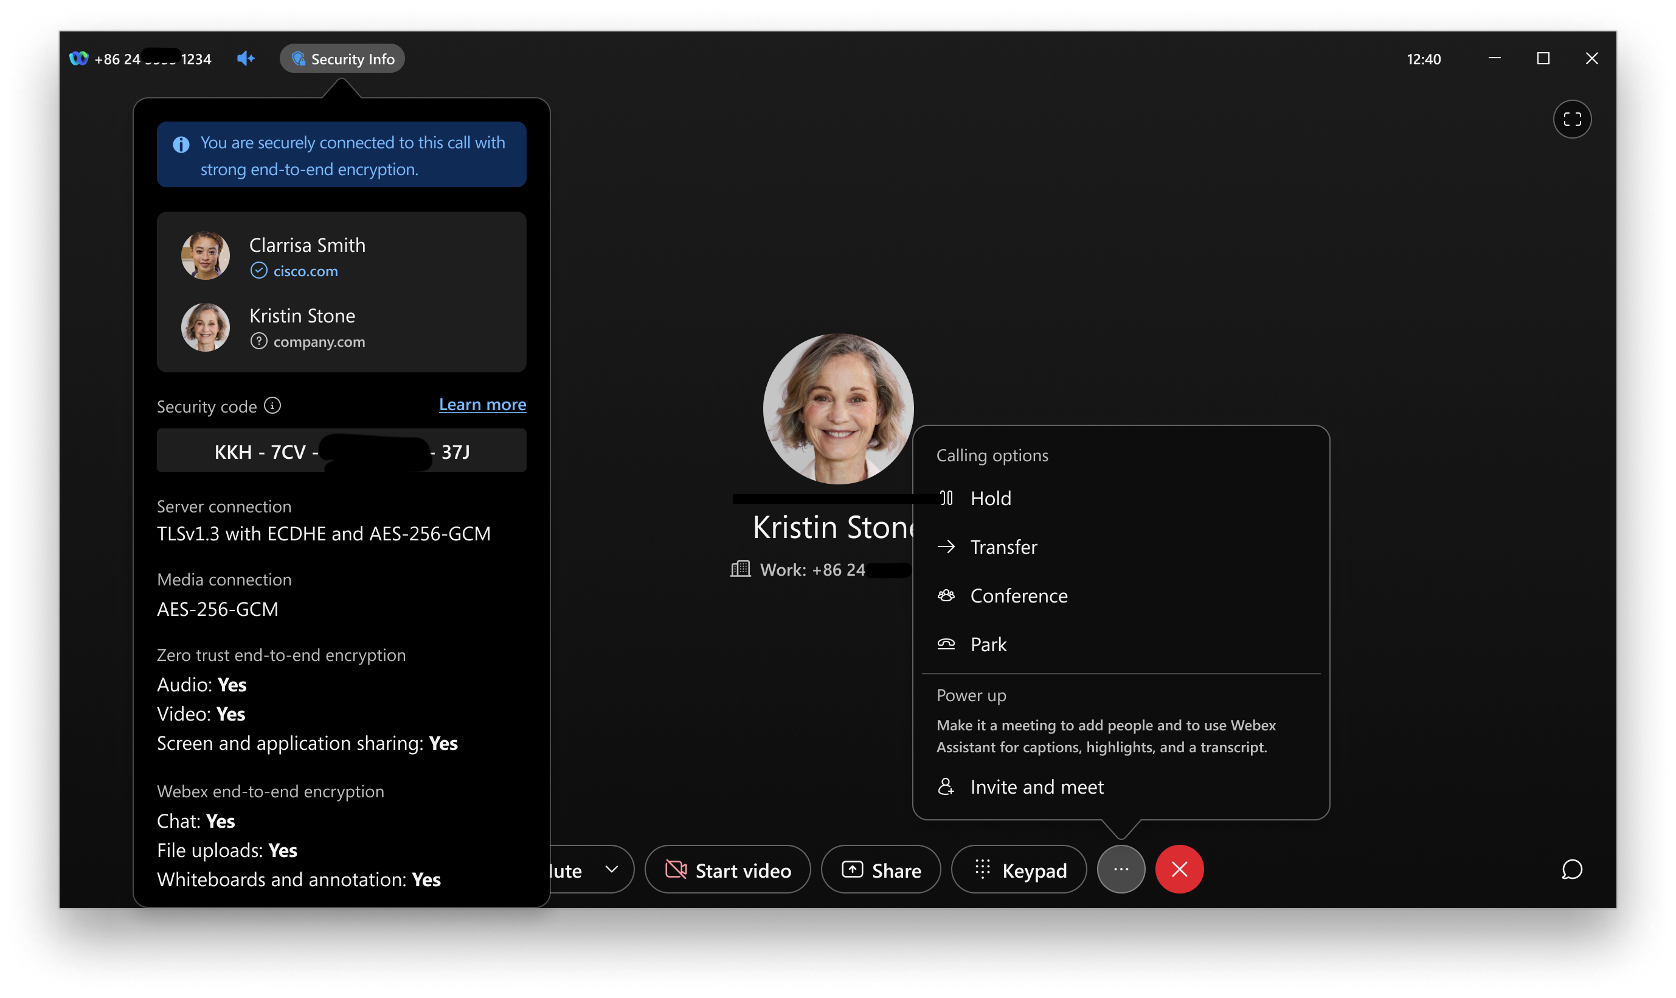
Indikatori bezbednosti u realnom vremenu: Aplikacija Vebek pruža transparentna obaveštenja kako se stanje bezbednosti menja.
-
Bezbednost nultog poverenja: Aktivno kada svi učesnici podržavaju E2EE.
-
Snažna sigurnost: Aktivno ako jedan ili više učesnika koriste krajnje tačke samo za SRTP.
-
Sveobuhvatna zaštita medija i saradnje
-
Mediji i razmena poruka: Deljenje zvuka, video zapisa i ekrana zaštićeno je Zero Trust E2EE. Sve ćaskanje ili bele table stvorene tokom poziva traju se u prostoru za razmenu poruka 1:1 pomoću Vebek E2EE.
-
Napredna arhitektura: Vebek koristi sigurnu TLS signalizaciju i prelazi na MLS (Messaging Layer Securiti) za sastanke. Ove tehnologije pružaju suštinsku osnovu za post-kvantnu kriptografiju (PKK), osiguravajući da vaša komunikacija ostane sigurna od budućih kriptografskih izazova.
Enkripcija od kraja do kraja za Webex Calling
Webex Callingtrenutno šifrira pozive koristeći Secure Real-Time Transport Protocol (SRTP) za medije. Uvođenjem Webex Calling E2EE, Vebek platforma proširuje svoje robusne mogućnosti šifrovanja od kraja do kraja, osiguravajući da samo učesnici u komunikaciji mogu dešifrovati njegov sadržaj, čak ni provajder usluga. Ovo poboljšanje je posebno relevantno za tržišta sa visokim bezbednosnim zahtevima. Webex CallingE2EE radi oportunistički. To znači:
-
Oportunističko angaž ovanje — Pozivi počinju sa SRTP medijima i automatski se nadograđuju na E2EE kada ga klijenti podržavaju i nijedan uslov ne sprečava E2EE.
-
Dinamičko smanjenje vrednosti — Ako se uslovi promene tokom poziva (na primer, poziva se funkcija koja zahteva obradu medija od strane Vebek usluge), poziv se može privremeno smanjiti na SRTP.
-
Obaveš@@ tenje korisnika — Vebek aplikacija obaveštava korisnike o prelazima između SRTP i E2EE stanja, osiguravajući transparentnost.
Kada se Webex Calling poziv prebaci na Vebek sastanak, originalna E2EE sesija poziva se prekida, a poziv prelazi u okruženje Vebek sastanka. To znači da oportunističko pozivanje E2EE više nije na snazi i svi učesnici poziva su ponovo povezani sa sastankom. Dostupnost E2EE na sastanku zavisi od podrazumevanog tipa sast anka koji je konfigurisao kupac.
Ako Webex Calling poziv uvede konferencijski mikser, kao što je trosmerni ili n-smerni poziv, onda se oportunistički E2EE takođe ne može održati.
Poziv uključuje učesnike izvan organizacije.
Najmanje jedan učesnik ne koristi aplikaciju Vebek koja podržava E2EE.
U Webex Calling sluga uvodi medijsku funkciju, kao što su ad-hoc konferencije ili snimanje poziva.
Webex Callingne omogućava E2EE za određene tipove poziva, kao što su PSTN pozivi jedan na jedan (uključujući i one između organizacija) i lokalni magistralni (hibridni) pozivi jedan na jedan.
Kada Vebek usluga treba da obradi medije, onemogućava E2EE. Ovo se odnosi na funkcije kao što su Automatski asistent, red poziva (iako sistem može omogućiti E2EE nakon povezivanja agenta ) i Glasovni portal (na primer, deponovanje ili preuzimanje govorne pošte). Sistem takođe ne podržava E2EE za rane medije pre odgovaranja. Ako podešavanja privatnosti ili smernice blokiraju ili sakriju identitet udaljene strane, kao što je privatnost identiteta povezane linije ili kada pomoćnik odgovori za izvršnog direktora, Vebek neće omogućiti E2EE.
E2EE radi samo na primarnim linijama, a ne na deljenim ili virtuelnim linijama.
Omogućite šifrovanje od kraja do kraja za Vebek pozive
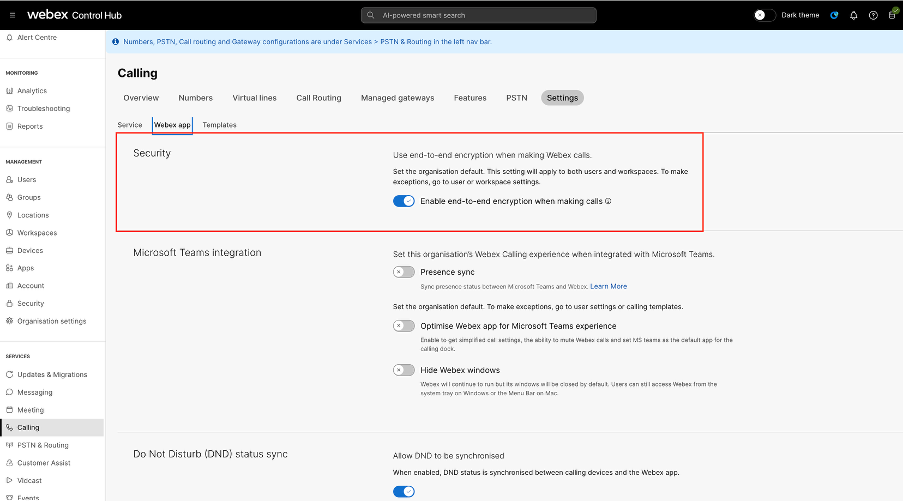
E2EE za Vebek pozive je podrazumevano onemogućen. Omogućite E2EE za Vebek pozive da biste zaštitili komunikaciju korisnika širom organizacije.
- Prijavite se u Control Hub.
- Idite na U i pređite na karticu Vebek App.
- U odeljku Bezbed nost uključite O mogući krajnje šifrovanje prilikom upućivanja poziva i kliknite na dugme Saču vaj.
Ovaj odeljak je namenjen kupcima sa kompletnim sastancima.
Da biste se pridružili E2EE sastanku sa svog Vebek Board, Room ili Desk uređaja, dodirnite Pridruži se Vebek -u i unesite broj sastanka koji je naveden u pozivu. Webex Meetings Zatim dodirnite Pridruži se da biste se pridružili sastanku.
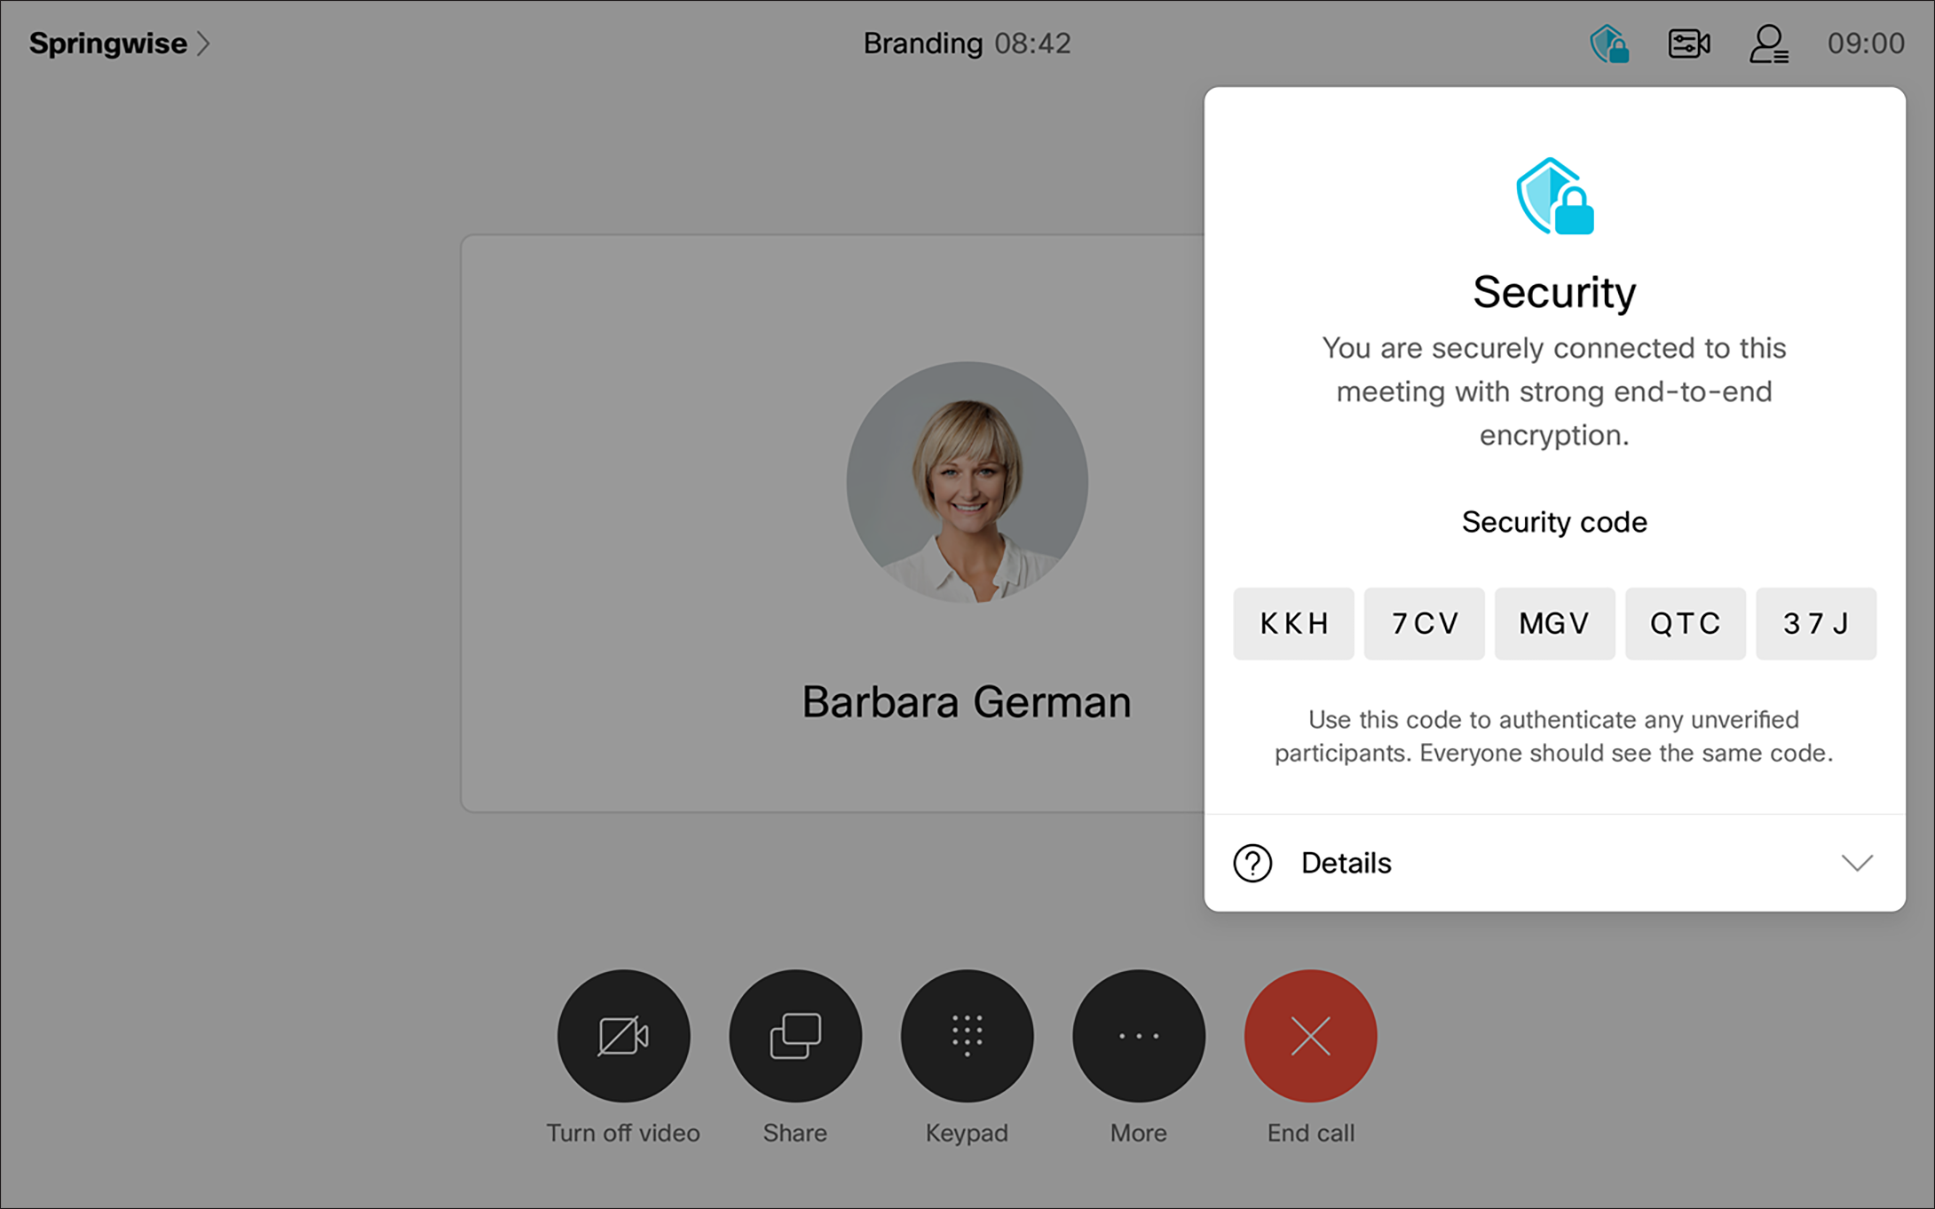
Na sastanku možete proveriti da li je sastanak šifrovan od kraja do kraja gledajući ikonu štita u zaglavlju.
-
 - Sastanak je šifrovan od kraja do kraja.
-
 - Veza između vaše aplikacije Vebek desktop i Vebek servera je sigurna, ali sastanak nije šifrovan od kraja do kraja.
Obezbeđen je sigurnosni kod koji omogućava učesnicima da provere da li je njihova veza sigurna.
Dodirnite ikonu da biste videli bezbednosni kod i druge bezbednosne informacije za sastanak. Sigurnosni kod se menja svaki put kada učesnik uđe na sastanak.
Svi učesnici sastanka treba da vide isti sigurnosni kod. Ako jedna osoba vidi drugačiji sigurnosni kod, njihova veza nije sigurna.
Na listi učesnika možete videti informacije o statusu autentifikacije svakog učesnika: verifikovano ili neverifikovano.
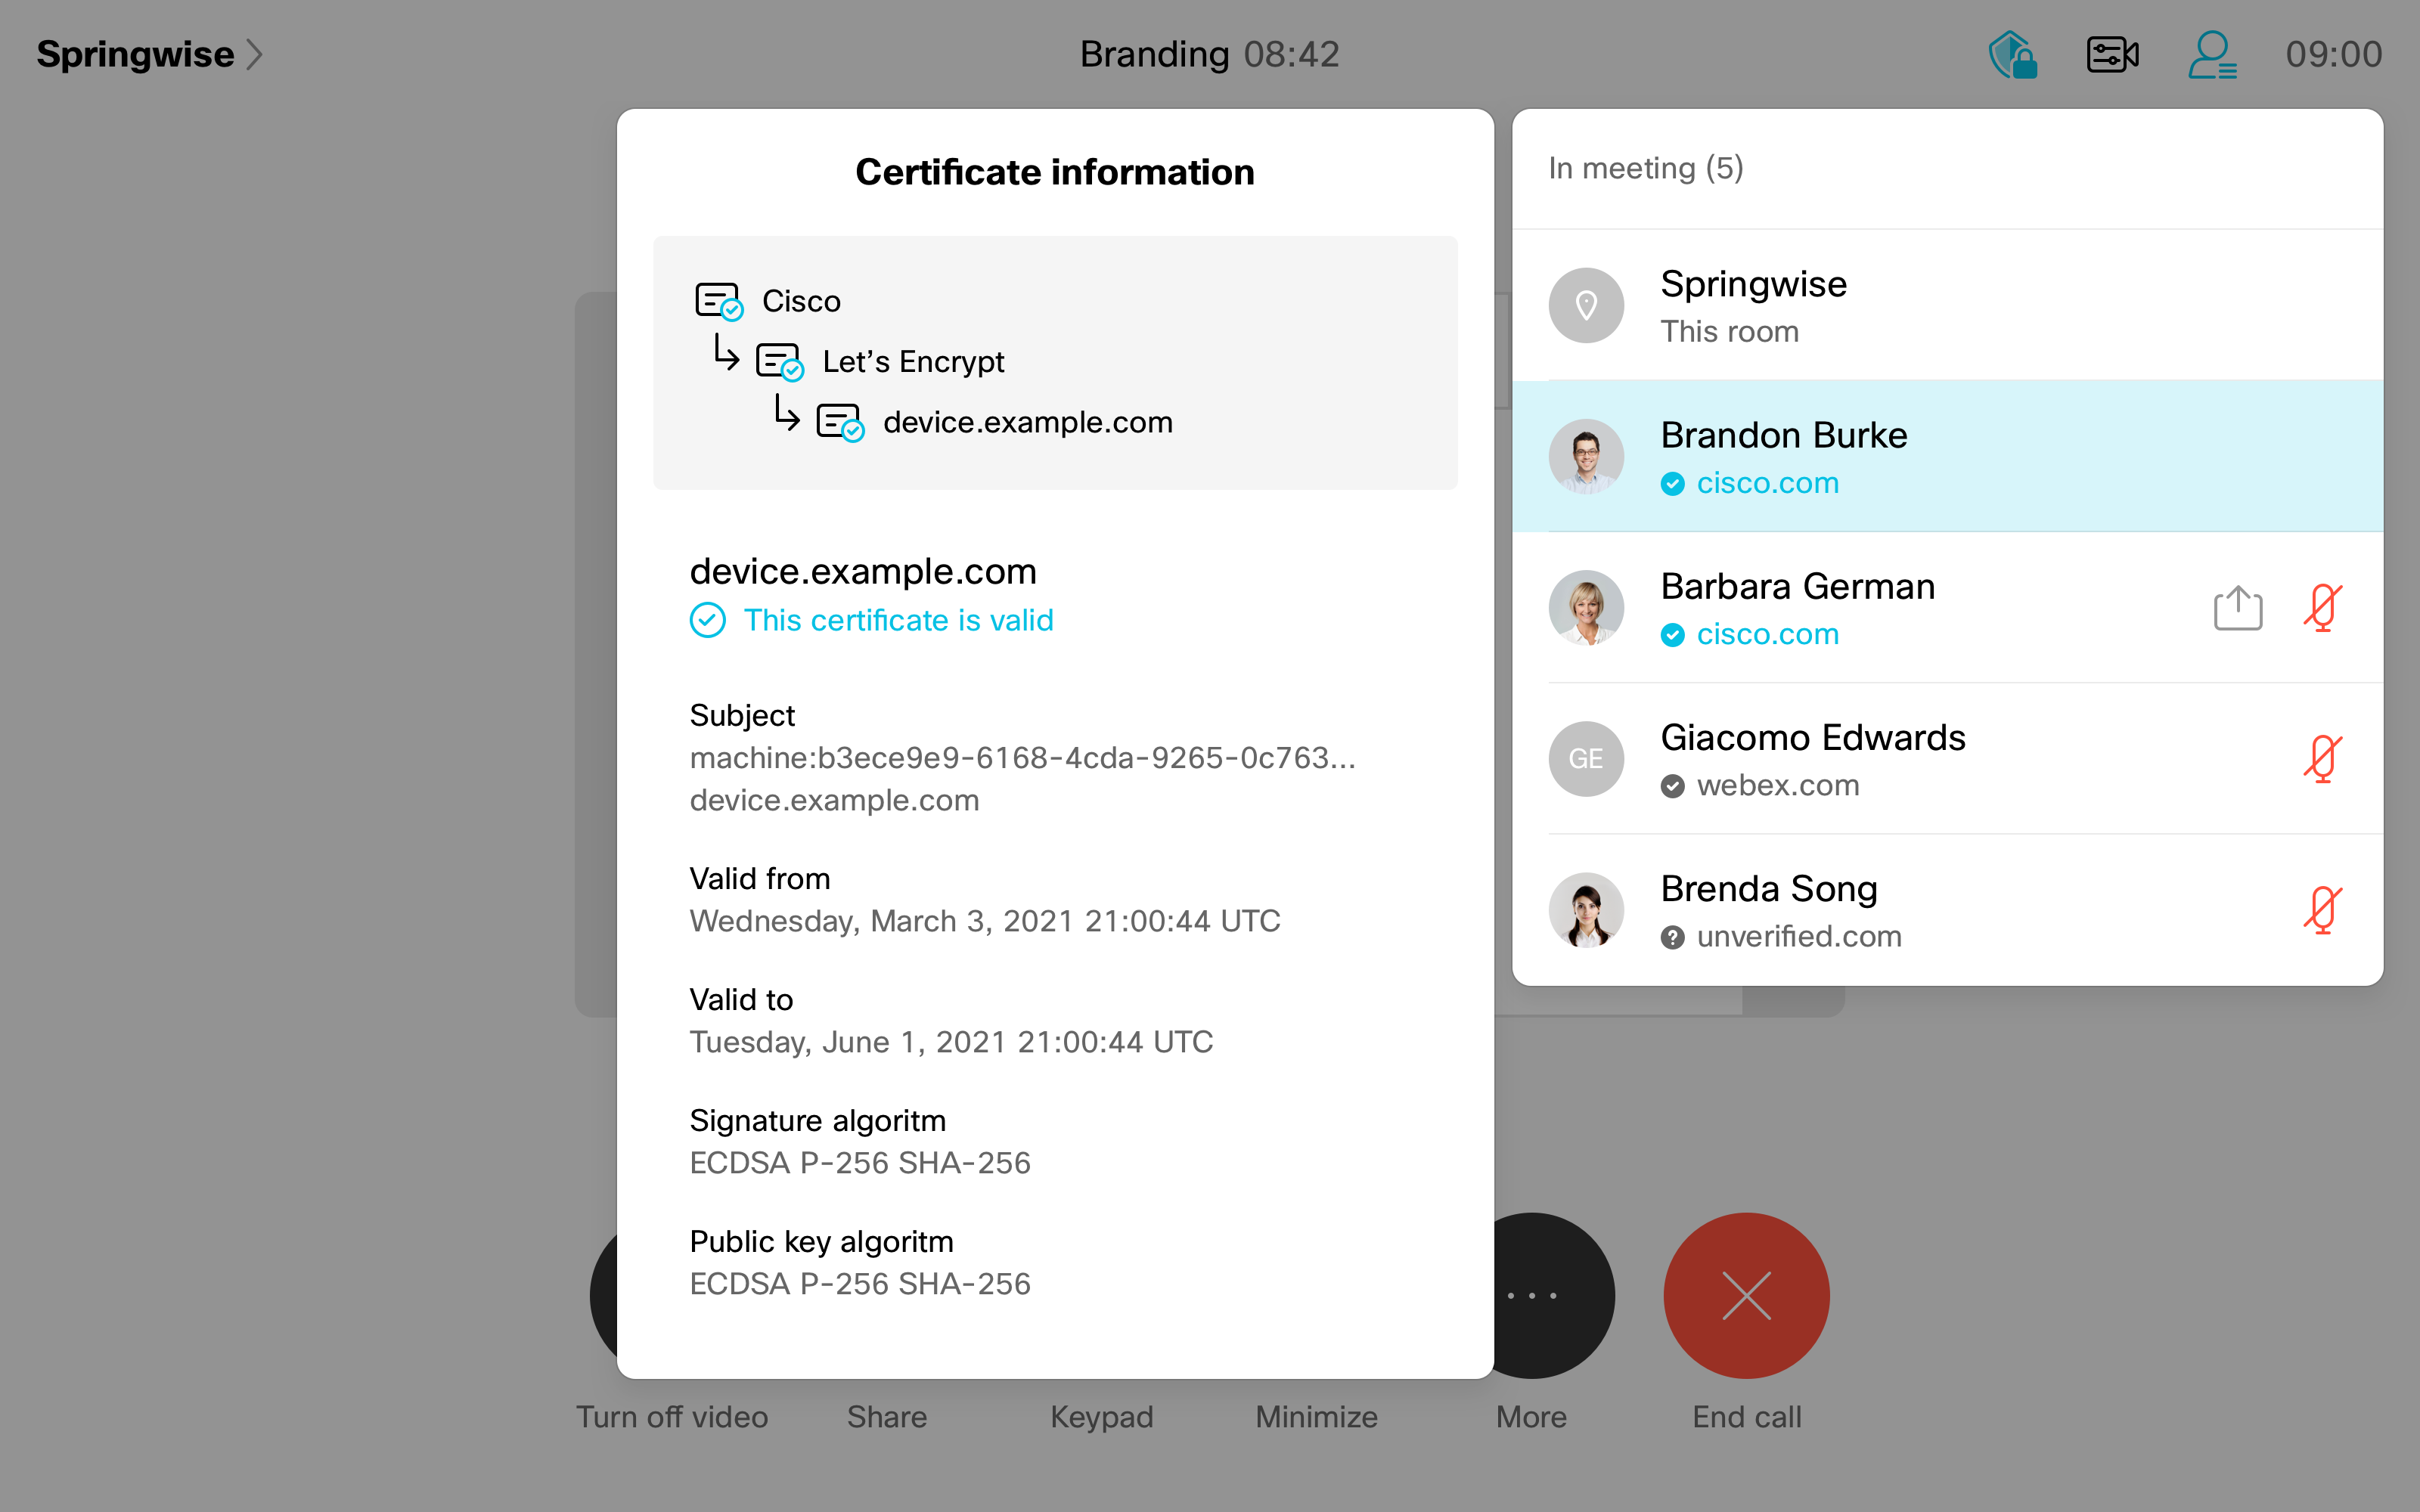
-
 - Identitet učesnika je eksterno verifikovan od strane Vebek partnera Certificate Authority (CA). Ovo zahteva konfigurisanje spoljnog sertifikata na vašem ličnom uređaju.
-
 - Identitet učesnika je interno verifikovan od strane Vebek CA.
-
 — Identitet učesnika nije potvrđen.
Detaljnije informacije o dobavljaču sertifikata dostupne su dodirivanjem imena učesnika i izborom Prikaži sertifikat.
Korisničko iskustvo za Webex Calling
Korisničko iskustvo za Webex Calling E2EE usklađuje se sa korisničkim iskustvom E2EE implementiranim za Meeting i nadovezuje se na njega. Kada je Webex Calling poziv šifrovan od kraja do kraja, aplikacija Vebek (desktop i mobilni) prikazuje jasne vizuelne indikatore. Korisnici takođe dobijaju različita vizuelna i audio upozorenja za prelaze između SRTP i E2EE tokom poziva.