- Hjem
- /
- Artikel

Tak for din feedback.

 I denne artikel
 Har du feedback?
Som administrator kan du bruge Webex-integrationen med Intune til at klargøre og administrere Webex-appen fra Microsoft Intune Endpoint Manager.
Oversigt
Webex understøtter integration med Enterprise Mobility Management (EMM), f.eks. Microsoft Intune, en skybaseret tjeneste, der leverer både MAM (Mobile Application Management) og Mobile Device Management (MDM) funktioner.
MAM-software giver dig mulighed for at klargøre, konfigurere og kontrollere adgangen til mobile applikationer, der er implementeret i din organisation. MDM-software giver administratorer mulighed for at overvåge, administrere og sikre virksomhedens mobile enheder, der bruges i din organisation. Webex kan tilmeldes og administreres på personlige enheder og virksomhedstelefoner ved hjælp af MAM- og MDM-applikationer.
Implementeringsindstillinger
Webex til Intune —Ved hjælp af Intune SDK udviklede vi Webex til Intune, som er tilgængelig i App Store og Google Play.
Webex for Intune-applikations-id'et er ee0f8f6b-011c-4d44-9cac-bb042de0ab18.
Webex Intune giver mulighed for håndhævelse af apppolitikker, såsom on-demand VPN og brug af arbejds-e-mail. Brugere downloader Webex Intune, og derefter styrer Intune-programbeskyttelsespolitikken deres adgang til Webex Intune-appen og deling af virksomhedsdata.
Enhedstilmelding er valgfri, hvis du vil installere Webex Intune; den kan bruges på administrerede og ikke-administrerede enheder.
EMM med Mobile Device Management — Alle mobile enheder og virksomhedsapplikationer er tilmeldt og administreret af MDM-applikationen.
I denne installationsmodel føjer administratoren Webex Intune-programmet til Intune-appkataloget og tildeler det til brugere eller enheder (se Tilføj Webex til Android og Tilføj Webex til iOS i denne artikel). Politikken for beskyttelse af Intune-appen gælder på enheds- eller profilniveau. Denne politik definerer et sæt regler til styring af adgang til Webex Intune og deling af virksomhedsdata.
Du kan også konfigurere enhedsbegrænsninger til at styre datadeling fra iOS-enheder.
Se Oprette en programbeskyttelsespolitik i denne artikel.
EMM med Mobile Application Management — I denne implementeringsmodel er de mobile enheder ikke tilmeldt Intune-portalen.
-
Brugere kan downloade Webex Intune-appen direkte fra App Store til iOS-enheder og Google Play til Android-enheder. App-beskyttelsespolitikken gælder på applikationsniveau. Politikken styrer applikationsadgangskrav, f.eks. PIN-kode for adgang, og styrer datadeling fra Webex Intune.
-
En anden mulighed er at bruge et appindpakningsværktøj til at pakke Webex-appen ind. De indpakkede applikationsfiler giver et MAM-program mulighed for at styre, hvordan apps kan bruges på en mobilenhed. Brugere kan downloade den indpakkede og MAM-administrerede version af Webex-appen fra virksomhedens egen appbutik eller MAM-applager. Programbeskyttelsespolitikken styrer deling af virksomhedsdata fra det indpakkede program.
Se Oprette en programbeskyttelsespolitik i denne artikel.
Indpakkede versioner af Webex-apps (.IPA-filer til iOS og.APK-filer til Android) er tilgængelige fra programmet til administration af mobilapplikationer.
Ting at huske på
-
Sørg for, at du har adgang til administrationscenteret til Microsoft Endpoint Manager.
-
Brugeren skal have en Webex-konto.
-
Sørg for, at der oprettes brugere i din, Active Directory og at brugerne er blevet tildelt Intune-licenser.
-
Hvis Android-enheder er tilmeldt, skal du sikre dig, at de er tilmeldt Intune med en arbejdsprofil, og at de overholder organisationens overholdelsespolitik.
Tilføj Webex til Android
| 1 |
Log på Microsoft Endpoint Manager Admin Center. |
| 2 |
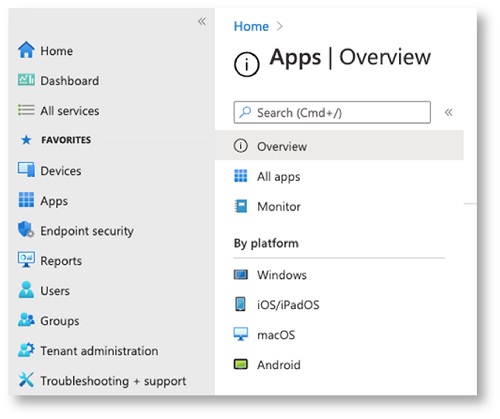
Vælg Apps i venstre rude, og vælg Android under Platform. |
| 3 |
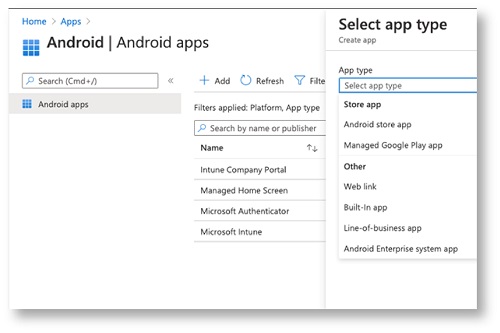
Klik på Tilføj.
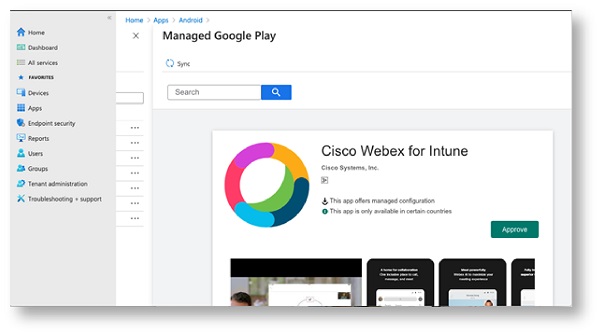
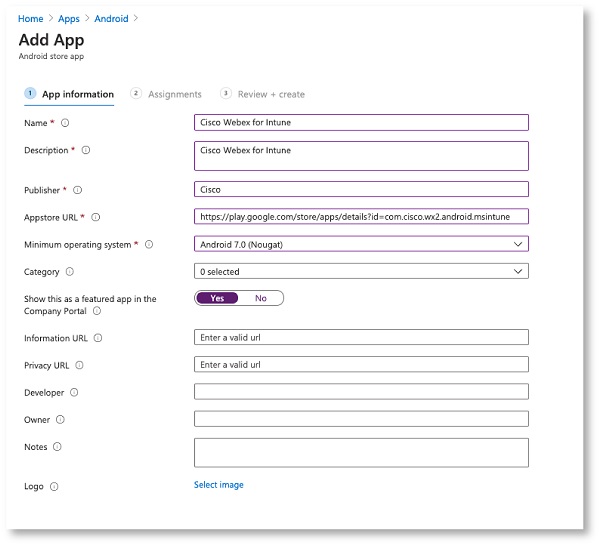
Webex til Intune kan implementeres fra Store-appen på to måder:
|
Tilføj Webex til iOS
| 1 |
Log på Microsoft Endpoint Manager Admin Center. |
| 2 |
Vælg Apps i venstre rude, og vælg iOS /iPadOS under Platform. |
| 3 |
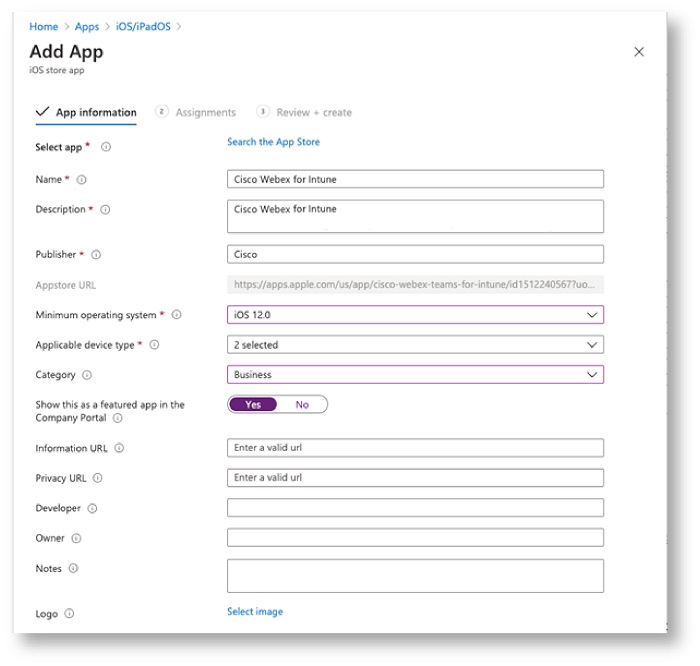
Klik på Tilføj applikation, og vælg iOS Store App. |
| 4 |
Søg Cisco Webexefter Intune, indtast følgende oplysninger:
For iPadOS skal du vælge Minimum operativsystem som 13.1 og nyere |
Kontroller applikationsinstallationsstatus
| 1 |
Log på Microsoft Endpoint Manager Admin Center. |
| 2 |
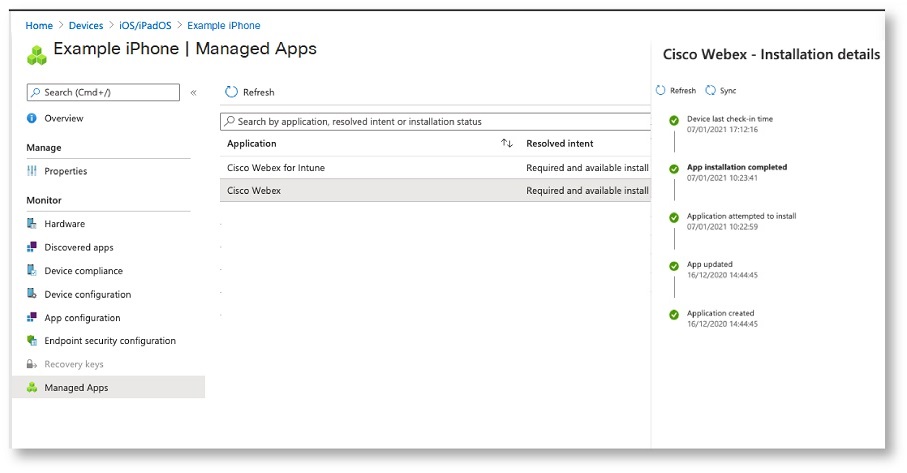
I venstre rude skal du vælge Enheder og vælge mellem Android eller iOS. |
| 3 |
Vælg den enhed, som du har installeret Webex på, klik på Administreret app, og søg derefter Cisco Webexefter Intune.
|
| 4 |
Kontroller installationsstatus. |
Opret en appkonfigurationspolitik
Du kan konfigurere Intune-appkonfigurationspolitikken til både Android- og iOS /iPadOS-enheder. Du kan anvende disse indstillinger på både administrerede enheder og administrerede programmer. Webex App søger efter disse indstillinger, når brugerne kører appen for første gang på deres mobile enheder. Indstillingerne for Intune App Configuration anvendes, hvilket gør det muligt at tilpasse appen med appkonfiguration og administration.
Opret en programbeskyttelsespolitik
Programbeskyttelsespolitikker er regler, der sikrer, at en organisations data forbliver sikre eller indeholdt i en administreret app. En politik kan være en regel, der håndhæves, når brugeren forsøger at få adgang til eller flytte virksomhedsdata, eller et sæt handlinger, der er forbudt eller overvåget, når brugeren er i appen. Appbeskyttelsespolitikker er tilgængelige for MDM-administreret Webex til Intune og indpakkede programmer (.IPA- og.APK-filer).
Hvis du har en eksisterende programbeskyttelsespolitik, kan du bruge den samme politik og tildele den til brugeren. Eller du kan bruge følgende trin til at oprette en ny appbeskyttelsespolitik.
Du kan læse mere om denne procedure i Microsoft-dokumentationen.
| 1 |
Log på Microsoft Endpoint Manager Admin Center. |
| 2 |
Vælg Apps i venstre rude, og klik på Politi kker for appbeskyttelse. |
| 3 |
Vælg Opret politik, og vælg Android eller iOS. |
| 4 |
Indtast et navn til beskyttelsespolitikken, og klik på Næste. |
| 5 |
Vælg målenhedstypen: Administreret eller Ik ke-administreret. |
| 6 |
Klik på Vælg offentlige apps, indtast |
| 7 |
Vælg en passende indstilling, og klik på Næste. |
| 8 |
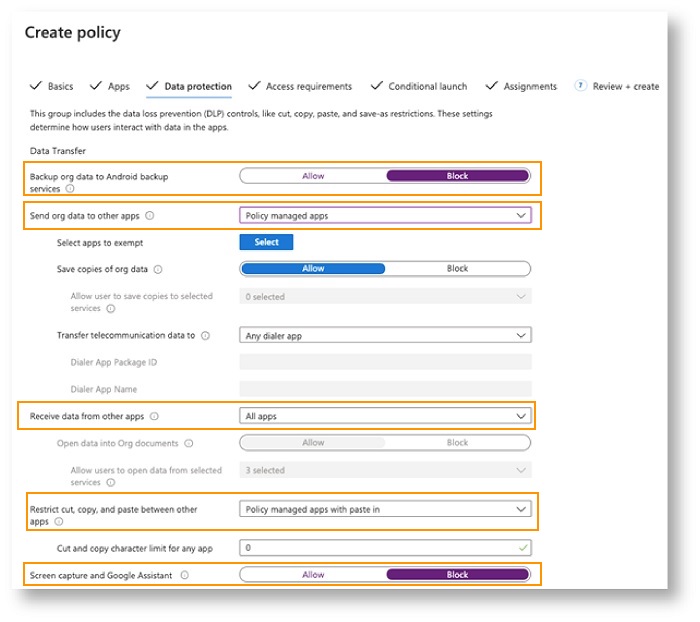
For databeskyttelse skal du vælge de begrænsninger, der henvises til nedenfor.
Se Inds tillinger for databeskyttelse for at få flere oplysninger: |
| 9 |
Sådan opretter du undtagelser fra politikken Vælg apps, der skal undtages. Brug denne indstilling, hvis du har brug for at konfigurere undtagelser for Webex-applikationer. Du kan vælge, hvilke ikke-administrerede apps der kan overføre data til og fra administrerede
apps. For ikke-administrerede Webex-programmer skal du bruge følgende strenge til feltet Vær di på
din politiks undtagelsesliste:
|
| 10 |
For Vælg administrerede universelle links skal
|
| 11 |
Når du har konfigureret indstillingerne, skal du klikke på Næste. |
| 12 |
For adgangskrav skal du konfigurere en PIN-kode og legitimationskrav. |
| 13 |
Klik på Næste for Bet inget start. |
| 14 |
For Til del inger skal du tildele politikken til en Webex-brugergruppe og derefter klikke på Næste. |
| 15 |
Gennemgå de indstillinger, du har indtastet, og klik på Opret. |
Tjek programbeskyttelsespolitikken
| 1 |
Log på Microsoft Endpoint Manager Admin Center. |
| 2 |
Vælg Apps i venstre rude, og klik på Appbeskyttelsespolitikker. |
| 3 |
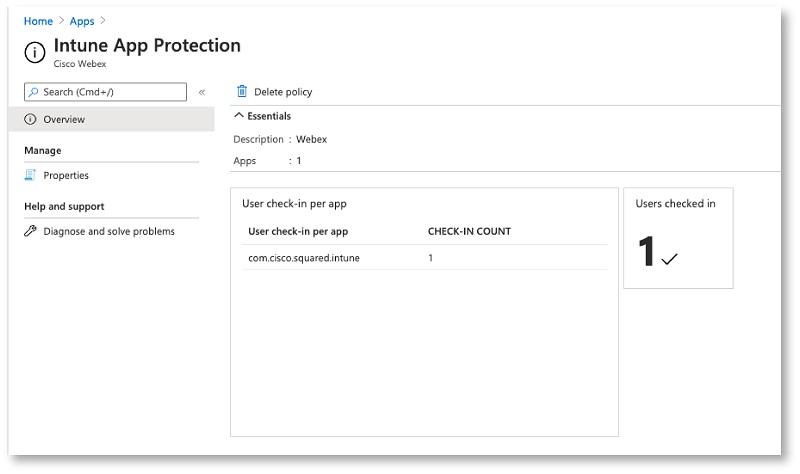
Vælg den appbeskyttelsespolitik, du vil kontrollere, og kontroller, at brugerne er tjekket ind, og at politikken anvendes.
|
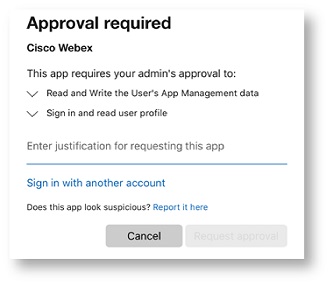
Godkend brugeradgang
| 1 |
Brugere bliver bedt om at anmode om adgang, når de logger ind på Webex for første gang.
|
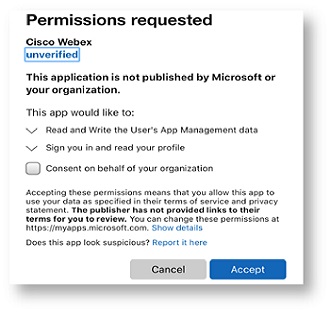
| 2 |
Administratorer kan give brugere tilladelse til at få adgang til appen fra Azure Enterprise App.
|
Understøttede politikker
Microsoft Intune understøtter følgende politikker med Webex til Intune på administrerede enheder:
-
Adgangskode/touchID — Til lad brugere at oprette en adgangskode eller touchID. Brugeren bliver bedt om at indtaste en adgangskode, når de starter Webex App fra en mobilenhed.
-
Maksimalt antal PIN-forsøg — Definer det maksimale antal gange, en bruger kan indtaste en forkert pinkode.
-
Administreret Open-In/Document Sharing — Tillad deling af dokumenter fra Webex til Intune til andre politikadministrerede apps.
-
Undgå sikkerhedskopiering af apps — Forhindre brugere i at gemme Webex-data til Android-sikkerhedskopieringstjenesten eller iCloud til iOS.
-
Deaktiver Screen Capture —Bloker skærmoptagelse og Google-assistentfunktioner. For iOS-enheder skal du bruge indstillingen iOS-begrænsninger i Intune.
-
Fjernsletning af app — Tillad administratorer at fjerne Webex for Intune eksternt fra en mobilenhed.
-
Deaktiver Kopier og indsæt — Forhindre brugere i at bruge kopi og indsæt mellem Webex til Intune og andre apps. Du kan dog tillade kopiering og indsætning med andre programmer, der er administreret af virksomhedspolitikker.
-
Deaktiver Gem kopier af organisationsdata — Bloker brugere fra at gemme Webex til Intune-data på lokale enheder. Administratorer kan vælge tjenester, f.eks. OneDrive eller SharePoint, til at gemme Webex til Intune-data.
-
Ulåste enheder — Begræns brugere fra at køre Webex til Intune på enheder, der er blevet låst op (jailbroken eller rodfæstet) for at få administrative eller root-adgangskontroller.
-
Minimum appversion — Definer den minimumsversion, der kræves for, at Webex for Intune kan køre på mobile enheder.
Kendte begrænsninger
Virkningen af politikindstillingen for PIN-kode på meddelelser
Når du aktiverer PIN-kravet i din politik for appbeskyttelse, kan nogle brugere opleve ubesvarede opkald eller beskeder. Intune SDK låser appen bag den krævede pinkode eller biometriske port, der håndhæves af denne politik. Dette forhindrer, at meddelelser behandles eller vises fuldt ud, indtil disse kontroller er omgået.


